


Microsoft Edge ha una protezione web?
Riepilogo
Microsoft Edge Fornisce funzionalità di sicurezza migliorate per garantire una navigazione più sicura sul Web. Offre un ulteriore livello di protezione applicando impostazioni di sicurezza conservative su siti non familiari. La modalità di sicurezza avanzata mitiga le vulnerabilità relative alla memoria disabilitando la compilation jit jit jit e consentendo ulteriori protezioni del sistema operativo. Questo aiuta a impedire ai siti dannosi di sfruttare le vulnerabilità e attaccare gli utenti. Microsoft Edge supporta anche WebAssembly in modalità di sicurezza migliorata per vari sistemi operativi.
Punti chiave
- Sicurezza di navigazione: Microsoft Edge offre protezioni di sicurezza migliorate per ridurre il rischio di attacchi durante la navigazione sul Web o la visita siti non familiari.
- Difesa in profondità: La modalità di sicurezza avanzata in Microsoft Edge include misure come la disabilitazione della compilation JIT JavaScript e l’abilitazione di protezioni del sistema operativo aggiuntive.
- Protezioni di sicurezza della prima riga: Microsoft Edge utilizza SmartScreen per proteggere gli utenti da truffe di phishing e download di malware.
- Supporto WebAssembly: Microsoft Edge supporta WebAssembly in modalità di sicurezza migliorata per vari sistemi operativi.
- Configurazione: Gli utenti possono configurare il livello di sicurezza avanzata nelle impostazioni di Microsoft Edge.
Domande e risposte
- In che modo Microsoft Edge migliora la sicurezza della navigazione?
Microsoft Edge migliora la sicurezza della navigazione fornendo un ulteriore livello di protezione attraverso impostazioni di sicurezza conservative su siti non familiari. Ciò riduce il rischio di attacchi da siti Web dannosi. - Cos’è la difesa in profondità?
La difesa in profondità si riferisce alla combinazione di misure di sicurezza implementate nella modalità di sicurezza migliorata di Microsoft Edge. Include la disabilitazione della compilation jit jit javascript e l’abilitazione di protezioni del sistema operativo aggiuntive per mitigare le vulnerabilità relative alla memoria. - In che modo Microsoft Edge protegge dalle truffe di phishing e dai download di malware?
Microsoft Edge utilizza SmartScreen, una protezione della sicurezza di prima linea, per proteggere gli utenti da truffe di phishing e download di malware. Smartscreen identifica e blocca siti Web e download potenzialmente dannosi. - Quali sistemi operativi supportano WebAssembly in modalità di sicurezza avanzata?
WebAssembly è supportato in modalità di sicurezza migliorata per i sistemi X64 Windows, X64 MacOS, X64 Linux e ARM64 in Microsoft Edge. - Come posso configurare le impostazioni di sicurezza migliorate in Microsoft Edge?
Per configurare le impostazioni di sicurezza migliorate in Microsoft Edge, vai su “Impostazioni e altro”> “Impostazioni”> “Privacy, Ricerca e Servizi”. Nell’ambito della sezione “Sicurezza”, verificare che “migliora la sicurezza sul Web” è abilitato. È possibile selezionare la modalità di sicurezza desiderata – bilanciata o rigorosa. - Qual è la differenza tra modalità di sicurezza bilanciate e rigorose in Microsoft Edge?
La modalità bilanciata in Microsoft Edge è una modalità adattiva che fornisce il pieno accesso alla piattaforma Web per siti familiari e affidabili limitando le capacità dei siti nuovi e non familiari. La modalità rigorosa applica protezioni di sicurezza migliorate a tutti i siti per impostazione predefinita, ma può richiedere la configurazione manuale per le attività normali. - Quali sono i siti di sicurezza migliorati in Microsoft Edge?
I siti di sicurezza migliorati consentono agli utenti di creare eccezioni per alcuni siti Web familiari di cui si fidano o desiderano applicare modalità di sicurezza migliorate. Gli utenti possono aggiungere siti all’elenco delle eccezioni nelle impostazioni Microsoft Edge.
Suggerimenti e raccomandazioni
- Assicurarsi che “Migliora la sicurezza sul Web” sia abilitato nelle impostazioni Microsoft Edge per una sicurezza avanzata.
- Prendi in considerazione l’utilizzo della modalità di sicurezza bilanciata per un equilibrio pratico tra protezione e esperienza dell’utente.
- Aggiungi siti di fiducia all’elenco delle eccezioni se necessario.
- Resta aggiornato con l’ultima versione di Microsoft Edge per gli ultimi miglioramenti di sicurezza.
Sfoglia in sicurezza il web in Microsoft Edge
Le query di Kusto nella caccia avanzata possono essere utilizzate per riassumere blocchi di protezione Web nella tua organizzazione per un massimo di 30 giorni. Queste domande utilizzano le informazioni sopra elencate per distinguere tra le varie fonti di blocchi e riassumerle in modo user-friendly. Ad esempio, la query di seguito elenca tutti i blocchi WCF originati da Microsoft Edge.
Sfoglia più in sicurezza con Microsoft Edge
Questo articolo descrive come Microsoft Edge fornisce una maggiore sicurezza sul Web.
Questo articolo si applica a Microsoft Edge versione 111 o successivo. Alcuni utenti potrebbero vedere una maggiore sicurezza attivata per impostazione predefinita a causa dello sviluppo e dei test in corso. Se si desidera disattivare la funzione di sicurezza, consultare le impostazioni di sicurezza di Microsoft Edge in questo articolo.
Gli sviluppatori dovrebbero essere consapevoli del fatto che l’interprete WebAssembly (WASM) in esecuzione in modalità di sicurezza avanzata potrebbe non produrre il livello previsto delle prestazioni. Ti consigliamo di aggiungere il tuo sito come eccezione all’esercizio della modalità di sicurezza avanzata per gli utenti del sito.
Panoramica
Microsoft Edge sta aggiungendo protezioni di sicurezza migliorate per fornire un ulteriore livello di protezione durante la navigazione sul Web e la visita siti non familiari. La piattaforma Web è progettata per offrirti una ricca esperienza di navigazione utilizzando potenti tecnologie come JavaScript. D’altra parte, quel potere può tradursi in una maggiore esposizione quando si visita un sito dannoso. Con una modalità di sicurezza avanzata, Microsoft Edge aiuta a ridurre il rischio di un attacco applicando automaticamente impostazioni di sicurezza più conservative su siti non familiari e adattamenti nel tempo mentre continui a sfogliare.
Difesa in profondità
Modalità di sicurezza avanzata in Microsoft Edge mitiga le vulnerabilità relative alla memoria disabilitando la compilation javascript just-in-time (JIT) e consentendo ulteriori protezioni del sistema operativo per il browser. Queste protezioni includono la protezione dello stack con forza hardware e la protezione del codice arbitrario (ACG).
Se combinati, questi cambiamenti aiutano a fornire una “difesa in profondità” perché rendono più difficile che mai per un sito dannoso utilizzare una vulnerabilità non patch per scrivere per la memoria eseguibile e attaccare un utente finale. Puoi saperne di più sui risultati della sperimentazione dal post sul blog del team di sicurezza di Microsoft Edge e introducendo una maggiore sicurezza per Microsoft Edge.
Potresti anche essere interessato a saperne di più sulle protezioni di sicurezza della prima riga in Microsoft Edge. In particolare, potresti voler saperne di più su come Microsoft Edge SmartScreen protegge gli utenti dalle truffe di phishing e dai download di malware.
WebAssembly è ora supportato in modalità di sicurezza migliorata per X64 Windows, X64 MacOS, X64 Linux e ARM64 Systems.
Novità nelle impostazioni di sicurezza di Microsoft Edge
Con Migliora la tua sicurezza sul web, Microsoft Edge ti dà un ulteriore livello di protezione durante la navigazione sul Web.
La sicurezza avanzata sul web funziona su siti non familiari senza la compilazione giusta in tempo (JIT) per ridurre la superficie di attacco, rendendo difficile sfruttare i siti dannosi.
Questa protezione aggiuntiva include mitigazioni del sistema operativo di Windows come protezione da stack forzata hardware, protezione arbitraria del codice (ACG) e protezione del flusso di controllo (CFG).
Utilizzare i seguenti passaggi per configurare la sicurezza aggiunta.
- In Microsoft Edge, vai a Impostazioni e altro ancora >Impostazioni >Privacy, ricerca e servizi.
- Sotto Sicurezza, Verifica che Migliora la tua sicurezza sul web è abilitato.
- Seleziona l’opzione che è meglio per la navigazione.
Sono disponibili le seguenti impostazioni a disattivazione:
- OGGIGGIO OFF (impostazione predefinita): la funzione è disattivata
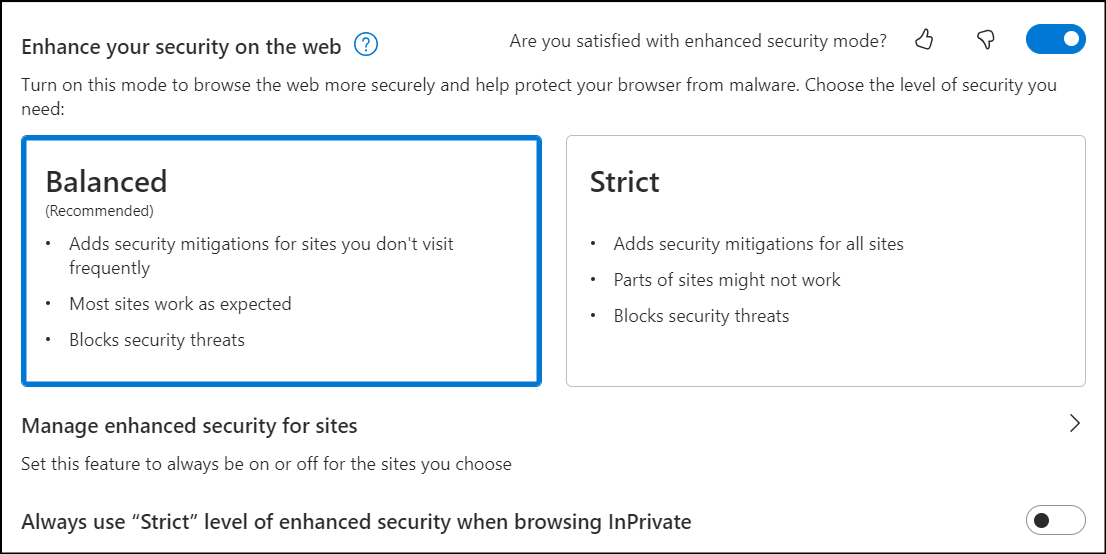
- Avvolgibile: bilanciato (consigliato): Microsoft Edge applicherà protezioni di sicurezza aggiunte quando gli utenti visitano siti non familiari ma bypassano tali protezioni per i siti comunemente visitati. Questa combinazione fornisce un livello pratico di protezione contro gli aggressori preservando l’esperienza dell’utente per le solite attività di un utente sul Web.
- Attiva alterne: rigoroso: Microsoft Edge applicherà protezioni di sicurezza aggiunte per tutti i siti che visiteranno l’utente. Gli utenti possono segnalare alcune sfide che svolgono le loro solite attività.
La seguente screenshot mostra la pagina di configurazione “Migliora la sicurezza sul Web”, con la modalità di sicurezza bilanciata abilitata e impostata per fornire una sicurezza bilanciata.
Come funziona la modalità “bilanciata”
La modalità bilanciata è una modalità adattiva che si basa sul comportamento dell’utente su un determinato dispositivo e la comprensione del rischio da parte di Microsoft sul Web per fornire siti che gli utenti hanno maggiori probabilità di utilizzare e fidarsi del pieno accesso alla piattaforma Web, limitando al contempo quali siti nuovi e non familiari possono fare quando visitati.
Come funziona la modalità “rigorosa”
Come suggerisce il nome, la modalità rigorosa applica queste protezioni di sicurezza a tutti i siti per impostazione predefinita. Tuttavia, è ancora possibile aggiungere manualmente siti all’elenco dei siti di eccezione e alla configurazione di amministrazione aziendale si applicherà comunque, se presente. La modalità rigorosa non è appropriata per la maggior parte degli utenti finali perché potrebbe richiedere un certo livello di configurazione per l’utente per completare le loro normali attività.
Siti di sicurezza migliorati
In modalità equilibrata e rigorosa, puoi anche creare eccezioni per alcuni siti Web familiari che ti fidi o desideri applicare queste modalità su. Usa i seguenti passaggi per aggiungere un sito all’elenco.
- In Microsoft Edge, seleziona Impostazioni e altro ancora >Impostazioni >Privacy, ricerca e servizi.
- Verifica che Migliora la tua sicurezza sul web è acceso.
- Sotto Migliora la tua sicurezza sul web, Selezionare Gestisci una sicurezza avanzata per i siti.
- Selezionare Aggiungi un sito, Digita l’URL completo, quindi seleziona Aggiungere.
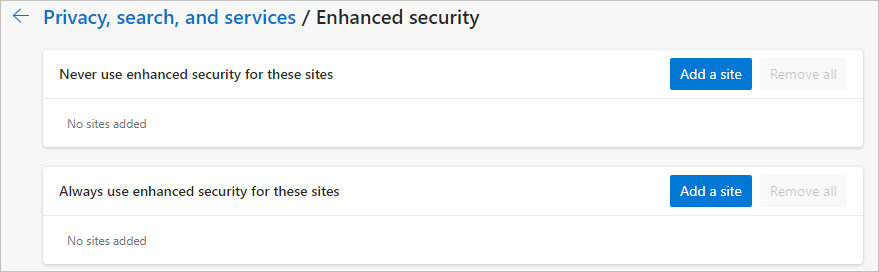
È possibile utilizzare i passaggi (1 – 3) per visualizzare i siti in siti di sicurezza migliorati.. Puoi Modificare un sito, Rimuovere un sito, o Rimuovi tutto eccezioni.
La prossima screenshot mostra la pagina delle impostazioni per le eccezioni di sicurezza.
Controlli aziendali
Gli amministratori aziendali possono configurare questa funzione di sicurezza utilizzando le impostazioni dei criteri di gruppo, inclusa la creazione di elenchi “consenti” e “nega” per migliorare esplicitamente la sicurezza per i propri utenti durante la visita di determinati siti o disabilitare la modalità per altri. Per un elenco completo di politiche, consultare la documentazione della politica del browser Microsoft Edge.
L’impostazione della politica MEGASEECURYMODE in “StrictMode” o l’impostazione della politica DefaultJavaScriptJitsetting su BlockjavaScriptJit avrà lo stesso effetto della modifica del Migliora la tua sicurezza sul web sistemarsi Edge: // Impostazioni/privacy a “rigoroso”.
Esperienza utente con modalità di sicurezza avanzata
Dopo che un utente accende la modalità di sicurezza avanzata, vedranno un banner con le parole “ulteriore sicurezza” nella loro barra di navigazione URL quando Microsoft Edge sta applicando una modalità di sicurezza avanzata per un determinato sito.
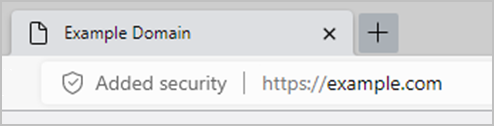
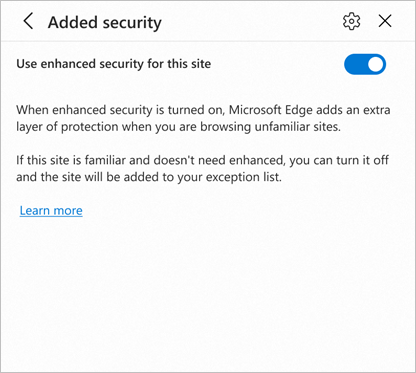
Quando selezioni il banner, vedrai il prossimo flyout. È possibile selezionare “Migliora la sicurezza per questo sito” per reindirizzarti a un secondo flyout che mostra le impostazioni di sicurezza per il sito corrente e offre all’utente l’opzione di attivare o disattivare la sicurezza.
“Migliora la sicurezza per questo sito” appare solo quando la modalità di sicurezza migliorata è abilitata nelle impostazioni Microsoft Edge.
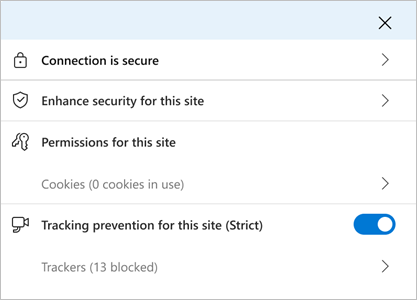
Nel flyout mostrato nella prossima screenshot, è possibile abilitare o disabilitare manualmente la modalità di sicurezza migliorata per un determinato sito. Se si modifica il “Utilizza la sicurezza avanzata per questo sito”, Microsoft Edge aggiungerà in modo proattivo quel sito all’elenco dei siti di eccezione.
È sempre possibile rimuovere questo sito aggiornando l’elenco dei siti di eccezione in Impostazioni > Privacy, ricerca e servizi > Eccezioni di sicurezza migliorate.
Inviaci feedback
Vogliamo ottenere il tuo feedback sulla nostra prossima iterazione per migliorare la “modalità di sicurezza avanzata”. Se qualcosa non funziona come ti aspetti o se hai un feedback da condividere su queste modifiche, vogliamo sentirti. Puoi contattare il supporto Microsoft per segnalare problemi o feedback. Puoi anche lasciare feedback nel nostro forum TechCommunity.
Guarda anche
- Video: Navigazione sicura su Microsoft Edge
- Super Duper Secure Mode
- Pagina di landing Microsoft Edge Enterprise
Feedback
Inviare e visualizzare il feedback per
Sfoglia in sicurezza il web in Microsoft Edge
Microsoft Edge ti aiuta a determinare se un sito Web è sicuro per la navigazione.
Mentre navighi sul Web, vedrai un’icona nella barra degli indirizzi che indica la sicurezza della connessione al sito che stai visitando. Queste icone ti aiutano a determinare se è possibile inviare e ricevere informazioni dal sito. La connessione ti dice se le informazioni inviate da e dal sito, come password, indirizzi o carte di credito, vengono inviate in modo sicuro e non possono essere intercettate da un utente malintenzionato. La connessione non ti parla della reputazione del sito. Tuttavia, se l’indirizzo è un sito di phishing o malware noto, Microsoft Defender SmartScreen determinerà e lo indicherà.
L’icona di connessione nella barra degli indirizzi ha quattro stati diversi. Le seguenti informazioni spiegano cosa significa ogni stato e fornisce suggerimenti su come prendere decisioni intelligenti per la navigazione:
Connessione sicura (certificato valido)
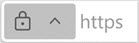
- Il sito web tu’Re Visiting ha un certificato valido emesso da un’autorità di fiducia. Le informazioni inviate da e verso il sito sono sicure e non possono essere intercettate da un aggressore. Tuttavia, anche i siti Web con certificati validi possono avere una cattiva reputazione, quindi controlla sempre l’URL nella barra degli indirizzi per assicurarti’re sul sito previsto prima di inserire qualsiasi informazione.
Non completamente sicuro (nessun certificato valido)
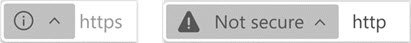
- Questo sito Web non ha un certificato valido. Le informazioni inviate da e da esso sono non sicuro e può essere intercettato da un aggressore o visto da altri. C’è un rischio per i tuoi dati personali durante l’invio o la ricezione di informazioni da questo sito.
- Se possibile, contattare il proprietario del sito Web per richiedere che il proprio sito protegga i propri dati con una connessione sicura.
Configurazione di sicurezza obsoleta (non valida, scaduta, autofirmata)
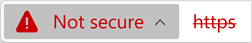
- Il certificato di questo sito Web non è valido o qualcosa è gravemente sbagliato nella sicurezza del sito. Le informazioni inviate da e da esso sono non sicuro e può essere intercettato da un aggressore o visto da altri.
- Microsoft Edge ti suggerisce’t Immettere informazioni personali in questo sito o evitare di usarle del tutto.
Sito Web sospetto o pericoloso (phishing o malware)

- Questo sito Web è stato contrassegnato da Microsoft Defender SmartScreen. Microsoft Edge ti suggerisce di evitarlo. L’uso di questo sito metterà a rischio la tua privacy e la tua sicurezza.
- Il sito Web è stato contrassegnato perché potrebbe cercare di indurti nell’installazione di qualcosa di pericoloso o rivelando le tue informazioni personali come password o carte di credito.
- Ulteriori informazioni su Microsoft Defender SmartScreen.
Proteggi la tua organizzazione dalle minacce web
La protezione delle minacce Web fa parte della protezione web in Defender per Endpoint. Utilizza la protezione della rete per proteggere i tuoi dispositivi rispetto alle minacce Web. Integrando con Microsoft Edge e browser di terze parti popolari come Chrome e Firefox, la protezione delle minacce Web interrompe le minacce Web senza un proxy web e può proteggere i dispositivi mentre sono via o nei locali. La protezione delle minacce Web interrompe l’accesso a siti di phishing, vettori di malware, siti di exploit, siti non attendibili o a bassa rifornimento, nonché siti che hai bloccato nell’elenco degli indicatori personalizzati.
Potrebbero essere necessarie fino a due ore per i dispositivi per ricevere nuovi indicatori personalizzati.
Prerequisiti
La protezione Web utilizza la protezione della rete per fornire sicurezza alla navigazione Web su Microsoft Edge e browser Web di terze parti.
Per attivare la protezione della rete sui tuoi dispositivi:
- Modifica il difensore per la base di sicurezza endpoint sotto Protezione Web e Network Per abilitare la protezione della rete prima di distribuirla o ridistribuzione. Scopri la revisione e l’assegnazione del difensore per Endpoint Security Baseline
- Accendi la protezione della rete sull’utilizzo della configurazione del dispositivo Intune, SCCM, Policy di gruppo o soluzione MDM. Maggiori informazioni sull’abilitazione della protezione della rete
Se si imposta la protezione della rete su Audit solo, il blocco non sarà disponibile. Inoltre, sarai in grado di rilevare e registrare i tentativi di accedere ai siti Web dannosi e indesiderati solo su Microsoft Edge.
Configurare la protezione delle minacce web
La seguente procedura descrive come configurare la protezione delle minacce Web utilizzando Microsoft Intune Admin Center.
- Vai al Microsoft Intune Admin Center (https: // endpoint.Microsoft.com) e accedi.
- Scegliere Sicurezza dell’endpoint >Riduzione della superficie di attacco, e poi scegli + Creare politica.
- Seleziona una piattaforma, come ad esempio Windows 10 e più tardi, seleziona il Protezione della rete profilo, quindi scegli Creare.
- Sul Nozioni di base Scheda, specificare un nome e una descrizione, quindi scegliere Prossimo.
- Sul Impostazioni di configurazione Tab, espandi protezione della rete, Specifica le tue impostazioni, quindi scegli Prossimo.
- Impostato Abilita la protezione della rete A Abilitato Quindi la protezione del web è attivata. In alternativa, è possibile impostare la protezione della rete su Modalità di audit Per vedere come funzionerà nel tuo ambiente. In modalità di audit, la protezione della rete non impedisce agli utenti di visitare siti o domini, ma tiene traccia dei rilevamenti come eventi.
- Per proteggere gli utenti da potenziali truffe di phishing e software dannoso, gira Richiedi SmartScreen per Microsoft Edge Legacy A SÌ.
- Per impedire agli utenti di aggirare gli avvertimenti su siti potenzialmente dannosi, set Blocca l’accesso al sito dannoso A SÌ.
- Per impedire agli utenti di aggirare gli avvertimenti e scaricare file non verificati, imposta Blocca il download dei file non verificati A SÌ.
- Sul Tag di portata Scheda, se l’organizzazione utilizza tag di portata, scegli + Seleziona i tag dell’ambito, e poi scegli Prossimo. (Se non si utilizzano tag di portata, scegli Prossimo.) Per saperne di più sui tag di portata, vedere Usa il controllo degli accessi basato su ruolo (RBAC) e i tag di portata per distribuiti.
- Sul Compiti Scheda, specificare gli utenti e i dispositivi per ricevere la politica di protezione Web, quindi scegliere Prossimo.
- Sul Recensione + Crea Scheda, rivedi le impostazioni delle tue politiche, quindi scegli Creare.
argomenti correlati
- Panoramica della protezione web
- Protezione delle minacce web
- Monitorare la sicurezza web
- Rispondi alle minacce web
- Protezione della rete
Feedback
Inviare e visualizzare il feedback per
Protezione della rete
Protezione Web in Microsoft Defender per Endpoint è una capacità composta da protezione delle minacce Web, filtro dei contenuti Web e indicatori personalizzati. La protezione Web ti consente di proteggere i tuoi dispositivi dalle minacce Web e ti aiuta a regolare i contenuti indesiderati. Puoi trovare rapporti sulla protezione Web nel portale di Defender Microsoft 365 andando a Rapporti> protezione web.
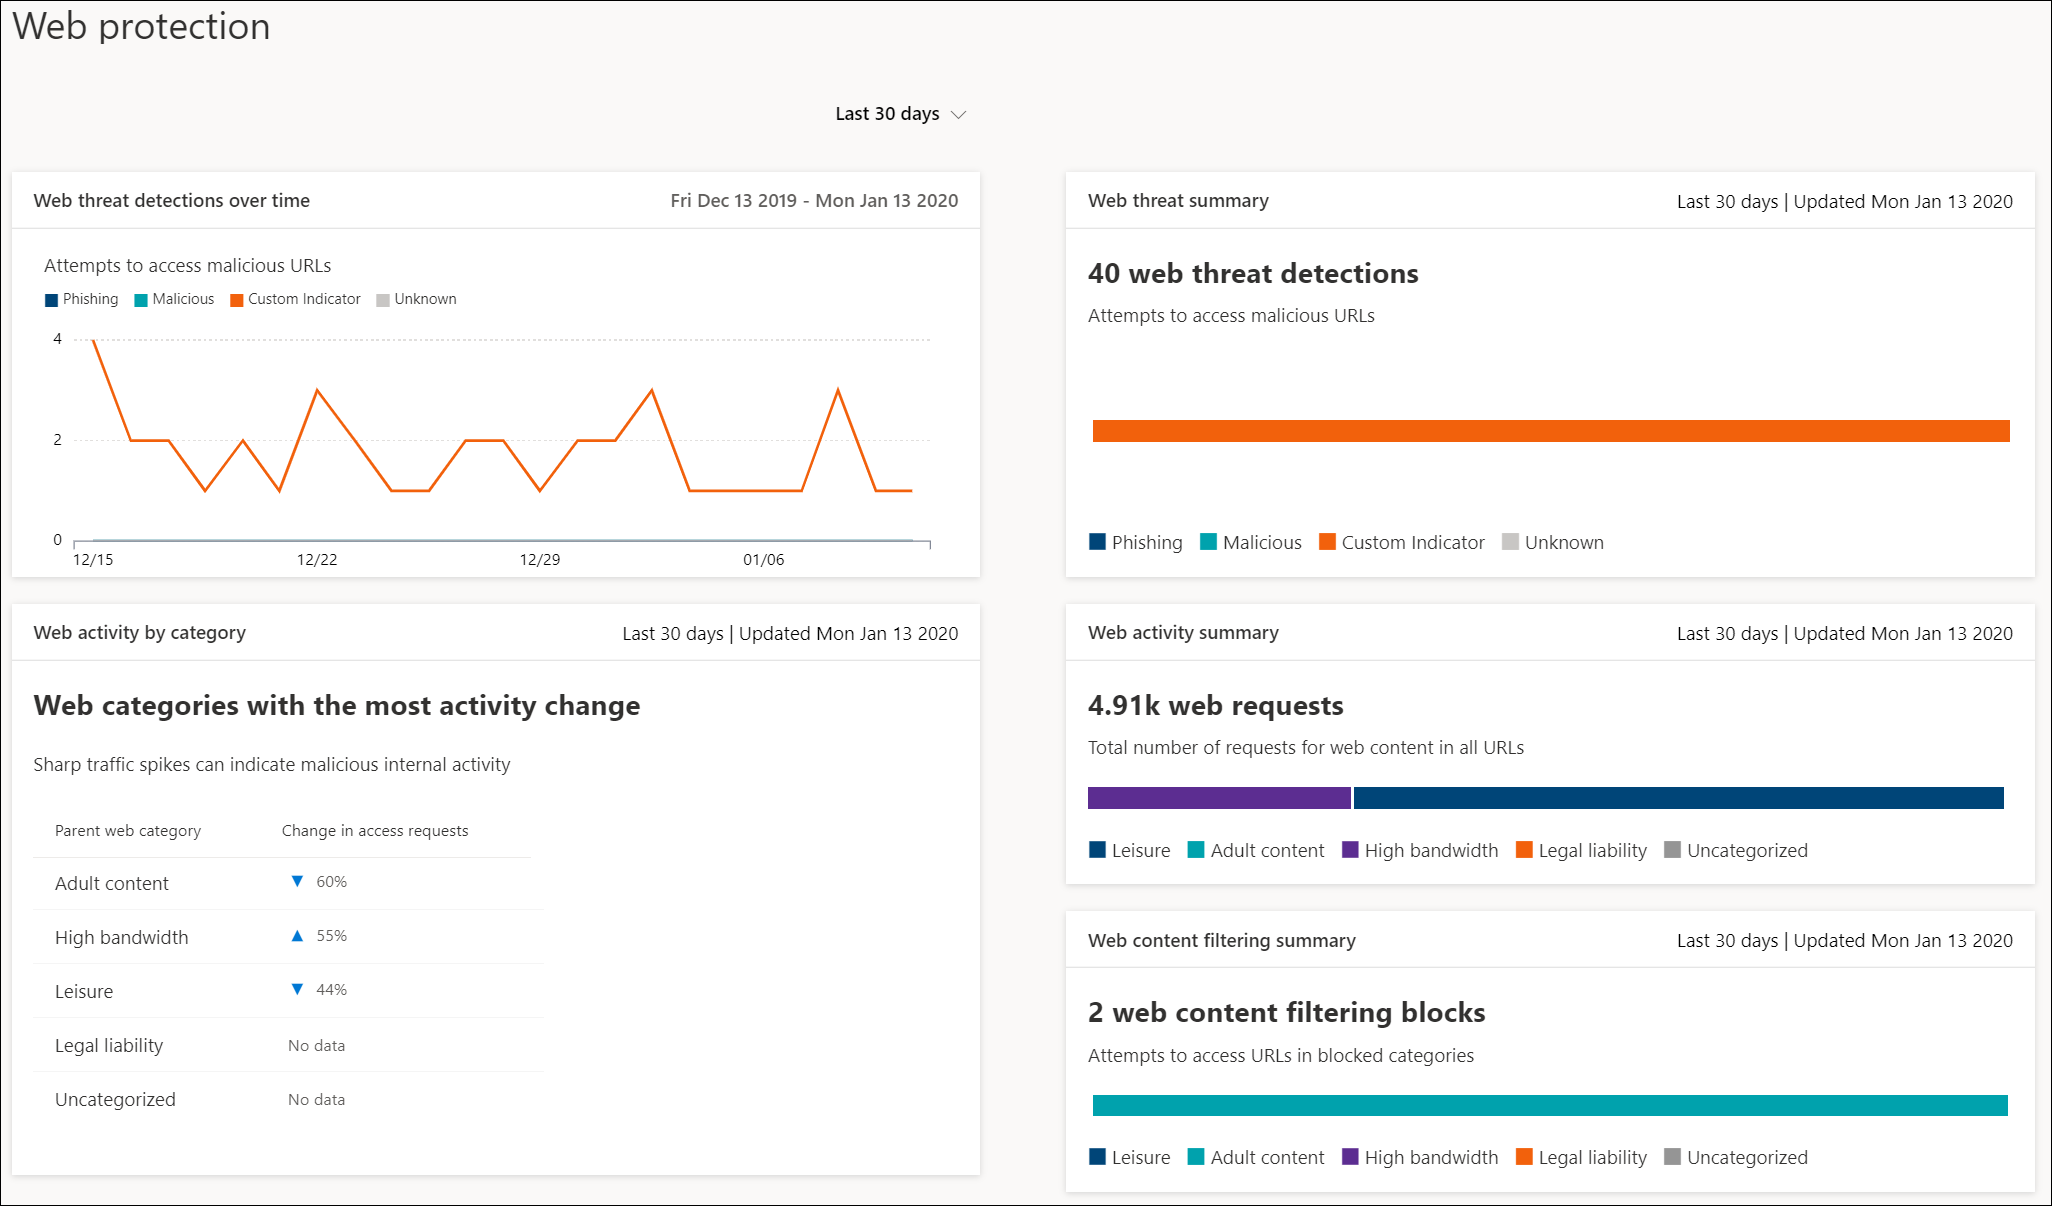
Protezione delle minacce web
Le carte che compongono la protezione delle minacce web sono Rilevamenti della minaccia web nel tempo E Riepilogo delle minacce Web.
La protezione delle minacce al web include:
- Visibilità completa nelle minacce Web che incidono sulla tua organizzazione.
- Funzionalità di indagine sull’attività di minaccia legata al web attraverso avvisi e profili completi degli URL e dei dispositivi che accedono a questi URL.
- Una serie completa di funzionalità di sicurezza che tracciano le tendenze di accesso generale a siti Web dannosi e indesiderati.
Per processi diversi da Microsoft Edge e Internet Explorer, gli scenari di protezione Web sfruttano la protezione della rete per l’ispezione e l’applicazione:
- L’IP è supportato per tutti e tre i protocolli (TCP, HTTP e HTTPS (TLS)).
- Sono supportati solo gli indirizzi IP singoli (nessun blocco CIDR o gamme IP) in indicatori personalizzati.
- Gli URL crittografati (percorso completo) possono essere bloccati solo sui browser di prima parte (Internet Explorer, Edge).
- Gli URL crittografati (solo FQDN) possono essere bloccati nei browser di terze parti (i.e. Oltre a Internet Explorer, Edge).
- I blocchi di percorso URL completo possono essere applicati per URL non crittografati.
Potrebbero esserci fino a 2 ore di latenza (di solito meno) tra il momento in cui l’azione viene intrapresa e l’URL e l’IP sono bloccati.
Indicatori personalizzati
I rilevamenti degli indicatori personalizzati sono anche riassunti nei rapporti sulle minacce Web delle organizzazioni sotto Rilevamenti della minaccia web nel tempo E Riepilogo delle minacce Web.
L’indicatore personalizzato include:
- Capacità di creare indicatori di compromesso basati su IP e URL per proteggere la tua organizzazione dalle minacce.
- Funzionalità di indagine sulle attività relative ai profili IP/URL personalizzati e ai dispositivi che accedono a questi URL.
- La capacità di creare consentire, bloccare e avvertire politiche per IP e URL.
Filtro dei contenuti Web
Il filtro dei contenuti Web include Attività web per categoria, Riepilogo del filtro dei contenuti Web, E Riepilogo delle attività web.
Il filtro dei contenuti Web include:
- Agli utenti viene impedito di accedere ai siti Web in categorie bloccate, sia che si trovino on-premise o via.
- È possibile distribuire comodamente varie politiche su vari set di utenti che utilizzano i gruppi di dispositivi definiti nel Microsoft Defender per le impostazioni di controllo degli accessi basate su ruoli endpoint.
Nota la creazione del gruppo di dispositivi è supportato nel difensore per il piano endpoint 1 e il piano 2.
Ordine di precedenza
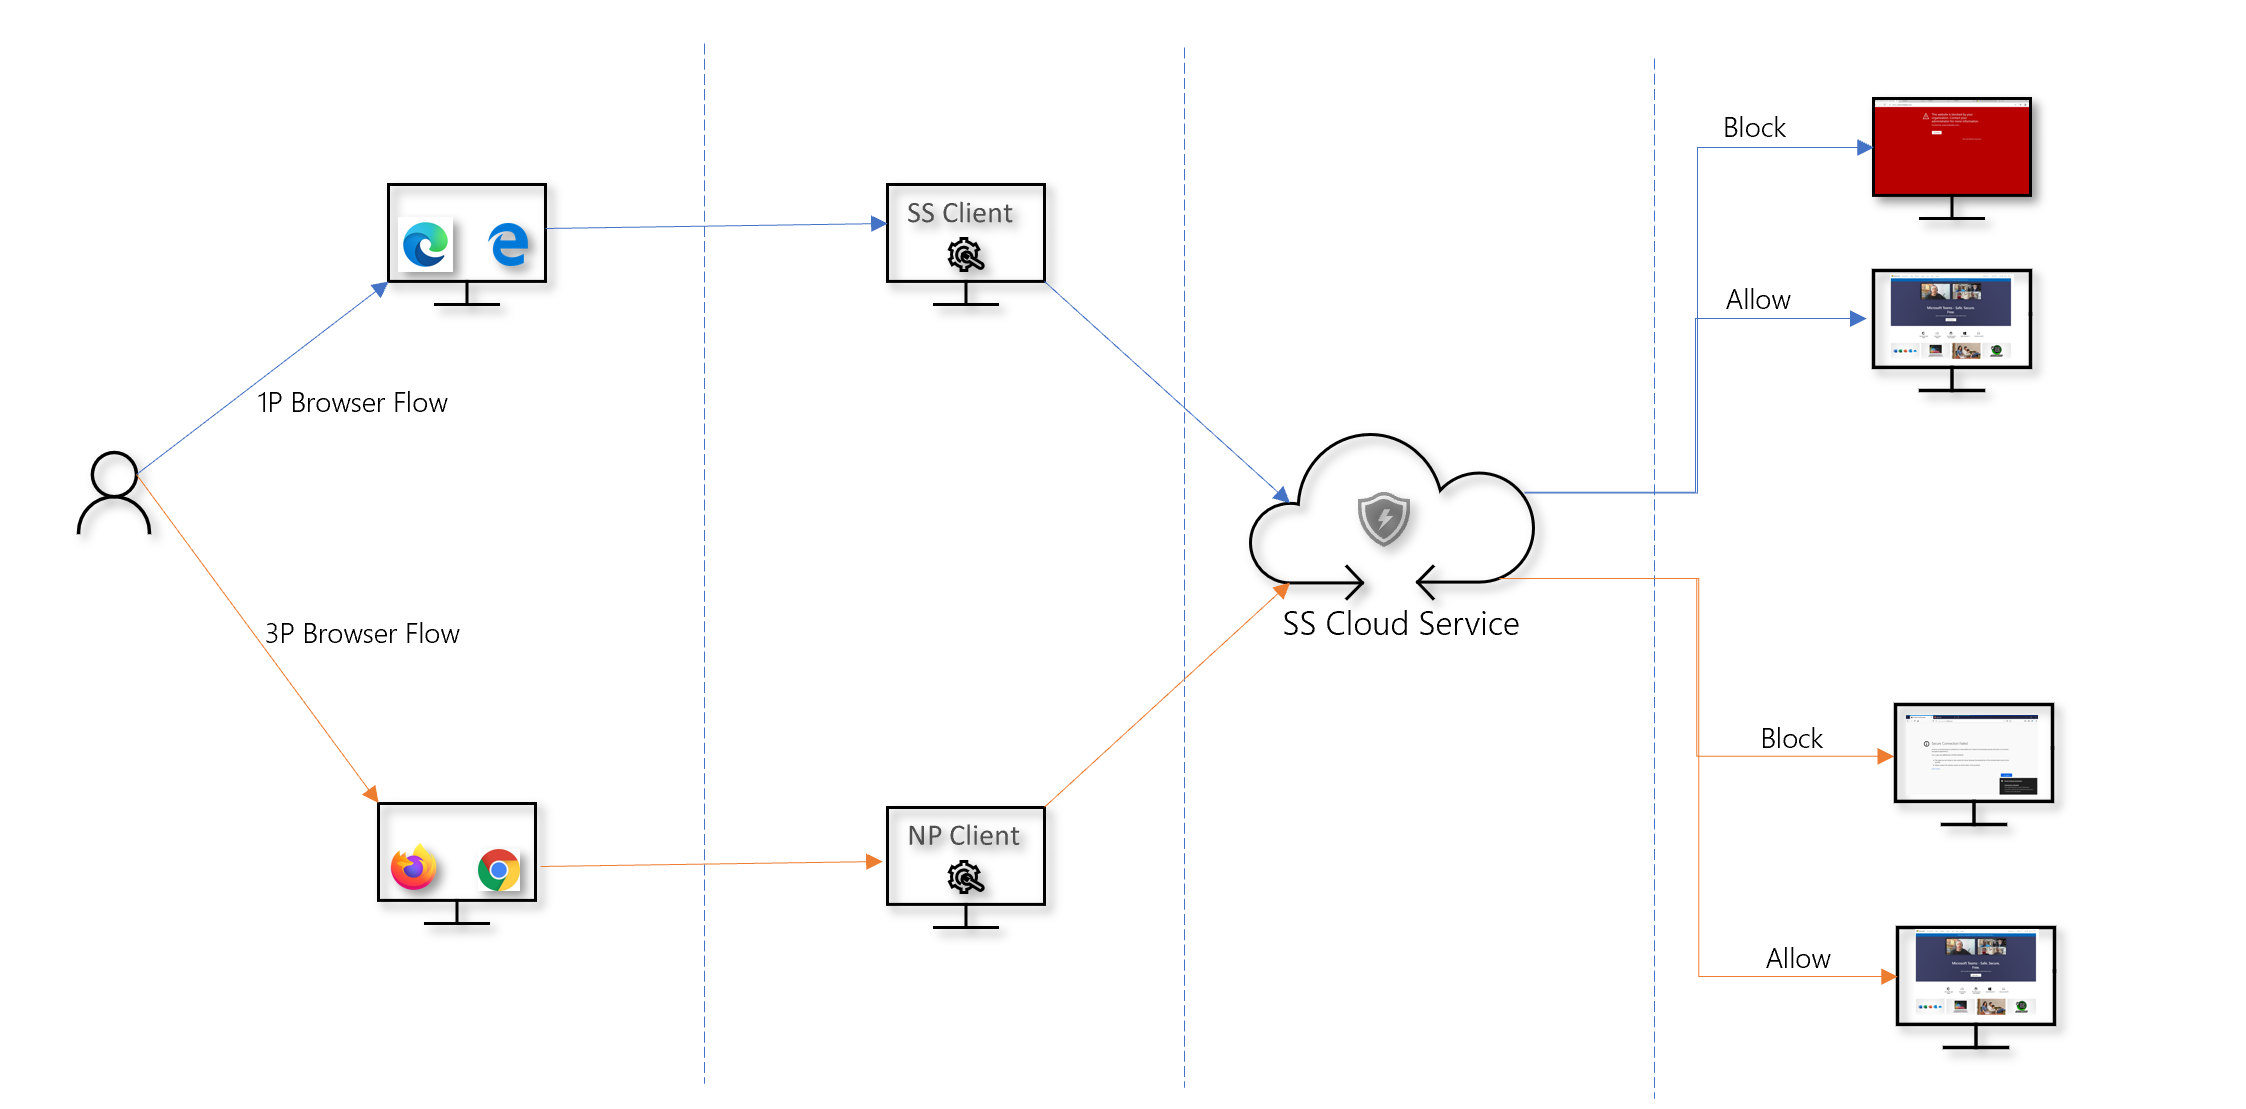
La protezione Web è costituita dai seguenti componenti, elencati in ordine di precedenza. Ognuno di questi componenti è applicato dal client SmartScreen in Microsoft Edge e dal client di protezione della rete in tutti gli altri browser e processi.
- Indicatori personalizzati (IP/URL, Microsoft Defender per Cloud Apps Colicies)
- Permettere
- Avvisare
- Bloccare
- SmartScreen Intel, inclusa Exchange Online Protection (EOP)
- Escalazioni
Microsoft Defender per le app cloud attualmente genera indicatori solo per URL bloccati.
L’ordine di precedenza si riferisce all’ordine delle operazioni con cui viene valutato un URL o IP. Ad esempio, se si dispone di un criterio di filtraggio dei contenuti Web è possibile creare esclusioni tramite indicatori IP/URL personalizzati. Gli indicatori personalizzati di compromesso (IOC) sono più alti nell’ordine di precedenza rispetto ai blocchi WCF.
Allo stesso modo, durante un conflitto tra gli indicatori, consente sempre la precedenza sui blocchi (override logic). Ciò significa che un indicatore di consumo vincerà su qualsiasi indicatore di blocco presente.
La tabella seguente riassume alcune configurazioni comuni che presenterebbero conflitti all’interno dello stack di protezione web. Identifica inoltre le determinazioni risultanti in base alla precedenza sopra elencata.
Politica indicatore personalizzata Politica sulle minacce Web Politica WCF Politico di Defender per Cloud Apps Risultato Permettere Bloccare Bloccare Bloccare Consenti (sovraccarico di protezione Web) Permettere Permettere Bloccare Bloccare Consenti (eccezione WCF) Avvisare Bloccare Bloccare Bloccare Warn (override) Gli indirizzi IP interni non sono supportati da indicatori personalizzati. Per una politica di avverteggio quando bypassato dall’utente finale, il sito sarà sbloccato per 24 ore per l’utente per impostazione predefinita. Questo lasso di tempo può essere modificato dall’amministratore e viene tramandata dal servizio cloud smartscreen. La possibilità di bypassare un avviso può anche essere disabilitata in Microsoft Edge utilizzando CSP per blocchi di minacce Web (malware/phishing). Per ulteriori informazioni, consultare Microsoft Edge SmartScreen Impostazioni.
Proteggere i browser
In tutti gli scenari di protezione web, la protezione dello smartscreen e della rete può essere utilizzata insieme per garantire la protezione tra browser e processi di prima e terze parti. SmartScreen è costruito direttamente in Microsoft Edge, mentre la protezione della rete monitora il traffico in browser e processi di terze parti. Il diagramma seguente illustra questo concetto. Questo diagramma dei due client che lavorano insieme per fornire più coperture browser/app è accurato per tutte le funzionalità di protezione web (indicatori, minacce Web, filtraggio dei contenuti).
Risolvere i blocchi endpoint
Le risposte dal cloud smartscreen sono standardizzate. Strumenti come Fiddler possono essere utilizzati per ispezionare la risposta dal servizio cloud, che aiuterà a determinare la fonte del blocco.
Quando il servizio cloud SmartScreen risponde con una risposta autorizzata, blocco o avverte, una categoria di risposta e il contesto del server vengono restituiti al client. In Microsoft Edge, la categoria di risposta è ciò che viene utilizzato per determinare la pagina del blocco appropriata da mostrare (politica malvagia, phishing, organizzativa).
La tabella seguente mostra le risposte e le loro caratteristiche correlate.
Responsabile Funzione responsabile del blocco Policy personalizzato Wcf Lista personalizzata Indicatori personalizzati Casbpolicy Defender per le app cloud Dannoso Minacce web Phishing Minacce web Caccia avanzata per la protezione web
Le query di Kusto nella caccia avanzata possono essere utilizzate per riassumere blocchi di protezione Web nella tua organizzazione per un massimo di 30 giorni. Queste domande utilizzano le informazioni sopra elencate per distinguere tra le varie fonti di blocchi e riassumerle in modo user-friendly. Ad esempio, la query di seguito elenca tutti i blocchi WCF originati da Microsoft Edge.
Devicevents | Where ActionType == "SmartScreenurlWarning" | estendi parsedfields = parse_json (ulteriori campi) | Project Devicename, ActionType, Timestamp, RemoteUrl, InitiatingProcessFileName, Experience = ToString (ParsedFields.Esperienza) | dove esperienza == "dimora personalizzata"Allo stesso modo, è possibile utilizzare la query di seguito per elencare tutti i blocchi WCF originati dalla protezione della rete (ad esempio, un blocco WCF in un browser di terze parti). Si noti che ActionType è stato aggiornato e “esperienza” è stata cambiata in “responsabile”.
Devicevents | dove ActionType == "ExploitGuardNetWorkProtection Blockd" | estendi parsedfields = parse_json (ulteriori campi) | Project Devicename, ActionType, Timestamp, RemoteUrl, InitiatingProcessFileName, RomesCategory = ToString (ParsedFields.Responsabile) | dove responsabile della categoria == "Policy personalizzato"Per elencare i blocchi dovuti ad altre funzionalità (come gli indicatori personalizzati), fare riferimento alla tabella sopra che delinea ogni funzione e la rispettiva categoria di risposta. Queste domande possono anche essere modificate per cercare telemetria relative a macchine specifiche nella tua organizzazione. Si noti che ActionType mostrato in ciascuna query sopra mostrerà solo quelle connessioni bloccate da una funzione di protezione Web e non tutto il traffico di rete.
Esperienza utente
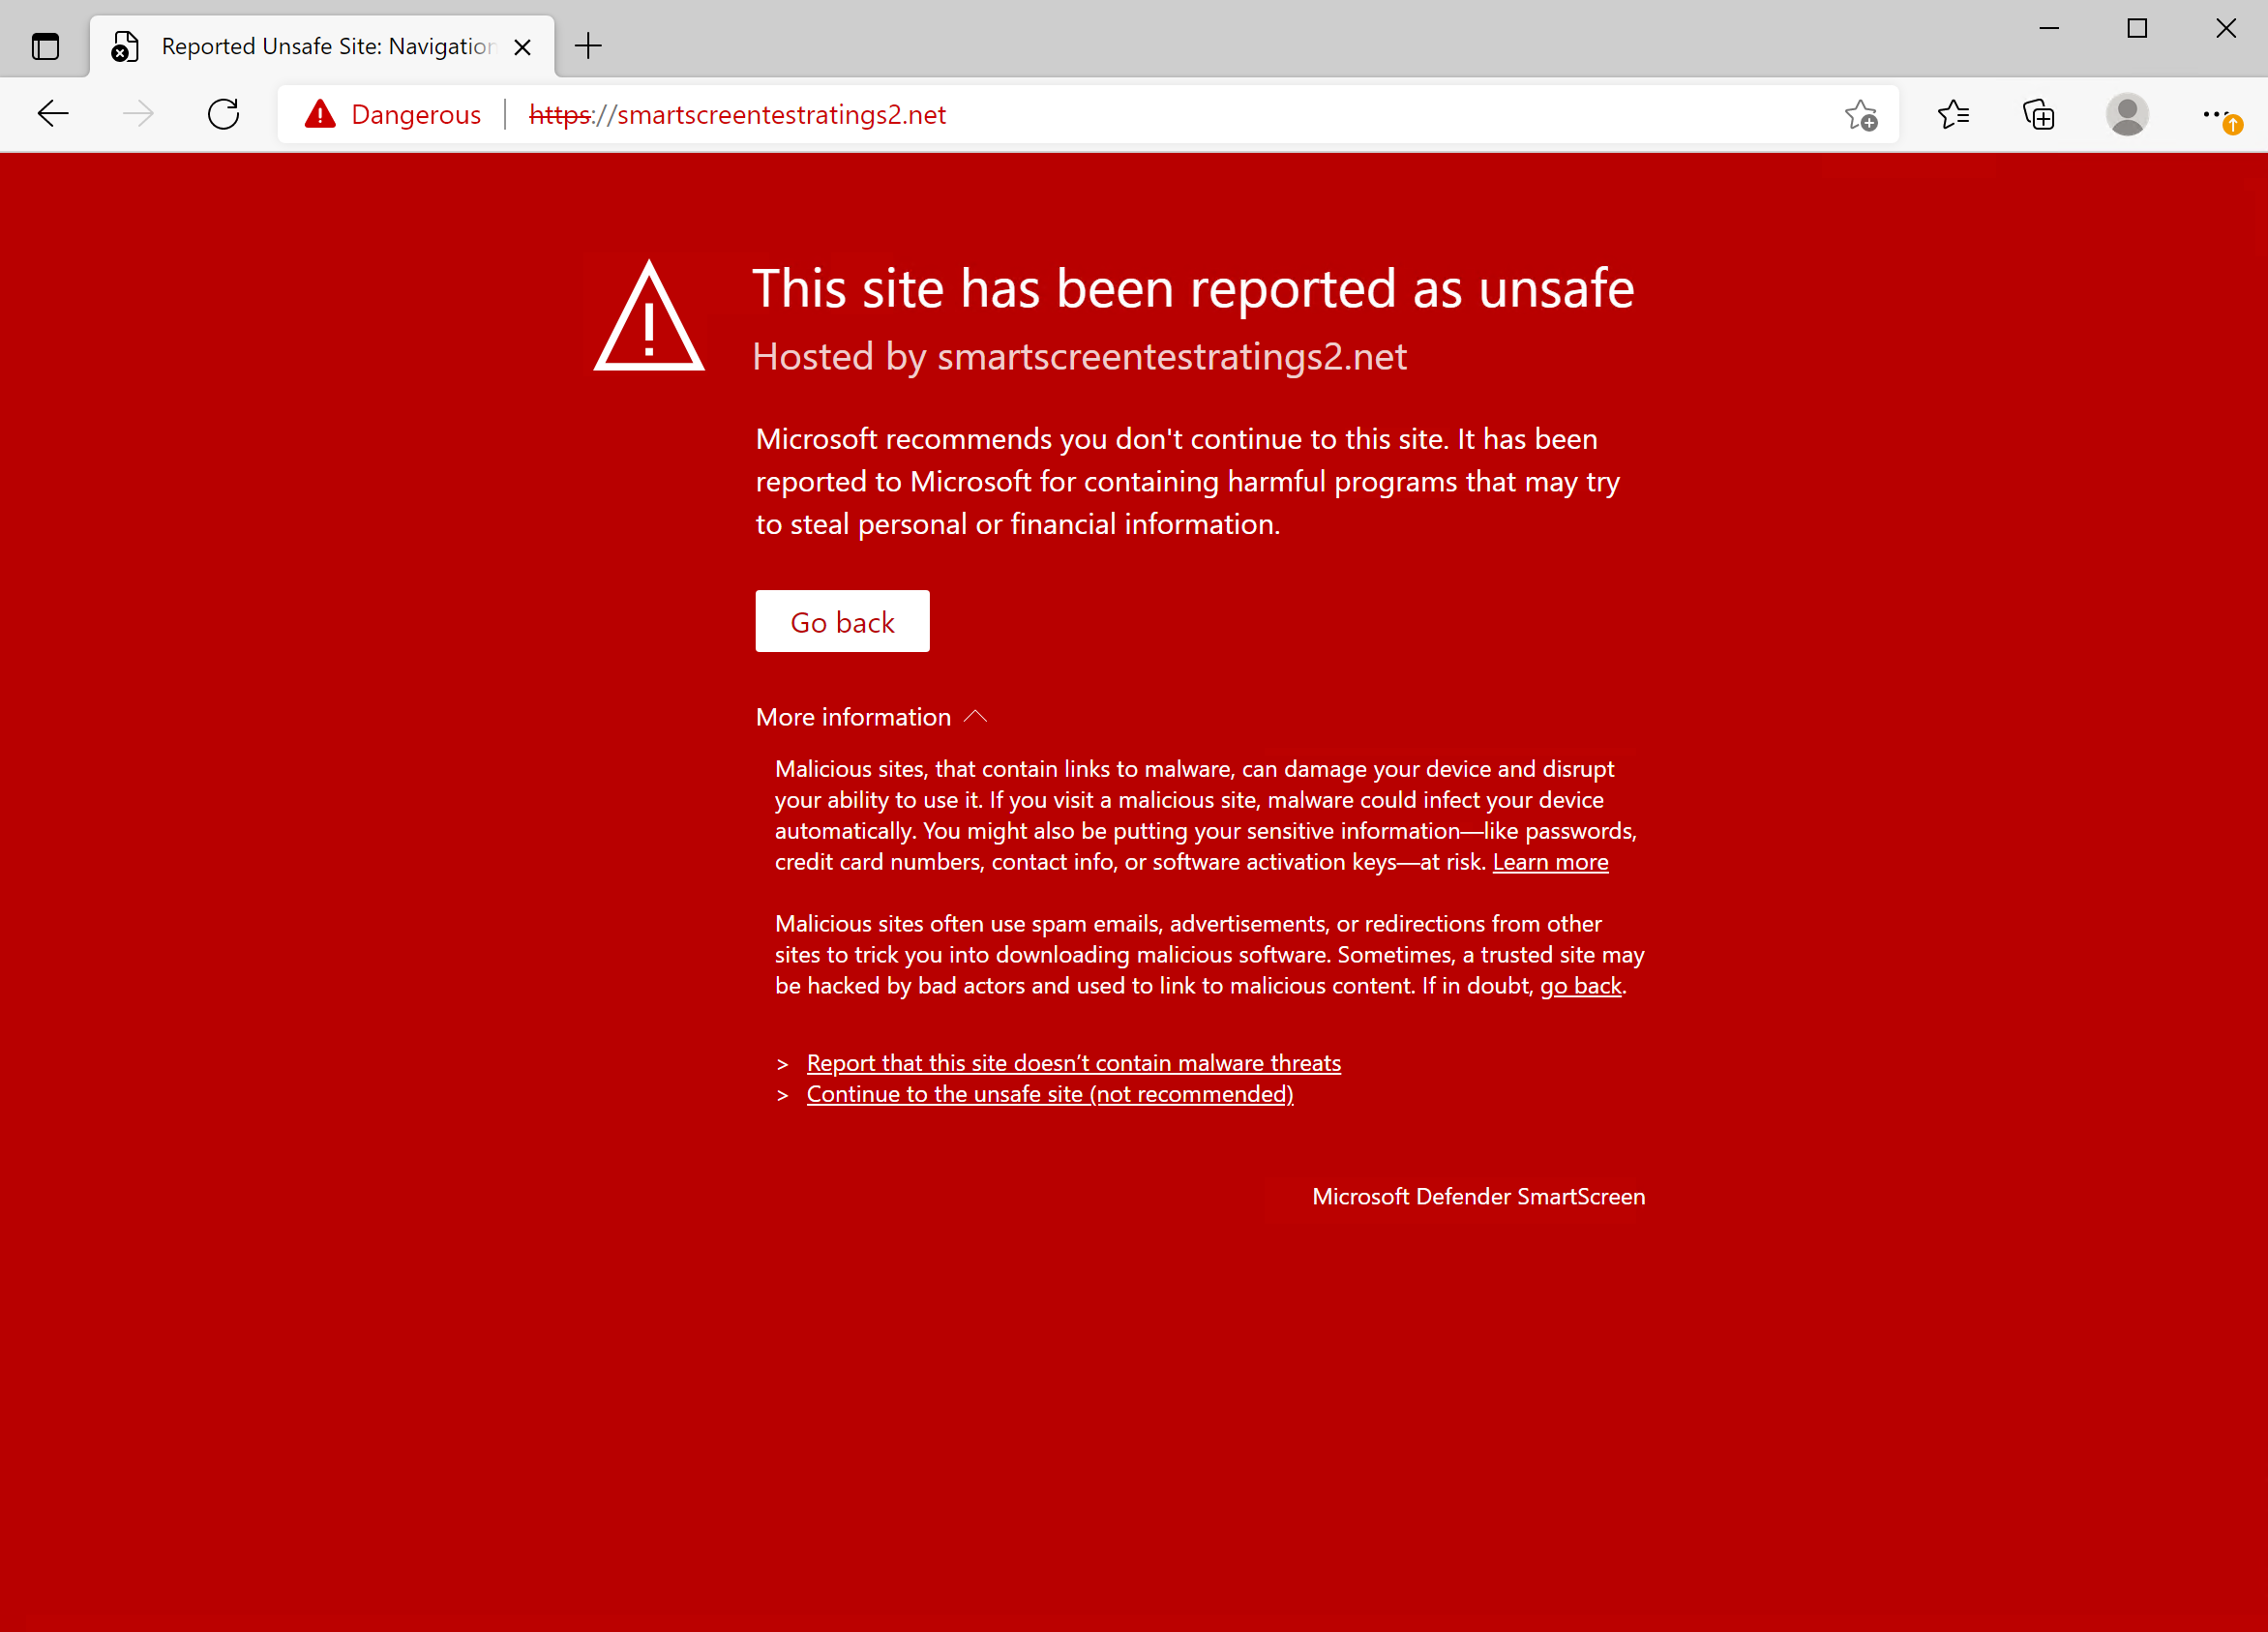
Se un utente visita una pagina Web che pone un rischio di malware, phishing o altre minacce Web, Microsoft Edge attiverà una pagina di blocco che recita “Questo sito è stato riportato come non sicuro” insieme alle informazioni relative alla minaccia.
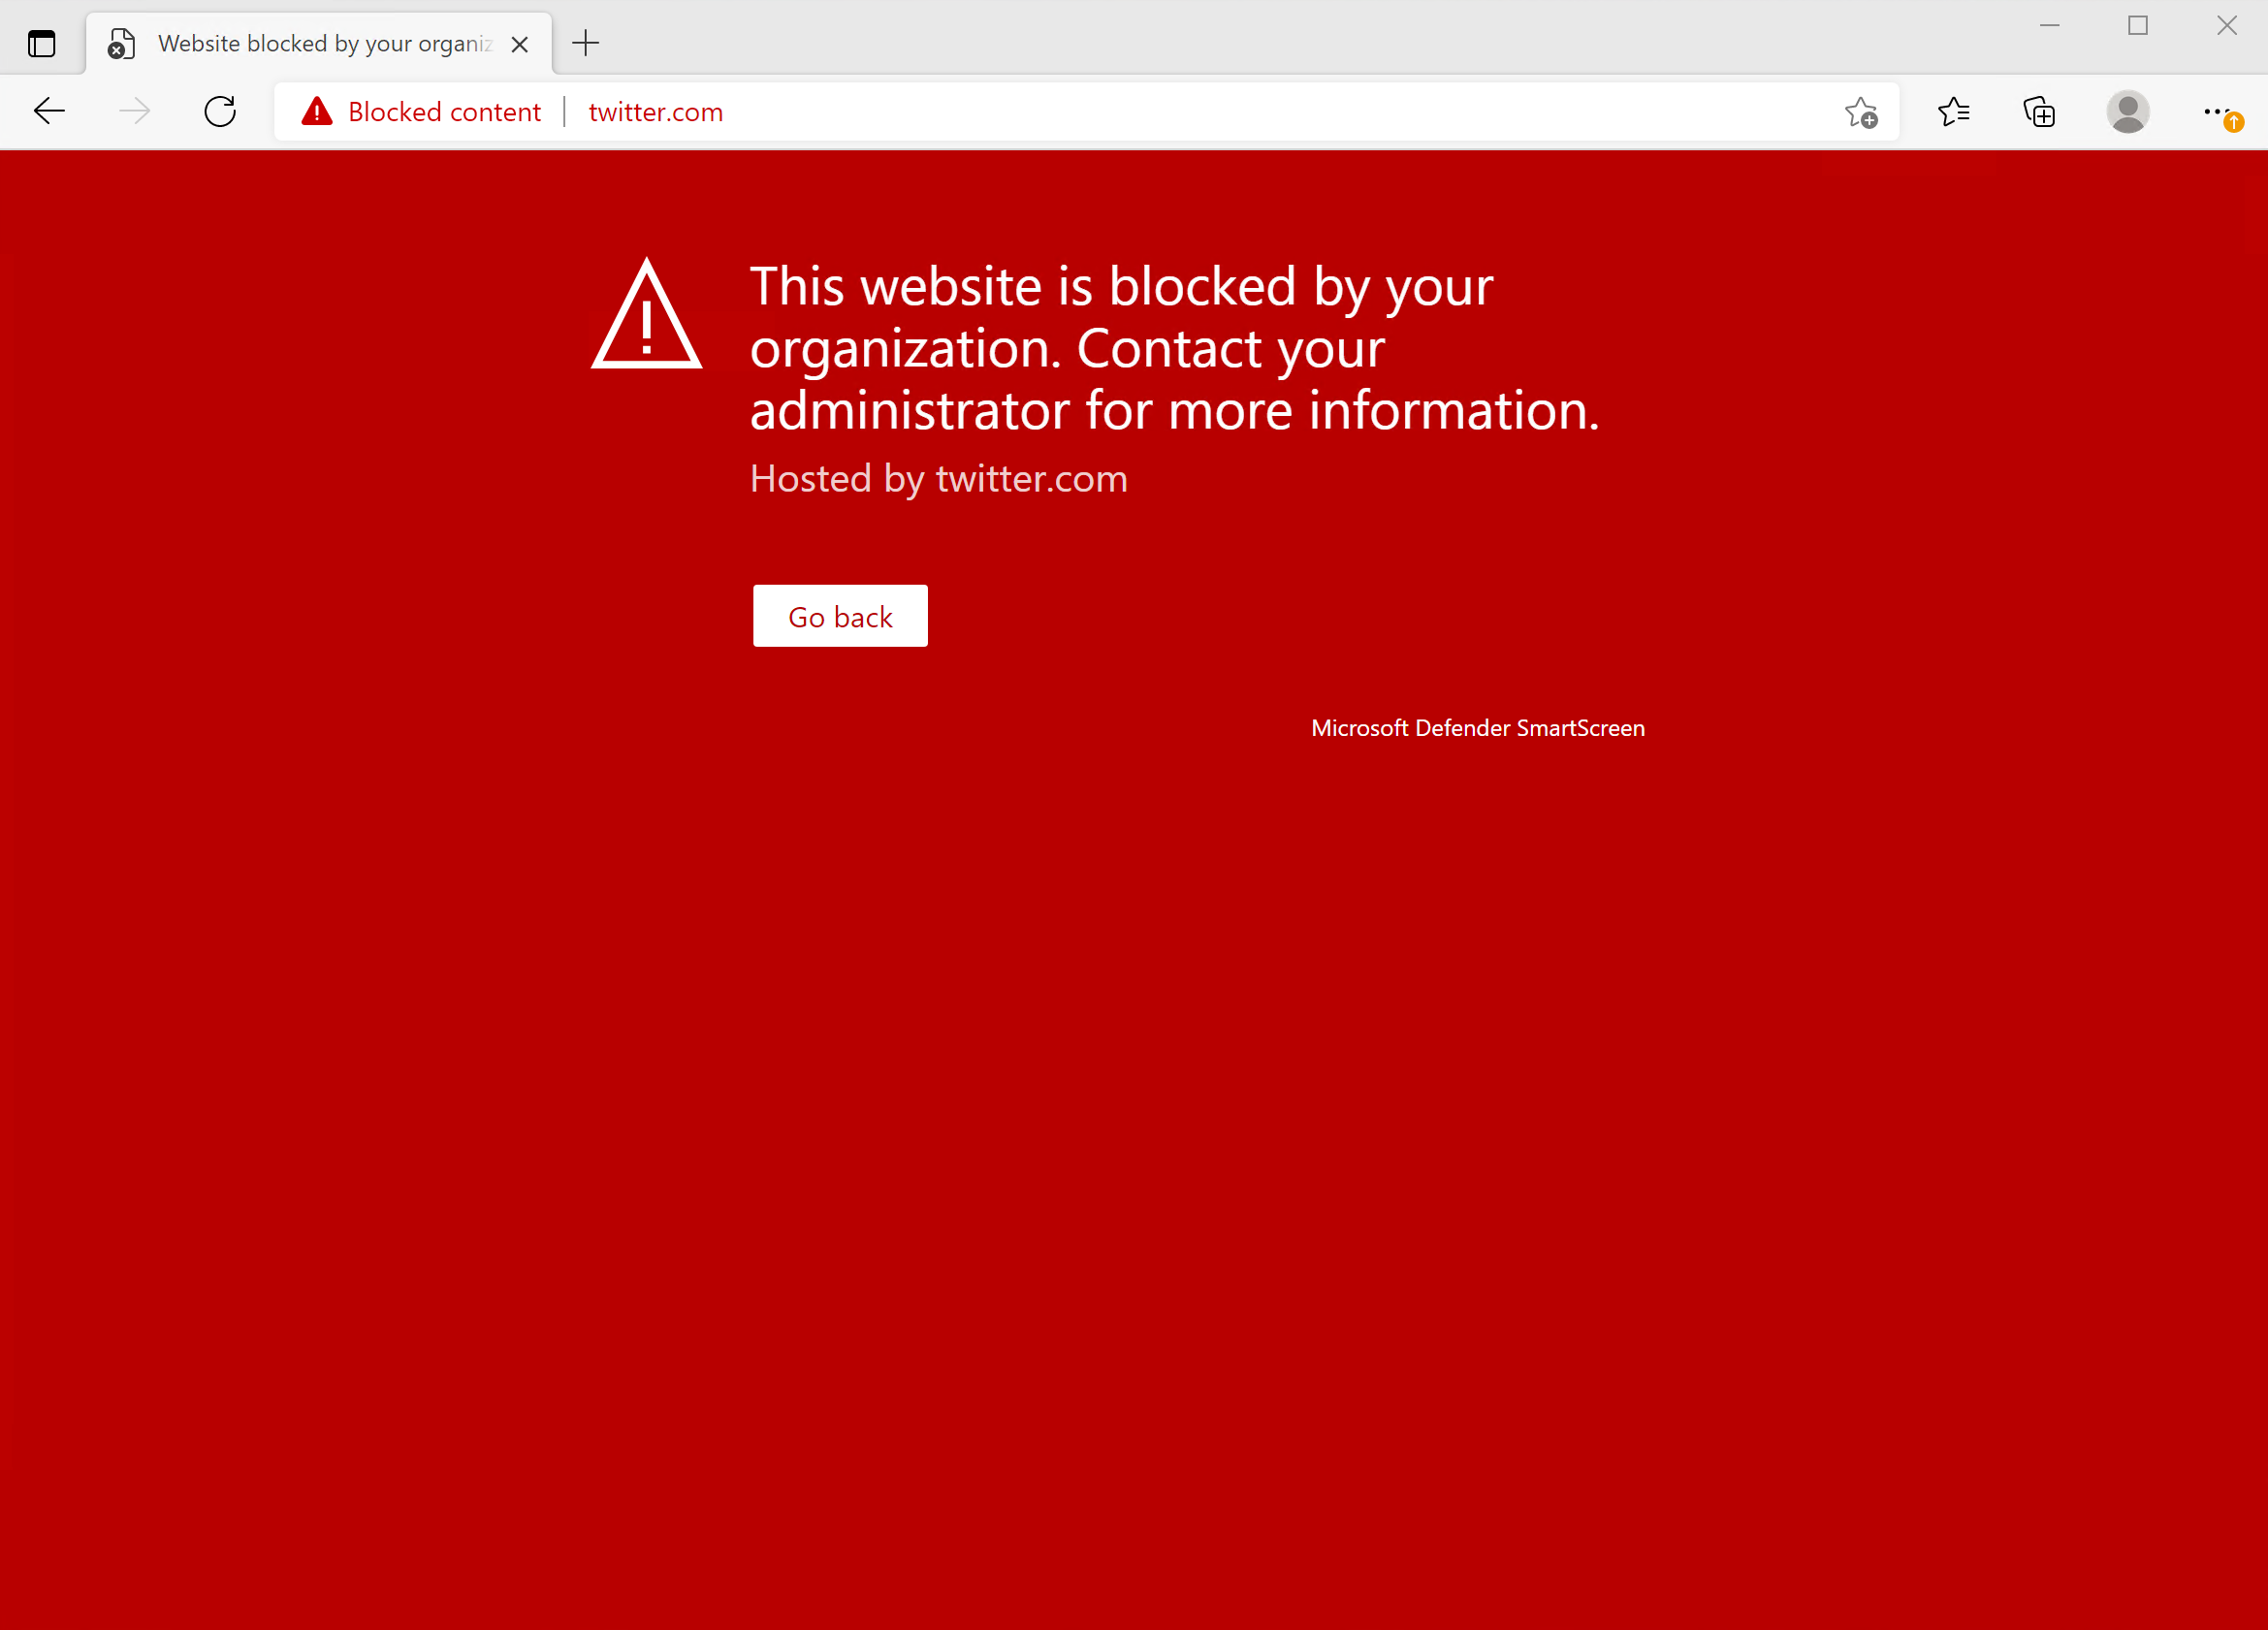
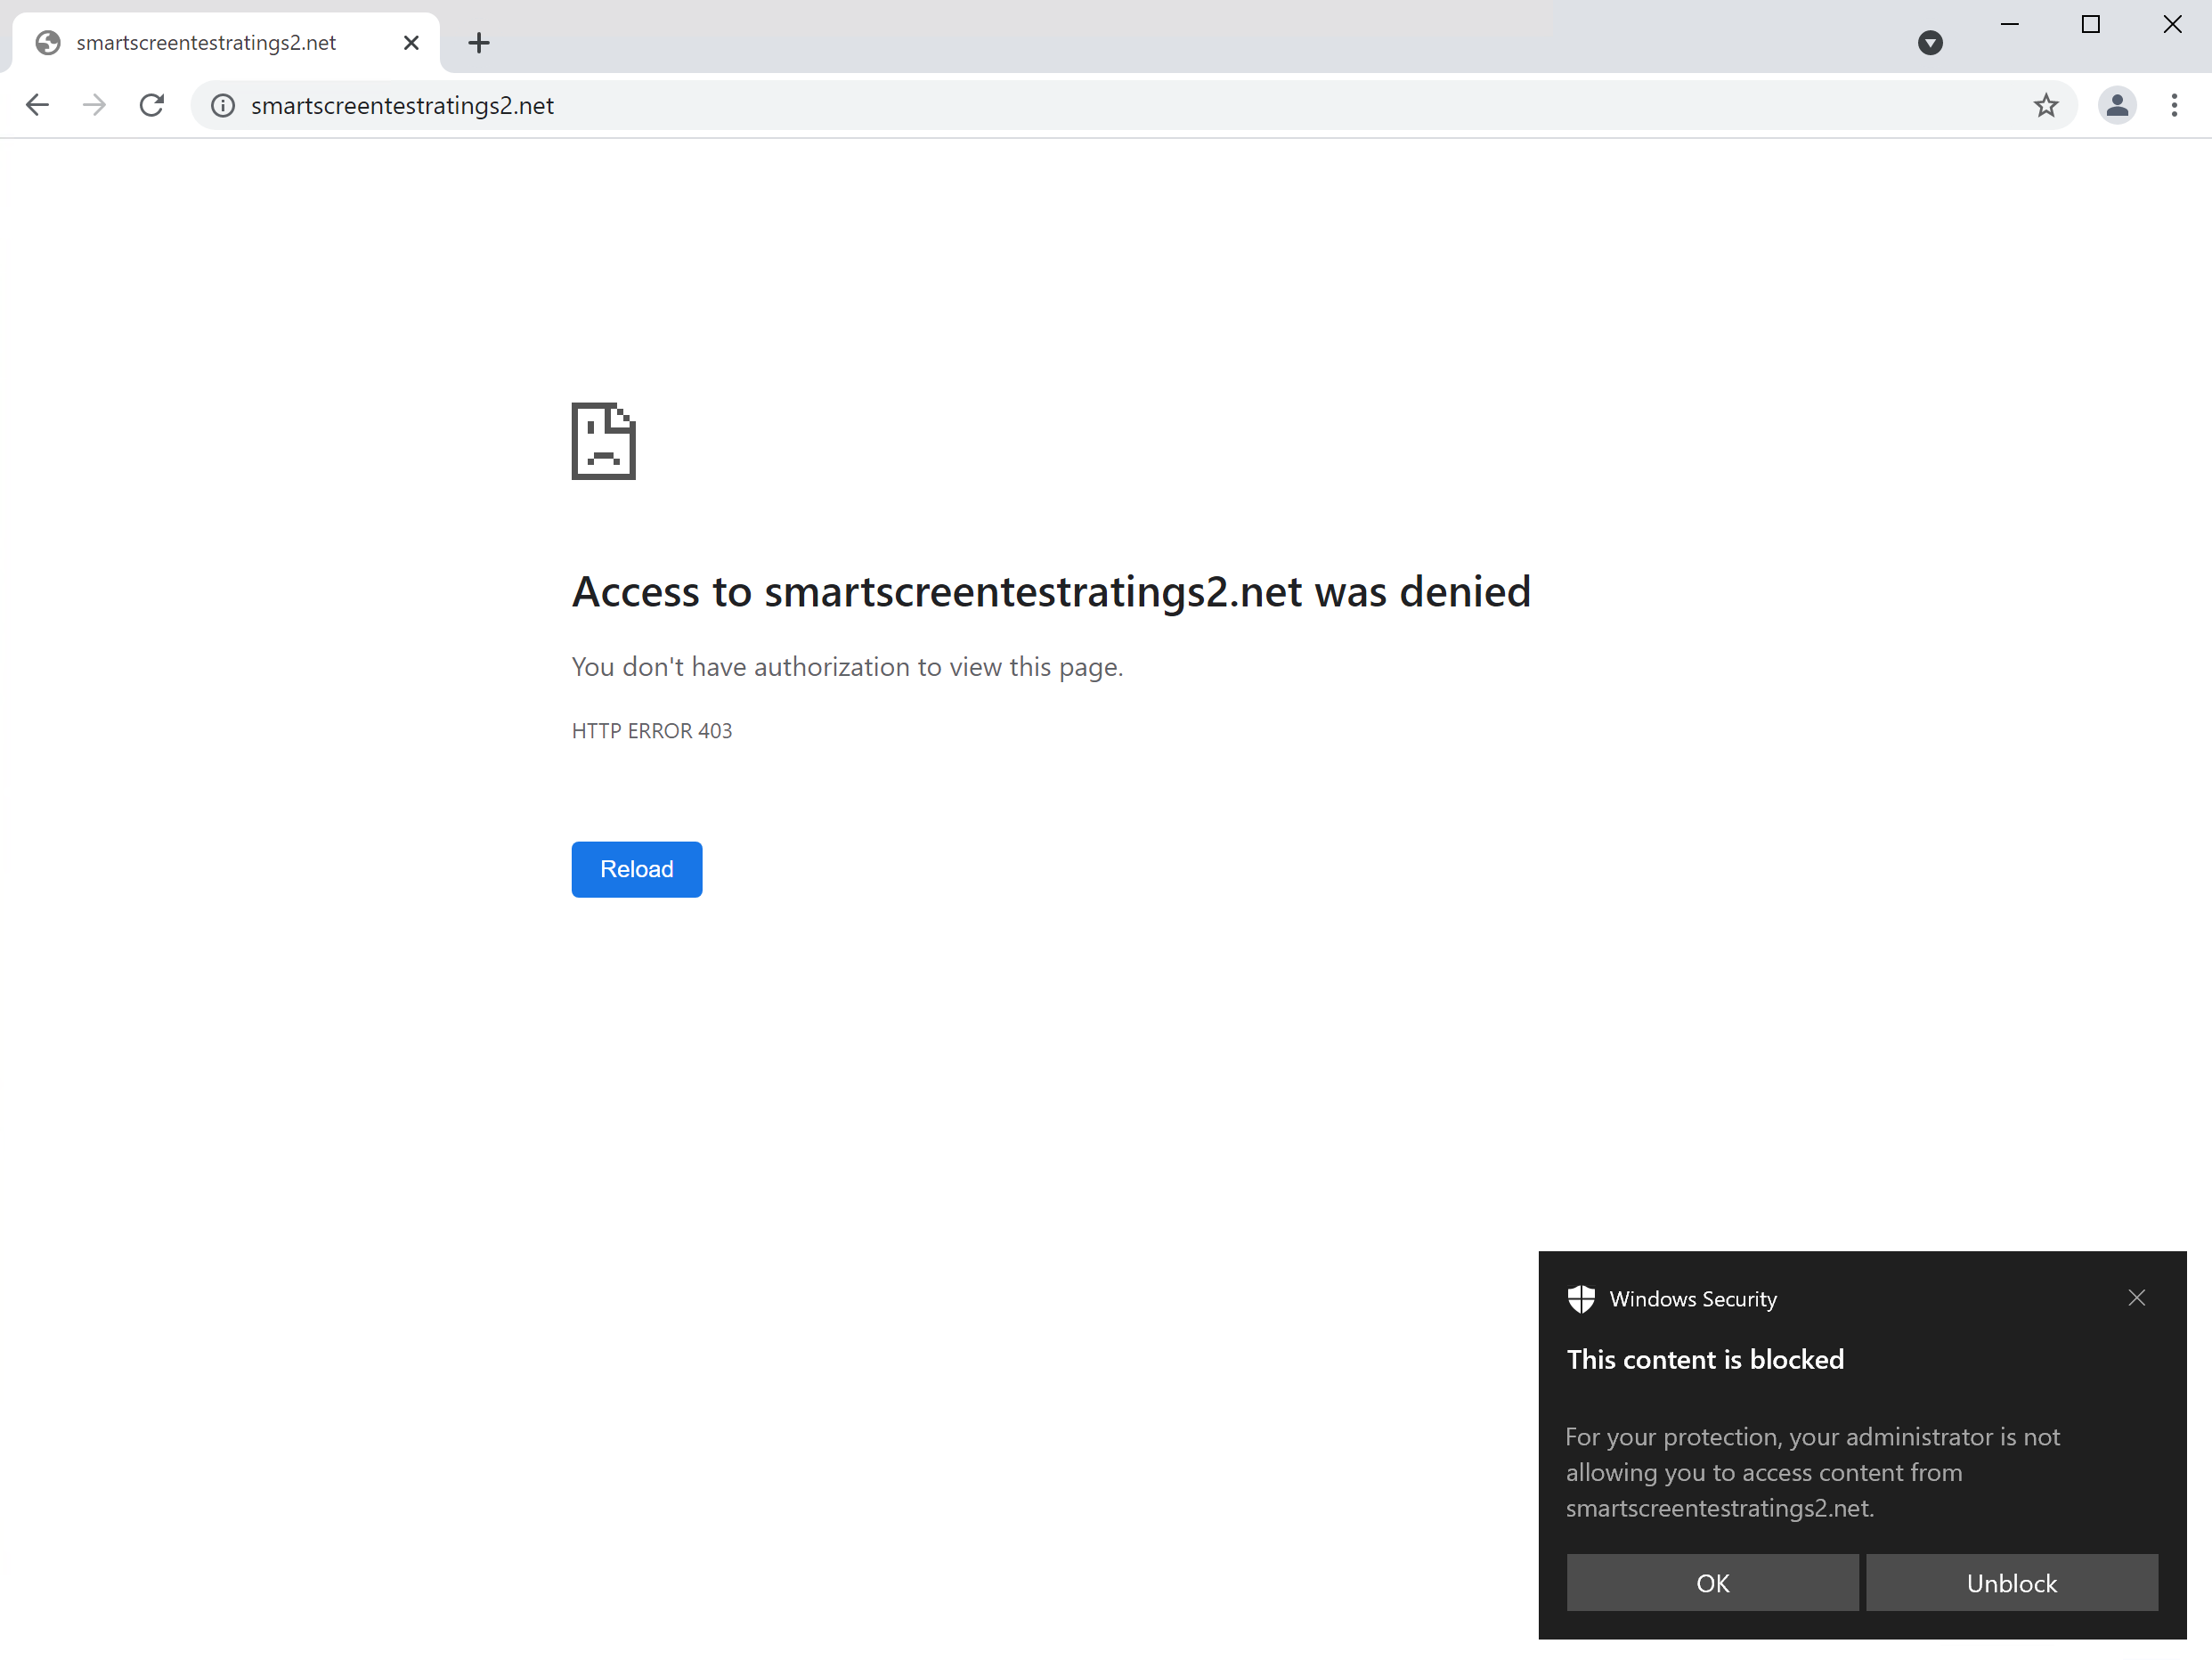
Se bloccato da WCF o un indicatore personalizzato, una pagina di blocco mostra in Microsoft Edge che indica all’utente questo sito è bloccato dalla propria organizzazione.
In ogni caso, nessuna pagina di blocco è mostrata in browser di terze parti e l’utente vede una pagina “connessione sicura” insieme a una notifica di brindisi. A seconda della politica responsabile del blocco, un utente vedrà un messaggio diverso nella notifica di brindisi. Ad esempio, il filtro dei contenuti Web visualizzerà il messaggio “Questo contenuto è bloccato”.
Segnala falsi positivi
Per segnalare un falso positivo per i siti che sono stati considerati pericolosi da SmartScreen, utilizzare il collegamento che appare sulla pagina di blocco in Microsoft Edge (come mostrato sopra).
Per WCF, puoi contestare la categoria di un dominio. Navigare verso il Domini Scheda dei rapporti WCF. Vedrai un’Ellipsis accanto a ciascuno dei domini. Passa il mouse su questa ellissi e seleziona Categoria delle controversie. Si aprirà un flyout. Imposta la priorità dell’incidente e fornisci alcuni dettagli aggiuntivi, come la categoria suggerita. Per ulteriori informazioni su come attivare WCF e come contestare le categorie, consultare il filtro dei contenuti Web.
Per ulteriori informazioni su come inviare falsi positivi/negativi, vedere Indirizzo falsi positivi/negativi in Microsoft Defender per Endpoint.
Informazioni correlate
Argomento Descrizione Protezione delle minacce web Smetti di accedere a siti di phishing, vettori di malware, siti di sfruttamento, siti non attendibili o a bassa reputazione e siti che hai bloccato. Filtro dei contenuti Web Traccia e regola l’accesso ai siti Web in base alle loro categorie di contenuti.