


Parlare di un paziente viola HIPAA?
Sta raccontando una storia di un paziente una violazione di HIPAA
“Il paese ha recentemente investito un’enorme quantità di risorse nella nazione’Il più grande insieme di leggi federali sulla privacy per impedire agli operatori sanitari e alle istituzioni di divulgare o vendere informazioni sui pazienti “, afferma Mattson. “Ma abbiamo scoperto che le conversazioni quotidiane di medici, infermieri, personale ospedaliero e tecnici possono mettere a repentaglio lo stesso tipo di informazioni personali. Quindi non solo c’è bisogno di leggi sulla privacy, ma vediamo anche quanto sia difficile mantenere tali leggi nella misura più semplice delle persone che parlano tra loro.”
I discorsi del corridoio possono violare la regola della privacy di HIPAA
Hai mai camminato per l’ospedale e hai sentito il personale che parla di pazienti? Quindi hanno un sacco di altre persone, secondo una nuova ricerca che avverte che tali conversazioni ascoltate possono essere una grave violazione della riservatezza del paziente. La ricerca è stata condotta presso la Purdue University di West Lafayette, in, da Maria Brann, Assistente professore di studi sulla comunicazione presso la West Virginia University di Morgantown e Marifran Mattson, Professore di comunicazione associato a Purdue. Il loro lavoro mostra che la privacy dei pazienti viene violata quando i dipendenti dell’ospedale parlano di casi di pazienti nelle aree pubbliche, come la caffetteria o di persone al di fuori del lavoro. 1
“Il paese ha recentemente investito un’enorme quantità di risorse nella nazione’Il più grande insieme di leggi federali sulla privacy per impedire agli operatori sanitari e alle istituzioni di divulgare o vendere informazioni sui pazienti “, afferma Mattson. “Ma abbiamo scoperto che le conversazioni quotidiane di medici, infermieri, personale ospedaliero e tecnici possono mettere a repentaglio lo stesso tipo di informazioni personali. Quindi non solo c’è bisogno di leggi sulla privacy, ma vediamo anche quanto sia difficile mantenere tali leggi nella misura più semplice delle persone che parlano tra loro.”
Mattson afferma che la ricerca dovrebbe essere un avvertimento per i gestori del rischio sanitario. Suggerisce che “coglieno le opportunità per insegnare la consapevolezza e le competenze della privacy.”
Frequenti violazioni della privacy
Mattson nota che le conversazioni del corridoio possono costituire violazioni dell’HIPAA, che protegge i pazienti’ Informazioni mediche e limita l’accesso a tali informazioni. Brann è d’accordo, dicendo che la ricerca è stata spinta in parte da ciò che ha osservato mentre si è offerta in ospedale come laurea in Purdue. “Ho notato diversi casi in cui gli operatori sanitari avrebbero discusso dei pazienti’ informazioni con altri operatori sanitari senza essere molto discreti “, afferma. “Anche se lo studio è stato condotto prima della legge sull’assicurazione sanitaria, non’pensiamo che vedremmo una grande differenza nei nostri risultati.”
Per lo studio, Brann ha registrato osservazioni solo in luoghi accessibili dai visitatori dell’ospedale, come corridoi, ascensori, sale d’attesa e mense. Cinquantuno pazienti sono stati anche intervistati sulla privacy medica. “Le violazioni della riservatezza si verificano quotidianamente”, afferma. “Mentre i fornitori di assistenza sanitaria potrebbero non essere dannosi nelle loro divulgazioni, stanno ancora condividendo i pazienti’ La maggior parte delle informazioni personali con individui non autorizzati, che ha il potenziale per creare problemi per i pazienti.”
Il personale parla liberamente a casa
Brann osserva che la divulgazione delle informazioni sul paziente può portare a furto di identità, discriminazione o stigma sociale se una condizione medica o una informazione di identificazione del paziente viene rivelata inavvertitamente. La violazione più comune trovata nello studio è stata in conversazioni occasionali tra dipendenti di Workstations o nella caffetteria, in cui il personale ospedaliero ha discusso delle informazioni sanitarie su pazienti e collaboratori.
La privacy è stata anche violata quando il pubblico ha potuto ascoltare le conversazioni telefoniche con compagnie assicurative o altri consulenti medici in cui i pazienti’ Sono stati forniti numeri di telefono, indirizzi e numeri di previdenza sociale. In un esempio estremo, un receptionist ha persino parlato con compagnie assicurative sugli altoparlanti.
Anche i fornitori di assistenza sanitaria che condividono informazioni con i loro familiari erano una preoccupazione. Molti dei soggetti intervistati in questo studio hanno riconosciuto che i loro familiari e amici che lavorano nelle storie di pazienti hanno condiviso le storie dei pazienti. La maggior parte dei soggetti ha giustificato i loro cari’ Le violazioni della privacy sono accettabili perché i loro familiari e amici erano cauti nel non rivelare troppi dettagli. “Anche senza identificare il paziente per nome, c’è motivo di preoccupazione, specialmente in una comunità più piccola”, afferma Mattson.
“La conseguenza più grave è che le persone scopriranno i propri cari’ problemi di salute di qualcuno diverso dalla loro sanitaria pro-vider “, osserva. “Proprio come riguardo è che se i pazienti si rendono conto delle loro informazioni personali sono vulnerabili, allora potrebbero avere meno probabilità di condividere dettagli importanti con i loro medici o infermieri.”
Brann e Mattson consigliano ai gestori dei rischi di ricordare al personale sanitario quanto sia facile divulgare le informazioni sui pazienti inavvertitamente. La maggior parte delle violazioni si verificano senza che gli altoparlanti si rendano persino conto di essere negligenti con le informazioni sul paziente, quindi semplicemente rendere le persone consapevoli del pericolo è una parte importante della risoluzione del problema, afferma Brann. “Gli operatori sanitari devono prestare attenzione a come violano personalmente le leggi sulla riservatezza e i pazienti devono portare violazioni della privacy all’attenzione del loro medico, infermiera, assistente medico o receptionist della sala d’attesa”, sottolinea. “Quando senti una conversazione telefonica in una sala d’attesa in cui l’addetto alla reception sta ripetendo informazioni personali, come i numeri di previdenza sociale, ricorda delicatamente alla persona o al supervisore che sei preoccupato”, aggiunge Brann.
Punti chiave:
- Parlare di casi di pazienti nelle aree pubbliche può essere una violazione della riservatezza del paziente.
- Le conversazioni del corridoio tra i dipendenti dell’ospedale possono compromettere le informazioni personali.
- Sono necessari leggi sulla privacy per prevenire le violazioni della privacy dei pazienti.
- Ai dipendenti dell’ospedale dovrebbe essere insegnata la consapevolezza della privacy e le competenze per prevenire le violazioni.
- Le conversazioni del corridoio possono essere violazioni HIPAA, secondo la ricerca.
- Le violazioni della riservatezza si verificano quotidianamente, anche se non intenzionali.
- Le conversazioni casuali tra i dipendenti rappresentano un rischio significativo per la privacy dei pazienti.
- La privacy viene violata quando il pubblico può ascoltare le conversazioni telefoniche con le compagnie assicurative.
- La condivisione delle informazioni sui pazienti con i familiari può compromettere la privacy.
- I pazienti possono avere meno probabilità di condividere dettagli importanti se si rendono vulnerabili le loro informazioni personali.
Domande:
- Di cosa si tratta la ricerca? La ricerca riguarda la violazione della riservatezza del paziente attraverso conversazioni ascoltate tra il personale dell’ospedale.
- Dove è stata condotta la ricerca? La ricerca è stata condotta presso la Purdue University.
- Quali sono le potenziali conseguenze della divulgazione delle informazioni sui pazienti? Le potenziali conseguenze includono furto di identità, discriminazione e stigma sociale.
- Qual è la violazione più comune della privacy dei pazienti? La violazione più comune sono le conversazioni casuali tra i dipendenti delle stazioni di lavoro o nella caffetteria.
- Perché la condivisione delle informazioni sui pazienti con i membri della famiglia è una preoccupazione? La condivisione delle informazioni sui pazienti con i familiari può compromettere la privacy, specialmente nelle comunità più piccole.
- Cosa si può fare per prevenire le violazioni della privacy dei pazienti? Gli operatori sanitari dovrebbero essere ricordati dell’importanza di salvaguardare le informazioni sui pazienti e i pazienti dovrebbero segnalare violazioni ai loro operatori sanitari.
- Qual è il significato di ascoltare le informazioni personali in una sala d’attesa? Sentire le informazioni personali in una sala d’attesa può essere motivo di preoccupazione e dovrebbe essere portato all’attenzione della persona o del supervisore.
- Qual è l’obiettivo della ricerca? L’obiettivo della ricerca è sensibilizzare sulla potenziale violazione della riservatezza del paziente e promuovere la consapevolezza e le competenze della privacy.
- Come vengono sfidate le leggi sulla privacy dei pazienti nelle conversazioni quotidiane? Le conversazioni quotidiane tra gli operatori sanitari possono compromettere la privacy dei pazienti e l’efficacia delle leggi sulla privacy.
- Perché i pazienti dovrebbero essere preoccupati per le violazioni della privacy? I pazienti dovrebbero essere preoccupati per le violazioni della privacy perché può portare alla divulgazione delle loro informazioni personali a individui non autorizzati.
Fonte: Brann M, Mattson M. Verso una tipologia di violazione della riservatezza nella comunicazione sanitaria: un’analisi etica delle pratiche del fornitore e delle percezioni dei pazienti. Salute Commun
Sta raccontando una storia di un paziente una violazione di HIPAA
“Il paese ha recentemente investito un’enorme quantità di risorse nella nazione’Il più grande insieme di leggi federali sulla privacy per impedire agli operatori sanitari e alle istituzioni di divulgare o vendere informazioni sui pazienti “, afferma Mattson. “Ma abbiamo scoperto che le conversazioni quotidiane di medici, infermieri, personale ospedaliero e tecnici possono mettere a repentaglio lo stesso tipo di informazioni personali. Quindi non solo c’è bisogno di leggi sulla privacy, ma vediamo anche quanto sia difficile mantenere tali leggi nella misura più semplice delle persone che parlano tra loro.”
I discorsi del corridoio possono violare la regola della privacy di HIPAA
Hai mai camminato per l’ospedale e hai sentito il personale che parla di pazienti? Quindi hanno un sacco di altre persone, secondo una nuova ricerca che avverte che tali conversazioni ascoltate possono essere una grave violazione della riservatezza del paziente. La ricerca è stata condotta presso la Purdue University di West Lafayette, in, da Maria Brann, Assistente professore di studi sulla comunicazione presso la West Virginia University di Morgantown e Marifran Mattson, Professore di comunicazione associato a Purdue. Il loro lavoro mostra che la privacy dei pazienti viene violata quando i dipendenti dell’ospedale parlano di casi di pazienti nelle aree pubbliche, come la caffetteria o di persone al di fuori del lavoro. 1
“Il paese ha recentemente investito un’enorme quantità di risorse nella nazione’Il più grande insieme di leggi federali sulla privacy per impedire agli operatori sanitari e alle istituzioni di divulgare o vendere informazioni sui pazienti “, afferma Mattson. “Ma abbiamo scoperto che le conversazioni quotidiane di medici, infermieri, personale ospedaliero e tecnici possono mettere a repentaglio lo stesso tipo di informazioni personali. Quindi non solo c’è bisogno di leggi sulla privacy, ma vediamo anche quanto sia difficile mantenere tali leggi nella misura più semplice delle persone che parlano tra loro.”
Mattson afferma che la ricerca dovrebbe essere un avvertimento per i gestori del rischio sanitario. Suggerisce che “coglieno le opportunità per insegnare la consapevolezza e le competenze della privacy.”
Frequenti violazioni della privacy
Mattson nota che le conversazioni del corridoio possono costituire violazioni dell’HIPAA, che protegge i pazienti’ Informazioni mediche e limita l’accesso a tali informazioni. Brann è d’accordo, dicendo che la ricerca è stata spinta in parte da ciò che ha osservato mentre si è offerta in ospedale come laurea in Purdue. “Ho notato diversi casi in cui gli operatori sanitari avrebbero discusso dei pazienti’ informazioni con altri operatori sanitari senza essere molto discreti “, afferma. “Anche se lo studio è stato condotto prima della legge sull’assicurazione sanitaria, non’pensiamo che vedremmo una grande differenza nei nostri risultati.”
Per lo studio, Brann ha registrato osservazioni solo in luoghi accessibili dai visitatori dell’ospedale, come corridoi, ascensori, sale d’attesa e mense. Cinquantuno pazienti sono stati anche intervistati sulla privacy medica. “Le violazioni della riservatezza si verificano quotidianamente”, afferma. “Mentre i fornitori di assistenza sanitaria potrebbero non essere dannosi nelle loro divulgazioni, stanno ancora condividendo i pazienti’ La maggior parte delle informazioni personali con individui non autorizzati, che ha il potenziale per creare problemi per i pazienti.”
Il personale parla liberamente a casa
Brann osserva che la divulgazione delle informazioni sul paziente può portare a furto di identità, discriminazione o stigma sociale se una condizione medica o una informazione di identificazione del paziente viene rivelata inavvertitamente. La violazione più comune trovata nello studio è stata in conversazioni occasionali tra dipendenti di Workstations o nella caffetteria, in cui il personale ospedaliero ha discusso delle informazioni sanitarie su pazienti e collaboratori.
La privacy è stata anche violata quando il pubblico ha potuto ascoltare le conversazioni telefoniche con compagnie assicurative o altri consulenti medici in cui i pazienti’ Sono stati forniti numeri di telefono, indirizzi e numeri di previdenza sociale. In un esempio estremo, un receptionist ha persino parlato con compagnie assicurative sugli altoparlanti.
Anche i fornitori di assistenza sanitaria che condividono informazioni con i loro familiari erano una preoccupazione. Molti dei soggetti intervistati in questo studio hanno riconosciuto che i loro familiari e amici che lavorano nelle storie di pazienti hanno condiviso le storie dei pazienti. La maggior parte dei soggetti ha giustificato i loro cari’ Le violazioni della privacy sono accettabili perché i loro familiari e amici erano cauti nel non rivelare troppi dettagli. “Anche senza identificare il paziente per nome, c’è motivo di preoccupazione, specialmente in una comunità più piccola”, afferma Mattson.
“La conseguenza più grave è che le persone scopriranno i propri cari’ problemi di salute di qualcuno diverso dalla loro sanitaria pro-vider “, osserva. “Proprio come riguardo è che se i pazienti si rendono conto delle loro informazioni personali sono vulnerabili, allora potrebbero avere meno probabilità di condividere dettagli importanti con i loro medici o infermieri.”
Brann e Mattson consigliano ai gestori dei rischi di ricordare al personale sanitario quanto sia facile divulgare le informazioni sui pazienti inavvertitamente. La maggior parte delle violazioni si verificano senza che gli altoparlanti si rendano persino conto di essere negligenti con le informazioni sul paziente, quindi semplicemente rendere le persone consapevoli del pericolo è una parte importante della risoluzione del problema, afferma Brann. “Gli operatori sanitari devono prestare attenzione a come violano personalmente le leggi sulla riservatezza e i pazienti devono portare violazioni della privacy all’attenzione del loro medico, infermiera, assistente medico o receptionist della sala d’attesa”, sottolinea. “Quando senti una conversazione telefonica in una sala d’attesa in cui l’addetto alla reception sta ripetendo informazioni personali, come i numeri di previdenza sociale, ricorda delicatamente alla persona o al supervisore che sei preoccupato”, aggiunge Brann.
1. Brann M, Mattson M. Verso una tipologia di violazione della riservatezza nella comunicazione sanitaria: un’analisi etica delle pratiche del fornitore e delle percezioni dei pazienti. Salute Commun 2004; 16 (2): 231-251.
Hai mai camminato per l’ospedale e hai sentito il personale che parla di pazienti? Quindi hanno un sacco di altre persone, secondo una nuova ricerca che avverte che tali conversazioni ascoltate possono essere una grave violazione della riservatezza del paziente.
Iscriviti ora per l’accesso
Hai raggiunto il limite del tuo articolo per il mese. Speriamo che tu abbia trovato i nostri articoli divertenti e approfonditi. Per informazioni su nuovi abbonamenti, prove del prodotto, accordi di fatturazione alternativi o sconti di gruppo e sito, chiamare il numero 800-688-2421. Non vediamo l’ora di averti come membro a lungo termine della comunità mediatica di Relsias.
- Data di emissione: 1 ottobre 2004
Sommario
- Gli esperti di riabilitazione discutono di questioni psicosociali e neuropsicologiche in riabilitazione
- Più istruzione sulla riabilitazione cardiaca necessaria
- Ada 15 anni dopo: ci sono stati progressi?
- I discorsi del corridoio possono violare la regola della privacy di HIPAA
- Le azioni legali di azione di classe hanno vinto’t Aiutare non assicurato
- Brief di notizie: il CMS allenta la posizione sulle unità di riabilitazione rurale
Divulgazione finanziaria: nessuno degli autori o dei pianificatori di questa attività educativa ha relazioni finanziarie pertinenti da divulgare con società non ammissibili la cui attività principale è la produzione, il marketing, la vendita, la rivendita o la distribuzione di prodotti sanitari utilizzati da o sui pazienti
Acquista ora: cerca i prodotti
Libri di pubblicazione in abbonamento e Guide di studio Gruppo e licenze di sito Stato Requisiti CME/CE
La fonte di fiducia per le informazioni sanitarie e FORMAZIONE CONTINUA.
ASSISTENZA CLIENTI
U.S. e Canada: (833) 230-6123
Internazionale +1-404-262-5476 x 2
CREDITI
1-800-688-2421 x 3
SALDI
INDIRIZZO DI POSTA
1010 SYNC ST., Suite 100
Morrisville, NC 27560-5468
Orario di ufficio
L’ufficio è aperto dalle 8:00 alle 20:00 M -F Eastern
Sebbene stiamo insegnando, l’ufficio è chiuso per le grandi vacanze e i fine settimana statunitensi.
© 2023 Relias. Tutti i diritti riservati.
- Non vendere le mie informazioni personali
- politica sulla riservatezza
- Termini di utilizzo
- Contattaci
- Ristampe
- Vendite di gruppo
Per richieste o reclami DSR, contatta Wes Vaux, responsabile della privacy dei dati, [e -mail protetto]
Usiamo i cookie per creare un’esperienza migliore. Continuando a utilizzare il nostro sito, acconsenti all’uso dei cookie delineati nella nostra politica sulla privacy.
Sta raccontando una storia di un paziente una violazione di HIPAA?
Uno degli scopi principali della regola della privacy di HIPAA è proteggere la privacy dei pazienti, ma è condividere un aneddoto o raccontare una storia su un paziente una violazione di HIPAA? Mentre può sembrare che raccontare una storia che rivela informazioni su un paziente sia una violazione di HIPAA, questo non è sempre così.
Se raccontare una storia di un paziente è una violazione di HIPAA dipenderà da chi sta raccontando la storia, il pubblico della storia e se sono divulgate qualche informazione sanitaria protetta (PHI). Ad esempio, non tutti gli operatori sanitari si qualificano come entità coperte da HIPAA; e, se la storia viene raccontata da un dipendente di un operatore sanitario che non si qualifica come entità coperta, non vi è alcuna violazione dell’HIPAA, sebbene la divulgazione possa essere una violazione di un altro stato o di legge federale.
In secondo luogo, sta raccontando una storia su un paziente una violazione di HIPAA se la storia non contiene informazioni sanitarie identificabili individualmente? La maggior parte delle persone direbbe di no; Ma, se gli eventi della storia identificano il paziente che è oggetto della storia (ad esempio, perché alcuni o tutto il pubblico hanno assistito agli eventi raccontati nella storia), l’aneddoto potrebbe essere classificato come una divulgazione insignificante di PHI che si qualifica efficacemente come una violazione dei dati notificabili.
Tuttavia, se le informazioni divulgate nella storia non sono classificate come PHI perché non sono identificabili individualmente informazioni sulla salute ed è mantenuto al di fuori di un set di record designato, non vi è alcuna violazione di HIPAA. Pertanto, un medico che racconta una storia su un paziente che si è schiantato la propria auto non violare l’HIPAA ha fornito le lesioni sostenute dal paziente, il trattamento per le lesioni o il pagamento per il trattamento non sono stati divulgati nella storia.
Perché è meglio non raccontare storie sui pazienti
Come puoi vedere dalla spiegazione di cui sopra, la risposta alla domanda è raccontare una storia su un paziente che una violazione di HIPAA è complicata. Inoltre, sebbene la distinzione possa essere chiara a una forza lavoro addestrata di professionisti sanitari conformi, potrebbe non essere chiaro al tema della storia o chiunque la ascolti che li conosce – potenzialmente provocando denunce all’ufficio di HHS per i diritti civili per presunte divulgazioni impareggiabili e non autorizzate di PHI.
Sebbene i reclami possano essere ingiustificati, se l’Ufficio per i diritti civili di HHS decide di indagare sull’accusa, l’indagine può essere dirompente, nonostante il fatto che altri problemi di conformità possano venire alla luce durante un’indagine sulla conformità. Pertanto, è meglio non raccontare storie sui pazienti in nessuna circostanza; E questo dovrebbe essere incluso nella formazione HIPAA, con le sanzioni per violare una politica organizzativa (piuttosto che una politica HIPAA) chiarito.
Linee guida semplici
Download PDF immediato
Gossip Violazioni HIPAA: quando, dove, come e perché
Quante volte ci vediamo a parlare di qualcun altro? Mentre queste conversazioni potrebbero non essere dannose, esso’S ancora spettegolando.
Gossip è una conversazione informale su altre persone che possono essere positive, neutrali o negative.
Uno studio ha scoperto che la persona media trascorre circa 52 minuti al giorno impegnandosi in questo tipo di conversazione. Quello’sono quasi un’ora dedicata a parlare di qualcun altro. Ora somma quel tempo per una settimana, un mese o anche un anno. Pensa a quanto potresti fare se non lo facessi’T passare tutto quel tempo a spettegolare!

Queste conversazioni sono dannose sul posto di lavoro. Esso’s improduttivo e spreca tempo durante il giorno, come ho appena menzionato.
Abbasse inoltre il morale del personale e danneggia la fiducia. Ma anche peggio, i pettegolezzi possono avere ripercussioni legali. Ciò è particolarmente vero nell’assistenza sanitaria.
I lavoratori nel settore sanitario affrontano una grande quantità di dati altamente sensibili. Lasciare che qualsiasi di queste informazioni sanitarie lasci il luogo di lavoro o la bolla di persone autorizzate causerà una violazione di HIPAA. Ci sono così tanti modi in cui queste violazioni si verificano con dettagli trapelati sui pazienti. Ma uno dei più comuni è dai pettegolezzi dei dipendenti.

Potrebbe essere divertente o conveniente parlare di altri pazienti, soprattutto se tu’si annoia e qualcosa di interessante è successo al lavoro. Ma dovrebbe essere sempre vietato. L’ultima cosa che vuoi è per questa attività di uccisione del tempo per causare una mancanza di fiducia, lavoro perso o causa.
Il motivo per cui il pettegolezzo è così comune è che accade così naturalmente. Esso’è facile riempire conversazioni con storie di altre persone. Esso’è difficile catturarci a farlo o riconoscere ciò che si qualifica come oversharing.
Permettere’S guarda alcuni esempi di violazioni di gossip hipaa in modo da poterlo fare meglio al lavoro.
Sommario
Conversazioni nelle aree comuni
Spettegolare i pazienti con altro personale dovrebbe Sempre essere vietato, ma soprattutto nelle aree comuni.
Gli ospedali e le strutture mediche hanno così tanti spazi pubblici in cui chiunque potrebbe essere dietro l’angolo. Anche se hai bisogno di parlare con un altro dipendente di qualcosa di consentito, devi essere consapevole di dove lo fai.
Qualsiasi conversazione riguardante i pazienti e le loro informazioni dovrebbe avvenire nella privacy. Altrimenti, qualcuno potrebbe ascoltare.
Permettere’s dì te’rea pranzo in ospedale con uno dei tuoi colleghi stretti. Questa zona è stata recentemente rinnovata per includere un aspetto più naturale, quindi’Sono impegnato con il personale e i visitatori. Il tuo collega chiede come la tua giornata sta andando così lontano e risponde, come farebbe la maggior parte di noi.
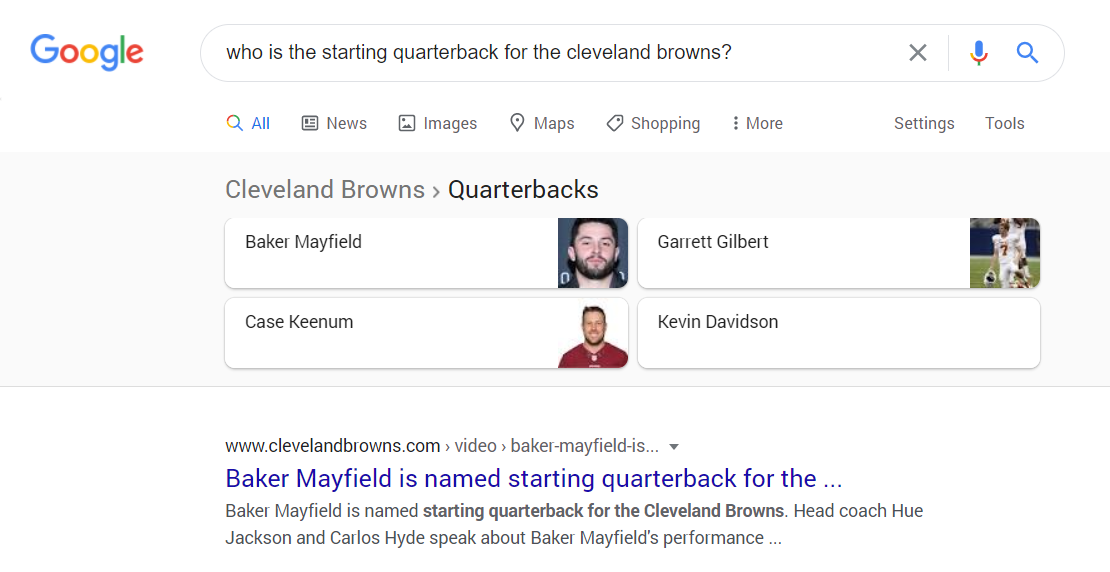
Le parli di una paziente di alto profilo che è arrivata questa mattina per programmare un intervento chirurgico che è avvenuto da un bizzarro incidente in bassa stagione. Il quarterback iniziale per Cleveland Browns.
Certo, non lo hai fatto’T divulgare il suo nome ma hai dato via i dettagli di identificazione chiave su chi fosse dicendo che lui’s l’antipasto e per quale squadra gioca. Anche se non sei’T familiarità con la NFL, una semplice ricerca su Google ti darà esattamente chi è, Baker Mayfield.
Ora, un atleta professionista ha la stessa statura di attore o musicista famoso, loro’è una celebrità. Atleta’stti tanta attenzione di Hollywood’sono migliori ma, al posto dei paparazzi, loro’REBBIAMO DAI RIPOSSATI E FAN.
Quello’s lo sfortunato problema che molti personaggi pubblici devono affrontare. Tuttavia, non lo fa’significano che non’t Avere il diritto alla privacy sanitaria. Questo non è’T la prima celebrità di violazione di Hipaa, ma hai sicuramente commesso una violazione in questo scenario.
Il tuo collega potrebbe non fare nulla con questa conoscenza, ma viola ancora ciò che puoi e puoi’T condivisione. Non avevi motivo di discutere la situazione con questo collega e sicuramente non sei’T ha permesso di parlarne intorno ai visitatori dell’ospedale.

Anche se i visitatori non’vogliono abusare di conoscere queste informazioni, loro’È probabile che lo riferisca a un amministratore dell’ospedale. Essi’sono a disagio che due dipendenti fossero così disposti a parlare di un altro paziente’condizione s. Li fa meravigliare cosa tu’ve ha detto su di loro o sui loro familiari. E loro’rendi ancora più arrabbiato per il commento insensibile che il tuo collega ha fatto.
Non importa quale sia la storia o la situazione, Don’T gossip sulle informazioni sui pazienti nelle aree pubbliche. Anche se hai il permesso di discuterne con un altro dipendente, fallo nella privacy, quindi nessuna persona non autorizzata ascolta.
Condivisione di storie al di fuori del lavoro
Quindi non dovresti’Parlare di pazienti nelle aree comuni al lavoro perché qualcun altro potrebbe ascoltare. Ma per quanto riguarda il comfort di casa tua con amici o familiari? Nessuno dal lavoro ti sentirà e i tuoi amici e familiari hanno vinto’VEDI LA PERSONA.
Ma anche allora, non dovresti’T Condividi queste storie. Non sai mai chi potrebbe dire qualcun altro o chi potrebbero sapere.
Dopotutto, Haven’Hai sentito la vecchia frase della seconda guerra mondiale, “Le labbra sciolte lascinano navi”?

Come un altro esempio, forse uno dei tuoi pazienti è qualcuno che la tua famiglia conosce. Lavori in una donna’s sanità e uno dei nuovi clienti è qualcuno con cui sei cresciuto.
Voi’rimasto scioccato nel scoprire che lei’è incinta e tu’è entusiasta di tornare a casa per versare le notizie alla tua famiglia.
Pensi che le informazioni abbiano vinte’lascia la tua casa, ma loro’essere così scioccato come lo hai scoperto. Finiscono per mandare messaggi a qualcun altro nella tua piccola città e, alla fine, torna a lei che tutti lo sanno. Essi’è troppo impaziente per congratularmi con lei per l’eccitazione.

Stava aspettando di dirlo alla gente, quindi conosce l’unico modo in cui hanno scoperto è da qualcuno al suo appuntamento. Sconvolta dal fatto che ci sia stata una violazione della sua privacy da una violazione di gossip hipaa, presenta una denuncia con la pratica.
Non lo fa’ci vorranno molto per metterli insieme che eri quello che lo ha detto da quando ti conosci. E prima che tu lo sappia, tu’re disciplinato alla tua organizzazione per una violazione di HIPAA.
Post sui social media
Questo è simile all’ultima situazione. Potrebbe non sembrare una forma di pettegolezzo, ma lo è. Portare su Internet per parlare dei tuoi pazienti è altrettanto cattivo, se non peggio, di parlare di pazienti di persona.
Hai molto meno controllo su dove vanno le informazioni una volta’s online. Chiunque può screenshot, salvare o inviare qualsiasi cosa a un’altra persona che non lo farebbe’N normalmente vedi i tuoi post.
Come dice il proverbio, “Una volta’s su Internet, esso’è lì per sempre.” Anche se ti rendi conto di aver fatto un errore e provi a eliminarlo prima che raggiunga chiunque, potrebbe essere troppo tardi. Ci vogliono solo pochi secondi perché si aggiornino i social media. A quel punto,’è impossibile sapere chi l’ha già visto.
Anche se il tuo account è privato, lì’s ancora il rischio di informazioni su dove non dovrebbe’T. Potrebbe sembrare sicuro discutere le esperienze del paziente in un gruppo privato di Facebook per gli infermieri. Ma non condividere mai nulla che violi la regola della privacy di HIPAA. Non sai mai chi altro finirà per vederlo, per non parlare del fatto che gli account sociali vengono spesso violati.
Permettere’S torna al primo esempio che ho menzionato di discutere il calciatore professionista. Chi’s dire che una delle persone intorno a te nella mensa non è’t una fonte per una rete sportiva, chiedendo ulteriori informazioni?
Se la rete è la prima a segnalare un infortunio di fine stagione durante l’offseason, la loro storia andrà a livello globale. Quando una celebrità fa la sua comparsa in ospedale, la gente vorrà sapere ..
- Quello che è successo
- Come loro’fare
- La gravità della lesione o la ragione

La gente ama essere il primo a conoscere o infrangere grandi notizie, e quello’s un peso che sopporti come professionista sanitario. Ma non senza un costo enorme. Soprattutto quando violi la privacy di una persona di alto profilo, tu’è probabile che venga licenziato, citato in giudizio o multato da una violazione di gossip hipaa.
Rispondere a domande su altri pazienti
A volte le persone ti chiedono specificamente dei pazienti. Può essere altri dipendenti che vogliono davvero sapere come loro’stanno facendo o loro’essere solo ficcanaso. Altri pazienti chiedono anche per curiosità. Alcuni vogliono solo solo speranza da un altro’esperienza s.
Questa è una situazione difficile da affrontare. Don’voglio sembrare maleducato sottolineando che questo’non sono affari loro. Può anche sembrare una manipolazione quando provengono da altri dipendenti. Esso’è difficile sapere sul posto se hanno l’autorizzazione e tu non’voglio sembrare che non tu non’T fidati di loro. Soprattutto perché devi lavorare insieme ogni giorno.
Vuoi anche dare ai pazienti risposte positive per ispirare la speranza. Permettere’s dici che hai un paziente anziano che aveva appena avuto una doppia fianco e una doppia sostituzione del ginocchio. Lui’Farà molti appuntamenti di riabilitazione e si preoccupa che abbia vinto’T camminare di nuovo.
Quindi, ti chiede se tu’Ve aveva altri pazienti nella stessa barca, qual era la loro esperienza e se così’è probabile che lui’riprenderò bene.
Sai che non dovresti’Parlare di qualcun altro’Si situazione, ma dicendo che puoi’ne parlerà che gli farà credere che non lo fa’T ha buone possibilità. Questo potrebbe renderlo spaventoso o senza speranza.
Invece, decidi di condividere alcuni dettagli. Gli hai fatto sapere che hai avuto un paziente qualche mese fa con lo stesso intervento chirurgico. Essi’va ancora in terapia, ma loro’fare meglio con un deambulatore e vedere miglioramenti ogni giorno.
Ci pensi’s innocuo, ma lo menziona con un’altra infermiera. Hai rivelato accidentalmente il paziente’S nome mentre racconta la storia incoraggiante.

“Come’s quel paziente da qualche mese fa per fare? Ero così felice di sentirla’sta solo usando un deambulatore ora. E lei’anche io più di me! Se può farlo, sicuramente posso!”
Certo, sembra innocuo. Cosa farà con questa notizia? Ma ciò’s Il principio di condivisione dei dettagli che è problematico. Il pettegolezzo è un pendio scivoloso, più lo impegni, più ti senti a tuo agio nel farlo.
E se la persona che hai raccontato la storia vede il paziente entrare nel tuo ufficio per la terapia e si avvicinano?
Ciò farà sentire il cliente che riceve la terapia a disagio vulnerabile o imbarazzato, per non parlare del fatto che non è’t il tuo posto dove scegliere chi dovrebbe conoscere la loro storia.
Sia con pazienti o altri colleghi, la maggior parte dei dipendenti si sente a disagio con queste conversazioni. Ma il problema è che non’t sapere come rispondere.
Si sentono agitati o sopraffatti nel parlare del punto in cui la domanda non è’t qualcuno’affari.
Per evitare questa situazione imbarazzante e pericolosa, è necessario coprire questa sezione nelle sessioni di formazione annuale.
Il “ma sono una famiglia. “Tattica
Se’s con intento malizioso o autentico, il seguente scenario accade in sanità.
Pazienti’ I visitatori cercano di saperne di più dicendo che loro’re famiglia, quindi dovrebbero sapere. Ma non tutti i membri della famiglia hanno il diritto di saperlo, e non tutti coloro che fanno questa affermazione sono anche familiari.
A volte questo è con il miglior interesse del paziente in mente, ma altre volte’s per curiosità.
Permettere’s dire nonna’s ha avuto un ostacolo che sua nipote è incinta. Lei’Assicurati di chiedere a un medico, ma solo quando la nipote sta uscendo dall’anestesia dal suo intervento chirurgico.
La regola della privacy HIPAA delinea cosa’s consentito condividere e con chi condividerlo. Ciò guida tutti i dipendenti della salute con la trattenuta o fornendo dettagli a un familiare o un amico.
Conclusione
Anche se le tue conversazioni su qualcun altro potrebbero non essere negative o dannose, può comunque essere doloroso. Cossiping danneggia la fiducia tra le persone e rende situazioni scomode per la persona tu’sta parlando con.
La maggior parte dei dipendenti non è’T va bene parlare di altri, ma questo’è difficile per loro esprimerlo. Perde anche tempo, quindi farlo sul lavoro può essere frustrante per coloro che stanno cercando di essere produttivi.
Ma anche peggio, può avere conseguenze legali. Se lavori in sanità, allora conosci HIPAA. Avresti dovuto ricevere una sorta di formazione HIPAA che è andata oltre ciò che è o non è’t consentito condividere.
Forse ti sei perso questa lezione, ma parlare di pazienti senza scopo o di una persona non autorizzata lo è Mai Va bene. Anche se non intendi nessun danno o don’T penso che il paziente lo scoprirà mai, viola ancora la persona’S Privacy.
Voi’Devo sempre ottenere un cliente’s ha espresso il consenso quando si condividono tutto ciò che potenzialmente espone le loro informazioni sanitarie protette (PHI). Anche se tu’sta chiedendo la loro testimonianza.
Sta raccontando una storia di un paziente una violazione di HIPAA?
Raccontare una storia di un paziente può essere una violazione di HIPAA in diverse circostanze. Generalmente, se una storia conta come una violazione di HIPAA dipenderà dalla natura della storia, che ha raccontato la storia, di chi parlava la storia e – in particolare, se la storia contenesse informazioni sanitarie identificabili individualmente. Se le informazioni nella storia non sono identificabili individualmente, non sono protette da HIPAA.
La legge sulla portabilità e la responsabilità dell’assicurazione sanitaria del 1996 è stata introdotta con una varietà di obiettivi, dall’introduzione di nuove leggi fiscali alla riforma del mercato dell’assicurazione sanitaria. Tuttavia, ora è diventato sinonimo di protezione della privacy dei pazienti. Ma fino a che punto si estende la legge? Sta raccontando una storia di un paziente una violazione di HIPAA? Quando possono gli operatori sanitari e i loro colleghi condividere storie sui loro giorni di lavoro?
La regola della privacy HIPAA ha regolamenti rigorosi su quando PHI può essere utilizzato e divulgato. Raccontare una storia di un paziente non si qualificherebbe come un uso consentito di PHI, quindi qualsiasi storie che contenga che le informazioni violano l’HIPAA. Nel 2020, un’infermiera è stata studiata dal suo ospedale per aver condiviso una storia con una notizia sulla sua esperienza di lavoro nei reparti durante la pandemia di Covid-19, durante la quale ha rivelato il nome di un paziente che è morto. Questo è stato un errore innocente che avrebbe potuto avere gravi conseguenze.
Tuttavia, le storie che contengono PHI non sono automaticamente violazioni di HIPAA. La storia deve essere raccontata da qualcuno soggetto a HIPAA (cioè un dipendente, uno studente o un volontario che lavora per un’entità coperta o un socio in affari) e su qualcuno che è protetto da HIPAA. Con questo in mente, è essenziale che tutti i CES e BAS assicurano che chiunque sotto il loro controllo diretto sia correttamente addestrato nella conformità HIPAA.
Qualsiasi dipendente che viola l’HIPAA raccontando una storia può essere tenuto a fare più formazione o può essere messo in un periodo di libertà vigilata. In circostanze più gravi, possono essere sospesi, perdere il lavoro o persino perdere la licenza per esercitarsi. ATTENZIONE DOVREBBE ESSERE SEMPRE PRESERE QUANDO DIVISIONE ANEDDOTI DI LAVORO.
Quindi, sta raccontando una storia di un paziente una violazione di HIPAA? In alcune circostanze, sì. I dipendenti dovrebbero fare la dovuta diligenza prima di raccontare storie dal lavoro. La narrazione può essere una potente forma di comunicazione, ma deve essere fatta in modo hiPAA.