


Samsung ruba i tuoi dati
Lo studio avverte i telefoni Android di Samsung, Xiaomi e altri stanno spiando gli utenti
Punti chiave:
1. Uno studio collaborativo dell’Università di Edimburgo e del Trinity College Dublino rivela che i telefoni basati su Android di Samsung, Xiaomi, Huawei e Realme, nonché Lineageos e /E /OS, trasmettono importi sostanziali di informazioni di OS e terzi anche quando sono minimamente configurati e inattivi.
2. Lo studio evidenzia la mancanza di attenzione data alle preoccupazioni sulla privacy nel sistema operativo stesso.
3. I dispositivi Samsung e Xiaomi sono stati trovati per registrare quantità significative di dati degli eventi di interazione dell’utente, mentre gli altri dispositivi si sono concentrati principalmente su identificatori di utenti resettabili.
4. Google Play Services e Google Play Store sono stati identificati come i principali colpevoli dietro la raccolta dei dati, ad eccezione del dispositivo /E /OS che non utilizza Google Play Services.
5. Gli autori notano la natura opaca della raccolta dei dati, la mancanza di documentazione da Google e l’uso del codice intenzionalmente sfuscato per fornire payload di dati codificati binari.
6. Lo studio sottolinea la necessità di una maggiore attenzione alle preoccupazioni sulla privacy e alle richieste di Google di fornire documentazione per la raccolta/telemetria dei dati.
7. Le persone interessate possono accedere al documento PDF dettagliato sul sito web del Trinity College di Dublino.
Domande:
1. Quali università hanno condotto lo studio sui telefoni Android?
L’Università di Edimburgo e il Trinity College Dublino hanno condotto lo studio.
2. Cosa ha rivelato lo studio sulla trasmissione dei dati dei telefoni Android?
Lo studio ha scoperto che i telefoni Android di Samsung, Xiaomi, Huawei e Realme, nonché Lineageos e /E /OS, trasmettono notevoli quantità di informazioni agli sviluppatori di sistema operativi e terzi, anche se configurati minimamente e inattivi.
3. Cosa ha messo in evidenza lo studio riguardo alle preoccupazioni sulla privacy?
Lo studio ha evidenziato la mancanza di attenzione data alle preoccupazioni sulla privacy nel sistema operativo stesso.
4. Quali dispositivi sono stati trovati per registrare quantità significative di dati di eventi di interazione dell’utente?
I dispositivi Samsung e Xiaomi sono stati trovati per registrare quantità significative di dati di eventi di interazione dell’utente.
5. Quali sono stati i principali colpevoli dietro la raccolta dei dati secondo lo studio?
Google Play Services e Google Play Store sono stati identificati come i principali colpevoli dietro la raccolta dei dati.
6. Quali problemi hanno notato gli autori sulla raccolta dei dati?
Gli autori hanno notato la natura opaca della raccolta dei dati, la mancanza di documentazione da parte di Google e l’uso del codice intenzionalmente sfuscato per fornire payload di dati codificati binari.
7. Cosa sottolinea lo studio?
Lo studio sottolinea la necessità di una maggiore attenzione alle preoccupazioni sulla privacy e alle richieste di Google di fornire documentazione per la raccolta/telemetria dei dati.
8. Dove si trova il documento PDF dettagliato?
Il documento PDF dettagliato è disponibile sul sito Web del Trinity College di Dublino.
9. Quali sistemi operativi sono stati inclusi nello studio?
Lo studio includeva telefoni a base Android di Samsung, Xiaomi, Huawei e Realme, nonché Lineageos e /E /OS.
10. Cosa ha raccomandato lo studio di fare Google?
Lo studio ha consigliato Google di fornire documentazione per la raccolta/telemetria dei dati.
11. Cosa ha confermato Samsung nella loro consulenza sulla sicurezza?
Samsung ha confermato di essere stati hackerati.
12. Che tipo di dati personali dei clienti è stato compromesso nella violazione di Samsung?
Sebbene non siano state accessibili informazioni sulla carta di credito o di debito o numeri di previdenza sociale, Samsung non ha fornito dettagli specifici sui tipi di dati personali compromessi.
13. Che consiglio ha fornito Samsung ai clienti le cui informazioni sono state compromesse?
È stato consigliato ai clienti di essere attenti a e -mail, messaggi o telefonate non richiesti che potrebbero utilizzare i dati rubati a fini di coinvolgimento.
14. Come possono preoccuparsi i clienti Samsung nella U.S. intraprendere ulteriori azioni?
Preoccupati dei clienti Samsung nella U.S. può ottenere un rapporto di credito gratuito.
15. Cosa significa Samsung sui dati che raccoglie dai suoi clienti?
Samsung afferma che raccoglie dati per aiutare a fornire la migliore esperienza possibile con i loro prodotti e servizi.
Lo studio avverte i telefoni Android di Samsung, Xiaomi e altri stanno spiando gli utenti
Gli autori continuano a notare “la natura opaca di questa raccolta di dati”, commentando che Google non fornisce alcuna documentazione e che i payload vengono consegnati come dati codificati binari generati da un codice intenzionalmente sfocato. Apparentemente, hanno discusso con Google per avere la documentazione di pubblicazione di Android Creator per questa raccolta/telemetria dei dati “, ma fino ad oggi non è accaduto.”
Samsung è stato violato: quali dati sono stati rubati?
Il 2 settembre, Samsung ha pubblicato una consulenza sulla sicurezza che conferma che era stato violato. La violazione sembrerebbe essere stata di Samsung Systems in u.S. e ha avuto luogo a “fine luglio” secondo la consulenza.
Sebbene non sia chiaro esattamente quando Samsung ha scoperto la violazione, sappiamo che “il 4 agosto”, Samsung ha stabilito che alcuni dati personali di alcuni clienti sono stati compromessi. Ancora una volta, Samsung non ha dato alcuna indicazione in questo momento su quanti dei suoi clienti nella U.S. sono stati colpiti.
Samsung afferma che non sono state accessibili informazioni sulla carta di credito o di debito, né numeri di previdenza sociale, tuttavia, l’estensione dei dati compromessi è allarmante. Samsung ha affermato che la natura precisa dei dati a cui è stato accessibile può variare da cliente a cliente.
Quindi, di quali informazioni stiamo parlando qui?
- Nome
- Dettagli del contatto
- Dati demografici
- Data di nascita
- Dati di registrazione del prodotto
Altro da Forbes Advisor
Le migliori compagnie di assicurazione da viaggio
Amy Danise
I migliori piani di assicurazione di viaggio Covid-19
Amy Danise
Tutti i dati, afferma Samsung, raccoglie “per aiutare a offrire la migliore esperienza possibile con i nostri prodotti e servizi.”L’estensione completa di tali dati raccolti può essere trovata nella politica sulla privacy per u.S. clienti.
A quanto ho capito, tutti i clienti le cui informazioni sono state compromesse avranno ricevuto un’e -mail per informarli e spiegare i passaggi successivi. Samsung ammette che potrebbe esserci necessità di ulteriori comunicazioni man mano che le indagini procede.
Si consiglia ai clienti di essere attenti a e -mail, messaggi o telefonate non richiesti che potrebbero utilizzare i dati rubati come leva per il coinvolgimento.
Preoccupati dei clienti Samsung nella U.S. Può anche ottenere un rapporto di credito gratuito e le informazioni per questo sono contenute nella consulenza.
Lo studio avverte i telefoni Android di Samsung, Xiaomi e altri stanno spiando gli utenti
Chiunque usi un telefono Android ha probabilmente avuto un po ‘di conoscenza attesa per la sicurezza: “Non sai quanti dati sta raccogliendo il tuo telefono?”La maggior parte di noi lo scrollava di dosso come una delle inevitabili circostanze della vita moderna: vuoi uno smartphone, hai a che fare con la raccolta dei dati. Tuttavia, alcune persone non sono così disposte a fare quel sacrificio.
Un nuovo studio collaborativo dell’Università di Edimburgo in Scozia e Trinity College in Irlanda ha testato i telefoni a base Android da Samsung, Xiaomi, Huawei e Realme, nonché portatili che gestiscono Lineageos e la sorgente aperta, focalizzata sulla privacy /OS /OS. Lo studio ha scoperto che “anche se configurato minimamente e il portatile è inattivo, le varianti Androidnsussizzate dal fornitore trasmettono notevoli quantità di informazioni allo sviluppatore del sistema operativo e anche terzi (Google, Microsoft, LinkedIn, Facebook, ecc.) “
Come notano gli autori del documento, sebbene sia stato detto molto sulle preoccupazioni sulla privacy che circondano app specifiche, è stato scritto relativamente poco sulle preoccupazioni sulla privacy nel sistema operativo stesso. Dopo i test, gli autori sono entusiasti del fatto che questo argomento abbia bisogno di molta più attenzione, poiché hanno scoperto che i dispositivi stanno divorando gigabyte di dati anche quando inattivo.
Credito: Trinity College Dublino
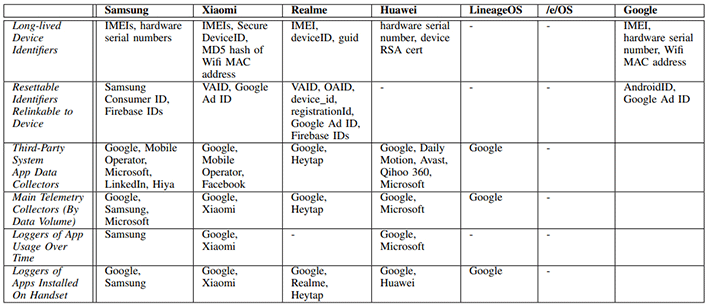
Più specificamente, i ricercatori hanno scoperto che Samsung, Xiaomi, Huawei e Realme hanno raccolto identificatori di dispositivi e utenti, informazioni sulla configurazione del dispositivo e probabilmente la registrazione degli eventi dell’utente (come una forma di “telemetria.”) È stato scoperto che solo i dispositivi Samsung e Xiaomi hanno registrato importi significativi di dati degli eventi di interazione dell’utente, tuttavia, gli altri dispositivi si sono concentrati principalmente sugli identificatori degli utenti resettabili.
Non è troppo confortante dato che i ricercatori dimostrano anche come i dati raccolti collegati a questi identificatori di utenti resettabili (come ID pubblicitari) possono ancora essere collegati al dispositivo originale e all’utente. Inoltre, i ricercatori commentano che il più grande colpevole dietro la raccolta dei dati è in realtà Google stesso. Nel documento, affermano che “Google Play Services e Google Play Store raccolgono grandi volumi di dati da tutti i telefoni”, ad eccezione del dispositivo /E /OS, in quanto quel sistema operativo non utilizza Google Play Services.
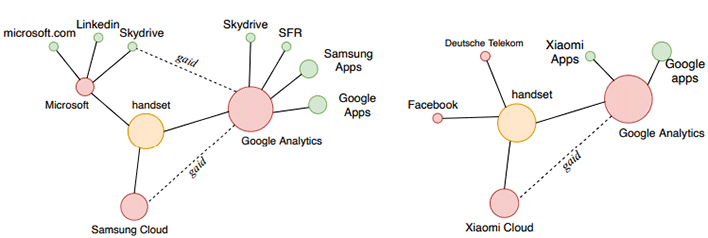
Gli autori continuano a notare “la natura opaca di questa raccolta di dati”, commentando che Google non fornisce alcuna documentazione e che i payload vengono consegnati come dati codificati binari generati da un codice intenzionalmente sfocato. Apparentemente, hanno discusso con Google per avere la documentazione di pubblicazione di Android Creator per questa raccolta/telemetria dei dati “, ma fino ad oggi non è accaduto.”
Lo studio è piuttosto approfondito e pieno di gergo tecnico, ma vale comunque la pena leggere se sei anche tangenzialmente interessato all’argomento. Puoi trovare il documento PDF sul sito web del Trinity College di Dublino.