


Samsung spy sui suoi utenti
Gli hacker possono sfruttare i bug nelle app preinstallate di Samsung per spiare gli utenti
Riepilogo:
Dall’inizio del 2021, oltre dodici vulnerabilità sono state scoperte nelle app preinstallate di Samsung da Sergey Toshin, il fondatore di Onevercreature Company. Gli hacker possono sfruttare questi bug per spiare gli utenti di Samsung, ottenendo il controllo sui propri dispositivi.
Punti chiave:
- Gli hacker hanno trovato il modo di spiare gli utenti Samsung manomettendo le app preinstallate.
- I bug appartengono a una serie più ampia di vulnerabilità che colpiscono tutti i dispositivi Samsung.
- Solo tre questioni sono state sollevate contro queste vulnerabilità.
- Un rischio presentato dai bug è la possibilità di rubare i messaggi degli utenti.
- Lo sfruttamento dei bug può consentire agli hacker di leggere e scrivere file arbitrari e accedere ai dispositivi.
- Samsung sta lavorando per fissare le vulnerabilità, ma potrebbero essere necessari fino a due mesi.
- Sergey Toshin ha riferito le minacce alla sicurezza e sta aspettando i doni.
- Un hacker ha ricevuto quasi $ 30.000 all’inizio del 2021 per aver divulgato 14 numeri all’interno dei dispositivi Samsung.
- I bug sono stati scoperti utilizzando uno scanner sovraperto.
- L’hacker ha informato Samsung dei difetti e è stato pubblicato un video che mostra i diritti di amministrazione su qualsiasi dispositivo Samsung.
- Alcuni dei bug sono stati patchati, ma le correzioni per altri sono ancora in sospeso.
- L’hacker ha ricevuto doni per segnalare i bug.
Domande:
- In che modo gli hacker stanno spiando gli utenti di Samsung?
- Qual è la gravità dei bug?
- Samsung è a conoscenza delle vulnerabilità?
- Quanto tempo ci vorrà per essere risolto i bug?
- Che hanno scoperto le vulnerabilità?
- Quanti soldi ha ricevuto l’hacker per aver divulgato i bug?
- Qual è lo scopo dello scanner overcreated?
- Come sono stati divulgati i bug a Samsung?
- Sono stati patchati tutti i bug?
- L’hacker ha ricevuto doni per segnalare i bug?
- Ci sono rischi per gli utenti di Samsung?
- Esistono informazioni specifiche sulle vulnerabilità?
Gli hacker possono sfruttare i bug nelle app preinstallate di Samsung per ottenere il controllo sui dispositivi degli utenti e spiare su di essi.
I bug rappresentano seri rischi per la sicurezza. Un bug consente agli aggressori di rubare i messaggi degli utenti, mentre altri consentono loro di leggere e scrivere file arbitrari.
Sì, Samsung è a conoscenza delle vulnerabilità e sta lavorando per ripararle.
Potrebbero essere necessari fino a due mesi per Samsung per correggere i bug.
Le vulnerabilità sono state scoperte da Sergey Toshin, il fondatore di Overreaured Company.
L’hacker ha ricevuto quasi $ 30.000 per la divulgazione di 14 bug nei dispositivi Samsung.
Lo scanner overovercured viene utilizzato per identificare i bug nelle app preinstallate sui dispositivi Samsung.
L’hacker ha informato Samsung dei bug e è stato pubblicato un video che dimostra i diritti di amministrazione a qualsiasi dispositivo Samsung.
Alcuni dei bug sono stati patchati, ma le correzioni per altri sono ancora in sospeso.
Sì, l’hacker ha ricevuto doni per segnalare i bug.
Sì, i bug rappresentano i rischi di sicurezza per gli utenti di Samsung poiché gli hacker possono ottenere il controllo sui propri dispositivi.
Solo tre delle vulnerabilità sono state divulgate pubblicamente a causa del rischio che rappresentano per gli utenti.
Risposte:
- In che modo gli hacker stanno spiando gli utenti di Samsung?
- Qual è la gravità dei bug?
- Samsung è a conoscenza delle vulnerabilità?
- Quanto tempo ci vorrà per essere risolto i bug?
- Che hanno scoperto le vulnerabilità?
- Quanti soldi ha ricevuto l’hacker per aver divulgato i bug?
- Qual è lo scopo dello scanner overcreated?
- Come sono stati divulgati i bug a Samsung?
- Sono stati patchati tutti i bug?
- L’hacker ha ricevuto doni per segnalare i bug?
- Ci sono rischi per gli utenti di Samsung?
- Esistono informazioni specifiche sulle vulnerabilità?
Gli hacker possono spiare gli utenti Samsung sfruttando le vulnerabilità nelle app preinstallate sui loro dispositivi. Queste vulnerabilità consentono agli hacker di ottenere il controllo sui dispositivi e accedere alle informazioni sensibili.
I bug hanno livelli variabili di gravità. Un bug consente agli hacker di rubare i messaggi degli utenti, compromettendo la loro privacy. Altri bug consentono agli hacker di leggere e scrivere file arbitrari, ottenendo potenzialmente l’accesso a dati personali e informazioni sensibili.
Sì, Samsung è a conoscenza delle vulnerabilità. La società è stata informata sui bug attraverso il suo programma di bounti di bug e sta lavorando attivamente per risolverli per garantire la sicurezza dei suoi utenti.
Il processo di fissaggio dei bug e dell’implementazione delle patch richiede in genere circa due mesi. Samsung deve eseguire test approfonditi per garantire che le correzioni non causino ulteriori problemi o vulnerabilità.
Le vulnerabilità sono state scoperte da Sergey Toshin, il fondatore di Overreaured Company. Toshin ha identificato oltre dodici vulnerabilità che colpiscono le app preinstallate di Samsung e le ha riportate responsabilmente al gigante della tecnologia.
Un hacker ha ricevuto quasi $ 30.000 per aver rivelato un totale di 14 numeri all’interno dei dispositivi Samsung. I premi di taglio di bug sono dati alle persone che rivelano responsabilmente le vulnerabilità alla società.
Lo scanner overovercured è uno strumento sviluppato dall’hacker per identificare bug e vulnerabilità nelle app preinstallate su smartphone Samsung. Aiuta il processo di identificazione e segnalazione di problemi di sicurezza a Samsung.
L’hacker responsabile della scoperta dei bug ha informato Samsung sui difetti. Inoltre, hanno pubblicato un video che dimostra come un’app di terze parti potrebbe concedere loro diritti di amministrazione a qualsiasi dispositivo Samsung. Questa prova ha contribuito a sensibilizzare sulle vulnerabilità e sull’azione pronta da Samsung.
Alcuni dei bug sono stati patchati, ma le correzioni per altri sono ancora in sospeso. Samsung sta lavorando attivamente per affrontare le vulnerabilità per garantire la sicurezza dei suoi utenti. L’azienda segue un processo di patching approfondito per garantire l’efficacia delle correzioni.
Sì, l’hacker ha ricevuto doni per aver riportato responsabilmente i bug a Samsung. Questi tagli di bug sono premi forniti dalle aziende a persone che trovano e divulgano vulnerabilità nei loro software o sistemi.
Sì, ci sono rischi per la sicurezza per gli utenti di Samsung a causa delle vulnerabilità scoperte. Gli hacker possono sfruttare queste vulnerabilità per ottenere il controllo sui dispositivi degli utenti e potenzialmente accedere ai loro dati personali, compromettendo la loro privacy e sicurezza.
Solo tre delle vulnerabilità sono state divulgate pubblicamente, in quanto rappresentano rischi significativi per gli utenti. Informazioni più dettagliate sulle vulnerabilità possono essere condivise da Samsung una volta che le correzioni sono in atto per garantire che gli utenti siano pienamente consapevoli dei potenziali rischi.
Questo articolo è di proprietà di Tech Times
Scritto da Fran Sanders
Gli hacker possono sfruttare i bug nelle app preinstallate di Samsung per spiare gli utenti
Bleeping Computer ha recentemente riferito che sin dall’inizio del 2021, il fondatore della società overgecured, Sergey Toshin, ha scoperto oltre dodici vulnerabilità che attualmente colpiscono tutti i dispositivi di Samsung.
Gli hacker hanno trovato il modo di spiare gli utenti Samsung manomettendo le app preinstallate
Gli hacker sono al loro prossimo obiettivo: Samsung. Manometrando le app preinstallate di Samsung, gli hacker possono ora spiare gli utenti.
Gli hacker possono guardare gli utenti e persino prendere il controllo completo dell’intero sistema. Ciò che è più allarmante è che i bug sembrano appartenere a un insieme molto più ampio di uno sfruttato. Uno dei ricercatori della sicurezza di Samsung ha riportato l’incidente al programma di bounty del gigante della tecnologia.
Samsung è un gigante della tecnologia sudcoreana, ma ciò non ha impedito agli hacker di manomettere il loro sistema. La società sta ora lavorando per fissare infinite vulnerabilità che continuano a influire sui suoi smartphone mobili.
Hacker su tre problemi critici di Samsung
Bleeping Computer ha recentemente riferito che sin dall’inizio del 2021, il fondatore della società overgecured, Sergey Toshin, ha scoperto oltre dodici vulnerabilità che attualmente colpiscono tutti i dispositivi di Samsung.
A causa del rischio di sicurezza che questi bug rappresentano gli utenti di Samsung, la società rilascia solo dettagli sulla luce sull’incidente. A partire da ora, solo tre questioni sono state sollevate.
Secondo il media online, Toshin ha anche affermato che il rischio meno minaccioso che il problema pone è che gli hacker possono rubare i messaggi degli utenti se ingannano con successo la vittima.
I due problemi sono più complicati e gravi a causa della gravità della loro furtività.
Lo sfruttamento dei bug non richiede agli utenti Samsung di fare qualsiasi cosa perché potrebbero usarlo per leggere e scrivere file arbitrari per accedere ai dispositivi.
Samsung non ha ancora confermato quando i bug saranno fissati, principalmente perché l’intero processo potrebbe richiedere fino a due mesi. La società deve ancora fare numerosi patch test per garantire che non causerebbe ulteriori problemi.
Toshin ha aggiunto di aver riferito tutte le tre minacce alla sicurezza, e ora sta aspettando di mettere le mani sui doni.
Hacker ha raccolto quasi $ 30.000
Un hacker ha ricevuto quasi $ 30.000 dall’inizio del 2021 perché ha rivelato un totale di 14 numeri all’interno dei sistemi di Samsung Devices.
L’hacker ha scoperto che ci sono bug nelle applicazioni preinstallate sugli smartphone Samsung utilizzando uno scanner overovercreate che ha fatto per aiutare con il bug.
Ha informato Samsung dei difetti a febbraio e ha persino pubblicato un video su come un’app di terze parti potesse dargli diritti di amministrazione su qualsiasi dispositivo Samsung. Tuttavia, ha avuto un enorme effetto collaterale: tutte le applicazioni nel dispositivo Samsung sono state eliminate mentre cercavano di ottenere privilegi elevati.
Il bug è stato successivamente patchato ad aprile, ma ha avuto ancora un impatto significativo sull’app di provisioning gestito ed è ora etichettato come CVE-2021-25356.
Come ricompensa, l’hacker ha ottenuto $ 7.000 per aver segnalato i bug.
Bleeping Computer ha detto che Toshin ha anche ricevuto $ 5.460 per aver fatto conoscere a Samsung un altro problema per quanto riguarda la loro app di impostazioni. Ha dato agli hacker l’accesso a file arbitrari come utente di sistema reale. La sua etichetta è nota come CVE-2021-25393.
Infine, ha ottenuto altri $ 4.850 dal lotto di bug di febbraio che ha permesso alla creazione di file arbitrari mascherati da utente di telefonia che può accedere a SMS e chiamate chiamate.
Questo articolo è di proprietà di Tech Times
Scritto da Fran Sanders
Gli hacker possono sfruttare i bug nelle app preinstallate di Samsung per spiare gli utenti
Samsung sta lavorando al patching di più vulnerabilità che colpiscono i suoi dispositivi mobili che potrebbero essere utilizzati per lo spiare o per assumere il pieno controllo del sistema.
I bug fanno parte di un set più grande scoperto e riportato responsabilmente da un ricercatore di sicurezza attraverso l’azienda’programma di taglio di bug.
Problemi seri sui dispositivi Samsung
Dall’inizio dell’anno, Sergey Toshin – il fondatore di Overreaured Company Specialized in Mobile App Security, ha trovato più di una dozzina di vulnerabilità che colpiscono i dispositivi Samsung.
Per tre di essi, i dettagli sono leggeri al momento a causa dell’elevato rischio che rappresentano per gli utenti. Senza entrare in particolarità, Toshin ha detto a BleepingComputer che il meno grave di questi problemi potrebbe aiutare gli aggressori a rubare i messaggi SMS se ingannano la vittima.
Gli altri due sono più gravi, tuttavia, poiché sono più furtivi. Sfruttarli non richiede alcuna azione dall’utente del dispositivo Samsung. Un utente malintenzionato potrebbe usarlo per leggere e/o scrivere file arbitrari con autorizzazioni elevate.
Non è chiaro quando le correzioni verranno spinte agli utenti, perché il processo richiede in genere circa due mesi a causa di vari test della patch per assicurarsi che non causino altri problemi
Toshin ha riferito di tutte e tre le vulnerabilità della sicurezza in modo responsabile e attualmente è in attesa di ricevere i doni.
17 questioni divulgate in modo responsabile
Solo dalla Samsung, l’hacker ha raccolto quasi $ 30.000 dall’inizio dell’anno, per aver rivelato 14 numeri. Le altre tre vulnerabilità sono attualmente in attesa di essere patchate
Per sette di questi bug già patchati, che hanno portato $ 20.690 in doni, Toshin fornisce dettagli tecnici e istruzioni di sfruttamento delle prove del concetto in un post sul blog oggi.
L’hacker ha scoperto i bug in app preinstallate sui dispositivi Samsung utilizzando lo scanner sovraescluso che ha creato specificamente per aiutare con l’attività.
Ha riportato i difetti a febbraio e ha anche pubblicato un video che dimostra come un’app di terze parti ha ottenuto i diritti di amministrazione dei dispositivi. L’exploit, un giorno zero all’epoca, ha avuto un effetto collaterale indesiderato, tuttavia: nel processo di ottenimento di privilegi elevati, tutte le altre app sul telefono Android sono state eliminate.
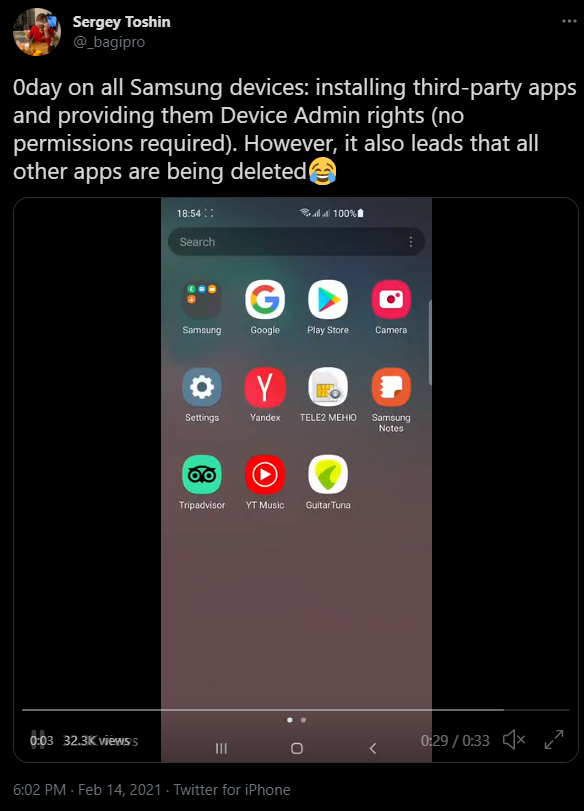
Il bug è stato patchato ad aprile. Ha avuto un impatto sull’app di provisioning gestito ed è ora monitorato come CVE-2021-25356. L’hacker ha ricevuto $ 7.000 per averlo riferito.
Toshin ha ricevuto un’altra pesante taglio ($ 5.460) per la condivisione dei dettagli con Samsung su un problema (CVE-2021-25393) nell’app Impostazioni che ha permesso di ottenere l’accesso di lettura/scrittura a file arbitrari con privilegi di un utente di sistema.
La terza vulnerabilità più pagata ($ 4.850) da questo batch di febbraio ha consentito la scrittura di file arbitrari come utente di telefonia, che ha accesso ai dettagli delle chiamate e ai messaggi SMS/MMS.
Samsung ha patchato la maggior parte di questi difetti a maggio. Tuttavia, Toshin ha detto a BleepingComputer che Samsung ha anche patchato un altro set di sette bug che ha rivelato attraverso la società’programma di taglio di bug.
Questi hanno trasportato rischi come la lettura/scrittura dell’accesso ai contatti dell’utente, l’accesso alla scheda SD e perde informazioni personali come numero di telefono, indirizzo e e -mail.
Si consiglia agli utenti di applicare gli ultimi aggiornamenti del firmware dal produttore per evitare potenziali rischi per la sicurezza.
Toshin ha riportato più di 550 vulnerabilità nella sua carriera, guadagnando oltre $ 1 milione in tagli di bug, tramite la piattaforma Hackerone e vari programmi di bounty di bug.