


Samsung ruba i tuoi dati?
Lo studio avverte i telefoni Android di Samsung, Xiaomi e altri stanno spiando gli utenti
Riepilogo:
Un recente studio condotto dall’Università di Edimburgo e dal Trinity College Dublino rivela che i telefoni Android di marchi popolari come Samsung, Xiaomi, Huawei e Realme, nonché i telefoni che eseguono Lineageos e /E /OS, stanno raccogliendo e trasmettendo importi sostanziali di dati utente per gli sviluppatori di OS e piattaforme di terza partecipa. Lo studio evidenzia inoltre le preoccupazioni per la registrazione degli eventi dell’utente e la raccolta dei dati da parte di Google stesso.
Punti chiave:
- Il 2 settembre, Samsung ha confermato che era stato violato, con la violazione che si è svolta a fine luglio. Mentre i numeri di carta di credito e previdenza sociale non sono stati compromessi, sono stati accessibili dati personali come nomi, dettagli di contatto, informazioni demografiche, data di nascita e registrazione del prodotto.
- A collaborative study found that Android phones from Samsung, Xiaomi, Huawei, and Realme, as well as LineageOS and /e/OS devices, transmit significant amounts of data to OS developers and third parties even when idle.
- I dati raccolti dai telefoni Android includono identificatori di dispositivi e utenti, informazioni sulla configurazione del dispositivo e registrazione degli eventi utente.
- I dispositivi Samsung e Xiaomi sono stati trovati per registrare grandi quantità di dati degli eventi di interazione dell’utente, mentre altri dispositivi si sono concentrati maggiormente sugli identificatori dell’utente resettabili.
- Google Play Services e Google Play Store sono stati identificati come i principali colpevoli alla base della raccolta dei dati, raccogliendo grandi quantità di dati utente da tutti i portati.
- Google non fornisce documentazione in merito a questa raccolta di dati e i payload vengono consegnati come dati codificati binari generati dal codice offuscato.
- È stato consigliato che i clienti di Samsung siano vigili sulle comunicazioni non richieste che possono sfruttare i dati rubati.
- Gli utenti possono richiedere un rapporto di credito gratuito per monitorare il potenziale uso improprio delle loro informazioni compromesse.
Domande:
- D: In che modo Samsung ha scoperto la violazione?
- D: Quali dati sono stati compromessi nella violazione?
- D: Sono a rischio i numeri di carta di credito e previdenza sociale?
- D: quali sistemi operativi sono stati inclusi nello studio?
- D: Quali tipi di dati sono raccolti dai telefoni Android?
- D: Quali dispositivi sono stati trovati per raccogliere i dati di evento di interazione più utente?
- D: quale entità è stata identificata come la mietitrice di dati primaria?
- D: Google è trasparente sulla sua raccolta di dati?
- D: In che modo i clienti possono proteggersi dal potenziale uso improprio dei loro dati compromessi?
- D: Dove posso trovare lo studio completo?
A: Samsung ha scoperto la violazione o intorno al 4 agosto, ma non ha fornito dettagli su quando è stato scoperto esattamente.
A: I dati compromessi possono variare da cliente a cliente, ma includono informazioni personali come nomi, dettagli di contatto, dati demografici, data di nascita e dati di registrazione del prodotto.
A: Samsung ha confermato che non sono stati accessibili informazioni sulla carta di credito o di debito e numeri di previdenza sociale.
A: Lo studio includeva telefoni a base Android di Samsung, Xiaomi, Huawei e Realme, nonché dispositivi che eseguono lineegeos e /E /OS.
A: I dati raccolti includono identificatori di dispositivi e utente, informazioni sulla configurazione del dispositivo e registrazione dell’evento utente come forma di “telemetria.”
A: I dispositivi Samsung e Xiaomi sono stati trovati per registrare quantità significative di dati sull’evento di interazione dell’utente.
A: Google Play Services e Google Play Store sono stati trovati per raccogliere grandi volumi di dati da tutti i telefoni, tranne quelli in esecuzione /E /OS.
A: Google manca la documentazione per le sue pratiche di raccolta dei dati e i payload vengono consegnati tramite codice offuscato.
A: Samsung consiglia ai clienti di rimanere attento a e -mail, messaggi o telefonate non richieste che possono utilizzare i dati rubati. Inoltre, i clienti possono richiedere un rapporto di credito gratuito per monitorare eventuali segni di uso improprio.
A: È possibile accedere allo studio completo sul sito Web del Trinity College di Dublino in formato PDF.
Lo studio avverte i telefoni Android di Samsung, Xiaomi e altri stanno spiando gli utenti
Chiunque usi un telefono Android ha probabilmente avuto un po ‘di conoscenza attesa per la sicurezza: “Non sai quanti dati sta raccogliendo il tuo telefono?”La maggior parte di noi lo scrollava di dosso come una delle inevitabili circostanze della vita moderna: vuoi uno smartphone, hai a che fare con la raccolta dei dati. Tuttavia, alcune persone non sono così disposte a fare quel sacrificio.
Samsung è stato violato: quali dati sono stati rubati?
Il 2 settembre, Samsung ha pubblicato una consulenza sulla sicurezza che conferma che era stato violato. La violazione sembrerebbe essere stata di Samsung Systems in u.S. e ha avuto luogo a “fine luglio” secondo la consulenza.
Sebbene non sia chiaro esattamente quando Samsung ha scoperto la violazione, sappiamo che “il 4 agosto”, Samsung ha stabilito che alcuni dati personali di alcuni clienti sono stati compromessi. Ancora una volta, Samsung non ha dato alcuna indicazione in questo momento su quanti dei suoi clienti nella U.S. sono stati colpiti.
Samsung afferma che non sono state accessibili informazioni sulla carta di credito o di debito, né numeri di previdenza sociale, tuttavia, l’estensione dei dati compromessi è allarmante. Samsung ha affermato che la natura precisa dei dati a cui è stato accessibile può variare da cliente a cliente.
Quindi, di quali informazioni stiamo parlando qui?
- Nome
- Dettagli del contatto
- Dati demografici
- Data di nascita
- Dati di registrazione del prodotto
Altro da Forbes Advisor
Le migliori compagnie di assicurazione da viaggio
Amy Danise
I migliori piani di assicurazione di viaggio Covid-19
Amy Danise
Tutti i dati, afferma Samsung, raccoglie “per aiutare a offrire la migliore esperienza possibile con i nostri prodotti e servizi.”L’estensione completa di tali dati raccolti può essere trovata nella politica sulla privacy per u.S. clienti.
A quanto ho capito, tutti i clienti le cui informazioni sono state compromesse avranno ricevuto un’e -mail per informarli e spiegare i passaggi successivi. Samsung ammette che potrebbe esserci necessità di ulteriori comunicazioni man mano che le indagini procede.
Si consiglia ai clienti di essere attenti a e -mail, messaggi o telefonate non richiesti che potrebbero utilizzare i dati rubati come leva per il coinvolgimento.
Preoccupati dei clienti Samsung nella U.S. Può anche ottenere un rapporto di credito gratuito e le informazioni per questo sono contenute nella consulenza.
Lo studio avverte i telefoni Android di Samsung, Xiaomi e altri stanno spiando gli utenti
Chiunque usi un telefono Android ha probabilmente avuto un po ‘di conoscenza attesa per la sicurezza: “Non sai quanti dati sta raccogliendo il tuo telefono?”La maggior parte di noi lo scrollava di dosso come una delle inevitabili circostanze della vita moderna: vuoi uno smartphone, hai a che fare con la raccolta dei dati. Tuttavia, alcune persone non sono così disposte a fare quel sacrificio.
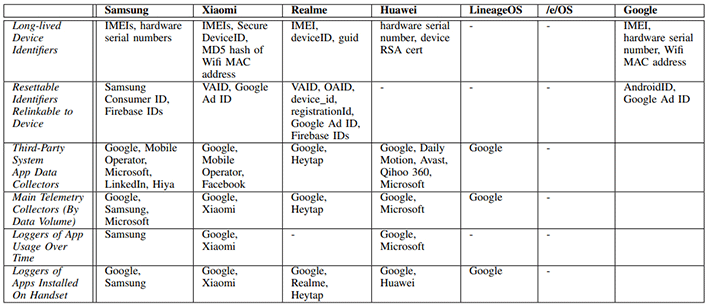
Un nuovo studio collaborativo dell’Università di Edimburgo in Scozia e Trinity College in Irlanda ha testato i telefoni a base Android da Samsung, Xiaomi, Huawei e Realme, nonché portatili che gestiscono Lineageos e la sorgente aperta, focalizzata sulla privacy /OS /OS. Lo studio ha scoperto che “anche se configurato minimamente e il portatile è inattivo, le varianti Androidnsussizzate dal fornitore trasmettono notevoli quantità di informazioni allo sviluppatore del sistema operativo e anche terzi (Google, Microsoft, LinkedIn, Facebook, ecc.) “
Come notano gli autori del documento, sebbene sia stato detto molto sulle preoccupazioni sulla privacy che circondano app specifiche, è stato scritto relativamente poco sulle preoccupazioni sulla privacy nel sistema operativo stesso. Dopo i test, gli autori sono entusiasti del fatto che questo argomento abbia bisogno di molta più attenzione, poiché hanno scoperto che i dispositivi stanno divorando gigabyte di dati anche quando inattivo.
Credito: Trinity College Dublino
Più specificamente, i ricercatori hanno scoperto che Samsung, Xiaomi, Huawei e Realme hanno raccolto identificatori di dispositivi e utenti, informazioni sulla configurazione del dispositivo e probabilmente la registrazione degli eventi dell’utente (come una forma di “telemetria.”) È stato scoperto che solo i dispositivi Samsung e Xiaomi hanno registrato importi significativi di dati degli eventi di interazione dell’utente, tuttavia, gli altri dispositivi si sono concentrati principalmente sugli identificatori degli utenti resettabili.
Non è troppo confortante dato che i ricercatori dimostrano anche come i dati raccolti collegati a questi identificatori di utenti resettabili (come ID pubblicitari) possono ancora essere collegati al dispositivo originale e all’utente. Inoltre, i ricercatori commentano che il più grande colpevole dietro la raccolta dei dati è in realtà Google stesso. Nel documento, affermano che “Google Play Services e Google Play Store raccolgono grandi volumi di dati da tutti i telefoni”, ad eccezione del dispositivo /E /OS, in quanto quel sistema operativo non utilizza Google Play Services.
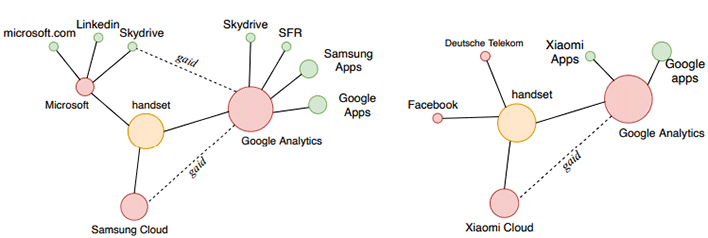
Gli autori continuano a notare “la natura opaca di questa raccolta di dati”, commentando che Google non fornisce alcuna documentazione e che i payload vengono consegnati come dati codificati binari generati da un codice intenzionalmente sfocato. Apparentemente, hanno discusso con Google per avere la documentazione di pubblicazione di Android Creator per questa raccolta/telemetria dei dati “, ma fino ad oggi non è accaduto.”
Lo studio è piuttosto approfondito e pieno di gergo tecnico, ma vale comunque la pena leggere se sei anche tangenzialmente interessato all’argomento. Puoi trovare il documento PDF sul sito web del Trinity College di Dublino.
Utenti di Galaxy, prendi nota: Samsung probabilmente vende i tuoi dati
Fare affidamento sui servizi di Google, come fanno la maggior parte di noi primati che trasportano Android, arriva con un certo compromesso. Non è un grande segreto o altro: Google fa i suoi soldi vendendo annunci, che sono più efficaci quando sono soddisfatti dei nostri interessi-i soggetti di cui tendiamo a cercare, le cose che acquistiamo (quando Google ne conosce, almeno), e spesso anche i luoghi in cui andiamo con i nostri telefoni abilitati per la posizione (e/o in punta, per le scimmie tra noi).
È tutto alla pari per il corso, come dico spesso: parte dell’accordo che accettiamo quando utilizziamo Google Services. Questo è ciò che consente a Google di darci app di prim’ordine gratuitamente, ed è anche ciò che apre la porta a alcune funzionalità avanzate che non sarebbero possibili senza la presenza di tale informazione.
Quello che potresti non Renditi conto, tuttavia, che se stai utilizzando un telefono Android il cui produttore apporta significativi modifiche al sistema operativo o alle app a livello di sistema che lo circondano-qualsiasi telefono diverso da un pixel realizzato in Google o un dispositivo Android associato a Google, in realtà, c’è una decente possibilità che il creatore del tuo telefono stia aggiungendo il proprio livello di complessità in quella disposizione. E anche se Google stesso non condivide mai i tuoi dati con nessuno, l’azienda che crea il tuo telefono potrebbe utilizzare la sua posizione per il doppio e trarre vantaggio direttamente dalle stesse informazioni personali che presumi sia protetta.
Questo sembra certamente essere il caso di Samsung. Oltre a fare un grosso pezzo di cambiamento dalla vendita di hardware, Samsung sembra aver creato in silenzio un sistema intricato per raccogliere diversi tipi di dati da persone che possiedono i suoi telefoni e quindi generando entrate extra vendendo tali dati a terzi-o talvolta utilizzando i dati per alimentare la propria rete di annunci di auto-regola. Ciò ha il potenziale per essere sconcertante per chiunque e in particolare la raccolta di flag rosse per le imprese e le imprese, in cui la protezione delle informazioni è una priorità particolarmente urgente.
Per tutte le volte in cui mi sono lamentato della complessità e della confusione creata dall’insistenza di Samsung sul lancio di telefoni di galassia con versioni ridondanti di Google Services, non mi è mai venuta in mente quella che parte del motivo era che stava facendo ciò era immergersi nei dati degli utenti e trasformarlo in un flusso secondario di reddito. Non è stato fino a quando l’equipaggio degli sviluppatori XDA ha notato un’impostazione appena presente nell’app Samsung Pay l’altro giorno, in effetti, che tale nozione mi ha attraversato la mente.
Samsung, come ha scoperto XDA, ha recentemente aggiunto un interruttore nelle impostazioni dell’app di pagamento chiamate “Non vendere.”Se lo trovi e lo attivi-e no, non è attivato per impostazione predefinita-quindi e solo allora i dati relativi al pagamento” possono essere bloccati da Samsung Pay Partners.”
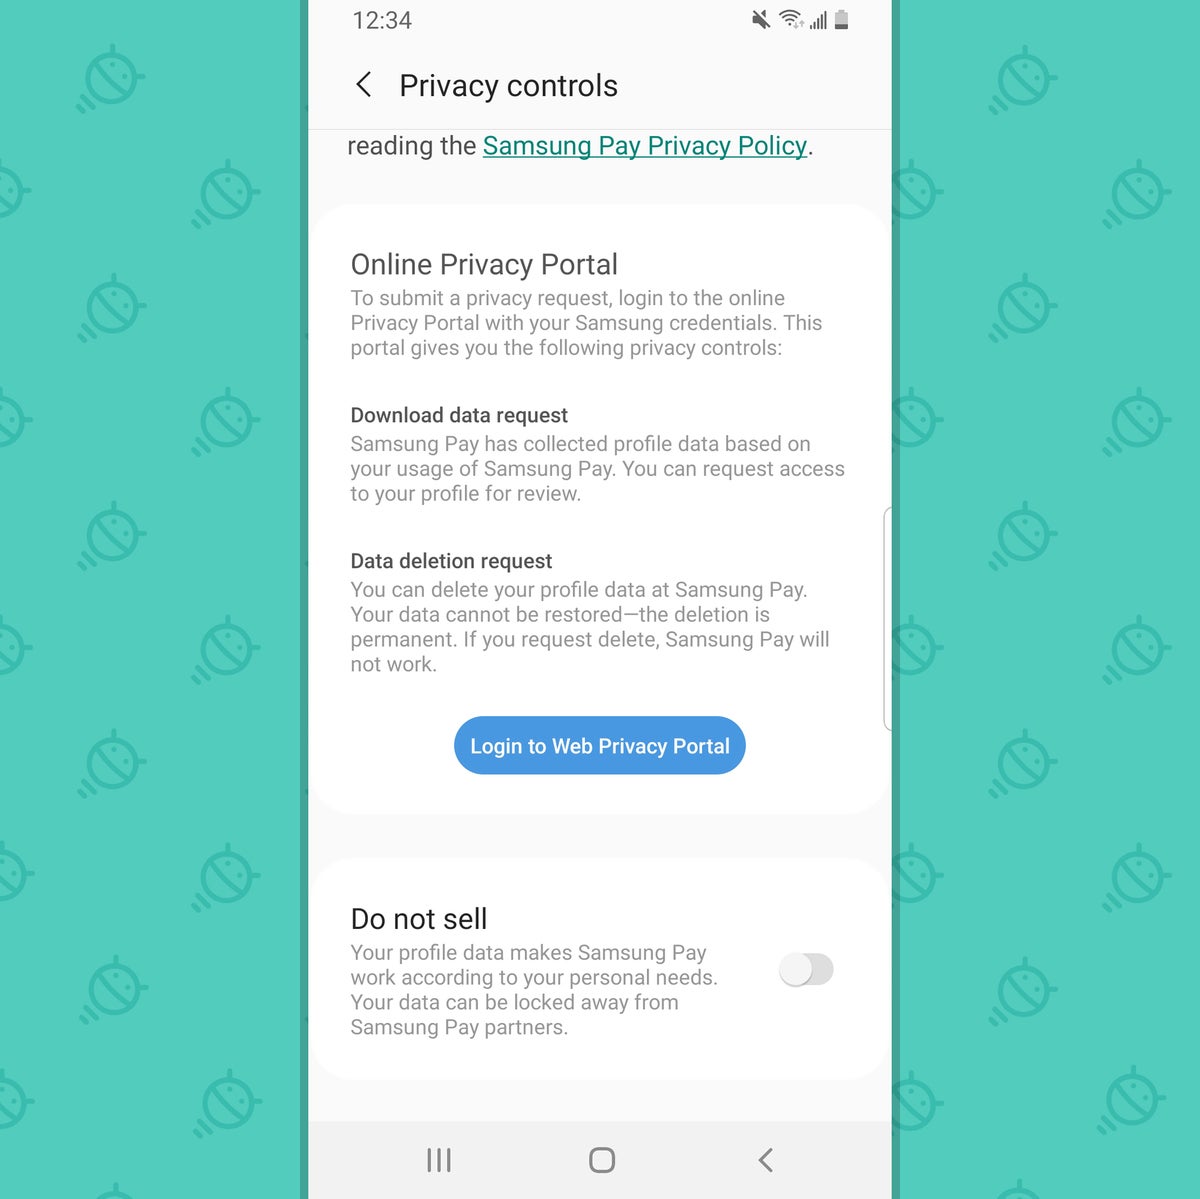
Samsung ti avverti.
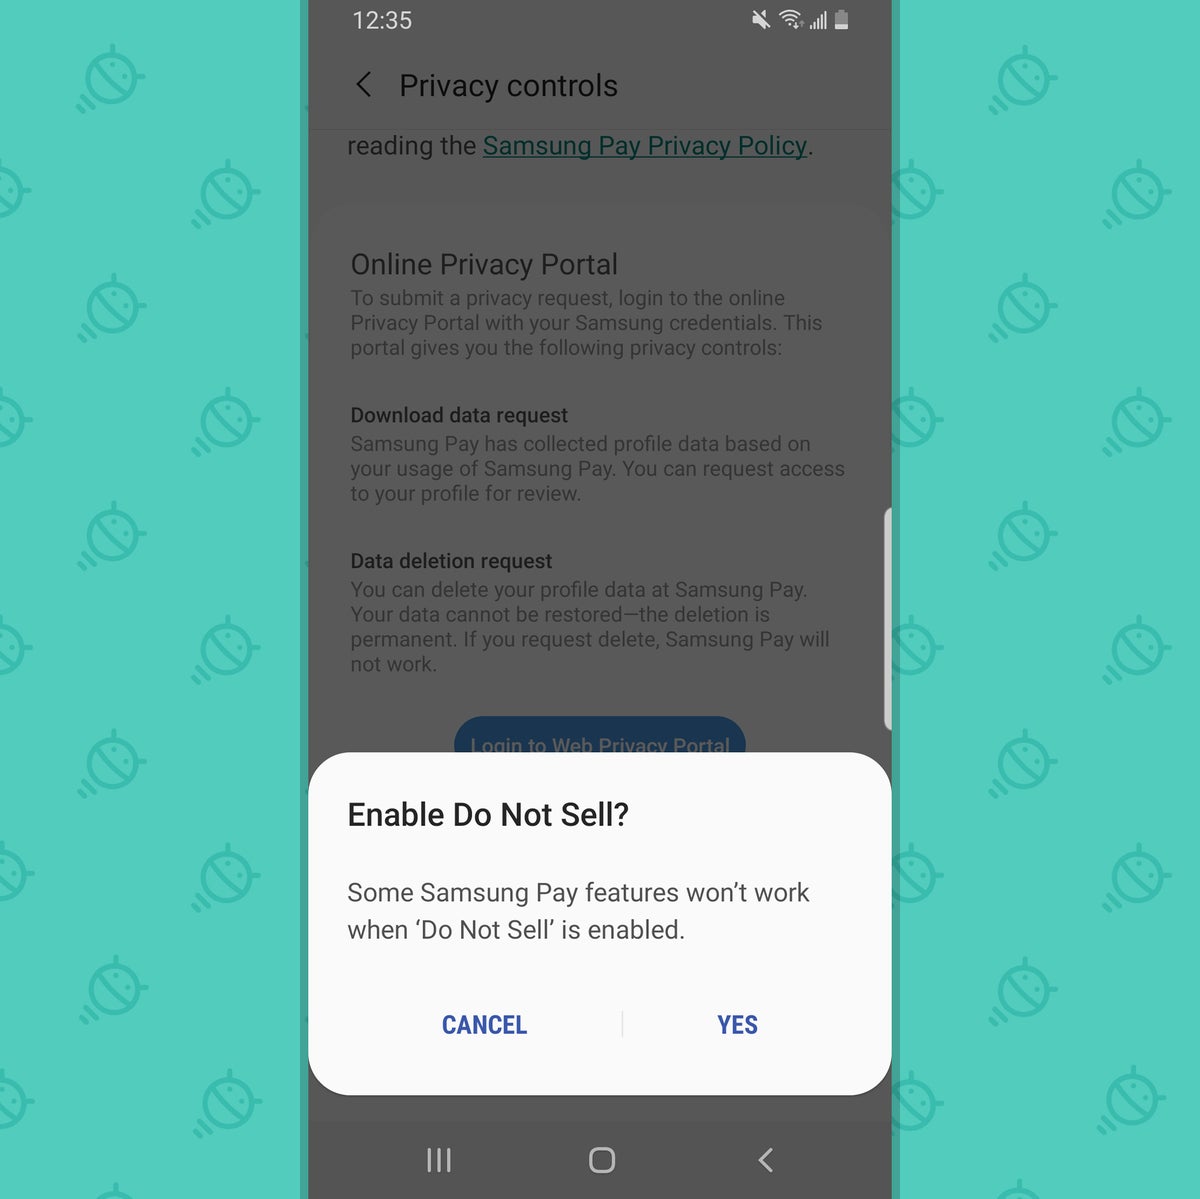
L’aggiunta di questa switch sembra essere legata a una nuova serie di regolamenti sulla privacy emanati dallo Stato della California: il California Consumer Privacy Act, o CCPA, che è entrato in vigore all’inizio di quest’anno – nello stesso giorno in cui è stata aggiornata la politica sulla privacy di Samsung. Non è chiaro se la stessa opzione Samsung Pay “non vendere” viene fornita ai proprietari di dispositivi Galaxy al di fuori della U.S., ma cosa È Clear è che Samsung non sembrava fornire questa opzione a nessuno-o chiarire che apparentemente vendeva dati relativi al pagamento a terzi-prima di questo punto.
E scavare più a fondo nella politica sulla privacy dell’azienda, sembra che questo non sia l’unico posto in cui tali pratiche di immersione dei dati vengono impiegate. Come parte della “Informativa sulla privacy dei consumatori della politica” della politica – ancora una volta, rendendo la divulgazione specifica per i residenti della California, come ora richiesto dalla legge – Samsung afferma:
Potremmo consentire a alcune terze parti (come i partner pubblicitari) di raccogliere le tue informazioni personali. Hai il diritto di rinunciare a questa divulgazione delle tue informazioni.
Avverte inoltre i dweller della California che prima del passaggio del CCPA, “potrebbe aver” venduto diverse categorie specifiche di informazioni allarmanti per i dipartimenti, tra cui:
Identificatori come un identificatore personale univoco (come un identificatore del dispositivo; cookie, beacon, tag pixel, identificatori di annunci mobili e tecnologia simile; altre forme di identificatori persistenti o probabilistici), identificatore online e indirizzo di protocollo Internet
Informazioni commerciali, comprese le registrazioni di prodotti o servizi acquistati, ottenuti o considerati e altre storie o tendenze dell’acquisto o del consumo
Internet e altre informazioni sull’attività della rete elettronica, inclusi, ma non limitato a cronologia di navigazione, cronologia di ricerca e informazioni relative all’interazione con siti Web, applicazioni o pubblicità
Inferenze tratte da una qualsiasi delle informazioni identificate sopra per creare un profilo su di te riflettendo le tue preferenze, le caratteristiche, le tendenze psicologiche, le predisposizioni, il comportamento, gli atteggiamenti, l’intelligenza, le abilità e le attitudini.
Yikes. E questo sta a malapena graffiando la superficie. La società rileva che potrebbe anche aver “divulgato” ancora più informazioni personali ai “venditori” per “uno scopo aziendale”-tutto dal tuo nome, indirizzo e numero di telefono alla tua firma, numero di conto bancario, numero di carta di credito, cronologia degli acquisti, cronologia di navigazione, cronologia delle ricerche, dati di geolocalizzazione e ancora quella raccolta di “inferenze tra le informazioni”.
Vorrei che finisse lì, ma più scavi, più cose inquietanti scopri. La pagina della privacy per il servizio di personalizzazione di Samsung-qualcosa che è integrato in tutto il software di Galaxy Devices e le app a marchio Samsung associate-riscuote gran parte dello stesso tipo di informazioni specifiche del dispositivo. Si tocca in dati su quali app usi sul tuo dispositivo insieme a quale musica suoni al telefono, quali siti Web visiti, quali ricerche fai e dove e quando scatti foto. Si basa anche su app di Samsung come il calendario personalizzato e le utility del browser) dell’azienda per analizzare i tuoi dati quelli domini.
E poi utilizza tutte queste informazioni per “visualizzare annunci personalizzati su prodotti e servizi che potrebbero interessare”, tra le altre cose. Si riserva il diritto di “raccogliere, analizzare e condividere informazioni” al fine di fornire “comunicazioni pubblicitarie e di marketing diretto su prodotti e servizi offerti da Samsung e terzi su misura per i tuoi interessi.”
A proposito di annunci, c’è un insieme altro lattina di vermi a riguardo.
Google non vende mai i tuoi dati o li condivide con terze parti
Ma aspetta: comunque non sta già accadendo con Google? Questa è una domanda valida. E la risposta è: non proprio. In primo luogo, e soprattutto, Google non vende mai i tuoi dati o li condivide con terze parti, anche quando le informazioni vengono utilizzate per determinare quali annunci vedi sul Web tramite le reti pubblicitarie di Google. È qui che la cosa di Samsung diventa particolarmente inciso e potenzialmente preoccupante, se me lo chiedi-nel vendita di informazioni ad altre società.
Ma al di là di ciò, l’uso di dati di Google per la personalizzazione degli annunci è una parte ben nota e fondamentale della sua attività a questo punto. Lo adoro o lo odi, Google è incredibilmente iniziale su quale tipo di dati sta raccogliendo e come lo sta usando esattamente. L’azienda ha avuto interi siti Web dedicati a quell’argomento, con guasti non inglesi e non legali. E consente di vedere esattamente quali informazioni vengono archiviate su di te e di rinunciare a qualsiasi forma di attività basata sui dati che desideri-incluso l’intero sistema di personalizzazione degli annunci-con la comprensione, ovviamente, ciò influirà su quali funzionalità sono disponibili per te in alcune aree associate.
L’uso dei dati dei clienti da parte di Samsung, al contrario, sembra leggermente subdolo. Certo, potresti aver fatto clic su alcuni termini estesi di schermata di servizio quando si imposta il telefono per la prima volta, chi può ricordare? – ma l’azienda certamente non sta facendo di tutto per assicurarsi di capire e di poter controllare esattamente cosa sta facendo con i tuoi dati. E il fatto che le sue app integrate con Android gli dia effettivamente accesso ai tuoi dati dai servizi Google sottostanti-come i dettagli del tuo calendario, ad esempio, rendono difficile non vedere quelle app in una luce completamente diversa, data la realizzazione di ciò che Samsung si riserva il diritto di fare con tali dati.
Ho contattato Samsung lunedì per vedere se la società poteva fornire un ulteriore contesto o commento su tutto ciò. Aggiornerò questa pagina se ricevo ulteriori informazioni.
Quando parliamo di Android e Privacy, esistono due realtà molto diverse
Alla fine, tuttavia, si riduce a questo: con Android o qualsiasi Google Services, stai accettando la disposizione con Google e affidamento Google Per mantenere i tuoi dati al sicuro. Questa è l’intera attività dell’azienda e, presumibilmente, ritieni che possa fare un lavoro ragionevolmente decente nel proteggere le tue informazioni personali e/o connesse al lavoro, anche se utilizza parti di tali informazioni per la personalizzazione degli annunci.
Quando aggiungi Samsung’s Software nell’equazione, stai creando un livello secondario che si trova sopra – e di conseguenza doppio Il numero di aziende con accesso alle tue informazioni e la responsabilità di proteggerle. (Inoltre, una di queste aziende sta rivendicando apertamente il diritto di approvare alcuni dei tuoi dati ulteriormente come si ritiene opportuno, oltre a usarli per il proprio sistema secondario di servizio di annunci pubblicitari.) Stai raddoppiando la tua esposizione, in altre parole, o più di raddoppiando una volta che si tiene conto della condivisione di terze parti.
Quando parliamo di Android e Privacy – proprio come quando parliamo di supporto Android e software o Android e esperienza generale dell’utente – vale la pena ricordare che esistono due realtà molto diverse: quella che Google crea e fornisce tramite i propri telefoni Android e l’altra società si adattano alle proprie priorità e agli interessi aziendali. Se scegli di avventurarti al di fuori della giurisdizione di Google e in un’altra galassia, è fondamentale tenere a mente questa distinzione e prenderti su di te per cercare e disabilitare qualsiasi livello secondario che tu non voglio nella tua equazione della tecnologia mobile.
Iscriviti alla mia newsletter settimanale per ottenere consigli più pratici, raccomandazioni personali e prospettiva chiaramente inglese sulle notizie che contano.

- Samsung Electronics
- Mobile
- Android
- Smartphone
- Sicurezza
- Piccolo e medio business
Il redattore del contributo Jr Raphael serve gustosi bocconcini sul lato umano della tecnologia. Affamato di più? Iscriviti alla sua newsletter settimanale per ottenere consigli freschi e approfondimenti nella tua casella di posta ogni venerdì.
Copyright © 2020 IDG Communications, Inc.
Samsung rivela la violazione dei dati dopo l’hack di luglio
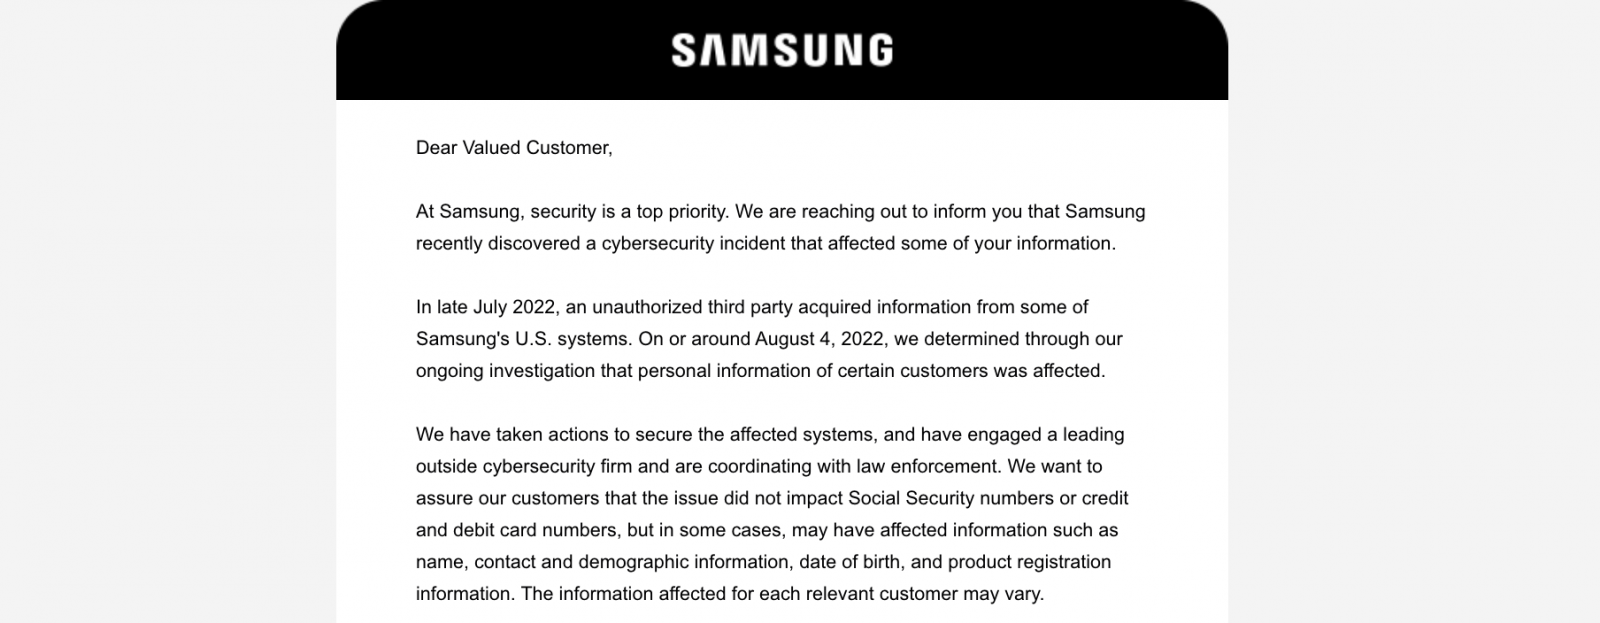
Il gigante dell’elettronica Samsung ha confermato una nuova violazione dei dati oggi dopo alcuni dei suoi u.S. I sistemi sono stati hackerati per rubare i dati dei clienti.
La società ha affermato che i suoi sistemi sono stati compromessi alla fine di luglio 2022. Samsung ha successivamente scoperto il 4 agosto a cui è stato possibile accedere alle informazioni personali dei clienti ed esfiltrati dalla sua rete.
Mentre gli aggressori non hanno rubato i numeri di previdenza sociale o di carte di credito durante la violazione, hanno strappato i nomi, i contatti e le informazioni demografiche dei clienti di Samsung, le date di nascita e i dati di registrazione del prodotto.
“Samsung ha rilevato l’incidente e ha intrapreso azioni per garantire i sistemi interessati. Nell’ambito della nostra indagine in corso, abbiamo coinvolto una principale società di sicurezza informatica e ci stiamo coordinando con le forze dell’ordine “, ha detto Samsung.
“Le informazioni interessate per ciascun cliente pertinente possono variare. Stiamo informando i clienti di renderli consapevoli di questa questione “, ha aggiunto la società.
Samsung consiglia le persone colpite a:
- Rimani cauto di eventuali comunicazioni non richieste che richiedano le tue informazioni personali o ti riferiscano a una pagina Web che richiede informazioni personali
- Evita di fare clic sui collegamenti o scaricare allegati da e -mail sospette
- Rivedi i tuoi account per attività sospette
Questa è la seconda violazione dei dati Samsung confermata dall’inizio dell’anno, con il gigante dell’elettronica che afferma a marzo che il gruppo di estorsione dei dati lapsus $ ha violato la sua rete e ha rubato le informazioni riservate, incluso il codice sorgente dei dispositivi di galassia.
Gli hacker trapelavano 190 GB di archivi contenenti ciò che sostenevano in quel momento essere documenti rubati dai server di Samsung.
Samsung non ha risposto a una richiesta per maggiori dettagli sulla violazione dei dati di luglio quando BleepingComputer ha raggiunto oggi.