


האם סמסונג גונב את הנתונים שלך?
המחקר מזהיר טלפונים אנדרואיד מסמסונג, שיאומי ואחרים מרגלים על המשתמשים
סיכום:
מחקר שנערך לאחרונה על ידי אוניברסיטת אדינבורו ומכללת טריניטי דבלין מגלה כי טלפונים אנדרואיד ממותגים פופולריים כמו סמסונג, Xiaomi, Huawei ו- Realme, כמו גם מכשירים המריצים שושלים ו /E /OS, אוספים ומשדרים כמות משמעותית של נתוני משתמשים למפתחים של מערכת ההפעלה ופלטפורמות שלישי, כמו גוגל, מיקרו, מיקרו, מיקרו, קישור, קישור, קישור, קישור, קישור, קישור, קישור, קישור, קישור, קישור, מיקרוס,. המחקר מדגיש גם חששות עם רישום אירועי משתמשים וקציר נתונים על ידי גוגל עצמה.
נקודות מפתח:
- ב- 2 בספטמבר אישרה סמסונג כי היא נפרצה, כאשר על פי הדיווחים, ההפרה התרחשה בסוף יולי. אמנם לא נפגעו מספרי כרטיסי אשראי וביטוח לאומי, אך ניתן לגשת לנתונים אישיים כמו שמות, פרטי קשר, מידע דמוגרפי, תאריך לידה ונתוני רישום מוצרים.
- מחקר שיתופי מצא כי טלפונים אנדרואיד מסמסונג, שיאומי, Huawei ו- Realme, כמו גם מכשירי Lineageos ו- /E /OS, מעבירים כמויות משמעותיות של נתונים למפתחי מערכת ההפעלה ולצדדים שלישיים אפילו כאשר הם סרק.
- נתונים שנאספו על ידי טלפוני אנדרואיד כוללים מזהי מכשירים ומשתמש, מידע על תצורת מכשירים ורישום אירועי משתמש.
- מכשירי סמסונג ו- Xiaomi נמצאו ככמויות גדולות של נתוני אירועי אינטראקציה של משתמשים, ואילו מכשירים אחרים התמקדו יותר במזהי משתמשים הניתנים להחלפה מחדש.
- שירותי Google Play וחנות Google Play זוהו כאשמים העיקריים העומדים מאחורי קציר נתונים, ואוספים כמויות אדירות של נתוני משתמשים מכל המכשירים למעט אלה שרצים /e /OS.
- גוגל אינה מספקת תיעוד לגבי איסוף נתונים זה, והעומסים מועברים כנתונים מקודדים בינאריים שנוצרו על ידי קוד מעורפל.
- ללקוחות סמסונג המודאגים הומלץ להיות ערניים לגבי תקשורת לא רצויה שעשויה לנצל את הנתונים הגנובים.
- משתמשים יכולים לבקש דוח אשראי בחינם כדי לפקח על שימוש לרעה פוטנציאלי במידע הפגום שלהם.
שאלות:
- ש: איך גילתה סמסונג את ההפרה?
- ש: אילו נתונים נפגעו בהפרה?
- ש: האם מספרי כרטיסי אשראי וביטוח לאומי נמצאים בסיכון?
- ש: אילו מערכות הפעלה נכללו במחקר?
- ש: אילו סוגי נתונים נאספים על ידי טלפוני אנדרואיד?
- ש: אילו מכשירים נמצאו אוספים את נתוני אירועי האינטראקציה ביותר של המשתמש?
- ש: איזו ישות זוהתה כמקציר הנתונים העיקרי?
- ש: האם גוגל שקופה לגבי איסוף הנתונים שלה?
- ש: כיצד לקוחות יכולים להגן על עצמם מפני שימוש לרעה פוטנציאלי בנתוני הפגיעה שלהם?
- ש: היכן אוכל למצוא את המחקר המלא?
ת: סמסונג גילתה את ההפרה ב -4 באוגוסט או בסביבתו, אך לא סיפקה פרטים מתי בדיוק התגלה.
ת: הנתונים שנפגעו עשויים להשתנות מלקוח ללקוח, אך הם כוללים מידע אישי כמו שמות, פרטי קשר, נתונים דמוגרפיים, תאריך לידה ונתוני רישום מוצרים.
ת: סמסונג אישרה כי לא ניגשה למידע על כרטיסי אשראי או לחיוב ומספרי ביטוח לאומי.
ת: המחקר כלל טלפונים מבוססי אנדרואיד מסמסונג, Xiaomi, Huawei ו- Realme, כמו גם מכשירים המריצים Lineageos ו- /E /Os.
ת: הנתונים שנאספו כוללים מזהי מכשירים ומשתמש, מידע על תצורת המכשירים ורישום אירועי משתמש כצורה של “טלמטריה.”
ת: מכשירי סמסונג ו- Xiaomi נמצאו ככמויות משמעותיות של נתוני אירועי אינטראקציה של משתמשים.
ת: שירותי Google Play וחנות Google Play אוספים כמויות גדולות של נתונים מכל המכשירים, למעט אלה שרצים /E /OS.
ת: גוגל חסר תיעוד עבור נוהלי איסוף הנתונים שלה, והעומסים מועברים באמצעות קוד מעורפל.
ת: סמסונג מייעצת ללקוחות להישאר ערניים להודעות דוא”ל, הודעות או שיחות טלפון בלתי רצויות שעשויות להשתמש בנתונים הגנובים. בנוסף, לקוחות יכולים לבקש דוח אשראי בחינם כדי לפקח על כל סימני שימוש לרעה.
ת: ניתן לגשת למחקר המלא באתר האינטרנט של מכללת טריניטי במכללת דבלין בפורמט PDF.
המחקר מזהיר טלפונים אנדרואיד מסמסונג, שיאומי ואחרים מרגלים על המשתמשים
כל מי שמשתמש בטלפון אנדרואיד כנראה היה מכר מודע לאבטחה שאל, “אתה לא יודע כמה נתונים הטלפון שלך קוצר?”רובנו מושכים את זה כאחת הנסיבות הבלתי נמנעות של החיים המודרניים: אתה רוצה סמארטפון, אתה מתמודד עם קציר נתונים. ובכל זאת, אנשים מסוימים לא כל כך מוכנים להקריב את ההקרבה הזו.
סמסונג נפרצה: אילו נתונים נגנבו?
ב- 2 בספטמבר פרסמה סמסונג מייעצת אבטחה המאשרת שהיא נפרצה. נראה כי ההפרה הייתה של מערכות סמסונג ב- U.ג. והתקיימה ב’סוף יולי ‘על פי המייעץ.
למרות שלא ברור בדיוק מתי סמסונג גילתה את ההפרה, אנו יודעים כי “ב- 4 באוגוסט או בסביבתו”, סמסונג קבעה כי נתונים אישיים של חלק מהלקוחות נפגעו. שוב, סמסונג לא נתנה שום אינדיקציה כרגע לגבי כמה מלקוחותיה ב- U.ג. הושפעו.
סמסונג מספרת כי לא ניתן היה לגשת למידע על כרטיסי אשראי או לחיוב ולא מספרי ביטוח לאומי, עם זאת, היקף הנתונים שנפגעו מדאיג. סמסונג הצהירה כי האופי המדויק של הנתונים אליהם ניגש עשוי להשתנות מלקוח ללקוח.
אז על איזה מידע אנחנו מדברים כאן?
- שֵׁם
- פרטי קשר
- מידע דמוגרפי
- תאריך לידה
- נתוני רישום מוצר
עוד מיועץ פורבס
חברות ביטוח הנסיעות הטובות ביותר
איימי דניז
תוכניות ביטוח הנסיעות הטובות ביותר ב- COVID-19
איימי דניז
כל הנתונים, אומרת סמסונג, היא אוספת “כדי לעזור לספק את החוויה הטובה ביותר האפשרית עם המוצרים והשירותים שלנו.”את המלא של נתונים כאלה שנאספו ניתן למצוא במדיניות הפרטיות עבור u.ג. לקוחות.
כפי שאני מבין את זה, כל הלקוחות שהמידע שלהם נפגע יקבל דוא”ל כדי ליידע אותם ולהסביר את הצעדים הבאים. סמסונג אכן מודה כי יתכן שיש צורך בתקשורת נוספת ככל שהחקירה מתרחשת.
מומלץ ללקוחות להיות ערניים להודעות דוא”ל, הודעות או שיחות טלפון בלתי רצויות שעשויות להשתמש בנתונים הגנובים כמינוף מעורבות.
לקוחות סמסונג מודאגים ב- U.ג. יכול גם לקבל דוח אשראי בחינם, והמידע לכך כלול המייעץ.
המחקר מזהיר טלפונים אנדרואיד מסמסונג, שיאומי ואחרים מרגלים על המשתמשים
כל מי שמשתמש בטלפון אנדרואיד כנראה היה מכר מודע לאבטחה שאל, “אתה לא יודע כמה נתונים הטלפון שלך קוצר?”רובנו מושכים את זה כאחת הנסיבות הבלתי נמנעות של החיים המודרניים: אתה רוצה סמארטפון, אתה מתמודד עם קציר נתונים. ובכל זאת, אנשים מסוימים לא כל כך מוכנים להקריב את ההקרבה הזו.
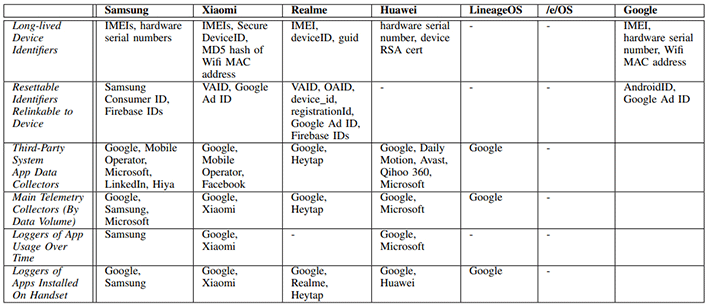
מחקר שיתופי חדש מאוניברסיטת אדינבורו בסקוטלנד ובמכללת טריניטי דבלין באירלנד, בדק טלפונים מבוססי אנדרואיד מסמסונג, שיאומי, Huawei ו- Realme, כמו גם מכשירים המנהלים את השושלות וה- Open-Source, מידוד פרטיות /E /OS. המחקר מצא כי “גם כאשר מוגדר באופן מינימלי והמכשיר הוא סרק, גרסאות האנדרואיד המותאמות אישית של הספק מעבירות כמויות משמעותיות של מידע למפתח מערכת ההפעלה וגם צדדים שלישיים (גוגל, מיקרוסופט, לינקדאין, פייסבוק וכו ‘.) “
כפי שמציינים מחברי העיתון, למרות שנאמר הרבה על חששות הפרטיות סביב אפליקציות ספציפיות, מעט יחסית נכתב על חששות פרטיות במערכת ההפעלה עצמה. לאחר הבדיקה, המחברים מתלהבים כי נושא זה זקוק לתשומת לב רבה יותר, מכיוון שהם גילו כי מכשירים מבלבלים גיגה -בייט של נתונים גם כאשר הם סרק.
קרדיט: מכללת טריניטי דבלין
ליתר דיוק, החוקרים מצאו כי מכשירי סמסונג, Xiaomi, Huawei ו- Realme אוספים מכשירים ומזהים של משתמשים, מידע על תצורת מכשירים, וניתן לטעון כי רישום אירועי המשתמש ביותר (כצורה של “טלמטריה.”) רק מכשירי סמסונג ו- Xiaomi נמצאו ככמויות משמעותיות של נתוני אירועי אינטראקציה של משתמשים – עם זאת – המכשירים האחרים התמקדו בעיקר במזהים של משתמשים הניתנים להחלפה מחדש.
זה לא מנחם מדי בהתחשב בכך שהחוקרים מדגימים גם כיצד ניתן עדיין לקשר בין נתונים שנאספו המקושרים למזהים של משתמשים אלה (כגון מזהי פרסום) למכשיר המקורי למכשיר המקורי ולמשתמש. יתר על כן, החוקרים מעירים כי האשם הגדול ביותר מאחורי קציר הנתונים הוא למעשה גוגל עצמה. בעיתון הם אומרים כי “שירותי Google Play וחנות Google Play אוספים נפחים גדולים של נתונים מכל המכשירים”, למעט המכשיר /E /ES, מכיוון שמערכת ההפעלה אינה משתמשת בשירותי Google Play.
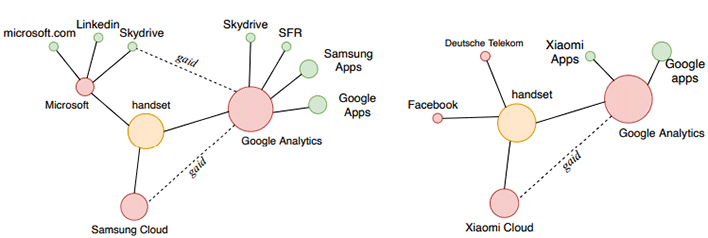
הכותבים ממשיכים לציין את “האופי האטום של איסוף נתונים זה”, והעיר כי גוגל אינה מספקת שום תיעוד, וכי העומסים מועברים כנתונים מקודדים בינאריים שנוצרו על ידי קוד מבוזל בכוונה. ככל הנראה, הם היו בדיונים עם גוגל כדי שיוצר אנדרואיד יפרסם תיעוד לאוסף/טלמטריה של נתונים זה, “אבל עד היום זה לא קרה.”
המחקר די מעמיק ומלא בז’רגון טכני, אבל עדיין שווה לקרוא אם אתה אפילו מתעניין באופן משיקי בנושא. תוכל למצוא את מסמך ה- PDF באתר Trinity College Dublin.
משתמשי גלקסי, שימו לב: סמסונג ככל הנראה מוכרת את הנתונים שלכם
הסתמכות על שירותי גוגל, כפי שרובנו הפרימטים הנושאים אנדרואיד, מגיעים עם פיצוי מסוים. זה לא סוד גדול או משהו כזה: גוגל מרוויחה את הכסף שלה על ידי מכירת מודעות, שהן יעילות יותר כאשר הן מתמודדות עם האינטרסים שלנו-הנושאים שאנו נוטים לחפש עליהם, את הדברים שאנו קונים (כאשר גוגל יודעת עליהם, לפחות), ולעתים קרובות אפילו המקומות שאנו הולכים עם הטלפונים המאפשרים למיקום שלנו בגרירה (ו/או בטרונות, עבור הקופים שבינינו).
זה הכל משתנה לקורס, כמו שאני אומר לעיתים קרובות – חלק מהעסקה שכולנו מקבלים כאשר אנו משתמשים בשירותי Google. זה מה שמאפשר לגוגל לתת לנו אפליקציות מהשורה הראשונה בחינם, וזה גם מה שפותח את הדלת לתכונות מתקדמות מסוימות שלא היו אפשריות ללא נוכחות המידע הזה.
מה אתה יכול לֹא עם זאת, הבין, אם אתה משתמש בטלפון אנדרואיד שיצרניתו מבצעת שינויים משמעותיים במערכת ההפעלה או לאפליקציות ברמת המערכת סביבו-כל טלפון שאינו פיקסל מתוצרת גוגל או מכשיר אנדרואיד הקשור לגוגל, באמת-יש סיכוי הגון שיוצר הטלפון שלך מוסיף שכבה של מורכבות משלו לסידור זה. ולמרות שגוגל עצמה לעולם לא משתפת את הנתונים שלך עם אף אחד, החברה שיוצרת את הטלפון שלך עשויה להשתמש בעמדתו כדי לטבול כפול ולהרוויח ישירות את אותו המידע האישי שאתה מניח שהוא מוגן.
זה בהחלט נראה שמקרה עם סמסונג. בנוסף לייצור נתח חסון של שינוי ממכירת חומרה, נראה כי סמסונג יצרה בשקט מערכת מורכבת לאיסוף סוגים שונים של נתונים מאנשים שבבעלותה הטלפונים שלה ואז לייצר הכנסות נוספות על ידי מכירת נתונים לצדדים שלישיים-או לפעמים באמצעות הנתונים כדי להעביר את רשת המודעות המופעלת על עצמה משלה. יש לזה פוטנציאל להיות מרתיע עבור כל אחד וגיוס דגל אדום במיוחד לעסקים וארגונים, כאשר הגנת המידע היא עדיפות דחופה במיוחד.
במשך כל הפעמים שהתלוננתי על המורכבות והבלבול שנוצר מהתעקשותה של סמסונג לגלגל טלפונים גלקסייים עם גרסאות מיותרות של שירותי גוגל, מעולם לא עלה בדעתי את החלק מהסיבה שהיא עשתה זאת הייתה לטבול בנתוני המשתמש ולהפוך אותו לזרם משני של הכנסה משני. רק כשהצוות ממפתחי XDA הבחינו בתפאורה שזה עתה נוכח באפליקציית סמסונג Pay שלשום, למעשה, מושג כזה עבר את דעתי.
סמסונג, כפי שגילתה XDA, הוסיפה לאחרונה מחנה להגדרות של אפליקציית השכר שלה שנקראה “אל תמכור.”אם אתה מוצא אותו ומפעיל אותו-ולא, הוא לא מופעל כברירת מחדל-ואז ורק אז, הנתונים הקשורים לתשלום שלך” יכולים להיות נעולים משותפי סמסונג Pay.”
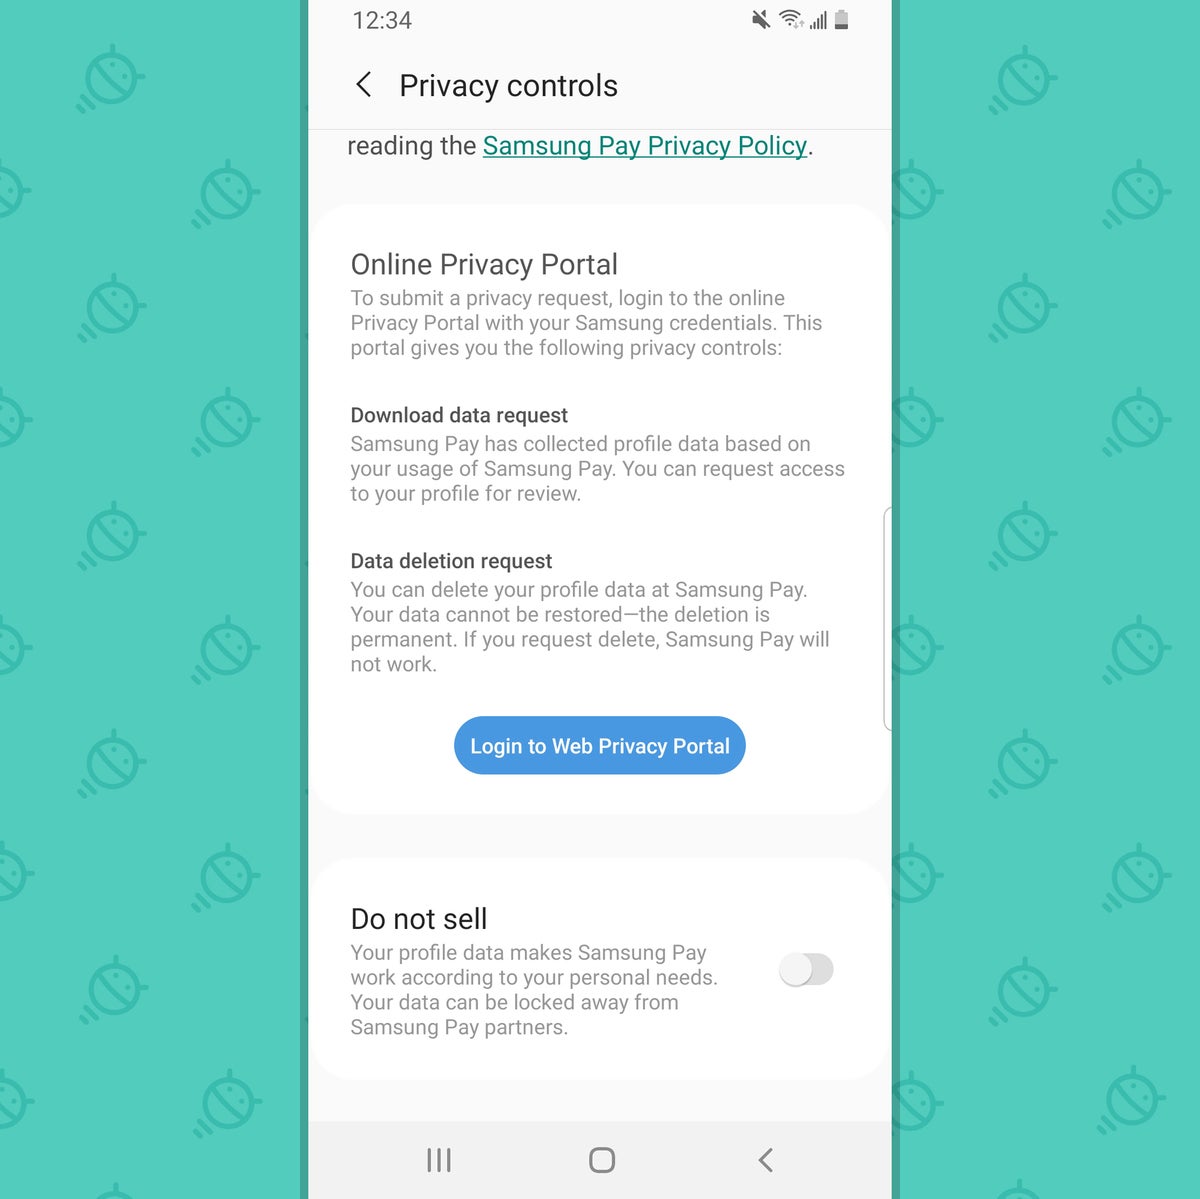
סמסונג אכן מזהירה אותך שחלק מתכונות השכר שלה לא יעבדו אם תעיף את המתג הזה, אם כי לא ברור מייד לאילו אלמנטים ספציפיים באפליקציה היא מתייחסת.
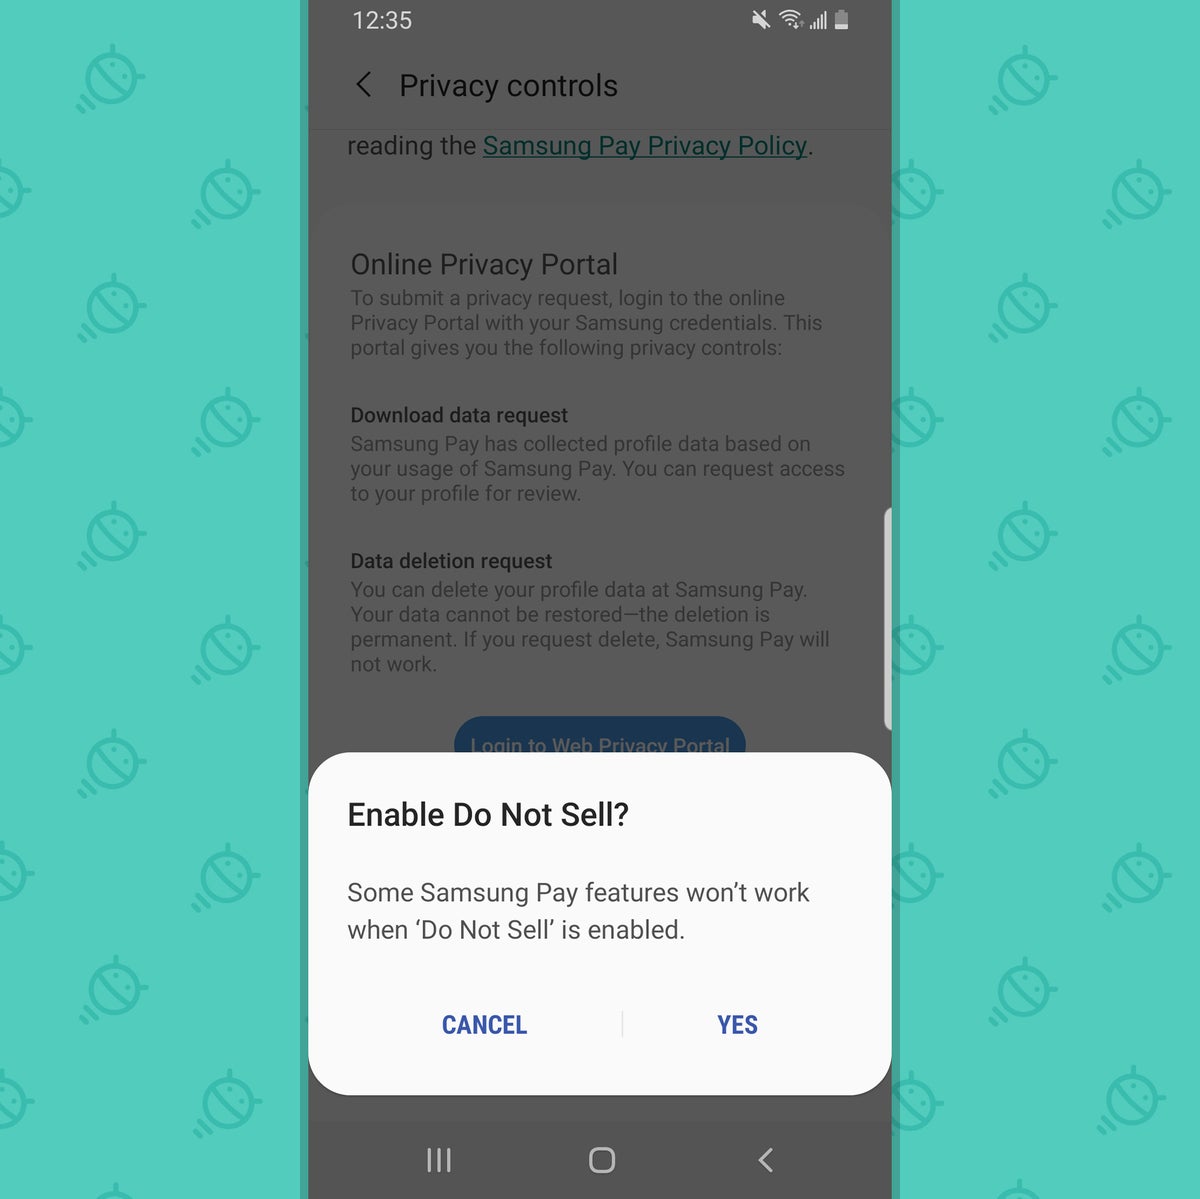
נראה כי תוספת מתג זה קשורה למערך חדש של תקנות פרטיות שנחקקו על ידי מדינת קליפורניה: חוק פרטיות הצרכן בקליפורניה, או CCPA, שנכנס לתוקף בתחילת השנה – באותו יום בו עודכנה מדיניות הפרטיות של סמסונג. לא ברור אם אותו אפשרות של סמסונג משלם “אל תמכור” ניתנת לבעלי מכשירי גלקסי מחוץ ל- U.ג., אבל מה הוא ברור כי נראה כי סמסונג לא מספקת אפשרות זו לאף אחד-או להבהיר בכלל כי ככל הנראה היא מוכרת נתונים הקשורים לתשלום לצדדים שלישיים-לפני נקודה זו.
וחפור עמוק יותר במדיניות הפרטיות של החברה, נראה שזה לא המקום היחיד בו נוהגים נוהלי טבילה נתונים כאלה. כחלק מ”הצהרת הפרטיות של הצרכן בקליפורניה “של המדיניות – שוב, מה שהופך את הגילוי באופן ספציפי לתושבי קליפורניה, כפי שנדרש כעת בחוק – סמסונג אומרת:
אנו עשויים לאפשר לצדדים שלישיים מסוימים (כגון שותפי פרסום) לאסוף את המידע האישי שלך. יש לך את הזכות לבטל את הסכמתך לחשיפה זו של המידע שלך.
זה גם מזהיר את תושבי קליפורניה שלפני המעבר של ה- CCPA, זה “עשוי” למכור כמה קטגוריות ספציפיות של מידע מדאיג למחלקה, כולל:
מזהים כמו מזהה אישי ייחודי (כמו מזהה מכשיר; עוגיות, משואות, תגי פיקסל, מזהי מודעות ניידים וטכנולוגיה דומה; צורות אחרות של מזהים מתמשכים או הסתברותיים), מזהה מקוון וכתובת פרוטוקול אינטרנט
מידע מסחרי, כולל רשומות של מוצרים או שירותים שנרכשו, הושגו או נחשבים, ורכישה או צריכת היסטוריות או נטיות אחרות
אינטרנט ומידע על פעילות רשת אלקטרונית אחרת, כולל, אך לא רק, היסטוריית הגלישה, היסטוריית החיפוש ומידע הנוגע לאינטראקציה שלך עם אתרים, יישומים או פרסומות
מסקנות שנשאבו מכל אחד מהמידע שזוהה לעיל כדי ליצור פרופיל עליך המשקף את העדפותיך, מאפייניך, מגמות פסיכולוגיות, נטייה, התנהגות, עמדות, אינטליגנציה, יכולות ויכולות.
לייקים. וזה בקושי מגרד את פני השטח. החברה מציינת כי יתכן שהיא גם “חשפה” מידע אישי עוד יותר ל”ספקים “עבור” מטרה עסקית “-הכל החל משממך, כתובתך ומספר הטלפון שלך ועד חתימתך, מספר חשבון הבנק, מספר כרטיס האשראי, היסטוריית רכישה, היסטוריית הגלישה, היסטוריית החיפוש, נתוני מיקום גיאוגרפי ושוב כי איסוף יפה של” התפרקות “מכל מידע זה על כל המידע הזה.
הלוואי שזה ייגמר שם, אבל ככל שאתה חופר יותר, כך אתה חושף דברים מעורערים יותר. דף הפרטיות לשירות ההתאמה האישית של סמסונג-דבר שמשולב בכל תוכנת Galaxy Devices ואפליקציות המותג סמסונג הקשורות אליו-אוסף הרבה מאותם סוגים ספציפיים למכשירים של מידע. זה משתנה לנתונים על אילו אפליקציות אתה משתמש במכשיר שלך יחד עם איזו מוזיקה אתה מנגן בטלפון, באילו אתרים אתה מבקר, במה אתה עושה ולאן ומתי אתה מצלם. זה מסתמך גם על אפליקציות מתוצרת סמסונג כמו כלי השירות של לוח השנה המותאם אישית של החברה (דפדפן) לניתוח הנתונים שלך הָהֵן דומיינים.
ואז הוא משתמש בכל המידע הזה כדי “להציג פרסומות בהתאמה אישית על מוצרים ושירותים שעשויים לעניין אותך”, בין היתר. זה שומר לעצמו את הזכות “לאסוף, לנתח ולשתף מידע” על מנת לספק לך “פרסום ותקשורת שיווקית ישירה על מוצרים ושירותים המוצעים על ידי סמסונג וצדדים שלישיים המותאמים לאינטרסים שלך.”
אם כבר מדברים על מודעות, יש שלם אַחֵר פחית תולעים על זה.
גוגל לעולם לא מוכרת את הנתונים שלך או משתפת אותם עם צדדים שלישיים
אבל רגע: בכל מקרה לא כל זה כבר קורה עם גוגל? זו שאלה תקפה. והתשובה היא: לא ממש. ראשית, ובאופן חיוני, גוגל אף פעם לא מוכרת את הנתונים שלך או משתפת אותם עם צדדים שלישיים, גם כאשר משתמשים במידע האמור כדי לקבוע אילו מודעות אתה רואה באינטרנט באמצעות רשתות המודעות של גוגל. זה המקום בו הדבר של סמסונג הופך להיות רגיל במיוחד ובאופן פוטנציאלי, אם תשאל אותי-ב מוכר של מידע לחברות אחרות.
אך מעבר לכך, השימוש של גוגל בנתונים להתאמה אישית של מודעות הוא חלק מליבה ידוע בעסק שלה בשלב זה. אוהב את זה או שונא את זה, גוגל מראש להפליא לגבי סוג הנתונים שהוא אוסף ואיך בדיוק הוא משתמש בהם. לחברה יש אתרים שלמים המוקדשים לנושא זה, עם פירוט רגיל-אנגלי, לא לגללי. וזה מאפשר לראות בדיוק איזה מידע מאוחסן עליך ולבטל את הסכמתך לכל סוג של פעילות מונעת נתונים שאתה רוצה-כולל מערכת ההתאמה האישית של המודעות-מתוך הבנה, כמובן, כי פעולה זו תשפיע על התכונות העומדות לרשותך בתחומים מסוימים הקשורים.
לעומת זאת, השימוש של סמסונג בנתוני לקוחות מרגיש מעט ערמומי. בטח, אולי לחצת על כמה תנאי שירות נרחבים כשאתה מגדיר לראשונה את הטלפון שלך – מי יכול לזכור? – אבל החברה בהחלט לא יוצאת מגדרתה כדי לוודא שאתה מבין ויכולה לשלוט בדיוק מה היא עושה עם הנתונים שלך. והעובדה שהאפליקציות המשולבות באנדרואיד שלה למעשה נותנות לו גישה לנתונים שלך משירותי Google הבסיסיים-כמו פרטי לוח השנה שלך, למשל-מקשים על כך שלא לראות את האפליקציות האלה באור אחר לגמרי, בהתחשב במימוש מה שסמסונג שומרת לעצמה את הזכות לעשות עם נתונים אלה.
הושטתי ביום שני לסמסונג כדי לבדוק אם החברה יכולה לספק הקשר נוסף או הערות לגבי כל זה. אעדכן את הדף הזה אם אקבל מידע נוסף.
כשאנחנו מדברים על אנדרואיד ופרטיות, קיימות שתי מציאויות שונות מאוד
אולם בסופו של דבר זה מסתכם בזה: עם אנדרואיד או כל שירותי Google, אתה מקבל את ההסדר עם גוגל ומפקידים גוגל כדי לשמור על בטיחות הנתונים שלך. זה כל העסק של החברה, וככל הנראה, אתה מאמין שהוא יכול לעשות עבודה הגונה למדי בהגנה.
כשאתה מוסיף של סמסונג תוכנה למשוואה אתה יוצר שכבה משנית שיושבת על כך – וכתוצאה מכך זוגות מספר החברות עם גישה למידע שלך והאחריות לשמור עליו. (כמו כן, אחת מאותן חברות טוענת בגלוי את הזכות להעביר חלק מהנתונים שלך הלאה כפי שהיא רואה לנכון, בנוסף לשימוש בהם למערכת משנית משלה של הגשת מודעות.) אתה מכפיל את החשיפה שלך, במילים אחרות, או יותר מ הכפלתו ברגע שתגבירו את השיתוף של צד שלישי.
כשאנחנו מדברים על אנדרואיד ופרטיות – ממש כמו שאנחנו מדברים על תמיכה באנדרואיד ותוכנה או על אנדרואיד וחוויית משתמש כוללת – כדאי לזכור ששתי מציאויות שונות מאוד קיימות: זו שגוגל יוצרת ומספקת באמצעות טלפונים אנדרואיד משלה ואחת חברות אחרות מסתגלות לסדרי העדיפויות שלהם ולעסירות עסקיות שלהן. אם אתה בוחר להסתכן מחוץ לתחום השיפוט של גוגל ולגלקסיה אחרת, חשוב לזכור את ההבחנה הזו ולקחת על עצמך לחפש ולהשבית כל שכבות משניות שאתה אל רוצה במשוואת הנייד-טק שלך.
הירשם לניוזלטר השבועי שלי כדי לקבל טיפים מעשיים יותר, המלצות אישיות ונקודת מבט רגילה-אנגלית על החדשות שחשובות.

- סמסונג אלקטרוניקה
- נייד
- דְמוּי אָדָם
- טלפונים חכמים
- בִּטָחוֹן
- עסק קטן ובינוני
העורך התורם ג’וניור רפאל מגיש ביסים טעימים על הצד האנושי של הטכנולוגיה. רעב לעוד? הירשם לניוזלטר השבועי שלו כדי לקבל טיפים ותובנה טריים בתיבת הדואר הנכנס שלך בכל יום שישי.
זכויות יוצרים © 2020 IDG Communications, Inc.
סמסונג חושפת הפרת נתונים לאחר הפריצה של יולי
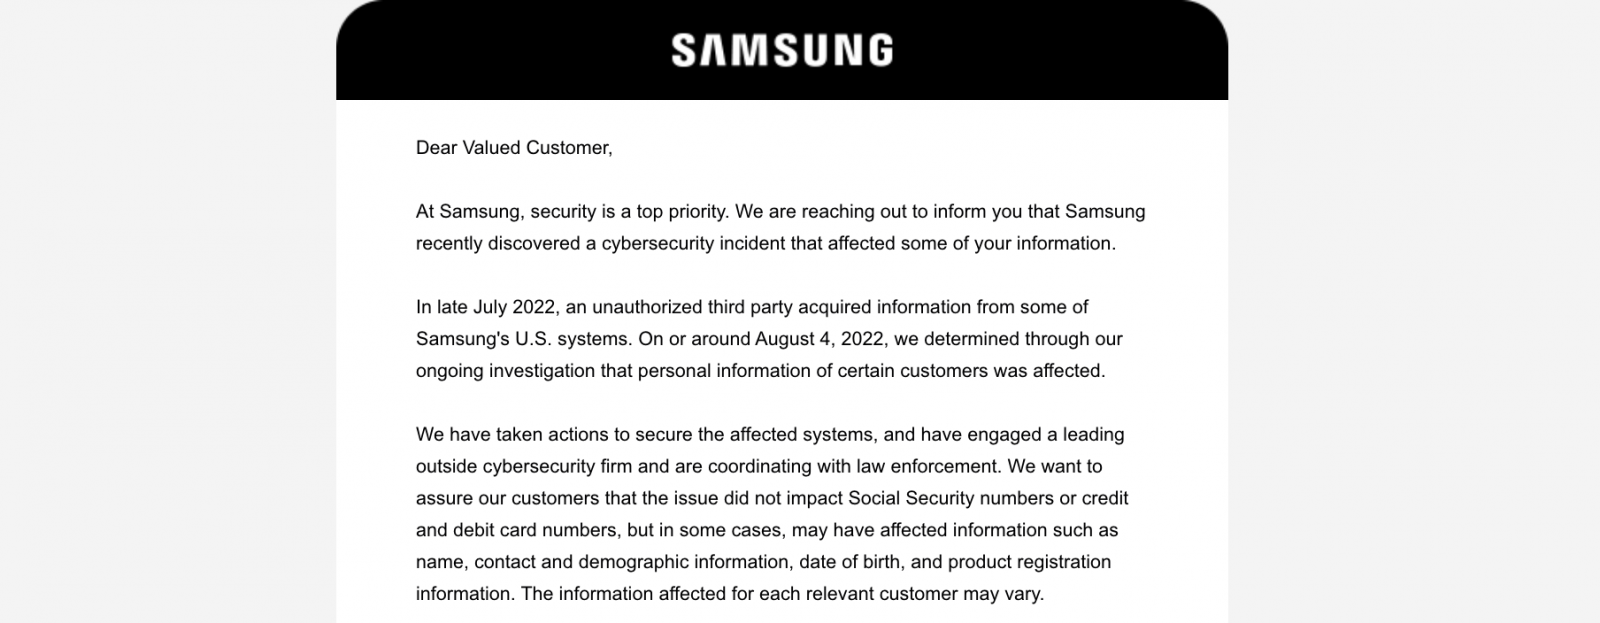
ענקית האלקטרוניקה סמסונג אישרה היום הפרת נתונים חדשה לאחר חלק מה- U.ג. מערכות נפרצו כדי לגנוב נתוני לקוחות.
מהחברה נמסר כי מערכותיה נפגעו בסוף יולי 2022. בהמשך גילתה סמסונג ב -4 באוגוסט כי ניגש למידע אישי של הלקוח והוצב את הרשת שלו.
בעוד שהתוקפים לא גנבו מספרי ביטוח לאומי או כרטיסי אשראי במהלך ההפרה, הם חטפו את שמות הלקוחות, אנשי הקשר והמידע הדמוגרפי של סמסונג, תאריכי לידה ונתוני רישום מוצרים.
“סמסונג גילתה את האירוע ולנקחה פעולות לאבטחת המערכות המושפעות. כחלק מהחקירה המתמשכת שלנו, עסקנו בחברת אבטחת סייבר מובילה ותיאום עם אכיפת החוק “, אמרה סמסונג.
“המידע שנפגע עבור כל לקוח רלוונטי עשוי להשתנות. אנו מודיעים ללקוחות להיות מודעים לעניין זה “, הוסיפה החברה.
סמסונג מייעצת לאנשים מושפעים על ידי:
- הישאר זהיר בכל תקשורת לא רצויה המבקשת את המידע האישי שלך או מפנה אותך לדף אינטרנט המבקש מידע אישי
- הימנע מלחיצה על קישורים או הורדת קבצים מצורפים מהודעות דוא”ל חשודות
- סקור את חשבונותיך לפעילות חשודה
זוהי הפרת הנתונים השנייה שסמסונג אושרה מאז תחילת השנה, כאשר ענקית האלקטרוניקה אמרה בחודש מרץ כי קבוצת סחיטת הנתונים Lapsus $ הפרה את הרשת שלה וגנבה מידע סודי, כולל קוד המקור של Galaxy התקנים.
ההאקרים דלפו 190 ג’יגה -בייט של ארכיונים המכילים את מה שהם טענו באותה עת להיות מסמכים שנגנבו מהשרתים של סמסונג.
סמסונג לא השיבה לבקשה לפרטים נוספים לגבי הפרת נתוני יולי כאשר BleepingComputer הושיט את ידו מוקדם יותר היום.


