


האם Bitlocker מונע גניבה?
אמצעי נגד של Bitlocker
סיכום: אימות לפני אתחול עם סיכה יכול להפחית וקטורי התקפה למכשירים המשתמשים ב- Edrive הניתנים לאתחול. זה יכול גם להגן מפני התקפות נמל DMA. במקרה של מכונה גנובה, שינוי סיסמאות והשבית חשבונות בשירותים מקוונים יכולים לספק אבטחה נוספת.
כמה מאובטח הוא BitLocker עם סיכה כאשר כל המכונה נגנבת?
בתרחיש של מחברת גנובה, Bitlocker עם סיכה יכול לספק רמת אבטחה. על ידי שינוי סיסמאות וחשבונות השבתת, גם אם הגנב מקבל גישה למכונה, המערכות המשתמשות בנתונים הגנובים יישארו מאובטחים.
ש: לא אמורה להספיק סיסמה חזקה לתרחיש שלך?
ת: בעוד סיסמה חזקה יכולה לספק רמת אבטחה מסוימת, שימוש בסיכה עם BitLocker יכול לשפר מאוד את האבטחה. Bitlocker מפענח את הכונן ברגע שהוא מתגלה למערכת ההפעלה, ו- PIN מוסיף שכבה נוספת של הגנה מפני התקפות נפוצות.
תשובה 1 1
סיכום: סיכה בת 9 ספרות בשילוב עם TPM יכולה להגן מפני התקפות בסיסיות על ידי מתן מספיק זמן לשנות סיסמאות בשירותים מקוונים. היעילות של אמצעי ביטחון זה תלויה בכמה גורמים, כמו המוטיבציה והמיומנויות של התוקף והזמן שלוקח לקורבן להבחין בגניבה ולנקוט בפעולה.
סיכה בת 9 ספרות צריכה להספיק כדי להגן מפני תוקף עם כישורי פריצה בסיסיים מספיק זמן כדי לשנות סיסמאות בשירותים מקוונים. השילוב של TPM מבטיח שרק מחשב מהימן יכול לבטל את זה, להוסיף שכבה נוספת של הגנה. היעילות של מדד אבטחה זה תלויה בכמה גורמים:
- כמה התוקף מוטיבציה ואם הקורבן הוא יעד אקראי בקרב רבים.
- רמת המיומנות והמומחיות של התוקף.
- הזמן שלוקח לקורבן לשים לב לגניבה ולשנות סיסמאות.
גם המגנים וגם התוקפים צריכים לקחת בחשבון את ניתוח העלות-תועלת. התוקף יצטרך להקדיש זמן משמעותי בניסיון לקבל גישה למחשב הגנוב, ולכן הם צריכים להעריך אם זה שווה את המאמץ. זה יכול להיות רווחי יותר עבורם למקד למכשירים אחרים במקום זאת.
אמצעי נגד של Bitlocker
Windows משלבת מספר טכנולוגיות כמו TPM, אתחול מאובטח ואתחול מדוד כדי להגן על מפתחות הצפנת Bitlocker מפני התקפות. Bitlocker משתמש בטכנולוגיית הצפנה כחלק מגישה אסטרטגית כדי להבטיח נתונים נגד התקפות לא מקוונות. כאשר מחשב אבוד או נגנב, הנתונים הופכים פגיעים לגישה בלתי מורשית באמצעות כלי התקפת תוכנה או על ידי העברת הדיסק הקשיח למחשב אחר.
Bitlocker מסייע בהפחתת גישה לנתונים לא מורשים במחשבים אבודים או גנובים לפני תחילת מערכת ההפעלה המורשית. זה מושג על ידי הצפנת נפחים במחשב והבטחת שלמות רכיבי האתחול המוקדמים ונתוני תצורת האתחול. אמצעים אלה משפרים את האבטחה ומגנים מפני התקפות שונות על מפתחות הצפנת Bitlocker.
למידע נוסף על הפעלת תצורת האבטחה הטובה ביותר למכשירי Windows, עיין בתיעוד “סטנדרטים לתיעוד מכשיר Windows מאובטח ביותר”.
הגנה לפני ההפעלה
לפני תחילת Windows, תכונות אבטחה המיושמות בחומרה ובקושחה של המכשיר, כגון TPM ואתחול מאובטח, ממלאים תפקיד מכריע בהגנה על המערכת. רוב המכשירים המודרניים מצוידים ב- TPM ובאתחול מאובטח.
מודול פלטפורמה מהימן
מודול פלטפורמה מהימן (TPM) הוא מיקרו-שבב או קושחה מאובטחת המספקת פונקציות חיוניות הקשורות לאבטחה, כולל מפתחות הצפנה. Bitlocker קושר מפתחות הצפנה עם ה- TPM כדי להבטיח שהמחשב לא היה מתמודד עם לא מקוון. למידע נוסף על TPM, עיין בתיעוד “מודול פלטפורמה מהימן”.
UEFI ומאובטחים אתחול
ממשק קושחה אחיד הניתן להרחבה (UEFI) וטכנולוגיות אתחול מאובטחות תורמות לאבטחת המערכת. UEFI מספק ממשק המחבר בין מערכת ההפעלה לקושחה, ומאפשר תהליך אתחול מאובטח. אתחול מאובטח מבטיח שרק תוכנה מהימנה, כולל מערכת ההפעלה, מותר לרוץ במהלך ההפעלה.
אמצעי נגד של Bitlocker
אימות לפני אתחול עם סיכה יכול להפחית וקטור התקפה למכשירים המשתמשים ב- Edrive הניתן לאתחול מכיוון שאוטובוס Edrive חשוף יכול לאפשר לתוקף לתפוס את מפתח הצפנת Bitlocker במהלך ההפעלה. אימות לפני אתחול עם סיכה יכול גם להפחית התקפות יציאת DMA במהלך חלון הזמן שבין כאשר Bitlocker פותח את הכונן ואת מגפי Windows עד כדי כך ש- Windows יכולים להגדיר כל מדיניות הקשורה ליציאה שהוגדרה.
כמה מאובטח הוא Bitlocker עם סיכה כאשר מכונה שלמה נגנבת?
בינתיים יהיה לי זמן לשנות את כל הסיסמאות של השירותים המקוונים, השבת חשבונות VPN וכו ‘. זה שימש במחברת ההיא, כך שגם אם בסופו של דבר הם יקבלו גישה, המערכות שלנו יישארו בטוחים.
65.8K 20 20 תגי זהב 209 209 תגי כסף 263 263 תגי ברונזה
שאל 22 בינואר 2018 בשעה 11:27
180 8 8 תגי ברונזה
אסור להספיק סיסמה חזקה לתרחיש שלך? כמו כדי לקבל גישה לנתונים שלך, הגנב יצטרך לנחש את הסיסמה וזה יהיה בלתי אפשרי אם זה משפט סיסמה חזק. אם אני צודק BitLocker לא מפענח את הכונן עד שאתה מחובר (אנא תקן אותי אם אני טועה בזה)
22 בינואר 2018 בשעה 15:23
@Wealot עם כל התקפות ההרשמה (הקלות) של RAM על BitLocker, סיכה למעשה משפרת הרבה את האבטחה על ידי הרבה. Bitlocker כן לפענח את הכונן ברגע שהוא מתגבר למערכת ההפעלה
7 ביולי 2019 בשעה 3:54
תשובה 1 1
התרחיש שאני רוצה להגן על עצמי מפני: 1. גנב פשוט גונב את המחברת 2. הם רוצים לגשת לנתונים על ידי כישורי פריצה בסיסיים “googling סביב”, כמו שימוש בכלי או הקלדה בסיסמאות אקראיות.
סיכה בת 9 ספרות צריכה להספיק בכדי להגן מפני תוקף ברמת התחכום הזו מספיק זמן כדי שתשנה את הסיסמאות בכל השירותים המקוונים שלך. TPM יבטיח שרק מחשב מהימן יוכל לבטל אותו, בשילוב עם ה- PIN שלך. מכיוון שלתוקף יש את כל המחשב, כל מה שצריך הוא הסיכה. מה שחשוב עכשיו זה כמה גורמים:
- כמה התוקף שלך מונע (האם אתה קורבן אקראי של התוקף הזה, אחד ממאה אחרים?).
- כמה הוא חכם (“מיומנויות הגוגלינג הבסיסיות” של אדם אחד הוא Google-FU המתקדם של אדם אחר).
- כמה זמן ייקח אותך הודעה הגניבה וכדי לשנות את הסיסמאות שלך.
גם המגנים וגם התוקפים צריכים לעשות ניתוח עלות-תועלת. עליכם לקבוע כמה מהזמן והמאמץ שלכם שווים את הנכסים שלכם, אך התוקף צריך לעשות את אותו הדבר. אם לוקח להם שבועיים לקבל גישה למחשב שלך, זה שבועיים של הזדמנויות אבודות לגניבה. למה לבלות את כל הזמן הזה שֶׁלְךָ מחשב אם יהיה זה רווחי יותר לגנוב שלושה מחשבים נוספים באותה תקופה?
אמצעי נגד של Bitlocker
Windows משתמשת בטכנולוגיות כולל מודול פלטפורמה מהימן (TPM), אתחול מאובטח ואתחול מדוד כדי לסייע בהגנה על מפתחות הצפנת Bitlocker מפני התקפות. Bitlocker הוא חלק מגישה אסטרטגית לאבטחת נתונים נגד התקפות לא מקוונות באמצעות טכנולוגיית הצפנה. הנתונים על מחשב אבוד או גנוב פגיעים. לדוגמה, יכולה להיות גישה בלתי מורשית, אם על ידי הפעלת כלי התקפת תוכנה נגד המחשב או על ידי העברת הדיסק הקשיח של המחשב למחשב אחר.
Bitlocker מסייע בהפחתת גישה לנתונים לא מורשים במחשבים אבודים או גנובים לפני תחילת מערכת ההפעלה המורשית. הפחתה זו נעשית על ידי:
- הצפנת כרכים במחשב. לדוגמה, ניתן להפעיל את BitLocker עבור נפח מערכת ההפעלה, נפח בכונן קבוע. או כונן נתונים נשלף (כגון כונן הבזק USB, כרטיס SD וכו ‘.) הפעלת BitLocker עבור נפח מערכת ההפעלה מצפינה את כל קבצי המערכת בנפח, כולל קבצי ההחלפה וקבצי השינה. היוצא מן הכלל היחיד הוא עבור מחיצת המערכת, הכוללת את מנהל האתחול של Windows ובטחונות האתחול המינימליים הנדרשים לפענוח של נפח מערכת ההפעלה לאחר איחול המפתח.
- הבטחת שלמות רכיבי האתחול המוקדמים ונתוני תצורת האתחול. במכשירים שיש להם גרסת TPM 1.2 ומעלה, Bitlocker משתמש ביכולות האבטחה המשופרות של ה- TPM כדי להנגיש נתונים רק אם קוד הקושחה של ה- BIOS של המחשב, רצף האתחול המקורי, רכיבי האתחול ותצורת BCD כולם נראים ללא שינוי והדיסק המוצפן ממוקם במחשב המקורי. על מערכות המשתמשות ב- TPM PCR [7], הגדרת BCD שינויים שנחשבים לבטוח מותר לשפר את השימושיות.
החלקים הבאים מספקים פרטים נוספים על האופן בו Windows מגן מפני התקפות שונות על מפתחות ההצפנה של Bitlocker ב- Windows 11, Windows 10, Windows 8.1, ו- Windows 8.
למידע נוסף על אופן הפעלת תצורת האבטחה הכוללת הטובה ביותר למכשירים המתחילים ב- Windows 10 גרסה 1803, עיין בסטנדרטים למכשיר Windows מאובטח ביותר.
הגנה לפני ההפעלה
לפני תחילת Windows, יש לסמוך על תכונות אבטחה המיושמות כחלק מחומרת המכשיר וקושחת הקושחה, כולל TPM ואתחול מאובטח. למרבה המזל, מחשבים מודרניים רבים כוללים TPM ואתחול מאובטח.
מודול פלטפורמה מהימן
מודול פלטפורמה מהימן (TPM) הוא מיקרו-שבב שנועד לספק פונקציות בסיסיות הקשורות לאבטחה, ובעיקר הכרוך במפתחות הצפנה. בפלטפורמות מסוימות ניתן ליישם TPM לחילופין כחלק מקושחה מאובטחת. Bitlocker קושר מפתחות הצפנה עם ה- TPM כדי להבטיח שמחשב לא היה מתמודד איתו בזמן שהמערכת הייתה במצב לא מקוון. למידע נוסף על TPM, עיין במודול פלטפורמה מהימן.
UEFI ומאובטחים אתחול
ממשק קושחה מאוחד הניתן להרחבה (UEFI) הוא סביבת אתחול הניתנת לתכנות המאתחנת מכשירים ומתחילה את מטען האתחול של מערכת ההפעלה.
מפרט ה- UEFI מגדיר תהליך אימות ביצוע קושחה בשם Boot Boot. חסימת אתחול מאובטחת קושחה ומטעני אתחול לא מהימנים (חתומים או לא חתומים) מהיכולת להתחיל במערכת.
כברירת מחדל, Bitlocker מספק הגנת יושרה לאתחול מאובטח על ידי שימוש במדידת TPM PCR [7]. קושחה EFI בלתי מורשית, יישום אתחול EFI או Lopertyer לא יכולים להפעיל ולרכוש את מקש BitLocker.
Bitlocker ואיפוס התקפות
כדי להגן מפני התקפות איפוס זדוניות, Bitlocker משתמש בהפחתת ההתקפה של TCG Reset.
זה לא מגן מפני התקפות פיזיות בהן תוקף פותח את המקרה ותוקף את החומרה.
מדיניות אבטחה
החלקים הבאים מכסים אימות לפני אתחול ומדיניות DMA שיכולה לספק הגנה נוספת עבור Bitlocker.
אימות לפני אתחול
אימות לפני אתחול עם Bitlocker הוא הגדרת מדיניות הדורשת שימוש בקלט משתמש, כגון סיכה, מפתח הפעלה או שניהם כדי לאמת לפני שהופך את התוכן של כונן המערכת לנגיש. הגדרת המדיניות הקבוצתית היא דורשת אימות נוסף בעת ההפעלה וההגדרה המתאימה ב- BitLocker CSP היא SystemDriverSrequirestArtUtuthication.
Bitlocker גישה ואוחסן את מקשי ההצפנה בזיכרון רק לאחר סיום אימות האתחול לפני כן. אם Windows לא יכול לגשת למקשי ההצפנה, המכשיר לא יכול לקרוא או לערוך את הקבצים בכונן המערכת. האפשרות היחידה לעקוף אימות לפני אתחול היא כניסה למפתח השחזור.
אימות לפני אתחול נועד למנוע טעינת מקשי ההצפנה לזיכרון המערכת מבלי שהמשתמש האמין המספק גורם אימות אחר כגון סיכה או מפתח הפעלה. תכונה זו מסייעת בהקלה של התקפות DMA והתקפות זיכרון.
במחשבים עם TPM תואם, ניתן לבטל את נעילת כונני מערכת ההפעלה המוגנים על ידי BitLocker בארבע דרכים:
- TPM בלבד. שימוש באימות TPM בלבד אינו דורש שום אינטראקציה עם המשתמש כדי לבטל את הנעילה ולספק גישה לכונן. אם אימות ה- TPM מצליח, חווית כניסה למשתמש זהה. אם ה- TPM חסר או משתנה או אם BitLocker מגלה שינויים בקוד ה- BIOS או ב- UEFI או תצורה, קבצי הפעלה קריטיים של מערכת הפעלה, או בתצורת האתחול, BitLocker נכנס למצב שחזור, והמשתמש צריך להזין סיסמת שחזור כדי להחזיר את הגישה לנתונים. אפשרות זו נוחה יותר כניסה אך פחות מאובטחת מהאפשרויות האחרות, הדורשות גורם אימות נוסף.
- TPM עם מקש הפעלה. בנוסף להגנה ש- TPM בלבד מספקת, חלק ממפתח ההצפנה מאוחסן בכונן הבזק USB, המכונה מפתח הפעלה. לא ניתן לגשת לנתונים על הנפח המוצפן ללא מקש ההפעלה.
- TPM עם סיכה. בנוסף להגנה ש- TPM מספק. לא ניתן לגשת לנתונים על הנפח המוצפן מבלי להיכנס לסיכה. ל- TPMS יש גם הגנה נגד פגועה שנועדה למנוע התקפות כוח ברוט המנסות לקבוע את הסיכה.
- TPM עם מקש הפעלה ו- PIN. בנוסף להגנת רכיבי הליבה שה- TPM בלבד מספקת, חלק ממפתח ההצפנה מאוחסן בכונן הבזק USB, ונדרש סיכה כדי לאמת את המשתמש ל- TPM. תצורה זו מספקת אימות רב -פקטור כך שאם מקש ה- USB אבוד או נגנב, לא ניתן להשתמש בו לגישה לכונן, מכיוון שה- PIN הנכון נדרש גם.
בדוגמה הבאה של מדיניות קבוצתית, TPM + PIN נדרשת כדי לבטל את נעילת כונן מערכת ההפעלה:
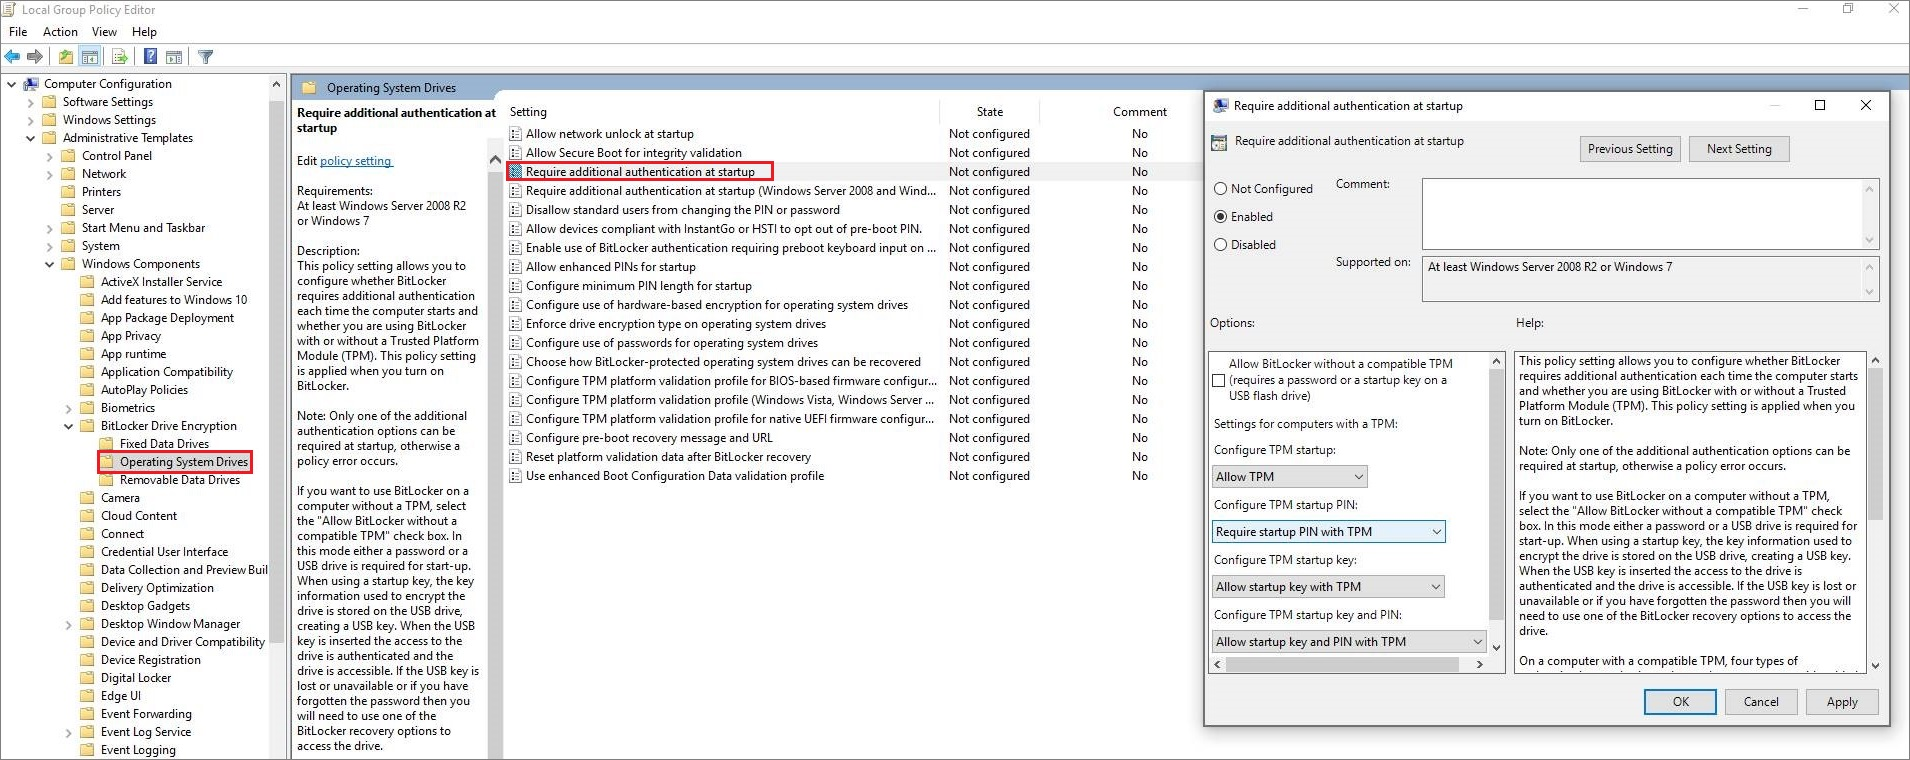
אימות לפני אתחול עם סיכה יכול להפחית וקטור התקפה למכשירים המשתמשים ב- Edrive הניתן לאתחול מכיוון שאוטובוס Edrive חשוף יכול לאפשר לתוקף לתפוס את מפתח הצפנת Bitlocker במהלך ההפעלה. אימות לפני אתחול עם סיכה יכול גם להפחית התקפות יציאת DMA במהלך חלון הזמן שבין כאשר Bitlocker פותח את הכונן ואת מגפי Windows עד כדי כך ש- Windows יכולים להגדיר כל מדיניות הקשורה ליציאה שהוגדרה.
מצד שני, אימות מקדים-אתחול-אימות-פרומפט יכול להיות לא נוח למשתמשים. בנוסף, משתמשים ששוכחים את ה- PIN שלהם או מפסידים את מפתח ההפעלה שלהם נשללים מגישה לנתונים שלהם עד שהם יכולים ליצור קשר עם צוות התמיכה של הארגון שלהם כדי להשיג מפתח התאוששות. אימות לפני אתחול יכול גם להקשות על עדכון שולחנות עבודה ללא השגחה ושרתים המנוהלים מרחוק מכיוון שצריך להזין סיכה כאשר מחשב מתקרב מחדש או קורות חיים ממצב שינה.
כדי לטפל בבעיות אלה, ניתן לפרוס את נעילת רשת Bitlocker. ביטול נעילת רשת מאפשרת מערכות בהיקף האבטחה הארגוני הפיזי העומד בדרישות החומרה ומאפשרות BitLocker עם TPM+PIN לאתחל ל- Windows ללא התערבות משתמשים. זה דורש קישוריות ישירה של Ethernet לשרת Enterprise Windows Services (WDS).
הגנה על Thunderbolt ויציאות DMA אחרות
ישנן כמה אפשרויות שונות להגנה על יציאות DMA, כמו Thunderbolt ™ 3. החל מגרסת 1803 של Windows 10, מכשירים חדשים מבוססי אינטל יש הגנה על גרעינים מפני התקפות DMA דרך יציאות Thunderbolt ™ 3 המופעלות כברירת מחדל. הגנת DMA גרעינים זו זמינה רק למערכות חדשות המתחילות ב- Windows 10 גרסה 1803, מכיוון שהיא דורשת שינויים בקושחת המערכת ו/או BIOS.
אתה יכול להשתמש באפליקציית שולחן העבודה של מערכת שולחן העבודה MSINFO32.EXE כדי לבדוק אם למכשיר מופעל הגנת DMA גרעינים:
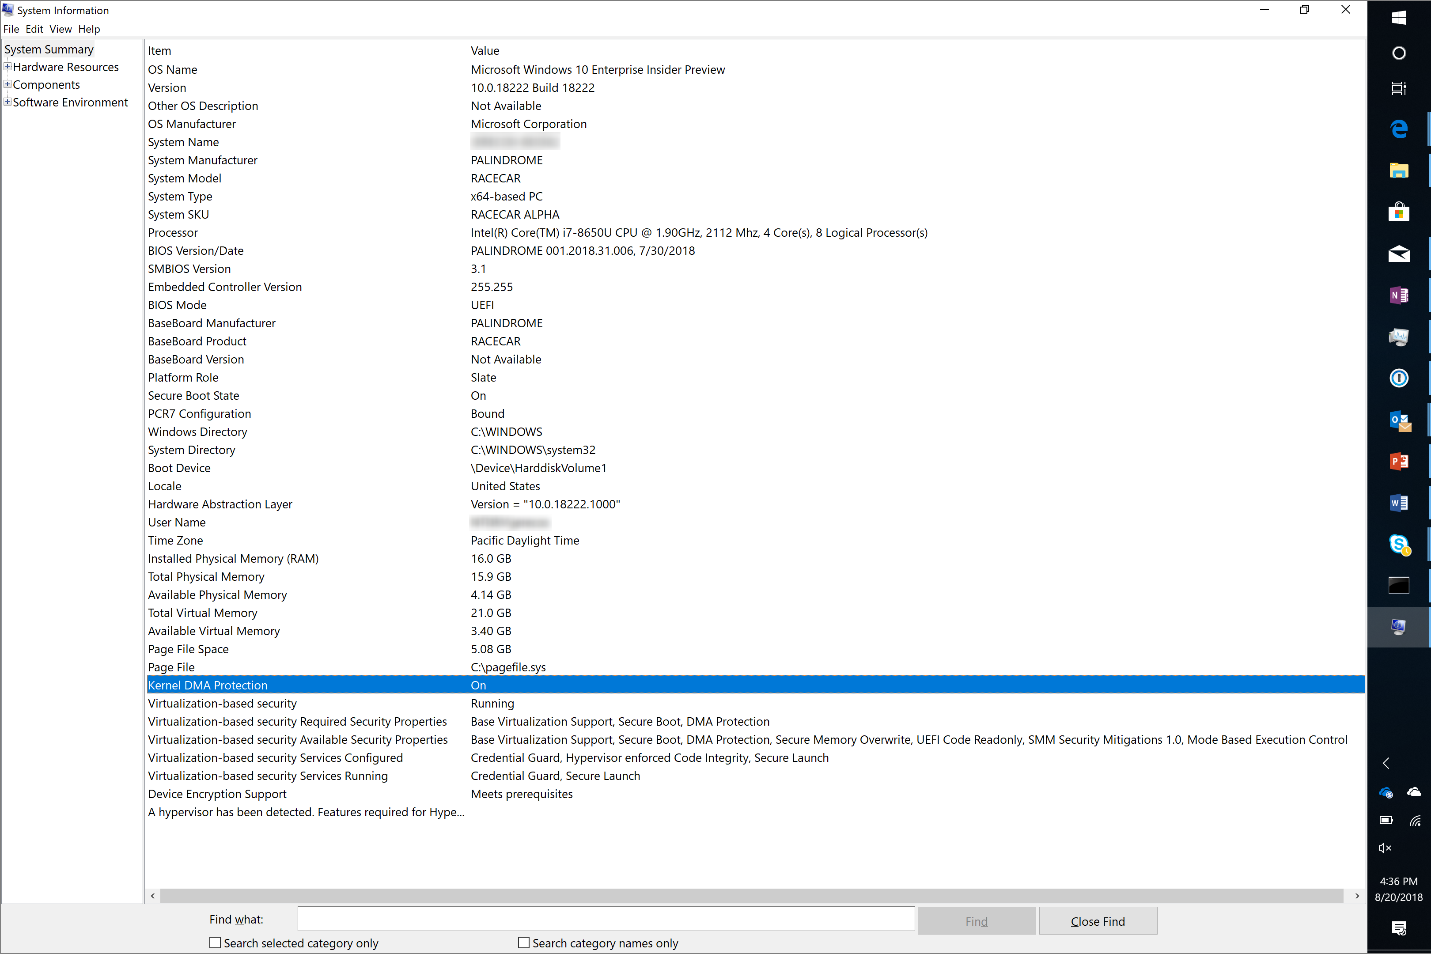
אם הגנת DMA גרעין אינה מופעלת, בצע את הצעדים הבאים להגנה על יציאות Thunderbolt ™ 3 מופעלות:
- דורשים סיסמה לשינויים ב- BIOS
- אבטחת אינטל Thunderbolt חייבת להיות מוגדרת לאישור משתמשים בהגדרות BIOS. עיין בתיעוד מערכת ההפעלה של Intel Thunderbolt ™ ואבטחה בתיעוד מערכת ההפעלה של Microsoft Windows® 10
- ניתן להוסיף אבטחת DMA נוספת על ידי פריסת מדיניות (החל מ- Windows 10 גרסה 1607 או Windows 11):
- MDM: DataProtect
- מדיניות קבוצתית: השבת התקני DMA חדשים כאשר מחשב זה נעול (הגדרה זו אינה מוגדרת כברירת מחדל.)
עבור Thunderbolt v1 ו- V2 (מחבר DisplayPort), עיין ב הפחתת רעם קטע בחסימת נהג ה- SBP-2 ובקרי הרעם כדי להפחית 1394 DMA ו- Thunderbolt DMA איומי על Bitlocker. עבור SBP-2 ו- 1394 (הידוע גם בשם Firewire), עיין ב הפחתת SBP-2 קטע בחסימת נהג ה- SBP-2 ובקרי הרעם כדי להפחית 1394 DMA ו- Thunderbolt DMA איומי על Bitlocker.
לתקוף אמצעי נגד
פרק זה מכסה אמצעי נגד לסוגים ספציפיים של התקפות.
ערכות אתחול ושורש
תוקף נוכח פיזית עשוי לנסות להתקין תוכנה של BootKit או RootKit לשרשרת האתחול בניסיון לגנוב את מקשי Bitlocker. ה- TPM אמור לצפות בהתקנה זו באמצעות מדידות PCR, ומפתח BitLocker לא ישוחרר.
Bitlocker מגן מפני התקפה זו כברירת מחדל.
מומלצת סיסמת BIOS לביטח. Intel Boot Guard ו- AMD חומרת AMD מאומתת אתחול תומכים ביישומים חזקים יותר של אתחול מאובטח המספק חוסן נוסף כנגד תוכנות זדוניות והתקפות פיזיות. אינטל שומר מגן וחומרת AMD מאומתת אתחול הם חלק מסטנדרטים של אימות אתחול פלטפורמה עבור התקן Windows מאובטח ביותר.
תקיפות כוח ברוט נגד סיכה
דרוש TPM + PIN להגנה נגד פגועה.
התקפות DMA
קובץ החלפה, זבל התרסקות והייברפיל.SYS תוקף
קבצים אלה מאובטחים על נפח מוצפן כברירת מחדל כאשר BitLocker מופעל בכונני מערכת הפעלה. זה גם חוסם ניסיונות אוטומטיים או ידניים להזיז את קובץ ההחלפה.
זיכרון זיכרון
הפעל אתחול מאובטח ומבקש סיסמה לשינוי הגדרות BIOS. ללקוחות הדורשים הגנה מפני התקפות מתקדמות אלה, קבעו את התצורה של מגן TPM+PIN, השבתו את ניהול כוח המתנה, וסגרו או שינה את המכשיר לפני שהוא עוזב את השליטה של משתמש מורשה.
להערים על Bitlocker כדי להעביר את המפתח למערכת הפעלה סוררת
תוקף עשוי לשנות את מסד הנתונים של תצורת Manager Manager (BCD) המאוחסן במחיצה שאינה מוצפנת ולהוסיף נקודת כניסה למערכת הפעלה סוררת במחיצה אחרת. במהלך תהליך האתחול, קוד Bitlocker יוודא שמערכת ההפעלה שמקבלים את מערכת ההצפנה מתקבל מה- TPM, מאומתת באופן קריפטוגרפי כמקבל המיועד. מכיוון שאימות קריפטוגרפי חזק זה כבר קיים, אנו לא ממליצים לאחסן חשיש של טבלת מחיצת דיסק בפנקס תצורת פלטפורמה (PCR) 5.
תוקף עשוי להחליף גם את כל דיסק מערכת ההפעלה תוך שמירה על חומרת הפלטפורמה וקושחת הפלטפורמה ואז יכול לחלץ כתם מפתח BitLocker מוגן מהמטא נתונים של מחיצת מערכת ההפעלה הקורבן. לאחר מכן התוקף יכול לנסות לבטל את כתם המפתח של Bitlocker על ידי קריאה לממשק ה- API של TPM ממערכת הפעלה בשליטתם. זה לא יצליח מכיוון שכאשר Windows חותם את מקש BitLocker ל- TPM, הוא עושה זאת עם ערך PCR 11 של 0, וכדי לבטל בהצלחה את ה- BLOB, PCR 11 ב- TPM חייב להיות בעל ערך של 0. עם זאת, כאשר מנהל האתחול מעביר את השליטה לכל מטען אתחול (לגיטימי או נוכל) הוא תמיד משנה את PCR 11 לערך של 1. מכיוון שערך ה- PCR 11 מובטח להיות שונה לאחר היציאה ממנהל האתחול, התוקף לא יכול לפתוח את מקש Bitlocker.
אמצעי נגד תוקף
החלקים הבאים מכסים הקלות לסוגים שונים של תוקפים.
תוקף ללא הרבה מיומנות או עם גישה גופנית מוגבלת
גישה פיזית עשויה להיות מוגבלת על ידי גורם צורה שאינו חושף אוטובוסים וזיכרון. לדוגמה, אין יציאות חיצוניות בעלות יכולת DMA, אין ברגים חשופים לפתיחת השלדה, והזיכרון מלחץ ללוח הראשי.
תוקף הזדמנויות זה אינו משתמש בשיטות הרסניות או בחומרה/תוכנה משפטית מתוחכמת.
- אימות של אתחול מראש מוגדר ל- TPM בלבד (ברירת המחדל)
תוקף עם מיומנות וגישה פיזית ארוכה
התקפה ממוקדת עם הרבה זמן; תוקף זה יפתח את המקרה, וויל הלחם וישתמש בחומרה או בתוכנה מתוחכמים.
- אימות של אתחול מראש מוגדר ל- TPM עם מגן PIN (עם סיכה אלפאנומרית מתוחכמת [סיכה משופרת] כדי לסייע למפחתת TPM נגד פגועה). -וכן-
- השבת את ניהול כוח המתנה וכיבוי או סגירת שינה של המכשיר לפני שהוא משאיר את השליטה של משתמש מורשה. ניתן להגדיר תצורה זו באמצעות מדיניות הקבוצה הבאה:
- תצורת מחשב >מדיניות >תבניות מנהליות >רכיבי Windows >סייר קבצים >הצג שינה בתפריט אפשרויות ההפעלה
- תצורת מחשב >מדיניות >תבניות מנהליות >ניהול צריכת חשמל >הגדרות שינה >אפשר מצבי המתנה (S1-S3) בעת שינה (מחובר לחשמל)
- תצורת מחשב >מדיניות >תבניות מנהליות >ניהול צריכת חשמל >הגדרות שינה >אפשר מצבי המתנה (S1-S3) בעת שינה (על סוללה)
הגדרות אלה הן לא מוגדר כברירת מחדל.
עבור מערכות מסוימות, עקיפת TPM בלבד עשויה לדרוש פתיחת התיק, ועשויה לדרוש הלחמה, אך עלולה להיעשות בעלות סבירה. עקיפה של TPM עם מגן סיכה תעלה הרבה יותר, ותדרוש אילץ ברוט את הסיכה. עם סיכה משופרת מתוחכמת, זה יכול להיות כמעט בלתי אפשרי. הגדרת המדיניות הקבוצתית עבור PIN משופרת היא:
- תצורת מחשב >מדיניות >תבניות מנהליות >רכיבי Windows >הצפנת כונן Bitlocker >כונני מערכת הפעלה >אפשר סיכות משופרות להפעלה
הגדרה זו היא לא מוגדר כברירת מחדל.
עבור תחנות עבודה אדמיניסטרטיביות מאובטחות, מיקרוסופט ממליצה על TPM עם מגן PIN וכדי להשבית את ניהול הכוח המתנה ולכבה או למצב שינה על המכשיר.
מאמרים קשורים
- חוסם את נהג ה- SBP-2 ובקרי הרעם כדי להפחית 1394 איומי DMA של DMA ו- Thunderbolt על Bitlocker
- הגדרות מדיניות קבוצת Bitlocker
- Bitlocker CSP
- Winlogon Automatic הפעלה מחדש של כניסה (ARSO)
מבוא ל- Bitlocker: הגנה על דיסק המערכת שלך
אם אתה משתמש ב- Windows ונחשב אי פעם להגן על הנתונים שלך באמצעות הצפנת דיסק מלא, כנראה ששמעת על Bitlocker. BitLocker היא מיקרוסופט’S יישום הצפנה של דיסק מלא המובנה בגרסאות רבות של Windows. אתה אולי אפילו משתמש ב- BitLocker מבלי להבין שאתה עושה-לדוגמה, אם יש לך משטח או מכשיר חלונות דק ואור דומה. יחד עם זאת, הצפנת Bitlocker אינה זמינה כברירת מחדל בשולחן העבודה אם אתה משתמש במהדורת הבית של Windows 10. הפעלת BitLocker בדיסק המערכת שלך יכולה להיות מסובכת ואולי לא תעבוד מייד גם אם מהדורת Windows שלך תומכת בכך. במאמר זה אנו מציעים מבוא להצפנת Bitlocker. אָנוּ’לפרט את סוגי האיומים Bitlocker יכולים להגן ביעילות על הנתונים שלך מפני, וסוג האיומים שנגדו לא היו תועלת של ביטוק. לבסוף, אנחנו’אני מתאר כיצד להפעיל את BitLocker במערכות שלא’לא לפגוש את מיקרוסופט’דרישות חומרה, ולהעריך אם’שווה את זה או לא אבטחה.
איומים המכוסים בהצפנת Bitlocker
הצפנת Bitlocker אינה סוג ההגנה והסוף הכל. בעוד ש- Bitlocker מצפינה בצורה מאובטחת את הנתונים שלך באמצעות הצפנת AES סטנדרטית בתעשייה, זה יכול רק להגן על הנתונים שלך מפני קבוצה של איומים מאוד ספציפיים.
BitLocker יכול להגן ביעילות בנתונים שלך בנסיבות הבאות.
הכונן הקשיח שלך מוסרים מהמחשב שלך
אם, מסיבה כלשהי, הכוננים הקשיחים שלך (או כונני SSD) מוסרים מהמחשב שלך, הנתונים שלך מוגנים היטב באמצעות מפתח הצפנה של 128 סיביות (משתמשים הדורשים אבטחה ברמה גבוהה יותר יכולים לציין הצפנה של 256 סיביות בעת הגדרת נעילת סיביות).
כמה בטוחה סוג זה של הגנה? אם אתה’השימוש בהגנה על TPM (עוד על כך בהמשך), הוא מאובטח מאוד; ממש מאובטח כמו אלגוריתם ה- AES עצמו (ב- Laiman View, הצפנה של 128 סיביות או 256 סיביות חזקות באותה מידה).
אם, עם זאת, הפעלת BitLocker במחשב ללא TPM, ואז הצפנת Bitlocker תהיה מאובטחת בדיוק כמו הסיסמה שהגדרת. מסיבה זו, דאג לציין סיסמא חזקה למדי, ארוכה למדי וייחודית לחלוטין.
המחשב כולו נגנב
אם כל המחשב שלך נגנב, אבטחת הנתונים שלך תלויה בסוג ההגנה על BitLocker שאתה משתמש בו כמו גם בחוזק סיסמת Windows שלך. השיטה הנוחה ביותר היא “TPM בלבד” (עוד על כך בהמשך); זו גם השיטה הכי פחות מאובטחת, מכיוון שהמחשב שלך יפענח את הכונן / ים הקשיח לפני שאתה נכנס ל- Windows.
אם אתה משתמש “TPM בלבד” מדיניות הגנה, כל מי שמכיר את סיסמת חשבון Windows שלך (או את סיסמת חשבון Microsoft שלך, אם אתה משתמש בחשבון Microsoft ככניסה של Windows 10) יוכל לבטל את נעילת הנתונים שלך.
TPM + PIN הוא מאובטח יותר באופן משמעותי; במובן מסוים, זה כמעט בטוח כמו כונן קשיח חשוף.
אם אתה מגדיר הגנה על BitLocker ללא התקנת TPM או Intel PTT, אתה’ייאלץ להשתמש בסיסמה. במקרה זה, הנתונים יהיו מאובטחים כמו הסיסמה שלך. Bitlocker נועד להאט את התקפות הכוח הזרוע, כך שאפילו סיסמא של 8 תווים יכולה לספק הגנה מאובטחת לנתונים שלך.
משתמשים אחרים באותו מחשב
אם מישהו יכול להיכנס למחשב שלך ולגשת לחשבונו, נפח הדיסק כבר פענח. Bitlocker אינו מגן מפני משתמשי מחשב עמיתים.
תוכנות זדוניות/תוכנות כופר ואיומים מקוונים
Bitlocker לא עושה דבר כדי להגן על הנתונים שלך מפני תוכנות זדוניות, תוכנות כופר או איומים מקוונים.
במילים אחרות, Bitlocker נהדר בעת הגנה על הנתונים שלך מפני הסרת הכונן הקשיח; זה’s מושלם אם אתה רוצה להגן על הנתונים שלך אם אתה מוכר או RMA הכוננים הקשיחים שלך. זה’S פחות יעיל (תלוי במדיניות שלך) בעת הגנה על הנתונים שלך אם כל המחשב נגנב. זהו זה; מקרי שימוש אחרים אינם מכוסים.
דרישות מערכת
רובנו רגילים “דרישות מערכת” להיות פורמליות גרידא. זה לא המקרה עם Bitlocker. על מנת להגן. הבית של Windows 10 אינו תומך הצפנת מערכת Bitlocker.
כדי להפוך את הדברים לבלבלים יותר, מיקרוסופט אכן תומכת הגנה על מכשירי Bitlocker אפילו במכשירים עם Windows 10 Home. באופן יעיל, זו אותה הצפנה, רק עם מגבלות מסוימות. הגנה על מכשירי Bitlocker זמינה במכשירים דקים וקלים (ה.ז. משטח מיקרוסופט) תומך בהמתנה מחוברת ומצויד באחסון במצב מוצק. מכשירים אלה חייבים להיות מצוידים ב- TPM2.0 טכנולוגיית מודול או אינטל PTT.
אם אתה משתמש ב- Windows 10 Professional ומעלה עם TPM2.0 או Intel PTT, אתה יכול לאפשר מיד את BitLocker. עם זאת, מרבית המחשבים אינם מצוידים במודולי TPM, ורק מחשבים מהדור החדש יותר (חשבו על לוחות האם של אינטל 8 ו -9. Intel PTT אפילו לא מופעל ב- BIOS כברירת מחדל; עליכם לאפשר ידנית לדבר להשתמש בו להגנה על Bitlocker.
כאן’S כיצד אתה מפעיל את Intel PTT בלוחות Gigabyte Z390 (BIOS אחרונים):

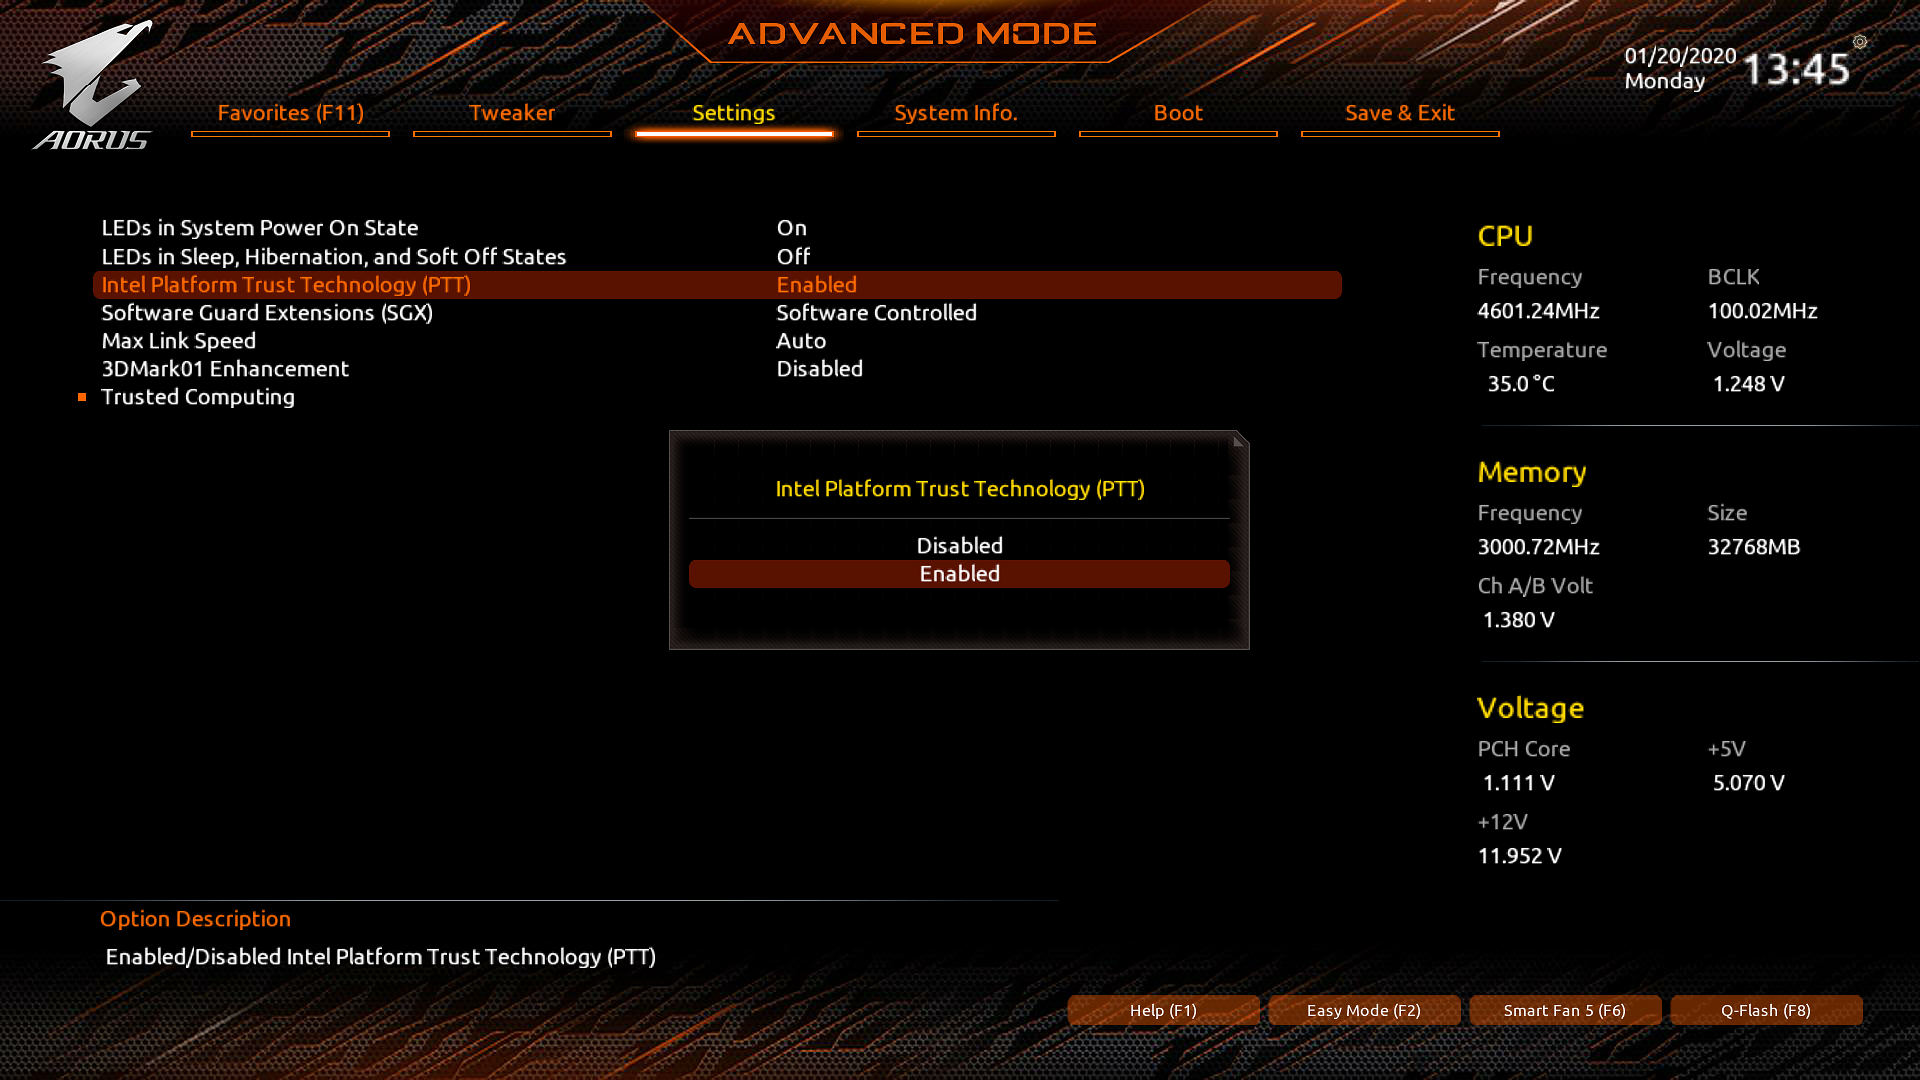
לחלופין, אתה יכול לבצע עריכת מדיניות קבוצתית כדי לאפשר BitLocker ללא מודולי הגנת חומרה.
אם המחשב שלך עומד בדרישות (כלומר נוכחות של חומרה TPM2.0 מודול או טכנולוגיית אמון אינטל פלטפורמה מבוססת תוכנה), הפעלת BitLocker במחשב שלך יכולה להיות קלה כמו פתיחת לוח הבקרה ולהשיק את היישומון הצפנת הכונן Bitlocker. שים לב שלא כל המהדורות של Windows 10 יכולות להשתמש בהגנה על Bitlocker.
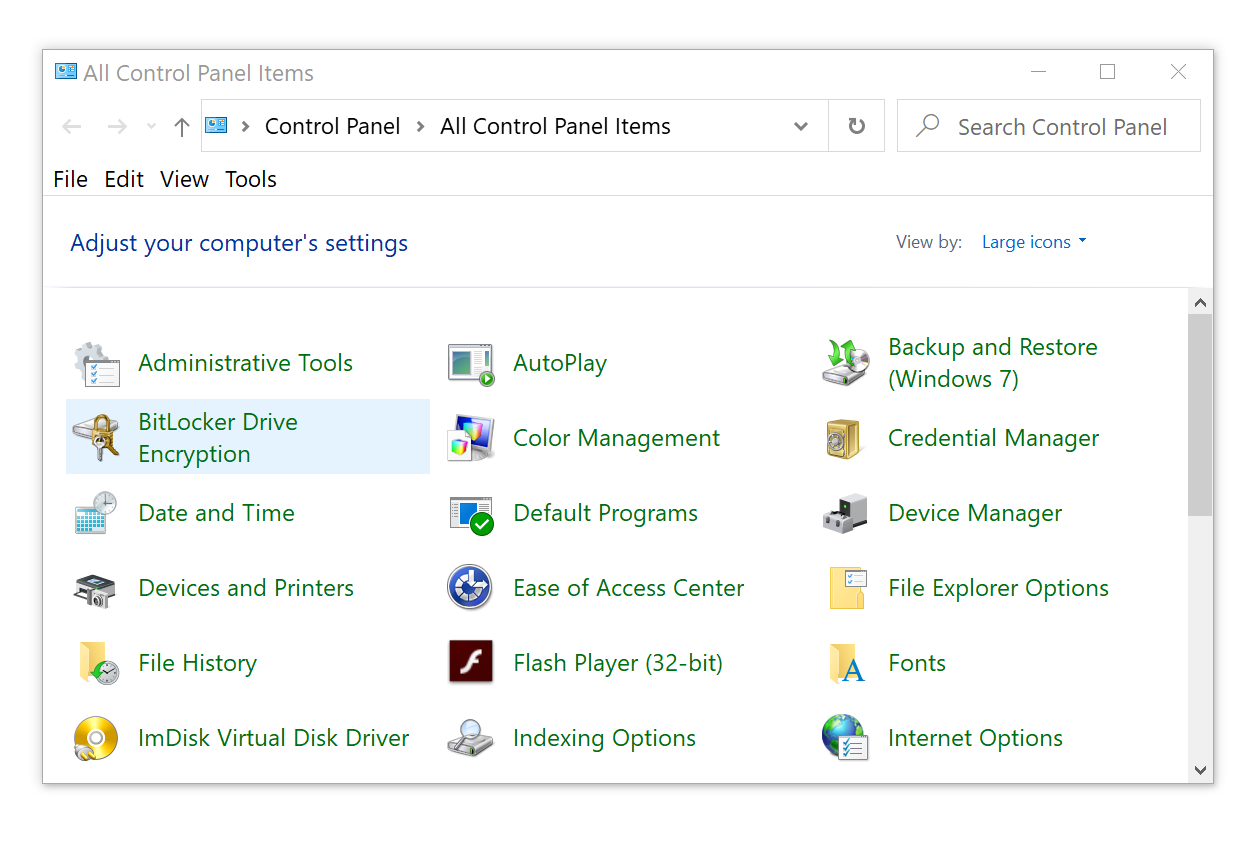
לאחר שתלחץ על “הפעל את Bitlocker”, Windows יבקש מכם ליצור מקש נאמנות (מקש שחזור Bitlocker). רצוי מאוד לעשות זאת. באיזון, אחסון מפתח השחזור בחשבון מיקרוסופט שלך עשוי להיות אפשרות מספיק טובה עבור מרבית המשתמשים הביתיים, בעוד שהעובדים יאחסנו את מפתחות ההחלמה שלהם בחברה שלהם’S Active Directory. שמירת המפתח לקובץ או הדפסתו הן גם אפשרויות תקפות שיספקו אבטחה באותה מידה כמו התיבה הבטוחה האישית שלך.
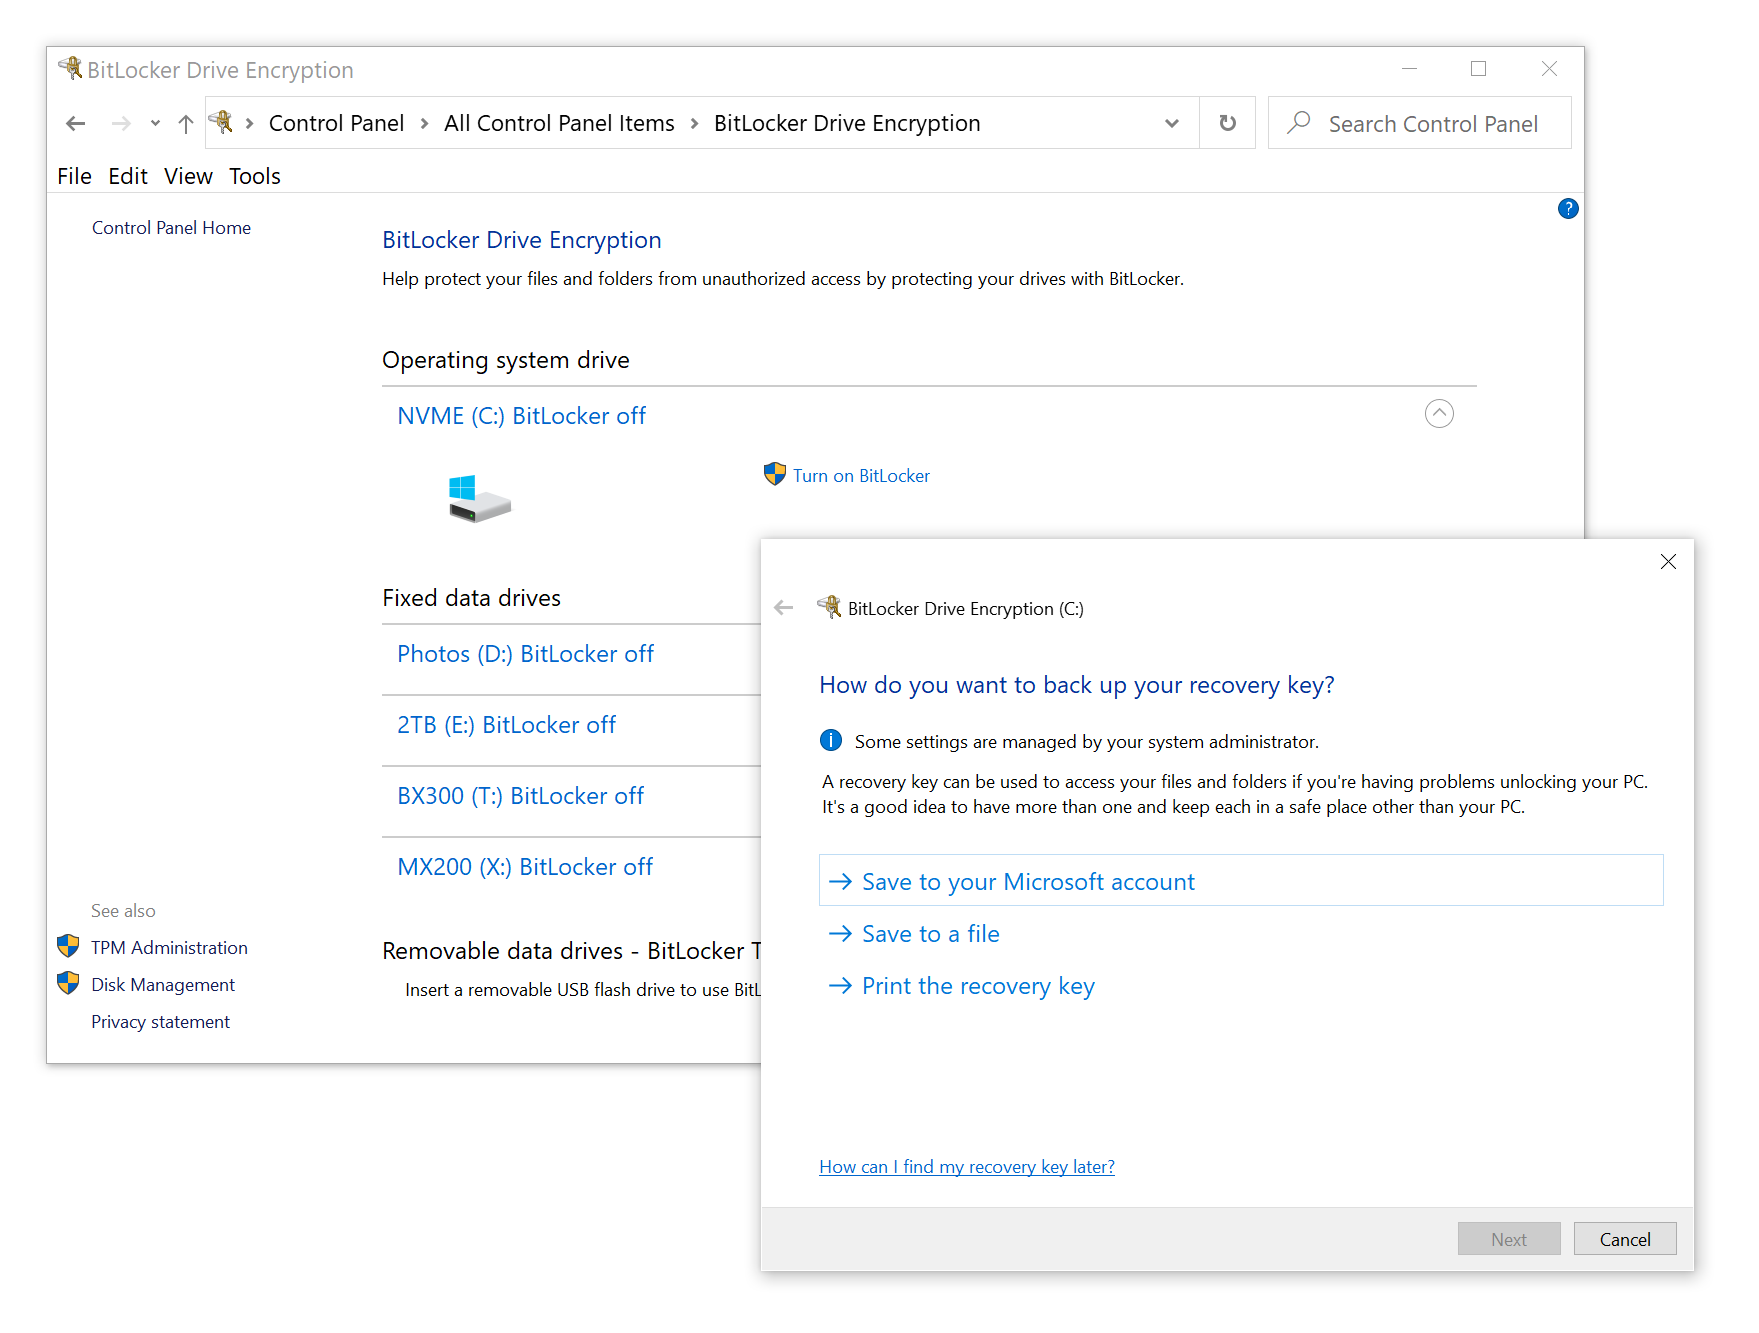
מכשירים דקים וקלילים (כגון טבליות חלונות ואולטרה -ספוגים) עשויים להיות מוגנים באמצעות הצפנת מכשירים לעומת הצפנת כונן Bitlocker. האלגוריתם זהה למעשה; עם זאת, דרישות התאימות שונות. הצפנת מכשירים זמינה למכשירים דקים וקלים המריצים כל מהדורת Windows 10, ואילו הצפנת כונן Bitlocker אינה זמינה למשתמשים בבית Windows 10. אם יש לך נתונים להגנה, אתה’צריך לשלם תשלום עבור שדרוג במקום למקצוען של Windows 10.
מה אם כבר יש לך את Windows 10 Professional אבל לא’יש חומרה TPM2.0 מודול? אם אתה משתמש באחד מהלוחות האחרונים המבוססים על מערכות שבבים של אינטל, ייתכן שתוכל להפעיל טכנולוגיית אמון פלטפורמה של אינטל (כיצד לאפשר Bitlocker עם Intel PTT וללא TPM לאבטחה טובה יותר) או לבצע את עריכת המדיניות הקבוצתית הבאה כדי לאפשר BitLocker:
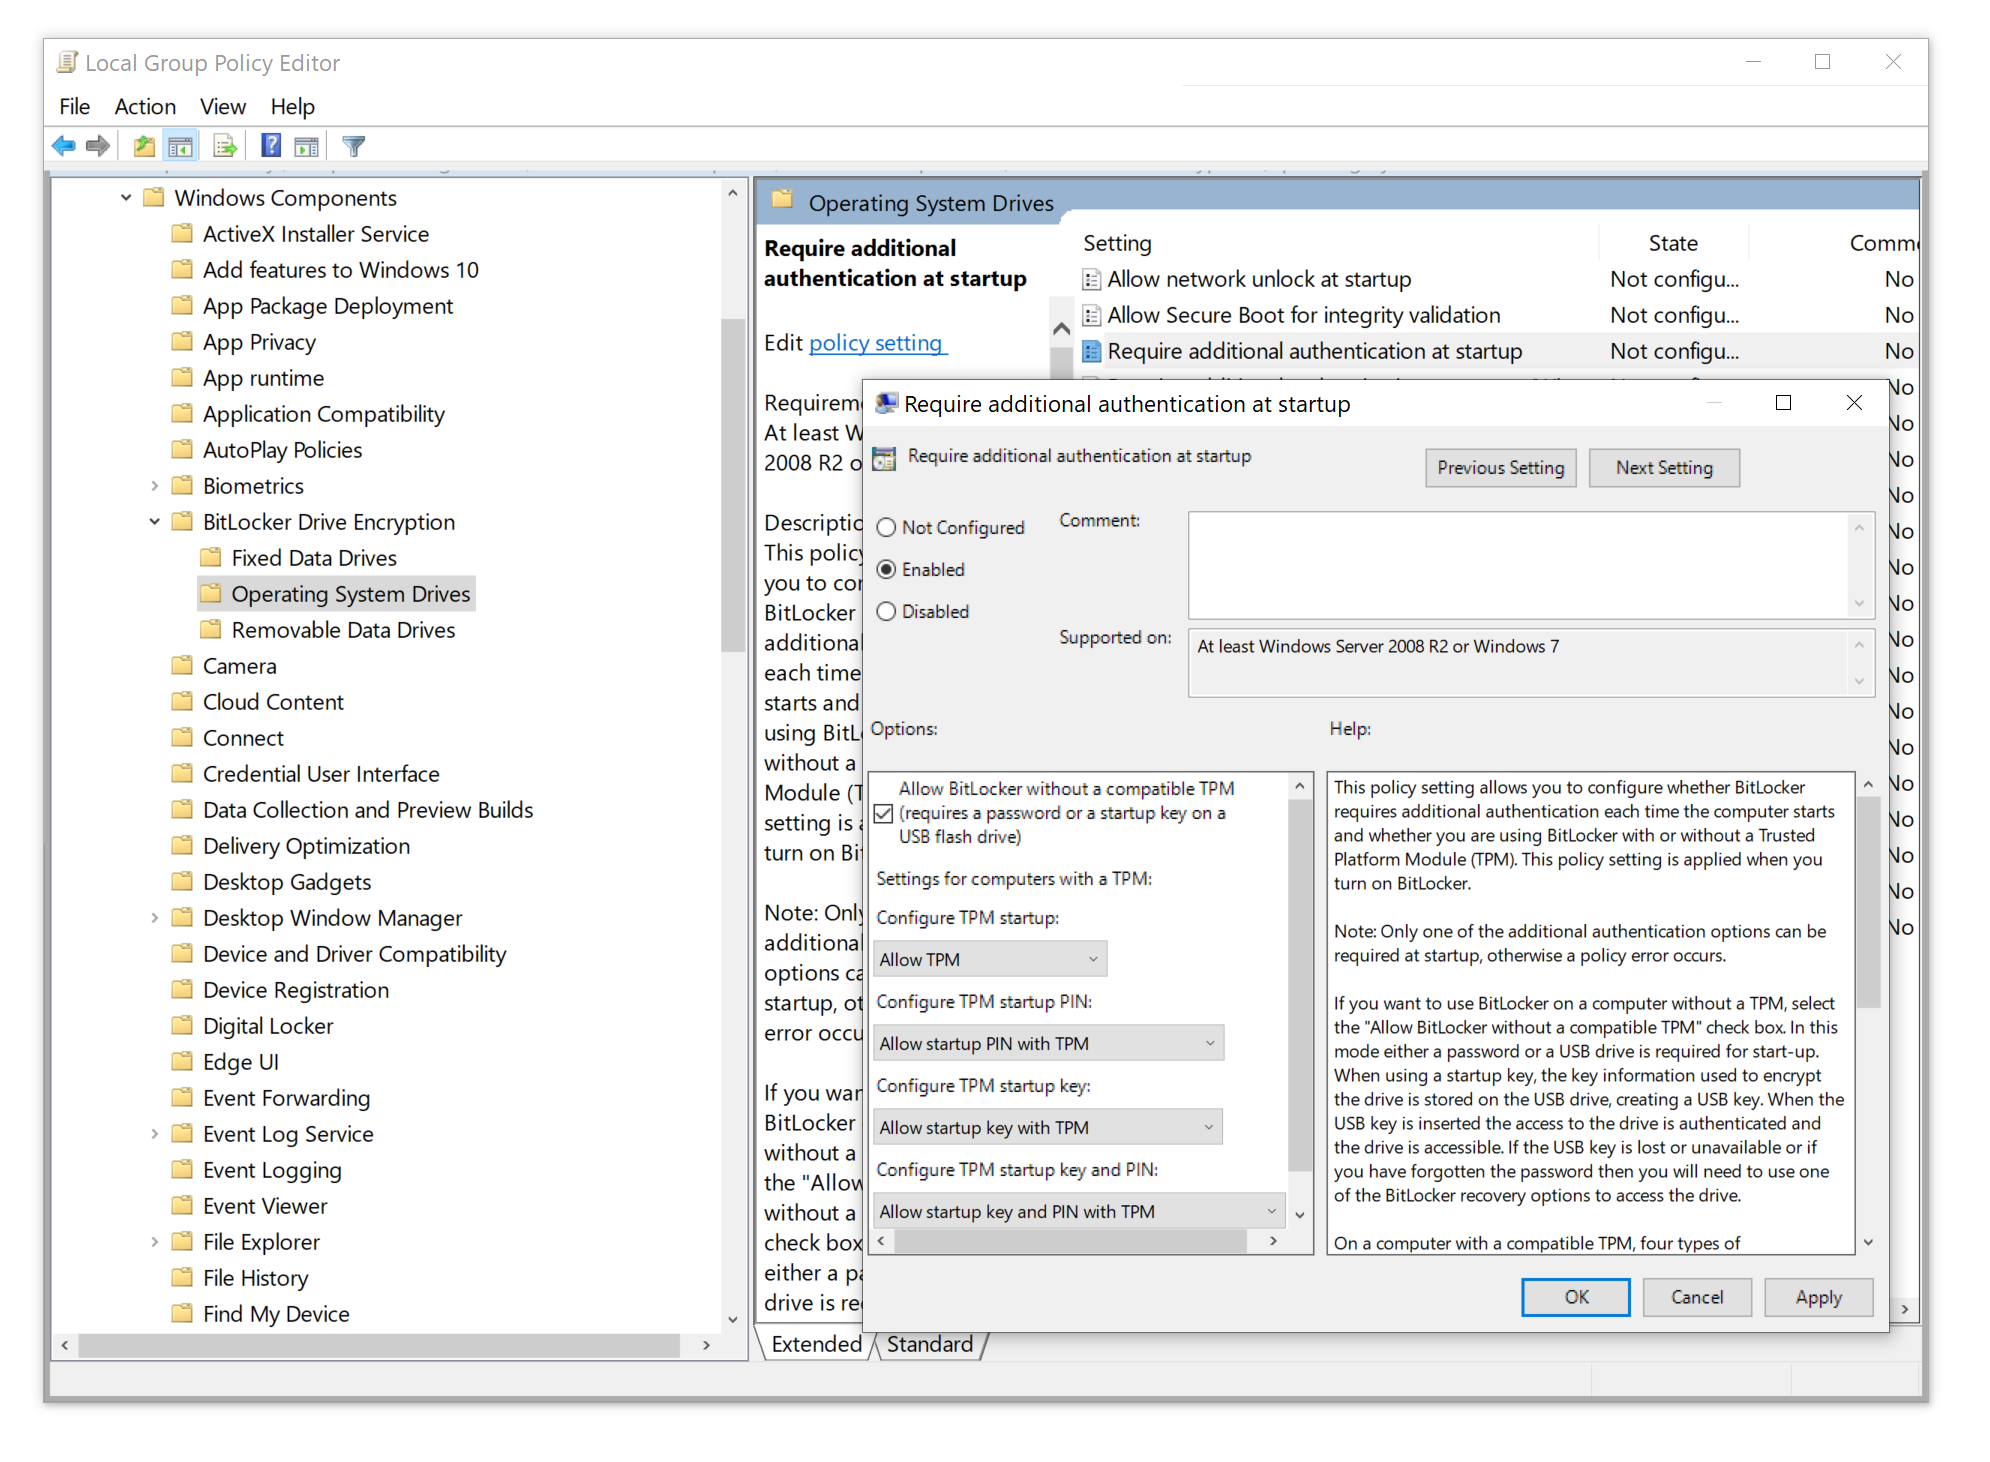
- עורך מדיניות קבוצתי פתוח (סוג Gpedit.MSC בתיבת החיפוש של Windows)
- פתח מדיניות מחשב מקומית> תצורת מחשב> תבניות ניהול> רכיבי Windows> הצפנת כונן Bitlocker> כונני מערכת הפעלה
- ערוך את דורשים אימות נוסף בעת ההפעלה מְדִינִיוּת
- קבע את המדיניות ל מופעל ולבדוק אפשר BitLocker ללא TPM תואם כפי שמוצג בצילום המסך
אם כבר מדברים על המדיניות, Bitlocker תומך בשיטות אימות שונות, שכל אחת מהן מציעה סחר ייחודי בין אבטחה לנוחות.
- TPM בלבד. המערכת שלך תאתחל להתייחסות כניסה; הנתונים יופעלו עם מקש המאוחסן במודול TPM (או Intel PTT). זוהי האפשרות הנוחה ביותר המגנה ביעילות על כוננים קשיחים, אך מציעה הגנה חלשה יותר אם לפורץ יש גישה למערכת כולה (מחשב עם TPM והכונן הקשיח).
- TPM + PIN. במצב זה, מודול TPM ישחרר רק את מקש ההצפנה אם אתה מקליד נכון את קוד ה- PIN במהלך שלב לפני האתחול. למרות שקוד ה- PIN קצר, הזנת ה- PIN הלא נכון מספר פעמים הופכת את TPM לבהלה ולחסום גישה למפתח ההצפנה. אפשרות זו מציעה אפשרות לטעון את האיזון הטוב ביותר בין אבטחה לנוחיות, תוך שילוב “משהו שיש לך” (מודול TPM) עם “משהו שאתה מכיר” (קוד ה- PIN). יחד עם זאת, אפשרות זו עשויה לא להיות נוחה בסביבות מרובות משתמשים.
- מפתח TPM + USB. אפשרות זו מחייבת גם את ה- TPM וגם כונן הבזק USB (או CCID SmartCard) כדי להיות נוכחים על מנת שהמערכת תאתחל.
- TPM + PIN + מקש USB. בדיוק כמו שהשם מרמז, אפשרות זו דורשת את שלושת ה- TPM, קוד ה- PIN ו- USB Key/Cardcard כדי לאתחל את המחשב שלך. אמנם זו ככל הנראה האפשרות המאובטחת ביותר, אך היתרונות האבטחה הנוספים כמעט ולא שווים את זה בהשוואה לאפשרות TPM + PIN אם אתה מחשיב את הנוחות והאמינות המופחתים (אתה’אני צריך להשתמש במפתח השחזור אם מקש USB או כרטיס חכם הולכות לאיבוד או פגום).
- מפתח USB. אפשרות זו מומלצת רק אם המחשב שלך אינו מצויד במודול TPM ואינו תומך ב- Intel PTT.
- סיסמה בלבד. בדיוק כמו האפשרות הקודמת, “סיסמה בלבד” יש להשתמש באימות רק אם אין TPM או Intel PTT. שימו לב ש- “סיסמה” האפשרות שונה מה- “פִּין” מכיוון שאין גבול הניתן לאכיפה על מספר ניסיונות הסיסמה ללא TPM, המאפשר התקפה של כוח ברוט על הסיסמה.
משתמשים ומנהלי מערכות מתקדמים יכולים להתייחס להגדרות המדיניות של קבוצת Bitlocker ב- Microsoft Base.
אילו אזהרות נמצאות שם כשמדובר באבטחת נתונים נגד מיצוי פיזי? העניין הוא, בעוד ש- Bitlocker הוא כמעט 100% יעיל להגנה על הכונן החשוף, יתכן שהוא לא בטוח אם לפורץ יש גישה לכל המחשב עם הכונן הקשיח המותקן. גם אם המחשב שלך מצויד ב- TPM2.0/מודול PTT של אינטל, Windows עדיין יפתחו את הנעילה של הכונן הקשיח המוצפן אם מתקיימים תנאי אתחול מאובטחים. זה בתורו פותח מספר וקטורי התקפה רבים שעשויים לאפשר לפורץ ליירט את מפתח הצפנת ההצפנה של התנעה ולפענח את הכונן הקשיח. וקטורי התקפה אלה כוללים:
- הכנת תמונת זיכרון RAM של מחשב פועל עם נפח Bitlocker המותקן. ניתן לעשות זאת באמצעות התקפת Thunderbolt (Windows, כברירת מחדל, אינו מבטל את הגישה ל- DMA של Thunderbolt כאשר הוא נעול) או התקפת אתחול קרה.
- לשבור או לחלץ את סיסמת הכניסה של Windows שלך (ה.ז. חילוץ מחשבון Google, הטלפון החכם שלך, או ממחשב אחר, התחברת וסנכרנת את הנתונים שלך).
- השגת מפתח שחזור BitLocker שלך מחשבון Microsoft או Active Directory.
משתמשים ומנהלי מערכות מתקדמים יכולים לקרוא את המדריך הבא כדי להבטיח את נפחי Bitlocker שלהם: מדריך לשחזור Bitlocker
סיכום
הגנה על נתונים אמינה אינה אפשרית מבלי להגן על מכשיר האתחול שלך. Bitlocker היא הבחירה המושלמת. זה’S מאובטחת, נוחה וניתנת להגדרה מאוד, ומאפשרת לך לאזן בין אבטחה ונוחות לדרישות המדויקות שלך. אם אתה מודאג מאבטחת הנתונים שלך, הגנה על מכשיר האתחול שלך באמצעות Bitlocker היא חובה לחלוטין צעד ושכבת האבטחה החשובה ביותר.
דלת אחורית Bitlocker – TPM בלבד: ממחשב נייד גנוב ועד לרשת החברה

הצפנת כונן Bitlocker היא תכונה להגנת נתונים המשתלבת עם מערכת ההפעלה ומתייחסת לאיומים של גניבת נתונים או חשיפה ממחשבים שאבדו, גנובים או לא מתאימים. נתונים על מחשב אבוד או נגנב חשופים לגישה בלתי מורשית, בין אם על ידי הפעלת כלי התקפת תוכנה נגדו או על ידי העברת המחשב’S דיסק קשיח למחשב אחר. Bitlocker מסייע בהפחתת גישה לנתונים לא מורשים על ידי שיפור הגנות קבצים ומערכת. Bitlocker עוזר גם להפוך את הנתונים לבלתי נגישים כאשר מחשבים מוגנים על ידי BitLocker מופקדים או ממוחזרים. עיין במדריך הבא כיצד לאפשר הצפנת דיסק של FileVault במכשיר MAC ו- Bitlocker Drive Entryption Architecture ותרחישי יישום. אולי תרצה לראות “תובנה על הצפנת דיסק מלא עם PBA / ללא PBA, UEFI, אתחול מאובטח, BIOS, הצפנת קבצים וספריה והצפנת מיכל”, וכיצד להפעיל או להשבית הצפנת כונן Bitlocker ב- Windows 10 ובמכונות וירטואליות.
ה TPM-ONLמצב Y משתמש במחשב’S TPM חומרת אבטחה ללא כל אימות PIN. המשמעות היא שהמשתמש יכול להפעיל את המחשב מבלי להתבקש סיכה בסביבת ה- Windows לפני האתחול, ואילו TPM+PIN המצב משתמש במחשב’S TPM חומרת אבטחה ו- PIN כאימות. המשתמשים צריכים להזין סיכה זו בסביבת חלונות לפני האתחול בכל פעם שהמחשב מתחיל. TPM+PIN דורש TPM מוכן והגדרות ה- GPO של המערכת חייבות לאפשר את מצב ה- TPM+PIN.
זהו מחקר שנערך לאחרונה על ידי מומחי אבטחה של קבוצת דולוס כדי לקבוע אם תוקף יכול לגשת לארגון’רשת S ממכשיר גנוב וגם מבצעים תנועת רשת לרוחב. הוענק להם מחשב נייד של לנובו שהוגדר מראש עם ערימת האבטחה הסטנדרטית לארגון זה. לא נמסר מידע קודם על המחשב הנייד, אישורי בדיקה, פרטי תצורה וכו ‘. הם הצהירו שזה היה מבחן של 100% Blackbox. ברגע שהם תפסו את המכשיר, הם פנו ישר לעבודה וביצעו סיור כלשהו של המחשב הנייד (הגדרות BIOS, פעולת אתחול רגילה, פרטי חומרה וכו ‘) וציינו כי הרבה שיטות עבודה מומלצות, שוללות התקפות נפוצות רבות. לדוגמה:
- התקפות Pcileech/DMA נחסמו מכיוון שאינטל’הגדרת S VT-D BIOS הופעלה.
- כל הגדרות ה- BIOS היו נעולות עם סיסמה.
- סדר האתחול של BIOS ננעל כדי למנוע אתחול מ- USB או CD.
- SecureBoot הופעל במלואו ומנע כל מערכות הפעלה שאינן חתימה.
- מעקף Auth של Kon-Boot לא עבד בגלל הצפנת דיסק מלא.
- צב LAN והתקפי מגיב אחרים באמצעות מתאמי USB Ethernet לא החזירו שום דבר שמיש.
- ה- SSD היה מוצפן מלא דיסק (FDE) באמצעות מיקרוסופט’S bitlocker, מאובטח באמצעות מודול פלטפורמה מהימן (TPM)
בלי שום דבר אחר שעובד, הם היו צריכים להסתכל על ה- TPM והם הבחינו מהסיור שהמחשב הנייד מגפי ישירות למסך הכניסה של Windows 10. זהו יישום TPM בלבד.
זה, יחד עם הצפנת Bitlocker פירושו שמפתח פענוח הכונן נמשך רק מה- TPM, לא היה צורך בסיכה או סיסמה המסופקת על ידי המשתמש שהיא ברירת המחדל עבור Bitlocker. היתרון בשימוש ב- TPM בלבד הוא שהוא מבטל את השימוש בגורם שני (סיסמה + סיסמה) ובכך לשכנע את המשתמשים להשתמש במכשירים שלהם להצפין. יתכן שתרצה לראות כיצד לאפשר אימות Bitlocker לפני אתחול באמצעות מדיניות הקבוצה.
הם הצהירו את זה הצגת אבטחה נוספת כגון סיסמה או סיכה היה מסכל את ההתקפה הזו.
– המשמעות היא שהם ממליצים להשתמש ב- TPM + PIN או TPM עם סיסמה. המשמעות היא, עם סיכה אתה די מבטל את כל צורות ההתקפה, ובכל פעם שהמכשיר שלך מופעל, המכשיר שלך לא יתפוס את המפתח מה- TPM. נדרש סיכה נוספת כדי לבטל את נעילת הכונן, כך שללא הסיכה אינך יכול אפילו לאתחל חלונות כמתואר במדריך זה. אבל זה’S שכבת אימות נוספת שמשתמשים מסוימים עלולים למצוא.למי שמשתמש ב- VPN עם טרום לוגון, לאחר שקיבלו גישה למכשיר, מבלי לדרוש גישה, זה יכול להוביל להרבה תנועה לרוחב בתוך הרשת.
סיכום: TPM מאוד מאובטח והתקפה עליה כמעט בלתי אפשרית. הפגם הוא Bitlocker אינו משתמש בתכונות תקשורת מוצפנות של ה- TPM 2.0 תקן, שמשמעותו כל נתונים שיוצאים מה- TPM יוצאים ב- Plaintext, כולל מפתח הפענוח עבור Windows. אם תוקף תופס את המפתח הזה, הוא אמור להיות מסוגל לפענח את הכונן, לקבל גישה לתצורת לקוח VPN ואולי לקבל גישה לרשת הפנימית.
עד שזה יתקבע, אמליץ להשתמש ב- TPM + PIN או סיסמא. מדריך זה יסייע בהגדרת תצורת PIN של BitLocker: כיצד להגדיר את נעילת הרשת ב- Windows. ייתכן שתרצה ללמוד כיצד לפרוס את כלי הניהול והניטור של מיקרוסופט סיבוק.
אני מקווה שמצאת את הפוסט בבלוג הזה מועיל. אם יש לך שאלות, אנא הודע לי בפגישת התגובות.


