


האם Bitlocker יש דלת אחורית
הוא אמין Bitlocker
אם לומר זאת בדרך אחרת, “זה אמין Bitlocker?”היא השאלה הלא נכונה. השאלה הנכונה היא “הוא הבסיס המהימן של אמין Bitlocker?”והבסיס המהימן של Bitlocker כולל חלק גדול מהחלונות. לייחד את Bitlocker לא הגיוני. (אולי חשוד BitLocker זה מה ש”הם “רוצים שתעשה, כדי שלא תגן על הנתונים שלך וכך תקל על העבודה שלהם”!)
הצפנת Breaking Bitlocker: Brute מכריח את הדלת האחורית (חלק I)
החוקרים מתחילים לראות את Bitlocker מוצפנים נפחים יותר ויותר, ובכל זאת משתמשי המחשבים עצמם עשויים להיות מודעים באמת לעובדה שהם הצפינו את הדיסק שלהם לאורך כל הדרך. איך אתה יכול לפרוץ להצפנת Bitlocker? האם אתה צריך לזרז את הסיסמה, או שיש פריצה מהירה לניצול?
עשינו את המחקר שלנו, ומוכנים לשתף את הממצאים שלנו. בגלל כמות המידע העצומה, היינו צריכים לשבור את הפרסום הזה לשני חלקים. בחלק הראשון של היום, נדון באפשרות להשתמש בדלת אחורית כדי לפרוץ את דרכנו ל- Bitlocker. אחרי פרסום זה יגיע חלק ב ‘, בו נדון באפשרויות של כוח ברוט אם גישה למידע מוצפן דרך הדלת האחורית אינה זמינה.
ניצול הדלת האחורית
אנחנו אוהבים כלים. יש לנו המון מהם. כמה כלים שיש לנו יעשו לכאורה את אותה העבודה, תוך השגת התוצאה דרך נתיבים שונים. שאלה אחת ששאלנו הרבה היא מדוע לאלקומסופט יש שני כלים שונים לשבירת הצפנת Bitlocker. באמת למה?
אנו מציעים לפענוח דיסק משפטית של Elcomsoft כדי לפענח נפחים של BitLocker, ואנחנו מציעים שחזור סיסמאות מופץ של Elcomsoft כדי לשבור סיסמאות BitLocker. (EDPR בקיצור). יש לנו גם כלי קטן בשם Elcomsoft Disk Enfryption מידע (חלק משחזור סיסמא מופץ) כדי להציג מידע על מכולות מוצפנות. מהם הכלים האלה? מה הם עושים, בדיוק ואיזה מהם אתה צריך בחקירה שלך? הגיע הזמן לחשוף את הסודות ולשפוך אור על שאלות אלה.
הכלים
פענוח דיסק משפטית של Elcomsoft ושחזור סיסמאות מופץ של Elcomsoft. איזה מהם אתה צריך לבחור לחקירה שלך?
אם לומר זאת בקצרה, פענוח הדיסק הפלילי של Elcomsoft ושחזור סיסמא מופץ של Elcomsoft משתמשים בגישות שונות כאשר הם מקבלים גישה לנפחים מוצפנים. הבחירה תלויה בעיקר בשאלה אם יש לך פיסות מידע מסוימות המופק מהזיכרון הנדיף של המחשב (RAM) או לא. אם כן, העבודה שלך יכולה להיות הרבה יותר קלה.
פענוח הדיסק הפלילי של Elcomsoft נועד לפענח באופן מיידי דיסקים ונפחים באמצעות מקש הפענוח המופק מהזיכרון הנדיף של המחשב (RAM). בנוסף, אתה יכול לפענח לניתוח לא מקוון או להרכיב מייד נפחים של Bitlocker על ידי שימוש במפתח ה- ercrow (מפתח התאוששות Bitlocker) שחולץ מחשבון Microsoft של המשתמש או לאחזר מ- Active Directory. פענוח דיסק משפטית של Elcomsoft עובד עם דיסקים פיזיים כמו גם תמונות גולמיות (DD).
שחזור סיסמא של Elcomsoft הפצה, מצד שני, ניסיונות לשבור (לשחזר) סיסמאות לדיסקים ונפחים על ידי הפעלת התקפה.
האם קיבלת את הרושם ששני הכלים משלימים זה את זה? נשמח אם תקנו את שניהם, אך למעשה תוכלו להשתמש רק באחד אחד. שני הכלים תוקפים קישורים שונים בשרשרת האבטחה של Bitlocker, PGP ו- TrueCrypt. נדון בשתי השיטות בנפרד.
נתחיל עם פענוח הדיסק של Elcomsoft Forensic. כאשר השקנו את המוצר הזה בשנת 2012, פרסמנו מאמר זה: Elcomsoft Tedrypts Bitlocker, PGP ו- TrueCrypt Containers. הפרסום מתאר את הפונקציונליות של הכלי ואת התכונות הייחודיות. מאז, העולם היה עד לסוף TrueCrypt, ואילו PGP ו- Bitlocker ממשיכים להתקיים עם מספר עדכונים (כולל עדכון אבטחה גדול עבור Bitlocker ב- Windows 10 Build 1511, “עדכון נובמבר”). כיום, פענוח הדיסק הפלילי של Elcomsoft הוא בביקוש גדול עוד יותר לפני שלוש שנים.
ל- Elcomsoft Forensic Disk Recryptor יש את היכולת לחלץ את מפתח הפענוח המקורי המאוחסן בזיכרון ההפכפך של המחשב (RAM). על ידי חילוץ מקש זה ממזבלה זיכרון, הכלי יכול להשתמש בו כדי להרכיב את הנפח המוצפן לגישה תוך כדי תנועה לקבצים ותיקיות (שזה מיידי), או לפענוח הדיסק או הנפח כולו בבת אחת כדי לעבוד עם תוכן מפוענח (איטי יותר אך נסבל).
חָשׁוּב: השתמש בפענוח דיסק משפטית של Elcomsoft כדי לרכוש נפחים המוצפנים הגנה על מכשירי Bitlocker. הגנה על מכשירי Bitlocker היא ערכת הצפנה של דיסק שלם המגנה אוטומטית מכשירי Windows מסוימים (כגון טאבלטים ואולטרה-ספורים מצוידים ב- TPM 2.0 מודולים) כאשר המשתמש נכנס לחשבון Microsoft שלהם. הגנה על מכשירי Bitlocker אינה מעסיקה סיסמאות הניתנות לבחירה במשתמש, ולא ניתן לפרוץ אותה על ידי אילוץ ברוט דבר. במקרים מסוימים, ניתן לחלץ מפתחות של bitlocker ercrow (מפתחות התאוששות Bitlocker) על ידי כניסה לחשבון Microsoft של המשתמש באמצעות https: // onedrive.לחיות.com/התאוששות. הגרסה האחרונה של recryptor דיסק משפטית של Elcomsoft (לזו שיצאנו זה עתה) יש את היכולת להשתמש במפתחות אלה על מנת לפענח או להרכיב נפחים של bitlocker.
ברגע שהדיסק המוצפן מותקן במערכת (וזה כאשר אתה מזין את הסיסמה כדי לגשת אליו, או לספק את הכרטיס החכם, או משתמש בכל סוג אחר של אימות), המערכת מאחסנת את מפתח ההצפנה על מנת לפשט גישה לנתונים מוצפנים. ומכיוון שמפתחות אלה נשמרים בזיכרון המערכת (ללא קשר לשיטת האימות המשמשת), ניתן לנסות לחלץ אותם.
ישנן מספר דרכים להשיג את המפתחות המקוריים
נקודות מפתח:
- הצפנת Bitlocker היא חלק מהבסיס המהימן של Windows, כך ששאלת אמינותו אינה הגיונית.
- ניתן לעשות הצפנת Breving Bitlocker בשתי דרכים: שימוש בדלת אחורית או על ידי כניסת הסיסמה ברוט.
- Elcomsoft מציעה שני כלים לשבירת הצפנת Bitlocker: Elcomsoft Forensic Disk Recryptor ו- Elcomsoft Becuted Shampory Recovery.
- פענוח דיסק משפטית של Elcomsoft מפענח באופן מיידי דיסקים ונפחים באמצעות מפתח הפענוח המופק מהזיכרון הנדיף של המחשב.
- Elcomsoft הפצה את שחזור הסיסמה מנסה לשבור סיסמאות לדיסקים ונפחים על ידי הפעלת התקפה.
- פענוח דיסק משפטית של Elcomsoft ושחזור סיסמא מופץ של Elcomsoft משלימים זה את זה אך משמשים למטרות שונות ביענוח Bitlocker.
- פענוח דיסק משפטית של Elcomsoft יכול לחלץ את מפתח הפענוח המקורי המאוחסן בזיכרון הנדיף של המחשב כדי להרכיב נפחים מוצפנים או לפענח את כל הדיסק או הנפח לניתוח לא מקוון.
- לא ניתן לפרוץ הגנה על מכשירי Bitlocker, סכמת הצפנה של דיסק שלם, לא ניתן לפרוץ על ידי גידול ברוט ומחייב שימוש בפענוח דיסק משפטית של Elcomsoft כדי לרכוש את מפתח הפענוח.
- מפתח ההצפנה המשמש את BitLocker מאוחסן בזיכרון המערכת, ומאפשר לחלץ אותו.
- ישנן שיטות שונות לחילוץ המפתחות המקוריים מזיכרון המערכת.
שאלות:
- הוא אמין Bitlocker?
- איך אתה יכול לפרוץ להצפנת Bitlocker?
- אילו כלים מציעה Elcomsoft לשבירת הצפנת bitlocker?
- מה ההבדל בין פענוח הדיסק של Elcomsoft Forensic לבין התאוששות הסיסמה המופצת של Elcomsoft?
- האם leccomsoft forensic disk פענח דיסק מפענח מיד?
- יכול לפענח דיסק משפטית של Elcomsoft לעבוד עם דיסקים פיזיים ותמונות גולמיות?
- האם הגנת מכשירי Bitlocker רגישה להתקפות בכוח הזרוע?
- כיצד ניתן לחלץ את מפתחות ה- Bitlocker?
- מה קורה כאשר דיסק מוצפן מורכב למערכת?
- כיצד ניתן לחלץ את המפתחות המקוריים מזיכרון המערכת?
Bitlocker הוא חלק מהבסיס המהימן של Windows, כך שהוא יכול להיחשב אמין.
ניתן לשבור הצפנת Bitlocker באמצעות דלת אחורית או על ידי כורסה של הסיסמה.
Elcomsoft מציעה לשחזור סיסמא של Elcomsoft Forensic Disk and Elcomsoft Shapping Passwore.
פענוח דיסק משפטית של Elcomsoft מפענח דיסקים ונפחים באמצעות מפתח הפענוח שחולץ מהזיכרון הפכפך, ואילו Elcomsoft הפצה את התאוששות הסיסמה מנסה לשבור סיסמאות על ידי הפעלת התקפה.
כן, פענוח הדיסק הפלילי של Elcomsoft יכול לפענח מייד לנפחי Bitlocker באמצעות מפתח הפענוח המופק מהזיכרון הפכפך.
כן, פענוח הדיסק הפלילי של Elcomsoft יכול לעבוד גם עם דיסקים פיזיים וגם עם תמונות גולמיות (DD).
לא, לא ניתן לחלק את ההגנה על מכשירי Bitlocker על ידי הכנת ברוטות מכיוון שהיא אינה מעסיקה סיסמאות הניתנות לבחירה במשתמש.
ניתן לחלץ את מפתחות ה- Bitlocker ercrow על ידי כניסה לחשבון Microsoft של המשתמש באמצעות https: // onedrive.לחיות.com/התאוששות.
כאשר מותקן דיסק מוצפן, המערכת מאחסנת את מפתח ההצפנה בזיכרון המערכת כדי לפשט גישה לנתונים מוצפנים.
ישנן שיטות שונות לחילוץ המפתחות המקוריים מזיכרון המערכת, אשר ניתן להשתמש בהם כדי לפענח נפחי Bitlocker.
הוא אמין Bitlocker
במילים אחרות, “הוא אמין Bitlocker?” היא השאלה הלא נכונה. השאלה הנכונה היא “הוא הבסיס המהימן של אמין Bitlocker?”, והבסיס המהימן של Bitlocker כולל חלק גדול מהחלונות. לייחד את Bitlocker לא הגיוני. (אולי חשוד של Bitlocker זה מה “הֵם” רוצה שתעשה, כדי שלא תגן על הנתונים שלך וכך תעשה “שֶׁלָהֶם” עבודה קלה יותר!)
הצפנת Breaking Bitlocker: Brute מכריח את הדלת האחורית (חלק I)
החוקרים מתחילים לראות את Bitlocker מוצפנים נפחים יותר ויותר, ובכל זאת משתמשי המחשבים עצמם עשויים להיות לא מודעים באמת לעובדה שהם’הצפינו את הדיסק שלהם לאורך כל הדרך. איך אתה יכול לפרוץ להצפנת Bitlocker? האם אתה צריך לזרז את הסיסמה, או שיש פריצה מהירה לניצול?
עשינו את המחקר שלנו, ומוכנים לשתף את הממצאים שלנו. בגלל כמות המידע העצומה, היינו צריכים לשבור את הפרסום הזה לשני חלקים. ביום היום’חלק אני, אנחנו’אני דן באפשרות להשתמש בדלת אחורית כדי לפרוץ את דרכנו ל- Bitlocker. אחרי הפרסום הזה יגיע לחלק השני, בו אנו’לדון באפשרויות של כוח ברוט אם הגישה למידע מוצפן דרך הדלת האחורית אינה זמינה.
ניצול הדלת האחורית
אנחנו אוהבים כלים. יש לנו המון מהם. כמה כלים שיש לנו יעשו לכאורה את אותה העבודה, תוך השגת התוצאה דרך נתיבים שונים. שאלה אחת אנחנו’נשאל הרבה הוא מדוע לאלקומסופט יש שני כלים שונים לשבירת הצפנת Bitlocker. באמת למה?
אנו מציעים לפענוח דיסק משפטית של Elcomsoft כדי לפענח נפחים של BitLocker, ואנחנו מציעים שחזור סיסמאות מופץ של Elcomsoft כדי לשבור סיסמאות BitLocker. (EDPR בקיצור). יש לנו גם כלי קטן בשם Elcomsoft Disk Enfryption מידע (חלק משחזור סיסמא מופץ) כדי להציג מידע על מכולות מוצפנות. מהם הכלים האלה? מה הם עושים, בדיוק ואיזה מהם אתה צריך בחקירה שלך? הגיע הזמן לחשוף את הסודות ולשפוך אור על שאלות אלה.
הכלים
פענוח דיסק משפטית של Elcomsoft ושחזור סיסמאות מופץ של Elcomsoft. איזה מהם אתה צריך לבחור לחקירה שלך?
אם לומר זאת בקצרה, פענוח הדיסק הפלילי של Elcomsoft ושחזור סיסמא מופץ של Elcomsoft משתמשים בגישות שונות כאשר הם מקבלים גישה לנפחים מוצפנים. הבחירה תלויה בעיקר בשאלה אם יש לך פיסות מידע מסוימות המופק מהמחשב או לא’זיכרון נדיף (זיכרון RAM). אם כן, העבודה שלך יכולה להיות הרבה יותר קלה.
פענוח הדיסק הפלילי של Elcomsoft נועד לפענח באופן מיידי דיסקים ונפחים באמצעות מקש הפענוח המופק מהמחשב’זיכרון נדיף (זיכרון RAM). בנוסף, אתה יכול לפענח לניתוח לא מקוון או להרכיב מיידי נפחים של Bitlocker על ידי שימוש במפתח ה- ercrow (מפתח התאוששות Bitlocker) המופק מהמשתמש’חשבון מיקרוסופט או הוחזר מ- Active Directory. פענוח דיסק משפטית של Elcomsoft עובד עם דיסקים פיזיים כמו גם תמונות גולמיות (DD).
שחזור סיסמא של Elcomsoft הפצה, מצד שני, ניסיונות לשבור (לשחזר) סיסמאות לדיסקים ונפחים על ידי הפעלת התקפה.
האם קיבלת את הרושם ששני הכלים משלימים זה את זה? אָנוּ’אהיה שמח אם אתה קונה את שניהם, אבל למעשה אתה’כנראה שאשתמש רק באחד. שני הכלים תוקפים קישורים שונים בשרשרת האבטחה של Bitlocker, PGP ו- TrueCrypt. אָנוּ’לדון בשתי השיטות בנפרד.
לתת’התחל עם פענוח הדיסק של Elcomsoft Forensic. כאשר השקנו את המוצר הזה בשנת 2012, פרסמנו מאמר זה: Elcomsoft Tedrypts Bitlocker, PGP ו- TrueCrypt Containers. הפרסום מתאר את הכלי’פונקציונליות ותכונות ייחודיות. מאז, העולם היה עד לסוף TrueCrypt, ואילו PGP ו- Bitlocker ממשיכים להתקיים עם כמה עדכונים (כולל עדכון אבטחה גדול עבור Bitlocker ב- Windows 10 Build 1511, The “עדכון נובמבר”). כיום, פענוח הדיסק הפלילי של Elcomsoft הוא בביקוש גדול עוד יותר לפני שלוש שנים.
ל- Elcomsoft Forensic Disk Recryptor יש את היכולת לחלץ את מפתח הפענוח המקורי המאוחסן במחשב’זיכרון נדיף (זיכרון RAM). על ידי חילוץ מקש זה ממזבלה זיכרון, הכלי יכול להשתמש בו כדי להרכיב את הנפח המוצפן לגישה תוך כדי תנועה לקבצים ותיקיות (שזה מיידי), או לפענוח הדיסק או הנפח כולו בבת אחת כדי לעבוד עם תוכן מפוענח (איטי יותר אך נסבל).
חָשׁוּב: השתמש בפענוח דיסק משפטית של Elcomsoft כדי לרכוש נפחים המוצפנים הגנה על מכשירי Bitlocker. הגנה על מכשירי Bitlocker היא ערכת הצפנה של דיסק שלם המגנה אוטומטית מכשירי Windows מסוימים (כגון טאבלטים ואולטרה-ספורים מצוידים ב- TPM 2.0 מודולים) כאשר המשתמש נכנס לחשבון Microsoft שלהם. הגנה על מכשירי Bitlocker אינה מעסיקה סיסמאות הניתנות לבחירה במשתמש, ולא ניתן לפרוץ אותה על ידי אילוץ ברוט דבר. במקרים מסוימים, ניתן לחלץ את מפתחות ה- Bitlocker ercrow (מפתחות התאוששות Bitlocker) על ידי כניסה למשתמש’חשבון מיקרוסופט באמצעות https: // onedrive.לחיות.com/התאוששות. הגרסה האחרונה של פענוח הדיסק הפלילי של Elcomsoft (זו שאנחנו’זה עתה שוחרר) יש את היכולת להשתמש במפתחות אלה כדי לפענח או להרכיב נפחים של Bitlocker.
ברגע שהדיסק המוצפן מותקן במערכת (וזה כאשר אתה מזין את הסיסמה כדי לגשת אליו, או לספק את הכרטיס החכם, או משתמש בכל סוג אחר של אימות), המערכת מאחסנת את מפתח ההצפנה על מנת לפשט גישה לנתונים מוצפנים. ומכיוון שמפתחות אלה נשמרים בזיכרון המערכת (ללא קשר לשיטת האימות המשמשת), ניתן לנסות לחלץ אותם.
ישנן מספר דרכים להוציא את המפתחות המקוריים מהמערכת:
- לפעמים, ניתן לחלץ את מפתח הפענוח מקובץ השינה, שנוצר כאשר המערכת נוגעת במצב שינה. המערכת זורקת תמונה של המחשב’S RAM לקובץ בעת כניסה למצב שינה. Windows משתמש ב- Hiberfil.sys קובץ לאחסון עותק של זיכרון המערכת. עם זאת, כמה מערכות (ה.ז. צפחות עם המתנה מחוברת או המתנה מודרנית, אשר צפויים מאוד להפעיל הגנה על מכשירי Bitlocker) עשויים לא להשתמש בכלי שינה (המתנה מחוברת משמשת במקום עד שהמערכת תגיע למצב כוח נמוך מאוד, שלאחריו היא יכולה לשים שינה או לכבות). מידע נוסף כיצד להפעיל או להשבית שינה זמינה בכתובת http: // תמיכה.מיקרוסופט.com/kb/920730.
- אתה יכול גם לנסות להדמיין א ‘לחיות’ מערכת באמצעות אחד מכלי השלכת הזיכרון הרבים (הרשאות ניהול נדרשות). התיאור המלא של טכנולוגיה זו ורשימה מקיפה של כלים (בחינם ומסחריים) זמינים בכתובת http: // www.Forensicswiki.org/wiki/כלים: memory_imaging. אנו ממליצים על ערכת הכלים לזיכרון Moonsols Windows (כלי בתשלום, אין גרסת הדגמה, תמחור לפי בקשה ללא טופס יצירת קשר זמין) או על Belkasoft Live Ram Capturer (חינם, להורדה מיידית, טביעת רגל מינימלית ופעולה במצב גרעינים במערכות 32 סיביות ו 64 סיביות).
- האפשרות האחרונה זמינה במערכות מסוימות המצוידות ביציאת FireWire. אפשר לגשת ישירות לזיכרון של מחשב (גם אם הוא נעול) דרך יציאת FireWire. ישנם כמה כלים שיכולים לרכוש זיכרון באמצעות טכנולוגיה זו, ה.ז. התחלה (כן, זה’ג “כלי פיתון זה”).
אם אתה מסוגל לדמיין את המחשב’S זיכרון נדיף בזמן שהדיסק המוצפן מותקן, או אם יש לך גישה למערכת’S קובץ שינה, באפשרותך להשתמש בפענוח דיסק משפטית של Elcomsoft כדי לנתח את תמונת הזיכרון או קובץ השינה, לאתר ולחלץ את מקשי הפענוח. לאחר מכן תוכל להשתמש במפתחות אלה כדי להיות מפענח דיסק משפטית של Elcomsoft לפענח את הנפח או להרכיב אותו.
אנחנו יכולים לפרק את כל העבודה לשלושה שלבים בלבד:
- השג זיכרון או תפוס את קובץ השינה
- נתח את המזבלה ומצא מפתחות הצפנה
- לפענח או לעלות על הדיסק
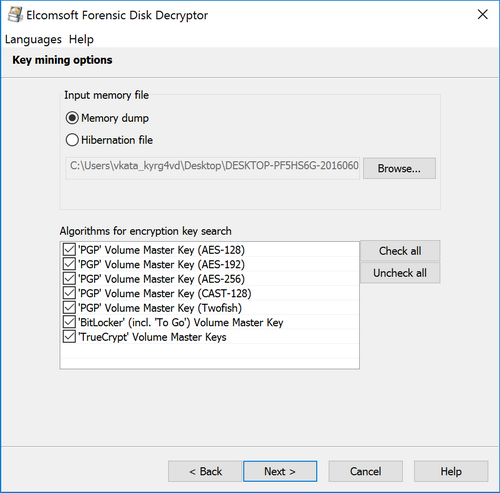
זה’שווה להזכיר כי חיפוש אחר מפתח יכול להיות זמן רב. ציון סוגי מפתחות ההצפנה (אם אתה יודע מה נעשה שימוש באלגוריתם) יכול לחסוך לך הרבה זמן. אם אתה לא’אני יודע באיזה סוג הצפנה נעשה שימוש, פשוט בחר את כולם.
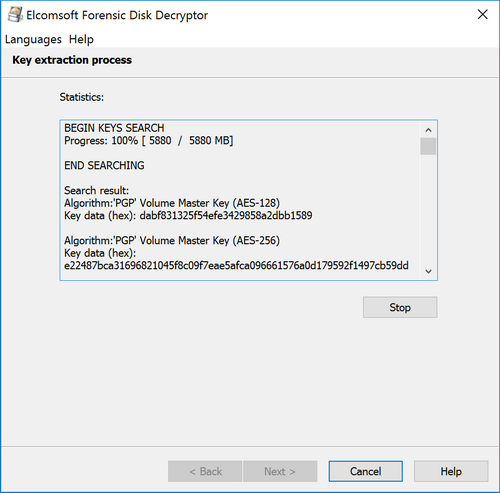
לאחר שהתגלה המפתחות, הכלי מציג אותם ומאפשר לך לשמור אותם בקובץ. אתה יכול לשמור מספר מפתחות מסוגים שונים בקובץ יחיד.
בעלת מפתחות הפענוח, אתה יכול להמשיך לפענח את הדיסק. ציין את סוג מיכל הקריפטו, בחר את הקובץ עם מקשי הפענוח ולחץ על הבא .
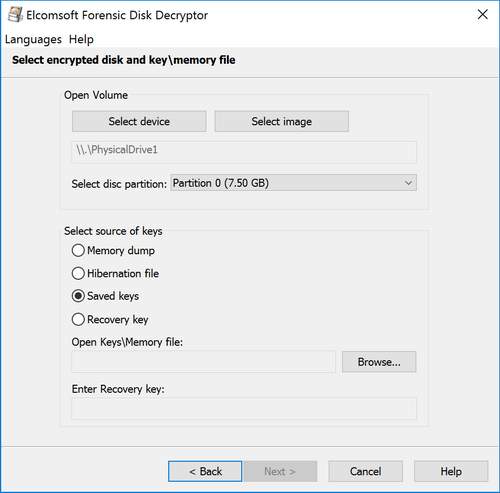
אם קיימים מקשי הצפנה נאותים, הכלי יבקש מכם לבצע פענוח מלא (יצירת תמונה גולמית שניתן להרכיב או לנתח אותה בעזרת כלי צד שלישי), או להכניס את עוצמת הקול למערכת הנוכחית. הרכבה מיושמת באמצעות מנהל התקן דיסק וירטואלי של imdisk (מותקן באמצעות פענוח דיסק משפטית של Elcomsoft). בדרך כלל ניצחת’צריך לשנות הגדרות כלשהן ופשוט לחץ על כפתור הר:
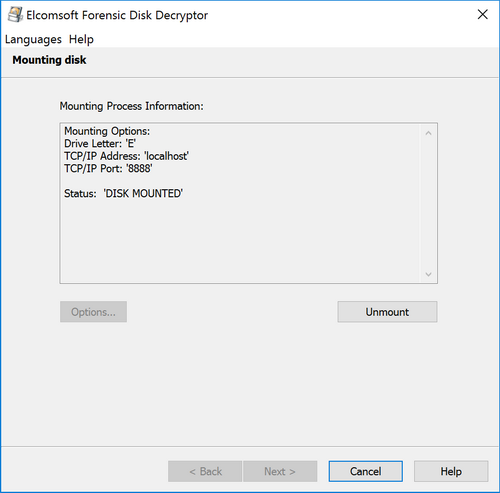
כפי שאתה יכול לראות, שיטה זו נוחה ויעילה. אם אתה יכול להשתמש בו או לא, תלוי לחלוטין באפשרות לרכוש את מפתח הפענוח מהמחשב’תמונת זיכרון RAM. אנא עיין בדף המוצר של Disk Disk Disk של Elcomsoft כדי ללמוד עוד על רכישת מפתחות הפענוח.
אתם מוזמנים לבדוק מדריך וידאו מהיר של EFDD שנעשה על ידי SETHIOZ.
מה אם אתה לא’יש גישה למפתח הפענוח? שחזור סיסמאות מופץ של Elcomsoft משתמש בגישה שונה לחלוטין. אָנוּ’אני מתעכב על זה בחלק השני של מאמר זה. הישאר מעודכן ובקר אותנו ביום או יומיים לחלק השני של הקריאה הזו!
הוא אמין Bitlocker?
השאלה שלי אינה לגבי אם ההצפנה ב- Bitlocker עובדת, אך האם היו ביקורת אבטחה כלשהי על דלתות אחוריות פוטנציאליות מיקרוסופט ייתכן שהותקנה. אין לי הרבה אמון שמיקרוסופט לא הייתה מתקינה דלתות אחוריות מכוונות לתוכנה שלהם כזו. אני יודע שראיתי כמה דיווחים שהממשלה ביקשה מיקרוסופט להוסיף דלתות אחוריות, אבל אני לא בטוח אם משהו כזה הלך קדימה.
65.1K 24 24 תגי זהב 181 181 תגי כסף 218 218 תגי ברונזה
שאל 7 ביוני 2016 בשעה 22:55
51 1 1 תג כסף 2 2 תגי ברונזה
Bitlocker הוא מקור סגור, כך שאלת הדלת האחורית אינה ניתנת לניתוח למעט על ידי מיקרוסופט. בסופו של דבר, ההחלטה לסמוך עליהם תלויה בך.
8 ביוני, 2016 בשעה 0:12
קנה אם אתה קורא את העומס זו לא ממש שאלה אם יש דלתות אחוריות, אבל אם Bitlocker היה מבוקר באופן עצמאי.
8 ביוני, 2016 בשעה 0:25
זה אמון על ידי CESG (ממשלת בריטניה) כאשר הוא מוגדר בצורה ספציפית. עם זאת, זה כשלעצמו יכול לטעון כך או כך – כסוכנות ממשלתית, יתכן שהם מעוניינים להיות מסוגלים לגשת לנתונים נעולים, או למנוע מאחרים לגשת לנתונים שלהם. אפילו ביקורת לא תפתור זאת – אם יש דלת אחורית של הצפנה, הדרך היחידה למצוא את זה יכול להיות דרך לדעת המפתח. מבלי להיות מסוגל לאמת את כל השרשרת מקוד לפריסה, כולל מכונות ומהדרים המשמשים, פשוט לא ניתן לומר.
8 ביוני, 2016 בשעה 9:34
3 תשובות 3
בכל פעם שאתה מתקין תוכנה מספק או פרויקט שאתה מבצע אמון בספק או בפרויקט זה שלא הצב שם קוד זדוני וגם לעשות עבודה סבירה בהבטחתו.
יש אנשים שעשויים להציע כי קוד פתוח הוא התשובה לכך, אך ללא בנייה שניתן לחזור עליה וביקורת קוד מקור מלא שנעשתה על ידי מישהו שאתה סומך עליו, יש פחות תועלת לכך ממה שאתה עשוי לחשוב למשתמשים רגילים.
כמו רוב הדברים באבטחה זה מסתכם במודל האיום שלך. אם אינך סומך על מיקרוסופט, בטח אל תשתמש בתוכנה שלהם. בכנות של Bitlocker הוא הפחות מהדאגות שלך. אם טרשת נפוצה רוצה להתפשר עליך הם יכולים פשוט לטרויאני עדכון אבטחה (אתה מתקין עדכוני אבטחה, נכון. ).. כמובן שזה נכון בכל מערכת ההפעלה ותוכנת היישומים שאתה משתמש בהם. OSX, אפל יכולה להתפשר עליך, דביאן לינוקס, פרויקט Debian יכול לפגוע בך.
באופן מציאותי שאלה טובה יותר היא “האם סביר להניח שהם רוצים”?
ענה 12 ביוני 2016 בשעה 18:52
רורי מקון רורי מקון
61.7K 14 14 תגי זהב 140 140 תגי כסף 221 221 תגי ברונזה
אני בכלל לא מודאג ממיקרוסופט שתתקין טרויאנים במחשבים של הלקוחות שלהם, למרות שמבחינה טכנית זה יהיה טריוויאלי. אם מקרה כזה היה הופך לציבורי, זה יהיה מכה אדירה לעסק של מיקרוסופט, מכיוון שאנשים היו עוברים למערכות הפעלה אחרות. יצירת דלת אחורית או חולשה ב- Bitlocker עבור אכיפת החוק לשימוש היא איום אמין הרבה יותר לדעתי.
5 במאי 2017 בשעה 12:07
אם אינך סומך על מיקרוסופט, אל תשתמש ב- Windows. השימוש ב- BitLocker לא הופך אותך לפגיע יותר לדלתות האחוריות שמיקרוסופט אולי הציגה. תוכנה קריפטוגרפית היא למעשה המקום הטוב ביותר לשים דלת אחורית: יש לה עבודה די צרה, אי אפשר היה להסתיר באופן אמין את מה שהיא עושה ממישהו שמנהל באגים, וזה יהיה די מסורבל לחלץ את המידע שהוא מאחסן. בטח, Bitlocker עשוי להשתמש בהצפנה חלשה יותר ממה שהיא טוענת, אבל מישהו שרצה את הנתונים שלך עדיין יצטרך לקבל גישה למחשב שלך כדי להשיג לפחות את הצופן.
אם מיקרוסופט רוצה לשתול דלת אחורית, הם יכולים בקלות להכניס אחת לגרעין Windows, מה שהם עשו. קשה לדעת מה הגרעין עושה: אינך יכול לסמוך על ניפוי באגים שפועל בתוך Windows, תצטרך להריץ אותו במכונה וירטואלית – ודלת אחורית התגנבות עשויה לרוץ אחרת או פשוט להשבית את עצמה במכונה וירטואלית (הרבה תוכנות זדוניות מבטאות את עצמה אם היא מגלה שהיא פועלת ב- VM). אם המערכת תסתיים ברציפות מידע, גם אם זה נעשה על ידי הגרעין, ניתן לאתר אותה על ידי ציוד רשת. אבל אם לגרעין יש דלת אחורית שגורמת לו להתחיל לסובב רק כאשר הוא מקבל אות מסוים, זה כמעט בלתי אפשרי לגלות.
במילים אחרות, “הוא אמין Bitlocker?” היא השאלה הלא נכונה. השאלה הנכונה היא “הוא הבסיס המהימן של אמין Bitlocker?”, והבסיס המהימן של Bitlocker כולל חלק גדול מהחלונות. לייחד את Bitlocker לא הגיוני. (אולי חשוד של Bitlocker זה מה “הֵם” רוצה שתעשה, כדי שלא תגן על הנתונים שלך וכך תעשה “שֶׁלָהֶם” עבודה קלה יותר!)
דלת אחורית Bitlocker – TPM בלבד: ממחשב נייד גנוב ועד לרשת החברה

הצפנת כונן Bitlocker היא תכונה להגנת נתונים המשתלבת עם מערכת ההפעלה ומתייחסת לאיומים של גניבת נתונים או חשיפה ממחשבים שאבדו, גנובים או לא מתאימים. נתונים על מחשב אבוד או נגנב חשופים לגישה בלתי מורשית, בין אם על ידי הפעלת כלי התקפת תוכנה נגדו או על ידי העברת המחשב’S דיסק קשיח למחשב אחר. Bitlocker מסייע בהפחתת גישה לנתונים לא מורשים על ידי שיפור הגנות קבצים ומערכת. Bitlocker עוזר גם להפוך את הנתונים לבלתי נגישים כאשר מחשבים מוגנים על ידי BitLocker מופקדים או ממוחזרים. עיין במדריך הבא כיצד לאפשר הצפנת דיסק של FileVault במכשיר MAC ו- Bitlocker Drive Entryption Architecture ותרחישי יישום. אולי תרצה לראות “תובנה על הצפנת דיסק מלא עם PBA / ללא PBA, UEFI, אתחול מאובטח, BIOS, הצפנת קבצים וספריה והצפנת מיכל”, וכיצד להפעיל או להשבית הצפנת כונן Bitlocker ב- Windows 10 ובמכונות וירטואליות.
ה TPM-ONLמצב Y משתמש במחשב’S TPM חומרת אבטחה ללא כל אימות PIN. המשמעות היא שהמשתמש יכול להפעיל את המחשב מבלי להתבקש סיכה בסביבת ה- Windows לפני האתחול, ואילו TPM+PIN המצב משתמש במחשב’S TPM חומרת אבטחה ו- PIN כאימות. המשתמשים צריכים להזין סיכה זו בסביבת חלונות לפני האתחול בכל פעם שהמחשב מתחיל. TPM+PIN דורש TPM מוכן והגדרות ה- GPO של המערכת חייבות לאפשר את מצב ה- TPM+PIN.
זהו מחקר שנערך לאחרונה על ידי מומחי אבטחה של קבוצת דולוס כדי לקבוע אם תוקף יכול לגשת לארגון’רשת S ממכשיר גנוב וגם מבצעים תנועת רשת לרוחב. הוענק להם מחשב נייד של לנובו שהוגדר מראש עם ערימת האבטחה הסטנדרטית לארגון זה. לא נמסר מידע קודם על המחשב הנייד, אישורי בדיקה, פרטי תצורה וכו ‘. הם הצהירו שזה היה מבחן של 100% Blackbox. ברגע שהם תפסו את המכשיר, הם פנו ישר לעבודה וביצעו סיור כלשהו של המחשב הנייד (הגדרות BIOS, פעולת אתחול רגילה, פרטי חומרה וכו ‘) וציינו כי הרבה שיטות עבודה מומלצות, שוללות התקפות נפוצות רבות. לדוגמה:
- התקפות Pcileech/DMA נחסמו מכיוון שאינטל’הגדרת S VT-D BIOS הופעלה.
- כל הגדרות ה- BIOS היו נעולות עם סיסמה.
- סדר האתחול של BIOS ננעל כדי למנוע אתחול מ- USB או CD.
- SecureBoot הופעל במלואו ומנע כל מערכות הפעלה שאינן חתימה.
- מעקף Auth של Kon-Boot לא עבד בגלל הצפנת דיסק מלא.
- צב LAN והתקפי מגיב אחרים באמצעות מתאמי USB Ethernet לא החזירו שום דבר שמיש.
- ה- SSD היה מוצפן מלא דיסק (FDE) באמצעות מיקרוסופט’S bitlocker, מאובטח באמצעות מודול פלטפורמה מהימן (TPM)
בלי שום דבר אחר שעובד, הם היו צריכים להסתכל על ה- TPM והם הבחינו מהסיור שהמחשב הנייד מגפי ישירות למסך הכניסה של Windows 10. זהו יישום TPM בלבד.
זה, יחד עם הצפנת Bitlocker פירושו שמפתח פענוח הכונן נמשך רק מה- TPM, לא היה צורך בסיכה או סיסמה המסופקת על ידי המשתמש שהיא ברירת המחדל עבור Bitlocker. היתרון בשימוש ב- TPM בלבד הוא שהוא מבטל את השימוש בגורם שני (סיסמה + סיסמה) ובכך לשכנע את המשתמשים להשתמש במכשירים שלהם להצפין. יתכן שתרצה לראות כיצד לאפשר אימות Bitlocker לפני אתחול באמצעות מדיניות הקבוצה.
הם הצהירו את זה הצגת אבטחה נוספת כגון סיסמה או סיכה היה מסכל את ההתקפה הזו.
– המשמעות היא שהם ממליצים להשתמש ב- TPM + PIN או TPM עם סיסמה. המשמעות היא, עם סיכה אתה די מבטל את כל צורות ההתקפה, ובכל פעם שהמכשיר שלך מופעל, המכשיר שלך לא יתפוס את המפתח מה- TPM. נדרש סיכה נוספת כדי לבטל את נעילת הכונן, כך שללא הסיכה אינך יכול אפילו לאתחל חלונות כמתואר במדריך זה. אבל זה’S שכבת אימות נוספת שמשתמשים מסוימים עלולים למצוא.
למי שמשתמש ב- VPN עם טרום לוגון, לאחר שקיבלו גישה למכשיר, מבלי לדרוש גישה, זה יכול להוביל להרבה תנועה לרוחב בתוך הרשת.
סיכום: TPM מאוד מאובטח והתקפה עליה כמעט בלתי אפשרית. הפגם הוא Bitlocker אינו משתמש בתכונות תקשורת מוצפנות של ה- TPM 2.0 תקן, שמשמעותו כל נתונים שיוצאים מה- TPM יוצאים ב- Plaintext, כולל מפתח הפענוח עבור Windows. אם תוקף תופס את המפתח הזה, הוא אמור להיות מסוגל לפענח את הכונן, לקבל גישה לתצורת לקוח VPN ואולי לקבל גישה לרשת הפנימית.
עד שזה יתקבע, אמליץ להשתמש ב- TPM + PIN או סיסמא. מדריך זה יסייע בהגדרת תצורת PIN של BitLocker: כיצד להגדיר את נעילת הרשת ב- Windows. ייתכן שתרצה ללמוד כיצד לפרוס את כלי הניהול והניטור של מיקרוסופט סיבוק.
אני מקווה שמצאת את הפוסט בבלוג הזה מועיל. אם יש לך שאלות, אנא הודע לי בפגישת התגובות.
מיקרוסופט מפרטת פרטים על הצפנת הדיסק השנויה במחלוקת שלה
מומחי אבטחת מחשבים חוששים כי BitLocker עשוי להיפגע על ידי הממשלה. מיקרוסופט התייחסה לכמה מהדאגות הללו ליירוט – והותירה כמה ללא מענה.
4 ביוני 2015, 2:42 עמ ‘.M.

לאחרונה כתבתי מדריך שהסביר כיצד להצפין את המחשב הנייד שלך’כונן קשיח ולמה כדאי לך לעשות זאת. לטובת משתמשי Windows, נתתי הוראות להפעלת Bitlocker, Microsoft’טכנולוגיית הצפנת דיסק.
עצה זו הניבה התנגשות מיידית בקטע התגובות שמתחת לתפקיד, שם הקוראים ציינו נכון כי Bitlocker זכה לביקורת על ידי מומחי אבטחה על מספר חסרונות אמיתיים ופוטנציאליים. לדוגמה, Bitlocker’קוד המקור S אינו זמין לבדיקה, מה שהופך אותו לפגיע במיוחד “דלתות אחוריות,” חורי אבטחה שהוצבו בכוונה לספק גישה לממשלה או לאחרים. בנוסף, Bitlocker’S מערכת ההפעלה של מארחת, Microsoft Windows, מספקת אלגוריתם לייצור מספרים אקראיים, כולל מפתחות הצפנה, שידוע כי הוחזרו על ידי מרגלים ממשלתיים ואילו החברה’מהנדסים משלהם מסומנים כפוטנציאליים לפני כמעט שמונה שנים. Bitlocker גם איבד מרכיב מרכזי להקמת ההצפנה שלו, המכונה ה- “מפזר פיל,” בגרסה העיקרית האחרונה של Windows. ועל פי הדיווחים, מיקרוסופט עבדה כפפה ידנית עם הממשלה כדי לספק גישה מוקדמת לבאגים ב- Windows ולנתוני לקוחות בסקייפ ובשקפה שלה.COM מוצרים.
אפילו לאחר שידעתי על סוגיות אלה, עדיין האמנתי ש- Bitlocker היה הטוב ביותר מבין כמה אפשרויות רעות עבור משתמשי Windows; אני’להסביר את הנמקה שלי על כך מאוחר יותר.
אבל בינתיים קרה משהו מעניין: מיקרוסופט, לאחר דחייה ניכרת, סיפקה לי תשובות לכמה שאלות ארוכות שנים על Bitlocker’S ביטחון. החברה אמרה לי באיזה מחולל מספר אקראי Bitlocker משתמש כדי לייצר מפתחות הצפנה, מה שמקל על החששות לגבי דלת אחורית ממשלתית באותה תת -מערכת; זה הסביר מדוע הוא הסיר את מפזר הפילים, תוך שהוא מציין דאגות על ביצועים ותאימות שיפסידו כמה צדדים מודאגים, אך בהחלט לא כולם; ונאמר כי האלגוריתם המופעל על ידי הממשלה הוא מחובר עם Windows ליצירת מפתחות הצפנה הוא, כברירת מחדל, בכלל, בכלל לא נעשה בו שימוש.
נותרו שאלות משמעותיות לגבי Bitlocker, למען האמת, ומכיוון שקוד המקור עבורו אינו זמין, ככל הנראה שאלות אלה יישארו ללא מענה. כפי שכתב הקריפטוגרף הבולט ברוס שנייר, “בעולם הקריפטוגרפיה אנו מחשיבים קוד פתוח הנחוץ לביטחון טוב; יש לנו במשך עשרות שנים.” למרות כל זה, BitLocker עדיין עשוי להיות האפשרות הטובה ביותר עבור משתמשי Windows שרוצים להצפין את הדיסקים שלהם.
היום אני’m הולך לצלול עמוק לדאגות לגבי Bitlocker ולמיקרוסופט’תגובות חדשות. אני’מ’לא לפתור את החששות הללו ובחן בקצרה על מוצרים קנייניים כמו BestCrypt, על כך ששנייר ממליץ.
זה הולך להיות פוסט טכני למדי. אבל זה’חשוב לחקור את המצב הנוכחי של Bitlocker מכיוון ש- Windows נותרה מערכת ההפעלה הפופולרית ביותר למחשבים אישיים ומכיוון שהעניין בביטרלוקר צמח רק בעקבות מסמכים של משרוקית NSA אדוארד סנודן המציג U נרחב u.ג. מעקב ממשלתי. יחד עם זאת, הפחדים מפני ביטולוקר הועברו גם על ידי מטמון סנודן, שחשף ניסיון מתוזמר ומוצלח ככל הנראה של סוכנות הביטחון הלאומי להתפשר על סטנדרטים בינלאומיים הקשורים להצפנה, כולל אחד כזה’החלק של חלונות עד היום.
מדוע אנשים דואגים לטיטלוקר
אם אתה יכול לסמוך על מיקרוסופט, Bitlocker תמיד היה מדהים. לדוגמה, מיקרוסופט מקדימה את המתחרים כמו אפל בגורם Bitlocker לוודא שתוקף חוסן’t שינה את התוכנה המשמשת לאתחל את המחשב. ללא הגנה כזו, האקרים יכולים לשכתב את קוד האתחול, להתחזות למערכת ההפעלה ולהעלות אנשים לפתיחת הדיסק כך שניתן יהיה להתקין תוכנה זדונית, טכניקה המכונה An “עוזרת מרושעת” לִתְקוֹף. Mac OS X ו- Linux’מערכות הצפנת דיסק S פגיעות לחלוטין להתקפה זו, אך חלונות, בעת הפעלת BitLocker, אינה.
כמובן, הרבה אנשים, במיוחד במעגלי אבטחת מידע, אינם סומכים על מיקרוסופט; האנשים האלה דואגים את המנעול הזה’הטכנולוגיה המתקדמת נועדה להסיח את דעתם של אנשים מהחברה’מערכת יחסים נעימה עם הממשלה, וכי כל נתונים “מְאוּבטָח” ניתן להעביר את השימוש ב- BitLocker לסוכנויות ריגול או לאכיפת החוק.
להלן שלוש דאגות ספציפיות נוספות שיש לאנשים לגבי Bitlocker – חששות ששיתפתי. עם כל אחד, אני’כללה את מיקרוסופט’תגובת S. יש לציין כי החברה לא הגיעה בתחילה עם מידע זה; דובר הגיב למערכת שאלות המבוססות על דאגות אלה באומרו שלחברה אין תגובה. למיקרוסופט’אשראי, החברה הפכה אחר כך עמדה זו.
הם חוששים מנעול סיביות’מפתחות ההצפנה S נפגעים כברירת מחדל. הֵם’לא כל.
הצפנה מסתמכת על מספרים אקראיים. לדוגמה, כשאתה מאפשר BitLocker בפעם הראשונה, עליך ליצור מפתח הצפנה, שהוא רק מספר אקראי בטווח ספציפי. אתה יכול לחשוב על מקש של 128 סיביות, מהסוג שמשמש את Bitlocker כברירת מחדל, כמספר אקראי בין 0 ל -2 128 (ייקח 39 ספרות כדי לכתוב את המספר המלא הזה). האבטחה של מפתח הצפנה של 128 סיביות נובעת מהעובדה שיש פשוט יותר מדי מספרים אפשריים בטווח הזה שתוקף ינסה אי פעם את כולם.
כאשר Bitlocker מייצר מפתח, הוא מבקש מהמחשב שלך מספר אקראי בטווח זה. אבל מאיפה המספר הזה מגיע? זוהי בעיה עצומה בתחומי הקריפטוגרפיה ומדעי המחשב מכיוון שמחשבים הם מעצם טבעם, דטרמיניסטי, לא אקראי: תוכניות פועלות באותה צורה בכל פעם שאתה מנהל אותם כי הם’מבצע מחדש את אותה מערך ההוראות בדיוק. אבל קבלת מספרים אקראיים אמיתיים חשובים באופן קריטי. אם תוקף יכול לחזות באיזה מספר אקראי המחשב שלך בוחר, אז אותו תוקף יכול לשבור את ההצפנה שמסתמכת על המספר הזה. אז כשאתה מבקש מהמחשב שלך מספר אקראי, הוא משתמש בגנרטור מספר מספרים פסאודורנדום מאובטח קריטוגרפי (CSPRNG, או סתם PRNG) כדי לייצר אחד בשבילך.
PRNG אחד כזה אינו מאובטח קריפטוגרפיה והוא נפגע כמעט בוודאות על ידי ה- NSA: Dual_ec_DRBG, או עקומה כפולה עקומה כפולה גנרטור סיביות אקראית, אלגוריתם המבורך על ידי המכון הלאומי לתקנים וטכנולוגיה בשנת 2006 – וזה’S מובנה בחלונות. אם מפתח הצפנה למערכת כמו BitLocker נוצר על ידי PRNG נפגע, הבעלים של הדלת האחורית יכול להבין את המפתח באמצעות ניחוש חוזר ונשנה, מה שנקרא “בכוח הזרוע” התקפה, בפרק זמן קצר בהרבה: דקות, שעות או ימים ולא מיליארדי שנים הנדרשות כדי להבין מפתח שנוצר על ידי PRNG מאובטח.
בשנת 2007, נילס פרגוסון, קריפטוגרף של מיקרוסופט שעבד על Bitlocker, יחד עם דן שומוב, מהנדס נוסף של מיקרוסופט, נתן מצגת שהצביעה על כך ש- Dual_ec_DRBG עשוי להיות בעל דלת אחורית. בשנת 2013, ה ניו יורק טיימס, Pro Publica, וכן האפוטרופוס, בהסתמך על מסמכים שמספק סנודן, דיווח כי האלגוריתם אכן הכיל דלת אחורית של NSA. במסמכים, ה- NSA כתב על ה- “אתגר ועדינות” מעורב בדחיפת מערכת שהיא הונדסה על קבוצות סטנדרטים והתפארו בכך שהיא הפכה “העורך היחיד” של התקן שהופיע בסופו של דבר.
מיקרוסופט אמרה לי שלמרות שהאלגוריתם האחורי כלול ב- Windows, הוא לא משמש על ידי Bitlocker, והוא גם לא משמש חלקים אחרים של מערכת ההפעלה של Windows כברירת מחדל. על פי מיקרוסופט, ברירת המחדל של PRNG עבור Windows היא אלגוריתם המכונה Ctr_DRBG, לא dual_ec_drbg, וכאשר Bitlocker מייצר מקש חדש הוא משתמש בברירת המחדל של Windows.
“זה מעולם לא היה ברירת המחדל, והיא דורשת פעולת מנהל כדי להפעיל אותה,” דובר מיקרוסופט אמר לי.
אז נראה כי מפתחות Bitlocker נוצרים בצורה בטוחה לחלוטין.
הם חוששים שמפזר הפיל הוסר כדי להפוך את חלש המנעול. מיקרוסופט אומרת את זה’מכיוון שהפיל איטי. Bitlocker נותר נחלש.
בעוד שמיקרוסופט הרגיעה כעת משתמשים שהמספרים האקראיים המשמשים לאבטחת Bitlocker הם מאובטחים, זה עדיין מדאיג שהחברה הסירו רכיב אבטחה חשוב מ- Bitlocker’S אדריכלות.
כאשר התגלגלת Bitlocker לראשונה בסוף 2006 ובתחילת 2007 כתכונה של Windows Vista, היא השתמשה בצופן ידוע, או במנוע קידוד, שנקרא AES-CBC, יחד עם משהו שנקרא מפזר הפיל. פרגוסון פרסם מאמר שהסביר כי ללא המפזר, AES-CBC הוא “לא מתאים” כי “זה צריך להיות קל יחסית להתקפה.”
מפזר הפילים ממלא תפקיד חשוב בהגנה על דיסק מוצפן מפני שינוי על ידי תוקף. הרשו לי להסביר: דיסק מוצפן מלא בחתיכות מקושקשות (אפסים ואלו), אך ברגע שהדיסק אינו נעול, הקטעים הללו מתבלבלים כדי להמציא קבצים משמעותיים, כולל התוכניות המהוות חלונות. ללא מפזר הפילים, תוקף עם גישה פיזית לדיסק המוצפן ועם ידע בדיוק היכן נמצאים בקבצי היעד של הדיסק יכול לשנות ביטים מקושקשים ספציפיים, אשר בתורו ישנו את הקבצים הממוקדים באופן מדויק כאשר הדיסק נפתח מאוחר יותר. לדוגמה, הם יכולים לשנות את אחת התוכניות הפועלות בזמן ש- Windows מתגאה כדי להיות זדוניים, כך שבפעם הבאה שהמשתמש פותח את הנעילה של הדיסק והמגפיים, תוכנה זדונית תותקן אוטומטית. מפזר הפילים מונע מהתקפה זו לעבוד. עם המפזר, תוקף עדיין יכול לשנות חתיכות מקושקשות, אך פעולה זו תמנע מהם לשלוט בשליטה משובחת על מה בדיוק שינויים הם מבצעים כאשר הדיסק נעלם. במקום להיות מסוגלים להפוך תוכניות ספציפיות לזדוניות, יש סיכוי גבוה יותר שהם יטשפו נתחי תוכניות גדולים ופשוט לגרום למחשב להתרסק במקום להיפרד.
אבל באוקטובר 2014, הקריפטוגרף ג’סטין טרוטמן הבחין כי הגרסה של Bitlocker ב- Windows 8 הסירה בשקט את מפזר הפילים למרות שהיא עדיין משתמשת ב- AES-CBC. מיקרוסופט’סקירה טכנית של Bitlocker מפרטת את מפזר הפיל AS “הוסרה או הושלמה,” ללא הסבר נוסף.
“כשגיליתי שזה הוסר, הייתי קצת מבולבל, פשוט מכיוון שלא הייתה הודעה ציבורית שיכולתי למצוא, למרות המאמץ שהושקע בבנייתו,” טרוטמן אומר.
שנייר היה מודאג גם הוא. “זה לא הגיוני,” הוא אמר לי. “מפזר הפיל היה רעיון טוב.”
מיקרוסופט אומרת שהמפזר היה איטי מדי ושמר על כך שהופעל על ידי משתמשים מסוימים, כולל קבלנים וסוכנויות ממשלתיות שחייבים לעמוד בתקני עיבוד מידע פדרליים, או FIPS. “[מפזר הפילים לא תואם את FIPS, כך שחברות ולקוחות ממשלתיים מסוימים יכולים’לא השתמש בזה,” דובר אומר. “זה’S לא נתמך על ידי תאוצה חומרה, ובכך משפיע על הביצועים במכשירים בעלי עוצמה נמוכה.” החברה לא סיפקה תשובות כששאלתי אם למיקרוסופט יש תוכניות בעתיד להוסיף מפזר נוסף שיחליף את זה שהם הסירו.
אמנם הסרת מפזר הפילים עשויה לעזור להפוך את Bitlocker למהיר יותר ותואם יותר לשימוש בממשלה, אך הוא הופך את Bitlocker לפגיעה יותר לתקיפה – על פי מיקרוסופט’מהנדסים משלהם. שוב, זה היה פרגוסון, וכרגע וכרגע קריפטוגרף של מיקרוסופט, שבשנת 2007 כתב עם מהנדס נוסף של מיקרוסופט שעם Bitlocker’S Cipher, AES-CBC וללא מפזר, “זה צריך להיות קל יחסית להתקפה … [AES-CBC ב- Bitlocker] אינו מתאים, בגלל חוסר הדיפוזיה בפעילות פענוח CBC.”
הסרת מפזר הפיל לא’לא לגמרי שבר את Bitlocker. אם מישהו גונב את המחשב הנייד שלך, הוא עדיין ניצח’לא יוכל לפתוח את הדיסק שלך ולגשת לקבצים שלך. אבל יתכן שהם יוכלו לשנות את הדיסק המוצפן שלך ולהחזיר לך אותו כדי לפרוץ אותך בפעם הבאה שתאתחל.
למען ההגינות, טכנולוגיית הצפנת הדיסק המשמשת בלינוקס, Luks, פעם הייתה חשופה לאותו סוג התקפה כברירת מחדל. זה השתנה בתחילת 2013 כאשר Luks עבר משימוש ב- AES במצב CBC (זהה ל- Bitlocker כיום) ל- AES במצב XT.
הם דאגה שמיקרוסופט תבגוד שוב במשתמשים שלה. מיקרוסופט אומרת שהיא תעמוד בבקשות חוקיות.
בזמן שזה’מועיל שמיקרוסופט מטפלת בדאגות ספציפיות לגבי Bitlocker, זה’אפשר להסתכל על החברה’S RECORD S ולהחליט שאתה לא יכול לסמוך על החברה באופן כללי. בפרט, זה’לא ברור כמה משתמשים שרוצים להרחיק את המידע שלהם מידי הממשלה יכולים לסמוך על מיקרוסופט, שיש לה היסטוריה של עבודה איתך.ג. סוכנויות אכיפת חוק וסוכנויות ריגול.
על פי מסמכי סנודן, ביוני 2013 ניו יורק טיימס חשף את קיומה של תוכנית סודית בשם פרויקט שחמט, המנוהל על ידי “פחות מתריסר” עובדי סקייפ לאחר eBay רכשו את החברה שלהם, אך לפני שמיקרוסופט רכשה אותה. שחמט הפרויקט תוכנן “חקור את הנושאים המשפטיים והטכניים בהקמת שיחות סקייפ זמינות לסוכנויות מודיעין ואנשי אכיפת החוק,” העיתון כתב. ה פִּי ציין כי לאחר שמיקרוסופט רכשה את סקייפ, סקייפ הכחישה את שינוי הארכיטקטורה שלה כדי להקל על אכיפת החוק לרגל את המשתמשים שלה – מבלי לחשוף את הסקייפ זה’הארכיטקטורה S כבר נועדה לעשות זאת.
באופן דומה, ביולי 2013 האפוטרופוס דיווחו כי מיקרוסופט “שיתף פעולה מקרוב עם u.ג. שירותי מודיעין כדי לאפשר למשתמשים’ תקשורת שתוכל ליירט, כולל עזרה לסוכנות הביטחון הלאומי לעקוף את החברה’הצפנה משלו.” במקרה זה, מיקרוסופט עזרה ל- NSA לגשת לצ’אטים באינטרנט ולדוא”ל מהשקפה.פורטל com.
מיקרוסופט הגיבה לטענות אלה באותה עת בפוסט בבלוג שהסבירה שהם לא נוהגים’לא לתת גישה בלתי מוגבלת של נתוני משתמשים לממשלה, וכי הם עומדים רק בבקשות משפטיות תקפות וספציפיות. כשנשאלה על מקרים בהם מיקרוסופט בנתה שיטות כדי לעקוף את האבטחה שלה ועל דלתות אחוריות באופן כללי, אמרה לי דובר החברה שמיקרוסופט לא’לא לשקול לעמוד בבקשות משפטיות לגיטימיות.
בנוסף לשיתוף לפעמים נתוני משתמשים מ- Skype ו- Outlook.על פי הדיווחים, מיקרוסופט משתפת מידע על באגים עם השלכות אבטחה. ניתן להשתמש באגים כאלה, לפני שהם קבועים, ניתן להשתמש בהם באותה צורה כמו דלתות אחוריות. למעשה, במצבים רבים המסווה דלת אחורית כבאג אבטחה הוא דרך נהדרת להסתיר אותו מכיוון שהוא מספק הכחשות מתקבלות על הדעת. אם הדלת האחורית שלך מתגלה אי פעם, אתה יכול לטעון שזה לא היה’בכלל דלת אחורית אלא באג שלא עשית’לא יודע על. בלומברג דיווח בשנת 2013 כי “Microsoft Corp., העולם’חברת התוכנה הגדולה ביותר, מספקת לסוכנויות מודיעין מידע על באגים בתוכנה הפופולרית שלה לפני שהיא משחררת בפומבי תיקון.” ניתן להשתמש באגים אלה, אם נשק, כדי לגשת לכל מחשב המריץ מוצרי מיקרוסופט פגיעים.
דובר מיקרוסופט אמר כי בלומברג’דיווח S התייחס למיקרוסופט’התוכנית לביטחון ממשלתי, בה החברה עובדת עם ממשלות לאומיות “עזור להם לבנות ולפרוס תשתיות ושירותים מאובטחים יותר ומגנים עוד יותר על אזרחיהם ועל כלכלותיהם הלאומיות.” תוכנית זו כוללת גישה לקוד המקור למוצרי מפתח של מיקרוסופט – כך שממשלות יכולות לבדוק את זה אם יש דלתות אחוריות, אמר לי הדובר – כמו גם “פגיעות ומודיעין איומים” ממיקרוסופט. מיקרוסופט אומרת כי כוונתה היא להיות שקופה, ולא לסייע לסוכנויות ריגול בייצור תוכנה זדונית. אבל זה’קל לדמיין כיצד ממשלה לאומית יכולה להחזיר את מיקרוסופט מחדש’נתוני S בדרכים שאולי מיקרוסופט לא התכוונו. וזה’שווה לציין כי מיקרוסופט’שקיפות S ניתנת רק לממשלות לאומיות חזקות ולא למשתמשים רגילים.
שאלתי את מיקרוסופט אם החברה תוכל לעמוד בפתיחת דיסק BitLocker, בהינתן בקשה משפטית לגיטימית לעשות זאת. הדובר אמר לי שהם לא יכולים לענות על השאלה הזו.
מה עם TrueCrypt?
עבור כל הדאגות סביב השימוש ב- Bitlocker, ישנה אלטרנטיבה פופולרית וכנראה מוצקה קריפטוגרפית בשם TrueCrypt. בתוכנית מעריצים רבים; אחרי שכתבתי את הטור האחרון שלי בנושא הצפנת דיסק, תומכי TrueCrypt הציגו אותי בתגובות ובציוצים בטענה שהייתי צריך להמליץ עליו ולא על Bitlocker כי זה’S קוד פתוח, ומכיוון שהם מאמינים כי Bitlocker יש דלת אחורית.
TrueCrypt קיים כבר יותר מעשור ומשתמשים בפרופיל הגבוה כוללים את סנודן, שאותו הבחין בהלמד אנשים כיצד להשתמש בו במגרש קריפטופרטי בהוואי לפני שהיה ידוע בשם משרוקית NSA. TrueCrypt עובד ב- Windows, Mac OS X ו- Linux, והוא’S מסוגל להצפין מקלות USB, מחיצות דיסק קשיח וליצור מכולות מוצפנות, שהם קבצים שיכולים לאחסן היטב קבצים אחרים בתוכם. אתה יכול גם להוריד ולבדוק את קוד המקור.
משתמשי Windows מקבלים תכונה אחת נוספת, ללא ספק TrueCrypt’זה הכי חשוב, שנקרא “הצפנת מערכת,” שזה טרואקריפט’שם S להצפנה של דיסק מלא, הצפנת דיסק’s מיושם על הכונן הקשיח המשמש להפעלת המחשב שלך. לפני שתהיה קיים Bitlocker, TrueCrypt שימש להצפנת מערכות Windows XP, וגם לאחר שהוצג Bitlocker, TrueCrypt נותר פופולרי במהלך סוף 2006 ותחילת 2007 של Windows Vista ושחרור ה- Windows 7 2009 מכיוון שבניגוד ל Bitlocker, ניתן להשתמש בו עם המהדורות הזולות ביותר של Windows.
מה’עוד, TrueCrypt’האבטחה של S נבדקה בפומבי, ואין סימנים של דלתות אחוריות או סוגיות אבטחה משמעותיות.
אבל שם’S A STITT. אם אתה’קניתי מחשב מאז 2012, כאשר Windows 8 יצא, רוב הסיכויים שאתה יכול’לא השתמש ב- TrueCrypt כדי להצפין את הדיסק הקשיח שלך מבלי לקפוץ דרך לא מעט חישוקים. יתכן שתצטרך להבין כיצד לפתוח את הגדרות האתחול שלך ולהשבית את תכונות האבטחה כדי לגרום להן לעבוד, או לעצב את הדיסק הקשיח שלך כדי להשתמש במערכת אחרת וישנה יותר לארגון הדיסק זה’תואם ל- TrueCrypt. אם לומר זאת בבוטות, TrueCrypt היא תוכנת Windows XP-ERA. ככל שהתפתחו מחשבים אישיים מודרניים ומערכת ההפעלה של Windows, TrueCrypt נשאר בעבר.
חלק מהבעיה הוא ש- TrueCrypt נעול על ידי מערכת האתחול מאוד שעוזרת להפוך את BitLocker So Secure. כשאתה מפעיל מחשב Windows 8, הוא מפעיל נתח קוד שמממשק את המחשב’S חומרה ומערכת ההפעלה שלה. קוד זה מפעיל בדיקת אבטחה כדי לוודא שאף אחד מתוכנת ההפעלה לא הוחלף על ידי האקר; קוד מיקרוסופט מעביר את הצ’ק, מכיוון שהוא’סומן קריפטוגרפיה כ- “מהימן,” אבל תוכנה שהיא’T מסומן בדרך זו, כמו TrueCrypt, נכשל בבדיקה ומונע מהמחשב להתחיל. ברוב המחשבים’ניתן לכבות את בדיקת האבטחה, אך זה כרוך בהתמודדות עם הגדרות אבטחה שקשה להגיע אליו; ההוראות להגדרת תצורת קוד האתחול שלך שונות כמעט בכל מחשב.
אם זה היה רוצה’לא מספיק גרוע, TrueCrypt ונגזרותיו תומכים רק בדיסקים להצפנה המשתמשים בטבלאות חלוקה מיושנות. טבלת מחיצה מתארת את החלקים השונים שדיסק קשיח חולק אליהם. מערכות ישנות יותר השתמשו בטבלאות מחיצה של Master Boot (MBR), אך מחשבים חדשים יותר מגיעים מעוצבים עם טבלת מחיצת GUID (GPT) – מערכת TrueCrypt לא עובדת עם.
שם’הסיכוי הקטן הבעיות הללו ייעלמו בקרוב. במאי 2014, במקביל, מיקרוסופט הפסיקה רשמית לתמוך ב- Windows XP, TrueCrypt’מפתחים נטשו בפומבי את הפרויקט וטרואקריפט’אתר האינטרנט הוחלף בהוראות להעברה ל- Bitlocker.
הכיבוי נשחק יותר מסתם TrueCrypt’תאימות S עם Windows; גם האבטחה עומדת על כף המאזניים. אם מישהו ימצא באג אבטחה ב- TrueCrypt בעתיד, הבאג הזה לעולם לא יתקן.
שני פרויקטים חדשים הושלמו מבסיס הקוד TrueCrypt – Veracrypt ו- Ciphershed. שניהם נמצאים תחת פיתוח פעיל. אך שניהם עדיין סובלים מכל אותן בעיות הצפנה של דיסק מלא של Windows ש- TrueCrypt סובל מהן (אם כי עבור מקלות USB מוצפנים מוצפנים ומכולות קבצים, הם עדיין עובדים מצוין).
גם אם פרויקטים אלה בסופו של דבר מתקנים סוגיות אלה ומקבלים תמיכה במחשבים אישיים מודרניים, פיתוחם מפריע על ידי TrueCrypt’תנאי הרישוי, שאותם לא’לא ניתן להעפיל כאף אחד מהם “קוד פתוח” אוֹ “תוכנה חינמית” בסטנדרטים שנקבעו בתוך אותם קהילות תכנות. מכיוון ש- Veracrypt ו- Ciphershed הם מזלגות של TrueCrypt, הם’ננעל לנצח ברישיון האומלל הזה. כי TrueCrypt ומוצריו’t לעמוד בהגדרות סטנדרטיות של תוכנת קוד פתוח בחינם, אף אחת מההפצות הפופולריות של מערכת ההפעלה לינוקס לא כוללת אותן במאגרי אריזת התוכנה שלהם, השמטה שעושה התקנה ועדכון כאב למשתמשים לינוקס. TrueCrypt’S רישיון לא סטנדרטי והיעדר אריזות לינוקס הופכות את תומכי הקוד הפתוח והפתוח להיסס לזרוק את משקלם מאחוריו, מה שעלול להאט את פיתוח תיקוני באגים ותכונות לכל מערכות ההפעלה, כולל Windows.
“עסק זה עוסק באמון”
שם’אין סיבה שהדיון בהצפנת Windows צריך להיות מוגבל ל- Bitlocker, TrueCrypt ו- TrueCrypt’S offshoots.
כשהתחלתי לדבר עם שנייר על הצפנה של דיסק מלא עבור Windows, הוא סיפר לי על מוצר שנקרא BestCrypt. כמו Bitlocker, זה לא’t קוד פתוח או זמין ללא תשלום. שלא כמו Bitlocker, החברה שמפתחת אותה לא’יש היסטוריה ציבורית של הנחת מוצריה לאכיפת החוק ולמרגלים. ובניגוד ל- TrueCrypt, Veracrypt או Ciphershed, BestCrypt תמיכה רבה במחשבי Windows מודרניים: היא תומכת בגרסאות החדשות ביותר של Windows, בדיקות אבטחה עם סנקציה של מיקרוסופט בזמן האתחול, ובפורמטים של הכונן הקשיח המודרני.
בהתחשב בשנייר נאמר כבר עשרות שנים על חשיבות הקריפטוגרפיה של קוד פתוח, שאלתי אם הוא ממליץ לאנשים אחרים להשתמש ב- BestCrypt, למרות שזה’S קנייני. “אני כן ממליץ על BestCrypt,” שנייר אמר לי, “כי פגשתי אנשים בחברה ויש לי הרגשה טובה כלפיהם. כמובן שאני לא’אני יודע בוודאות; עסק זה עוסק באמון. אבל כרגע, בהתחשב במה שאני יודע, אני סומך עליהם.“
ישנן אפשרויות הצפנה אחרות של דיסק מלא גם עבור Windows, כגון הצפנת נקודת קצה של Symantec (קניינית) ו- DiskCryptor (קוד פתוח).
כל אפשרות בודדת להצפנת דיסק כוללת סחר בין איכות לשקיפות. אף מוצר אינו מושלם. על כל השקיפות שלהם, פרויקטים של קוד פתוח היו לאחרונה כמה סוגיות אבטחה קריטיות, ורבים לא’יש את המשאבים להעסיק צוות של מהנדסי אבטחה כמו שמיקרוסופט עושה. פרויקטים של קוד פתוח גם נוטים להיות קשה יותר לשימוש, ואם משתמשים ממוצעים יכולים’לא לקבל מוצר הצפנה לעבוד, הם’לא מתכוון להשתמש בזה. בצד ההפוך, פיסת תוכנת הצפנה קלה לשימוש יכולה להיות חסרת ביטחון, במיוחד אם עמידה בבקשות אכיפת החוק מובנית לעיצוב, כמו במקרה של סקייפ.
איזון בין אמון, קלות שימוש, שקיפות, איתנות לכאורה, תאימות ומשאבים לבאגים מעוך, Bitlocker יוצא לפני המשתמש הממוצע. ל- Bitlocker יש את היתרון בשדה הביתי על התחרות. מיקרוסופט תוודא ש- BitLocker עובד נהדר בכל מכשיר Windows, וכבר התקנות טריות של Windows 8.1 הפעל את BitLocker כברירת מחדל אם למחשב יש את החומרה הנכונה. אם המגמה תימשך, בעתיד ניצחת’לא יוכל לקנות מכשיר Windows שהוא’זה כבר מוצפן. אם נוכל לסמוך על מיקרוסופט שלא תכלול דלתות אחוריות ב- Windows, אלה חדשות נהדרות.
בהתבסס על מה שאני יודע על Bitlocker, אני חושב שזה’S בסדר גמור שמשתמשים בממוצע של Windows יסתמכו עליהם, וזה נוח במיוחד בהתחשב בכך שהוא מגיע עם מחשבים רבים. אם אי פעם יתברר שמיקרוסופט מוכנה לכלול דלת אחורית בתכונה עיקרית של Windows, אז יש לנו בעיות הרבה יותר גדולות מאשר הבחירה בתוכנת הצפנת הדיסק בכל מקרה.
לא משנה מה תבחרו, אם אמון במערכת הפעלה קניינית שלא תהיה זדונית עושה’זה לא מתאים למודל האיום שלך, אולי זה’זמן לעבור ללינוקס.
עודכן כדי לשקף את הבהרת הערות המעקב שנשלחה על ידי מיקרוסופט על הגדרתו של “דלת אחורית.” 4 ביוני 15:00 ET
תיקון: פוסט זה במקור אמר כי דיסקים מוצפנים של Luk’לא נכון יותר. לוקס שינתה את ברירות המחדל שלה בתחילת 2013 כדי להיות מאובטחת נגד התקפה זו. 6 ביוני 14:20 ET
צילום: תומאס טרוטשל/פוטוטק/גטי
לַחֲכוֹת! לפני שאתה ממשיך על היום שלך, שאל את עצמך: כמה סביר שהסיפור שקראת זה עתה היה מופק על ידי מוצא חדשות אחר אם היירוט לא’לא עשה את זה? שקול איך נראה עולם המדיה ללא היירוט. מי יחזיק בחשבון את האליטות של המפלגה לערכים שהם מכריזים שיש? כמה מלחמות סמויות, הפלות של צדק וטכנולוגיות דיסטופיות יישארו מוסתרות אם הכתבים שלנו היו מתאימים’t על הקצב? סוג הדיווח שאנו עושים חיוני לדמוקרטיה, אך הוא לא קל, זול או רווחי. היירוט הוא מוצא חדשות עצמאי ללא מטרות רווח. אנחנו לא’לא יש מודעות, כך שאנו תלויים בחברינו – 35,000 וספירה – כדי לעזור לנו להחזיק את החזקה לחשבון. ההצטרפות היא פשוטה ואכן’לא צריך לעלות הרבה: אתה יכול להיות חבר מקיים במחיר של $ 3 או 5 $ לחודש. זֶה’כל מה שנדרש כדי לתמוך בעיתונות שאתה סומך עליו. הפוך לחבר


