


האם Citrix משתמשת ב- PCOIP
כיצד להגדיר את התצורה של Netscaler Gateway מופעלת PCOIP Proxy תמיכה ב- VMware
סיכום:
במאמר זה נדון כיצד להגדיר את שער Netscaler כדי לאפשר תמיכה ב- PCOIP Proxy ב- VMware. אנו נסקור את התנאים המוקדמים, יצירת פרופילי PCOIP ומדיניות/פרופילים מושבים.
תנאים מוקדמים:
– גרסת Netscaler: Netscaler 12.0 או חדש יותר. ודא שאתה משתמש בבנייה 51 או חדש יותר עבור NAT.
– השבת אופק HTTP (ים) מנהרה מאובטחת ושער מאובטח PCOIP בשרתי חיבור האופק שאותו NetScaler ישתלב חיבורי פרוקסי.
– קבע את התצורה של בריכות שולחן עבודה וחוות RDS לשימוש ב- PCOIP כפרוטוקול ברירת המחדל.
– ודא שה- TCP 4172, UDP 4172 ו- TCP 443 פתוחים מלקוחות האופק לשער Citrix Gateway VIP.
– ודא TCP 4172 ו- UDP 4172 פתוחים מהצלף Netscaler לכל סוכני האופק הפנימיים.
פרופיל PCOIP:
ליצירת פרופיל PCOIP:
- נווט אל “שער Citrix”> “מדיניות”> “PCOIP”.
- בצד ימין, בחלונית “PCOIP וחיבורים”, צור פרופיל vServer ופרופיל PCOIP.
- לפרופיל vServer, הזן שם וציין את שם התחום של Active Directory עבור שרת כניסה יחיד ל- Horizon Connection.
- לפרופיל PCOIP, הזן שם וספק את כתובת האתר של החיבור הפנימי עבור שרתי חיבור VMware Horizon View Pront.
מדיניות הפעלה/פרופיל:
כדי ליצור או לערוך מדיניות/פרופיל הפעלה עם PCOIP Proxy מופעל:
- נווט אל “Citrix Gateway”> “מדיניות”> “מושב”.
- בצד ימין, בחר בכרטיסייה “פרופילי הפעלה”.
- צור או ערוך פרופיל הפעלה של Netscaler Gateway.
- ודא ש”גישה ללא לקוח “מוגדרת כ-” ON “בכרטיסייה” חווית לקוח “.
- הגדר “פעולת הרשאת ברירת מחדל” כדי “לאפשר” בכרטיסייה “אבטחה”.
- בכרטיסייה “PCOIP”, בחר בפרופיל PCOIP הנדרש.
- לחץ על “צור” או “אישור” כדי לסיים את היצירה או עריכת פרופיל ההפעלה.
- אם יצרת פרופיל מושב חדש, צור מדיניות מושבים תואמת.
שאלות:
- ש 1: מהי הגרסה הנדרשת של Netscaler לתמיכה ב- PCOIP Proxy?
- A1: Netscaler 12.0 או חדש יותר נדרש לתמיכה ב- PCOIP Proxy.
- ש 2: מה חייב להיות מושבת בשרתי חיבור האופק?
- A2: יש להשבית את המנהרה המאובטחת של האופק Http (S) ושער PCOIP Secure Secure בשרתי חיבור האופק.
- ש 3: מה צריך להגדיר כפרוטוקול ברירת המחדל לבריכות שולחניות וחוות RDS?
- A3: יש להגדיר PCOIP כפרוטוקול ברירת המחדל לבריכות שולחניות וחוות RDS.
- Q4: אילו יציאות צריכות להיות פתוחות לתקשורת?
- A4: TCP 4172, UDP 4172 ו- TCP 443 צריכים להיות פתוחים מלקוחות האופק לשער Citrix VIP, ו- TCP 4172 ו- UDP 4172 צריכים להיות פתוחים מה- NetScaler Snip לכל סוכני האופק הפנימיים.
- ש 5: איך יוצרים פרופיל PCOIP?
- A5: ליצירת פרופיל PCOIP, נווט אל “Citrix Gateway”> “מדיניות”> “PCOIP”, וצור פרופיל vServer ופרופיל PCOIP.
- Q6: איך יוצרים מדיניות/פרופיל להפעלה עם PCOIP Proxy מופעל?
- A6: כדי ליצור מדיניות/פרופיל מושב עם מופע PCOIP מופעל, נווט אל “Citrix Gateway”> “מדיניות”> “הפעלה”, וצור או ערוך פרופיל הפעלה של שער Netscaler עם פרופיל ה- PCOIP הנדרש שנבחר.
שימו לב כי המאמר נכתב על סמך החוויה האישית שלי ואיננו מכסה את כל התצורות או התרחישים האפשריים.
כיצד להגדיר את התצורה של Netscaler Gateway מופעלת PCOIP Proxy תמיכה ב- VMware
קבעו את פרופיל ה- PCOIP VSERVER ומדיניות ההפעלה לשרת וירטואלי של Citrix Gateway:
PCOIP Proxy – Netscaler Gateway 12 / Citrix Gateway 12.1
שער Netscaler 12.0 ושער סיטריקס 12.1 וחדשים תומכים בפרוטוקול PC-Over-IP (PCOIP), שהוא פרוטוקול התצוגה המרוחק למספר פתרונות VDI שאינם Citrix, כולל אופק VMware. PCOIP מקביל לפרוטוקול Citrix HDX/ICA, ולפרוטוקול RDP של Microsoft RDP. PCOIP משתמש ביציאת UDP 4172.
- כעת לא נתמך VMware Blast
כאשר PCOIP נוהג דרך Gateway Citrix, Citrix Gateway יכול להחליף את פתרונות הגישה המרחוק של PCOIP, כמו שרת האבטחה של אופק, או VMware Access Gateway Gateway.
תנאים מוקדמים
- גרסת Netscaler – Netscaler 12.0 או חדש יותר.
- בנה 51 וחדש יותר עבור NAT
- להבטיח שהאופק מנהרה מאובטחת HTTP וכן שער מאובטח של PCOIP אינם מופעלים בשרתי חיבור האופק ש- NetScaler ישתנה לחיבורי פרוקסי.
- קבע את התצורה של בריכות שולחן עבודה וחוות RDS לשימוש PCOIP כפרוטוקול ברירת המחדל.
- TCP 4172, UDP 4172 ו- TCP 443 פתוחים מלקוחות אופק לשער Citrix Gateway VIP.
- TCP 4172 ו- UDP 4172 פתוחים מהצלף Netscaler לכל סוכני האופק הפנימיים.
פרופיל PCOIP
ליצירת פרופיל PCOIP:
- בממשק המשתמש של Netscaler Management, נווט אל Citrix Gateway >מדיניות>PCOIP.
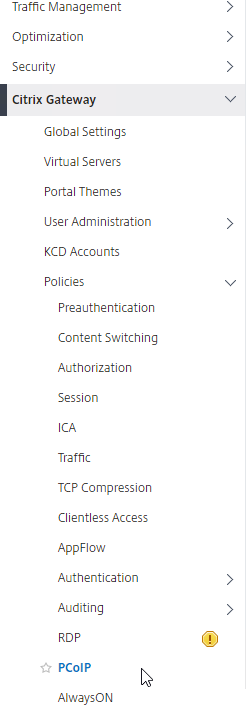
- מימין, ב פרופילי PCOIP וחיבורים חלונית, תיצור פרופיל vServer ופרופיל PCOIP.
- ליצירת פרופיל vServer, ב- פרופילי vServer כרטיסייה, לחץ על לְהוֹסִיף.
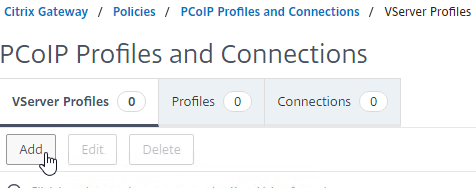
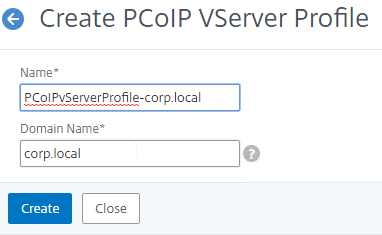
- הזן שם לפרופיל vServer. המטרה היחידה של פרופיל vServer היא לציין את שם התחום של Active Directory So שם אותו בהתאם.
- הזן שם תחום של Active Directory שישמש לניתוב יחיד לשרת חיבור Horizon ואז לחץ על לִיצוֹר.
- הערה: רק תחום Active Directory יחיד נתמך לפי שרת וירטואלי של שער Netscaler. כמו כן, שם הדומיין שצוין כאן מוצג בלקוח האופק.
- ליצירת פרופיל PCOIP, ב- פרופילים כרטיסייה, לחץ על לְהוֹסִיף.
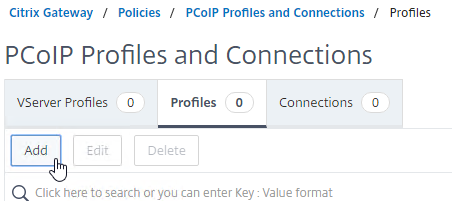
- הזן שם לפרופיל PCOIP. פרופיל ה- PCOIP מציין את שם ה- DNS הפנימי עבור אופק אז שם אותו בהתאם.
- הזן את כתובת האתר של החיבור הפנימי עבור שרתי חיבור VMware Horizon View Connect לִיצוֹר. Netscaler Snip צריך להיות מסוגל להתחבר לכתובת כתובת אתר זו.
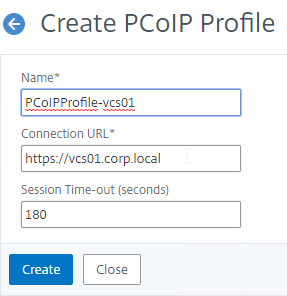
מדיניות הפעלה/פרופיל
כדי ליצור או לערוך מדיניות/פרופיל הפעלה שיש לו PCOIP Proxy מופעל:
- נווט אל Citrix Gateway >מדיניות>מוֹשָׁב.
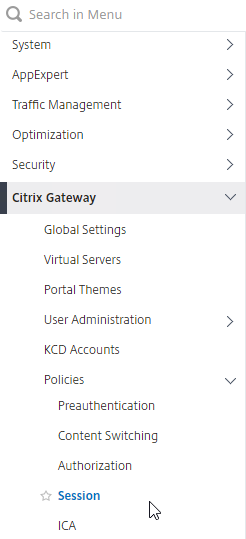
- בצד ימין, בחר את מוֹשָׁבפרופילים כרטיסייה.
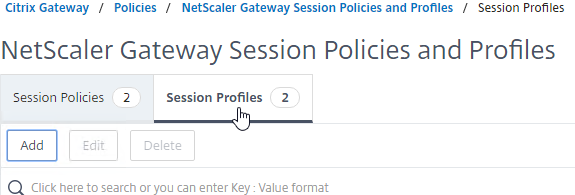
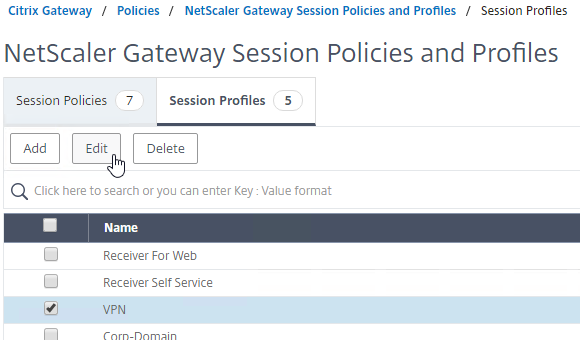
- על מדיניות ופרופילים של מפגש שער Netscaler דף, צור או ערוך פרופיל הפעלה של Netscaler Gateway.
- ליצירת פרופיל הפעלה של Netscaler Gateway, לחץ על לְהוֹסִיף, ולספק שם.
- כדי לערוך פרופיל הפעלה של NetScaler Gateway, בחר בפרופיל ולחץ לַעֲרוֹך.
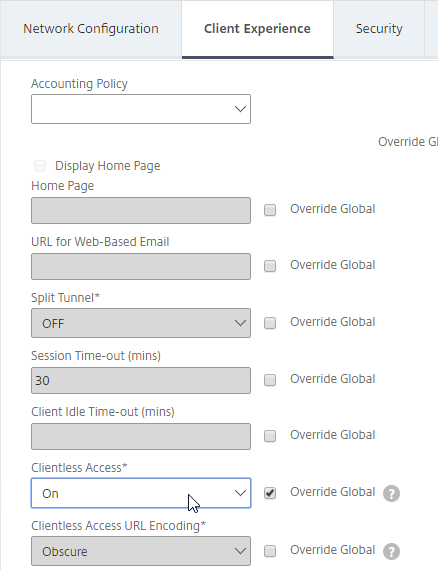
- על חווית לקוח כרטיסייה, וודא כי גישה ללא לקוח הערך מוגדר ל עַל.
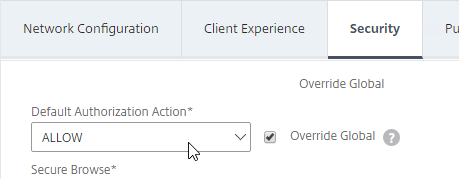
- על בִּטָחוֹן כרטיסייה, וודא כי פעולת הרשאה ברירת מחדל הערך מוגדר ל להתיר.
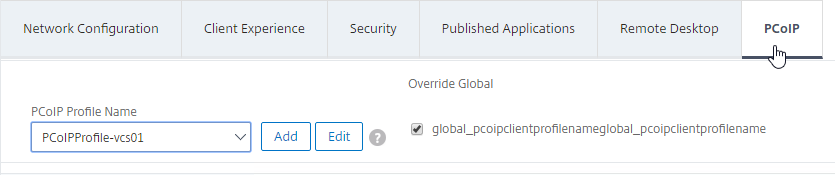
- על PCOIP כרטיסייה, בחר בפרופיל PCOIP הנדרש. הערה: באפשרותך גם ליצור או לערוך פרופילי PCOIP מהכרטיסייה זו.
- נְקִישָׁה לִיצוֹר אוֹ בסדר כדי לסיים יצירה או עריכה של פרופיל ההפעלה.
- אם יצרת פרופיל הפעלה חדש, עליך גם ליצור מדיניות מושבים תואמת.
- נווט אל תְצוּרָה >Citrix Gateway >מדיניות >מוֹשָׁב.
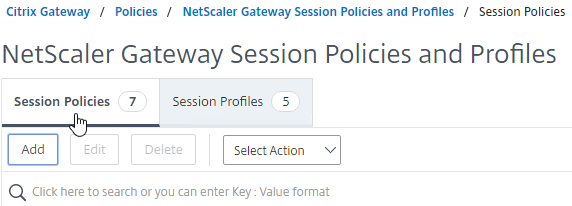
- בצד ימין, בחר את מדיניות מושב כרטיסייה.
- נְקִישָׁה לְהוֹסִיף.
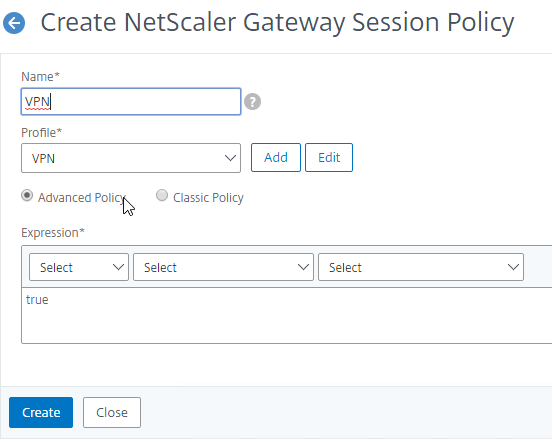
- ספק שם למדיניות ההפעלה ובחר את שם פרופיל ההפעלה הנדרש מה- פּרוֹפִיל להפיל.
- באזור הביטוי, סוג נָכוֹן (תחביר ברירת מחדל, או מדיניות מתקדמת) ואז לחץ לִיצוֹר.
שרת וירטואלי של Gateway
קבעו את פרופיל ה- PCOIP VSERVER ומדיניות ההפעלה לשרת וירטואלי של Citrix Gateway:
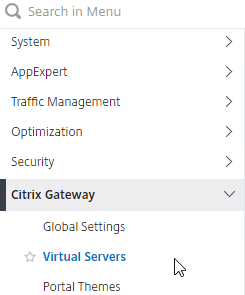
- לך ל Citrix Gateway> שרתים וירטואליים.
- מימין, גם כן לְהוֹסִיף שרת וירטואלי חדש של Citrix Gateway, או לַעֲרוֹך שרת וירטואלי של Citrix Gateway קיים.
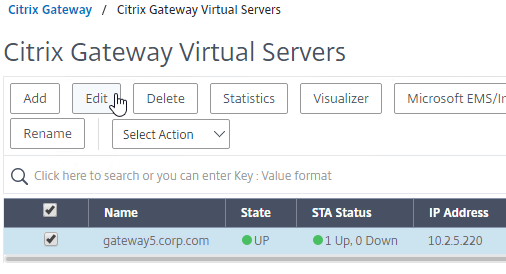
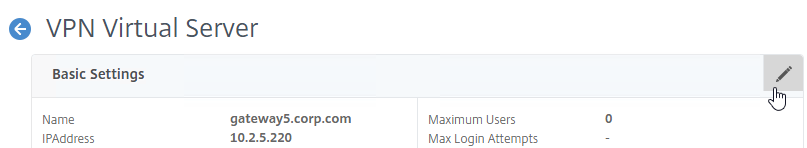
- אם אתה עורך שרת וירטואלי של Citrix Gateway, ב הגדרות בסיסיות קטע, לחץ על סמל העיפרון.
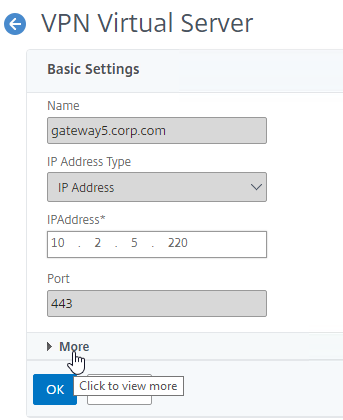
- גם להוסיף ולעריכה, ב הגדרות בסיסיות קטע, לחץ יותר.
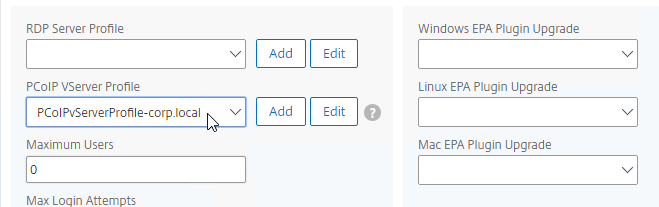
- להשתמש ב פרופיל pcoip vserver נפתח לבחירת פרופיל ה- PCOIP vServer הנדרש.
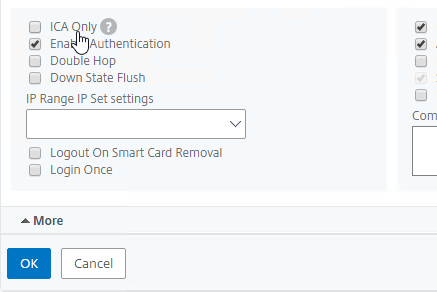
- גלול מטה וודא כי ה- ICA בלבד לא מסומן. ואז לחץ על בסדר לסגור את הגדרות בסיסיות סָעִיף.
- אם אתה יוצר שרת וירטואלי חדש של Citrix Gateway, קשר א תְעוּדָה, ולקשור אן מדיניות אימות LDAP.
- ואז גלול מטה אל מדיניות קטע ולחץ על סמל פלוס.
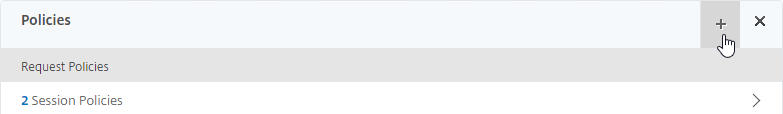
- ה בחר סוג ברירת מחדל של העמוד מוֹשָׁב וכן בַּקָשָׁה. נְקִישָׁה לְהַמשִׁיך.
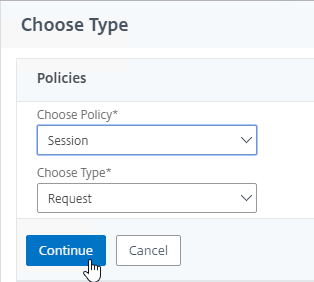
- בתוך ה מחייב מדיניות קטע, לחץ על לחץ כדי לבחור.
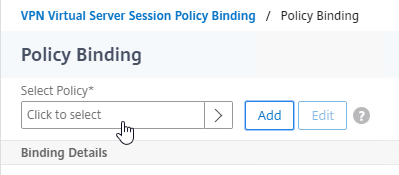
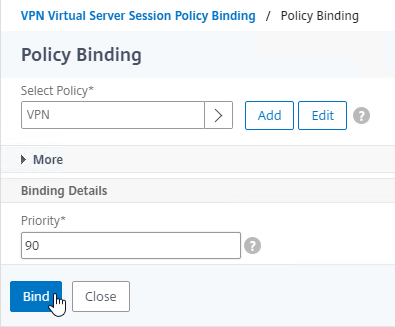
- לחץ על כפתור הבחירה לצד מדיניות ההפעלה הנדרשת שהגדיר את פרופיל ה- PCOIP ואז לחץ על הכחול בחר כפתור בחלק העליון של החלון.
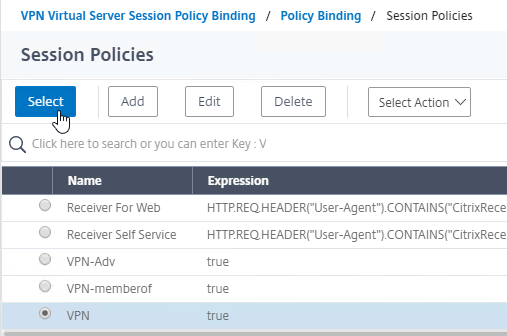
- חזרה ל מחייב מדיניות דף, לחץ על לִקְשׁוֹר.
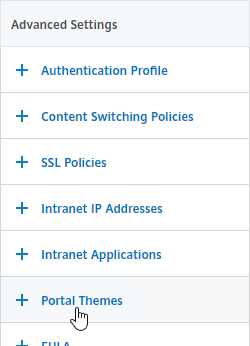
- אם אתה רוצה להשתמש בדפדפן אינטרנט כדי להתחבר ל- VMware Horizon, אז בצד ימין, מתחת הגדרות מתקדמות, תוסיף את ה נושאי פורטל סָעִיף. אם אתה משתמש רק בלקוח אופק כדי להתחבר לשער Citrix, אז אתה לא עושה’לא צריך לבצע שלב זה.
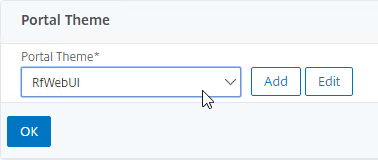
- להשתמש ב נושא הפורטל נפתח לבחירה Rfwebui, ולחץ בסדר.
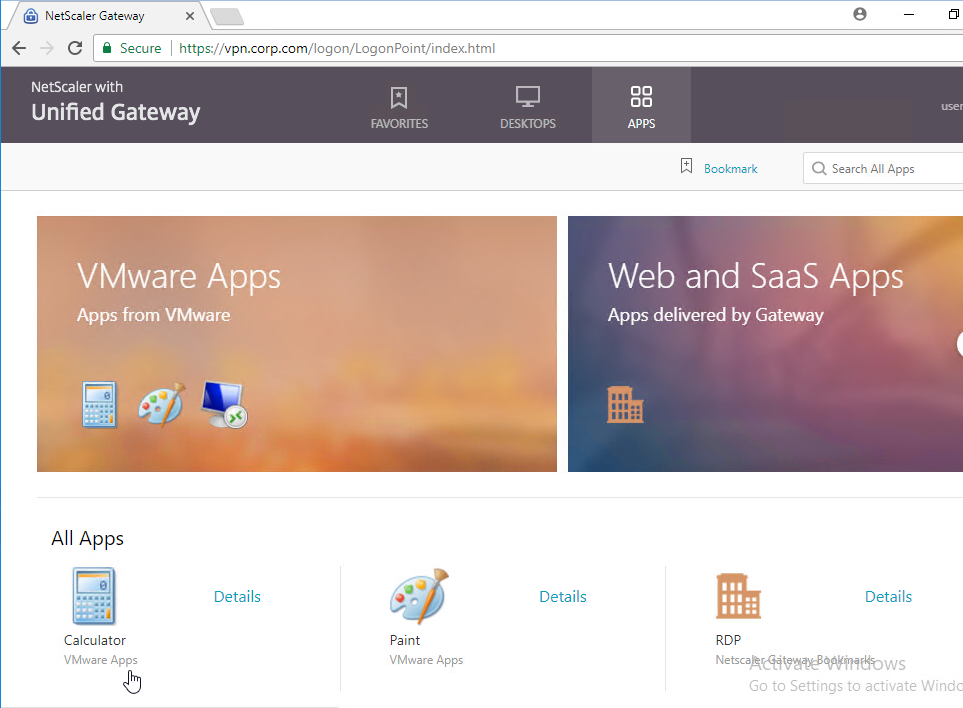
- סמלים שפורסמו באופק מתווספים לפורטל RFWEBUI.
- להשתמש ב נושא הפורטל נפתח לבחירה Rfwebui, ולחץ בסדר.
- כדי לאפשר תמיכה ב- NAT, SSH ל- NetScaler לגשת ל- CLI.
- הפעל את הפקודה הגדר vpn vserver myvservername -vserverfqdn myfqdn. זה גורם ל- Netscaler לשלוח את ה- FQDN בחזרה ללקוח האופק, המאפשר לו להתחבר ל- IP הציבורי במקום לכתובת ה- IP הפרטית של DMZ. לרוע המזל, הגדרה זו אינה זמינה ב- Netscaler GUI.
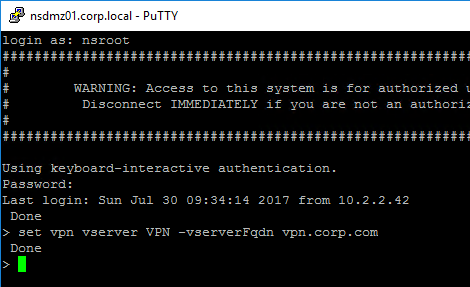
- הפעל את הפקודה הגדר vpn vserver myvservername -vserverfqdn myfqdn. זה גורם ל- Netscaler לשלוח את ה- FQDN בחזרה ללקוח האופק, המאפשר לו להתחבר ל- IP הציבורי במקום לכתובת ה- IP הפרטית של DMZ. לרוע המזל, הגדרה זו אינה זמינה ב- Netscaler GUI.
תצורת אופק
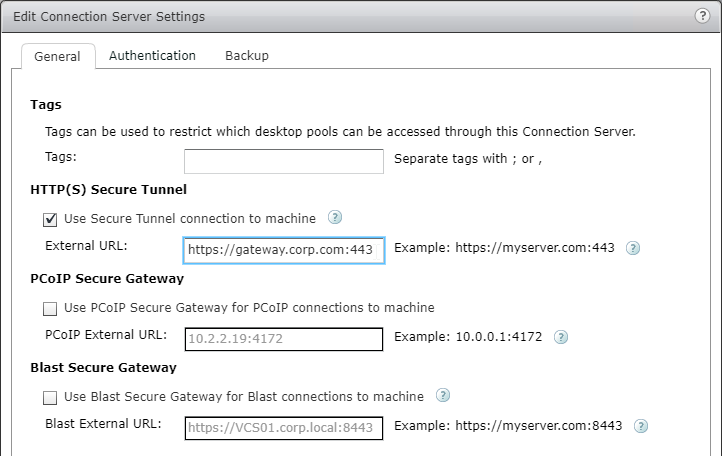
- במנהל האופק, עבור אל תצורת תצורה >שרתים. ערוך את שרת החיבור Horizon שאליו מתחבר Citrix Gateway.
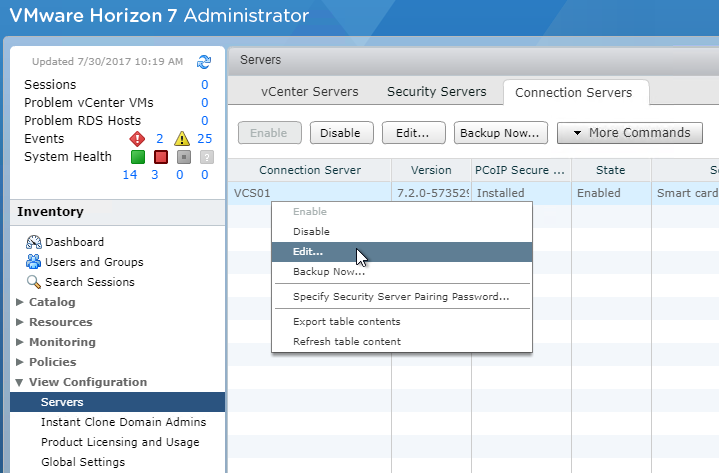
- על כללי כרטיסייה, בטל את הסימון שער מאובטח של PCOIP.
- בשער סיטריקס 12.1 בנה 49 וחדש יותר, כדי לאפשר ניתוב מחדש של USB, הפעל את המנהרה המאובטחת של HTTP והזן את FQDN החיצוני עבור Citrix Gateway.
- נְקִישָׁה בסדר כשנגמר.
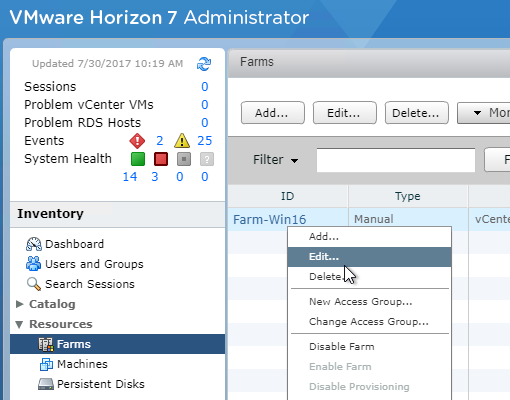
- בְּ אֶמְצָעִי >חוות, ערוך את חוות ה- RDS שלך.
- הגדר את פרוטוקול תצוגה ברירת מחדל ל PCOIP.
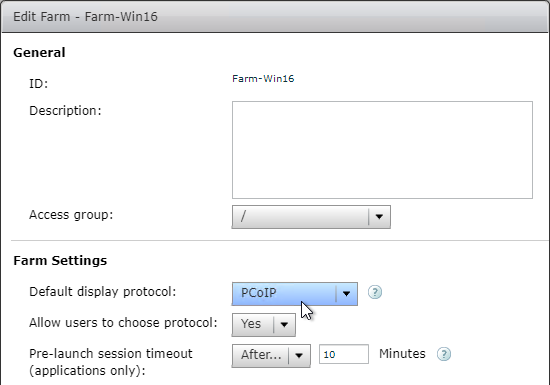
- הגדר את פרוטוקול תצוגה ברירת מחדל ל PCOIP.
עדכן את ביטוי מיתוג התוכן עבור Gateway Unified
אם השרת הווירטואלי של Citrix Gateway עומד מאחורי שער אחיד (תוכן מיתוג שרת וירטואלי), עליך לעדכן את ביטוי מיתוג התוכן כך שיכלול את נתיבי ה- URL של PCOIP.
- ב- Netscaler GUI, נווט אל תְצוּרָה>ניהול תנועה> מיתוג תוכן> מדיניות.
- בצד ימין, בחר במדיניות מיתוג התוכן המאוחד של Gateway ולחץ לַעֲרוֹך.
- הוסף את הביטוי הבא תחת ביטוי אזור ואז לחץ בסדר.
|| http.req.כתובת אתר.נָתִיב.Eq ("/Broker/XML") || http.req.כתובת אתר.נָתִיב.Eq ("/מתווך/משאבים") || http.req.כתובת אתר.נָתִיב.Eq ("/pcoip-client")השתמש ב- Citrix Gateway Pcoip Proxy
- כדי להתחבר, עליך להתקין את לקוח Orizon View במכשיר הלקוח. לאחר ההתקנה, אתה יכול להשתמש בלקוח Ophizon View’S ממשק המשתמש S להתחברות ל- Citrix Gateway, או שתוכל להשתמש בדף הפורטל של Citrix Gateway Rfwebui כדי להציג את הסמלים שפורסמו מ- Horizon.
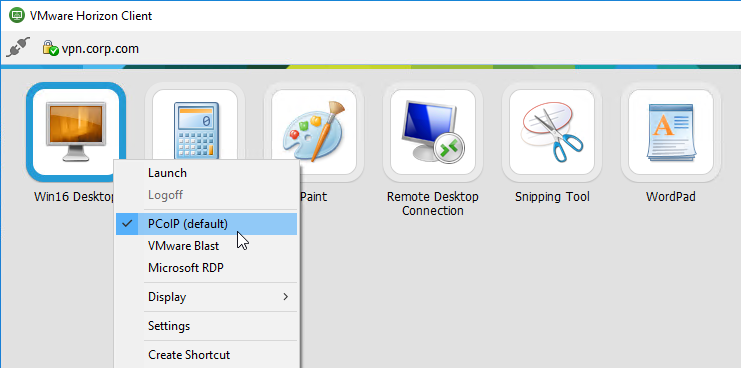
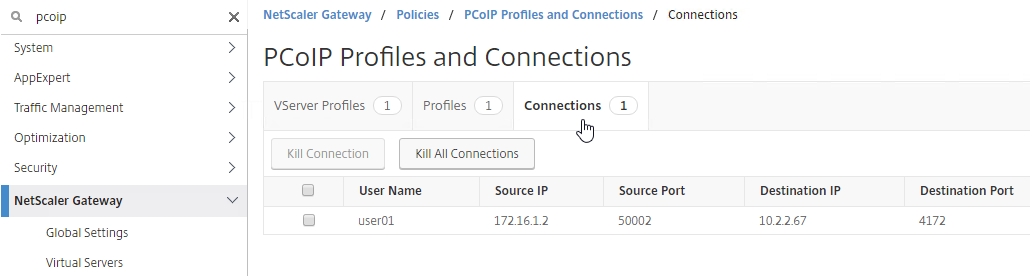
- לצפייה בחיבורי PCOIP הפעילים, ב- Netscaler, עבור אל Citrix Gateway> מדיניות> PCOIP.
- מימין, עבור אל חיבורים כרטיסייה. המפגשים הפעילים מוצגים עם הנתונים הבאים: שם משתמש, אופק תצוגת IP של לקוח, ו- Horizon View Segrout יעד IP.
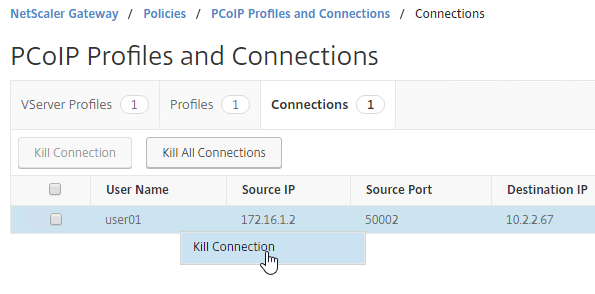
- כדי לסיים חיבור, לחץ באמצעות לחצן העכבר הימני על החיבור ולחץ להרוג חיבור. או לחץ הרוג את כל החיבורים כדי לסיים את כל חיבורי ה- PCOIP.
פקודות CLI
להלן פקודות CLI לתצורה המוצגת לעיל.
הוסף ssl certkey wildcardcorpcom -cert wildcardcorpcom.PFX -יי WildcardCorpcom.pfx -inform pfx -passcrypt "abc" הוסף אימות ldapaction ad01 -serverip 10.2.2.11 -serverport 636 -ldapbase "dc = corp, dc = local" -ldapbinddn ctxsvc@corp.מקומי -LDAPBINDDNAPSPORDWORD ABC -ENTRYPTED -ENCRYPTMETHOD ENCMTHD_3 -LDAPLOGINNAME SAMACCOUNTNAME -GROUPATTRNAME חבר- subattributeName cn -sectype ssl adduction adduptipe vdappolicy ad01 ns_true ad01 adpccoippin coppin pcoippin coppin pcoippy coppin pcoippy coppnain coppnain pcoippy coppnain coppin pcoippy coppin pcoipply corptippn pcoippn. CS01 -Conserverurl "https: // vcs01.CORP.מקומי "הוסף VPN SessionAction VPN -defaultauthorizationAction אפשר -ClientlessvpnMode על -pcoipprofilename VCS01 הוסף VPN SessionPolicy VPN אמיתי VPN הוסף VPN VSERVER VPN SSL 10.3.3.13 443 -downstateflush מושבת -listenpolicy אין -vserverfqdn vpn.CORP.com -pcoipVserverProfileName corp bind vpn vserver VPN -portaltheme RfWebUI bind vpn vserver VPN -policy AD01 -priority 100 bind vpn vserver VPN -policy VPN -priority 100 -gotoPriorityExpression NEXT -type REQUEST -urlName RDP bind ssl vserver VPN -certkeyName WildcardCorpCom
פורסם ב- 22 בדצמבר 2018 סופר קרל סטיילד קטגוריות Netscaler 12, Netscaler Gateway 12
19 מחשבות על “PCOIP Proxy – Netscaler Gateway 12 / Citrix Gateway 12.1”
דיסקמן הסו אומר:
היי קרל, על ידי המשך השאלה להלן, מצאנו שאולי קיים אי התאמה של הצפנת SSL (שיטת עיכול) בין Netscaler PCOIP Proxy ל- CS אופק. על ידי מעקב אחר המנות קדימה ואחורה, ה- CS האחרון (2206/2209) דורש SHA-512 ואילו NetScaler תומך רק ב- SHA-1 ו- SHA-256, האם יש פיתרון המסוגל למנף את צוואר הבקבוק הזה? תודה!
דיסקמן הסו אומר:
היי קרל, אין לי מושג מדוע אפליקציות האופק שלי לא נכשל בכירה (לקוח האופק המוחזק כסתובב ואפור-אאוט בסופו של דבר) בכל פעם שמבקר בשער Citrix המלווה בתצורת PCOIP כמוך, ואילו האפליקציות ניתן להפעיל אם ביקור באיזון העומס הצליח בשרת/השירות של Horizon Connection. מי ייתן בבקשה לייעץ בחביבות? תודה!
אלת סיטריקס אומר:
אני יודע שזה מאמר די ישן. תהיתי אם מישהו הצליח לאפס סיסמא לעבוד על לקוח האופק. זה עובד באינטרנט אבל פשוט יושב חיבור מהלקוח.
לארי אומר:
היי קרל, תודה על המידע שלך. הלקוח שלי הגדיר את שער Citrix עם VMware Horizon באמצעות PCOIP בהצלחה. אך עליהם לאמת פעמיים: הראשון, כניסה של VPN SSL ושנית, כניסה לסביבת העבודה של VMware. משתמשים מאומתים הם מאותה מודעה. אז נוכל להגדיר את התצורה של חתימה בודדת? במידת האפשר, אנא עזור היכן להגדיר זאת.
נאז אומר:
אני מגדיר את התצורה של מאמר זה הכל טוב אבל לאחר אימות כשאני פותח על ידי VDI באמצעות מסך שלם של PCOIP הולך שחור עם שער Citrix זה עובד בסדר, כך שיכול להיות בעיה עם תצורת Citrix.
טרון אומר:
היי קרל, רציתי להבין את זרימת התנועה של השקת האפליקציות i.,לאחר ספירה של האפליקציה. אתה יכול בבקשה לשתף את המידע?
CP אומר:
פוסט נהדר, האם ראית בעיות עם לקוח דק של לינוקס? מכשירי Windows עובדים מצוין אך לינוקס נכשלת !
דניס לי אומר:
היי קרל, האם זה תמך בניתוב של כונן לקוח באמצעות Citrix Netscaler PCOIP Proxy?
תומאס אומר:
היי קרל, מאמר נהדר – שמעת על כל תוכניות של סיטריקס לתמיכה בפרוקסי פרוטוקול פיצוץ בעתיד הקרוב?
קרל סטאלד אומר:
אני’D להיות מופתע אם זה לא היה’t על מפת הדרכים, אבל אין מושג מתי. אולי צוות המכירות המקומי של סיטריקס יכול לספק הדרכה.
שיאופינג חן אומר:
מצאתי ש- Netscaler לא יכול לטעון את המרה על פני 2 שרתי חיבור עם vserver אחד, isn’זה?
ג’וש ח אומר:
היי, קרל! אז אני’M נותן לזה מערבולת נוספת באמצעות מופע וירטואלי של ארגז חול SDX הפועל 12.0 51.24. אני’עקבו אחר הצעדים, הן ב- NS. אני’יש לבנות את הכל, אני מגיע לכניסה ל- NSG, התחבר בסדר ו … אני בוהה בדף ריק בעיקר. �� עליון השמאל הוא ה- “שער מאוחד” לוגו (שהוא מוזר, b/c i’M לא משתמש ב- CSW), ומתחת לו “אנא בחר מהדברים הבאים:” עם חלל מעט ריק מתחתיו. אני’אני לא בטוח מה אני’M חסר! כאן’s התצורה שלי:
#יצירת פרופיל vServer של PCOIP ופרופיל הלקוח
הוסף VPN PCOIPVSERVERPROFILE GW_PCOIP_PROF_VSRVPROFILE -LOGINDOMAIN תחום.tld
הוסף VPN pcoipprofile vpn_client_prof_pcoip_test -conserverrl “https: // horizon7v1tst.תְחוּם.tld” -sessionIdletimeout 121 #יצירת פרופיל המפגש ומדיניות
הוסף VPN SessionAction gw_session_prof_pcoiptesting -defaultauthorizationaction אפשר -ClientlessvpnMode על פני pcoipprofilename vpn_client_prof_pcoip_test
הוסף VPN SessionPolicy gw_session_pol_pcoiptesting ns_true gw_session_prof_pcoiptesting #יצירת השרת הווירטואלי של NSG (פשוט GW, אין CSW/UG מעורב)
הוסף VPN vserver gw_vsrv_pcoipproxytesting ssl x.איקס.איקס.X 443 -downstateflush מושבת -listenpolicy none -pcoipvserverprofilename gw_pcoip_prof_vsrvprofile
הגדר SSL vserver gw_vsrv_pcoipproxytesting -ersa מושבת -ssl3 מושבת -TLS1 מושבת -TLS11 מושבת -HSTs אפשרו דברים #מחייבים ל- NSG (למעט מדיניות הברירת המחדל למטמון לשברנות)
bind vpn vserver gw_vsrv_pcoipproxytesting -molicy upte_pol_mgmtguiauth -priority 100
bind vpn vserver gw_vsrv_pcoipproxytesting -molicy gw_session_pol_pcoiptesting -priority 100
bind ssl vserver gw_vsrv_pcoipproxytesting -certkeyname “Digicert Wildcard (2017)” מה אני מפספס? אני’M גמורה. :/ תובנות הן, כמו תמיד, מוערכות!קרל סטאלד אומר:
דוֹן’T לאפשר HSTS בפרמטרים של SSL. השתמש במקום בשכתב מדיניות מחדש.
ג’וש ח אומר:
* מבטא גרמני רע* מעניין! הגדרת HSTS בהחלט שקע עם זה – פשוט אישרתי בבדיקה שלי. מְשׁוּנֶה. קריאה טובה לזה! ברגע שהשביתי את זה ונישלתי מחדש, נכנסתי אוטומטית לפורטל וראיתי דברים. אז הנה כמה שאלות מעקב על זה, עכשיו כשאני’VE הצליחה להיכנס בהצלחה לדבר הזה:
1. אני’VE שם לב ש- NSG רגיל (ללא UG), אם יש לי גם PCOIP CONFIG וגם CITRIX CONFIG באותו פרופיל הפעלה, אני צריך לאפשר אפשרויות של לקוחות כדי ללחוץ על “גישה ללא לקוח” ולראות את שתי מערכות המשאבים. אם אני לא’T, ואני משבית את בחירות הלקוח, זה מחבר אותי ישירות רק לצד החנות של הדברים מבלי להראות אף אחד מהמשאבים של Operizon View. האם זה צפוי, או האם אני מוטל משהו? 2. אני’הבחנתי כשמשתמש ב- UG בשביל זה, אני לא’לא לבחינת הבחירות של הלקוח; עם זאת, אף אחד מאייקוני VMware לא מופיע. יש להם ארגזים, אבל הם’ריק מחדש מדוע ריבועים עם תיאורים. הם משיקים בסדר גמור – אני פשוט לא יכול’ להבין מדוע זו התצוגה המקדימה של האייקון בפועל שלא’t תצוגה. שוב תודה על היותך כוכב רוק! ��קרל סטאלד אומר:
פורטל גישה ללא לקוח נדרש להצגת סמלי ה- PCOIP של אופק. פורטל חזית החנות אינו מתחבר לאופק וכך יכול’T Show Icons Horizon.
ג’וש ח אומר:
שאני מבין, אבל אני מניח שהשאלה היא האם אתה יכול להגדיר התנהגות ברירת מחדל שלאחר הלוגון כדי לעבור ישירות לפורטל הגישה ללא הלקוח. השבתת הבחירות של הלקוח שולחת אותך לפורטל המקלט/חנות, כלומר לעולם לא תראה אף אחד מהמשאבים האחרים של VMware/Web/SaaS. התגובה הראשונית שלי לכך הייתה להשתנות מ- NSG רגיל ל- UG, אבל זה’כאשר שמתי לב לתמונות אייקון VMware לא’לא מופיע – רק ריבועים לבנים.
קרל סטאלד אומר:
וודא ש- ICA Proxy מוגדר כביבה וחסרי לקוח מוגדר ל- ON.
ג’וש ח אומר:
אני’M באמת שמח שזו עכשיו תכונה, ושהאתה’כיסתה את זה כאן. אני’לא הצלחתי לבדוק עדיין את התצורה שלי מכיוון (אני מקווה) לתצורה חסרה בצד מתווך החיבור של הדברים. אני’אולם תסתכל על זה לעומק השבוע, אבל. אני’אני נרגש לראות את העבודה הזו בהתחשב בכל הבעיות שאנחנו’היה מחוץ למוצר IDM. הצגת משאבי צפייה באופק באמצעות משהו שאינו IDM היה רצון שלנו כמעט מאז שישבנו את Orizon View. חחח
כיצד להגדיר את התצורה של Netscaler Gateway מופעלת PCOIP Proxy תמיכה ב- VMware
מאמר זה מתאר כיצד לספק שירותי פרוקסי ללקוחות VMware דרך Netscaler Gateway 12.0.
רקע כללי
ספק שירותי פרוקסי ללקוחות VMware באמצעות Netscaler Gateway 12.0 היא תכונה חדשה בשם PC-Over-IP (PCOIP). תכונה חדשה זו יכולה לפצות על חביון או רוחב פס מופחת כדי להבטיח שמשתמשים יישארו פרודוקטיביים בתנאי רשת קשים. Netscaler תומך בפרוטוקול PCOIP של פתרון VMWare VMware.
הוראות
כדי לקבוע את התצורה של Netscaler Gateway לתמיכה ב- PCOIP Proxy עבור VMware Horizon View:
1. מה- Netscaler GUI, נווט אל תְצוּרָה > שער Netscaler > מדיניות > PCOIP.

2. על פרופילי PCOIP וחיבורים עמוד, צור פרופיל vServer ופרופיל PCOIP.
3. ליצירת פרופיל vServer, ב- פרופילי vServer כרטיסייה, לחץ על לְהוֹסִיף ולספק שֵׁם וכן שם דומיין, ואז לחץ לִיצוֹר.
ליצירת פרופיל PCOIP, ב- פרופילים כרטיסייה, לחץ על לְהוֹסִיף, ספק שם לפרופיל PCOIP, וספק את כתובת האתר של החיבור לשרת חיבור VMware Horizon View Connect.

4. נווט אל תְצוּרָה > שער Netscaler > מדיניות > מוֹשָׁב.

5. על מדיניות ופרופילים של מפגש שער Netscaler דף, צור פרופיל הפעלה של Netscaler Gateway.
6. ליצירת פרופיל הפעלה של Netscaler Gateway, בחר פרופילי מושב כרטיסייה, לחץ על לְהוֹסִיף, ספק שם ואז לחץ לִיצוֹר.

7. על חווית לקוח כרטיסייה, וודא כי גישה ללא לקוח הערך מוגדר ל עַל.

8. על בִּטָחוֹן כרטיסייה, וודא כי פעולת הרשאה ברירת מחדל הערך מוגדר ל להתיר.

9. על PCOIP כרטיסייה, בחר בפרופיל PCOIP הנדרש ולחץ לִיצוֹר.

10. נווט אל תְצוּרָה > שער Netscaler > מדיניות > מוֹשָׁב.

11. בחר פרופילי מושב כרטיסייה, לחץ על לְהוֹסִיף, לספק שם ליצירה מדיניות מושב שער Netscaler, בחר את שם הפרופיל הנדרש מהנפתח, ב ביטוי סוג אזור ns_true, ואז לחץ לִיצוֹר.

12. לבסוף, קשר את פרופיל ה- PCOIP ומדיניות ההפעלה שנוצרו ל- VPN VServer.
א. תְצוּרָה > שער Netscaler > שרת וירטואלי > בחר vpn vserver> לַעֲרוֹך.
ב. מדיניות > פלוס סמל (+)> בחר מדיניות (( מוֹשָׁב)> בחר סוג (( בַּקָשָׁה)> לְהַמשִׁיך.

ג. כריכות מדיניות > פלוס סמל (+)> בחר מדיניות (> אייקון)> בחר את המדיניות החדשה שלך שנוצרה.

ד. מחייבים את המדיניות.

ה. נְקִישָׁה בוצע > שמור תצורה (סמל דיסקט).


