


Citrix usa pCoip
Come configurare il supporto proxy PCOIP abilitato Gateway NetScaler per VMware
Riepilogo:
In questo articolo, discuteremo di come configurare il gateway NetScaler per abilitare il supporto proxy PCOIP per VMware. Copriremo i prerequisiti, creando profili PCOIP e politiche/profili di sessione.
Prerequisiti:
– Versione Netscaler: Netscaler 12.0 o più nuovo. Assicurati di utilizzare build 51 o più recente per NAT.
– Disabilita Horizon HTTP (S) Secure Tunnel e PCOIP Secure Gateway sui server di connessione Horizon a cui Netscaler farà le connessioni proxy a.
– Configura pool desktop e aziende agricole RDS per utilizzare PCOIP come protocollo predefinito.
– Assicurarsi che TCP 4172, UDP 4172 e TCP 443 siano aperti dai client Horizon al VIP Gateway Citrix.
– Assicurarsi che TCP 4172 e UDP 4172 siano aperti dallo Snip Netscaler a tutti gli agenti interni dell’orizzonte.
Profilo PCOIP:
Per creare un profilo PCOIP:
- Naviga in “Citrix Gateway”> “Politiche”> “PCoip”.
- A destra, nel riquadro “Profili e connessioni PCOIP”, crea un profilo Vserver e un profilo PCOIP.
- Per il profilo Vserver, immettere un nome e specificare il nome di dominio Active Directory per Single Sign-On su Horizon Connection Server.
- Per il profilo PCOIP, immettere un nome e fornire l’URL di connessione interna per i server di connessione VMware Horizon Visualizza interni.
Politica/profilo della sessione:
Per creare o modificare un criterio/profilo di sessione con proxy PCOIP abilitato:
- Passare alle “CITRIX GATEWAY”> “Politiche”> “Sessione”.
- A destra, selezionare la scheda “Profili di sessione”.
- Crea o modifica un profilo di sessione Gateway Netscaler.
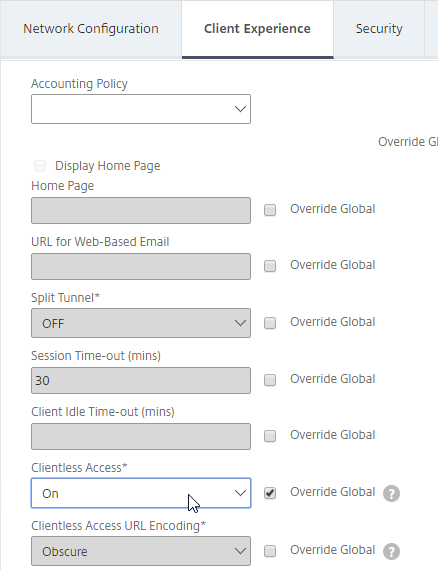
- Assicurati che “Accesso senza clienti” sia impostato su “ON” Nella scheda “Experience client”.
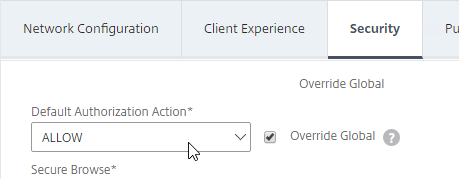
- Imposta “Azione di autorizzazione predefinita” su “Consenti” nella scheda “Sicurezza”.
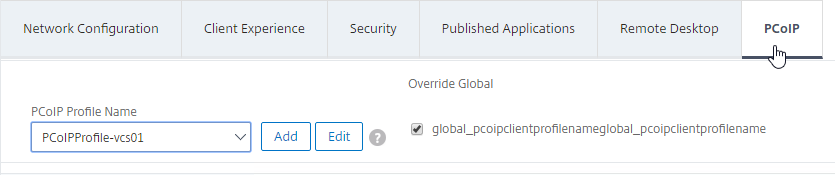
- Nella scheda “PCOIP”, selezionare il profilo PCOIP richiesto.
- Fai clic su “Crea” o “OK” per terminare la creazione o la modifica del profilo della sessione.
- Se hai creato un nuovo profilo di sessione, creare una politica di sessione corrispondente.
Domande:
- Q1: Qual è la versione richiesta di Netscaler per il supporto proxy PCOIP?
- A1: Netscaler 12.0 o più recente è richiesto per il supporto proxy PCOIP.
- Q2: Ciò che deve essere disabilitato sui server di connessione Horizon?
- A2: Il tunnel sicuro HTTP (s) HTTP (s) deve essere disabilitato sui server di connessione Horizon.
- Q3: Ciò che deve essere impostato come protocollo predefinito per i pool desktop e le aziende agricole RDS?
- A3: PCOIP deve essere impostato come protocollo predefinito per i pool desktop e le aziende agricole RDS.
- Q4: Quali porte devono essere aperte per la comunicazione?
- A4: TCP 4172, UDP 4172 e TCP 443 devono essere aperti dai client Horizon a Citrix Gateway VIP e TCP 4172 e UDP 4172 devono essere aperti dallo SNIP Netcaler a tutti gli agenti interni dell’orizzonte interno.
- Q5: Come si crea un profilo PCOIP?
- A5: Per creare un profilo PCOIP, vai a “Citrix Gateway”> “Cicchi”> “PCoIP” e crea un profilo Vserver e un profilo PCOIP.
- Q6: Come si crea un criterio/profilo di sessione con proxy PCOIP abilitato?
- A6: Per creare un criterio/profilo di sessione con proxy PCOIP abilitato, passare a “Citrix gateway”> “politiche”> “sessione” e creare o modificare un profilo di sessione Gateway NetScaler con il profilo PCOIP richiesto selezionato.
Si prega di notare che l’articolo è scritto in base alla mia esperienza personale e potrebbe non coprire tutte le possibili configurazioni o scenari.
Come configurare il supporto proxy PCOIP abilitato Gateway NetScaler per VMware
Lega il profilo PCOIP Vserver creato e la politica di sessione a un server virtuale Citrix Gateway:
PCOIP Proxy – NetScaler Gateway 12 / Citrix Gateway 12.1
Netscaler Gateway 12.0 e Citrix Gateway 12.1 e supporto più recente del protocollo PC-over-IP (PCOIP), che è il protocollo di visualizzazione remoto per diverse soluzioni VDI non citrix, tra cui VMware Horizon. PCOIP è analogo al protocollo Citrix HDX/ICA e Microsoft RDP Protocol. PCOIP utilizza la porta UDP 4172.
- VMware Blast non è attualmente supportato
Quando PCOIP è proxetto tramite Citrix Gateway, Citrix Gateway può sostituire le tradizionali soluzioni di accesso remoto PCOIP, come Horizon Security Server o VMware Unified Access Gateway.
Prerequisiti
- Versione Netscaler – Netscaler 12.0 o più nuovo.
- Costruisci 51 e più recenti per Nat
- Assicurarsi che l’orizzonte Tunnel sicuro http (s) E PCOIP Secure Gateway non sono abilitati sui server di connessione Horizon a cui NetScaler sarà le connessioni per proxy.
- Configurare pool desktop e aziende agricole RDS da utilizzare Pcoip Come protocollo predefinito.
- TCP 4172, UDP 4172 e TCP 443 Aperti dai client Horizon al VIP Citrix Gateway.
- TCP 4172 e UDP 4172 apriti dal ceppo Netscaler a tutti gli agenti orizzonte interni.
Profilo PCOIP
Per creare il profilo PCOIP:
- Nella GUI di gestione NetScaler, navigare a Citrix Gateway >Politiche>Pcoip.
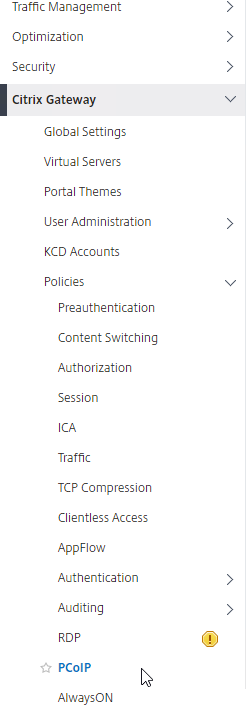
- A destra, nel Profili e connessioni PCOIP Pane, creerai un profilo Vserver e un profilo PCOIP.
- Per creare un profilo Vserver, su Profili Vserver Scheda, fare clic Aggiungere.
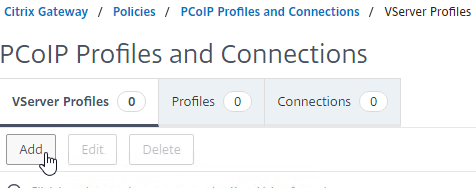
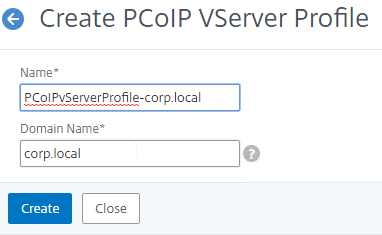
- Immettere un nome per il profilo Vserver. L’unico scopo del profilo Vserver è specificare il nome del dominio Active Directory, quindi nominalo di conseguenza.
- Immettere un nome di dominio Active Directory che verrà utilizzato per il singolo accesso al server di connessione Horizon, quindi fai clic su Creare.
- Nota: è supportato solo un singolo dominio Active Directory per NetScaler Gateway Virtual Server. Inoltre, il nome di dominio qui specificato viene visualizzato nel client Horizon.
- Per creare un profilo PCOIP, su Profili Scheda, fare clic Aggiungere.
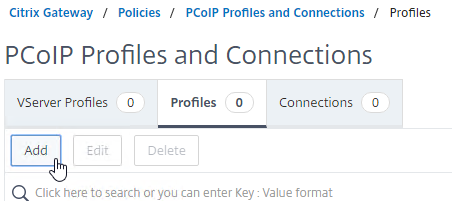
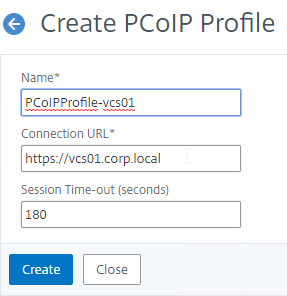
- Immettere un nome per il profilo PCOIP. Il profilo PCOIP specifica il nome DNS interno per Horizon, quindi chiamalo di conseguenza.
- Immettere l’URL di connessione interna per i server di connessione VMware Horizon View interni, quindi fare clic su Creare. Netscaler snip deve essere in grado di connettersi a questo URL.
Politica/profilo di sessione
Per creare o modificare un criterio/profilo di sessione con il proxy PCOIP abilitato:
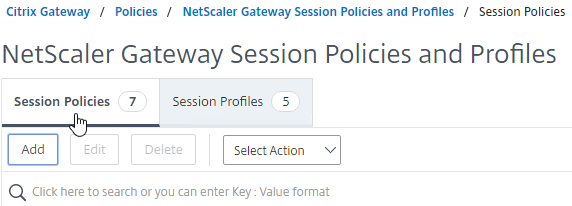
- Navigare verso Citrix Gateway >Politiche>Sessione.
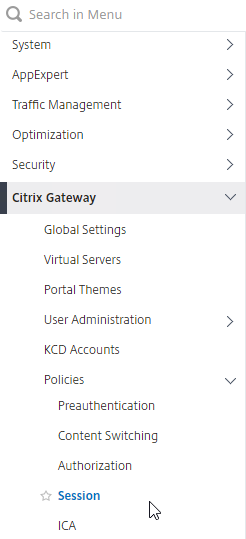
- A destra, selezionare il file SessioneProfili scheda.
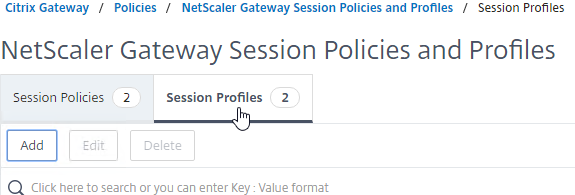
- Sul Politiche e profili della sessione gateway Netscaler pagina, crea o modifica un profilo di sessione Gateway Netscaler.
- Per creare un profilo di sessione Gateway Netscaler, fare clic su Aggiungere, e fornire un nome.
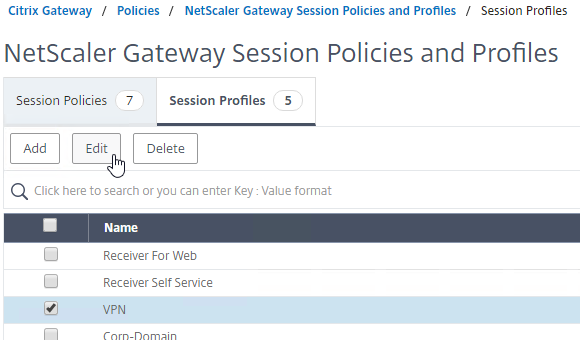
- Per modificare un profilo di sessione Gateway Netscaler, selezionare il profilo e fare clic su Modificare.
- Sul Esperienza del cliente scheda, assicurarsi che il Accesso senza clienti Il valore è impostato su SU.
- Sul Sicurezza scheda, assicurarsi che il Azione di autorizzazione predefinita Il valore è impostato su PERMETTERE.
- Sul Pcoip Scheda, selezionare il profilo PCOIP richiesto. Nota: è anche possibile creare o modificare i profili PCOIP da questa scheda.
- Clic Creare O OK Per terminare la creazione o la modifica del profilo della sessione.
- Se hai creato un nuovo profilo di sessione, è necessario creare anche una politica di sessione corrispondente.
- Navigare verso Configurazione >Citrix Gateway >Politiche >Sessione.
- A destra, selezionare il file Politiche di sessione scheda.
- Clic Aggiungere.
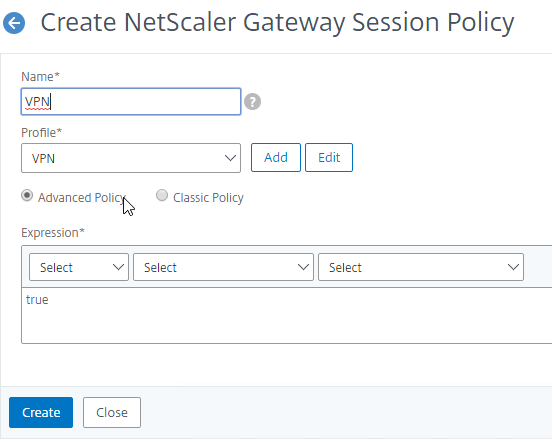
- Fornire un nome per il criterio sessione e selezionare il nome del profilo di sessione richiesto dal Profilo cadere in picchiata.
- Nell’area di espressione, tipo VERO (Sintassi predefinita o politica avanzata), quindi fare clic su Creare.
Server virtuale gateway
Lega il profilo PCOIP Vserver creato e la politica di sessione a un server virtuale Citrix Gateway:
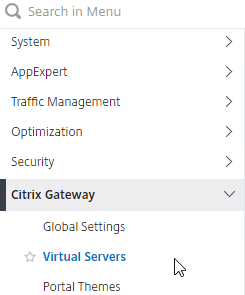
- Vai a Citrix Gateway> Server virtuali.
- A destra, entrambi Aggiungere un nuovo server virtuale Citrix Gateway, o Modificare un server virtuale Citrix Gateway esistente.
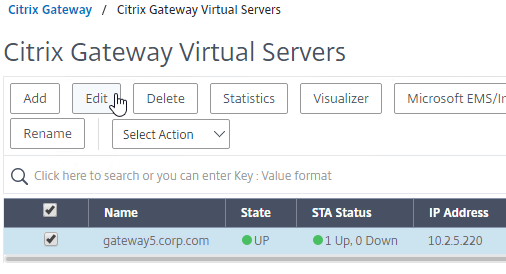
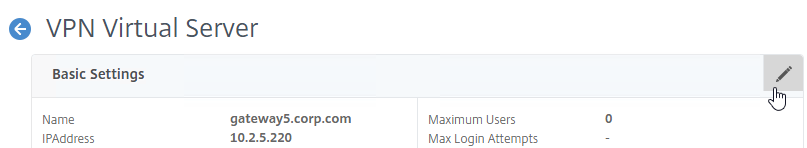
- Se stai modificando un server virtuale Gateway Citrix esistente, nel Impostazioni di base Sezione, fare clic sull’icona della matita.
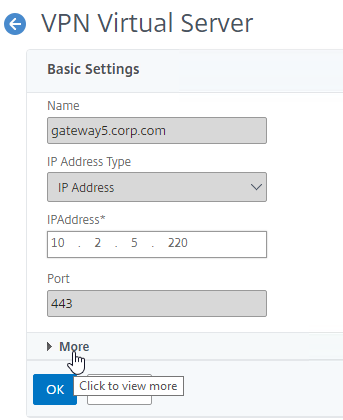
- Sia per l’aggiunta che per l’editing, in Impostazioni di base sezione, clicca Di più.
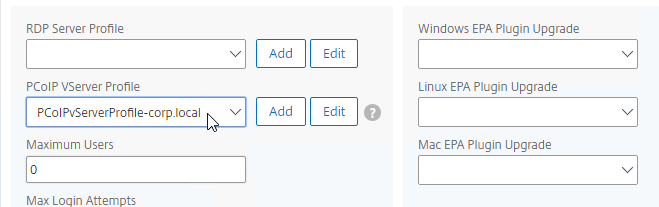
- Usa il Profilo pCoip vserver A discesa per selezionare il profilo PCOIP richiesto.
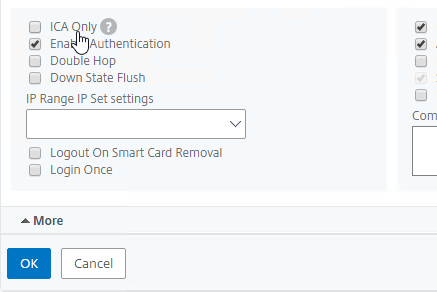
- Scorri verso il basso e assicurati che solo l’ICA sia incontrollato. Quindi fare clic OK per chiudere il Impostazioni di base sezione.
- Se stai creando un nuovo server virtuale Citrix Gateway, lega a certificato, e legare un Politica di autenticazione LDAP.
- Quindi scorrere verso il basso fino a Politiche sezione e fare clic sull’icona Plus.
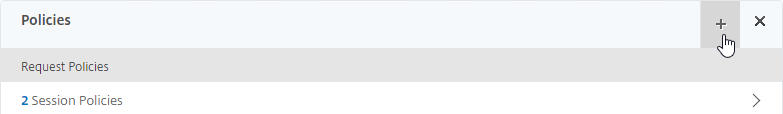
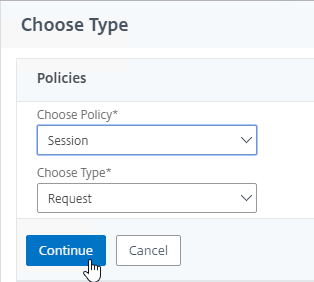
- IL Scegli il tipo Pagina predefinito a Sessione E Richiesta. Clic Continua.
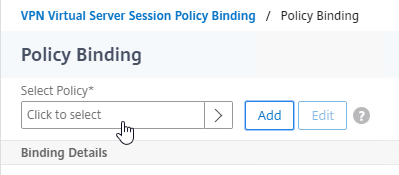
- Nel Vincolo politico sezione, fare clic su Fare clic per selezionare.
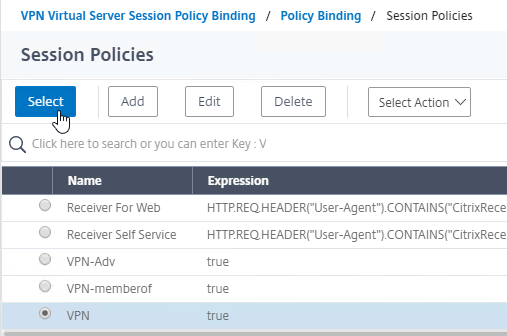
- Fare clic sul pulsante di opzione accanto al criterio di sessione richiesto che ha il profilo PCOIP configurato, quindi fai clic sul blu Selezionare pulsante nella parte superiore della finestra.
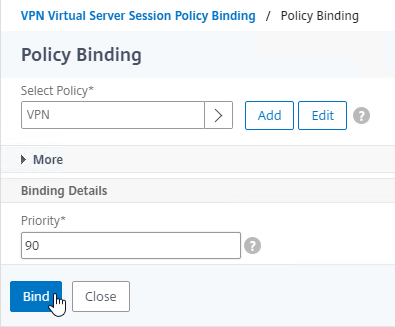
- Di nuovo nel Vincolo politico Pagina, clicca Legamento.
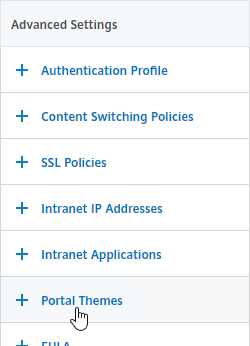
- Se si desidera utilizzare un browser Web per connettersi a VMware Horizon, a destra, sotto Impostazioni avanzate, Aggiungi il Temi del portale sezione. Se stai utilizzando solo il client Horizon per connetterti a Citrix Gateway, allora non’b deve eseguire questo passaggio.
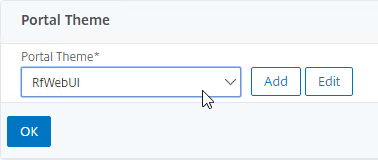
- Usa il Tema del portale a discesa da selezionare Rfwebui, e clicca OK.
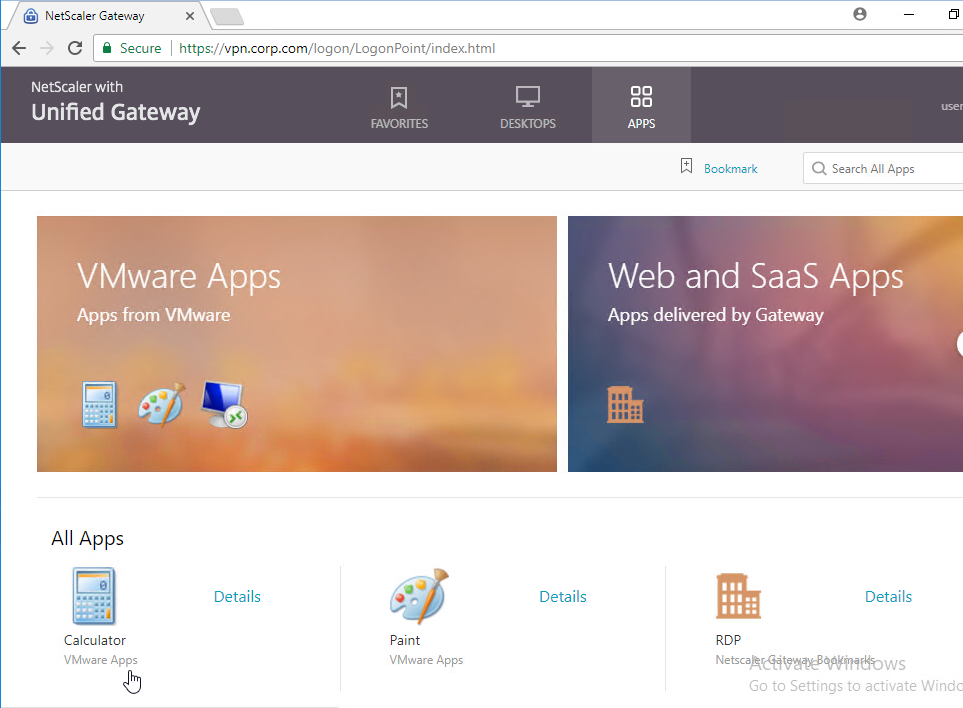
- Le icone pubblicate di Horizon vengono aggiunte al portale RFWebui.
- Usa il Tema del portale a discesa da selezionare Rfwebui, e clicca OK.
- Per abilitare il supporto per NAT, SSH al netcaler per accedere alla CLI.
- Esegui il comando Imposta vpn vserver myvservername -vserverfqdn myfqdn. Ciò fa sì che Netscaler mandi l’FQDN al client Horizon, che gli consente di connettersi all’IP pubblico anziché all’indirizzo IP privato DMZ. Sfortunatamente, questa impostazione non è disponibile nella GUI Netscaler.
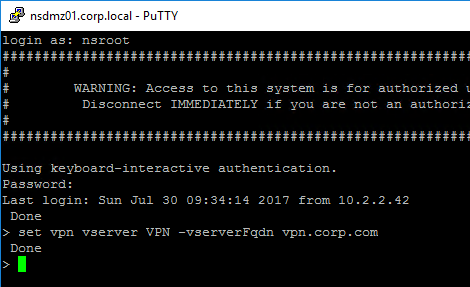
- Esegui il comando Imposta vpn vserver myvservername -vserverfqdn myfqdn. Ciò fa sì che Netscaler mandi l’FQDN al client Horizon, che gli consente di connettersi all’IP pubblico anziché all’indirizzo IP privato DMZ. Sfortunatamente, questa impostazione non è disponibile nella GUI Netscaler.
Configurazione Horizon
- Nell’amministratore di Horizon, vai a Visualizza la configurazione >Server. Modifica il server di connessione Horizon a cui si collega Citrix Gateway.
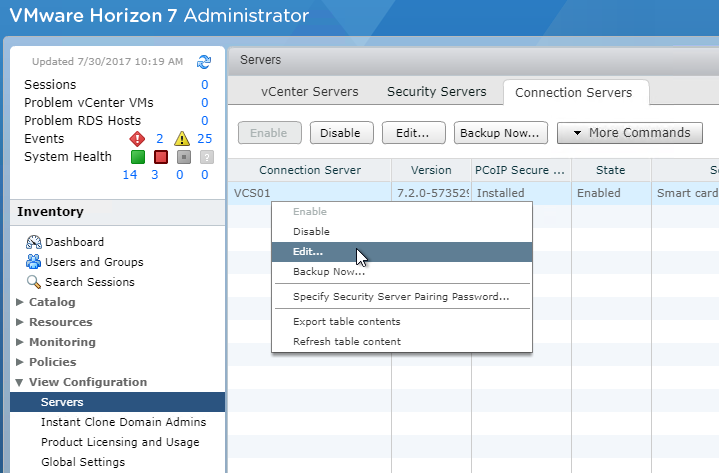
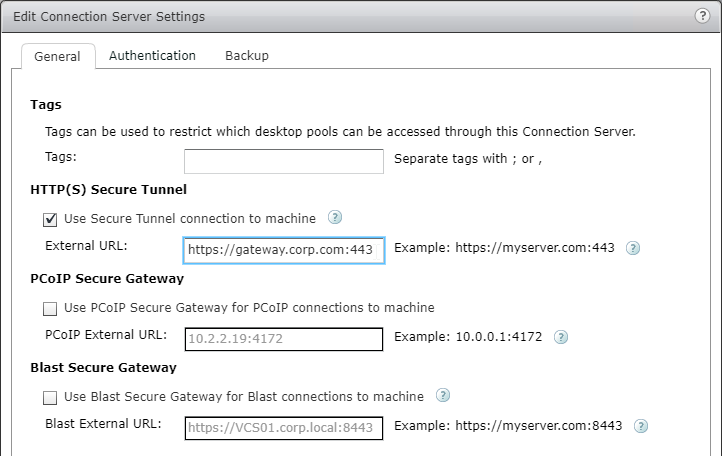
- Sul Generale Tab, deseleziona PCOIP Secure Gateway.
- In Citrix Gateway 12.1 build 49 e più recenti, per abilitare il reindirizzamento USB, abilitare il tunnel sicuro HTTP (s) e immettere il FQDN esterno per Citrix Gateway.
- Clic OK quando fatto.
- A Risorse >Fattorie, Modifica le tue fattorie RDS.
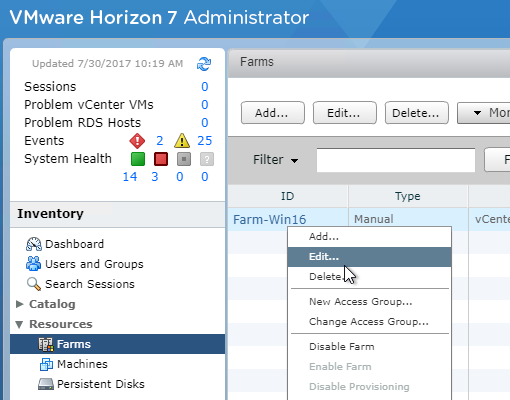
- Impostare il Protocollo di visualizzazione predefinito A Pcoip.
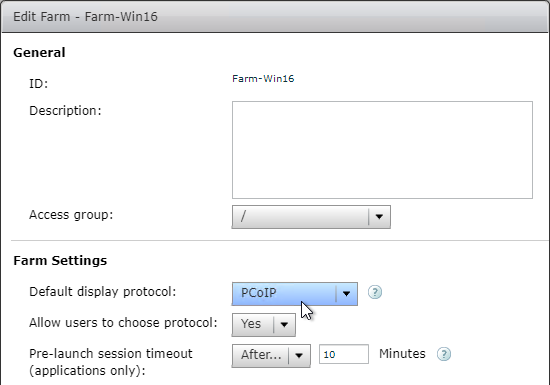
- Impostare il Protocollo di visualizzazione predefinito A Pcoip.
Aggiorna l’espressione di commutazione del contenuto per Unified Gateway
Se il server virtuale di Citrix Gateway è dietro un gateway unificato (server virtuale di commutazione del contenuto), è necessario aggiornare l’espressione di commutazione del contenuto per includere i percorsi URL PCOIP.
- Nella GUI di Netscaler, navigare a Configurazione>Gestione del traffico> Cambiamento dei contenuti> Politiche.
- A destra, selezionare la politica di commutazione del contenuto del gateway unificato, quindi fare clic su Modificare.
- Aggiungere la seguente espressione sotto il Espressione area e quindi fare clic OK.
|| http.req.URL.sentiero.EQ ("/broker/xml") || http.req.URL.sentiero.EQ ("/broker/risorse") || http.req.URL.sentiero.EQ ("/pcoip-client")Usa Citrix Gateway PCOIP Proxy
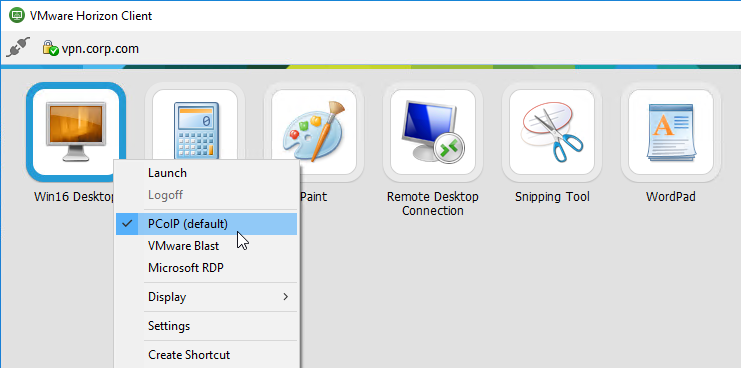
- Per connetterti, è necessario avere un client di visualizzazione Horizon installato sul dispositivo client. Una volta installato, è possibile utilizzare il client di visualizzazione Horizon’S Interfaccia utente per connettersi a Citrix Gateway oppure è possibile utilizzare la pagina del portale RFWebui Citrix Gateway per visualizzare le icone pubblicate da Horizon.
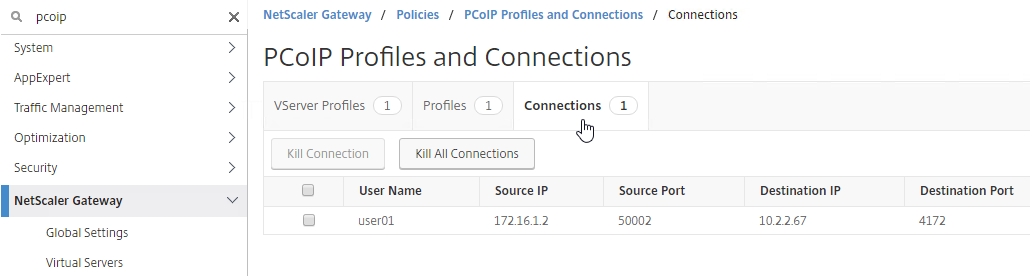
- Per visualizzare le connessioni PCOIP attive, in Netscaler, vai a Citrix Gateway> Politiche> PCOIP.
- A destra, passare al file Connessioni scheda. Le sessioni attive vengono visualizzate con i seguenti dati: Nome utente, IP client Visualizza Horizon e Horizon View Agent Destination IP.
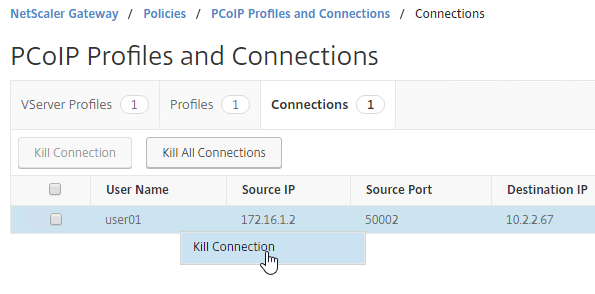
- Per terminare una connessione, fare clic con il pulsante destro del mouse sulla connessione e fare clic su Uccidi la connessione. O fare clic Uccidi tutte le Connnections Per terminare tutte le connessioni PCOIP.
Comandi CLI
Ecco i comandi CLI per la configurazione mostrata sopra.
Aggiungi SSL certkey wildcardcorpcom -cert wildcardcorpcom.PFX -Key WildCardCorpcom.pfx -inform pfx -passcrypt "ABC" Aggiungi autenticazione ldapAction Ad01 -Serverip 10.2.2.11 -serverport 636 -ldapbase "dc = corp, dc = local" -ldapbinddn [email protected] -ldApBindDNPassword ABC -Crypted -CryptMethod encmthd_3 -ldaploginname samaccountname -Groupattrname Membrof -SubatTributename CN -Sectpe SSL ADUTMENTION LDAPPOLICY AD01 NS_TRUE ADD VPN PCOIPVPROFILE CORP -SSL - CS01 -ConServerurl "https: // VCS01.Corp.locale "Aggiungi vpn sessionAction vpn -defaultAuthorizationAction consenti -clientlessvpnmode su -pcoipprofilename vcs01 aggiungi vpn sessionpolicy vpn true vpn aggiungi vpn vserver vpn ssl 10.3.3.13 443 -DownStateflush disabilitato -Listenpolicy Nessuno -Vserverfqdn VPN.Corp.com -pcoipVserverProfileName corp bind vpn vserver VPN -portaltheme RfWebUI bind vpn vserver VPN -policy AD01 -priority 100 bind vpn vserver VPN -policy VPN -priority 100 -gotoPriorityExpression NEXT -type REQUEST -urlName RDP bind ssl vserver VPN -certkeyName WildcardCorpCom
Pubblicato il 22 dicembre 2018 Autore Carl Stalhood Categorie Netscaler 12, Netscaler Gateway 12
19 pensieri su “PCOIP Proxy – NetScaler Gateway 12 / Citrix Gateway 12.1”
Diskman Hsu dice:
Ciao Carl, continuando la domanda di seguito, abbiamo scoperto che potrebbe esistere una mancata corrispondenza di crittografia SSL (metodo digest) tra Netscaler PCOIP Proxy e Horizon CS. Tracciando i pacchetti avanti e indietro, l’ultimo CS (2206/2209) richiede SHA-512 mentre Netscaler supporta solo SHA-1 e SHA-256, esiste una soluzione in grado di sfruttare questo collo di bottiglia? Grazie!
Diskman Hsu dice:
Ciao Carl, non ho idea del perché le mie app per orizzonte non riescano a essere lanciate (client Horizon tenuto come rotazione e grigio alla fine) ogni volta che visitano il gateway Citrix accompagnato dalla configurazione PCOIP come si fa, mentre le app possono essere lanciate se visitare il bilancio del carico riuscito ha successo con il server di connessione/servizio Horizon. Possa per favore consigliarti gentilmente? Grazie!
Dea Citrix dice:
Lo so un articolo piuttosto vecchio. Mi chiedevo se qualcuno fosse in grado di ottenere il reimpostazione della password per lavorare sul client Horizon. Funziona sul Web ma si siede solo connesso dal client.
Larry dice:
Ciao Carl, grazie per le tue informazioni. Il mio Gateway Citrix configurato dal mio client con VMware Horizon utilizzando correttamente PCOIP. Ma devono autenticarsi due volte: il primo login VPN SSL e il secondo, accedi all’area di lavoro VMware. Gli utenti autenticati provengono dallo stesso annuncio. Così possiamo configurare il segno singolo su? Se possibile, ti preghiamo di aiutare dove configurarlo.
Naz dice:
Configurano l’utilizzo di questo articolo tutto bene ma dopo l’autenticazione quando apro da VDI usando lo schermo intero PCOIP va nero senza il gateway Citrix il suo funzionamento bene in modo che ci possa essere un problema con la configurazione Citrix.
Tarun dice:
Ciao carl, volevo capire il flusso di traffico del lancio dell’app i.,E dopo l’enumerazione dell’app. Puoi condividere le informazioni?
Cp dice:
Ottimo post, hai visto qualche problema con Linux Thin Client O/S? I dispositivi Windows funzionano bene ma Linux fallisce !
Dennis Lee dice:
Ciao Carl, ha supportato il reindirizzamento dell’unità client tramite Citrix Netscaler PCOIP Proxy?
Tommaso dice:
Ciao Carl, ottimo articolo – Hai sentito parlare di qualsiasi piano di Citrix per supportare il protocollo BLAST nel prossimo futuro?
Carl Stalhood dice:
IO’D sii sorpreso se non lo fosse’T sulla tabella di marcia, ma non ho idea quando. Forse il tuo team di vendita Citrix locale può fornire una guida.
Xiaoping Chen dice:
Ho scoperto che NetScaler non è in grado di caricare su 2 server di connessione con un vServer, ISN’t quello?
Josh H dice:
Ciao, Carl! Così io’m Dare questo un altro vortice usando un’istanza virtuale Sandbox SDX in esecuzione 12.0 51.24. IO’VE ha seguito i passaggi, sia su NS che su un server Test Horizon 7 con alcuni pool desktop e RDS su di esso. IO’Ve ha realizzato tutto, arrivo al login NSG, accedi a OK e … sto fissando una pagina per lo più vuota. �� in alto a sinistra è il “Gateway unificato” logo (che è strano, b/c i’M non usando alcun CSW), e sotto di esso lo è “Si prega di selezionare da quanto segue:” con un po ‘vuoto vuoto sotto di esso. IO’Non sono sicuro di cosa io’M Miss! Qui’s My Config:
#Creating del profilo PCOIP Vserver e del profilo client
Aggiungi vpn pcoipvserverprofile gw_pcoip_prof_vsrvprofile -logindomain dominio.tld
Aggiungi vpn pcoipprofile vpn_client_prof_pcoip_test -conserverurl “https: // horizon7v1tst.dominio.tld” -SessionIdletimeout 121 #Creata il profilo e la politica della sessione
Aggiungi VPN SessionAction GW_SESSION_PROF_PCOIPSING -DEFAULATORIZIONAZIONE AMMA -CLIENTLELSVPNMOD
Aggiungi VPN sessionPolicy GW_Session_pol_PCoiptSing NS_TRUE GW_SESSION_PROF_PCOIPTESTING #Creating Il server virtuale NSG (solo GW, nessun CSW/UG)
Aggiungi vpn vserver gw_vsrv_pcoipproxytesting ssl x.X.X.X 443 -DownStateflush Disabilitato -Listenpolicy Nessuno -PcoipvServerProfileName GW_PCOIP_Prof_VsrvProfile
Imposta ssl vserver gw_vsrv_pcoipproxytesting -sa disabilitato -sssl3 disabilitato -tls1 disabilitato -tls11 disabilitato -hsts abilitato #binding roba su NSG (esclusa le politiche di cache predefinite per brevity)
Bind vpn vserver gw_vsrv_pcoipproxytesting -policy auto_pol_mgmtguiauth -priority 100
Bind vpn vserver gw_vsrv_pcoipproxytesting -policy gw_session_pol_pcoiptesting -priority 100
Bind ssl vserver gw_vsrv_pcoipproxytesting -certkeyname “Digicert Wildcard (2017)” Cosa mi manca? IO’m perplesso. :/ Insights sono, come sempre, apprezzate!Carl Stalhood dice:
Assistente’t Abilita HSTS nei parametri SSL. Usa invece la politica di riscrittura.
Josh H dice:
* cattivo accento tedesco* veeeeery interessante! Quell’impostazione di HSTS sicuramente con me, ho appena confermato nei miei test. Strano. Buona chiamata su quello! Non appena l’ho disabilitato e ritoccato, stavo entrando automaticamente nel portale e vedendo cose. Quindi ecco alcune domande di follow-up al riguardo, ora che io’Ve è riuscito a entrare con successo in questa cosa:
1. IO’VE ha notato che su un normale NSG (no UG), se ho sia la configurazione PCOIP che la configurazione Citrix nello stesso profilo di sessione, devo abilitare le scelte del client per fare clic su “Accesso senza clienti” e vedere entrambe le serie di risorse. Se non io’t e io disabilito le scelte del cliente, mi accede direttamente solo nel lato del negozio delle cose senza mostrare nessuna delle risorse di visualizzazione dell’orizzonte. È quello previsto o ho fatto qualcosa di derp? 2. IO’Ve notato quando usi un UG per questo, non’t Avere il problema delle scelte del cliente; Tuttavia, nessuna delle icone VMware mostra. Ci sono scatole per loro, ma loro’è vuoto perché quadrati con le descrizioni. Lanciano bene – non posso proprio’ Scopri perché sono le anteprime dell’icona effettiva Don’T di visualizzazione. Grazie ancora per essere un rockstar! ��Carl Stalhood dice:
Il portale di accesso senza clienti è richiesto per la visualizzazione delle icone PCOIP Horizon. Il portale del negozio non si collega all’orizzonte e quindi può’t Show icone Horizon.
Josh H dice:
Che ho capito, ma immagino che la domanda sia se puoi definire o meno il comportamento post-logon predefinito per andare direttamente al portale di accesso senza cliente. La disabilitazione delle scelte del client ti invia al portale del ricevitore/negozio, il che significa che non si vede mai nessuna delle altre risorse VMware/Web/SaaS. La mia risposta iniziale a questo è stata quella di cambiare da un NSG standard a un UG, ma quello’s quando ho notato le immagini dell’icona VMware Don’T Presentati – Solo quadrati bianchi.
Carl Stalhood dice:
Assicurati che il proxy ICA sia impostato su OFF e che non sia impostato su.
Josh H dice:
IO’Sono davvero contento che questa sia una caratteristica e che tu’Ve lo ha coperto qui. IO’non è stato ancora in grado di testare la mia configurazione perché (spero) di una configurazione mancante sul lato broker di connessione delle cose. IO’Ci guarderò in profondità questa settimana, però. IO’Sono entusiasta di vedere questo lavoro dato tutti i problemi che noi’VE aveva fuori dal prodotto IDM. Presentare le risorse di Horizon View attraverso qualcosa non IDM è stato un nostro desiderio quasi da quando abbiamo implementato Horizon View. lol
Come configurare il supporto proxy PCOIP abilitato Gateway NetScaler per VMware
Questo articolo descrive come fornire servizi proxy per i client VMware tramite NetScaler Gateway 12.0.
Sfondo
Fornire servizi proxy per i client VMware tramite NetScaler Gateway 12.0 è una nuova funzionalità chiamata PC-Over-IP (PCOIP). Questa nuova funzionalità può compensare la latenza o la ridotta larghezza di banda per garantire che gli utenti rimangono produttivi in condizioni di rete difficili. NetScaler supporta il protocollo PCOIP della soluzione VMware View.
Istruzioni
Per configurare il gateway NetScaler per supportare il proxy PCOIP per VMware Horizon View:
1. Dalla GUI Netscaler, navigare a Configurazione > NetScaler Gateway > Politiche > Pcoip.

2. Sul Profili e connessioni PCOIP Pagina, crea un profilo Vserver e un profilo PCOIP.
3. Per creare un profilo Vserver, su Profili Vserver Scheda, fare clic Aggiungere e fornire Nome E Nome del dominio, e poi fare clic Creare.
Per creare un profilo PCOIP, su Profili Scheda, fare clic Aggiungere, Fornire un nome per il profilo PCOIP e fornire l’URL di connessione per VMware Horizon View Connection Server.

4. Navigare verso Configurazione > NetScaler Gateway > Politiche > Sessione.

5. Sul Politiche e profili della sessione gateway Netscaler Pagina, Crea profilo di sessione Gateway Netscaler.
6. Per creare un profilo di sessione Gateway NetScaler, selezionare Profili di sessione Scheda, fare clic Aggiungere, Fornisci un nome e quindi fai clic su Creare.

7. Sul Esperienza del cliente scheda, assicurarsi che il Accesso senza clienti Il valore è impostato su SU.

8. Sul Sicurezza scheda, assicurarsi che il Azione di autorizzazione predefinita Il valore è impostato su PERMETTERE.

9. Sul Pcoip Scheda, selezionare il profilo PCOIP richiesto, quindi fare clic su Creare.

10. Navigare verso Configurazione > NetScaler Gateway > Politiche > Sessione.

11. Selezionare Profili di sessione Scheda, fare clic Aggiungere, fornire un nome da creare Politica di sessione di gateway NetScaler, Selezionare il nome del profilo richiesto dal discesa, in Espressione Tipo di area ns_true, e poi fare clic Creare.

12. Infine, lega il profilo PCOIP creato e la politica di sessione a un VPN Vserver.
UN. Configurazione > NetScaler Gateway > Server virtuali > Seleziona VPN Vserver> Modificare.
B. Politiche > Più simbolo (+)> Scegli la politica ( Sessione)> Scegli il tipo ( Richiesta)> Continua.

C. Vincoli politici > Più simbolo (+)> Seleziona Politica (> icona)> Seleziona la tua politica appena creata.

D. Vincola la politica.

e. Clic Fatto > Salva configurazione (icona del dischetto).