


האם ל- CrowdStrike יש רגל
מהן התקפות לאחור
באופן כללי, כל מערכת המעסיקה כל סוג של תאימות לאחור יכולה להיות חשופה להתקפה לאחור. האיזון בין השירות המרבי לאבטחה מקסימאלית הוא קשה להכות: ככל שיהיה מפתה זה לאכוף את המבקרים שלך כדי לעדכן את המערכות שלהם, אתה רוצה שאנשים יוכלו לגשת לשרת שלך באמצעות טכנולוגיה ישנה יותר.
האם ל- CrowdStrike יש רגל
Ransomware הפכה לבעיה שכולם מתמודדים איתה. ב- CrowdStrike, אנו מכירים בכך שהתקפה זו תמשיך להיות בעיה כל עוד היא רווחית, ומסיבה זו, ל- CrowdStrike יש שיטות מניעה מרובות שנועדו להפסיק את ההתקפה הזו מווקטורי איום מרובים. בסרטון זה אנו מדגימים כמה מקטורי ההתקפה הללו והדרכים השונות של המון המונים בנוי כדי לעצור אותם.
איך Clushtrike Falcon מגן מפני תוכנת כופר
בהדגמה זו, אנו הולכים להמחיש את הדרכים השונות של פתרון ההגנה על נקודת הקצה של פלקון-Crowdstrike-מגן עליך מפני כופר תוכנה. אנו הולכים לראות כיצד פלקון משתמש בשיטות משלימות מרובות, כגון למידת מכונה ומדדים להתקפה, כדי לחסום תוכנות כופר. ולבסוף, נראה כיצד פלקון חוסם תוכנות כופר ואפילו לא עושה שימוש בהפעלה אך פועל באמצעות סקריפט PowerShell שמנסה לטעון תהליך ישירות לזיכרון. לניסיון הראשון שלנו, אנו נאפשר גילוי למידת מכונות בממשק המשתמש של Falcon בדף התצורה. כמו כן בדף זה נמצאים IOAS של Crowdstrike – או אינדיקטורים להתקפה – לגילוי התנהגות הקשורה לתוכנת כופר.
בשולחן העבודה יש לי שלוש דגימות שונות של תוכנות כופר. כדי לבצע את אלה, אוסיף את התוסף הנכון ואז בחר הפעל. כשאני מנסה להריץ כל אחת מהדגימות הללו, אני מקבל שגיאת הרשאה של Windows. זה פלקון שאינו מאפשר להפעלת הקובץ.
בקונסולה נרענן ונבחין שיש שלושה גילויים חדשים. בודק את הגילויים הללו, אנו רואים שהם חסומים בגלל אלגוריתם למידת המכונה שמזהה את הקבצים הללו כזדונים זדוניים. אנו יכולים גם לראות שיש 45 מנועי AV אחרים המגלים את המדגם הספציפי הזה כזדוני. נסמן את אלה כחיוביים אמיתיים ונחזור לדף התצורה שלנו. אבל מה אם Ransomware מצליח להגיע למידת מכונה?
פלקון משתמש במדדים של התקפה – או IOA. כדי לדמות את המצב הזה, אני אשבית את למידת המכונה ואפעל את הדגימה שוב. כשמסתכלים על המסמכים בשולחן העבודה שלנו, אנו יכולים לראות כי נראה כי אף קבצים לא הוצפנו. הפעם בממשק המשתמש של הפלקון, אנו רואים שלוש התראות הדומות לפעם האחרונה. אך בבדיקה נוספת, הבלוקים הללו לא יזמו על ידי למידת מכונה. הם נעצרו מכיוון שהם עוררו אינדיקטור להתקפה המעידה על פעילות תוכנת כופר.
במדגם הראשון הוא נחסם מכיוון שהיה ניסיון למחוק גיבויים. הדגימה הבאה קשורה ללוקי. ואז המדגם האחרון קשור ל- Cryptowall. אם לפלקון לא היו IOAS או למידת מכונה, הדגימות היו מצפנות את הקבצים. עם זאת, יש שאלה שנשארת – מה קורה אם אין קובץ לניתוח? אם תוכנת הכופר פועלת ישירות בזיכרון?
בואו נחקור את התרחיש הזה – אנו הולכים להשתמש ב- PowerShell כדי לבצע דוגמה, שנטענת בזיכרון ולא מפילה קובץ על היעד. שוב, נראה כי הקבצים בשולחן העבודה אינם מושפעים. בממשק המשתמש יש לנו גילויים נוספים. ובבדיקה נוספת אנו רואים שהתנהגות התוכנה הזדונית היא שמנעה את המארח להידבק. לא משנה אם השרשור הוא רשימות קבצים או קבצים – ההתנהגות נותרה זהה – כמו גם היכולת של פלקון לעצור את האיום.
ראינו כיצד פלקון משתמש בשיטות משלימות מרובות – כגון למידת מכונה ומדדים להתקפה – כדי לחסום תוכנות כופר. ולבסוף, ראינו כיצד פלקון יכול לחסום תוכנות כופר [בלתי נשמעות]. הרווחיות של Ransomware יצרה בעיה אדירה עבור ארגונים שנמצאים ללא הפסקה מאיום זה. Crowdstrike Falcon יכול לעזור לך לפתור את הבעיה הזו. למידע נוסף או כדי לנסוע במבחן, בדוק זאת ב- CrowdStrike.com.
מה הם שדרג את התקפות?
שמירה על אבטחת סייבר טובה פירושה הגנה מפני סוגים רבים של התקפה. אחד מסוגי ההתקפה הללו נקרא “התקפת שדרוג לאחור.”צורה זו של התקפה קריפטוגרפית נקראת גם” התקפת החזרת גרסה “או” התקפה מציעה.”בהתקפה לאחור, תוקף מאלץ את מערכת היעד לעבור למצב פעולה באיכות נמוכה ופחות מאובטחת.
התקפות שדרוג לאחור יכולות ללבוש מגוון צורות. נדבר כאן על הצורות הנפוצות ביותר של התקפת שדרוג לאחור: הצורה שההתקפות הללו יכולות לנקוט, אילו פונקציות הן משרתות ואיך הן פועלות. למרבה המזל, התקפות שדרוג לאחור ידועות ומתועדות היטב בשלב זה, כך שאתה לא צריך לשבור קרקע חדשה כדי להגן על החברה שלך נגדם.
מהן התקפות לאחור?
עולם הביטחון ברשת הוא עצום ומגוון, אך לא כל התקפות הסייבר מעסיקות את הטכניקות והניצולים האחרונים. התקפות שדרוג לאחור מנצלות את תאימות המערכת לאלילה לאלץ אותה לאופני פעולה פחות מאובטחים. מכיוון שהם יכולים להשתמש בחיבורים מוצפנים או לא מוצפנים, מערכות כמו STARTTL המפעילות הצפנה אופורטוניסטית נמצאות בסיכון הגדול ביותר מהתקפות לאחור.
בהתקפה של HTTPS לאחור, המבקרים באתר האינטרנט שלך עשויים להיאלץ להשתמש בחיבורי HTTP במקום ב- HTTPS. התקפה בשדרוג לאחור יכולה להיות חלק קטן ממבצע זדוני גדול יותר, כמו שקרה בשנת 2015 כאשר פותח התקפת הלוג’אם. התקפה לאחור של TLS כמו Logjam מאפשרת Man-in-
נקודות מפתח:
- ל- CrowdStrike יש שיטות מניעה מרובות שנועדו להפסיק את התקפות הכופר מווקטורי איום מרובים.
- Crowdstrike Falcon משתמש בלמידה של מכונות ומדדי התקפה כדי לחסום תוכנות כופר.
- ממשק המשתמש של Falcon מאפשר תצורה של גילוי למידת מכונות ומדדי התקפה.
- דגימות תוכנות כופר נחסמות על ידי אלגוריתם למידת המכונה של פלקון ו- IOAS.
- אם תוכנת כופר עוקפת את למידת המכונה, ה- IOAs של פלקון עדיין יכול לאתר ולחסום את ההתקפה.
- פלקון מסוגל לחסום תוכנת כופר גם אם היא פועלת ישירות בזיכרון מבלי להפיל קובץ על היעד.
- התקפות שדרוג לאחור מכריחות מערכת לעבור למצב פעולה פחות מאובטח.
- התקפות שדרוג לאחור יכולות להשתמש בחיבורים מוצפנים או לא מוצפנים.
- מערכות המשתמשות בהצפנה אופורטוניסטית, כמו StartTls, נמצאות בסיכון גדול יותר להתקפות לאחור.
- בהתקפה של HTTPS לאחור, המבקרים באתר עשויים להיאלץ להשתמש בחיבורי HTTP במקום ב- HTTPS.
שאלות:
- איך Crowdstrike Falcon מגן מפני תוכנת כופר?
- מהן כמה משיטות המניעה בהן נעשה שימוש ב- CrowdsTrike כדי לעצור תוכנות כופר?
- כיצד פלקון מזהה תוכנות כופר אם הוא עוקף את למידת המכונה?
- האם פלקון יכול לחסום תוכנות כופר הפועלות ישירות בזיכרון מבלי להפיל קובץ על היעד?
- מהי התקפת שדרוג לאחור?
- אילו מערכות הן בסיכון הגדול ביותר מהתקפות לאחור?
- כיצד יכולה התקפת שדרוג לאחור להשפיע על מבקרי האתר?
- מהן כמה צורות נפוצות של התקפות לאחור?
- הם התקפות לאחור מתועדות היטב?
Crowdstrike Falcon משתמש בשיטות מרובות, כגון למידת מכונות ומדדי התקפה, כדי לחסום תוכנות כופר. זה יכול לאתר ולחסום דגימות של תוכנות כופר על סמך התנהגותן ועמותות עם משפחות כופר ידועות.
CrowdsTrike מעסיק למידת מכונה, אינדיקטורים להתקפה וטכניקות מתקדמות אחרות למניעת התקפות תוכנות כופר. שיטות אלה עוזרות לזהות ולחסום קבצים ופעילויות זדוניות הקשורות ל- Ransomware.
אם Ransomware מצליח לעקוף את למידת המכונה, פלקון מסתמך על אינדיקטורים להתקפה (IOAS) כדי לאתר ולחסום את פעילות תוכנת כופר. IOAs הם דפוסי התנהגות ופעולות הקשורות לתוכנות כופר, ומאפשרות לפלקון לזהות ולהפסיק את האיום.
כן, פלקון יכול לחסום תוכנות כופר הפועלות ישירות בזיכרון מבלי להפיל קובץ ביעד. היכולת של פלקון לאתר ולחסום תוכנות כופר אינה תלויה בנוכחות קובץ, אלא בהתנהגות שמציגה התוכנה הזדונית.
התקפת שדרוג לאחור היא סוג של התקפה קריפטוגרפית בה תוקף מאלץ מערכת יעד לעבור למצב פעולה פחות מאובטח. ניתן להשיג זאת על ידי ניצול תאימות לאחור ואילוץ המערכת להשתמש בפרוטוקולים או תצורות פחות מאובטחים.
מערכות המשתמשות בהצפנה אופורטוניסטית, כמו StartTls, נמצאות בסיכון גדול יותר מהתקפות לאחור. מערכות אלה יכולות להשתמש בחיבורים מוצפנים וגם לא מוצפנים, מה שמקל על התוקפים לכפות שדרוג לאחור למצב פחות מאובטח.
בהתקפה של HTTPS לאחור, מבקרי האתר עשויים להיאלץ להשתמש בחיבורי HTTP במקום בחיבורי HTTPS המאובטחים יותר. זה יכול לחשוף את הנתונים שלהם למצב פוטנציאלי לצותת ויירוט על ידי תוקפים.
צורות נפוצות של התקפות שדרוג לאחור כוללות אילוץ מערכת לשימוש בגרסאות ישנות ופגיעות של פרוטוקולים או אלגוריתמים קריפטוגרפיים, השבתה או עקיפה של תכונות אבטחה, ותמרון תצורות כדי להוריד את רמת האבטחה הכוללת של המערכת.
כן, התקפות שדרוג לאחור ידועות ומתועדות היטב בקהילת אבטחת הסייבר. המשמעות היא שארגונים יכולים ליישם אמצעים ספציפיים להגנה מפני התקפות לאחור מבלי שהם צריכים לגלות פגיעויות חדשות או לפתח אמצעי נגד חדשים.
מהן התקפות לאחור
באופן כללי, כל מערכת המעסיקה כל סוג של תאימות לאחור יכולה להיות חשופה להתקפה לאחור. האיזון בין השירות המרבי לאבטחה מקסימאלית הוא קשה להכות: ככל שיהיה מפתה זה לאכוף את המבקרים שלך כדי לעדכן את המערכות שלהם, אתה רוצה שאנשים יוכלו לגשת לשרת שלך באמצעות טכנולוגיה ישנה יותר.
האם ל- CrowdStrike יש רגל
Ransomware הפכה לבעיה שכולם מתמודדים איתה. ב- CrowdStrike אנו מכירים בכך שהתקפה זו תמשיך להיות בעיה כל עוד היא’S רווחית ומסיבה זו יש להמראה שיטות מניעה מרובות שנועדו להפסיק את ההתקפה הזו מווקטורי איום מרובים. בסרטון זה אנו מדגימים כמה מקטורי ההתקפה הללו והדרכים השונות המוני נבנה כדי לעצור אותם.
איך Clushtrike Falcon מגן מפני תוכנת כופר
בהדגמה זו, אנחנו’אני הולך להמחיש את הדרכים השונות פלקון – Crowdstrike’S פתרון הגנה על נקודת הקצה הבאה – מגן עליך מפני תוכנת כופר. אנו הולכים לראות כיצד פלקון משתמש בשיטות משלימות מרובות, כגון למידת מכונה ומדדים להתקפה, כדי לחסום תוכנות כופר. ולבסוף, אנחנו’תראה כיצד פלקון חוסם תוכנות כופר ואפילו לא עושה שימוש בהפעלה, אך פועל באמצעות סקריפט PowerShell שמנסה לטעון תהליך ישירות לזיכרון. לניסיון הראשון שלנו, אנו נאפשר גילוי למידת מכונות בממשק המשתמש של Falcon בדף התצורה. גם בעמוד זה הם Crowdstrike’S ioas – או אינדיקטורים להתקפה – לגילוי התנהגות הקשורה לתוכנת כופר.
בשולחן העבודה יש לי שלוש דגימות שונות של תוכנות כופר. כדי לבצע את אלה, אני’LL הוסף את התוסף הנכון ואז בחר הפעל. כשאני מנסה להריץ כל אחת מהדגימות הללו, אני מקבל שגיאת הרשאה של Windows. זה פלקון שאינו מאפשר להפעלת הקובץ.
בקונסולה, אנחנו’לרענן ולהבחין כי ישנם שלושה גילויים חדשים. בודק את הגילויים הללו, אנו רואים שהם חסומים בגלל אלגוריתם למידת המכונה שמזהה את הקבצים הללו כזדונים זדוניים. אנו יכולים גם לראות שיש 45 מנועי AV אחרים המגלים את המדגם הספציפי הזה כזדוני. אָנוּ’LL סמן את אלה כחיוביים אמיתיים וחזור לדף התצורה שלנו. אבל מה אם Ransomware מצליח להגיע למידת מכונה?
פלקון משתמש במדדים של התקפה – או IOA. כדי לדמות את המצב הזה, אני’להשבית את למידת המכונה והפעל את הדגימה שוב. כשמסתכלים על המסמכים בשולחן העבודה שלנו, אנו יכולים לראות כי נראה כי אף קבצים לא הוצפנו. הפעם בממשק המשתמש של הפלקון, אנו רואים שלוש התראות הדומות לפעם האחרונה. אך בבדיקה נוספת, חסימות אלה היו’לא יזם על ידי למידת מכונה. הם נעצרו מכיוון שהם עוררו אינדיקטור להתקפה המעידה על פעילות תוכנת כופר.
במדגם הראשון הוא נחסם מכיוון שהיה ניסיון למחוק גיבויים. הדגימה הבאה קשורה ללוקי. ואז המדגם האחרון קשור ל- Cryptowall. אם לפלקון לא היו IOAS או למידת מכונה, הדגימות היו מצפנות את הקבצים. עם זאת, יש שאלה שנשארת – מה קורה אם אין קובץ לניתוח? אם תוכנת הכופר פועלת ישירות בזיכרון?
לתת’זה חקור את התרחיש הזה – אנחנו’אני הולך להשתמש ב- PowerShell כדי לבצע דגימה, הנטענת בזיכרון ואכן’t שחרר קובץ על היעד. שוב, נראה כי הקבצים בשולחן העבודה אינם מושפעים. בממשק המשתמש יש לנו גילויים נוספים. ובבדיקה נוספת אנו רואים שהתנהגות התוכנה הזדונית היא שמנעה את המארח להידבק. זה לא’לא משנה אם השרשור הוא רשימות קבצים או קבצים – ההתנהגות נשארת זהה – וכך גם פלקון’היכולת לעצור את האיום.
אָנוּ’VE ראה כיצד פלקון משתמש בשיטות משלימות מרובות – כגון למידת מכונה ומדדים להתקפה – כדי לחסום תוכנות כופר. ולבסוף, אנחנו’ראתה כיצד פלקון יכול לחסום תוכנות כופר [בלתי נשמעות]. הרווחיות של Ransomware יצרה בעיה אדירה עבור ארגונים שנמצאים ללא הפסקה מאיום זה. Crowdstrike Falcon יכול לעזור לך לפתור את הבעיה הזו. למידע נוסף, או כדי לנסוע במבחן, בדוק זאת ב- CrowdStrike.com.
מה הם שדרג את התקפות?
שמירה על אבטחת סייבר טובה פירושה הגנה מפני סוגים רבים של התקפה. אחד מסוגי ההתקפה הללו נקרא א “שדרג את ההתקפה.” צורה זו של התקפה קריפטוגרפית נקראת גם א “התקפת החזרת גרסה” או א “מתקפה מציעה.” במתקפה לאחור, תוקף מאלץ את מערכת היעד לעבור למצב פעולה באיכות נמוכה ופחות מאובטחת.
התקפות שדרוג לאחור יכולות ללבוש מגוון צורות. אָנוּ’אדבר כאן על הצורות הנפוצות ביותר של התקפת שדרוג לאחור: הצורה שההתקפות הללו יכולות לנקוט, אילו פונקציות הן משרתות ואיך הן פועלות. למרבה המזל, התקפות שדרוג לאחור ידועות ומתועדות היטב בשלב זה, אז אתה לא’לא צריך לשבור קרקע חדשה כדי להגן על החברה שלך נגדם.
מהן התקפות לאחור?
עולם הביטחון ברשת הוא עצום ומגוון, אך לא כל התקפות הסייבר מעסיקות את הטכניקות והניצולים האחרונים. התקפות שדרוג לאחור מנצלות מערכת’תאימות לאחור לאלילה אותה לאופני פעולה פחות מאובטחים. מכיוון שהם יכולים להשתמש בחיבורים מוצפנים או לא מוצפנים, מערכות כמו STARTTL המפעילות הצפנה אופורטוניסטית נמצאות בסיכון הגדול ביותר מהתקפות לאחור.
בהתקפה של HTTPS לאחור, המבקרים באתר האינטרנט שלך עשויים להיאלץ להשתמש בחיבורי HTTP במקום ב- HTTPS. התקפה בשדרוג לאחור יכולה להיות חלק קטן ממבצע זדוני גדול יותר, כמו שקרה בשנת 2015 כאשר פותח התקפת הלוג’אם. התקפת שדרוג ירידה של TLS כמו Logjam מאפשרת לתוקפים לאדם-אמצע להוריד את חיבורי האבטחה של שכבת התחבורה (TLS) לקריפטוגרפיה של 512 סיביות, ומאפשרת לתוקפים לקרוא את כל הנתונים שהועברו על קשר זה לא בטוח. אָנוּ’תסביר יותר על לוג’אם וסוגים אחרים של התקפת שדרוג לאחור בחלק הבא.
באופן כללי, כל מערכת המעסיקה כל סוג של תאימות לאחור יכולה להיות חשופה להתקפה לאחור. האיזון בין השירות המרבי לאבטחה מקסימאלית הוא קשה להכות: ככל שיהיה מפתה זה לאכוף את המבקרים שלך כדי לעדכן את המערכות שלהם, אתה רוצה שאנשים יוכלו לגשת לשרת שלך באמצעות טכנולוגיה ישנה יותר.
סוגי התקפות שדרוג לאחור
התקפות שדרוג לאחור יכולות ללבוש צורות רבות, אך לכולם יש כמה אלמנטים משותפים. רובם מתקפות איש-באמצע (נקראות גם התקפות MITM). בהתקפות אלה, שחקנים זדוניים מציבים את עצמם בין המשתמשים שלך לרשת שלך.
כמה מהתקפות המדרגות הידועות ביותר כוללות:
- פּוּדֵל: האורקל המרפד על התקפת הצפנה מדור קודם לאחור מכניס את עצמו למפגשי תקשורת, ואילץ דפדפני אינטרנט מסוימים לשדרוג לאבטחת שכבת השקעים (SSL) 3.0 כאשר TLS אינו זמין.
- מְשׁוּנֶה: בדומה ל- Poodle, פגיעות הפגיעות במפתחות RSA של RSA מאלצת את הלקוחות להשתמש בהצפנה חלשה, ולקבל גישה לתעבורת נתונים שניתן לפענח בקלות.
- פְּקָק: ניצול לוג’אם משלב פגיעויות ב- RSA עם פגם בפרוטוקול TLS. בהתקפות Logjam Downrade, ההודעה ששרת שולח להחלפת מפתח מוחלפת בגרסה חלשה יותר.
- חַיָה: הדפדפן מנצל נגד פרוטוקול SSL/TLS משתמש בהצפנת מצב שרשרת חסימת צופן, תוך שילוב של התקפת MITM עם התקפת גבול נבחרת ופיצול שיא. התקפה זו יכולה לאפשר לתוקפים לפענח מפגשי שרת לקוח HTTPS ואפילו לקבל אסימוני אימות במוצרי SSL ו- TLS ישנים יותר.
- עַצלוּת: המכונה גם הפסדי אבטחה מחוש תמלול מיושן וקטום, התקפות עצל מאפשרות לאדם באמצע להכריח את דפדפני האינטרנט לסמוך על אלגוריתמים ישנים וחלשים.
סיכונים להתקפות לאחור
מכיוון שספקטרום ההתקפות לאחור הוא כה רחב, זה יכול להיות קשה לכמת את הסיכונים שלהם. התקף שדרוג לאחור המשתמש בגרסת פרוטוקול העברת דואר פשוטה נמוכה יותר עלולה לגרום לרמת נזק שונה בהרבה מזו המשתמשת בהתקפה קריפטוגרפית. עם זאת, בכל המקרים, פגיעים להתקפת שדרוג לאחור הופכת את השרת שלך לפגיע יותר לסדרה גדולה יותר של התקפות סייבר.
חשבו על התקפת שדרוג לאחור כמנעול: תוך כדי שימוש באחד על מישהו אחר’מערכת S היא פשע בפני עצמה, הסכנה האמיתית שלה היא מה שתוקף יכול לעשות עם הגישה שהם משיגים. מתקפה בשדרוג לאחור יכולה לעזוב את כל החברה שלך’S נתונים פגיעים, מתעודות חשבון המשתמש שלך ומידע תשלום לנתונים הרפואיים האישיים שלך.
עם כל התקפה פוטנציאלית לשדרוג לאחור, שקול מה המידע בסיכון הגדול ביותר. מערכת שמאלצת שדרוג לאחור מקרברוס ל- NTLM, למשל, חשופה לסוגים רבים של כוח ברוט ו “לעבור את החשיש” התקפות. שאל את עצמך איזה מידע האקרים עשויים לקבל גישה ולנעול את דרכי הגישה למידע זה.
ככל שהפרוטוקולים ישנים יותר הם שאתה תומך. בעולם אידיאלי, אף אחד לא יצטרך לתמוך בגרסאות ישנות יותר של TLS, למשל. אולם בפועל, רשתות רבות עדיין צריכות לתמוך בגרסאות אלה. חברות יכולות למזער את רמת הסיכון שלה.
למד עוד
תעודות SSL שפג תוקפו יכולות להשאיר אתר חשוף להפרות אבטחה והתקפות כמו התקפות לאחור. למד עוד!בלוג: הסיכונים של תעודות SSL שפג תוקפו
כיצד להגן מפני התקפות לאחור
החשבונות והשרתים המאובטחים ביותר הם אלה שמסבירים את ההתקפות ומגנים עליהם באופן יזום. מניעה שווה יותר מריפוי במקרה זה: שמור על תצורת ה- TLS שלך מעודכנת ככל האפשר והסר תאימות לאחור מיותרת. אם אתה צריך לתמוך בגרסאות ישנות יותר של הפרוטוקול, עליך תמיד ליישם את TLS_FLALLBACK_SCSV כאמצעי מגן.
TLS 1.3 כולל מנגנוני הגנה מפני שדרוג יזום, ומבטיחים כי כל המשתתפים ב- “לחיצת ידיים” משתמשים בפרוטוקולי האבטחה המשודרגים ביותר גם אם יש גבר במעקב האמצעי אחר השידור. שיטות עבודה מומלצות נוספות למניעת התקפות שדרוג לאחור כוללות את הדברים הבאים:
- אל תשתמש בשפה שמבטיחה למשתמשים שלך בחיבור מאובטח אלא אם כן אתה דורש שהחיבור יהיה במפגש HTTPS מאומת.
- העדיף עדיפות באמצעות פרוטוקולי אינטרנט כמו HTTP/2 המשתמשים רק ב- TLS, מבלי לספק למבקרים את היכולת להוריד את.
- מעל הכל, הגישו תנועה רבה ככל שתוכלו מעל TLS, גם כאשר התנועה הזו היא’לא רגיש. יישום TLS כשיטת ברירת המחדל שלך לחיבור מונעת את הרוב המכריע של התקפות השדרוג לאחור, לא משנה מה עוד תעשה.
פעם אתה’יישם את שיטות העבודה המומלצות הללו, אתה יכול להתמקד בבניית תשתיות המזהות ומקלה על ניסיון להתקפות ירידה בזמן שהם קורים. שמור על גרסת ה- TLS שאתה משתמש מעודכן, גם בעת השדרוג פירושו להכניס הרבה זמן ומאמץ. לאחר שתעשה זאת, אתה אמור בקלות לעקוב אחר תנועה פחות מאובטחת בשרתים שלך. בתורו, זה מאפשר לך לאתר שינויים בתנועה ולגלות גברים באמצע לפני שהם יכולים לגרום נזק נרחב לשרתים שלך, למוניטין שלך ולחברה שלך כולה.
פיתרון למניעת התקפות סייבר
התקפות שדרוג לאחור עשויות להיראות פשוטות בעצמן. עם זאת, תוקפים מרושעים יכולים להשתמש בהם ככלי בארסנל גדול בהרבה, מה שהופך את ההגנה מפני התקפות אלה למרכיב קריטי של כל חברה’פעולות אבטחת סייבר. אם אתה’אני בטוח מאיפה להתחיל כשמדובר במניעת מתקפת שדרוג לאחור, התייעץ עם צוות מומחי אבטחת סייבר כדי לגלות מה עובד טוב ואילו אלמנטים מהפעולות שלך אתה יכול לשפר.
Crowdstrike’צוות המומחה S צייד באופן יזום, חוקר ומייעץ על פעילות בסביבתך כדי להבטיח איומי סייבר לא יוחמצו. למידע נוסף על פלטפורמת CrowdsTrike Falcon®, צור קשר עם הארגון שלנו כדי לתאם הדגמה או להירשם למשפט.
הכירו את המחבר
BART הוא מנהל שיווק במוצרים בכיר של מודיעין איומים ב- CrowdStrike ובו ניסיון של +20 שנה במעקב, איתור ואינטליגנציה של איומים. לאחר שהתחיל את הקריירה שלו כאנליטיקאי פעולות אבטחת רשת בארגון פיננסי בלגי, BART עבר לחוף המזרחי של ארה”ב כדי להצטרף לחברות אבטחת סייבר מרובות, כולל 3Com/TippingPoint, RSA Security, Symantec, McAfee, Venafi ו- Fireey-Mandiant, מחזיקים בשני ניהול מוצרים, כמו גם תפקידי שיווק מוצרים.
Crowdstrike’S תיקון אוטומטי
התקפות כיום מתוחכמות עם חלקים נעים רבים שיכולים להשאיר עקבות פסולת גם אם הם מתגלים ונפסקים. יכולות להיות תהליכים מתמשכים נוספים, קבצים שעשויים להיפטר או מנגנוני הפעלה המוצבים כדי לנסות ולהקים התמדה.
בעוד שה- CrowdsTrike אכן חוסמים קבצים זדוניים על סמך על סמך תכונותיה, מינוף אינדיקטורים להתקפה לניתוח איום’התנהגות S היא גישה עוצמתית ביותר לזיהוי הכוונה של מה שתוקף מנסה להשיג ולמנוע הפרות.
כדי לאתר אינדיקטורים להתקפה, יתכן וייתכן כי שלבים קודמים של טקטיקות, טכניקות ונהלים (TTPS) בוצעו על המארח לפני שנחסם הנזק בפועל. TTPs אלה עשויים לייצר ממצאים שמונפים בשלבים שונים של ההתקפה.
עם Crowdstrike’תיקון אוטומטי, זה’לנקות בבטחה את התמיכה בממצאים לאחר גילוי התנהגות זדונית על בסיס אינדיקטור להתקפה.
וִידֵאוֹ
קל ליישום
תיקון אוטומטי פשוט להפעיל במדיניות המניעה. אחרי זה’s מופעל, זה’לעבוד אוטומטית מכאן והלאה.
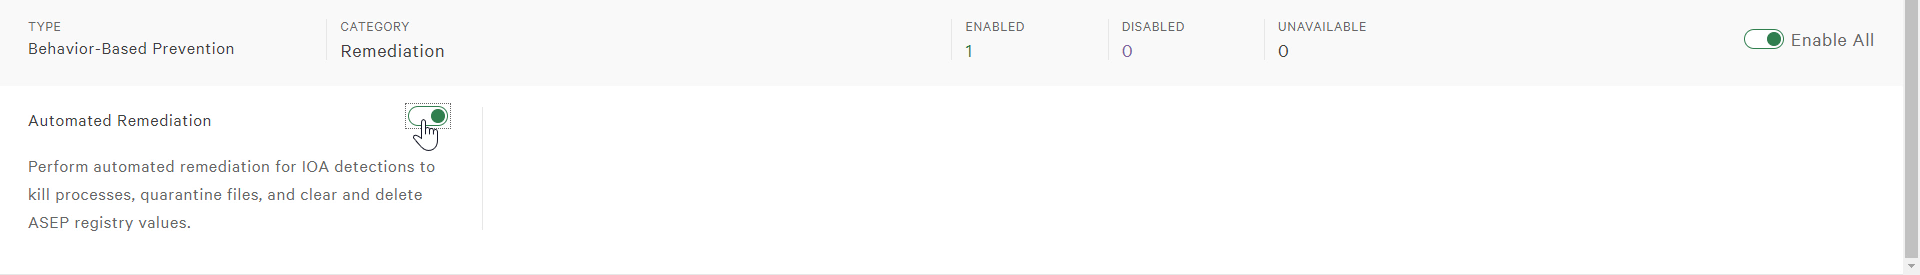
תקן אוטומטית מערכות שנפגעו מהתנהגות זדונית
כאשר פעילות זדונית מתרחשת במארח, CrowdsTrike ינתח את התנהגויותיו. אם התהליך יורשע, CrowdStrike יסיר אוטומטית חפצים גם אם הם מעולם לא נראו לפני כן ורק קשורים לתהליך על ידי העובדה שהם נוצרו על ידי זה.
זה’LL גם הורגים באופן אוטומטי תהליכים קשורים ושינויים ברישום הפוך.
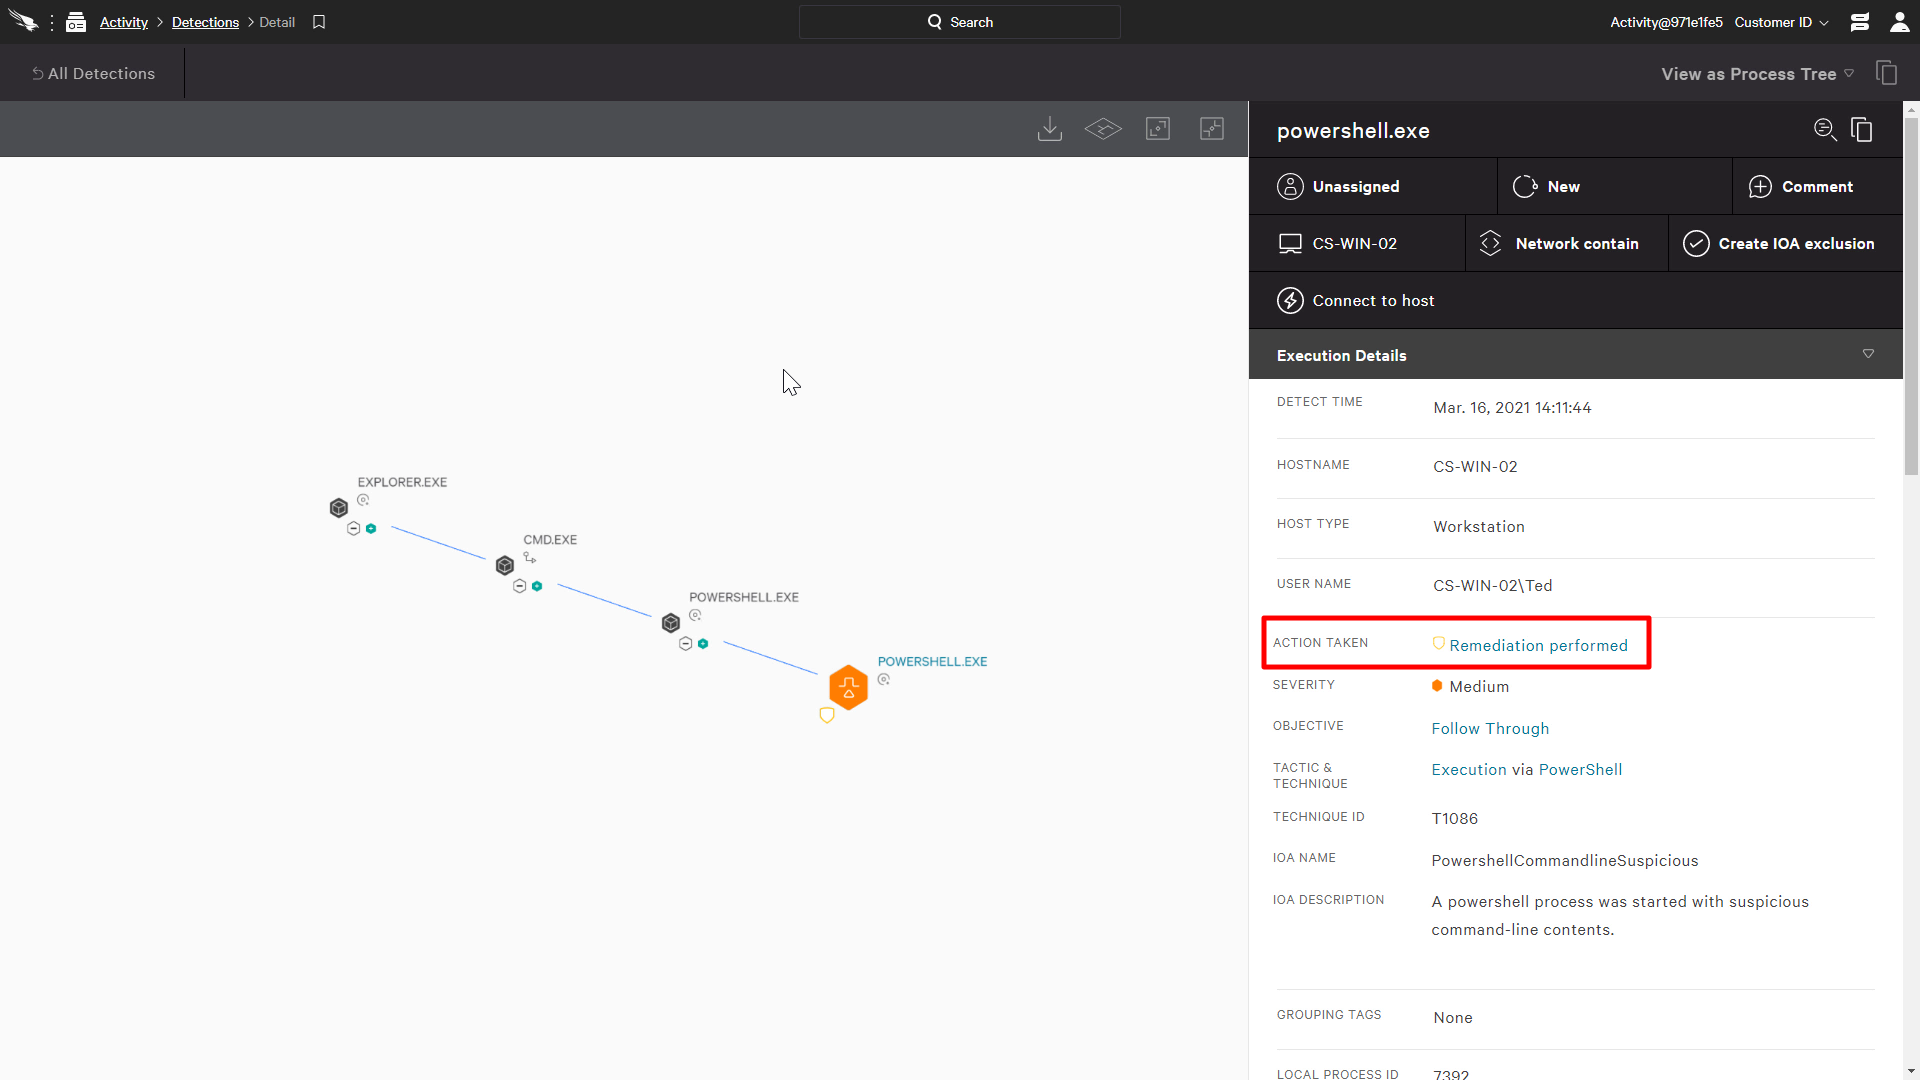
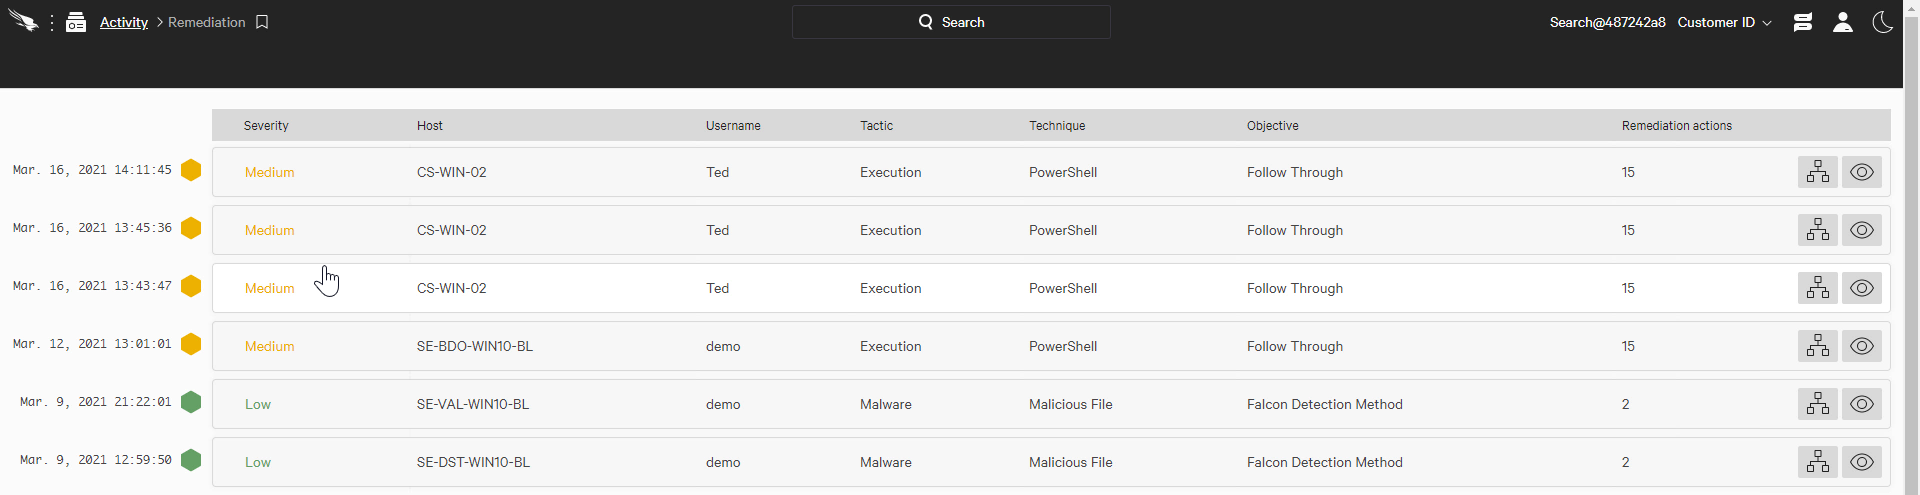
בקונסולת הפלקון אנו יכולים לראות אינדיקטור המסמל כי פעולת תיקון בוצעה כאשר אנו מסתכלים על הגילוי.
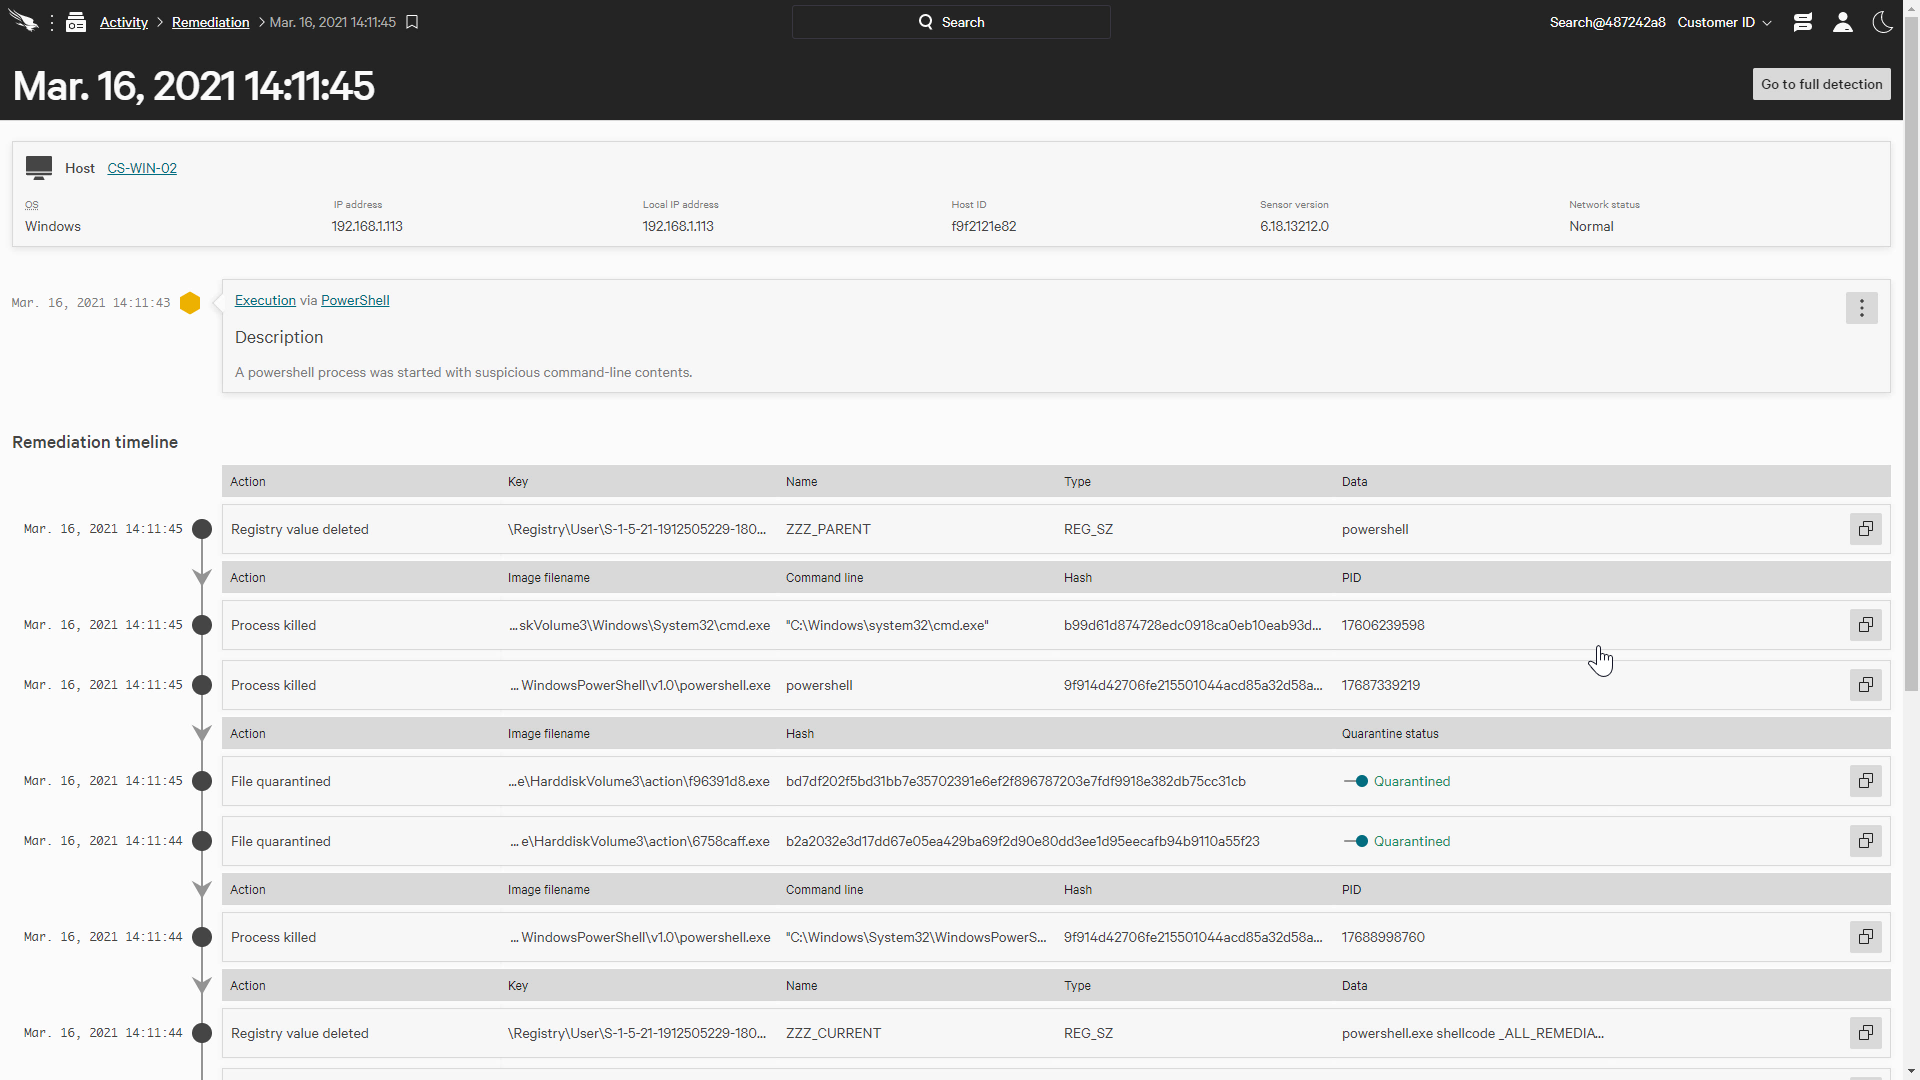
ציר זמן יראה את כל פעולות התיקון שבוצעו. יש לו פרטים על פעולות התיקון, כגון כל קבצים שהוסגרו, תהליכים שנהרגו וערכי הרישום שנמחקו. יש גם את היכולת לשחרר גם קבצים בהסגר.
רשימה של כל פעילות התיקון בכל הארגון זמינה גם היא. זה יעזור לנו להבין טוב יותר אילו מארחים מתקנים ואם יש צעדים נוספים שניתן לנקוט כדי למנוע הפרות עתידיות.
סיכום
Crowdstrike’תיקון אוטומטי יכול לחסוך זמן ולעזור בהגנה על הארגון על ידי הסרת חפצים אוטומטית שנפלו על ידי שחקנים זדוניים. גישה פשוטה זו יכולה לעזור להפחית את הסיכונים ומאפשרת לאנליסטים להתמקד במשימות עדיפות גבוהות יותר.
משאבים נוספים
- Crowdstrike משפט חינם של 15 יום
- בקש הדגמה
- מדריך להחלפת AV
- מוצרי CrowdStrike
- Crowdstrike אבטחת ענן
תיקון תהליכים וקובץ עם תגובה בזמן אמת
CrowdsTrike חורגת מהגנה על נקודת קצה מסורתית על ידי מתן יכולות נראות ותיקון נרחבות על פני פלטפורמות מרובות, כמו Windows, MacOS ו- Linux. תגובת CrowdsTrike בזמן אמת מספקת כלי גישה מרחוק חזק שיכול לתקן כמעט את כל סוגי הפעילות הזדונית המבוצעת על ידי יריב.
וִידֵאוֹ
עצור תהליכי
תגובה בזמן אמת מספקת רשימה של פקודות שנוכל לבצע כמו גם את היכולת להריץ סקריפטים בהתאמה אישית. ניגש ישירות ממסוף CrowdsTrike Falcon®, קל להתחבר למארח ישירות ולתקן כל נזק ברשימה מקיפה של פקודות.
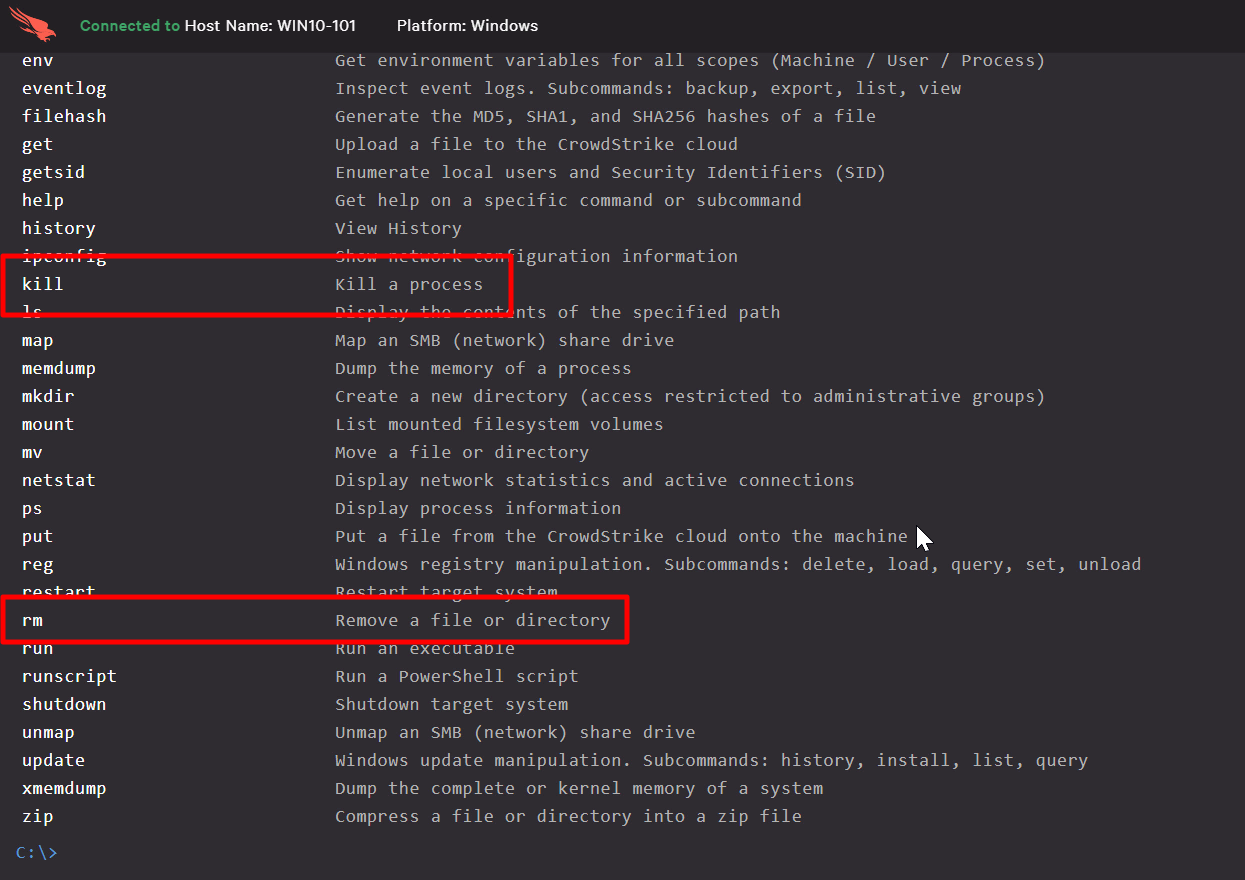
אנו יכולים לראות בקלות תהליכי ריצה ולהרוג כל תהליך זדוני. זה מאפשר לאנליטיקאי להפסיק תהליכים שעשויים להתפשט כרגע בכל הסביבה.
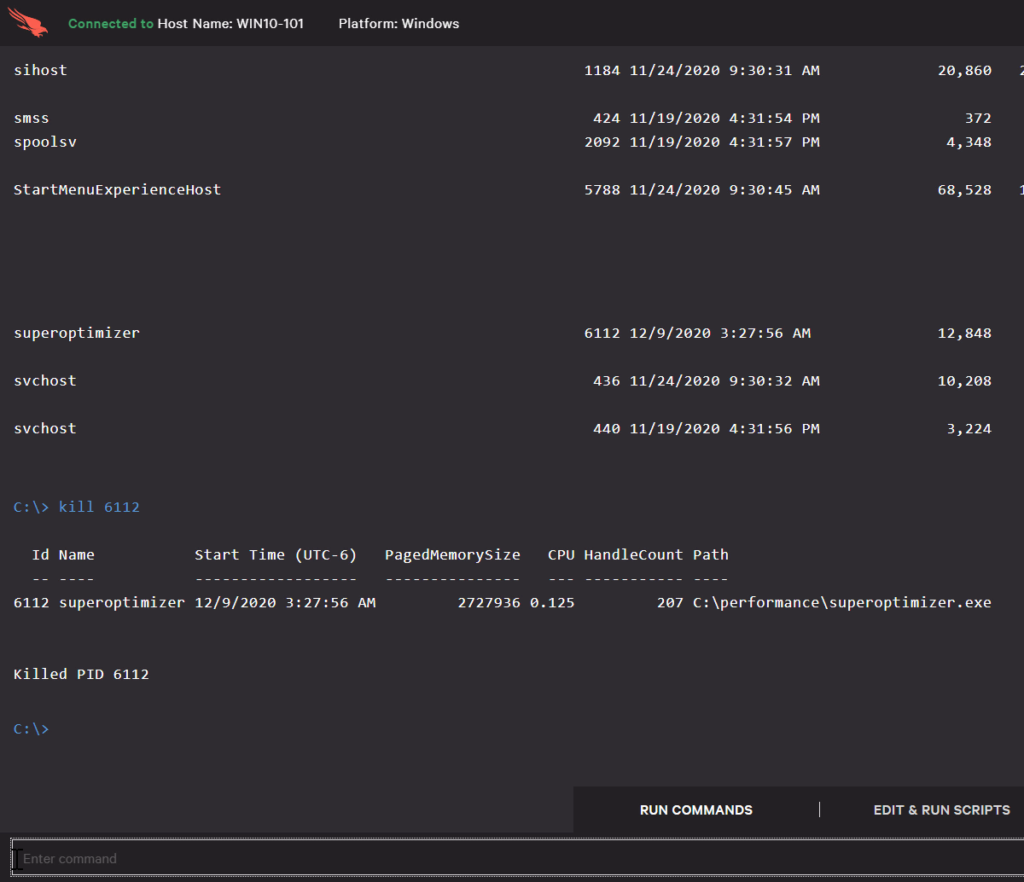
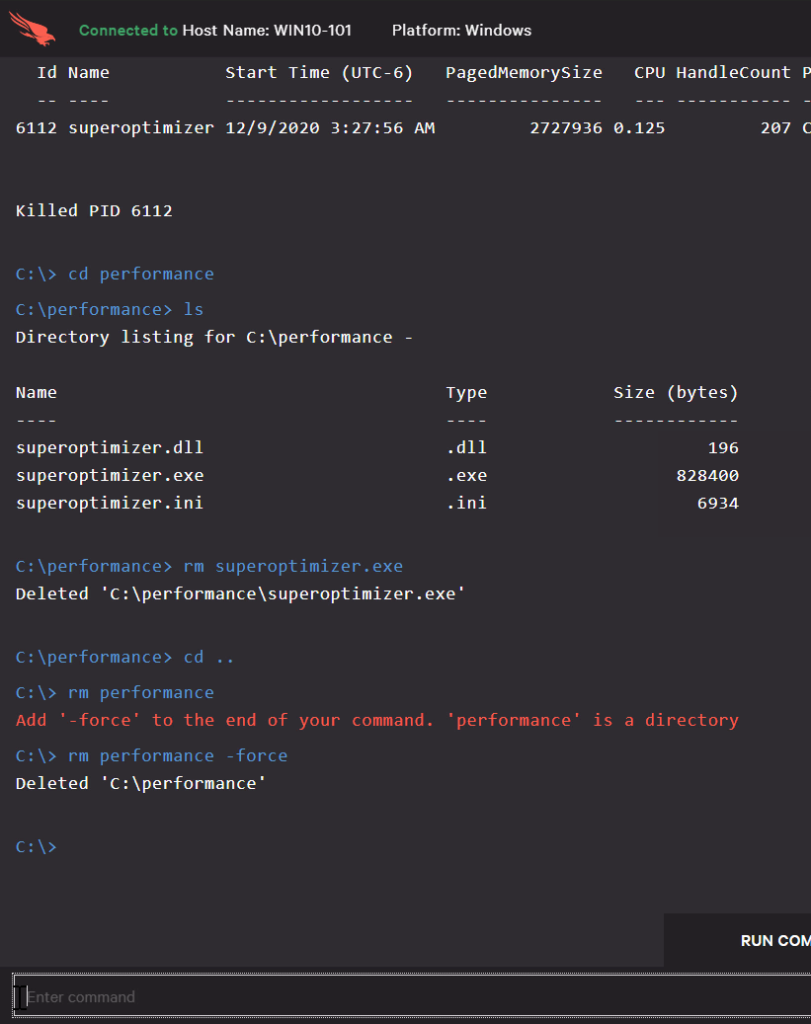
בשילוב עם היכולת להרוג תהליך, אנו יכולים גם להסיר קבצים וספריות ממערכת הקבצים.
סיכום
כאן הסתכלנו רק על רסיס של מה שתגובה בזמן אמת מסוגל, אבל למרות זאת, אנו יכולים לראות את זה’s חזק במיוחד, גמיש וקל לשימוש. זה מאפשר למגיבים לחקור במהירות אירועים ולתקן את כל הנושאים המזוהים וזמינים עבור Windows, MacOS ו- Linux.
משאבים נוספים
- Crowdstrike משפט חינם של 15 יום
- בקש הדגמה
- מדריך להחלפת AV
- מוצרי CrowdStrike
- Crowdstrike אבטחת ענן


