


האם Crowdstrike השבת את Windows Defender?
באמצעות Crowdstrikes Falcon עם Windows Defender
כיצד להחליף את ה- AV שלך ב- CrowdsTrike Falcon®
חלונות 10: התקנתי את Crowdstrike EDR ו- Windows Defender עדיין פועל לאחר שהושבתו
דיסקוס ותמיכה התקנתי את Crowdstrike EDR ו- Windows Defender עדיין פועל לאחר שהושבתו ב משחקי Windows 10 לפתור את הבעיה; שלום צוות, התקנתי את CrowdStrike EDR והושבתו את Windows Defender; MSSECurity Essentials עבור WS 2008, 2012 ו- Windows Security לשנת 2019/2022. דיון ב’משחקים של Windows 10 ‘שהחל על ידי Mauriciogomez6, 18 בנובמבר 2021 .
התקנתי את Crowdstrike EDR ו- Windows Defender עדיין פועל לאחר שהושבתו
התקנתי את CrowdStrike EDR ו- Windows Defender שעדיין פועל לאחר שהושבתו – חוטים דומים – התקנת CrowdStrike EDR
Crowdstrike Falcon Sen. כישלון התקנת
ב משחקי Windows 10
Crowdstrike Falcon Sen. כישלון התקנת: שלום, אנו עובדים באמצעות פריסת CrowdsTrike כ- IDS/IPS החדשים שלנו והיו לנו כמה מכונות מחליטים לא לשתף פעולה. הייתי בקשר עם תמיכה ב- CrowdStrike במידה שהם אמרו לי שאני צריך מומחה של Windows.עד כה הפעלתי את אבחון Windows של Crowdstrike.
Crowdstrike Falcon Sen. כישלון התקנת
ב תוכנות ואפליקציות של Windows 10
Crowdstrike Falcon Sen. כישלון התקנת: שלום, אנו עובדים באמצעות פריסת CrowdsTrike כ- IDS/IPS החדשים שלנו והיו לנו כמה מכונות מחליטים לא לשתף פעולה. הייתי בקשר עם תמיכה ב- CrowdStrike במידה שהם אמרו לי שאני צריך מומחה של Windows.עד כה הפעלתי את אבחון Windows של Crowdstrike.
התקנתי את Crowdstrike EDR ו- Windows Defender עדיין פועל לאחר שהושבתו
ב תוכנות ואפליקציות של Windows 10
התקנתי את Crowdstrike EDR ו- Windows Defender עדיין פועל לאחר שהושבתו: שלום צוות, התקנתי את CrowdsTrike EDR והושבתו של Windows Defender; MSSECurity Essentials עבור WS 2008, 2012 ו- Windows Security לשנת 2019/2022 ISSTILL פועל ואינו מצביע על כך שה- EDR הוא ספק ה- AV הראשי.איך אוכל להשבית לחלוטין את המגן?האם יש.
האם עדיין יש דרך להשבית את Defender לאחר העדכון באוקטובר 2020?
ב Windows 10 שאל את Insider
האם עדיין יש דרך להשבית את Defender לאחר העדכון באוקטובר 2020?: Regedit או הקבוצה ההיא. העניין כבר לא עובד. הוגש על ידי/u/andrewisbest69 [קישור] [הערות] https: // www.Reddit.com/r/windows10/הערות/lv2xfl/is_there_still_a_way_to_disable_defender_after/
לאחר השבתת Defender של Windows, זה עדיין עובד וצורך זיכרון ומעבד
ב Windows 10 BSOD קריסות וניפוי באגים
לאחר השבתת Defender של Windows, זה עדיין עובד וצורך זיכרון ומעבד: Windows Defender עדיין עובד לאחר השבתו מעורך מדיניות קבוצתית ועורך הרישום. אני לא יכול לעצור את השירות או אפילו להשבית אותו. זה צורך הרבה מעבד וזיכרון תודה.
הרקע עדיין מופיע למרות נכה.
ב התאמה אישית של Windows 10
הרקע עדיין מופיע למרות נכה.: שלום לכולם. אעריך עזרה מסוימת על זה אם אפשר. אני מריץ את Windows 10 Build 17763.316. אני לא משתמש בחשבון של מיקרוסופט ולא בסיסמה. יש לי את ההגדרה “הצג תמונת רקע של מסך נעילה על מסך כניסה תחת הגדרות מסך נעילה.
הרקע עדיין מופיע למרות נכה.
ב תמיכה ב- Windows 10
הרקע עדיין מופיע למרות נכה.: שלום לכולם. אעריך עזרה מסוימת על זה אם אפשר. אני מריץ את Windows 10 Build 17763.316. אני לא משתמש בחשבון של מיקרוסופט ולא בסיסמה. יש לי את ההגדרה “הצג תמונת רקע של מסך נעילה על מסך כניסה תחת הגדרות מסך נעילה.
Defender Windows עדיין פעיל לאחר השבתת
ב אנטי -וירוס, חומות אש ואבטחת מערכות
Defender Windows עדיין פעיל לאחר השבתת: אני צריך לעבור את זה בכל פעם שאני צריך לרענן את Windows 10. Windows Defender הוא היצירה הזדונית הגרועה ביותר שנתקלתי בהם. כל ניסיון שאני עושה להשבית את זה, זה כל הזמן חוזר כמו מקרה רע של אקנה. אני לא רוצה, וגם אני לא צריך, כל סוג של.
Defender Windows עדיין פעיל לאחר השבתת
ב אנטי -וירוס, חומות אש ואבטחת מערכות
Defender Windows עדיין פעיל לאחר השבתת: אני צריך לעבור את זה בכל פעם שאני צריך לרענן את Windows 10. Windows Defender הוא היצירה הזדונית הגרועה ביותר שנתקלתי בהם. כל ניסיון שאני עושה להשבית את זה, זה כל הזמן חוזר כמו מקרה רע של אקנה. אני לא רוצה, וגם אני לא צריך, כל סוג של.
באמצעות Crowdstrikes Falcon עם Windows Defender
היי,
עכשיו אחרי שהחלפתי את BitDefender על ידי CrowdStrikes Falcon: אני רוצה ש- Windows Defender יפעיל על ידי סריקה על פי דרישה ולחסום אתרי דיוג.
כל אחד יודע אילו תצורות צריכות להיות מציגות כדי לגרום להם לעבוד משלים?
TX

הטוב, הרע והאמת על מנהלי סיסמאות
2023-05-16 16:00:00 סמינר מקוון של UTC Webinar: Knowbe4-Trut
3 תשובות

הטוב, הרע והאמת על מנהלי סיסמאות
2023-05-16 16:00:00 סמינר מקוון של UTC Webinar: Knowbe4-Trut
3 תשובות

אופנוע הרים
אדם זה הוא איש מקצוע מאומת.
אמת את חשבונך כדי לאפשר לו לעמיתים לראות שאתה מקצוען.
היי-אממ. אין צורך במגן ברגע שחסימה מופעלת בתצורת ה- CS שלך.
לאחר שתאשר את האמור לעיל, הגדר את CrowdsTrike כתוכנית ACTE AVE (באמצעות שילוב מרכז האבטחה של Windows בקונסולת CS).
הערה: וודא שאתה מגדיר קבוצה קטנה שאינה קריטית לבדיקת עדכונים לפני שאתה מפוצץ אותם לכולם. היה לי מצב בו עדכון חילק כמה מערכות (BSOD) וגרם לכמה כאבי ראש של אובדן נתונים לטווח קצר. זהו התרחשות נדירה אך כדאי להפעיל מעט זהירות.
חנות אחרת חיפשה מערכות (אקראיות) על פני כל תחנות העבודה והסביבות השרתיות שלהן על ידי פריסה לכולם בו זמנית.
עדכונים שגויים יכולים להוות בעיה בכל פלטפורמה- ולא רק על CrowdStrike (קרה לי גם פעם אחת בעדכון האיום של פאלו אלטו ובחומת האש של Barracuda Spam פעם אחת).
האם הפוסט הזה היה מועיל? thumb_up thumb_down

חלקים אקראיים
האם Crowdstrike השבת את Windows Defender?
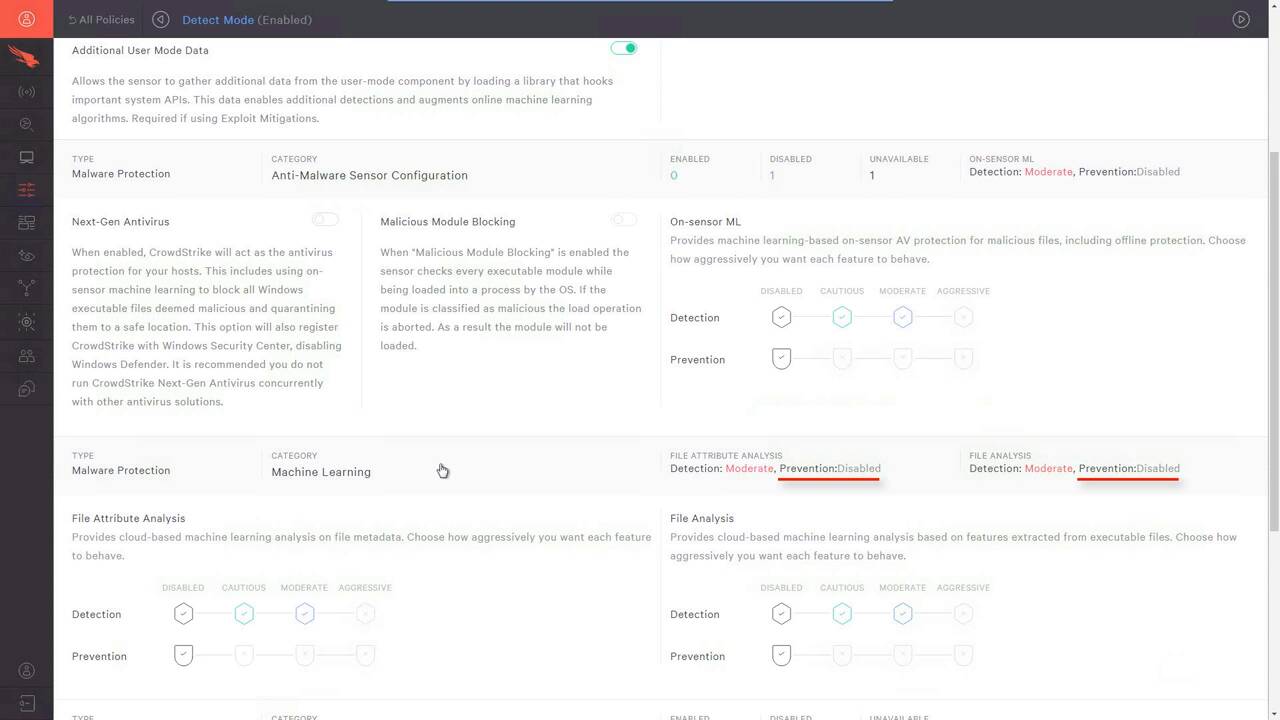
בסרטון זה, אנחנו’להדגים את ההמונים’מוצרי פלקון אושרו לשילוב עם מיקרוסופט’מרכז האבטחה. אָנוּ’אני עובר גם כיצד להסיר את הספק הספק AV המסורתי שיחליף אותם ב- CrowdStrike’S NextGen AV יכולות.
כיצד להחליף את ה- AV שלך ב- CrowdsTrike Falcon®
CrowdsTrike מציע נראות נוספת ויכולת EDR מעבר למה שרוב פתרונות ה- AV המסורתיים יכולים להציע. זה הפך את פלקון לפיתרון אטרקטיבי לרוץ לצד מוצרי AV אחרים. כדי להפוך את המוצר לגמיש יותר ולענות על צרכי הלקוחות, פלקון מציע AV, EDR, היגיינה IT ו- Intel Solutions, אם כמוצרים עצמאיים או כחבילה. במצב זה, יש לנו מוצר AV מסורתי המותקן עם CrowdsTrike. תרחיש זה נהדר עבור מי שעשוי להיות בחוזה עם הפיתרון הקיים שלנו אך רוצה להוסיף CrowdStrike’S פתרון EDR מוביל בשוק לנראות נוספת.
אנו יכולים לראות בבירור כי פיתרון AV מותקן במארח זה. ואותו מארח נמצא גם בקונסולת הפלקון. אבל אני’D אוהב לציין פרט חשוב. בדף המדיניות, יש לנו מדיניות בשם מצב גילוי. ובתבוננות בפרטי מדיניות זו, רק יכולות הגילוי מופעלות. זה חשוב בגלל פלקון’יכולות מניעה.
אם ישנם שני פתרונות AV על אותו מארח, הן עם יכולות מניעה או חסימה, הדבר עלול ליצור מצב מוגבה שעלול לגרום לבעיות. במצב זה שבו אתה’ד רוצה להחליף פיתרון קיים, ההזמנה המומלצת היא להתקין פלקון במדיניות לגילוי בלבד, ואז להסיר את פיתרון ה- AV הישן. במקרה זה, אני’M פשוט הולך לקטע התוכניות והתכונות, ואז הסר את ההתקנה כדי להסיר תוכנית ולהסיר את הפיתרון הישן.
ברוב המקרים, נדרש אתחול מחדש לאחר הסרת הפיתרון הישן. ברגע שהמארח קם, אנחנו’אחזור לממשק המשתמש של הפלקון ולמדיניות מצב הגילוי. לקראת החלק העליון של הדף, קיימת כרטיסייה של חברים נוכחיים שבה נוכל לראות את חברי המדיניות ולהסיר אותם גם על ידי בחירת המערכת, ואז ללא הקצאה מכפתור המדיניות.
לאחר סיום זה, הוסף אותו למדיניות הרצויה שלך. במקרה זה בחרתי את ברירת המחדל של הפלטפורמה כדי לבדוק חזותית שהמערכת הוקצתה כראוי. בחר את המדיניות הרצויה שלך ואז בכרטיסיית החברים הנוכחית לכיוון החלק העליון. אתה יכול לסנן לפי שם מארח בחלקו העליון או להשתמש בקריטריוני החיפוש הפנים המסופקים. במקרה שלנו, המארח הוא הראשון ברשימה. בחזרה למארח עצמו, פותח את מרכז האקשן, אנו יכולים להתגלגל ולראות כי CrowdsTrike רשום כעת כנגיף והגנה על תוכנות ריגול. למידע נוסף, עיין בנו ב- CrowdStrike.com.
Antivirus של Microsoft Defender: החסרונות של הפעלת שתי תוכנות אנטי -וירוס
Antivirus של Microsoft Defender, שכונה בעבר Windows Defender בכל שרתי 2008 או קודם לכן, היא תוכנית להגנה מפני אנטי -וירוס הכלולה ב- Windows 10. עם זאת, בניגוד לתוכניות אנטי -וירוס אחרות כמו McAfee, Microsoft Defender היא בחינם ואינה דורשת התקנה נוספת. התכונות ב- Microsoft Defender כוללות הגנה על המחשב שלך מפני חלונות קופצים, ביצועים איטיים ואיומי אבטחה הנגרמים כתוצאה מתוכנה לא רצויה.
למרות שפעלת Microsoft Defender מציעה המון תכונות מועילות כדי לשמור על המכונות שלך לפעול בצורה חלקה, הפעלת יותר מתוכנית אנטי -וירוס אחת היא יחסית פרודוקטיבית עבור המכונות שלך. לדוגמה, הפעלת שתי תוכניות אנטי -וירוס בו זמנית במכונה יחידה תביא ככל הנראה להתנגשויות בין תוכנת האנטי -וירוס ולגרום לבעיות כמו כישלון ליירוט אירועי מערכת או כל תוכנה תנסה להתקין מיירטים מקבילים הגורמים למערכת המחשבים כולה להתרסק.
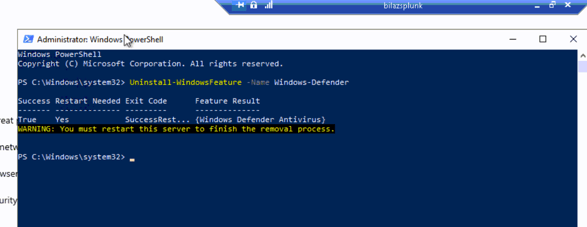
כאן בטכנולוגיות רשת רוטר, אנו רואים לעתים קרובות את הסכסוך הזה כאשר הלקוחות שלנו’ מכונות וירטואליות מריצות את Crowdstrike ו- Windows Defender בו זמנית. מצאנו שהרזולוציה היעילה ביותר לנושא זה היא על ידי הסרת Windows Defender מהמכונות הווירטואליות והשארת תוכנת האנטי -וירוס של CrowdStrike. זה נעשה על ידי הפעלת פקודת PowerShell, ‘הסר את ההתקנה של WindowsFeature -NAME Windows-Depender’ בכל מכונה וירטואלית. לאחר הפקודה פועלת בהצלחה, המכונות צריכות אתחול מחדש ואז יוכלו לרוץ בצורה יעילה יותר עם תוכנת האנטי -וירוס היחידה.
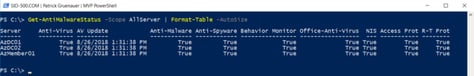
כדי לבדוק את הסטטוס של Microsoft Defender במחשב שלך, פתח את PowerShell כמנהל והפעל את הפקודה הבאה ‘Get -antimalwarestatus -scope allserver | שולחן פורמט -אוטוזיז’. פקודה זו תגיד לך אם Microsoft Defender מופעלת באחת מהמכונות שלך. עם זאת, אם יוסיר מגן מיקרוסופט, אז המצב של תוכנת האנטי -וירוס יקרא כ- ‘שֶׁקֶר’.
ב- Rutter Networking Technologies אנו מבינים שהגנה על אנטי -וירוס בנויה סביב כל חברה’צרכים ואיומים אפשריים. אם אתה נופל תחת קטגוריה של משתמשים שעושה עבודה מתקדמת עם אבטחת סייבר, תוכל לשקול שיטת הגנה כפולה. עם זאת, א “הגנה כפולה” השיטה יכולה בקלות להשתבש, והמשתמש הממוצע היה מסכן את עצמו בסיכון יותר, ולכן מרבית המשתמשים יהיו מוגנים ובבטיחות רק עם תוכנת אנטי -וירוס יחידה שתפעל.
אם יש לך שאלות לגבי השבתת Microsoft Defender, או תוכנת אנטי -וירוס, צור קשר עם Rutter ואנחנו יכולים לעזור לך לקבוע את הפיתרון הטוב ביותר.


