


Το υλικό βλάβης DDOS?
Οι επιθέσεις DDOS εξήγησαν: Αιτίες, αποτελέσματα και πώς να προστατεύσετε τον ιστότοπό σας
Περίληψη
Μια επίθεση κατανεμημένης άρνησης υπηρεσίας (DDOS) μπορεί να προκαλέσει σημαντική ζημιά σε έναν ιστότοπο ή έναν χρήστη, εμποδίζοντας τη νόμιμη πρόσβαση σε μια υπηρεσία, αυξάνοντας το κόστος για τους παρόχους υπηρεσιών, ενεργώντας ως καμουφλάζ για άλλες κακόβουλες δραστηριότητες, προκαλώντας εκπομπές στα συστήματα ασφαλείας, προκαλώντας απώλεια δεδομένων και προσδιορίζοντας τις τεχνικές δυνατότητες ενός συστήματος. Ο αντίκτυπος μιας επίθεσης DDoS υπερβαίνει τις οικονομικές απώλειες και μπορεί ακόμη και να διαταράξει τις υπηρεσίες έκτακτης ανάγκης ή να χρησιμοποιηθεί ως απόσπαση της προσοχής για άλλες δραστηριότητες πειρατείας.
Βασικά σημεία
- Διαταραχή υπηρεσίας: Οι επιθέσεις DDOS εμποδίζουν τους νόμιμους χρήστες να έχουν πρόσβαση σε μια υπηρεσία ή να υποβαθμίσουν την ποιότητά της.
- Αύξηση του κόστους: Οι πάροχοι υπηρεσιών ενδέχεται να χρειαστεί να επενδύσουν περισσότερους πόρους για να χειριστούν την αυξημένη κυκλοφορία που προκαλείται από μια επίθεση DDOS.
- Καμουφλάζ: Οι επιθέσεις DDOS μπορούν να κρύψουν άλλες κακόβουλες δραστηριότητες εντός του μεγάλου όγκου κυκλοφορίας.
- Εμπλοκές ενεργοποίησης: Τα συστήματα ασφαλείας μπορούν να μεταβούν από τη λειτουργία φίλτρου σε λειτουργία μόνο για log κατά τη διάρκεια μιας επίθεσης DDoS.
- Απώλεια δεδομένων: Η συντριπτική βάση της βάσης δεδομένων ή του συστήματος αρχείων κατά τη διάρκεια μιας επίθεσης DDoS μπορεί να οδηγήσει σε απώλεια δεδομένων που δεν έχουν υποστηριχθεί.
- Προσδιορίστε τις τεχνικές δυνατότητες: Η αξιολόγηση του τρόπου με τον οποίο ένα σύστημα ανταποκρίνεται σε μια επίθεση DDoS βοηθά τους επιτιθέμενους να μετρήσουν την τεχνική του ικανότητα και να καθορίσουν στόχους με αδύναμες αμυντικές δυνατότητες.
Ερωτήσεις και απαντήσεις
1. Τι ζημιά μπορεί να κάνει μια επίθεση DDo εκτός από οικονομικές απώλειες?
Μια επίθεση DDOS μπορεί να διαταράξει τις υπηρεσίες έκτακτης ανάγκης, οδηγώντας σε καθυστερημένες απαντήσεις και πιθανή απώλεια ζωών. Μπορεί επίσης να χρησιμοποιηθεί ως απόσπαση της προσοχής για άλλες κακόβουλες δραστηριότητες, όπως τρομοκρατικές επιθέσεις. Επιπλέον, οι επιθέσεις DDOS μπορούν να προκαλέσουν δευτερεύοντα αποτελέσματα όπως η αύξηση του κόστους για τους χρήστες των υπηρεσιών σύννεφων ή η απόδοση άλλων υπηρεσιών στο ίδιο δίκτυο που δεν είναι διαθέσιμο.
2. Γιατί οι επιτιθέμενοι θα στοχεύουν σε ιδιωτικούς ιστότοπους ή χρήστες με επιθέσεις DDoS?
Οι επιτιθέμενοι μπορούν να στοχεύσουν σε ιδιωτικούς ιστότοπους ή χρήστες για να βλάψουν τον ανταγωνισμό, να απομακρύνουν τους χρήστες από ορισμένες πλατφόρμες ή κανάλια ή ακόμα και για προσωπικά αντίποινα. Οι επιθέσεις DDOS μπορούν επίσης να χρησιμοποιηθούν ως εκτροπή τακτικής για την κάλυψη άλλων δραστηριοτήτων πειρατείας.
3. Μπορούν οι επιθέσεις DDoS να οδηγήσουν στην απώλεια κρίσιμων δεδομένων?
Ναι, οι επιθέσεις DDOS που κατακλύζουν τη βάση δεδομένων ή το σύστημα αρχείων μπορούν να οδηγήσουν σε απώλεια δεδομένων που δεν έχουν υποστηριχθεί σωστά. Είναι ζωτικής σημασίας για τους οργανισμούς και τα άτομα να έχουν ισχυρές διαδικασίες δημιουργίας αντιγράφων ασφαλείας για να μετριάσουν τον κίνδυνο απώλειας δεδομένων κατά τη διάρκεια μιας επίθεσης DDOS.
4. Πώς μπορεί μια επίθεση DDOS να βοηθήσει τον εντοπισμό στόχων με αδύναμες αμυντικές δυνατότητες?
Αξιολογώντας τον τρόπο με τον οποίο ένα σύστημα και οι φορείς εκμετάλλευσης αντιδρούν σε μια απλή επίθεση DDoS και αναλύοντας την κλίμακα της κυκλοφορίας που μπορεί να ανεχτεί, οι επιτιθέμενοι μπορούν να μετρήσουν την τεχνική ικανότητα και τις αμυντικές δυνατότητες των δυνητικών στόχων. Αυτό τους επιτρέπει να εντοπίζουν συστήματα που είναι πιο πιθανό να είναι ευάλωτα σε άλλους τύπους επιθέσεων.
5. Υπάρχουν άλλες συνέπειες μιας επίθεσης DDoS εκτός από αυτές που αναφέρονται?
Ενώ τα βασικά σημεία κάλυψαν τις σημαντικότερες επιπτώσεις των επιθέσεων DDOS, μπορεί να υπάρξουν πρόσθετες συνέπειες, συμπεριλαμβανομένης της βλάβης της φήμης μιας εταιρείας, της απώλειας εσόδων για άτομα ή επιχειρήσεις που βασίζονται σε ηλεκτρονικές υπηρεσίες και τις δυνατότητες νομικών και οικονομικών συνέπειες ανάλογα με τη φύση και τη σοβαρότητα της επίθεσης.
6. Πώς οι επιθέσεις DDOS έχουν επηρεαστεί οι streamers και οι παίκτες?
Οι ταινίες και οι παίκτες μπορούν να αντιμετωπίσουν σημαντικές διαταραχές και οικονομικές απώλειες όταν στοχεύουν οι επιθέσεις DDoS. Για παράδειγμα, οι Streamers ενδέχεται να αναγκαστούν εκτός σύνδεσης, με αποτέλεσμα την απώλεια εσόδων από δωρεές και συνδρομές. Οι παίκτες ενδέχεται να βιώσουν διακοπές στις εμπειρίες τους στο διαδίκτυο, ενδεχομένως να επηρεάσουν την ικανότητά τους να κάνουν αγορές εντός παιχνιδιού ή να συμμετέχουν σε διαγωνισμούς.
7. Μπορούν οι επιθέσεις DDoS να χρησιμοποιηθούν ως εργαλείο για προσωπική εκδίκηση?
Ναι, οι επιθέσεις DDOS μπορούν να χρησιμοποιηθούν ως μορφή αντιποίνων έναντι ατόμων ή εταιρειών, με στόχο να βλάψουν τη φήμη τους ή να διαταράξουν την παρουσία τους στο διαδίκτυο. Είναι σημαντικό για τα άτομα και τους οργανισμούς να εφαρμόσουν αποτελεσματικά μέτρα ασφαλείας για να μετριάσουν τον κίνδυνο να γίνουν θύματα τέτοιων επιθέσεων.
8. Πώς μπορούν οι χρήστες του cloud να επηρεαστούν από μια επίθεση DDoS?
Μια επίθεση DDOS που στοχεύει έναν χρήστη μιας υπηρεσίας cloud αυτόματης κλιμάκωσης μπορεί να οδηγήσει σε σημαντική αύξηση του κόστους, καθώς ο πάροχος υπηρεσιών μπορεί να χρειαστεί να κατανείμει επιπλέον πόρους για να χειριστεί την υπερβολική κυκλοφορία. Επιπλέον, άλλες υπηρεσίες που φιλοξενούνται στο ίδιο δίκτυο με τον στοχευόμενο χρήστη μπορεί επίσης να καταστούν διαθέσιμες κατά τη διάρκεια της επίθεσης.
9. Μπορούν να χρησιμοποιηθούν επιθέσεις DDoS για να κρύψουν άλλες κακόβουλες δραστηριότητες?
Ναι, οι επιθέσεις DDOS μπορούν να χρησιμεύσουν ως καμουφλάζ, εκτρέποντας την προσοχή των συστημάτων ασφαλείας, ενώ άλλες στοχοθετημένες επιθέσεις πραγματοποιούνται. Αυτό μπορεί να επιτρέψει στους χάκερ να εκμεταλλευτούν τα τρωτά σημεία ή να αποκτήσουν μη εξουσιοδοτημένη πρόσβαση σε συστήματα χωρίς άμεση ανίχνευση.
10. Πώς μπορούν τα άτομα και οι οργανώσεις να προστατευθούν από επιθέσεις DDoS?
Για την προστασία από τις επιθέσεις DDoS, συνιστάται η εφαρμογή ισχυρών μέτρων ασφαλείας, όπως η προστασία του τείχους προστασίας, η παρακολούθηση της κυκλοφορίας, τα δίκτυα παροχής περιεχομένου (CDN) και οι εξισορροπητές φορτίου. Επιπλέον, οι οργανισμοί θα πρέπει να διαθέτουν ολοκληρωμένα σχέδια αντιμετώπισης περιστατικών για να ελαχιστοποιήσουν τον αντίκτυπο μιας επίθεσης και να αποκαταστήσουν αμέσως τις υπηρεσίες.
Οι επιθέσεις DDOS εξήγησαν: Αιτίες, αποτελέσματα και πώς να προστατεύσετε τον ιστότοπό σας
Το DDOSing Streamers είναι τώρα τόσο συνηθισμένο ώστε το Skype να αναδιαμορφώσει τις προεπιλεγμένες ρυθμίσεις του πελάτη λόγω των gamers να πάρει τις διευθύνσεις IP τους διαρρεύσει για τους σκοπούς του DDOSing.
Τι πραγματική ζημιά μπορεί να κάνει μια επίθεση DDoS?
Εκτός από το να μην είναι προσβάσιμο για τους πραγματικούς πελάτες και επομένως οικονομικές απώλειες, ποια ζημιά (χρήματα/υλικό/λογισμικό) μπορεί να κάνει μια επίθεση DDOS? PS: Έχω διαβάσει για streamers/youtubers/ιδιωτικούς παίκτες που είναι ddosed και δεν μπορούν να δουν οποιαδήποτε πλεονεκτήματα για τους επιτιθέμενους να ξοδεύουν χρήματα σε botnets για ddosing κάποια twitch streamer. Επεξεργασία: Καθώς αυτή η ερώτηση φαίνεται υπερβολικά ευρεία, ας επικεντρωθούμε απλώς στους ιδιωτικούς ιστότοπους/χρήστες που είναι ddosed (γνωρίζω ότι η απώλεια κρίσιμων υποδομών όπως τα δίκτυα ηλεκτρικής ενέργειας μπορεί να κάνει σημαντικές ζημιές)
4,436 24 24 ασημένια κονκάρδες 31 31 χάλκινα κονκάρδες
Ρωτήθηκε στις 8 Ιουνίου 2016 στις 15:00
63 1 1 χρυσό σήμα 1 1 ασημένιο σήμα 5 5 χάλκινα κονκάρδες
Η ερώτησή σας είναι πολύ ευρεία ! Υπάρχουν τόσες πολλές πιθανές απαντήσεις !
8 Ιουνίου 2016 στις 15:08
Όπως είπε ο μικρός κώδικας, οι συνέπειες μπορεί να είναι αρκετά ευρείες. Για παράδειγμα, θα μπορούσε να DDOS μια υπηρεσία διανομής ασθενοφόρων της πόλης και να προκαλέσει το θάνατο πολλών ανθρώπων λόγω καθυστερημένων απαντήσεων. Υποροϊκά, οι τρομοκράτες θα μπορούσαν να DDOs όλες τις υπηρεσίες έκτακτης ανάγκης πριν ξεκινήσουν μια βόμβα, παρεμποδίζοντας σοβαρά την ικανότητά μας να αντιδράσουμε σε αυτήν.
8 Ιουνίου 2016 στις 15:13
@fhlamarche Νομίζω ότι τα παραδείγματα σας ενδέχεται να εμπίπτουν στο “να μην είναι προσβάσιμα” αν διαβάσω την ερώτηση σωστά.
8 Ιουνίου 2016 στις 15:19
@Anders True, αλλά ήθελα να επισημάνω ότι μπορεί να βλάψει περισσότερα από χρήματα/υλικό/λογισμικό.
8 Ιουνίου 2016 στις 15:37
Το DDOS μπορεί επίσης να χρησιμοποιηθεί για να προσγειωθεί οποιοδήποτε χρήστη αυτόματης κλιμάκωσης cloud ένα μεγάλο λογαριασμό ή να προκαλέσει δευτερεύουσα επίδραση όπως άλλες υπηρεσίες που φιλοξενούνται στο ίδιο δίκτυο με αυτό που επιτίθεται επίσης δεν είναι διαθέσιμο. Οι χάκερ μπορούν επίσης να χρησιμοποιήσουν DDoS για να καλύψουν μια επίθεση τσίμπημα που μπορεί να προκαλέσει αποζημιώσεις που δεν σχετίζονται συνήθως με το DOS.
8 Ιουνίου 2016 στις 15:41
4 απαντήσεις 4
Ένα DDOS επηρεάζει αρνητικά μια υπηρεσία για διάφορους λόγους (δεν διερευνά τις νομικές, κοινωνικές και οικονομικές συνέπειες εδώ):
1. Αναστάτωση υπηρεσίας: Ο πιο προφανής-εμποδίζοντας τους νόμιμους τελικούς χρήστες από την πρόσβαση σε μια υπηρεσία ή επηρεάζουν την ποιότητα της υπηρεσίας
2. Αύξηση του κόστους: Μπορεί να αναγκάσετε τον πάροχο υπηρεσιών να δαπανήσει περισσότερα για τους πόρους για να συναντηθεί με την κυκλοφορία σας
3. Καμουφλάζ: Τα πραγματικά αρχεία επιθέσεων σας χάνουν σε ένα μεγάλο πλήθος
4. Εμπλοκές σκανδάλης: Ένα WAF / IDS / IPS μπορεί να αλλάξει από τη λειτουργία φίλτρου σε λειτουργία μόνο για log
5. Απώλεια δεδομένων: Συντριπτικά το σύστημα DB ή αρχείων, τα δεδομένα που δεν έχουν δημιουργηθεί αντίγραφα ασφαλείας ενδέχεται να χαθούν
6. Προσδιορίστε τις τεχνικές δυνατότητες: Με βάση τον τρόπο με τον οποίο η υπηρεσία ανταποκρίνεται αυτόματα/χειροκίνητα σε μια απλή επίθεση DDOS και την κλίμακα της κυκλοφορίας που μπορεί να ανεχτεί, μπορείτε να μάθετε για την τεχνική ικανότητα του συστήματος και τους χειριστές του. Επίσης, πεδία καλοί στόχοι, που είναι πιθανό να έχουν κακές αμυντικές δυνατότητες.
Απαντήθηκε στις 9 Ιουνίου 2016 στις 2:29
3.936 2 2 χρυσά κονκάρδες 24 24 ασημένια σήματα 42 42 χάλκινα κονκάρδες
Η ζημιά που μπορεί να κάνει ένα DDOS είναι πολύ ευρεία ερώτηση . Ακόμη και όταν περιορίζεται σε ιδιωτικούς ιστότοπους/χρήστες. Μπορώ να σας δώσω μερικά παραδείγματα για το τι έχουν χρησιμοποιηθεί DDOSES στο παρελθόν και η ζημιά που προκάλεσαν:
1η Ιουνίου 2016 – TeamViewer Ddosed – προκάλεσε διακοπή στις υπηρεσίες για τους χρήστες και πιθανή οθόνη αιτίας ή καπνού για αεροπειρατεία του DNS που επέτρεψε την απομακρυσμένη πρόσβαση των πελατών TeamViewer
13 Απριλίου 2016 – Blizzard Ddosed – εμπόδισε τους χρήστες να συνδεθούν σε παιχνίδια και καταστήματα Ingame (νομισματικές απώλειες)
5 Ιανουαρίου 2016 – Sony Psn Ddosed – εμπόδισε τους χρήστες να συνδεθούν σε παιχνίδια και καταστήματα Ingame (νομισματικές απώλειες)
Όσον αφορά τον λόγο που κάποιος θα πληρώσει χρήματα σε κάποιον DDOS . Υπάρχουν πολλοί λόγοι, κάποιος θα ήταν να βλάψει τον ανταγωνισμό . Εάν ένα streamer Twitch παίρνει ddosed τότε οι χρήστες θα μετακινηθούν σε άλλα κανάλια. Εάν ένα μικρό παιχνίδι όπως το Wildstar παίρνει ddosed άτομα θα προχωρήσουν σε άλλα παιχνίδια. Οι άνθρωποι έχουν επίσης χρησιμοποιήσει DDoses ως απόσπαση της προσοχής, ενώ άλλες υπηρεσίες είναι hacked . Η Sony υποβλήθηκε σε τεράστιες επιθέσεις DDOS πριν από λίγα χρόνια, ενώ οι χάκερ διεισδύουν εκεί το τοπικό δίκτυο και ανυψώνουν μη κυκλοφορούμενες ταινίες / παιχνίδια / email από εκεί εσωτερικούς διακομιστές.
Απαντήθηκε στις 8 Ιουνίου 2016 στις 15:44
Caffeineaddiction CaffeineAddiction
7,617 2 2 χρυσά κονκάρδες 22 22 ασημένια κονκάρδες 41 41 χάλκινα κονκάρδες
Όταν μια εταιρεία ή υπηρεσία είναι ddosed, οι υπηρεσίες διαταράσσονται και μερικές φορές κατεβάζονται εντελώς.
Όταν ο χρήστης ή ο Streamer παραμένει ο ίδιος στόχος. Για να διαταράξετε ή να τα κατεβάσετε εντελώς.
Οι Streamers είναι ιδιαίτερα στοχευμένες για την πτυχή του συρτή. Όταν είναι ddosed, θα μπορούσαν να αναγκαστούν εκτός σύνδεσης. Αυτό παίρνει κάτω το ρεύμα τους. Και πονάει την ικανότητά τους να προσελκύουν δωρεές και συνδρομές.
Για παράδειγμα, το PSI Syndicate στο Ηνωμένο Βασίλειο πρέπει να περάσει από μια διαδικασία για να αλλάξει την IP του μέσω του ISP του. Τελικά δεν μπορούσε πλέον να μεταδοθεί στο Ηνωμένο Βασίλειο έως ότου επισκέφθηκε τις ΗΠΑ, καθώς η ανακαλύψτε τις επιθέσεις IPS και DDOS έγινε τακτικό ζήτημα. Έχει αναφέρει σε πολλά vlogs πώς αυτό έχει επηρεάσει την τακτική ροή εσόδων του.
Μερικές φορές μπορεί να στοχεύουν σε αντίποινα και να βλάψουν τη φήμη τους. Για παράδειγμα, όταν το Gaming for Good ξεκίνησε μια αντίπαλη υπηρεσία για ειδοποιήσεις Twitch, τότε ο TA κατηγορήθηκε για προβολή ροών Botting GFG. Αυτό έκανε το GFG να φαίνεται σκιερό, αφού δεν είχαν νόμιμους θεατές. Τελικά ο TA υποτίθεται ότι ξεκίνησε τα ρεύματα του GFG όλα μαζί. Αυτό όμως οδήγησε σε ta suing gfg ισχυριζόμενος ότι δεν είναι αποδεδειγμένο. Εάν συνέβη ή όχι δεν είναι το σημείο μου. Το θέμα είναι ο τρόπος με τον οποίο θα μπορούσαν να χρησιμοποιηθούν τέτοιες μέθοδοι εναντίον ενός άλλου θεατή για ένα κέρδος θεατών. Και παρόλο που είναι εταιρείες, ήταν επίσης Twitch επίσης streamers.
Το DDOSing Streamers είναι τώρα τόσο συνηθισμένο ώστε το Skype να αναδιαμορφώσει τις προεπιλεγμένες ρυθμίσεις του πελάτη λόγω των gamers να πάρει τις διευθύνσεις IP τους διαρρεύσει για τους σκοπούς του DDOSing.
Όσον αφορά τους τακτικούς χρήστες να τους ddosing μπορεί να είναι για έναν από τους διάφορους λόγους. Trolling, εκφοβισμός, αντίποινα σε προσωπικό θέμα ή ακόμα και κρατώντας τη σύνδεσή τους για ψηφιακά αντικείμενα ή ακόμη και πραγματικό νόμισμα.
Οι επιθέσεις DDOS εξήγησαν: Αιτίες, αποτελέσματα και πώς να προστατεύσετε τον ιστότοπό σας
Μια επίθεση DDOS είναι εκπληκτικά εύκολο να πραγματοποιηθεί και επηρεάζει εκατομμύρια ιστότοπους παγκοσμίως κάθε χρόνο, με τον αριθμό των επιθέσεων να αυξάνεται.
Οι επιθέσεις DDOS που υποφέρουν μπορεί να φαίνονται σαν μια αναπόφευκτη παρενέργεια της ύπαρξης σε απευθείας σύνδεση. Όσο πιο επιτυχημένη ο ιστότοπός σας, τόσο πιο πιθανό μπορεί να φαίνεται ότι εσείς’Θα είναι ο στόχος μιας επίθεσης σε κάποιο σημείο. Αλλά μπορείτε να μειώσετε τις πιθανότητες μιας επίθεσης DDoS που επηρεάζει τον ιστότοπό σας.
Επιταχύνετε αμέσως τον ιστότοπό σας στο WordPress κατά 20%
Επωφεληθείτε από το Google’S ταχύτερους διακομιστές και το δίκτυο Premium Tier που υποστηρίζεται από το Cloudflare’S 275+ τοποθεσίες CDN σε όλο τον κόσμο. Περιλαμβάνεται δωρεάν σε όλα τα σχέδια WordPress.
Μπορεί να αναρωτιέστε: τι είναι μια επίθεση DDOS? Και πώς μπορώ να προστατεύσω τον ιστότοπό μου από αυτούς?
Σε αυτήν την ανάρτηση, εμείς’Εξηγήστε ποιες επιθέσεις DDOS είναι, εξερευνήστε τι θα μπορούσε να κάνει τον ιστότοπό σας ευάλωτο και να περιγράψει τους τρόπους με τους οποίους μπορείτε να μειώσετε την πιθανότητα και τις επιπτώσεις τους.
Τι είναι μια επίθεση DDoS?
Αφήνω’Ξεκινήστε εξετάζοντας ακριβώς τι είναι μια επίθεση DDoS και, κυρίως, τι δεν είναι.
Το DDOS σημαίνει κατανεμημένη άρνηση υπηρεσίας, αλλά συχνά αναφέρεται ως απλή άρνηση υπηρεσίας. Μια επίθεση DDOS αποτελείται από έναν ιστότοπο που πλημμυρίζεται από αιτήματα κατά τη διάρκεια σύντομης χρονικής περιόδου, με στόχο να συντρίψει τον ιστότοπο και να τον προκαλέσει συντριβή. ο ‘διανέμονται’ Το στοιχείο σημαίνει ότι αυτές οι επιθέσεις προέρχονται από πολλαπλές θέσεις ταυτόχρονα, σε σύγκριση με ένα DOS που προέρχεται από μία μόνο τοποθεσία.
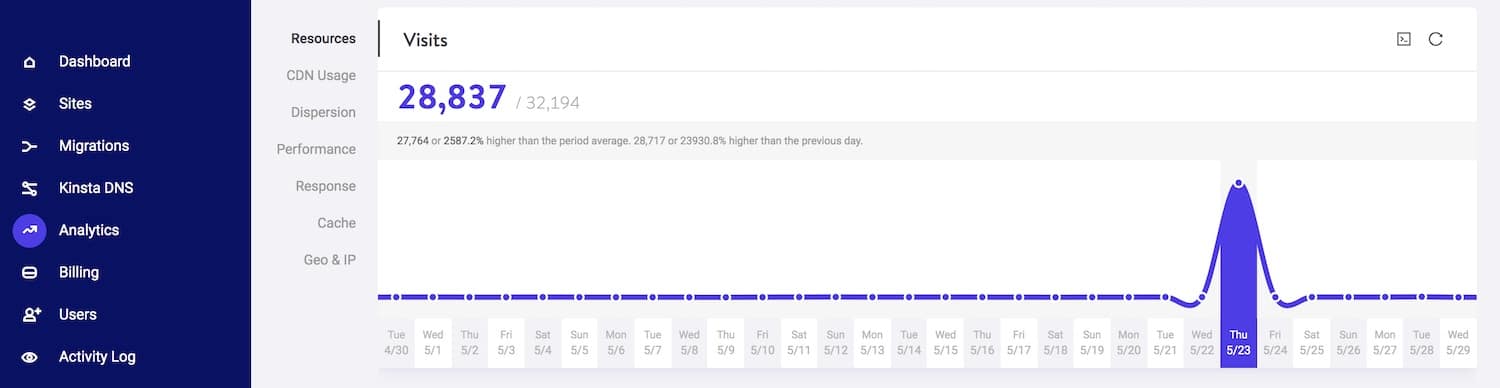
Εάν ο ιστότοπός σας υποφέρει από επίθεση DDoS, θα λάβετε χιλιάδες αιτήματα από πολλαπλές πηγές σε περίοδο λεπτών ή μερικές φορές ώρες. Αυτά τα αιτήματα’Το αποτέλεσμα μιας ιστοσελίδας που ξαφνικά παίρνει μια ακίδα στην κυκλοφορία: είναι αυτοματοποιημένα και θα προέρχονται από περιορισμένο αριθμό πηγών, ανάλογα με την κλίμακα της επίθεσης.
Στο παρακάτω στιγμιότυπο οθόνης, μπορείτε να δείτε την ξαφνική ακίδα σε αιτήματα που λαμβάνονται από έναν ιστότοπο κατά τη διάρκεια μιας επίθεσης DDoS.
Μια επίθεση DDOS δεν είναι’το ίδιο πράγμα με την πειρατεία, αν και οι δύο μπορούν να συνδεθούν. Οι δράστες’Προσπαθείτε να αποκτήσετε πρόσβαση στον ιστότοπό σας’αρχεία S ή διαχειριστής, αλλά αντ ‘αυτού, το αναγκάζουν να καταρρεύσει ή να γίνει ευάλωτα λόγω του όγκου των αιτημάτων. Σε ορισμένες περιπτώσεις, αυτό θα ακολουθηθεί από τις προσπάθειες να χαράξει τον ιστότοπο όταν’ευάλωτα, αλλά στην πλειονότητα των περιπτώσεων, ο στόχος είναι απλά να σταματήσει ο ιστότοπος.
Μπορεί να ακούγεται σαν να υπάρχει’Ο οποιοδήποτε τρόπο για να αποφύγετε μια επίθεση DDoS: τελικά, αν κάποιος αποφασίσει να πλημμυρίσει τον ιστότοπό σας με αιτήματα, δεν υπάρχει’δεν μπορείτε να κάνετε για να τους σταματήσετε.
Αλλά αν και μπορείτε’Δεν κάνει πολλά για να σταματήσετε κάποιον που προσπαθεί να βλάψει τον ιστότοπό σας με επίθεση DDoS, υπάρχουν βήματα που μπορείτε να κάνετε για να εξασφαλίσετε ότι εάν υποβληθείτε σε επίθεση, ο ιστότοπός σας κερδίζει’να σταματήσει να λειτουργεί και κέρδισε’να είμαι ευάλωτος στην πειρατεία.
Εμείς’Θα καλύψω αυτά τα βήματα αργότερα σε αυτήν την ανάρτηση, αλλά πρώτα, ας’Εξετάστε γιατί κάποιος μπορεί να θέλει να τοποθετήσει μια επίθεση DDOS στον ιστότοπό σας.
Γιατί κάποιος θα μπορούσε να DDOS τον ιστότοπό σας?
Γιατί λοιπόν κάποιος θα έβαλε μια επίθεση DDOS στον ιστότοπό σας WordPress? Τι θα μπορούσαν να κερδίσουν από αυτό?
Υπάρχουν πολλοί λόγοι για τους οποίους ένας εισβολέας μπορεί να θέλει να βάλει τον ιστότοπό σας εκτός δράσης μέσω επίθεσης DDoS. Αυτές περιλαμβάνουν επιθέσεις από ανταγωνιστές και επιθέσεις λόγω του περιεχομένου σας.
Επιθέσεις DDoS από ανταγωνιστές
Σε έναν ιδανικό κόσμο, οι ανταγωνιστές σας θα προσπαθούσαν να σας ξεπεράσουν στο διαδίκτυο βελτιώνοντας το περιεχόμενό τους, το SEO και το ποσοστό μετατροπής, το οποίο είναι ο νόμιμος τρόπος για να χρησιμοποιήσετε τον ιστότοπό σας για να αποκτήσετε ανταγωνιστικό πλεονέκτημα.
Αλλά σε ορισμένες περιπτώσεις, οι ανταγωνιστές μπορεί να λάβουν πιο ακραία μέτρα. Ένας ανταγωνιστής μπορεί να προσλάβει κάποιον για να τοποθετήσει μια επίθεση DDOS στον ιστότοπό σας με τη γνώση που κέρδισε αυτό’δεν επηρεάζουν μόνο τον ιστότοπό σας, αυτό’Θα επηρεάσω επίσης την επιχείρησή σας.
Την εποχή που σας χρειάζεται να λειτουργήσετε ξανά ο ιστότοπός σας, θα σας κάνουν επιχειρηματικές δραστηριότητες, ειδικά εάν εκτελούν διαφημίσεις χρησιμοποιώντας το όνομα της επιχείρησής σας ως λέξη -κλειδί. Εάν ο ιστότοπός σας είναι’να τρέχω ξανά γρήγορα, εσύ’Θα χάσω την κατάταξη αναζήτησης και μπορεί να διαπιστώσει ότι οι ανταγωνιστές σας τώρα κατατάσσονται πάνω σας στο Google.
Φυσικά, αυτό’είναι πολύ δύσκολο να αποδειχθεί ποιος πραγματοποίησε οποιαδήποτε επίθεση DDoS. Η επίθεση κέρδισε’να προέρχεται από τον ανταγωνιστή σας’s Διεύθυνση IP! Εκτός αν έχετε πολύ βαθιές τσέπες, προσπαθώντας να αναλάβετε νομικές ενέργειες εναντίον ενός ανταγωνιστή που υποπτεύετε να το κάνετε αυτό είναι απίθανο να είναι επιτυχής.
Πολύ καλύτερα για να προστατεύσετε τον εαυτό σας από τις επιπτώσεις μιας επίθεσης στην πρώτη θέση. Και Don’να μπείτε στον πειρασμό να τοποθετήσετε μια άλλη επίθεση DDOS εναντίον του ανταγωνιστή σας σε απάντηση. Αυτό είναι παράνομο και αυτό’είναι πολύ καλύτερα να καθησυχάσετε τον εαυτό σας ότι ένας ανταγωνιστής είναι αρκετά απελπισμένος για να χρησιμοποιήσει μέτρα όπως αυτά πιθανώς κέρδισε’να έχω τη μακροζωία ή τη φήμη που κάνει η επιχείρησή σας.
Οι επιθέσεις DDOS στο περιεχόμενό σας
Ορισμένες τοποθεσίες υπόκεινται σε επιθέσεις DDoS λόγω της φύσης του περιεχομένου τους.
Για παράδειγμα, ένας ιστότοπος καταγγελίας μπορεί να υπόκειται σε επίθεση. Ένας ιστότοπος που ασχολείται με ένα αμφιλεγόμενο ζήτημα (όπως η πρόσβαση σε άμβλωση ή αντιρατσισμός) μπορεί να υποστεί επιθέσεις από ανθρώπους που διαφωνούν με το μήνυμά του και θέλουν να το βγάλουν εκτός δράσης. Ή το περιεχόμενό σας μπορεί να είναι εμπορικό αλλά ακόμα ευαίσθητο και υπάρχουν άνθρωποι που δεν κάνουν’Το δεν το διατίθεται στο διαδίκτυο.
Εάν ο ιστότοπός σας επιτεθεί με επιτυχία, θα βάλει το περιεχόμενό σας εκτός κυκλοφορίας, γεγονός που θα μπορούσε να προκαλέσει προβλήματα στους χρήστες σας εάν χρειάζονται πρόσβαση σε πληροφορίες ή καθοδήγηση.
Εσείς’Θα πρέπει επίσης να ξοδεύετε το χρόνο επίλυσης του προβλήματος, χάνοντας τυχόν έσοδα που ενδέχεται να κάνετε από τον ιστότοπο (είτε σε πωλήσεις είτε σε δωρεές εάν είστε μη κερδοσκοπικός οργανισμός) και οι κατάταξές σας μπορούν να πέσουν εάν ο ιστότοπός σας επιστρέψει ένα σφάλμα 502 για ώρες ή ημέρες.
Επιθέσεις DDo με πολιτικά κίνητρα
Οι επιθέσεις DDOS με πολιτικά κίνητρα γίνονται όλο και πιο συχνές καθώς οι απειλές στον κυβερνοχώρο χρησιμοποιούνται όλο και περισσότερο για να διαταράξουν την πολιτική διαδικασία.
Εάν ο ιστότοπός σας είναι για ένα πολιτικό κόμμα, υποψήφιο ή οργάνωση ή προωθεί μια συγκεκριμένη πολιτική αιτία, τότε μπορεί να είναι ευάλωτη στην επίθεση από ανθρώπους που διαφωνούν με την πολιτική σας.
Αυτό κέρδισε’δεν προέρχεται άσκοπα από τους πολιτικούς αντιπάλους σας. Είναι πιο πιθανό να προέλθει από εξωτερικές πηγές που επιδιώκουν να διαταράξουν τον πολιτικό συζήτηση, να εμποδίσουν ορισμένους τύπους περιεχομένου και να χρησιμοποιήσουν το χάος για να συγχέουν και να αποφεύγουν τους ανθρώπους.
Η επίθεση θα μπορούσε να είναι μια προσπάθεια να καταστεί αδύνατο για τους ανθρώπους να έχουν πρόσβαση στο περιεχόμενό σας (βλ. Παραπάνω) ή θα μπορούσε να είναι μια πιο προσωπική επίθεση στον μεμονωμένο υποψήφιο ή τον οργανισμό πίσω από τον ιστότοπο.
Αυτό είναι διαφορετικό από το ένα site που υπερφορτώνεται λόγω των αιχμών στις επισκέψεις λόγω του κύκλου ειδήσεων. Κάποτε εργάστηκα στην ιστοσελίδα ενός πολιτικού κόμματος που συγκλονίστηκε όταν το κόμμα’Το μανιφέστο ξεκίνησε για γενικές εκλογές. Αυτές ήταν οι πρώτες εκλογές του Ηνωμένου Βασιλείου στις οποίες η ηλεκτρονική καμπίνα ήταν σημαντική και απλά WEREN’t προετοιμασμένη για τον όγκο της κυκλοφορίας.
Αντ ‘αυτού, μια επίθεση DDOS θα είναι πολύ πιο έντονη και πιο απότομη, βλέποντας μια πολύ ξαφνική άνοδο σε αιτήματα για μερικές φορές λίγα λεπτά. Αυτό θα φαίνεται πολύ διαφορετικό από μια φυσική ακίδα στην κυκλοφορία, η οποία αν και μπορεί να ξαφνικά θα πάρει τη μορφή μιας καμπύλης αντί για ένα βράχο.
Εάν εκτελείτε μια εκστρατεία (η οποία μπορεί να σας έχει κάνει πιο ευάλωτους λόγω της πρόσθετης δημοσιότητας), τότε θα είναι ιδιαίτερα σημαντικό να εξασφαλίσετε ότι ο ιστότοπός σας παραμένει λειτουργικός και να μην χάσετε χρόνο που ασχολείται με την επίθεση όταν θα μπορούσατε να εστιάσετε στη δραστηριότητα της εκστρατείας. Οτι’γιατί’είναι κρίσιμο για να λάβετε τα παρακάτω βήματα για να προστατεύσετε τον ιστότοπό σας από μια επίθεση DDOS με πολιτικά κίνητρα.
Οι επιπτώσεις μιας επίθεσης DDoS
Μια επίθεση DDoS μπορεί να έχει ποικίλα αποτελέσματα, ανάλογα με τη φύση της επίθεσης και πόσο προετοιμασμένοι είστε για αυτό.
1. Διακοπή ιστότοπου
Το πιο άμεσο και προφανές αποτέλεσμα είναι ότι ο ιστότοπός σας είναι συγκλονισμένος και δεν είναι διαθέσιμος.
Αυτό σημαίνει οποιαδήποτε επιχείρηση που κερδίζετε μέσω του ιστότοπού σας κέρδισε’να είναι διαθέσιμο σε εσάς μέχρι να λειτουργήσει ο ιστότοπος ξανά. Επηρεάζει επίσης τη φήμη σας ως κάτοχος ιστότοπου. Και αν δεν κάνεις’t διορθώστε γρήγορα τον ιστότοπο, μπορεί να επηρεάσει το SEO σας σαν να το Google σέρνει τον ιστότοπό σας και το βρίσκει εκτός δράσης, θα χάσετε την κατάταξή σας.
Εάν ο ιστότοπός σας δεν είναι διαθέσιμος λόγω της υπερφόρτωσης, θα επιστρέψει ένα σφάλμα 502 κακής πύλης, το οποίο θα επηρεάσει αρνητικά την κατάταξη αναζήτησης εάν το επιτρέψετε να παραμείνει έτσι για πολύ καιρό.
Εγώ’έχουν επίσης δει επιθέσεις όπου ο ιστότοπος έχει’ήταν διαθέσιμο για αρκετές ημέρες (επειδή ο ιδιοκτήτης δεν ήταν’δεν ξέρω πώς να το διορθώσουμε και το Hadn’να διατηρήσει ένα αντίγραφο ασφαλείας, περισσότερο από τα οποία σύντομα), και όταν ο ιστότοπος επέστρεψε στο διαδίκτυο, όλοι οι εσωτερικοί σύνδεσμοι σε αυτόν τον ιστότοπο’Η λίστα Google είχε χαθεί.
2. Ζητήματα διακομιστή και φιλοξενίας
Εάν ο ιστότοπός σας υπόκειται σε τακτικές επιθέσεις που δεν είστε’να λάβετε μέτρα για να μετριάσετε, αυτό θα μπορούσε να οδηγήσει σε προβλήματα με τον πάροχο φιλοξενίας σας.
Ένας καλός πάροχος φιλοξενίας θα σας δώσει εργαλεία για να εξασφαλίσετε τον ιστότοπό σας ενάντια στις επιθέσεις DDoS, αλλά αν δεν κάνετε’να το έχεις και εσύ’Σε κοινή φιλοξενία, οι επιθέσεις ενδέχεται να επηρεάσουν άλλους ιστότοπους στον ίδιο διακομιστή.
Πληροφορίες
Η Kinsta εφαρμόζει τείχη προστασίας υλικού που τροφοδοτούνται από την πλατφόρμα Google Cloud, την ενεργή και παθητική ασφάλεια και άλλα προηγμένα χαρακτηριστικά για την πρόληψη της πρόσβασης στους πελάτες σας’ δεδομένα. Δείτε περισσότερα εδώ.
3. Ευπάθεια ιστότοπου
Μια επίθεση DDOS θα μπορούσε να καταστήσει τον ιστότοπό σας πιο ευάλωτο στην πειρατεία, καθώς όλα τα συστήματά σας επικεντρώνονται στην επανέναρξη του ιστότοπου και τα συστήματα ασφαλείας ενδέχεται να έχουν τεθεί σε δράση από την επίθεση.
Οι χάκερ θα μπορούσαν στη συνέχεια να βρουν ευκολότερο να κάνουν το δρόμο τους στον ιστότοπό σας μέσω μιας πίσω πόρτας μόλις η επίθεση DDoS κατάφερε να παραλύσει τον ιστότοπό σας.
Επιθέσεις παρακολούθησης όπως αυτό κέρδισε’να προέρχεται πάντα από την ίδια πηγή με τα αιτήματα που σχημάτισαν την επίθεση DDOS: Ένας έξυπνος χάκερ θα ξέρει πώς να κρύψει τα ίχνη τους και να χρησιμοποιήσει πολλές διευθύνσεις IP για να επιτεθεί στον ιστότοπό σας, καθώς και πώς να κρύψει την πραγματική τους τοποθεσία.
Έτσι, εάν είστε θύμα μιας επίθεσης DDoS, μία από τις πρώτες σας προτεραιότητες θα πρέπει να διασφαλίσετε ότι ο ιστότοπός σας WordPress είναι ασφαλής. Αυτό είναι αναμφισβήτητα πιο σημαντικό από το να επιτευχθεί και πάλι ο χώρος που αντιμετωπίζει το κοινό, καθώς μια άλλη επίθεση θα σας μεταφέρει μόνο στο Square One (ή χειρότερα).
4. Χαμένος χρόνος και χρήμα
Η επισκευή ενός ιστότοπου που έχει υποβληθεί σε επίθεση DDoS απαιτεί χρόνο. Μπορεί επίσης να πάρει χρήματα.
Αν δεν είσαι’δεν ξέρω τι’συνέβη στον ιστότοπό σας και το καταφύγιο’T προετοιμασμένοι για τη δυνατότητα μιας επίθεσης, θα μπορούσατε να καταλήξετε να πρέπει να ανοικοδομήσετε τον ιστότοπό σας από το μηδέν (i’έχουν δει τοποθεσίες όπου αυτό έχει συμβεί). Αν το έκανες’να πάρει ένα αντίγραφο ασφαλείας του ιστότοπού σας, από τι θα το αποκαταστήσετε? Και αν δεν κάνεις’να το διορθώσω γρήγορα, η επίθεση θα μπορούσε να έχει μακροπρόθεσμο αντίκτυπο στον ιστότοπό σας’seo και επιχειρηματική απόδοση.
Ενώ ο ιστότοπος είναι κάτω, θα μπορούσατε να χάσετε χρήματα στα έσοδα, ειδικά εάν ο ιστότοπός σας είναι κατάστημα ηλεκτρονικού εμπορίου. Και ίσως χρειαστεί να πληρώσετε χρήματα για να προσλάβετε έναν εμπειρογνώμονα ασφαλείας ή έναν πακέτο ιστού για να ανοικοδομήσετε τον ιστότοπό σας και να το βεβαιωθείτε’προστατευμένο από μελλοντικές επιθέσεις.
Όλα αυτά δίνουν έμφαση στο πόσο σημαντικό είναι να προστατεύσετε τον ιστότοπό σας από επιθέσεις DDoS. Είχα έναν πελάτη που υπέστη συχνές απόπειρες επιθέσεων λόγω της φύσης της επιχείρησής τους. Επειδή δημιουργήσαμε μέτρα ασφαλείας, αυτά δεν επηρεάστηκαν ποτέ στον ιστότοπο. Αν εσύ’Ετοιμάστηκε, τότε μια επίθεση DDOS πρέπει να’δεν επηρεάζει τον ιστότοπό σας.
Τι μπορεί να κάνει τον ιστότοπό σας ευάλωτο σε επιθέσεις DDoS?
Ορισμένες τοποθεσίες είναι πιο ευάλωτες από άλλες σε επιθέσεις DDoS. Αυτά είτε θα σας κάνουν πιο ευάλωτους στην επίθεση στην πρώτη θέση είτε στις επιδράσεις του.
Φθηνή φιλοξενία
Ο πρώτος ένοχος όταν πρόκειται για ευπάθεια σε επιθέσεις DDoS, όπως συμβαίνει με όλα τα είδη cyberattacks, είναι φθηνή φιλοξενία.
Η φθηνή φιλοξενία έχει δύο κύρια μειονεκτήματα: έλλειψη υποστήριξης και όγκου πελατών.
Για να καταστεί δυνατή η προσφορά της φιλοξενίας τόσο φθηνά, ο πάροχος φιλοξενίας θα έχει μεγάλο αριθμό πελατών που χρησιμοποιούν τον ίδιο διακομιστή, πράγμα που σημαίνει ότι εάν ένας από τους άλλους ιστότοπους σε αυτόν τον διακομιστή υπόκειται σε επίθεση, θα μπορούσε να σας επηρεάσει.
Οι φτηνοί πάροχοι φιλοξενίας κέρδισαν’t Παρέχετε προφυλάξεις ασφαλείας κατά των επιθέσεων DDoS, κέρδισαν’να σας προειδοποιήσω όταν πραγματοποιείται μια επίθεση και κέρδισαν’Δεν σας βοηθά να επισκευάσετε τον ιστότοπό σας όταν σταματήσει να λειτουργεί. Νίκησαν’να λαμβάνετε τακτικά αντίγραφα ασφαλείας του ιστότοπού σας και ακόμη και αν το κάνουν, αυτοί’είναι απίθανο να σας βοηθήσουμε να επαναφέρετε τον ιστότοπό σας: εσείς’Θα πρέπει να το κάνετε πώς να το κάνετε μόνοι σας.
Αυτό δεν είναι’t επειδή οι φτηνοί πάροχοι φιλοξενίας προσπαθούν να σας συνεννοηθούν ή επειδή δεν κάνουν’να παρέχουμε τις υπηρεσίες που υπόσχονται: αυτό’απλά επειδή για να κάνουν τη φιλοξενία τους φθηνά, πρέπει να σκουπίζουν την υποστήριξη. Διαφορετικά, δεν θα μπορούσαν’να κερδίσει.
Εάν ο ιστότοπός σας υποστηρίζει μια επιχείρηση ή οποιαδήποτε επιχείρηση όπου η φήμη σας και η ασφάλεια του ιστότοπού σας είναι σημαντική, τότε πληρώνει για να επενδύσει σε καλής ποιότητας φιλοξενία. Το επιπλέον κόστος θα αξίζει τον κόπο όταν αποφύγετε να περάσετε χρόνο για να διορθώσετε τον ιστότοπό σας εάν επιτεθεί και σίγουρα θα αξίζει τον κόπο εάν σημαίνει ότι ο ιστότοπός σας παραμένει στο διαδίκτυο μέσω μιας απόπειρας επίθεσης DDOS και ISN’συμβιβασμένος.
Πληροφορίες
Η Kinsta προσφέρει μια υπόσχεση ασφαλείας κακόβουλου λογισμικού καθώς και προστασία τείχους προστασίας από επιθέσεις DDoS.
Έλλειψη προετοιμασίας
Αποτυχία προετοιμασίας για τη δυνατότητα μιας επίθεσης DDoS που κέρδισε’t αναγκαστικά εμποδίζει να συμβεί, αλλά θα σημαίνει ότι δεν don’να υποφέρουμε τόσο πολύ εάν υπόκεινται σε ένα.
Πρώτον, η λήψη προφυλάξεων ασφαλείας κατά πιθανών επιθέσεων θα ενισχύσει τον ιστότοπό σας’οι πιθανότητες να παραμείνετε στο διαδίκτυο, παρά το γεγονός ότι υποφέρετε από μια απόπειρα επίθεσης.
Αλλά η κατανόηση του τρόπου διακοπής μιας επίθεσης DDoS στις διαδρομές του θα βοηθήσει επίσης. Εάν ο ιστότοπός σας επιτεθεί και κατεβαίνει εάν εσείς’έχετε προετοιμαστεί θα είστε σε θέση να το σηκωθείτε και να τρέξετε ξανά πολύ πιο γρήγορα από ό, τι αν είχατε’προετοιμασμένος.
Η εγκατάσταση λογισμικού ασφαλείας ή η χρήση των ειδοποιήσεων ασφαλείας που προσφέρονται από τον παροχέα φιλοξενίας σας σημαίνει ότι θα ειδοποιηθείτε εάν ο ιστότοπός σας είναι υπό επίθεση και είτε εσείς είτε ο πάροχος φιλοξενίας σας μπορεί να αναλάβει δράση για την προστασία του ιστότοπού σας.
Η λήψη τακτικών αντιγράφων ασφαλείας του ιστότοπού σας σημαίνει ότι μπορείτε να το αποκαταστήσετε γρήγορα εάν αντιμετωπίσετε προβλήματα.
Και η διατήρηση του ιστότοπού σας ενημερώθηκε ότι σημαίνει ότι αυτό’είναι εγγενώς πιο ασφαλές και θα είναι λιγότερο πιθανό να αντιμετωπίσει προβλήματα εάν πρέπει να το ανοικοδομήσετε.
Ανασφαλής ή ξεπερασμένος κωδικός
Διατηρώντας την έκδοση του WordPress καθώς και το θέμα και τα plugins σας μέχρι σήμερα’να σας προστατεύσει από μια επίθεση DDoS.
Αλλά εάν επιτεθείτε και η επακόλουθη αδυναμία του ιστότοπού σας χρησιμοποιείται από τους χάκερ ως ευκαιρία για να αποκτήσετε ανεπιθύμητη πρόσβαση, θα είναι πολύ λιγότερο πιθανό να επιτύχουν εάν ο ιστότοπός σας είναι καλά διαχειριζόμενος.
Οι προφυλάξεις περιλαμβάνουν την ενημέρωση του ιστότοπού σας καθώς και την εγκατάσταση μόνο προσθηκών και θεμάτων από αξιόπιστες πηγές. Το WordPress Theme και οι κατάλογοι plugin είναι μακράν τα καλύτερα μέρη για να βρείτε δωρεάν θέματα και plugins, και οι αξιόπιστοι προγραμματιστές θα τα κάνουν διαθέσιμα εκεί. Προσέξτε να μην εγκαταστήσετε κώδικα που μπορεί να προκαλέσει ασυμβατότητες με τη φιλοξενία σας και ποτέ να μην εγκαταστήσετε ακόλουθα θέματα ή plugins.
Πώς να προστατεύσετε τον ιστότοπό σας από επιθέσεις DDoS
Τώρα λοιπόν για την ερώτηση σας’Έκανα φαγούρα για να μάθετε την απάντηση: Πώς προστατεύετε τον ιστότοπό σας από επιθέσεις DDoS?
Υπάρχει μια ποικιλία προφυλάξεων που μπορείτε να λάβετε και τις οποίες επιλέγετε θα εξαρτηθεί από τη ρύθμισή σας, τον προϋπολογισμό σας και τις προτιμήσεις σας.
Αφήνω’ρίξτε μια ματιά στις επιλογές.
Προστασία από τον πάροχο φιλοξενίας σας
Το Kinsta Hosting έχει μια σειρά χαρακτηριστικών που θα μειώσουν τις πιθανότητες να υποβληθείτε σε επιθέσεις DDoS.
Όλες οι τοποθεσίες που φιλοξενούνται στο Kinsta προστατεύονται από την ενσωμάτωση Cloudflare, η οποία διαθέτει ασφαλές τείχος προστασίας με ενσωματωμένη προστασία DDoS. Χρησιμοποιούμε επίσης αυστηρούς περιορισμούς που βασίζονται σε λογισμικό για να εξασφαλίσουμε τον ιστότοπό σας ακόμη περισσότερο. Όλα αυτά καθιστούν πολύ πιο δύσκολο για μια επίθεση DDoS να περάσει.
Ένα άλλο χαρακτηριστικό Kinsta που μπορεί να σας βοηθήσει να σας προστατεύσουν μόλις ξεκινήσει μια επίθεση DDo. Η Kinsta θα ανιχνεύσει οποιαδήποτε επίθεση DDoS και θα σας ειδοποιήσει. Στη συνέχεια, μπορείτε να χρησιμοποιήσετε τη δυνατότητα αποκλεισμού GEO IP για να εμποδίσετε τη γεωγραφική περιοχή από την οποία έρχεται η επίθεση DDoS.
Αυτό σημαίνει ότι μπορείτε να αποκλείσετε με ασφάλεια μια γεωγραφική περιοχή όπου προέρχεται μια επίθεση και οι διευθύνσεις IP από αυτήν την περιοχή δεν θα είναι πλέον σε θέση να στέλνουν αιτήματα στον ιστότοπό σας.
Εναλλακτικά, μπορείτε να αποκλείσετε μεμονωμένα IPs στο Mykinsta μέσω του IP αρνούνται σελίδα.
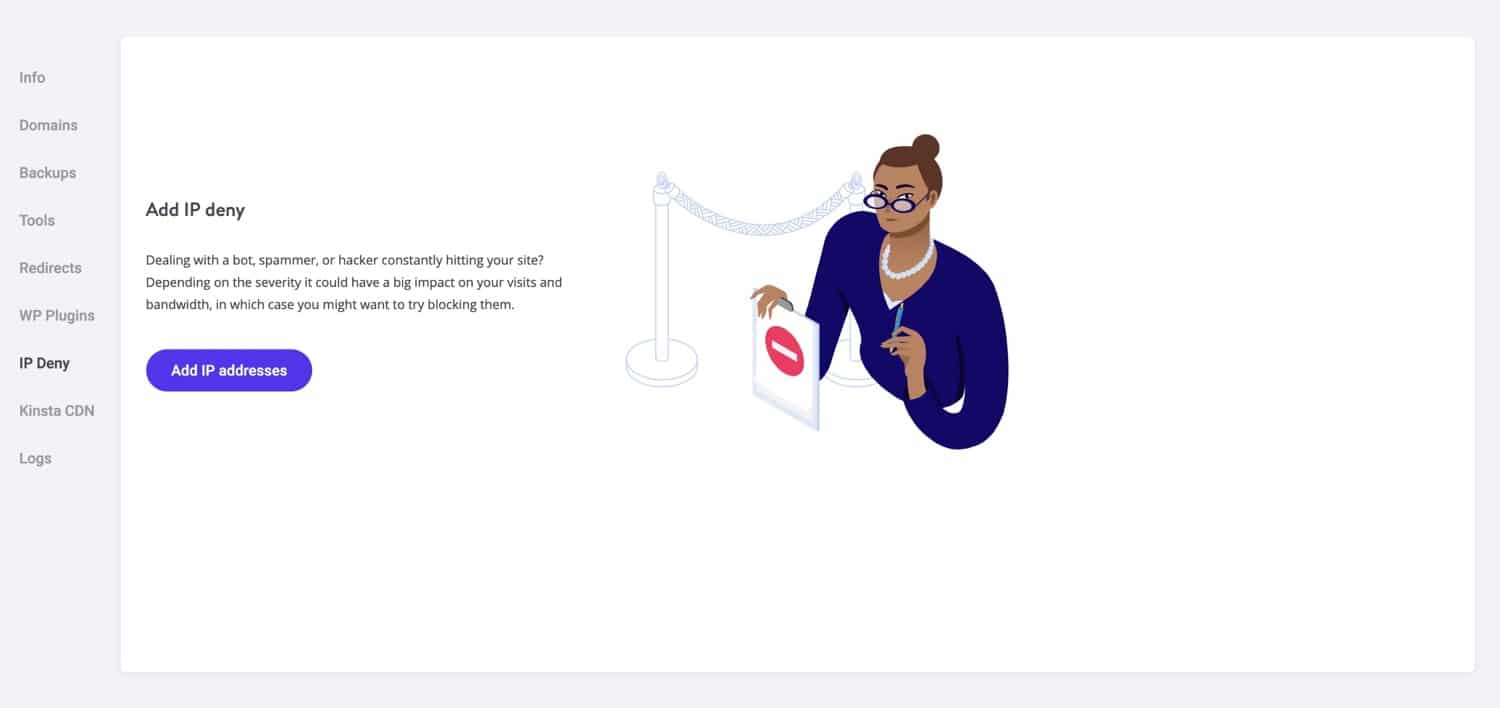
Εδώ έρχεται η σκληρή αλήθεια, όμως: όσο και καλός ο πάροχος φιλοξενίας σας είναι, αυτό’είναι αδύνατο για αυτούς να παρέχουν πλήρη προστασία έναντι επιθέσεων DDoS. Αυτό που θα κάνει ένας καλός πάροχος φιλοξενίας είναι να προσφέρει ένα καλό τείχος προστασίας, το οποίο θα μειώσει την πιθανότητα μιας επίθεσης, αλλά δεν θα το ξεφορτωθεί εντελώς. Θα έχουν επίσης εργαλεία που μπορείτε να χρησιμοποιήσετε για να σταματήσετε την επίθεση DDOS μόλις ξεκινήσει, όπως η μπλοκάρισμα IP.
Αυτός είναι ο λόγος Οποιοσδήποτε πάροχος φιλοξενίας που ισχυρίζεται ότι σας δίνει πλήρη προστασία από τις επιθέσεις DDoS ISN’Δεν είναι εντελώς ειλικρινής. Μπορούν να μειώσουν την πιθανότητα μιας επίθεσης και μπορούν να περιορίσουν τον αντίκτυπο του, αλλά μπορούν’t Σταματήστε τις επιθέσεις DDOS εξ ολοκλήρου.
Αντ ‘αυτού, για να προστατεύσετε τον εαυτό σας από τις επιθέσεις DDOS πιο διεξοδικά, πρέπει να χρησιμοποιήσετε ένα τεράστιο δίκτυο που μπορεί να χρησιμοποιήσει τη βάση δεδομένων των πληροφοριών σχετικά με επιθέσεις σε άλλους ιστότοπους σε όλο τον κόσμο για να προβλέψετε επιθέσεις και να αποκλείσετε IP από τα οποία είναι πιθανό να έρθουν. Αφήνω’Κοιτάξτε μερικές από αυτές τις υπηρεσίες.
Σύννεφο
Το Cloudflare είναι ένα από τα Διαδίκτυο’Οι πιο δημοφιλείς πάροχοι δικτύων παροχής περιεχομένου και προσφέρει επίσης προστασία από επιθέσεις και αμυχές. Λόγω του τεράστιου μεγέθους του, έχει πρόσβαση σε πληροφορίες σχετικά με το πού προέρχονται οι επιθέσεις DDoS και μπορούν στη συνέχεια να αποκλείσουν αυτές τις διευθύνσεις IP για όλους τους ιστότοπους στο δίκτυό του.
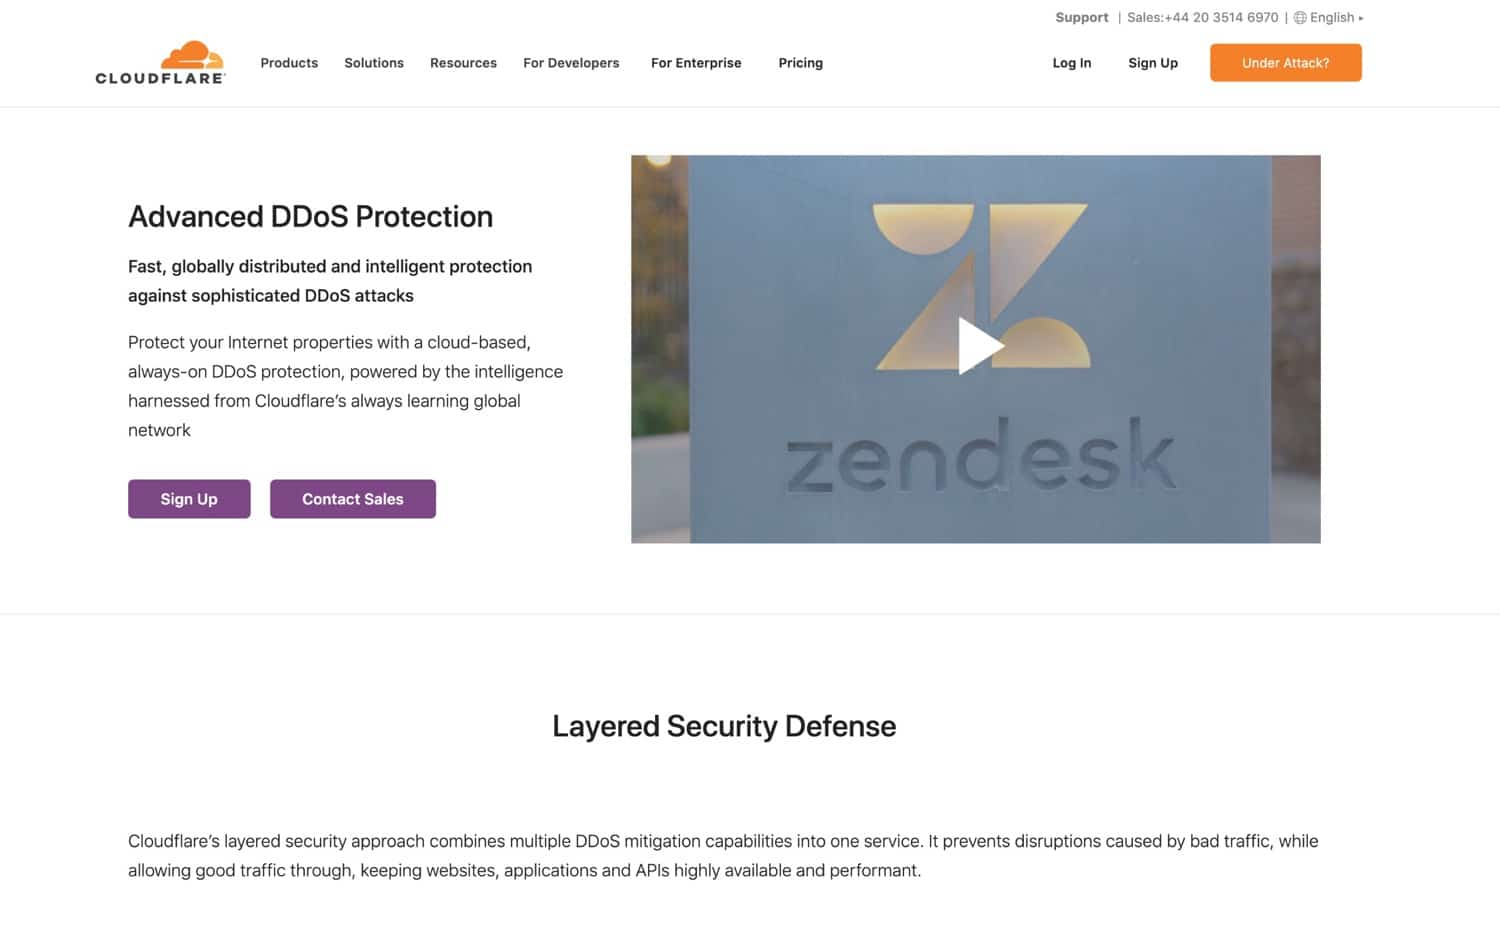
Σύννεφο’Το δίκτυο S cloud είναι πάντα ενεργοποιημένο και πάντα μαθαίνοντας, πράγμα που σημαίνει ότι μπορεί να εντοπίσει πιθανές επιθέσεις και να σταματήσει την ανεπιθύμητη κυκλοφορία να φτάσει στον ιστότοπό σας 24/7. Σας παρέχει επίσης έναν πίνακα ελέγχου που μπορείτε να χρησιμοποιήσετε για να παρακολουθήσετε και να μετριάσετε τις επιθέσεις DDoS, ώστε να μπορείτε να προσδιορίσετε ποια είναι τα τρωτά σας σημεία.
Εάν ο ιστότοπός σας φιλοξενείται στο Kinsta, δεν κάνετε’Δεν χρειάζεται να περάσετε τη διαδικασία δημιουργίας του δικού σας λογαριασμού CloudFlare. Όλες οι τοποθεσίες στην υποδομή μας προστατεύονται από την ελεύθερη ολοκλήρωση Cloudflare.
Επιτυχία
Η Sucuri είναι μια εταιρεία που είναι πιο γνωστή για τις υπηρεσίες της για τον καθαρισμό των ιστότοπων μετά από αμυχές και βοηθώντας να τους αποτρέψει να συμβούν ξανά. Αλλά προσφέρει επίσης προστασία DDoS
Οι ιστότοποι που φιλοξενούνται στην Kinsta δεν υποστηρίζουν το Sucuri. Στο Kinsta, η υποδομή μας προστατεύεται από ένα ασφαλές τείχος προστασίας Cloudflare με ενσωματωμένη προστασία DDoS. Επιπλέον, εκτελούμε συνηθισμένη σάρωση κακόβουλου λογισμικού και προσφέρουμε δωρεάν απομακρυσμένες κακομεταχείριση σύμφωνα με την υπόσχεση ασφαλείας κακόβουλου λογισμικού.
Επιτυχία’Η υπηρεσία S λειτουργεί επειδή είναι τόσο μεγάλο, με δίκτυο περισσότερων από 400.000 πελατών που σημαίνει ότι μπορεί να διατηρήσει μια βάση δεδομένων επιθέσεων με τον ίδιο τρόπο που μπορεί να μπορέσει το Cloudflare. Αυτές οι διευθύνσεις IP μπορούν στη συνέχεια να αποκλειστούν στον ιστότοπό σας.
Επιτυχία’S Network ISN’t τόσο μεγάλο όσο το cloudflare’S Αλλά η εταιρεία αξίζει να εξετάσετε εάν θέλετε επίσης προηγμένα χαρακτηριστικά ασφαλείας και παρακολούθηση, όπου βρίσκεται η ειδικότητά τους. Το Sucuri θα παρακολουθεί τον ιστότοπό σας για διακοπές και επιθέσεις ή hacks και θα διορθώσει τυχόν αμυχές που λαμβάνουν χώρα.
Έτσι, αν υποφέρετε μια επίθεση DDoS και ο ιστότοπός σας στο WordPress έχει πειραχτεί όταν’είναι ευάλωτο, η ύπαρξη με sucuri σημαίνει ότι μπορείτε να το ανεβείτε και να τρέξετε ξανά όσο το δυνατόν γρηγορότερα.
Περίληψη
Οι επιθέσεις DDOS γίνονται όλο και πιο συνηθισμένες και έχουν τη δυνατότητα να προκαλέσουν ζημιά αξίας δισεκατομμυρίων δολαρίων.
Το’είναι αδύνατο να προστατευθείτε εντελώς από τις επιθέσεις DDoS καθώς δεν υπάρχει’Δεν έχετε πολύ έλεγχο που έχετε πάνω από την κυκλοφορία που έρχεται στον ιστότοπό σας. Αλλά αν χρησιμοποιείτε μία από τις παραπάνω υπηρεσίες, αποφύγετε τη φθηνή φιλοξενία και προετοιμαστείτε για μια επίθεση DDoS εάν συμβεί κάποιος, τότε θα είναι πολύ λιγότερο πιθανό να υποφέρετε.
Σχετικά με το χέρι άρθρα

Δίκτυο πλατφόρμας Google Cloud: Premium Tier vs Standard Tier
Βαθιά κατάδυση στο Google Cloud Network και μια προσεκτική ματιά στο Premium Tier vs Standard Tier, μαζί με τη στοίβα τεχνολογίας που δίνει το ταχύτερο…
Χρόνος ανάγνωσης 20 λεπτά ανάγνωση Ημερομηνία δημοσίευσης 21 Οκτωβρίου 2019 Θέμα Πλατφόρμες cloud computing Θέμα

Πώς να ρυθμίσετε το τείχος προστασίας Sucuri (WAF) στον ιστότοπό σας WordPress
Η κυκλοφορία από bots και πληρεξούσιους είναι υψηλότερη από ποτέ. Αυτό γίνεται μια πρόκληση για επιχειρήσεις που δεν γνωρίζουν τίποτα για το πώς να φιλτράρουν ή να μπλοκ…
Χρόνος ανάγνωσης 17 λεπτά ανάγνωση Ημερομηνία δημοσίευσης 4 Ιουνίου 2018 Θέμα WordPress Security
Τα καλύτερα plugins ασφαλείας WordPress για να κλειδώσουν κακόβουλες απειλές
Η διατήρηση του ιστότοπου WordPress ασφαλής μπορεί να είναι προκλητική. Δείτε αυτά τα plugins ασφαλείας WordPress για να κλειδώσετε εύκολα τους κακούς.
Χρόνος ανάγνωσης 48 λεπτά ανάγνωση Ημερομηνία δημοσίευσης 20 Ιουνίου 2022 Θέμα WordPress Plugins Θέμα WordPress Security
Εμείς’Θα μεταναστεύσετε δωρεάν τον ιστότοπό σας στο WordPress
Η αφοσιωμένη ομάδα μας θα μεταφέρει τις τοποθεσίες WordPress στην Kinsta, χωρίς καμία δουλειά στο τέλος σας και με ελάχιστη διακοπή υπηρεσίας. Μεταναστεύστε χωρίς κινδύνους με την εγγύηση χρημάτων 30 ημερών.
Τι συμβαίνει κατά τη διάρκεια μιας επίθεσης DDoS?
Η εργασία στην τεχνολογία της πληροφορίας σήμερα σημαίνει την αντιμετώπιση των πιθανών κινδύνων ασφαλείας που αντιμετωπίζουν εταιρείες όλων των μεγεθών, των βιομηχανιών και των περιοχών. Το πεδίο της ασφάλειας στον κυβερνοχώρο είναι τεράστιο και ποικίλο, που περιλαμβάνει λεπτές τακτικές κλοπής δεδομένων, όπως phishing spear, καθώς και μεγαλύτερους ελιγμούς βίαιης δύναμης, συμπεριλαμβανομένων των επιθέσεων Distributed Denial of Service (DDOS).
Λόγω της ζημιάς που μπορεί να προκαλέσει μια εταιρεία – τόσο αμέσως μετά το περιστατικό όσο και σε συνεχή βάση – οι επιχειρήσεις χρειάζονται ανθρώπους που κατανοούν τους κινδύνους που αντιμετωπίζουν και πώς να δημιουργήσουν αποτελεσματικά αντίμετρα. Η εξοικείωση με απειλές στον κυβερνοχώρο, όπως οι επιθέσεις DDOS.

Τι είναι μια επίθεση DDoS?
Μια επίθεση DDOS είναι ένας τύπος cyberthreat με βάση την αποστολή πάρα πολλών αιτημάτων σε έναν ηλεκτρονικό πόρο, αναγκάζοντας αυτόν τον ιστότοπο ή τον αριθμό των πόρων εκτός σύνδεσης. Ο εισβολέας εκμεταλλεύεται ένα τεράστιο δίκτυο υπολογιστών για τη δημιουργία αυτής της πίεσης, συχνά χρησιμοποιώντας “βρυκόλακας” Μηχανήματα που έχουν αναλάβει μέσω κακόβουλου λογισμικού.
Ο Kaspersky σημειώνει ότι οι επιθέσεις DDOS λειτουργούν επειδή οι πόροι ιστού μπορούν να χειριστούν τόσο τόση κίνηση ανά πάσα στιγμή. Όταν το ποσό των δεδομένων ή των αιτημάτων που εισέρχονται στο δικτυωμένο περιουσιακό στοιχείο γίνεται υπερβολικά μεγάλη, οι νόμιμοι χρήστες μπορεί να είναι σε θέση να έχουν πρόσβαση σε αυτό, όπως θα συνέβαινε αν υπήρχαν πάρα πολλοί άνθρωποι που προσπαθούν να χρησιμοποιήσουν τον πόρο, αλλά σε πολύ μεγαλύτερη κλίμακα. Ένας διακομιστής ιστού που υποφέρει από τις επιδράσεις μιας επιτυχημένης επίθεσης DDoS θα επιβραδυνθεί ή θα γίνει εντελώς απρόσιτο για τους χρήστες.
Λαμβάνοντας υπόψη ότι οι σύγχρονες εταιρείες χρησιμοποιούν διαδικτυακές πλατφόρμες για τις σημαντικότερες υπηρεσίες τους, τόσο για τον πελάτη όσο και για την εσωτερική,’είναι εύκολο να δείτε πώς μια καλά χρονομετρημένη επίθεση DDOS θα μπορούσε να κάνει σημαντική βλάβη σε μια επιχείρηση. Είτε αυτό σημαίνει να κλείσετε έναν έμπορο ηλεκτρονικού εμπορίου κατά τη διάρκεια μιας πολυάσχολης εποχής λιανικής πώλησης, λαμβάνοντας μια επιχείρηση’S Servers Offline, ή ένας από οποιοδήποτε αριθμό παρόμοιων αποτελεσμάτων, η ζημιά μπορεί να είναι αξιοσημείωτη.
Πώς είναι διαφορετικές επιθέσεις DDoS και DOS?
Μια επίθεση DDOS είναι η σύγχρονη, μεγαλύτερη έκδοση μιας απλή άρνηση υπηρεσίας (DOS) επίθεση. Η εταιρεία ψηφιακής ασφάλειας Norton εξηγεί ότι οι επιθέσεις DOS υπήρξαν από το 1974, όταν ένας 13χρονος έκλεισε τους δικτυακούς υπολογιστές. Οι επαγγελματίες πληροφορικής πρέπει να’Αφήστε τους εαυτούς τους να γίνονται εφησυχασμένοι μόνο και μόνο επειδή οι επιθέσεις DOS έχουν σχεδόν 50ετή ιστορία. Με την εξέλιξη από DOS σε DDoS, αυτές οι εισβολές έχουν παραμείνει σχετικές με τη σημερινή ημέρα.
Αυτή η αρχική απεργία το 1974 ξεκίνησε από έναν μόνο υπολογιστή, πράγμα που σημαίνει ότι ήταν ένα απλό DOS, όχι ένα DDOS. Ο Norton σημειώνει ότι οι επιθέσεις DDOS ορίζονται με τη χρήση πολλαπλών τεμαχίων υλικού για τη δημιουργία της παράνομης δραστηριότητας δικτύου που παίρνει έναν πόρο κάτω. Το γεγονός ότι ένα botnet από υπολογιστές που έχουν συλληφθεί ή άλλες συσκευές μπορεί να αντιμετωπίσει πολύ μεγαλύτερη ζημιά από ό, τι ένας υπολογιστής έχει μετατρέψει το DDOS στον τυπικό τρόπο βλάβης των εταιρειών’ διακομιστές.
Ποιος είναι ο στόχος μιας επίθεσης DDoS?
Ο στόχος μιας επίθεσης DDoS είναι συνήθως να βλάψει μια εταιρεία λαμβάνοντας τους πιο βασικούς πόρους της εκτός σύνδεσης. Ο Kaspersky επισημαίνει ότι ορισμένες οργανώσεις κάνουν ιδιαίτερα ελκυστικούς στόχους για αυτούς τους τύπους ψηφιακών εισβολών. Αυτές περιλαμβάνουν λιανοπωλητές ηλεκτρονικού εμπορίου και ψηφιακές πρώτες επιχειρήσεις όλων των ειδών, συμπεριλαμβανομένων των καζίνο Internet.
CSO έδωσε ένα παράδειγμα του τρόπου με τον οποίο οι επιθέσεις DDOS μπορούν να έχουν ένα αποτέλεσμα καταρράκτη, όπου η λήψη μιας εταιρείας μπορεί να βλάψει τους άλλους. Τον Οκτώβριο του 2016, το Mirai Botnet, ένα συμβιβασμένο σμήνος των συσκευών Internet of Things (IoT), αξιοποιήθηκε για να στείλει αιτήματα σε έναν πάροχο υπηρεσιών Διαδικτύου’διακομιστές. Το δίχτυ αποτελείται από έως και 400.000 συσκευές IoT και ήταν σε θέση να συντρίψει σημαντική υποδομή, μειώνοντας το Twitter, το Amazon, το Spotify και άλλα.
Τι συμβαίνει κατά τη διάρκεια μιας επίθεσης DDoS?
Μια επίθεση DDOS είναι σχετικά απλή, η οποία είναι ένας από τους λόγους για τους οποίους αυτό το είδος cyberthreat είναι τόσο επικίνδυνος. Ο Norton εξηγεί ότι σε αυτά τα περιστατικά, ο χάκερ δεν’δεν πρέπει να εγκαταστήσουν οποιοδήποτε από τα κώδικα τους σε θύμα’διακομιστής. Αντ ‘αυτού, τα συμβιβασμένα μηχανήματα στον εισβολέα’Το S Botnet στέλνει εκατομμύρια pings, σαν να προσπαθούσαν ένας μεγάλος αριθμός μηχανών.
Επειδή οι συμβιβασμένοι “βρυκόλακας” Υπολογιστές και άλλες συσκευές που αποτελούν έναν χάκερ’Το S Botnet έχουν διαφορετικές διευθύνσεις IP, οι εταιρείες συχνά δυσκολεύονται να υπερασπιστούν τους πόρους τους έναντι συμβάντων DDoS. Ένα απλό αντίμεσο μόλις εντοπιστεί μια επίθεση DOS θα συνεπάγεται την παρεμπόδιση όλων των αιτημάτων από την παραβατική διεύθυνση IP, αλλά στην περίπτωση των DDo, απαιτούνται πιο εξελιγμένες άμυνες.
Ποιοι είναι οι τρεις κύριοι τύποι επιθέσεων DDoS?
Ενώ η διάκριση μεταξύ των επιθέσεων DOS και DDoS είναι σαφής, οι επιθέσεις DDoS μπορούν να χωριστούν σε τρεις κατηγορίες. Η διαίρεση βασίζεται στον τρόπο με τον οποίο ο χάκερ επιτυγχάνει το στόχο της δημιουργίας τόσης κυκλοφορίας ώστε το δίκτυο -στόχος, ο ιστότοπος ή άλλος πόρος καθίσταται απρόσιτο.
Μερικές φορές, η ζημιά που προκαλείται από έναν κυβερνοχώρο δεν συνδέεται άμεσα με το μέγεθος του εμπλεκόμενου botnet, αλλά μάλλον συνδέεται με τους τύπους ψεύτικων αιτημάτων που παράγονται. CSO Το περιοδικό ανέφερε τους τρεις τύπους επιθέσεων DDoS ως εξής:
- Επιθέσεις που βασίζονται σε όγκο μετρώνται από την τεράστια ποσότητα της κυκλοφορίας που αποστέλλεται σε έναν ιστότοπο. Ο χάκερ πίσω από ένα από αυτά τα περιστατικά απλά προσπαθεί να στείλει όσο το δυνατόν περισσότερα αιτήματα σε ένα χρονικό διάστημα, ενδεχομένως χρησιμοποιώντας έναν τεράστιο αριθμό συλληφθέντων συσκευών για την παραγωγή των απαραίτητων pings.
- Επιθέσεις DDoS-στρώματος δικτύωσης, Επίσης γνωστές ως επιθέσεις πρωτοκόλλου, απευθύνονται στην υποδομή πίσω από τα δίκτυα. Επειδή αυτές οι επιθέσεις αφορούν περισσότερα πακέτα πληροφοριών και όχι για ακατέργαστα κομμάτια, μετριούνται σε πακέτα ανά δευτερόλεπτο.
- Επιθέσεις στρώματος εφαρμογής επηρεάζουν τις εφαρμογές άμεσα αντί να θέτουν σε κίνδυνο την υποδομή που εξουσιοδοτεί αυτά τα εργαλεία λογισμικού. Μετριούνται σε αιτήματα ανά δευτερόλεπτο, επειδή οι χάκερ χρησιμοποιούν τα δίκτυα υπολογιστών και άλλων συσκευών για να ζητούν συνεχώς πρόσβαση στην εφαρμογή’υπηρεσίες S, δημιουργώντας υπερβολική κυκλοφορία και μείωση του λογισμικού κάτω.
Αντί να χρησιμοποιεί τους ίδιους τρεις τύπους, η Norton έσπασε τα περιστατικά DDOS σε δύο κατηγορίες με βάση τα προβλεπόμενα αποτελέσματα: πλημμύρες και συντριβή.
- Μια επίθεση πλημμύρας είναι οποιαδήποτε προσπάθεια να χρησιμοποιηθεί μια συντριπτική πλημμύρα δεδομένων για την κατάργηση ενός διακομιστή. Μια πλημμύρα ICMP ή Ping Flood συμβαίνει όταν ένας εισβολέας στέλνει πακέτα δεδομένων για να επηρεάσει μια ολόκληρη ομάδα συνδεδεμένων υπολογιστών, φέρνοντας αυτό το κακώς διαμορφωμένο δίκτυο κάτω. Μια πλημμύρα Syn είναι ελαφρώς διαφορετική, χρησιμοποιώντας μη ολοκληρωμένη “χειραψίες” μεταξύ του κεντρικού υπολογιστή, του διακομιστή και του χρήστη για να συμπληρώσετε κάθε θύρα στον διακομιστή προορισμού.
- Μια επίθεση συντριβής είναι η λιγότερο συνηθισμένη παραλλαγή του DDOS. Αυτό βασίζεται στο Barging ένα συμβιβασμένο σύστημα με σφάλματα που επηρεάζουν τις αδυναμίες στο στοχευμένο κομμάτι της υποδομής. Με αυτά τα αδέσποτα ατέλειες που εκμεταλλεύονται, το σύστημα καταρρέει.
Πώς εμποδίζετε μια επίθεση DDoS?
Οι αποτελεσματικές άμυνες κατά των επιθέσεων DDoS μπορούν να λάβουν πολλές μορφές, με το προσωπικό να εντείνει είτε να αντισταθμίσει αυτές τις εισβολές μόλις εντοπιστούν ή δημιουργούν προληπτικές άμυνες που θα εμποδίσουν τις εταιρείες να γίνουν στόχοι στην πρώτη θέση.
CSO Σημείωσε ότι το πρώτο βήμα για την άμβλυνση των επιθέσεων DDoS είναι απλώς να συμπεριλάβει αυτά τα είδη περιστατικών στην επιχείρηση’το συνολικό σχέδιο αποκατάστασης καταστροφών. Όταν οι οργανισμοί έχουν συγκεκριμένα βήματα που πρέπει να ακολουθήσουν, συμπεριλαμβανομένων όλων, από τα ψηφιακά αντίμετρα μέχρι τα μηνύματα των μέσων ενημέρωσης, θα υπάρξει λιγότερος πανικός στη στιγμή και περισσότερη ικανότητα να συντονίζουν γρήγορα τις προσπάθειες εναντίον των χάκερ.
Ενώ η προετοιμασία είναι ένα ουσιαστικό βήμα για την καταπολέμηση των επιθέσεων DDoS, υπάρχει επίσης ανάγκη για αυτοσχεδιασμό αυτή τη στιγμή. Μόλις το’S επιβεβαίωσε ότι ένα τέτοιο περιστατικό βρίσκεται σε εξέλιξη, το προσωπικό της πληροφορικής πρέπει να είναι τόσο προσαρμόσιμο και καθορισμένο όσο οι χάκερ προσπαθούν να σπάσουν τις άμυνες τους κάτω.
CSO διευκρίθηκε ότι κατά την τελευταία δεκαετία, οι χάκερ έχουν αρχίσει να παρακολουθούν τις προσπάθειες ανάκαμψης που αναλαμβάνονται κατά των επιθέσεων DDoS, τροποποιώντας τις τακτικές τους σε πραγματικό χρόνο για να διατηρήσουν την επίθεση. Η απάντηση ασφαλείας πληροφορικής πρέπει να ταιριάζει με κάθε μία από αυτές τις νέες απεργίες. Ως πρόσθετη ρυτίδα πολυπλοκότητας, μερικές φορές η δευτερεύουσα επίθεση είναι εντελώς διαφορετική στη φύση, με την εισβολή DDoS να ενεργεί ως κάλυμμα για τον χάκερ’πραγματικός στόχος.
Ο Norton πρόσθεσε ότι οι εταιρείες μπορούν να λάβουν μέτρα εναντίον επιτιθέμενων DDoS με τον τρόπο που επιλέγουν και διαμορφώνουν τους δρομολογητές και άλλα υλικό δικτύου. Όταν μια εταιρεία έχει εγκατασταθεί η τελευταία γενιά τείχους προστασίας και όλο τον εξοπλισμό της είναι πλήρως επιδιορθωμένο και ενημερωμένο, οι χάκερ θα έχουν πιο σκληρό χρόνο να βρουν κενά στο σύστημα μέσω του οποίου μπορούν να στείλουν τα ψεύτικα πακέτα τους.
Όπως συμβαίνει με τόσες σύγχρονες πρακτικές στον κυβερνοχώρο, η μάχη κατά των επιθέσεων DDoS είναι θέμα συνδυασμού των σωστών επενδύσεων τεχνολογίας με τις βέλτιστες πρακτικές. Τα τμήματα πληροφορικής θα πρέπει να διασφαλίζουν ότι οι πόροι τους είναι δύσκολοι στόχοι εγκαθιστώντας τα πιο πρόσφατα ενημερωμένα μέσα υλικού και λογισμικού, αλλά πρέπει επίσης να είναι έτοιμοι να καταπολεμήσουν τις εισβολές σε πραγματικό χρόνο, εάν και όταν ένας χάκερ καταφέρνει να περάσει από τις εξωτερικές άμυνες και βομβαρδίζει τους διακομιστές με κυκλοφορία.
Τι μπορείτε να μάθετε για την ψηφιακή ασφάλεια σε ένα πρόγραμμα σπουδών πληροφοριών?
Οι σταδιοδρομίες των συστημάτων πληροφοριών είναι μερικοί από τους σημαντικότερους ρόλους σε οργανισμούς όλων των τύπων σήμερα, επειδή υπάρχουν στο συνδετικό σημείο μεταξύ των επιχειρηματικών τμημάτων και της πληροφορικής. Οι άνθρωποι σε αυτούς τους ρόλους έχουν την εντολή να υπολογίσουν τις καλύτερες τεχνολογίες και στρατηγικές για τις εταιρείες τους από αυτή τη διπλή προοπτική. Δεν αποτελεί έκπληξη το γεγονός ότι αυτοί οι εργαζόμενοι θα πρέπει να είναι καλά εξοικειωμένοι με την ασφάλεια, με εμπειρία στην καταπολέμηση των επιθέσεων DDoS και άλλων τύπων προσπαθειών εισβολής.
Η εκπαίδευση σε αυτόν τον τομέα περιλαμβάνει τη μάθηση για την υπεράσπιση της τελευταίας τεχνολογίας και τον μετριασμό των απειλών. Μελετώντας στο online πρόγραμμα Bachelor of Science in Information Systems από το Πανεπιστήμιο της Αλαμπάμα στο Μπέρμιγχαμ’S Collat School of Business είναι ένας τρόπος για να πάρει κρίσιμες γνώσεις ασφαλείας που μπορεί να αποδώσει σε μια εταιρική ρύθμιση πληροφορικής.
Η ασφάλεια του δικτύου είναι ένα από τα θέματα που προσεγγίστηκαν στο βασικό μάθημα επικοινωνιών επιχειρηματικών δεδομένων. Αυτή η τάξη παρέχει επίσης μια γενική επισκόπηση της εργασίας με τοπικά και ευρεία περιοχή δικτύων, εξασφαλίζοντας ότι οι απόφοιτοι είναι έτοιμοι να βοηθήσουν τους εργοδότες τους να βελτιστοποιήσουν τον τρόπο αποθήκευσης και μεταφοράς δεδομένων.
Οι σπουδαστές ενδιαφέρονται ιδιαίτερα να αναλάβουν ευθύνες ασφαλείας στους επαγγελματικούς τους ρόλους μπορούν να επιλέξουν την επιλεκτική διαχείριση της ασφάλειας των πληροφοριών για το μάθημα. Αυτή η τάξη, που ασχολείται εξ ολοκλήρου με τις σημαντικότερες έννοιες πίσω από την προστασία των πόρων από τις ψηφιακές απειλές, περιλαμβάνει τη διαχείριση κινδύνου, τη δημιουργία πολιτικής και την αποκατάσταση καταστροφών. Κατά την ολοκλήρωση αυτής της κατηγορίας, οι συμμετέχοντες θα καταλάβουν πώς να εκτελέσουν έναν έλεγχο ασφαλείας, να σχεδιάσουν άμυνες και να διαχειρίζονται την αβεβαιότητα που είναι εγγενής στο σήμερα’το τοπίο απειλής.
Για να μάθετε περισσότερα σχετικά με το ηλεκτρονικό BSIS και να μάθετε αν αυτό το πτυχίο ταιριάζει στα σχέδιά σας για πρόοδο σταδιοδρομίας, επισκεφθείτε τη σελίδα του προγράμματος.
Συνιστώμενες αναγνώσεις:
Πηγές:
Το νέο DDOS κάνει 4 δισεκατομμύρια φορές τη ζημιά

Ομάδα ειδήσεων ασφαλείας Avast 11 Μαρ 2022
Ομάδα ειδήσεων ασφαλείας Avast, 11 Μαρ 2022
Επιπλέον, δύο εκρήξεις από την προηγούμενη επιστροφή – Emotet και Specter.
Μια νέα κατανεμημένη επίθεση ενίσχυσης άρνησης εξυπηρέτησης (DDOS) μπορεί να αυξήσει τις επιζήμιες επιδράσεις κατά τέσσερα δισεκατομμύρια φορές και να τεντώσει το μήκος της επίθεσης σε 14 ώρες. Ο φορέας ενίσχυσης ρεκόρ προέρχεται από διακομιστές που ανήκουν στο Mitel Micollab και Mivoice Business Express Systems. Οι ερευνητές ανέφεραν ότι οι επιθέσεις ενίσχυσης DDOS MITEL έχουν χρησιμοποιηθεί κατά των χρηματοπιστωτικών ιδρυμάτων, των εταιρειών εφοδιαστικής, των εταιρειών τυχερών παιχνιδιών και των οργανισμών σε άλλες αγορές. “Οι επιθέσεις DDOS συνήθως στοχεύουν εταιρείες και κυβερνητικές ηλεκτρονικές υπηρεσίες,” Ο ευαγγελιστής ασφαλείας Avast Luis Corrons σχολίασε. “Σε αυτή την περίπτωση, αυτή η ενισχυμένη κυκλοφορία επίθεσης μπορεί να μετριαστεί με ασφάλεια χρησιμοποιώντας τυπικά εργαλεία και τεχνικές άμυνας DDOS.” Οι οργανισμοί που χρησιμοποιούν διακομιστές Mitel συνιστώνται έντονα για να βεβαιωθούν ότι έχουν διαμορφωθεί σωστά. Για περισσότερες πληροφορίες σχετικά με αυτήν την ιστορία, δείτε την Ars Technica .
Το Emotet Botnet ανθίζει ξανά
Το Emotet Botnet, που καταρρίφθηκε τον Ιανουάριο του 2021 μόνο για να επιστρέψει τον Νοέμβριο, έχει τώρα μολύνει 130.000 συστήματα σε 179 χώρες. Μόλις μήνες μετά την Euopol και την Eurojust ανέλαβαν τον έλεγχο των διακομιστών botnet και διέκοψαν το κακόβουλο λογισμικό’Η λειτουργία S, η συμμορία conti ransomware το έφερε πίσω στη ζωή για να αποκτήσει πρόσβαση σε εταιρικά δίκτυα. Η αρχική λοίμωξη χρησιμοποίησε το Trickbot, αλλά κάθε επακόλουθη επίθεση έριξε το εργαλείο Pentesting Strike Cobalt για να αποκτήσει απομακρυσμένη πρόσβαση. Οι επιθέσεις φαίνεται να επικεντρώνονται στις χώρες της Ιαπωνίας, της Ινδονησίας, της Ταϊλάνδης, της Νότιας Αφρικής, του Μεξικού, των Ηνωμένων Πολιτειών, της Κίνας, της Βραζιλίας και της Ιταλίας. Για περισσότερες πληροφορίες, δείτε τον υπολογιστή Bleping Computer .
Οι ηγέτες του IT ξεκινούν το SustainableIt.org
Τα στελέχη τεχνολογίας από όλο τον κόσμο ένωσαν τις δυνάμεις τους για να διαμορφώσουν το Sustainableit.org, ένας μη κερδοσκοπικός οργανισμός επικεντρώθηκε στην προώθηση της παγκόσμιας βιωσιμότητας μέσω της τεχνολογικής ηγεσίας. Η κοινή προσπάθεια των ηγετών της κοινότητας πληροφορικής θα επικεντρωθεί σε τρεις πυλώνες της βιωσιμότητας – περιβαλλοντικής, κοινωνικής και διακυβέρνησης. Ο οργανισμός θα καθορίσει τις βέλτιστες πρακτικές και θα ενθαρρύνει τη διαφάνεια. “Η βιωσιμότητα είναι το megatrend του αιώνα,” Ο εν λόγω ιδρυτής και διευθύνων σύμβουλος της Delphix Jedidiah Yueh, ηγέτης της ομάδας. “Για πολύ καιρό, η βιωσιμότητα υπήρξε πρόβλημα για να επιλυθεί κάποιος άλλος. Σήμερα εμείς’να ενώνουν δυνάμεις με ηγέτες τεχνολογίας από τον κόσμο’οι μεγαλύτεροι οργανισμοί για να κάνουν τη βιωσιμότητα το συλλογικό μας πρόβλημα για την επίλυση.” Για περισσότερες πληροφορίες, δείτε το ZDNET .
Η νέα επίθεση Specter παρακάμπτει τις άμυνες της Intel
Οι ερευνητές έχουν ανακαλύψει μια νέα μέθοδο επίθεσης που μπορεί να νικήσει τις άμυνες των μετριασμών που βασίζονται σε υλικό, τόσο η Intel όσο και η ARM έχουν εφαρμοστεί στις CPU τους τα τελευταία χρόνια για να διορθώσουν το ελάττωμα του Specter. Η Intel και ο Arm έχουν εκχωρήσει διαφορετικά ονόματα στην επίθεση, έτσι’S γνωστή τόσο ως Spectre-BHB (buffer ιστορικού κλάδου) όσο και ως Spectre-BHI (ένεση ιστορικού κλάδου). Η εκμετάλλευση απόδειξης της ιδέας δημιουργήθηκε από τους ερευνητές της VUSEC. Οι επιθέσεις Specter παραμορφώνουν τον κερδοσκοπικό μηχανισμό εκτέλεσης σε CPU σε διαρροές πληροφοριών από προσωρινές μνήμες που λειτουργούν ως πλευρικά κανάλια. Για περισσότερες πληροφορίες σχετικά με αυτές τις επιθέσεις, δείτε το CSO .
Η Google ανακοινώνει τη νέα λειτουργία αρχείου
Σύμφωνα με το blog του Android Developers, οι ερευνητές της Google έχουν αρχίσει να εργάζονται σε ένα νέο χαρακτηριστικό που θα επιτρέψει την αρχειοθέτηση εφαρμογών. Η αρχειοθετημένη εφαρμογή θα παραμείνει στη συσκευή τόσο εύκολα αποκατασταθείσα, αλλά θα έχει προσωρινά απομακρυσμένα μέρη που μειώνουν το μέγεθός της κατά 60%. Η νέα λειτουργία θα προσφερθεί πρώτα στους προγραμματιστές εφαρμογών στο Bundletool 1.10. Για εφαρμογές που κατασκευάστηκαν με το πρόσθετο Android Gradle 7.3, η Google αναπτύσσει αρχειοθετημένα APK, τα οποία πρέπει να λειτουργούν αργότερα το 2022. Στη δημοσίευση στο blog, οι προγραμματιστές της Google ισχυρίζονται ότι οι προγραμματιστές θα επωφεληθούν από λιγότερες απεγκατάστασης και ουσιαστικά χαμηλότερες τριβές για τους χρήστες να παραλάβουν τις αγαπημένες τους εφαρμογές.
Αυτό εβδομάδα’μικρό ‘πρέπει να διαβαστεί’ Στο blog Avast
Μια νέα έκθεση τεκμηριώνει μια μεγάλη ποικιλία τεχνικών εγκλημάτων κρυπτογράφησης, συνδυάζοντας παλιούς και νέους τρόπους χειρισμού των αγορών. Διαβάστε καθώς σκάβουμε στα ευρήματα.
Μπορεί το DDOS να καταστρέψει έναν δρομολογητή?
Σε αυτό το άρθρο, θα μάθουμε για τις επιθέσεις DDoS και τις επιπτώσεις τους σε δρομολογητή. Πρέπει να γνωρίζουμε τι είναι ένας δρομολογητής και στη συνέχεια να δούμε αν είναι ευάλωτη σε επιθέσεις DDoS.
Διαβάστε 8 λεπτά (ες)
Δημοσιεύθηκε στις: 19 Φεβρουαρίου 2022
Ενημερώθηκε στις: Μαρ 08, 2022
Για να απαντήσουμε στην προαναφερθείσα ερώτηση, πρέπει να γνωρίζουμε ποιες είναι οι επιθέσεις DDoS και τι κάνουν για να επηρεάσουν τις κανονικές διαδικασίες ενός δρομολογητή. Πρώτον, θα κατανοήσουμε τις επιθέσεις DDoS και τις λειτουργίες τους και θα εξοικειωθούμε με τους διαφορετικούς τύπους τους και ούτω καθεξής. Στη συνέχεια, θα μάθουμε για το δρομολογητή και τις χρήσεις του. Τέλος, θα μάθουμε πώς μπορεί να επηρεάσει ένα DDOS και ακόμη και να καταστρέψει έναν δρομολογητή και τι μπορεί να χρειαστεί να κάνουμε αν συμβεί κάτι τέτοιο.
Τι είναι η επίθεση DDOS?
Οι επιθέσεις DOS και DDoS είναι μερικές από τις πιο επικίνδυνες και πρόσφατες επιθέσεις στο Διαδίκτυο. Τι είναι το DDOS? Η λέξη DDOS σημαίνει κατανεμημένη άρνηση υπηρεσίας. Ο σκοπός αυτών των επιθέσεων δεν είναι να διαταράξει την υπηρεσία, αλλά να αναγκάσει το δίκτυο και το διακομιστή να αποτύχει να παρέχει κανονική υπηρεσία με στόχευση του εύρους ζώνης δικτύου ή της συνδεσιμότητας. Αυτές οι επιθέσεις πραγματοποιούνται στέλνοντας πακέτα δεδομένων στο θύμα, το οποίο κατακλύζει το δίκτυο του θύματος ή την ικανότητα επεξεργασίας στα πακέτα και εμποδίζει τους χρήστες και τους πελάτες να έχουν πρόσβαση στην υπηρεσία. Γενικά, μια επίθεση DDoS σε έναν ιστότοπο συμβαίνει όταν η πρόσβαση σε έναν υπολογιστή ή έναν πόρο δικτύου μπλοκάρει ή μειώνεται λόγω κακόβουλων εργασιών σε άλλο χρήστη. Αυτές οι επιθέσεις δεν καταστρέφουν απαραιτήτως τα δεδομένα άμεσα ή μόνιμα αλλά σκόπιμα θέτουν σε κίνδυνο τη διαθεσιμότητα πόρων.
Τα πακέτα αποστέλλονται απευθείας από το σύστημα χάκερ ή εισβολέα σε επίθεση DOS. Γενικά, ένα σύστημα πληροφοριών εμπλέκεται στην επίθεση και φυσικά ένα IP είναι υπεύθυνο για την επίθεση.
Ακολουθεί μια λίστα με ορισμένες από τις μεθόδους που χρησιμοποιούνται για επιθέσεις DOS και DDOS:
– Πλημμύρα ICMP
– Συγχρόνω
– Επιθέσεις δακρύων
– Επιθέσεις άρνησης χαμηλού επιτοκίου
– Επιθέσεις από ομοτίμους
– Ασυμμετρία της χρήσης πόρων σε επιθέσεις λιμοκτονίας
– Μόνιμες επιθέσεις άρνησης εξυπηρέτησης
– Πλημμύρες σε επίπεδο εφαρμογής
– Τείχος
– R-u-dead-yet
– Κατανεμημένη επίθεση
– Αντανακλασμένη / πλαστογραφημένη επίθεση
– Ακούσια άρνηση υπηρεσίας
– Επίπεδο II
Τι είναι ένας δρομολογητής και τι κάνει?
Οι δρομολογητές είναι ένα πολύ σημαντικό μέρος της τεχνολογίας που σχεδόν όλοι μας έχουμε στο σπίτι, αλλά πολλοί δεν καταλαβαίνουν πλήρως πώς να τα χρησιμοποιούν. Οι περισσότεροι άνθρωποι δεν γνωρίζουν καν τι είναι ένας δρομολογητής και πώς διαφέρει από ένα μόντεμ. Ένας δρομολογητής έχει σημαντικό και θεμελιώδες ρόλο στη δημιουργία και την ανάπτυξη μιας υποδομής δικτύου. Οι μηχανικοί υπολογιστών ημέρας προσπάθησαν να επικοινωνήσουν μεταξύ αυτών των συσκευών, προέκυψαν διαφορετικές λύσεις και συσκευές. Ορισμένες από αυτές τις λύσεις και τις συσκευές απορρίφθηκαν λόγω κακής απόδοσης. Ο κόσμος των επικοινωνιών υπολογιστών υποβλήθηκε σε θεμελιώδεις αλλαγές όταν γεννήθηκαν οι δρομολογητές. Ο δρομολογητής λύνει ένα από τα μεγαλύτερα προβλήματα στον κόσμο του δικτύου, την ασφαλή σύνδεση μεταξύ δύο τοπικών δικτύων και έθεσε το θεμέλιο για το σημερινό δίκτυο Internet Network.
Με απλά λόγια, ένας δρομολογητής είναι μια συσκευή που παραδίδει τα πακέτα συσκευών στο δίκτυο σε έναν βολικό προορισμό, συνδέοντάς τα έτσι στο Διαδίκτυο. Αυτά τα δεδομένα μπορούν να είναι μεταξύ πολλαπλών συσκευών στο δίκτυο ή αποστέλλονται από μία συσκευή στο Διαδίκτυο. Ο δρομολογητής δίνει μια διεύθυνση IP σε κάθε συσκευή δικτύου για να γνωρίζει τη διεύθυνση προορισμού ή πηγής κατά τη λήψη και την αποστολή δεδομένων. Ο δρομολογητής θα εξασφαλίσει ότι τα αποστέλλονται ή λαμβάνονται πακέτα θα φτάσουν πάντα στον σωστό προορισμό τους και δεν θα χαθούν στη διαδρομή του δικτύου. Συνήθως, οι δρομολογητές και τα μόντεμ θεωρούνται τα ίδια πράγματα κατά λάθος, ενώ αυτά τα δύο έχουν εντελώς διαφορετικές λειτουργίες. Το μόντεμ στο δίκτυο είναι υπεύθυνο για την αποστολή δεδομένων στον ISP ( Προμηθευτής υπηρεσίας διαδικτύου ) και τη λήψη δεδομένων από τον ISP.
Το μόντεμ αντιπροσωπεύει τον διαμορφωτή / αποδιαμορφωτή. Στην ουσία, για ένα μόντεμ για την αποστολή ψηφιακών σημάτων που λαμβάνονται από έναν υπολογιστή μέσω της τηλεφωνικής γραμμής, τα μετατρέπει σε αναλογικά σήματα και η ίδια διαδικασία λαμβάνει χώρα στους παρόχους υπηρεσιών Διαδικτύου.
Αλλά ένας δρομολογητής είναι μια συσκευή που δρομολογεί δεδομένα μεταξύ διαφορετικών δικτύων, που ονομάζεται δραστηριότητα δρομολόγησης. Για παράδειγμα, έχετε ένα LAN, ο συνεργάτης σας έχει ένα LAN σε άλλη κατηγορία, και τα δύο δίκτυα τομέα IP και Broadcast είναι εντελώς διαφορετικά. Εάν θέλετε να στείλετε δεδομένα στον συνάδελφό σας σε άλλο δίκτυο, πρέπει να χρησιμοποιήσετε έναν δρομολογητή για να δρομολογήσετε δεδομένα μεταξύ δικτύων. Διαφορετικά, δεν μπορούν να ανταλλαγούν πακέτα εκτός του δικτύου.
Οι επιδράσεις επίθεσης DDOS στον δρομολογητή
Σε αυτόν τον τύπο επίθεσης, ο χάκερ χρησιμοποιεί πολλές μεθόδους όπως αιτήματα υπερχείλισης και υπερβολική χρήση πόρων (CPU, βάση δεδομένων, εύρος ζώνης, μνήμη κ.λπ.) Να επιβραδύνει το διακομιστή, ο οποίος μπορεί να προκαλέσει συντριβή του διακομιστή.
Η αποτυχία ή η δυσλειτουργία της υπηρεσίας δικτύου δεν οφείλεται πάντοτε σε επίθεση DOS. Μπορεί να υπάρχουν αρκετοί τεχνικοί λόγοι για αυτό ή ο διαχειριστής δικτύου μπορεί να έχει προσωρινά απενεργοποιήσει ορισμένες υπηρεσίες για προσωρινή συντήρηση. Η παρουσία των ακόλουθων συμπτωμάτων μπορεί να υποδηλώνει επίθεση DOS ή DDoS:
– Μειώστε την ταχύτητα ή την αποτελεσματικότητα του δικτύου με ασυνήθιστο τρόπο (όταν ανοίγετε αρχεία ή πρόσβαση σε ιστότοπους).
– Η μη διαθεσιμότητα ενός συγκεκριμένου ιστότοπου (χωρίς τεχνικούς λόγους).
– Αδυναμία πρόσβασης σε οποιονδήποτε ιστότοπο (χωρίς τεχνικούς λόγους).
– Σημαντική αύξηση του όγκου των ανεπιθύμητων ηλεκτρονικών μηνυμάτων που λαμβάνονται.
Πώς καταλαβαίνω ότι ο δρομολογητής μου καταστρέφεται?
Πέντε προειδοποιητικά σημάδια δείχνουν ότι ο δρομολογητής σας δεν λειτουργεί σωστά:
1. Τα φώτα ένδειξης σύνδεσης είναι απενεργοποιημένα, ακόμα κι αν μπορείτε ακόμα να περιηγηθείτε στον ιστό.
2. Η μεταφορά δεδομένων/λήψεις είναι αργή.
3. Η ταχύτητα σύνδεσης είναι χαμηλή.
4. Το μόντεμ κάνει πολλούς δυνατούς ή περίεργους θορύβους.
5. Το μόντεμ απενεργοποιείται ή δεν λειτουργεί.
Όταν όλα λειτουργούν σωστά, μπορείτε να περιμένετε τα σύμβολα να είναι συνεπή ή το πράσινο ή το μπλε φως να αναβοσβήνουν. Αυτό το σήμα υποδεικνύει ότι η συσκευή συνδέεται και λειτουργεί κανονικά. Μπορείτε να περιμένετε τα σύμβολα να γίνουν κόκκινο ή πορτοκαλί όταν υπάρχει πρόβλημα σύνδεσης.
Αντιμετώπιση δρομολογητών
– Δοκιμάστε το WiFi σας σε διαφορετικές συσκευές
– Επανεκκινήστε το μόντεμ και τον δρομολογητή σας
– Δοκιμάστε ένα άλλο καλώδιο Ethernet
– Δείτε ποιος χρησιμοποιεί το WiFi σας
– Αναβαθμίστε τον εξοπλισμό σας
– Επικοινωνήστε με τον ISP σας
– Επαναφέρετε τον δρομολογητή σας στις προεπιλεγμένες ρυθμίσεις.
Οι δρομολογητές επιβραδύνουν με την πάροδο του χρόνου καθώς η τεχνολογία γίνεται παρωχημένη και το υλικό επιδεινώνεται. Οι ενημερώσεις λογισμικού βελτιώνουν συνήθως την ασφάλεια και την απόδοση της συσκευής σας. Αλλά αν έχουν περάσει χρόνια από τότε που αντικαταστήσατε τον δρομολογητή σας, τώρα μπορεί να είναι η καλύτερη στιγμή για να το κάνετε.
Εάν το σήμα WiFi είναι αδύναμο, μπορεί να είναι ότι η συσκευή σας είναι πολύ μακριά από τον δρομολογητή, ή υπάρχουν εμπόδια μεταξύ τους. Μετακινήστε το τηλέφωνό σας ή το tablet σας κοντά στο δρομολογητή, αφαιρέστε τυχόν εμπόδια και ελέγξτε ξανά την ισχύ του σήματος. Τα μεταλλικά και μαγνητικά υλικά μπορούν να επηρεάσουν ή ακόμα και να εμποδίσουν το ασύρματο σήμα. Το ασύρματο οικιακό σας δίκτυο ενδέχεται να στερείται δύναμης ή εύρους λόγω των ίδιων ζητημάτων που επηρεάζουν άλλα έντυπα ραδιοφωνικής τεχνολογίας: εμπόδια που μειώνουν την ισχύ του σήματος, τις παρεμβολές από άλλες συσκευές που μεταδίδουν ραδιοκύματα και αδύναμα σήματα.
Καλύτεροι τρόποι για την πρόληψη των επιθέσεων DDoS
– Ο πιο αποτελεσματικός τρόπος είναι η χρήση υπηρεσιών προστασίας DDOS εταιρειών όπως το Cloudflare, το Arvan Cloud και άλλοι.
– Αγοράστε ένα σύστημα προστασίας IDS όπως το AX3Soft SAX2
– Ασφαλίστε το διακομιστή για να αποτρέψετε τα κοινά κακόβουλα σφάλματα
– Εγκαταστήστε και διαμορφώστε το επαγγελματικό λογισμικό προστασίας από ιούς για αυτόματα σάρωση του διακομιστή
– Εγκαταστήστε και διαμορφώστε τους επαγγελματίες κατά της σίοσης για να σαρώσουν αυτόματα τον διακομιστή για να αποφύγετε κακόβουλα αρχεία
– Ασφαλίστε το Symlink για να αποτρέψετε την πρόσβαση σε άλλους κεντρικούς υπολογιστές στον διακομιστή
– Κλείστε την πρόσβαση σε επικίνδυνα αρχεία λειτουργικού συστήματος για πρόσθετη ασφάλεια
– Κλείστε τις θύρες και διαγράψτε τις περιττές υπηρεσίες διακομιστή
– Εξασφάλιση του λειτουργικού συστήματος πυρήνα
– Εξασφάλιση υπηρεσίας PHP – Ασφαλώς εγκατεστημένος διακομιστής ιστού Nginx, Apache, Litespeed και Light HTTP
– Εξασφάλιση ανοικτών θυρών διακομιστών
Για να αποφύγετε τις επιθέσεις DDoS, διαμορφώστε το δρομολογητή σας για να μπλοκάρει τα πακέτα που προορίζονται για όλες τις διευθύνσεις δικτύου σας. Δηλαδή, μην επιτρέπετε τα πακέτα ICMP που δημοσιεύονται στο δίκτυό σας για να περάσουν μέσω του δρομολογητή. Αυτό σας επιτρέπει να διατηρήσετε τη δυνατότητα να ping όλα τα συστήματα στο δίκτυό σας.
Εργαλεία πρόληψης DDosattack
– Τείχη προστασίας
Τα τείχη προστασίας έχουν ρυθμιστεί ώστε να αποδεχθούν ή να απορρίπτουν πρωτόκολλα σύμφωνα με απλούς κανόνες. Για παράδειγμα, σε περίπτωση επίθεσης από πολλαπλές ασυνήθιστες IPs, ένας απλός κανόνας μπορεί να χρησιμοποιηθεί για να αγνοήσει τα πακέτα που αποστέλλονται από επιτιθέμενους.
– Διακόπτης
Οι περισσότεροι διακόπτες έχουν δυνατότητες περιορισμού του ρυθμού και ACL. Ορισμένοι διακόπτες έχουν αυτόματο περιορισμό ρυθμού ή συστήματος, διαμόρφωση της κυκλοφορίας, καθυστερημένη δέσμευση (ματίσματος TCP), επιθεώρηση βαθιάς πακέτων και δυνατότητες φιλτραρίσματος Bogon για την ανίχνευση και τη διόρθωση επιθέσεων DDOS μέσω αυτόματου φιλτραρίσματος ρυθμού και αποτυχίας και εξισορρόπησης WAN Link.
– Δρομολογητές
Όπως οι διακόπτες, οι δρομολογητές έχουν περιορισμούς ρυθμού και δυνατότητες ACL. Προσαρμόζονται επίσης με το χέρι. Οι περισσότεροι δρομολογητές καταρρέουν εύκολα ενάντια στις επιθέσεις DDoS. Εάν ορίσετε τους κανόνες στον δρομολογητή για να παρέχετε στατιστικά στοιχεία κατά τη διάρκεια επιθέσεων, ο δρομολογητής θα είναι πιο αργός και το πρόβλημα θα είναι πιο περίπλοκο.


