


Ο δρομολογητής ζημιών DDOS?
Πώς να διορθώσετε τον δρομολογητή μετά την επίθεση DDOS
Περίληψη
Η κρυπτογράφηση με τον δικό σας υπολογιστή δεν είναι παράνομη πρακτική. Αλλά ούτε είναι προσοδοφόρα. Ωστόσο, αξιοποιώντας το
Η δύναμη των χιλιάδων συσκευών άλλων ανθρώπων και η χρήση της ηλεκτρικής ενέργειας είναι μια εντελώς πιο ελκυστική
πρόταση για εγκληματίες.
Τι πραγματική ζημιά μπορεί να κάνει μια επίθεση DDoS?
Εκτός από το να μην είναι προσβάσιμο για πραγματικούς πελάτες και ως εκ τούτου οικονομικές απώλειες, ποια ζημιά (χρήματα/υλικό/λογισμικό)
Μπορεί να κάνει μια επίθεση DDoS? PS: Έχω διαβάσει για streamers/youtubers/ιδιωτικούς παίκτες που είναι ddosed και δεν μπορώ να δω πλεονεκτήματα
Για τους επιτιθέμενους να ξοδέψουν χρήματα σε botnets για ddoSing κάποια streamer twitch. Επεξεργασία: Καθώς αυτή η ερώτηση φαίνεται πολύ ευρεία,
Ας επικεντρωθούμε απλώς στους ιδιωτικούς ιστότοπους/χρήστες που είναι ddosed (γνωρίζω ότι η απώλεια κρίσιμης υποδομής όπως η ισχύς
τα δίκτυα μπορούν να κάνουν σημαντικές ζημιές)
Ερωτήσεις:
- Ποιες είναι οι συνέπειες μιας επίθεσης DDoS?
Μια επίθεση DDoS μπορεί να οδηγήσει σε διάφορες συνέπειες. Πρώτον, μπορεί να διαταράξει μια υπηρεσία, καθιστώντας την απρόσιτη
για να νόμιμα χρήστες. Δεύτερον, μπορεί να αυξήσει το κόστος για τον πάροχο υπηρεσιών, καθώς πρέπει να επενδύσουν σε επιπλέον
Πόροι για την αντιμετώπιση της αυξημένης κυκλοφορίας. Επιπλέον, μπορεί να χρησιμεύσει ως καμουφλάζ για άλλες επιθέσεις, προκαλώντας
Τα πραγματικά αρχεία καταγραφής επίθεσης για να χαθούν στο μεγάλο πλήθος. Επιπλέον, μια επίθεση DDoS μπορεί να προκαλέσει εκπληκτικές επιστροφές στην ασφάλεια
συστήματα, όπως WAF ή IDS/IPS, που οδηγούν σε πιθανές ευπάθειες. Μπορεί επίσης να οδηγήσει σε απώλεια δεδομένων
Εάν η επίθεση κατακλύσει τη βάση δεδομένων ή το σύστημα αρχείων, προκαλώντας δεδομένα που δεν έχουν υποστηριχθεί για να χαθούν. Εν τέλει,
Μια επίθεση DDoS επιτρέπει στους επιτιθέμενους να εντοπίσουν τις τεχνικές δυνατότητες ενός συστήματος και των χειριστών του, βοηθώντας τους
Βρείτε στόχους με κακές αμυντικές δυνατότητες. - Τι ζημιά μπορεί να προκαλέσει μια επίθεση DDoS σε ιδιωτικούς ιστότοπους/χρήστες?
Μια επίθεση DDOS σε ιδιωτικούς ιστότοπους ή χρήστες μπορεί να προκαλέσει σημαντική διαταραχή. Μπορεί να καταστήσει τις υπηρεσίες μη διαθέσιμες,
επηρεάζοντας την ικανότητά τους να λειτουργούν αποτελεσματικά. Για παράδειγμα, μπορούν να στοχεύσουν δημοφιλείς πλατφόρμες ροής όπως το Twitch,
επηρεάζοντας την ικανότητα του Streamer να συνδέεται με το κοινό τους και ενδεχομένως να οδηγεί σε οικονομικές απώλειες μέσω
μειωμένες δωρεές και συνδρομές. Οι ιδιωτικοί παίκτες μπορούν επίσης να στοχεύσουν, παρεμποδίζοντας την εμπειρία τους στο διαδίκτυο
και ενδεχομένως επηρεάζοντας τη φήμη τους στην κοινότητα τυχερών παιχνιδιών. - Ποια είναι μερικά παραδείγματα πραγματικού κόσμου των επιθέσεων DDoS και των συνεπειών τους?
Υπήρξαν διάφορα περιστατικά όπου οι επιθέσεις DDoS έχουν προκαλέσει σημαντικές ζημιές. Σε μια περίπτωση, TeamViewer
στοχεύθηκε, με αποτέλεσμα διακοπές στις υπηρεσίες τους και πιθανή οθόνη καπνού για επίθεση αεροπειρατείας DNS,
επιτρέποντας μη εξουσιοδοτημένη πρόσβαση σε πελάτες TeamViewer. Τόσο τα δίκτυα τυχερών παιχνιδιών της Blizzard όσο και της Sony, μάχη.καθαρό και PSN,
αντίστοιχα, έχουν επίσης πέσει θύμα επιθέσεων DDoS. Αυτές οι επιθέσεις εμπόδισαν τους χρήστες να συνδεθούν σε παιχνίδια και
πραγματοποιώντας αγορές εντός παιχνιδιού, οδηγώντας σε νομισματικές απώλειες για τις εταιρείες. - Γιατί κάποιος θα πληρώσει χρήματα για να ξεκινήσει μια επίθεση DDoS?
Υπάρχουν διάφορα κίνητρα για την έναρξη επιθέσεων DDoS. Ένας λόγος είναι να βλάψει τον ανταγωνισμό. Στοχεύοντας έναν αντίπαλο
streamer ή υπηρεσία τυχερών παιχνιδιών, οι επιτιθέμενοι στοχεύουν στην εκτροπή των χρηστών και των θεατών στην προτιμώμενη εναλλακτική τους. Επιθέσεις DDoS
μπορεί επίσης να χρησιμεύσει ως περισπασμούς ενώ πραγματοποιούνται άλλες, πιο κακόβουλες δραστηριότητες πραγματοποιούνται. Σε ορισμένες περιπτώσεις, επιθέσεις DDoS
έχουν χρησιμοποιηθεί για την κάλυψη άλλων δραστηριοτήτων πειρατείας, όπως παραβιάσεις δεδομένων ή κλοπή μη κυκλοφορούμενου περιεχομένου από εσωτερικά
διακομιστές. Συνολικά, η πρόθεση πίσω από την πληρωμή για μια επίθεση DDoS είναι συνήθως να κερδίσει ένα ανταγωνιστικό πλεονέκτημα ή
προκαλούν βλάβη σε έναν στόχο. - Πώς μπορεί ένα DDOS να επιβάλει επιπτώσεις σε streamers?
Οι Streamers, ιδιαίτερα δημοφιλείς, στοχεύουν συχνά σε επιθέσεις DDoS για διάφορους λόγους. Οι επιθέσεις μπορούν να αναγκάσουν
τους εκτός σύνδεσης, διακόπτοντας τα ρεύματα τους και οδηγώντας σε απώλεια δωρεών και συνδρομών. Οι επιθέσεις DDoS μπορούν
επηρεάζουν σημαντικά τη ροή εσόδων ενός streamer. Σε ορισμένες περιπτώσεις, οι streamers ενδέχεται να αντιμετωπίζουν συνεχιζόμενα προβλήματα με τη διεύθυνση IP
αλλαγές ή ακόμη και πρέπει να ταξιδεύουν σε διαφορετικές τοποθεσίες για να συνεχίσουν τη ροή λόγω επίμονων επιθέσεων. Αυτό μπορεί
επηρεάζουν πολύ την ικανότητα ενός streamer να διατηρήσει ένα σταθερό και επιτυχημένο κανάλι.
Πώς να διορθώσετε τον δρομολογητή μετά την επίθεση DDOS
Η κρυπτογράφηση με τον δικό σας υπολογιστή δεν είναι παράνομη πρακτική. Αλλά ούτε είναι προσοδοφόρα. Ωστόσο, αξιοποιώντας τη δύναμη των χιλιάδων άλλων ανθρώπων’Οι συσκευές S και η χρήση της ηλεκτρικής ενέργειας είναι μια εντελώς πιο ελκυστική πρόταση για εγκληματίες.
Τι πραγματική ζημιά μπορεί να κάνει μια επίθεση DDoS?
Εκτός από το να μην είναι προσβάσιμο για τους πραγματικούς πελάτες και επομένως οικονομικές απώλειες, ποια ζημιά (χρήματα/υλικό/λογισμικό) μπορεί να κάνει μια επίθεση DDOS? PS: Έχω διαβάσει για streamers/youtubers/ιδιωτικούς παίκτες που είναι ddosed και δεν μπορούν να δουν οποιαδήποτε πλεονεκτήματα για τους επιτιθέμενους να ξοδεύουν χρήματα σε botnets για ddosing κάποια twitch streamer. Επεξεργασία: Καθώς αυτή η ερώτηση φαίνεται υπερβολικά ευρεία, ας επικεντρωθούμε απλώς στους ιδιωτικούς ιστότοπους/χρήστες που είναι ddosed (γνωρίζω ότι η απώλεια κρίσιμων υποδομών όπως τα δίκτυα ηλεκτρικής ενέργειας μπορεί να κάνει σημαντικές ζημιές)
4,436 24 24 ασημένια κονκάρδες 31 31 χάλκινα κονκάρδες
Ρωτήθηκε στις 8 Ιουνίου 2016 στις 15:00
63 1 1 χρυσό σήμα 1 1 ασημένιο σήμα 5 5 χάλκινα κονκάρδες
Η ερώτησή σας είναι πολύ ευρεία ! Υπάρχουν τόσες πολλές πιθανές απαντήσεις !
8 Ιουνίου 2016 στις 15:08
Όπως είπε ο μικρός κώδικας, οι συνέπειες μπορεί να είναι αρκετά ευρείες. Για παράδειγμα, θα μπορούσε να DDOS μια υπηρεσία διανομής ασθενοφόρων της πόλης και να προκαλέσει το θάνατο πολλών ανθρώπων λόγω καθυστερημένων απαντήσεων. Υποροϊκά, οι τρομοκράτες θα μπορούσαν να DDOs όλες τις υπηρεσίες έκτακτης ανάγκης πριν ξεκινήσουν μια βόμβα, παρεμποδίζοντας σοβαρά την ικανότητά μας να αντιδράσουμε σε αυτήν.
8 Ιουνίου 2016 στις 15:13
@fhlamarche Νομίζω ότι τα παραδείγματα σας ενδέχεται να εμπίπτουν στο “να μην είναι προσβάσιμα” αν διαβάσω την ερώτηση σωστά.
8 Ιουνίου 2016 στις 15:19
@Anders True, αλλά ήθελα να επισημάνω ότι μπορεί να βλάψει περισσότερα από χρήματα/υλικό/λογισμικό.
8 Ιουνίου 2016 στις 15:37
Το DDOS μπορεί επίσης να χρησιμοποιηθεί για να προσγειωθεί οποιοδήποτε χρήστη αυτόματης κλιμάκωσης cloud ένα μεγάλο λογαριασμό ή να προκαλέσει δευτερεύουσα επίδραση όπως άλλες υπηρεσίες που φιλοξενούνται στο ίδιο δίκτυο με αυτό που επιτίθεται επίσης δεν είναι διαθέσιμο. Οι χάκερ μπορούν επίσης να χρησιμοποιήσουν DDoS για να καλύψουν μια επίθεση τσίμπημα που μπορεί να προκαλέσει αποζημιώσεις που δεν σχετίζονται συνήθως με το DOS.
8 Ιουνίου 2016 στις 15:41
4 απαντήσεις 4
Ένα DDOS επηρεάζει αρνητικά μια υπηρεσία για διάφορους λόγους (δεν διερευνά τις νομικές, κοινωνικές και οικονομικές συνέπειες εδώ):
1. Αναστάτωση υπηρεσίας: Ο πιο προφανής-εμποδίζοντας τους νόμιμους τελικούς χρήστες από την πρόσβαση σε μια υπηρεσία ή επηρεάζουν την ποιότητα της υπηρεσίας
2. Αύξηση του κόστους: Μπορεί να αναγκάσετε τον πάροχο υπηρεσιών να δαπανήσει περισσότερα για τους πόρους για να συναντηθεί με την κυκλοφορία σας
3. Καμουφλάζ: Τα πραγματικά αρχεία επιθέσεων σας χάνουν σε ένα μεγάλο πλήθος
4. Εμπλοκές σκανδάλης: Ένα WAF / IDS / IPS μπορεί να αλλάξει από τη λειτουργία φίλτρου σε λειτουργία μόνο για log
5. Απώλεια δεδομένων: Συντριπτικά το σύστημα DB ή αρχείων, τα δεδομένα που δεν έχουν δημιουργηθεί αντίγραφα ασφαλείας ενδέχεται να χαθούν
6. Προσδιορίστε τις τεχνικές δυνατότητες: Με βάση τον τρόπο με τον οποίο η υπηρεσία ανταποκρίνεται αυτόματα/χειροκίνητα σε μια απλή επίθεση DDOS και την κλίμακα της κυκλοφορίας που μπορεί να ανεχτεί, μπορείτε να μάθετε για την τεχνική ικανότητα του συστήματος και τους χειριστές του. Επίσης, πεδία καλοί στόχοι, που είναι πιθανό να έχουν κακές αμυντικές δυνατότητες.
Απαντήθηκε στις 9 Ιουνίου 2016 στις 2:29
3.936 2 2 χρυσά κονκάρδες 24 24 ασημένια σήματα 42 42 χάλκινα κονκάρδες
Η ζημιά που μπορεί να κάνει ένα DDOS είναι πολύ ευρεία ερώτηση . Ακόμη και όταν περιορίζεται σε ιδιωτικούς ιστότοπους/χρήστες. Μπορώ να σας δώσω μερικά παραδείγματα για το τι έχουν χρησιμοποιηθεί DDOSES στο παρελθόν και η ζημιά που προκάλεσαν:
1η Ιουνίου 2016 – TeamViewer Ddosed – προκάλεσε διακοπή στις υπηρεσίες για τους χρήστες και πιθανή οθόνη αιτίας ή καπνού για αεροπειρατεία του DNS που επέτρεψε την απομακρυσμένη πρόσβαση των πελατών TeamViewer
13 Απριλίου 2016 – Blizzard Ddosed – εμπόδισε τους χρήστες να συνδεθούν σε παιχνίδια και καταστήματα Ingame (νομισματικές απώλειες)
5 Ιανουαρίου 2016 – Sony Psn Ddosed – εμπόδισε τους χρήστες να συνδεθούν σε παιχνίδια και καταστήματα Ingame (νομισματικές απώλειες)
Όσον αφορά τον λόγο που κάποιος θα πληρώσει χρήματα σε κάποιον DDOS . Υπάρχουν πολλοί λόγοι, κάποιος θα ήταν να βλάψει τον ανταγωνισμό . Εάν ένα streamer Twitch παίρνει ddosed τότε οι χρήστες θα μετακινηθούν σε άλλα κανάλια. Εάν ένα μικρό παιχνίδι όπως το Wildstar παίρνει ddosed άτομα θα προχωρήσουν σε άλλα παιχνίδια. Οι άνθρωποι έχουν επίσης χρησιμοποιήσει DDoses ως απόσπαση της προσοχής, ενώ άλλες υπηρεσίες είναι hacked . Η Sony υποβλήθηκε σε τεράστιες επιθέσεις DDOS πριν από λίγα χρόνια, ενώ οι χάκερ διεισδύουν εκεί το τοπικό δίκτυο και ανυψώνουν μη κυκλοφορούμενες ταινίες / παιχνίδια / email από εκεί εσωτερικούς διακομιστές.
Απαντήθηκε στις 8 Ιουνίου 2016 στις 15:44
Caffeineaddiction CaffeineAddiction
7,597 2 2 χρυσά κονκάρδες 22 22 ασημένια κονκάρδες 41 41 χάλκινα κονκάρδες
Όταν μια εταιρεία ή υπηρεσία είναι ddosed, οι υπηρεσίες διαταράσσονται και μερικές φορές κατεβάζονται εντελώς.
Όταν ο χρήστης ή ο Streamer παραμένει ο ίδιος στόχος. Για να διαταράξετε ή να τα κατεβάσετε εντελώς.
Οι Streamers είναι ιδιαίτερα στοχευμένες για την πτυχή του συρτή. Όταν είναι ddosed, θα μπορούσαν να αναγκαστούν εκτός σύνδεσης. Αυτό παίρνει κάτω το ρεύμα τους. Και πονάει την ικανότητά τους να προσελκύουν δωρεές και συνδρομές.
Για παράδειγμα, το PSI Syndicate στο Ηνωμένο Βασίλειο πρέπει να περάσει από μια διαδικασία για να αλλάξει την IP του μέσω του ISP του. Τελικά δεν μπορούσε πλέον να μεταδοθεί στο Ηνωμένο Βασίλειο έως ότου επισκέφθηκε τις ΗΠΑ, καθώς η ανακαλύψτε τις επιθέσεις IPS και DDOS έγινε τακτικό ζήτημα. Έχει αναφέρει σε πολλά vlogs πώς αυτό έχει επηρεάσει την τακτική ροή εσόδων του.
Μερικές φορές μπορεί να στοχεύουν σε αντίποινα και να βλάψουν τη φήμη τους. Για παράδειγμα, όταν το Gaming for Good ξεκίνησε μια αντίπαλη υπηρεσία για ειδοποιήσεις Twitch, τότε ο TA κατηγορήθηκε για προβολή ροών Botting GFG. Αυτό έκανε το GFG να φαίνεται σκιερό, αφού δεν είχαν νόμιμους θεατές. Τελικά ο TA υποτίθεται ότι ξεκίνησε τα ρεύματα του GFG όλα μαζί. Αυτό όμως οδήγησε σε ta suing gfg ισχυριζόμενος ότι δεν είναι αποδεδειγμένο. Εάν συνέβη ή όχι δεν είναι το σημείο μου. Το θέμα είναι ο τρόπος με τον οποίο θα μπορούσαν να χρησιμοποιηθούν τέτοιες μέθοδοι εναντίον ενός άλλου θεατή για ένα κέρδος θεατών. Και παρόλο που είναι εταιρείες, ήταν επίσης Twitch επίσης streamers.
Το DDOSing Streamers είναι τώρα τόσο συνηθισμένο ώστε το Skype να αναδιαμορφώσει τις προεπιλεγμένες ρυθμίσεις του πελάτη λόγω των gamers να πάρει τις διευθύνσεις IP τους διαρρεύσει για τους σκοπούς του DDOSing.
Όσον αφορά τους τακτικούς χρήστες να τους ddosing μπορεί να είναι για έναν από τους διάφορους λόγους. Trolling, εκφοβισμός, αντίποινα σε προσωπικό θέμα ή ακόμα και κρατώντας τη σύνδεσή τους για ψηφιακά αντικείμενα ή ακόμη και πραγματικό νόμισμα.
Πώς να διορθώσετε τον δρομολογητή μετά την επίθεση DDOS
Πώς να διορθώσετε τον δρομολογητή μετά την επίθεση DDOS? Μόλις ένας δρομολογητής έχει στοχεύσει σε μια επίθεση DDoS, μπορεί να είναι δύσκολο να γνωρίζουμε πώς να διορθώσετε το πρόβλημα. Αυτό το άρθρο θα παρέχει μερικές συμβουλές για το πώς να διορθώσετε ένα δρομολογητή μετά από μια επίθεση DDOS. Πρώτον, είναι σημαντικό να προσδιορίσετε την πηγή της επίθεσης. Δεύτερον, είναι απαραίτητο να μπλοκάρει τη διεύθυνση IP που επιτίθεται στον δρομολογητή. Τρίτον, είναι σημαντικό να ενημερώσετε το υλικολογισμικό στον δρομολογητή. Τέταρτον, είναι απαραίτητο να αλλάξετε τον κωδικό πρόσβασης στον δρομολογητή.
Πώς μπορώ να διορθώσω τον δρομολογητή μου μετά από μια επίθεση DDOS
Εάν είστε θύμα επίθεσης DDoS, το πρώτο πράγμα που πρέπει να κάνετε είναι να επικοινωνήσετε’Συνεχίζω. Μπορεί να είναι σε θέση να βοηθήσουν να μετριάσουν την επίθεση και να επαναλάβουν τον ιστότοπό σας. Μόλις εσύ’Έκανα αυτό, υπάρχουν μερικά πράγματα που μπορείτε να κάνετε για να δοκιμάσετε και να διορθώσετε τον δρομολογητή σας.
Πρώτον, επανεκκινήστε τον δρομολογητή. Αυτό συχνά θα ξεκαθαρίσει οποιαδήποτε κακόβουλη κίνηση που μπορεί να φράζει τα έργα. Αν αυτό δεν κάνει’T να δουλέψει, δοκιμάστε να επαναφέρετε τον δρομολογητή στις εργοστασιακές του ρυθμίσεις.
Αυτό θα εξαλείψει τυχόν προσαρμοσμένες διαμορφώσεις που εσείς’έχουν φτιάξει, οπότε βεβαιωθείτε ότι έχετε υποστηρίξει εκείνους πριν το κάνετε αυτό. Μόλις επαναφερθεί ο δρομολογητής, επαναπροσδιορίστε το και δείτε αν αυτό κάνει το τέχνασμα. Τέλος, εάν καμία από αυτές τις λύσεις δεν λειτουργεί, ίσως χρειαστεί να αντικαταστήσετε εντελώς τον δρομολογητή σας.
Αν αυτο’είναι ένα παλαιότερο μοντέλο, μπορεί να μην είναι σε θέση να χειριστεί το ποσό της κυκλοφορίας που ρίχνεται σε αυτό κατά τη διάρκεια μιας επίθεσης DDoS. Σε αυτή την περίπτωση, η επένδυση σε ένα νέο δρομολογητή θα ήταν το καλύτερο στοίχημά σας.
Τι μπορώ να κάνω για να αποτρέψω τον δρομολογητή μου να επιτεθεί από DDoS
Υπάρχουν μερικά πράγματα που μπορείτε να κάνετε για να εμποδίσετε τον δρομολογητή σας να επιτεθεί από DDoS. Το ένα είναι να κρατήσετε τον δρομολογητή σας’s firmware ενημερωμένο. Πολλές επιθέσεις εκμεταλλεύονται τα τρωτά σημεία σε ξεπερασμένο υλικολογισμικό, οπότε διατηρώντας το δικό σας ενημερωμένο, μπορείτε να κλείσετε τυχόν πιθανές τρύπες που θα μπορούσαν να χρησιμοποιήσουν οι επιτιθέμενοι.
Θα πρέπει επίσης να διασφαλίσετε ότι ο δρομολογητής σας’Ο κωδικός S είναι ισχυρός και μοναδικός. Ένας αδύναμος κωδικός πρόσβασης είναι ένας από τους πιο συνηθισμένους τρόπους με τους οποίους οι επιτιθέμενοι αποκτούν πρόσβαση σε συσκευές στην πρώτη θέση. Ένας άλλος τρόπος για να προστατεύσετε τον δρομολογητή σας είναι να χρησιμοποιήσετε ένα VPN. Ένα VPN κρυπτογραφεί όλη την κυκλοφορία που διέρχεται από αυτό, καθιστώντας πολύ πιο δύσκολο για έναν εισβολέα να σκαρφαλώσει ή να παραβιάζει τα δεδομένα σας.
Τέλος, σκεφτείτε να χρησιμοποιήσετε μια υπηρεσία ασφαλείας όπως το Cloudflare Warp που προσφέρει προστασία από επιθέσεις DDoS καθώς και άλλες απειλές στο διαδίκτυο.
Γιατί ο δρομολογητής μου επιτέθηκε από το DDOS στην πρώτη θέση
Εάν ο δρομολογητής σας δέχτηκε επίθεση από ένα DDOS, αυτό’Πιθανότατα επειδή ο επιτιθέμενος ήθελε να πάρει τη σύνδεσή σας στο Διαδίκτυο. Μια επίθεση DDoS λειτουργεί πλημμυρίζοντας τον δρομολογητή σας με τόση κίνηση που μπορεί’T χειριστείτε όλα, και ως εκ τούτου, η σύνδεσή σας στο Διαδίκτυο επιβραδύνεται ή ακόμα και σταματά να λειτουργεί εξ ολοκλήρου. Ενώ υπάρχουν πολλοί λόγοι για τους οποίους κάποιος μπορεί να θέλει να ξεκινήσει μια επίθεση DDoS εναντίον σας, ένα από τα πιο συνηθισμένα είναι απλά να διαταράξετε τη ζωή ή την επιχείρησή σας.
Σε ορισμένες περιπτώσεις, οι επιτιθέμενοι μπορεί επίσης να προσπαθούν να εξαπολύσουν χρήματα από εσάς υπόσχεται να σταματήσουν την επίθεση εάν τους πληρώσετε ένα λύτρα. Όποια και αν είναι η κίνητρό τους, το να χτυπηθεί από ένα DDOS μπορεί να είναι εξαιρετικά απογοητευτικό. Ευτυχώς, υπάρχουν βήματα που μπορείτε να λάβετε για να προστατεύσετε τον εαυτό σας από αυτές τις επιθέσεις στο μέλλον.
Τελικές σκέψεις
Μετά από μια επίθεση DDoS, αυτό’είναι σημαντικό να ελέγξετε τον δρομολογητή σας για τυχόν ζημιά. Εάν βρείτε οποιαδήποτε ζημιά, θα πρέπει να αντικαταστήσετε τον δρομολογητή σας. Μπορείτε επίσης να δοκιμάσετε να επαναφέρετε τον δρομολογητή σας για να δείτε αν αυτό διορθώνει το πρόβλημα.
Εάν καμία από αυτές τις λύσεις δεν λειτουργεί, τότε ίσως χρειαστεί να επικοινωνήσετε με τον ISP σας για βοήθεια.
Routers: Ένα ευάλωτο άνοιγμα στο σπίτι και τα προσωπικά σας δεδομένα

Kevin Townsend 26 Μαρ 2019

Kevin Townsend, 26 Μαρτίου 2019
Εάν οι χάκερ φτάσουν στο δρομολογητή σας, μπορούν να έχουν πρόσβαση σε όλες τις συνδεδεμένες συσκευές στο σπίτι σας. Εδώ’είναι αυτό που πρέπει να ξέρετε.
Οι ασύρματοι δρομολογητές είναι ίσως το πιο θεμελιώδες κομμάτι της τεχνολογίας που απαιτείται για ένα σπίτι που συνδέεται με το Διαδίκτυο. Εβδομήντα έξι τοις εκατό των νοικοκυριών στις ΗΠΑ χρησιμοποιούν το Wi-Fi ως το κύριο μέσο σύνδεσης στο Διαδίκτυο και οι δρομολογητές μας δίνουν το Wi-Fi μας. Αλλά μόλις δημιουργηθούν οι συνδέσεις μας, ο δρομολογητής είναι συχνά μόνο μέρος των επίπλων. Είμαστε’t ακόμη και να το σκεφτώ.
Εάν δίνουμε μεγαλύτερη προσοχή στις συσκευές που, για τόσους πολλούς από εμάς, είναι τα πρωταρχικά μας μέσα πρόσβασης στον διαδικτυακό κόσμο? Ναι, θα έπρεπε.
Το κακόβουλο λογισμικό που στοχεύει ειδικά σε δρομολογητές αυξήθηκε σε όλο το 2018, ωστόσο η έρευνα Avast δείχνει ότι το 51% των ανθρώπων δεν έχουν συνδεθεί ποτέ στο δρομολογητή τους’σελίδα διαχείρισης. Ακόμα πιο εκπληκτικό, το 72% των ανθρώπων δεν έχουν ενημερώσει ποτέ τους δρομολογητές τους’ υλικολογισμικό. Σύμφωνα με παρόμοια έρευνα του ευρυζωνικού Genie, ο πιο συνηθισμένος λόγος που οι άνθρωποι δίνουν για να μην δώσουν προσοχή στους δρομολογητές τους είναι “Ασκώ’δεν ξέρω γιατί θα χρειαζόμουν.” Αφήνω’Κοιτάξτε γιατί εμείς κάνω Χρειάζομαι.
Γιατί οι δρομολογητές επιτίθενται?
Κλοπή δεδομένων
Wi-Fi αεροπειρατεία ή ‘καυγατζής’ είναι ένα ζήτημα ασφάλειας που μερικοί από εμάς μπορεί να έχουν συναντήσει σε πολύ περιορισμένη μορφή: οι γείτονές μας βυθίζουν το σήμα μας στο Διαδίκτυο. Η παροχή δωρεάν εύρους ζώνης στους γείτονες είναι μια ενόχληση, αλλά αυτό μπορεί να γίνει ένα πολύ πιο κακόβουλο ζήτημα. Εάν οι χάκερ είναι σε θέση να αποκτήσουν τον έλεγχο ενός δρομολογητή, μπορούν-και να κάνουν-να ανακατευθύνουν την κυκλοφορία του Διαδικτύου σε τομείς συγκομιδής δεδομένων, ενδεχομένως αποκτώντας πρόσβαση στις προσωπικές ή οικονομικές σας πληροφορίες.
Άμεσες επιθέσεις δρομολογητή
Οι άμεσες επιθέσεις σε μεμονωμένους δρομολογητές μπορούν να συμβούν. Οι συμβιβασμένοι δρομολογητές χρησιμοποιούνται συχνά ως μέρος των κακόβουλων botnets, τα οποία μπορούν να μετατραπούν σε μια ποικιλία από κακούς σκοπούς όπως επιθέσεις DDOS και Cryptojacking.
Επιθέσεις DDoS
Ένα από τα ευκολότερα και πιο αποτελεσματικά πράγματα που οι χάκερ μπορούν να χρησιμοποιήσουν αυτά τα botnets για να καταλάβουν τη συσκευή σας για επιθέσεις DDOS εναντίον ιστότοπων. Δεδομένου ότι οι δρομολογητές είναι κόμβοι που χειρίζονται άμεσα ένα νοικοκυριό’S κυκλοφορίας στο Διαδίκτυο, αυτοί’Το RE είναι απολύτως κατάλληλο για να είναι το ευάλωτο άνοιγμα που σας δίνει πρόσβαση στις συσκευές για μια επίθεση στυλ DDOS, η οποία κατακλύζει τον διακομιστή προορισμού με αιτήματα και το κατεβαίνει κάτω.
Κρυπτογράφηση
Το Cryptojacking γίνεται ολοένα και πιο δημοφιλές στους κυβερνοεγκαταστάσεις, καθώς η δύναμη των botnets για να εξορύξει κρυπτογραφίες όπως ο Monero και το Bitcoin γίνεται ευρύτερα χρησιμοποιημένο. Κατά το πρώτο εξάμηνο του 2018, οι ανιχνεύσεις κακόβουλου λογισμικού κρυπτογράφησης αυξήθηκαν κατά 459%. Οι δρομολογητές διαδραματίζουν σημαντικό ρόλο σε αυτό, με έως και 415.000 συσκευές σε όλο τον κόσμο που έχουν μολυνθεί από κρυπτογραφικό κακόβουλο λογισμικό το 2018.
Η κρυπτογράφηση με τον δικό σας υπολογιστή δεν είναι παράνομη πρακτική. Αλλά ούτε είναι προσοδοφόρα. Ωστόσο, αξιοποιώντας τη δύναμη των χιλιάδων άλλων ανθρώπων’Οι συσκευές S και η χρήση της ηλεκτρικής ενέργειας είναι μια εντελώς πιο ελκυστική πρόταση για εγκληματίες.
Οι δρομολογητές είναι ένα εύκολο άνοιγμα
Ωστόσο, ο σημαντικότερος λόγος που οι δρομολογητές είναι όλο και περισσότερο στοχευμένοι είναι απλά ότι είναι πολύ πιο εύκολο να συμβιβαστούν από άλλες συσκευές. Με τη γενική κατάσταση της ασφάλειας στις εφαρμογές ιστού και στις κινητές συσκευές να βελτιώνονται, τα τρωτά σημεία του δρομολογητή γίνονται ένας πιο πολύτιμος στόχος. Οργανισμοί που κυνηγούν τα τρωτά σημεία της μηδενικής ημέρας για να πουλήσουν σε κυβερνητικούς οργανισμούς ή ως μέρος των δανείων σφάλματος επεκτείνουν τις προσπάθειές τους σε δρομολογητές. Αλλά αν οι δρομολογητές είναι τόσο εύκολο να χαράξουν, τι είδους κακόβουλες εκστρατείες έχουμε δει μαζί τους?
Πώς διακυβεύονται οι δρομολογητές?
Σχεδόν κάθε νοικοκυριό που συνδέεται με το Διαδίκτυο χρησιμοποιεί δρομολογητή. Αυτοί’είναι μια αναγκαιότητα της εποχής του Διαδικτύου και συνήθως παρέχεται ως βασικό μέρος των περισσότερων πακέτων Διαδικτύου. Θα μπορούσαμε να συγχωρεθούμε για τη λήψη ισχυρής ενσωματωμένης ασφάλειας ως δεδομένη και υποθέτοντας ότι τυχόν επιτυχημένες επιθέσεις είναι δυνατές μόνο από εξαιρετικά καθορισμένους, εξειδικευμένους εγκληματίες στον κυβερνοχώρο. Ωστόσο, αυτό είναι δυσάρεστα μακριά από την αλήθεια. Τα τρωτά σημεία και οι εκμεταλλεύσεις είναι πολύ πιο συνηθισμένες από ό, τι μπορούμε να συνειδητοποιήσουμε.
Ευπάθειες μηδενικής ημέρας
Το 2018, βρέθηκαν να έχουν σοβαρές ατέλειες ασφαλείας έως και 800.000 δρομολογητές Draytek. Και στις δύο περιπτώσεις, τα τρωτά σημεία επέτρεψαν την πλήρη παράκαμψη ταυτότητας, επιτρέποντας στους χάκερ να αναλάβουν τον έλεγχο των δρομολογητών και των ρυθμίσεων τους. Ήταν και οι δύο εκμεταλλεύτηκαν σε άγρια φύση. Οι χρήστες Draytek βρήκαν τις ρυθμίσεις DNS τους τροποποιημένες, οδηγώντας σε κακόβουλη ανακατεύθυνση της κυκλοφορίας. Στην περίπτωση των δρομολογητών Dasan, παρατηρήθηκαν χάκερ προσπαθώντας να εκμεταλλευτούν τα ελαττώματα πριν από την εκδοχή οποιουδήποτε έμπλαστρο.
Έλλειψη ευαισθητοποίησης του χρήστη
Ένα από τα μεγαλύτερα προβλήματα με την ασφάλεια του δρομολογητή είναι απλά ότι δεν κάνουμε’Δεν τα σκεφτόμαστε στο ίδιο επίπεδο με τις άλλες συσκευές μας. Ακόμα κι αν ακολουθούμε καλές πρακτικές σε άλλους τομείς-διατηρούμε ασφαλή την ηλεκτρονική τραπεζική μας, χρησιμοποιούμε ισχυρούς κωδικούς πρόσβασης και επιτρέπουμε την ταυτοποίηση πολλαπλών παραγόντων όπου είναι δυνατόν-οι δρομολογητές μας παραμένουν πίσω. Ο προεπιλεγμένος κωδικός πρόσβασης για σύνδεση σε δρομολογητές είναι συχνά λιγότερο ασφαλής από ό, τι φαίνεται. Ακόμη και οι χορδές χαρακτήρων που είναι δύσκολο να βρουν τη δύναμη μπορεί να βασίζονται σε γνωστούς, επιλυμένους αλγόριθμους που μπορούν να εκμεταλλευτούν οι χάκερς. Όταν ανακαλύπτονται ελαττώματα ασφαλείας, οι κατασκευαστές συνήθως ανταποκρίνονται γρήγορα, αλλά οι ενημερώσεις ασφαλείας τείνουν να αγνοούνται – ή ακόμα και άγνωστες – από τους χρήστες.
Το πρόβλημα έχει γίνει τόσο διαδεδομένο που τον Οκτώβριο του 2018, ένας χάκερ γνωστός ως “Αλεξώνης” εκμεταλλεύτηκε ενεργά ένα γνωστό ελάττωμα στους δρομολογητές Mikrotik. Η ευπάθεια είχε διορθωθεί ήδη από τον Απρίλιο του 2018, αλλά η ασφάλεια του γενικού δρομολογητή ήταν τόσο χαλαρή που ο Alexey ήταν σε θέση να χαράξει σε πάνω από 100.000 δρομολογητές χρησιμοποιώντας το ελάττωμα. Το κίνητρό του, προφανώς, ήταν να εγκαταστήσει την ενημέρωση ασφαλείας στους χρήστες’ τους, να τους προστατεύει αποτελεσματικά από τη δική του επίθεση. Αυτό επέστησε μικτές αντιδράσεις από το δικό του ‘θύματα’, όπως θεωρήθηκε ως εισβολή της ιδιωτικής ζωής από πολλούς. Για καλό ή κακό, σίγουρα δείχνει πόσο συχνά αγνοούνται οι ενημερώσεις για τους δρομολογητές.
Διάσημες εκστρατείες κακόβουλου δρομολογητή
Ενώ από ορισμένες απόψεις τόσο οι χρήστες όσο και οι χάκερς απλά ξυπνούν τα θέματα της ασφάλειας του δρομολογητή, έχουμε ήδη δει σημαντικές, καταστροφικές και υψηλού προφίλ επιθέσεις που διαθέτουν δρομολογητές.
Μιραι
Το Mirai είναι ίσως το πιο διάσημο και διαδεδομένο κακόβουλο λογισμικό που απειλεί τους δρομολογητές μας. Σίγουρα έχει την πιο σημαντική κληρονομιά, με παραλλαγές, spinoffs και copycats αυξάνονται κάθε χρόνο. Το Mirai και οι παραλλαγές του είναι κακόβουλο λογισμικό botnet που χρησιμοποιούν συσκευές IoT – ειδικά δρομολογητές και κάμερες ιστού – για να προσθέσουν στην ισχύ επεξεργασίας τους. Το 2016, ο Mirai ήταν υπεύθυνος για τη μεγαλύτερη επίθεση DDOS που είδε ποτέ μέχρι εκείνο το σημείο και κατέλαβε τέτοιες τοποθεσίες υψηλού προφίλ όπως το Spotify, το Netflix και το Twitter. Στις περισσότερες περιπτώσεις απενεργοποιώντας το δρομολογητή και ενεργοποιήστε το επανέρχεται για να αφαιρέσετε το Mirai.
Torii
Το Torii Botnet ήταν μια πιο καταστροφική, προηγμένη εξέλιξη του Mirai’S Paradigm που άρχισε να εμφανίζεται το 2018. Στόχευση δρομολογητών παράλληλα με γενικές συσκευές IoT, το Torii δεν μπορούσε να αφαιρεθεί με μια απλή επαναφορά του δρομολογητή. Αυτή η επίθεση είχε την πρόσθετη απειλή προστασίας της ιδιωτικής ζωής να έχει πρόσβαση σε οποιαδήποτε προσωπικά δεδομένα που χειρίζεται η μολυσμένη συσκευή – συμπεριλαμβανομένης της κυκλοφορίας στο Διαδίκτυο που διέρχεται από έναν δρομολογητή. Όπως το Mirai, το Torii είναι ένα botnet, αλλά φαίνεται να προσανατολίζεται προς την κλοπή δεδομένων και όχι τις επιθέσεις DDOS.
VPNFilter
Σε αντίθεση με άλλες εκτεταμένες επιθέσεις botnet, το VPNFilter σχεδιάστηκε ειδικά για να επιτεθεί στους δρομολογητές και όχι στις συσκευές IoT γενικά. Πιστεύεται ότι ήταν μια ρωσική επίθεση που συνδέεται με το κράτος, η εκστρατεία VPNFilter χρησιμοποίησε πάνω από μισό εκατομμύριο δρομολογημένους δρομολογητές το 2018. Το κακόβουλο λογισμικό μπορεί να παρακολουθεί και να snoop στην κυκλοφορία στο Διαδίκτυο, καθώς και να κάνει μια συσκευή εντελώς μη λειτουργική – ή ‘τούβλο’.
Τι μπορούμε να κάνουμε για να διατηρήσουμε τους δρομολογητές μας ασφαλείς?
Το πρώτο βήμα για τη βελτίωση της ασφάλειας του δρομολογητή και τον περιορισμό της αυξανόμενης τάσης της στόχευσης των χάκερ είναι και βεβαιωθείτε ότι μείνουμε, γνωρίζοντας. Μόλις σταματήσουμε να βλέπουμε τους δρομολογητές μας ως μέρος των επίπλων, μπορούμε να στρέψουμε την προσοχή μας στη διατήρησή τους όσο το δυνατόν πιο ασφαλείς και ασφαλείς.
Έχουμε μερικούς σε βάθος οδηγούς για την ασφάλεια του δρομολογητή και σας συνιστούμε να ελέγξετε το ιστολόγιό μας σε 12 τρόπους για να ενισχύσετε τον δρομολογητή σας’ασφάλεια. Εδώ είναι μερικά απλά, γενικά βήματα για να σας βοηθήσουν να ξεκινήσετε.
Κρατήστε το υλικό ασφαλές
Εάν είναι δυνατόν, ο δρομολογητής πρέπει να είναι μακριά από το παράθυρο και προς το εσωτερικό του ακινήτου. Αυτό είναι για να ελαχιστοποιηθεί το σήμα Wi-Fi διαθέσιμο στον έξω κόσμο. Ένα μικρό βήμα, αλλά κάθε μικρή δράση για να καταστήσει πιο δύσκολο για τους χάκερ να έχουν πρόσβαση είναι ένα βήμα που αξίζει να το πάρετε. Μπορεί επίσης να αξίζει να αλλάζετε περιοδικά τον δρομολογητή σας, να περιμένετε 10 δευτερόλεπτα και να ενεργοποιήσετε ξανά. Αυτό είναι μερικές φορές το μόνο που χρειάζεται να κάνετε για να αφαιρέσετε το κακόβουλο λογισμικό δρομολογητή.
Μείνετε σωστά ρυθμισμένοι
Το επόμενο βήμα είναι να βεβαιωθείτε ότι ο δρομολογητής σας’Οι ρυθμίσεις S είναι όσο το δυνατόν πιο ασφαλείς. Συνδεθείτε στον δρομολογητή σας’Σελίδα διαχείρισης S Απενεργοποιήστε τη αυτόματη διαμόρφωση WPS και ενεργοποιήστε την κρυπτογράφηση WPA2. Εάν είναι δυνατόν, απενεργοποιήστε πλήρως την επιλογή διαχείρισης των ρυθμίσεων δρομολογητή μέσω του Διαδικτύου. Βεβαιωθείτε ότι έχετε ελέγξει για οποιεσδήποτε ενημερώσεις υλικολογισμικού και ασφάλειας – ίσως χρειαστεί να ανατρέξετε στον κατασκευαστή’S τεκμηρίωση για το πώς να το κάνετε αυτό. Κύριος’να ξεχάσουμε να χρησιμοποιήσετε τον επιθεωρητή AVAST Wi-Fi, που περιλαμβάνεται στον Avast Free Antivirus, το οποίο θα σαρώσει για τρωτά σημεία και θέματα ασφάλειας στο δρομολογητή σας.
Κρατήστε τις βέλτιστες πρακτικές
Μόλις έχετε ασφαλές και ενημερωμένο το δρομολογητή σας, το μόνο που παραμένει είναι να βεβαιωθείτε ότι παραμένει με αυτόν τον τρόπο. Οι περισσότερες από τις γενικές συμβουλές που ισχύουν για την παραμονή ασφαλών σε απευθείας σύνδεση ισχύουν και για τους δρομολογητές.
- Αλλάξτε τον δρομολογητή σας’S Προεπιλεγμένος κωδικός πρόσβασης διαχειριστή σε έναν ισχυρό, μοναδικό κωδικό πρόσβασης (υπάρχουν συμβουλές για την παραγωγή καλών κωδικών πρόσβασης εδώ).
- Πάντα αποσυνδέστε σωστά όταν εσείς’τελειώσαμε στον δρομολογητή σας’Σελίδα διαχείρισης S για την πρόληψη της αεροπειρατείας συνεδρίας.
- Μετά την αρχική ρύθμιση και τη διαμόρφωση, βεβαιωθείτε ότι έχετε ελέγξει τακτικά για ενημερώσεις και συμβουλές ασφαλείας και εγκαταστήστε αμέσως τα νέα patches.
Η καλή ασφάλεια του δρομολογητή δεν είναι’Αυτό είναι δύσκολο – το κύριο πρόβλημα είναι ότι γενικά’ενοχλώ.
Ο Kevin Townsend είναι ένας επισκέπτης blogger στο blog Avast όπου μπορείτε να καλύψετε όλα τα τελευταία νέα ασφαλείας. Το Avast είναι παγκόσμιος ηγέτης στην ασφάλεια στον κυβερνοχώρο, προστατεύοντας εκατοντάδες εκατομμύρια χρήστες σε όλο τον κόσμο με βραβευμένο δωρεάν αντιιροειδές και διατηρώντας τις online δραστηριότητές τους ιδιωτικές με VPN και άλλα προϊόντα απορρήτου. Εγγραφείτε στη συνομιλία με το Avast στο Facebook και το Twitter .
Πώς να διορθώσετε μια επίθεση DDoS στον δρομολογητή σας
Σήμερα’S διασυνδεδεμένο κόσμο, η ασφάλεια του δικτύου είναι υψίστης σημασίας. Μια κοινή απειλή που αντιμετωπίζουν πολλά άτομα και επιχειρήσεις είναι Διανεμημένη επίθεση άρνησης υπηρεσίας (DDOS). Σε αυτό το άρθρο, θα διερευνήσουμε τι είναι μια επίθεση DDoS, οι διαφορετικοί τύποι του, ο αντίκτυπος που μπορεί να έχει στον δρομολογητή σας και το σημαντικότερο, πώς να διορθώσετε μια επίθεση DDOS στον δρομολογητή σας.
Τι είναι μια επίθεση DDoS?
Μια επίθεση DDOS είναι μια κακόβουλη προσπάθεια να διαταράξει την τακτική λειτουργία ενός δικτύου, υπηρεσίας ή ιστότοπου, συντρίβοντας την με μια πλημμύρα κυκλοφορίας στο Διαδίκτυο. Ο επιτιθέμενος επιτυγχάνει αυτό με την αξιοποίηση ενός δικτύου συμβιβασμένων υπολογιστών, γνωστού ως botnet, για να στείλει ένα τεράστιο ποσό πακέτων δεδομένων στο δίκτυο ή τη συσκευή.
Τύποι επιθέσεων DDoS
Υπάρχουν διάφοροι τύποι επιθέσεων DDoS, όπως:
- Πλημμύρα UDP: Αυτή η επίθεση πλημμυρίζει τον στόχο με πακέτα πρωτοκόλλου Datagram (UDP), συντριπτική τη δρομολογητή’η ικανότητα να τα χειριστεί.
- Πλημμύρα TCP Syn: Εκμεταλλεύεται τη διαδικασία χειραψίας τριών δρόμων του πρωτοκόλλου ελέγχου μετάδοσης (TCP) για να εξαντλήσει τον στόχο’πόροι.
- Πλημμύρα ICMP: Αυτή η επίθεση κατακλύζει τον στόχο με τα πακέτα αιτήσεων ECHO του πρωτοκόλλου ελέγχου Internet Control (ICMP).
- Πλημμύρα HTTP: Στοχεύει στον διακομιστή ιστού, πλημμυρίζοντας τον με αιτήματα HTTP, καθιστώντας τον ιστότοπο αργή ή μη ανταποκρινόμενη.
- Ping of Death: Σε αυτή την επίθεση, ο επιτιθέμενος στέλνει ένα υπερμεγέθη ή κακολογημένο πακέτο ping στο στόχο, προκαλώντας συντριβές του συστήματος ή αστάθεια.
- Ενίσχυση NTP: Αυτή η επίθεση εκμεταλλεύεται τους διακομιστές πρωτοκόλλου χρόνου δικτύου (NTP) που ανταποκρίνονται σε ερωτήματα με μεγαλύτερη απάντηση από το αρχικό αίτημα, προκαλώντας σημαντική αύξηση της κυκλοφορίας και κατακλύζοντας τον στόχο.
Σημάδια επίθεσης DDoS
Μια επίθεση DDoS μπορεί να έχει σοβαρές συνέπειες για τον δρομολογητή και το δίκτυό σας. Μπορεί να οδηγήσει σε χρόνο διακοπής του δικτύου, αργές ταχύτητες στο διαδίκτυο, μη διαθεσιμότητα ηλεκτρονικών υπηρεσιών και πιθανές παραβιάσεις δεδομένων. Η αναγνώριση των σημείων μιας επίθεσης DDoS είναι ζωτικής σημασίας για τη λήψη έγκαιρης δράσης για τον μετριασμό της ζημιάς.
Ο προσδιορισμός μιας επίθεσης DDoS μπορεί να είναι προκλητικός, αλλά ορισμένα κοινά σημάδια περιλαμβάνουν:
- Ασυνήθιστα αργό δίκτυο: Εάν η σύνδεσή σας στο Διαδίκτυο γίνει σημαντικά πιο αργή από το συνηθισμένο, θα μπορούσε να υποδεικνύει μια επίθεση DDOS.
- Ιστοσελίδα μη διαθεσιμότητα: Εάν ο ιστότοπός σας δεν ανταποκρίνεται ή εμφανίζει συχνά μηνύματα σφάλματος, μπορεί να είναι υπό επίθεση.
- Αυξημένη κυκλοφορία δικτύου: Οι ξαφνικές αιχμές στην κυκλοφορία δικτύου, ειδικά από ύποπτες διευθύνσεις IP, μπορεί να σηματοδοτήσουν μια επίθεση DDOS.
- Ασυνήθιστη συμπεριφορά συνδεδεμένων συσκευών: Εάν οι συσκευές σας αρχίσουν να συμπεριφέρονται ασυνήθιστα ή να βιώνουν συχνές αποσυνδέσεις, θα μπορούσε να οφείλεται σε συνεχιζόμενη επίθεση DDoS.
Βήματα για να διορθώσετε μια επίθεση DDoS στον δρομολογητή σας
Ο προσδιορισμός του στόχου μιας επίθεσης DDoS είναι ζωτικής σημασίας για την αποτελεσματική επίλυση του προβλήματος. Θα μπορούσε να είναι ο δρομολογητής σας, μια συγκεκριμένη συσκευή ή ακόμα και ένας διακομιστής ιστού.
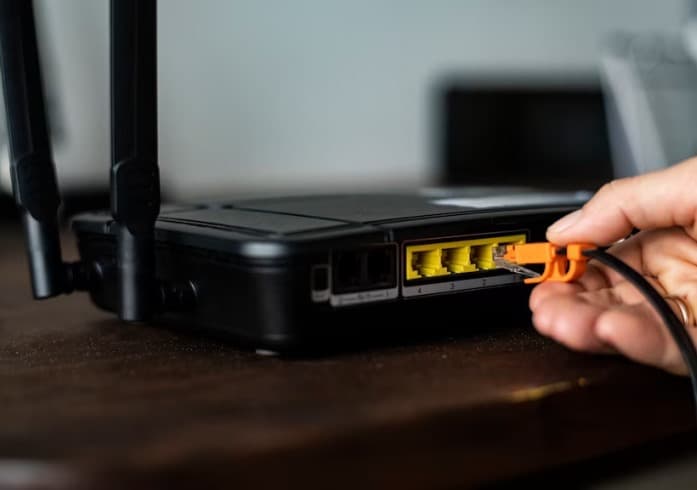
Βήμα 1: Αποσυνδέστε τον δρομολογητή
Το πρώτο βήμα για τον καθορισμό μιας επίθεσης DDoS στον δρομολογητή σας είναι να το αποσυνδέσετε από το Διαδίκτυο. Με την αποσύνδεση του δρομολογητή, μπορείτε να το απομονώσετε από την κακή κυκλοφορία και να αποτρέψετε περαιτέρω ζημιές στο δίκτυό σας. Αποσυνδέστε το καλώδιο Ethernet που συνδέει τον δρομολογητή σας με το μόντεμ ή αφαιρέστε το μόντεμ’S πηγή ενέργειας εάν είναι ενσωματωμένες.
Βήμα 2: Προσδιορίστε την επίθεση
Μόλις αποσυνδεθεί ο δρομολογητής σας, πρέπει να προσδιορίσετε ότι έχει πράγματι στοχευθεί από μια επίθεση DDoS. Ελέγξτε τα σημάδια που αναφέρθηκαν προηγουμένως, όπως οι αργές ταχύτητες δικτύου, η μη διαθεσιμότητα ιστότοπων ή οι ηλεκτρονικές υπηρεσίες και η ασυνήθιστη συμπεριφορά των συνδεδεμένων συσκευών. Εάν υποψιάζεστε μια επίθεση DDOS, προχωρήστε στο επόμενο βήμα.
Βήμα 3: Επικοινωνήστε με τον πάροχο υπηρεσιών Διαδικτύου (ISP)
Επικοινωνήστε αμέσως με τον πάροχο υπηρεσιών σας στο Διαδίκτυο και ενημερώστε τους για την επίθεση DDoS. Έχουν εξειδικευμένες ομάδες που μπορούν να σας βοηθήσουν να μετριάσετε την επίθεση και να προστατεύσετε το δίκτυό σας.
Παρέχετε τις απαραίτητες πληροφορίες, συμπεριλαμβανομένων των συμπτωμάτων που παρατηρήσατε και τυχόν ύποπτες διευθύνσεις IP, εάν είναι διαθέσιμες. Ακολουθήστε την καθοδήγηση και τις οδηγίες τους για να προχωρήσετε.
Βήμα 4: Firmware Update Router
Το ξεπερασμένο firmware του δρομολογητή μπορεί να αφήσει τρωτά σημεία που επιτίθεται σε εκμεταλλεύσεις σε επιθέσεις DDoS. Ελέγξτε τον κατασκευαστή του δρομολογητή σας’S Ιστοσελίδα για οποιεσδήποτε διαθέσιμες ενημερώσεις υλικολογισμικού.
Κατεβάστε την τελευταία έκδοση και ακολουθήστε τις οδηγίες που παρέχονται από τον κατασκευαστή για να ενημερώσετε τον δρομολογητή σας’γλωττίδων. Αυτό θα βοηθήσει να διορθώσετε τυχόν κενά ασφαλείας και να ενισχύσετε τον δρομολογητή σας’άμυνες.
Βήμα 5: Ρύθμιση παραμέτρων τείχους προστασίας και ασφαλείας
Πρόσβαση στον δρομολογητή σας’Ρυθμίσεις διαμόρφωσης S και μεταβείτε στα τμήματα τείχους προστασίας και ασφάλειας. Ενεργοποιήστε το τείχος προστασίας εάν το’Το S απενεργοποιήθηκε και ρυθμίστε το για να εμποδίσει τις εισερχόμενες συνδέσεις από ύποπτες διευθύνσεις IP ή συγκεκριμένες θύρες που σχετίζονται με επιθέσεις DDoS.
Επιπλέον, εξετάστε το ενδεχόμενο να ενεργοποιήσετε τα συστήματα ανίχνευσης και πρόληψης εισβολής (IDP) εάν υποστηρίζονται από τον δρομολογητή σας. Αυτές οι ρυθμίσεις θα ενισχύσουν τον δρομολογητή σας έναντι μελλοντικών επιθέσεων.
Βήμα 6: Ενεργοποίηση φιλτραρίσματος κυκλοφορίας
Πολλοί σύγχρονοι δρομολογητές προσφέρουν επιλογές φιλτραρίσματος κυκλοφορίας για να μετριάσουν τις επιθέσεις DDOS. Ενεργοποιήστε τη λειτουργία φιλτραρίσματος κυκλοφορίας στον δρομολογητή σας και διαμορφώστε την για να αναλύσει την εισερχόμενη κυκλοφορία με βάση συγκεκριμένα κριτήρια, όπως διευθύνσεις IP, πρωτόκολλα ή μεγέθη πακέτων.
Αυτό βοηθά στη διέγερση της κακόβουλης κυκλοφορίας και εξασφαλίζει ότι η νόμιμη κυκλοφορία φτάνει ομαλά στο δίκτυό σας.
Βήμα 7: Χρησιμοποιήστε μια υπηρεσία προστασίας DDOS
Εξετάστε την εγγραφή σε μια ειδική υπηρεσία προστασίας DDoS. Αυτές οι υπηρεσίες χρησιμοποιούν προηγμένες τεχνικές μετριασμού και διαθέτουν υποδομή μεγάλης κλίμακας για να απορροφήσουν και να φιλτράρουν την κυκλοφορία DDoS προτού φτάσουν στο δίκτυό σας.
Λειτουργούν ως buffer, προστατεύοντας το δρομολογητή και το δίκτυό σας από την επίδραση των επιθέσεων DDoS. Έρευνα και επιλέξτε μια αξιόπιστη υπηρεσία προστασίας DDOS που ταιριάζει στις ανάγκες σας.
Βήμα 8: Εφαρμογή περιορισμού των επιτοκίων
Ο περιορισμός του ποσοστού είναι ένα αποτελεσματικό μέτρο για την πρόληψη των επιθέσεων DDOS από τη συντριπτική δρομολογητή σας. Ρυθμίστε τον περιορισμό του ρυθμού στον δρομολογητή σας για να περιορίσετε τον αριθμό των αιτήσεων ή των συνδέσεων ανά δευτερόλεπτο από μεμονωμένες διευθύνσεις IP.
Αυτό εμποδίζει μια ενιαία πηγή να πλημμυρίσει το δίκτυό σας με υπερβολική κυκλοφορία, μετριάζοντας την επίδραση μιας επίθεσης DDoS.
Βήμα 9: Εξετάστε μια αναβάθμιση υλικού
Εάν αντιμετωπίζετε συχνά επιθέσεις DDoS ή έχετε προφίλ υψηλού κινδύνου, αναβαθμίζοντας τον δρομολογητή σας’Το υλικό μπορεί να είναι απαραίτητο. Αναζητήστε δρομολογητές με ισχυρές προδιαγραφές υλικού, συμπεριλαμβανομένης υψηλότερης ισχύος επεξεργασίας και περισσότερης μνήμης.
Αυτές οι αναβαθμίσεις ενισχύουν τον δρομολογητή σας’η ικανότητα να χειρίζεται μεγάλους όγκους κυκλοφορίας και να παρέχει καλύτερη άμυνα έναντι επιθέσεων DDoS.
Βήμα 10: Παρακολούθηση και ανάλυση της κυκλοφορίας
Μετά την εφαρμογή των απαραίτητων διορθώσεων, παρακολουθήστε προσεκτικά την επισκεψιμότητα του δικτύου σας για τυχόν ασυνήθιστα πρότυπα ή σημάδια συνεχιζόμενων επιθέσεων. Χρησιμοποιήστε εργαλεία παρακολούθησης δικτύου για να αναλύσετε την εισερχόμενη και την εξερχόμενη κυκλοφορία, να προσδιορίσετε τυχόν ανωμαλίες και να λάβετε προληπτικά μέτρα για την προστασία του δικτύου σας. Αναθεωρήστε τακτικά τα αρχεία καταγραφής και τις αναφορές για να παραμείνετε σε επαγρύπνηση έναντι πιθανών επιθέσεων DDoS.
Μέτρα πρόληψης
Ενώ ο καθορισμός μιας επίθεσης DDoS είναι σημαντική, η λήψη προληπτικών μέτρων πρόληψης μπορεί να βοηθήσει στην ελαχιστοποίηση του κινδύνου μελλοντικών επιθέσεων DDoS στον δρομολογητή σας. Ακολουθούν μερικά προληπτικά βήματα που μπορείτε να λάβετε:
- Επιλέξτε έναν αξιόπιστο δρομολογητή: Επενδύστε σε έναν δρομολογητή υψηλής ποιότητας από έναν αξιόπιστο κατασκευαστή που προσφέρει ισχυρές λειτουργίες ασφαλείας και τακτικές ενημερώσεις υλικολογισμικού. Έρευνα και επιλέξτε έναν δρομολογητή γνωστό για την ανθεκτικότητα του έναντι των επιθέσεων DDoS.
- Ενεργοποίηση ισχυρών κωδικών πρόσβασης: Ορίστε ισχυρούς και μοναδικούς κωδικούς πρόσβασης για τον δρομολογητή σας’διασύνδεση διαχείρισης. Αποφύγετε τη χρήση κωδικών πρόσβασης που είναι προφανείς ή απλές για μαντέψτε. Για να αποθηκεύσετε και να διαχειριστείτε τα διαπιστευτήριά σας με ασφάλεια, σκεφτείτε να χρησιμοποιήσετε έναν διαχειριστή κωδικού πρόσβασης.
- Απενεργοποιήστε τις αχρησιμοποίητες υπηρεσίες: Απενεργοποιήστε τυχόν περιττές υπηρεσίες ή πρωτόκολλα στον δρομολογητή σας, όπως το Telnet ή το Universal Plug and Play (UPNP). Αυτές οι υπηρεσίες μπορούν να είναι πιθανά σημεία εισόδου για τους επιτιθέμενους.
- Ενεργοποιήστε το φιλτράρισμα διευθύνσεων MAC: Το φιλτράρισμα διευθύνσεων MAC σάς επιτρέπει να δημιουργήσετε μια λίστα με αξιόπιστες συσκευές που μπορούν να συνδεθούν με τον δρομολογητή σας. Με την ενεργοποίηση αυτής της λειτουργίας, μπορείτε να περιορίσετε την πρόσβαση στο δίκτυό σας μόνο σε εξουσιοδοτημένες συσκευές.
- Ενημερώστε τακτικά το υλικολογισμικό δρομολογητή: Κρατήστε τον δρομολογητή σας’s firmware ενημερωμένο. Οι κατασκευαστές συχνά απελευθερώνουν μπαλώματα ασφαλείας και διορθώσεις σφαλμάτων που αντιμετωπίζουν γνωστές ευπάθειες. Ελέγξτε τακτικά για ενημερώσεις και εγκαταστήστε τις αμέσως.
- Εφαρμογή τμηματοποίησης δικτύου: Διαχωρίστε το δίκτυό σας σε πολλαπλά τμήματα χρησιμοποιώντας VLANS (εικονικά τοπικά δίκτυα) ή ξεχωριστά υποδίκτυα. Αυτό εμποδίζει μια επίθεση σε ένα τμήμα να επηρεάσει ολόκληρο το δίκτυο.
- Εκπαιδεύστε τους χρήστες: Εκπαιδεύστε όλους τους χρήστες στο δίκτυό σας σχετικά με τις ασφαλείς πρακτικές στο Διαδίκτυο, όπως η αποφυγή ύποπτων συνδέσμων, η μη λήψη αρχείων από μη αξιόπιστες πηγές και η προσεκτική με τα συνημμένα ηλεκτρονικού ταχυδρομείου. Οι επιθέσεις κοινωνικής μηχανικής μπορούν επίσης να χρησιμοποιηθούν για να αποκτήσουν πρόσβαση στο δίκτυό σας.
Συχνές ερωτήσεις
Μπορεί μια επίθεση DDoS να βλάψει τον δρομολογητή μου μόνιμα?
Ενώ μια επίθεση DDoS μπορεί να διαταράξει τον δρομολογητή σας’s που λειτουργεί προσωρινά, συνήθως δεν’t προκαλεί μόνιμη ζημιά. Ωστόσο, αυτό’είναι απαραίτητο να λάβετε άμεση δράση για να μετριάσετε την επίθεση και να προστατεύσετε το δίκτυό σας.
Οι δρομολογητές καταναλωτών έχουν ενσωματωμένη προστασία DDoS?
Ορισμένοι δρομολογητές καταναλωτών μπορεί να έχουν βασικά χαρακτηριστικά προστασίας DDoS, αλλά μπορεί να μην είναι τόσο ισχυροί όσο οι ειδικές υπηρεσίες προστασίας DDOS. Εξετάστε τη χρήση πρόσθετων μέτρων προστασίας ή αναβάθμισης σε δρομολογητή με πιο προηγμένες λειτουργίες ασφαλείας.
Μπορεί μόνο ένα τείχος προστασίας να προστατεύσει από επιθέσεις DDoS?
Ενώ ένα τείχος προστασίας μπορεί να προσφέρει κάποιο επίπεδο προστασίας εμποδίζοντας την ύποπτη κυκλοφορία, μπορεί να μην είναι αρκετό για να χειριστεί επιθέσεις DDOS μεγάλης κλίμακας. Το’Συνιστάται να συνδυάσετε την προστασία του τείχους προστασίας με άλλες τεχνικές και υπηρεσίες μετριασμού.
Είναι δυνατόν να εντοπιστεί η πηγή μιας επίθεσης DDoS?
Η ανίχνευση της ακριβούς πηγής μιας επίθεσης DDOS μπορεί να είναι προκλητική λόγω της χρήσης botnets και spoofing IP. Ωστόσο, οι εξειδικευμένοι επαγγελματίες στον κυβερνοχώρο και οι υπηρεσίες επιβολής του νόμου ενδέχεται να είναι σε θέση να διερευνήσουν και να εντοπίσουν τα υπεύθυνα μέρη σε ορισμένες περιπτώσεις.
συμπέρασμα
Η προστασία του δρομολογητή σας από τις επιθέσεις DDOS είναι ζωτικής σημασίας για τη διατήρηση της σταθερότητας και της ασφάλειας του δικτύου. Ακολουθώντας τα βήματα που περιγράφονται σε αυτό το άρθρο, μπορείτε να διορθώσετε αποτελεσματικά μια επίθεση DDoS στον δρομολογητή σας και να εφαρμόσετε προληπτικά μέτρα για την ελαχιστοποίηση του κινδύνου μελλοντικών επιθέσεων. Μείνετε σε επαγρύπνηση, κρατήστε ενημερωμένο το δρομολογητή σας και χρησιμοποιήστε τις βέλτιστες πρακτικές ασφαλείας για να προστατεύσετε το δίκτυό σας από κακόβουλες απειλές.


