


האם בקליפורניה יש GDPR?
האם בקליפורניה יש GDPR?
קנסות וחשיפה פיננסית. חברות לא צריכות לשכוח שבמקרה של אי-ציות, הן עלולות להתמודד עם נזקים נוספים, ולהשלים את אלה שמספקים ה- GDPR. ב- CCPA, אכיפה נשענת עם היועץ המשפטי לממשלה בקליפורניה, שיכולה להביא לחברות שמורות על תביעה אזרחית לשלם נזקים של עד 7500 דולר להפרה מכוונת של כל הוראה של החוק. הפרות לא מכוונות שאינן מתקנות תוך 30 יום מיום ההודעה יכולות להסתכם בנזקים של עד 2500 דולר להפרה. רק במקרה של גניבת נתונים או הפרת אבטחת נתונים האם לצרכנים עצמם יש זכות לפעולה פרטית בגין נזקים סטטוטוריים בין 100 ל 750 $ לצרכן ואירוע, או נזקים בפועל, מה גדול יותר, כמו גם כל הקלה אחרת שבית משפט רואה כראוי. בנוסף לזכות הצרכנית המוגבלת למדי הזו, החוק גם מסמיך את היועץ המשפטי לממשלה להגיש תביעה ייצוגית אזרחית. אם בשילוב עם הקנסות הניהוליים של עד 20 מיליון אירו או 4 אחוזים מכלל המחזור השנתי העולמי (הנמצא הגבוה מביניהם) המסופק על ידי ה- GDPR, הסכום בפועל שיש לשלם בגין הפרה ו/או הפרת נתונים עשוי להסתיים באיום קיומי על חברות רבות.
חוק פרטיות צרכנים בקליפורניה (CCPA)
1. אילו זכויות יש לי תחת CCPA?
- נכון לדעתאתה יכול לבקש כי עסק יחשוף לך: (1) הקטגוריות ו/או פיסות המידע האישי הספציפי שאספו עליך, (2) קטגוריות המקורות לאותו מידע אישי, (3) המטרות שעבורן העסק משתמש במידע זה, (4) קטגוריות הצדדים השלישיים עם העסקים שהעסק חושף את המידע, ו- (5) הקטגוריות של המידע של המפקות של העסקים בהן מגשמות את העסקים עם העסקים, המחסור שליש למגשירים את העסקים שלהם או בקטגוריות שלישיות למגירות שלישיות או או או אוגוסות שלישיות,. אתה יכול להגיש בקשה לדעת עד פעמיים בשנה, ללא עלות.
- ממש למחיקה: אתה יכול לבקש כי עסקים למחוק מידע אישי שאספו ממך ולהגיד לספקי השירות שלהם לעשות את אותו הדבר, בכפוף לחריגים מסוימים (כמו למשל העסק נדרש באופן חוקי לשמור על המידע).
- זכות לביטול הסכמת מכירה או שיתוף: אתה יכול לבקש כי עסקים יפסיקו למכור או לשתף את המידע האישי שלך (“ביטול הסכמה”), כולל באמצעות בקרת פרטיות גלובלית המאפשרת על ידי המשתמש. עסקים לא יכולים למכור או לשתף את המידע האישי שלך לאחר שהם מקבלים את בקשת הסכמה שלך אלא אם כן אתה מאשר להם אחר כך לעשות זאת שוב.
- נכון לתקן: אתה יכול לבקש מהעסקים לתקן מידע לא מדויק שיש להם אודותיך.
- זכות להגביל את השימוש והגילוי של מידע אישי רגיש: אתה יכול להפנות עסקים להשתמש רק במידע האישי הרגיש שלך (לדוגמה, מספר הביטוח הלאומי שלך, פרטי חשבון פיננסי, נתוני מיקום הגיאוגרפי המדויק שלך או הנתונים הגנטיים שלך) למטרות מוגבלות, כגון לספק לך את השירותים שביקשת.
יש לך גם את הזכות לקבל הודעה, לפני או בנקודה שעסקים אוספים את המידע האישי שלך, על סוגי המידע האישי שהם אוספים ומה הם עשויים לעשות עם המידע הזה. באופן כללי, עסקים אינם יכולים להפלות אותך בגין הפעלת זכויותיך לפי CCPA. עסקים לא יכולים לגרום לך לוותר על זכויות אלה, וכל הוראת חוזה שאומרת שאתה מוותר על זכויות אלה אינה ניתנת לאכיפה.
2. מה אם אני לא תושב קליפורניה?
רק לתושבי קליפורניה זכויות תחת CCPA. תושב קליפורניה הוא אדם טבעי (בניגוד לתאגיד או ישות עסקית אחרת) השוכן בקליפורניה, גם אם האדם נמצא באופן זמני מחוץ למדינה.
3. מה שנחשב למידע אישי ומידע אישי רגיש תחת CCPA?
מידע אישי הוא מידע שמזהה, מתייחס אליו או יכול להיות קשור באופן סביר אליך או למשק הבית שלך. לדוגמה, זה יכול לכלול את שמך, מספר ביטוח לאומי, כתובת דוא”ל, רשומות של מוצרים שנרכשו, היסטוריית גלישה באינטרנט, נתוני מיקום גיאוגרפי, טביעות אצבעות ומסקנות ממידע אישי אחר שיכול ליצור פרופיל על העדפותיך ומאפייניך.
מידע אישי רגיש היא תת קבוצה ספציפית של מידע אישי הכולל מזהי ממשלה מסוימים (כגון מספרי ביטוח לאומי); כניסה לחשבון, חשבון פיננסי, כרטיס חיוב או מספר כרטיס אשראי עם כל קוד אבטחה, סיסמא או אישורים נדרשים המאפשרים גישה לחשבון; מיקום גיאוגרפי מדויק; תוכן של הודעות דואר, דוא”ל והודעות טקסט; נתונים גנטיים; מידע ביומטרי שעובד לזיהוי צרכן; מידע הנוגע לבריאות הצרכן, חיי המין או הנטייה המינית של הצרכן; או מידע על מקור גזעי או אתני, אמונות דתיות או פילוסופיות או חברות באיגוד. לצרכנים יש את הזכות להגביל גם את השימוש והגילוי של העסק של המידע האישי הרגיש שלהם.
מידע אישי אינו כולל מידע זמין לציבור (כולל רישומי נדל”ן/נכסים ציבוריים) וסוגים מסוימים של מידע.
4. מה לא נחשב למידע אישי תחת CCPA?
מידע אישי אינו כולל מידע זמין לציבור שהוא מרשומות ממשלתיות פדרליות, מדינה או מקומיות, כגון רישיונות מקצועיים ורישומי נדל”ן/נכסים ציבוריים. ההגדרה של מידע זמין לציבור
האם בקליפורניה יש GDPR
קנסות וחשיפה פיננסית. חברות לא צריכות לשכוח שבמקרה של אי-ציות, הן עלולות להתמודד עם נזקים נוספים, ולהשלים את אלה שמספקים ה- GDPR. ב- CCPA, אכיפה נשענת עם היועץ המשפטי לממשלה בקליפורניה, שיכולה להביא לחברות שמורות על תביעה אזרחית לשלם נזקים של עד 7500 דולר להפרה מכוונת של כל הוראה של החוק. הפרות לא מכוונות שאינן מתקנות תוך 30 יום מיום ההודעה יכולות להסתכם בנזקים של עד 2500 דולר להפרה. רק במקרה של גניבת נתונים או הפרת אבטחת נתונים האם לצרכנים עצמם יש זכות לפעולה פרטית בגין נזקים סטטוטוריים בין 100 ל 750 $ לצרכן ואירוע, או נזקים בפועל, מה גדול יותר, כמו גם כל הקלה אחרת שבית משפט רואה כראוי. בנוסף לזכות הצרכנית המוגבלת למדי הזו, החוק גם מסמיך את היועץ המשפטי לממשלה להגיש תביעה ייצוגית אזרחית. אם בשילוב עם הקנסות הניהוליים של עד 20 מיליון אירו או 4 אחוזים מכלל המחזור השנתי העולמי (הנמצא הגבוה מביניהם) המסופק על ידי ה- GDPR, הסכום בפועל שיש לשלם בגין הפרה ו/או הפרת נתונים עשוי להסתיים באיום קיומי על חברות רבות.
חוק פרטיות צרכנים בקליפורניה (CCPA)
שאלות נפוצות אלה מספקות מידע צרכני כללי על CCPA וכיצד תוכל לממש את זכויותיך תחת CCPA. הם אינם ייעוץ משפטי, הדרכה רגולטורית או חוות דעת של היועץ המשפטי לממשלה. אנו נעדכן מידע זה מעת לעת.
א. מידע כללי על CCPA
1. אילו זכויות יש לי תחת CCPA?
- נכון לדעתאתה יכול לבקש כי עסק יחשוף לך: (1) הקטגוריות ו/או פיסות המידע האישי הספציפי שאספו עליך, (2) קטגוריות המקורות לאותו מידע אישי, (3) המטרות שעבורן העסק משתמש במידע זה, (4) קטגוריות הצדדים השלישיים עם העסקים שהעסק חושף את המידע, ו- (5) הקטגוריות של המידע של המפקות של העסקים בהן מגשמות את העסקים עם העסקים, המחסור שליש למגשירים את העסקים שלהם או בקטגוריות שלישיות למגירות שלישיות או או או אוגוסות שלישיות,. אתה יכול להגיש בקשה לדעת עד פעמיים בשנה, ללא עלות.
- ממש למחיקה: אתה יכול לבקש כי עסקים למחוק מידע אישי שאספו ממך ולהגיד לספקי השירות שלהם לעשות את אותו הדבר, בכפוף לחריגים מסוימים (כמו למשל העסק נדרש באופן חוקי לשמור על המידע).
- זכות לביטול הסכמת מכירה או שיתוף: אתה יכול לבקש כי עסקים יפסיקו למכור או לשתף את המידע האישי שלך (“ביטול הסכמה”), כולל באמצעות בקרת פרטיות גלובלית המותאמת למשתמש. עסקים לא יכולים למכור או לשתף את המידע האישי שלך לאחר שהם מקבלים את בקשת הסכמה שלך אלא אם כן אתה מאשר להם אחר כך לעשות זאת שוב.
- נכון לתקן: אתה יכול לבקש מהעסקים לתקן מידע לא מדויק שיש להם אודותיך.
- זכות להגביל את השימוש והגילוי של מידע אישי רגיש: אתה יכול להפנות עסקים להשתמש רק במידע האישי הרגיש שלך (לדוגמה, מספר הביטוח הלאומי שלך, פרטי חשבון פיננסי, נתוני מיקום הגיאוגרפי המדויק שלך או הנתונים הגנטיים שלך) למטרות מוגבלות, כגון לספק לך את השירותים שביקשת.
יש לך גם את הזכות לקבל הודעה, לפני או בנקודה שעסקים אוספים את המידע האישי שלך, על סוגי המידע האישי שהם אוספים ומה הם עשויים לעשות עם המידע הזה. באופן כללי, עסקים אינם יכולים להפלות אותך בגין הפעלת זכויותיך לפי CCPA. עסקים לא יכולים לגרום לך לוותר על זכויות אלה, וכל הוראת חוזה שאומרת שאתה מוותר על זכויות אלה אינה ניתנת לאכיפה.
2. מה אם אני לא תושב קליפורניה?
רק לתושבי קליפורניה זכויות תחת CCPA. תושב קליפורניה הוא אדם טבעי (בניגוד לתאגיד או ישות עסקית אחרת) השוכן בקליפורניה, גם אם האדם נמצא באופן זמני מחוץ למדינה.
3. מה שנחשב למידע אישי ומידע אישי רגיש תחת CCPA?
מידע אישי הוא מידע שמזהה, מתייחס אליו או יכול להיות קשור באופן סביר אליך או למשק הבית שלך. לדוגמה, זה יכול לכלול את שמך, מספר ביטוח לאומי, כתובת דוא”ל, רשומות של מוצרים שנרכשו, היסטוריית גלישה באינטרנט, נתוני מיקום גיאוגרפי, טביעות אצבעות ומסקנות ממידע אישי אחר שיכול ליצור פרופיל על העדפותיך ומאפייניך.
מידע אישי רגיש היא תת קבוצה ספציפית של מידע אישי הכולל מזהי ממשלה מסוימים (כגון מספרי ביטוח לאומי); כניסה לחשבון, חשבון פיננסי, כרטיס חיוב או מספר כרטיס אשראי עם כל קוד אבטחה, סיסמא או אישורים נדרשים המאפשרים גישה לחשבון; מיקום גיאוגרפי מדויק; תוכן של הודעות דואר, דוא”ל והודעות טקסט; נתונים גנטיים; מידע ביומטרי שעובד לזיהוי צרכן; מידע הנוגע לצרכן’S בריאות, חיי מין או נטייה מינית; או מידע על מקור גזעי או אתני, אמונות דתיות או פילוסופיות או חברות באיגוד. לצרכנים יש את הזכות להגביל גם עסק’השימוש והגילוי של המידע האישי הרגיש שלהם.
מידע אישי אינו כולל מידע זמין לציבור (כולל רישומי נדל”ן/נכסים ציבוריים) וסוגים מסוימים של מידע.
4. מה לא נחשב למידע אישי תחת CCPA?
מידע אישי אינו כולל מידע זמין לציבור שהוא מרשומות ממשלתיות פדרליות, מדינה או מקומיות, כגון רישיונות מקצועיים ורישומי נדל”ן/נכסים ציבוריים. ההגדרה של מידע זמין לציבור כוללת גם מידע כי לעסק יש בסיס סביר להאמין כי הוא זמינה כדין לקהל הרחב על ידי הצרכן או מהתקשורת המופצת באופן נרחב, או מידע מסוים שנחשף על ידי הצרכן והופך לרשותו אם הצרכן לא הגב את המידע לקהל ספציפי.
ה- CCPA פוטר גם סוגים מסוימים של מידע כמו מידע רפואי מסוים ומידע על דיווח אשראי צרכני.
5. על אילו עסקים חלים ה- CCPA?
- יש הכנסות שנתיות ברוטו של מעל 25 מיליון דולר;
- לקנות, למכור או לשתף את המידע האישי של 100,000 תושבים, משקי בית או מכשירים בקליפורניה או יותר; אוֹ
- נגזר 50% או יותר מההכנסות השנתיות שלהם ממכירת תושבי קליפורניה’ מידע אישי.
6. האם ה- CCPA חל על מלכ”רים או סוכנויות ממשלתיות?
CCPA בדרך כלל אינו חל על עמותות או סוכנויות ממשלתיות.
7. מה אני יכול לעשות אם אני חושב שעסק הפרה את ה- CCPA?
אינך יכול לתבוע עסקים ברוב הפרות ה- CCPA. אתה יכול לתבוע עסק רק תחת ה- CCPA אם יש הפרת נתונים, וגם אז, רק בנסיבות מוגבלות. אתה יכול לתבוע עסק אם המידע האישי הלא -מוצלח והלא -נדחה שלך נגנב בהפרת נתונים כתוצאה מהעסק’כישלונו של נהלי אבטחה ונהלים סבירים להגנה על כך. אם זה קורה, אתה יכול לתבוע את כמות הנזקים הכספיים שסבלת בפועל מההפרה או “נזקים סטטוטוריים” של עד 750 דולר לאירוע. לפני שתתבע, עליכם למסור את העסק בכתב על אילו מדורי CCPA זה הפרה ומאפשר 30 יום להגיב בכתב כי הוא ריפא את ההפרות וכי לא יתרחשו הפרות נוספות. אם העסק מסוגל לרפא את ההפרה בפועל ונותן לך את הצהרתו הכתובה שהוא עשה זאת, אינך יכול לתבוע את העסק, אלא אם כן הוא ממשיך להפר את ה- CCPA בניגוד להצהרתו.
על כל הפרות אחרות של ה- CCPA, רק היועץ המשפטי לממשלה או הסוכנות להגנת הפרטיות בקליפורניה רשאים לנקוט בפעולה משפטית נגד ישויות שאינן תואמות. היועץ המשפטי לממשלה אינו מייצג צרכנים בודדים בקליפורניה. באמצעות תלונות צרכנים ומידע אחר, היועץ המשפטי לממשלה עשוי לזהות דפוסי התנהגות שגויה העלולים להוביל לחקירות ופעולות מטעם האינטרסים המשפטיים הקולקטיביים של תושבי קליפורניה. אם אתה מאמין שעסק הפר את ה- CCPA, אתה רשאי להגיש תלונה צרכנית למשרד היועץ המשפטי לממשלה. אם תבחר להגיש תלונה למשרדנו, הסביר בדיוק כיצד העסק הפר את ה- CCPA, ותאר מתי ואיך ההפרה התרחשה. שימו לב כי היועץ המשפטי לממשלה לא יכול לייצג אותך או לתת לך ייעוץ משפטי כיצד לפתור את התלונה האישית שלך. החל מה -1 ביולי 2023, תוכל גם להגיש תלונות עם הסוכנות להגנת הפרטיות בקליפורניה בגין הפרות של ה- CCPA, כפי שתוקן, המתרחשת בתאריך זה או אחריו.
8. לאיזה סוג הפרת נתונים אוכל לתבוע עסק תחת CCPA?
- מספר הביטוח הלאומי שלך
- הנהג שלך’מספר רישיון, מספר זיהוי מס, מספר דרכון, מספר זיהוי צבאי או מספר זיהוי ייחודי אחר שהונפק על מסמך ממשלתי המשמש בדרך כלל לזיהוי זהותו של אדם
- מספר החשבון הכספי שלך, מספר כרטיס האשראי או מספר כרטיס החיוב שלך אם בשילוב עם קוד אבטחה, קוד גישה או סיסמא נדרשים שיאפשרו למישהו גישה לחשבונך
- מידע על ביטוח הרפואה או הבריאות שלך
- טביעת האצבע, תמונת הרשתית או הקשתית שלך, או נתונים ביומטריים ייחודיים אחרים המשמשים לזיהוי זהותו של האדם (אך לא כולל צילומים אלא אם כן נעשה בהם שימוש או מאוחסן למטרות זיהוי פנים)
מידע אישי זה בוודאי נגנב בצורה לא מוצפנת ולא מפורסמת. בנוסף, כנראה שהמידע האישי נגנב בהפרת נתונים כתוצאה מהעסק’כישלונו של נהלי אבטחה ונהלים סבירים להגנה על כך. אם זה קורה, אתה יכול לתבוע את כמות הנזקים הכספיים שסבלת בפועל מההפרה או “נזקים סטטוטוריים” של עד 750 דולר לאירוע. לפני שתתבע, עליכם למסור את העסק בכתב על אילו מדורי CCPA זה הפרה ומאפשר 30 יום להגיב בכתב כי הוא ריפא את ההפרות וכי לא יתרחשו הפרות נוספות. אם העסק מסוגל לרפא את ההפרה בפועל ונותן לך את הצהרתו הכתובה שהוא עשה זאת, אינך יכול לתבוע את העסק, אלא אם כן הוא ממשיך להפר את ה- CCPA בניגוד להצהרתו.
9. האם עסקים צריכים לעמוד בתיקוני ה- CPRA הסטטוטוריים ל- CCPA שנכנס לתוקף ב -1 בינואר 2023?
כן. החל מה -1 בינואר 2023, ה- CPRA’תיקוני S ל- CCPA בתוקף, ועסקים נדרשים לעמוד בכל הדרישות הסטטוטוריות המפורשות. עסקים נדרשים גם לעמוד בתקנות CCPA כיום בתוקף.
10. האם קיימות תקנות CCPA כיום בתוקף?
כן. מחלקת המשפטים בקליפורניה קיבלה סבב תקנות ראשוני ליישום ה- CCPA ב- 14 באוגוסט 2020 ותוקנה עוד יותר ב- 15 במרץ 2021. התקנות הללו עודכנו לאחרונה על ידי הסוכנות להגנת הפרטיות בקליפורניה. תקנות אלה מופיעות בכותרת 11, חטיבה 6, סעיף 7001 וכו ‘. של קוד התקנות בקליפורניה והיו בתוקף ב- 29 במרץ 2023.
11. האם הפטורים הסטטוטוריים לנתוני עובדים ועסקאות עסקיות לעסקים עדיין בתוקף?
לא. הפטורים למידע אישי הקשור לתעסוקה ומידע אישי המשקפים עסקאות עסקיות לעסקים המתוארות בקוד האזרחי SEC. 1798.145 (M)-(n) פג בתאריך 31 בדצמבר 2022.
12. האם אוכל להשתמש בסוכן מורשה כדי להגיש בקשה?
כן. אתה רשאי לאשר לאדם אחר להגיש בקשת CCPA בשמך. אתה יכול גם לאשר לגוף עסקי הרשומה עם מזכיר המדינה בקליפורניה להגיש בקשה מטעמך.
אנא שימו לב שאם אתה משתמש בסוכן מורשה, עסקים עשויים לדרוש מידע נוסף מהסוכן המורשה או מכם כדי לוודא שאתה האדם שמכוון את הסוכן. לדוגמה, לבקשות לדעת או למחוק את המידע האישי שלך, העסק רשאי לדרוש מהסוכן המורשה לספק הוכחה לכך שנתת לאותו סוכן חתום אישור להגיש את הבקשה. עסקים עשויים גם לדרוש ממך לאמת את זהותך ישירות עם העסק או לאשר ישירות עם העסק שנתת לסוכן המורשה אישור להגיש את הבקשה.
ב. זכות לביטול הסכמת מכירה או שיתוף
1. מה הזכות לבטל את הסכמה?
אתה יכול לבקש שעסקים להפסיק למכור או לשתף את המידע האישי שלך (“ביטול הסכמה”). שים לב ששיתוף מתייחס באופן ספציפי לשיתוף לפרסום התנהגותי חוצה הקשר, המהווה מיקוד לפרסום לצרכן המבוסס על הצרכן’מידע אישי שהושג מהצרכן’הפעילות המקוונת בכל אתרים רבים. עם כמה חריגים, עסקים לא יכולים למכור או לשתף את המידע האישי שלך לאחר שהם מקבלים את בקשת הסכמה שלך אלא אם כן תספק אחר כך אישור המאפשר להם לעשות זאת שוב. עסקים חייבים להמתין לפחות 12 חודשים לפני שתבקש מכם לבחור במכירה או לשיתוף המידע האישי שלך.
2. האם עסקים יכולים למכור ילד’מידע אישי?
עסקים יכולים למכור רק את המידע האישי של ילד שהם יודעים שהם מתחת לגיל 16 אם הם מקבלים אישור חיובי (“לבחור ב”) למכירת הילד’מידע אישי. לילדים מתחת לגיל 13, ההצטרפות חייבת להגיע מהילד’ההורה או האפוטרופוס. לילדים בגילאי 13 לפחות אך מתחת לגיל 16, ההצטרפות יכולה להגיע מהילד.
3. כיצד אוכל להגיש את בקשת הסכמה שלי?
עסקים שמוכרים מידע אישי כפופים לדרישת CCPA לספק ברור ובולט “אל תמכור או שתף את המידע האישי שלי” קישור באתר האינטרנט שלהם המאפשר לך להגיש בקשת ביטול הסכמה. עסקים אינם יכולים לדרוש ממך ליצור חשבון על מנת להגיש את בקשתך. עסקים גם לא צריכים לדרוש ממך לאמת את זהותך, אם כי הם יכולים לשאול אותך שאלות בסיסיות כדי לזהות איזה מידע אישי קשור אליך.
אתה יכול גם להגיש בקשת ביטול הסכמה באמצעות בקרת פרטיות גלובלית המותאמת למשתמש, כמו ה- GPC, שנדונה בשאלות נפוצות 8 ו- 9 להלן. אם אתה יכול’לא למצוא עסק’ג “אל תמכור או שתף את המידע האישי שלי” קישור, עיין במדיניות הפרטיות שלה כדי לבדוק אם היא מוכרת או משתפת מידע אישי. אם העסק כן, עליו לכלול גם קישור זה במדיניות הפרטיות שלו.
אם עסק’ג “אל תמכור את המידע האישי שלי” קישור או שיטה ייעודית אחרת להגשת בקשות לביטול הסכמה אינה פועלת או קשה למצוא, הודע לעסק בכתב באמצעות כלי הפרטיות הצרכני שלנו (https: // oag.CA.Gov/Consumer-Privacy-Pool). לחלופין, אתה יכול לדווח על העסק למשרדנו (https: // oag.CA.Gov/Contact/Consumer-Contrangat-arg-gain-Business-Or-Commany).
4. כמה זמן העסק צריך להגיב לבקשת ביטול הסכמה שלי?
על עסקים להגיב בהקדם האפשרי לבקשתך, עד לכל היותר 15 ימי עסקים מהמועד בו קיבלו את בקשתך לביטול הסכמה.
5. מדוע העסק מבקש ממני מידע נוסף?
אמנם עסקים אינם נדרשים לוודא שהאדם שמגיש בקשת ביטול הסכמה הוא באמת הצרכן שעבורו יש לעסק מידע אישי, אך יתכן שהוא יצטרך לבקש ממך מידע נוסף כדי לוודא שהם מפסיקים למכור את האדם הנכון’מידע אישי. אם העסק מבקש מידע אישי כדי לאמת את זהותך, הוא יכול להשתמש רק במידע זה למטרה אימות זו.
6. מדוע העסק הכחיש את בקשת הסכמה שלי?
- מכירה או שיתוף נחוצים כדי שהעסק יעמוד בחובות משפטיות, להפעיל תביעות או זכויות משפטיות או להגן על תביעות משפטיות
- המידע זמין באופן ציבורי, מידע רפואי מסוים, מידע על דיווח אשראי צרכני או סוגים אחרים של מידע פטור מ- CCPA.
אם אינך יודע מדוע עסק דחה את בקשת הסכמה שלך, עקוב אחר העסק כדי לבקש ממנו את הסיבות שלו.
7. מדוע קיבלתי תגובה שהעסק הוא ספק שירות שאינו צריך לפעול על פי בקשתי?
עסקים רבים משתמשים בעסקים אחרים כדי לספק שירותים עבורם. לדוגמה, קמעונאי רשאי להתקשר עם מעבד כרטיסי תשלום כדי לעבד עסקאות כרטיסי אשראי של לקוחות או חברת משלוחים כדי לספק הזמנות. ישויות אלה עשויות להיות זכאיות “ספקי שירות” מתחת ל- CCPA.
CCPA מתייחס לספקי שירותים באופן שונה מהעסקים שהם משרתים. זה העסק שאחראי על התגובה לבקשות הצרכנים. אם אתה מגיש בקשה לביטול הסכמה לספק שירות של עסק במקום העסק עצמו, ספק השירות רשאי לדחות את הבקשה. עליך להגיש את בקשתך לעסק עצמו.
אם ספק שירות אמר שהוא לא או לא יכול לפעול על פי בקשתך מכיוון שהוא ספק שירות, אתה יכול למעקב לשאול מי העסק. עם זאת, לפעמים ספק השירות לא יוכל לספק מידע זה. יתכן שתוכל לקבוע מי העסק מבוסס על השירותים שספק השירות מספק, אם כי לפעמים זה עשוי להיות קשה או בלתי אפשרי.
8. מהו ה- GPC?
עסקים המוכרים או משתפים מידע אישי חייבים להציע שתי שיטות או יותר לצרכנים להגיש בקשות לביטול הסכמתם למכירת המידע האישי שלהם. לעסקים שאוספים מידע אישי מצרכנים באופן מקוון, שיטה אחת מקובלת לצרכנים לבטל את הסכמתם של מכירות או שיתוף היא באמצעות בקרת פרטיות גלובלית המותאמת למשתמש, כמו ה- GPC. ה- GPC, שפותח בתגובה ל- CCPA וכדי לשפר את זכויות הפרטיות של הצרכן, הוא ‘הפסק למכור או לשתף את מתג הנתונים שלי’ זה זמין בכמה דפדפני אינטרנט, כמו Mozilla Firefox, Duck Duck Go, ואמיץ, או כסיומת דפדפן. זהו תקן טכני מוצע המשקף את מה שהתקנות תקנות CCPA-חלק מהצרכנים רוצים אפשרות מקיפה המסמנת באופן נרחב את בקשת הסכמה שלהם, לעומת בקשות באתרים מרובים בדפדפנים או במכשירים שונים. ביטול הסכמת למכירה או שיתוף של מידע אישי צריך להיות קל עבור צרכנים, וה- GPC הוא אפשרות אחת עבור צרכנים שרוצים להגיש בקשות לביטול הסכמת המכירה או השיתוף של מידע אישי באמצעות בקרת פרטיות גלובלית המאפשרת משתמש. על פי החוק, יש לכבד אותה על ידי עסקים מכוסים כבקשת צרכנים תקפה להפסקת מכירת מידע אישי או שיתוף.
9. כיצד אוכל להגיש את בקשת ביטול ההפעלה שלי באמצעות ה- GPC?
למידע נוסף על ה- GPC, תוכלו לבקר באתר האינטרנט שלו כאן. מפתחים החלו לחדש סביב ה- GPC ויצרו מנגנונים שונים לצרכנים, כמו EFF’סיומת גירית פרטיות או דפדפן הפרטיות האמיץ.
חוק פרטיות הצרכן בקליפורניה וה- GDPR: שניים מסוג?
ואילו אבק הכניסה לתוקף של האיחוד האירופי’S (EU) תקנה כללית להגנת נתונים (GDPR) כמעט ולא התיישב, חוק פרטיות חדש, דומה מעט, הוצג מעבר לים. חוק פרטיות הצרכנים בקליפורניה (CCPA), שאומץ ב- 28 ביוני 2018, מקים את אחת התקנות המקיפות ביותר לפרטיות הנתונים בארצות הברית. ככאלה, זה יכול להיחשב למקבילה בארה”ב של ה- GDPR.
בהתחשב בכך שחברות גלובליות רבות עדיין עובדות בקדחת’אמצעי מגן לפרטיות יספיקו להם בכדי לעמוד ב- CCPA או לחוקים דומים ברחבי העולם.
באופן לא מפתיע, התשובה לשאלה זו היא לא. אם כי ה- CCPA’ההתמקדות בזכויות נתוני הצרכנים עוררה הבנה בהשוואה עם ה- GDPR, עמידה באחרונה לא בהכרח פירושה עמידה לראשונה. לכן, במה שלאחר מכן, יוצגו כמה מההבדלים העיקריים והדמיון בין ה- CCPA ו- GDPR, במטרה לספק מבט ראשון על מה שמאמצים נוספים צריכים לשקול לקראת המעשה’כניסה לתוקף ב -1 בינואר 2020.
יָשִׂימוּת. ראשית, חברות גלובליות יצטרכו לאמת אם בנוסף ל- GDPR, ה- CCPA חלים עליהן. ה- GDPR חל על עיבוד נתונים אישיים על ידי בקרים ומעבדים שהוקמו בתוך האיחוד האירופי כמו גם על אלה שהוקמו מחוץ לאיחוד האירופי המעבדים נתונים אישיים של נושאים בתוך האיחוד. עם זאת, ה- CCPA מווסת רק חברות “לעשות עסקים” במדינת קליפורניה. כיוון שכך, ה- CCPA אינו מרחיב את היקףו לחברות בהן “כל ההתנהלות המסחרית מתקיימת מחוץ לקליפורניה”. יתר על כן, ה- CCPA רק שולט בעיבוד מידע אישי על ידי ישות שמחליטה על אמצעים ומטרות עיבוד, אני.ה., א ‘בקר נתונים’ במובן של ה- GDPR. חשוב מכך, חברות המעבדות מידע אישי של תושבי קליפורניה אינן כפופות לחוק החדש אלא אם כן הן מספקות אחת (או יותר) מהספים הבאים: (i) יש להם הכנסות ברוטו שנתיות של 25 מיליון דולר; (ii) הם השיגו את המידע האישי של 50 אלף אלף או יותר תושבי קליפורניה, משקי בית או מכשירים בשנה; או (iii) הם רכשו 50 אחוז או יותר מההכנסות השנתיות שלהם ממכירת תושבי קליפורניה’ מידע אישי.
מושג נתונים אישיים. יתר על כן, הרעיון של נתונים אישיים/מידע אישי אינו מוגדר באותה צורה בדיוק בשני החוקים. למרות שכל אחד מהם מתייחס למידע ‘הנוגע ל’ אדם/צרכן, CCPA כולל גם באופן מפורש מידע “ניתן לקשר באופן סביר עם משק בית”. כתוצאה מכך, לא רק צרכן’כתובת IP, אך גם חשבוניות השירות של משק בית בקליפורניה, מהווים מידע אישי תחת CCPA. עם זאת, ניתן לטעון כי ה- GDPR כולל באופן מרומז את המידע הקשור למשק הבית הזה בכל הנוגע לחברי משק הבית גם כן.
זכויות משתמש. מבחינת זכויות שהוענקו לצרכן, CCPA ו- GDPR מראים הבדלים מדהימים. ה- CCPA, בניגוד ל- GDPR, אינו מגדיר עילה חוקית לעיבוד, והיא גם לא דורשת הסכמה מפורשת. עם זאת, המעשה שואף לקידום קליפורניה’ זכות לפרטיות על ידי מתן לצרכנים דרכים יעילות לשלוט במידע האישי שלהם. בהתאם לכך, ה- CCPA מייחס חשיבות רבה לזכותם של הצרכנים לדעת אילו קטגוריות של מידע אישי נאספות עליהם ומעניקה להם זכות רחבה של גישה לעותק של המידע האישי שלהם שנאסף. אף על פי שזכויות אלה עשויות להיראות דומות לאלה שנמצאו ב- GDPR, CCPA מרחיק לכת על ידי הכללת חובות מרשם מאוד מסוימות, כמו חובת העמדות לרשות הצרכנים מספר טלפון וכתובת אתר לאגרה להגשת בקשות מידע.
שימוש מסחרי. הוראת מפתח נוספת של ה- CCPA שנראית עולה על רמת ההגנה המוענקת על ידי ה- GDPR נוגעת לשיתוף מידע אישי למטרות מסחריות. בעוד ששיתוף מידע אישי הנוגע לתושבי קליפורניה עם צדדים שלישיים אינו אסור ככזה, הקליפורנים ניתנת לזכות לבטל את הסכמתם למכירת המידע האישי שלהם. כדי לחזק זכות זו, עסקים מחויבים לספק קישור ברור בדף הבית שלהם שכותרתו ‘אל תמכור את המידע האישי שלי’, זה מאפשר לצרכן לבטל את הסכמתך. קישור זה צריך לשלב גם במדיניות הפרטיות המקוונת, יחד עם תיאור הזכות עצמה. לוקחים בחשבון גם את ה- GDPR’S זכות כללית יותר להגביל או להתנגד לעיבוד נתונים אישיים, חברות עשויות לחוות שיתוף של נתונים אישיים כדי להתקשות יותר ויותר.
זכויות שוות. ה- CCPA קובע כי לקליפורנים יש זכות לשירות ומחיר שווה, גם אם הם מפעילים את זכויות הפרטיות שלהם. המשמעות היא שאסור על חברות להכחיש סחורות או שירותים, לגבות מחירים שונים או לספק רמות או איכות שירות שונות לאותם צרכנים המפעילים את זכויות הפרטיות שלהם. מצד שני, לעסקים רשאים להציע תמריצים כספיים לאיסוף או למכירה של מידע אישי ואף עשויים להבדיל את מחיר או איכות הסחורות והשירותים אם ההבדל הזה קשור ישירות לערך המסופק לצרכן לפי נתוניו. מכיוון שנראה כי חריגים אחרונים אלה בולעים את הכלל, עדיין לא בטוח כיצד הפרשי התמחור המותרים יעבדו בפועל. עם זאת, בהתחשב בכך שה- CCPA מובן כיצירה המתבצעת, הוראות אלה צפויות להיות מושא תיקונים עתידיים.
כמה המשותף. כמו גם הבדלים, ל- CCPA ו- GDPR יש הרבה במשותף. שני החוקים עוסקים באותם נושאים רחבים, כמו שקיפות, וכל אחד מהם מניח זכות דומה למחוק נתונים אישיים (‘נכון להישכח’) כמו גם זכות לניידות נתונים.
אבטחת מידע. כשמדובר בתגובת אבטחת נתונים והפרת נתונים, ה- CCPA נוטה להיות פחות מחמיר מה- GDPR. למרות שלחברות מוטלת חובה ליישם ולשמור על נהלי אבטחה ונהלים סבירים המתאימים לאופי המידע, הן אינן נדרשות לדווח על הפרות נתונים כאשר אלה מתרחשים. כתוצאה מכך, אם עסק עומד ב- GDPR מבחינת אבטחת נתונים, סביר להניח שהוא לא יצטרך לנקוט בפעולה נוספת כדי לעמוד ב- CCPA מבחינה זו.
קנסות וחשיפה פיננסית. חברות לא צריכות לשכוח שבמקרה של אי-ציות, הן עלולות להתמודד עם נזקים נוספים, ולהשלים את אלה שמספקים ה- GDPR. ב- CCPA, אכיפה נשענת עם היועץ המשפטי לממשלה בקליפורניה, שיכולה להביא לחברות שמורות על תביעה אזרחית לשלם נזקים של עד 7500 דולר להפרה מכוונת של כל הוראה של החוק. הפרות לא מכוונות שאינן מתקנות תוך 30 יום מיום ההודעה יכולות להסתכם בנזקים של עד 2500 דולר להפרה. רק במקרה של גניבת נתונים או הפרת אבטחת נתונים האם לצרכנים עצמם יש זכות לפעולה פרטית בגין נזקים סטטוטוריים בין 100 ל 750 $ לצרכן ואירוע, או נזקים בפועל, מה גדול יותר, כמו גם כל הקלה אחרת שבית משפט רואה כראוי. בנוסף לזכות הצרכנית המוגבלת למדי הזו, החוק גם מסמיך את היועץ המשפטי לממשלה להגיש תביעה ייצוגית אזרחית. אם בשילוב עם הקנסות הניהוליים של עד 20 מיליון אירו או 4 אחוזים מכלל המחזור השנתי העולמי (הנמצא הגבוה מביניהם) המסופק על ידי ה- GDPR, הסכום בפועל שיש לשלם בגין הפרה ו/או הפרת נתונים עשוי להסתיים באיום קיומי על חברות רבות.
סיכום
ברור שבלי קשר ליישומים קודמים של GDPR, חברות יצטרכו להוציא מאמץ רב כדי להשיג עמידה בזכויות והתחייבויות הניתנות על ידי חוק פרטיות הצרכן בקליפורניה. בעיקרו של דבר, חברות יצטרכו לבקר מחדש את המודלים העסקיים שלהם למונטיזציה של נתונים, להתאים את מדיניות הפרטיות שלהן, לשפר את המערכות והתהליכים הפנימיים שלה.
עבור חברות הפועלות ברחבי העולם, ניווט בחוקי הגנת המידע עשוי להיות גם מסובך. או שהם יכולים להחליט לרפורמה בכל נוהלי הטיפול בנתונים שלהם כדי לעמוד גם ב- CCPA וגם ל- GDPR, או שהם יכולים להגדיר גישה להגנת נתונים טלאים המבדילה בין קליפורנים לצרכנים אחרים. בכל מקרה, רצוי לקרוא ליועץ משפטי שמבין את צרכי החברה ובקיא בשני החוקים. רק אז ניתן להשיג אסטרטגיית ציות נבדקת היטב.
ג’רט סומרס הוא שותף וליסה בוג’רט עורך דין בחוק בזמן.לקס. ניתן ליצור קשר עם מר סומרס בטלפון +32 (0) 474 89 04 20 או במייל: GEERT.Somers@TimeLex.אירופה. ניתן ליצור קשר עם MS Boghaert בטלפון +32 (0) 479 10 36 38 או במייל: Liesa.Boghaert@Timelex.אירופה.
חוק פרטיות צרכנים בקליפורניה (CCPA) VS. GDPR
חוקי פרטיות הנתונים הופכים במהירות לאלמנט ראשוני בכל שיחת אבטחת מידע: מהאיחוד האירופי’S GDPR לחוק פרטיות הצרכנים בקליפורניה ליפן’פעולה על הגנה על מידע אישי, היכולת להגן על נתוני הצרכנים היא בראש המוח. עבור חברות שנבנות סביב נתוני צרכנים, אמון הצרכנים הופך לחלק חיוני במודל העסקי שלהן.
ב- 25 במאי 2018 נכנס לתוקף תקנת הגנת המידע הכללית של האיחוד האירופי (GDPR). ובעקבות האיחוד האירופי’S GDPR הגיע לשינוי נוסף בפרטיות הנתונים – חוק פרטיות הצרכן בקליפורניה (CCPA). ב- 28 ביוני 2018 חתם המושל ג’רי בראון על ה- CCPA, שיחוקק חלק מהארץ’הגנות הפרטיות של נתוני הצרכנים החזקים ביותר לחוק לחוק.
קבלו את המדריך החיוני בחינם לארה”ב להגנת המידע ותקנות תקנות
עם הסדרה ההרסנית של אירועי הפרת נתונים בשנים האחרונות, עלו שאלות ודאגות רבות לגבי אופן הטיפול בנתוני הצרכנים. 2017 הייתה שנת הפרת הנתונים עם גודל האירועים בעלי הפרופיל הגבוה בחברות כמו Equifax ו- Yahoo. התקפות כמו אלה גורמות להפרות נתונים להיראות חלק מהחיים הרגילים – לא רק בארצות הברית, אלא ברחבי העולם.
בעוד שה- GDPR נוצר כדי להגן על אזרחי האיחוד האירופי, השפעתו משתרעת הרבה יותר על. ה- CCPA הוא תוצאה של ה- GDPR’השפעה מגיעה, העברת סדרי עדיפויות ממשלתיים והופכת אותם מוכנים יותר להגן על פרטיות פרטנית. למרות ש- CCPA לא נכנס לתוקף עד 1 בינואר 2020, זה’חשוב להיות מודע למדיניות ולתהליכים הנחוצים לציות, ולנתח את ההשפעה הנוכחית והעתידית שיש לה בהשוואה ל- GDPR.
סקירה כללית של CCPA
לעסקים יש רקורד של שימוש במידע אישי כדי להועיל לסדר היום שלהם: חוק פרטיות הצרכן בקליפורניה (CCPA) ישמש להגנה על זכויות הצרכן בקליפורניה ולעודד פרטיות חזקה יותר ושקיפות רבה יותר בסך הכל. זה ייתן לצרכנים בעלות, שליטה וביטחון על המידע האישי שלהם – ולצרכנים תהיה היכולת לבקש שכל עסק יגלה (ולמחוק) את המידע האישי שהוא אוסף, ולבקש כי הנתונים שלהם לא יימכרו לצדדים שלישיים.
הגנות נתונים אלה מעניקות לקליפורניה את הזכות:
- יודע איזה מידע אישי נאסף
- גש למידע האישי שנאסף ובקש ממנו יימחק
- יודע אם המידע האישי שלהם משותף, ואם כן, עם מי עם מי
- ביטול הסכמה למכירת המידע האישי שלהם
- יש שירות ומחיר שווה, בין אם הם בוחרים לממש את זכויות הפרטיות שלהם או לא
אסור גם לעסקים למכור את המידע האישי של הצרכנים בגילאי 13–16 (אלא אם כן הצרכן יבחר). עבור צרכנים מתחת לגיל 13, תידרש הסכמה מהורה או אפוטרופוס. הגנות חדשות אלה לא משפיעות רק על צרכנים בקליפורניה אלא גם על עסקים בקליפורניה.
מי חלים על ה- CCPA?
חוק פרטיות הצרכנים בקליפורניה מגדיר עסק כישות למטרות רווח האוספת נתונים אישיים צרכניים. אז אם אתה’מחדש עסק במדינת קליפורניה הפוגש לפחות אחד מהספים הבאים, יתכן שאתה נתון לעמידה:
- עסקים שמרוויחים הכנסות של 25,000,000 $ ומעלה לשנה
- עסקים שקונים מדי שנה, מקבלים, מוכרים או חולקים מידע אישי של 50,000 או יותר צרכנים, משקי בית או מכשירים למטרות מסחריות
- עסקים שמקורם ב -50% או יותר מההכנסות השנתיות שלו ממכירת מידע אישי צרכני
על פי CCPA, לאזרחי קליפורניה תהיה היכולת להביא תביעה אזרחית נגד חברות שאינן עומדות בחוק. המדינה יכולה גם להביא חיובים אלה לחברה ישירות – וגבה קנס בסך 7,500 דולר בגין כל הפרה שלא מטופלת תוך 30 יום.
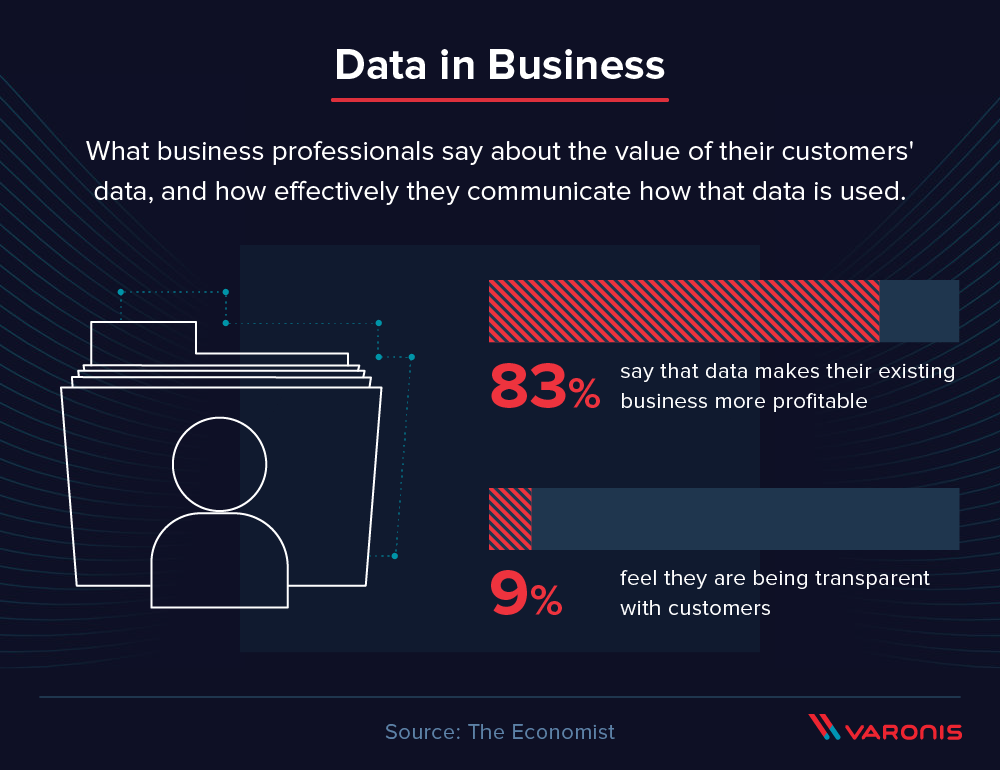
למה קליפורניה’החוק החדש חשוב לכולם? זה’חלק ממגמה גלובלית הדוחפת חברות לעבר אחריות רבה יותר ביחס להגנה על נתוני הצרכנים. נוסף. התומך הראשי של ה- CCPA Alastair Mactaggart הצהיר כי, “בעוד שהחוק הזה רק מכסה את קליפורניה כרגע, חברות גדולות יצטרכו בקרוב להציע זכויות דומות לאמריקאים.”
CCPA VS. GDPR
התקנה האירופית להגנת נתונים היא התפתחות של האיחוד האירופי’S כללי נתונים קיימים, הנחיית הגנת המידע (DPD). היא מתייחסת לרבים מהחסרונות ב- DPD, כולל הוספת דרישות לתיעוד נהלי IT, ביצוע הערכות סיכון בתנאים מסוימים, הודעה על הצרכן והרשויות כאשר יש הפרה וחיזוק כללים למזעור נתונים. אנשים שמכירים את ה- GDPR יבחינו בכמה קווי דמיון חזקים ל- CCPA.
אומרים כי ה- CCPA הוא מודל של ה- GDPR. ועם הקטע האחרון של ה- CCPA, אנשים רבים תהו כיצד זה משתווה ל- GDPR – כאשר חלקם אפילו מכנים זאת הגרסה האמריקאית של התקנה. לא משנה עד כמה הושפע ה- CCPA על ידי ה- GDPR, ישנם כמה הבדלים ברורים שכדאי לציין בכל חקיקה.
גם ה- CCPA וגם ה- GDPR נותנים לאנשים זכויות מסוימות כיצד נאסף ומידע האישי שלהם, עם זאת, ישנם מספר ניגודים חשובים להיות מודעים לכך. מכיוון שלקליפורניה יש כלכלה גדולה בהרבה מבריטניה, השלכות העונשים עשויות להיות חמורות אפילו יותר מזו של ה- GDPR. למרות שה- CCPA לא נכנס לתוקף עד 2020, אנחנו’כבר רואה את זה משפיע על החקיקה הפדרלית.
עיין בתרשים ה- Venn האינטראקטיבי שלנו למטה כדי להבין טוב יותר את הדמיון וההבדלים בין ה- GDPR ו- CCPA.
חוק פרטיות צרכנים בקליפורניה (CCPA): מה שאתה צריך לדעת כדי להיות תואם
בסוף יוני, 2018, קליפורניה עברה AB 375, חוק פרטיות צרכני שיכול להיות יותר השלכות על u.ג. חברות מאשר האיחוד האירופי’S רגולציה כללית להגנת נתונים (GDPR) שנכנסה לתוקף במאי 2018. לחוק בקליפורניה אין כמה מהדרישות הכבידות ביותר של GDPR, כמו החלון הצר של 72 שעות בו על חברה לדווח על הפרה. עם זאת, מבחינות אחרות זה הולך עוד יותר.
CCPA תופס תצוגה רחבה יותר מאשר ה- GDPR של מה שמרכיב נתונים פרטיים. האתגר לאבטחה, אם כן, הוא לאתר ולאבטח את הנתונים הפרטיים.
מהו ה- CCPA?
חוק פרטיות הצרכנים בקליפורניה (CCPA) הוא חוק המאפשר לכל צרכן בקליפורניה לדרוש לראות את כל המידע שחברה חסכה עליהם, כמו גם רשימה מלאה של כל הצדדים השלישיים שאיתם נתונים משותפים איתם. בנוסף, החוק בקליפורניה מאפשר לצרכנים לתבוע חברות אם יופרו את הנחיות הפרטיות, גם אם אין הפרה.
אילו חברות משפיעות על CCPA?
כל החברות המשרתות את תושבי קליפורניה ויש להן לפחות 25 מיליון דולר בהכנסות שנתיות לעמוד בחוק. בנוסף, חברות בכל גודל שיש בהן נתונים אישיים על לפחות 50,000 איש או שאוספות יותר ממחצית מהכנסותיהן ממכירת נתונים אישיים, נופלות גם הן על פי החוק. חברות לא צריכות להיות מבוססות בקליפורניה או שיש לנו נוכחות פיזית כדי ליפול על פי החוק. הם אפילו לא צריכים להיות מבוססים בארצות הברית.
תיקון שנערך באפריל פטור “מוסדות ביטוח, סוכנים וארגוני תמיכה” מכיוון שהם כבר נתונים לתקנות דומות תחת קליפורניה’החוק לביטוח וחוק הגנת פרטיות (IIPPA).
מתי החברה שלי צריכה לעמוד ב- CCPA?
החוק נכנס לתוקף ב -1 בינואר 2020, אך האכיפה החלה ב -1 ביולי.
מה קורה אם החברה שלי לא עומדת בתאי CCPA?
לחברות יש 30 יום לעמוד בחוק ברגע שהרגולטורים יודיעו להם על הפרה. אם הבעיה לא נפתרת, יש קנס של עד 7,500 דולר לכל שיא. “אם אתה חושב על כמה רשומות מושפעות בהפרה, זה באמת גדל מהר מאוד”, אומרת דברה פרבר, מנהלת בכיר באסטרטגיית הפרטיות ב- Bigid. מכיוון שהצעת החוק הוקמה ועברה רק שבוע, היא כנראה תראה כמה תיקונים, היא מוסיפה. “דברים כמו הסכומים המשובחים עשויים להשתנות.”
יש גם סיכון פיננסי פוטנציאלי נוסף, אומר פרבר. “הצעת החוק קובעת את זכותו של אדם לתבוע, לראשונה” היא אומרת. “וזה מאפשר תביעות ייצוגיות לנזקים.”
שוב, יש חלון של 30 יום שמתחיל כאשר הצרכנים נותנים הודעה בכתב לחברה שלדעתם הופרו זכויות הפרטיות שלהם. “אם זה לא נרפא, והיועץ המשפטי לממשלה מסרב להעמיד לדין, הם יכולים להביא תביעת פעולה ייצוגית”, אומר פרבר. “וזה לא רק סביב הפרות.”
לדוגמה, החוק מציין כי לחברות חייבות להיות כותרת תחתונה גלויה בבירור באתרים המציעים לצרכנים אפשרות לבטל את שיתוף הנתונים. אם הכותרת התחתונה הזו חסרה, הצרכנים יכולים לתבוע. הם יכולים גם לתבוע אם הם לא יכולים לגלות כיצד המידע שלהם נאסף או לקבל עותקים של המידע הזה. “זה יכול להיות סביב כל דבר, “אומר פרבר.
החוק מקצה עונשים ספציפיים שצריך להתרחש גישה בלתי מורשית, בין אם באמצעות הפרה, סינון, גניבה או “גילוי נאות כתוצאה מהעסק’ הפרה של חובת יישום ושמירה על נהלי אבטחה סבירים,” כפי שנכתב כרגע, AB 375 מאפשרת קנסות של 100 עד 750 $ לצרכן לכל אירוע, או נזקים בפועל, גדולים מביניהם.
“הוסף את כל העלויות האחרות הקשורות להפרות – תגובת IT, פלילי והתאוששות, משפטי, הודעה וכן הלאה – וזה יכול לדחוף הפרה לתחום האיום הקיומי על עסקים רבים”, אומר כריס פרוסט, ראש ארכיטקטורת פתרונות האבטחה בזמן ריצה ב- Imperva.
באופן כללי, אם חברה נקטה בצעדים הדרושים כדי לעמוד ב- GDPR, אז זה רוב הדרך לשם לחוק פרטיות הצרכן בקליפורניה. לפחות, זה קרוב יותר מאשר אם זה לא מוכן ל- GDPR, אומר אריק דיטריך, מנהיג תרגול פרטיות נתונים ב- Pocal Point Risk, LLC. “כמה רב -לאומיות ביצעו שינויים בשווקים האירופיים שלהם, אבל אולי לא הוציאו את זה אליך.ג.-פעילויות מבוססות, כך שייתכן שיש שינוי בסקופ “, הוא אומר.
אילו נתונים מכסה CCPA?
החוק בקליפורניה נוקט בגישה רחבה יותר למה שמהווה נתונים רגישים מאשר ה- GDPR. לדוגמה, מידע על הריחות מכוסה, כמו גם גלישה בהיסטוריה ורישומים של אינטראקציות של מבקר עם אתר או יישום. כאן’S מה ש- AB 375 שוקל “מידע אישי”:
- מזהים כמו שם אמיתי, כינוי, כתובת דואר, מזהה אישי ייחודי, כתובת IP של מזהה מקוון, כתובת דוא”ל, שם חשבון, מספר ביטוח לאומי, מנהל התקן’מספר רישיון, מספר דרכון או מזהים דומים אחרים
- מאפייני סיווגים מוגנים תחת החוק הקליפורניה או הפדרלית
- מידע מסחרי הכולל רשומות של רכוש אישי, מוצרים או שירותים שנרכשו, הושגו או נחשבים, או רכישה אחרת או צריכה היסטוריות או נטיות אחרות
- מידע ביומטרי
- אינטרנט או מידע על פעילות רשת אלקטרונית אחרת, כולל, אך לא רק, היסטוריית הגלישה, היסטוריית החיפוש ומידע לגבי צרכן’S אינטראקציה עם אתר, יישום או פרסומת
- נתוני מיקום גיאוגרפי
- מידע אודיו, אלקטרוני, חזותי, תרמי, הריח או מידע דומה
- מידע מקצועי או תעסוקתי
- מידע על חינוך, המוגדר כמידע שאינו זמין באופן פומבי מידע המאפשר זיהוי אישי (PII) כפי שהוגדר בחוק הזכויות החינוכיות והפרטיות המשפחתיות (20 u.ג.ג. סעיף 1232 גרם, 34 ג.ג.ר ‘. חלק 99)
- מסקנות שנשאבו מכל אחד מהמידע שזוהה במחלקת משנה זו כדי ליצור פרופיל על צרכן המשקף את הצרכן’העדפות, מאפיינים, מגמות פסיכולוגיות, העדפות, נטייה, התנהגות, עמדות, אינטליגנציה, יכולות ויכולות
תיקון, א.ב. 874, הממתינה כיום לחתימתו של המושל, יפטר את המידע הצרכני הזמין לציבור, מודה ומצטבר את ה- PII. מידע זמין לציבור מוגדר כנתונים זמינים ומתוחזקים מרשומות ממשלתיות.
CCPA כיסה במקור את העובד כמו גם נתוני צרכנים. עם זאת, תיקון שהתקבל באפריל, פוטר את נתוני העובדים מהתקנה. תיקון נוסף, AB 25, פוטר בחלקו מידע אישי שנאסף ממבקשי עבודה, בעלים, דירקטורים, קצינים, צוות רפואי וקבלנים. פטור זה יפוג ב -1 בינואר 2021. AB 25 חיכה לחתימת המושל בכתיבת שורות אלה.
מהן הוראות הפרטיות העיקריות ב- CCPA?
חברות חייבות לאפשר לצרכנים לבחור שלא לשתף את הנתונים שלהם עם צדדים שלישיים. המשמעות היא שחברות יצטרכו כעת להיות מסוגלות להפריד בין הנתונים שהם אוספים על פי בחירות הפרטיות של המשתמשים.
בנוסף, בעוד שחברה לא יכולה לסרב למשתמשים בשירות שווה, היא יכולה להציע תמריצים למשתמשים המספקים מידע אישי. “הוראה זו עשויה להיות נתונה לשינוי, אך כאמור כיום, היא נותנת לך את היכולת להציע הנחות לאנשים שמוכנים לשתף או למכור את הנתונים שלהם לצדדים שלישיים”, אומר דיטריך. “באופן מסורתי, מערכות אינן מעוצבות כך שמבנה התמחור שלך עשוי להשתנות בהתאם לבחירות הפרטיות שלך. זה מושג חדש שיש לו השלכות טכניות מאוד.”
הבדל מרכזי נוסף עם GDPR הוא שהחוק בקליפורניה מאפשר ללקוחות גישה גדולה בהרבה לרשומות שלהם, אומר סוברה ראמש, SVP של מוצרים ב- Dataguise. לצרכן בקליפורניה יש את הזכות לברר איזה מידע אוספת חברה עליהם. רוב החברות מתקשות למשוך את המידע הזה יחד. “ראשית, כמות הנתונים שהם אוספים כבר מסיביים וממשיכים לצמוח, לעתים קרובות במאות עד אלפים בשווי טרטביטים, ועם ארגונים ברמת הארגון המעבדים פטאביטים של נתונים,” הוא אומר.
נתונים אלה כלולים בפלטפורמות אחסון מרובות, בזמני קבצים שונים. “לרוב כלי חיפוש הקבצים חסרים את היכולת לחפש במערכות אקולוגיות של מאגר הקבצים המודרני כל כך נפוצות כיום,” אומר אהרון גנק, מנכ”ל Cloudtenna. “ניהול קבצים חוצה-סילו הוא אתגר מרכזי. קשה להבין הקשר לכל קובץ אם הם מפוזרים בתוך מאגרים שונים.”בנוסף, בעיות ציות קשורות לריפוי נתונים, הוא אומר. “כלים ארגוניים מדור קודם נאבקים להתבונן בהרשאות ובמודלים האבטחה השונים, ומפרים את עצם החוקים והתקנות שהם’משמש מחדש כדי לספק.”
ואז יש את מגבלת הזמן. “לאחר בקשת הגישה, לחברה יש 45 יום לספק להם דוח מקיף על סוג המידע שיש להם, היה נמכר, ולמי, ואם היא נמכרה לצדדים שלישיים במהלך 12 החודשים האחרונים, עליה למסור את שמות המוצר והכתובות של הצדדים השלישיים שהנתונים נמכרים אליהם”.io. “אתה לא יכול לעשות את זה באירופה.”
מכיוון שהכלל מכסה את 12 חודשי הרשומות הקודמים, חברות צריכות להתחיל לעמוד בעוד שישה חודשים מהיום, הוא אומר. ואז, ב -1 בינואר 2020, כל חברה צריכה לחשוף כל חברה אחרת שהם מוכרים לה נתונים. “זה ישנה את נוף הפרטיות באמריקה לנצח”, אומר צופניס.
מה המשמעות של ה- CCPA לאבטחה?
AB 375 הוא קל על הדרישות סביב אבטחה ותגובת הפרה בהשוואה ל- GDPR. כאמור, החוק אכן מגדיר עונשים על חברות החושפות נתוני צרכנים עקב הפרה או פסק אבטחה. זה גם מאפשר לבתי משפט להציע “סעד מניעה או הצהרתי,” אוֹ “כל סעד אחר שבית המשפט רואה כראוי.”
עסקים אינם נדרשים לדווח על הפרות לפי AB 375, ועל הצרכנים להגיש תלונות לפני שאפשר קנסות. דרך הפעולה הטובה ביותר לאבטחה, אם כן, היא לדעת מה הנתונים AB 375 מגדירים כנתונים פרטיים ולנקוט צעדים כדי לבשר אותם. שוב, כל ארגון העומד בפני ה- GDPR ככל הנראה אינו צריך לנקוט בפעולה נוספת כדי לעמוד ב- AB 375 מבחינת אבטחת נתונים.
דרישות AB 375 סביב מעקב, גישה ואחסון של נתונים פירושם כי צוותי אבטחה יצטרכו לעבוד בשיתוף פעולה הדוק עם מנהלי מסדי הנתונים, אומר טרי ריי, סגן נשיא בכיר באיימפר, ספק ביטחון סייבר. כל כלים שנבחרו לסייע בהתמודדות עם AB 375 לא רק יצטרכו להיות נראות מלאה לנתונים המאוחסנים בכל הסביבה הארגונית ההטרוגנית, אלא גם להבטיח שהגישה לנתונים אלה מאובטחת כראוי. “לבסוף, הם יזדקקו לכלים אלה כדי לשתף פעולה עם פורטל הצרכנים החדש על ידי שיתוף נתוני צרכנים ספציפיים כאשר הצרכן הניתן לאמת המבקש זאת”, הוא אומר.
אם הנתונים מאוחסנים עם ספקי ענן, הבעיה פשוט מחמירה. לדוגמה, עובדים עשויים להקים חשבון שיתוף קבצים כדי לעקוב אחר אנשי קשר לשיווק או מכירות. “זה’זה לא מפתיע את חברות הטכנולוגיה הגדולות כמו גוגל ופייסבוק התנגדו להצעת החוק “, אומר קווין בוצ’ק, סמנכ”ל אסטרטגיית אבטחה ומודיעין איומים על ונפי. “שליטה בפרטיות ובמידע האישי הזורם בין מכונות זה קשה להפליא, ואתגר גדול לכל העסקים.”
עבודה בתהליך
הצעת החוק הוקמה רק בשבעה ימים מכיוון שהמחוקקים רצו להימנע מיוזמת הצבעה שתעבור חוק מחמיר עוד יותר שהתנגד לחברות טק רבות. “כרגע, רבים מההוראות וההגדרות מתנגשים זה עם זה”, אומר אנדי דייל, היועץ הכללי וסמנכ”ל הפרטיות הגלובלית ב- SessionM.
תחום בעייתי אחד הוא האם חברה יכולה לחייב צרכנים מחירים שונים על סמך הגדרות הפרטיות שלהם. לדוגמה, לחברות רבות יש אפשרות בה צרכן יכול לשדרג לשכבה בתשלום שבהן הם לא רואים מודעות. כאן, החוק כפי שנכתב כרגע מעט סותר.
“אם הצרכן מפעיל את זכויותיו במסגרת התקנה, עסקים אינם יכולים לספק רמה או איכות שונה של מוצר, סחורות או שירותים לצרכן”, אומר פראווין קותארי, מנכ”ל CipherCloud. “בצד השני של המטבע, על פי התקנה, לא אסור לעסקים לחייב את הצרכן מחיר או שיעור אחר, או לספק רמה או איכות שונים של טובין או שירותים לצרכן, אם ההבדל הזה קשור באופן סביר לערך הניתן לצרכן על ידי הצרכן’נתוני s.”
נראה שקליפורניה מנסה להגדיר מסגרת בה הצרכנים יכולים לקבל תשלום עבור שיתוף הנתונים שלהם, אומר קותרי. “בתחום זה החקיקה היא מעט חזון”, הוא אומר. “נראה בפועל איך זה באמת מסתדר.”
עוד על CCPA:
- 9 שאלות CCPA כל CISO צריך להיות מוכן לענות
- ה- CCPA הוא הזדמנות לסדר את בית אבטחת המידע שלך
- מהו “אבטחה סבירה”? וכיצד לעמוד בדרישה
- להיות רציני לגבי הגנת נתונים לצרכן
- כיצד בעלות אזרח על נתונים משפיעה על העסקים קדימה
- 10 חברות אבטחת הסייבר החזקות ביותר
- 7 מגמות אבטחת סייבר חמות (ו -2 מתקררות)
- פגיעויות Apache Log4J: ציר זמן
- באמצעות מסגרת אבטחת הסייבר של NIST לטיפול בסיכון ארגוני
- 11 כלים לבדיקת חדירה המקצוענים משתמשים


