


Χρησιμοποιεί το Google TLS
Φέρνοντας τη σύγχρονη ασφάλεια των μεταφορών στο Google Cloud με TLS 1.3
Για παράδειγμα, η Netflix υιοθέτησε επίσης πρόσφατα TLS 1.3, και παρατηρούμενες βελτιώσεις στην εμπειρία των χρηστών γύρω από την καθυστέρηση αναπαραγωγής (που σχετίζεται με το δίκτυο) και τα refuffers (συχνά CPU που σχετίζονται).
Η Google χρησιμοποιεί πάντα το TLS/SSL για συνδέσεις Gmail
Ήμασταν ευχαριστημένοι σήμερα για να διαβάσουμε ότι η Google αλλάζει τώρα την υπηρεσία Gmail πάντα Χρησιμοποιήστε συνδέσεις με κρυπτογράφηση TLS. Όπως σημειώνουν στην ανάρτηση ιστολογίου ανακοίνωσης:
Ξεκινώντας σήμερα, το Gmail θα χρησιμοποιεί πάντα μια κρυπτογραφημένη σύνδεση HTTPS όταν ελέγχετε ή στέλνετε email. Το Gmail υποστήριξε το HTTPS από την ημέρα που ξεκίνησε και το 2010 κάναμε το HTTPS την προεπιλογή. Η σημερινή αλλαγή σημαίνει ότι Κανείς δεν μπορεί να ακούσει στα μηνύματά σας καθώς πηγαίνουν ανάμεσα σε εσάς και τους διακομιστές του Gmail– Δεν έχει σημασία αν χρησιμοποιείτε δημόσιο WiFi ή συνδεθείτε από τον υπολογιστή, το τηλέφωνο ή το tablet σας.
Το βασικό σημείο είναι αυτό που έδωσα σε έντονο τρόπο στο κείμενο: Οι επιτιθέμενοι δεν μπορούν να ακούσουν τα μηνύματά σας καθώς πηγαίνουν μεταξύ του πελάτη αλληλογραφίας σας (που θα μπορούσε να είναι το πρόγραμμα περιήγησης ιστού σας) και οι διακομιστές του Gmail’s. Προφανώς τα μηνύματα θα μπορούσαν ακόμα να προβληθούν είτε στη συσκευή πελάτη σας είτε στους διακομιστές του Gmail … αλλά αυτό το βήμα είναι να αφαιρέσει τη δυνατότητα να προβληθούν τα μηνύματα “στο καλώδιο”.
Αυτό είναι ένα εξαιρετικό παράδειγμα του είδους της δράσης που θα θέλαμε να δούμε να κάνουμε την επικοινωνία μέσω του Διαδικτύου πιο ασφαλή- και γιατί ξεκινήσαμε τη νέα ενότητα “TLS for Applications” αυτού του ιστότοπου. Θέλουμε να ενθαρρύνουμε περισσότερους παρόχους εφαρμογών και προγραμματιστές να κάνουν τα βήματα που έκανε η Google εδώ.
Kudos στην ομάδα Google/Gmail για τη λήψη αυτού του βήματος!
Αποποίηση ευθυνών: Οι απόψεις που εκφράζονται σε αυτήν την ανάρτηση είναι αυτές του συγγραφέα και μπορεί να μην αντικατοπτρίζουν τις επίσημες θέσεις της κοινωνίας του Διαδικτύου.
Χρησιμοποιεί το Google TLS
Διαχειριστής προϊόντων, CDN
Gabriel Redner
Μηχανικός Λογισμικού, Cloud LB
Ξοδεύουμε πολύ χρόνο για να σκεφτούμε πώς να βελτιώσουμε τα πρωτόκολλα Internet στο Google – τόσο για τους πελάτες μας Google Cloud όσο και για τις δικές μας ιδιότητες. Από την εργασία μας που αναπτύσσει το SPDY σε HTTP/2 και QUIC σε HTTP/3, γνωρίζουμε ότι η βελτίωση των πρωτοκόλλων που χρησιμοποιούμε σε ολόκληρο το διαδίκτυο είναι κρίσιμη για τη βελτίωση της εμπειρίας των χρηστών.
Η ασφάλεια των επιπέδων μεταφοράς, ή το TLS, είναι μια οικογένεια πρωτοκόλλων Internet που η Google διαδραμάτισε σημαντικό ρόλο στην ανάπτυξη. Παλαιότερα γνωστό ως SSL, η TLS είναι η κύρια μέθοδος εξασφάλισης συνδέσεων στο Διαδίκτυο μεταξύ διακομιστών και των πελατών τους. Πρώτα ενεργοποιήσαμε το TLS 1.3 στο Chrome τον Οκτώβριο του 2018, ταυτόχρονα με το Mozilla το έφερε στον Firefox. Σήμερα, η πλειοψηφία των σύγχρονων πελατών υποστηρίζει το TLS 1.3, συμπεριλαμβανομένων των πρόσφατων εκδόσεων του Android, του iOS της Apple και του προγράμματος περιήγησης Edge’s Edge, καθώς και Boringssl, OpenSSL και Libcurl. Υποστήριξη για το TLS 1.Το 3 είναι ευρύτατο και φέρνει οφέλη απόδοσης και ασφάλειας σε μεγάλο μέρος του Διαδικτύου.
Με δεδομένο αυτό, πρόσφατα κυκλοφόρησε το TLS 1.3 Ως προεπιλογή για όλους τους νέους και υπάρχοντες πελάτες cloud cdn και παγκόσμιας εξισορρόπησης φορτίου. TLS 1.Το 3 χρησιμοποιείται ήδη σε περισσότερες από τις μισές συνδέσεις TLS σε όλο το Google Cloud, σχεδόν on-par με το Google γενικότερα.
Για να αποκτήσουμε εμπιστοσύνη ότι θα μπορούσαμε να το κάνουμε αυτό με ασφάλεια και χωρίς αρνητικά να επηρεάσουμε τους τελικούς χρήστες, προηγουμένως ενεργοποιήσαμε το TLS 1.3 σε όλη την αναζήτηση, το Gmail, το YouTube και πολλές άλλες υπηρεσίες Google. Παρακολουθήσαμε επίσης τα σχόλια που λάβαμε όταν ξεδιπλώσαμε το TLS 1.3 στο Chrome. Αυτή η προηγούμενη εμπειρία έδειξε ότι θα μπορούσαμε να επιτρέψουμε με ασφάλεια το TLS 1.3 στο Google Cloud από προεπιλογή, χωρίς να απαιτείται από τους πελάτες να ενημερώνουν χειροκίνητα τις διαμορφώσεις τους.
Τι είναι το TLS 1.3, και τι φέρνει?
TLS 1.Το 3 είναι η τελευταία έκδοση του πρωτοκόλλου TLS και φέρνει αξιοσημείωτες βελτιώσεις ασφαλείας σε εσάς και τους χρήστες σας, ευθυγραμμισμένοι με το στόχο μας να εξασφαλίσουμε το Διαδίκτυο.
- Σύγχρονοι κρυπτογράφοι και αλγόριθμοι ανταλλαγής κλειδιών, με μυστικότητα προς τα εμπρός ως βασική γραμμή.
- Αφαίρεση παλαιότερων, λιγότερο ασφαλών κρυπτογράφων και βασικών μεθόδων ανταλλαγής, καθώς και συνολική μείωση της πολυπλοκότητας του πρωτοκόλλου.
- Χαμηλή χειραψία (ένα στρογγυλό ταξίδι μεταξύ πελάτη και διακομιστή) για πλήρεις χειραψίες, οι οποίες συμβάλλουν άμεσα σε μια καλή εμπειρία τελικού χρήστη.
Αυτός ο συνδυασμός των επιδόσεων και των παροχών ασφαλείας είναι ιδιαίτερα αξιοσημείωτος: η αντίληψη είναι συχνά ότι πρέπει να ανταλλάξουμε το ένα για το άλλο, αλλά τα σύγχρονα σχέδια μπορούν να βελτιώσουν και τα δύο. Ειδικότερα, TLS 1.3 Μπορεί να έχει υπερθερμικά οφέλη για τους χρήστες σχετικά με:
- Δίκτυα με συμφόρηση, τα οποία είναι ιδιαίτερα σημαντικά σε περιόδους αυξημένης χρήσης του Διαδικτύου.
- Συνδέσεις υψηλότερης καθυστέρησης-ειδικά κυτταρικές (κινητές) συσκευές-όπου η μείωση των στρογγυλών διαδρομών χειραψίας έχει ιδιαίτερη σημασία.
- Συσκευές χαμηλής ισχύος, χάρη στον επιμελημένο κατάλογο των κρυπτογράφων.
Για παράδειγμα, η Netflix υιοθέτησε επίσης πρόσφατα TLS 1.3, και παρατηρούμενες βελτιώσεις στην εμπειρία των χρηστών γύρω από την καθυστέρηση αναπαραγωγής (που σχετίζεται με το δίκτυο) και τα refuffers (συχνά CPU που σχετίζονται).
Ως πρόσθετο όφελος, οι πελάτες που πρέπει να πληρούν τις απαιτήσεις NIST, συμπεριλαμβανομένων πολλών U.μικρό. Οι κυβερνητικές υπηρεσίες και οι εργολάβοι τους μπορούν να αρχίσουν να αντιμετωπίζουν την απαίτηση υποστήριξης του TLS 1.3 Πριν από την 1η Ιανουαρίου 2024.
Τι έπεται?
TLS 1.Το 3 έχει αναλάβει γρήγορα την ευθύνη για την εξασφάλιση μεγάλων περιόδων κυκλοφορίας στο Διαδίκτυο των πελατών του Google Cloud Cloud και αναμένουμε ότι το ποσοστό θα αυξηθεί καθώς περισσότεροι πελάτες κερδίζουν υποστήριξη για αυτό. Είμαστε (ήδη!) Εργασία στο επόμενο σύνολο σύγχρονων πρωτοκόλλων για να φέρει στους πελάτες μας στο Google Cloud – συμπεριλαμβανομένου του TCP BBRV2, καθώς και του IETF QUIC και HTTP/3, που είναι κοντά στην οριστικοποίηση. Σχεδιάζουμε επίσης να υποστηρίξουμε το TLS 1.3 0-RTT (αν και οι πελάτες θα χρειαστεί
Φέρνοντας τη σύγχρονη ασφάλεια των μεταφορών στο Google Cloud με TLS 1.3
Για παράδειγμα, η Netflix υιοθέτησε επίσης πρόσφατα TLS 1.3, και παρατηρούμενες βελτιώσεις στην εμπειρία των χρηστών γύρω από την καθυστέρηση αναπαραγωγής (που σχετίζεται με το δίκτυο) και τα refuffers (συχνά CPU που σχετίζονται).
Η Google χρησιμοποιεί πάντα το TLS/SSL για συνδέσεις Gmail
Ήμασταν ευχαριστημένοι σήμερα για να διαβάσουμε ότι η Google αλλάζει τώρα την υπηρεσία Gmail πάντα Χρησιμοποιήστε συνδέσεις με κρυπτογράφηση TLS. Όπως σημειώνουν στην ανάρτηση ιστολογίου ανακοίνωσης:
Ξεκινώντας σήμερα, το Gmail θα χρησιμοποιεί πάντα μια κρυπτογραφημένη σύνδεση HTTPS όταν ελέγχετε ή στέλνετε email. Το Gmail υποστήριξε το HTTPS από την ημέρα που ξεκίνησε και το 2010 κάναμε το HTTPS την προεπιλογή. Σήμερα’η αλλαγή σημαίνει ότι Κανείς δεν μπορεί να ακούσει στα μηνύματά σας καθώς πηγαίνουν ανάμεσα σε εσάς και το Gmail’διακομιστές– Δεν έχει σημασία αν εσύ’χρησιμοποιώντας το δημόσιο WiFi ή τη σύνδεση από τον υπολογιστή, το τηλέφωνο ή το tablet σας.
Το βασικό σημείο είναι αυτό που έδωσα με έντονους χαρακτήρες στο κείμενο: οι επιτιθέμενοι δεν μπορούν να ακούσουν τα μηνύματά σας καθώς πηγαίνουν μεταξύ του πελάτη αλληλογραφίας σας (που θα μπορούσε να είναι το πρόγραμμα περιήγησης ιστού σας) και το Gmail’διακομιστές. Προφανώς τα μηνύματα θα μπορούσαν ακόμα να προβληθούν είτε στη συσκευή πελάτη σας είτε στο Gmail’S Servers… αλλά αυτό το βήμα είναι η αφαίρεση της ικανότητας για την προβολή των μηνυμάτων “στο σύρμα”.
Αυτό είναι ένα καλό παράδειγμα του είδους της δράσης’D μου αρέσει να βλέπουμε την επικοινωνία μέσω του Διαδικτύου πιο ασφαλή- και γιατί ξεκινήσαμε το νέο μας “TLS για εφαρμογές” Τμήμα αυτού του ιστότοπου. Θέλουμε να ενθαρρύνουμε περισσότερους παρόχους εφαρμογών και προγραμματιστές να κάνουν τα βήματα που έκανε η Google εδώ.
Kudos στην ομάδα Google/Gmail για τη λήψη αυτού του βήματος!
Αποποίηση ευθυνών: Οι απόψεις που εκφράζονται σε αυτήν την ανάρτηση είναι αυτές του συγγραφέα και μπορεί να μην αντικατοπτρίζουν τις επίσημες θέσεις της κοινωνίας του Διαδικτύου.
Χρησιμοποιεί το Google TLS
Διαχειριστής προϊόντων, CDN
Gabriel Redner
Μηχανικός Λογισμικού, Cloud LB
Ξοδεύουμε πολύ χρόνο για να σκεφτούμε πώς να βελτιώσουμε τα πρωτόκολλα Internet στο Google – τόσο για τους πελάτες μας Google Cloud όσο και για τις δικές μας ιδιότητες. Από την εργασία μας που αναπτύσσει το SPDY σε HTTP/2 και QUIC σε HTTP/3, γνωρίζουμε ότι η βελτίωση των πρωτοκόλλων που χρησιμοποιούμε σε ολόκληρο το διαδίκτυο είναι κρίσιμη για τη βελτίωση της εμπειρίας των χρηστών.
Η ασφάλεια των επιπέδων μεταφοράς, ή το TLS, είναι μια οικογένεια πρωτοκόλλων Internet που η Google διαδραμάτισε σημαντικό ρόλο στην ανάπτυξη. Παλαιότερα γνωστό ως SSL, η TLS είναι η κύρια μέθοδος εξασφάλισης συνδέσεων στο Διαδίκτυο μεταξύ διακομιστών και των πελατών τους. Πρώτα ενεργοποιήσαμε το TLS 1.3 στο Chrome τον Οκτώβριο του 2018, ταυτόχρονα με το Mozilla το έφερε στον Firefox. Σήμερα, η πλειοψηφία των σύγχρονων πελατών υποστηρίζει το TLS 1.3, συμπεριλαμβανομένων των πρόσφατων εκδόσεων του Android, της Apple’s ios και Microsoft’S Edge Browser, καθώς και Boringssl, OpenSSL και Libcurl. Υποστήριξη για το TLS 1.Το 3 είναι ευρύτατο και φέρνει οφέλη απόδοσης και ασφάλειας σε μεγάλο μέρος του Διαδικτύου.
Με δεδομένο αυτό, πρόσφατα κυκλοφόρησε το TLS 1.3 Ως προεπιλογή για όλους τους νέους και υπάρχοντες πελάτες cloud cdn και παγκόσμιας εξισορρόπησης φορτίου. TLS 1.Το 3 χρησιμοποιείται ήδη σε περισσότερες από τις μισές συνδέσεις TLS σε όλο το Google Cloud, σχεδόν on-par με το Google γενικότερα.
Για να αποκτήσουμε εμπιστοσύνη ότι θα μπορούσαμε να το κάνουμε αυτό με ασφάλεια και χωρίς αρνητικά να επηρεάσουμε τους τελικούς χρήστες, προηγουμένως ενεργοποιήσαμε το TLS 1.3 σε όλη την αναζήτηση, το Gmail, το YouTube και πολλές άλλες υπηρεσίες Google. Παρακολουθήσαμε επίσης τα σχόλια που λάβαμε όταν ξεδιπλώσαμε το TLS 1.3 στο Chrome. Αυτή η προηγούμενη εμπειρία έδειξε ότι θα μπορούσαμε να επιτρέψουμε με ασφάλεια το TLS 1.3 στο Google Cloud από προεπιλογή, χωρίς να απαιτείται από τους πελάτες να ενημερώνουν χειροκίνητα τις διαμορφώσεις τους.
Τι είναι το TLS 1.3, και τι φέρνει?
TLS 1.Το 3 είναι η τελευταία έκδοση του πρωτοκόλλου TLS και φέρνει αξιοσημείωτες βελτιώσεις ασφαλείας σε εσάς και τους χρήστες σας, ευθυγραμμισμένοι με το στόχο μας να εξασφαλίσουμε το Διαδίκτυο.
Συγκεκριμένα, TLS 1.3 Παρέχει:
- Σύγχρονοι κρυπτογράφοι και αλγόριθμοι ανταλλαγής κλειδιών, με μυστικότητα προς τα εμπρός ως βασική γραμμή.
- Αφαίρεση παλαιότερων, λιγότερο ασφαλών κρυπτογράφων και βασικών μεθόδων ανταλλαγής, καθώς και συνολική μείωση της πολυπλοκότητας του πρωτοκόλλου.
- Χαμηλή χειραψία (ένα στρογγυλό ταξίδι μεταξύ πελάτη και διακομιστή) για πλήρεις χειραψίες, οι οποίες συμβάλλουν άμεσα σε μια καλή εμπειρία τελικού χρήστη.
Αυτός ο συνδυασμός των επιδόσεων και των παροχών ασφαλείας είναι ιδιαίτερα αξιοσημείωτος: η αντίληψη είναι συχνά ότι πρέπει να ανταλλάξουμε το ένα για το άλλο, αλλά τα σύγχρονα σχέδια μπορούν να βελτιώσουν και τα δύο. Ειδικότερα, TLS 1.3 Μπορεί να έχει υπερθερμικά οφέλη για τους χρήστες σχετικά με:
- Δίκτυα με συμφόρηση, τα οποία είναι ιδιαίτερα σημαντικά σε περιόδους αυξημένης χρήσης του Διαδικτύου.
- Συνδέσεις υψηλότερης καθυστέρησης-ειδικά κυτταρικές (κινητές) συσκευές-όπου η μείωση των στρογγυλών διαδρομών χειραψίας έχει ιδιαίτερη σημασία.
- Συσκευές χαμηλής ισχύος, χάρη στον επιμελημένο κατάλογο των κρυπτογράφων.
Για παράδειγμα, η Netflix υιοθέτησε επίσης πρόσφατα TLS 1.3, και παρατηρούμενες βελτιώσεις στην εμπειρία των χρηστών γύρω από την καθυστέρηση αναπαραγωγής (που σχετίζεται με το δίκτυο) και τα refuffers (συχνά CPU που σχετίζονται).
Ως πρόσθετο όφελος, οι πελάτες που πρέπει να πληρούν τις απαιτήσεις NIST, συμπεριλαμβανομένων πολλών U.μικρό. Οι κυβερνητικές υπηρεσίες και οι εργολάβοι τους μπορούν να αρχίσουν να αντιμετωπίζουν την απαίτηση υποστήριξης του TLS 1.3 μπροστά από το NIST’S 1 Ιανουαρίου 2024 Προθεσμία.
Τι’το επόμενο?
TLS 1.3 έχει αναλάβει γρήγορα την ευθύνη για την εξασφάλιση μεγάλων πελατών Google Cloud’ Κυκλοφορία στο Διαδίκτυο και αναμένουμε ότι το ποσοστό θα αυξηθεί καθώς περισσότεροι πελάτες κερδίζουν υποστήριξη για αυτό. Εμείς’re (ήδη!) Εργασία στο επόμενο σύνολο σύγχρονων πρωτοκόλλων για να φέρει στους πελάτες μας στο Google Cloud – συμπεριλαμβανομένου του TCP BBRV2, καθώς και του IETF QUIC και HTTP/3, που είναι κοντά στην οριστικοποίηση. Εμείς’Επίσης σχεδιάζετε να υποστηρίξετε το TLS 1.3 0-RTT (αν και οι πελάτες θα πρέπει να ενημερώσουν τις εφαρμογές τους για να επωφεληθούν από αυτό) και συμπίεση πιστοποιητικών.
Χρησιμοποιεί το Google TLS
Αυτή η επίσημη ροή από την ομάδα Workspace Google παρέχει βασικές πληροφορίες σχετικά με νέες λειτουργίες και βελτιώσεις για τους πελάτες του χώρου εργασίας Google.
Πέμπτη 2 Απριλίου 2020
Βελτιώστε την ασφάλεια ηλεκτρονικού ταχυδρομείου στο Gmail με το TLS από προεπιλογή και άλλες νέες λειτουργίες
Τι’Αλλαγή
Πρόσφατα, το blog της Google Security περιέγραψε πώς η χρήση της ασφάλειας του Layer Transport (TLS) έχει αυξηθεί σε περισσότερο από το 96% όλων των κυκλοφορίας που παρατηρείται από ένα πρόγραμμα περιήγησης Chrome στο Chrome OS. Η ανάρτηση ιστολογίου υπογράμμισε επίσης έναν σημαντικό στόχο: να επιτρέψει στο TLS από προεπιλογή για τα προϊόντα και τις υπηρεσίες της Google και να διασφαλίσει ότι το TLS λειτουργεί από το κουτί.
Το Gmail υποστηρίζει ήδη το TLS, έτσι ώστε εάν η σύνδεση αλληλογραφίας απλής αλληλογραφίας (SMTP) μπορεί να εξασφαλιστεί μέσω TLS, θα είναι. Ωστόσο, προκειμένου να ενθαρρυνθούν περισσότεροι οργανισμοί να αυξήσουν τη στάση της ασφάλειας ηλεκτρονικού ταχυδρομείου και να προωθήσουν τον παραπάνω στόχο να επιτρέπουν το TLS από προεπιλογή, εμείς’Έχουν κάνει τις ακόλουθες αλλαγές:
- Το TLS για συνδέσεις αλληλογραφίας θα είναι τώρα ενεργοποιημένη από προεπιλογή
- Οι διαχειριστές είναι πλέον σε θέση να δοκιμάσουν τις εξερχόμενες διαδρομές SMTP τους’ Διαμόρφωση TLS στην κονσόλα διαχειριστή πριν από την ανάπτυξη. Δεν χρειάζεται πλέον να περιμένουν να αναπηδήσουν τα μηνύματα.
ΠΟΥ’επηρεασμένος
Γιατί το’Σημαντικό
Συνιστούμε πάντα στους διαχειριστές να επιτρέψουν τις υπάρχουσες λειτουργίες ασφαλείας αλληλογραφίας, συμπεριλαμβανομένων των SPF, DKIM και DMARC, για να βοηθήσουν στην προστασία των τελικών χρηστών. Συνιστούμε επίσης στους διαχειριστές να ενεργοποιήσουν την MTA Trict Transport Security (MTA-STS), η οποία βελτιώνει την ασφάλεια του Gmail, απαιτώντας ελέγχους ελέγχου ταυτότητας και κρυπτογράφηση για email που αποστέλλεται στους τομείς τους. Η ενεργοποίηση του TLS από προεπιλογή σε νέες διαδρομές αλληλογραφίας SMTP ενισχύει τη στάση ασφαλείας των πελατών μας, επιτρέποντας στους διαχειριστές να δοκιμάσουν τις συνδέσεις πριν από την επιβολή TLS σε υπάρχουσες διαδρομές διευκολύνουν την ανάπτυξη πολιτικών ασφαλείας βέλτιστης πρακτικής.
Αυτή η αλλαγή δεν θα επηρεάσει τις διαδρομές αλληλογραφίας που δημιουργήθηκαν προηγουμένως.
Επιπλέον Λεπτομέρειες
Το TLS ενεργοποιήθηκε από προεπιλογή σε νέες διαδρομές αλληλογραφίας
Με το TLS ενεργοποιημένο από προεπιλογή για νέες διαδρομές αλληλογραφίας, όλες οι απαιτήσεις επικύρωσης πιστοποιητικών είναι επίσης ενεργοποιημένες από προεπιλογή. Αυτό εξασφαλίζει ότι οι υποδοχείς παραλήπτη έχουν ένα πιστοποιητικό που εκδίδεται για τον σωστό κεντρικό υπολογιστή που έχει υπογραφεί από αξιόπιστη αρχή πιστοποιητικών (CA). Δείτε περισσότερες λεπτομέρειες για το πώς εμείς’Αλλαγή των απαιτήσεων για αξιόπιστες CAS παρακάτω.
Οι διαχειριστές θα εξακολουθούν να έχουν τη δυνατότητα να προσαρμόσουν τις ρυθμίσεις ασφαλείας TLS σε πρόσφατα δημιουργημένες διαδρομές αλληλογραφίας. Για παράδειγμα, εάν η αλληλογραφία προωθείται σε διακομιστές αλληλογραφίας τρίτων ή σε τοποθεσίες χρησιμοποιώντας εσωτερικά πιστοποιητικά CA, οι διαχειριστές ενδέχεται να χρειαστεί να απενεργοποιήσουν την επικύρωση πιστοποιητικού CA. Η απενεργοποίηση της επικύρωσης του πιστοποιητικού CA ή ακόμη και της απενεργοποίησης του TLS εξ ολοκλήρου, δεν συνιστάται. Ενθαρρύνουμε τους διαχειριστές να δοκιμάσουν τη διαμόρφωσή τους SMTP TLS στην κονσόλα διαχειριστή προκειμένου να επικυρώσει τη σύνδεση TLS με εξωτερικούς διακομιστές αλληλογραφίας πριν απενεργοποιήσει τυχόν συνιστώμενες επικυρώσεις. Δείτε περισσότερες λεπτομέρειες σχετικά με τον τρόπο δοκιμής των συνδέσεων TLS στην κονσόλα διαχειριστή.
Αρχή πιστοποιητικών στο Gmail
Στο παρελθόν, το blog της Google Security έχει επισημάνει περιπτώσεις όπου το Chrome δεν θα εμπιστεύεται πλέον τα πιστοποιητικά root ca που χρησιμοποιούνται για την παρακολούθηση της κυκλοφορίας στο δημόσιο διαδίκτυο και όπου το Chrome δυσκολεύει συγκεκριμένα CAS.
Εάν αυτά τα σενάρια εμφανιστούν στο μέλλον, αυτά τα πιστοποιητικά θα δυσπιστούν επίσης από το Gmail. Όταν συμβεί αυτό, το ταχυδρομείο που αποστέλλεται χρησιμοποιώντας διαδρομές που απαιτούν TLS με επιβολή πιστοποιητικών υπογραφής CA μπορεί να αναπηδήσει εάν η ΑΠ δεν είναι πλέον εμπιστευμένη. Παρόλο που ο κατάλογος των πιστοποιητικών ρίζας που εμπιστεύεται το Gmail μπορεί να ανακτηθεί από το αποθετήριο Google Trust Services, ενθαρρύνουμε τους διαχειριστές να χρησιμοποιούν τη λειτουργία Test TLS Connections στην κονσόλα διαχειριστή για να επιβεβαιώσουν εάν τα πιστοποιητικά έχουν δυσπιστία.
Δοκιμάστε τις συνδέσεις TLS στην κονσόλα διαχειριστή
Οι διαχειριστές μπορούν τώρα να χρησιμοποιήσουν τη νέα λειτουργία σύνδεσης TLS Test για να επαληθεύσουν εάν μια διαδρομή αλληλογραφίας μπορεί να δημιουργήσει με επιτυχία μια σύνδεση TLS με πλήρη επικύρωση σε οποιονδήποτε προορισμό, όπως διακομιστής αλληλογραφίας στο χώρο ή ένα ρελέ αλληλογραφίας τρίτου μέρους, πριν επιβάλει το TLS για αυτόν τον προορισμό.
Ξεκινώντας
Διαχειριστές:
Ρυθμίσεις TLS
Το TLS θα είναι ενεργοποιημένο από προεπιλογή για όλες τις νέες διαδρομές αλληλογραφίας. Συνιστούμε στους διαχειριστές να αναθεωρήσουν όλες τις υπάρχουσες διαδρομές τους και να επιτρέψουν σε όλες τις συνιστώμενες επιλογές ασφαλείας TLS για αυτές τις διαδρομές.
Δοκιμές συνδέσεων TLS
Οι διαχειριστές που θέλουν να απαιτήσουν ασφαλή σύνδεση TLS για μηνύματα ηλεκτρονικού ταχυδρομείου μπορούν τώρα να επαληθεύσουν ότι η σύνδεση με τον διακομιστή αλληλογραφίας του παραλήπτη ισχύει απλά κάνοντας κλικ στο “Δοκιμάστε τη σύνδεση TLS” κουμπί στην κονσόλα διαχειριστή. Δεν χρειάζεται πλέον να περιμένουν να αναπηδήσουν τα μηνύματα ηλεκτρονικού ταχυδρομείου.
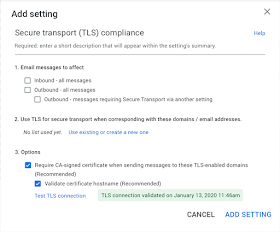 |
| Όλες οι επικυρώσεις πιστοποιητικών είναι τώρα ενεργοποιημένες από προεπιλογή κατά τη δημιουργία μιας νέας ρύθμισης συμμόρφωσης TLS. |
 |
| Το TLS και όλες οι επικυρώσεις πιστοποιητικών είναι τώρα ενεργοποιημένες από προεπιλογή κατά τη δημιουργία μιας νέας διαδρομής αλληλογραφίας. |
Τελικούς χρήστες: Δεν υπάρχουν ρυθμίσεις τελικού χρήστη για αυτές τις λειτουργίες.
Ρυθμός ανάπτυξης
- Ταχεία και προγραμματισμένη περιοχή απελευθέρωσης: Extended Rolout (ενδεχομένως μεγαλύτερη από 15 ημέρες για την ορατότητα των χαρακτηριστικών) ξεκινώντας από τις 2 Απριλίου 2020
Διαθεσιμότητα
- Διατίθεται σε όλους τους πελάτες της G Suite
Πόροι
- G Suite Admin Help: Απαιτήστε το ταχυδρομείο να μεταδοθεί μέσω ασφαλούς σύνδεσης (TLS)
- G Suite Admin Help: Προσθήκη διαδρομών αλληλογραφίας για την προηγμένη παράδοση Gmail
- G Suite Admin Help: Επισκόπηση συνδέσεων SSL
- G Suite Admin Help: Ρυθμίστε μια εξερχόμενη πύλη αλληλογραφίας
- G Suite Admin Help: Ενσωμάτωση του Gmail με μια λύση αρχειοθέτησης τρίτου μέρους


