


האם LastPass משתמש ב- SAML?
האם LastPass משתמש ב- SAML?
LastPass WordPress SSO | כניסה של LastPass כניסה יחידה (SSO) עבור WordPress [SAML]
LastPass WordPress SSO (SAML כניסה יחידה) כניסה [SAML SSO] ניתן להשיג באמצעות השימוש שלנו WordPress SAML SP כניסה יחידה (SSO) חיבור. פיתרון ה- SSO שלנו יגרום ל- WordPress SAML 2.0 ספק שירות תואם קובע אמון בין אתר WordPress ל- LastPass לאימות מאובטח ולהתחבר למשתמשים לאתר WordPress. פתרון ה- LastPass WordPress Single Sign-On (SSO) שלנו עוזר לאבטח את אתרי וורדפרס מאחורי כניסה של SSO כך שהמשתמשים יאמתו באמצעות אישורי הכניסה של LastPass שלהם. כאן נעבור מדריך להגדרת התצורה של LastPass WordPress SSO (SAML כניסה יחידה) בין אתר WordPress ל- LastPass על ידי התחשבות ב- LastPass כ- IDP (ספק זהות) ו- WordPress כ- SP (ספק שירות). התוסף SAML SSO שלנו מספק אימות משתמשים ללא הגבלה מ- LastPass. כדי לדעת יותר על תכונות אחרות שאנו מספקים בתוסף כניסה יחידה של וורדפרס SAML (SSO), אתה יכול ללחוץ על כאן.
דרישות מקדימות: הורדה והתקנה
להגדרת התצורה כניסה של WordPress LastPass SSO (כניסה יחידה של SAML) עם מעבר אחרון כפי ש IDP וכן וורדפרס כפי ש Sp, עליך להתקין את מודול ה- SSO SAML SAML SAML SAML
על ידי מיניורנג ‘
כניסה SSO כניסה יחידה של וורדפרס עם Azure, Azure B2C, OKTA, ADFS, KeyCloak, Salesforce, Ping, OneLogin, Gsuite, Shibboleth ו- SAML IDPs רבים [24/7 תמיכה]
נבדק עם 6.2
שלבים להגדרת תצורה של כניסה של LastPass כניסה יחידה (SSO) ל- WordPress (WP)
1. הגדרת LastPass כ- IDP (ספק זהות)
עקוב אחר השלבים שלהלן כדי להגדיר את התצורה של LastPass כ- IDP
 קבע את התצורה של LastPass כ- IDP
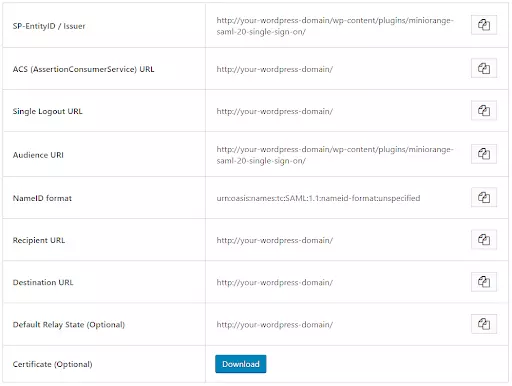
- בתוסף Miniorange WordPress SAML SSO, נווט אל מטא נתונים של SP (ספק שירות) כרטיסייה. כאן תוכלו למצוא את המטא נתונים של SP כגון IRL של ID של ישות SP ו- ACS (AssimningConsumerService) אשר נדרשים להגדיר את LastPass כ- IDP (ספק זהות).
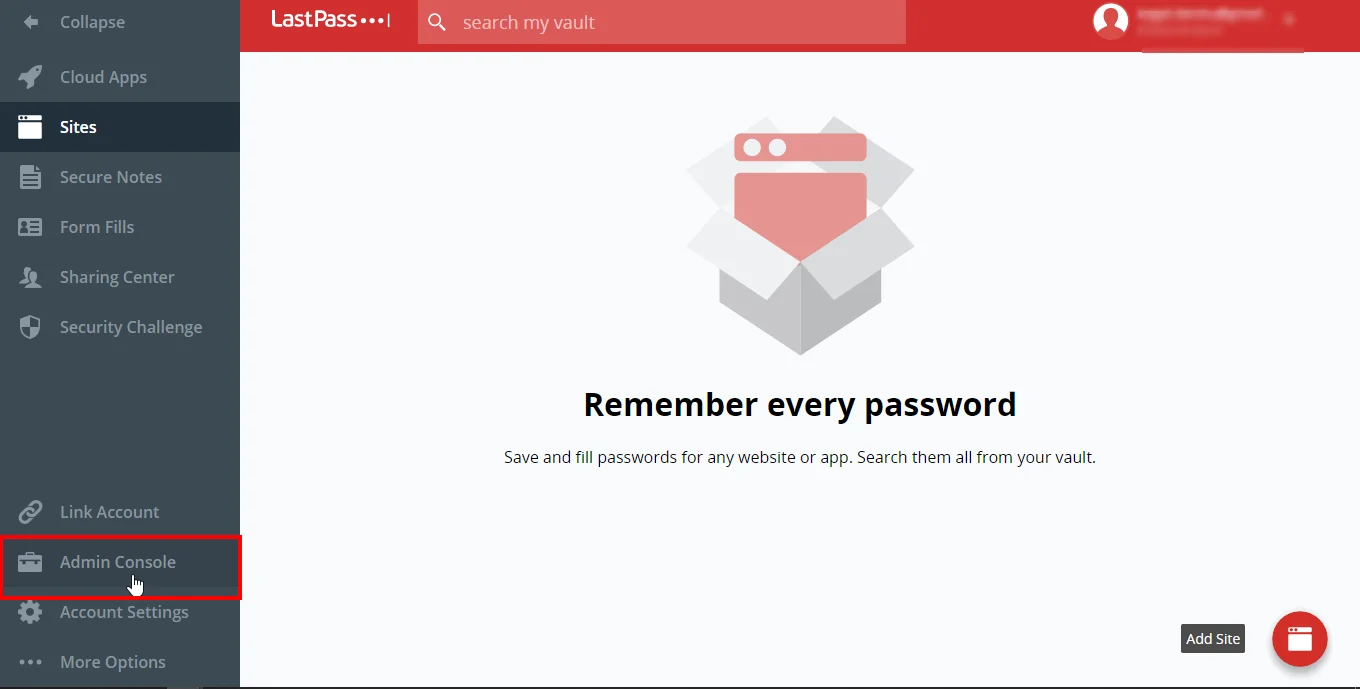
- התחבר למסוף הניהול של LastPass שלך.
- מהתפריט השמאלי לחץ על קונסולת מנהל כרטיסייה.
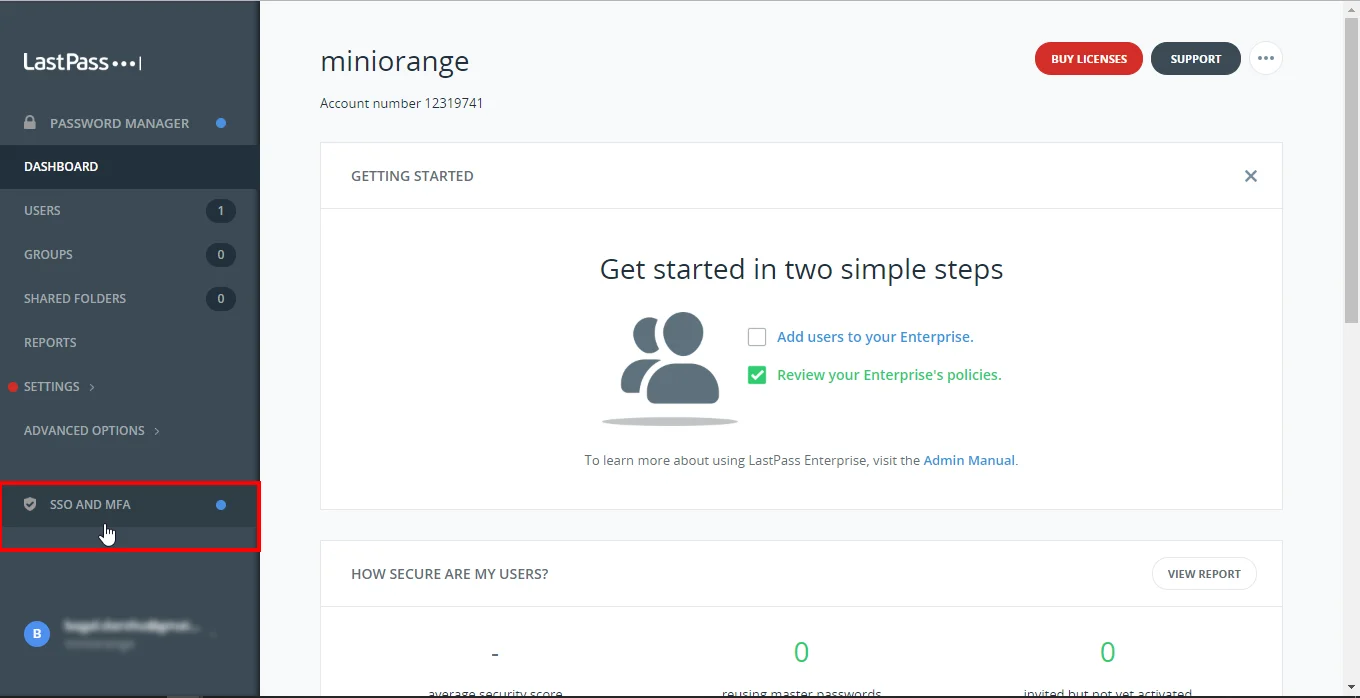
- עכשיו לחץ על SSO & MFA אוֹפְּצִיָה.
- תחת יישום כרטיסייה, לחץ על אפליקציית אינטרנט.
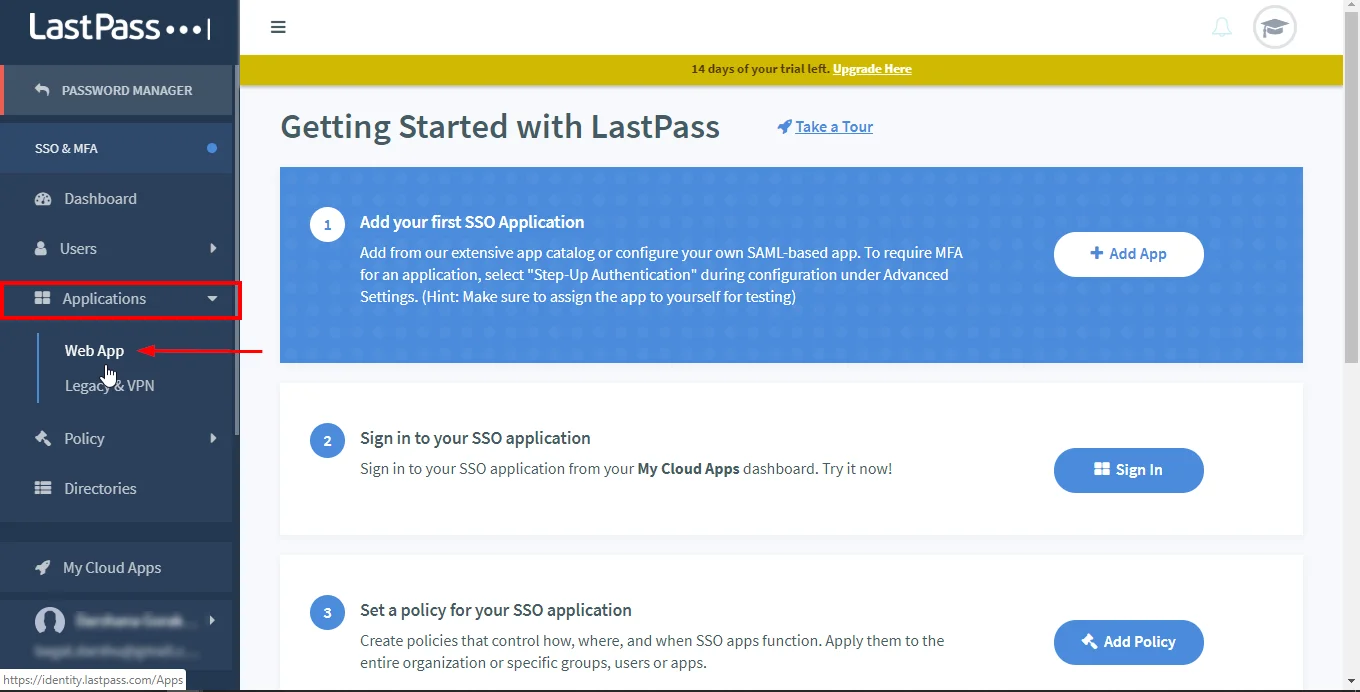
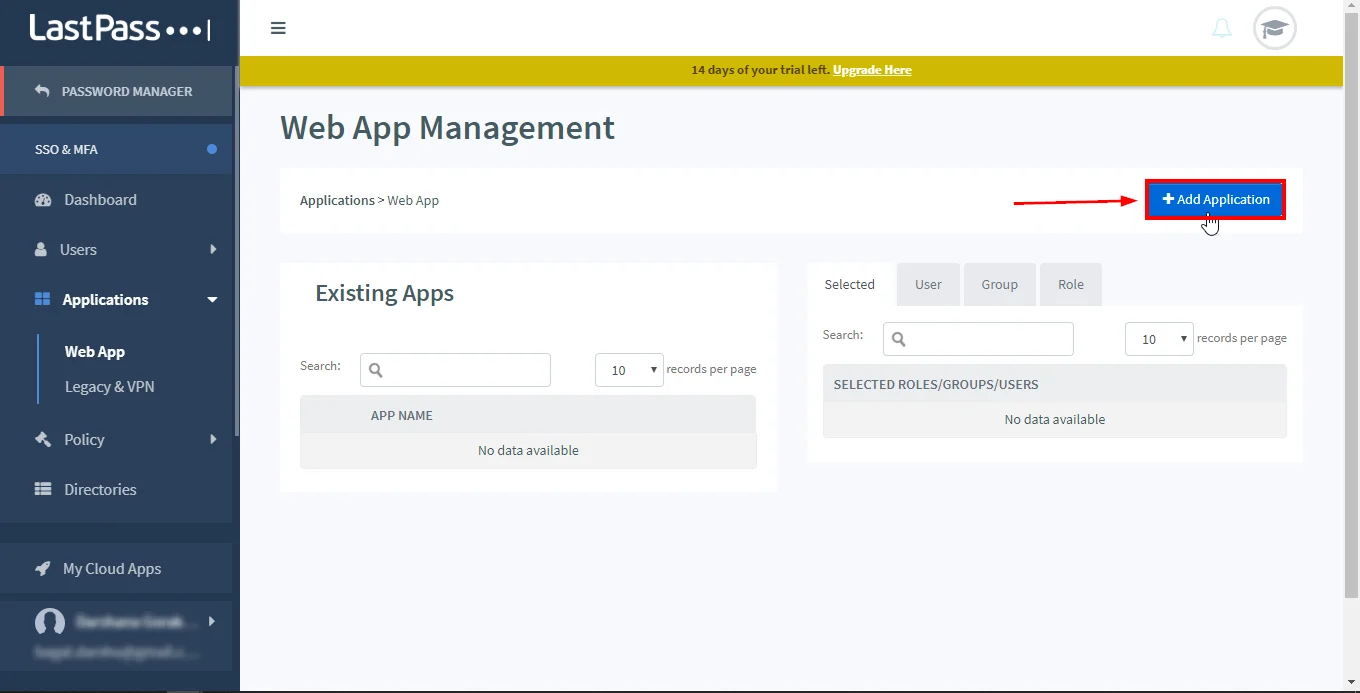
- בפינה השמאלית העליונה, לחץ על הוסף יישום כפתור ליצירת אפליקציה חדשה.
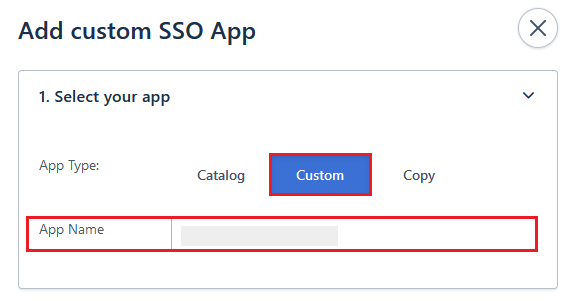
- בתוך ה הוסף אפליקציית SSO של קטלוג קטע, נווט אל בחר את האפליקציה שלך אוֹפְּצִיָה.
- בחר סוג אפליקציה כפי ש המותאם אישית ולהיכנס שלך שם האפליקציה.
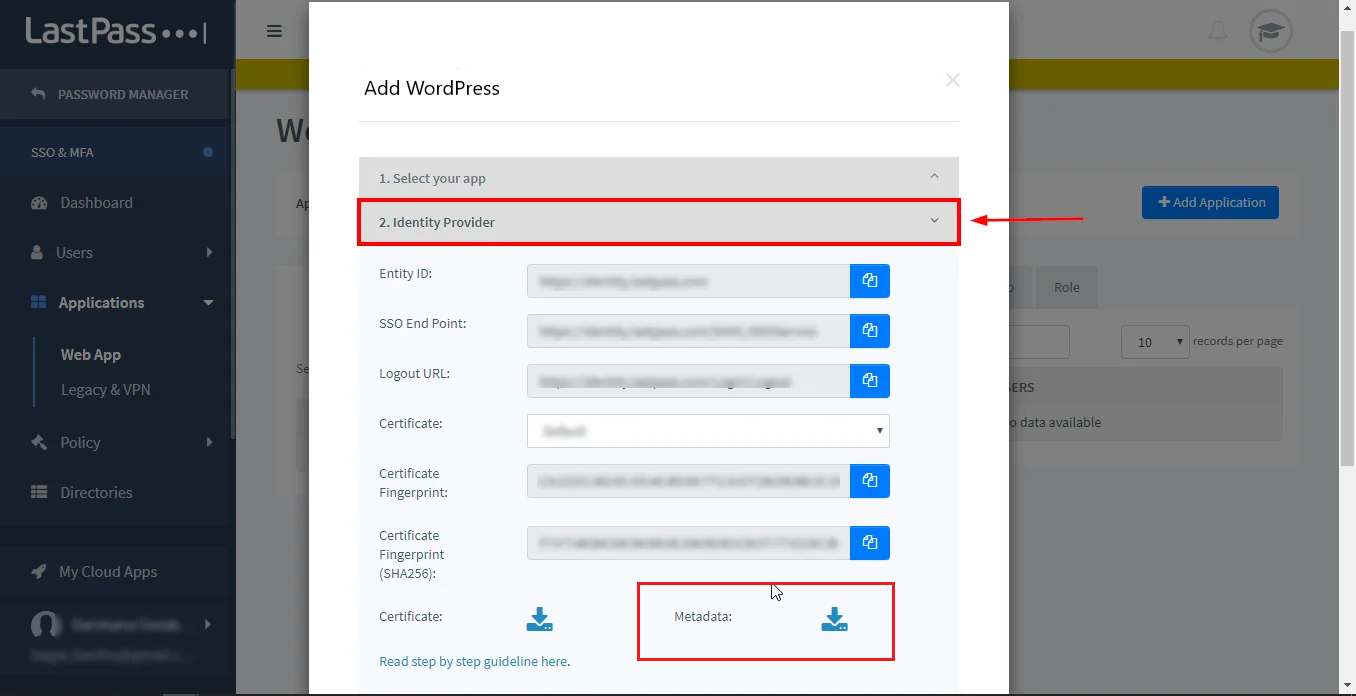
- מ ספק זהות סָעִיף, העתק את המידע הנדרש אוֹ הורד את המטא נתונים להגדרת התצורה של ספק שירות.
- בתוך ה ספק שירות פרק, הזן את הפרטים הנדרשים:
ACS כתובת URL של ACS (AssimningConsumerService) מכרטיסיית מטא נתונים של ספק השירות של התוסף ישות ישות מזהה / מנפיק ישויות SP מכרטיסיית מטא נתונים של ספק השירות של התוסף כינוי וורדפרס 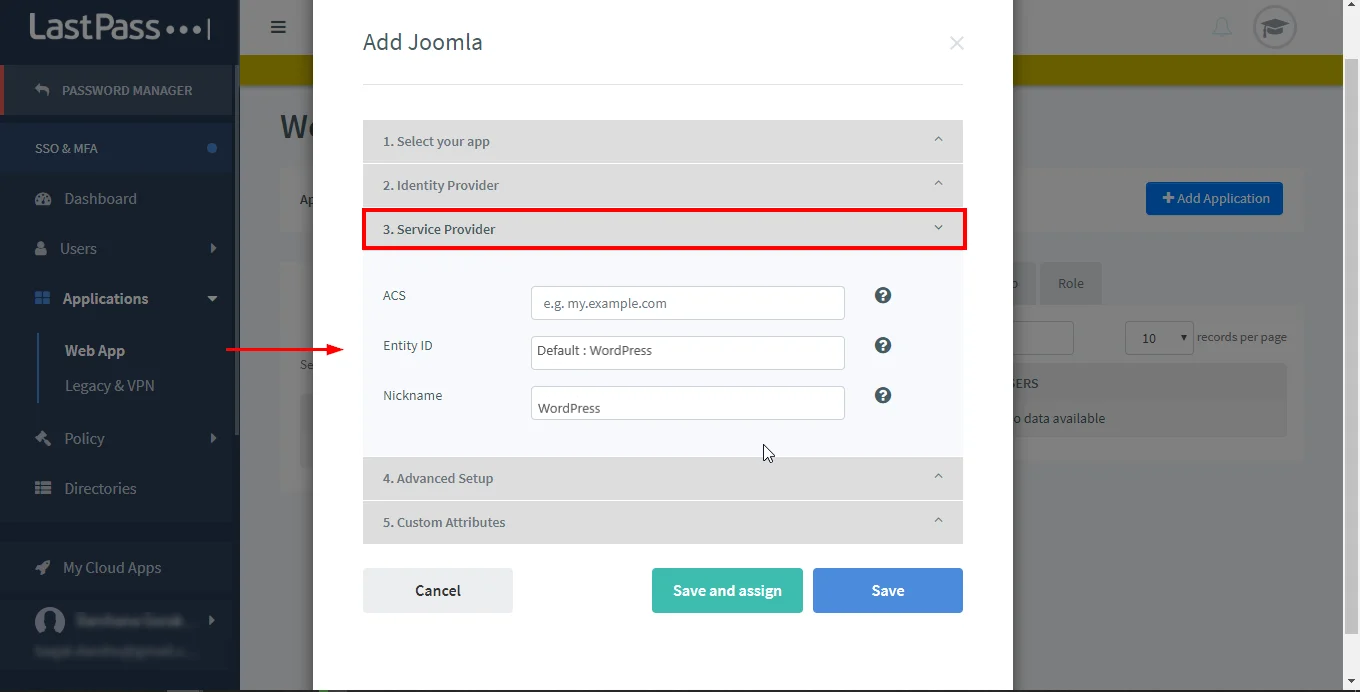
- הגדר התקנה מתקדמת וכן תכונות בהתאמה אישית לפי הדרישה (אופציונלי).
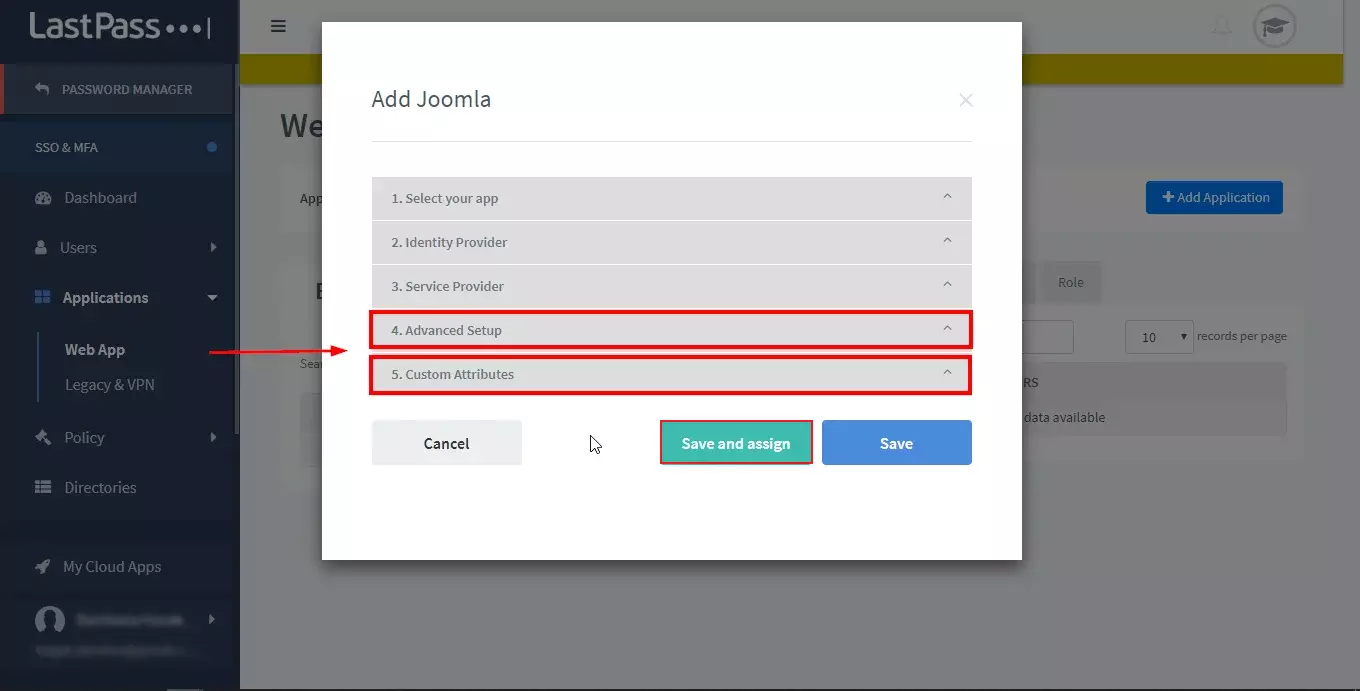
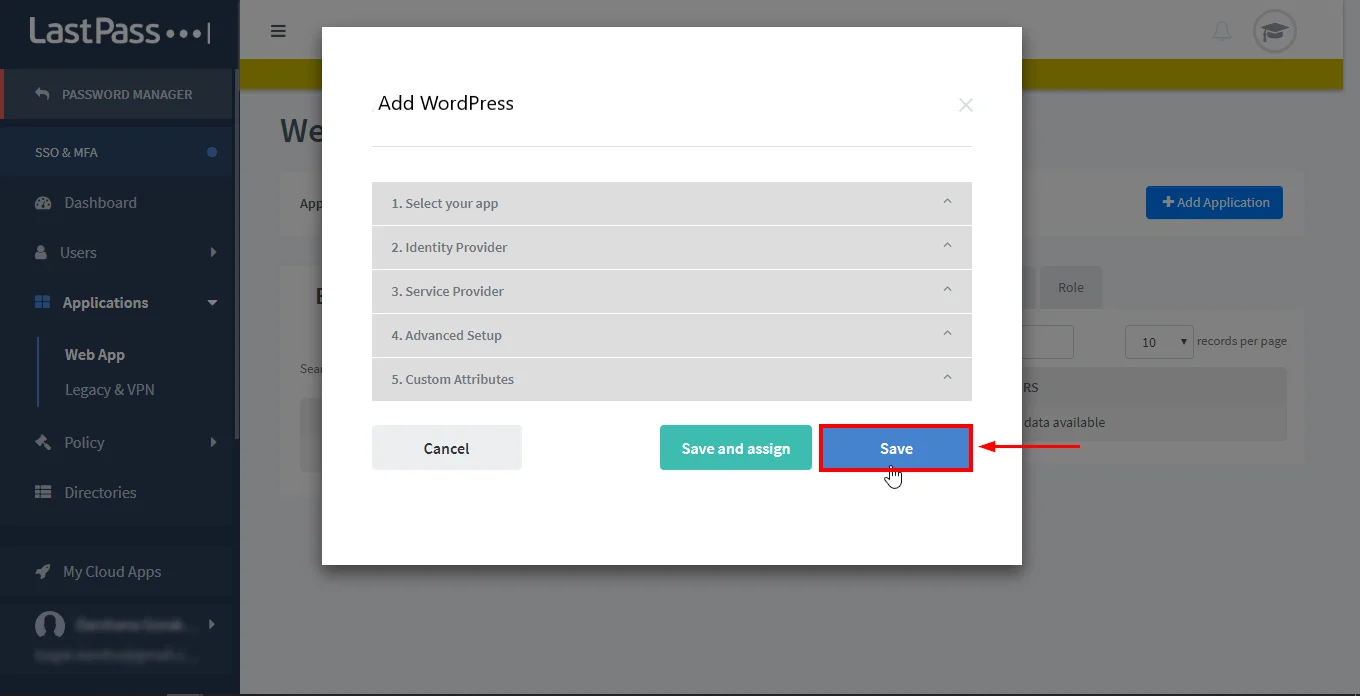
- לאחר השלמת כל התצורה ואז לחץ על להציל.
על ידי מיניורנג ‘
סימן יחיד של וורדפרס על כניסה של SSO עם Azure, Azure B2C, OKTA, ADFS, KeyCloak, Salesforce, Ping, OneLogin, Gsuite, Shibboleth ו- SAML IDPs רבים [24/7 תמיכה]
נבדק עם 6.2
שלבים להגדרת תצורה של כניסה של LastPass כניסה יחידה (SSO) ל- WordPress (WP)
1. הגדרת LastPass כ- IDP (ספק זהות)
עקוב אחר השלבים שלהלן כדי להגדיר את התצורה של LastPass כ- IDP
קבע את התצורה של LastPass כ- IDP
- בתוסף Miniorange WordPress SAML SSO, נווט אל מטא נתונים של SP (ספק שירות) כרטיסייה. כאן תוכלו למצוא את המטא נתונים של SP כגון IRL של ID של ישות SP ו- ACS (AssimningConsumerService) אשר נדרשים להגדיר את LastPass כ- IDP (ספק זהות).
- התחבר למסוף הניהול של LastPass שלך.
- מהתפריט השמאלי לחץ על קונסולת מנהל כרטיסייה.
- עכשיו לחץ על SSO & MFA אוֹפְּצִיָה.
- תחת יישום כרטיסייה, לחץ על אפליקציית אינטרנט.
- בפינה השמאלית העליונה, לחץ על הוסף יישום כפתור ליצירת אפליקציה חדשה.
- בתוך ה הוסף אפליקציית SSO של קטלוג קטע, נווט אל בחר את האפליקציה שלך אוֹפְּצִיָה.
- בחר סוג אפליקציה כפי ש המותאם אישית ולהיכנס שלך שם האפליקציה.
- מ ספק זהות סָעִיף העתק את המידע הנדרש אוֹ הורד את המטא נתונים להגדרת התצורה של ספק שירות.
- בתוך ה ספק שירות פרק, הזן את הפרטים הנדרשים:
ACS כתובת URL של ACS (AssimmingConsumerService) מכרטיסיית מטא נתונים של ספק שירות
חיבורישות ישות מזהה / מנפיק ישויות SP מכרטיסיית מטא נתונים של ספק השירות של התוסף כינוי וורדפרס - הגדר התקנה מתקדמת וכן תכונות בהתאמה אישית לפי הדרישה (אופציונלי).
- לאחר השלמת כל התצורה ואז לחץ על להציל.
הקצאת קבוצות/אנשים
- נווט אל היישום שיצרת ולחץ על איש קשר אייקון ב- LastPass.
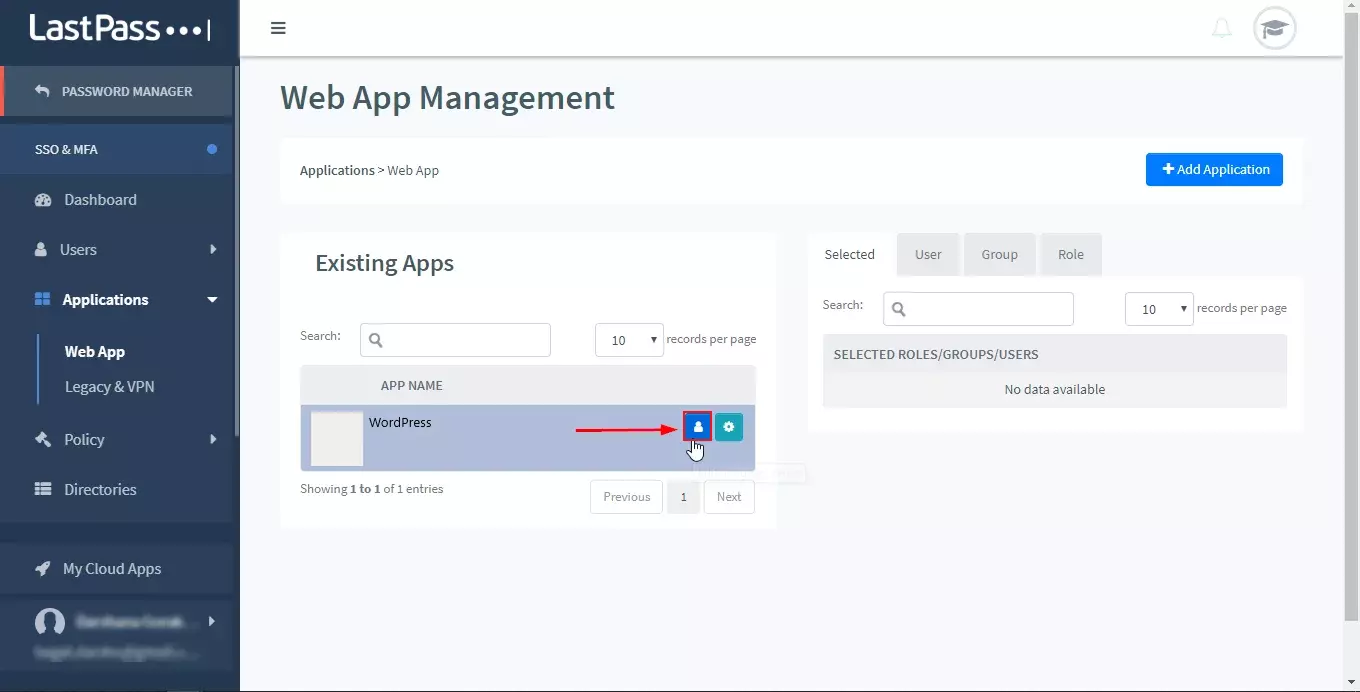
- להקצות את המשתמשים על פי ה- קבוצות משתמש ולחץ על להציל.
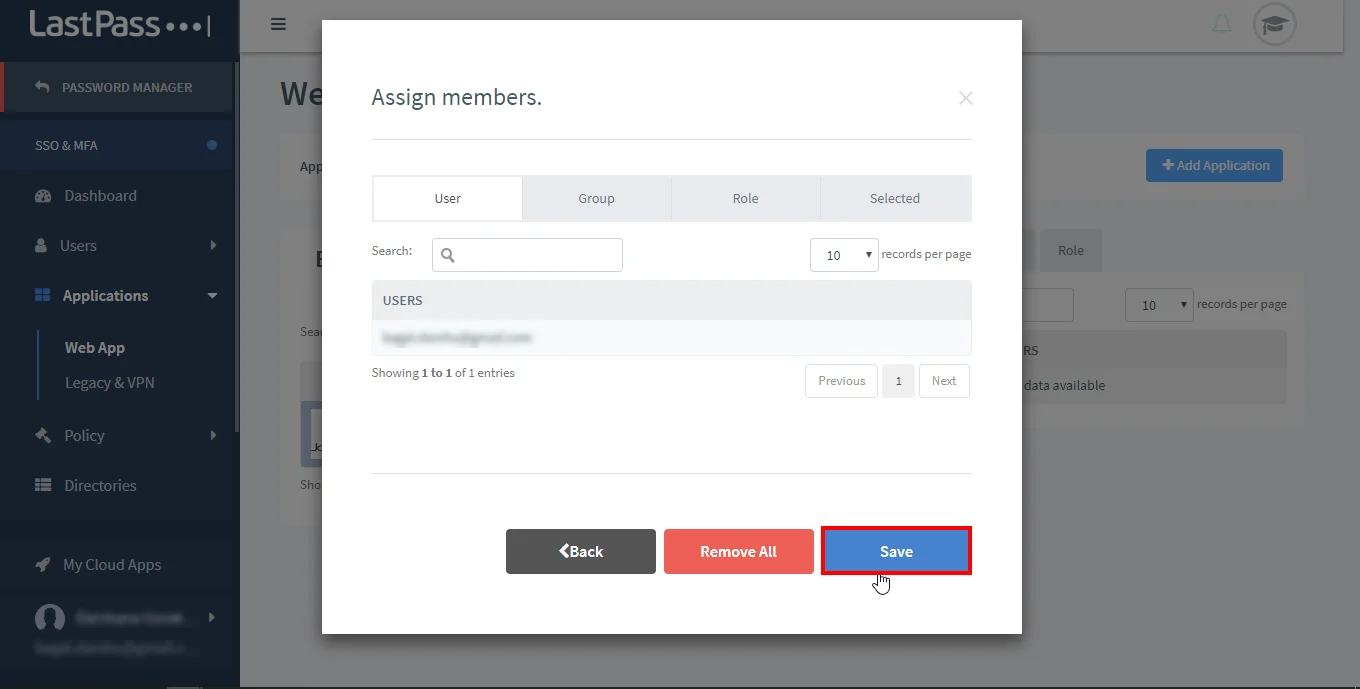
- הורד אפליקציית MFA של LastPass וכניסה על ידי ביצוע סריקת ברקוד/דואר בנייד (אופציונלי).
- הגדרת בהצלחה את LastPass כ- SAML IDP (ספק זהות) להשגת כניסה של LastPass Singer Sign-On (SSO), והבטיח כניסה של LastPass מאובטחת לאתר WordPress (WP).
2. קביעת תצורה של וורדפרס כ- SP (ספק שירות)
בתוסף WordPress SAML SSO, עבור לכרטיסיית הגדרת ספק שירותי השירות של התוסף. ישנן שתי דרכים להגדיר את התוסף של WordPress SSO:
א. על ידי העלאת מטא נתונים של IDP:
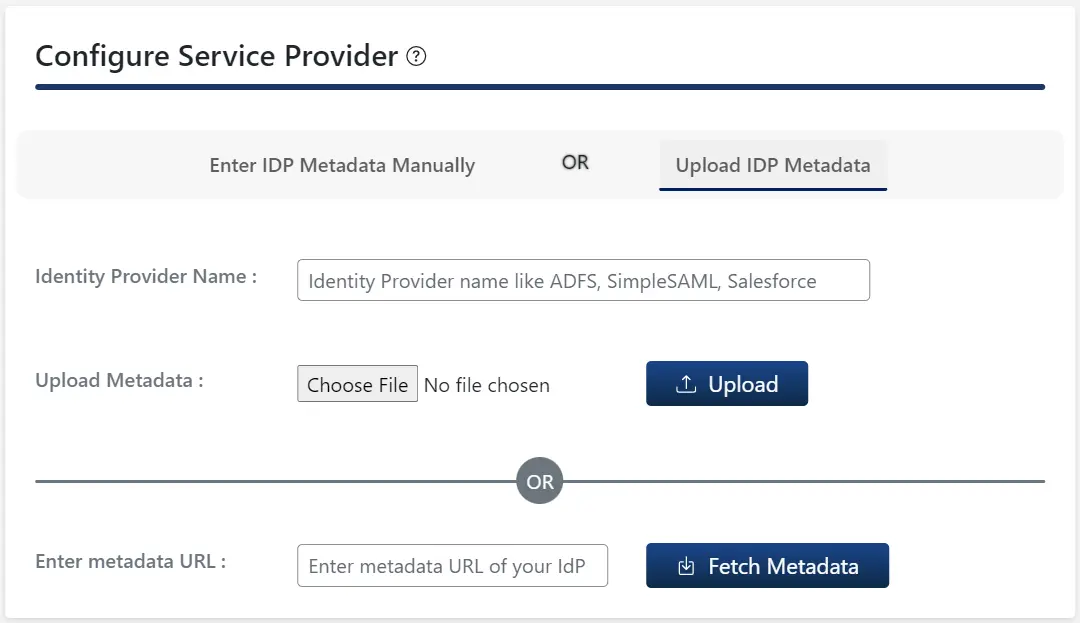
- לחץ על העלה מטא נתונים של IDP לַחְצָן.
- להיכנס ל ספק זהות שֵׁם
- גם אתה יכול העלה קובץ מטא נתונים ולחץ על העלה כפתור או השתמש ב כתובת מטא נתונים ולחץ על להביא מטא נתונים.
ב.תצורה ידנית:
- ספק את ההגדרות הנדרשות (i.ה. שם ספק זהות, IDP ישות מזהה או מנפיק, כתובת אתר כניסה של SAML, x.תעודת 509) כפי שמסופק על ידי ספק הזהות שלך ולחץ על כפתור השמירה.
שלב 3: מיפוי תכונות
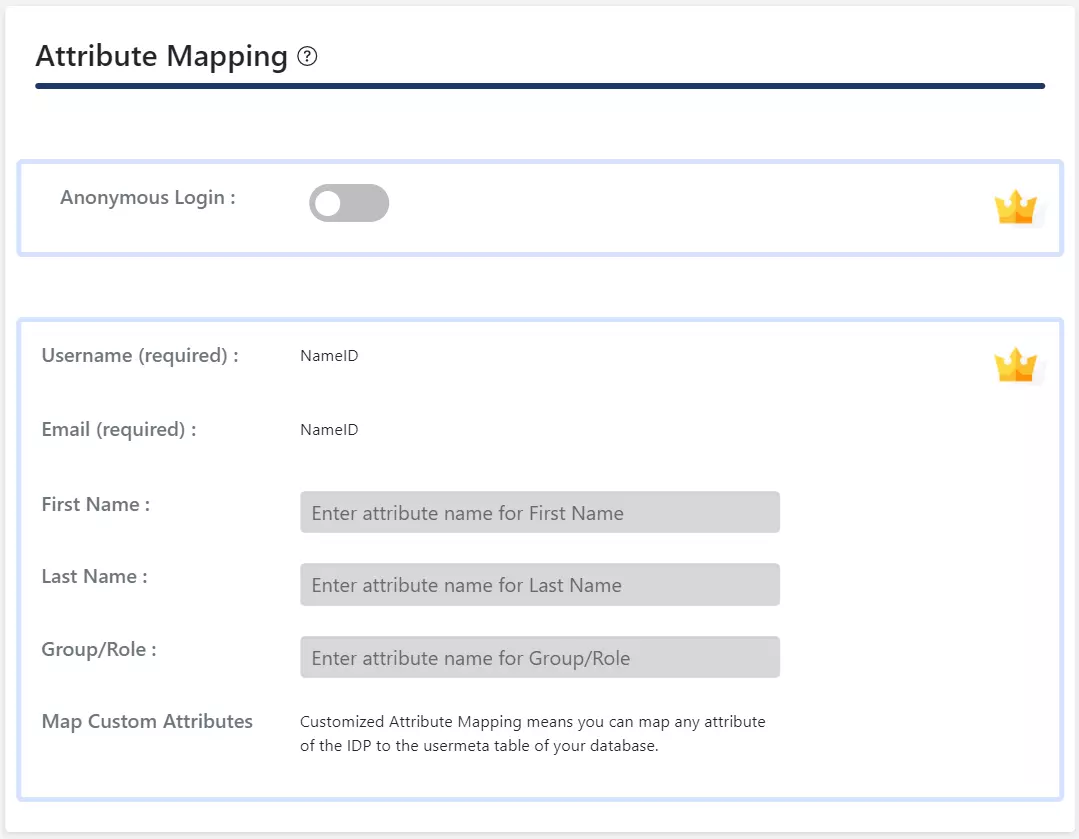
- בתוסף החינמי, בלבד שם נתמך לתכונות דוא”ל ושם משתמש של משתמש WordPress.
- כאשר משתמש מבצע SSO, ערך ה- NameID שנשלח על ידי ה- IDP יתמפה לדוא”ל ושם המשתמש של משתמש WordPress.
שלב 4: מיפוי תפקידים
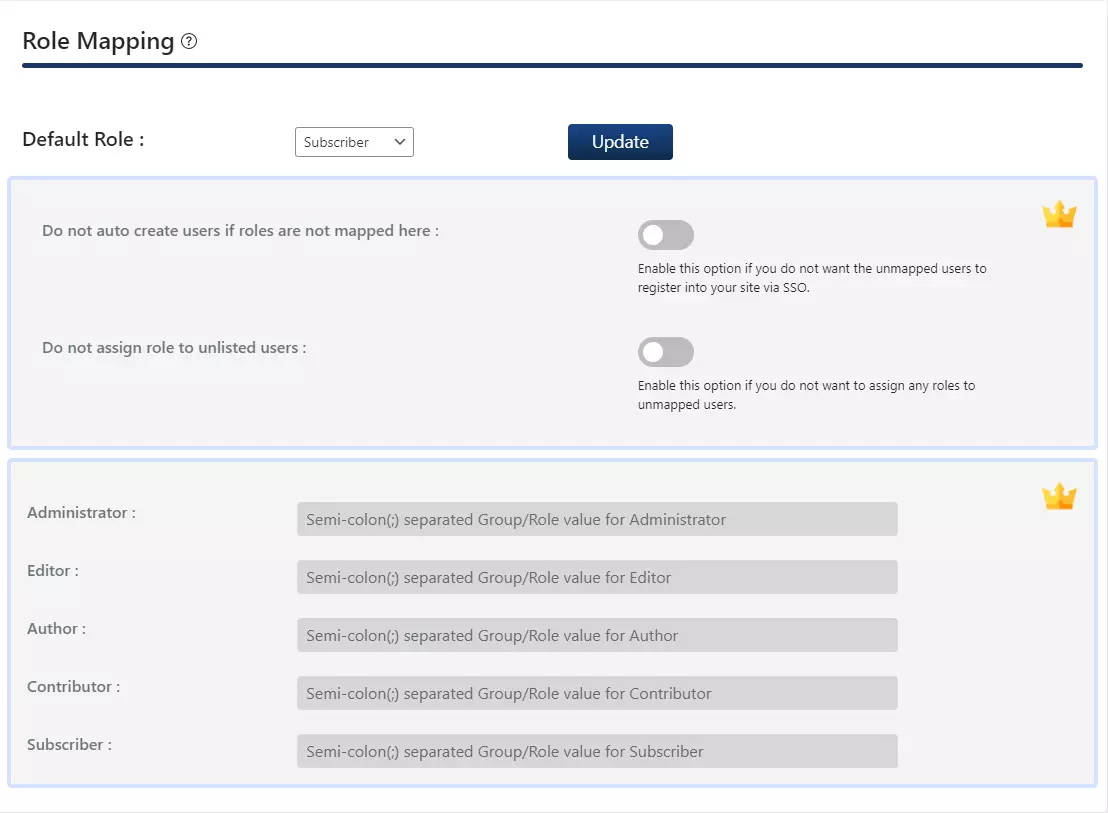
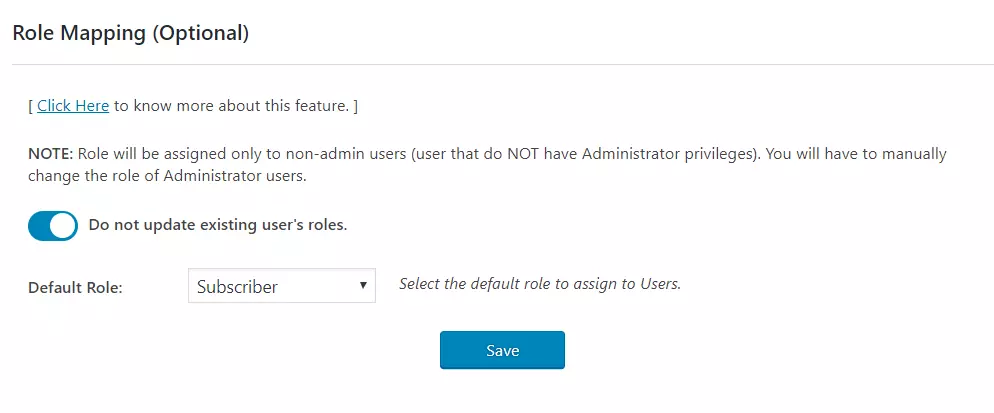
- בתוסף החינמי, אתה יכול לבחור א תפקיד ברירת מחדל אשר יוקצו לכל המשתמשים שאינם ADMIN כאשר הם מבצעים SSO.
- לך ל תכונה/מיפוי תפקידים כרטיסייה ונווט אל מיפוי תפקידים סָעִיף.
- בחר את תפקיד ברירת מחדל ולחץ על עדכון לַחְצָן.
שלב 5: הגדרות SSO
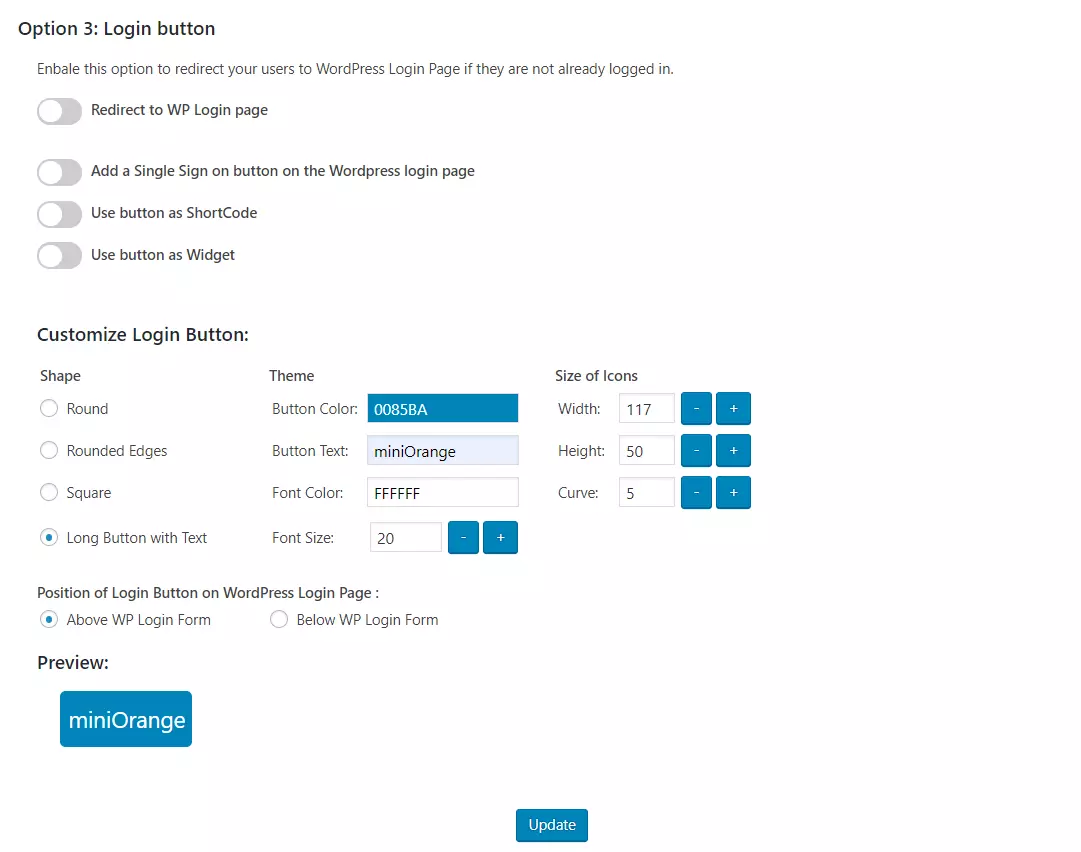
- בתוסף החינמי תוכלו להוסיף כפתור כניסה יחיד על ידי הפעלת הוסף לחצן כניסה יחיד בדף הכניסה של WordPress להיכנס פנימה אופציה 1.
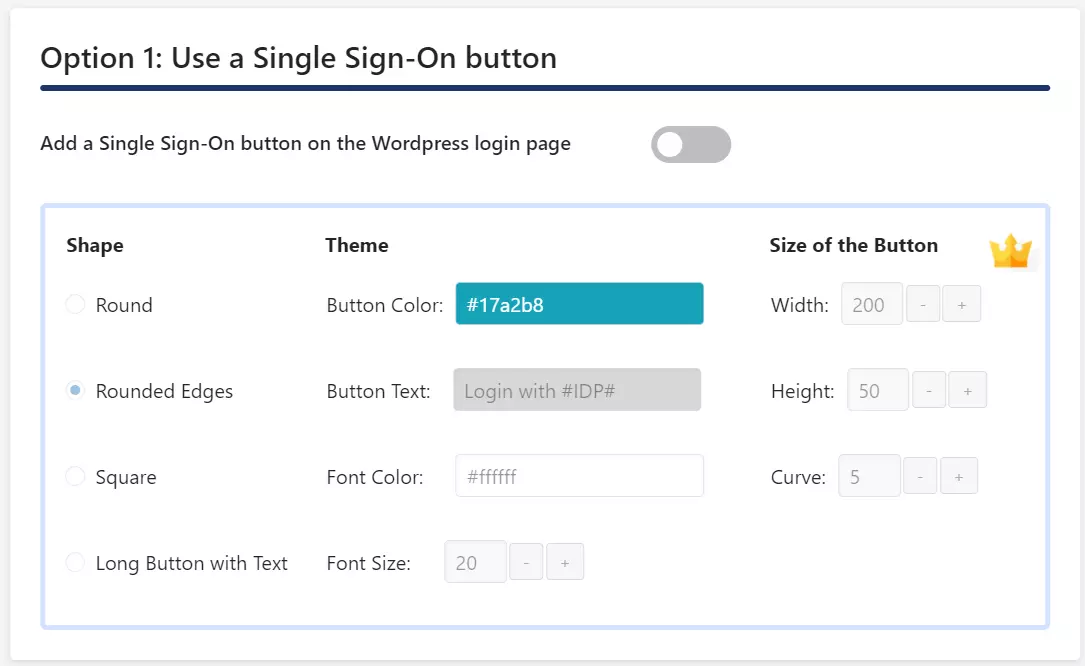
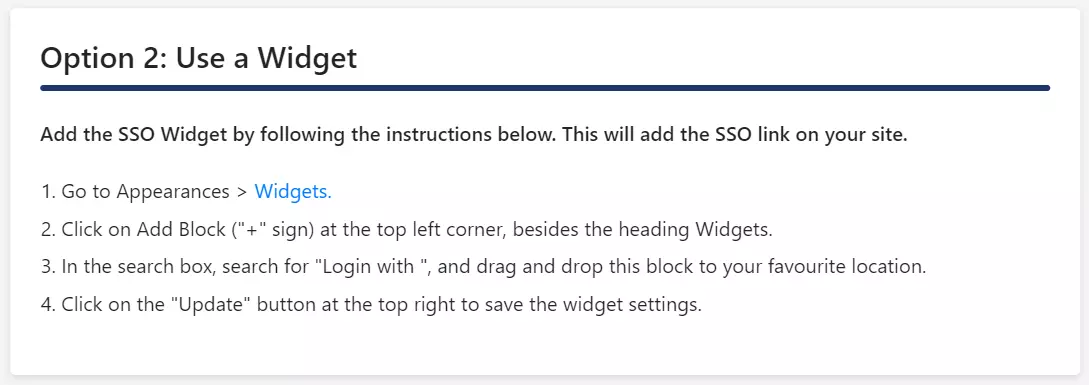
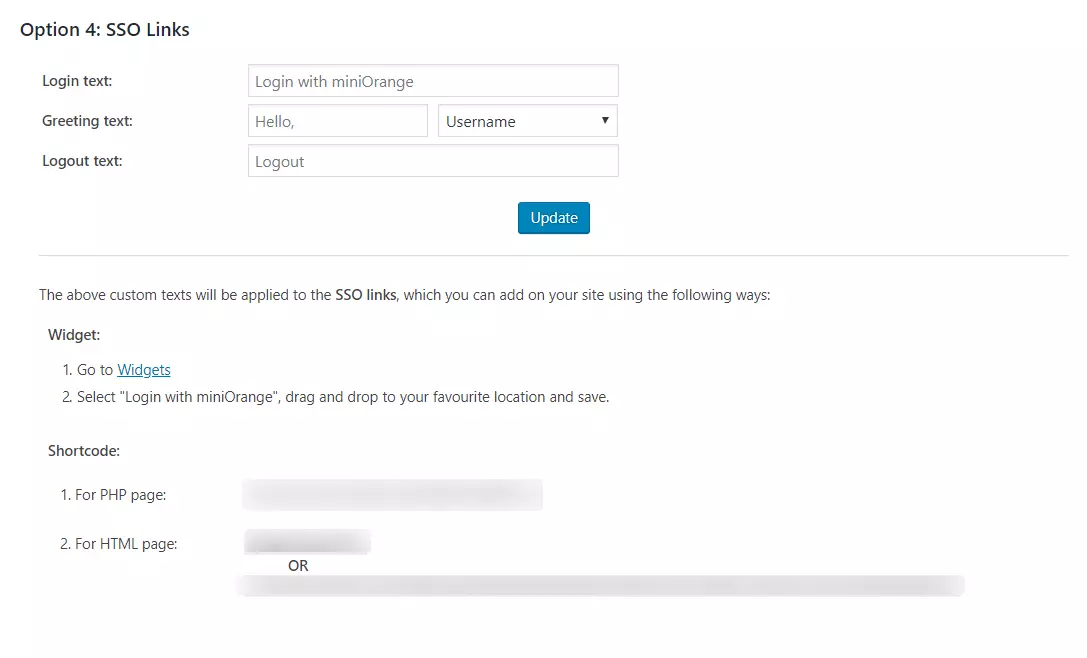
- אם נושא הוורדפרס שלך תומך בווידג’ט כניסה, אתה יכול להוסיף יישומון כניסה כדי לאפשר SSO יזום SP באתר שלך.
- נווט לכרטיסיית קישורים לניתוב מחדש ו SSO ועקוב אחר הצעדים הנתונים שנמסרו תחת אפשרות 2: השתמש בווידג’ט כדי להוסיף יישומון כניסה באתר שלך.
בתוסף WordPress SAML SSO, עבור לכרטיסיית הגדרת ספק שירותי השירות של התוסף. ישנן שתי דרכים להגדיר את התוסף של WordPress SSO:
א. על ידי העלאת מטא נתונים של IDP:
- לחץ על העלה מטא נתונים של IDP לַחְצָן.
- להיכנס ל ספק זהות שֵׁם
- גם אתה יכול העלה קובץ מטא נתונים ולחץ על העלה כפתור או השתמש ב כתובת מטא נתונים ולחץ על להביא מטא נתונים.
ב.תצורה ידנית:
- ספק את ההגדרות הנדרשות (i.ה. שם ספק זהות, IDP ישות מזהה או מנפיק, כתובת אתר כניסה של SAML, x.תעודת 509) כפי שמסופק על ידי ספק הזהות שלך ולחץ על כפתור השמירה.
שלב 3: מיפוי תכונות
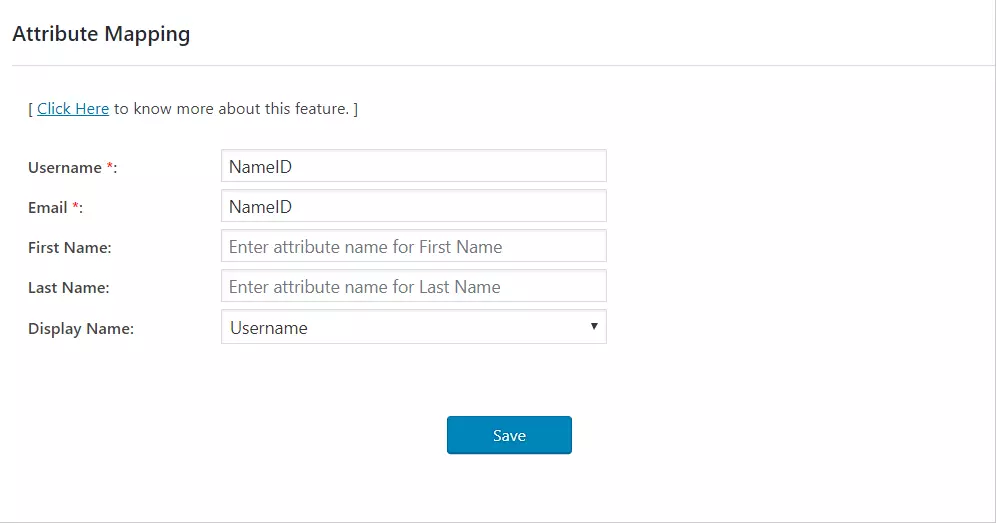
- מיפוי תכונות התכונה מאפשרת לך למפות את תכונות משתמש נשלח על ידי ה- IDP במהלך SSO לתכונות המשתמש ב- WordPress.
- בתוסף SAML של וורדפרס, עבור אל תכונה/מיפוי תפקידים Tab ומלא את השדות הבאים ב מיפוי תכונות סָעִיף.
הערה: אם תלחץ על כפתור תצורת הבדיקה בכרטיסייה הגדרת ספק שירותי שירות ומאמת עם IDP שלך, תוכל לראות רשימת תכונות שנשלחה על ידי IDP בכרטיסייה תכונה/תפקידים מיפוי תפקידים. ניתן להשתמש במידע זה כדי לספק את המיפוי לעיל.
שלב 4: מיפוי תפקידים
בתוסף הסטנדרטי, באפשרותך לבחור תפקיד ברירת מחדל שיוקצה לכל המשתמשים שאינם ADMIN כאשר הם מבצעים SSO.
שלב 5: הגדרות SSO
בתוסף הסטנדרטי אתה יכול לאפשר SSO יזום SP באמצעות האפשרויות הבאות.
צעדים:
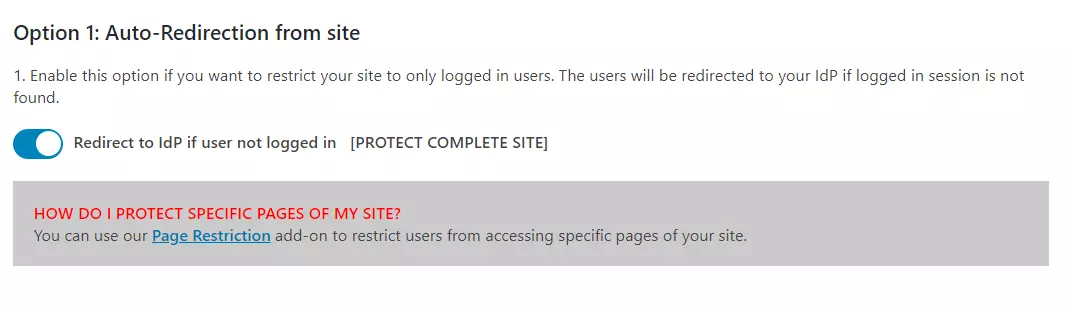
- עבור לכרטיסיית קישורי SSO ו- SSO של התוסף ונווט אל אפשרות 1: אוטומטית – הפניה מחדש מהאתר.
- לְאַפשֵׁר להפנות מחדש ל- IDP אם המשתמש לא מחובר [הגן על אתר שלם]אוֹפְּצִיָה.
צעדים:
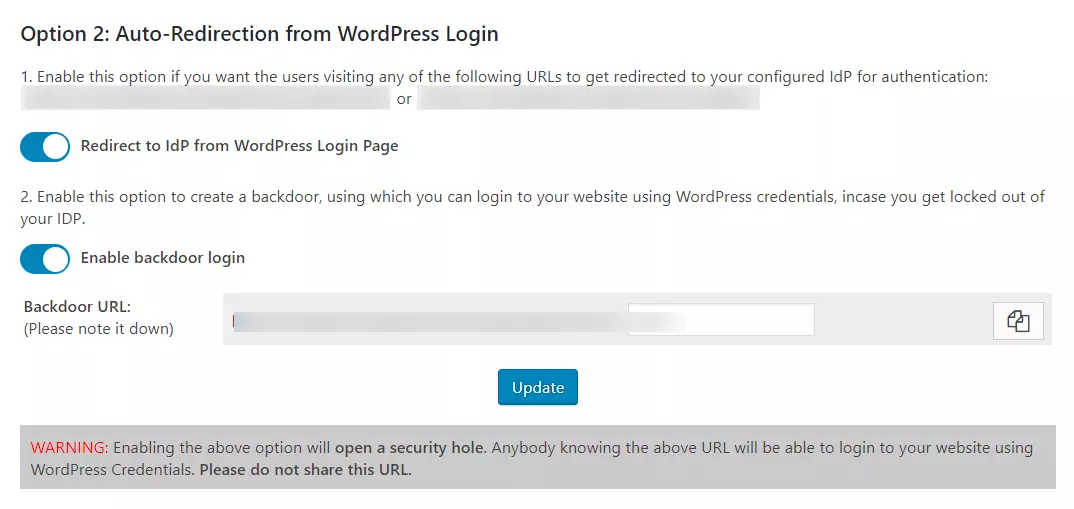
- עבור לכרטיסיית קישורי SSO ו- SSO של התוסף ונווט אל אפשרות 2: הפקה מחדש אוטומטית מכניסה של וורדפרס.
- לְאַפשֵׁר הפנה מחדש ל- IDP מדף הכניסה של WordPress אוֹפְּצִיָה.
הערה: אנא הפעל את הכניסה לדלת האחורית ושימו לב לכתובת האתר האחורית. זה יאפשר לך לגשת לדף הכניסה של WordPress למקרה שתנעול מה- IDP.
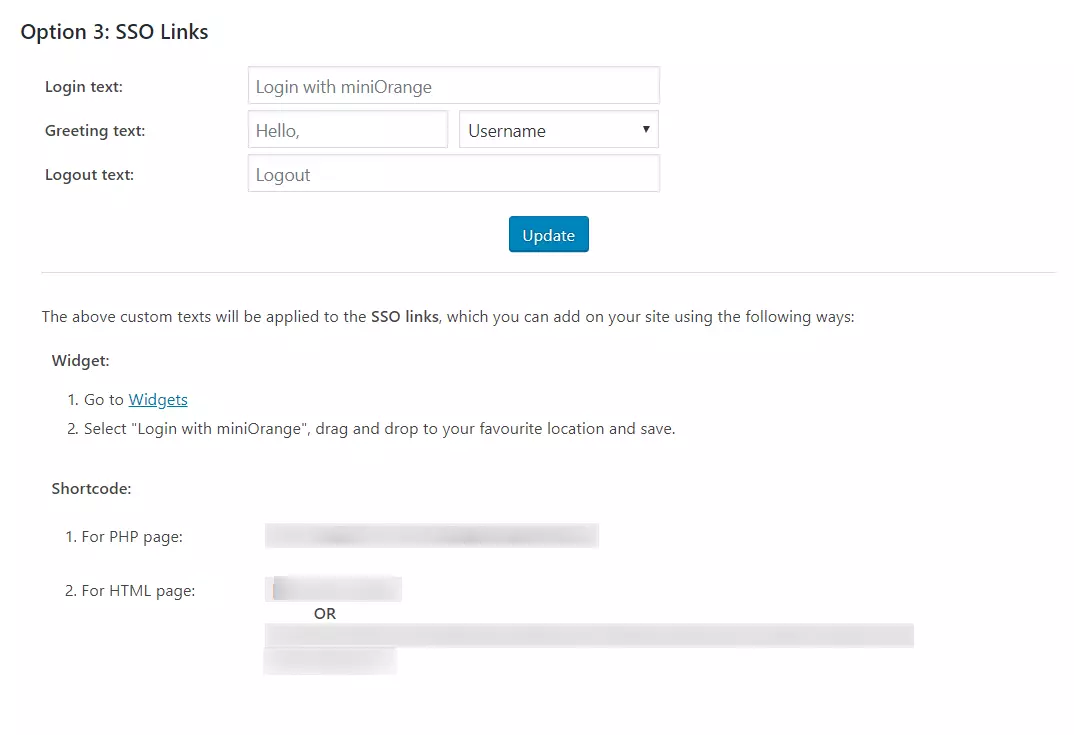
בתוסף WordPress SAML SSO, עבור לכרטיסיית הגדרת ספק שירותי השירות של התוסף. ישנן שתי דרכים להגדיר את התוסף של WordPress SSO:
א. על ידי העלאת מטא נתונים של IDP:
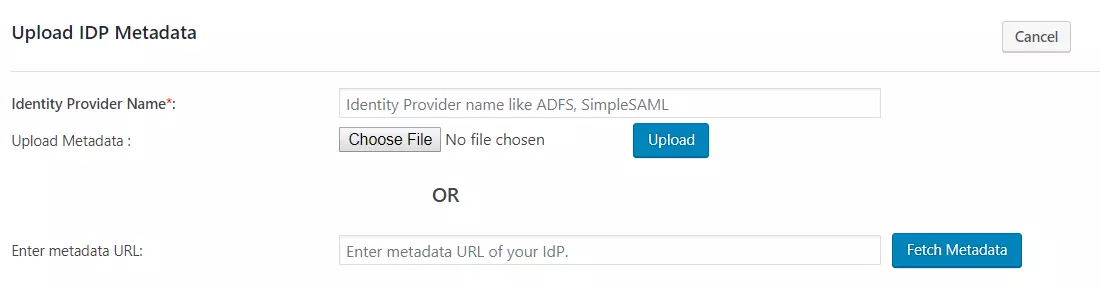
- לחץ על העלה מטא נתונים של IDP לַחְצָן.
- להיכנס ל שם ספק זהות
- גם אתה יכול העלה קובץ מטא נתונים ולחץ על העלה כפתור או השתמש ב כתובת מטא נתונים ולחץ על להביא מטא נתונים.
- בתוך ה תוסף פרימיום, אתה יכול אפשר סנכרון אוטומטי בשביל ה כתובת מטא נתונים אשר יעודכן באופן אוטומטי את תצורת התוסף לפי מטא נתונים של IDP לאחר מרווח קבוע של זמן
ב.תצורה ידנית:
- ספק את ההגדרות הנדרשות (i.ה. שם ספק זהות, IDP ישות מזהה או מנפיק, כתובת אתר כניסה של SAML, x.תעודת 509) כפי שמסופק על ידי שלך ספק זהות ולחץ על להציל לַחְצָן.
- בתוסף הפרימיום, באפשרותך לספק את כתובת האתר של SAML Detout כדי להשיג יציאה יחידה באתר WordPress שלך.
שלב 3: מיפוי תכונות
- מיפוי תכונות התכונה מאפשרת לך למפות את תכונות משתמש נשלח על ידי ה- IDP במהלך SSO לתכונות המשתמש ב- WordPress.
- בתוסף SAML של וורדפרס, עבור אל תכונה/מיפוי תפקידים Tab ומלא את השדות הבאים ב מיפוי תכונות סָעִיף.
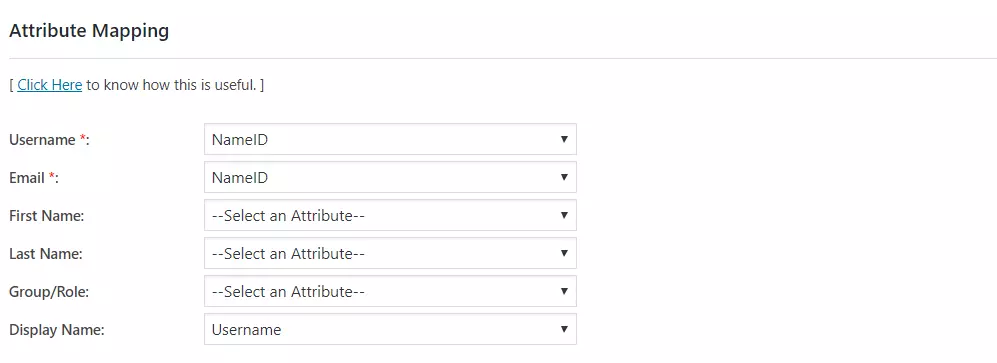
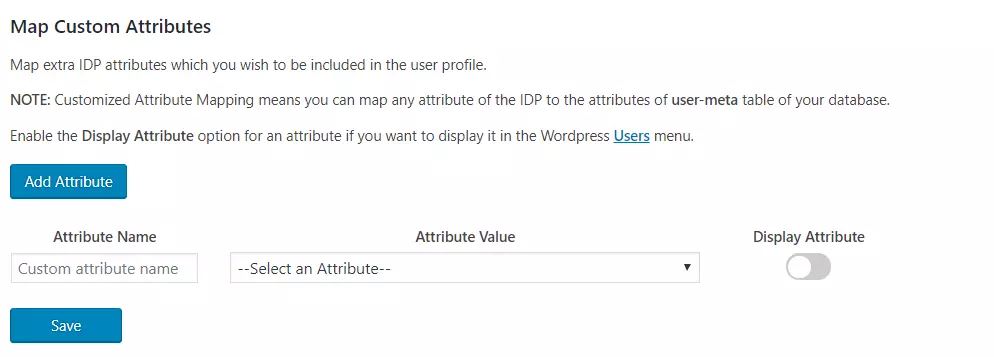
- מיפוי תכונות בהתאמה אישית: תכונה זו מאפשרת לך למפות כל תכונה שנשלחה על ידי ה- IDP ל- Usermeta טבלת וורדפרס.
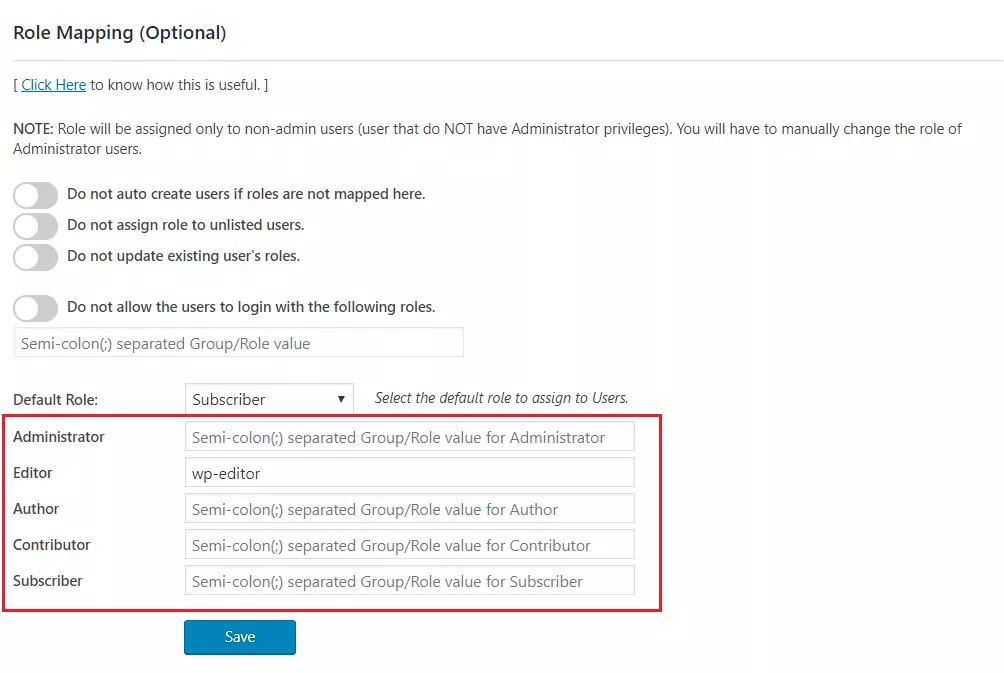
שלב 4: מיפוי תפקידים
תכונה זו מאפשרת לך להקצות ולנהל תפקידים של המשתמשים כאשר הם מבצעים SSO. יחד עם תפקידי WordPress ברירת המחדל, זה תואם גם לתפקידים מותאמים אישית.
שלב 5: הגדרות SSO
בתוסף הפרימיום אתה יכול לאפשר SSO יזום SP באמצעות האפשרויות הבאות.
צעדים:
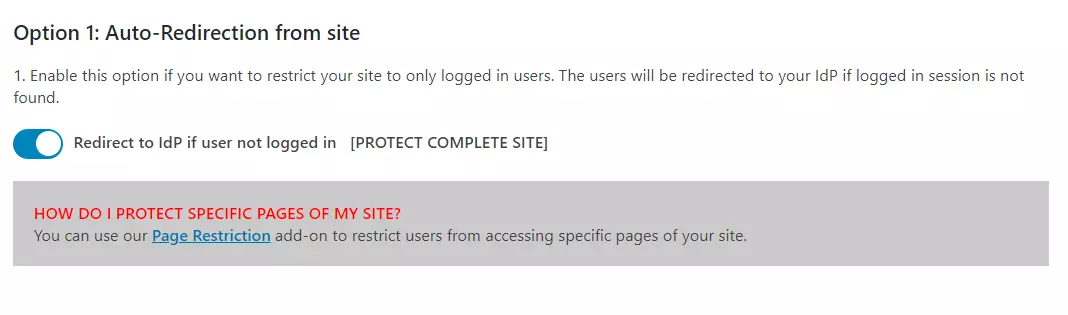
- עבור לכרטיסיית קישורי SSO ו- SSO של התוסף ונווט אל אפשרות 1: נקודה אוטומטית מהאתר.
- לְאַפשֵׁר להפנות מחדש ל- IDP אם המשתמש לא מחובר [הגן על אתר שלם] אוֹפְּצִיָה.
צעדים:
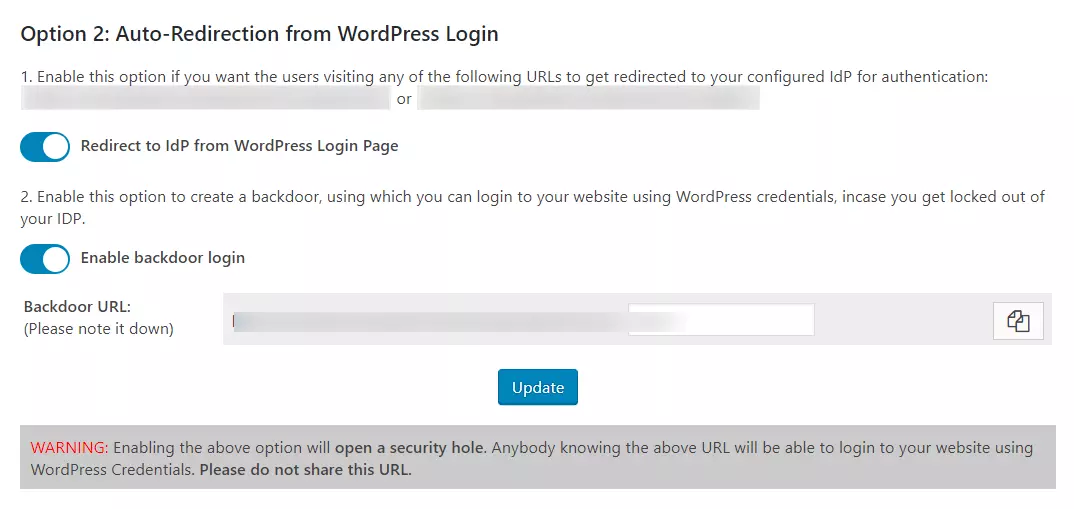
- עבור לכרטיסיית קישורי SSO ו- SSO של התוסף ונווט אל אפשרות 2: הפקה מחדש אוטומטית מכניסה של וורדפרס.
- לְאַפשֵׁר הפנה מחדש ל- IDP מדף הכניסה של WordPress אוֹפְּצִיָה.
הערה: אנא הפעל את הכניסה לדלת האחורית ושימו לב לכתובת האתר האחורית. זה יאפשר לך לגשת לדף הכניסה של WordPress למקרה שתנעול מהתחברות IDP.
מעבר אחרון
כל ספק זהות SSO דורש מידע ספציפי ליצור ולהגדיר חיבור חדש. לעתים קרובות, המידע הנדרש ליצירת חיבור יהיה שונה על ידי ספק זהות.
כדי ליצור חיבור SAML של LastPass, אתה’LL צריך קובץ XML מטא נתונים של IDP.
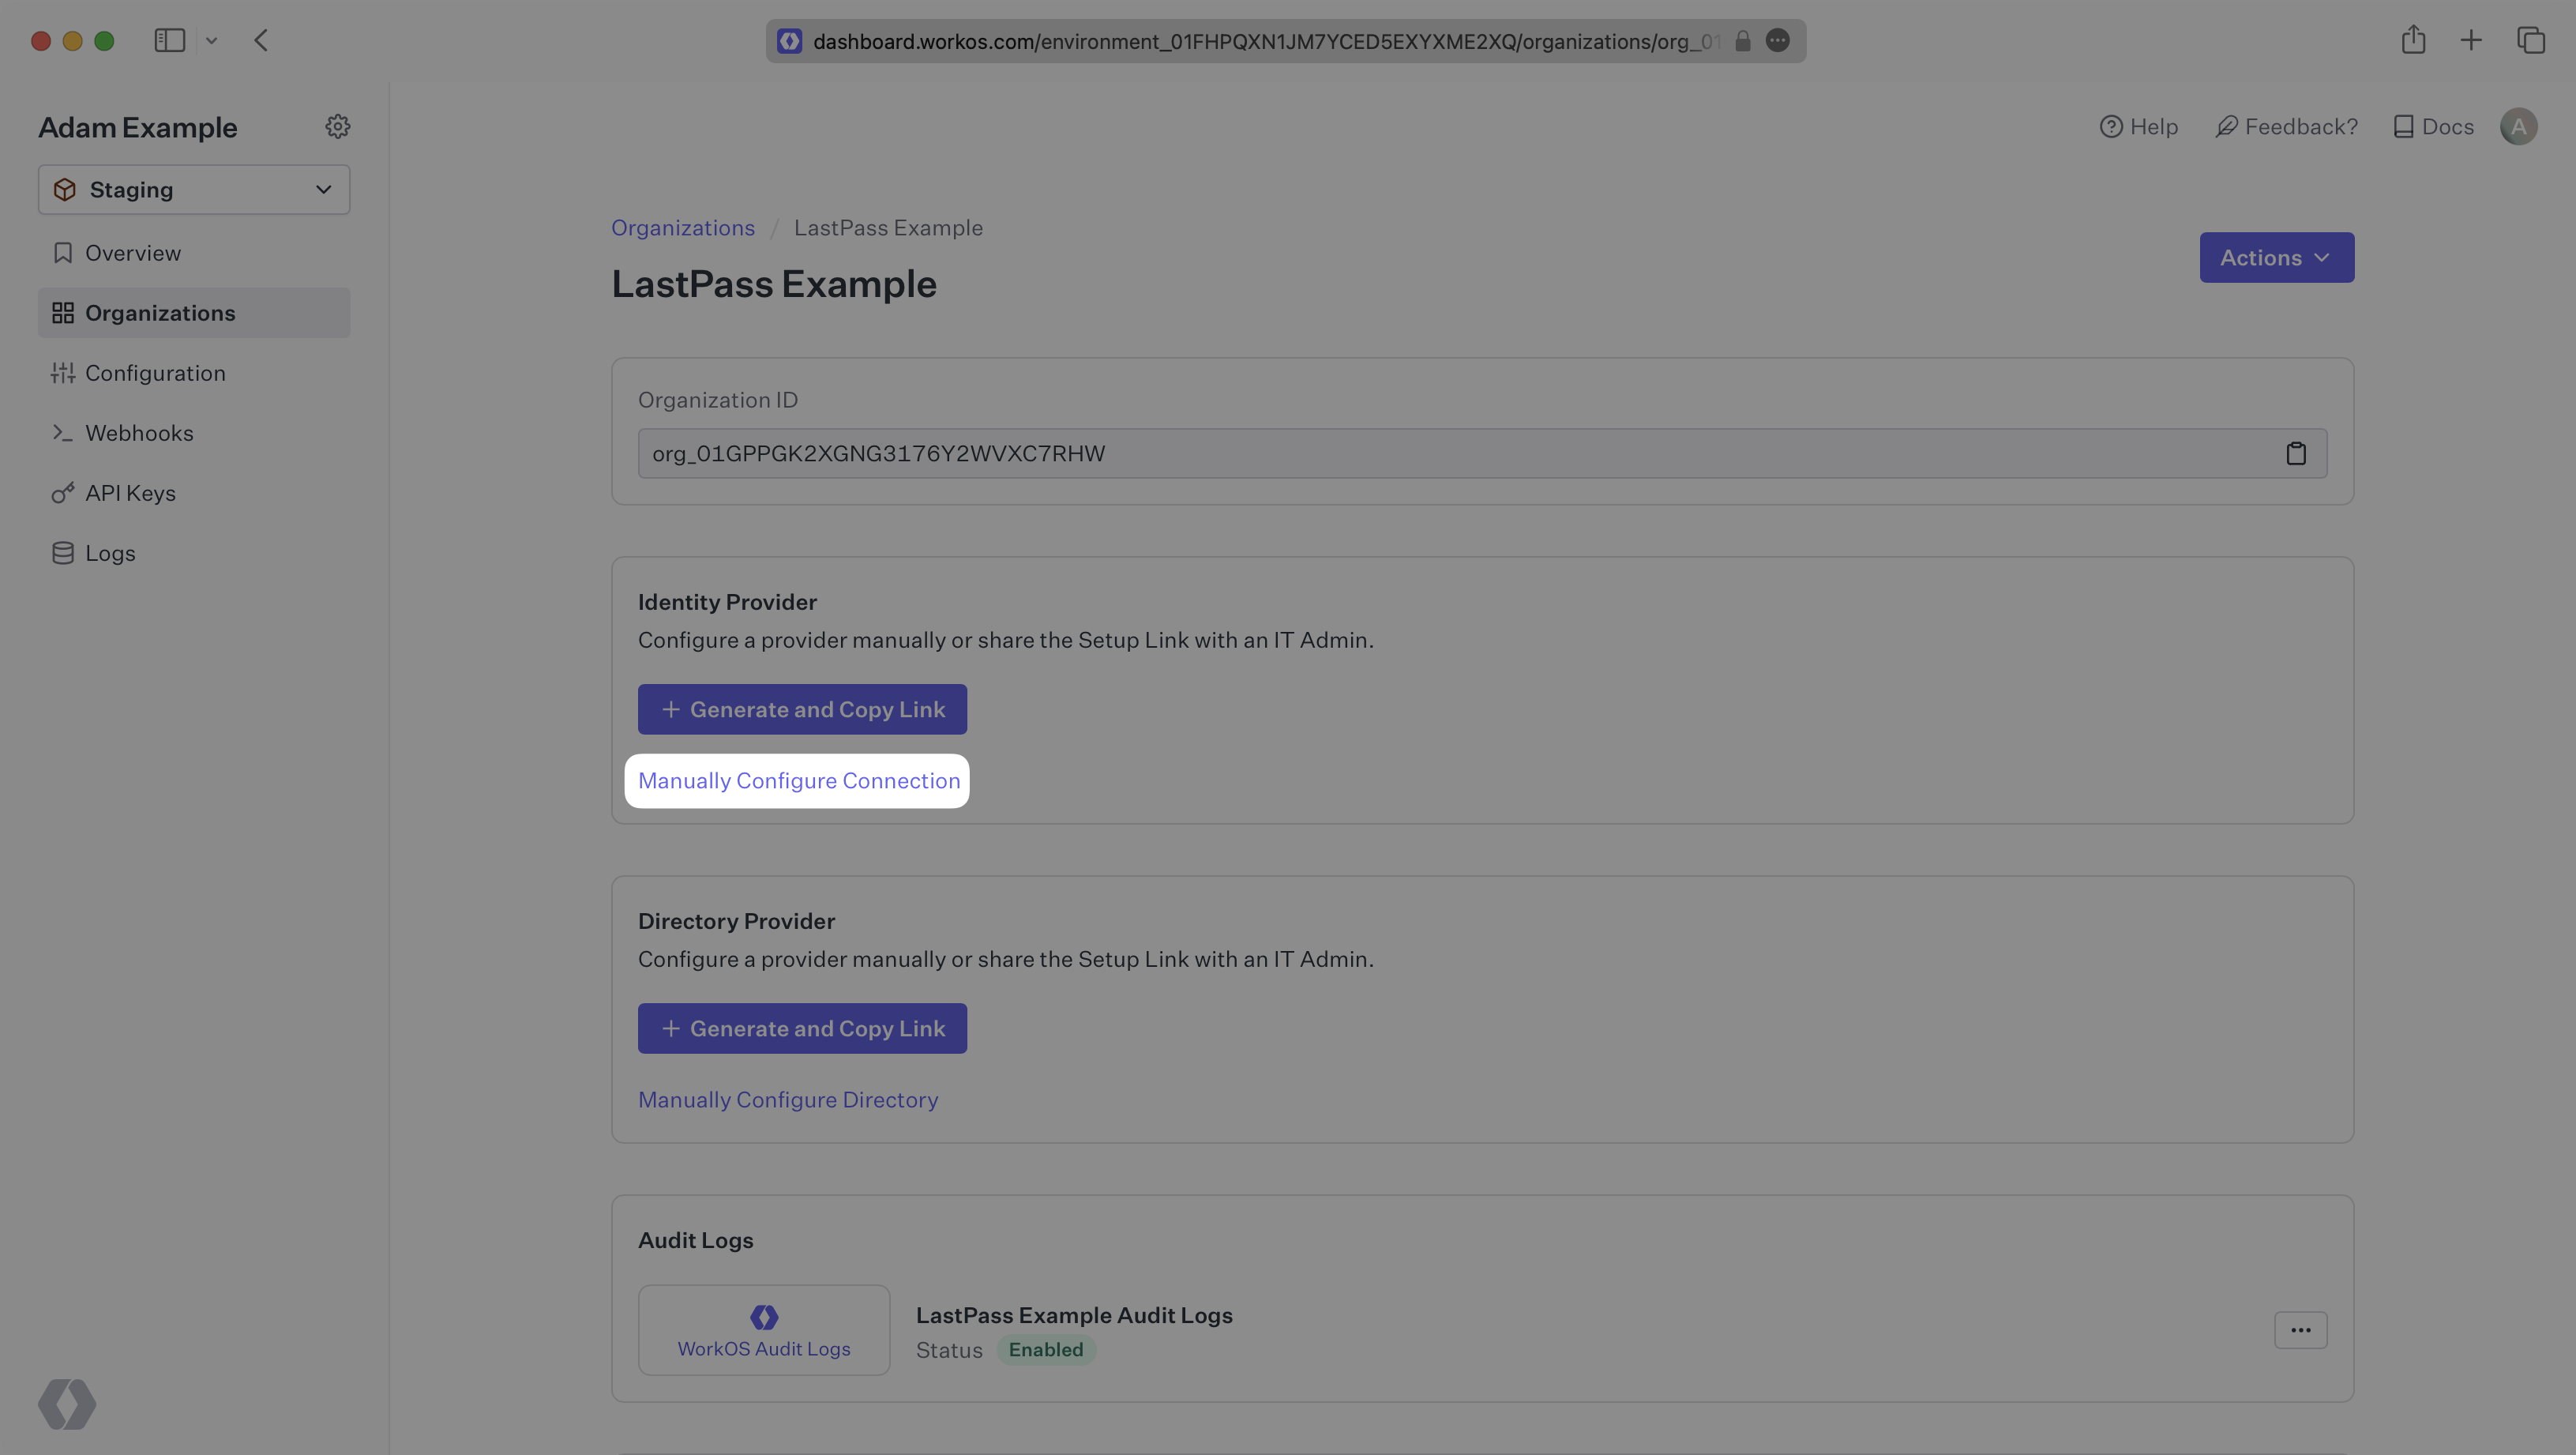
התחל על ידי כניסה ללוח המחוונים שלך ב- WorkOS ודפדף אל “ארגונים” כרטיסייה בסרגל הניווט השמאלי.
בחר את הארגון שאתה’D אוהב להגדיר חיבור SAML של LastPass עבור ולבחור “קביעת תצורה ידנית של חיבור” תַחַת “ספק זהות”.
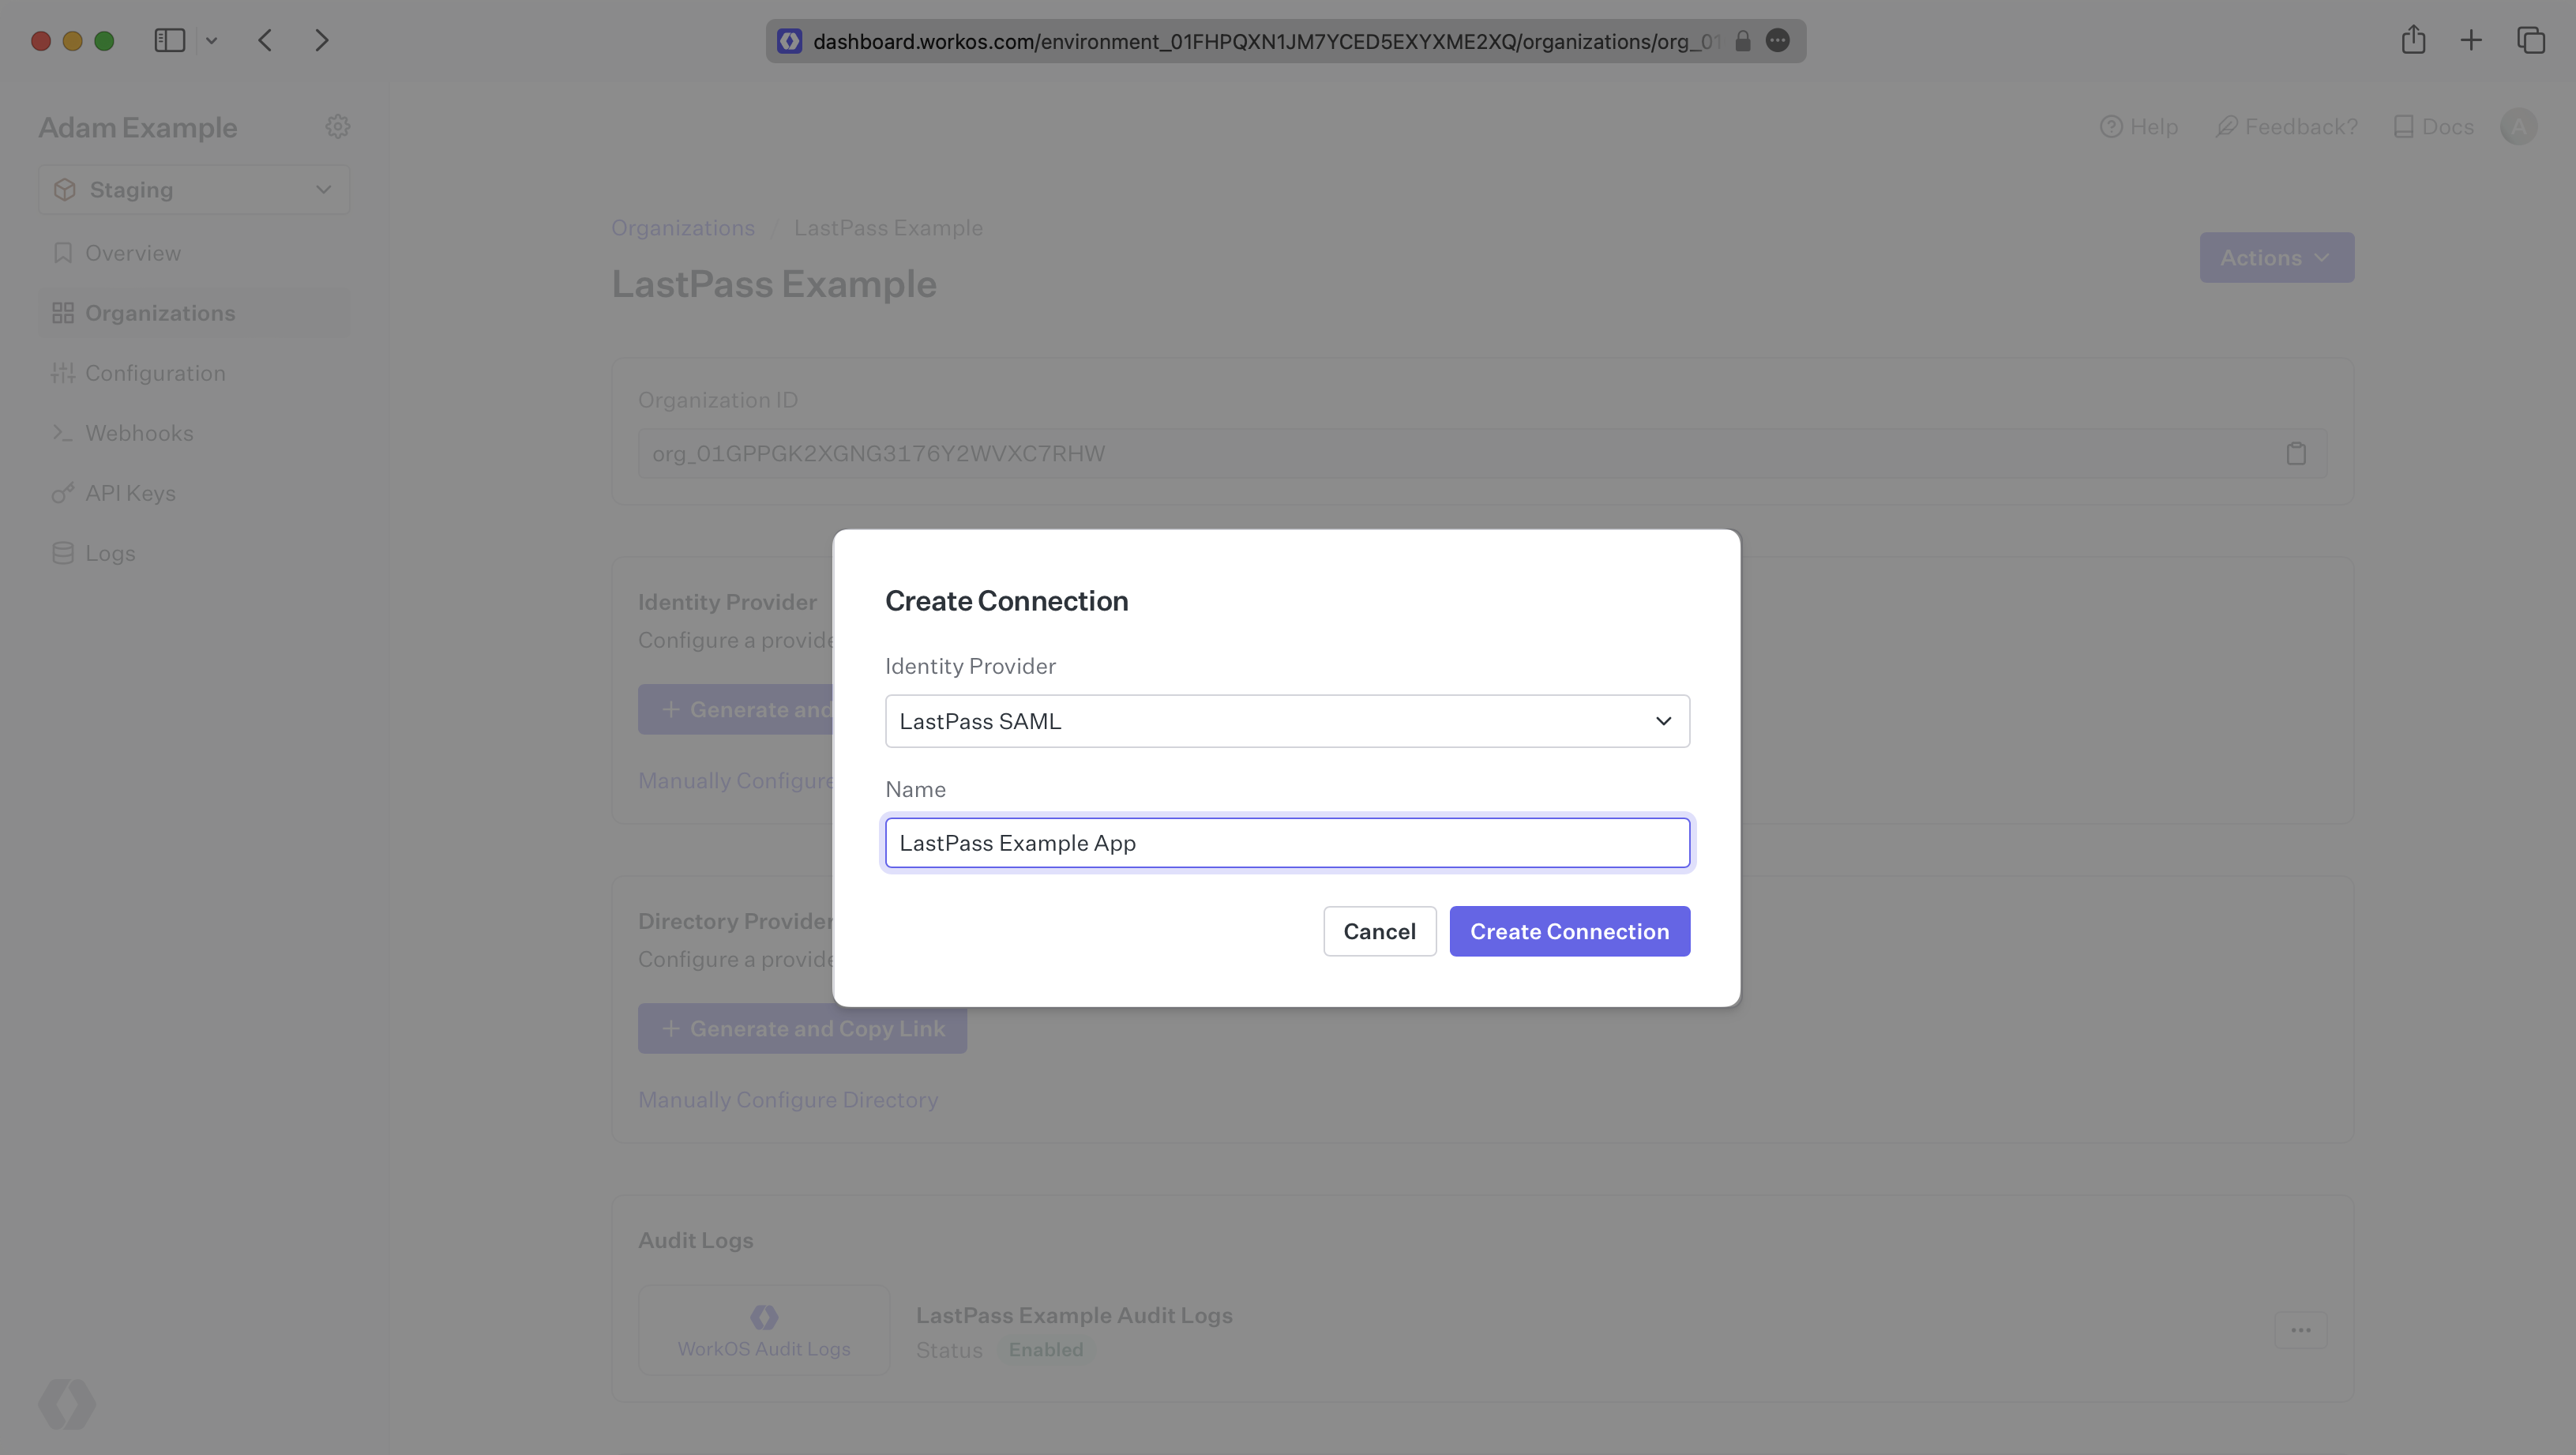
בחר “LastPass SAML” מהתפריט הנפתח של ספק הזהות, הזן שם תיאורי לחיבור ואז בחר ב “ליצור חיבור” לַחְצָן.
מה ש- WorkOS מספק
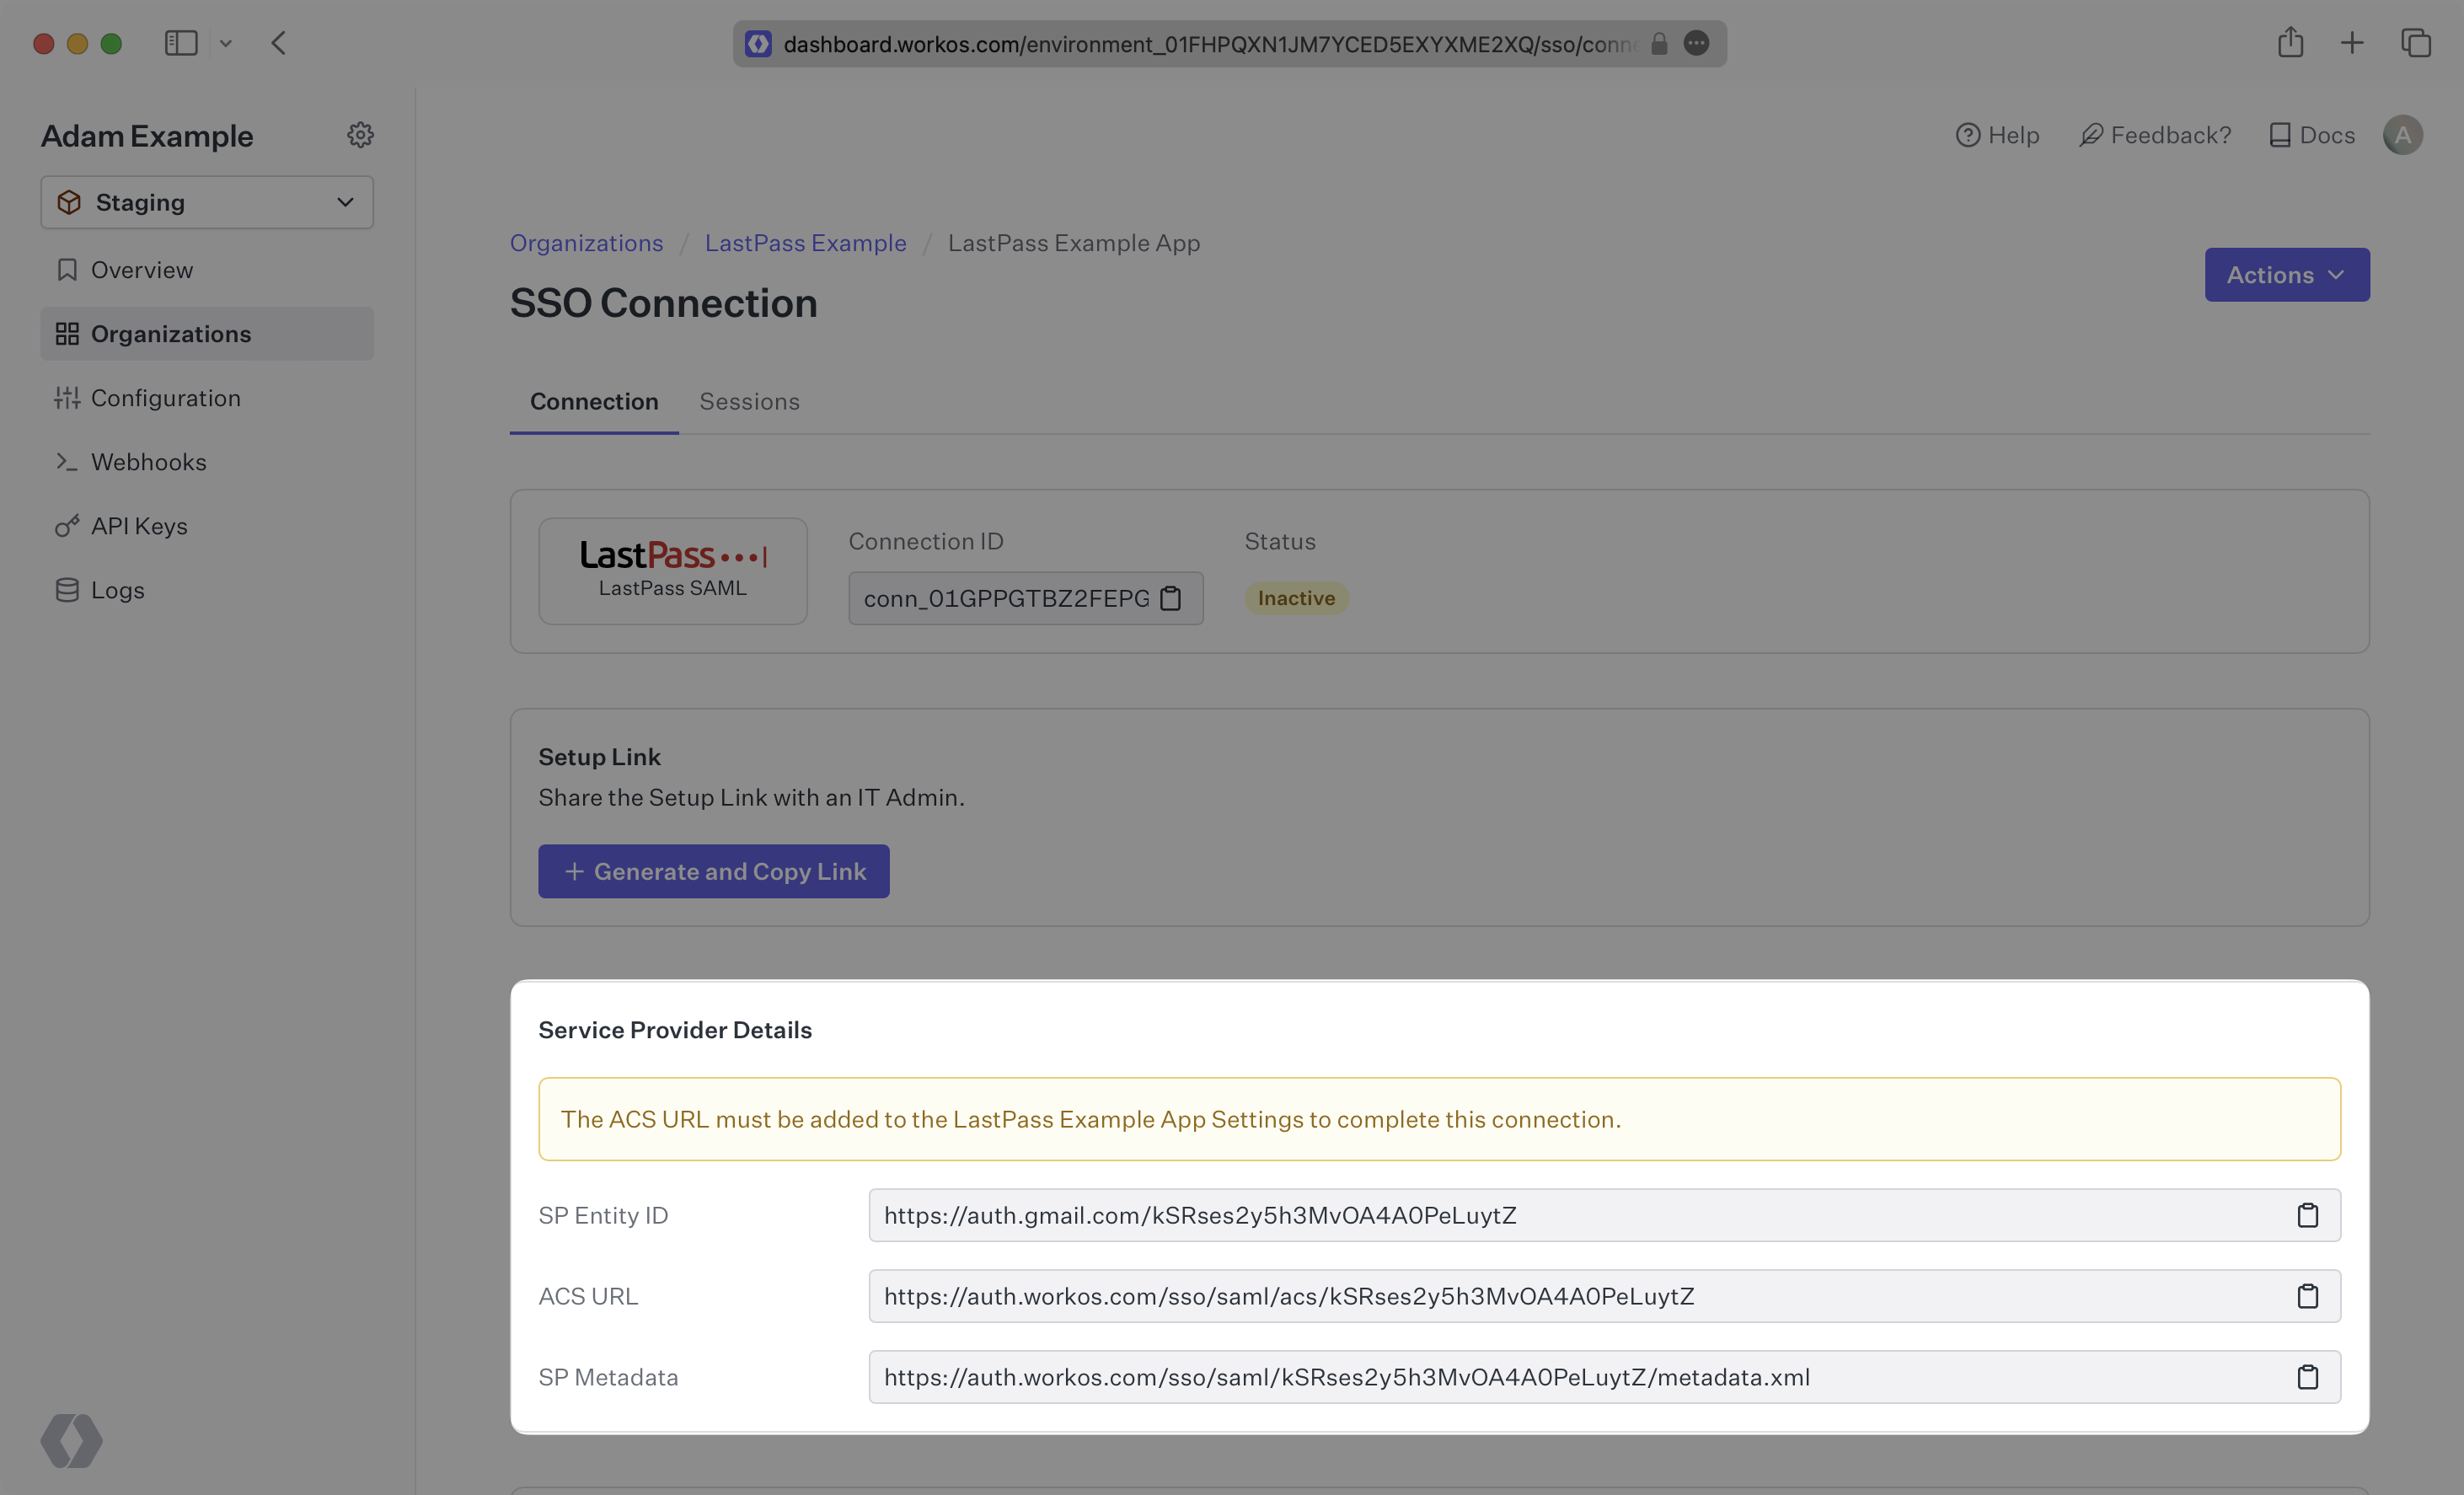
WorkOS מספקת את כתובת האתר של ACS, ID של SP ו- SP מטא נתונים. הֵם’זמין בקלות בהגדרות החיבור שלך בלוח המחוונים של WorkOS
מה אתה’צורך
בשלב הבא, ספק את קובץ המטא נתונים של IDP. בדרך כלל, מידע זה יגיע מהלקוח הארגוני שלך’צוות ניהול IT כאשר הם מגדירים את הבקשה שלך’S SAML 2.0 תצורה במסוף הניהול של LastPass שלהם. אבל, אם זה לא יהיה המקרה במהלך ההתקנה שלך, הצעדים הבאים יראו לך כיצד להשיג אותו.
1 . בחר או צור את היישום שלך
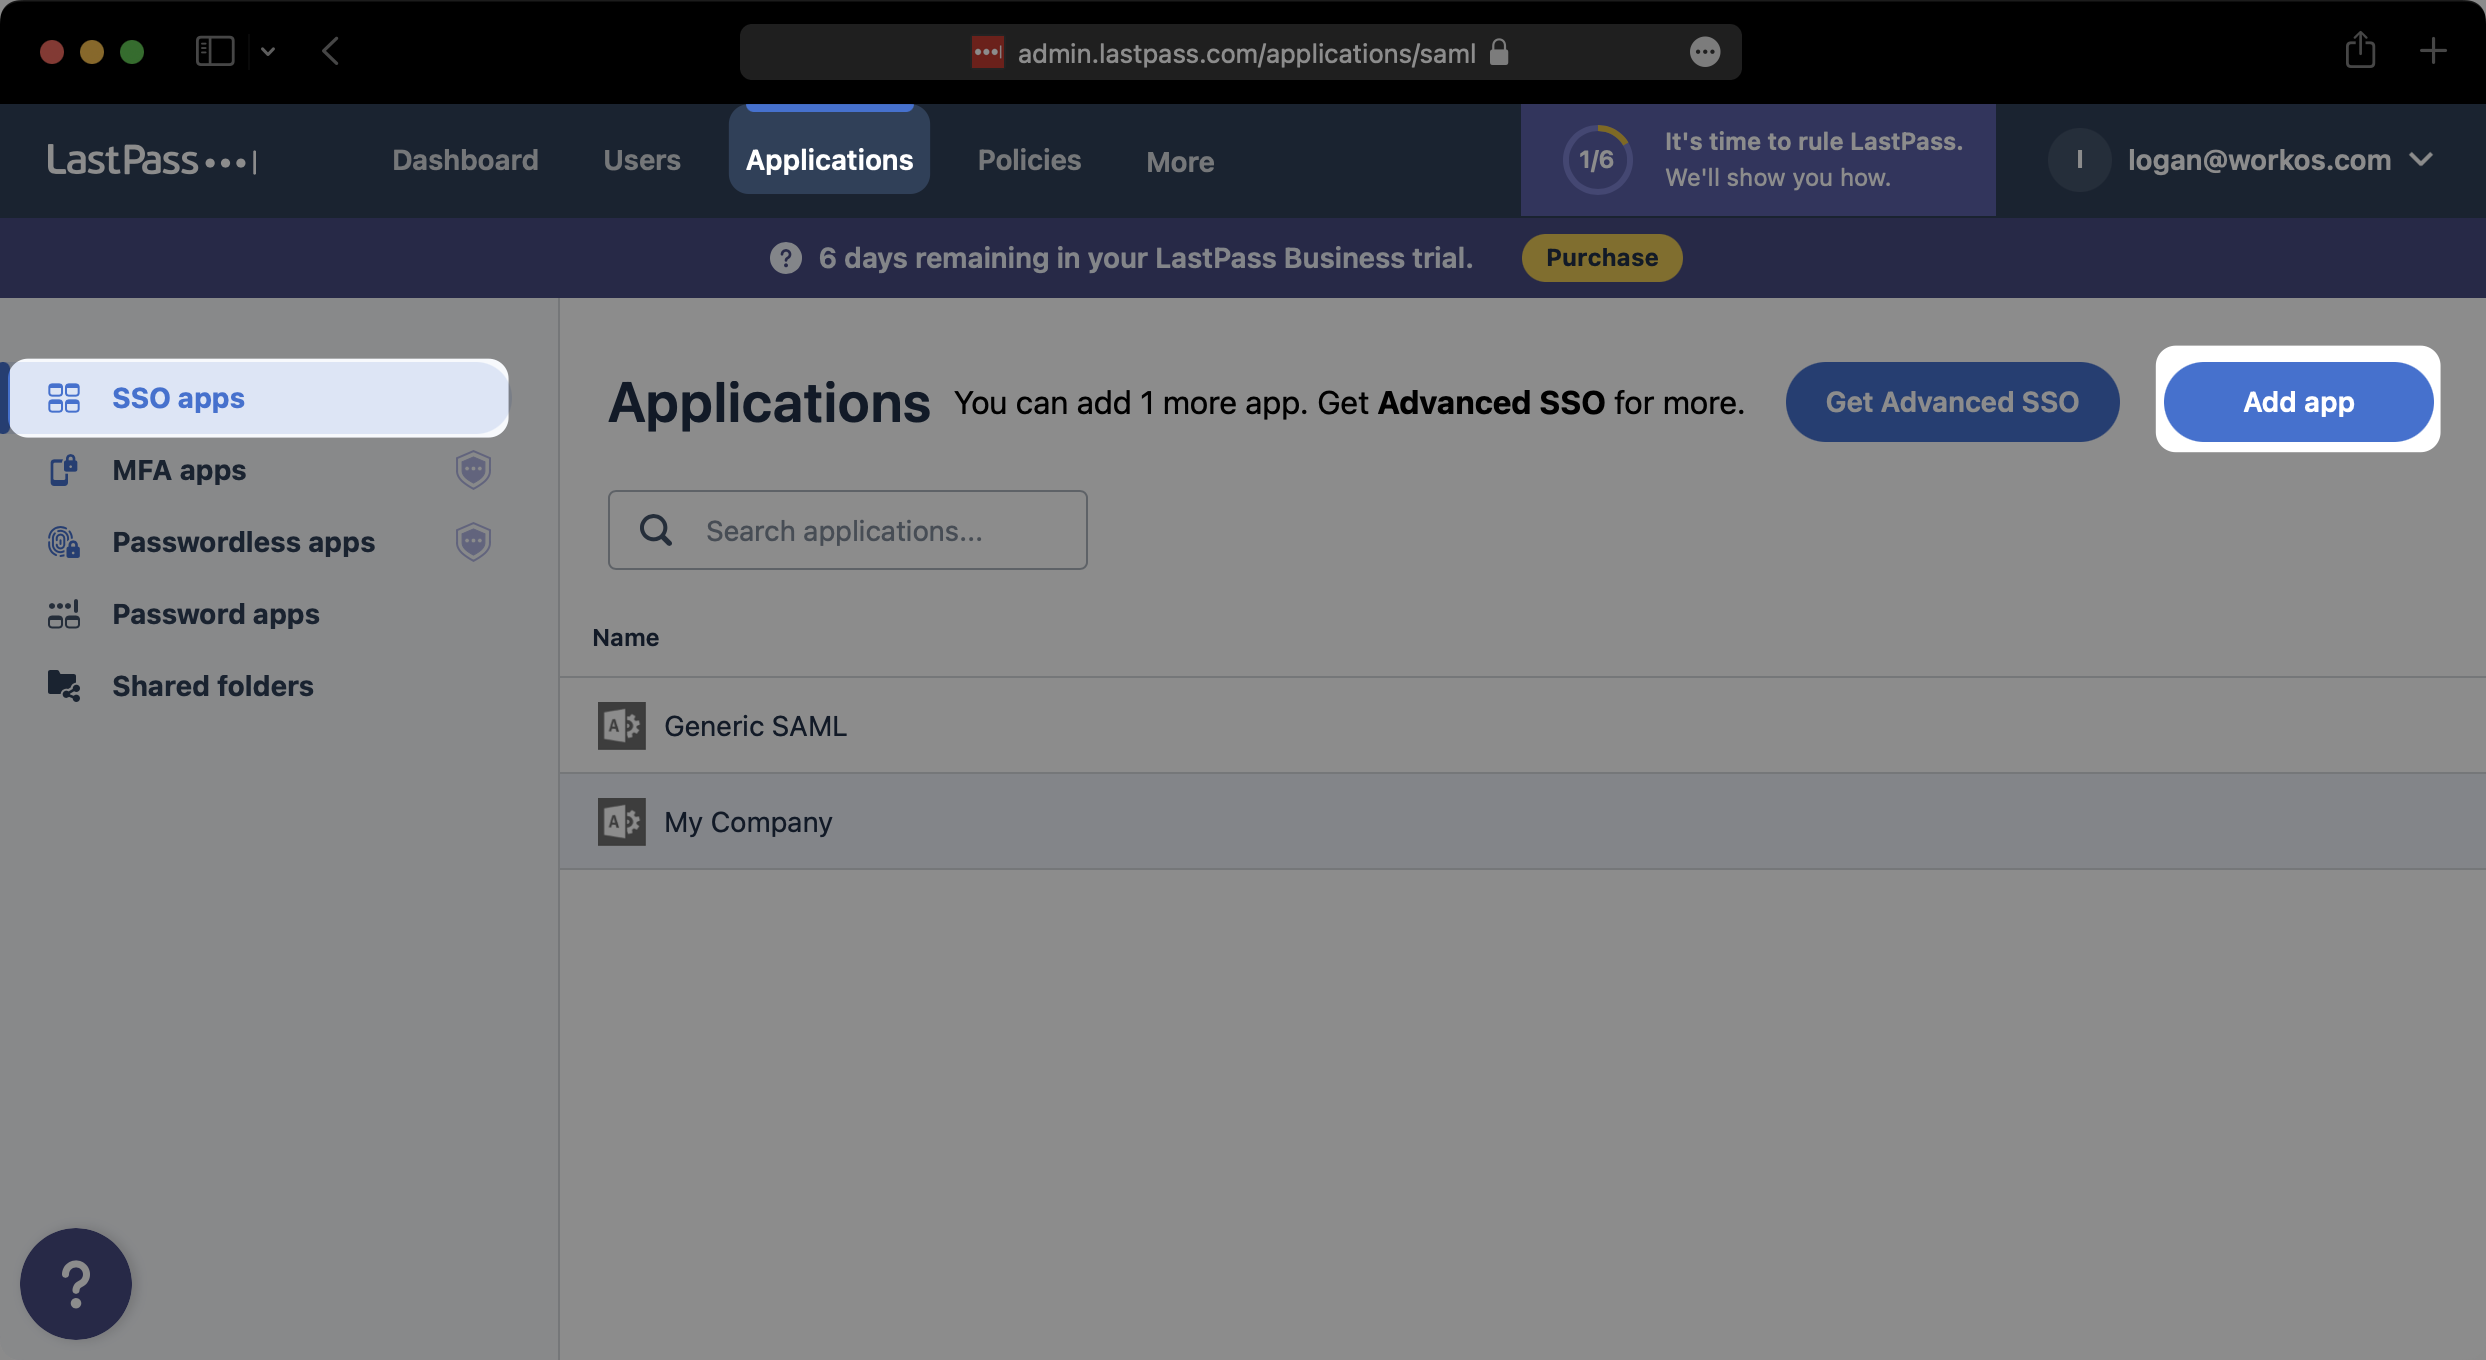
, עבור למסוף הניהול ובחר “יישומים” בניווט העליון. ואז בחר “אפליקציות SSO” מהניווט בצד השמאלי. אם היישום שלך כבר נוצר, בחר אותו מרשימת היישומים ועבר לשלב 2. אחרת, בחר “הוסף אפליקציה”.
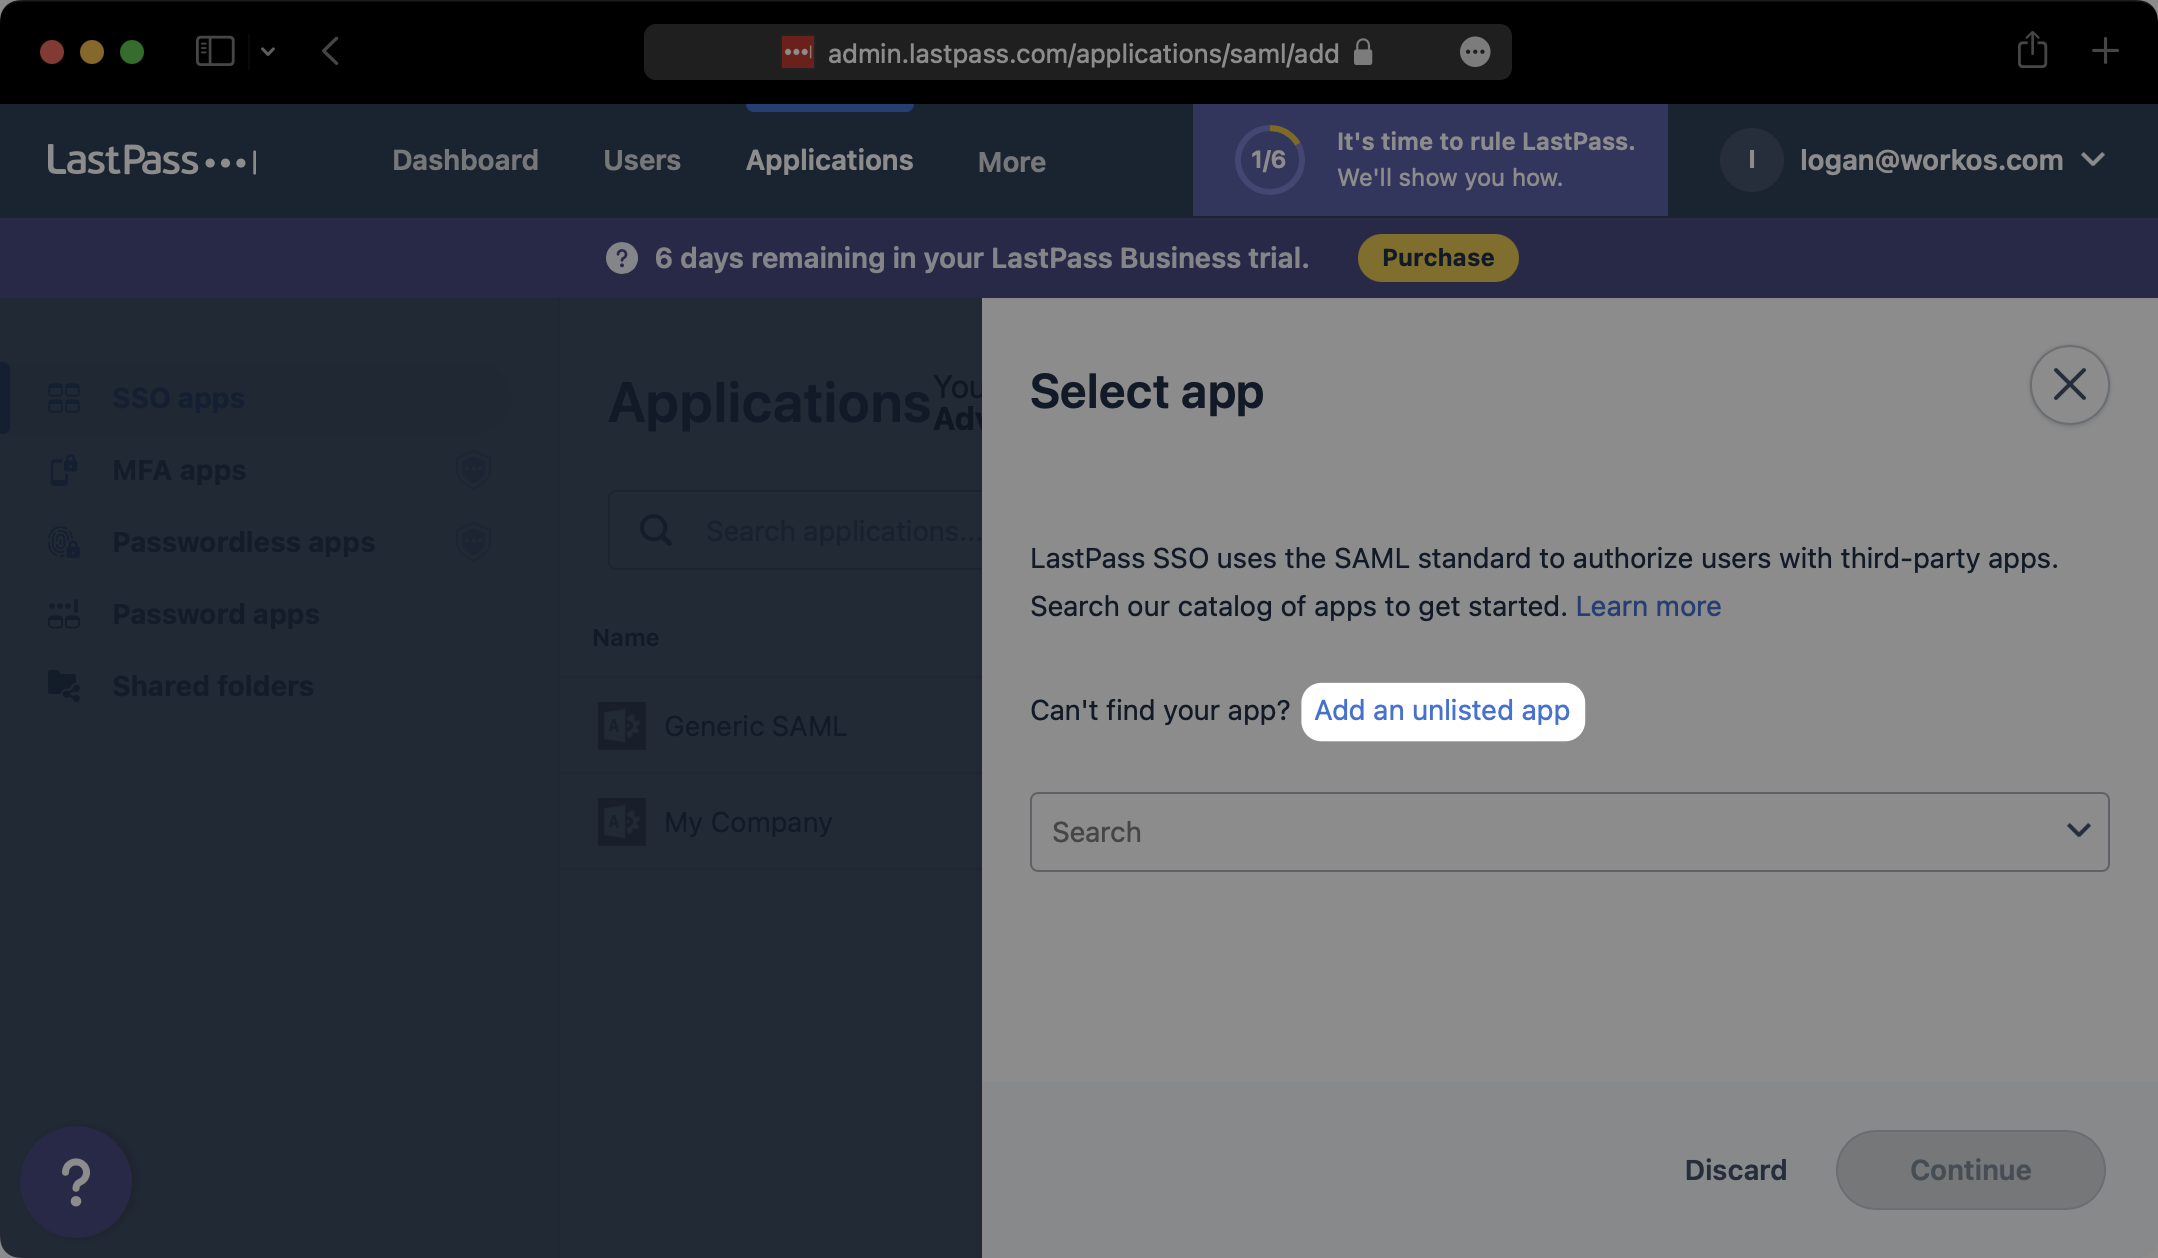
במודאלי שצץ, לחץ על “הוסף אפליקציה לא רשומה”.
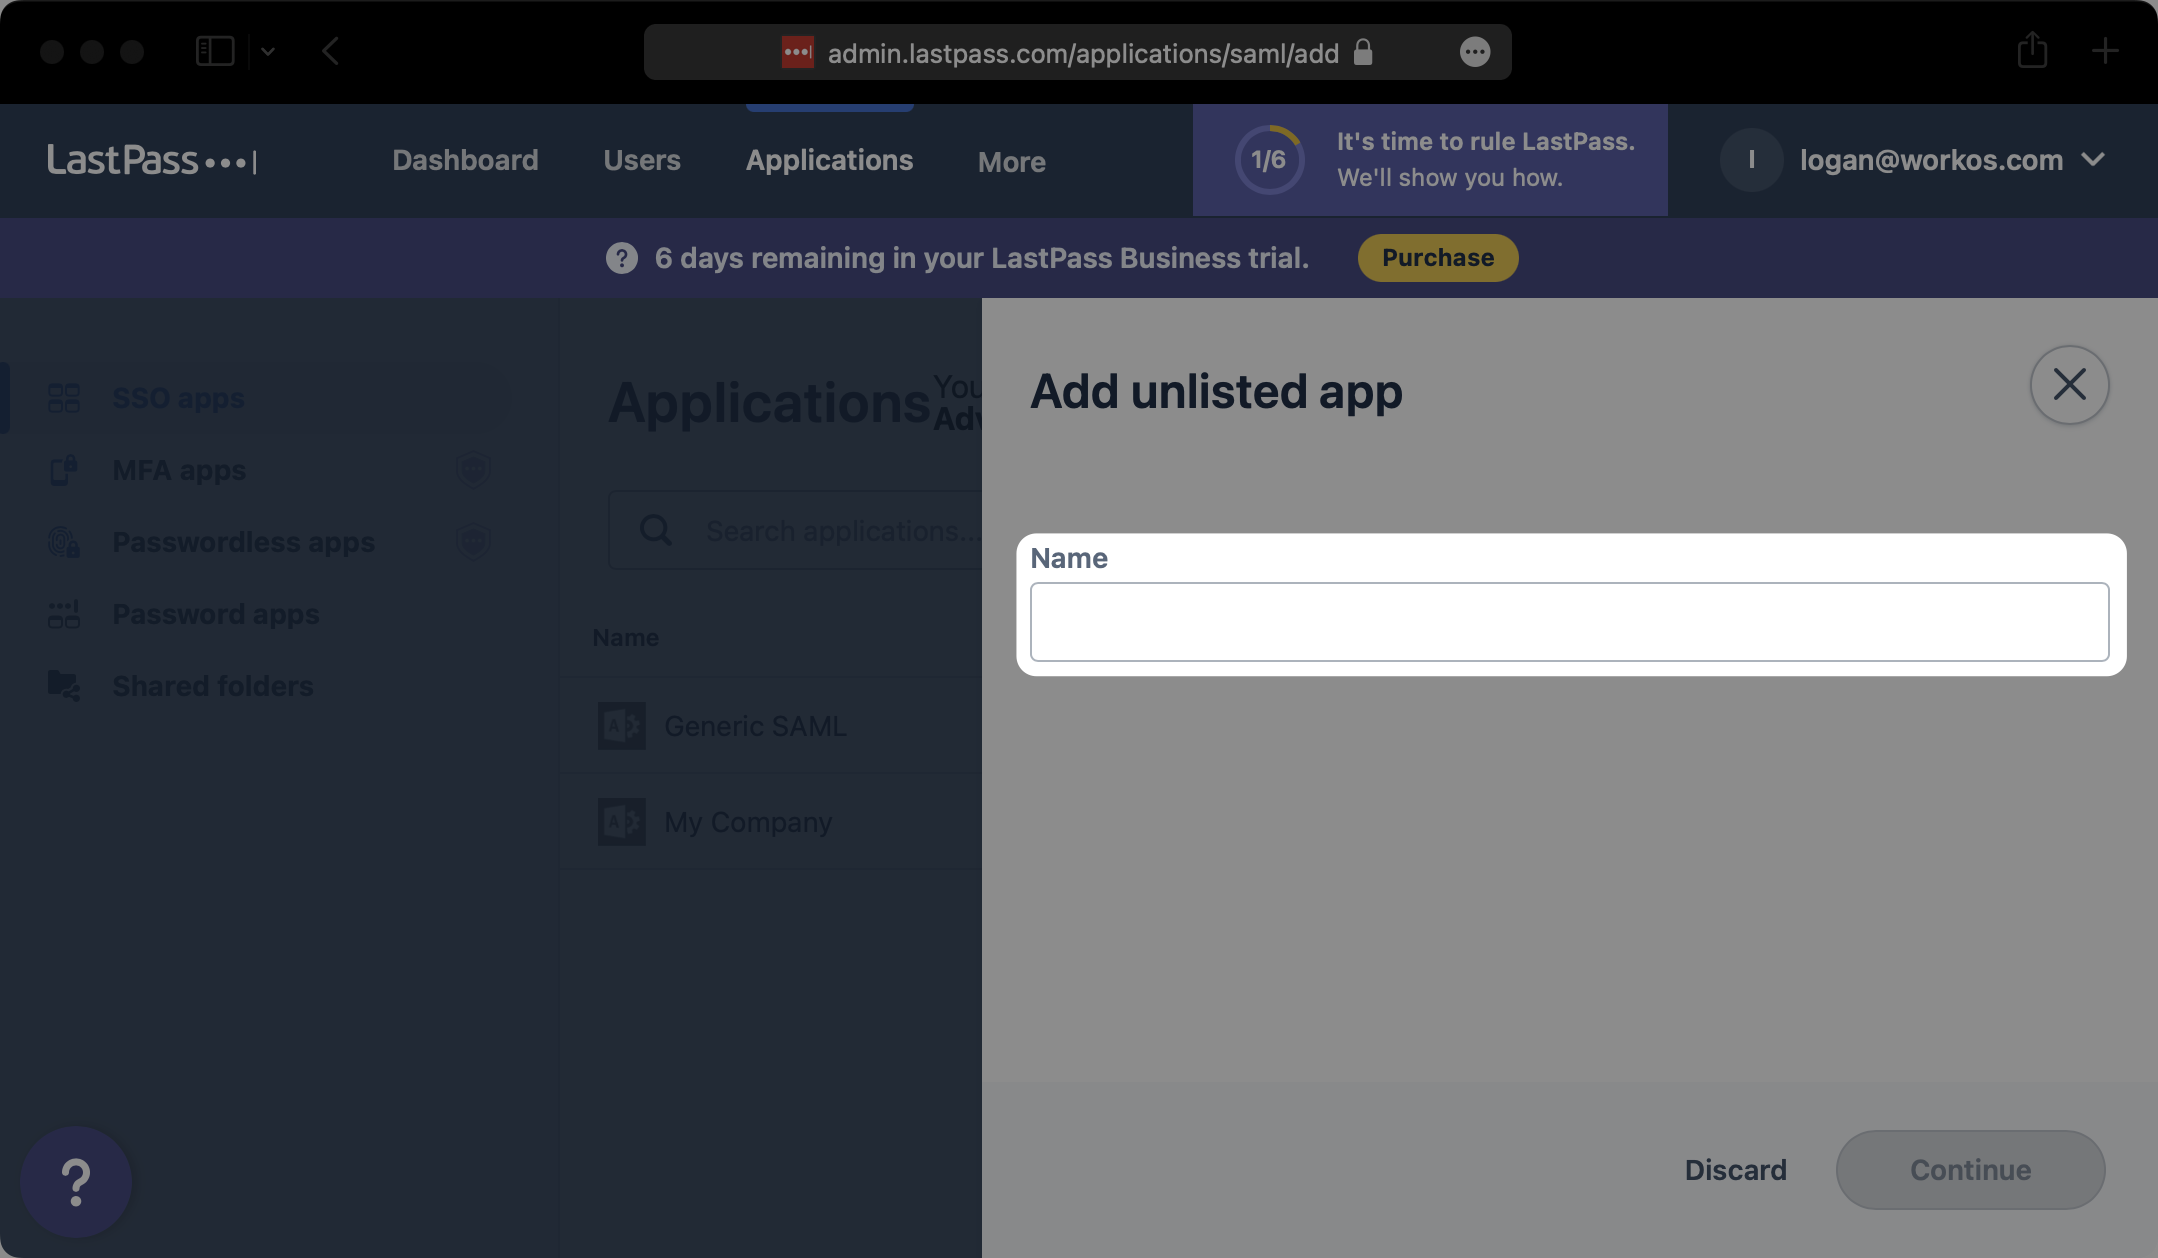
תן לאפליקציית SAML שלך שם תיאורי ובחר “לְהַמשִׁיך”.
2 . הגדרת יישומי SAML ראשונית
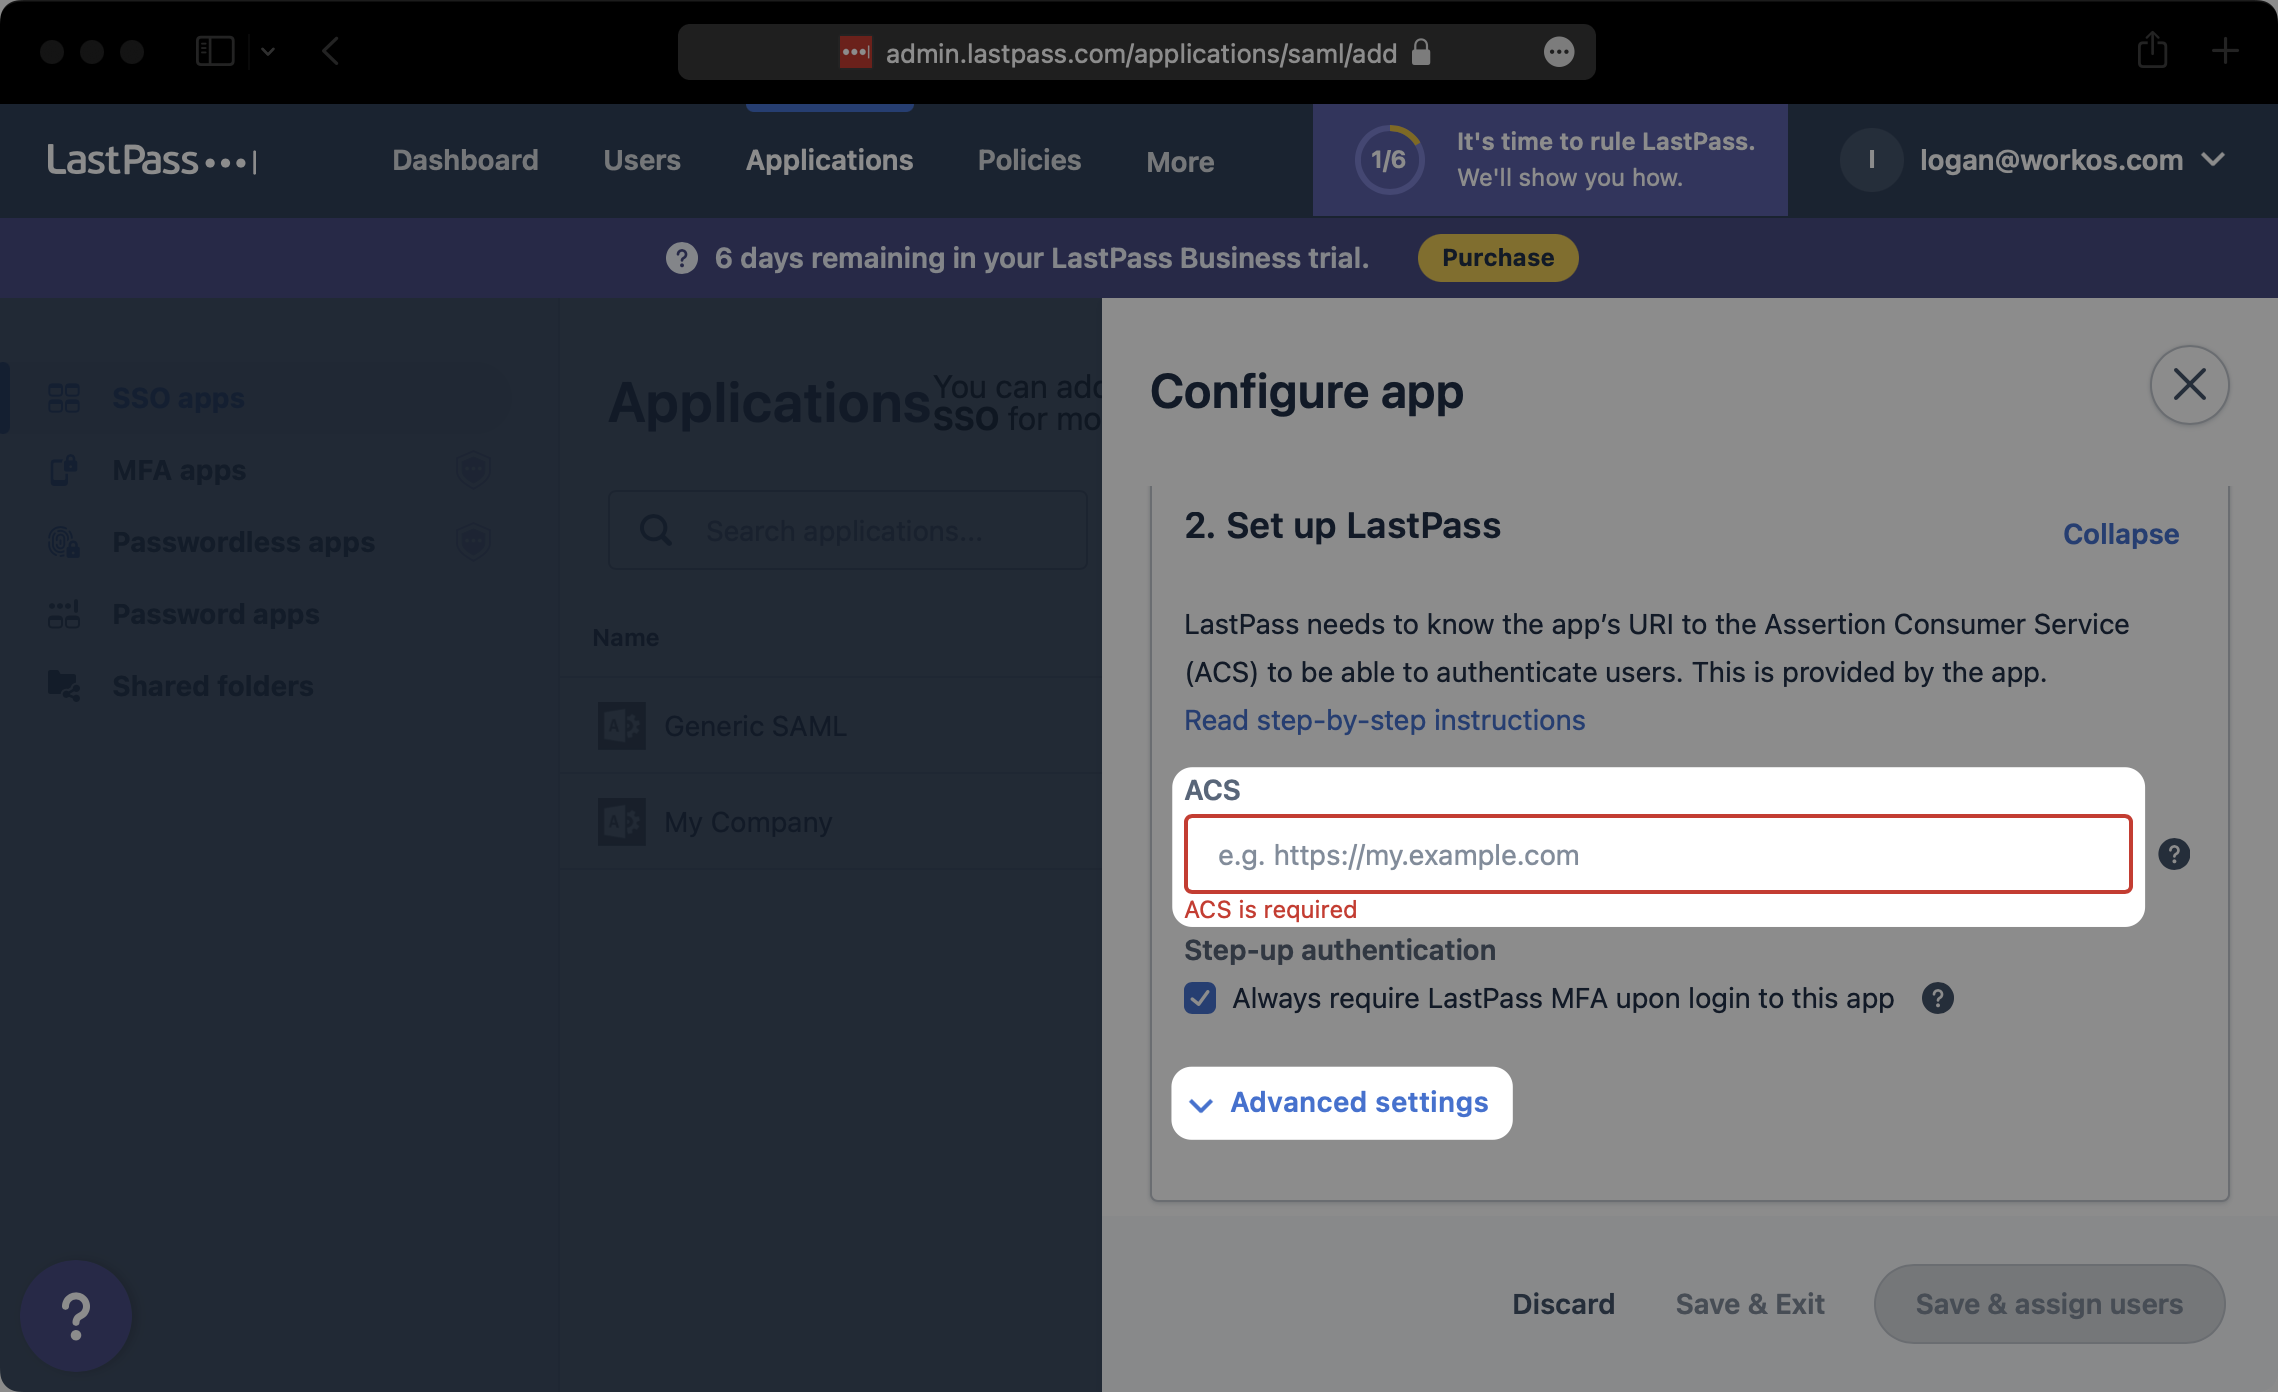
תחת “הגדר את LastPass” קטע של “הגדר אפליקציה” מודאל, הזן את כתובת האתר של ACS מפרטי חיבור לוח המחוונים של WorkOS תחת “ACS”. ואז לחץ על “הגדרות מתקדמות”.
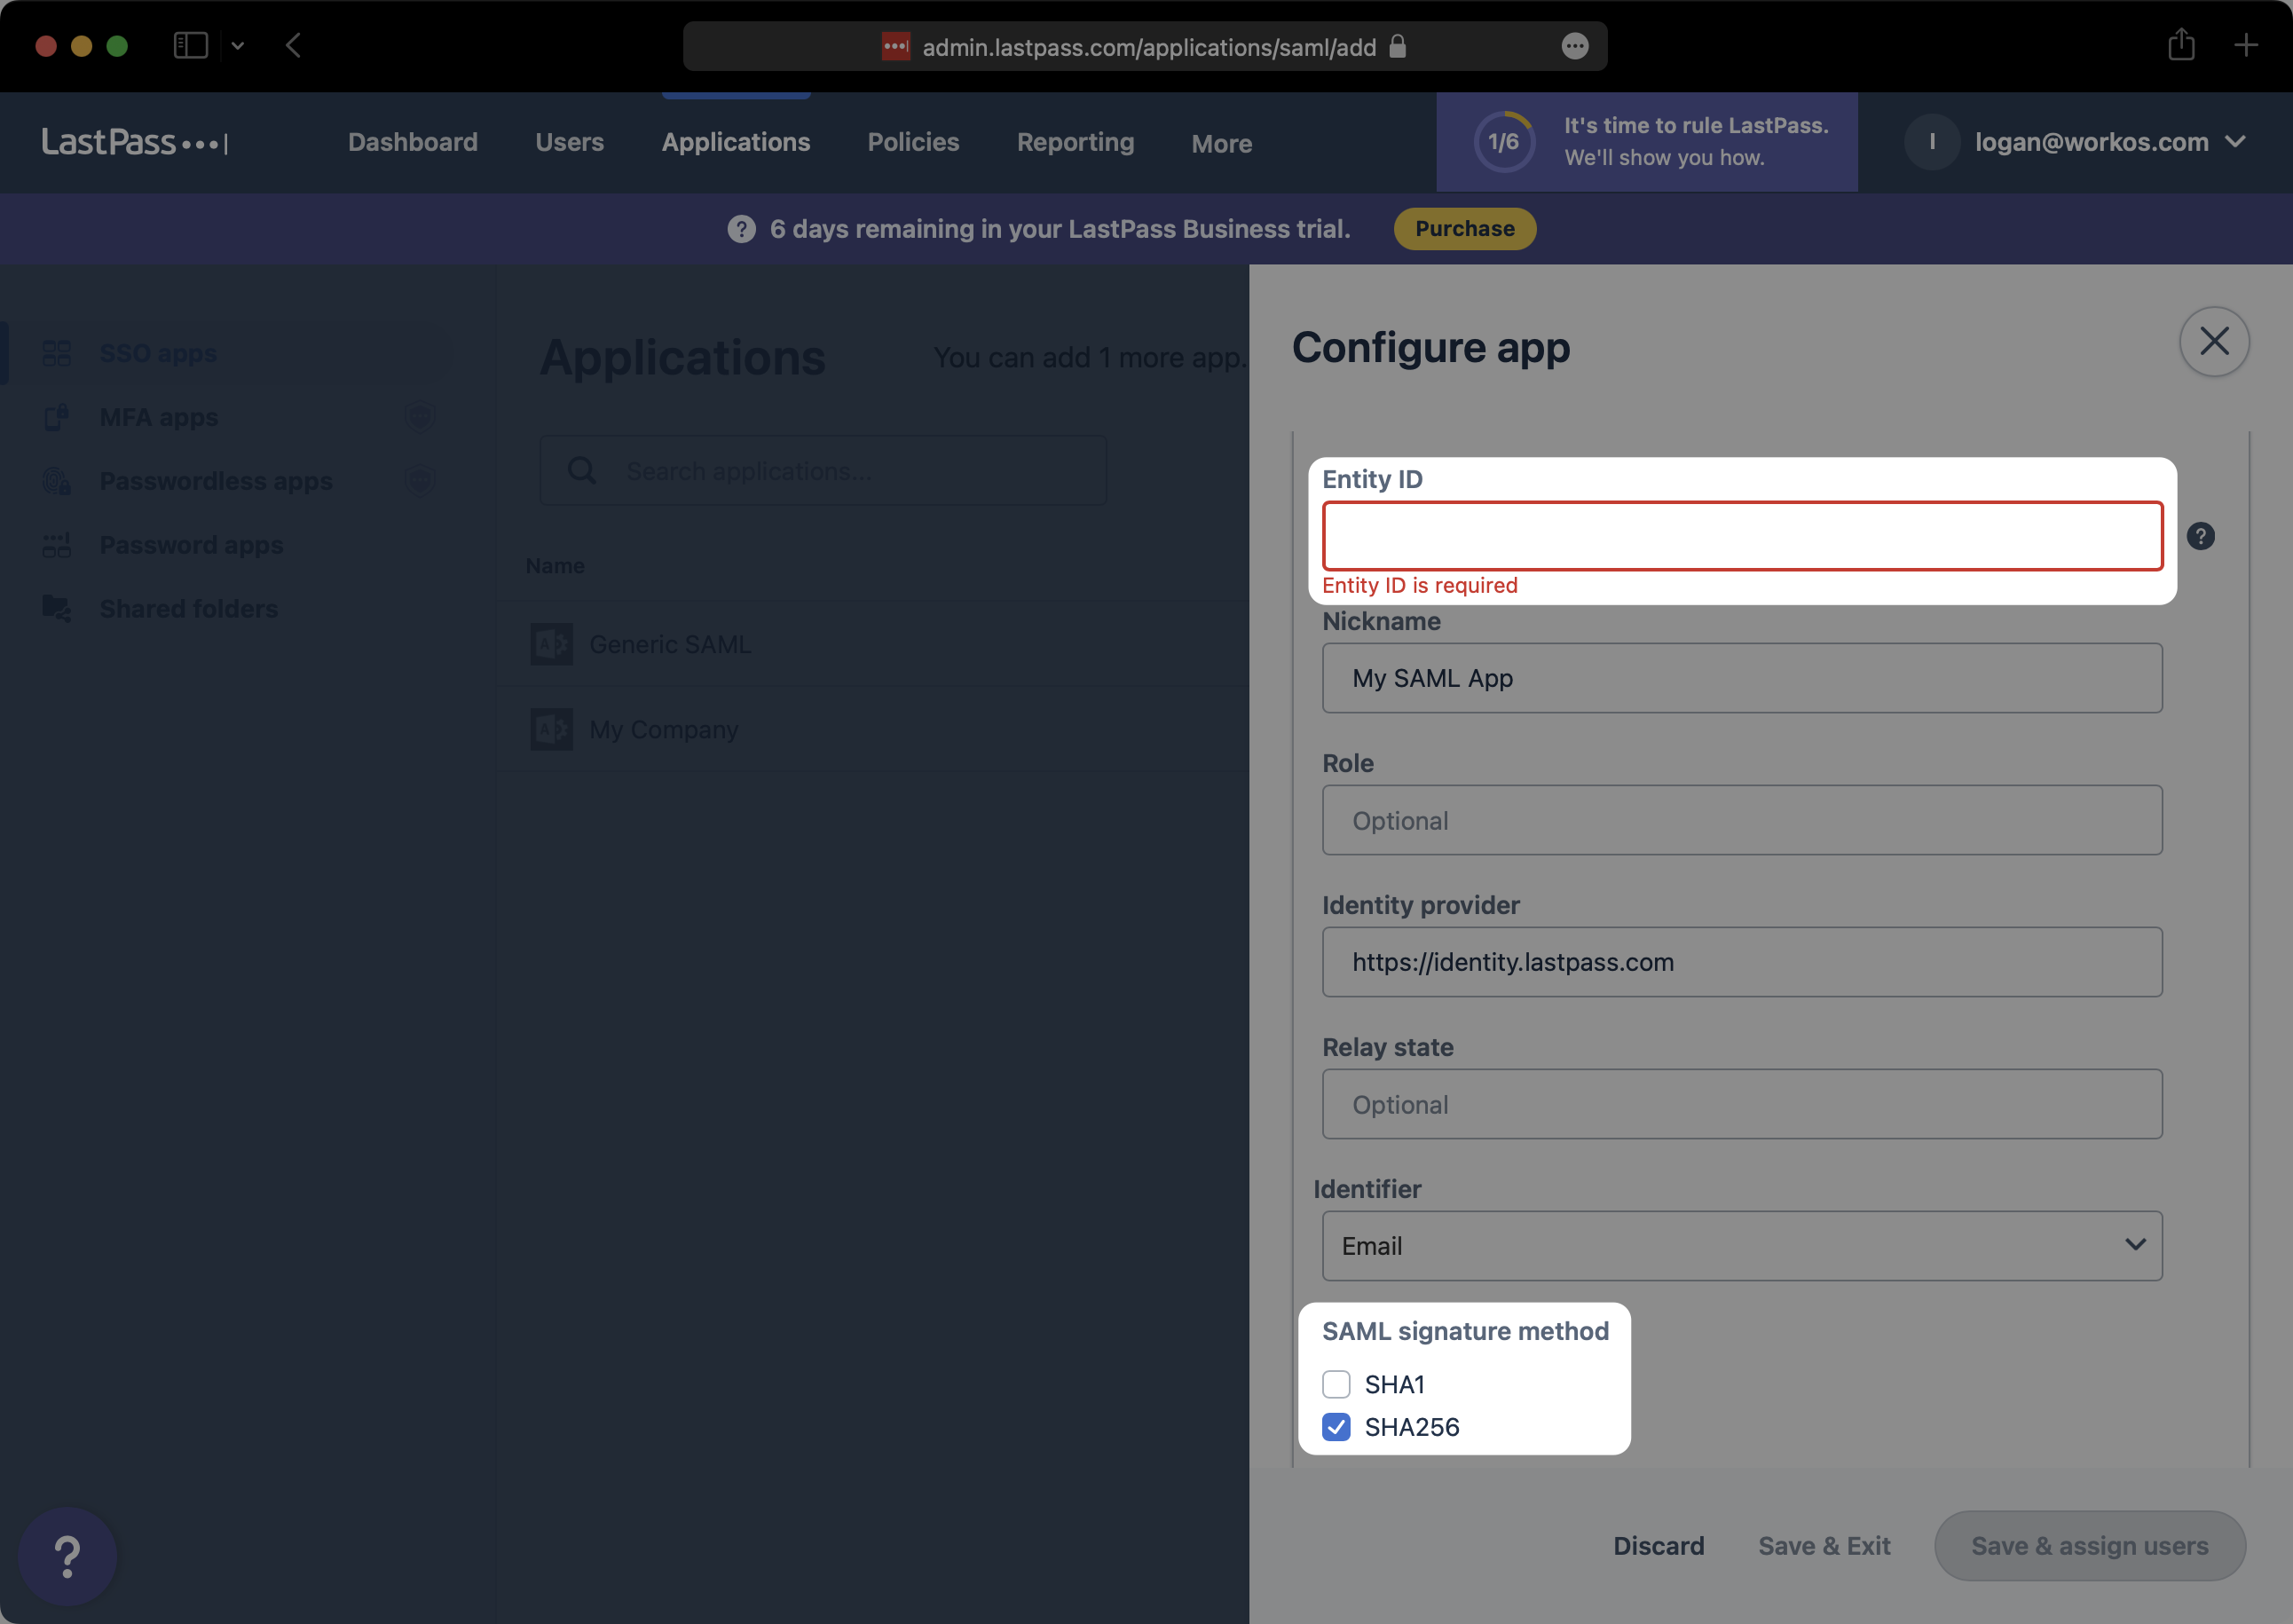
תַחַת “ישות ישות”, הזן את מזהה ישות SP מפרטי חיבור לוח המחוונים של WorkOS. הבא, מתחת “שיטת חתימת SAML”, בחר “SHA256”.
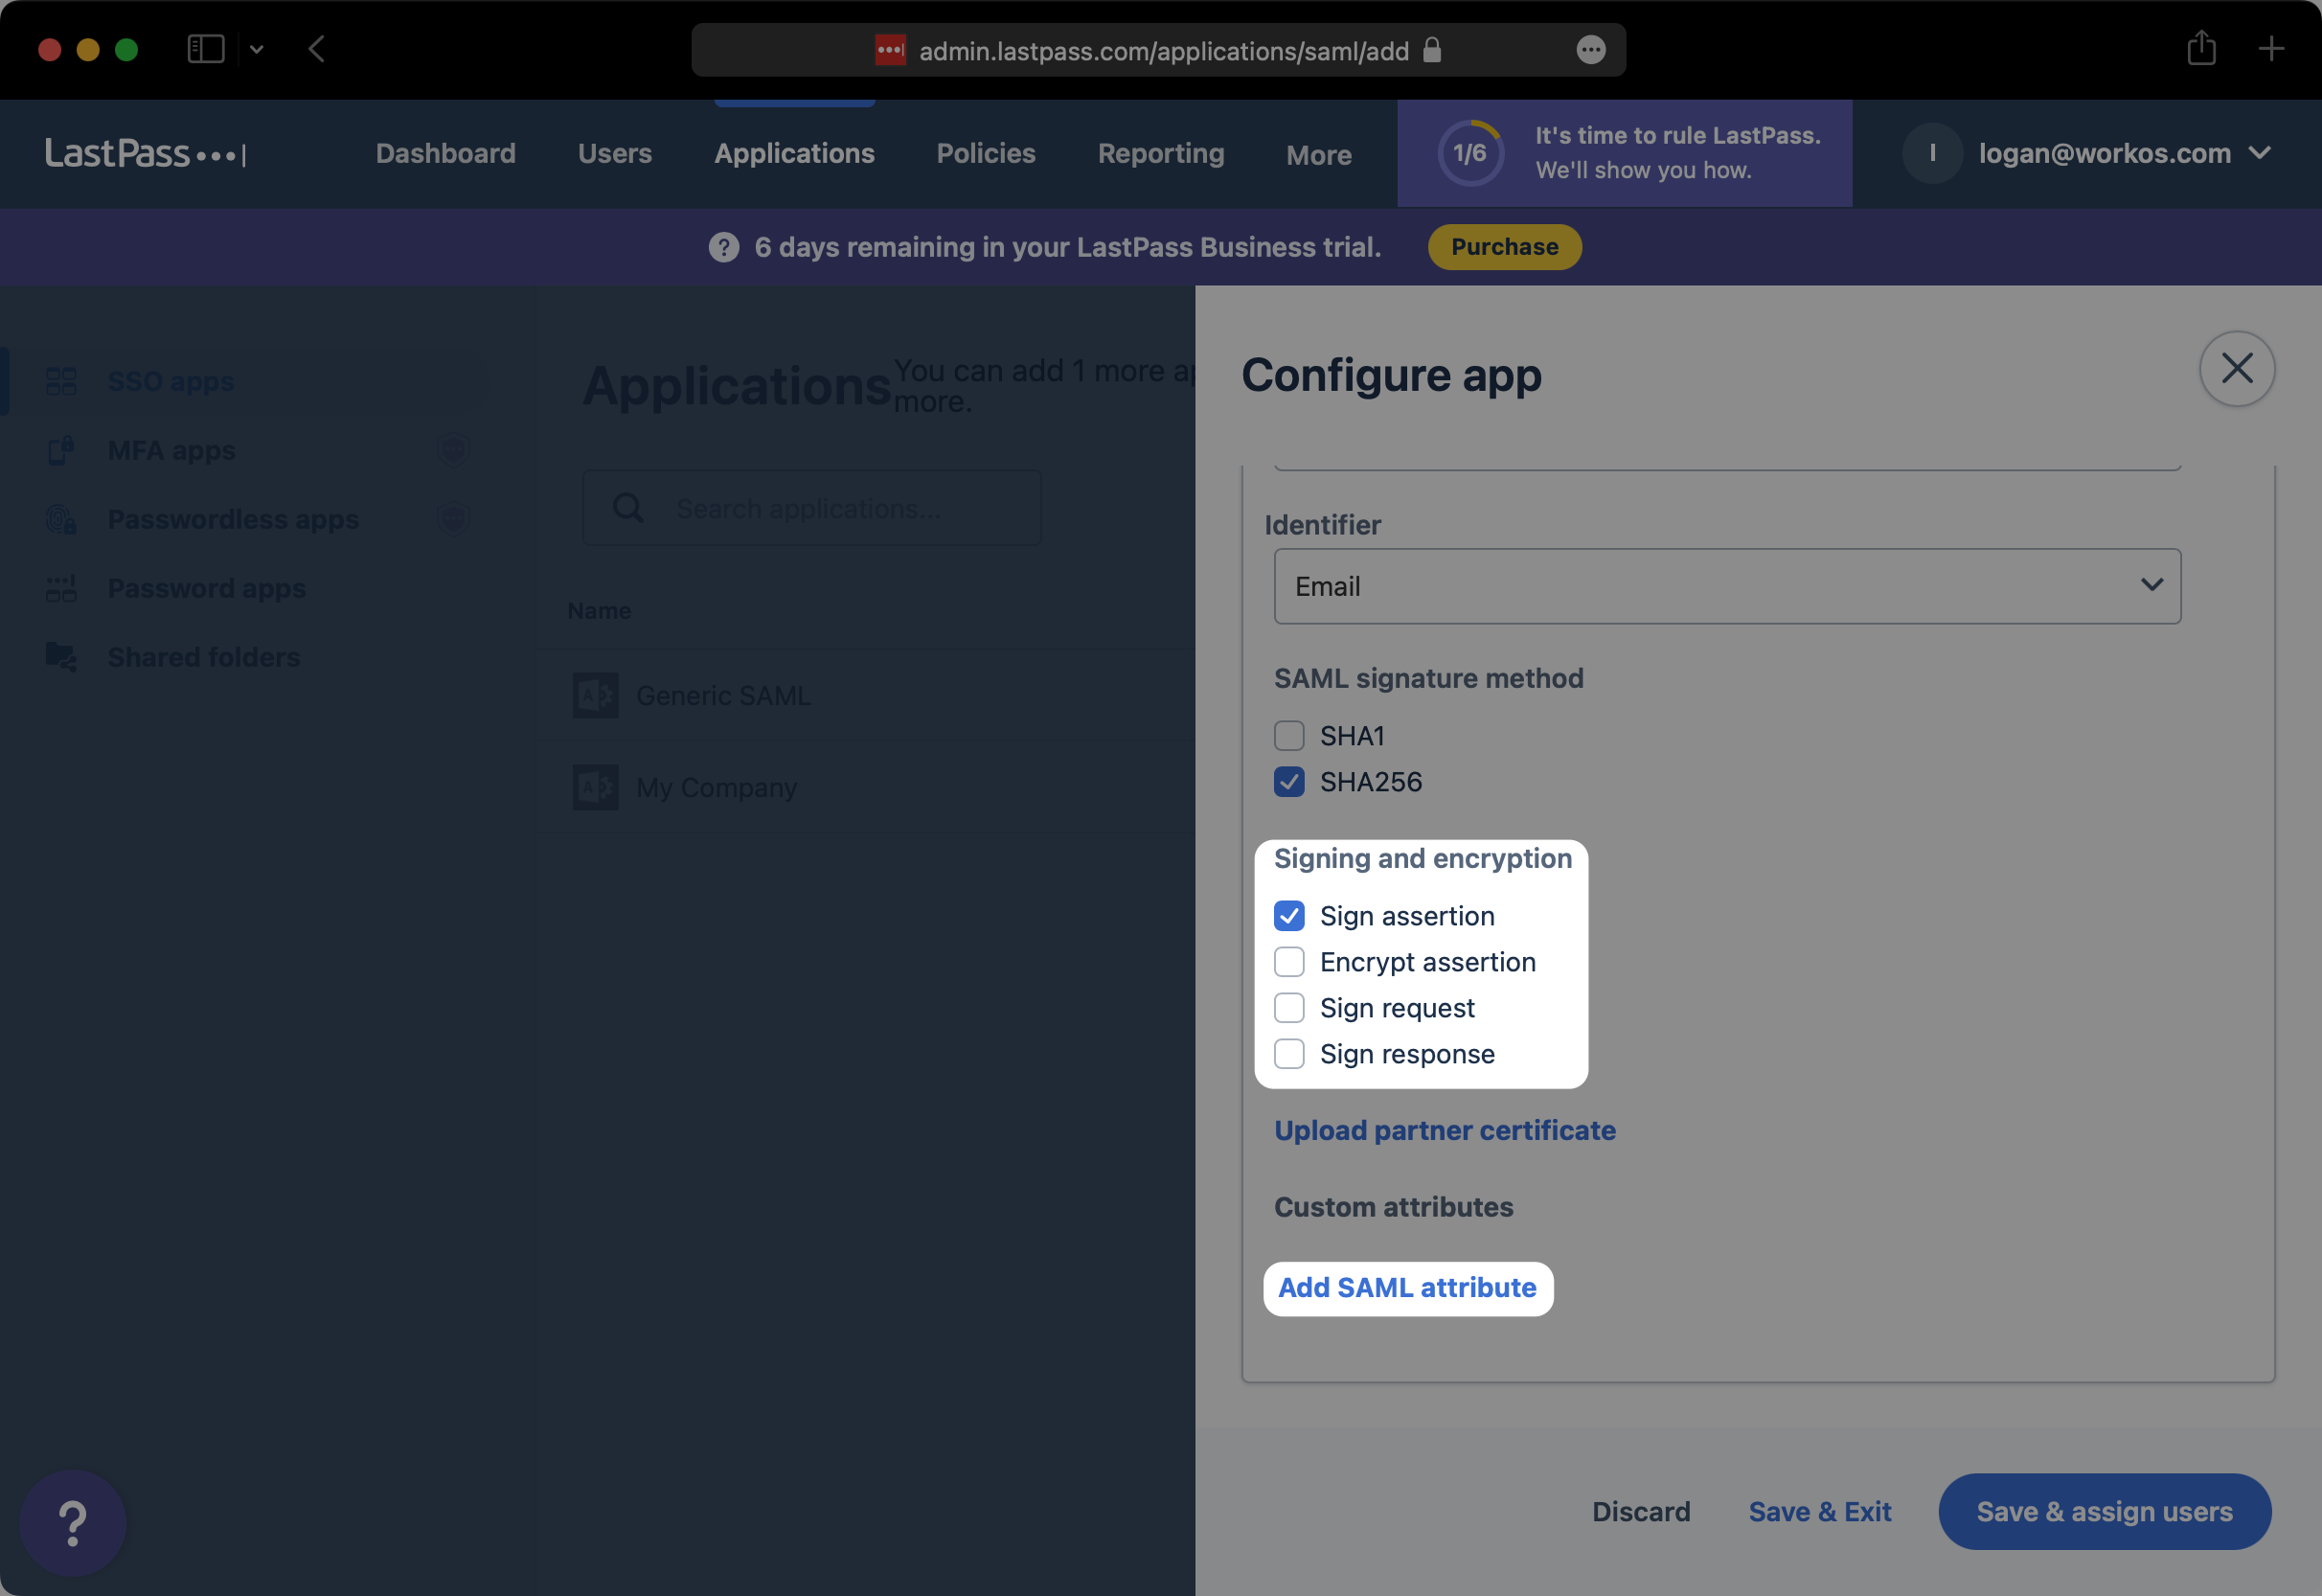
תַחַת “חתימה והצפנה”, וודא שנבחרת לפחות “חותם על קביעה”. לאחר מכן לחץ על “הוסף תכונה של SAML”.
3 . קבע את התצורה של יישום SAML
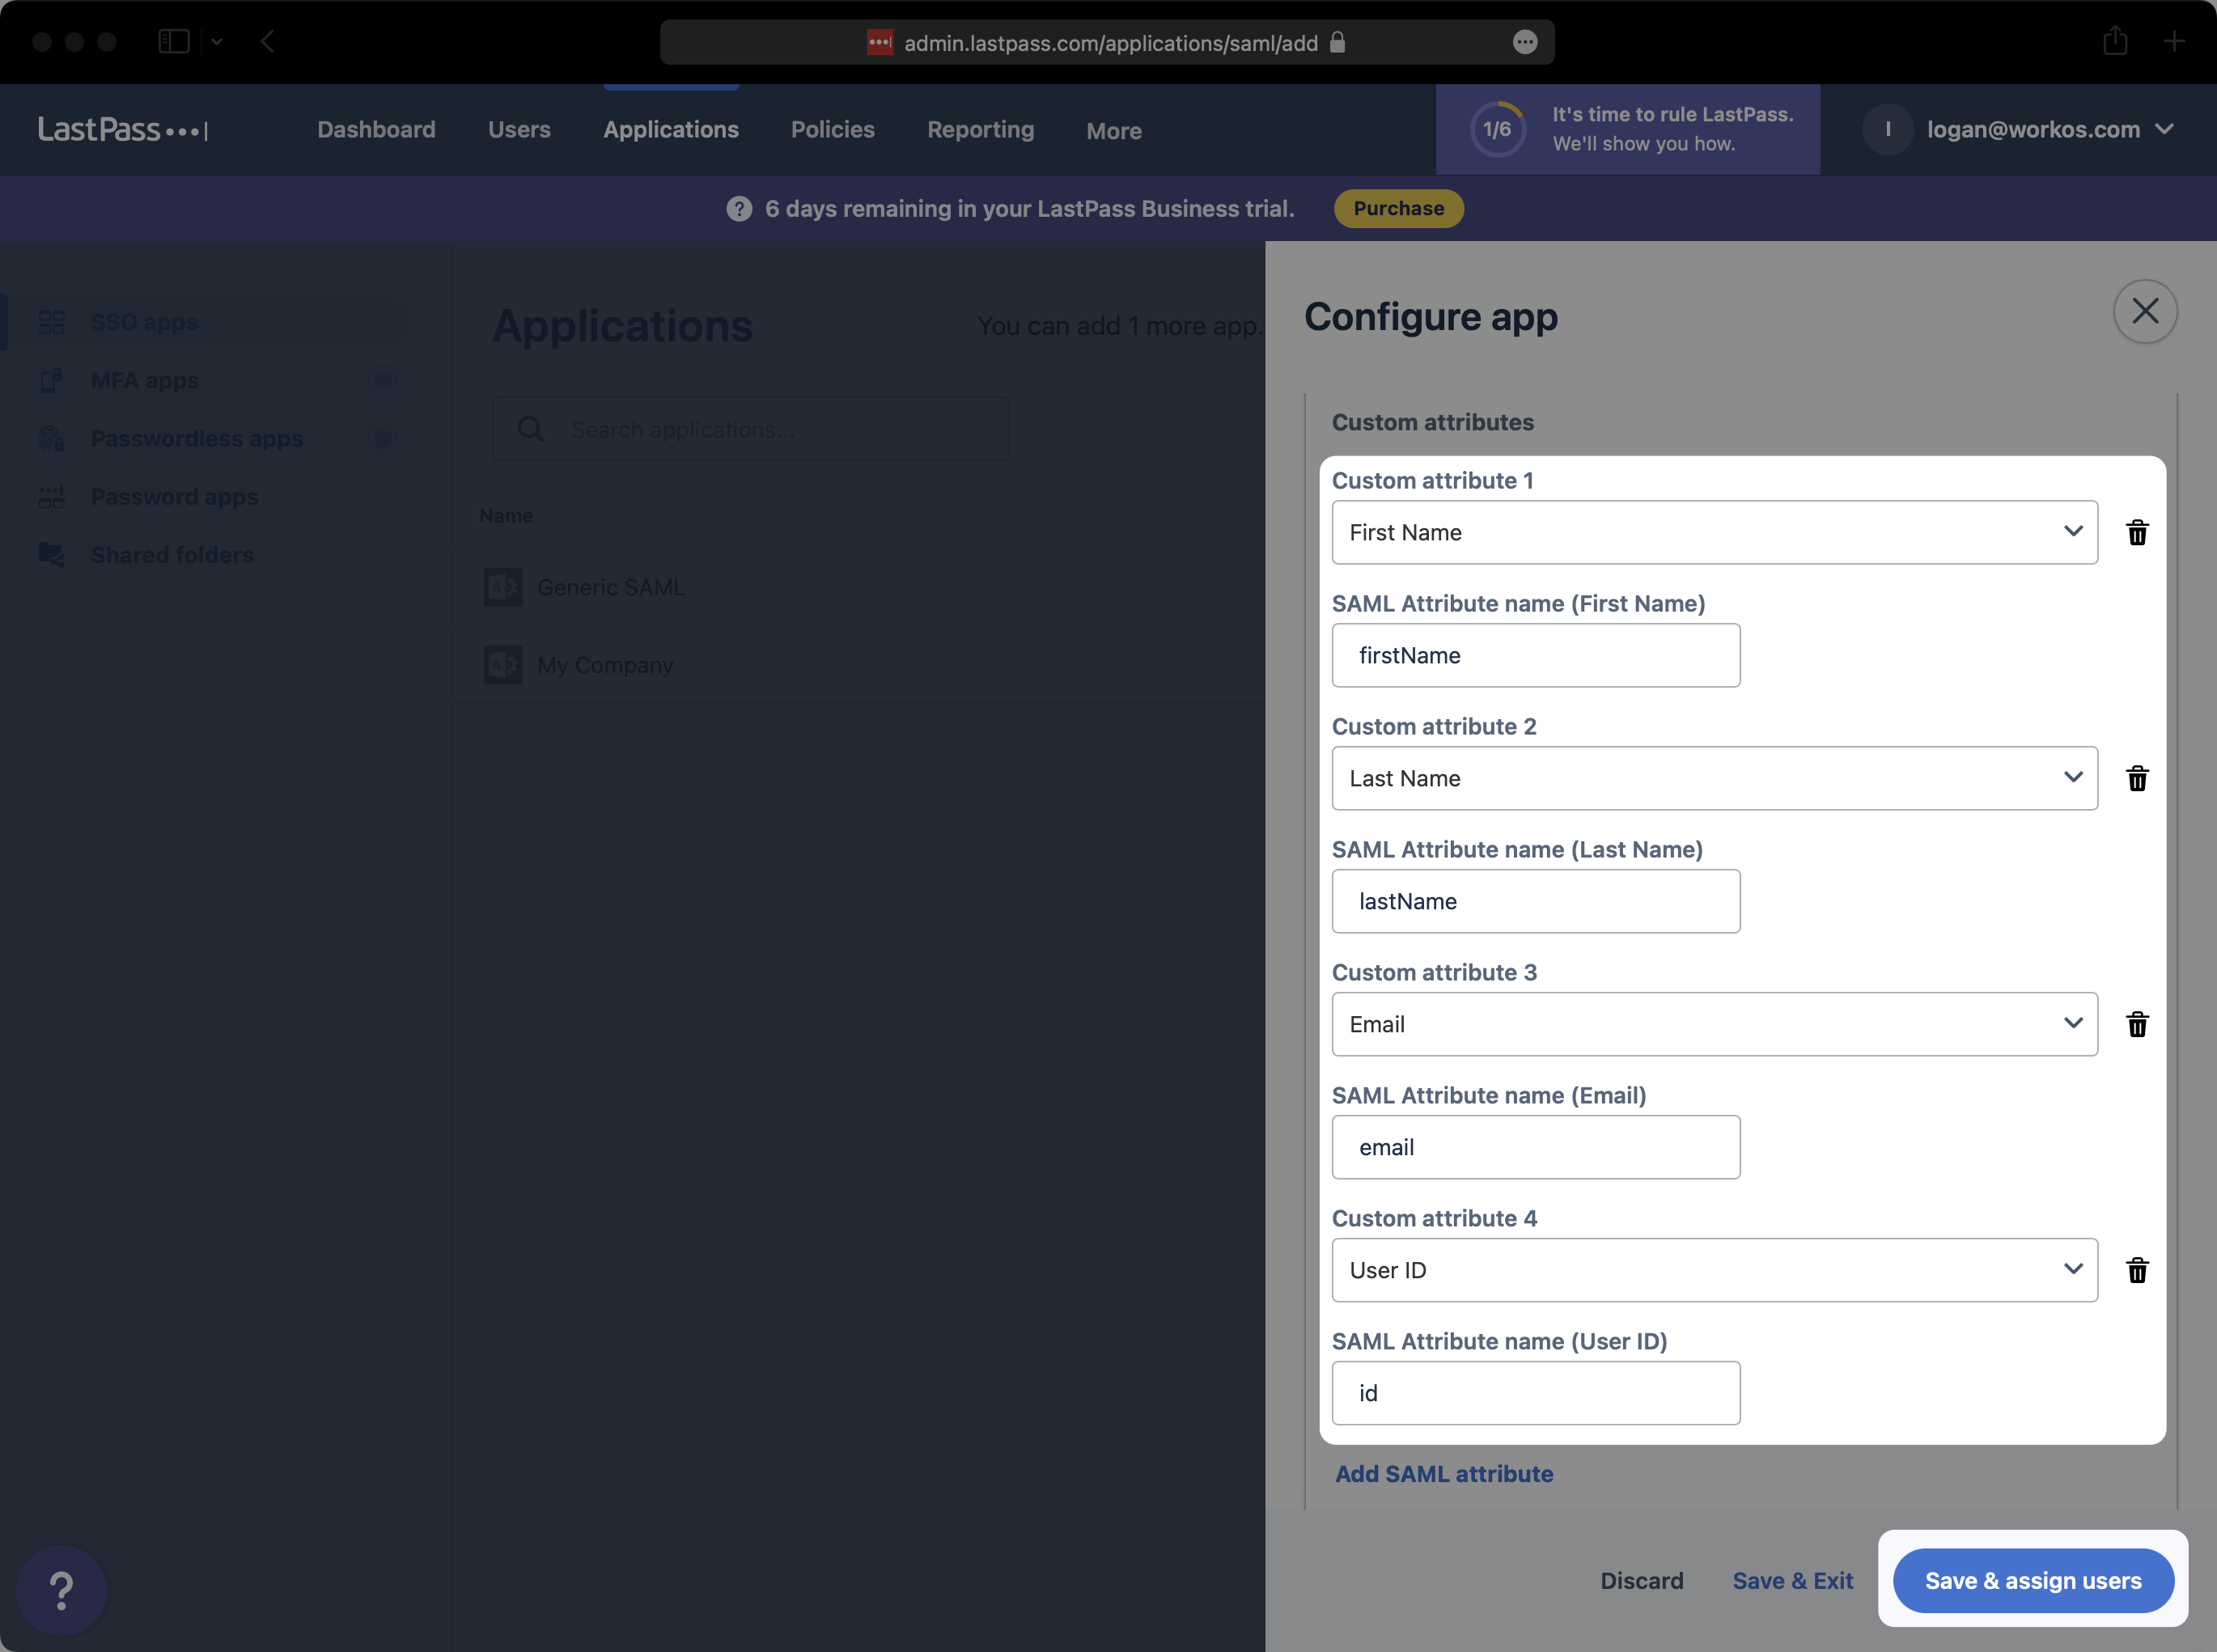
למפות את ארבע התכונות הבאות כמוצג להלן ובחר “שמור והקצאת משתמשים”.
למשתמשים ניתן להקצות אוטומטית תפקידים ביישום שלך על ידי שליחת חברות הקבוצה שלהם. כדי לאפשר זאת, הגדר הצהרת תכונות קבוצתיות בעקבות ההנחיה להלן.
תכונה זו נמצאת כעת בבטא, צור קשר עם תמיכת לקוחות
למידע נוסף.
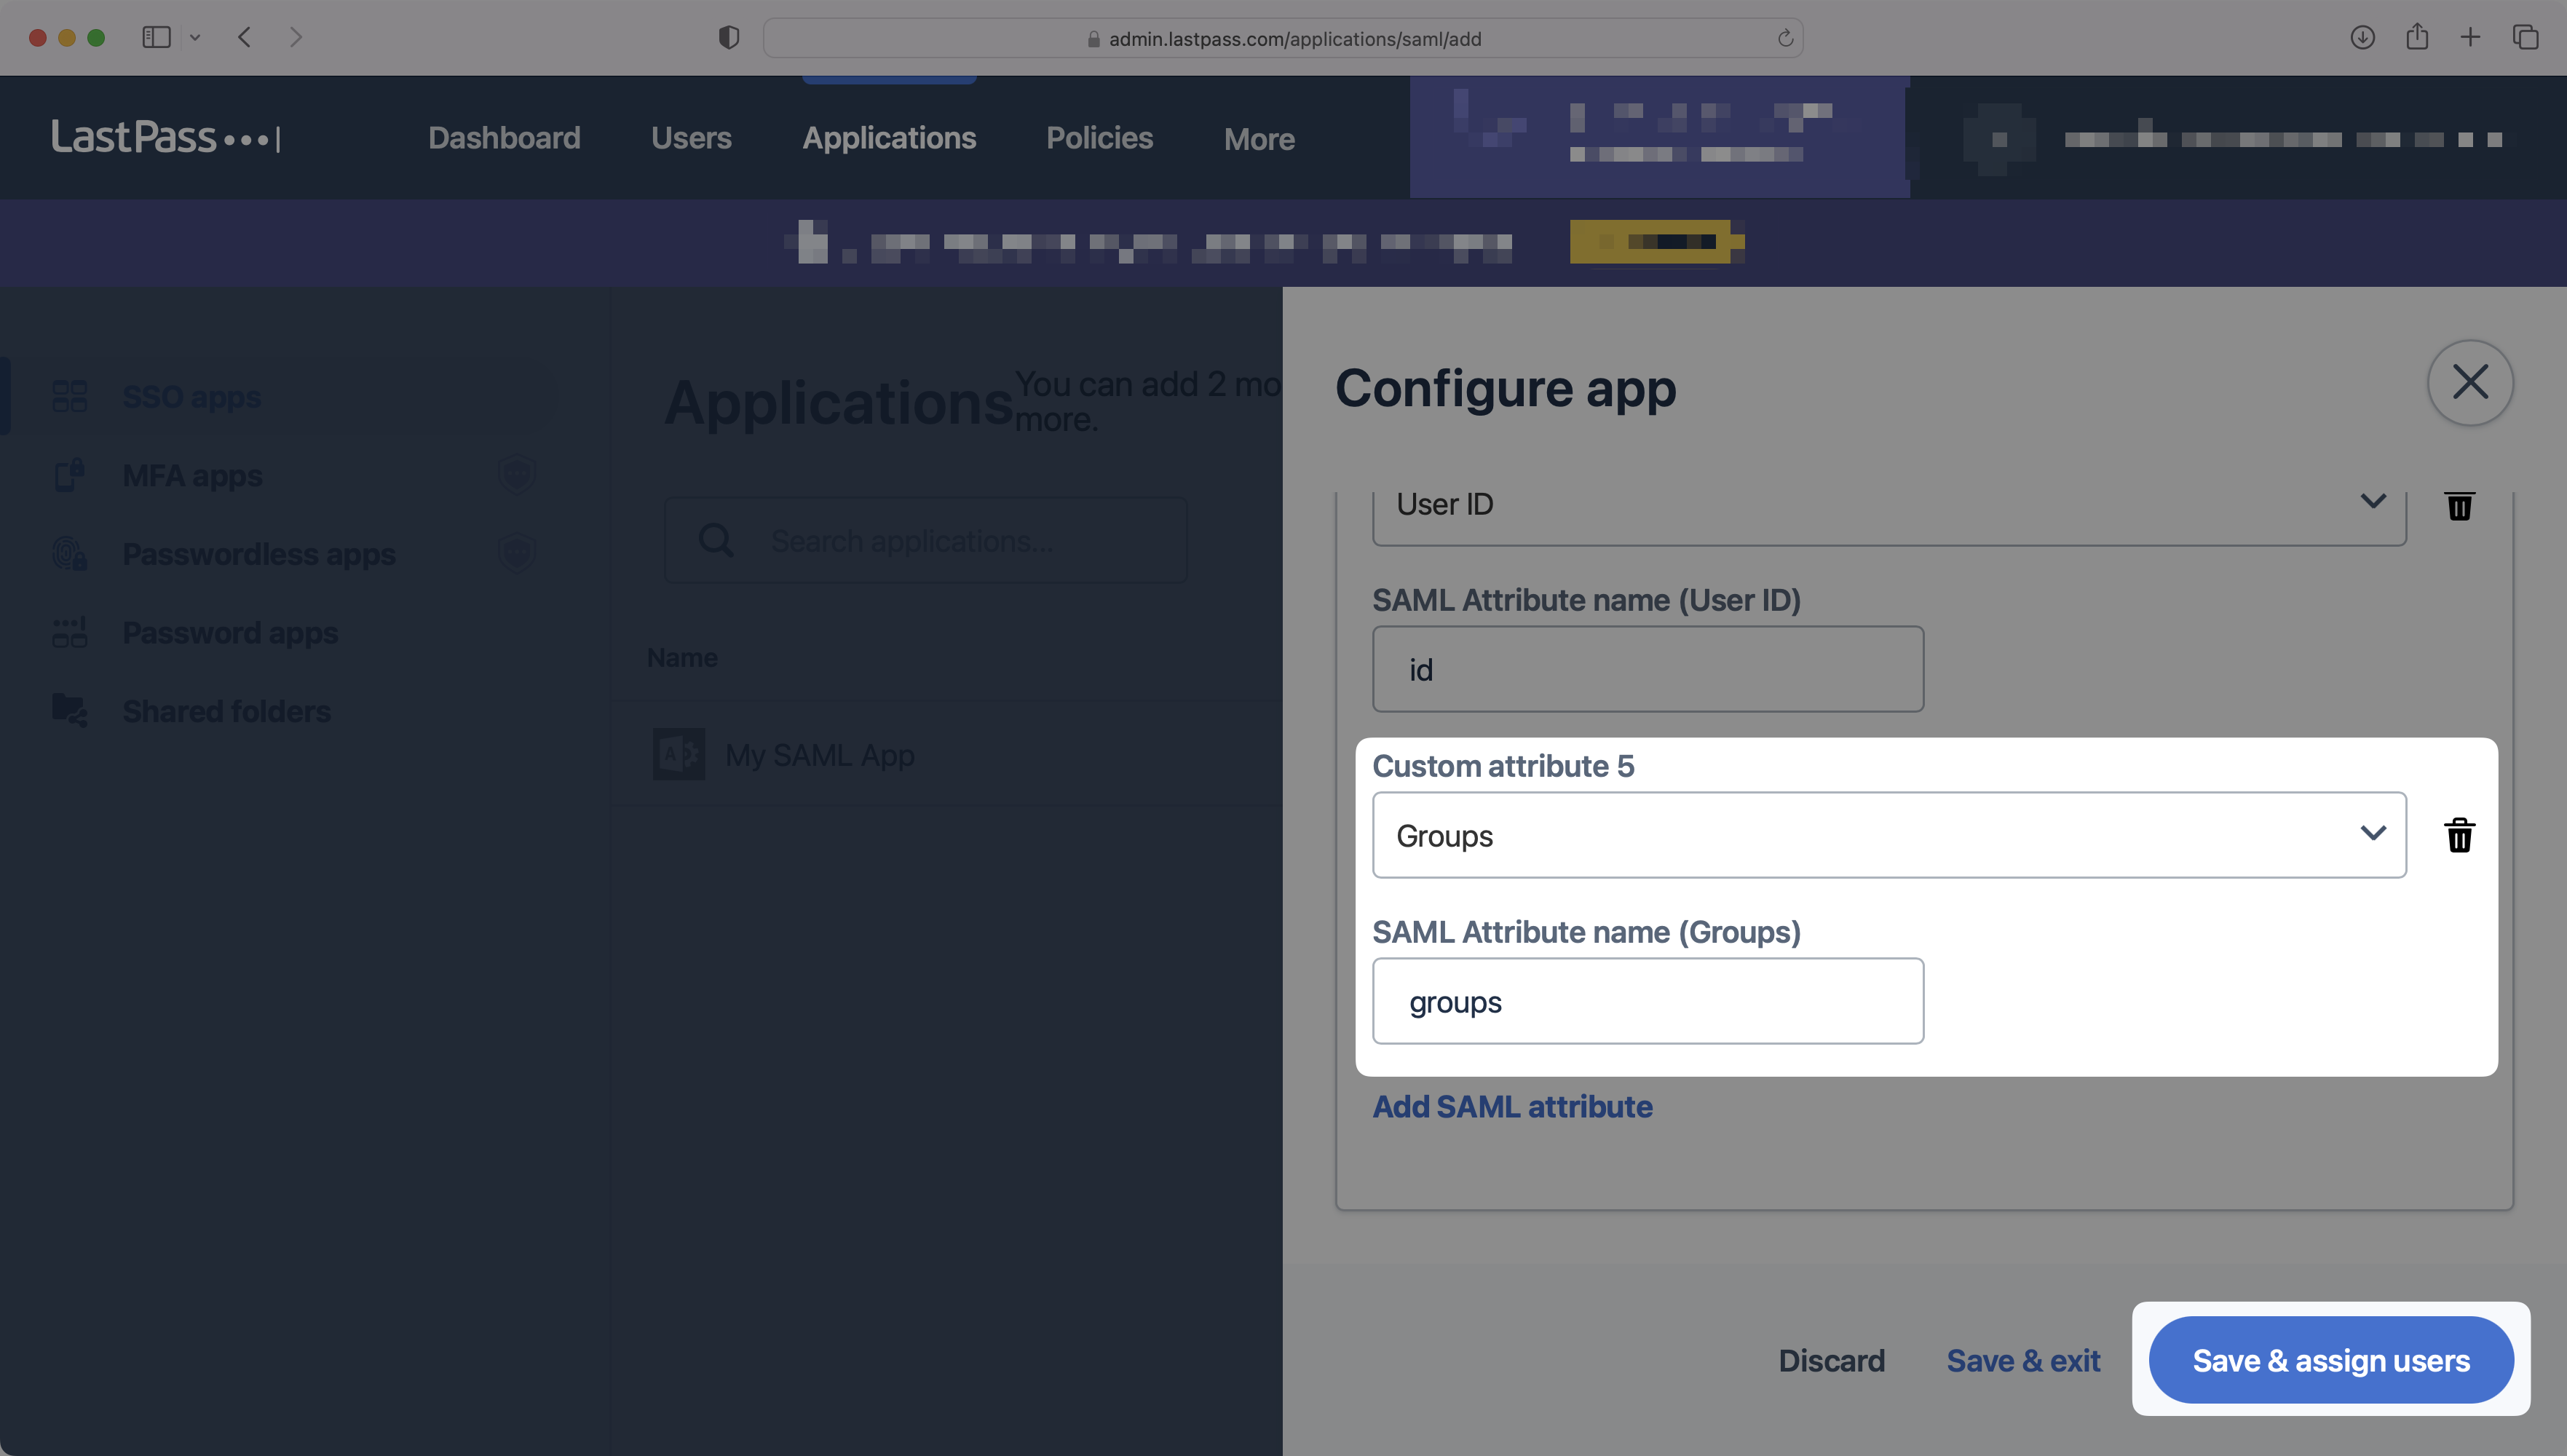
הוסף תכונה חדשה של SAML לשדה “קבוצות” וקבוצות הקלט כשם התכונה, כמוצג להלן. לאחר מכן בחר “שמור והקצאת משתמשים”.
4 . הוסף משתמשים וקבוצות ליישום SAML
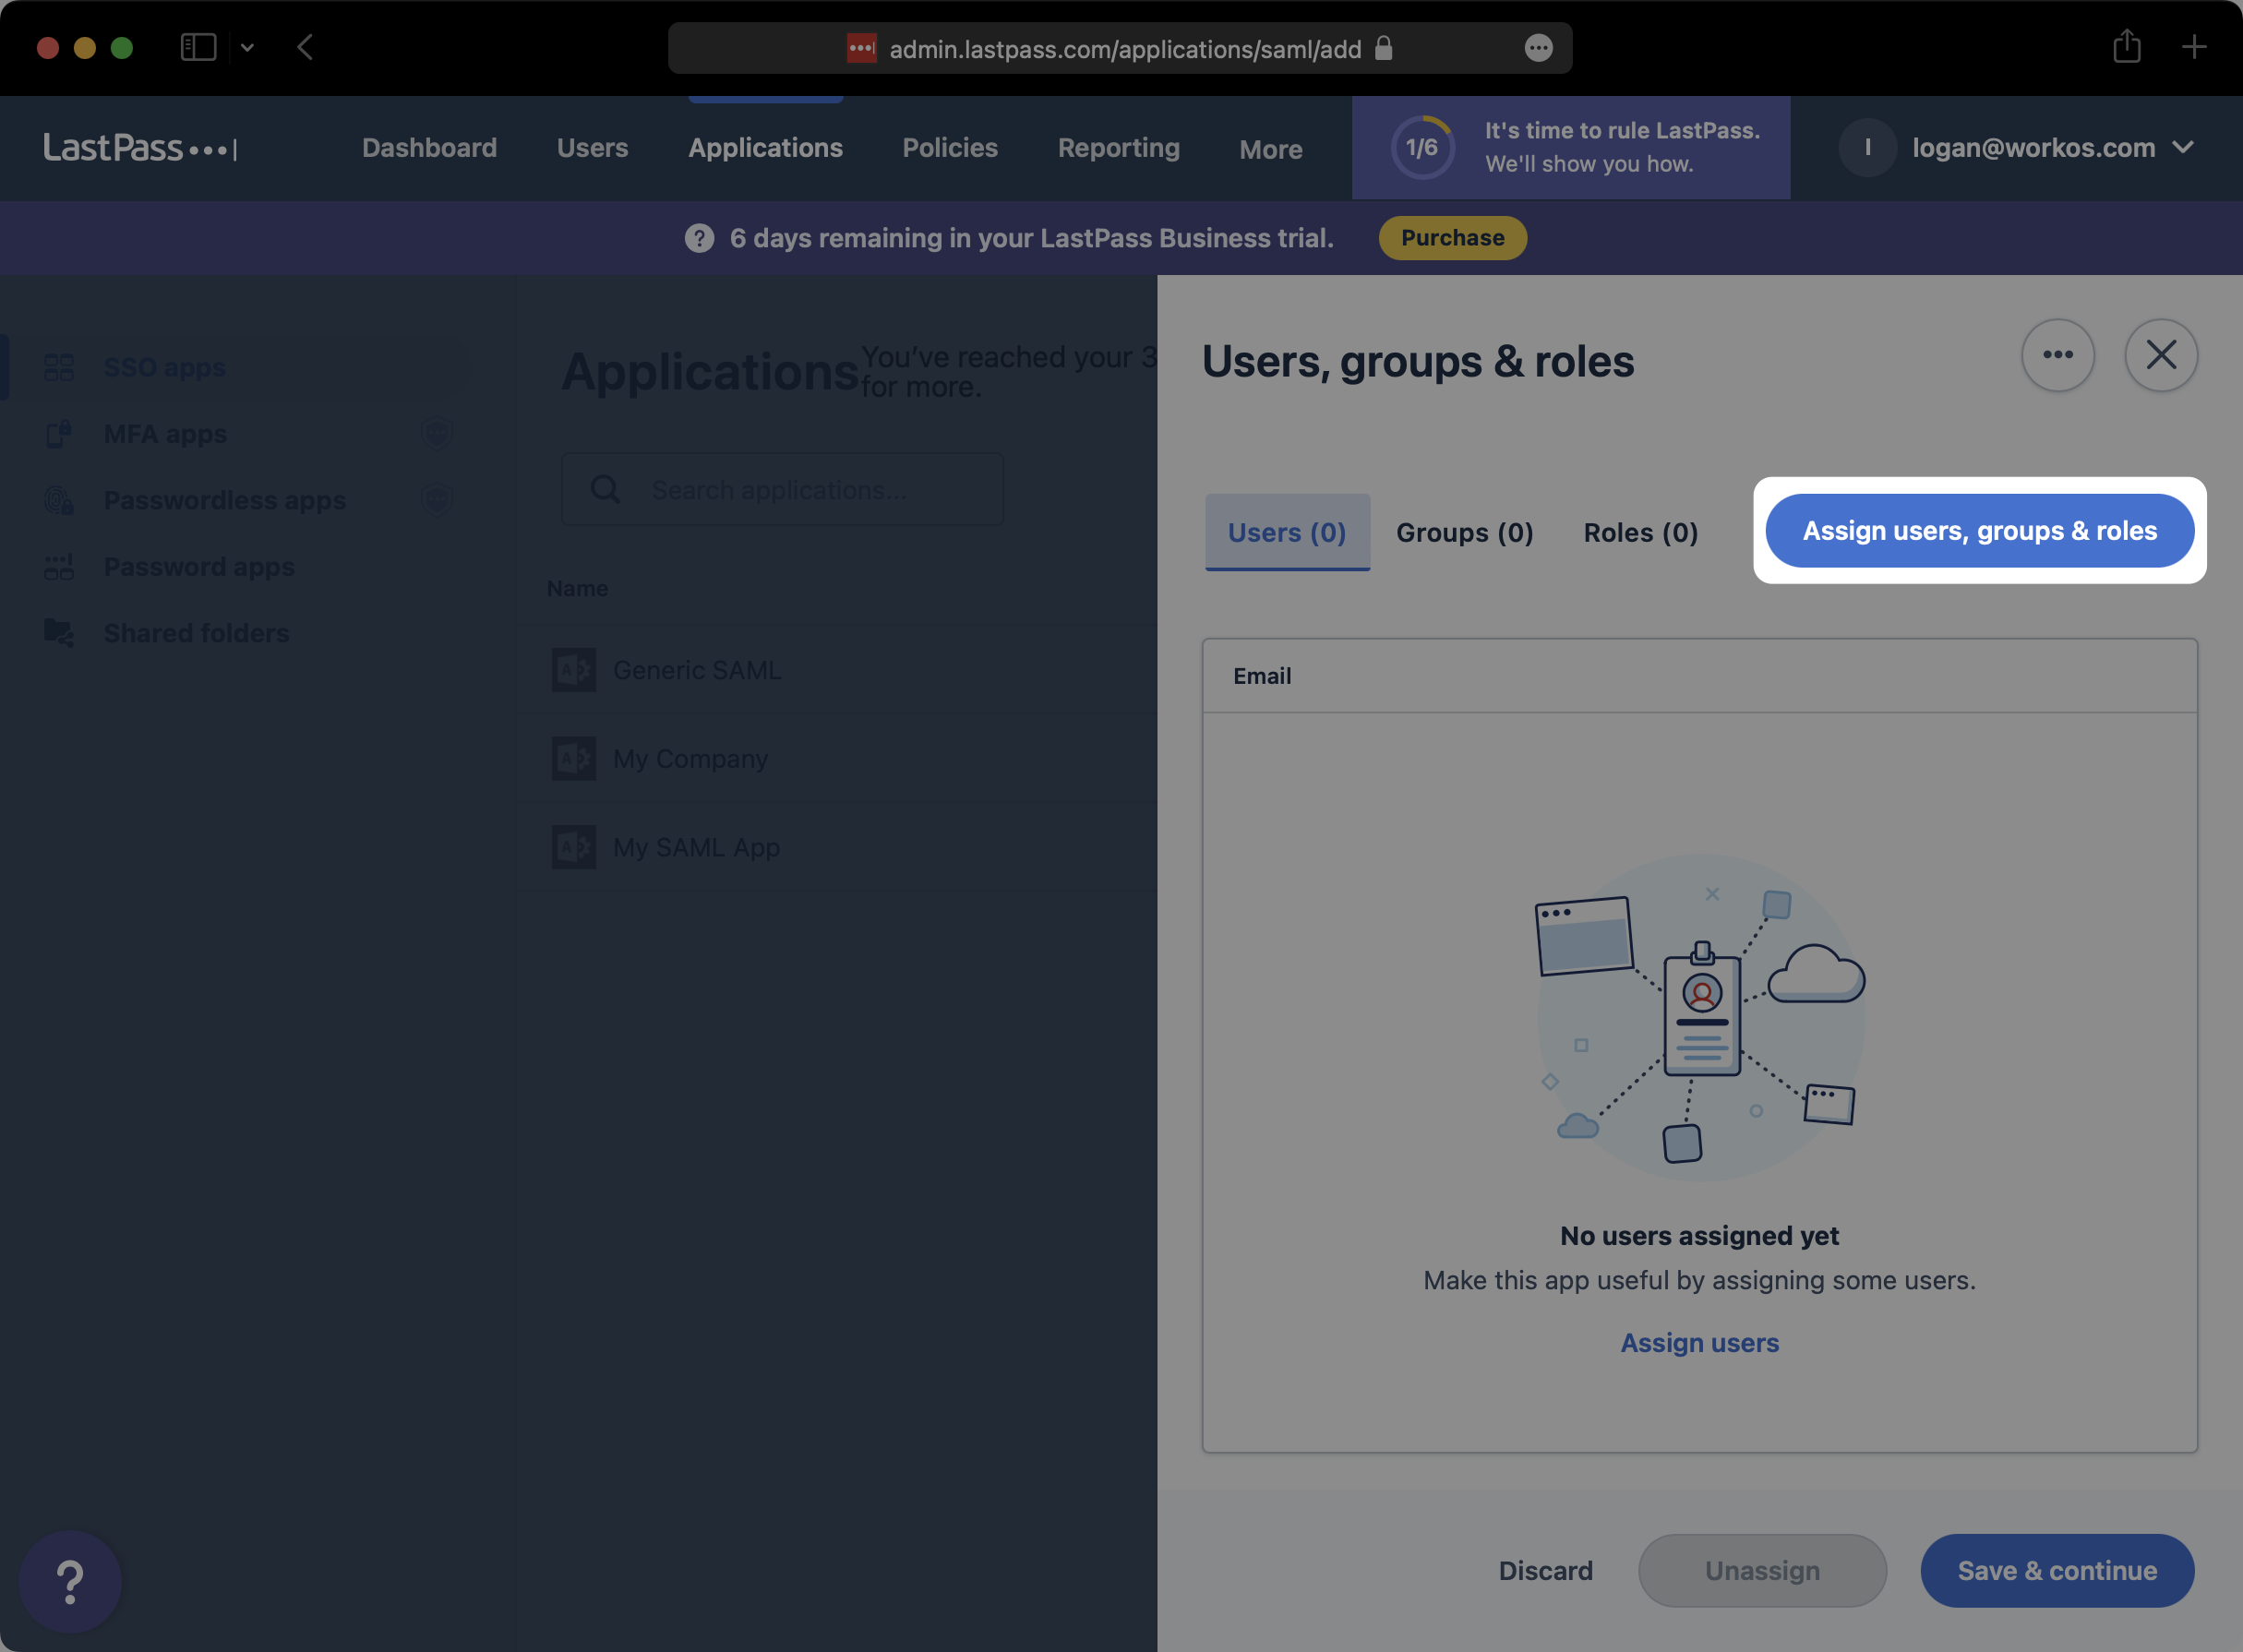
על “משתמשים, קבוצות ותפקידים” דף, לחץ על “הקצה משתמשים, קבוצות ותפקידים”.
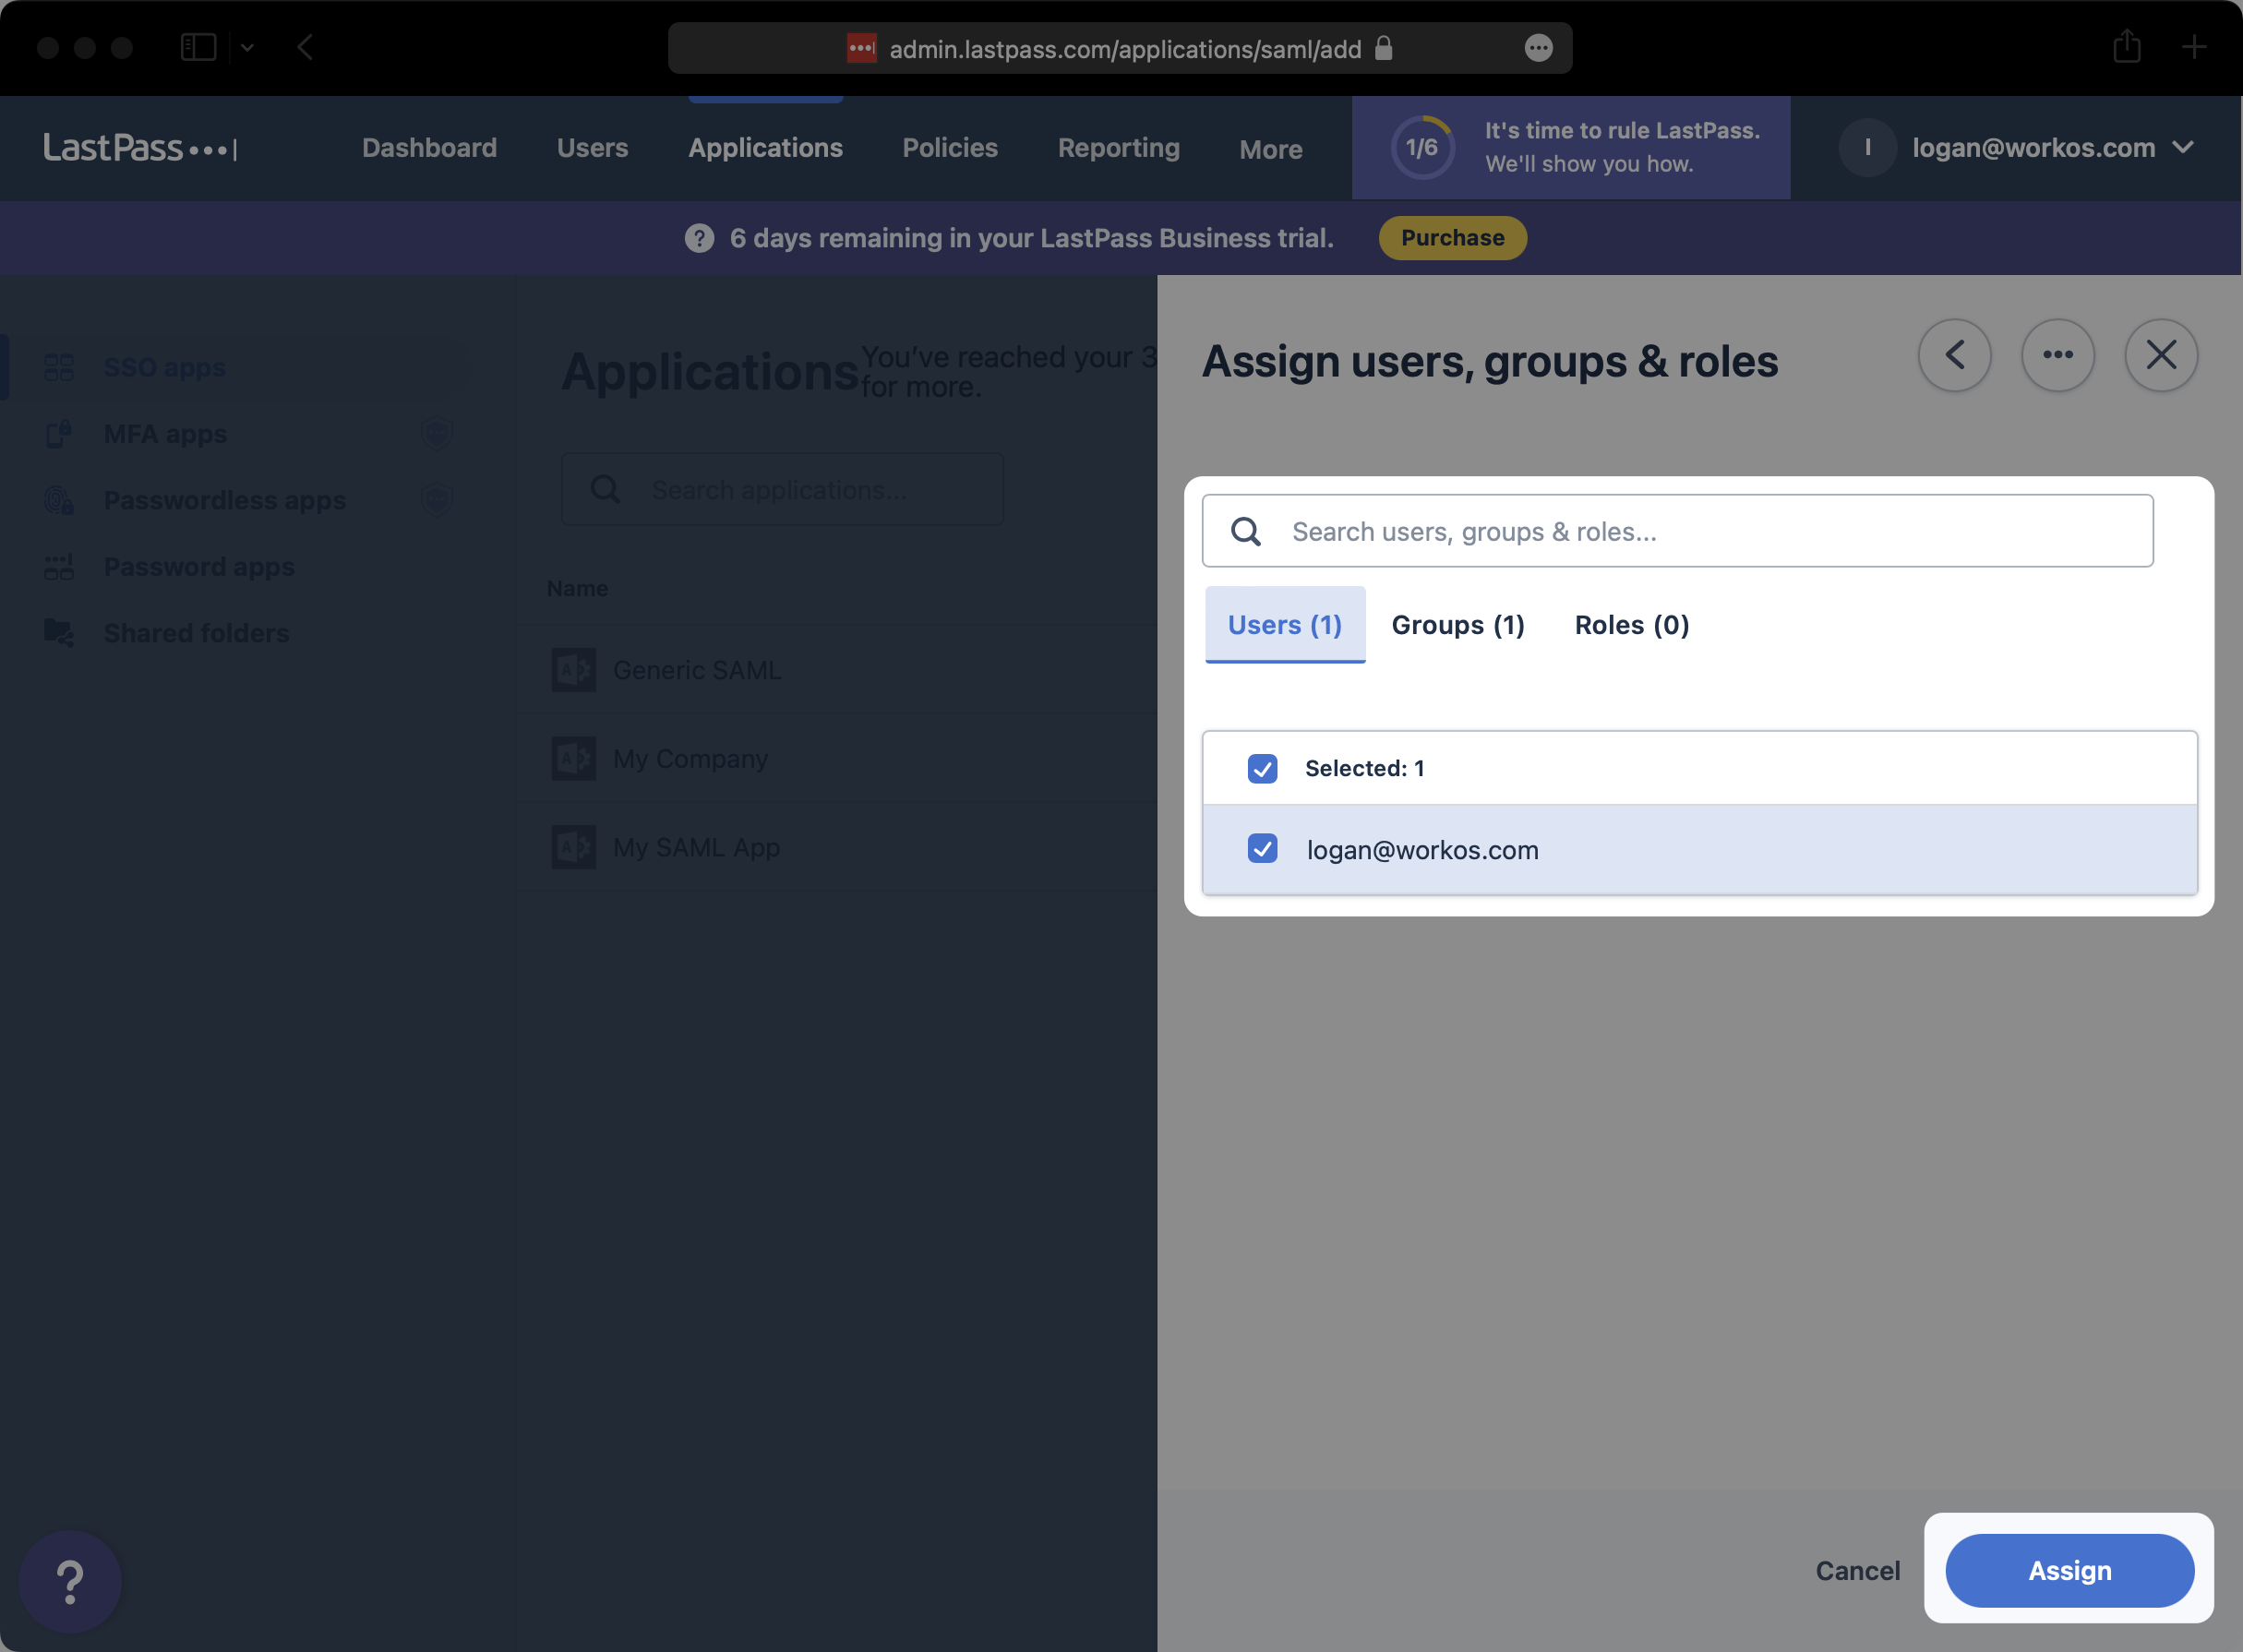
חפש ובחר כל משתמשים או קבוצות שתרצה לספק לאפליקציית SAML זו. לאחר מכן לחץ על “לְהַקְצוֹת”.
לחץ על “שמור המשך”.
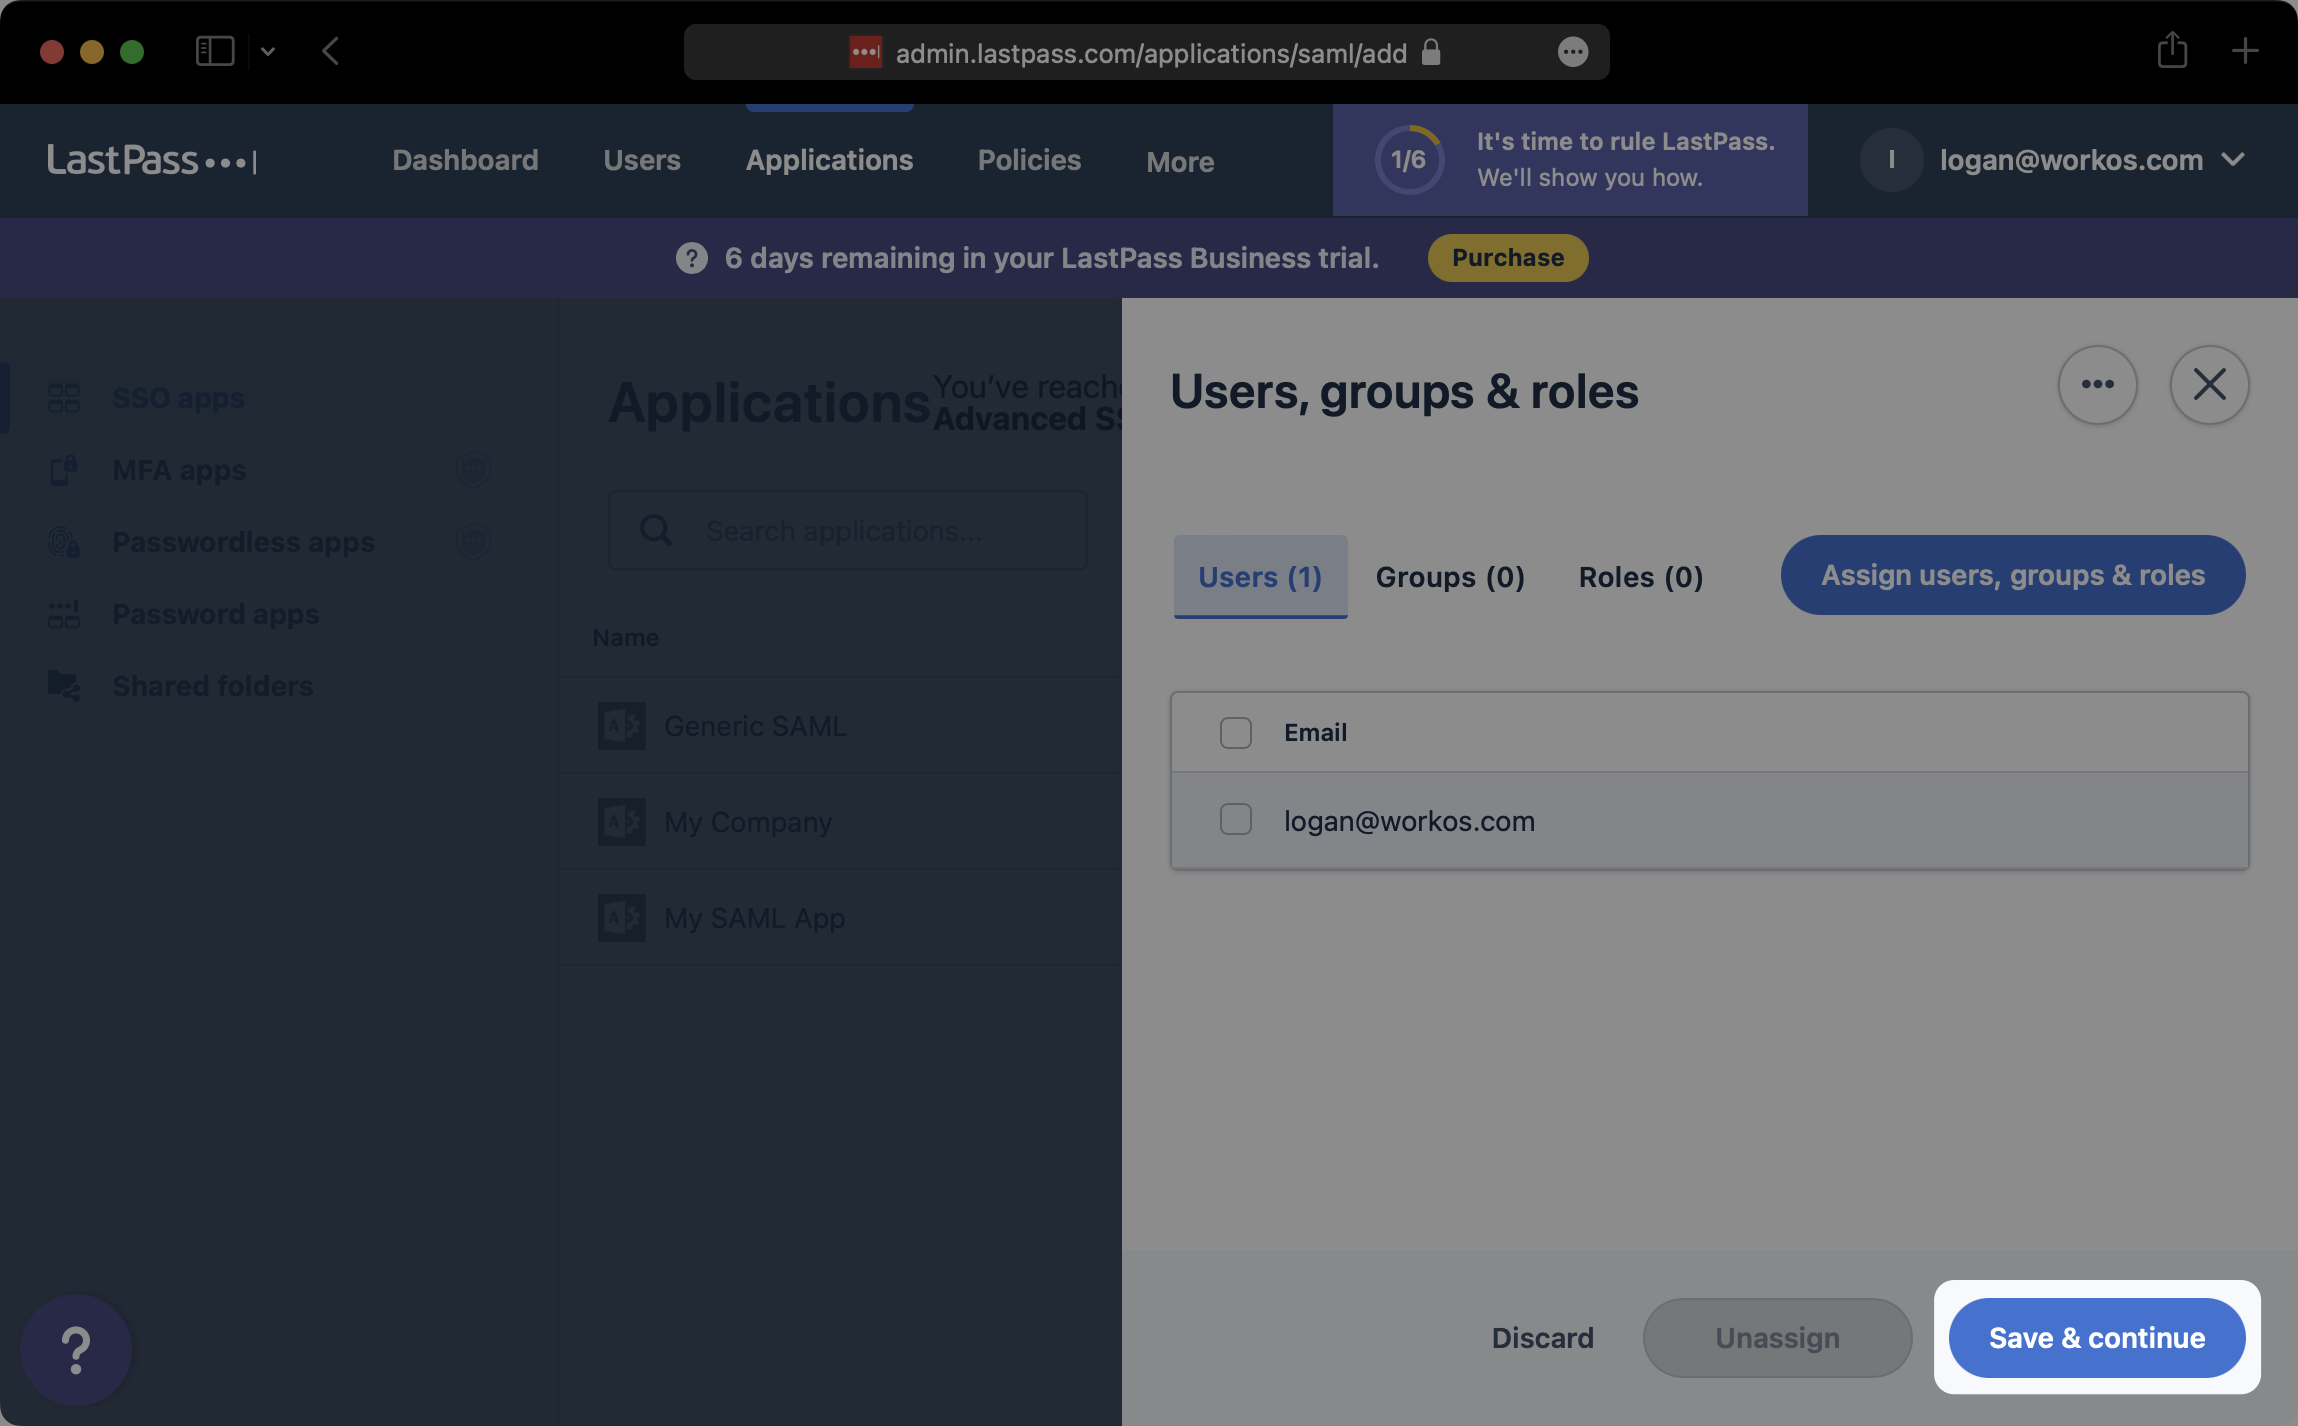
5 . העלה קובץ מטא נתונים
חזרה על “אפליקציות SSO” הכרטיסייה במסוף הניהול של LastPass, בחר באפליקציית SAML שיצרת זה עתה.
!צילום מסך המציג היכן לבחור את אפליקציית SAML ב- LastPass.] (https: // workos.imgix.נטו/תמונות/99A9A771-02BC-4817-B576-414BAFA2D6F2.png?Auto = פורמט & fit = Clip & Q = 50)
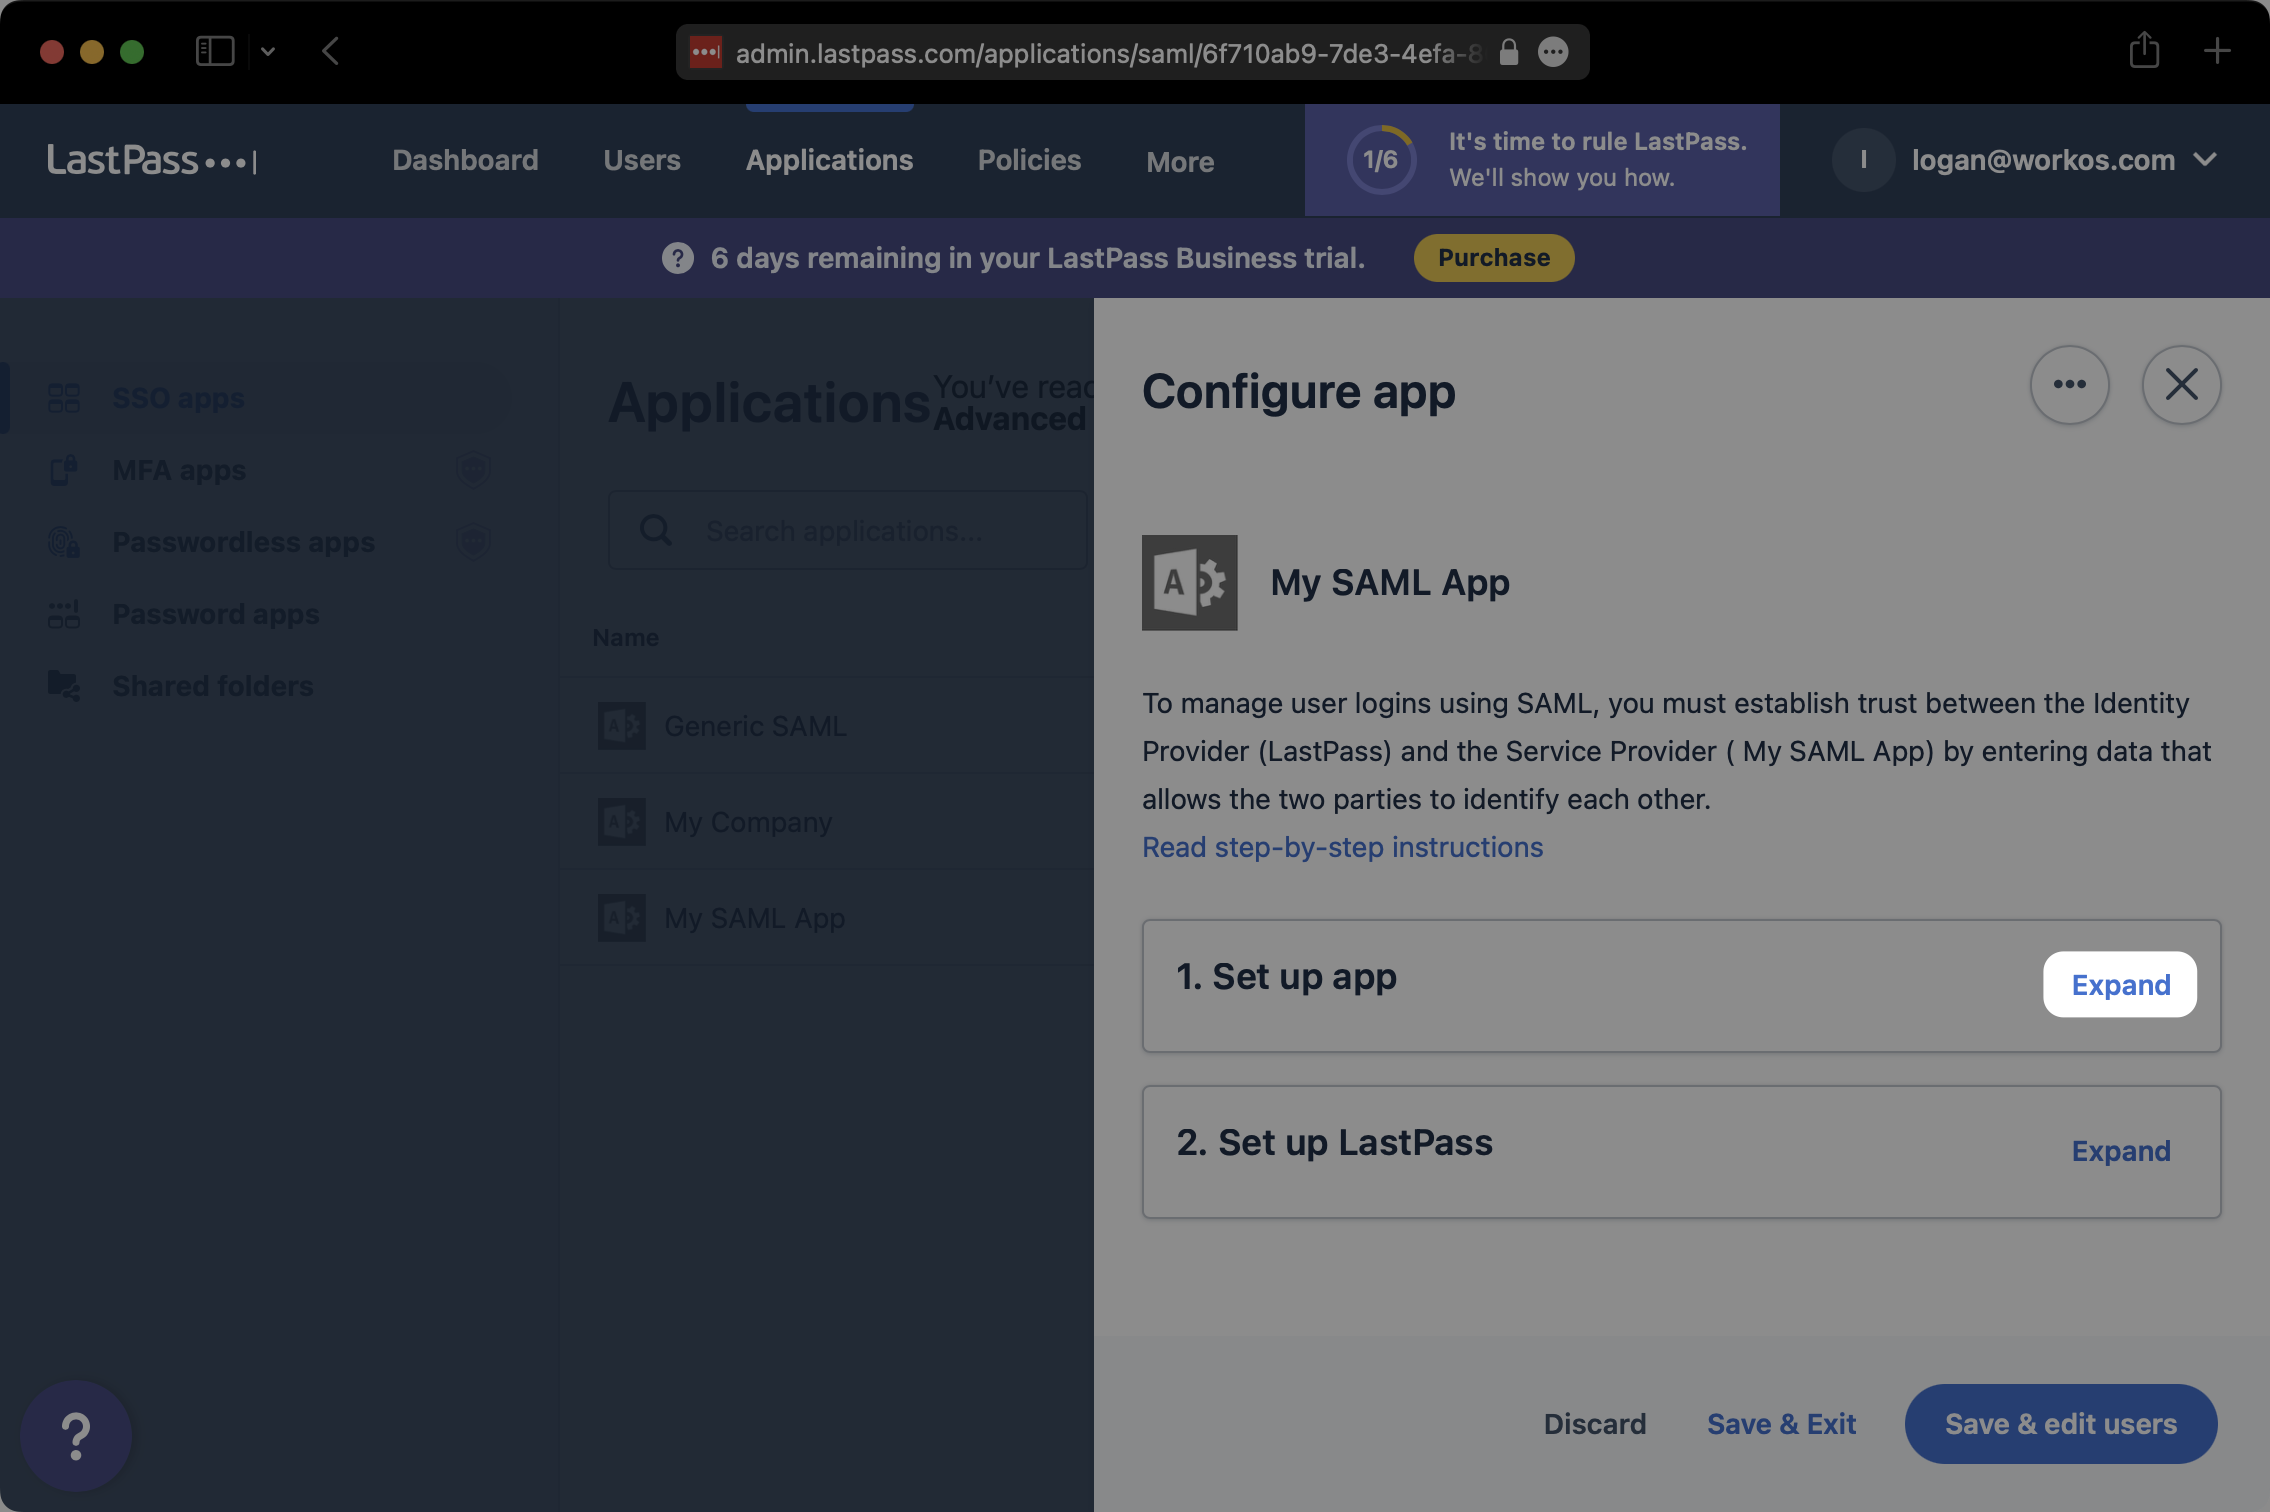
על “הגדר אפליקציה” מודאלי, לחץ על “לְהַרְחִיב” לימין ה “הגדרת אפליקציה”.
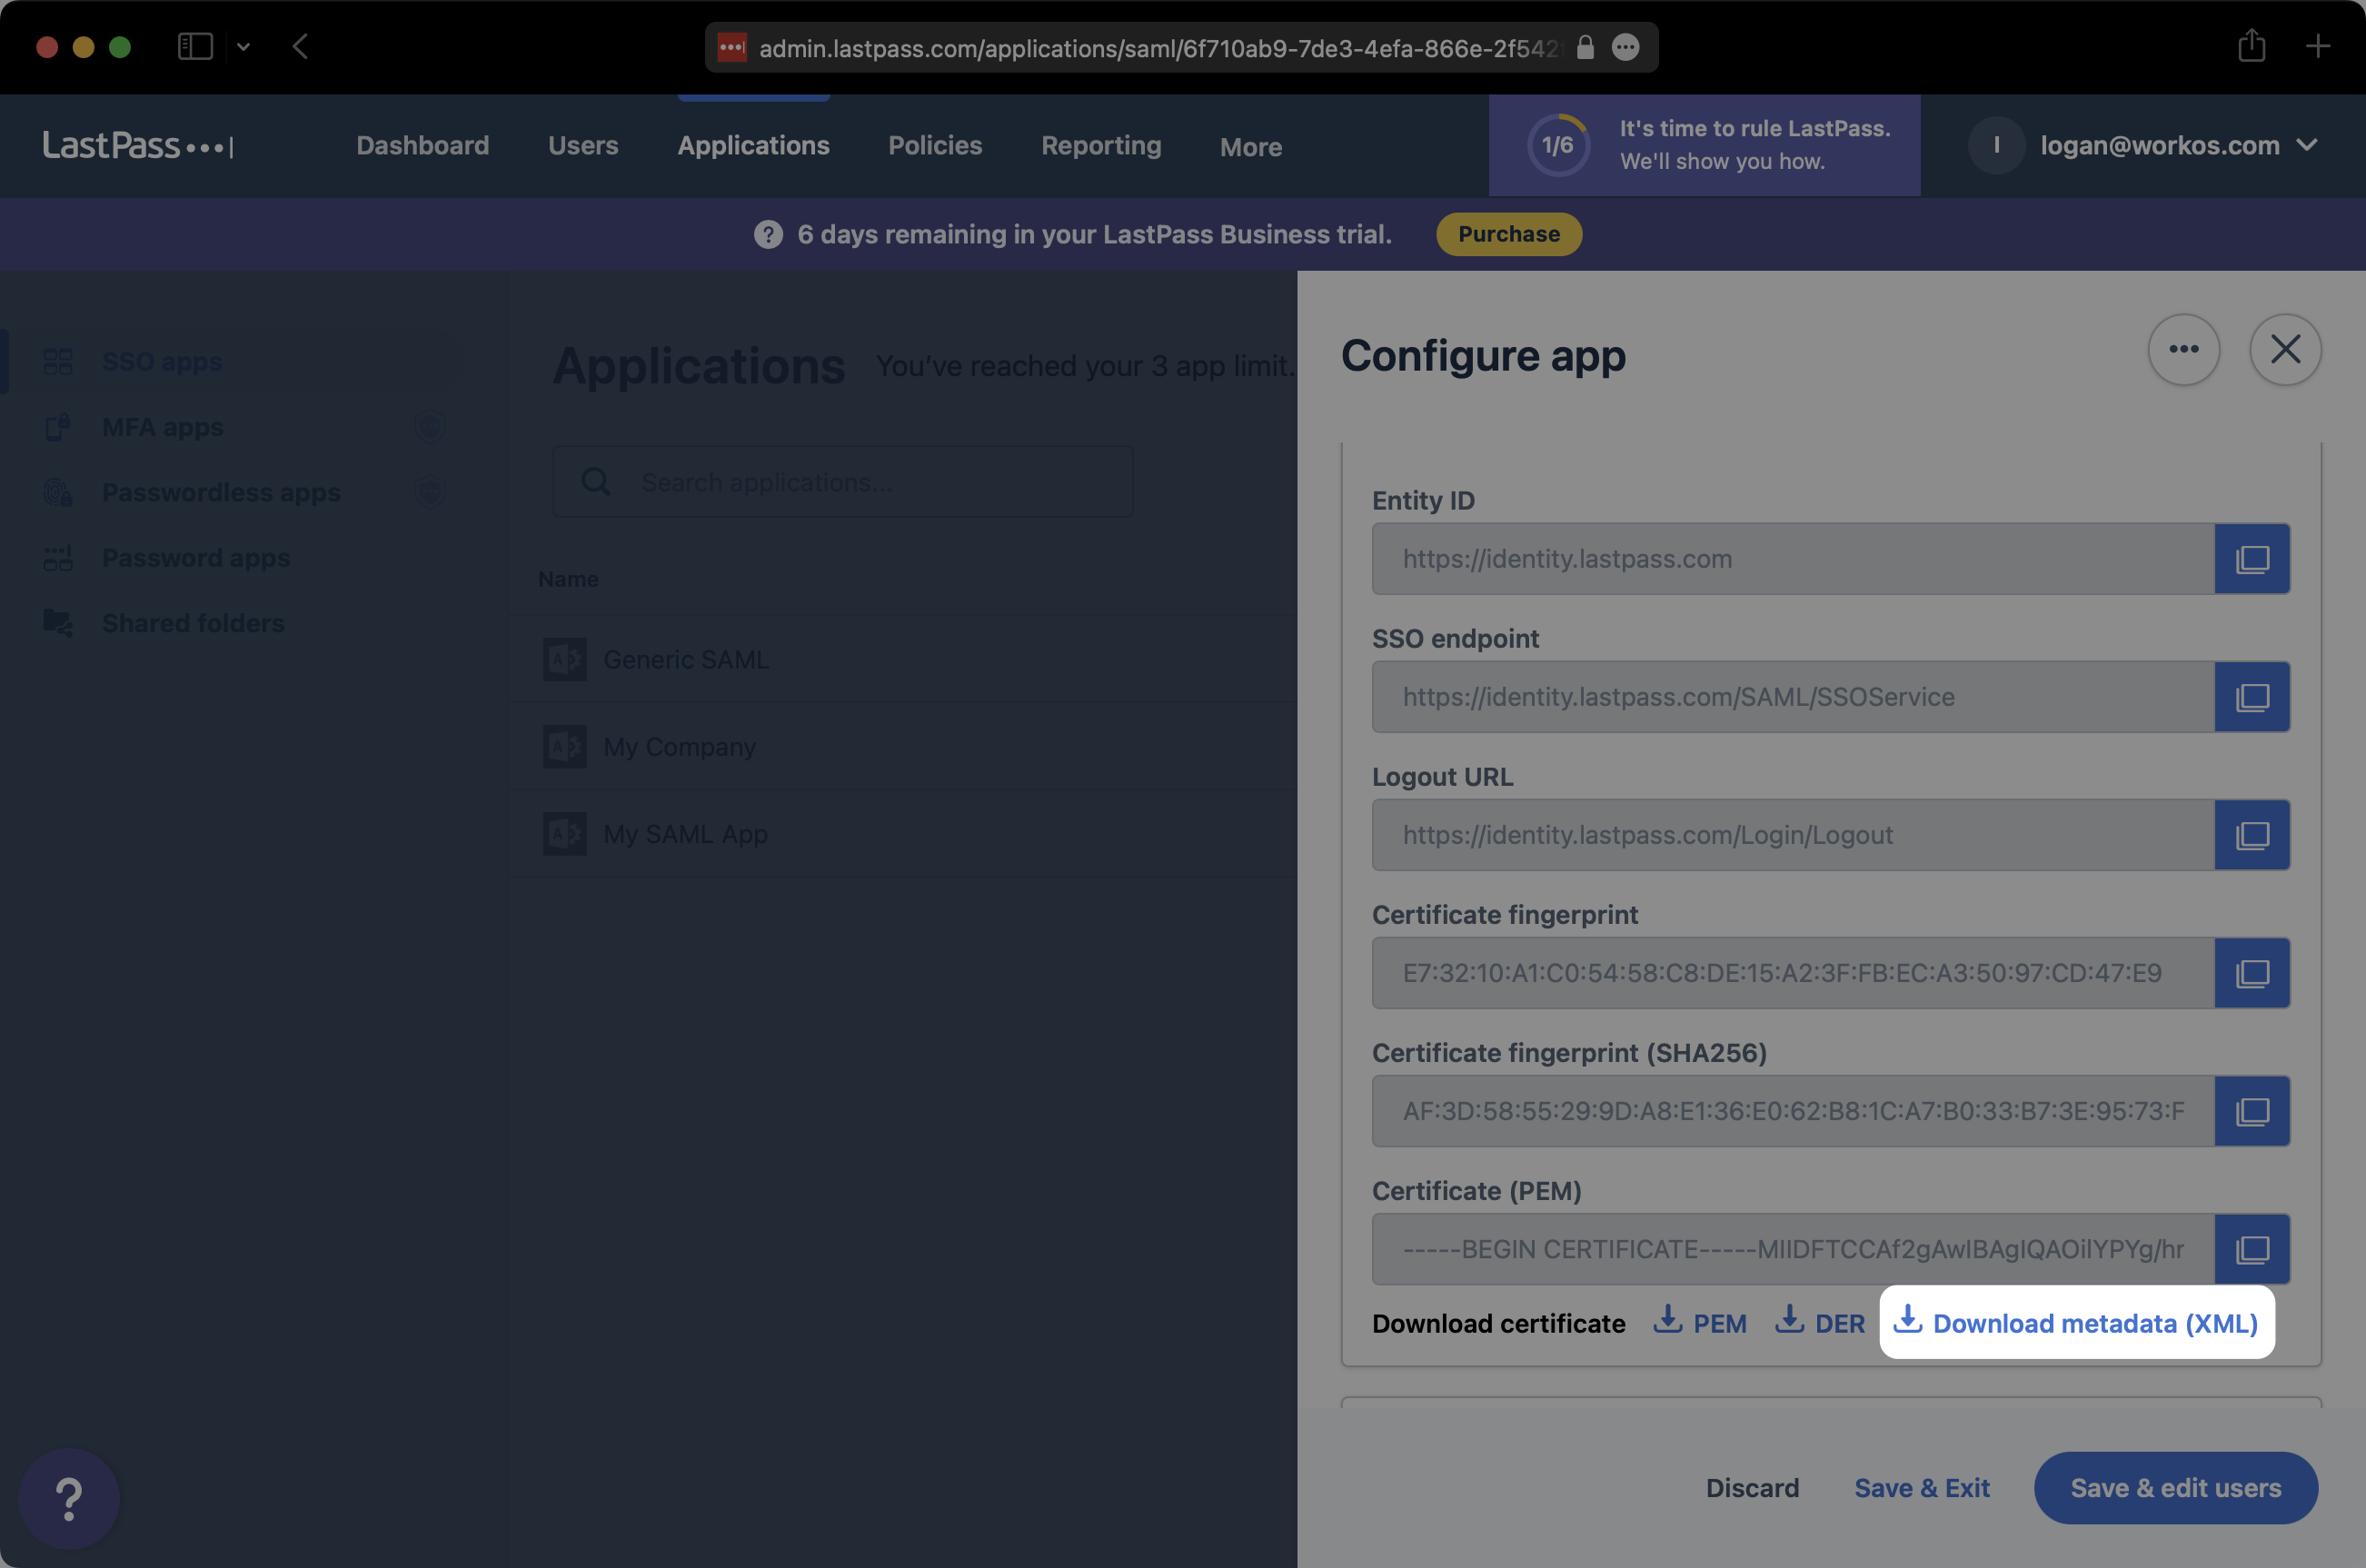
בתחתית “הגדרת אפליקציה” קטע, לחץ על “הורד מטא נתונים (XML)”. שמור את המטא נתונים של XML שהורדו איפשהו נגיש.
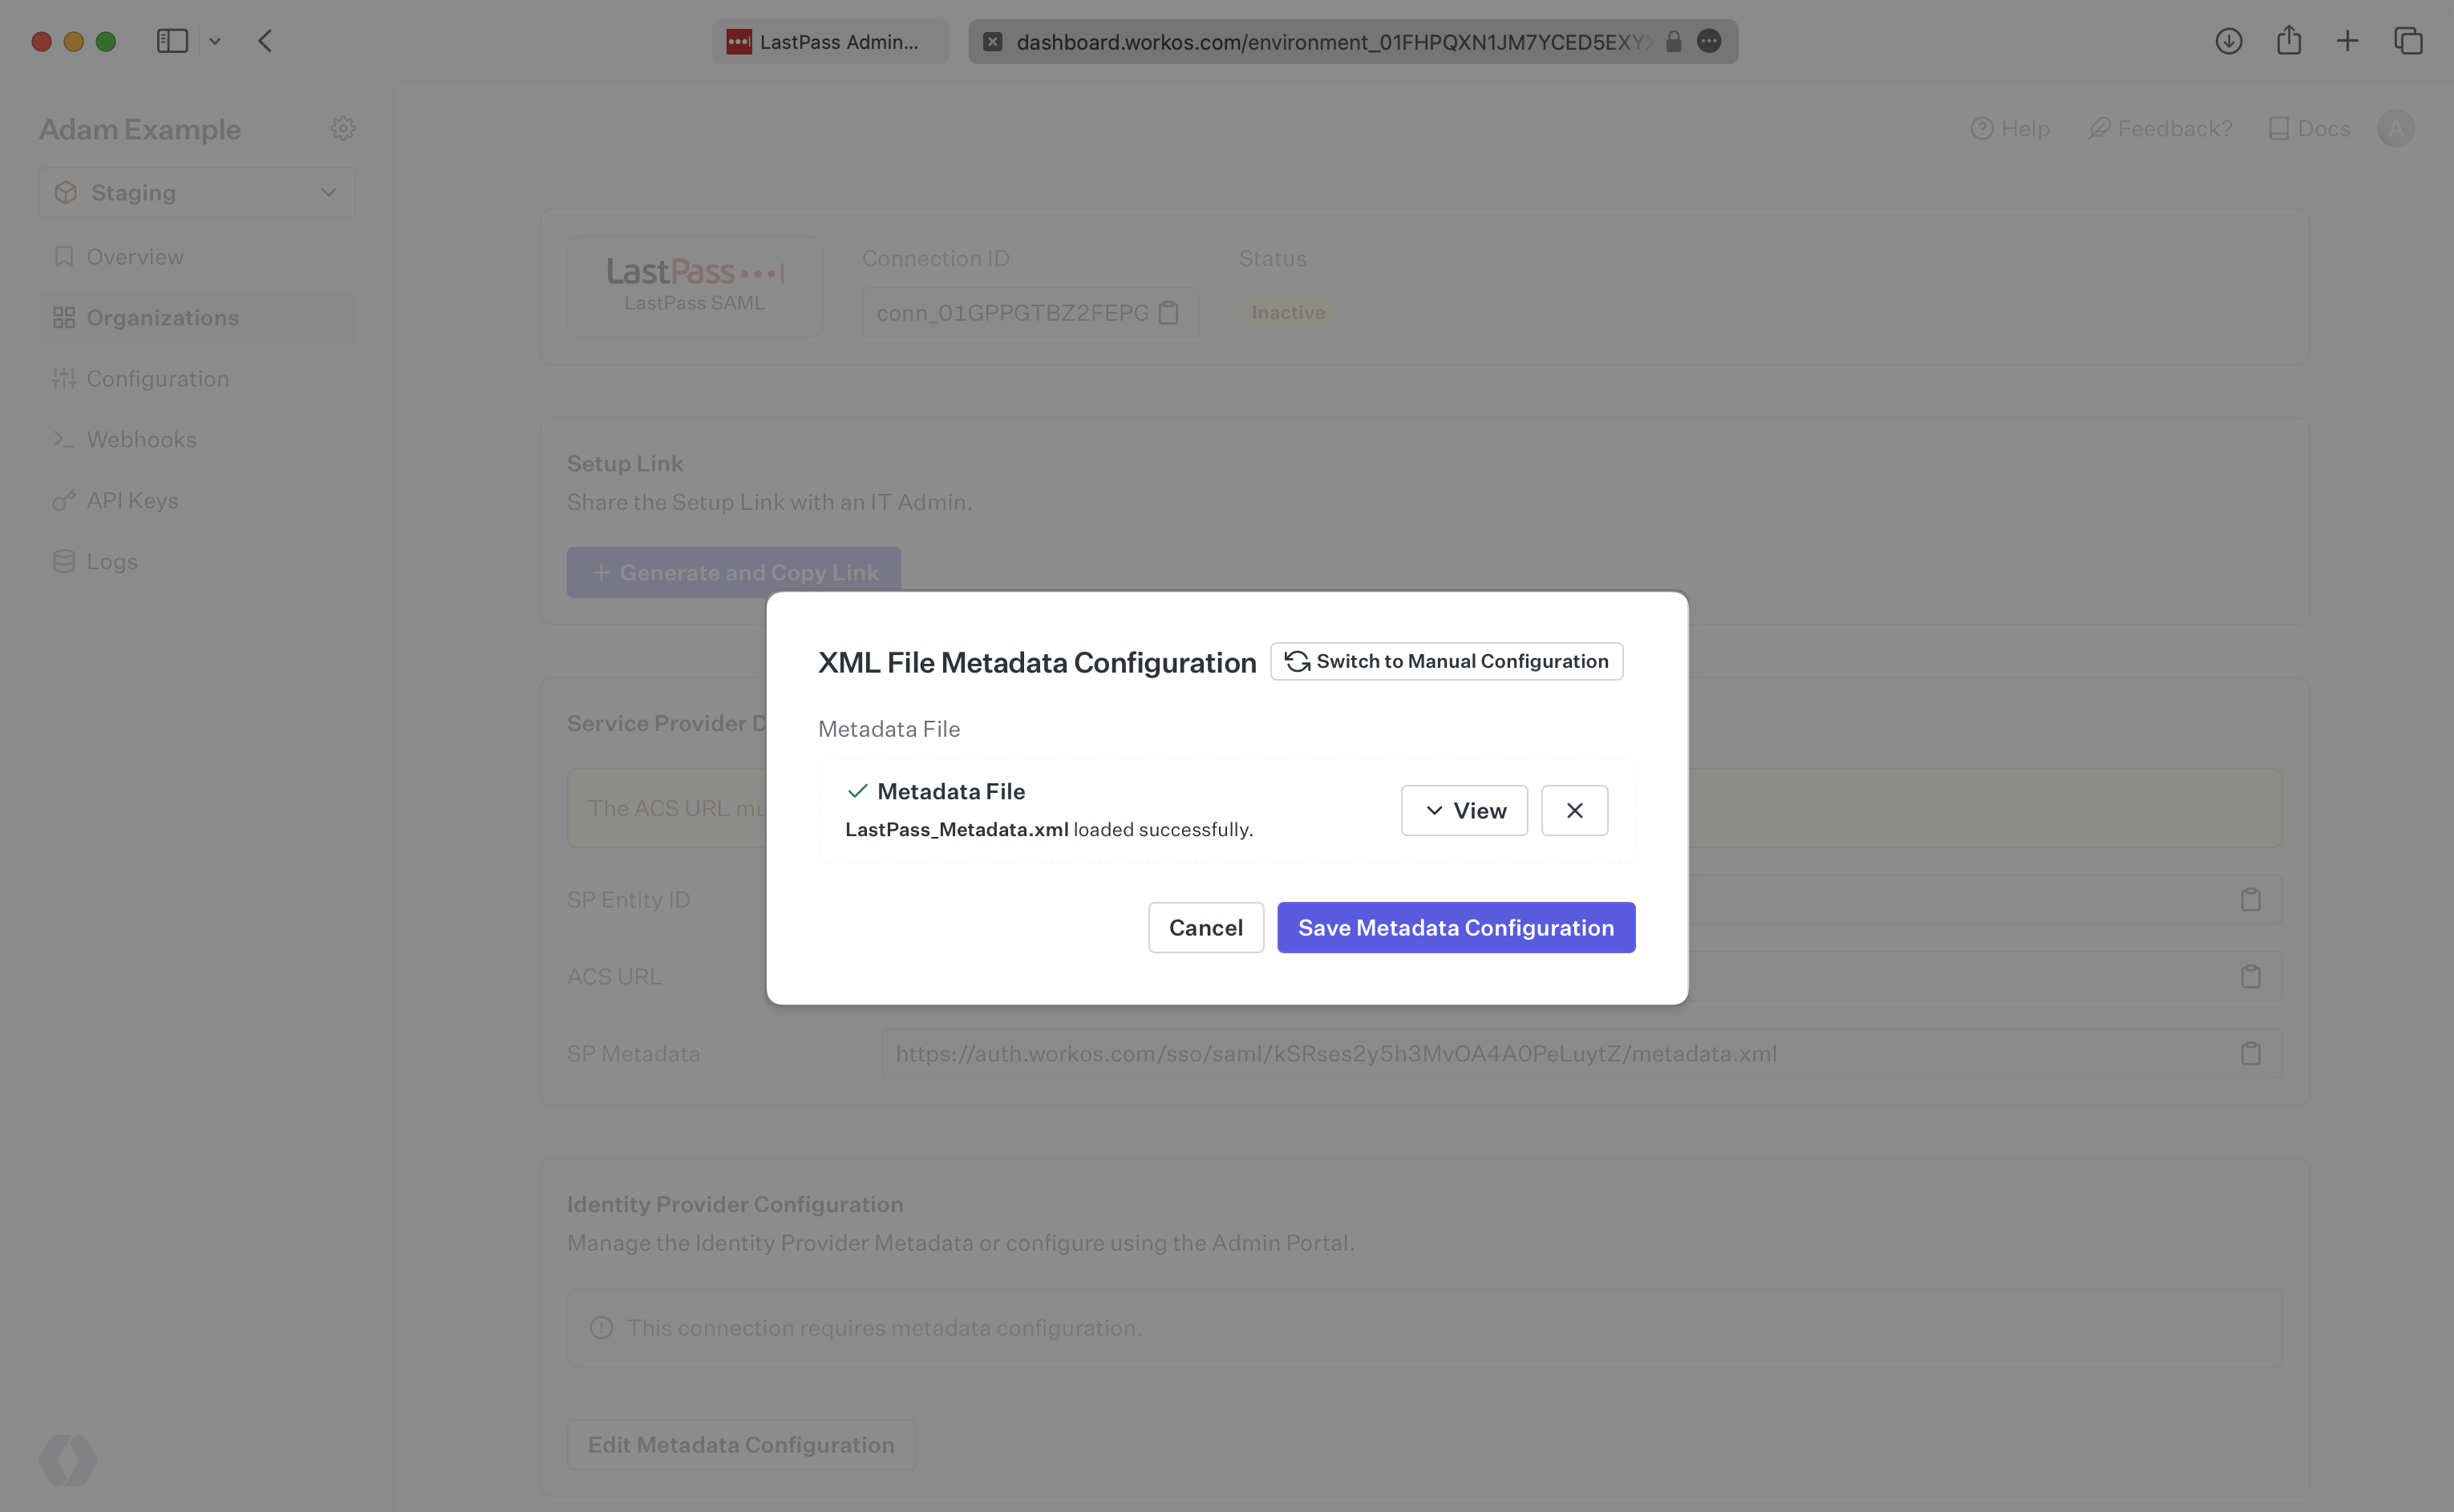
בהגדרות החיבור בלוח המחוונים של WorkOS, לחץ “ערוך תצורת מטא נתונים”.
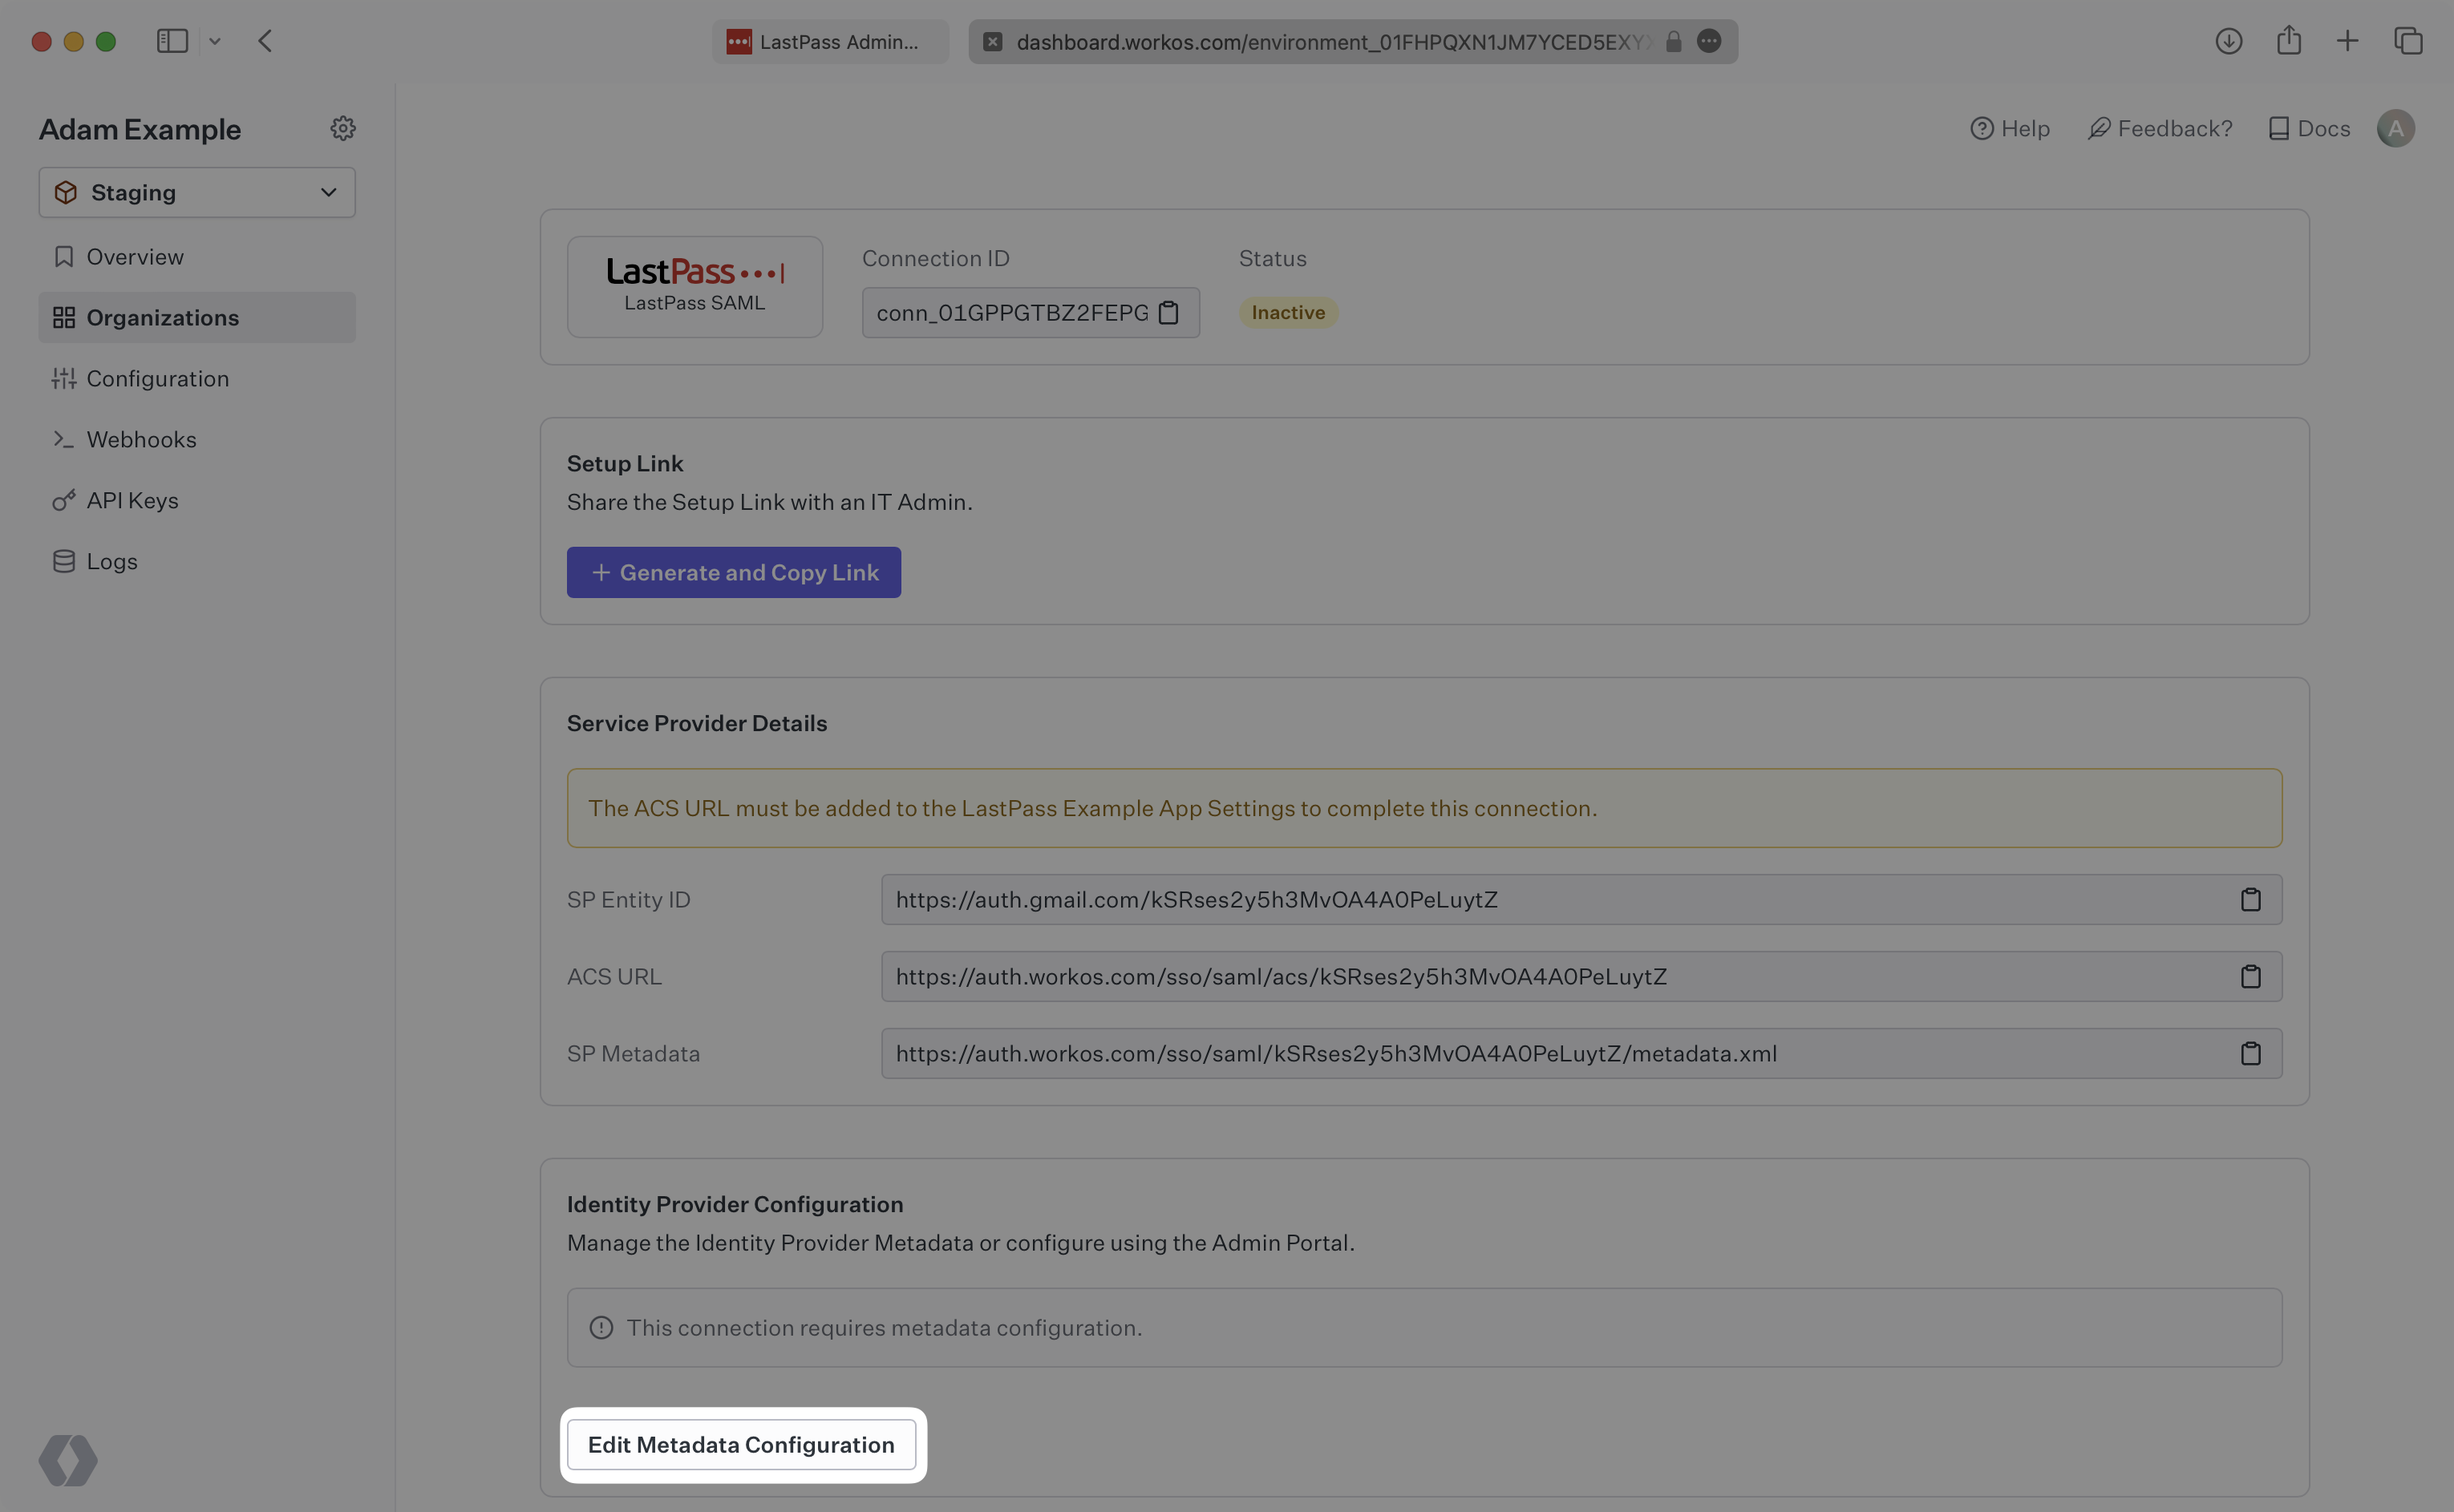
העלה את קובץ המטא נתונים של XML מ- LastPass אל “קובץ מטא נתונים” שדה ובחר “שמור תצורת מטא נתונים”.
לאחר מכן החיבור שלך יהיה מקושר וטוב ללכת!


