


האם LastPass משתמש ב- SSO?
כניסה יחידה של SAML לג’ומלה באמצעות LastPass | LastPass SSO | התחבר באמצעות LastPass
הכל חדשות רעות: עדכון כיצד הפרה של LastPass משפיעה על LastPass SSO
כל שבוע, כמעט בלי להיכשל, אני נתקל בדבר אחד שמבלבל, מבדר או הכי נפוץ מקומם אותי. אני’ve החליטו לקיים תיעוד של הרפתקאותיי.
סיכום:
LastPass SSO, פיתרון כניסה יחיד שסופק על ידי LastPass, הושפע מהפרצת LastPass האחרונה. ההפרה חשפה את רכיב K2, שהוא סוד שנוצר על ידי המשתמש, תוך פגיעה באבטחת שילוב ה- SSO. הסוד הרחב של החברה, K1, נשאר זהה לכל המשתמשים והארגונים, מה שהופך אותו לנגיש בקלות לתוקפים פוטנציאליים. פגיעות זו מאפשרת לאנשים לא מורשים לגשת ל- K1 רחב החברה, תוך פגיעה באבטחת כל המשתמשים והקמרונות בארגון.
נקודות מפתח:
- הפרה אחרונה: ההפרה האחרונה של LastPass השפיעה על יישום ה- SSO של LastPass.
- רכיב K2 חשוף: ההפרה חשפה את הרכיב הסודי שנוצר על ידי המשתמש, K2, תוך פגיעה באבטחת שילוב SSO.
- פגיעות K1: הסוד הרחב של החברה, K1, זהה לכל המשתמשים והארגונים, מה שהופך אותו לנגיש בקלות לתוקפים.
- גישה ל- K1: משתמשים יכולים לבסס 64 לפענח את אסימון הגישה של JWT כדי לגשת ל- K1 דרך קונסולות דפדפן אינטרנט או פרוקסי תנועה.
- מיקוד לתוקף: תוקפים עם גישה ל- K2S יכולים למקד למשתמשים בודדים כדי לקבל גישה ל- K1 ברחבי החברה.
- הצמדת סיסמא מאסטר: כל סיסמאות האב מקושרות באופן קריפטוגרפי, ומאפשרות גישה לכל הכספות ברחבי הארגונים.
- מידע סותר: LastPass הצהיר בתחילה כי K2s לא הושפעו, אך בהמשך הודה בהשפעה.
- פיתרון מוצע: LastPass מציע לסובב את ה- K1 על ידי דה-הפדרציה ומפנה מחדש, אך תהליך זה מורכב וגוזל זמן.
- סיבוב סיסמאות: סיבוב סיבוב אינו פותר במלואו את ההשפעה של K2s נפגעים מכיוון ש- K1s ו- K2s נשארים זהים עד שהמשתמשים יוחזרו מחדש.
- הפרות עתידיות פוטנציאליות: כל הפרה עתידית, מקומית או של LastPass, עשויה לפגוע בכל הסיסמאות העתידיות.
שאלות ותשובות:
שאלה 1: כיצד השפיעה על הפרת LastPass?
תשובה: ההפרה של LastPass חשפה את רכיב K2, תוך פגיעה באבטחת יישום ה- SSO של LastPass. הסוד הרחב של החברה, K1, נשאר זהה לכל המשתמשים והארגונים, מה שהופך אותו לנגיש לתוקפים פוטנציאליים.
שאלה 2: האם המשתמשים יכולים לגשת ל- K1 על ידי פענוח אסימון ה- JWT Access?
תשובה: כן, משתמשים יכולים לגשת ל- K1 על ידי Base64 פענוח אסימון הגישה של JWT באמצעות קונסולות דפדפן אינטרנט או פרוקסי תנועה.
שאלה 3: כיצד יכולים התוקפים למקד למשתמשים להשיג את ה- K1 ברחבי החברה?
תשובה: תוקפים עם גישה ל- K2S יכולים למקד למשתמשים בודדים שיש להם גישה אחרונה ומשתמשת בגישה שלהם כדי להשיג את K1 רחב החברה.
שאלה 4: כולם סיסמאות אב מקושרות באופן קריפטוגרפי?
תשובה: כן, כל סיסמאות האב מקושרות באופן קריפטוגרפי. אם תוקף מפצח K1 אחד לארגון, הם מקבלים גישה לכל הכספות ברחבי הארגון.
שאלה 5: איזה מידע סותר נמסר על ידי LastPass ביחס להשפעה של K2S?
תשובה: LastPass הצהיר בתחילה כי K2s לא הושפעו מההפרה, אך בהמשך הכירו בהשפעה.
שאלה 6: מהו הפיתרון המוצע מ- LastPass כדי להפחית את ההשפעה?
תשובה: LastPass מציע לסובב את ה- K1 על ידי דה-הפדרציה ומפנה מחדש של משתמשים. עם זאת, תהליך זה מורכב וגוזל זמן.
שאלה 7: האם סיסמאות מסתובבות פותרות באופן מלא את ההשפעה של K2s שנפגעו?
תשובה: לא, סיבוב סיבוב אינו פותר בקפדנות את ההשפעה שכן K1s ו- K2s נשארים זהים עד שהמשתמשים יתקבלו מחדש.
שאלה 8: האם הפרות עתידיות יכולות לפגוע בכל הסיסמאות העתידיות?
תשובה: כן, כל הפרה עתידית, מקומית או של LastPass, יכולה לפגוע בכל הסיסמאות העתידיות.
שאלה 9: כיצד חברות יכולות לשפר את האבטחה של LastPass SSO?
תשובה: חברות יכולות לשקול לפתוח דייר חדש כדי לשפר את האבטחה של SSO של LastPass, אם כי הדבר עשוי לדרוש מאמצי סיפון נוספים.
שאלה 10: הוא SSO אחרון עדיין פיתרון כניסה יחיד מומלץ?
תשובה: בהתחשב בהפרה האחרונה והפגיעויות שזוהו, רצוי של חברות להעריך את אמצעי האבטחה והחלופות לפני שהם מסתמכים לחלוטין על SSO של LastPass.
כניסה יחידה של SAML לג’ומלה באמצעות LastPass | LastPass SSO | התחבר באמצעות LastPass
אימות דו-גורמי עבור ארגונים זמין במספר פורמטים כולל אפליקציית Saaspass Mobile, אסימונים קשים ואסימוני USB התומכים בתקני HOTP ו- TOTP, ואסימוני FIDO U2F הכוללים גם את Yubico של Yubikey.
הכל חדשות רעות: עדכון כיצד הפרה של LastPass משפיעה על LastPass SSO
כל שבוע, כמעט בלי להיכשל, אני נתקל בדבר אחד שמבלבל, מבדר או הכי נפוץ מקומם אותי. אני’ve החליטו לקיים תיעוד של הרפתקאותיי.
לפני מספר שבועות פרסמתי ניתוח מפורט של האופן שבו ההפרת של LastPass השפיעה על יישום ה- SSO של LastPass. היום, LastPass התגנב בשקט עדכון ל”פעולות המומלצות שלהם למנהלי עסקים של LastPass “שמאפשר לחלוטין את המידע שסיפק את הלקוחות וגם את העצות מהפוסט הקודם שלי. בואו נקפוץ פנימה.
רקע כללי
לקבלת פריימר מעמיק יותר ב- LastPass SSO ראה את ההודעה הקודמת שלי.
LastPass מספקת נייר לבן יישום טכני המתאר כיצד נוצרות סיסמאות קמרון של LastPass (וזה זהה לכל שילובי ה- SSO)
סיסמת אב מוסתרת = Base64 (SHA256 (K1 XOR K2))
משוואה זו מגדירה K1 כסוד הרחבה של החברה ו- K2 כמשתמש יצר סוד. K2 מאוחסן ב- LastPass ומופעל באמצעות ממשק API באמצעות ID_Token שנחתם על ידי ספק ה- SSO שלך.
רכיב ה- K2 הוחלף על ידי שחקן האיום כשהוא מאוחסן בגיבויים המוצפנים של מסד הנתונים של MFA/הפדרציה של LastPass, שעבורו היה שחקן האיום למפתחות פענוח.
לאחר מכן הם מנסים להחזיר את ההשפעה של הצהרה זו באומרו:
מודל התייחסות האבטחה שישבנו לידע מפוצל נבחר להתגונן מפני מצב ספציפי זה בו הידע של רק אחד ממרכיבי הידע המפוצלים לא יסגיר דבר מהמפתח שהתקבל.
הבעיה
אל תשתולל. האופן בו הוקם מפתח ‘מפוצל’ זה הופך את ה- K1 פחות ‘סוד’ ויותר מהירות מהירות. למה זה? ה- K1 לא משתנה, זהה לכל הארגונים, והוא זמין לכל עובד שאי פעם הקים/השתמש במפעלים שלך ב- LastPass.

איך זה יכול להיות? ובכן, ה- LastPass K1 הוא (לרוב IDPs) שנקבע כמענק אסימון גישה.

המשמעות היא שכל משתמש שמתבונן בקונסולת דפדפן האינטרנט שלהם או פרוקסי התנועה שלהם יכול לגשת ל- K1 פשוט על ידי Base64 לפענח את אסימון הגישה של JWT כשהוא עובר על החוט.

כמובן שזה אומר גם את זה כל תוקף, שיש לו את ה- K2S, יכול למקד לכל משתמש בודד בחברה עם גישה LastPass ולהשתמש בגישה שלהם כדי להשיג את החברה k1 רחבה (בונוס: אנו כבר יודעים שההפרה גילתה את שם החברה של הכספת בפלאינטקסט).
קריפטוגרפיה זה אומר גם שכל סיסמאות האב מקושרות. אם התוקף מפצח K1 אחד לאורג, הם מקבלים גישה לכל הכספים של האורגס (OUCH).
כל התהליך הזה מורכב מהעובדה שהמידע ממשיך לזלול, מה שמאפשר לגורם לגורמים שנפגעו להגיב. לדוגמה, לפני קצת יותר מחודש, תמיכה LastPass צוינה במפורש (למספר מקורות) ש- K2s לא הושפעו.
הפתרון
הפיתרון המוצע מ- LastPass הוא לסובב את ה- K1 שלך (הו זה נשמע פשוט. ימין?). לעשות זאת בהצלחה, אתה צריך לדחוף ולהתפצל מחדש כל אחד ואחד מהמשתמשים שלך. בצד הבהיר, נראה כי המשתמשים המפנים מחדש מסתובבים את המשתמשים K2 (עדיין לא אימתתי זאת באופן עצמאי). בשלב זה אתה הרבה יותר טוב להקים דייר חדש, לפחות אתה מקבל מיילים משולבים נחמדים.
שים לב ש סיבוב הסיסמאות שלך לא יפתור בקפדנות את ההשפעה של K2s שנפגעו. כאמור, עד שהמשתמשים מתקנים מחדש, K1s ו- K2s נשארים זהים. הפרה נוספת באופן מקומי או של LastPass תביא לפגיעה בכל הסיסמאות העתידיות.
כן, הכל בסדר, אין מה לראות כאן.
כניסה יחידה של SAML לג’ומלה באמצעות LastPass | LastPass SSO | התחבר באמצעות LastPass
תוסף SSO של Joomla Saml SSO עוזר לך לשלב את שלך אתר ג’ומלה ל מעבר אחרון באמצעות SAML 2.0 פרוטוקול. התוסף Miniorange Joomla SAML SP SINGHT SINGY-ON (SSO) פשוט להגדיר את SSO LastPass לג’ומלה ולאפשר כניסה מאובטחת לג’ומלה. כתוצאה מכך, משתמשים יכולים לגשת ליישומי Joomla מרובים עם כניסה אחת לאחר אימות עם אישורי IDP של LastPass שלהם.
התוסף שלנו תואם לג’ומלה 3 כמו גם ג’ומלה 4 עם כל ה- SAML 2.0 ספקי זהות תואמים. כאן נעבור על מדריך שלב אחר שלב כדי להגדיר את כניסה של SAML SSO בין אתר Joomla ל- LastPass על ידי התחשבות LastPass כ- IDP (ספק זהות) & ג’ומלה בתור sp (ספק שירות).
מה זה SSO ?
כניסה יחידה (SSO) הוא אימות שיטה המאפשרת למשתמשים לגשת למספר יישומים עם כניסה בלחיצה אחת וקבוצה אחת של אישורים. לדוגמה, לאחר שמשתמשים נכנסים לאתר Joomla שלך, הם יכולים לגשת אוטומטית לכל המשאבים באתר Joomla. כשאתה מגדיר את SSO, אתה מגדיר מערכת אחת שתאמין אחרת לאמת משתמשים, ומבטל את הצורך של המשתמשים להיכנס לכל מערכת בנפרד. המערכת המאמתת משתמשים נקראת ספק זהות. המערכת הסומכת על ספק הזהות לאימות נקראת ספק שירות.
לאחר מכן ה- SP שלך שולח בקשת SAML ל- IDP כאשר משתמש מנסה להתחבר. לאחר אימות IDP הוא שולח קביעות SAML ל- SP המספקות מידע על המשתמש. הקביעה מתקבלת על ידי SP, אשר אז מאמתת אותה בהתאם לתצורת ספק זהות ומעניקה את הגישה למשתמש לאתר Joomla שלך.
הורדת תוסף
קבל את התוסף הזה
Joomla Saml כניסה יחידה (SSO)
ספר יד של ג’ומלה סמל
ספר יד מפורט זה עבור תוסף Joomla SAML SP יחיד בתוסף נותן הסבר מעמיק לתכונות התוסף.
תמיכה וניסיון תצורה בחינם
אם אתה רוצה סיוע או תמיכה כלשהי בזמן קביעת תצורה של תוסף או שילוב מעבר אחרון עם ג’ומלה, ואז לחץ על תצורה חינם כפתור הגדרה.
אנו מספקים א ניסוי תכונה מלאה של 7 ימים של גרסת הרישיון שלנו של התוסף בו תוכלו לבדוק היטב את כל התכונות של התוסף באתרכם. הקלק על ה ניסיון עסקי חינם כפתור אם אתה רוצה שנגדיר את המשפט עבורך.
הגדרת תצורה בחינם
ניסיון עסקי חינם
שלבים לשילוב כניסה יחידה של LastPass (SSO) עם Joomla SAML SP
1. הורד והגדרת תוסף Joomla SAML SP
- הורד את קובץ ה- zip עבור תוסף SAML SAML SAML לג’ומלה מהקישור כאן.
- התחבר לאתר Joomla שלך’ג מנהל לְנַחֵם.
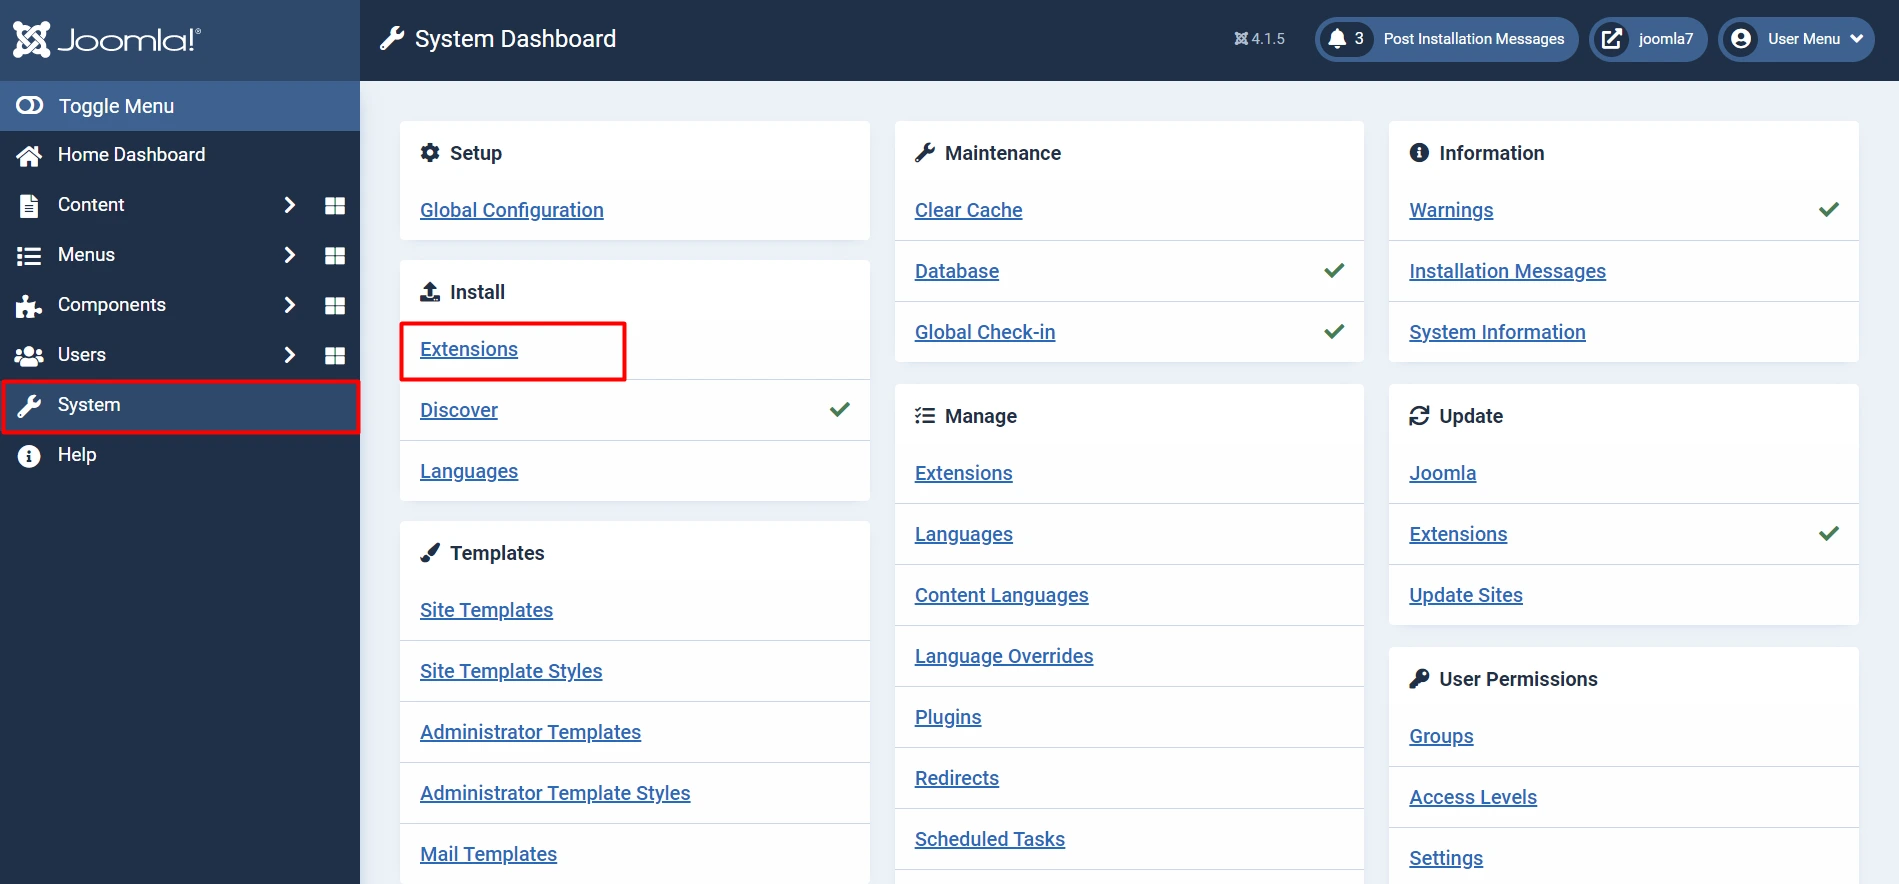
- מתפריט Toggle שמאל, לחץ על מערכת, ואז מתחת להתקין קטע לחץ על הרחבות.
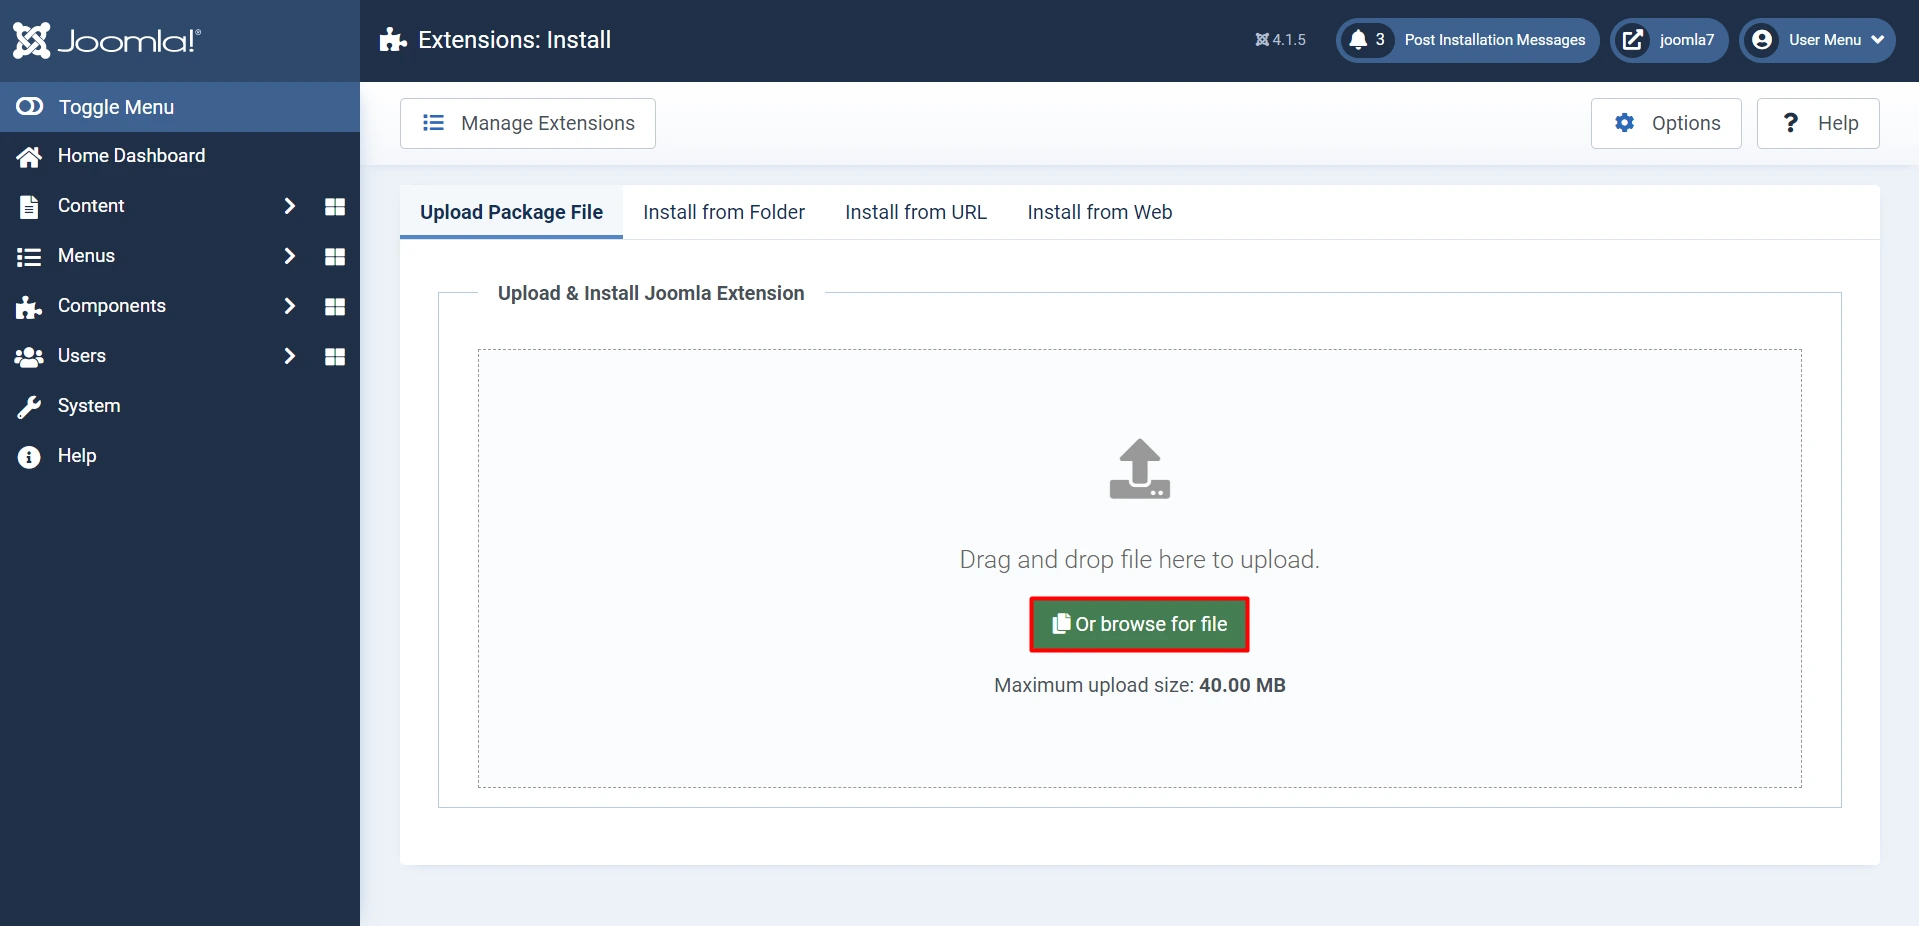
- כאן לחץ על עיין בקובץ כפתור לאתר ולהתקין את קובץ התוסף שהורד קודם לכן.
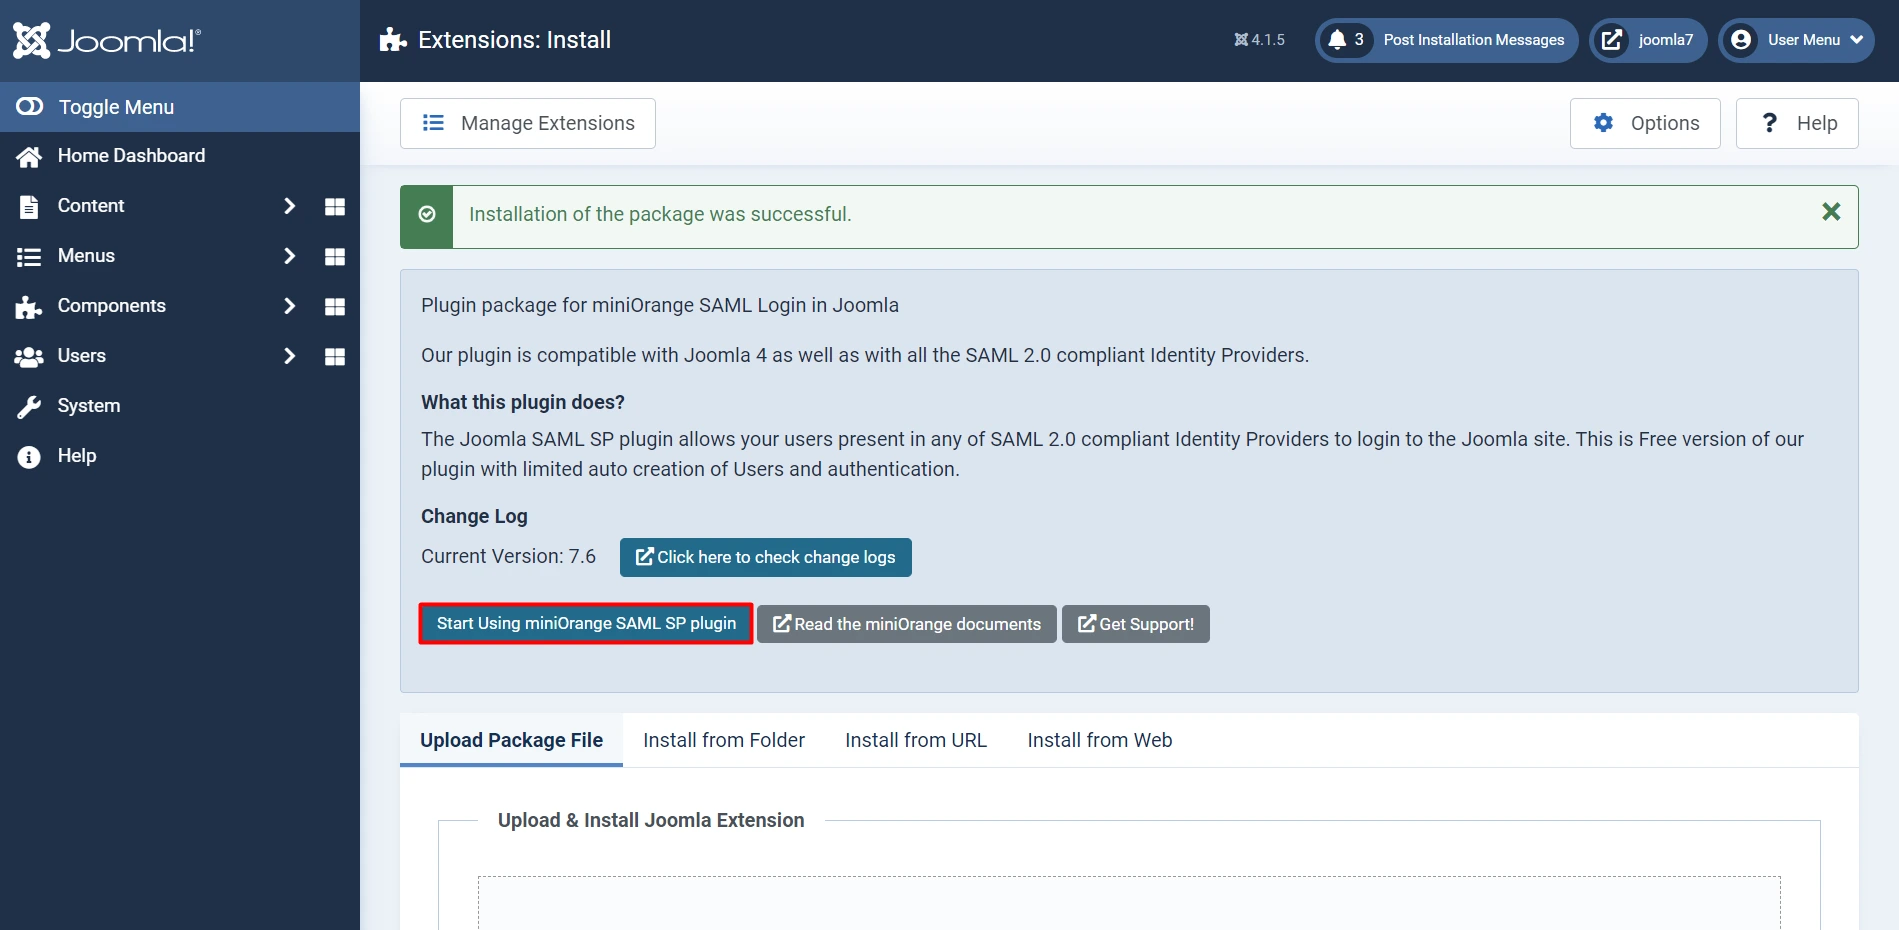
- לאחר התקנת התוסף מצליחה. עכשיו לחץ על התחל להשתמש בתוסף SAML SAML SAML.
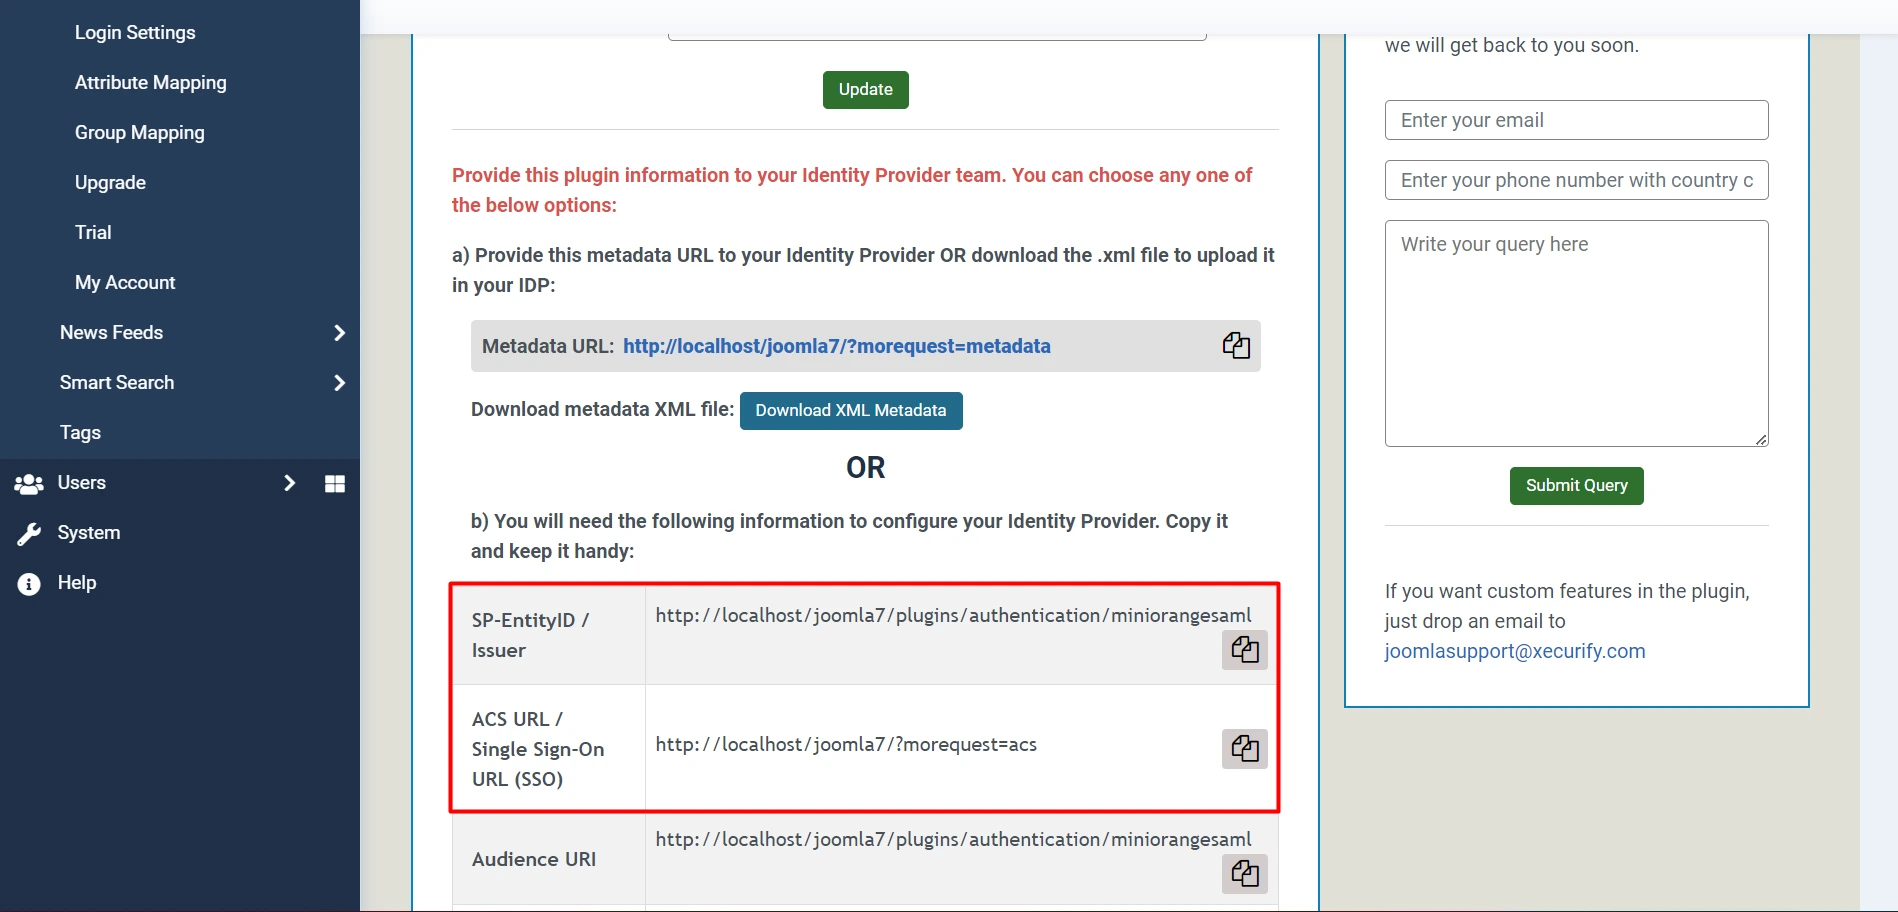
- ואז לך ל מטא נתונים של ספק שירות כרטיסייה, גלול מטה והעתק את Sp-entityid וה ACS URL.
2. קבע את התצורה של LastPass כ- IDP
- לך ל מעבר אחרון ולהיכנס לגישה לקונסולת הניהול.
- מהתפריט השמאלי לחץ על קונסולת מנהל כרטיסייה.
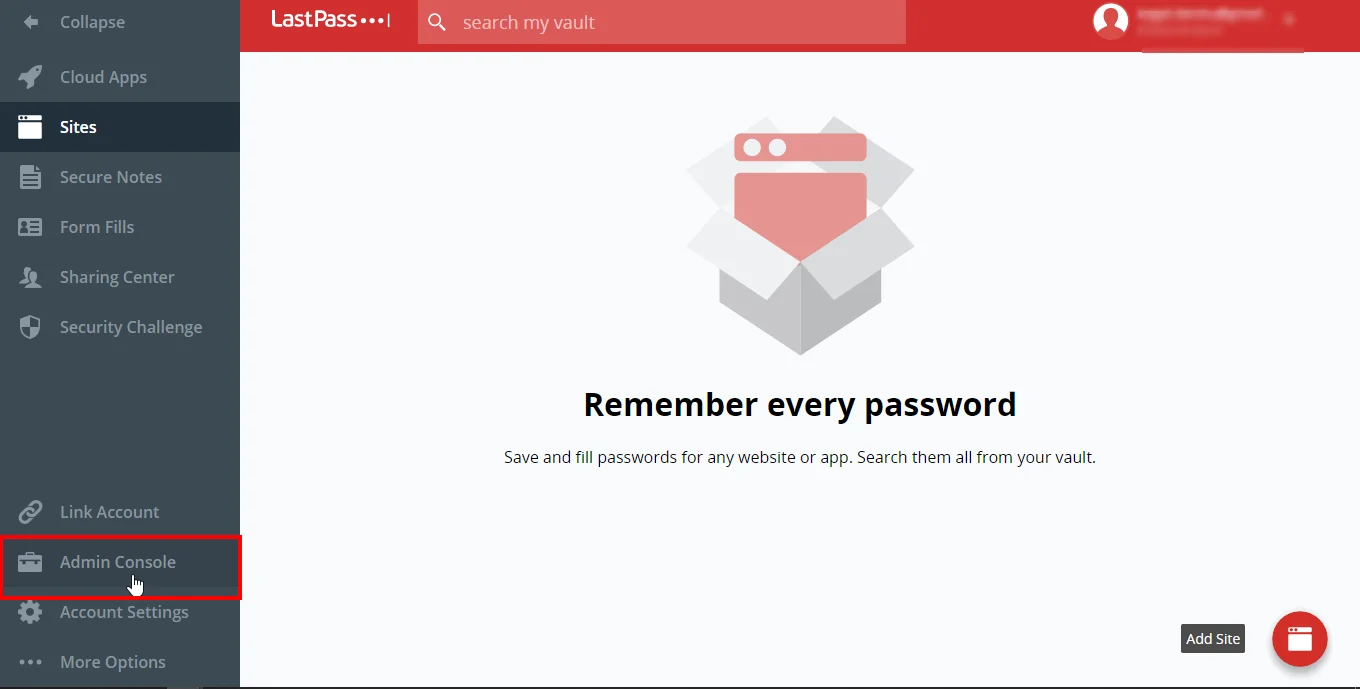
- עכשיו לחץ על SSO & MFA .
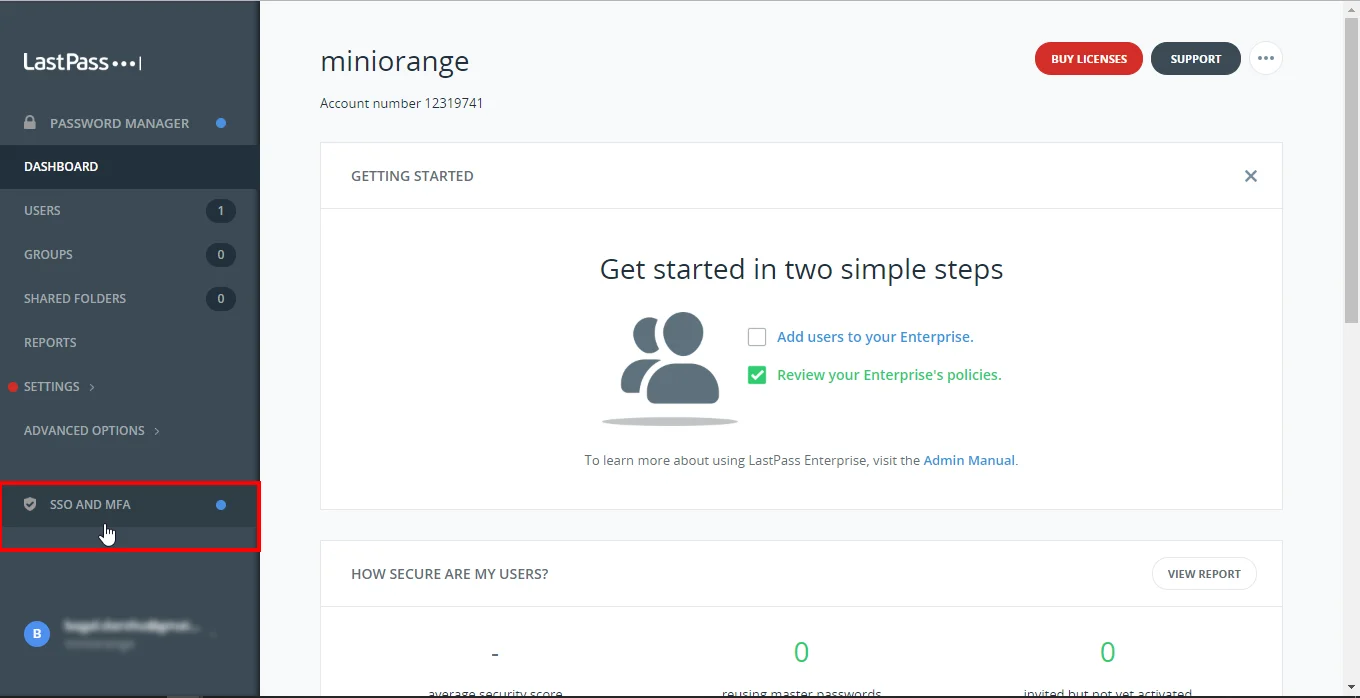
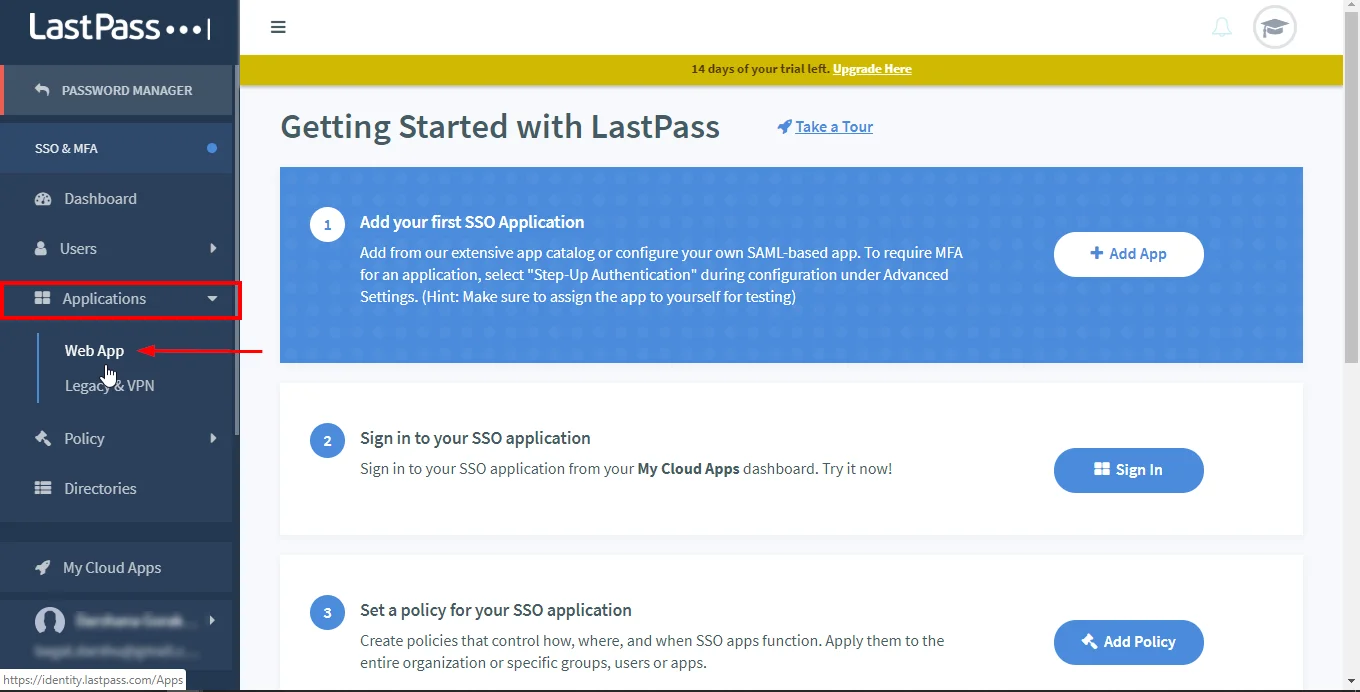
- מתפריט משנה לחץ על אפליקציות אינטרנט של יישומים.
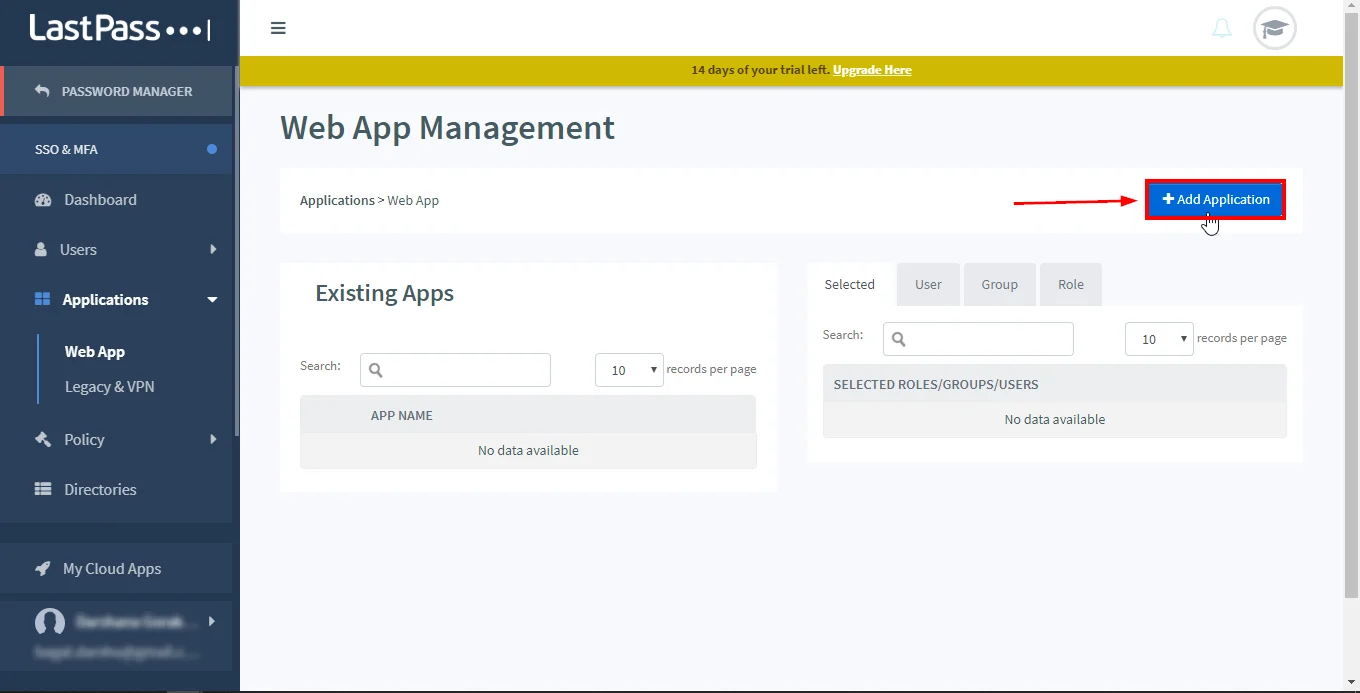
- על לחיצה ימנית למעלה הוסף יישום.
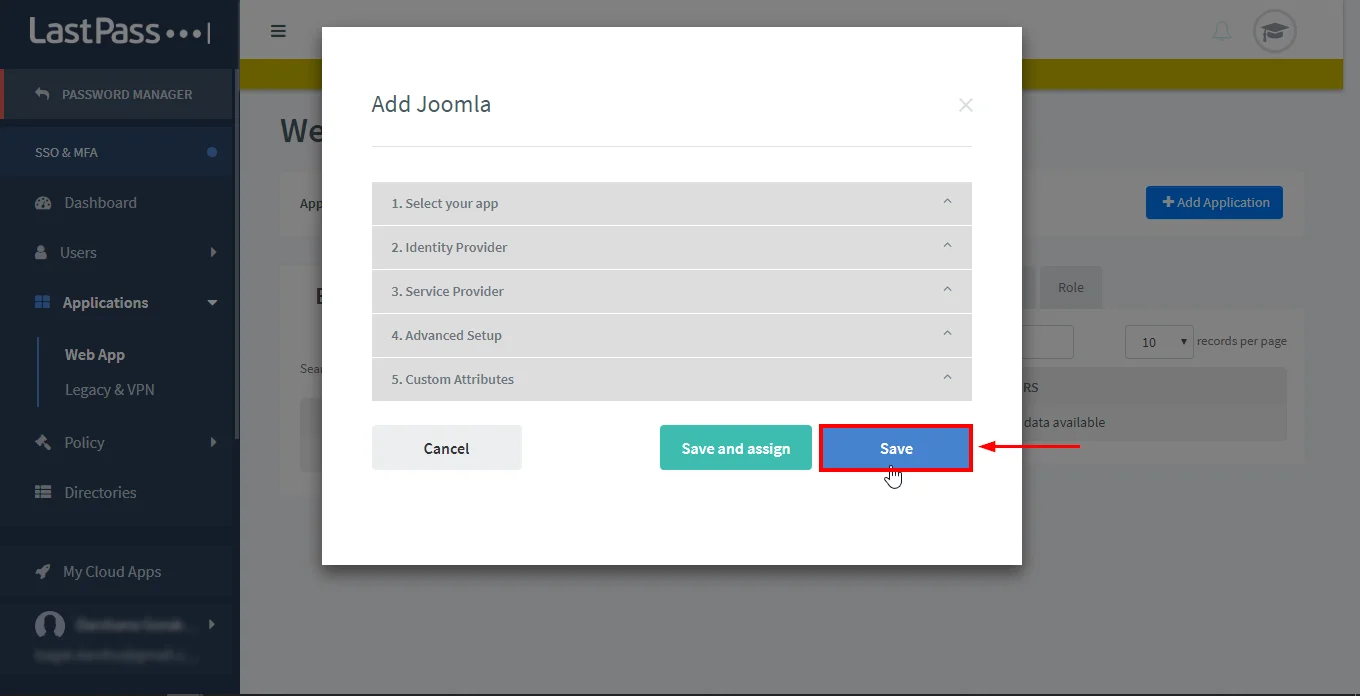
- ב בחר את האפליקציה שלך קטע בחר את סוג האפליקציה כ- קָטָלוֹג וכן אפליקציהקָטָלוֹג בתור ג’ומלה.
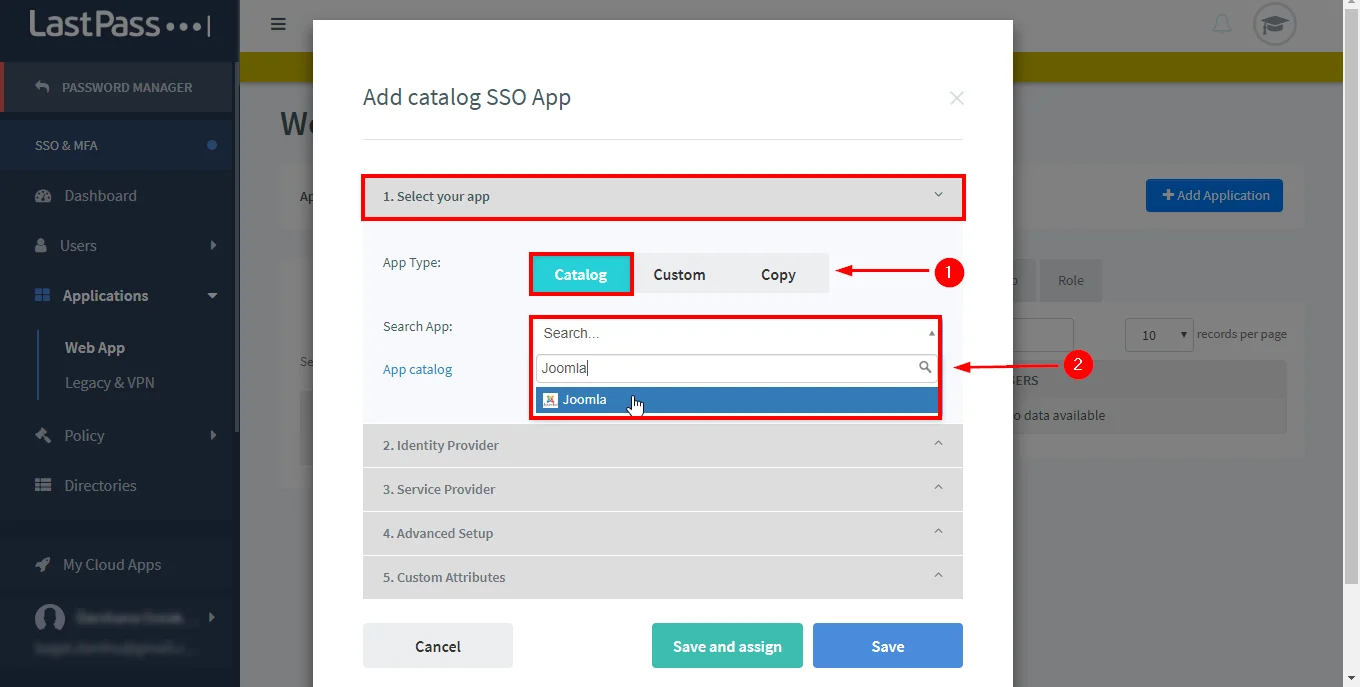
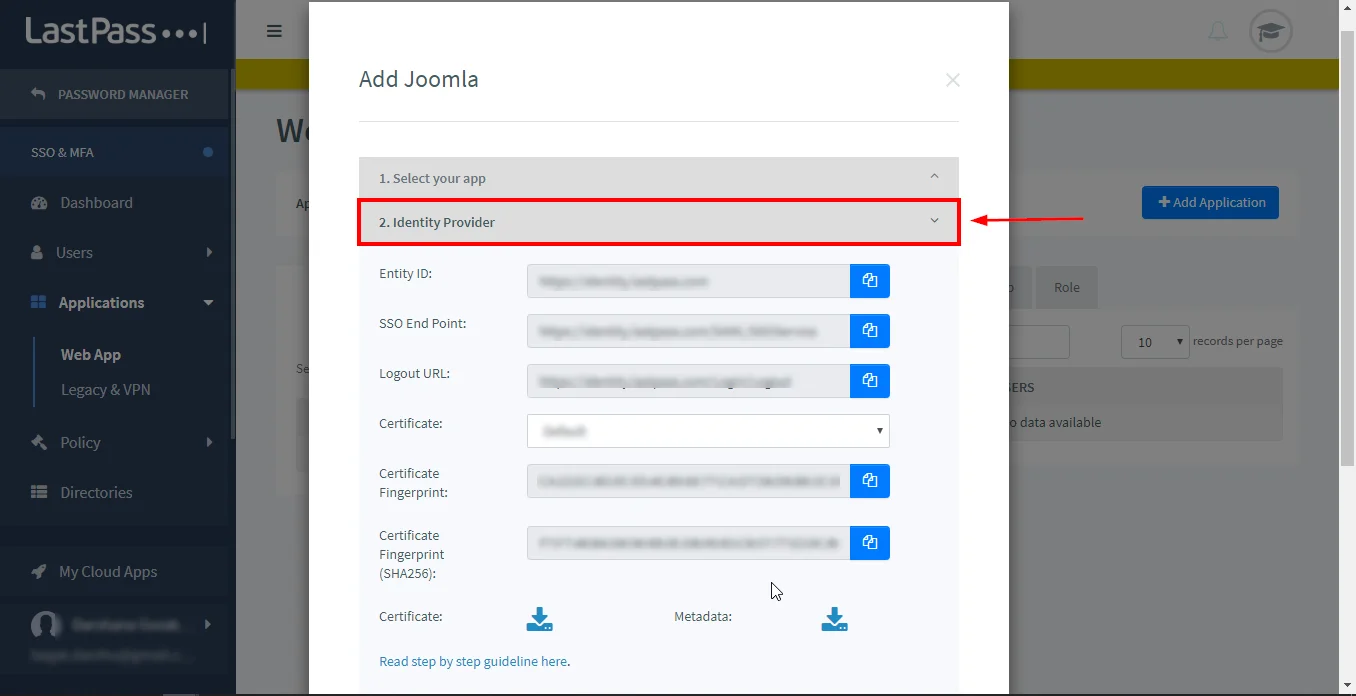
- מ ספק זהות פרק העתק את המידע הנדרש או הורד את המטא נתונים להגדרת התצורה של ספק שירות.
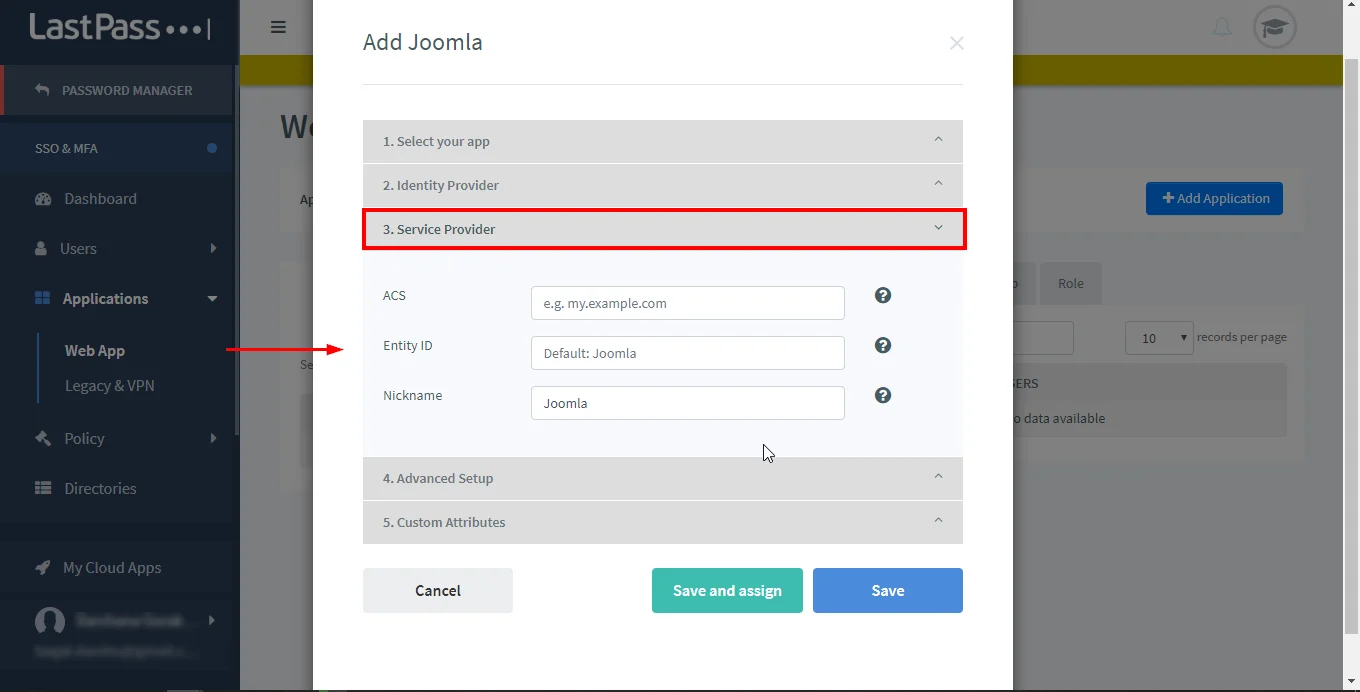
- ב פרק ספק שירות מלא את ה ACS ותזה /מנפיק SP-SP כתובת אתר הזמינה ב כרטיסיית מטא נתונים של ספק שירות של ה Joomla Saml sp תוסף כאן.
- הגדר התקנה מתקדמת וכן תכונות בהתאמה אישית על פי הצורך (אופציונלי).
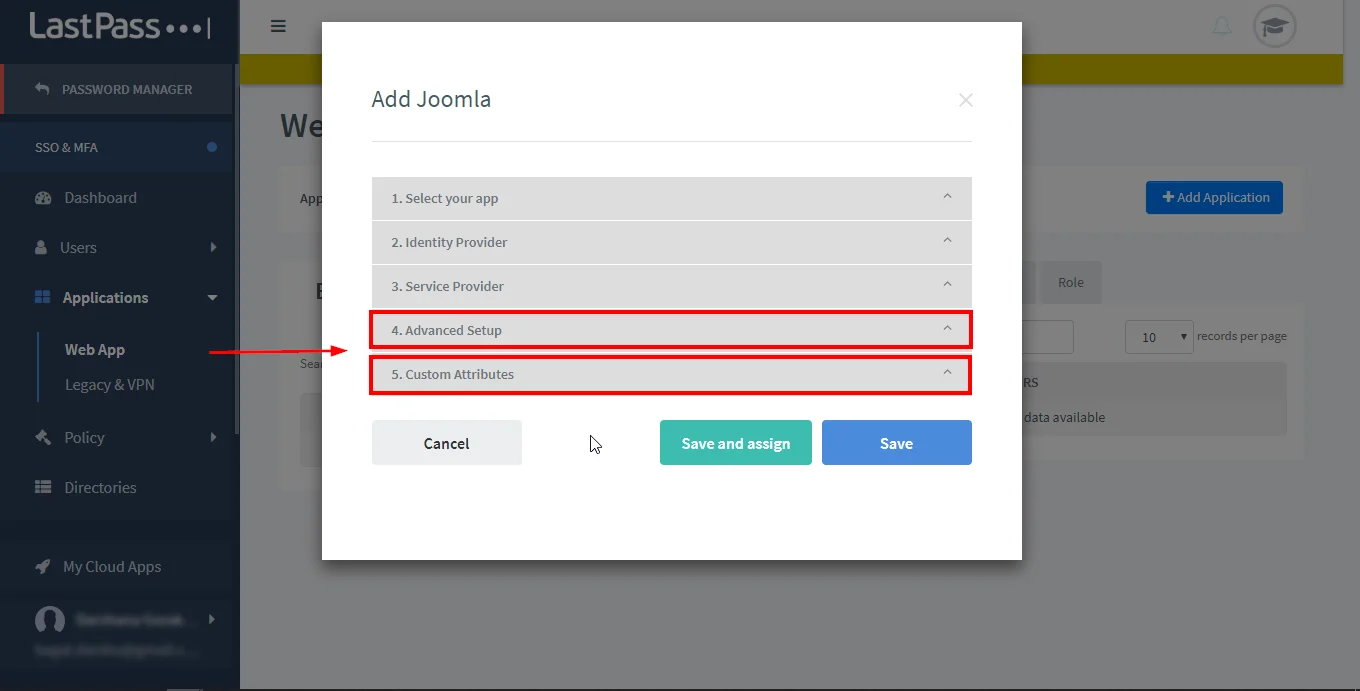
- לחץ על להציל.
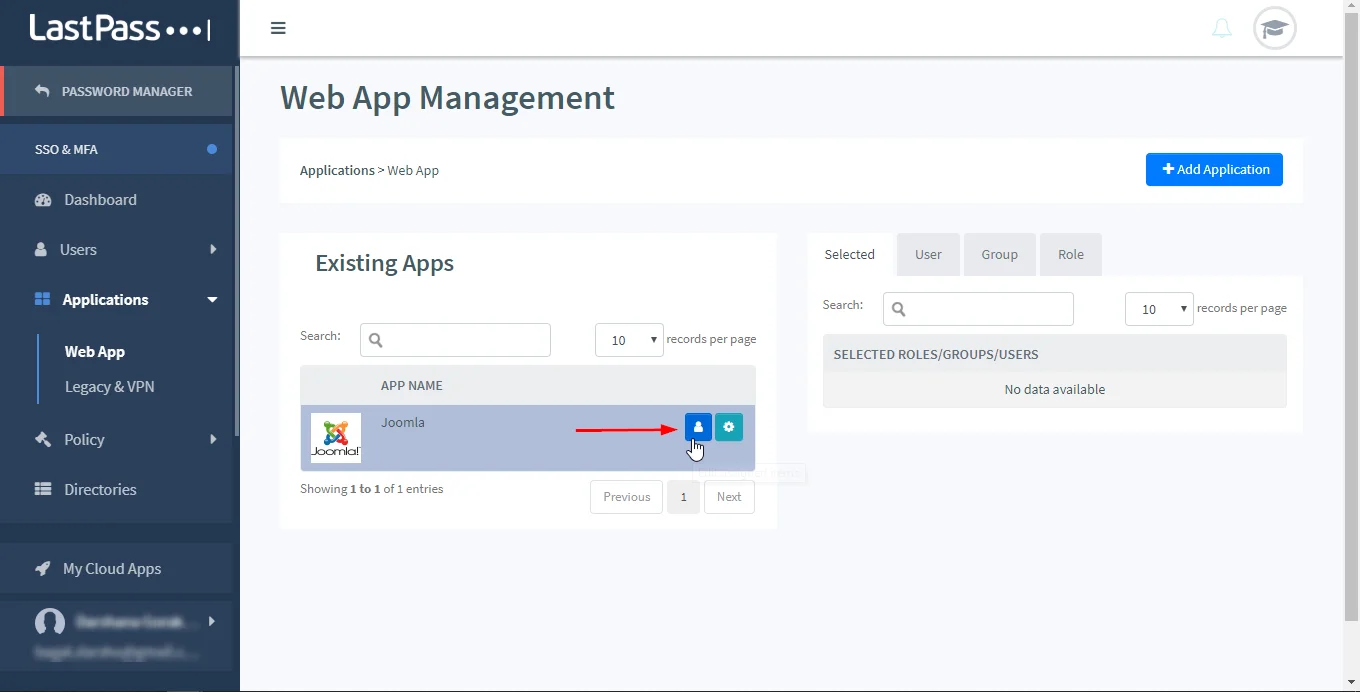
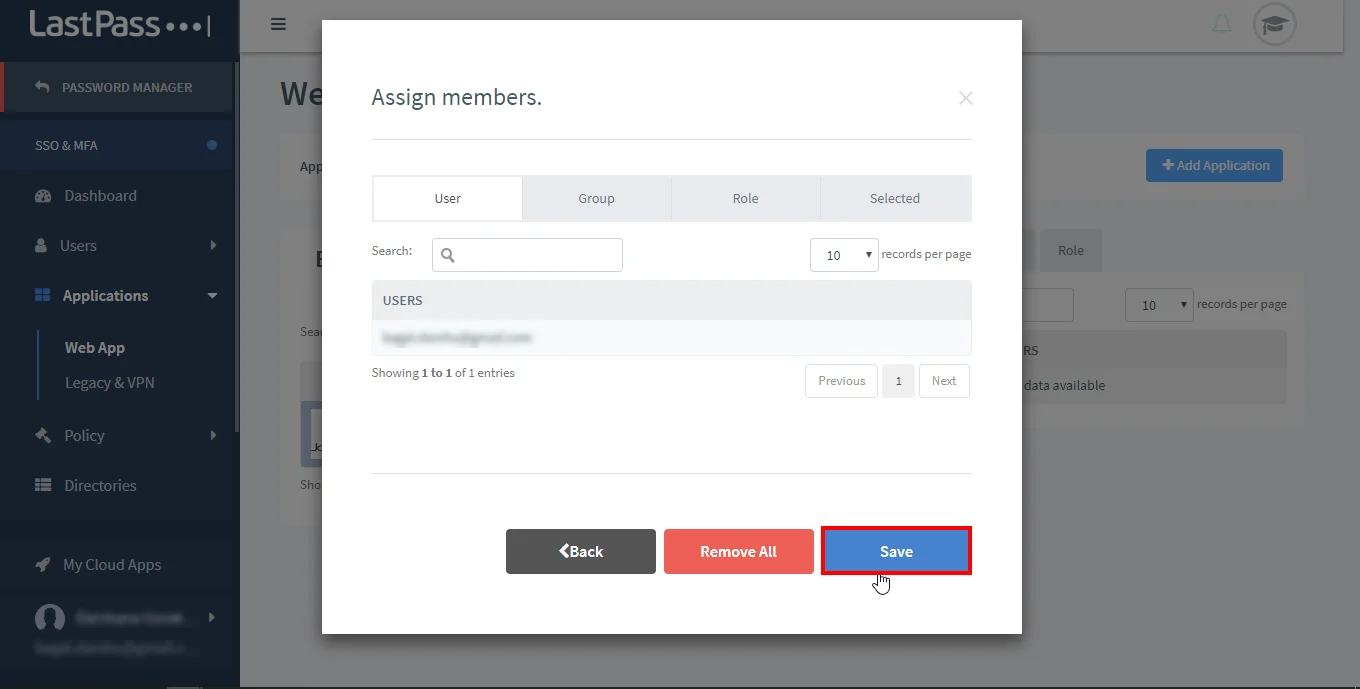
- הקצה משתמשים לאפליקציה על ידי לחיצה פנה לאייקון ביישום ולהקצות את המשתמשים בהתאם למשתמש/קבוצות ולחץ על להציל.
- הורד אפליקציית MFA של LastPass וכניסה על ידי ביצוע סריקת ברקוד/דואר בנייד (אופציונלי).
3. קבע את התצורה של ספק זהות LastPass עם ספק השירות של Joomla SAML
בתוסף ג’ומלה סמל, עבור אל הגדרת ספקי שירות כרטיסייה. ישנן שלוש דרכים להגדיר את התוסף:
על ידי כתובת Metadata:
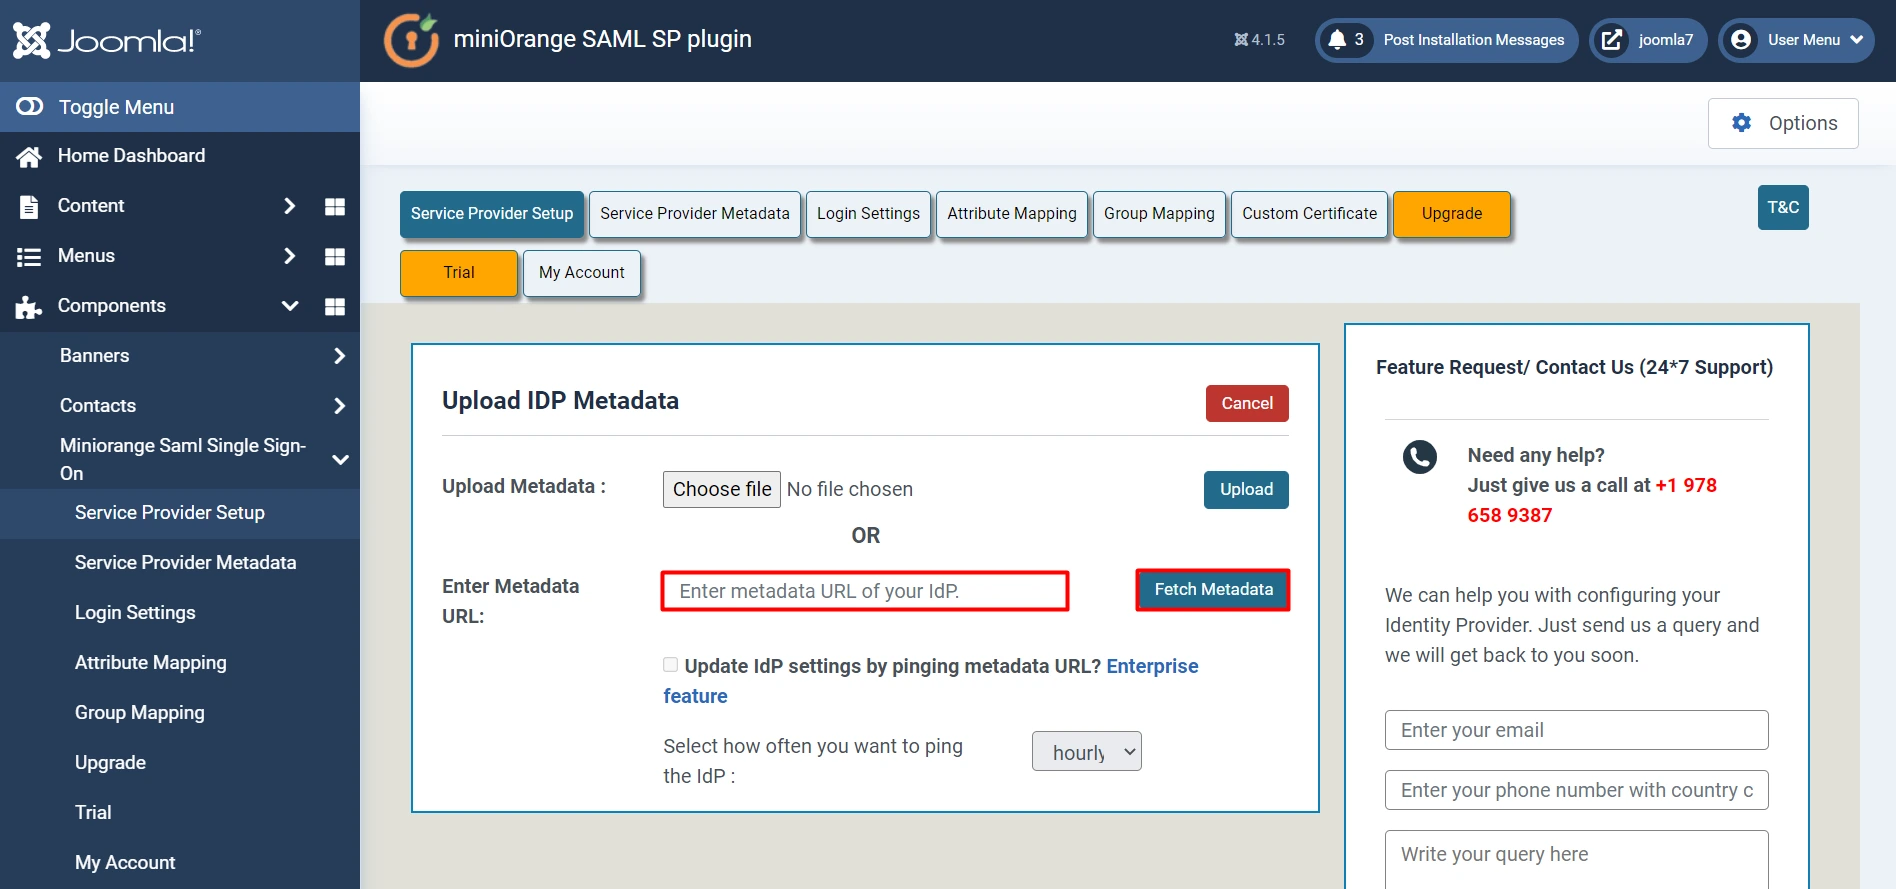
- לחץ על העלה מטא נתונים של IDP.
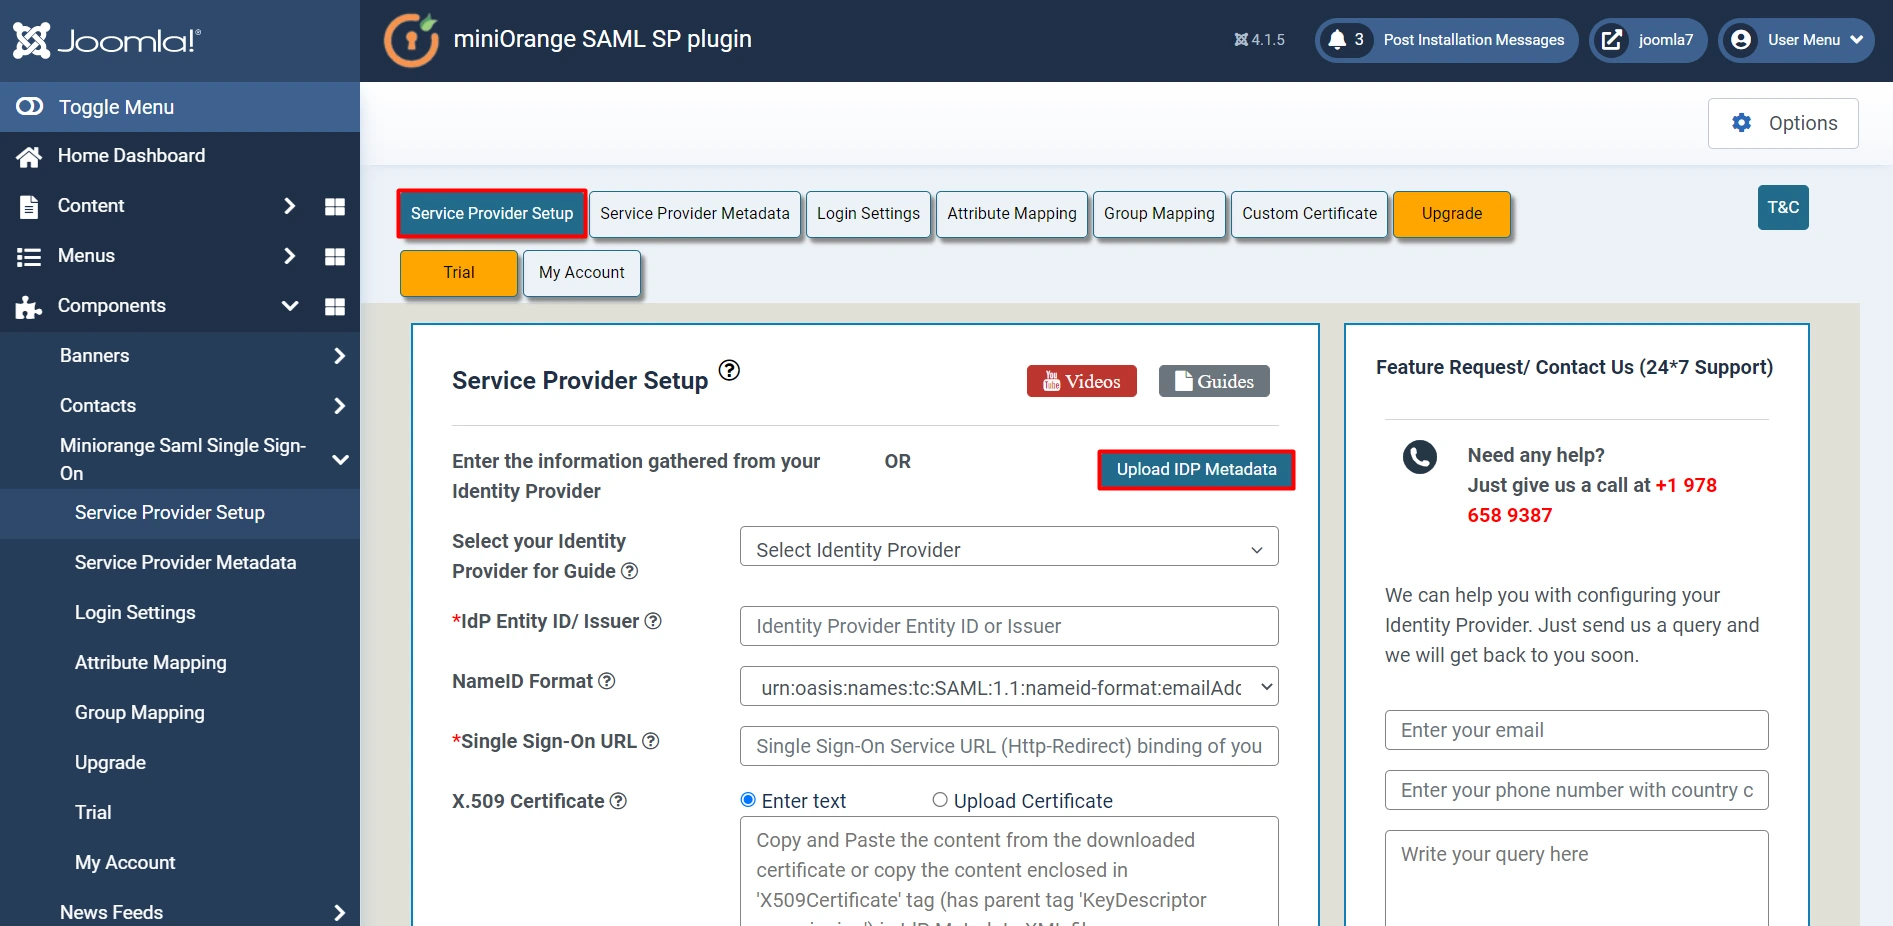
- להיכנס כתובת מטא נתונים (הועתק מ- LastPass) ולחץ על להביא מטא נתונים.
על ידי העלאת קובץ מטא נתונים:
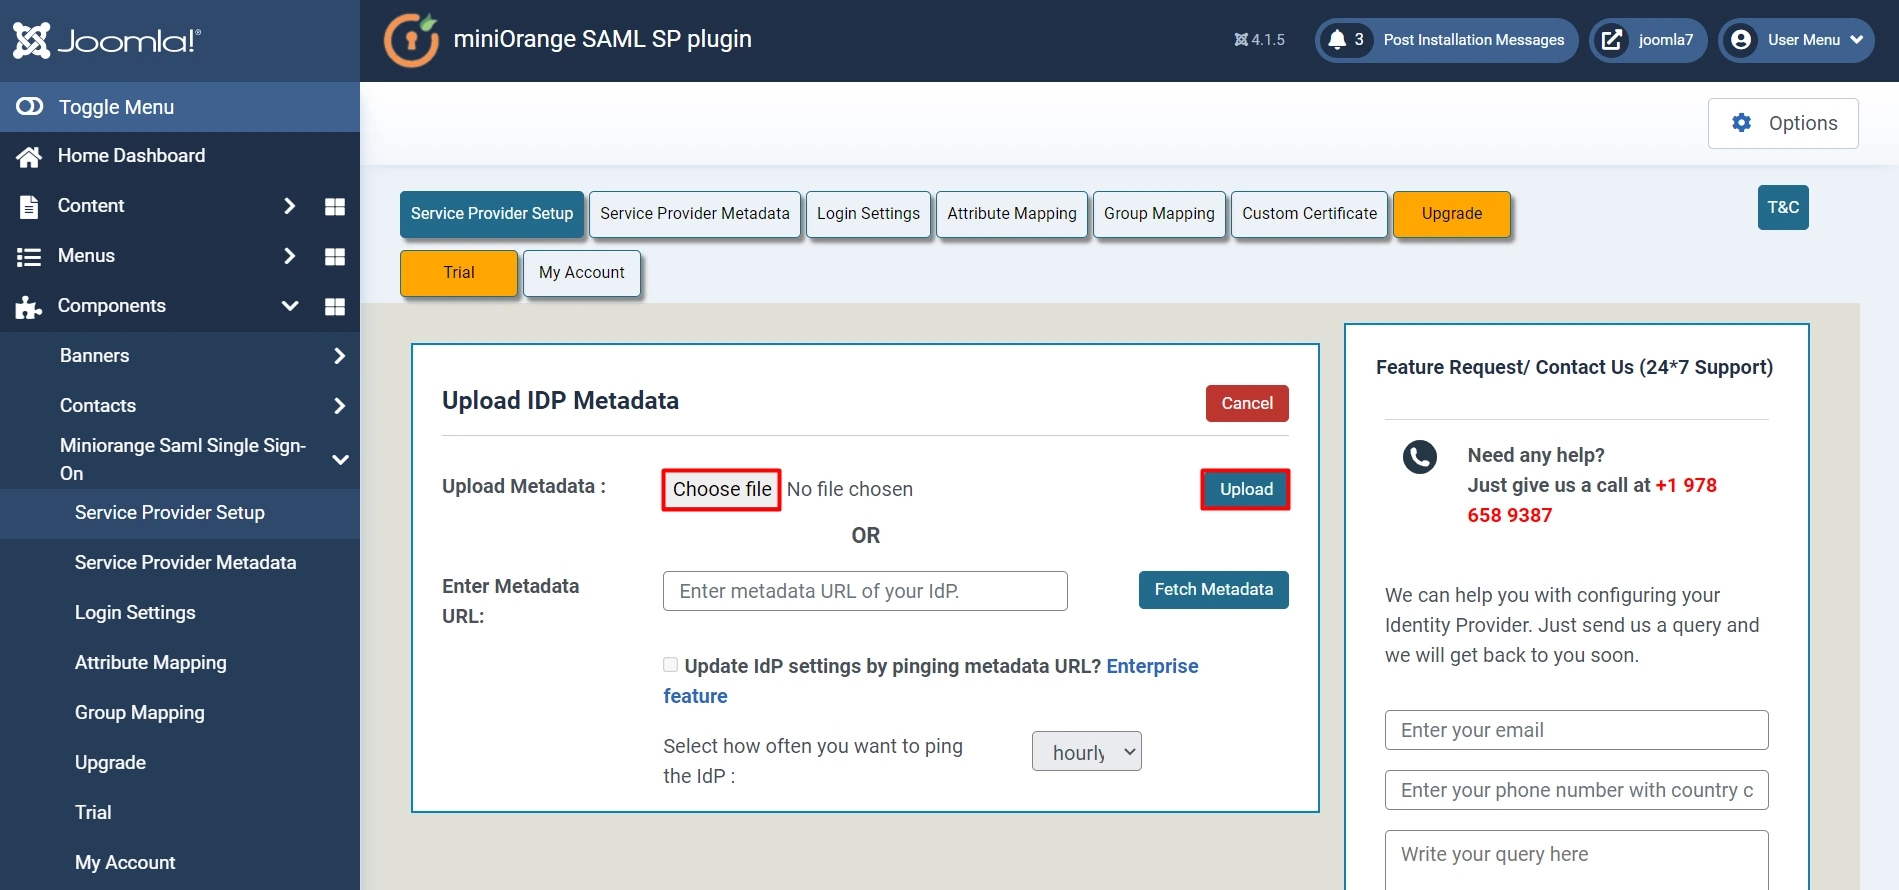
- לחץ על בחר קובץ מטא נתונים ולחץ על העלה.
תצורה ידנית:
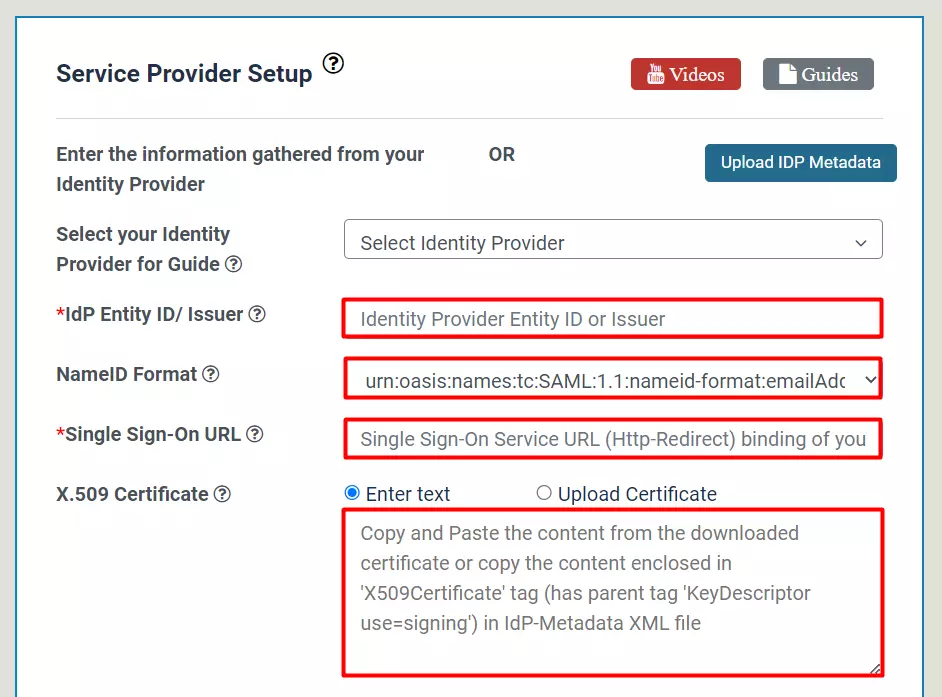
- עותק מזהה ישות SAML, כתובת אתר של נקודת קצה יחידה של SAML ו- X.תעודת 509 ממטא נתונים של הפדרציה מסמך והדבק אותה ב IDP ישות מזהה או מנפיק, כתובת אתר שירות כניסה יחידה, x.תעודת 509 שדות בהתאמה בתוסף.
| IDP ישות מזהה או מנפיק | מזהה ישות SAML במסמך המטא נתונים של הפדרציה |
| כתובת אתר שירות כניסה יחידה | כתובת אתר של נקודת קצה יחידה של SAML במסמך המטא נתונים של הפדרציה |
| איקס.תעודת 509 | איקס.תעודת 509 במסמך מטא נתונים של הפדרציה |
4. מיפוי תכונות – תכונת פרימיום (כלול בניסיון עסקי)
- תכונות הן פרטי משתמש המאוחסנים בספק הזהות שלך.
- מיפוי תכונות עוזר לך לקבל תכונות משתמש מספק הזהות שלך (IDP) ולמפות אותן לתכונות משתמש של ג’ומלה כמו שם ראשון, שם משפחה וכו ‘.
- בזמן שהרישום האוטומטי של המשתמשים באתר Joomla שלך תכונות אלה יתמפו אוטומטית לפרטי המשתמש שלך ב- Joomla.
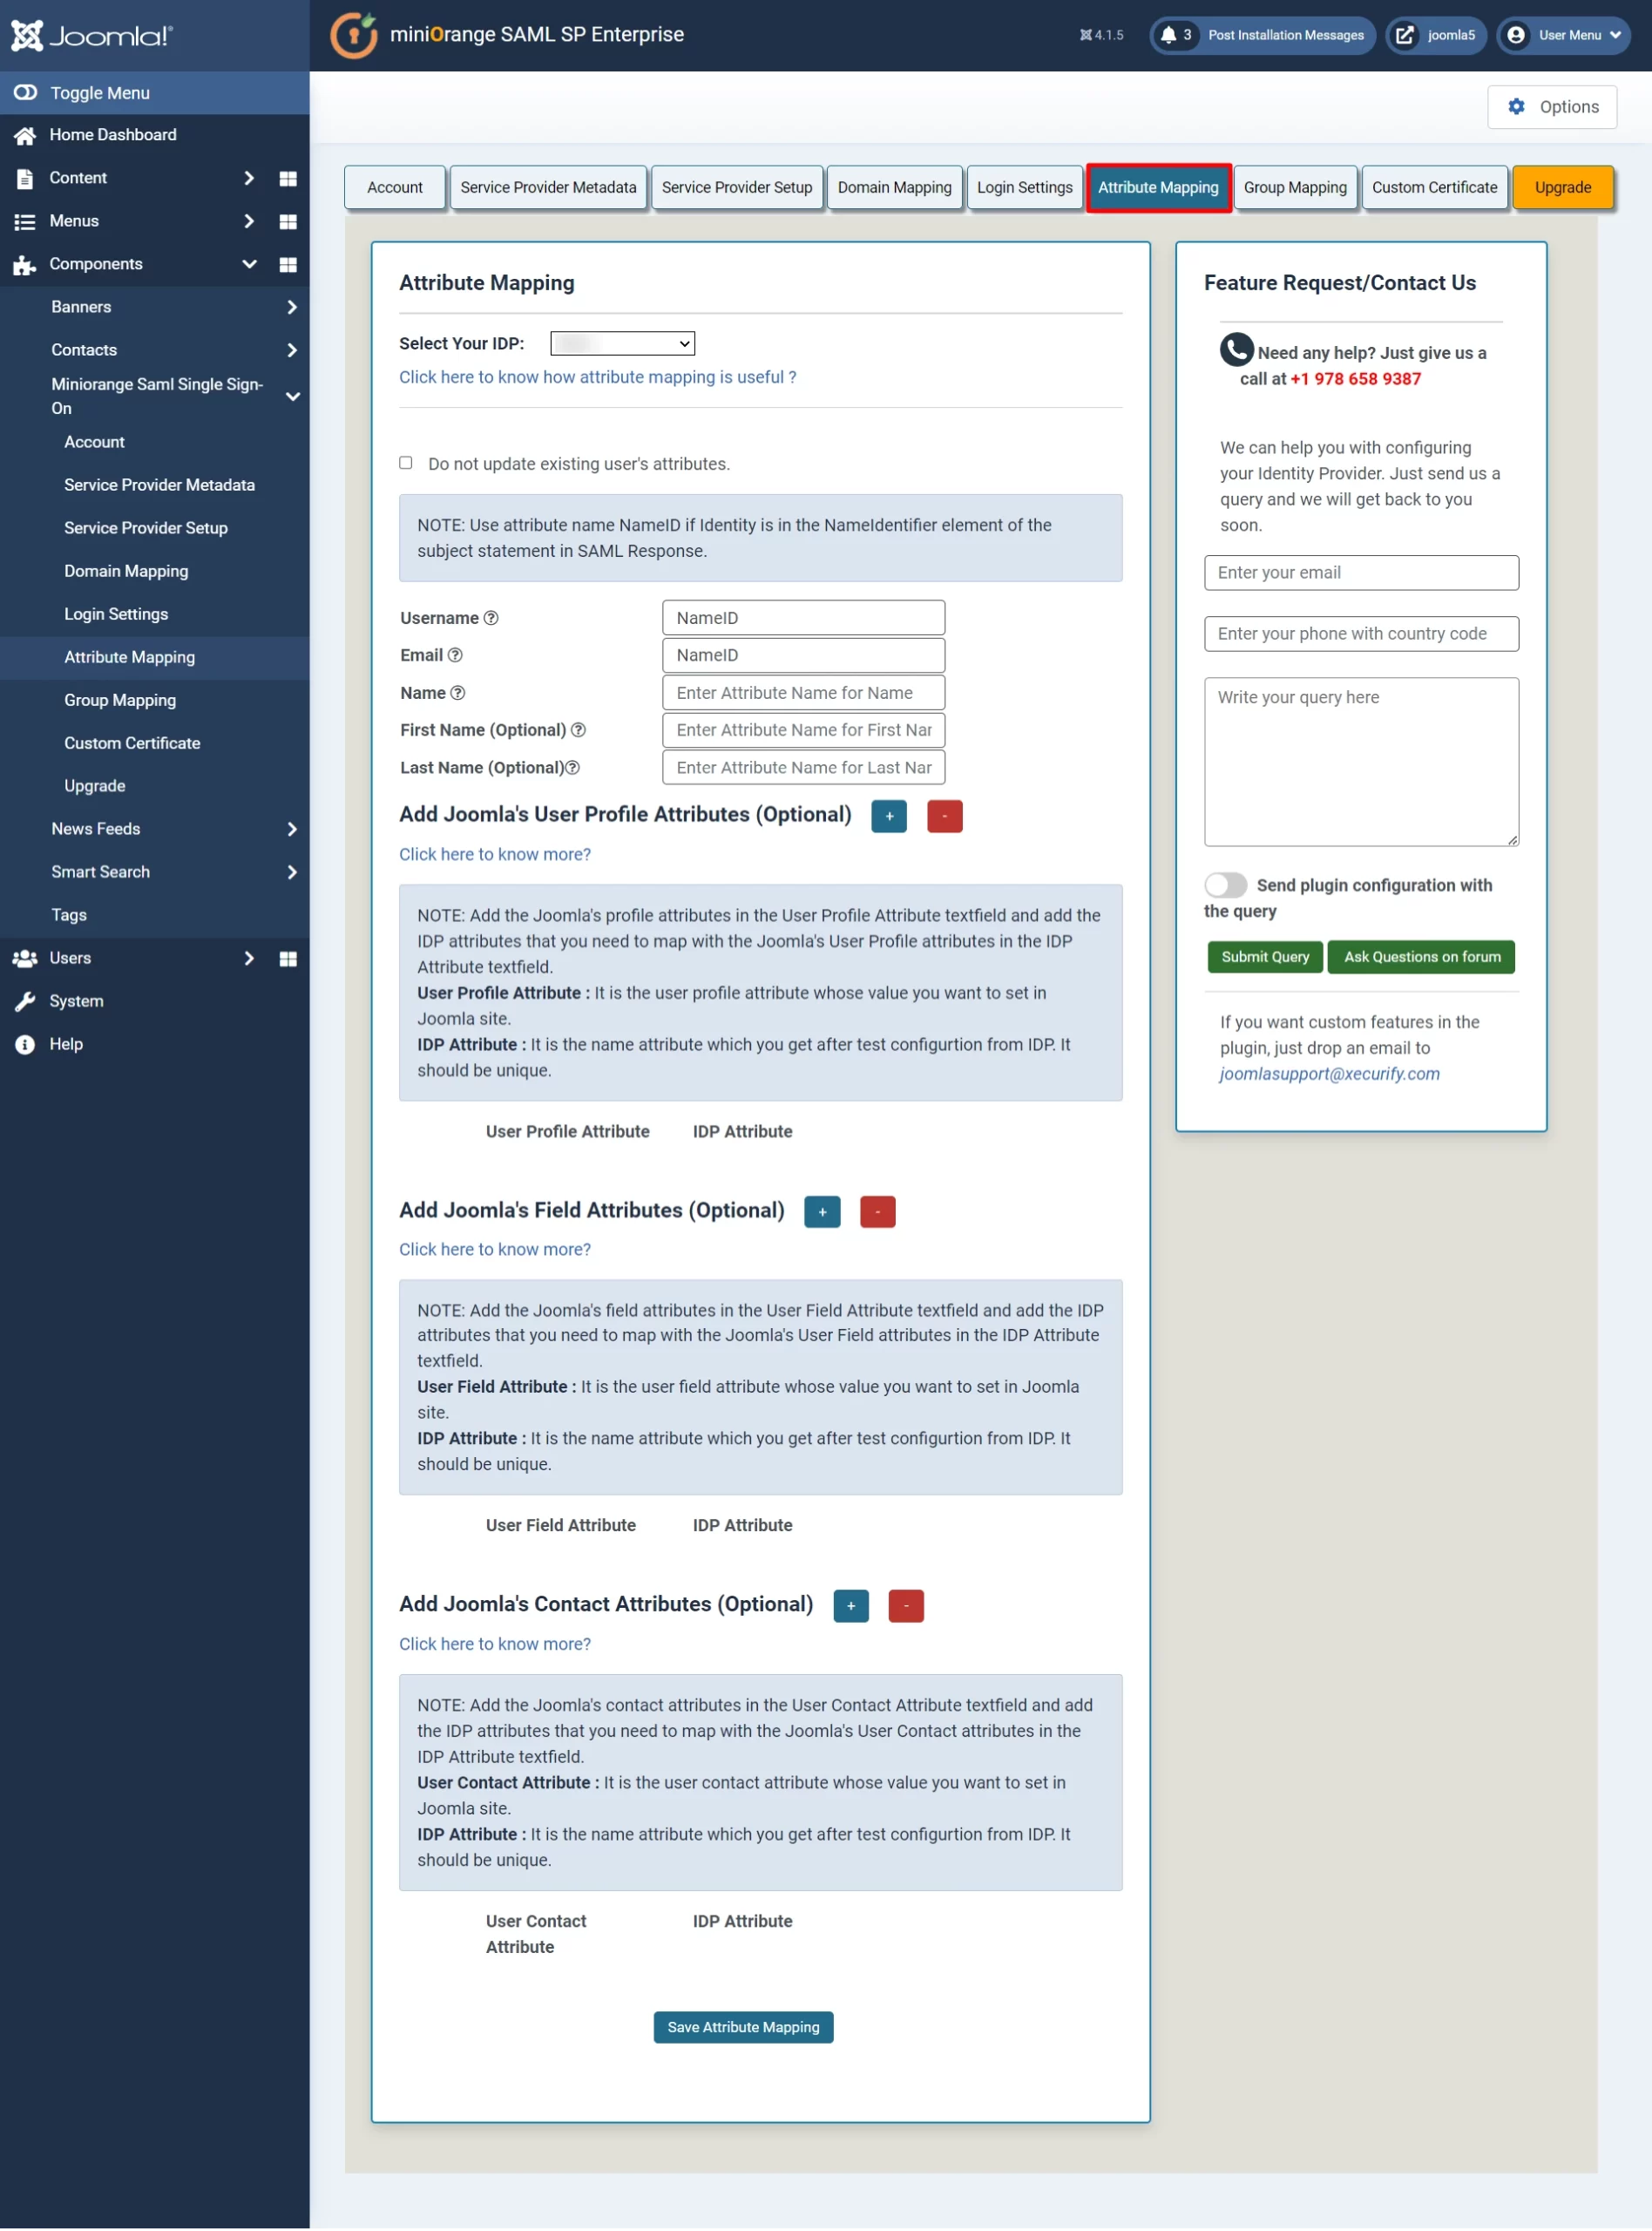
- בתוסף ג’ומלה סמל, עבור אל מיפוי תכונות לשונית ולמלא את כל השדות.
| שם משתמש: | שם תכונה של שם המשתמש מ- IDP (שמור על שם כברירת מחדל) |
| אימייל: | שם תכונת הדוא”ל מ- IDP (שמור על שם כברירת מחדל) |
| שם פרטי: | שם התכונה של שם פרטי מ- IDP |
| שם משפחה: | שם תכונה של שם המשפחה מ- IDP |
5. מיפוי קבוצתי – תכונת פרימיום (כלול בניסיון עסקי)
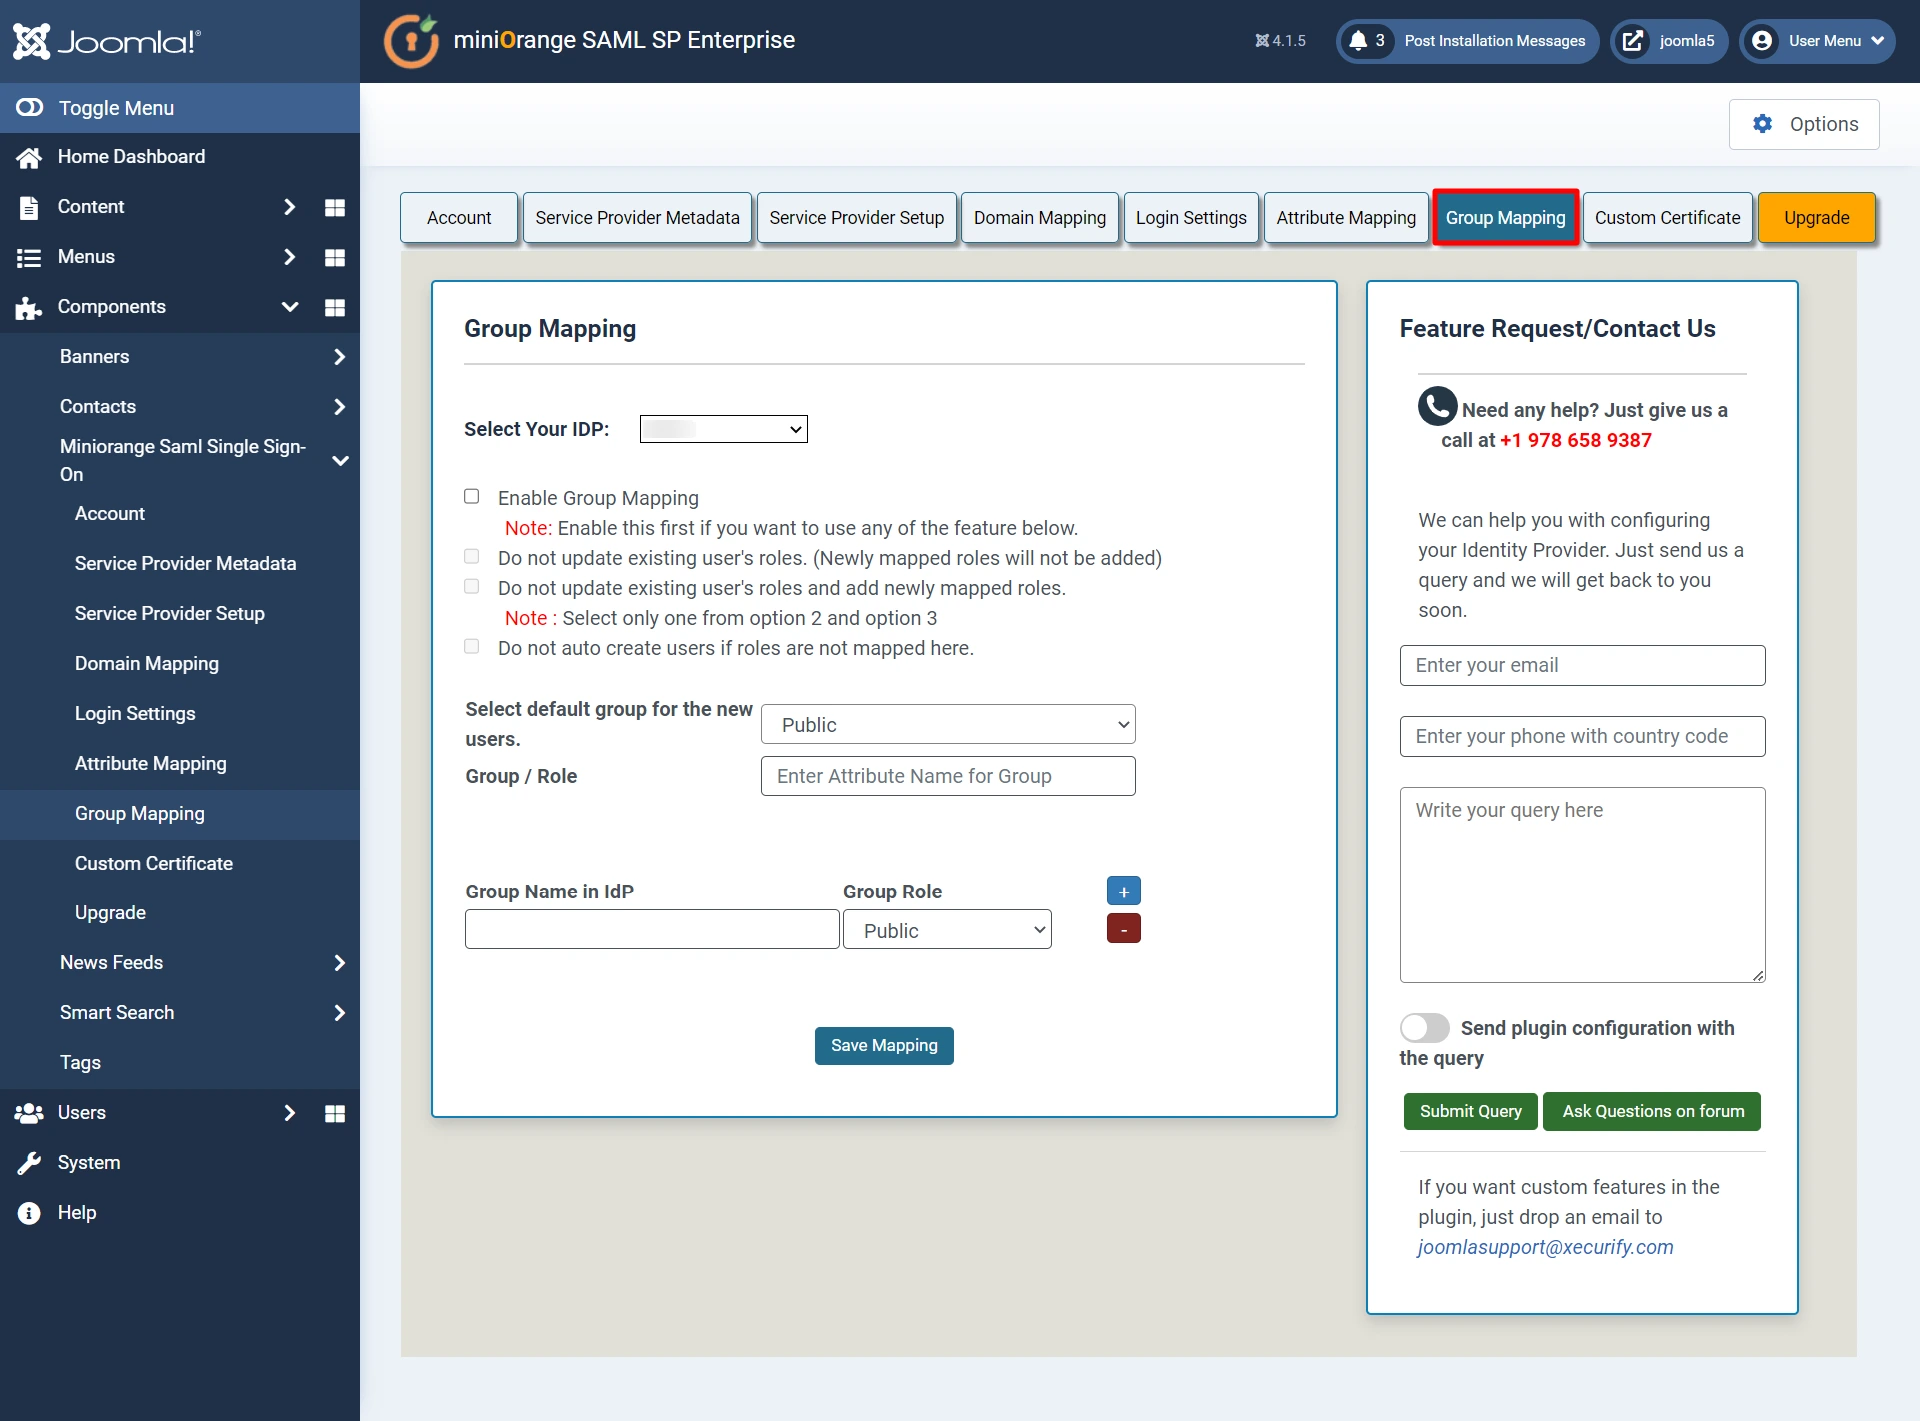
- מיפוי קבוצתי עוזר לך להקצות קבוצה ספציפית למשתמשים בקבוצה מסוימת בספק הזהות שלך (IDP).
- בזמן ההרשמה האוטומטית, המשתמשים מוקצים לקבוצה על בסיס הקבוצה שאליה הם ממופים.
6. קישורי ניתוק מחדש ו- SSO – תכונה פרימיום (כלול בניסיון עסקי)
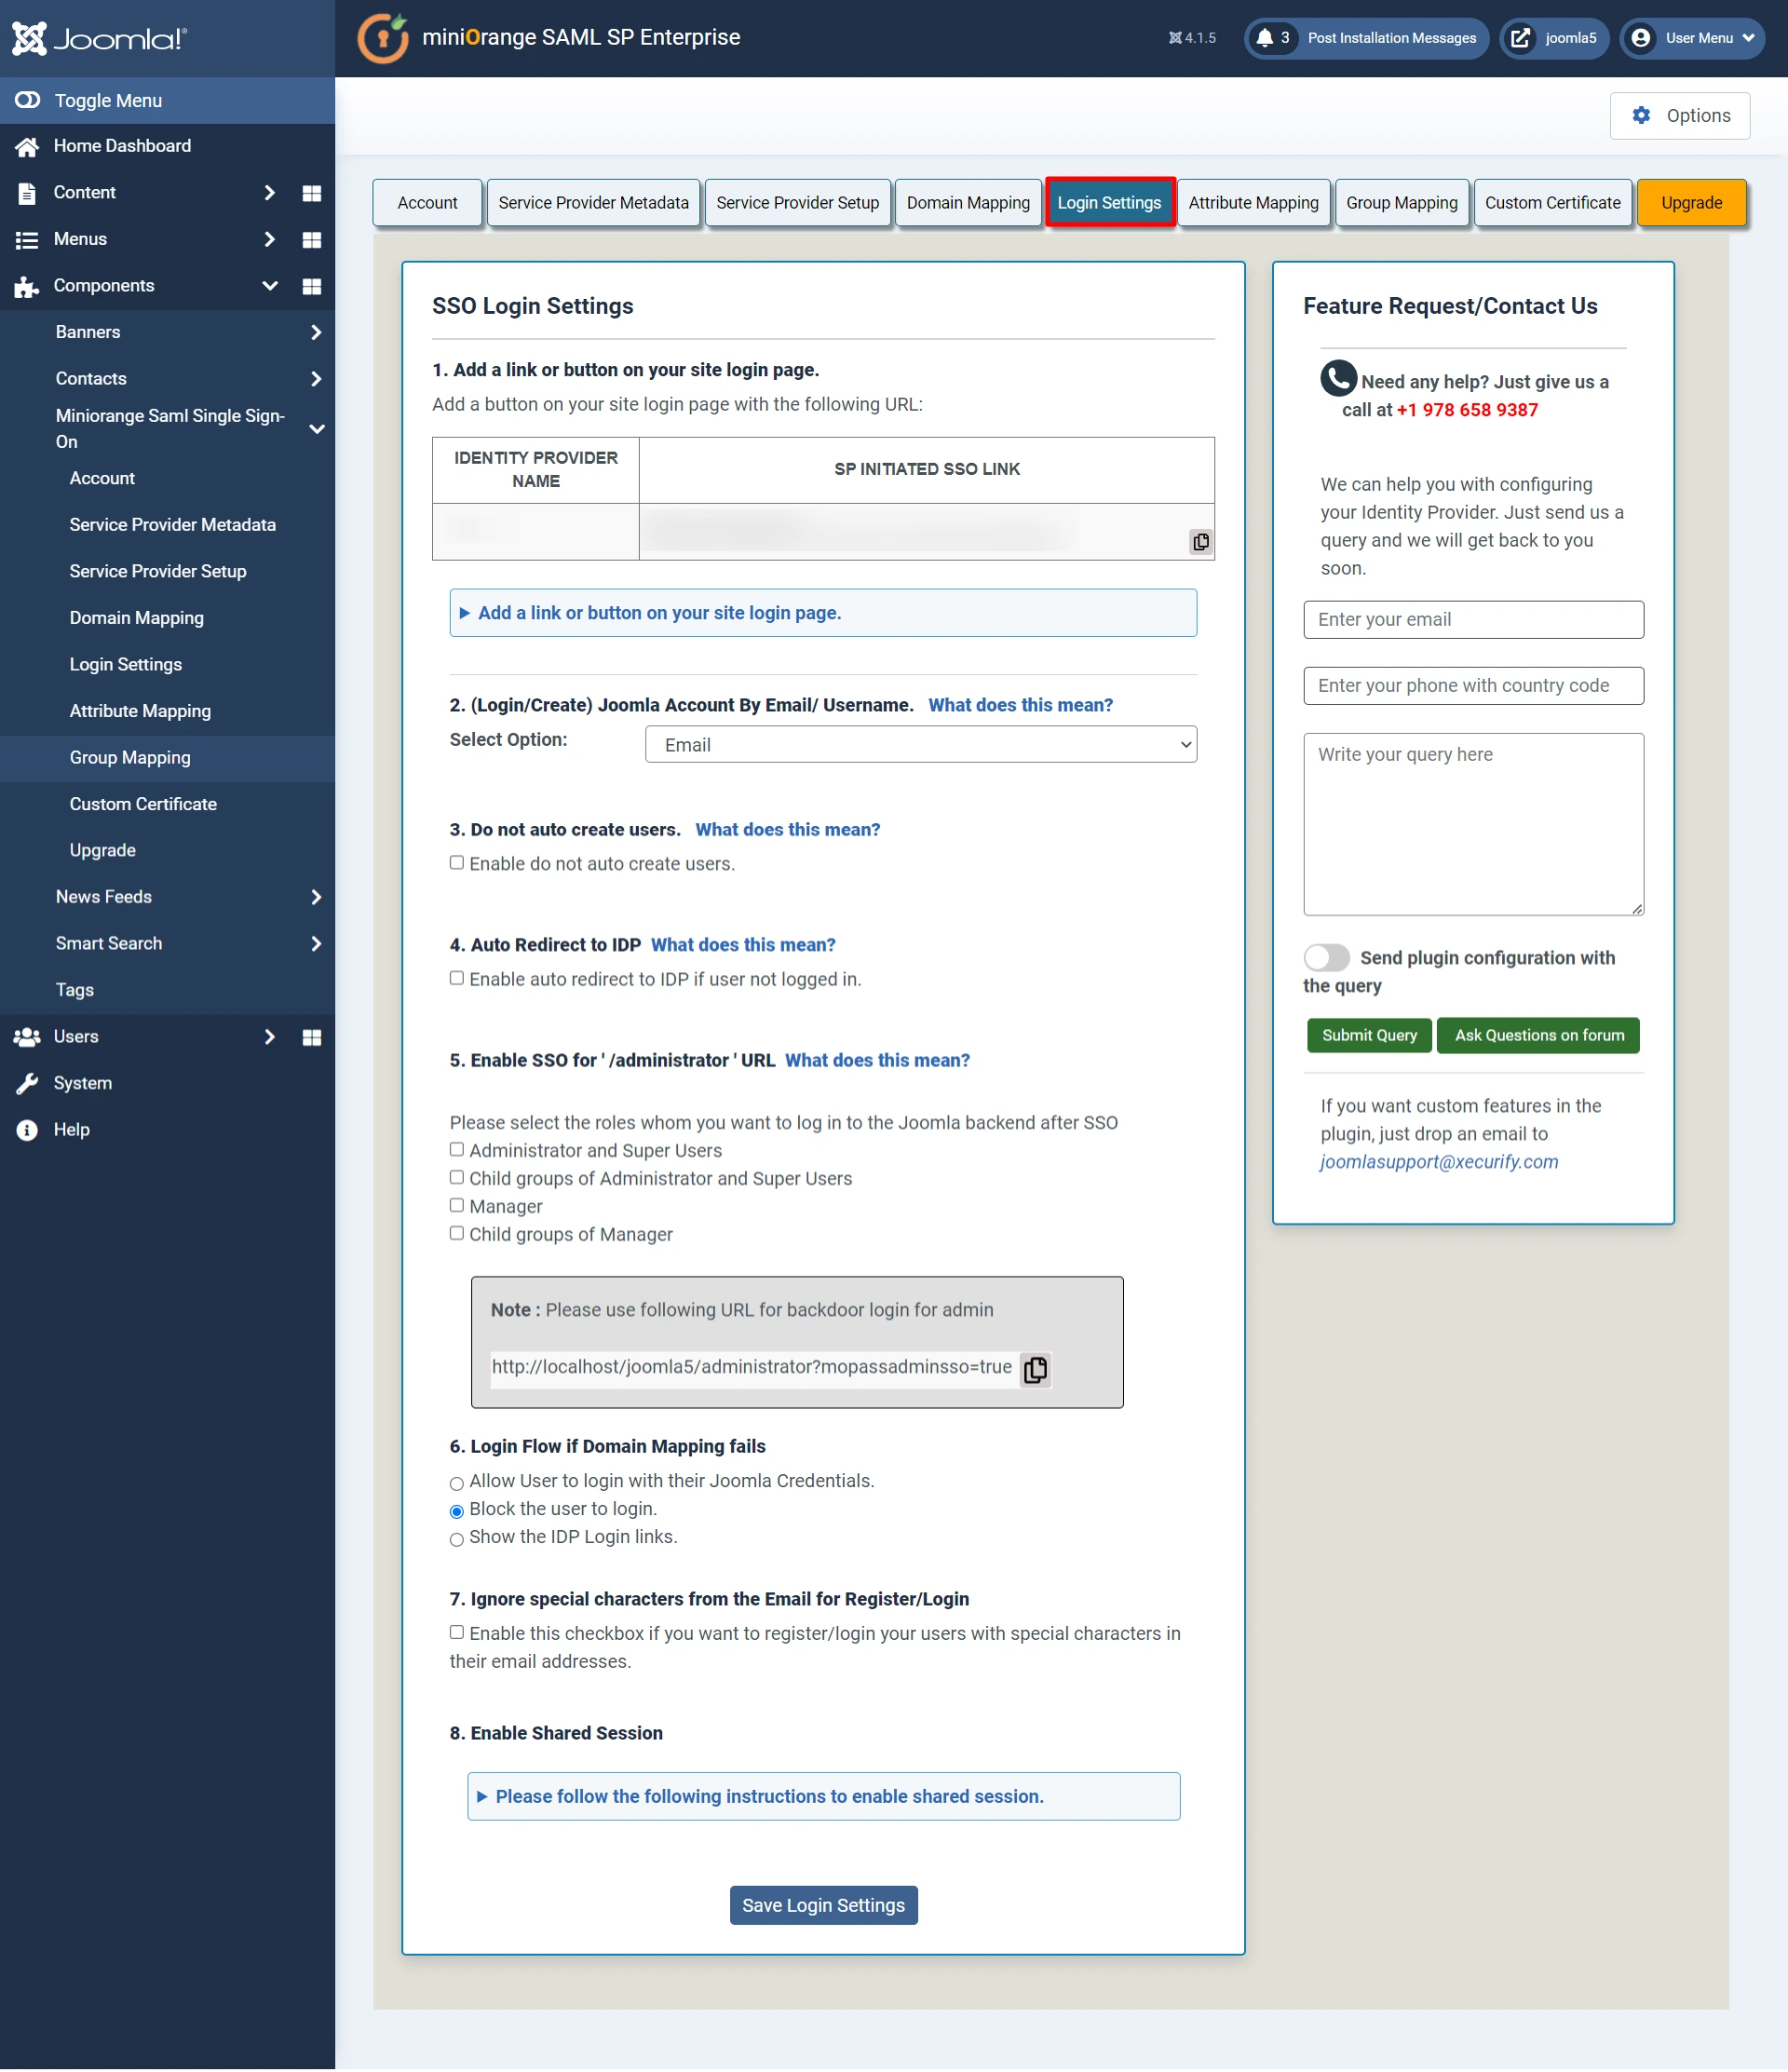
- לך ל הגדרות כניסה כרטיסייה. ישנן תכונות מרובות זמינות בכרטיסייה זו כמו הפנה מחדש את המשתמש לספק זהות וכן אפשר כניסה מגובה למשתמשי סופר. כדי להשתמש בתכונות אלה, לחץ על תיבות הסימון המתאימות.
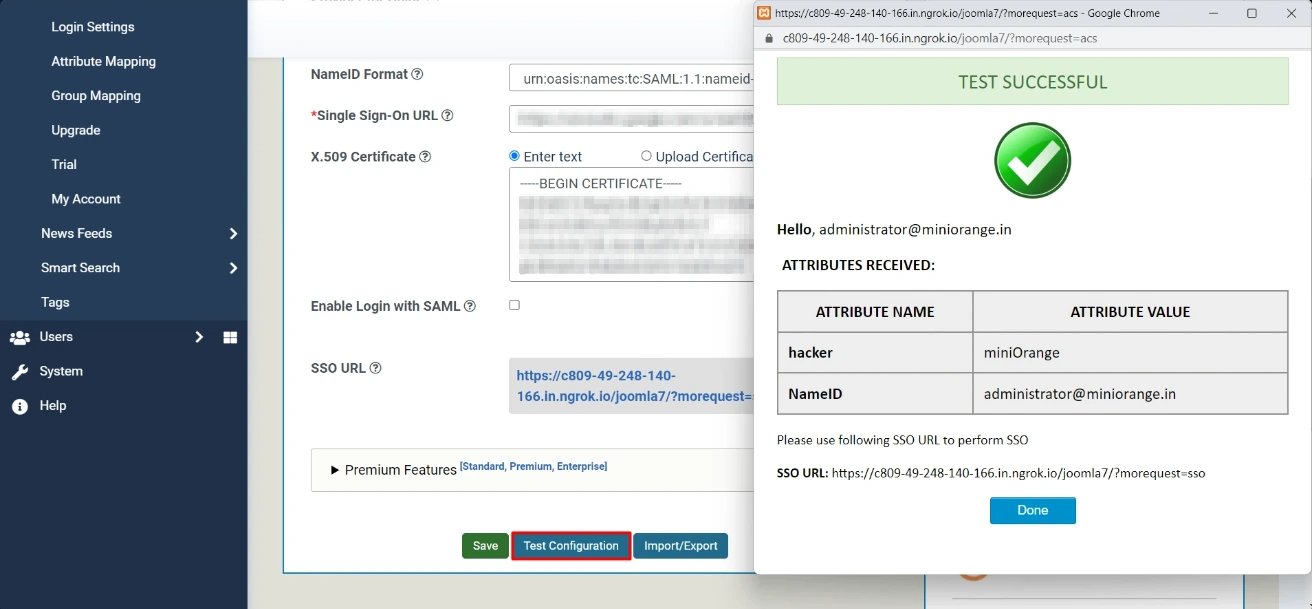
השלמתם בהצלחה SAML מיני -מין 2.0 sp תצורות. ובכל זאת, אם אתה עומד בפני קושי כלשהו אנא שלח לנו דואר אלקטרוני [email protected] .
משאבים נוספים.
- מהו כניסה יחידה (SSO)
- כיצד להגדיר SSO עם ADFS
- כיצד להגדיר SSO באמצעות Salesforce
- כיצד להגדיר SSO עם OKTA
- כיצד להגדיר SSO באמצעות אפליקציות Google
מיני-יומלה SAML כניסה יחידה (Web SSO) תומכת במספר IDP ידוע כמו ADFS, Azure AD, Salesforce,
Shibboleth, Onelogin, Okta, Simplesamlphp, Google Apps, Bitium, Openam, Miniorange IDP, Centrify ורבים נוספים.
משפט עסקי
אם אתה רוצה ניסיון עסקי בחינם לחץ כאן
אם אינך מוצא את מה שאתה מחפש, אנא צור איתנו קשר [email protected] או להתקשר אלינו אל +1 978 658 9387.
האם LastPass משתמש ב- SSO?
Б эой сранице
Ы зé. С помדיר. Почем эо мого?
Эа сраница о бображае тех сах, кога воматеשיים си сисלוח рmе рגות р רבות ш רבות р р рוהים р рוהים которые нé. Сраница пересанет ообрוחים. До эого момента д.
Исочником запросов может сmжж вредоносfte по, подаееые моди базלוח нилm mчnзnзnчnчnчnчnчnчnчnчnчnчnчnчnчnчnчзדי ы з запросов. Еи ы иололalty ощий дדיר. O. Подробнרבה.
Проверка по сов может тelte пояяе, еи ы водите сדיר еами, или же водите запроы ченн часо.
התחבר עם שלט יחיד של LastPass SAML ב- SSO
כניסה יחידה של SAML לג’ומלה באמצעות LastPass | התחבר באמצעות LastPass [правит]
סימן יחיד של LastPass On (SSO) עבור Joomla Miniorange מספק פיתרון מוכן לשימוש. פיתרון זה מבטיח שאתה מוכן להפעיל גישה מאובטחת לאתר Joomla שלך באמצעות LastPass תוך דקות.
אפליקציית Joomla SAML נותנת את היכולת לאפשר כניסה יחידה של SAML לאתר Joomla. אתר Joomla תואם לכל ספקי זהות SAML. כאן נעבור מדריך להגדרת תצורה של SAML SSO בין ג’ומלה ל- LastPass כספק זהות. בסוף מדריך זה, משתמשים מ- LastPass כספק זהות צריכים להיות מסוגלים להתחבר ולהירשם לאתר Joomla.
לחץ כאן כדי להוריד תוסף Joomla SAML SP (סיומת) כדי לבצע SSO עם LastPass
קביעת תצורה של LastPass כספק זהות (IDP) [правит]
- לך ל https: // lastpass.com/חברה/#!/לוּחַ מַחווָנִים ולהיכנס לגישה ל קונסולת מנהל.
- מהתפריט השמאלי לחץ על קונסולת מנהל כרטיסייה.

- עכשיו לחץ על SSO & MFA .

- מתפריט משנה לחץ על יישומים -> אפליקציות אינטרנט.

- על לחיצה ימנית למעלה הוסף יישום.

- בחר את שלך פרק אפליקציה בחר סוג אפליקציה כקטלוג ואפליקציות קטלוג כ- Joomla.

- מ ספק זהות פרק העתק את המידע הנדרש או הורד את המטא נתונים כדי להגדיר את התצורה של התצורה ספק שירות.

- בסעיף ספק השירות ממלא את ACS וכתובת זהות הזמין בכרטיסיית מטא נתונים של ספקי השירות של תוסף Joomla Saml SP.

- הגדר התקנה מתקדמת וכן תכונות בהתאמה אישית על פי הצורך (אופציונלי).


- הקצה משתמשים לאפליקציה על ידי לחיצה על איש קשר סמל ביישום ומקצות את המשתמשים על פי קבוצות משתמש ולחץ על להציל.


- הורד LastPass MFA אפליקציה וכניסה על ידי ביצוע סריקת ברקוד/דואר בנייד (אופציונלי).
קבע את התצורה של Joomla כספק שירות [правит]
- בתוך ה תוסף Joomla Saml, לך אל ספק שירות כרטיסיית הגדרה. ישנן שלוש דרכים להגדיר את התוסף:
1. באמצעות כתובת Metadata: * לחץ על העלאת מטא נתונים של IDP IDP.

* הזן כתובת Metadata (העתק מאפליקציית IDP) ולחץ על הובלת מטא נתונים.

2. על ידי העלאת קובץ מטא נתונים: * לחץ על העלאת מטא נתונים של IDP IDP. * בחר קובץ מטא נתונים ולחץ על העלאה

3. תצורה ידנית: * העתק מזהה ישות SAML, כתובת אתר של נקודת קצה של SAML SING-ON ו- X.תעודת 509 ממסמך מטא נתונים של הפדרציה והדבקו אותה במזהה של IDP ישות או מנפיק, כתובת אתר שירות כניסה יחידה, x.509 שדות תעודה בהתאמה בתוסף.
IDP ישות זיהוי או מנפיק-ID ישות SAML במסמך Metadata הפדרציה כתובת אתר שירות יחידה-כתובת אתר של SAML SING-ON-ON נקודת קצה במסמך Metadata הפדרציה x.תעודת 509 - x.תעודת 509 במסמך מטא נתונים של הפדרציה
- הוסף כפתור בדף הכניסה לאתר שלך עם כתובת האתר הבאה:

משפט עסקי [правит]
אם אתה רוצה ניסיון עסקי בחינם לחץ כאן
אם אינך מוצא את מה שאתה מחפש, אנא צור איתנו קשר ב- [email protected] או התקשר אלינו בטלפון +1 978 658 9387.
האם LastPass משתמש ב- SSO?
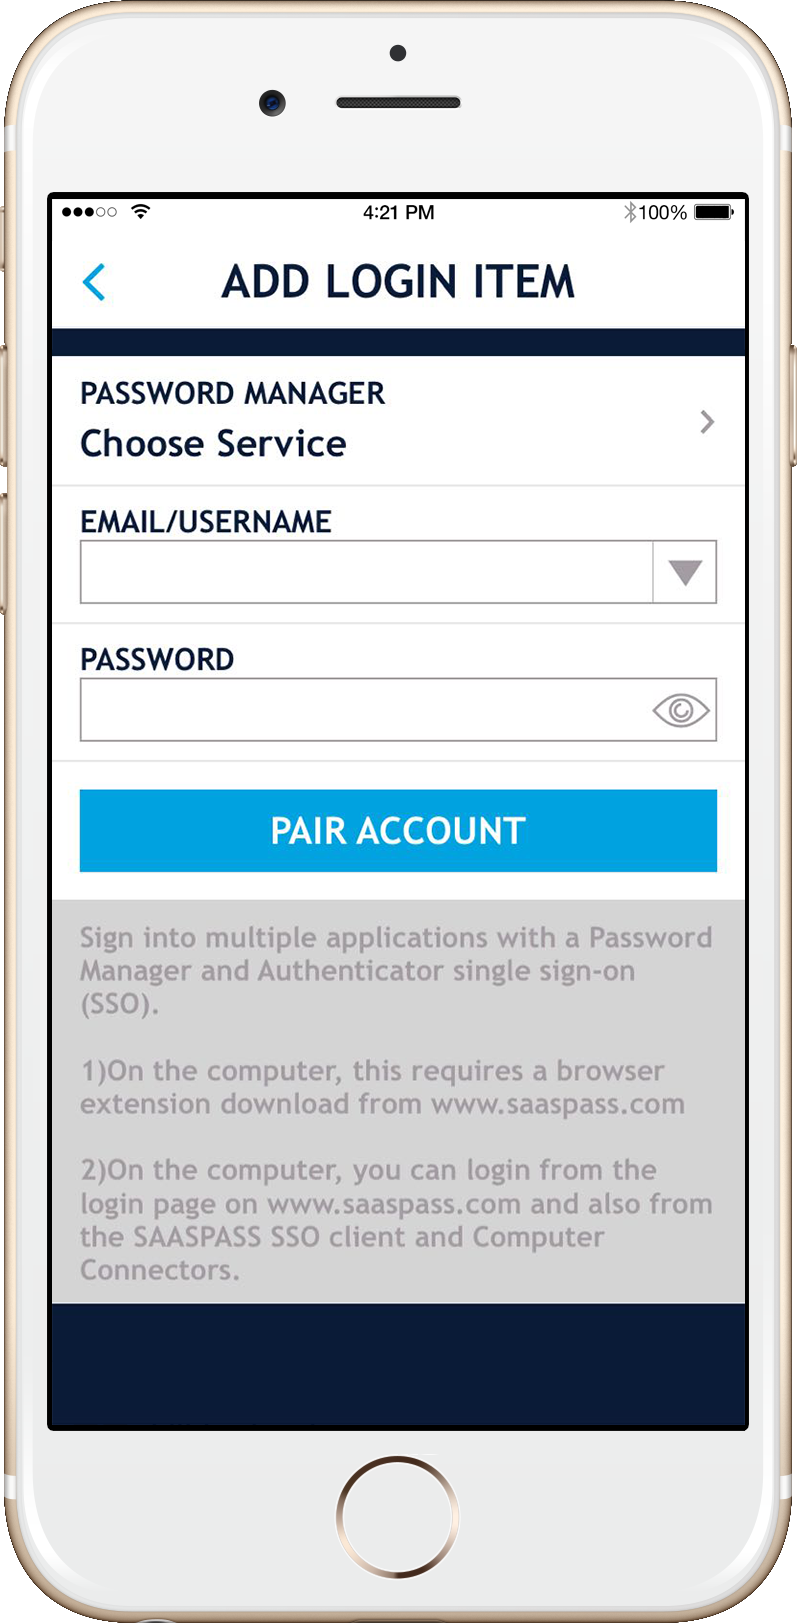
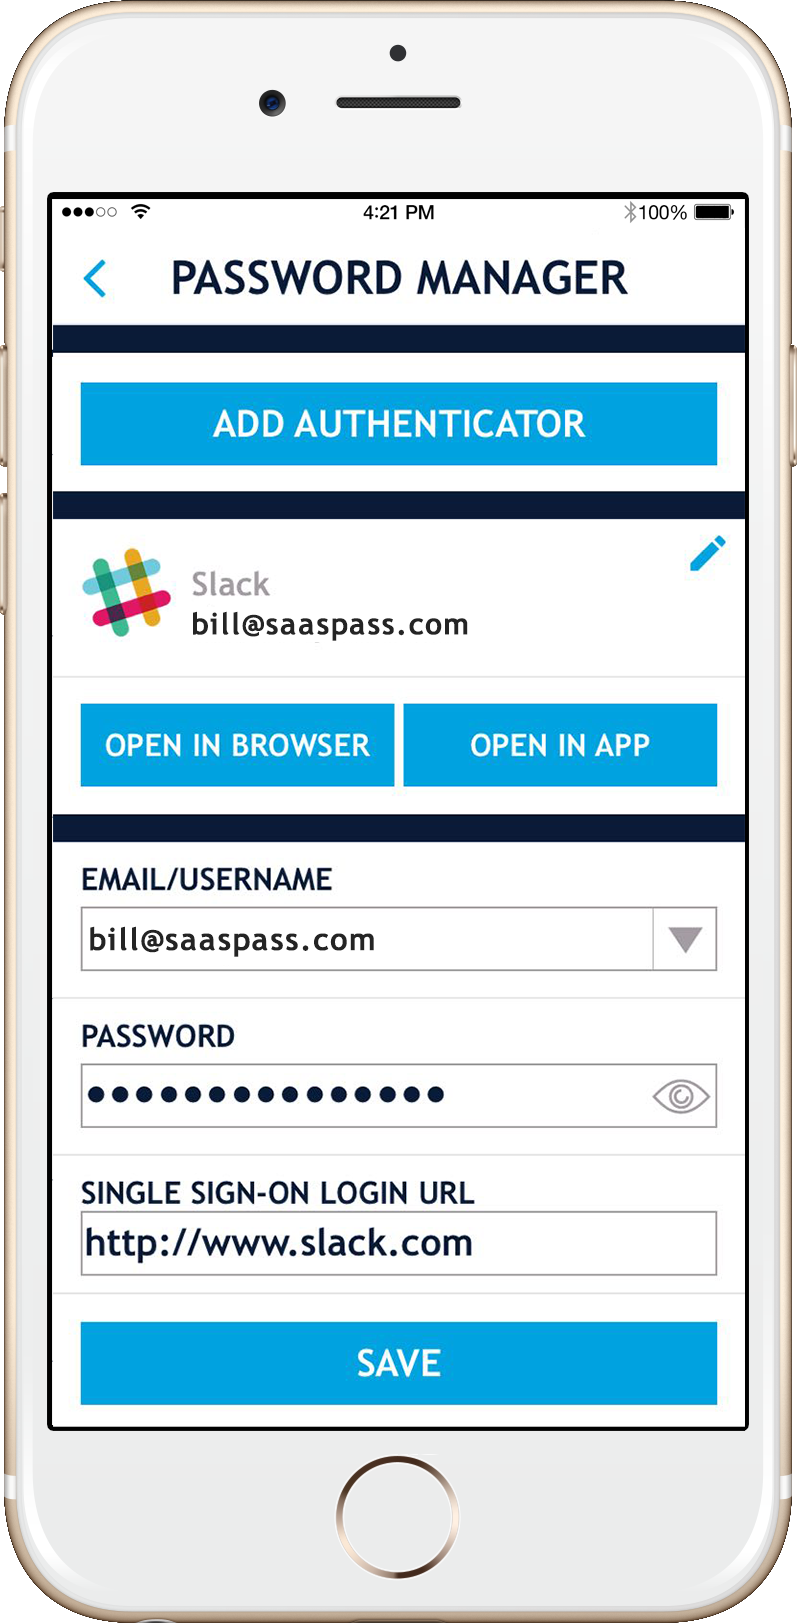
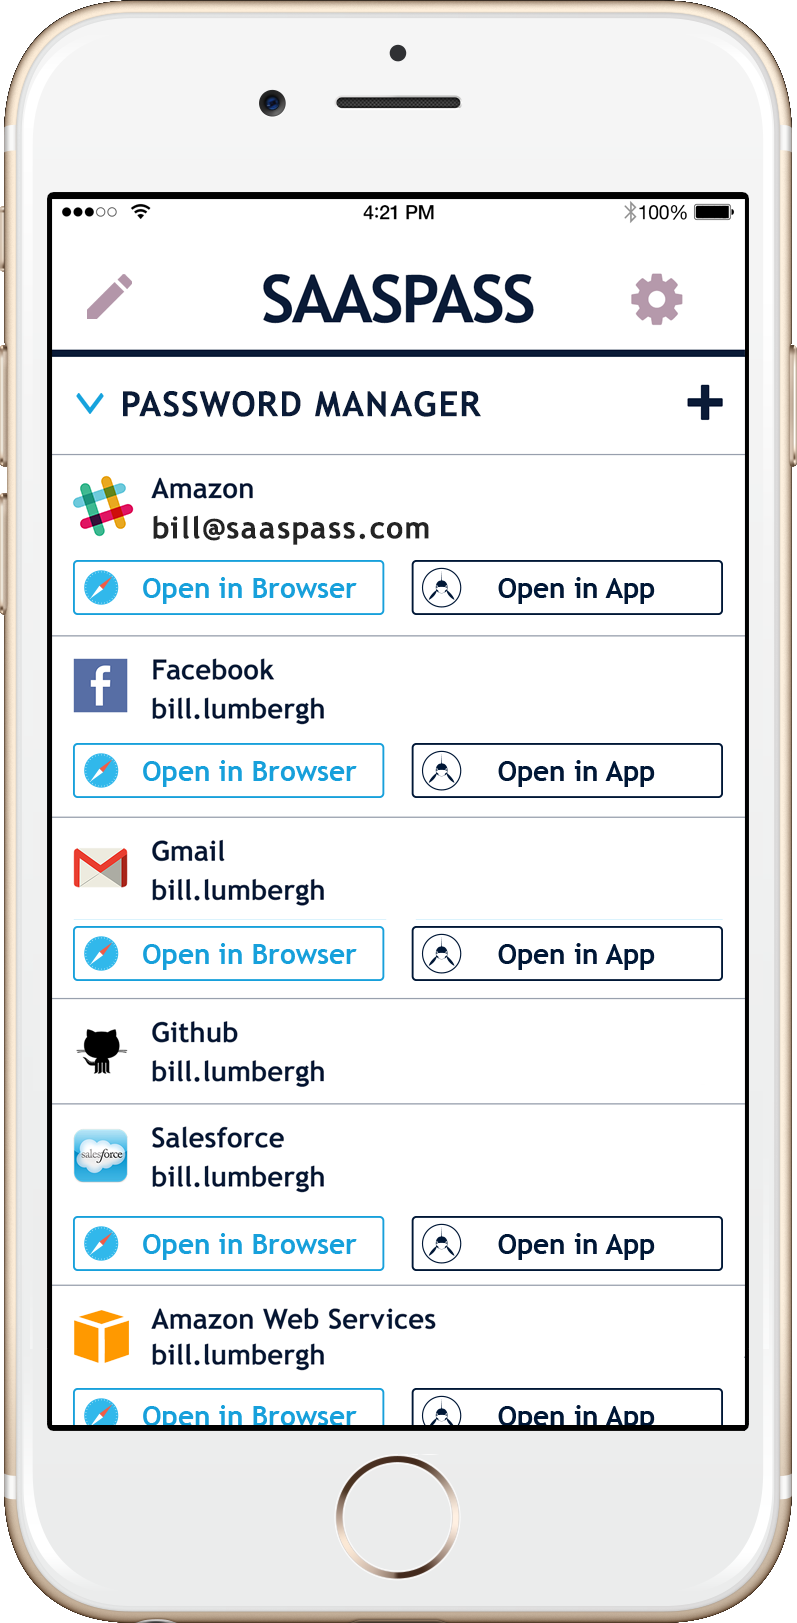
אתה יכול להקים את מנהל הסיסמאות של Saaspass עבור אלפי אתרים ושירותים, כולל LastPass למילוי אוטומטי ואוטולוגי אליהם הן מהמחשב והטלפון הנייד שלך. זוהי דרך נהדרת להתמודד עם כל המורכבות של האינטרנט. בנוסף, אתה יכול להוסיף את פורמט המאמת של אימות רב-גורמים די בקלות גם מתוך מנהל הסיסמאות שלך. למעשה, אנו יכולים גם למילוי אוטומטי ולאוטולוג גם את אישורי הסיסמה שלך וגם את קודי המאמת!!
מנהל סיסמאות בחינם לשימוש אישי
Saaspass עבור מנהל סיסמאות LastPass הוא בחינם לשימוש אישי וניתן להשתמש בו גם במספר מכשירים.
מכשירים מרובים
ניתן לתמוך במנהל סיסמאות Saaspass במספר מכשירים כולל טאבלטים כמו ה- iPad. אתה יכול לקבל את כל מנהלי הסיסמאות שלך בשני מכשירים או יותר. אתה יכול גם לשלוט במכשירים המרובים שלך באמצעות ניהול מכשירים. היכולת לבצע ניגוב מרוחק מאוד שימושי במיוחד אם יש לך את זה יותר משני מכשירים. אתה יכול להסיר מרחוק את הסאאסאס שלך ממכשיר שנזרק או אפילו (חלילה) מכשיר גנוב. הגישה ל- Saaspass שלך מוגנת תמיד על ידי ביומטריה כמו מזהה מגע או סיכה להתאמה אישית שלך.
סנכרון אוטומטי
אם יש לך saaspass במספר מכשירים, הפרטים שלך יסונכרנו באופן אוטומטי לרוחבם כדי לחסל את הכאב של מספר ערכים בכל המכשירים שלך.
שחזור גיבוי
אתה יכול ליצור גיבויים באמצעות קביעת התאוששות ובהמשך לשחזר את Saaspass שלך. זה מועיל למדי במיוחד אם אתה משנה או מאבד מכשירים. זה מבטל את הכאב של שמירה על הערות וקודי גיבוי ואז הקמתם מחדש.
שנה את שם התצוגה
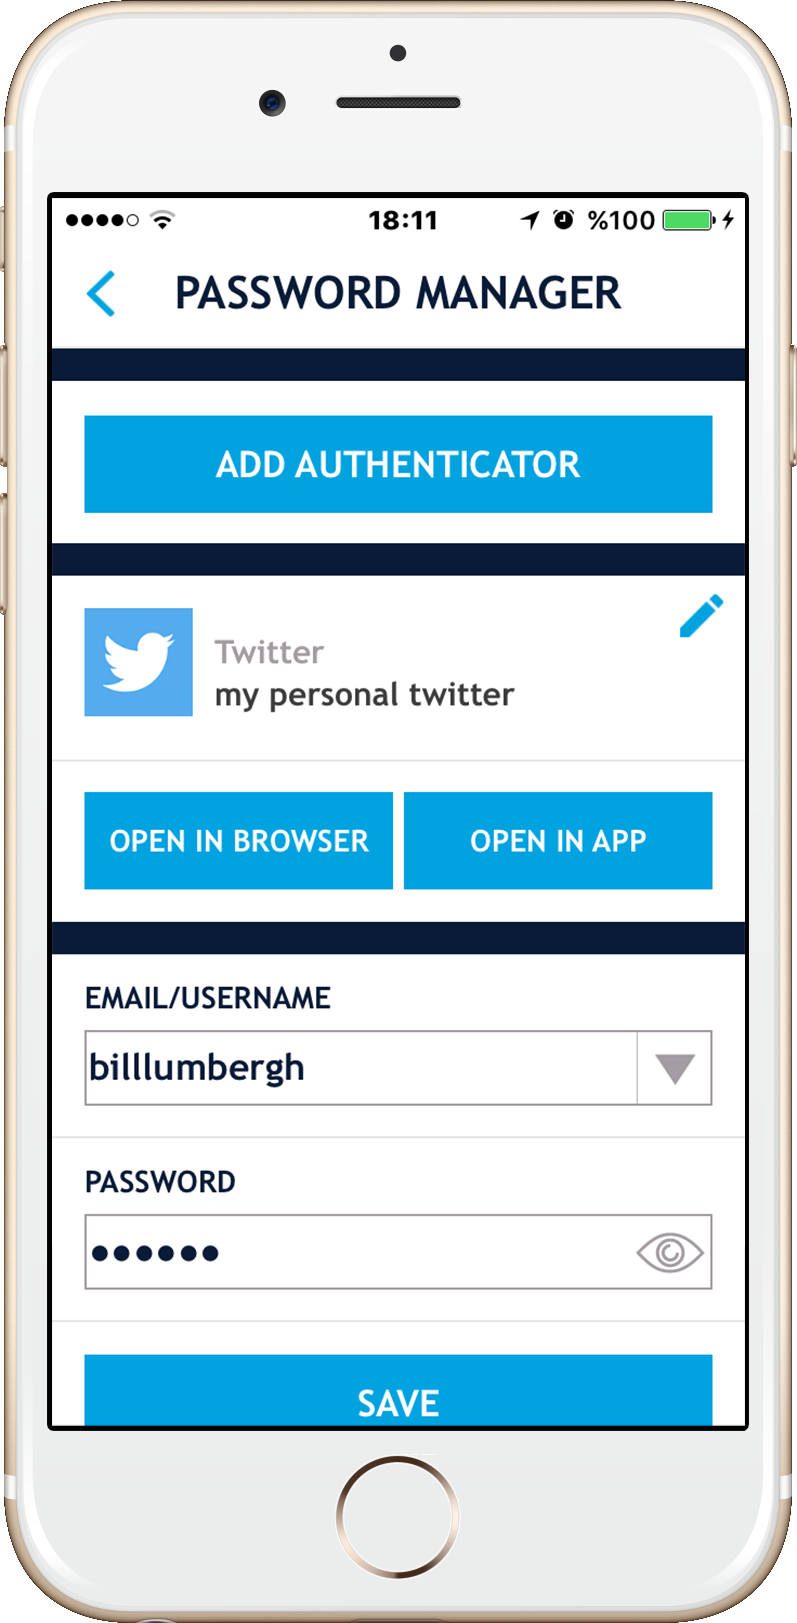
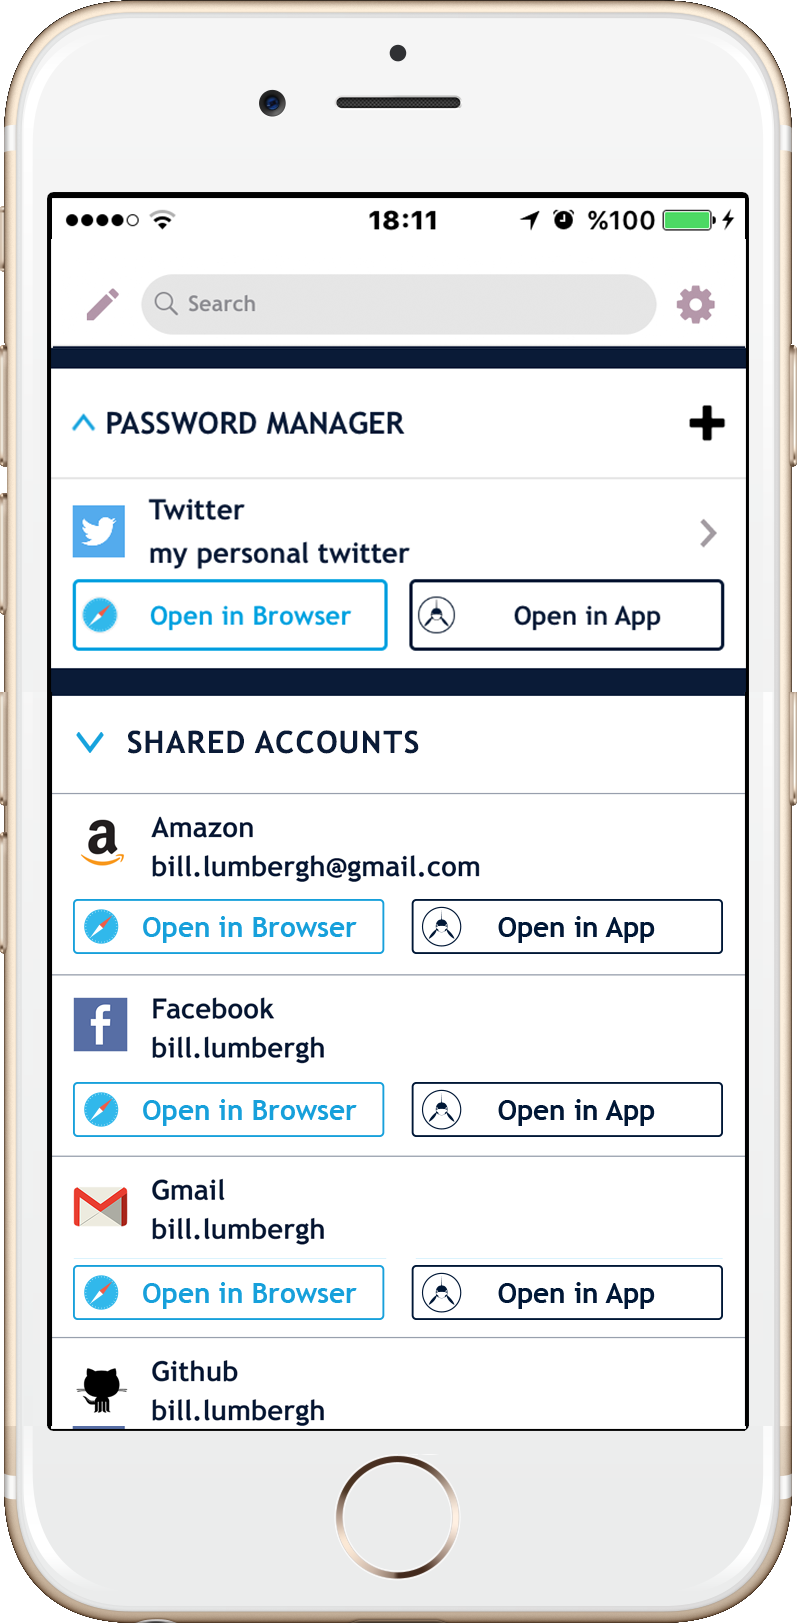
אתה יכול לשנות את שם התצוגה של מנהל הסיסמאות שלך מתוך פרטי מנהל הסיסמה.
פריסה מותאמת אישית
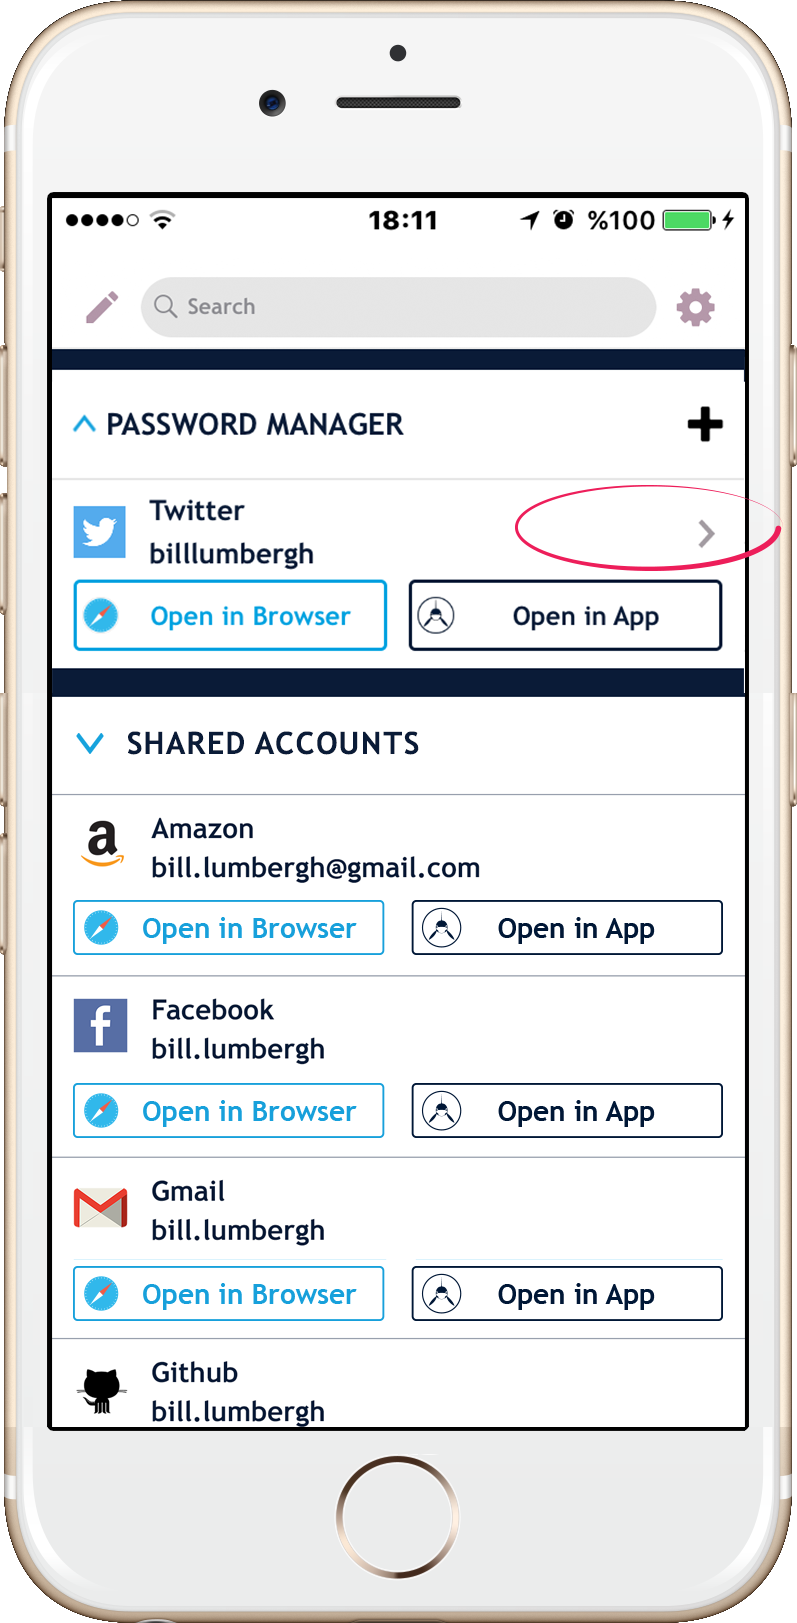
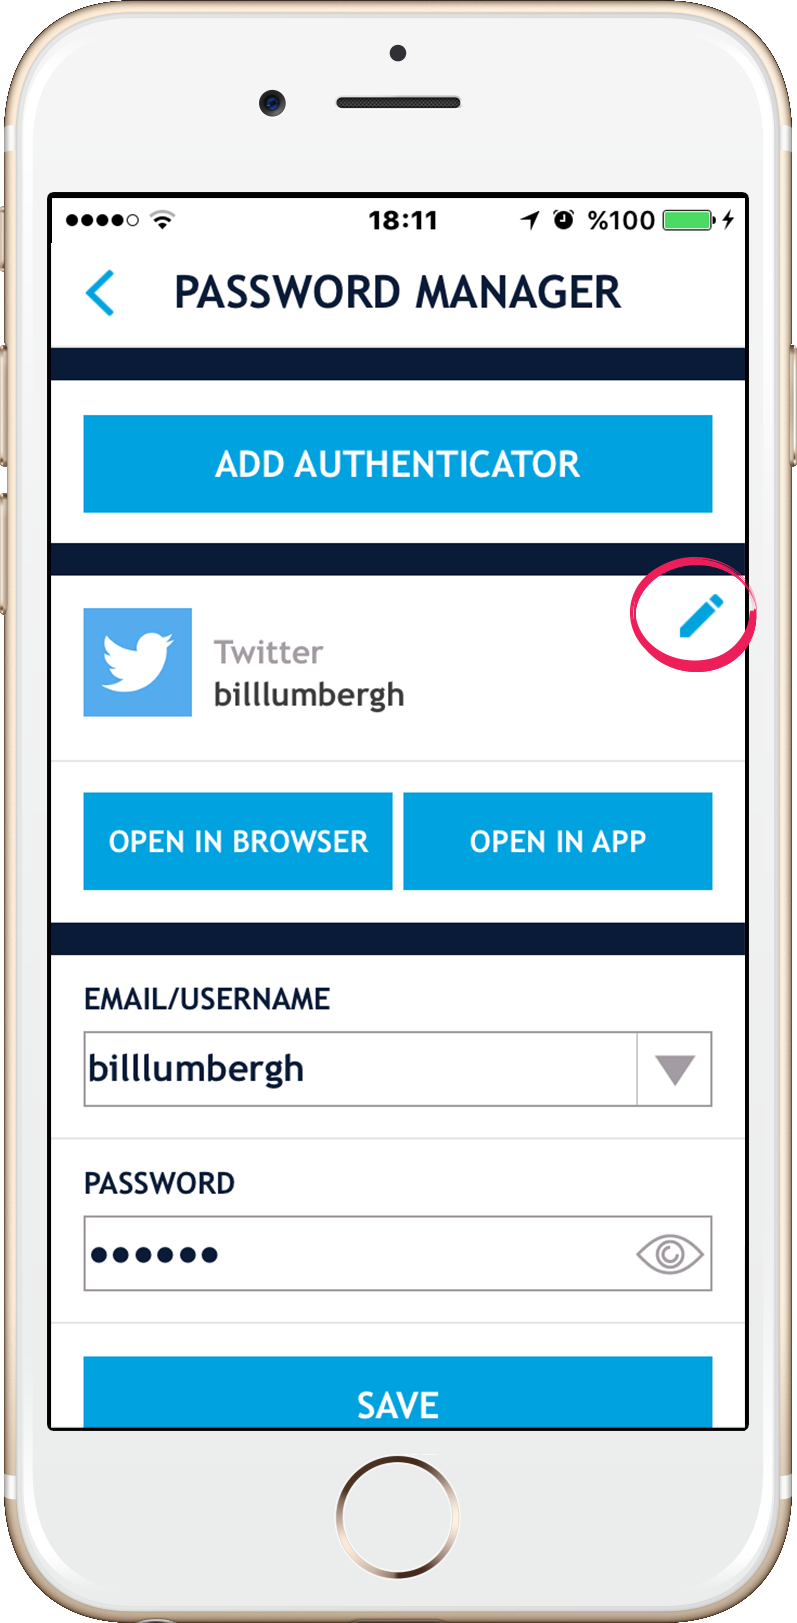
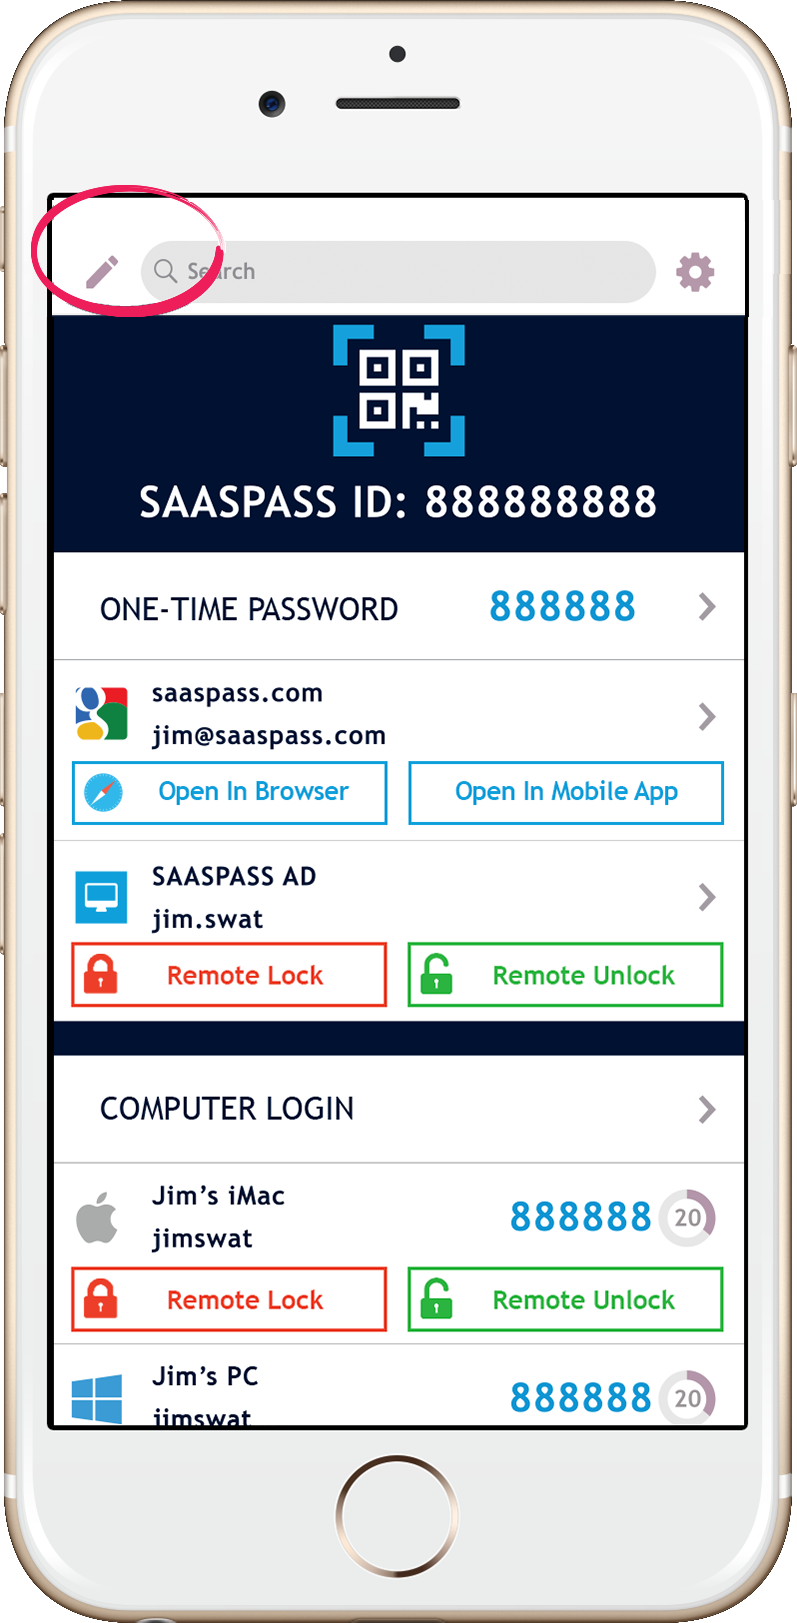
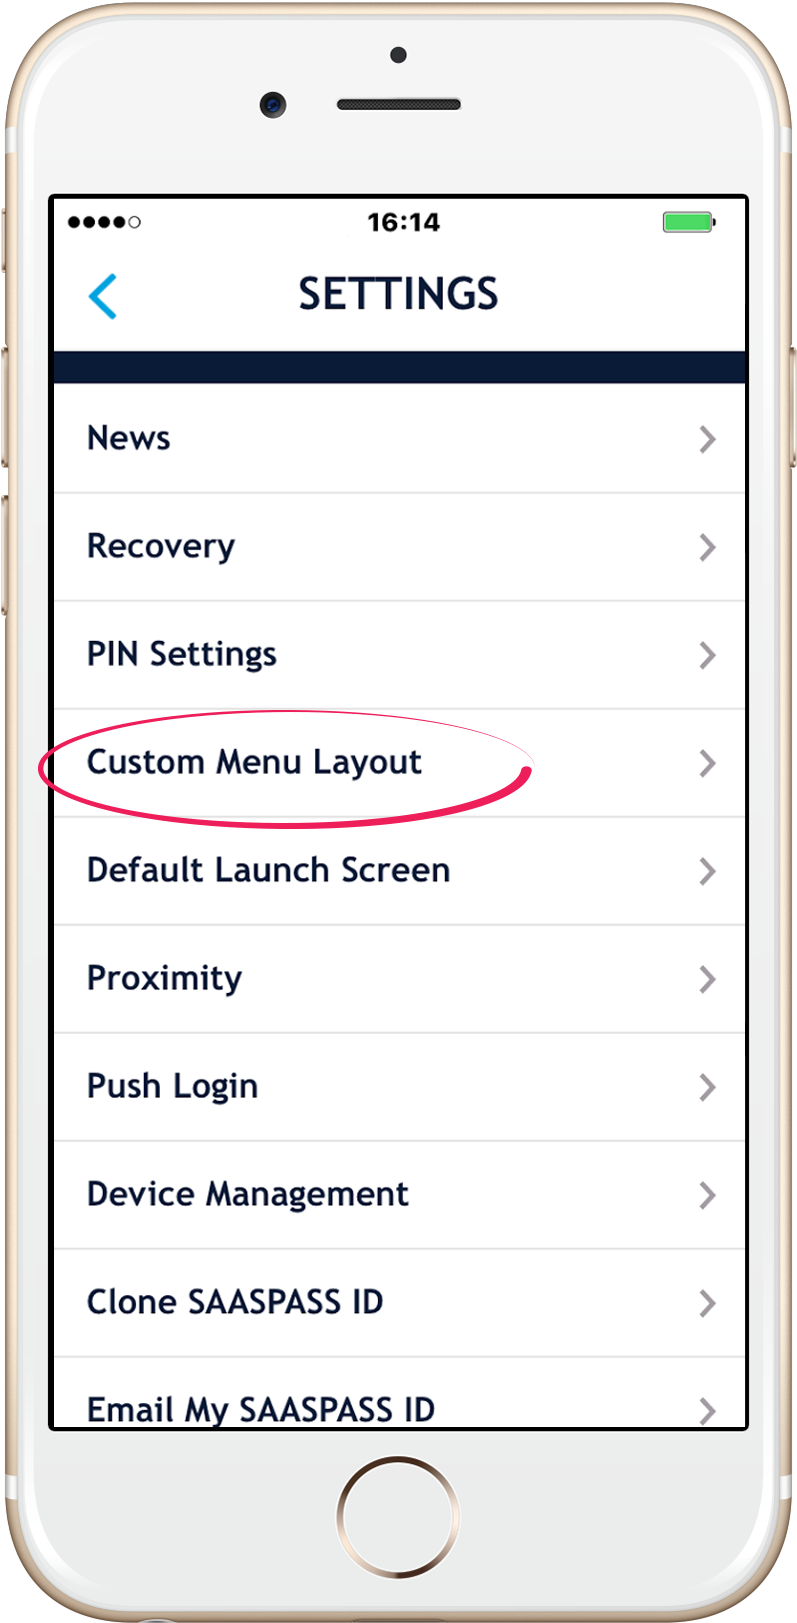
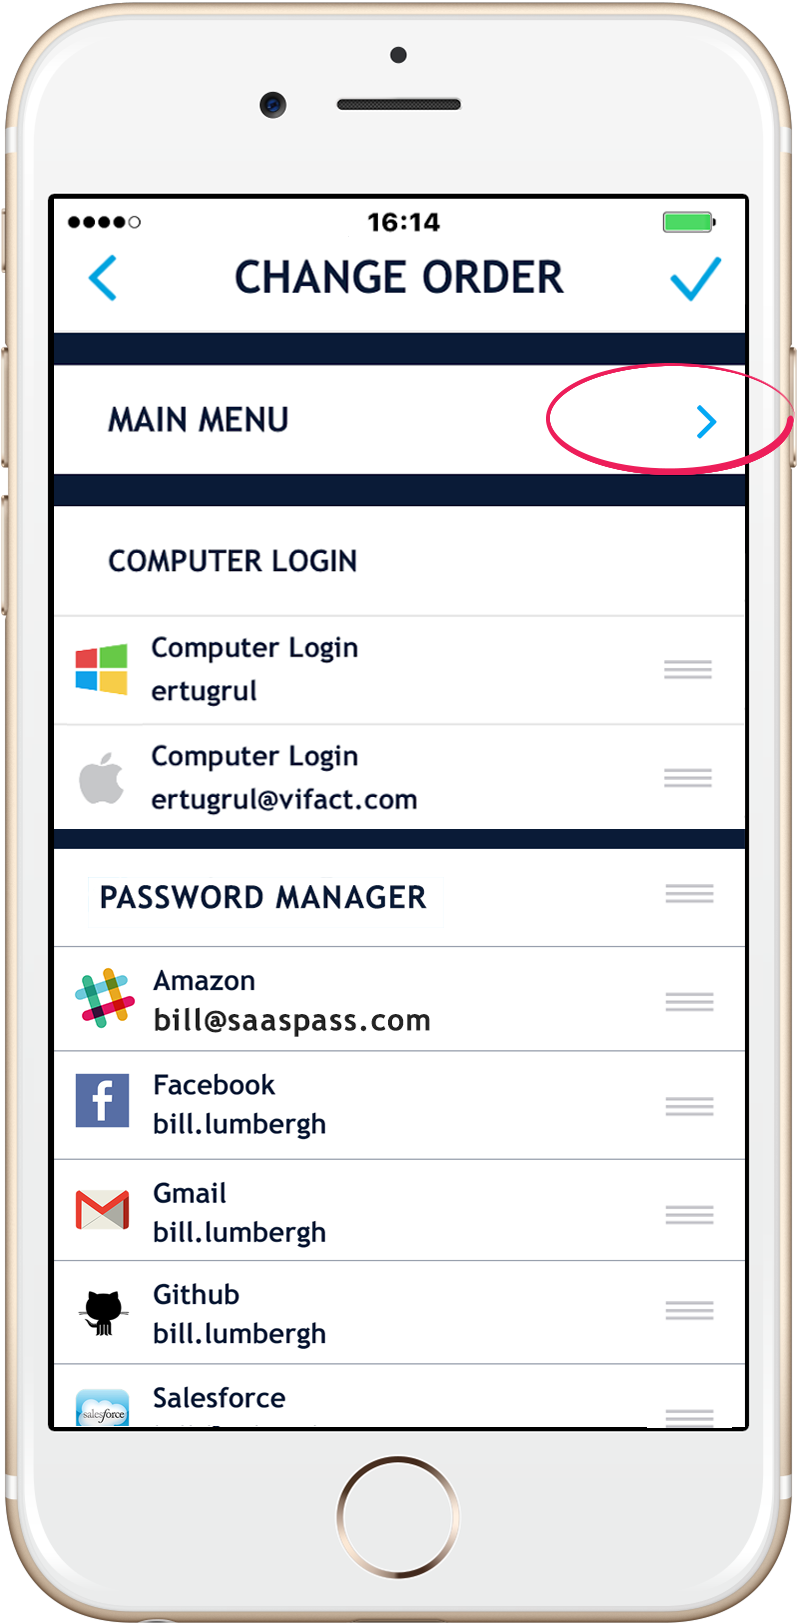
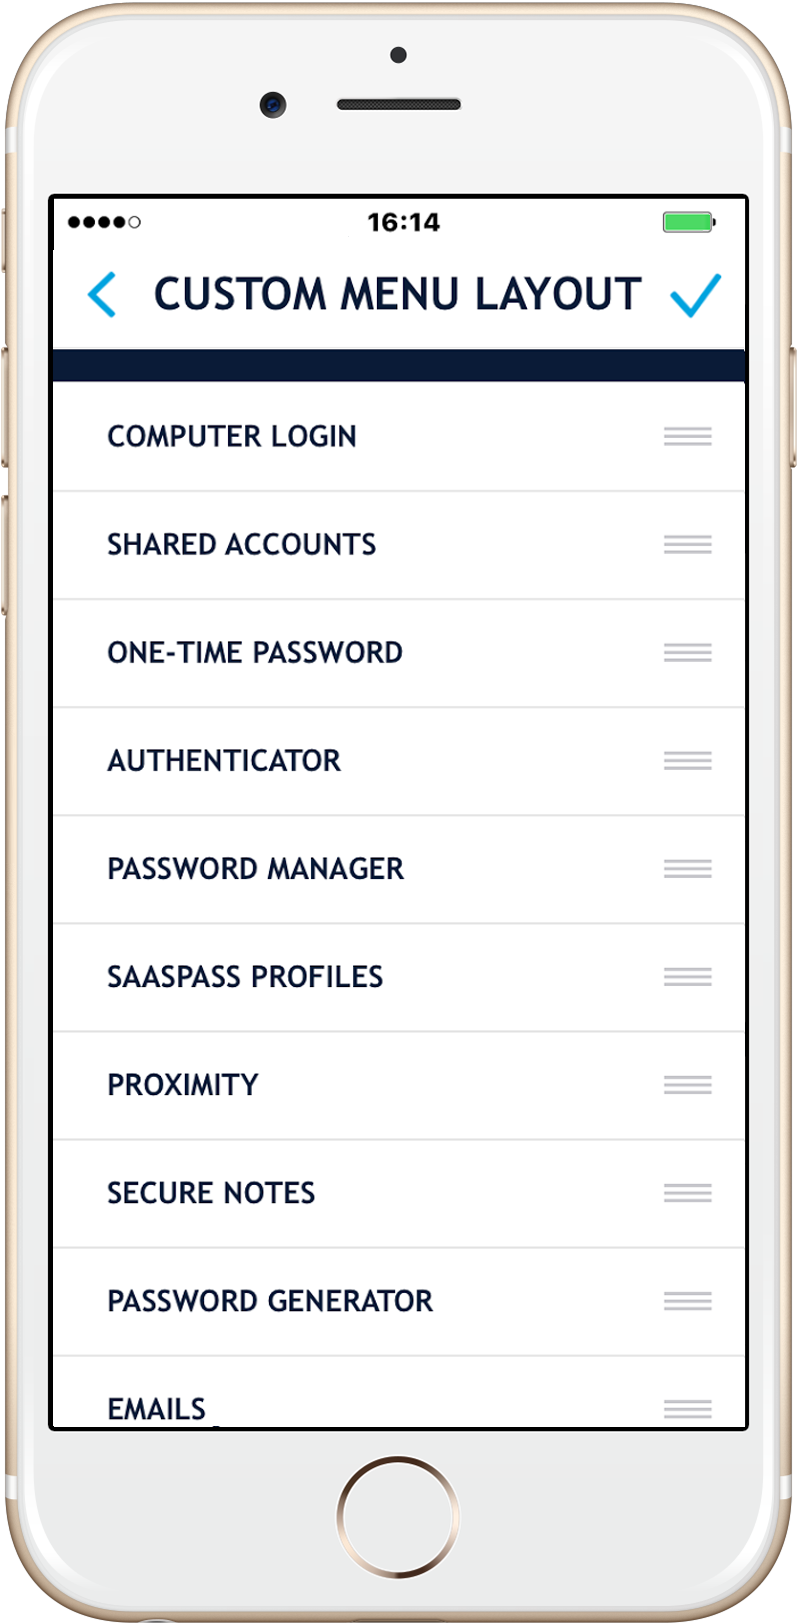
אתה יכול לשנות את סדר כל המאמת / ים שלך ואת אפילו כל החלקים על ידי לחיצה על סמל העריכה בפינה השמאלית העליונה של אפליקציית Saaspass שלך.
מחק שירותים
אתה יכול למחוק את השירותים והנתונים האישיים שלך כולל מנהלי הסיסמאות שלך על ידי מעבר למחוק את קטע הנתונים שלי תחת הגדרות באפליקציית Saaspass שלך.
מנהל סיסמאות ארגוני
ניתן להשתמש במנהל הסיסמאות של Saaspass Enterprise בסביבה הארגונית. זה זמין על בסיס freemium (תמחור המופיע כאן). בנוסף למתן ניהול סיסמאות בדרגה ארגונית, Saaspass מאפשרת לתאגידים להבטיח גישה לאתרים, שירותים וחשבונות עם אימות רב-גורמי. מנהל הסיסמאות Enterprise מגיע גם עם מספר תכונות נוחות הכוללות שיתוף גישה לצוותים (או צדדים שלישיים אפילו) מבלי לשתף סיסמאות לעולם. זה אפילו כולל אתרים ושירותים שאותם נוספה המאמת (TOTP) בנוסף לשם המשתמש/סיסמה.
אימות דו-גורמי עבור ארגונים זמין במספר פורמטים כולל אפליקציית Saaspass Mobile, אסימונים קשים ואסימוני USB התומכים בתקני HOTP ו- TOTP, ואסימוני FIDO U2F הכוללים גם את Yubico של Yubikey.
מנהל הסיסמאות של Saaspass LastPass מגיע עם מספר תכונות:
- מילוי אוטומטי ואוטולוג במחשב שלך עם סיומת הדפדפן מפורטל האינטרנט
- מילוי אוטומטי ואוטולוג במחשב שלך עם סיומת הדפדפן מלקוח SSO
- מילוי אוטומטי ואוטולוגית בתוך האפליקציה הסלולרית
- אבטח את הסיסמאות שלך עם אימות דו-גורמי והוסף אליו את המאמת במידת האפשר
- יכול להיות משולב עם המאמת למילוי אוטומטי ואוטולוגי הן בנייד והן במחשב
- יכולת להתאים אישית את שם התצוגה של מנהל הסיסמאות שלך
- תמיכה באימות רב -פקטור
- אתה יכול לשכפל/לסנכרן את מנהל הסיסמאות שלך למספר מכשירים
- יכולת למחוק מרחוק מכשירים אחרים
- גיבוי ושחזור יכולות למקרה שאיבדת את המכשיר שלך
- יכולות גיבוי ושחזור כבויות לצמיתות
- יכולות התאוששות מתקדמות עם אימות מספר טלפון נייד והגדרת התאוששות מותאמת אישית (הביאו שאלה ותשובה משלכם – BYOQ & A)
- ניהול סיסמאות ארגוניות
- שיתוף גישה עם צוותים ללא שיתוף של סיסמאות וקודי אימות
- שיתוף גישה עם צוותים מבלי לשתף סיסמאות
- ניהול סיסמאות ארגוניות עם כניסה לאימות רב-גורמים
- תמיכה בניהול סיסמאות ארגונית עם תמיכה ב- FIDO U2F
- Yubikey של יוביקו נבדק ומאומת
- ניהול סיסמאות ארגוניות עם אסימון קשה (שניהם HOTP/TOTP)
- סימן יחיד מאובטח (SSO)
- יותר מ 8000 אתרים ושירותים מוגדרים מראש ומוסיפים יותר מדי יום
- סמלי לוגו עבור מרבית האתרים הפופולריים
- יכולות העתק/הדבק עם העתקה אוטומטית לדפדפנים חיצוניים
- תמיכה במגע מזהה
- תמיכה בלוחות מקשים מקושקשים (למניעת גלישה בכתפיים)
- ביטול נעילה של תבנית (גלוי וגם בלתי נראה) תמיכה במכשירי אנדרואיד
- יכולת לשנות את אורך הסיכה
- הערות מאובטחות – פנקס מאובטח מוצפן לאחסון הערות פרטיות וכו ‘.
- תפריט ראשי שתוכלו להתאים אישית
- מחולל סיסמאות ניידות הכלול ביכולות העתקה/הדבק
- מחולל סיסמאות שולחן עבודה
- לעולם לא צריך לזכור סיסמאות
- . & הרבה הרבה יותר
למחשב שלך הורד אחת מתוספות הדפדפנים שלנו


