


Χρησιμοποιεί το LastPass Saml?
Χρησιμοποιεί το LastPass Saml?
LastPass WordPress SSO | LastPass Single Sign-On (SSO) Σύνδεση για το WordPress [SAML]
LastPass WordPress SSO (SAML Single Sign-On) Σύνδεση [SAML SSO] μπορεί να επιτευχθεί με τη χρήση μας WordPress Saml SP Single Sign-On (SSO) συνδέω. Η λύση SSO θα κάνει το WordPress Saml 2.0 Συμβάλλειος πάροχος υπηρεσιών που δημιουργεί εμπιστοσύνη μεταξύ του ιστότοπου WordPress και του LastPass για να πιστοποιήσετε με ασφάλεια και να συνδεθείτε στους χρήστες στον ιστότοπο WordPress. Η λύση LastPass WordPress Single Sign-On (SSO) βοηθά στην εξασφάλιση τοποθεσιών WordPress πίσω από την σύνδεση SSO, έτσι ώστε οι χρήστες να επικυρωθούν χρησιμοποιώντας τα διαπιστευτήρια LastPass Login. Εδώ θα περάσουμε από έναν οδηγό για να διαμορφώσουμε το LastPass WordPress SSO (SAML Single Sign-On) σύνδεση μεταξύ του ιστότοπου WordPress και του LastPass λαμβάνοντας υπόψη το LastPass ως IDP (Provider Identity) και το WordPress ως SP (Provider Service). Το plugin SAML SSO παρέχει απεριόριστες πιστοποιήσεις χρήστη από το LastPass. Για να μάθετε περισσότερα σχετικά με άλλα χαρακτηριστικά που παρέχουμε στο WordPress Saml Single Sign-On (SSO) plugin, μπορείτε να κάνετε κλικ εδώ.
Προϋποθέσεις: Λήψη και εγκατάσταση
Για διαμόρφωση WordPress LastPass SSO Σύνδεση (SAML Single Sign-On) με LastPass όπως και Εκτοξευτήρα και WordPress όπως και SP, Πρέπει να εγκαταστήσετε τη μονάδα Miniorange WordPress Saml SS SSO
Από το miniorange
Το WordPress Single Sign-On SSO Login με Azure, Azure B2C, Okta, ADFS, Keycloak, Salesforce, Ping, Onelogin, Gsuite, Shibboleth & πολλά SAML IDP [24/7 υποστήριξη]
Δοκιμασμένο με 6.2
Βήματα για να διαμορφώσετε το LastPass Single Sign-On (SSO) σύνδεση στο WordPress (WP)
1. Setup LastPass ως IDP (πάροχος ταυτότητας)
Ακολουθήστε τα παρακάτω βήματα για να διαμορφώσετε το LastPass ως IDP
 Διαμορφώστε το LastPass ως IDP
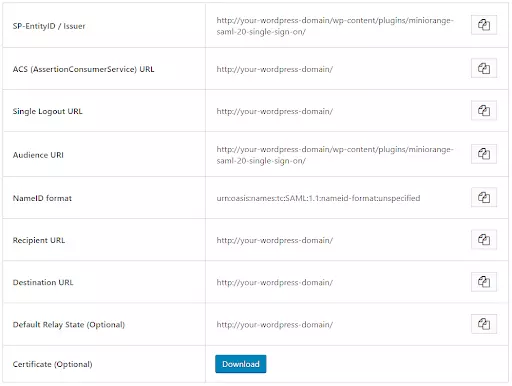
- Στο plugin Miniorange WordPress Saml SS SSO, μεταβείτε στο Μεταδεδομένα SP (παροχέας υπηρεσιών) αυτί. Εδώ, μπορείτε να βρείτε τα μεταδεδομένα SP, όπως το SP Entity ID και το ACS (ASCERTIANCONSUMERSERVICE), οι οποίες απαιτούνται για να διαμορφώσουν το LastPass ως IDP (Provider Identity).
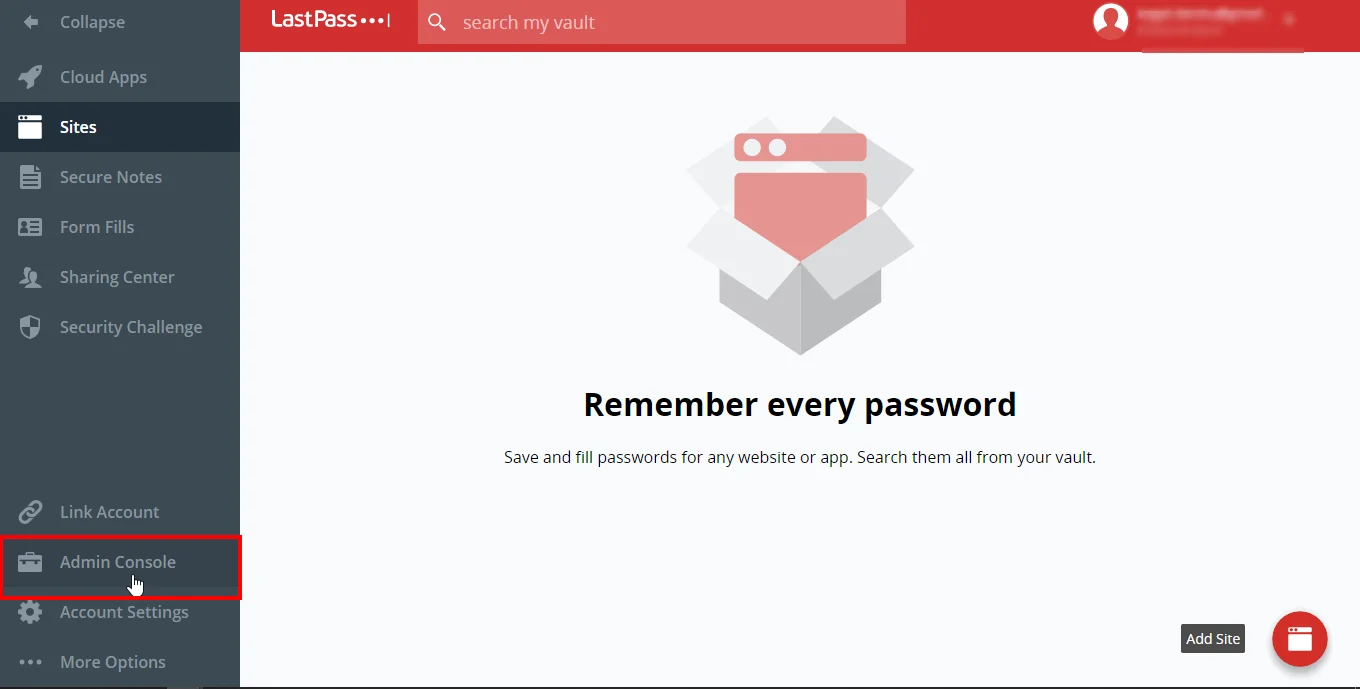
- Συνδεθείτε στην κονσόλα διαχειριστή LastPass.
- Από το αριστερό μενού κάντε κλικ Κονσόλα διαχειριστή αυτί.
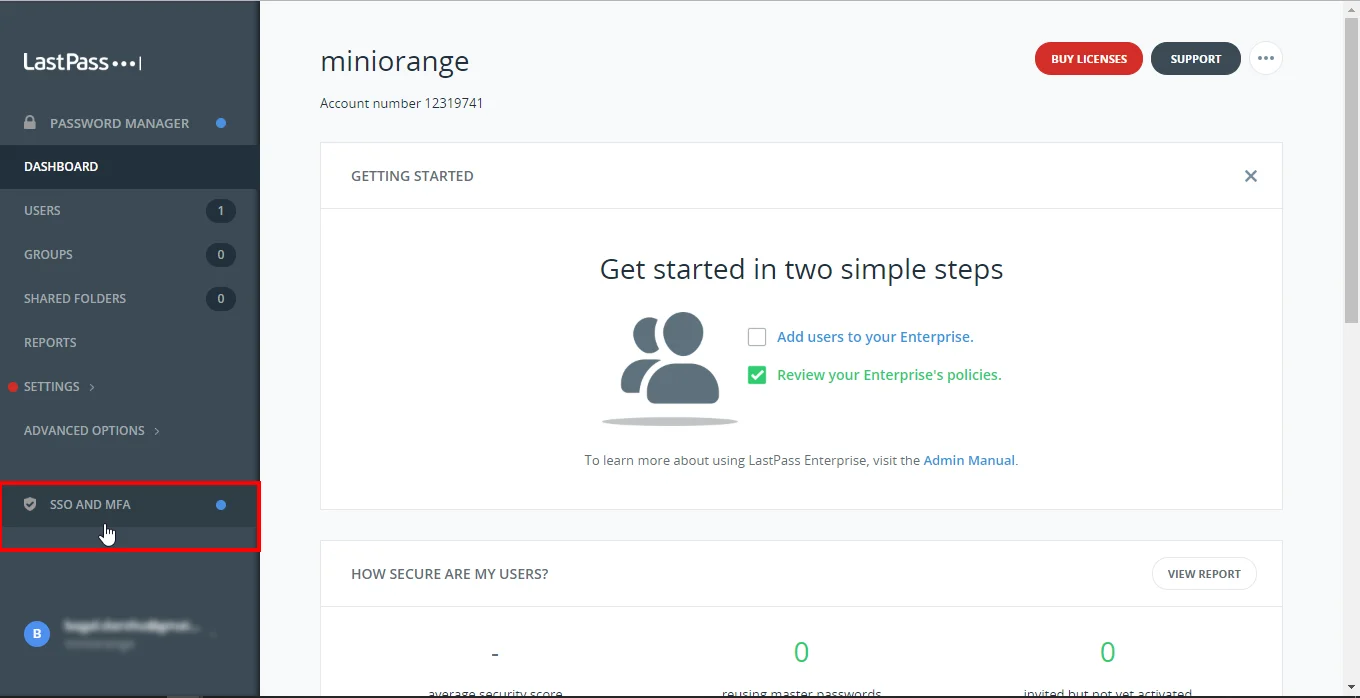
- Τώρα κάντε κλικ στο κουμπί SSO & MFA επιλογή.
- Σύμφωνα με το Εφαρμογή καρτέλα, κάντε κλικ στο κουμπί Εφαρμογή ιστού.
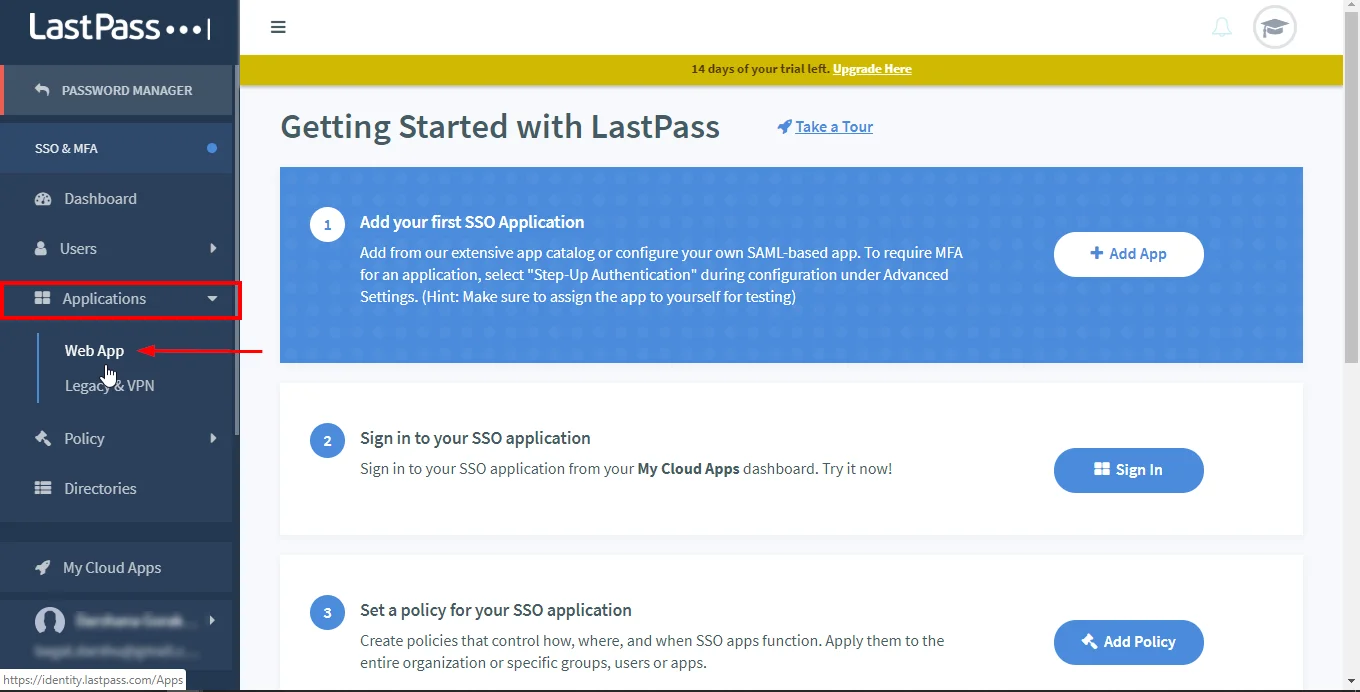
- Στην επάνω δεξιά γωνία, κάντε κλικ στο Προσθήκη εφαρμογής κουμπί για να δημιουργήσετε μια νέα εφαρμογή.
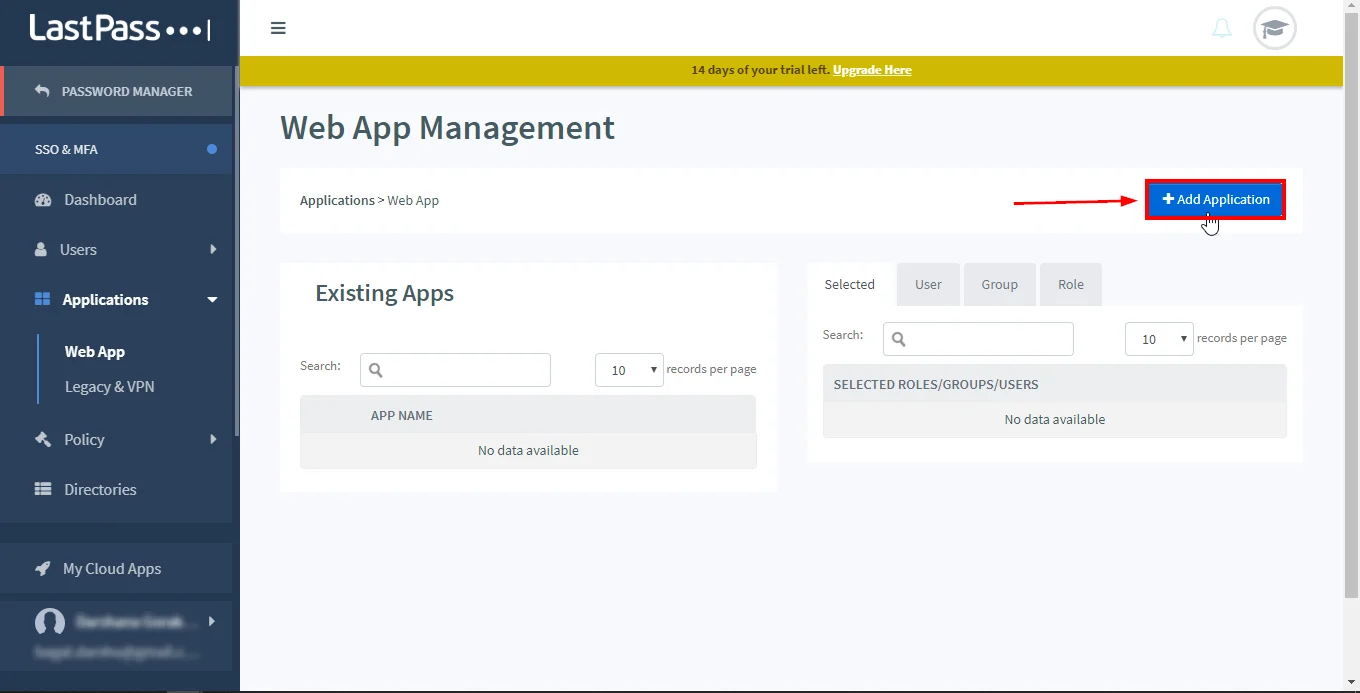
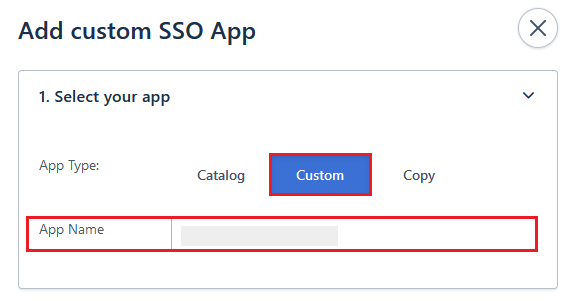
- Στο Προσθήκη εφαρμογής καταλόγου SSO Τμήμα, μεταβείτε στο Επιλέξτε την εφαρμογή σας επιλογή.
- Επιλέγω Τύπος εφαρμογής όπως και Εθιμο και εισαγάγετε το δικό σας Όνομα εφαρμογής.
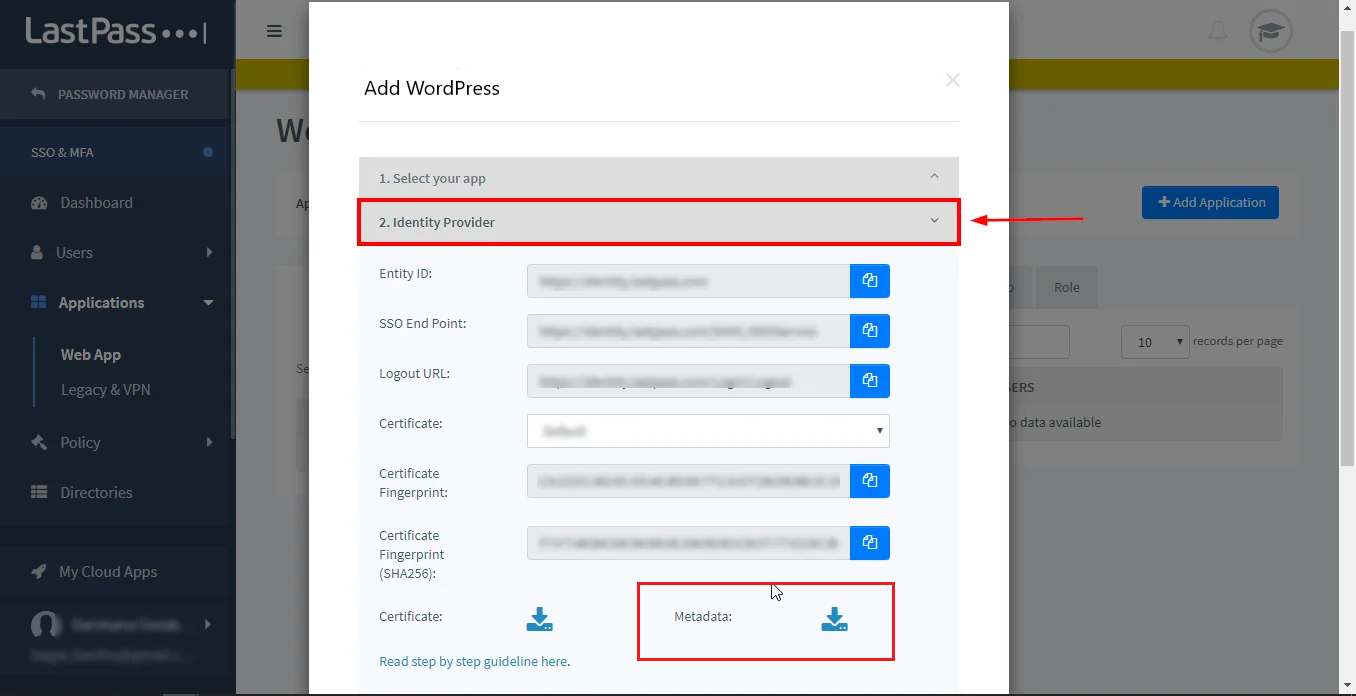
- Από Πάροχος ταυτότητας Ενότητα, Αντιγράψτε τις απαιτούμενες πληροφορίες ή Κατεβάστε τα μεταδεδομένα Για να διαμορφώσετε το Πάροχος υπηρεσιών.
- Στο Πάροχος υπηρεσιών Ενότητα, εισαγάγετε τις απαιτούμενες λεπτομέρειες:
ACS ACS (AccesertionConsumerService) URL από την καρτέλα Μεταδεδομένα Παροχέα Υπηρεσιών του Plugin Αναγνωριστικό οντότητας SP Entity ID / εκδότης από την καρτέλα μεταδεδομένων μεταδεδομένων του παρόχου υπηρεσιών του Plugin Παρατσούκλι WordPress 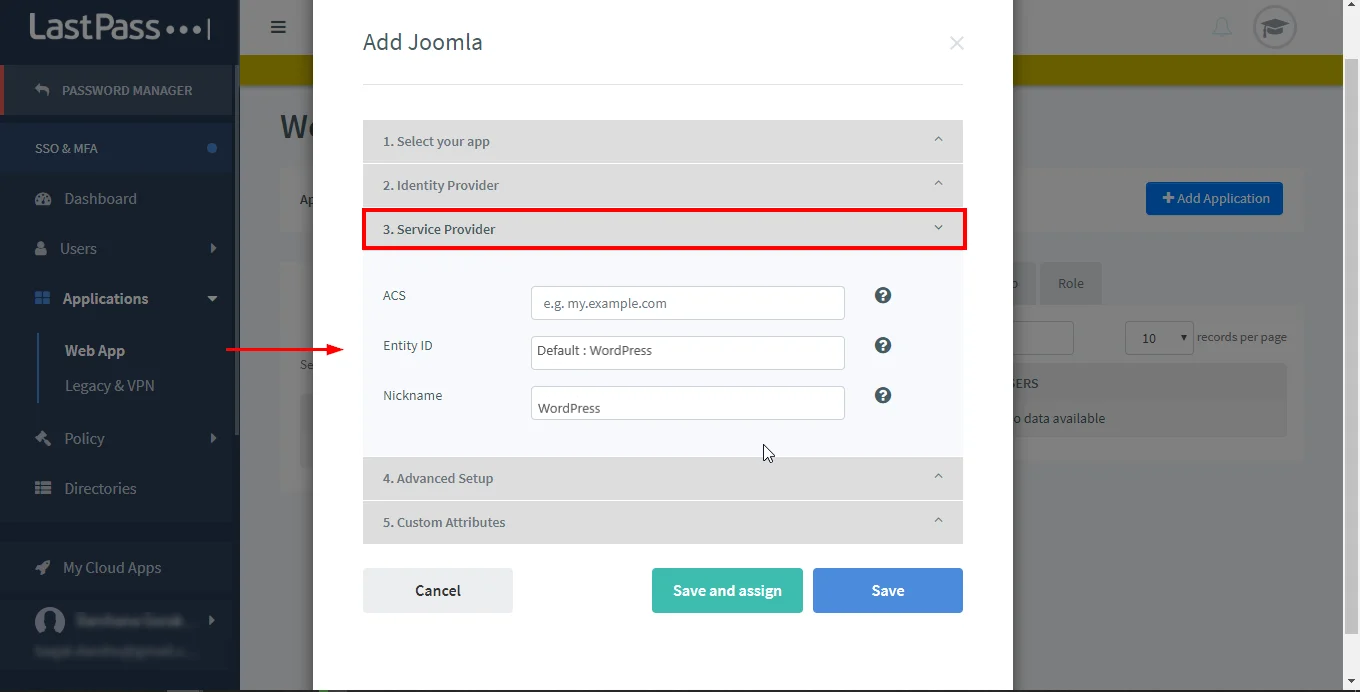
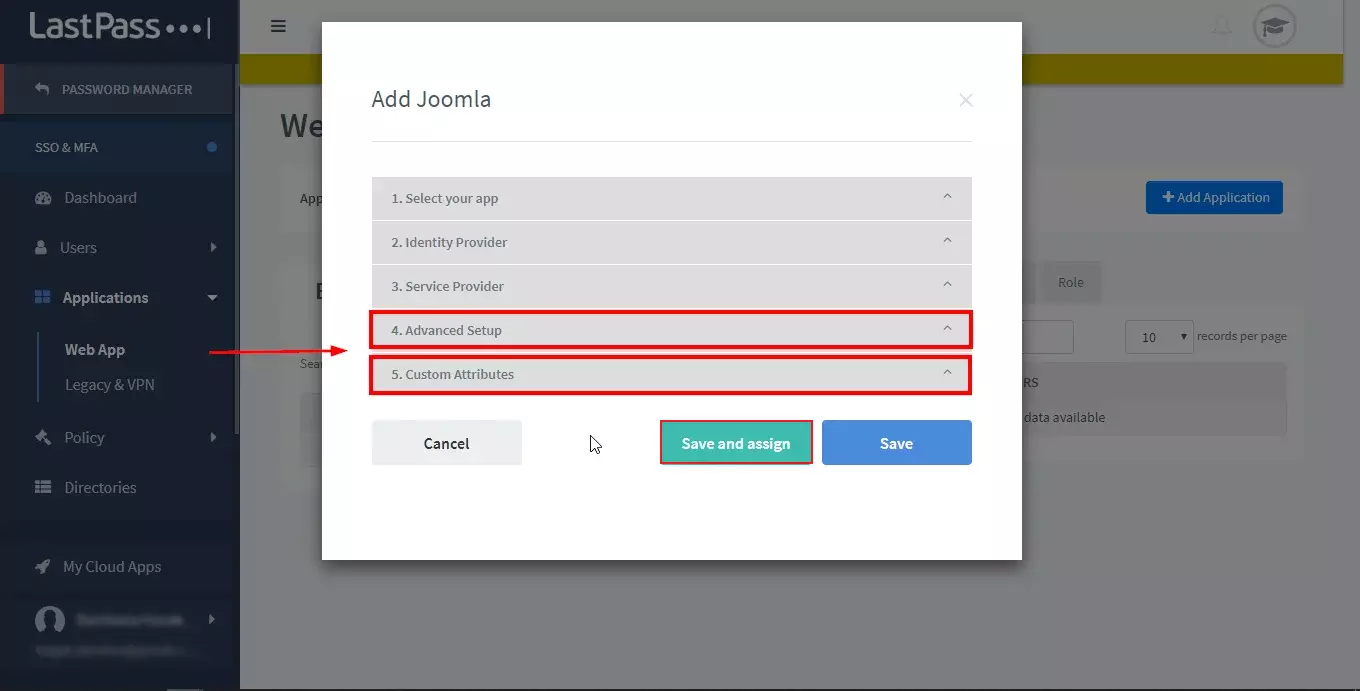
- Διαμορφώστε Προηγμένη εγκατάσταση και Προσαρμοσμένα χαρακτηριστικά Σύμφωνα με την απαίτηση (προαιρετικά).
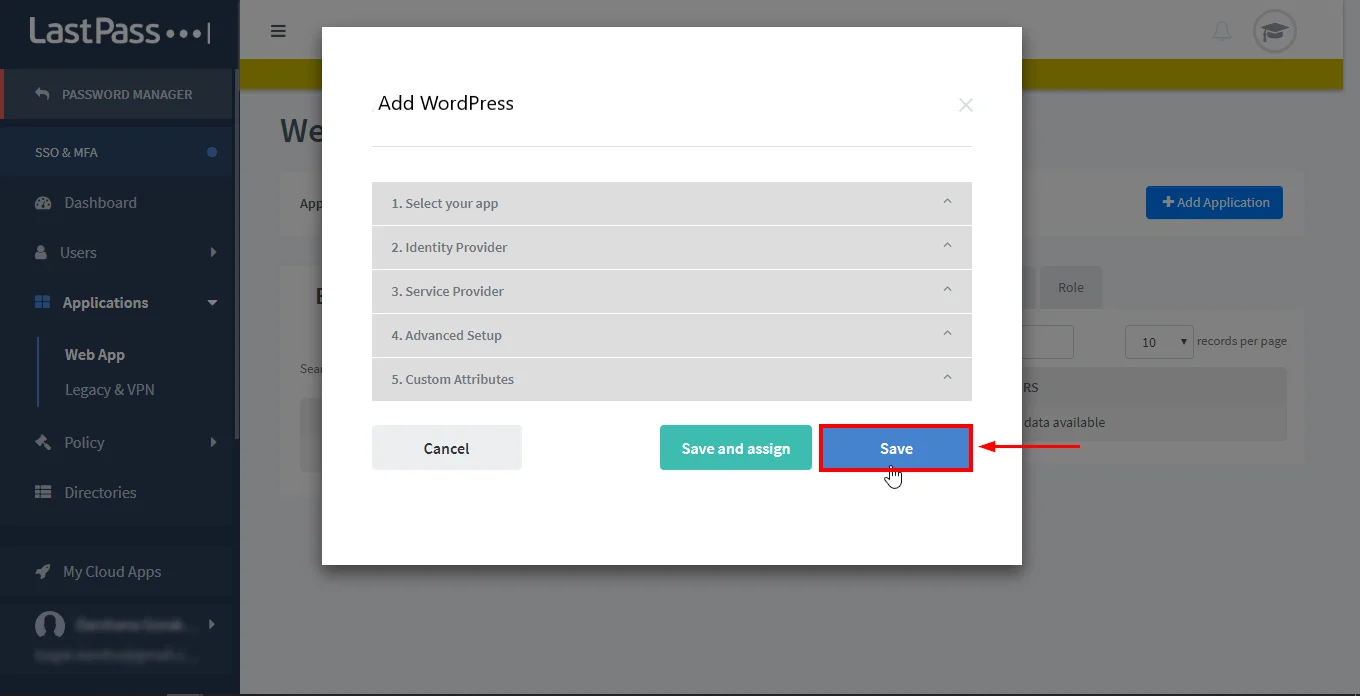
- Μόλις ολοκληρωθεί όλη η διαμόρφωση, κάντε κλικ στο κουμπί Αποθηκεύσετε.
Από το miniorange
Το WordPress Single Sign on SSO Login με Azure, Azure B2C, Okta, ADFS, Keycloak, Salesforce, Ping, Onelogin, Gsuite, Shibboleth & πολλά SAML IDP [24/7 υποστήριξη]
Δοκιμασμένο με 6.2
Βήματα για να διαμορφώσετε το LastPass Single Sign-On (SSO) σύνδεση στο WordPress (WP)
1. Setup LastPass ως IDP (πάροχος ταυτότητας)
Ακολουθήστε τα παρακάτω βήματα για να διαμορφώσετε το LastPass ως IDP
Διαμορφώστε το LastPass ως IDP
- Στο plugin Miniorange WordPress Saml SS SSO, μεταβείτε στο Μεταδεδομένα SP (παροχέας υπηρεσιών) αυτί. Εδώ, μπορείτε να βρείτε τα μεταδεδομένα SP, όπως το SP Entity ID και το ACS (ASCERTIANCONSUMERSERVICE), οι οποίες απαιτούνται για να διαμορφώσουν το LastPass ως IDP (Provider Identity).
- Συνδεθείτε στην κονσόλα διαχειριστή LastPass.
- Από το αριστερό μενού κάντε κλικ Κονσόλα διαχειριστή αυτί.
- Τώρα κάντε κλικ στο κουμπί SSO & MFA επιλογή.
- Σύμφωνα με το Εφαρμογή καρτέλα, κάντε κλικ στο κουμπί Εφαρμογή ιστού.
- Στην επάνω δεξιά γωνία, κάντε κλικ στο Προσθήκη εφαρμογής κουμπί για να δημιουργήσετε νέα εφαρμογή.
- Στο Προσθήκη εφαρμογής καταλόγου SSO Τμήμα, μεταβείτε στο Επιλέξτε την εφαρμογή σας επιλογή.
- Επιλέγω Τύπος εφαρμογής όπως και Εθιμο και εισαγάγετε το δικό σας Όνομα εφαρμογής.
- Από Πάροχος ταυτότητας Ενότητα Αντιγράψτε τις απαιτούμενες πληροφορίες ή Κατεβάστε τα μεταδεδομένα Για να διαμορφώσετε το Πάροχος υπηρεσιών.
- Στο Πάροχος υπηρεσιών Ενότητα, εισαγάγετε τις απαιτούμενες λεπτομέρειες:
ACS ACS (ACSERTIANCONSUMERSERVICE) URL από την καρτέλα Μεταδεδομένα Παροχέα Υπηρεσιών του
ΣυνδέωΑναγνωριστικό οντότητας SP Entity ID / εκδότης από την καρτέλα μεταδεδομένων μεταδεδομένων του παρόχου υπηρεσιών του Plugin Παρατσούκλι WordPress - Διαμορφώστε Προηγμένη εγκατάσταση και Προσαρμοσμένα χαρακτηριστικά Σύμφωνα με την απαίτηση (προαιρετικά).
- Μόλις ολοκληρωθεί όλη η διαμόρφωση, κάντε κλικ στο κουμπί Αποθηκεύσετε.
Ανάθεση ομάδων/ατόμων
- Μεταβείτε στην εφαρμογή που δημιουργήσατε και κάντε κλικ στο Επικοινωνία εικονίδιο στο LastPass.
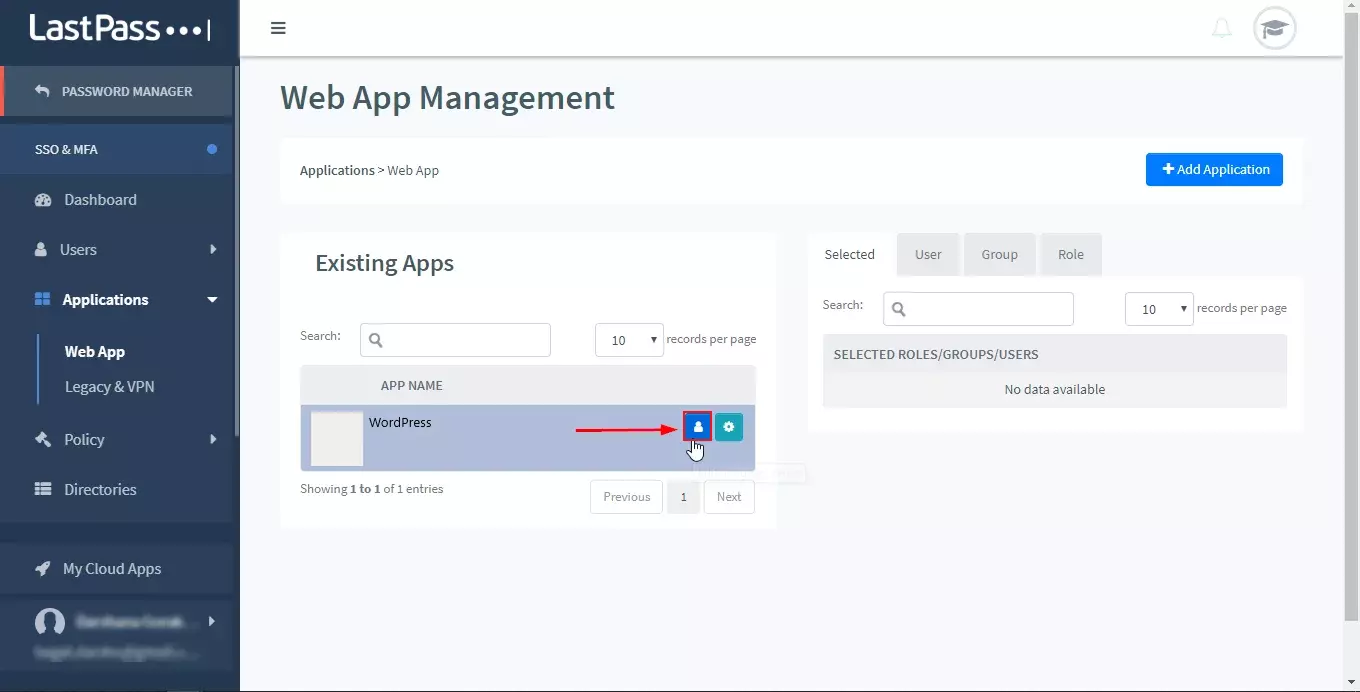
- Εκχωρήστε τους χρήστες σύμφωνα με το Χρήστης/ομάδες και κάντε κλικ στο κουμπί Αποθηκεύσετε.
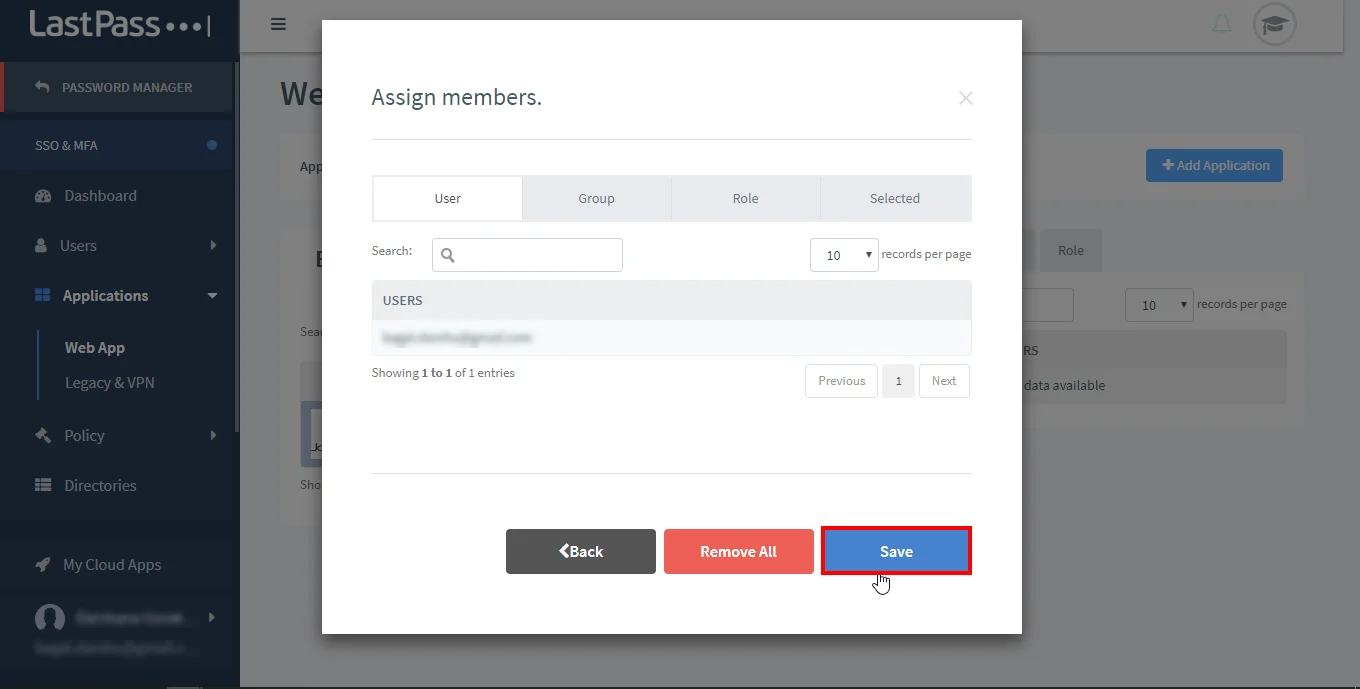
- Κατεβάστε App LastPass MFA και συνδεθείτε κάνοντας σάρωση/αλληλογραφία barcode στο κινητό (προαιρετικό).
- Έχετε διαμορφώσει με επιτυχία το LastPass ως SAML IDP (Provider Identity) για την επίτευξη της σύνδεσης Single Sign-On (SSO), εξασφαλίζοντας την ασφαλή σύνδεση LastPass σε ιστότοπο WordPress (WP).
2. Ρύθμιση του WordPress ως SP (πάροχος υπηρεσιών)
Στο plugin του WordPress Saml SSO, μεταβείτε στην καρτέλα Ρύθμιση του παρόχου υπηρεσιών του plugin. Υπάρχουν δύο τρόποι για να διαμορφώσετε το plugin WordPress SSO:
ΕΝΑ. Μεταφόρτωση μεταδεδομένων IDP:
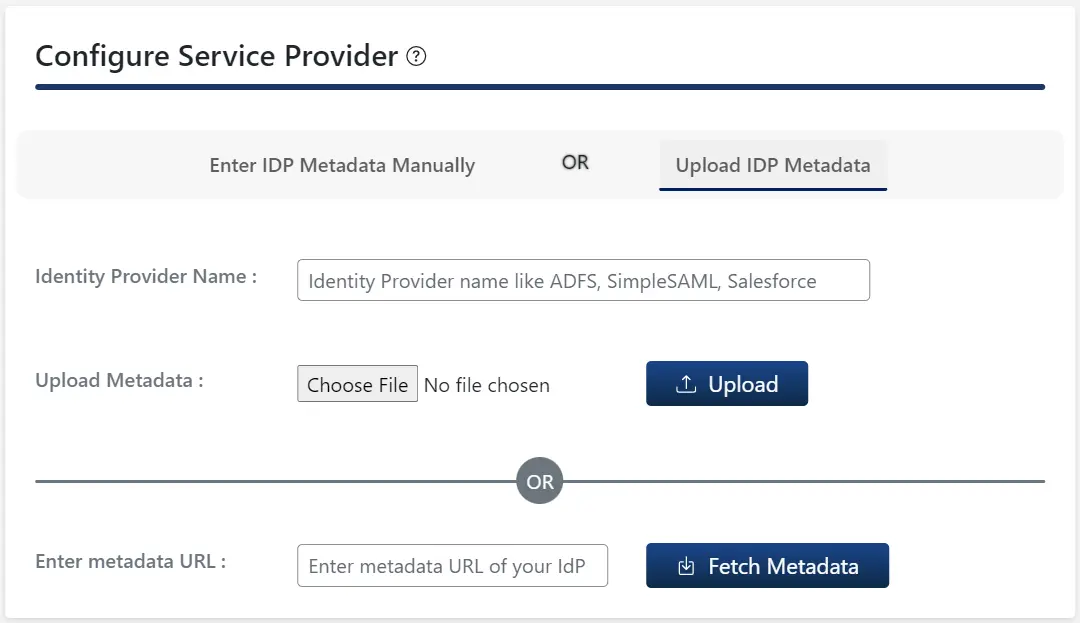
- Κάντε κλικ στο Μεταφόρτωση μεταδεδομένων IDP κουμπί.
- Εισάγετε το Πάροχος ταυτότητας Ονομα
- Μπορείς είτε Ανεβάστε ένα αρχείο μεταδεδομένων και κάντε κλικ στο κουμπί Μεταφορτώσω κουμπί ή χρησιμοποιήστε ένα URL μεταδεδομένων και κάντε κλικ στο κουμπί Μεταφέρει μεταδεδομένα.
σι.Χειροκίνητη διαμόρφωση:
- Παρέχετε τις απαιτούμενες ρυθμίσεις (i.μι. Όνομα παροχέα ταυτότητας, αναγνωριστικό οντότητας IDP ή εκδότης, SAML σύνδεση URL, x.509 Πιστοποιητικό) Όπως προβλέπεται από τον πάροχο ταυτότητας και κάντε κλικ στο κουμπί Αποθήκευση.
Βήμα 3: Χαρτογράφηση χαρακτηριστικών
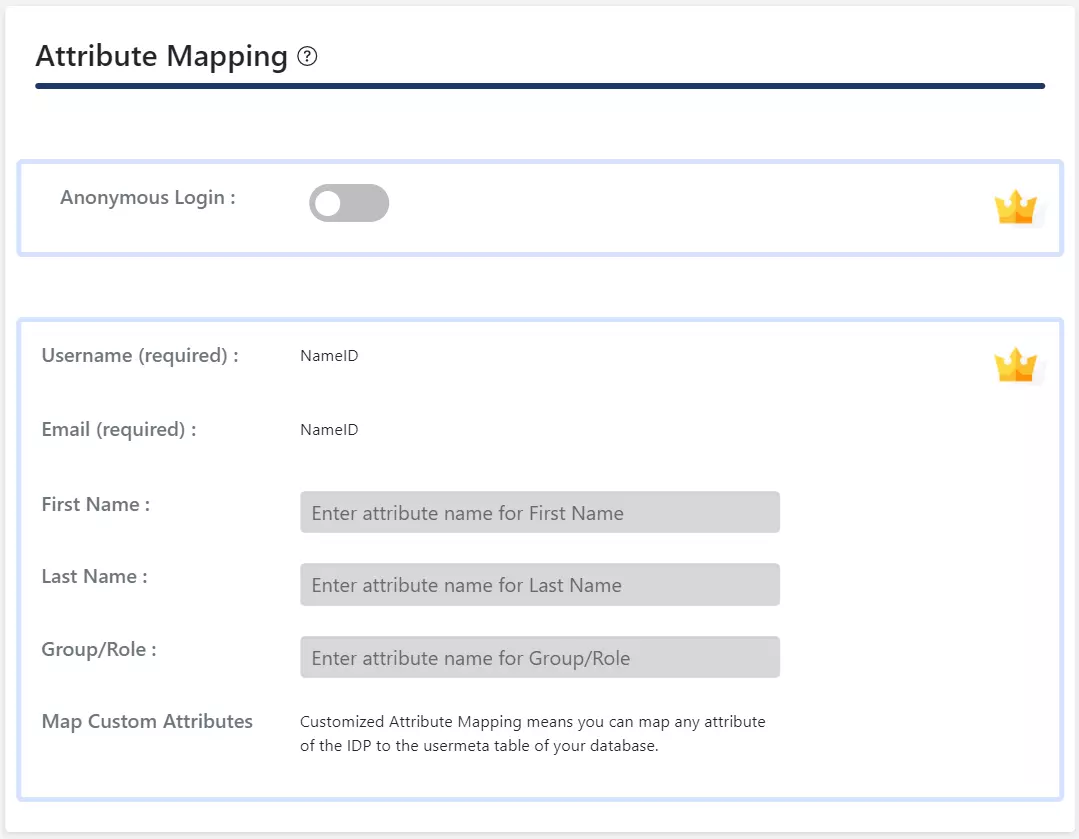
- Στο δωρεάν plugin, μόνο Ονόματα υποστηρίζεται για χαρακτηριστικά ηλεκτρονικού ταχυδρομείου και ονόματος χρήστη του χρήστη WordPress.
- Όταν ένας χρήστης εκτελεί SSO, η τιμή NameId που αποστέλλεται από το IDP θα χαρτογραφηθεί στο ηλεκτρονικό ταχυδρομείο και το όνομα χρήστη του χρήστη WordPress.
Βήμα 4: Χαρτογράφηση ρόλων
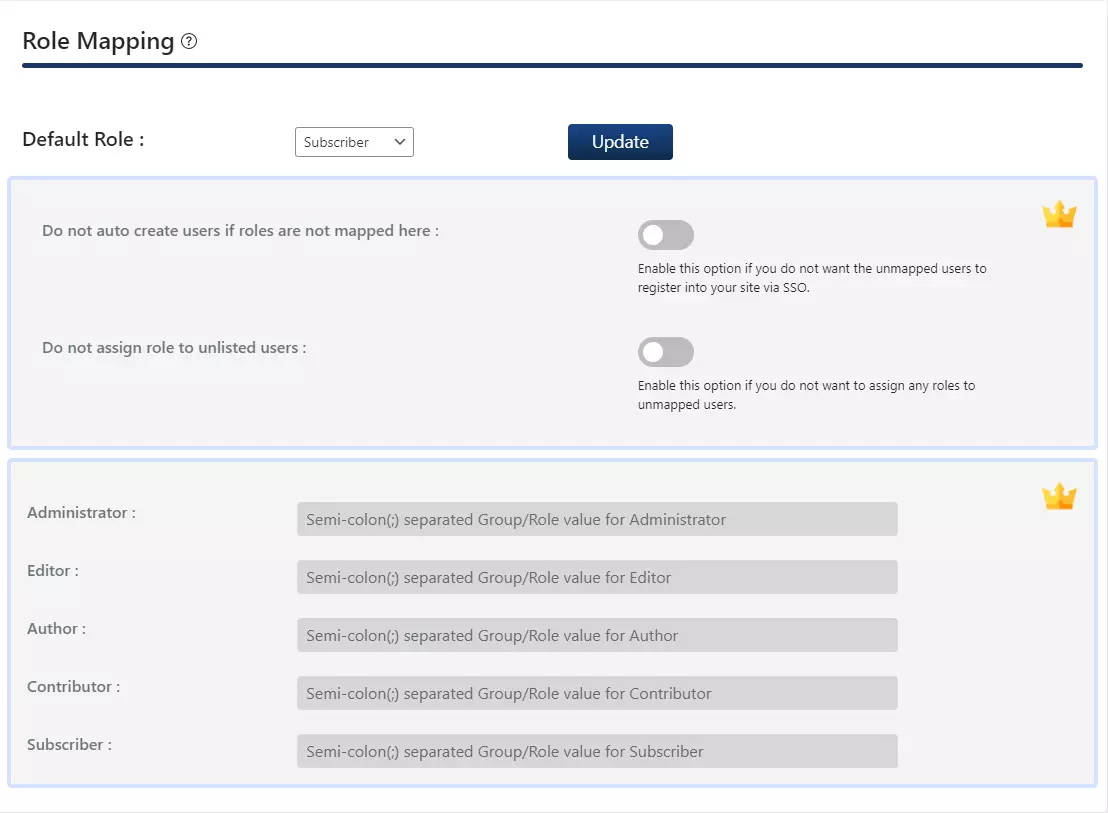
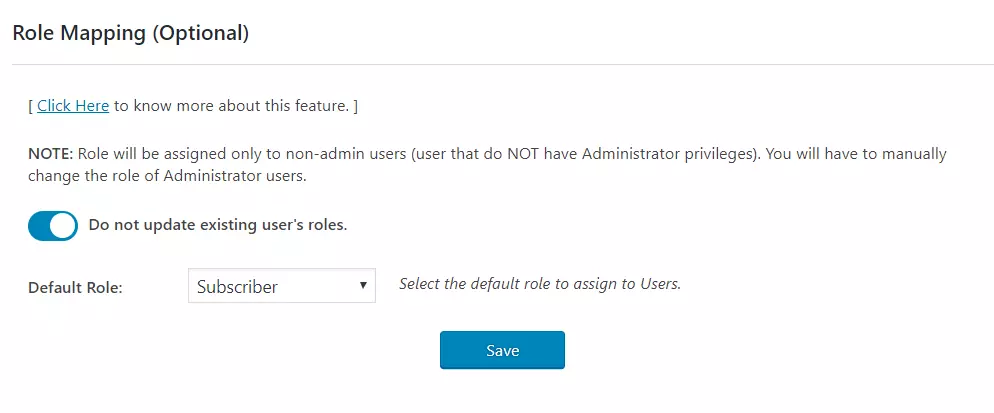
- Στο δωρεάν plugin, μπορείτε να επιλέξετε ένα Προεπιλεγμένος ρόλος που θα ανατεθούν σε όλους τους μη χρήστες που δεν έχουν προσελκύσει όταν εκτελούν SSO.
- Παω σε Χαρτογράφηση χαρακτηριστικών/ρόλων καρτέλα και μεταβείτε στο Χαρτογράφηση ρόλων Ενότητα.
- Επίλεξε το Προεπιλεγμένος ρόλος και κάντε κλικ στο Εκσυγχρονίζω κουμπί.
Βήμα 5: Ρυθμίσεις SSO
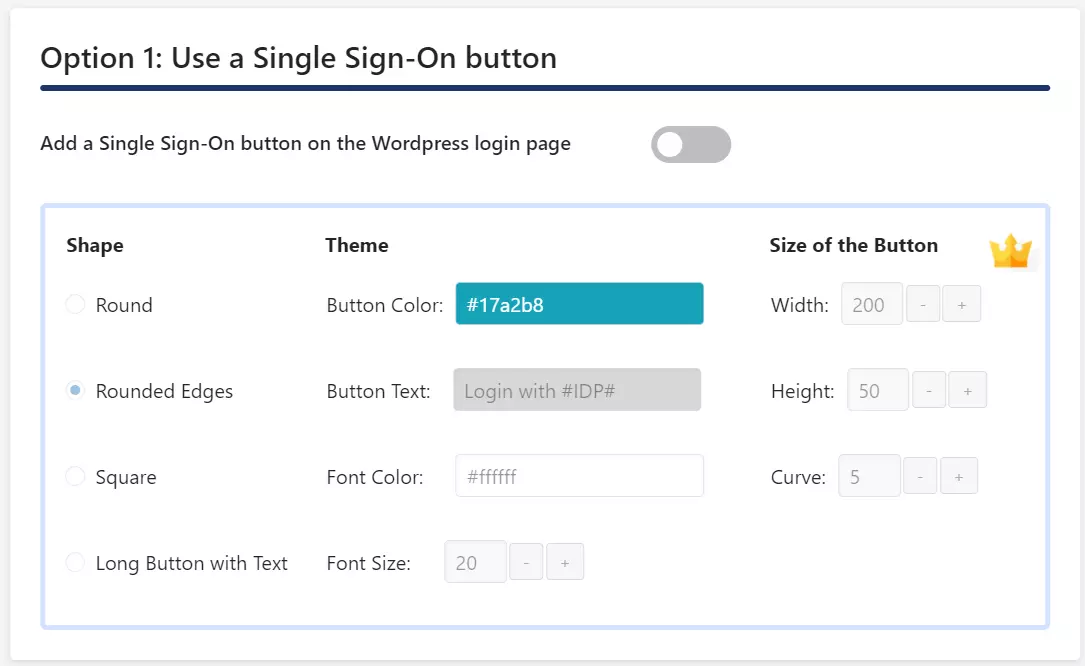
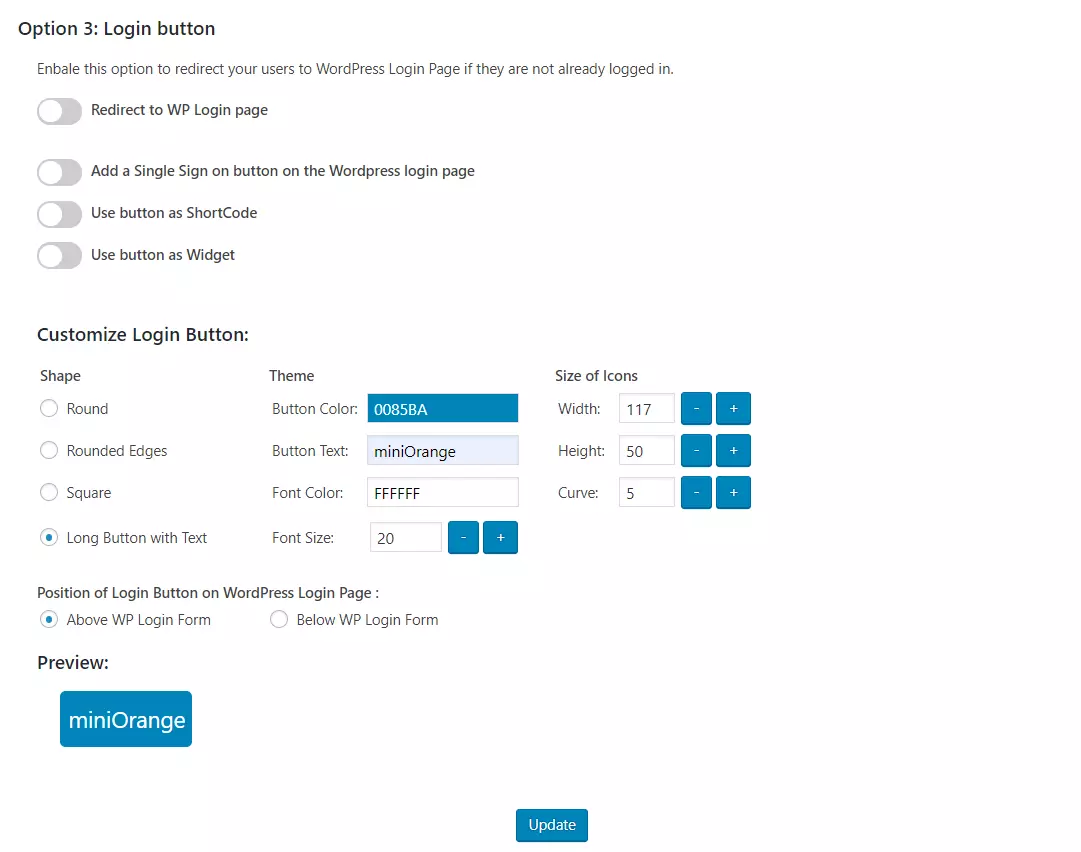
- Στο δωρεάν plugin μπορείτε να προσθέσετε ένα κουμπί Sign-On με την ενεργοποίηση Προσθέστε ένα κουμπί Sign-On στη σελίδα σύνδεσης WordPress εναλλαγή Επιλογή 1.
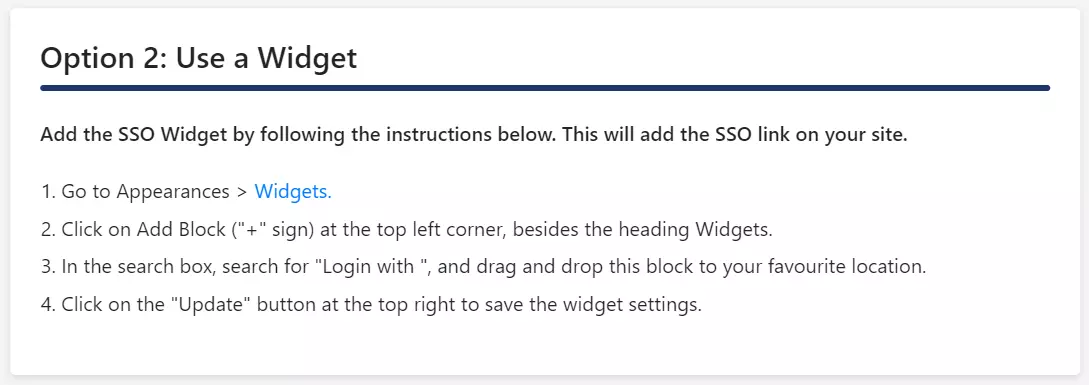
- Εάν το θέμα WordPress υποστηρίζει το widget σύνδεσης, μπορείτε να προσθέσετε ένα widget σύνδεσης για να ενεργοποιήσετε το SSO που ξεκίνησε το SP στον ιστότοπό σας.
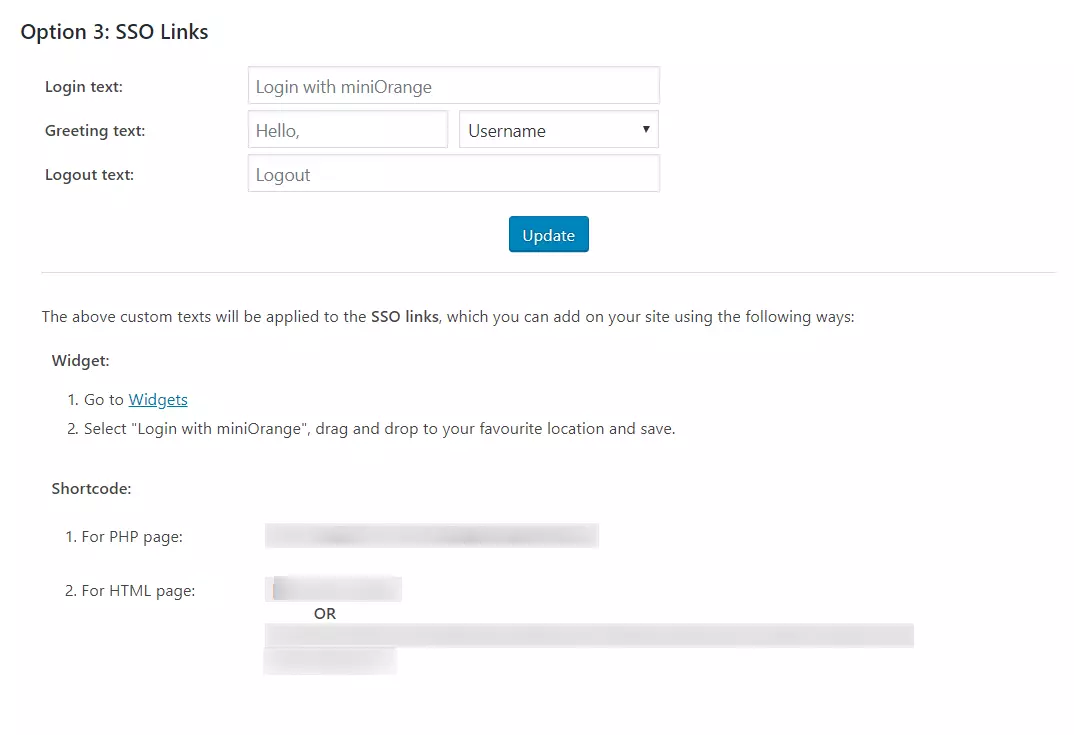
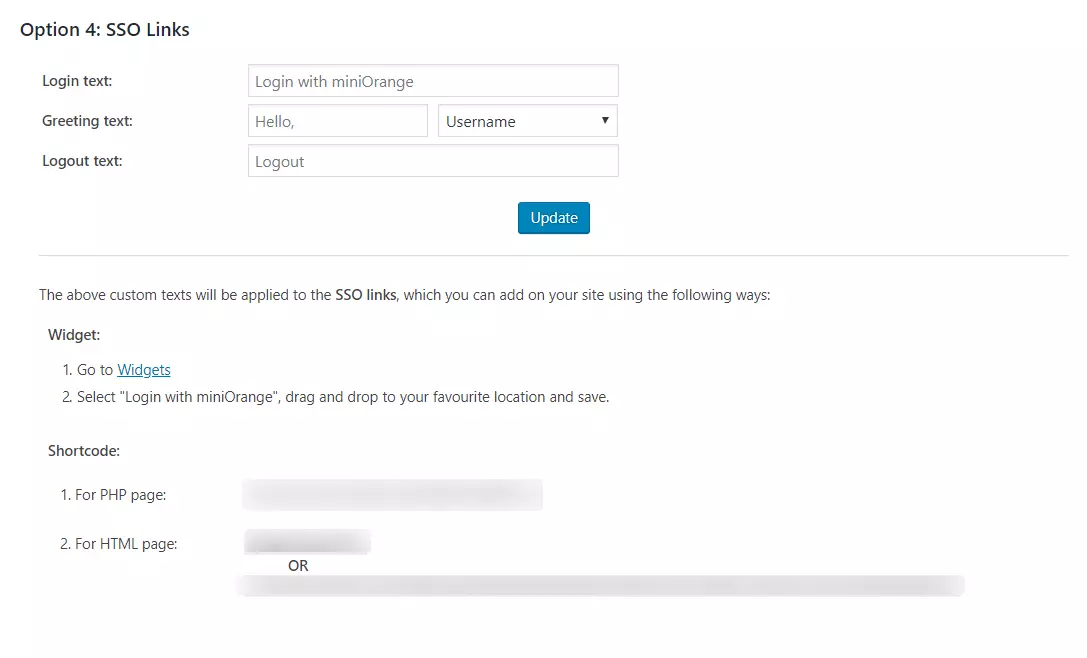
- Μεταβείτε στην καρτέλα ανακατεύθυνσης και SSO Links και ακολουθήστε τα συγκεκριμένα βήματα που δίνονται κάτω από Επιλογή 2: Χρησιμοποιήστε ένα widget Για να προσθέσετε ένα widget σύνδεσης στον ιστότοπό σας.
Στο plugin του WordPress Saml SSO, μεταβείτε στην καρτέλα Ρύθμιση του παρόχου υπηρεσιών του plugin. Υπάρχουν δύο τρόποι για να διαμορφώσετε το plugin WordPress SSO:
ΕΝΑ. Μεταφόρτωση μεταδεδομένων IDP:
- Κάντε κλικ στο Μεταφόρτωση μεταδεδομένων IDP κουμπί.
- Εισάγετε το Πάροχος ταυτότητας Ονομα
- Μπορείς είτε Ανεβάστε ένα αρχείο μεταδεδομένων και κάντε κλικ στο κουμπί Μεταφορτώσω κουμπί ή χρησιμοποιήστε ένα URL μεταδεδομένων και κάντε κλικ στο κουμπί Μεταφέρει μεταδεδομένα.
σι.Χειροκίνητη διαμόρφωση:
- Παρέχετε τις απαιτούμενες ρυθμίσεις (i.μι. Όνομα παροχέα ταυτότητας, αναγνωριστικό οντότητας IDP ή εκδότης, SAML σύνδεση URL, x.509 Πιστοποιητικό) Όπως προβλέπεται από τον πάροχο ταυτότητας και κάντε κλικ στο κουμπί Αποθήκευση.
Βήμα 3: Χαρτογράφηση χαρακτηριστικών
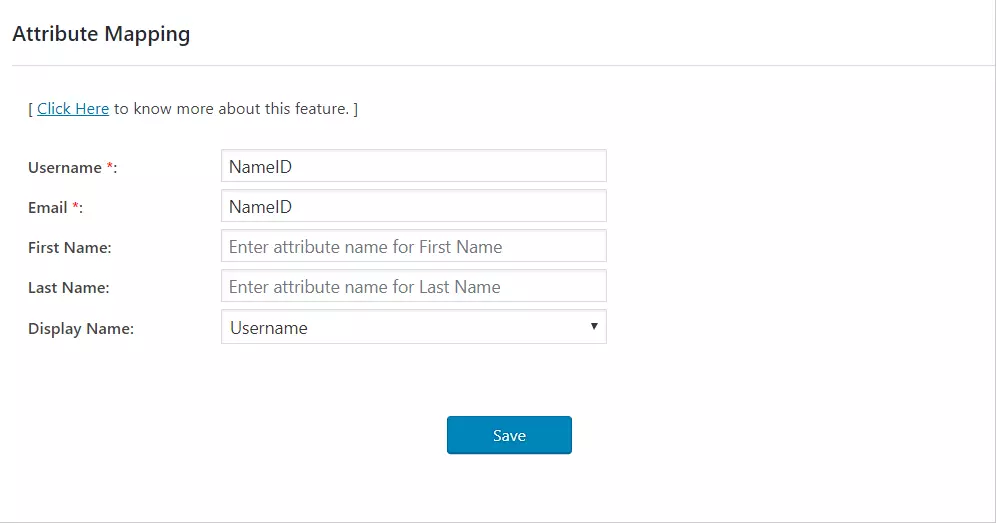
- Χαρτογράφηση χαρακτηριστικών η λειτουργία σας επιτρέπει να χαρτογραφήσετε το Χαρακτηριστικά χρήστη που αποστέλλεται από το IDP κατά τη διάρκεια του SSO στα χαρακτηριστικά χρήστη στο WordPress.
- Στο wordpress saml plugin, μεταβείτε στο Χαρτογράφηση χαρακτηριστικών/ρόλων καρτέλα και συμπληρώστε τα ακόλουθα πεδία Χαρτογράφηση χαρακτηριστικών Ενότητα.
ΣΗΜΕΙΩΣΗ: Εάν κάνετε κλικ στο κουμπί διαμόρφωσης δοκιμής στην καρτέλα Ρύθμιση παροχής υπηρεσιών και να πιστοποιήσετε τον έλεγχο με την IDP σας, μπορείτε να δείτε μια λίστα χαρακτηριστικών που αποστέλλονται από το IDP στην καρτέλα χαρτογράφηση χαρακτηριστικών/ρόλων. Αυτές οι πληροφορίες μπορούν να χρησιμοποιηθούν για την παροχή της παραπάνω χαρτογράφησης.
Βήμα 4: Χαρτογράφηση ρόλων
Στο πρότυπο plugin, μπορείτε να επιλέξετε έναν προεπιλεγμένο ρόλο που θα αντιστοιχιστεί σε όλους τους μη χρήστες που δεν έχουν προσελκύσει όταν εκτελούν SSO.
Βήμα 5: Ρυθμίσεις SSO
Στο πρότυπο plugin μπορείτε να ενεργοποιήσετε το SSO που εκτοξεύονται από το SP χρησιμοποιώντας τις ακόλουθες επιλογές.
Βήματα:
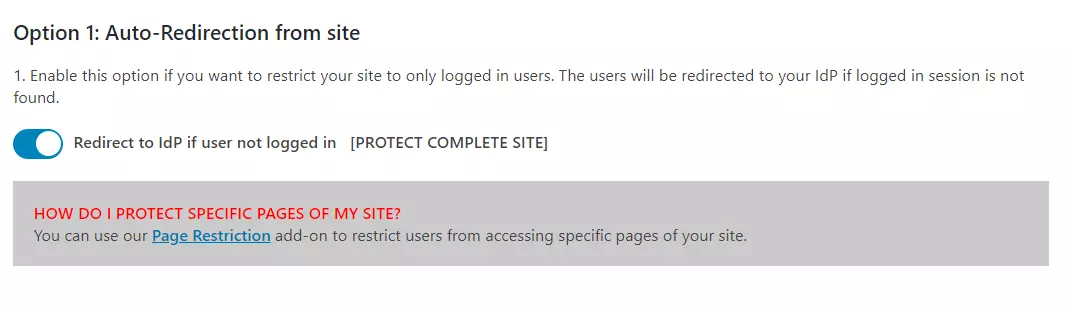
- Μεταβείτε στην καρτέλα Ανακατεύθυνσης και SSO του plugin και περιηγηθείτε Επιλογή 1: αυτόματη ανακατεύθυνση από τον ιστότοπο.
- επιτρέπω Ανακατεύθυνση στο IDP Εάν ο χρήστης δεν έχει συνδεθεί [Προστασία πλήρους ιστότοπου]επιλογή.
Βήματα:
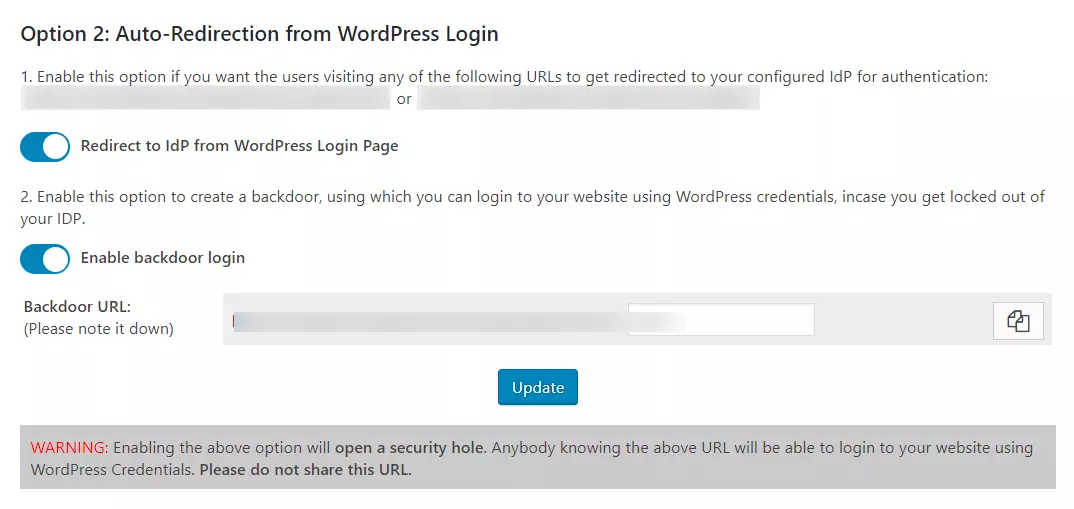
- Μεταβείτε στην καρτέλα Ανακατεύθυνσης και SSO του plugin και περιηγηθείτε Επιλογή 2: Αυτόματη ανακατεύθυνση από το WordPress Login.
- επιτρέπω Ανακατεύθυνση στο IDP από τη σελίδα σύνδεσης WordPress επιλογή.
ΣΗΜΕΙΩΣΗ: Ενεργοποιήστε το backdoor login και σημειώστε τη διεύθυνση URL Backdoor. Αυτό θα σας επιτρέψει να αποκτήσετε πρόσβαση στη σελίδα σύνδεσης WordPress σε περίπτωση που κλειδώνετε από το IDP.
Στο plugin του WordPress Saml SSO, μεταβείτε στην καρτέλα Ρύθμιση του παρόχου υπηρεσιών του plugin. Υπάρχουν δύο τρόποι για να διαμορφώσετε το plugin WordPress SSO:
ΕΝΑ. Μεταφόρτωση μεταδεδομένων IDP:
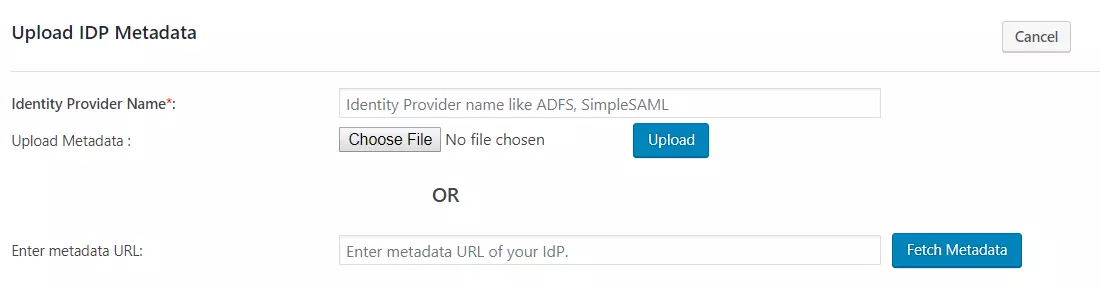
- Κάντε κλικ στο Μεταφόρτωση μεταδεδομένων IDP κουμπί.
- Εισάγετε το Όνομα παροχής ταυτότητας
- Μπορείς είτε Ανεβάστε ένα αρχείο μεταδεδομένων και κάντε κλικ στο κουμπί Μεταφορτώσω κουμπί ή χρησιμοποιήστε ένα URL μεταδεδομένων και κάντε κλικ στο κουμπί Μεταφέρει μεταδεδομένα.
- Στο Πρόσθετο plugin, μπορείς Ενεργοποίηση αυτόματου συγχρονισμού για το URL μεταδεδομένων η οποία θα ενημερώσει αυτόματα τη διαμόρφωση plugin σύμφωνα με τα μεταδεδομένα IDP μετά από ένα χρονικό διάστημα
σι.Χειροκίνητη διαμόρφωση:
- Παρέχετε τις απαιτούμενες ρυθμίσεις (i.μι. Όνομα παροχέα ταυτότητας, αναγνωριστικό οντότητας IDP ή εκδότης, SAML σύνδεση URL, x.509 πιστοποιητικό) όπως προβλέπεται από το δικό σας Πάροχος ταυτότητας και κάντε κλικ στο Αποθηκεύσετε κουμπί.
- Στο plugin premium, μπορείτε να δώσετε τη διεύθυνση SAML αποσύνδεσης για να επιτύχετε ενιαία αποσύνδεση στον ιστότοπό σας WordPress.
Βήμα 3: Χαρτογράφηση χαρακτηριστικών
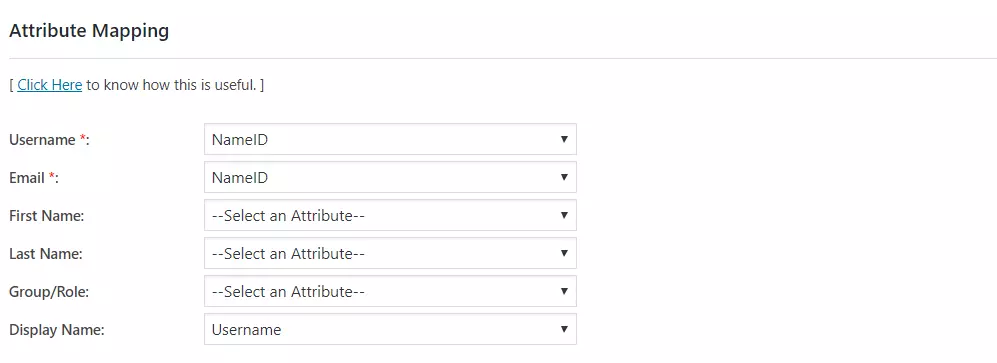
- Χαρτογράφηση χαρακτηριστικών η λειτουργία σας επιτρέπει να χαρτογραφήσετε το Χαρακτηριστικά χρήστη που αποστέλλεται από το IDP κατά τη διάρκεια του SSO στα χαρακτηριστικά χρήστη στο WordPress.
- Στο wordpress saml plugin, μεταβείτε στο Χαρτογράφηση χαρακτηριστικών/ρόλων καρτέλα και συμπληρώστε τα ακόλουθα πεδία Χαρτογράφηση χαρακτηριστικών Ενότητα.
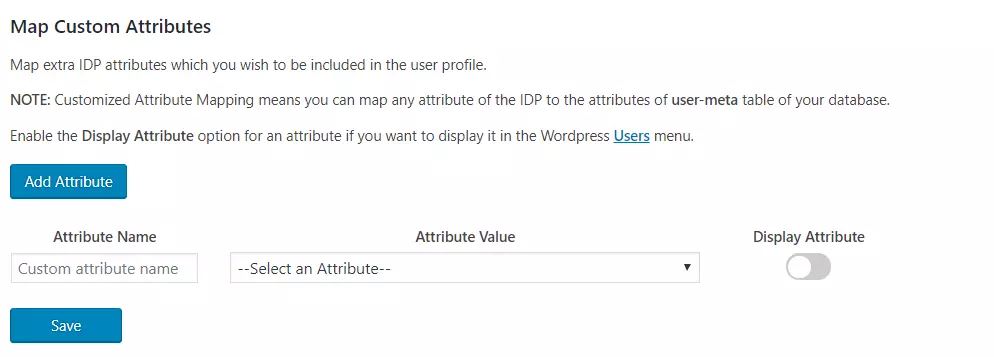
- Χαρτογράφηση προσαρμοσμένων χαρακτηριστικών: Αυτή η λειτουργία σάς επιτρέπει να χαρτογραφήσετε οποιοδήποτε χαρακτηριστικό που αποστέλλεται από το IDP στο Usermeta Πίνακας WordPress.
Βήμα 4: Χαρτογράφηση ρόλων
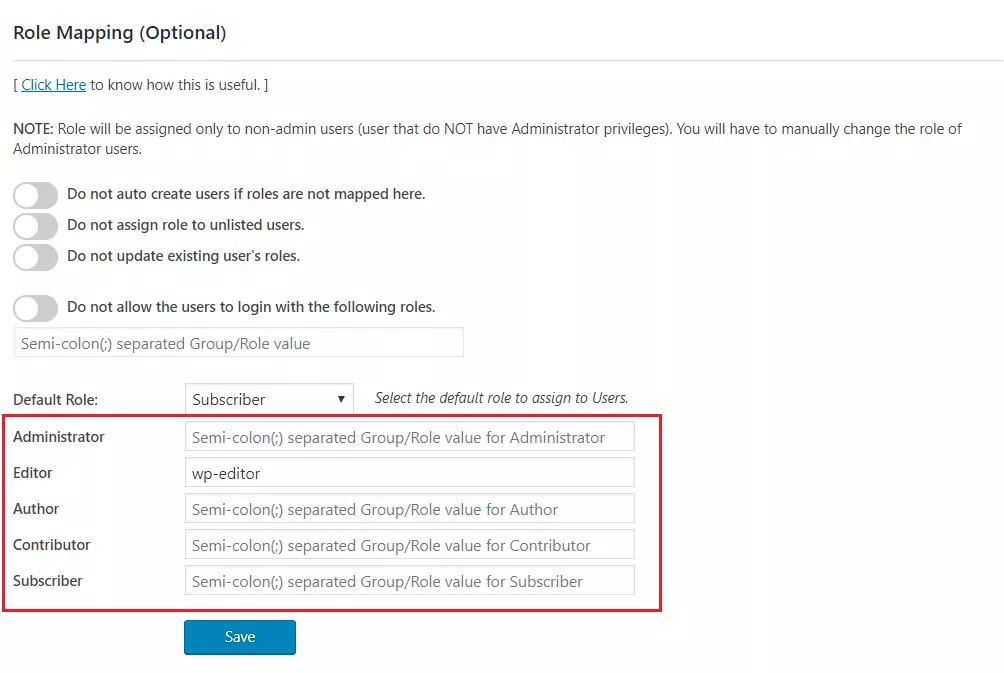
Αυτή η λειτουργία σας επιτρέπει να αντιστοιχίσετε και να διαχειριστείτε τους ρόλους των χρηστών όταν εκτελούν SSO. Μαζί με τους προεπιλεγμένους ρόλους WordPress, αυτό είναι συμβατό με οποιονδήποτε προσαρμοσμένο ρόλο επίσης.
Βήμα 5: Ρυθμίσεις SSO
Στο plugin Premium μπορείτε να ενεργοποιήσετε το SSO που εκτοξεύονται από το SP χρησιμοποιώντας τις ακόλουθες επιλογές.
Βήματα:
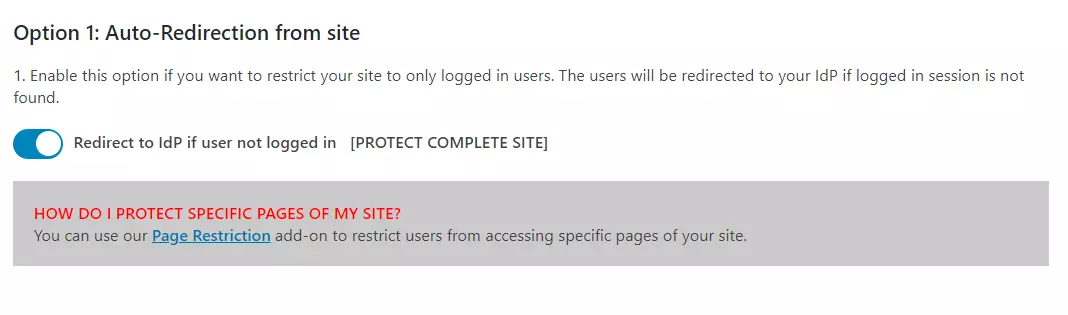
- Μεταβείτε στην καρτέλα Ανακατεύθυνσης και SSO του plugin και περιηγηθείτε Επιλογή 1: ΑΥΤΟΚΙΝΗΤΗ ΑΠΟ ΤΗΝ ΙΣΤΟΣΕΛΙΔΑ.
- επιτρέπω Ανακατεύθυνση στο IDP Εάν ο χρήστης δεν έχει συνδεθεί [Προστασία πλήρους ιστότοπου] επιλογή.
Βήματα:
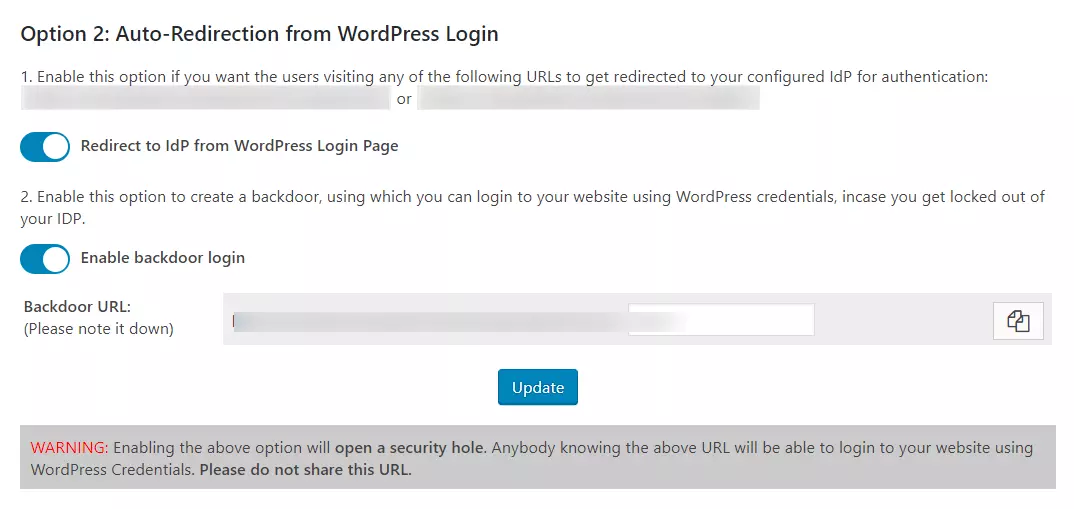
- Μεταβείτε στην καρτέλα Ανακατεύθυνσης και SSO του plugin και περιηγηθείτε Επιλογή 2: Αυτόματη ανακατεύθυνση από το WordPress Login.
- επιτρέπω Ανακατεύθυνση στο IDP από τη σελίδα σύνδεσης WordPress επιλογή.
ΣΗΜΕΙΩΣΗ: Ενεργοποιήστε το backdoor login και σημειώστε τη διεύθυνση URL Backdoor. Αυτό θα σας επιτρέψει να αποκτήσετε πρόσβαση στη σελίδα σύνδεσης WordPress σε περίπτωση που κλειδώνετε από την σύνδεση IDP.
LastPass
Κάθε πάροχος ταυτότητας SSO απαιτεί συγκεκριμένες πληροφορίες για τη δημιουργία και τη διαμόρφωση μιας νέας σύνδεσης. Συχνά, οι πληροφορίες που απαιτούνται για τη δημιουργία μιας σύνδεσης θα διαφέρουν από τον παροχέα ταυτότητας.
Για να δημιουργήσετε μια σύνδεση SAML LastPass, εσείς’Θα χρειαστεί ένα αρχείο XML μεταδεδομένων IDP.
Ξεκινήστε συνδέοντας στον πίνακα εργασίας σας και περιηγηθείτε στο “Οργανώσεις” καρτέλα στην αριστερή γραμμή πλοήγησης.
Επιλέξτε τον οργανισμό Εσείς’D αρέσει να διαμορφώνετε μια σύνδεση SAML LastPass και επιλέξτε “Διαμορφώστε με μη αυτόματο τρόπο τη σύνδεση” κάτω από “Πάροχος ταυτότητας”.
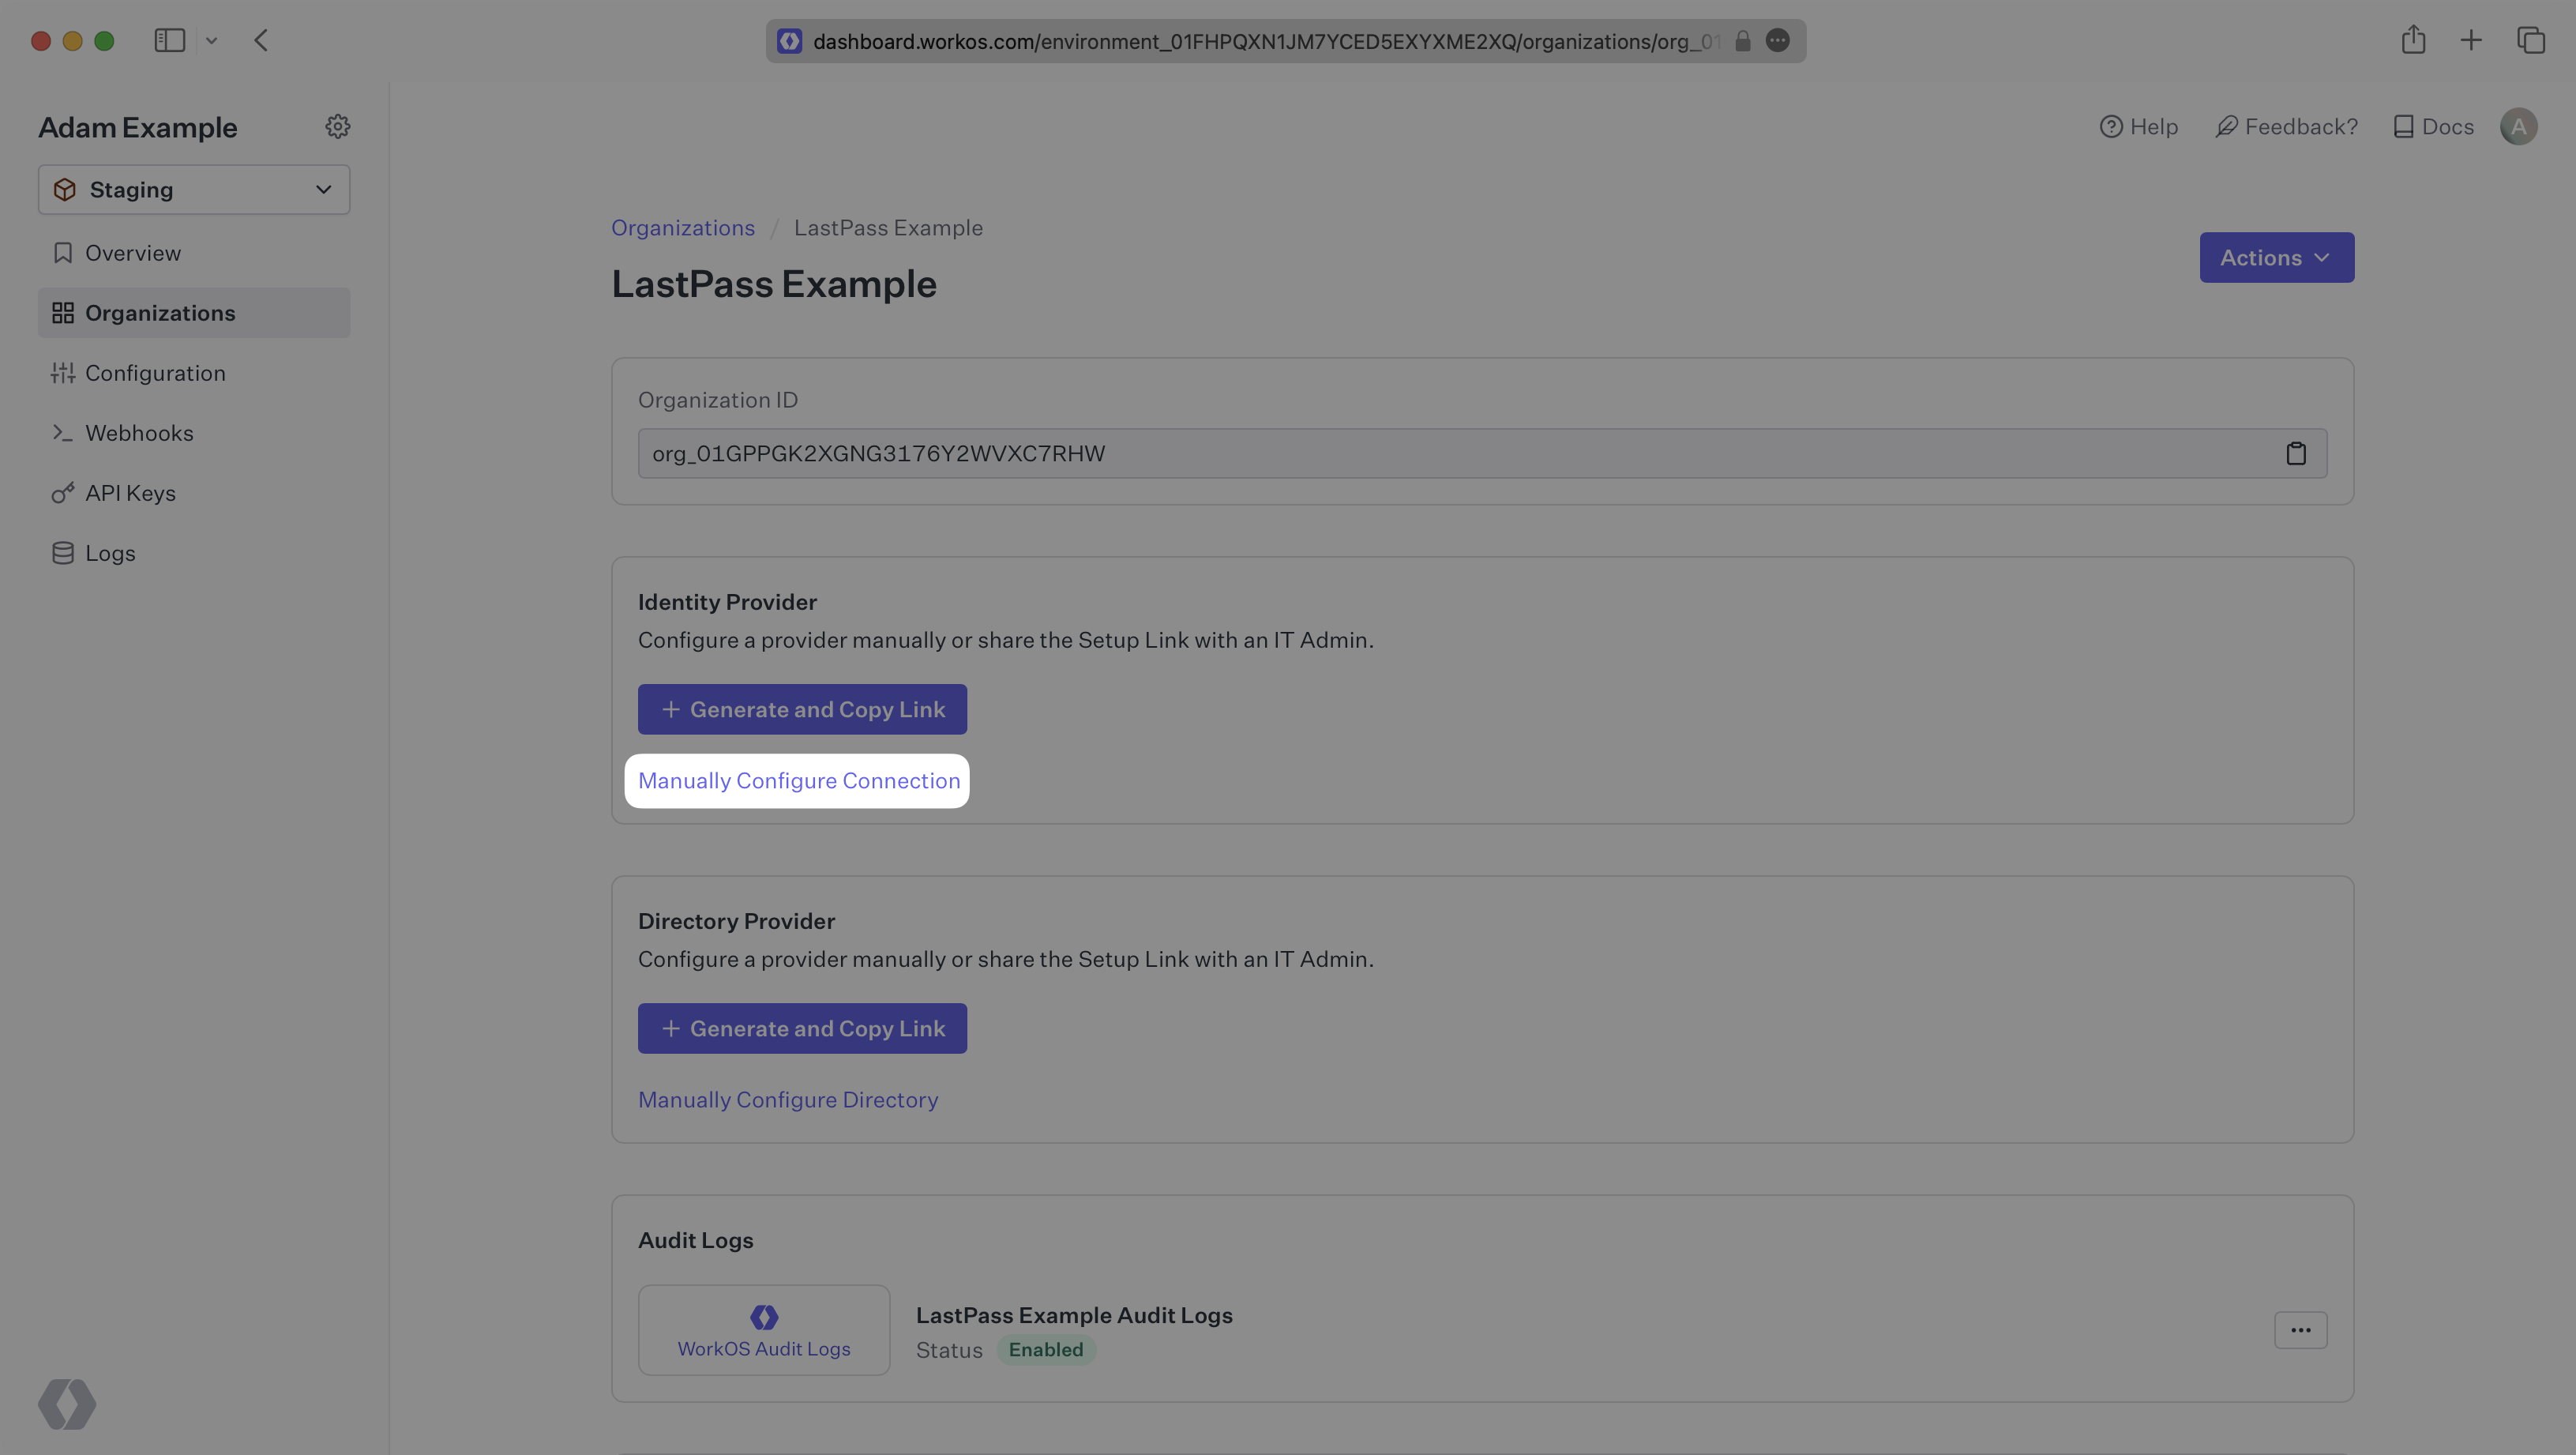
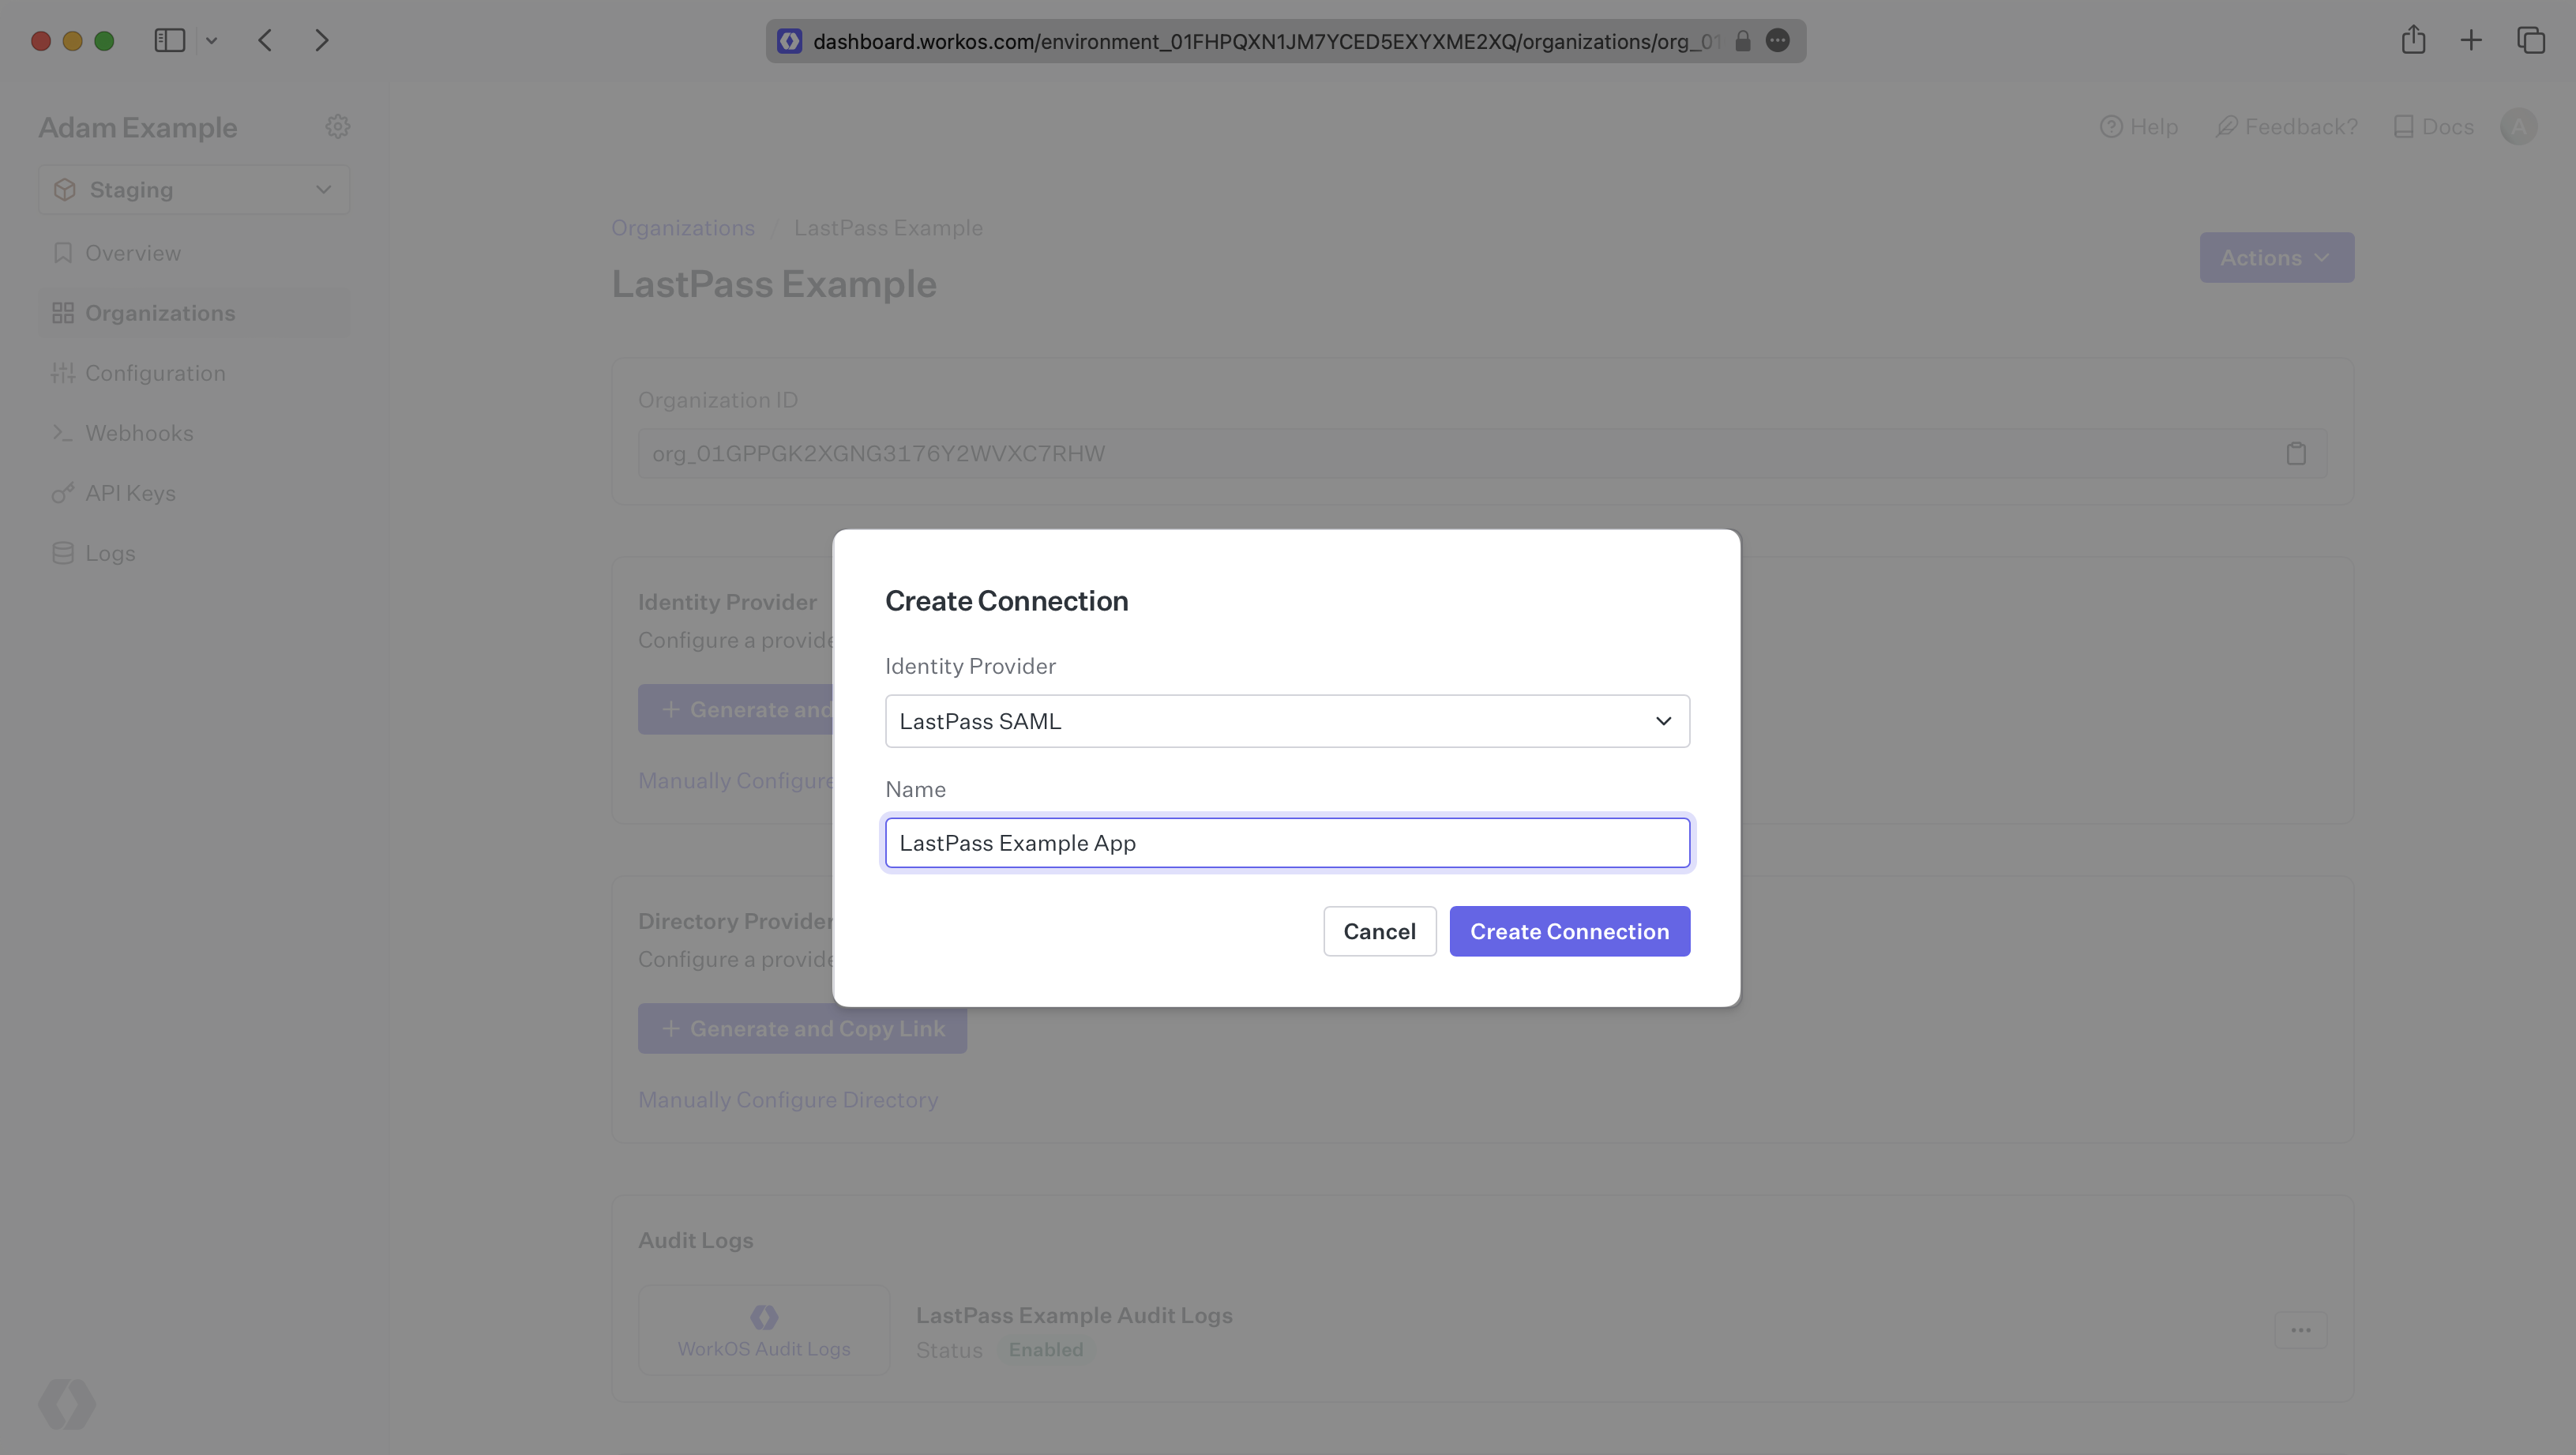
Επιλέγω “LastPass Saml” Από το αναπτυσσόμενο μενού του παρόχου ταυτότητας, εισαγάγετε ένα περιγραφικό όνομα για τη σύνδεση και, στη συνέχεια, επιλέξτε το “Δημιουργία σύνδεσης” κουμπί.
Τι παρέχει το Workos
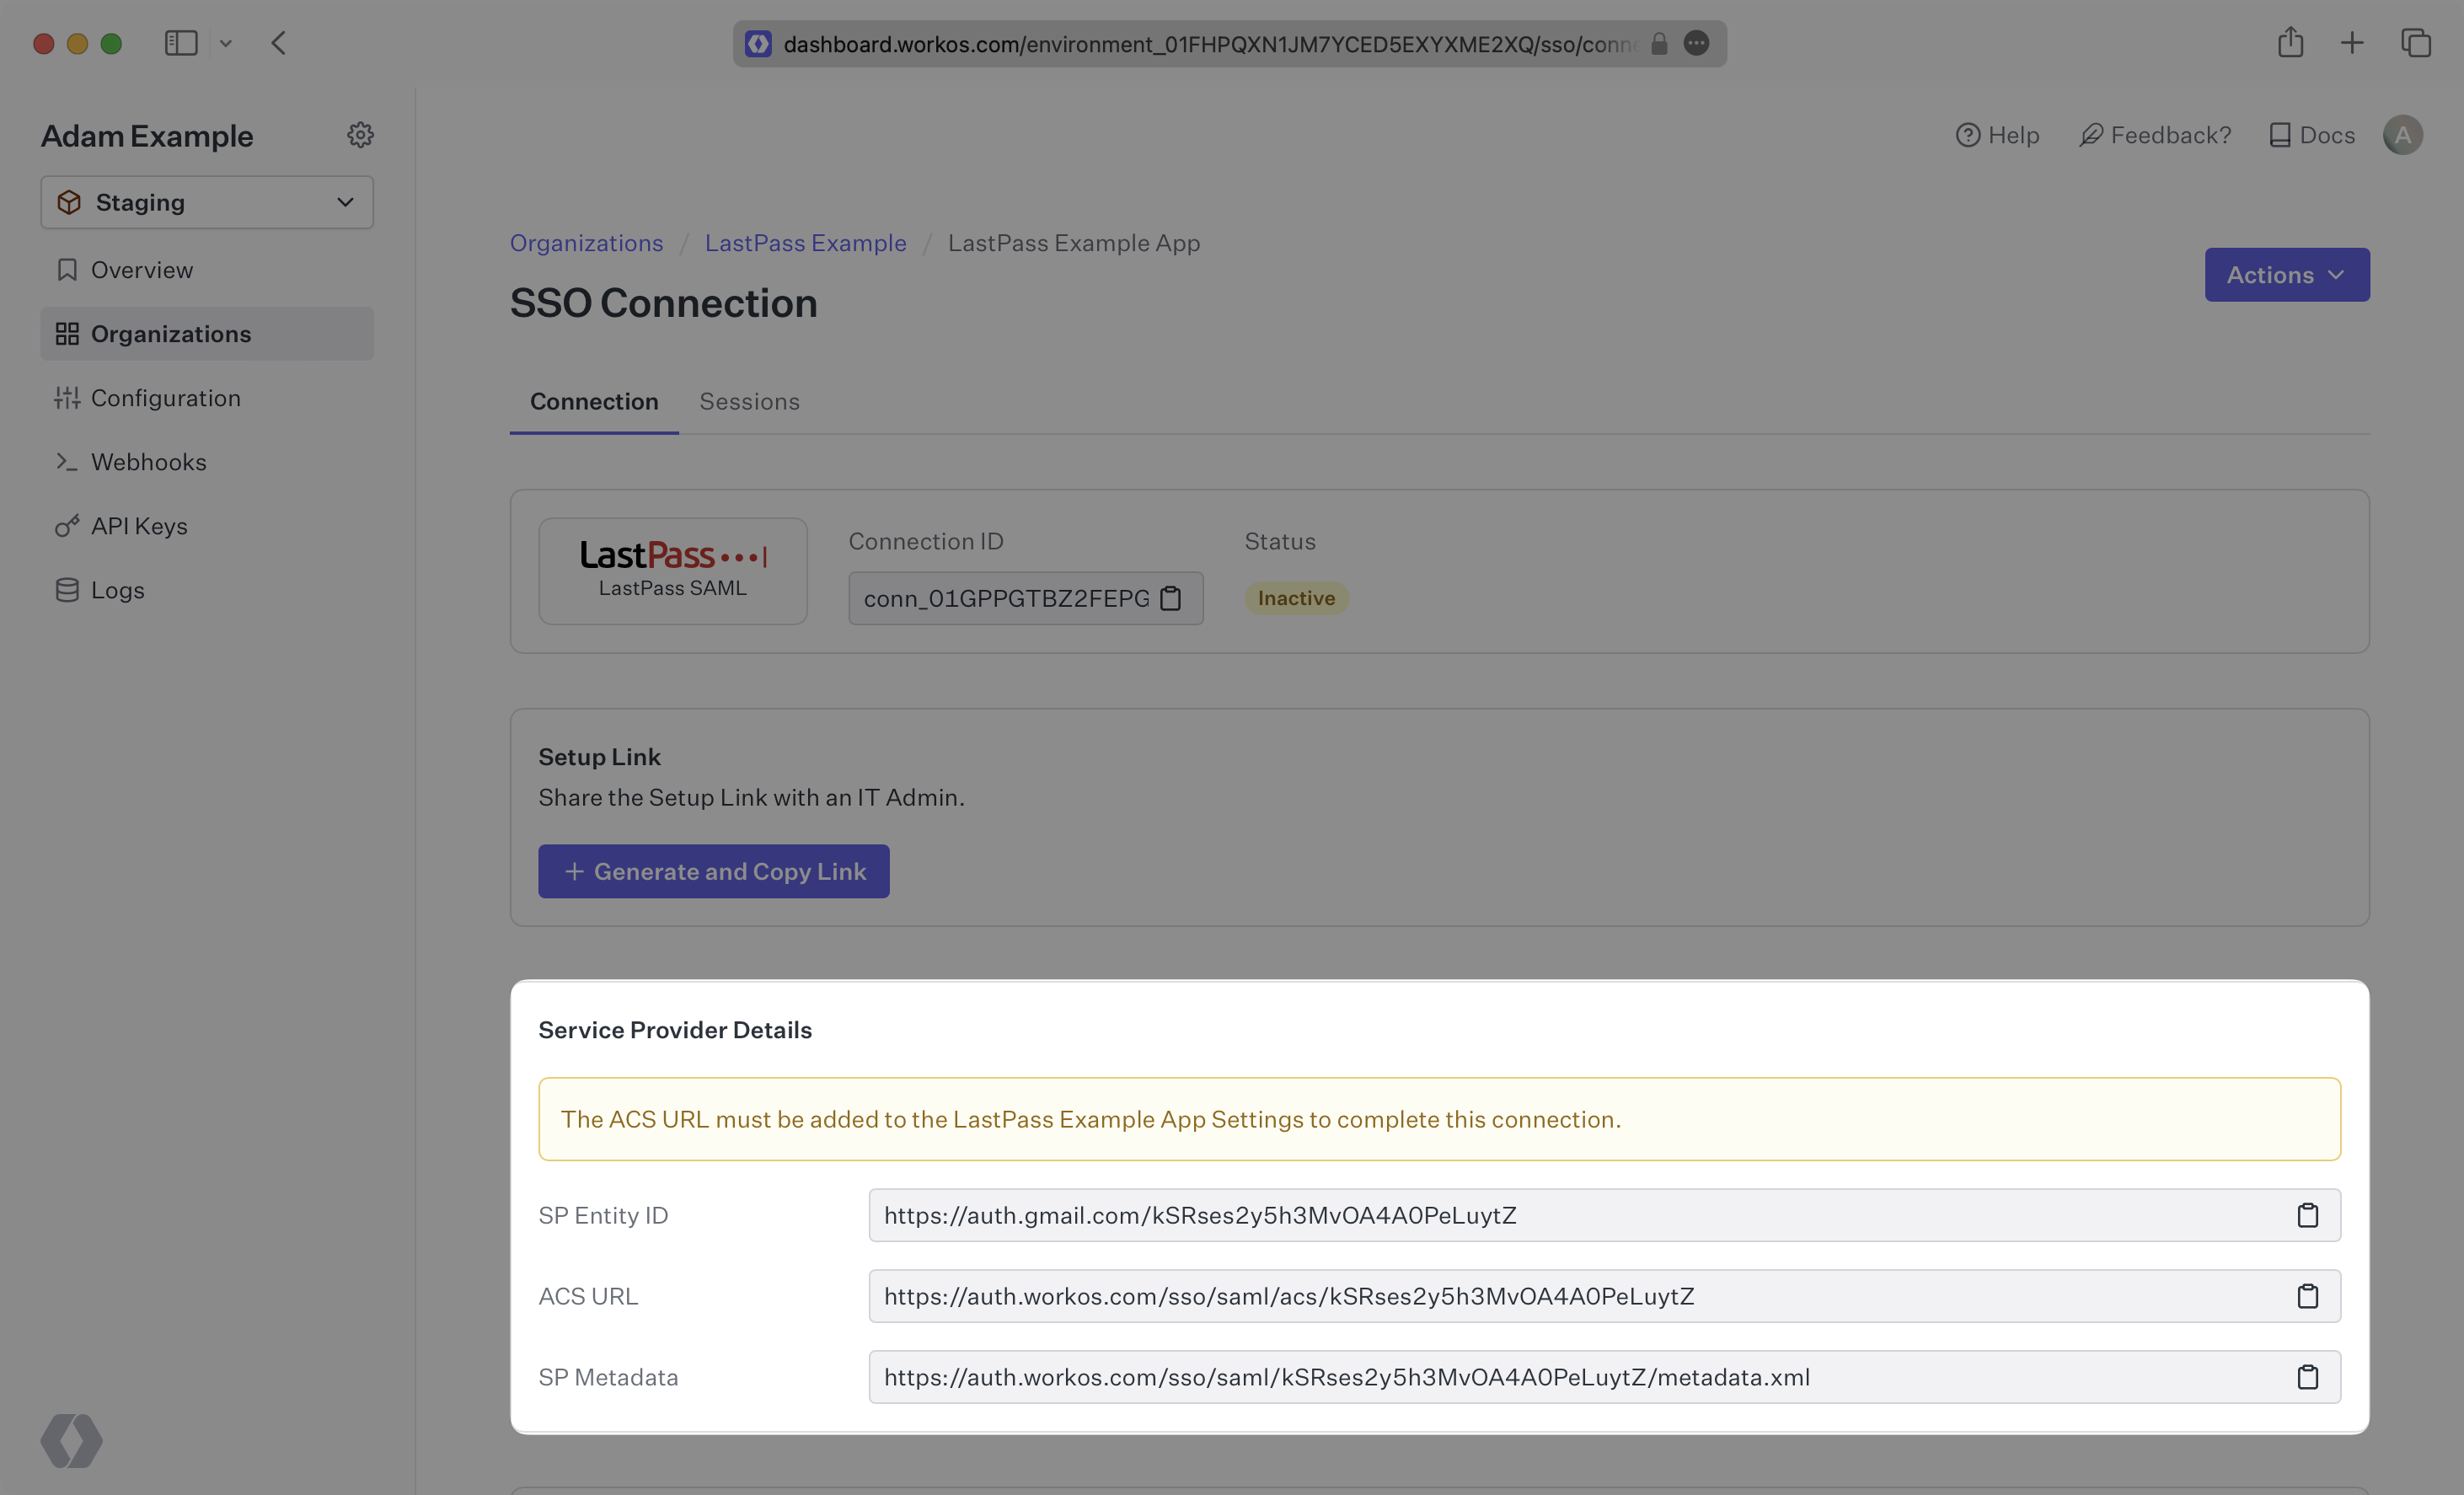
Το WorkOS παρέχει τη διεύθυνση URL ACS, το ID οντότητας SP και τη διεύθυνση URL SP Metadata. Αυτοί’είναι άμεσα διαθέσιμες στις ρυθμίσεις σύνδεσής σας στον πίνακα ελέγχου εργασίας
Τι εσύ’θα χρειαστεί
Στη συνέχεια, δώστε το αρχείο μεταδεδομένων IDP. Κανονικά, αυτές οι πληροφορίες θα προέρχονται από τον πελάτη σας’ST IT Management Team όταν δημιούργησαν την αίτησή σας’s saml 2.0 Διαμόρφωση στην κονσόλα διαχειριστή LastPass. Αλλά, αν αυτό δεν συμβαίνει κατά τη διάρκεια της εγκατάστασής σας, τα επόμενα βήματα θα σας δείξουν πώς να το αποκτήσετε.
1 . Επιλέξτε ή δημιουργήστε την εφαρμογή σας
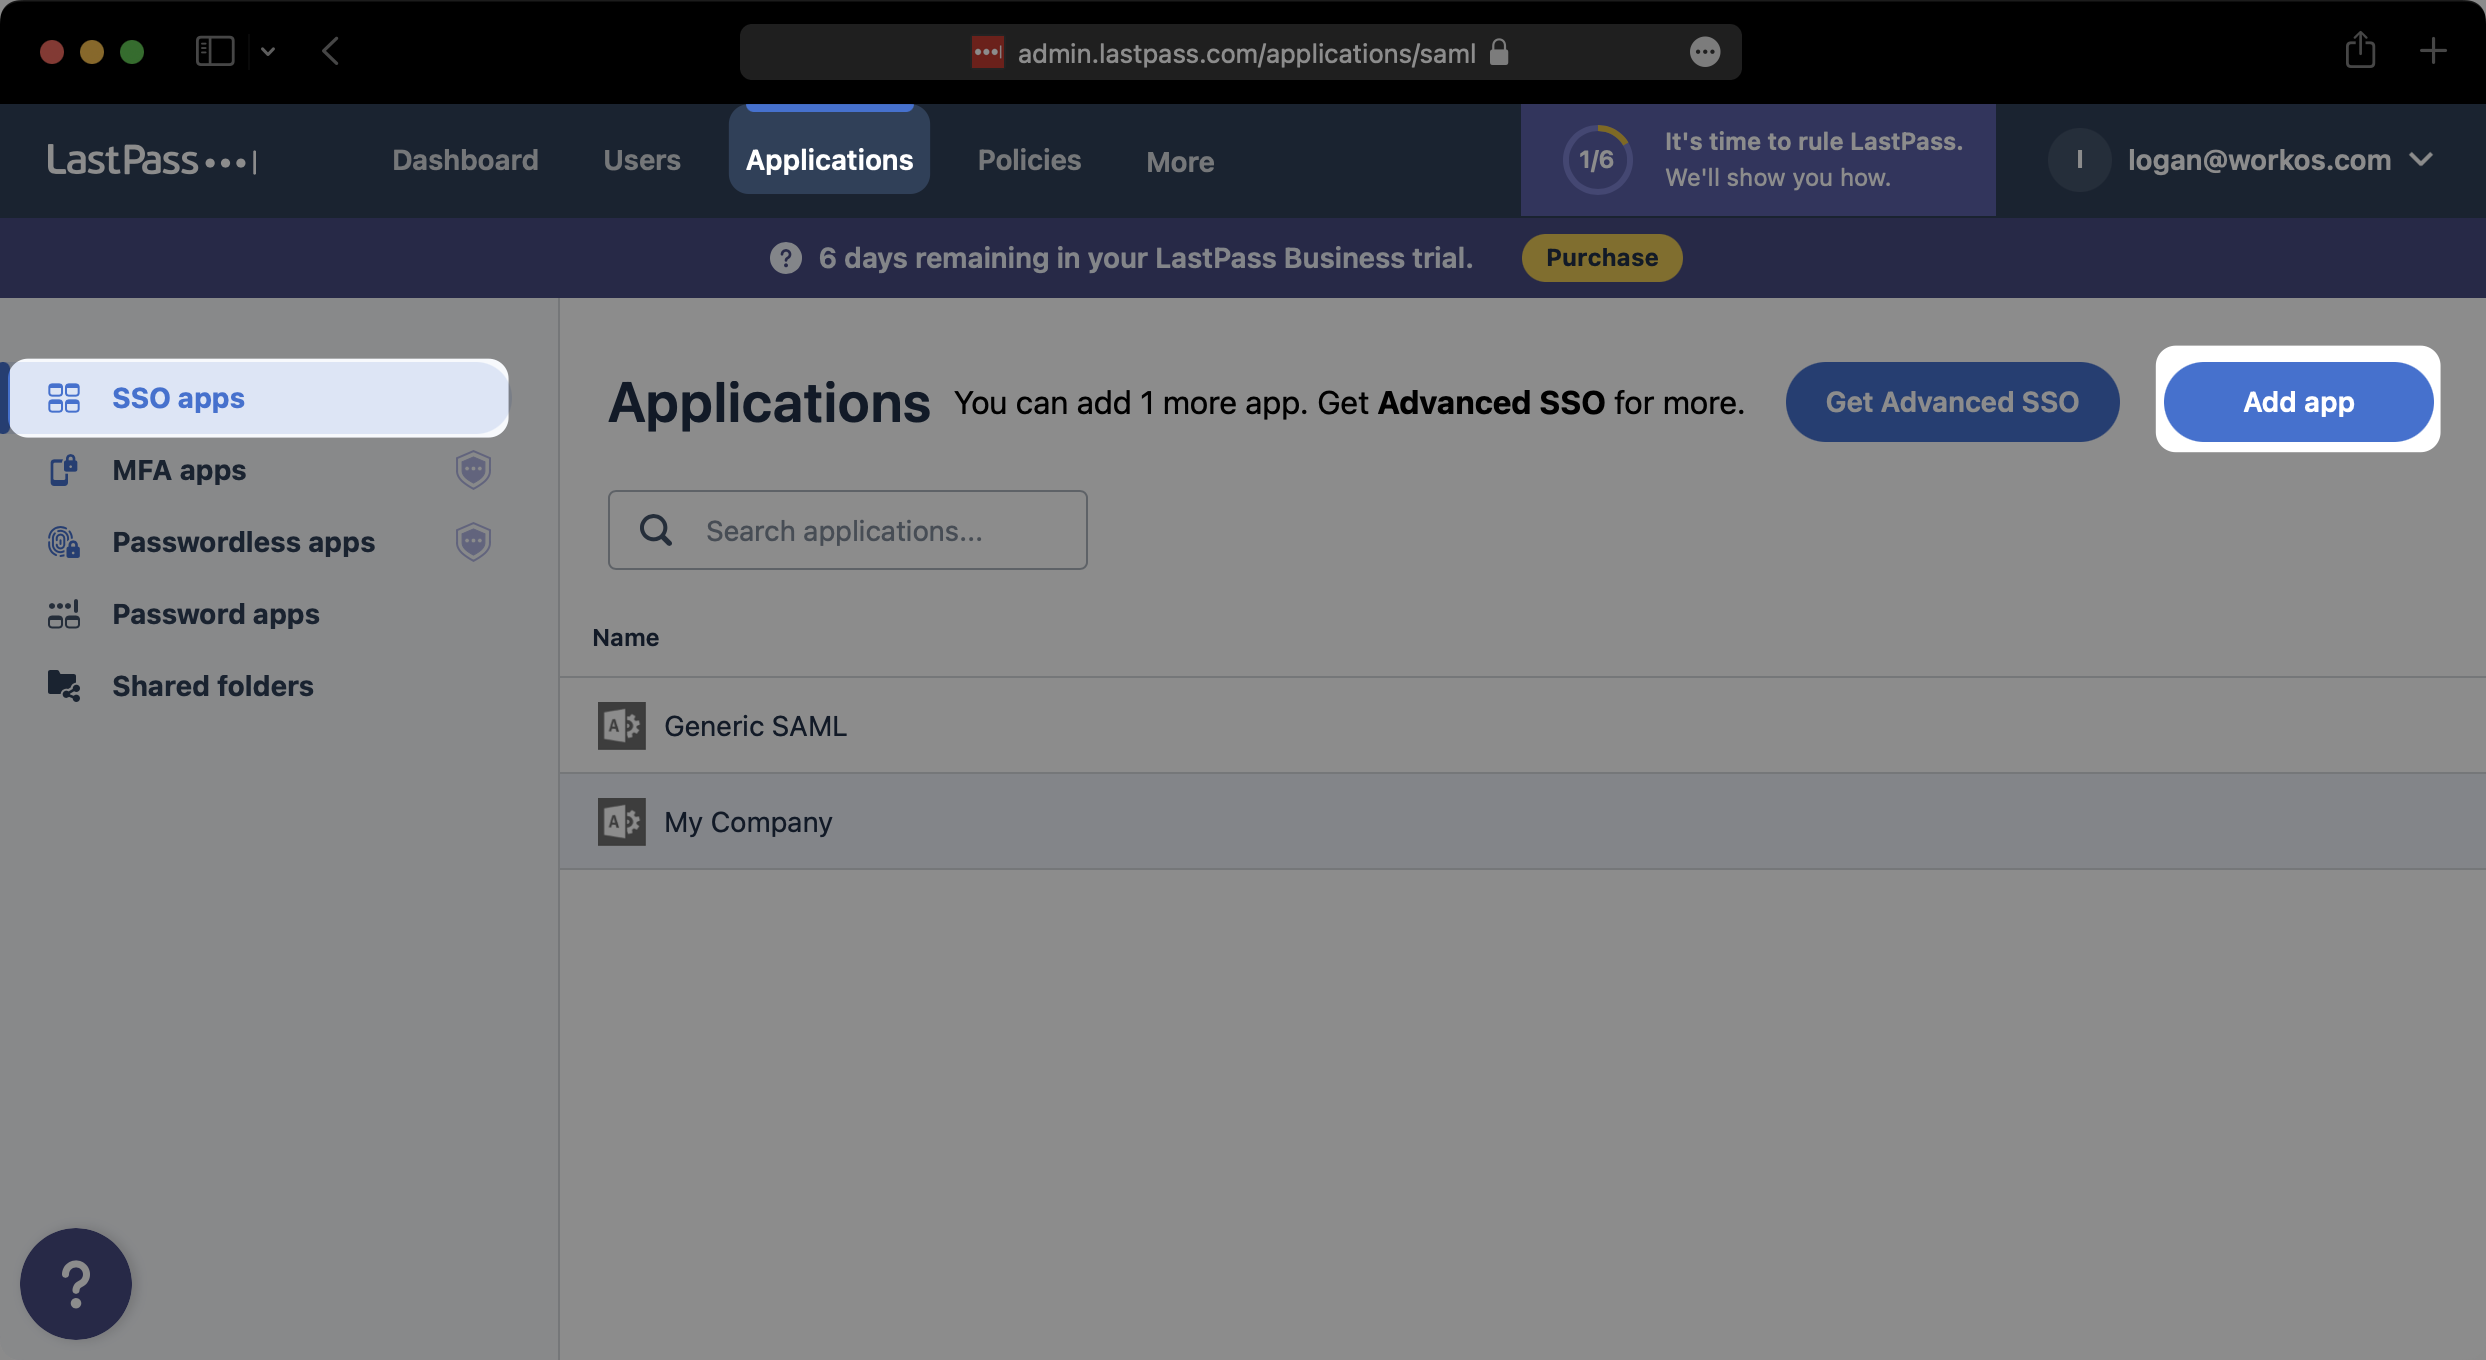
, Μεταβείτε στην κονσόλα διαχειριστή και επιλέξτε “Αιτήσεις” στην κορυφαία πλοήγηση. Στη συνέχεια, επιλέξτε “Εφαρμογές SSO” από την αριστερή πλοήγηση. Εάν η αίτησή σας έχει ήδη δημιουργηθεί, επιλέξτε την από τη λίστα εφαρμογών και μετακινηθείτε στο βήμα 2. Διαφορετικά, επιλέξτε “Προσθήκη εφαρμογής”.
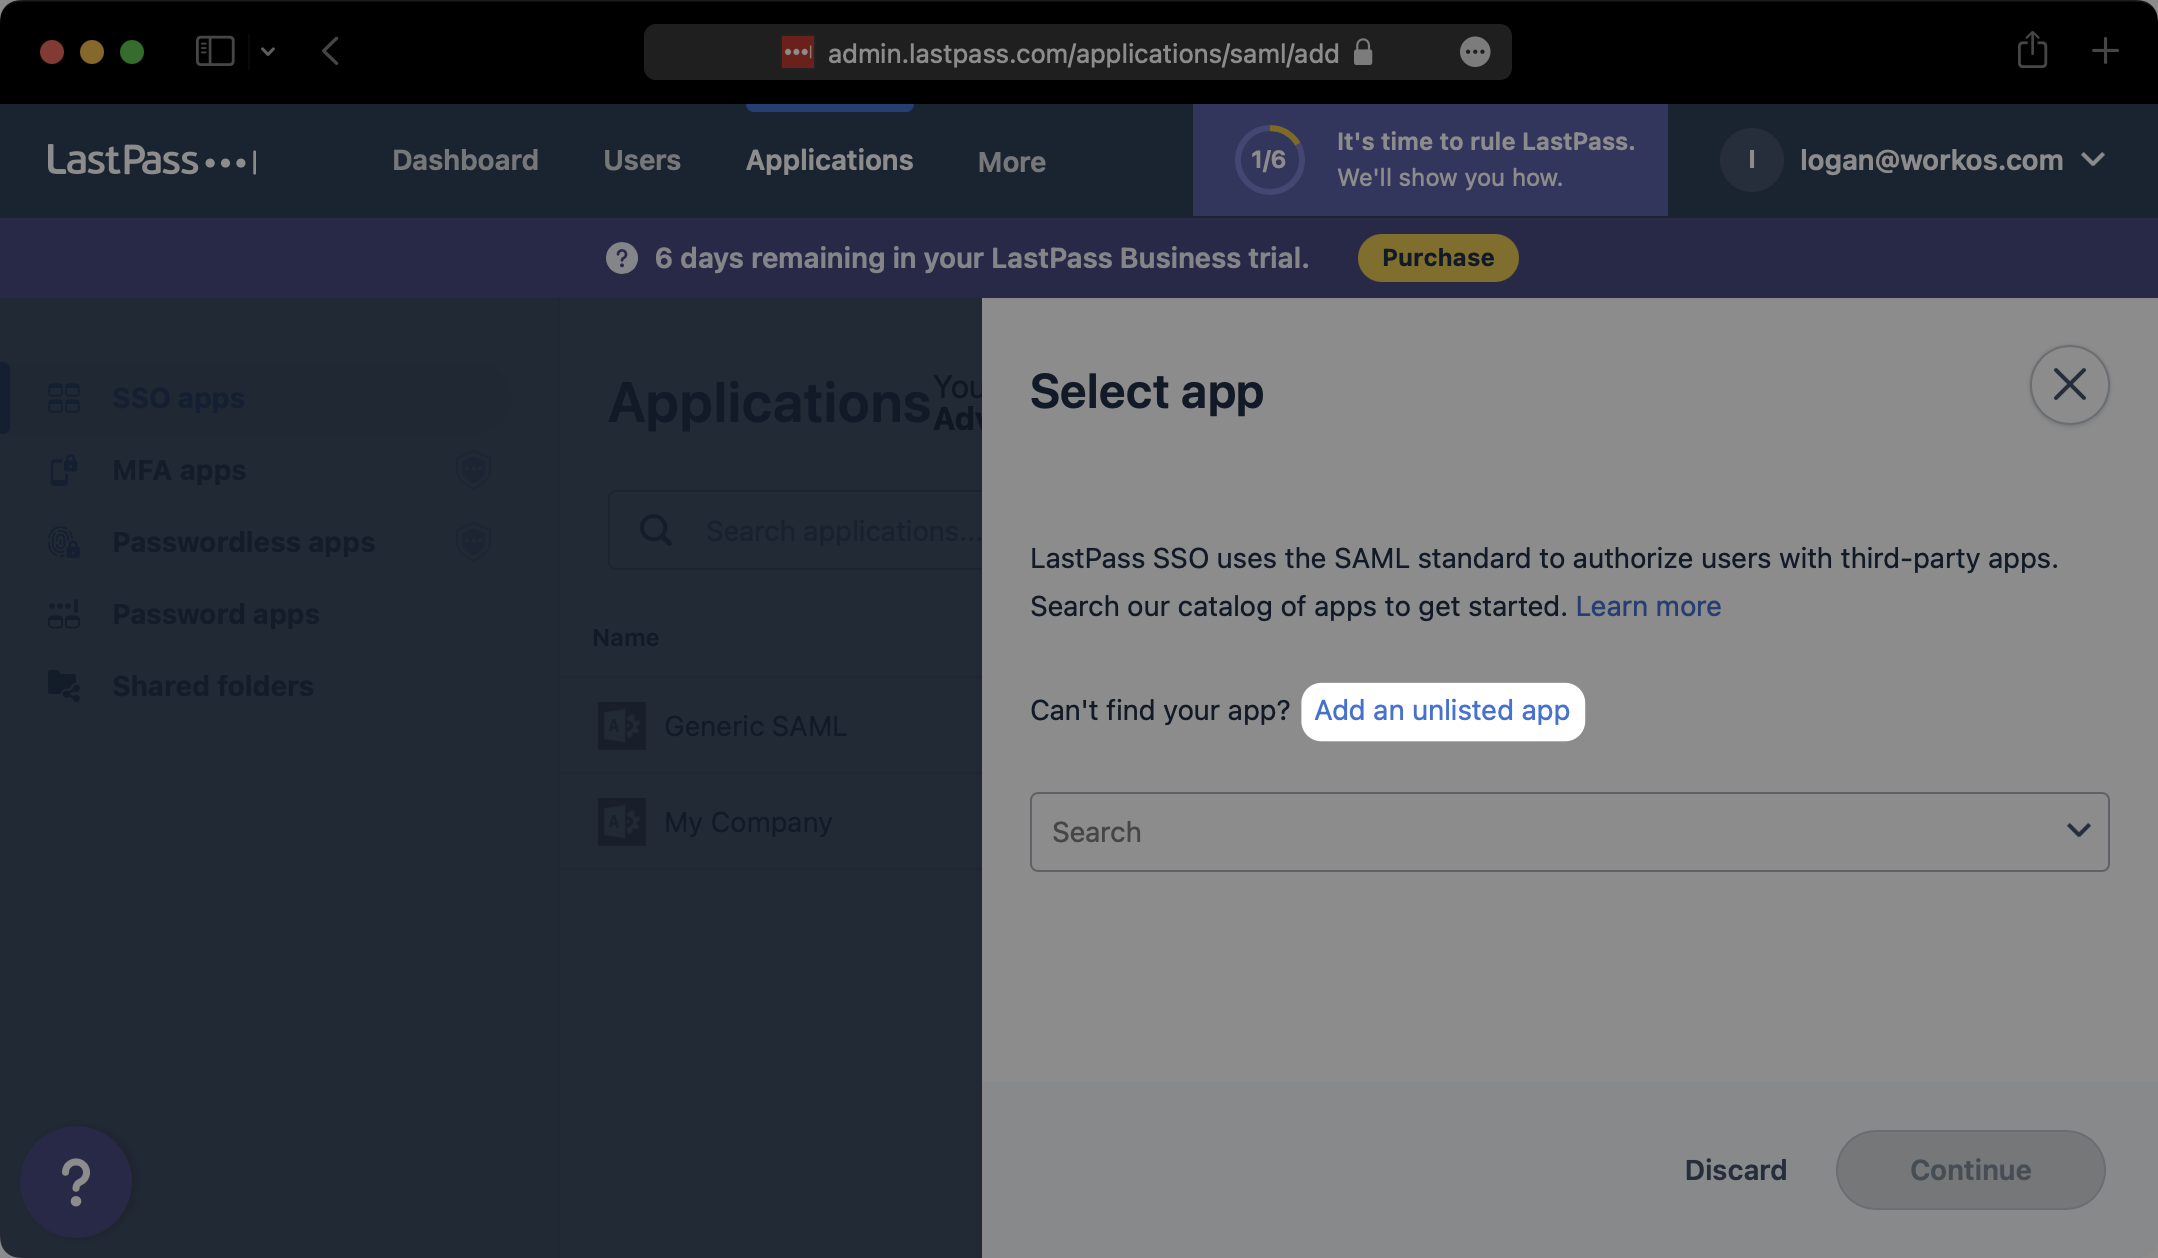
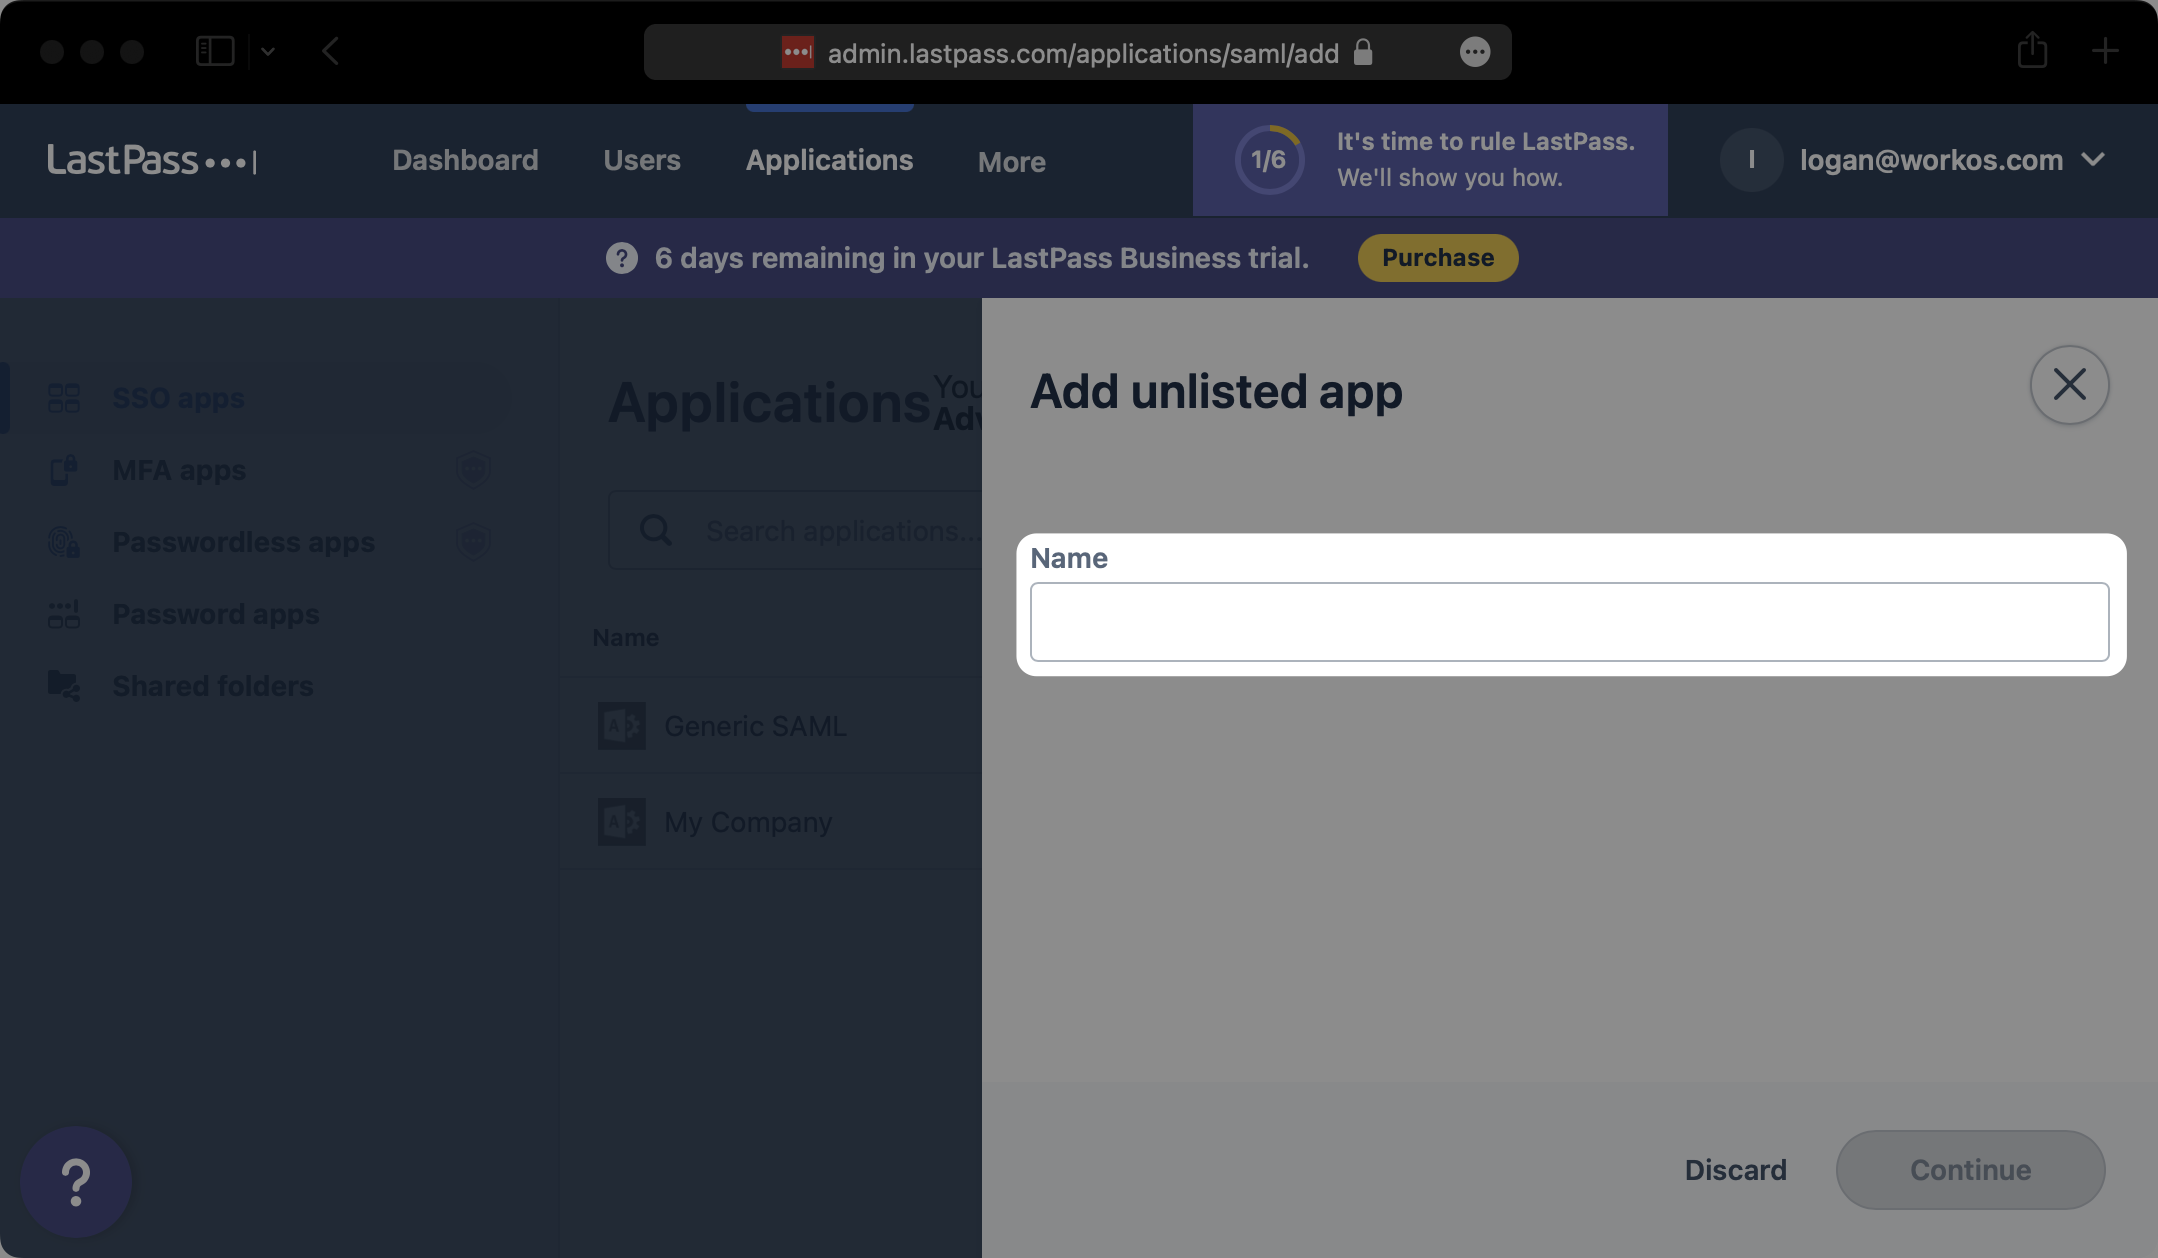
Στο modal που εμφανίζεται, κάντε κλικ στο κουμπί “Προσθέστε μια μη καταχωρημένη εφαρμογή”.
Δώστε στην εφαρμογή SAML ένα περιγραφικό όνομα και επιλέξτε “Να συνεχίσει”.
2 . Αρχική ρύθμιση εφαρμογής SAML
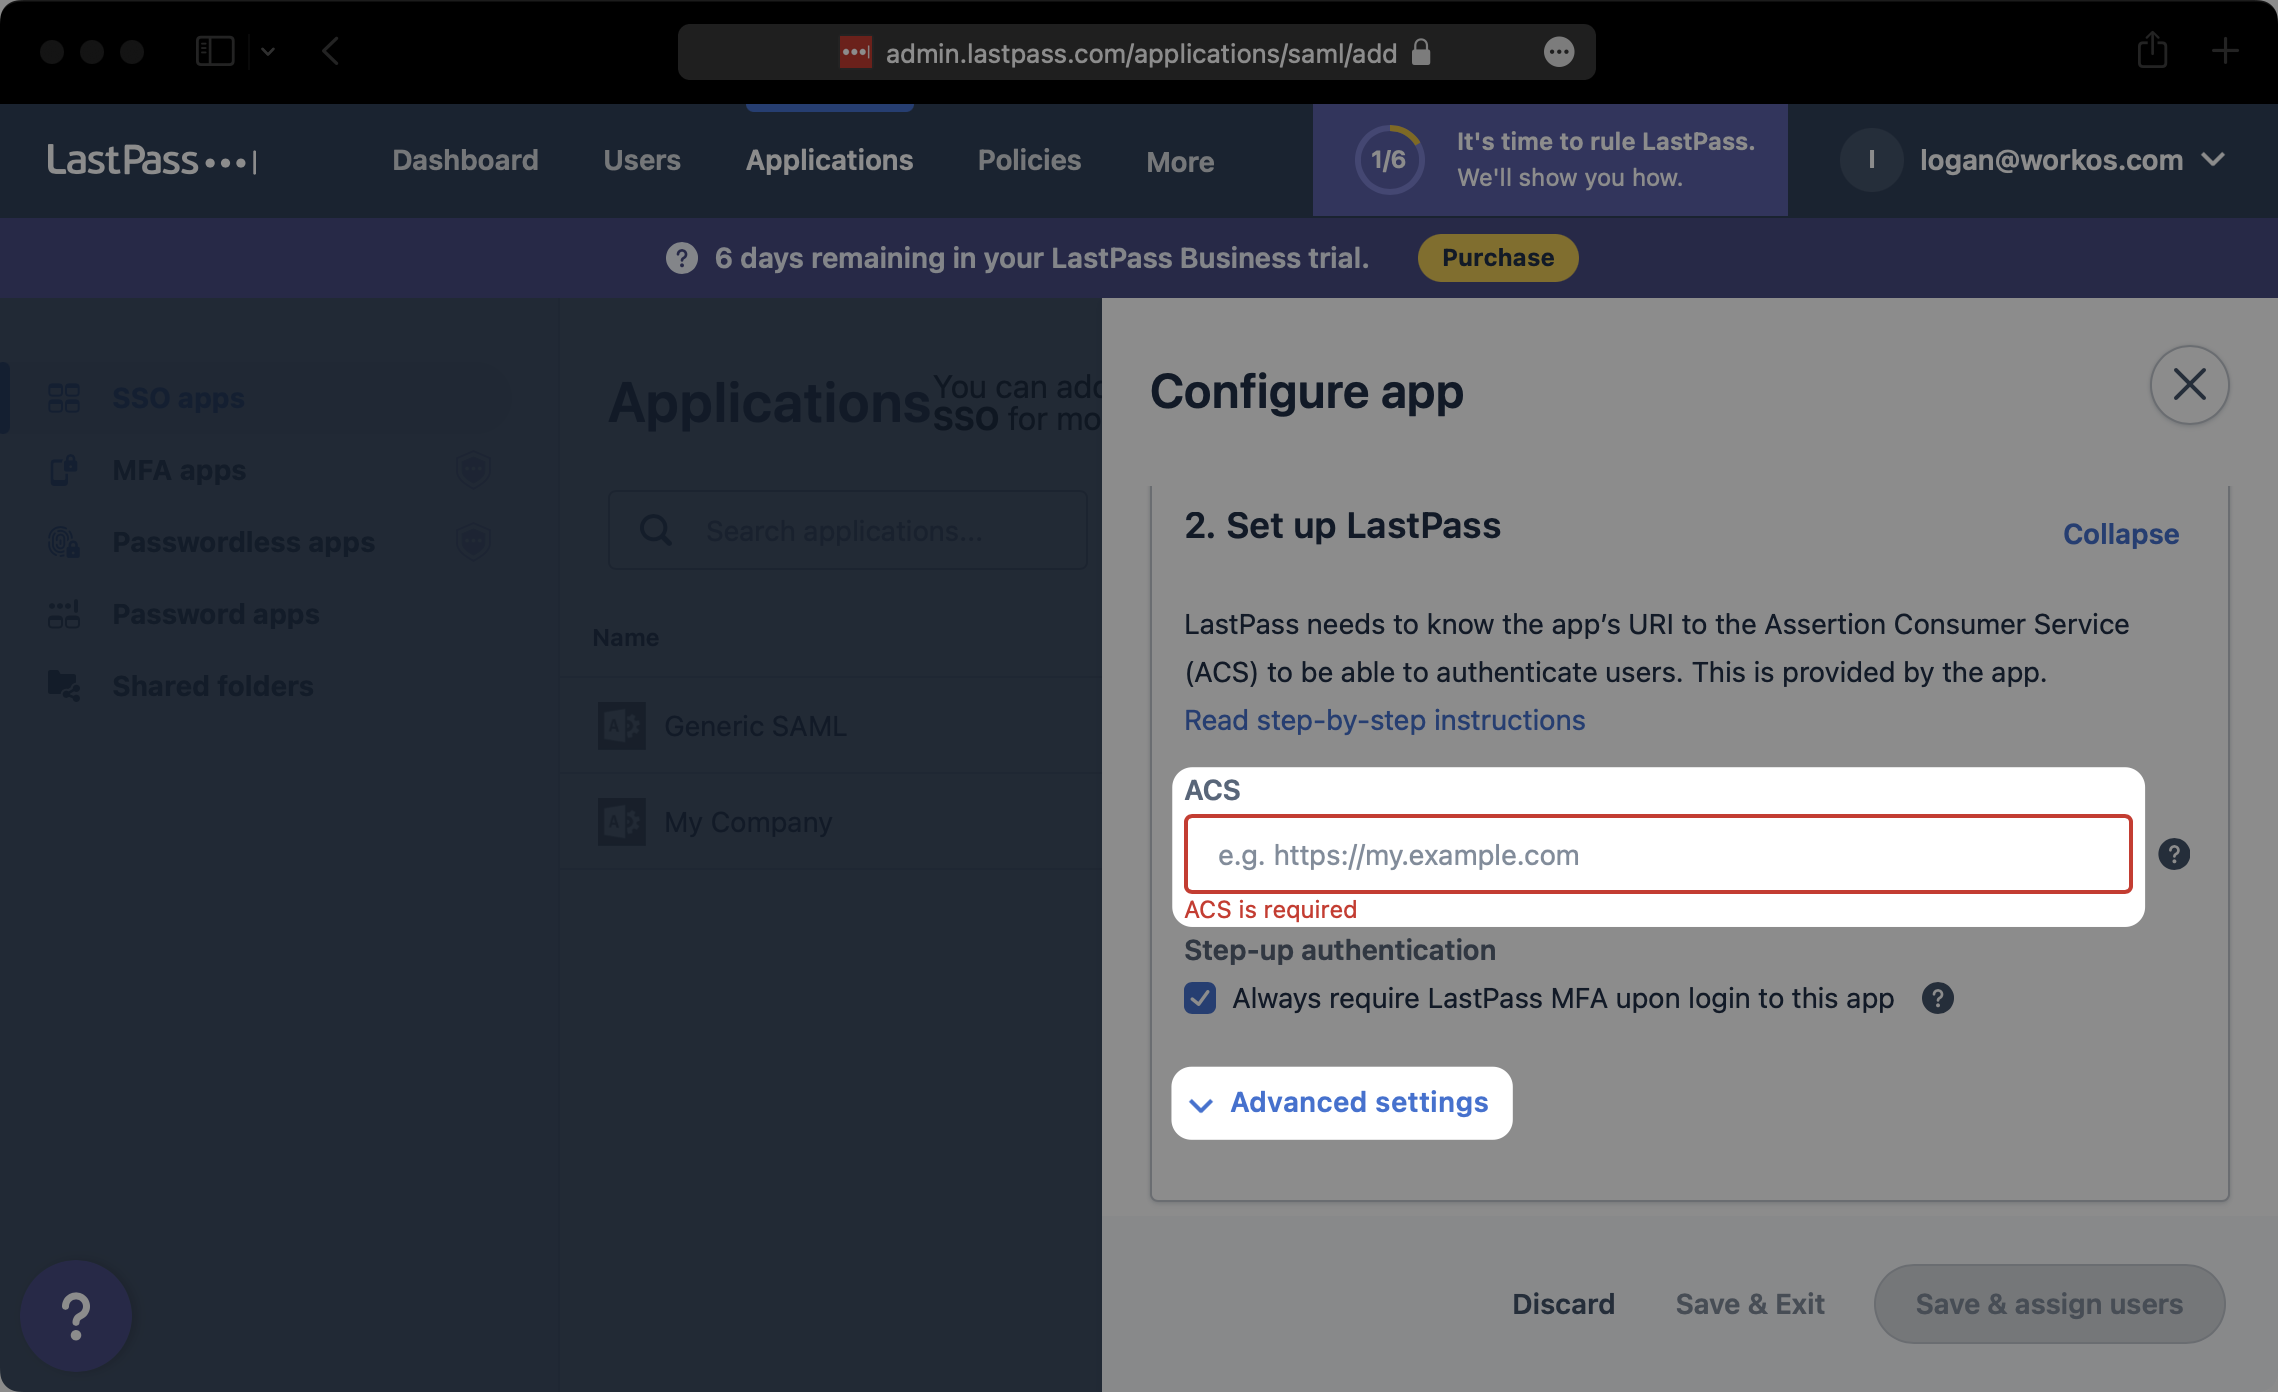
Σύμφωνα με το “Ρυθμίστε το LastPass” Τμήμα του “Διαμορφώστε την εφαρμογή” Modal, Εισαγάγετε τη διεύθυνση URL ACS από τα στοιχεία σύνδεσης του πίνακα ελέγχου Workos “ACS”. Στη συνέχεια, κάντε κλικ στο κουμπί “Προηγμένες ρυθμίσεις”.
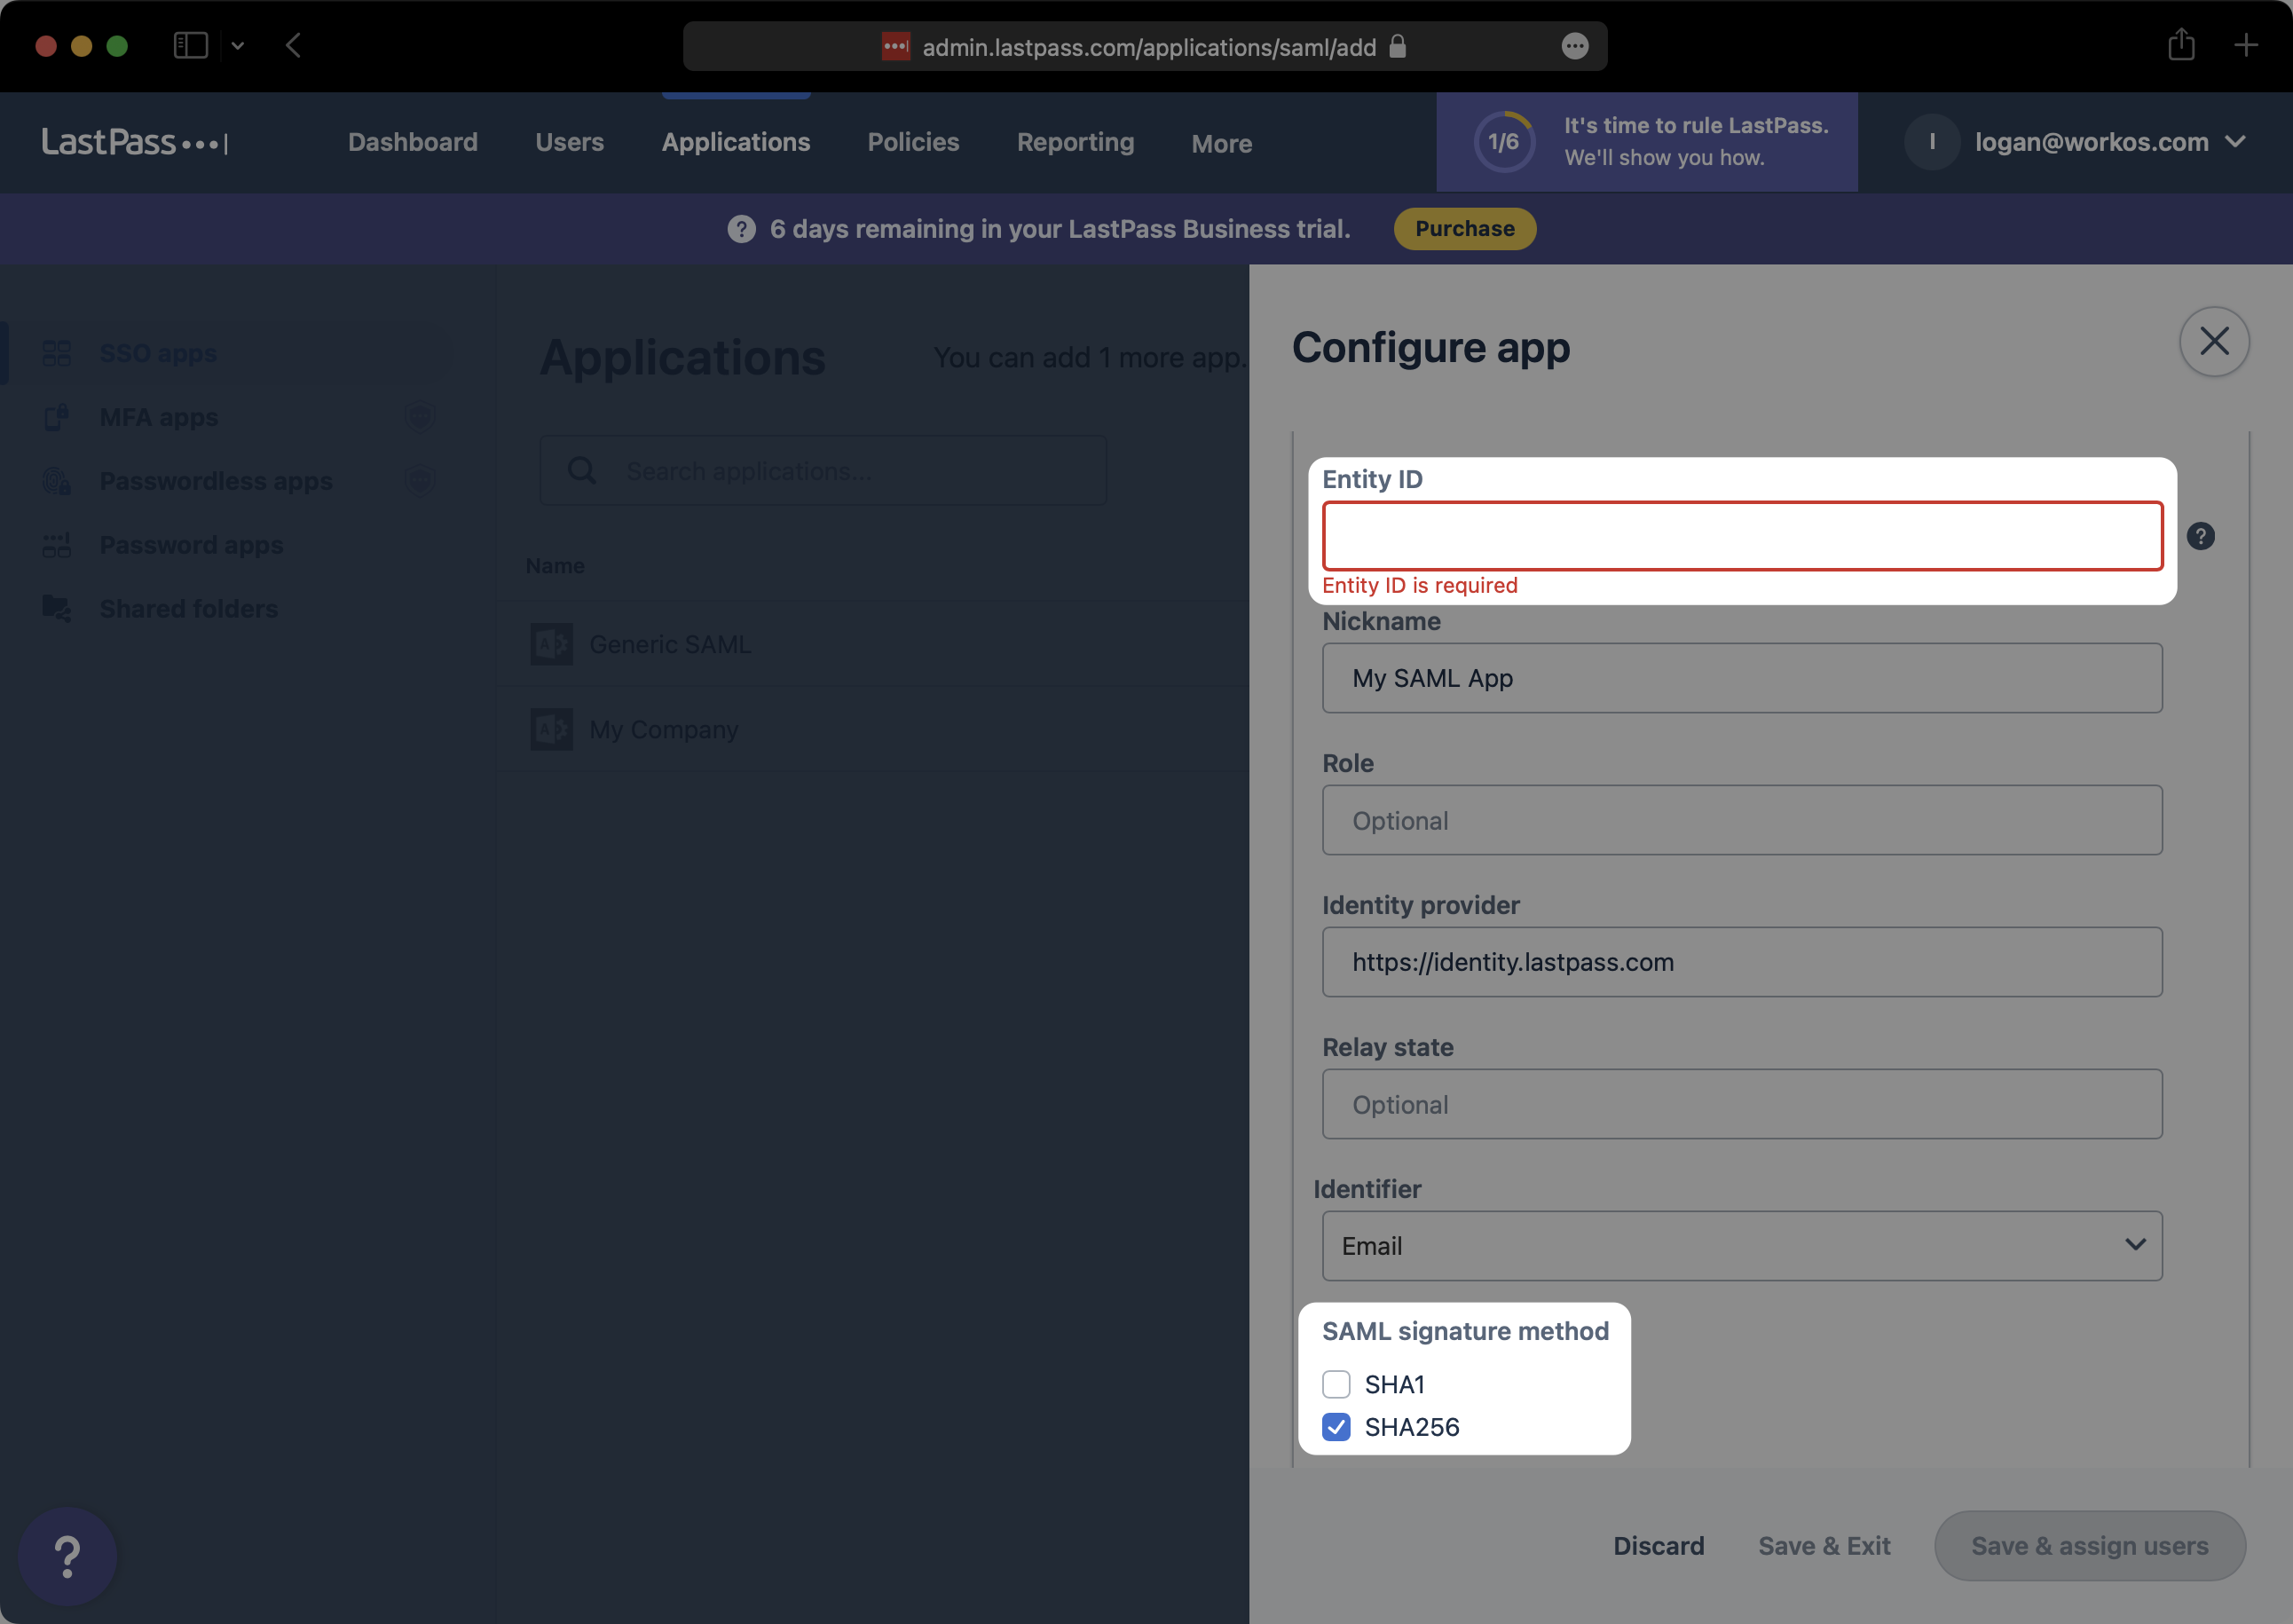
Κάτω από “Αναγνωριστικό οντότητας”, Εισαγάγετε το αναγνωριστικό οντότητας SP από τα στοιχεία σύνδεσης του πίνακα ελέγχου εργασίας. Στη συνέχεια, κάτω “Μέθοδος υπογραφής SAML”, επιλέγω “Sha256”.
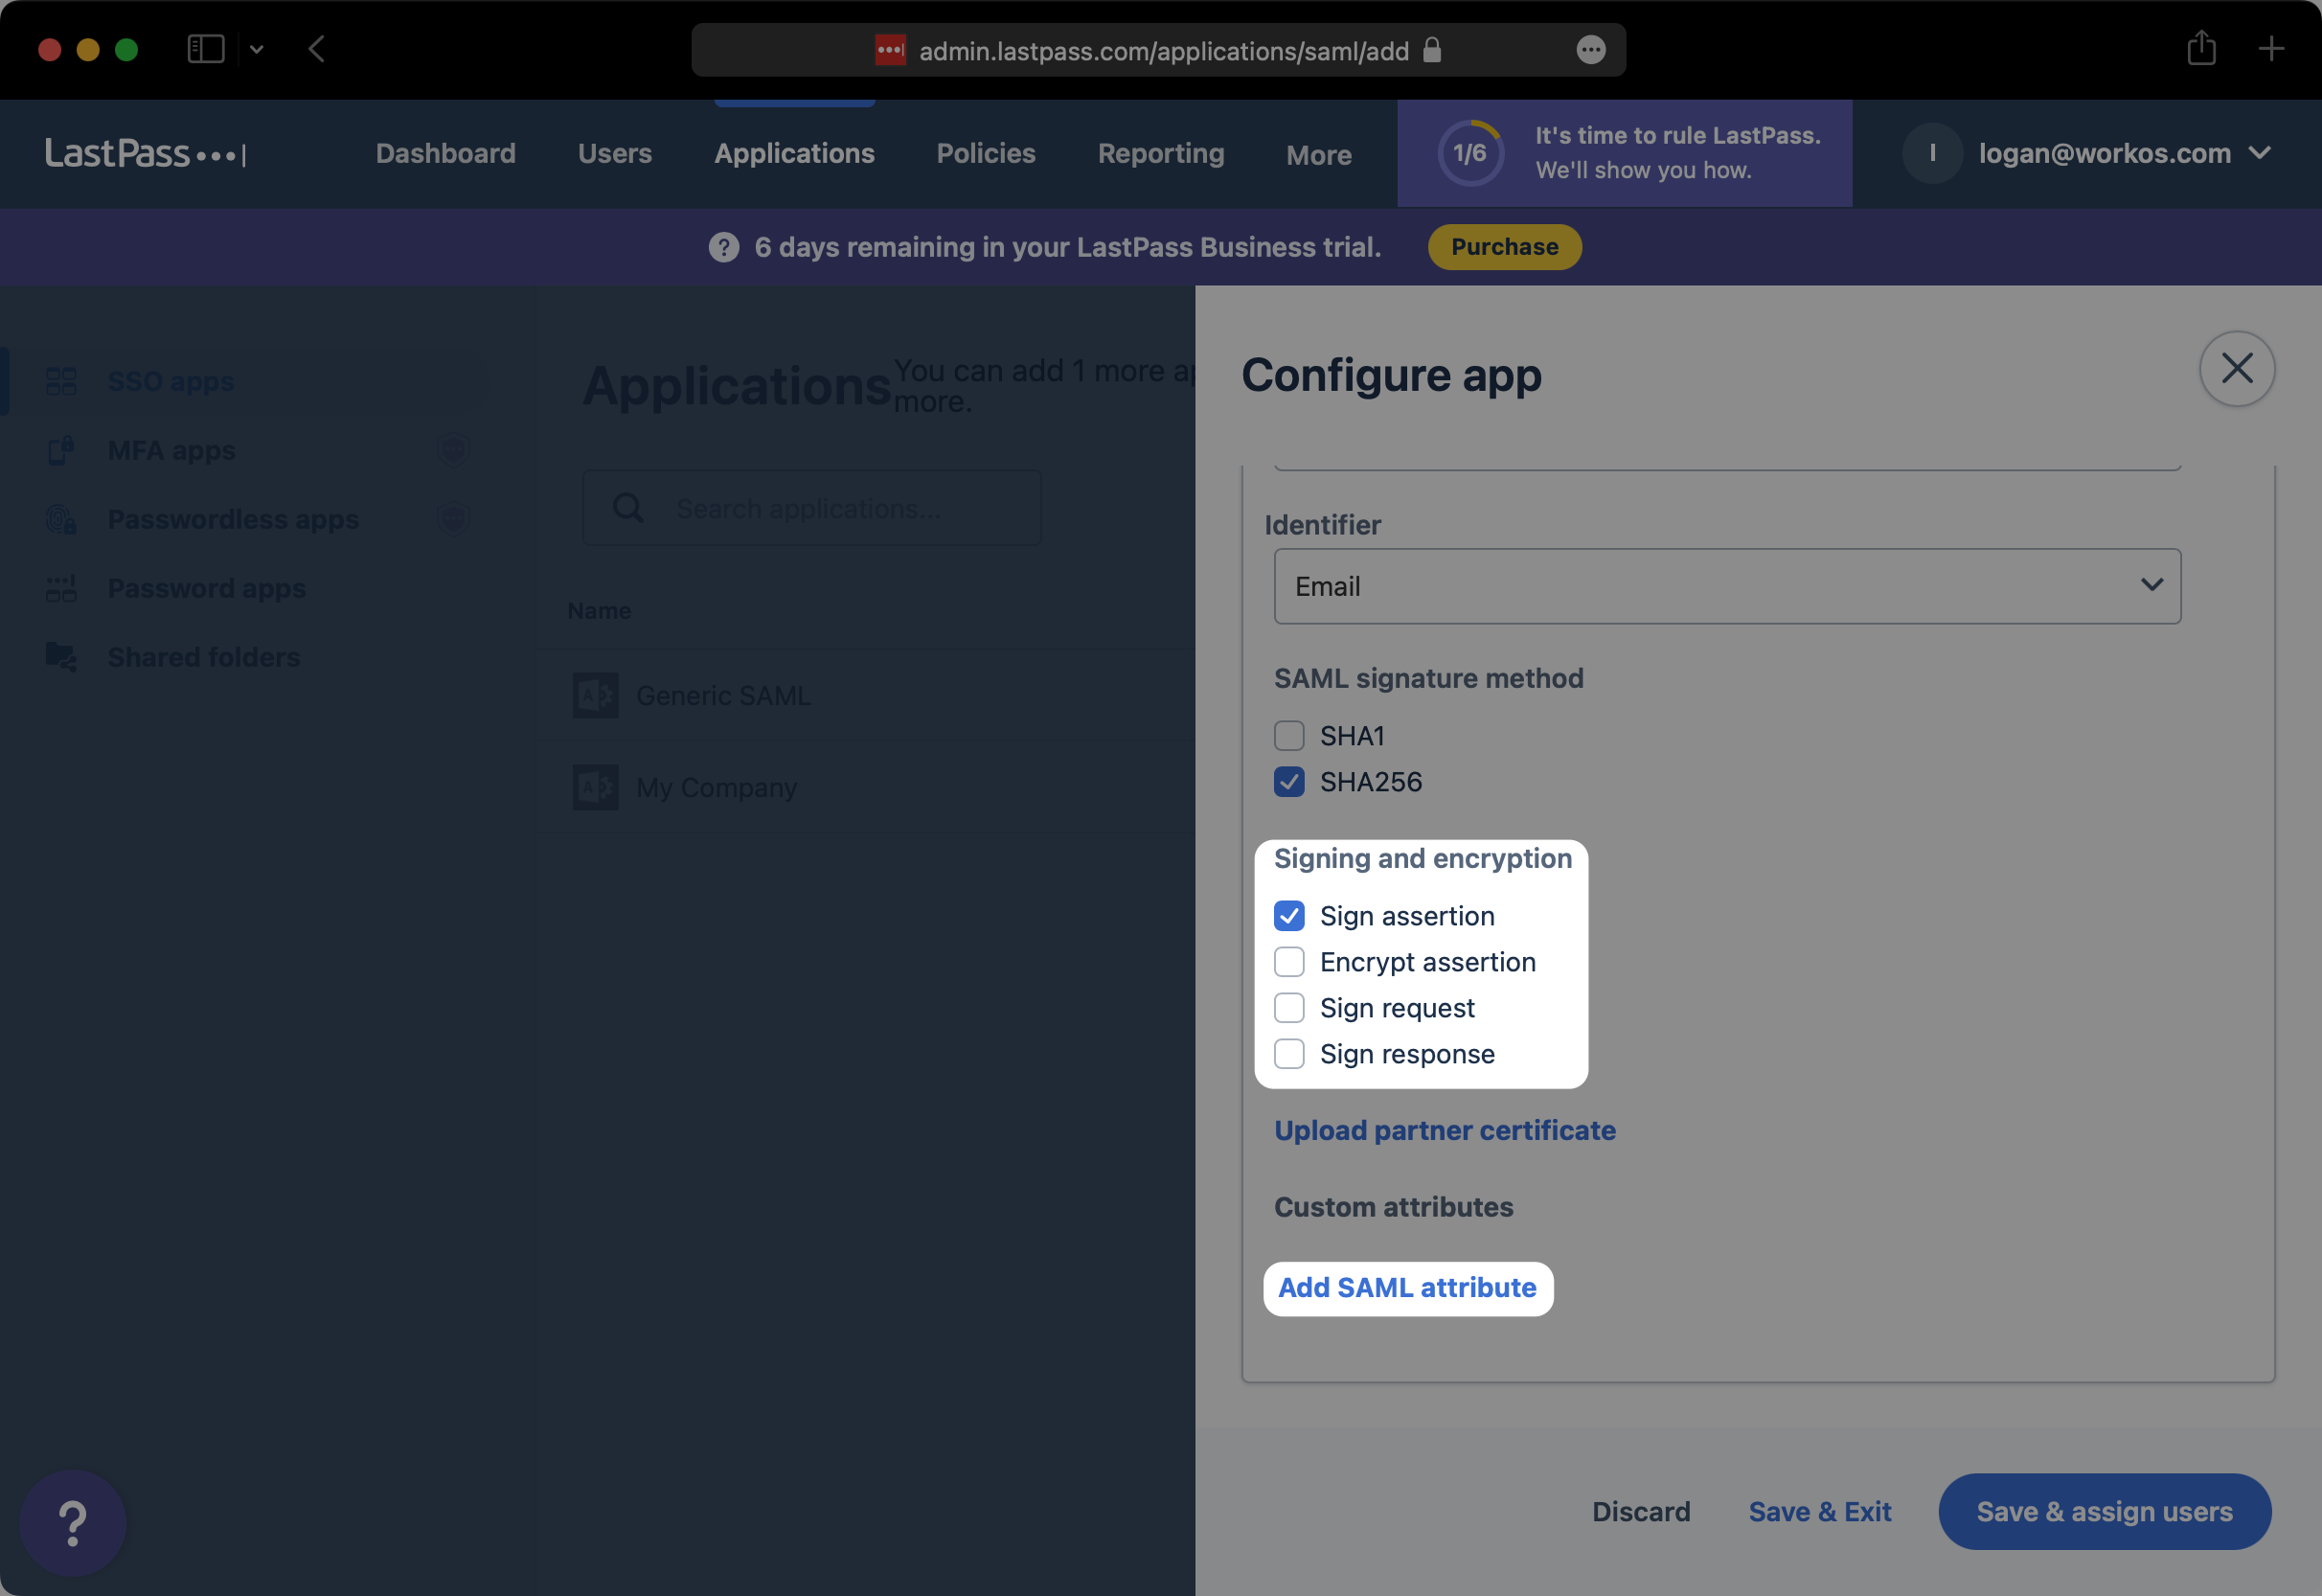
Κάτω από “Υπογραφή και κρυπτογράφηση”, Βεβαιωθείτε ότι έχετε επιλέξει τουλάχιστον “Υπογραφή ισχυρισμού”. Στη συνέχεια, κάντε κλικ στο κουμπί “Προσθέστε το χαρακτηριστικό SAML”.
3 . Διαμορφώστε την εφαρμογή SAML
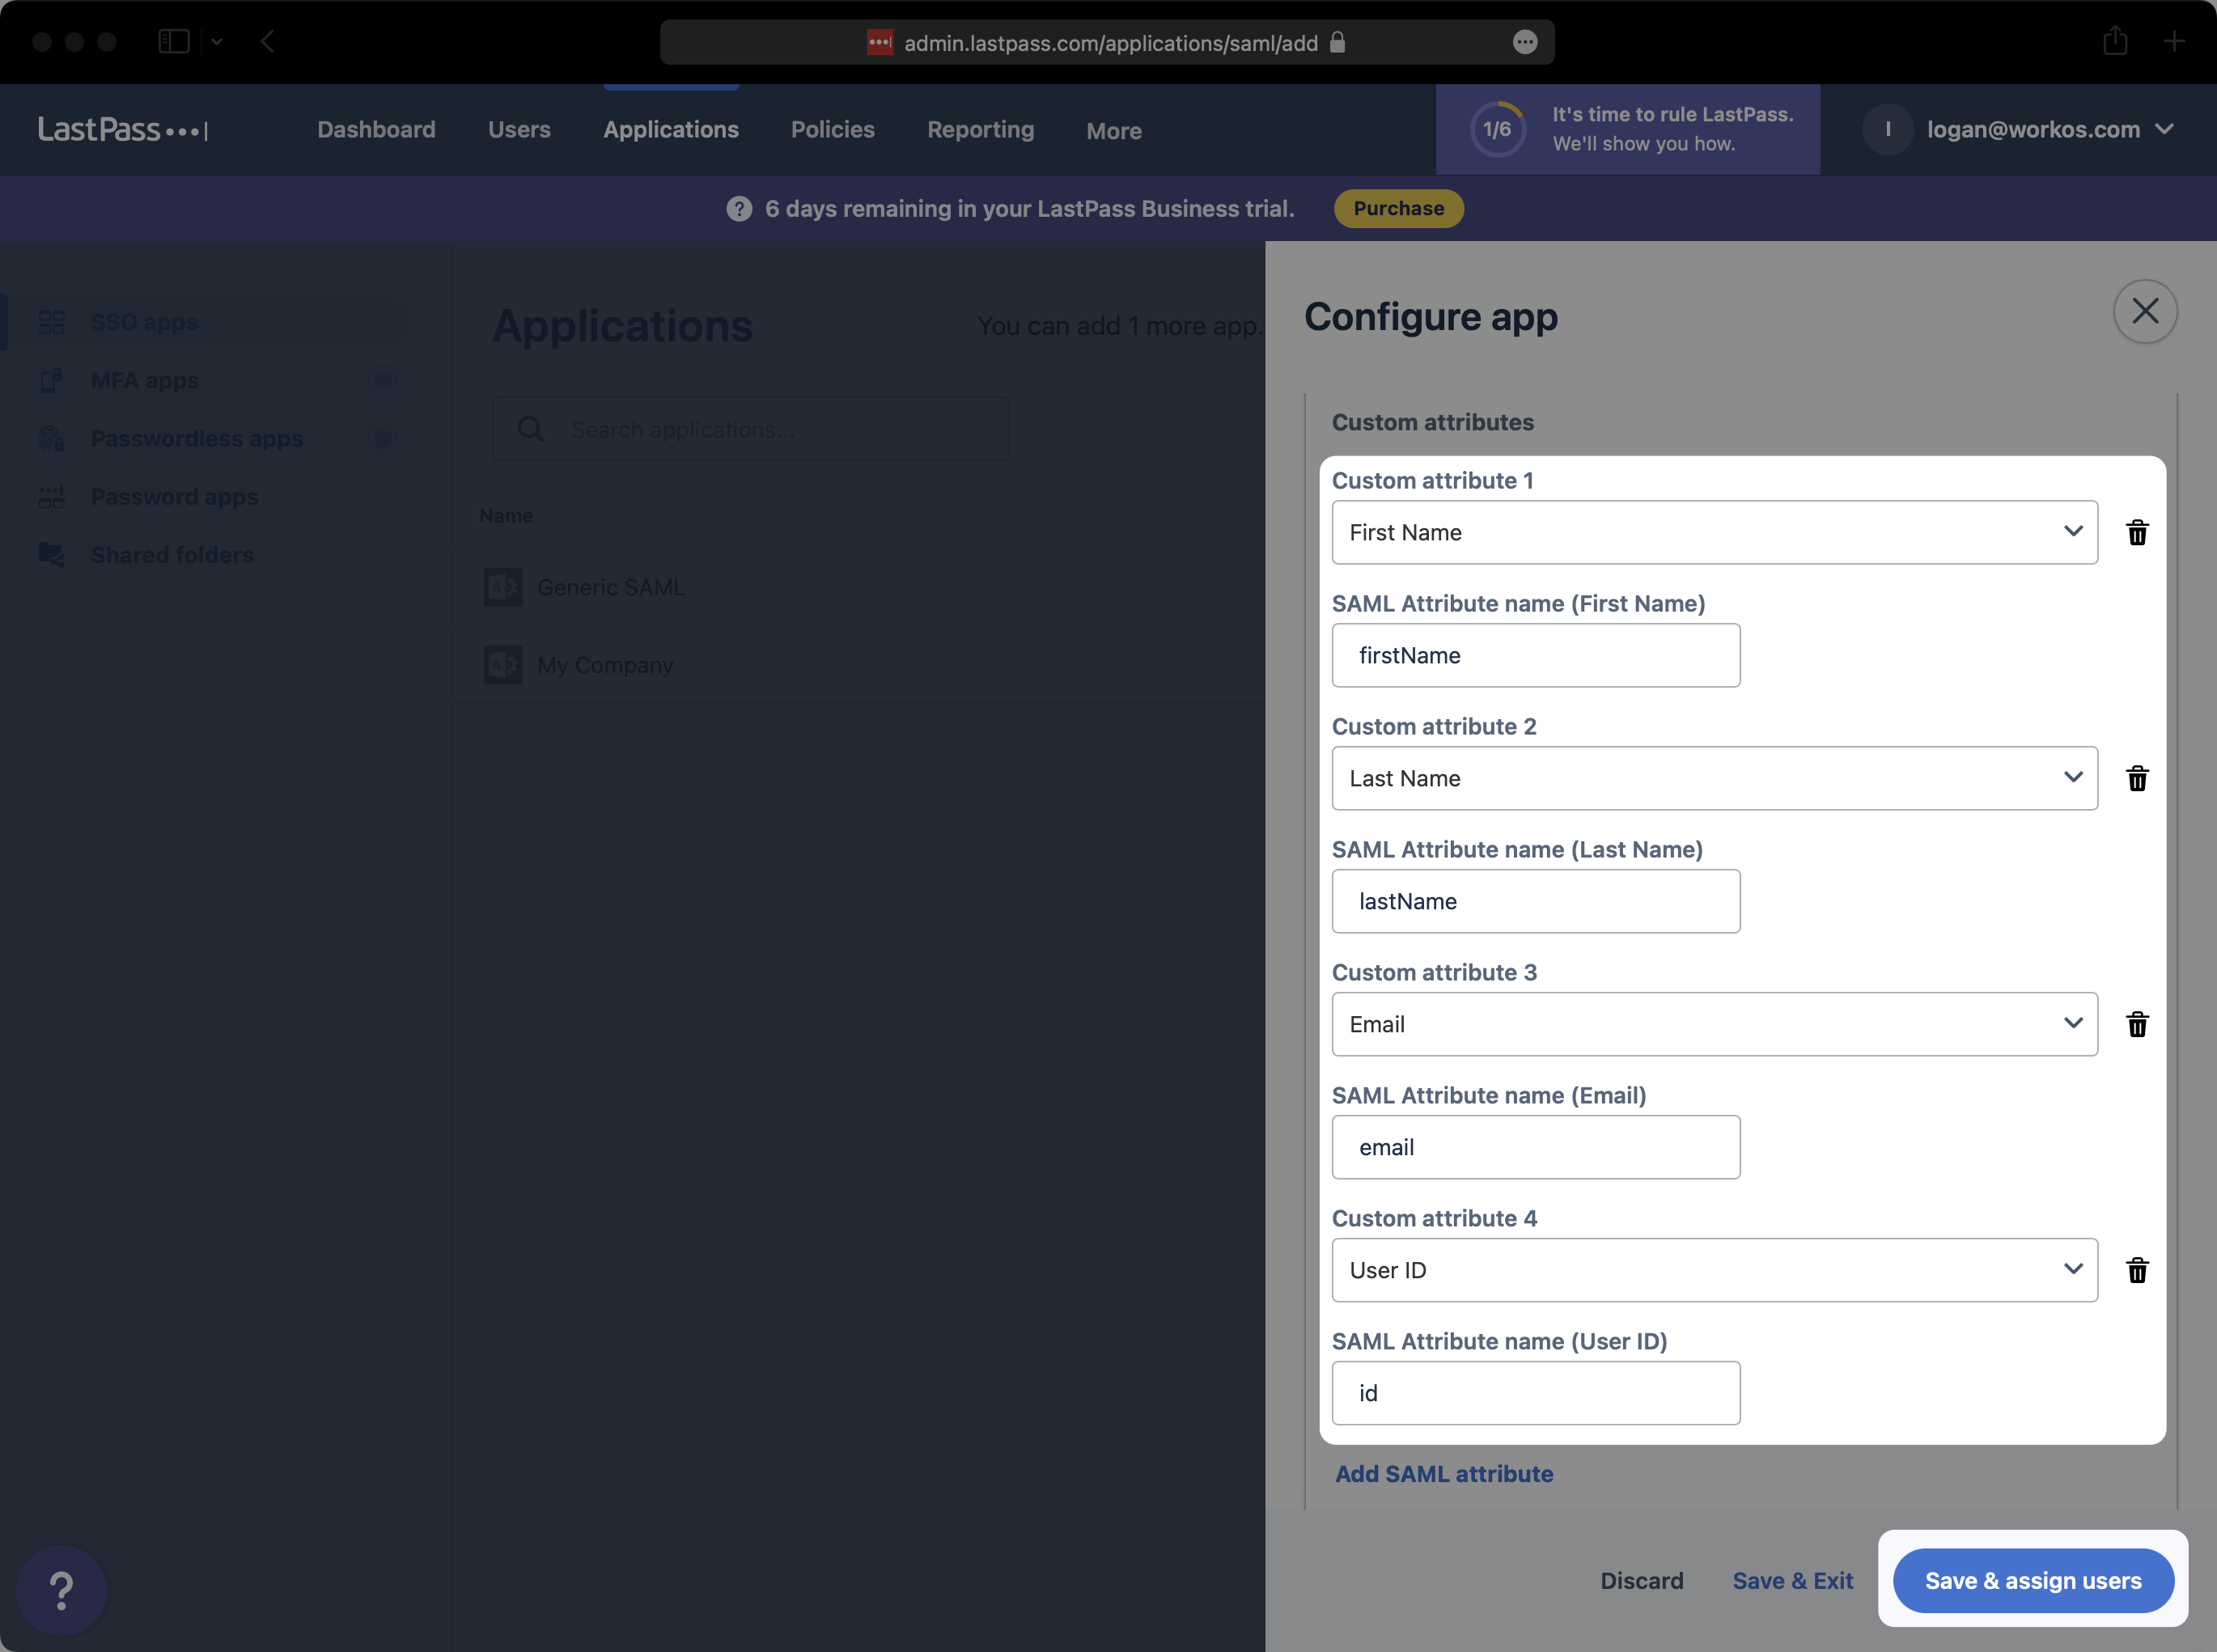
Χαρτογραφήστε τα ακόλουθα τέσσερα χαρακτηριστικά όπως φαίνεται παρακάτω και επιλέξτε “Αποθήκευση και εκχώρηση χρηστών”.
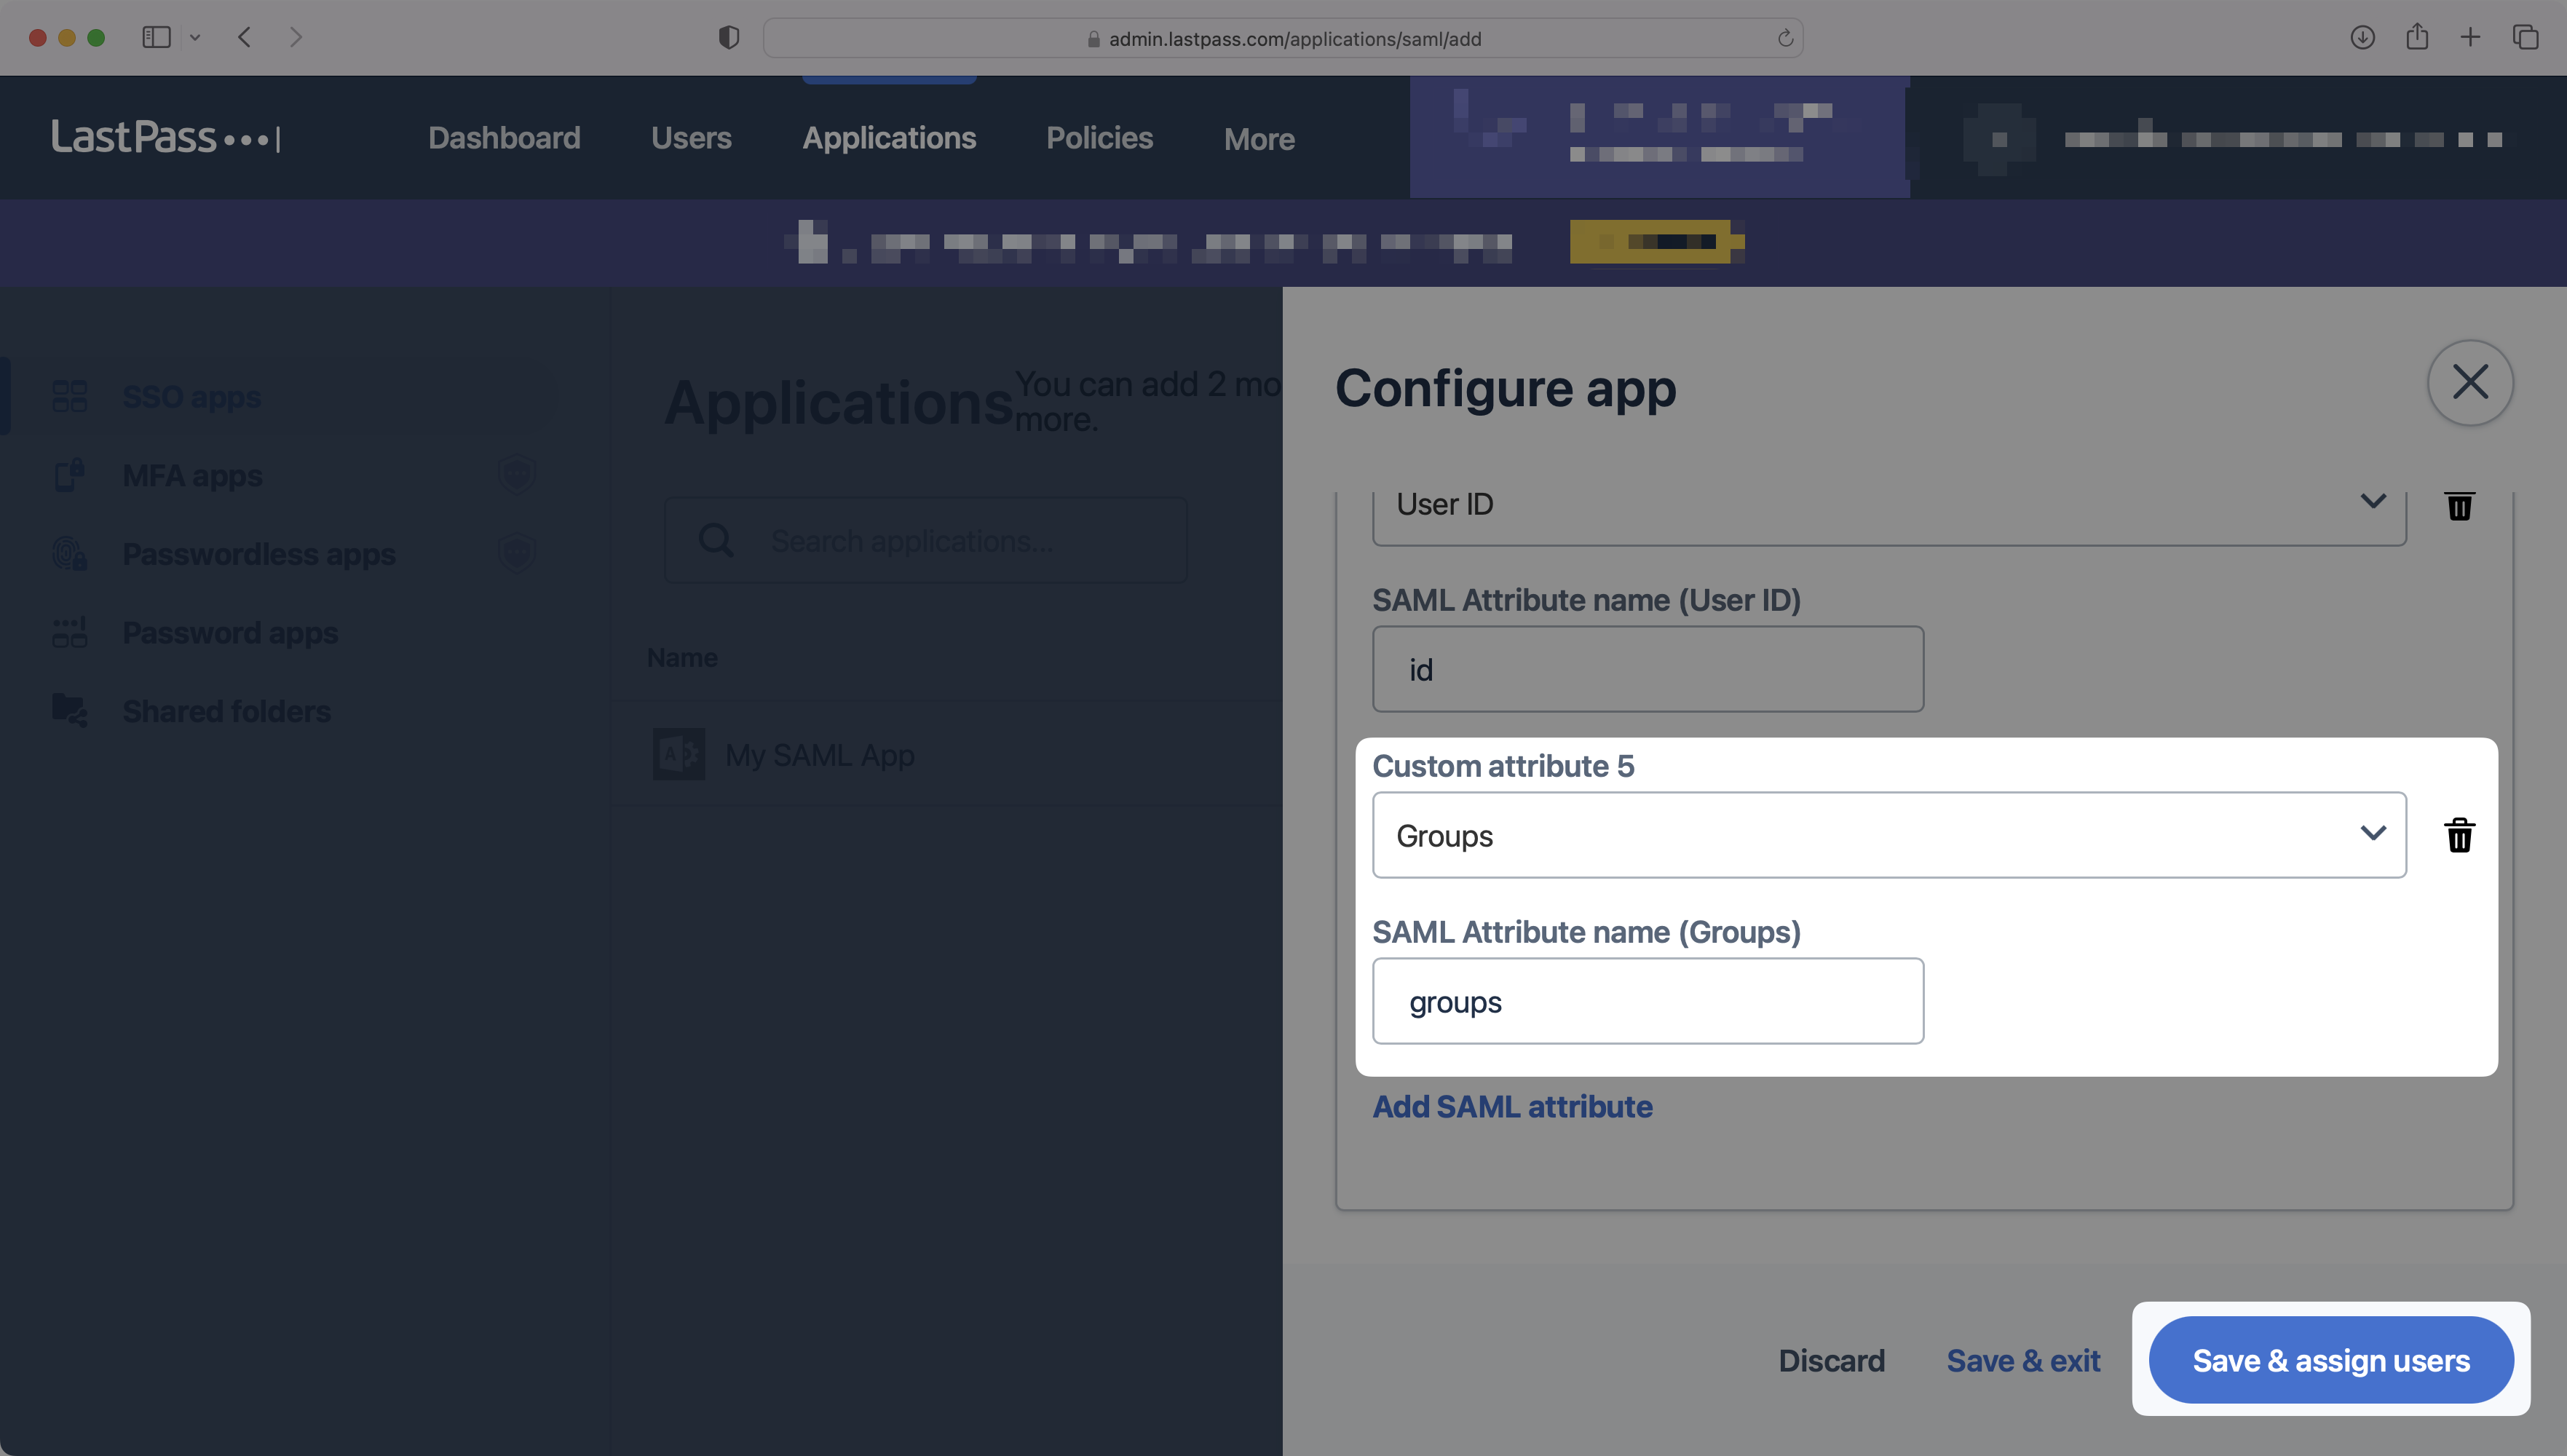
Οι χρήστες μπορούν να τους εκχωρηθούν αυτόματα ρόλοι εντός της αίτησής σας στέλνοντας τις συμμετοχές της ομάδας τους. Για να ενεργοποιήσετε αυτό, ρυθμίστε μια δήλωση χαρακτηριστικών ομάδας μετά την παρακάτω καθοδήγηση.
Αυτή η λειτουργία βρίσκεται αυτή τη στιγμή σε beta, επικοινωνήστε με την υποστήριξη πελατών
Για περισσότερες πληροφορίες.
Προσθέστε ένα νέο χαρακτηριστικό SAML για το πεδίο “ομάδες” και τις ομάδες εισόδου ως όνομα χαρακτηριστικού, όπως φαίνεται παρακάτω. Στη συνέχεια, επιλέξτε “Αποθήκευση και εκχώρηση χρηστών”.
4 . Προσθέστε χρήστες και ομάδες στην εφαρμογή SAML
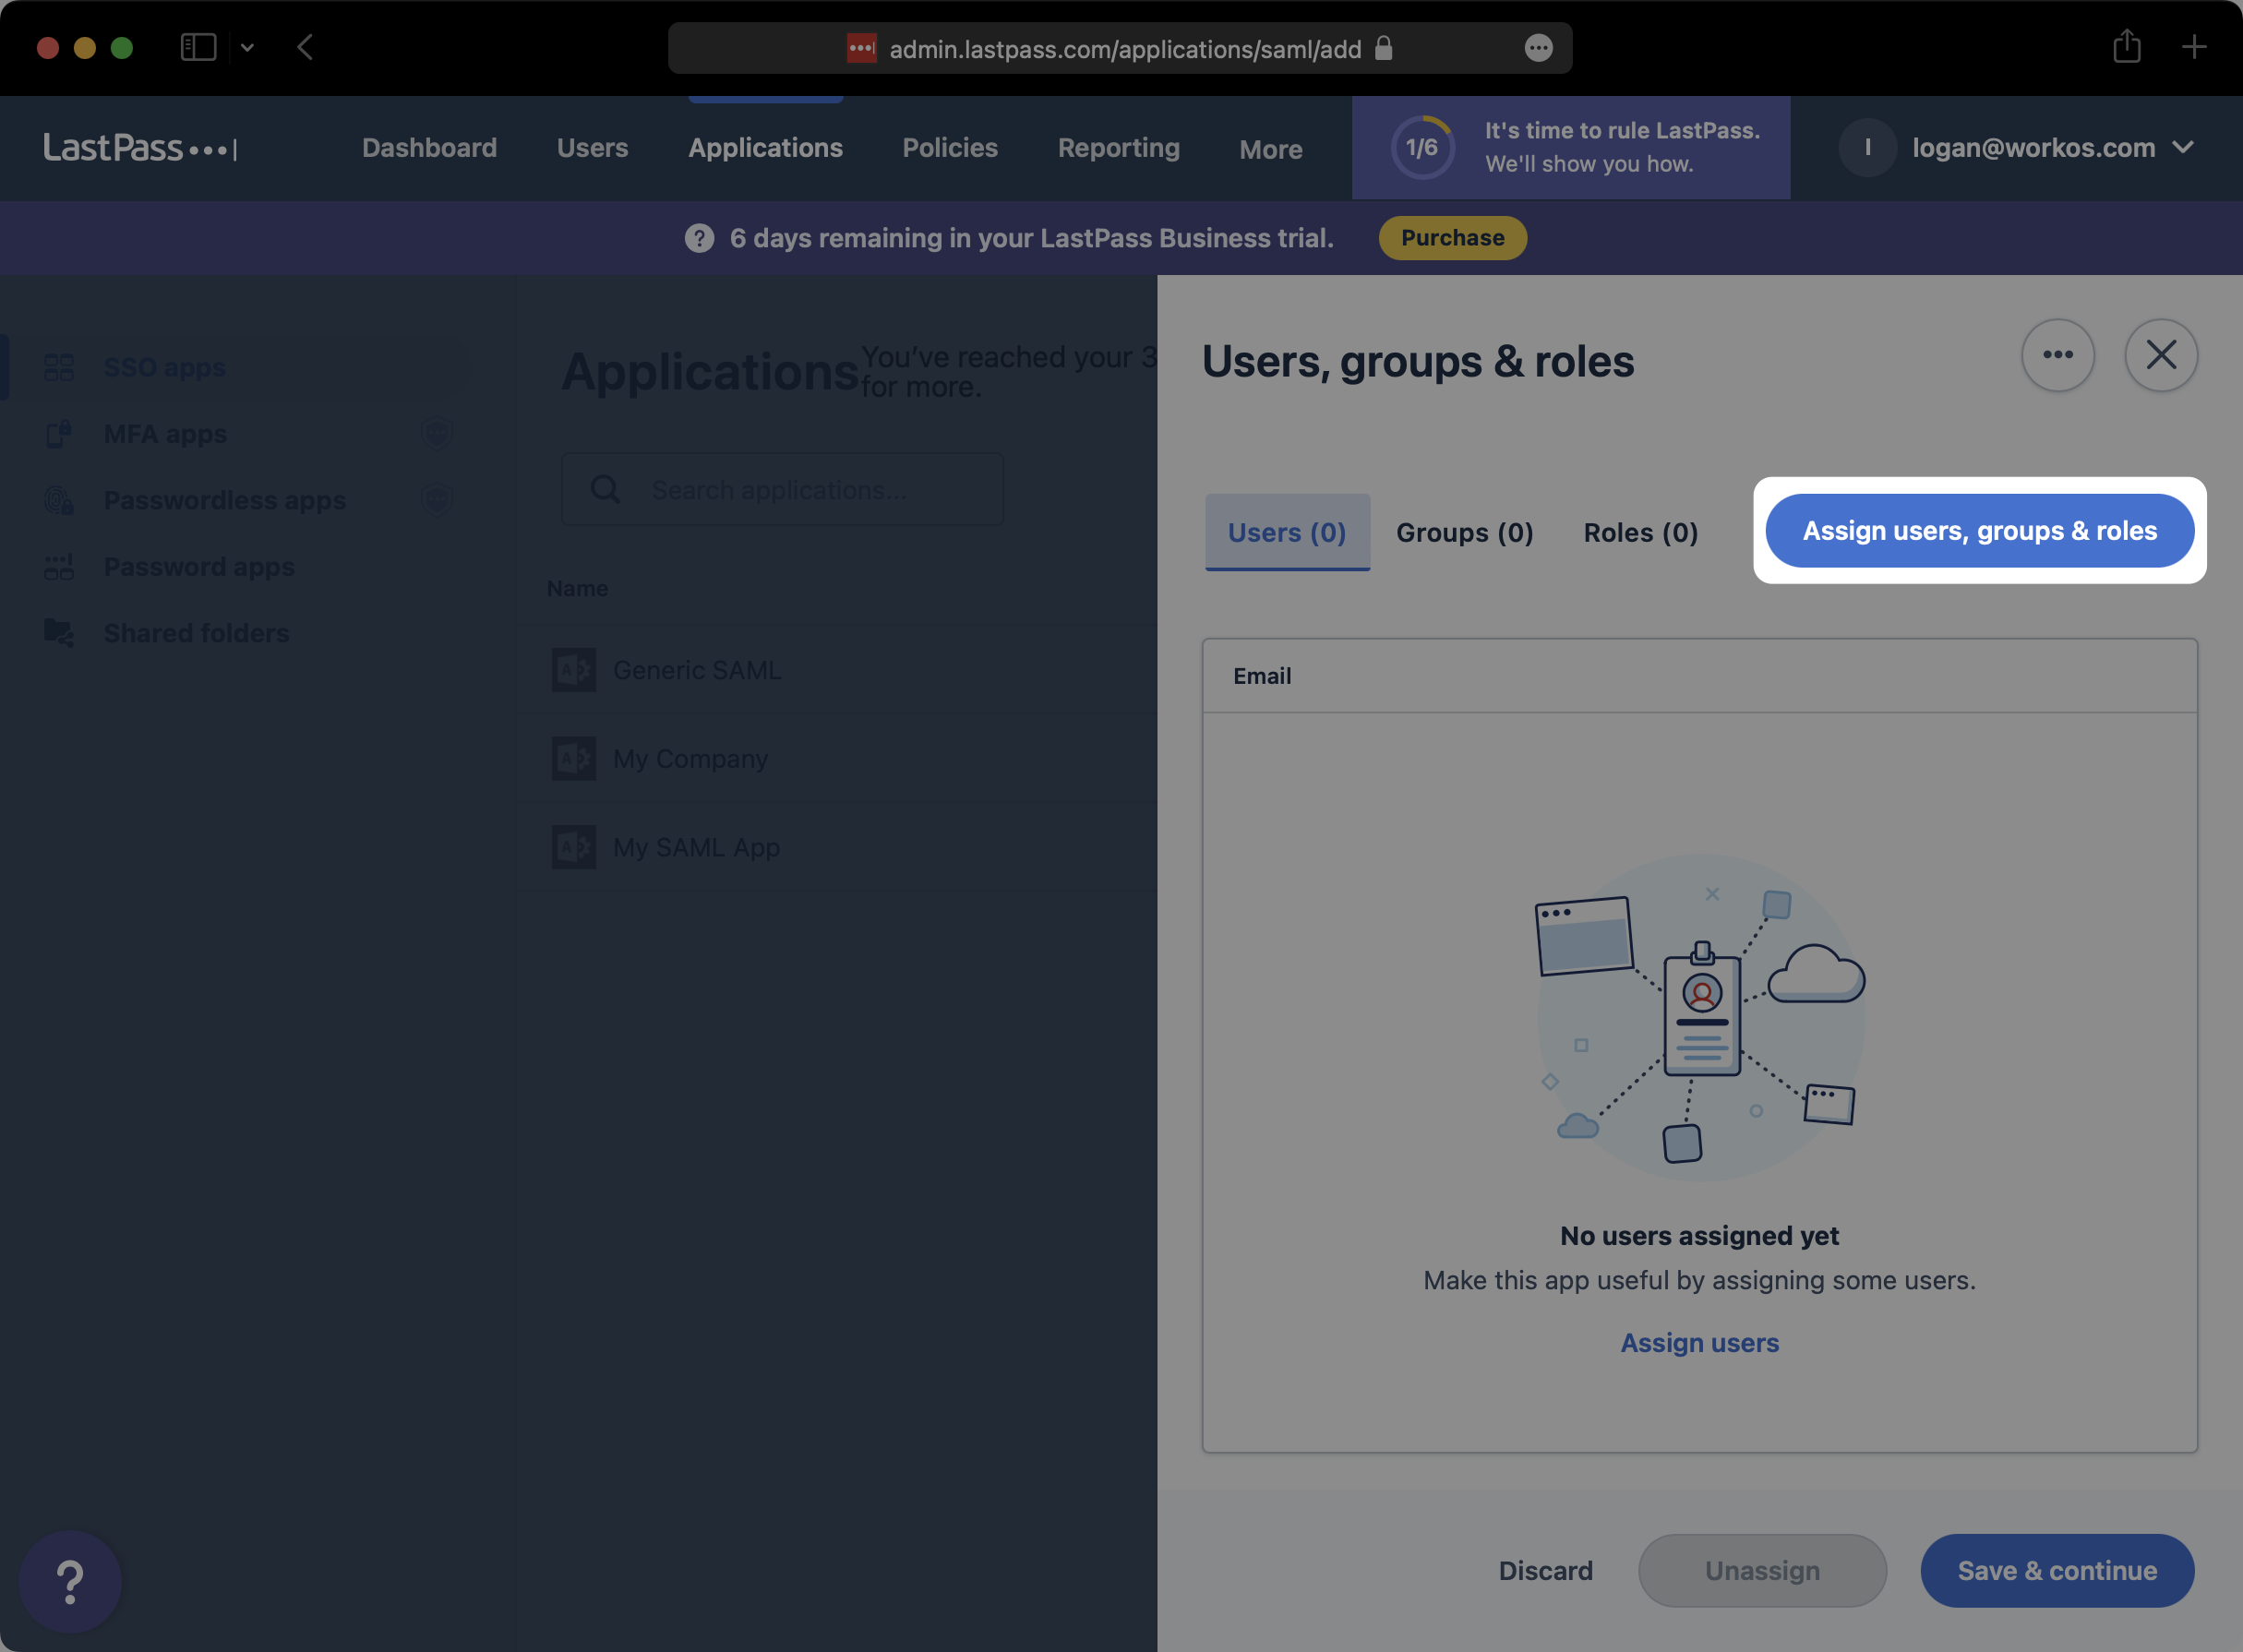
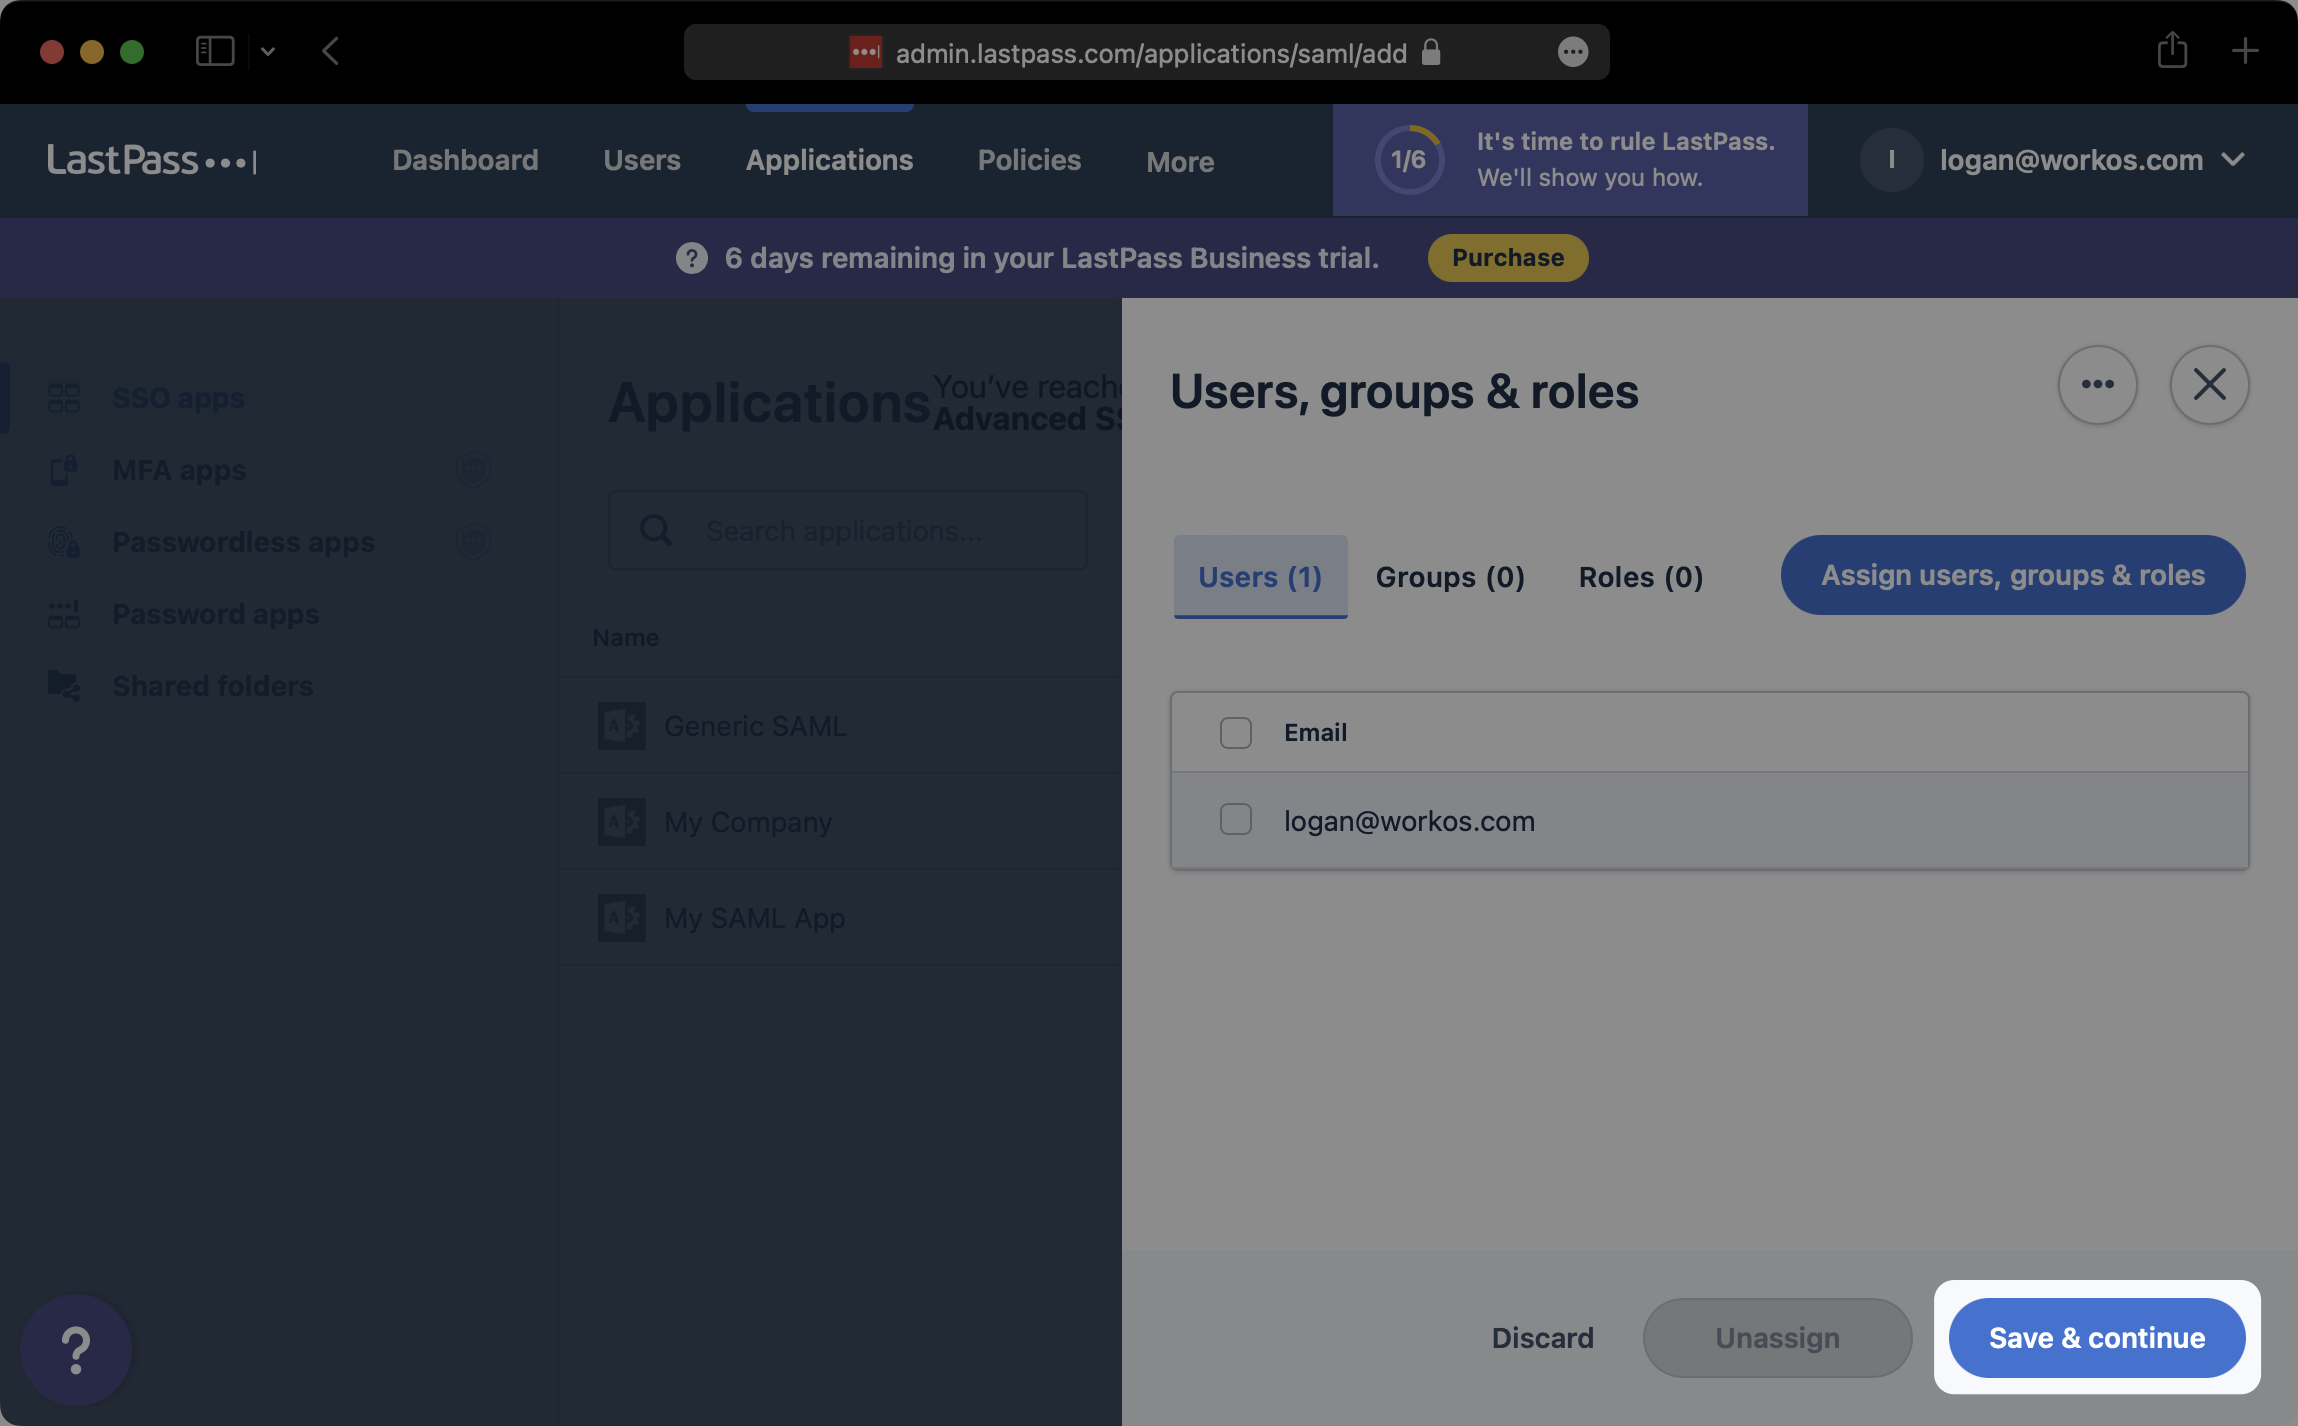
Στο “Χρήστες, ομάδες και ρόλοι” σελίδα, κάντε κλικ στο κουμπί “Αντιστοιχίστε τους χρήστες, τις ομάδες και τους ρόλους”.
Αναζήτηση και επιλέξτε οποιονδήποτε χρήστη ή ομάδες που θέλετε να παρέχετε σε αυτήν την εφαρμογή SAML. Στη συνέχεια, κάντε κλικ “Αναθέτω”.
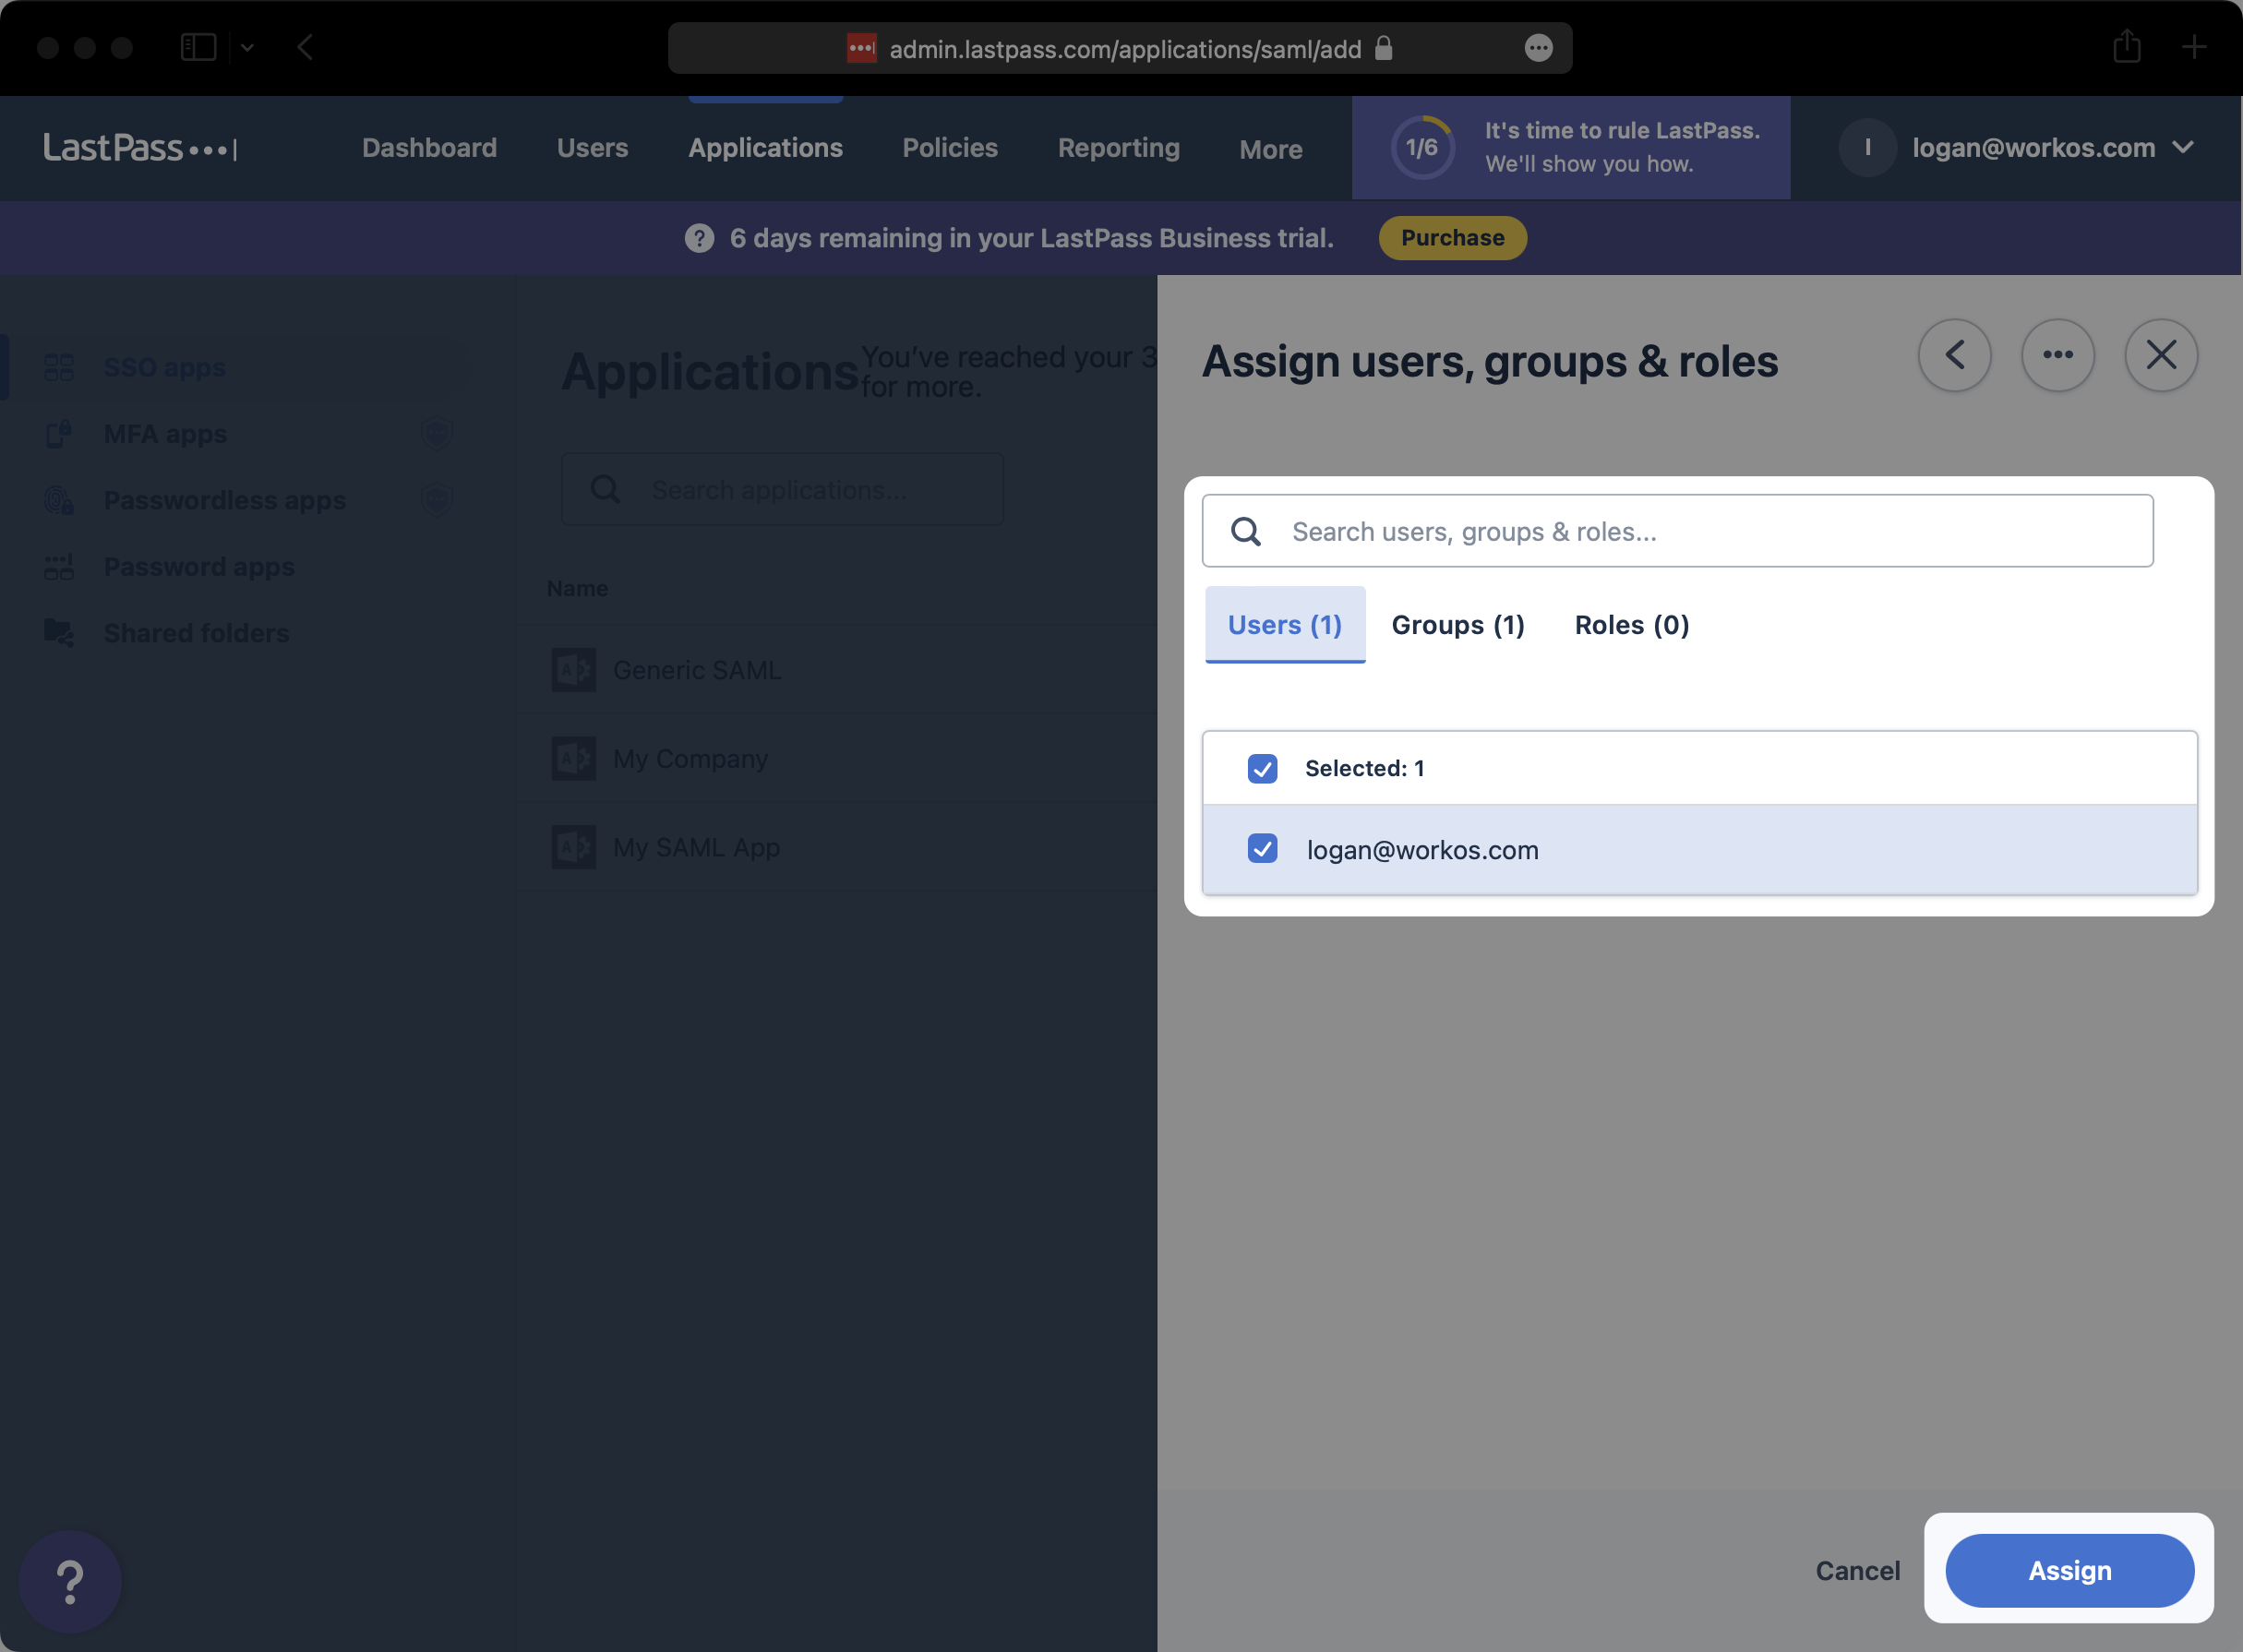
Κάντε κλικ στο “Αποθήκευση & Συνέχεια”.
5 . Μεταφορτώστε το αρχείο μεταδεδομένων
Πίσω στο “Εφαρμογές SSO” καρτέλα της κονσόλας διαχειριστή LastPass, επιλέξτε την εφαρμογή SAML που μόλις δημιουργήσατε.
!Ένα στιγμιότυπο οθόνης που δείχνει πού να επιλέξετε την εφαρμογή SAML στο LastPass.] (https: // workos.imgix.NET/IMAGES/99A9A771-02BC-4817-B576-414BAFA2D6F2.PNG?Auto = Format & Fit = Clip & Q = 50)
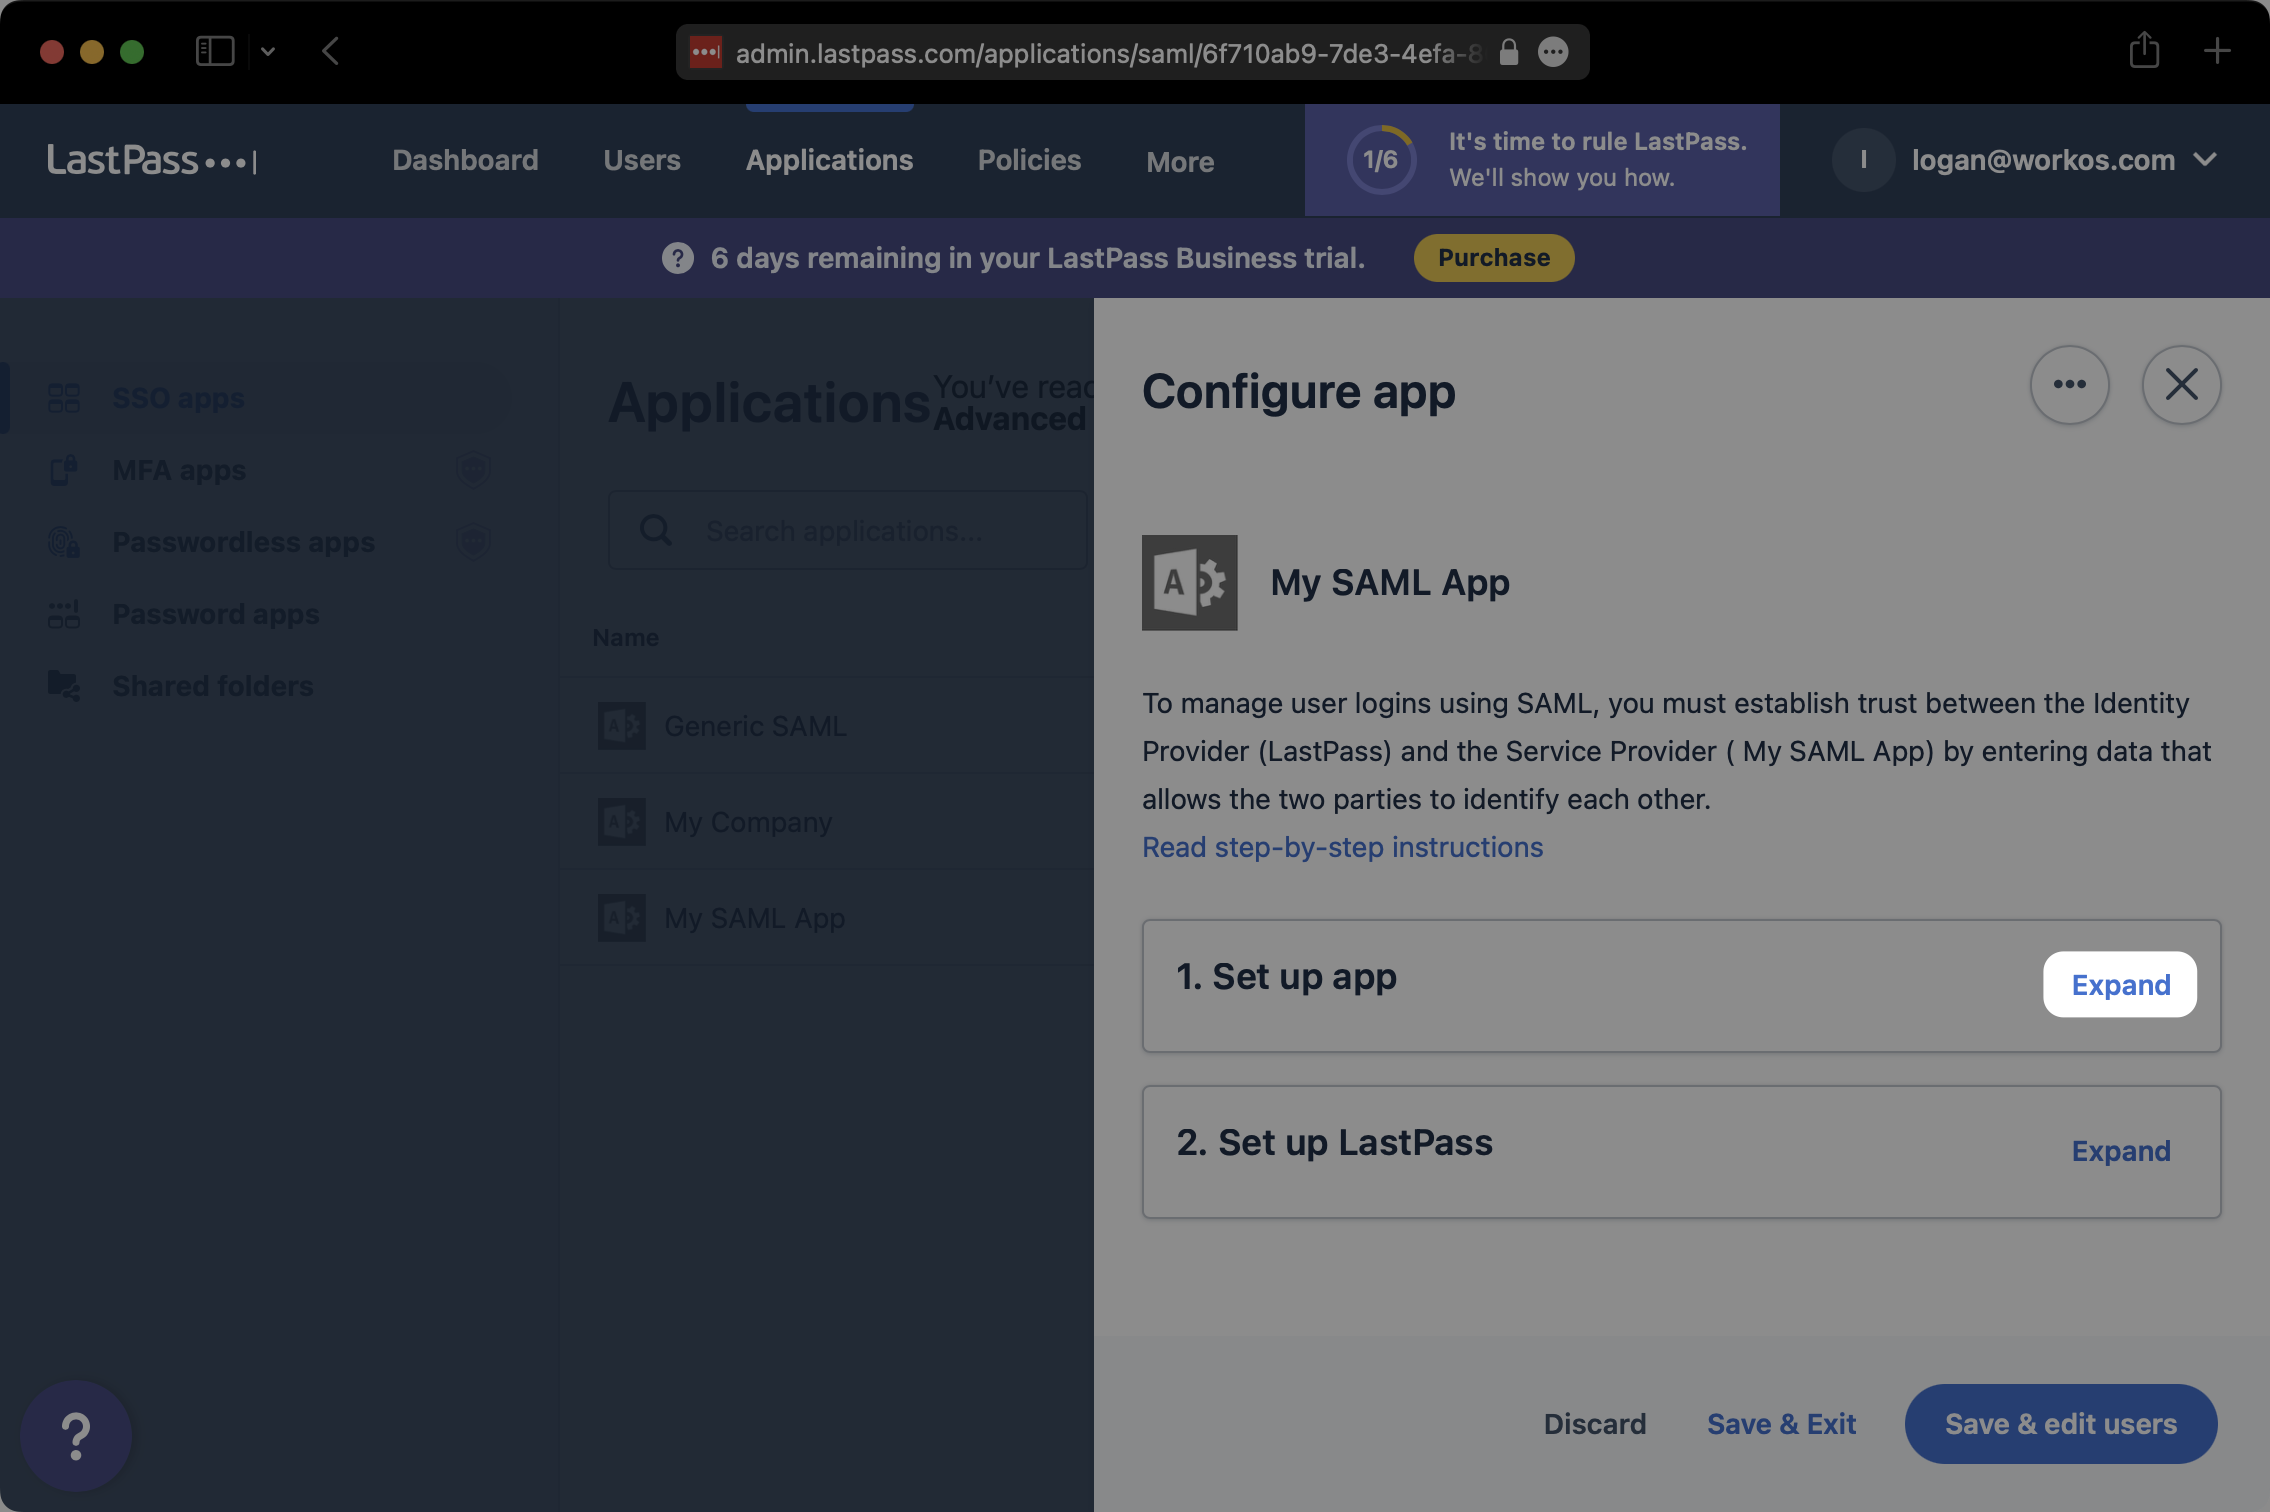
Στο “Διαμορφώστε την εφαρμογή” modal, κάντε κλικ στο “Επεκτείνουν” στα δεξιά του “Ρύθμιση εφαρμογής”.
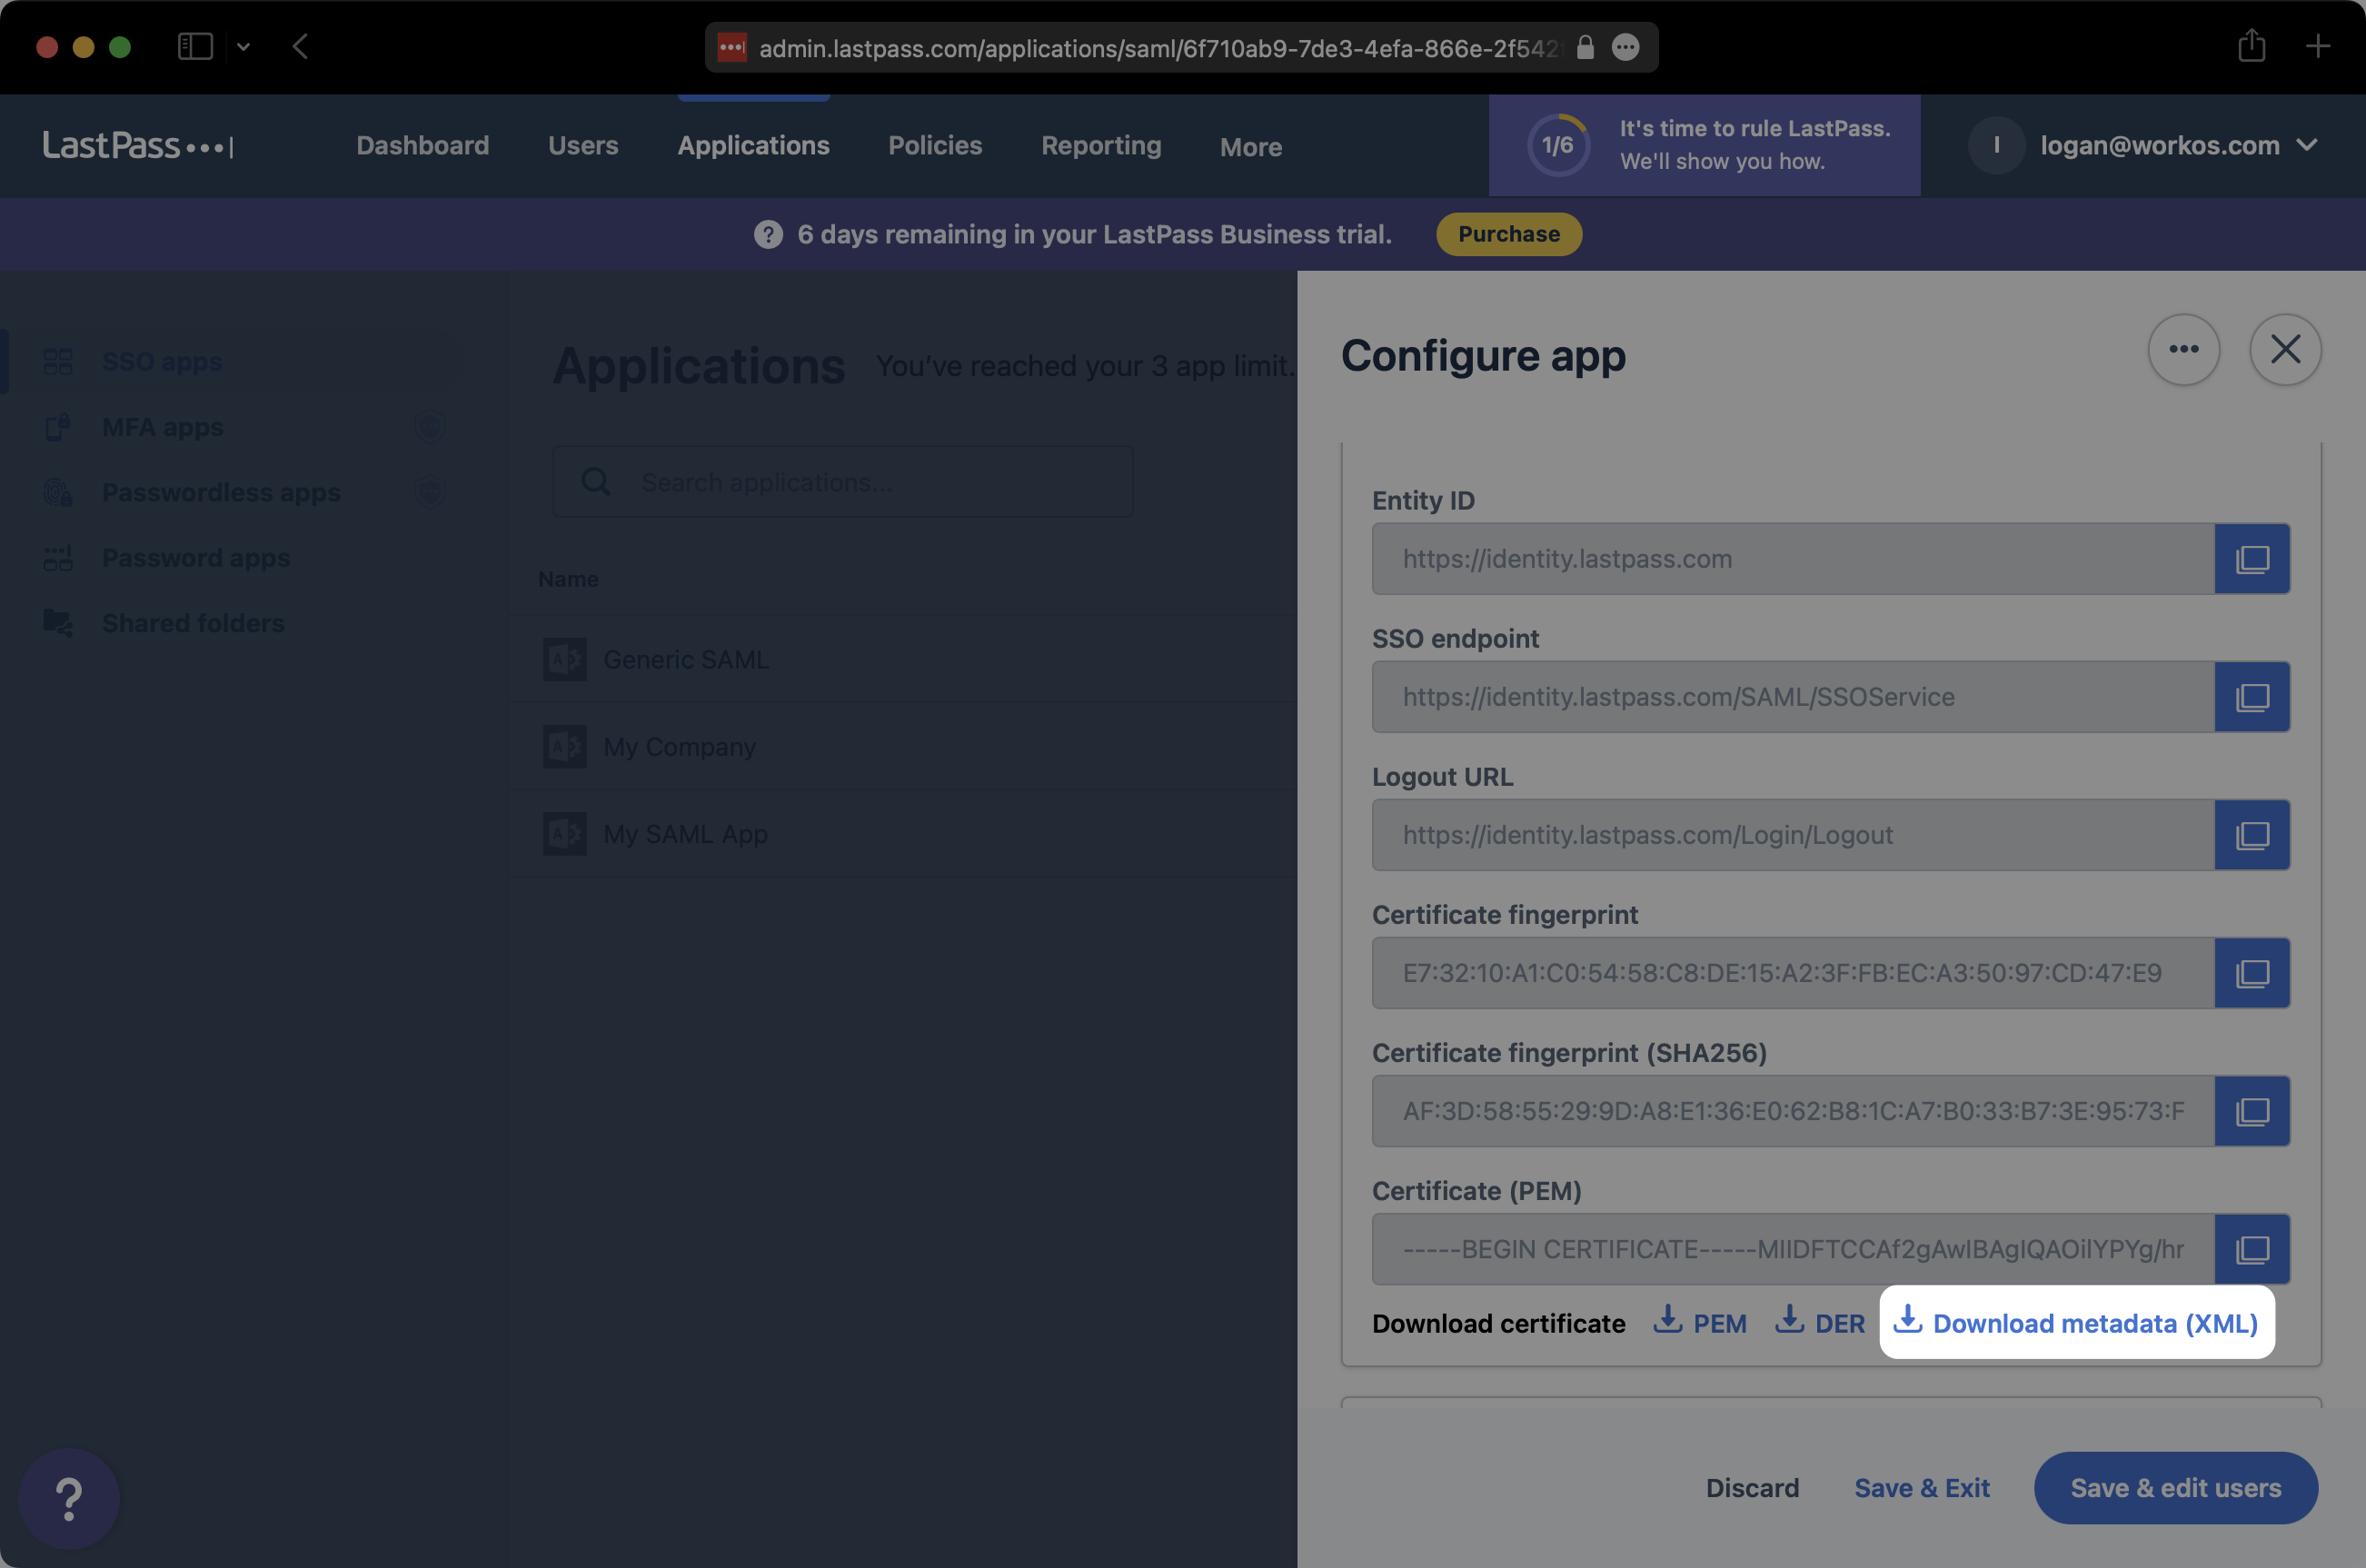
Στο κάτω μέρος του “Ρύθμιση εφαρμογής” Ενότητα, κάντε κλικ στο κουμπί “Λήψη μεταδεδομένων (XML)”. Αποθηκεύστε τα κατεβάσματα μεταδεδομένα XML κάπου προσβάσιμα.
Στις ρυθμίσεις σύνδεσης στον πίνακα ελέγχου εργασίας, κάντε κλικ στο κουμπί “Επεξεργασία διαμόρφωσης μεταδεδομένων”.
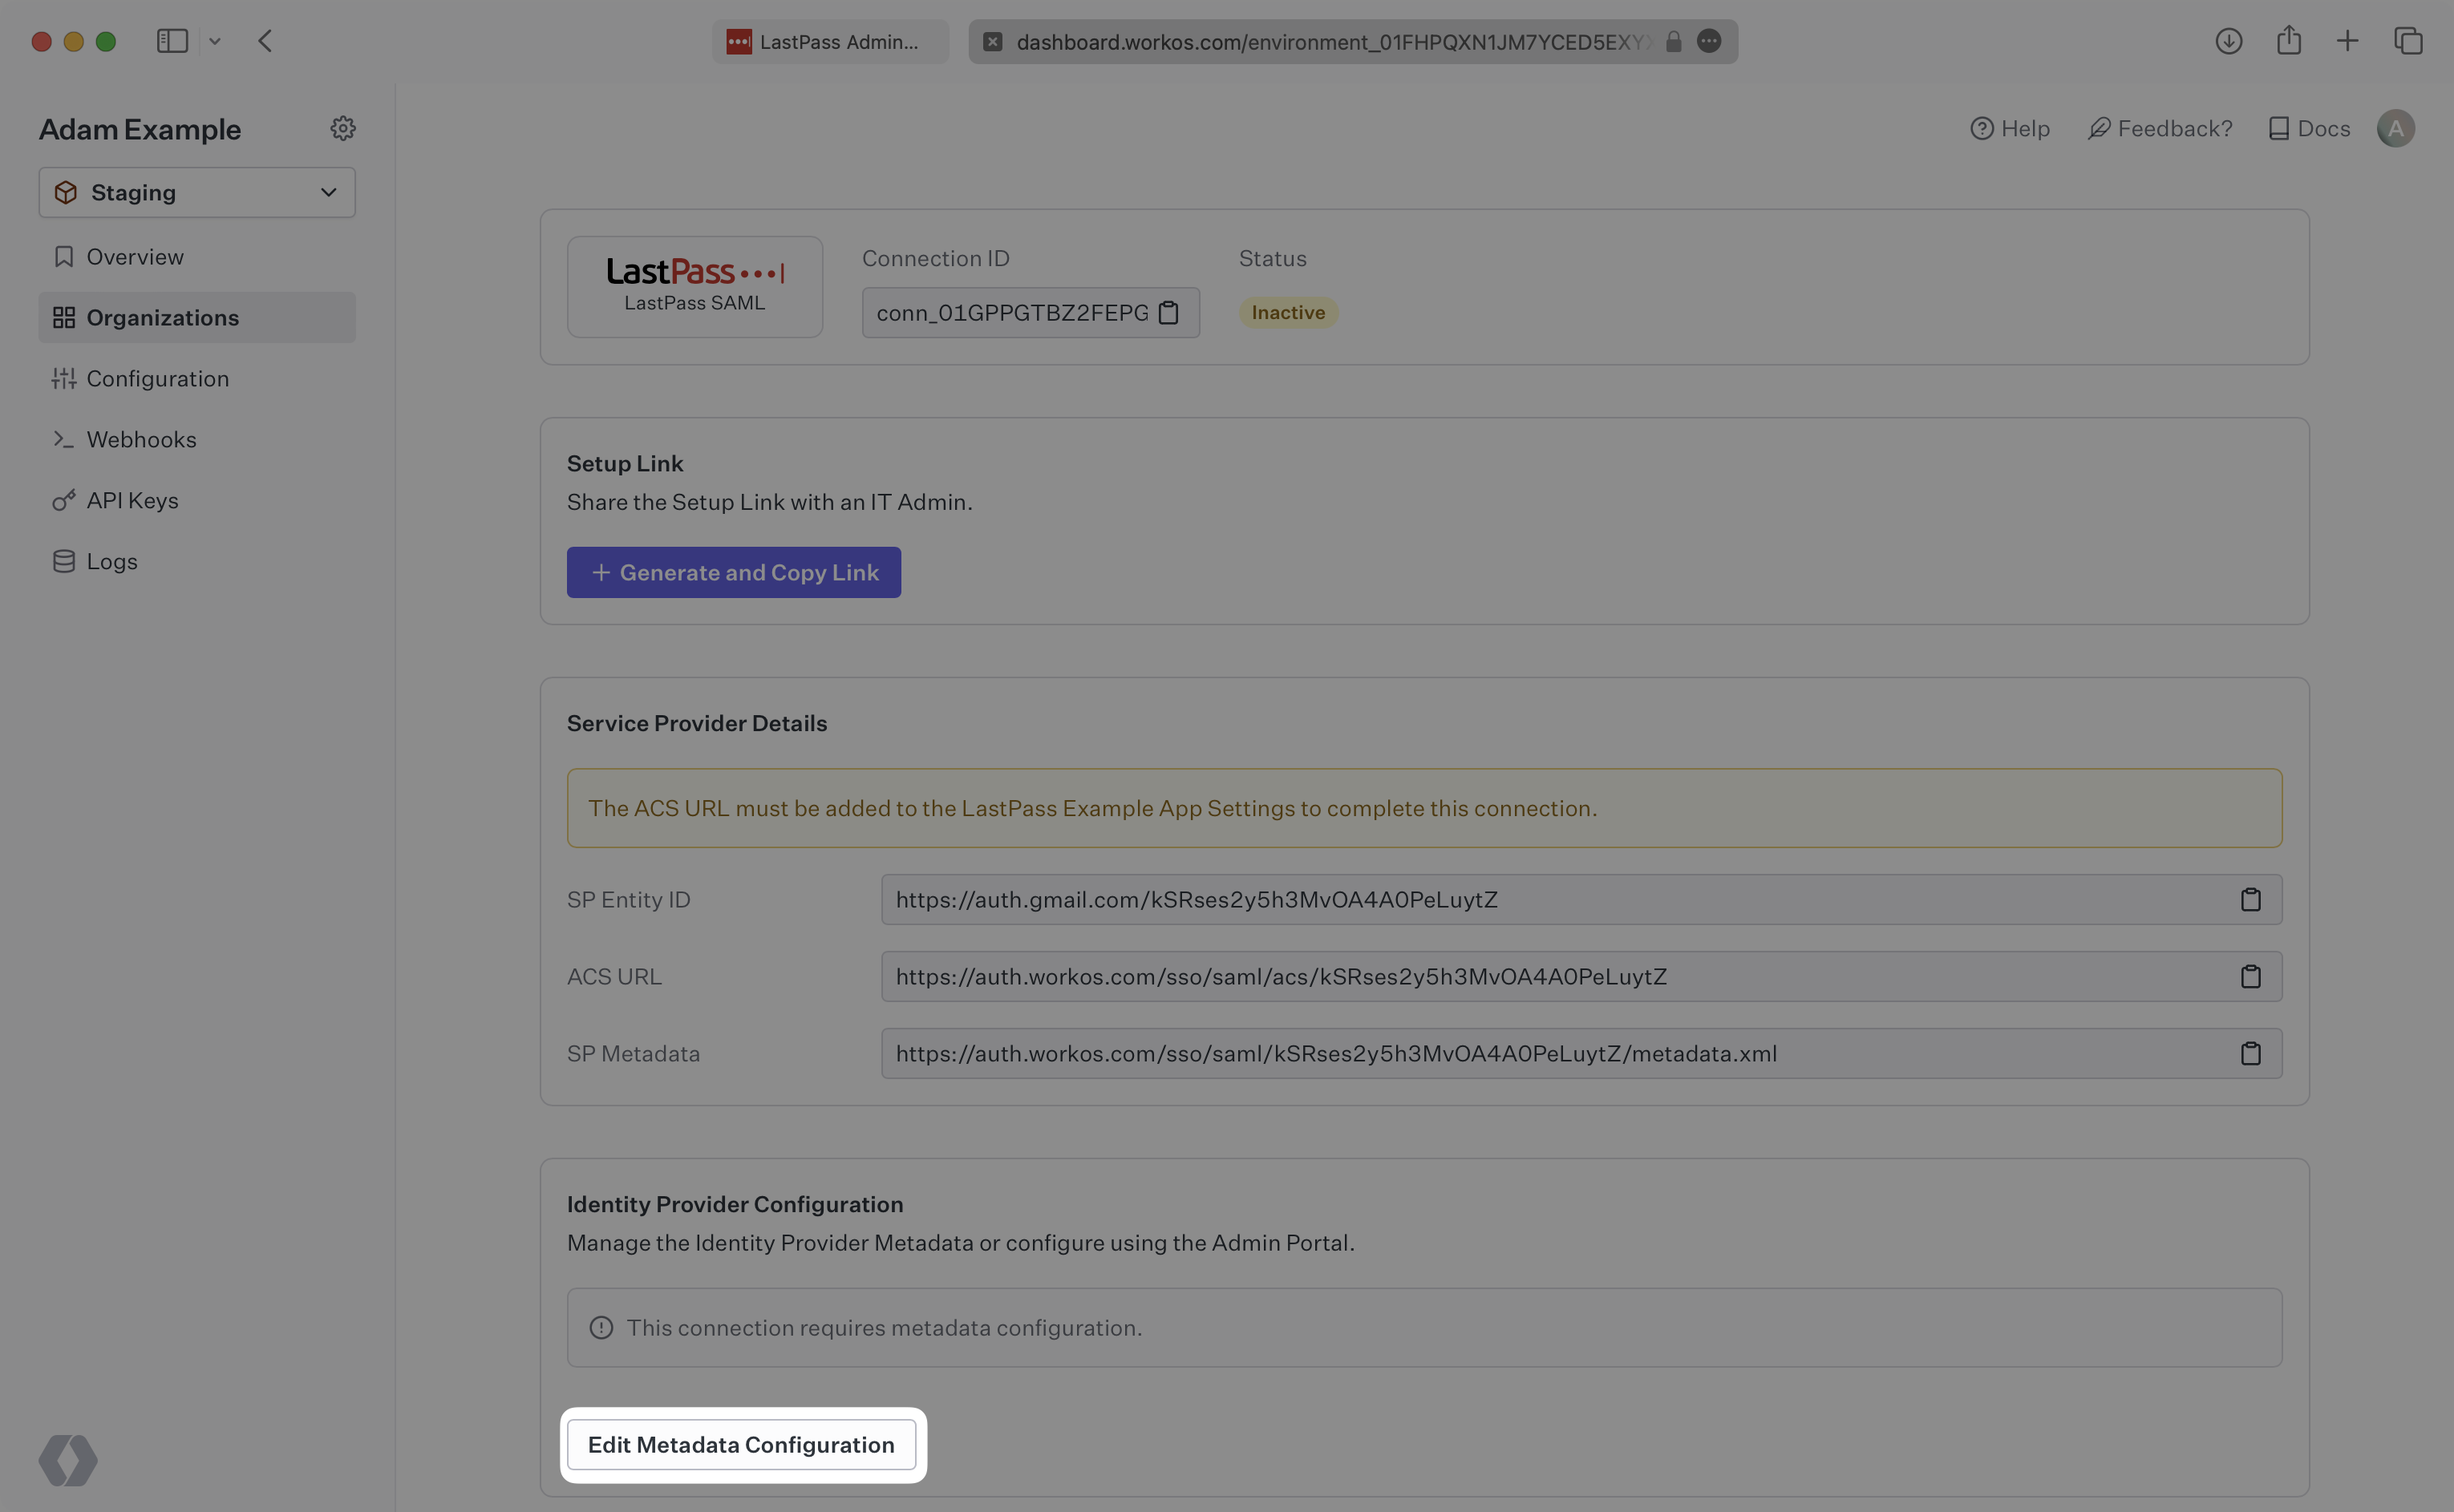
Ανεβάστε το αρχείο μεταδεδομένων XML από το LastPass στο “Αρχείο μεταδεδομένων” πεδίο και επιλέξτε “Αποθήκευση διαμόρφωσης μεταδεδομένων”.
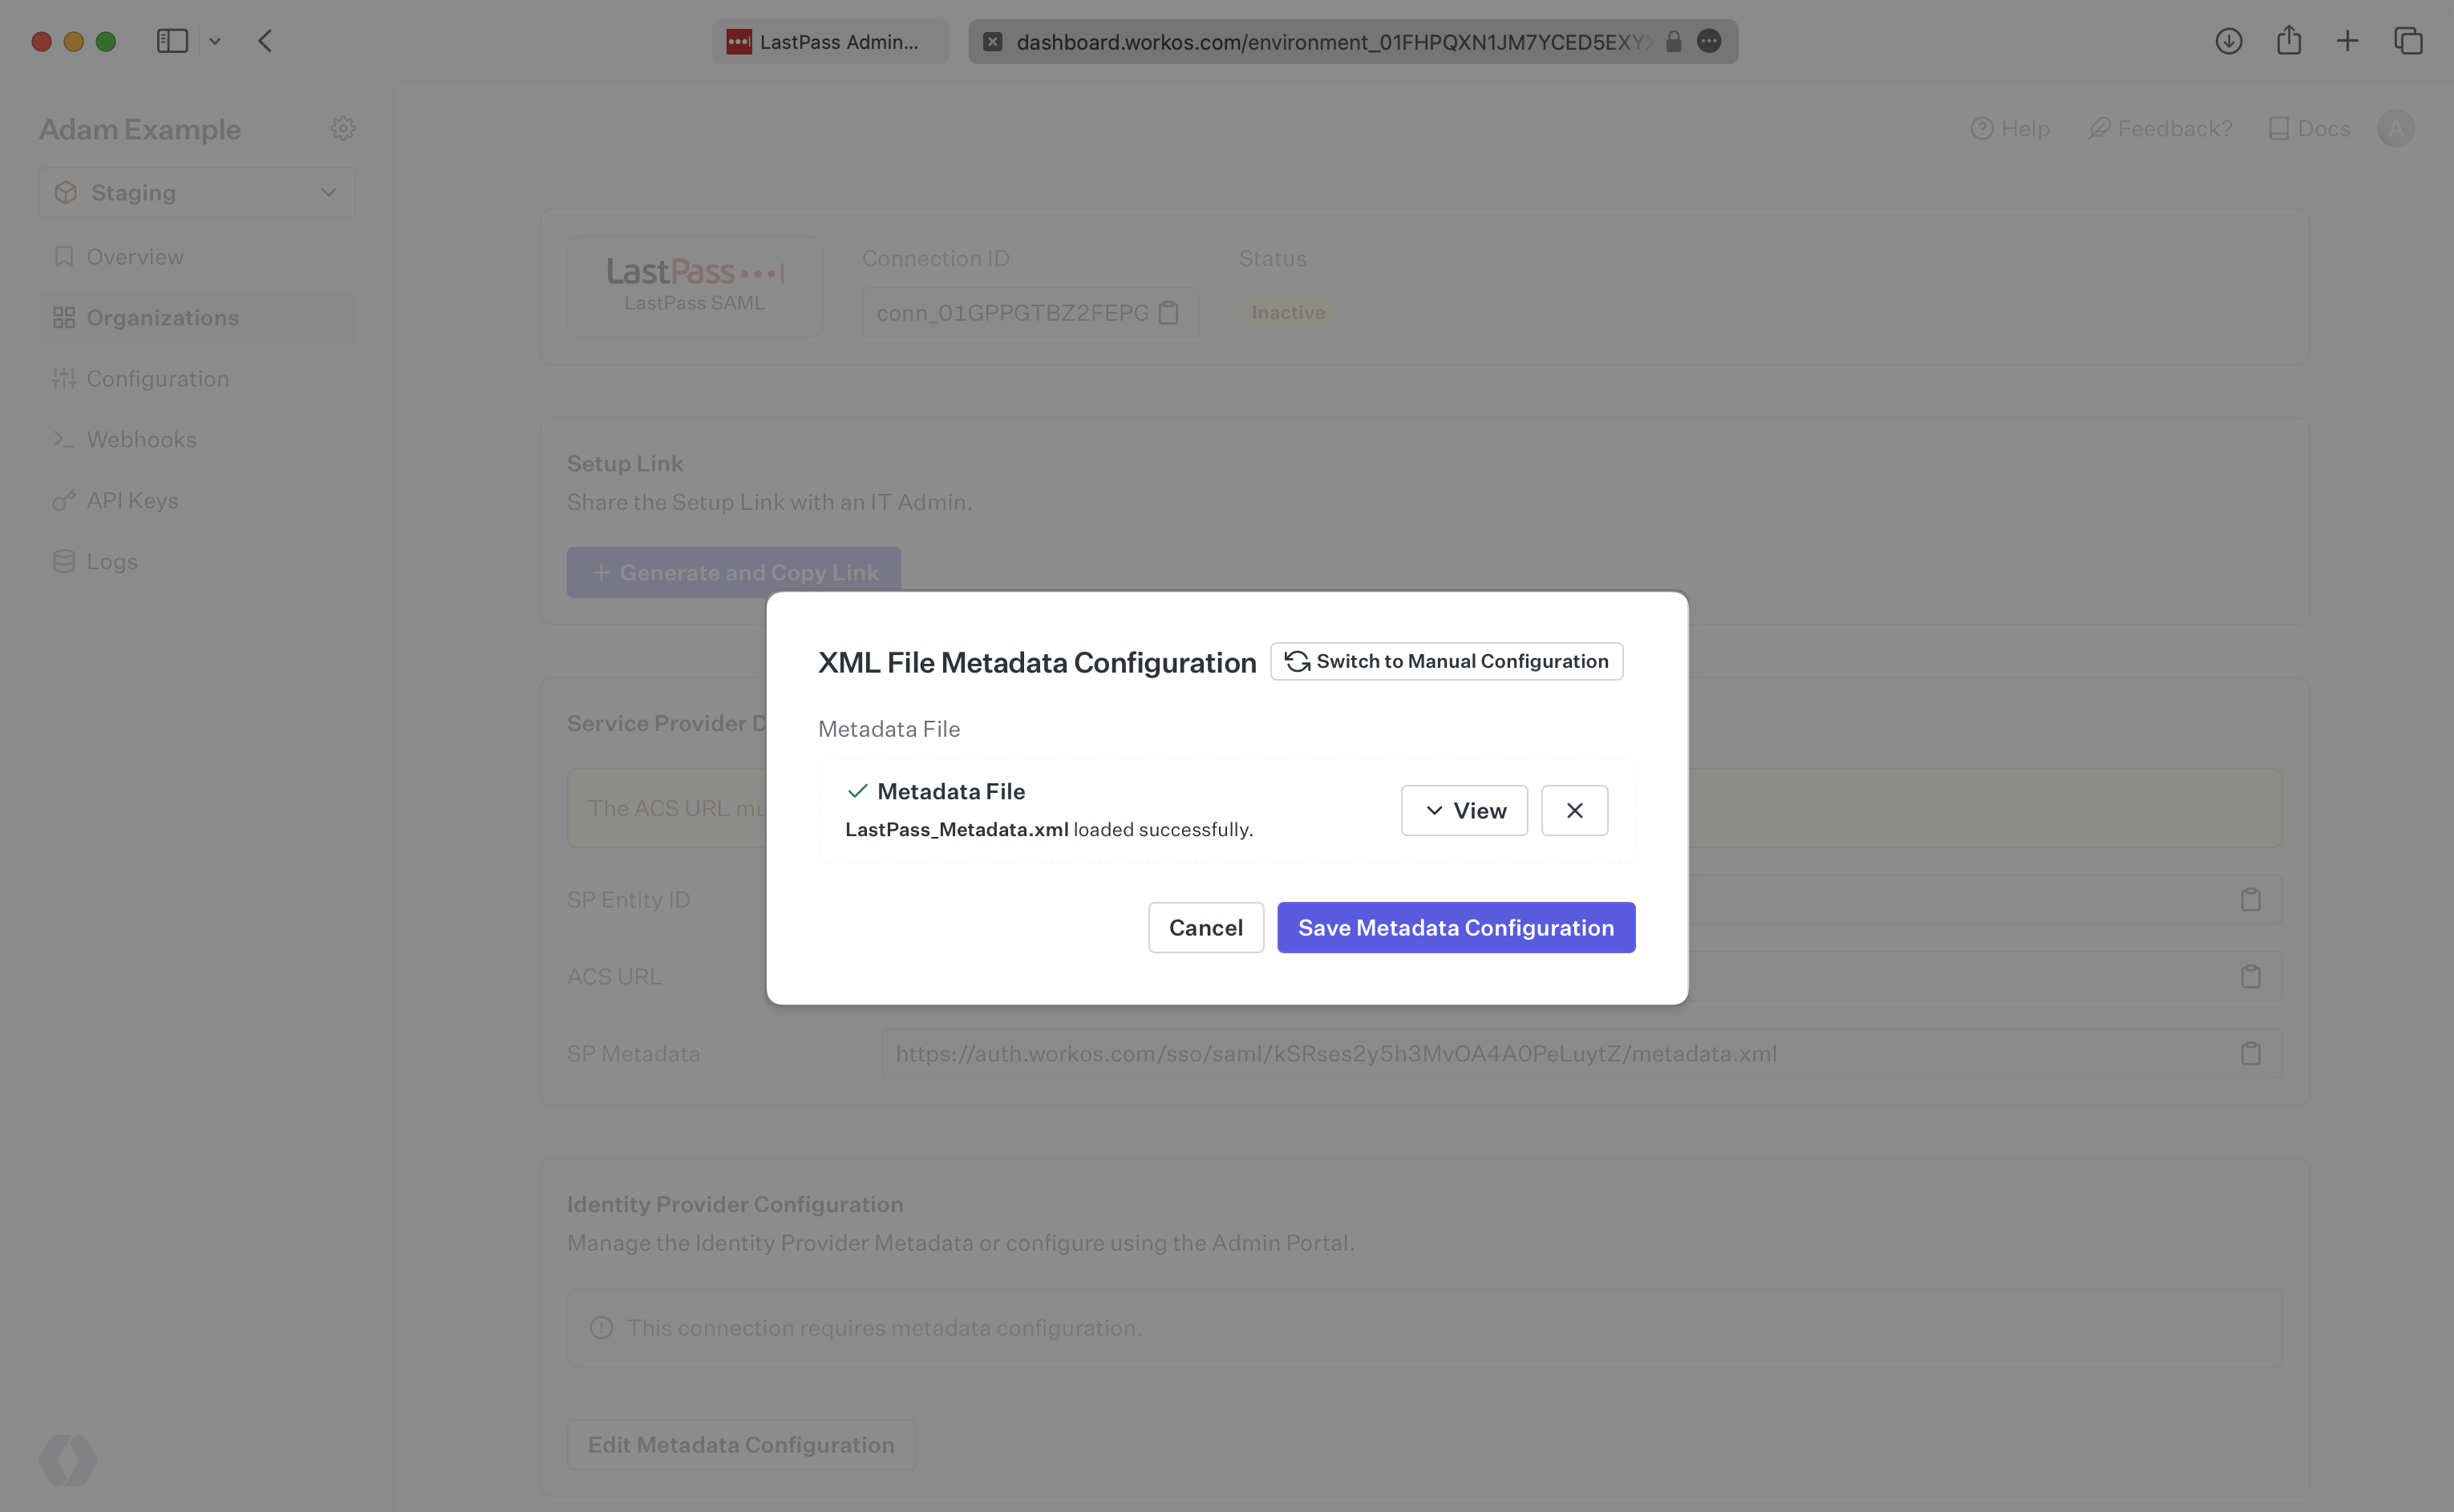
Στη συνέχεια, η σύνδεσή σας θα συνδεθεί και θα είναι καλό!


