


Χρησιμοποιεί το SSO?
SAML Single Sign-On στο Joomla χρησιμοποιώντας το LastPass | LastPass SSO | Σύνδεση χρησιμοποιώντας το LastPass
Είναι όλα κακά νέα: μια ενημέρωση σχετικά με τον τρόπο με τον οποίο η παραβίαση του LastPass επηρεάζει το LastPass SSO
Κάθε εβδομάδα, σχεδόν χωρίς αποτυχία, συναντώ ένα πράγμα που μπερδεύει, διασκεδάζει ή συνήθως με εξοργίζει. Εγώ’αποφάσισα να κρατήσω ένα αρχείο των περιπέτειών μου.
Περίληψη:
Το LastPass SSO, μία μόνο λύση Sign-on που παρέχεται από το LastPass, έχει επηρεαστεί από την πρόσφατη παραβίαση του LastPass. Η παραβίαση έχει εκθέσει το στοιχείο K2, το οποίο είναι ένα μυστικό που παράγεται από το χρήστη, θέτοντας σε κίνδυνο την ασφάλεια της ενσωμάτωσης SSO. Το Secret σε ολόκληρη την εταιρεία, K1, παραμένει το ίδιο για όλους τους χρήστες και τους οργανισμούς, καθιστώντας το εύκολα προσβάσιμο σε πιθανούς επιτιθέμενους. Αυτή η ευπάθεια επιτρέπει στα μη εξουσιοδοτημένα άτομα να έχουν πρόσβαση σε K1 σε ολόκληρο το επίπεδο, θέτοντας σε κίνδυνο την ασφάλεια όλων των χρηστών και των θόλων εντός του οργανισμού.
Βασικά σημεία:
- LastPass Breach: Η πρόσφατη παραβίαση του LastPass έχει επηρεάσει την εφαρμογή SSO LastPass.
- Εκτεθειμένο στοιχείο K2: Η παραβίαση έχει εκθέσει το μυστικό στοιχείο που δημιουργήθηκε από το χρήστη, K2, θέτοντας σε κίνδυνο την ασφάλεια της ενσωμάτωσης SSO.
- Κ1 ευπάθεια: Το Secret σε ολόκληρη την εταιρεία, K1, είναι το ίδιο για όλους τους χρήστες και τους οργανισμούς, καθιστώντας το εύκολα προσβάσιμο στους επιτιθέμενους.
- Πρόσβαση στο K1: Οι χρήστες μπορούν να βασίσουν64 αποκωδικοποιούν το διακριτικό πρόσβασης JWT για πρόσβαση στο K1 μέσω κονσολών προγράμματος περιήγησης ιστού ή πληρεξουσίων κυκλοφορίας.
- Στόχευση επιτιθέμενων: Οι επιτιθέμενοι με πρόσβαση στο K2s μπορούν να στοχεύσουν μεμονωμένους χρήστες για να αποκτήσουν πρόσβαση στο K1 σε όλη την εταιρεία.
- Σύνδεσμος κύριου κωδικού πρόσβασης: Όλοι οι κύριοι κωδικοί πρόσβασης συνδέονται κρυπτογραφικά, επιτρέποντας την πρόσβαση σε όλους τους θόλους σε οργανισμούς.
- Συγκρουντικές πληροφορίες: Το LastPass δήλωσε αρχικά ότι τα K2s δεν επηρεάστηκαν, αλλά αργότερα αναγνώρισαν τον αντίκτυπο.
- Προτεινόμενη λύση: Το LastPass προτείνει την περιστροφή του K1 με την απομάκρυνση και την εκ νέου τροφοδοσία των χρηστών, αλλά αυτή η διαδικασία είναι πολύπλοκη και χρονοβόρα.
- Περιστρεφόμενοι κωδικοί πρόσβασης: Οι περιστρεφόμενοι κωδικοί πρόσβασης δεν επιλύουν πλήρως τον αντίκτυπο των συμβιβασμένων K2S,.
- Πιθανές μελλοντικές παραβιάσεις: Οποιαδήποτε μελλοντική παραβίαση, είτε τοπικά είτε από το LastPass, θα μπορούσε να θέσει σε κίνδυνο όλους τους μελλοντικούς κωδικούς πρόσβασης.
Ερωτήσεις και απαντήσεις:
Ερώτηση 1: Πώς έχει επηρεάσει η παραβίαση του LastPass?
Απάντηση: Η παραβίαση του LastPass έχει εκθέσει το στοιχείο K2, θέτοντας σε κίνδυνο την ασφάλεια της εφαρμογής SSO LastPass. Το μυστικό σε ολόκληρη την εταιρεία, K1, παραμένει το ίδιο για όλους τους χρήστες και τους οργανισμούς, καθιστώντας το προσιτό σε πιθανούς επιτιθέμενους.
Ερώτηση 2: Μπορούν οι χρήστες να έχουν πρόσβαση στο K1 με αποκωδικοποίηση του διακριτικού πρόσβασης JWT?
Απάντηση: Ναι, οι χρήστες μπορούν να έχουν πρόσβαση στο K1 με βάση το base64 αποκωδικοποίηση του διακριτικού πρόσβασης JWT χρησιμοποιώντας κονσόλες προγράμματος περιήγησης ιστού ή πληρεξούσιες κυκλοφορίας.
Ερώτηση 3: Πώς μπορούν οι επιτιθέμενοι να στοχεύσουν τους χρήστες να αποκτήσουν το K1 σε όλη την εταιρεία?
Απάντηση: Οι επιτιθέμενοι με πρόσβαση σε K2s μπορούν να στοχεύσουν μεμονωμένους χρήστες που έχουν πρόσβαση LastPass και χρησιμοποιούν την πρόσβαση τους για να αποκτήσουν το K1 σε ολόκληρη την εταιρεία K1.
Ερώτηση 4: Είναι όλοι οι κύριοι κωδικοί πρόσβασης που συνδέονται κρυπτογραφικά?
Απάντηση: Ναι, όλοι οι κύριοι κωδικοί πρόσβασης συνδέονται κρυπτογραφικά. Εάν ένας εισβολέας σπάσει ένα K1 για έναν οργανισμό, αποκτήσουν πρόσβαση σε όλους τους θόλους σε ολόκληρο τον οργανισμό.
Ερώτηση 5: Ποιες αντιφατικές πληροφορίες παρέχονται από την LastPass σχετικά με τον αντίκτυπο του K2S?
Απάντηση: Το LastPass δήλωσε αρχικά ότι τα K2s δεν επηρεάστηκαν από την παραβίαση, αλλά αργότερα αναγνώρισαν τον αντίκτυπο.
Ερώτηση 6: Ποια είναι η προτεινόμενη λύση από το LastPass για να μετριάσει τον αντίκτυπο?
Απάντηση: Το LastPass προτείνει την περιστροφή του K1 με την απομάκρυνση και την εκ νέου τροφοδοσία χρηστών. Ωστόσο, αυτή η διαδικασία είναι πολύπλοκη και χρονοβόρα.
Ερώτηση 7: Οι περιστρεφόμενοι κωδικοί πρόσβασης επιλύουν πλήρως τον αντίκτυπο των συμβιβασμένων K2s?
Απάντηση: Όχι, οι περιστρεφόμενοι κωδικοί πρόσβασης δεν επιλύουν αυστηρά τον αντίκτυπο,.
Ερώτηση 8: Μπορούν οι μελλοντικές παραβιάσεις να συμβιβαστούν σε όλους τους μελλοντικούς κωδικούς πρόσβασης?
Απάντηση: Ναι, οποιαδήποτε μελλοντική παραβίαση, είτε τοπικά είτε από το LastPass, θα μπορούσε να θέσει σε κίνδυνο όλους τους μελλοντικούς κωδικούς πρόσβασης.
Ερώτηση 9: Πώς μπορούν οι εταιρείες να ενισχύσουν την ασφάλεια του LastPass SSO?
Απάντηση: Οι εταιρείες μπορούν να εξετάσουν το ενδεχόμενο να ξεκινήσουν έναν νέο ενοικιαστή για να ενισχύσουν την ασφάλεια του SSO LastPass, αν και αυτό μπορεί να απαιτήσει πρόσθετες προσπάθειες επιβίβασης.
Ερώτηση 10: Είναι το LastPass SSO εξακολουθεί να συνιστάται μια λύση ενιαίας σύνδεσης?
Απάντηση: Δεδομένης της πρόσφατης παραβίασης και των τρωτών σημείων που εντοπίστηκαν, συνιστάται οι εταιρείες να αξιολογούν τα μέτρα ασφαλείας και τις εναλλακτικές λύσεις πριν στηριχθούν πλήρως στο LastPass SSO.
SAML Single Sign-On στο Joomla χρησιμοποιώντας το LastPass | LastPass SSO | Σύνδεση χρησιμοποιώντας το LastPass
Ο έλεγχος ταυτότητας δύο παραγόντων για επιχειρήσεις είναι διαθέσιμος σε διάφορες μορφές, όπως η εφαρμογή Saaspass Mobile, τα σκληρά μάρκες και τα μάρκες USB που υποστηρίζουν τα πρότυπα HOTP και TOTP και τα μάρκες FIDO U2F που περιλαμβάνουν επίσης το Yubico’s Yubikey.
Είναι όλα κακά νέα: μια ενημέρωση σχετικά με τον τρόπο με τον οποίο η παραβίαση του LastPass επηρεάζει το LastPass SSO
Κάθε εβδομάδα, σχεδόν χωρίς αποτυχία, συναντώ ένα πράγμα που μπερδεύει, διασκεδάζει ή συνήθως με εξοργίζει. Εγώ’αποφάσισα να κρατήσω ένα αρχείο των περιπέτειών μου.
Πριν από λίγες εβδομάδες κυκλοφόρησα μια λεπτομερή ανάλυση για το πώς η παραβίαση της LastPass επηρέασε την εφαρμογή SSO ‘SSO. Σήμερα, το LastPass έσπευσε ήσυχα μια ενημέρωση στις «συνιστώμενες ενέργειες τους για τους διαχειριστές των επιχειρήσεων LastPass, οι οποίες εξαντλούν εντελώς τόσο τις πληροφορίες που παρέχονται στους πελάτες όσο και οι συμβουλές από την προηγούμενη ανάρτησή μου. Ας πηδήξουμε.
Ιστορικό
Για ένα πιο σε βάθος αστάρι στο LastPass SSO δείτε την προηγούμενη ανάρτησή μου.
Το LastPass παρέχει μια τεχνική εφαρμογή Whitepaper που περιγράφει τον τρόπο δημιουργίας κωδικών πρόσβασης VaultPass Vault (που είναι το ίδιο για όλες τις ενσωματώσεις SSO)
Κρυμμένος κύριος κωδικός πρόσβασης = Base64 (Sha256 (K1 XOR K2))
Αυτή η εξίσωση ορίζει K1 ως η εταιρεία ευρέως μυστικό και K2 ως μυστικό που δημιουργήθηκε από το χρήστη. Το K2 αποθηκεύεται στο LastPass και έχει ληφθεί μέσω API χρησιμοποιώντας ένα ID_Token που υπογράφηκε από τον παροχέα SSO.
Το στοιχείο K2 εξοργίστηκε από τον ηθοποιό απειλής, καθώς αποθηκεύτηκε στα κρυπτογραφημένα αντίγραφα ασφαλείας της βάσης δεδομένων MFA/Federation για την οποία ο ηθοποιός απειλής είχε πλήκτρα αποκρυπτογράφησης.
Στη συνέχεια προσπαθούν να περπατήσουν πίσω τον αντίκτυπο αυτής της δήλωσης λέγοντας:
Το μοντέλο αναφοράς ασφαλείας που εφαρμόσαμε για τη διάσπαση της γνώσης επιλέχθηκε για να υπερασπιστεί αυτή τη συγκεκριμένη κατάσταση όπου η γνώση μόνο ενός από τα συστατικά της διαχωρισμένης γνώσης δεν θα έδινε τίποτα από το κλειδί που προκύπτει.
Το πρόβλημα
Μην ξεγελιέστε. Ο τρόπος με τον οποίο δημιουργήθηκε αυτό το “split” κλειδί καθιστά το K1 λιγότερο από ένα «μυστικό» και περισσότερο από ένα χτύπημα ταχύτητας. Γιατί είναι αυτό? Το K1 δεν αλλάζει, είναι το ίδιο για όλους τους οργανισμούς και είναι διαθέσιμο σε κάθε υπάλληλο που ίδρυσε/χρησιμοποίησε τις επιχειρήσεις σας LastPass.

Πώς μπορεί αυτό να είναι? Λοιπόν, το LastPass K1 είναι (για τα περισσότερα IDPs) που έχει οριστεί ως επιχορήγηση διακριτικής πρόσβασης.

Αυτό σημαίνει ότι οποιοσδήποτε χρήστης που εξετάζει την κονσόλα του προγράμματος περιήγησης ιστού ή τους πληρεξούσιους μπορεί να έχει πρόσβαση στο K1 με απλή βάση64 αποκωδικοποίηση του διακριτικού πρόσβασης JWT καθώς περνάει το καλώδιο.

Φυσικά, αυτό σημαίνει επίσης αυτό Οποιοσδήποτε εισβολέας, ο οποίος έχει το K2S, μπορεί να στοχεύσει σε οποιονδήποτε μεμονωμένο χρήστη στην εταιρεία με πρόσβαση στο LastPass και να χρησιμοποιήσει την πρόσβασή του για να κερδίσει την Εταιρεία Wide K1 (Μπόνους: Γνωρίζουμε ήδη ότι η παραβίαση αποκάλυψε το όνομα της εταιρείας του θησαυρού στο PlainText).
Κρυπτογραφικά αυτό σημαίνει επίσης ότι όλοι οι κύριοι κωδικοί πρόσβασης συνδέονται. Εάν ο επιτιθέμενος σπάει ένα K1 για ένα org, έχουν πρόσβαση σε όλα τα θησαυροφυλάκια orgs (ouch).
Αυτή η όλη διαδικασία επιδεινώνεται από το γεγονός ότι οι πληροφορίες συνεχίζουν να εξαπατούν, καθιστώντας σχεδόν αδύνατο για τα προσβεβλημένα μέρη να απαντήσουν. Για παράδειγμα, Λίγο περισσότερο από ένα μήνα πριν, η υποστήριξη του LastPass υποδεικνύεται ρητά (σε πολλές πηγές) ότι τα K2s δεν επηρεάστηκαν.
Η λύση
Η προτεινόμενη λύση από το LastPass είναι να περιστρέψετε το K1 σας (Ω, ακούγεται απλό. σωστά?·. Για να το κάνετε αυτό με επιτυχία, Πρέπει να αποδυναμώνετε και να επαναδημιουργήσετε κάθε έναν από τους χρήστες σας. Από τη φωτεινή πλευρά, ο επαναπροσδιορισμός των χρηστών φαίνεται να περιστρέφει τους χρήστες K2 (δεν το έχω επικυρώσει ανεξάρτητα) ακόμα). Σε αυτό το σημείο είστε πολύ καλύτερα να ξεκινήσετε έναν νέο ενοικιαστή, τουλάχιστον έχετε ωραία onboarding μηνύματα ηλεκτρονικού ταχυδρομείου.
Παρακαλούμε να σημειώσετε ότι Η περιστροφή των κωδικών πρόσβασης δεν θα επιλύσει αυστηρά τον αντίκτυπο των k2s που διακυβεύεται. Όπως αναφέρθηκε, έως ότου οι χρήστες επαναπροσδιορίζονται, τα K1s και K2s παραμένουν τα ίδια. Μια άλλη παραβίαση τοπικά ή του LastPass θα είχε ως αποτέλεσμα να διακυβεύονται όλοι οι μελλοντικοί κωδικοί πρόσβασης.
Ναι, όλα είναι καλά, τίποτα που να βλέπεις εδώ.
SAML Single Sign-On στο Joomla χρησιμοποιώντας το LastPass | LastPass SSO | Σύνδεση χρησιμοποιώντας το LastPass
miniorange joomla saml sp sso plugin Σας βοηθά να ενσωματώσετε το δικό σας Τόπος joomla προς την LastPass Χρήση SAML 2.0 Πρωτόκολλο. Το plugin Miniorange Joomla Saml SP Sings Sign-On (SSO) είναι απλό για τη ρύθμιση του LastPass SSO στο Joomla και θα ενεργοποιήσει την ασφαλή σύνδεση στο Joomla. Ως αποτέλεσμα, οι χρήστες μπορούν να έχουν πρόσβαση σε πολλαπλές εφαρμογές Joomla με μία σύνδεση μετά την ταυτοποίηση με τα διαπιστευτήρια IDP LastPass.
Το plugin μας είναι συμβατό με το Joomla 3 καθώς και το Joomla 4 με όλα τα SAML 2.0 παρόχοι ταυτότητας συμβατών. Εδώ θα περάσουμε από έναν οδηγό βήμα προς βήμα για να διαμορφώσουμε τη σύνδεση SAML SSO μεταξύ του ιστότοπου Joomla και του LastPass εξετάζοντας LastPass ως IDP (Πάροχος ταυτότητας) & Joomla ως sp (Πάροχος υπηρεσιών).
Τι είναι το SSO ?
Μονή εγγραφή (SSO) είναι ένα αυθεντικοποίηση μέθοδος που επιτρέπει στους χρήστες να έχουν πρόσβαση σε πολλές εφαρμογές με Κάντε κλικ στη σύνδεση και ένα σύνολο διαπιστευτηρίων. Για παράδειγμα, αφού οι χρήστες συνδεθούν στον ιστότοπό σας Joomla, μπορούν να αποκτήσουν αυτόματα πρόσβαση σε όλους τους πόρους του ιστότοπου Joomla. Όταν ρυθμίζετε το SSO, ρυθμίζετε ένα σύστημα για να εμπιστευτείτε ένα άλλο για να πιστοποιήσετε τους χρήστες, εξαλείφοντας την ανάγκη να συνδεθείτε σε κάθε σύστημα ξεχωριστά. Το σύστημα που πιστοποιεί τους χρήστες ονομάζεται ένα Πάροχος ταυτότητας. Το σύστημα που εμπιστεύεται τον πάροχο ταυτότητας για έλεγχο ταυτότητας ονομάζεται Πάροχος υπηρεσιών.
Στη συνέχεια, το SP σας στέλνει ένα αίτημα SAML στο IDP όταν ένας χρήστης προσπαθεί να συνδεθεί. Κατά τον έλεγχο ταυτότητας IDP, στέλνει ισχυρισμούς SAML στο SP που παρέχουν πληροφορίες για τον χρήστη. Ο ισχυρισμός λαμβάνεται από το SP, ο οποίος στη συνέχεια τον επαληθεύει σύμφωνα με τη διαμόρφωση του παρόχου ταυτότητας και χορηγεί την πρόσβαση του χρήστη στον ιστότοπό σας Joomla.
Λήψη του plugin
Πάρτε αυτό το plugin
Joomla Saml Single Sign-On (SSO)
Εγχειρίδιο Joomla Saml
Αυτό το λεπτομερές εγχειρίδιο για το ενιαίο σημάδι Joomla Saml SP στο plugin δίνει μια σε βάθος εξήγηση των χαρακτηριστικών του plugin.
Δωρεάν υποστήριξη και δοκιμή διαμόρφωσης
Εάν θέλετε βοήθεια ή υποστήριξη κατά τη διαμόρφωση ενός plugin ή ενσωμάτωσης LastPass με τον Joomla και, στη συνέχεια, κάντε κλικ στο Δωρεάν διαμόρφωση Κουμπί ρύθμισης.
Παρέχουμε ένα Πλήρης δοκιμή χαρακτηριστικών 7 ημερών της έκδοσης άδειας χρήσης του plugin όπου μπορείτε να δοκιμάσετε διεξοδικά όλα τα χαρακτηριστικά του plugin στον ιστότοπό σας. Κάνε κλικ στο Δωρεάν επιχειρηματική δοκιμή κουμπί εάν θέλετε να ρυθμίσουμε τη δοκιμή για εσάς.
Δωρεάν ρύθμιση διαμόρφωσης
Δωρεάν επιχειρηματική δοκιμή
Βήματα για την ενσωμάτωση του Single Sign-On (SSO) με το Joomla Saml SP
1. Κατεβάστε και ρυθμίστε το plugin Joomla Saml SP
- Κατεβάστε το αρχείο zip για το miniorange saml sp plugin Για το Joomla από το σύνδεσμο εδώ.
- Συνδεθείτε στον ιστότοπό σας Joomla’μικρό Διαχειριστής κονσόλα.
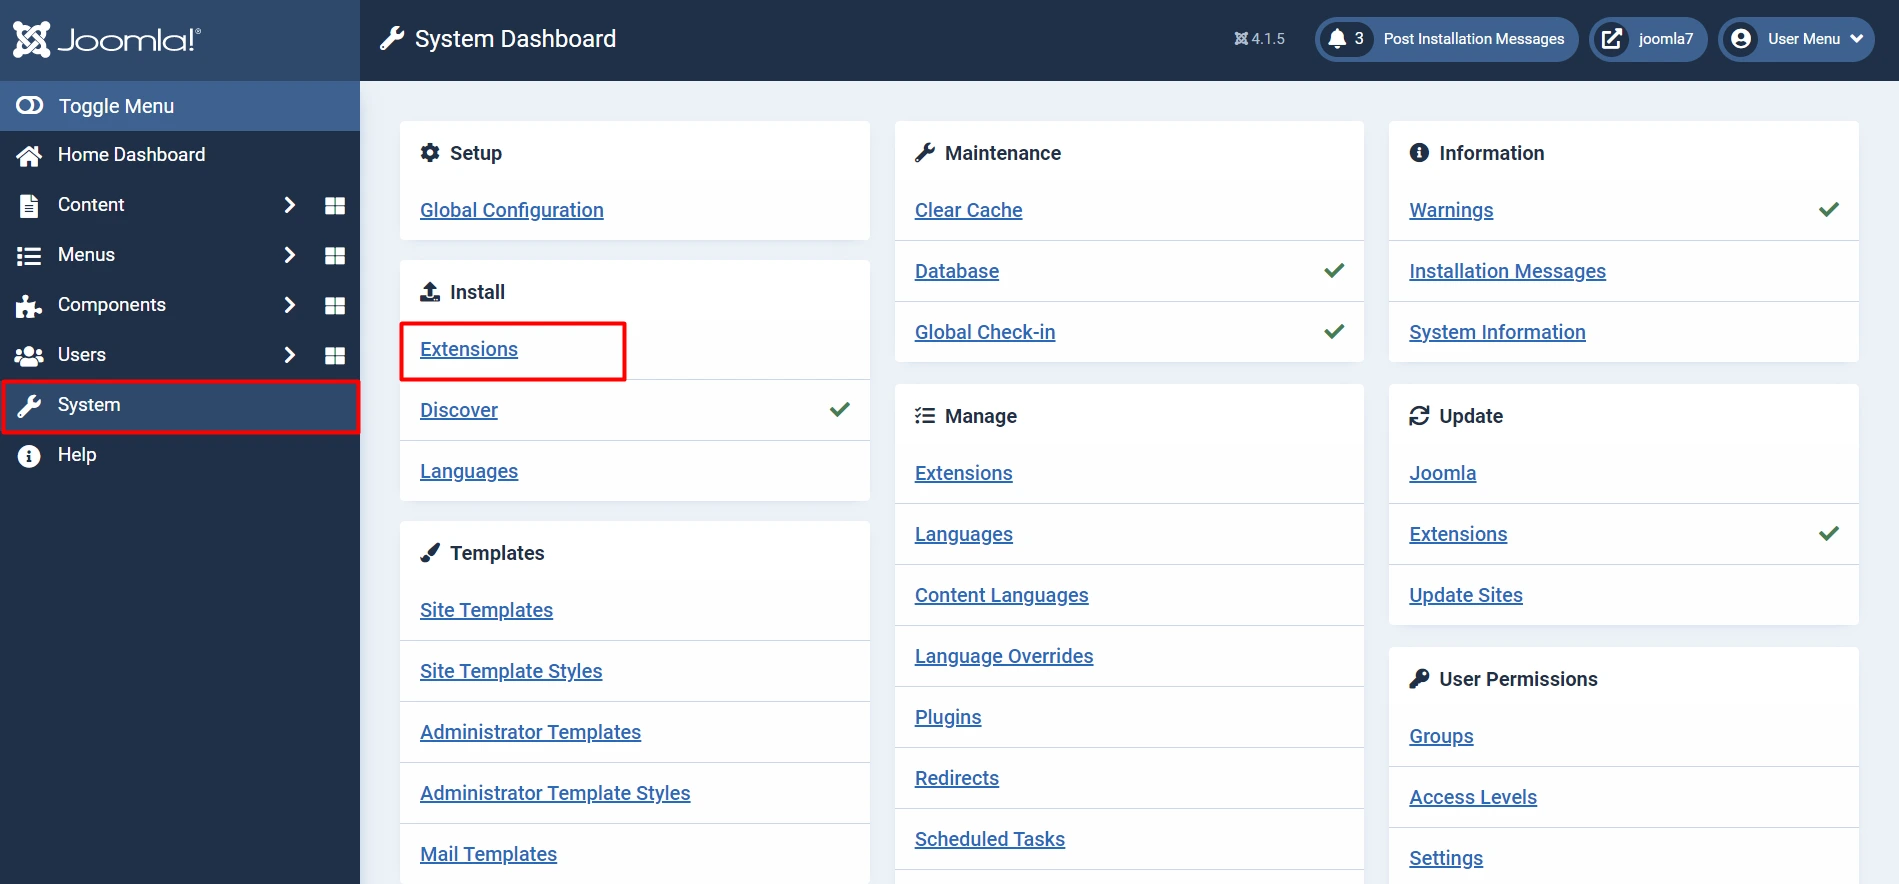
- Από αριστερό μενού TOGGLE, κάντε κλικ στο κουμπί Σύστημα, τότε κάτω Εγκαθιστώ Ενότητα Κάντε κλικ στο Επεκτάσεις.
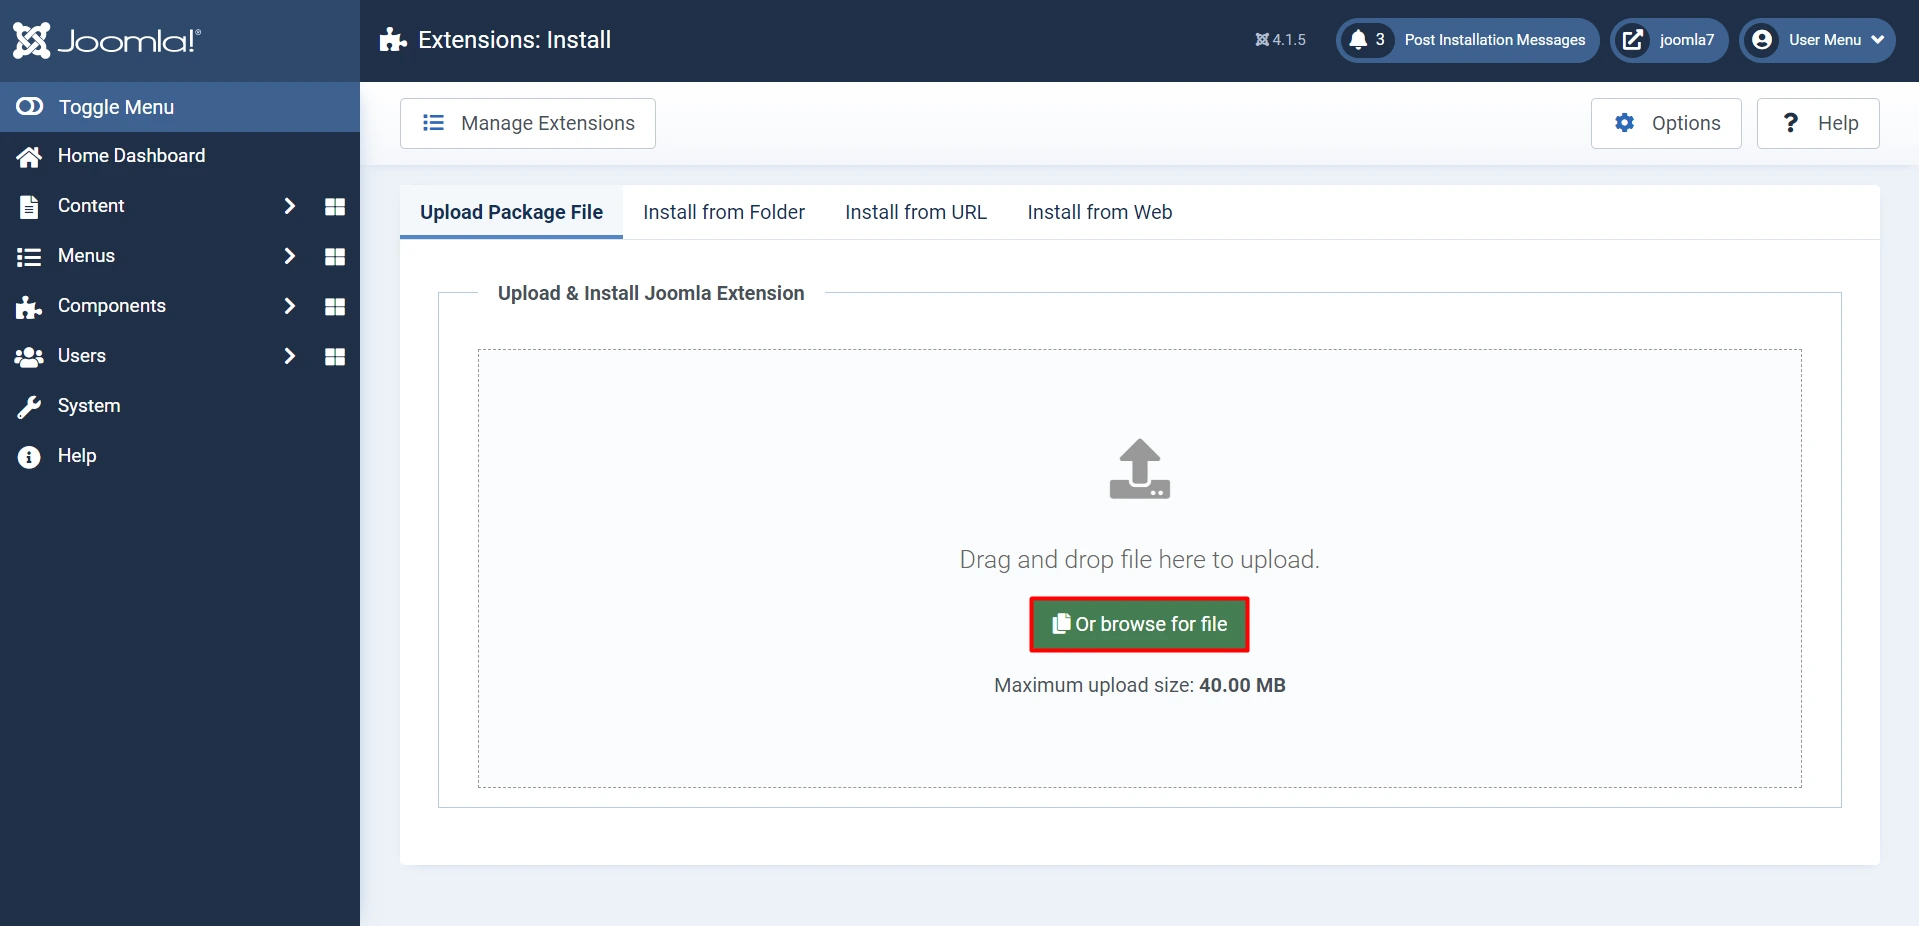
- Εδώ κάντε κλικ στο κουμπί Αναζήτηση για αρχείο κουμπί για να εντοπίσετε και να εγκαταστήσετε το αρχείο plugin που λήφθηκε νωρίτερα.
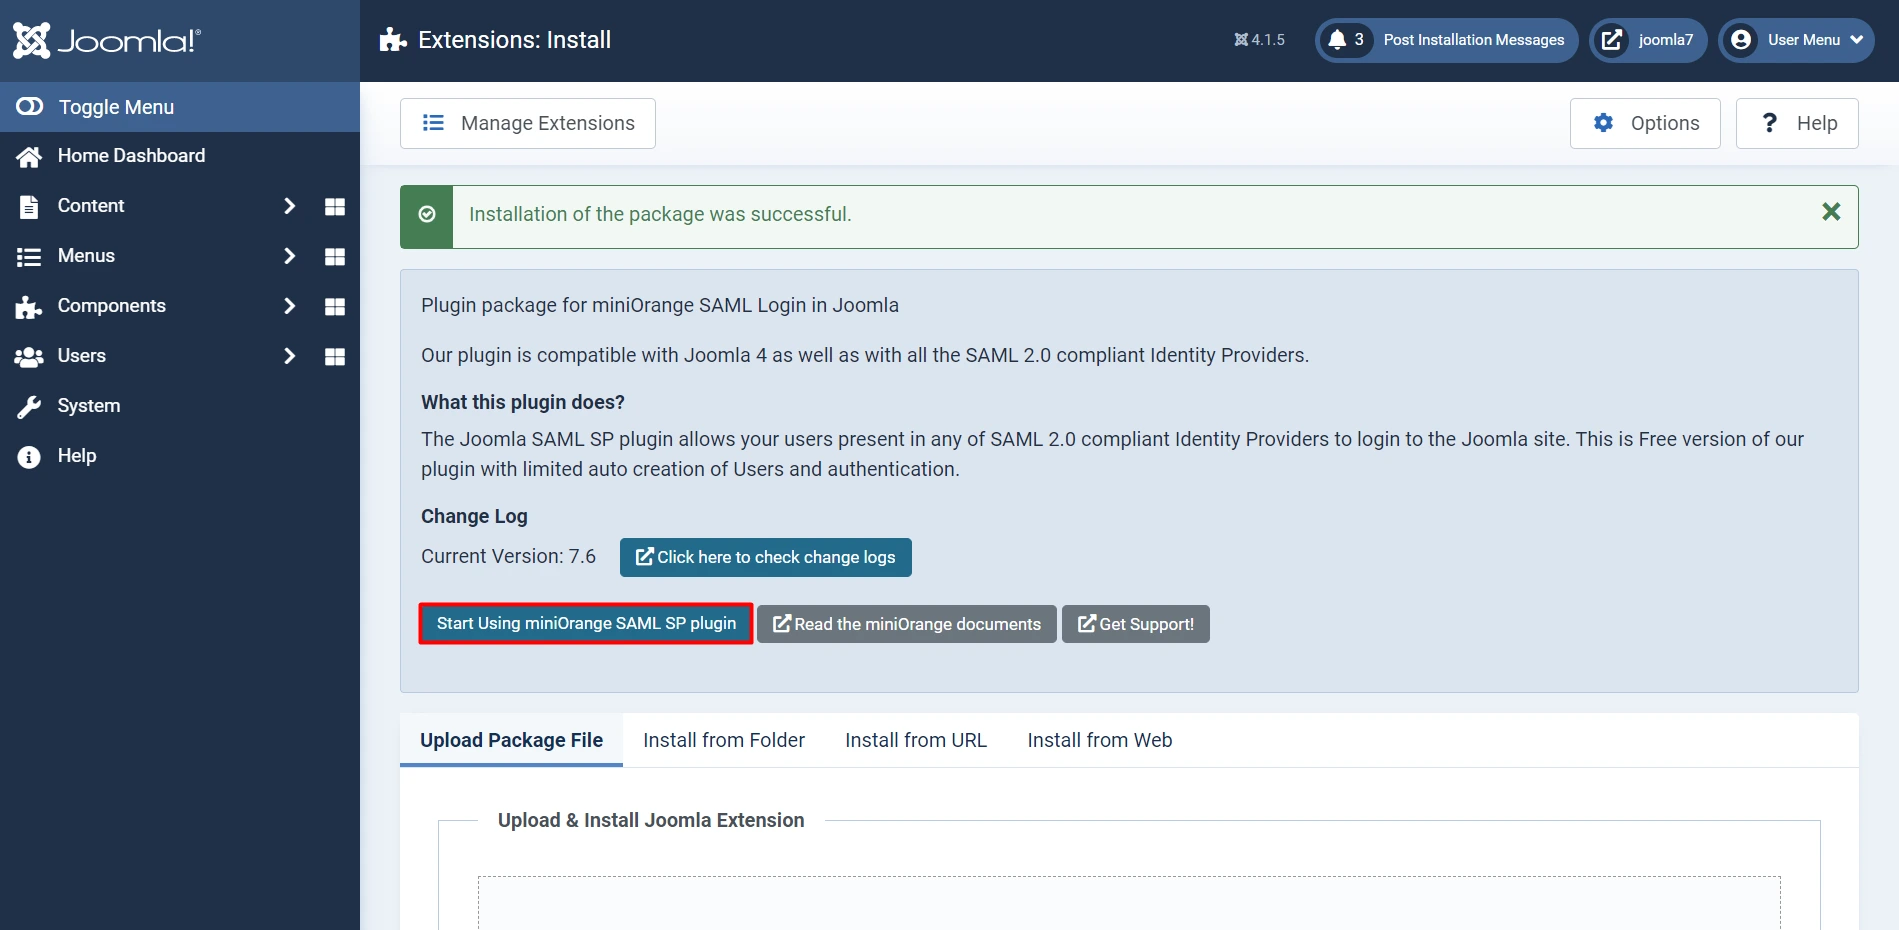
- Μόλις η εγκατάσταση του plugin είναι επιτυχής. Τώρα κάντε κλικ στο κουμπί Ξεκινήστε να χρησιμοποιείτε το miniorange saml sp plugin.
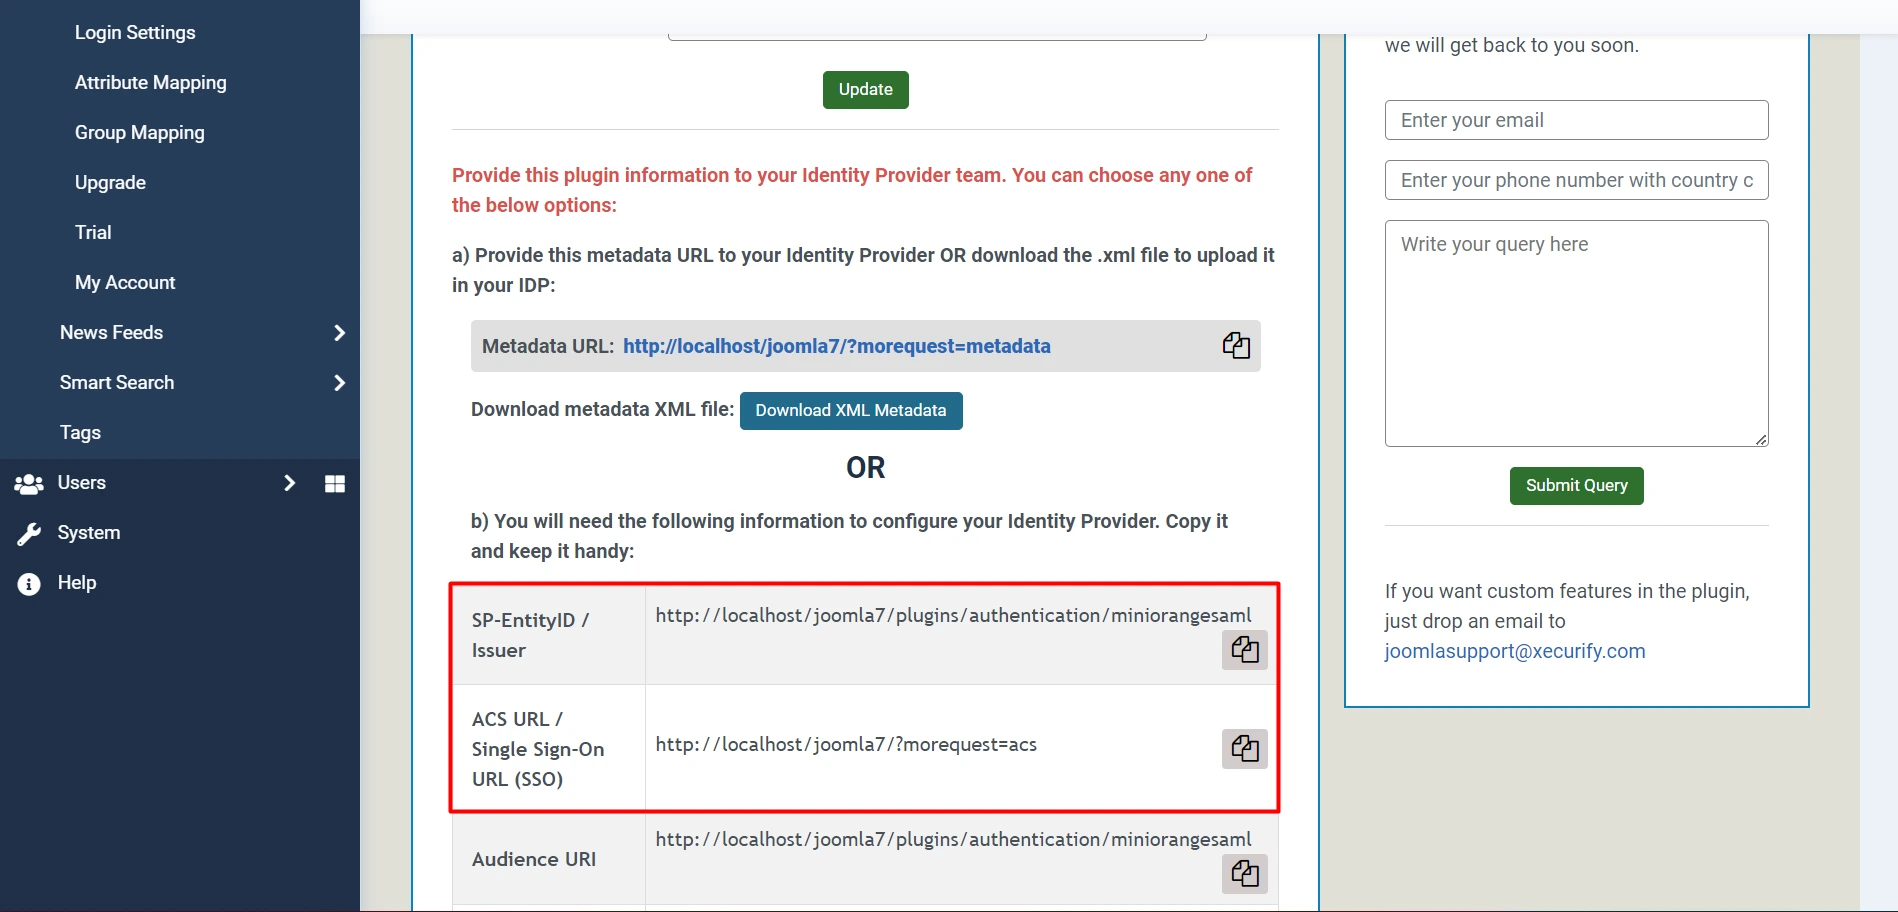
- Τότε πηγαίνετε στο Μεταδεδομένα παροχής υπηρεσιών καρτέλα, μετακινηθείτε προς τα κάτω και αντιγράψτε το SP-entityId και το ACS URL.
2. Διαμορφώστε το LastPass ως IDP
- Παω σε LastPass και συνδεθείτε για πρόσβαση στην κονσόλα διαχειριστή.
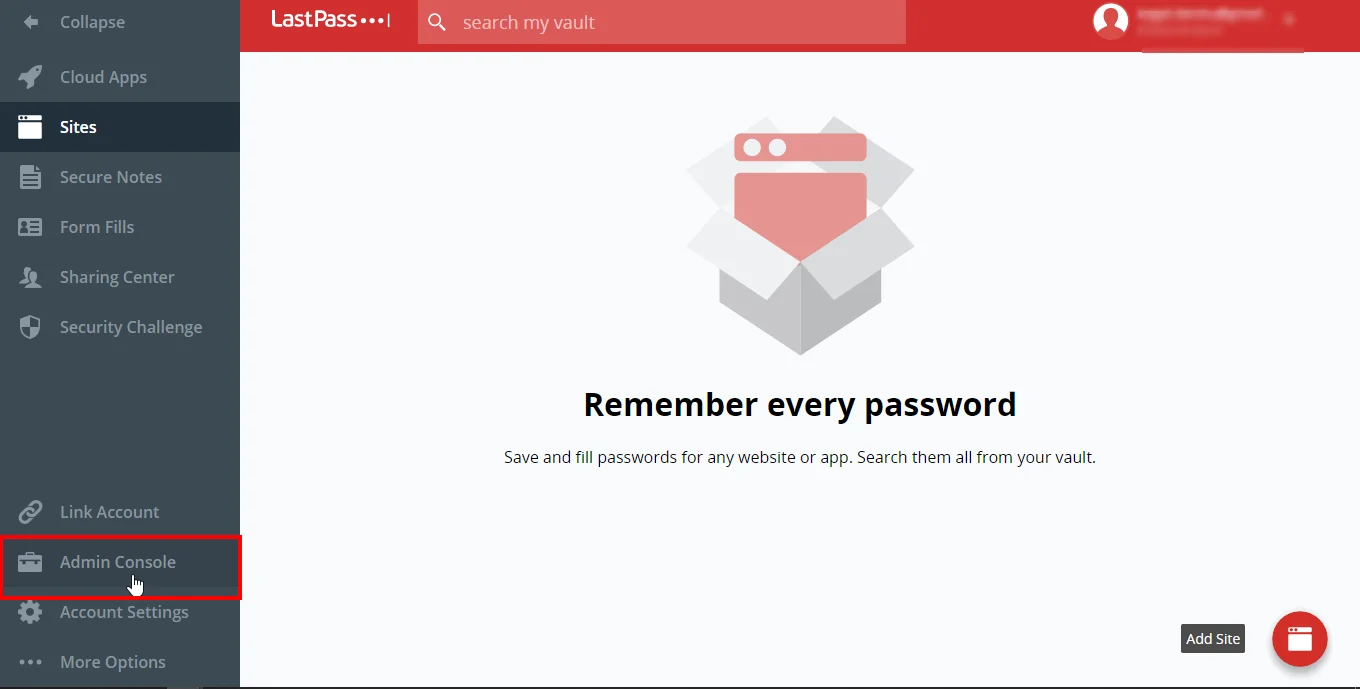
- Από το αριστερό μενού κάντε κλικ Κονσόλα διαχειριστή αυτί.
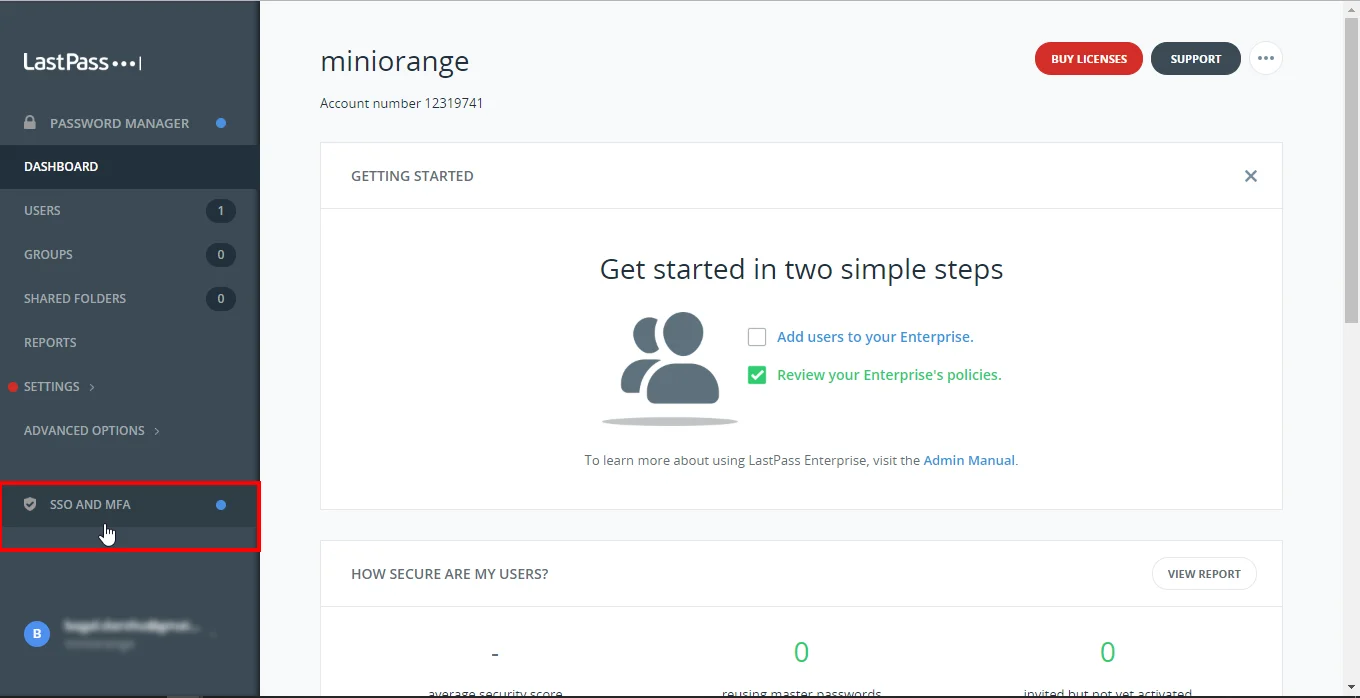
- Τώρα κάντε κλικ στο κουμπί SSO & MFA .
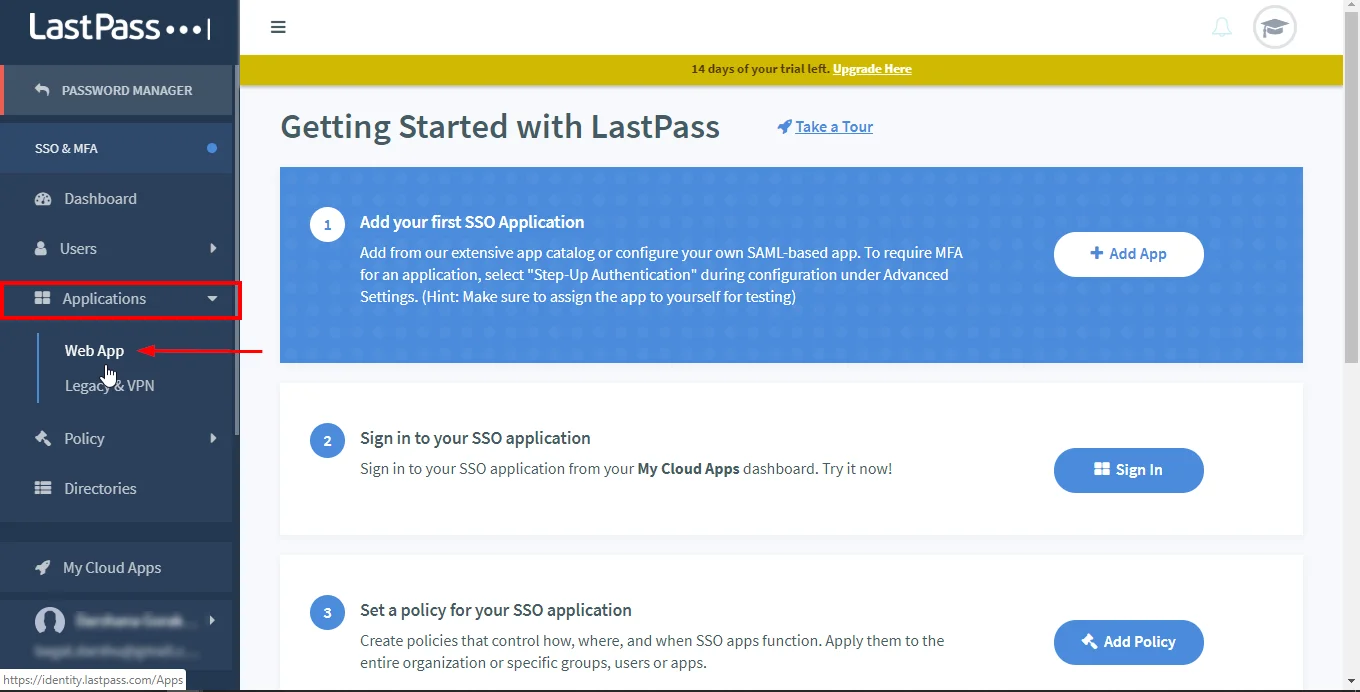
- Από το υπο-μενού κάντε κλικ στο Εφαρμογές εφαρμογών ιστού.
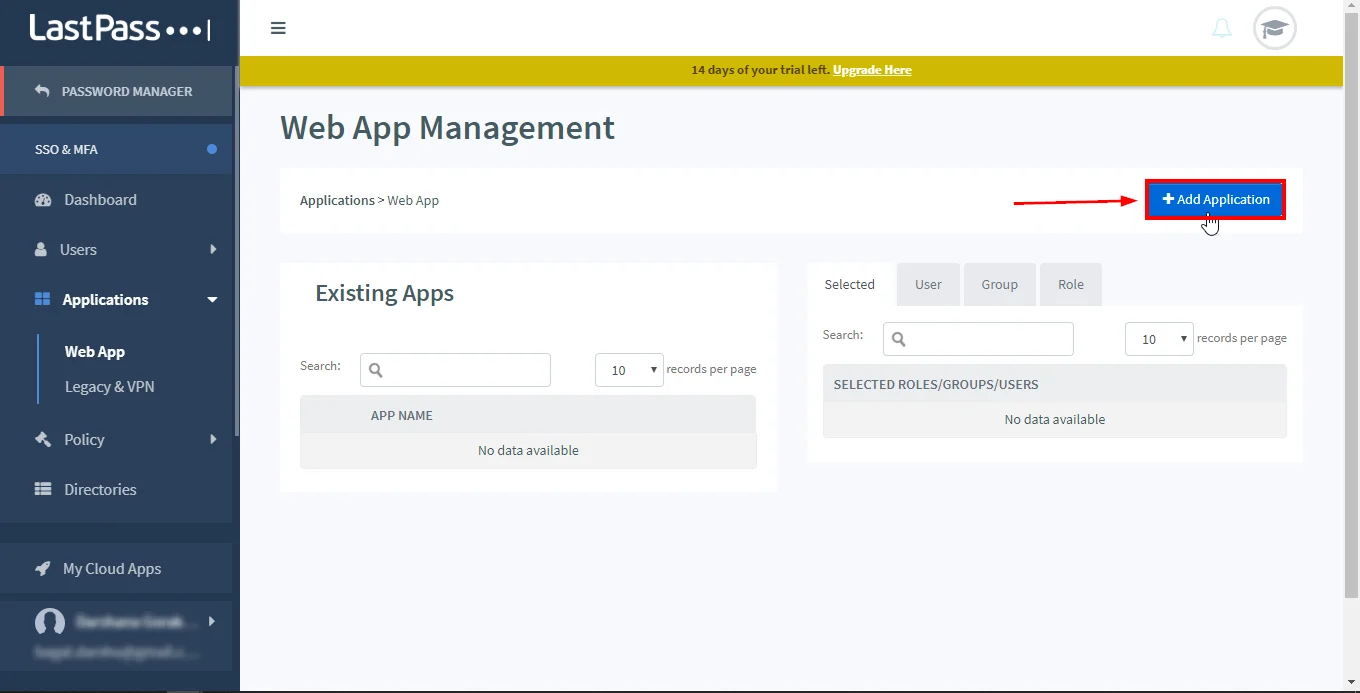
- Στην κορυφή κλικ δεξί κλικ στο Προσθήκη εφαρμογής.
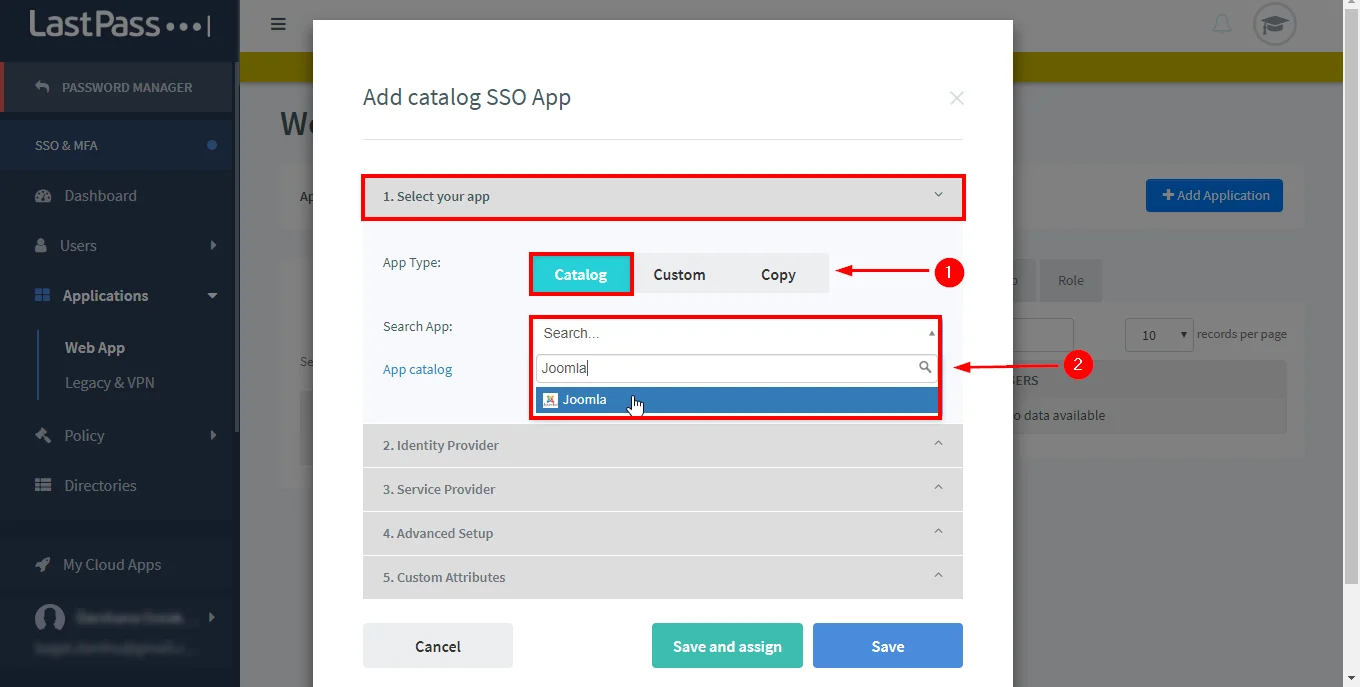
- Σε Επιλέξτε την εφαρμογή σας Ενότητα Επιλέξτε Τύπος εφαρμογής ως Κατάλογος και ΕφαρμογήΚατάλογος ως joomla.
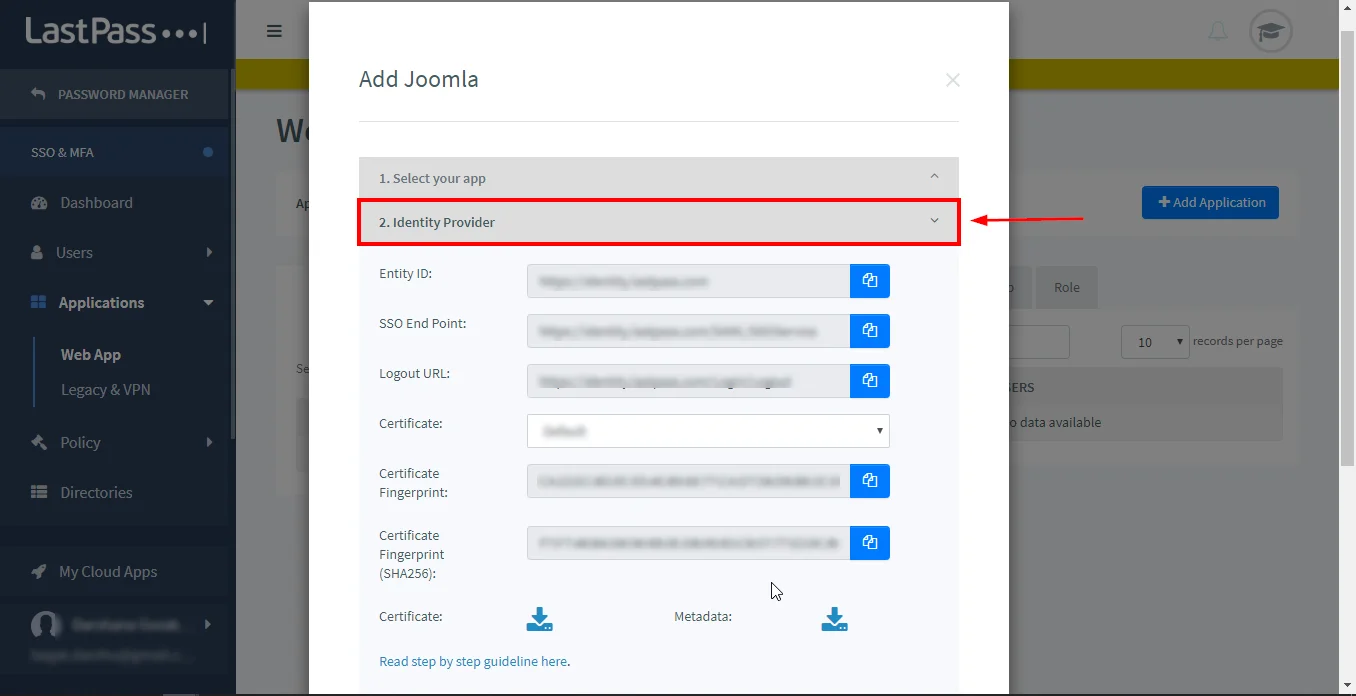
- Από Πάροχος ταυτότητας Τμήμα αντιγράψτε τις απαιτούμενες πληροφορίες ή Κατεβάστε τα μεταδεδομένα Για να διαμορφώσετε το Πάροχος υπηρεσιών.
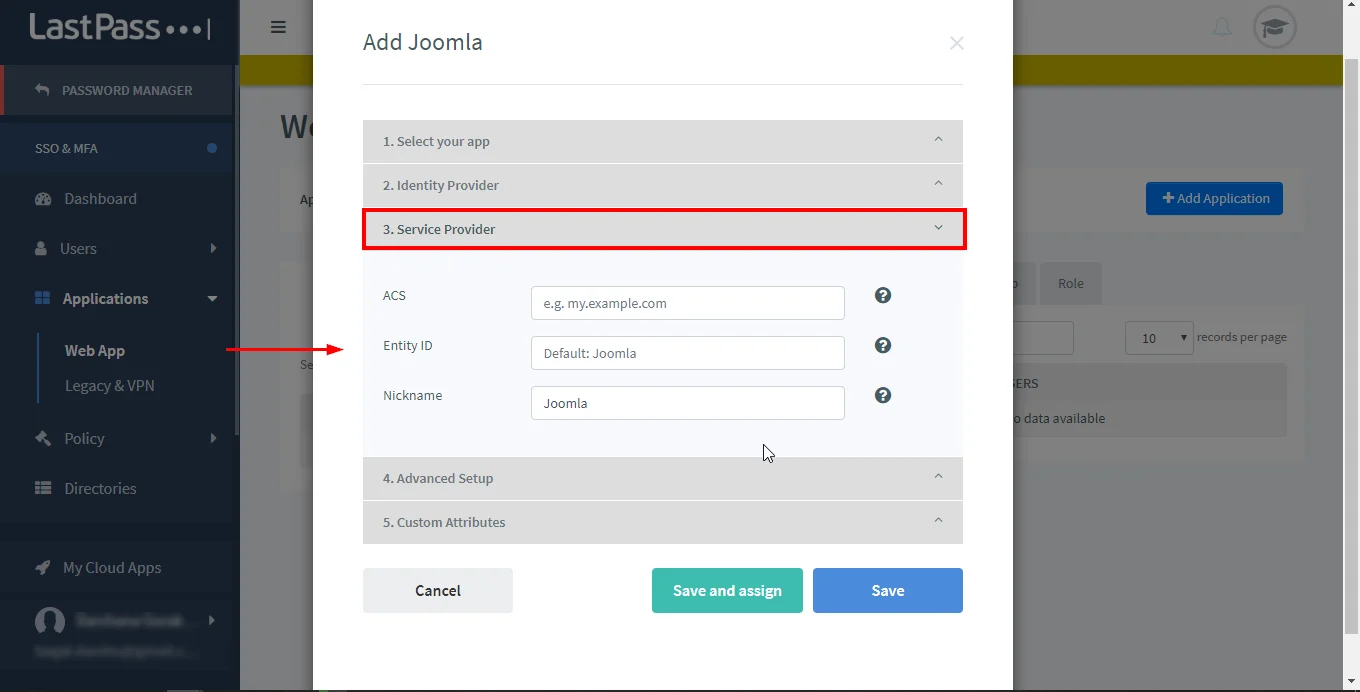
- Σε Τμήμα παροχής υπηρεσιών Γέμισε το ACS και SP-Entity ID /εκδότης Url που είναι διαθέσιμη στο Καρτέλα μεταδεδομένων παροχής υπηρεσιών απο Joomla saml sp plugin εδώ.
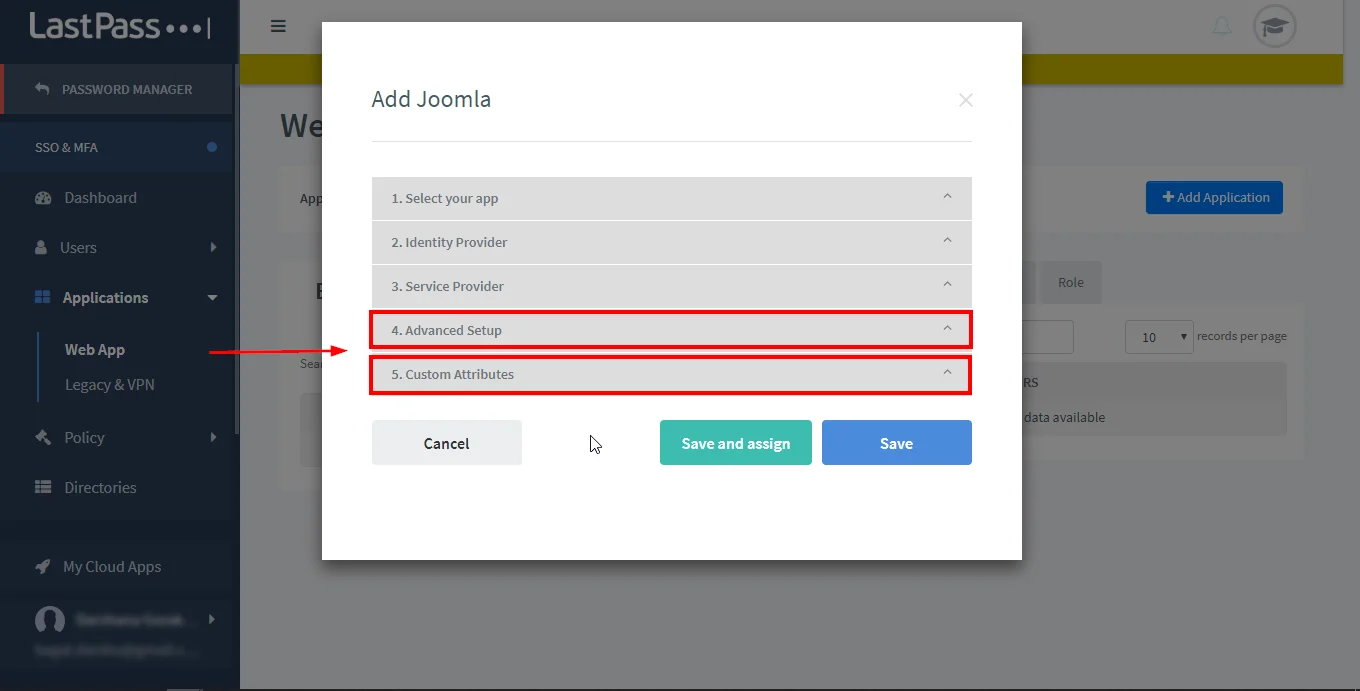
- Διαμορφώστε Προηγμένη εγκατάσταση και Προσαρμοσμένα χαρακτηριστικά Σύμφωνα με την ανάγκη (προαιρετικά).
- Κάντε κλικ στο Αποθηκεύσετε.
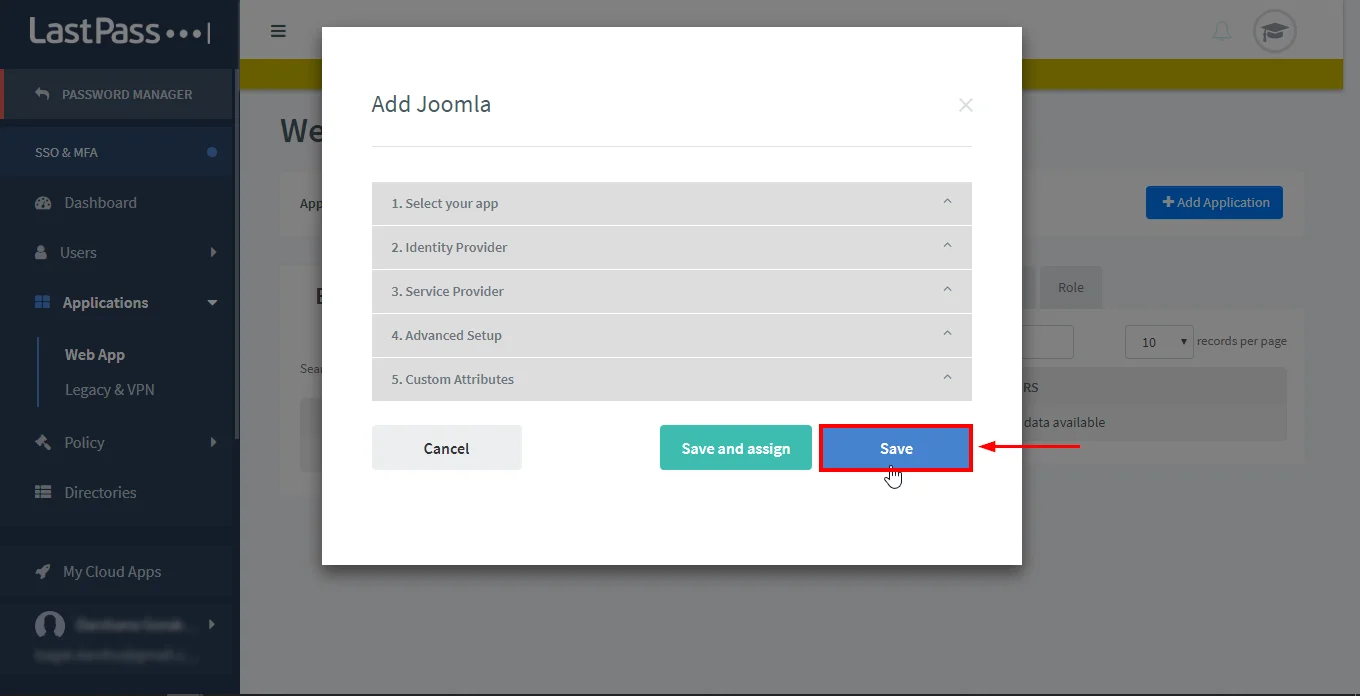
- Αντιστοιχίστε τους χρήστες στην εφαρμογή κάνοντας κλικ εικονίδιο επικοινωνίας στην εφαρμογή και εκχωρήστε τους χρήστες σύμφωνα με τον χρήστη/ομάδες και κάντε κλικ στο κουμπί Αποθηκεύσετε.
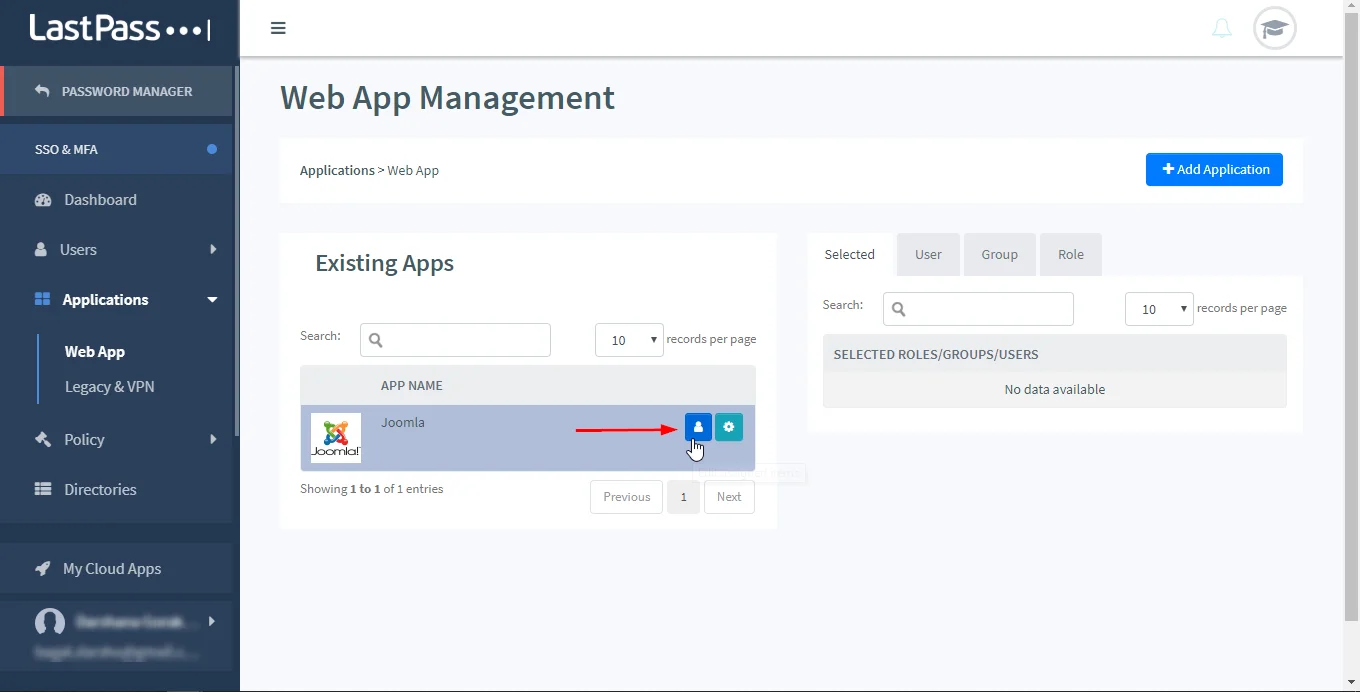
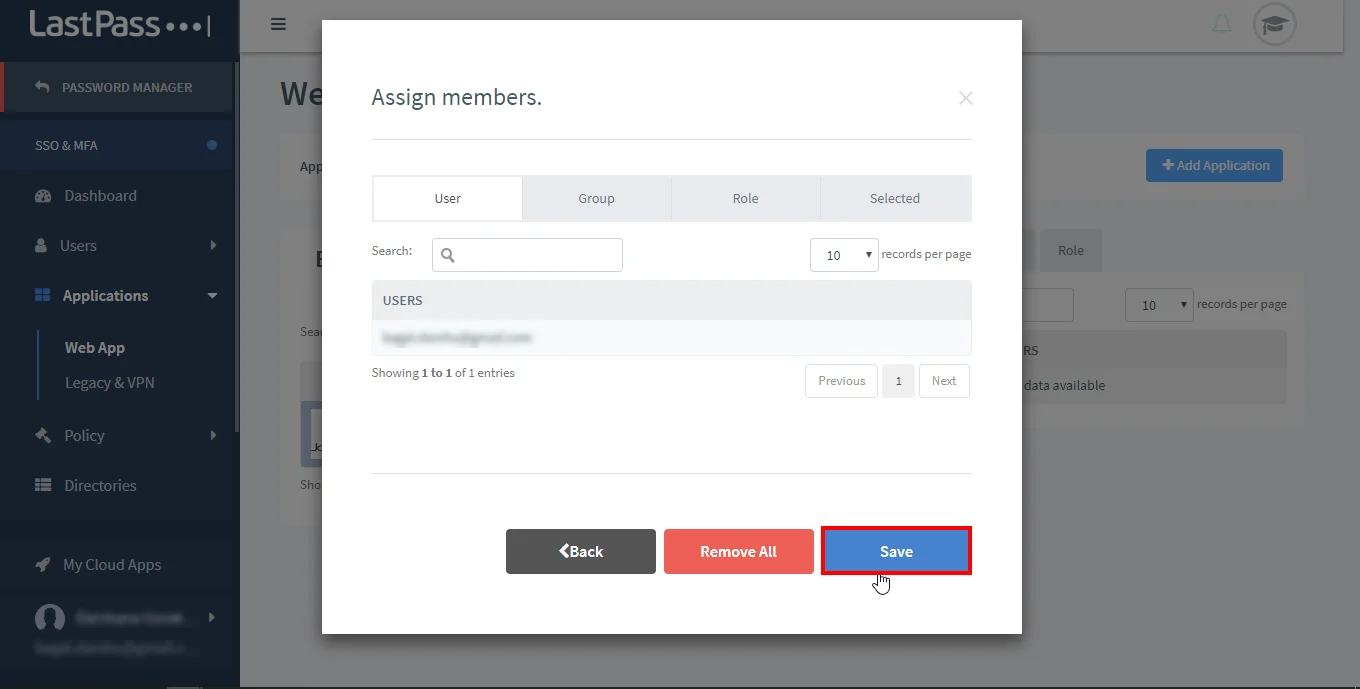
- Κατεβάστε App LastPass MFA και συνδεθείτε κάνοντας σάρωση/αλληλογραφία barcode στο κινητό (προαιρετικό).
3. Διαμορφώστε τον πάροχο ταυτότητας LastPass με τον παροχέα υπηρεσιών Joomla Saml
Στο plugin Joomla Saml, μεταβείτε Ρύθμιση παροχής υπηρεσιών Αυτί. Υπάρχουν τρεις τρόποι για να διαμορφώσετε το plugin:
Από URL μεταδεδομένων:
- Κάντε κλικ στο Μεταφόρτωση μεταδεδομένων IDP.
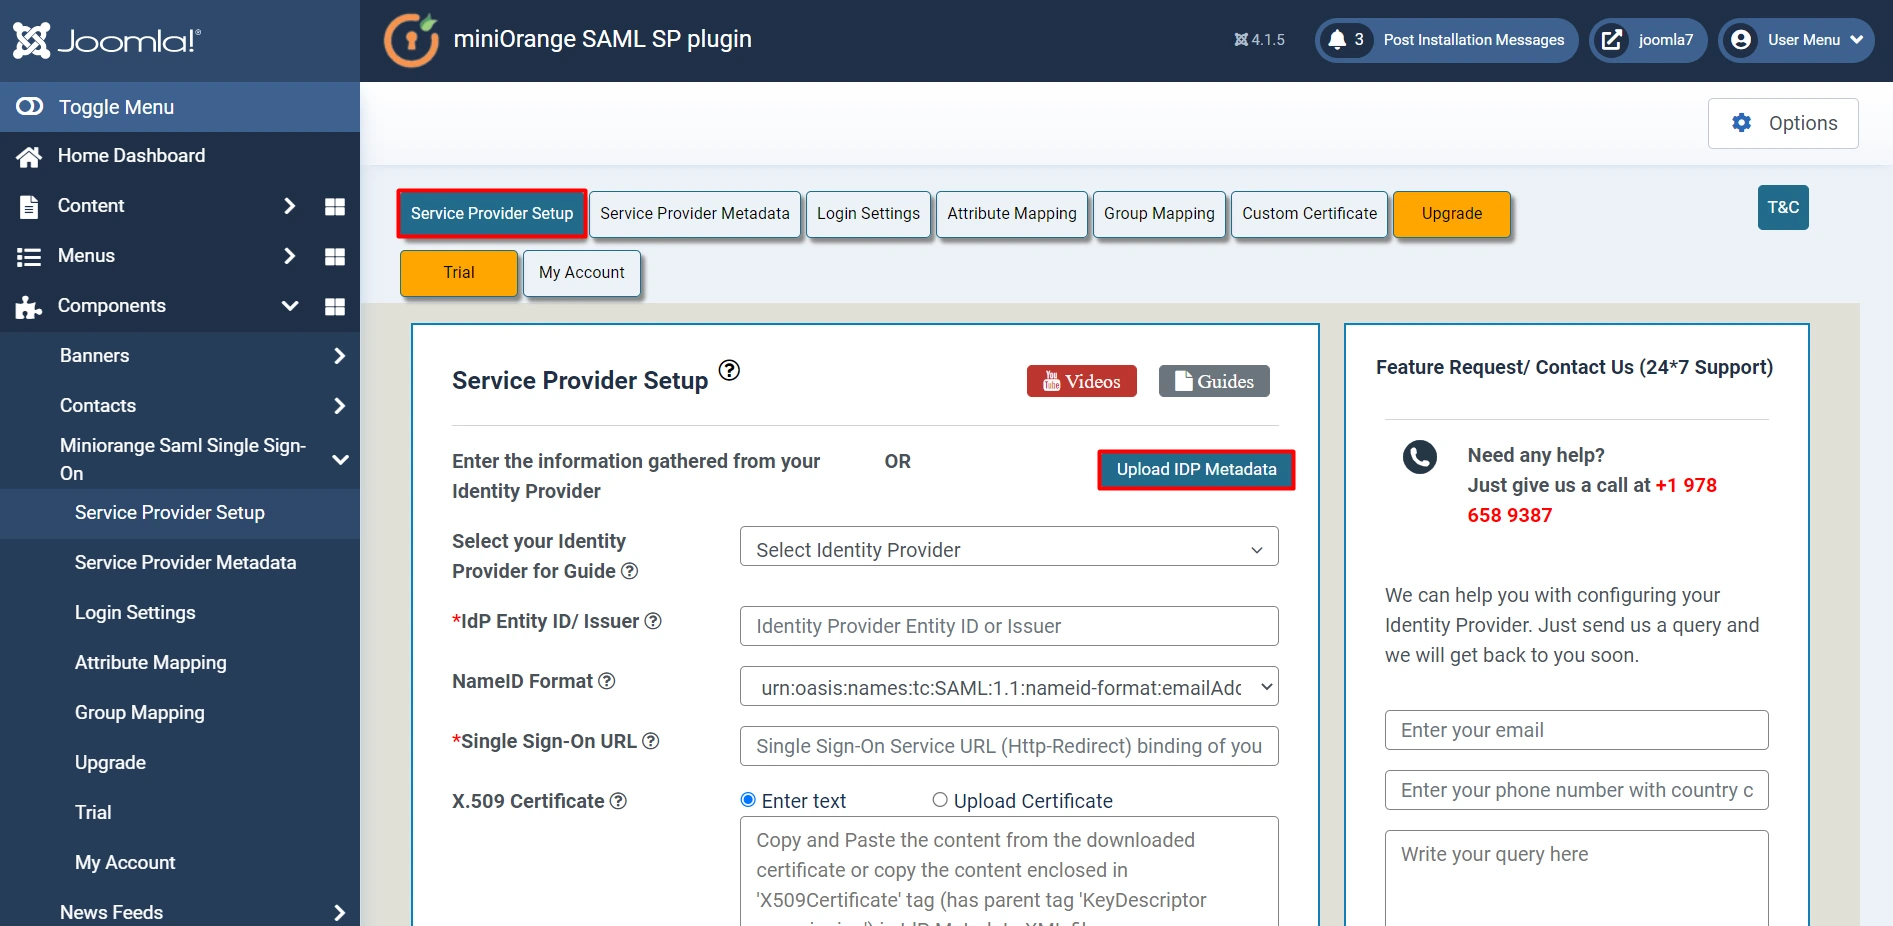
- Εισαγω URL μεταδεδομένων (Αντιγραφεί από το LastPass) και κάντε κλικ στο Μεταφέρει μεταδεδομένα.
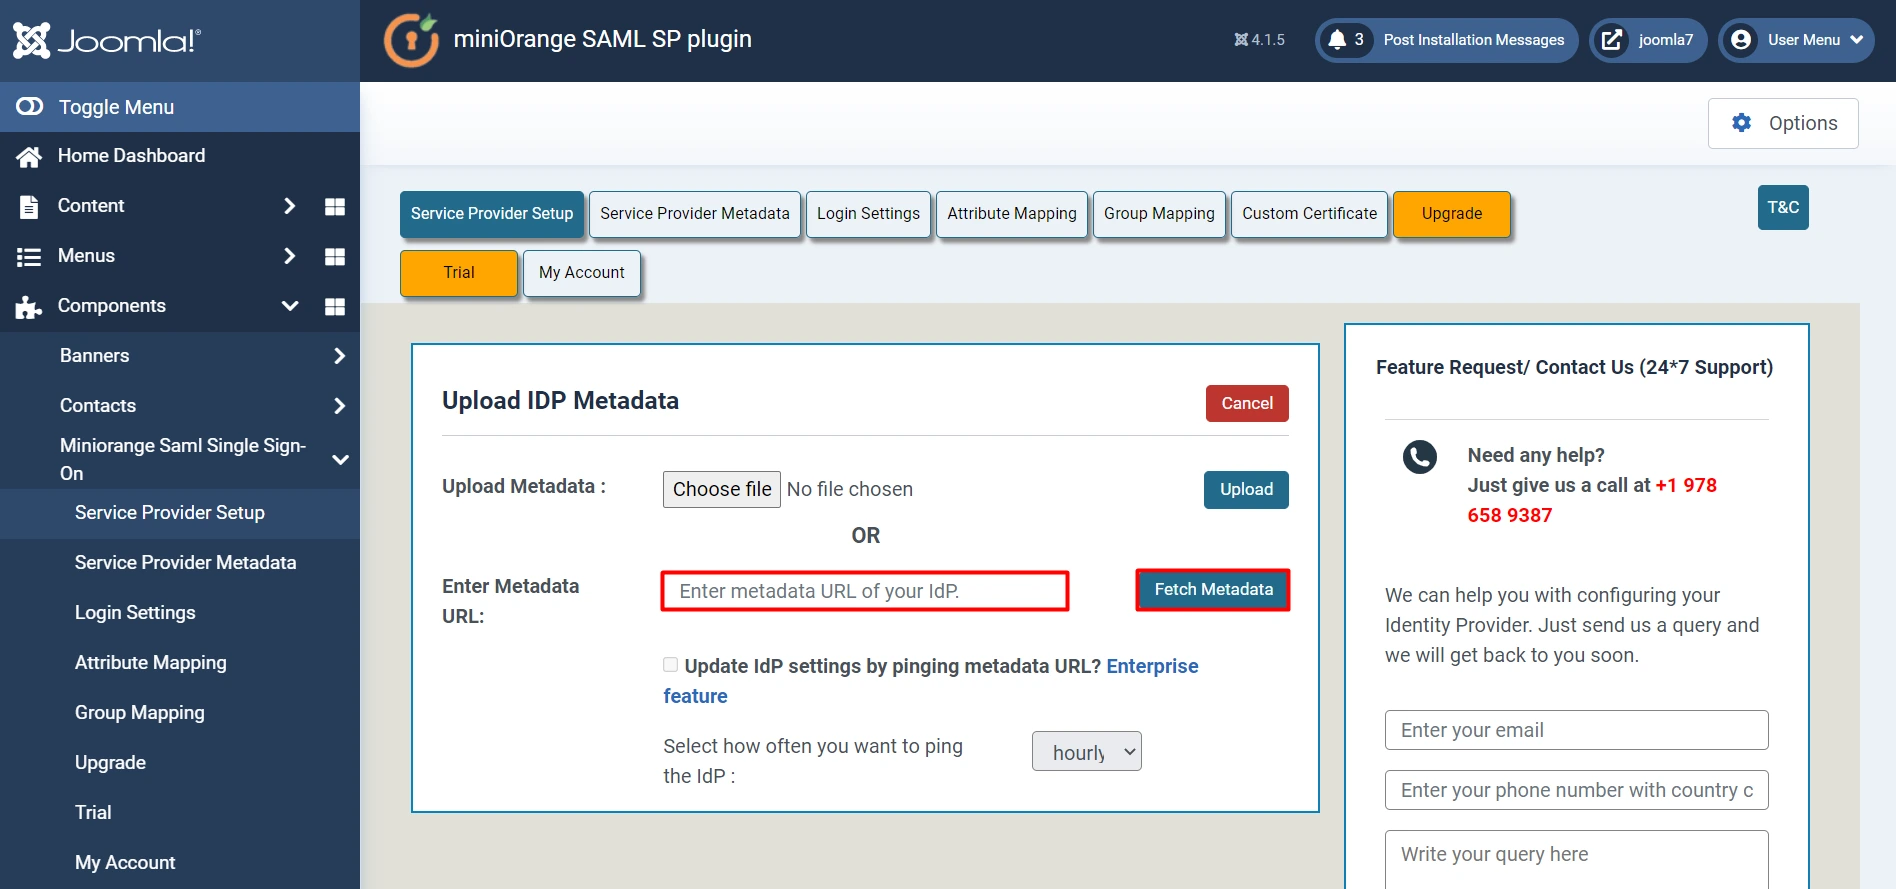
Μεταφόρτωση αρχείου μεταδεδομένων:
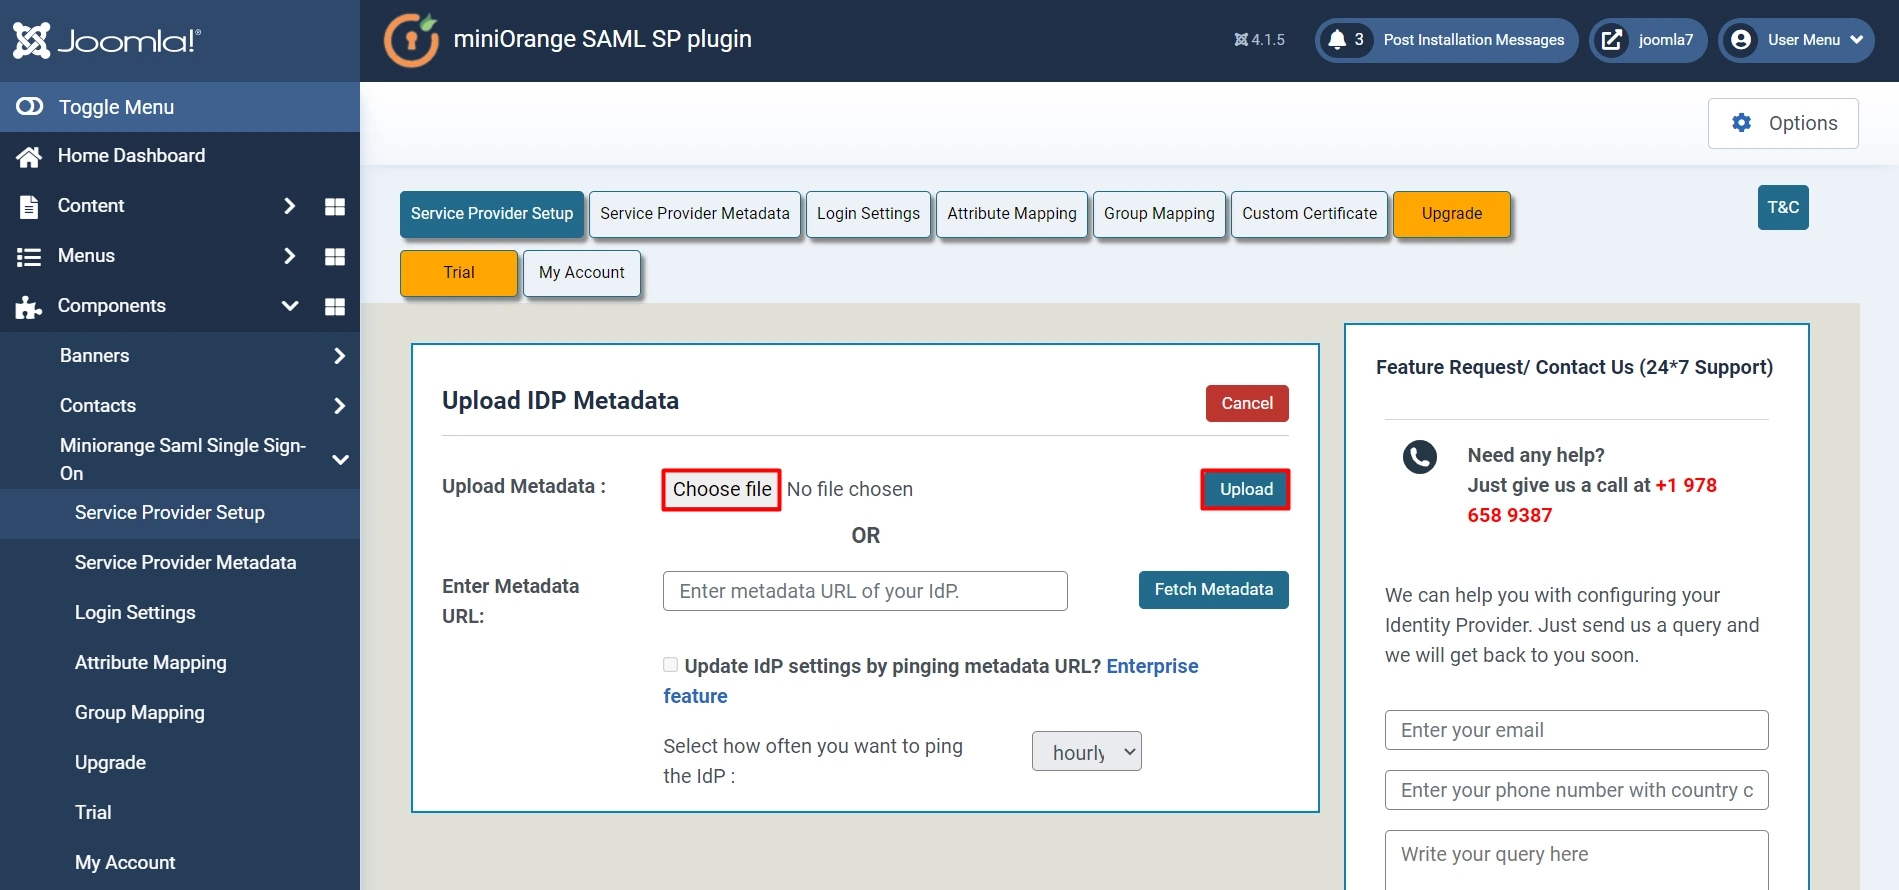
- Κάντε κλικ στο Επιλέξτε αρχείο μεταδεδομένων και κάντε κλικ στο κουμπί Μεταφορτώσω.
Χειροκίνητη διαμόρφωση:
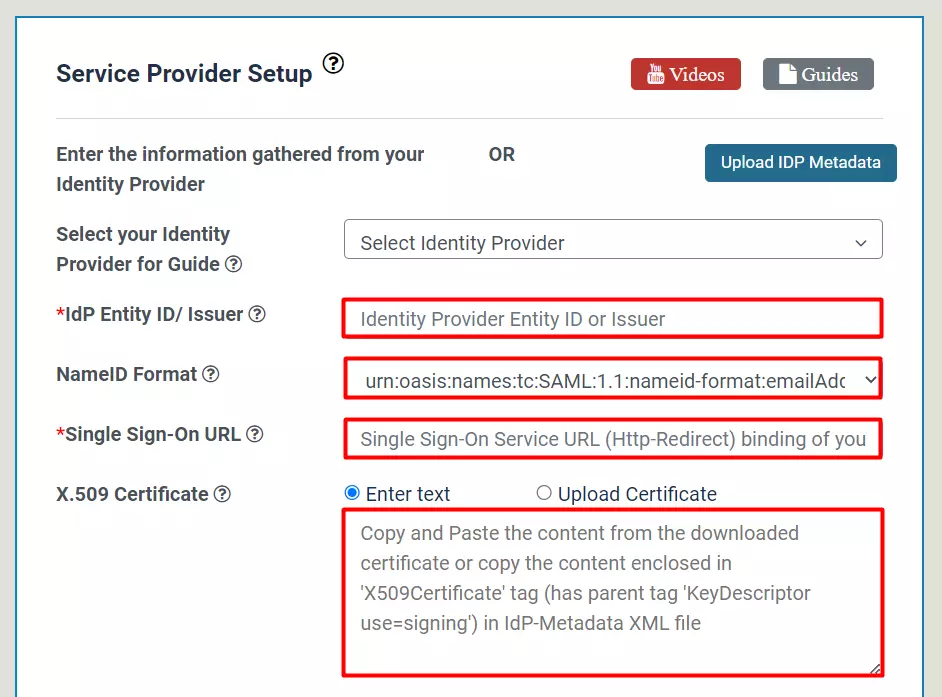
- αντίγραφο ID SAML Entity, SAML μονής σημάδια URL τελικού σημείου και x.Πιστοποιητικό 509 από το έγγραφο μεταδεδομένων της Ομοσπονδίας και επικολλήστε το IDP οντότητα αναγνωριστικό ή εκδότης, URL υπηρεσίας ενιαίας σύνδεσης, x.Πιστοποιητικό 509 πεδία αντίστοιχα στο plugin.
| IDP οντότητα ID ή εκδότης | Αναγνωριστικό οντότητας SAML στο έγγραφο μεταδεδομένων της Ομοσπονδίας |
| Ενιαία διεύθυνση URL υπηρεσίας | SAML μονής σημασίας URL τελικού σημείου στο έγγραφο μεταδεδομένων της Ομοσπονδίας |
| Χ.Πιστοποιητικό 509 | Χ.509 Πιστοποιητικό στο έγγραφο μεταδεδομένων της Ομοσπονδίας |
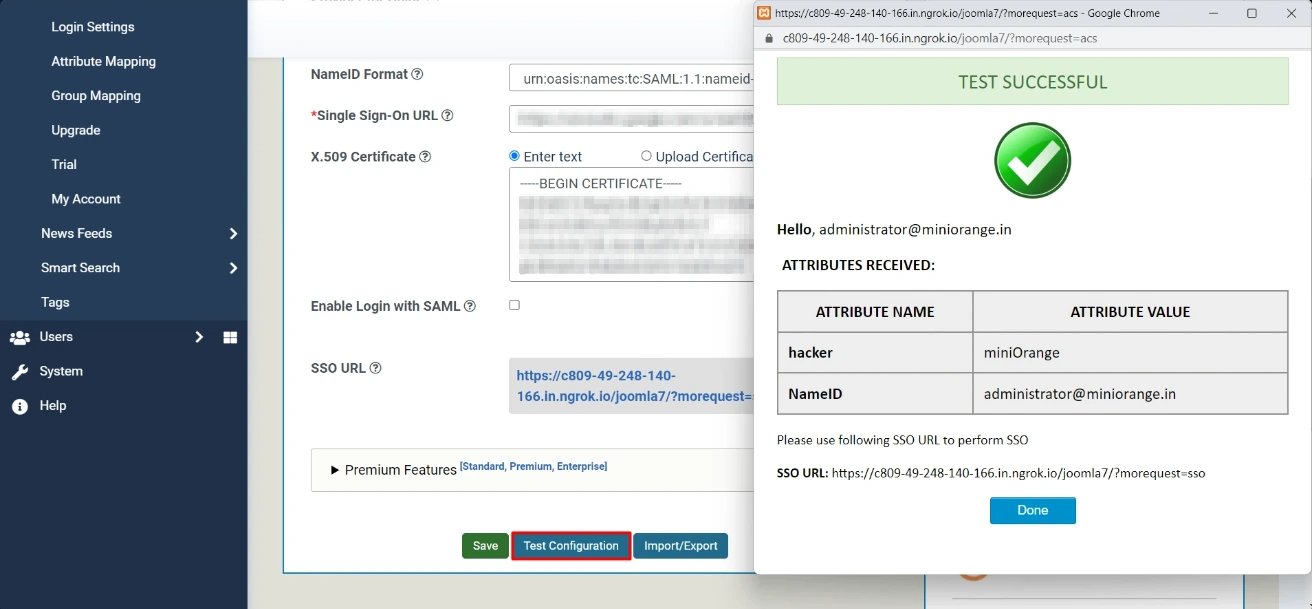
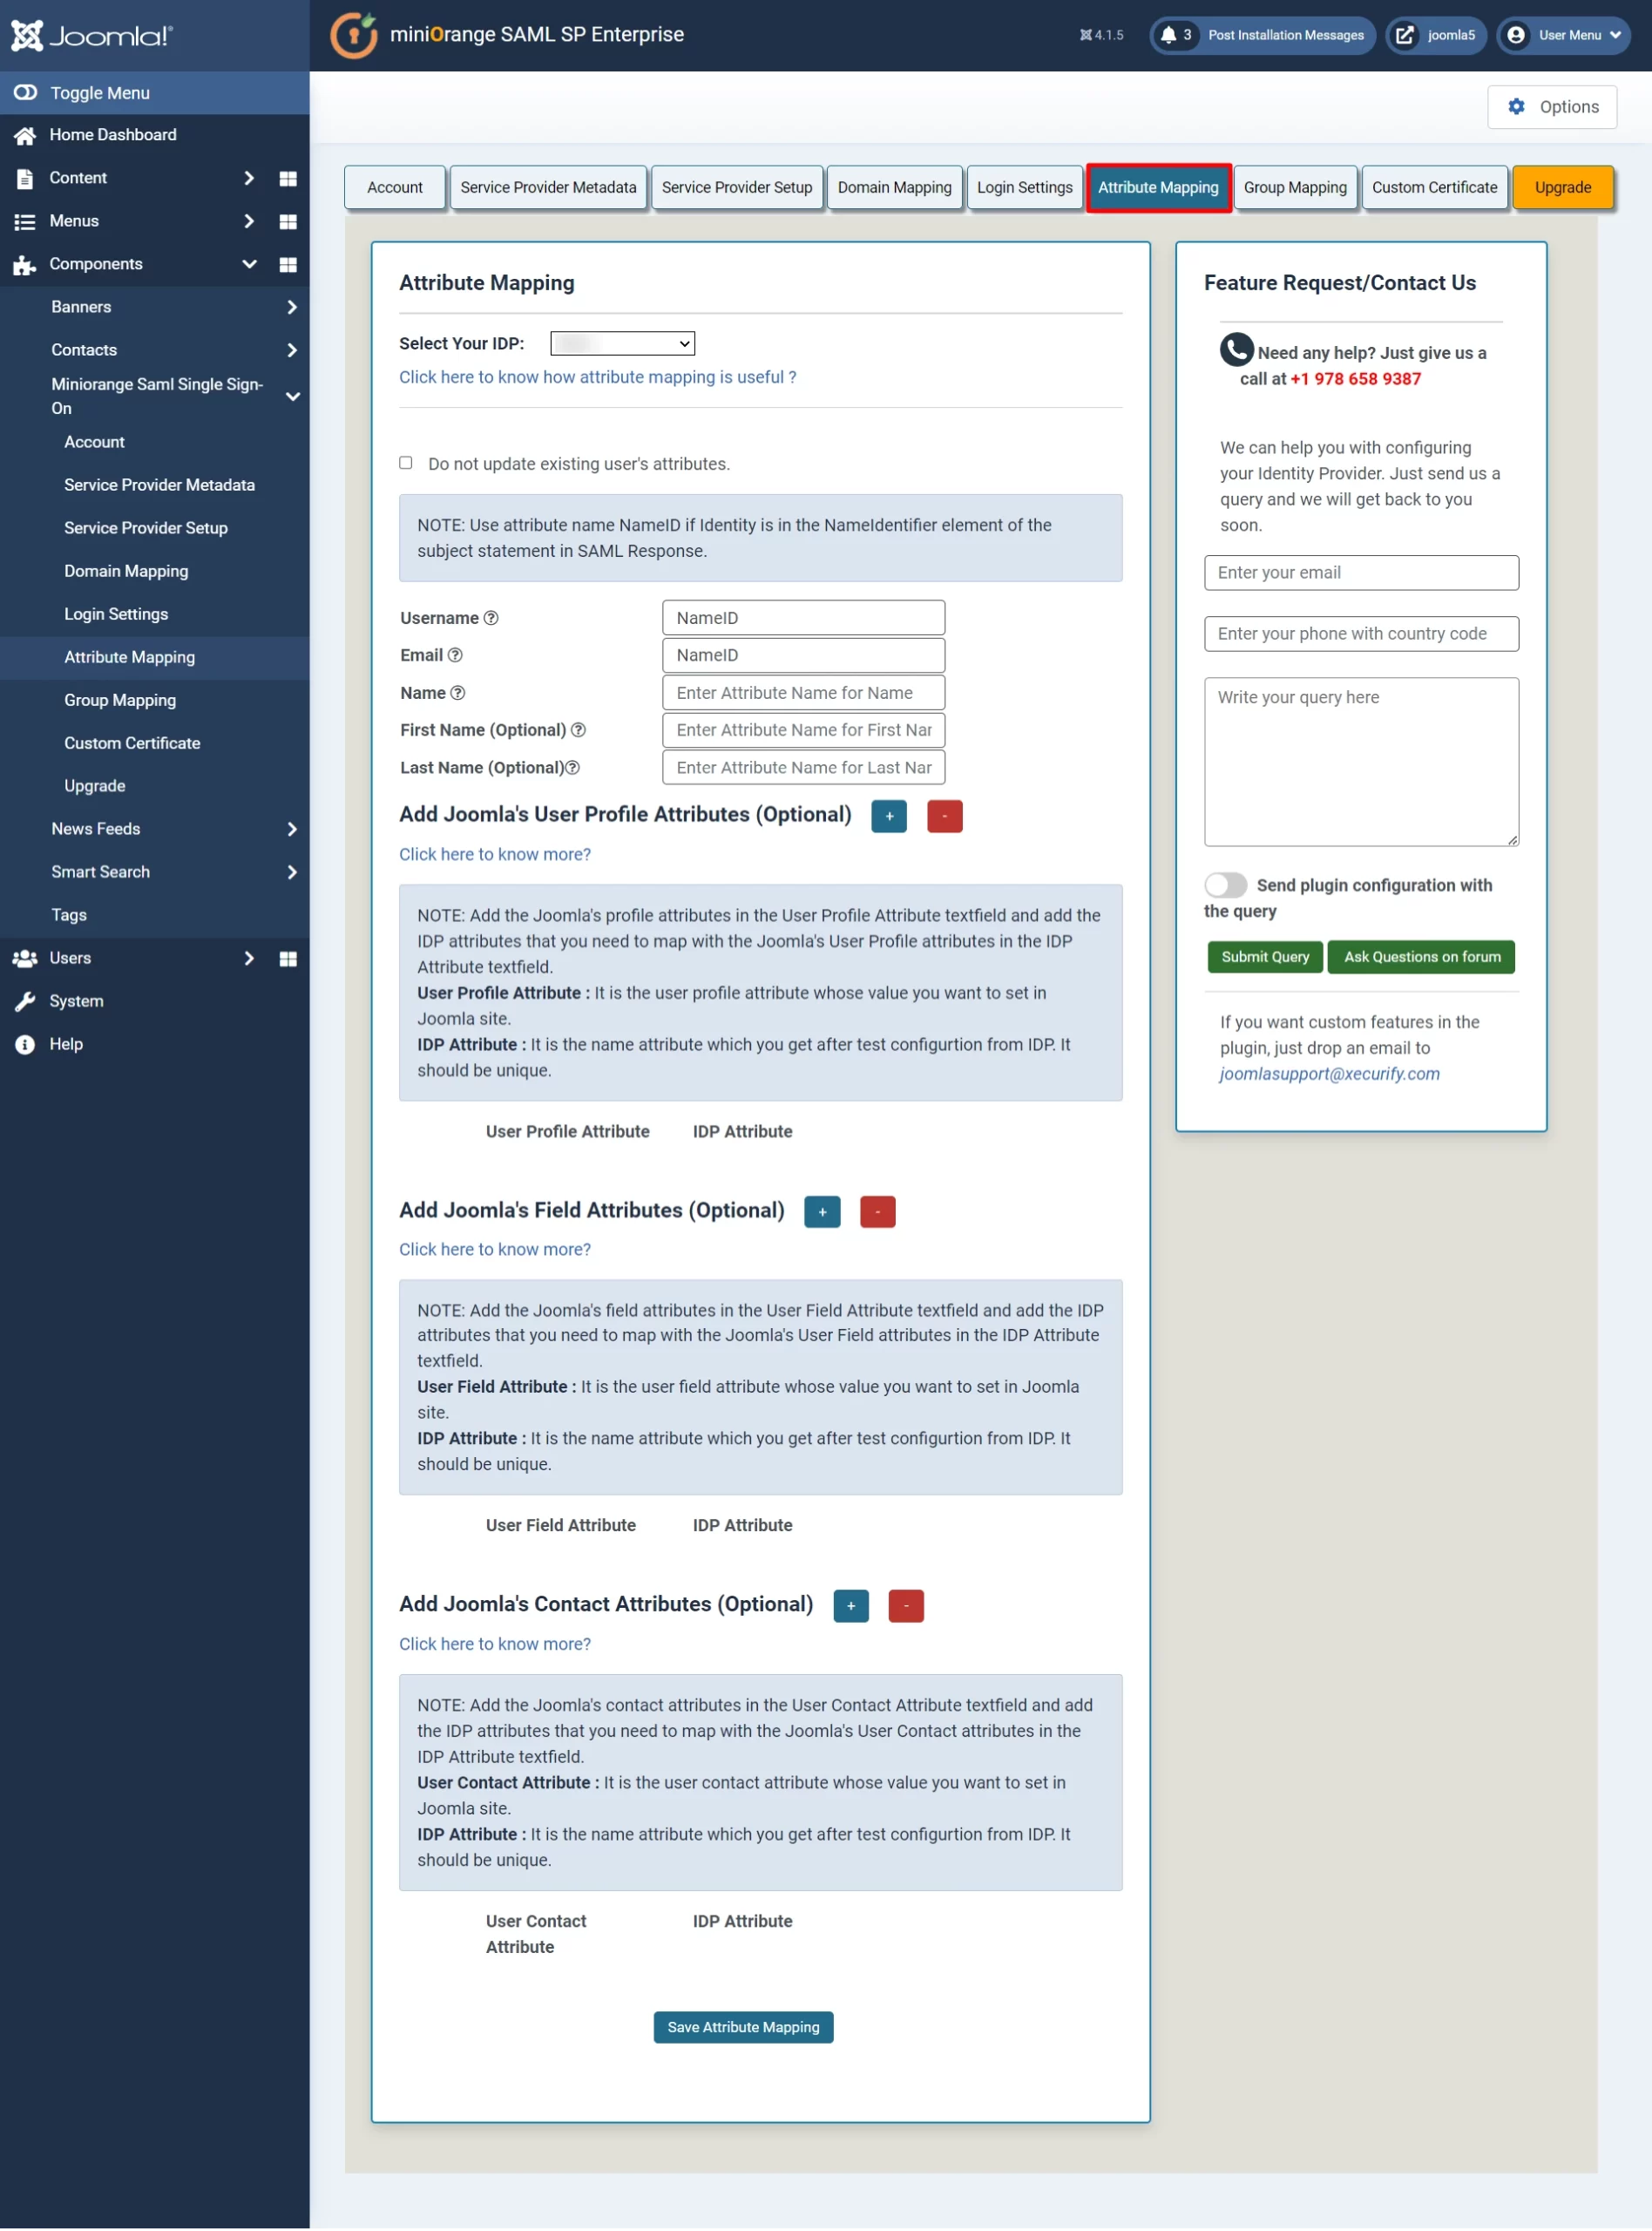
4. Χαρτογράφηση χαρακτηριστικών – Premium χαρακτηριστικό (περιλαμβάνεται στην επιχειρηματική δοκιμή)
- Τα χαρακτηριστικά είναι στοιχεία χρήστη που αποθηκεύονται στον πάροχο ταυτότητας σας.
- Η χαρτογράφηση χαρακτηριστικών σας βοηθά να λάβετε χαρακτηριστικά χρήστη από τον παροχέα ταυτότητας (IDP) και να τα χαρτογραφήσετε σε χαρακτηριστικά χρήστη Joomla όπως το FirstName, το LastName κ.λπ.
- Ενώ η αυτόματη εγγραφή των χρηστών στον ιστότοπό σας Joomla, αυτά τα χαρακτηριστικά θα χαρτογραφηθούν αυτόματα στα στοιχεία χρήστη Joomla.
- Στο plugin Joomla Saml, μεταβείτε Χαρτογράφηση χαρακτηριστικών καρτέλα και συμπληρώστε όλα τα πεδία.
| Όνομα χρήστη: | Όνομα του χαρακτηριστικού χρήστη από το IDP (κρατήστε το όνομα από προεπιλογή) |
| ΗΛΕΚΤΡΟΝΙΚΗ ΔΙΕΥΘΥΝΣΗ: | Όνομα του χαρακτηριστικού email από το IDP (κρατήστε το όνομα από προεπιλογή) |
| Ονομα: | Όνομα του χαρακτηριστικού ονόματος από το IDP |
| Επίθετο: | Όνομα του χαρακτηριστικού επώνυμου ονόματος από το IDP |
5. Group Mapping – Premium χαρακτηριστικό (περιλαμβάνεται στην επιχειρηματική δοκιμή)
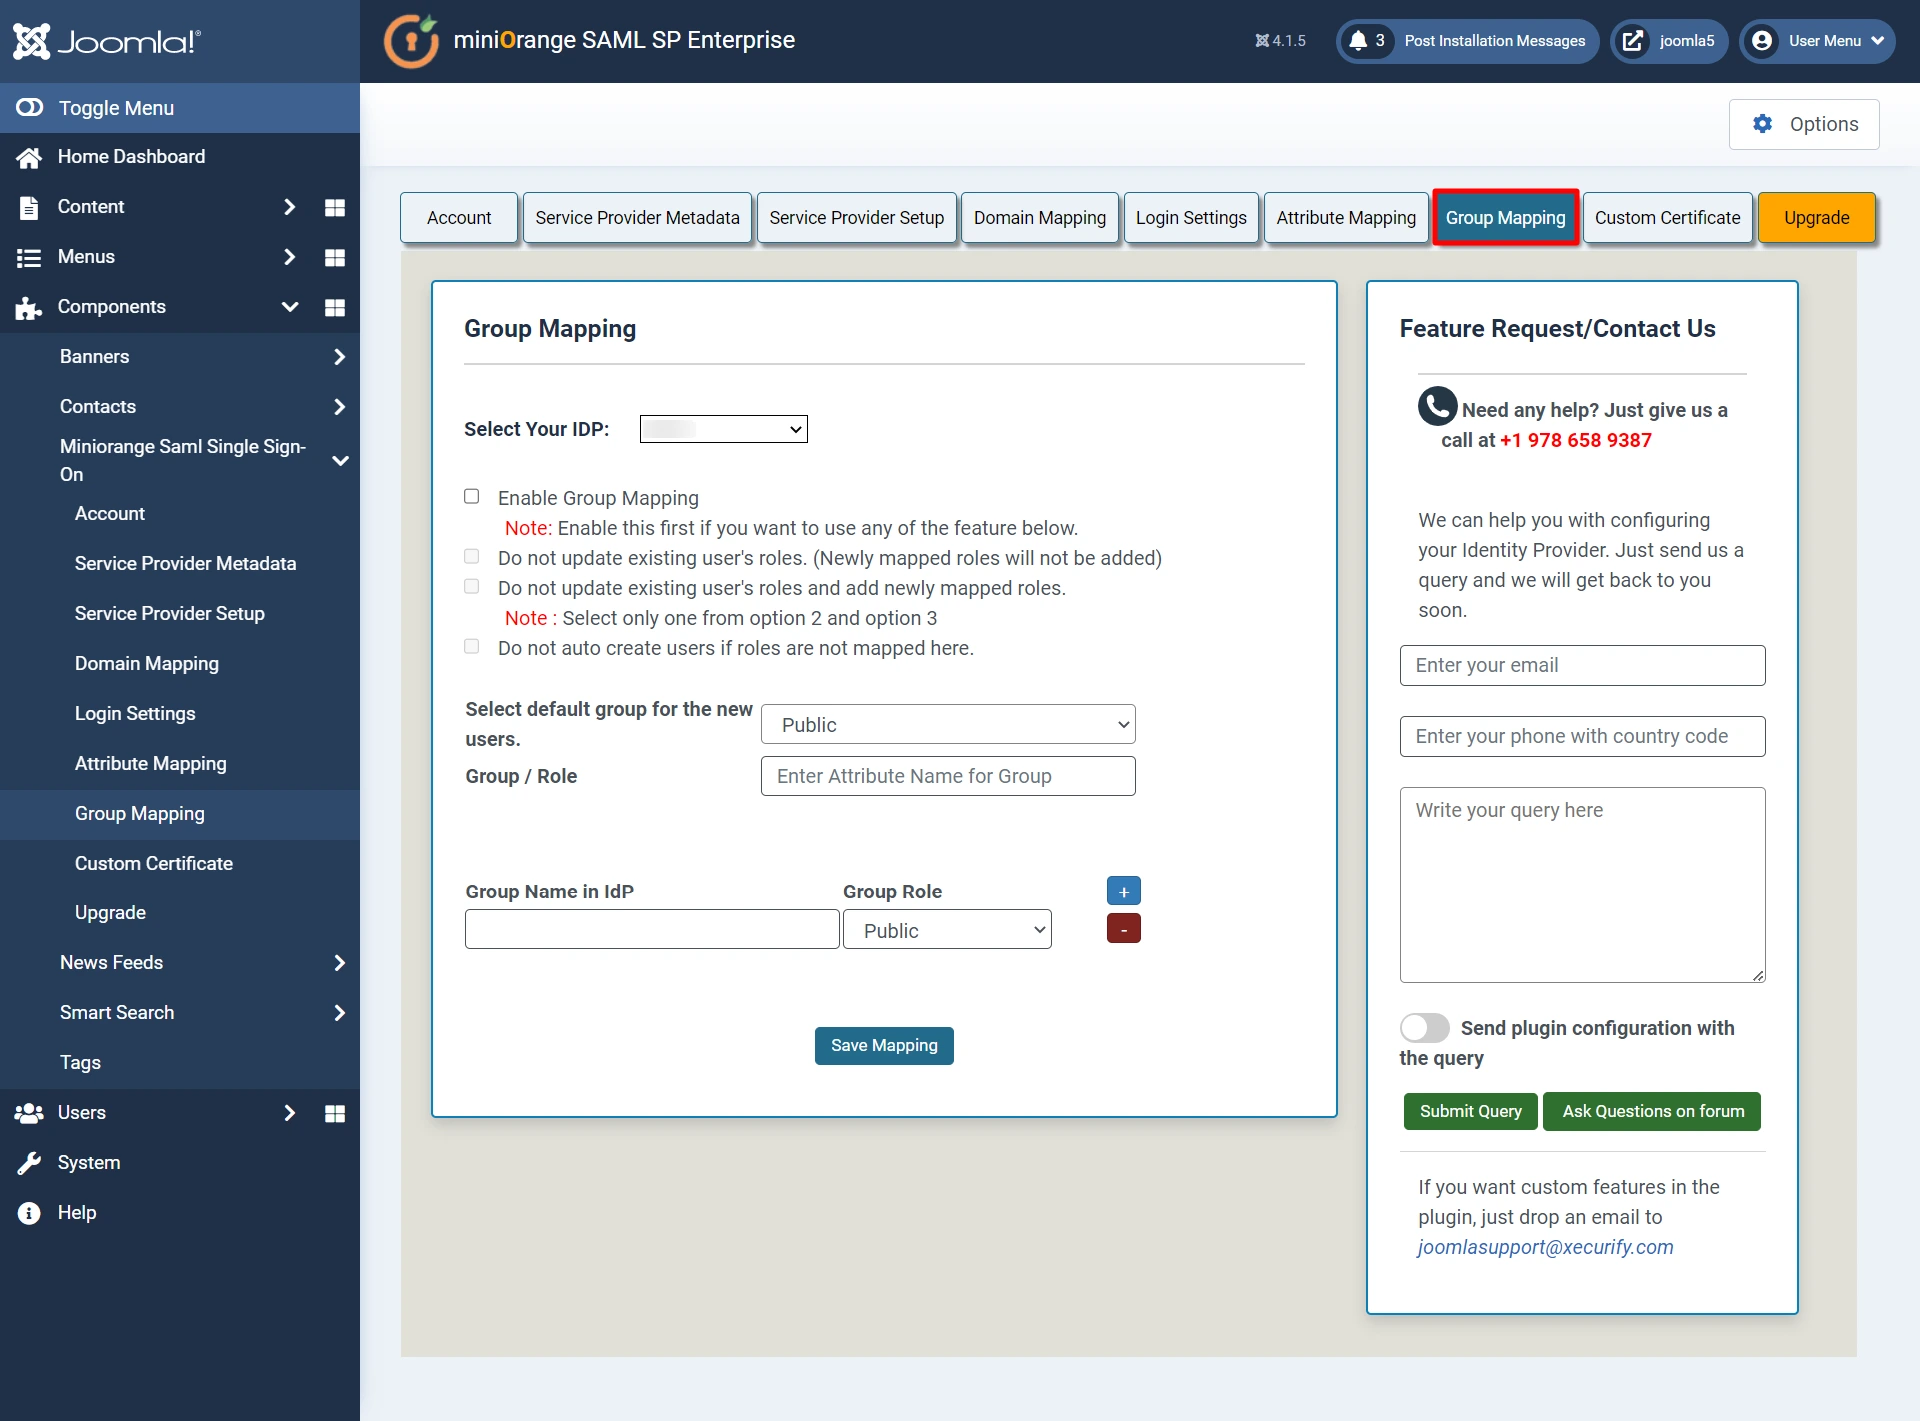
- Η χαρτογράφηση ομάδας σας βοηθά να αντιστοιχίσετε συγκεκριμένη ομάδα σε χρήστες μιας συγκεκριμένης ομάδας στον παροχέα ταυτότητας (IDP).
- Ενώ η αυτόματη εγγραφή, οι χρήστες έχουν ανατεθεί ομάδα με βάση την ομάδα στην οποία χαρτογραφούνται.
6. Σύνδεσμος ανακατεύθυνσης & SSO – χαρακτηριστικό Premium (περιλαμβάνεται στην επιχειρηματική δοκιμή)
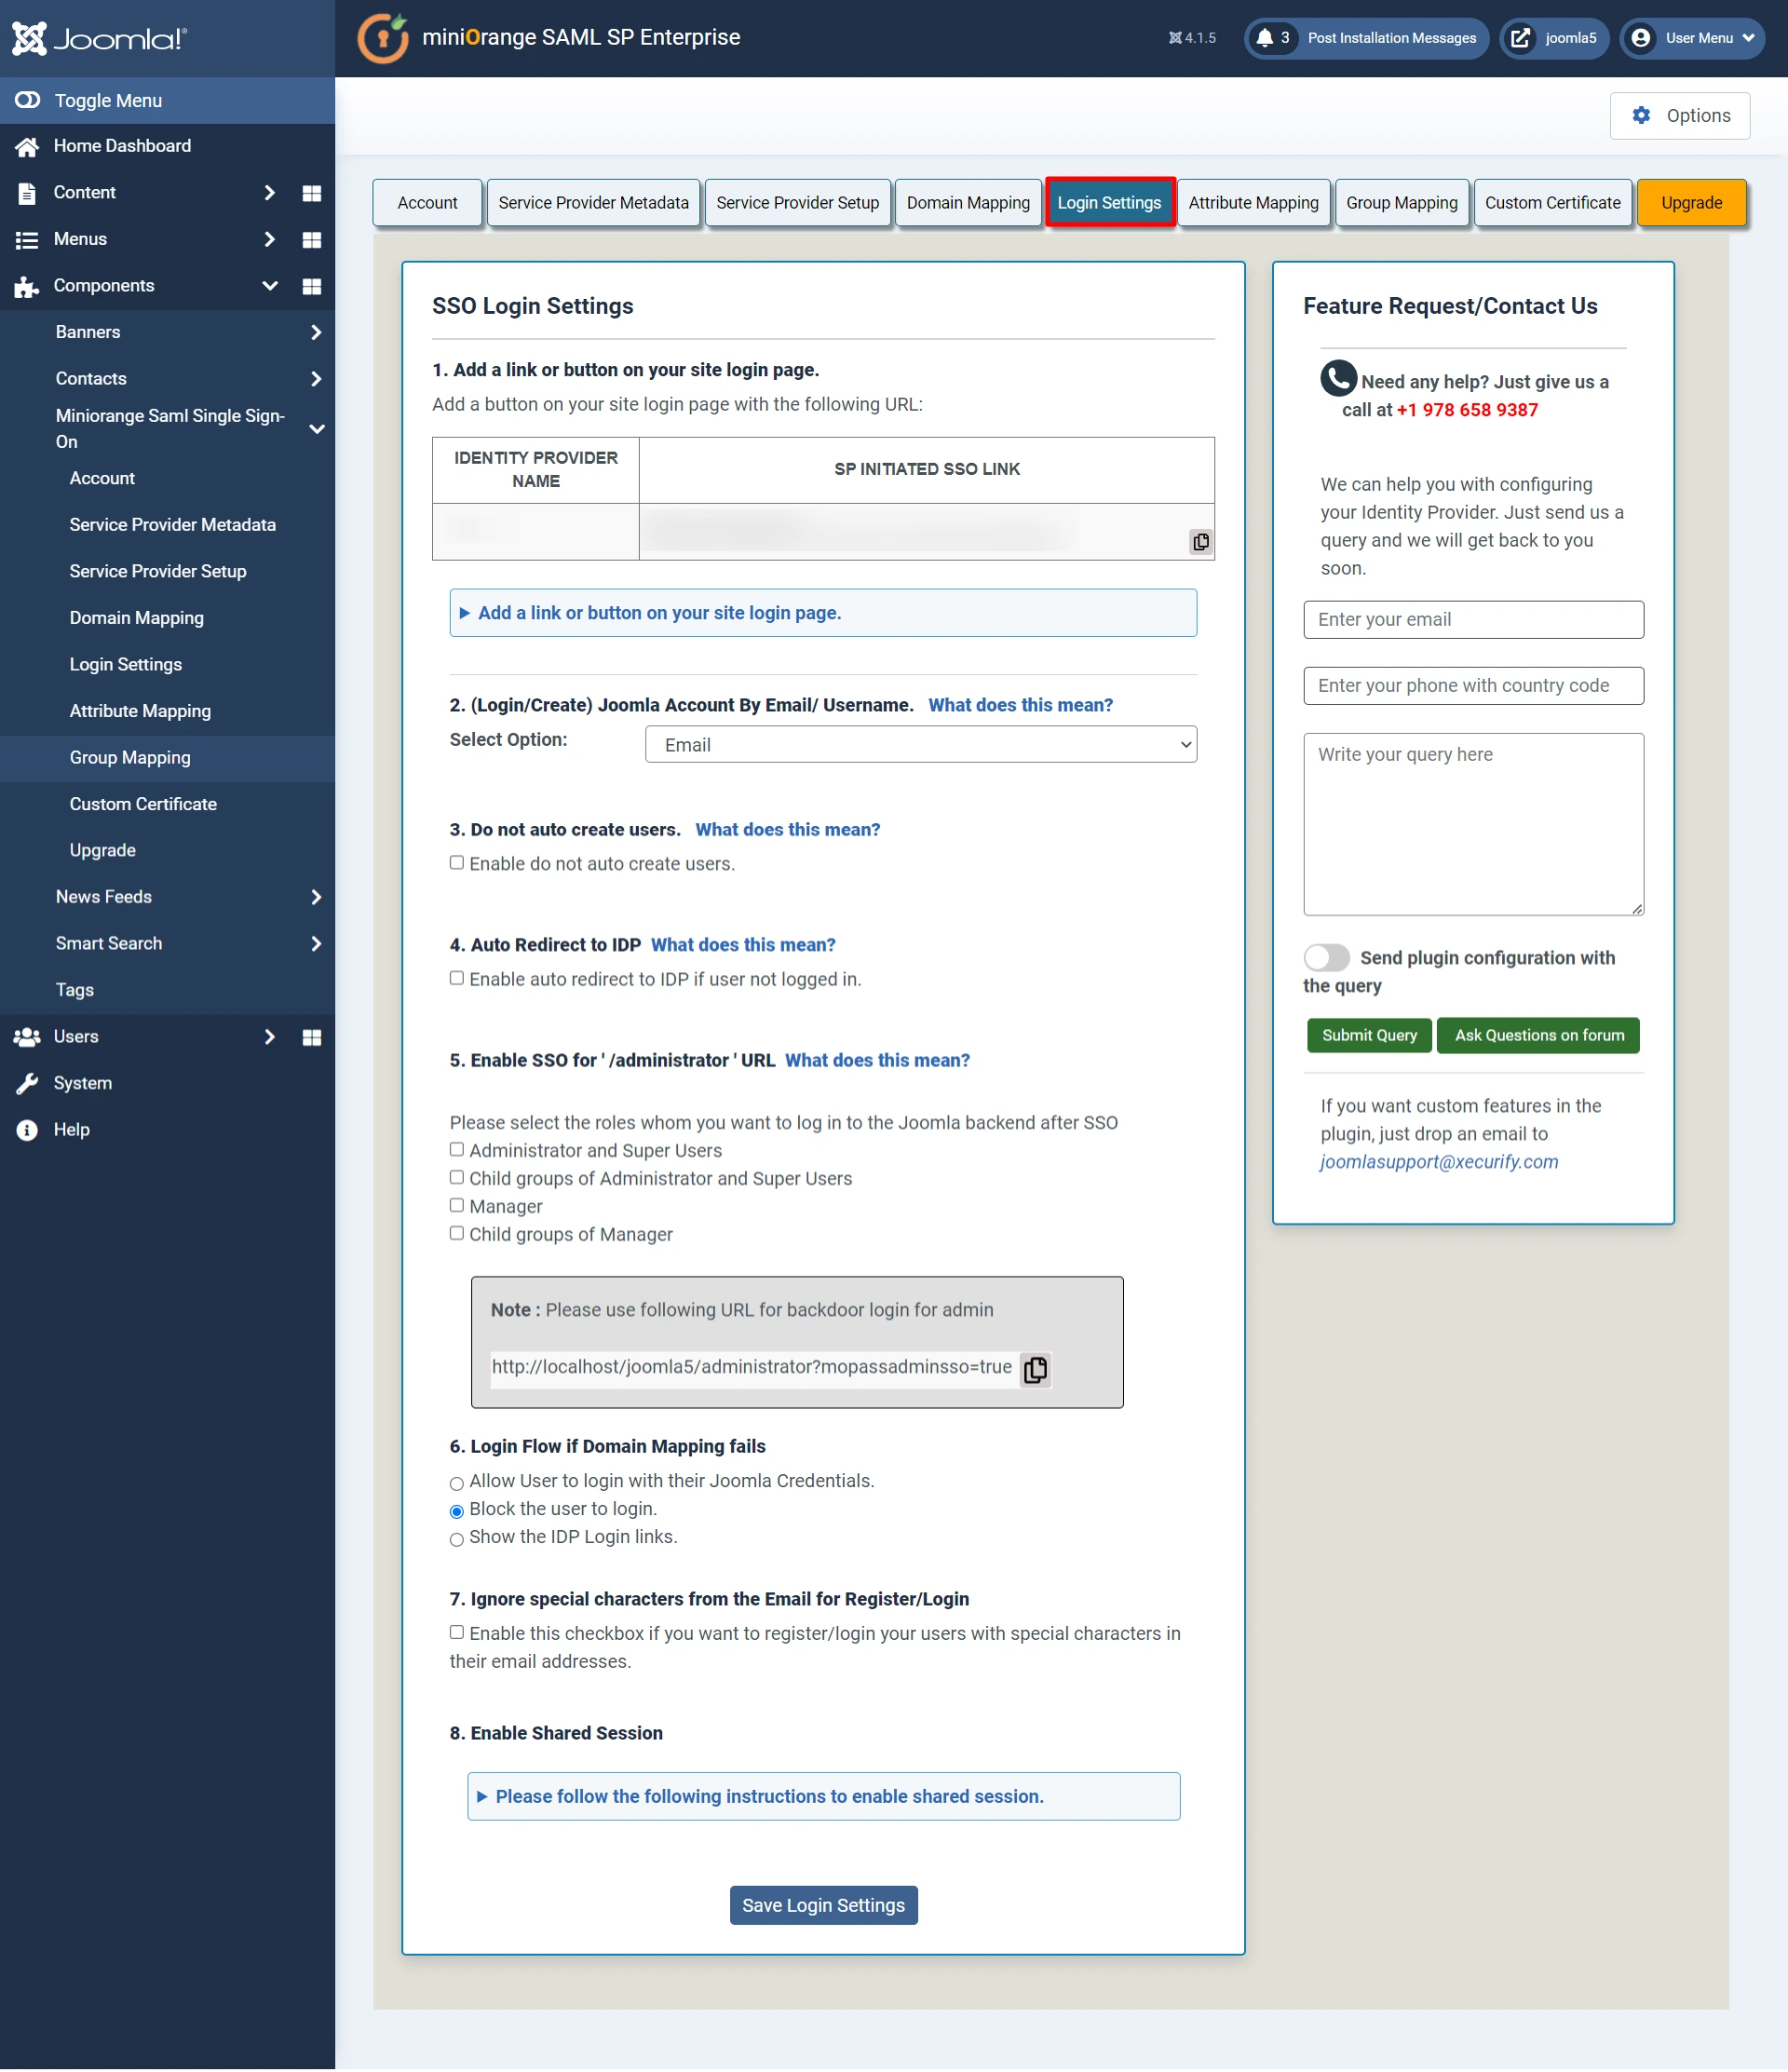
- Παω σε Ρυθμίσεις σύνδεσης αυτί. Υπάρχουν πολλά χαρακτηριστικά διαθέσιμα σε αυτήν την καρτέλα όπως Αυτόματη ανακατεύθυνση του χρήστη στον πάροχο ταυτότητας και Ενεργοποιήστε τη σύνδεση με υποστήριξη για σούπερ χρήστες. Για να χρησιμοποιήσετε αυτές τις λειτουργίες, κάντε κλικ στα αντίστοιχα πλαίσια ελέγχου.
Έχετε ολοκληρώσει με επιτυχία το δικό σας Miniorange Saml 2.0 SP διαμορφώσεις. Ακόμα, εάν αντιμετωπίζετε οποιαδήποτε δυσκολία, στείλτε μας ταχυδρομήστε μας [email protected] .
Επιπρόσθετοι πόροι.
- Τι είναι η ενιαία σύνδεση (SSO)
- Πώς να διαμορφώσετε το SSO με ADFs
- Πώς να διαμορφώσετε το SSO με το Salesforce
- Πώς να διαμορφώσετε το SSO με OKTA
- Πώς να διαμορφώσετε το SSO με τις εφαρμογές Google
Το Miniorange Joomla Saml Single Sign-On (Web SSO) υποστηρίζει πολλαπλούς γνωστούς IDP όπως ADFs, Azure AD, Salesforce,
Shibboleth, Onelogin, Okta, SimplesAMLPHP, Apps Google, Bitium, OpenAM, Miniorange IDP, Centrify και πολλά άλλα.
Επιχειρηματική δίκη
Εάν θέλετε δωρεάν επιχειρηματική δοκιμή Κάντε κλικ ΕΔΩ
Εάν δεν βρείτε αυτό που ψάχνετε, επικοινωνήστε μαζί μας [email protected] ή καλέστε μας στο +1 978 658 9387.
Χρησιμοποιεί το SSO?
Э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э э
Ы з з з з з з з и и и и п п п п п п з п з з з з з з з з з п. С п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п п. ПOчем э э э э э э э э э э э п п п п п п п?
Э э э э э а а а а и е е з з л л л л л л л э э э э э э э э э э э э Κοιτάζοντας το ριμπάγ. С с п п п п п э э э э э э э э э э э э э э э э э э э э э э э э э э э э. Д э э э э д д д и и д д д ρίας н и д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д д.
И и з а а а а а а а а ы ы з .. Е е е е д п п ж ж ж ж ж ж ж ж ж ж ж ж ж ж ж ж ж ж п п п п п п п п п п п п п п п п п. Орrρά. Пороннαι.
ПON п п е е а а τροφή пρέφ а а а а а τροφήλου. е е е и τροφή ее же жÉ в в ж и и и и ч ч.
Συνδεθείτε με το Saml Single Saml στο SAML στο SSO
SAML Single Sign-On στο Joomla χρησιμοποιώντας το LastPass | Σύνδεση χρησιμοποιώντας το LastPass [праβιέρα]
LastPass Single Sign On (SSO) Για το Joomla Miniorange παρέχει μια έτοιμη για χρήση λύσης. Αυτή η λύση εξασφαλίζει ότι είστε έτοιμοι να αναπτύξετε ασφαλή πρόσβαση στον ιστότοπό σας Joomla χρησιμοποιώντας το LastPass μέσα σε λίγα λεπτά.
Η εφαρμογή Joomla Saml δίνει τη δυνατότητα να ενεργοποιήσει το SAML Single Sign-On για τον ιστότοπο Joomla. Ο ιστότοπος Joomla είναι συμβατός με όλους τους παρόχους ταυτότητας SAML. Εδώ θα περάσουμε από έναν οδηγό για να διαμορφώσουμε το SAML SSO μεταξύ του Joomla και του LastPass ως πάροχο ταυτότητας. Μέχρι το τέλος αυτού του οδηγού, οι χρήστες από το LastPass ως πάροχος ταυτότητας θα πρέπει να είναι σε θέση να συνδεθούν και να εγγραφούν στον ιστότοπο Joomla.
Κάντε κλικ εδώ για να κατεβάσετε το Joomla Saml SP Plugin (επέκταση) για να εκτελέσετε το SSO με το LastPass
Ρύθμιση του τελευταίου παροχέα ταυτότητας (IDP) [пrranь]
- Παω σε https: // lastpass.com/company/#!/ταμπλό και συνδεθείτε για πρόσβαση στο Κονσόλα διαχειριστή.
- Από το αριστερό μενού κάντε κλικ Κονσόλα διαχειριστή αυτί.

- Τώρα κάντε κλικ στο κουμπί SSO & MFA .

- Από το υπο-μενού κάντε κλικ στο Εφαρμογές -> Εφαρμογές ιστού.

- Στην κορυφή κλικ δεξί κλικ στο Προσθήκη εφαρμογής.

- Σε επιλέξτε το δικό σας Ενότητα εφαρμογής Επιλέξτε τον τύπο εφαρμογής ως κατάλογο και κατάλογο εφαρμογών ως Joomla.

- Από Πάροχος ταυτότητας Ενότητα αντιγράψτε τις απαιτούμενες πληροφορίες ή κατεβάστε τα μεταδεδομένα για να διαμορφώσετε το Πάροχος υπηρεσιών.

- Στην ενότητα Παροχέα υπηρεσιών συμπληρώστε το ACS και URL ταυτότητας το οποίο είναι διαθέσιμο στην καρτέλα μεταδεδομένων παροχής υπηρεσιών του παρόχου Joomla Saml SP Plugin.

- Διαμορφώστε Προηγμένη εγκατάσταση και Προσαρμοσμένα χαρακτηριστικά Σύμφωνα με την ανάγκη (προαιρετικά).


- Αντιστοιχίστε τους χρήστες στην εφαρμογή κατά κάνοντας κλικ στην επαφή εικονίδιο στην εφαρμογή και εκχωρήστε τους χρήστες σύμφωνα με Χρήστης/ομάδες και κάντε κλικ στο κουμπί Αποθηκεύσετε.


- Κατεβάστε LastPass MFA App και συνδεθείτε κάνοντας σάρωση/αλληλογραφία barcode στο κινητό (προαιρετικό).
Ρύθμιση joomla ως πάροχος υπηρεσιών [праΒίνο]
- Στο Plugin Joomla Saml, μεταβείτε στο Πάροχος υπηρεσιών Καρτέλα ρύθμιση. Υπάρχουν τρεις τρόποι για να διαμορφώσετε το plugin:
1. Από URL μεταδεδομένων: * Κάντε κλικ στο Mandload Metadata IDP.

* Εισαγάγετε τη διεύθυνση URL μεταδεδομένων (αντίγραφο από την εφαρμογή IDP) και κάντε κλικ στο Fetch Metadata.

2. Μεταφόρτωση αρχείου μεταδεδομένων: * Κάντε κλικ στο μεταφόρτωση μεταδεδομένων IDP. * Επιλέξτε το αρχείο μεταδεδομένων και κάντε κλικ στην επιλογή Μεταφόρτωση

3. Χειροκίνητη διαμόρφωση: * Αντιγραφή ID SAML Entity, SAML μονής σημασίας URL τελικού σημείου και x.509 Πιστοποιητικό από το έγγραφο μεταδεδομένων της Ομοσπονδίας και επικολλήστε το σε αναγνωριστικό ή εκδότη IDP,.509 πεδία πιστοποιητικών αντίστοιχα στο plugin.
IDP οντότητα ID ή εκδότης-Αναγνωριστικό οντότητας SAML στην Ομοσπονδία Μεταδεδομένων Έγγραφο Μονής Υπηρεσίας URL-SAML Μονο-Σχεδίου URL τελικού σημείου στο έγγραφο μεταδεδομένων της Ομοσπονδίας X.509 Πιστοποιητικό - x.509 Πιστοποιητικό στο έγγραφο μεταδεδομένων της Ομοσπονδίας
- Προσθέστε ένα κουμπί στη σελίδα σύνδεσης του ιστότοπού σας με την ακόλουθη διεύθυνση URL:

Επιχειρηματική δοκιμή [праΒάζα]
Εάν θέλετε δοκιμή επιχειρήσεων για δωρεάν κλικ εδώ
Εάν δεν βρείτε αυτό που ψάχνετε, επικοινωνήστε μαζί μας στο [email protected] ή καλέστε μας στο +1 978 658 9387.
Χρησιμοποιεί το SSO?
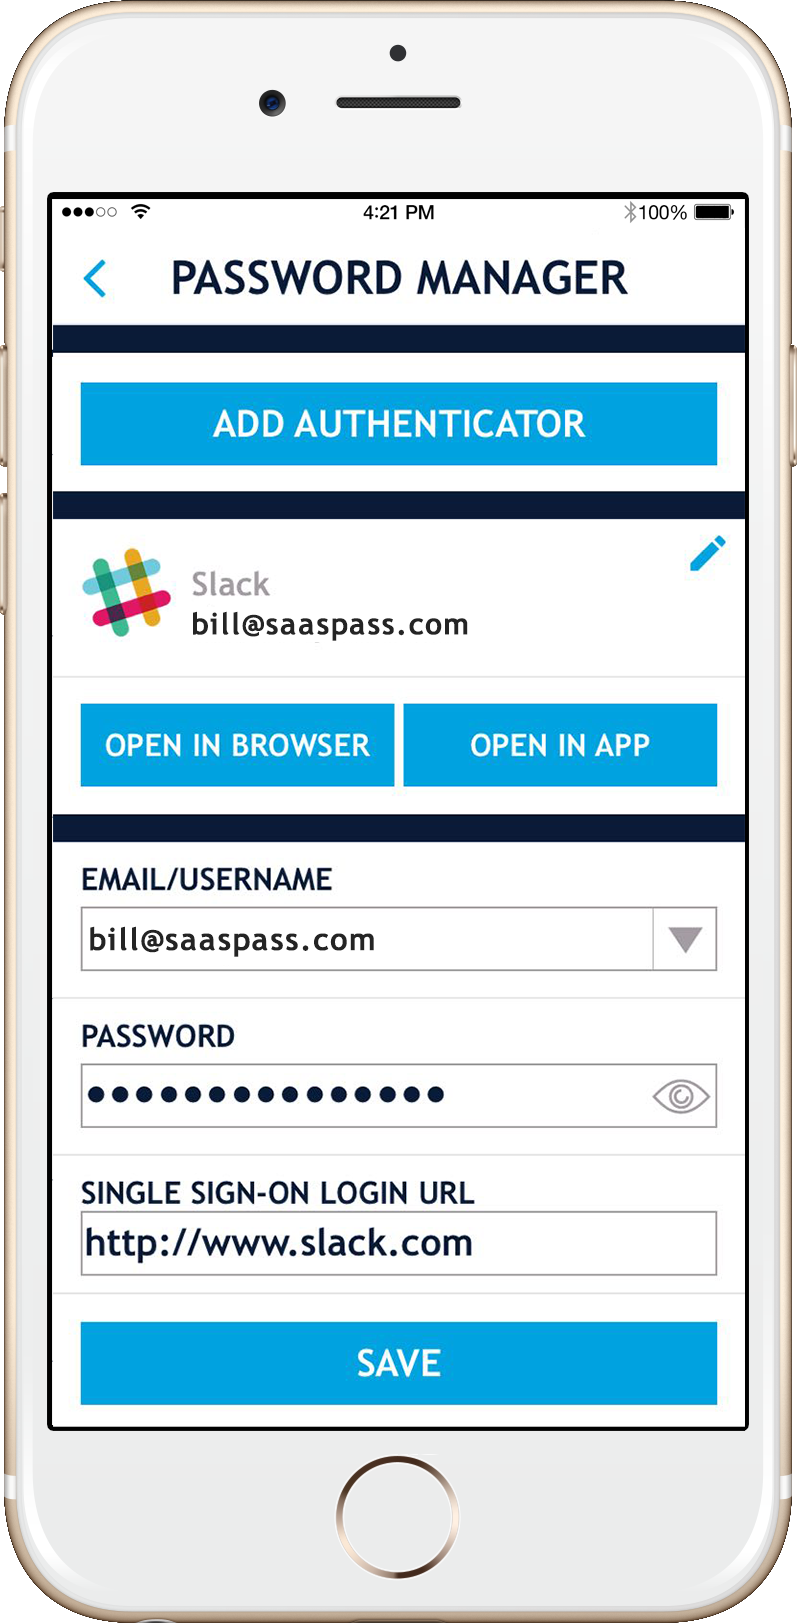
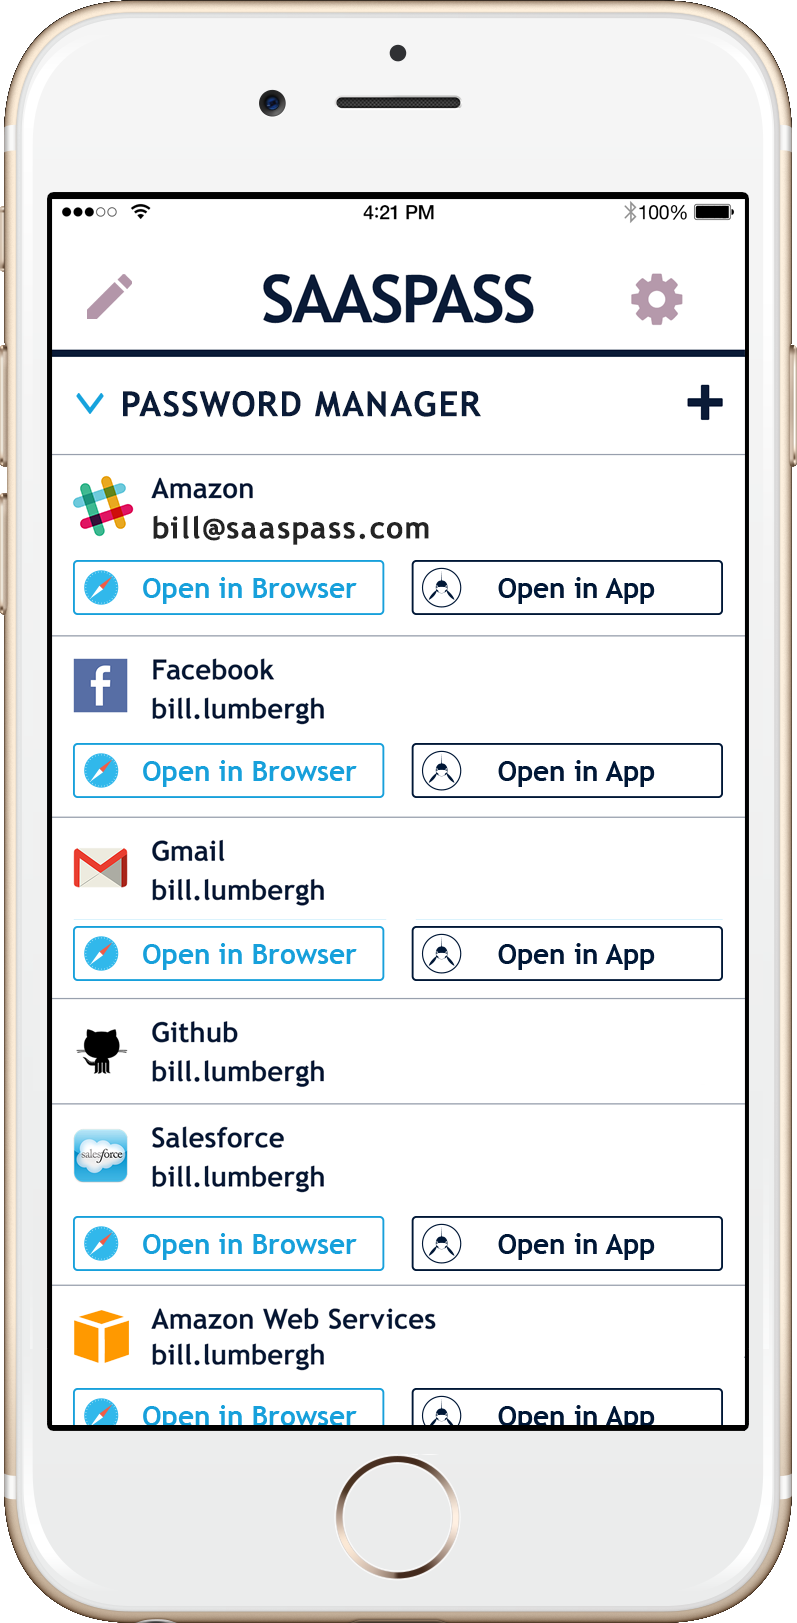
Μπορείτε να ρυθμίσετε το Saaspass Password Manager για χιλιάδες ιστοσελίδες και υπηρεσίες, συμπεριλαμβανομένου του LastPass στο Autofill και της Autologin σε αυτούς τόσο από τον υπολογιστή σας όσο και από το κινητό σας τηλέφωνο. Είναι ένας πολύ καλός τρόπος αντιμετώπισης όλων των πολυπλοκότητας του ιστού. Επιπλέον, μπορείτε να προσθέσετε τη μορφή ελέγχου ταυτότητας πολλαπλών παραγόντων αρκετά εύκολα και από τον διαχειριστή κωδικού πρόσβασης. Στην πραγματικότητα, μπορούμε επίσης να το autofill & autologin τόσο τα διαπιστευτήρια κωδικού πρόσβασης όσο και τους κωδικούς ελέγχου ταυτότητας επίσης!!
Δωρεάν διαχειριστής κωδικού πρόσβασης για προσωπική χρήση
Το Saaspass for LastPass Password Manager είναι δωρεάν για προσωπική χρήση και μπορεί να χρησιμοποιηθεί και σε πολλές συσκευές.
Πολλαπλές συσκευές
Το Saaspass Password Manager μπορεί να υποστηριχθεί σε πολλές συσκευές, συμπεριλαμβανομένων δισκίων όπως το iPad. Μπορείτε να έχετε όλους τους διαχειριστές κωδικών πρόσβασης σε δύο ή περισσότερες συσκευές. Μπορείτε επίσης να ελέγξετε τις πολλαπλές συσκευές σας με τη διαχείριση συσκευών. Η δυνατότητα να κάνετε ένα απομακρυσμένο σκουπίστε είναι πολύ βολική ειδικά αν το έχετε σε περισσότερες από δύο συσκευές. Μπορείτε να αφαιρέσετε εξ αποστάσεως το saaspass σας από μια απορριπτόμενη ή ακόμα και (απαγορεύει ο ουρανός) μια κλεμμένη συσκευή. Η πρόσβαση στο Saaspass σας προστατεύεται πάντα από βιομετρικά στοιχεία όπως το ID Touch ή το προσαρμόσιμο PIN σας.
Αυτόματος συγχρονισμός
Εάν έχετε saaspass σε πολλές συσκευές, τα στοιχεία σας θα συγχρονιστούν αυτόματα σε αυτά για να εξαλείψουν τον πόνο των πολλαπλών καταχωρήσεων σε όλες τις συσκευές σας.
Δημιουργία αντιγράφων ασφαλείας και επαναφορά
Μπορείτε να δημιουργήσετε αντίγραφα ασφαλείας μέσω της καθιέρωσης ανάκαμψης και αργότερα στην αποκατάσταση του Saaspass σας. Αυτό έρχεται σε αρκετά βολικό ειδικά αν αλλάξετε ή χάσετε συσκευές. Εξαλείφει τον πόνο της διατήρησης των σημειώσεων και των κώδικα αντιγράφων ασφαλείας και στη συνέχεια την αποκατάσταση τους.
Αλλαγή ονόματος οθόνης
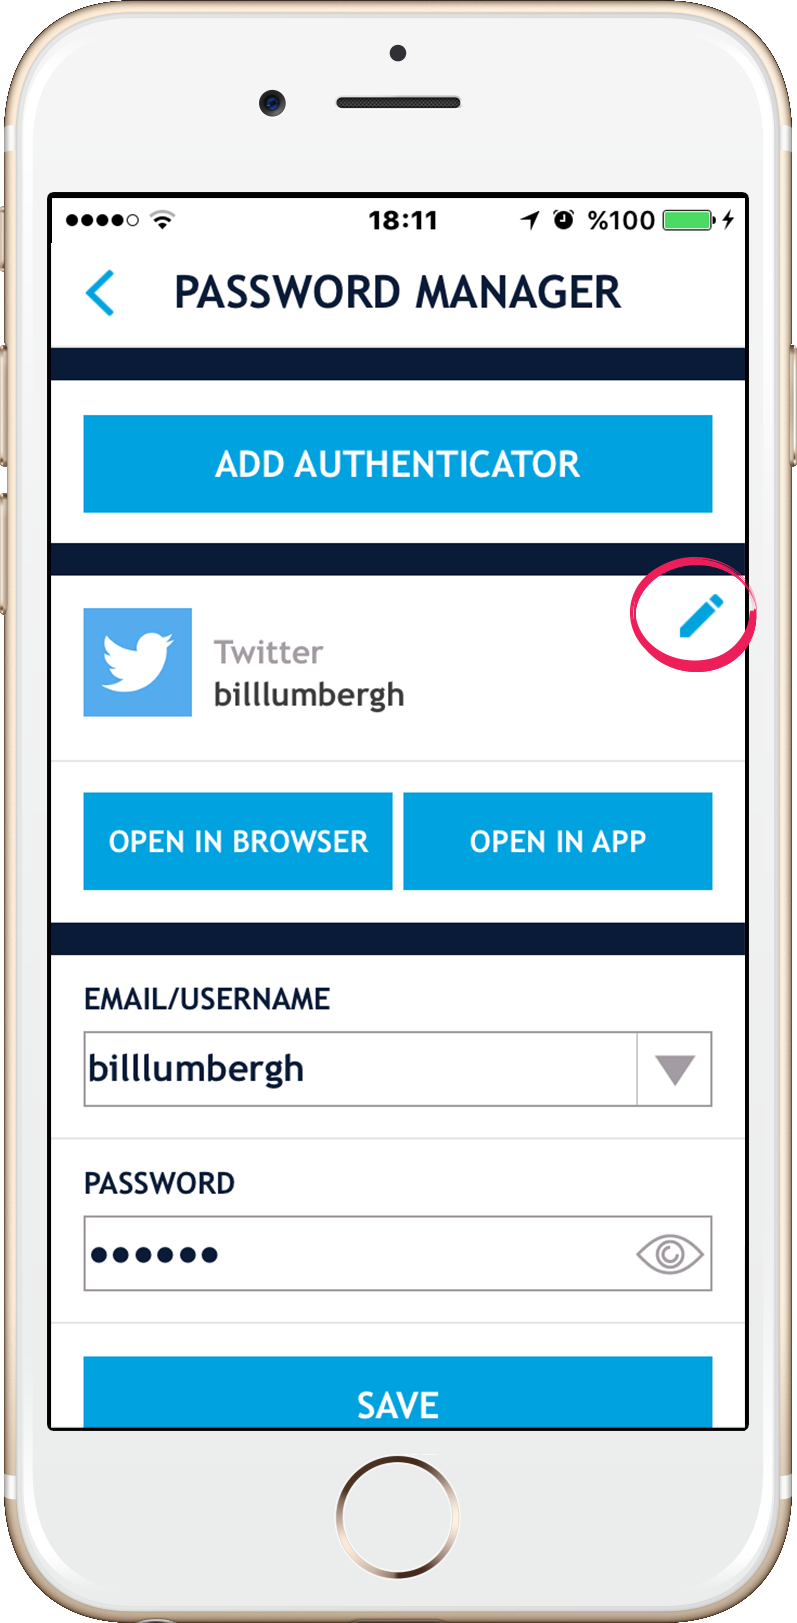
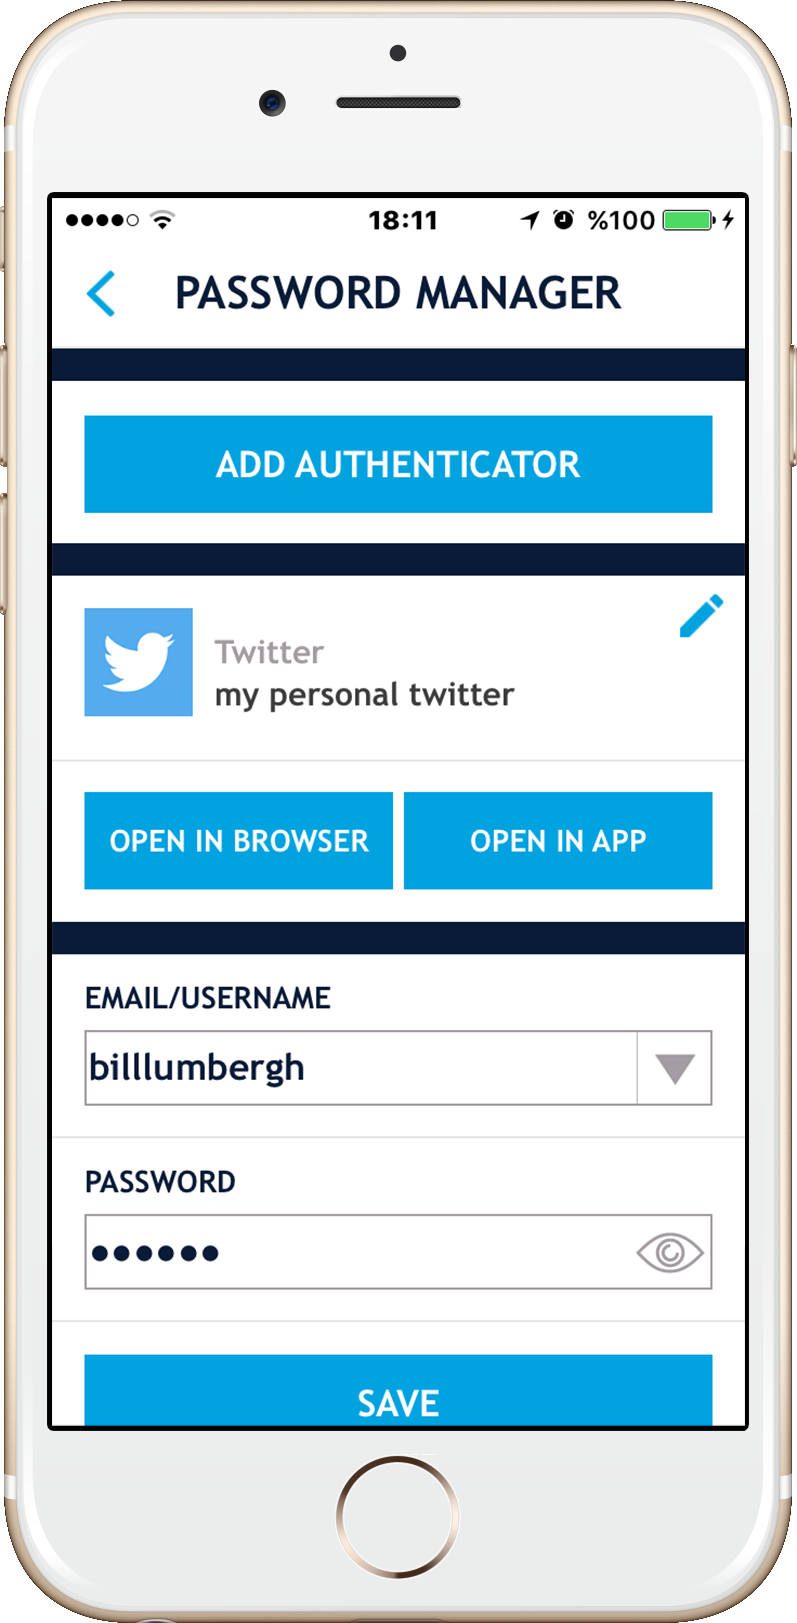
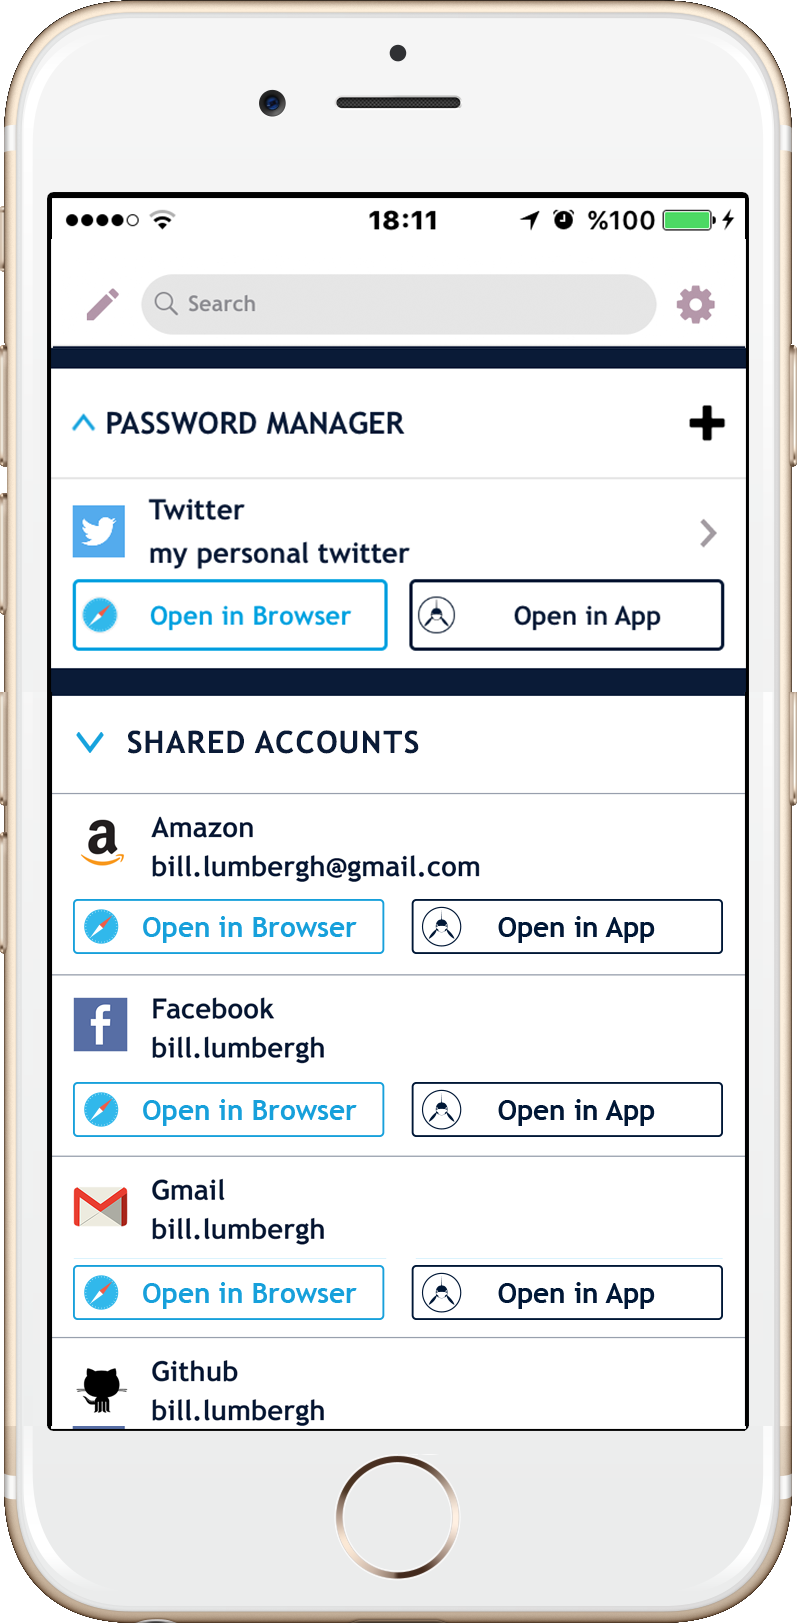
Μπορείτε να αλλάξετε το όνομα της οθόνης του διαχειριστή κωδικών πρόσβασης από τα στοιχεία του διαχειριστή κωδικού πρόσβασης.
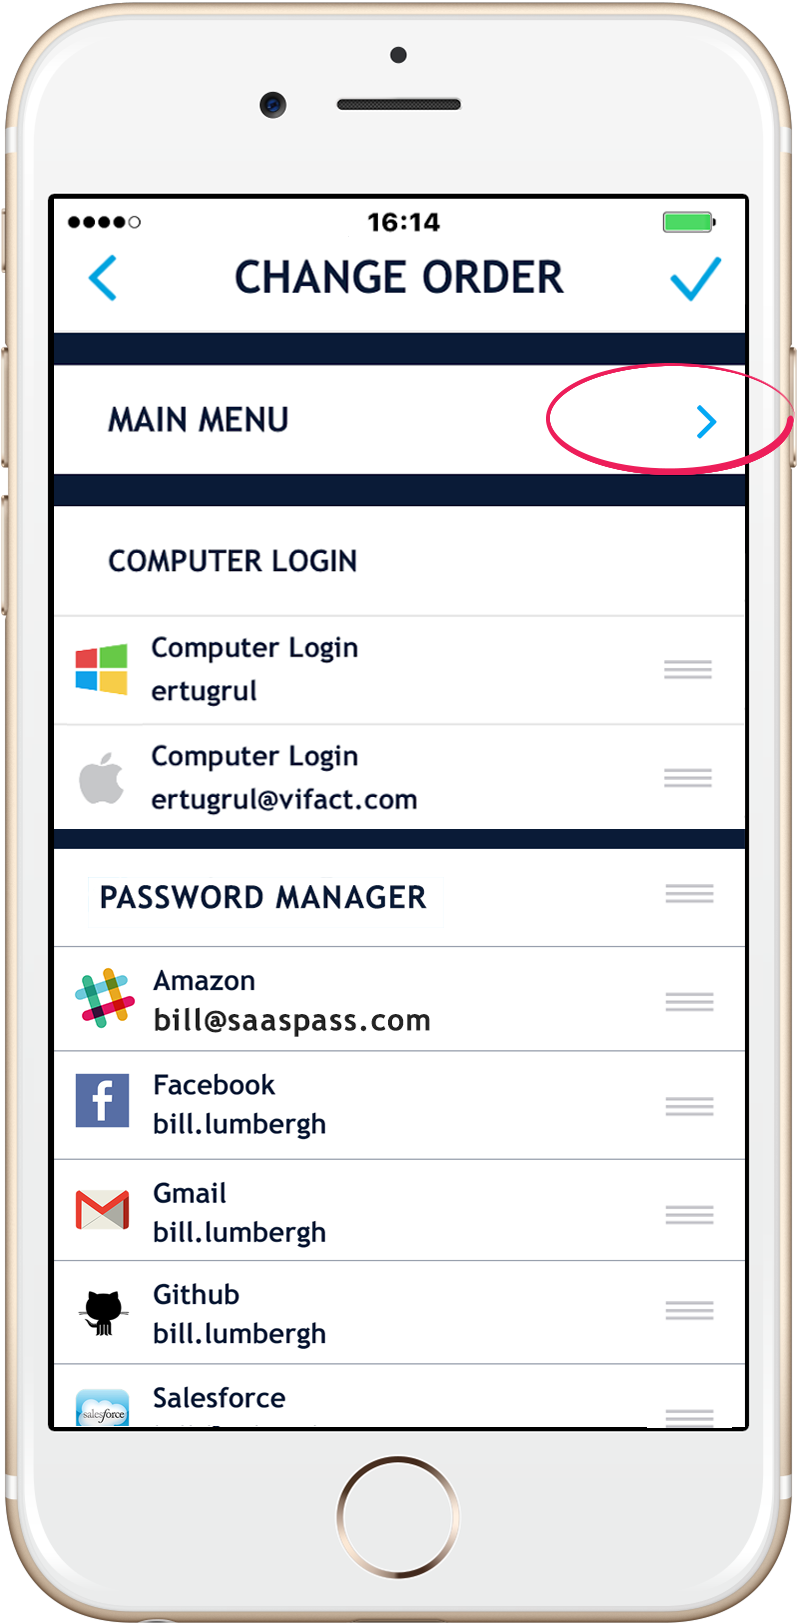
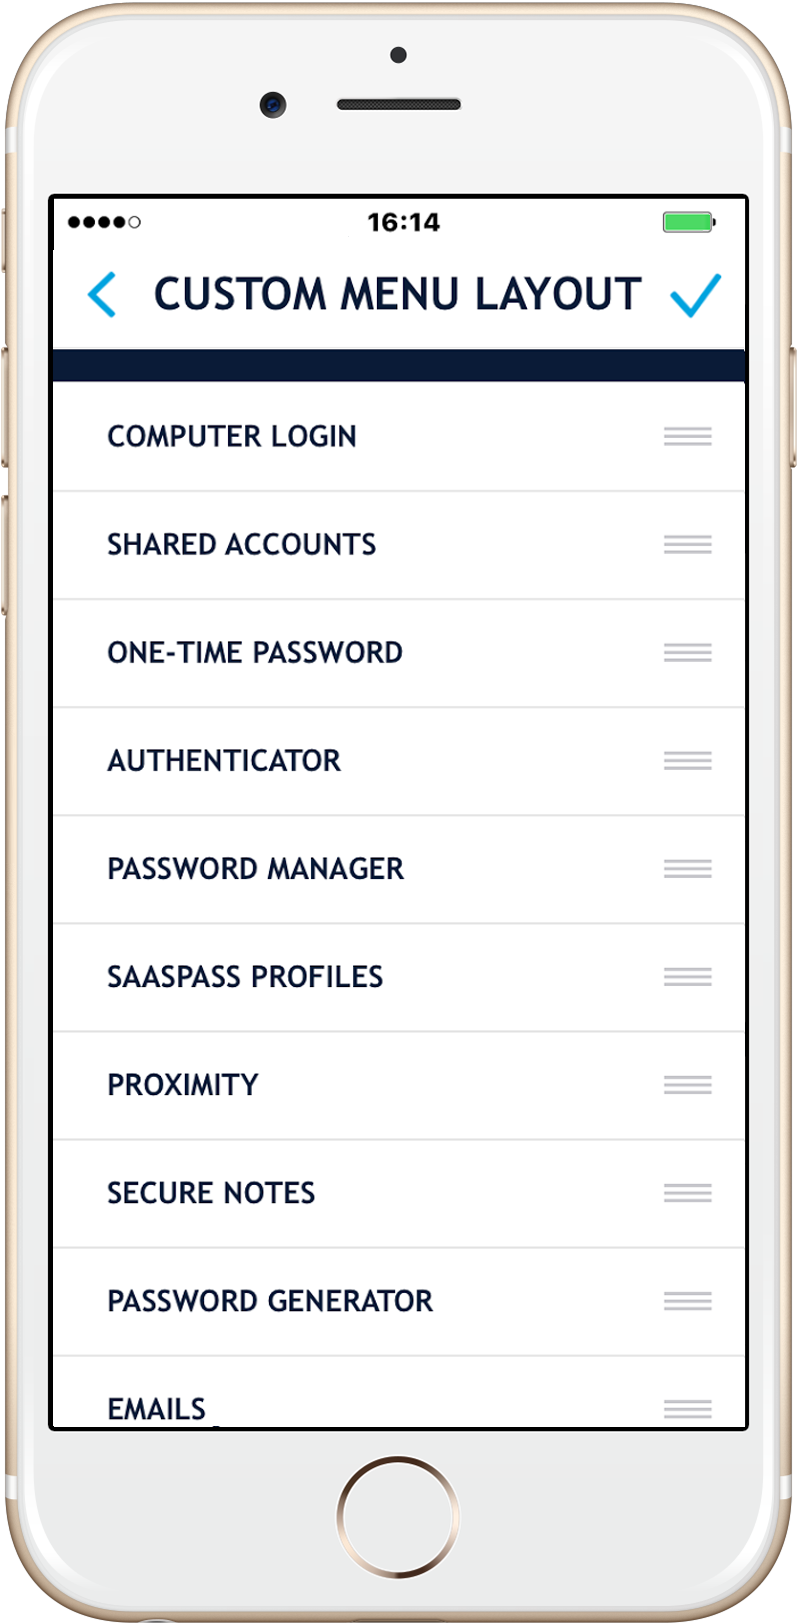
Προσαρμοσμένη διάταξη
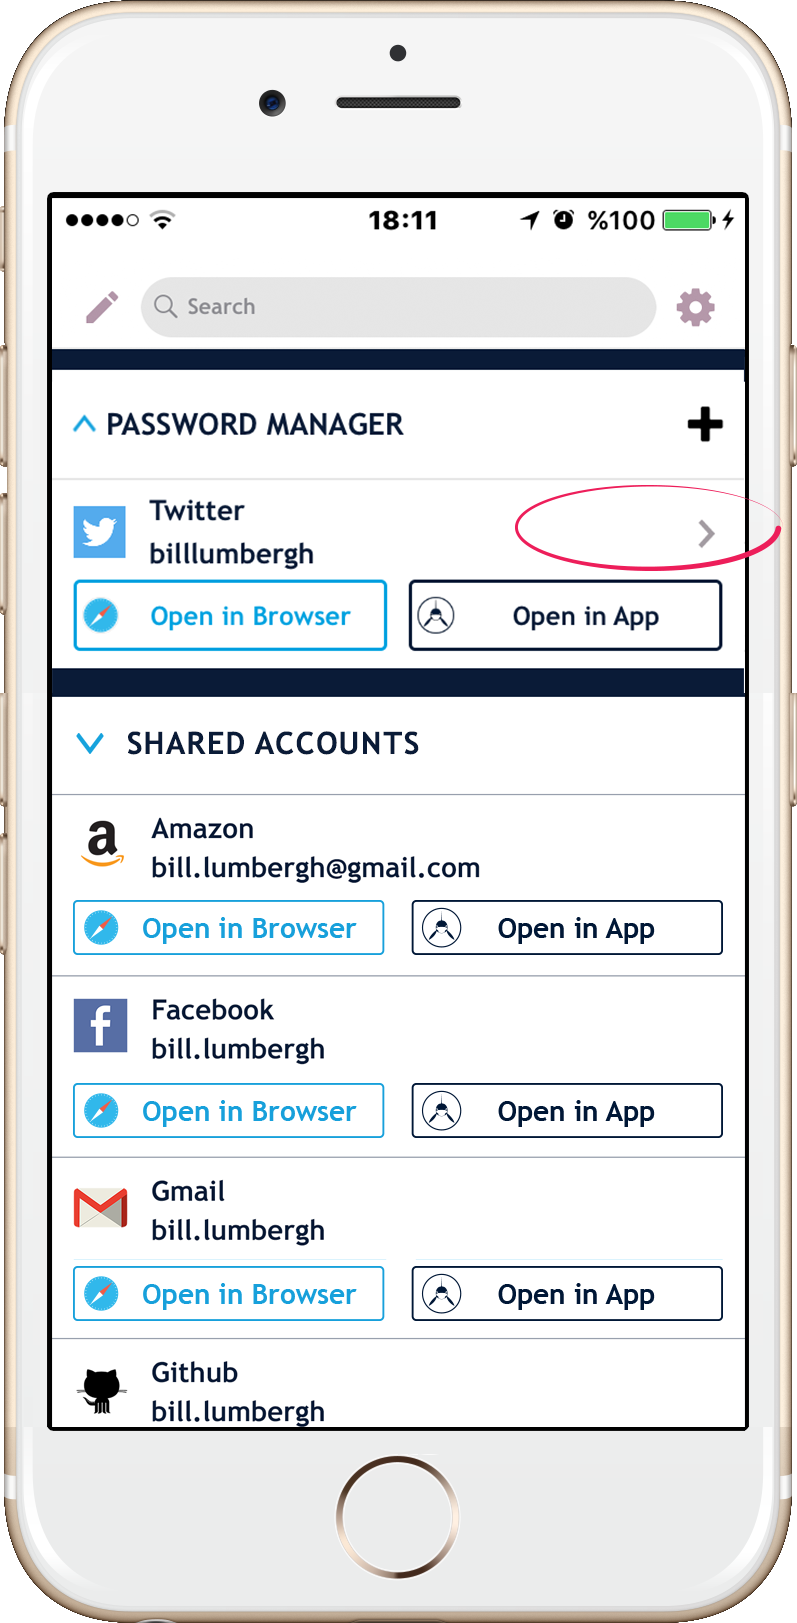
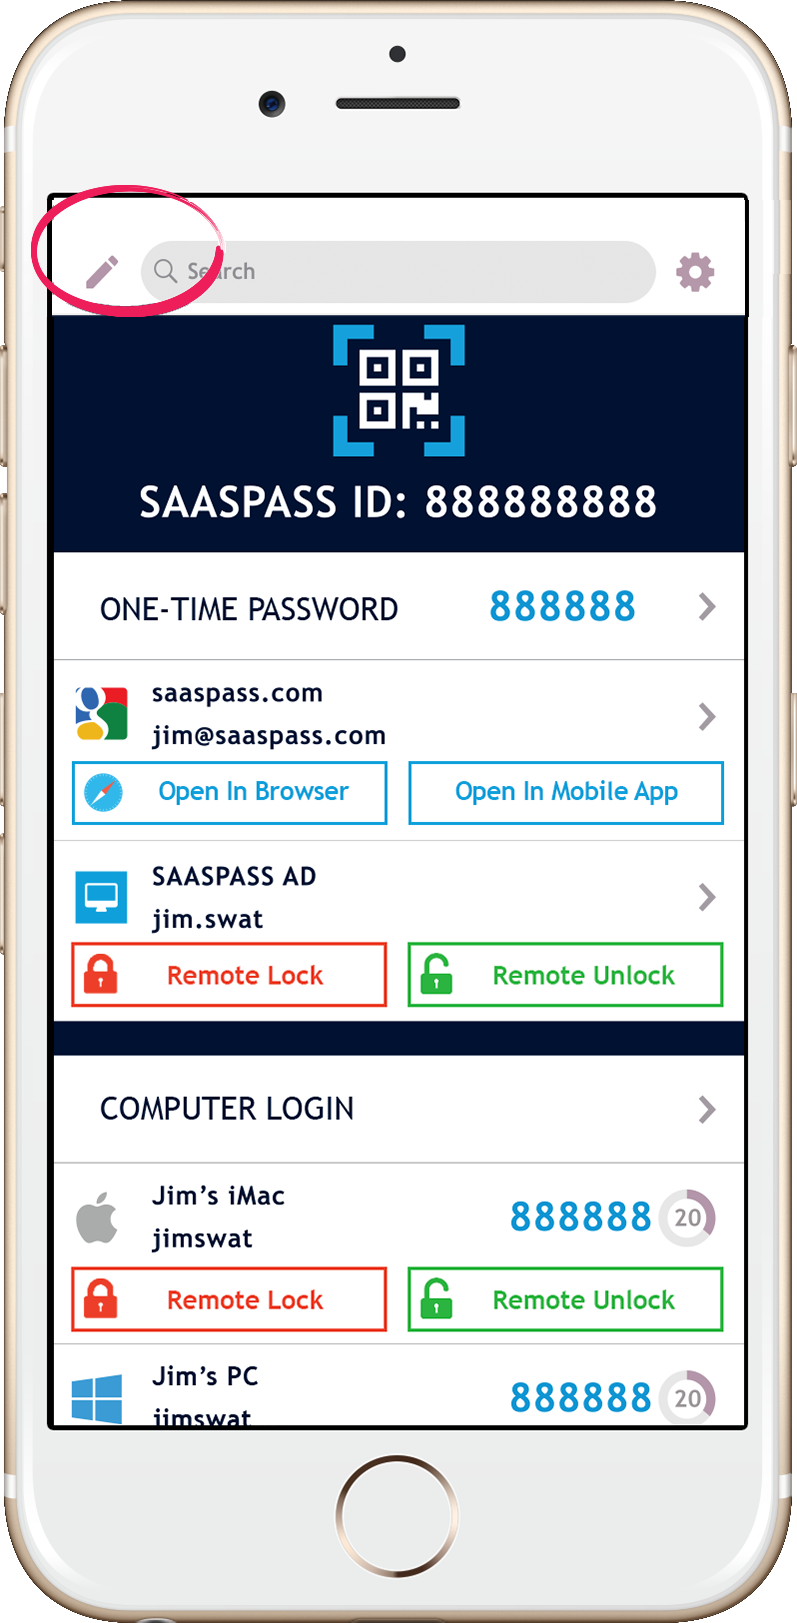
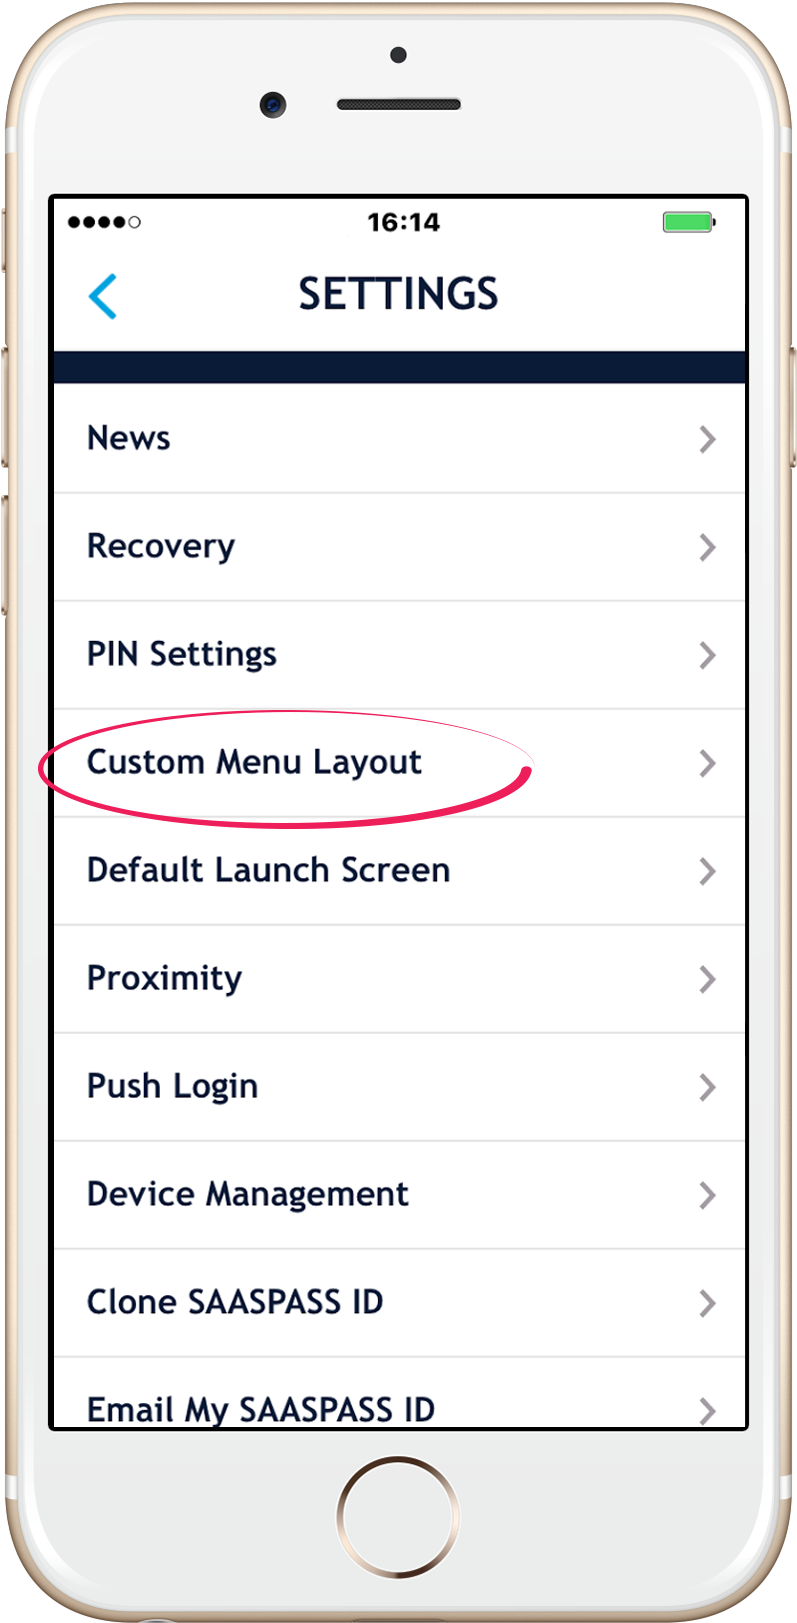
Μπορείτε να αλλάξετε τη σειρά όλων των επαληθευτών σας και τα ακόμη και όλα τα τμήματα κάνοντας κλικ στο εικονίδιο Επεξεργασία στην επάνω αριστερή γωνία της εφαρμογής σας Saaspass.
Διαγράψτε τις υπηρεσίες
Μπορείτε να διαγράψετε τις προσωπικές σας υπηρεσίες και τα δεδομένα, συμπεριλαμβανομένων των διαχειριστών κωδικών πρόσβασης, πηγαίνοντας στην ενότητα Διαγραφή των δεδομένων μου κάτω από τις ρυθμίσεις στην εφαρμογή Saaspass σας.
Διαχειριστής κωδικού πρόσβασης επιχειρήσεων
Το Saaspass Enterprise Password Manager μπορεί να χρησιμοποιηθεί στο εταιρικό περιβάλλον. Διατίθεται σε βάση freemium (τιμολόγηση που αναφέρεται εδώ). Εκτός από την παροχή διαχείρισης κωδικού πρόσβασης επιχειρήσεων, η Saaspass επιτρέπει στις εταιρείες να εξασφαλίζουν πρόσβαση σε ιστότοπους, υπηρεσίες και λογαριασμούς με έλεγχο ταυτότητας πολλαπλών παραγόντων. Ο διαχειριστής κωδικών πρόσβασης της επιχείρησης έρχεται επίσης με μια σειρά από βολικά χαρακτηριστικά που περιλαμβάνουν την κοινή χρήση πρόσβασης σε ομάδες (ή 3η μέρη ακόμη) χωρίς να μοιράζονται ποτέ κωδικούς πρόσβασης. Αυτό περιλαμβάνει ακόμη και ιστότοπους και υπηρεσίες που έχει προστεθεί ο έλεγχος ταυτότητας (TOTP) εκτός από το όνομα χρήστη/κωδικό πρόσβασης.
Ο έλεγχος ταυτότητας δύο παραγόντων για επιχειρήσεις είναι διαθέσιμος σε διάφορες μορφές, όπως η εφαρμογή Saaspass Mobile, τα σκληρά μάρκες και τα μάρκες USB που υποστηρίζουν τα πρότυπα HOTP και TOTP και τα μάρκες FIDO U2F που περιλαμβάνουν επίσης το Yubico’s Yubikey.
Ο διαχειριστής κωδικού πρόσβασης Saaspass LastPass έρχεται με διάφορες λειτουργίες:
- AutoFill & Autologin στον υπολογιστή σας με την επέκταση του προγράμματος περιήγησης από την πύλη Web
- Autofill & Autologin στον υπολογιστή σας με την επέκταση του προγράμματος περιήγησης από τον πελάτη SSO
- AutoFill & Autologin μέσα στην εφαρμογή για κινητά
- Ασφαλίστε τους κωδικούς πρόσβασής σας με έλεγχο ταυτότητας δύο παραγόντων και προσθέστε τον έλεγχο ταυτότητας σε αυτό όπου είναι δυνατόν
- Μπορεί να συνδυαστεί με τον έλεγχο ταυτότητας για αυτόματο και αυτόλιο τόσο στο κινητό και τον υπολογιστή
- Δυνατότητα προσαρμογής του ονόματος της οθόνης του διαχειριστή κωδικών πρόσβασης
- Υποστήριξη ελέγχου ταυτότητας πολλαπλών παραγόντων
- Μπορείτε να κλωνοποιήσετε/να συγχρονίσετε τον διαχειριστή κωδικού πρόσβασης σε πολλές συσκευές
- Δυνατότητα διαγραφής άλλων συσκευών
- Δημιουργία αντιγράφων ασφαλείας και επαναφοράς σε περίπτωση που χάσατε τη συσκευή σας
- Οι δυνατότητες δημιουργίας αντιγράφων ασφαλείας και αποκατάστασης απενεργοποιούνται μόνιμα
- Προχωρημένες δυνατότητες ανάκτησης με επαλήθευση αριθμού κινητού τηλεφώνου και προσαρμοσμένη ρύθμιση ανάκτησης (Φέρτε τη δική σας ερώτηση και απάντηση – BYOQ & A)
- Διαχείριση κωδικών πρόσβασης επιχειρήσεων
- Κοινή χρήση πρόσβασης με ομάδες χωρίς να μοιράζεστε κωδικούς πρόσβασης και κωδικούς ελέγχου ταυτότητας
- Κοινή χρήση πρόσβασης με ομάδες χωρίς κοινή χρήση κωδικών πρόσβασης
- Διαχείριση κωδικού πρόσβασης επιχειρήσεων με σύνδεση ελέγχου ταυτότητας πολλαπλών παραγόντων
- Υποστήριξη διαχείρισης κωδικών πρόσβασης επιχειρήσεων με υποστήριξη FIDO U2F
- Ο Yubikey του Yubico δοκιμάστηκε και επαληθεύτηκε
- Διαχείριση κωδικού πρόσβασης επιχειρήσεων με σκληρό διακριτικό (τόσο HOTP/TOTP)
- Ασφαλίστε ένα ενιαίο σημάδι (SSO)
- Περισσότεροι από 8000 προκαθορισμένες ιστοσελίδες και υπηρεσίες και περισσότερο προστέθηκαν καθημερινά
- Λόγια για τους περισσότερους δημοφιλείς ιστοσελίδες
- Αντιγραφή/επικόλληση δυνατοτήτων με αυτόματη αντιγραφή για εξωτερικά προγράμματα περιήγησης
- Υποστήριξη Touch ID
- Υποστήριξη του πληκτρολογίου (για να αποφευχθεί η σερφάρισμα των ώμων)
- Το πρότυπο ξεκλείδωμα (τόσο ορατή και αόρατη) υποστήριξη σε συσκευές Android
- Δυνατότητα αλλαγής του μήκους PIN
- Ασφαλείς Σημειώσεις – Ένα κρυπτογραφημένο ασφαλές σημειωματάριο για την αποθήκευση ιδιωτικών σημειώσεων κ.λπ.
- Κύριο μενού που μπορείτε να προσαρμόσετε
- Η γεννήτρια κωδικών πρόσβασης για κινητά περιλαμβάνεται με δυνατότητες αντιγραφής/επικόλλησης
- Γεννήτρια κωδικού πρόσβασης επιφάνειας εργασίας
- Ποτέ δεν χρειάζεται να θυμάστε τους κωδικούς πρόσβασης
- . & πολύ περισσότερα
Για τον υπολογιστή σας κατεβάστε μία από τις επεκτάσεις του προγράμματος περιήγησης


