


האם ל- Mac יש סורק תוכנה זדונית?
חברת האור האקלקטית
סורק זדוני/וירוסים מומלץ ל- Mac? [לְשַׁכְפֵּל]
חיפשתי סורק וירוסים/תוכנות זדוניות טובות עבור ה- Mac שלי. אבל אני מפחד שאוכל להוריד כמה תוכנות זבל כי כל הדברים שאני מוצא בגוגל פשוט מתבררים כמודעות. האם יש לך המלצות?
229K 78 78 תגי זהב 404 404 תגי כסף 883 883 תגי ברונזה
שאל 4 באפריל 2021 בשעה 11:45
111 3 3 תגי ברונזה
3 תשובות
הייתי ממליץ על MalwareBytes. עם זאת, MacOS כבר כולל Xprotect, שהוא רשימה שחורה מעודכנת באופן קבוע של תוכנות זדוניות. נוסף.
כמובן, אני לא מציע ש’מקינטים לא מקבלים תוכנה זדונית ‘. אבל אם אתה כבר נזהר בהורדת ‘תוכנה זבלית’, זה יעיל כמו כל דבר.
מה שלא עשית’T ASK האם יש מוצרים יעילים יותר מאחד שפשוט מנסה להדביק תוכנות זדוניות ידועות. שם’זה סוג של מוצרים הסורקים להתנהגות חשודה, כך שתוכלו להחליט אם תוכנית שווה את הסיכון או יוזעקו לסיכון לא קיצוץ. התחל עם אובייקטיבי לראות מוצרים במקרה זה.
לולו וקנקנוק ראוי להסתכל על האפליקציה המקושרת של Blockblock מלמעלה.
229K 78 78 תגי זהב 404 404 תגי כסף 883 883 תגי ברונזה
ענה 4 באפריל 2021 בשעה 12:04
29.7K 2 2 תגי זהב 37 37 תגי כסף 90 90 תגי ברונזה
בן – i’M הולך להוסיף המלצה שנייה. שני המוצרים פעילים ומשתפים פעולה ומדברים בכנסים / מספקים מאמרים מעולים – בתים זדוניים ומטרה ראו הם עלות ידידותית לצרכן, סבירה בזמן ודולרים צוותים מצוידים היטב. אָנוּ’עבר דרך ארוכה בעוד עשר שנים.
4 באפריל 2021 בשעה 12:14
תודה רבה על העזרה. מנהלים בתים זדוניים כבר שבוע. וזה בחר איזה כורה מטבע קריפטו. אז זה עזר!
13 באפריל 2021 בשעה 9:26
@benwiggy האם אתה יכול לפרט או לקשר בין משאב מחדש “על גבי זה, יש המון תכונות אבטחה מובנות שמקשות מאוד על תוכנות זדוניות לגרום נזק: תהליכים מוגבלים במה שהם יכולים לקרוא או לכתוב.”
19 ביולי, 2022 בשעה 4:13
חוקרי אבטחה רבים ממליצים על סורק תוכנות זדוניות זה. אני עצמי גם אם אני לא חושב הרבה על תוכנת AV 3 של https: // de.MalwareBytes.com
ענה 4 באפריל 2021 בשעה 12:03
717 1 תג זהב 10 10 תגי כסף 22 22 תגי ברונזה
כולם תמיד ממליצים על MalwareBytes … עם זאת הגרסה החינמית לא תסרוק באופן פעיל, ולכן נשאר לך לזכור להריץ סריקה.
אין בזה שום דבר לא בסדר, אבל אם אתה מסתכל על AV-Test (שזה הדבר הכי קרוב לרשות הרשמית בפועל שעליה האנטי-וירוס ‘הכי טוב’) תראה שהוא אפילו לא רשום.
עכשיו, זה משתי סיבות – 1. חברות צריכות לשלם כדי להיות רשומות ו -2. כאשר MalwareBytes נרשם שם לפני כמה שנים זה קלע כל כך עד שאפשר רק לדמיין שהם לא רוצים להמשיך לשלם עבור ראיות מרשימות כאלה. [דעה שלי.]
אז, בהתבסס על זה, הייתי מסתכל על מה הוא רשום ב- AV-Test ובחר משהו שעושה טוב, לא רק בדו”ח האחרון, אלא גם חוזר להיסטוריה. לכולם יש נטייה לעלות וליפול לאורך זמן, כך שאתה באמת רוצה אחד שנוטה להישאר תמיד ליד החלק העליון.
באופן אישי, לאחרונה הסתפקתי באבירה וזה עדיין לא הרגיז אותי מספיק כדי להסיר אותו שוב. זו בדרך כלל נקודת ההפצה שלי – כאשר מודעות לקנות גרסת תוכנות חופשיות נכנסות או אפילו אנטי -וירוס בתשלום מתחילות להרגיש כאילו היא שוקלת את המכונה למטה.
עדיין יש לי תוכנות זולת כאן ומפעילות אותו מדי פעם. הגרסה החינמית והלא אינטראקטיבית אינה מתנגשת עם שום אנטי-וירוס מותקן אחר.
לעולם אין שניים סריקה פעילה/חי פתרונות אנטי -וירוס במכונה אחת – הם יכולים להילחם.
הבעיה עם גוגלינג ל”אנטי -וירוס ה- MAC הטוב ביותר “היא שבגלל כמה טכניקות SEO די מטושטשות, רבות מהתוצאות המובילות, אם אתה מסתכל מספיק מקרוב, ממליצים שלהם אנטי -וירוס, והמקומות היחידים האחרים שמוזכרים אי פעם באתרים אחרים המשתמשים באותן טכניקות SEO … כך שהכל הופך להיות קצת מחזורי.
לא הייתי סומך על אחד כזה עד כמה שיכולתי לירוק את זה.
MacOS סורק עכשיו לתוכנות זדוניות בכל פעם שזה מקבל סיכוי
בששת החודשים האחרונים הגנת תוכנות זדוניות של MACOS השתנתה יותר ממה שהיא עשתה בשבע השנים הקודמות. כעת הוא הפך לריקודים לחלוטין, פעילים ככל שיותר מוצרים אנטי-תוכנות מסחריות, בתנאי שה- Mac שלך מפעיל את קטלינה או מאוחר יותר. מאמר זה מעדכן את אלה i’בעבר נכתב על אפל’הכלי החדש במלחמה נגד תוכנות זדוניות, Xprotect Remediator.
עד שה- Xprotect Remediator הגיע ל- MacOS 12.3 בחודש מרץ האחרון, כלי המערכת להתמודדות עם תוכנות זדוניות הוגבלו בעיקרו ל- Xprotect ו- MRT. Xprotect שימש בעיקר לבדיקת אפליקציות וקוד אחר שהיה לו מערך דגל הסגר, כנגד רשימת חתימות של תוכנות זדוניות ידועות, ויכול רק לזהות. בעוד שאפל הרחיבה את היקפה כדי לבדוק בתדירות גבוהה יותר, וממשיכה לעדכן את החתימות הללו כל שבועיים, יש להם את הגבולות שלהם. MRT רץ סריקות לאיתור וגם להסיר (‘לתקן’) תוכנות זדוניות ידועות, הכי בולט זמן קצר לאחר ההפעלה, אך לעיתים רחוקות.
Xprotect Remediator מורכב ממודולי קוד הניתנים להפעלה אשר סורקים גם עבור תוכנות זדוניות המתגברות עליהן. נכון לעכשיו אלה כוללים את הדברים הבאים:
- Adload, טרויאני אנדמי הידוע בהורדת תוכנות מודעות ואל גורים לא רצויים, שסיכם כאן;
חברת האור האקלקטית
סורק Dubrobber (XCSSet) הוא ללא ספק המנוהל ביותר, מבצע סריקות שנמשכות 15-35 שניות בכל שעה או שעתיים בתקופות של פעילות משתמש נמוכה. סריקות אחרות שנצפו כוללות את המודולים עבור:
סורק זדוני/וירוסים מומלץ ל- Mac? [לְשַׁכְפֵּל]
חיפשתי סורק וירוסים/תוכנות זדוניות טובות עבור ה- Mac שלי. אבל אני מפחד שאוכל להוריד כמה תוכנות זבל כי כל הדברים שאני מוצא בגוגל פשוט מתבררים כמודעות. האם יש לך המלצות?
229K 78 78 תגי זהב 404 404 תגי כסף 883 883 תגי ברונזה
שאל 4 באפריל 2021 בשעה 11:45
111 3 3 תגי ברונזה
3 תשובות 3
הייתי ממליץ על MalwareBytes. עם זאת, MacOS כבר כולל Xprotect, שהוא רשימה שחורה מעודכנת באופן קבוע של תוכנות זדוניות. נוסף.
כמובן, אני לא מציע ש’מקינטים לא מקבלים תוכנה זדונית ‘. אבל אם אתה כבר נזהר בהורדת ‘תוכנה זבלית’, זה יעיל כמו כל דבר.
מה שלא עשית’T ASK האם יש מוצרים יעילים יותר מאחד שפשוט מנסה להדביק תוכנות זדוניות ידועות. שם’זה סוג של מוצרים הסורקים להתנהגות חשודה, כך שתוכלו להחליט אם תוכנית שווה את הסיכון או יוזעקו לסיכון לא קיצוץ. התחל עם אובייקטיבי לראות מוצרים במקרה זה.
לולו וקנקנוק ראוי להסתכל על האפליקציה המקושרת של Blockblock מלמעלה.
229K 78 78 תגי זהב 404 404 תגי כסף 883 883 תגי ברונזה
ענה 4 באפריל 2021 בשעה 12:04
29.7K 2 2 תגי זהב 37 37 תגי כסף 90 90 תגי ברונזה
בן – i’M הולך להוסיף המלצה שנייה. שני המוצרים פעילים ומשתפים פעולה ומדברים בכנסים / מספקים מאמרים מעולים – בתים זדוניים ומטרה ראו הם עלות ידידותית לצרכן, סבירה בזמן ודולרים צוותים מצוידים היטב. אָנוּ’עבר דרך ארוכה בעוד עשר שנים.
4 באפריל 2021 בשעה 12:14
תודה רבה על העזרה. מנהלים בתים זדוניים כבר שבוע. וזה בחר איזה כורה מטבע קריפטו. אז זה עזר!
13 באפריל 2021 בשעה 9:26
@benwiggy האם אתה יכול לפרט או לקשר בין משאב מחדש “על גבי זה, יש המון תכונות אבטחה מובנות שמקשות מאוד על תוכנות זדוניות לגרום נזק: תהליכים מוגבלים במה שהם יכולים לקרוא או לכתוב.”
19 ביולי, 2022 בשעה 4:13
חוקרי אבטחה רבים ממליצים על סורק תוכנות זדוניות זה. אני עצמי גם אם אני לא חושב הרבה על תוכנת AV 3 של https: // de.MalwareBytes.com
ענה 4 באפריל 2021 בשעה 12:03
717 1 תג זהב 10 10 תגי כסף 22 22 תגי ברונזה
כולם תמיד ממליצים על MalwareBytes … עם זאת הגרסה החינמית לא תסרוק באופן פעיל, ולכן נשאר לך לזכור להריץ סריקה.
אין בזה שום דבר לא בסדר, אבל אם אתה מסתכל על AV-Test (שזה הדבר הכי קרוב לרשות הרשמית בפועל שעליה האנטי-וירוס ‘הכי טוב’) תראה שהוא אפילו לא רשום.
עכשיו, זה משתי סיבות – 1. חברות צריכות לשלם כדי להיות רשומות ו -2. כאשר MalwareBytes נרשם שם לפני כמה שנים זה קלע כל כך עד שאפשר רק לדמיין שהם לא רוצים להמשיך לשלם עבור ראיות מרשימות כאלה. [דעה שלי.]
אז, בהתבסס על זה, הייתי מסתכל על מה הוא רשום ב- AV-Test ובחר משהו שעושה טוב, לא רק בדו”ח האחרון, אלא גם חוזר להיסטוריה. לכולם יש נטייה לעלות וליפול לאורך זמן, כך שאתה באמת רוצה אחד שנוטה להישאר תמיד ליד החלק העליון.
באופן אישי, לאחרונה הסתפקתי באבירה וזה עדיין לא הרגיז אותי מספיק כדי להסיר אותו שוב. זו בדרך כלל נקודת ההפצה שלי – כאשר מודעות לקנות גרסת תוכנות חופשיות נכנסות או אפילו אנטי -וירוס בתשלום מתחילות להרגיש כאילו היא שוקלת את המכונה למטה.
עדיין יש לי תוכנות זולת כאן ומפעילות אותו מדי פעם. הגרסה החינמית והלא אינטראקטיבית אינה מתנגשת עם שום אנטי-וירוס מותקן אחר.
לעולם אין שניים סריקה פעילה/חי פתרונות אנטי -וירוס במכונה אחת – הם יכולים להילחם.
הבעיה עם גוגלינג ל”אנטי -וירוס ה- MAC הטוב ביותר “היא שבגלל כמה טכניקות SEO די מטושטשות, רבות מהתוצאות המובילות, אם אתה מסתכל מספיק מקרוב, ממליצים שלהם אנטי -וירוס, והמקומות היחידים האחרים שמוזכרים אי פעם באתרים אחרים המשתמשים באותן טכניקות SEO … כך שהכל הופך להיות קצת מחזורי.
לא הייתי סומך על אחד כזה עד כמה שיכולתי לירוק את זה.
MacOS סורק עכשיו לתוכנות זדוניות בכל פעם שזה מקבל סיכוי
בששת החודשים האחרונים הגנת תוכנות זדוניות של MACOS השתנתה יותר ממה שהיא עשתה בשבע השנים הקודמות. כעת הוא הפך לריקודים לחלוטין, פעילים ככל שיותר מוצרים אנטי-תוכנות מסחריות, בתנאי שה- Mac שלך מפעיל את קטלינה או מאוחר יותר. מאמר זה מעדכן את אלה i’בעבר נכתב על אפל’הכלי החדש במלחמה נגד תוכנות זדוניות, Xprotect Remediator.
עד שה- Xprotect Remediator הגיע ל- MacOS 12.3 בחודש מרץ האחרון, כלי המערכת להתמודדות עם תוכנות זדוניות הוגבלו בעיקרו ל- Xprotect ו- MRT. Xprotect שימש בעיקר לבדיקת אפליקציות וקוד אחר שהיה לו מערך דגל הסגר, כנגד רשימת חתימות של תוכנות זדוניות ידועות, ויכול רק לזהות. בעוד שאפל הרחיבה את היקפה כדי לבדוק בתדירות גבוהה יותר, וממשיכה לעדכן את החתימות הללו כל שבועיים, יש להם את הגבולות שלהם. MRT רץ סריקות לאיתור וגם להסיר (‘לתקן’) תוכנות זדוניות ידועות, הכי בולט זמן קצר לאחר ההפעלה, אך לעיתים רחוקות.
Xprotect Remediator מורכב ממודולי קוד הניתנים להפעלה אשר סורקים גם עבור תוכנות זדוניות המתגברות עליהן. נכון לעכשיו אלה כוללים את הדברים הבאים:
- Adload, טרויאני אנדמי הידוע בהורדת תוכנות מודעות ואל גורים לא רצויים, שסיכם כאן;
- Dubrobber, טפטפת טרויאנית מטרידה ומגוונת המכונה גם XCSSet;
- EICAR, בדיקה סטנדרטית לא מזיקה עבור מוצרים נגד תוכנה;
- Genieo, חוטף דפדפן הפועל כתוכנות מודעה, המסוכמת כאן;
- Greenacre, שם פנימי של אפל;
- MRTV3, בהתייחס לאפל’S REMAWARE מקורי של תוכנות זדוניות;
- פירריט, תוכנות מודעות זדוניות שהוסברו כאן בפירוט;
- כבשים, שם פנימי של אפל;
- Snowbeagle, שם פנימי של אפל;
- Snowdrift, שזוהה על ידי סטיוארט אשנברנר מ- JAMF כ- CloudMensis, תוכנות ריגול שזוהו לראשונה על ידי ESET;
- Toydrop, שם פנימי של אפל;
- טרובי, חוטף דפדפן חוצה פלטפורמות.
- Waternet, שם פנימי של תפוח.
אלה מתוזמרים על ידי XprotectpluginService, שירות XPC המתוזמן ונשלח באמצעות מערכת DAS-CTS שעושה את אותו הדבר עבור מרבית משימות הרקע התקופתיות. מה’S לא שגרתי עם Xprotect Remeditator הוא שהמשימה שנשלחה ממשיכה לבחור ולהפעיל מודולי סריקה שונים. לפיכך הדרך המעשית היחידה לגלות איזו ריצה ומתי היא מהיומן. למרבה המזל, זה’S ישר באמצעות חיפוש היומן קודקוד
תת -מערכת == “com.תפוח עץ.Xprotectframework.Pluginapi ”
להיות התזמורת של Xprotect Remediator’S סריקות. השימוש בזה ב- Mac המריץ את מונטריי 12.5.1 24/7 ללא שינה מגלה את פעילות הסריקה הבאה במהלך יום טיפוסי.
סורק Dubrobber (XCSSet) הוא ללא ספק המנוהל ביותר, מבצע סריקות שנמשכות 15-35 שניות בכל שעה או שעתיים בתקופות של פעילות משתמש נמוכה. סריקות אחרות שנצפו כוללות את המודולים עבור:
- Adload לתקופה של 8 שניות, פעם אחת בכל יום;
- EICAR בפחות מ- 0.01 שנייה, פעמיים;
- ג’ניו ל -0.5 שנייה, פעם אחת;
- GreenAcre עבור 1.2 שניות, פעם אחת;
- MRTV3 למשך 17 שניות, פעם אחת;
- פירריט ל 0.5 שניות, פעם אחת;
- כבשים למשך 5 שניות, פעם אחת;
- Snowbeagle למשך 10 שניות, פעם אחת;
- Snowrift (CloudMensis) למשך 9 שניות, פעם אחת;
- Toydrop עבור 0.02 שנייה, פעם אחת;
- טרובי בקבוצה של שלוש סריקות קצרות של פחות מ- 0.שנייה אחת כל אחת;
- Waternet במאבק מתמשך אחד, ללא כל מסקנה מדווחת.
הם הופכים את הסט השלם.
סריקות דוברובבר תכופות אלה מציגות סדרה מובנית של ערכי יומן, החל מבדיקה של פרוטוקול חיבור XPC הניתן לאמת. לאחר מכן, שלטון יארה נטען ומופעל טלמטריה, כפי שהוא נשאר לאורך כל שאר הסריקה. שם’סדרה של בדיקות חתימה של קוד סטטי, ואז סדרת בדיקות נתיבים. קובץ ועוד בדיקות יארה עוקבות אחר כך, ובסופו של דבר הוא אירוע לפני דוח הסריקה, שלוקח את הטופס
<"caused_by":[],"status_message":"NoThreatDetected","status_code":20,"execution_duration":15.570410966873169>
שנראה מסביר את עצמו.
סריקות אלה צריכות להתקיים כעת בכל Macs המריצות את MacOS Catalina ובהמשך, כאשר המותאם הנוכחי של Xprotect remodator מותקן. הֵם’סביר להניח שתתרחש כאשר ה- Mac שלך ער אך עושה מעט מלבד משימות רקע, כמו גיבויים שגרתיים, וקבלת דוא”ל נכנס ככל שהוא מגיע.
למי שמריץ את הגרסאות האחרונות של MacOS זה מייצג צעד גדול קדימה. זה גם מפזר כל ספק אם ההגנה החדשה של התוכנה הזדונית הזו עדיין התחילה לחיות: זה’זה כבר חי וגם סורק באופן פעיל.
עדכון
תיקנתי את רשימת הסריקות שנצפתה כדי לשקף את הניסיון הנוסף שלי.
עודכן 2020 GMT 30 באוגוסט 2022.
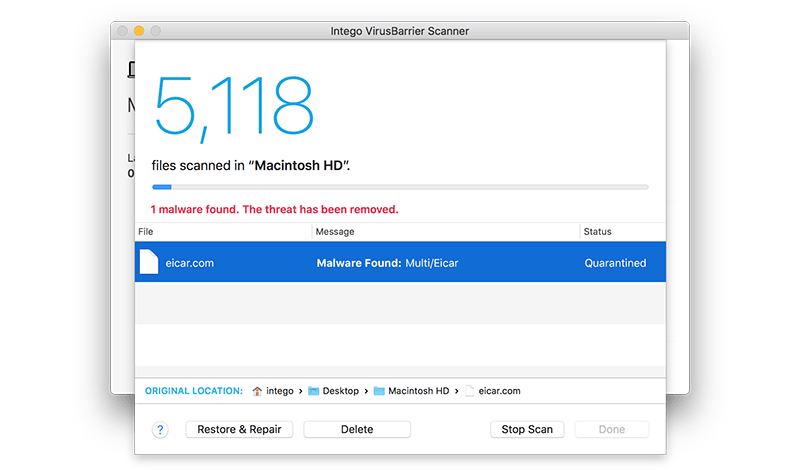
סורק VirusBarrier (בחינם)
[“\/אתרים \/הכל \/נושאים \/ubertheme \/תמונות \/תבניות \/01_screenshot_vb_scanner_scanning_bg2.png “,” \/אתרים \/all \/נושאים \/ubertheme \/תמונות \/תבניות \/02_screenshot_vb_scanner_main-window_bg2.png “,” \/אתרים \/all \/נושאים \/ubertheme \/תמונות \/תבניות \/03_screenshot_vb-scanner_daily-scan_bg2.png “,” \/אתרים \/all \/נושאים \/ubertheme \/תמונות \/תבניות \/04_screenshot_vb_scanner_preferences_bg2.png “] [” \/אתרים \/all \/נושאים \/ubertheme \/תמונות \/תבניות \/01_screenshot_vb_scanner_scanning_bg2.png “,” \/אתרים \/all \/נושאים \/ubertheme \/תמונות \/תבניות \/02_screenshot_vb_scanner_main-window_bg2.png “,” \/אתרים \/all \/נושאים \/ubertheme \/תמונות \/תבניות \/03_screenshot_vb-scanner_daily-scan_bg2.png “,” \/אתרים \/all \/נושאים \/ubertheme \/תמונות \/תבניות \/04_screenshot_vb_scanner_preferences_bg2.png “]
הגנה על אנטי-וירוס והגנה על תוכנות זדוניות בחינם עבור ה- Mac שלך.
- אנטי -וירוס ל- Mac להגן מפני MacOS ו- Windows זדוניות
- עדכוני הגדרת וירוסים אוטומטיים לפני סריקות
- הפעל סריקות יומיות אוטומטיות או בחר ידנית מיקומים לסריקה
- הסגר או מחק קבצים זדוניים
סקירה כללית
הגנה על אנטי -וירוס והגנה על תוכנות זדוניות בחינם עבור ה- Mac שלך
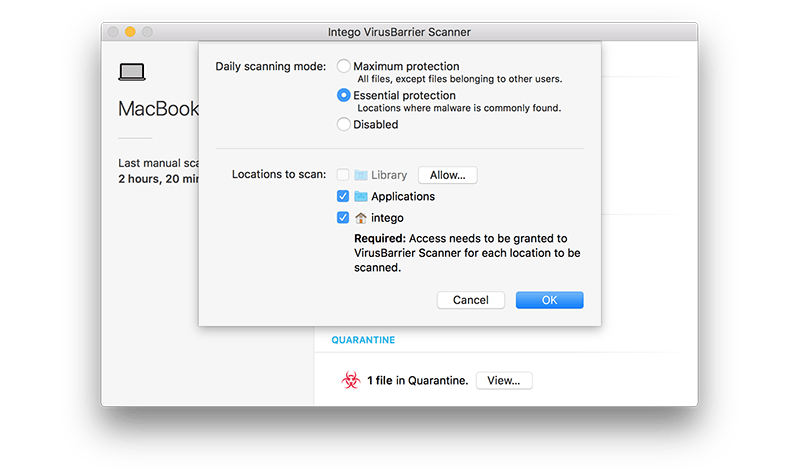
מיוצר על ידי מומחי ה- MAC ב- Intego, VirusBarrier Scanner הוא כלי אנטי -וירוס והסרת תוכנות זדוניות בחינם עבור Mac. בחר בין הגנה מקסימאלית כדי לסרוק בקלות את כל הקבצים ב- Mac שלך השייכים לך, או הגנה חיונית לסריקה של מיקומים בהם מתגלה בדרך כלל תוכנות זדוניות. או לסרוק ידנית מיקום ספציפי כמו תיקיות מסמכים משלך.
סורק VirusBarrier של Intego מבוסס על מנוע הסריקה המקורי של MAC נגד תוכנות תוכנה שנמצא ב VirusBarrier. זה יכול לסרוק את המחשב שלך על בסיס תקופתי או כשאתה מבקש לבצע סריקה. כדי לסרוק את כל הקבצים ב- Mac שלך בזמן אמת ובשכבות הגנה נוספות, נסה Mac Security X9, או בחר בצרור MAC Premium עבור חבילת האבטחה המקיפה ביותר של Intego של מוצרים.
פרטי מוצר
פרטי סורק VirusBarrier
-
- שומר על המחשב שלך ללא תוכנות זדוניות כמו נגיפי מק, וירוסי Windows, וירוסי יוניקס, וירוסי מאקרו של Microsoft Word ו- Excel, סוסי טרויאנים, תולעים, תוכנות ריגול, תוכנות פרסום, כלי פריצה, חייגרים, קיילוגירים, ו- Scareware (תוכניות אבטחה מזויפות)
- מזהה תוכנות זדוניות של Windows כדי למנוע מה- Mac שלך לפעול כמוביל
- סריקות לתוכנות זדוניות באופן אוטומטי או לפי דרישה בכל המיקומים הזמינים
- מוצא תוכנות זדוניות הכלולות בקבצי ארכיון
- סריקות לוירוסים בהודעות דוא”ל עבור לקוחות דוא”ל פופולריים
- סורק כוננים רכובים חיצוניים
- אפשרויות גמישות לטיפול בתוכנות זדוניות כולל תיקון, הסגר או כתובת כל מקרה לגופו
- סמן תיקיות מהימנות כדי להאיץ סריקות
- אנטי-וירוס בעל ביצועים גבוהים סורק במהירות עם טביעת רגל קלה
- בשל מגבלות שהוטלו על ידי חנות האפליקציות Mac, אפליקציה זו אינה יכולה לבצע סריקת תוכנות זדוניות בזמן אמת בה סורק התוכנה הזדונית צופה כל העת על קבצים חדשים או שינויים בקבצים. זה מסוגל רק לסרוק את המחשב שלך על בסיס תקופתי או כאשר מתבקש לסרוק על ידי המשתמש
- הסריקה מוגבלת למיקומים במחשב שלך אליהם אתה מעניק גישה
דרישות מערכת
מערכת הפעלה נתמכת
- Mac OS X 10.10 ומעלה
דרישות חומרה מינימליות
- כל מחשב תואם Mac OS X או MacOS הנתמך רשמית
- 500MB שטח דיסק קשיח זמין
- חיבור אינטרנט הנדרש לעדכונים להגדרות תוכנות זדוניות
שפות
- אנגלית, צרפתית, גרמנית, יפנית, ספרדית
3 השיטות המובילות לסריקת דוא”ל לתוכנה זדונית ב- Mac

סריקה היא צעד חשוב לפקוח עין על הקבצים שהורדו. להלן שלוש השיטות המובילות ל סרוק דוא”ל לתוכנות זדוניות ב- Mac.
האם מחשבים באמת צריכים אנטי-וירוס היא עדיין שאלה גדולה עם תשובות שונות. שמירה על זה בצד, לא משנה במה אתה משתמש, מחשב יכול להיות מושפע. אפל בטוחה יותר והיא עובדה שכן היא נוקטת ברוב אמצעי הזהירות האבטחה. אבל בסופו של דבר, הידע של המשתמש חשוב ביותר. אנו אכן מפעילים אלפי דברים באופן מקוון באמצעות דוא”ל ומכאן שחשבתי שצריך לדעת על השיטות לסריקת דוא”ל עבור תוכנות זדוניות ב- Mac
לאפל הייתה צמיחה הדרגתית במשלוחי מחשב נייד המאשרים שהם גם לעסקים אמיתיים. למרות שזה קצת בטוח בהשוואה, הידע שלך למצוא דברים חשוב לא פחות.
חָשׁוּב: עדכן את עצמך עם התקפות הנגיף האחרונות ב- Mac שלך. הדברים התפתחו ממש טוב וגם דרך הספאם. שמור תמיד על המקורות העיקריים לנגיף. הם עשויים להיות בכל צורה שהיא אומרת תוכנה זדונית בזמן התקנת נגן פלאש של Adobe או משהו דומה.
תוכן העניינים
האם פתיחת דוא”ל התקנה תוכנה זדונית?
ובכן, זה נכון. מיילים אינם קשורים רק לטקסט. מדובר באפשרויות מובנות לחיבור מולטימדיה ורבים נוספים שיש להוריד אותם להבנה טובה יותר. ניתן להאכיל קבצי מולטימדיה כאלה מנגיפים הפוגעים בפועל במחשב הנייד אחריו’s נצפה/הורד. כן, קודים כאלה אינם גלויים ויכולים להיות מוסתרים.
בקשת דוא”ל טקסט בלבד עשויה שלא לעבוד להפעלת עבודה בצורה חלקה. אז אין דרך אחרת מלבד להיות קצת זהיר והכל.
להלן כמה שיטות לשיטות לסריקה של מיילים עבור תוכנות זדוניות ב- Mac.
- קשור –האם אני צריך אנטי -וירוס ל- Mac?
- 5 האנטי -וירוס החינמי הטוב ביותר ל- Mac
3 שיטות לסריקת דוא”ל לתוכנות זדוניות ב- Mac
הדרכה וידאו
סיפקנו מאמר זה בצורה של הדרכת וידאו לקורא שלנו’נוחות. אם אתה מעוניין לקרוא, דלג על הסרטון לעת עתה וצפה בו לאחר השלמת קריאת מאמר זה.
CleanMymac X היא תוכנת MAC שיכולה לעשות חבורה של דברים. סורקי פרטיות, סורק קבצים גדולים יותר, חומרי ניקוי זבל ומסירי תוכנות זדוניות הם חלקם. יש לו ממשק משתמש נקי ואינטואיטיבי מאוד עם הרבה תכונות פרימיום. זה מאפשר לך להסיר קבצי זבל, תוכנות זדוניות ומייעל את ה- Mac שלך בלחיצה אחת. זה זמין בגרסאות בחינם ופרימיום. זה ידוע כחבילה של All-in-One כדי להפוך את ה- Mac שלך ליעיל יותר.
לעולם אל תלחץ על קישור דוא”ל עד שתדע את התוצאה. תוכנה זו חיונית למחשב נייד לסרוק קבצים מצורפים. הראשון הוא לסרוק קבצים מצורפים בדוא”ל באמצעות CleanMymac x.
הבהרה של CleanMymac x
- ממשק משתמש פשוט ונקי
- מסיר GBS של קבצי זבל בלחיצה אחת
- שומר על ה- Mac שלך עדכני
- מספק סקירה של מכשירים חיצוניים מחוברים
- זמין בגרסאות בחינם ופרימיום
- תואם לכל הגרסאות האחרונות של MacOS
תמחור של CleanMymac x
CleanMymac x זמין ב מנוי לשנה ורישיון חד פעמי וניתן לרכוש אותו על סמך מספר ה- Mac.
- מנוי לשנה
- תכנן ל- Mac 1 – 27 $.96
- תכנן לשני מקינורות – 43 דולר.96
- תכנן ל -5 מקינטוש – 63 דולר.96
- תכנן ל- Mac 1 – 71 $.96
- תכנן לשני מקינורות – 107 דולר.96
- תכנן ל -5 מקינטוש – 159 דולר.96
כיצד לסרוק דוא”ל עבור תוכנות זדוניות ב- Mac באמצעות CleanMymac x
- בקר באתר הרשמי של CleanMymac x. רכוש והורד את הגרסה האחרונה של היישום ל- Mac שלך.
- הפעל את היישום לאחר השלמת תהליך ההתקנה. אז תמצאו את הממשק של המסך הבית כמוצג בתמונת המסך שלהלן. בחר ב- “הסרת תוכנות זדוניות” כלי מקטע ההגנה ולחץ על “לִסְרוֹק” אוֹפְּצִיָה.
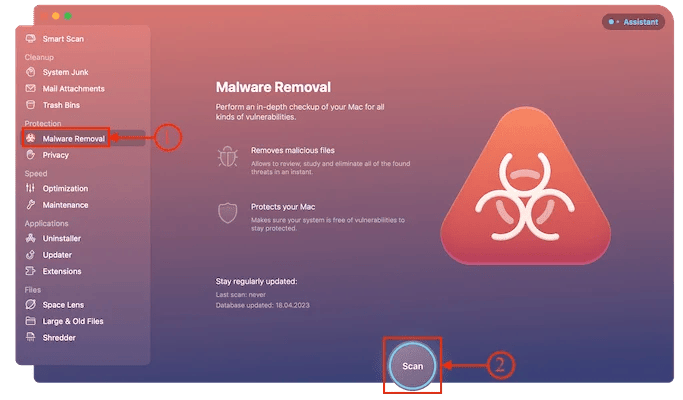
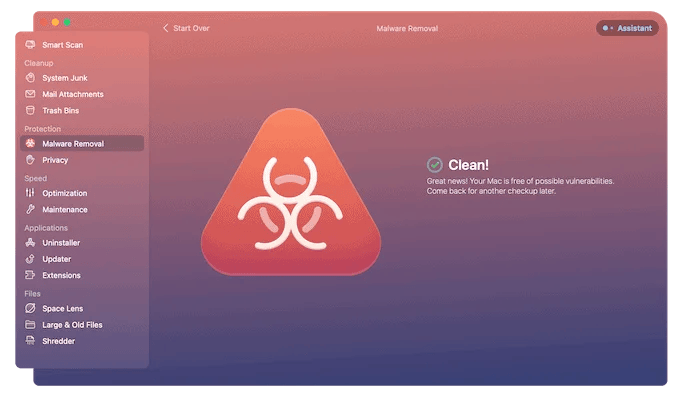
- ואז זה מתחיל לסרוק את ה- Mac שלך לתוכנה זדונית ולוקח זמן להשלים את התהליך בהתאם לשטח האחסון. מאוחר יותר הוא מציג את דף התוצאות כנקיות!
אתה יכול גם לנסות את כלי הקבצים המצורפים לדוא”ל של CleanMymac X כדי למצוא את התוכנה הזדונית בתוך קבצים המצורפים לדוא”ל המאוחסנים באחסון המקומי. להלן הנוהל לשימוש בתכונה זו.
- הפעל את יישום ה- CleanMymac X ב- Mac שלך.
- בחר ב- “קבצים מצורפים בדואר” כלי מקטע הניקיון הזמין בשורת התפריטים השמאלית ולחץ על “לִסְרוֹק”.
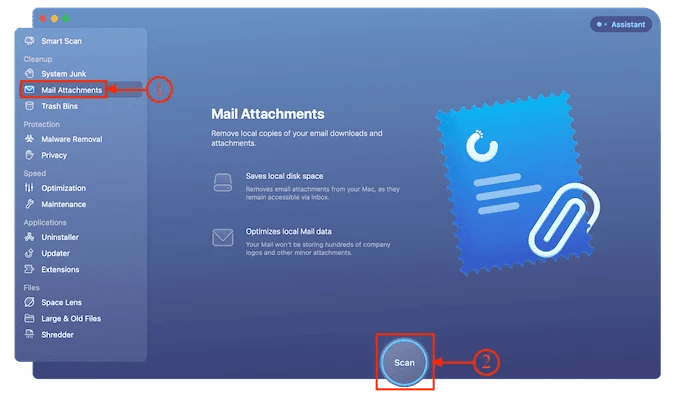
- ואז זה מתחיל לסרוק דוא”ל עבור תוכנות זדוניות ב- Mac ואחרי השלמת התהליך, הוא מציג את דף התוצאות כנקיות!

2. Bitdefender ב- Mac
BitDefender השני ברשימה שלנו. ציון שיעור הניקיון שלה BitDefender הוא גם בחירה מצוינת לסרוק קבצים מצורפים של דואר ונתונים קשורים אחרים מהדיסק. זוהי אחת מתוכנות האנטי -וירוס הפופולריות הזמינה למשתמשים ב- Mac. זה מגן על ה- Mac שלך מפני וירוסים ותוכנות זדוניות מסביב לשעון עם מערכת אבטחה מתקדמת. BitDefender מספק VPN כדי להבטיח חווית גלישה מהירה ומאובטחת למשתמשים. זה מאפשר לך לנסות את גרסת הניסיון בחינם ל -30 יום הכוללת את כל תכונות הפרימיום.
הבהרה של BitDefender
- הגנה בזמן אמת
- VPN כלול
- הגנה על מכונות זמן
- תואם לגרסאות ה- MacOS האחרונות והדפדפן
- מספק גרסת ניסיון בחינם של 30 יום
תמחור של BitDefender
BitDefender מספקת את שירותיה בשלוש תוכניות, כגון תוכנית לשנה, תוכנית לשנתיים ותוכנית 3 שנים. כל תוכנית זמינה עבור מכשיר אחד ו -3 מכשירים. המחירים של כל התוכניות מופיעים להלן.
כיצד לסרוק דוא”ל עבור תוכנות זדוניות ב- Mac באמצעות BitDefender
- בקר באתר הרשמי של BitDefender והורד את הגרסה האחרונה של היישום ל- Mac שלך.
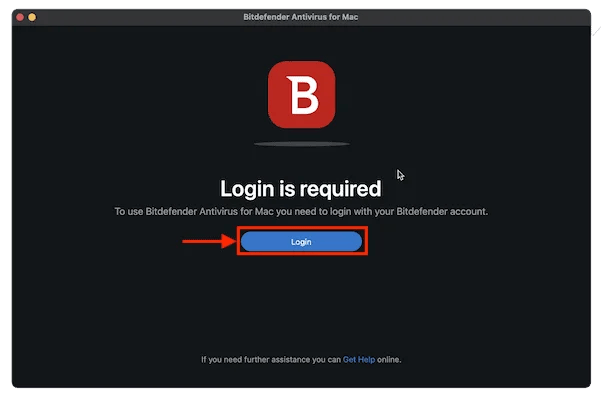
- הפעל את היישום לאחר ההתקנה המוצלחת והיא מבקשת ממך להיכנס ל- BitDefender. אתה יכול להשתמש חשבונות גוגל, מיקרוסופט, פייסבוק ואפל להיכנס.
- לאחר כניסה ל- BitDefender, זה מפנה מחדש למסך הבית של היישום. אפשר הרשאות אם זה מבקש ממך לעשות.
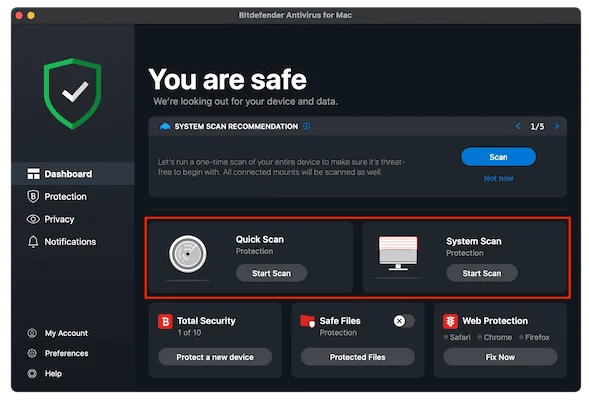
- במסך הבית הוא מציג אפשרויות וסוגי סריקה שונים. זה מספק שני סוגי סריקה – סריקה מהירה וסריקת מערכת מלאה. בחר את סוג הסריקה בהתאם לדרישתך.
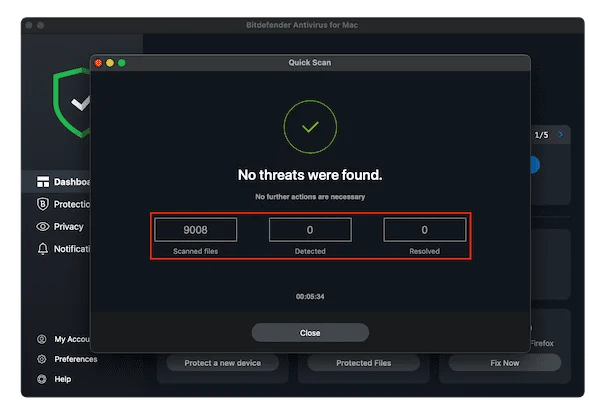
- ואז זה מתחיל לסרוק את ה- Mac שלך ומראה לך את התוצאות בשלוש קטגוריות – סרק קבצים, זיהה ונפתרו.
- כך תוכלו לסרוק דוא”ל עבור תוכנות זדוניות ב- Mac באמצעות BitDefender.
- קשור –חמשת תוכנת האנטי -וירוס המובילה למחשב Windows
- הסוגים הנפוצים ביותר של תוכנות זדוניות וכיצד להימנע מהם
3. אבטחת אינטרנט של Intego Mac
אבטחת אינטרנט של Intego Mac (קישור מוזל של 50%) תוכנה ידועה תוכנת אבטחת אינטרנט MAC במשך יותר מ 15 שנה. יש לזה בסיס משתמשים גדול ברחבי העולם בגלל הביצועים הבולטים שלו. זה מגן על ה- Mac שלך מפני כל מיני סווארים, מנקה קבצים לא רצויים גדולים ומגן על הנתונים הסודיים שלך. זה זמין ביישומים בודדים וגם בחבילות צרורות. זה תואם לכל הגרסאות האחרונות של MacOS. אם אתה רוצה הגנה מלאה עבור ה- Mac שלך, עליך להתקין אותו.
הבהרה של אבטחת אינטרנט של Intego Mac
- ממשק משתמש מקצועי
- האנטי -וירוס האמין ביותר של מק
- הגנה בזמן אמת עם חומת אש דו כיוונית
- מגן אותך מהתקפות מקוונות של תוכנות זדוניות מקוונות
- תואם לכל הגרסאות האחרונות של MacOS
תמחור של אבטחת אינטרנט של Intego Mac
Intego Mac אבטחת אינטרנט זמינה ב שנה ושנתיים תוכניות. המחירים מופיעים להלן.
כיצד לסרוק דוא”ל עבור תוכנות זדוניות ב- Mac באמצעות אבטחת אינטרנט של Intego Mac

בחלק זה אראה לך את הנוהל שלב אחר שלב לסריקת דוא”ל עבור תוכנות זדוניות ב- Mac באמצעות אבטחת אינטרנט של Intego Mac.
זמן כולל: 5 דקות

הפעל כל דפדפן ובקר באתר הרשמי של Intego. רכוש והורד את הגרסה האחרונה של Intego ל- Mac שלך.
שלב -2: אפשר סריקה של מיילים

הפעל את מחסום וירוסים לאחר ההתקנה המוצלחת ולחץ על “העדפות מחסום וירוס” אוֹפְּצִיָה. ואז חלון קטן יצוץ. וודא שה- “מיילים” האפשרות מופעלת בקטע הסריקה וסגירת חלון זה.
שלב 3: התחל סריקה
במסך הבית של היישום, תמצא סריקה מהירה וסריקה מלאה. בחר את סוג הסריקה על ידי לחיצה על האפשרות. ואז זה מתחיל לסרוק את ה- Mac שלך ומסיר את קבצי הזבל שנמצאו.
מחיר משוער: 39.99 דולר
- אבטחת אינטרנט של Intego Mac
חומרים: אנטי -וירוס
סיכום
בעולם הנוכחי, מיילים הם אחת הסיבות העיקריות להתקפות תוכנות זדוניות ודיוג מקוון. מאות דוא”ל דואר זבל מתקבלים על ידי משתמשים בכל יום המכילים תוכנות זדוניות. השימוש בתוכנת האנטי -וירוס הטובה ביותר הוא הפיתרון היחיד למניעת תוכנות זדוניות בדוא”ל. נסה את השיטות שנדונו לעיל לסרוק דוא”ל עבור תוכנות זדוניות ב- Mac ולהפוך את ה- Mac שלך לבטוח מהתקפות.
אני מקווה שהמדריך הזה עזר לך לדעת על 3 השיטות המובילות לסריקת דוא”ל לתוכנה זדונית ב- Mac . אם אתה רוצה לומר משהו, יידע אותנו דרך קטעי התגובות. אם אתה אוהב את המאמר הזה, אנא שתף אותו ועקוב אחר מה וואנט בפייסבוק, בטוויטר וב- YouTube לקבלת טיפים טכניים נוספים.
- קשור –5 הדרכים הטובות ביותר לנקות קבצי יומן ב- Mac
- סקירה של CleanMymac x: מנקה ה- MAC הטוב ביותר
שלושת השיטות המובילות לסריקת דוא”ל לתוכנות זדוניות ב- Mac – שאלות נפוצות
האם MAC זקוק לתוכנת אנטי -וירוס?
כן, מחשבי מחשבים מאובטחים אך הם עדיין זקוקים לתוכנת אבטחה כדי למצוא את הקבצים והנתונים הפגומים מהדיסק שלך.
האם ל- Mac יש סורק וירוסים מובנה?
כן, זה היה. אבל זה עובד כמגן Windows הסורק את כל האפליקציות והקבצים עם משאבים רעים ידועים. עם זאת, אנשים מוצאים הרבה יותר דרכים תוך זמן קצר לדחוף וירוסים ל- MAC
כיצד אוכל להסיר ידנית תוכנה זדונית מה- Mac שלי?
הורד כל אפליקציה כגון CleanMymac X וסרוק את הדיסק בפעם אחת. כל הקבצים הנגועים בלטו. פשוט הסר אותם. אתה יכול’לא הסר את כל הקבצים הנסתרים באופן ידני. כמה קבצים ואפליקציות גלויים עשויים להיות אפשריים.
האם מקינורות זקוקים להגנה על תוכנות זדוניות?
בקיצור, כן הם אכן זקוקים להגנה על תוכנות זדוניות.
האם אוכל להוריד את BitDefender בחינם?
כן. BitDefender מספק גרסת ניסיון בחינם של 30 יום.
טוק טוק
תוכנות זדוניות מתקנות את עצמה בהתמדה, כדי להבטיח שהיא מבוצעת אוטומטית בכל פעם שהמחשב מופעל מחדש. KnockKnock חושף תוכנה המותקנת בהתמדה על מנת לחשוף באופן כללי תוכנות זדוניות כאלה.
מערכת הפעלה נתמכת: MacOS 10.11+

גרסה נוכחית: 2.3.0 (שנה יומן)
SHA-1 של ZIP: 8cf5f309520dd2b3df32726ff8e845d60e29d13
קוד מקור: טוק טוק
הערה:
לפרטים על התמדה ומערכת הפעלה X/MacOS זדונית, עיין בעיתון שלי:כדי להשתמש ב- KnockKnock, הורד תחילה את ארכיון ה- zip המכיל את היישום. תלוי בדפדפן שלך, יתכן שתצטרך לפתח את היישום באופן ידני על ידי לחיצה כפולה על הארכיון הרוכסן:
כדי להריץ את היישום ולהתחיל סריקה, פשוט לחץ פעמיים על KnockKnock.אפליקציה .
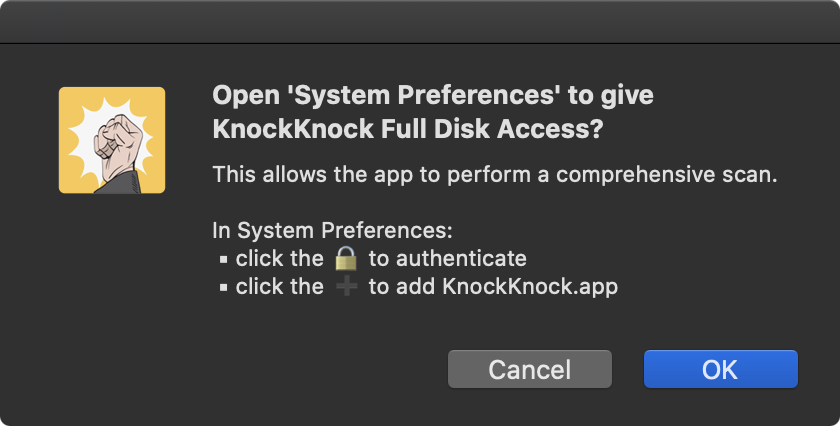
בגרסאות האחרונות של MacOS, KnockKnock יבקש “גישה לדיסק מלא”:
זה אופציונלי, אך יאפשר לקנוקנוק לבצע סריקה מקיפה יותר.
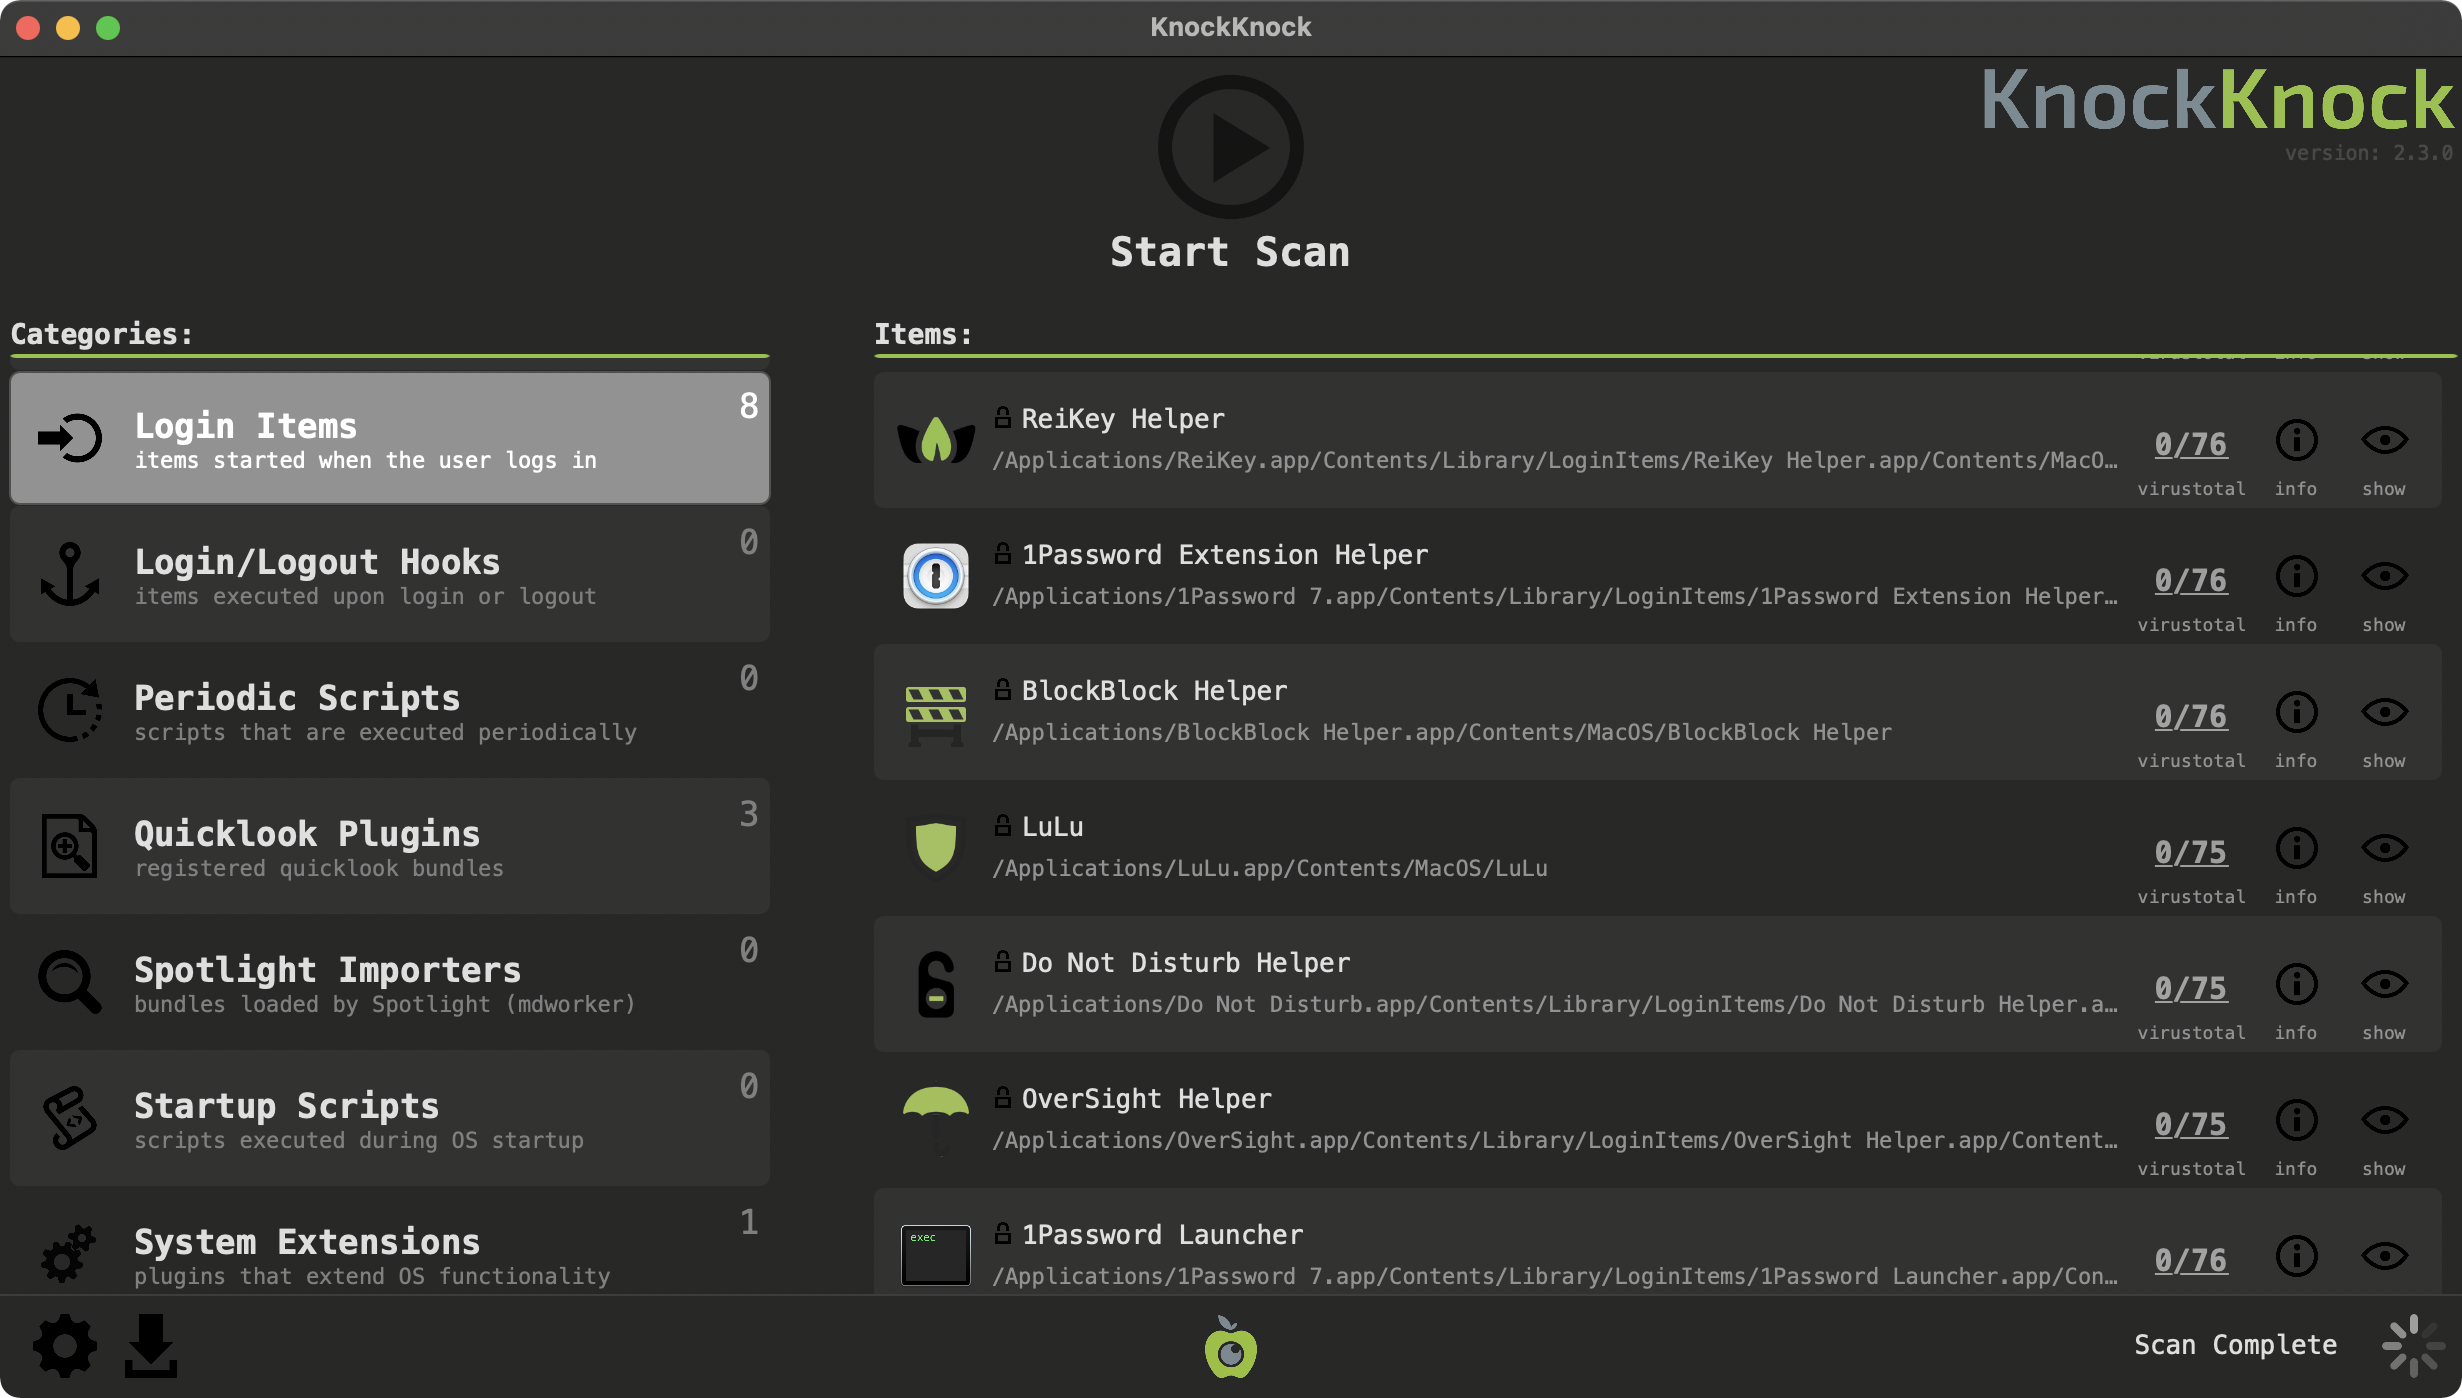
לחץ על כפתור ‘התחל סריקה’ כדי להדריך את KnockKnock לסרוק מיקומים ידועים שבהם ניתן להתקין תוכנה או תוכנות זדוניות מתמשכות. על ידי עיצוב, KnockKnock פשוט מפרט תוכנה המותקנת בהתמדה. אם כי כברירת מחדל מסוננים בינאריות של Apple-Apple, סביר להניח שתוכנה לגיטימית של מפלגה שלישית תוצג.
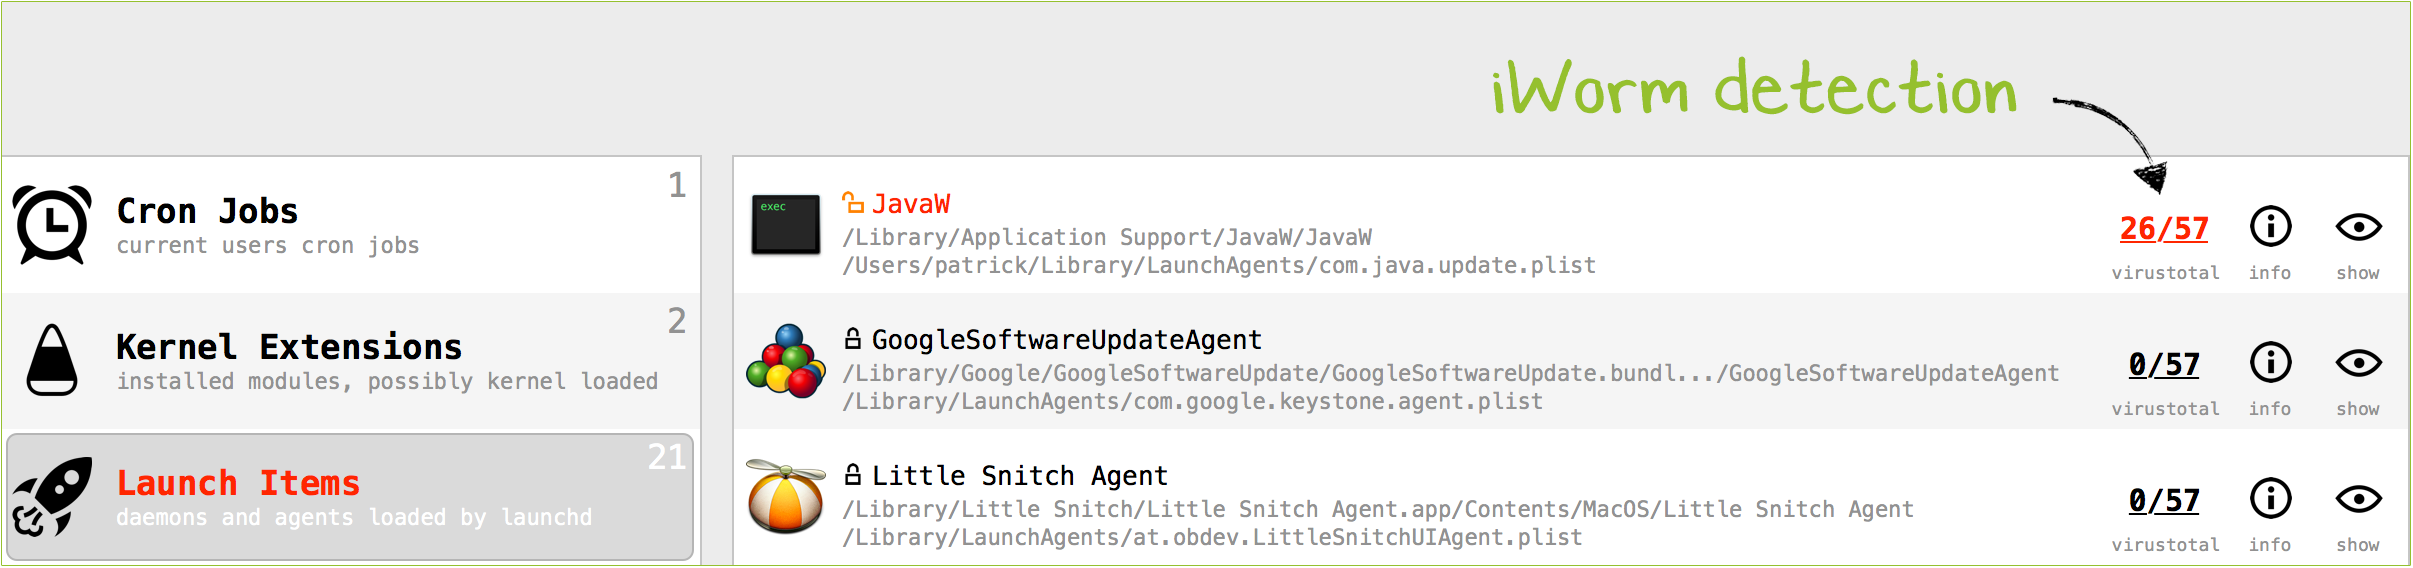
הטבלה של השמאל מכילה את הקטגוריות של תוכנה מתמשכת ש- KnockKnock סורק. כל שורה מכילה את השם והתיאור הקצר של הקטגוריה, ומספר הפריטים שהתגלו. לחיצה על אחת מהקטגוריות תציג את הפריטים עבור קטגוריה זו בטבלת הפריטים הימנית.
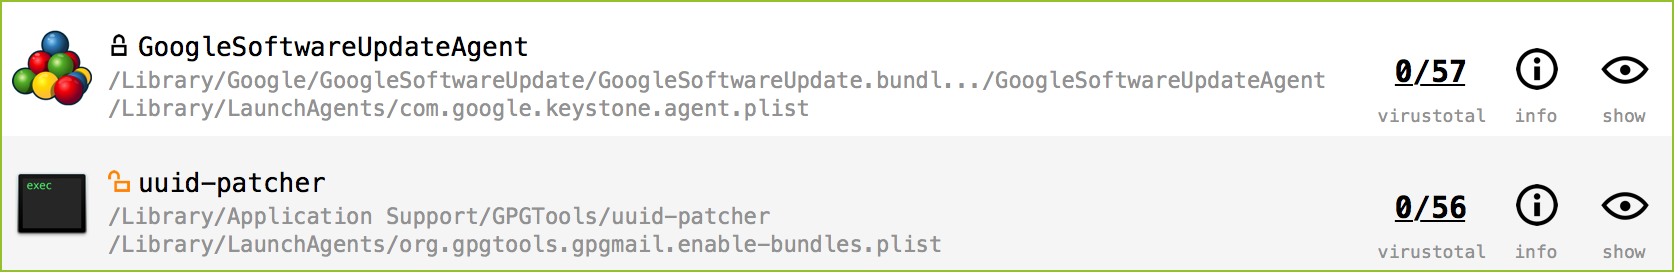
כל שורה בטבלה זו מכילה את שם הפריט שזוהה, סמל המציין אם הוא שייך לאפל, , או צד שלישי (אך עדיין חתום)
 , או שהוא לא חתום
 , דרכו המלאה, ואז כפתורים מידע שונים וניתנים לפעולה. כפתורים אלה מספקים מידע על תוצאות הסריקה של הפריט (אנטי-וירוס) של פריט, מידע כללי על הקובץ והיכולת להציג את הפריט בממצא.
אם הפריט הוא בינארי להפעלה, KnockKnock שואל אוטומטית את Virustotal עם חשיש של הבינארי כדי לאחזר מידע כלשהו. בעוד ש- Virustotal נשאל, כפתור זה מציג ‘■ ■ ■’. לאחר השלמת השאילתה, כותרת הכפתור מתעדכנת אוטומטית ביחס הגילוי, או א ‘?’ אם הבינארי לא ידוע כ- Virustotal.
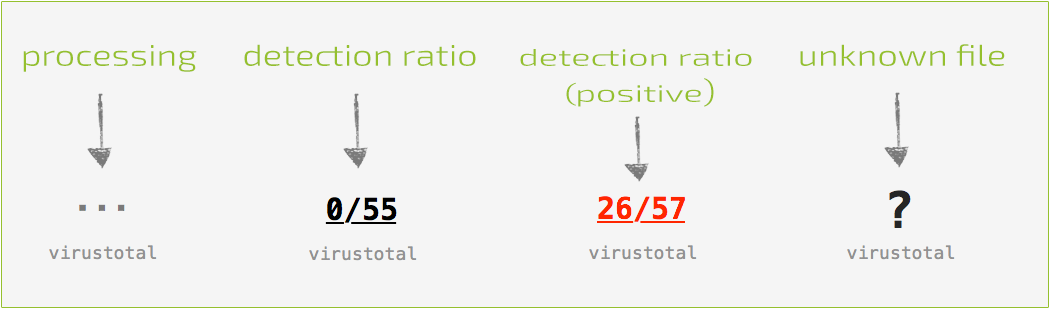
עם השלמת השאילתה, ניתן ללחוץ על הכפתור כדי לחשוף קופץ המכיל מידע ספציפי Virustotal על הקובץ. אם הקובץ אינו ידוע, לחיצה על ‘הגש?כפתור יגיש את הקובץ לניתוח. קבצים ידועים מכילים קישור לדו”ח הניתוח המלא ו’- Respan ‘?כפתור שיסנן את הקובץ.
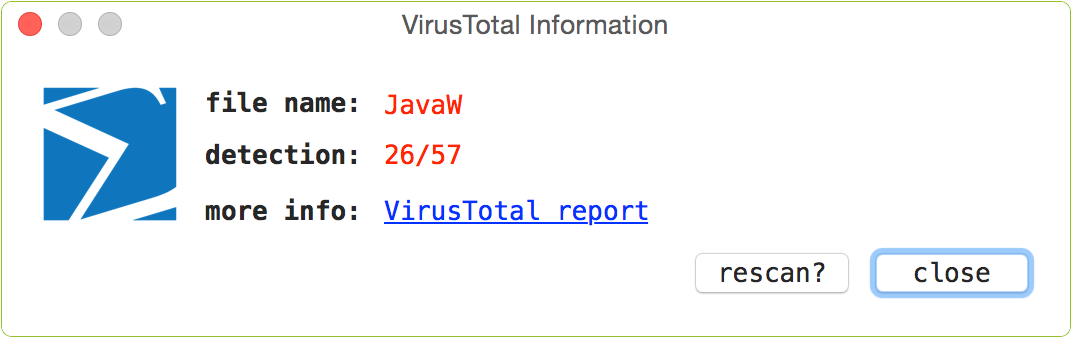
אם יתגלה תוכנה זדונית ידועה, שם הפריט וכפתור Virustotal יודגשו באדום. יתר על כן, שם הקטגוריה יודגש באופן דומה:
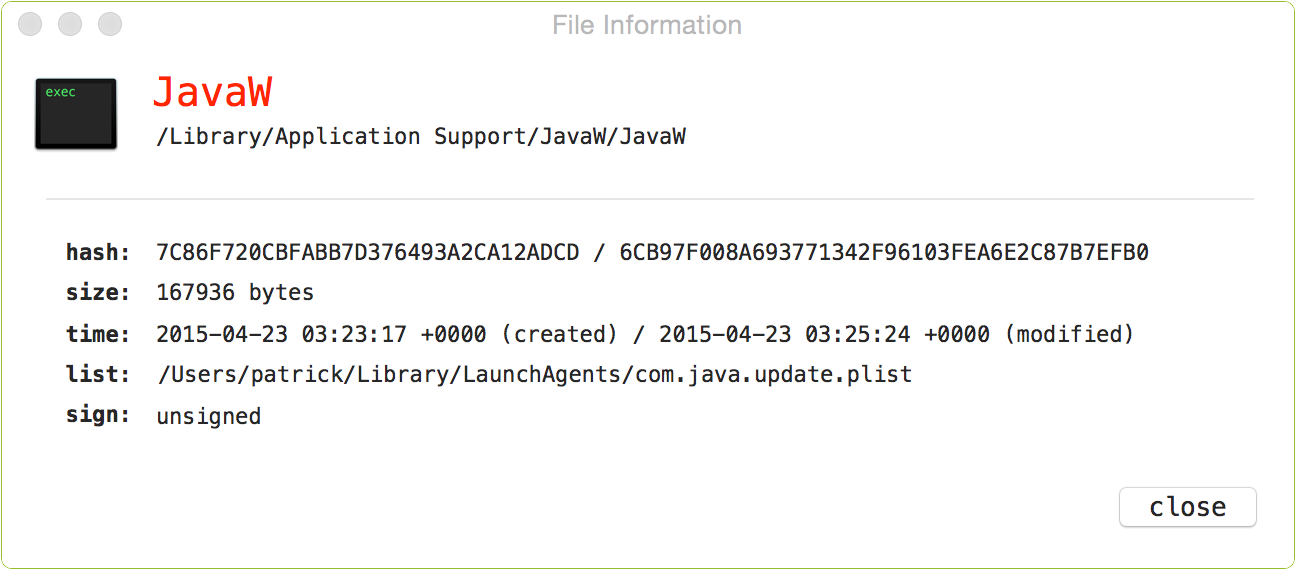
כפתור ‘מידע’ יציג מידע מפורט על הפריט, כולל החשיש, גודלו, פליסט (אם ישים) ומצב חתום:
נכון לגרסה 2.0, אם הפריט נמשך באמצעות רשימת נכסים (PLIST), ניתן ללחוץ על זה כדי להציג את תוכנו:
חזרה לחלון הראשי, לחיצה על הכפתור הסופי (‘הצג’) בשורת הפריט, תחשוף את הפריט בחלון Finder.
כדי לשלוט או להשפיע על ביצוע של KnockKnock, לחץ על הסמל ‘הילוך’ (העדפות) שנמצא בשמאלית התחתונה של החלון. זה יציג את החלון של העדפת KnockKnock (הערה, חלון זה מוצג גם דרך פריט התפריט ‘העדפות’):
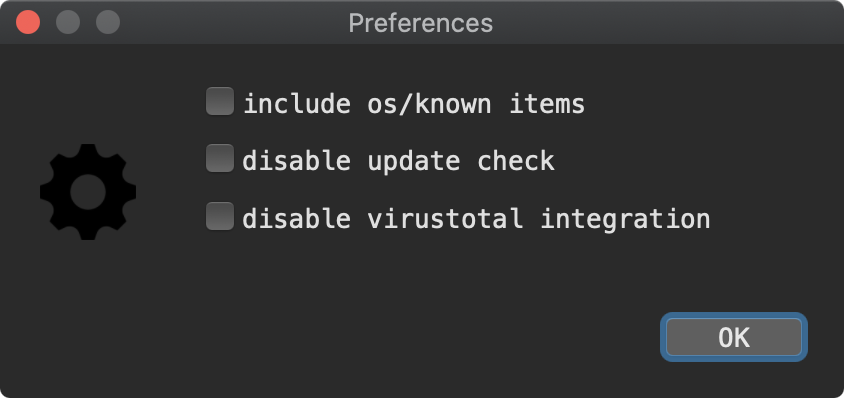
- ‘הצג מערכת הפעלה/פריטים ידועים’:
הצג את כל מה שהוא מוצא (כברירת מחדל הוא מסנן פריטים חתומים של אפל ורשימה לבנה). - ‘השבת בדיקת עדכון’:
כאשר מושק KnockKnock, השבת את הבדיקה האוטומטית אם יש גרסאות חדשות. - ‘השבת אינטגרציה virustotal’:
אל תשאל את הוויראוסטוטלי עם חשיש הפריטים המתמשכים.
ליד סמל ההעדפות הוא סמל השמירה. לחץ על זה כדי לשמור את ממצאי KnockKnock (כ- JSON):
ממשק CommandLine
KnockKnock עכשיו (נכון לגרסה 2.0) ניתן להפעיל דרך קו הפקודה. ישנם יתרונות שונים לכך, כולל היכולת לפרוס ולבצע באופן תכנותי של KnockKnock (אולי במרווח מתוזמן באופן קבוע). דרך ה- CLI, ניתן לבצע גם KnockKnock עם הרשאות מוגבהות (i.ה. sudo), אשר יבטיח כי Knockknock יבצע סריקה מקיפה יותר של פריטים עבור את כל משתמשים!בצע את הבינארי של KnockKnock (הערה: ציין את הדרך המלאה לבינארי KnockKnock בְּתוֹך צרור היישומים שלו) עם -h או -עזרה כדי להציג מידע על אפשרויות קו הפקודה המסביר העצמי:
$ ./טוק טוק.אפליקציה/תוכן/MacOS/KnockKnock -h Knocknock שימוש: -H או -עזרה מציגים מידע על השימוש הזה -שביצעו סריקת שורת פקודה -נכסים במהלך סריקת שורת הפקודה, הפלט הוא 'די מודפס' -APPLE במהלך סריקת שורת הפקודה, כלול את הפריטים של Apple/Syste
הערה:
כדי ללכוד את הפלט מ- KnockKnock, (כפי שהוא כותב ל- STDOUT), פשוט צנחו אותו לקובץ מתוך בחירתכם:$ ./טוק טוק.אפליקציה/תוכן/macOS/KnockKnock -whoSthere>/path/to/חלק/קובץ.JSON
ש: KnockKnock מצא יישומים רבים, האם עלי לדאוג?
לא. KnockKnock פשוט מונה פריטים שמתחילים אוטומטית; או במהלך ההפעלה, במהלך הכניסה או במהלך השקת יישום אחר (ה.ז. תוספי דפדפן). למרות שפריטים של אפל חתום מסוננים כברירת מחדל, סביר להניח כי פריטי מפלגה לגיטימיים רבים יוצגו. כמובן שהמטרה היא ש- KnockKnock יציג גם כל תוכנה זדונית המותקנת בהתמדה.ש: אוקיי, אז איך אני קובע אם משהו הוא תוכנה זדונית?
ת: על ידי עיצוב KnockKnock עצמו לא מנסה לקבוע אם משהו הוא תוכנה זדונית או לא. עם זאת, מכיוון ש- Virustotal משולב במלואו ב- KnockKnock, תוכנות זדוניות ידועות יתגלו (ויודגשו באדום). ניתן לבחון ידנית את שאר הפריטים שאינם מסומנים. אולי גוגל את החשיש של הקובץ, הפעל מיתרים עליו, או אם אתה באמת מודאג מפריט ספציפי, שלח לי דוא”ל ל- [email protected] וצורף את הקובץ 🙂ש: כשאני מפעיל את KnockKnock, מדוע זה מבקש לגשת להורדות/תיקיית שולחן עבודה/לוח שנה וכו ‘?
ת: כחלק ממספרותיה, סורק KnockNock סורק תהליכים ותלותם. אם לתהליך יש פריט שנטען ממיקומים אלה, כאשר KnockKnock סורק אותו, הוא עשוי לייצר התראת מערכת הפעלה.ש: מדוע KnockKnock מנסה לגשת לרשת?
ת: כאשר מתחילים KnockKnock, זה מתחבר ל- Obstive-See.com כדי לבדוק אם יש גרסה חדשה של המוצר. באופן ספציפי, הוא קורא את מוצרי הקובץ.JSON, המכיל את מספר הגרסה האחרונה של KnockKnock. לא נאסף מידע על משתמש או מוצר ולא מועבר.KnockKnock עשויה לייצר תנועת רשת הקשורה לשילוב שלה עם Virustotal. כמתואר לעיל, כאשר משתמש לוחץ על כפתור ‘סך הנגיף’ בחלון ההתראה, זה ישלח ייצור בקשה המכילה את נתיב, שם הקובץ וחשיש. שים לב שניתן להשבית את בדיקת הגרסאות האוטומטית באמצעות האפשרות ‘השבת בדיקות עדכון’ בהעדפות KnockKnock.
לבסוף, KnockKnock משתמש גם ב- Sentry.IO לגילוי קריסות שעשוי לייצר תנועת רשת הקשורה לדיווח על קריסות.


