


Mac ha uno scanner di malware?
La società eclettica di luce
Scanner di malware/virus consigliato per Mac? [duplicare]
Ho cercato un buon scanner per virus/malware per il mio Mac. Ma ho paura che potrei scaricare un po ‘di software trash perché tutte le cose che trovo su Google si rivelano solo annunci. Avete consigli?
229k 78 78 badge dorati 404 404 badge d’argento 883 883 badge di bronzo
Chiesto il 4 aprile 2021 alle 11:45
111 3 3 badge di bronzo
3 risposte
Consiglierei Malwarebytes. Tuttavia, macOS include già XProtect, che è una lista nera regolarmente aggiornata di malware. Inoltre, ci sono molte caratteristiche di sicurezza integrate che rendono molto difficile per il malware fare danni: i processi sono limitati in ciò che possono leggere o scrivere.
Certo, non sto suggerendo che “i Mac non ottengono malware”. Ma se sei già cauto nel download di “software trashy”, allora è efficace come qualsiasi cosa.
Quello che non hai fatto’T richiedere ci sono prodotti più efficaci di uno che cerca solo di mettersi al passo con malware noto. Là’s una classe di prodotti che scansionano comportamenti sospetti in modo da poter decidere se un programma vale o essere avvisato di un rischio non catalogato. Inizia con l’obiettivo Vedi i prodotti in quel caso.
Vale la pena guardare Lulu e Knockknock e l’app Blockblock collegata dall’alto.
229k 78 78 badge dorati 404 404 badge d’argento 883 883 badge di bronzo
Risposta il 4 aprile 2021 alle 12:04
29.7k 2 2 badge d’oro 37 37 badge d’argento 90 90 badge di bronzo
Ben – i’Aggiungerò una seconda raccomandazione. Entrambi i prodotti sono attivi e collaborano e parlano a conferenze / offrono documenti eccellenti: byte di malware e see obiettivo sono adatti ai consumatori, costi ragionevoli in tempo e team ben controllati. Noi’VE Arriva molto in dieci anni.
4 aprile 2021 alle 12:14
grazie mille per l’aiuto. Eseguono byte di malware da una settimana ormai. E ha scelto un minatore di criptovaluta. Quindi questo ha aiutato!
13 aprile 2021 alle 9:26
@benwiggy Potresti elaborare o collegare una risorsa “Inoltre, ci sono molte caratteristiche di sicurezza integrate che rendono molto difficile per il malware fare danni: i processi sono limitati in ciò che possono leggere o scrivere.”
19 luglio 2022 alle 4:13
Molti ricercatori della sicurezza raccomandano questo scanner di malware. Anche io anche se non penso molto al 3 ° software AV https: // de.Malwarebytes.com
Risposta il 4 aprile 2021 alle 12:03
717 1 1 badge d’oro 10 10 badge d’argento 22 22 badge di bronzo
Tutti consigliano sempre Malwarebytes … tuttavia la versione gratuita non scansionerà attivamente, quindi ti rimane a ricordare di eseguire una scansione.
Non c’è niente di sbagliato in questo, ma se guardi il test AV (che riguarda la cosa più vicina a una vera autorità ufficiale su cui l’antivirus è “migliore”) vedrai che non è nemmeno elencato.
Ora, questo è per due motivi – 1. Le aziende devono pagare per essere elencate e 2. Quando Malwarebytes è stato elencato lì qualche anno fa ha segnato così tanto che si può solo immaginare di non voler continuare a pagare per prove così dannose. [Opinione mio.”
Quindi, in base a questo, guarderei cosa È Elencato su AV-test e scegli qualcosa che va bene, non solo nell’ultimo rapporto, ma anche di tornare nella storia. Tutti hanno la tendenza ad alzarsi e cadere nel tempo, quindi ne vuoi davvero uno che tende a rimanere sempre vicino alla cima.
Personalmente, di recente mi sono sistemato su Avira e non mi ha ancora irritato sufficientemente per rimuoverlo di nuovo. Questo di solito è il mio punto di non ritorno: quando gli annunci per acquistare una versione freeware si frappongono o anche un antivirus a pagamento inizia a sembrare che si stia appesantindo la macchina.
Ho ancora MalwareBytes qui e lo gestisco occasionalmente. La versione gratuita e non interattiva non si scontra con nessun altro antivirus installato.
Non ne ho mai due Scansione attiva/live soluzioni antivirus su una macchina: possono combattere.
Il problema con Googling per “Best Mac Antivirus” è che a causa di alcune tecniche SEO piuttosto ingannevoli, molti dei risultati principali, se guardi abbastanza da vicino, stanno raccomandando il loro antivirus, e gli unici altri luoghi che un particolare è mai menzionato sono su altri siti usando le stesse tecniche SEO … quindi tutto diventa un po ‘ciclico.
Non mi fiderei di uno di questi per quanto potessi sputarlo.
macOS ora scansiona il malware ogni volta che ne ha la possibilità
Negli ultimi sei mesi la protezione da malware macOS è cambiata più di quanto non abbia fatto nei sette anni precedenti. Ora è diventato completamente preventivo, attivo come molti prodotti anti-malware commerciali, a condizione che il tuo Mac stia eseguendo Catalina o successivamente. Questo articolo aggiorna quelli che’VE precedentemente scritto su Apple’S Nuovo strumento in War Against Malware, XProtect Redediator.
Fino al recupero di XProtect è arrivato in MacOS 12.3 Lo scorso marzo, gli strumenti di sistema per affrontare il malware erano essenzialmente limitati a XProtect e MRT. XProtect è stato utilizzato principalmente per controllare app e altro codice che aveva una flag di quarantena, contro un elenco di firme di malware noto, e può solo rilevare. Mentre Apple ha ampliato la sua portata per controllare più frequentemente e continua ad aggiornare quelle firme ogni paio di settimane, hanno i loro limiti. MRT ha eseguito scansioni per rilevare e rimuovere (‘rimediare’) malware noto, in modo più evidente poco dopo l’avvio, ma raramente.
XProtect Realetor è costituito da moduli di codice eseguibile che scansionano e riparano il malware rilevato. Al momento, questi includono quanto segue:
- Adload, un trojan endemico noto per il download di adware e cuccioli indesiderati, riassunto qui;
La società eclettica di luce
Lo scanner Dubrobber (XCSSET) è di gran lunga il più frequentemente eseguito, eseguendo scansioni della durata di 15-35 secondi ogni ora o due durante i periodi di bassa attività dell’utente. Altre scansioni osservate includono i moduli per:
Scanner di malware/virus consigliato per Mac? [duplicare]
Ho cercato un buon scanner per virus/malware per il mio Mac. Ma ho paura che potrei scaricare un po ‘di software trash perché tutte le cose che trovo su Google si rivelano solo annunci. Avete consigli?
229k 78 78 badge dorati 404 404 badge d’argento 883 883 badge di bronzo
Chiesto il 4 aprile 2021 alle 11:45
111 3 3 badge di bronzo
3 risposte 3
Consiglierei Malwarebytes. Tuttavia, macOS include già XProtect, che è una lista nera regolarmente aggiornata di malware. Inoltre, ci sono molte caratteristiche di sicurezza integrate che rendono molto difficile per il malware fare danni: i processi sono limitati in ciò che possono leggere o scrivere.
Certo, non sto suggerendo che “i Mac non ottengono malware”. Ma se sei già cauto nel download di “software trashy”, allora è efficace come qualsiasi cosa.
Quello che non hai fatto’T richiedere ci sono prodotti più efficaci di uno che cerca solo di mettersi al passo con malware noto. Là’s una classe di prodotti che scansionano comportamenti sospetti in modo da poter decidere se un programma vale o essere avvisato di un rischio non catalogato. Inizia con l’obiettivo Vedi i prodotti in quel caso.
Vale la pena guardare Lulu e Knockknock e l’app Blockblock collegata dall’alto.
229k 78 78 badge dorati 404 404 badge d’argento 883 883 badge di bronzo
Risposta il 4 aprile 2021 alle 12:04
29.7k 2 2 badge d’oro 37 37 badge d’argento 90 90 badge di bronzo
Ben – i’Aggiungerò una seconda raccomandazione. Entrambi i prodotti sono attivi e collaborano e parlano a conferenze / offrono documenti eccellenti: byte di malware e see obiettivo sono adatti ai consumatori, costi ragionevoli in tempo e team ben controllati. Noi’VE Arriva molto in dieci anni.
4 aprile 2021 alle 12:14
grazie mille per l’aiuto. Eseguono byte di malware da una settimana ormai. E ha scelto un minatore di criptovaluta. Quindi questo ha aiutato!
13 aprile 2021 alle 9:26
@benwiggy Potresti elaborare o collegare una risorsa “Inoltre, ci sono molte caratteristiche di sicurezza integrate che rendono molto difficile per il malware fare danni: i processi sono limitati in ciò che possono leggere o scrivere.”
19 luglio 2022 alle 4:13
Molti ricercatori della sicurezza raccomandano questo scanner di malware. Anche io anche se non penso molto al 3 ° software AV https: // de.Malwarebytes.com
Risposta il 4 aprile 2021 alle 12:03
717 1 1 badge d’oro 10 10 badge d’argento 22 22 badge di bronzo
Tutti consigliano sempre Malwarebytes … tuttavia la versione gratuita non scansionerà attivamente, quindi ti rimane a ricordare di eseguire una scansione.
Non c’è niente di sbagliato in questo, ma se guardi il test AV (che riguarda la cosa più vicina a una vera autorità ufficiale su cui l’antivirus è “migliore”) vedrai che non è nemmeno elencato.
Ora, questo è per due motivi – 1. Le aziende devono pagare per essere elencate e 2. Quando Malwarebytes è stato elencato lì qualche anno fa ha segnato così tanto che si può solo immaginare di non voler continuare a pagare per prove così dannose. [Opinione mio.”
Quindi, in base a questo, guarderei cosa È Elencato su AV-test e scegli qualcosa che va bene, non solo nell’ultimo rapporto, ma anche di tornare nella storia. Tutti hanno la tendenza ad alzarsi e cadere nel tempo, quindi ne vuoi davvero uno che tende a rimanere sempre vicino alla cima.
Personalmente, di recente mi sono sistemato su Avira e non mi ha ancora irritato sufficientemente per rimuoverlo di nuovo. Questo di solito è il mio punto di non ritorno: quando gli annunci per acquistare una versione freeware si frappongono o anche un antivirus a pagamento inizia a sembrare che si stia appesantindo la macchina.
Ho ancora MalwareBytes qui e lo gestisco occasionalmente. La versione gratuita e non interattiva non si scontra con nessun altro antivirus installato.
Non ne ho mai due Scansione attiva/live soluzioni antivirus su una macchina: possono combattere.
Il problema con Googling per “Best Mac Antivirus” è che a causa di alcune tecniche SEO piuttosto ingannevoli, molti dei risultati principali, se guardi abbastanza da vicino, stanno raccomandando il loro antivirus, e gli unici altri luoghi che un particolare è mai menzionato sono su altri siti usando le stesse tecniche SEO … quindi tutto diventa un po ‘ciclico.
Non mi fiderei di uno di questi per quanto potessi sputarlo.
macOS ora scansiona il malware ogni volta che ne ha la possibilità
Negli ultimi sei mesi la protezione da malware macOS è cambiata più di quanto non abbia fatto nei sette anni precedenti. Ora è diventato completamente preventivo, attivo come molti prodotti anti-malware commerciali, a condizione che il tuo Mac stia eseguendo Catalina o successivamente. Questo articolo aggiorna quelli che’VE precedentemente scritto su Apple’S Nuovo strumento in War Against Malware, XProtect Redediator.
Fino al recupero di XProtect è arrivato in MacOS 12.3 Lo scorso marzo, gli strumenti di sistema per affrontare il malware erano essenzialmente limitati a XProtect e MRT. XProtect è stato utilizzato principalmente per controllare app e altro codice che aveva una flag di quarantena, contro un elenco di firme di malware noto, e può solo rilevare. Mentre Apple ha ampliato la sua portata per controllare più frequentemente e continua ad aggiornare quelle firme ogni paio di settimane, hanno i loro limiti. MRT ha eseguito scansioni per rilevare e rimuovere (‘rimediare’) malware noto, in modo più evidente poco dopo l’avvio, ma raramente.
XProtect Realetor è costituito da moduli di codice eseguibile che scansionano e riparano il malware rilevato. Al momento, questi includono quanto segue:
- Adload, un trojan endemico noto per il download di adware e cuccioli indesiderati, riassunto qui;
- DuBrobber, un contagocce turbolento e versatile anche noto come XCSSET;
- EICAR, un test standard innocuo per i prodotti anti-malware;
- Genieo, un dirottatore del browser che funge da adware, riassunto qui;
- Greenacre, un nome interno di mela;
- MRTV3, riferendosi ad Apple’s REDIATORE DI MALWARE ORIGINALE;
- Pirrit, adware dannoso spiegato in dettaglio qui;
- SheepSwap, un nome interno di mela;
- Snowbeagle, un nome interno di mela;
- Drift di neve, identificato da Stuart Ashenbrenner di Jamf come CloudMensis, spyware identificato per la prima volta da ESET;
- Toydrop, un nome interno di mela;
- Trovi, un dirottatore del browser multipiattaforma.
- Waternet, un nome interno di mela.
Questi sono orchestrati da XProtectPlugInService, un servizio XPC che è programmato e spedito utilizzando il sistema DAS-CTS che fa lo stesso per la maggior parte delle attività di background periodiche. Che cosa’S Insolito con il correzione XProtect è che l’attività inviata continua a scegliere ed eseguire moduli di scansione diversi. Quindi l’unico modo pratico per scoprire quale corsa e quando viene dal registro. Fortunatamente, quello’S semplice usando il predicato di ricerca del registro
sottosistema == “com.mela.XProtectFramework.Pluginapi ”
Essere l’orchestratore di XProtect Ridediator’scansioni s. Usandolo su un Mac che esegue Monterey 12.5.1 24/7 senza sonno rivela la seguente attività di scansione durante una giornata tipica.
Lo scanner Dubrobber (XCSSET) è di gran lunga il più frequentemente eseguito, eseguendo scansioni della durata di 15-35 secondi ogni ora o due durante i periodi di bassa attività dell’utente. Altre scansioni osservate includono i moduli per:
- ADLOAD per un periodo di 8 secondi, una volta circa ogni giorno;
- Eicar per meno di 0.01 secondo, due volte;
- Geneio per 0.5 secondi, una volta;
- Greenacre per 1.2 secondi, una volta;
- MRTV3 per 17 secondi, una volta;
- Pirrit per 0.5 secondi, una volta;
- Sheepswap per 5 secondi, una volta;
- Snowbeagle per 10 secondi, una volta;
- SnowDrift (Cloudmensis) per 9 secondi, una volta;
- Toydrop per 0.02 secondo, una volta;
- Trovi in un gruppo di tre brevi scansioni inferiori a 0.1 secondo ciascuno;
- Waternet in un incontro sostenuto, senza alcuna conclusione segnalata.
Fanno il set completo.
Queste frequenti scansioni Dubrobber presentano una serie strutturata di voci di registro, a partire da un controllo per un protocollo di connessione XPC verificabile. Successivamente, una regola Yara viene caricata e la telemetria abilitata, in quanto rimane per tutto il resto della scansione. Là’S una serie di controlli di firma del codice statico, quindi una serie di controlli per il percorso. File e ulteriori controlli Yara lo seguono, e alla fine è un evento prima del rapporto di scansione, che prende il modulo
<"caused_by":[],"status_message":"NoThreatDetected","status_code":20,"execution_duration":15.570410966873169>
che appare autoesplicativo.
Queste scansioni dovrebbero ora avvenire su tutti i Mac che eseguono MacOS Catalina e successivamente, con l’attuale correzione XProtect installata. Essi’È molto probabile che si svolgerà quando il tuo Mac è sveglio ma fa poco oltre alle attività di fondo, come i backup di routine, e riceve e -mail in arrivo mentre arriva.
Per coloro che gestiscono queste recenti versioni di macOS questo rappresenta un grande passo avanti. Dissipa inoltre qualsiasi dubbio sul fatto che questa nuova protezione da malware sia stata ancora in vita: IT’è sia vivo che scansionando attivamente.
Aggiornamento
Ho modificato l’elenco delle scansioni osservate per riflettere la mia ulteriore esperienza.
Aggiornato 2020 GMT 30 agosto 2022.
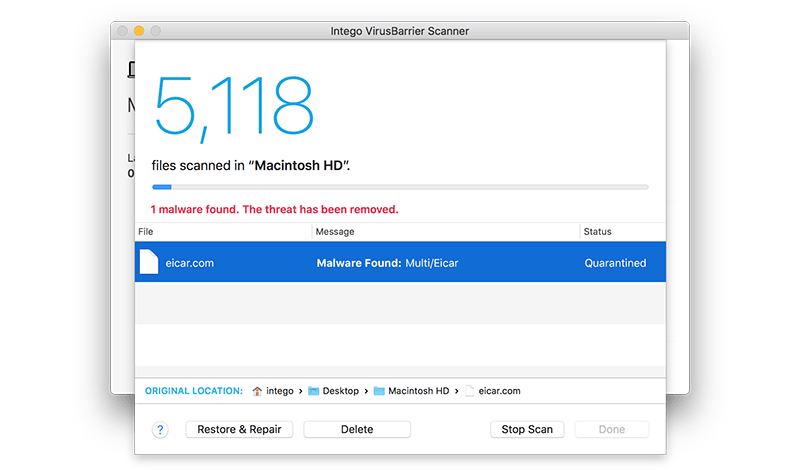
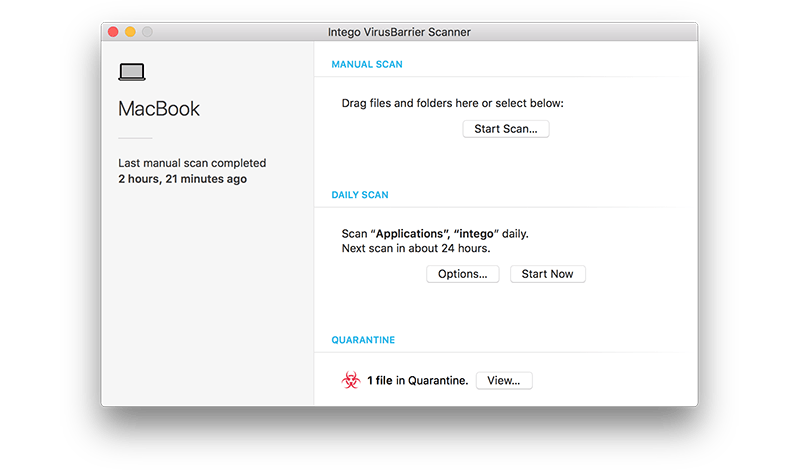
Scanner virusbarrier (Free)
[“\/siti \/all \/temi \/ubertheme \/immagini \/templates \/01_screenshot_vb_scanner_scanning_bg2.png “,” \/siti \/all \/temi \/ubertheme \/immagini \/templates \/02_screenshot_vb_scanner_main-window_bg2.png “,” \/siti \/all \/temi \/ubertheme \/immagini \/templates \/03_screenshot_vb-scanner_daily-scan_bg2.png “,” \/siti \/all \/temi \/ubertheme \/immagini \/templates \/04_screenshot_vb_scanner_preferences_bg2.png “] [” \/siti \/all \/temi \/ubertheme \/immagini \/templates \/01_screenshot_vb_scanner_scanning_bg2.png “,” \/siti \/all \/temi \/ubertheme \/immagini \/templates \/02_screenshot_vb_scanner_main-window_bg2.png “,” \/siti \/all \/temi \/ubertheme \/immagini \/templates \/03_screenshot_vb-scanner_daily-scan_bg2.png “,” \/siti \/all \/temi \/ubertheme \/immagini \/templates \/04_screenshot_vb_scanner_preferences_bg2.png “]
Protezione anti-virus e malware gratuita per il tuo Mac.
- Antivirus per Mac per proteggere contro MACOS e Windows Malware
- Aggiornamenti di definizione del virus automatico prima delle scansioni
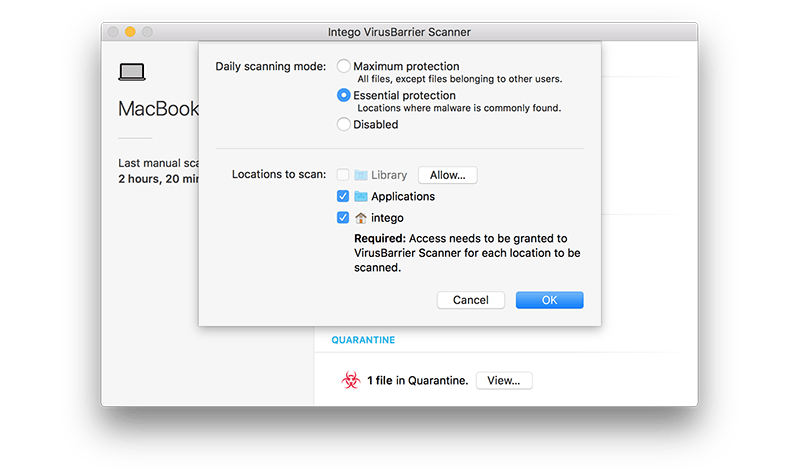
- Esegui scansioni giornaliere automatiche o seleziona manualmente posizioni per scansionare
- Quarantena o elimina file dannosi
Panoramica
Protezione gratuita di antivirus e malware per il tuo Mac
Realizzato dagli esperti di Mac presso Intego, Virusbarrier Scanner è uno strumento di rimozione antivirus e malware gratuito per Mac. Scegli tra la massima protezione per scansionare facilmente tutti i file sul tuo Mac che appartengono a te o protezione essenziale per scansionare le posizioni in cui il malware si trova comunemente. O scansionare manualmente una posizione specifica come le cartelle del tuo documento.
Lo scanner Intego Virusbarrier si basa sul motore di scansione anti-malware MAC originale presente in virusbarrier. Può scansionare il tuo computer su base periodica o quando si richiede di eseguire una scansione. Per scansionare tutti i file sul tuo Mac in livelli in tempo reale e ulteriori livelli di protezione, prova Mac Internet Security X9 o scegli Mac Premium Bundle per la più completa suite di prodotti.
Dettagli del prodotto
Dettagli scanner di virusbarrier
-
- Mantiene il tuo computer libero da malware come virus Mac, virus Windows, virus UNIX, Microsoft Word ed Excel Macro virus, cavalli Troia, worm, spyware, adware, strumenti di hacking, dialer, keylogger e sicara (programmi di sicurezza falsi)
- Rileva il malware di Windows per impedire al tuo Mac di agire come vettore
- Scansioni per malware automaticamente o su richiesta in tutte le posizioni disponibili
- Trova malware contenuto nei file di archivio
- Scansioni per virus nelle e -mail per clienti di posta elettronica popolari
- Scansioni a unità montate esterne
- Opzioni flessibili per la gestione del malware tra cui riparazione, quarantena o indirizzo caso per caso
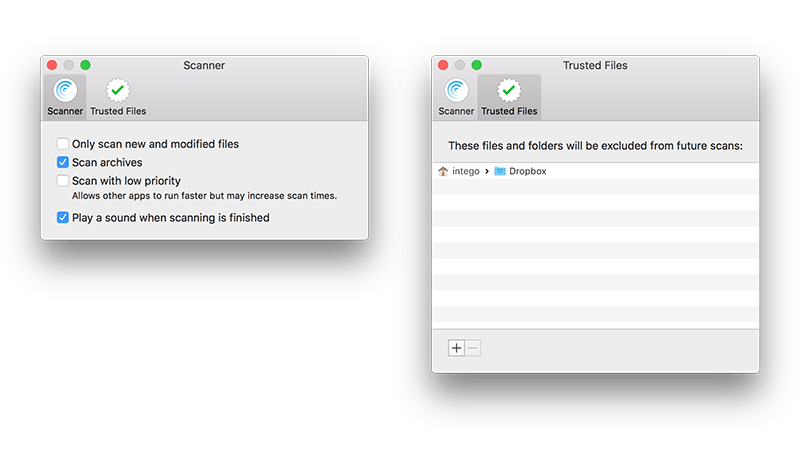
- Segna le cartelle fidate per accelerare le scansioni
- L’antivirus ad alte prestazioni scansioni rapidamente con un’impronta leggera
- A causa delle limitazioni imposte dall’App Store MAC, questa app non può eseguire la scansione di malware in tempo reale in cui lo scanner malware è costantemente in guardia per nuovi file o modifiche ai file. È in grado di scansionare il tuo computer solo su base periodica o quando richiesto di scansionare dall’utente
- La scansione è limitata alle posizioni sul tuo computer a cui concedi l’accesso
Requisiti di sistema
Sistema operativo supportato
- Mac OS X 10.10 o superiore
Requisiti hardware minimi
- Qualsiasi computer compatibile MAC OS X o MacOS supportato ufficialmente
- Spazio disco rigido disponibile da 500 MB
- Connessione Internet richiesta per gli aggiornamenti delle definizioni di malware
Le lingue
- Inglese, francese, tedesco, giapponese, spagnolo
Top 3 metodi per scansionare la posta elettronica per malware su Mac

La scansione è un passo importante per tenere d’occhio i file scaricati. Ecco i primi 3 metodi per Scansionare la posta elettronica per malware su Mac.
I computer hanno davvero bisogno di un antivirus è ancora una grande domanda con risposte diverse. Tenendolo da parte, qualunque cosa tu stia usando, un computer può essere interessato. Apple è più sicura ed è un fatto in quanto prende la maggior parte delle precauzioni di sicurezza. Ma alla fine, la conoscenza dell’utente conta di più. Gestiamo migliaia di cose online tramite e -mail e quindi ho pensato che si dovrebbero sapere sui metodi per scansionare l’e -mail per malware su Mac
Apple ha avuto una crescita graduale nelle spedizioni per laptop che conferma che sono anche per gli affari reali. Sebbene sia un po ‘sicuro se confrontato, le tue conoscenze per trovare le cose sono ugualmente importanti.
Importante: Tieniti aggiornato con gli ultimi attacchi di virus sul tuo Mac. Le cose si erano evolute davvero bene e anche il modo di spam. Tieni sempre in mente le principali fonti del virus. Possono essere in qualsiasi forma dire un po ‘di malware durante l’installazione di un lettore Adobe Flash o qualcosa di simile.
Sommario
Apertura di un malware di installazione e -mail?
Bene, questo è vero. Le e -mail non riguardano solo il testo. Sono opzioni integrate per allegare multimedia e molte altre che devono essere scaricate per una migliore comprensione. Tali file multimediali possono essere alimentati con virus che in realtà danneggiano il laptop dopo di esso’S è stato visualizzato/scaricato. Sì, tali codici non sono visibili e possono essere nascosti.
Chiedere e-mail solo per il testo potrebbe non funzionare per eseguire il lavoro senza intoppi. Quindi non c’è altro modo oltre a stare un po ‘attento e tutto.
Ecco alcuni metodi per i metodi per scansionare le e -mail per malware su Mac.
- IMPARENTATO –Ho bisogno di antivirus per Mac?
- 5 migliori antivirus gratuiti per Mac
3 metodi per scansionare la posta elettronica per malware su Mac
Tutorial video
Abbiamo fornito questo articolo sotto forma di un tutorial video per il nostro lettore’S Confermenza. Se sei interessato a leggere, salta il video per ora e guardalo dopo il completamento della lettura di questo articolo.
Cleanmymac x è un software Mac che può fare un sacco di cose. Scanner per la privacy, scanner di file più grandi, detergenti per spazzatura di sistema e ridotti di malware sono alcuni di essi. Ha un’interfaccia utente molto pulita e intuitiva con molte funzionalità premium. Ti consente di rimuovere i file spazzatura, malware e ottimizza il tuo Mac in un solo clic. Questo è disponibile nelle versioni gratuite e premium. È noto come un pacchetto all-in-one per rendere il tuo Mac più efficace.
Mai e poi mai fare clic su un link e -mail finché non conosci il risultato. Questo software è essenziale per un laptop per scansionare gli allegati. Il primo è scansionare gli allegati e -mail utilizzando CleanMymac x.
Highlights of Cleanmymac x
- Interfaccia utente semplice e pulita
- Rimuove GBS di file spazzatura in un unico clic
- Mantiene il tuo Mac aggiornato
- Fornisce una panoramica dei dispositivi esterni connessi
- Disponibile in versioni gratuite e premium
- Compatibile con tutte le ultime versioni di macOS
Prezzi di Cleanmymac x
Cleanmymac x è disponibile in Abbonamento di un anno e licenza una tantum e può essere acquistato in base al numero di Mac.
- Abbonamento di un anno
- Pianifica 1 Mac – $ 27.96
- Pianifica 2 Mac – $ 43.96
- Pianifica 5 Mac – $ 63.96
- Pianifica 1 Mac – $ 71.96
- Pianifica 2 Mac – $ 107.96
- Pianifica 5 Mac – $ 159.96
Come scansionare la posta elettronica per malware su Mac utilizzando CleanMymac X
- Visita il sito ufficiale di Cleanmymac x. Acquista e scarica l’ultima versione dell’applicazione sul tuo Mac.
- Avvia l’applicazione dopo il completamento del processo di installazione. Quindi troverai l’interfaccia della schermata principale come mostrato nello screenshot seguente. Scegli il “Rimozione del malware” strumento dalla sezione di protezione e fare clic su “Scansione” opzione.
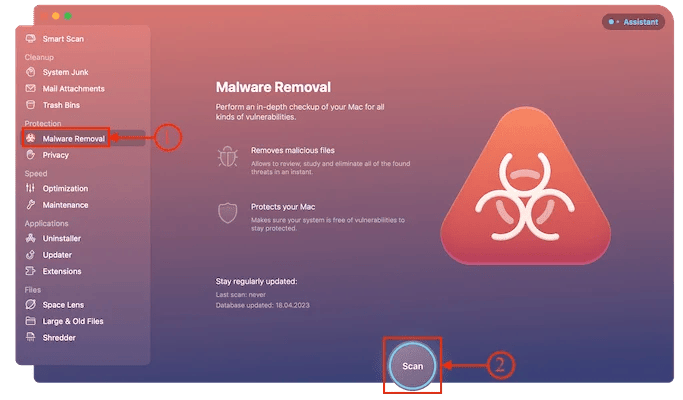
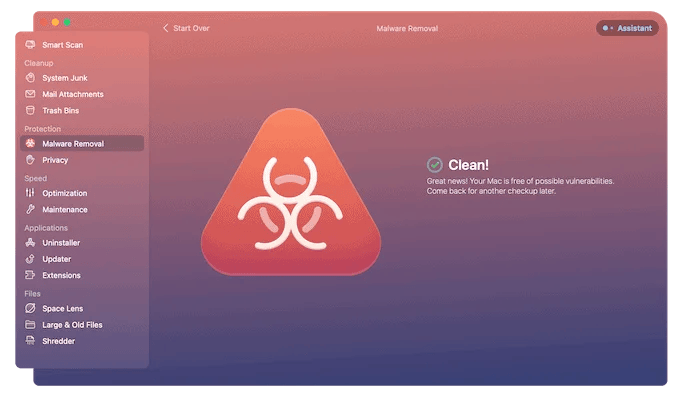
- Quindi inizia a scansionare il tuo Mac per malware e ci vuole tempo per completare il processo a seconda dello spazio di archiviazione. Successivamente, visualizza la pagina dei risultati come pulita!
È inoltre possibile provare lo strumento allegati e -mail di Cleanmymac x per trovare il malware all’interno degli allegati e -mail che sono archiviati nell’archiviazione locale. Ecco la procedura per utilizzare questa funzione.
- Avvia l’applicazione Cleanmymac X sul tuo Mac.
- Scegli il “Allegati di posta” strumento dalla sezione di pulizia disponibile nella barra del menu a sinistra e fare clic su “Scansione”.
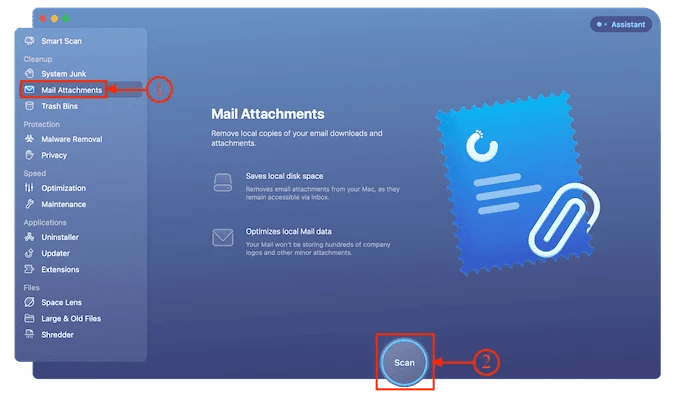
- Quindi inizia a scansionare la posta elettronica per malware su Mac e dopo il completamento del processo, visualizza la pagina dei risultati come pulita!

2. Bitdefender su un Mac
Bitdefender è secondo nella nostra lista. Notare il suo tasso di pulizia BitDefender è anche un’ottima scelta per scansionare gli allegati della posta e altri dati correlati dal disco. Questo è uno dei software antivirus popolari disponibili per gli utenti Mac. Protegge il tuo Mac da virus e malware tutto l’orologio con un sistema di sicurezza avanzato. Bitdefender fornisce una VPN per garantire un’esperienza di navigazione rapida e sicura per gli utenti. Ti consente di provare la sua versione di prova gratuita di 30 giorni che include tutte le funzionalità premium.
Punti salienti di Bitdefender
- Protezione in tempo reale
- VPN è incluso
- Protezione della macchina del tempo
- Compatibile con le ultime versioni MacOS e browser
- Fornisce una versione di prova gratuita di 30 giorni
Prezzi di Bitdefender
Bitdefender fornisce i suoi servizi in tre piani, come Piano di 1 anno, piano di 2 anni e 3 anni. Ogni piano è disponibile per 1 dispositivo e 3 dispositivi. I prezzi di tutti i piani sono elencati di seguito.
Come scansionare la posta elettronica per malware su Mac utilizzando BitDefender
- Visita il sito ufficiale di Bitdefender e scarica l’ultima versione dell’applicazione sul tuo Mac.
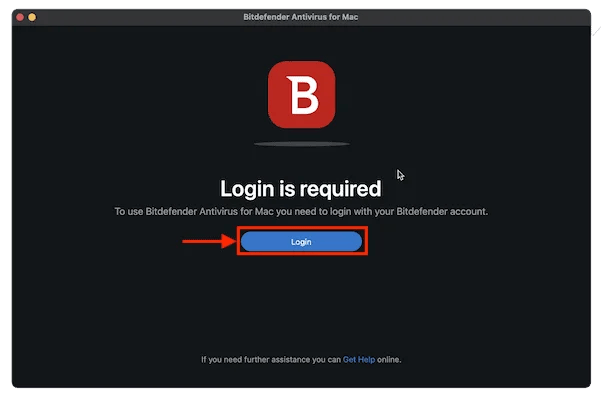
- Avvia l’applicazione dopo l’installazione riuscita e ti chiede di accedere a BitDefender. Puoi usare Account Google, Microsoft, Facebook e Apple per accedere.
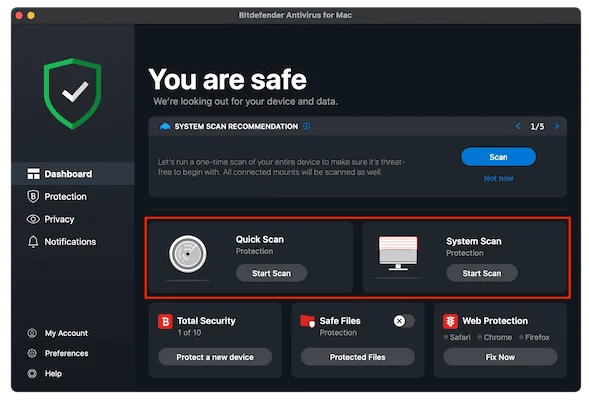
- Dopo aver effettuato l’accesso a Bitdefender, reindirizza alla schermata principale dell’applicazione. Consenti autorizzazioni se ti chiede di fare.
- Nella schermata principale, mostra varie opzioni e tipi di scansione. Fornisce due tipi di scansione – Scansione rapida e scansione completa. Scegli il tipo di scansione in base alle tue esigenze.
- Quindi inizia a scansionare il tuo Mac e mostra i risultati in tre categorie – File scansionati, rilevati e risolti.
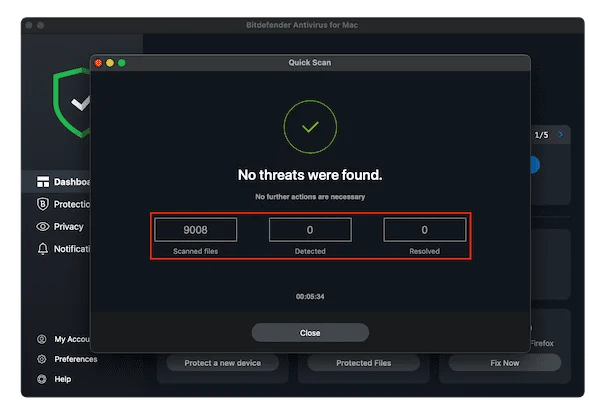
- Ecco come è possibile scansionare la posta elettronica per malware su Mac utilizzando BitDefender.
- IMPARENTATO –Top 5 software antivirus per PC Windows
- I tipi più comuni di malware e come evitarli
3. Sicurezza Internet Intero Mac
Sicurezza Internet Intero Mac (Link scontata del 50%) Il software è noto software di sicurezza Internet Mac per più di 15 anni. Questo ha una grande base di utenti in tutto il mondo a causa delle sue prestazioni eccezionali. Difende il tuo Mac da tutti i tipi di malware, pulisce grandi file indesiderati e salvaguardano i dati riservati. È disponibile nelle singole applicazioni e anche in pacchetti di bundle. Questo è compatibile con tutte le ultime versioni di macOS. Se vuoi una protezione completa per il tuo Mac, devi installarlo.
Punti salienti della sicurezza Internet Internet
- Interfaccia utente professionale
- Antivirus Mac più fidato
- Protezione in tempo reale con firewall a due vie
- Ti salvaguardia da attacchi di malware online
- Compatibile con tutte le ultime versioni di macOS
Prezzi della sicurezza Internet Internet
La sicurezza Internet di Intero Mac è disponibile in 1 anno e 2 anni Piani. I prezzi sono elencati di seguito.
Come scansionare la posta elettronica per malware su Mac utilizzando Intero Mac Internet Security

In questa sezione, ti mostrerò la procedura passo-passo per scansionare le e-mail per malware su Mac utilizzando Intego Mac Internet Security.
Tempo totale: 5 minuti

Avvia qualsiasi browser e visita il sito ufficiale di tema. Acquista e scarica l’ultima versione di Intego sul tuo Mac.
Passaggio 2: abilitare le e-mail per scansionare

Lancia il Barriera virus Dopo l’installazione riuscita e fare clic su “Preferenze della barriera del virus” opzione. Quindi si aprirà una piccola finestra. Assicurati che il “E -mail” L’opzione è abilitata nella sezione Scansione e chiudere quella finestra.
Step-3: Avvia Scansione
Nella schermata principale dell’applicazione, troverai Scansione rapida e scansione completa. Scegli il tipo di scansione facendo clic sull’opzione. Quindi inizia a scansionare il Mac e rimuove i file spazzatura trovati.
Costo stimato: 39.99 USD
- Sicurezza Internet Intero Mac
Materiali: Antivirus
Conclusione
Nel mondo attuale, le e -mail sono uno dei motivi principali per gli attacchi di malware e il phishing online. Centinaia di e -mail di spam vengono ricevute dagli utenti ogni giorno che contengono malware. L’uso del miglior software antivirus è l’unica soluzione per evitare malware e -mail. Prova i metodi discussi sopra per scansionare la posta elettronica per malware su Mac e rendere il tuo Mac al sicuro dagli attacchi.
Spero che questo tutorial ti abbia aiutato a conoscere il Top 3 metodi per scansionare la posta elettronica per malware su Mac . Se vuoi dire qualcosa, facci sapere attraverso le sezioni dei commenti. Se ti piace questo articolo, condividilo e segui Whatvwant su Facebook, Twitter e YouTube per ulteriori suggerimenti tecnici.
- IMPARENTATO –5 modi migliori per cancellare i file di registro su Mac
- Revisione CleanMyMac X: il miglior pulitore Mac
Top 3 metodi per scansionare la posta elettronica per malware su Mac – FAQ
Mac ha bisogno di software antivirus?
Sì, i MAC sono sicuri ma hanno ancora bisogno di software di sicurezza per trovare i file e i dati danneggiati dal disco.
Mac ha uno scanner per virus incorporato?
Sì, aveva. Ma funziona come Windows Defender che scruta tutte le app e i file con risorse cattive note. Tuttavia, le persone stanno trovando molti più modi in pochissimo tempo per spingere i virus su Mac
Come rimuovo manualmente il malware dal mio Mac?
Scarica qualsiasi app come Cleanmymac X e scansiona il disco per una sola volta. Tutti i file infetti si sono distinti. Rimuovili semplicemente. Puoi’t Rimuovere manualmente tutti i file nascosti. Alcuni file e app visibili potrebbero essere possibili.
I Mac hanno bisogno di protezione da malware?
In breve, sì, hanno bisogno di protezione da malware.
Posso scaricare bitdefender gratuitamente?
SÌ. Bitdefender fornisce una versione di prova gratuita di 30 giorni.
Knockknock
Il malware si installa persistentemente, per assicurarsi che venga eseguito automaticamente ogni volta che un computer viene riavviato. Knockknock scopre un software costantemente installato per rivelare genericamente tale malware.
OS supportato: macOS 10.11+

Versione attuale: 2.3.0 ((Cambia registro)
Zip’s sha-1: 8CF5F309520DD2B3DF32726FF8EA845D60E29D13
Codice sorgente: Knockknock
Nota:
Per i dettagli su Persistence & OS X/MacOS Malware, consultare il mio documento:Per utilizzare Knockknock, scaricare prima l’archivio ZIP contenente l’applicazione. A seconda del browser, potrebbe essere necessario decomprimere manualmente l’applicazione facendo doppio clic sull’archivio zippato:
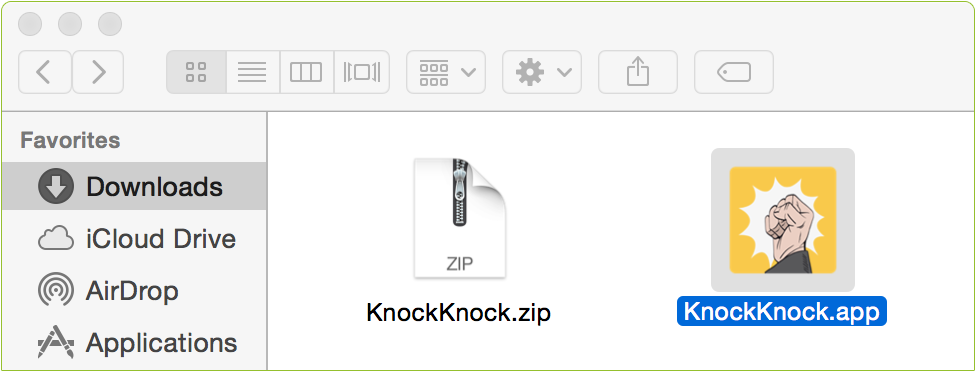
Per eseguire l’applicazione e iniziare una scansione, è sufficiente fare doppio clic su Knockknock.app .
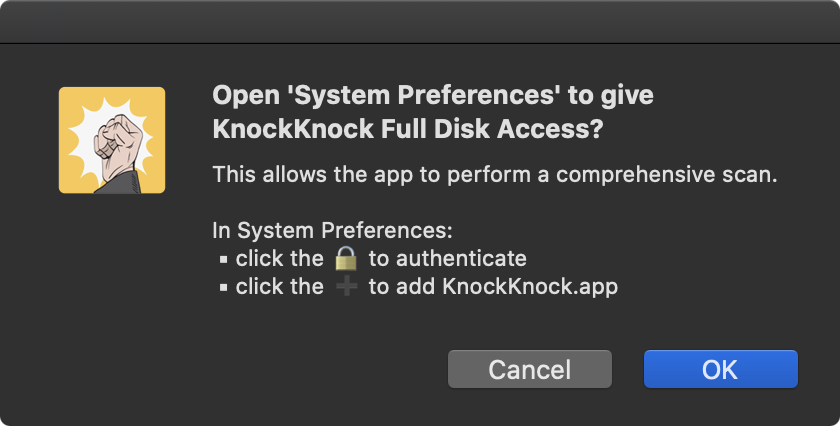
Sulle versioni recenti di macOS, Knocknock richiederà “accesso a disco completo”:
Questo è facoltativo, ma consentirà a Knocknock di eseguire una scansione più completa.
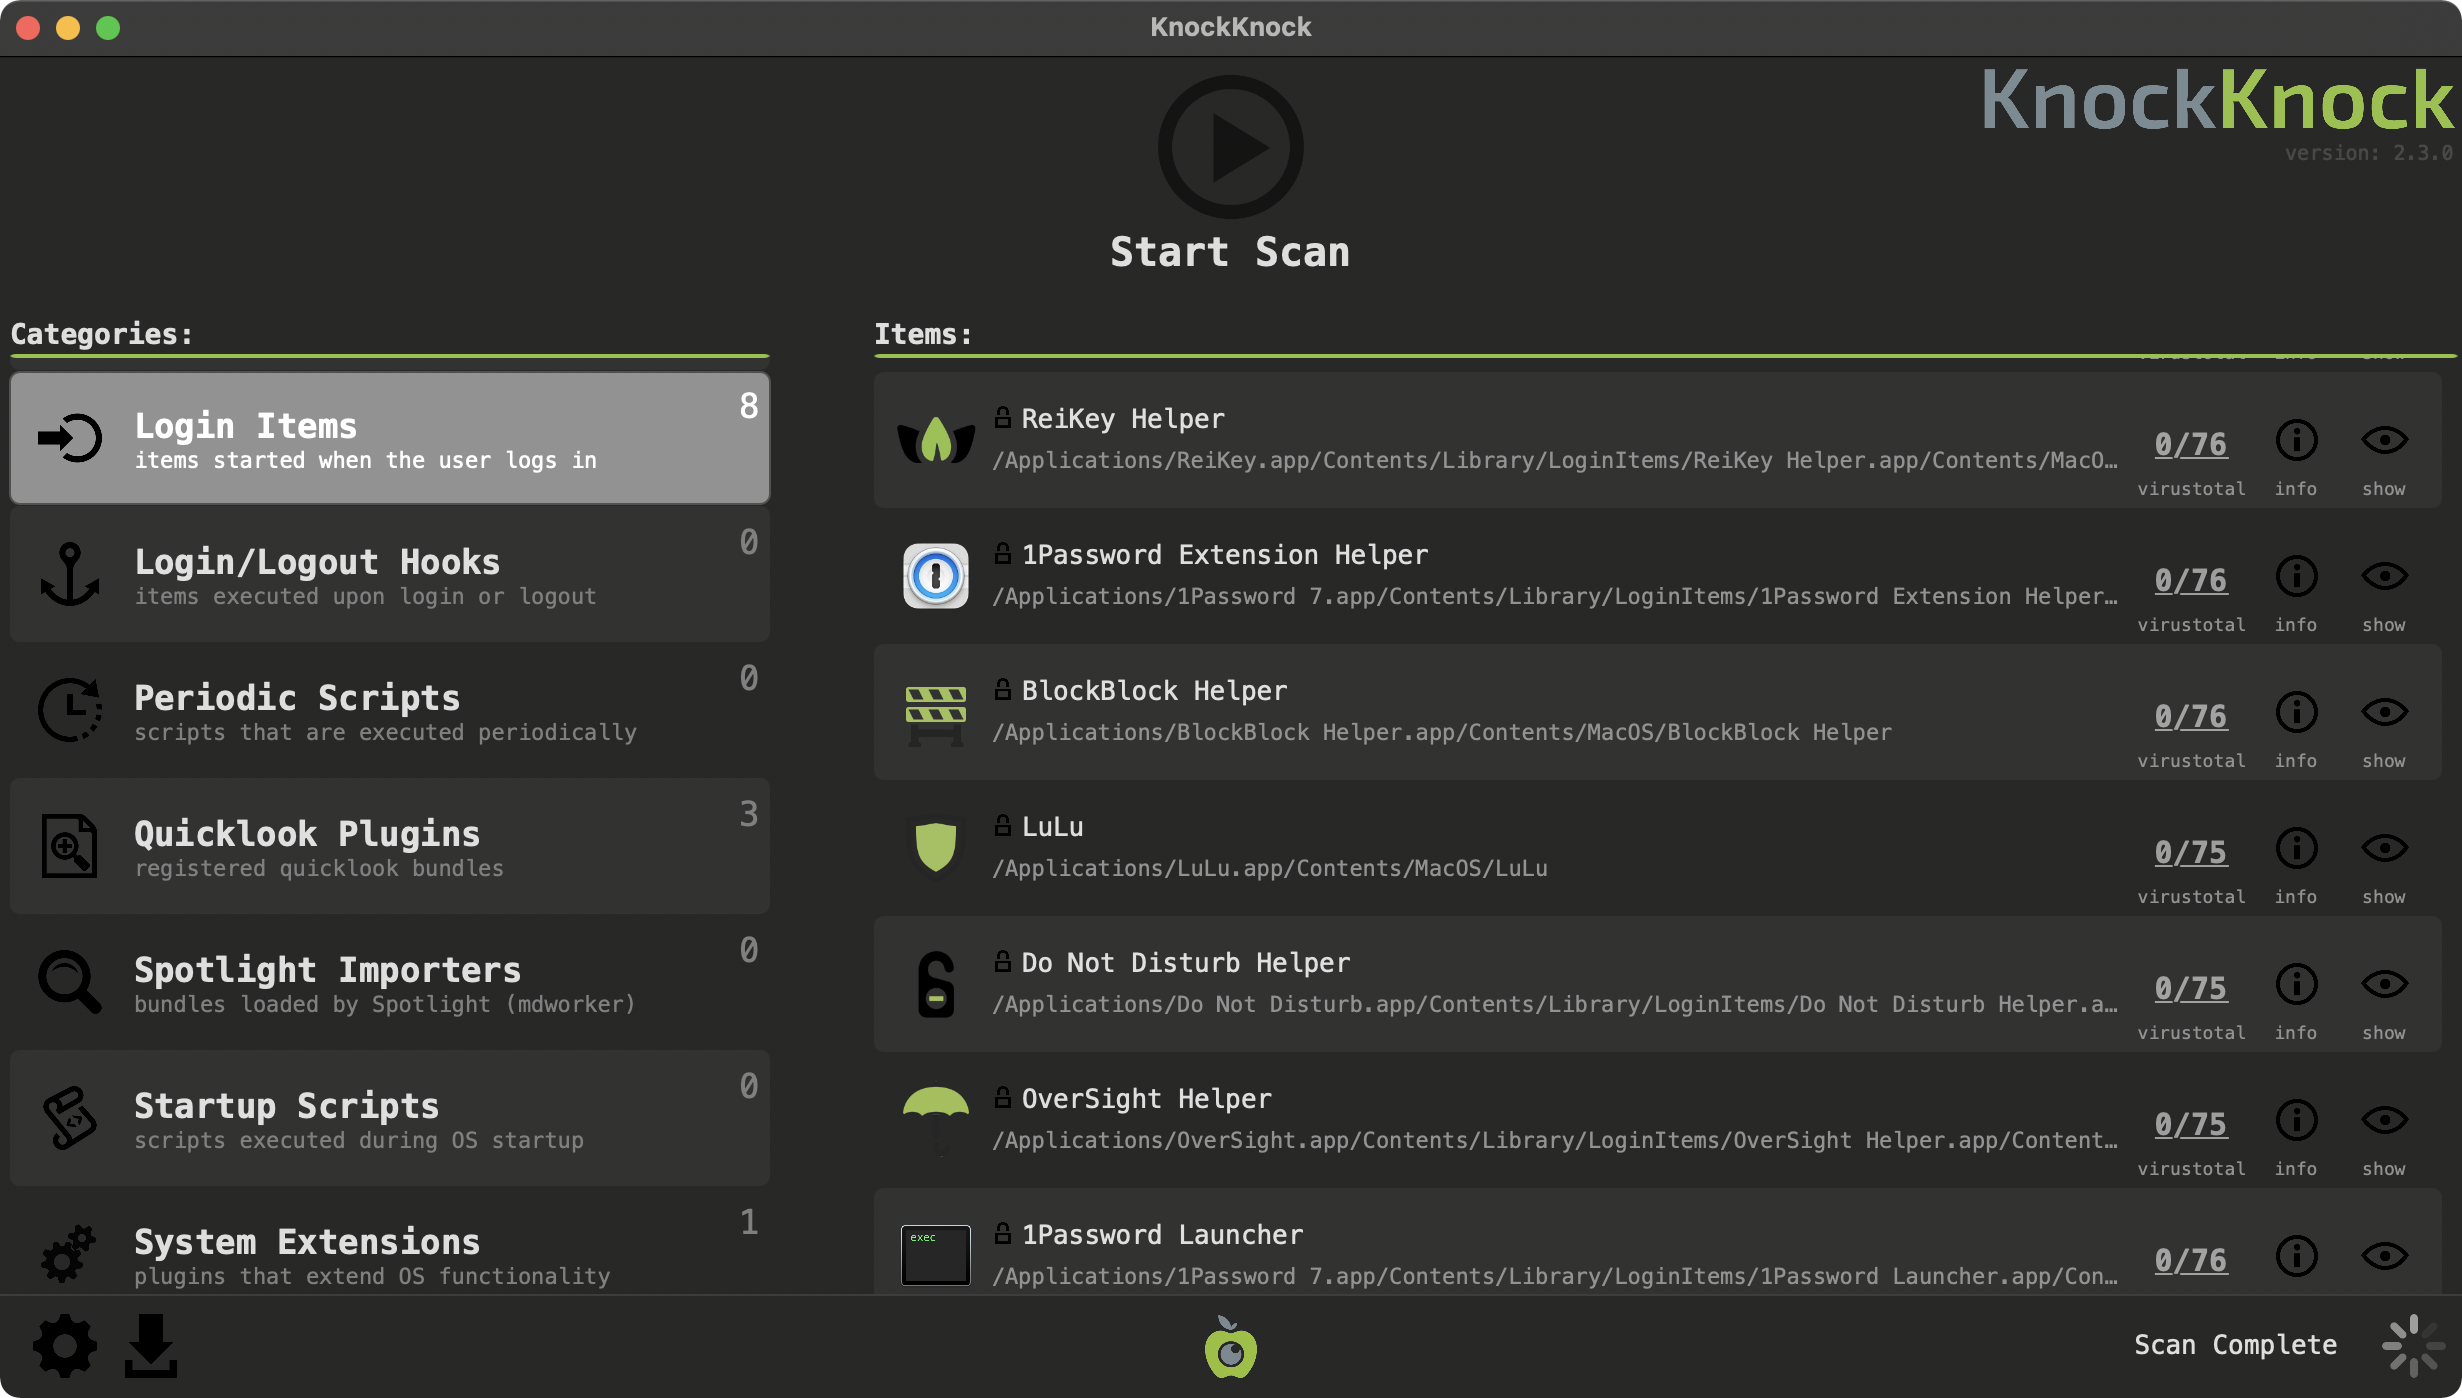
Premere il pulsante “Avvia scansione” per istruire Knockknock per scansionare le posizioni note in cui possono essere installati software o malware persistenti. In base alla progettazione, Knockknock elenca semplicemente un software installato in modo persistente. Sebbene per impostazione predefinita vengano filtrati i binari di apple firmati, il software legittimo di terze parti sarà probabilmente visualizzato.
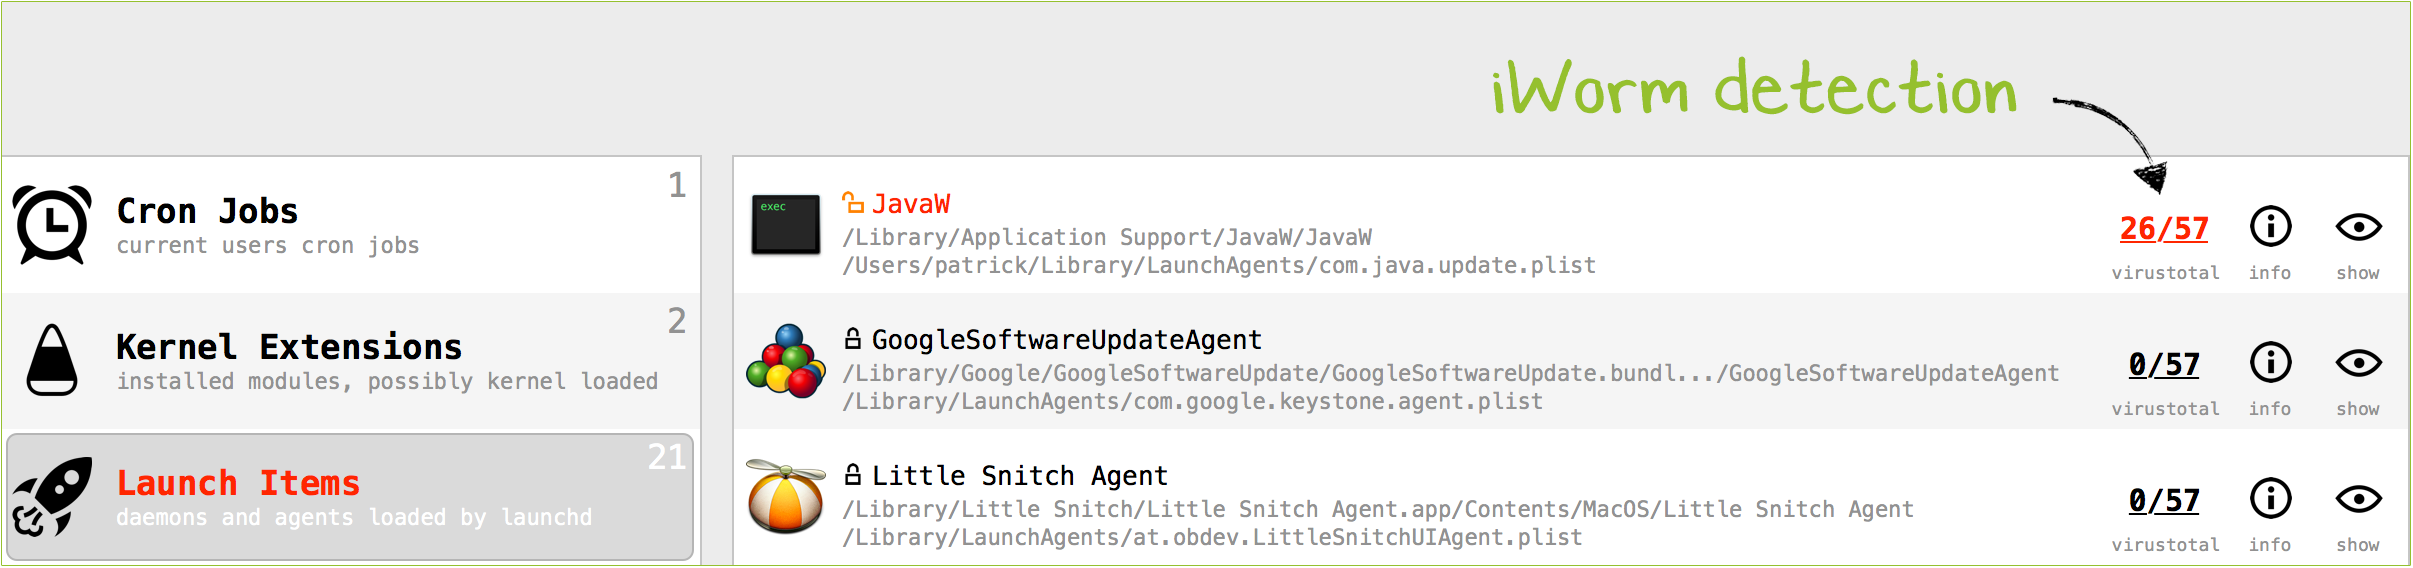
La tabella della maniglia sinistra contiene le categorie di software persistente che Knockknock scansion. Ogni riga contiene il nome e una breve descrizione della categoria e il numero di elementi rilevati. Facendo clic su una qualsiasi delle categorie visualizzerà gli elementi per quella categoria nella tabella degli elementi di destra.
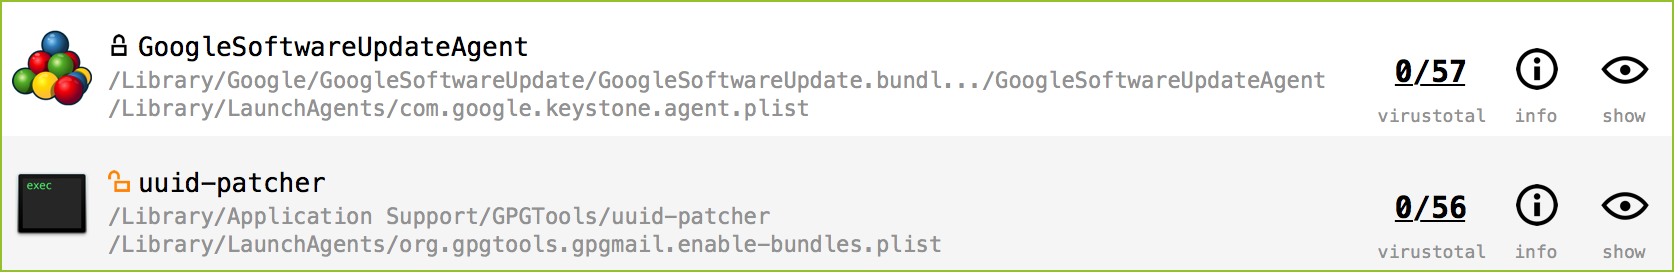
Ogni riga in questa tabella contiene il nome dell’elemento rilevato, un’icona che indica se appartiene ad Apple, , o un terzo partito (ma ancora firmato)
 , o non è firmato
 , il suo percorso completo, e poi vari pulsanti informativi e attuabili. Questi pulsanti forniscono informazioni sui risultati di scansione virustOtal (antivirus) di Item, informazioni generali sul file e la possibilità di visualizzare l’elemento in Finder.
Se l’articolo è un binario eseguibile, Knockknock interroga automaticamente virust. Mentre Virustotal viene interrogato, questo pulsante visualizza ‘■ ■ ■’. Una volta completata la query, il titolo del pulsante viene automaticamente aggiornato con il rapporto di rilevamento o un ‘?’ Se il binario non è noto al virust.
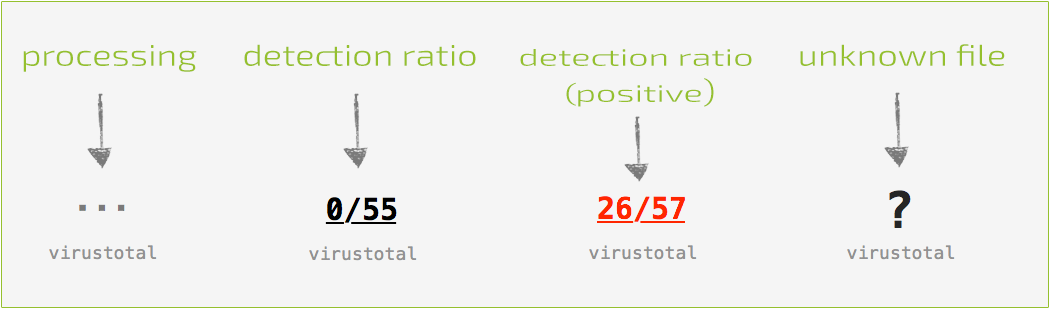
Con la query completa, il pulsante può essere cliccato per rivelare un popup contenente informazioni virili specifiche sul file. Se il file è sconosciuto, facendo clic su ‘Invia?’Il pulsante invierà il file per l’analisi. I file conosciuti contengono un collegamento al rapporto di analisi completa e un “Rescan?”pulsante che salverà il file.
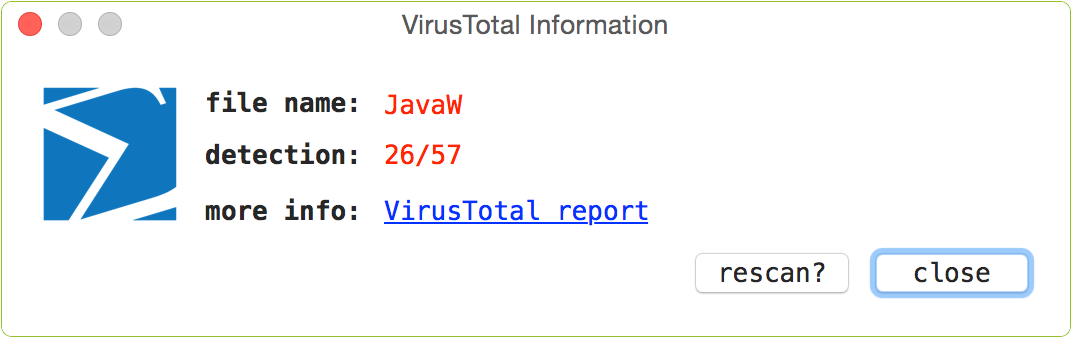
Se viene rilevato il malware noto, il nome dell’articolo e il pulsante virusto saranno evidenziati in rosso. Inoltre, il nome della categoria sarà messo in evidenza:
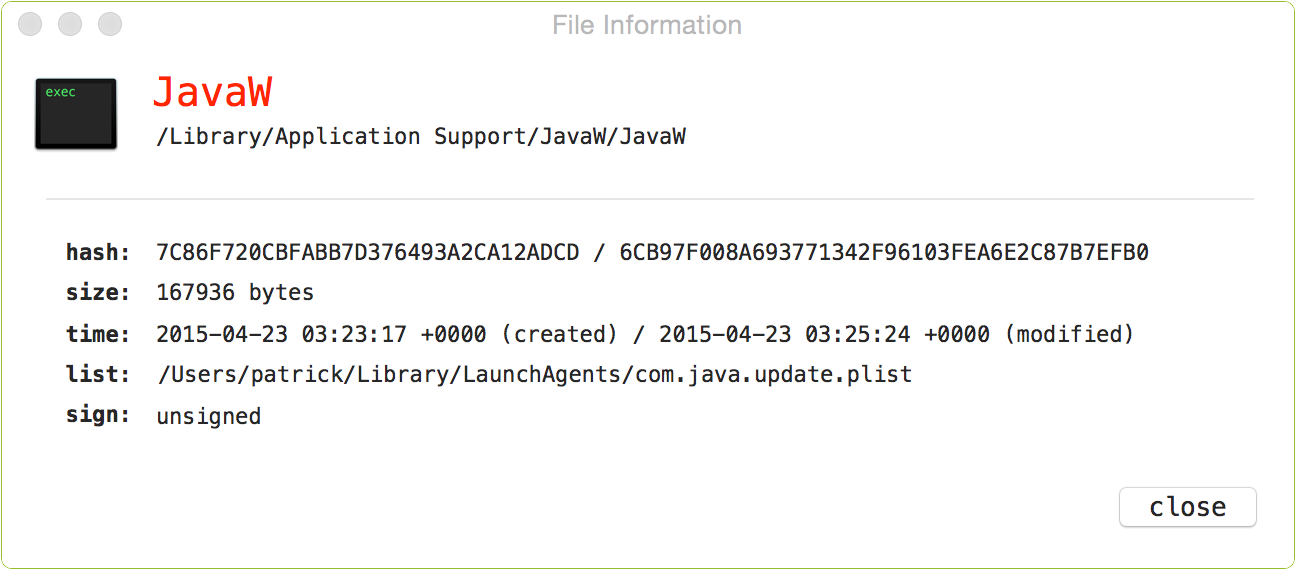
Il pulsante “Informazioni” visualizzerà informazioni dettagliate sull’articolo, tra cui hash, dimensioni, plist (se applicabile) e stato firmato:
A partire dalla versione 2.0, se l’elemento viene persistito tramite un elenco di proprietà (plist), si può fare clic su questo per visualizzare il contenuto:
Torna alla finestra principale, facendo clic sul pulsante finale (‘Show’) nella riga dell’articolo, rivelerà l’elemento in una finestra Finder.
Per controllare o influenzare l’esecuzione di Knockknock, fare clic sull’icona “marcia” (preferenze) trovata nella parte inferiore sinistra della finestra. Questo visualizzerà la finestra delle preferenze di Knockknock (nota, questa finestra viene visualizzata anche tramite la voce di menu “Preferenze”:
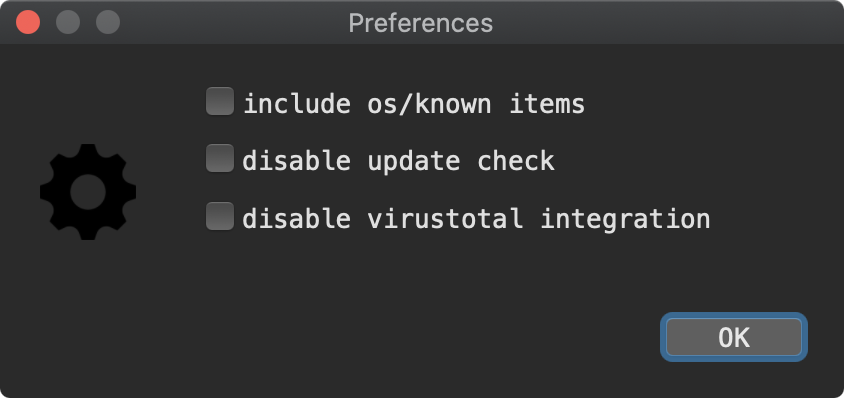
- “Mostra OS/articoli noti”:
Visualizza tutto ciò che trova (per impostazione predefinita filtra oggetti firmati con mele e bianchi). - ‘Disabilita l’aggiornamento check’:
Quando viene lanciato Knockknock, disabilita il controllo automatico per nuove versioni. - ‘Disabilita l’integrazione virusttale’:
Non interrogare virust.
Accanto all’icona delle preferenze, è un’icona di salvataggio. Fai clic su questo per salvare i risultati di Knockknock (come JSON):
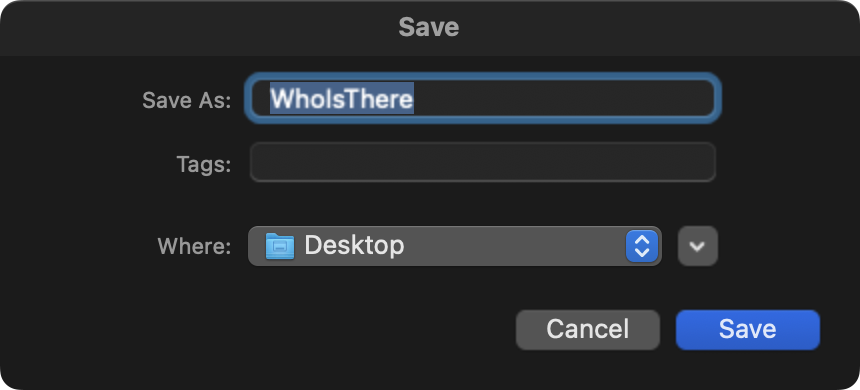
Interfaccia CommandLine
Knockknock Now (a partire dalla versione 2.0) può essere eseguito tramite la linea di comando. Ci sono vari vantaggi in questo, tra cui la capacità di distribuire e eseguire a livello di programmazione Knockknock (forse su un intervallo regolarmente programmato). Tramite la CLI, Knockknock può anche essere eseguito con privilegi elevati (i.e. sudo), che assicurerà che Knocknock eseguirà una scansione più completa degli articoli per Tutto utenti!Esegui il binario Knockknock (Nota: Specifica il percorso completo del binario Knockknock entro il suo pacchetto di applicazioni) con -h o -help per visualizzare informazioni sulle opzioni di linea di comando autoesplicative:
$ ./Knockknock.app/contenuti/macOS/knockknock -h knocknock utilizzo: -h o -help visualizza questa informazione di utilizzo -Hthere Eseguire la scansione della riga di comando -pretty durante la scansione della riga di comando, l'output è "Pretty stampato" -Apple durante la scansione della riga di comando, includi gli elementi Apple/Sistema -SKIPVT durante la scansione della riga di comando, non interroga il virustotale con gli elementi Hasheshers
Nota:
Per catturare l’output da Knockknock, (come scrive a StDout), basta pilarlo in un file dalla scelta:$ ./Knockknock.app/contenuti/macOS/knockknock -whosthere>/path/to/some/file.JSON
D: Knockknock ha trovato molte applicazioni, dovrei essere preoccupato?
A: No. Knockknock elenca semplicemente gli articoli che vengono avviati automaticamente; durante l’avvio, durante l’accesso o durante il lancio di un’altra applicazione (E.G. estensioni del browser). Sebbene gli elementi di apple firmati siano filtrati per impostazione predefinita, probabilmente verranno mostrati molti elementi legittimi di terze parti. Naturalmente, l’obiettivo è che Knockkock mostrerà anche qualsiasi malware installato.D: OK, quindi come posso determinare se qualcosa è malware?
A: By Design Knockknock stesso non cerca di determinare se qualcosa è malware o no. Tuttavia, poiché virustOtal è completamente integrato in knockknock, il malware noto verrà rilevato (ed evidenziato in rosso). Gli elementi rimanenti che non sono contrassegnati possono essere esaminati manualmente. Forse Google l’hash del file, esegui stringhe su di esso o se sei davvero preoccupato per un articolo specifico, inviami un’e-mail su [email protected] e allega il file 🙂D: Quando eseguo Knockknock, perché chiede di accedere ai miei download/cartella desktop/calendario, ecc?
A: Come parte delle sue enumerazioni, le scansioni Knockknock che eseguono i processi e le loro dipendenze. Se un processo ha un elemento caricato da queste posizioni, quando Knockknock lo scansiona, può generare un avviso di sistema operativo.D: Perché Knockknock cerca di accedere alla rete?
A: Quando viene avviato Knockknock, si collega a Objective-See.com per verificare se esiste una nuova versione del prodotto. In particolare, legge i prodotti del file.JSON, che contiene l’ultimo numero di versione di Knocknock. Nessuna informazione di utente o prodotto viene raccolta né trasmessa.Knockknock può generare traffico di rete relativo alla sua integrazione con virust. Come descritto sopra, quando un utente fa clic sul pulsante “virus totale” nella finestra di avviso, questo invierà generare una richiesta che contiene il percorso, il nome e l’hash del file. Si noti che il controllo della versione automatizzata può essere disabilitato tramite l’opzione “Disabilita gli assegni di aggiornamento” nelle preferenze di Knockknock.
Infine, Knockknock utilizza anche Sentry.IO per il rilevamento degli arresti anomali che può generare traffico di rete relativo al reporting degli arresti anomali.