


האם Mapi תומך ב- Auth מודרני?
סיכום המאמר: האם MAPI נתמך לאימות מודרני
המאמר דן בתהליך המעבר לאימות מודרני ב- Office 365 ובצעדים להשלמת המתג. זה גם מדגיש את החשיבות של הערכת השימוש באימות בסיסי בדייר שלך לפני ביצוע שינויים כלשהם. המאמר מספק הוראות מפורטות כיצד לייצא דוח שימוש בסיסי באימות באמצעות מרכז מנהל Azure AD או PowerShell. דוח זה עוזר בזיהוי משתמשים או יישומים שעדיין באמצעות אימות בסיסי. על ידי ביצוע ההוראות וניתוח הדוח, אתה יכול להבטיח מעבר חלק לאימות מודרני ב- Office 365.
נקודות מפתח:
1. הפעלת אימות מודרני אינה מבטלת אוטומטית אימות בסיסי.
כדי להשלים את המעבר לאימות מודרני ב- Office 365, עליך לעקוב אחר תהליך ספציפי. מאמר זה מספק דוגמאות שלב אחר שלב שיעזרו לכם לאפשר אימות מודרני ולהשבית אימות בסיסי במידת הצורך.
2. מיקרוסופט מבטלת באופן פעיל אימות בסיסי על דיירים שאינם משתמשים בהם.
אם עדיין לא הפעלת אימות מודרני בסביבת המשרד שלך 365, חשוב לעשות זאת בהקדם האפשרי. מיקרוסופט מסירה בהדרגה את התמיכה באימות בסיסי, והארגון שלך עשוי להיות מושפע אם תמשיך להסתמך עליו.
3. ברירת מחדל אבטחה ב- Azure AD אוכף אימות מודרני וחוסם אימות בסיסי.
אם לדייר שלך כבר יש ברירת מחדל של ברירת מחדל אבטחה, הדרכה זו עשויה שלא לחול עליך. חשוב להבין את הגדרות האבטחה בדייר Adure Ad שלך כדי להבטיח שהאימות המודרני מוגדר כראוי.
4. תנאים מוקדמים להפגנה מעשית.
כדי לעקוב אחר ההדרכה, עליך לקבל גישה למנהל גלובלי לדייר של Microsoft 365. גישה זו מאפשרת לך לבצע את השינויים הדרושים ולנתח את השימוש באימות בסיסי בסביבתך.
5. ניתוח שימוש באימות בסיסי בדייר שלך הוא קריטי.
לפני שתבצע שינויים הקשורים לאימות מודרני, חיוני להעריך אם אימות בסיסי עדיין נמצא בשימוש. זיהוי משתמשים או יישומים המסתמכים על אימות בסיסי מאפשר לך ליידע אותם על השינויים הקרובים ולעזור להם לעבור לאימות מודרני.
6. באמצעות דוח יומני הכניסה למרכז Ad Ad Ad Ad Adment.
המאמר מספק הוראות שלב אחר שלב כיצד לייצא דוח שימוש בסיסי באימות באמצעות מרכז מנהל Azure AD. דוח זה עוזר לך לקבוע אם משתמשים או יישומים כלשהם עדיין משתמשים באימות בסיסי ומספק מידע חשוב לתהליך המעבר.
7. באמצעות דוח יומני הכניסה עם Azure AD PowerShell.
אם אתה מעדיף שליטה רבה יותר על שדות הדוח, אתה יכול להשתמש ב- PowerShell במקום. המאמר מסביר כיצד להשתמש במודול AzureAdPreview וב- get-azureadauditsigninlogs cmdlet כדי לחלץ יומני כניסה. PowerShell מציעה גמישות רבה יותר בסינון והתאמה אישית של הדוח על סמך הדרישות הספציפיות שלך.
שאלות:
1. מה הסיכון לא לעבור לאימות מודרני ב- Office 365?
הסיכון לא לעבור לאימות מודרני ב- Office 365 הוא הסרת התמיכה הגוברת לאימות בסיסי על ידי מיקרוסופט. אם אתה ממשיך להסתמך על אימות בסיסי, הארגון שלך עשוי להתמודד עם בעיות תאימות ופגיעות אבטחה פוטנציאליות.
2. כיצד מיקרוסופט מטפלת בדיירים שאינם משתמשים באימות בסיסי?
מיקרוסופט משביתת באופן פעיל אימות בסיסי על דיירים שאינם משתמשים בה. זה מבטיח שארגונים יעודדו לעבור לאימות מודרני ולשפר את האבטחה וההתאמה הכוללת של סביבות המשרד שלהם 365.
3. מהן ברירת המחדל של אבטחה ב- Azure AD?
ברירת מחדל אבטחה ב- Azure AD הן קבוצה של הגדרות אבטחה מוגדרות מראש האוכפות אימות מודרני וחוסמות אימות בסיסי. הגדרות אלה מספקות רמת אבטחה בסיסית לארגונים באמצעות Azure AD ו- Office 365.
4. מהם התנאים המוקדמים לעקוב אחר ההדרכה?
כדי לעקוב אחר ההדרכה, עליך לקבל גישה למנהל גלובלי לדייר של Microsoft 365. רמת גישה זו מאפשרת לך לבצע את השינויים הדרושים ולנתח את השימוש באימות בסיסי בסביבתך.
5. מדוע חשוב לנתח שימוש באימות בסיסי בדייר שלך?
ניתוח שימוש באימות בסיסי בדייר שלך הוא קריטי כדי לזהות כל משתמשים או יישומים שעדיין מסתמכים עליו. מידע זה עוזר לך ליידע את הצדדים האחראים על השינויים הקרובים ולתמוך בהם במעבר לאימות מודרני.
6. איך אתה יכול לייצא דוח שימוש בסיסי באימות באמצעות מרכז Ad Ad Ad Adm?
כדי לייצא דוח שימוש בסיסי באימות באמצעות מרכז מנהל Adure AD, עליך לעקוב אחר ההוראות שלב אחר שלב המופיעות במאמר. הוראות אלה מנחות אותך באמצעות גישה ליומני הכניסה, החלת פילטרים והורדת הדוח בפורמט JSON או CSV.
7. מה היתרון בשימוש ב- PowerShell לייצוא דוח השימוש בסיסי באימות בסיסי?
השימוש ב- PowerShell מאפשר לך לשלוט רב יותר על שדות הדוח ולהתאים אותו לדרישות הספציפיות שלך. המאמר מסביר כיצד להתקין את מודול AzureAdPreview ולהשתמש ב- Get-AzureAdiTsignInlogs cmdlet כדי לחלץ את יומני הכניסה עם המסננים הרצויים.
8. איזה רישיון נדרש כדי לחלץ את יומני הכניסה ל- Azure AD?
כדי לחלץ את יומני הכניסה למודעת Azure, אתה זקוק לרישיון Azure AD Premium P1 בדייר שלך. רישיון זה מספק את ההרשאות והגישה הנדרשת לאחזור המידע הנדרש לניתוח שימוש באימות בסיסי.
9. מהם התנאים לסינון יומני הכניסה באמצעות PowerShell?
התנאים לסינון יומני הכניסה באמצעות PowerShell כוללים אי הכללת אפליקציות סלולריות ולקוחות שולחניים, למעט דפדפנים, הבטחת אפליקציית הלקוח המשמשת אינה ריקה, ומפרט טווח תאריך ליומנים לכיסוי.
10. כיצד תוכלו להשיג גמישות רבה יותר בהתאמה אישית של דוח השימוש בסיסי באימות?
על ידי שימוש ב- PowerShell, אתה יכול להשיג גמישות רבה יותר בהתאמה אישית של דוח השימוש בסיסי באימות בסיסי. PowerShell מאפשר לך להחיל פילטרים ספציפיים, לבחור שדות רצויים ולעצב את הדוח על פי העדפותיך.
נתמך MAPI לאימות מודרני
1. פתח פאוורשל מוגבה.
למד כיצד לעבור לאימות מודרני ב- Office 365
הצטרף לדיונים בהובלת מומחים, הכשרה ברמה העולמית, עיצובים והדגמות להגנה על נתונים המונעת על ידי ענן. הרחב את כישורי הענן והאבטחה שלך והרשם ל- Veeamon 2023.
תוכן העניינים
האם ידעת את המיתוג הזה-עַל אימות מודרני לא’t כבה אוטומטית אימות בסיסי? ישנם צעדים שעליך לעשות כדי להשלים את המתג ל משרד האימות המודרני 365.
לא קורא? צפו במדריך וידאו קשור זה!
לא רואה את הסרטון? וודא שחוסם המודעות שלך מושבת.
מיקרוסופט’המומנטום S בהסרת אימות בסיסי נראה בלתי ניתן לעצירה כעת. הֵם’התחלתי להשבית אימות בסיסי על דיירים שאינם משתמשים בהם. אם אתה מקלט’t אימות מודרני ב- Office 365, תן למאמר זה לעזור לך להתחיל עם דוגמאות שלב אחר שלב.
החל מה -1 באוגוסט 2017, דיירים שנוצרו לאחרונה כבר אכיפת ברירת מחדל אבטחה, המאפשרת אימות מודרני וחוסם אימות בסיסי. אם ברירת המחדל של האבטחה כבר מופעלת בדייר שלך, הדרכה זו לא תחול עליך.
הפניה: ברירת מחדל אבטחה ב- Azure AD.
תנאים מוקדמים
גיבוי של Microsoft 365 לדומיות ספר אלקטרוני עוסק באתגרי אבטחת המידע על ידי תיאור תכונות האבטחה מחוץ לקופסה במיקרוסופט 365. קבל ספר אלקטרוני
הדרכה זו תהיה הפגנה מעשית. אם אתה’D רוצה לעקוב אחריהם, עליכם לקבל גישה למנהל גלובלי לדייר של Microsoft 365.
ניתוח שימוש אימות בסיסי בדייר שלך
לפני שאתה מתעסק באימות מודרני, עליך להעריך אם אימות בסיסי עדיין נמצא בשימוש בדייר שלך. בדרך זו, אם עדיין יש משתמשים או יישומים המשתמשים באימות בסיסי, אתה יכול ליידע את הצדדים האחראים כי אימות בסיסי יפסיק לעבוד בקרוב.
הערה: סעיפי המשנה הבאים כוללים חילוץ יומני הכניסה למודעת Azure, המחייבים את רישיון Azure AD Premium P1 בדייר שלך.
דוח יומני כניסה למרכז מנהל Azure AD
בצע את הצעדים הבאים לייצוא דוח שימוש בסיסי באימות במרכז מנהל Azure AD.
1. פתח את דפדפן האינטרנט שלך והתחבר למרכז הניהול של Azure Active Directory.
2. בשלב הבא לחץ על Azure Active Directory → יומני כניסה.
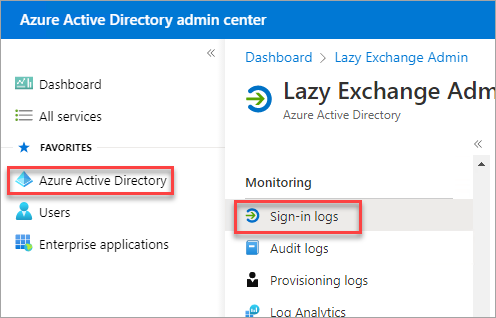
3. כאשר אתה רואה את יומני ההכנסת. שלב זה מאפשר לך לסנן את הרשומות על בסיס יישום הלקוח.
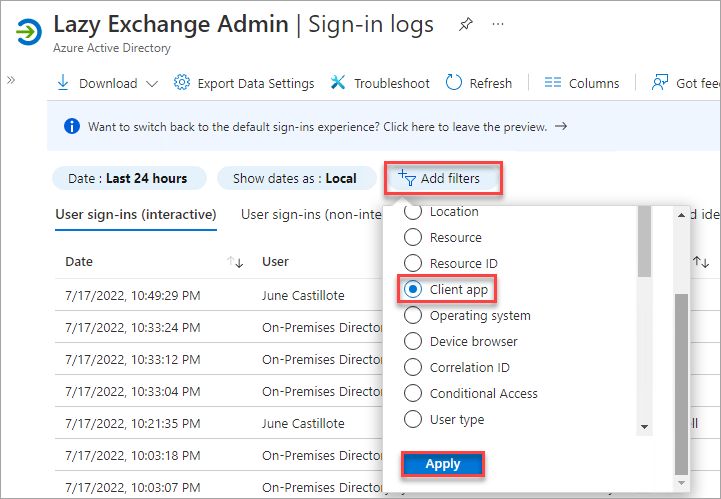
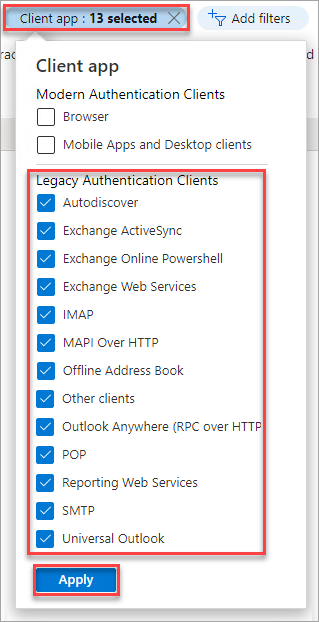
4. כעת, לחץ על מסנן אפליקציית הלקוח שהוספת, בדוק כל פריט תחת קטע לקוחות אימות מדור קודם ולחץ על החל.
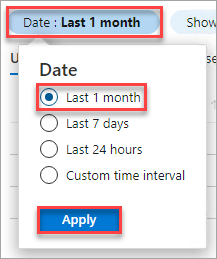
5. בשלב הבא, התאם את מסנן התאריך לחודש האחרון, או לא משנה מה תקופה שלדעתך מספיקה.
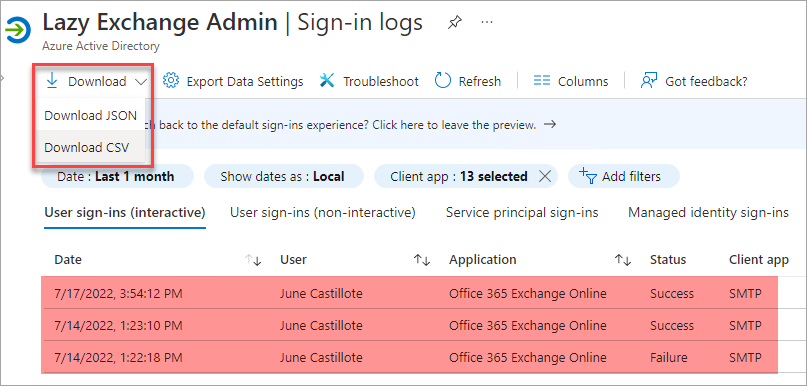
6. אם יש תוצאות לאחר יישום המסנן, עדיין ישנם משתמשים או יישומים המשתמשים באימות הבסיסי. לחץ על הורדה → הורד את JSON או הורד את CSV, תלוי באיזה פורמט קובץ אתה מעדיף לדוח ולניתוח.
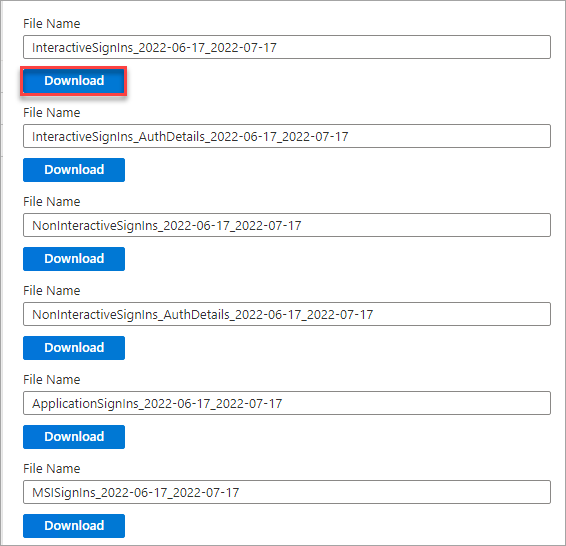
7. לבסוף, לחץ על כפתור ההורדה שבאשר דו”ח ברצונך להוריד. דוגמה זו מורידה את דוח הסימנים האינטראקטיבי לקובץ CSV.
דוח יומני כניסה באמצעות Azure AD PowerShell
אם אתה רוצה שליטה רבה יותר על השדות שידווחו, אתה יכול להשתמש ב- PowerShell במקום זאת. שיטה זו מחייבת את מודול AzureAdPreview, הכולל את CMDlet Get-AzureAditItsignInlogs לחילוץ יומני כניסה.
1. פתח פאוורשל מוגבה.
2. התקן את מודול AzureAdPreview אם אתה מקלט’t התקין אותו עדיין.
Install-module azureadPreview3. בשלב הבא התחבר ל- Azure Active Directory PowerShell על ידי הפעלת CMDlet למטה. היכנס עם אישור המנהל הגלובלי שלך.
Connect-Azuread4. בנה פילטר עם התנאים הבאים ואחסן אותו במשתנה המסנן $.
- ClientApped אינו אפליקציות לנייד ולקוחות שולחן עבודה ו
- ClientAppated אינו דפדפן ו
- ClientAppated אינו ריק ” ו
- CreatedDateTime גדול או שווה ל -30 יום.
$ filter = @"ClientApposed Ne 'אפליקציות סלולריות ולקוחות שולחן עבודה' ו- Ne 'דפדפן' Ne 'ו- Clientsed Ne' '' ויצרו DateTime gt $ (Get Date).Adddays (-30).ToString ('yyyy-mm-dd')) "@5. הפעל את הפקודה שלהלן כדי לבצע את cmdlet get-azureadauditsignlogs עם המסנן והחזיר רק את ה- DefficateDime, userPrincipalName, AppDisplayName ו- ClientAppated Properties. הפלט ייצא לקובץ CSV בשם BasicAuthsignin.CSV.
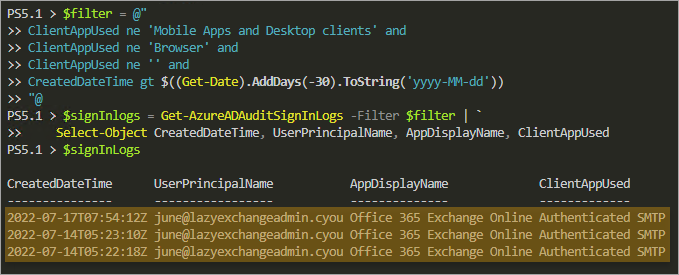
# קבל את יומני הכניסה $ signInlogs = get-azureadauditsigninlogs -filter $ פילטר | `Select-Object FreadeDateTime, userPrincipalName, AppDisplayName, ClientApposed # הצג את התוצאה על המסך $ signlogsעל פי התוצאות שלהלן, עדיין יש שימוש ב- SMTP מאומת במהלך 30 הימים האחרונים, שהוא סוג של אימות בסיסי.
הערכים המוחזקים ללקוח שאינם אפליקציות ניידות ולקוחות שולחן עבודה ודפדפן משתמשים במורשת או באימות בסיסי.
6. לחלופין, שקול לייצא את יומני הכניסה לקובץ CSV לשימוש מאוחר יותר.
$ SignInlogs | ייצוא CSV .\ Basicauthsignin.CSV -NotypeinFormationהפעלת אימות מודרני בארגון Office 365
האם הודיעת למשתמשים שלך על המתג המתוכנן לאימות מודרני? אם כן, ואתה’כבר השלים את כל ההכנות האפשריות האחרות שהארגון שלך עשוי לדרוש, אתה’מוכן להפעיל את המתג.
הדרך המהירה ביותר לאפשר אימות מודרני היא דרך מרכז הניהול של Microsoft 365, ומטה הם הצעד לעשות זאת.
1. היכנס למרכז הניהול של Microsoft 365 באמצעות דפדפן האינטרנט שלך.
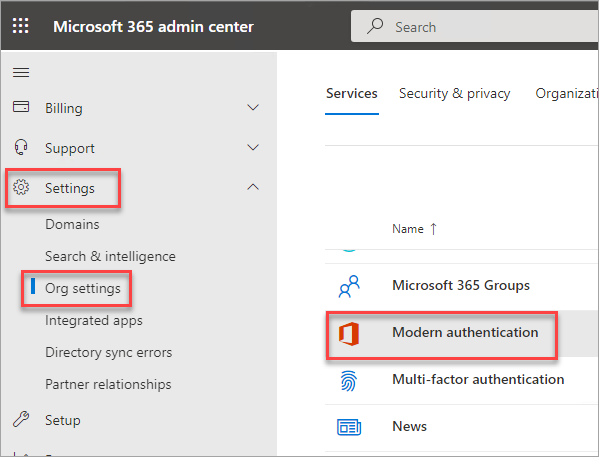
2. לחץ על הגדרות → ORG הגדרות → אימות מודרני.
3. בדף ה- Fly-Out של האימות המודרני שמופיע, בדוק את הפגיעה באימות מודרני עבור Outlook 2013 עבור Windows ומאוחר יותר (מומלץ) ולחץ על שמור.
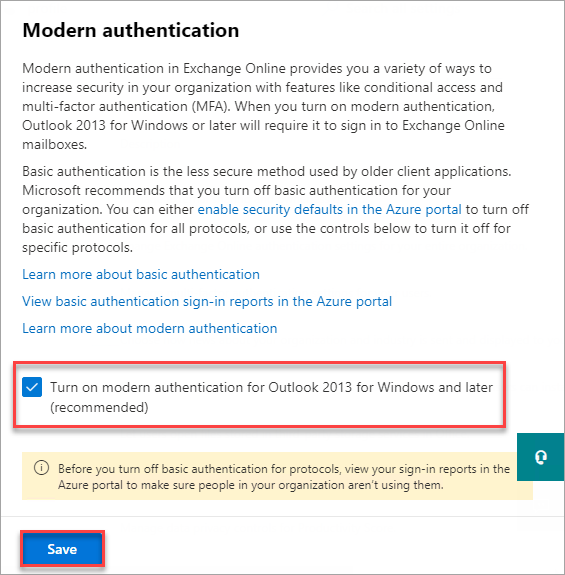
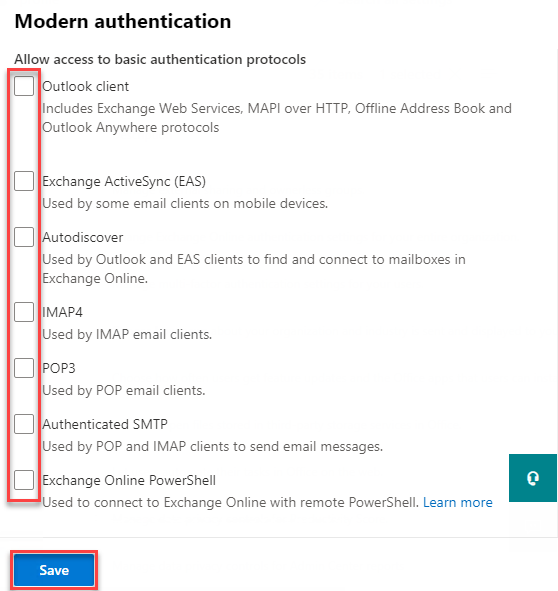
פעם אתה’יש לחיצה על שמור כדי לאפשר אימות מודרני, יופיעו אפשרויות נוספות: אפשר גישה לפרוטוקולי אימות בסיסיים.
כדי לחסום אימות בסיסי לחלוטין, בטל את הסימון של התיבות הבאות ולחץ להציל. כל תיבת סימון מייצגת פרוטוקול או שירות.
- לקוח Outlook (כולל שירותי אינטרנט Exchange (EWS), MAPI מעל HTTP, פנקס כתובות לא מקוון ו- Outlook בכל מקום)
- החלפת ActiveSync (EAS)
- גילוי אוטומטי
- IMAP4
- POP3
- SMTP מאומת (SMTP Auth)
- החלף את PowerShell מקוון
5. פעם אתה’שמר את שינויי האימות המודרניים, צא מהאימות המודן עף החוצה.
אימות הגדרות האימות המודרניות
האם אתה תוהה מה קרה כשעשית את ההגדרות האימות המודרניות האלה? אתה צריך! ההבנה כיצד מיושמים שינויים אלה על הדייר שלך היא קריטית כשאתה בסופו של דבר צריך לפתור בעיות אימות.
1. פתוח PowerShell ולהתחבר להחלפה באופן מקוון.
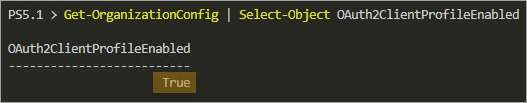
Connect -ExchangeOnline -orgiation שלך.OnMicrosoft.com -showbanner: $ false2. כשאתה מפעיל אימות מודרני, אתה מגדיר מבחינה טכנית את הערך OAuth2clientProfileenable. הפעל את הפקודה שלהלן כדי לאמת ערך זה.
Get-organizationconfig | SELECT-OBJECT OAUTH2CLIENTPROFILEENABLEDכפי שאתה יכול לראות להלן, הערך OAuth2clientProfileenabled הוא נכון, מה שאומר שהאימות המודרני נמצא על.
3. כשכיבה כל פרוטוקול’S אימות בסיסי במרכז הניהול של Microsoft 365, יצרת טכנית מדיניות אימות חדשה ב- Exchange Online עם הפרמטרים הבאים.
| שם פרמטר | ערך | פרוטוקול או שירות שנפגעו |
| אפשר BasicauthActiveSync | שקר (חסום) | החלף סנכרון פעיל (EAS) |
| אפשר basicauthautodiscover | שקר (חסום) | גילוי אוטומטי |
| Allowbasicauthimap | שקר (חסום) | IMAP4 |
| Allowbasicauthmapi | שקר (חסום) | MAPI מעל HTTP (MAPI/HTTP) |
| PhersionBasicauthofflineAddressbook | שקר (חסום) | פנקס כתובות לא מקוון (OAB) |
| Allowbasicauthpop | שקר (חסום) | POP3 |
| Allowbasicauthrpc | שקר (חסום) | Outlook בכל מקום (RPC מעל HTTP) |
| PhersionBasicauthSmtp | שקר (חסום) | SMTP מאומת |
| אפשר Basicauthwebservices | שקר (חסום) | Exchange Services (EWS) |
| Allowbasicauthpowershell | שקר (חסום) | פגז כוח |
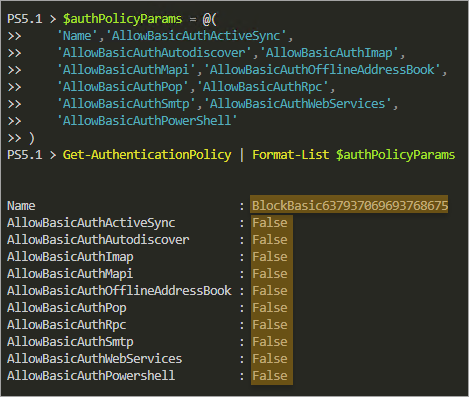
בדרך כלל, שם מדיניות האימות מתחיל ב- Blockauth*. כדי לאמת את מדיניות האימות הזו, הפעל את הקוד שלהלן ב- PowerShell.
$authPolicyParams = @( 'Name','AllowBasicAuthActiveSync', 'AllowBasicAuthAutodiscover','AllowBasicAuthImap', 'AllowBasicAuthMapi','AllowBasicAuthOfflineAddressBook', 'AllowBasicAuthPop','AllowBasicAuthRpc', 'AllowBasicAuthSmtp','AllowBasicAuthWebServices', 'AllowBasicAuthPowerShell' ) Get-AuthenticationPolicy | פורמט רשימת $ AuthpolicyParamsהתוצאה שלהלן מאשרת כי מאפייני ה- allingBasic* במדיניות האימות מוגדרים ככארית, מה שאומר חסימת אימות בסיסי.
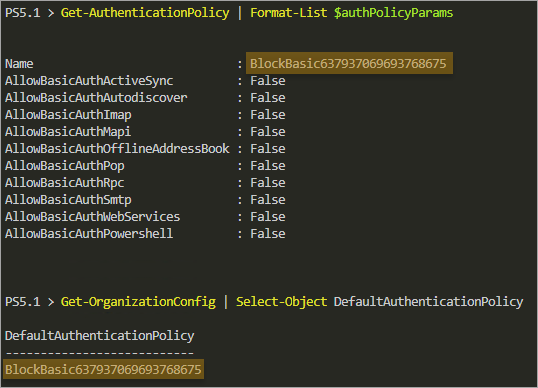
4. אז אתה’VE אישר כי מדיניות האימות חוסמת את כל האימות הבסיסי. כיצד אתה מבטיח שמדיניות האימות חלה על הארגון שלך? כדי לאמת, קבל את ערך המאפיין של ברירת המחדל ututhenticationpolicy מתצורת הארגון המקוון Exchange שלך.
Get-organizationconfig | Select-Object DefaultAuthenticationPolicyהתוצאה צריכה להראות איזו מדיניות אימות היא ברירת המחדל בארגון שלך, כפי שאתה יכול לראות להלן.
הפעלת לקוחות אימות מודרניים 365 Outlook לקוחות
אתה’איפשר אימות מודרני וחסום אימות בסיסי – אבל התפקיד שלך לא’לא תפסיק שם. עליכם להבטיח כי לקוחות Outlook שלכם ב- Windows יכולים להתחבר באמצעות אימות מודרני על ידי שינוי או הוספת פריטי רישום מסוימים.
הערה: אם ערכי הרישום לגירסת Outlook שלך לא קיימים, אל תעשה’לא נבהל, אתה רק צריך ליצור אותם.
הערה: Outlook 2010 אינו תומך באימות מודרני, ואין דרכים לעקיפות זמינות.
פתח את PowerShell כמנהל והפעל את הפקודות המתאימות לגרסת Outlook שלך.
Outlook 2013
Outlook 2013 תומך באימות מודרני כברירת מחדל, אך הוא אינו פעיל. להפעלה, שנה את רשומות הרישום הבאות.
# שתי הערכים להלן מאפשרים אימות מודרני ב- Outlook 2013 Set -itemproperty -path hkcu: \\ software \\ microsoft \\ office \\ 15.0 \\ common \\ זהות -שם enableadal -value 1 -force set -itemproperty -path hkcu: \\ software \\ microsoft \\ office \\ 15.0 \\ common \\ זהות -גרסת שם -Value 1 -Force # צור את HKCU: \\ Software \\ Microsoft \\ Exchange \\ WrithtuseMsoAuthforAutodiscover כניסת רישום. # ערך זה מאלץ את Outlook להשתמש תמיד באימות מודרני. פריט חדש -PATH HKCU: \\ תוכנה \\ Microsoft -MAME 'Exchange' -Force New -itemproperty -path hkcu: \\ Software \\ Microsoft \\ Exchange -Name 'תמיד usemsoauthforautodicup Outlook 2016, Outlook 2019 ו- Outlook 365
אימות מודרני כבר מופעל כברירת מחדל ב- Outlook 2016 ובגרסאות מאוחרות יותר. אבל מיקרוסופט ממליצה להגדיר את הערך תמיד ב- Usemsoauthforautodiscover כדי לכפות את השימוש באימות מודרני.
# צור את HKCU: \\ Software \\ Microsoft \\ Exchange \\ תמיד. # ערך זה מאלץ את Outlook להשתמש תמיד באימות מודרני. פריט חדש -PATH HKCU: \\ תוכנה \\ Microsoft -MAME 'Exchange' -Force New -itemproperty -path hkcu: \\ Software \\ Microsoft \\ Exchange -Name 'תמיד usemsoauthforautodicup 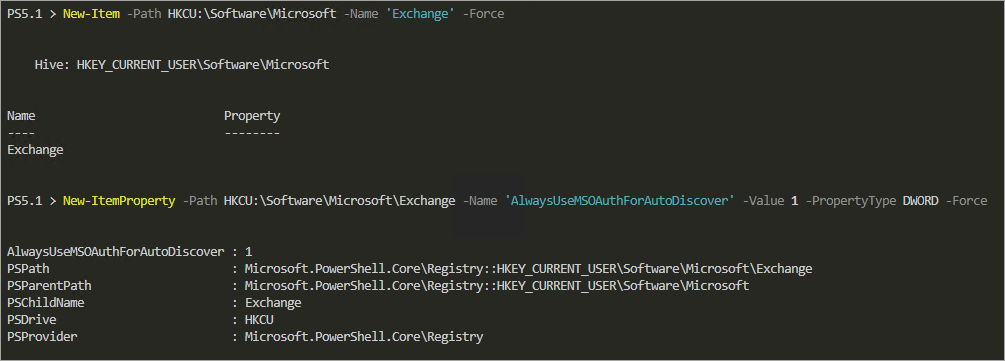
אם אתה’ניהול מחדש מאגר גדול של מחשבי Windows עם לקוחות Outlook, שקול לפרוס את פריטי הרישום באמצעות אובייקטים של מדיניות קבוצתית.
אישור אימות מודרני של Outlook
עכשיו זה’הזמן לבדוק אם Outlook משתמש באימות מודרני.
פתח את Outlook והתחבר עם חשבונך. לאחר המעבר לאימות מודרני, Outlook תבקש מכם לאמת מחדש.
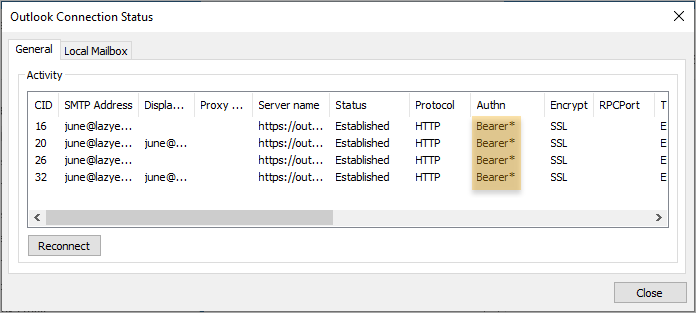
לחץ על Ctrl, לחץ באמצעות לחצן העכבר הימני על סמל ה- Microsoft Outlook במגש המערכת ולחץ סטטוס חיבור.
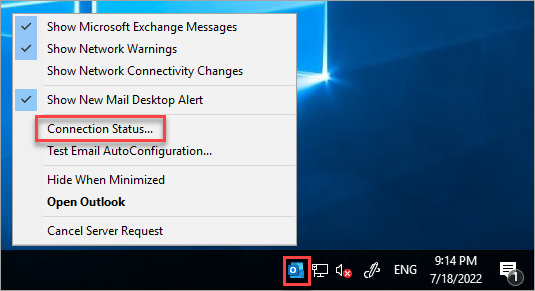
תסתכל על Authn טור. הערך צריך להיות נוֹשֵׂא*, שפירושו Outlook משתמש כעת באימות מודרני עם אסימון הנושא OAuth2.
גיבוי של Microsoft 365 לדומיות ספר אלקטרוני עוסק באתגרי אבטחת המידע על ידי תיאור תכונות האבטחה מחוץ לקופסה במיקרוסופט 365. קבל ספר אלקטרוני
סיכום
סוף כל סוף! אתה’סיימת לעבור לאימות מודרני בדייר של Microsoft 365 שלך. אתה’דאג שהמשתמשים שלך מודעים לשינוי על ידי חילוץ דוח של אימות בסיסי.
לאחר הפעלת אימות מודרני וחסימת סימנים מדור קודם, אתה’VE אימת את השינויים באמצעות פקודות PowerShell מקוונות Exchange. לבסוף, אתה’דאג ללקוחות Outlook מסוגלים לאימות מודרני.
מודעות שנאה? רוצה לתמוך בכותב? קבל הרבה מהמדריכים שלנו ארוזים כספר הדרכה של ATA.
נתמך MAPI לאימות מודרני
אנו משתמשים ב- MAPI כדי להתחבר לתיבות דואר של Office 365. תוך אחזור תוכן תיבת הדואר באמצעות Mapi Call OpenMSGStore אנו מקבלים שגיאה בשגיאה בסעיף MAPI: 0x80040111. פרטים: לא ניתן היה לפתוח את חנות המידע ‘.
במשרד 365 דייר, אימות מודרני מופעל.
האם מישהו יכול בבקשה לאשר אם Mapi Call OpenMSGStore עובד עם אימות מודרני או לא ?
פיתוח גישה
גִישָׁה: משפחה של מערכות ניהול מסדי נתונים יחסית של מיקרוסופט המיועדות לצורך קלות השימוש. התפתחות: תהליך המחקר, הייצור והעידן הטכנולוגיות החדשות או הקיימות.
אימות מודרני ו- MAPI-HTTP
אם אתה מקלט’לא שמע, אימות מודרני (aka adal), כעת עבר רשמית GA (https: // בלוגים.מִשׂרָד.COM/2015/11/19/מעודכן-מושב -365-מודרני-מחירים-פובל-סקירה/)-מה שאומר שאם אתה משתמש בשירותי Office 365, במיוחד Exchange Online, ו- Office 2013/2016 כלקוח שלך, אתה באמת צריך לבדוק פונקציונליות זו עבור משתמשי הקצה שלך.
למי שאינו מכיר את המודרני, ישנם יתרונות רבים, אך אחד הברורים ביותר עבור משתמשי הקצה הוא מסיר את הצורך בשימוש ‘שמור את האישורים שלי’ כשאתם נכנסים ל- Exchange Online ומספק חווית SSO אמיתית בשילוב עם פדרציית ADFS.
כעת, התהליך להפעלת Auth Modern מתועד היטב בפוסט הבלוג לעיל, אך הגרסה הקצרה היא:
- אפשר מחבר מודרני בצד הדייר באמצעות פקודה PowerShell
- אפשר מחבר מודרני בצד הלקוח באמצעות מפתח רישום
מה לא’T הסבר שנקרא כתנאי מראש עם זאת הוא שלקוח Outlook שלך צריך גם לרוץ ב- MAPI על מצב HTTP. כעת, באחוז גדול מהסביבות, זה כנראה לא נושא-אבל אם אתה כמו לקוח אחרון משלנו, יתכן שהשבית את השימוש ב- MAPI-HTTP. עכשיו ישנן מספר סיבות תקפות מדוע אולי רצית לעשות זאת (שלהם היו שהם השתמשו בגרסה ישנה של Miverbed שלא עשתה’T תומך באופטימיזציה של פרוטוקול MAPI-HTTP), אך ככל שמתברר, הצגת ה- MAPI מעל פרוטוקול HTTP כדי להחליף את המורשת ‘RPC מעל HTTP’ הפרוטוקול לפני למעלה משלוש שנים היה למעשה אחד המקדימים לאפשר לכל הדברים האימות המודרניים המפוארים האלה לעבוד.
לפרטים מלאים סביב איזה פרוטוקול Mapi-HTTP הביא והיתרונות שהציגה, אני ממליץ לקרוא את הפוסט הבלוג הגדול הזה מצוות Exchange Microsoft.
אבל בקיצור, אם אתה מגלה שהאפשרת לאות מודרני לפי הצעדים המתוארים, ואתה’עדיין מקבל את ‘הנחתה של Auth Basic’ – אני’ד קדימה ובדוק אם נקבע מפתח הרישום הבא (באמצעות GPO או אחרת)
מַפְתֵחַ: Hkey_current_user \ software \ microsoft \ exchange Dword: Mapihttpdisabled ערך: 1
האמור לעיל צריך להימחק או להגדיר אותו ‘0’ על מנת שהמחבר המודרני יעבוד. מאמר התמיכה KB2937684 נותן לך גם מידע נוסף סביב הבטחת MAPI-HTTP מופעלת עבור לקוח המשרד שלך 2013/2016.
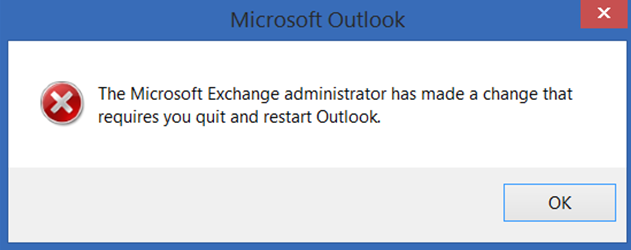
שים לב ששינוי ערך זה לא נכנס לתוקף עד שהלקוח הבא מבצע ‘גילוי אוטומטי’ כדי לעבור. בהתאם למצב, הדבר עלול לגרום למשתמש לראות את הצוץ הבא:
באופן כללי, אני’D ממליץ לך לבדוק את עדכון הרישום תחילה עם קבוצת משנה של משתמשי טייס, לפני שתגלגל את זה לקהל הרחב יותר. ברגע שאושר זה עובד, אתה יכול להסתכל על הפעלת המודרנית למשתמשי הקצה שלך.
השנה: מיקרוסופט פחת את האימות הבסיסי ב- Exchange Online
אימות בסיסי הוא פרוטוקול אימות מיושן. האיומים שלה גדלו רק מאז שמיקרוסופט הודיעה במקור שהם ישבו את זה. נכון לעכשיו, ישנן חלופות אימות מודרניות ומודרניות טובות יותר ויעילות יותר כמו OAuth 2.0 הרשאה מבוססת אסימון. כמו כן, כדי ש- MFA יהיה יעיל, עליך גם לחסום אימות מדורגי. הסיבה לכך היא שפרוטוקולי אימות מדור קודם כמו POP, SMTP, IMAP ו- MAPI יכולים’לא אוכף את MFA, מה שהופך אותם לנקודות כניסה מועדפות ליריבים התוקפים את הארגון שלך … עם איומים וסיכונים אלה בראש, מיקרוסופט נוקטת צעדים לשיפור אבטחת המידע בתמורה באופן מקוון.
פְּגִיעָה
מיקרוסופט גם האריכה את ההיקף המושפע הכולל, פרוטוקולי העוקבים כלולים: Exchange Services Web (EWS), Exchange ActiveSync (EAS), POP, IMAP, PowerShell מרחוק, MAPI, RPC, SMTP Auth ו- OAB.
עבור Exchange Services Web (EWS), PowerShell מרחוק (RPS), POP ו- IMAP ו- Exchange ActiveSync (EAS):
- אם כתבת קוד משלך באמצעות פרוטוקולים אלה, עדכן את הקוד שלך לשימוש ב- OAuth 2.0 במקום אימות בסיסי, או להעביר לפרוטוקול חדש יותר (API גרף).
- אם אתה או המשתמשים שלך משתמשים ביישום צד שלישי המשתמש בפרוטוקולים אלה, פנה למפתח אפליקציות צד שלישי שסיפק אפליקציה זו כדי לעדכן אותו כדי לתמוך ב- OAuth 2.0 אימות או לסייע למשתמשים שלך לעבור ליישום’s נבנה באמצעות OAuth 2.0.
עבור SMTP Auth:
מיקרוסופט תמשיך להשבית את SMTP Auth לדיירים שלא’לא השתמש בזה, אך לא נשנה את התצורה של שום דייר שעושה. אך אנו ממליצים להתרחק משימוש ב- Basic ו- SMTP Auth, אם כי אם אתה יכול, כפי שהוא אכן משאיר אותך חשוף.
להחלפת PowerShell Online
מאז שחרור ה- Exchange Online V2 PowerShell’היה קל לנהל את הגדרות ההחלפה המקוונות והגדרות ההגנה משורת הפקודה באמצעות אימות מודרני. מודול Exo V2 משתמש באימות מודרני ועובד עם אימות רב-פקטור (MFA) לחיבור לכל סביבות PowerShell הקשורות להחלפה במיקרוסופט 365.
Outlook, Mapi, RPC ופנקס כתובות לא מקוון (OAB)
לכל הגרסאות של Outlook עבור Windows מאז 2016 יש אימות מודרני המופעל כברירת מחדל, כך’סביר להניח שאתה’כבר משתמש באימות מודרני. Outlook בכל מקום (לשעבר ידוע בשם RPC Over HTTP) הוחלף בתמורה באופן מקוון לטובת MAPI על HTTP. Outlook עבור Windows משתמש ב- Mapi על HTTP, EWS ו- OAB כדי לגשת לדואר, להגדיר בחינם/עסוק ומחוצה למשרד ולהוריד את פנקס הכתובות הלא מקוון. כל הפרוטוקולים הללו תומכים באימות מודרני.
מה אם אתה רוצה לחסום אימות בסיסי?
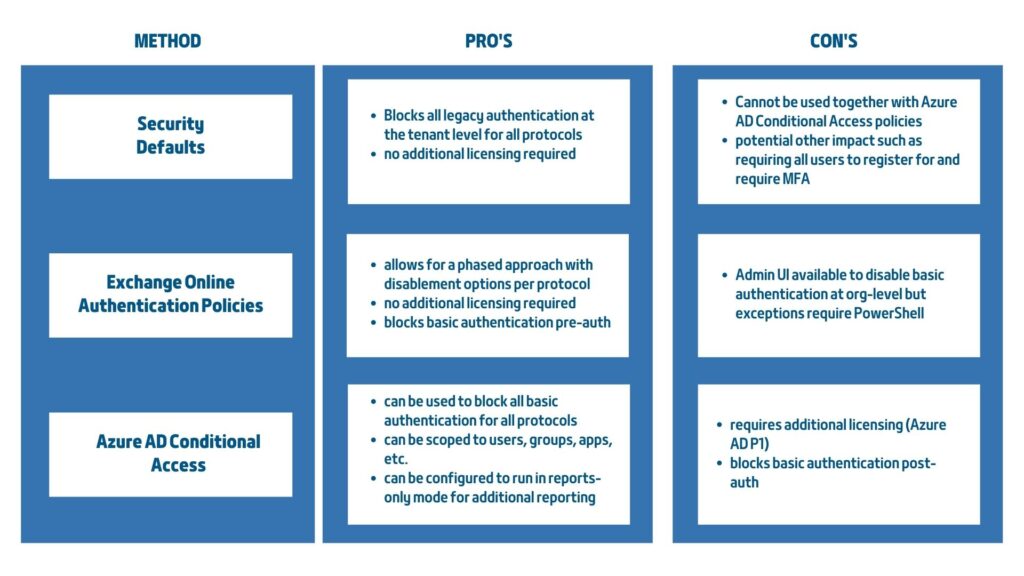
כאן’S טבלה המסכמת את האפשרויות להשבית באופן יזום אימות בסיסי
מיקרוסופט תתחיל לשלוח הודעות במרכז ההודעות של Microsoft 365 Adman החל מעכשיו, ותודיע לך שמיקרוסופט הולכת להשבית אימות בסיסי לפרוטוקול בדייר שלך בגלל אי שימוש. או שאתה מקבל אחד שאומר שאנחנו יודעים שאתה משתמש ב- Basic Auth, אבל מיקרוסופט מתכוונת להשבית את זה באופן יזום לפרק זמן קצר, ואם אתה לא’לא רוצה שמיקרוסופט תנקוט בפעולה זו עבור פרוטוקולים בדייר שלך, אתה יכול להשתמש ב תכונה חדשה במרכז הניהול של Microsoft 365 לבקש שמיקרוסופט לא ישבית פרוטוקולים ספציפיים.
מיקרוסופט הוסיפה תכונה זו לכלי השירות העצמי כדי לעזור לך למזער את ההפרעות כשאתה עובר הרחק משימוש באימות בסיסי. אבל אנו מ- Secwise ממליצים לך להשתמש בתכונה זו רק אם אתה באמת זקוק לחותם בסיסי! לא רק בגלל שאתה חושב שאתה יכול, או בדיוק במקרה. הלקוחות נפגעים באמצעות אימות בסיסי כל יום, והדרך הטובה ביותר למנוע את התרחשותה היא להשבית אותו ולעבור לאימות מודרני.
כעת תוכל לעבור ישירות לאבחון העזרה העצמית של Auth Auth על ידי פשוט לחיצה על קישור זה למטה.
האם אתה זקוק לעזרה בכל שאלות מיקרוסופט שלך? פנה אלינו!


