


האם MFA מונע כוח ברוט?
כיצד MFA אדפטיבי עוזר להפחית את התקפות כוח הזרוע
סיכום:
אימות רב -פקטור (MFA) הוא מנגנון אבטחה מכריע להגנה על חשבונות ומערכות משתמשים מפני התקפות זדוניות שונות. עם זאת, שגיאות יישום MFA וטכניקות הנדסיות חברתיות יכולות לעקוף את אמצעי האבטחה הזה. מאמר זה מתמקד במושג אימות רב -פקטור, התקפות וניצולים נפוצים ושיטות עבודה מומלצות כדי לשפר את אבטחת ה- MFA.
נקודות מפתח:
- אימות רב -פקטור (MFA) מחזק את אבטחת החשבונות וגישה למערכות.
- MFA מונע התקפות כוח ברוט, חטיפת מושבים, הסלמת פריבילגיה וניצולים אחרים.
- שגיאות בתצורה או ביישום יכולות להוביל לעקף MFA.
- הנדסה חברתית יכולה להונות משתמשים ולעקוף MFA.
- MFA דורש מספר גורמים כדי לאמת משתמשים.
- הגורמים כוללים ידע (סיסמאות), החזקה (סמארטפונים, תגים), ירושה (ביומטריה) ומיקום.
- יישום MFA חיוני כדי להילחם בהתקפות אימות שונות.
- MFA אינו אטום לטיפוי וניתן לעקוף אותו בגלל שגיאות תצורה.
- התקפות נפוצות על MFA כוללות כוח ברוט של גורמי אימות.
- הפחתת הסיכון לפשרה של MFA מחייבת יישום אמצעי אבטחה ושיטות עבודה מומלצות.
שאלות:
- ש 1: מהו אימות רב -פקטור ומדוע הוא חשוב?
- ש 2: מהם סוגי גורמי האימות השונים?
- ש 3: כיצד MFA מגן מפני התקפות כוח ברוט?
- Q4: האם ניתן לעקוף MFA?
- ש 5: מהן כמה התקפות וניצולים נפוצים ב- MFA?
- ש 6: כיצד ארגונים יכולים לשפר את האבטחה של MFA?
- ש 7: האם MFA אטום?
- ש 8: מהם האתגרים ביישום MFA?
- Q9: כיצד ארגונים יכולים למנוע התקפות הנדסיות חברתיות הממוקדות ל- MFA?
- Q10: מהן השיטות הטובות ביותר ליישום MFA?
A1: אימות רב -פקטור (MFA) הוא אמצעי אבטחה המחייב את המשתמשים לספק מספר גורמים כדי להוכיח את זהותם. זה חשוב מכיוון שהוא מוסיף שכבה נוספת של אבטחה לחשבונות ומערכות משתמשים, ומפחיתה את הסיכון לגישה בלתי מורשית.
A2: ישנם מספר סוגים של גורמי אימות, כולל גורמי ידע (סיסמאות), גורמי החזקה (סמארטפונים, תגים), גורמי ירושה (ביומטריה) וגורמי מיקום (חיבור רשת, מיקום גיאוגרפי).
A3: MFA מגן מפני התקפות כוח ברוט על ידי דרישת גורמים נוספים שיספקו במהלך תהליך האימות. זה מקשה על התוקפים לנחש או לפצח סיסמאות או קודי אימות דרך ניסיונות כניסה חוזרים ונשנים.
A4: למרות ש- MFA מוסיפה שכבה חזקה של אבטחה, עדיין ניתן לעקוף אותה בגלל שגיאות תצורה או התקפות הנדסיות חברתיות שמניפולציות על המשתמשים לחשוף את גורמי האימות שלהם.
A5: התקפות וניצולים נפוצים ב- MFA כוללים התקפות כוח ברוט על גורמי אימות, חטיפת הפעלה, הסלמת פריבילגיה וטכניקות הנדסיות חברתיות כדי להונות את המשתמשים לספק את גורמי האימות שלהם.
A6: ארגונים יכולים לשפר את אבטחת ה- MFA על ידי יישום שיטות עבודה מומלצות כמו אכיפת סיסמאות חזקות, עדכון קבוע של מנגנוני אימות, ניטור ניסיונות כניסה, ביצוע הערכות אבטחה וחינוך למשתמשים על סיכונים פוטנציאליים.
A7: לא, MFA אינו אטום. הוא מספק שכבה נוספת של אבטחה, אך יעילותה תלויה ביישום נאות, תצורה ומודעות למשתמש.
A8: יישום MFA יכול להציג חיכוך למשתמשים בגלל הצעד הנוסף בתהליך האימות. גורמים צריכים להיות זמינים, שיכולים להיות מאתגרים במצבים עם כיסוי רשת לקוי או כאשר משתמשים משנים מכשירים.
A9: ארגונים יכולים למנוע התקפות הנדסיות חברתיות על ידי העלאת מודעות למשתמש באמצעות הכשרה באבטחה, יישום אימות רב-גורמי עם סוגי גורמים שונים, ולעדכן ובדיקת מערכות האימות שלהם באופן קבוע.
A10: שיטות עבודה מומלצות ליישום MFA כוללות שימוש בשילוב של סוגי גורמים שונים, עדכון וקביעת מערכות אימות באופן קבוע, אכיפת מדיניות סיסמא חזקה, פיקוח על יומני אימות לפעילויות חשודות וביצוע הערכות אבטחה קבועות.
כיצד MFA אדפטיבי עוזר להפחית את התקפות כוח הזרוע
ירושה. גורם ירושה משתמש בתכונות הייחודיות לכל פרט. מזהים ביומטריים, כמו טביעות אצבעות, סריקות רשתית וזיהוי פנים נופלים תחת קטגוריה זו. הדרישה למשתמשים להגיש מידע ייחודי זה במהלך תהליך ההתחברות מציעה הגנה אפקטיבית מפני התקפות בכוח ברוט.
אימות רב -פקטור (MFA): איך זה עובד? סוגי התקפות, ניצולים ושיטות עבודה מומלצות אבטחה
אימות רב -פקטור (MFA) הוא מנגנון מרכזי ונפוץ לחיזוק האבטחה של חשבונות משתמש וגישה למערכת.
אכן, זוהי שיטת אימות המונעת התקפות וניצולים זדוניים רבים שמטרתם להתפשר על נתונים: כוח ברוט, חטיפת מושבים, הסלמת פריבילגיה וכו ‘.
עם זאת, שגיאות יישום ו/או תצורה לעתים קרובות מקלות על עקיפת תהליך אבטחה מסוג זה. יתר על כן, ניתן להעלות על ידי משתמשים באמצעות דיוג או טכניקות הנדסיות חברתיות אחרות ובכך לאפשר לתוקפים לעקוף אימות 2 גורמים (2FA) או אפילו אימות רב-פקטורי.
מהו אימות רב-גורמי (MFA)? מעבר לעקרונות ותפקודו של סוג זה של תהליך, מאמר זה יפרט את ההתקפות והניצולים הנפוצים כמו גם את שיטות העבודה המומלצות החיוניות לחיזוק האבטחה של אימות רב-גורמי.
מהו אימות רב -פקטור או MFA?
ברוב המקרים, אימות במערכת (יישום אינטרנט או סלולרי, תשתיות, רשת וכו ‘.) מתבצע באמצעות חשבון משתמש (מורכב בדרך כלל מחיבור וסיסמא). תהליך זה מאפשר להוכיח את זהותו של משתמש ולהקצות לו זכויות/שלה בהתאם לתפקידו במערכת (מנהל למשל).
כדי לחזק את בקרת הגישה ואבטחת החשבונות, התהליך עשוי לדרוש ראיות נוספות, הנקראות גורמים, כדי לאשר את זהותו של אותו משתמש: זה נקרא אימות רב-גורמי. משתמשים יותר ויותר במערכות קריטיות רבות (יישומי SaaS, מערכות תשלום וכו ‘.), MFA מורכב מחייב את המשתמשים להשתמש בשני גורמים או יותר במהלך האימות. כפי שהשם מרמז, 2FA, העומד על אימות שני גורמים, ידרוש בדיוק שני גורמים מסוגים שונים. וזה המנגנון המיושם לרוב ברוב המערכות.
יתר על כן, המונח “אימות חזק” משמש לעתים קרובות להתייחס לאימות רב -פקטור. עם זאת, זהו לא נכון. אימות חזק מבוסס על פרוטוקול קריפטוגרפי שחייב להיות עמיד בפני סוגים מסוימים של התקפות, ואילו אימות רב -פקטור מצביע רק על כך שמשתמשים במספר קטגוריות של גורמים.
מהם הסוגים העיקריים של גורמי אימות?
ניתן להשתמש בכמה סוגים של גורמים לאימות רב -פקטורי:
- גורם ידע: סיסמא, קוד סודי וכו ‘.
- גורם החזקה: סמארטפון, תג, מפתח USB וכו ‘.
- גורם ירושה: טביעת אצבע, זיהוי פנים או קולי.
- גורם מיקום: חיבור רשת, מיקום גיאוגרפי וכו ‘.
באופן קונקרטי יותר, זה יכול לקחת צורה של הודעת דחיפה בטלפון, קוד חד פעמי שנשלח על ידי SMS, קוד סיבוב זמני המסופק על ידי יישום, מפתח USB וכו ‘.
עם זאת, להליך MFA יש את החיסרון של הוספת חיכוך למשתמש, עם צעד נוסף במהלך האימות. בנוסף, הגורמים חייבים להיות “זמין”, שזה קושי שלעתים מוערך במקרה של כיסוי רשת לקוי, שינוי טלפון או גישה במהלך טיולי עסקים למשל.
מדוע ליישם אימות רב -פקטורי?
בין מסדי נתונים של אישורים/סיסמאות למכירה באינטרנט האפל, כוח ברוט, הנדסה חברתית וכו ‘., התקפות על אימות לוקחות צורות רבות ונפוצות. ברוב המקרים, התוקפים מסתמכים על דליפות נתונים כדי להתפשר על מערכות, באמצעות מלית אישורים למשל.
כדי למנוע סיכונים אלה, יישום מנגנון אימות רב -פקטור נותר הפיתרון האידיאלי. אכן, זהו אמצעי חיוני להתנגד להתקפות רבות. עם זאת, אין לראות בכך ערבות להגנה מוחלטת, מכיוון שכמו בכל מנגנון, במקרה של שגיאות יישום או תצורה, ניתן לעקוף אימות רב -פקטור. בנוסף, ניתן להעלות על ידי משתמשים לאפשר ללא ידיעה לתוקפים לעקוף את תהליך ה- MFA.
מהן ההתקפות והניצולים הנפוצים של תהליכי אימות רב -פקטוריים?
ניתן להשתמש במספר התקפות וניצולים טכניים או אנושיים כדי לעקוף אימות רב -פקטורי. וכדי למנוע סיכונים אלה, יש צורך באמצעי אבטחה ובדיקות. לתת’זה מגיע ללב העניין עם ההתקפות והניצולים הנפוצים ביותר, כמו גם שיטות עבודה מומלצות כדי למתן את הסיכון לפשרה.
כוח ברוט של גורמי אימות
התקפה נפוצה נגד תהליכי אימות רב -פקטוריים היא כוח ברוט. לדוגמה, שקול מנגנון אימות המשתמש בקוד בן 4 או 6 ספרות שנשלח על ידי SMS כגורם שני.
במקרה זה, תוקף יצטרך לקבוע אם למערכת היעד יש מגבלה על מספר הניסיונות או מגבלת זמן לאחר כל חיבור כושל. יש לציין בהעברה כי ניתן לנצל שימוש לרעה בקלות במנגנון הראשון, ואילו האחרון יעיל בהרבה.
לתת’חזרו לדוגמה שלנו שנתקלה במהלך מבחן חדירת אינטרנט. הגורם השני כלל קוד זמני בן 4 ספרות (שנמשך 30 דקות) שנוצר באופן אקראי. בנוסף, למרות הגבלת השיעור במקום שחסמה את ה- IP לאחר 3 חיבורים שנכשלו, ניתן היה להשתמש בכלים שונים כדי לשנות את ה- IP שלנו ולהמשיך בכוח הזרוע שלנו כדי לנחש את גורם האימות השני בגבול הזמן (30 דקות).
לפיכך, ניתן היה לעקוף אימות זה של 2 גורמים ולגשת לחשבון משתמש בפלטפורמת היעד. ניצול זה היה אפשרי משתי סיבות:
- קוד בן 4 ספרות, גם אם נוצר באופן אקראי, ניתן לנחש עם הכלים הנכונים, והרבה יותר בקלות אם אין אילוץ זמן. אכן, יש צורך ליצור קוד ארוך ואקראי מספיק, עם חיים סבירים.
- יישום מגבלה על ניסיונות החיבור והגבלת קצב (עם חסימת IP) הוא חיוני. עם זאת, יישום פסק זמן לאחר כל כישלון בחיבור עשוי היה להיות מנגנון החסימה לפצח את קוד הגורם השני.
למידע נוסף תוכלו לקרוא את המאמר הייעודי שלנו: התקפות כוח ברוט: עקרונות ושיטות עבודה מאבטחות.
חטיפת מושבים וגניבת חשבון
כדי להפחית את החיכוך של אימות רב -פקטור, יישומי אינטרנט רבים כוללים א “זכור” תכונה. פונקציונליות זו מיושמת בדרך כלל באמצעות עוגיה או אסימון הפעלה.
כאשר אנו נתקלים במקרה זה, אנו צופים אם העוגיה היא מצטברת או עוקבת אחר מבנה הגיוני שתאפשר לנו לנחש או ליצור אותה. בנוסף, על העוגיה להיות בעלי התכונה httponly כדי להרכיב את הניצול של פגיעויות XSS.
בנוסף, נוהל איפוס הסיסמה הוא היבט קריטי שיש ליישם ולבדוק היטב. אכן, ייתכן שקורה כי נהלים מסוימים מחברים מחדש ישירות למשתמש בעקבות יצירת סיסמה חדשה, וזה מבלי לבקש את הגורם השני שהופעל בתחילה כדי לאשר את זהותו.
באופן דומה, לעיתים ניתן להשבית אימות רב -פקטורי מבלי לדעת את הגורם השני מכיוון שהמערכת פשוט לא מבקשת אותה.
מניפולציה של בקשות ותגובות
על ידי יירוט תנועה לניתוח פעולת מערכת אימות, ניתן לבצע בדיקות שונות.
ראשית, זה עניין של בדיקת השינוי בקוד הסטטוס של תגובה. לדוגמה, מהצלחה = שקר ל- s uccess = true או http/1.1 422 ישות בלתי ניתנת לעיבוד ל- HTTP/1.1 200 בסדר . במקרים מסוימים יתכן שניתן לעקוף אימות בשיטה זו.
לפעמים תהליך האימות עשוי לבדוק רק את תוקף הגורם השני ולהחזיר את התוצאה של בדיקה זו בבקשה. במקרה זה, יתכן שניתן לשנות את תוכן התגובה עם הפרמטר הנכון כדי לגשת לחשבון. אכן, במהלך בדיקות נתקלנו במקרה בו ניתן היה להסיר פרמטר 2FA מהבקשה, מה שאיפשר לנו לאמת.
התקפות הנדסיות חברתיות
כדי לעקוף תהליכי אימות רב -פקטוריים, התוקפים מסתמכים מאוד על טכניקות הנדסיות חברתיות רבות. אכן, אפילו המערכת המאובטחת ביותר מיושנת אם המשתמשים אינם מודעים לסיכונים של דיוג, ערער וכו ‘.
דיוג הקשור ל- AITM או ליריב באמצע
היריב באמצע (מקוצר ל- AITM) הוא טכניקה המורכבת משליחת דוא”ל דיוג המכיל קישור לשיבוט ממשק.
התוקף’המטרה היא למקם את עצמו בין משתמש לאתר לגיטימי ליירט את התנועה בעזרת פרוקסי. כאשר לוחצים עליו, המשתמש יופנה לדף שיבוט באתר הלגיטימי, בואו’אומרים דף אימות עם מספר גורמים במקום.
האתר המשובט יציג את אותם ממשקים בשלבים השונים של אימות MFA והמשתמש יספק את המידע הנכון שלו. המטרה היא לאחזר את עוגיית ההפעלה שהועברה לאחר אימות מוצלח ולהשתמש בה כדי להתחבר.
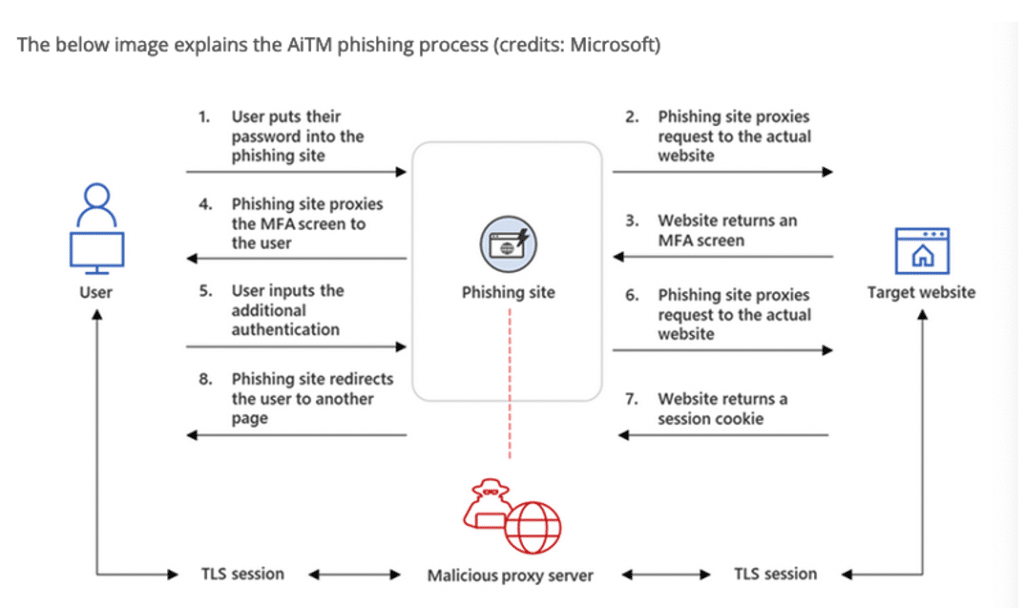
טכניקת התקפה זו יכולה לעבוד עבור כל סוגי האימות הרב -פקטורי. זה קל מאוד ליישום, מכיוון שיש מסגרות שמקלות על הגדרת ה- Proxy.
כדי להגן מפני זה, מודעות למשתמש היא מכריעה. מחזה הנדסי חברתי יכול לשרת מטרה זו. בנוסף, ייתכן שכדאי לשקול כללי גישה מותנית (קריטריוני מיקום, מכשיר מורשה וכו ‘.) או מעבר לאימות עם גורם פיזי (מפתח USB, למשל), למערכות קריטיות מאוד, שכן תוקף לא יוכל לשחזר אותו מרחוק.
התקפות דיוג קול (ערמומי)
ויש הוא גרסת דיוג. זה כרוך בתוקף שקורא מטרה במטרה לגרום להם לבצע פעולה: לחשוף מידע רגיש, לחץ על קישור, הורד קובץ מצורף וכו ‘.
כדי להשיג זאת, התוקף ייצור א “אמין” סיפור, שיהיה אמין עוד יותר אם הוא/היא מצליחים לזייף מספר טלפון.
לדוגמה, תן’S קח תרחיש רישום שביצענו לעקוף אימות רב -פקטורי במהלך חמורה:
- בהקשר של בדיקות קופסאות שחורות (ללא מידע מראש), לאחר שיחה וזיהוי פרופילי יעד בלינקדאין, קראנו לכמה אנשי קשר.
- העילה: בהיותנו ממחלקת ה- IT, היינו צריכים “בֵּדְחִיפוּת” עדכן את ה- VPN המשמש בחברה, בגלל פגם אבטחה “עלול לגרום נזק” אם לא ייעשה במהירות.
- הבקשה (פורמלית מעט בצורה של צו מניעה) הייתה כדלקמן: היינו צריכים “בִּמְהִירוּת” הסיסמה והגורם השני של “כל אחד מחברי הצוות” (במקרה זה קוד שנשלח על ידי SMS) על מנת לבצע עדכון זה ובכך להבטיח את האבטחה של כל תחנת עבודה.
- אם כי הבקשה עשויה להופיע (וצריכה) “יְרֵחִי” לפרופילים טכניים או לאנשים מודעים להתקפות הנדסיות חברתיות, השתמשנו בזדון כדי להשיג את מטרתנו. אכן, הצלחנו להשיג את מה שרצינו על ידי הסתמכות על מעיינות פסיכולוגיים אנושיים טבעיים (דחיפות, תחושת שייכות לקבוצה, רצון לעזור, לפחד וכו ‘.), על ידי מיקוד לפרופילים לא טכניים (בתפקידי מפתח) ולאלה שפחות מודעים לסיכונים במראה (ובמציאות).
הפצצת דחיפה של MFA או דחיפת התקפות דואר זבל
כדי לעקוף את אימות ה- 2FA, תוקף יכול לדפוק את היעד עם התראות דחיפה.
זו השיטה שאפשרה לתוקפים להתפשר על סיסקו, טוויליו ואובר בין מאי לאוגוסט 202222. כמפורט בדיווחי סיסקו או טוויליו, התוקפים השיגו לראשונה את אישורי היעד’חשבון דוא”ל. לאחר מכן הם הצליחו לעקוף את האימות הרב -פקטורי על ידי דואר זבל של היעד עם מספר רב של פיקוח דיוג עד שהמטרה אימתה את ההודעה.
טכניקה זו מנצלת את עייפות הדחיפה או דחיפת ספאם. אכן, מכיוון שההודעות תכופות מאוד, הן יוצרות עגילות אצל האדם הממוקד ובכך ירידה בתשומת לב.
כיצד MFA אדפטיבי עוזר להפחית את התקפות כוח הזרוע
לפני שירותי ענן ציבוריים, תשתיות מחשוב בקנה מידה גדול היו יקרות, אירחו מקומם ושמרו למפעלים גדולים, ממשלות ואוניברסיטאות. כעת, כל מי שיש לו כרטיס אשראי יכול לגשת לאספקה בלתי מוגבלת של אפליקציות ענן וכוח מחשוב.
בעוד שמחשוב ענן מציע יתרונות רבים, הנגישות שלה הפכה גם התקפות זהות למיקוד סיסמאות הרבה יותר פופולריות. תדירות ההתקפות הללו גדלה בחדות במהלך השנים האחרונות. ככל שיותר שירותים נעים באופן מקוון וערך הנתונים גדל, התקפות זהות יהפכו פופולריות עוד יותר.
איך האקרים מכוונים לסיסמאות?
להאקרים יש מגוון טכניקות העומדות לרשותם. ניצול פגיעויות בתוכנה או מרמה משתמשים באמצעות הנדסה חברתית הם שתי טקטיקות נפוצות, אך התקפות כוח ברוט עוברות קרקע באמצעות בוטים אוטומטיים. דו”ח שפורסם לאחרונה מ- Akamai מציין זאת “יותר מ- 40% מניסיונות הכניסה העולמיים הם זדוניים, בזכות התקפות מלית תעודות מונעות BOT”. זה מגדיל את הסבירות להתקפות שישפיעו על הארגון שלך.
שני סוגים של התקפות כוח ברוט שמקדמות סיסמאות קיבלו לאחרונה קרקע:
מלית אישורים: התקפה זו מנצלת משתמשים שמשתפים אישורים על פני מספר חשבונות. לרוב האנשים היו אישורי חשבון נפגעו כחלק מהפרת נתונים. התוקפים רוכשים אישורים מתוך הפרות אתר ומשתמשים בבוטים כדי להזין אישורים אלה למגוון אתרים בתקווה שהם יעניקו גישה.
ריסוס סיסמאות: התקפה זו מנצלת את הנטייה שלנו להסתמך על סיסמאות נפוצות כמו “סיסמא 1” (שעל פי אתר בדיקת הסיסמאות Habibeenpwnd, הופיע בהפרת נתונים מעל 2.3 מיליון פעמים). התוקפים משתמשים במילון של סיסמאות נפוצות על פי חשבונות רבים ושונים, המסייעים במניעת גילוי.
ברגע שהתוקפים נתקלים בכניסה מוצלחת, הם קוצרים נתונים רגישים או מבצעים את השלב הבא בהפרתם.
כיצד יכול OKTA להקל על התקפות זהות?
בהתחשב בפופולריות של התקפות אלה, הידיעה כיצד למנוע אותם הפכה חשובה יותר. למרות ש’אין כדור כסף כדי לחסום התקפות בכוח הזרוע, הנה שתי גישות שיכולות לעזור:
נעילת חשבון
גישה נפוצה כוללת נעילת משתמשים מחוץ לחשבונות לאחר מספר ניסיונות סיסמא שגויים. אמנם גישה זו שימושית, אך היא עדיין מסתמכת על אימות סיסמא, אלא רק מצמצמת מעט את הסבירות לפשרה בחשבון. האקרים יכולים גם להשתמש בתכונה זו כדי להשפיע על זמינות השירות שלך על ידי נעילת משתמשים לגיטימיים.
אימות רב-גורמי (MFA)
אימות רב-גורמים מציע דרך טובה יותר לאבטח את תהליך ההתחברות. על ידי דרישה מהמשתמשים להגיש יותר מגורם אימות אחד לפני שהם מקבלים גישה, הוא מקטין את הסיכונים המובנים בשימוש בסיסמה יחידה ומהווה הגנה אפקטיבית מפני התקפות אוטומטיות.
גורמי אימות אלה בדרך כלל נכללים באחת משלוש קטגוריות: ידע, החזקה וירשה.
יֶדַע. גורם ידע מסתמך על משהו שאתה יודע. סיסמאות הן הדוגמה הברורה ביותר, אך גם מספרי זיהוי אישיים (סיכות) ותשובות לשאלות אבטחה נחשבות. יש לזכור את גורמי הידע, ולתת להם את אותן החולשות כמו סיסמאות. אנשים משתמשים בכוונה בסיכות שנזכרות בקלות ומשתפים אותם על פני מספר חשבונות.
גורמי ידע נמצאים לעתים קרובות גם ברשות הרבים. אתה יכול להשתמש בקלות במדיה חברתית או ברשומות ציבוריות כדי לגלות תשובות לשאלות אבטחה טיפוסיות כמו אדם’בית ספר או אמא ראשונים’שם הנעורים.
רְשׁוּת. גורם זה הוא משהו שעליך לשאת פיזית במהלך תהליך ההתחברות. זוהי הגנה אפקטיבית מפני התקפות סיסמאות אוטומטיות מכיוון שפורץ היה זקוק למכשיר הפיזי לגישה. ענף הבנקאות שילב גורמי ידע והחזקה במשך שנים בצורה של סיכות וכרטיסי כספומט. גורמי החזקה אחרים כוללים אסימוני U2F, קודי סיכה חד פעמיים (OTP) וטכנולוגיות הודעות דחיפה כמו האפליקציה של אוקטה אימות.
בעוד שגורמי החזקה אכן משפרים את אבטחת האימות, הם יכולים גם לאבד או לגנוב. במקרה כזה, תוקף יכול להתפשר על המשתמש’החשבון ונעל אותם.
ירושה. גורם ירושה משתמש בתכונות הייחודיות לכל פרט. מזהים ביומטריים, כמו טביעות אצבעות, סריקות רשתית וזיהוי פנים נופלים תחת קטגוריה זו. הדרישה למשתמשים להגיש מידע ייחודי זה במהלך תהליך ההתחברות מציעה הגנה אפקטיבית מפני התקפות בכוח ברוט.
בדומה לגורמי ידע, לרשת יש חסרון פוטנציאלי מכיוון שניתן למצוא מידע ביומטרי ברשות הרבים. אנו משאירים את טביעות האצבע שלנו על כל משטח שאנו נוגעים בהם, והפנים שלנו נמצאות בתמונות במדיה החברתית. אמנם יידרש האקר הרבה יותר נחוש לאסוף מידע זה ולהשתמש בו כדי להתחזות למשתמש במהלך אימות, אך גורמים ביומטריים עדיין אינם אטומים לחלוטין.
זה’חיוני לשקול אילו גורמי אימות MFA מתאימים לארגון שלך כשאתה משתמש ב- MFA. לכל אחד מהם היתרונות והחסרונות שלו. אבטחה היא קריטית, אך ישנם נושאים אחרים שכדאי לזכור. אלה כוללים את ההשפעה של שיטת אימות על חווית המשתמש, ואת התקורה המעורבת בניהולו. קל יותר ליישם טכנולוגיות אימות מסוימות מאשר אחרות ומציעות חווית משתמש טובה יותר, אך אינן מספקות את אותה רמת אבטחה כמו פריסות MFA מורכבות.
לדוגמה, קל יותר לנהל סיסמא או פיתרון מבוסס סיכה מאשר להנפיק לכל משתמש באסימון חומרה. כניסת סיכה פשוטה נוחה יותר למשתמשים מאשר לשאת איתם מכשיר פיזי. מצד שני, גורם מבוסס ידע בלבד אינו מציע אותה רמת ביטחון כמו גורם החזקה.
יש גם סוגיות אחרות שיש לקחת בחשבון, כמו הנגישות של הטכנולוגיה המעורבת. לדוגמה, שימוש במכשירים מסוימים או באפליקציות סמארטפון כדי לפריסת MFA עשוי לא תמיד להיות בר ביצוע בכל תרחיש. טלפונים חכמים זמינים פחות באזורים מסוימים מאחרים, והם לא היו מכשיר אימות מעשי למשתמשים בכל שוק.
אימות רב-גורמי אדפטיבי (AMFA)
במקרים מסוימים, ייתכן שתרצה רק ליישם MFA כשאתה זקוק לרמה גבוהה יותר של הבטחה. הבנת ההקשר של המשתמש, המכשיר והרשת יכולה לעזור לארגונים ליישם את רמת האימות הנכונה לסיכון המעורב. בנק עשוי לאפשר ללקוחות לגשת ליישומים עם סיסמה יחידה אך בקש הגשות OTP לאישור העברות כסף. ארגונים רשאים לאפשר לעובדים להתחבר באמצעות סיסמאות ברשת החברה תוך שהם דורשים אסימון חומרה להיכנס ממיקום לא מאומת.
אימות רב-גורמי אדפטיבי חל על הקשר זה כדי לעזור לארגונים להתגונן מפני התקפות כוח ברורה מבלי להתפשר על השימושיות. AMFA מרחיבה את תהליך ההתחברות עם בקרות אבטחה נוספות מעבר לאימות סיסמא בלבד. זה מאמת את הקשר הבקשה על ידי בחינת מיקום גיאוגרפי, מוניטין IP, מכשירים והתנהגויות כניסה. בהתבסס על הקשר זה, הוא עשוי לבקש מהמשתמשים להגיש גורם אימות נוסף. גורמים אלה עשויים לכלול משהו שהמשתמש הוא בבעלותו, כמו אסימון אבטחה, או משהו ייחודי למשתמש, כמו טביעת אצבע.
על ידי ציוץ מדיניות האבטחה שלך עם AMFA, אתה יכול לתת ללקוחות איזון יעיל של שימושיות ואבטחה. במקום להסתמך על מדיניות שמיכה המתסכלת משתמשים, אתה יכול לבסס את תהליך ההתחברות (Denhen, MFA או לאפשר) ישירות על הסיכון הנלווה.
OKTA השתמשה ב- AMFA כבסיס למספר אסטרטגיות מניעה ספציפיות שלקוחות יכולים להעסיק כך שיתאימו לצרכים העסקיים שלהם. אלו כוללים:
- יישום MFA לעובדים ושותפים. זה מקטין את הסיכון לפשרה בחשבון עקב התקפות סיסמאות. מכיוון שאוקטה מסוגלת ליישם MFA על גבי אימות פדרלי, אתה יכול גם להרחיב את ה- MFA לשותפים, ללא קשר לאיזה פיתרון זהות הם משתמשים כיום.
- רשתות זדוניות ברשימה שחורה וסוכני משתמש לא -מוטבעות/לא ידועות מפחיתה את ניסיונות ההתחברות ממקומות ובקשות בלתי צפויות המכילות סוכני כותרת חשודה.
- כתובות IP חשודות מגבילות דרגים מפחיתה את הפעילות החשודה על ידי בידוד וחסימת כתובות IP שיש להן שיעור נמוך של הצלחת כניסה.
- הכחשת ניסיונות כניסה ונעילת משתמשים על בסיס התנהגות משלימה רשימה שחורה באמצעות הקשר כדי לאתר התנהגות חשודה. דוגמה תכלול נעילת ניסיונות גישה מברזיל לעובד בקבוצת ארה”ב.
אתה יכול אפילו להשתמש ב- AMFA כדי ללכת ללא סיסמה. אוקטה’תכונת רצף של גורמים (בקרוב) מאפשרת לך להגדיר כל שילוב של גורמי אימות חזקים. לדוגמה, תוכל להשתמש ב- OKTA VERIVE כגורם העיקרי המאפשר למשתמשים להתחבר באמצעות ברז יחיד על הטלפון החכם שלהם. אם AMFA מזהה רמת סיכון גבוהה הקשורה לבקשת הכניסה, היא יכולה להניע את המשתמש להגיש גורם שני, כגון אסימון חומרה או מזהה ביומטרי.
קביעת תצורה של AMFA בדרך זו מסייעת במניעת התקפות בכוח הזרוע. זה גם מספק למשתמשים חווית אימות ללא חיכוך המעניקה להם גישה נוחה לנתונים שהם צריכים.
מעוניין באפשרויות אלה? צור איתנו קשר לקבלת עזרה ביישום האסטרטגיה הנכונה עבור הארגון שלך כדי להגן על המשתמשים שלך מפני התקפות זהות. תוכל גם ללמוד יותר על MFA אדפטיבי על ידי הורדת מדריך הפריסה של אימות רב-גורמים שלנו.
למידע נוסף בקר בנו בכתובת:
מהי התקפת כוח ברוט ואיך אתה מונע אותם?
כפי שהשם מרמז, התקפה של כוח ברוט כרוך בשימוש במחשבים כדי לנסות להפר מערכות אימות עם ניסיונות כניסה מהירה ומוחצת של ניסוי וטעייה. גישה זו מנצלת וקטורי התקפה פשוטים יחסית וההבנה הכללית שמשתמשים רבים אינם’לא תרגול היגיינת סייבר טובה. זה גם כרוך במזל – לנקוט בתקיפת חשבונות מרובים יכול להשתלם אם המספרים נמצאים בצד ההאקר.
השתלטות על חשבון באמצעות שיטות כוח ברוט לא רק יכולות לאיים על אותו חשבון או משתמש אלא אופק מורחב של מערכות קשורות זה לזה. חלק מהתוצאות הצפויות של התקפת כוח ברוט כוללות:
- השתלטות באתר או אפליקציה: לכל הפחות, הפרת אישורי משתמשים עלולה לגרום לאובדן חשבון מנהל או חשבון כלשהו שיכול לספק להאקר את היכולת להשתלט על יישום אינטרנט או אתר לאתר לצורך קציר נתונים או לריסום האתר מסיבות פוליטיות או אישיות.
- גניבת נתונים: אם ההאקר מנסה לשבור אימות על קובץ מקומי (בדרך כלל מוצפן), הם בעצם מסתלקים עם הנתונים האלה.
- תנועת מערכת לרוחב: אחת התוצאות המטרידות יותר של הפרת חשבון היא שההאקר יכול להשתמש בתעודות וגישה לפריבילגיות של החשבון כדי לתקוף מערכות אחרות. לדוגמה, ההאקר יכול להשתמש בחשבון נפגע כדי לפתוח בהתקפה זדונית על מערכת ענן מחוברת.
- דיוג: תלוי בחשבון, ההאקר יכול להפעיל התקפות דיוג משכנעות ומסוכנות יותר באמצעות דוא”ל, וידאו צ’אט או SMS. מכיוון שהחשבון הוא חשבון לגיטימי לארגון, אף אחד לא יהיה החכם יותר עד שיהיה מאוחר מדי.
האמת היא שהתקפות כוח הזרוע אינן’לא נרחב, אם ללא סיבה אחרת מאשר מומחי אבטחה הקלו את משטחי ההתקפה שלהם יחסית היטב. עם זאת, הם משמשים כפרוץ מסוג נמוך שיכול לתפוס אפילו את המפעל המתוחכם ביותר’לא לשים לב.
שים לב שהתקפת כוח ברוט יכולה לחשוף סוגים שונים של שמות נתונים-סיסמאות או נתונים מוסתרים בקבצים מוגנים באמצעות סיסמה באמצעות הצפנה.
מהם הסוגים השונים של התקפות כוח ברוט?
אמנם הטקטיקות של התקפת כוח ברוט הן יחסית פשוטות, אך תמיד יש גישות שונות שהאקרים עשויים לקחת כדי להפוך אותם ליעילים יותר. גישות שונות אלה יכולות לשפר את קצב הזכייה של ההתקפות שלהן באופן כללי או נגד יעדים ספציפיים.
כמה דוגמאות להתקפות כוח ברוט כוללות:
- התקפות פשוטות: בגרסת הווניל של התקפת כוח ברוט, ההאקר זורק אלגוריתם המנסה שילובי סיסמאות במהירות האפשרית. אלה בדרך כלל לא יעילים אם אפילו אמצעי אבטחה בסיסיים קיימים. הם יכולים להיכשל בכל ממשק כניסה בו מתרחש האטה (i.ה., דפי אינטרנט שטוענים מחדש אחרי כל ניסיון). אלה עשויים להשפיע יותר על קבצים מוצפנים מקומיים.
- התקפות מילון: בדומה להתקפת וניל, עם עידון: במקום לנסות לזרוק שילובים לממשק הכניסה, זה משתמש במילון של מילים, ביטויים, ברירת מחדל או סיסמאות משומשות. אז התקפה זו עשויה להוביל למערכת מילים צרה יותר הכוללת מילות מילון או סיסמאות משותפות כמו “סיסמה” אוֹ “123456”.
- התקפות היברידיות: ההאקר משתמש במילון בסיס כדי להתחיל את ההתקפה שלהם ואז בונה על פרמוטציות של ביטויים באותו מילון עם שיטות כוח ברוט מורחבות.
- התקפות כוח ברוט הפוכות: ההתקפה ידועה גם ביישומים מסוימים כריסוס סיסמאות, ומנסה להשתמש בקבוצה סטנדרטית של פרמוטציות סיסמא (או בכניסה לאינטרנט או באימות קבצים מקומי) על פני קבצים או מערכות מרובות.
- מלית אישורים: שיטה זו מנצלת את העובדה שאנשים רבים משתמשים בהם מחדש בתעודות במספר אתרים וקבצים. ההאקר, שאחד שפרק חשבון או קובץ אחד, ינסה לאחר מכן “דברים” אישורים אלה בכל אתרי מסחר אלקטרוני, בנקאות ורשתות חברתיות מרובות כדי לקבל גישה לחשבונות אחרים.
צורת התקפה זו מבוגרת מהתקפות מודרניות יותר, אך עדיין יש לה רכישה בתחום הפריצה והביטחון מכיוון שתמיד יש אנשים שאינם עוקבים אחר נוהלי אבטחת סייבר טובים.
האם התקפות כוח ברוט יכולות לשבור הצפנה?
התשובה הקצרה היא ששום מערכת קיימת כרגע שיכולה לשבור באופן אמין הצפנה מתקדמת.
אחד מתקני ההצפנה המובילים הוא תקן ההצפנה המתקדם (AES) שפורסם ומתוחזק על ידי המכון הלאומי לתקנים וטכנולוגיה (NIST). שתי שיטות ההצפנה האמינות תחת AE.
המשמעות היא שבשני המקרים זה ייקח את המחשבים החזקים ביותר שיש לנו זמן רב יותר מהיקום’גיל לגיל כוח ברוט באמצעות נתונים מצפנים ב- AES.
עם זאת, זה’יתכן מאוד שהאקר יכול לבלוט כוח לתקוף שיטת אימות המצורפת לקובץ מוצפן עם התקפות מילון, תלוי בפרקטיקות המשתמש שיצר את הסיסמה עבור אותו קובץ.
מהן שיטות עבודה מומלצות למניעת התקפות כוח ברוט?
הסיבה לכך שהתקפות כוח הזרוע עדיין בעלות אריכות ימים מסוימת היא שאנשים עדיין משתמשים בהיגיינת סייבר טובה לפשטות וקלות. עם תשומת לב מסוימת המוקדשת לשיטות העבודה המומלצות, ניתן להימנע מרבים מהמשכורות של פריצות אלה.
חלק מהשיטות המומלצות כוללות:
- השתמש באימות רב-גורמי: פריסת MFA כך שתכלול ביומטריה או אסימוני SMS/דוא”ל וסיסמאות חד פעמיות יכולות לבטל ביעילות את האיום של התקפת כוח ברוט. גם אם ההאקר מנחש את הסיסמה, הם לא יכולים לגשת למערכת עצמה.
- כוח מוגבר באורך הסיסמה והמורכבות: ארגון יכול לדרוש מהמשתמשים להעסיק סיסמאות ארוכות ומורכבות כדי להימנע מהתקפות מילון. המשמעות היא ארוכות מ- 8-10 תווים, תוך שימוש במינימום של אותיות, מספרים ותווים מיוחדים, ואי-מאפשר להשתמש במילים ובביטויים נפוצים.
- הגבל ניסיונות כניסה: התקפות כוח ברוט מסתמכות על מערכות המאפשרות ניסיונות גישה בלתי מוגבלים. על ידי הגבלת ניסיונות למספר קטן או נעילת המערכת או דורשת תקופה מתקררת, הארגון שלך יכול להימנע מכמה סוגיות משמעותיות של התקפות כוח ברוט.
- דורשים עדכוני סיסמה רגילים: המשתמשים צריכים לשנות את הסיסמאות שלהם לפחות פעם או פעמיים בשנה. יתר על כן, הם לא יאפשרו לשימוש חוזר באותה סיסמה בעת עדכון האישורים שלהם. זה יכול לעזור להקל על מלית אישורים, ואם האקר קיבל גישה לחשבון, מונע מהם להשתמש בו.
- השתמש ב- Captcha: דרישת אימות Captcha באמצעות התאמת תמונות או אינטראקציה בין משתמשים יכולה לסיים ביעילות התקפות כוח ברוט נגד סיסמאות וניל.
מנוף מחר’אימות S היום והימנע מתקיפות כוח ברוט עם 1Kosmos
עם מערכות מודרניות, איומי כוח הזרוע אינם יכולים’לא מסוכן כמו פעם. עם זאת, חברות רבות עדיין, עד היום, דון’לא להגביל את התנהגויות הסיסמה, דון’לא ליישם MFA, ו- DON’לא מודרניזציה של תשתית האימות שלהם למכשירים ניידים חדשים.
1Kosmos משלב MFA, Blockchain מאובטח והגנת זהות כדי לספק פלטפורמת אימות וניהול זהות חזקה ומבוזרת. עם אימות ללא סיסמה וביומטריה מתקדמת, החברה שלך לא’לא צריך לדאוג לאיום של התקפות ישירות נגד המשתמשים או הסיסמאות שלהם.
עם 1kosmos, אתה מקבל את התכונות הבאות:
- אימות מבוסס זהות: אנו דוחפים ביומטריה ואימות לחדש “מי אתה” פרדיגמה. BlockID משתמש בביומטריה כדי לזהות אנשים, לא במכשירים, באמצעות משולש אישורים ואימות זהות.
- אדריכלות ילידת ענן: ארכיטקטורת ענן גמישה וניתנת להרחבה הופכת את זה לפשוט לבניית יישומים באמצעות API ו- SDK הרגילים שלנו.
- הגהת זהות: Blockid מאמת זהות בכל מקום, בכל עת ובכל מכשיר עם דיוק של מעל 99%.
- פרטיות על ידי עיצוב: הטמעת פרטיות בעיצוב המערכת האקולוגית שלנו היא עיקרון ליבה של 1kosmos. אנו מגנים על מידע המאפשר זיהוי אישי בארכיטקטורת זהות מבוזרת, והנתונים המוצפנים נגישים רק על ידי המשתמש.
- Blockchain פרטי ומורשה: 1kosmos מגן על מידע המאפשר זיהוי אישי בבלוקצ’יין פרטי ומאושר, מצפן זהויות דיגיטליות ונגיש רק על ידי המשתמש. המאפיינים המופצים לא מבטיחים מאגרי מידע להפרת או לדבש את ההאקרים למקד.
- יכולת פעולה הדדית: Blockid יכול להשתלב בקלות עם התשתית הקיימת באמצעות שילובם של 50+ מחוץ לקופסה או באמצעות API/SDK.
כדי לראות כיצד תוכלו להגיב לאתגרי אימות מודרניים, קרא עוד על 1Kosmos וכיצד לעבור פתרונות חסרי סיסמה.
רוצה ללמוד עוד? בואו נעזור!
הושיטו היום היום לקבוע פגישה עם המומחים שלנו או לקבל הדגמה בהתאמה אישית כדי לראות כמה קל גישה ללא סיסמה לעובדים, לקוחות ואזרחים יכולה להיות.
מהי מתקפת כוח ברורה?
מתקפת כוח ברוט היא טקטיקה משפטית ושגיאה המשמשת את האקרים לפיצוח אישורי כניסה, מפתחות הצפנה וכתובות כתובות נסתרות.
כפי שמשתמע בשמם, התקפות כוח הזרוע משתמשות בטכניקות כוח ברוט בצורה של ניסיונות כניסה אינסופיים לקבל גישה בלתי מורשית לחשבונות פרטיים, קבצים רגישים, ארגונים’ רשתות ומשאבים מקוונים אחרים המוגנים על ידי סיסמה. זה מושג על ידי שימוש בוטים שמנסים ברציפות שילובים שונים של שמות משתמש וסיסמאות כדי לפרוץ לחשבונות.
למרות שקיימו במשך עשרות שנים והיותם פשוטים יחסית, התקפות כוח ברוט נותרות פופולריות למדי ועדיין משמשות בדרך כלל על ידי האקרים בגלל היעילות שלהם. למעשה, לפחות 80% מהיום’הפרות כוללות התקפות כוח ברוט או שימוש בתעודות אבודות או גנובות. 1 זה אמור להפתיע בהתחשב בכך שיש יותר מ -15 מיליארד אישורים שנמצאים כעת במחזור בפורומים של אינטרנט אפל שהאקרים יכולים לגשת אליו בקלות. 2
למה אכפת לך?
ברגע שתוקפי כוח הזרוע פורצים לחשבון, הם יכולים:
- לאסוף ולפקח על פעילות המשתמש.
- חשף משתמשים לגניבת זהות על ידי גניבת נתונים אישיים רגישים, כגון מס, חשבון בנק ומידע רפואי.
- הדביק אתר עם תוכנה זדונית שתותקן על המבקרים’ מכשירים (ה.ז., חטיפת מכשיר להיות חלק מ- Botnet).
- שים מודעות דואר זבל באתר שמשלם לתוקף לכל קליק או להדביק את המבקרים באתר עם תוכנות ריגול כדי לאסוף נתונים אישיים שיימכרו ללא הסכמה.
- לגרום לנזק מוניטין על ידי השחתת אתר עם תוכן לא טוב.
חמישה סוגים של התקפות כוח ברוט
ישנם מספר סוגים שונים של התקפות כוח ברוט, אשר ניתן להשתמש בהן כדי לקבל גישה לא מורשית למשאבים מקוונים.
התקפות כוח ברוט פשוט – התוקפים מנסים לנחש משתמש’S סיסמה לחלוטין לבד, מבלי להשתמש בתוכנות כלשהן כדי לעשות זאת. התקפות אלה עובדות כאשר מיושמות נגד משתמשים עם סיסמאות חלשות שקל לנחש, כמו “סיסמה”, “1234567890”, אוֹ “Qwerty”.
התקפות מילון – אלה הצורה הבסיסית ביותר של התקפות כוח ברוט. תוקף בודק כמה שיותר סיסמאות כנגד שם משתמש ממוקד. ז’אנר זה של התקפות כוח ברוט מכונה “התקפות מילון” מכיוון שהתוקפים עוברים מילונים תוך כדי בדיקת סיסמאות, לעתים קרובות שינוי מילים כך שיכלול מספרים ותווים מיוחדים.
התקפות כוח ברוט היברידיות – אסטרטגיית התקפה זו משתמשת לעתים קרובות בשילוב של התקפות כוח ברוט פשוטות והתקפות מילון. התוקפים משתמשים במילים וביטויים מנחשים באופן הגיוני בשילוב שילובים שונים של אותיות ותווים כדי לפצח חשבון. דוגמאות לסיסמאות המשמשות בסוג זה של התקפה כוללות שילובים פופולריים כמו “הוסטון 123!” אוֹ “Bailey2022”.
התקפות כוח ברוט הפוכות – עם התקפות כוח ברוט הפוכות, התוקף כבר יודע על סיסמה קיימת. לאחר מכן הם עובדים הפוך על ידי בדיקת מיליוני שמות משתמש כנגד סיסמה זו כדי למצוא מערך אישורים תואם. במקרים רבים ההאקרים משתמשים בסיסמאות שנבעו מהפרה ונגישות בקלות באופן מקוון.
מלית אישורים – ידוע גם כ “מיחזור אישורים”, מלית תעודות היא ז’אנר נוסף של התקפות כוח ברוט בהן התוקף בודק שילובי שם משתמש וסיסמאות שנדלפו או נגנבו מהאינטרנט האפל ומאתרים אחרים. טכניקה זו פועלת בהתקפות נגד משתמשים שעשו שימוש חוזר בתעודות הכניסה שלהם על חשבונות מקוונים מרובים.
Conundrum הסיסמה
סיסמאות מציגות חסרונות שימושיות מובנים. אמנם קל לזכור סיסמאות קצרות ופשוטות, אך הן גם חלשות וקלות לתוקפי כוח הזרוע לפצח. מצד שני, בעוד שיצירת סיסמאות ארוכות ומורכבות ושינוי אותן לעתים קרובות יכולה להגביר באופן משמעותי את האבטחה, קשה לזכור אותן ולעתים קרובות להגדיל את הסבירות שמשתמשים יחזרו לשימוש חוזר באותן סיסמאות באתרים מרובים, לאחסן אותם בדרכים חסרות ביטחון, וכישלון לעדכן אותם לעיתים קרובות.
עם האדם הממוצע המשתמש ב -191 שירותים הדורשים סיסמאות או אישורים אחרים, 3 לרוב האנשים יש הרבה יותר סיסמאות כדי לעקוב אחר אי פעם. בנוסף, מכיוון ש -70% מהאנשים משתמשים באותם שמות משתמש וסיסמאות באתרים. 4 זה יוצר יעד קל לפושעים, ואם מתעודות נפגעות באמצעות התקפות דיוג או כוח ברוט באתר, האקרים עשויים גם לנסות את אותם שילובי שם משתמש וסיסמאות באתרים אחרים.
בנוסף, משך הזמן שנדרש להתקפת כוח ברוט כדי לפצח סיסמה הוא גורם של מורכבות סיסמא וההאקר’כוח סוס חישובי, והוא יכול לנוע בין מספר שניות לשנים בלבד. תוכנות מחשב של כוח ברוט נפוץ יכולות לבדוק מיליארד סיסמאות בשנייה. 5 במילים אחרות, אף על פי שהתקפת כוח ברוט עשויה לקחת שנים לפצח סיסמא מורכבת שיצרת, אתה עדיין יכול להיות בסיכון תלוי עד כמה ההתקפה מתמשכת ללא רחם.
מאבק באופן יזום בהתקפות כוח ברוט
אם ההיסטוריה היא אינדיקטור כלשהו, התקפות כוח הזרוע כאן כדי להישאר וככל הנראה ימשיכו להתפשט. למרבה המזל, אימות רב-גורמי (MFA) ואימות ללא סיסמה הם שתי דרכים יעילות ביותר להפחתת הסיכונים המשויכים שלהם.
להלן שלוש “טוֹב”, “טוב יותר”, וכן “הטוב ביותר” נוהלי אבטחה שארגונים ויחידים יכולים ליישם כדי להוריד את הסבירות לנפילה קורבן למתקפת כוח ברוט.
טוב – חיזוק אבטחת סיסמא
באמצעות סיסמאות חזקות זה כמעט בלתי אפשרי לנחש הוא הדרך הקלה ביותר (גם אם החלשה ביותר) להתגונן מפני התקפות כוח ברוט. שיטות עבודה מומלצות בעת יצירת סיסמאות חדשות כוללות:
- באמצעות סיסמאות ארוכות באורך של לפחות 15 תווים.
- יצירת סיסמאות מורכבות הכוללות מיתרים אקראיים של תווים ולא מילים נפוצות.
- כולל שילובים של מספרים, סמלים, ושני אותיות גדולות וגם אותיות קטנות בסיסמאות.
- אף פעם לא משתמש באותן סיסמאות במספר אתרים.
- שימוש במנהלי סיסמאות המייצרים אוטומטית סיסמאות חזקות שמשתמשים לא’לא צריך לזכור.
ארגונים צריכים להגן על סיסמאות על ה- Backend באמצעות נוהלי האבטחה הבאים:
- שימוש בשיעורי ההצפנה הגבוהים ביותר האפשריים, כגון הצפנה של 256 סיביות עבור סיסמאות, לפני שהם מאוחסנים.
- מלחי סיסמאות לפני hashing. מלחה היא התרגול של הוספת תווים נוספים אקראיים לסיסמאות לפני שהן חסידות.
- הגבלת ניסיונות כניסה כך שתוקפי כוח הזרוע יסכלו שוב ושוב לנסות להתחבר לאחר בדיקת רק כמה שילובי שם משתמש וסיסמאות לא מוצלחים.
- השימוש ב- Captcha יכול למנוע תוכנות התקפה של כוח Brute Force שאינן מסוגלות לבדוק תיבה או לבחור אילו תמונות מתוך סט מכילות אובייקט מסוים לאמת ידנית את הלגיטימיות שלהם.
עדיף-אימות רב-גורמי
דרישת אימות רב-גורמי (MFA) מונעת הפרות הנובעות מהתקפות כוח ברוט ותעודות נפגעות על ידי הוספת שכבת אבטחה נוספת. כפי שהשם מרמז, MFA משתמשת בשני גורמים או יותר (המכונה גם כן “אישורים”) באימות של משתמש. גורמים אלה חייבים להגיע לפחות משתיים משלוש קטגוריות:
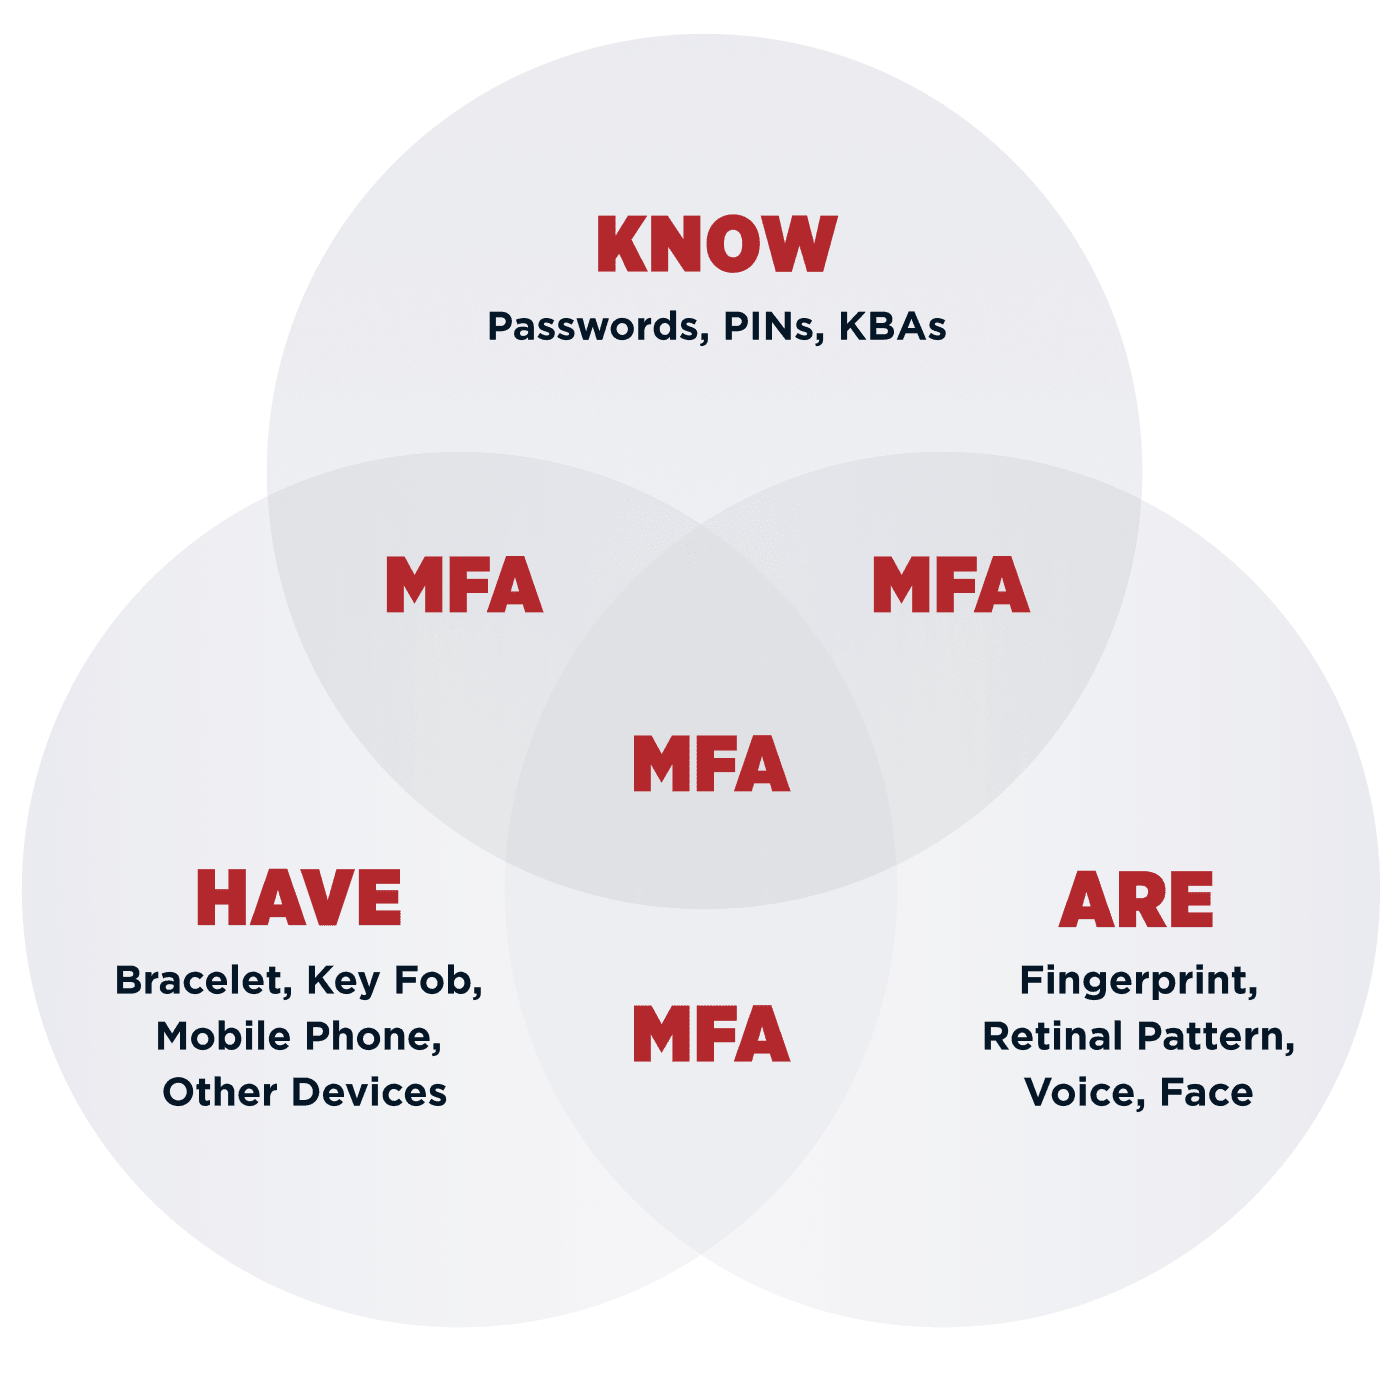
- משהו שאתה יודע -הסיסמאות, הסיכות או התבניות המרכיבות בדרך כלל את גורם האימות הראשון הם מבוססי ידע ויכולים להיות מורכבים משאלות אתגר כגון “מה זה אמא שלך’שם הנעורים?”.
- משהו שיש לך – גורמי אימות בקטגוריה זו מוודאים שאתה ברשותו דבר ספציפי. דוגמאות לכך כוללות קבלת הודעת דחיפה או הודעת טקסט בטלפון הנייד שלך או הכנסת כרטיס החיוב שלך למכונת כספומט.
- משהו שאתה או עושה – קטגוריית MFA זו מתייחסת בדרך כלל לביומטריה, כאשר שיטות האימות הנפוצות ביותר הן סריקת טביעות אצבע, זיהוי פנים או זיהוי קול.
כאשר משתמש מאומת באמצעות גורמים לפחות משניים מהקטגוריות הללו, ניתן לשויך רמת ביטחון גבוהה בהרבה למשתמש זה. כתוצאה מכך, לא משנה כיצד האקר מקבל גישה למשתמש’אישורי S – בין אם זה באמצעות מתקפת כוח ברורה או אמצעים אחרים – MFA תביא לתעודות אלה לחסרי תועלת. הסיבה לכך היא שההאקר לא יוכל להשלים את האימות / ים הנוספים הנוספים – בין אם מדובר בהודעת דחיפה או סריקת זיהוי פנים – על המשתמש בפועל’s ספציפית (i.ה., מכשיר מהימן) כדי להכניס אותם.


