


L’MFA impedisce la forza bruta?
In che modo l’MFA adattivo aiuta a mitigare gli attacchi di forza bruta
Riepilogo:
L’autenticazione multifattore (MFA) è un meccanismo di sicurezza cruciale per proteggere gli account e i sistemi degli utenti da vari attacchi dannosi. Tuttavia, gli errori di implementazione dell’MFA e le tecniche di ingegneria sociale possono potenzialmente aggirare questa misura di sicurezza. Questo articolo si concentra sul concetto di autenticazione multifattore, attacchi e exploit comuni e migliori pratiche per migliorare la sicurezza dell’MFA.
Punti chiave:
- Multifactor Authentication (MFA) rafforza la sicurezza dell’account e l’accesso ai sistemi.
- L’MFA impedisce attacchi di forza bruta, dirottamento della sessione, escalation dei privilegi e altri exploit.
- Gli errori nella configurazione o nell’implementazione possono portare al bypass MFA.
- L’ingegneria sociale può ingannare gli utenti e aggirare l’MFA.
- L’MFA richiede più fattori per autenticare gli utenti.
- I fattori includono conoscenza (password), possesso (smartphone, badge), eredità (biometria) e posizione.
- L’implementazione di MFA è essenziale per combattere vari attacchi di autenticazione.
- L’MFA non è infallibile e può essere bypassato a causa di errori di configurazione.
- Gli attacchi comuni all’MFA includono la forza bruta dei fattori di autenticazione.
- Mitigare il rischio di compromesso dell’MFA richiede l’implementazione di misure di sicurezza e migliori pratiche.
Domande:
- Q1: cos’è l’autenticazione multifattore e perché è importante?
- Q2: quali sono i diversi tipi di fattori di autenticazione?
- Q3: in che modo l’MFA protegge dagli attacchi della forza bruta?
- Q4: MFA può essere bypassato?
- Q5: quali sono alcuni attacchi e exploit comuni su MFA?
- Q6: in che modo le organizzazioni possono migliorare la sicurezza dell’MFA?
- Q7: MFA è infallibile?
- Q8: quali sono le sfide dell’implementazione di MFA?
- Q9: In che modo le organizzazioni possono prevenire attacchi di ingegneria sociale mirano all’MFA?
- Q10: quali sono le migliori pratiche per l’implementazione di MFA?
A1: Autenticazione multifattore (MFA) è una misura di sicurezza che richiede agli utenti di fornire più fattori per dimostrare la propria identità. È importante perché aggiunge un ulteriore livello di sicurezza agli account e ai sistemi dell’utente, riducendo il rischio di accesso non autorizzato.
A2: Esistono diversi tipi di fattori di autenticazione, tra cui fattori di conoscenza (password), fattori di possesso (smartphone, badge), fattori di eredità (biometria) e fattori di posizione (connessione di rete, posizione geografica).
A3: L’MFA protegge dagli attacchi di forza bruta richiedendo ulteriori fattori da fornire durante il processo di autenticazione. Ciò rende difficile per gli aggressori indovinare o decifrare password o codici di autenticazione attraverso ripetuti tentativi di accesso.
A4: Sebbene MFA aggiunga un forte livello di sicurezza, può comunque essere bypassato a causa di errori di configurazione o attacchi di ingegneria sociale che manipolano gli utenti nella rivelazione dei loro fattori di autenticazione.
A5: Attacchi e exploit comuni sull’MFA includono attacchi di forza bruta a fattori di autenticazione, dirottamento della sessione, escalation dei privilegi e tecniche di ingegneria sociale per ingannare gli utenti nel fornire i loro fattori di autenticazione.
A6: le organizzazioni possono migliorare la sicurezza dell’MFA implementando le migliori pratiche come l’applicazione di password forti, l’aggiornamento regolarmente di meccanismi di autentica.
A7: No, MFA non è infallibile. Fornisce un ulteriore livello di sicurezza, ma la sua efficacia dipende dalla corretta implementazione, configurazione e consapevolezza dell’utente.
A8: l’implementazione di MFA può introdurre l’attrito per gli utenti a causa del passaggio extra nel processo di autenticazione. I fattori devono anche essere disponibili, il che può essere impegnativo in situazioni con scarsa copertura di rete o quando gli utenti cambiano dispositivi.
A9: le organizzazioni possono prevenire gli attacchi di ingegneria sociale aumentando la consapevolezza degli utenti attraverso la formazione della sicurezza, implementando l’autenticazione a più fattori con diversi tipi di fattori e aggiornando e testendo regolarmente i loro sistemi di autenticazione.
A10: Le migliori pratiche per l’implementazione di MFA includono l’utilizzo di una combinazione di diversi tipi di fattori, l’aggiornamento e la patching regolarmente di autentica.
In che modo l’MFA adattivo aiuta a mitigare gli attacchi di forza bruta
Inerenza. Un fattore di inerenza utilizza tratti unici per ogni individuo. Identificatori biometrici, come le impronte digitali, le scansioni della retina e il riconoscimento facciale rientrano in questa categoria. Richiedere agli utenti di inviare queste informazioni uniche durante il processo di accesso offre una difesa efficace contro gli attacchi di forza bruta.
Autenticazione multifattore (MFA): come funziona? Tipi di attacchi, exploit e migliori pratiche di sicurezza
L’autenticazione multifattore (MFA) è un meccanismo centrale e ampiamente utilizzato per rafforzare la sicurezza degli account utente e l’accesso a un sistema.
In effetti, è un metodo di autenticazione che impedisce molti attacchi e exploit dannosi volti a compromettere i dati: forza bruta, dirottamento della sessione, escalation dei privilegi, ecc.
Tuttavia, gli errori di implementazione e/o configurazione molto spesso facilitano il bypassare questo tipo di processo di sicurezza. Inoltre, gli utenti possono essere ingannati attraverso il phishing o altre tecniche di ingegneria sociale e quindi consentono agli aggressori di bypassare l’autenticazione a 2 fattori (2FA) o persino l’autenticazione multifattore.
Cos’è l’autenticazione a più fattori (MFA)? Oltre ai principi e al funzionamento di questo tipo di processo, questo articolo descriverà in dettaglio gli attacchi e gli exploit comuni, nonché le migliori pratiche essenziali per rafforzare la sicurezza di un’autenticazione a più fattori.
Cos’è l’autenticazione multifattore o MFA?
Nella maggior parte dei casi, autenticazione su un sistema (applicazione Web o mobile, infrastruttura, rete, ecc.) viene effettuato tramite un account utente (solitamente composto da un accesso e una password). Questo processo consente di dimostrare l’identità di un utente e di assegnargli i diritti in base al suo ruolo nel sistema (ad esempio amministratore).
Per rafforzare il controllo dell’accesso e la sicurezza dell’account, il processo può richiedere ulteriori prove, chiamate fattori, per confermare l’identità dello stesso utente: questo è chiamato autenticazione a più fattori. Sempre più utilizzato su molti sistemi critici (applicazioni SAAS, sistemi di pagamento, ecc.), un MFA consiste nel richiedere agli utenti di utilizzare due o più fattori durante l’autenticazione. Come suggerisce il nome, un 2FA, che sta per l’autenticazione a due fattori, richiederà esattamente due fattori di diversi tipi. E questo è il meccanismo più spesso implementato sulla maggior parte dei sistemi.
Inoltre, il termine “forte autenticazione” viene spesso usato per fare riferimento all’autenticazione multifattore. Tuttavia, questo è un errore. Una forte autenticazione si basa su un protocollo crittografico che deve essere resistente a determinati tipi di attacchi, mentre l’autenticazione multifattore indica solo che vengono utilizzate diverse categorie di fattori.
Quali sono i principali tipi di fattori di autenticazione?
Diversi tipi di fattori possono essere utilizzati per l’autenticazione multifattore:
- Un fattore di conoscenza: password, codice riservato, ecc.
- Un fattore di possesso: smartphone, badge, chiave USB, ecc.
- Un fattore di eredità: impronta digitale, riconoscimento viso o vocale.
- Un fattore di posizione: connessione di rete, posizione geografica, ecc.
Più concretamente, questo può assumere la forma di una notifica push sul telefono, un codice una tantum inviato da SMS, un codice a rotazione temporaneo fornito da un’applicazione, una chiave USB, ecc.
Tuttavia, una procedura MFA ha lo svantaggio di aggiungere attrito per l’utente, con un passaggio aggiuntivo durante l’autenticazione. Inoltre, i fattori devono essere “disponibile”, che è una difficoltà che a volte viene sottovalutata in caso di scarsa copertura di rete, cambio di telefono o accesso durante i viaggi aziendali, ad esempio.
Perché implementare l’autenticazione multifattore?
Tra database di credenziali/password in vendita sul Web oscuro, forza bruta, ingegneria sociale, ecc., Gli attacchi all’autenticazione assumono molte forme e sono diffusi. Nella maggior parte dei casi, gli aggressori fanno affidamento su perdite di dati per compromettere i sistemi, ad esempio attraverso un ripieno di credenziali.
Per prevenire questi rischi, l’implementazione di un meccanismo di autenticazione multifattoriale rimane la soluzione ideale. In effetti, è una misura indispensabile per contrastare molti attacchi. Tuttavia, non dovrebbe essere visto come una garanzia di protezione assoluta, perché, come per qualsiasi meccanismo, in caso di implementazione o errori di configurazione, l’autenticazione multifattoriale può essere bypassata. Inoltre, gli utenti possono essere ingannati per consentire inconsapevolmente agli aggressori di bypassare il processo MFA.
Quali sono gli attacchi comuni e gli exploit dei processi di autenticazione multifattore?
Diversi attacchi e exploit tecnici o umani possono essere utilizzati per bypassare l’autenticazione multifattore. E per prevenire questi rischi, sono necessarie misure di sicurezza e test. Permettere’S ATTENZIONE AL CUORE DELLA QUESTIONE CON ILLE ATTENZI E ESPLIETS più comuni, nonché le migliori pratiche per mitigare il rischio di compromesso.
Forza bruta dei fattori di autenticazione
Un attacco comune contro i processi di autenticazione multifattore è la forza bruta. Ad esempio, considera un meccanismo di autenticazione che utilizza un codice a 4 o 6 cifre inviato da SMS come secondo fattore.
In questo caso, un utente malintenzionato dovrebbe determinare se il sistema di destinazione ha un limite al numero di tentativi o un limite di tempo dopo ogni connessione non riuscita. Va notato di passaggio che il primo meccanismo può essere facilmente abusato, mentre quest’ultimo è molto più efficace.
Permettere’S torna al nostro esempio incontrato durante un test di penetrazione del web. Il secondo fattore consisteva in un codice temporaneo a 4 cifre (che durava 30 minuti) che veniva generato casualmente. Inoltre, nonostante la velocità di limitazione in atto che ha bloccato l’IP dopo 3 connessioni non riuscite, è stato possibile utilizzare strumenti diversi per cambiare il nostro IP e continuare la nostra forza bruta per indovinare il secondo fattore di autenticazione entro il limite di tempo (30 minuti).
Pertanto, è stato possibile aggirare questa autenticazione a 2 fattori e accedere a un account utente sulla piattaforma di destinazione. Questo sfruttamento era possibile per due motivi:
- Un codice a 4 cifre, anche se generato casualmente, può essere indovinato con gli strumenti giusti e molto più facilmente se non c’è un vincolo di tempo. In effetti, è necessario generare un codice sufficientemente lungo e casuale, con una vita ragionevole.
- È essenziale l’implementazione di un limite ai tentativi di connessione e alla limitazione della velocità (con il blocco dell’IP). Tuttavia, l’implementazione di un timeout dopo ogni fallimento della connessione potrebbe essere stato il meccanismo di blocco per rompere il secondo codice del fattore.
Per ulteriori informazioni, è possibile leggere il nostro articolo dedicato: Brute Force Attacchi: Principi e Best Practices di sicurezza.
Dirottamento della sessione e furto di account
Per ridurre l’attrito dell’autenticazione multifattoriale, molte applicazioni Web includono a “Ricordare” caratteristica. Questa funzionalità viene generalmente implementata tramite un cookie o un token di sessione.
Quando incontriamo questo caso, osserviamo se il cookie è incrementale o segue una costruzione logica che ci consentirebbe di indovinare o crearlo. Inoltre, il cookie deve avere l’attributo HTTPonly per complessire lo sfruttamento delle vulnerabilità XSS.
Inoltre, la procedura di ripristino della password è un aspetto critico che deve essere ben implementato e testato. In effetti, può accadere che alcune procedure ricollegano direttamente un utente a seguito della creazione di una nuova password, e questo senza chiedere il secondo fattore inizialmente attivato per confermare la sua identità.
Allo stesso modo, a volte è possibile disabilitare l’autenticazione multifattore senza conoscere il secondo fattore perché il sistema semplicemente non lo chiede.
Manipolazione di richieste e risposte
Intercciando il traffico per analizzare il funzionamento di un sistema di autenticazione, è possibile eseguire vari test.
In primo luogo, si tratta di testare la modifica del codice di stato di una risposta. Ad esempio, da successo = false a s uccess = true o http/1.1 422 Entità non impegnabile a Http/1.1 200 OK . In alcuni casi, potrebbe essere possibile bypassare l’autenticazione usando questo metodo.
A volte il processo di autenticazione può verificare solo la validità del secondo fattore e restituire il risultato di questo controllo nella richiesta. In questo caso, potrebbe essere possibile modificare il contenuto della risposta con il parametro corretto per accedere a un account. In effetti, durante i test abbiamo riscontrato un caso in cui un parametro 2FA potesse essere rimosso dalla richiesta, che ci ha permesso di autenticare.
Attacchi di ingegneria sociale
Per aggirare i processi di autenticazione multifattore, gli aggressori si affidano fortemente a numerose tecniche di ingegneria sociale. In effetti, anche il sistema più sicuro è obsoleto se gli utenti non sono consapevoli dei rischi di phishing, Vishing, ecc.
Phishing associato ad AITM o avversario nel mezzo
L’avversario nel mezzo (abbreviato ad AITM) è una tecnica che consiste nell’invio di un’e -mail di phishing contenente un collegamento a un clone di interfaccia.
L’attaccante’L’obiettivo è di posizionarsi tra un utente e un sito legittimo per intercettare il traffico con l’aiuto di un proxy. Quando è stato cliccato, l’utente verrà reindirizzato a una pagina clone del sito legittimo, let’s dire una pagina di autenticazione con più fattori in atto.
Il sito clonato visualizzerà le stesse interfacce durante le varie fasi dell’autenticazione MFA e l’utente fornirà le sue informazioni corrette. L’obiettivo è recuperare il cookie di sessione passato dopo l’autenticazione riuscita e usarlo per accedere.
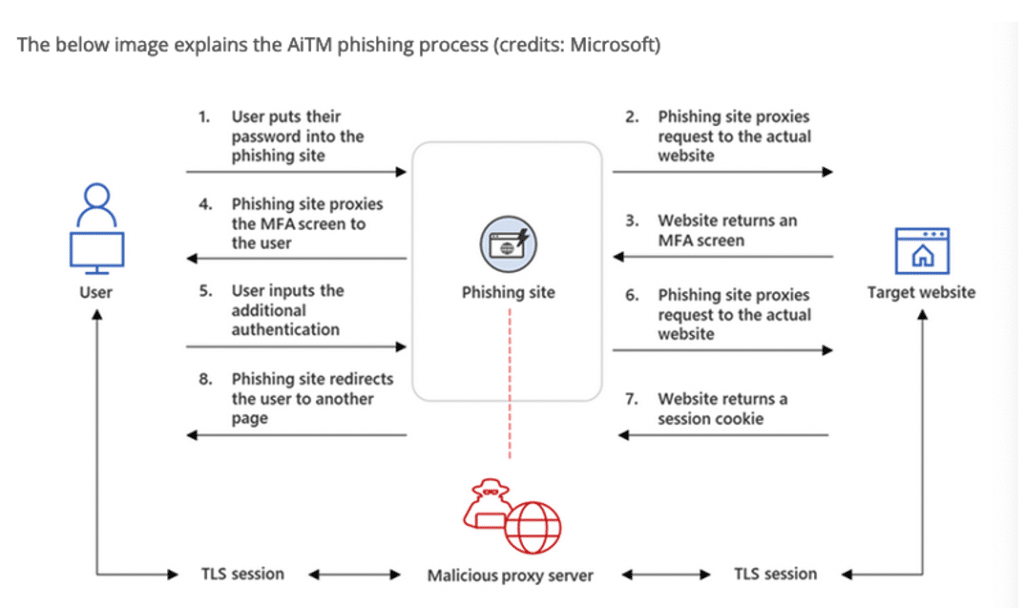
Questa tecnica di attacco può funzionare per tutti i tipi di autenticazione multifattore. È molto facile da implementare, in quanto ci sono framework che rendono facile impostare il proxy.
Per proteggere da ciò, la consapevolezza degli utenti è cruciale. Un Pentest di ingegneria sociale può servire a questo scopo. Inoltre, può valere la pena considerare le regole di accesso condizionale (criteri di posizione, dispositivo autorizzato, ecc.) o passare all’autenticazione con un fattore fisico (una chiave USB, ad esempio), per sistemi molto critici, poiché un utente malintenzionato non sarà in grado di recuperarlo in remoto.
Attacchi di phishing vocale (Vishing)
Vishing è una variante di phishing. Implica un attaccante che chiama un obiettivo con l’obiettivo di farli eseguire un’azione: divulgare informazioni sensibili, fare clic su un link, scaricare un allegato, ecc.
Per raggiungere questo obiettivo, l’attaccante creerà un file “credibile” storia, che sarà ancora più credibile se riesce a falsificare un numero di telefono.
Ad esempio, lascia’S Prendi uno scenario Vishing che abbiamo effettuato per bypassare l’autenticazione multifattoriale durante un Pentest:
- Nel contesto del test Black Box (senza informazioni precedenti), dopo una ricognizione e l’identificazione dei profili target su LinkedIn, abbiamo chiamato alcuni contatti.
- Il pretesto: essendo dal dipartimento IT, abbiamo dovuto “urgentemente” Aggiorna la VPN utilizzata nell’azienda, a causa di un difetto di sicurezza che “potrebbe causare danni” Se non fatto rapidamente.
- La richiesta (un po ‘formalizzata sotto forma di un’ingiunzione) era la seguente: avevamo bisogno “velocemente” la password e il secondo fattore di “Ogni membro della squadra” (In questo caso un codice inviato da SMS) per eseguire questo aggiornamento e quindi garantire la sicurezza di ogni workstation.
- Sebbene la richiesta possa (e dovrebbe) apparire “lunare” Per i profili tecnici o le persone a conoscenza degli attacchi di ingegneria sociale, abbiamo usato la cattiveria per raggiungere i nostri fini. In effetti, siamo riusciti a ottenere ciò che volevamo fare affidamento su sorgenti psicologiche umane naturali (urgenza, sensazione di appartenenza a un gruppo, desiderio di aiutare, paura, ecc.), prendendo di mira i profili non tecnici (in posizioni chiave) e coloro che sono meno consapevoli dei rischi nell’aspetto (e in realtà).
Bombardamenti di spinta MFA o attacchi di spam spam
Per bypassare l’autenticazione 2FA, un attaccante può spam il bersaglio con notifiche push.
Questo è il metodo che ha permesso agli aggressori di compromettere Cisco, Twilio e Uber tra maggio e agosto 2022. Come dettagliato nei rapporti sugli incidenti di Cisco o Twilio, gli aggressori hanno prima ottenuto le credenziali di un bersaglio’S Account e -mail. Sono quindi riusciti a bypassare l’autenticazione multifattore spammendo il bersaglio con numerose sollecitazioni di phishing fino a quando il bersaglio non ha convalidato la notifica.
Questa tecnica sfrutta la fatica spinta o lo spam. In effetti, poiché le notifiche sono molto frequenti, creano una piattaforma nella persona mirata e quindi una diminuzione dell’attenzione.
In che modo l’MFA adattivo aiuta a mitigare gli attacchi di forza bruta
Prima dei servizi cloud pubblici, l’infrastruttura informatica su larga scala era costosa, ospitata in reception e riservata a grandi imprese, governi e università. Ora, chiunque abbia una carta di credito può accedere a una fornitura illimitata di app cloud e alimentazione di calcolo.
Mentre il cloud computing offre molti vantaggi, la sua accessibilità ha anche reso gli attacchi di identità rivolti a password molto più popolari. La frequenza di questi attacchi è aumentata nettamente negli ultimi anni. Man mano che più servizi si muovono online e il valore dei dati cresce, gli attacchi di identità diventeranno ancora più popolari.
In che modo gli hacker stanno prendendo di mira le password?
Gli hacker hanno una varietà di tecniche a loro disposizione. Lo sfruttamento delle vulnerabilità nel software o nell’inganno degli utenti attraverso l’ingegneria sociale sono due tattiche comuni, ma gli attacchi a forza bruta stanno guadagnando terreno attraverso l’uso di robot automatizzati. Un recente rapporto di Akamai lo indica “Più del 40% dei tentativi di accesso globali sono dannosi, grazie agli attacchi di ripieno di credenziali basati su bot”. Ciò aumenta la probabilità di attacchi che colpiscono la tua organizzazione.
Due tipi di attacchi di forza bruta che le password target hanno recentemente guadagnato terreno:
Pieno credenziale: Questo attacco sfrutta gli utenti che condividono le credenziali su più account. La maggior parte delle persone ha avuto le credenziali di conto compromesse come parte di una violazione dei dati. Gli aggressori acquisiscono credenziali da una violazione del sito Web e usano robot per inserire queste credenziali in una varietà di siti nella speranza che conceda l’accesso.
Spruzzatura della password: Questo attacco sfrutta la nostra tendenza a fare affidamento su password comuni come “password1” (che, secondo il sito di controllo della password HASIBEENPWned, è apparso in una violazione dei dati oltre 2.3 milioni di volte). Gli aggressori usano un dizionario di password comunemente usate su molti account diversi, che aiuta a evitare il rilevamento.
Una volta che gli aggressori incontrano un accesso di successo, raccolgono dati sensibili o eseguono la fase successiva della loro violazione.
Come può Okta mitigare gli attacchi di identità?
Data la popolarità di questi attacchi, sapere come prevenirli è diventato più importante. Anche se lì’S nessun proiettile d’argento per bloccare gli attacchi di forza bruta, ecco due approcci che possono aiutare:
Blocchi dell’account
Un approccio comune prevede il blocco degli utenti fuori dagli account dopo diversi tentativi di password errati. Sebbene questo approccio sia utile, si basa ancora sull’autenticazione della password, riducendo solo leggermente la probabilità di compromesso dell’account. Gli hacker potrebbero anche utilizzare questa funzione per influire sulla disponibilità del tuo servizio bloccando gli utenti legittimi.
Autenticazione a più fattori (MFA)
L’autenticazione a più fattori offre un modo migliore per proteggere il processo di accesso. Richiedendo agli utenti di inviare più di un fattore di autenticazione prima di ottenere l’accesso, mitiga i rischi intrinseci di utilizzare una singola password ed è una difesa efficace contro gli attacchi automatizzati.
Questi fattori di autenticazione in genere rientrano in una delle tre categorie: conoscenza, possesso e inerenza.
Conoscenza. Un fattore di conoscenza si basa su qualcosa che sai. Le password sono l’esempio più ovvio, ma anche i numeri di identificazione personale (PIN) e le risposte alle domande di sicurezza contano. I fattori di conoscenza devono essere ricordati, dando loro gli stessi punti deboli delle password. Le persone usano deliberatamente i pin che sono facilmente ricordati e le condividono su più account.
I fattori di conoscenza si trovano spesso anche nel dominio pubblico. È possibile utilizzare facilmente i social media o i registri pubblici per scoprire le risposte a domande di sicurezza tipiche come una persona’la prima scuola o madre’S Nome da nubile.
Possesso. Questo fattore è qualcosa che devi trasportare fisicamente durante il processo di accesso. È una difesa efficace contro gli attacchi di password automatizzati perché un intruso avrebbe bisogno del dispositivo fisico per l’accesso. L’industria bancaria ha combinato i fattori di conoscenza e possesso per anni sotto forma di pin e carte bancomat. Altri fattori di possesso includono token U2F, codici PIN una tantum (OTP) e tecnologie di notifica push come l’OKTA VERIFICA APP.
Mentre i fattori di possesso migliorano la sicurezza dell’autenticazione, possono anche essere persi o rubati. In tal caso, un utente malintenzionato potrebbe compromettere l’utente’s account e bloccarli.
Inerenza. Un fattore di inerenza utilizza tratti unici per ogni individuo. Identificatori biometrici, come le impronte digitali, le scansioni della retina e il riconoscimento facciale rientrano in questa categoria. Richiedere agli utenti di inviare queste informazioni uniche durante il processo di accesso offre una difesa efficace contro gli attacchi di forza bruta.
Come i fattori di conoscenza, l’enerranza ha un potenziale aspetto negativo perché le informazioni biometriche possono essere trovate nel dominio pubblico. Lasciamo le nostre impronte digitali su ogni superficie che tocchiamo e i nostri volti sono nelle immagini sui social media. Mentre ci vorrebbe un hacker molto più determinato per raccogliere queste informazioni e utilizzarle per impersonare un utente durante l’autenticazione, i fattori biometrici non sono ancora assolutamente a prova di proiettile.
Esso’È fondamentale considerare quali fattori di verifica dell’MFA sono giusti per l’organizzazione quando si utilizza MFA. Ognuno ha i suoi pro e contro. La sicurezza è fondamentale, ma ci sono altri problemi da tenere a mente. Questi includono l’impatto di un metodo di verifica sull’esperienza dell’utente e il sovraccarico coinvolto nella gestione. Alcune tecnologie di verifica sono più facili da applicare rispetto ad altre e offrono un’esperienza utente migliore, ma non forniscono lo stesso livello di sicurezza delle complesse distribuzioni di MFA.
Ad esempio, è più facile gestire una password o una soluzione basata su PIN che emettere ogni utente con un token hardware. La semplice voce del pin è anche più conveniente per gli utenti che trasportare con sé un dispositivo fisico. D’altra parte, un solo fattore basato sulla conoscenza non offre lo stesso livello di garanzia di un fattore di possesso.
Ci sono anche altri problemi da considerare, come l’accessibilità della tecnologia coinvolta. Ad esempio, l’utilizzo di determinati dispositivi o app per smartphone per distribuire MFA potrebbe non essere sempre fattibile in ogni scenario. Gli smartphone sono meno disponibili in alcune regioni rispetto ad altre e non sarebbero un dispositivo di autenticazione pratico per gli utenti in ogni mercato.
Autenticazione multi-fattore adattiva (AMFA)
In alcuni casi, potresti voler implementare MFA solo quando hai bisogno di un livello di garanzia più elevato. Comprendere il contesto dell’utente, del dispositivo e della rete può aiutare le organizzazioni ad applicare il giusto livello di autenticazione per il rischio coinvolto. Una banca può consentire ai clienti di accedere alle applicazioni con una singola password, ma chiedere invii OTP per approvare i trasferimenti di denaro. Le organizzazioni possono consentire ai dipendenti di accedere utilizzando le password sulla rete aziendale, richiedendo un token hardware per accedere da una posizione non verificata.
L’autenticazione adattativa a più fattori applica questo contesto per aiutare le organizzazioni a difendersi dagli attacchi di forza bruta senza compromettere l’usabilità. AMFA estende il processo di accesso con ulteriori controlli di sicurezza oltre solo convalida della password. Convalida il contesto della richiesta esaminando la geolocalizzazione, la reputazione IP, il dispositivo e i comportamenti di accesso. Sulla base di questo contesto, potrebbe chiedere agli utenti di inviare un ulteriore fattore di verifica. Questi fattori potrebbero includere qualcosa che l’utente possiede, come un segno di sicurezza o qualcosa di unico per l’utente, come un’impronta digitale.
Modificando le tue politiche di sicurezza con AMFA, puoi dare ai clienti un efficace equilibrio tra usabilità e sicurezza. Invece di fare affidamento su politiche generale che frustrano gli utenti, è possibile basare il processo di accesso (negare, MFA o consentire) direttamente sul rischio associato.
Okta ha utilizzato AMFA come base per diverse strategie di prevenzione specifiche che i clienti possono impiegare per soddisfare le loro esigenze aziendali. Questi includono:
- Implementazione di MFA per dipendenti e partner. Ciò mitiga il rischio di compromesso dell’account a causa di attacchi di password. Poiché Okta è in grado di implementare MFA oltre all’autenticazione federata, puoi anche estendere l’MFA ai partner, indipendentemente dalla soluzione di identità che attualmente utilizzano.
- Reti dannose per la lista nera e agenti utente malformati/sconosciuti riducono i tentativi di accesso da posizioni impreviste e richieste che contengono agenti di intestazione sospetti.
- Limitazione degli indirizzi IP sospetti riduce l’attività sospetta isolando e bloccando gli indirizzi IP che hanno un basso tasso di successo di accesso.
- Negare i tentativi di accesso e bloccare gli utenti in base al comportamento integra la lista nera utilizzando il contesto per individuare comportamenti sospetti. Un esempio comporterebbe il blocco dei tentativi di accesso dal Brasile per un dipendente nel gruppo USA.
Puoi persino usare AMFA per andare senza password. Okta’S Factor Sequencing Feature (in arrivo) consente di impostare qualsiasi combinazione di forti fattori di autenticazione. Ad esempio, è possibile utilizzare OKTA Verificare come fattore principale che consente agli utenti di accedere con un unico tocco sul proprio smartphone. Se AMFA rileva un livello di rischio elevato associato alla richiesta di accesso, può richiedere all’utente di inviare un secondo fattore, come un token hardware o un identificatore biometrico.
La configurazione di AMFA in questo modo aiuta a prevenire gli attacchi di forza bruta. Fornisce inoltre agli utenti un’esperienza di autenticazione senza attrito che offre loro un facile accesso ai dati di cui hanno bisogno.
Interessato a queste opzioni? Contattaci per aiuto per l’implementazione della strategia giusta per la tua organizzazione per proteggere i tuoi utenti dagli attacchi di identità. Puoi anche saperne di più sull’MFA adattivo scaricando la nostra guida di distribuzione di autenticazione multi-fattore.
Per saperne di più, visitaci a:
Cos’è un attacco di forza bruta e come si impedisce?
Come suggerisce il nome, un attacco a forza bruta prevede l’uso di computer per tentare di violare i sistemi di autenticazione con tentativi di accesso rapidi e schiaccianti. Questo approccio sfrutta i vettori di attacco relativamente semplici e la comprensione generale che molti utenti non’T praticare una buona igiene informatica. Implica anche un po ‘di fortuna, che ha capito di attaccare più account può ripagare se i numeri sono dalla parte dell’hacker.
L’acquisizione dell’account tramite metodi di forza bruta può non solo minacciare quell’account o l’utente, ma un orizzonte ampliato di sistemi interconnessi. Alcuni dei risultati previsti di un attacco di forza bruta includono:
- Acquisizione del sito o dell’app: Come minimo, la violazione delle credenziali dell’utente può comportare la perdita di un account di amministratore o alcuni account che possono fornire all’hacker la possibilità di assumere un’applicazione Web o un sito Web a fini di raccolta dei dati o deturpare il sito per motivi politici o personali.
- Furto dei dati: Se l’hacker tenta di rompere l’autenticazione su un file locale (di solito crittografato), essenzialmente si allontanano con quei dati.
- Movimento del sistema laterale: Uno dei risultati più preoccupanti di una violazione dell’account è che l’hacker può utilizzare le credenziali e accedere ai privilegi dell’account per attaccare altri sistemi. Ad esempio, l’hacker può utilizzare un account compromesso per avviare un attacco di malware su un sistema cloud connesso.
- Phishing: A seconda dell’account, l’hacker può lanciare attacchi di phishing più avvincenti e pericolosi tramite e -mail, chat video o SMS. Poiché l’account è un resoconto legittimo per l’organizzazione, nessuno sarebbe il più saggio fino a quando non era troppo tardi.
La verità è che gli attacchi di forza bruta non sono’T diffuso, se non altro per i motivi di quanto gli esperti di sicurezza hanno mitigato le loro superfici di attacco relativamente bene. Tuttavia, servono come un tipo di hack di basso livello che può catturare anche l’impresa più sofisticata alla sprovvista se non sono’T prestando attenzione.
Si noti che un attacco di forza bruta può svelare diversi tipi di nomi di dati: password o dati nascosti in file protetti da password utilizzando la crittografia.
Quali sono i diversi tipi di attacchi di forza bruta?
Mentre le tattiche di un attacco di forza bruta sono relativamente semplici, ci sono sempre approcci diversi che gli hacker potrebbero adottare per renderli più efficaci. Questi diversi approcci possono migliorare il tasso di vittoria dei loro attacchi in generale o contro obiettivi specifici.
Alcuni esempi di attacchi di forza bruta includono:
- Attacchi semplici: Nella versione vaniglia di un attacco di forza bruta, l’hacker lancia un algoritmo che tenta di combinazioni di password il più rapidamente possibile. Questi sono in genere inefficaci se sono in atto anche misure di sicurezza di base. Possono fallire su qualsiasi interfaccia di accesso dove si verifica il rallentamento (i.e., Pagine Web che si ricaricano dopo ogni tentativo). Questi potrebbero avere più effetto sui file crittografati locali.
- Attacchi del dizionario: Simile a un attacco alla vaniglia, con raffinamento: piuttosto che tentare di lanciare combinazioni all’interfaccia di accesso, questo utilizza un dizionario di parole, frasi e password predefinite o usate. Quindi, questo attacco potrebbe portare a una serie più stretta di parole che includono parole di dizionario o password comuni come “parola d’ordine” O “123456”.
- Attacchi ibridi: L’hacker usa un dizionario di base per iniziare il loro attacco e quindi si basa su permutazioni di frasi in quel dizionario con metodi di forza bruta ampliati.
- Attacchi di forza bruta inversa: Conosciuto anche in alcune applicazioni come spruzzatura di password, l’attacco tenta di utilizzare un set standard di permutazioni di password (su un login Web o autenticazione di file locale) su più file o sistemi.
- Pieno credenziale: Questo metodo sfrutta il fatto che molte persone riutilizzano le credenziali su più siti e file. L’hacker, che ha violato un account o un file, tenterà quindi di farlo “cose” Tali credenziali in più siti di e -commerce, banche e social network per accedere ad altri account.
Questa forma di attacco è più antica degli attacchi più moderni, ma ha ancora acquisti nel campo dell’hacking e della sicurezza perché ci sono sempre persone che non seguono buone pratiche di sicurezza informatica.
Gli attacchi di forza bruta possono rompere la crittografia?
La risposta breve è che al momento non esiste alcun sistema che può rompere in modo affidabile la crittografia avanzata.
Uno dei migliori standard di crittografia è lo standard di crittografia avanzato (AES) pubblicato e gestito dal National Institute of Standards and Technology (NIST). I due metodi di crittografia affidabile ai sensi degli eventi avversi sono AES-128 e AES-256, che utilizzano una chiave di crittografia a 128 bit e una chiave di crittografia a 256 bit, rispettivamente.
Ciò significa che, in entrambi i casi, ci vorrebbero i computer più potenti che abbiamo più a lungo dell’universo’Età per la forza bruta attraverso dati crittografati AES.
Tuttavia, esso’è molto possibile che un hacker possa attaccare una forza bruto un metodo di autenticazione allegato a un file crittografato con attacchi di dizionario, a seconda delle pratiche dell’utente che ha creato la password per quel file.
Quali sono le migliori pratiche per prevenire gli attacchi di forza bruta?
Il motivo per cui gli attacchi di forza bruta hanno ancora un po ‘di longevità è che le persone usano ancora una buona igiene informatica per semplicità e facilità. Con una certa attenzione alle migliori pratiche, molte delle insidie di questi hack possono essere evitate.
Alcune migliori pratiche includono:
- Usa l’autenticazione a più fattori: Distribuzione dell’MFA per includere biometria o token SMS/e-mail e password una tantum possono eliminare efficacemente la minaccia di un attacco di forza bruta. Anche se l’hacker indovina la password, non può accedere al sistema stesso.
- Forzare la lunghezza e la complessità della password aumentata: Un’organizzazione può richiedere agli utenti di impiegare password lunghe e complesse per evitare attacchi di dizionario. Ciò significa più di 8-10 caratteri, usando un minimo di lettere, numeri e caratteri speciali e non consentire l’uso di parole e frasi comuni.
- Limitare i tentativi di accesso: Gli attacchi di forza bruta si basano su sistemi che consentono tentativi di accesso illimitati. Limitando i tentativi di un piccolo numero e bloccando il sistema o richiedendo un periodo di raffreddamento, l’organizzazione può evitare alcuni problemi significativi di attacchi di forza bruta.
- Richiedi aggiornamenti di password regolari: Gli utenti dovrebbero cambiare le proprie password almeno una o due volte all’anno. Inoltre, sarebbero vietati dal riutilizzare la stessa password durante l’aggiornamento delle loro credenziali. Questo può aiutare a mitigare il ripieno delle credenziali e, se un hacker ha ottenuto l’accesso a un account, impedisci loro di usarlo.
- Usa captcha: Richiedere la verifica CAPTCHA utilizzando la corrispondenza dell’immagine o l’interazione dell’utente può terminare efficacemente gli attacchi di forza bruta contro le password alla vaniglia.
Leva domani’S Autenticazione oggi ed evita gli attacchi di forza bruta con 1kosmos
Con i sistemi moderni, le minacce alla forza bruta sono le’t pericoloso come una volta. Tuttavia, molte aziende ancora, fino ad oggi, Don’T limitare i comportamenti della password, Don’t Implementa MFA e Don’t modernizzare la loro infrastruttura di autenticazione per nuovi dispositivi mobili.
1kosmos combina MFA, Blockchain Secure e Proofing Identity per fornire una piattaforma di autenticazione e di gestione dell’identità forte e decentralizzata. Con autenticazione senza password e biometria avanzata, la tua azienda lo fa’deve preoccuparsi della minaccia di attacchi diretti contro gli utenti o delle loro password.
Con 1kosmos, ottieni le seguenti funzionalità:
- Autenticazione basata sull’identità: Spingiamo la biometria e l’autenticazione in un nuovo “chi sei” paradigma. Blockid usa la biometria per identificare gli individui, non i dispositivi, attraverso la triangolazione delle credenziali e la verifica dell’identità.
- Architettura nativa cloud: Architettura cloud flessibile e scalabile rende semplice la creazione di applicazioni utilizzando la nostra API e SDK standard.
- Proofing di identità: BlockID verifica l’identità ovunque, in qualsiasi momento e su qualsiasi dispositivo con una precisione di oltre il 99%.
- Privacy per design: Incorporare la privacy nella progettazione del nostro ecosistema è un principio fondamentale di 1kosmos. Proteggiamo le informazioni di identificazione personale in un’architettura di identità distribuita e i dati crittografati sono accessibili solo dall’utente.
- Blockchain privata e autorizzata: 1kosmos protegge le informazioni di identificazione personale in una blockchain privata e autorizzata, crittografa le identità digitali ed è accessibile solo dall’utente. Le proprietà distribuite non assicurano che nessun database per violare o honeypot per gli hacker si rivolge.
- Interoperabilità: BlockID può prontamente integrarsi con l’infrastruttura esistente attraverso le sue oltre 50 integrazioni fuori dalla scatola o tramite API/SDK.
Per vedere come puoi rispondere alle moderne sfide di autenticazione, leggi di più su 1kosmos e come andare oltre le soluzioni senza password.
Voglio saperne di più? Aiutiamo!
Contatta oggi per programmare un incontro con i nostri esperti o per ottenere una demo personalizzata per vedere quanto può essere facile l’accesso senza password per lavoratori, clienti e cittadini.
Cos’è un attacco di forza bruta?
Un attacco di forza bruta è una tattica di prova ed errori utilizzata dagli hacker per rompere le credenziali di accesso, le chiavi di crittografia e gli URL nascosti.
Come implicito dal loro nome, gli attacchi di forza bruta usano tecniche di forza bruta sotto forma di infiniti tentativi di accesso di ottenere un accesso non autorizzato a account privati, file sensibili, organizzazioni’ reti e altre risorse online protette da password. Ciò si ottiene impiegando robot che provano continuamente diverse combinazioni di nomi utente e password per interrompere i conti.
Nonostante sia in circolazione da decenni e che siano relativamente semplici, gli attacchi di forza bruta rimangono piuttosto popolari e sono ancora comunemente usati dagli hacker a causa della loro efficacia. In effetti, almeno l’80% di oggi’Le violazioni di S coinvolgono attacchi di forza bruta o l’uso di credenziali smarrite o rubate. 1 Questo non dovrebbe sorprendere dato che ci sono oltre 15 miliardi di credenziali compromesse attualmente in circolazione su forum Web scuri a cui gli hacker possono facilmente accedere. 2
Perché dovresti preoccuparti?
Una volta che gli aggressori della forza bruta entrano in un account, possono:
- Raccogli e monitora l’attività dell’utente.
- Esporre gli utenti al furto di identità rubando dati personali sensibili, come tasse, conto bancario e informazioni mediche.
- Infetta un sito con malware che verrà installato sui visitatori’ Dispositivi (e.G., dirottare un dispositivo per far parte di una botnet).
- Metti gli annunci spam su un sito Web che paga l’attaccante per clic o infetta i visitatori del sito con spyware per raccogliere dati personali da vendere senza consenso.
- Causare danni reputazionali vandalizzando un sito con contenuto sgradevole.
Cinque tipi di attacchi di forza bruta
Esistono diversi tipi di attacchi di forza bruta, che possono essere utilizzati per ottenere un accesso non autorizzato alle risorse online.
Semplici attacchi di forza bruta – Gli aggressori tentano di indovinare un utente’S password interamente da sola, senza utilizzare alcun programma software per farlo. Questi attacchi funzionano quando implementati contro utenti con password deboli che sono facili da indovinare, come “parola d’ordine”, “1234567890”, O “qwerty”.
Attacchi del dizionario – Queste sono la forma più elementare di attacchi di forza bruta. Un attaccante verifica il maggior numero possibile di password contro un nome utente mirato. Questo genere di attacchi di forza bruta è indicato come “Attacchi del dizionario” Poiché gli aggressori eseguono i dizionari durante il test delle password, spesso modificando le parole per includere numeri e caratteri speciali.
Attacchi di forza bruta ibrida – Questa strategia di attacco utilizza spesso una combinazione di semplici attacchi di forza bruta e attacchi di dizionario. Gli aggressori usano parole e frasi logicamente indovinate abbinate a diverse combinazioni di lettere e personaggi per rompere un account. Esempi di password utilizzate in questo tipo di attacco includono combinazioni popolari come “Houston123!” O “Bailey2022”.
Attacchi di forza bruta inversa – Con attacchi di forza bruta inversa, l’attaccante conosce già una password esistente. Quindi lavorano al contrario testando milioni di nomi utente contro quella password per trovare un set di credenziali corrispondenti. In molti casi, gli hacker usano password risultanti da una violazione e sono facilmente accessibili online.
Ripieno di credenziali – Conosciuto anche come “Riciclaggio delle credenziali”, Il ripieno di credenziali è un altro genere di attacchi di forza bruta in cui l’attaccante tesca le combinazioni di nome utente e password che sono stati trapelati o rubati dal web oscuro e altri siti Web. Questa tecnica funziona per gli attacchi contro gli utenti che hanno riutilizzato le loro credenziali di accesso su più account online.
La password enigma
Password presentano carenze di usabilità intrinseca. Mentre le password brevi e semplici sono facili da ricordare, sono anche deboli e facili da fare per gli aggressori di forza bruta. D’altra parte, mentre la creazione di password lunghe e complesse e cambiarle spesso può aumentare significativamente la sicurezza, sono difficili da ricordare e spesso aumentare la probabilità che gli utenti tornino indietro per riutilizzare le stesse password su più siti Web, memorizzandoli in modi insicuri e non riuscindosi a aggiornarli spesso.
Con la persona media che utilizza 191 servizi che richiedono password o altre credenziali, 3 la maggior parte delle persone ha molte più password per tenere traccia che mai. Inoltre, in quanto il 70% delle persone utilizza gli stessi nomi utente e password su siti. 4 Questo crea un obiettivo facile per i criminali e se le credenziali sono compromesse attraverso phishing o attacchi di forza bruta su un sito, gli hacker possono anche provare le stesse combinazioni di nome utente e password su altri siti.
Inoltre, il periodo di tempo impiegato per un attacco di forza bruta per rompere una password è un fattore di complessità della password e l’hacker’s Calco della potenza e può variare da pochi secondi a anni. I programmi per computer di attacco di forza bruta comuni possono verificare fino a un miliardo di password al secondo. 5 in altre parole, anche se un attacco di forza bruta potrebbe richiedere anni per rompere una password complessa che hai creato, potresti comunque essere a rischio a seconda di quanto sia implacabilmente persistente l’attacco.
Combattere in modo proattivo gli attacchi di forza bruta
Se la storia è un indicatore, gli attacchi di forza bruta sono qui per rimanere e probabilmente continueranno a proliferare. Fortunatamente, l’autenticazione a più fattori (MFA) e l’autenticazione senza password sono due modi altamente efficaci per mitigare i rischi associati.
Di seguito sono riportati tre “Bene”, “Meglio”, E “migliore” Pratiche di sicurezza che le organizzazioni e gli individui possono implementare per ridurre la probabilità di cadere vittima di un attacco di forza bruta.
Buono: rafforzamento della sicurezza della password
Utilizzando password forti che sono praticamente impossibili da indovinare è il modo più semplice (anche se più debole) per difendersi dagli attacchi della forza bruta. Le migliori pratiche durante la creazione di nuove password includono:
- Utilizzo di password lunghe di almeno 15 caratteri.
- Creazione di password complesse che includono stringhe casuali di caratteri piuttosto che parole comuni.
- Comprese combinazioni di numeri, simboli e lettere maiuscole e minuscole nelle password.
- Non utilizzare mai le stesse password su più siti.
- Utilizzo dei gestori di password che generano automaticamente password forti che gli utenti non’Devo ricordare.
Le organizzazioni dovrebbero proteggere le password sul backend Attraverso le seguenti pratiche di sicurezza:
- Utilizzando i più alti tassi di crittografia possibili, come la crittografia a 256 bit per le password, prima che vengano archiviate.
- Password di saltazione prima dell’hashing. La salatura è la pratica di aggiungere caratteri aggiuntivi casuali alle password prima che vengano hash.
- Limitare i tentativi di accesso in modo che gli aggressori della forza bruta vengano contrastati dal tentativo ripetutamente di accedere dopo aver testato solo alcune combinazioni di nome utente e password senza successo.
- L’uso di CAPTCHA può prevenire programmi software di attacco di forza bruta.
Meglio: autenticazione a più fattori
Richiedere l’autenticazione a più fattori (MFA) impedisce le violazioni risultanti da attacchi di forza bruta e credenziali compromesse aggiungendo un ulteriore livello di sicurezza. Come suggerisce il nome, MFA utilizza due o più fattori (altrimenti noti come “credenziali”) nell’autenticazione di un utente. Questi fattori devono provenire da almeno due delle tre categorie:
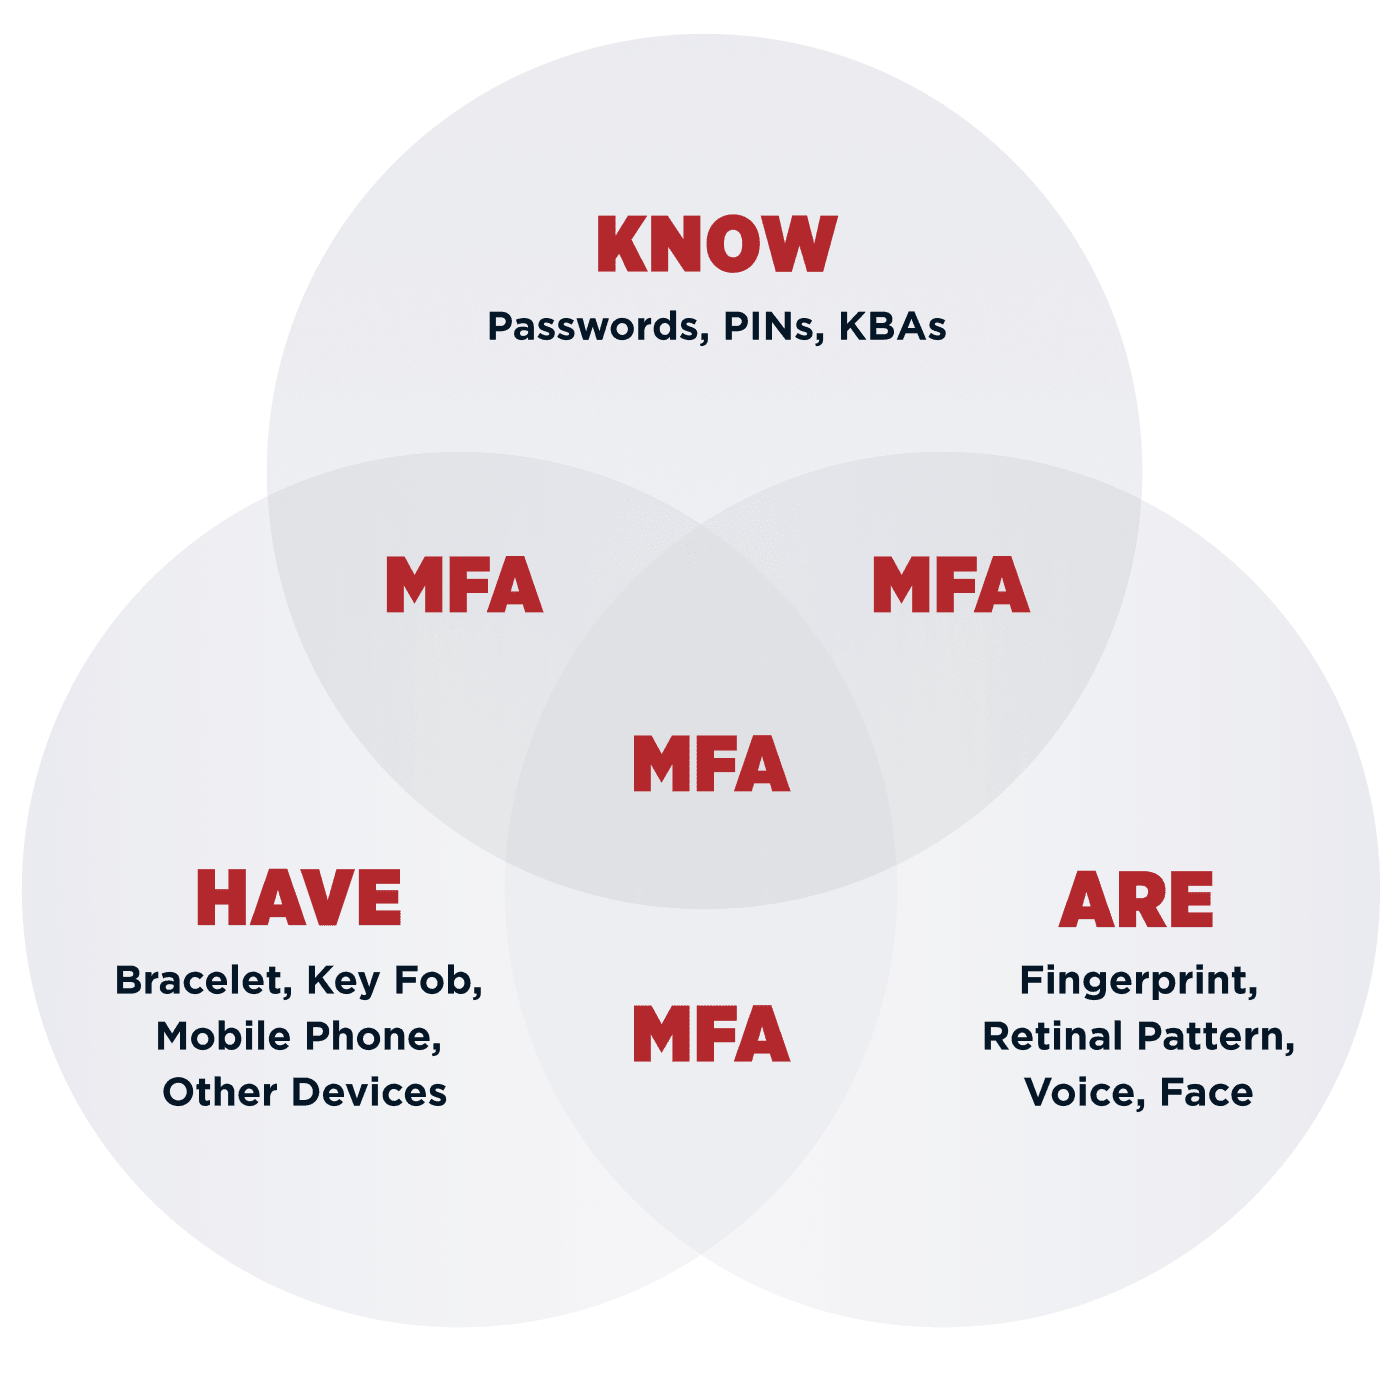
- Qualcosa che sai -Le password, i pin o i modelli che di solito compongono il primo fattore di autenticazione sono basati sulla conoscenza e possono consistere in domande di sfida come “Qual è tua madre’S Nome da nubile?”.
- Qualcosa che hai – I fattori di autenticazione in questa categoria verificano di essere in possesso di una cosa specifica. Gli esempi includono la ricezione di una notifica push o un messaggio di testo sul cellulare o l’inserimento della scheda di debito in un bancomat.
- Qualcosa che sei o fai – Questa categoria MFA di solito si riferisce alla biometria, con i metodi di verifica più comuni di scansione delle impronte digitali, riconoscimento facciale o riconoscimento vocale.
Quando un utente viene autenticato utilizzando fattori di almeno due di queste categorie, un livello di fiducia molto più elevato può essere associato a quell’utente. Di conseguenza, non importa come un hacker ottenga l’accesso a un utente’credenziali s – Sia attraverso un attacco di forza bruta o altri mezzi: MFA renderà inutile tali credenziali. Questo perché l’hacker non sarà in grado di completare le verifiche aggiuntive richieste, che si tratti di una notifica push o di una scansione di riconoscimento facciale – sull’utente reale’s specifico (i.e., Dispositivo di fiducia) per farli entrare.