


Η MFA αποτρέπει τη βίαιη δύναμη?
Πόσο προσαρμοστικό MFA βοηθά στην άμβλυνση των επιθέσεων βίαιης δύναμης
Περίληψη:
Ο έλεγχος ταυτότητας πολλαπλών παραγόντων (MFA) είναι ένας κρίσιμος μηχανισμός ασφάλειας για την προστασία λογαριασμών και συστημάτων χρηστών από διάφορες κακόβουλες επιθέσεις. Ωστόσο, τα σφάλματα εφαρμογής MFA και οι τεχνικές κοινωνικής μηχανικής μπορούν ενδεχομένως να παρακάμψουν αυτό το μέτρο ασφαλείας. Αυτό το άρθρο επικεντρώνεται στην έννοια του ελέγχου ταυτότητας πολλαπλών παραγόντων, των κοινών επιθέσεων και των εκμεταλλεύσεων και των βέλτιστων πρακτικών για την ενίσχυση της ασφάλειας του MFA.
Βασικά σημεία:
- Ο έλεγχος ταυτότητας πολλαπλών παραγόντων (MFA) ενισχύει την ασφάλεια του λογαριασμού και την πρόσβαση σε συστήματα.
- Το MFA αποτρέπει επιθέσεις βίαιης δύναμης, αεροπειρατεία συνεδρία, κλιμάκωση προνομίων και άλλες εκμεταλλεύσεις.
- Τα σφάλματα στη διαμόρφωση ή την εφαρμογή μπορούν να οδηγήσουν σε παράκαμψη MFA.
- Η κοινωνική μηχανική μπορεί να εξαπατήσει τους χρήστες και να παρακάμψει το MFA.
- Το MFA απαιτεί πολλαπλούς παράγοντες για τον έλεγχο ταυτότητας των χρηστών.
- Οι παράγοντες περιλαμβάνουν γνώση (κωδικούς πρόσβασης), κατοχή (smartphones, κονκάρδες), κληρονομιά (βιομετρία) και τοποθεσία.
- Η εφαρμογή MFA είναι απαραίτητη για την καταπολέμηση διαφόρων επιθέσεων ελέγχου ταυτότητας.
- Το MFA δεν είναι ανόητο και μπορεί να παρακάμψει λόγω σφαλμάτων διαμόρφωσης.
- Οι κοινές επιθέσεις στο MFA περιλαμβάνουν βίαιη δύναμη παραγόντων ελέγχου ταυτότητας.
- Ο μετριασμός του κινδύνου συμβιβασμού MFA απαιτεί την εφαρμογή μέτρων ασφαλείας και βέλτιστες πρακτικές.
Ερωτήσεις:
- Ε1: Τι είναι ο έλεγχος ταυτότητας πολλαπλών παραγόντων και γιατί είναι σημαντικό?
- Ε2: Ποιοι είναι οι διαφορετικοί τύποι συντελεστών ελέγχου ταυτότητας?
- Ε3: Πώς προστατεύει το MFA από επιθέσεις βίαιης δύναμης?
- Ε4: Μπορεί να παρακάμψει το MFA?
- Ε5: Ποιες είναι μερικές κοινές επιθέσεις και εκμεταλλεύσεις στο MFA?
- Ε6: Πώς μπορούν οι οργανισμοί να ενισχύσουν την ασφάλεια του MFA?
- Ε7: Είναι το MFA ανόητο?
- Ε8: Ποιες είναι οι προκλήσεις της εφαρμογής MFA?
- Ε9: Πώς μπορούν οι οργανισμοί να αποτρέψουν τις επιθέσεις κοινωνικής μηχανικής που στοχεύουν στο MFA?
- Q10: Ποιες είναι οι βέλτιστες πρακτικές για την εφαρμογή του MFA?
A1: Ο έλεγχος ταυτότητας πολλαπλών παραγόντων (MFA) είναι ένα μέτρο ασφαλείας που απαιτεί από τους χρήστες να παρέχουν πολλαπλούς παράγοντες για να αποδείξουν την ταυτότητά τους. Είναι σημαντικό επειδή προσθέτει ένα επιπλέον στρώμα ασφάλειας σε λογαριασμούς και συστήματα χρηστών, μειώνοντας τον κίνδυνο μη εξουσιοδοτημένης πρόσβασης.
A2: Υπάρχουν διάφοροι τύποι παραγόντων ελέγχου ταυτότητας, συμπεριλαμβανομένων των παραγόντων γνώσης (κωδικούς πρόσβασης), των παραγόντων κατοχής (smartphones, των κονκάρδων), των παραγόντων κληρονομιάς (βιομετρικά) και των παραγόντων τοποθεσίας (σύνδεση δικτύου, γεωγραφική θέση).
A3: Το MFA προστατεύει από επιθέσεις βίαιης δύναμης, απαιτώντας πρόσθετους παράγοντες που παρέχονται κατά τη διάρκεια της διαδικασίας ελέγχου ταυτότητας. Αυτό καθιστά δύσκολο για τους επιτιθέμενους να μαντέψουν ή να σπάσουν κωδικούς πρόσβασης ή κωδικούς ελέγχου ταυτότητας μέσω επαναλαμβανόμενων προσπαθειών σύνδεσης.
A4: Αν και το MFA προσθέτει ένα ισχυρό στρώμα ασφάλειας, μπορεί ακόμα να παρακάμψει λόγω σφαλμάτων διαμόρφωσης ή επιθέσεων κοινωνικής μηχανικής που χειρίζονται τους χρήστες να αποκαλύψουν τους παράγοντες ταυτότητας τους.
A5: Οι κοινές επιθέσεις και οι εκμεταλλεύσεις στο MFA περιλαμβάνουν επιθέσεις βίαιης δύναμης σε παράγοντες ταυτότητας, αεροπειρατεία συνεδρία, κλιμάκωση προνομίων και τεχνικές κοινωνικής μηχανικής για να εξαπατήσουν τους χρήστες για την παροχή παραγόντων ταυτότητας τους.
A6: Οι οργανισμοί μπορούν να ενισχύσουν την ασφάλεια του MFA εφαρμόζοντας βέλτιστες πρακτικές, όπως η επιβολή ισχυρών κωδικών πρόσβασης, η τακτική ενημέρωση των μηχανισμών ταυτότητας, η παρακολούθηση των προσπαθειών σύνδεσης, η διεξαγωγή αξιολογήσεων ασφαλείας και η εκπαίδευση των χρηστών σχετικά με τους πιθανούς κινδύνους.
A7: Όχι, το MFA δεν είναι ανόητο. Παρέχει ένα πρόσθετο επίπεδο ασφάλειας, αλλά η αποτελεσματικότητά της εξαρτάται από την σωστή εφαρμογή, τη διαμόρφωση και την ευαισθητοποίηση των χρηστών.
A8: Η εφαρμογή MFA μπορεί να εισαγάγει τριβή για τους χρήστες λόγω του επιπλέον βήματος στη διαδικασία ταυτότητας. Οι παράγοντες πρέπει επίσης να είναι διαθέσιμοι, οι οποίοι μπορεί να είναι προκλητικές σε καταστάσεις με κακή κάλυψη δικτύου ή όταν οι χρήστες αλλάζουν συσκευές.
A9: Οι οργανισμοί μπορούν να αποτρέψουν τις επιθέσεις κοινωνικής μηχανικής με την ευαισθητοποίηση των χρηστών μέσω της κατάρτισης ασφαλείας, την εφαρμογή ελέγχου ταυτότητας πολλαπλών παραγόντων με διαφορετικούς τύπους παράγοντα και την τακτική ενημέρωση και δοκιμή των συστημάτων ταυτότητας τους.
A10: Οι βέλτιστες πρακτικές για την εφαρμογή του MFA περιλαμβάνουν τη χρήση ενός συνδυασμού διαφορετικών τύπων παραγόντων, την τακτική ενημέρωση και την επιδιόρθωση συστημάτων ελέγχου ταυτότητας, την επιβολή ισχυρών πολιτικών κωδικού πρόσβασης, την παρακολούθηση των αρχείων επαλήθευσης για ύποπτες δραστηριότητες και τη διεξαγωγή τακτικών αξιολογήσεων ασφαλείας.
Πόσο προσαρμοστικό MFA βοηθά στην άμβλυνση των επιθέσεων βίαιης δύναμης
Σύμφυτο. Ένας παράγοντας κληρονομιάς χρησιμοποιεί χαρακτηριστικά που είναι μοναδικά για κάθε άτομο. Τα βιομετρικά αναγνωριστικά, όπως τα δακτυλικά αποτυπώματα, οι σαρώσεις αμφιβληστροειδούς και η αναγνώριση του προσώπου εμπίπτουν στην κατηγορία αυτή. Η απαίτηση των χρηστών να υποβάλουν αυτές τις μοναδικές πληροφορίες κατά τη διάρκεια της διαδικασίας σύνδεσης προσφέρει μια αποτελεσματική άμυνα ενάντια στις επιθέσεις Brute-Force.
Ο έλεγχος ταυτότητας πολλαπλών παραγόντων (MFA): Πώς λειτουργεί? Τύποι επιθέσεων, εκμεταλλεύσεων και βέλτιστων πρακτικών ασφαλείας
Ο έλεγχος ταυτότητας πολλαπλών παραγόντων (MFA) είναι ένας κεντρικός και ευρέως χρησιμοποιούμενος μηχανισμός για την ενίσχυση της ασφάλειας των λογαριασμών χρηστών και την πρόσβαση σε ένα σύστημα.
Πράγματι, είναι μια μέθοδος ελέγχου ταυτότητας που εμποδίζει πολλές κακόβουλες επιθέσεις και εκμεταλλεύσεις που στοχεύουν στον συμβιβασμό των δεδομένων: βίαιη δύναμη, αεροπειρατεία συνεδρίας, κλιμάκωση προνομίων κ.λπ.
Ωστόσο, τα σφάλματα εφαρμογής ή/και διαμόρφωσης πολύ συχνά διευκολύνουν την παράκαμψη αυτού του τύπου διαδικασίας ασφαλείας. Επιπλέον, οι χρήστες μπορούν να εξαπατηθούν μέσω ηλεκτρονικών τεχνικών ηλεκτρονικού ψαρέματος ή άλλων κοινωνικών μηχανικών και έτσι επιτρέπουν στους επιτιθέμενους να παρακάμψουν τον έλεγχο ταυτότητας 2 παραγόντων (2FA) ή ακόμα και τον έλεγχο ταυτότητας πολλαπλών παραγόντων.
Τι είναι ο έλεγχος ταυτότητας πολλαπλών παραγόντων (MFA)? Πέρα από τις αρχές και τη λειτουργία αυτού του τύπου διαδικασίας, αυτό το άρθρο θα περιγράφει λεπτομερώς τις κοινές επιθέσεις και τις εκμεταλλεύσεις καθώς και τις βασικές βέλτιστες πρακτικές για την ενίσχυση της ασφάλειας ενός ελέγχου ταυτότητας πολλαπλών παραγόντων.
Τι είναι ο έλεγχος ταυτότητας πολλαπλών παραγόντων ή MFA?
Στις περισσότερες περιπτώσεις, ο έλεγχος ταυτότητας σε ένα σύστημα (Web ή Mobile Application, Infrastructure, Network κ.λπ.) πραγματοποιείται μέσω λογαριασμού χρήστη (συνήθως αποτελείται από σύνδεση και κωδικό πρόσβασης). Αυτή η διαδικασία καθιστά δυνατή την απόδειξη της ταυτότητας ενός χρήστη και την εκχώρηση των δικαιωμάτων του ανάλογα με τον ρόλο του στο σύστημα (διαχειριστής για παράδειγμα).
Για την ενίσχυση του ελέγχου πρόσβασης και της ασφάλειας του λογαριασμού, η διαδικασία ενδέχεται να απαιτεί πρόσθετα αποδεικτικά στοιχεία, που ονομάζονται παράγοντες, για να επιβεβαιώσουν την ταυτότητα του ίδιου χρήστη: αυτό ονομάζεται πιστοποίηση πολλαπλών παραγόντων. Χρησιμοποιείται όλο και περισσότερο σε πολλά κρίσιμα συστήματα (εφαρμογές SAAS, συστήματα πληρωμών κ.λπ.), ένα MFA αποτελείται από την απαίτηση των χρηστών να χρησιμοποιούν δύο ή περισσότερους παράγοντες κατά τη διάρκεια της ταυτότητας. Όπως υποδηλώνει το όνομα, ένα 2FA, το οποίο σημαίνει πιστοποίηση δύο συντελεστών, θα απαιτήσει ακριβώς δύο παράγοντες διαφορετικών τύπων. Και αυτός είναι ο μηχανισμός που εφαρμόζεται συχνότερα στα περισσότερα συστήματα.
Επιπλέον, ο όρος “Ισχυρός έλεγχος ταυτότητας” χρησιμοποιείται συχνά για να αναφέρεται στον έλεγχο ταυτότητας πολλαπλών παραγόντων. Ωστόσο, αυτό είναι μια εσφαλμένη ονομασία. Ο ισχυρός έλεγχος ταυτότητας βασίζεται σε ένα κρυπτογραφικό πρωτόκολλο που πρέπει να είναι ανθεκτικό σε ορισμένους τύπους επιθέσεων, ενώ ο έλεγχος ταυτότητας πολλαπλών παραγόντων δείχνει μόνο ότι χρησιμοποιούνται αρκετές κατηγορίες παραγόντων.
Ποιοι είναι οι κύριοι τύποι συντελεστών ελέγχου ταυτότητας?
Διάφοροι τύποι παραγόντων μπορούν να χρησιμοποιηθούν για έλεγχο ταυτότητας πολλαπλών παραγόντων:
- Ένας παράγοντας γνώσης: κωδικός πρόσβασης, εμπιστευτικός κώδικας κ.λπ.
- Παράγοντας κατοχής: smartphone, σήμα, κλειδί USB κ.λπ.
- Ένας παράγοντας κληρονομιάς: δακτυλικό αποτύπωμα, αναγνώριση προσώπου ή φωνής.
- Παράγοντας τοποθεσίας: σύνδεση δικτύου, γεωγραφική θέση κ.λπ.
Πιο συγκεκριμένα, αυτό μπορεί να λάβει τη μορφή μιας ειδοποίησης ώθησης στο τηλέφωνο, έναν κωδικό ενός χρόνου που αποστέλλεται από το SMS, έναν προσωρινό περιστρεφόμενο κώδικα που παρέχεται από μια εφαρμογή, ένα κλειδί USB κ.λπ.
Ωστόσο, μια διαδικασία MFA έχει το μειονέκτημα της προσθήκης τριβής για το χρήστη, με ένα επιπλέον βήμα κατά τη διάρκεια της ταυτότητας. Επιπλέον, οι παράγοντες πρέπει να είναι “διαθέσιμος”, που είναι μια δυσκολία που μερικές φορές υποτιμάται σε περίπτωση κακής κάλυψης δικτύου, αλλαγή τηλεφώνου ή πρόσβασης κατά τη διάρκεια επαγγελματικών εκδρομών για παράδειγμα.
Γιατί να εφαρμόσετε τον έλεγχο ταυτότητας πολλαπλών παραγόντων?
Μεταξύ των βάσεων δεδομένων των διαπιστευτηρίων/κωδικών πρόσβασης προς πώληση στο σκοτεινό ιστό, η βίαιη δύναμη, η κοινωνική μηχανική κ.λπ., Οι επιθέσεις στον έλεγχο ταυτότητας λαμβάνουν πολλές μορφές και είναι ευρέως διαδεδομένες. Στις περισσότερες περιπτώσεις, οι επιτιθέμενοι βασίζονται σε διαρροές δεδομένων σε συμβιβαστικά συστήματα, μέσω παραβίασης διαπιστευτηρίων για παράδειγμα.
Για να αποφευχθούν αυτοί οι κίνδυνοι, η εφαρμογή ενός μηχανισμού ελέγχου ταυτότητας πολλαπλών παραγόντων παραμένει η ιδανική λύση. Πράγματι, είναι ένα απαραίτητο μέτρο για την αντιμετώπιση πολλών επιθέσεων. Ωστόσο, δεν πρέπει να θεωρηθεί ως εγγύηση απόλυτης προστασίας, διότι, όπως και με οποιοδήποτε μηχανισμό, σε περίπτωση εφαρμογής ή σφαλμάτων διαμόρφωσης, ο έλεγχος ταυτότητας πολλαπλών παραγόντων μπορεί να παρακάμψει. Επιπλέον, οι χρήστες μπορούν να εξαπατηθούν για να επιτρέψουν άθελα τους επιτιθέμενους να παρακάμψουν τη διαδικασία MFA.
Ποιες είναι οι κοινές επιθέσεις και οι εκμεταλλεύσεις των διαδικασιών ελέγχου ταυτότητας πολλαπλών παραγόντων?
Πολλές τεχνικές ή ανθρώπινες επιθέσεις και εκμεταλλεύσεις μπορούν να χρησιμοποιηθούν για να παρακάμψουν τον έλεγχο ταυτότητας πολλαπλών παραγόντων. Και για την πρόληψη αυτών των κινδύνων, είναι απαραίτητα μέτρα ασφαλείας και δοκιμές. Αφήνω’να φτάσετε στην καρδιά του θέματος με τις πιο συνηθισμένες επιθέσεις και εκμεταλλεύσεις, καθώς και τις βέλτιστες πρακτικές για τον μετριασμό του κινδύνου συμβιβασμού.
Ωμή δύναμη παραγόντων ελέγχου ταυτότητας
Μια κοινή επίθεση κατά των διαδικασιών ελέγχου ταυτότητας πολλαπλών παραγόντων είναι η βίαιη δύναμη. Για παράδειγμα, εξετάστε έναν μηχανισμό ελέγχου ταυτότητας που χρησιμοποιεί έναν κωδικό 4 ή 6 ψηφίων που αποστέλλεται από το SMS ως δεύτερο παράγοντα.
Σε αυτή την περίπτωση, ένας εισβολέας θα πρέπει να καθορίσει εάν το σύστημα στόχου έχει ένα όριο στον αριθμό των προσπαθειών ή ενός χρονικού ορίου μετά από κάθε αποτυχημένη σύνδεση. Θα πρέπει να σημειωθεί ότι περνάει ότι ο πρώτος μηχανισμός μπορεί εύκολα να κακοποιηθεί, ενώ ο τελευταίος είναι πολύ πιο αποτελεσματικός.
Αφήνω’να επιστρέψω στο παράδειγμά μας που συναντήθηκε κατά τη διάρκεια μιας δοκιμής διείσδυσης ιστού. Ο δεύτερος παράγοντας αποτελείται από έναν προσωρινό τετραψήφιο κώδικα (διαρκώς 30 λεπτά) που δημιουργήθηκε τυχαία. Επιπλέον, παρά τον περιορισμό του επιτοκίου, ο οποίος εμπόδισε την IP μετά από 3 αποτυχημένες συνδέσεις, ήταν δυνατό να χρησιμοποιηθούν διαφορετικά εργαλεία για να αλλάξουμε την IP μας και να συνεχίσουμε τη βίαιη δύναμη μας για να μαντέψουμε τον δεύτερο παράγοντα ελέγχου ταυτότητας εντός του προθεσμία (30 λεπτά).
Έτσι, ήταν δυνατό να παρακάμψετε αυτόν τον έλεγχο ταυτότητας 2 παραγόντων και να αποκτήσετε πρόσβαση σε λογαριασμό χρήστη στην πλατφόρμα προορισμού. Αυτή η εκμετάλλευση ήταν δυνατή για δύο λόγους:
- Ένας τετραψήφιος κώδικας, ακόμη και αν δημιουργηθεί τυχαία, μπορεί να μαντέψει με τα σωστά εργαλεία και πολύ πιο εύκολα εάν δεν υπάρχει χρονικός περιορισμός. Πράγματι, είναι απαραίτητο να δημιουργηθεί ένας επαρκώς μακρύς και τυχαίος κώδικας, με λογική διάρκεια ζωής.
- Η εφαρμογή ενός ορίου στις προσπάθειες σύνδεσης και ο περιορισμός του ποσοστού (με αποκλεισμό IP) είναι απαραίτητη είναι απαραίτητη. Ωστόσο, η εφαρμογή ενός χρονικού ορίου μετά από κάθε αποτυχία σύνδεσης μπορεί να ήταν ο μηχανισμός αποκλεισμού για να σπάσει ο δεύτερος κωδικός παράγοντα.
Για περισσότερες πληροφορίες, μπορείτε να διαβάσετε το αφοσιωμένο άρθρο μας: επιθέσεις βίαιης δύναμης: Αρχές και βέλτιστες πρακτικές ασφάλειας.
Λειτουργία περιόδου σύνδεσης και κλοπή λογαριασμού
Για να μειωθεί η τριβή του ελέγχου ταυτότητας πολλαπλών παραγόντων, πολλές εφαρμογές ιστού περιλαμβάνουν ένα “Θυμάμαι” χαρακτηριστικό. Αυτή η λειτουργικότητα εφαρμόζεται συνήθως μέσω ενός cookie ή ενός διακριτικού συνεδρίας.
Όταν συναντάμε αυτήν την περίπτωση, παρατηρούμε αν το μπισκότο είναι βαθμιαίο ή ακολουθεί μια λογική κατασκευή που θα μας επιτρέψει να μαντέψουμε ή να το δημιουργήσουμε. Επιπλέον, το cookie πρέπει να έχει το httponly να αποδώσει την εκμετάλλευση των τρωτών σημείων XSS.
Επιπλέον, η διαδικασία επαναφοράς κωδικού πρόσβασης είναι μια κρίσιμη πτυχή που πρέπει να εφαρμοστεί και να δοκιμαστεί καλά. Πράγματι, μπορεί να συμβεί ότι ορισμένες διαδικασίες επανασυνδέουν άμεσα έναν χρήστη μετά τη δημιουργία ενός νέου κωδικού πρόσβασης και αυτό χωρίς να ζητηθεί ο δεύτερος παράγοντας που αρχικά ενεργοποιήθηκε για να επιβεβαιώσει την ταυτότητά του.
Ομοίως, είναι μερικές φορές δυνατό να απενεργοποιήσετε τον έλεγχο ταυτότητας πολλαπλών παραγόντων χωρίς να γνωρίζετε τον δεύτερο παράγοντα επειδή το σύστημα απλά δεν το ζητά.
Χειραγώγηση αιτήσεων και απαντήσεων
Με την παρακολούθηση της κυκλοφορίας για την ανάλυση της λειτουργίας ενός συστήματος ελέγχου ταυτότητας, είναι δυνατόν να εκτελέσετε διάφορες δοκιμές.
Πρώτον, είναι θέμα δοκιμής της αλλαγής στον κωδικό κατάστασης μιας απάντησης. Για παράδειγμα, από την επιτυχία = false έως s uccess = true ή http/1.1 422 Ανεξάρτητη οντότητα στο HTTP/1.1 200 εντάξει . Σε ορισμένες περιπτώσεις, μπορεί να είναι δυνατό να παρακάμψετε τον έλεγχο ταυτότητας χρησιμοποιώντας αυτήν τη μέθοδο.
Μερικές φορές η διαδικασία ελέγχου ταυτότητας μπορεί να ελέγξει μόνο την εγκυρότητα του δεύτερου παράγοντα και να επιστρέψει το αποτέλεσμα αυτού του ελέγχου στο αίτημα. Σε αυτή την περίπτωση, μπορεί να είναι δυνατή η τροποποίηση του περιεχομένου της απάντησης με τη σωστή παράμετρο για πρόσβαση σε έναν λογαριασμό. Πράγματι, κατά τη διάρκεια δοκιμών αντιμετωπίσαμε μια περίπτωση όπου μια παράμετρος 2FA θα μπορούσε να αφαιρεθεί από το αίτημα, που μας επέτρεψε να πιστοποιήσουμε.
Επιθέσεις κοινωνικής μηχανικής
Για να παρακάμψετε τις διαδικασίες ελέγχου ταυτότητας πολλαπλών παραγόντων, οι επιτιθέμενοι βασίζονται σε πολλές τεχνικές κοινωνικής μηχανικής. Πράγματι, ακόμη και το πιο ασφαλές σύστημα είναι ξεπερασμένο εάν οι χρήστες δεν γνωρίζουν τους κινδύνους του ηλεκτρονικού ψαρέματος, του τσάι κ.λπ.
Ψάρεμα ψαρέματος που σχετίζεται με AITM ή αντίπαλο στη μέση
Ο αντίπαλος στη μέση (συντομογραφία στο AITM) είναι μια τεχνική που συνίσταται στην αποστολή ενός ηλεκτρονικού ταχυδρομείου ηλεκτρονικού “ψαρέματος” που περιέχει έναν σύνδεσμο σε κλώνο διεπαφής.
Επιτιθέμενος’S Στόχος είναι να τοποθετηθεί ο ίδιος μεταξύ ενός χρήστη και ενός νόμιμου ιστότοπου για την παρακολούθηση της κυκλοφορίας με τη βοήθεια ενός πληρεξούσιου. Όταν κάνετε κλικ, ο χρήστης θα ανακατευθύνεται σε μια σελίδα κλώνου του νόμιμου ιστότοπου, ας’λένε μια σελίδα ελέγχου ταυτότητας με πολλαπλούς παράγοντες στη θέση του.
Ο κλωνοποιημένος ιστότοπος θα εμφανίσει τις ίδιες διεπαφές κατά τη διάρκεια των διαφόρων σταδίων ελέγχου ταυτότητας MFA και ο χρήστης θα παράσχει τις σωστές πληροφορίες του. Ο στόχος είναι να ανακτήσετε το μπισκότο συνεδρίας που πέρασε μετά από επιτυχή έλεγχο ταυτότητας και να το χρησιμοποιήσετε για να συνδεθείτε.
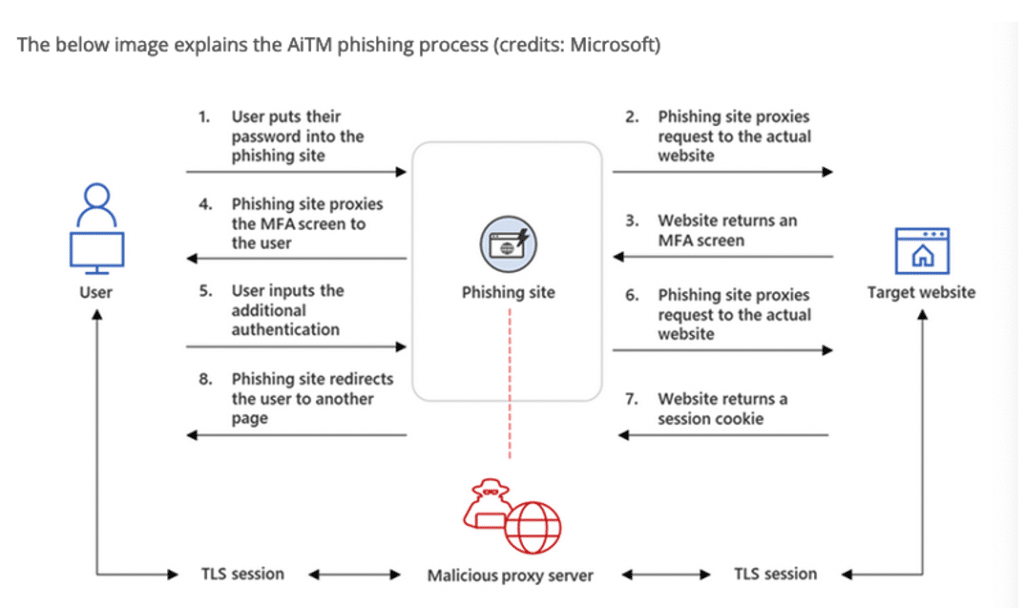
Αυτή η τεχνική επίθεσης μπορεί να λειτουργήσει για όλους τους τύπους ελέγχου ταυτότητας πολλαπλών παραγόντων. Είναι πολύ εύκολο να εφαρμοστεί, καθώς υπάρχουν πλαίσια που διευκολύνουν τη δημιουργία του πληρεξούσιου.
Για την προστασία από αυτό, η ευαισθητοποίηση των χρηστών είναι ζωτικής σημασίας. Μια πενταετία κοινωνικής μηχανικής μπορεί να εξυπηρετήσει αυτό το σκοπό. Επιπλέον, μπορεί να αξίζει να εξεταστούν οι κανόνες πρόσβασης υπό όρους (κριτήρια τοποθεσίας, εξουσιοδοτημένη συσκευή κ.λπ.) ή τη μετάβαση στον έλεγχο ταυτότητας με φυσικό παράγοντα (για παράδειγμα ένα κλειδί USB), για πολύ κρίσιμα συστήματα, ως εισβολέας δεν θα είναι σε θέση να το ανακτήσει εξ αποστάσεως.
Voice phishing (vishing) επιθέσεις
Το δίπλωμα είναι μια παραλλαγή του ηλεκτρονικού ψαρέματος. Περιλαμβάνει έναν εισβολέα που καλεί έναν στόχο με στόχο να τους πάρει για να εκτελέσει μια ενέργεια: αποκαλύψτε ευαίσθητες πληροφορίες, κάντε κλικ σε έναν σύνδεσμο, κατεβάστε ένα συνημμένο κ.λπ.
Για να επιτευχθεί αυτό, ο εισβολέας θα δημιουργήσει ένα “πιστευτός” ιστορία, η οποία θα είναι ακόμα πιο πιστευτή εάν καταφέρνει να παραπλανήσει έναν αριθμό τηλεφώνου.
Για παράδειγμα, ας’S Πάρτε ένα σενάριο με γέφυρα που πραγματοποιήσαμε για να παρακάμψετε τον έλεγχο ταυτότητας πολλαπλών παραγόντων κατά τη διάρκεια ενός πεντάστρωτου:
- Στο πλαίσιο της δοκιμής Black Box (χωρίς προηγούμενες πληροφορίες), μετά από μια επανεξέταση και την αναγνώριση των προφίλ -στόχων στο LinkedIn, κάλεσα κάποιες επαφές.
- Το πρόσχημα: είναι από το τμήμα πληροφορικής, έπρεπε “επειγόντως” Ενημερώστε το VPN που χρησιμοποιείται στην εταιρεία, λόγω ελάττωμα ασφαλείας “θα μπορούσε να προκαλέσει ζημιά” Εάν δεν γίνει γρήγορα.
- Το αίτημα (κάπως τυποποιημένο με τη μορφή μιας διαταγής) ήταν το εξής: χρειαζόμασταν “γρήγορα” ο κωδικός πρόσβασης και ο δεύτερος παράγοντας του “Κάθε μέλος της ομάδας” (Στην περίπτωση αυτή ένας κωδικός που αποστέλλεται από SMS) προκειμένου να εκτελέσει αυτήν την ενημέρωση και έτσι να εγγυηθεί την ασφάλεια κάθε σταθμού εργασίας.
- Αν και το αίτημα μπορεί να εμφανιστεί (και πρέπει) “σεληνιακός” Για τα τεχνικά προφίλ ή τα άτομα που γνωρίζουν τις επιθέσεις κοινωνικής μηχανικής, χρησιμοποιήσαμε κακία για να επιτύχουμε τους σκοπούς μας. Πράγματι, καταφέραμε να πάρουμε αυτό που θέλαμε βασιζόμενοι σε φυσικές ανθρώπινες ψυχολογικές πηγές (επείγον, αίσθηση ότι ανήκουμε σε μια ομάδα, επιθυμία να βοηθήσουμε, φόβο κ.λπ.), στοχεύοντας τα μη τεχνικά προφίλ (σε θέσεις-κλειδιά) και εκείνους που γνωρίζουν λιγότερο τους κινδύνους στην εμφάνιση (και στην πραγματικότητα).
MFA ωθήστε βομβαρδισμό ή πιέστε επιθέσεις ανεπιθύμητων μηνυμάτων
Για να παρακάμψετε τον έλεγχο ταυτότητας 2FA, ένας εισβολέας μπορεί να ανεπιθύμητους στόχους με ειδοποιήσεις Push.
Αυτή είναι η μέθοδος που επέτρεψε στους επιτιθέμενους να συμβιβαστούν οι Cisco, Twilio και Uber μεταξύ Μαΐου και Αυγούστου 2022. Όπως περιγράφεται λεπτομερώς στις αναφορές περιστατικών Cisco ή Twilio, οι επιτιθέμενοι έλαβαν για πρώτη φορά τα διαπιστευτήρια ενός στόχου’S Λογαριασμός email. Στη συνέχεια κατάφεραν να παρακάμψουν τον έλεγχο ταυτότητας πολλαπλών παραγόντων με το spamming του στόχου με πολυάριθμες προσκλήσεις ηλεκτρονικού ψαρέματος έως ότου ο στόχος επικυρώσει την ειδοποίηση.
Αυτή η τεχνική εκμεταλλεύεται την κόπωση ώθησης ή το Spam Push. Πράγματι, καθώς οι ειδοποιήσεις είναι πολύ συχνές, δημιουργούν μια κοίτη στο στοχευμένο άτομο και επομένως μια μείωση της προσοχής.
Πόσο προσαρμοστικό MFA βοηθά στην άμβλυνση των επιθέσεων βίαιης δύναμης
Πριν από τις δημόσιες υπηρεσίες cloud, η πληροφοριακή υποδομή μεγάλης κλίμακας ήταν δαπανηρή, φιλοξένησε επί τόπου και προορίζεται για μεγάλες επιχειρήσεις, κυβερνήσεις και πανεπιστήμια. Τώρα, οποιοσδήποτε με πιστωτική κάρτα μπορεί να έχει πρόσβαση σε απεριόριστη προσφορά εφαρμογών σύννεφων και υπολογιστικής ισχύος.
Ενώ το Cloud Computing προσφέρει πολλά οφέλη, η προσβασιμότητά του έχει επίσης κάνει επιθέσεις ταυτότητας που στοχεύουν τους κωδικούς πρόσβασης πολύ πιο δημοφιλείς. Η συχνότητα αυτών των επιθέσεων έχει αυξηθεί απότομα τα τελευταία χρόνια. Καθώς οι περισσότερες υπηρεσίες κινούνται σε απευθείας σύνδεση και η αξία των δεδομένων αυξάνεται, οι επιθέσεις ταυτότητας θα γίνουν ακόμα πιο δημοφιλείς.
Πώς στοχεύουν οι hackers κωδικούς πρόσβασης?
Οι χάκερ έχουν μια ποικιλία τεχνικών στη διάθεσή τους. Η εκμετάλλευση των τρωτών σημείων σε λογισμικό ή η εξαπάτηση των χρηστών μέσω της κοινωνικής μηχανικής είναι δύο κοινές τακτικές, αλλά οι επιθέσεις Brute-Force κερδίζουν έδαφος μέσω της χρήσης αυτοματοποιημένων bots. Μια πρόσφατη αναφορά από το Akamai δείχνει ότι “Περισσότερο από το 40% των παγκόσμιων προσπαθειών σύνδεσης είναι κακό”. Αυτό αυξάνει την πιθανότητα επιθέσεων που επηρεάζουν τον οργανισμό σας.
Δύο τύποι επιθέσεων βίαιης δύναμης που στοχεύουν οι κωδικοί πρόσβασης έχουν κερδίσει πρόσφατα το έδαφος:
Πιστοποιητική γέμιση: Αυτή η επίθεση εκμεταλλεύεται τους χρήστες που μοιράζονται διαπιστευτήρια σε πολλούς λογαριασμούς. Οι περισσότεροι άνθρωποι είχαν διαπιστευτήρια λογαριασμού συμβιβασμένα ως μέρος παραβίασης δεδομένων. Οι επιτιθέμενοι αποκτούν διαπιστευτήρια από παραβίαση ιστοσελίδων και χρησιμοποιούν bots για να εισέλθουν σε αυτά τα διαπιστευτήρια σε διάφορες τοποθεσίες με την ελπίδα ότι θα χορηγήσουν πρόσβαση.
Ψεκασμός κωδικού πρόσβασης: Αυτή η επίθεση εκμεταλλεύεται την τάση μας να βασιζόμαστε σε κοινούς κωδικούς πρόσβασης όπως “κωδικός πρόσβασης1” (το οποίο, σύμφωνα με τον ιστότοπο ελέγχου κωδικού πρόσβασης, έχει εμφανιστεί σε παραβίαση δεδομένων πάνω από 2.3 εκατομμύρια φορές). Οι επιτιθέμενοι χρησιμοποιούν ένα λεξικό των κοινώς χρησιμοποιούμενων κωδικών πρόσβασης σε πολλούς διαφορετικούς λογαριασμούς, οι οποίοι βοηθούν στην αποφυγή ανίχνευσης.
Μόλις οι επιτιθέμενοι συναντήσουν μια επιτυχημένη σύνδεση, είτε συγκομίζουν ευαίσθητα δεδομένα είτε εκτελούν το επόμενο στάδιο της παραβίασής τους.
Πώς μπορεί η Okta να μετριάσει τις επιθέσεις ταυτότητας?
Δεδομένης της δημοτικότητας αυτών των επιθέσεων, η γνώση του πώς να τους αποτρέψετε έχει γίνει πιο σημαντική. Αν και εκεί’S No Silver Bullet για να μπλοκάρει τις επιθέσεις Brute-Force, εδώ είναι δύο προσεγγίσεις που μπορούν να βοηθήσουν:
Αποκλειστικά λογαριασμού
Μια κοινή προσέγγιση περιλαμβάνει το κλείδωμα των χρηστών εκτός λογαριασμών μετά από αρκετές λανθασμένες προσπάθειες κωδικού πρόσβασης. Ενώ αυτή η προσέγγιση είναι χρήσιμη, εξακολουθεί να βασίζεται στον έλεγχο ταυτότητας κωδικού πρόσβασης, μειώνοντας μόνο την πιθανότητα συμβιβασμού λογαριασμού. Οι χάκερ θα μπορούσαν επίσης να χρησιμοποιήσουν αυτό το χαρακτηριστικό για να επηρεάσουν τη διαθεσιμότητα των υπηρεσιών σας κλείνοντας τους νόμιμους χρήστες.
Έλεγχος ταυτότητας πολλαπλών παραγόντων (MFA)
Ο έλεγχος ταυτότητας πολλαπλών παραγόντων προσφέρει έναν καλύτερο τρόπο για την εξασφάλιση της διαδικασίας σύνδεσης. Απαιτώντας από τους χρήστες να υποβάλλουν περισσότερους από έναν παράγοντα ελέγχου ταυτότητας πριν από την πρόσβαση, μετριάζει τους εγγενείς κινδύνους χρήσης ενός μόνο κωδικού πρόσβασης και αποτελεί αποτελεσματική άμυνα κατά αυτοματοποιημένων επιθέσεων.
Αυτοί οι παράγοντες ελέγχου ταυτότητας συνήθως εμπίπτουν σε μία από τις τρεις κατηγορίες: γνώση, κατοχή και κληρονομιά.
Η γνώση. Ένας παράγοντας γνώσης βασίζεται σε κάτι που γνωρίζετε. Οι κωδικοί πρόσβασης είναι το πιο προφανές παράδειγμα, αλλά οι προσωπικοί αριθμοί αναγνώρισης (ακίδες) και οι απαντήσεις σε ερωτήσεις ασφαλείας μετράνε επίσης. Οι παράγοντες γνώσης πρέπει να θυμούνται, δίνοντάς τους τις ίδιες αδυναμίες με τους κωδικούς πρόσβασης. Οι άνθρωποι χρησιμοποιούν σκόπιμα καρφίτσες που θυμούνται εύκολα και μοιράζονται τους σε πολλούς λογαριασμούς.
Οι παράγοντες γνώσης βρίσκονται επίσης συχνά στον δημόσιο τομέα. Μπορείτε εύκολα να χρησιμοποιήσετε τα κοινωνικά μέσα ή τα δημόσια αρχεία για να ανακαλύψετε απαντήσεις σε τυπικές ερωτήσεις ασφαλείας όπως ένα άτομο’το πρώτο σχολείο ή μητέρα’το πατρικό όνομα.
Κατοχή. Αυτός ο παράγοντας είναι κάτι που πρέπει να μεταφέρετε φυσικά κατά τη διάρκεια της διαδικασίας σύνδεσης. Είναι μια αποτελεσματική άμυνα κατά αυτοματοποιημένων επιθέσεων κωδικού πρόσβασης επειδή ένας εισβολέας θα χρειαζόταν τη φυσική συσκευή για πρόσβαση. Ο τραπεζικός κλάδος έχει συνδυάσει τους παράγοντες γνώσεων και κατοχής εδώ και χρόνια με τη μορφή καρφίτσες και κάρτες ATM. Άλλοι παράγοντες κατοχής περιλαμβάνουν μάρκες U2F, κωδικούς μονής χρήσης PIN (OTP) και τεχνολογίες ειδοποίησης ώθησης όπως η εφαρμογή Okta Verify App.
Ενώ οι παράγοντες κατοχής βελτιώνουν την ασφάλεια ταυτότητας, μπορούν επίσης να χαθούν ή να κλαπούν. Σε αυτή την περίπτωση, ένας εισβολέας θα μπορούσε να θέσει σε κίνδυνο τον χρήστη’ο λογαριασμός και κλειδώστε τα έξω.
Σύμφυτο. Ένας παράγοντας κληρονομιάς χρησιμοποιεί χαρακτηριστικά που είναι μοναδικά για κάθε άτομο. Τα βιομετρικά αναγνωριστικά, όπως τα δακτυλικά αποτυπώματα, οι σαρώσεις αμφιβληστροειδούς και η αναγνώριση του προσώπου εμπίπτουν στην κατηγορία αυτή. Η απαίτηση των χρηστών να υποβάλουν αυτές τις μοναδικές πληροφορίες κατά τη διάρκεια της διαδικασίας σύνδεσης προσφέρει μια αποτελεσματική άμυνα ενάντια στις επιθέσεις Brute-Force.
Όπως οι παράγοντες γνώσης, η κληρονομιά έχει πιθανό μειονέκτημα επειδή οι βιομετρικές πληροφορίες μπορούν να βρεθούν στον δημόσιο τομέα. Αφήνουμε τα δακτυλικά μας αποτυπώματα σε κάθε επιφάνεια που αγγίζουμε και τα πρόσωπά μας βρίσκονται σε εικόνες στα κοινωνικά μέσα ενημέρωσης. Παρόλο που θα χρειαζόταν ένας πολύ πιο αποφασισμένος χάκερ για να συγκεντρώσει αυτές τις πληροφορίες και να το χρησιμοποιήσει για να μιμηθεί έναν χρήστη κατά τη διάρκεια της ταυτότητας, οι βιομετρικοί παράγοντες δεν είναι ακόμα απολύτως αλεξίσφαιρα.
Το’ΣΗΜΑΝΤΙΚΑ για να εξετάσετε ποιοι παράγοντες επαλήθευσης MFA είναι κατάλληλοι για τον οργανισμό σας όταν χρησιμοποιείτε το MFA. Ο καθένας έχει τα δικά του πλεονεκτήματα και μειονεκτήματα. Η ασφάλεια είναι κρίσιμη, αλλά υπάρχουν και άλλα θέματα που πρέπει να ληφθούν υπόψη. Αυτές περιλαμβάνουν τον αντίκτυπο μιας μεθόδου επαλήθευσης στην εμπειρία του χρήστη και τα γενικά έξοδα που εμπλέκονται στη διαχείριση του. Ορισμένες τεχνολογίες επαλήθευσης είναι ευκολότερο να εφαρμοστούν από άλλες και να προσφέρουν καλύτερη εμπειρία χρήστη, αλλά δεν παρέχουν το ίδιο επίπεδο ασφάλειας με τις πολύπλοκες εφαρμογές MFA.
Για παράδειγμα, είναι ευκολότερο να διαχειριστείτε έναν κωδικό πρόσβασης ή μια λύση που βασίζεται σε PIN από ό, τι είναι να εκδώσετε κάθε χρήστη με ένα διακριτικό υλικού. Η απλή καταχώρηση PIN είναι επίσης πιο βολική για τους χρήστες από το να μεταφέρετε μια φυσική συσκευή μαζί τους. Από την άλλη πλευρά, ένας παράγοντας που βασίζεται στη γνώση από μόνη της δεν προσφέρει το ίδιο επίπεδο διαβεβαίωσης με έναν παράγοντα κατοχής.
Υπάρχουν και άλλα ζητήματα που πρέπει να εξεταστούν, όπως η προσβασιμότητα της εμπλεκόμενης τεχνολογίας. Για παράδειγμα, η χρήση ορισμένων συσκευών ή εφαρμογών smartphone για ανάπτυξη MFA ενδέχεται να μην είναι πάντα εφικτή σε κάθε σενάριο. Τα smartphones είναι λιγότερο διαθέσιμα σε ορισμένες περιοχές από άλλες και δεν θα ήταν μια πρακτική συσκευή ελέγχου ταυτότητας για τους χρήστες σε κάθε αγορά.
Προσαρμοστικός έλεγχος ταυτότητας πολλαπλών παραγόντων (AMFA)
Σε ορισμένες περιπτώσεις, μπορεί να θέλετε να εφαρμόσετε μόνο το MFA όταν χρειάζεστε υψηλότερο επίπεδο διαβεβαίωσης. Η κατανόηση του πλαισίου του χρήστη, της συσκευής και του δικτύου μπορεί να βοηθήσει τους οργανισμούς να εφαρμόσουν το σωστό επίπεδο ελέγχου ταυτότητας για τον εμπλεκόμενο κίνδυνο. Μια τράπεζα μπορεί να επιτρέψει στους πελάτες να έχουν πρόσβαση σε εφαρμογές με έναν μόνο κωδικό πρόσβασης, αλλά να ζητήσουν υποβολές OTP για να εγκρίνουν μεταφορές χρημάτων. Οι οργανισμοί μπορούν να επιτρέψουν στους υπαλλήλους να συνδεθούν με τους κωδικούς πρόσβασης στο δίκτυο της εταιρείας, ενώ απαιτούν ένα συμβόλαιο υλικού για να συνδεθούν από μια μη επαληθευμένη τοποθεσία.
Ο προσαρμοστικός έλεγχος ταυτότητας πολλαπλών παραγόντων εφαρμόζει αυτό το πλαίσιο για να βοηθήσει τους οργανισμούς να υπερασπιστούν τις επιθέσεις βίαιης δύναμης χωρίς να διακυβεύονται χρηστικότητα. Η AMFA επεκτείνει τη διαδικασία σύνδεσης με πρόσθετα στοιχεία ελέγχου ασφαλείας πέρα από την επικύρωση του κωδικού πρόσβασης. Επικυρώνει το πλαίσιο αιτήματος εξετάζοντας τη γεωγραφική θέση, τη φήμη IP, τη συσκευή και τις συμπεριφορές σύνδεσης. Με βάση αυτό το πλαίσιο, μπορεί να ζητήσει από τους χρήστες να υποβάλουν πρόσθετο παράγοντα επαλήθευσης. Αυτοί οι παράγοντες μπορεί να περιλαμβάνουν κάτι που κατέχει ο χρήστης, όπως ένα διακριτικό ασφαλείας, ή κάτι μοναδικό για τον χρήστη, σαν δακτυλικό αποτύπωμα.
Με την τροποποίηση των πολιτικών ασφαλείας σας με την AMFA, μπορείτε να δώσετε στους πελάτες μια αποτελεσματική ισορροπία χρηστικότητας και ασφάλειας. Αντί να βασίζεστε σε κουβέρτες πολιτικές που εμποδίζουν τους χρήστες, μπορείτε να βασίσετε τη διαδικασία σύνδεσης (DENY, MFA ή να αφήσετε) απευθείας στον σχετικό κίνδυνο.
Η Okta χρησιμοποίησε την AMFA ως βάση για αρκετές συγκεκριμένες στρατηγικές πρόληψης που μπορούν να χρησιμοποιήσουν οι πελάτες για να ταιριάζουν στις επιχειρηματικές τους ανάγκες. Αυτά περιλαμβάνουν:
- Εφαρμογή MFA για υπαλλήλους και συνεργάτες. Αυτό μετριάζει τον κίνδυνο συμβιβασμού λογαριασμού λόγω επιθέσεων κωδικού πρόσβασης. Δεδομένου ότι η Okta είναι σε θέση να εφαρμόσει το MFA πάνω από τον ομοσπονδιακό έλεγχο ταυτότητας, μπορείτε επίσης να επεκτείνετε το MFA σε συνεργάτες, ανεξάρτητα από το ποια λύση ταυτότητας που χρησιμοποιούν σήμερα.
- Τα μαύρα λίστα κακόβουλων δικτύων και οι κακοποιημένοι/άγνωστοι πράκτορες χρήστη μειώνουν τις προσπάθειες σύνδεσης από απροσδόκητες τοποθεσίες και αιτήματα που περιέχουν ύποπτους πράκτορες κεφαλίδας.
- Ο περιορισμός των επιτοκίων που περιορίζουν τις ύποπτες διευθύνσεις IP μειώνει την ύποπτη δραστηριότητα απομονώνοντας και εμποδίζοντας τις διευθύνσεις IP που έχουν χαμηλό ποσοστό επιτυχίας σύνδεσης.
- Η άρνηση των προσπαθειών σύνδεσης και η κλειδαριά των χρηστών με βάση τη συμπεριφορά συμπληρώνει τη μαύρη λίστα χρησιμοποιώντας το πλαίσιο για να εντοπίσετε ύποπτη συμπεριφορά. Ένα παράδειγμα θα περιλάμβανε κλείδωμα των προσπαθειών πρόσβασης από τη Βραζιλία για έναν υπάλληλο στην ομάδα των ΗΠΑ.
Μπορείτε ακόμη να χρησιμοποιήσετε το AMFA για να πάτε χωρίς κωδικό πρόσβασης. Οχλάκιο’Η λειτουργία Sequencing Sequencing S (σύντομα) σας επιτρέπει να ορίσετε οποιονδήποτε συνδυασμό ισχυρών παραγόντων ελέγχου ταυτότητας. Για παράδειγμα, θα μπορούσατε να χρησιμοποιήσετε το OKTA Verify ως τον κύριο παράγοντα που επιτρέπει στους χρήστες να συνδεθούν με μία μόνο βρύση στο smartphone τους. Εάν η AMFA ανιχνεύσει ένα επίπεδο υψηλού κινδύνου που σχετίζεται με το αίτημα σύνδεσης, μπορεί να ζητήσει από τον χρήστη να υποβάλει έναν δεύτερο παράγοντα, όπως ένα διακριτικό υλικού ή βιομετρικό αναγνωριστικό.
Η διαμόρφωση της AMFA με αυτόν τον τρόπο βοηθά στην πρόληψη επιθέσεων βίαιης δύναμης. Παρέχει επίσης στους χρήστες μια εμπειρία ελέγχου ταυτότητας χωρίς τριβή που τους δίνει εύκολη πρόσβαση στα δεδομένα που χρειάζονται.
Ενδιαφέρεστε για αυτές τις επιλογές? Επικοινωνήστε μαζί μας για βοήθεια σχετικά με την εφαρμογή της σωστής στρατηγικής για τον οργανισμό σας για την προστασία των χρηστών σας από τις επιθέσεις ταυτότητας. Μπορείτε επίσης να μάθετε περισσότερα σχετικά με το Adaptive MFA, κατεβάζοντας τον Οδηγό ανάπτυξης ελέγχου ταυτότητας πολλαπλών παραγόντων.
Για να μάθετε περισσότερα επισκεφθείτε μας:
Τι είναι μια βίαιη επίθεση δύναμης και πώς τους εμποδίζετε?
Όπως υποδηλώνει το όνομα, μια επίθεση βίαιης δύναμης περιλαμβάνει τη χρήση υπολογιστών για να προσπαθήσει να παραβιάσει τα συστήματα ελέγχου ταυτότητας με τις προσπάθειες σύνδεσης ταχείας και συντριπτικής σύνδεσης. Αυτή η προσέγγιση εκμεταλλεύεται τους σχετικά απλούς φορείς επίθεσης και τη γενική κατανόηση ότι πολλοί χρήστες don’δεν ασκούμε καλή υγιεινή στον κυβερνοχώρο. Περιλαμβάνει επίσης μια μικρή τύχη – επιθετική για να επιτεθεί σε πολλούς λογαριασμούς μπορεί να αποπληρώσει εάν οι αριθμοί βρίσκονται στο πλάι του χάκερ.
Οι εξαγορές λογαριασμού μέσω μεθόδων βίαιης δύναμης δεν μπορούν μόνο να απειλήσουν αυτόν τον λογαριασμό ή τον χρήστη, αλλά έναν εκτεταμένο ορίζοντα διασυνδεδεμένων συστημάτων. Μερικά από τα αναμενόμενα αποτελέσματα μιας επίθεσης βίαιης δύναμης περιλαμβάνουν:
- Εξαγορά ιστότοπων ή εφαρμογών: Τουλάχιστον, η παραβίαση των διαπιστευτηρίων χρήστη μπορεί να οδηγήσει στην απώλεια λογαριασμού διαχειριστή ή σε κάποιο λογαριασμό που μπορεί να παράσχει στον χάκερ τη δυνατότητα να αναλάβει μια εφαρμογή ιστού ή έναν ιστότοπο για σκοπούς συγκομιδής δεδομένων ή για την απομάκρυνση του ιστότοπου για πολιτικούς ή προσωπικούς λόγους.
- Κλοπή δεδομένων: Εάν ο χάκερ επιχειρεί να σπάσει τον έλεγχο ταυτότητας σε ένα τοπικό αρχείο (συνήθως κρυπτογραφημένο), ουσιαστικά περπατούν μακριά με αυτά τα δεδομένα.
- Μετακίνηση πλευρικού συστήματος: Ένα από τα πιο ανησυχητικά αποτελέσματα μιας παραβίασης λογαριασμού είναι ότι ο χάκερ μπορεί να χρησιμοποιήσει τα διαπιστευτήρια και να έχει πρόσβαση στα προνόμια του λογαριασμού για να επιτεθεί σε άλλα συστήματα. Για παράδειγμα, ο χάκερ μπορεί να χρησιμοποιήσει έναν συμβιβασμένο λογαριασμό για να ξεκινήσει μια επίθεση κακόβουλου λογισμικού σε ένα συνδεδεμένο σύστημα σύννεφων.
- Ψαρέισμα: Ανάλογα με τον λογαριασμό, ο χάκερ μπορεί να ξεκινήσει πιο συναρπαστικές και επικίνδυνες επιθέσεις ηλεκτρονικού ψαρέματος μέσω ηλεκτρονικού ταχυδρομείου, συνομιλίας μέσω βίντεο ή SMS. Δεδομένου ότι ο λογαριασμός είναι ένας νόμιμος λογαριασμός για τον οργανισμό, κανείς δεν θα ήταν ο σοφότερος μέχρι να είναι πολύ αργά.
Η αλήθεια είναι ότι οι επιθέσεις βίαιης δύναμης’Την ευρέως διαδεδομένη, αν για κανέναν άλλο λόγο από τους εμπειρογνώμονες ασφαλείας έχουν μετριάσει τις επιφάνειες επίθεσης σχετικά καλά. Ωστόσο, χρησιμεύουν ως ένα είδος hack χαμηλού επιπέδου που μπορεί να πιάσει ακόμη και την πιο εξελιγμένη επιχείρηση εκτός φρουράς αν’ΔΩΡΕΑΝ ΠΡΟΣΟΧΗ.
Σημειώστε ότι μια επίθεση βίαιης δύναμης μπορεί να αποκαλύψει διαφορετικούς τύπους ονομάτων, κωδικών πρόσβασης ή δεδομένων που κρύβονται σε αρχεία που προστατεύονται από κωδικό πρόσβασης χρησιμοποιώντας κρυπτογράφηση.
Ποιοι είναι οι διαφορετικοί τύποι επιθέσεων βίαιης δύναμης?
Ενώ οι τακτικές μιας επίθεσης βίαιης δύναμης είναι σχετικά απλή, υπάρχουν πάντα διαφορετικές προσεγγίσεις που οι χάκερ μπορεί να λάβουν για να τους καταστήσουν πιο αποτελεσματικές. Αυτές οι διαφορετικές προσεγγίσεις μπορούν να βελτιώσουν το ποσοστό νίκης των επιθέσεων τους γενικά ή έναντι συγκεκριμένων στόχων.
Μερικά παραδείγματα επιθέσεων βίαιης δύναμης περιλαμβάνουν:
- Απλές επιθέσεις: Στην έκδοση βανίλιας μιας επίθεσης βίαιης δύναμης, ο χάκερ ρίχνει έναν αλγόριθμο που προσπαθεί συνδυασμούς κωδικού πρόσβασης το συντομότερο δυνατό. Αυτά είναι συνήθως αναποτελεσματικά εάν υπάρχουν ακόμη και βασικά μέτρα ασφαλείας και πρακτικές. Μπορούν να αποτύχουν σε οποιαδήποτε διεπαφή σύνδεσης όπου συμβαίνει επιβράδυνση (i.μι., ιστοσελίδες που επαναφορτίζονται μετά από κάθε προσπάθεια). Αυτά θα μπορούσαν να έχουν μεγαλύτερη επίδραση στα τοπικά κρυπτογραφημένα αρχεία.
- Επιθέσεις λεξικού: Παρόμοια με μια επίθεση βανίλιας, με βελτίωση: Αντί να προσπαθούμε να ρίξουμε συνδυασμούς στη διεπαφή σύνδεσης, αυτό χρησιμοποιεί ένα λεξικό κοινών λέξεων, φράσεων και προεπιλογών ή χρησιμοποιημένων κωδικών πρόσβασης. Έτσι, αυτή η επίθεση μπορεί να οδηγήσει σε ένα στενότερο σύνολο λέξεων που περιλαμβάνουν κοινές λέξεις λεξικού ή κωδικούς πρόσβασης όπως “Κωδικός πρόσβασης” ή “123456”.
- Υβριδικές επιθέσεις: Ο χάκερ χρησιμοποιεί ένα λεξικό βάσης για να ξεκινήσει την επίθεσή του και στη συνέχεια βασίζεται σε μεταβολές φράσεων σε αυτό το λεξικό με εκτεταμένες μεθόδους βίαιης δύναμης.
- Αντίστροφες επιθέσεις βίαιης δύναμης: Επίσης γνωστή σε ορισμένες εφαρμογές ως ψεκασμός κωδικού πρόσβασης, η επίθεση προσπαθεί να χρησιμοποιήσει ένα τυποποιημένο σύνολο μεταβολών κωδικού πρόσβασης (είτε σε web login είτε σε τοπικό έλεγχο ταυτότητας αρχείων) σε πολλά αρχεία ή συστήματα.
- Πιστοποιητική γέμιση: Αυτή η μέθοδος εκμεταλλεύεται το γεγονός ότι πολλοί άνθρωποι επαναχρησιμοποιούν τα διαπιστευτήρια σε πολλούς ιστότοπους και αρχεία. Ο χάκερ, ο ένας που έχει παραβιάσει έναν λογαριασμό ή ένα αρχείο, θα προσπαθήσει τότε “υλικό” Αυτά τα διαπιστευτήρια σε πολλαπλούς ιστότοπους ηλεκτρονικού εμπορίου, τραπεζών και κοινωνικής δικτύωσης για να αποκτήσουν πρόσβαση σε άλλους λογαριασμούς.
Αυτή η μορφή επίθεσης είναι παλαιότερη από τις πιο σύγχρονες επιθέσεις, αλλά εξακολουθεί να έχει αγορά στον τομέα της πειρατείας και της ασφάλειας, επειδή υπάρχουν πάντα άνθρωποι που δεν ακολουθούν καλές πρακτικές ασφάλειας στον κυβερνοχώρο.
Μπορεί να διαλύσει κρυπτογράφηση βίαιης δύναμης?
Η σύντομη απάντηση είναι ότι κανένα σύστημα δεν υπάρχει σήμερα που να μπορεί να σπάσει αξιόπιστα την προηγμένη κρυπτογράφηση.
Ένα από τα κορυφαία πρότυπα κρυπτογράφησης είναι το προηγμένο πρότυπο κρυπτογράφησης (AES) που δημοσιεύθηκε και διατηρείται από το Εθνικό Ινστιτούτο Προτύπων και Τεχνολογίας (NIST). Οι δύο αξιόπιστες μεθόδους κρυπτογράφησης στο πλαίσιο AES είναι AES-128 και AES-256, οι οποίες χρησιμοποιούν ένα κλειδί κρυπτογράφησης 128-bit και κλειδί κρυπτογράφησης 256 bit, αντίστοιχα.
Αυτό σημαίνει ότι, σε κάθε περίπτωση, θα χρειαζόταν οι πιο ισχυροί υπολογιστές που έχουμε περισσότερο από το σύμπαν’Η ηλικία σε βίαιη δύναμη μέσω δεδομένων με κρυπτογράφηση ΑΕ.
Ωστόσο, αυτό’είναι πολύ πιθανό ότι ένας χάκερ μπορεί να επιτεθεί βίαιη δύναμη σε μια μέθοδο ελέγχου ταυτότητας που συνδέεται με ένα κρυπτογραφημένο αρχείο με επιθέσεις λεξικού, ανάλογα με τις πρακτικές του χρήστη που δημιούργησε τον κωδικό πρόσβασης για αυτό το αρχείο.
Ποιες είναι οι βέλτιστες πρακτικές για την πρόληψη επιθέσεων βίαιης δύναμης?
Ο λόγος για τον οποίο οι επιθέσεις βίαιης δύναμης εξακολουθούν να έχουν κάποια μακροζωία είναι ότι οι άνθρωποι εξακολουθούν να χρησιμοποιούν καλή υγιεινή στον κυβερνοχώρο για απλότητα και ευκολία. Με κάποια προσοχή που δίνεται στις βέλτιστες πρακτικές, πολλές από τις παγίδες αυτών των αμυχών μπορούν να αποφευχθούν.
Μερικές βέλτιστες πρακτικές περιλαμβάνουν:
- Χρησιμοποιήστε έλεγχο ταυτότητας πολλαπλών παραγόντων: Ανάπτυξη MFA για να συμπεριλάβει βιομετρία ή μάρκες SMS/ηλεκτρονικού ταχυδρομείου και κωδικούς πρόσβασης εφάπαξ μπορεί να εξαλείψει αποτελεσματικά την απειλή μιας βίαιης επίθεσης. Ακόμα κι αν ο χάκερ υποθέτει τον κωδικό πρόσβασης, δεν μπορούν να έχουν πρόσβαση στο ίδιο το σύστημα.
- Δύναμη αυξημένος μήκος και πολυπλοκότητα κωδικού πρόσβασης: Ένας οργανισμός μπορεί να απαιτήσει από τους χρήστες να χρησιμοποιούν μακρούς, σύνθετους κωδικούς πρόσβασης για να αποφύγουν τις επιθέσεις λεξικού. Αυτό σημαίνει μεγαλύτερο από 8-10 χαρακτήρες, χρησιμοποιώντας μερικά ελάχιστα γράμματα, αριθμούς και ειδικούς χαρακτήρες, και απαγορεύοντας τη χρήση κοινών λέξεων και φράσεων.
- Περιορίστε τις προσπάθειες σύνδεσης: Οι επιθέσεις βίαιης δύναμης βασίζονται σε συστήματα που επιτρέπουν απεριόριστες προσπάθειες πρόσβασης. Με τον περιορισμό των προσπαθειών για έναν μικρό αριθμό και είτε το κλειδί του συστήματος είτε απαιτεί μια περίοδο δροσιάς, ο οργανισμός σας μπορεί να αποφύγει κάποια σημαντικά ζητήματα βίαιης δύναμης επιθέσεων.
- Απαιτούν τακτικές ενημερώσεις κωδικού πρόσβασης: Οι χρήστες πρέπει να αλλάζουν τους κωδικούς πρόσβασης τουλάχιστον μία ή δύο φορές το χρόνο. Επιπλέον, θα απαγορευτούν από την επαναχρησιμοποίηση του ίδιου κωδικού πρόσβασης κατά την ενημέρωση των διαπιστευτήριά τους. Αυτό μπορεί να βοηθήσει στην άμβλυνση της παραγωγής διαπιστευτηρίων και, εάν ένας χάκερ έχει αποκτήσει πρόσβαση σε λογαριασμό, σταματήστε τους να το χρησιμοποιήσετε.
- Χρησιμοποιήστε το captcha: Η απαίτηση επαλήθευσης CAPTCHA χρησιμοποιώντας αντιστοίχιση εικόνων ή αλληλεπίδραση χρήστη μπορεί να τερματίσει αποτελεσματικά τις επιθέσεις βίαιης δύναμης κατά των κωδικών πρόσβασης βανίλιας.
Αύριο μόχλευση’S Ο έλεγχος ταυτότητας σήμερα και αποφύγετε τις επιθέσεις βίαιης δύναμης με 1kosmos
Με τα σύγχρονα συστήματα, οι απειλές βίαιης δύναμης’t τόσο επικίνδυνο όσο ήταν. Ωστόσο, πολλές εταιρείες ακόμα, μέχρι σήμερα, Don’T Περιορίστε τις συμπεριφορές κωδικού πρόσβασης, Don’t Εφαρμογή MFA και Don’να εκσυγχρονίσουμε την υποδομή ελέγχου ταυτότητας για νέες κινητές συσκευές.
Το 1KOSMOS συνδυάζει MFA, Secure blockchain, και την προστασία ταυτότητας για να παρέχει μια ισχυρή, αποκεντρωμένη πλατφόρμα διαχείρισης ταυτότητας και ταυτότητας. Με τον έλεγχο ταυτότητας χωρίς κωδικό πρόσβασης και την προηγμένη βιομετρία, η εταιρεία σας δεν’Δεν πρέπει να ανησυχείτε για την απειλή άμεσων επιθέσεων εναντίον των χρηστών ή των κωδικών πρόσβασης.
Με το 1Kosmos, παίρνετε τα ακόλουθα χαρακτηριστικά:
- Έλεγχος ταυτότητας βάσει ταυτότητας: Πιέζουμε βιομετρικά στοιχεία και έλεγχο ταυτότητας σε ένα νέο “ποιός είσαι” παράδειγμα. Το BlockId χρησιμοποιεί βιομετρικά στοιχεία για τον εντοπισμό ατόμων και όχι συσκευών, μέσω της επαλήθευσης τριγωνισμού και της ταυτότητας των διαπιστευτηρίων.
- Αρχιτεκτονική cloud-native: Η ευέλικτη και κλιμακωτή αρχιτεκτονική σύννεφων καθιστά απλό την οικοδόμηση εφαρμογών χρησιμοποιώντας το πρότυπο API και SDK.
- Αποδείξεις ταυτότητας: Το BlockId επαληθεύει την ταυτότητα οπουδήποτε, οποτεδήποτε και σε οποιαδήποτε συσκευή με ακρίβεια άνω του 99%.
- Ιδιωτικότητα από το σχεδιασμό: Η ενσωμάτωση της ιδιωτικής ζωής στο σχεδιασμό του οικοσυστήματος μας είναι μια βασική αρχή του 1Kosmos. Προστατεύουμε προσωπικά αναγνωρίσιμες πληροφορίες σε μια κατανεμημένη αρχιτεκτονική ταυτότητας και τα κρυπτογραφημένα δεδομένα είναι προσβάσιμα μόνο από τον χρήστη.
- Ιδιωτικό και επιτρεπόμενο blockchain: Το 1KOSMOS προστατεύει προσωπικά αναγνωρίσιμες πληροφορίες σε ιδιωτικό και άδεια blockchain, κρυπτογραφεί ψηφιακές ταυτότητες και είναι προσβάσιμη μόνο από τον χρήστη. Οι κατανεμημένες ιδιότητες δεν εξασφαλίζουν ότι δεν υπάρχουν βάσεις δεδομένων για παραβίαση ή honeypots για τους χάκερ να στοχεύσουν.
- Διαλειτουργικότητα: Το BlockId μπορεί εύκολα να ενσωματωθεί με την υπάρχουσα υποδομή μέσω των 50+ out-of-the-box integrations ή μέσω API/SDK.
Για να δείτε πώς μπορείτε να ανταποκριθείτε στις σύγχρονες προκλήσεις ταυτότητας, να διαβάσετε περισσότερα στο 1Kosmos και πώς να υπερβείτε τις λύσεις χωρίς κωδικό πρόσβασης.
Θέλετε να μάθετε περισσότερα? Ας βοηθήσουμε!
Προσεγγίστε σήμερα για να προγραμματίσετε μια συνάντηση με τους ειδικούς μας ή για να πάρετε μια εξατομικευμένη επίδειξη για να δείτε πόσο εύκολη η πρόσβαση χωρίς κωδικό πρόσβασης για εργαζόμενους, πελάτες και πολίτες μπορεί να είναι.
Τι είναι μια βίαιη επίθεση δύναμης?
Μια επίθεση βίαιης δύναμης είναι μια τακτική δοκιμής και σφάλματος που χρησιμοποιείται από τους χάκερ για να σπάσει τα διαπιστευτήρια σύνδεσης, τα κλειδιά κρυπτογράφησης και τις κρυμμένες διευθύνσεις URL.
Όπως υπονοείται από το όνομά τους, οι επιθέσεις Brute Force χρησιμοποιούν τεχνικές βίαιης δύναμης με τη μορφή ατελείωτων προσπαθεί να αποκτήσουν μη εξουσιοδοτημένη πρόσβαση σε ιδιωτικούς λογαριασμούς, ευαίσθητα αρχεία, οργανισμούς’ Δίκτυα και άλλους πόρους που προστατεύονται από κωδικό πρόσβασης σε απευθείας σύνδεση. Αυτό επιτυγχάνεται με τη χρήση bots που δοκιμάζουν συνεχώς διαφορετικούς συνδυασμούς ονόματα χρήστη και κωδικούς πρόσβασης για να σπάσουν τους λογαριασμούς.
Παρά το γεγονός ότι ήταν εδώ και δεκαετίες και είναι σχετικά απλό, οι βίαιες επιθέσεις δύναμης παραμένουν αρκετά δημοφιλείς και εξακολουθούν να χρησιμοποιούνται συνήθως από τους χάκερς λόγω της αποτελεσματικότητάς τους. Στην πραγματικότητα, τουλάχιστον το 80% του σήμερα’Οι παραβιάσεις S περιλαμβάνουν επιθέσεις βίαιης δύναμης ή τη χρήση χαμένων ή κλεμμένων διαπιστευτηρίων. 1 Αυτό δεν πρέπει να αποτελεί έκπληξη, δεδομένου ότι υπάρχουν πάνω από 15 δισεκατομμύρια διακυβευμένα διαπιστευτήρια που κυκλοφορούν επί του παρόντος σε φόρουμ σκοτεινού ιστού που οι χάκερ μπορούν εύκολα να έχουν πρόσβαση. 2
Γιατί πρέπει να σας νοιάζει?
Μόλις οι επιτιθέμενοι βίαιοι επιτιθέμενοι σπάσουν σε λογαριασμό, μπορούν:
- Συλλογή και παρακολούθηση της δραστηριότητας των χρηστών.
- Εκθέστε τους χρήστες σε κλοπή ταυτότητας με κλέβοντας ευαίσθητα προσωπικά δεδομένα, όπως φορολογικό, τραπεζικό λογαριασμό και ιατρικές πληροφορίες.
- Μολύνετε έναν ιστότοπο με κακόβουλο λογισμικό που θα εγκατασταθεί στους επισκέπτες’ συσκευές (e.σολ., Απεργασία μιας συσκευής για να συμμετέχετε σε ένα botnet).
- Τοποθετήστε τις διαφημίσεις ανεπιθύμητων μηνυμάτων σε έναν ιστότοπο που πληρώνει τον εισβολέα ανά κλικ ή μολύνετε τους επισκέπτες του ιστότοπου με spyware για να συλλέξετε προσωπικά δεδομένα για να πωλούνται χωρίς συγκατάθεση.
- Προκαλούν ζημιές φήμης με βανδαλισμό ενός ιστότοπου με δυσάρεστο περιεχόμενο.
Πέντε τύποι επιθέσεων βίαιης δύναμης
Υπάρχουν πολλοί διαφορετικοί τύποι επιθέσεων βίαιης δύναμης, οι οποίες μπορούν να χρησιμοποιηθούν για να αποκτήσουν μη εξουσιοδοτημένη πρόσβαση σε online πόρους.
Απλές επιθέσεις βίαιης δύναμης – Οι επιτιθέμενοι προσπαθούν να μαντέψουν έναν χρήστη’S Κωδικός πρόσβασης εξ ολοκλήρου από μόνοι τους, χωρίς να χρησιμοποιούν προγράμματα λογισμικού για να το κάνουν. Αυτές οι επιθέσεις λειτουργούν όταν εφαρμόζονται εναντίον χρηστών με αδύναμους κωδικούς πρόσβασης που είναι εύκολο να μαντέψουν, όπως “Κωδικός πρόσβασης”, “1234567890”, ή “qwerty”.
Επιθέσεις λεξικού – Αυτή είναι η πιο βασική μορφή επιθέσεων βίαιης δύναμης. Ένας επιτιθέμενος δοκιμάζει όσο το δυνατόν περισσότερους κωδικούς πρόσβασης έναντι ενός στοχοθετημένου ονόματος χρήστη. Αυτό το είδος επιθέσεων βίαιης δύναμης αναφέρεται ως ως “επιθέσεις λεξικού” Δεδομένου ότι οι επιτιθέμενοι τρέχουν μέσω λεξικών κατά τη δοκιμή κωδικών πρόσβασης, συχνά τροποποιώντας τις λέξεις για να συμπεριλάβουν αριθμούς και ειδικούς χαρακτήρες.
Υβριδικές επιθέσεις βίαιης δύναμης – Αυτή η στρατηγική επίθεσης χρησιμοποιεί συχνά έναν συνδυασμό απλών επιθέσεων βίαιης δύναμης και επιθέσεων λεξικού. Οι επιτιθέμενοι χρησιμοποιούν λογικά μαντήρες λέξεις και φράσεις σε συνδυασμό με διαφορετικούς συνδυασμούς γραμμάτων και χαρακτήρων για να σπάσουν έναν λογαριασμό. Παραδείγματα κωδικών πρόσβασης που χρησιμοποιούνται σε αυτόν τον τύπο επίθεσης περιλαμβάνουν δημοφιλείς συνδυασμούς όπως “Χιούστον123!” ή “Bailey2022”.
Αντίστροφες επιθέσεις βίαιης δύναμης – Με τις αντίστροφες επιθέσεις βίαιης δύναμης, ο επιτιθέμενος γνωρίζει ήδη για έναν υπάρχοντα κωδικό πρόσβασης. Στη συνέχεια εργάζονται αντίστροφα, δοκιμάζοντας εκατομμύρια ονόματα χρήστη εναντίον αυτού του κωδικού πρόσβασης για να βρουν ένα αντίστοιχο σύνολο διαπιστευτηρίων. Σε πολλές περιπτώσεις, οι χάκερ χρησιμοποιούν κωδικούς πρόσβασης που προέκυψαν από παραβίαση και είναι εύκολα προσβάσιμοι στο διαδίκτυο.
Πιστοποιητική γέμιση – Γνωστός και ως “ανακύκλωση πιστοποίησης”, Η συμπαραγωγή είναι ένα άλλο είδος επιθέσεων βίαιης δύναμης στις οποίες ο εισβολέας δοκιμάζει συνδυασμούς ονόματος χρήστη και κωδικού πρόσβασης που έχουν διαρρεύσει ή κλαπεί από το σκοτεινό ιστό και άλλους ιστότοπους. Αυτή η τεχνική λειτουργεί για επιθέσεις εναντίον χρηστών που επαναχρησιμοποιούσαν τα διαπιστευτήριά τους σύνδεσης σε πολλούς λογαριασμούς online.
Το conundrum του κωδικού πρόσβασης
Οι κωδικοί πρόσβασης παρουσιάζουν έμφυτες ελλείψεις χρηστικότητας. Ενώ οι σύντομοι και απλοί κωδικοί πρόσβασης είναι εύκολο να θυμηθούν, είναι επίσης αδύναμοι και εύκολο για τους επιτιθέμενους βίαιης δύναμης να σπάσουν. Από την άλλη πλευρά, δημιουργώντας μακροχρόνιους και πολύπλοκους κωδικούς πρόσβασης και συχνά την αλλαγή τους μπορεί να αυξήσει σημαντικά την ασφάλεια, είναι δύσκολο να θυμόμαστε και συχνά αυξάνουν την πιθανότητα να επιστρέψουν οι χρήστες στην επαναχρησιμοποίηση των ίδιων κωδικών πρόσβασης σε πολλούς ιστότοπους, στην αποθήκευση τους με ανασφαλείς τρόπους και στην αποτυχία τους να τις ενημερώνουν συχνά.
Με το μέσο άτομο που χρησιμοποιεί 191 υπηρεσίες που απαιτούν κωδικούς πρόσβασης ή άλλα διαπιστευτήρια, 3 οι περισσότεροι άνθρωποι έχουν περισσότερους κωδικούς πρόσβασης για να παρακολουθούν από ποτέ. Επιπλέον, το 70% των ατόμων χρησιμοποιούν τα ίδια ονόματα χρήστη και κωδικούς πρόσβασης σε ιστότοπους. 4 Αυτό δημιουργεί έναν εύκολο στόχο για τους εγκληματίες και εάν τα διαπιστευτήρια διακυβεύονται μέσω επιθέσεων βίαιου “phishing ή brute σε έναν ιστότοπο, οι χάκερ μπορούν επίσης να δοκιμάσουν τους ίδιους συνδυασμούς ονόματος χρήστη και κωδικού πρόσβασης σε άλλους ιστότοπους.
Επιπλέον, το χρονικό διάστημα που χρειάζεται για μια βίαιη επίθεση δύναμης για να σπάσει ένας κωδικός πρόσβασης είναι ένας παράγοντας πολυπλοκότητας κωδικού πρόσβασης και ο χάκερ’S υπολογιστική ιπποδύναμη και μπορεί να κυμαίνεται από λίγα μόνο δευτερόλεπτα έως χρόνια. Τα κοινά προγράμματα ηλεκτρονικών υπολογιστών επίθεσης βίας μπορούν να ελέγξουν ένα δισεκατομμύριο κωδικούς πρόσβασης ανά δευτερόλεπτο. 5 Με άλλα λόγια, παρόλο που μια βίαιη επίθεση δύναμης μπορεί να χρειαστεί χρόνια για να σπάσει έναν πολύπλοκο κωδικό πρόσβασης που έχετε δημιουργήσει, θα μπορούσατε ακόμα να κινδυνεύετε ανάλογα με το πόσο αμείλικτα είναι η επίθεση.
Αντιμετωπίζοντας προληπτικά επιθέσεις βίαιης δύναμης
Εάν η ιστορία είναι οποιοσδήποτε δείκτης, οι επιθέσεις βίαιης δύναμης είναι εδώ για να μείνουν και πιθανότατα θα συνεχίσουν να πολλαπλασιάζονται. Ευτυχώς, ο έλεγχος ταυτότητας πολλαπλών παραγόντων (MFA) και ο έλεγχος ταυτότητας χωρίς κωδικό πρόσβασης είναι δύο εξαιρετικά αποτελεσματικοί τρόποι για να μετριάσουν τους σχετικούς κινδύνους τους.
Παρακάτω είναι τρία “Καλός”, “καλύτερα”, και “καλύτερος” Οι πρακτικές ασφαλείας που μπορούν να εφαρμόσουν οι οργανισμοί και τα άτομα για να μειώσουν την πιθανότητα να πέσουν θύματα σε επίθεση βίαιης δύναμης.
Καλή – Ενίσχυση της ασφάλειας κωδικού πρόσβασης
Χρησιμοποιώντας ισχυρούς κωδικούς πρόσβασης που είναι πρακτικά αδύνατο να μαντέψουμε είναι ο ευκολότερος (αν και πιο αδύναμος) τρόπος για να υπερασπιστούμε τις επιθέσεις βίαιης δύναμης. Οι βέλτιστες πρακτικές κατά τη δημιουργία νέων κωδικών πρόσβασης περιλαμβάνουν:
- Χρησιμοποιώντας μεγάλους κωδικούς πρόσβασης που έχουν μήκος τουλάχιστον 15 χαρακτήρων.
- Δημιουργία πολύπλοκων κωδικών πρόσβασης που περιλαμβάνουν τυχαίες χορδές χαρακτήρων και όχι κοινών λέξεων.
- Συμπεριλαμβανομένων συνδυασμών αριθμών, συμβόλων και κεφαλαία και πεζά γράμματα σε κωδικούς πρόσβασης.
- Ποτέ μην χρησιμοποιείτε τους ίδιους κωδικούς πρόσβασης σε πολλούς ιστότοπους.
- Χρησιμοποιώντας διαχειριστές κωδικών πρόσβασης που δημιουργούν αυτόματα ισχυρούς κωδικούς πρόσβασης που οι χρήστες don’δεν πρέπει να θυμόμαστε.
Οι οργανισμοί πρέπει να προστατεύουν τους κωδικούς πρόσβασης στο backend μέσω των ακόλουθων πρακτικών ασφαλείας:
- Χρησιμοποιώντας τα υψηλότερα ποσοστά κρυπτογράφησης, όπως κρυπτογράφηση 256 bit για κωδικούς πρόσβασης, προτού αποθηκευτούν.
- Αλάτυρος κωδικούς πρόσβασης πριν από το hashing. Το Salting είναι η πρακτική της προσθήκης τυχαίων πρόσθετων χαρακτήρων στους κωδικούς πρόσβασης πριν από την ετικέτα τους.
- Ο περιορισμός των προσπαθειών σύνδεσης, έτσι ώστε οι επιτιθέμενοι βίαιης δύναμης να ματαιωθούν από την επανειλημμένη προσπάθεια να συνδεθούν μετά από δοκιμή μόνο μερικών ανεπιτυχών συνδυασμών ονόματος χρήστη και κωδικού πρόσβασης.
- Η χρήση της CAPTCHA μπορεί να αποτρέψει προγράμματα λογισμικού επίθεσης βίαιης δύναμης που δεν είναι σε θέση να ελέγξουν ένα πλαίσιο ή να επιλέξουν ποιες εικόνες από ένα σύνολο περιέχουν ένα συγκεκριμένο αντικείμενο από τη χειροκίνητη επαλήθευση της νομιμότητάς τους.
Καλύτερα-Έλεγχος ταυτότητας πολλαπλών παραγόντων
Η απαίτηση ελέγχου ταυτότητας πολλαπλών παραγόντων (MFA) εμποδίζει τις παραβιάσεις που προκύπτουν από επιθέσεις βίαιης δύναμης και συμβιβασμένα διαπιστευτήρια προσθέτοντας ένα επιπλέον στρώμα ασφάλειας. Όπως υποδηλώνει το όνομα, το MFA χρησιμοποιεί δύο ή περισσότερους παράγοντες (αλλιώς γνωστοί ως “διαπιστευτήρια”) στον έλεγχο ταυτότητας ενός χρήστη. Αυτοί οι παράγοντες πρέπει να προέρχονται από τουλάχιστον δύο από τις τρεις κατηγορίες:
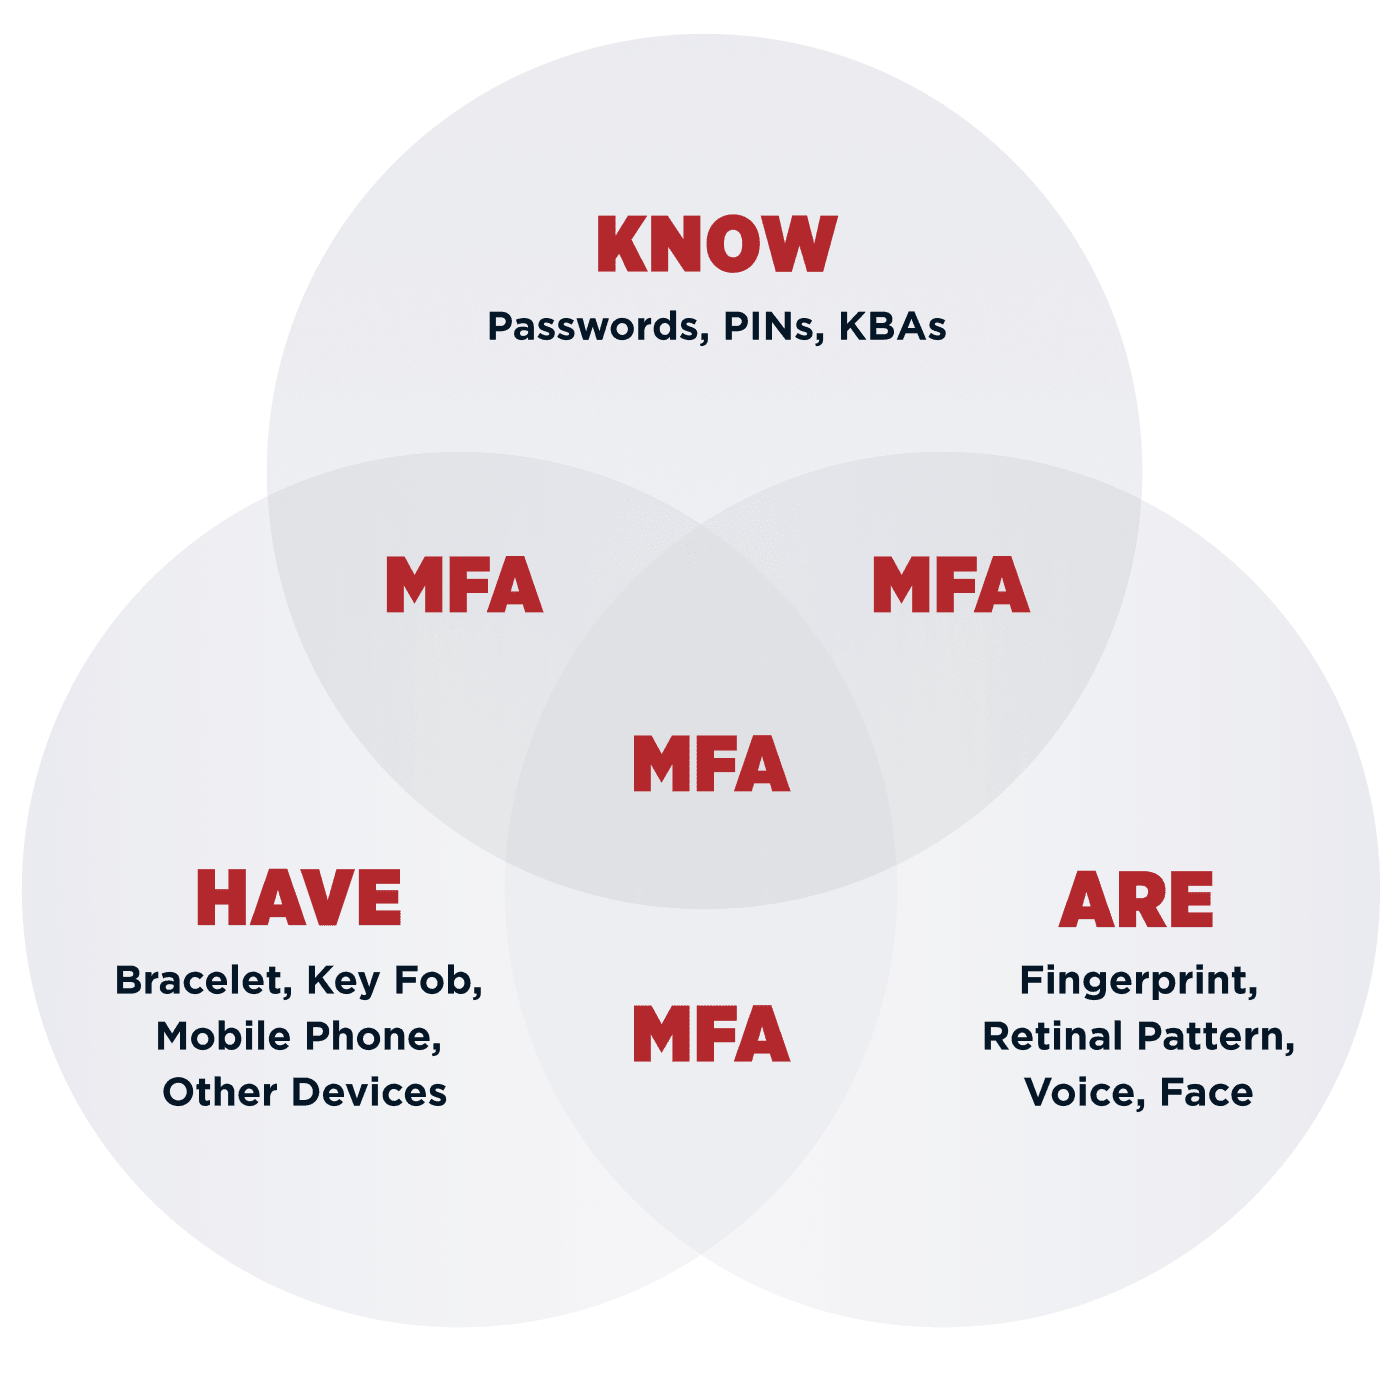
- Κάτι που ξέρεις -Οι κωδικοί πρόσβασης, οι καρφίτσες ή τα μοτίβα που συνήθως αποτελούν τον πρώτο παράγοντα ελέγχου ταυτότητας βασίζονται στη γνώση και μπορούν να αποτελούνται από ερωτήματα πρόκλησης όπως “Τί είναι η μητέρα σου’το πατρικό όνομα?”.
- Κάτι που έχετε – Οι παράγοντες ταυτότητας σε αυτήν την κατηγορία επαληθεύστε ότι έχετε στην κατοχή σας ένα συγκεκριμένο πράγμα. Τα παραδείγματα περιλαμβάνουν τη λήψη ειδοποίησης ώθησης ή ένα μήνυμα κειμένου στο κινητό σας τηλέφωνο ή την εισαγωγή της χρεωστικής σας κάρτας σε μια μηχανή ATM.
- Κάτι που είσαι ή κάνεις – Αυτή η κατηγορία MFA συνήθως αναφέρεται στη βιομετρία, με τις πιο συνηθισμένες μεθόδους επαλήθευσης να αποτελούν σάρωση δακτυλικών αποτυπωμάτων, αναγνώριση προσώπου ή αναγνώριση φωνής.
Όταν ένας χρήστης έχει πιστοποιηθεί χρησιμοποιώντας παράγοντες από τουλάχιστον δύο από αυτές τις κατηγορίες, ένα πολύ υψηλότερο επίπεδο εμπιστοσύνης μπορεί να συσχετιστεί με αυτόν τον χρήστη. Ως αποτέλεσμα, ανεξάρτητα από το πώς ένας χάκερ αποκτά πρόσβαση σε έναν χρήστη’τα διαπιστευτήρια – είτε μέσω μιας βίαιης επίθεσης δύναμης είτε άλλων μέσων – το MFA θα καταστήσει αυτά τα διαπιστευτήρια άχρηστα. Αυτό οφείλεται στο γεγονός ότι ο χάκερ δεν θα είναι σε θέση να ολοκληρώσει την πρόσθετη απαιτούμενη επαλήθευση – είτε πρόκειται για ειδοποίηση ώθησης είτε για σάρωση αναγνώρισης προσώπου – στον πραγματικό χρήστη’s συγκεκριμένο (i.μι., αξιόπιστη) συσκευή για να τους αφήσει.


