


Apakah MFA mencegah brute force?
Bagaimana MFA adaptif membantu mengurangi serangan brute force
Ringkasan:
Multifactor Authentication (MFA) adalah mekanisme keamanan penting untuk melindungi akun dan sistem pengguna dari berbagai serangan jahat. Namun, kesalahan implementasi MFA dan teknik rekayasa sosial berpotensi memotong tindakan keamanan ini. Artikel ini berfokus pada konsep otentikasi multifaktor, serangan umum dan eksploitasi, dan praktik terbaik untuk meningkatkan keamanan MFA.
Poin -Poin Kunci:
- Multifactor Authentication (MFA) memperkuat keamanan akun dan akses ke sistem.
- MFA mencegah serangan brute force, pembajakan sesi, eskalasi hak istimewa, dan eksploitasi lainnya.
- Kesalahan dalam konfigurasi atau implementasi dapat menyebabkan bypass MFA.
- Teknik Sosial Dapat Menipuk Pengguna dan Mengelilingi MFA.
- MFA membutuhkan banyak faktor untuk mengotentikasi pengguna.
- Faktor termasuk pengetahuan (kata sandi), kepemilikan (smartphone, lencana), warisan (biometrik), dan lokasi.
- Menerapkan MFA sangat penting untuk memerangi berbagai serangan otentikasi.
- MFA tidak sangat mudah dan dapat dilewati karena kesalahan konfigurasi.
- Serangan umum pada MFA termasuk kekuatan brute dari faktor otentikasi.
- Memitigasi risiko kompromi MFA membutuhkan penerapan langkah -langkah keamanan dan praktik terbaik.
Pertanyaan:
- T1: Apa itu otentikasi multifaktor dan mengapa itu penting?
- T2: Apa saja berbagai jenis faktor otentikasi?
- T3: Bagaimana MFA melindungi terhadap serangan brute force?
- T4: Dapatkah MFA dilewati?
- T5: Apa saja serangan dan eksploitasi umum pada MFA?
- T6: Bagaimana organisasi dapat meningkatkan keamanan MFA?
- Q7: Apakah MFA sangat mudah?
- T8: Apa saja tantangan penerapan MFA?
- Q9: Bagaimana organisasi dapat mencegah serangan teknik sosial yang menargetkan MFA?
- T10: Apa praktik terbaik untuk mengimplementasikan MFA?
A1: Otentikasi Multifaktor (MFA) adalah tindakan keamanan yang mengharuskan pengguna memberikan banyak faktor untuk membuktikan identitas mereka. Ini penting karena menambahkan lapisan keamanan tambahan ke akun dan sistem pengguna, mengurangi risiko akses yang tidak sah.
A2: Ada beberapa jenis faktor otentikasi, termasuk faktor pengetahuan (kata sandi), faktor kepemilikan (smartphone, lencana), faktor pewarisan (biometrik), dan faktor lokasi (koneksi jaringan, posisi geografis).
A3: MFA melindungi terhadap serangan brute force dengan membutuhkan faktor tambahan yang akan disediakan selama proses otentikasi. Ini menyulitkan penyerang untuk menebak atau memecahkan kata sandi atau kode otentikasi melalui upaya login berulang.
A4: Meskipun MFA menambahkan lapisan keamanan yang kuat, itu masih dapat dilewati karena kesalahan konfigurasi atau serangan rekayasa sosial yang memanipulasi pengguna untuk mengungkapkan faktor otentikasi mereka.
A5: Serangan umum dan eksploitasi pada MFA termasuk serangan brute force pada faktor otentikasi, pembajakan sesi, eskalasi hak istimewa, dan teknik rekayasa sosial untuk menipu pengguna agar menyediakan faktor otentikasi mereka.
A6: Organisasi dapat meningkatkan keamanan MFA dengan menerapkan praktik terbaik seperti menegakkan kata sandi yang kuat, secara teratur memperbarui mekanisme otentikasi, memantau upaya login, melakukan penilaian keamanan, dan mendidik pengguna tentang potensi risiko potensial.
A7: Tidak, MFA tidak mudah. Ini memberikan lapisan keamanan tambahan, tetapi efektivitasnya tergantung pada implementasi, konfigurasi, dan kesadaran pengguna yang tepat.
A8: Menerapkan MFA dapat memperkenalkan gesekan untuk pengguna karena langkah tambahan dalam proses otentikasi. Faktor -faktor juga perlu tersedia, yang bisa menantang dalam situasi dengan cakupan jaringan yang buruk atau saat pengguna mengubah perangkat.
A9: Organisasi dapat mencegah serangan rekayasa sosial dengan meningkatkan kesadaran pengguna melalui pelatihan keamanan, menerapkan otentikasi multi-faktor dengan jenis faktor yang berbeda, dan secara teratur memperbarui dan menguji sistem otentikasi mereka.
A10: Praktik terbaik untuk mengimplementasikan MFA termasuk menggunakan kombinasi jenis faktor yang berbeda, secara teratur memperbarui dan menambal sistem otentikasi, menegakkan kebijakan kata sandi yang kuat, memantau log otentikasi untuk kegiatan yang mencurigakan, dan melakukan penilaian keamanan secara teratur.
Bagaimana MFA adaptif membantu mengurangi serangan brute force
Hal menjadi bagian tetap. Faktor waris menggunakan sifat -sifat yang unik untuk setiap individu. Pengidentifikasi biometrik, seperti sidik jari, pemindaian retina, dan pengenalan wajah termasuk dalam kategori ini. Mengharuskan pengguna untuk mengirimkan informasi unik ini selama proses login menawarkan pertahanan yang efektif terhadap serangan brute-force.
Multifactor Authentication (MFA): Bagaimana cara kerjanya? Jenis Serangan, Eksploitasi, dan Praktik Terbaik Keamanan
Multifactor Authentication (MFA) adalah mekanisme pusat dan banyak digunakan untuk memperkuat keamanan akun pengguna dan akses ke sistem.
Memang, ini adalah metode otentikasi yang mencegah banyak serangan jahat dan eksploitasi yang ditujukan untuk mengkompromikan data: brute force, pembajakan sesi, eskalasi hak istimewa, dll.
Namun, kesalahan implementasi dan/atau konfigurasi sangat sering memudahkan untuk mem -bypass jenis proses keamanan ini. Selain itu, pengguna dapat ditipu melalui phishing atau teknik rekayasa sosial lainnya dan dengan demikian memungkinkan penyerang untuk melewati otentikasi 2-faktor (2FA) atau bahkan otentikasi multifaktor.
Apa itu Multi-Factor Authentication (MFA)? Di luar prinsip-prinsip dan fungsi proses jenis ini, artikel ini akan merinci serangan dan eksploitasi umum serta praktik terbaik yang penting untuk memperkuat keamanan otentikasi multi-faktor.
Apa itu otentikasi multifaktor atau MFA?
Dalam kebanyakan kasus, otentikasi pada suatu sistem (aplikasi web atau seluler, infrastruktur, jaringan, dll.) dilakukan melalui akun pengguna (biasanya terdiri dari login dan kata sandi). Proses ini memungkinkan untuk membuktikan identitas pengguna dan menetapkan haknya sesuai dengan perannya di sistem (administrator misalnya).
Untuk memperkuat kontrol akses dan keamanan akun, proses tersebut mungkin memerlukan bukti tambahan, yang disebut faktor, untuk mengkonfirmasi identitas pengguna yang sama: ini disebut otentikasi multi-faktor. Semakin banyak digunakan pada banyak sistem kritis (aplikasi SaaS, sistem pembayaran, dll.), MFA terdiri dari yang mengharuskan pengguna untuk menggunakan dua faktor atau lebih selama otentikasi. Seperti namanya, 2FA, yang merupakan singkatan dari dua faktor otentikasi, akan membutuhkan tepat dua faktor dari berbagai jenis. Dan ini adalah mekanisme yang paling sering diimplementasikan pada sebagian besar sistem.
Selanjutnya, istilah tersebut “otentikasi yang kuat” sering digunakan untuk merujuk pada otentikasi multifaktor. Namun, ini adalah keliru. Otentikasi yang kuat didasarkan pada protokol kriptografi yang harus resisten terhadap jenis serangan tertentu, sedangkan otentikasi multifaktor hanya menunjukkan bahwa beberapa kategori faktor digunakan.
Apa jenis utama faktor otentikasi?
Beberapa jenis faktor dapat digunakan untuk otentikasi multifaktor:
- Faktor Pengetahuan: Kata Sandi, Kode Rahasia, dll.
- Faktor Kepemilikan: Smartphone, Lencana, Kunci USB, dll.
- Faktor warisan: sidik jari, wajah atau pengenalan suara.
- Faktor lokasi: Koneksi jaringan, posisi geografis, dll.
Lebih konkret, ini dapat mengambil bentuk pemberitahuan push di telepon, kode satu kali yang dikirim oleh SMS, kode berputar sementara yang disediakan oleh aplikasi, kunci USB, dll.
Namun, prosedur MFA memiliki kelemahan menambahkan gesekan untuk pengguna, dengan langkah tambahan selama otentikasi. Selain itu, faktornya harus “tersedia”, Yang merupakan kesulitan yang kadang -kadang diremehkan jika ada cakupan jaringan yang buruk, perubahan telepon atau akses selama perjalanan bisnis misalnya.
Mengapa menerapkan otentikasi multifaktor?
Antara database kredensial/kata sandi untuk dijual di web gelap, brute force, rekayasa sosial, dll., serangan terhadap otentikasi mengambil banyak bentuk dan tersebar luas. Dalam kebanyakan kasus, penyerang mengandalkan kebocoran data untuk mengkompromikan sistem, melalui isian kredensial misalnya.
Untuk mencegah risiko ini, implementasi mekanisme otentikasi multifaktor tetap menjadi solusi yang ideal. Memang, ini adalah ukuran yang sangat diperlukan untuk melawan banyak serangan. Namun, itu tidak boleh dilihat sebagai jaminan perlindungan absolut, karena, seperti halnya mekanisme apa pun, jika terjadi kesalahan implementasi atau konfigurasi, otentikasi multifaktor dapat dilewati. Selain itu, pengguna dapat ditipu untuk tanpa disadari memungkinkan penyerang untuk melewati proses MFA.
Apa serangan umum dan eksploitasi proses otentikasi multifaktor?
Beberapa serangan dan eksploitasi teknis atau manusia dapat digunakan untuk melewati otentikasi multifaktor. Dan untuk mencegah risiko ini, langkah -langkah keamanan dan tes diperlukan. Membiarkan’S sampai ke jantung masalah dengan serangan dan eksploitasi yang paling umum, serta praktik terbaik untuk mengurangi risiko kompromi.
Kekuatan brute faktor otentikasi
Serangan umum terhadap proses otentikasi multifaktor adalah brute force. Misalnya, pertimbangkan mekanisme otentikasi yang menggunakan kode 4- atau 6 digit yang dikirim oleh SMS sebagai faktor kedua.
Dalam hal ini, penyerang harus menentukan apakah sistem target memiliki batas jumlah upaya atau batas waktu setelah setiap koneksi yang gagal. Perlu dicatat secara sepintas bahwa mekanisme pertama dapat dengan mudah disalahgunakan, sedangkan yang terakhir jauh lebih efektif.
Membiarkan’S kembali ke contoh yang kami temui selama tes penetrasi web. Faktor kedua terdiri dari kode 4 digit sementara (berlangsung 30 menit) yang dihasilkan secara acak. Selain itu, terlepas dari tingkat pembatasan yang memblokir IP setelah 3 koneksi yang gagal, dimungkinkan untuk menggunakan alat yang berbeda untuk mengubah IP kami dan melanjutkan brute force kami untuk menebak faktor otentikasi kedua dalam batas waktu (30 menit).
Dengan demikian, dimungkinkan untuk melewati otentikasi 2-faktor ini dan mengakses akun pengguna di platform target. Eksploitasi ini dimungkinkan karena dua alasan:
- Kode 4 digit, bahkan jika dihasilkan secara acak, dapat ditebak dengan alat yang tepat, dan jauh lebih mudah jika tidak ada batasan waktu. Memang, perlu untuk menghasilkan kode yang cukup panjang dan acak, dengan seumur hidup yang masuk akal.
- Menerapkan batas upaya koneksi dan pembatasan laju (dengan pemblokiran IP) sangat penting. Namun, menerapkan batas waktu setelah setiap kegagalan koneksi mungkin merupakan mekanisme pemblokiran untuk memecahkan kode faktor kedua.
Untuk informasi lebih lanjut, Anda dapat membaca artikel khusus kami: Serangan Brute Force: Prinsip dan Praktik Terbaik Keamanan.
Pembajakan sesi dan pencurian akun
Untuk mengurangi gesekan otentikasi multifaktor, banyak aplikasi web termasuk a “Ingat” fitur. Fungsi ini biasanya diimplementasikan melalui cookie atau token sesi.
Ketika kami menemukan kasus ini, kami mengamati apakah cookie tersebut bertahap atau mengikuti konstruksi logis yang memungkinkan kami menebak atau membuatnya. Selain itu, cookie harus memiliki atribut httponly untuk mengompleksasikan eksploitasi kerentanan XSS.
Selain itu, prosedur reset kata sandi adalah aspek penting yang harus diimplementasikan dan diuji dengan baik. Memang, mungkin terjadi bahwa beberapa prosedur secara langsung menghubungkan kembali pengguna setelah pembuatan kata sandi baru, dan ini tanpa meminta faktor kedua yang awalnya diaktifkan untuk mengonfirmasi identitasnya.
Demikian pula, kadang -kadang dimungkinkan untuk menonaktifkan otentikasi multifaktor tanpa mengetahui faktor kedua karena sistem tidak memintanya.
Manipulasi permintaan dan tanggapan
Dengan mencegat lalu lintas untuk menganalisis operasi sistem otentikasi, dimungkinkan untuk melakukan berbagai tes.
Pertama, ini adalah masalah menguji perubahan dalam kode status respons. Misalnya, dari sukses = false ke s uccess = true atau http/1.1 422 Entitas yang tidak dapat diproses ke HTTP/1.1 200 OK . Dalam beberapa kasus, dimungkinkan untuk melewati otentikasi menggunakan metode ini.
Terkadang proses otentikasi hanya dapat memeriksa validitas faktor kedua, dan mengembalikan hasil cek ini dalam permintaan. Dalam hal ini, dimungkinkan untuk memodifikasi konten respons dengan parameter yang benar untuk mengakses akun. Memang, selama tes kami menemukan kasus di mana parameter 2FA dapat dihapus dari permintaan, yang memungkinkan kami untuk mengotentikasi.
Serangan Rekayasa Sosial
Untuk memotong proses otentikasi multifaktor, penyerang sangat bergantung pada berbagai teknik rekayasa sosial. Memang, bahkan sistem yang paling aman sudah usang jika pengguna tidak mengetahui risiko phishing, vishing, dll.
Phishing yang terkait dengan AITM atau musuh di tengah
Musuh di tengah (disingkat ke AITM) adalah teknik yang terdiri dari mengirim email phishing yang berisi tautan ke klon antarmuka.
Penyerang’Tujuan S adalah untuk memposisikan dirinya antara pengguna dan situs yang sah untuk mencegat lalu lintas dengan bantuan proxy. Saat diklik, pengguna akan diarahkan ke halaman klon dari situs yang sah, biarkan’S katakan halaman otentikasi dengan banyak faktor di tempat.
Situs yang dikloning akan menampilkan antarmuka yang sama selama berbagai tahap otentikasi MFA dan pengguna akan memberikan informasi yang benar. Tujuannya adalah untuk mengambil cookie sesi yang dilewati setelah otentikasi yang berhasil dan menggunakannya untuk masuk.
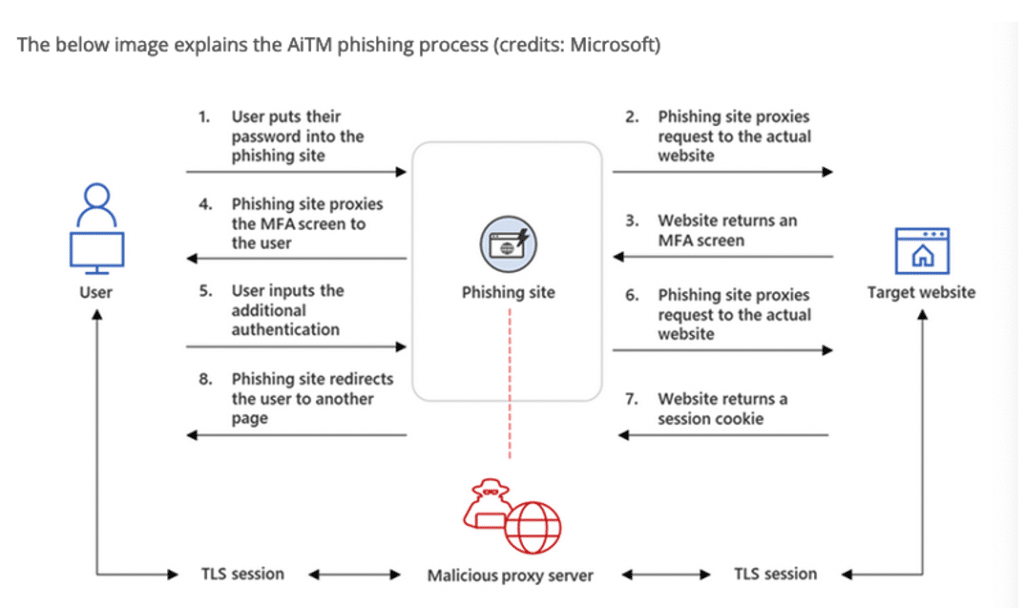
Teknik serangan ini dapat bekerja untuk semua jenis otentikasi multifaktor. Sangat mudah diimplementasikan, karena ada kerangka kerja yang membuatnya mudah untuk mengatur proxy.
Untuk melindungi dari ini, kesadaran pengguna sangat penting. Pentest rekayasa sosial dapat melayani tujuan ini. Selain itu, mungkin ada baiknya mempertimbangkan aturan akses bersyarat (kriteria lokasi, perangkat resmi, dll.) atau beralih ke otentikasi dengan faktor fisik (kunci USB, misalnya), untuk sistem yang sangat kritis, karena penyerang tidak akan dapat memulihkannya dari jarak jauh.
Serangan phishing (Vishing)
Vishing adalah varian phishing. Ini melibatkan penyerang yang memanggil target dengan tujuan membuat mereka melakukan tindakan: mengungkapkan informasi sensitif, klik pada tautan, unduh lampiran, dll.
Untuk mencapai ini, penyerang akan membuat a “terpercaya” cerita, yang akan lebih dapat dipercaya jika dia berhasil memalsukan nomor telepon.
Misalnya, biarkan’S Ambil skenario Vishing yang kami lakukan untuk memotong otentikasi multifaktor selama pentest:
- Dalam konteks pengujian kotak hitam (tanpa informasi sebelumnya), setelah pengintaian dan identifikasi profil target di LinkedIn, kami memanggil beberapa kontak.
- Dalih: berasal dari departemen TI, kami harus melakukannya “sangat” Perbarui VPN yang digunakan di perusahaan, karena cacat keamanan itu “bisa menyebabkan kerusakan” Jika tidak dilakukan dengan cepat.
- Permintaan (agak diformalkan dalam bentuk perintah) adalah sebagai berikut: Kami butuhkan “dengan cepat” kata sandi dan faktor kedua “Setiap anggota tim” (Dalam hal ini kode yang dikirim oleh SMS) untuk melakukan pembaruan ini dan dengan demikian menjamin keamanan setiap workstation.
- Meskipun permintaan mungkin (dan harus) muncul “Bulan” Untuk profil teknis atau individu yang menyadari serangan rekayasa sosial, kami menggunakan kedengkian untuk mencapai tujuan kami. Memang, kami berhasil mendapatkan apa yang kami inginkan dengan mengandalkan mata air psikologis manusia alami (urgensi, perasaan memiliki kelompok, keinginan untuk membantu, takut, dll.), dengan menargetkan profil non-teknis (dalam posisi kunci) dan mereka yang kurang sadar akan risiko penampilan (dan dalam kenyataannya).
MFA mendorong pemboman atau serangan spam mendorong
Untuk memotong otentikasi 2FA, penyerang dapat spam target dengan pemberitahuan push.
Ini adalah metode yang memungkinkan penyerang untuk mengkompromikan Cisco, Twilio dan Uber antara Mei dan Agustus 2022. Seperti yang dirinci dalam laporan insiden Cisco atau Twilio, para penyerang pertama kali memperoleh kredensial target’Akun email s. Mereka kemudian berhasil mem -bypass otentikasi multifaktor dengan mengirim spam pada target dengan banyak permohonan phishing sampai target memvalidasi pemberitahuan.
Teknik ini memanfaatkan kelelahan dorong atau spam push. Memang, karena pemberitahuannya sangat sering, mereka menciptakan kelembutan pada orang yang ditargetkan dan dengan demikian penurunan perhatian.
Bagaimana MFA adaptif membantu mengurangi serangan brute force
Sebelum layanan cloud publik, infrastruktur komputasi skala besar mahal, di-host di tempat, dan disediakan untuk perusahaan besar, pemerintah, dan universitas. Sekarang, siapa pun yang memiliki kartu kredit dapat mengakses pasokan aplikasi cloud dan daya komputasi yang tidak terbatas.
Sementara komputasi awan menawarkan banyak manfaat, aksesibilitasnya juga membuat serangan identitas yang menargetkan kata sandi jauh lebih populer. Frekuensi serangan ini telah meningkat tajam selama beberapa tahun terakhir. Karena lebih banyak layanan bergerak secara online dan nilai data tumbuh, serangan identitas akan menjadi lebih populer.
Bagaimana peretas menargetkan kata sandi?
Peretas memiliki berbagai teknik yang mereka miliki. Mengeksploitasi Kerentanan dalam Perangkat Lunak atau Penipuan Pengguna Melalui Rekayasa Sosial adalah dua taktik umum, tetapi serangan brute-force mendapatkan tanah melalui penggunaan bot otomatis. Laporan terbaru dari Akamai menunjukkan itu “Lebih dari 40% upaya login global berbahaya, berkat serangan isian kredensial yang digerakkan oleh bot”. Ini meningkatkan kemungkinan serangan yang mempengaruhi organisasi Anda.
Dua jenis serangan brute force yang menargetkan kata sandi baru -baru ini mendapatkan tanah:
Isi kredensial: Serangan ini memanfaatkan pengguna yang berbagi kredensial di beberapa akun. Kebanyakan orang memiliki kredensial akun yang dikompromikan sebagai bagian dari pelanggaran data. Penyerang memperoleh kredensial dari pelanggaran situs web dan menggunakan bot untuk memasukkan kredensial ini ke berbagai situs dengan harapan mereka akan memberikan akses.
Penyemprotan kata sandi: Serangan ini memanfaatkan kecenderungan kita untuk mengandalkan kata sandi umum seperti “kata sandi1” (Yang, sesuai dengan situs giro kata sandi yang Hadibeenpwned, telah muncul dalam pelanggaran data di atas 2.3 juta kali). Penyerang menggunakan kamus dengan kata sandi yang biasa digunakan di berbagai akun, yang membantu menghindari deteksi.
Setelah penyerang menemukan login yang berhasil, mereka memanen data sensitif atau menjalankan tahap selanjutnya dari pelanggaran mereka.
Bagaimana okta bisa mengurangi serangan identitas?
Mengingat popularitas serangan ini, mengetahui bagaimana mencegahnya menjadi lebih penting. Meskipun ada di sana’s tidak ada peluru perak untuk memblokir serangan brute-force, berikut adalah dua pendekatan yang dapat membantu:
Penguncian Akun
Pendekatan umum melibatkan mengunci pengguna keluar dari akun setelah beberapa upaya kata sandi yang salah. Meskipun pendekatan ini berguna, masih bergantung pada otentikasi kata sandi, hanya sedikit mengurangi kemungkinan kompromi akun. Peretas juga dapat menggunakan fitur ini untuk memengaruhi ketersediaan layanan Anda dengan mengunci pengguna yang sah.
Otentikasi Multi-Faktor (MFA)
Otentikasi multi-faktor menawarkan cara yang lebih baik untuk mengamankan proses login. Dengan mengharuskan pengguna untuk mengirimkan lebih dari satu faktor otentikasi sebelum mendapatkan akses, itu mengurangi risiko yang melekat menggunakan satu kata sandi dan merupakan pertahanan yang efektif terhadap serangan otomatis.
Faktor otentikasi ini biasanya termasuk dalam salah satu dari tiga kategori: pengetahuan, kepemilikan, dan warisan.
Pengetahuan. Faktor pengetahuan bergantung pada sesuatu yang Anda ketahui. Kata sandi adalah contoh yang paling jelas, tetapi nomor identifikasi pribadi (pin) dan jawaban untuk pertanyaan keamanan juga dihitung. Faktor pengetahuan harus diingat, memberi mereka kelemahan yang sama seperti kata sandi. Orang sengaja menggunakan pin yang mudah diingat dan membaginya di beberapa akun.
Faktor pengetahuan juga sering ditemukan di domain publik. Anda dapat dengan mudah menggunakan media sosial atau catatan publik untuk menemukan jawaban atas pertanyaan keamanan khas seperti seseorang’Sekolah pertama atau ibu’nama gadis.
Milik. Faktor ini adalah sesuatu yang harus Anda bawa secara fisik selama proses login. Ini adalah pertahanan yang efektif terhadap serangan kata sandi otomatis karena penyusup akan membutuhkan perangkat fisik untuk akses. Industri perbankan telah menggabungkan faktor pengetahuan dan kepemilikan selama bertahun -tahun dalam bentuk pin dan kartu ATM. Faktor kepemilikan lainnya termasuk token U2F, kode pin satu kali (OTP), dan teknologi pemberitahuan push seperti Aplikasi Verifikasi Okta.
Sementara faktor kepemilikan memang meningkatkan keamanan otentikasi, mereka juga dapat hilang atau dicuri. Dalam hal ini, penyerang dapat mengkompromikan pengguna’S akun dan menguncinya.
Hal menjadi bagian tetap. Faktor waris menggunakan sifat -sifat yang unik untuk setiap individu. Pengidentifikasi biometrik, seperti sidik jari, pemindaian retina, dan pengenalan wajah termasuk dalam kategori ini. Mengharuskan pengguna untuk mengirimkan informasi unik ini selama proses login menawarkan pertahanan yang efektif terhadap serangan brute-force.
Seperti faktor pengetahuan, waris memiliki potensi kerugian karena informasi biometrik dapat ditemukan di domain publik. Kami meninggalkan sidik jari kami di setiap permukaan yang kami sentuh, dan wajah kami ada di gambar di media sosial. Meskipun akan membutuhkan peretas yang jauh lebih bertekad untuk mengumpulkan informasi ini dan menggunakannya untuk menyamar sebagai pengguna selama otentikasi, faktor biometrik masih belum sepenuhnya anti peluru.
Dia’sangat penting untuk mempertimbangkan faktor verifikasi MFA mana yang tepat untuk organisasi Anda saat Anda menggunakan MFA. Masing -masing memiliki pro dan kontra sendiri. Keamanan sangat penting, tetapi ada masalah lain yang perlu diingat. Ini termasuk dampak dari metode verifikasi pada pengalaman pengguna, dan overhead yang terlibat dalam mengelolanya. Beberapa teknologi verifikasi lebih mudah diterapkan daripada yang lain dan menawarkan pengalaman pengguna yang lebih baik, tetapi tidak memberikan tingkat keamanan yang sama dengan penyebaran MFA yang kompleks.
Misalnya, lebih mudah untuk mengelola kata sandi atau solusi berbasis pin daripada mengeluarkan setiap pengguna dengan token perangkat keras. Entri pin sederhana juga lebih nyaman bagi pengguna daripada membawa perangkat fisik dengan mereka. Di sisi lain, faktor berbasis pengetahuan saja tidak menawarkan tingkat jaminan yang sama dengan faktor kepemilikan.
Ada masalah lain yang perlu dipertimbangkan juga, seperti aksesibilitas teknologi yang terlibat. Misalnya, menggunakan perangkat atau aplikasi ponsel pintar tertentu untuk menggunakan MFA mungkin tidak selalu layak dalam setiap skenario. Smartphone kurang tersedia di beberapa daerah daripada yang lain, dan mereka tidak akan menjadi perangkat otentikasi praktis bagi pengguna di setiap pasar.
Otentikasi multi-faktor adaptif (AMFA)
Dalam beberapa kasus, Anda mungkin hanya ingin menerapkan MFA saat Anda membutuhkan tingkat jaminan yang lebih tinggi. Memahami konteks pengguna, perangkat, dan jaringan dapat membantu organisasi menerapkan tingkat otentikasi yang tepat untuk risiko yang terlibat. Bank dapat mengizinkan pelanggan untuk mengakses aplikasi dengan satu kata sandi tetapi meminta pengajuan OTP untuk menyetujui transfer uang. Organisasi dapat membiarkan karyawan masuk menggunakan kata sandi di jaringan perusahaan sambil membutuhkan token perangkat keras untuk masuk dari lokasi yang tidak diverifikasi.
Otentikasi multi-faktor adaptif menerapkan konteks ini untuk membantu organisasi bertahan melawan serangan brute-force tanpa mengorbankan kegunaan. AMFA memperluas proses login dengan kontrol keamanan tambahan di luar validasi kata sandi yang hanya. Ini memvalidasi konteks permintaan dengan memeriksa geolokasi, reputasi IP, perangkat, dan perilaku login. Berdasarkan konteks ini, mungkin meminta pengguna untuk mengirimkan faktor verifikasi tambahan. Faktor -faktor ini mungkin termasuk sesuatu yang dimiliki pengguna, seperti token keamanan, atau sesuatu yang unik untuk pengguna, seperti sidik jari.
Dengan mengubah kebijakan keamanan Anda dengan AMFA, Anda dapat memberi pelanggan keseimbangan yang efektif tentang kegunaan dan keamanan. Alih -alih mengandalkan kebijakan selimut yang membuat pengguna frustrasi, Anda dapat mendasarkan proses login (DENY, MFA, atau memungkinkan) langsung pada risiko terkait.
Okta telah menggunakan AMFA sebagai dasar untuk beberapa strategi pencegahan khusus yang dapat dipekerjakan pelanggan agar sesuai dengan kebutuhan bisnis mereka. Ini termasuk:
- Menerapkan MFA untuk karyawan dan mitra. Ini mengurangi risiko kompromi akun karena serangan kata sandi. Karena OKTA dapat mengimplementasikan MFA di atas otentikasi federasi, Anda juga dapat memperluas MFA ke mitra, terlepas dari solusi identitas yang saat ini mereka gunakan.
- Daftar hitam jaringan berbahaya dan agen pengguna yang cacat/tidak dikenal mengurangi upaya login dari lokasi dan permintaan yang tidak terduga yang berisi agen header yang mencurigakan.
- Alamat IP yang mencurigakan pembatas tingkat mengurangi aktivitas mencurigakan dengan mengisolasi dan memblokir alamat IP yang memiliki tingkat keberhasilan login yang rendah.
- Menolak upaya login dan mengunci pengguna berdasarkan perilaku melengkapi daftar hitam dengan menggunakan konteks untuk melihat perilaku yang mencurigakan. Contohnya akan melibatkan penguncian upaya akses dari Brasil untuk seorang karyawan di Grup AS.
Anda bahkan dapat menggunakan AMFA untuk menggunakan kata sandi. Okta’Fitur Sequencing Faktor S (segera hadir) memungkinkan Anda untuk mengatur kombinasi faktor otentikasi yang kuat. Misalnya, Anda dapat menggunakan OKTA Verifikasi sebagai faktor utama yang memungkinkan pengguna untuk masuk dengan satu ketukan di smartphone mereka. Jika AMFA mendeteksi tingkat risiko tinggi yang terkait dengan permintaan login, itu dapat mendorong pengguna untuk mengirimkan faktor kedua, seperti token perangkat keras atau pengidentifikasi biometrik.
Mengkonfigurasi AMFA dengan cara ini membantu mencegah serangan brute-force. Ini juga memberi pengguna pengalaman otentikasi tanpa gesekan yang memberi mereka akses mudah ke data yang mereka butuhkan.
Tertarik dengan opsi ini? Hubungi kami untuk bantuan menerapkan strategi yang tepat untuk organisasi Anda untuk melindungi pengguna Anda dari serangan identitas. Anda juga dapat mempelajari lebih lanjut tentang adaptif MFA dengan mengunduh Panduan Penerapan Otentikasi Multi-Faktor kami.
Untuk mempelajari lebih lanjut, kunjungi kami di:
Apa itu serangan brute force & bagaimana Anda mencegah mereka?
Seperti namanya, serangan brute-force melibatkan penggunaan komputer untuk mencoba melanggar sistem otentikasi dengan upaya login coba-dan-kesalahan yang cepat dan luar biasa. Pendekatan ini memanfaatkan vektor serangan yang relatif sederhana dan pemahaman umum bahwa banyak pengguna tidak’t mempraktikkan kebersihan cyber yang baik. Ini juga melibatkan sedikit keberuntungan – menghemat untuk menyerang beberapa akun dapat membuahkan hasil jika angkanya berada di sisi peretas.
Pengambilalihan akun melalui metode brute force tidak hanya dapat mengancam akun atau pengguna itu tetapi juga cakrawala yang diperluas dari sistem yang saling berhubungan. Beberapa hasil yang diharapkan dari serangan brute-force meliputi:
- Pengambilalihan Situs atau Aplikasi: Paling tidak, pelanggaran kredensial pengguna dapat mengakibatkan hilangnya akun administrator atau beberapa akun yang dapat memberi peretas kemampuan untuk mengambil alih aplikasi web atau situs web untuk keperluan memanen data atau mengotori situs karena alasan politik atau pribadi.
- Pencurian data: Jika peretas mencoba memecahkan otentikasi pada file lokal (biasanya dienkripsi), mereka pada dasarnya berjalan pergi dengan data itu.
- Gerakan Sistem Lateral: Salah satu hasil yang lebih meresahkan dari pelanggaran akun adalah bahwa peretas dapat menggunakan kredensial dan mengakses hak istimewa akun untuk menyerang sistem lain. Misalnya, peretas dapat menggunakan akun yang dikompromikan untuk meluncurkan serangan malware pada sistem cloud yang terhubung.
- Pengelabuan: Tergantung pada akunnya, peretas dapat meluncurkan serangan phishing yang lebih menarik dan berbahaya melalui email, obrolan video, atau SMS. Karena akun tersebut merupakan akun yang sah untuk organisasi, tidak ada yang lebih bijak sampai terlambat.
Yang benar adalah serangan brute force itu’Tersebar luas, jika tidak ada alasan lain selain para ahli keamanan telah mengurangi permukaan serangan mereka secara relatif baik. Namun, mereka berfungsi sebagai jenis peretasan tingkat rendah yang dapat menangkap perusahaan yang paling canggih jika mereka’t memperhatikan.
Perhatikan bahwa serangan brute force dapat mengungkap berbagai jenis nama data-login, kata sandi, atau data yang disembunyikan dalam file yang dilindungi kata sandi menggunakan enkripsi.
Apa saja berbagai jenis serangan brute?
Sementara taktik serangan brute force relatif mudah, selalu ada pendekatan yang berbeda yang mungkin diambil peretas untuk membuatnya lebih efektif. Pendekatan yang berbeda ini dapat meningkatkan tingkat kemenangan serangan mereka secara umum atau terhadap target tertentu.
Beberapa contoh serangan brute force meliputi:
- Serangan Sederhana: Dalam versi vanilla dari serangan brute force, peretas melempar algoritma yang mencoba kombinasi kata sandi secepat mungkin. Ini biasanya tidak efektif jika bahkan langkah -langkah dan praktik keamanan dasar ada. Mereka dapat gagal pada antarmuka login apa pun di mana perlambatan terjadi (i.e., halaman web yang memuat ulang setelah setiap upaya). Ini bisa memiliki lebih banyak efek pada file terenkripsi lokal.
- Serangan Kamus: Mirip dengan serangan vanilla, dengan penyempurnaan: daripada mencoba melempar kombinasi di antarmuka login, ini menggunakan kamus kata -kata umum, frasa, dan kata sandi default atau bekas bekas. Jadi, serangan ini mungkin menyebabkan serangkaian kata yang lebih sempit yang mencakup kata -kata kamus atau kata sandi umum seperti “kata sandi” atau “123456”.
- Serangan hibrida: Peretas menggunakan kamus dasar untuk memulai serangan mereka dan kemudian dibangun di atas permutasi frasa dalam kamus itu dengan metode brute force yang diperluas.
- Reverse Brute Force Attacks: Juga dikenal dalam beberapa aplikasi sebagai penyemprotan kata sandi, serangan mencoba menggunakan set standar permutasi kata sandi (baik pada login web atau otentikasi file lokal) di beberapa file atau sistem.
- Isi kredensial: Metode ini memanfaatkan fakta bahwa banyak orang menggunakan kembali kredensial di beberapa situs dan file. Peretas, yang telah meretas satu akun atau file, kemudian akan mencoba “hal-hal” Kredensial di berbagai situs e -commerce, perbankan, dan jejaring sosial untuk mendapatkan akses ke akun lain.
Bentuk serangan ini lebih tua dari serangan yang lebih modern, tetapi masih memiliki pembelian di bidang peretasan dan keamanan karena selalu ada orang yang tidak mengikuti praktik keamanan siber yang baik.
Bisakah serangan brute force memecahkan enkripsi?
Jawaban singkatnya adalah bahwa tidak ada sistem saat ini yang dapat dengan andal dapat mematahkan enkripsi canggih.
Salah satu standar enkripsi teratas adalah Standar Enkripsi Lanjutan (AES) yang diterbitkan dan dikelola oleh National Institute of Standard and Technology (NIST). Dua metode enkripsi yang dapat diandalkan di bawah AES adalah AES-128 dan AES-256, yang menggunakan kunci enkripsi 128-bit dan kunci enkripsi 256-bit, masing-masing.
Ini berarti bahwa, dalam kedua kasus, akan membutuhkan komputer paling kuat yang kita miliki lebih lama dari alam semesta’Usia untuk kekuatan kasar melalui data yang dienkripsi AES.
Namun, itu’sangat mungkin bahwa seorang peretas dapat meruntuhkan dengan memaksa menyerang metode otentikasi yang dilampirkan pada file terenkripsi dengan serangan kamus, tergantung pada praktik pengguna yang membuat kata sandi untuk file itu.
Apa praktik terbaik untuk mencegah serangan brute force?
Alasan serangan brute force masih memiliki umur panjang adalah karena orang masih menggunakan kebersihan cyber yang baik untuk kesederhanaan dan kemudahan. Dengan perhatian yang diberikan pada praktik terbaik, banyak jebakan peretasan ini dapat dihindari.
Beberapa praktik terbaik meliputi:
- Gunakan otentikasi multi-faktor: Menyebarkan MFA untuk memasukkan biometrik atau token SMS/email dan kata sandi satu kali secara efektif dapat menghilangkan ancaman serangan brute force. Bahkan jika peretas menebak kata sandi, mereka tidak dapat mengakses sistem itu sendiri.
- Memaksa peningkatan panjang dan kompleksitas kata sandi: Suatu organisasi dapat mengharuskan pengguna untuk menggunakan kata sandi yang panjang dan kompleks untuk menghindari serangan kamus. Ini berarti lebih dari 8-10 karakter, menggunakan beberapa huruf minimum, angka, dan karakter khusus, dan melarang penggunaan kata dan frasa umum.
- Batas upaya login: Serangan Brute Force mengandalkan sistem yang memungkinkan upaya akses tanpa batas. Dengan membatasi upaya untuk sejumlah kecil dan mengunci sistem atau membutuhkan periode pendinginan, organisasi Anda dapat menghindari beberapa masalah signifikan serangan brute force.
- Membutuhkan pembaruan kata sandi reguler: Pengguna harus mengubah kata sandi mereka setidaknya sekali atau dua kali setahun. Selain itu, mereka akan dianulir dari menggunakan kembali kata sandi yang sama saat memperbarui kredensial mereka. Ini dapat membantu mengurangi isian kredensial dan, jika seorang peretas telah mendapatkan akses ke akun, menghentikan mereka untuk menggunakannya.
- Gunakan captcha: Membutuhkan verifikasi captcha menggunakan pencocokan gambar atau interaksi pengguna dapat secara efektif mengakhiri serangan brute force terhadap kata sandi vanilla.
Leverage besok’S otentikasi hari ini dan hindari serangan brute force dengan 1kosmos
Dengan sistem modern, ancaman brute force aren’t Sehabat seperti dulu. Namun, masih banyak perusahaan, sampai hari ini, Don’t membatasi perilaku kata sandi, don’t mengimplementasikan mfa, dan don’t memodernisasi infrastruktur otentikasi mereka untuk perangkat seluler baru.
1KOSMOS menggabungkan MFA, blockchain aman, dan pemeriksaan identitas untuk memberikan platform otentikasi dan manajemen identitas yang kuat dan terdesentralisasi. Dengan otentikasi tanpa kata sandi dan biometrik canggih, perusahaan Anda tidak’Aku harus khawatir tentang ancaman serangan langsung terhadap pengguna atau kata sandi mereka.
Dengan 1KOSMOS, Anda mendapatkan fitur berikut:
- Otentikasi berbasis identitas: Kami mendorong biometrik dan otentikasi ke yang baru “siapa kamu” paradigma. Blockid menggunakan biometrik untuk mengidentifikasi individu, bukan perangkat, melalui triangulasi kredensial dan verifikasi identitas.
- Arsitektur Cloud-asli: Arsitektur cloud yang fleksibel dan terukur membuatnya mudah untuk membangun aplikasi menggunakan API dan SDK standar kami.
- Pemeriksaan identitas: BlockID memverifikasi identitas di mana saja, kapan saja dan pada perangkat apa pun dengan akurasi lebih dari 99%.
- Privasi dengan Desain: Menyematkan privasi ke dalam desain ekosistem kami adalah prinsip inti dari 1kosmos. Kami melindungi informasi yang dapat diidentifikasi secara pribadi dalam arsitektur identitas terdistribusi, dan data terenkripsi hanya dapat diakses oleh pengguna.
- Blockchain pribadi dan diizinkan: 1KOSMOS melindungi informasi yang dapat diidentifikasi secara pribadi dalam blockchain pribadi dan diizinkan, mengenkripsi identitas digital, dan hanya dapat diakses oleh pengguna. Properti terdistribusi memastikan tidak ada database untuk melanggar atau honeypot untuk target peretas.
- Interoperabilitas: Blockid dapat dengan mudah berintegrasi dengan infrastruktur yang ada melalui 50+ integrasi di luar kotak atau melalui API/SDK.
Untuk melihat bagaimana Anda dapat menanggapi tantangan otentikasi modern, baca lebih lanjut tentang 1kosmos dan bagaimana melampaui solusi tanpa kata sandi.
Ingin belajar lebih banyak? Biarkan kami membantu!
Jangkau hari ini untuk menjadwalkan pertemuan dengan para ahli kami atau untuk mendapatkan demo yang dipersonalisasi untuk melihat betapa mudahnya akses tanpa kata sandi bagi pekerja, pelanggan, dan warga negara.
Apa itu serangan brute force?
Serangan brute force adalah taktik coba-coba yang digunakan oleh peretas untuk memecahkan kredensial login, kunci enkripsi, dan URL tersembunyi.
Seperti yang tersirat dengan nama mereka, serangan brute force menggunakan teknik brute force dalam bentuk upaya login tanpa akhir untuk mendapatkan akses yang tidak sah ke akun pribadi, file sensitif, organisasi’ jaringan, dan sumber daya online yang dilindungi kata sandi lainnya. Ini dicapai dengan menggunakan bot yang terus -menerus mencoba berbagai kombinasi nama pengguna dan kata sandi untuk masuk ke akun.
Meskipun telah ada selama beberapa dekade dan menjadi relatif sederhana, serangan brute force tetap cukup populer dan masih biasa digunakan oleh peretas karena keefektifannya. Faktanya, setidaknya 80% dari hari ini’pelanggaran melibatkan serangan brute force atau penggunaan kredensial yang hilang atau dicuri. 1 Ini seharusnya tidak mengejutkan mengingat bahwa ada lebih dari 15 miliar kredensial yang dikompromikan saat ini beredar di forum web gelap yang dapat dengan mudah diakses peretas. 2
Mengapa Anda Harus Peduli?
Setelah penyerang Brute Force masuk ke akun, mereka dapat:
- Kumpulkan dan Pantau Aktivitas Pengguna.
- Mengekspos pengguna pada pencurian identitas dengan mencuri data pribadi yang sensitif, seperti pajak, rekening bank, dan informasi medis.
- Menginfeksi situs dengan malware yang akan diinstal pada pengunjung’ perangkat (e.G., Membajak perangkat menjadi bagian dari botnet).
- Letakkan iklan spam di situs web yang membayar penyerang per klik atau menginfeksi pengunjung situs dengan spyware untuk mengumpulkan data pribadi untuk dijual tanpa persetujuan.
- Menyebabkan kerusakan reputasi dengan merusak situs dengan konten yang buruk.
Lima jenis serangan brute force
Ada beberapa jenis serangan brute force, yang semuanya dapat digunakan untuk mendapatkan akses yang tidak sah ke sumber daya online.
Serangan brute force sederhana – Penyerang berusaha menebak pengguna’S Kata sandi sepenuhnya sendiri, tanpa menggunakan program perangkat lunak apa pun untuk melakukannya. Serangan ini berfungsi saat diimplementasikan terhadap pengguna dengan kata sandi lemah yang mudah ditebak, seperti “kata sandi”, “1234567890”, atau “Qwerty”.
Serangan Kamus – Ini adalah bentuk paling mendasar dari serangan brute force. Penyerang menguji sebanyak mungkin kata sandi terhadap nama pengguna yang ditargetkan. Genre serangan brute force ini disebut sebagai “Serangan Kamus” Karena penyerang berjalan melalui kamus saat menguji kata sandi, sering memodifikasi kata untuk memasukkan angka dan karakter khusus.
Serangan brute force hibrida – Strategi serangan ini sering menggunakan kombinasi serangan brute force sederhana dan serangan kamus. Penyerang menggunakan kata dan frasa yang ditebak secara logis dipasangkan dengan kombinasi huruf dan karakter yang berbeda untuk memecahkan akun. Contoh kata sandi yang digunakan dalam jenis serangan ini termasuk kombinasi populer seperti “Houston123!” atau “Bailey2022”.
Terbalikkan serangan brute force – Dengan serangan brute force terbalik, penyerang sudah tahu tentang kata sandi yang ada. Mereka kemudian bekerja terbalik dengan menguji jutaan nama pengguna terhadap kata sandi itu untuk menemukan serangkaian kredensial yang cocok. Dalam banyak kasus, peretas menggunakan kata sandi yang dihasilkan dari pelanggaran dan mudah diakses online.
Isian kredensial – juga dikenal sebagai “Daur Ulang Kredensial”, Pengisian kredensial adalah genre lain dari serangan brute force di mana penyerang menguji nama pengguna dan kombinasi kata sandi yang telah bocor atau dicuri dari web gelap dan situs web lainnya. Teknik ini berfungsi untuk serangan terhadap pengguna yang telah menggunakan kembali kredensial login mereka di beberapa akun online.
Teka -teki kata sandi
Kata sandi menghadirkan kekurangan kegunaan yang melekat. Sementara kata sandi pendek dan sederhana mudah diingat, mereka juga lemah dan mudah bagi penyerang brute force untuk retak. Di sisi lain, sambil membuat kata sandi yang panjang dan kompleks dan sering mengubahnya dapat secara signifikan meningkatkan keamanan, mereka sulit untuk diingat dan sering meningkatkan kemungkinan pengguna kembali untuk menggunakan kembali kata sandi yang sama di beberapa situs web, menyimpannya dengan cara yang tidak aman, dan gagal memperbaruinya sesering.
Dengan rata -rata orang menggunakan 191 layanan yang memerlukan kata sandi atau kredensial lainnya, 3 kebanyakan orang memiliki lebih banyak kata sandi untuk dilacak daripada sebelumnya. Selain itu, sebanyak 70% orang menggunakan nama pengguna dan kata sandi yang sama di seluruh situs. 4 Ini menciptakan target yang mudah bagi penjahat, dan jika kredensial dikompromikan melalui serangan phishing atau brute force di suatu situs, peretas juga dapat mencoba kombinasi nama pengguna dan kata sandi yang sama di situs lain.
Selain itu, lamanya waktu yang dibutuhkan untuk serangan brute force untuk memecahkan kata sandi adalah faktor kompleksitas kata sandi dan peretas’s komputasi tenaga kuda, dan dapat berkisar dari hanya beberapa detik hingga bertahun -tahun. Program komputer serangan brute force umum dapat memeriksa hingga satu miliar kata sandi per detik. 5 Dengan kata lain, meskipun serangan brute force mungkin membutuhkan waktu bertahun -tahun untuk memecahkan kata sandi kompleks yang telah Anda buat, Anda masih bisa berisiko tergantung pada seberapa gigih serangan itu.
Secara proaktif memerangi serangan brute force
Jika sejarah ada indikator, serangan brute force ada di sini untuk tetap dan kemungkinan akan terus berkembang biak. Untungnya, otentikasi multi-faktor (MFA) dan otentikasi tanpa kata sandi adalah dua cara yang sangat efektif untuk mengurangi risiko yang terkait.
Di bawah ini adalah tiga “Bagus”, “lebih baik”, Dan “terbaik” praktik keamanan yang dapat diterapkan oleh organisasi dan individu untuk menurunkan kemungkinan menjadi korban serangan brute force.
Bagus – Memperkuat Keamanan Kata Sandi
Menggunakan kata sandi yang kuat yang secara praktis tidak mungkin ditebak adalah cara termudah (meskipun terlemah) untuk bertahan melawan serangan brute force. Praktik Terbaik Saat Membuat Kata Sandi Baru Termasuk:
- Menggunakan kata sandi panjang yang panjangnya setidaknya 15 karakter.
- Membuat kata sandi kompleks yang menyertakan string karakter acak daripada kata -kata umum.
- Termasuk kombinasi angka, simbol, dan huruf huruf besar dan kecil dalam kata sandi.
- Tidak pernah menggunakan kata sandi yang sama di beberapa situs.
- Menggunakan Manajer Kata Sandi yang secara otomatis menghasilkan kata sandi yang kuat yang tidak dikenakan pengguna’Aku harus mengingat.
Organisasi harus melindungi kata sandi di backend Melalui praktik keamanan berikut:
- Menggunakan tingkat enkripsi tertinggi yang dimungkinkan, seperti enkripsi 256-bit untuk kata sandi, sebelum disimpan.
- Salting Kata Sandi Sebelum Hashing. Salting adalah praktik menambahkan karakter tambahan acak ke kata sandi sebelum hashed.
- Membatasi upaya login sehingga penyerang brute force akan digagalkan dari berulang kali mencoba masuk setelah menguji hanya beberapa nama pengguna dan kombinasi kata sandi yang gagal.
- Menggunakan captcha dapat mencegah program perangkat lunak serangan brute force yang tidak dapat mencentang kotak atau memilih gambar mana dari satu set berisi objek tertentu dari memverifikasi legitimasi mereka secara manual.
Lebih baik-otentikasi multi-faktor
Membutuhkan otentikasi multi-faktor (MFA) mencegah pelanggaran yang dihasilkan dari serangan brute force dan kredensial yang dikompromikan dengan menambahkan lapisan keamanan tambahan. Seperti namanya, MFA menggunakan dua atau lebih faktor (atau dikenal sebagai “kredensial”) dalam otentikasi pengguna. Faktor -faktor ini harus berasal dari setidaknya dua dari tiga kategori:
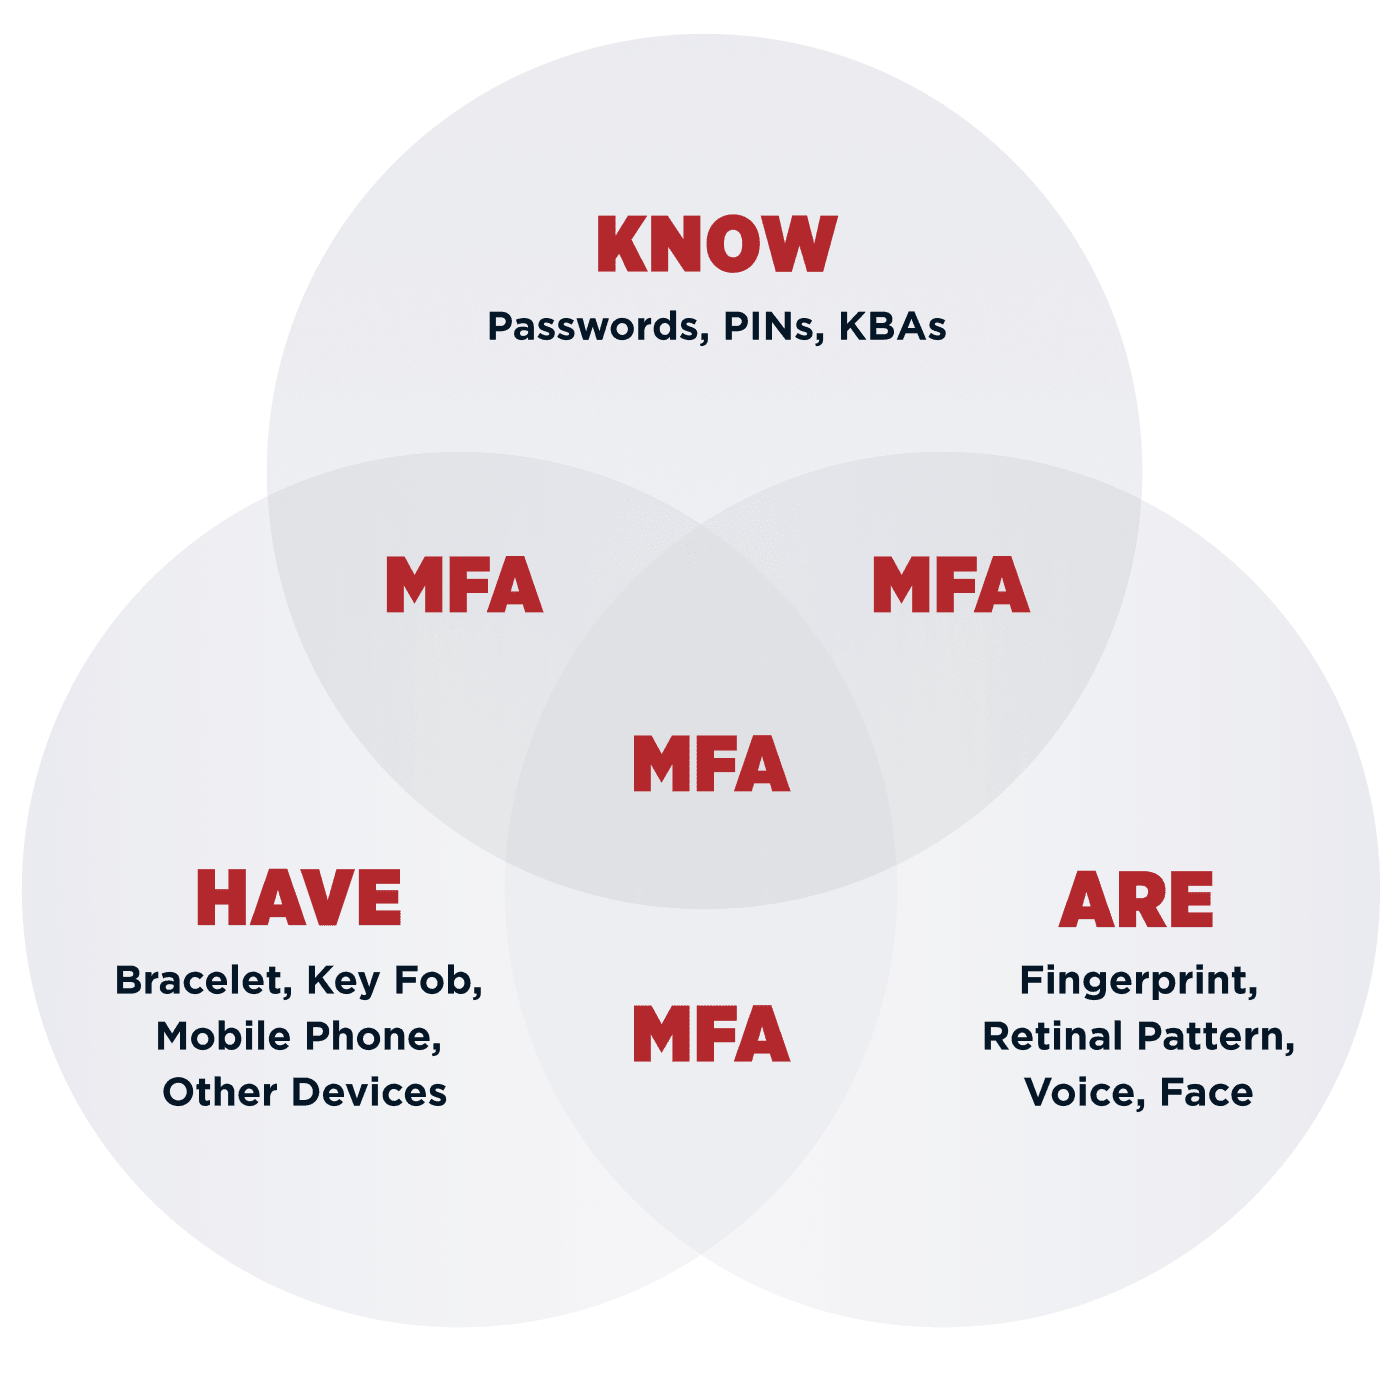
- Sesuatu yang Anda tahu -Kata sandi, pin, atau pola yang biasanya membentuk faktor otentikasi pertama berbasis pengetahuan dan dapat terdiri dari pertanyaan tantangan seperti “Apa ibumu’nama gadis?”.
- Sesuatu yang Anda miliki – Faktor otentikasi dalam kategori ini memverifikasi bahwa Anda memiliki hal tertentu. Contohnya termasuk menerima pemberitahuan push atau pesan teks di ponsel Anda atau memasukkan kartu debit Anda ke dalam mesin ATM.
- Sesuatu yang Anda atau lakukan – Kategori MFA ini biasanya mengacu pada biometrik, dengan metode verifikasi yang paling umum menjadi pemindaian sidik jari, pengenalan wajah, atau pengenalan suara.
Ketika pengguna diautentikasi menggunakan faktor dari setidaknya dua kategori ini, tingkat kepercayaan yang jauh lebih tinggi dapat dikaitkan dengan pengguna itu. Akibatnya, tidak peduli bagaimana seorang peretas mendapatkan akses ke pengguna’kredensial – baik itu melalui serangan brute force atau cara lain – MFA akan membuat kredensial itu tidak berguna. Ini karena peretas tidak akan dapat menyelesaikan verifikasi tambahan yang diperlukan – baik itu pemberitahuan push atau pemindaian pengenalan wajah – pada pengguna yang sebenarnya’s spesifik (i.e., tepercaya) perangkat untuk membiarkannya masuk.