

Χρησιμοποιεί ο Nessus NMAP?
Nessus: Mythbusters Edition
Nessus Port Scan vs NMAP Port Scan
Στόχος μου είναι να βρω τρωτά σημεία του δικτύου. Έχω χρησιμοποιήσει το Nessus και το NMAP τόσο για σάρωση ευπάθειας. Πρέπει να επαληθεύσω αν μπορώ να χρησιμοποιήσω μόνο το “nessus” αντί να χρησιμοποιήσω “nmap”. Σύμφωνα με τις προσπάθειές μου στο διαδίκτυο, πολλοί άνθρωποι πρότειναν να χρησιμοποιήσουν το Nessus και το NMAP μαζί, επειδή ο Nessus παρέχει επίσης το εύρος σάρωσης λιμανιού ως NMAP. Αλλά δεν καταλαβαίνω τον ακριβή λόγο για τον οποίο η θύρα Nessus δεν μπορεί να αντικαταστήσει τη σάρωση θύρας NMAP ? Ποια θα πρέπει να είναι η σημαντικότερη διαφορά με τον Nessus και το NMAP όσον αφορά τη σάρωση λιμένων?
ρώτησε 20 Φεβρουαρίου 2018 στις 6:20
tech_enthusiast tech_enthusiast
435 1 1 χρυσό σήμα 5 5 ασημένια σήματα 19 19 χάλκινα κονκάρδες
3 Απαντήσεις 3
Δεν προτείνω να χρησιμοποιήσετε και. Πρέπει να αναπτύξετε τις ικανότητές σας χωρίς τα εργαλεία για να μάθετε τι να επιτεθείτε και πώς να το επιτεθείτε.
Τα παρακάτω βιβλία θα σας ξεκινήσουν:
- Αξιολόγηση ασφαλείας δικτύου, 3η έκδοση
- Επιχειρήσεις στον κυβερνοχώρο: οικοδόμηση, υπεράσπιση και επίθεση σύγχρονων δικτύων υπολογιστών
- Python: Δοκιμές διείσδυσης για προγραμματιστές
- Mastering Kali Linux για προηγμένη δοκιμή διείσδυσης, 2η έκδοση
- Το Metasploit αποκάλυψε: μυστικά του εμπειρογνώμονα Pentester
Πρέπει να κυριαρχήσετε τις τεχνικές χωρίς να χρησιμοποιήσετε τα εργαλεία. Το MetasPloit είναι ένα είδος πλαισίου τεχνικής κατασκευής, αλλά μπορείτε επίσης να βασιστείτε σε αυτό πάρα πολύ αν δεν μάθετε τη σχετική σχεδία.
Ωστόσο, το NMAP μπορεί να τροποποιηθεί για να αποκτήσει μια κατανόηση για ένα περιβάλλον όσον αφορά την ευπάθεια, την αποτελεσματικότητα του ελέγχου και την πρακτική βαθιάς ασφάλειας. Θα το συνιστούσα πάνω από τον Nessus για κάθε κατάσταση εκτός από την πυρκαγιά και να ξεχάσετε την κατάσταση. Ωστόσο, η πυρκαγιά και το ξεχνάμε τείνει να παρέχει μια αναφορά με λάθος κινδύνους και μια τεράστια ποικιλία σφαλμάτων, συμπεριλαμβανομένων ψευδών θετικών (που μπορεί να είναι ψευδείς θετικές θετικές.
Επομένως, συνιστώ επίσης (μετά την καταγραφή των τεχνικών) αυτά τα βιβλία:
- NMAP: Εξερεύνηση δικτύου και βιβλίο ελέγχου ασφαλείας, 2η έκδοση
- Mastering the NMAP Scripting Engine
Nessus: Mythbusters Edition
Πρόσφατα έκανα λίγη έρευνα για την ιστορία του Nessus. Ανακάλυψα ότι η πρώτη έκδοση του Nessus δημοσιεύθηκε το 1998, και κάθε λογισμικό Time ήταν γύρω για τόσο πολύ καιρό, είναι βέβαιο ότι υπάρχουν μερικοί μύθοι και παρανοήσεις που αναπτύσσονται τόσο γρήγορα όσο τα νέα χαρακτηριστικά με τα χρόνια. Αυτή η ανάρτηση θα εξηγήσει μερικούς κοινούς μύθους και θα θέσει το ρεκόρ ευθεία.
Ενώ δεν δημιουργήσαμε μεγάλες εκρήξεις για αυτήν την ανάρτηση, έπεσα στο γραφείο, μόνο και μόνο επειδή.
Μύθος #1 – “Εγκατάσταση Nessus από τη διανομή Linux’Το S Repository εγκαθιστά την τελευταία έκδοση του Nessus “
Ανάλογα με την κατανομή Linux που εκτελείτε και ποια έκδοση της διανομής που έχετε εγκαταστήσει, ίσως μπορείτε να εγκαταστήσετε ένα πακέτο που ονομάζεται “Nessus” από το Repository Package. Πολλοί άνθρωποι πιστεύουν ότι αυτή η διαδικασία εγκαθιστά μια πρόσφατη έκδοση του Nessus, αλλά δεν το κάνει. Συνήθως οι κατανομές θα περιλαμβάνουν 2.x Έκδοση του Nessus στο αποθετήριο. Η τρέχουσα έκδοση του Nessus είναι 4.4.0 και μπορεί να μεταφορτωθεί μόνο από http: // www.νίκος.org ή από την αξιόπιστη πύλη υποστήριξης πελατών. Για να δοθεί κάποιο υπόβαθρο, τα παρακάτω είναι ένα σύντομο ιστορικό εκδόσεων Nessus:
- 1998 – Nessus Alpha1 – Φοιτητικό έργο, ανακοινώθηκε στη λίστα αλληλογραφίας Bugtraq
- Μάιος 2000 – Nessus 1.0 – Πρώτη σταθερή έκδοση
- Φεβρουάριος 2003 – Nessus 2.0 – Νέος κινητήρας NASL
- Οκτώβριος 2004 – Nessus 2.2 – Δυνατότητα σύνδεσης σε κεντρικούς υπολογιστές μέσω SSH, τελευταία έκδοση GPL
- Δεκέμβριος 2005 – Nessus 3.0 – Ο κινητήρας NASL3 εισήχθη
- Απρίλιος 2009 – Nessus 4.0-Μοντέλο βασισμένο σε νήμα, υποστήριξη 64-bit
- Νοέμβριος 2009 – Nessus 4.2 – Nessus API, διεπαφή χρήστη, αναφορές και πολιτικές που αποθηκεύονται στον διακομιστή
- Νοέμβριος 2010 – Nessus 4.4 – χαμηλότερη χρήση μνήμης, προγραμματισμός, βελτιώσεις αναφοράς
Μπορείτε επίσης να ελέγξετε το άρθρο “Γιατί να αναβαθμίσετε στο Nessus 4?”Για μια λεπτομερή ματιά στις βελτιώσεις μεταξύ των εκδόσεων, συμπεριλαμβανομένης μιας ανάλυσης απόδοσης μεταξύ Nessus 2 και Nessus 4.
Μύθος #2: “Ο Nessus χρησιμοποιεί το NMAP ως κινητήρα σάρωσης”
Πριν από τον Nessus 2.2.0, μικρές μερίδες κώδικα από το NMAP 1.x χρησιμοποιήθηκαν σε ένα πρόσθετο σάρωσης πρώιμης θύρας. Ο Nessus χρησιμοποίησε επίσης (και εξακολουθεί να κάνει μέχρι σήμερα) τη δική του μηχανή σάρωσης λιμένων, συμπεριλαμβανομένου του Syn Scanner που συμπεριλήφθηκε στις πρώτες εκδόσεις του Nessus. Ενώ το NMAP είναι ένας φανταστικός σαρωτής λιμένων (και πολλά άλλα!) Ο Nessus δεν έχει συμπεριλάβει ποτέ ή χρησιμοποιεί το NMAP ως λιμενικό σαρωτή από προεπιλογή.
Υπάρχουν δύο plugins Nessus που μπορούν να ενσωματώσουν το NMAP. Ένα για να τρέξει το NMAP παράλληλα με τον Nessus και ένα για να εισαγάγει αποτελέσματα. Για περισσότερες πληροφορίες, ανατρέξτε στην ενότητα “Πότε, πώς και γιατί (όχι) για να χρησιμοποιήσετε το NMAP μέσα στο Nessus”
Εάν πρέπει να εισαγάγετε αποτελέσματα NMAP, προτείνω να εγκαταστήσετε το NMAPXML.NASL. Υπάρχουν μερικές περιπτώσεις όπου κάποιος θα έχει ήδη εκτελέσει σάρωση NMAP και αυτό’χρήση
Nessus: Mythbusters Edition
Ενώ το NMAP δεν είναι πλήρης σαρωτής ευπάθειας, είναι ένα εργαλείο αναφοράς που χρησιμοποιείται για την ανάλυση της απόκρισης υπηρεσίας που έρχεται σε πακέτα και το εργαλείο αναφοράς μπορεί να βοηθήσει στον εντοπισμό των τρωτών σημείων στο δίκτυο. Το NMAP χρησιμοποιεί έναν κινητήρα scripting για να προσδιορίσει τις πληροφορίες ευπάθειας.
Nessus Port Scan vs NMAP Port Scan
Στόχος μου είναι να βρω τρωτά σημεία του δικτύου. Έχω χρησιμοποιήσει το Nessus και το NMAP τόσο για σάρωση ευπάθειας. Πρέπει να επαληθεύσω αν μπορώ να χρησιμοποιήσω μόνο το “nessus” αντί να χρησιμοποιήσω “nmap”. Σύμφωνα με τις προσπάθειές μου στο διαδίκτυο, πολλοί άνθρωποι πρότειναν να χρησιμοποιήσουν το Nessus και το NMAP μαζί, επειδή ο Nessus παρέχει επίσης το εύρος σάρωσης λιμανιού ως NMAP. Αλλά δεν καταλαβαίνω τον ακριβή λόγο για τον οποίο η θύρα Nessus δεν μπορεί να αντικαταστήσει τη σάρωση θύρας NMAP ? Ποια θα πρέπει να είναι η σημαντικότερη διαφορά με τον Nessus και το NMAP όσον αφορά τη σάρωση λιμένων?
ρώτησε 20 Φεβρουαρίου 2018 στις 6:20
tech_enthusiast tech_enthusiast
435 1 1 χρυσό σήμα 5 5 ασημένια σήματα 19 19 χάλκινα κονκάρδες
3 Απαντήσεις 3
Δεν προτείνω να χρησιμοποιήσετε και. Πρέπει να αναπτύξετε τις ικανότητές σας χωρίς τα εργαλεία για να μάθετε τι να επιτεθείτε και πώς να το επιτεθείτε.
Τα παρακάτω βιβλία θα σας ξεκινήσουν:
- Αξιολόγηση ασφαλείας δικτύου, 3η έκδοση
- Επιχειρήσεις στον κυβερνοχώρο: οικοδόμηση, υπεράσπιση και επίθεση σύγχρονων δικτύων υπολογιστών
- Python: Δοκιμές διείσδυσης για προγραμματιστές
- Mastering Kali Linux για προηγμένη δοκιμή διείσδυσης, 2η έκδοση
- Το Metasploit αποκάλυψε: μυστικά του εμπειρογνώμονα Pentester
Πρέπει να κυριαρχήσετε τις τεχνικές χωρίς να χρησιμοποιήσετε τα εργαλεία. Το MetasPloit είναι ένα είδος πλαισίου τεχνικής κατασκευής, αλλά μπορείτε επίσης να βασιστείτε σε αυτό πάρα πολύ αν δεν μάθετε τη σχετική σχεδία.
Ωστόσο, το NMAP μπορεί να τροποποιηθεί για να αποκτήσει μια κατανόηση για ένα περιβάλλον όσον αφορά την ευπάθεια, την αποτελεσματικότητα του ελέγχου και την πρακτική βαθιάς ασφάλειας. Θα το συνιστούσα πάνω από τον Nessus για κάθε κατάσταση εκτός από την πυρκαγιά και να ξεχάσετε την κατάσταση. Ωστόσο, η πυρκαγιά και το ξεχνάμε τείνει να παρέχει μια αναφορά με λάθος κινδύνους και μια τεράστια ποικιλία σφαλμάτων, συμπεριλαμβανομένων ψευδών θετικών (που μπορεί να είναι ψευδείς θετικές θετικές.
Επομένως, συνιστώ επίσης (μετά την καταγραφή των τεχνικών) αυτά τα βιβλία:
- NMAP: Εξερεύνηση δικτύου και βιβλίο ελέγχου ασφαλείας, 2η έκδοση
- Mastering the NMAP Scripting Engine
Nessus: Mythbusters Edition
Πρόσφατα έκανα λίγη έρευνα για την ιστορία του Nessus. Ανακάλυψα ότι η πρώτη έκδοση του Nessus δημοσιεύθηκε το 1998, και κάθε λογισμικό Time ήταν γύρω για τόσο πολύ καιρό, είναι βέβαιο ότι υπάρχουν μερικοί μύθοι και παρανοήσεις που αναπτύσσονται τόσο γρήγορα όσο τα νέα χαρακτηριστικά με τα χρόνια. Αυτή η ανάρτηση θα εξηγήσει μερικούς κοινούς μύθους και θα θέσει το ρεκόρ ευθεία.
Ενώ δεν δημιουργήσαμε μεγάλες εκρήξεις για αυτήν την ανάρτηση, έπεσα στο γραφείο, μόνο και μόνο επειδή.
Μύθος #1 – “Εγκατάσταση Nessus από τη διανομή Linux’Το S Repository εγκαθιστά την τελευταία έκδοση του Nessus “
Ανάλογα με την κατανομή Linux που εκτελείτε και ποια έκδοση της διανομής που έχετε εγκαταστήσει, ίσως μπορείτε να εγκαταστήσετε ένα πακέτο που ονομάζεται “Nessus” από το Repository Package. Πολλοί άνθρωποι πιστεύουν ότι αυτή η διαδικασία εγκαθιστά μια πρόσφατη έκδοση του Nessus, αλλά δεν το κάνει. Συνήθως οι κατανομές θα περιλαμβάνουν 2.x Έκδοση του Nessus στο αποθετήριο. Η τρέχουσα έκδοση του Nessus είναι 4.4.0 και μπορεί να μεταφορτωθεί μόνο από http: // www.νίκος.org ή από την αξιόπιστη πύλη υποστήριξης πελατών. Για να δοθεί κάποιο υπόβαθρο, τα παρακάτω είναι ένα σύντομο ιστορικό εκδόσεων Nessus:
- 1998 – Nessus Alpha1 – Φοιτητικό έργο, ανακοινώθηκε στη λίστα αλληλογραφίας Bugtraq
- Μάιος 2000 – Nessus 1.0 – Πρώτη σταθερή έκδοση
- Φεβρουάριος 2003 – Nessus 2.0 – Νέος κινητήρας NASL
- Οκτώβριος 2004 – Nessus 2.2 – Δυνατότητα σύνδεσης σε κεντρικούς υπολογιστές μέσω SSH, τελευταία έκδοση GPL
- Δεκέμβριος 2005 – Nessus 3.0 – Ο κινητήρας NASL3 εισήχθη
- Απρίλιος 2009 – Nessus 4.0-Μοντέλο βασισμένο σε νήμα, υποστήριξη 64-bit
- Νοέμβριος 2009 – Nessus 4.2 – Nessus API, διεπαφή χρήστη, αναφορές και πολιτικές που αποθηκεύονται στον διακομιστή
- Νοέμβριος 2010 – Nessus 4.4 – χαμηλότερη χρήση μνήμης, προγραμματισμός, βελτιώσεις αναφοράς
Μπορείτε επίσης να ελέγξετε το άρθρο “Γιατί να αναβαθμίσετε στο Nessus 4?”Για μια λεπτομερή ματιά στις βελτιώσεις μεταξύ των εκδόσεων, συμπεριλαμβανομένης μιας ανάλυσης απόδοσης μεταξύ Nessus 2 και Nessus 4.
Μύθος #2: “Ο Nessus χρησιμοποιεί το NMAP ως κινητήρα σάρωσης”
Πριν από τον Nessus 2.2.0, μικρές μερίδες κώδικα από το NMAP 1.x χρησιμοποιήθηκαν σε ένα πρόσθετο σάρωσης πρώιμης θύρας. Ο Nessus χρησιμοποίησε επίσης (και εξακολουθεί να κάνει μέχρι σήμερα) τη δική του μηχανή σάρωσης λιμένων, συμπεριλαμβανομένου του Syn Scanner που συμπεριλήφθηκε στις πρώτες εκδόσεις του Nessus. Ενώ το NMAP είναι ένας φανταστικός σαρωτής λιμένων (και πολλά άλλα!) Ο Nessus δεν έχει συμπεριλάβει ποτέ ή χρησιμοποιεί το NMAP ως λιμενικό σαρωτή από προεπιλογή.
Υπάρχουν δύο plugins Nessus που μπορούν να ενσωματώσουν το NMAP. Ένα για να τρέξει το NMAP παράλληλα με τον Nessus και ένα για να εισαγάγει αποτελέσματα. Για περισσότερες πληροφορίες, ανατρέξτε στην ενότητα “Πότε, πώς και γιατί (όχι) για να χρησιμοποιήσετε το NMAP μέσα στο Nessus”
Εάν πρέπει να εισαγάγετε αποτελέσματα NMAP, προτείνω να εγκαταστήσετε το NMAPXML.NASL. Υπάρχουν μερικές περιπτώσεις όπου κάποιος θα έχει ήδη εκτελέσει σάρωση NMAP και αυτό’χρήσιμο για την εισαγωγή των αποτελεσμάτων στο Nessus για τη διεξαγωγή σαρώσεων ευπάθειας έναντι του καταλόγου των κεντρικών υπολογιστών.
Σημείωση: Μπορείτε να βρείτε περισσότερες πληροφορίες στο post με τίτλο “Χρήση των αποτελεσμάτων NMAP με σάρωση παρτίδας Nessus”.
Μύθος #3: “Ο Nessus δεν υποστηρίζει το IPv6”
Ο Nessus θα σαρώσει τους κεντρικούς υπολογιστές IPv6, με την προϋπόθεση ότι ο κινητήρας σάρωσης λειτουργεί είτε σε Linux είτε σε σύστημα Mac OS X με ενεργοποιημένο IPv6. Δείτε την ανάρτηση με τίτλο “Nessus 3.2 Beta – IPv6 Scanning “
Τα Microsoft Windows δεν διαθέτουν μερικά από τα βασικά API που απαιτούνται για πλαστογραφία πακέτων IPv6 (Ε.σολ., Λήψη της διεύθυνσης MAC του δρομολογητή, του πίνακα δρομολόγησης κ.λπ.·. Αυτό με τη σειρά του εμποδίζει τη σωστή λειτουργία του σαρωτή του λιμανιού, αλλά κάτι που σχεδιάζεται για μελλοντικά δελτία είναι να προσθέσετε υποστήριξη για σάρωση IPv6 για διακομιστές Nessus που εκτελούνται στα Windows.
Μύθος #4: “Nessus σαρώνει μόνο υπηρεσίες δικτύου, όχι εφαρμογές ιστού.«
Τον Ιούνιο του 2009, η Tinable δημοσίευσε μια σημαντική αναθεώρηση της λειτουργικότητας σάρωσης εφαρμογής Web Application του Nessus. Από τότε ο Nessus συνέχισε να εφαρμόζει χαρακτηριστικά σάρωσης εφαρμογών ιστού που χρησιμοποιούν τεχνικές ασαφούς για να βρουν προσαρμοσμένες ευπάθειες στις εφαρμογές. Ο Nessus έχει διάφορους τρόπους για να απαριθμήσει τα τρωτά σημεία σε εφαρμογές ιστού:
Γνωστά τρωτά σημεία εφαρμογής ιστού – Ο Nessus περιέχει πάνω από 2.523 plugins που μπορούν να δακτυλιστούν και να ανιχνεύσουν γνωστές ευπάθειες σε εφαρμογές ιστού. Οποιοδήποτε plugin που αναφέρεται στις καταχρήσεις “CGI ABUSES” ή “CGI ABUSES: XSS” είναι γραμμένες για να απαριθμήσουν τα ευπάθεια.
Μύθος #5: “Ο Nessus σαρώνει μόνο τις συσκευές σε όλο το δίκτυο”
Κατά μήκος αυτών των γραμμών, ένα από τα πιο ισχυρά χαρακτηριστικά του Nessus είναι η δυνατότητα να ελέγχουν τα μπαλώματα και τις διαμορφώσεις σε τοπικό επίπεδο. Αντί να εκτελέσει ολόκληρη τη σάρωση των συσκευών σε ολόκληρο το δίκτυο, το οποίο καταναλώνει κάποιο εύρος ζώνης και έχει τη δυνατότητα να «επιδεινώσει» έναν στόχο, ο Nessus μπορεί να συνδεθεί στον στόχο και να ελέγξει τη διαμόρφωση τοπικά. Η Tenable υποστηρίζει επί του παρόντος τις ακόλουθες πλατφόρμες σε σχέση με τον τοπικό έλεγχο Patch:
- Linux (διάφορες κατανομές)
- Windows (όλες οι υποστηριζόμενες πλατφόρμες)
- VMware ESX
- HP-ux
- Σολάρα
- Mac OS X
- Βάσεις δεδομένων (Oracle, MSSQL και άλλα)
Ο Nessus μπορεί επίσης να εκτελέσει τον έλεγχο διαμόρφωσης, να αναθεωρήσει τη διαμόρφωση ενός λειτουργικού συστήματος ή εφαρμογής και να το συγκρίνει με ένα γνωστό πρότυπο. Ο Nessus υποστηρίζει πολλά διαφορετικά λειτουργικά συστήματα και εφαρμογές, συμπεριλαμβανομένων των Cisco IOS, CIS Benchmarks και πολλά άλλα. Ένα εξαιρετικό παράδειγμα αυτής της ικανότητας σε δράση περιλαμβάνεται στη θέση με τίτλο “Ελέγχοντας Linux, Apache, & MySQL έναντι των δείκτη αναφοράς CIS”
Paul Asadoorian
Ως ιδρυτής και Διευθύνων Σύμβουλος της Security Weekly, ο Paul παραμένει ένας από τους κόσμους’οι κύριοι εμπειρογνώμονες σε όλα τα πράγματα στον κυβερνοχώρο. Το Weekly Security είναι ένας πόρος one-stop για podcasts, webcasts και άλλο περιεχόμενο, ενημερώνοντας τα μέλη της κοινότητας σχετικά με τη δοκιμή διείσδυσης, την ανάλυση ευπάθειας, την ηθική πειρατεία και τη δοκιμή ενσωματωμένων συσκευών. Προηγουμένως, ο Paul υπηρέτησε ως επικεφαλής ειδικός ασφαλείας πληροφορικής για το Brown University και ως εκπαιδευτής στο Ινστιτούτο SANS.
Nmap vs nessus
Το NMAP (Mapper Network) ορίζεται ως εργαλείο σάρωσης δικτύου που χρησιμοποιείται από τους διαχειριστές δικτύων για να χαρτογραφήσει τα δίκτυά τους και να ανακαλύπτει τους οικοδεσπότες και τις υπηρεσίες στέλνοντας τα πακέτα και την ανάλυση των απαντήσεων, είναι επίσης ένα ελεύθερο και ανοιχτό εργαλείο για να ελέγξει για τις αδυναμίες ή τις αδυναμίες του δικτύου, ενώ η NESSUS ορίζεται ως το σύστημα SCANE να επιτεθεί ή να προσπαθήσουν οι χάκερ να αποκτήσουν πρόσβαση σε οποιονδήποτε υπολογιστή που έχουμε συνδεθεί σε ένα δίκτυο.
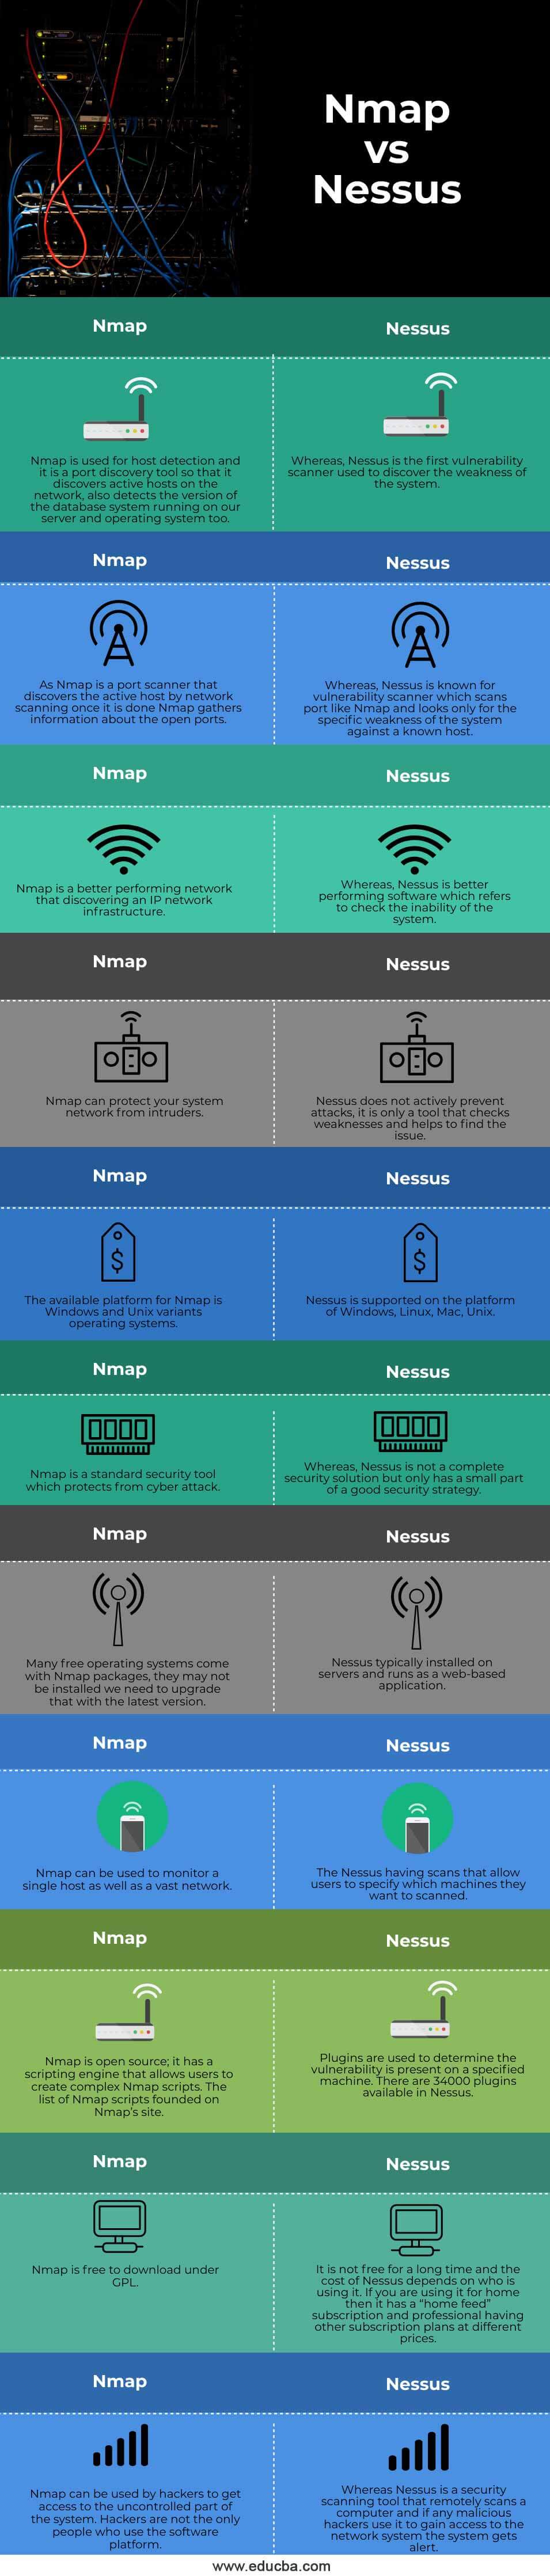
Επικεφαλής σε σύγκριση με το NMAP vs Nessus (Infographics)
Παρακάτω παρατίθενται οι κορυφαίες διαφορές μεταξύ του NMAP vs Nessus.
Ανάπτυξη ιστού, γλώσσες προγραμματισμού, δοκιμές λογισμικού και άλλοι
Βασικές διαφορές
Το NMAP και το Nessus είναι εργαλεία σάρωσης δικτύου, ώστε να υπάρχουν αρκετές διαφορές σε αυτό που προσπαθούν να επιτύχουν.
1. Ασφάλεια
Ο Nessus είναι ένας σαρωτής ευπάθειας, η ευπάθεια σημαίνει να σαρώσει τις αδυναμίες του συστήματος σε υπολογιστές και δίκτυα για τον εντοπισμό της ασφάλειας και τη βελτίωση της αποτελεσματικότητας του συστήματος. Ενώ η χαρτογράφηση δικτύου είναι ο πρώτος σκοπός του NMAP που η χαρτογράφηση ανακαλύπτει τους οικοδεσπότες και τις υπηρεσίες του συστήματος. Κυρίως οι διαχειριστές δικτύων και οι επαγγελματίες ασφαλείας χρησιμοποιούν το NMAP για να χαρτογραφήσουν τα δίκτυά τους.
Το NMAP καθορίζει ότι η κατάσταση προς τα πάνω και προς τα κάτω του κεντρικού υπολογιστή καθορίζει επίσης την απροσδόκητη παρουσία ξενιστών, υπηρεσιών στο δίκτυο, τείχος προστασίας, λειτουργικό σύστημα και έκδοση στον κεντρικό υπολογιστή. Ο Nessus έχει πρόσθετα ελέγχου ασφαλείας για να καθορίσει την απόδοση του δικτύου του συστήματος.
2. Σαρωτής ευπάθειας
Η σάρωση μπορεί να διατηρήσει το σύστημά μας ασφαλές. Η εύρεση ευπάθειας πριν οι χάκερ κάνουν οτιδήποτε είναι πολύ σημαντικό να διατηρήσουμε τα δεδομένα της εταιρείας μας ασφαλή όσον αφορά την ασφάλεια του δικτύου. Η ευπάθεια σημαίνει τον εντοπισμό της αδυναμίας ή της αδυναμίας του συστήματος στο δίκτυο. Η σάρωση ευπάθειας ανιχνεύει την ανικανότητα και χρησιμοποιώντας το εργαλείο Nessus μπορούμε να ανιχνεύσουμε τις αδυναμίες ενός συστήματος που θα βοηθήσει στην προστασία του συστήματός μας και να βελτιώσουμε την αποτελεσματικότητα του συστήματος. Ο Nessus παρέχει πολλές λειτουργίες σε ένα εργαλείο, οι χάκερ μπορούν να τρέξουν το ίδιο εργαλείο και είναι επωφελές να γνωρίζουμε ποιο είναι το αποτέλεσμα είναι ότι σαρώνουν το σύστημα. Ο Nessus είναι ένας από τους σαρωτές ευπάθειας που χρησιμοποιούνται για να βρουν κακόβουλες επιθέσεις.
Ενώ το NMAP δεν είναι πλήρης σαρωτής ευπάθειας, είναι ένα εργαλείο αναφοράς που χρησιμοποιείται για την ανάλυση της απόκρισης υπηρεσίας που έρχεται σε πακέτα και το εργαλείο αναφοράς μπορεί να βοηθήσει στον εντοπισμό των τρωτών σημείων στο δίκτυο. Το NMAP χρησιμοποιεί έναν κινητήρα scripting για να προσδιορίσει τις πληροφορίες ευπάθειας.
3. Εγκατάσταση στα Windows
Πριν από την απελευθέρωση μιας έκδοσης των Windows, το NMAP ήταν ένα εργαλείο μόνο για το UNIX και μετά την απελευθέρωση, είναι η δεύτερη πιο δημοφιλής πλατφόρμα για το NMAP. Είναι δημοφιλές επειδή οι χρήστες των Windows δεν διαθέτουν μεταγλωττιστή και διατηρούν επίσης έναν οδηγό για τους χρήστες που θέλουν να τρέξουν NMAP στα Windows. Το NMAP υποστηρίζει τη διεπαφή Ethernet για σάρωση Raw Packets. Η ταχύτητα σάρωσης είναι πιο αργή από το UNIX επειδή υπάρχουν ελλείψεις στο Windows Networking API. Τα Windows διαθέτουν τρεις επιλογές για την εγκατάσταση του NMAP, οι οποίες είναι διαθέσιμες στη σελίδα λήψης στο https: // nmap.org/download.HTML που είναι Windows Selfinstaller, Δικαστικά αρχεία ZIP Line Command-Line και, προαιρετικά είναι ένας μεταγλωττιστής.
Ενώ, για τον Nessus μπορούμε να αποκτήσουμε το πρόγραμμα εγκατάστασης των Windows και πρέπει να το κατεβάσετε σύμφωνα με το λειτουργικό σύστημα, μόλις κατεβάσετε διπλό κλικ στο πρόγραμμα εγκατάστασης και, στη συνέχεια, ολοκληρώστε την εγκατάσταση, ο Wizard Wizard για τους χρήστες Nessus παίρνει ανοίγει.
Πίνακας σύγκρισης του NMAP vs Nessus
| μικρό.ΟΧΙ | Μαργαρίτα | Νίκος |
| 1 | Το NMAP χρησιμοποιείται για την ανίχνευση κεντρικού υπολογιστή και είναι ένα εργαλείο ανακάλυψης λιμένων έτσι ώστε να ανακαλύπτει ενεργούς κεντρικούς υπολογιστές στο δίκτυο, ανιχνεύει επίσης την έκδοση του συστήματος βάσης δεδομένων που εκτελείται στον διακομιστή και το λειτουργικό μας σύστημα επίσης. | Ενώ ο Nessus είναι ο πρώτος σαρωτής ευπάθειας που χρησιμοποιείται για να ανακαλύψει την αδυναμία του συστήματος. |
| 2 | Καθώς το NMAP είναι ένας σαρωτής θύρας που ανακαλύπτει τον ενεργό κεντρικό υπολογιστή με σάρωση δικτύου μόλις γίνει το NMAP συγκεντρώνει πληροφορίες σχετικά με τις ανοιχτές θύρες. | Ενώ ο Nessus είναι γνωστός για έναν σαρωτή ευπάθειας που σαρώνει λιμάνια όπως το NMAP και φαίνεται μόνο για τη συγκεκριμένη αδυναμία του συστήματος έναντι ενός γνωστού ξενιστή. |
| 3 | Το NMAP είναι ένα δίκτυο καλύτερων επιδόσεων που ανακαλύπτει μια υποδομή δικτύου IP. | Ενώ, ο Nessus είναι λογισμικό που αναφέρεται καλύτερα στο οποίο αναφέρεται στην ανικανότητα του συστήματος. |
| 4 | Το NMAP μπορεί να προστατεύσει το δίκτυο του συστήματός σας από εισβολείς. | Ο Nessus δεν αποτρέπει ενεργά τις επιθέσεις, είναι μόνο ένα εργαλείο που ελέγχει τις αδυναμίες και βοηθά στην εύρεση του προβλήματος. |
| 5 | Η διαθέσιμη πλατφόρμα για το NMAP είναι λειτουργικά συστήματα παραλλαγών Windows και Unix. | Ο Nessus υποστηρίζεται στην πλατφόρμα Windows, Linux, Mac, Unix. |
| 6 | Το NMAP είναι ένα τυπικό εργαλείο ασφαλείας που προστατεύει από επιθέσεις στον κυβερνοχώρο. | Ενώ ο Nessus δεν είναι μια πλήρης λύση ασφαλείας, αλλά έχει μόνο ένα μικρό μέρος μιας καλής στρατηγικής ασφαλείας. |
| 7 | Πολλά δωρεάν λειτουργικά συστήματα διαθέτουν πακέτα NMAP, ενδέχεται να μην εγκατασταθούν πρέπει να αναβαθμίσουμε αυτό με την τελευταία έκδοση. | Ο Nessus είναι τυπικά εγκατεστημένος σε διακομιστές και λειτουργεί ως εφαρμογή μέσω διαδικτύου. |
| 8 | Το NMAP μπορεί να χρησιμοποιηθεί για την παρακολούθηση ενός μόνο κεντρικού υπολογιστή καθώς και ενός τεράστιου δικτύου. | Ο Nessus έχει σαρώσεις που επιτρέπουν στους χρήστες να καθορίσουν ποια μηχανήματα θέλουν να σαρώσουν. |
| 9 | Το NMAP είναι ανοικτού κώδικα. Έχει μια μηχανή scripting που επιτρέπει στους χρήστες να δημιουργούν σύνθετα σενάρια NMAP. Η λίστα των σεναρίων NMAP που βασίζονται στο NMAP’ιστότοπος. | Τα πρόσθετα χρησιμοποιούνται για τον προσδιορισμό της ευπάθειας σε ένα συγκεκριμένο μηχάνημα. Υπάρχουν 34000 plugins διαθέσιμα στο Nessus. |
| 10 | Το NMAP είναι δωρεάν για λήψη στο GPL. | Δεν είναι δωρεάν για μεγάλο χρονικό διάστημα και το κόστος του nessus εξαρτάται από το ποιος το χρησιμοποιεί. Εάν το χρησιμοποιείτε για το σπίτι τότε έχει ένα “τροφή στο σπίτι” συνδρομή και επαγγελματικό που έχει άλλα σχέδια συνδρομής σε διαφορετικές τιμές. |
| 11 | Το NMAP μπορεί να χρησιμοποιηθεί από τους χάκερ για να αποκτήσει πρόσβαση στο ανεξέλεγκτο μέρος του συστήματος. Οι χάκερ δεν είναι οι μόνοι που χρησιμοποιούν την πλατφόρμα λογισμικού. | Ενώ ο Nessus είναι ένα εργαλείο σάρωσης ασφαλείας που σαρώνει εξ αποστάσεως έναν υπολογιστή και εάν οποιεσδήποτε κακόβουλες χάκερ το χρησιμοποιούν για να αποκτήσουν πρόσβαση στο σύστημα δικτύου, το σύστημα λαμβάνει ειδοποίηση. |
συμπέρασμα
Το παραπάνω άρθρο καταλήγει στο συμπέρασμα ότι και οι δύο χρησιμοποιούνται για την εξέταση της ασφάλειας του δικτύου και ο ρόλος τους στη σάρωση της ασφάλειας του δικτύου είναι η καλύτερη εφαρμογή στην ασφάλεια του δικτύου μας. Επίσης, καταλήγουμε στο συμπέρασμα ότι το NMAP και το Nessus χρησιμοποιούν τις εντολές τους για να ελέγξουν την ανικανότητα του δικτύου και του διακομιστή πριν αυτά τα εργαλεία διαχειριστές ελέγχουν με μη αυτόματο τρόπο τα δίκτυά τους.
Συνιστώμενα άρθρα
Αυτός είναι ένας οδηγός για το NMAP vs Nessus. Εδώ συζητάμε τις βασικές διαφορές NMAP vs Nessus με τα infographics και τον πίνακα σύγκρισης. Μπορεί επίσης να ρίξετε μια ματιά στα ακόλουθα άρθρα για να μάθετε περισσότερα –
- MPLS vs Internet
- Conemu vs Cmder
- sprintf vs snprintf
- B δέντρο εναντίον δυαδικού δέντρου
Όλα σε ένα πακέτο VBA του Excel
500+ ώρες βίντεο HD
15 μονοπάτια μάθησης
120+ μαθήματα
Επαληθεύσιμο πιστοποιητικό ολοκλήρωσης
Πρόσβαση σε όλη τη διάρκεια ζωής
Πρόγραμμα κατάρτισης Financial Analyst Masters
1000+ ώρες βίντεο HD
43 Μαθήματα μάθησης
250+ μαθήματα
Επαληθεύσιμο πιστοποιητικό ολοκλήρωσης
Πρόσβαση σε όλη τη διάρκεια ζωής
Όλα σε ένα πακέτο επιστήμης δεδομένων
1500+ ώρες βίντεο HD
80 μονοπάτια μάθησης
360+ μαθήματα
Επαληθεύσιμο πιστοποιητικό ολοκλήρωσης
Πρόσβαση σε όλη τη διάρκεια ζωής
Όλα σε ένα πακέτο ανάπτυξης λογισμικού
3000+ ώρες βίντεο HD
149 Μαθήματα μάθησης
600+ μαθήματα
Επαληθεύσιμο πιστοποιητικό ολοκλήρωσης
Πρόσβαση σε όλη τη διάρκεια ζωής
Πρωτογενής πλευρική γραμμή
Όλα σε ένα πακέτο ανάπτυξης λογισμικού 3000+ ώρες βίντεο HD | 149 Μαθήματα μάθησης | 600+ μαθήματα | Επαληθεύσιμο πιστοποιητικό ολοκλήρωσης | Πρόσβαση σε όλη τη διάρκεια ζωής
Πρόγραμμα κατάρτισης Financial Analyst Masters 1000+ ώρες βίντεο HD | 43 ΜΑΘΗΜΑ ΜΑΘΗΜΑΤΑ | 250+ μαθήματα | Επαληθεύσιμο πιστοποιητικό ολοκλήρωσης | Πρόσβαση σε όλη τη διάρκεια ζωής
Nmap vs nessus – Ποιο είναι καλύτερο?
Το Nessus χρησιμοποιείται κυρίως ως εργαλείο αξιολόγησης ευπάθειας υποδομής πληροφορικής, ενώ το NMAP είναι ένα εργαλείο ανοικτού κώδικα και το πιο δημοφιλές εργαλείο ανίχνευσης λιμένων. Και τα δύο εργαλεία χρησιμοποιούνται εξ αποστάσεως και παρέχουν έναν κατάλογο πιθανών τρωτών σημείων του συστήματος προορισμού. Αυτό το άρθρο καλύπτει τόσο τα εργαλεία Nessus όσο και NMAP, εδώ συγκρίνουμε τις λειτουργίες που προσφέρονται και από τα δύο εργαλεία. Κάντε κλικ εδώ αν ενδιαφέρεστε να συγκρίνετε το OpenVAS vs Nessus, και οι δύο είναι εργαλεία σαρωτή ευπάθειας.
Σύγκριση εργαλείων που βασίζονται στη λειτουργικότητα ασφαλείας που διατίθενται στο NMAP και στο Nessus
| Λειτουργικότητα | Μαργαρίτα | Νίκος |
| Εγκατάσταση | Ανετα | Ανετα |
| Λιμάνι | Διαθέσιμος | Διαθέσιμος |
| Σενά σε σενάρια ευπάθειας | Διαθέσιμος | Διαθέσιμος |
| Κόστος | Ελεύθερος | Τόσο δωρεάν όσο και επαγγελματικό |
| Αξιολόγηση διαμόρφωσης | Πολύ περιορισμένος | Διαθέσιμος |
| Ευκολία στη χρήση | Μεσαίο | Ανετα |
| Υποστήριξη πελατών | Μη διαθέσιμος | Διαθέσιμος |
| Ταχύτητα | Γρηγορότερα | Πιο αργό από το NMAP |
Εγκατάσταση
Τόσο τα εργαλεία Nessus όσο και NMAP είναι εύκολο να εγκατασταθούν και μπορείτε εύκολα να εγκαταστήσετε και τα δύο εργαλεία ακολουθώντας τον επίσημο οδηγό. Θυμηθείτε, χρειάζεστε ένα επίσημο αναγνωριστικό για να εγγραφείτε για το Nessus Professional Tool και είναι διαθέσιμο για δωρεάν δοκιμή 7 ημερών. Μετά τη λήξη της δοκιμής 7 ημερών, μπορείτε να χρησιμοποιήσετε ελεύθερα την κοινοτική έκδοση του εργαλείου. Το NMAP έχει εγκατασταθεί στο Kali Linux. Μια έκδοση GUI του NMAP είναι επίσης διαθέσιμη.
Το Nessus Tool ενημερώνει τα plugins μόλις ξεκινήσετε την πρώτη φορά χρησιμοποιώντας http: // 127.0.0.1: 8834/

Λιμάνι
Και τα δύο εργαλεία παρέχουν λειτουργικότητα ασφαλείας σάρωσης λιμένων και παρέχουν εξαιρετικές λεπτομέρειες ενώ αναφέρετε ανοιχτές θύρες του συστήματος προορισμού. Αλλά αν μιλάτε συγκεκριμένα, το NMAP είναι ένα εργαλείο που χρησιμοποιείται μόνο για τη σάρωση θύρας και υπηρεσίας και ο Nessus έχει έναν ολόκληρο κατάλογο λειτουργικότητας ασφαλείας, συμπεριλαμβανομένης της θύρας σάρωσης. Η σάρωση του λιμανιού είναι μια τέτοια λειτουργικότητα που διατίθεται στο εργαλείο Nessus.
Σενά σε σενάρια ευπάθειας
Σε αυτή τη συζήτηση, τα σενάρια ευπάθειας είναι ο όρος που χρησιμοποιείται για να δηλώσει τα σενάρια διαθέσιμα σε μια βάση δεδομένων εργαλείων που βοηθούν στην εύρεση των γνωστών τρωτών σημείων αυτόματα. Τόσο το NMAP όσο και το Nessus έχουν σενάρια ευπάθειας και μπορείτε να τα χρησιμοποιήσετε πολύ εύκολα ενάντια στο σύστημα προορισμού. Τα σενάρια Nessus είναι διαθέσιμα που ονομάζονται plugins που προσδιορίζουν γνωστά τρωτά σημεία. Το NMAP διαθέτει επίσης μια μηχανή δέσμης ενεργειών και πολλά σενάρια διαθέσιμα στη θέση/usr/share/nmap/scripts. Μπορείτε να επιλέξετε σενάρια και να τα εκτελέσετε όποτε απαιτείται.
Κόστος
Το εργαλείο Nessus είναι διαθέσιμο τόσο στις κοινοτικές όσο και στις επαγγελματικές εκδόσεις. Η κοινοτική έκδοση Nessus είναι δωρεάν, αλλά έχει πολύ λίγη λειτουργικότητα. Το Nessus Professional δεν είναι ένα πολύ ακριβό εργαλείο και τα διαφορετικά σχέδια συνδρομής είναι διαθέσιμα για περίπου 3000 $ το χρόνο. Το NMAP είναι δωρεάν και μπορείτε να χρησιμοποιήσετε αυτό το εργαλείο χωρίς να πληρώσετε ένα μόνο δεκάρα.
Αξιολόγηση διαμόρφωσης
Ο Nessus είναι δημοφιλής και πολύ αποτελεσματικός για την πραγματοποίηση αξιολογήσεων διαμόρφωσης με βάση τη διαθέσιμη διεθνή (ε.σολ. Υπολογιστής της ασφάλειας του Διαδικτύου (CIS)). Αυτό το εργαλείο είναι πολύ αποτελεσματικό στη δραστηριότητα αξιολόγησης διαμόρφωσης και είναι η πρώτη επιλογή για ελεγκτές ασφαλείας. Το NMAP είναι σε θέση να εκτελέσει κάποια σενάρια ευπάθειας, αλλά δεν είναι ισοδύναμο με ολόκληρη τη δραστηριότητα αξιολόγησης διαμόρφωσης όπως εκτελείται από τον Nessus.
Ευκολία στη χρήση
Ο Nessus έρχεται με ένα ωραίο GUI (γραφικό περιβάλλον χρήστη) και οι νέοι χρήστες μπορούν επίσης να εκτελούν τη σάρωση για το Target πολύ εύκολα. Απλά πρέπει να παρέχετε λεπτομέρειες στόχου, όπως το όνομα της σάρωσης, στο στόχο IP, στην επιλογή plugin για τον τύπο της σάρωσης κ.λπ. Ο Nessus υποστηρίζει επίσης ταυτόχρονα, καθώς μπορείτε να εκτελέσετε πολλαπλές σαρώσεις ταυτόχρονα και να σταματήσετε, είναι επίσης διαθέσιμες επιλογές σάρωσης επανόρθωσης. Το εργαλείο NMAP είναι διαθέσιμο τόσο στη γραμμή εντολών όσο και στο GUI. Αλλά οι περισσότεροι ερευνητές ασφαλείας χρησιμοποιούν αυτό το εργαλείο στη γραμμή εντολών. Παρακάτω είναι η εντολή για την εκτέλεση μιας βασικής σάρωσης NMAP:
μαργαρίτα
Υποστήριξη πελατών
Ο Nessus ανήκει στην ANTABLE και διαθέτει ομάδα υποστήριξης πελατών που βοηθά στη διάγνωση ζητημάτων που σχετίζονται με προβλήματα. Όπως αναφέρθηκε προηγουμένως, το NMAP είναι δωρεάν και ανοικτή πηγή επομένως δεν υπάρχει υποστήριξη πελατών. Παρόλο που μια μεγάλη κοινότητα είναι εκεί για να επιλύσει ζητήματα και να αναπτύξει νέα σενάρια για τον εντοπισμό νέων τρωτών σημείων.
Ταχύτητα
Ο Nessus είναι ένα αργό εργαλείο εάν το συγκρίνετε με το εργαλείο NMAP. Για να ξεκινήσετε τη σάρωση Nessus, πρέπει να συμπληρώσετε ολόκληρες λεπτομέρειες, όπως διεύθυνση IP, επιλέξτε plugins κ.λπ. ενάντια στον στόχο. Το NMAP είναι πολύ γρήγορο και θα σαρώσετε απλώς πληκτρολογώντας το NMAP με μια διεύθυνση IP.
συμπέρασμα
Nessus και NMAP, είναι και τα δύο εργαλεία που χρησιμοποιούνται ευρέως από την κοινότητα ασφάλειας πληροφοριών. Το Nessus είναι ένα πιο ολοκληρωμένο εργαλείο και χρησιμοποιείται ως εργαλείο defacto από επαγγελματικούς οργανισμούς ελέγχου ασφαλείας. Το εργαλείο NMAP χρησιμοποιείται περισσότερο για τον εντοπισμό ανοικτών θυρών και υπηρεσιών για τον εντοπισμό των συγκεκριμένων τύπων τρωτών σημείων. Τώρα, ποιο είναι καλύτερο? Εάν εκτελείτε επίσημους ελέγχους και πρέπει να υποβάλετε αναφορές σε πελάτες, ο Nessus είναι καλύτερος, καθώς αυτό το εργαλείο παρέχει καθαρές αναφορές για διαφορετική συμμόρφωση με την ασφάλεια. Αυτό το εργαλείο προτείνει επίσης μέτρα μετριασμού που λείπουν στο εργαλείο NMAP. Το NMAP είναι ένα γρήγορο εργαλείο που παρέχει κάποιες παραπλανήσεις ασφαλείας και τρωτά σημεία του στόχου.
Σχετίζεται με
Εγγραφείτε μας για να λάβετε περισσότερες ενημερώσεις άρθρων στο email σας.
Εάν έχετε οποιεσδήποτε ερωτήσεις, μη διστάσετε να ρωτήσετε στην παρακάτω ενότητα σχολίων. Τίποτα δεν μου δίνει μεγαλύτερη χαρά από το να βοηθήσω τους αναγνώστες μου!
Αποποίηση ευθυνών: Αυτό το σεμινάριο είναι μόνο για εκπαιδευτικό σκοπό. Το άτομο είναι αποκλειστικά υπεύθυνο για οποιαδήποτε παράνομη πράξη.