


האם O365 כולל MFA?
Office 365 אימות רב-גורמי (MFA)
לפני אכיפת MFA, עליכם לכוון לרשום את מרבית המשתמשים ל- MFA כדי להימנע מהפרעה, אך להבין מי צריך להירשם ולהעסיק כל אחד מהם הוא תהליך רב זמן רב.
כיצד לאכוף אימות רב-גורמי ב- Microsoft 365 (Office 365) באמצעות ברירת מחדל אבטחה
ברירת מחדל אבטחה מאפשרת MFA לכולם. זה פשוט, מהיר וזמין לכולם ללא קשר לרישיון. עם זאת, זה לא גמיש, ללא אפשרויות תצורה, ויש ליישם אותו על כל החשבונות.
לאחר הפעלה, ברירת המחדל אבטחה מבצעת את השינויים הבאים בדייר שלך:
- על כל המשתמשים להירשם ל- MFA תוך שבועיים מההתחברות האינטראקטיבית הבאה שלהם – אף משתמשים לא יכולים להיות פטורים מלהדרוש MFA.
- רק אפליקציות בסגנון אימות מותרות כשיטות MFA – זוהי שיטה מאובטחת וכזו שהיינו ממליצים בכל מקרה.
- מנהלים תמיד יתבקשו ל- MFA בכניסה.
- המשתמשים יתבקשו ל- MFA “במידת הצורך” (זה לא מוגדר בקפדנות על ידי מיקרוסופט אך כולל כאשר משתמשים מופיעים במכשיר או אפליקציה חדשה, ולתפקידים ומשימות קריטיות).
- גישה לפורטל Azure, Azure CLI או Azure PowerShell על ידי מישהו תמיד תדרוש MFA.
- אימות מדור קודם מושבת מכיוון שהוא אינו תומך ב- MFA. ברירת מחדל אבטחה היא הכל או כלום – אין אפשרויות אפשרויות או אפשרויות תצורה. עם זאת, הוא מציע אפשרויות הגיוניות שמתאימות לרוב הצוותים הקטנים.
רוצה ללמוד עוד על ברירת מחדל אבטחה? עיין בתיעוד הרשמי וקרא את פוסט הבלוג המקורי מ- Microsoft המתווה את הכוונה והעיצוב של ברירת המחדל של האבטחה.
האם זו הגישה הנכונה?
כדי להחליט אם ברירת המחדל של האבטחה מתאימה לך, עליך לשקול ארבעה דברים:
- כאשר ברירות המחדל האבטחה מופעלות, כל החשבונות ב- Azure AD חייבים להשתמש ב- MFA. זה כולל משתמשים ללא רישיון, חשבונות פריצת זכוכית וחשבונות שירות. כל חשבונות המתחברים ל- Azure Ad באופן אוטונומי, כגון חשבונות שירות, יפסיקו לעבוד מכיוון שהם לא יכולים להשתמש ב- MFA – היוצא מן הכלל היחיד הוא חשבון הסנכרון של Azure AD Connect. אם יש לך חשבונות שירות המפעילים רק במקום ולעולם לא להתחבר למודעת Azure, הם יישארו לא מושפעים. אם כי הם “יידרשו” להשתמש ב- MFA בעת כניסה למודעת Azure, אם הם לעולם לא יעשו זאת אז הם לא מושפעים. אם יש לך חשבונות כאלה, ייתכן שתרצה לשקול לסנן אותם מסנכרון Azure AD שלך . אם אינך בטוח אם חשבון נכנס באופן פעיל למודעת Azure, בדוק את יומני הכניסה Adure AD . אם יש לך חשבונות שנפגעים מכך ואין דרך חלופית לעבוד, ייתכן שתצטרך לקחת בחשבון את גישת הגישה המותנית – המאפשרת חריגים – או את גישת ה- MFA המורשת – המאפשרת תצורה לחשבון לחשבון.
- לאחר מופעלת ברירות המחדל של האבטחה, משתמשים שלא נרשמו ל- MFA יתבקשו לעשות זאת במשך שבועיים. לאחר מכן, אם הם עדיין לא נרשמו ל- MFA הם ייאלצו לעשות זאת לפני הכניסה הבאה שלהם. אם שבועיים נראים מעט הדוקים, אתה יכול להשתמש בדחיפה כדי לעקוב אחר ההתקדמות בזמן שלך ואז להפעיל ברירות מחדל אבטחה כשאתה מוכן. המשתמשים לא יתבקשו ל- MFA בכניסה, גם לאחר ההרשמה, עד שתפעל ברירת מחדל של האבטחה – כך שתנוחת האבטחה שלך תשתפר רק באופן מינימלי עד אז. אל תוזיל את ערך המועד הקשה; אם לאחר שבועיים המשתמשים עדיין לא נרשמים ל- MFA הם לא יהיו נעולים, הם פשוט ייאלצו להירשם לפני שההכניסה הבאה שלהם תסתיים.
- ברירת מחדל אבטחה דורשת אפליקציית אימות, שתשלח הודעות דחיפה למכשיר רשום, כגורם השני שלך לאימות. זוהי שיטת MFA מאובטחת אך פירושה שלכולם יש גישה למכשיר בו הם יכולים לקבל התראות. אם לאף אחד מהמשתמשים שלך אין גישה לסמארטפון או טאבלט (או שאינם מוכנים להתקין את אפליקציית Microsoft Tuthenticator), לא תוכל להשתמש בברירות מחדל אבטחה.
רוצה ללמוד עוד על שיטות MFA ובחירת האפשרות הנכונה עבורך? קרא עוד בבלוג שלנו.
אם תבחר באפשרות זו, אנו נדריך אותך באמצעות הכנת החלקים הדרושים בסביבתך לפני שתדליק אותה.
ברגע שאתה מוכן, יש לך שתי אפשרויות:
- הפעל אותו מייד: תן למשתמשים שלך 14 יום להירשם ופשוט לעשות את זה.
- לעודד תחילה אימוץ: לקבלת שיבוש מינימלי, אתה יכול להשתמש בפלטפורמת הדחיפה כדי לפקח ולעודד את רישום המשתמשים לפני שתדליק אותה כשאתה יודע שרוב המשתמשים כבר רשומים.
איך להתחיל
קביעת תצורה של הסביבה שלך
ברירת המחדל של אבטחה נועדה להיות פשוטה ולכן כל מה שאתה צריך לעשות לפני כן הוא לוודא שאתה לא משתמש באימות מדור קודם:
הפסק להשתמש באימות מדור קודם
לפני שתוכל לחסום אימות מדור קודם, עליך לוודא שאף אחד בארגון שלך לא משתמש בו. לדוגמה, האם מישהו משתמש ב- Office 2010 או 2013 עדיין? Office 2010 אינו תומך באימות מודרני ומשרד 2013 אינו משתמש בו כברירת מחדל. חסימת אימות מדור קודם מבלי למודרניזציה ראשונה כל שימוש לגיטימי ישבור דברים בצוות שלך.
תלוי בגיל דייר Azure Ad שלך, ייתכן שתצטרך גם לאפשר אימות מודרני.
עקוב אחר התיעוד הרשמי של מיקרוסופט בנושא חסימת אימות מדור קודם הכולל שלבים למציאת חשבונות שעדיין משתמשים באימות מדור קודם, והוראות כדי לאפשר אימות מודרני.
אם אתה סקרן מה מדובר במורשת ואימות מודרני ורוצה רקע רב יותר, קרא את הפוסט בבלוג הזה של צוות זהות מיקרוסופט.
הרשמו את המשתמשים שלך ל- MFA במינימום הפרעה ושיפר את תנוחת האבטחה של הארגון שלך עוד היום.
Office 365 אימות רב-גורמי (MFA)
לפני אכיפת MFA, עליכם לכוון לרשום את מרבית המשתמשים ל- MFA כדי להימנע מהפרעה, אך להבין מי צריך להירשם ולהעסיק כל אחד מהם הוא תהליך רב זמן רב.
כיצד לאכוף אימות רב-גורמי ב- Microsoft 365 (Office 365) באמצעות ברירת מחדל אבטחה
ברירת מחדל אבטחה מאפשרת MFA לכולם. זה פשוט, מהיר וזמין לכולם ללא קשר לרישיון. עם זאת, זה לא גמיש, ללא אפשרויות תצורה, ויש ליישם אותו על כל החשבונות.
לאחר הפעלה, ברירת המחדל אבטחה מבצעת שינויים הבאים בדייר שלך:
- על כל המשתמשים להירשם ל- MFA תוך שבועיים מההתחברות האינטראקטיבית הבאה שלהם – אף משתמשים לא יכולים להיות פטורים מלהדרוש MFA.
- רק אפליקציות בסגנון אימות מותרות כשיטות MFA – זוהי שיטה מאובטחת וכזו שהיינו ממליצים בכל מקרה.
- מנהלים תמיד יתבקשו ל- MFA בכניסה.
- המשתמשים יתבקשו ל- MFA “במידת הצורך” (זה לא מוגדר בקפדנות על ידי מיקרוסופט אך כולל כאשר משתמשים מופיעים במכשיר או אפליקציה חדשה, ולתפקידים ומשימות קריטיות).
- גישה לפורטל Azure, Azure CLI או Azure PowerShell על ידי מישהו תמיד תדרוש MFA.
- אימות מדור קודם מושבת מכיוון שהוא אינו תומך ב- MFA. ברירת מחדל אבטחה היא הכל או כלום – אין אפשרויות אפשרויות או אפשרויות תצורה. עם זאת, הוא מציע אפשרויות הגיוניות שמתאימות לרוב הצוותים הקטנים.
רוצה ללמוד עוד על ברירת מחדל אבטחה? עיין בתיעוד הרשמי וקרא את פוסט הבלוג המקורי מ- Microsoft המתווה את הכוונה והעיצוב של ברירת המחדל של האבטחה.
האם זו הגישה הנכונה?
כדי להחליט אם ברירת המחדל של האבטחה מתאימה לך, עליך לשקול ארבעה דברים:
- כאשר ברירות המחדל האבטחה מופעלות, כל החשבונות ב- Azure AD חייבים להשתמש ב- MFA. זה כולל משתמשים ללא רישיון, חשבונות פריצת זכוכית וחשבונות שירות. כל חשבונות המתחברים ל- Azure Ad באופן אוטונומי, כגון חשבונות שירות, יפסיקו לעבוד מכיוון שהם לא יכולים להשתמש ב- MFA – היוצא מן הכלל היחיד הוא חשבון הסנכרון של Azure AD Connect. אם יש לך חשבונות שירות המפעילים רק במקום ולעולם לא להתחבר למודעת Azure, הם יישארו לא מושפעים. אם כי הם “יידרשו” להשתמש ב- MFA בעת כניסה למודעת Azure, אם הם לעולם לא יעשו זאת אז הם לא מושפעים. אם יש לך חשבונות כאלה, ייתכן שתרצה לשקול לסנן אותם מסנכרון Azure AD שלך . אם אינך בטוח אם חשבון נכנס באופן פעיל למודעת Azure, בדוק את יומני הכניסה Adure AD . אם יש לך חשבונות שנפגעים מכך ואין דרך חלופית לעבוד, ייתכן שתצטרך לקחת בחשבון את גישת הגישה המותנית – המאפשרת חריגים – או את גישת ה- MFA המורשת – המאפשרת תצורה לחשבון לחשבון.
- לאחר מופעלת ברירות המחדל של האבטחה, משתמשים שלא נרשמו ל- MFA יתבקשו לעשות זאת במשך שבועיים. לאחר מכן, אם הם עדיין לא נרשמו ל- MFA הם ייאלצו לעשות זאת לפני הכניסה הבאה שלהם. אם שבועיים נראים מעט הדוקים, אתה יכול להשתמש בדחיפה כדי לעקוב אחר ההתקדמות בזמן שלך ואז להפעיל ברירות מחדל אבטחה כשאתה מוכן. המשתמשים לא יתבקשו ל- MFA בכניסה, גם לאחר ההרשמה, עד שתפעל ברירת מחדל של האבטחה – כך שתנוחת האבטחה שלך תשתפר רק באופן מינימלי עד אז. אל תוזיל את ערך המועד הקשה; אם לאחר שבועיים המשתמשים עדיין לא נרשמים ל- MFA הם לא יהיו נעולים, הם פשוט ייאלצו להירשם לפני שההכניסה הבאה שלהם תסתיים.
- ברירת מחדל אבטחה דורשת אפליקציית אימות, שתשלח הודעות דחיפה למכשיר רשום, כגורם השני שלך לאימות. זוהי שיטת MFA מאובטחת אך פירושה שלכולם יש גישה למכשיר בו הם יכולים לקבל התראות. אם למישהו מהמשתמשים שלך אין גישה לסמארטפון או טאבלט (או שאינם מוכנים להתקין את אפליקציית ה- Microsoft Tuthenticator), לא תוכל להשתמש ברירת מחדל אבטחה.
רוצה ללמוד עוד על שיטות MFA ובחירת האפשרות הנכונה עבורך? קרא עוד בבלוג שלנו.
אם תבחר באפשרות זו, אנו נדריך אותך באמצעות הכנת החלקים הדרושים בסביבתך לפני שתדליק אותה.
ברגע שאתה מוכן, יש לך שתי אפשרויות:
- הפעל אותו מייד: תן למשתמשים שלך 14 יום להירשם ופשוט לעשות את זה.
- לעודד תחילה אימוץ: לקבלת שיבוש מינימלי, אתה יכול להשתמש בפלטפורמת הדחיפה כדי לפקח ולעודד את רישום המשתמשים לפני שתדליק אותה כשאתה יודע שרוב המשתמשים כבר רשומים.
איך להתחיל
קביעת תצורה של הסביבה שלך
ברירת המחדל של אבטחה נועדה להיות פשוטה ולכן כל מה שאתה צריך לעשות לפני כן הוא לוודא שאתה לא משתמש באימות מדור קודם:
הפסק להשתמש באימות מדור קודם
לפני שתוכל לחסום אימות מדור קודם, עליך לוודא שאף אחד בארגון שלך לא משתמש בו. לדוגמה, האם מישהו משתמש ב- Office 2010 או 2013 עדיין? Office 2010 אינו תומך באימות מודרני ומשרד 2013 אינו משתמש בו כברירת מחדל. חסימת אימות מדור קודם מבלי למודרניזציה ראשונה כל שימוש לגיטימי ישבור דברים בצוות שלך.
תלוי בגיל הדייר של Azure Ad שלך, ייתכן שתצטרך גם לאפשר אימות מודרני.
עקוב אחר התיעוד הרשמי של מיקרוסופט בנושא חסימת אימות מדור קודם הכולל שלבים למציאת חשבונות שעדיין משתמשים באימות מדור קודם, והוראות כדי לאפשר אימות מודרני.
אם אתה סקרן מה מדובר במורשת ואימות מודרני ורוצה רקע רב יותר, קרא את הפוסט בבלוג הזה של צוות זהות מיקרוסופט.
הרשמו את המשתמשים שלך ל- MFA במאמץ מינימלי באמצעות פלטפורמת הדחיפה
לפני אכיפת MFA, עליכם לכוון לרשום את מרבית המשתמשים ל- MFA כדי להימנע מהפרעה, אך להבין מי צריך להירשם ולהעסיק כל אחד מהם הוא תהליך רב זמן רב.
השתמש בפלטפורמת הדחיפה כדי לראות במהירות מי טרם נרשם ל- MFA והשתמש ב- ChatOps כדי לעסוק איתם באופן אוטומטי כדי לעשות זאת בקלות.
אכיפת MFA
כאשר אתה מוכן לעשות זאת, הפעלת ברירת מחדל של אבטחה היא מהירה ופשוטה על ידי ביצוע השלבים שלהלן.
כדי לעקוב אחר מדריך זה תצטרך:
מנהל אבטחה
מנהל גישה מותנה
מנהל עולמי
שלב 1
נווט אל הלהב של Azure Active Directory במרכז Active Directory של Azure Directory.
שלב 2
מהתפריט הצדדי בחר מאפיינים:

שלב 3
בתחתית העמוד בחר “נהל ברירת מחדל אבטחה”:

שלב 4
תפריט צדדי “להפעיל ברירת מחדל אבטחה” אמור להופיע עם בקרה יחידה כדי לאפשר ברירת מחדל אבטחה. החלק את זה אל כן.
Office 365 אימות רב-גורמי (MFA)
מיקרוסופט אצלם דוח חקירות הפרות הצהיר את זה “ מעל 75% מהפריצות ברשת מקורן בתעודות חלשות או גנובות מנוצלות” . אז איך ארגונים / משתמשים בודדים המשתמשים באפליקציות Office 365 כשגרה יומית יכולים להגן על עצמם מפני איומים מפני מתקפי סייבר? מה אם נתונים רגישים אבודים פתאום? לסיכום השאלות האלה’אני חושב שחשבון Microsoft Office 365 שלך מאובטח עם שם משתמש – כניסה מבוססת סיסמא. אבל האם אתה חושב שמדידת אבטחה זו די בכדי לאבטח את הנתונים הרגישים שלך סביב אפליקציות של Microsoft 365? אכן לא.
יתכן שלא תהיה מודע לעובדה שהתוקפים בימינו לא מאמינים “פריצה” לביצוע הפרות נתונים. הם משתמשים בכתובת הדואר האלקטרוני, סיסמאות הקיימות באינטרנט האפל ומתחברות בקלות על ידי ניצול אישורים חלשים, גנובים או פגועים וקבלו גישה לחברה’S תשתיות רשת מכריעות ביותר ונתונים רגישים. כאן חברות צריכות לאבטח את הנתונים שלהן באמצעות משהו יותר מאשר רק שם משתמש וסיסמא.
תוהה מה צריכה להיות הבחירה הפשוטה ביותר לעשות זאת?
Microsoft 365 MFA הופך לאחד מפתרונות המושיע כדי לנצח דוגמה זו ולספק גישה מאובטחת למשתמשים הארגוניים שלך ולהגן על האפליקציות הקריטיות למשימה שלך ונתוני החברה .
אז לפני שתמשיך עם MFA פיתרון לפלטפורמת Microsoft 365 שעליך להיות ברור לגבי כמה היבטים בסיסיים –
- מה זה Office 365 MFA ?
- צורך ב- MFA בחשבון Microsoft Office 365
- איך MFA למיקרוסופט 365עֲבוֹדָה?
- הגדר אימות רב-גורמי ב- Microsoft Office 365
- מדוע MFA Miniorange Over Microsoft Azure MFA?
מה זה Microsoft Office 365 MFA ?
אימות רב-גורמי (MFA) עבור Office 365 היא שיטת אימות שבמהלכה משתמשים/עובדים נדרשים להזין שתי קבוצות או יותר של אישורים כדי להתחבר בבטחה לחשבונותיהם. בניגוד לשימוש רק בשם המשתמש והסיסמה, MFA דורש אימות נוסף בסוג (OTP, שיחת טלפון, התראות דחיפה, קוד אימות, Yubikey וכו ‘). משתמשים/ עובדים יקבלו גישה אליהם משרד 365 חשבון והנתונים הקשורים אליו רק לאחר שעבר אימות רב-גורמים שיטות המתבקשות במהלך תהליך האימות. כאן אתה צריך לשכנע את חשבון Office 365 ואת המערכת בהתאמה שאתה המשתמש הלגיטימי בחשבון Microsoft Office 365 ויש לך את הזכות לקבל את שירותי הנתונים המידע שאתה’זוכה מחדש. Minorange תומך ב -15+ שיטות אימות מרובות-גורמים כדי לספק אבטחה להתחברות בבטחה משרד 365 כמו OTP מעל SMS, דוא”ל, הודעה לדחוף, אימות Google, Microsoft Authenticator, Yubikey, טלפון אימות , וכו.
מדוע אנו זקוקים לאימות רב-גורמים בחשבון Microsoft Office 365?
Office 365 מאפשר לארגונים רבים לבצע את המיזם הראשון שלהם לענן, וזה’כאן שהם צריכים למקם בנוסף לשם המשתמש והסיסמה השגרתית למטרות אימות. כי בימינו’העולם המודרני בקצב מהיר, תוך הסתמכות אך ורק על מערכת האימות של שם המשתמש-מילות המפתח מציבה אותם בסיכון בהתחשב בעוצמת תוקפי הסייבר להפר ולקבל נתונים רגישים של חשבון פרטי. לא משנה כמה הסיסמה שלך מורכבת, זה פשוט לוקח דוא”ל דיוג אחד פשוט או הפרת מסד נתונים והסיסמה שלך נמצאת בעולם.
חברות צריכות גם להבטיח כי עובדיהן, הלקוחות והשותפים שלהם ברחבי האינטרנט, כולם במערכות, מנוטרים ברציפות. המדיניות הפנימית, גישה לנתונים (משירותי ענן פרטיים או ציבוריים), מכל מכשיר או מיקום אודות החברה’המשאבים, זקוקים לצורך אבטחת מידע אמצעים
מלבד זאת תוך כדי מעבר למשרד 365, המסמכים הרגישים שלך כמו תקציבים, מימון ומפת דרכים נחשפים כולם, וכעת אתה סומך על הענן לאבטחה. המידע, שהיה מאובטח מאחור התאגיד חומות אש כמו מסמכים, קבצים, גיליונות אלקטרוניים ו- PowerPoint, כולם עברו מעבר לשליטתך לענן. למרות שמיקרוסופט Office 365 מציעה את תכונת האימות הדו-שלבי, זה’לא מספיק לארגונים עם נפח גדול של נתוני לקוחות וכאשר המידע בדרך כלל במעבר לענן וממנו. ואז הופך להיות חובה שהארגונים ייקחו את שירות הספקים שיציעו כלי אבטחת מידע עבור IAM Solutions.
Office 365 MFA עוזר לך להוסיף רמה נוספת של אימות נחוצה לכניסה לחשבון שגרתי. בכך, המשתמשים יצטרכו לעמוד לפחות בשניים או שלושה סוגים של בדיקות אישורים לפני שהם יוכלו לקבל גישה לנתוני החברה הנדרשים. כל הגורמים הללו מסכמים את השאלות מדוע אתה צריך שיהיה לך MFA כנכס היומי שלך שלך חשבון Office 365 .
איך עובד MFA עבור Microsoft Office 365?
Microsoft Office 365 MFA-אימות רב-גורמי עובד בצורה כמו, ראשית המשתמש מנסה לקבל גישה לחשבון Microsoft 365 שלו, המערכת מבקשת מהמשתמש להזין את שם המשתמש שלו במשתמש. על אימות מוצלח של הגורם הראשון, המשתמש מתבקש גורם אימות נוסף. גורם שני זה תלוי בבחירות המסופקות על ידי המיניוראנג ‘ובאפשרות שהמשתמש מרגיש שהיא הטובה ביותר עבורו. זה יכול להיות OTP דרך דוא”ל, OTP על פני SMS, Microsoft Authenticator או אסימון חומרה . לאחר שהאומת עם הגורם השני, המשתמש מקבל גישה לחשבון Microsoft 365 שלו.

המשרד 365 אימות רב-גורמי (MFA) התהליך הוא כדלקמן:
- המשתמש מנווט ל משרד 365 L Ogin Page.
- משתמשים מזין שם משתמש וסיסמא ייעודיים עבורם משרד 365 Account t. לרוב זה נקרא גורם האימות העיקרי . כאשר משתמש מגיש את אישורי ההתחברות’S בדק אם המשתמש קיים במסד הנתונים.
- אם אישורי ההתחברות תואמים את המשתמש, גורם האימות השני מוצג למשתמש. ה.G קופץ ומבקש OTP שנשלח על SMS /דוא”ל
- כאשר המשתמש נכנס לגורם השני כמו OTP או הודעה על דחיפה, הוא’S נבדק מול מערכת מסד הנתונים אם הגורם השני נכון.
- לאחר השלמת הגורם השני בהצלחה, למשתמש ניתן גישה למשרד 365 Syste M.
- באותו אופן, אם אתה’יש יותר שיטות MFA בשורה, זה’אני מזמין אימות לכולם והרשות הסופית עומדת להינתן.
כשזה כרוך שיטות MFA , Minuerange מספק לארגונים שפע של אפשרויות. אבל ארגונים צריכים להבין את זה שם’s לא “מתאים לכולם” גִישָׁה. במקום זאת, הם צריכים לבחור את האלטרנטיבה הטובה ביותר המתואמת עם מקרי השימוש שלהם ולייצג חווית חיכוך תחתית סלע למשתמשים להבטיח אימוץ רחב.
הגדר אימות רב-גורמי לחשבון Office 365 שלך
- צור חשבון והגדרת מיתוג
- הוסף את המודעה שלך על התרחשות כחנות משתמשים. אפשר סנכרון ושלח את התכונה ObjectGuid
- לִיצוֹר Office 365 SAML אפליקציה
- עבור למטא נתונים והורד והפעל את סקריפט התחום הפדרטי
- MFA עבור Office 365 יופעל עבור משתמשי הקצה שלך.
כדי לקבל מדריך הגדרת MFA של Office 365 MFA לחצו כאן ואם יש לך ספקות לגבי דואר ירידה בהתקנה [email protected]
מדוע MFA Miniorange Over Microsoft Office 365 Azure MFA?
כאשר הדיבורים בסביבה Office 365 MFA , ואז Azure MFA נכנס ישירות למסגרת היא פיתרון MFA נכנס. להלן להלן השוואה בין Microsoft Azure MFA לשירותי MFA Miniorange.
סיכום
להיות בעולם דיגיטלי היי-טק עצום, זה’זה צורך חשוב בארגונים לאמץ ביטחון מהשורה הראשונה עבור חבילת היישומים הרשמית שלהם בשימוש יומיומי כמו Microsoft Office 365 . אם כי קשה לארגונים להקדיש זמן על היבטי אבטחה מתקדמים עם מודול העבודה הרגיל, זה’S נחוץ לאמץ את פיתרון ה- MFA בהתחשב בתקיפות סייבר ופעילויות דיוג עוברות על העולם הדיגיטלי. אז לבחור טוב יותר אבטחה כשירות ספק שנותן שירותי אבטחה מהשורה הראשונה באופן סודי, עם התמיכה הטכנית הפשוטה ביותר במחיר מתוקצב הופך לאחת המשימות העיקריות עבור הארגונים. בהתאם לכך, שירותי MFA מינימאנגים כאן מתאימים לתכונות הטובות ביותר בהתחשב בתכונות, ניסיון בתחום, בשירות ובעלות. אתה יכול לתאם א הדגמה ומשפט חינם לברר איך Office 365 MFA עובד ואיך אתה יכול ליישם אותו בארגון שלך בצורה הטובה ביותר.
לקריאה נוספת
- מחפש לשלב MFA ליישומי מיקרוסופט בודדים
- מהו אימות רב-גורמי (MFA)?
- מהן שיטות אימות שונות רב-גורמים הנתמכות?
אימות רב-גורמי ומדוע זה’s חשוב
אימות רב-גורמי ב- Office 365 וב- Enterprise Mobility + חבילת אבטחה
מיקרוסופט דיווחה בדו”ח חקירת הפרות שלהם כי למעלה מ- 75% מהפריצות ברשת מקורן בתעודות חלשות או גנובות מנוצלות או גנובות. אז איך חברות יכולות להגן מפני איומים מפני האקרים שמנסים לגשת לנתונים שלהן?
מיקרוסופט’S אימות רב-גורמי (MFA) עוזר להפסיק את האקרים בתהליך של אימות. זה דורש שימוש ביותר משיטת אימות אחת ומוסיף שכבה שנייה של אבטחה לניצולי משתמש ועסקאות זהות. עם MFA במקום, לאקרים אין גישה למכשיר הגורם השני כדי להתחבר. שיטות האימות הנוספות יכולות לכלול אימות טקסט SMS, אישור אפליקציה לנייד או שיחת טלפון (עם או בלי סיכה). ניתן לשפר את חוויית המשתמש הקצה על ידי אי הנחיית גורם שני כאשר הם נמצאים ברשת מהימנה או באמצעות מחשב מצטרף לתחום תחום.
כשם שגניבת זהות משתמש מתפתחת ללא הרף דרך סוגי ההתקפות האחרונים, MFA משפרת ברציפות את אבטחת המשתמשים ועומדת במדיניות אבטחה חזקה יותר, הנדרשת כיום. מיקרוסופט מספקת שתי רמות של שירותי MFA שלהם כדי לעמוד בדרישות של לקוחות עם אימות רב-גורמי ב- Office 365 וגירסה משופרת ב- Enterprise Mobility + Security Suite (EMS).
MFA במשרד 365
Office 365 כולל אימות רב-גורמי כדי לסייע במתן אבטחה נוספת לאבטחת משאבי Office 365 ומנוהל ממרכז המנהל של Office 365. MFA זה מציע תכונות בסיסיות הכוללות יכולת לאפשר ולאכוף אימות רב-גורמי עבור משתמשי קצה יחד עם שימוש באפליקציה סלולרית או שיחת טלפון כצורה שנייה של אימות. צורה זו של MFA כלולה עם סוויטת Office 365 E3 או שהיא בחינם לכל מנהלי המשרד 365 אך לא’t כלול את מערך התכונות המלא בהשוואה לחבילת EMS.
למשל, Office 365 MFA הוא ‘הכל או לא כלום’ הגדרה בה כל אימות דורש MFA למעט כניסות מ- IPs מהימנים שהוגדרו על ידי הלקוח. יישומים רבים משתמשים בפרוטוקולים מדור קודם שאינם מסוגלים לטפל ב- MFA, כגון ActiveSync או לקוח Outlook 2010. בתרחישים אלה, MFA עוקף באמצעות סיסמת יישום. סיסמה זו נוצרת באופן אקראי והיא תהיה שונה מהמשתמש’אישורים רגילים. זה יכול להיות כואב למשתמשי הקצה לנהל.
מה’זה ההבדל?
שני השירותים מציעים את אותה תוכנית הגנה בסיסית באמצעות מכשיר נייד כצורת זיהוי שנייה המגדילה את הגנת זהות המשתמש. היכן שההבדל טמון הוא עם EMS/Azure, מכיוון שהוא מציע פונקציות נוספות שניתן להתאים אישית ומציע פקדים מתקדמים כמו גישה מותנית, עקיפה חד פעמית וחסימת משתמשים.

MFA Windows Azure תכונות בלבד:
אינטגרציות מקומיות – רוצה להשתמש ב- Azure MFA עם דברים אחרים כמו VPN, Citrix ושירותי מסוף? ניתן להשיג זאת באמצעות Radius/LDAP עם שרת מקומי או NPs. MFA עובד עם שירותים אלה כדי לשמור על נתוני משתמשים מאובטחים מקומי תוך ביצוע אימות דרך שירות הענן MFA.
ברכות קוליות הניתנות להתאמה אישית – משתמשים ישמעו ברכות בהתאמה אישית במקום ברירת המחדל של מיקרוסופט ברכות כאשר הם עונים על שיחות טלפון אימות.
מזהה מתקשר הניתן להתאמה אישית – תכונה זו מציעה את היכולת של העובדים לקבל שיחות טלפון אימות ממספר טלפון ראשי של החברה המופיע במזהה מתקשר במקום מספר ברירת המחדל של מיקרוסופט.
התראת הונאה – תכונת אבטחה זו מאפשרת הודעה מיידית על המשתמשים כאשר הם מקבלים בקשת אימות רב-גורמים באמצעות טלפון או דוא”ל בכל עת ביום בו הניסיון מתרחש. תכונה זו גם מאפשרת למשתמשים להזין קוד התראת הונאה מוגדר כדי לדווח. לאחר הזנת קוד ההונאה, חשבון המשתמש נחסם מייד, ובכך מאבטח עוד יותר נגד הפרה.
דיווח/ביקורת – סקרן לגבי המספר הכולל של אימות או כיצד אימת כל חשבון? כלי הדיווח על MFA מספקים תובנה בכל מה ש- MFA הקשור מהיכולת לעקוב אחר גישה והכחשות של משתמשים, שיכולים להיות המפתח לביצוע התקפות איום לדיווח על פעילות פעולות חשבון חשודות.
מעקף חד פעמי – זקוק לגישה לרשת או לקובץ ויכול’לא מצא את הטלפון שלך? ואז זה נשמע כמו צורך ב- “מעקף חד פעמי.” המעקף נמשך לפרק זמן (5 דקות כברירת מחדל) אשר ניתן להגדיר אותו כך שיתאים לצרכים ארגוניים שונים, כאשר המשתמש יכול להיכנס ליישום מוגן MFA פעם אחת מבלי לבצע אימות רב-גורם.
מדוע להשתמש באימות רב-גורמי:
כאשר “בסיסי” גרסת MFA שמגיעה עם Office 365 תוכניות ארגוניות מופעלת, זהו ‘הכל או לא כלום’ להכין. המשמעות היא שכל אימות ידרוש MFA למעט כניסות מ- IPs מהימנים שהוגדרו על ידי הלקוח. באופן אידיאלי, למשתמשים יש רק קבוצה יחידה של אישורי תאגידים לדאוג. הלקוח יצטרך להשתמש בסיסמת אפליקציה אחרת עבור כל לקוח שיכול’t לטפל באימות מודרני. בתרחישים אלה, MFA עוקף באמצעות סיסמת יישום. סיסמת האפליקציה מותרת ללא MFA, כאשר הנפוצים ביותר הם ActiveSync או לקוח Outlook 2010. במכשירים ניידים, כל משתמש קצה חייב לאמת עם סיסמה אחרת שנוצרת עבורם באופן אקראי, שהופך לתהליך מכוער עבור משתמשי הקצה. בסופו של דבר זה כאב לניהול, וזו הסיבה שאינטרלינק ממליץ על Adure Ad Premium עבור MFA כדי לאפשר גישה מותנית ולהרחיב אותו למשאבים מקומיים. ניתן להגן על כל מנהלי Ad Ad Ad על ידי MFA ללא עלות נוספת.
יועצי ענן אינטרלקינציה היא מאמינה גדולה באבטחת נתונים עם פתרונות אמינים וחזקים. אימות רב-גורמי עבור Office 365 ו- Enterprise Mobility + Securit.
רוצה ללמוד כיצד להוסיף הגנה זו לארגון שלך?
צרו קשר עוד היום בין Interlink כדי לשוחח עם מומחי האבטחה המוסמכים של מיקרוסופט שלנו.
Microsoft Office 365 אימות רב-גורמי
תיאור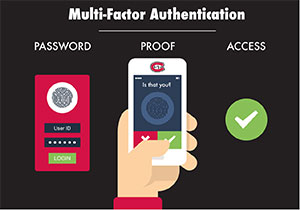
אימות רב-גורמי (MFA) מחייב את המשתמשים להיכנס לשיטת אימות אחת, המסייעת לשמור על בטיחותך ובאוניברסיטה על ידי מניעת פושעי רשת לקבל גישה למידע אישי, מוגבל וסודי.
רחוב. מדינת ענן דורשת MFA לחשבונות Office 365, המאמתים אדם’S זהות באמצעות שילוב שם המשתמש/סיסמא שלהם, ומכשירים (ים) הם בוחרים (ה.ז. הטלפון הנייד ו/או הטלפון שלהם).
מתחילים
שאלות נפוצות (שאלות נפוצות)
רשימה זו של שאלות נפוצות על אימות רב-גורמי (MFA) עבור Office 365 נאספה על ידי ST. שירותי טכנולוגיית מידע באוניברסיטת ענן סטייט. אנא הפנה הצעות לשאלות נוספות להוסקיטק ב- [email protected], (320) 308-7000, Miller Center 102).
היכן אוכל לשנות את אפשרויות ה- MFA שלי (ה.ז. מספר טלפון או העדפות)?
אני לא יכול לאמת באמצעות האפשרויות המועדפות עלי, כיצד אוכל לעבור לשיטה אלטרנטיבית?
לפעמים אין לך את הטלפון או המכשיר שהגדרת כשיטת האימות המועדפת עליך. מצב זה הוא הסיבה שאנו ממליצים להגדיר שיטות גיבוי לחשבונך. עקוב אחר השלבים שלהלן כדי להיכנס בשיטה אלטרנטיבית.
- היכנס ל- Office 365 באמצעות שם המשתמש והסיסמה שלך.
- בחר היכנס בדרך אחרת.
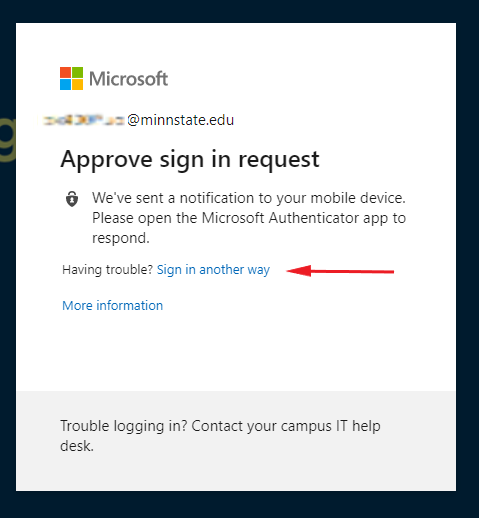
- תראה אפשרויות אימות שונות על סמך כמה הגדרת. בחר שיטה חלופית ונכנס.
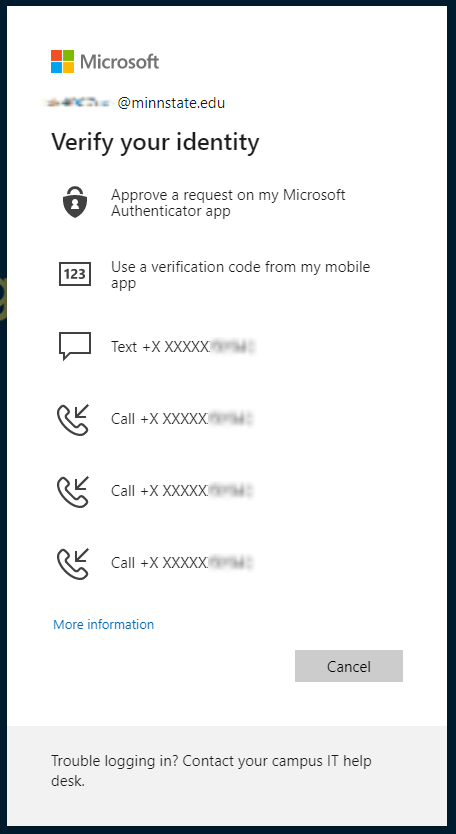
אילו אפשרויות אימות זמינות עבור SCSU Office 365 MFA?
- אפליקציית Microsoft Authenticator. זוהי השיטה המומלצת והקלה ביותר לשימוש. כל שעליך לעשות הוא לאשר הודעת דחיפה בסמארטפון שלך לכניסה.
- אפליקציות אימות אחרות. ישנן מספר אפליקציות תואמות אחרות הזמינות לסמארטפונים. מוזנים קוד בן 6 ספרות על מנת להתחבר.
- הודעת טקסט טלפון סלולרי. הודעת טקסט נשלחת לטלפון סלולרי עם קוד בן 6 הספרות הנדרש לכניסה.
- שיחת טלפון. שיחת טלפון אוטומטית משמשת לאישור הכניסה. זה יכול ללכת לטלפון סלולרי או לקווי קווי. ניתן להשתמש בטלפון משרדי גם לאפשרות זו.
- אפשרויות אחרות. אם אינך מצליח להשתמש באפשרויות שלעיל, אנא צור קשר עם HuskyTech לקבלת שיטות זמינות (ה.ז. אסימונים פיזיים או פובס).
כיצד אוכל לסנכרן מחדש את לוח השנה שלי ב- EAB?
לאחר הפעלת Office 365 MFA. כדי לתקן את הבעיה, סנכרון מחדש של לוח השנה על ידי ביצוע ההוראות. עליך לסנכרן רק פעם מחדש לאחר הפעלת MFA.
איך אני מגדיר מחדש?
אם הפקת גיבוי בענן במכשיר הישן שלך, אתה יכול להשתמש בגיבוי הישן שלך כדי לשחזר את אישורי החשבון שלך ב- iOS החדש שלך או במכשיר אנדרואיד. למידע נוסף, עיין בתעודות הגיבוי ושחזור אישורי חשבון באמצעות מאמר אימות.
אם גיבוי ענן אינו מופעל, אך אתה עדיין מסוגל לגשת ל “אימות אבטחה נוסף” דף עבור חשבונך https: // חשבון.ActiveDireptory.Windowsazure.com/proofup.ASPX, לחץ על “לִמְחוֹק” כפתור ליד המכשיר הישן שלך, ואז לחץ על “הגדר אפליקציית אימות” כפתור להגדרת התצורה של המכשיר החדש שלך בעקבות השלבים לטלפון שלך כאן:
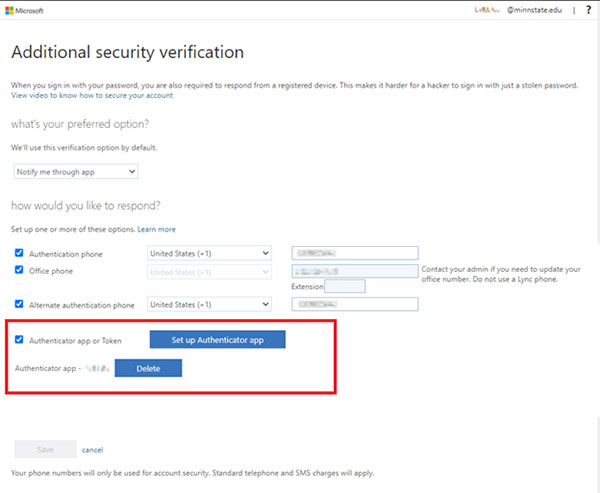
אם אינך מסוגל לגשת לחשבון SCSU Office 365 שלך, אנא צור קשר עם HuskyTech ב- [email protected] או (320) 308-7000.
מה אם אין לי גישה לטלפון?
בהזדמנויות אלה שאין לך גישה ישירה לטלפון הנייד או החלופי שלך ומתבקשים לאמת את אישורי המשרד שלך 365, אנא צור קשר עם HuskyTech ב- [email protected] או (320) 308-7000.
מה אם אני לא מקוון?
בהזדמנויות אלה שאין לך גישה סלולרית, wifi או קווית לאינטרנט ומתבקשים לאמת את אישורי Office 365 שלך, אתה עדיין יכול להשתמש באפליקציית ה- Microsoft Authenticator בטלפון שלך כדי להציג סיסמה מתגלגלת, חד פעמית שתוכל להיכנס אליו כאימות. סיסמאות חד פעמיות אלה נוצרות גם כאשר הטלפון שלך במצב לא מקוון.
אילו שירותי דואר אלקטרוני תואמים לאימות Modere 365 Multi-Factor?
להלן רשימה של שירותי דוא”ל נפוצים שידוע כי הם תואמים לאימות רב-גורמי Office 365:
- יישום שולחן עבודה של Microsoft Outlook עבור Windows ו- MacOS
- אפליקציית Microsoft Outlook Mobile עבור Android ו- iOS
- אפליקציית Gmail לאנדרואיד
- אפליקציית דואר עבור iOS
- Outlook Online דרך דפדפן אינטרנט
האם אימות רב-גורמי חל על גרסאות שולחן עבודה של יישומי Microsoft Office?
לאחר הפעלת אימות רב-גורמים, תשתמש בשיטת אימות שנייה בכל פעם שתבקש את האישורים שלך תוך שימוש בכל רכיב ב- Microsoft Office 365. למרות שאתה לא מתבקש להיכנס ולוודא לעתים קרובות בעת שימוש בגרסאות המותקנות של יישומי Office 365, זה קורה מדי פעם.
האם עלי לאמת את האישורים שלי בכל פעם שאני ניגש לשירותי Microsoft Office 365?
ברוב המקרים, לא. כשאתה מתחבר בהצלחה ל- Office 365, אסימון האימות או המפתח נשמר במכשיר זה ופותח את הגישה שלך למשך זמן מה. לאחר תוקף האסימון הזה, תתבקש להתחבר באמצעות אימות רב-גורם. ישנם כמה דברים שיכולים לעורר כניסה חדשה מוקדם יותר:
- שינוי לסיסמת ה- Starid שלך
- כניסה באמצעות מכשיר שמעולם לא ניגש לחשבון Office 365 שלך לפני כן
- כניסה ממיקום גיאוגרפי אחר
- חתימה ידנית מחשבון Office 365 שלך בפעם האחרונה שהשתמשת בו
- באמצעות דפדפן במצב גלישה פרטי
מדוע עלי להשתמש ב- MFA בכל פעם שאני נכנס?
בעת גישה לחשבון SCSU Office365 שלך דרך דפדפן אינטרנט, ישנן כמה אפשרויות להפחתת מספר הפעמים בהן אתה מתבקש להיכנס ולהשלים את אתגר ה- MFA.
- במכשירים האישיים שלך, במקום ללחוץ “התנתק” כשתסיים עם מושב Office365, פשוט סגור את הכרטיסיות בהן עבדת. בפעם הבאה שתעבור למשרד המושב הקודם שלך ישוחזר.
- שימוש במצב גלישה פרטי (Chrome Incognito, Edge Inprivate…) יגרום לשורת Office365 MFA בכל פעם שתתחבר. עבור לכרטיסייה גלישה רגילה בעת השימוש ב- Office365
- אם הדפדפן שלך מוגדר לחסום את כל העוגיות, או שאתה משתמש בתוכנית אחרת החוסמת עוגיות, תתבקש ל- MFA בכל כניסה. שנה את ההגדרות שלך כדי להפחית את MFA.
- בעת שימוש באותו מכשיר באותה רשת, אפליקציות שולחן העבודה של Office365 לא צריכות לדרוש MFA בכל פעם שאתה פותח אותן. אם כן, אנא צור קשר עם HuskyTech ב- [email protected] או (320) 308-7000.
האם זה בטוח למסור את מספר הטלפון הנייד שלי ל- MFA?
כן. שיטות האימות ומספרי הטלפון שלך מאוחסנים בצורה מאובטחת, בדומה לסיסמה. כעת, כאשר MFA מגן על חשבונך, המידע האישי שלך בטוח עוד יותר!
האם הוספת החשבון שלי לאפליקציית Microsoft Tutatenicator נותנת גישה SCSU או מינסוטה למכשיר שלי למכשיר שלי?
לא, רישום מכשיר מעניק למכשיר שלך גישה לשירותי SCSU, אך אינו מאפשר גישה SCSU או Minnesota גישה למכשיר שלך. זה’כמו SCSU נותן לך מפתח, ואתה מוסיף את המפתח הזה למפתחות האישית שלך.
האם אוכל לכבות את MFA באופן זמני או קבוע?
לאחר הפעלה, אינך יכול להשבית את MFA בחשבון SCSU Office 365 שלך. לנושאים הנוגעים למשרד 365 MFA, אנא צור קשר עם HuskyTech ב- [email protected] או (320) 308-7000.
אם אין לי שום דבר בעל ערך במשרד 365, מדוע שאדאג?
למרות שזה אולי לא ברור, כנראה שיש לך מידע חשוב המאוחסן בשירותי SCSU Office 365 שלך, כולל הודעות דוא”ל סודיות, קבצים מצורפים ופרטי קשר ב- Outlook, קבצים פרטיים בתיקיות OneDrive וצוותים, או הערות אישיות ב- OneNote. הסיכון משתרע מעבר לגניבת נתונים. לדוגמה, מישהו שמתחזות כמו שאתה יכול לשלוח דוא”ל זדוני מחשבונך ולעסוק בהתנהגות אחרת מזיקה לך ולאחרים אם הם יקבלו גישה לחשבונך.
מה הסיכוי לגנוב הסיסמה שלי?
למרות שזה עשוי להיות מפחיד לשמוע, זה כנראה קרה כבר. בהתחשב בהיקף ההפרות האחרונות של שירותים פופולריים כמו Dropbox, Chegg, Experian, Target, Adobe, ועוד, כולם צריכים להניח שאחת מהסיסמאות שלהם נגנבה בשלב מסוים. למרות שזה כנראה היה מוצפן, ייתכן שגנבים ניסו לשבור את ההצפנה. אם לא השתמשת בסיסמה חזקה, יתכן שהם כבר פיצחו אותה.
בנוסף להיתפס בהפרות נתונים, ניתן לגנוב סיסמאות דרכים רבות אחרות. לדוגמה, באמצעות הונאות דיוג או פשוט על ידי כתיבתו על פיסת נייר שנמצאת על שולחן העבודה, בארנק או במזבלה. ניתן ליירט סיסמאות בעת שימוש ברשתות Wi-Fi לא מאובטחות בבית הקפה, בשדה התעופה או במלון. ניתן אפילו להתקין ללא ידיעה תוכנות זדוניות במחשב הנייד שלך שיכול להקליט את הפעילות ולשלוח אותה לגנבים באופן מקוון. בהתחשב באפשרויות הללו – ורבים אחרים – עליכם תמיד להיות על ההגנה, ולדאוג לעקוב אחר אמצעי זהירות אבטחה נאותים להגנה על חשבונותיכם.
MFA היא דרך נהדרת לעזור להגן על חשבונותיך מפני פשרה בגלל שנגנב הסיסמה שלך. אפשר MFA גם לחשבונות האישיים האחרים שלך (מדיה חברתית, בנקאות, קניות, דוא”ל …).


