


O365 include MFA?
Autenticazione multi-fattore Office 365 (MFA)
Prima di applicare l’MFA, dovresti mirare a far registrare la maggior parte degli utenti per l’MFA per evitare l’interruzione, ma capire chi ha bisogno di registrarsi e interagire con ciascuno di essi è un processo molto che richiede tempo.
Come applicare l’autenticazione a più fattori su Microsoft 365 (Office 365) utilizzando le impostazioni predefinite di sicurezza
Le impostazioni predefinite di sicurezza consentono MFA per tutti. È semplice, rapido e disponibile per tutti indipendentemente dalla licenza. Tuttavia, è inflessibile, senza opzioni di configurazione e deve essere applicato a tutti gli account.
Una volta abilitato, la sicurezza predefinita apporta le seguenti modifiche al tuo inquilino:
- Tutti gli utenti devono registrarsi per MFA entro 2 settimane dal prossimo accesso interattivo: nessun utente può essere esente dal richiedere MFA.
- Solo le app in stile autenticatore sono consentite come metodi MFA: questo è un metodo sicuro e ne consigliamo comunque.
- Agli amministratori verrà sempre richiesto per l’MFA al login.
- Gli utenti verranno richiesti per MFA “quando necessario” (questo non è rigorosamente definito da Microsoft ma include quando gli utenti si presentano su un nuovo dispositivo o app e per ruoli e attività critiche).
- L’accesso al portale Azure, a Azure CLI o Azure PowerShell da chiunque richiederà sempre MFA.
- L’autenticazione legacy è disabilitata perché non supporta MFA. Le impostazioni predefinite di sicurezza sono tutto o niente: non ci sono scelte o opzioni di configurazione. Detto questo, offre opzioni sensate che si adattano alla maggior parte dei piccoli team.
Vuoi saperne di più sulle impostazioni predefinite della sicurezza? Dai un’occhiata alla documentazione ufficiale e leggi il post sul blog originale di Microsoft che delinea l’intenzione e la progettazione delle inadempienze di sicurezza.
È questo l’approccio giusto?
Per decidere se le impostazioni predefinite di sicurezza sono giuste per te, dovresti considerare quattro cose:
- Quando le impostazioni predefinite di sicurezza sono abilitate, tutti gli account in Azure AD devono utilizzare MFA. Ciò include utenti senza licenza, account Break-Glass e account di servizio. Qualsiasi account che accedi ad Azure AD autonomamente, come gli account di servizio, smetterà di funzionare in quanto non possono utilizzare l’MFA – l’unica eccezione è l’account di sincronizzazione di Azure Ad Connect. Se hai account di servizio che operano solo on-premise e non accedi mai a Azure AD, rimarranno inalterati. Sebbene saranno “richiesti” per utilizzare l’MFA quando si accede all’annuncio di Azure, se non lo fanno mai, non sono influenzati. Se hai account come questo, potresti voler considerare di filtrarli dalla tua sincronizzazione di Azure AD . Se non sei sicuro se un account è attivamente accedendo all’annuncio di Azure, controlla gli accessi di Azure AD Accesso . Se hai account che ne sono interessati e non esiste un modo alternativo di lavorare, potrebbe essere necessario considerare l’approccio di accesso condizionale – che consente di eccezioni – o l’approccio MFA legacy – che consente la configurazione per conto.
- Una volta attivati le impostazioni predefinite di sicurezza, gli utenti che non si sono registrati per MFA verranno richiesti di farlo per due settimane. Dopo questo, se non si sono ancora registrati per MFA saranno costretti a farlo prima del loro prossimo accesso. Se due settimane sembrano un po ‘strette, puoi usare Push per tenere traccia dei progressi nel tuo tempo stesso e quindi attivare le impostazioni predefinite di sicurezza quando sei pronto. Gli utenti non verranno richiesti per MFA al login, anche dopo la registrazione, fino a quando non si accendono le impostazioni predefinite della sicurezza, quindi la tua posizione di sicurezza migliorerà minimamente fino ad allora. Non scartare il valore di una scadenza dura; Se dopo due settimane gli utenti non si registrano ancora per MFA, non verranno bloccati, saranno semplicemente costretti a registrarsi prima che il loro prossimo accesso sia completato.
- Le impostazioni predefinite di sicurezza richiedono un’app di autenticatore, che invierà le notifiche push a un dispositivo registrato, come secondo fattore di autenticazione. Questo è un metodo MFA sicuro ma significa che tutti devono avere accesso a un dispositivo in cui possono ricevere notifiche. Se qualcuno degli utenti non ha accesso a uno smartphone o un tablet (o non è disposto a installare l’app Microsoft Authenticator), non sarai in grado di utilizzare le impostazioni predefinite di sicurezza.
Vuoi saperne di più sui metodi MFA e scegliere l’opzione giusta per te? Leggi di più sul nostro blog.
Se scegli questa opzione, ti guideremo attraverso la preparazione delle parti necessarie del tuo ambiente prima di accenderla.
Una volta pronto, hai due scelte:
- Accendilo immediatamente: Dai ai tuoi utenti 14 giorni per registrarti e farlo.
- Incoraggia prima l’adozione: per una interruzione minima, è possibile utilizzare la piattaforma push per monitorare e incoraggiare la registrazione degli utenti prima di accenderla quando si sa che la maggior parte degli utenti è già registrata.
Come iniziare
Configurazione del tuo ambiente
Le impostazioni predefinite di sicurezza sono progettate per essere semplici, quindi tutto ciò che devi fare in anticipo è assicurarsi di non utilizzare l’autenticazione legacy:
Smetti di utilizzare l’autenticazione legacy
Prima di poter bloccare l’autenticazione legacy, devi assicurarti che nessuno nella tua organizzazione lo stia utilizzando. Ad esempio, qualcuno usa ancora Office 2010 o 2013? Office 2010 non supporta l’autenticazione moderna e Office 2013 non lo utilizza per impostazione predefinita. Bloccare l’autenticazione legacy senza prima modernizzare qualsiasi uso legittimo probabilmente romperà le cose nella tua squadra.
A seconda dell’età del tuo inquilino di Azure, potrebbe essere necessario consentire anche l’autenticazione moderna.
Segui la documentazione ufficiale di Microsoft sul blocco dell’autenticazione legacy che include passaggi per trovare account che usano ancora l’autenticazione legacy e istruzioni per consentire l’autenticazione moderna.
Se sei curioso di sapere cosa sia l’eredità e l’autenticazione moderna e desideri più background, leggi questo post sul blog del team di identità Microsoft.
Fai registrare i tuoi utenti per MFA con interruzione minima e migliora la postura della sicurezza della tua organizzazione oggi.
Autenticazione multi-fattore Office 365 (MFA)
Prima di applicare l’MFA, dovresti mirare a far registrare la maggior parte degli utenti per l’MFA per evitare l’interruzione, ma capire chi ha bisogno di registrarsi e interagire con ciascuno di essi è un processo molto che richiede tempo.
Come applicare l’autenticazione a più fattori su Microsoft 365 (Office 365) utilizzando le impostazioni predefinite di sicurezza
Le impostazioni predefinite di sicurezza consentono MFA per tutti. È semplice, rapido e disponibile per tutti indipendentemente dalla licenza. Tuttavia, è inflessibile, senza opzioni di configurazione e deve essere applicato a tutti gli account.
Una volta abilitato, la sicurezza predefinita apporta le seguenti modifiche al tuo inquilino:
- Tutti gli utenti devono registrarsi per MFA entro 2 settimane dal prossimo accesso interattivo: nessun utente può essere esente dal richiedere MFA.
- Solo le app in stile autenticatore sono consentite come metodi MFA: questo è un metodo sicuro e ne consigliamo comunque.
- Agli amministratori verrà sempre richiesto per l’MFA al login.
- Gli utenti verranno richiesti per MFA “quando necessario” (questo non è rigorosamente definito da Microsoft ma include quando gli utenti si presentano su un nuovo dispositivo o app e per ruoli e attività critiche).
- L’accesso al portale Azure, a Azure CLI o Azure PowerShell da chiunque richiederà sempre MFA.
- L’autenticazione legacy è disabilitata perché non supporta MFA. Le impostazioni predefinite di sicurezza sono tutto o niente: non ci sono scelte o opzioni di configurazione. Detto questo, offre opzioni sensate che si adattano alla maggior parte dei piccoli team.
Vuoi saperne di più sulle impostazioni predefinite della sicurezza? Dai un’occhiata alla documentazione ufficiale e leggi il post sul blog originale di Microsoft che delinea l’intenzione e la progettazione delle inadempienze di sicurezza.
È questo l’approccio giusto?
Per decidere se le impostazioni predefinite di sicurezza sono giuste per te, dovresti considerare quattro cose:
- Quando le impostazioni predefinite di sicurezza sono abilitate, tutti gli account in Azure AD devono utilizzare MFA. Ciò include utenti senza licenza, account Break-Glass e account di servizio. Qualsiasi account che accedi ad Azure AD autonomamente, come gli account di servizio, smetterà di funzionare in quanto non possono utilizzare l’MFA – l’unica eccezione è l’account di sincronizzazione di Azure Ad Connect. Se hai account di servizio che operano solo on-premise e non accedi mai a Azure AD, rimarranno inalterati. Sebbene saranno “richiesti” per utilizzare l’MFA quando si accede all’annuncio di Azure, se non lo fanno mai, non sono influenzati. Se hai account come questo, potresti voler considerare di filtrarli dalla tua sincronizzazione di Azure AD . Se non sei sicuro se un account è attivamente accedendo all’annuncio di Azure, controlla gli accessi di Azure AD Accesso . Se hai account che ne sono interessati e non esiste un modo alternativo di lavorare, potrebbe essere necessario considerare l’approccio di accesso condizionale – che consente di eccezioni – o l’approccio MFA legacy – che consente la configurazione per conto.
- Una volta attivati le impostazioni predefinite di sicurezza, gli utenti che non si sono registrati per MFA verranno richiesti di farlo per due settimane. Dopo questo, se non si sono ancora registrati per MFA saranno costretti a farlo prima del loro prossimo accesso. Se due settimane sembrano un po ‘strette, puoi usare Push per tenere traccia dei progressi nel tuo tempo stesso e quindi attivare le impostazioni predefinite di sicurezza quando sei pronto. Gli utenti non verranno richiesti per MFA al login, anche dopo la registrazione, fino a quando non si accendono le impostazioni predefinite della sicurezza, quindi la tua posizione di sicurezza migliorerà minimamente fino ad allora. Non scartare il valore di una scadenza dura; Se dopo due settimane gli utenti non si registrano ancora per MFA, non verranno bloccati, saranno semplicemente costretti a registrarsi prima che il loro prossimo accesso sia completato.
- Le impostazioni predefinite di sicurezza richiedono un’app di autenticatore, che invierà le notifiche push a un dispositivo registrato, come secondo fattore di autenticazione. Questo è un metodo MFA sicuro ma significa che tutti devono avere accesso a un dispositivo in cui possono ricevere notifiche. Se qualcuno degli utenti non ha accesso a uno smartphone o un tablet (o non è disposto a installare l’app Microsoft Authenticator), non potrai utilizzare le impostazioni predefinite di sicurezza.
Vuoi saperne di più sui metodi MFA e scegliere l’opzione giusta per te? Leggi di più sul nostro blog.
Se scegli questa opzione, ti guideremo attraverso la preparazione delle parti necessarie del tuo ambiente prima di accenderla.
Una volta pronto, hai due scelte:
- Accendilo immediatamente: Dai ai tuoi utenti 14 giorni per registrarti e farlo.
- Incoraggia prima l’adozione: per interruzioni minime, è possibile utilizzare la piattaforma push per monitorare e incoraggiare la registrazione degli utenti prima di accenderla quando si sa che la maggior parte degli utenti è già registrata.
Come iniziare
Configurazione del tuo ambiente
Le impostazioni predefinite di sicurezza sono progettate per essere semplici, quindi tutto ciò che devi fare in anticipo è assicurarsi di non utilizzare l’autenticazione legacy:
Smetti di utilizzare l’autenticazione legacy
Prima di poter bloccare l’autenticazione legacy, devi assicurarti che nessuno nella tua organizzazione lo stia utilizzando. Ad esempio, qualcuno usa ancora Office 2010 o 2013? Office 2010 non supporta l’autenticazione moderna e Office 2013 non lo utilizza per impostazione predefinita. Bloccare l’autenticazione legacy senza prima modernizzare qualsiasi uso legittimo probabilmente romperà le cose nella tua squadra.
A seconda dell’età del tuo inquilino Azure AD, potrebbe essere necessario consentire anche l’autenticazione moderna.
Segui la documentazione ufficiale di Microsoft sul blocco dell’autenticazione legacy che include passaggi per trovare account che usano ancora l’autenticazione legacy e istruzioni per consentire l’autenticazione moderna.
Se sei curioso di sapere cosa sia l’eredità e l’autenticazione moderna e desideri più background, leggi questo post sul blog del team di identità Microsoft.
Fai registrare i tuoi utenti per MFA con uno sforzo minimo utilizzando la piattaforma push
Prima di applicare l’MFA, dovresti mirare a far registrare la maggior parte degli utenti per l’MFA per evitare l’interruzione, ma capire chi ha bisogno di registrarsi e interagire con ciascuno di essi è un processo molto che richiede tempo.
Usa la piattaforma push per vedere rapidamente chi non si è ancora registrato per MFA e usa i chattop per interagire automaticamente per farlo con facilità.
Applicare MFA
Quando sei pronto per farlo, abilitare le impostazioni predefinite è rapida e semplice seguendo i passaggi seguenti.
Per seguire questa guida avrai bisogno:
Amministratore di sicurezza
Amministratore di accesso condizionale
Amministratore globale
Passo 1
Passare alla lama di Azure Active Directory nel centro di amministrazione di Azure Active Directory.
Passo 2
Dal menu laterale, selezionare Proprietà:

Passaggio 3
Nella parte inferiore della pagina, selezionare “Gestisci impostazioni predefinite di sicurezza”:

Passaggio 4
Un menu laterale per “abilitare le impostazioni predefinite di sicurezza” dovrebbe apparire con un unico controllo per abilitare le impostazioni predefinite di sicurezza. Far scorrere su sì.
Autenticazione multi-fattore Office 365 (MFA)
Microsoft nel loro Rapporto di violazione delle indagini ha dichiarato che “ Oltre il 75% delle intrusioni di rete provengono da credenziali deboli o rubate sfruttate” . Quindi, in che modo le organizzazioni / i singoli utenti che utilizzano le app Office 365 come routine quotidiana possono proteggersi dalle minacce degli attacchi informatici? E se i dati sensibili si perdono improvvisamente? Per riassumere queste domande’Penserò che il tuo account Microsoft Office 365 sia garantito con nome utente – Accesso basato su password. Ma pensi che questa misura di sicurezza sia sufficiente per proteggere i tuoi dati sensibili intorno alle app Microsoft 365? Anzi no.
Probabilmente non saresti consapevole del fatto che al giorno d’oggi gli aggressori non credono “Hacking” Per eseguire violazioni dei dati. Usano l’indirizzo e-mail, le password presenti sul Web oscuro e accedono facilmente sfruttando le credenziali deboli, rubate o compromesse e ottengono l’accesso alla società’s Infrastruttura di rete più cruciali e dati sensibili. Qui le aziende devono proteggere i propri dati utilizzando qualcosa di più del semplice nome utente e autenticazione della password.
Chiedendosi quale dovrebbe essere la scelta più semplice per farlo?
Microsoft 365 MFA Diventa una delle soluzioni Salvatore per battere questo esempio e fornire un accesso sicuro agli utenti organizzativi e proteggere le app di missione e i dati dell’azienda .
Quindi prima di procedere con un MFA Soluzione per la piattaforma Microsoft 365 dovresti essere chiaro su pochi aspetti di base –
- Cosa è Office 365 MFA ?
- Necessità di MFA in un account Microsoft Office 365
- Come fa MFA per Microsoft 365Lavoro?
- Imposta autenticazione a più fattori in Microsoft Office 365
- Perché Miniorge MFA su Microsoft Azure MFA?
Cos’è Microsoft Office 365 MFA ?
Autenticazione a più fattori (MFA) per Office 365 è un metodo di autenticazione durante il quale gli utenti/dipendenti sono tenuti a inserire due o più serie di credenziali per accedere in modo sicuro ai propri account. Contrariamente all’utilizzo solo del nome utente e della password, MFA richiede una verifica aggiuntiva nel tipo di (OTP, telefonata, notifiche push, codice di autenticatore, yubikey, ecc.). Utenti/ dipendenti avranno accesso al loro Ufficio 365 account e dati correlati solo dopo il passaggio Autenticazione a più fattori Metodi richiesti durante il processo di autenticazione. Qui devi convincere l’account Office 365 e il rispettivo sistema che sei l’utente legittimo dell’account Microsoft Office 365 e hai il diritto di ottenere i servizi di dati informativi che tu’è privilegiato a. Minolange supporta 15+ metodi di autenticazione multi-fattore per fornire sicurezza per l’accesso in modo sicuro a Ufficio 365 ad esempio OTP su SMS, e -mail, notifica push, Google Authenticator, Microsoft Authenticator, Yubikey, telefono di autenticazione , eccetera.
Perché abbiamo bisogno di autenticazione a più fattori in un account Microsoft Office 365?
Office 365 consente a molte organizzazioni di fare la loro prima avventura nel cloud, ed IT’s qui che devono posizionare oltre al nome utente e alla password di routine per scopi di autenticazione. Perché oggi’Il mondo moderno frenetico, basandosi esclusivamente sul sistema di autenticazione del nome utente-password, li mette a rischio considerando l’intensità degli aggressori informatici per violare e ottenere dati sensibili di un account privato. Non importa quanto sia complessa la tua password, ci vuole solo una semplice violazione di e -mail di phishing o database e la tua password è fuori nel mondo.
Le aziende devono anche garantire che i loro dipendenti, clienti e partner in tutto il Web, che sono tutti nei sistemi, siano monitorati continuamente. Le politiche interne, accessibili ai dati (da servizi cloud privati o pubblici), da qualsiasi dispositivo o posizione sulla società’Sostrette S, bisogni necessari la sicurezza dei dati le misure
A parte questo mentre si trasferiscono in Office 365, i tuoi documenti sensibili come budget, finanza e tabella di marcia sono tutti esposti e ora ti fidi del cloud per la sicurezza. Le informazioni, che erano saldamente dietro il corporativo Firewall come documenti, file, fogli di calcolo e powerpoint, sono andati tutti oltre il controllo sul cloud. Sebbene Microsoft Office 365 offra la funzione di autenticazione in due fasi, IT’non è sufficiente per le organizzazioni con un volume fuori misura di dati dei clienti e quando le informazioni sono generalmente in movimento da e verso il cloud. Quindi diventa indispensabile che le organizzazioni prendano il servizio dei provider che offrirebbero strumenti di sicurezza dei dati per IAM Solutions.
Office 365 MFA ti aiuta ad aggiungere un altro livello di autenticazione necessario a un accesso di account di routine. Con questo, gli utenti dovranno soddisfare almeno due o tre tipi di controlli credenziali prima di poter accedere ai dati dell’azienda richiesti. Questi fattori riassumono le domande sul perché devi avere un MFA come risorsa quotidiana al tuo Account Office 365 .
Come funziona MFA per Microsoft Office 365?
Microsoft Office 365 MFA-L’autenticazione a più fattori funziona in un modo, in primo luogo, l’utente tenta di accedere al suo account Microsoft 365, il sistema chiede all’utente di inserire il suo nome utente-password. Su autenticazione di successo del primo fattore, all’utente viene richiesto un altro fattore di autenticazione. Questo secondo fattore dipende dalle scelte fornite dal MinioRange e dall’opzione che l’utente ritiene sia la migliore per lui. Questo potrebbe essere un OTP tramite e -mail, OTP su SMS, Microsoft Authenticator o un token hardware . Una volta autenticato con il 2 ° fattore, l’utente ottiene l’accesso al suo account Microsoft 365.

L’ufficio 365 Autenticazione a più fattori (MFA) Il processo è il seguente:
- L’utente naviga su Ufficio 365 pagina di login.
- Gli utenti inseriscono un nome utente e una password dedicati per il loro Ufficio 365 account. Questo è spesso chiamato il fattore principale di autenticazione . Quando un utente presenta le credenziali di accesso’s Controllato se l’utente esiste all’interno del database.
- Se le credenziali di accesso corrispondono all’utente, il secondo fattore di autenticazione viene mostrato all’utente. E.G Pop up Chiedendo OTP inviato su SMS /Email
- Quando l’utente inserisce il secondo fattore come OTP o Push Notification, IT’s controllato contro il sistema di database se il secondo fattore è corretto.
- Dopo aver completato con successo il secondo fattore, all’utente viene concesso l’accesso all’ufficio 365 syste m.
- Allo stesso modo, se tu’Ve ha più metodi MFA in fila, esso’Ll invita l’autenticazione per tutti loro e sarà concessa l’autorizzazione finale.
Quando coinvolge Metodi MFA , MiniioRange fornisce alle organizzazioni una vasta gamma di scelte. Ma le organizzazioni dovrebbero rendersi conto che lì’s no “One FITS-ATT” approccio. Invece, dovrebbero selezionare la migliore alternativa allineata con i loro casi d’uso e rappresentare un’esperienza di attrito rock bottom per gli utenti per garantire un’ampia adozione.
Imposta autenticazione a più fattori sul tuo account Office 365
- Crea un account e imposta il marchio
- Aggiungi il tuo annuncio Onpremise come negozio di utenti. Abilita Sync and Invia Attributo ObjectGuid
- Creare Office 365 Saml App
- Vai a metadati e scarica ed esegui Federate Domain Script
- MFA per Office 365 sarà abilitato per gli utenti finali.
Per ottenere una guida di configurazione MFA 365 MFA dettagliata Fare clic qui E se hai qualche dubbio per quanto riguarda la posta di configurazione [email protected]
Perché Miniorge MFA su Microsoft Office 365 Azure MFA?
Quando il discorso è in giro Office 365 MFA , Quindi Azure MFA entra direttamente nel frame essendo una soluzione MFA in entrata. Di seguito è riportato un confronto tra Microsoft Azure MFA e MinioRange MFA Services.
Conclusione
Essere in un vasto mondo digitale ad alta tecnologia, esso’è un’importante necessità per le organizzazioni di adottare la sicurezza di prim’ordine per la loro suite di applicazioni ufficiali di usata quotidianamente come Microsoft Office 365 . Sebbene diventa difficile per le organizzazioni trascorrere del tempo su aspetti di sicurezza avanzati con il normale modulo di lavoro, IT’S necessario adottare la soluzione MFA considerando gli attacchi informatici e le attività di phishing che vanno nel mondo digitale. Quindi optare per un meglio Sicurezza-as-un servizio Il fornitore che fornisce servizi di sicurezza di prim’ordine in modo riservato, con il supporto tecnico più semplice a un prezzo previsto diventa uno dei compiti principali per le organizzazioni. Di conseguenza, i servizi MFA MinioRange qui si adattano al meglio considerando funzionalità, esperienza nel dominio, servizio e costi. Puoi programmare a Demo e prova gratuiti per accertare come Office 365 MFA funziona e come puoi implementarlo nella tua organizzazione nel miglior modo possibile.
Ulteriori letture
- Cercando di integrare MFA per le singole applicazioni Microsoft
- Cos’è l’autenticazione a più fattori (MFA)?
- Quali sono i diversi metodi di autenticazione a più fattori supportati?
Autenticazione multi-fattore e perché’s importante
Autenticazione a più fattori in Office 365 e Enterprise Mobility + Security Suite
Microsoft ha riferito nel loro rapporto di indagine sulla violazione che oltre il 75% delle intrusioni di rete proveniva da credenziali sfruttate o rubate. Quindi, come possono le aziende proteggere dalle minacce degli hacker che stanno cercando di accedere ai propri dati?
Microsoft’S Multi-Factor Authentication (MFA) aiuta a interrompere gli hacker attraverso un processo di autenticazione. Richiede l’uso di più di un metodo di verifica e aggiunge un secondo livello di sicurezza agli insegne dell’utente e alle transazioni di identità. Con MFA in atto, gli hacker non hanno accesso al dispositivo di secondo fattore per l’accesso. I metodi di verifica aggiuntivi possono includere la verifica del testo SMS, l’approvazione dell’app mobile o una telefonata (con o senza un PIN). L’esperienza dell’utente finale può essere migliorata non provocando un secondo fattore quando si trovano su una rete di fiducia o utilizzando un dominio unito al PC.
Proprio mentre il furto di identità dell’utente si evolve continuamente attraverso gli ultimi tipi di attacchi, MFA migliora continuamente la sicurezza degli utenti e soddisfa politiche di sicurezza più forti, che sono richieste oggi. Microsoft fornisce due livelli dei loro servizi MFA per soddisfare le esigenze dei clienti con autenticazione a più fattori in Office 365 e una versione migliorata nella Enterprise Mobility + Security Suite (EMS).
MFA in Office 365
Office 365 include l’autenticazione a più fattori per aiutare a fornire ulteriore sicurezza per la protezione delle risorse di Office 365 ed è gestito dal Centro amministratore Office 365. Questo MFA offre funzionalità di base, tra cui la possibilità di abilitare e applicare l’autenticazione a più fattori per gli utenti finali insieme all’uso di un’app mobile o una telefonata come seconda forma di autenticazione. Questa forma di MFA è inclusa nella suite Office 365 E3 o è gratuita per tutti gli amministratori di Office 365 ma non’T include il set di funzionalità completo rispetto al pacchetto EMS.
Ad esempio, Office 365 MFA è un ‘tutto o niente’ Imposta in cui ogni autenticazione richiede MFA ad eccezione degli accessi da IPS attendibili definiti dal cliente. Molte applicazioni utilizzano protocolli legacy che non sono in grado di gestire l’MFA, come ActiveSync o un client Outlook 2010. In questi scenari, l’MFA viene bypassato utilizzando una password dell’applicazione. Questa password viene generata in modo casuale e sarà diversa dall’utente’S CREDENZIALI NORMALI. Questo può essere doloroso per gli utenti finali da gestire.
Che cosa’è la differenza?
Entrambi i servizi offrono lo stesso piano di protezione di base utilizzando un dispositivo mobile come seconda forma di identificazione che aumenta la protezione dell’identità dell’utente. Laddove si trova la differenza è con EMS/Azure, in quanto offre più funzioni che possono essere personalizzate e offre controlli avanzati come l’accesso condizionale, il bypass una tantum e il blocco degli utenti.

MFA Windows Azure solo caratteristiche
Integrazioni locali – Vuoi usare Azure MFA con altre cose come VPN, Citrix e Terminal Services? Questo può essere ottenuto utilizzando raggio/LDAP con un server locale o NPS. MFA lavora con questi servizi per mantenere i dati utente sicuri on-premise durante l’esecuzione di autenticazioni tramite il servizio cloud MFA.
Saluti vocali personalizzabili – Gli utenti sentiranno saluti personalizzati invece dei saluti Microsoft predefiniti quando rispondono alle telefonate di autenticazione.
ID chiamante personalizzabile – Questa funzione offre ai dipendenti la possibilità di ricevere telefonate di autenticazione da un numero di telefono dell’azienda principale che viene visualizzato sull’ID chiamante anziché il numero Microsoft predefinito.
Avviso di frode – Questa funzione di sicurezza consente la notifica immediata degli utenti quando ricevono una richiesta di autenticazione a più fattori tramite telefono o e-mail in qualsiasi momento del giorno in cui si svolge il tentativo. Questa funzione consente inoltre agli utenti di inserire un codice di avviso di frode configurato per segnalare un tentativo di accesso non autorizzato che invia un’e -mail di avviso al proprio amministratore IT per intraprendere le azioni appropriate. Una volta immesso il codice di frode, l’account utente viene immediatamente bloccato, pertanto assicurarsi ulteriormente contro una violazione.
Reporting/auditing – Curioso del numero totale di autenticazione o di come ogni account è stato autenticato? Gli strumenti di reporting MFA forniscono informazioni su qualsiasi cosa MFA relativa alla possibilità di tenere traccia dell’accesso e dei rifiuti degli utenti, che possono essere fondamentali per eliminare gli attacchi minacciosi alla segnalazione sull’attività di azioni di account sospette.
Bypass una tantum – Hai bisogno di accedere alla rete o a un file e può’T Trova il tuo telefono? Allora sembra un bisogno di un “Bypass una tantum.” Il bypass dura per un periodo di tempo (5 minuti per impostazione predefinita) che può essere configurato per soddisfare le diverse esigenze organizzative, in cui l’utente può entrare in un’applicazione protetta da MFA una volta senza eseguire l’autenticazione multi-fattore.
Perché utilizzare l’autenticazione a più fattori:
Quando il “di base” La versione di MFA fornita con i piani aziendali di Office 365 è abilitata, è un ‘tutto o niente’ impostare. Ciò significa che ogni autenticazione richiederà MFA tranne gli accessi da IPS attendibili definiti dal cliente. Idealmente, gli utenti hanno solo un unico set di credenziali aziendali di cui preoccuparsi. Il client dovrà utilizzare una password di app diversa per ogni client che può’T gestire l’autenticazione moderna. In questi scenari, l’MFA viene bypassato utilizzando una password dell’applicazione. La password dell’app è consentita attraverso senza MFA, quelli più comuni sono ActiveSync o un client Outlook 2010. Sui dispositivi mobili, ogni utente finale deve autenticare con una password diversa che viene generata in modo casuale per loro, che si trasforma in un brutto processo per gli utenti finali. Finisce per essere un dolore da gestire, motivo per cui InterLink raccomanda Azure AD Premium per l’MFA di consentire l’accesso condizionale e di estenderlo alle risorse locali. Tutti gli amministratori di Azure AD possono essere protetti con MFA senza costi aggiuntivi.
Interlink Cloud Advisors è un grande sostenitore di garantire dati con soluzioni affidabili e solide. L’autenticazione a più fattori per Office 365 e Enterprise Mobility + Security da Microsoft fornisce un ulteriore livello di protezione affidabile quando si difende contro l’identità compromettendo gli attacchi.
Vuoi imparare come aggiungere questa protezione alla tua organizzazione?
Contatta InterLink oggi per parlare con i nostri esperti di sicurezza certificati Microsoft.
Microsoft Office 365 Autenticazione multi-fattore
Descrizione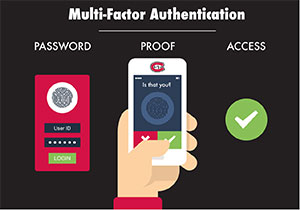
L’autenticazione a più fattori (MFA) richiede agli utenti di accedere utilizzando più di un metodo di verifica, che aiuta a proteggere te e l’università impedendo ai criminali informatici di ottenere l’accesso a informazioni personali, limitate e riservate.
St. Cloud State richiede MFA per gli account Office 365, che verifica un individuo’S Identità attraverso la loro combinazione nome utente/password e dispositivi che selezionano (E.G. il loro telefono cellulare e/o telefono di lavoro).
Iniziare
Domande frequenti (FAQ)
Questo elenco di domande frequenti sull’autenticazione a più fattori (MFA) per Office 365 è stato raccolto da ST. Cloud State University Information Technology Services. Si prega di indirizzare i suggerimenti per ulteriori domande a HuskyTech su [email protected], (320) 308-7000, Miller Center 102).
Dove posso cambiare le mie opzioni MFA (e.G. numero di telefono o preferenze)?
Non riesco ad autenticare usando le mie opzioni preferite, come passo a un metodo alternativo?
A volte non hai il telefono o il dispositivo che hai impostato come metodo di verifica preferita. Questa situazione è il motivo per cui ti consigliamo di impostare metodi di backup per il tuo account. Seguire i passaggi seguenti per accedere con un metodo alternativo.
- Accedi a Office 365 utilizzando il tuo nome utente e password.
- Selezionare Accedi in un altro modo.
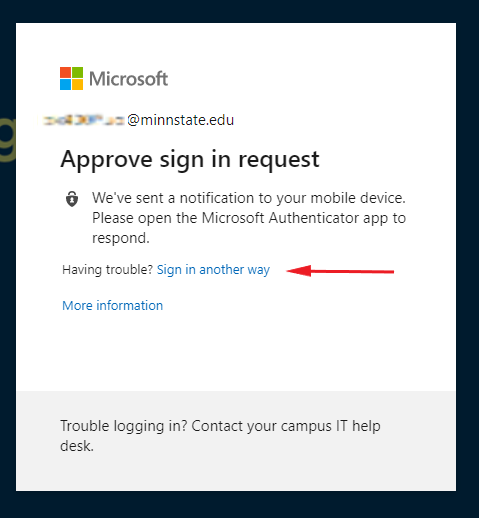
- Vedrai diverse opzioni di verifica in base a quante hai configurato. Scegli un metodo alternativo e accedi.
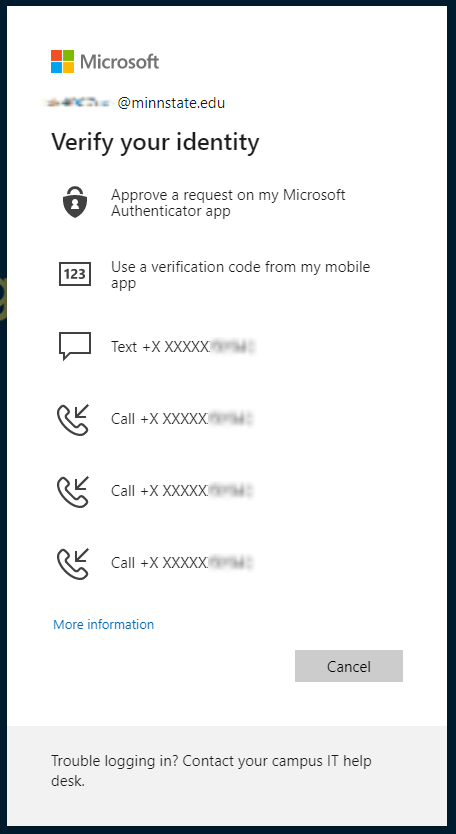
Quali opzioni di autenticazione sono disponibili per SCSU Office 365 MFA?
- App Microsoft Authenticator. Questo è il metodo consigliato e il più semplice da usare. Basta approvare una notifica push sul tuo smartphone per l’accesso.
- Altre app di autenticatore. Ci sono un certo numero di altre app compatibili disponibili per gli smartphone. Viene immesso un codice a 6 cifre per l’accesso.
- Messaggio di testo del telefono cellulare. Un messaggio di testo viene inviato a un telefono cellulare con il codice a 6 cifre richiesto per l’accesso.
- Telefonata. Una telefonata automatizzata viene utilizzata per approvare l’accesso. Questo può andare a un telefono cellulare o rete fissa. Un telefono dell’ufficio può essere utilizzato anche per questa opzione.
- Altre opzioni. Se non si è in grado di utilizzare le opzioni di cui sopra, contatta HuskyTech per i metodi disponibili (E.G. token fisici o fob).
Come faccio a sincronizzare il mio calendario in EAB Naviga?
Dopo aver abilitato Office 365 MFA, la sincronizzazione del calendario automatico in Naviga. Per correggere il problema, ribattere il calendario seguendo le istruzioni. Dovresti reincronizzare solo una volta dopo aver abilitato l’MFA.
Come riconfigura la mia app Microsoft Authenticator se ho un dispositivo smarrito/nuovo/reset?
Se hai acceso il backup del cloud sul tuo vecchio dispositivo, puoi utilizzare il tuo vecchio backup per recuperare le credenziali dell’account sul tuo nuovo iOS o un dispositivo Android. Per maggiori informazioni, consultare il backup e recuperare le credenziali dell’account con l’articolo di Authenticator.
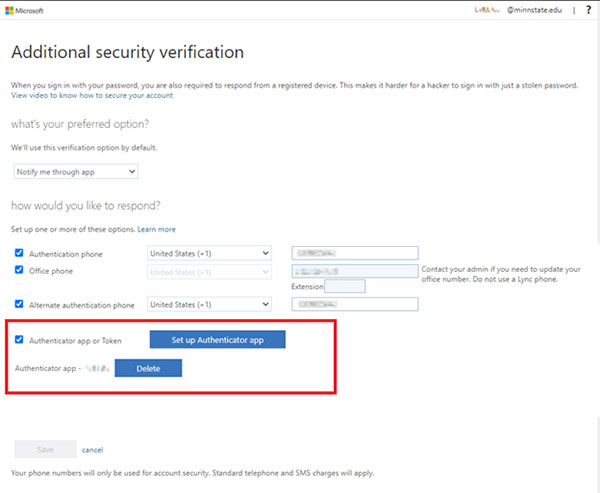
Se il backup di cloud non è abilitato, ma sei ancora in grado di accedere al “Ulteriore verifica della sicurezza” Pagina per il tuo account https: // account.ActiveDirectory.Windowszure.com/proofup.aspx, fai clic su “Eliminare” pulsante accanto al vecchio dispositivo, quindi fai clic su “Imposta l’app Authenticator” Pulsante per configurare il nuovo dispositivo seguendo i passaggi per il telefono qui:
Se non sei in grado di accedere al tuo account SCSU Office 365, contatta HuskyTech all’indirizzo [email protected] o (320) 308-7000.
E se non ho accesso a un telefono?
In quelle occasioni in cui non hai accesso diretto al tuo cellulare o al telefono alternativo e ti viene richiesto di verificare le credenziali dell’ufficio 365, si prega di contattare HuskyTech all’indirizzo [email protected] o (320) 308-7000.
E se sono offline?
In quelle occasioni in cui non si dispone di accesso a Internet cellulare, WiFi o cablato e ti viene richiesto di verificare le credenziali di Office 365, è ancora possibile utilizzare l’app Microsoft Authenticator sul tuo telefono per visualizzare una password a rotazione e una tantum che puoi inserire come verifica. Queste password una tantum vengono generate anche quando il telefono è offline.
Quali servizi di posta elettronica sono compatibili con l’autenticazione multi-fattore Office 365?
Di seguito è riportato un elenco di servizi di posta elettronica comuni che sono noti per essere compatibili con l’autenticazione a più fattori di Office 365:
- Applicazione desktop Microsoft Outlook per Windows e MacOS
- App mobile Microsoft Outlook per Android e iOS
- App Gmail per Android
- App di posta per iOS
- Outlook online tramite un browser web
L’autenticazione a più fattori si applica alle versioni desktop delle applicazioni Microsoft Office?
Una volta abilitata l’autenticazione a più fattori, utilizzerai un secondo metodo di verifica ogni volta che ti viene chiesto le credenziali durante l’utilizzo di qualsiasi componente di Microsoft Office 365. Sebbene non ti venga chiesto di accedere e verificare frequentemente quando si utilizza le versioni installate delle applicazioni Office 365, accade occasionalmente.
Devo verificare le mie credenziali ogni volta che accedo a Microsoft Office 365 Services?
Nella maggior parte dei casi, no. Quando si accede correttamente a Office 365, il token di autenticazione o la chiave viene salvato su quel dispositivo e sblocca l’accesso per un periodo di tempo. Dopo che il token scade, ti verrà richiesto di accedere utilizzando l’autenticazione a più fattori. Ci sono diverse cose che possono innescare un nuovo accesso prima:
- Una modifica alla tua password starida
- Accesso utilizzando un dispositivo che non ha mai accettato il tuo account Office 365 prima
- Accesso da un’altra posizione geografica
- Descrivi manualmente dal tuo account Office 365 l’ultima volta che lo hai usato
- Utilizzando un browser in modalità di navigazione privata
Perché devo usare l’MFA ogni volta che accedo?
Quando si accede al tuo account SCSU Office365 tramite un browser Web, ci sono alcune opzioni per ridurre il numero di volte in cui ti viene richiesto di accedere e completare la sfida MFA.
- Sui tuoi dispositivi personali, invece di fare clic “disconnessione” Se finito con la tua sessione Office365, chiudi le schede in cui stavi lavorando. La prossima volta che andrai in ufficio la tua sessione precedente verrà ripristinata.
- L’uso di una modalità di navigazione privata (Chrome Incognito, Edge Inprivate …) causerà un prompt MFA di Office365 ogni volta che accedi. Passare a una normale scheda di navigazione quando si utilizza Office365
- Se il browser è impostato per bloccare tutti i cookie o stai utilizzando un altro programma che blocca i cookie, ti verrà richiesto MFA ad ogni accesso. Modifica le tue impostazioni per ridurre l’MFA.
- Quando si utilizza lo stesso dispositivo sulla stessa rete, le app desktop Office365 non dovrebbero richiedere MFA ogni volta che le aprite. Se lo sono, si prega di contattare HuskyTech all’indirizzo [email protected] o (320) 308-7000.
È sicuro distribuire il mio numero di cellulare per MFA?
SÌ. I metodi di verifica e i numeri di telefono sono archiviati in modo sicuro, proprio come una password. Ora che l’MFA sta proteggendo il tuo account, le tue informazioni personali sono ancora più sicure!
L’aggiunta del mio account all’app Microsoft Authenticator fornisce l’accesso SCSU o Minnesota State al mio dispositivo?
No, la registrazione di un dispositivo fornisce l’accesso al dispositivo ai servizi SCSU, ma non consente l’accesso allo stato SCSU o Minnesota al dispositivo. Esso’S come SCSU ti sta dando una chiave e stai aggiungendo quella chiave al tuo Keyring personale.
Posso disattivare l’MFA temporaneamente o permanentemente?
Una volta abilitato, non è possibile disabilitare MFA sul tuo account SCSU Office 365. Per problemi relativi all’Ufficio 365 MFA, si prega di contattare HuskyTech all’indirizzo [email protected] o (320) 308-7000.
Se non ho nulla di prezioso in Office 365, perché dovrei preoccuparmi?
Anche se potrebbe non essere ovvio, probabilmente hai informazioni preziose archiviate nei servizi SCSU Office 365, inclusi messaggi di posta elettronica riservati, allegati e informazioni di contatto in Outlook, file privati nelle cartelle OneDrive e Teams o Notes in OneNote. Il rischio si estende oltre a rubare i dati. Ad esempio, qualcuno in posa come potresti inviare e -mail dannose dal tuo account e impegnarsi in altri comportamenti dannosi per te e gli altri se hanno accesso al tuo account.
Quali sono le possibilità che la mia password venga rubata?
Anche se potrebbe essere spaventoso da sentire, probabilmente è già successo. Dato la portata delle recenti violazioni di servizi popolari come Dropbox, Chegg, Experian, Target, Adobe e altro ancora, tutti dovrebbero presumere che una delle loro password sia stata rubata ad un certo punto. Sebbene sia stato probabilmente crittografato, i ladri potrebbero aver tentato di rompere la crittografia. Se non hai usato una password forte, potrebbero averlo già rotto.
Oltre ad essere catturati nelle violazioni dei dati, le password possono essere rubate in molti altri modi. Ad esempio, attraverso le truffe di phishing o semplicemente scrivendolo su un pezzo di carta da trovare su una scrivania, su un portafoglio o nel cassonetto. Le password possono essere intercettate quando si utilizzano reti Wi-Fi non garantite presso la caffetteria, l’aeroporto o l’hotel. È anche possibile installare malware inconsapevolmente sul tuo laptop che potrebbe essere la registrazione dell’attività e inviarlo ai ladri online. Date queste possibilità – e molte altre – dovresti sempre essere sulla difensiva, assicurandoti di seguire adeguate precauzioni di sicurezza per proteggere i tuoi account.
L’MFA è un ottimo modo per aiutare a proteggere i tuoi account dal compromesso a causa del rubare la password. Abilita anche MFA per i tuoi altri account personali (social media, banche, shopping, e -mail …).