


Το O365 περιλαμβάνει MFA?
Office 365 έλεγχος ελέγχου πολλαπλών παραγόντων (MFA)
Πριν από την επιβολή της MFA, θα πρέπει να επιδιώξετε να έχετε τους περισσότερους χρήστες εγγεγραμμένους για το MFA για να αποφύγετε τη διαταραχή, αλλά να υπολογίσετε ποιος πρέπει να εγγραφεί και να εμπλακεί σε καθένα από αυτά είναι μια εξαιρετικά χρονοβόρα διαδικασία.
Πώς να επιβάλλετε τον έλεγχο ταυτότητας πολλαπλών παραγόντων στο Microsoft 365 (Office 365) χρησιμοποιώντας προεπιλογές ασφαλείας
Οι προεπιλογές ασφαλείας επιτρέπουν στο MFA για όλους. Είναι απλό, γρήγορο και διαθέσιμο σε όλους ανεξάρτητα από την άδεια. Ωστόσο, είναι άκαμπτο, χωρίς επιλογές διαμόρφωσης, και πρέπει να εφαρμόζεται σε όλους τους λογαριασμούς.
Μόλις ενεργοποιηθεί, η προεπιλογή ασφαλείας κάνει τις ακόλουθες αλλαγές στον ενοικιαστή σας:
- Όλοι οι χρήστες πρέπει να εγγραφούν για MFA εντός 2 εβδομάδων από την επόμενη διαδραστική τους σύνδεση – κανένας χρήστης δεν μπορεί να απαλλάσσει από την απαίτηση MFA.
- Μόνο εφαρμογές τύπου ελέγχου ταυτότητας επιτρέπονται ως μεθόδους MFA – αυτή είναι μια ασφαλής μέθοδος και μία που θα συνιστούσαμε ούτως ή άλλως.
- Οι διαχειριστές θα ζητούνται πάντα για MFA για σύνδεση.
- Οι χρήστες θα ληφθούν υπόψη το MFA “όταν είναι απαραίτητο” (αυτό δεν ορίζεται αυστηρά από τη Microsoft, αλλά περιλαμβάνει όταν οι χρήστες εμφανίζονται σε μια νέα συσκευή ή εφαρμογή και για κρίσιμους ρόλους και εργασίες).
- Η πρόσβαση σε Azure Portal, Azure CLI ή Azure PowerShell από οποιονδήποτε θα απαιτεί πάντα MFA.
- Ο έλεγχος ταυτότητας κληρονομιάς είναι απενεργοποιημένος επειδή δεν υποστηρίζει το MFA. Οι προεπιλογές ασφαλείας είναι όλα ή τίποτα – δεν υπάρχουν επιλογές επιλογών ή διαμόρφωσης. Τούτου λεχθέντος, προσφέρει λογικές επιλογές που ταιριάζουν στις περισσότερες μικρές ομάδες.
Θέλετε να μάθετε περισσότερα σχετικά με τις προεπιλογές ασφαλείας? Ελέγξτε την επίσημη τεκμηρίωση και διαβάστε την αρχική ανάρτηση ιστολογίου από τη Microsoft, η οποία περιγράφει την πρόθεση και το σχεδιασμό των προεπιλογών ασφαλείας.
Είναι αυτή η σωστή προσέγγιση?
Για να αποφασίσετε εάν οι προεπιλογές ασφαλείας είναι κατάλληλες για εσάς, θα πρέπει να εξετάσετε τέσσερα πράγματα:
- Όταν οι προεπιλογές ασφαλείας είναι ενεργοποιημένες, όλοι οι λογαριασμοί στο Azure AD πρέπει να χρησιμοποιούν MFA. Αυτό περιλαμβάνει χρήστες χωρίς άδεια χρήσης, λογαριασμούς διάλειμμα και λογαριασμούς υπηρεσιών. Οποιεσδήποτε λογαριασμοί που συνδέονται με Azure Ad AdeMently, όπως οι λογαριασμοί υπηρεσιών, θα σταματήσουν να εργάζονται καθώς δεν μπορούν να χρησιμοποιήσουν το MFA – η μόνη εξαίρεση είναι ο λογαριασμός Azure Ad Connect Sync. Εάν διαθέτετε λογαριασμούς υπηρεσιών που λειτουργούν μόνο επί τόπου και ποτέ δεν συνδεθείτε στο Azure AD, θα παραμείνουν ανεπηρέαστες. Παρόλο που θα “απαιτηθούν” για να χρησιμοποιήσουν το MFA κατά τη σύνδεση σε Azure AD, αν δεν το κάνουν ποτέ τότε δεν επηρεάζονται. Εάν έχετε τέτοιους λογαριασμούς, ίσως θελήσετε να εξετάσετε το φιλτράρισμα τους από το Azure Ad Sync . Εάν δεν είστε σίγουροι εάν ένας λογαριασμός καταγράφει ενεργά την Azure AD, ελέγξτε τα αρχεία καταγραφής Azure AD . Εάν έχετε λογαριασμούς που επηρεάζονται από αυτό και δεν υπάρχει εναλλακτικός τρόπος εργασίας, ίσως χρειαστεί να λάβετε υπόψη την προσέγγιση πρόσβασης υπό όρους – η οποία επιτρέπει εξαιρέσεις – ή την προσέγγιση Legacy MFA – η οποία επιτρέπει τη διαμόρφωση ανά λογαριασμό.
- Μόλις ενεργοποιηθούν οι προεπιλογές ασφαλείας, οι χρήστες που δεν έχουν εγγραφεί στο MFA θα ζητηθούν να το κάνουν για δύο εβδομάδες. Μετά από αυτό, εάν δεν έχουν εγγραφεί ακόμα για το MFA, θα αναγκαστούν να το κάνουν πριν από την επόμενη σύνδεσή τους. Εάν δύο εβδομάδες φαίνονται λίγο σφιχτά, μπορείτε να χρησιμοποιήσετε το Push για να παρακολουθείτε την πρόοδο στον δικό σας χρόνο και στη συνέχεια να ενεργοποιήσετε τις προεπιλογές ασφαλείας όταν είστε έτοιμοι. Οι χρήστες δεν θα ζητηθούν για MFA κατά την σύνδεση, ακόμη και μετά την εγγραφή, μέχρι να ενεργοποιήσετε τις προεπιλογές ασφαλείας – οπότε η στάση ασφαλείας σας θα βελτιωθεί ελάχιστα μέχρι τότε. Μην εκπτώνετε την αξία μιας σκληρής προθεσμίας. Εάν μετά από δύο εβδομάδες οι χρήστες εξακολουθούν να μην εγγραφούν για το MFA δεν θα κλειδωθούν, απλά θα αναγκαστούν να εγγραφούν πριν ολοκληρωθεί η επόμενη σύνδεσή τους.
- Οι προεπιλογές ασφαλείας απαιτούν μια εφαρμογή Authenticator, η οποία θα στείλει ειδοποιήσεις Push σε μια εγγεγραμμένη συσκευή, ως δεύτερο παράγοντα ελέγχου ταυτότητας. Αυτή είναι μια ασφαλής μέθοδος MFA, αλλά σημαίνει ότι όλοι πρέπει να έχουν πρόσβαση σε μια συσκευή όπου μπορούν να λάβουν ειδοποιήσεις. Εάν κάποιος από τους χρήστες σας δεν έχει πρόσβαση σε ένα smartphone ή tablet (ή δεν είστε διατεθειμένοι να εγκαταστήσετε την εφαρμογή Microsoft Authenticator), δεν θα μπορείτε να χρησιμοποιήσετε προεπιλογές ασφαλείας.
Θέλετε να μάθετε περισσότερα σχετικά με τις μεθόδους MFA και να επιλέξετε τη σωστή επιλογή για εσάς? Διαβάστε περισσότερα στο ιστολόγιό μας.
Εάν επιλέξετε αυτήν την επιλογή, θα σας καθοδηγήσουμε μέσω της προετοιμασίας των απαραίτητων τμημάτων του περιβάλλοντος σας πριν την ενεργοποιήσετε.
Μόλις είστε έτοιμοι, έχετε δύο επιλογές:
- Ενεργοποιήστε το αμέσως: Δώστε στους χρήστες σας 14 ημέρες για να εγγραφείτε και απλά να το ολοκληρώσετε.
- Ενθαρρύνετε πρώτα την υιοθεσία: Για ελάχιστη διαταραχή, μπορείτε να χρησιμοποιήσετε την πλατφόρμα ώθησης για να παρακολουθείτε και να ενθαρρύνετε την εγγραφή των χρηστών πριν την ενεργοποιήσετε όταν γνωρίζετε ότι οι περισσότεροι χρήστες έχουν ήδη εγγραφεί.
Πώς να αρχίσω
Ρύθμιση του περιβάλλοντος σας
Οι προεπιλογές ασφαλείας έχουν σχεδιαστεί για να είναι απλά, οπότε το μόνο που χρειάζεται να κάνετε εκ των προτέρων είναι να βεβαιωθείτε ότι δεν χρησιμοποιείτε τον έλεγχο ταυτότητας Legacy:
Σταματήστε να χρησιμοποιείτε τον έλεγχο ταυτότητας Legacy
Πριν μπορέσετε να αποκλείσετε τον έλεγχο ταυτότητας Legacy, πρέπει να βεβαιωθείτε ότι κανείς στον οργανισμό σας δεν το χρησιμοποιεί. Για παράδειγμα, κάποιος χρησιμοποιεί ακόμα το Office 2010 ή το 2013? Το Office 2010 δεν υποστηρίζει το σύγχρονο έλεγχο ταυτότητας και το Office 2013 δεν το χρησιμοποιεί από προεπιλογή. Ο αποκλεισμός της επαλήθευσης κληρονομιάς χωρίς να εκσυγχρονιστεί πρώτα οποιαδήποτε νόμιμη χρήση θα σπάσει τα πράγματα στην ομάδα σας.
Ανάλογα με την ηλικία του μισθωτή Azure AD, ίσως χρειαστεί να ενεργοποιήσετε επίσης τον σύγχρονο έλεγχο ταυτότητας.
Ακολουθήστε την επίσημη τεκμηρίωση της Microsoft σχετικά με τον έλεγχο ταυτότητας της κληρονομιάς που περιλαμβάνει βήματα για να βρείτε λογαριασμούς που εξακολουθούν να χρησιμοποιούν τον έλεγχο ταυτότητας παλαιού τύπου και οδηγίες για να ενεργοποιήσετε τον σύγχρονο έλεγχο ταυτότητας.
Εάν είστε περίεργοι για το τι είναι η κληρονομιά και η σύγχρονη πιστοποίηση και θέλετε περισσότερο φόντο, διαβάστε αυτήν την ανάρτηση ιστολογίου από την ομάδα ταυτότητας της Microsoft.
Λάβετε τους χρήστες σας εγγεγραμμένους για MFA με ελάχιστη διαταραχή και βελτιώστε σήμερα.
Office 365 έλεγχος ελέγχου πολλαπλών παραγόντων (MFA)
Πριν από την επιβολή της MFA, θα πρέπει να επιδιώξετε να έχετε τους περισσότερους χρήστες εγγεγραμμένους για το MFA για να αποφύγετε τη διαταραχή, αλλά να υπολογίσετε ποιος πρέπει να εγγραφεί και να εμπλακεί σε καθένα από αυτά είναι μια εξαιρετικά χρονοβόρα διαδικασία.
Πώς να επιβάλλετε τον έλεγχο ταυτότητας πολλαπλών παραγόντων στο Microsoft 365 (Office 365) χρησιμοποιώντας προεπιλογές ασφαλείας
Οι προεπιλογές ασφαλείας επιτρέπουν στο MFA για όλους. Είναι απλό, γρήγορο και διαθέσιμο σε όλους ανεξάρτητα από την άδεια. Ωστόσο, είναι άκαμπτο, χωρίς επιλογές διαμόρφωσης, και πρέπει να εφαρμόζεται σε όλους τους λογαριασμούς.
Μόλις ενεργοποιηθεί, η προεπιλογή ασφαλείας κάνει τις ακόλουθες αλλαγές στον ενοικιαστή σας:
- Όλοι οι χρήστες πρέπει να εγγραφούν για MFA εντός 2 εβδομάδων από την επόμενη διαδραστική τους σύνδεση – κανένας χρήστης δεν μπορεί να απαλλάσσει από την απαίτηση MFA.
- Μόνο εφαρμογές τύπου ελέγχου ταυτότητας επιτρέπονται ως μεθόδους MFA – αυτή είναι μια ασφαλής μέθοδος και μία που θα συνιστούσαμε ούτως ή άλλως.
- Οι διαχειριστές θα ζητούνται πάντα για MFA για σύνδεση.
- Οι χρήστες θα ληφθούν υπόψη το MFA “όταν είναι απαραίτητο” (αυτό δεν ορίζεται αυστηρά από τη Microsoft, αλλά περιλαμβάνει όταν οι χρήστες εμφανίζονται σε μια νέα συσκευή ή εφαρμογή και για κρίσιμους ρόλους και εργασίες).
- Η πρόσβαση σε Azure Portal, Azure CLI ή Azure PowerShell από οποιονδήποτε θα απαιτεί πάντα MFA.
- Ο έλεγχος ταυτότητας κληρονομιάς είναι απενεργοποιημένος επειδή δεν υποστηρίζει το MFA. Οι προεπιλογές ασφαλείας είναι όλα ή τίποτα – δεν υπάρχουν επιλογές επιλογών ή διαμόρφωσης. Τούτου λεχθέντος, προσφέρει λογικές επιλογές που ταιριάζουν στις περισσότερες μικρές ομάδες.
Θέλετε να μάθετε περισσότερα σχετικά με τις προεπιλογές ασφαλείας? Ελέγξτε την επίσημη τεκμηρίωση και διαβάστε την αρχική ανάρτηση ιστολογίου από τη Microsoft, η οποία περιγράφει την πρόθεση και το σχεδιασμό των προεπιλογών ασφαλείας.
Είναι αυτή η σωστή προσέγγιση?
Για να αποφασίσετε εάν οι προεπιλογές ασφαλείας είναι κατάλληλες για εσάς, θα πρέπει να εξετάσετε τέσσερα πράγματα:
- Όταν οι προεπιλογές ασφαλείας είναι ενεργοποιημένες, όλοι οι λογαριασμοί στο Azure AD πρέπει να χρησιμοποιούν MFA. Αυτό περιλαμβάνει χρήστες χωρίς άδεια χρήσης, λογαριασμούς διάλειμμα και λογαριασμούς υπηρεσιών. Οποιεσδήποτε λογαριασμοί που συνδέονται με Azure Ad AdeMently, όπως οι λογαριασμοί υπηρεσιών, θα σταματήσουν να εργάζονται καθώς δεν μπορούν να χρησιμοποιήσουν το MFA – η μόνη εξαίρεση είναι ο λογαριασμός Azure Ad Connect Sync. Εάν διαθέτετε λογαριασμούς υπηρεσιών που λειτουργούν μόνο επί τόπου και ποτέ δεν συνδεθείτε στο Azure AD, θα παραμείνουν ανεπηρέαστες. Παρόλο που θα “απαιτηθούν” για να χρησιμοποιήσουν το MFA κατά τη σύνδεση σε Azure AD, αν δεν το κάνουν ποτέ τότε δεν επηρεάζονται. Εάν έχετε τέτοιους λογαριασμούς, ίσως θελήσετε να εξετάσετε το φιλτράρισμα τους από το Azure Ad Sync . Εάν δεν είστε σίγουροι εάν ένας λογαριασμός καταγράφει ενεργά την Azure AD, ελέγξτε τα αρχεία καταγραφής Azure AD . Εάν έχετε λογαριασμούς που επηρεάζονται από αυτό και δεν υπάρχει εναλλακτικός τρόπος εργασίας, ίσως χρειαστεί να λάβετε υπόψη την προσέγγιση πρόσβασης υπό όρους – η οποία επιτρέπει εξαιρέσεις – ή την προσέγγιση Legacy MFA – η οποία επιτρέπει τη διαμόρφωση ανά λογαριασμό.
- Μόλις ενεργοποιηθούν οι προεπιλογές ασφαλείας, οι χρήστες που δεν έχουν εγγραφεί στο MFA θα ζητηθούν να το κάνουν για δύο εβδομάδες. Μετά από αυτό, εάν δεν έχουν εγγραφεί ακόμα για το MFA, θα αναγκαστούν να το κάνουν πριν από την επόμενη σύνδεσή τους. Εάν δύο εβδομάδες φαίνονται λίγο σφιχτά, μπορείτε να χρησιμοποιήσετε το Push για να παρακολουθείτε την πρόοδο στον δικό σας χρόνο και στη συνέχεια να ενεργοποιήσετε τις προεπιλογές ασφαλείας όταν είστε έτοιμοι. Οι χρήστες δεν θα ζητηθούν για MFA κατά την σύνδεση, ακόμη και μετά την εγγραφή, μέχρι να ενεργοποιήσετε τις προεπιλογές ασφαλείας – οπότε η στάση ασφαλείας σας θα βελτιωθεί ελάχιστα μέχρι τότε. Μην εκπτώνετε την αξία μιας σκληρής προθεσμίας. Εάν μετά από δύο εβδομάδες οι χρήστες εξακολουθούν να μην εγγραφούν για το MFA δεν θα κλειδωθούν, απλά θα αναγκαστούν να εγγραφούν πριν ολοκληρωθεί η επόμενη σύνδεσή τους.
- Οι προεπιλογές ασφαλείας απαιτούν μια εφαρμογή Authenticator, η οποία θα στείλει ειδοποιήσεις Push σε μια εγγεγραμμένη συσκευή, ως δεύτερο παράγοντα ελέγχου ταυτότητας. Αυτή είναι μια ασφαλής μέθοδος MFA, αλλά σημαίνει ότι όλοι πρέπει να έχουν πρόσβαση σε μια συσκευή όπου μπορούν να λάβουν ειδοποιήσεις. Εάν κάποιος από τους χρήστες σας δεν έχει πρόσβαση σε ένα smartphone ή tablet (ή δεν είστε διατεθειμένοι να εγκαταστήσετε την εφαρμογή Microsoft Authenticator), δεν θα μπορείτε να χρησιμοποιήσετε προεπιλογές ασφαλείας.
Θέλετε να μάθετε περισσότερα σχετικά με τις μεθόδους MFA και να επιλέξετε τη σωστή επιλογή για εσάς? Διαβάστε περισσότερα στο ιστολόγιό μας.
Εάν επιλέξετε αυτήν την επιλογή, θα σας καθοδηγήσουμε μέσω της προετοιμασίας των απαραίτητων τμημάτων του περιβάλλοντος σας πριν την ενεργοποιήσετε.
Μόλις είστε έτοιμοι, έχετε δύο επιλογές:
- Ενεργοποιήστε το αμέσως: Δώστε στους χρήστες σας 14 ημέρες για να εγγραφείτε και απλά να το ολοκληρώσετε.
- Ενθαρρύνετε πρώτα την υιοθεσία: Για ελάχιστη διαταραχή, μπορείτε να χρησιμοποιήσετε την πλατφόρμα ώθησης για να παρακολουθείτε και να ενθαρρύνετε την εγγραφή των χρηστών πριν την ενεργοποιήσετε όταν γνωρίζετε ότι οι περισσότεροι χρήστες έχουν ήδη εγγραφεί.
Πώς να αρχίσω
Ρύθμιση του περιβάλλοντος σας
Οι προεπιλογές ασφαλείας έχουν σχεδιαστεί για να είναι απλά, οπότε το μόνο που χρειάζεται να κάνετε εκ των προτέρων είναι να βεβαιωθείτε ότι δεν χρησιμοποιείτε τον έλεγχο ταυτότητας Legacy:
Σταματήστε να χρησιμοποιείτε τον έλεγχο ταυτότητας Legacy
Πριν μπορέσετε να αποκλείσετε τον έλεγχο ταυτότητας Legacy, πρέπει να βεβαιωθείτε ότι κανείς στον οργανισμό σας δεν το χρησιμοποιεί. Για παράδειγμα, κάποιος χρησιμοποιεί ακόμα το Office 2010 ή το 2013? Το Office 2010 δεν υποστηρίζει το σύγχρονο έλεγχο ταυτότητας και το Office 2013 δεν το χρησιμοποιεί από προεπιλογή. Ο αποκλεισμός της επαλήθευσης κληρονομιάς χωρίς να εκσυγχρονιστεί πρώτα οποιαδήποτε νόμιμη χρήση θα σπάσει τα πράγματα στην ομάδα σας.
Ανάλογα με την ηλικία του μισθωτή σας Azure AD, ίσως χρειαστεί να ενεργοποιήσετε επίσης τη σύγχρονη πιστοποίηση ταυτότητας.
Ακολουθήστε την επίσημη τεκμηρίωση της Microsoft σχετικά με τον έλεγχο ταυτότητας της κληρονομιάς που περιλαμβάνει βήματα για να βρείτε λογαριασμούς που εξακολουθούν να χρησιμοποιούν τον έλεγχο ταυτότητας παλαιού τύπου και οδηγίες για να ενεργοποιήσετε τον σύγχρονο έλεγχο ταυτότητας.
Εάν είστε περίεργοι για το τι είναι η κληρονομιά και η σύγχρονη πιστοποίηση και θέλετε περισσότερο φόντο, διαβάστε αυτήν την ανάρτηση ιστολογίου από την ομάδα ταυτότητας της Microsoft.
Λάβετε τους χρήστες σας εγγεγραμμένους για MFA με ελάχιστη προσπάθεια χρησιμοποιώντας την πλατφόρμα ώθησης
Πριν από την επιβολή της MFA, θα πρέπει να επιδιώξετε να έχετε τους περισσότερους χρήστες εγγεγραμμένους για το MFA για να αποφύγετε τη διαταραχή, αλλά να υπολογίσετε ποιος πρέπει να εγγραφεί και να εμπλακεί σε καθένα από αυτά είναι μια εξαιρετικά χρονοβόρα διαδικασία.
Χρησιμοποιήστε την πλατφόρμα Push για να δείτε γρήγορα ποιος δεν έχει εγγραφεί για MFA ακόμα και χρησιμοποιήστε τα chatops για να συνεργαστείτε αυτόματα για να το κάνετε με ευκολία.
Επιβολή MFA
Όταν είστε έτοιμοι να το κάνετε, επιτρέποντας τις προεπιλογές ασφαλείας είναι γρήγορη και απλή ακολουθώντας τα παρακάτω βήματα.
Για να ακολουθήσετε αυτόν τον οδηγό θα χρειαστείτε:
Διαχειριστής ασφαλείας
Διαχειριστής πρόσβασης υπό όρους
Παγκόσμιος διαχειριστής
Βήμα 1
Μεταβείτε στο Azure Active Directory Blade στο Azure Active Directory Admin Center.
Βήμα 2
Από το πλευρικό μενού, επιλέξτε Ιδιότητες:

Βήμα 3
Στο κάτω μέρος της σελίδας, επιλέξτε “Διαχείριση προεπιλογών ασφαλείας”:

Βήμα 4
Ένα πλευρικό μενού για “Ενεργοποίηση προεπιλογών ασφαλείας” θα πρέπει να εμφανίζεται με ένα μόνο έλεγχο για να ενεργοποιήσετε τις προεπιλογές ασφαλείας. Σύρετε το σε ναι.
Office 365 έλεγχος ελέγχου πολλαπλών παραγόντων (MFA)
Microsoft στο δικό τους Έκθεση έρευνας παραβίασης δήλωσε ότι “ Πάνω από το 75% των εισβολών δικτύου προέρχονται από εκμεταλλευόμενες αδύναμες ή κλεμμένα διαπιστευτήρια” . Έτσι, πώς μπορούν οι οργανισμοί / μεμονωμένοι χρήστες που χρησιμοποιούν τις εφαρμογές του Office 365 ως καθημερινή ρουτίνα να προστατευθούν από απειλές από τον Cyber-Attackers? Τι γίνεται αν τα ευαίσθητα δεδομένα χάνονται ξαφνικά? Για να συνοψίσω αυτές τις ερωτήσεις εσείς’Θα σκεφτώ ότι ο λογαριασμός σας στο Microsoft Office 365 είναι ασφαλής με όνομα χρήστη – σύνδεση με κωδικό πρόσβασης. Αλλά νομίζετε ότι αυτό το μέτρο ασφαλείας είναι αρκετό για να εξασφαλίσετε τα ευαίσθητα δεδομένα σας γύρω από τις εφαρμογές Microsoft 365? Πράγματι όχι.
Δεν θα γνωρίζετε ενδεχομένως το γεγονός ότι οι επιτιθέμενοι σήμερα δεν πιστεύουν “Πειρατεία” Για την πραγματοποίηση παραβιάσεων δεδομένων. Χρησιμοποιούν τη διεύθυνση ηλεκτρονικού ταχυδρομείου, τους κωδικούς πρόσβασης που υπάρχουν στον σκοτεινό ιστό και συνδέονται εύκολα με την εκμετάλλευση αδύναμων, κλεμμένων ή συμβιβασμένων διαπιστευτηρίων και αποκτήσουν πρόσβαση στην εταιρεία’είναι η πιο κρίσιμη υποδομή δικτύου και ευαίσθητα δεδομένα. Εδώ οι εταιρείες πρέπει να εξασφαλίσουν τα δεδομένα τους χρησιμοποιώντας κάτι περισσότερο από το όνομα χρήστη και τον έλεγχο ταυτότητας κωδικού πρόσβασης.
Αναρωτιέμαι τι πρέπει να είναι η απλούστερη επιλογή για να το κάνετε αυτό?
Microsoft 365 MFA γίνεται μία από τις λύσεις του Σωτήρα για να νικήσει αυτό το παράδειγμα και να παρέχει ασφαλή πρόσβαση στους οργανωτικούς χρήστες σας και να προστατεύσει τις εφαρμογές και τα δεδομένα της εταιρείας που είναι κρίσιμες .
Έτσι πριν προχωρήσετε με ένα MFA Λύση για την πλατφόρμα Microsoft 365 Θα πρέπει να είστε σαφείς για λίγες βασικές πτυχές –
- Τι είναι Office 365 MFA ?
- Ανάγκη MFA σε λογαριασμό Microsoft Office 365
- Πώς κάνει MFA για το Microsoft 365Δουλειά?
- Ρύθμιση ελέγχου ταυτότητας πολλαπλών παραγόντων στο Microsoft Office 365
- Γιατί το MFA Miniorange πάνω από το Microsoft Azure MFA?
Τι είναι το Microsoft Office 365 MFA ?
Ο έλεγχος ταυτότητας πολλαπλών παραγόντων (MFA) για το Office 365 είναι μια μέθοδος ελέγχου ταυτότητας κατά την οποία οι χρήστες/υπάλληλοι υποχρεούνται να εισάγουν δύο ή περισσότερα σύνολα διαπιστευτηρίων για να συνδεθούν με ασφάλεια στους λογαριασμούς τους. Σε αντίθεση με τη χρήση μόνο του ονόματος χρήστη και του κωδικού πρόσβασης, η MFA απαιτεί πρόσθετη επαλήθευση στο είδος (OTP, τηλεφωνική κλήση, ειδοποιήσεις ώθησης, κωδικός ελέγχου ταυτότητας, yubikey κ.λπ.). Οι χρήστες/ υπάλληλοι θα έχουν πρόσβαση σε τους Office 365 ο λογαριασμός και τα σχετικά δεδομένα μόνο μετά τη μετάδοση Έλεγχος ταυτότητας πολλαπλών παραγόντων Μέθοδοι που προκλήθηκαν κατά τη διάρκεια της διαδικασίας ελέγχου ταυτότητας. Εδώ πρέπει να πείσετε το λογαριασμό Office 365 και το αντίστοιχο σύστημα ότι είστε ο νόμιμος χρήστης του λογαριασμού Microsoft Office 365 και έχετε το δικαίωμα να λάβετε τις υπηρεσίες πληροφοριών που εσείς εσείς’προνόμια. Η Minorange υποστηρίζει 15+ μεθόδους ελέγχου ταυτότητας πολλαπλών παραγόντων για την παροχή ασφάλειας για την ασφαλή σύνδεση Office 365 όπως OTP Over SMS, Email, Push Notification, Google Authenticator, Microsoft Authenticator, Yubikey, τηλέφωνο ελέγχου ταυτότητας , και τα λοιπά.
Γιατί χρειαζόμαστε έλεγχο ταυτότητας πολλαπλών παραγόντων σε λογαριασμό Microsoft Office 365?
Το Office 365 επιτρέπει σε πολλούς οργανισμούς να κάνουν το πρώτο τους εγχείρημα στο σύννεφο και αυτό’εδώ που πρέπει να τοποθετήσουν εκτός από το ρουτίνα όνομα χρήστη και κωδικό πρόσβασης για σκοπούς ταυτότητας. Επειδή σήμερα’Ο γρήγορος σύγχρονος κόσμος, βασιζόμενος αποκλειστικά στο σύστημα ελέγχου ταυτότητας ονόματος χρήστη-password, τους θέτει σε κίνδυνο λαμβάνοντας υπόψη την ένταση των εισβολέων στον κυβερνοχώρο να παραβιάσουν και να αποκτήσουν ευαίσθητα δεδομένα ενός ιδιωτικού λογαριασμού. Ανεξάρτητα από το πόσο περίπλοκο είναι ο κωδικός πρόσβασής σας, παίρνει απλώς ένα απλό ηλεκτρονικό ταχυδρομείο ηλεκτρονικού ταχυδρομείου phishing ή παραβίαση βάσης δεδομένων και ο κωδικός πρόσβασής σας είναι έξω στον κόσμο.
Οι εταιρείες πρέπει επίσης να διασφαλίσουν ότι οι υπάλληλοί τους, οι πελάτες και οι συνεργάτες τους σε ολόκληρο τον Ιστό, οι οποίοι βρίσκονται όλα στα συστήματα, παρακολουθούνται συνεχώς. Οι εσωτερικές πολιτικές, τα δεδομένα πρόσβασης (από ιδιωτικές ή δημόσιες υπηρεσίες cloud), από οποιαδήποτε συσκευή ή τοποθεσία για την εταιρεία’οι πόροι, χρειάζεται απαραίτητες ασφάλεια δεδομένων μέτρα
Εκτός από αυτό, ενώ μετακομίζετε στο Office 365, τα ευαίσθητα έγγραφά σας όπως οι προϋπολογισμοί, οι χρηματοδότηση και οι χάρτες πορείας είναι όλοι εκτεθειμένοι και τώρα εμπιστεύεστε το σύννεφο για ασφάλεια. Οι πληροφορίες, οι οποίες ήταν ασφαλώς πίσω η εταιρική Firewalls όπως έγγραφα, αρχεία, υπολογιστικά φύλλα και PowerPoint, έχουν μετακινηθεί πέρα από τον έλεγχό σας στο σύννεφο. Αν και το Microsoft Office 365 προσφέρει τη δυνατότητα ελέγχου ταυτότητας δύο σταδίων, αυτό’Δεν είναι αρκετό για οργανισμούς με υπερμεγέθη όγκο δεδομένων πελατών και όταν οι πληροφορίες είναι συνήθως σε κίνηση προς και από το σύννεφο. Τότε καθίσταται επιτακτική ανάγκη οι οργανισμοί να λάβουν την υπηρεσία των παρόχων που θα προσφέρουν εργαλεία ασφάλειας δεδομένων για λύσεις IAM IAM.
Το Office 365 MFA σας βοηθά να προσθέσετε ένα άλλο απαιτούμενο επίπεδο ελέγχου ταυτότητας σε μια ρουτίνα σύνδεσης λογαριασμού. Με αυτό, οι χρήστες θα πρέπει να πληρούν τουλάχιστον δύο ή τρεις τύπους ελέγχων διαπιστευτηρίων προτού να αποκτήσουν πρόσβαση στα απαιτούμενα δεδομένα της εταιρείας. Αυτοί όλοι οι παράγοντες συνοψίζουν τα ερωτήματα για το γιατί πρέπει να έχετε MFA ως καθημερινό πλεονέκτημά σας στο δικό σας Λογαριασμός Office 365 .
Πώς λειτουργεί το MFA για το Microsoft Office 365?
Microsoft Office 365 MFA-Ο έλεγχος ταυτότητας πολλαπλών παραγόντων λειτουργεί με τρόπο όπως, πρώτον, ο χρήστης προσπαθεί να αποκτήσει πρόσβαση στο λογαριασμό του Microsoft 365, το σύστημα ζητά από τον χρήστη να εισάγει το όνομα χρήστη του. Κατά την επιτυχή ταυτότητα του πρώτου παράγοντα, ο χρήστης ζητά έναν άλλο παράγοντα ελέγχου ταυτότητας. Αυτός ο δεύτερος παράγοντας εξαρτάται από τις επιλογές που παρέχεται από το miniorange και η επιλογή που αισθάνεται ο χρήστης είναι ο καλύτερος γι ‘αυτόν. Αυτό θα μπορούσε να είναι ένα OTP μέσω ηλεκτρονικού ταχυδρομείου, OTP μέσω SMS, Microsoft Authenticator, ή ένα διακριτικό υλικού . Μόλις επικυρωθεί με τον 2ο παράγοντα, ο χρήστης αποκτά πρόσβαση στον λογαριασμό του Microsoft 365.

Το γραφείο 365 Έλεγχος ταυτότητας πολλαπλών παραγόντων (MFA) Η διαδικασία έχει ως εξής:
- Ο χρήστης πλοηγείται στο Office 365 σελίδα σύνδεσης.
- Οι χρήστες εισάγουν ένα ειδικό όνομα χρήστη και κωδικό πρόσβασης για τους Office 365 λογαριασμός. Αυτό ονομάζεται συχνά ο πρωταρχικός παράγοντας ελέγχου ταυτότητας . Όταν ένας χρήστης υποβάλλει τα διαπιστευτήρια σύνδεσης’Ελέγξαμε αν ο χρήστης υπάρχει στη βάση δεδομένων.
- Εάν τα διαπιστευτήρια σύνδεσης ταιριάζουν με τον χρήστη, ο δεύτερος παράγοντας ελέγχου ταυτότητας εμφανίζεται στον χρήστη. μι.g pop up ζητώντας OTP που αποστέλλεται πάνω από SMS /email
- Όταν ο χρήστης εισάγει τον δεύτερο παράγοντα όπως το OTP ή την ειδοποίηση ώθησης, αυτό’s checked έναντι του συστήματος βάσης δεδομένων εάν ο δεύτερος παράγοντας είναι σωστός.
- Μετά την επιτυχή ολοκλήρωση του δεύτερου παράγοντα, ο χρήστης έχει πρόσβαση στο Syste Office 365.
- Με τον ίδιο τρόπο, αν εσείς’έχουν περισσότερες μεθόδους MFA παρατάσσονται, αυτό’Θα προσκαλέσω τον έλεγχο ταυτότητας για όλους τους και θα χορηγηθεί η τελική άδεια.
Όταν περιλαμβάνει Μέθοδοι MFA , Το Miniorange παρέχει στους οργανισμούς πληθώρα επιλογών. Αλλά οι οργανισμοί πρέπει να συνειδητοποιήσουν ότι εκεί’S όχι “ένα κομμάτι-όλα” πλησιάζω. Αντ ‘αυτού, θα έπρεπε να επιλέξουν την καλύτερη εναλλακτική λύση ευθυγραμμισμένη με τις περιπτώσεις χρήσης τους και να αντιπροσωπεύουν μια εμπειρία τριβής σε βράχο για τους χρήστες για να εξασφαλίσουν ευρεία υιοθεσία.
Ρυθμίστε τον έλεγχο ταυτότητας πολλαπλών παραγόντων στον λογαριασμό σας στο Office 365
- Δημιουργήστε έναν λογαριασμό και ρυθμίστε το branding
- Προσθέστε τη διαφήμιση σας ως αποθήκη χρήστη. Ενεργοποίηση συγχρονισμού και αποστολή χαρακτηριστικού objectGuid
- Δημιουργώ Office 365 SAML Εφαρμογή
- Μεταβείτε στα μεταδεδομένα και κατεβάστε και εκτελέστε το σενάριο τομέα του ομοσπονδιακού τομέα
- Το MFA για το Office 365 θα είναι ενεργοποιημένο για τους τελικούς σας χρήστες.
Για να πάρετε έναν λεπτομερή Οδηγό εγκατάστασης του Office 365 MFA, κάντε κλικ εδώ Και αν έχετε αμφιβολίες σχετικά με το setup drop mail [email protected]
Γιατί το MFA Miniorange πάνω από το Microsoft Office 365 Azure MFA?
Όταν η συζήτηση είναι γύρω Office 365 MFA , Στη συνέχεια, το Azure MFA έρχεται άμεσα στο πλαίσιο που είναι μια εισερχόμενη λύση MFA. Που δίνεται παρακάτω είναι μια σύγκριση μεταξύ Microsoft Azure MFA και Miniorange MFA Services.
συμπέρασμα
Όντας σε έναν τεράστιο ψηφιακό κόσμο υψηλής τεχνολογίας, αυτό’είναι μια σημαντική ανάγκη για τους οργανισμούς να υιοθετήσουν κορυφαία ασφάλεια για την καθημερινή επίσημη σουίτα εφαρμογών τους όπως Microsoft Office 365 . Αν και γίνεται δύσκολο για τους οργανισμούς να αφιερώνουν χρόνο σε προηγμένες πτυχές ασφαλείας με την κανονική ενότητα εργασίας, αυτό’είναι απαραίτητο για την υιοθέτηση της λύσης MFA λαμβάνοντας υπόψη τις επιθέσεις στον κυβερνοχώρο και τις δραστηριότητες του ηλεκτρονικού ψαρέματος που πηγαίνουν στον ψηφιακό κόσμο. Επιλέγοντας λοιπόν ένα καλύτερο ασφάλεια-ως υπηρεσία Ο πάροχος που παρέχει κορυφαίες υπηρεσίες ασφαλείας με εμπιστευτικό τρόπο, με την απλούστερη τεχνική υποστήριξη σε μια τιμή με τον προϋπολογισμό, γίνεται ένα από τα κύρια καθήκοντα για τους οργανισμούς. Κατά συνέπεια, οι υπηρεσίες MFA Miniorange ταιριάζουν εδώ στην καλύτερη εξέταση χαρακτηριστικών, εμπειρία στον τομέα, την εξυπηρέτηση και το κόστος. Μπορείτε να προγραμματίσετε ένα Δωρεάν επίδειξη και δίκη για να εξακριβωθώ πώς Office 365 MFA λειτουργεί και πώς μπορείτε να το εφαρμόσετε στον οργανισμό σας με τον καλύτερο δυνατό τρόπο.
Περαιτέρω ανάγνωση
- Ψάχνετε να ενσωματώσετε το MFA για μεμονωμένες εφαρμογές της Microsoft
- Τι είναι ο έλεγχος ταυτότητας πολλαπλών παραγόντων (MFA)?
- Ποιες είναι οι διαφορετικές μεθόδους ελέγχου ταυτότητας πολλαπλών παραγόντων?
Επαλήθευση πολλαπλών παραγόντων και γιατί’Σημαντικό
Έλεγχος ταυτότητας πολλαπλών παραγόντων στο Office 365 και η Επιχειρηματική Κινητικότητα + Σουίτα Ασφαλείας
Η Microsoft ανέφερε στην έκθεση έρευνας παραβίασης ότι πάνω από το 75% των εισβολών δικτύου προέρχονται από εκμεταλλευόμενες αδύναμες ή κλεμμένα διαπιστευτήρια. Έτσι, πώς μπορούν οι εταιρείες να προστατεύουν από απειλές από χάκερ που προσπαθούν να έχουν πρόσβαση στα δεδομένα τους?
Microsoft’Το S Multi-Factor Authentication (MFA) βοηθά να σταματήσουν τους χάκερ μέσω μιας διαδικασίας ελέγχου ταυτότητας. Απαιτεί τη χρήση περισσότερων από μία μεθόδων επαλήθευσης και προσθέτει ένα δεύτερο στρώμα ασφάλειας σε εγγραφές χρήστη και συναλλαγές ταυτότητας. Με το MFA στη θέση του, οι χάκερ δεν έχουν πρόσβαση στη συσκευή δεύτερου παράγοντα για σύνδεση. Οι πρόσθετες μέθοδοι επαλήθευσης μπορούν να περιλαμβάνουν επαλήθευση κειμένου SMS, έγκριση εφαρμογών για κινητά ή τηλεφωνική κλήση (με ή χωρίς PIN). Η εμπειρία του τελικού χρήστη μπορεί να βελτιωθεί, μη προκαλώντας έναν δεύτερο παράγοντα όταν βρίσκονται σε ένα αξιόπιστο δίκτυο ή χρησιμοποιώντας έναν τομέα που έχει ενταχθεί στον υπολογιστή.
Ακριβώς όπως η κλοπή ταυτότητας χρήστη εξελίσσεται συνεχώς μέσω των τελευταίων τύπων επιθέσεων, η MFA βελτιώνει συνεχώς την ασφάλεια των χρηστών και πληροί ισχυρότερες πολιτικές ασφαλείας, οι οποίες απαιτούνται σήμερα. Η Microsoft παρέχει δύο επίπεδα υπηρεσιών MFA για να ανταποκριθεί στις απαιτήσεις των πελατών με έλεγχο ταυτότητας πολλαπλών παραγόντων στο Office 365 και μια βελτιωμένη έκδοση στην επιχείρηση Mobility + Security Suite (EMS).
MFA στο Office 365
Το Office 365 περιλαμβάνει τον έλεγχο ταυτότητας πολλαπλών παραγόντων για την παροχή πρόσθετης ασφάλειας για την εξασφάλιση πόρων του Office 365 και διαχειρίζεται από το Office 365 Admin Center. Αυτό το MFA προσφέρει βασικά χαρακτηριστικά, συμπεριλαμβανομένης της δυνατότητας ενεργοποίησης και επιβολής ελέγχου ταυτότητας πολλαπλών παραγόντων για τελικούς χρήστες μαζί με τη χρήση μιας εφαρμογής για κινητά ή τηλεφωνική κλήση ως δεύτερη μορφή ελέγχου ταυτότητας. Αυτή η μορφή MFA περιλαμβάνεται στο Office 365 E3 Suite ή είναι δωρεάν για όλους τους διαχειριστές του Office 365, αλλά doesn’t περιλαμβάνει το πλήρες σύνολο χαρακτηριστικών σε σύγκριση με τη δέσμη EMS.
Για παράδειγμα, το Office 365 MFA είναι ένα ‘όλα ή τίποτα’ Ρύθμιση όπου κάθε έλεγχος ταυτότητας απαιτεί MFA εκτός από τις συνδέσεις από αξιόπιστες IP που ορίζονται από τον πελάτη. Πολλές εφαρμογές χρησιμοποιούν πρωτόκολλα παλαιού τύπου που δεν είναι σε θέση να χειριστούν το MFA, όπως το ActiveSync ή ένας πελάτης Outlook 2010. Σε αυτά τα σενάρια, το MFA παρακάμπτεται χρησιμοποιώντας έναν κωδικό πρόσβασης εφαρμογής. Αυτός ο κωδικός πρόσβασης παράγεται τυχαία και θα είναι διαφορετικός από τον χρήστη’τα κανονικά διαπιστευτήρια. Αυτό μπορεί να είναι οδυνηρό για να διαχειριστούν οι τελικοί χρήστες.
Τι’είναι η διαφορά?
Και οι δύο υπηρεσίες προσφέρουν το ίδιο βασικό σχέδιο προστασίας χρησιμοποιώντας μια κινητή συσκευή ως μια δεύτερη μορφή αναγνώρισης που αυξάνει την προστασία ταυτότητας του χρήστη. Όπου η διαφορά βρίσκεται με το EMS/Azure, καθώς προσφέρει περισσότερες λειτουργίες που μπορούν να προσαρμοστούν και προσφέρει προηγμένα στοιχεία ελέγχου όπως η υπό όρους πρόσβαση, η παράκαμψη μιας ώρας και η αποκλεισμός των χρηστών.

MFA Windows Azure μόνο χαρακτηριστικά:
Ενσωματώσεις εντός του χώρου – Θέλετε να χρησιμοποιήσετε το Azure MFA με άλλα πράγματα όπως VPN, Citrix και Terminal Services? Αυτό μπορεί να επιτευχθεί χρησιμοποιώντας ακτίνα/LDAP με διακομιστή ή NPS επί τόπου. Η MFA συνεργάζεται με αυτές τις υπηρεσίες για να διατηρεί τα δεδομένα χρήστη ασφαλή επί τόπου κατά την εκτέλεση ταυτότητας μέσω της υπηρεσίας MFA Cloud Service.
Προσαρμόσιμες φωνητικές χαιρετισμούς – Οι χρήστες θα ακούσουν προσαρμοσμένα χαιρετισμούς αντί των προεπιλεγμένων χαιρετισμών της Microsoft όταν απαντούν στις τηλεφωνικές κλήσεις ταυτότητας ταυτότητας.
Προσαρμόσιμο αναγνωριστικό καλούντος – Αυτή η λειτουργία προσφέρει τη δυνατότητα στους υπαλλήλους να λαμβάνουν τηλεφωνικές κλήσεις ελέγχου ταυτότητας από έναν κύριο αριθμό τηλεφώνου της εταιρείας που εμφανίζεται στο αναγνωριστικό καλούντος αντί του προεπιλεγμένου αριθμού της Microsoft.
Ειδοποίηση απάτης – Αυτή η λειτουργία ασφαλείας επιτρέπει την άμεση ειδοποίηση των χρηστών όταν λαμβάνουν αίτημα ελέγχου ταυτότητας πολλαπλών παραγόντων μέσω τηλεφώνου ή ηλεκτρονικού ταχυδρομείου οποιαδήποτε ώρα της ημέρας που πραγματοποιείται η προσπάθεια. Αυτή η λειτουργία επιτρέπει επίσης στους χρήστες να εισάγουν έναν διαμορφωμένο κωδικό ειδοποίησης απάτης για να αναφέρουν μη εξουσιοδοτημένη απόπειρα πρόσβασης, η οποία στέλνει ένα ηλεκτρονικό ταχυδρομείο ειδοποίησης στον διαχειριστή πληροφορικής τους για να λάβει τις κατάλληλες ενέργειες. Μόλις εισαχθεί ο κώδικας απάτης, τότε ο λογαριασμός χρήστη μπλοκάρει αμέσως, εξασφαλίζοντας περαιτέρω μια παραβίαση.
Αναφορά/έλεγχο – Περίεργος για τον συνολικό αριθμό ταυτότητας ή τον τρόπο με τον οποίο ο κάθε λογαριασμός έχει πιστοποιηθεί? Τα εργαλεία αναφοράς MFA παρέχουν πληροφορίες για οτιδήποτε MFA που σχετίζεται με τη δυνατότητα παρακολούθησης της πρόσβασης των χρηστών και των αρνήσεων, οι οποίες μπορεί να είναι το κλειδί για την εξουδετέρωση των απειλών επιθέσεων για την αναφορά σχετικά με τη δραστηριότητα ύποπτων ενεργειών λογαριασμού.
Παράκαμψη εφάπαξ – Χρειάζεστε πρόσβαση στο δίκτυο ή σε ένα αρχείο και μπορεί’να βρείτε το τηλέφωνό σας? Τότε ακούγεται σαν ανάγκη για ένα “Παράκαμψη εφάπαξ.” Η παράκαμψη διαρκεί για μια χρονική περίοδο (5 λεπτά από προεπιλογή), τα οποία μπορούν να ρυθμιστούν ώστε να ταιριάζουν σε διαφορετικές οργανωτικές ανάγκες, όπου ο χρήστης μπορεί να εισέλθει σε μια εφαρμογή που προστατεύεται από MFA μία φορά χωρίς να εκτελεί έλεγχο ταυτότητας πολλαπλών παραγόντων.
Γιατί να χρησιμοποιήσετε τον έλεγχο ταυτότητας πολλαπλών παραγόντων:
Οταν ο “βασικός” Η έκδοση του MFA που συνοδεύεται από τα σχέδια Enterprise Office 365 είναι ενεργοποιημένη, είναι ένα ‘όλα ή τίποτα’ εγκατάσταση. Αυτό σημαίνει ότι κάθε έλεγχος ταυτότητας θα απαιτήσει MFA εκτός από τις συνδέσεις από αξιόπιστες IP που ορίζονται από τον πελάτη. Στην ιδανική περίπτωση, οι χρήστες έχουν μόνο ένα σύνολο εταιρικών διαπιστευτηρίων για να ανησυχούν. Ο πελάτης θα πρέπει να χρησιμοποιήσει έναν διαφορετικό κωδικό πρόσβασης εφαρμογής για κάθε πελάτη που μπορεί’t χειριστήριο σύγχρονου ελέγχου ταυτότητας. Σε αυτά τα σενάρια, το MFA παρακάμπτεται χρησιμοποιώντας έναν κωδικό πρόσβασης εφαρμογής. Ο κωδικός πρόσβασης της εφαρμογής επιτρέπεται μέσω του MFA, οι πιο συνηθισμένοι είναι activesync ή πελάτης του Outlook 2010. Στις κινητές συσκευές, κάθε τελικός χρήστης πρέπει να πιστοποιεί τον έλεγχο ταυτότητας με διαφορετικό κωδικό πρόσβασης που παράγεται τυχαία για αυτούς, ο οποίος μετατρέπεται σε μια άσχημη διαδικασία για τους τελικούς χρήστες. Καταλήγει να είναι ένας πόνος για να διαχειριστεί, γι ‘αυτό και η Interlink συνιστά το Azure Ad Premium για το MFA να επιτρέψει την πρόσβαση υπό όρους και να την επεκτείνει σε πόρους στο χώρο. Όλοι οι διαχειριστές Azure AD μπορούν να προστατευθούν με MFA χωρίς επιπλέον κόστος επίσης.
Το Interlink Cloud Advisors είναι ένας μεγάλος πιστός στην εξασφάλιση δεδομένων με αξιόπιστες και ισχυρές λύσεις. Ο έλεγχος ταυτότητας πολλαπλών παραγόντων για το Office 365 και την Enterprise Mobility + Security από τη Microsoft παρέχουν ένα επιπλέον στρώμα αξιόπιστης προστασίας όταν υπερασπίζονται τις επιθέσεις που συμβιβάζονται με ταυτότητα.
Θέλετε να μάθετε πώς να προσθέσετε αυτήν την προστασία στον οργανισμό σας?
Επικοινωνήστε με τη Interlink σήμερα για να μιλήσετε με τους εμπειρογνώμονες ασφαλείας της Microsoft Certified Security.
Microsoft Office 365 Έλεγχος ελέγχου πολλαπλών παραγόντων
Περιγραφή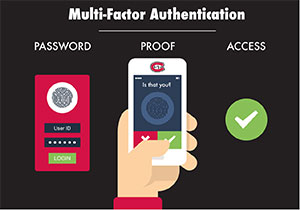
Ο έλεγχος ταυτότητας πολλαπλών παραγόντων (MFA) απαιτεί από τους χρήστες να συνδεθούν με τη χρήση περισσότερων από μία μεθόδου επαλήθευσης, η οποία βοηθά να σας κρατήσει και το πανεπιστήμιο, εμποδίζοντας τους εγκληματίες του κυβερνοχώρου να αποκτήσουν πρόσβαση σε προσωπικές, περιορισμένες και εμπιστευτικές πληροφορίες.
Στ. Το Cloud State απαιτεί MFA για λογαριασμούς Office 365, οι οποίοι επαληθεύουν ένα άτομο’Η ταυτότητα μέσω του συνδυασμού ονόματος χρήστη/κωδικού πρόσβασης και των συσκευών που επιλέγουν (e.σολ. το κινητό τους τηλέφωνο ή/και το τηλέφωνο εργασίας).
Ξεκινώντας
Συχνές ερωτήσεις (FAQ)
Αυτή η λίστα με συχνές ερωτήσεις σχετικά με τον έλεγχο ταυτότητας πολλαπλών παραγόντων (MFA) για το Office 365 συγκεντρώθηκε από το ST. Υπηρεσίες πληροφορικής του Πανεπιστημίου Cloud State University. Παρακαλείστε να κατευθύνετε προτάσεις για πρόσθετες ερωτήσεις στο HuskyTech στο [email protected], (320) 308-7000, Miller Center 102).
Πού μπορώ να αλλάξω τις επιλογές μου MFA (e.σολ. αριθμός τηλεφώνου ή προτιμήσεις)?
Δεν μπορώ να πιστοποιήσω τη χρήση των προτιμώμενων επιλογών μου, πώς μπορώ να αλλάξω μια εναλλακτική μέθοδο?
Μερικές φορές δεν διαθέτετε το τηλέφωνο ή τη συσκευή που ρυθμίζετε ως μέθοδο προτιμώμενης επαλήθευσης. Αυτή η κατάσταση είναι ο λόγος για τον οποίο συνιστούμε να ρυθμίσετε μεθόδους αντιγράφων ασφαλείας για τον λογαριασμό σας. Ακολουθήστε τα παρακάτω βήματα για να συνδεθείτε με μια εναλλακτική μέθοδο.
- Συνδεθείτε στο Office 365 χρησιμοποιώντας το όνομα χρήστη και τον κωδικό πρόσβασής σας.
- Επιλέγω Συνδεθείτε με άλλο τρόπο.
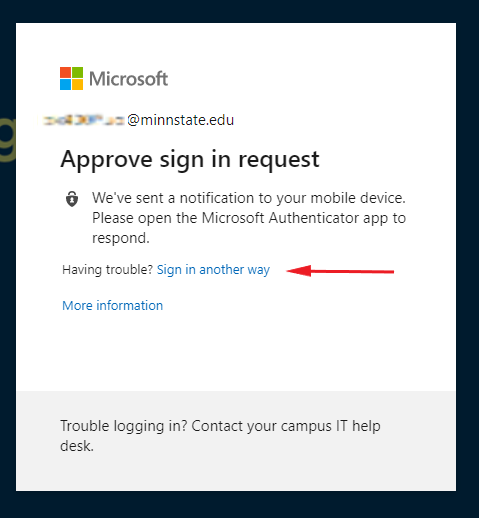
- Θα δείτε διαφορετικές επιλογές επαλήθευσης βάσει του πόσα έχετε ρυθμίσει. Επιλέξτε μια εναλλακτική μέθοδο και συνδεθείτε.
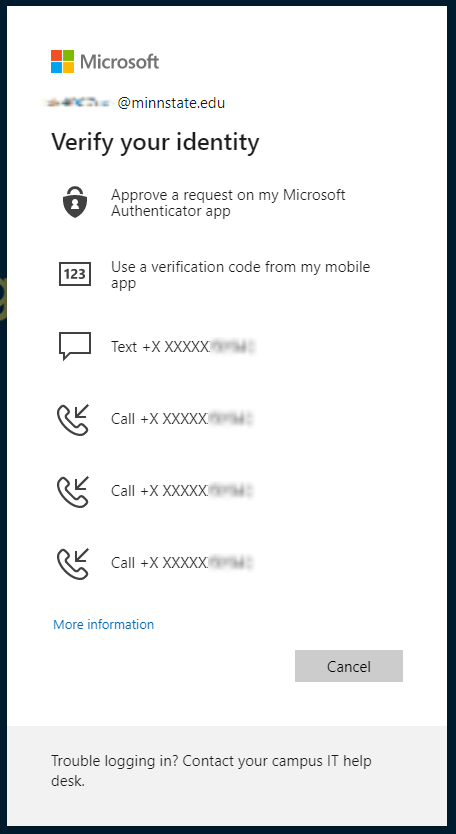
Ποιες επιλογές ελέγχου ταυτότητας είναι διαθέσιμες για το SCSU Office 365 MFA?
- Εφαρμογή Authenticator της Microsoft. Αυτή είναι η συνιστώμενη μέθοδος και η ευκολότερη χρήση. Απλώς εγκρίνετε μια ειδοποίηση ώθησης στο smartphone σας για σύνδεση.
- Άλλες εφαρμογές ελέγχου ταυτότητας. Υπάρχουν διαθέσιμες άλλες συμβατές εφαρμογές για smartphones. Εισάγεται ένας 6ψήφιος κωδικός για να συνδεθείτε.
- Μήνυμα κειμένου κινητού τηλεφώνου. Ένα μήνυμα κειμένου αποστέλλεται σε κινητό τηλέφωνο με τον 6ψήφιο κωδικό που απαιτείται για σύνδεση.
- Τηλεφωνική κλήση. Χρησιμοποιείται μια αυτοματοποιημένη τηλεφωνική κλήση για την έγκριση της σύνδεσης. Αυτό μπορεί να μεταβεί σε κινητό τηλέφωνο ή σταθερό. Ένα τηλέφωνο γραφείου μπορεί επίσης να χρησιμοποιηθεί για αυτήν την επιλογή.
- Αλλες επιλογές. Εάν δεν μπορείτε να χρησιμοποιήσετε τις παραπάνω επιλογές, επικοινωνήστε με το HuskyTech για διαθέσιμες μεθόδους (e.σολ. φυσικά μάρκες ή fobs).
Πώς μπορώ να συγχρονίσω το ημερολόγιό μου στο EAB Πλοήγηση?
Αφού ενεργοποιήσετε το Office 365 MFA, ο αυτόματος συγχρονισμός ημερολογίου σας στην πλοήγηση θα αποτύχει. Για να διορθώσετε το ζήτημα, συγχρονίστε το ημερολόγιο ακολουθώντας τις οδηγίες. Θα πρέπει να πρέπει μόνο να συγχρονίσετε μία φορά μετά την ενεργοποίηση του MFA.
Πώς μπορώ να αναμορφώσω την εφαρμογή Microsoft Authenticator αν έχω μια συσκευή Lost/New/Reset?
Εάν ενεργοποιήσατε το cloud backup στην παλιά συσκευή σας, μπορείτε να χρησιμοποιήσετε το παλιό σας αντίγραφο ασφαλείας για να ανακτήσετε τα διαπιστευτήρια του λογαριασμού σας στο νέο σας iOS ή μια συσκευή Android. Για περισσότερες πληροφορίες, ανατρέξτε στο αντίγραφο ασφαλείας και να ανακτήσετε τα διαπιστευτήρια λογαριασμού με το άρθρο Authenticator.
Εάν το cloud backup δεν είναι ενεργοποιημένο, αλλά εξακολουθείτε να είστε σε θέση να έχετε πρόσβαση στο “Πρόσθετη επαλήθευση ασφαλείας” σελίδα για τον λογαριασμό σας https: //.ενεργό αρχείο.παράθυρο παραθύρου.com/proofup.ASPX, κάντε κλικ στο “Διαγράφω” κουμπί δίπλα στην παλιά συσκευή σας και, στη συνέχεια, κάντε κλικ στο “Ρύθμιση εφαρμογής ελέγχου ταυτότητας” κουμπί για να διαμορφώσετε τη νέα σας συσκευή ακολουθώντας τα βήματα για το τηλέφωνό σας εδώ:
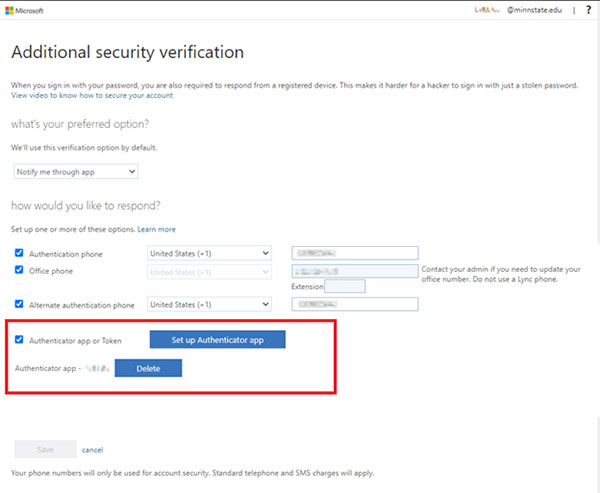
Εάν δεν μπορείτε να αποκτήσετε πρόσβαση στον λογαριασμό σας SCSU Office 365, επικοινωνήστε με το HuskyTech στο [email protected] ή (320) 308-7000.
Τι γίνεται αν δεν έχω πρόσβαση σε ένα τηλέφωνο?
Σε αυτές τις περιπτώσεις, όταν δεν έχετε άμεση πρόσβαση στο κινητό ή το εναλλακτικό σας τηλέφωνο και σας ζητείται να επαληθεύσετε τα διαπιστευτήρια του Office 365, επικοινωνήστε με το HuskyTech στο [email protected] ή (320) 308-7000.
Τι γίνεται αν είμαι εκτός σύνδεσης?
Σε αυτές τις περιπτώσεις, όταν δεν έχετε πρόσβαση στο διαδίκτυο WiFi, ή ενσύρματο Internet και σας ζητείται να επαληθεύσετε τα διαπιστευτήρια του Office 365, μπορείτε ακόμα να χρησιμοποιήσετε την εφαρμογή Authenticator της Microsoft στο τηλέφωνό σας για να δείτε έναν κυλιόμενο κωδικό πρόσβασης που μπορείτε να εισαγάγετε ως επαλήθευση. Αυτοί οι κωδικοί πρόσβασης εφάπαξ παράγονται ακόμη και όταν το τηλέφωνό σας είναι εκτός σύνδεσης.
Ποιες υπηρεσίες ηλεκτρονικού ταχυδρομείου είναι συμβατές με τον έλεγχο ταυτότητας Office 365 Multi-Factor?
Παρακάτω είναι ένας κατάλογος κοινών υπηρεσιών ηλεκτρονικού ταχυδρομείου που είναι γνωστό ότι είναι συμβατές με τον έλεγχο ταυτότητας του Office 365 Multi-Factor:
- Εφαρμογή επιφάνειας εργασίας Microsoft Outlook για Windows και MacOS
- Microsoft Outlook Mobile App για Android και iOS
- App Gmail για Android
- Εφαρμογή αλληλογραφίας για iOS
- Outlook online μέσω ενός προγράμματος περιήγησης ιστού
Ισχύει ο έλεγχος ταυτότητας πολλαπλών παραγόντων στις εκδόσεις επιφάνειας εργασίας των εφαρμογών του Microsoft Office?
Μόλις ενεργοποιηθεί ο έλεγχος ταυτότητας πολλαπλών παραγόντων, θα χρησιμοποιήσετε μια δεύτερη μέθοδο επαλήθευσης κάθε φορά που σας ζητείται τα διαπιστευτήριά σας ενώ χρησιμοποιείτε οποιοδήποτε στοιχείο του Microsoft Office 365. Παρόλο που δεν σας ζητείται να συνδεθείτε και να επαληθεύσετε συχνά όταν χρησιμοποιείτε τις εγκατεστημένες εκδόσεις των εφαρμογών του Office 365, συμβαίνει περιστασιακά.
Πρέπει να επαληθεύσω τα διαπιστευτήριά μου κάθε φορά που έχω πρόσβαση στις υπηρεσίες Microsoft Office 365?
Στις περισσότερες περιπτώσεις, όχι. Όταν συνδεθείτε με επιτυχία στο Office 365, το διακριτικό ελέγχου ταυτότητας ή το κλειδί αποθηκεύεται σε αυτήν τη συσκευή και ξεκλειδώνει την πρόσβασή σας για μια χρονική περίοδο. Μετά από αυτό το διακριτικό λήγει, θα σας ζητηθεί να συνδεθείτε χρησιμοποιώντας έλεγχο ταυτότητας πολλαπλών παραγόντων. Υπάρχουν πολλά πράγματα που μπορούν να προκαλέσουν μια νέα σύνδεση νωρίτερα:
- Μια αλλαγή στον κωδικό πρόσβασης Starid
- Συνδεθείτε χρησιμοποιώντας μια συσκευή που δεν έχει ποτέ πρόσβαση στο λογαριασμό σας στο Office 365 πριν
- Συνδεθείτε από άλλη γεωγραφική θέση
- Αποσύνδεση του λογαριασμού σας στο Office 365 την τελευταία φορά που το χρησιμοποιήσατε
- Χρησιμοποιώντας ένα πρόγραμμα περιήγησης σε λειτουργία ιδιωτικής περιήγησης
Γιατί πρέπει να χρησιμοποιώ MFA κάθε φορά που συνδέομαι?
Κατά την πρόσβαση στον λογαριασμό σας SCSU Office365 μέσω ενός προγράμματος περιήγησης στο Web, υπάρχουν ορισμένες επιλογές για να μειώσετε τον αριθμό των φορών που σας ζητηθεί να συνδεθείτε και να ολοκληρώσετε την πρόκληση MFA.
- Στις προσωπικές σας συσκευές, αντί να κάνετε κλικ “Αποσύνδεση” Όταν τελειώσετε με τη συνεδρία του Office365, απλά κλείστε τις καρτέλες στις οποίες εργαζόμασταν. Την επόμενη φορά που θα πάτε στο γραφείο, η προηγούμενη συνεδρία σας θα αποκατασταθεί.
- Χρησιμοποιώντας μια ιδιωτική λειτουργία περιήγησης (Chrome Incognito, Edge Inprivate…) θα προκαλέσει μια προτροπή του Office365 MFA κάθε φορά που συνδέεστε. Μεταβείτε σε μια κανονική καρτέλα περιήγησης κατά τη χρήση του Office365
- Εάν το πρόγραμμα περιήγησής σας έχει ρυθμιστεί για να μπλοκάρει όλα τα cookies ή χρησιμοποιείτε ένα άλλο πρόγραμμα που αποκλείει τα cookies, θα σας ζητηθεί MFA σε κάθε log in. Αλλάξτε τις ρυθμίσεις σας για να μειώσετε το MFA.
- Όταν χρησιμοποιείτε την ίδια συσκευή στο ίδιο δίκτυο, οι εφαρμογές επιφάνειας εργασίας Office365 δεν πρέπει να απαιτούν MFA κάθε φορά που τα ανοίγετε. Εάν είναι, επικοινωνήστε με το HuskyTech στο [email protected] ή (320) 308-7000.
Είναι ασφαλές να δώσω τον αριθμό κινητού μου για MFA?
Ναί. Οι μέθοδοι επαλήθευσης και οι αριθμοί τηλεφώνου σας αποθηκεύονται με ασφάλεια, σαν έναν κωδικό πρόσβασης. Τώρα που η MFA προστατεύει τον λογαριασμό σας, τα προσωπικά σας στοιχεία είναι ακόμη πιο ασφαλή!
Προσθέτει τον λογαριασμό μου στην εφαρμογή Microsoft Authenticator δίνει πρόσβαση στο SCSU ή Minnesota State στη συσκευή μου?
Όχι, η καταχώριση μιας συσκευής δίνει τη συσκευή σας πρόσβαση σε υπηρεσίες SCSU, αλλά δεν επιτρέπει την πρόσβαση της SCSU ή Minnesota State στη συσκευή σας. Το’S όπως το SCSU σας δίνει ένα κλειδί και προσθέτετε αυτό το κλειδί στο δικό σας προσωπικό μπρελόκ σας.
Μπορώ να απενεργοποιήσω το MFA προσωρινά ή μόνιμα?
Μόλις ενεργοποιηθεί, δεν μπορείτε να απενεργοποιήσετε το MFA στον λογαριασμό σας SCSU Office 365. Για θέματα σχετικά με το Office 365 MFA, επικοινωνήστε με το HuskyTech στο [email protected] ή (320) 308-7000.
Εάν δεν έχω τίποτα πολύτιμο στο Office 365, γιατί πρέπει να ανησυχώ?
Παρόλο που μπορεί να μην είναι προφανές, πιθανότατα έχετε πολύτιμες πληροφορίες αποθηκευμένες στις υπηρεσίες SCSU Office 365, συμπεριλαμβανομένων εμπιστευτικών μηνυμάτων ηλεκτρονικού ταχυδρομείου, συνημμένων και πληροφοριών επικοινωνίας στο Outlook, ιδιωτικά αρχεία σε φακέλους OneDrive και Teams ή προσωπικές σημειώσεις στο OneNoteote. Ο κίνδυνος εκτείνεται πέρα από την κλοπή δεδομένων. Για παράδειγμα, κάποιος που παρουσιάζει, όπως θα μπορούσατε να στείλετε κακόβουλα μηνύματα ηλεκτρονικού ταχυδρομείου από το λογαριασμό σας και να συμμετάσχετε σε άλλη συμπεριφορά επιβλαβής για εσάς και τους άλλους εάν αποκτήσουν πρόσβαση στον λογαριασμό σας.
Ποιες είναι οι πιθανότητες να κλαπεί ο κωδικός μου?
Αν και μπορεί να είναι τρομακτικό να ακούσουμε, πιθανότατα έχει συμβεί ήδη. Δεδομένου του πεδίου των πρόσφατων παραβιάσεων των δημοφιλών υπηρεσιών όπως το Dropbox, το Chegg, το Experian, το Target, το Adobe και πολλά άλλα, όλοι πρέπει να υποθέσουν ότι ένας από τους κωδικούς πρόσβασής τους έχει κλαπεί κάποια στιγμή. Αν και πιθανότατα ήταν κρυπτογραφημένο, οι κλέφτες μπορεί να έχουν προσπαθήσει να σπάσουν την κρυπτογράφηση. Εάν δεν χρησιμοποιήσατε έναν ισχυρό κωδικό πρόσβασης, ίσως το έχουν ήδη σπάσει.
Εκτός από την αλίευση σε παραβιάσεις δεδομένων, οι κωδικοί πρόσβασης μπορούν να κλαπούν με πολλούς άλλους τρόπους. Για παράδειγμα, μέσω απάτες phishing ή απλά γράφοντας το σε ένα κομμάτι χαρτί που θα βρεθεί σε ένα γραφείο, σε ένα πορτοφόλι ή στο κάδο. Οι κωδικοί πρόσβασης μπορούν να παρεμποδιστούν όταν χρησιμοποιείτε μη εξασφαλισμένα δίκτυα Wi-Fi στο καφενείο, το αεροδρόμιο ή το ξενοδοχείο. Είναι ακόμη δυνατό να έχετε εγκατεστημένο κακόβουλο λογισμικό στο φορητό υπολογιστή σας που θα μπορούσε να είναι η καταγραφή της δραστηριότητας και η αποστολή του στους κλέφτες στο διαδίκτυο. Λαμβάνοντας υπόψη αυτές τις δυνατότητες – και πολλά άλλα – θα πρέπει πάντα να είστε στην άμυνα, φροντίζοντας να ακολουθήσετε τις κατάλληλες προφυλάξεις ασφαλείας για την προστασία των λογαριασμών σας.
Το MFA είναι ένας πολύ καλός τρόπος για να βοηθήσετε στην προστασία των λογαριασμών σας από συμβιβασμό λόγω του κλεμμένου κωδικού πρόσβασης. Ενεργοποιήστε το MFA και για τους άλλους προσωπικούς σας λογαριασμούς (κοινωνικά μέσα, τραπεζική, ψώνια, email…).


