


Apakah O365 termasuk MFA?
Office 365 Multi-Factor Authentication (MFA)
Sebelum menegakkan MFA, Anda harus bertujuan untuk membuat sebagian besar pengguna terdaftar untuk MFA untuk menghindari gangguan tetapi mencari tahu siapa yang perlu mendaftar dan terlibat dengan masing-masing dari mereka adalah proses yang sangat memakan waktu.
Cara Menegakkan Otentikasi Multi-Faktor di Microsoft 365 (Office 365) Menggunakan Default Keamanan
Default keamanan memungkinkan MFA untuk semua orang. Itu sederhana, cepat dan tersedia untuk semua orang terlepas dari lisensi. Namun, itu tidak fleksibel, tanpa opsi konfigurasi, dan harus diterapkan ke semua akun.
Setelah diaktifkan, default keamanan membuat perubahan berikut dalam penyewa Anda:
- Semua pengguna harus mendaftar untuk MFA dalam waktu 2 minggu dari login interaktif berikutnya – tidak ada pengguna yang dapat dibebaskan dari membutuhkan MFA.
- Hanya aplikasi gaya autentikator yang diizinkan sebagai metode MFA – ini adalah metode yang aman dan yang akan kami rekomendasikan.
- Admin akan selalu diminta untuk MFA saat login.
- Pengguna akan diminta untuk MFA “bila perlu” (ini tidak ditentukan secara ketat oleh Microsoft tetapi termasuk ketika pengguna muncul di perangkat atau aplikasi baru, dan untuk peran dan tugas kritis).
- Akses ke Azure Portal, Azure CLI atau Azure PowerShell oleh siapa pun akan selalu membutuhkan MFA.
- Otentikasi warisan dinonaktifkan karena tidak mendukung MFA. Default keamanan adalah semua atau tidak sama sekali – tidak ada pilihan atau opsi konfigurasi. Yang mengatakan, ia menawarkan opsi yang masuk akal yang sesuai dengan sebagian besar tim kecil.
Ingin mempelajari lebih lanjut tentang default keamanan? Lihat dokumentasi resmi dan baca posting blog asli dari Microsoft yang menguraikan niat dan desain default keamanan.
Apakah ini pendekatan yang tepat?
Untuk memutuskan apakah default keamanan tepat untuk Anda, Anda harus mempertimbangkan empat hal:
- Saat Default Keamanan diaktifkan, semua akun di Azure AD harus menggunakan MFA. Ini termasuk pengguna yang tidak berlisensi, akun break-glass, dan akun layanan. Akun apa pun yang masuk ke Azure iklan secara mandiri, seperti akun layanan, akan berhenti bekerja karena mereka tidak dapat menggunakan MFA – satu -satunya pengecualian adalah akun sinkronisasi Azure AD Connect Sync. Jika Anda memiliki akun layanan yang hanya beroperasi di tempat dan tidak pernah masuk ke Azure AD, mereka akan tetap tidak terpengaruh. Meskipun mereka akan “diperlukan” untuk menggunakan MFA saat masuk ke Azure AD, jika mereka tidak pernah melakukannya maka mereka tidak terpengaruh. Jika Anda memiliki akun seperti ini, Anda mungkin ingin mempertimbangkan untuk memfilternya dari sinkronisasi iklan Azure Anda . Jika Anda tidak yakin jika suatu akun secara aktif masuk ke Azure AD, periksa log masuk Azure AD masuk . Jika Anda memiliki akun yang terpengaruh oleh ini dan tidak ada cara kerja alternatif, Anda mungkin harus mempertimbangkan pendekatan akses bersyarat – yang memungkinkan pengecualian – atau pendekatan MFA lama – yang memungkinkan untuk konfigurasi per -akuntas.
- Setelah default keamanan dihidupkan, pengguna yang belum terdaftar untuk MFA akan diminta untuk melakukannya selama dua minggu. Setelah ini, jika mereka masih belum mendaftar untuk MFA, mereka akan dipaksa untuk melakukannya sebelum login berikutnya. Jika dua minggu tampak agak ketat, Anda dapat menggunakan dorongan untuk melacak kemajuan di waktu Anda sendiri dan kemudian mengaktifkan default keamanan saat Anda siap. Pengguna tidak akan diminta untuk MFA saat masuk, bahkan setelah pendaftaran, sampai Anda mengaktifkan default keamanan – sehingga postur keamanan Anda hanya akan meningkat minimal sampai saat itu. Jangan diskon nilai tenggat waktu yang sulit; Jika setelah dua minggu pengguna masih belum mendaftar untuk MFA mereka tidak akan dikunci, mereka hanya akan dipaksa untuk mendaftar sebelum masuk berikutnya selesai.
- Default keamanan memerlukan aplikasi authenticator, yang akan mengirim pemberitahuan push ke perangkat terdaftar, sebagai faktor otentikasi kedua Anda. Ini adalah metode MFA yang aman tetapi berarti setiap orang harus memiliki akses ke perangkat di mana mereka dapat menerima pemberitahuan. Jika ada pengguna Anda yang tidak memiliki akses ke smartphone atau tablet (atau tidak mau menginstal aplikasi Microsoft Authenticator), Anda tidak akan dapat menggunakan default keamanan.
Ingin mempelajari lebih lanjut tentang metode MFA dan memilih opsi yang tepat untuk Anda? Baca lebih lanjut di blog kami.
Jika Anda memilih opsi ini, kami akan memandu Anda dengan mempersiapkan bagian lingkungan yang diperlukan sebelum menyalakannya.
Setelah siap, Anda punya dua pilihan:
- Hidupkan segera: Berikan pengguna Anda 14 hari untuk mendaftar dan cukup menyelesaikannya.
- Dorong adopsi terlebih dahulu: Untuk gangguan minimal, Anda dapat menggunakan platform push untuk memantau dan mendorong pendaftaran pengguna sebelum menyalakannya ketika Anda tahu sebagian besar pengguna sudah terdaftar.
Bagaimana memulai
Mengkonfigurasi lingkungan Anda
Default keamanan dirancang agar sederhana sehingga yang perlu Anda lakukan sebelumnya adalah pastikan Anda tidak menggunakan otentikasi lama:
Berhenti menggunakan otentikasi lama
Sebelum Anda dapat memblokir otentikasi warisan, Anda harus memastikan tidak ada orang di organisasi Anda yang menggunakannya. Misalnya, apakah ada yang menggunakan Office 2010 atau 2013? Office 2010 tidak mendukung otentikasi modern dan Office 2013 tidak menggunakannya secara default. Memblokir otentikasi warisan tanpa terlebih dahulu memodernisasi penggunaan yang sah kemungkinan akan memecah hal -hal di tim Anda.
Bergantung pada usia penyewa iklan Azure Anda, Anda mungkin perlu juga memungkinkan otentikasi modern.
Ikuti dokumentasi resmi Microsoft tentang memblokir otentikasi warisan yang mencakup langkah -langkah untuk menemukan akun yang masih menggunakan otentikasi warisan, dan instruksi untuk memungkinkan otentikasi modern.
Jika Anda ingin tahu tentang apa itu warisan dan otentikasi modern dan menginginkan lebih banyak latar belakang, baca posting blog ini oleh Tim Identitas Microsoft.
DAPATKAN PENGGUNA ANDA UNTUK MFA dengan gangguan minimal dan tingkatkan postur keamanan organisasi Anda hari ini.
Office 365 Multi-Factor Authentication (MFA)
Sebelum menegakkan MFA, Anda harus bertujuan untuk membuat sebagian besar pengguna terdaftar untuk MFA untuk menghindari gangguan tetapi mencari tahu siapa yang perlu mendaftar dan terlibat dengan masing-masing dari mereka adalah proses yang sangat memakan waktu.
Cara Menegakkan Otentikasi Multi-Faktor di Microsoft 365 (Office 365) Menggunakan Default Keamanan
Default keamanan memungkinkan MFA untuk semua orang. Itu sederhana, cepat dan tersedia untuk semua orang terlepas dari lisensi. Namun, itu tidak fleksibel, tanpa opsi konfigurasi, dan harus diterapkan ke semua akun.
Setelah diaktifkan, Default Keamanan membuat perubahan berikut dalam penyewa Anda:
- Semua pengguna harus mendaftar untuk MFA dalam waktu 2 minggu dari login interaktif berikutnya – tidak ada pengguna yang dapat dibebaskan dari membutuhkan MFA.
- Hanya aplikasi gaya autentikator yang diizinkan sebagai metode MFA – ini adalah metode yang aman dan yang akan kami rekomendasikan.
- Admin akan selalu diminta untuk MFA saat login.
- Pengguna akan diminta untuk MFA “bila perlu” (ini tidak ditentukan secara ketat oleh Microsoft tetapi termasuk ketika pengguna muncul di perangkat atau aplikasi baru, dan untuk peran dan tugas kritis).
- Akses ke Azure Portal, Azure CLI atau Azure PowerShell oleh siapa pun akan selalu membutuhkan MFA.
- Otentikasi warisan dinonaktifkan karena tidak mendukung MFA. Default keamanan adalah semua atau tidak sama sekali – tidak ada pilihan atau opsi konfigurasi. Yang mengatakan, ia menawarkan opsi yang masuk akal yang sesuai dengan sebagian besar tim kecil.
Ingin mempelajari lebih lanjut tentang default keamanan? Lihat dokumentasi resmi dan baca posting blog asli dari Microsoft yang menguraikan niat dan desain default keamanan.
Apakah ini pendekatan yang tepat?
Untuk memutuskan apakah default keamanan tepat untuk Anda, Anda harus mempertimbangkan empat hal:
- Saat Default Keamanan diaktifkan, semua akun di Azure AD harus menggunakan MFA. Ini termasuk pengguna yang tidak berlisensi, akun break-glass, dan akun layanan. Akun apa pun yang masuk ke Azure iklan secara mandiri, seperti akun layanan, akan berhenti bekerja karena mereka tidak dapat menggunakan MFA – satu -satunya pengecualian adalah akun sinkronisasi Azure AD Connect Sync. Jika Anda memiliki akun layanan yang hanya beroperasi di tempat dan tidak pernah masuk ke Azure AD, mereka akan tetap tidak terpengaruh. Meskipun mereka akan “diperlukan” untuk menggunakan MFA saat masuk ke Azure AD, jika mereka tidak pernah melakukannya maka mereka tidak terpengaruh. Jika Anda memiliki akun seperti ini, Anda mungkin ingin mempertimbangkan untuk memfilternya dari sinkronisasi iklan Azure Anda . Jika Anda tidak yakin jika suatu akun secara aktif masuk ke Azure AD, periksa log masuk Azure AD masuk . Jika Anda memiliki akun yang terpengaruh oleh ini dan tidak ada cara kerja alternatif, Anda mungkin harus mempertimbangkan pendekatan akses bersyarat – yang memungkinkan pengecualian – atau pendekatan MFA lama – yang memungkinkan untuk konfigurasi per -akuntas.
- Setelah default keamanan dihidupkan, pengguna yang belum terdaftar untuk MFA akan diminta untuk melakukannya selama dua minggu. Setelah ini, jika mereka masih belum mendaftar untuk MFA, mereka akan dipaksa untuk melakukannya sebelum login berikutnya. Jika dua minggu tampak agak ketat, Anda dapat menggunakan dorongan untuk melacak kemajuan di waktu Anda sendiri dan kemudian mengaktifkan default keamanan saat Anda siap. Pengguna tidak akan diminta untuk MFA saat masuk, bahkan setelah pendaftaran, sampai Anda mengaktifkan default keamanan – sehingga postur keamanan Anda hanya akan meningkat minimal sampai saat itu. Jangan diskon nilai tenggat waktu yang sulit; Jika setelah dua minggu pengguna masih belum mendaftar untuk MFA mereka tidak akan dikunci, mereka hanya akan dipaksa untuk mendaftar sebelum masuk berikutnya selesai.
- Default keamanan memerlukan aplikasi authenticator, yang akan mengirim pemberitahuan push ke perangkat terdaftar, sebagai faktor otentikasi kedua Anda. Ini adalah metode MFA yang aman tetapi berarti setiap orang harus memiliki akses ke perangkat di mana mereka dapat menerima pemberitahuan. Jika ada pengguna Anda yang tidak memiliki akses ke smartphone atau tablet (atau tidak mau menginstal aplikasi Microsoft Authenticator), Anda tidak akan dapat menggunakan default keamanan.
Ingin mempelajari lebih lanjut tentang metode MFA dan memilih opsi yang tepat untuk Anda? Baca lebih lanjut di blog kami.
Jika Anda memilih opsi ini, kami akan memandu Anda dengan mempersiapkan bagian lingkungan yang diperlukan sebelum menyalakannya.
Setelah siap, Anda punya dua pilihan:
- Hidupkan segera: Berikan pengguna Anda 14 hari untuk mendaftar dan cukup menyelesaikannya.
- Dorong adopsi terlebih dahulu: Untuk gangguan minimal, Anda dapat menggunakan platform push untuk memantau dan mendorong pendaftaran pengguna sebelum menyalakannya ketika Anda tahu sebagian besar pengguna sudah terdaftar.
Bagaimana memulai
Mengkonfigurasi lingkungan Anda
Default keamanan dirancang agar sederhana sehingga yang perlu Anda lakukan sebelumnya adalah pastikan Anda tidak menggunakan otentikasi lama:
Berhenti menggunakan otentikasi lama
Sebelum Anda dapat memblokir otentikasi warisan, Anda harus memastikan tidak ada orang di organisasi Anda yang menggunakannya. Misalnya, apakah ada yang menggunakan Office 2010 atau 2013? Office 2010 tidak mendukung otentikasi modern dan Office 2013 tidak menggunakannya secara default. Memblokir otentikasi warisan tanpa terlebih dahulu memodernisasi penggunaan yang sah kemungkinan akan memecah hal -hal di tim Anda.
Bergantung pada usia penyewa iklan Azure Anda, Anda mungkin perlu juga memungkinkan otentikasi modern.
Ikuti dokumentasi resmi Microsoft tentang memblokir otentikasi warisan yang mencakup langkah -langkah untuk menemukan akun yang masih menggunakan otentikasi warisan, dan instruksi untuk memungkinkan otentikasi modern.
Jika Anda ingin tahu tentang apa itu warisan dan otentikasi modern dan menginginkan lebih banyak latar belakang, baca posting blog ini oleh Tim Identitas Microsoft.
Dapatkan pengguna Anda terdaftar untuk MFA dengan upaya minimal menggunakan platform push
Sebelum menegakkan MFA, Anda harus bertujuan untuk membuat sebagian besar pengguna terdaftar untuk MFA untuk menghindari gangguan tetapi mencari tahu siapa yang perlu mendaftar dan terlibat dengan masing-masing dari mereka adalah proses yang sangat memakan waktu.
Gunakan platform push untuk dengan cepat melihat siapa yang belum terdaftar untuk MFA dan menggunakan chatops untuk terlibat dengan mereka secara otomatis untuk menyelesaikannya dengan mudah.
Menegakkan MFA
Saat Anda siap melakukannya, memungkinkan default keamanan cepat dan sederhana dengan mengikuti langkah -langkah di bawah ini.
Untuk mengikuti panduan ini, Anda akan membutuhkan:
Administrator Keamanan
Administrator akses bersyarat
Administrator Global
Langkah 1
Arahkan ke blade Azure Active Directory di Azure Active Directory Admin Center.
Langkah 2
Dari menu samping, pilih Properties:

Langkah 3
Di bagian bawah halaman, pilih “Kelola Default Keamanan”:

Langkah 4
Menu sisi untuk “mengaktifkan default keamanan” akan muncul dengan kontrol tunggal untuk mengaktifkan default keamanan. Geser ke dalam ya.
Office 365 Multi-Factor Authentication (MFA)
Microsoft di Laporan Investigasi Pelanggaran menyatakan bahwa “ Lebih dari 75% intrusi jaringan berasal dari kredensial yang dieksploitasi atau dicuri” . Jadi, bagaimana organisasi / pengguna individu yang menggunakan aplikasi Office 365 sebagai rutinitas harian dapat melindungi diri dari ancaman dari serangan dunia maya? Bagaimana jika data sensitif tiba -tiba hilang? Untuk meringkas pertanyaan ini Anda’akan berpikir bahwa akun Microsoft Office 365 Anda diamankan dengan nama pengguna – Login Berbasis Kata Sandi. Tetapi apakah menurut Anda tindakan keamanan ini cukup untuk mengamankan data sensitif Anda di sekitar aplikasi Microsoft 365? Memang tidak.
Anda mungkin tidak akan menyadari fakta bahwa penyerang saat ini tidak percaya “Peretasan” untuk melakukan pelanggaran data. Mereka menggunakan alamat email, kata sandi yang ada di web gelap dan dengan mudah masuk dengan mengeksploitasi kredensial yang lemah, dicuri, atau dikompromikan dan mendapatkan akses ke perusahaan’Infrastruktur jaringan yang paling penting dan data sensitif. Di sini perusahaan perlu mengamankan data mereka menggunakan sesuatu yang lebih dari sekadar nama pengguna dan otentikasi kata sandi.
Ingin tahu apa yang seharusnya menjadi pilihan paling sederhana untuk melakukannya?
Microsoft 365 MFA Menjadi salah satu solusi penyelamat untuk mengalahkan contoh ini dan memberikan akses yang aman kepada pengguna organisasi Anda dan melindungi aplikasi dan data perusahaan yang sangat penting .
Jadi sebelum melanjutkan dengan MFA Solusi untuk platform Microsoft 365 Anda harus jelas tentang beberapa aspek dasar –
- Apa Office 365 MFA ?
- Kebutuhan MFA di akun Microsoft Office 365
- Bagaimana MFA untuk Microsoft 365Bekerja?
- Mengatur otentikasi multi-faktor di Microsoft Office 365
- Mengapa MFA Miniorange Atas Microsoft Azure MFA?
Apa itu Microsoft Office 365 MFA ?
Otentikasi Multi-Faktor (MFA) untuk Office 365 adalah metode otentikasi di mana pengguna/karyawan diharuskan memasukkan dua atau lebih kredensial untuk masuk ke akun mereka dengan aman. Berlawanan dengan hanya menggunakan nama pengguna dan kata sandi, MFA menuntut verifikasi tambahan dalam semacam (OTP, panggilan telepon, pemberitahuan push, kode autentikator, yubikey, dll). Pengguna/ karyawan akan mendapatkan akses ke mereka Kantor 365 akun dan data terkait hanya setelah lewat Otentikasi multi-faktor metode yang diminta selama proses otentikasi. Di sini Anda perlu meyakinkan akun Office 365 dan masing-masing sistem bahwa Anda adalah pengguna yang sah dari akun Microsoft Office 365 dan memiliki hak untuk mendapatkan layanan data-info yang Anda lakukan’kembali keistimewaan. Minorange mendukung 15+ metode otentikasi multi-faktor untuk memberikan keamanan untuk login dengan aman Kantor 365 seperti OTP melalui SMS, email, pemberitahuan push, Google Authenticator, Microsoft Authenticator, Yubikey, Telepon Otentikasi , dll.
Mengapa kita membutuhkan otentikasi multi-faktor di akun Microsoft Office 365?
Office 365 memungkinkan banyak organisasi untuk membuat usaha pertama mereka ke cloud, dan itu’di sini bahwa mereka harus menempatkan selain nama pengguna dan kata sandi rutin untuk tujuan otentikasi. Karena di hari ini’Dunia modern yang serba cepat, hanya mengandalkan sistem otentikasi nama pengguna-password menempatkan mereka dalam risiko mengingat intensitas penyerang cyber untuk melanggar dan mendapatkan data sensitif dari akun pribadi. Tidak peduli seberapa rumit kata sandi Anda, hanya membutuhkan satu email phishing sederhana atau pelanggaran database dan kata sandi Anda keluar di dunia.
Perusahaan juga perlu memastikan bahwa karyawan, pelanggan, dan mitra mereka di seluruh web, yang semuanya ada dalam sistem, dipantau terus menerus. Kebijakan internal, data yang diakses (dari layanan cloud pribadi atau publik), dari perangkat atau lokasi apa pun tentang perusahaan’Sumber daya, kebutuhan perlu keamanan data Pengukuran
Selain itu saat pindah ke Office 365, dokumen sensitif Anda seperti anggaran, keuangan, dan peta jalan semuanya terpapar, dan Anda sekarang mempercayai cloud untuk keamanan. Informasi, yang berada di belakang dengan aman perusahaan Firewall seperti dokumen, file, spreadsheet, dan powerpoint, semuanya telah bergerak melampaui kendali Anda ke cloud. Meskipun Microsoft Office 365 menawarkan fitur otentikasi dua langkah, itu’s tidak cukup untuk organisasi dengan volume data pelanggan yang terlalu besar dan ketika info biasanya bergerak ke dan dari cloud. Maka menjadi keharusan bahwa organisasi mengambil layanan penyedia yang akan menawarkan alat keamanan data untuk solusi IAM.
Office 365 MFA membantu Anda menambahkan tingkat otentikasi yang diperlukan ke login akun rutin. Dengan ini, pengguna perlu bertemu setidaknya dua atau tiga jenis pemeriksaan kredensial sebelum mereka dapat memperoleh akses ke data perusahaan yang diperlukan. Semua faktor ini merangkum pertanyaan tentang mengapa Anda perlu memiliki MFA Sebagai aset harian Anda untuk Anda Akun Office 365 .
Bagaimana cara kerja MFA untuk Microsoft Office 365?
Microsoft Office 365 MFA-Otentikasi multi-faktor berfungsi dengan cara seperti, pertama-tama pengguna mencoba untuk mendapatkan akses ke akun Microsoft 365-nya, sistem meminta pengguna untuk memasukkan nama-password-nya. Pada otentikasi yang berhasil dari faktor pertama, pengguna diminta untuk faktor otentikasi lain. Faktor kedua ini tergantung pada pilihan yang disediakan oleh miniorange dan opsi yang dirasakan pengguna adalah yang terbaik untuknya. Ini bisa berupa OTP melalui email, OTP melalui SMS, Microsoft Authenticator, atau token perangkat keras . Setelah diautentikasi dengan faktor ke -2, pengguna mendapatkan akses ke akun Microsoft 365 -nya.

Kantor 365 Otentikasi Multi-Faktor (MFA) Proses adalah sebagai berikut:
- Pengguna menavigasi ke Kantor 365 halaman masuk.
- Pengguna memasukkan nama pengguna dan kata sandi khusus untuk mereka Kantor 365 akun. Ini sering disebut faktor utama otentikasi . Saat pengguna mengirimkan kredensial login’S memeriksa apakah pengguna ada dalam database.
- Jika kredensial login cocok dengan pengguna, faktor otentikasi kedua ditunjukkan kepada pengguna. E.G muncul meminta OTP dikirim melalui SMS /email
- Saat pengguna memasukkan faktor kedua seperti OTP atau Push Notification, itu’S diperiksa terhadap sistem database jika faktor kedua benar.
- Setelah berhasil menyelesaikan faktor kedua, pengguna diberikan akses ke sistem Office 365.
- Dengan cara yang sama, jika Anda’ve punya lebih banyak metode MFA, itu’LL mengundang otentikasi untuk mereka semua dan izin akhir akan diberikan.
Saat itu melibatkan Metode MFA , Miniorange memberikan banyak pilihan kepada organisasi. Tetapi organisasi harus menyadari bahwa di sana’s no “satu-cocok-semua” mendekati. Sebaliknya, mereka harus memilih alternatif terbaik yang selaras dengan kasus penggunaannya dan mewakili pengalaman gesekan dasar batu bagi pengguna untuk memastikan adopsi yang luas.
Siapkan otentikasi multi-faktor ke akun Office 365 Anda
- Buat akun dan atur branding
- Tambahkan iklan OnPremise Anda sebagai toko pengguna. Aktifkan sinkronisasi dan kirim atribut objekguid
- Membuat Office 365 Saml Aplikasi
- Pergi ke metadata dan unduh dan jalankan skrip domain federate
- MFA untuk Office 365 akan diaktifkan untuk pengguna akhir Anda.
Untuk mendapatkan panduan pengaturan Office 365 MFA yang terperinci klik di sini Dan jika Anda memiliki keraguan tentang pengaturan setel mail [email protected]
Mengapa MFA Miniorange Atas Microsoft Office 365 Azure MFA?
Saat pembicaraan ada di sekitar Office 365 MFA , Kemudian Azure MFA langsung masuk ke dalam bingkai menjadi solusi MFA masuk. Diberikan di bawah ini adalah perbandingan antara Layanan MFA Microsoft Azure dan Layanan MFA Miniorange.
Kesimpulan
Berada di dunia digital berteknologi tinggi, itu’Suatu kebutuhan penting bagi organisasi untuk mengadopsi keamanan terkemuka untuk rangkaian aplikasi resmi yang digunakan harian seperti Microsoft Office 365 . Meskipun menjadi sulit bagi organisasi untuk menghabiskan waktu untuk aspek keamanan canggih dengan modul kerja reguler, itu’S diperlukan untuk mengadopsi solusi MFA dengan mempertimbangkan serangan cyber dan kegiatan phishing yang melampaui dunia digital. Jadi memilih untuk yang lebih baik Keamanan-sebagai-Layanan Penyedia yang memberikan layanan keamanan terkemuka secara rahasia, dengan dukungan teknis paling sederhana dengan harga yang dianggarkan menjadi salah satu tugas utama bagi organisasi. Dengan demikian, layanan MFA miniorange di sini paling cocok untuk mempertimbangkan fitur, pengalaman dalam domain, layanan, dan biaya. Anda dapat menjadwalkan a demo dan uji coba gratis untuk memastikan bagaimana Office 365 MFA bekerja dan bagaimana Anda dapat mengimplementasikannya di organisasi Anda dengan cara terbaik.
Bacaan lebih lanjut
- Ingin mengintegrasikan MFA untuk aplikasi Microsoft individual
- Apa itu Multi-Factor Authentication (MFA)?
- Apa yang didukung metode otentikasi multi-faktor yang didukung?
Otentikasi multi-faktor dan mengapa’s penting
Otentikasi Multi-Faktor di Office 365 dan The Enterprise Mobility + Security Suite
Microsoft melaporkan dalam laporan penyelidikan pelanggaran mereka bahwa lebih dari 75% intrusi jaringan berasal dari kredensial yang dieksploitasi atau dicuri. Jadi, bagaimana perusahaan dapat melindungi dari ancaman dari peretas yang mencoba mengakses data mereka?
Microsoft’S Multi-Factor Authentication (MFA) membantu menghentikan peretas melalui proses otentikasi. Itu membutuhkan penggunaan lebih dari satu metode verifikasi dan menambahkan lapisan keamanan kedua ke masuk pengguna dan transaksi identitas. Dengan MFA di tempat, peretas tidak memiliki akses ke perangkat faktor kedua untuk login. Metode verifikasi tambahan dapat mencakup verifikasi teks SMS, persetujuan aplikasi seluler atau panggilan telepon (dengan atau tanpa pin). Pengalaman pengguna akhir dapat ditingkatkan dengan tidak mendorong faktor kedua saat mereka berada di jaringan tepercaya atau menggunakan domain bergabung dengan PC.
Sama seperti pencurian identitas pengguna terus berkembang melalui jenis serangan terbaru, MFA terus meningkatkan keamanan pengguna dan memenuhi kebijakan keamanan yang lebih kuat, yang diperlukan saat ini. Microsoft menyediakan dua tingkat layanan MFA mereka untuk memenuhi permintaan klien dengan otentikasi multi-faktor di Office 365 dan versi yang ditingkatkan di perusahaan mobilitas + keamanan (EMS).
MFA di Office 365
Office 365 termasuk otentikasi multi-faktor untuk membantu memberikan keamanan ekstra untuk mengamankan sumber daya Office 365 dan dikelola dari Pusat Admin Office 365. MFA ini menawarkan fitur dasar termasuk kemampuan untuk mengaktifkan dan menegakkan otentikasi multi-faktor untuk pengguna akhir bersama dengan penggunaan aplikasi seluler atau panggilan telepon sebagai bentuk otentikasi kedua. Bentuk MFA ini disertakan dengan suite Office 365 E3 atau gratis untuk semua admin Office 365 tetapi tidak’T Sertakan set fitur lengkap dibandingkan dengan bundel EMS.
Misalnya, Office 365 MFA adalah sebuah ‘semua atau tidak’ pengaturan di mana setiap otentikasi membutuhkan MFA kecuali untuk login dari IP tepercaya yang ditentukan oleh pelanggan. Banyak aplikasi menggunakan protokol warisan yang tidak dapat menangani MFA, seperti ActiveSync atau Outlook 2010 Client. Dalam skenario ini, MFA dilewati dengan menggunakan kata sandi aplikasi. Kata sandi ini dihasilkan secara acak dan akan berbeda dari pengguna’S kredensial normal. Ini bisa menyakitkan bagi pengguna akhir untuk dikelola.
Apa’s Perbedaannya?
Kedua layanan menawarkan rencana perlindungan dasar yang sama menggunakan perangkat seluler sebagai bentuk identifikasi kedua yang meningkatkan perlindungan identitas pengguna. Di mana perbedaannya terletak pada EMS/Azure, karena menawarkan lebih banyak fungsi yang dapat disesuaikan dan menawarkan kontrol canggih seperti akses bersyarat, bypass satu kali, dan pemblokiran pengguna.

Fitur MFA Windows Azure Hanya:
Integrasi di tempat – Ingin menggunakan Azure MFA dengan hal -hal lain seperti VPN, Citrix, dan Terminal Services? Ini dapat dicapai dengan menggunakan RADIUS/LDAP dengan server di tempat atau NPS. MFA bekerja dengan layanan tersebut untuk menjaga data pengguna tetap aman saat melakukan otentikasi melalui layanan cloud MFA.
Salam suara yang dapat disesuaikan – Pengguna akan mendengar salam khusus alih -alih salam microsoft default saat mereka menjawab panggilan telepon otentikasi.
ID penelepon yang dapat disesuaikan – Fitur ini menawarkan kemampuan bagi karyawan untuk menerima panggilan telepon otentikasi dari nomor telepon perusahaan utama yang muncul di ID penelepon alih -alih nomor microsoft default.
Peringatan penipuan – Fitur Keamanan ini memungkinkan pemberitahuan langsung pengguna ketika mereka menerima permintaan otentikasi multi-faktor melalui telepon atau email kapan saja hari upaya berlangsung. Fitur ini juga memungkinkan pengguna untuk memasukkan kode peringatan penipuan yang dikonfigurasi untuk melaporkan akses upaya yang tidak sah yang mengirimkan email peringatan ke administrator TI mereka untuk mengambil tindakan yang sesuai. Setelah kode penipuan dimasukkan maka akun pengguna segera diblokir, sehingga lebih jauh mengamankan pelanggaran.
Pelaporan/Audit – Penasaran tentang jumlah total otentikasi atau bagaimana setiap akun diautentikasi? Alat pelaporan MFA memberikan wawasan tentang apa pun yang terkait dengan kemampuan untuk melacak akses dan penolakan pengguna, yang dapat menjadi kunci untuk menyingkirkan serangan mengancam untuk melaporkan aktivitas tindakan akun yang mencurigakan.
Bypass satu kali – Butuh akses ke jaringan atau file dan bisa’t Temukan ponsel Anda? Maka kedengarannya seperti kebutuhan untuk a “Bypass satu kali.” Bypass berlangsung selama jangka waktu tertentu (5 menit secara default) yang dapat dikonfigurasi agar sesuai dengan kebutuhan organisasi yang berbeda, di mana pengguna dapat masuk ke aplikasi yang dilindungi MFA satu kali tanpa melakukan otentikasi multi-faktor.
Mengapa Menggunakan Otentikasi Multi-Faktor:
Ketika “dasar” Versi MFA yang dilengkapi dengan rencana perusahaan Office 365 diaktifkan, itu adalah sebuah ‘semua atau tidak’ mempersiapkan. Ini berarti bahwa setiap otentikasi akan membutuhkan MFA kecuali login dari IP tepercaya yang ditentukan oleh pelanggan. Idealnya, pengguna hanya memiliki satu set kredensial perusahaan yang perlu dikhawatirkan. Klien harus menggunakan kata sandi aplikasi yang berbeda untuk setiap klien yang bisa’T menangani otentikasi modern. Dalam skenario ini, MFA dilewati dengan menggunakan kata sandi aplikasi. Kata sandi aplikasi diizinkan melalui tanpa MFA, yang paling umum adalah ActiveSync atau Outlook 2010 Client. Pada perangkat seluler, setiap pengguna akhir harus mengotentikasi dengan kata sandi berbeda yang dihasilkan secara acak untuk mereka, yang berubah menjadi proses yang buruk untuk pengguna akhir. Akhirnya menjadi menyakitkan untuk dikelola, itulah sebabnya Interlink merekomendasikan Azure Ad Premium untuk MFA untuk memungkinkan akses bersyarat dan memperluasnya ke sumber daya di tempat. Semua administrator iklan Azure dapat dilindungi dengan MFA tanpa biaya tambahan juga.
Interlink Cloud Advisors sangat percaya dalam mengamankan data dengan solusi yang andal dan kuat. Otentikasi Multi-Faktor untuk Office 365 dan Perusahaan Mobilitas + Keamanan dari Microsoft memberikan lapisan tambahan perlindungan yang dapat diandalkan saat bertahan terhadap serangan yang kompromi identitas.
Ingin belajar bagaimana menambahkan perlindungan ini ke organisasi Anda?
Hubungi Interlink Hari Ini untuk Berbicara dengan Pakar Keamanan Bersertifikat Microsoft kami.
Microsoft Office 365 Multi-Factor Authentication
Keterangan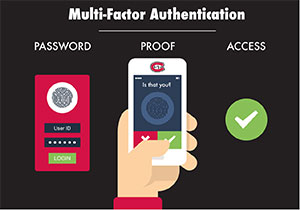
Otentikasi Multi-Faktor (MFA) mengharuskan pengguna untuk masuk menggunakan lebih dari satu metode verifikasi, yang membantu Anda dan universitas tetap aman dengan mencegah penjahat cyber mendapatkan akses ke informasi pribadi, terbatas dan rahasia.
St. Cloud State membutuhkan MFA untuk akun Office 365, yang memverifikasi seseorang’I identitas melalui kombinasi nama pengguna/kata sandi mereka, dan perangkat yang mereka pilih (e.G. ponsel dan/atau ponsel mereka).
Mulai
Pertanyaan yang Sering Diajukan (FAQ)
Daftar pertanyaan yang sering diajukan tentang otentikasi multi-faktor (MFA) untuk Office 365 dikumpulkan oleh ST. Layanan Teknologi Informasi Universitas Cloud State. Harap langsung saran untuk pertanyaan tambahan ke Huskytech di [email protected], (320) 308-7000, Miller Center 102).
Di mana saya dapat mengubah opsi MFA saya (e.G. nomor telepon atau preferensi)?
Saya tidak dapat mengotentikasi menggunakan opsi pilihan saya, bagaimana cara beralih ke metode alternatif?
Terkadang Anda tidak memiliki telepon atau perangkat yang Anda atur sebagai metode verifikasi pilihan Anda. Situasi inilah mengapa kami menyarankan Anda mengatur metode cadangan untuk akun Anda. Ikuti langkah -langkah di bawah ini untuk masuk dengan metode alternatif.
- Masuk ke Office 365 menggunakan nama pengguna dan kata sandi Anda.
- Pilih Masuk dengan cara lain.
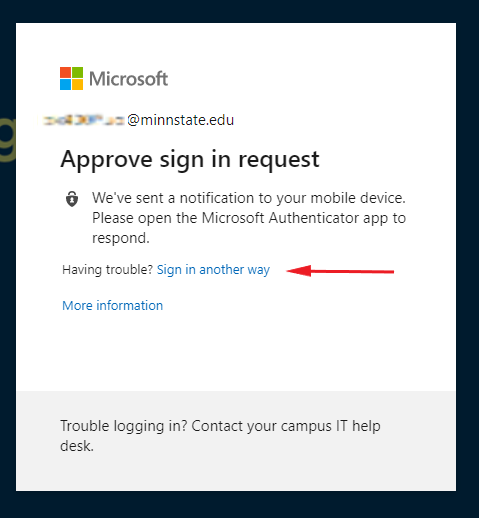
- Anda akan melihat opsi verifikasi yang berbeda berdasarkan berapa banyak yang Anda atur. Pilih metode alternatif dan masuk.
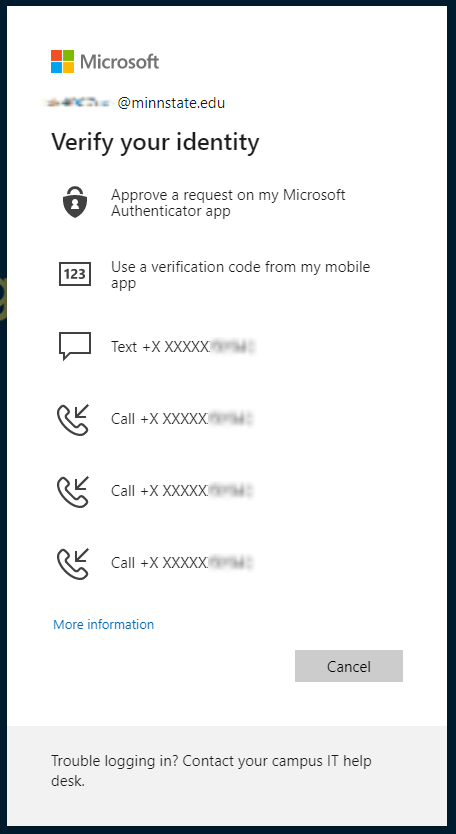
Opsi otentikasi apa yang tersedia untuk SCSU Office 365 MFA?
- Aplikasi Microsoft Authenticator. Ini adalah metode yang disarankan dan yang paling mudah digunakan. Cukup setujui pemberitahuan push pada ponsel cerdas Anda untuk masuk.
- Aplikasi Authenticator Lainnya. Ada sejumlah aplikasi kompatibel lainnya yang tersedia untuk smartphone. Kode 6 digit dimasukkan untuk masuk.
- Pesan Teks Ponsel. Pesan teks dikirim ke ponsel dengan kode 6 digit yang diperlukan untuk masuk.
- Panggilan telepon. Panggilan telepon otomatis digunakan untuk menyetujui logon. Ini bisa pergi ke ponsel atau darat. Telepon kantor juga dapat digunakan untuk opsi ini.
- Pilihan lain. Jika Anda tidak dapat menggunakan opsi di atas, silakan hubungi Huskytech untuk metode yang tersedia (e.G. token fisik atau fob).
Bagaimana cara menyinkronkan kembali kalender saya di EAB Navigate?
Setelah mengaktifkan Office 365 MFA Sinkronisasi Kalender Otomatis Anda di Navigate akan gagal. Untuk memperbaiki masalah, menyinkronkan kembali kalender dengan mengikuti instruksi. Anda hanya perlu menyinkronkan kembali sekali setelah mengaktifkan MFA.
Bagaimana cara mengkonfigurasi ulang aplikasi Microsoft Authenticator saya jika saya memiliki perangkat yang hilang/baru/reset?
Jika Anda menyalakan cadangan cloud di perangkat lama Anda, Anda dapat menggunakan cadangan lama Anda untuk memulihkan kredensial akun Anda di iOS baru atau perangkat Android Anda. Untuk info lebih lanjut, lihat kredensial Cadangan dan Pulihkan Akun dengan Artikel Authenticator.
Jika cadangan cloud tidak diaktifkan, tetapi Anda masih dapat mengakses “Verifikasi keamanan tambahan” Halaman untuk akun Anda https: // akun.ActiveDirectory.WindowsAsaure.com/proofup.ASPX, klik “Menghapus” tombol di sebelah perangkat lama Anda, lalu klik “Mengatur Aplikasi Authenticator” Tombol untuk mengonfigurasi perangkat baru Anda mengikuti langkah -langkah untuk ponsel Anda di sini:
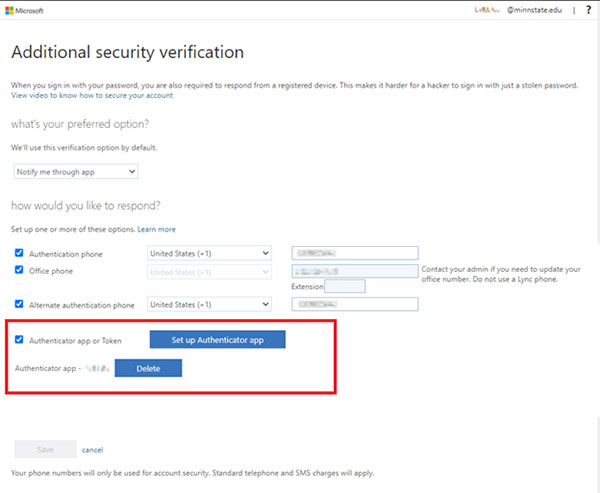
Jika Anda tidak dapat mengakses akun SCSU Office 365 Anda, silakan hubungi Huskytech di [email protected] atau (320) 308-7000.
Bagaimana jika saya tidak memiliki akses ke telepon?
Pada kesempatan itu ketika Anda tidak memiliki akses langsung ke ponsel atau ponsel Anda dan diminta untuk memverifikasi kredensial Office 365 Anda, silakan hubungi Huskytech di [email protected] atau (320) 308-7000.
Bagaimana jika saya offline?
Pada kesempatan itu ketika Anda tidak memiliki akses internet seluler, wifi, atau kabel dan diminta untuk memverifikasi kredensial Office 365 Anda, Anda masih dapat menggunakan aplikasi Microsoft Authenticator di ponsel Anda untuk melihat kata sandi yang bergulir, satu kali yang dapat Anda masukkan sebagai verifikasi. Kata sandi satu kali ini dihasilkan bahkan saat ponsel Anda offline.
Layanan email apa yang kompatibel dengan otentikasi multi-faktor Office 365?
Di bawah ini adalah daftar layanan email umum yang diketahui kompatibel dengan otentikasi multi-faktor Office 365:
- Aplikasi Desktop Microsoft Outlook untuk Windows dan MacOS
- Aplikasi Seluler Microsoft Outlook untuk Android dan iOS
- Aplikasi Gmail untuk Android
- Aplikasi email untuk iOS
- Outlook Online melalui browser web
Apakah otentikasi multi-faktor berlaku untuk versi desktop aplikasi Microsoft Office?
Setelah otentikasi multi-faktor diaktifkan, Anda akan menggunakan metode verifikasi kedua kapan saja Anda diminta kredensial saat menggunakan komponen Microsoft Office 365 apa pun. Meskipun Anda tidak diminta untuk masuk dan sering memverifikasi saat menggunakan versi aplikasi Office 365 yang terpasang, itu terjadi sesekali.
Apakah saya harus memverifikasi kredensial saya setiap kali saya mengakses layanan Microsoft Office 365?
Dalam kebanyakan kasus, tidak. Saat Anda berhasil masuk ke Office 365, token atau kunci otentikasi disimpan ke perangkat itu dan membuka kunci akses Anda untuk jangka waktu tertentu. Setelah token itu berakhir, Anda akan diminta untuk masuk menggunakan otentikasi multi-faktor. Ada beberapa hal yang dapat memicu login baru lebih cepat:
- Perubahan kata sandi starid Anda
- Masuk menggunakan perangkat yang belum pernah mengakses akun Office 365 Anda sebelumnya
- Masuk dari lokasi geografis lain
- Masuk secara manual dari akun Office 365 Anda terakhir kali Anda menggunakannya
- Menggunakan browser dalam mode penelusuran pribadi
Mengapa saya harus menggunakan MFA setiap kali saya masuk?
Saat mengakses akun SCSU Office365 Anda melalui browser web, ada beberapa opsi untuk mengurangi berapa kali Anda diminta untuk masuk dan menyelesaikan tantangan MFA.
- Di perangkat pribadi Anda, alih -alih mengklik “Keluar” Setelah selesai dengan sesi Office365 Anda, cukup tutup tab yang Anda kerjakan. Lain kali Anda pergi ke kantor sesi sebelumnya akan dipulihkan.
- Menggunakan Mode Penjelajahan Pribadi (Chrome Incognito, Edge In Private …) akan menyebabkan prompt MFA Office365 setiap kali Anda masuk. Beralih ke tab Penjelajahan Normal Saat Menggunakan Office365
- Jika browser Anda diatur untuk memblokir semua cookie, atau Anda menggunakan program lain yang memblokir cookie, Anda akan diminta untuk MFA di setiap login. Ubah Pengaturan Anda untuk Mengurangi MFA.
- Saat menggunakan perangkat yang sama di jaringan yang sama, aplikasi desktop Office365 seharusnya tidak memerlukan MFA setiap kali Anda membukanya. Jika ya, silakan hubungi Huskytech di [email protected] atau (320) 308-7000.
Apakah aman untuk memberikan nomor ponsel saya untuk MFA?
Ya. Metode verifikasi dan nomor telepon Anda disimpan dengan aman, seperti kata sandi. Sekarang MFA melindungi akun Anda, informasi pribadi Anda bahkan lebih aman!
Apakah menambahkan akun saya ke aplikasi Microsoft Authenticator memberikan akses SCSU atau Minnesota State ke perangkat saya?
Tidak, mendaftarkan perangkat memberikan akses perangkat Anda ke layanan SCSU, tetapi tidak mengizinkan akses SCSU atau Minnesota State ke perangkat Anda. Dia’S Like SCSU memberi Anda kunci, dan Anda menambahkan kunci itu ke keyring pribadi Anda sendiri.
Dapatkah saya mematikan MFA untuk sementara atau permanen?
Setelah diaktifkan, Anda tidak dapat menonaktifkan MFA di akun SCSU Office 365 Anda. Untuk masalah tentang Office 365 MFA, silakan hubungi Huskytech di [email protected] atau (320) 308-7000.
Jika saya tidak memiliki sesuatu yang berharga di Office 365, mengapa saya harus khawatir?
Meskipun mungkin tidak jelas, Anda mungkin memiliki informasi berharga yang disimpan dalam layanan SCSU Office 365 Anda, termasuk pesan email rahasia, lampiran, dan informasi kontak di Outlook, file pribadi di folder OneDrive dan tim, atau catatan pribadi di OneNote. Risikonya melampaui mencuri data. Misalnya, seseorang yang berpose karena Anda dapat mengirim email berbahaya dari akun Anda dan terlibat dalam perilaku lain yang berbahaya bagi Anda dan orang lain jika mereka mendapatkan akses ke akun Anda.
Apa kemungkinan kata sandi saya dicuri?
Meskipun mungkin menakutkan untuk didengar, itu mungkin sudah terjadi. Mengingat ruang lingkup pelanggaran layanan populer baru -baru ini seperti Dropbox, Chegg, Experian, Target, Adobe, dan banyak lagi, semua orang harus berasumsi bahwa salah satu kata sandi mereka telah dicuri di beberapa titik. Meskipun mungkin dienkripsi, pencuri mungkin telah berusaha untuk memecahkan enkripsi. Jika Anda tidak menggunakan kata sandi yang kuat, mereka mungkin sudah memecahkannya.
Selain terperangkap dalam pelanggaran data, kata sandi dapat dicuri banyak cara lain. Misalnya, melalui penipuan phishing atau hanya dengan menulisnya di selembar kertas yang dapat ditemukan di meja, di dompet, atau di tempat sampah. Kata sandi dapat dicegat saat menggunakan jaringan Wi-Fi tanpa jaminan di kedai kopi, bandara, atau hotel. Bahkan dimungkinkan untuk secara tidak sadar membuat malware diinstal di laptop Anda yang bisa menjadi aktivitas perekaman dan mengirimkannya ke pencuri online. Mengingat kemungkinan -kemungkinan ini – dan banyak lagi – Anda harus selalu bertahan, pastikan untuk mengikuti tindakan pencegahan keamanan yang tepat untuk melindungi akun Anda.
MFA adalah cara yang bagus untuk membantu melindungi akun Anda dari kompromi karena kata sandi Anda dicuri. Aktifkan MFA untuk akun pribadi Anda yang lain juga (media sosial, perbankan, belanja, email …).