


Η κρυπτογράφηση σημαίνει ότι ο ιστότοπος είναι αξιόπιστος?
2 τρόποι για να πείτε εάν η επικοινωνία σας σε έναν ιστότοπο είναι ασφαλής
Η προσθήκη στην ασφάλεια του προγράμματος περιήγησής σας είναι καλή ιδέα. Οτιδήποτε από το Electronic Frontier Foundation είναι μια άξια προσθήκη, όπως και τα απαραίτητα για την ιδιωτική ζωή του Duckduckgo.
Το HTTPS και ένα λουκέτο δεν σημαίνει ότι ένας ιστότοπος είναι ασφαλής
Οι ηλεκτρονικοί αγοραστές συχνά ενθαρρύνονται να εξασφαλίσουν ότι τα επιλεγμένα ηλεκτρονικά καταστήματα τους είναι «ασφαλή», ότι το «S» στο HTTPS είναι ορατό και ότι το πρόγραμμα περιήγησης ιστού εμφανίζει σύμβολο κλειδαριάς. Η διάδοση αυτών των ορατών δεικτών ως επιβεβαίωση της ασφάλειας του ιστότοπου δεν είναι μόνο ανεύθυνη. Είναι επίσης επικίνδυνο.
Όπως επεσήμανε πρόσφατα ο Brian Krebs στο Krebs για την ασφάλεια, ακόμη και u.μικρό. Οι κυβερνητικές και ομοσπονδιακές ιστοσελίδες είναι ένοχοι αυτής της πρακτικής, σαν το λουκέτο να εγγυάται την επίσημη και ασφαλή φύση του ιστότοπου. Δεν συμβαίνει. Το σύμβολο κλειδώματος και η σχετική διεύθυνση URL που περιέχουν ‘HTTPS’ απλά σημαίνουν ότι η σύνδεση μεταξύ του προγράμματος περιήγησης ιστού και του διακομιστή ιστοσελίδων είναι κρυπτογραφημένος. Αυτό είναι καλό, σωστά? Ναι, μια κρυπτογραφημένη σύνδεση είναι μια θετική, τουλάχιστον στην επιφάνεια, και συνεπάγεται ένα αυξημένο επίπεδο εμπιστοσύνης που υποτίθεται ότι επιτυγχάνεται με τη χρήση πιστοποιητικού SSL.
Όπως αναλύθηκε σε προηγούμενο άρθρο, οι ίδιοι οι Certs SSL έρχονται σε πολλές μορφές, από τις προσπάθειες DIY χρησιμοποιώντας το OpenSSL (μπορείτε ακόμη και να είστε η δική σας αρχή πιστοποιητικών) και οι ελεύθεροι από το Let’s Encrypt σε αγορασμένες λύσεις από «αναγνωρισμένες» αρχές πιστοποιητικών. Κανείς δεν κάνει τίποτα περισσότερο από την επιβεβαίωση της ιδιοκτησίας ενός τομέα και εκτός από την επιβεβαίωση της κρυπτογράφησης, μην επιβεβαιώσετε τις πρακτικές ασφαλείας αυτού του ιστότοπου με οποιονδήποτε τρόπο. Επιβεβαιώνει ότι ο ιδιοκτήτης του ιστότοπου έχει πρόσβαση διαχειριστή στον webserver και έχει επαληθεύσει την ταυτότητά του με τρόπο που ποικίλλει ανάλογα με το SSL Cert που επιλέχθηκε.
Ας απεικονίσουμε τα απαραίτητα βήματα που πρέπει να λάβουν οι χρήστες όταν αποφασίζουν εάν θα εμπιστευτούν έναν ιστότοπο και, σε ορισμένες περιπτώσεις, πόσο εύκολο είναι για τους εγκληματίες του κυβερνοχώρου να παρακάμψουν τις λεγόμενες διαδικασίες επαλήθευσης.
Σύμφωνα με τον Phishlabs, το τελευταίο τρίμηνο του 2019, το 74% των αναφερόμενων ιστοσελίδων ηλεκτρονικού ψαρέματος ήταν «ασφαλές», που ήταν και οι δύο HTTPs και με το σύμβολο κλειδώματος. Θα μπορούσα να τερματίσω αυτήν την ανάρτηση εδώ, έχοντας αποδείξει ότι και τα δύο κριτήρια είναι άχρηστα όσον αφορά την ασφάλεια. Αλλά δεν θα…
Το HTTPS δεν σημαίνει τίποτα
Το μοναδικό πλεονέκτημα του HTTPS είναι ότι περισσότερο ή λιγότερες δυνάμεις κρυπτογραφημένες συνδέσεις online, όπως, χωρίς αυτό, πολλά προγράμματα περιήγησης θα αρνηθούν να έχουν πρόσβαση στον ιστότοπο και να εμφανίσουν μια προειδοποίηση. Εάν ο χρήστης εξακολουθεί να θέλει να συνδεθεί με τον «ανασφαλές ιστότοπο», είναι δυνατόν, αλλά δίνεται η προειδοποίηση, η οποία θα αποτρέψει τους περισσότερους χρήστες. Δυστυχώς, οι εγκληματίες του κυβερνοχώρου δεν είναι χαζή, ώστε οι περισσότεροι θα χρησιμοποιήσουν κρυπτογράφηση SSL, όπως αναφέρθηκε προηγουμένως. Συγχαρητήρια, έχετε τώρα μια άμεση κρυπτογραφημένη σύνδεση με έναν ιστότοπο του κυβερνοχώρου, μία που έχει σχεδιαστεί ειδικά για επιθέσεις ηλεκτρονικού “ψαρέματος”, παράδοση κακόβουλου λογισμικού ή άλλα κίνητρα όπως η συγκομιδή δεδομένων.
Οι τομείς δεν μπορούν να εμπιστευτούν
Ο καθένας μπορεί να δημιουργήσει έναν ιστότοπο με έξοδα φιλοξενίας που κυμαίνονται από το Free (είτε νόμιμοι είτε υποτιμημένοι υποτομείς) και προϋπολογισμός σε ειδικούς διακομιστές. Ορισμένοι τομείς έχουν εμπιστοσύνη περισσότερο από άλλους, αλλά όπως έδειξε ο Brian Krebs (ναι, είμαι τακτικός αναγνώστης) για άλλη μια φορά, ακόμη και .Gov Domains (αποκλειστικά για κυβερνητικές οργανώσεις στο u.μικρό.) μπορεί εύκολα να παραπλανηθεί όταν όσοι αναζητούν τον τομέα για απάτες είναι έτοιμοι να χρησιμοποιούν παράνομες μεθόδους. Το απαιτούμενο επίπεδο έρευνας ήταν ελάχιστο. Υποθέτω ότι .mil και .Οι τομείς Edu είναι πιο ισχυροί, αλλά ποιος ξέρει, σωστά? Ένας από τους δικούς μου τομείς χρησιμοποιεί .com.HK και είναι διαθέσιμο μόνο σε εταιρείες που έχουν εγγραφεί στο Χονγκ Κονγκ. Ήταν ένας πόνος που πρέπει να δημιουργηθεί – απαιτώντας διάφορα μηνύματα ηλεκτρονικού ταχυδρομείου, αντίγραφα του πιστοποιητικού εγγραφής της επιχείρησής μου, τραπεζικού λογαριασμού της εταιρείας, διαβατηρίου και λεπτομερειών διαμονής. Αλλά τουλάχιστον γνωρίζω ότι η διαδικασία είναι καλή, που περιλαμβάνει έναν διασταυρωμένο έλεγχο με πολλά κυβερνητικά τμήματα. Το ίδιο δεν ισχύει για .com και άλλους τομείς υψηλού επιπέδου, ανεξάρτητα από την τοποθεσία. Εάν κάποιος μπορεί να πάρει ένα, πώς μπορεί να προσθέσει εμπιστοσύνη σε έναν ιστότοπο?
Η επαλήθευση του Whois είναι ως επί το πλείστον άχρηστη
Για να αποφευχθεί το ανεπιθύμητο spam, οι περισσότεροι ιστότοποι αποκρύψουν τα στοιχεία επικοινωνίας του ιστότοπου ή, στην καλύτερη περίπτωση, παρέχουν μόνο γενικές επαφές. Επίσης, ο πάροχος φιλοξενίας μπορεί να τοποθετηθεί οπουδήποτε και σπάνια αντικατοπτρίζει τη φυσική θέση της επιχείρησης.
Είναι πάντα απαραίτητη η δέουσα επιμέλεια
Όπως αναφέρθηκε σε προηγούμενα άρθρα, κατέχω και διατηρώ μερικές ιστοσελίδες χαμηλής κυκλοφορίας. Πήγα με το Free Let’s Encrypt SSL Certs (ευγένεια του παρόχου φιλοξενίας μου) για ευκολία. Δεν έχω κανένα e-commerce αυτή τη στιγμή και χρησιμοποιώ τις πύλες πληρωμών και την άμεση κατάσχεση για τους λογαριασμούς της εταιρείας ως προτιμώμενες επιλογές πληρωμής. Ως εκ τούτου, δεν έχω απαιτήσεις PCI-DSS, αφήνοντας τους άλλους να χειριστούν αυτόν τον εφιάλτη.
Ωστόσο, σύμφωνα με διάφορους κανονισμούς (συμπεριλαμβανομένου του GDPR), κάθε ιστότοπος διαθέτει λεπτομερή πολιτική απορρήτου και cookie που δηλώνει ακριβώς ποιες πληροφορίες συγκεντρώνονται από τους επισκέπτες της ιστοσελίδας. Γνωρίζω ότι οι ιστότοποί μου ακολουθούν τις βέλτιστες πρακτικές της βιομηχανίας, ενημερώνονται αμέσως με τα μπαλώματα ασφαλείας και ούτω καθεξής. Πώς μπορώ να διασφαλίσω ότι οι τοποθεσίες που επισκέπτονται είναι εξίσου ασφαλείς και αξιόπιστες? Ακόμη πιο σημαντικό, ποιοι είναι οι κίνδυνοι?
Τους κινδύνους που βασίζονται σε HTTPS ως κύρια ένδειξη ασφάλειας
Οι εγκληματίες του κυβερνοχώρου χρησιμοποιούν το HTTPS ως επί το πλείστον και οι ίδιοι οι ιστότοποι συνδέονται συχνά με εκστρατείες phishing ή κακόβουλου λογισμικού. Μπορείτε να φτάσετε εκεί από έναν σύνδεσμο email, ως αποτέλεσμα ενός ερωτήματος ή παραπομπής μηχανής αναζήτησης από άλλο ιστότοπο. Ναι, γνωρίζουν επίσης το SEO. Το πράγμα είναι, φυσικά, κατέχουν τους ιστότοπους, ώστε να μπορούν να εγκαταστήσουν οτιδήποτε επιθυμούν να επιτύχουν τους στόχους τους.
Μια δωρεάν λήψη θα μπορούσε να προκαλέσει όλεθρο στο σύστημά σας ή να ξεκινήσει εργαλεία keylogging, κάνοντας κλικ σε έναν σύνδεσμο θα μπορούσε να ξεκινήσει ένα πρόγραμμα ή να επεξεργαστεί το μητρώο στο παρασκήνιο, καθώς τα παράθυρα ειδοποίησης συχνά αποφεύγονται σκόπιμα. Κάνοντας κλικ σε οτιδήποτε σε αυτούς τους ιστότοπους θα μπορούσε να προκαλέσει προβλήματα. Στην πραγματικότητα, ακόμη και η φόρτωση μιας ιστοσελίδας θα μπορούσε να το κάνει, καθώς υπάρχουν πολλά plugins διαθέσιμα t
1. Γιατί το HTTPS και η ασφάλεια του δικτυακού τόπου του HTTPS και του λουκέτο?
Απλά έχοντας HTTPS και ένα σύμβολο λουκέτο σημαίνει μόνο ότι η σύνδεση μεταξύ του προγράμματος περιήγησής σας και του διακομιστή ιστοσελίδων είναι κρυπτογραφημένος, δεν επιβεβαιώνει τις πρακτικές ασφαλείας του ιστότοπου.
2. Τι επιβεβαιώνουν πραγματικά τα πιστοποιητικά SSL?
Τα πιστοποιητικά SSL επιβεβαιώνουν μόνο την ιδιοκτησία ενός τομέα και επαληθεύουν την ταυτότητα του ιδιοκτήτη του ιστότοπου σε κάποιο βαθμό. Δεν επιβεβαιώνουν τις συνολικές πρακτικές ασφαλείας του ιστότοπου.
3. Γιατί οι ιστότοποι HTTPS εξακολουθούν να είναι ανασφαλείς?
Οι εγκληματίες του κυβερνοχώρου μπορούν εύκολα να αποκτήσουν κρυπτογράφηση SSL για τους ιστότοπούς τους, κάνοντάς τους να φαίνονται ασφαλείς. Ωστόσο, αυτοί οι ιστότοποι μπορούν να σχεδιαστούν ειδικά για επιθέσεις ηλεκτρονικού “ψαρέματος”, παράδοση κακόβουλου λογισμικού ή άλλους κακόβουλους σκοπούς.
4. Μπορούν τα ονόματα τομέα να αξιοποιηθούν για την ασφάλεια του ιστότοπου?
Όχι, κάποιος μπορεί να δημιουργήσει έναν ιστότοπο με οποιοδήποτε όνομα τομέα και ακόμη και αξιόπιστους τομείς όπως .Ο κυβερνήτης μπορεί να είναι πλαστογραφημένος. Η διαθεσιμότητα τομέων ανώτατου επιπέδου δεν προσθέτει εμπιστοσύνη σε έναν ιστότοπο.
5. Γιατί η επαλήθευση δεν είναι αξιόπιστη?
Οι περισσότεροι ιστότοποι κρύβουν τα στοιχεία επικοινωνίας τους ή παρέχουν γενικές επαφές και η τοποθεσία του παρόχου φιλοξενίας ενδέχεται να μην αντικατοπτρίζει τη φυσική θέση της επιχείρησης, καθιστώντας την επαλήθευση του Whois κυρίως άχρηστη για τον προσδιορισμό της ασφάλειας του ιστότοπου.
6. Γιατί είναι απαραίτητη η δέουσα επιμέλεια για την ασφάλεια του ιστότοπου?
Είναι σημαντικό να διεξάγετε τη δέουσα επιμέλεια κατά την επίσκεψη σε ιστότοπους για να εξασφαλίσετε την ασφάλεια και την αξιοπιστία τους. Αυτό περιλαμβάνει την κατανόηση των πρακτικών ασφαλείας, των πολιτικών απορρήτου και τη διατήρηση του λογισμικού μέχρι σήμερα.
7. Ποιοι είναι οι κίνδυνοι να βασίζονται αποκλειστικά στο HTTPS για την ασφάλεια του ιστότοπου?
Οι εγκληματίες του κυβερνοχώρου χρησιμοποιούν συχνά HTTPs για τους ιστότοπούς τους που συνδέονται με εκστρατείες phishing ή κακόβουλου λογισμικού. Κάνοντας κλικ σε συνδέσμους ή φόρτωση ιστοσελίδων σε αυτούς τους ιστότοπους θα μπορούσε να οδηγήσει σε τρωτά σημεία του συστήματος ή κακόβουλες δραστηριότητες.
2 τρόποι για να πείτε εάν η επικοινωνία σας σε έναν ιστότοπο είναι ασφαλής
Η προσθήκη στην ασφάλεια του προγράμματος περιήγησής σας είναι καλή ιδέα. Οτιδήποτε από το Electronic Frontier Foundation είναι μια άξια προσθήκη, όπως και τα απαραίτητα για την ιδιωτική ζωή του Duckduckgo.
Το HTTPS και ένα λουκέτο δεν σημαίνει ότι ένας ιστότοπος είναι ασφαλής
Οι ηλεκτρονικοί αγοραστές συχνά ενθαρρύνονται να εξασφαλίσουν ότι τα επιλεγμένα ηλεκτρονικά καταστήματα τους είναι «ασφαλή», ότι το «S» στο HTTPS είναι ορατό και ότι το πρόγραμμα περιήγησης ιστού εμφανίζει σύμβολο κλειδαριάς. Η διάδοση αυτών των ορατών δεικτών ως επιβεβαίωση της ασφάλειας του ιστότοπου δεν είναι μόνο ανεύθυνη. Είναι επίσης επικίνδυνο.
Όπως επεσήμανε πρόσφατα ο Brian Krebs στο Krebs για την ασφάλεια, ακόμη και u.μικρό. Οι κυβερνητικές και ομοσπονδιακές ιστοσελίδες είναι ένοχοι αυτής της πρακτικής, σαν το λουκέτο να εγγυάται την επίσημη και ασφαλή φύση του ιστότοπου. Δεν συμβαίνει. Το σύμβολο κλειδώματος και η σχετική διεύθυνση URL που περιέχουν ‘HTTPS’ απλά σημαίνουν ότι η σύνδεση μεταξύ του προγράμματος περιήγησης ιστού και του διακομιστή ιστοσελίδων είναι κρυπτογραφημένος. Αυτό είναι καλό, σωστά? Ναι, μια κρυπτογραφημένη σύνδεση είναι μια θετική, τουλάχιστον στην επιφάνεια, και συνεπάγεται ένα αυξημένο επίπεδο εμπιστοσύνης που υποτίθεται ότι επιτυγχάνεται με τη χρήση πιστοποιητικού SSL.
Όπως αναλύθηκε σε προηγούμενο άρθρο, οι ίδιοι οι Certs SSL έρχονται σε πολλές μορφές, από τις προσπάθειες DIY χρησιμοποιώντας το OpenSSL (μπορείτε ακόμη και να είστε η δική σας αρχή πιστοποιητικών) και οι ελεύθεροι από το Let’s Encrypt σε αγορασμένες λύσεις από «αναγνωρισμένες» αρχές πιστοποιητικών. Κανείς δεν κάνει τίποτα περισσότερο από την επιβεβαίωση της ιδιοκτησίας ενός τομέα και εκτός από την επιβεβαίωση της κρυπτογράφησης, μην επιβεβαιώσετε τις πρακτικές ασφαλείας αυτού του ιστότοπου με οποιονδήποτε τρόπο. Επιβεβαιώνει ότι ο ιδιοκτήτης του ιστότοπου έχει πρόσβαση διαχειριστή στον webserver και έχει επαληθεύσει την ταυτότητά του με τρόπο που ποικίλλει ανάλογα με το SSL Cert που επιλέχθηκε.
Ας απεικονίσουμε τα απαραίτητα βήματα που πρέπει να λάβουν οι χρήστες όταν αποφασίζουν εάν θα εμπιστευτούν έναν ιστότοπο και, σε ορισμένες περιπτώσεις, πόσο εύκολο είναι για τους εγκληματίες του κυβερνοχώρου να παρακάμψουν τις λεγόμενες διαδικασίες επαλήθευσης.
Σύμφωνα με τον Phishlabs, το τελευταίο τρίμηνο του 2019, το 74% των αναφερόμενων ιστοσελίδων ηλεκτρονικού ψαρέματος ήταν «ασφαλές», που ήταν και οι δύο HTTPs και με το σύμβολο κλειδώματος. Θα μπορούσα να τερματίσω αυτήν την ανάρτηση εδώ, έχοντας αποδείξει ότι και τα δύο κριτήρια είναι άχρηστα όσον αφορά την ασφάλεια. Αλλά δεν θα…
Το HTTPS δεν σημαίνει τίποτα
Το μοναδικό πλεονέκτημα του HTTPS είναι ότι περισσότερο ή λιγότερες δυνάμεις κρυπτογραφημένες συνδέσεις online, όπως, χωρίς αυτό, πολλά προγράμματα περιήγησης θα αρνηθούν να έχουν πρόσβαση στον ιστότοπο και να εμφανίσουν μια προειδοποίηση. Εάν ο χρήστης εξακολουθεί να θέλει να συνδεθεί με τον «ανασφαλές ιστότοπο», είναι δυνατόν, αλλά δίνεται η προειδοποίηση, η οποία θα αποτρέψει τους περισσότερους χρήστες. Δυστυχώς, οι εγκληματίες του κυβερνοχώρου δεν είναι χαζή, ώστε οι περισσότεροι θα χρησιμοποιήσουν κρυπτογράφηση SSL, όπως αναφέρθηκε προηγουμένως. Συγχαρητήρια, έχετε τώρα μια άμεση κρυπτογραφημένη σύνδεση με έναν ιστότοπο του κυβερνοχώρου, μία που έχει σχεδιαστεί ειδικά για επιθέσεις ηλεκτρονικού “ψαρέματος”, παράδοση κακόβουλου λογισμικού ή άλλα κίνητρα όπως η συγκομιδή δεδομένων.
Οι τομείς δεν μπορούν να εμπιστευτούν
Ο καθένας μπορεί να δημιουργήσει έναν ιστότοπο με έξοδα φιλοξενίας που κυμαίνονται από το Free (είτε νόμιμοι είτε υποτιμημένοι υποτομείς) και προϋπολογισμός σε ειδικούς διακομιστές. Ορισμένοι τομείς έχουν εμπιστοσύνη περισσότερο από άλλους, αλλά όπως έδειξε ο Brian Krebs (ναι, είμαι τακτικός αναγνώστης) για άλλη μια φορά, ακόμη και .Gov Domains (αποκλειστικά για κυβερνητικές οργανώσεις στο u.μικρό.) μπορεί εύκολα να παραπλανηθεί όταν όσοι αναζητούν τον τομέα για απάτες είναι έτοιμοι να χρησιμοποιούν παράνομες μεθόδους. Το απαιτούμενο επίπεδο έρευνας ήταν ελάχιστο. Υποθέτω ότι .mil και .Οι τομείς Edu είναι πιο ισχυροί, αλλά ποιος ξέρει, σωστά? Ένας από τους δικούς μου τομείς χρησιμοποιεί .com.HK και είναι διαθέσιμο μόνο σε εταιρείες που έχουν εγγραφεί στο Χονγκ Κονγκ. Ήταν ένας πόνος που πρέπει να δημιουργηθεί – απαιτώντας διάφορα μηνύματα ηλεκτρονικού ταχυδρομείου, αντίγραφα του πιστοποιητικού εγγραφής της επιχείρησής μου, τραπεζικού λογαριασμού της εταιρείας, διαβατηρίου και λεπτομερειών διαμονής. Αλλά τουλάχιστον γνωρίζω ότι η διαδικασία είναι καλή, που περιλαμβάνει έναν διασταυρωμένο έλεγχο με πολλά κυβερνητικά τμήματα. Το ίδιο δεν ισχύει για .com και άλλους τομείς υψηλού επιπέδου, ανεξάρτητα από την τοποθεσία. Εάν κάποιος μπορεί να πάρει ένα, πώς μπορεί να προσθέσει εμπιστοσύνη σε έναν ιστότοπο?
Η επαλήθευση του Whois είναι ως επί το πλείστον άχρηστη
Για να αποφευχθεί το ανεπιθύμητο spam, οι περισσότεροι ιστότοποι αποκρύψουν τα στοιχεία επικοινωνίας του ιστότοπου ή, στην καλύτερη περίπτωση, παρέχουν μόνο γενικές επαφές. Επίσης, ο πάροχος φιλοξενίας μπορεί να τοποθετηθεί οπουδήποτε και σπάνια αντικατοπτρίζει τη φυσική θέση της επιχείρησης.
Είναι πάντα απαραίτητη η δέουσα επιμέλεια
Όπως αναφέρθηκε σε προηγούμενα άρθρα, κατέχω και διατηρώ μερικές ιστοσελίδες χαμηλής κυκλοφορίας. Πήγα με το Free Let’s Encrypt SSL Certs (ευγένεια του παρόχου φιλοξενίας μου) για ευκολία. Δεν έχω κανένα e-commerce αυτή τη στιγμή και χρησιμοποιώ τις πύλες πληρωμών και την άμεση κατάσχεση για τους λογαριασμούς της εταιρείας ως προτιμώμενες επιλογές πληρωμής. Ως εκ τούτου, δεν έχω απαιτήσεις PCI-DSS, αφήνοντας τους άλλους να χειριστούν αυτόν τον εφιάλτη.
Ωστόσο, σύμφωνα με διάφορους κανονισμούς (συμπεριλαμβανομένου του GDPR), κάθε ιστότοπος διαθέτει λεπτομερή πολιτική απορρήτου και cookie που δηλώνει ακριβώς ποιες πληροφορίες συγκεντρώνονται από τους επισκέπτες της ιστοσελίδας. Γνωρίζω ότι οι ιστότοποί μου ακολουθούν τις βέλτιστες πρακτικές της βιομηχανίας, ενημερώνονται αμέσως με τα μπαλώματα ασφαλείας και ούτω καθεξής. Πώς μπορώ να διασφαλίσω ότι οι τοποθεσίες που επισκέπτονται είναι εξίσου ασφαλείς και αξιόπιστες? Ακόμη πιο σημαντικό, ποιοι είναι οι κίνδυνοι?
Τους κινδύνους που βασίζονται σε HTTPS ως κύρια ένδειξη ασφάλειας
Οι εγκληματίες του κυβερνοχώρου χρησιμοποιούν το HTTPS ως επί το πλείστον και οι ίδιοι οι ιστότοποι συνδέονται συχνά με εκστρατείες phishing ή κακόβουλου λογισμικού. Μπορείτε να φτάσετε εκεί από έναν σύνδεσμο email, ως αποτέλεσμα ενός ερωτήματος ή παραπομπής μηχανής αναζήτησης από άλλο ιστότοπο. Ναι, γνωρίζουν επίσης το SEO. Το πράγμα είναι, φυσικά, κατέχουν τους ιστότοπους, ώστε να μπορούν να εγκαταστήσουν οτιδήποτε επιθυμούν να επιτύχουν τους στόχους τους.
Μια δωρεάν λήψη θα μπορούσε να προκαλέσει όλεθρο στο σύστημά σας ή να ξεκινήσει εργαλεία keylogging, κάνοντας κλικ σε έναν σύνδεσμο θα μπορούσε να ξεκινήσει ένα πρόγραμμα ή να επεξεργαστεί το μητρώο στο παρασκήνιο, καθώς τα παράθυρα ειδοποίησης συχνά αποφεύγονται σκόπιμα. Κάνοντας κλικ σε οτιδήποτε σε αυτούς τους ιστότοπους θα μπορούσε να προκαλέσει προβλήματα. Στην πραγματικότητα, ακόμη και η φόρτωση μιας ιστοσελίδας θα μπορούσε να το κάνει, καθώς υπάρχουν πολλά plugins διαθέσιμα για τη συγκομιδή δεδομένων επισκεπτών μόλις συνδεθούν στον ιστότοπο. Εάν το λειτουργικό σας πρόγραμμα περιήγησης διαθέτει ευπάθεια (ακόμη και τα βασικά εργαλεία παρακολούθησης επισκεπτών μπορούν να αποκτήσουν λεπτομέρειες του προγράμματος περιήγησης και του OS), τότε είστε ανοιχτοί σε επίθεση. Θα έχουν τη διεύθυνση IP σας (εκτός αν χρησιμοποιείτε ένα VPN) για να ξεκινήσετε το κατάλληλο εργαλείο hacking.
Ορισμένες συμβουλές και προειδοποιητικά σημάδια για να προστατεύσετε τον εαυτό σας στο διαδίκτυο
Οι ακόλουθες συμβουλές (όχι μια εξαντλητική λίστα) θα μειώσουν τον κίνδυνο κατά την περιήγηση στο διαδίκτυο:
Ενημερώσεις ασφαλείας και μπαλώματα για προγράμματα περιήγησης, λειτουργικό σύστημα και λογισμικό
Εγκαταστήστε τα αμέσως ως χάκερ και δοκιμαστές διείσδυσης, έχουν πρόσβαση σε διαθέσιμα στο κοινό δεδομένα σχετικά με τα τελευταία τρωτά σημεία και μπορούν να χρησιμοποιήσουν εργαλεία για σάρωση για συγκεκριμένες.
Χρησιμοποιήστε ασφαλή προγράμματα περιήγησης (με ενσωματωμένες επιλογές ασφαλείας)
Η επιλογή σας είναι μια προσωπική προτίμηση. Χρησιμοποιώ πέντε ή έξι διαφορετικά προγράμματα περιήγησης, συμπεριλαμβανομένων των γενναίων, του Firefox και του Tor.
Χρησιμοποιήστε πρόσθετα και επεκτάσεις για να προστατεύσετε την περιήγηση
Η προσθήκη στην ασφάλεια του προγράμματος περιήγησής σας είναι καλή ιδέα. Οτιδήποτε από το Electronic Frontier Foundation είναι μια άξια προσθήκη, όπως και τα απαραίτητα για την ιδιωτική ζωή του Duckduckgo.
VPN
Χρησιμοποιήστε ένα VPN για να αποκρύψετε την πραγματική σας διεύθυνση IP και να το μετακινηθείτε κάθε 30 λεπτά περίπου. Ακόμα και οι ελεύθεροι θα σας κρύψουν από τους εγκληματίες στον κυβερνοχώρο. Κάντε την επιλογή σας με σύνεση, καθώς ορισμένα VPNs απλώς συλλέγουν δεδομένα για τους εμπόρους και οι ίδιοι στοχεύουν αργότερα οι χάκερ. Χρησιμοποιώ μια εμπορική λύση.
SEO
Χρησιμοποιώντας ένα εργαλείο όπως το SEO Quake μπορεί να προσφέρει κάποιες ενδείξεις για τη νομιμότητα ενός ιστότοπου, συμπεριλαμβανομένης της ηλικίας, του αριθμού των εξωτερικών και των εσωτερικών συνδέσμων και πολλά άλλα.
Η ιστοσελίδα
Οι ύποπτοι ιστότοποι συχνά στερούνται τα βασικά στοιχεία. Τα αγγλικά μπορεί να είναι αδύναμα. Μπορεί να μην διαθέτει πραγματικές πληροφορίες στον ιδιοκτήτη του ιστότοπου, όπως τα στοιχεία επικοινωνίας. Συνήθως δεν απαιτεί σελίδες πολιτικής για την ιδιωτική ζωή και τα μπισκότο. Μπορεί να ωθήσει το bitcoin ή άλλα ψηφιακά νομίσματα ως προτιμώμενες μεθόδους πληρωμής. Στις περισσότερες περιπτώσεις, θα αισθανθεί απλώς «μακριά» ή θα προσφέρει κάτι για την τιμολόγηση πολύ απίστευτη για να είναι αλήθεια. Στο τρέχον κλίμα, οι απάτες Covid-19 είναι κοινά, οπότε προσέξτε.
συμπέρασμα
Συμπερασματικά, όταν επισκέπτεστε νέους ιστότοπους, μην βασίζεστε στο σύμβολο κλειδώματος ή στο HTTPS. Πάρτε αυτόν τον ιστότοπο και σκεφτείτε γιατί είστε εδώ. Η πρόοδος είναι μια γνωστή μάρκα με παγκόσμια εμβέλεια. Οι περισσότεροι από εμάς παραμένουν σε καθιερωμένες μάρκες, αλλά μια αναζήτηση θα μπορούσε να σας οδηγήσει σε ένα νέο προϊόν ή παροχέα υπηρεσιών. Κάντε τη δέουσα επιμέλεια πριν κάνετε μια αγορά ή ακόμα και εξερευνήστε έναν νέο ιστότοπο. Αναζητήστε το όνομα τομέα σε αποσπάσματα και προσθέστε «αναθεώρηση» ή «απάτη» για να βοηθήσετε την επαλήθευση (λαμβάνοντας υπόψη ότι είναι επίσης δυνατές οι ψεύτικες κριτικές και οι σχετικοί ιστότοποι). Ναι, οι απατεώνες σκέφτονται τα πάντα. Καλή τύχη…
2 τρόποι για να πείτε εάν η επικοινωνία σας σε έναν ιστότοπο είναι ασφαλής
Πριν μοιραστείτε οποιεσδήποτε πληροφορίες στο διαδίκτυο, αυτό’Είναι σημαντικό να βεβαιωθείτε ότι η επικοινωνία σας με τον ιστότοπο είναι ασφαλής. Ευτυχώς, υπάρχουν δύο γρήγοροι έλεγχοι για να σας βοηθήσουν να είστε βέβαιοι:
- Κοιτάξτε τον ενιαίο εντοπισμό πόρων (URL) του ιστότοπου. Θα πρέπει να ξεκινήσει μια ασφαλής διεύθυνση URL “https” προκειμένου “HTTP.” ο “μικρό” σε “https” Υποστηρίζει το Secure, το οποίο υποδεικνύει ότι ο ιστότοπος χρησιμοποιεί πιστοποιητικό Secure Sockets Layer (SSL). Αυτό σας επιτρέπει να γνωρίζετε ότι όλη η επικοινωνία και τα δεδομένα σας είναι κρυπτογραφημένα καθώς περνά από το πρόγραμμα περιήγησής σας στον ιστότοπο’διακομιστής.
- Αναζητήστε ένα εικονίδιο κλειδώματος κοντά στο πρόγραμμα περιήγησής σας’πεδίο τοποθεσίας S. Το σύμβολο κλειδώματος και η σχετική διεύθυνση URL περιέχουν “https” Απλά σημαίνει ότι η σύνδεση μεταξύ του προγράμματος περιήγησης ιστού και του διακομιστή ιστότοπου είναι κρυπτογραφημένη, η οποία είναι σημαντική. Αποτρέπει τους άλλους από την παρακολούθηση ή την παρακολούθηση της επικοινωνίας σας μεταξύ του προγράμματος περιήγησής σας και του ιστότοπου’διακομιστής. Αλλά’να ξεγελάσω να σκεφτείς τον ιστότοπο εσύ’Το να πηγαίνεις είναι ασφαλές – μπορεί να μην είναι.
Θυμηθείτε να ψάξετε “https” Και το εικονίδιο κλειδώματος. Αν δεν είσαι’t Δείτε αυτούς τους δύο δείκτες, η επικοινωνία σας στον ιστότοπο δεν είναι ασφαλής. Για περισσότερες συμβουλές ασφαλείας, επισκεφθείτε την ιστοσελίδα UW -Madison Office of Cybersecurity.
Είναι ασφαλές και νόμιμος?
Ενώ βεβαιωθείτε ότι οι ιστότοποι που επισκέπτονται είναι ασφαλείς είναι σημαντικές, θα πρέπει επίσης να είστε βέβαιοι ότι ένας ιστότοπος είναι νόμιμος πριν εισαγάγετε ένα όνομα χρήστη, κωδικό πρόσβασης ή οποιεσδήποτε άλλες προσωπικές πληροφορίες. Δίνοντας ιδιαίτερη προσοχή στον ιστότοπο’S URL στο πρόγραμμα περιήγησής σας’Το πεδίο τοποθεσίας, για παράδειγμα, μπορεί να σας βοηθήσει να είστε βέβαιοι ότι εσείς’σε έναν νόμιμο ιστότοπο και όχι έναν απατεώνα εμφάνισης.
Δείτε τα 7 βήματα για να πείτε εάν ένας ιστότοπος είναι ασφαλής
Δεν είναι όλα όσα λάμπει είναι χρυσά, και όχι όλα στο Διαδίκτυο είναι αξιόπιστα. Το γνωρίζετε ήδη, σωστά? Αλλά γνωρίζετε όλα τα βήματα για να εντοπίσετε έναν ασφαλή ιστότοπο?
8 Σεπτεμβρίου, 20 | 6 λεπτά ανάγνωση
Είναι γεγονός ότι οι ιστότοποι δεν χρησιμοποιούνται πλέον μόνο για ψυχαγωγία, όπως ήταν στη δεκαετία του 2000. Επί του παρόντος, πολλές επιχειρήσεις διεξάγονται μέσω του Διαδικτύου. Ως εκ τούτου, είναι σημαντικό να Γνωρίστε τις κύριες ασφαλείς πλατφόρμες ιστότοπων, όπως το WordPress.
Το πρόβλημα είναι ότι ο δυναμισμός των τεχνολογικών αλλαγών προκαλεί γρήγορα την αλλαγή των απειλών – και, σε ορισμένες περιπτώσεις, την καμουφλάζ ενόψει του αξιόπιστου σχεδιασμού, για παράδειγμα.
Σε άλλες περιπτώσεις, ανεξάρτητα από το πόσο προσεκτικοί είναι οι επιχειρηματίες, Οι πελάτες καταλήγουν να είναι άβολοι και να διακινδυνεύσουν σε αναξιόπιστα περιβάλλοντα. Που δεν κάνει’να συμβεί πάντα λόγω κακών προθέσεων. Μερικές φορές, συμβαίνει επειδή πολλά άτομα αλληλεπιδρούν με τον ψηφιακό κόσμο για πρώτη φορά.
Παρ ‘όλα αυτά, υπάρχουν πολλά σημάδια ότι ένας ιστότοπος είναι ασφαλής. Η γνώση τους είναι απαραίτητη για να αποφευχθούν οι απώλειες. Εάν θέλετε να κατανοήσετε περισσότερα για το πώς να ελέγξετε εάν ένας ιστότοπος είναι ασφαλής, συνεχίστε να διαβάζετε αυτό το άρθρο. Σε αυτό, θα καλύψουμε:
Κατεβάστε αυτήν την ανάρτηση εισάγοντας το email σας παρακάτω
Γιατί μια εταιρεία πρέπει να έχει έναν ασφαλή ιστότοπο?
Κάθε φορά που έχετε πρόσβαση σε έναν ιστότοπο και δείτε ένα κλειστό λουκέτο δίπλα στη διεύθυνση URL, Σημαίνει ότι ο ιστότοπος είναι ασφαλής. Παρόλο που μερικοί άνθρωποι πιστεύουν ότι είναι απαραίτητο μόνο για τα ηλεκτρονικά καταστήματα επειδή απαιτούν την εισροή προσωπικών δεδομένων και πληροφοριών πιστωτικών καρτών, αυτό δεν ισχύει.
Από το 2018, η ασφάλεια του ιστότοπου έχει γίνει παράγοντας κατάταξης Στις μηχανές αναζήτησης όπως το Google. Για το λόγο αυτό, για να κάνει τον ιστότοπό σας πιο πιθανό να εμφανιστεί μεταξύ των πρώτων αποτελεσμάτων, πρέπει να έχει πιστοποιητικό ασφαλείας.
Εκτός αυτού, οι ασφαλείς ιστοσελίδες μεταφέρουν εμπιστοσύνη στο ακροατήριό σας, καθιστώντας τους πιο πιθανό να συνεργαστούν μαζί σας.
Πώς να γνωρίζετε εάν ένας ιστότοπος είναι ασφαλής?
Χωρίς περαιτέρω παραβίαση, εδώ είναι οι κορυφαίοι 7 τρόποι για να ελέγξετε εάν ένας ιστότοπος είναι ασφαλής.
1. Ελέγξτε το πιστοποιητικό SSL
Μια ασφαλής διεύθυνση URL αρχίζει πάντα με “Https” στην αρχή αντί για “HTTP”. Τα επιπλέον “μικρό” σε “Https” σημαίνει “ασφαλής”, Αυτό σημαίνει ότι ο ιστότοπος χρησιμοποιεί ένα Πιστοποιητικό ασφαλείας Layer Sockets Layer (SSL).
Το πιστοποιητικό SSL χρησιμοποιείται για την εξασφάλιση όλων των δεδομένων που μεταδίδονται από το πρόγραμμα περιήγησης στον ιστότοπο’διακομιστής.
Αν κοιτάξετε τη γραμμή διευθύνσεων του προγράμματος περιήγησής σας αυτή τη στιγμή, θα δείτε ότι υπάρχει ένα μικρό λουκέτο πριν από τη διεύθυνση του ιστολογίου μας.
Κάνοντας κλικ σε αυτό, ένα μήνυμα που δηλώνει ότι “Η σύνδεση με αυτόν τον ιστότοπο είναι ασφαλής” θα εμφανιστεί, ανάλογα με το πρόγραμμα περιήγησής σας, φυσικά.
Εντάξει, αλλά τι σημαίνει αυτό? Λοιπόν, αυτό σημαίνει ότι υπάρχει μια εταιρεία που εγγυάται ότι η επικοινωνία μεταξύ εσάς και της εταιρείας που είναι υπεύθυνη για τον ιστότοπο δεν μπορεί να παραχωρηθεί ή να τροποποιηθεί.
Φανταστείτε ότι πηγαίνετε σε έναν ιστότοπο αγορών και ενημερώνετε την εταιρεία για τα προσωπικά σας δεδομένα. Χωρίς πιστοποίηση SSL, αυτές οι πληροφορίες θα μπορούσαν να αντιγραφούν – χωρίς εσάς ή το κατάστημα που παρατηρεί κανένα hack.
Επομένως, το πρώτο βήμα για να ελέγξετε εάν ένας ιστότοπος είναι ασφαλής είναι να επαληθεύσει ότι έχει αυτή την πιστοποίηση. Αυτό το στοιχείο ασφαλείας θεωρείται ήδη από την Google κατά την κατάταξη των ιστότοπων στον κατάλογο των αποτελεσμάτων αναζήτησης.
Έτσι, αν εσείς’Αναρωτιέστε πώς μπορείτε να εμφανιστεί ο ιστότοπός σας στο Google, να γνωρίζετε ότι η κατοχή πιστοποιητικού ασφαλείας είναι ένα από τα κριτήρια.
2. Αναλύστε εάν ο ιστότοπος έχει ένα σύγχρονο θέμα
Μπορεί να αναρωτιέστε τι έχει να κάνει αυτό το θέμα ασφάλεια ιστότοπου. Τα θέματα, καθώς και σχεδόν όλα όσα σχηματίζουν έναν ιστότοπο, γίνονται με κωδικό. Με την πάροδο του χρόνου, μερικές από τις ρυθμίσεις που γράφονται στον κώδικα γίνονται παρωχημένες, οι οποίες μπορούν να κάνουν τη σελίδα ευάλωτη.
Σύμφωνα με ένα άρθρο που δημοσιεύθηκε από το G1 το 2020, περισσότερα από ένα εκατομμύριο τοποθεσίες WordPress μπορεί να είναι ευάλωτες λόγω ορισμένων προσθηκών και θεμάτων. Αυτό δεν σημαίνει ότι η πλατφόρμα είναι χειρότερη από άλλες, αλλά ότι, όπως και με οποιοδήποτε σύστημα, ένας ιδιοκτήτης ιστότοπου πρέπει να είναι προσεκτικός όταν επιλέγετε θέματα και plugins.
Μπορείς’να εξετάσω απλώς το σχεδιασμό ιστοσελίδων. Πρέπει να αξιολογήσετε την ασφάλεια που προσφέρει το θέμα. Λογικά, η χρήση πειρατικών θεμάτων είναι μια κακή ιδέα. Παρόλο που είναι πανομοιότυπα με τα πρωτότυπα, η χρήση τους είναι ισοδύναμη με την έξοδο από μια ανοιχτή πόρτα για τους εισβολείς – εκτός από την ποινική στάση απέναντι στα πνευματικά δικαιώματα των προγραμματιστών.
Έτσι, μάθετε τον σωστό τρόπο για να προσθέσετε ένα πρότυπο WordPress πριν κατεβάσετε οποιοδήποτε θέμα εκεί έξω, εντάξει?
3. Χρησιμοποιήστε εργαλεία ασφαλείας για την αξιολόγηση του ιστότοπου
Πιθανότατα έχετε εγκατεστημένο στον υπολογιστή σας ένα antivirus, σωστά, σωστά? Οι περισσότερες εταιρείες ψηφιακής ασφάλειας αναπτύσσουν συστήματα που δείχνουν τον χρήστη όταν ένας ιστότοπος είναι ασφαλής.
Σε ορισμένες περιπτώσεις, αυτά τα εργαλεία εμποδίζουν τη συνέχιση της πλοήγησης όταν δεν υπάρχει πιστοποιητικό ασφαλείας στη διεύθυνση – ή όταν έχει ήδη λήξει.
Άλλες εταιρείες επιτρέπουν στον χρήστη του Διαδικτύου να αξιολογήσει τον ιστότοπο και να αποφασίσει εάν θα συνεχίσει ή όχι την περιήγηση. Αυτά τα εργαλεία εγκαθίστανται συνήθως αυτόματα με το antivirus, όπως τα plugins του προγράμματος περιήγησης. Επιπλέον, υπάρχουν πολλές υπηρεσίες VPN και λειτουργίες pentesting που μπορεί να είναι χρήσιμες για εσάς.
Πριν επιλέξετε ένα antivirus, Κάντε κάποια έρευνα για την εταιρεία’φήμη στο Ιντερνετ. Υπάρχει ένας πολύ ενδιαφέρουσα ιστοσελίδα που ονομάζεται Virus Total. Με την επικολλώντας μια διεύθυνση URL στο πεδίο αναζήτησης για αυτή τη διεύθυνση, εκτελεί μια ανάλυση και καταλήγει στο συμπέρασμα εάν ο ιστότοπος παρουσιάζει κινδύνους για τους επισκέπτες ή όχι.
Ένα άλλο εργαλείο παρόμοιο με το προηγούμενο είναι η περιήγηση στο Google Safe. Το πλεονέκτημά της είναι ότι χρησιμοποιεί το Google’S Database, η οποία δημιουργεί μια ανάλυση δισεκατομμυρίων σελίδων, αυξάνοντας την πιθανότητα να βρεθεί κακόβουλα τοποθεσίες ή να επιχειρεί να κλέψει πληροφορίες από αυτές τις διευθύνσεις.
4. Ελέγξτε τη διεύθυνση URL
Γνωρίζοντας ότι πολλοί χρήστες δεν δίνουν προσοχή στις λεπτομέρειες, ορισμένοι εγκληματίες επωφελούνται από αυτή τη συμπεριφορά κατά την εφαρμογή απάτες. Ένα γράμμα που λείπει, ένα τυπογραφικό λάθος και, σε ορισμένες περιπτώσεις, σοβαρά γραμματικά σφάλματα είναι σαφείς ενδείξεις ότι ο ιστότοπος δεν είναι ασφαλής – ότι είναι πιθανό μια απόπειρα απάτης.
Σε ορισμένες περιπτώσεις, ψεύτικες διευθύνσεις αντικαθιστούν τους χαρακτήρες, για παράδειγμα, αλλάζοντας το “Ο” σε μηδέν. Για όσους βιάζονται, το g0ogle.Ο ιστότοπος COM μπορεί να είναι κάτι που δεν κάνει’Τ να τραβήξει ακόμη και την προσοχή.
5. Να είστε προσεκτικοί για σφραγίδες ασφαλείας
Πολλές εταιρείες πιστοποιούν ιστότοπους με σφραγίδες ασφαλείας. Ωστόσο, δεν είναι δύσκολο να δημιουργήσετε μια ψεύτικη σφραγίδα στα προγράμματα επεξεργασίας και να το εισαγάγετε στις σελίδες.
Η ιδανική δράση είναι να Ελέγξτε την αυθεντικότητα της σφραγίδας κάνοντας κλικ σε αυτό και ελέγξτε εάν σας ανακατευθύνει στον ιστότοπο της εταιρείας που την εξέδωσε ή εάν προσφέρει περισσότερες πληροφορίες. Τα ψεύτικα γραμματόσημα είναι εικόνες που δεν κάνουν’να παρέχει οποιαδήποτε από αυτές τις λεπτομέρειες.
Θα πρέπει επίσης να αναζητήσετε το σήμα στο Google, ελέγχοντας εάν υπάρχει αυτή η πιστοποίηση. Αυτό είναι απαραίτητο στις σελίδες ηλεκτρονικού εμπορίου.
6. Μάθετε ποιος κατέχει τον ιστότοπο
Η επαλήθευση αυτών των πληροφοριών είναι πολύ απλή. Κάθε ιστότοπος πρέπει να είναι εγγεγραμμένος στο όνομα μιας ατομικής ή νομικής οντότητας. Εταιρείες όπως η αναζήτηση Whois σας επιτρέπουν να αναζητήσετε, στον τομέα Whois, για την ιδιοκτησία ενός ιστότοπου.
7. Διαφυγή ανεπιθύμητο
Ορισμένα αντικείμενα – όπως τα πανό που αναβοσβήνουν αδιάκοπα, υπερβολικές υποσχέσεις ή πολύ χαμηλές τιμές προϊόντων είναι κλασικές ενδείξεις ότι ένας ιστότοπος, ηλεκτρονικό ταχυδρομείο ή διαφήμιση δεν είναι ασφαλής. Αν και μοιάζουν με κάτι από τη δεκαετία του 1990 και του 2000, εξακολουθούν να υπάρχουν άνθρωποι που αγνοούν τα χαρακτηριστικά και τους ιστότοπους εμπιστοσύνης που χρησιμοποιούν αυτά τα κόλπα.
Είναι γεγονός ότι οι εταιρείες τεχνολογίας επενδύουν στην ασφάλεια και εξαρτάται μόνο από τους χρήστες να κάνουν το δικό τους ρόλο σχετικά με τη πλοήγηση. Ένας ασφαλής ιστοσελίδα είναι πολύ σημαντικός, αλλά και η ασφαλής περιήγηση – και τα 7 βήματα σε αυτό το άρθρο μπορούν να σας βοηθήσουν να συμπεριφέρετε πιο προσεκτικά στον ιστό.
Τώρα που ξέρετε πώς να προσδιορίσετε και να προστατεύσετε τον εαυτό σας από έναν μη ασφαλές ιστότοπο, ελέγξτε τον Οδηγό Corporate WordPress για να μάθετε πώς να δημιουργήσετε ασφαλέστερες ιστοσελίδες WordPress!
Οδηγός WordPress για εταιρικά ιστολόγια
Αποκτήστε δωρεάν πρόσβαση τώρα!
Τι είναι η κρυπτογράφηση
Η κρυπτογράφηση είναι η διαδικασία της περιφρόνησης ή της οικοδόμησης δεδομένων, ώστε να μπορεί να διαβαστεί μόνο από κάποιον με τα μέσα για να το επιστρέψει στην αρχική του κατάσταση. Είναι ένα κρίσιμο χαρακτηριστικό ενός ασφαλούς και αξιόπιστου Διαδικτύου. Βοηθά στην παροχή ασφάλειας δεδομένων για ευαίσθητες πληροφορίες.
Η κρυπτογράφηση χρησιμοποιείται συνήθως για την προστασία δεδομένων που είναι αποθηκευμένα σε συστήματα υπολογιστών και δεδομένα που μεταδίδονται μέσω δικτύων υπολογιστών, συμπεριλαμβανομένου του Διαδικτύου. Οι οικονομικές συναλλαγές και οι επικοινωνίες ιδιωτικών μηνυμάτων χρησιμοποιούν συχνά κρυπτογράφηση για την αύξηση της ασφάλειας. Η κρυπτογράφηση είναι σημαντική όταν πρέπει να διαπιστώσουμε εάν τα δεδομένα έχουν παραβιαστεί (ακεραιότητα δεδομένων), για να αυξήσουμε τους ανθρώπους’την εμπιστοσύνη ότι επικοινωνεί με τους ανθρώπους που πιστεύουν ότι επικοινωνεί με (έλεγχος ταυτότητας) και για να είναι σίγουροι ότι τα μηνύματα αποστέλλονται και λαμβάνονται (μη επαναφορά).
Πώς λειτουργεί η κρυπτογράφηση
Για τα δεδομένα που κοινοποιούνται μέσω ενός δικτύου, η σύγχρονη κρυπτογράφηση ανακατεύει δεδομένα χρησιμοποιώντας μια μυστική τιμή ή κλειδί γνωστό μόνο από τον παραλήπτη και τον αποστολέα. Για αποθηκευμένα δεδομένα, η μυστική τιμή είναι συνήθως γνωστή μόνο από τον κάτοχο δεδομένων. Υπάρχουν διαφορετικοί τύποι κρυπτογράφησης και η καλύτερη ασφάλεια και αποδοτικότητα ισορροπίας συστημάτων.
Η κρυπτογράφηση από άκρο σε άκρο είναι οποιαδήποτε μορφή κρυπτογράφησης στην οποία μόνο ο αποστολέας και ο προοριζόμενος παραλήπτης μπορούν να διαβάσουν το μήνυμα. Κανένα τρίτο μέρος, ακόμη και το κόμμα που παρέχει την υπηρεσία επικοινωνίας, έχει γνώση του κλειδιού κρυπτογράφησης. Η κρυπτογράφηση από άκρο σε άκρο είναι η πιο ασφαλής μορφή κρυπτογράφησης που μπορείτε να χρησιμοποιήσετε.
Για να μάθετε περισσότερα σχετικά με το πώς λειτουργεί η κρυπτογράφηση, ρίξτε μια ματιά στον οπτικό μας εξηγητή ή διαβάστε το ενημερωτικό δελτίο κρυπτογράφησης μας.
Για να μάθετε περισσότερα, εγγραφείτε για το μάθημα κατάρτισης κρυπτογράφησης της κοινωνίας του Διαδικτύου, διαθέσιμο στα αγγλικά, τα γαλλικά και τα ισπανικά.
Πότε χρησιμοποιώ κρυπτογράφηση?
Εδώ είναι μόνο μερικά από τα μέρη όπου πιθανότατα χρησιμοποιείτε κρυπτογράφηση στην καθημερινή σας ζωή:
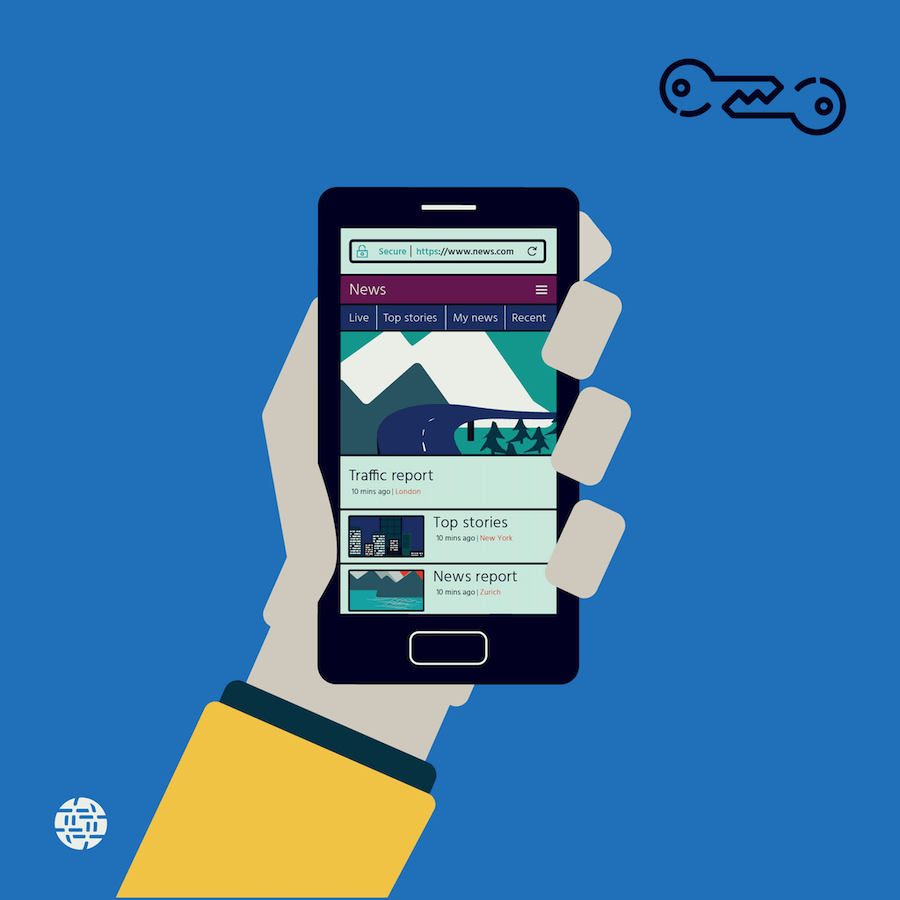
σερφάρισμα στο διαδίκτυο
Τα προγράμματα περιήγησης και οι ιστότοποι χρησιμοποιούν το HTTPS, ένα κρυπτογραφημένο πρωτόκολλο, για να παρέχουν ασφαλείς επικοινωνίες, διατηρώντας τα δεδομένα μας να διαβάζονται από κακούς ηθοποιούς ενώ βρίσκονται σε διαμετακόμιση.
ΗΛΕΚΤΡΟΝΙΚΟ ΕΜΠΟΡΙΟ
Εμείς εμπιστευόμαστε τις εταιρείες να προστατεύουν τα οικονομικά μας στοιχεία όταν αγοράζουμε τα πράγματα online ή χρησιμοποιούμε online τραπεζική. Η κρυπτογράφηση είναι μια σημαντική μέθοδος για να το κάνετε αυτό.
Ασφαλή μηνύματα
Όταν χρησιμοποιούμε μια εφαρμογή ανταλλαγής μηνυμάτων, αναμένουμε ότι τα μηνύματα θα είναι ιδιωτικά. Ορισμένες εφαρμογές ανταλλαγής μηνυμάτων χρησιμοποιούν κρυπτογράφηση για να διατηρήσουν την ιδιωτική ζωή και την ασφάλεια των χρηστών τους’ επικοινωνίες ενώ βρίσκεται σε διαμετακόμιση. Άλλοι χρησιμοποιούν ακόμη και κρυπτογράφηση από άκρο σε άκρο, οπότε μόνο ο αποστολέας και ο δέκτης μπορούν να διαβάσουν τα μηνύματα.
Γιατί η κρυπτογράφηση έχει σημασία
Η κρυπτογράφηση διασφαλίζει την προσωπική ασφάλεια των δισεκατομμυρίων ανθρώπων και την εθνική ασφάλεια των χωρών σε όλο τον κόσμο. Εδώ’Γιατί η κρυπτογράφηση είναι ζωτικής σημασίας:
Προσωπική ασφάλεια
Η κρυπτογράφηση είναι πιο σημαντική από ποτέ, καθώς το έγκλημα που βασίζεται στο Διαδίκτυο είναι μία από τις ταχύτερα αναπτυσσόμενες απειλές ασφαλείας. Η κρυπτογράφηση από άκρο σε άκρο, η πιο ασφαλής μορφή κρυπτογράφησης, εξασφαλίζει ότι οι ευαίσθητες, εμπιστευτικές πληροφορίες που μεταδίδονται από δισεκατομμύρια άτομα σε απευθείας σύνδεση κάθε μέρα παραμένουν εμπιστευτικές και από τα χέρια των εγκληματιών.
Εθνική ασφάλεια
Η κρυπτογράφηση από άκρο σε άκρο συμβάλλει στην πρόληψη των κατασκόπων, των τρομοκρατών και των εχθρικών κυβερνήσεων από την πρόσβαση και την εκμετάλλευση εμπιστευτικών επικοινωνιών κυβερνητικών αξιωματούχων και διεισδυτικών συστημάτων πληροφορικής και βάσεων δεδομένων που θα μπορούσαν να προκαλέσουν ευρεία κλίμακα, συστηματικές διαταραχές στις οικονομίες, τις υποδομές και την ασφάλεια.
Η κρυπτογράφηση από άκρο σε άκρο προστατεύει επίσης τις ιδιωτικές, εμπιστευτικές επικοινωνίες της επιβολής του νόμου, του στρατιωτικού προσωπικού, των κυβερνητικών αξιωματούχων που επιβλέπουν τις διαβαθμισμένες επιχειρήσεις και τους ανταποκριτές έκτακτης ανάγκης.
Η κρυπτογράφηση προστατεύει επίσης εξαιρετικά ευαίσθητα συστήματα που συνδέονται εγγενώς με την εθνική ασφάλεια, συμπεριλαμβανομένων των συστημάτων που τροφοδοτούν το ηλεκτρικό δίκτυο, τις βάσεις δεδομένων που περιέχουν εμπιστευτικά δεδομένα για τους πολίτες και τις βάσεις δεδομένων των χρηματοπιστωτικών ιδρυμάτων που είναι κρίσιμα για την οικονομική σταθερότητα των κυρίαρχων εθνών.
Απειλές για κρυπτογράφηση
Η κρυπτογράφηση είναι ένα σύστημα. Εάν ένα μέρος του συστήματος αποδυναμωθεί, το σύστημα είναι το σύστημα στο σύνολό του. Μερικοί άνθρωποι θέλουν να αποδυναμώσουν την κρυπτογράφηση. Εδώ’Γιατί αυτό’είναι μια κακή ιδέα:
Ορισμένοι οργανισμοί πιέζουν να αποδυναμώσουν την κρυπτογράφηση ως μέσο για την καταπολέμηση του εγκλήματος. >>>
Αυτό όχι μόνο υπονομεύει τις προσπάθειες για την πρόληψη του εγκλήματος αλλά δημιουργεί ένα επικίνδυνο προηγούμενο που συμβιβάζει την προσωπική ασφάλεια των δισεκατομμυρίων ανθρώπων και την εθνική ασφάλεια των χωρών σε όλο τον κόσμο.
Ορισμένοι οργανισμοί υποστηρίζουν ότι η επιβολή του νόμου πρέπει να έχει επικίνδυνη εξουσία, απαιτώντας από τις εταιρείες να δημιουργήσουν κρυπτογράφηση “πίσω πόρτα” για την καταπολέμηση του εγκλήματος. >>>
Αυτό θα επέτρεπε την λεγόμενη “πρόσβαση στο πίσω μέρος” σε εμπιστευτικά, κρυπτογραφημένα δεδομένα για τα συστήματα ή τις υπηρεσίες τους. Εξουσιοδοτικός “πρόσβαση στο πίσω μέρος” θα είχαν επικίνδυνες, ακούσιες συνέπειες που θα υπονόμευαν τις προσπάθειες για την πρόληψη του εγκλήματος, εκθέτοντας τις προσωπικές και εμπιστευτικές πληροφορίες των δισεκατομμυρίων ανθρώπων και δημιουργώντας νέα, επικίνδυνα σημεία πρόσβασης για εγκληματίες και εχθρικούς παράγοντες εκμετάλλευσης.
Η πρόσβαση στο πίσω μέρος συχνά αναφέρεται παραπλανητικά ως ως ‘Εξαιρετική πρόσβαση.’ Δεν υπάρχει τίποτα εξαιρετικό για την πρόσβαση στο backdoor. >>>
Εάν υπάρχει μηχανισμός πρόσβασης, θα είναι ευάλωτο στην εκμετάλλευση τόσο από την επιβολή του νόμου όσο και από τους κακούς ηθοποιούς. Αποδυνάμωση της κρυπτογράφησης δημιουργώντας “πρόσβαση στο πίσω μέρος” Για να αποφευχθεί το έγκλημα, είναι σαν να προσπαθείτε να λύσετε ένα πρόβλημα δημιουργώντας 1.000 περισσότερα – και δημιουργεί ένα επικίνδυνο προηγούμενο που θα μπορούσε να αποδυναμώσει την κρυπτογράφηση παγκοσμίως. Αυτό οφείλεται στο γεγονός ότι οι backdoors κρυπτογράφησης μπορούν να ανοίξουν από οποιονδήποτε τους βρίσκει – συμπεριλαμβανομένων εγκληματιών, τρομοκρατικών οργανώσεων και άλλων εχθρικών ηθοποιών.
Ποιες είναι οι συνέπειες της εξασθενημένης κρυπτογράφησης?
Οι προσπάθειες για την αποδυνάμωση της κρυπτογράφησης σε ένα μέρος την αποδυναμώνουν παντού, για όλους. Η εξασθενημένη κρυπτογράφηση απειλεί την ασφάλεια, τη σταθερότητα και την ασφάλεια των ανθρώπων και των εθνών παντού. Εδώ’Γιατί:
Προσωπική ασφάλεια:
Οι backdoors κρυπτογράφησης μπορούν να ανοίξουν από οποιονδήποτε τους βρίσκει, συμπεριλαμβανομένων των εγκληματιών στον κυβερνοχώρο – οι οποίοι θα εργάζονται υπερωρίες για να τους βρουν και να τους εκμεταλλευτούν – με καταστροφικές συνέπειες για την προσωπική ασφάλεια των δισεκατομμυρίων ανθρώπων, όπως:
– Συμβιβασμένη προσωπική ιδιωτική ζωή και ασφάλεια: Οι κρυπτογραφημένες επικοινωνίες από άκρο σε άκρο προστατεύουν την ταυτότητα των δημοσιογράφων, των ακτιβιστών, των προστατευμένων μαρτύρων, της αστυνομίας και πολλών άλλων που βασίζονται σε ασφαλείς και εμπιστευτικές επικοινωνίες. Οι ευάλωτες επικοινωνίες θέτουν σε κίνδυνο αυτούς τους ανθρώπους.
– θέτοντας σε κίνδυνο τους ευάλωτους πληθυσμούς: Η κρυπτογράφηση από άκρο σε άκρο βοήθησε στην προστασία των ευάλωτων ατόμων, συμπεριλαμβανομένων των θυμάτων κακοποίησης και των ανθρώπων LGBTQ+ που χρησιμοποιούν κρυπτογράφηση για να επικοινωνούν εμπιστευτικά και να αναζητούν βοήθεια χωρίς φόβο τιμωρίας. Οι υποστηρικτές του θύματος χρησιμοποιούν κρυπτογράφηση για να συζητήσουν εμπιστευτικά σχέδια μετεγκατάστασης με επιζώντες οικιακής κακοποίησης.
– Ζωανοποίηση τραπεζικών και οικονομικών πληροφοριών: Με την αποδυνάμωση της κρυπτογράφησης, οι προσωπικές τραπεζικές πληροφορίες, τα δεδομένα πιστωτικών καρτών και άλλες ευαίσθητες οικονομικές πληροφορίες είναι ευκολότερη για την πρόσβαση και την εκμετάλλευση του κυβερνοχώρου.
– Λειτουργώντας τις ιδιωτικές ταυτότητες των δισεκατομμυρίων ανθρώπων: Η αποδυνάμωση της κρυπτογράφησης εκθέτει πληροφορίες όπως αρχεία υγείας, προσωπικά δεδομένα αναγνώρισης και άλλα σημαντικά δεδομένα που διευκολύνουν τους εγκληματίες του κυβερνοχώρου να κλέψουν τις ταυτότητες των δισεκατομμυρίων ανθρώπων.
Εθνική ασφάλεια:
Οι backdoors κρυπτογράφησης θα μπορούσαν να δημιουργήσουν νέες ευκαιρίες για κακούς ηθοποιούς, συμπεριλαμβανομένων εχθρικών κυβερνήσεων, τρομοκρατικών οργανώσεων και διεθνών δαχτυλιδιών εγκληματικότητας, για πρόσβαση και εκμετάλλευση κυβερνητικών αξιωματούχων’ Εμπιστευτικές επικοινωνίες και διεισδύουν και επιτίθενται εμπιστευτικά συστήματα υπολογιστών και βάσεις δεδομένων. Αυτό θα μπορούσε να προκαλέσει ευρεία κλίμακα, συστηματικές διαταραχές στις οικονομίες, τις υποδομές και την εθνική ασφάλεια, συμπεριλαμβανομένων:
– Συμβιβάζοντας τα κυβερνητικά δεδομένα: Οι κυβερνητικές παραβιάσεις είναι συχνές, όπως οι κολοσσιαίες παραβιάσεις στο γραφείο διαχείρισης προσωπικού των Ηνωμένων Πολιτειών, της ινδικής κυβέρνησης’S Aadhaar Database και οι ευαίσθητες πληροφορίες των εκλεγμένων αξιωματούχων της Ευρωπαϊκής Ένωσης. Αρχές’Δεν είναι σε θέση να διατηρήσει την κρυπτογράφηση backdoors ασφαλή από χάκερ και εγκληματίες, θέτοντας εμπιστευτικά δεδομένα και κρίσιμη υποδομή όπως οι τράπεζες και το ηλεκτρικό δίκτυο σε κίνδυνο.
– Υπονομεύοντας την οικονομική και οικονομική ασφάλεια: Κάνοντας προσωπικά στοιχεία και τραπεζικά δεδομένα λιγότερο ασφαλή, οι backdoors κρυπτογράφησης θα μπορούσαν να διευκολύνουν ακούσια την κλοπή ταυτότητας και την οικονομική απάτη με καταστροφικές συνέπειες για τα άτομα, τις επιχειρήσεις και το έθνος’οικονομική σταθερότητα.
– Που θέτει σε κίνδυνο την υποδομή που διατηρεί τη ζωή: Η εισαγωγή τρωτών σημείων σε κρίσιμα συστήματα υποδομής, όπως τα ηλεκτρικά δίκτυα ηλεκτρικής ενέργειας μέσω των ασφαλών συστημάτων επικοινωνιών που χρησιμοποιούνται από τους χειριστές της, θα μπορούσε να επιτρέψει στους κακούς παράγοντες να καταλάβουν το δίκτυο και να αρνούνται την εξουσία σε χιλιάδες, οδηγώντας σε ευρύτατο δημόσιο φόβο, οικονομική βλάβη, σωματική βλάβη και ακόμη και θανάτους. Άλλες κρίσιμες δημόσιες υπηρεσίες που βασίζονται στην κρυπτογράφηση για να διατηρήσουν τους πολίτες ασφαλείς περιλαμβάνουν εκλογές, νοσοκομεία και μεταφορές.
– Συμβιβάζοντας τις στρατιωτικές επιχειρήσεις: Η κρυπτογράφηση υποστηρίζει σημαντικές κυβερνητικές οντότητες που βασίζονται στην κρυπτογράφηση για τη διασφάλιση των εθνικών κρατών.
Ο πιο αποτελεσματικός τρόπος για να εξασφαλιστεί η προσωπική ασφάλεια των δισεκατομμυρίων ανθρώπων και η ασφάλεια των εθνών σε όλο τον κόσμο είναι να μην συνεχίσουμε μόνο να διατηρείται ασυμβίβαστες, πρακτικές κρυπτογράφησης από άκρο σε άκρο, αλλά και υιοθετώντας και ενισχύοντας τις ισχυρές πολιτικές κρυπτογράφησης.


