


Le cryptage signifie-t-il que le site Web est fiable?
2 façons de savoir si votre communication avec un site Web est sécurisée
Ajouter à la sécurité de votre navigateur Web est une bonne idée. Tout ce qui est de la Fondation Frontier électronique est un ajout digne, tout comme l’essentiel de la vie privée de Duckduckgo.
HTTPS et un cadenas ne signifie pas qu’un site Web est sécurisé
Les acheteurs en ligne sont souvent encouragés à s’assurer que leurs magasins en ligne choisis sont “ sécurisés ”, que les «S» en HTTPS sont visibles et que le navigateur Web affiche un symbole de verrouillage. La propagation de ces indicateurs visibles comme confirmation de la sécurité du site Web n’est pas seulement irresponsable; C’est aussi dangereux.
Comme Brian Krebs l’a récemment souligné sur Krebs sur la sécurité, même u.S. Le gouvernement et les sites Web fédéraux sont coupables de cette pratique, comme si le cadenas garantissait la nature officielle et sécurisée du site. Ce n’est pas le cas. Le symbole de verrouillage et l’URL connexe contenant des «HTTPS» signifient simplement que la connexion entre votre navigateur Web et le serveur de sites Web est cryptée. C’est bien, c’est vrai? Oui, une connexion cryptée est un positif, au moins à la surface, et implique un niveau de confiance élevé qui est censé être atteint par l’utilisation d’un certificat SSL.
Comme discuté dans un article précédent, SSL CERTS eux-mêmes se présentent sous de nombreuses formes, des efforts de bricolage utilisant OpenSSL (vous pouvez même être votre propre autorité de certificat) et de Let’s Encrypt aux solutions achetées des autorités de certificat “ reconnue ”. Personne ne fait rien de plus que de confirmer la propriété d’un domaine, et à part confirmer le chiffrement, ne confirmez en aucune façon les pratiques de sécurité de ce site Web. Cela confirme que le propriétaire du site Web a un accès administratif au serveur Web et a vérifié son identité d’une manière qui varie selon le certificat SSL sélectionné.
Illustrons les étapes nécessaires que les utilisateurs devraient prendre pour décider de faire confiance à un site Web et, dans certains cas, à quel point il est facile pour les cybercriminels de contourner les processus dits de vérification.
Selon PhishLabs, au cours du dernier trimestre de 2019, 74% des sites Web de phishing signalés étaient «sécurisés», étant à la fois HTTPS et avec le symbole de verrouillage. Je pourrais terminer ce post ici, après avoir prouvé que les deux critères sont sans valeur en termes de sécurité. Mais je ne vais pas…
Https ne signifie rien
Le seul avantage de HTTPS est qu’il oblige plus ou moins les connexions cryptées en ligne car, sans elle, de nombreux navigateurs refuseront d’accéder au site et d’afficher un avertissement. Si l’utilisateur souhaite toujours se connecter au «site non sécurisé», c’est possible, mais l’avertissement est donné, ce qui dissuadera la plupart des utilisateurs. Malheureusement, les cybercriminels ne sont pas stupides, donc la plupart utiliseront le cryptage SSL, comme mentionné précédemment. Félicitations, vous avez maintenant une connexion cryptée directe avec le site Web d’un cybercriminal, celle spécialement conçue pour les attaques de phishing, la livraison de logiciels malveillants ou d’autres motivations telles que la récolte de données.
Les domaines ne peuvent pas faire confiance
Tout le monde peut créer un site Web avec des coûts d’hébergement allant de la gratuité (que ce soit des sous-domaines légitimes ou piratés) et un budget aux serveurs dédiés. Certains domaines se font confiance plus que d’autres, mais comme Brian Krebs l’a démontré (oui, je suis un lecteur régulier) encore une fois, même .Domains Gov (réservés aux organisations gouvernementales dans le U.S.) peut facilement être usurpé lorsque ceux qui recherchent le domaine pour les escroqueries sont prêts à utiliser des méthodes illégales. Le niveau de recherche requis était minime. Je suppose que .mil et .Les domaines Edu sont plus robustes, mais qui sait, à droite? Un de mes propres domaines utilise .com.HK et n’est disponible que pour les entreprises enregistrées à Hong Kong. C’était une douleur à mettre en place – nécessitant plusieurs e-mails, des copies de mon certificat d’enregistrement d’entreprise, du compte bancaire de l’entreprise, de mon passeport et des détails de résidence. Mais au moins, je sais que le processus est bon, impliquant une vérification croisée avec plusieurs services gouvernementaux. La même chose n’est pas vraie .com et autres domaines de niveau supérieur, quel que soit l’emplacement. Si quelqu’un peut en obtenir un, comment peut-il ajouter la confiance à un site Web?
La vérification Whois est généralement sans valeur
Pour empêcher le spam, la plupart des sites Web masquent les coordonnées du site Web ou, au mieux, fournissent des contacts généraux uniquement. De plus, le fournisseur d’hébergement peut être situé n’importe où et reflète rarement l’emplacement physique de l’entreprise.
La diligence raisonnable est toujours nécessaire
Comme mentionné dans les articles antérieurs, je possède et maintiens quelques sites Web à faible trafic. Je suis allé avec Free Let’s Encrypt SSL Certs (gracieuseté de mon fournisseur d’hébergement) pour plus de commodité. Je n’ai pas de commerce électronique en place pour le moment et j’utilise des passerelles de paiement et de la direction directe vers les comptes de l’entreprise comme options de paiement privilégiées. Par conséquent, je n’ai pas d’exigences PCI-DSS, laissant les autres à gérer ce cauchemar.
Cependant, conformément à plusieurs réglementations (y compris le RGPD), chaque site a une politique détaillée de confidentialité et de cookie qui indique exactement quelles informations sont recueillies auprès des visiteurs du site Web. Je sais que mes sites suivent les meilleures pratiques de l’industrie, sont rapidement mis à jour avec des correctifs de sécurité, et ainsi de suite. Comment puis-je m’assurer que les sites que je visite sont tout aussi sûrs et dignes de confiance? Encore plus important, quels sont les risques?
Les risques de s’appuyer sur les HTTPS comme indication principale de la sécurité
Les cybercriminels utilisent pour la plupart des HTTPS, et les sites Web eux-mêmes sont souvent liés à des campagnes de phishing ou de logiciels malveillants. Vous pouvez y arriver à partir d’un lien électronique, à la suite d’une requête de moteur de recherche ou d’une référence à partir d’un autre site. Oui, ils sont aussi conscients du référencement. Le fait est, bien sûr, ils possèdent les sites Web afin qu’ils puissent installer tout ce qu’ils souhaitent faire réussir leurs objectifs.
Un téléchargement gratuit pourrait faire des ravages sur votre système ou lancer des outils de keylogging, cliquer sur un lien pourrait lancer un programme ou modifier le registre en arrière-plan car les fenêtres de notification sont souvent délibérément évitées. Cliquer sur quoi que ce soit sur ces sites pourrait causer des problèmes. En fait, même le chargement d’une page Web pourrait le faire car il existe de nombreux plugins disponibles t
1. Pourquoi HTTPS et une garantie de garantie de cadenas ne peuvent-ils pas la sécurité du site Web?
Le simple fait d’avoir HTTPS et un symbole de cadenas signifie seulement que la connexion entre votre navigateur et le serveur de site Web est cryptée, elle ne confirme pas les pratiques de sécurité du site Web.
2. Que confirment réellement les certificats SSL?
Les certificats SSL ne confirment que la propriété d’un domaine et vérifiez l’identité du propriétaire du site Web dans une certaine mesure. Ils ne confirment pas les pratiques de sécurité globales du site Web.
3. Pourquoi les sites Web HTTPS sont-ils toujours en sécurité?
Les cybercriminels peuvent facilement obtenir un cryptage SSL pour leurs sites Web, ce qui leur fait paraître sécurisé. Cependant, ces sites Web peuvent être spécialement conçus pour les attaques de phishing, la livraison de logiciels malveillants ou d’autres fins malveillantes.
4. Les noms de domaine peuvent-ils être fiables pour la sécurité du site Web?
Non, n’importe qui peut créer un site Web avec n’importe quel nom de domaine, et même des domaines de confiance comme .Gov peut être usurpé. La disponibilité des domaines de haut niveau n’ajoute pas la confiance à un site Web.
5. Pourquoi la vérification Whois n’est-elle pas fiable?
La plupart des sites Web masquent leurs coordonnées ou fournissent des contacts généraux, et l’emplacement du fournisseur d’hébergement peut ne pas refléter l’emplacement physique de l’entreprise, ce qui rend la vérification WHOIS pour déterminer la sécurité du site Web.
6. Pourquoi la diligence raisonnable est-elle nécessaire pour la sécurité du site Web?
Il est important de faire du faire de la diligence lors de la visite des sites Web pour assurer leur sécurité et leur fiabilité. Cela implique de comprendre leurs pratiques de sécurité, leurs politiques de confidentialité et le maintien des logiciels à jour.
7. Quels sont les risques de s’appuyer uniquement sur HTTPS pour la sécurité du site Web?
Les cybercriminels utilisent souvent HTTPS pour leurs sites Web liés à des campagnes de phishing ou de logiciels malveillants. Cliquer sur des liens ou charger des pages Web sur ces sites pourrait conduire à des vulnérabilités système ou à des activités malveillantes.
2 façons de savoir si votre communication avec un site Web est sécurisée
Ajouter à la sécurité de votre navigateur Web est une bonne idée. Tout ce qui est de la Fondation Frontier électronique est un ajout digne, tout comme l’essentiel de la vie privée de Duckduckgo.
HTTPS et un cadenas ne signifie pas qu’un site Web est sécurisé
Les acheteurs en ligne sont souvent encouragés à s’assurer que leurs magasins en ligne choisis sont “ sécurisés ”, que les «S» en HTTPS sont visibles et que le navigateur Web affiche un symbole de verrouillage. La propagation de ces indicateurs visibles comme confirmation de la sécurité du site Web n’est pas seulement irresponsable; C’est aussi dangereux.
Comme Brian Krebs l’a récemment souligné sur Krebs sur la sécurité, même u.S. Le gouvernement et les sites Web fédéraux sont coupables de cette pratique, comme si le cadenas garantissait la nature officielle et sécurisée du site. Ce n’est pas le cas. Le symbole de verrouillage et l’URL connexe contenant des «HTTPS» signifient simplement que la connexion entre votre navigateur Web et le serveur de sites Web est cryptée. C’est bien, c’est vrai? Oui, une connexion cryptée est un positif, au moins à la surface, et implique un niveau de confiance élevé qui est censé être atteint par l’utilisation d’un certificat SSL.
Comme discuté dans un article précédent, SSL CERTS eux-mêmes se présentent sous de nombreuses formes, des efforts de bricolage utilisant OpenSSL (vous pouvez même être votre propre autorité de certificat) et de Let’s Encrypt aux solutions achetées des autorités de certificat “ reconnue ”. Personne ne fait rien de plus que de confirmer la propriété d’un domaine, et à part confirmer le chiffrement, ne confirmez en aucune façon les pratiques de sécurité de ce site Web. Cela confirme que le propriétaire du site Web a un accès administratif au serveur Web et a vérifié son identité d’une manière qui varie selon le certificat SSL sélectionné.
Illustrons les étapes nécessaires que les utilisateurs devraient prendre pour décider de faire confiance à un site Web et, dans certains cas, à quel point il est facile pour les cybercriminels de contourner les processus dits de vérification.
Selon PhishLabs, au cours du dernier trimestre de 2019, 74% des sites Web de phishing signalés étaient «sécurisés», étant à la fois HTTPS et avec le symbole de verrouillage. Je pourrais terminer ce post ici, après avoir prouvé que les deux critères sont sans valeur en termes de sécurité. Mais je ne vais pas…
Https ne signifie rien
Le seul avantage de HTTPS est qu’il oblige plus ou moins les connexions cryptées en ligne car, sans elle, de nombreux navigateurs refuseront d’accéder au site et d’afficher un avertissement. Si l’utilisateur souhaite toujours se connecter au «site non sécurisé», c’est possible, mais l’avertissement est donné, ce qui dissuadera la plupart des utilisateurs. Malheureusement, les cybercriminels ne sont pas stupides, donc la plupart utiliseront le cryptage SSL, comme mentionné précédemment. Félicitations, vous avez maintenant une connexion cryptée directe avec le site Web d’un cybercriminal, celle spécialement conçue pour les attaques de phishing, la livraison de logiciels malveillants ou d’autres motivations telles que la récolte de données.
Les domaines ne peuvent pas faire confiance
Tout le monde peut créer un site Web avec des coûts d’hébergement allant de la gratuité (que ce soit des sous-domaines légitimes ou piratés) et un budget aux serveurs dédiés. Certains domaines se font confiance plus que d’autres, mais comme Brian Krebs l’a démontré (oui, je suis un lecteur régulier) encore une fois, même .Domains Gov (réservés aux organisations gouvernementales dans le U.S.) peut facilement être usurpé lorsque ceux qui recherchent le domaine pour les escroqueries sont prêts à utiliser des méthodes illégales. Le niveau de recherche requis était minime. Je suppose que .mil et .Les domaines Edu sont plus robustes, mais qui sait, à droite? Un de mes propres domaines utilise .com.HK et n’est disponible que pour les entreprises enregistrées à Hong Kong. C’était une douleur à mettre en place – nécessitant plusieurs e-mails, des copies de mon certificat d’enregistrement d’entreprise, du compte bancaire de l’entreprise, de mon passeport et des détails de résidence. Mais au moins, je sais que le processus est bon, impliquant une vérification croisée avec plusieurs services gouvernementaux. La même chose n’est pas vraie .com et autres domaines de niveau supérieur, quel que soit l’emplacement. Si quelqu’un peut en obtenir un, comment peut-il ajouter la confiance à un site Web?
La vérification Whois est généralement sans valeur
Pour empêcher le spam, la plupart des sites Web masquent les coordonnées du site Web ou, au mieux, fournissent des contacts généraux uniquement. De plus, le fournisseur d’hébergement peut être situé n’importe où et reflète rarement l’emplacement physique de l’entreprise.
La diligence raisonnable est toujours nécessaire
Comme mentionné dans les articles antérieurs, je possède et maintiens quelques sites Web à faible trafic. Je suis allé avec Free Let’s Encrypt SSL Certs (gracieuseté de mon fournisseur d’hébergement) pour plus de commodité. Je n’ai pas de commerce électronique en place pour le moment et j’utilise des passerelles de paiement et de la direction directe vers les comptes de l’entreprise comme options de paiement privilégiées. Par conséquent, je n’ai pas d’exigences PCI-DSS, laissant les autres à gérer ce cauchemar.
Cependant, conformément à plusieurs réglementations (y compris le RGPD), chaque site a une politique détaillée de confidentialité et de cookie qui indique exactement quelles informations sont recueillies auprès des visiteurs du site Web. Je sais que mes sites suivent les meilleures pratiques de l’industrie, sont rapidement mis à jour avec des correctifs de sécurité, et ainsi de suite. Comment puis-je m’assurer que les sites que je visite sont tout aussi sûrs et dignes de confiance? Encore plus important, quels sont les risques?
Les risques de s’appuyer sur les HTTPS comme indication principale de la sécurité
Les cybercriminels utilisent pour la plupart des HTTPS, et les sites Web eux-mêmes sont souvent liés à des campagnes de phishing ou de logiciels malveillants. Vous pouvez y arriver à partir d’un lien électronique, à la suite d’une requête de moteur de recherche ou d’une référence à partir d’un autre site. Oui, ils sont aussi conscients du référencement. Le fait est, bien sûr, ils possèdent les sites Web afin qu’ils puissent installer tout ce qu’ils souhaitent faire réussir leurs objectifs.
Un téléchargement gratuit pourrait faire des ravages sur votre système ou lancer des outils de keylogging, cliquer sur un lien pourrait lancer un programme ou modifier le registre en arrière-plan car les fenêtres de notification sont souvent délibérément évitées. Cliquer sur quoi que ce soit sur ces sites pourrait causer des problèmes. En fait, même le chargement d’une page Web pourrait le faire car il existe de nombreux plugins disponibles pour récolter les données des visiteurs une fois qu’ils se sont connectés au site. Si votre système d’exploitation ou votre système Web a une vulnérabilité (même les outils de suivi des visiteurs de base peuvent obtenir des spécificités du navigateur et du système d’exploitation), alors vous êtes ouvert à une attaque. Ils auront votre adresse IP (sauf si vous utilisez un VPN) pour lancer l’outil de piratage approprié.
Quelques conseils et panneaux d’avertissement pour vous protéger en ligne
Les conseils suivants (pas une liste exhaustive) réduiront le risque pendant la navigation sur le Web:
Mises à jour de sécurité et correctifs pour les navigateurs, le système d’exploitation et les logiciels
Installez-les rapidement car les pirates et les testeurs de pénétration ont accès à des données accessibles au public sur les dernières vulnérabilités et peuvent utiliser des outils pour évaluer des données spécifiques.
Utilisez des navigateurs sécurisés (avec des options de sécurité intégrées)
Votre sélection est une préférence personnelle. J’utilise cinq ou six navigateurs différents, dont Brave, Firefox et Tor.
Utilisez des addons et des extensions pour protéger la navigation
Ajouter à la sécurité de votre navigateur Web est une bonne idée. Tout ce qui est de la Fondation Frontier électronique est un ajout digne, tout comme l’essentiel de la vie privée de Duckduckgo.
VPN
Utilisez un VPN pour masquer votre adresse IP réelle et le vélo toutes les 30 minutes environ. Même les gratuits vous cacheront des cybercriminels. Faites votre sélection sagement comme certains VPN ne récoltent que des données pour les spécialistes du marketing et sont eux-mêmes ciblés par les pirates. J’utilise une solution commerciale.
Référencement
L’utilisation d’un outil tel que SEO Quake peut fournir des indices sur la légitimité d’un site Web, y compris l’âge, le nombre de liens externes et internes, et bien plus encore.
Le site Web
Les sites Web suspects manquent souvent de bases. L’anglais peut être faible. Il peut manquer d’informations réelles sur le propriétaire du site Web, comme les coordonnées. Il ne nécessitera généralement pas de pages de politique de confidentialité et de cookie. Il peut pousser le bitcoin ou d’autres devises numériques comme méthodes de paiement préférées. Dans la plupart des cas, il se sentira simplement «off» ou offrira quelque chose pour le prix trop incroyable pour être vrai. Dans le climat actuel, les escroqueries Covid-19 sont courantes, alors soyez prudent.
Conclusion
En conclusion, lorsque vous visitez de nouveaux sites Web, ne comptez pas sur le symbole de verrouillage ou HTTPS. Prenez ce site et réfléchissez à pourquoi vous êtes ici. Le progrès est une marque bien connue avec une portée mondiale. La plupart d’entre nous s’en tiennent à des marques établies, mais une recherche pourrait vous conduire à un nouveau produit ou fournisseur de services. Faites votre diligence raisonnable avant de faire un achat ou même d’explorer un nouveau site. Recherchez le nom de domaine dans les devis et ajoutez «révision» ou «arnaque» pour aider à la vérification (en gardant à l’esprit que les fausses critiques et les sites connexes sont également possibles). Oui, les escrocs pensent à tout. Bonne chance…
2 façons de savoir si votre communication avec un site Web est sécurisée
Avant de partager des informations en ligne, elle’s important pour vous assurer que votre communication avec le site Web est sécurisée. Heureusement, il y a deux vérifications rapides pour vous aider à être certain:
- Regardez le localisateur de ressources uniformes (URL) du site Web. Une URL sécurisée devrait commencer “https” plutôt que “http.” Le “s” dans “https” Secure Secure, ce qui indique que le site utilise un certificat de couche Secure Sockets (SSL). Cela vous permet de savoir que toutes vos communications et données sont cryptées lorsqu’elle passe de votre navigateur au site Web’serveur.
- Recherchez une icône de verrouillage près de votre navigateur’S champ d’emplacement. Le symbole de verrouillage et l’URL connexe contenant “https” signifie simplement que la connexion entre votre navigateur Web et le serveur de sites Web est cryptée, ce qui est important. Il empêche les autres d’écouter ou d’intercepter votre communication entre votre navigateur et le site Web’serveur. Mais Don’Je ne serais pas dupe à penser le site Web que vous’red go est sécurisé – il peut ne pas être.
N’oubliez pas de chercher “https” Et l’icône de verrouillage. Si tu ne fais pas’t Voir ces deux indicateurs, votre communication avec le site Web n’est pas sécurisée. Pour plus de conseils de sécurité, visitez le site Web UW – Madison Office of Cybersecurity.
Est-ce sécurisé et légitime?
Bien que s’assurer que les sites que vous visitez sont sécurisés sont importants, vous devez également toujours vous assurer qu’un site est légitime avant d’entrer un nom d’utilisateur, un mot de passe ou toute autre information personnelle. Prêter une attention particulière au site’S URL dans votre navigateur’Le champ de localisation, par exemple, peut vous aider à être certain que vous’re sur un site légitime plutôt qu’un imposteur à partager.
Consultez les 7 étapes pour savoir si un site Web est sécurisé
Tout ce qui brille n’est pas de l’or, et tout sur Internet n’est pas fiable. Tu sais déjà ça, c’est vrai? Mais connaissez-vous toutes les étapes pour identifier un site Web sécurisé?
8 sept. 20 | 6 min lire
C’est un fait que les sites Web ne sont plus utilisés uniquement pour le divertissement, comme dans les années 2000. Actuellement, de nombreuses entreprises sont menées sur Internet. Par conséquent, il est important de connaître les principales plateformes de site Web sécurisé, comme WordPress.
Le problème est que le dynamisme des changements technologiques fait changer rapidement les menaces – et, dans certains cas, le camouflage face à une conception fiable, par exemple.
Dans d’autres cas, peu importe à quel point les hommes d’affaires sont prudents, Les clients finissent par ne pas se soucier et à se risquer dans des environnements peu fiables. Cela ne fait pas’T se produit toujours à cause de mauvaises intentions; Parfois, cela se produit parce que de nombreuses personnes interagissent avec le monde numérique pour la première fois.
Malgré cela, il existe de nombreux signes qu’un site Web est sûr. Les connaître est essentiel pour éviter les pertes. Si vous voulez mieux comprendre comment vérifier si un site Web est sûr, continuez à lire cet article. Dans ce document, nous couvrirons:
Téléchargez ce message en entrant votre e-mail ci-dessous
Pourquoi une entreprise doit-elle avoir un site Web sécurisé?
Chaque fois que vous accédez à un site Web et consultez un fermé cadenas à côté de l’URL, Cela signifie que le site Web est sécurisé. Bien que certaines personnes pensent que ce n’est essentiel que pour les magasins en ligne car ils nécessitent la contribution des données personnelles et des informations sur les cartes de crédit, ce n’est pas vrai.
Depuis 2018, la sécurité du site Web est devenue un facteur de classement Dans des moteurs de recherche comme Google. Pour cette raison, pour rendre votre site Web plus susceptible d’apparaître parmi les premiers résultats, il doit avoir un certificat de sécurité.
En plus de cela, les sites Web sécurisés transmettent la confiance à votre public, ce qui les rend plus susceptibles de faire affaire avec vous.
Comment savoir si un site Web est sécurisé?
Sans plus tarder, voici les 7 principales façons de vérifier si un site Web est sûr.
1. Vérifiez le certificat SSL
Une URL sécurisée commence toujours par “Https” au début au lieu de “Http”. L’extra “S” dans “Https” représente “sécurisé”, ce qui signifie que le site Web utilise un Certificat de couche Secure Sockets (SSL).
Le certificat SSL est utilisé pour sécuriser toutes les données transmises du navigateur au site Web’serveur.
Si vous regardez la barre d’adresse de votre navigateur dès maintenant, vous verrez qu’il y a un petit cadenas avant l’adresse de notre blog.
En cliquant dessus, un message indiquant que “La connexion à ce site est sécurisée” apparaîtra, selon votre navigateur, bien sûr.
D’accord, mais qu’est-ce que cela signifie? Eh bien, cela signifie qu’il existe une entreprise garantissant que la communication entre vous et la société responsable du site Web ne peut pas être interceptée ou modifiée.
Imaginez que vous allez sur un site Web de magasinage et informez l’entreprise de vos données personnelles. Sans certification SSL, ces informations pourraient être copiées – sans que vous ou le magasin ne remarque aucun piratage.
Par conséquent, la première étape pour vérifier si un site Web est sûr est de vérifier qu’il a cette certification. Cet élément de sécurité est déjà pris en compte par Google lors du classement des sites dans sa liste de résultats de recherche.
Alors, si tu’Vous vous demandez comment vous pouvez faire apparaître votre site WordPress sur Google, sachez qu’avoir un certificat de sécurité est l’un des critères.
2. Analyser si le site a un thème moderne
Vous vous demandez peut-être ce que ce sujet a à voir avec Sécurité du site Web. Les thèmes, ainsi que pratiquement tout ce qui forme un site Web, sont fabriqués avec le code. Au fil du temps, certains des paramètres écrits en code deviennent obsolètes, ce qui peut rendre la page vulnérable.
Selon un article publié par G1 en 2020, plus d’un million de sites WordPress peuvent être vulnérables en raison de certains plugins et thèmes. Cela ne signifie pas que la plate-forme est pire que les autres, mais que, comme pour tout système, un propriétaire de site Web doit être prudent lors du choix des thèmes et des plugins.
Tu peux’t Considérez simplement la conception Web; Vous devez évaluer la sécurité que le thème offre. Logiquement, l’utilisation de thèmes piratés est une mauvaise idée. Même s’ils sont identiques aux originaux, les utiliser équivaut à quitter une porte ouverte aux envahisseurs – en plus d’être une attitude criminelle envers les droits intellectuels des développeurs.
Alors, apprenez la bonne façon d’ajouter un modèle WordPress avant de télécharger n’importe quel thème, OK?
3. Utilisez des outils de sécurité pour évaluer le site
Vous avez probablement un antivirus installé sur votre ordinateur, à droite? La plupart des sociétés de sécurité numérique développent des systèmes qui affichent l’utilisateur lorsqu’un site Web est sécurisé.
Dans certains cas, ces outils empêchent la navigation de se poursuivre lorsqu’il n’y a pas de certificat de sécurité à l’adresse – ou lorsqu’il est déjà expiré.
D’autres sociétés permettent à l’internet à évaluer le site et à décider de continuer ou non la navigation. Ces outils sont généralement installés automatiquement avec l’antivirus, comme les plugins du navigateur. De plus, il existe de nombreux services VPN et fonctions de pentisting qui peuvent vous être utiles.
Avant de choisir un antivirus, Faites des recherches sur l’entreprise’réputation sur Internet. Il y a un site Web très intéressant appelé Virus Total. En collant une URL dans le champ de recherche de cette adresse, il effectue une analyse et conclut si le site présente des risques pour les visiteurs ou non.
Un autre outil similaire à celui précédent est la navigation sur Google Safe. Son avantage est qu’il utilise Google’S Base de données, qui génère une analyse de milliards de pages, augmentant les chances de trouver des sites malveillants ou tente de voler des informations à ces adresses.
4. Vérifiez l’URL
Sachant que de nombreux utilisateurs ne prêtent pas attention aux détails, certains criminels bénéficient de ce comportement lors de l’application d’escroqueries. Une lettre manquante, une faute de frappe et, dans certains cas, des erreurs grammaticales graves sont des signes clairs que le site n’est pas sécurisé – qu’il s’agit probablement d’une tentative d’arnaque.
Dans certains cas, les fausses adresses remplacent les caractères, par exemple, la modification du “o” à un zéro. Pour ceux pressés, le g0ogle.Le site Web com peut être quelque chose qui ne fait pas’T même attirer l’attention.
5. Méfiez-vous des sceaux de sécurité
De nombreuses entreprises certifient des sites avec des sceaux de sécurité. Cependant, il n’est pas difficile de créer un faux tampon dans les programmes d’édition et de l’insérer sur les pages.
L’action idéale est de Vérifiez l’authenticité du sceau En cliquant dessus et en vérifiant s’il vous redirige vers le site Web de la société qui l’a émis ou s’il offre plus d’informations. Les faux timbres sont des images qui ne’T Fournir l’un de ces détails.
Vous devez également rechercher le badge sur Google, en vérifiant si cette certification existe vraiment. Ceci est essentiel sur les pages de commerce électronique.
6. Découvrez qui possède le site
Vérifier ces informations est assez simple. Chaque site Web doit être enregistré au nom d’une entité individuelle ou juridique. Des entreprises comme la recherche Whois vous permettent de rechercher, dans le domaine Whois, pour la propriété d’un site Web.
7. Spam d’échappement
Certains articles – comme les bannières clignotant sans cesse, les promesses exagérées ou les prix très bas des produits sont des indications classiques qu’un site Web, un e-mail ou une publicité n’est pas sûr. Bien qu’ils ressemblent à quelque chose des années 1990 et 2000, il y a encore des gens qui ignorent les fonctionnalités et font confiance aux sites Web qui utilisent ces astuces.
C’est un fait que les entreprises technologiques investissent dans la sécurité, et ce n’est que aux utilisateurs de faire également leur part concernant la navigation. Un site Web sûr est très important, mais il en va de même pour la navigation en toute sécurité – et les 7 étapes de cet article peuvent vous aider à vous comporter plus attentivement sur le Web.
Maintenant que vous savez comment vous identifier et vous protéger d’un site Web dangereux, consultez notre guide WordPress d’entreprise pour savoir comment créer des pages Web WordPress plus sûres!
Guide WordPress pour les blogs d’entreprise
Obtenez votre accès gratuit maintenant!
Qu’est-ce que le cryptage
Le cryptage est le processus de brouillage ou de renseignement des données afin qu’il ne puisse être lu que par quelqu’un avec les moyens de le retourner à son état d’origine. C’est une caractéristique cruciale d’un Internet sûr et digne de confiance. Il aide à fournir la sécurité des données pour des informations sensibles.
Le chiffrement est couramment utilisé pour protéger les données stockées sur les systèmes informatiques et les données transmises via des réseaux informatiques, y compris Internet. Les transactions financières et les communications de messagerie privée utilisent souvent un cryptage pour augmenter la sécurité. Le chiffrement est important lorsque nous devons savoir si les données ont été falsifiées (intégrité des données), pour augmenter les personnes’est la confiance qu’ils communiquent avec les personnes avec lesquelles ils communiquent (authentification) et pour s’assurer que les messages ont été envoyés et reçus (non-répudiation).
Comment fonctionne le cryptage
Pour les données communiquées sur un réseau, le chiffrement moderne se précipite des données à l’aide d’une valeur secrète ou d’une clé connue uniquement du destinataire et de l’expéditeur. Pour les données stockées, la valeur secrète n’est généralement connue que du propriétaire des données. Il existe différents types de cryptage et les meilleurs systèmes équilibrent la sécurité et l’efficacité.
Le chiffrement de bout en bout est toute forme de cryptage dans lequel seul l’expéditeur et le destinataire prévu peuvent lire le message. Aucun tiers, même la partie fournissant le service de communication, n’a connaissance de la clé de chiffrement. Le cryptage de bout en bout est la forme de cryptage la plus sécurisée que vous puissiez utiliser.
Pour en savoir plus sur le fonctionnement du cryptage, jetez un œil à notre explicateur visuel ou lisez notre feuille d’information sur le cryptage.
Pour en savoir plus, inscrivez-vous au cours de formation à Internet Society Encryption, disponible en anglais, en français et en espagnol.
Quand est-ce que j’utilise le cryptage?
Voici quelques-uns des endroits où vous utilisez probablement le cryptage dans votre vie quotidienne:
navigation sur le Web
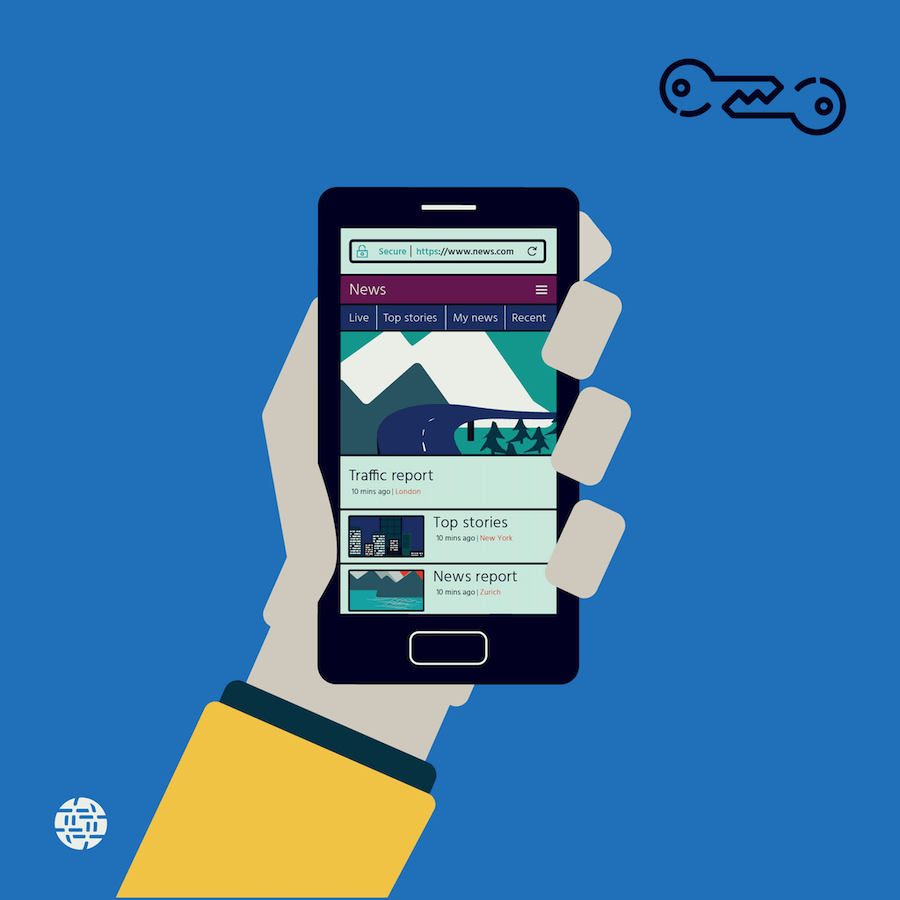
Les navigateurs et les sites Web utilisent HTTPS, un protocole crypté, pour fournir des communications sécurisées, empêchant nos données d’être lues par de mauvais acteurs pendant le transport.
Commerce électronique
Nous faisons confiance aux entreprises pour protéger nos informations financières lorsque nous achetons des choses en ligne ou utilisons les services bancaires en ligne. Le cryptage est une méthode importante pour le faire.
Messagerie sécurisée
Lorsque nous utilisons une application de messagerie, nous nous attendons à ce que les messages soient privés. Certaines applications de messagerie utilisent le cryptage pour maintenir la confidentialité et la sécurité de leurs utilisateurs’ Communications pendant qu’elle est en transit. D’autres utilisent même un cryptage de bout en bout, donc seul l’expéditeur et le récepteur peuvent lire les messages.
Pourquoi le cryptage est important
Le chiffrement protége la sécurité personnelle de milliards de personnes et la sécurité nationale des pays du monde. Ici’s Pourquoi le cryptage est vital:
Sécurité personnelle
Le cryptage est plus important que jamais, car le crime sur Internet est l’une des menaces de sécurité à la croissance la plus rapide. Le cryptage de bout en bout, la forme de chiffrement la plus sécurisée, garantit que les informations sensibles et confidentielles transmises par des milliards de personnes en ligne chaque jour restent confidentielles et hors des mains des criminels.
la sécurité nationale
Le cryptage de bout en bout aide à prévenir les espions, les terroristes et les gouvernements hostiles d’accéder et d’exploiter les communications confidentielles de fonctionnaires du gouvernement, et de pénétrer les systèmes informatiques et les bases de données qui pourraient provoquer des perturbations systémiques à grande échelle pour les économies, l’infrastructure et la sécurité.
Le chiffrement de bout en bout protège également les communications privées et confidentielles des forces de l’ordre, le personnel militaire, les responsables gouvernementaux supervisant les opérations classifiées et les intervenants d’urgence.
Le chiffrement protège également les systèmes très sensibles intrinsèquement liés à la sécurité nationale, y compris les systèmes qui alimentent le réseau électrique, les bases de données contenant des données confidentielles sur les citoyens et les bases de données des institutions financières critiques à la stabilité économique des pays souverains.
Menaces de cryptage
Le chiffrement est un système. Si une partie du système est affaiblie, le système dans son ensemble est également. Certaines personnes veulent affaiblir le cryptage. Ici’S pourquoi ça’est une mauvaise idée:
Certaines organisations poussent à affaiblir le cryptage comme moyen de lutter contre le crime. >>>
Cela compromet non seulement les efforts pour prévenir la criminalité, mais créer un précédent dangereux qui compromet la sécurité personnelle de milliards de personnes et la sécurité nationale des pays du monde.
Certaines organisations soutiennent que les forces de l’ordre devraient avoir une autorité dangereuse, obligeant les entreprises à créer un cryptage “porte arrière” lutter contre le crime. >>>
Cela permettrait de soi-disant “accès porte-porte” aux données confidentielles et cryptées sur leurs systèmes ou services. Autorisation “accès porte-porte” aurait des conséquences dangereuses et involontaires qui saperaient les efforts pour prévenir la criminalité en exposant les informations personnelles et confidentielles de milliards de personnes et en créant de nouveaux points d’accès dangereux pour les criminels et les acteurs hostiles à exploiter.
L’accès de la porte dérobée est souvent informé ‘accès exceptionnel.’ Il n’y a rien d’exceptionnel dans l’accès de la porte dérobée. >>>
S’il existe un mécanisme d’accès, il sera vulnérable à l’exploitation par les forces de l’ordre et les mauvais acteurs. Affaiblir le cryptage en créant “accès porte-porte” Pour éviter le crime, c’est comme essayer de résoudre un problème en créant 1 000 autres – et il établit un précédent dangereux qui pourrait affaiblir le chiffrement à l’échelle mondiale. En effet.
Quelles sont les conséquences d’un chiffrement affaibli?
Les efforts visant à affaiblir le cryptage en un seul endroit s’affaiblissent partout, pour tout le monde. Le cryptage affaibli menace la sécurité, la stabilité et la sécurité des personnes et des nations partout. Ici’s pourquoi:
Sécurité personnelle:
Les délais de chiffrement peuvent être ouverts par quiconque les trouve, y compris les cybercriminels – qui fera des heures supplémentaires pour les trouver et les exploiter – avec des conséquences dévastatrices pour la sécurité personnelle de milliards de personnes, notamment:
– Intimité et sécurité personnelles compromises: Les communications cryptées de bout en bout protègent l’identité des journalistes, des militants, des témoins protégés, de la police d’infiltration et de nombreux autres qui comptent sur des communications sécurisées et confidentielles. Les communications vulnérables mettent ces personnes en danger.
– Mettre en danger les populations vulnérables: Le cryptage de bout en bout a aidé à protéger les personnes vulnérables, y compris les victimes d’abus et les personnes LGBTQ + qui utilisent le cryptage pour communiquer confidentiellement et demander de l’aide sans crainte de représailles. Les défenseurs des victimes utilisent le cryptage pour discuter de manière confidentielle des plans de réinstallation avec les survivants de la violence domestique.
– compromettre les informations bancaires et financières: En affaiblissant le chiffrement, les informations sur les banques personnelles, les données sur les cartes de crédit et d’autres informations financières sensibles sont plus faciles pour les cybercriminels pour accéder et exploiter.
– compromettre les identités privées de milliards de personnes: L’affaiblissement du chiffrement expose des informations telles que les dossiers de santé, les données d’identification personnelle et d’autres données importantes qui facilitent les cybercriminels de voler l’identité de milliards de personnes.
La sécurité nationale:
Les délais de chiffrement pourraient créer de nouvelles opportunités pour les mauvais acteurs, y compris les gouvernements hostiles, les organisations terroristes et les anneaux de criminalité internationaux, pour accéder et exploiter les fonctionnaires du gouvernement’ Communications confidentielles et pénétrer et attaquer les systèmes et bases de données informatiques confidentiels. Cela pourrait entraîner des perturbations systémiques à grande échelle pour les économies, les infrastructures et la sécurité nationale, notamment:
– Compromettre les données gouvernementales: Les violations du gouvernement sont fréquentes, comme les violations colossales au Bureau des États-Unis de la gestion du personnel, le gouvernement indien’Base de données S Aadhaar et les informations sensibles des élus de l’Union européenne. Les autorités sont’Le tableau peut protéger les délais de cryptage aux pirates et aux criminels, en mettant des données confidentielles et des infrastructures critiques comme les banques et le réseau électrique à risque.
– Présentation de la sécurité financière et économique: En rendant les informations personnelles et les données bancaires moins sécurisées, les délais de cryptage pourraient involontairement faciliter le vol d’identité et la fraude financière avec des conséquences dévastatrices pour les particuliers, les entreprises et la nation’S stabilité économique.
– Jeopardisera les infrastructures de suspension de vie: L’introduction de vulnérabilités dans des systèmes d’infrastructures critiques comme les réseaux électriques via les systèmes de communication sécurisés utilisés par ses opérateurs pourrait permettre aux mauvais acteurs de détourner le réseau et de refuser des milliers. Les autres services publics critiques qui s’appuient sur le cryptage pour assurer la sécurité des citoyens comprennent les élections, les hôpitaux et les transports.
– Compromettant les opérations militaires: Le cryptage soutient des entités gouvernementales importantes qui s’appuient sur le cryptage pour sauvegarder les États-nations.
Le moyen le plus efficace de garantir la sécurité personnelle de milliards de personnes et la sécurité des nations du monde.