


האם הנגיף משפיע על המצלמה?
סיכום:
למגפת הנגיף Coronavirus השפיעה משמעותית על ענף המצלמות. צמחי ייצור במלזיה המייצרים מצלמות סוני נסגרו, מה שהוביל לעיכובים פוטנציאליים בזמינות המצלמה. הכספים של סוני עשויים להיות מושפעים גם בגלל ההאטה בשווקי הסמארטפונים המשתמשים בחיישנים שלהם. בנוסף, סגירות בחנויות הביאו למכירות המצלמה האטיות.
נקודות מפתח:
1. נגיף Coronaverus גרם לייצור סגירות מפעלים במלזיה, ומשפיע על ייצור המצלמה.
2. מצלמות סוני עשויות לחוות עיכובים בזמינות כתוצאה מסגירת הצמח.
3. ניתן להשפיע על מצבה הכלכלי של סוני בגלל ההאטה בשווקי הסמארטפונים המשתמשים בחיישנים שלהם.
4. סגירות החנות הובילו לירידה במכירות המצלמה.
שאלות:
1. כיצד השפיע נגיף הקורונאווי?
הנגיף הביא לסגירת מפעלי ייצור במלזיה המייצרים מצלמות סוני, מה שעשוי לגרום לעיכובים בזמינות המצלמה.
2. איזו השפעה ספציפית יש לנגיף הקורונאוויס על הכספים של סוני?
ההאטה המתקבלת בשווקי הסמארטפונים המשתמשים בחיישני סוני עשויה להיות בעלת השלכות כספיות על החברה.
3. כיצד השפיעו על סגירות בחנות מכירות המצלמה?
בגלל סגירת החנויות, מכירות המצלמות חוו ירידה.
4. מדוע אנשים מכסים את מצלמות הרשת שלהם?
אנשים מכסים את מצלמות הרשת שלהם כדי להגן על פרטיותם ועל האבטחה שלהם.
5. כיצד יכול פושעי רשת לקבל גישה למצלמת הרשת של מישהו?
פושעי רשת יכולים לקבל גישה למצלמת רשת על ידי פריצה למכשיר והשבית נורת ה- LED המציינת את מצלמת הרשת נמצאת בשימוש.
6. אילו סיכונים מצלמת רשת חשופה מצלמת?
ניתן להשתמש במצלמת רשת חשופה למטרות זדוניות כמו סחיטה, גניבת זהות או גרימת מצוקה לקורבן.
7. מהן הפגיעויות של מצלמות רשת אלחוטיות?
מצלמות רשת אלחוטיות פגיעות אם סיסמת ברירת המחדל לא משתנה, מכיוון שכל מי שיש לו כתובת IP יכול בקלות לנחש את הסיסמה ולגשת למכשיר.
8. כיצד יכולים פושעי רשת להשתלט על מצלמות רשת מובנות?
אם מכשיר עם מצלמת רשת מובנית מקבל נגיף או תוכנה זדונית, פושעי רשת יכולים בקלות להשתלט על תכונות מצלמת הרשת, כולל השבתת נורת LED.
9. מצלמת הרשת הפונה לסמארטפון הנחשבת לסיכון אבטחה?
לא, מצלמת הרשת הפונה קדמית של סמארטפון אינה נחשבת בדרך כלל לסיכון אבטחה מכיוון שלעתים קרובות היא תחובה כאשר אינה בשימוש.
10. מהם כמה טיפים לשיפור פרטיות מצלמות הרשת ואת האבטחה?
כמה טיפים לשיפור פרטיות ואבטחת מצלמת הרשת כוללים התקנת תוכנת אנטי -וירוס, הבטחת חומת האש פועלת, שינוי הסיסמה במצלמות רשת אלחוטיות ושמירה על מערכת ההפעלה ותוכנה מעודכנת.
כיצד משפיע נגיף הקורונאווי
הנגיף סגר את מפעלי הייצור במלזיה המייצרים מצלמות של סוני, לעומת זאת,. פירוש הדבר יכול להיות עיכובים בהשגת מצלמות, אם כי סוני לא’T שיתף עדיין את הפרטים הקטנים. החברה’הכספים יכולים להיות מושפעים גם מההאטה שהתקבלה בשווקי הסמארטפונים המשתמשים בחיישני סוני – והאטה מכירות בגלל סגירת חנויות.
הנה הסיבה שאנשים מכסים את מצלמת הרשת שלהם
אתה לא דון’לא צריך להסתכל רחוק כדי למצוא מצלמת רשת. הֵם’המשך על המחשב הנייד, הטאבלט והסמארטפון שלך. זה’נהדר להיות מסוגל לשוחח עם חברים או משפחה ולראות את פניהם, אך מצלמות רשת מהוות גם סכנה לפרטיות שלך ולביטחון שלך.
פושעי רשת עלולים לקבל גישה למצלמת הרשת שלך כדי להקליט מראות וצלילים הקשורים אליך. אתה יכול לחשוב שאתה’ד הכרה אם מישהו עשה זאת עם המכשיר שלך, אבל ישנן דרכים שהאקר יכול להשבית את נורת ה- LED שמאותת בדרך כלל על מצלמת הרשת שלך בשימוש, גם כאשר הוא’S ריצה.
אנשים רבים מכסים את מצלמת הרשת שלהם מכיוון שאתה אף פעם לא יודע מי יכול להיות בצד השני לצפות. אם סנופ זוכה לגישה למצלמת הרשת שלך, הם עשויים לאסוף קטעים לסחיטה, לסחוט או לגרום למהומה בחייך.
החדשות הטובות? זה’זה קלה ברשת להגן עליו אם אתה יודע מה אתה’עושה מחדש. כאן’תסתכל מדוע עליך לכסות את מצלמת הרשת שלך, מה עלול לקרות אם אתה לא עושה’T, ושש טיפים שבהם תוכלו להשתמש כדי לשפר את אבטחת מצלמות האינטרנט שלכם.
מדוע כדאי לכסות את מצלמת הרשת שלך
CyberThiefs מחפשים דרכים למקד ולגנוב מידע. זה עשוי ללבוש צורה של חטיפת חשבונות בנק מקוונים, גניבת נתונים פיננסיים המשמשים לקניות מקוונות או פיצוח בחשבונות מדיה חברתית.
אבל אולי שמתם לב לחתיכת קלטת על עמית לעבודה’S או חבר’מצלמת רשת לאחרונה. זֶה’S מכיוון ש- CyberThreats יכולים למקד גם מצלמות רשת.
אותם וירוסים ותוכנות זדוניות שיכולות לגנוב מידע מהמכשירים שלך יכולים גם להטמיע תוכנה שיכולה להקליט כל מה שמצלמת רשת רואה. זו עשויה להיות פעילות שמתרחשת בנוחות הבית שלך או בפרטיות מקום העבודה שלך. אם משמש למטרות זדוניות, מצלמת רשת יכולה לרשום רגעים או חומר רגישים, כאשר המחשב הנייד הנגוע שולח את ההקלטות בחזרה לפושעי הסייבר.
החומר זה’S שנאסף יכול לשמש למגוון מטרות, כמו סחיטה, גניבת זהות או כדי לגרום למצוקת קורבן. דרכי הסייבר של מצלמת רשת חשופה יכולה להשפיע מאוד על החיים האמיתיים על מי שהיא משפיעה.
מה יכול לקרות אם מצלמת הרשת שלך פגיעה
אם אתה לא’לא לנקוט אמצעי זהירות כדי לאבטח את מצלמת הרשת שלך, פרטיותך ואבטחתך המקוונת אולי לא יהיו חזקים ככל שיכולים להיות.
ישנם שני סוגים של מצלמות רשת נפוצות, כאשר לכל אחת מהן יש פגיעויות שונות שפושעי רשת יכולים לנצל:
- מצלמות רשת אלחוטיות: מצלמות אלה משתמשות בקישוריות אלחוטית כדי להתחבר למחשב הנייד או למחשב שלך, אבל זה גם אומר שיש להם כתובת IP וסיסמא. לעתים קרובות, כאשר הצרכן רוכש ומגדיר את מצלמת הרשת, הם משאירים את הסיסמה כאפשרות ברירת המחדל, במקום להגדיר סיסמא מורכבת ייחודית משלהם. זה אומר שכל מי שמסוגל למצוא את כתובת ה- IP עשוי בקלות לנחש את הסיסמה ולהיות מסוגל לגשת למכשיר.
- מצלמות רשת מובנות: מצלמות אלה מובנות במחשב הנייד או הטאבלט שלך והן שימושיות לשיחות וידאו. אבל אם המכשיר שלך מקבל וירוס או תוכנות זדוניות, פושעי רשת יכולים אז בקלות להשתלט על פונקציונליות מצלמת הרשת ולהדליק אותו או כבה כרצונם, כמו גם להשבית את נורת ה- LED כדי למנוע גילוי.
סמארטפון’מצלמת הרשת הפונה קדמית בדרך כלל היא’לא נחשב לסיכון ביטחוני. זֶה’s כי כשאתה’לא משתמש בזה, זה’S בדרך כלל נסתר בארנק או בכיס שלך.
לא כך עם מצלמות רשת אלחוטיות או מובנות. פושעי סייבר יכולים לגשת למצלמות אלה, ובגלל עמדותיהם – מול הסלון, המטבח או המשרד שלך – הם יכולים לחשוף את פרטיותך ואת השיחות הרגישות שלך.
זֶה’הסיבה שזה’רעיון טוב לחפות על מצלמת האינטרנט שלך או לנקוט בצעדים אחרים לשיפור אבטחת האינטרנט שלך.
6 טיפים לשיפור פרטיות מצלמות הרשת ואבטחה
כיסוי מצלמת הרשת שלך הוא טריק קל להימנע ממישהו מרגל עליך. אבל זה לא’לא מתייחס לחלוטין לצורך באבטחת אינטרנט. בנוסף, הנחת קלטת על מצלמת הרשת שלך לא’לא אומר שמישהו יכול’לא עדיין מקשיב דרך המיקרופון.
להלן שישה טיפים שבהם תוכלו להשתמש בכדי לסייע בשיפור מצלמת האינטרנט ואת אבטחת המכשירים שלכם.
- קבל תוכנת אנטי -וירוס. ניתן לפרוץ מצלמות רשת מובנות באמצעות וירוסים נפוצים ותוכנות זדוניות. תוכנת אנטי -וירוס יכולה לעזור לך להגן טוב יותר על המכשיר שלך מפני CyberThreats אלה. תוכנת אבטחה מסוימת מונעת יישומים ותוכנות זדוניות לגשת למצלמת הרשת של המחשב שלך ללא הסכמתך.
- וודא שחומת האש שלך פועלת. חומות אש פועלות כשער שמבטיח שתעבורה לגיטימית רק הופכת את הרשת שלך ולמצלמת האינטרנט המובנית שלך.
- שנה את הסיסמה במצלמת הרשת האלחוטית שלך. אלפי מצלמות רשת אלחוטיות נמצאות שם עם אותה סיסמת ברירת מחדל שקודדה לתוכם על ידי היצרן שלהם. אם אתה מעדכן את סיסמת ברירת המחדל למשהו ייחודי ומורכב, אתה יכול לעזור בשיפור האבטחה של מצלמת האינטרנט שלך.
- עדכן את מערכות ההפעלה והתוכנה שלך. פושעי רשת יכולים להתפשר על מכשירים ולהוריד אותם וירוסים על ידי ניצול פגיעויות שנמצאו במערכת ההפעלה או בתוכנה פופולרית. וודא שאתה מעדכן לגרסאות האחרונות לפגמי אבטחה של תיקון.
- הימנע מקישורים או קבצים מצורפים לחשדים. פושעי רשת משתמשים לפעמים בדוא”ל דיוג כדי לספק נגיף מצלמת רשת או תוכנה זדונית. פתח דוא”ל וקישורים או הורד קבצים מצורפים מכתובות דוא”ל שאתה סומך עליו.
- השתמש בכיסוי מצלמת רשת הזזה. זה’פיתרון פשוט-החלק את הכיסוי כשאתה רוצה לדבר פנים אל פנים עם מישהו ולסגור אותו כשאתה’לא משתמש בזה.
עקוב אחר הטיפים האלה ואתה’אהיה בדרך לחיות חיים מחוברים יותר פרטיים.
כיצד משפיע נגיף הקורונאווי

הרומן Coronavirus משפיע על ענף ההדמיה בדרכים דרמטיות. צלמים מקצועיים מתמודדים עם שבועות של מפגשים שבוטלו ודחיית אירועים מרכזיים כמו האולימפיאדה. תערוכות סחר מרכזיות כמו פוטוקינה ו- NAB בוטלו. מוצרים חדשים התעכבו מכיוון שמפעלים נאלצים לסגור.
עוד לפני שהנגיף הפך למגפה עולמית, תעשיית המצלמות – ותעשיית הטכנולוגיה הגדולה יותר בכללותה – החלה לראות מחסור. בעוד שרוב חברות המצלמות הגדולות ממוקמות ביפן (מדינה שחוותה מעט האטה כתוצאה מהנגיף. לפחות לעת עתה) חלק גדול מהייצור מתרחש בסין, שם הנגיף פגע מוקדם וקשה. אפילו מוצרים המיוצרים ביפן פונים למחסור בחלקים מספקים שממוקמים בסין. כמה חברות הודיעו על עיכובים של מוצרים שנחשפו רק זמן קצר לפני ש- COVID-19 השתלטה על מחזור החדשות, כולל ניקון עבור הדגל D6 DSLR שלה.
שם’אין לדעת כמה הנגיף עיכב את ציוד ההילוכים’טרם הוכרז.

בעוד שהתעשייה כבר רואה השפעות לטווח הקצר, ההשפעות לטווח הארוך עומדות בספקולציות, ככל הנראה אפילו למבקרים בתעשייה. מגמות דיגיטליות פנו למספר יצרנים גדולים למידע נוסף על פעילותם במהלך המשבר, אך רובם נתנו רק תגובות או קישורים מעורפלים להצהרות רשמיות.
- כיצד מצלמות מיידיות של Fujifilm עוזרות לחולים ואחיות להתחבר
- ניקון’ספינת הדגל ומצלמת D6 יקרה מאוד מתחילה סוף סוף למשלוח
- כיצד לעקוב אחר בדיקת גירוי Coronavirus באמצעות אפליקציית האינטרנט של IRS
כמה חברות מצלמות, כולל פוג’פילם וקאנון, מפתחות גם ציוד רפואי, מה שעשוי לסייע בקיזוז הפסדי הכנסות. ההשפעה של הנגיף על המשק עלולה ליצור בעיות נוספות לתעשייה שראתה שנים של מכירות נמוכות יותר בגלל מצלמות טלפון המסוגלות יותר ויותר.
צלמים המתכננים לרכוש מצלמות או עדשות חדשות, או הזקוקות לתיקון ציוד, יראו גם עיכובים, אם לא מיצרני המצלמות עצמם, ואז מקמעונאים. אמזון מתעדפת משלוח עבור פריטים חיוניים ו- B&H סגרה באופן זמני את מיקומה לבנים וטיט.
כך משפיע על נגיף הקורונאווי.
סוני
סוני מייצרת חיישני מצלמה עבור מותגים רבים מעבר לשלה, כולל רוב הסמארטפונים. וייצור חיישנים נמשך במהלך המגיפה, טוענת החברה.
הנגיף סגר את מפעלי הייצור במלזיה המייצרים מצלמות של סוני, לעומת זאת,. פירוש הדבר יכול להיות עיכובים בהשגת מצלמות, אם כי סוני לא’T שיתף עדיין את הפרטים הקטנים. החברה’הכספים יכולים להיות מושפעים גם מההאטה שהתקבלה בשווקי הסמארטפונים המשתמשים בחיישני סוני – והאטה מכירות בגלל סגירת חנויות.
ניקון
מוקדם יותר החודש אמר ניקון כי השקת ה- DSLR של ספינת הדגל החדשה שלה, ה- D6, תתעכב בחודשים בגלל הנגיף. באותה עת, ניקון אמר כי ה- D6 יתעכב עד מאי. ה- 120-300 מ”מ F/2 הקרוב.העדשה 8 התעכבה גם בגלל הנגיף.
דחיית אולימפיאדת 2020 עשויה להקל על הכאב של עיכוב D6. גם המצלמה וגם העדשה של 120-300 מ”מ מכוונים לצלמי ספורט מקצועיים, ושחרורם היה מתוזמן להביא אותם לידיהם של אותם לקוחות לפני אולימפיאדת טוקיו, שזכתה כעת’לא קורה עד 2021.
כאשר הנגיף מתפשט על פני ה- U.ג., ניקון נאלץ גם לסגור את מרכזי השירות שלה כאן ולבטל אירועים. ניקון’צוות התמיכה S עדיין זמין באמצעות שיחה או דוא”ל, אך הודעה בדף התמיכה אומרת לצפות לזמני המתנה ארוכים יותר. עדכון ב- 27 במרץ אמר כי החברה עדיין עומדת בפני אי וודאות וכי היא ממשיכה לפקח על ההשפעה והעיכובים הפוטנציאליים.
קָנוֹן
קאנון חסן’עדיין שיתף הצהרה רשמית על עיכובים. השמועות מציעות כי ההפקה פועלת ביכולת מופחתת, מה שעשוי להיות עיכובים עבור המצלמה ללא מראה EOS R5 הקרובה. עדשת המורדים T8I ו- RF 24-200 מ”מ-שהוכרזו ב -13 בפברואר-טרם קיבלו תאריכי שחרור.
פוג’פילם
פוג’פילם’S X-T3 ו- X-T30 מושפעים מירידה בייצור, כך נמסר בהצהרה לטרנדים דיגיטליים. החברה’יתכן ש- X-T4 הקרוב לא יהיה זמין עד אפריל או במאוחר, כאשר פוג’פילם ציין כי הנגיף יכול לדחוף את התאריך הזה עוד יותר.
Fujifilm סוגר גם את החנות שלה באופן זמני בניו יורק, כמו גם את מיקום הנשירה לתיקון בניו ג’רזי. תיקונים עדיין יהיו זמינים על ידי פנייה לתמיכת לקוחות.
החברה לא’פשוט תעשה מצלמות. זה גם מייצר ציוד רפואי ותרבויות תאים המשמשות לפיתוח חיסונים. גורם סיני טען בתחילת החודש כי נראה כי התרופה אביגן, המיוצרת על ידי חברה בת של פוג’פילם, מסייעת לחולי נגיף Coronavirus.
סיגמא
סיגמא היא אחת החברות הבודדות שעושות את כל הייצור שלה ביפן, אך אפילו היא יכולה להיות מושפעת מאילוצי אספקה על חלקים שמקורם במקומות אחרים. בשיחה עם DPreview בתחילת החודש, סיגמא הסבירה כי היא מחפשת למקור חלקים כאלה מספקים חדשים.
בגלל כיבוי המנדט בקליפורניה ובניו יורק, סיגמא’s u.ג. המשרדים סגורים בזמן שהעובדים עובדים מהבית. כל עסקה הדורשת משלוח, כולל תיקונים והזמנות חדשות, הושעה.
לקבלת העדכונים האחרונים על התפרצות הרומן Coronavirus, בקר בארגון הבריאות העולמי’S covid-19 עמוד.
המלצות העורכים
- כיצד להירשם למשפט חיסון נגד נגיף Coronavirus
- דוֹן’לא שדרג את המצלמה שלך. זה ניצח’זה לא הופך אותך לצלם טוב יותר
- מצלמת Nikon D6 מגיעה סוף סוף ב -21 במאי
- כיצד להימנע מהונאות בדיקת גירוי של Coronavirus
- ראו כיצד fujifilm’מצלמת X100 הפופולרית השתנתה עם השנים
- מאפיינים
- חֲדָשׁוֹת
- Coronavirus: איך Covid-19 משנה את הדרך בה אנו חיים
- מאפיינים
תגיד גבינה: תוכנת כופר-מצלמת DSLR
מצלמות. אנו לוקחים אותם לכל אירוע חיים חשוב, אנו מביאים אותם לחופשות שלנו, ואנחנו מאחסנים אותם במקרה מגן כדי לשמור עליהם במהלך המעבר. מצלמות הן יותר מסתם כלי או צעצוע; אנו מפקידים אותם בעצם הזיכרונות שלנו, ולכן הם חשובים לנו מאוד.
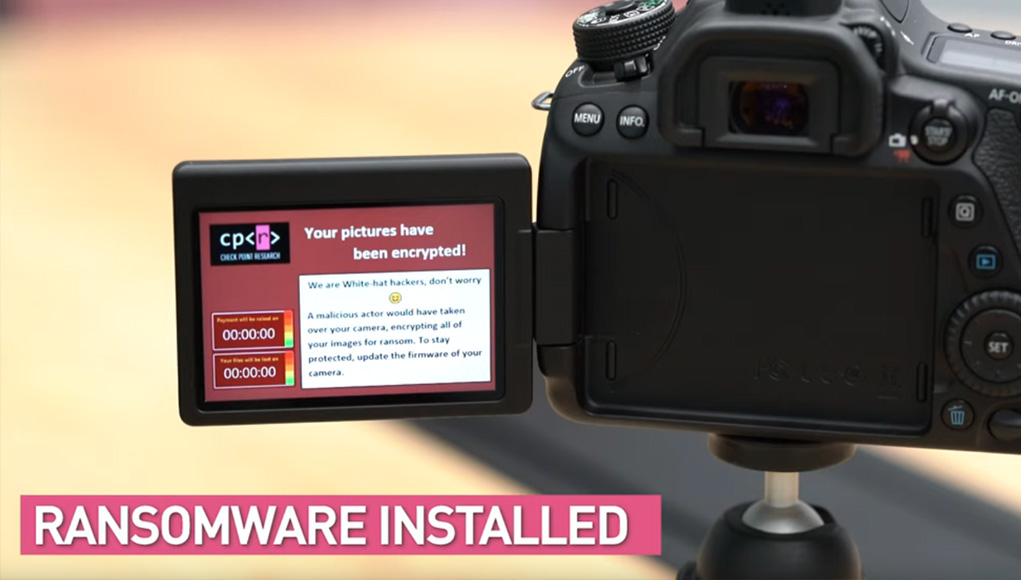
בבלוג זה אנו מספרים כיצד אנו ב- Check Point Research יצא למסע לבחון אם האקרים יוכלו להכות אותנו במקום המתוק המדויק הזה. שאלנו: האם האקרים יכולים להשתלט על המצלמות שלנו, על שומרי הרגעים היקרים שלנו, ולהדביק אותם בתוכנת כופר?
והתשובה היא: כן.
רקע: מצלמות DSLR אינן’לא סבא וסבתא שלך’ מצלמות, אותן אמצעי מניעה עתיקים עתיקים שעשויים למצוא בעליית הגג. היום’מצלמות S הן מכשירים דיגיטליים משובצים שמתחברים למחשבים שלנו באמצעות USB, והדגמים החדשים ביותר אפילו תומכים ב- wifi. בעוד ש- USB ו- WiFi משמשים לייבוא התמונות שלנו מהמצלמה לטלפון הנייד או למחשב האישי שלנו, הם גם חושפים את המצלמה שלנו לסביבת הסביבה שלה.
המחקר שלנו מראה כיצד תוקף בסמיכות (WiFi), או תוקף שכבר חטף את המחשב האישי שלנו (USB), יכול גם להתפשט ולהדביק את המצלמות האהובות שלנו עם תוכנות זדוניות. תאר לעצמך איך היית מגיב אם התוקפים מזריקים תוכנות כופר לשני המחשב שלך וכן המצלמה, שגורמת להם להחזיק את כל התמונות שלך כבני ערובה אלא אם כן אתה משלם כופר.
להלן הפגנת וידאו של התקפה זו:
פרטים טכניים
פרוטוקול העברת תמונות (PTP)
מצלמות DSLR מודרניות כבר לא משתמשות בסרט כדי ללכוד ולהתחזק אחר כך תמונות. במקום זאת, איגוד ענף ההדמיה הבינלאומי המציא פרוטוקול סטנדרטי להעברת תמונות דיגיטליות מהמצלמה שלך למחשב שלך. פרוטוקול זה נקרא פרוטוקול העברת התמונות (PTP). בתחילה התמקד בהעברת תמונות, פרוטוקול זה מכיל כעת עשרות פקודות שונות התומכות בכל דבר, החל מצילום תמונה חיה ועד שדרוג המצלמה’S קושחה.
למרות שרוב המשתמשים מחברים את המצלמה שלהם למחשב האישי שלהם באמצעות כבל USB, דגמי מצלמה חדשים יותר תומכים כעת ב- WiFi. המשמעות היא שמה שהיה בעבר פרוטוקול PTP/USB שהיה נגיש רק למכשירים המחוברים ל- USB, הוא כעת גם PTP/IP הנגיש לכל מכשיר מאפשר WIFI בסמיכות.
בשיחה קודמת בשם “Paparazzi על IP” (HITB 2013), דניאל מנד (ERNW) הדגים את כל התקפות הרשת השונות שאפשרות לכל פרוטוקול רשת שמאפשר קנון’מצלמות EOS נתמכות באותה תקופה. בסוף שיחתו, דניאל דן בפרוטוקול רשת PTP/IP, והראה כי תוקף יכול לתקשר עם המצלמה על ידי ריחרוף מדריך ספציפי מהרשת, מדריך שנוצר כאשר היעד’המחשב התאים למצלמה. מכיוון שפרוטוקול PTP מציע מגוון פקודות, ואינו מאומת או מוצפן בשום דרך, הוא הדגים כיצד הוא (MIS) השתמש בפרוטוקול’הפונקציונליות לריגול על קורבן.
במחקר שלנו אנו שואפים להתקדם מעבר לנקודת הגישה והשימוש בפרוטוקול’פונקציונליות. המדמה תוקפים, אנו רוצים למצוא פגיעויות יישום בפרוטוקול, בתקווה למנף אותם כדי להשתלט על המצלמה. תרחיש ביצוע של קוד מרחוק כזה (RCE) יאפשר לתוקפים לעשות כל מה שהם רוצים עם המצלמה, והדבקה בה בתוכנת כופר היא רק אחת מהאפשרויות הרבות.
מתוקף’נקודת מבט, שכבת ה- PTP נראית כמו יעד נהדר:
- PTP הוא פרוטוקול לא מאומת התומך בעשרות פקודות מורכבות שונות.
- פגיעות ב- PTP יכולה להיות מנוצלת באותה מידה על פני USB ומעלה WiFi.
- תמיכת ה- WiFi הופכת את המצלמות שלנו לנגישות יותר לתוקפים הסמוכים.
בבלוג זה אנו מתמקדים ב- PTP כווקטור ההתקפה שלנו, המתארים שני דרכים פוטנציאליות לתוקפים:
- USB – לתוקף שהשתלט על המחשב האישי שלך, ועכשיו רוצה להתפשט למצלמה שלך.
- WiFi – תוקף יכול להציב נקודת גישה WiFi סוררת באטרקציה תיירותית, כדי להדביק את המצלמה שלך.
בשני המקרים התוקפים הולכים אחרי המצלמה שלך. אם הם’הצליח, רוב הסיכויים שאתה’אני צריך לשלם כופר כדי לשחרר את קבצי המצלמה ותמונה האהובים שלך.
הצגת היעד שלנו
בחרנו להתמקד בקאנון’S EOS 80D DSLR מצלמה מסיבות מרובות, כולל:
- קאנון הוא יצרנית ה- DSLR הגדולה ביותר, השולטת ביותר מ- 50% מהשוק.
- ה- EOS 80D תומך הן ב- USB והן ב- WiFi.
- לקאנון יש נרחב “מודדינג” קהילה, המכונה קסם פנס.
Magic Lantern (ML) הוא תוסף תוכנה ללא קוד פתוח שמוסיף תכונות חדשות למצלמות Canon EOS. כתוצאה מכך, קהילת ה- ML כבר למדה חלקים מהקושחה, ותיעדה חלק מממשקי ה- API שלה.
התוקפים הם מקסימי רווח, הם שואפים להשיג את ההשפעה המרבית (הרווח) במינימום מאמץ (עלות). במקרה זה, למחקר על מצלמות קאנון תהיה ההשפעה הגבוהה ביותר על המשתמשים, ויהיה הקל ביותר להתחיל, בזכות התיעוד הקיים שנוצר על ידי קהילת ML.
השגת הקושחה
לרוב זה החלק הכי מסובך בכל מחקר משובץ. השלב הראשון הוא לבדוק אם יש קובץ עדכון קושחה זמין לציבור בספק’s אתר האינטרנט. כצפוי, מצאנו את זה לאחר חיפוש קצר בגוגל. לאחר הורדת הקובץ וחילוץ את הארכיון, הייתה לנו הפתעה לא נעימה. נראה כי הקובץ מוצפן / דחוס, כפי שניתן לראות באיור 1.
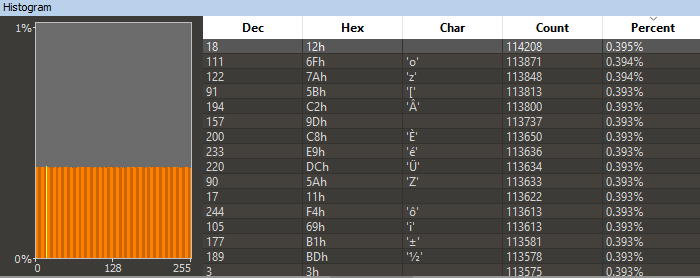
איור 1 – היסטוגרמת בייט של קובץ עדכון הקושחה.
חלוקת הביט השווה רומזת כי הקושחה מוצפנת או דחוסה, וכי כל אלגוריתם שימש היה כנראה טוב. רפרוף בקובץ, לא הצלחנו למצוא כל תבנית שימושית שעשויה להיות רמז לקיומו של קוד ההרכבה עבור מטען אתחול. במקרים רבים, מטען האתחול אינו דחוס, והוא מכיל את ההוראות הדרושות לפענוח / דיכאון של הקובץ.
מנסה כמה כלי דיכאון, כמו Binwalk או 7ZIP, לא הניבו תוצאות, כלומר מדובר בתכנית דחיסה קניינית, או אפילו הצפנה. קבצי קושחה מוצפנים הם נדירים למדי, בגלל העלויות הנוספות של השלכות ניהול מפתח על הספק.
מרגיש תקוע, חזרנו לגוגל ובדקנו מה יש לאינטרנט לומר על זה .קובץ FIR. כאן אנו יכולים לראות את היתרון העיקרי של לימוד מכשיר עם קהילת מודדינג נרחבת, שכן ML נאלצה גם לעקוף מגבלה זו. ואכן, בוויקי שלהם מצאנו את הדף הזה המתאר את “עדכון הגנה” של קבצי עדכון הקושחה, כפי שנפרסו בגרסאות מרובות במהלך השנים. לרוע המזל עבורנו, זה מאשר את הניחוש הראשוני שלנו: הקושחה מוצפנת AES.
בהיותנו קוד פתוח, קיווינו ש- ML תפרסם איכשהו את מפתח ההצפנה הזה, ויאפשר לנו לפענח את הקושחה לבד. לרוע המזל, זה לא התברר. לא רק ש- ML שומר בכוונה את סוד המפתח של הצפנה, לא יכולנו’אפילו למצוא את המפתח בכל מקום באינטרנט. עוד מבוי סתום.
הדבר הבא שצריך לבדוק היה אם ML העביר את התוכנה שלהם לדגם המצלמה שלנו, על הסיכוי שהוא מכיל פונקציונליות ניפוי באגים שתעזור לנו לזרוק את הקושחה. למרות שנמל כזה טרם שוחרר, תוך כדי קריאת הפורומים והוויקי שלהם, מצאנו פריצת דרך. ML פיתח משהו שנקרא Dumper Portable Rom. זהו קובץ עדכון קושחה בהתאמה אישית שפעם נטען, זורק את זיכרון המצלמה לכרטיס SD. איור 2 מציג תמונה של המצלמה במהלך מזבלה של ROM.
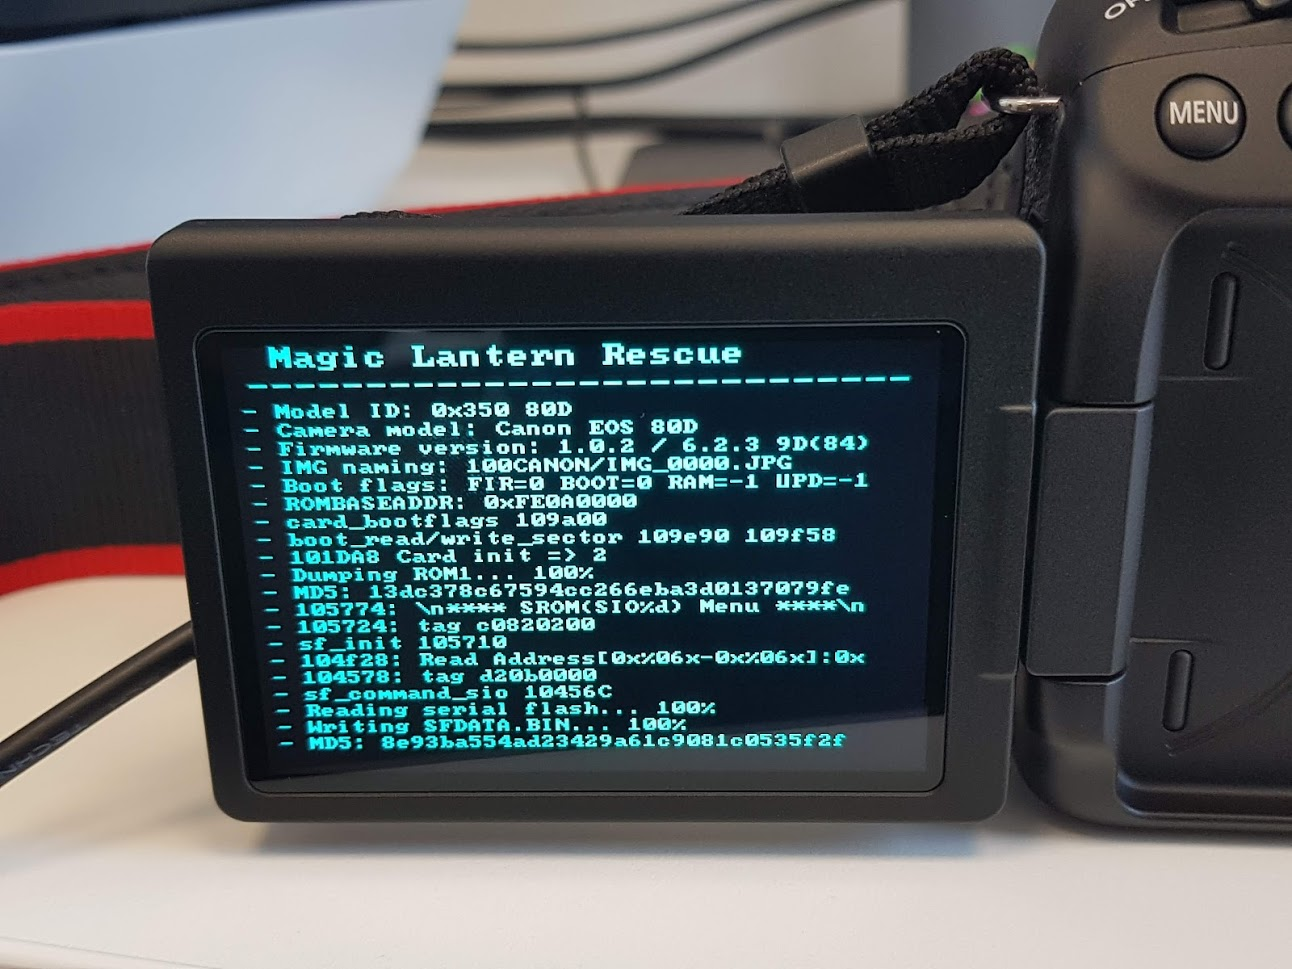
איור 2 – תמונה שצולמה במהלך מזבלה של ה- EOS 80D.
בעזרת ההוראות המסופקות בפורום, זרקנו בהצלחה את המצלמה’S קושחה והעמיס אותה לפירוק שלנו (IDA Pro). עכשיו נוכל סוף סוף להתחיל לחפש פגיעויות במצלמה.
הפיכת שכבת ה- PTP
מציאת שכבת ה- PTP הייתה די קלה, בגלל השילוב של שני משאבים שימושיים:
- שכבת ה- PTP מבוססת על פקודה, ולכל פקודה יש קוד מספרי ייחודי.
- הקושחה מכילה מיתרים מעידים רבים, שמקלים על המשימה להנדסה הפוכה.
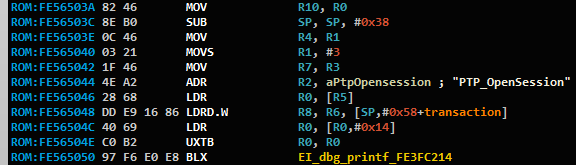
איור 3 – מחרוזת הקשורה ל- PTP מהקושחה.
חוצה חזרה ממטפל OpenSession PTP, מצאנו את הפונקציה העיקרית הרושמת את כל מטפלי ה- PTP על פי ה- Opcodes שלהם. בדיקה מהירה הבטיחה לנו שהמיתרים בקושחה תואמים את התיעוד שמצאנו באופן מקוון.
כשמסתכלים על פונקציית הרישום, הבנו ששכבת PTP היא משטח התקפה מבטיח. הפונקציה רושמת 148 מטפלים שונים ומצביעים על העובדה שהספק תומך בפקודות קנייניות רבות. עם כמעט 150 פקודות שונות המיושמות, הסיכויים למצוא פגיעות קריטית באחת מהן הם גבוהים מאוד.
API של מטפל PTP
כל מטפל בפיקוד PTP מיישם את אותו קוד API. ה- API עושה שימוש באובייקט PTP_CONTEXT, אובייקט המתועד בחלקו בזכות ML. איור 4 מציג דוגמה לשימוש במקרה של PTP_CONTEXT:
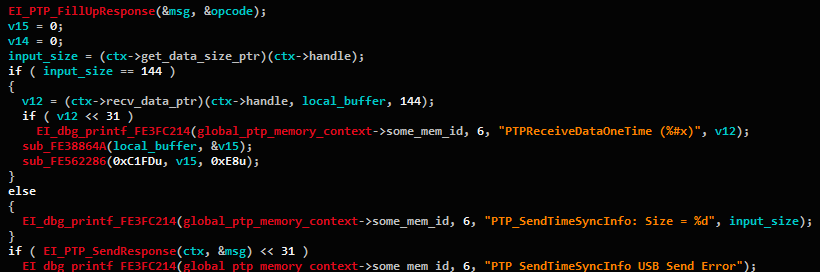
איור 4 – מטפל PTP מפורק באמצעות אובייקט PTP_CONTEXT.
כפי שאנו יכולים לראות, ההקשר מכיל מצביעי פונקציה המשמשים ל:
- שאילתות על גודל ההודעה הנכנסת.
- קבלת ההודעה הנכנסת.
- שליחת התגובה לאחר הטיפול בהודעה.
מסתבר שרוב הפקודות פשוטות יחסית. הם מקבלים רק כמה טיעונים מספריים, שכן הפרוטוקול תומך עד 5 טיעונים כאלה לכל פקודה. לאחר סריקת כל הפקודות הנתמכות, רשימת 148 הפקודות הצטמצמה במהירות ל -38 פקודות המקבלות חיץ קלט. מתוקף’s נקודת מבט, יש לנו שליטה מלאה במאגר קלט זה, ולכן אנו יכולים להתחיל לחפש פגיעויות במערכת פקודות קטנה בהרבה זו.
למזלנו, קוד הניתוח של כל פקודה משתמש בקוד C רגיל והוא די ישר לניתוח. די מהר מצאנו את הפגיעות הראשונה שלנו.
CVE-2019-5994-הצפת מאגר ב- SendObjectInfo-0x100C
שם הפקודה PTP: SendObjectInfo
קוד Opcode של Command: 0x100C
באופן פנימי, הפרוטוקול מתייחס לקבצים ותמונות נתמכים כ- “חפצים”, ובפקודה זו המשתמש מעדכן את המטא נתונים של אובייקט נתון. המטפל מכיל פגיעות על הצפת חיץ בעת ניתוח מה שהיה אמור להיות שם הקובץ של האובייקט Unicode של האובייקט. איור 5 מציג גרסת קוד מפושטת של פיסת הקוד הפגיעה:

איור 5 – קטע קוד פגיע ממטפל SendObjectInfo.
זוהי הצפת חיץ בהקשר גלובלי עיקרי. מבלי להפוך את השדות השונים בהקשר זה, ההשלכה הישירה היחידה שיש לנו היא הפרימיטיבית החופשית שנמצאת מיד אחרי העותק שלנו. העותק שלנו יכול לשנות את שדה PkeyWordsStringUnicode לערך שרירותי, ובהמשך להפעיל שיחה לשחרורו.
זה נראה כמו דרך טובה להתחיל את המחקר שלנו, אך המשכנו לחפש פגיעות שקל יותר לנצל את.
CVE-2019-5998-הצפת חיץ ב- NotifyBtStatus-0x91F9
שם הפקודה PTP: NotifyBtstatus
קוד Opcode של Command: 0x91F9
למרות שמודל המצלמה שלנו לא’T תומך ב- Bluetooth, ככל הנראה נותרו כמה פקודות הקשורות ל- Bluetooth, ועדיין נגישות לתוקפים. במקרה זה, מצאנו הצפת מאגר מבוססת ערימה קלאסית, כפי שניתן לראות באיור 6.
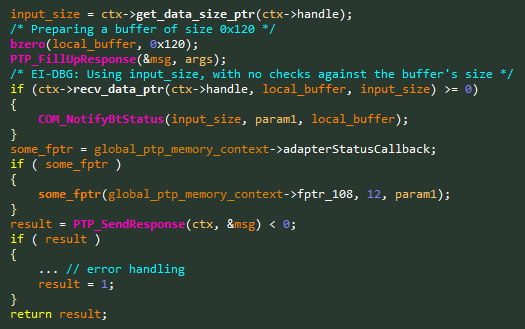
איור 6 – קטע קוד פגיע ממטפל NotifyBttstatus.
ניצול פגיעות זו יהיה קל, מה שהופך אותה למטרה העיקרית שלנו לניצול. בדרך כלל היינו מפסיקים את ביקורת הקוד בשלב זה, אך מכיוון שאנחנו די קרובים לסוף המטפל’רשימת S, תן’סיום לעבור את השאר.
CVE-2019-5999-הצפת חוצץ ב BlereQuest-0x914C
שם הפקודה PTP: Blerequest
קוד Opcode של Command: 0x914C
נראה כי פקודות ה- Bluetooth פגיעות יותר מהאחרות, מה שעשוי להציע צוות פיתוח פחות מנוסה. הפעם מצאנו הצפת חיץ מבוססת ערימה, כפי שניתן לראות באיור 7.
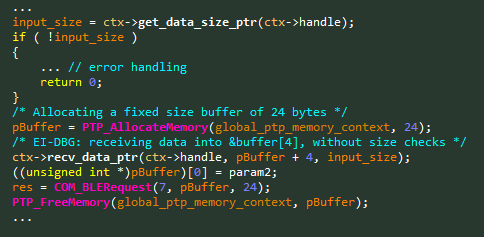
איור 7 – קטע קוד פגיע ממטפל Blerequest.
כעת יש לנו 3 פגיעויות דומות:
- הצפת מאגר על מבנה גלובלי.
- הצפת מאגר מעל הערימה.
- הצפת מאגר מעל הערימה.
כאמור, ננסה לנצל את הפגיעות מבוססת הערימה, אשר בתקווה תהיה הקלה ביותר.
השגת ביצוע קוד
התחלנו בחיבור המצלמה למחשב שלנו באמצעות כבל USB. השתמשנו בעבר בממשק ה- USB יחד עם קאנון’ג “שירות EOS” תוכנה, ונראה טבעי לנסות לנצל אותה תחילה על שכבת ההובלה של USB. בחיפוש אחר ספריית PTP Python, מצאנו את PTPY, שלא עשה זאת’לא לעבוד ישר מהקופסה, אך עדיין חסך לנו זמן חשוב בהגדרה שלנו.
לפני שכתבתי ניצול ביצוע קוד, התחלנו עם הוכחת מושג קטנה (POC) שתגרום לכל אחת מהפגיעויות שמצאנו, בתקווה להסתיים במצלמה מתרסקת. איור 8 מראה כיצד המצלמה מתרסקת, במה שמתואר על ידי הספק AS “טעות 70.”

הספרה 8 – מסך ההתרסקות שקיבלנו כשבדקנו את ה- POCs הניצול שלנו.
עכשיו כשאנחנו בטוחים שכל הפגיעויות שלנו אכן עובדות, זה’הזמן להתחיל את פיתוח הניצול האמיתי.
סיכום בסיסי של הכלים שלנו עד כה: למצלמה שלנו אין שום באגים או ML עליה. המצלמה הייתה’זה עדיין נפתח, כלומר אנחנו לא’יש ממשק ניפוי ניפוי מבוסס חומרה. אנחנו לא’לא יודע משהו על שטח הכתובות של הקושחה, למעט כתובות הקוד שאנו רואים בפירוק שלנו. בשורה התחתונה אנו מחוברים למצלמה באמצעות כבל USB, ואנחנו רוצים לנצל באופן עיוור הצפת מאגר מבוססת ערימה. לתת’s מתחיל.
התוכנית שלנו היא להשתמש בפונקציה Sleep () כנקודת שבירה, ולבדוק אם אנו יכולים לראות את המכשיר מתרסק לאחר מספר נתון של שניות. זה יאשר שהשתלטנו על זרימת הביצוע והפעמנו את הקריאה לישון () . כל זה נשמע טוב על הנייר, אבל למצלמה היו תוכניות אחרות. רוב הזמן, המשימה הפגיעה פשוט מתה מבלי להפעיל התרסקות, ובכך לגרום למצלמה לתלות. למותר לציין שאנחנו יכולים’לא הבדיל בין תלייה, לשינה ואז לתלות, מה שהופך את אסטרטגיית נקודת השבירה שלנו ללא טעם למדי.
במקור, רצינו דרך לדעת שזרימת הביצוע הגיעה לקוד המבוקר שלנו. לפיכך החלטנו להעיף את האסטרטגיה שלנו. מצאנו כתובת קוד שתמיד מפעילה שגיאה 70 כאשר הושגה. מעכשיו נקודת הפריצה שלנו תהיה קריאה לכתובת זו. התרסקות פירושה שאנחנו פוגעים בנקודת השבירה שלנו, ו “שום דבר”, תלייה, פירושו שלא עשינו’לא תגיע לזה.
בנינו בהדרגה את ניצולנו עד שבסופו של דבר הצלחנו לבצע קטע הרכבה משלנו – כעת יש לנו ביצוע קוד.
טעינת צופים
צופה הוא באגים שלי ב- GOTO. זהו באגים מבוססי הדרכה שפיתחתי במהלך מחקר הפקס, וזה הוכיח את עצמו שימושי גם במחקר זה. עם זאת, בדרך כלל אנו משתמשים במטען ה- TCP הבסיסי לצופים, הדורש קישוריות רשת. אמנם אנו יכולים להשתמש במטען קבצים שיטען צופים מכרטיס ה- SD, אך בהמשך נצטרך לאותה קישוריות רשת לצופים, כך שנוכל לפתור את הבעיה כעת עבור שניהם.
לאחר ששיחקנו עם ההגדרות השונות במצלמה, הבנו שה- WiFi יכול’לא ישמש בזמן שה- USB מחובר, ככל הנראה מכיוון ששניהם נועדו לשמש את שכבת ה- PTP, ואין שום תמיכה בשימוש בשניהם בו זמנית. אז החלטנו שהגיע הזמן לעבור מ- USB ל- WiFi.
אנחנו יכולים’תגיד שהמעבר לממשק ה- WiFi עבד מחוץ לקופסה, אך בסופו של דבר היה לנו סקריפט פייתון שהצליח לשלוח את אותו סקריפט ניצול, הפעם מעל האוויר. למרבה הצער, התסריט שלנו נשבר. לאחר בדיקה אינטנסיבית, הניחוש הטוב ביותר שלנו הוא שהמצלמה מתרסקת לפני שנחזור מהפונקציה הפגיעה, ובכך חוסמת את הפגיעות מבוססת הערימה. אמנם אין לנו מושג מדוע זה מתרסק, אך נראה כי שליחת הודעה על סטטוס ה- Bluetooth, בעת חיבור דרך WiFi, פשוט מבלבלת את המצלמה. במיוחד כשזה לא’אפילו תומך ב- Bluetooth.
חזרנו ללוח הציור. נוכל לנסות לנצל את אחת משתי הפגיעויות האחרות. עם זאת, אחד מהם נמצא גם במודול Bluetooth, וזה לא’לא נראה מבטיח. במקום זאת, עברנו שוב על רשימת מטפלי הפיקוד של PTP, והפעם התבוננו בכל אחד מהם עוד ביסודיות. להקלה רבה שלנו, מצאנו כמה פגיעויות נוספות.
CVE-2019-6000-הצפת חיץ בסנדהוסטיינפו-0x91E4
שם הפקודה PTP: Sendhostinfo
קוד Opcode של Command: 0x91E4
כשמסתכלים על הקוד הפגיע, כפי שניתן לראות באיור 9, היה די ברור מדוע פספסנו את הפגיעות במבט ראשון.
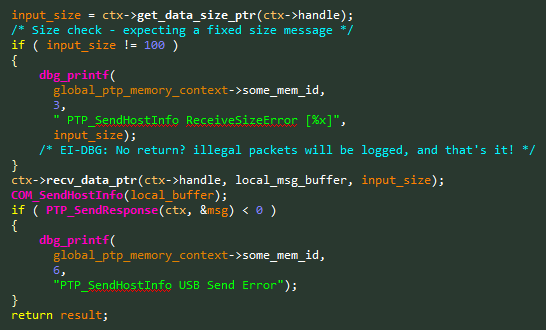
איור 9 – קטע קוד פגיע ממטפל Sendhostinfo.
הפעם המפתחים זכרו לבדוק שההודעה היא הגודל הקבוע המיועד של 100 בתים. עם זאת, הם שכחו משהו מכריע. מנות לא חוקיות יירשמו רק, אך לא יירדו. לאחר בדיקה מהירה בסביבת בדיקות ה- WiFi שלנו, ראינו התרסקות. פונקציית הרישום isn’לא טוען וזה ניצח’לא להפסיק את הצפת החוצץ מבוסס הערימה שלנו ��
למרות שהפגיעות הזו היא בדיוק מה שחיפשנו, החלטנו שוב להמשיך לחפש יותר, במיוחד מכיוון שסביר להניח כי פגיעות מסוג זה תמצא יותר מפקודה יחידה.
CVE-2019-6001-הצפת חיץ ב- SetAdapterBatteryReport-0x91FD
שם הפקודה PTP: SendadapterBatteryReport
קוד Opcode של Command: 0x91fd
לא רק שמצאנו פגיעות נוספת עם אותו דפוס קוד, זו הייתה הפקודה האחרונה ברשימה, והעניקה לנו גימור נחמד. איור 10 מציג גרסה מפושטת של מטפל ה- PTP הפגיע.

איור 10 – קטע קוד פגיע ממטפל SendadapterBatteryReport.
במקרה זה, מאגר הערימה קטן למדי, ולכן נמשיך להשתמש בפגיעות הקודמת.
הערת שוליים: בבדיקת פגיעות זו במערך ה- WiFi, גילינו שהיא גם מתרסקת לפני שהפונקציה חוזרת. הצלחנו לנצל אותו רק על חיבור ה- USB.
טעינת צופי – ניסיון שני
חמושים בפגיעות החדשה שלנו, סיימנו את הניצול שלנו והעמיסנו בהצלחה את הצופים במצלמה. כעת יש לנו ניפוי רשת רשת, ואנחנו יכולים להתחיל לזרוק כתובות זיכרון שיעזרו לנו במהלך תהליך ההנדסה ההפוך שלנו.
אבל, חכה רגע, לא’לא סיימנו? המטרה שלנו הייתה להראות שאפשר לחטוף את המצלמה הן מ- USB והן מ- WiFi באמצעות פרוטוקול העברת התמונה. אמנם היו הבדלים קלים בין שתי שכבות ההובלה, אך בסופו של דבר הפגיעות בה השתמשנו עבדה בשני המקרים, ובכך הוכיחה את נקודתנו. עם זאת, השתלטות על המצלמה הייתה רק הצעד הראשון בתרחיש שהצגנו. עכשיו זה’זמן ליצור קצת כופר.
זמן לאיזה קריפטו
כל תוכנת כופר תקינה זקוקה לפונקציות קריפטוגרפיות להצפנת הקבצים המאוחסנים במכשיר. אם אתה זוכר, תהליך עדכון הקושחה ציין משהו על הצפנת AES. זה נראה כמו הזדמנות טובה לסיים את כל המשימות שלנו בפעם אחת.
המשימה ההנדסית ההפוכה הזו השתפרה הרבה יותר שחשבנו שהיא תעשה; לא רק שמצאנו את פונקציות AES, מצאנו גם את האימות והפענוח מפתחות לתהליך עדכון הקושחה. מכיוון ש- AES הוא צופן סימטרי, ניתן להשתמש באותם מפתחות גם להצפנת עדכון קושחה זדוני ואז לחתום עליו כך שהוא יעביר את בדיקות האימות.
במקום ליישם את כל האלגוריתמים הקריפטוגרפיים המסובכים בעצמנו, השתמשנו בסקאוט. יישמנו הוראה חדשה המדמה תהליך עדכון קושחה, ושולחת בחזרה את החתימות הקריפטוגרפיות שהאלגוריתם חישב. בעזרת הוראה זו אנו יודעים כעת מהן החתימות הנכונות עבור כל חלק בקובץ עדכון הקושחה, ובאופן יעיל מקבלים חתימה פרימיטיבית על ידי המצלמה עצמה.
מכיוון שיש לנו רק מצלמה אחת, זה היה חלק מסובך. אנו רוצים לבדוק קובץ עדכון קושחה ביתית משלנו, אך אנו לא נוהגים’זה לא רוצה לבנות את המצלמה שלנו. למזלנו, באיור 11 אתה יכול לראות את Dumper ROM המותאם אישית שלנו, שנוצר על ידי טלאי קסם פנס’S Rom Dumper.
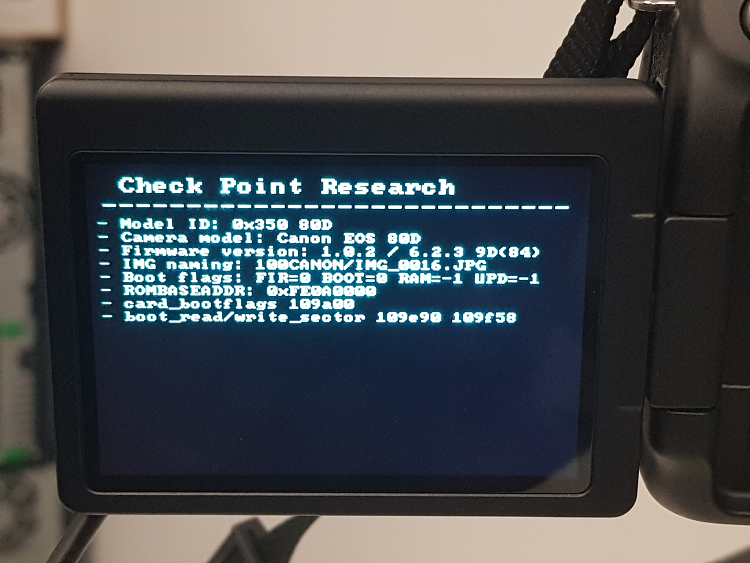
איור 11 – תמונה של Dumper ROM המותאם אישית שלנו, באמצעות הכותרת שלנו.
CVE-2019-5995-עדכון קושחה זדוני שקט:
ישנה פקודת PTP לעדכון קושחה מרחוק, הדורשת אפס אינטראקציה של משתמשים. המשמעות היא שגם אם כל פגיעויות היישום מתמודדות, תוקף עדיין יכול להדביק את המצלמה באמצעות קובץ עדכון קושחה זדוני.
עוטף את זה
לאחר ששיחקנו בתהליך עדכון הקושחה, חזרנו לסיים את Ransomware שלנו. Ransomware משתמש באותן פונקציות קריפטוגרפיות כמו תהליך עדכון הקושחה, ומתקשר לאותן פונקציות AES בקושחה. לאחר הצפנת כל הקבצים בכרטיס SD, Ransomware מציג את הודעת Ransom למשתמש.
שרשור הכל יחד מחייב את התוקף להקים תחילה נקודת גישה WiFi נוכלת. ניתן להשיג זאת בקלות על ידי ריחוש תחילה את הרשת ואז לזייף את ה- AP כך שיהיה שם זהה לזה שהמצלמה מנסה אוטומטית להתחבר. ברגע שהתוקף נמצא באותה LAN כמו המצלמה, הוא יכול ליזום את הניצול.
להלן מצגת וידאו של ניצולנו ותוכנת הכופר שלנו.
ציר זמן גילוי
- 31 במרץ 2019 – דווח על פגיעויות לקאנון.
- 14 במאי 2019 – קאנון אישר את כל הפגיעויות שלנו.
- מנקודה זו ואילך, שני הצדדים פעלו יחד כדי לתקן את הפגיעויות.
- 08 ביולי 2019 – אימתנו ואישנו את קאנון’S תיקון.
- 06 באוגוסט 2019 – קאנון פרסם את התיקון כחלק מייעוץ אבטחה רשמי.
קָנוֹן’ייעוץ אבטחה
להלן הקישורים לייעוץ האבטחה הרשמי שפורסם על ידי קאנון:
- יפנית: https: // Global.קאנון/JA/תמיכה/אבטחה/מצלמה.html
- אנגלית: https: // Global.CANON/EN/תמיכה/אבטחה/D-CAMERA.html
אנו ממליצים בחום לכולם לתקן את המצלמות המושפעות שלהם.
סיכום
במהלך המחקר שלנו מצאנו פגיעויות קריטיות מרובות בפרוטוקול העברת התמונות כפי שיושם על ידי Canon. למרות שהיישום שנבדק מכיל פקודות קנייניות רבות, הפרוטוקול סטנדרטי ומוטבע במצלמות אחרות. בהתבסס על התוצאות שלנו, אנו מאמינים כי ניתן למצוא פגיעויות דומות ביישומי PTP של ספקים אחרים.
המחקר שלנו מראה כי כל “לִכאוֹב” מכשיר, במקרה שלנו מצלמת DSLR, חשוף להתקפות. השילוב של מחיר, תכנים רגישים וקהל צרכנים רחבים הופכים את המצלמות למטרה משתלמת לתוקפים.
הערה סופית לגבי הצפנת הקושחה. באמצעות פנס קסמים’S Rom Dumper, ובהמשך באמצעות הפונקציות מהקושחה עצמה, הצלחנו לעקוף הן את ההצפנה והן את האימות. זו דוגמה קלאסית לכך שהטשטוש אינו שווה לאבטחה, במיוחד כאשר לקח רק זמן קטן לעקוף את השכבות הקריפטוגרפיות הללו.
Camfecting: כיצד האקרים תוקפים על ידי קבלת גישה למצלמת הרשת שלך
היזהר מקבצים זדוניים הנקראים טרויאנים שיכולים לתת להאקרים גישה למצלמת האינטרנט של המחשב שלך ללא ידיעתך.

ברוב המקרים, אור אדום או ירוק מופיע כאשר מצלמת הרשת שלנו מופעלת אך קבצי טרויאנים מאפשרים להאקרים לעקוף את הפונקציה הזו – כלומר הם יכולים לצפות בך דרך המצלמה מבלי שתדע. תמונה: Shutterstock
ממש כמו סוס העץ של המיתולוגיה היוונית, טרויאני הוא סוג של תוכנות זדוניות שלעתים קרובות מחופש, במקרה זה כתוכנה או תוכנית לגיטימית. לאחר ההתקנה במכשיר, זה יכול להעניק להאקרים גישה מרחוק מלא לאדם’S מחשב.
UNSWS Officurity Expert. זה, לדבריו, מתרחש לעתים קרובות לאנשים רגילים כיום.
“בדרך כלל, טרויאנים משמשים לשליטה על אדם’מכשיר S – כך שההאקר יכול לקבל גישה לקבצי המחשב שלך או לגנוב את הנתונים שלך, או לעתים קרובות הם יכניסו תוכנות זדוניות מזיקות יותר למכשיר שלך,” הוא אומר.
“מה שמדאיג הוא שזה גם נותן להם גישה מרחוק למחשב שלך, כולל ציוד היקפי כמו מצלמת הרשת שלך – כלומר הם יכולים למעשה לצפות בכל מה שיש בצד השני של העדשה. סוג זה של התקפה ידוע בשם camfecting.
“זה’זה חדירה מוחלטת על פרטיותנו וזה’S לא רק מוגבל למחשב שלך, זה יכול לקרות בטלפון שלך, בטאבלט כמו גם במכשירים ברשת אחרים בביתך כמו מצלמות אבטחה.”
איך מתקפה עובדת?
לאנשים מסוימים, סיפורם של האקרים זוכה לגישה לאדם’מחשב ללא רשותם אולי אינו חדש, אבל האקרים תמיד מגיעים עם דרכים רעננות להסוות את הטרויאני.
על ידי התחזה לבנק, סוכנות ממשלתית או צדקה, האקרים יוצרים אשליה של אותנטיות וסמכות – לרוב עם בקשה תובענית או דחופה המחייבת פעולה מיידית של המקבל. אם הם ממשיכים לפתוח או להוריד קבצים המצורפים לדוא”ל הספאם, התוכנה הזדונית מתקינה את קבצי הטרויאנים למחשב.
“רוב הזמן כשזה מתרחש, הקורבנות נשארים לא מודעים לכך שזה אפילו קרה,” אומר פרופ ‘. Kanhere.
“העסקה כמעט אוטומטית ולעתים קרובות שום דבר לא קורה לאחר שתלחץ על כפתור ההורדה כדי שאנשים עשויים לחשוב שם’זה תקלה או זה’קובץ ריק, כך שהם מתעלמים ממנו ודון’לא תחשוב הרבה מזה.
“זה לא היה’זה תמיד קל זה – לא מזמן האקרים היו צריכים לכתוב את התוכנה הזדונית, מה שאומר שהם היו זקוקים לידע לתכנות מחשבים מומחים. בימינו, טרויאנים וכל הכלים הדרושים להשקת התקפות כאלה ניתן לקנות ולמכור באינטרנט האפל.”
למה זה קורה?
פרופ ‘. קנהר אומר שצריך להיות מוטיבציה חזקה לפרוץ לאדם אחר’מצלמת רשת, שכן בדרך כלל ההתקפה מתוכננת ומכוונת.
“סיבה לכך שזה קורה יכולה להיות שהאקרים רוצים לצלם תמונות או קטעי וידאו של האדם האחר במצב מתפשר ויכול להשתמש בהן כסחיטה לרווח כספי – זה’היא אמת סוטה מאוד אבל זה קורה.
“אם אנחנו’השימוש במחשבים הניידים, הטלפונים והמכשירים האחרים שלנו למטרות עבודה או חברתיות, לרוב יש מצלמה מובנית כך שהיא’קל מאוד להאקרים לקבל גישה לקטעי ויזואלים של הקורבן בכל זמן נתון.
“אנו גם יודעים כי סוכנויות מודיעין ממשלתיות יכולות להשתמש בגישה זו כדי לאסוף מידע מוגבל או רגיש גם כן.”

התקנת תוכנת אנטי -וירוס והפעלת חומת האש שלך כשאתה גולש באינטרנט הן כמה דרכים לחזק את ההגנה שלך אם מתקדם סייבר קורה. תמונה: Shutterstock
לעבוד על ההגנה שלך
בזמן שזה’לא תמיד ניתן להימנע מהתקפה של הוספה לחלוטין, ישנן דרכים לחזק את ההגנה שלך כאשר קורה. וזה מסתכם בהיגיינת סייבר ולהכיר קצת על המחשב שלך.
“ראשית, בדוק לאילו אפליקציות ותוכניות יש אישור לגשת למצלמה ולמיקרופון שלך. תהיה בטוח ש’רק מאפשר לאפליקציות שבאמת זקוקות לגישה למצלמה, למשל, צוותי מיקרוסופט לפגישות עבודה ולא אקראיות שאתה לא עושה זאת’t זכור התקנה.
“שנית, הפעל את חומת האש שלך. זה יעזור להגן על הרשת שלך על ידי סינון וחסימת תנועה שמנסה לקבל גישה לא מורשית למחשב שלך.
“ולבסוף, התקנת תוכנות אנטי -וירוס היא קו הגנה נוסף מכיוון שהם מסננים באופן פעיל ובודקים אם יש תוכנה זדונית זדונית במחשב שלך.”
אם אתה נתקל בתיקיות אקראיות במחשב שלך המכילות תמונות או סרטונים שאתה לא תום’אני זוכר שהקליט את עצמך, זהו דגל אדום שמשהו דגי קורה, אומר פרופ ‘. Kanhere.
אפילו אנשי מקצוע בתחום טכנולוגיית המחשבים אינם חסינים מפני התקפות האקרים מסוג זה.
תמונה של מארק צוקרברג, מייסד ענקית המדיה החברתית פייסבוק, שישב ליד שולחנו ומחזיק מקרטון גזר את תשומת הלב למשהו מוזר ברקע-המצלמה של המחשב הנייד שלו הייתה מכוסה בקלטת.
ברוב מכשירי המחשב נראה שנורה ירוק או אדום מודיע לנו שהמצלמה נמצאת בשימוש. אבל זה לא תמיד המקרה כאשר טרויאני הסתנן למערכת המחשבים שלך, אומר פרופ ‘. Kanhere.
“כיסוי עדשת מצלמת הרשת במחשב הנייד שלך הוא דרך אחת פשוטה ונמוכה-טק לספק הגנה נוספת מפני האקרים שעשויים לנסות לגשת באופן בלתי חוקי למצלמת המחשב שלך.”


