


Il virus influisce sulla fotocamera?
Riepilogo:
La pandemia di coronavirus ha avuto un impatto significativo sull’industria delle telecamere. Gli impianti di produzione in Malesia che producono telecamere Sony sono stati chiusi, portando a potenziali ritardi nella disponibilità della fotocamera. Le finanze di Sony possono anche essere interessate a causa del rallentamento dei mercati degli smartphone che usano i loro sensori. Inoltre, le chiusure dei negozi hanno comportato le vendite di telecamere rallentate.
Punti chiave:
1. Il coronavirus ha causato chiusure di fabbricazione degli impianti in Malesia, influenzando la produzione di telecamere.
2. Le telecamere Sony possono sperimentare ritardi nella disponibilità a seguito della chiusura delle piante.
3. La situazione finanziaria di Sony potrebbe essere influenzata a causa del rallentamento dei mercati degli smartphone che usano i loro sensori.
4. Le chiusure dei negozi hanno portato a una riduzione delle vendite di fotocamere.
Domande:
1. In che modo il coronavirus ha influenzato l’industria delle telecamere?
Il virus ha provocato la chiusura degli impianti di produzione in Malesia che producono telecamere Sony, causando potenzialmente ritardi nella disponibilità della fotocamera.
2. Quale impatto specifico ha avuto il coronavirus sulle finanze di Sony?
Il conseguente rallentamento dei mercati degli smartphone che utilizzano i sensori Sony potrebbe avere implicazioni finanziarie per l’azienda.
3. In che modo le chiusure dei negozi hanno influenzato le vendite della fotocamera?
A causa delle chiusure dei negozi, le vendite di telecamere hanno subito un calo.
4. Perché le persone coprono le loro webcam?
Le persone coprono le loro webcam per proteggere la loro privacy e sicurezza.
5. Come può un cybercriminale ottenere l’accesso alla webcam di qualcuno?
Un criminale informatico può accedere a una webcam hackerando nel dispositivo e disabilitando la luce a LED che indica che la webcam è in uso.
6. Quali rischi posa una webcam esposta?
Una webcam esposta può essere utilizzata per scopi dannosi come ricatto, furto di identità o causare angoscia alla vittima.
7. Quali sono le vulnerabilità delle webcam wireless?
Le webcam wireless sono vulnerabili se la password predefinita non viene modificata, poiché chiunque abbia l’indirizzo IP può facilmente indovinare la password e accedere al dispositivo.
8. In che modo i criminali informatici possono assumere webcam integrate?
Se un dispositivo con una webcam integrata ottiene un virus o malware, i criminali informatici possono facilmente assumere il controllo delle funzionalità della webcam, inclusa la disabilitazione della luce a LED.
9. È la webcam frontale di uno smartphone considerato un rischio per la sicurezza?
No, la webcam frontale di uno smartphone non è in genere considerato un rischio per la sicurezza in quanto spesso viene nascosto quando non è in uso.
10. Quali sono alcuni suggerimenti per migliorare la privacy e la sicurezza della webcam?
Alcuni suggerimenti per migliorare la privacy e la sicurezza della webcam includono l’installazione di software antivirus, garantendo che il firewall sia in esecuzione, modificando la password su webcam wireless e mantenendo aggiornati il sistema operativo e il software.
In che modo il coronavirus sta influenzando l’industria delle telecamere
Il virus ha chiuso gli impianti di produzione in Malesia che producono telecamere Sony, tuttavia. Ciò potrebbe significare ritardi nell’ottenere telecamere, anche se Sony hasn’T ha ancora condiviso qualsiasi dettaglio. L’azienda’Le finanze S potrebbero anche essere influenzate dal conseguente rallentamento dei mercati degli smartphone che utilizzano i sensori Sony e rallentano le vendite a causa delle chiusure del negozio.
Ecco il motivo per cui le persone coprono la loro webcam
Don’Devo cercare lontano per trovare una webcam. Essi’re sul tuo laptop, tablet e smartphone. Esso’è bello poter chattare con amici o familiari e vedere i loro volti, ma le webcam rappresentano anche un pericolo per la tua privacy e sicurezza.
Un criminale informatico potrebbe potenzialmente ottenere l’accesso alla tua webcam per registrare luoghi e suoni correlati a te. Potresti pensare a te’d Riconoscere se qualcuno lo ha fatto con il tuo dispositivo, ma ci sono modi in cui un hacker può disabilitare la luce a LED che normalmente segnala la tua webcam è in uso, anche quando è’S corre.
Molte persone coprono la loro webcam perché non sai mai chi potrebbe essere dall’altra parte a guardare. Se uno snoop ottiene l’accesso alla tua webcam, potrebbero raccogliere filmati per estorcere, ricattare o causare caos nella tua vita.
Le buone notizie? Esso’è una facile minaccia informatica da proteggere se sai cosa tu’fare. Qui’è uno sguardo al motivo per cui dovresti nascondere la tua webcam, cosa potrebbe accadere se non’t e sei suggerimenti che puoi utilizzare per migliorare la sicurezza della webcam.
Perché dovresti nascondere la tua webcam
I cyberthies cercano modi per indirizzare e rubare informazioni. Ciò potrebbe assumere la forma di dirottare conti bancari online, rubare dati finanziari utilizzati per lo shopping online o rompere su conti dei social media.
Ma potresti aver notato un pezzo di nastro’s o un amico’s webcam ultimamente. Quello’s perché le malprese possono anche colpire le webcam.
Gli stessi virus e malware che possono rubare informazioni dai tuoi dispositivi possono anche incorporare software in grado di registrare qualunque cosa una webcam veda. Questa potrebbe essere un’attività che si svolge nel comfort della tua casa o nella privacy del tuo posto di lavoro. Se utilizzata per scopi dannosi, una webcam potrebbe registrare momenti o materiale sensibili, con il laptop infetto che invia le registrazioni al criminale informatico.
Il materiale che’S raccolti può essere utilizzato per una serie di scopi, come ricatto, furto di identità o per causare un disagio per la vittima. La minaccia informatica di una webcam esposta può avere un impatto molto reale su chiunque colpisca.
Cosa potrebbe accadere se la tua webcam è vulnerabile
Se indossi’T Prendi precauzioni per proteggere la tua webcam, la tua privacy e la sicurezza online potrebbero non essere così forti come potrebbe essere.
Esistono due tipi di webcam comuni, ognuna con vulnerabilità diverse che i criminali informatici potrebbero sfruttare:
- Webcam wireless: Queste telecamere utilizzano la connettività wireless per connettersi al tuo laptop o al computer, ma ciò significa anche che hanno un indirizzo IP e una password. Spesso, quando il consumatore acquista e imposta la webcam, lasciano la password come opzione predefinita, invece di impostare una password complessa univoca propria. Ciò significa che chiunque sia in grado di trovare l’indirizzo IP potrebbe facilmente indovinare la password ed essere in grado di accedere al dispositivo.
- Webcam integrate: Queste telecamere sono integrate nel tuo laptop o tablet e sono utili per le conversazioni video. Ma se il tuo dispositivo ottiene un virus o un malware, i criminali informatici potrebbero quindi assumere facilmente la funzionalità della webcam e attivarlo o spegnerlo come desiderano, oltre a disabilitare la luce a LED per evitare il rilevamento.
Uno smartphone’la webcam frontale in genere non è’t considerato un rischio per la sicurezza. Quello’s perché quando tu’non usarlo, esso’S di solito nascosto nella borsa o nella tasca.
Non così con webcam wireless o integrate. I criminali informatici possono accedere a queste telecamere e per le loro posizioni – di fronte al tuo salotto, cucina o ufficio – possono esporre la tua privacy e conversazioni sensibili.
Quello’S perché’è una buona idea per coprire la tua webcam o fare altri passi per migliorare la sicurezza di Internet.
6 suggerimenti per migliorare la privacy e la sicurezza della webcam
Coprire la tua webcam è un trucco facile per evitare qualcuno che ti spia. Ma non lo fa’t Affrontare totalmente la necessità di sicurezza di Internet. Inoltre, mettere il nastro sulla tua webcam non’T significa che qualcuno può’T ascolta ancora attraverso il microfono.
Ecco sei suggerimenti che puoi utilizzare per migliorare la tua webcam e la sicurezza del dispositivo.
- Ottieni software antivirus. Le webcam integrate possono essere hackerate con virus e malware comuni. Il software antivirus può aiutarti a proteggere meglio il tuo dispositivo da questi cyberthreats. Alcuni software di sicurezza impediscono alle applicazioni e al malware di accedere alla webcam del tuo computer senza il tuo consenso.
- Assicurati che il tuo firewall sia in esecuzione. I firewall agiscono come gate che garantiscono solo un traffico legittimo arriva alla tua rete e alla tua webcam integrata.
- Cambia la password sulla webcam wireless. Migliaia di webcam wireless sono là fuori con la stessa password predefinita che è stata codificata in esse dal loro produttore. Se aggiorni la password predefinita a qualcosa di unico e complesso, puoi aiutare a migliorare la sicurezza della tua webcam.
- Aggiorna i sistemi operativi e il software. I criminali informatici possono compromettere i dispositivi e scaricare virus su di essi sfruttando le vulnerabilità trovate nel sistema operativo o software popolare. Assicurati di aggiornare le ultime versioni per patch di sicurezza.
- Evita collegamenti o allegati sospetti. I criminali informatici a volte usano e -mail di phishing per consegnare un virus o malware di webcam. Apri solo e -mail e collegamenti o scarica gli allegati da indirizzi e -mail di cui ti fidi.
- Usa una copertina di webcam scorrevole. Esso’s una soluzione semplice: fai scorrere la copertina quando vuoi parlare faccia a faccia con qualcuno e chiuderla quando tu’non usarlo.
Segui questi suggerimenti e te’sarà sulla buona strada per vivere una vita più privata connessa.
In che modo il coronavirus sta influenzando l’industria delle telecamere

Il romanzo coronavirus sta colpendo l’industria di imaging in modi drammatici. I fotografi professionisti affrontano settimane di sessioni cancellate e il rinvio di eventi importanti come le Olimpiadi. Le principali fiere come Photokina e NAB sono state cancellate. I nuovi prodotti sono stati ritardati poiché le fabbriche sono costrette a chiudere.
Ancor prima che il virus diventasse una pandemia globale, l’industria delle telecamere – e l’intera industria tecnologica nel suo insieme – hanno iniziato a vedere carenze. Mentre la maggior parte delle principali aziende di telecamere ha sede in Giappone (un paese che ha subito un piccolo rallentamento a causa del virus. almeno per ora) gran parte della produzione avviene in Cina, dove il virus ha colpito presto e duro. Anche i prodotti fabbricati in Giappone facciano carenze di ricambi da fornitori con sede in Cina. Diverse aziende hanno annunciato ritardi di prodotti che sono stati rivelati solo poco prima che Covid-19 assumesse il ciclo di notizie, tra cui Nikon per la sua punta di punta D6 DSLR.
Là’non dire quanto il virus abbia ritardato gli attrezzi che non’T è stato ancora annunciato.

Mentre l’industria sta già assistendo a effetti a breve termine, gli effetti a lungo termine sono fino alla speculazione, probabilmente anche agli addetti ai lavori del settore. Le tendenze digitali hanno contattato diversi principali produttori per ulteriori informazioni sulle loro operazioni durante la crisi, ma la maggior parte ha dato solo vaghe risposte o collegamenti alle dichiarazioni ufficiali.
- In che modo le telecamere istantanee di Fujifilm aiutano pazienti e infermieri a connettersi
- Nikon’S flagship e la fotocamera D6 molto costosa inizia finalmente la spedizione
- Come tracciare il controllo dello stimolo del coronavirus utilizzando l’app Web IRS
Alcune società di telecamere, tra cui Fujifilm e Canon, sviluppano anche forniture mediche, che possono aiutare a compensare le perdite di entrate. L’impatto del virus sull’economia potrebbe creare ulteriori problemi per un settore che ha visto anni di vendite più basse a causa di telecamere telefoniche sempre più capaci.
I fotografi che pianificano di acquistare nuove telecamere o obiettivi, o che hanno bisogno di attrezzature riparate, vedranno anche ritardi, se non dai produttori di fotocamere stessi, quindi dai rivenditori. Amazon sta dando la priorità alla spedizione per articoli essenziali e B&H ha temporaneamente chiuso la sua posizione.
Ecco come il coronavirus sta influenzando i principali produttori di fotocamere.
Sony
Sony produce sensori di fotocamere per molti marchi al di là dei suoi, compresa la maggior parte degli smartphone. E la produzione di sensori continua durante la pandemia, afferma la società.
Il virus ha chiuso gli impianti di produzione in Malesia che producono telecamere Sony, tuttavia. Ciò potrebbe significare ritardi nell’ottenere telecamere, anche se Sony hasn’T ha ancora condiviso qualsiasi dettaglio. L’azienda’Le finanze S potrebbero anche essere influenzate dal conseguente rallentamento dei mercati degli smartphone che utilizzano i sensori Sony e rallentano le vendite a causa delle chiusure del negozio.
Nikon
All’inizio di questo mese, Nikon ha affermato che il lancio della sua nuova DSLR di punta, il D6, sarebbe ritardato di mesi a causa del virus. All’epoca, Nikon ha detto che il D6 sarebbe stato ritardato fino a maggio. Il prossimo 120-300mm f/2.Anche 8 lenti è stato ritardato a causa del virus.
Il rinvio delle Olimpiadi del 2020 può alleviare il dolore del ritardo D6. Sia la fotocamera che l’obiettivo da 120-300 mm sono orientati verso fotografi sportivi professionisti e il loro rilascio è stato programmato per portarli nelle mani di quei clienti prima delle Olimpiadi di Tokyo, che ora ha vinto’T accade fino al 2021.
Mentre il virus si diffondeva attraverso l’U.S., Nikon è stato anche costretto a chiudere i suoi centri di servizio qui e annullare gli eventi. Nikon’Il team di supporto è ancora disponibile tramite chiamata o e -mail, ma un avviso nella pagina di supporto dice di aspettarsi tempi di attesa più lunghi. Un aggiornamento del 27 marzo ha affermato che la società sta ancora affrontando incertezza e che continua a monitorare l’impatto e i potenziali ritardi.
Canone
Canon hasn’T ancora condiviso una dichiarazione ufficiale sui ritardi. Le voci suggeriscono che la produzione è in funzione a una capacità ridotta, il che potrebbe significare ritardi per l’imminente fotocamera Mirrorless EOS R5. L’obiettivo Rebel T8i e RF 24-200mm-annunciato il 13 febbraio-non hanno ancora ricevuto date di rilascio.
Fujifilm
Fujifilm’S X-T3 e X-T30 sono influenzati dalla riduzione della produzione, la società ha affermato in una dichiarazione alle tendenze digitali. L’azienda’S imminente X-T4 potrebbe non essere disponibile fino ad aprile o poi, con Fujifilm che ha notato che il virus potrebbe respingere quella risalita più indietro.
Fujifilm sta anche chiudendo temporaneamente il suo negozio a New York e la posizione di riparazione nel New Jersey. Le riparazioni saranno ancora disponibili contattando l’assistenza clienti.
La società non lo fa’t basta fare le telecamere. Produce anche attrezzature mediche e colture cellulari utilizzate per sviluppare vaccini. Un funzionario cinese ha affermato all’inizio di questo mese che la droga Avigan, prodotta da una consociata Fujifilm, sembrava aiutare i pazienti con coronavirus.
Sigma
Sigma è una delle poche aziende che fa tutta la sua produzione in Giappone, ma anche potrebbe essere influenzata dai vincoli di approvvigionamento sulle parti originarie altrove. Parlando con Dpreview all’inizio di questo mese, Sigma ha spiegato che stava cercando di procurarsi tali parti di nuovi fornitori.
A causa degli arresti obbligatori in California e New York, Sigma’s u.S. Gli uffici sono chiusi mentre i dipendenti lavorano da casa. Qualsiasi transazione che richiede la spedizione, comprese riparazioni e nuovi ordini, è stata sospesa.
Per gli ultimi aggiornamenti sulla focolaio di coronavirus romanzo, Visita l’Organizzazione mondiale della sanità’Pagina S covid-19.
Raccomandazioni degli editori
- Come iscriverti a una prova del vaccino contro il coronavirus
- Assistente’t Aggiorna la tua fotocamera. Ha vinto’ti rendono un fotografo migliore
- La fotocamera Nikon D6 arriverà finalmente il 21 maggio
- Come evitare le truffe di controllo dello stimolo del coronavirus
- Guarda come fujifilm’La famosa fotocamera X100 è cambiata nel corso degli anni
- Caratteristiche
- Notizia
- Coronavirus: come Covid-19 sta cambiando il modo in cui viviamo
- Caratteristiche
Dire formaggio: ransomware-ing una fotocamera DSLR
Macchine fotografiche. Li portiamo ad ogni importante evento di vita, li portiamo in vacanza e li conserdiamo in un caso protettivo per tenerli al sicuro durante il transito. Le telecamere sono più di un semplice strumento o giocattolo; Affidiamo loro i nostri stessi ricordi, e quindi sono molto importanti per noi.
In questo blog, raccontiamo come noi di Check Point Research faceva un viaggio per verificare se gli hacker potessero colpirci in questo punto debole esatto. Abbiamo chiesto: gli hacker potrebbero prendere il controllo delle nostre telecamere, i tutori dei nostri preziosi momenti, e infettarli con ransomware?
E la risposta è: SÌ.
Sfondo: telecamere DSLR Aren’t tuoi nonni’ telecamere, quegli enormi aggeggi cinematografici antichi che potresti trovare in soffitta. Oggi’Le telecamere S sono dispositivi digitali incorporati che si collegano ai nostri computer utilizzando USB e i modelli più recenti supportano persino WiFi. Mentre USB e WiFi vengono utilizzati per importare le nostre foto dalla fotocamera al nostro telefono cellulare o PC, espongono anche la nostra fotocamera all’ambiente circostante.
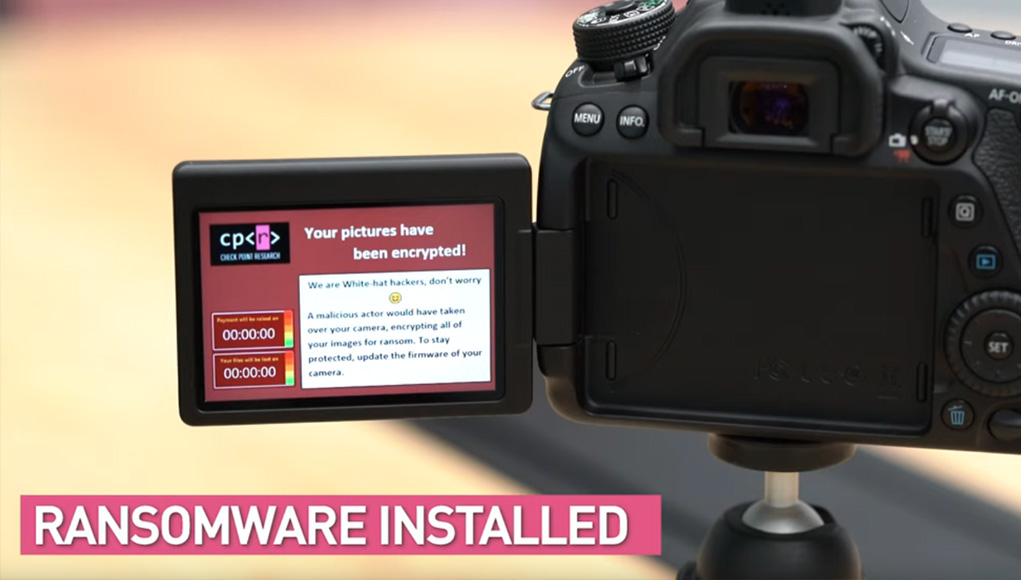
La nostra ricerca mostra come un utente malintenzionato nelle immediate vicinanze (WiFi) o un aggressore che ha già dirottato il nostro PC (USB), può anche propagare e infettare le nostre amate telecamere con malware. Immagina come risponderesti se gli aggressori iniettano ransomware in entrambi i computer E la fotocamera, facendoli tenere in ostaggio tutte le tue foto a meno che tu non paghi il riscatto.
Di seguito è riportata una dimostrazione video di questo attacco:
Dettagli tecnici
Protocollo di trasferimento di immagini (PTP)
Le telecamere DSLR moderne non usano più il film per catturare e successivamente riprodurre immagini. Invece, la International Imaging Industry Association ha ideato un protocollo standardizzato per trasferire le immagini digitali dalla fotocamera al tuo computer. Questo protocollo è chiamato protocollo di trasferimento dell’immagine (PTP). Inizialmente focalizzato sul trasferimento di immagini, questo protocollo ora contiene dozzine di comandi diversi che supportano qualsiasi cosa, dall’assunzione di un’immagine in diretta all’aggiornamento della fotocamera’firmware S.
Sebbene la maggior parte degli utenti collega la fotocamera al proprio PC utilizzando un cavo USB, i modelli di fotocamere più recenti ora supportano WiFi. Ciò significa che quello che una volta era un protocollo PTP/USB che era accessibile solo ai dispositivi collegati USB, ora è anche PTP/IP accessibile a ogni dispositivo abilitato per WiFi.
In un precedente discorso chiamato “Paparazzi su IP” (HITB 2013), Daniel Mende (ERNW) ha dimostrato tutti i diversi attacchi di rete che sono possibili per ciascun protocollo di rete che Canon’Le telecamere EOS supportate al momento. Alla fine del suo discorso, Daniel ha discusso del protocollo di rete PTP/IP, dimostrando che un aggressore poteva comunicare con la telecamera annusando un GUID specifico dalla rete, un GUID che è stato generato quando il target è stato il target’Il computer S è stato abbinato alla fotocamera. Poiché il protocollo PTP offre una varietà di comandi e non è autenticato o crittografato in alcun modo, ha dimostrato come (mis) ha usato il protocollo’funzionalità S per spionaggio su una vittima.
Nella nostra ricerca miriamo ad avanzare oltre il punto di accedere e utilizzare il protocollo’funzionalità s. Simulando gli aggressori, vogliamo trovare vulnerabilità di implementazione nel protocollo, sperando di sfruttarli per assumere la fotocamera. Un tale scenario di esecuzione del codice remoto (RCE) consentirà agli aggressori di fare quello che vogliono con la fotocamera e infettarlo con ransomware è solo una delle tante opzioni.
Da un aggressore’prospettiva S, il livello PTP sembra un grande bersaglio:
- PTP è un protocollo non autenticato che supporta dozzine di diversi comandi complessi.
- La vulnerabilità in PTP può essere ugualmente sfruttata su USB e su WiFi.
- Il supporto WiFi rende le nostre telecamere più accessibili agli aggressori vicini.
In questo blog, ci concentriamo sul PTP come nostro vettore di attacco, descrivendo due potenziali percorsi per gli aggressori:
- USB – Per un attaccante che ha assunto il tuo PC e ora vuole propagare nella tua fotocamera.
- WiFi – Un aggressore può posizionare un punto di accesso wifi canaglia in un’attrazione turistica, per infettare la tua macchina fotografica.
In entrambi i casi, gli aggressori stanno cercando la fotocamera. Se essi’ha successo, è probabile che tu’Dovrei pagare il riscatto per liberare la tua amata fotocamera e file di foto.
Presentazione del nostro obiettivo
Abbiamo scelto di concentrarci sul canone’fotocamera DSLR EOS 80D per molteplici motivi, tra cui:
- Canon è il più grande produttore di DSLR, che controlla oltre il 50% del mercato.
- L’EOS 80D supporta sia USB che WiFi.
- Canon ha un ampio “modding” Comunità, chiamata Magic Lantern.
Magic Lantern (ML) è un componente aggiuntivo di software gratuito open source che aggiunge nuove funzionalità alle telecamere Canon EOS. Di conseguenza, la comunità ML ha già studiato parti del firmware e ha documentato alcune delle sue API.
Gli aggressori sono profitti-massimi, si sforzano di ottenere il massimo impatto (profitto) con uno sforzo minimo (costo). In questo caso, la ricerca sulle telecamere canoniche avrà il massimo impatto per gli utenti e sarà la più semplice da iniziare, grazie alla documentazione esistente creata dalla comunità ML.
Ottenere il firmware
Questa è spesso la parte più difficile di ogni ricerca incorporata. Il primo passo è verificare se c’è un file di aggiornamento del firmware disponibile al pubblico nel fornitore’S sito web. Come previsto, l’abbiamo trovato dopo una breve ricerca su Google. Dopo aver scaricato il file ed estrarre l’archivio, abbiamo avuto una spiacevole sorpresa. Il file sembra essere crittografato / compresso, come si può vedere nella Figura 1.
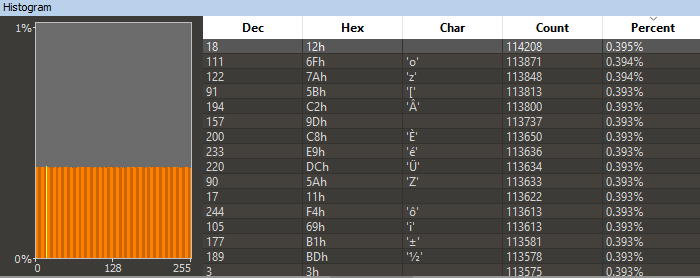
Figura 1 – Istogramma byte del file di aggiornamento del firmware.
La distribuzione pari byte suggerisce che il firmware è crittografato o compresso e che qualunque algoritmo fosse usato era probabilmente buono. Scremando attraverso il file, non siamo riusciti a trovare alcun modello utile che potrebbe essere potenzialmente un accenno all’esistenza del codice di montaggio per un bootloader. In molti casi, il bootloader non è compresso e contiene le istruzioni necessarie per la decryption / decompressione del file.
Provare diversi strumenti di decompressione, come Binwalk o 7zip, non ha prodotto risultati, il che significa che si tratta di uno schema di compressione proprietario o persino di una crittografia. I file del firmware crittografati sono piuttosto rari, a causa dei costi aggiuntivi delle implicazioni di gestione delle chiavi per il fornitore.
Sentendosi bloccato, siamo tornati su Google e abbiamo controllato ciò che Internet ha da dire su questo .File FIR. Qui possiamo vedere il principale vantaggio di studiare un dispositivo con una vasta comunità di modding, poiché ML ha dovuto anche aggirare questa limitazione. E in effetti, nel loro wiki, abbiamo trovato questa pagina che descrive il “Aggiorna protezione” dei file di aggiornamento del firmware, come distribuito in più versioni nel corso degli anni. Sfortunatamente per noi, questo conferma la nostra ipotesi iniziale: il firmware è crittografato.
Essendo open source, speravamo che ML avrebbe in qualche modo pubblicato questa chiave di crittografia, permettendoci di decrittografare il firmware da soli. Sfortunatamente, ciò si è rivelato non essere il caso. ML non solo mantiene intenzionalmente il segreto della chiave di crittografia, non potremmo non’T Trova anche la chiave ovunque su Internet. Ancora un altro vicolo cieco.
La prossima cosa da verificare è stata se ML ha portato il loro software al nostro modello di fotocamera, nel caso in cui contiene funzionalità di debug che ci aiuteranno a scaricare il firmware. Sebbene un tale porto non sia ancora stato rilasciato, mentre leggendo i loro forum e wiki, abbiamo trovato una svolta. ML ha sviluppato qualcosa chiamato dumper rom portatile. Questo è un file di aggiornamento del firmware personalizzato che una volta caricato, scarica la memoria della fotocamera nella scheda SD. La Figura 2 mostra un’immagine della fotocamera durante una dump ROM.
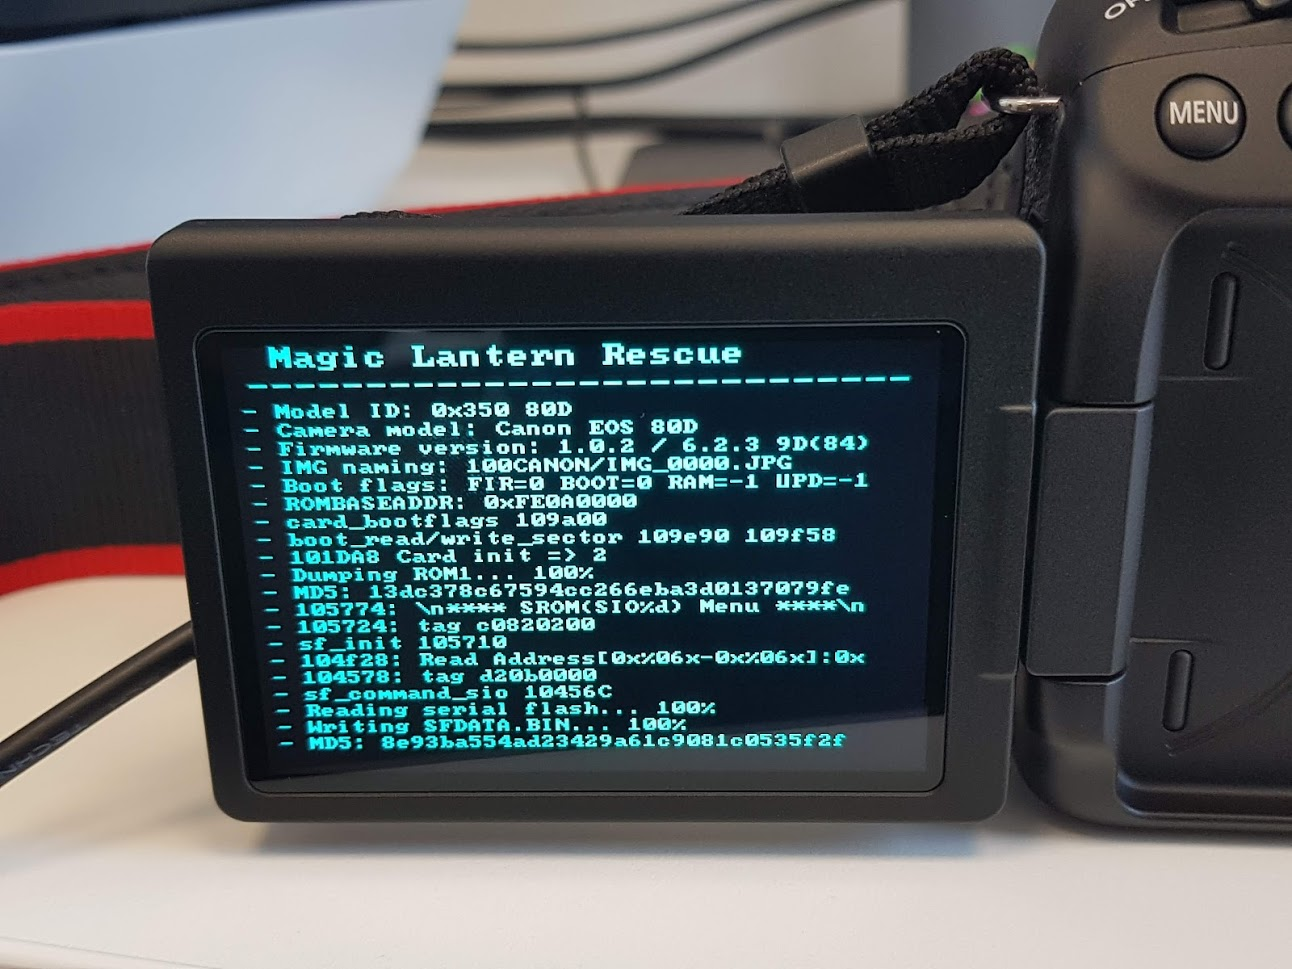
Figura 2 – Immagine scattata durante una discarica ROM dell’EOS 80D.
Usando le istruzioni fornite nel forum, abbiamo scaricato con successo la fotocamera’firmware S e lo ha caricato nel nostro disassemblatore (IDA Pro). Ora possiamo finalmente iniziare a cercare vulnerabilità nella fotocamera.
Invertire il livello PTP
Trovare lo strato PTP è stato abbastanza semplice, a causa della combinazione di due risorse utili:
- Il livello PTP è basato sui comandi e ogni comando ha un opcode numerico univoco.
- Il firmware contiene molte stringhe indicative, che facilitano il compito di ingegneria inversa.
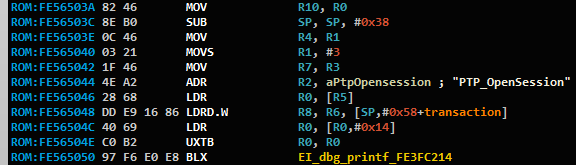
Figura 3 – Stringa correlata al PTP dal firmware.
Attraversando il gestore di OpenSession PTP, abbiamo trovato la funzione principale che registra tutti i gestori di PTP secondo i loro codici operativi. Un controllo rapido ci ha assicurato che le stringhe nel firmware corrispondono alla documentazione che abbiamo trovato online.
Quando abbiamo guardato sulla funzione di registrazione, ci siamo resi conto che lo strato PTP è una promettente superficie di attacco. La funzione registra 148 diversi gestori, indicando che il fornitore supporta molti comandi proprietari. Con quasi 150 comandi diversi implementati, le probabilità di trovare una vulnerabilità critica in uno di esse sono molto elevate.
API del gestore PTP
Ogni gestore di comandi PTP implementa la stessa API del codice. L’API utilizza l’oggetto PTP_Context, un oggetto parzialmente documentato grazie a ML. La Figura 4 mostra un caso di utilizzo di esempio del PTP_Context:
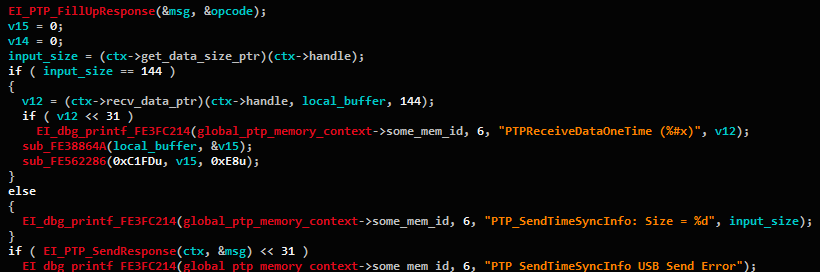
Figura 4 – Handler PTP decompilato, usando l’oggetto PTP_Context.
Come possiamo vedere, il contesto contiene puntatori di funzione che vengono utilizzati per:
- Interrogare le dimensioni del messaggio in arrivo.
- Ricevere il messaggio in arrivo.
- Invio della risposta dopo aver gestito il messaggio.
Si scopre che la maggior parte dei comandi è relativamente semplice. Ricevono solo alcuni argomenti numerici, poiché il protocollo supporta fino a 5 di questi argomenti per ogni comando. Dopo aver scansionato tutti i comandi supportati, l’elenco di 148 comandi è stato rapidamente ridotto a 38 comandi che ricevono un buffer di input. Da un aggressore’S Viewpoint, abbiamo il pieno controllo di questo buffer di input e quindi possiamo iniziare a cercare vulnerabilità in questo set di comandi molto più piccolo.
Fortunatamente per noi, il codice di analisi per ciascun comando utilizza un codice C semplice ed è abbastanza diretto per analizzare. Abbastanza presto, abbiamo trovato la nostra prima vulnerabilità.
CVE-2019-5994-Overflow buffer in SendObjectInfo-0x100c
Nome comando PTP: SendObjectInfo
OpCode di comando PTP: 0x100c
Internamente, il protocollo si riferisce a file e immagini supportati come “Oggetti”, e in questo comando l’utente aggiorna i metadati di un determinato oggetto. Il gestore contiene una vulnerabilità di overflow del buffer durante l’analisi quello che doveva essere il nome file Unicode dell’oggetto. La Figura 5 mostra una versione di codice semplificata del codice vulnerabile:

Figura 5 – Snippet di codice vulnerabile dal gestore SendObjectInfo.
Questo è un overflow buffer all’interno di un contesto globale principale. Senza invertire i diversi campi in questo contesto, l’unica implicazione diretta che abbiamo è la primitiva libera da dove si trova subito dopo la nostra copia. La nostra copia può modificare il campo PkeyWordsStringUnicode in un valore arbitrario e successivamente attivare una chiamata per liberarlo.
Sembra un buon modo per iniziare la nostra ricerca, ma abbiamo continuato a cercare una vulnerabilità che sia più facile da sfruttare.
CVE-2019-5998-Overflow del buffer in NotifybtStatus-0x91f9
Nome comando PTP: NotifybtStatus
OpCode di comando PTP: 0x91f9
Anche se il nostro modello di fotocamera non lo fa’T Supporto Bluetooth, alcuni comandi relativi al Bluetooth sono stati apparentemente lasciati alle spalle e sono ancora accessibili agli aggressori. In questo caso, abbiamo trovato un classico overflow buffer basato su stack, come si può vedere nella Figura 6.
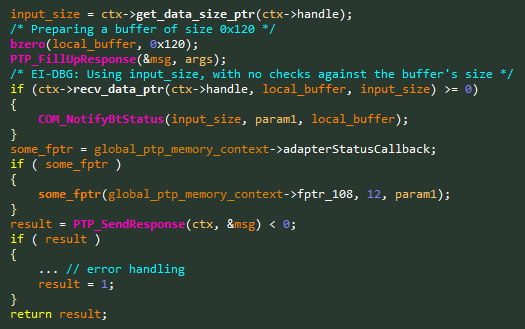
Figura 6 – Snippet di codice vulnerabile dal gestore di notifybtStatus.
Sfruttare questa vulnerabilità sarà facile, rendendolo il nostro obiettivo principale per lo sfruttamento. Di solito fermiamo l’audit del codice a questo punto, ma poiché siamo abbastanza vicini alla fine del gestore’elenco s, lascia’S Finistrare andando oltre il resto.
CVE-2019-5999– Overflow buffer in Blerequest-0x914c
Nome comando PTP: Blerequest
OpCode di comando PTP: 0x914c
Sembra che i comandi Bluetooth siano più vulnerabili degli altri, il che può suggerire un team di sviluppo meno esperto. Questa volta abbiamo trovato un overflow tampone basato su heap, come si può vedere nella Figura 7.
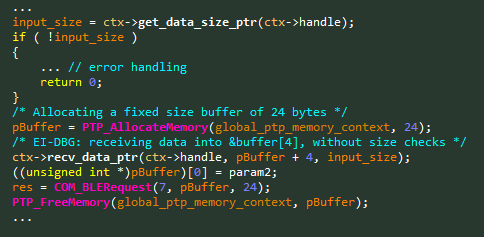
Figura 7 – Snippet di codice vulnerabile dal gestore Blerequest.
Ora abbiamo 3 vulnerabilità simili:
- Overflow buffer su una struttura globale.
- Overflow buffer sullo stack.
- Overflow tampone sopra il mucchio.
Come accennato in precedenza, tenteremo di sfruttare la vulnerabilità basata su stack, che si spera sarà la più semplice.
Guadagnare esecuzione del codice
Abbiamo iniziato collegando la fotocamera al nostro computer utilizzando un cavo USB. In precedenza abbiamo usato l’interfaccia USB insieme a Canon’S “Utilità EOS” software, e sembra naturale tentare di sfruttarlo prima sul livello di trasporto USB. Alla ricerca di una biblioteca PTP Python, abbiamo trovato ptpy, che non ha fatto’T funzionare direttamente fuori dalla scatola, ma ci ha comunque risparmiato un tempo importante nella nostra configurazione.
Prima di scrivere un exploit di esecuzione del codice, abbiamo iniziato con una piccola prova di concetto (POC) che attiverà ciascuna delle vulnerabilità che abbiamo trovato, si spera che finisca la fotocamera che si blocca. La Figura 8 mostra come la fotocamera si blocca, in ciò che è descritto dal venditore come “Err 70.”

Figura 8 – Schermata di crash che abbiamo ricevuto quando abbiamo testato i nostri POC di exploit.
Ora che siamo sicuri che tutte le nostre vulnerabilità funzionino davvero, esso’è il momento di iniziare il vero sviluppo di exploit.
Riepilogo di base dei nostri strumenti finora: la nostra fotocamera non ha debugger o ML su di esso. La fotocamera non era’T aperto ancora, il che significa che non abbiamo’T ha qualsiasi interfaccia di debug basata su hardware. Noi non’t sapere qualcosa sullo spazio degli indirizzi del firmware, tranne gli indirizzi del codice che vediamo nel nostro disassemblatore. La linea di fondo è che siamo collegati alla fotocamera usando un cavo USB e vogliamo sfruttare ciecamente un overflow buffer basato su stack. Permettere’S Inizio.
Il nostro piano è quello di utilizzare la funzione sleep () come un punto di interruzione e testare se possiamo vedere il dispositivo arrestarsi dopo un determinato numero di secondi. Ciò confermerà che abbiamo assunto il flusso di esecuzione e attivato la chiamata al sonno () . Tutto suona bene sulla carta, ma la fotocamera aveva altri piani. Il più delle volte, il compito vulnerabile è semplicemente morto senza innescare un incidente, causando così il blocco della fotocamera. Inutile dire che possiamo’t Differenziare tra un sospensione e un sonno e poi appendere, rendendo la nostra strategia di breakpoint abbastanza inutile.
Inizialmente, volevamo un modo per sapere che il flusso di esecuzione ha raggiunto il nostro codice controllato. Abbiamo quindi deciso di capovolgere la nostra strategia. Abbiamo trovato un indirizzo di codice che innesca sempre un ERR 70 quando raggiunto. D’ora in poi, il nostro punto di interruzione sarà una chiamata a quell’indirizzo. Un incidente significa che abbiamo colpito il nostro punto di interruzione e “Niente”, un appendi, significa che non abbiamo fatto’t Raggiungerlo.
Abbiamo gradualmente costruito il nostro exploit fino a quando alla fine siamo stati in grado di eseguire il nostro snippet di assemblaggio – ora abbiamo esecuzione del codice.
Caricamento dello scout
Scout è il mio debugger Goto. È un debugger basato sull’istruzione che ho sviluppato durante la ricerca fax e che si è dimostrato utile anche in questa ricerca. Tuttavia, di solito utilizziamo il caricatore TCP di base per Scout, che richiede la connettività di rete. Mentre possiamo usare un caricatore di file che caricherà Scout dalla scheda SD, in seguito avremo bisogno della stessa connettività di rete per Scout, quindi potremmo anche risolvere questo problema ora per entrambi.
Dopo aver giocato con le diverse impostazioni della fotocamera, ci siamo resi conto che il WiFi può’essere usato mentre l’USB è collegato, molto probabilmente perché entrambi sono destinati a essere utilizzati dal livello PTP e non c’è supporto per usarli entrambi allo stesso tempo. Quindi abbiamo deciso che era giunto il momento di passare dall’USB al WiFi.
Noi possiamo’T dire che il passaggio all’interfaccia WiFi ha funzionato fuori dalla scatola, ma alla fine abbiamo avuto uno script Python che è stato in grado di inviare lo stesso script di exploit, questa volta sopra l’aria. Sfortunatamente, la nostra sceneggiatura si è rotta. Dopo un esame intensivo, la nostra migliore ipotesi è che la fotocamera si blocca prima di tornare dalla funzione vulnerabile, bloccando efficacemente la vulnerabilità basata su stack. Mentre non abbiamo idea del perché si blocca, sembra che l’invio di una notifica sullo stato Bluetooth, quando si collega al WiFi, confonde semplicemente la fotocamera. Soprattutto quando non lo fa’T anche supportare il bluetooth.
Siamo tornati al tabellone. Potremmo provare a sfruttare una delle altre due vulnerabilità. Tuttavia, uno di questi è anche nel modulo Bluetooth e non lo fa’T sembra promettente. Invece, abbiamo esaminato di nuovo l’elenco dei gestori di comandi PTP, e questa volta ha guardato ciascuno più a fondo. Con nostro grande sollievo, abbiamo trovato alcune più vulnerabilità.
CVE-2019-6000– Overflow buffer in Sendhostinfo-0x91e4
Nome comando PTP: Sendhostinfo
OpCode di comando PTP: 0x91e4
Guardando il codice vulnerabile, come si vede nella Figura 9, era abbastanza ovvio il motivo per cui abbiamo perso la vulnerabilità a prima vista.
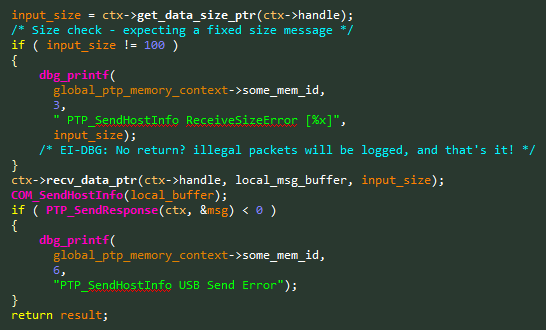
Figura 9 – Snippet di codice vulnerabile dal gestore Sendhostinfo.
Questa volta gli sviluppatori si sono ricordati di verificare che il messaggio sia la dimensione fissa prevista di 100 byte. Tuttavia, hanno dimenticato qualcosa di cruciale. I pacchetti illegali saranno registrati solo, ma non lasciati cadere. Dopo un rapido controllo nel nostro ambiente di test WiFi, abbiamo visto un incidente. La funzione di registrazione non è’t un affermare, e ha vinto’T fermare il nostro overflow buffer basato su stack ��
Sebbene questa vulnerabilità sia esattamente ciò che stavamo cercando, abbiamo ancora una volta deciso di continuare a cercare di più, soprattutto perché questo tipo di vulnerabilità sarà probabilmente trovato in più di un singolo comando.
CVE-2019-6001– Overflow buffer in setadapterbatteryreport-0x91fd
Nome comando PTP: SendadapterBatteryReport
OpCode di comando PTP: 0x91fd
Non solo abbiamo trovato un’altra vulnerabilità con lo stesso modello di codice, questo è stato l’ultimo comando nell’elenco, dandoci una bella finitura. La Figura 10 mostra una versione semplificata del gestore PTP vulnerabile.

Figura 10 – Snippet di codice vulnerabile dal gestore SendadapterBatteryReport.
In questo caso, il buffer dello stack è piuttosto piccolo, quindi continueremo a utilizzare la vulnerabilità precedente.
Nota a margine: Quando si testano questa vulnerabilità nell’impostazione WiFi, abbiamo scoperto che si blocca anche prima che la funzione ritorni. Siamo stati in grado di sfruttarlo solo sulla connessione USB.
Caricamento dello scout – Secondo tentativo
Armato della nostra nuova vulnerabilità, abbiamo terminato il nostro exploit e lo scout caricato con successo sulla telecamera. Ora abbiamo un debugger di rete e possiamo iniziare a scaricare gli indirizzi di memoria per aiutarci durante il nostro processo di ingegneria inversa.
Ma aspetta un minuto, non è’che abbiamo fatto? Il nostro obiettivo era dimostrare che la fotocamera poteva essere dirottata da USB e WiFi usando il protocollo di trasferimento delle immagini. Mentre c’erano piccole differenze tra i due strati di trasporto, alla fine la vulnerabilità che abbiamo usato ha funzionato in entrambi i casi, dimostrando così il nostro punto. Tuttavia, prendere il controllo della telecamera è stato solo il primo passo dello scenario che abbiamo presentato. Ora’S è ora di creare un po ‘di ransomware.
Tempo per un po ‘di criptovaluta
Qualsiasi ransomware adeguato necessita di funzioni crittografiche per crittografare i file che sono archiviati sul dispositivo. Se ricordi, il processo di aggiornamento del firmware ha menzionato qualcosa sulla crittografia AES. Sembra una buona opportunità per finire tutti i nostri compiti in una volta.
Questo compito di ingegneria inversa è andato molto meglio che pensassimo che lo avrebbe fatto; Non solo abbiamo trovato le funzioni AES, ma abbiamo anche trovato la verifica e la decrittografia tasti Per il processo di aggiornamento del firmware. Poiché gli eventi avversi sono una cifra simmetrica, le stesse chiavi possono essere utilizzate anche per la crittografia di un aggiornamento del firmware dannoso e quindi firmarlo in modo che passerà i controlli di verifica.
Invece di implementare noi stessi tutti gli algoritmi crittografici complicati, abbiamo usato Scout. Abbiamo implementato una nuova istruzione che simula un processo di aggiornamento del firmware e invia le firme crittografiche che l’algoritmo ha calcolato. Usando questa istruzione, ora sappiamo quali sono le firme corrette per ciascuna parte nel file di aggiornamento del firmware, ottenendo efficacemente una primitiva di firma da parte della fotocamera stessa.
Dato che abbiamo solo una fotocamera, questa è stata una parte difficile. Vogliamo testare il nostro file di aggiornamento del firmware fatto in casa personalizzato, ma non abbiamo’voglio muovere la nostra macchina fotografica. Fortunatamente per noi, nella Figura 11 puoi vedere il nostro dumper ROM personalizzato, creato da patching Magic Lantern’s rom dumper.
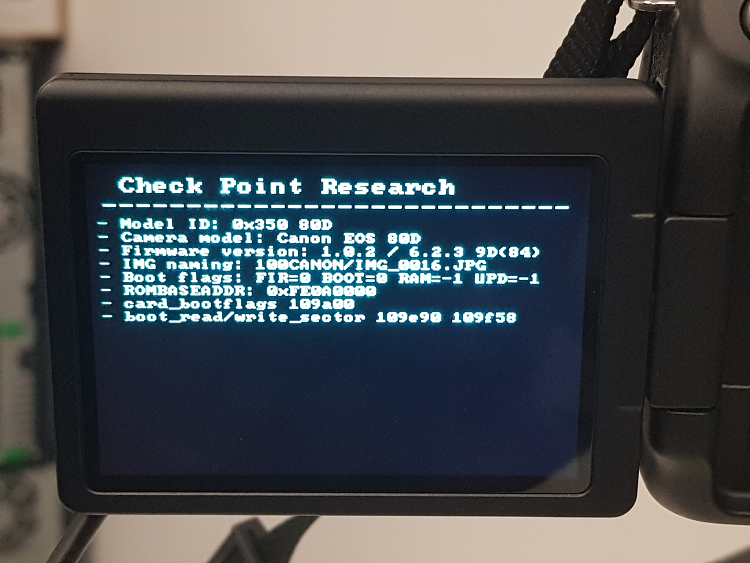
Figura 11 – Immagine del nostro dumper ROM personalizzato, usando la nostra testata.
CVE-2019-5995-Aggiornamento del firmware malizioso silenzioso:
Esiste un comando PTP per l’aggiornamento del firmware remoto, che richiede zero interazione utente. Ciò significa che anche se tutte le vulnerabilità dell’implementazione sono patchate, un utente malintenzionato può comunque infettare la fotocamera utilizzando un file di aggiornamento del firmware dannoso.
Avvolgendolo
Dopo aver giocato con il processo di aggiornamento del firmware, siamo tornati a finire il nostro ransomware. Il ransomware utilizza le stesse funzioni crittografiche del processo di aggiornamento del firmware e chiama le stesse funzioni AES nel firmware. Dopo aver crittografato tutti i file sulla scheda SD, il ransomware visualizza il messaggio di riscatto all’utente.
Concacciare tutto insieme richiede l’attaccante per impostare prima un punto di accesso WiFi canaglia. Questo può essere facilmente ottenuto annusando prima la rete e poi fingendo l’AP per avere lo stesso nome di quello che la fotocamera tenta automaticamente. Una volta che l’attaccante è all’interno della stessa LAN della telecamera, può iniziare lo exploit.
Ecco una presentazione video del nostro exploit e ransomware.
Cronologia della divulgazione
- 31 marzo 2019 – Le vulnerabilità sono state segnalate a Canon.
- 14 maggio 2019 – Canon ha confermato tutte le nostre vulnerabilità.
- Da questo punto in poi, entrambe le parti hanno lavorato insieme per riparare le vulnerabilità.
- 08 luglio 2019 – Abbiamo verificato e approvato Canon’patch s.
- 06 agosto 2019 – Canon ha pubblicato la patch come parte di una consulenza sulla sicurezza ufficiale.
Canone’S di sicurezza
Ecco i collegamenti alla consulenza ufficiale di sicurezza pubblicata da Canon:
- Giapponese: https: // globale.Canon/JA/Support/Security/D-Camera.html
- Inglese: https: // globale.Canon/EN/Support/Security/D-Camera.html
Consigliamo vivamente a tutti di riparare le loro telecamere colpite.
Conclusione
Durante la nostra ricerca abbiamo trovato molteplici vulnerabilità critiche nel protocollo di trasferimento di immagini implementato da Canon. Sebbene l’implementazione testata contenga molti comandi proprietari, il protocollo è standardizzato ed è incorporato in altre telecamere. Sulla base dei nostri risultati, riteniamo che anche vulnerabilità simili possano essere trovate anche nelle implementazioni PTP di altri fornitori.
La nostra ricerca mostra che qualsiasi “accorto” Il dispositivo, nel nostro caso una fotocamera DSLR, è suscettibile agli attacchi. La combinazione di prezzo, contenuti sensibili e pubblico consumatore diffuso rende le telecamere un obiettivo redditizio per gli aggressori.
Un’ultima nota sulla crittografia del firmware. Usando la lanterna magica’S Rom Dumper, e successivamente usando le funzioni del firmware stesso, siamo stati in grado di bypassare sia la crittografia che la verifica. Questo è un classico esempio che l’oscurità non è uguale alla sicurezza, specialmente quando ci è voluto solo un piccolo tempo per bypassare questi strati crittografici.
Camfecting: come gli hacker attaccano ottenendo l’accesso alla tua webcam
Fai attenzione a file dannosi chiamati Trojan che potrebbero dare agli hacker l’accesso alla webcam del tuo computer a tua insaputa.

Nella maggior parte dei casi, una luce rossa o verde appare quando la nostra webcam è attivata, ma alcuni file di Trojan consentono agli hacker di bypassare questa funzione, il che significa che potrebbero guardarti attraverso la fotocamera senza che tu lo sappia. Immagine: Shutterstock
Proprio come il cavallo di legno della mitologia greca, un Trojan è un tipo di malware che è spesso mascherato, in questo caso come software o programma legittimi. Una volta installato su un dispositivo, può dare agli hacker un pieno accesso remoto a una persona’S Computer.
Il professor Salil Kanhere, esperto di sicurezza informatica dell’UNSW, afferma che non dovremmo supporre che gli attacchi di Troia si verifichino solo nelle trame cinematografiche del thriller spia. È, dice, accadere frequentemente alla gente comune oggi.
“In genere, i trojan sono usati per assumere il controllo di una persona’SEDICE S – Quindi l’hacker può accedere ai file del tuo computer o rubare i dati o spesso inseriranno malware più dannoso sul dispositivo,” lui dice.
“Ciò che è allarmante è che dà anche loro accesso remoto al tuo computer, comprese le periferiche come la tua webcam, il che significa che possono essenzialmente guardare tutto ciò che è dall’altra parte dell’obiettivo. Questo tipo di attacco è noto come camfecting.
“Esso’è una completa intrusione sulla nostra privacy e esso’Non solo limitato al tuo computer, questo può accadere sul tuo telefono, tablet e altri dispositivi in rete nella tua casa come telecamere di sicurezza.”
Come funziona un attacco?
Ad alcune persone, la storia degli hacker che ottengono accesso a una persona’Il computer senza il loro permesso potrebbe non essere nuovo, ma gli hacker escono sempre con nuovi modi per mascherare il Trojan.
Posando come banca, agenzia governativa o beneficenza, gli hacker creano l’illusione di autenticità e autorità – spesso con una richiesta impegnativa o urgente che richiede un’azione immediata da parte del destinatario. Se procedono quindi ad aprire o scaricare eventuali file allegati nell’e -mail SPAM, il malware installa i file di Trojan sul computer.
“Il più delle volte in cui ciò accade, le vittime rimangono inconsapevoli che è persino accaduto,” dice prof. Kanhere.
“La transazione è quasi automatica e spesso non succede nulla dopo aver premuto il pulsante di download in modo che le persone possano pensare lì’è un problema tecnico o esso’s un file vuoto, quindi lo ignorano e non’t Pensarlo molto.
“Non era’T sempre così facile – non molto tempo fa gli hacker dovevano scrivere il malware, il che significava che avevano bisogno di una conoscenza di programmazione di computer specializzata. Al giorno d’oggi, i trojan e tutti gli strumenti necessari per lanciare tali attacchi possono essere acquistati e venduti sul web oscuro.”
Perché succede?
Prof. Kanhere dice che ci deve essere una forte motivazione per hackerare un’altra persona’webcam s, poiché l’attacco è generalmente pianificato e deliberato.
“Un motivo per cui ciò accade potrebbe essere che gli hacker vogliono catturare immagini o video dell’altra persona in una posizione compromettente e potenzialmente usarlo come ricatto per il guadagno finanziario – esso’è una verità molto pervertita ma succede.
“Se noi’RE Utilizzando i nostri laptop, telefoni e altri dispositivi per scopi di lavoro o sociali, la maggior parte ha una fotocamera integrata, quindi’è molto facile per gli hacker ottenere l’accesso ai filmati visivi della vittima in qualsiasi momento.
“Sappiamo anche che le agenzie di intelligence governative possono utilizzare questo approccio per raccogliere anche informazioni limitate o sensibili.”

L’installazione di software antivirus e l’accensione del firewall quando navighi in Internet sono alcuni modi per rafforzare la tua difesa se si verifica un attacco informatico. Immagine: Shutterstock
Lavora sulla tua difesa
Mentre è’non è sempre possibile evitare completamente un attacco di camfezione, ci sono modi per rafforzare la tua difesa quando si verifica. E si riduce all’igiene informatica e conoscere un po ‘il tuo computer.
“In primo luogo, controlla quali app e programmi hanno il permesso di accedere alla fotocamera e al microfono. Accertati di’consente solo app che necessitano davvero di accedere alla fotocamera, ad esempio Microsoft Teams per riunioni di lavoro e non a quelle casuali’T Ricorda di aver installato.
“In secondo luogo, accendi il tuo firewall. Ciò contribuirà a proteggere la tua rete filtrando e bloccando il traffico che sta cercando di ottenere un accesso non autorizzato al tuo computer.
“Infine, l’installazione di programmi software antivirus è un’altra linea di difesa perché filtrano attivamente e controllano malware dannoso sul tuo computer.”
Se ti imbatti in cartelle casuali sul tuo computer contenenti immagini o video che indichi’T ricorda di aver registrato te stesso, questa è una bandiera rossa che sta accadendo qualcosa di pesce, dice prof. Kanhere.
Anche i professionisti delle informazioni e della tecnologia informatica non sono immuni da questo tipo di attacchi di hacker.
Un’immagine di Mark Zuckerberg, fondatore del gigante dei social media Facebook, seduto alla sua scrivania con un taglio di cartone attirava l’attenzione su qualcosa di peculiare in sottofondo: la telecamera del suo laptop era coperta in nastro.
Sulla maggior parte dei dispositivi per computer, una luce verde o rossa sembra farci sapere che la fotocamera è in uso. Ma questo non è sempre il caso in cui un Trojan si è infiltrato nel tuo sistema informatico, afferma Prof. Kanhere.
“Coprire l’obiettivo di webcam sul tuo laptop è un modo semplice e a bassa tecnologia per fornire ulteriore protezione contro gli hacker che potrebbero provare ad accedere illegalmente alla fotocamera del computer.”