


האם אייפון מצפן נתונים?
כיצד להצפין את האייפון שלך: iOS 15 מדריך מסך מסך
סיכום:
1. אפל מציגה תכונות אבטחה מתקדמות כדי להגן על נתוני המשתמשים בענן.
2. אימות מפתח ליצירת קשר IMESSAGE מאפשר למשתמשים לאמת את התקשורת שלהם.
3. מפתחות אבטחה למזהה אפל מציעים הגנה נוספת עם מפתחות אבטחה לחומרה.
4. הגנה על נתונים מתקדמת עבור iCloud מצפינה נתונים רגישים.
שאלות:
1. מהן שלושת תכונות האבטחה המתקדמות שהוצגה על ידי אפל?
אפל הציגה אימות מפתח ליצירת קשר של iMessage, מפתחות אבטחה למזהה אפל והגנה על נתונים מתקדמת עבור iCloud כתכונות אבטחה מתקדמות.
2. מי יכול להפיק תועלת מאימות מפתח ליצירת קשר עם IMessage?
אימות מפתח ליצירת קשר עם IMESSAGE מיועד למשתמשים העומדים בפני איומים דיגיטליים יוצאי דופן, כמו עיתונאים, פעילי זכויות אדם וחברי ממשלה.
3. כיצד אימות המפתח של IMessage משפר את האבטחה?
אימות מפתח ליצירת קשר עם IMESSAGE מספק שכבה נוספת של אבטחה על ידי שליחת התראות אוטומטיות אם יריב מתקדם מפר את שרתי הענן וניסיונות לצותת לתקשורת מוצפנת.
4. כיצד משתמשים יכולים להשוות קוד אימות ליצירת קשר?
משתמשים יכולים להשוות קוד אימות קשר באופן אישי, ב- FaceTime, או באמצעות שיחה מאובטחת אחרת כדי להבטיח תקשורת מאובטחת.
5. מה המטרה של מפתחות האבטחה למזהה אפל?
מפתחות אבטחה למזהה של אפל משפרת אימות דו-גורמי על ידי דרישה של מפתח אבטחת חומרה כאחד משני הגורמים, ומספקים הגנה מוגברת מפני הונאות דיוג.
6. מי יכול ליהנות ממפתחות אבטחה?
מפתחות אבטחה מיועדים למשתמשים עם פרופיל ציבורי העומדים בפני איומים על חשבונותיהם המקוונים, כמו ידוענים, עיתונאים ופקידי ממשלה.
7. מהי הגנה על נתונים מתקדמת עבור iCloud?
הגנה על נתונים מתקדמת עבור iCloud היא הרמה הגבוהה ביותר של אבטחת נתונים בענן של אפל, ומציעה הצפנה מקצה לקצה לנתוני iCloud רגישים.
8. כיצד פועלת הגנת נתונים מתקדמת?
הגנת נתונים מתקדמת מצפנת את מרבית קטגוריות הנתונים של iCloud, כולל גיבוי, הערות ותמונות של iCloud, כך שניתן יהיה לפענח רק במכשירים מהימנים.
9. כמה קטגוריות נתונים מוגנות באמצעות הצפנה מקצה לקצה עם הגנת נתונים מתקדמת?
הגנה על נתונים מתקדמת מגנה על 23 קטגוריות נתונים באמצעות הצפנה מקצה לקצה, כולל סיסמאות במחזיק מפתחות ICloud ונתוני בריאות.
10. מה המחויבות של אפל לאבטחת נתונים של משתמשים?
אפל מחויבת לספק למשתמשים את אבטחת המידע הטובה ביותר בעולם ופועלת ברציפות לזיהוי והפחתת איומים מתעוררים על נתונים אישיים במכשירים ובענן.
11. כיצד אפל מבטיחה מכשיר ואבטחת ענן?
אפל מבטיחה אבטחת מכשירים וענן באמצעות תכונות אבטחה מובנות, שבבים בהתאמה אישית עם הצפנת מכשירים והגנות נתונים, ותוספת אמצעי אבטחה חדשים לאורך זמן.
12. מהן כמה תכונות אבטחה נוספות שמציעה אפל?
אפל מציעה תכונות אבטחה נוספות כמו מצב נעילה, המספקת רמת אבטחה קיצונית למשתמשים, ושימוש בהצפנה ב- iMessage ו- FaceTime לתקשורת פרטית ומאובטחת.
13. מיהו קרייג פדרגי ומה תפקידו באפל?
קרייג פדרגי הוא סגן נשיא בכיר של אפל להנדסת תוכנה. הוא מפקח על פיתוח התוכנה של אפל, כולל תכונות אבטחה והגנה על נתונים.
14. כמה זמן אפל משתמשת בהצפנה מקצה לקצה ב- iMessage ו- FaceTime?
אפל משתמשת בהצפנה מקצה לקצה ב- iMessage ו- FaceTime מאז ההשקות שלהם.
15. מה המטרה של מצב נעילה?
מצב נעילה מספק רמת אבטחה אופציונלית וקיצונית למשתמשים הזקוקים להגנה מוגברת, כמו עיתונאים, פעילי זכויות אדם ודיפלומטים.
כיצד להצפין את האייפון שלך: iOS 15 מדריך מסך מסך
iMessages תמיד מוצפנים, אך דורשים משני הצדדים להשתמש במוצרי אפל
Apple מקדם את אבטחת המשתמשים עם הגנות נתונים חדשות חזקות
אפל הציגה היום שלוש תכונות אבטחה מתקדמות המתמקדות בהגנה מפני איומים על נתוני משתמשים בענן, ומייצגים את השלב הבא במאמץ השוטף שלו לספק למשתמשים דרכים חזקות עוד יותר להגן על הנתונים שלהם. בעזרת אימות מפתח ליצירת קשר, המשתמשים יכולים לוודא שהם מתקשרים רק עם מי הם מתכוונים. עם מפתחות אבטחה למזהה של Apple, למשתמשים יש אפשרות לבחור מפתח אבטחה פיזי כדי להיכנס לחשבון ה- Apple ID שלהם. ועם הגנת נתונים מתקדמת עבור iCloud, המשתמשת בהצפנה מקצה לקצה כדי לספק Apple’לרמה הגבוהה ביותר של אבטחת נתונים בענן, למשתמשים יש אפשרות להגן עוד יותר על נתוני iCloud חשובים, כולל גיבוי iCloud, תמונות, הערות ועוד.
ככל שהאיומים על נתוני המשתמשים הופכים להיות מתוחכמים ומורכבים יותר ויותר, תכונות חדשות אלה מצטרפות לחבילה של הגנות אחרות שהופכות את מוצרי אפל לאובטחים ביותר בשוק: מהאבטחה המובנית ישירות בצ’יפס המותאם אישית שלנו עם הצפנת מכשירים מהשורה הטובה ביותר והגנה על נתונים, לתכונות כמו מצב נעילה, המציעה רמה קיצונית של אבטחה למשתמשים כמו עיתונאים, פעילי זכויות אנושיות ומצב דיפלומטיסטים, אופציונלי, אופציונלי של משתמשים כמו עיתונאים, עיתונאים, עיתונאים, Activiss Accients and Diplomatatsatatats. אפל מחויבת לחזק הן את המכשיר והן את אבטחת הענן, ולהוסיף הגנות חדשות לאורך זמן.
“אצל אפל, אנו לא נוגעים במחויבות שלנו לספק למשתמשים שלנו את אבטחת המידע הטובה ביותר בעולם. אנו מזהים ומקלים כל הזמן איומים מתעוררים על הנתונים האישיים שלהם במכשיר ובענן,” אמר קרייג פדרגי, אפל’סגן נשיא בכיר להנדסת תוכנה. “צוותי האבטחה שלנו פועלים ללא לאות כדי לשמור על משתמשים’ נתונים בטוחים, ועם אימות מפתח ליצירת קשר עם IMessage, מפתחות אבטחה והגנה על נתונים מתקדמים עבור iCloud, למשתמשים יהיו שלושה כלים חדשים חזקים כדי להגן עוד יותר על הנתונים והתקשורת הרגישים ביותר שלהם.”
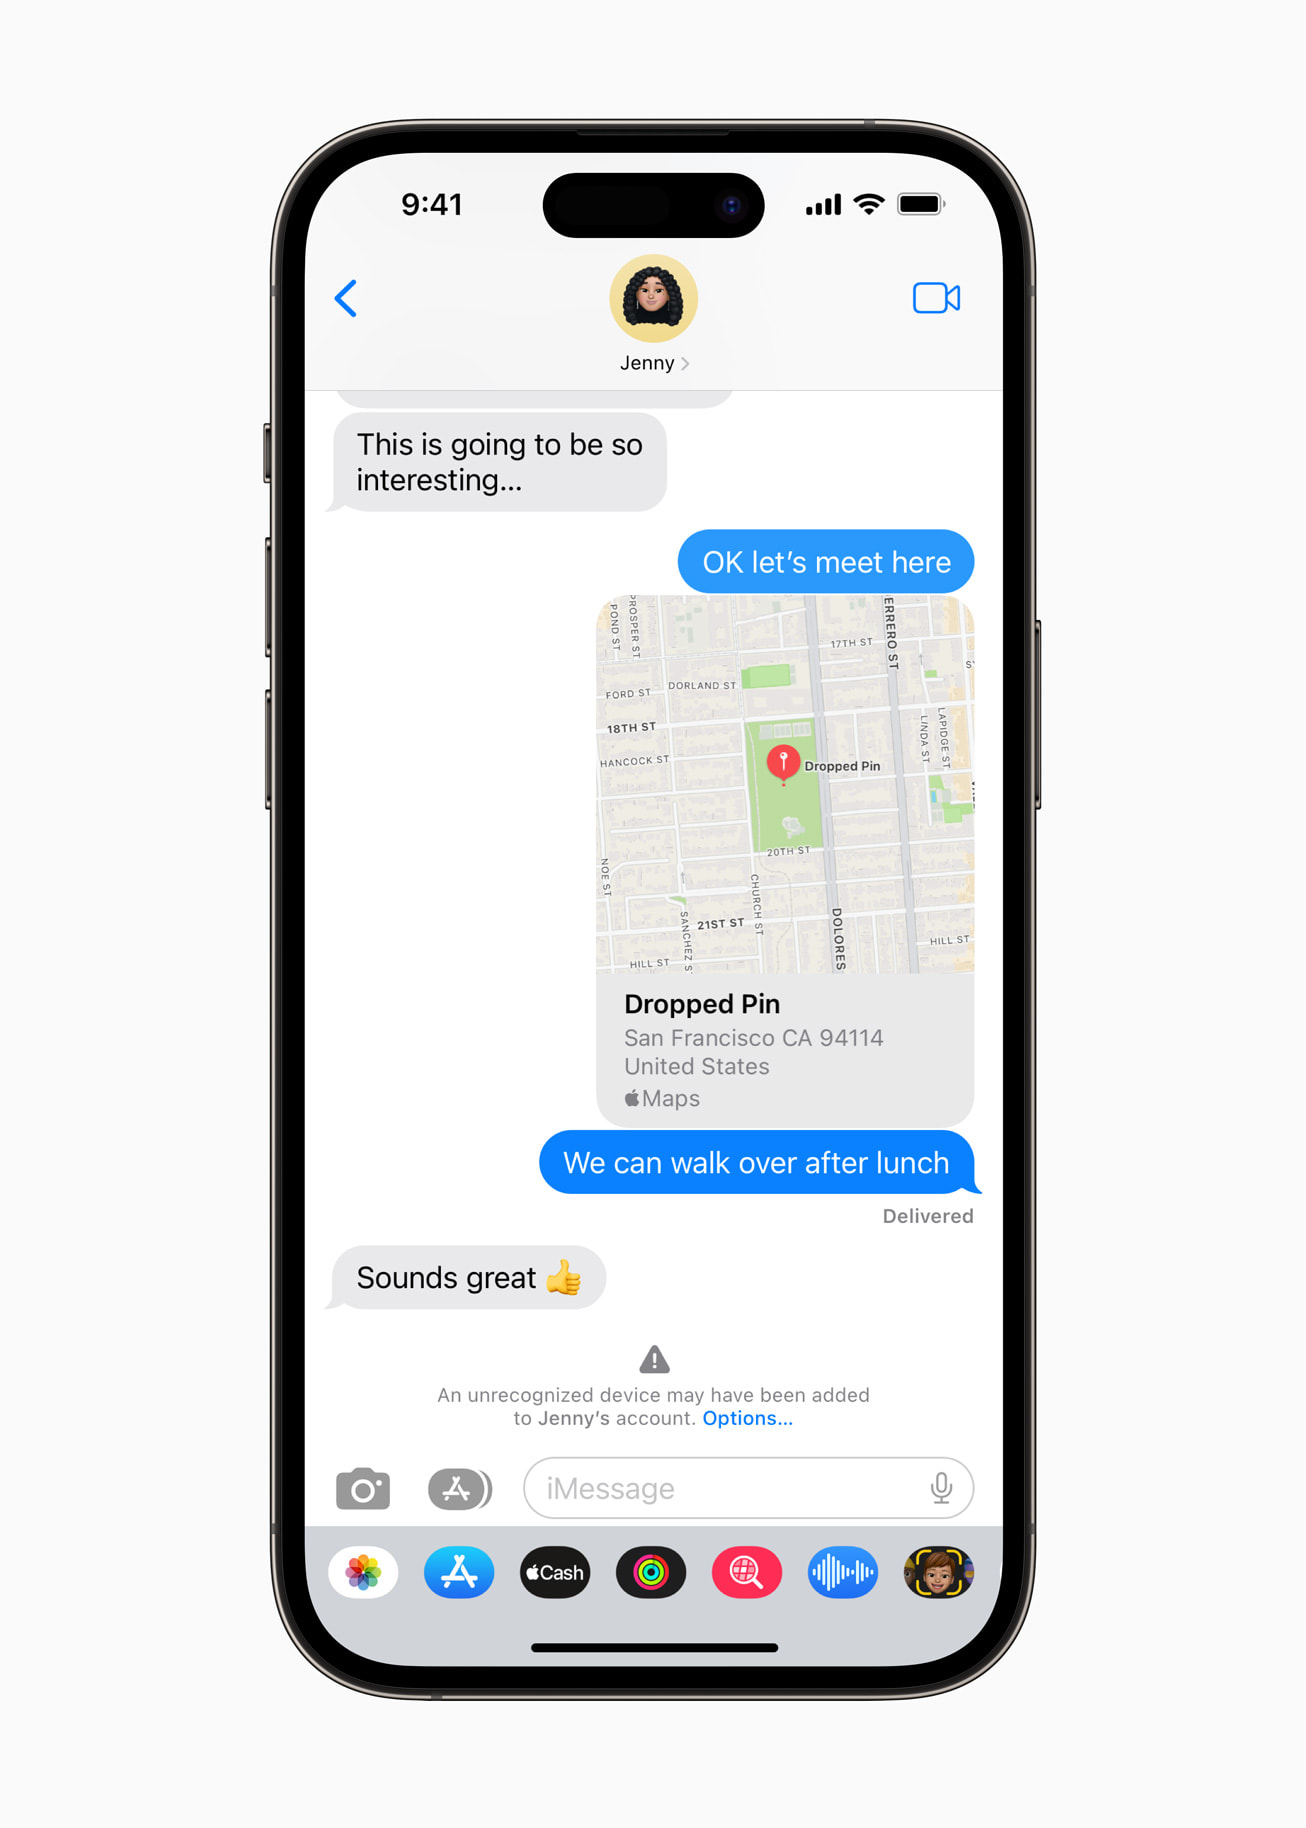
אימות מפתח ליצירת קשר עם IMESSAGE
אפל חלוצה את השימוש בהצפנה מקצה לקצה בשירותי תקשורת צרכנים עם השקת iMessage, כך שניתן יהיה לקרוא הודעות רק על ידי השולח ומקבלים. FaceTime השתמשה גם בהצפנה מאז ההשקה כדי לשמור על שיחות פרטיות ובטוחות. כעת עם אימות מפתח של IMessage צור קשר, משתמשים העומדים בפני איומים דיגיטליים יוצאי דופן – כמו עיתונאים, פעילי זכויות אדם וחברי ממשל – יכולים לבחור לוודא עוד יותר שהם מסדרים רק עם האנשים שהם מתכוונים. הרוב המכריע של המשתמשים לעולם לא ימוקד על ידי התקפות סייבר מתוחכמות ביותר, אך התכונה מספקת שכבה אבטחה נוספת חשובה למי שעשוי להיות. שיחות בין משתמשים שאיפשרו אימות מפתח ליצירת קשר עם IMessage מקבלים התראות אוטומטיות אם יריב מתקדם במיוחד, כמו תוקף בחסות מדינה, היה אי פעם יצליח הפרת שרתי ענן והכנסת מכשיר משלהם לצתות לתקשורת מוצפנת אלה. ולגבי אבטחה גבוהה עוד יותר, IMessage אישור אימות מפתח אימות מפתח משתמשים יכולים להשוות קוד אימות קשר באופן אישי, ב- FaceTime או באמצעות שיחה מאובטחת אחרת.
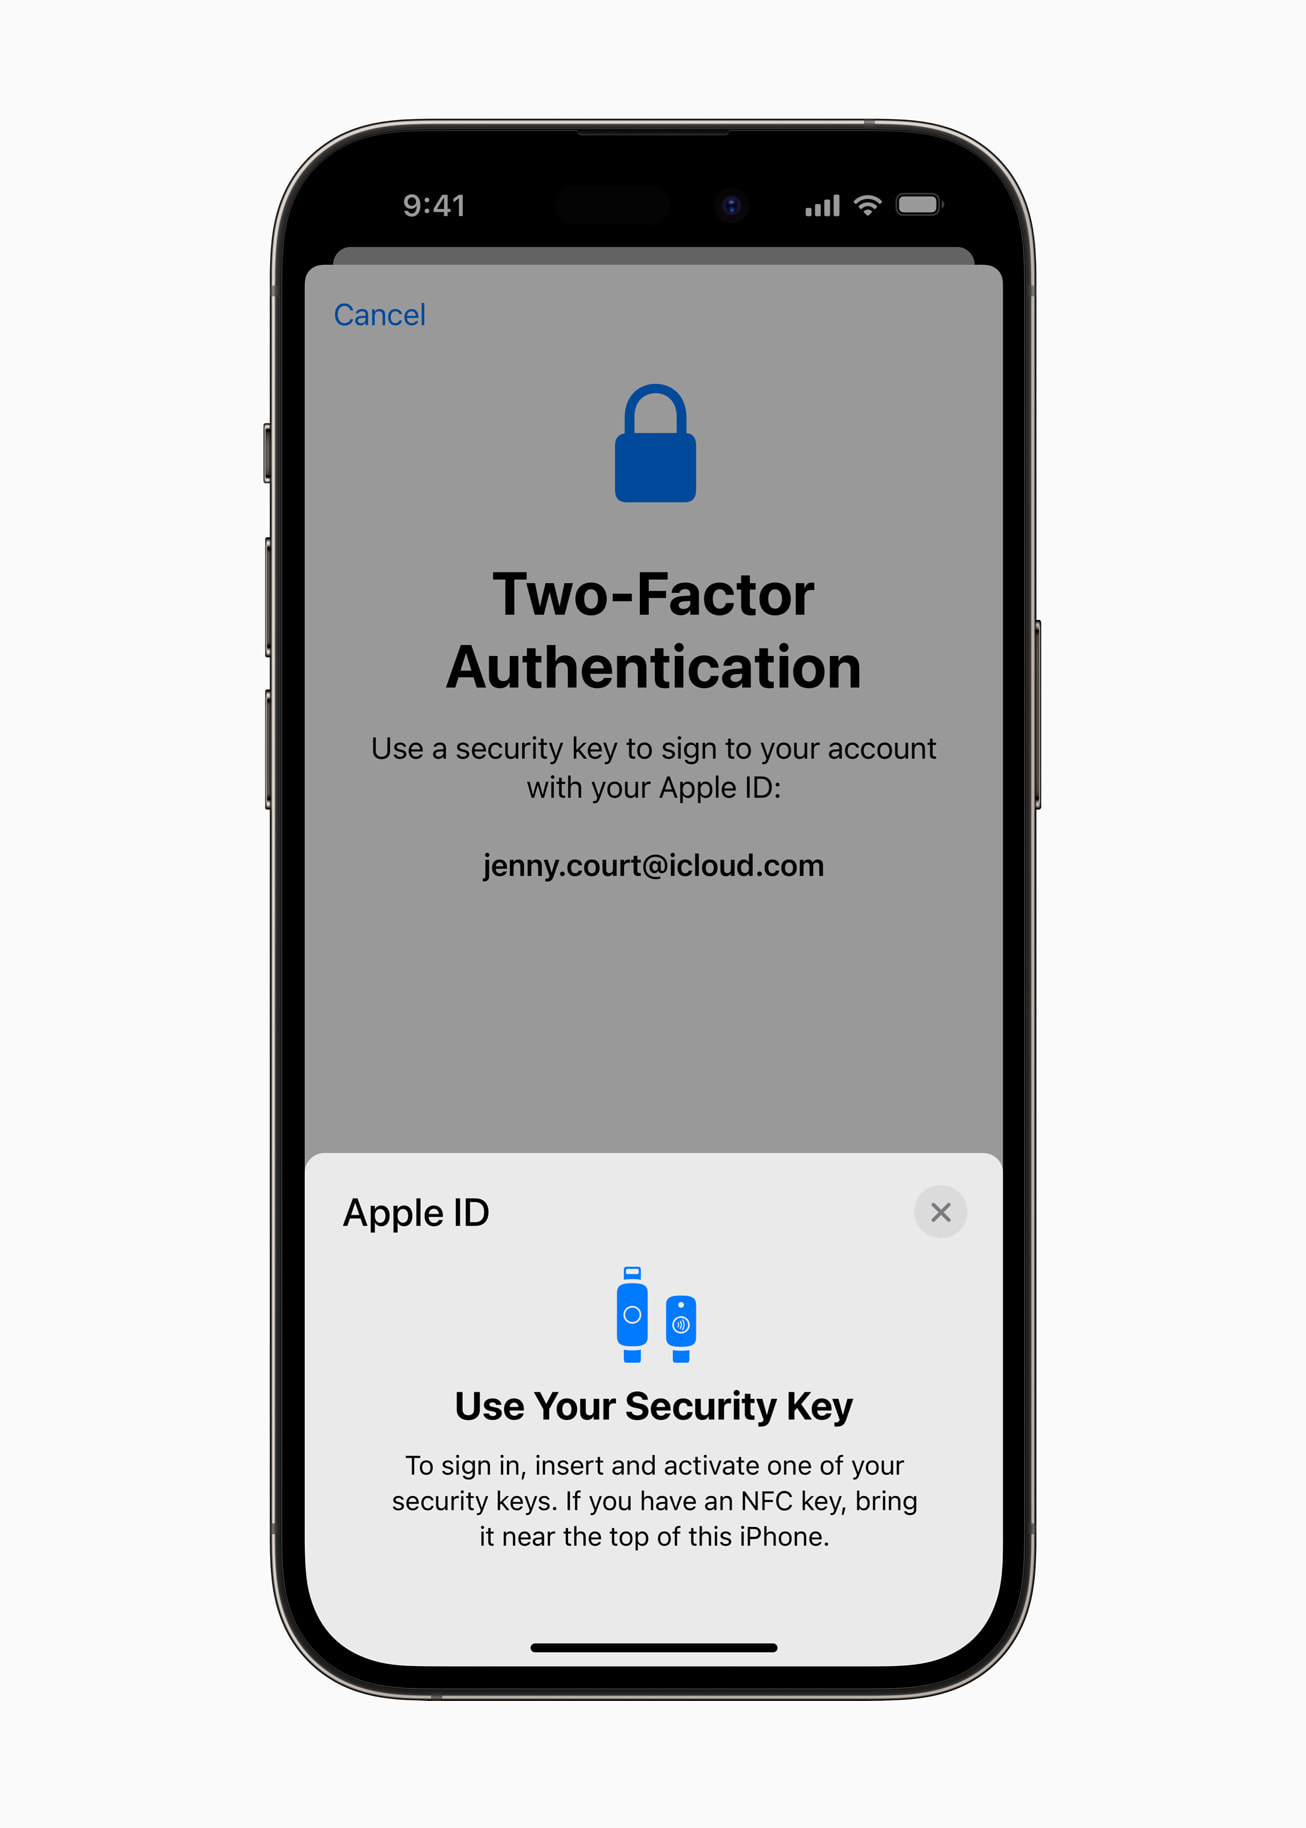
מפתחות אבטחה
אפל הציגה אימות דו-גורמי עבור Apple ID בשנת 2015. כיום, עם יותר מ- 95 אחוז מחשבונות iCloud פעילים המשתמשים בהגנה זו, זוהי מערכת אבטחת חשבונות דו-גורמית הנפוצה ביותר בעולם שאנחנו’שוב מודע ל. כעת עם מפתחות אבטחה, למשתמשים תהיה הבחירה להשתמש במפתחות אבטחה של חומרה של צד שלישי כדי לשפר את ההגנה הזו. תכונה זו מיועדת למשתמשים שלעתים קרובות בגלל הפרופיל הציבורי שלהם, מתמודדים עם איומים מתואמים על חשבונותיהם המקוונים, כמו ידוענים, עיתונאים וחברי ממשלה. למשתמשים שבחרו, מפתחות האבטחה מחזקים את אפל’S אימות דו-גורמי על ידי דרישת מפתח אבטחת חומרה כאחד משני הגורמים. זה לוקח את האימות הדו-גורמי שלנו עוד יותר, ומונע אפילו מתוקף מתקדם להשיג משתמש’גורם שני בהונאת דיוג.
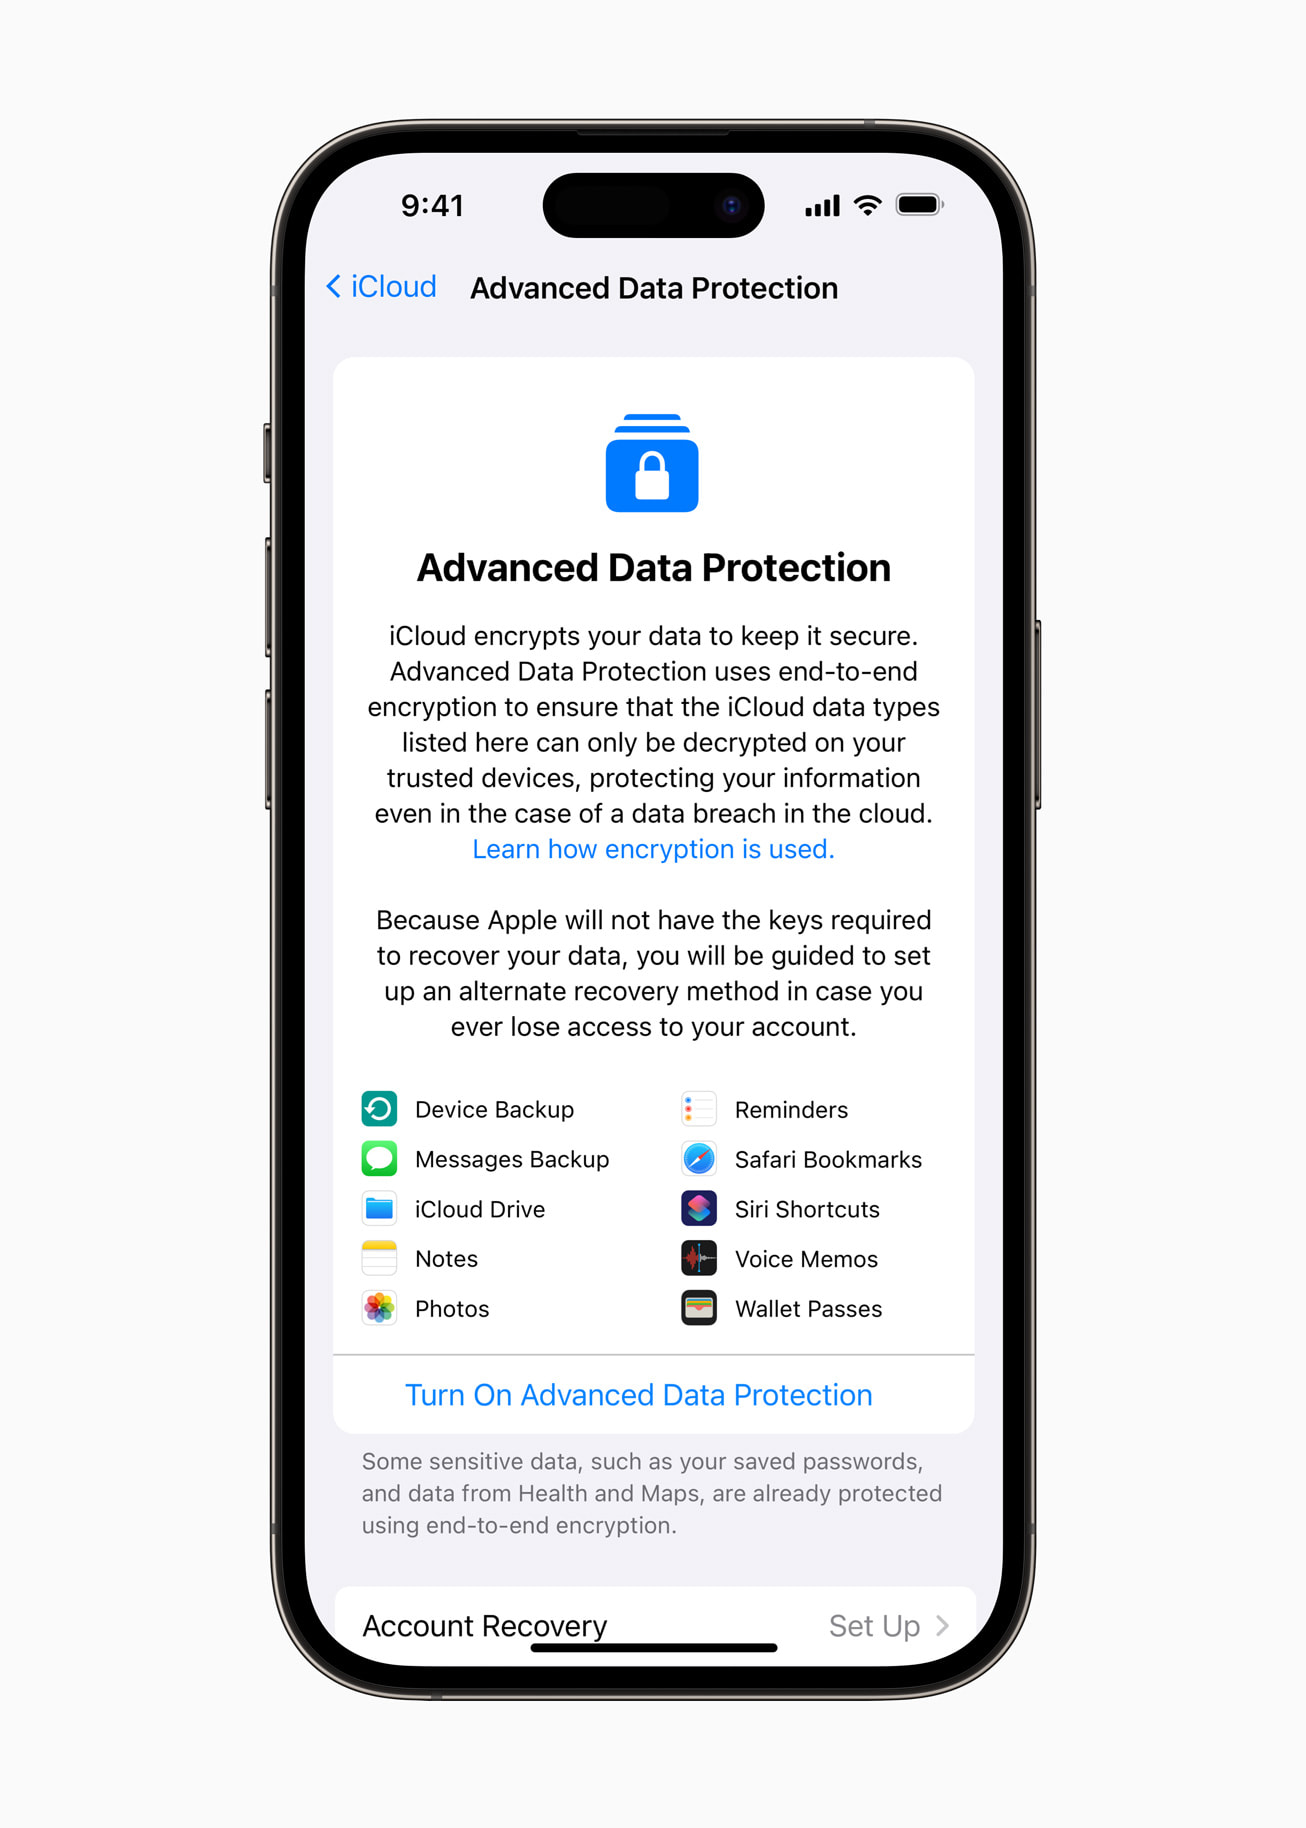
הגנה על נתונים מתקדמת עבור iCloud
במשך שנים, אפל הציעה אבטחת מידע מובילה בתעשייה במכשירים שלה עם הגנה על נתונים, מערכת הצפנת הקבצים המתוחכמת המובנית באייפון, אייפד ומק. “אפל מייצרת את המכשירים הניידים המאובטחים ביותר בשוק. ועכשיו, אנו בונים על הבסיס החזק הזה,” אמר איוון קרסטיץ ‘, אפל’ראש הנדסת אבטחה ואדריכלות. “הגנת נתונים מתקדמת היא אפל’הרמה הגבוהה ביותר של אבטחת נתונים בענן, מה שמאפשר למשתמשים את הבחירה להגן על הרוב המכריע של נתוני ה- iCloud הרגישים ביותר שלהם עם הצפנה מקצה לקצה, כך שניתן יהיה לפענח רק במכשירים המהימנים שלהם.” למשתמשים שבחרו, הגנת נתונים מתקדמת שומרת על מרבית נתוני ה- iCloud המוגנים אפילו במקרה של הפרת נתונים בענן.
iCloud כבר מגן על 14 קטגוריות נתונים רגישות באמצעות הצפנה מקצה לקצה כברירת מחדל, כולל סיסמאות במחזיק מפתחות ICloud ונתוני בריאות. למשתמשים המאפשרים הגנה מתקדמת של נתונים, המספר הכולל של קטגוריות הנתונים המוגנות באמצעות הצפנה מקצה לקצה עולה ל 23, כולל גיבוי של iCloud, הערות ותמונות. קטגוריות הנתונים העיקריות היחידות של iCloud שאינן מכוסות הן דואר, אנשי קשר ולוח של iCloud בגלל הצורך להשתלב עם המערכות הדוא”ל, אנשי הקשר והמערכות העולמיות העולמיות.
אבטחה משופרת למשתמשים’ נתונים בענן נחוצים בדחיפות מתמיד, כפי שהודגם בסיכום חדש של מחקר הפרות נתונים, “האיום העולה על נתוני הצרכנים בענן,” פורסם היום. מומחים אומרים כי המספר הכולל של הנתונים מפריד יותר משולש בין 2013 ל 2021, וחושף 1.מיליארד רשומות אישיות ברחבי העולם בשנת 2021 בלבד. יותר ויותר, חברות בכל ענף הטכנולוגיה מתייחסות לאיום ההולך וגובר הזה על ידי יישום הצפנה מקצה לקצה בהצעותיהן.
זמינות
- אימות מפתח ליצירת קשר IMESSAGE יהיה זמין ברחבי העולם בשנת 2023.
- מפתחות אבטחה למזהה אפל יהיו זמינים ברחבי העולם בתחילת 2023.
- הגנה על נתונים מתקדמת ל- iCloud זמינה כיום בארה”ב לחברי התוכנה של Apple Beta, והיא תהיה זמינה למשתמשים בארה”ב עד סוף השנה. התכונה תתחיל להתגלגל לשאר העולם בתחילת 2023.
- ניתן למצוא סקירה טכנית מלאה של שיפורי האבטחה האופציונליים המוצעים על ידי הגנה על נתונים מתקדמת במדריך לאבטחת הפלטפורמה שלנו, יחד עם מחקר הפרת הנתונים “האיום העולה על נתוני הצרכנים בענן” מאת ד”ר. סטיוארט מדניק, פרופסור אמריטוס בבית הספר לניהול MIT סלואן.
כיצד להצפין את האייפון שלך: iOS 15 מדריך מסך מסך
האם אתה מחפש להוסיף שכבה נוספת של פרטיות לשימוש באייפון שלך? הקפד להצפין את המכשיר שלך. הנה כיצד להצפין את האייפון שלך שמריץ את iOS 15.
@Clhauk עודכן: 25 בינואר 2023
אני היום’העולם, נראה שכולם מפושעים קטנוניים ועד הממשלה הפדרלית הם אחרי הנתונים המאוחסנים במכשירי iOS 15 או iPados 15 שלך. לכן, הצפנת המכשירים שלך חשובה מתמיד. למרבה המזל, הצפנת כל הנתונים המאוחסנים באייפון, iPad או iPod Touch שלך מושגת בקלות.
בשנת 2013 טען אדוארד סנודן, קבלן לשעבר בסוכנות לביטחון לאומי, כי אפל, גוגל וחברות טק אחרות סיפקו “דלתות אחוריות” עבור סוכנויות ממשלתיות לגשת לנתונים המאוחסנים על לקוחותיהם’ מכשירים.
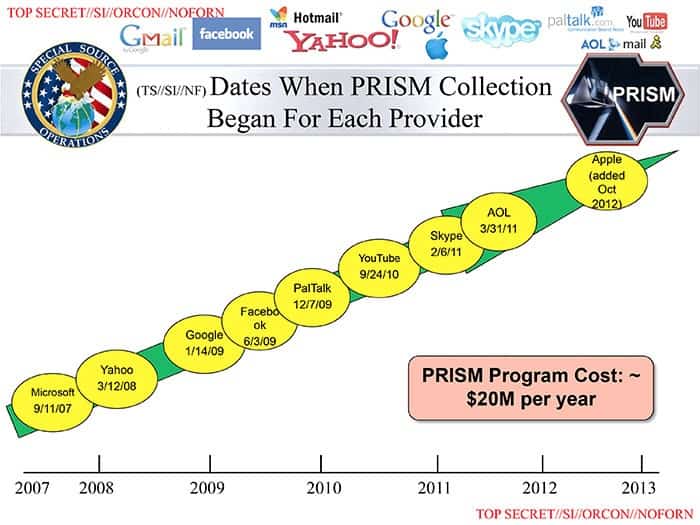
בתגובה לסנודן’טענות, אפל התחייבה להבטיח שלעולם לא ניתן לאלץ אותם למסור נתונים המאוחסנים בלקוח שלהם’מכשירי S, כולל הטקסטים, המיילים, המסמכים וקבצים אחרים שלהם. תפוח עץ’מאמצי ההצפנה כוללים גם לקוחות’ נתונים המאוחסנים בשירותי האחסון המקוונים של iCloud.
במאמר זה, אני’LL גם תעבור אותך דרך השלבים כדי להפעיל הצפנה למכשיר שלך (אני אכלול צילומי מסך, מה שמקל על המעקב אחר כך). אני’LL גם מסביר כיצד הצפנה מגנה על הנתונים שלך מפני מי שישמח לראות מה אתה’התרחש שם.
בנוסף, אני’אני גם נותן לך את השפל כיצד אפל’S הצפנה עובדת, ומדוע אפילו אפל הצליחה’לא לפצח את ההצפנה המגנה על הנתונים שלך, גם אם הם’מתמודד עם צו בית משפט שאומר להם לעשות זאת.
כיצד להצפין את הנתונים במכשיר ה- iOS שלך
לתת’זה לא מבזבז זמן. ראשית, אני’קדימה ותראה לך כיצד להצפין את המידע המאוחסן באייפון, iPad או iPod Touch שלך. זה’S תהליך פשוט, ונדרש רק כמה ברזים מהאצבע כדי להצפין את המכשירים שלך.
תהליך ההצפנה מתרחש אוטומטית כאשר אתה מגדיר קוד סיסמה של נעילת מסך למכשיר שלך. פשוט עקוב אחר הצעדים המעטים ביותר המפורטים להלן, וכל הנתונים שלך המאוחסנים במכשיר שלך יצפינו, כמו גם כל קבצים אחרים שתחסוך במכשיר שלך בעתיד.
שלב 1
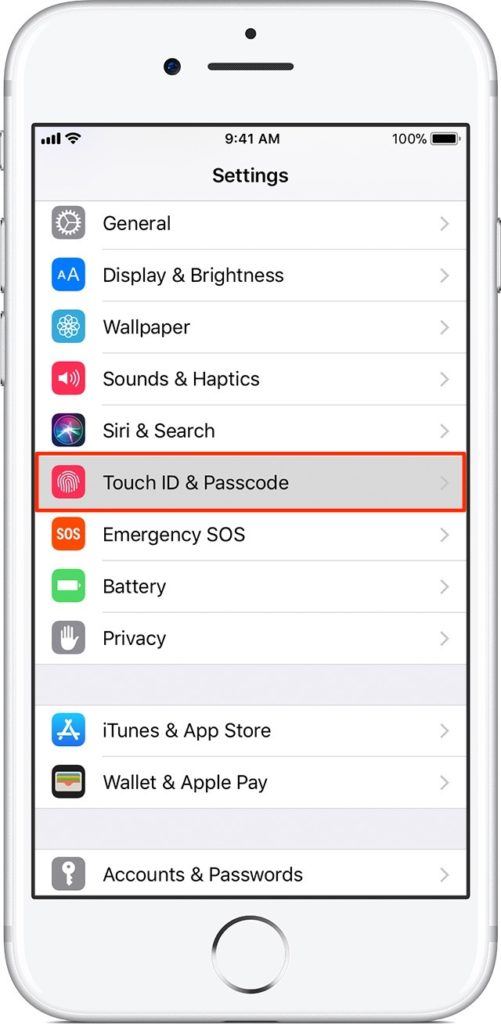
לך אל “הגדרות” אפליקציה במכשיר iOS שלך. גלול מטה עד שתראה את “מגע מזהה וקוד סיסמה” פריט תפריט (הוא יקרא “מזהה פנים וקוד סיסמה” באייפונים ובאייפד המשתמשים ב- Face Id). לחץ על זה. תלוי בהגדרות באייפון שלך, יתכן שתתבקש להזין את קוד הסיסמה שלך.
שלב 2
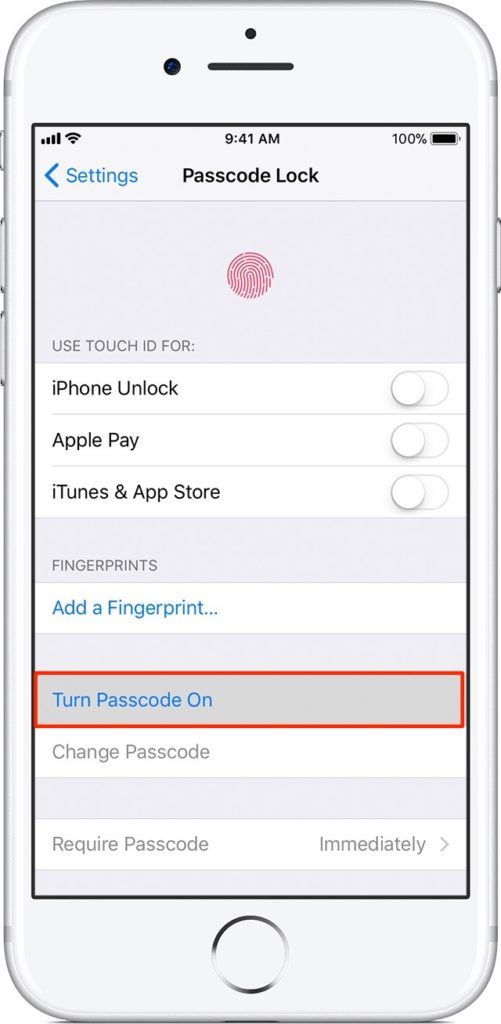
במסך מזהה מגע ומסך קוד, גלול מטה עד שתראה את “הפעל את קוד הסיסמה” אוֹפְּצִיָה. לחץ על זה.
שלב 3
לאחר מכן תוצג בפניך האפשרות להזין קוד סיסמה ארבע ספרות קל לזכור, קוד סיסמה מספרי חזק או אפילו יותר, או אפילו סיסמא אלפאנומרית.
אם אתה משתמש במעקב של ארבע ספרות, הקפד לזכור כי אמנם קל לך לזכור ארבע ספרות, אך יש רק 10,000 שילובים אפשריים של ארבעה מספרים, מה שמקל על מישהו לפצח את הקוד שלך.
זֶה’הסיבה שאתה תמיד צריך לאפשר את “מחק נתונים” אפשרות שנמצאה בתפריט Touch ID & Passcode, שמוחק את כל הנתונים המאוחסנים במכשיר לאחר 10 ניסיונות קוד סיסמה שנכשלו.
קוד סיסמה בן שש ספרות או ארוך יותר מוריד מאוד את האפשרות שמישהו ינחש את קוד הסיסמה שלך (מכיוון שיש מיליון שילובים אפשריים לשש ספרות), תוך שהוא עדיין קל יחסית לזכור את קוד הסיסמה המיועד שלך.
קוד אלפאנומרי מותאם אישית משפר גם את המכשיר שלך באופן משמעותי’S ביטחון. אפל אומר כי קוד סיסמה אלפא-נומרי בן שש ספרות הכולל אותיות ומספרים במקרה נמוך יותר היה לוקח כחמש שנים לפיצוח אם כל שילוב אפשרי ינסה.
מתי אני מצפיין את האייפון שלי’נתוני s?
פשוט עשית. כשאתה מגדיר קוד סיסמה למכשיר ה- iOS שלך, אתה מאפשר אוטומטית את תהליך ההצפנה. לאחר הגדרת קוד הסיסמה שלך, המכשיר שלך מוצפן. זה יישאר מוצפן עד שתשבית את קוד הסיסמה שלך.
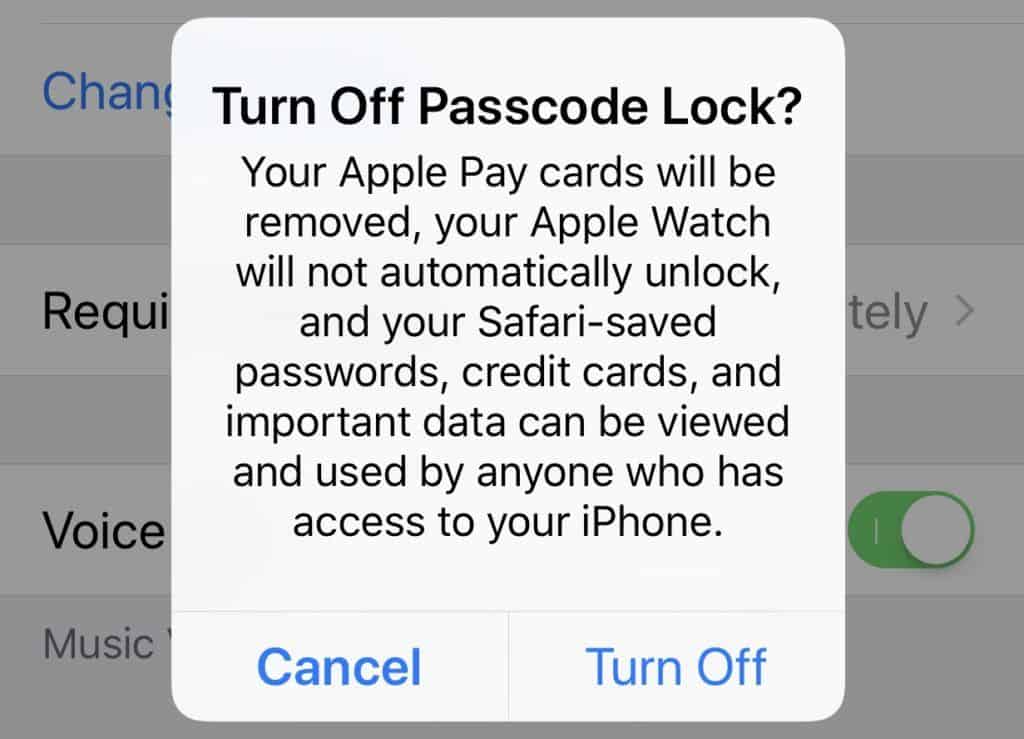
אם תכבה את נעילת קוד הסיסמה במכשיר שלך, תראה את ההודעה שנראית לעיל, שתזהיר אותך שכל המידע המוצפן המאוחסן במכשיר יוסר או יהיה זמין לצפייה על ידי כל מי שישיג גישה למכשיר.
על משתמשי Apple Pay לציין כי כל כרטיסי האשראי והחיוב שהם נרשמו לשימוש ב- Apple Pay יוסרו אם מנעול קוד הסיסמה מושבת, כך שלא נראה יותר יראת כבוד על פניהם של קופאיות כפי שאתה מוכיח להם שכן, הם אכן מקבלים את Apple Pay כשלם עבור סחורה אחרי הכל.
עכשיו לאחר שהצפנת את המכשיר שלך’S תסתכל מה זה הצפנה, וכיצד הוא מגן על הנתונים שאתה מאחסן במכשיר ה- iOS שלך וב- iCloud. אָנוּ’תסתכל על סוגים שונים של תוכניות הצפנה, וגם איך אפל’S הצפנה יכולה’לא יסדק – אפילו על ידי אפל (גם אם הממשלה מורה להם בנימוס לעשות זאת).
מה זה הצפנה?
הצפנה היא שיטה לקידוד מידע כך שרק גורמים מורשים יוכלו לגשת לנתונים המוצפנים. הנתונים מוצפנים באמצעות אלגוריתם הצפנה, המשתמש במפתח כדי לפענח את המידע.
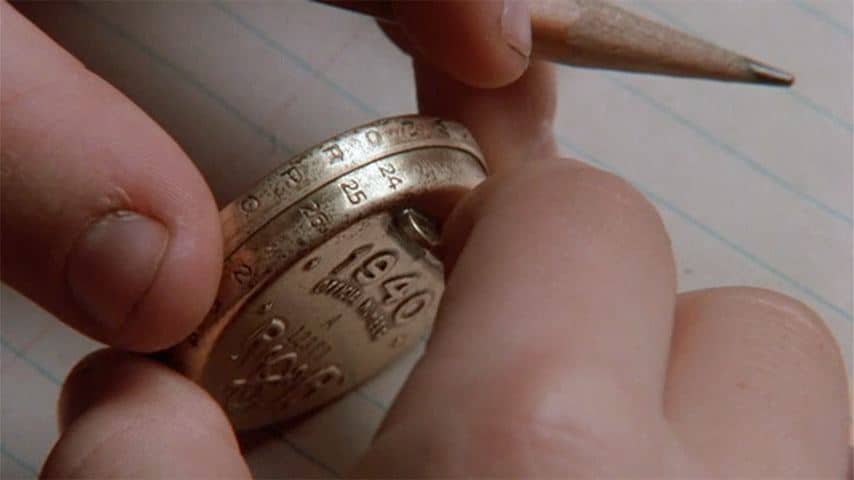
רבים מהקוראים שלי ככל הנראה השתמשו בצורה פשוטה מאוד של הצפנה כשהיו ילד. זכור מתי רצית לשלוח “הודעות סודיות” לחברים שלך, ורצית למנוע מהוריך, מורים או ילדים ש-’t אצלך “מגניב” מועדון מקריאה והבנתם? סביר להניח שהשתמשת ב “סוֹד” קוד ל “הצפנה” ההודעות שלך.
בתכניות הצפנה פשוטות כמו אלה המשמשות בילדות, הקוד עשוי להיות משהו דומה ל- a = 1, b = 2, c = 3, d = 4 וכו ‘.
בטח, קוד כזה הוא אולי הפשוט ביותר שהיית יכול להשתמש בו, ובאמת לא’לא לספק הגנה רבה מפני עיניים סקרניות, אבל זה כנראה הספיק להודעות שרצית להגן.
בנוסף, הרגשת ממש חכמה על כך שהגעת לזה (או, על כך שיש לך “שָׁאוּל” הרעיון מ “סיפור חג המולד”).
שיטות הצפנת נתונים מודרניות משתמשות באלגוריתם הנקרא צופן כדי להפוך את הפלאינטקסט (המידע) לסדרה של מה שנראה כתווים אקראיים. המידע המוצפן אינו קריא על ידי כל מי שלא’יש מפתח מיוחד לפענוח הנתונים חזרה לתווים קריאים.
שתי שיטות בהצפנה בשימוש נרחב המשמשות כיום הן שיטת המפתח הציבורי (א -סימטרי) ושיטת המפתח הפרטי (סימטרי). שתי השיטות מאפשרות למשתמשים להצפין את הנתונים שלהם כדי להסתיר אותם ממשתמשים אחרים ואז לפענח אותם לקריאה על ידי משתמשים מורשים. עם זאת, הם נבדלים זה מזה באופן שמטפלים בצעדי ההצפנה והפענוח.
הצפנת מפתח ציבורית
הצפנה של מפתח ציבורי (א -סימטרי) משתמשת במקבל’מפתח ציבורי, יחד עם מפתח פרטי התואם באופן מתמטי למפתח הציבורי. זה מאפשר למשתמש לשלוח הודעה מוצפנת (עם המפתח הציבורי שלו) למקבל שיש לו מפתח פרטי תואם שניתן להשתמש בו כדי לפענח את המידע חזרה ל- Plaintext.
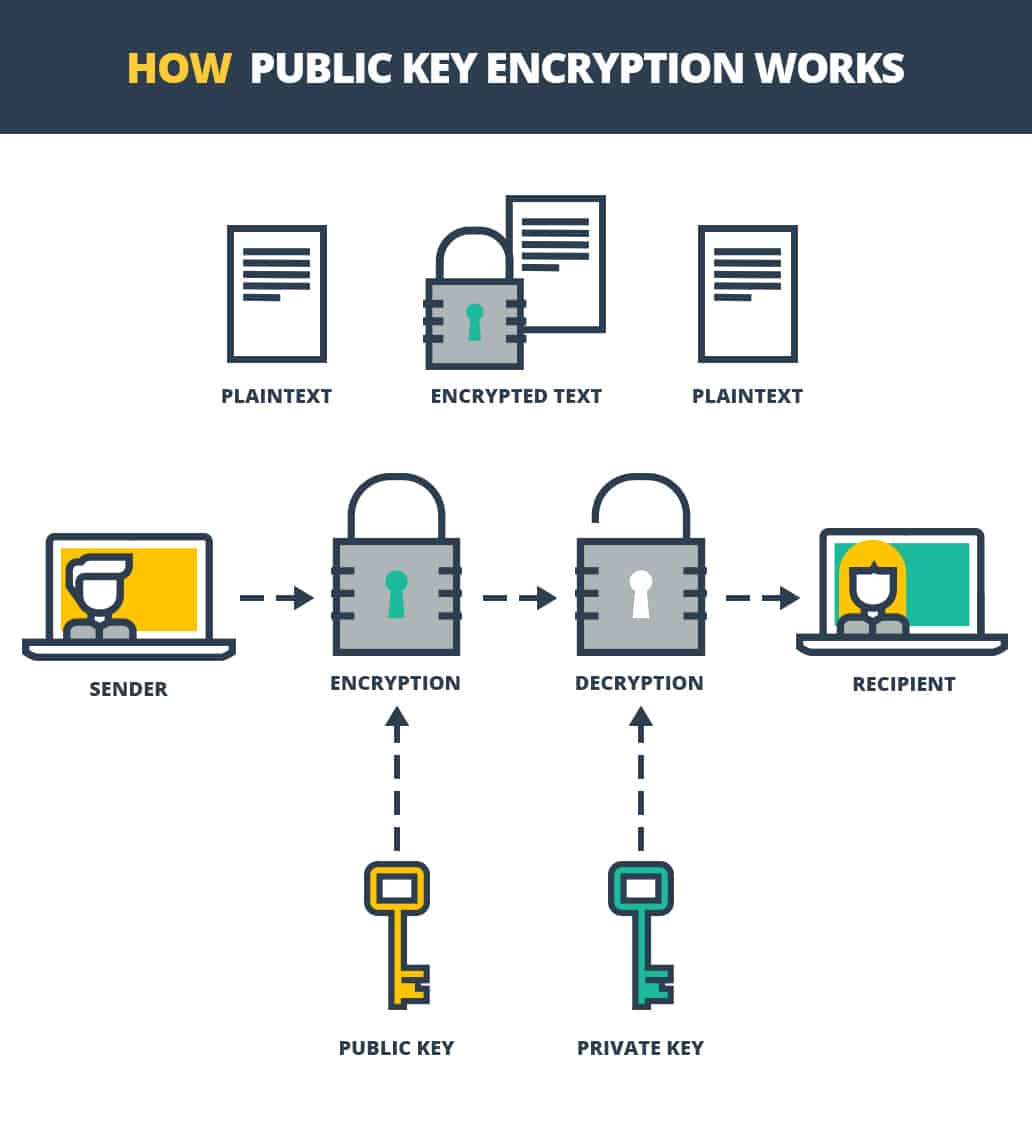
שיטת הצפנת המפתח הציבורי תאפשר אפוא לשולח “לבטל נעילה” תיבת דואר שתניח לתוכה הודעה, אך היא לא תאפשר להם להציץ לאף אחת מההודעות המוצפנות האחרות בתיבת הדואר, כמקבל’מפתח פרטי יידרש לפענח את ההודעות האחרות.
הצפנת מפתח פרטית
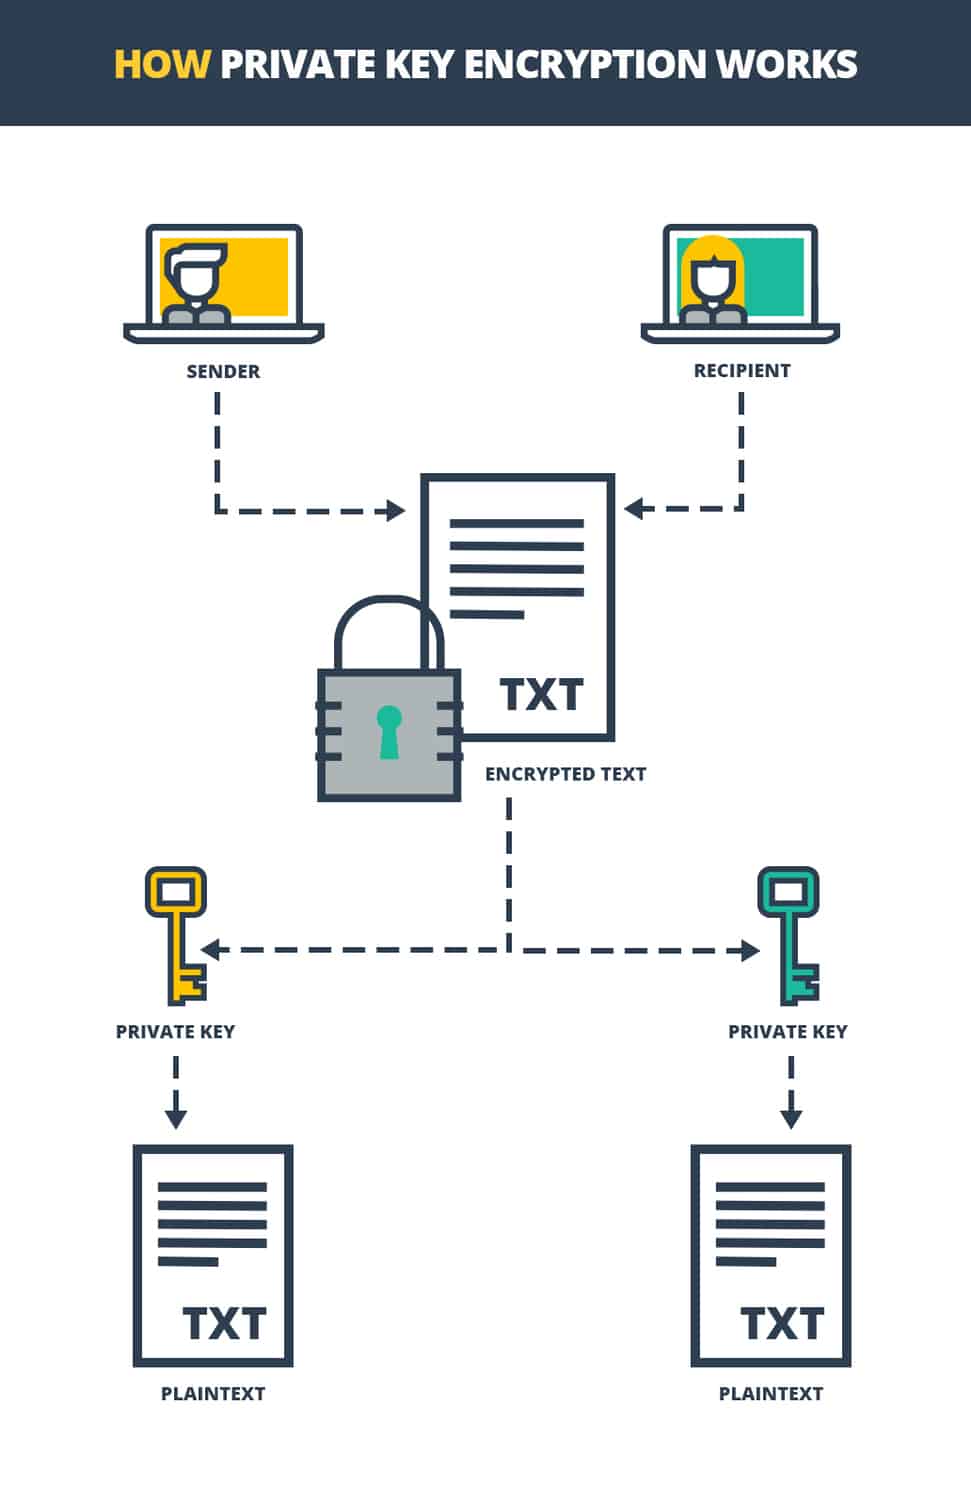
הצפנה של מפתח פרטי (סימטרי) דומה להצפנת מפתח ציבורית, עם הבדל חשוב אחד: בעוד ששני מפתחות עדיין נדרשים להצפין ולפענח מידע, שני המפתחות הם בעצם זהים, ומאפשרים לשני הצדדים להצפין או לפענח את המידע.
באיזה סוג הצפנה משתמשת אפל?
אפל אומרת שכל מכשיר iOS:
“יש מנוע הצפנה ייעודי AES-256 המובנה בנתיב ה- DMA בין אחסון הפלאש לזיכרון המערכת הראשי, מה שהופך את הצפנת הקבצים ליעילה ביותר. […] המכשיר’S ID ייחודי (UID) ומזהה קבוצת מכשירים (GID) הם AES 256-BITKeys התמזגו (UID) או מורכבים (GID) למעבד היישומים ומובלעת מאובטחת במהלך הייצור.”
זה נשמע מגניב, אבל מה זה אומר?
מה שכל זה אומר זה ששום אפליקציה, או אפילו מכשיר iOS’קושחה, יכולה לקרוא את המכשיר’מעבד יישומים או מובלעת מאובטחת. במקום זאת, הם יכולים לקרוא רק את תוצאות פעולות ההצפנה או הפענוח.
האם אפל יכול לפענח את המכשיר שלי’נתוני s?
תשובה קצרה: לא. תפוח עץ’מערכת ההפעלה של iOS 15 לא’לא כולל א “דלת אחורית” זה יאפשר לחברת קופרטינו או לרשויות אכיפת החוק לגשת לנתונים במכשיר ה- iOS שלך.
כפי שאנו’תראה, אפל לא הצליחה’לא גישה לנתוני מכשיר אחד מסוים, גם כשהיה מעורב בפיגוע.
ההצפנה המשמשת את אפל במכשירים המריצים iOS 8 ומאוחר יותר משתמשת בשיטות המונעות מאפל לגשת למידע המאוחסן במכשירים, גם אם מתמודדים עם צו ממשלתי.
אין גישה עבור ה- Feds
תפוח עץ’שיטות הצפנה S הובילו למספר קרבות משפטיים עם אכיפת החוק, הן ברמה המקומית והן לרמה הלאומית.
לדוגמה, אייפון 5C ששימש את סיד ריזוואן פארוק, אחד היורים בפיגוע הטרור בסן ברנרדינו בדצמבר 2015 שהרג 14 בני אדם ופצע 22 אחרים, התאושש על ידי הלשכה הפדרלית לחקירה (FBI) .
שני התוקפים נפטרו זמן קצר לאחר ההתקפה, והם הרסו בעבר את הסמארטפונים האישיים שלהם. עם זאת, ה- FBI אכן מצא iPhone 5C המסופק על ידי מעסיק המשמש את פארוק. המכשיר היה נעול עם קוד סיסמה בן ארבע ספרות (דגם ה- iPhone 5C אינו כולל את תכונות מזהה המגע או זיהוי הפנים המשמשות לביטול דגמים מאוחרים יותר של אפל’מכשירים).
ה- FBI לא הצליח לפתוח את האייפון בגלל אפל’שיטה מתקדמת להצפנת המכשיר. למרות שה- FBI ביקש מהסוכנות לביטחון לאומי (NSA) סיוע בפיצוח המכשיר’S הצפנה, ה- NSA לא הצליח לעזור, מכיוון שלסוכנות היה ניסיון מועט בפריצה בהצלחה לאייפונים.
זה הוביל לכך שה- FBI מגיש בקשה לאפל ליצור גרסה חדשה של האייפון’מערכת ההפעלה, שתפתח א “דלת אחורית” כדי לאפשר גישה לנתונים המאוחסנים ביורה’מכשיר s. אפל סירבה, בשל מדיניותה שצוינה בעבר כי היא לעולם לא תערער את תכונות האבטחה של המוצרים שיצרה.
ה- FBI נענה בכך שביקש משופט השלום בארצות הברית להורות על אפל ליצור ולספק את מערכת ההפעלה המבוקשת בעבר. השופט עשה זאת, ואפל הודיעה על כוונתה להתנגד לצו, מכיוון שהיו סיכוני אבטחה ללקוחותיה אם החברה עמדה בהזמנה.
לפני שניתן יהיה למיין את כל זה, יתכן וקבע מספר גדול של תקדימים משפטיים כאשר המקרה התקדם, הממשלה משכה את בקשתה למערכת ההפעלה החדשה, ובה נאמר כי צד שלישי הגיע לשיטה שיכולה לשחזר את הנתונים מהאייפון 5C המדוברת.
השיטה שהציעה המפלגה החיצונית אכן עבדה (הממשלה לא חשפה את השיטה בה נעשה שימוש). עם זאת, השיטה עובדת רק באייפון 5C ובאייפונים ישנים יותר, חסרי חיישן טביעות אצבע של מזהה מגע.
ההערכה היא שהצד השלישי השתמש א “אפס יום” פגיעות בתוכנת iPhone כדי לעקוף את המכשיר’מגבלה מובנית של 10 ניסיונות לקוד סיסמה, ומאפשרת שימוש במיושן “בכוח הזרוע” שיטת קביעת קוד הסיסמה (כוח הזרוע הוא כאשר כל השילובים האפשריים של קוד הסיסמה בן ארבע הספרות מוזנים עד שהמכשיר סוף סוף ייפתח).
האם אפל יכול לפענח את המידע שלי המאוחסן ב- iCloud?
התשובה הקצרה לזה: זה תלוי.
לוחות שנה, אנשי קשר, הערות, תזכורות, תמונות, כל דבר המאוחסן בכונן ה- iCloud שלך, וגיבויי iCloud שלך כולם מוצפנים מקצה לקצה במהלך השידור ומאוחסנים ב- Apple’שרתי S, תוך שימוש בהצפנת AES של 128 סיביות.
הנתונים מוגנים באמצעות מקש ייחודי מהמכשיר שלך, בשילוב עם המכשיר’קוד סיסמה. זה יוצר הצפנה שרק אתה יכול לגשת אליו.
עם זאת, כשמדובר בדואר שלך, אפל יכולה לגשת אליו כשזה’S מאוחסן בשרתים שלהם.
בעוד שכל התעבורה באינטרנט בין המכשירים שלך ל- iCloud Mail מוצפנת באמצעות TLS 1.2, אפל עוקבת אחר פרקטיקות סטנדרטיות בתעשייה בכך שלא הצפנת הנתונים המאוחסנים בשרתי ה- IMAP שלהם. תפוח עץ’לקוחות הדוא”ל אכן תומכים בהצפנת S/MIME אופציונלית.
הצפנה מקצה לקצה מגנה גם על מידע אחר המועבר ומאוחסן ב- iCloud.
המידע כולל:
- מחזיק מפתחות iCloud, הכולל את חשבונות והסיסמאות השמורים שלך
- כל פרטי התשלום
- מידע על רשת Wi-Fi, כולל סיסמאות
- נתוני hashtaghome
- מידע על שימוש בשימוש ב- hashtagsiri
הערה: יש להפעיל אימות דו-גורמי עבור מזהה Apple שלך. זה מבטיח את חשבונך ואת הנתונים האישיים והעסקיים המשויכים אליו ניתן לגשת רק למכשירים שיגדרת כ- “מהימן”.
למידע נוסף על אימות דו-גורמי, קרא את המאמר שלי שמסביר מהו אימות דו-גורמי וכיצד תוכל להגדיר אותו במכשירים שלך.
מה למדנו?
אפל מקלה עליך להצפין את ה- iPhone שלך שמריץ את iOS 15 או שהאייפד שלך מפעיל iPados 15. כל מה שצריך זה כמה ברזים באייפון שלך’מסך S, ותוך פחות מדקה, כל המידע שאגירת במכשיר ה- iOS שלך מוצפן.
תפוח עץ’S instry ios 15’לא עניין של פשוט להגן על המכשיר שלך עם קוד קל לסחירה, או.
אפילו סוכנויות ממשלת ארצות הברית, כמו הלשכה הפדרלית לחקירות וסוכנות לביטחון לאומי, יכולות’לא פיצוח תפוח’S הצפנה. למעשה, אפילו אפל יכולה’לא לפצח את ההצפנה – זה’זה פשוט כל כך טוב.
משמעות הדבר היא שהמידע האישי והרגיש לעסקים שלך בטוח אם יש לך אותו מאוחסן במכשיר ה- iOS שלך ומוגן על ידי קוד סיסמה, מגע מזהה או FaceID. גם אם אתה מאבד את המכשיר שלך, או אפילו אם זה’S גנוב, הנתונים שלך בטוחים.
שאלות נפוצות בהצפנת אייפון
מדוע עלי להצפין את האייפון שלי?
הצפנת האייפון שלך שומרת על מידע המכשיר שלך מפני עיניים סקרניות. הצפין את המכשיר שלך על ידי הפעלת תכונת קוד הסיסמה או באמצעות מזהה מגע או מזהה פנים כדי לנעול את האייפון שלך.
מהו קוד סיסמה של אייפון?
קוד סיסמה של אייפון הוא מחרוזת של תווים מספריים או אלפא -נומריים המשמשים לנעילת האייפון שלך, תוך שמירה על נעילתו עד שמצהית הסיסמה שלך (או מזהה מגע או מזהה פנים) משמשת כדי לבטל את נעילת המכשיר.
מדוע עלי להצפין את גיבוי האייפון שלי?
על ידי הצפנת גיבוי ה- iPhone שלך, הנתונים שלך מוגנים על ידי שמירה בפורמט מוצפן, מה שמקשה על מישהו להציג את המידע המגובה שלך. כמו כן, אם ברצונך לגבות נתונים אישיים, כמו סיסמאות שנשמרו, היסטוריית שיחות, נתוני בריאות ועוד אפל מחייבת אותך להצפין את הגיבוי שלך.
מה עושה הצפנת הגיבוי של האייפון שלי?
הצפנת הגיבוי של ה- iPhone שלך מוסיפה רמה של הגנה על סיסמא לגיבוי שלך. המשמעות היא שכל מי שאין לו את סיסמת הגיבוי לא יכול להציג אף אחד מהמידע שגיבתם, נראה שהוא שילוב מקושקש של אותיות, סמלים ומספרים.
- כיצד להצפין את הנתונים במכשיר ה- iOS שלך
- מה זה הצפנה?
- באיזה סוג הצפנה משתמשת אפל?
- האם אפל יכול לפענח את המכשיר שלי’נתוני s?
- האם אפל יכול לפענח את המידע שלי המאוחסן ב- iCloud?
- מה למדנו?
- שאלות נפוצות בהצפנת אייפון
- מדוע עלי להצפין את האייפון שלי?
- מהו קוד סיסמה של אייפון?
- מדוע עלי להצפין את גיבוי האייפון שלי?
- מה עושה הצפנת הגיבוי של האייפון שלי?
אפל והצפנה
כמעט כל מכשירי Apple ושירותים בהם אתה משתמש כיום משתמשים בהצפנה. המשמעות היא שכל מה שאתה עושה מתקשורת עם חברים לאחסון נתוני הבריאות שלך נעשה בבטחה באייפון שלך. אפל מצפינה נתונים אלה ומאחסנת אותם באופן שרק אתה, עם קוד הסיסמה או הביומטריה שלך, מסוגלים לגשת למכשיר.
● AES-256 הצפנה
● מובלעת מאובטחת
● הצפנה מקצה לקצה
● הצפנה במעבר
● מחק נתונים מאובטח
● ביומטריה
● שבב T2
● מגף מאובטח
● APFS
● FileVault
העמוד עודכן אחרון: לפני שנה
קבל חדשות של Apple ישירות בתיבת הדואר הנכנס שלך
AppleInsider עשויה להרוויח עמלת שותפים על רכישות שנעשו באמצעות קישורים באתר שלנו.
אפל טוענת שהיא ביתם של פרטיות ואבטחה, מקום בו המשתמשים יכולים להרגיש בטוחים פשוט להשתמש במכשירים שלהם ללא עין סקרנית. כל מכשירי iOS ו- MacOS המודרניים מסוגלים להצפנת חומרה על ידי עיצוב. הוויכוח סביב אפל והצפנה ארוך אך מסתכם במושג פשוט – אבטחה ופרטיות עבור המשתמש.
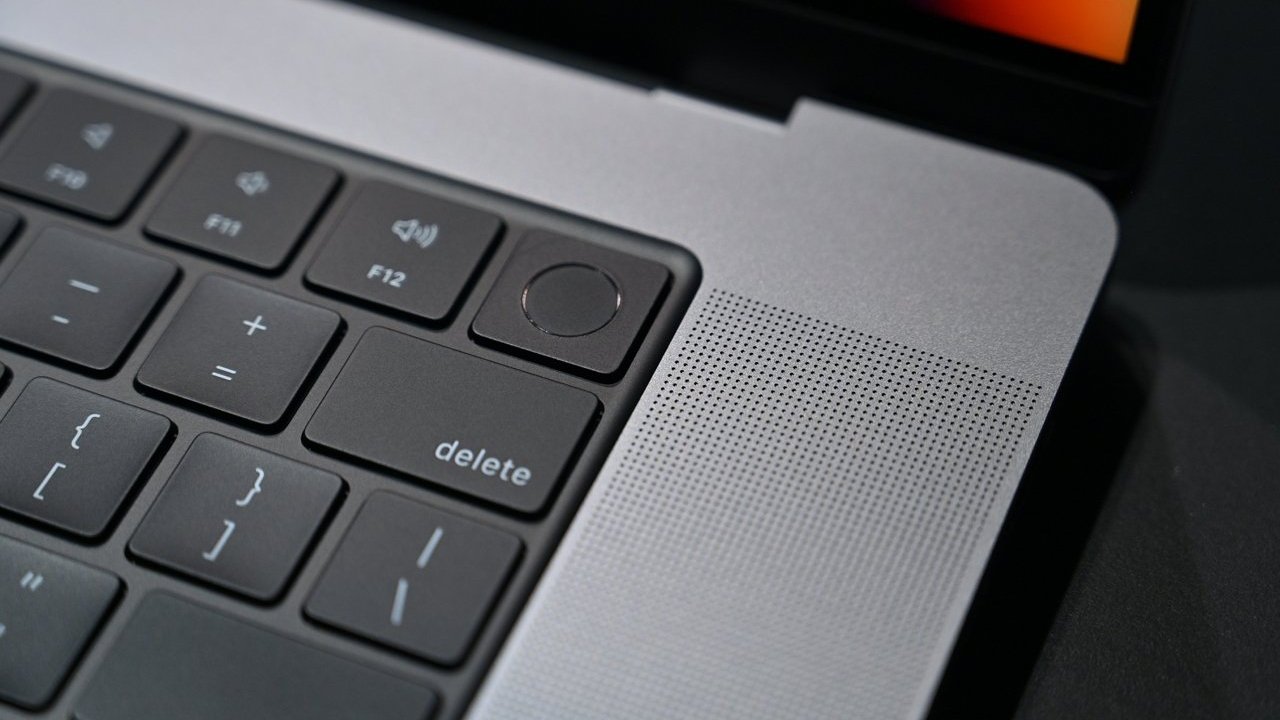
אפל משתמשת בביומטריה כדי לאמת משתמשים ב- iPhone, iPad ו- Mac
האייפון או ה- Mac שלך, כאשר הם מוגדרים כראוי, ישמור על הכל מלבד השחקנים הגרועים ביותר מהנתונים שלך. המשמעות היא גם שהחבר’ה הטובים לא יכולים לראות את הנתונים שלך, וסוכנויות ממשלתיות לא כל כך שמחות מההגנה הזו ברמת הצרכן.
הצפנה הסבירה
הצפנת נתונים היא תהליך קריפטוגרפי שהופך נתונים לא מובנים לכל מי שאין לו את המפתחות המתאימים. זה מבטיח שרק האדם עם הסיסמאות הנכונות יכול לגשת ולקרוא נתונים אחרת, הנתונים שאליהם ניגשים הם רק בלגן של תווים.
כל האבטחה הזו מתרחשת ללא קלט משתמש, מלבד הסיסמה או הביומטרית מדי פעם, והיא נועדה לצאת מהדרך ככל האפשר.
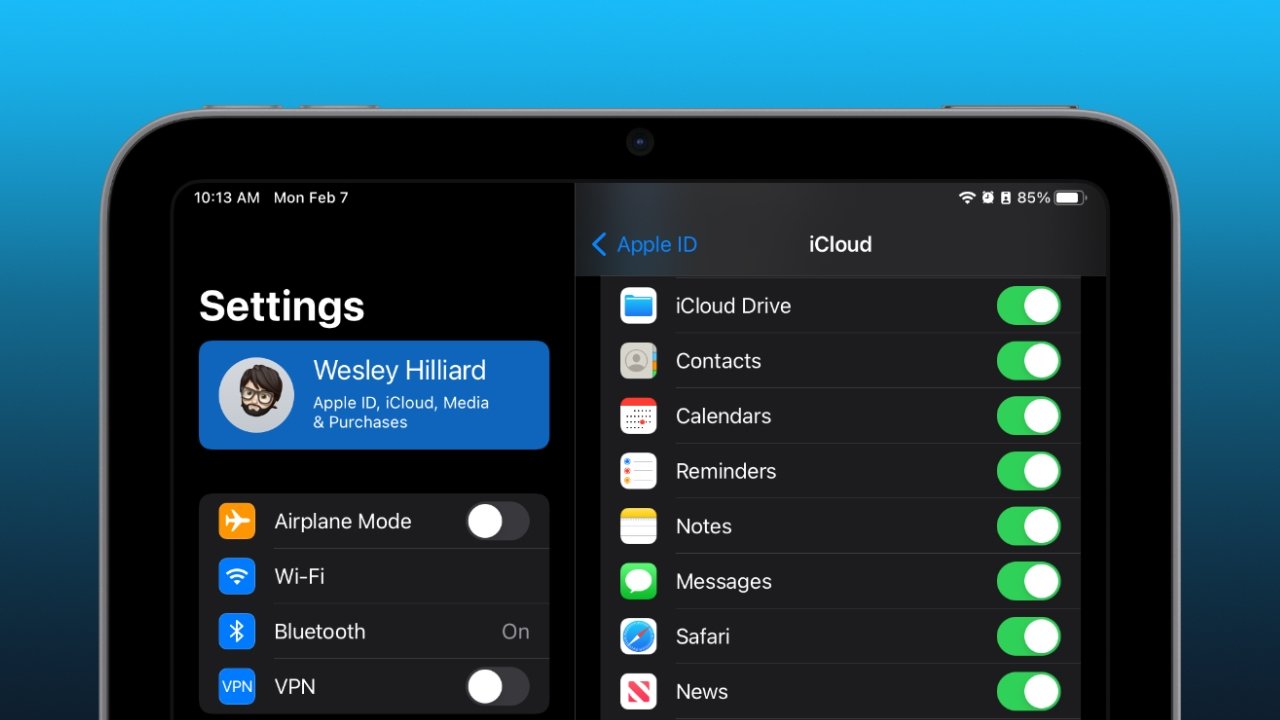
נתונים המאוחסנים ב- iCloud מוצפנים והנתונים הרגישים ביותר משתמשים בהצפנה מקצה לקצה
נתונים יכולים להתקיים במעבר או במנוחה, וכך גם הצפנה. באופן כללי, יש להצפין נתונים במעבר, מה שאומר שכל מי שמרגל בתנועה שלך לא יראה מה עובר.
נתונים במנוחה בדרך כלל מוצפנים רק במידת הצורך, אך אפל מצפינה את המכשיר כולו כשהוא נעול, אם זה iOS או iPados. משתמשי MacOS יכולים לבחור להצפין את המחשבים שלהם באמצעות FileVault, ומי שבבעלותו Mac עם מעבד T2 או M1 יהיה בעל כוננים מוצפנים באופן אוטומטי.
הצפנת מכשירים כוללת יכולה להיות משימה מאוד תובענית מעבד. פירוש הדבר היה שלעתים קרובות המשתמשים היו צריכים לבחור בין הצפנת המכשיר הכוללת למהירות.
מאז ה- iPhone 4, זה לא היה המצב. מכשירי iOS נהנו מהצפנת חומרה כבר כמעט עשור, ואפל משתמשת ב- AES-256, וזה מה שהבנקים משתמשים בעסקאות.
כאשר הנתונים מוצפנים לא משנה המצב, והמפתח נוצר ומאוחסן על מכונית, הוא נקרא הצפנה מקצה לקצה. המשמעות היא שהנתונים מאובטחים אלא אם כן מוצג מפתח הפענוח. נתונים כאלה נעולים בדרך כלל מאחורי מזהה Apple של המשתמש והסיסמה של המשתמש.
נתונים מוצפנים מקצה לקצה על iOS כוללים:
- iMessage ו- FaceTime
- QuickType Keybulary
- נתוני בריאות ובית
- זמן מסך
- מחזיק מקשים iCloud
- מידע סירי
- פרטי תשלום
- סיסמאות WiFi
הצפנה בענן
iMessages תמיד מוצפנים, אך דורשים משני הצדדים להשתמש במוצרי אפל
בעוד שדברים כמו iMessage ו- FaceTime הם מוצפנים מקצה לקצה, מידע אחר אינו. הצפנה מקצה לקצה מחייבת שרק למסיבה שבבעלותה של המידע יש גישה למפתחות, כמו עם הצפנת מכשירים.
עם זאת, בעת שמירת נתונים ב- iCloud, הדברים משתנים במידה ניכרת. אפל תמיד מצפנת נתונים במעבר ומצפנת נתונים המאוחסנים בשרתים שלה, אך כשמדובר בגיבוי iCloud, מפתחות ההצפנה שלה מאוחסנים ב- Apple.
כאשר למשתמש יש גיבוי iCloud מופעל עבור מכשיר, מידע כמו iMessages, תמונות, נתוני בריאות ונתוני אפליקציות נשמר כולם בצרור מוצפן ב- iCloud. המפתח לפתיחת הצרור הזה נשאר עם אפל כדי למנוע ממשתמש לאבד בשוגג את המפתח הסודי שלו, ובכך את כל הנתונים המגובים שלו.
משמעות הדבר היא כי לאפל יש גישה סבירה לנתונים כאשר היא מוצדקת כראוי על ידי חקירה ממשלתית.
אם וכאשר אפל עומדת בבקשת נתונים ממשלתית, לרוב נתוני הגיבוי של iCloud המספקים את המידע השימושי ביותר. אפל לא תמיד מסרה כל פיסת נתונים שיש להם, עם זאת, אלא רק חלקים של נתונים ספציפיים לצו.
רק מקרים ספציפיים אי פעם דורשים גישה מוחלטת לנתונים, ואפל תדחה את בקשות אלה אם נחשב נתונים המבוקשים אינו חלק מהמקרה.
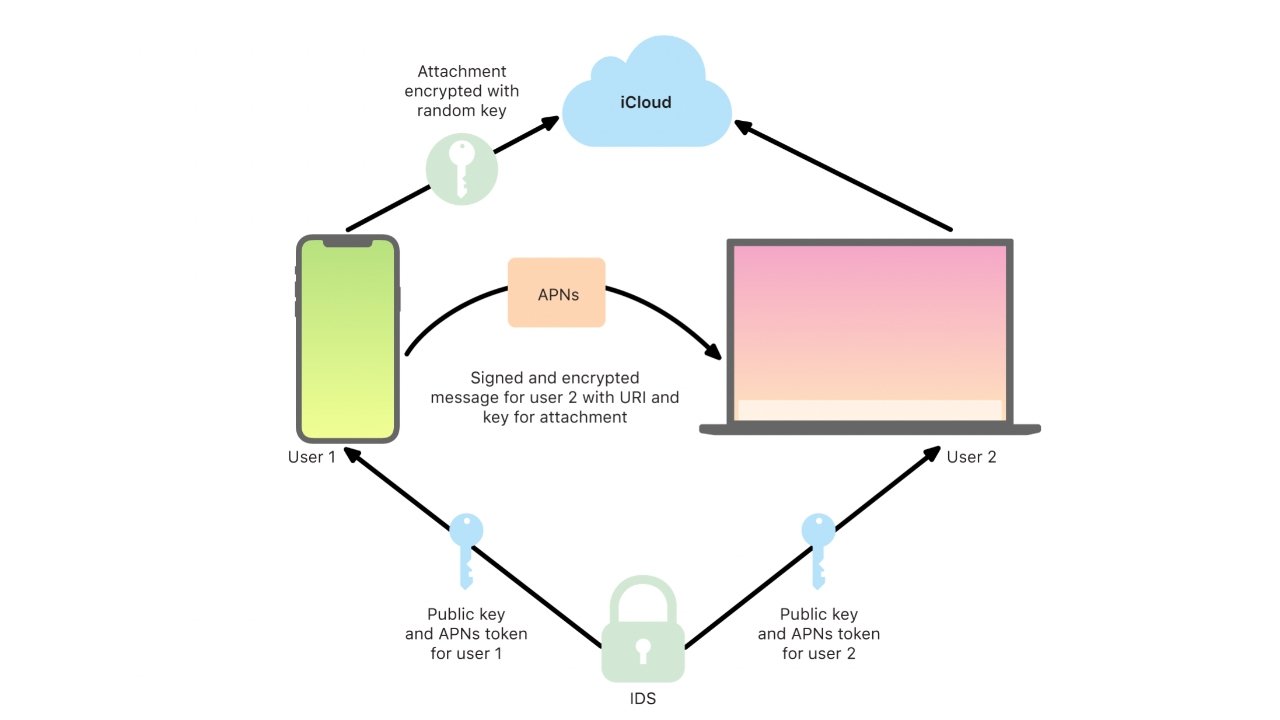
iMessage משתמש בהצפנה מקצה לקצה, אך גיבוי iCloud מאחסן מפתח למניעת אובדן נתונים כולל
אפל החלה לאחסן נתוני iMessage בענן לסנכרון. נתונים אלה בדרך כלל מוצפנים מקצה לקצה בעת מכונית ובמעבר בין המשתמשים, אך אם משתמש בוחר לסנכרן את ההודעות שלהם על פני מכשירים, ההיסטוריה שלהם נשמרת בענן.
בעוד שההיסטוריה הזו מוצפנת במלואה בענן, מפתח הצפנה נשמר בתוך הגיבוי של iCloud כדי למנוע אובדן נתונים. המשמעות היא שאם אפל פענחה את הגיבוי, שלפה ממנו את המפתח ואז השתמשו בו כדי לפתוח את ההודעות הסונכרנות, הם יכולים לעשות זאת.
כל נתוני ה- iCloud מנוהלים על ידי המשתמש. אם אתה רואה שזה מיותר או לא בטוח להשתמש בתכונות סנכרון או גיבוי של iCloud מסוימות, אתה יכול להחליף כל אחת מהן. גיבוי מקומי באמצעות Finder הוא גם אפשרות, שתאפשר למשתמש להצפין את הגיבוי באופן מקומי,.
המשתמשים יהיו מודעים לנסיבות שלהם וצריך לקבוע היכן הם רוצים לאחסן נתונים.
זכרו, אין דבר כזה מערכת מאובטחת לחלוטין. הנוחות תמיד תפחית את האבטחה הכללית, כך ששימוש בכלי iCloud יכול לשפר את חייך, אך להציג תרחישים שבהם ניתן לגשת לנתונים שלך בתנאים מסוימים.
הצפנת חומרה: T2 והמובלעת המאובטחת
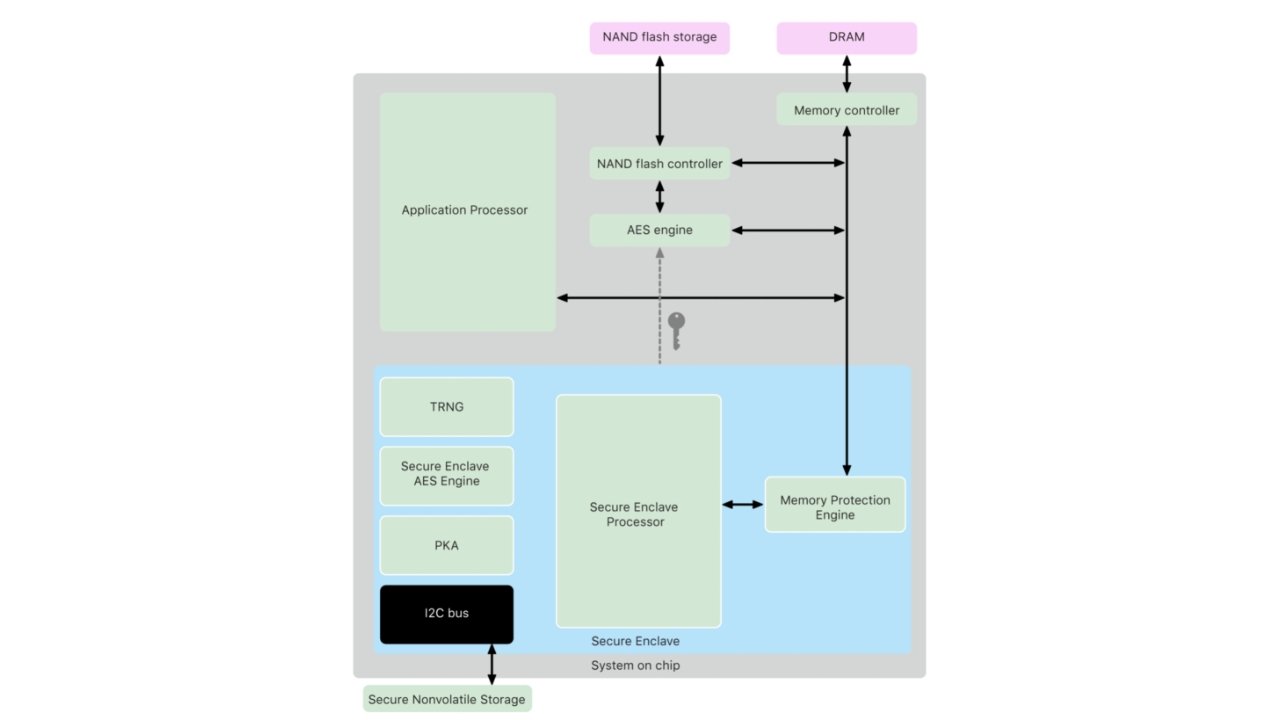
המורכבות של המובלעת המאובטחת של אפל
הצגת המובלעת המאובטחת לאייפון 5S שינתה את הדברים שוב. לא רק שהמכשירים הוצפנו, אלא שהמפתחות אוחסנו גם בערכת שבבים נפרדת לחלוטין ממערכת ההפעלה המכשיר.
פירוש הדבר היה שהתקפות מרחוק נעשו כמעט בלתי אפשריות וכל מי שמנסה לקבל מידע יזדקק לגישה פיזית למכשיר כדי אפילו להתחיל בהתקפת כוח ברוט.
עבור כל מכשיר חדש יותר מ- iPhone 5s עם מזהה מגע, ומכשירים עם מזהה פנים, המובלעת המאובטחת מטפלת בכל מפתחות ההצפנה שנוצרו. יוצא מן הכלל בולט הוא ה- iPhone 5C, ששוחרר לאחר ה- iPhone 5S, ולא היה לו את המובלעת המאובטחת.
זה היה הטלפון ששימש את היורה בסן ברנרדינו, שהצית את כל קרב ההצפנה עם ממשלת ארה”ב.
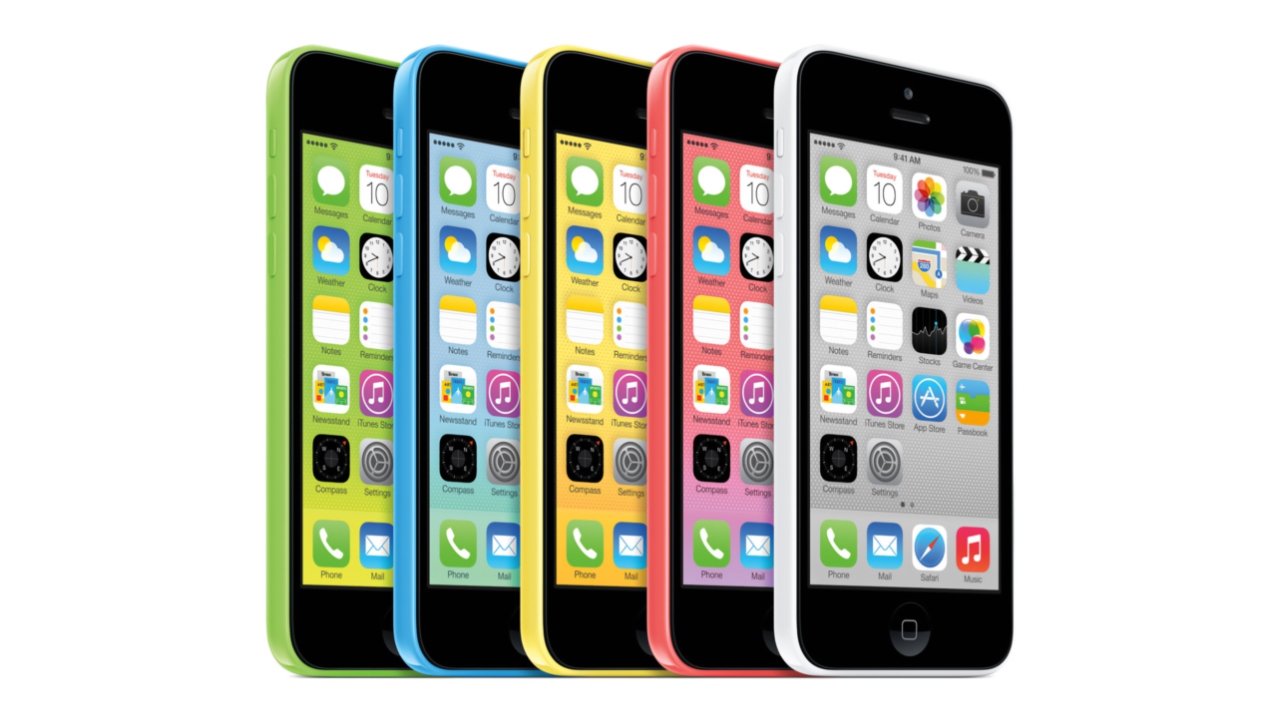
היורה בסן ברנרדינו השתמש באייפון 5C, שלא היה לו מובלעת מאובטחת
המובלעת המאובטחת פועלת כשומר סף לכל המידע הרגיש שלך. זה אוחז במקשי הצפנה, כמו אלה המשמשים ל- iMessage עד שהוצגו עם הרשאה נאותה כמו קוד סיסמה או ביומטרי.
אפילו הנתונים הביומטריים המשמשים למזהה פנים ומזהה מגע מאוחסנים באמצעות הצפנה, כך שאין אפילו שום תיעוד של הפנים או טביעת האצבע שלך המשמשים את המערכת.
ל- MacBooks עם מגע מגע יש מגע מובנה, שפירושו גם מובלעת מאובטחת ייעודית. ערכת השבבים T1 של הדור הראשון החזיקה את המובלעת המאובטחת וטיפלה ביצירת מקשים ממש כמו מקבילו ל- iOS. ערכת השבבים T1 פועלת לחלוטין ללא תלות במקוס ומגפיים בנפרד לצורך אבטחה נוספת.
לאחר. לא רק שה- T2 מחזיק את המובלעת המאובטחת, הוא מנהל גם אחסון מוצפן של FileVault ואתחול מאובטח.
אתחול מאובטח הוא שיפור אבטחה חשוב מאוד, המונע תוכנה לא לגיטימית או מערכות הפעלה להטעין בעת ההפעלה. זה גם מונע אתחול מתקשורת חיצונית, ובכך לסכל את האקרים שעשויים לנסות לגנוב מידע בשיטות אתחול חלופיות.
כאשר אפל העבירה את מערך ה- MAC לסיליקון של אפל, המובלעת המאובטחת הועברה למעבד מסדרת M עבור מערכת מקיפה יותר על שבב. אז, ההצפנה, האתחול המאובטח, FileVault ופעולות אחרות המבוצעות על ידי ה- T2 מטופלות כעת על ידי המעבד של אפל.
אפל לעומת ממשלת ארה”ב
סן ברנרדינו 2015 (iPhone 5C)
הירי בסן ברנרדינו הציב את נוהלי ההצפנה של אפל לאור הזרקורים
אחד הירי ההמוני הקטלני ביותר ברשומה התרחש בסן ברנרדינו ב -2 בדצמבר 2015. היו 14 הרוגים ו -22 נפצעו קשה במהלך הפיגוע. אחד המבצעים, סיד ריזוואן פארוק, הותיר אחריו את חברת האייפון שלו, והותיר את החוקרים רוצים מה בפנים.
16 בפברואר 2016 שופט הורה לאפל לפרוץ את הצפנת הטלפון באמצעות תוכנה מיוחדת שתפתח על ידי אפל. ה- iPhone 5C המדובר הפעיל את iOS 9 ולא היו לו את כל יכולות האבטחה של ה- iPhone 6s המודרני יותר, ולא היה לו מובלעת מאובטחת, מה שהיה הופך את הגישה ליותר בלתי ניתנת להשגה אם הייתה לו.
מה שהשופט, ובסופו של דבר ה- FBI, ביקש היה עדכון iOS חדש שיביס את ההצפנה באמצעות דלת אחורית המסופקת ל- FBI. בגלל גישה זו, כל אייפון שמריץ את מערכת ההפעלה הזו יהיה פגיע לפענוח כזה, והמפתחות שניתנו לחבר’ה הטובים ככל הנראה לא יישארו בידיהם לנצח.
מנכ”ל אפל, טים קוק.
אפל טענה כי הם מסרו את כל הנתונים המבוקשים 3 ימים לאחר התרחשות הירי. הם אפילו הציעו עצות כיצד לאלץ את הטלפון לגבות לענן, שהתעלמו ממנו.
מאוחר יותר התברר כי מזהה התפוח הקשור לאייפון השתנה כשהוא במעצר ממשלתי, והרס כל סיכוי לגיבוי.
מנהל ה- FBI לשעבר ג’יימס קומי רצה שאפל תתן ל”חבר’ה טובים “גישה להצפנה
הקרב הזה-לטאט-טאט המשיך בדיון ציבורי מאוד ושפך הרבה אור על כמה ממשלת ארה”ב, וביתר דיוק מנהל ה- FBI של אז, ג’יימס קומי, ידע על טכנולוגיה והצפנה. הפגיעה בתערוכה הציבורית נמשכה בחודש שלאחר מכן, והותירה את האמריקאים לצפות מכיוון שהביטחון האישי שלהם נדון בקנה מידה לאומי.
מצד אחד, ה- DA טען כי ניתן למצוא עדויות לפתוגן סייבר רדום “באייפון. בעלה של עמית לעבודה לשעבר וניצול היורה אמר כי טלפון החברה “לא סביר שיכיל מידע שימושי.”
דיון נקבע ל 22 במרץ, כך שהתובעים יכלו להציג ולבחון עדים על חומר ההצפנה. זו הייתה אמורה להיות ההזדמנות האחרונה של ה- FBI לשכנע את הקונגרס לכפות את ידו של אפל, אך השימוע מעולם לא התרחש.
ב- 21 במרץ, ה- DOJ ביקש עיכוב לדיון. “מסיבה חיצונית הציגה שיטת ביטול נעילה אפשרית שתשלול את הצורך בעזרת אפל.”
אומרים כי סלברייט המשרד הישראלי עוזר ל- FBI לנסות לפתוח את האייפון. זה העלה כמה חששות מהכלי, נכונות הממשלה לעבוד עם חברות זרות, ודולרי משלם המסים שהוצאו על הפריצה.
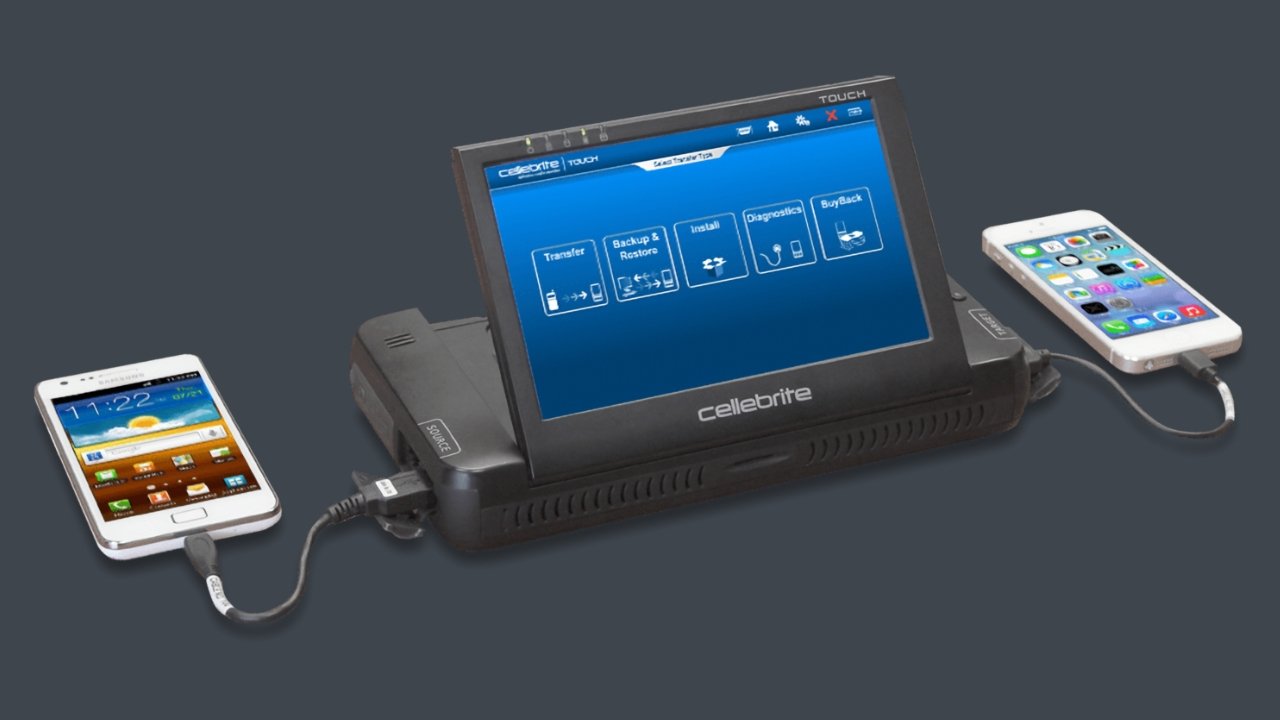
Cellebrite מוכרת טכנולוגיה המסוגלת לעקוף הצפנה במכשירים מסוימים
ב- 28 במרץ משך ה- DOJ את פעולתם המשפטית נגד אפל, תוך ציון שהם קיבלו גישה בהצלחה למכשיר. השמועות המשיכו לשער כי סלברייט עזר, תוך ציון חוזה של 218,000 דולר שהחברה ביצעה עם ה- FBI באותו יום של הפריצה.
מעולם לא אושר רשמית אם הנתונים מהאייפון 5C של הטרוריסט היו אינפורמטיביים או שימושיים בכל דרך שהיא, אך כיוון שלא הייתה מעט מילה על הנתונים, סביר להניח שזה לא היה מועיל. עם זאת, מנהל ה- FBI חשף כי הכלי חסר תועלת לכל טלפון חדש יותר מאשר ה- iPhone 5C.
באפריל, מקורות ללא שם ציינו כי האייפון המדובר לא סיפק אינטל שניתן לפעול, עם זאת, הוא נתן לחוקרים תובנה רבה יותר לתוקפים.
עם זאת, ג’יימס קומי לא ינוח, ומכריז על “מלחמת ההצפנה רחוק מלהיות.”
בדצמבר אותה שנה, ה- U.ג. קבוצת העבודה של ועדת שופטת הבית הוציאה דוח. היא הצהירה, “כל אמצעי שמחליש הצפנה פועל נגד האינטרס הלאומי.”זה לכאורה, סוף סוף, שם את דיון ההצפנה למיטה.
Sutherland Springs 2017 (iPhone SE)
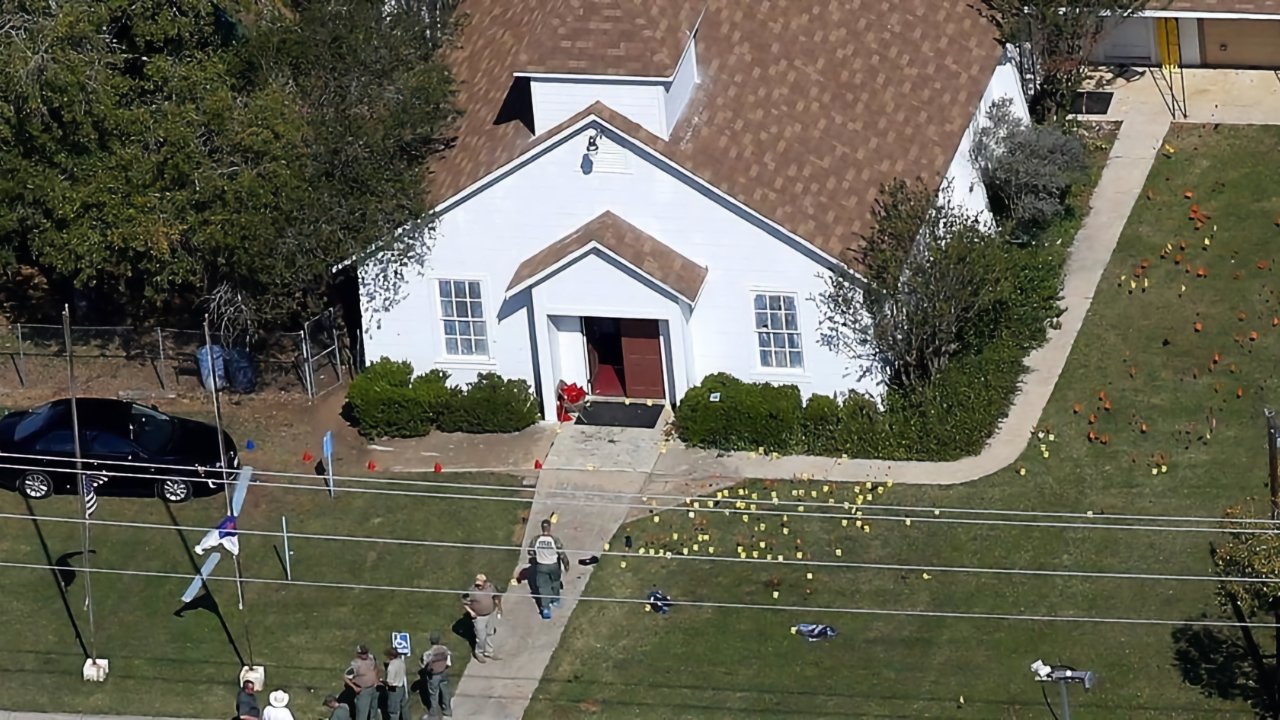
הירי בסאת’רלנד ספרינגס לשנת 2017 כלל אייפון SE מוצפן
ממשל חדש ומנהל ה- FBI חדש הביא אתגרים חדשים לדיון ההצפנה, שהיה כמעט שנה של שקט לפני שהוחזר מחדש. רק כמה שבועות לפני הירי בסאת’רלנד ספרינגס, הבמאי החדש של ה- FBI, כריסטופר ריי, הבהיר את עמדתו.
“אם לומר זאת, זו בעיה ענקית וענקית,” אמר ריי. “זה משפיע על חקירות בכל רחבי הלוח – נרקוטיקה, סחר בבני אדם, טרור, אינטליגנציה נגדית, כנופיות, פשע מאורגן, ניצול ילדים.”
ב- 5 בנובמבר 2017, טרגדיה נוספת עטפה את אמריקה כאשר היורה דווין קלי הרג 26 בני אדם בכנסייה בסאת’רלנד ספרינגס טקסס. ה- FBI עבר במהירות ועשה כמעט את אותן טעויות כמו במהלך הירי בסן ברנרדינו.
על פי הדיווחים, ה- FBI סירב לפנות לעזרה, הוציא את הטלפון מהאתר למתקן FBI מרוחק, לא ביקש מאפל מידע או לבצע את הליך הגיבוי של iCloud שהוגדר על ידי אפל בעבר. 48 שעות עברו והחלון הקריטי לעזרה ישירה של אפל סגור.
ב- 9 בנובמבר, טקסס ריינג’רס הבטיחה צווי לקבצים המאוחסנים באייפון SE של היורה והגישו אותם לאפל.
מכל סיבה שהיא, אפילו לא הופיעה שמועה על מה שקרה אחר כך במקרה זה. ספקולציות יכולות להניח שאפל מסרה את הנתונים שהיו להם, כרגיל, ואמרה להם כי ביטול נעילת הטלפון אינו אפשרי.
בהתחשב בעובדה שזה היה אייפון ישן יותר גם אז, ה- FBI ככל הנראה הצליח להשיג דרך להיכנס פנימה ולהימנע מוויכוח ציבורי נוסף. עדויות חדשות שנמצאו באפריל 2021 מציעות כי ה- FBI השתמש בחברת פריצה באוסטרליה כדי לגשת לאייפון.
2018
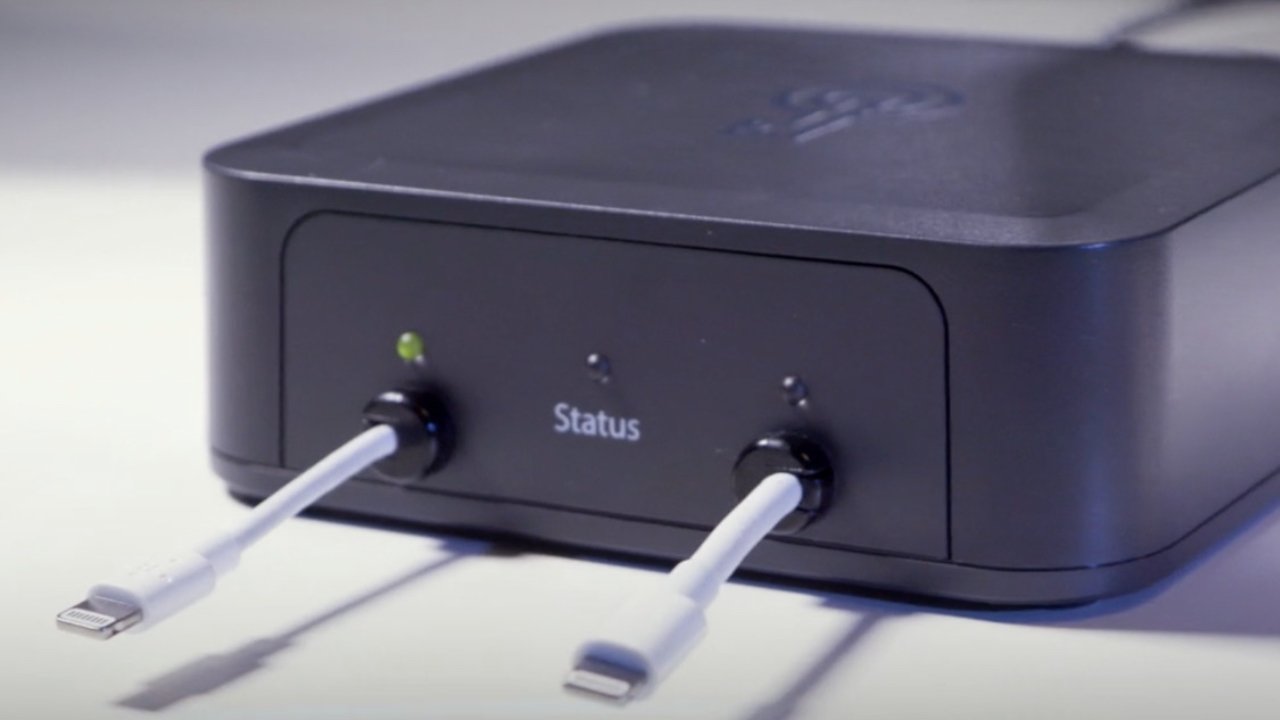
מכשירים כמו אלה הנמכרים על ידי Graykey יכולים לפצח קודי סיסומים קצרים תוך שעות
מחוץ למקרה, או אולי בגלל פרשת סאת’רלנד ספרינגס; אפל החלה לחנך אכיפת החוק ואת ה- FBI כיצד לגשת לנתונים מאייפונים, מקינטוש ו- iCloud. זה לא היה שיעור על פריצה למכשירים, אלא מסלול בסיסי של הבנה כיצד לבקש נתונים, לטפל בהם לאחר קבלתם וכיצד להתמודד עם מכשירים בצורה הטובה ביותר עם מכשירים.
עם זאת, אפל לא נעשתה במאבק שלה, עם כל עדכון חדש ל- iOS ו- MacOS, אפל הכפילה את פרוטוקולי האבטחה וההצפנה. מנהל ה- FBI ובוחן הזיהוי הפלילי הצהיר שניהם חרדה דומה כלפי החברה בכנס אבטחת סייבר בינואר 2018.
הם קראו לאפל “מטלטלים” והשוו אותם ל”גאונים רעים “שסיכלו את החבר’ה הטובים בכל צעד ושעל.
בעוד ש”החבר’ה הטובים “המשיכו לדחוף לחקיקה להחליש את ההצפנה, חברות אחרות דחפו כלים חדשים שניצלו את המנצלים הידועים. חברה אחת כזו הייתה Graykey, שלדבריו היה כלי שיכול לפצח קוד סיסמה בן שש ספרות תוך 11 שעות.
חברות כמו Graykey ו- Cellebrite נוטות למכור את הפריצות שלה. קופסת גריי נמכרה בסכום של 15,000 עד 30,000 $ בדרך כלל, ופריצות סלברייט היו יקרות עוד יותר.
מה שמסבך את זה יותר הוא שברגע שאפל תוכל לתקן ניצול המשמש את הכלים האלה, הם עושים, ולדחוף את התיקון תוך שבועות כמעט לכל משתמש של אפל בשוק.
Pensacola 2019 (iPhone 5 ו- 7 Plus) עד 2020
הנשיא טראמפ ביקש ממנכ”ל אפל, טים קוק
אקדח הרג שלושה אנשים בפנסקולה, פלורידה כשהיה ברשותם של שני מכשירי אייפון. היורה, מוחמד סעיד אלמראני, ירה כדור לאחד המכשירים לפני שנהרג.
אפל מסרה את כל הנתונים שקשרו למכשירים, אך ה- FBI הפך להתמיד, וביקש שוב על אפל לפתוח את הנעילה של iPhone.
היועץ המשפטי לממשלה האמריקני הקול ויליאם באר הגיש בקשה ציבורית לאפל, וקבע כי הם טרם לספק “סיוע מהותי” לאכיפת החוק. ה- DOJ היה נחוש בדעתו להיכנס לאייפונים, בטענה שהם עשויים לקבוע אם היורה היה קושרים.
באר היה קול מוקדם יותר השנה בנושא, ואמר כי חייבת להיות דרך ליצור דלתות אחוריות מבלי להחליש את ההצפנה.
אפל סיפקה הצהרה רשמית בתגובה ליועץ המשפטי לממשלה.
“אנו דוחים את האפיון שאפל לא סיפקה סיוע מהותי בחקירת פנסקולה”, אמרה אפל בהצהרה. “התגובות שלנו לבקשותיהם הרבות מאז שההתקפה הייתה מתוזמנת, יסודית ונמשכת.”
“ענינו לכל בקשה מייד, לעתים קרובות תוך שעות, ושיתפנו מידע עם משרדי ה- FBI בג’קסונוויל, פנסקולה וניו יורק”, טענה ההצהרה. “בכל מקרה, הגבנו עם כל המידע שהיה לנו.”
“תמיד שמרנו שאין דבר כזה דלת אחורית רק בשביל החבר’ה הטובים”, סיכמה אפל. “דלתות אחוריות יכולות להיות מנוצלות גם על ידי מי שמאיים על הביטחון הלאומי שלנו ועל אבטחת המידע של הלקוחות.”
המכתב חזר והדגיש הרבה מאותם טיעונים שאפל וטים קוק קבעו כבר שנים. הנשיא אפילו התלהב עם ציוץ, ואמר לאפל “לעלות לצלחת” ולפתוח את האייפונים.
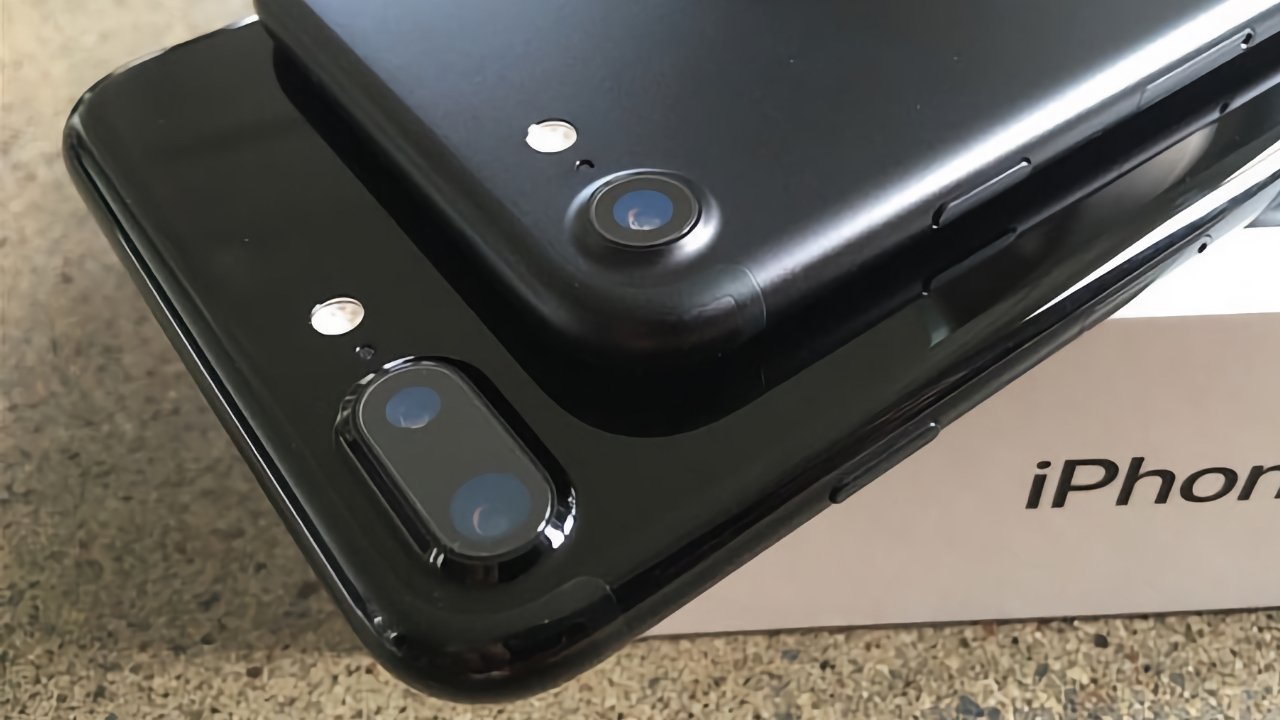
היורה של פנסקולה היה אייפון 5 ואייפון 7 פלוס
עדכון למקרה Pensacola הגיע ב -5 בפברואר, שם ה- FBI הצהיר שהם עדיין לא יכולים לגשת לנתונים בטלפון. הטלפון סיים לשחזור לאחר שנורה על ידי העבריין, מה שעלול להיות קשור לנתונים שאינם נגישים.
בחודש מאי, היורה של פנסקולה נקשר לאל -קאעידה באמצעות נתונים שנמשכו מאחד האייפונים. בעוד היורה היה בקשר עם קבוצת הטרור, לא היו שום עדות לכך שההתקפה הייתה צו.
ה- FBI קיבל גישה לנתונים אלה עם “אין עזרה של אפל”, מה שאומר שנעשה שימוש במשאב של צד שלישי כלשהו. ה- FBI לא חשף לאיזה ניגש לאייפון, אך הערה של שר ההגנה וויליאם באר אמרה לנו ששני הטלפונים אכן לא נעולים.
אפל עקבו אחר דבריו של באר בו נכתב כי משרד המשפטים טען “טענות כוזבות” סביב עזרתו של אפל בחקירה.
הרבה יותר מאוחר, באוקטובר 2020, משרד המשפטים ועמים “חמש העיניים” פרסמו מסמך שהגיש בקשה רשמית לגישה לדלת האחורית של הצפנה. המסמך קובע כי אלה הנוגעים בדבר יעדיפו להתפשר על פרטיות ואבטחה לגישה לנתונים מוצפנים למען ביטחונם של אותם אזרחים.
בשלה. הפלישה חסרת התקדים הזו לפרטיות האזרח אינה מוגנת על ידי זכויות התיקון הרביעי בשל אופן הקמת חוקים סביב פרטיות הסטודנטים.
קבוצת NSO ופגסוס פריצות בשנת 2021
פגסוס שימש לרגל על עיתונאים ופעילים
כלי פריצה המכונה “פגאסוס” הפך את החדשות למספר פעמים במהלך השנים להפרת מכשירי אייפון באמצעות ערכת כלים מתוחכמת להתקנת כלי מעקב. באופן כללי, מובן את ניצול ה- Jailbreak.
קבוצת NSO היא החברה שיוצרת ומוכרת תוכנת פריצה לממשלות לשימוש “נגד עבריינים בלבד.”פגסוס הוא אחד מאותם כלים, והוא התגלה בסמארטפונים השייכים לעיתונאים המדווחים על ממשלות סמכותיות באמצע 2011.
דליפת נתונים של קבוצת NSO חשפה רשימה של מעל 50,000 מספרי טלפון הקשורים לאנשים המעניינים את החברה. יותר מ -180 מספרי טלפון היו שייכים לעיתונאים המקושרים CNN, ניו יורק טיימס, וכו. חקירת הטלפונים השייכים ל 67 עיתונאים ברשימה חשפה תוכנת מעקב על 37 מכשירים.
קבוצת NSO מכחישה את ההאשמות כי היא עבדה עם ממשלות סמכותיות כדי לרגל אחר עיתונאים וגופים אחרים שאינם פליליים. זה קרא לטענות “רחוק מהמציאות.”
אפל תבעה את קבוצת NSO בנובמבר 2021 כדי לתת אחריות על החברה על מעקב אחר משתמשי אפל. ההגשה מבקשת גם צו מניעה נגד קבוצת NSO להשתמש בכל טכנולוגיות אפל.
פריצות אלה יקרות ודורשות עמידה בתנאים ספציפיים לפני שניתן יהיה לבצע אותם. צרכנים ממוצעים אינם צריכים לדאוג להיחשף לפגסוס או לכלי פריצה אחרים מכיוון שרמת התחכום וההוצאה מגבילה בדרך כלל את המנצלים הללו לאינטרסים לאומיים.
היכן שעומד הצפנה
מנכ”ל אפל, טים קוק
הוויכוח רחוק מלהיות נגמר. החקיקה מאיימת להילחם בהצפנה ברמת הצרכן במדינות רבות, כמו באוסטרליה. מתן מפתח ל”החבר’ה הטובים “פירושו דליפה בסופו של דבר של מפתח כזה לרעים. אז כל אבטחת אפל תעשה כמעט חסרת ערך.
הפרה של כלי הפריצה של ה- CIA בשנת 2017 הבהירה את המציאות הזו. הממשלה מבטיחה להגן על דלתות האחוריות המסופקות על ידי אפל למרות שנגנבים כלי פריצה לספרים סודיים ביותר ב- CIA.
על פי דו”ח בינואר 2020, ייתכן שאפל תכננה לנתוני גיבוי של iCloud מקצה לקצה אך החליטה לא להתבסס על דרישות ה- FBI. אפל הצהירה בעבר בפומבי, כי גיבויים להצפנה עשויים לסבך יותר מדי את האבטחה למשתמשים, והוסיף כי משתמש שמאבד את המפתח הסודי שלו יאבד גישה לכל הנתונים שלהם.
עד שאפל תוכל למצוא דרך למנוע מהמשתמשים לאבד הכל מטעות מטופשת, אין זה סביר שגיבויי iCloud יהיו מוצפנים מקצה לקצה.
עבור מעל 1.5 מיליארד משתמשי מכשירי אפל שם בחוץ, הדברים עדיין מסתכלים למעלה. אבטחת המכשירים חזקה כתמיד, והכל ההאקר המיומן ביותר או מרופד הכסף יכול להפר את האבטחה ההיא; גם אז בתנאים מאוד ספציפיים.
כלי פריצה וחורי אבטחה צצים מעת לעת, אך רמת התחכום וגישה למכשיר מקומי הנדרשת מונעת מהמשתמשים הממוצעים להיפגע. באופן כללי, רוב האנשים עם קוד סיסמה חזק וביומטריה לעולם לא יצטרכו לדאוג להפרת הצפנת המכשיר שלהם.
כיצד להגן על עצמך בהצפנה
מוצרי אפל מוגנים על ידי אבטחת חומרה ואבטחת תוכנה המובילה בתעשייה, אך חלקם עשויים להרגיש שזה לא מספיק. בריא להישאר זהירים ולדעת מה אתה יכול לעשות כדי להגן עוד יותר על הנתונים שלך.
מצב SOS חירום
ראשית, דע על מצבי החירום וקיצורי דרך מחדש במכשיר שלך. אם אתה מחזיק את לחצן העוצמה למעלה ולפת על לחצן ההפעלה בו זמנית למשך חמש שניות, זה מפעיל נעילת חירום.
זה מונע את ביטול הנעילה של ה- iPhone או iPad שלך עם ביומטריה, ונותן לך אפשרות לכבות את הטלפון או להתקשר 911. אם תכבה את הטלפון, הוא יחזור לפני שתפתח את הנעילה הראשונה כדי לספק הגנה על נתונים מרבית.
מצב זה שימושי באותו הרגע בו יתכן שתצטרך למסור את האייפון שלך למורה בבית הספר או לחוקר ואתה מרגיש צורך להגן על הנתונים שלך. זה עוזר גם עם שוטרים שאינם יכולים לבקש סיסמה אך לפעמים יכולים לבקש נעילה ביומטרית.
השתמש בסיסה אלפאנומרית
כלים משפטיים רבים מסתמכים על ניחוש קודי סיסומים במכשיר באמצעות אלגוריתמים. ככל שהסיסמה שלך ארוכה יותר, כך קשה יותר לפצח.
על ידי הוספת כמה מכתבים ותו מיוחד תגדיל את הזמן שלוקח לנחש את קוד הסיסמה משעות למאות שנים. עם זאת, עדיין תצטרך לזכור את הסיסמה.
מחק את כל הנתונים לאחר 10 קודי סיסומים כושלים
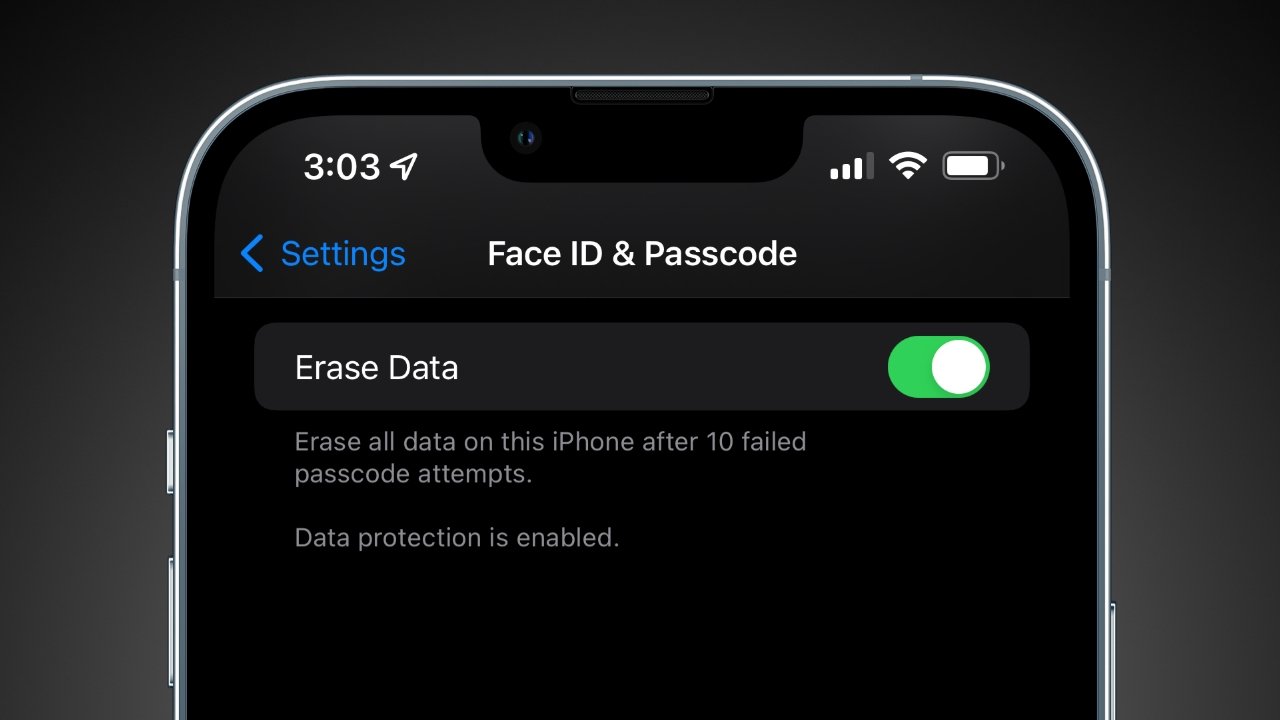
הגן על המכשיר שלך על ידי אילוץ איפוס מפעל לאחר 10 ניסיונות קוד סיסמה כושלים
המשתמשים צריכים להיות מודעים גם להגדרה שמאפסת את ה- iPhone להגדרות המפעל לאחר 10 ניסיונות קוד סיסמה כושלים. לאחר כמה ניסיונות כושלים, תיחסם על ידי טיימר שמתארך וארוך יותר עד שתמתין שלושים דקות בין ניסיונות קוד הסיסמה. שום שימוש רגיל באייפון לא יגרום בטעות למכשיר שלך למחוק את כל הנתונים.
גיבויים מקומיים
אם אתה רוצה ללכת לרמה הקיצונית ביותר של הגנה על נתונים, שקול להסיר נתונים רגישים מ- iCloud. אתה יכול לבצע גיבוי iCloud מקומי על ידי חיבור ה- iPhone שלך ל- Mac שלך.
פעולה זו תאפשר אפשרות מוצפנת מקומית, שתאבטח את הגיבוי מאחורי סיסמה שתבחר. תשכח מהסיסמה והגיבוי אבוד לנצח.
המשך כרגיל
אפל כבר עושה הכל כדי לסכל שחקנים רעים מהפרת הנתונים שלך. גם נתוני ה- iCloud שלך בטוחים, וניתן לגשת אליהם רק כאשר מוצג צו מתאים.
השתמש באייפון שלך כרגיל וחי את חייך. הסבירות למשתמש ממוצע של אייפון להיתקל בכלי משפטי או פושע עשיר המחפש את מה שיש באייפון שלך הוא קלוש לאף אחד. די בהצפנה והאבטחה שאפל מספקת כדי לשמור על בטיחות הנתונים שלך וישתפר רק עם הזמן.
איך: להצפין את האייפון שלך
אם יש לך iPhone 3GS ומאוחר יותר, דור IPod Touch 3 RD או מאוחר יותר, או כל אייפד, אתה יכול להגן על תוכן המכשיר שלך באמצעות הצפנה . זה אומר שאם מישהו יקבל גישה פיזית למכשיר שלך, הוא גם יצטרך את קוד הסיסמה שלך כדי לפענח את מה שנשמר עליו, כולל אנשי קשר, הודעות מיידיות או טקסטים, יומני שיחות ודוא”ל.
למעשה, רוב מכשירי התפוחים המודרניים מצפנים  תוכנם כברירת מחדל, עם רמות הגנה שונות. אבל להגן מפני מישהו שמקבל את הנתונים שלך על ידי גניבת המכשיר שלך פיזית, אתה צריך לקשור את ההצפנה הזו למשפט סיסמה או קוד שרק אתה יודע. ראה להלן הוראות כיצד לעשות זאת.
במכשירים המריצים iOS 4 – IOS 7:
- פתח את ההגדרות הכלליות ובחר את קוד הסיסמה (או ITOUCH & PASCODE).
- עקוב אחר ההנחיות ליצירת קוד סיסמה.
במכשיר שמריץ iOS 8-IOS 11
- פתח את אפליקציית ההגדרות
- הקש על Touch Id & Passcode
- עקוב אחר ההנחיות ליצירת קוד סיסמה.
אם המכשיר שלך מפעיל את iOS 8, השבת את קוד הסיסמה הפשוט כדי ליצור קוד שהוא יותר מ -4 ספרות. עם שחרורו של iOS 9, אפל הוחלפה לברירת מחדל לקידום 6 ספרות.
אם תבחר קוד סיסמה שהוא כל-נומרי, תקבל לוח מקשים מספרי כשאתה צריך לפתוח את הטלפון שלך, מה שעשוי להיות קל יותר מאשר להקליד קבוצה של אותיות וסמלים במקלדת וירטואלית זעירה. עם זאת, אנו ממליצים לבחור קוד סיסמה שהוא אלפא -נומרי, וארוך מ- 6 תווים מכיוון שפשוט קשה יותר לפיצוח, גם אם החומרה של אפל נועדה להאט את כלי הפחידה בסיסמאות.
כדי להתאים אישית את קוד הסיסמה שלך, בחר “אפשרויות קוד סיסמה” ו”קוד אלפא -נומרי מותאם אישית.”אם ברצונך להתאים אישית קוד סיסמה קיים, בחר “שנה את קוד הסיסמה” ואז “אפשרויות קוד סיסמה.” אתה צריך גם להגדיר את “דורש קוד סיסמה” אפשרות ל “מיד,” כך שהמכשיר שלך אינו נעול כשאתה לא משתמש בו.
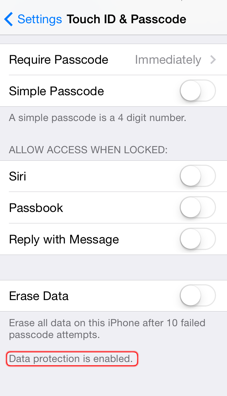
לאחר הגדרת קוד סיסמה, גלול למטה לתחתית דף הגדרות קוד הסיסמה. אתה אמור לראות הודעה שאומרת “הגנת המידע מופעלת.” המשמעות היא שההצפנה של המכשיר קשורה כעת לקוד הסיסמה שלך, וכי רוב הנתונים בטלפון שלך יזדקקו לקוד הזה כדי לפתוח אותו.
להלן כמה תכונות iOS אחרות שכדאי לחשוב עליהן אם אתה מתמודד עם נתונים פרטיים: קישור עוגן
- ל- iTunes אפשרות לגבות את המכשיר שלך למחשב שלך. iTunes לא מצפין את הגיבויים שלך כברירת מחדל. אם תבחר “הצפנה גיבוי” אפשרות בכרטיסייה סיכום של המכשיר שלך ב- iTunes, iTunes יגבה מידע סודי יותר (כגון סיסמאות Wi-Fi וסיסמאות דוא”ל), אך תציין את הכל לפני שתשמור אותו למחשב שלך. הקפד לשמור על הסיסמה שאתה משתמש כאן בטוח: שחזור מגיבוי הוא אירוע נדיר, אך כואב במיוחד אם אינך זוכר את הסיסמה כדי לפתוח את הגיבוי במקרה חירום.
- אם אתה מגבה ל- iCloud של אפל, עליך להשתמש במשפט סיסמה ארוך כדי להגן על הנתונים, ולשמור על משפט סיסמה זה בטוח. בעוד שאפל מצפינה את מרבית הנתונים בגיבויים שלה, יתכן כי החברה תקבל גישה למטרות אכיפת החוק מכיוון שאפל שולטת גם במפתחות המשמשים להצפנת iCloud.
- אם תפעיל הגנה על נתונים כמתואר לעיל, תוכל גם למחוק את הנתונים שלך במכשיר שלך בצורה מאובטחת ומהירה. בהגדרות ה- Touch ID & Passcode, אתה יכול להגדיר את המכשיר שלך כדי למחוק את כל הנתונים שלו לאחר 10 ניסיונות קוד סיסמה שנכשלו. אם אתה עושה זאת, וודא שהטלפון שלך מגובה למקרה שמישהו ייכנס בכוונה את קוד הסיסמה שלך בצורה שגויה.
- לדברי אפל’מדריך אכיפת החוק הישן, “Apple יכולה לחלץ קטגוריות מסוימות של נתונים פעילים ממכשירי iOS נעולים עם קוד סיסמה. באופן ספציפי, המשתמש יצר קבצים פעילים במכשיר iOS הכלול ב- Apple’S אפליקציות מקוריות ועבורן הנתונים אינם מוצפנים באמצעות קוד הסיסמה (“קבצים פעילים שנוצרו על ידי המשתמש”), ניתן לחלץ ולמסור אותו לאכיפת החוק בתקשורת חיצונית. אפל יכולה לבצע תהליך מיצוי נתונים זה במכשירי iOS המריצים iOS 4 או גרסאות עדכניות יותר של iOS. אנא שימו לב שהקטגוריות היחידות של קבצים פעילים שנוצרו על ידי משתמשים שניתן לספק לאכיפת החוק, בהתאם לצו חיפוש תקף, הן: SMS, תמונות, סרטונים, אנשי קשר, הקלטת שמע והיסטוריית שיחות. אפל לא יכולה לספק: דוא”ל, ערכי לוח שנה או כל נתוני אפליקציות של צד שלישי.”
המידע לעיל חל רק על מכשירי iOS המריצים גרסאות של iOS לפני 8.0.
- עכשיו, אפל קובעת את זה “לכל המכשירים המריצים iOS 8.0 ומאוחר יותר גרסאות, אפל אינה מסוגלת לבצע חילוץ נתונים של מכשירי iOS שכן הנתונים המבוקשים בדרך כלל על ידי אכיפת החוק מוצפנת, ואפל אינה מחזיקה במפתח ההצפנה .”
זכור: בעוד שאפל לא תוכל לחלץ נתונים ישירות מטלפון, אם המכשיר מוגדר לסנכרן עם iCloud, או גיבוי למחשב, חלק גדול מאותם נתונים אכן יהיו נגישים לאכיפת החוק. ברוב הנסיבות, הצפנת iOS יעילה רק כאשר מכשיר הופעל במלואו (או הוחזר מחדש, מבלי להיעולה). חלק מהתוקפים עשויים להיות מסוגלים לקחת נתונים יקרי ערך מהזיכרון של המכשיר שלך כאשר הוא מופעל. (יתכן שהם אפילו יוכלו לקחת את הנתונים כאשר זה עתה כבוי). זכור זאת, ואם אפשר, נסה לוודא שהמכשיר שלך מכבה (או מופעל מחדש ולא נעול) אם אתה מאמין שהוא צפוי לתפוס או לגנוב אותו. בזמן שפורסם מדריך זה, כמה חברות טענו כי הן הצליחו לשבור את קודמי האייפונים לאכיפת החוק, אך פרטים סביב טענות אלה אינם ברורים.
- אם אתה מודאג מהמכשיר שלך הולך לאיבוד או נגנב, אתה יכול גם להגדיר את מכשיר ה- Apple שלך כך שניתן יהיה למחוק אותו מרחוק, באמצעות “מצא את האייפון שלי” תכונה. שים לב שזה יאפשר לאפל לבקש מרחוק את מיקום המכשיר שלך בכל עת. עליך לאזן בין היתרון של מחיקת נתונים אם אתה מאבד שליטה על המכשיר שלך, בסיכון לחשוף את המיקום שלך. (טלפונים ניידים מעבירים מידע זה לחברות טלפון כעניין כמובן; מכשירי Wi-Fi כמו iPads ו- iPod touch אינם עושים.)


