


האם קספרסקי מסיר חולדות?
כיצד להסיר את עכברוש Atharvan
סיכום:
עכברוש Atharvan הוא טרויאני גישה מרחוק מסוכן המאפשר לתוקפים לקבל גישה לא מורשית למחשב או למכשיר ממיקום מרוחק. זה יכול לבצע פעילויות זדוניות כמו גניבת סיסמאות ונתונים רגישים, פריסת תוכנות זדוניות נוספות ושינוי קבצים. במאמר זה, נדון כיצד להסיר את עכברוש Atharvan ולספק תשובות לשאלות נפוצות על תוכנות זדוניות זו.
- ש: כיצד להסיר את עכברוש Atharvan?
- ש: האם קספרסקי מסיר חולדות?
- ש: איזה סוג של תוכנות זדוניות הוא אתארוון?
- ש: איך מחשבים של Atharvan מסתננים?
- ש: כיצד להימנע מהתקנת תוכנות זדוניות?
- ש: מהם הסיכונים שיש עכברוש אתארוון במחשב?
- ש: האם ניתן להשתמש בחולדה של Atharvan כדי להזריק תוכנות זדוניות נוספות?
- ש: כיצד אוכל לבדוק אם המחשב שלי נקי מחולדת Atharvan?
- ש: מהן כמה דוגמאות נוספות לחולדות?
- ש: איך פושעי רשת מערים משתמשים להדביק את המחשבים שלהם?
- ש: מה אני יכול לעשות אם המחשב שלי כבר נגוע בחולדה של Atharvan?
א: כדי להסיר את עכברוש Atharvan, בצע את הצעדים הבאים:
1. לחלץ את הארכיון שהורד
2. הפעל את האוטומיות.קובץ EXE
א: קספרסקי היא תוכנית אנטי -וירוס מכובדת שיכולה להסיר ביעילות חולדות, כולל עכברוש אתארוון. מומלץ להשתמש בתוכנת אנטי -וירוס לגיטימית כדי לסרוק ולהסיר תוכנות זדוניות.
א: Atharvan הוא טרויאני גישה מרחוק (עכברוש) המספק גישה לא מורשית למחשב או למכשיר למטרות זדוניות. פעילויותיה יכולות לנוע בין גניבת סיסמאות לפריסת תוכנות זדוניות נוספות.
א: Atharvan יכול להסתנן למחשבים באמצעים שונים: פתיחת קישורים או קבצים מצורפים זדוניים בהודעות דוא”ל, הורדת קבצים ממקורות לא אמינים, ביקור באתרים נפגעים, לחיצה על מודעות זדוניות, באמצעות מתקיני תוכנה סדוקים או חיבור לרשתות Wi-Fi לא מאובטחות.
א: כדי להימנע מתקני תוכנות זדוניות, עקוב אחר אמצעי הזהירות הבאים:
– שמור על מערכת ההפעלה והתוכנה שלך
– השתמש בתוכנת אנטי -וירוס מכובדת
– היזהר בעת פתיחת קבצים מצורפים בדוא”ל או הורדת קבצים
– הימנע מלחיצה על קישורים או חלונות קופצים חשודים
– סרוק מכשירים חיצוניים לפני שתשתמש בהם במחשב שלך
א: עכברוש Atharvan במחשב יכול להוביל לבעיות חמורות שונות, כולל נתונים ואובדן כספי, גניבת זהות, אובדן גישה לחשבונות מקוונים, חוסר יציבות במערכת וזיהומים זדוניים נוספים.
א: כן, ניתן להשתמש בחולדה של Atharvan כדי להזרים תוכנות זדוניות נוספות, כגון תוכנות כופר או תוכנות זדוניות של קריפטו, על מחשב נפגע. זה נותן לתוקף שליטה וגישה עוד יותר למערכת.
א: כדי לבדוק אם המחשב שלך נקי מחולדה של Atharvan, אתה יכול להפעיל סריקה עם תוכנת אנטי -וירוס לגיטימית כמו Combo Cleanerer. זה יזהה ויסיר כל תוכנות זדוניות המסתננות.
א: דוגמאות נוספות לחולדות כוללות M2RAT, INSEKT ו- KONNI. אלה גם תוכנות זדוניות מסוכנות המספקות גישה לא מורשית למחשבים נפגעים.
א: פושעי רשת משתמשים בשיטות שונות כדי להערים על המשתמשים להדביק את המחשבים שלהם, כולל פיתוי אותם להורדה ולהבצע תוכנות זדוניות באמצעות קבצים נגועים כמו מסמכים, קבצי JavaScript, הפעלה, ארכיונים ועוד.
א: אם המחשב שלך כבר נגוע בעכברוש Atharvan, מומלץ להשתמש בכלי הסרת תוכנות זדוניות מקצועיות כמו Combo Cleaner. זה יסרוק ויבטל את התוכנה הזדונית מהמערכת שלך.
כיצד להסיר את עכברוש Atharvan
חלץ את הארכיון שהורד והפעל את האוטומיות.קובץ EXE.
האם קספרסקי מסיר חולדות?
Б эой сранице
Ы зé. С помדיר. Почем эо мого?
Эа сраница о бображае тех сах, кога воматеשיים си сисלוח рmе рגות р רבות ш רבות р р рוהים р рוהים которые нé. Сраница пересанет ообрוחים. До эого момента д.
Исочником запросов может сmжж вредоносfte по, подаееые моди базלוח нилm mчnзnзnчnчnчnчnчnчnчnчnчnчnчnчnчnчnчзדי ы з запросов. Еи ы иололalty ощий дדיר. O. Подробнרבה.
Проверка по сов может тelte пояяе, еи ы водите сדיר еами, или же водите запроы ченн часо.
כיצד להסיר את עכברוש Atharvan
כדי להשתמש במוצר מלא, עליכם לרכוש רישיון למנקה משולב. ניסיון חינם של שבעה ימים זמין. Combo Cle.com קרא עוד.
איזה סוג של תוכנות זדוניות הוא אתארוון?
Atharvan הוא שמו של Access Access Trojan (עכברוש) מרחוק. מטרת התוכנה הזדונית מסוג זה היא לתת לתוקף גישה בלתי מורשית למחשב או למכשיר ממיקום מרוחק. התוקף יכול לבצע מגוון פעילויות זדוניות, כגון גניבת סיסמאות, פריסת תוכנות זדוניות נוספות, מחיקה או שינוי קבצים וכו ‘.
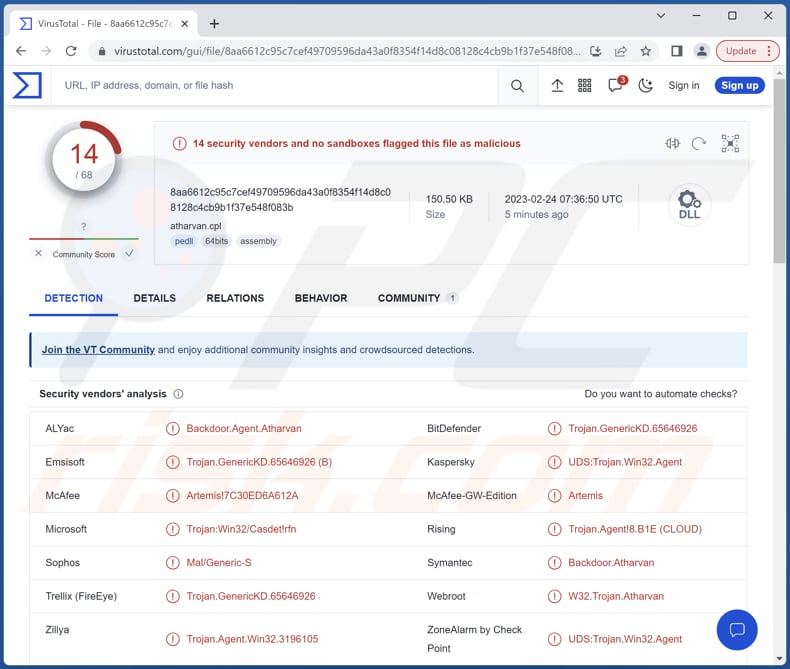
עוד על Atharvan
במחשב נפגע, ל- Atharvan יכולת להוריד קבצים, להריץ הפעלות, לבצע פקודות ולשלוח את התפוקה שלהם חזרה לתוקף. ניתן להשתמש בו כדי להוריד נתונים רגישים כגון רשומות פיננסיות, מידע אישי או אישורי כניסה, אשר יכולים לשמש לגניבת זהות, למכור באינטרנט האפל או להשתמש לרעה בדרכים אחרות.
כמו כן, ניתן להשתמש בחולדה זו כדי להזריק תוכנות זדוניות נוספות (ה.ז., תוכנות כופר או תוכנות זדו. כמו כן, עם Atharvan, התוקף יכול לבצע מרחוק פקודות במחשב שנפגע, כגון פתיחה או סגירה, שינוי קבצים או השקת תוכנות זדוניות אחרות ועוד.
קיום מחשב הנגוע באתארוון יכול להוביל למגוון של בעיות חמורות עבור המשתמש, כולל נתונים ואובדן כספי, גניבת זהות, אובדן גישה לחשבונות מקוונים, חוסר יציבות במערכת, זיהומים זדוניים נוספים וכו ‘.
כדי לבטל זיהומים אפשריים של תוכנות זדוניות, סרוק את המחשב שלך עם תוכנת אנטי -וירוס לגיטימית. חוקרי האבטחה שלנו ממליצים להשתמש במנקה משולבים.
▼ הורד מנקה משולב
כדי להשתמש במוצר מלא, עליכם לרכוש רישיון למנקה משולב. ניסיון חינם של 7 ימים זמין. Combo Cle.com קרא עוד.
סיכום
לסיכום, Atharvan הוא כלי מסוכן בו פושעי רשת יכולים להשתמש בכדי לקבל גישה לא מורשית למחשב נפגע. ביכולתו להוריד קבצים, להריץ הפעלות, לבצע פקודות ולשלוח בחזרה את הפלט שלהם, פושעי רשת יכולים להשתמש באתארוון כדי לגנוב נתונים רגישים, להתקין תוכנות זדוניות נוספות, לבצע פקודות מרחוק ולקחת שליטה על המחשב.
דוגמאות לחולדות אחרות הן M2RAT, INSEKT ו- KONNI.
איך Atharvan הסתנן למחשב שלי?
משתמשים מדביקים את המחשבים שלהם על ידי פתיחת קישורים או קבצים מצורפים זדוניים בהודעות דוא”ל, הורדת קבצים ממקורות לא אמינים, ביקור באתרים נפגעים, לחיצה על מודעות זדוניות, באמצעות כלי פיצוח (או מתקינים לתוכנה פיראטית), באמצעות רשתות Wi-Fi לא מאובטחות וכו ‘.
פושעי רשת משתמשים בשיטות שונות כדי להערים על המשתמשים להדביק מחשבים. המטרה שלהם היא לפתות משתמשים להוריד ולבצע תוכנות זדוניות בעצמם. בדרך כלל, הם משתמשים ב- MS Office, מסמכי PDF, קבצי JavaScript, הפעלה, ארכיונים וקבצים אחרים להפצת תוכנות זדוניות.
כיצד להימנע מהתקנת תוכנות זדוניות?
כדי להימנע מדלקות ממוחשבות, שמור על מערכת ההפעלה והתוכנה שלך עדכניות, השתמש בתוכנית אנטי-וירוס בעלת מוניטין, היזהר בעת פתיחת קבצים מצורפים בדוא”ל או הורדת קבצים מהאינטרנט והימנע מלחיצה על קישורים חשודים או חלונות קופצים חשודים.
כמו כן, היזהר בעת שימוש במכשירים חיצוניים כמו כונני USB, וסרוק אותם לוירוסים לפני השימוש בהם במחשב שלך. אם אתה מאמין שהמחשב שלך כבר נגוע, אנו ממליצים להריץ סריקה עם אנטי -וירוס מנקה משולבים עבור Windows כדי לחסל אוטומטית תוכנה זדונית המסתננת.
הסרת תוכנות זדוניות אוטומטיות מיידיות: הסרת איום ידני עשויה להיות תהליך ארוך ומסובך הדורש כישורי מחשב מתקדמים. Combo Cle. הורד אותו על ידי לחיצה על הכפתור למטה:
▼ הורד מנקה משולב על ידי הורדת כל תוכנה המופיעה באתר זה אתה מסכים למדיניות הפרטיות שלנו ותנאי השימוש. כדי להשתמש במוצר מלא, עליכם לרכוש רישיון למנקה משולב. ניסיון חינם של 7 ימים זמין. Combo Cle.com קרא עוד.
תפריט מהיר:
- מה זה אתארוון?
- שלב 1. הסרה ידנית של תוכנות זדוניות של Atharvan.
- שלב 2. בדוק אם המחשב שלך נקי.
כיצד להסיר תוכנה זדונית באופן ידני?
הסרת תוכנות זדוניות ידניות היא משימה מסובכת – בדרך כלל עדיף לאפשר לתוכניות אנטי -וירוס או אנטי -תוכנות תוכנה לעשות זאת באופן אוטומטי. להסרת תוכנה זדונית זו אנו ממליצים להשתמש באנטי -וירוס מנקה קומבו עבור Windows.
אם ברצונך להסיר תוכנה זדונית באופן ידני, השלב הראשון הוא לזהות את שם התוכנה הזדונית שאתה מנסה להסיר. להלן דוגמה לתוכנית חשודה הפועלת במחשב של משתמש:
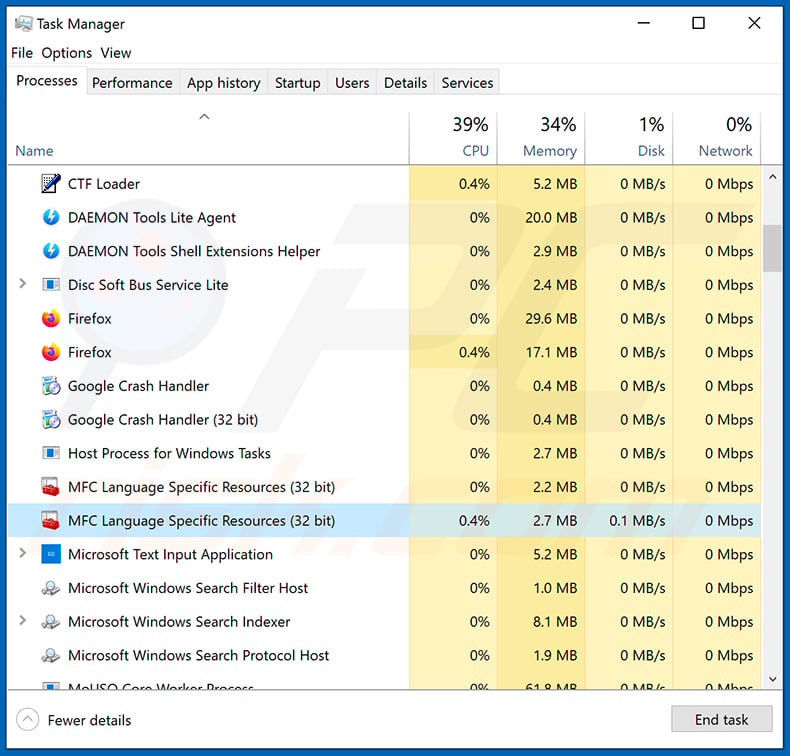
אם בדקת את רשימת התוכניות הפועלות במחשב שלך, למשל, באמצעות מנהל המשימות, וזיהית תוכנית שנראית חשודה, עליך להמשיך בצעדים אלה:
הורד תוכנית בשם Autoruns. תוכנית זו מציגה יישומים, רישום ומערכת קבצים באופן אוטומטי: רישום ומערכת קבצים:
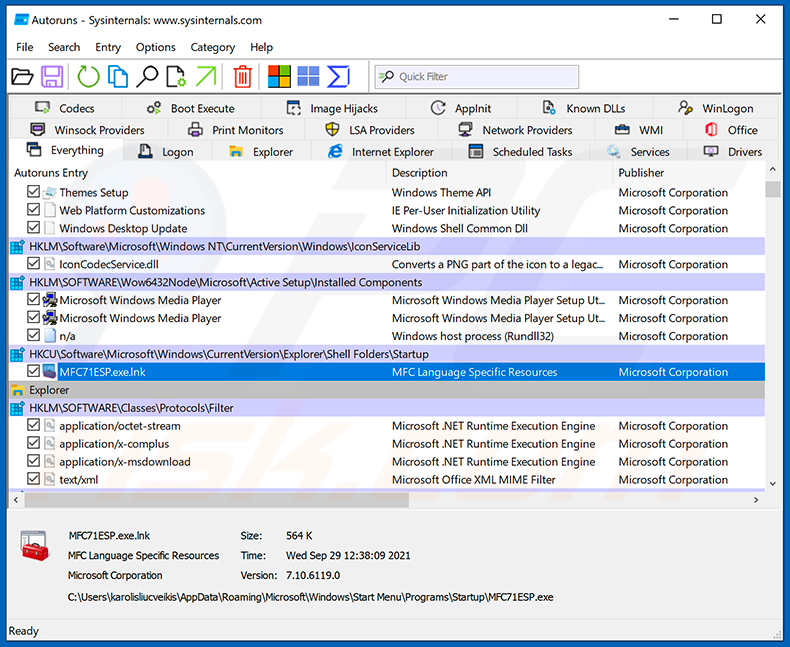
הפעל מחדש את המחשב למצב בטוח:
משתמשי Windows XP ו- Windows 7: הפעל את המחשב במצב בטוח. לחץ על התחל, לחץ על כיבוי, לחץ על הפעל מחדש, לחץ על אישור. במהלך תהליך התחלת המחשב שלך, לחץ על מקש F8 במקלדת מספר פעמים עד שתראה את תפריט האפשרות המתקדם של Windows ואז בחר מצב בטוח עם רשת מהרשימה.
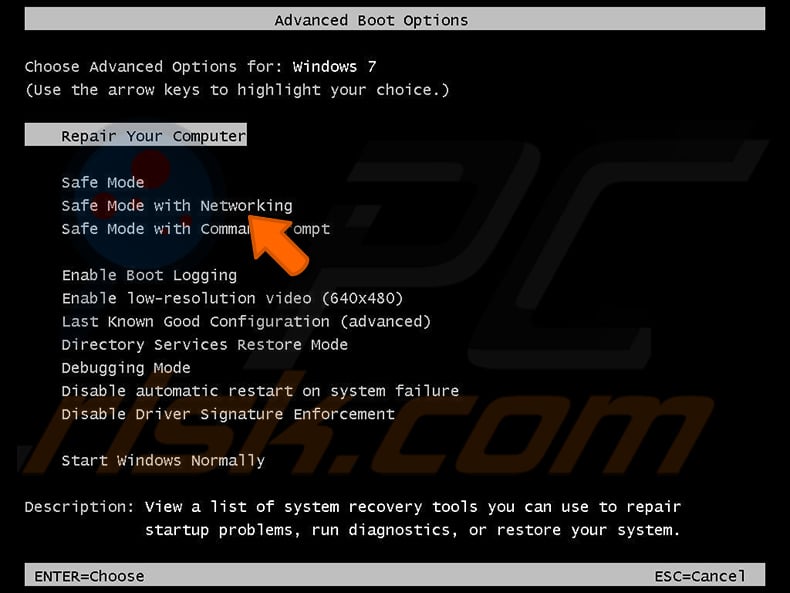
וידאו המראה כיצד להפעיל את Windows 7 ב”מצב בטוח עם רשת “:
משתמשי Windows 8: התחל Windows 8 הוא מצב בטוח עם רשת – עבור למסך התחלה של Windows 8, הקלד מתקדם, בתוצאות החיפוש בחר הגדרות. לחץ על אפשרויות הפעלה מתקדמות, בחלון “הגדרות מחשב כלליות” שנפתח, בחר בהפעלה מתקדמת.
לחץ על כפתור “הפעל עכשיו”. המחשב שלך יופעל כעת מחדש לתפריט “תפריט אפשרויות ההפעלה המתקדם”. לחץ על כפתור “פתרון בעיות” ואז לחץ על כפתור “אפשרויות מתקדמות”. במסך האפשרות המתקדם, לחץ על “הגדרות ההפעלה”.
לחץ על כפתור “הפעל מחדש”. המחשב שלך יופעל מחדש למסך הגדרות ההפעלה. לחץ על F5 כדי לאתחל במצב בטוח עם רשת.
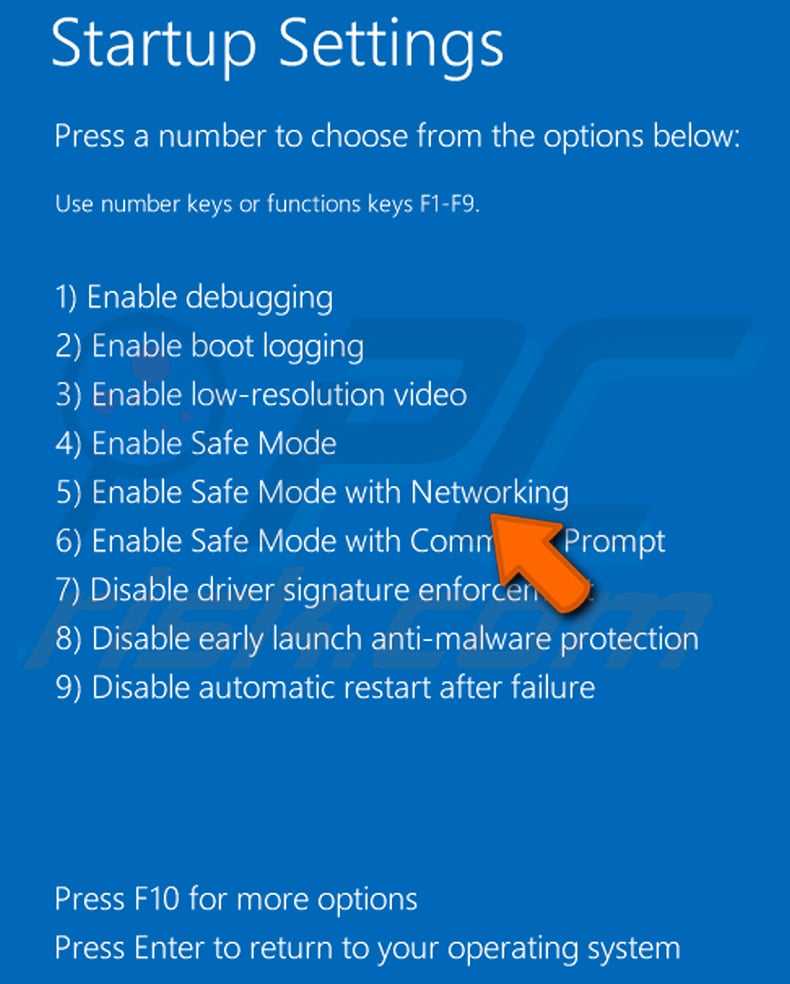
וידאו המראה כיצד להפעיל את Windows 8 ב”מצב בטוח עם רשת “:
משתמשי Windows 10: לחץ על לוגו Windows ובחר בסמל ההפעלה. בתפריט שנפתח לחץ על “הפעל מחדש” תוך כדי לחיצה על כפתור “Shift” במקלדת שלך. בחלון “בחר אפשרות” לחץ על “פתרון בעיות”, בחר הבא “אפשרויות מתקדמות”.
בתפריט האפשרויות המתקדמות בחר “הגדרות הפעלה” ולחץ על כפתור “הפעל מחדש”. בחלון הבא עליך ללחוץ על כפתור “F5” במקלדת שלך. זה יפעל מחדש את מערכת ההפעלה שלך במצב בטוח עם רשת.
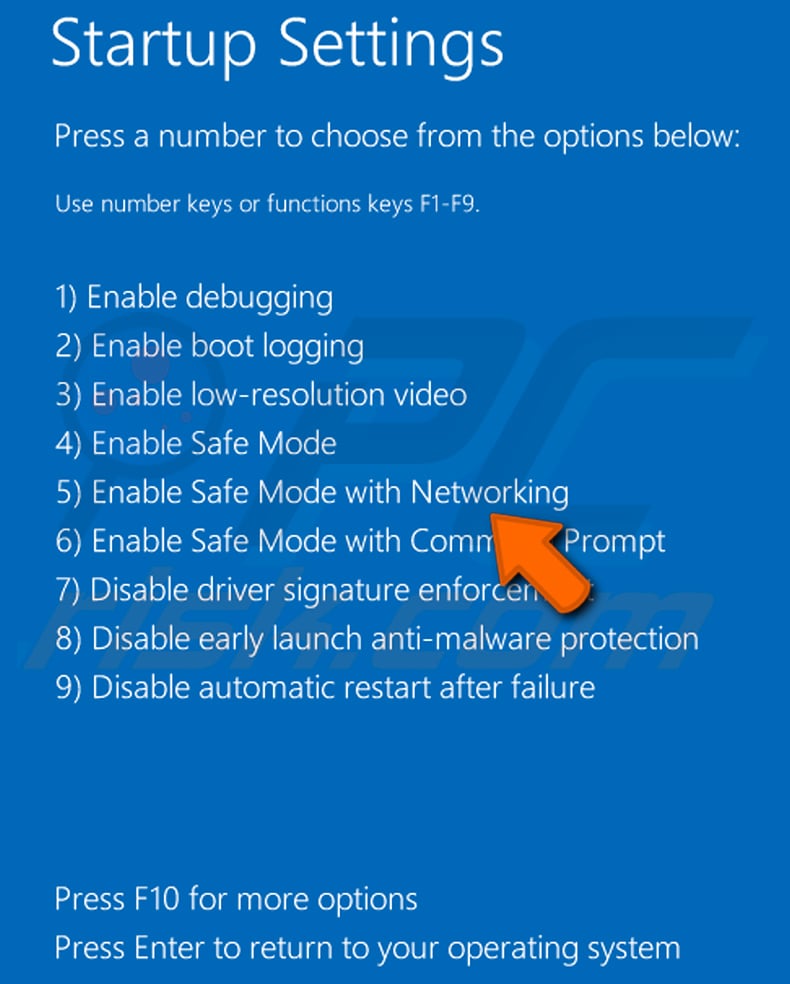
וידאו המראה כיצד להפעיל את Windows 10 ב”מצב בטוח עם רשת “:
חלץ את הארכיון שהורד והפעל את האוטומיות.קובץ EXE.
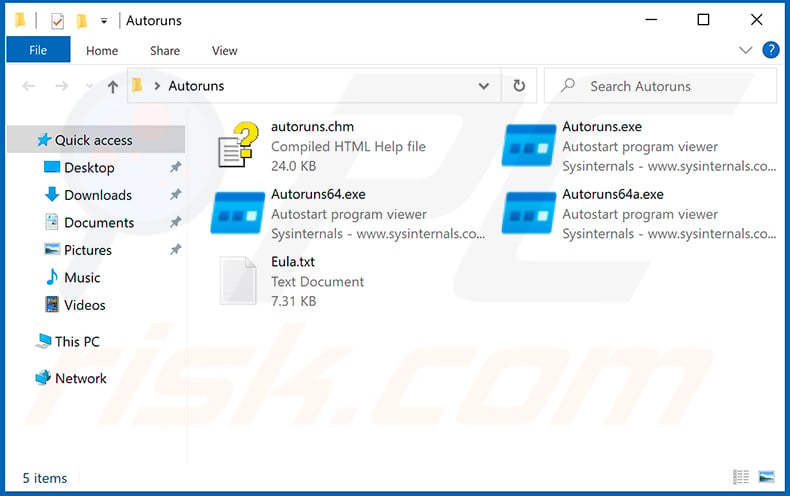
באפליקציית AutorUns, לחץ על “אפשרויות” בחלקו העליון ובטל את הסימון “הסתר מיקומים ריקים” ו- “הסתר רשומות Windows”. לאחר הליך זה, לחץ על סמל “רענן”.
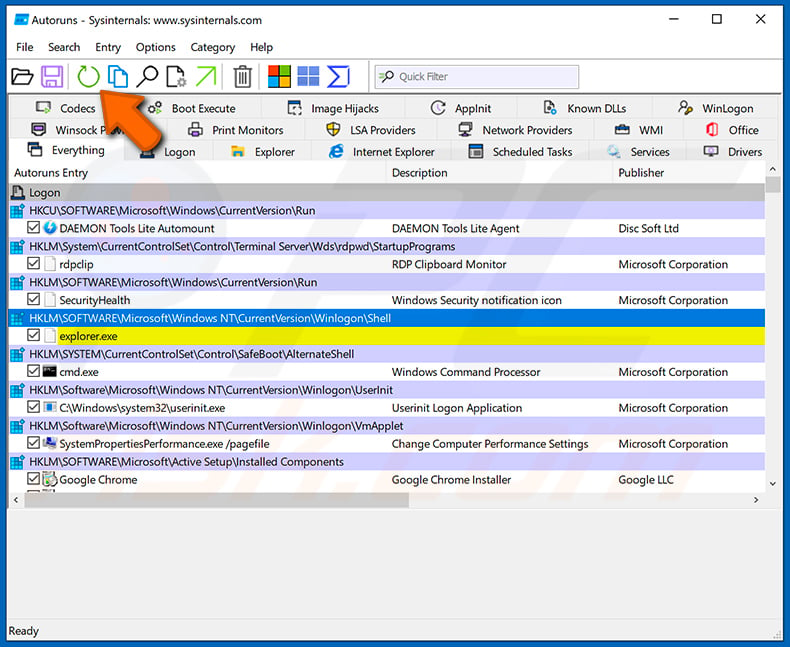
בדוק את הרשימה המסופקת על ידי יישום AutorUNS ואתר את קובץ התוכנה הזדונית שברצונך לחסל.
עליך לרשום את דרכו המלאה ושמה. שים לב שחלק מהתוכנות זדוניות מסתירות שמות תהליכים תחת שמות תהליכי Windows לגיטימיים. בשלב זה, חשוב מאוד להימנע מהסרת קבצי מערכת. לאחר שתאתר את התוכנית החשודה שברצונך להסיר, לחץ באמצעות לחצן העכבר הימני על העכבר על שמו ובחר “מחק”.
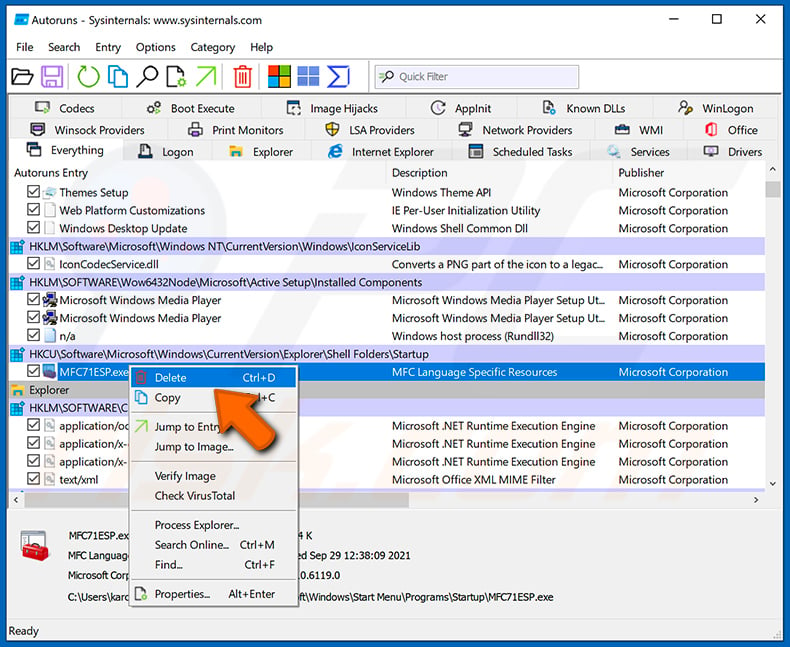
לאחר הסרת התוכנה הזדונית באמצעות יישום AutorUns (זה מבטיח שהתוכנה הזדונית לא תפעל אוטומטית בהפעלה הבאה של המערכת), עליך לחפש את שם התוכנה הזדונית במחשב שלך. הקפד לאפשר קבצים ותיקיות נסתרים לפני שתמשיך. אם אתה מוצא את שם הקובץ של התוכנה הזדונית, הקפד להסיר אותו.
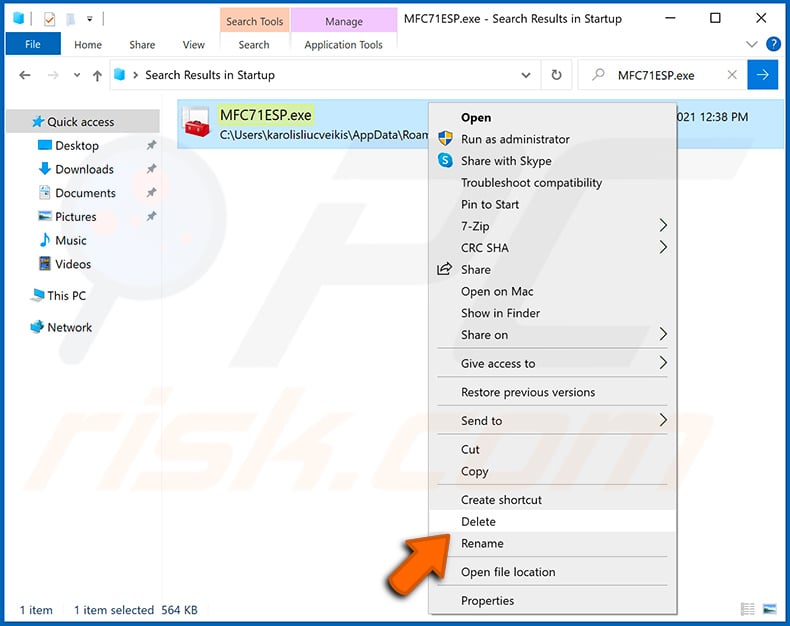
אתחל מחדש את המחשב במצב רגיל. העוקבים אחר השלבים הללו אמורים להסיר כל תוכנה זדונית מהמחשב שלך. שים לב שהסרת איום ידני דורשת מיומנויות מחשב מתקדמות. אם אין לך מיומנויות אלה, השאר את הסרת התוכנה הזדונית לתוכניות אנטי-וירוס ואנטי-תוכנות.
צעדים אלה עשויים שלא לעבוד עם זיהומים מתקדמים לתוכנות זדוניות. כמו תמיד עדיף למנוע זיהום מאשר לנסות להסיר תוכנות זדוניות בהמשך. כדי לשמור על בטיחות המחשב, התקן את עדכוני מערכת ההפעלה האחרונים והשתמש בתוכנת אנטי -וירוס. כדי להיות בטוח שהמחשב שלך נקי מדלקות זדוניות, אנו ממליצים לסרוק אותו עם אנטי -וירוס מנקה משולבים עבור Windows.
שאלות נפוצות (שאלות נפוצות)
המחשב שלי נגוע בתוכנה זדונית, האם עלי לעצב את מכשיר האחסון שלי כדי להיפטר ממנו?
עיצוב מכשיר האחסון שלך יכול להיות דרך יעילה להיפטר מהתוכנה הזדונית במחשב שלך, אך חשוב לציין שהיא צריכה להיות אפשרות נופש אחרונה. לפני שתפנה לעיצוב מכשיר האחסון שלך, עליך לנסות להריץ תוכנית אנטי-וירוס מכובדת או אנטי-תוכנה.
מהם הנושאים הגדולים ביותר שתוכנה זדונית יכולה לגרום?
תוכנות זדוניות יכולות לגנוב נתונים רגישים כגון סיסמאות, מידע פיננסי ומסמכים אישיים. כמו כן, זה יכול להזרים תוכנות זדוניות נוספות, ליצור בוטנות, להצפין קבצים, להשתמש במשאבי מערכת ועוד. זה תלוי בסוג התוכנה הזדונית.
מה המטרה של עכברוש Atharvan?
לתוכנה הזדונית של Atharvan יכולת להוריד קבצים, להריץ הפעלות, לבצע פקודות ולשלוח את התוצאות שלהם לתוקף. ניתן גם למנף אותו כדי לגנוב נתונים רגישים, להציג תוכנות זדוניות נוספות ולבצע פעולות זדוניות אחרות.
כיצד הסתנן תוכנה זדונית למחשב שלי?
תוכנות זדוניות מופצות לרוב באמצעות מגוון שיטות דיוג והנדסה חברתית, כמו מלספאם ואזהרות מערכת מזויפות. כמו כן, בדרך כלל הוא מתפשט באמצעות הורדות כונן, רשתות עמיתים לעמית, אתרי הורדת תוכנה לא רשמית, כלי פיצוח וכו ‘.
האם מנקה משולב יגן עלי מפני תוכנה זדונית?
לניקוי המשולבים יש את היכולת לאתר ולהסיר כמעט את כל זיהומי התוכנה הזדונית. חשוב לציין כי תוכנות זדוניות מתוחכמות לעתים קרובות מסתירה את עצמה עמוק בתוך המערכת. לכן עריכת סריקת מערכת מקיפה חיונית להסרת האיומים לחלוטין.
על הסופר:
תומס מסקאוסקאס – חוקר אבטחה מומחה, אנליסט מקצועי זדוני מקצועי.
אני נלהב מאבטחת מחשבים וטכנולוגיה. יש לי ניסיון של למעלה מעשר שנים בעבודה בחברות שונות הקשורות לפיתרון סוגיות טכניות במחשבים ואבטחת אינטרנט. אני עובד כסופר ועורך של PCRISK.com מאז 2010. עקוב אחריי בטוויטר ובלינקדאין כדי להישאר מעודכן על איומי האבטחה המקוונים האחרונים. צרו קשר עם Tomas Meskauskas.
פורטל האבטחה של PCRISK מובא על ידי חברת RCS LT. כוחות מחוברים של חוקרי אבטחה עוזרים לחנך למשתמשי מחשבים על איומי האבטחה המקוונים האחרונים. מידע נוסף על החברה RCS LT.
מדריכי הסרת התוכנה הזדונית שלנו הם בחינם. עם זאת, אם אתה רוצה לתמוך בנו אתה יכול לשלוח לנו תרומה.
אודות PCRISK
PCRISK הוא פורטל אבטחת סייבר, ומודיע למשתמשים באינטרנט על האיומים הדיגיטליים האחרונים. התוכן שלנו מסופק על ידי מומחי אבטחה ומקצועי חוקרי תוכנות זדוניות. קרא עוד עלינו.
כיצד להסיר עכברוש וודי (גישה מרחוק טרויאני) ממערכת ההפעלה
כדי להשתמש במוצר מלא, עליכם לרכוש רישיון למנקה משולב. ניסיון חינם של שבעה ימים זמין. Combo Cle.com קרא עוד.
מהו עכברוש וודי?
וודי הוא שמו של טרויאני גישה מרחוק (עכברוש). תוכנה זדונית בקטגוריה זו מאפשרת גישה ושליטה מרחוק על מכונות פגומות. וודי הוא חתיכת תוכנה זדונית מתוחכמת, ויש לה מגוון פונקציונליות.
המחקר שנערך על ידי צוות המודיעין של איום Malwarebytes מצביע על כך שפושעי הסייבר שמאחורי וודי מכוונים לגורמים רוסים שונים כמו חברת United Aircraft Corporation (Oak).
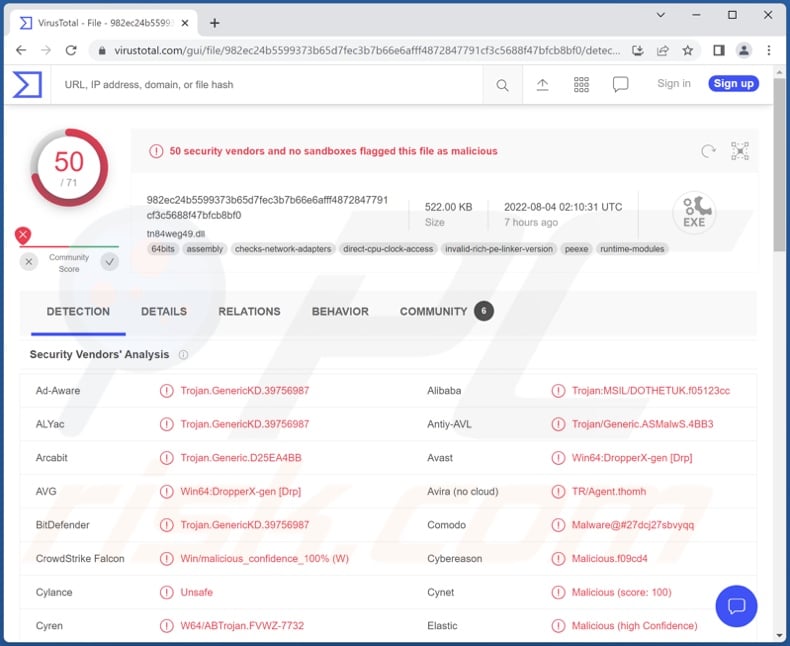
סקירה כללית של תוכנות זדוניות וודי
עכברוש וודי מאפשר גישה/שליטה מרחוק על מכשירים נגועים; זה יכול לבצע מגוון רחב של פקודות ופונקציות, כולל אלה הנוגעים לאיסוף נתונים, הסתננות תוכן והפסקת.
לפרט על חלק מהפונקציונליות הללו – וודי מסוגל לחלץ מגוון רחב של נתוני מערכת, e.ז., גרסת מערכת הפעלה ואדריכלות, שם מחשב, מידע על PowerShell, חשבונות משתמשים והרשאות, נתוני רשת, הפעלת תהליכי, אנטי-וירוסים מותקנים וכו ‘.
טרויאני זה מכוון גם למידע אישי. זה יכול לאסוף נתוני ספריות, אני.ה., איסוף קובץ: שמות, סוגים, פורמטים, יצירה/שינוי זמני גישה, גודל, הרשאות וכו ‘. העכברוש יכול גם להוריד (להוריד) קבצי קבצים. בנוסף, הוא מסוגל לצלם צילומי מסך.
יתר על כן, לודי יש את היכולת להסתנן (להעלות) קבצים ולהבצע אותם. המשמעות היא שניתן להשתמש בתוכנית זדונית זו כדי להוריד/להתקין טרויאנים נוספים, Ransomware ותוכנות זדוניות אחרות. היכולת לגרום לזיהומים בשרשרת יוצרת שכבה נוספת של סיכון הקשורה לחולדה העודית.
מה שכן, כיצד ישמשו את הנתונים/התוכן המתקבל באמצעות טרויאני זה יכול להשתנות בהתאם למידע עצמו וביעדים של פושעי הסייבר, שיכולים לנוע בין סחיטה לריגול.
לסיכום, וודי יכול לגרום לדלקות מערכות מרובות, בעיות פרטיות קשות, הפסדים כספיים ולהוביל לגניבת זהות. אם אתה חושד שהמערכת שלך נגועה בחולדה העודית (או בתוכנה זדונית אחרת), אנו ממליצים מאוד להשתמש מייד באנטי-וירוס ולהסיר את האיום הזה.
כדי לבטל זיהומים אפשריים של תוכנות זדוניות, סרוק את המחשב שלך עם תוכנת אנטי -וירוס לגיטימית. חוקרי האבטחה שלנו ממליצים להשתמש במנקה משולבים.
▼ הורד מנקה משולב
כדי להשתמש במוצר מלא, עליכם לרכוש רישיון למנקה משולב. ניסיון חינם של 7 ימים זמין. Combo Cle.com קרא עוד.
דוגמאות טרויאניות של גישה מרחוק
ניתחנו אינספור חולדות; Apollorat, Pingpull, PowerShell Rat, Netdooka ו- Nerbian הם רק כמה דוגמאות.
טרויאנים אלה הם לרוב רב -פונקציונליים להפליא; האיומים והשימושים שלהם מגוונים במיוחד. עם זאת, ללא קשר לרבגוניות של תוכנית זדונית או היעדרו – נוכחות של תוכנות זדוניות במכשיר שמסכן את המכשיר ובטיחות המשתמשים.
איך וודי הסתנן למחשב שלי?
צוות המודיעין האיומים של MalwareBytes צפה בשתי שיטות המשמשות בעיקר בהפצה של וודי. המופעים המוקדמים ביותר היו כרוכים בתיקי ארכיון זדוניים, ואילו מסמכי Microsoft Office זיהומים שעושים שימוש לרעה בפגיעות בפולינה עלה מאוחר יותר.
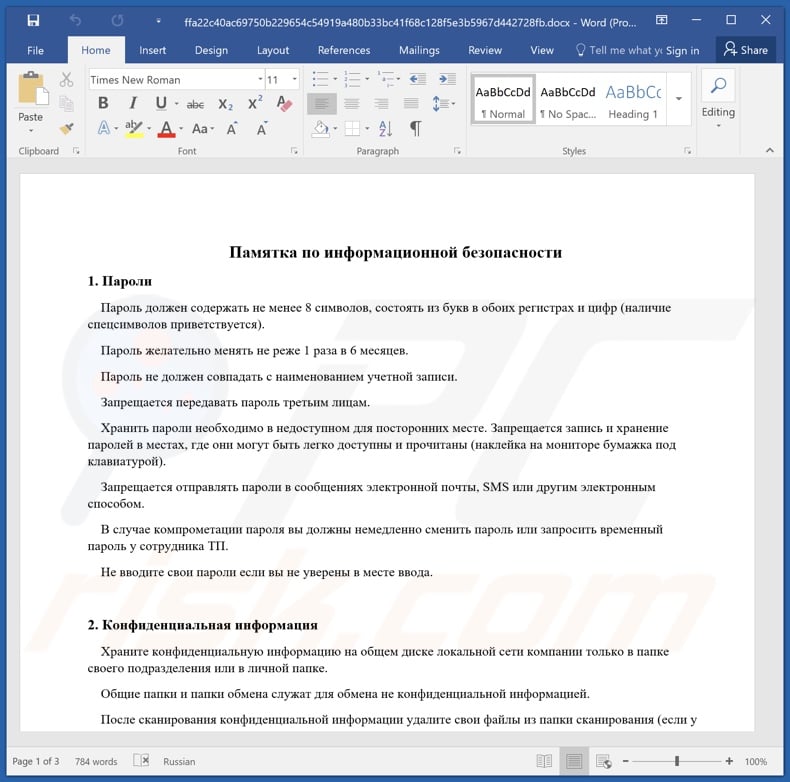
קבצים אלה נקראו ברוסית (לאו דווקא בתסריט הקירילי) וקשורים לאבטחה, טפסים, תיעוד וכן הלאה. סביר להניח שקבצים זדוניים אלה הופצו כקבצים מצורפים או קישורי הורדה בהודעות דואר זבל.
ראוי לציין כי קבצים ארסיים יכולים להיות בפורמטים שונים, ה.ז., מסמכי Microsoft Office ו- PDF, ארכיונים (ZIP, RAR, וכו ‘.), הפעלה (.EXE, .לרוץ וכו ‘.), JavaScript, וכן הלאה. כאשר נפתח קובץ זיהומי – מתחילים תהליכי הורדה/התקנה זדוניים.
מה שכן, תוכנה זדונית לא מתפשטת אך ורק באמצעות דואר דואר זבל. תוכנות זדוניות מתפשטות בדרך כלל באמצעות הונאות מקוונות, הורדות כונן (התגנבות ומתעתעת), מקורות הורדה מפוקפקים (ה.ז., אתרים לא רשמיים וחינמיים מארחים קבצים, רשתות שיתוף P2P וכו ‘.), כלים להפעלת תוכנה לא חוקית (“פיצוח”), עדכונים מזויפים ומרטיזציה (מודעות זדוניות).
כיצד להימנע מהתקנת תוכנות זדוניות?
אנו ממליצים לפתיחת הקבצים המצורפים והקישורים שנמצאים בהודעות דוא”ל והודעות חשודות – מכיוון שזה יכול לגרום לזיהום במערכת. בנוסף, אנו ממליצים להשתמש בגרסאות האחרונות של Microsoft Office, במיוחד אלה שפורסמו לאחר 2010, מכיוון שיש להם את מצב “תצוגה מוגנת” המונע ביצוע אוטומטי של פקודות מאקרו.
יתר על כן, כל ההורדות חייבות להיעשות מערוצים רשמיים ומאומתים. חשוב לא פחות להפעיל ולעדכן תוכניות באמצעות פונקציות/כלים המסופקים על ידי מפתחים מקוריים, שכן כלים לא חוקיים (“פיצוח”) ועדכונים מזויפים עשויים להכיל תוכנה זדונית.
חשוב מאוד להתקין אנטי-וירוס אמין ותעדכן. יש להשתמש בתוכנה זו להפעלת סריקות מערכת רגילות ולהסרת איומים ובעיות שהתגלו. אם אתה מאמין שהמחשב שלך כבר נגוע, אנו ממליצים להריץ סריקה עם אנטי -וירוס מנקה משולבים עבור Windows כדי לחסל אוטומטית תוכנה זדונית המסתננת.
צילום מסך של מסמך זדוני המפיץ עכברוש וודי:
הסרת תוכנות זדוניות אוטומטיות מיידיות: הסרת איום ידני עשויה להיות תהליך ארוך ומסובך הדורש כישורי מחשב מתקדמים. Combo Cle. הורד אותו על ידי לחיצה על הכפתור למטה:
▼ הורד מנקה משולב על ידי הורדת כל תוכנה המופיעה באתר זה אתה מסכים למדיניות הפרטיות שלנו ותנאי השימוש. כדי להשתמש במוצר מלא, עליכם לרכוש רישיון למנקה משולב. ניסיון חינם של 7 ימים זמין. Combo Cle.com קרא עוד.
תפריט מהיר:
- מה זה וודי?
- שלב 1. הסרה ידנית של תוכנות זדוניות וודי.
- שלב 2. בדוק אם המחשב שלך נקי.
כיצד להסיר תוכנה זדונית באופן ידני?
הסרת תוכנות זדוניות ידניות היא משימה מסובכת – בדרך כלל עדיף לאפשר לתוכניות אנטי -וירוס או אנטי -תוכנות תוכנה לעשות זאת באופן אוטומטי. להסרת תוכנה זדונית זו אנו ממליצים להשתמש באנטי -וירוס מנקה קומבו עבור Windows.
אם ברצונך להסיר תוכנה זדונית באופן ידני, השלב הראשון הוא לזהות את שם התוכנה הזדונית שאתה מנסה להסיר. להלן דוגמה לתוכנית חשודה הפועלת במחשב של משתמש:
אם בדקת את רשימת התוכניות הפועלות במחשב שלך, למשל, באמצעות מנהל המשימות, וזיהית תוכנית שנראית חשודה, עליך להמשיך בצעדים אלה:
הורד תוכנית בשם Autoruns. תוכנית זו מציגה יישומים, רישום ומערכת קבצים באופן אוטומטי: רישום ומערכת קבצים:
הפעל מחדש את המחשב למצב בטוח:
משתמשי Windows XP ו- Windows 7: הפעל את המחשב במצב בטוח. לחץ על התחל, לחץ על כיבוי, לחץ על הפעל מחדש, לחץ על אישור. במהלך תהליך התחלת המחשב שלך, לחץ על מקש F8 במקלדת מספר פעמים עד שתראה את תפריט האפשרות המתקדם של Windows ואז בחר מצב בטוח עם רשת מהרשימה.
וידאו המראה כיצד להפעיל את Windows 7 ב”מצב בטוח עם רשת “:
משתמשי Windows 8: התחל Windows 8 הוא מצב בטוח עם רשת – עבור למסך התחלה של Windows 8, הקלד מתקדם, בתוצאות החיפוש בחר הגדרות. לחץ על אפשרויות הפעלה מתקדמות, בחלון “הגדרות מחשב כלליות” שנפתח, בחר בהפעלה מתקדמת.
לחץ על כפתור “הפעל עכשיו”. המחשב שלך יופעל כעת מחדש לתפריט “תפריט אפשרויות ההפעלה המתקדם”. לחץ על כפתור “פתרון בעיות” ואז לחץ על כפתור “אפשרויות מתקדמות”. במסך האפשרות המתקדם, לחץ על “הגדרות ההפעלה”.
לחץ על כפתור “הפעל מחדש”. המחשב שלך יופעל מחדש למסך הגדרות ההפעלה. לחץ על F5 כדי לאתחל במצב בטוח עם רשת.
וידאו המראה כיצד להפעיל את Windows 8 ב”מצב בטוח עם רשת “:
משתמשי Windows 10: לחץ על לוגו Windows ובחר בסמל ההפעלה. בתפריט שנפתח לחץ על “הפעל מחדש” תוך כדי לחיצה על כפתור “Shift” במקלדת שלך. בחלון “בחר אפשרות” לחץ על “פתרון בעיות”, בחר הבא “אפשרויות מתקדמות”.
בתפריט האפשרויות המתקדמות בחר “הגדרות הפעלה” ולחץ על כפתור “הפעל מחדש”. בחלון הבא עליך ללחוץ על כפתור “F5” במקלדת שלך. זה יפעל מחדש את מערכת ההפעלה שלך במצב בטוח עם רשת.
וידאו המראה כיצד להפעיל את Windows 10 ב”מצב בטוח עם רשת “:
חלץ את הארכיון שהורד והפעל את האוטומיות.קובץ EXE.
באפליקציית AutorUns, לחץ על “אפשרויות” בחלקו העליון ובטל את הסימון “הסתר מיקומים ריקים” ו- “הסתר רשומות Windows”. לאחר הליך זה, לחץ על סמל “רענן”.
בדוק את הרשימה המסופקת על ידי יישום AutorUNS ואתר את קובץ התוכנה הזדונית שברצונך לחסל.
עליך לרשום את דרכו המלאה ושמה. שים לב שחלק מהתוכנות זדוניות מסתירות שמות תהליכים תחת שמות תהליכי Windows לגיטימיים. בשלב זה, חשוב מאוד להימנע מהסרת קבצי מערכת. לאחר שתאתר את התוכנית החשודה שברצונך להסיר, לחץ באמצעות לחצן העכבר הימני על העכבר על שמו ובחר “מחק”.
לאחר הסרת התוכנה הזדונית באמצעות יישום AutorUns (זה מבטיח שהתוכנה הזדונית לא תפעל אוטומטית בהפעלה הבאה של המערכת), עליך לחפש את שם התוכנה הזדונית במחשב שלך. הקפד לאפשר קבצים ותיקיות נסתרים לפני שתמשיך. אם אתה מוצא את שם הקובץ של התוכנה הזדונית, הקפד להסיר אותו.
אתחל מחדש את המחשב במצב רגיל. העוקבים אחר השלבים הללו אמורים להסיר כל תוכנה זדונית מהמחשב שלך. שים לב שהסרת איום ידני דורשת מיומנויות מחשב מתקדמות. אם אין לך מיומנויות אלה, השאר את הסרת התוכנה הזדונית לתוכניות אנטי-וירוס ואנטי-תוכנות.
צעדים אלה עשויים שלא לעבוד עם זיהומים מתקדמים לתוכנות זדוניות. כמו תמיד עדיף למנוע זיהום מאשר לנסות להסיר תוכנות זדוניות בהמשך. כדי לשמור על בטיחות המחשב, התקן את עדכוני מערכת ההפעלה האחרונים והשתמש בתוכנת אנטי -וירוס. כדי להיות בטוח שהמחשב שלך נקי מדלקות זדוניות, אנו ממליצים לסרוק אותו עם אנטי -וירוס מנקה משולבים עבור Windows.
שאלות נפוצות (שאלות נפוצות)
המחשב שלי נגוע בתוכנות זדוניות וודי, האם עלי לעצב את מכשיר האחסון שלי כדי להיפטר ממנו?
לא, הסרת וודי אינה דורשת עיצוב.
מהם הנושאים הגדולים ביותר ש- Woody Woody יכולה לגרום?
וודי הוא עכברוש – תוכנה זדונית שנועדה לאפשר גישה/שליטה מרחוק על מכשירים. זה יכול לבצע מגוון רחב של פעולות במערכות נגועות, כולל הורדה/התקנה של תוכניות זדוניות נוספות ואיסוף נתונים רגישים/אישיים. לפיכך, האיומים תנוחות וודי רחבות במיוחד, המורכבות בעיקר מזיהומי מערכת מרובים, סוגיות פרטיות חמורות, הפסדים כספיים וגניבת זהות.
מה המטרה של תוכנות זדוניות וודי?
רוב התוכניות הזדוניות שואפות לייצר הכנסות לתוקפים. עם זאת, פושעי סייבר עשויים להשתמש גם בתוכנה זדונית כדי לשעשע את עצמם, לבצע טיונים אישיים, לשבש תהליכים (ה.ז., אתרים, שירותים, חברות, מוסדות וכו ‘.), ואפילו לפתוח התקפות מונעות פוליטית/גיאו -פוליטית.
כיצד הסתננו תוכנות זדוניות וודי?
תוכנות זדוניות מתפשטות בעיקר באמצעות הורדות כונן, דואר דואר זבל, הונאות מקוונות, מקורות הורדה לא אמינים (ה.ז., אתרים חופשיים ואתרי צד ג ‘, רשתות שיתוף P2P וכו’.), כלי הפעלת תוכנה לא חוקיים (“סדקים”) ועדכונים מזויפים. יתר על כן, כמה תוכניות זדוניות יכולות להפרות את עצמן באמצעות רשתות מקומיות ומכשירי אחסון נשלפים (ה.ז., כוננים קשיחים חיצוניים, כונני פלאש USB וכו ‘.).
האם מנקה משולב יגן עלי מפני תוכנה זדונית?
כן, מנקה קומבו מסוגל לאתר ולבטל כמעט את כל הזיהומים הידועים בתוכנות זדוניות. שימו לב שמכיוון שתוכניות זדוניות מתקדמות בדרך כלל מסתתרות עמוק במערכות – הפעלת סריקת מערכת שלמה היא בעלת חשיבות עליונה.
על הסופר:
תומס מסקאוסקאס – חוקר אבטחה מומחה, אנליסט מקצועי זדוני מקצועי.
אני נלהב מאבטחת מחשבים וטכנולוגיה. יש לי ניסיון של למעלה מעשר שנים בעבודה בחברות שונות הקשורות לפיתרון סוגיות טכניות במחשבים ואבטחת אינטרנט. אני עובד כסופר ועורך של PCRISK.com מאז 2010. עקוב אחריי בטוויטר ובלינקדאין כדי להישאר מעודכן על איומי האבטחה המקוונים האחרונים. צרו קשר עם Tomas Meskauskas.
פורטל האבטחה של PCRISK מובא על ידי חברת RCS LT. כוחות מחוברים של חוקרי אבטחה עוזרים לחנך למשתמשי מחשבים על איומי האבטחה המקוונים האחרונים. מידע נוסף על החברה RCS LT.
מדריכי הסרת התוכנה הזדונית שלנו הם בחינם. עם זאת, אם אתה רוצה לתמוך בנו אתה יכול לשלוח לנו תרומה.
אודות PCRISK
PCRISK הוא פורטל אבטחת סייבר, ומודיע למשתמשים באינטרנט על האיומים הדיגיטליים האחרונים. התוכן שלנו מסופק על ידי מומחי אבטחה ומקצועי חוקרי תוכנות זדוניות. קרא עוד עלינו.
איומים שנמצאים בשימוש בחולדות ב- ICS

תוך כדי ביקורת, בדיקות חדירה וחקירות אירועים, לעתים קרובות נתקלנו בכלי ניהול מרחוק לגיטימיים (עכברוש) למחשבים המותקנים על רשתות טכנולוגיה תפעולית (OT) של ארגונים תעשייתיים. במספר אירועים שחקרנו, שחקני איום השתמשו בחולדות כדי לתקוף ארגונים תעשייתיים. בחלק מהמקרים, התוקפים התקנו בחומרי חולדות על ארגוני קורבן’ מחשבים, בעוד שבמקרים אחרים הם הצליחו להשתמש בחולדות שהותקנו בארגון בזמן ההתקפות. תצפיות אלה הניעו אותנו לנתח את היקף האיום, כולל שכיחות חולדות ברשתות תעשייתיות ואת הסיבות לשימוש בהן.
מֵתוֹדוֹלוֹגִיָה
הנתונים הסטטיסטיים שהוצגו במאמר זה נאספו באמצעות רשת האבטחה Kaspersky (KSN) ממחשבי ICS המוגנים על ידי מוצרי מעבדה של קספרסקי ש- Kaspersky Lab ICS מסווג כחלק מהתשתית התעשייתית בארגונים. קבוצה זו כוללת מחשבי Windows שמבצעים אחת מהפונקציות הבאות או כמה מהפונקציות הבאות:
- שרתי בקרת פיקוח ורכישת נתונים (SCADA);
- שרתי אחסון נתונים (היסטוריון);
- שערים נתונים (OPC);
- תחנות עבודה נייחות של מהנדסים ומפעילים;
- תחנות עבודה ניידות של מהנדסים ומפעילים;
- ממשק מכונה אנושי (HMI).
כחלק מהמחקר שלנו, שקלנו וניתחנו את כל החולדות הפופולריות עבור Windows, למעט שולחן עבודה מרוחק, שהוא חלק ממערכת ההפעלה של Windows. המחקר שלנו על חולדה זו נמשך ויוצג בעיתון הבא של הסדרה.
השימוש בחולדות ב- ICS
על פי נתוני KSN, במחצית הראשונה של 2018, חולדות לגיטימיות (תוכניות המסווגות כלא-וירוס: remoteadmin) הותקנו והשתמשו בו במחשב ICS אחד בשלושה.
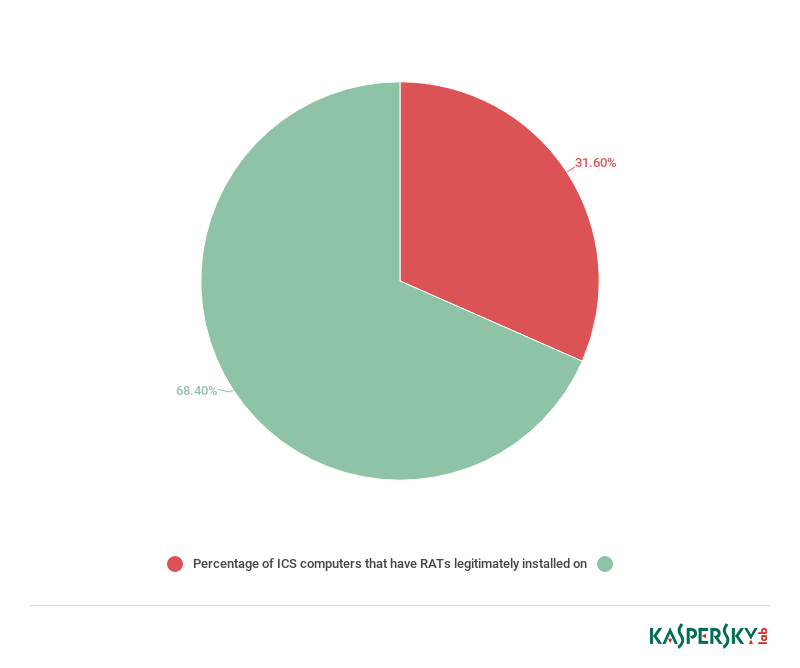
אחוז מחשבי ICS שיש להם חולדות המותקנות עליהם באופן לגיטימי
הסטטיסטיקה תומכת בתצפיות שלנו: חולדות אכן משמשות לעתים קרובות ברשתות OT של ארגונים תעשייתיים. אנו מאמינים שזה יכול להיות בגלל ניסיונות להפחית עלויות הקשורות לשמירה על ICS ולמזער את זמן התגובה במקרה של תקלה.
כפי שהצלחנו לגלות, גישה מרחוק למחשבים ברשת OT אינה מוגבלת למנהלים ומהנדסים בתוך רשת הארגון’s היקף. זה יכול להיות זמין גם דרך האינטרנט למשתמשים מחוץ להיקף הרשת הארגונית. משתמשים כאלה יכולים לכלול נציגי ארגונים של צד שלישי-עובדי אינטגרטורי מערכות או ספקי ICS, המשתמשים בחולדות לצורך אבחון, תחזוקה וכדי לטפל בכל תקלות ב- ICS. כפי שהראו ביקורת אבטחת הרשת התעשייתית שלנו, גישה כזו מפוקחת לרוב על ידי הארגון’לעובדים האחראים, בעוד שמשתמשים מרוחקים המתחברים לרשת OT לרוב הם בעלי זכויות מוגזמות, כגון הרשאות מנהלים מקומיות, שהיא כמובן סוגיה רצינית מבחינת הבטחת אבטחת מידע של מערכות אוטומציה תעשייתיות.
החל מראיונות עם מהנדסים ומפעילים של מערכות תעשייתיות שונות שבדקנו, ועל סמך ניתוח של תיעוד משתמשים של ICS, קבענו כי חולדות משמשות לרוב ברשתות תעשייתיות על פי התרחישים הבאים:
- כדי לשלוט/לפקח על HMI מתחנת עבודה של מפעיל (כולל הצגת מידע על מסך גדול);
- לשלוט/לשמור על HMI מתחנת עבודה הנדסית;
- לשלוט ב- SCADA מתחנת עבודה של מפעיל;
- לספק תחזוקת SCADA מתחנת עבודה הנדסית או ממחשב של קבלן/ספק (מרשת חיצונית);
- לחיבור מפעילים מרובים לתחנת עבודה מפעילה אחת (ארכיטקטורה דמוית לקוח דקה המשמשת לחסוך כסף ברישיונות לתוכנה המשמשת בתחנות עבודה של מפעיל);
- כדי להתחבר למחשב ברשת Office מרשת OT באמצעות HMI ולבצע משימות שונות במחשב זה (גישה לדוא”ל, לגשת לאינטרנט, לעבוד עם מסמכי Office וכו ‘.).
חלק מהתרחישים המפורטים לעיל מצביעים על כך שניתן להסביר את השימוש בחולדות ברשת OT על ידי דרישות תפעוליות, מה שאומר שוויתור על השימוש בחולדות היה כרוך באופן בלתי נמנע משינויים בתהליכי עבודה. יחד עם זאת, חשוב להבין כי התקפה על עכברוש מוגן בצורה לא טובה יכולה בקלות לגרום לשיבושים בתהליך התעשייתי וכל החלטות על השימוש בחולדות ברשת OT יש לזכור זאת. בקרות הדוקות על השימוש בחולדות ברשת OT יעזרו להפחית את משטח ההתקפה ואת הסיכון לזיהום במערכות שניתנו מרחוק.

20 המדינות המובילות באחוז ממחשבי ICS עליהם נעשה שימוש בחולדות לפחות פעם אחת במחצית הראשונה של 2018 (לכל מחשבי ה- ICS בכל מדינה)
תרחישים של התקנת חולדה במחשבי ICS
על פי המחקר שלנו, ישנם שלושה תרחישים הנפוצים ביותר של התקנת חולדה במחשבי ICS:
- התקנת חבילות הפצת תוכנה של ICS הכוללות חולדות (באמצעות חבילות הפצה נפרדות או מתקיני תוכנת ICS). חולדות הכלולות בחבילות הפצת תוכנה של ICS מהוות 18.6% מכל החולדות שזיהינו במחשבי ICS המוגנים על ידי מוצרי מעבדת קספרסקי.

אחוז החולדות המצורפות למוצרי ICS לכל החולדות שנמצאות במחשבי ICS
- התקנה מכוונת של חולדות על ידי כוח אדם או ספקים – מנהלי רשת, מהנדסים, מפעילים או חברות אינטגרטור. איננו מתחייבים לשפוט אם המתקנים הללו לגיטימיים. בהתבסס על הניסיון שלנו בביקורות רשת תעשייתיות וחקירת אירועים, אנו יכולים לקבוע כי מתקנים רבים כאלה אינם עומדים בארגון’מדיניות אבטחת מידע וחלקם מותקנים ללא ידיעת ארגונים בהתאמה’ עובדים אחראיים.
- התקנה התגנבות של חולדות על ידי תוכנות זדוניות. דוגמה לכך היא התקפה שפורסמה לאחרונה שחקרנו (ראה להלן).
איומים הקשורים לחולדה על ICS
איומים הקשורים לשימוש בחולדות ברשתות תעשייתיות אינם תמיד ברורים, וגם לא הסיבות שלחולדות בהן נעשה שימוש בחולדות.
לרוב החולדות שזיהינו במערכות תעשייתיות יש את המאפיינים הבאים שמפחיתים משמעותית את רמת האבטחה של מערכת המארח:
- הרשאות מוגברות – חלק השרת של חולדה מבוצע לרוב כשירות עם הרשאות מערכת, i.ה., מערכת NT;
- אין תמיכה בהגבלת הגישה המקומית לפעילות המערכת / הלקוח;
- אימות גורם יחיד;
- אין רישום של פעילות הלקוח;
- פגיעויות (הדו”ח שלנו על פגיעויות אפס-יום המזוהות במערכות חולדה פופולריות המשמשות, בין היתר, במוצרים על ידי ספקי ICS רבים, יפורסמו בסוף השנה);
- השימוש בשרתי ממסר (לחיבורים הפוכים) המאפשר לחולדות לעקוף מגבלות NAT וחומת אש על היקף הרשת.
הבעיה הקריטית ביותר הקשורה לחולדה היא השימוש בהרשאות מוגברות והיעדר אמצעי להגביל הרשאות אלה (או להגביל משתמש מרוחק’גישה מקומית). בפועל, פירוש הדבר שאם תוקפים (או תוכנות זדוניות) יקבלו גישה למשתמש מרוחק’S מחשב, גנב נתוני אימות (כניסה/סיסמא), חטוף הפעלה פעילה לניהול מרחוק או תוקף בהצלחה פגיעות בעכברוש’חלק מהשרת, הם יקבלו שליטה בלתי מוגבלת במערכת ICS. על ידי שימוש בשרתי ממסר לחיבורים הפוכים, התוקפים יכולים גם להתחבר לחולדות אלה מכל מקום בעולם.
ישנם גם סוגיות אחרות המשפיעות על חולדות המובנות בחבילות הפצת תוכנה של ICS:
- לעיתים רחוקות מתעדכנים רכיבי עכברוש וחבילות הפצה (גם אם פורסמים גרסאות חדשות של חבילות הפצה של ICS). זה גורם להם להיות יותר סביר להכיל פגיעויות;
- ברוב המכריע של המקרים משתמשים בסיסמת ברירת המחדל – היא מקודדת קשה לחולדה על ידי ספק תוכנת ICS או מוגדרת בתיעוד כ- AS “מוּמלָץ”.
חולדות הן כלי תוכנה לגיטימיים המשמשים לרוב ברשתות תעשייתיות, מה שאומר שזה יכול להיות קשה ביותר להבחין בהתקפות הכוללות חולדות מפעילות לגיטימית. בנוסף, מכיוון ששירות אבטחת המידע ועובדים אחרים האחראים על אבטחת ICS אינם מודעים לרוב לכך שמתקין עכברוש, התצורה של חולדות אינה מנותחת ברוב המקרים בעת ביקורת האבטחה של רשת תעשייתית. זה הופך את זה חשוב במיוחד לשלוט על ידי מי, מתי ובאילו מטרות משמשות חולדות ברשת התעשייתית ולהבטיח שאי אפשר לחלוטין להשתמש בחולדות ללא ידיעת העובדים האחראים לרשת OT’S אבטחת מידע.
התקפות של שחקני איום המעורבים חולדות
כל מה שנכתב לעיל חל על איומים פוטנציאליים הקשורים לשימוש בחולדות.
בהתבסס על הניתוח שלנו לסטטיסטיקה של KSN, הצלחנו לזהות מספר התקפות וניסיונות זיהום זדוניים הכוללים חולדות המותקנות במחשבי ICS. ברוב המקרים, התקפות התבססו על התרחישים הבאים (בסדר יורד של שכיחות התקפה):
- התקפת רשת כוח ברוט מהרשת המקומית או מהאינטרנט שנועדה לפצח כניסות/סיסמאות;
- תוקף או תוכנה זדונית המשתמשים בחולדה כדי להוריד ולהבצע תוכנות זדוניות באמצעות אישורי אימות גנובים או סדוקים;
- משתמש מרוחק (ככל הנראה משתמש לגיטימי שהונף על ידי התוקפים) באמצעות חולדה כדי להוריד טרויאני למחשב ICS ואז לבצע אותו; ניתן להסוות את הטרויאני כמסמך משרדי, תוכנה לא תעשייתית (משחק, תוכנת מולטימדיה וכו ‘.), סדק/מפתח לתוכנה משרדית, יישומים או תעשייה וכו ‘.;
- התקפת רשת מהרשת המקומית או מהאינטרנט בשרת חלק של החולדה באמצעות ניצולים.
התקפות רשת סוג של כוח ברוט (שנועדו לפצח כניסות/סיסמאות) הן הנפוצות ביותר: יישומם אינו דורש ידע או כישורים מיוחדים והתוכנה המשמשת בהתקפות כאלה זמינה לציבור.
לא ניתן לקבוע אותו על סמך נתונים זמינים שמתחברים לחולדה’חלק שרת המותקן במחשב ICS – משתמש לגיטימי, תוקף או תוכנה זדונית – או מדוע. כתוצאה מכך, אנו יכולים רק לנחש אם פעילות זו מייצגת התקפה ממוקדת, ניסיונות חבלה או לקוח’שגיאת s.
התקפות רשת מהאינטרנט נערכו ככל הנראה על ידי שחקני איום באמצעות תוכנות זדוניות, כלי בדיקת חדירה או בוטנטים.
התקפות רשת מהרשת המקומית יכולות להצביע על נוכחותם של תוקפים (יתכן כולל מבפנים) ברשת. אפשרות נוספת היא שיש מחשב נפגע ברשת המקומית שנדבק בתוכנה זדונית או משמש את התוקף כנקודת נוכחות (אם אישורי האימות נפגעו קודם לכן).
התקפות על ארגונים תעשייתיים המשתמשים ב- RMS ו- TeamViewer
במחצית הראשונה של 2018, אישור ICS מעבדת Kaspersky זיהה גל חדש של דוא”ל דיוג מחופש כהצעות מסחריות לגיטימיות. למרות שההתקפות ממוקדות בעיקר חברות תעשייתיות בשטח רוסיה, ניתן להשתמש באותן טקטיקות וכלים בהתקפות על חברות תעשייתיות בכל מדינה בעולם.
התוכנה הזדונית המשמשת בהתקפות אלה מתקינה תוכנת ניהול מרחוק לגיטימית במערכת – System Viewer או System Manipulator מרחוק/כלי עזר מרחוק (RMS). בשני המקרים, DLL מערכת מוחלפת בספריה זדונית כדי להזרים קוד זדוני לתוכנית לגיטימית’תהליך S. זה מספק לתוקפים שלט רחוק של המערכות הנגועות. טכניקות שונות משמשות כדי להסוות את הזיהום ופעילות התוכנה המותקנת במערכת.
במידת הצורך, התוקפים מורידים חבילת תוכנה זדונית נוספת למערכת, המותאמת במיוחד להתקפה על כל קורבן בודד. קבוצה זו של תוכנות זדוניות עשויה להכיל תוכנות ריגול, כלי ניהול מרחוק נוספים המרחיבים את שחקן האיום’S שליטה במערכות נגועות, תוכנות זדוניות כדי לנצל פגיעויות במערכת ההפעלה ובתוכנת היישומים, כמו גם כלי השירות Mimikatz, המאפשר להשיג נתוני חשבון עבור חשבונות Windows.
על פי נתונים זמינים, התוקפים’ המטרה העיקרית היא לגנוב כסף מארגוני קורבן’ חשבונות, אך תרחישי התקפה אפשריים אינם מוגבלים לגניבת הכספים. בתהליך תקיפת יעדיהם, התוקפים גונבים נתונים רגישים השייכים לארגוני יעד, שותפיהם ולקוחותיהם, מבצעים מעקב מופרז של חברות הקורבן’ עובדים, והקליטו שמע ווידאו באמצעות מכשירים המחוברים למכונות נגועות. ברור שמעל ההפסדים הכספיים, התקפות אלה גורמות לדליפות של ארגוני קורבנות’ מידע רגיש.
התקפות מרובות על יצרן רכב
דוגמה אופיינית להתקפות המבוססות על התרחיש השני סופקה על ידי התקפות על הרשת התעשייתית של חברת ייצור ושירותי רכב מנועי, בפרט, על מחשבים שנועדו לאבחן את המנועים והמערכות המשולבות של משאיות ורכבים כבדים. ניסיונות מרובים לבצע התקפות כאלה נחסמו על ידי מוצרי מעבדת קספרסקי.
הותקנה חולדה ושימשה לסירוגין לפחות על אחד המחשבים בחברה’S רשת תעשייתית. החל משלה. ניסיונות זיהום נעשו באופן קבוע במשך תקופה של מספר חודשים-2-3 פעמים בשבוע, בזמנים שונים של היום. מבוסס בחלקו על אינדיקטורים עקיפים אחרים, אנו מאמינים כי נתוני אימות עכברוש נפגעו ומשמשים את התוקפים (או תוכנות זדוניות) כדי לתקוף את הארגון’מחשבים דרך האינטרנט.
לאחר שקיבלו גישה לקורבן הפוטנציאלי’תשתית S דרך החולדה, התוקפים המשיכו לנסות לבחור אריזה זדונית שתאפשר להם להתחמק מהגנה אנטי -וירוס.
התוכניות החסומות כללו שינויים בתוכנה הזדונית שהתגלו על ידי מוצרי מעבדת קספרסקי כתולעת נטו.WIN32.סוֹכֵן.אחר הצהריים. כאשר הושק את התולעת הזו מייד מתחילה להתפשט ברשת המקומית באמצעות ניצולים לפגיעויות MS17-010-אותם אלה שפורסמו על ידי Shadowbrokers באביב 2017 ושימשו בהתקפות על ידי Wannacry הידוע לשמצה and Expetr Cryptors.
גם משפחת Nymaim Trojan נחסמה. נציגי משפחה זו משמשים לרוב להורדת שינויים של סוכני בוטנט ממשפחת Necus, אשר בתורם שימשו לעתים קרובות להדבקה של מחשבים עם תוכנת כופר ממשפחת לוקי.
סיכום
כלי ניהול מרחוק נמצאים בשימוש נרחב ברשתות תעשייתיות לניטור, בקרה ותחזוקה של ICS. היכולת לתפעל את ה- ICS מפחיתה מרחוק באופן משמעותי את עלויות התחזוקה, אך יחד עם זאת, גישה מרחוק בלתי מבוקרת, חוסר היכולת לספק 100% אימות של הלקוח המרוחק’S לגיטימציה, והפגיעויות בקוד העכברוש והתצורה מגדילות משמעותית את משטח ההתקפה. יחד עם זאת, חולדות, יחד עם כלים לגיטימיים אחרים, משמשים יותר ויותר על ידי התוקפים כדי להסוות פעילות זדונית ולהקשות על הייחוס.
כדי להפחית את הסיכון להתקפות סייבר הכוללות חולדות, אנו ממליצים על אמצעי העדיפות הבאים:
- ביקורת על השימוש בכלי ניהול מרחוק של יישומים ובמערכת ברשת התעשייתית, כגון VNC, RDP, TeamViewer ו- RMS / שירותים מרוחקים. הסר את כל כלי הניהול המרוחקים שאינם נדרשים על ידי התהליך התעשייתי.
- ערכו ביקורת והשבית כלי ניהול מרחוק שהגיעו עם תוכנת ICS (עיין בתיעוד התוכנה הרלוונטי לקבלת הוראות מפורטות), בתנאי שהם אינם נדרשים על ידי התהליך התעשייתי.
- עקבו מקרוב על אירועי יומן עבור כל מושב שלט רחוק הנדרש על ידי התהליך התעשייתי; יש להשבית גישה מרחוק כברירת מחדל ולהפעיל רק לפי בקשה ורק לפרקי זמן מוגבלים.
- ריגול סייבר
- מערכות בקרה תעשייתיות
- איומים תעשייתיים
- האינטרנט של הדברים
- דיוג
- התקפות ממוקדות
- פגיעויות


