


האם קספרסקי סורק לנגיף?
סיכום המאמר: כיצד להפעיל סריקת וירוסים מקוונים עם קספרסקי
נקודת קצה של קספרסקי אבטחה 10 שילוב אנטי -וירוס עם אחסון Huawei – שאילתות לקוחות
1. לא ניתן להשיג את יומני הנגיפים בלוח המחוונים של שרת הקצה של קספרסקי 10 וכן אחסון Huawei.
2. איך סוכן Huawei מתקשר/עובד עם שרת 10 של קספרסקי קצה אבטחה 10?
3. תרחיש 1: מה קורה כאשר הגנה על אנטי -וירוס מושבתת בשרת נקודת הקצה של קספרסקי 10?
4. תרחיש 2: מה קורה כאשר הגנה על אנטי -וירוס מושבתת הן בשרת Security 10 Security 10 של קספרסקי והן במכונת משתמש הקצה?
5. תרחיש 3: מה קורה כאשר רק שירות סוכני האנטי -וירוס של Huawei נעצר בשרת האנטי -וירוס של קספרסקי?
6. בתרחישים 1 ו -2 שבהם ההגנה מושבתת, כיצד מנקה את הנגיף מה- CIFS שיתוף?
פִּתָרוֹן:
לא נוצר יומן במהלך סריקה רגילה באחסון. אנא בדוק את הצד של קספרסקי עבור יומן.
מערכת האחסון שולחת בקשת סריקת וירוסים עם נתיב קובץ UNC לסוכן AV בעת השלמת יצירת הקבצים או שינוי. AV Agent משתמש ב- Windows API כדי לפתוח את הקובץ ולסורק אותו עבור וירוסים. אם יש וירוסים, תוכנת האנטי -וירוס מעבדת את הנגיף על בסיס המדיניות המוגדרת.
כדי להגדיר את התצורה של קספרסקי אבטחת נקודת קצה 10 עבור Windows:
- הפעל את תוכנת האנטי -וירוס ופתח את דף הבית שלה.
- בחר הגדרות> הגנה נגד וירוס> קובץ אנטי-וירוס כדי לעבור לדף התצורה של קובץ אנטי-וירוס.
- בחר הפעל אנטי-וירוס של קובץ. (איור 7)
- אופציונלי: בפעולה על אזור גילוי איומים, בחר בחר בפעולה ובחר לחטא ולמחוק אם חיטוי נכשל. (איור 7)
- אופציונלי: באזור רמת האבטחה, לחץ על הגדרות. בדף הכרטיסייה הכללית, בחר את כל הקבצים ולחץ על אישור.
- לחץ על שמור כדי להשלים את התצורה.
15 שאלות ייחודיות:
1. איך סוכן Huawei מתקשר/עובד עם שרת 10 של קספרסקי קצה אבטחה 10?
סוכן Huawei מתקשר עם שרת ה- Endpoint Point 10 של Kaspersky על ידי שליחת בקשות סריקת וירוסים עם נתיבי קובץ UNC. סוכן AV בשרת Kaspersky משתמש אז ב- Windows API כדי לפתוח ולסרוק את הקבצים לוירוסים.
2. מה קורה כאשר הגנה על אנטי -וירוס מושבתת בשרת 10 של קספרסקי אבטחת 10?
כאשר הגנה על אנטי -וירוס מושבתת בשרת Security 10 של קספרסקי, היא עדיין מנקה וירוסים מה- Huawei Storage CIFS Share. עם זאת, יש צורך בהבהרה מדוע זה קורה כאשר מכבה ההגנה על האנטי -וירוס.
3. מה קורה כאשר הגנה על אנטי -וירוס מושבתת הן בשתי אבטחת נקודת הקצה של קספרסקי 10 והן על מכונת משתמש הקצה?
כאשר הגנה על אנטי -וירוס מושבתת הן בשרת Security 10 של Kaspersky Security Securit. לא ברור מדוע זה קורה מכיוון ששתי ההגנות על האנטי -וירוס מושבתות. יש צורך בהבהרה נוספת כיצד סוכן Huawei עובד עם שרת האנטי -וירוס של קספרסקי בתרחיש זה.
4. מה קורה כאשר רק שירות סוכני האנטי -וירוס של Huawei נעצר בשרת האנטי -וירוס של קספרסקי?
אם רק שירות סוכני האנטי -וירוס של Huawei נעצר בשרת האנטי -וירוס של קספרסקי, הנגיף לא מנוקה או סורק מה- Huawei Storage Share CIFS. יש להבהיר את הסיבה שמאחורי התנהגות זו.
5. בתרחישים 1 ו -2 שבהם ההגנה מושבתת, כיצד מנקה את הנגיף מה- CIFS שיתוף?
לא ברור כיצד מנקים את הנגיף מה- CIFs האחסון של Huawei כאשר הגנת האנטי -וירוס מושבתת. יש צורך במידע נוסף בכדי להבין את המנגנון העומד מאחורי התנהגות זו.
6. כיצד להפעיל סריקת וירוסים מקוונים עם קספרסקי?
כדי להפעיל סריקת וירוסים מקוונים עם קספרסקי, בקר בדף סורק הנגיף של קספרסקי ולחץ על “סורק מקוון קספרסקי.”קרא את הסכם המשתמש וקבל אותו. לאחר מכן, לחץ על “המחשב שלי” תחת “ניתוח” כדי לבצע סריקת מערכת מלאה. לאחר השלמת הסריקה, התוצאות מוצגות ותוכלו לשמור את הדוח. זכור להפעיל מחדש את האנטי -וירוס שלך לאחר הסריקה.
7. מה המטרה של אבטחת נקודת הקצה של קספרסקי?
אבטחת נקודת הקצה של קספרסקי היא תוכנת האנטי-וירוס המותקנת מראש בכל המחשבים שהונפקו על ידי NMU. זה עוזר להגן על המחשב שלך מפני תוכנות זדוניות, תוכנות ריגול וירוסים. אתה יכול לעדכן ידנית את קספרסקי ולבצע סריקות וירוסים לפי הצורך.
8. אילו סוגי זיהומים מגלה קספרסקי ומדווח?
קספרסקי מגלה ומדווח. הוא מספק סקירה מקיפה של הזיהומים שנמצאו במהלך הסריקה.
9. האם סריקה מקוונת של קספרסקי בחינם?
כן, סריקה מקוונת של קספרסקי היא שירות בחינם שמספק קספרסקי. זה מאפשר לך לסרוק את המערכת שלך לנגיפים ולגלות כל איומים שעלולים להיות קיים.
10. האם קספרסקי יכול לחסל וירוסים שנמצאו במהלך הסריקה?
כן, קספרסקי יכול לחסל וירוסים שנמצאים במהלך הסריקה. מומלץ לעקוב אחר הפעולות המומלצות עבור כל איום שהתגלה, כגון חיטוי או מחיקה, כדי להבטיח שהמערכת שלך מוגנת.
11. האם קספרסקי יכול לסרוק את כל הקבצים במחשב שלי?
כן, אתה יכול להגדיר את קספרסקי לסרוק את כל הקבצים במחשב שלך. בהגדרות האנטי -וירוס, באפשרותך לאפשר סריקת קבצים להגנה מקיפה מפני וירוסים ואיומים אחרים.
12. באיזו תדירות עלי להפעיל סריקת וירוסים מקוונים עם קספרסקי?
מומלץ להפעיל סריקת וירוסים מקוונים עם קספרסקי באופן קבוע כדי להבטיח שהמערכת שלך מוגנת מפני האיומים האחרונים. תדירות הסריקות עשויה להשתנות בהתאם לשימוש במחשבים ובפעילויות האינטרנט שלך.
13. אילו אמצעי זהירות עלי לנקוט בזמן הפעלת סריקת וירוסים מקוונים עם קספרסקי?
בעת הפעלת סריקת וירוסים מקוונים עם קספרסקי, מומלץ להשבית באופן זמני את תוכנת האנטי -וירוס שלך כדי למנוע קונפליקטים פוטנציאליים. רצוי גם להימנע מהורדת קבצים וגלישה באינטרנט במהלך הסריקה כדי למזער את הסיכונים הפוטנציאליים.
14. האם אוכל לשמור את תוצאות הסריקה מקספרסקי?
כן, אתה יכול לשמור את תוצאות הסריקה מקספרסקי על ידי לחיצה על “שמור דוח” לאחר השלמת הסריקה. זה מאפשר לך לרשום את התגלות הזיהומים והפעולות שננקטו.
15. איך קספרסקי מתקשר עם אחסון Huawei?
קספרסקי מקיים אינטראקציה עם אחסון Huawei על ידי קבלת בקשות סריקת וירוסים ממערכת האחסון. בקשות אלה מכילות נתיבי קובץ UNC, וסוכן ה- AV של Kaspersky משתמש ב- Windows API כדי לסרוק את הקבצים עבור וירוסים על בסיס המדיניות המוגדרת.
כיצד להפעיל סריקת וירוסים מקוונים עם קספרסקי
ישנם שני שדות נוספים הדורשים תשומות. הראשון הוא ה- זרם פלט שדה, ואילו השני הוא זרם שגיאה שדה. אתה צריך למלא את אלה. אתה מבין, כאשר המשימה מופעלת, היא תייצר כמה תפוקות.
נקודת קצה של קספרסקי אבטחה 10 שילוב אנטי -וירוס עם אחסון Huawei – שאילתות לקוחות
לא ניתן להשיג את יומני הנגיפים בלוח המחוונים של שרת הקצה של קספרסקי 10 וכן אחסון Huawei. עם התייחסות למסך מסך מצורף, כל וירוס שהתגלה אינו מופיע במועצה של שרתים של קספרסקי 10 שרתים כמו גם במנהל המכשירים של Huawei Astrect.
כיצד תקשורת/עבודה של Huawei Agen.
תרחיש 1: הגנה על אנטי -וירוס מבטלת משרת 10 של קספרסקי קצה 10 שרת. גישה לאחסון Huawei CIF שיתוף במכונת משתמש קצה ושמור על קובץ וירוס בשיתוף CIF. זה נקה את הנגיף מ- CIF Share אך הוא לא אמור להסיר/לנקות נגיף מדי מכיוון שהגנה על אנטי -וירוס בשרת אנטי -וירוס. זקוק להבהרה כיצד סוכן Huawei עובד יחד עם שרת אנטי -וירוס של קספרסקי
תרחיש 2: הגנה על אנטי -וירוס מבטלת משרת של קספרסקי נקודת אבטחה 10 ומשבית גם את ההגנה על אנטי -וירוס במכונת משתמש קצה. גישה ל- Huawei Storage CIFS שתף במכונה של משתמש קצה ושמור על קובץ וירוס בשיתוף CIF. זה נקי את הנגיף מ- CIFS שיתוף אך הוא לא אמור להסיר/נקייה יותר מדי מכיוון ששרת אנטי -וירוס ומכונת קצה הגנה על אנטי -וירוס. זקוק להבהרה כיצד סוכן Huawei עובד יחד עם שרת אנטי -וירוס של קספרסקי.
תרחיש 3: אם רק הפסק את שירות סוכני האנטי -וירוס של Huawei בשרת אנטי -וירוס של קספרסקי וגישה ל- Huawei אחסון CIFS שתף במכונת משתמש קצה ושמור על קובץ וירוס בשיתוף CIFS. זה לא נגיף נקי/סריקה מ- CIFS Share.
בתרחיש לעיל 1 ו -2, ההגנה מושבתת אך הנגיף מנקה מ- CIFs משתף אז איך ….
פִּתָרוֹן
לא נוצר יומן במהלך סריקה רגילה באחסון. יש מופע ספירת סריקה, המציין את מספר הבקשות שנשלחו לסוכן AV. אנא בדוק את יומן הצד של קספרסקי.
תהליך עבודה בין אחסון Huawei לשרת AV
מערכת האחסון שולחת בקשת סריקת וירוסים עם נתיב קובץ UNC לסוכן AV כאשר הושלמת יצירת הקבצים או שינוי. AV Agent השתמש ב- Windows API כדי לפתוח קובץ זה. תוכנת האנטי -וירוס סורקת קבצים לוירוסים. אם יש וירוסים, תוכנת האנטי -וירוס מעבדת את הנגיף על בסיס המדיניות המוגדרת.
אנא עיין בקישור כדי להגדיר את הקבצים אנטי -וירוס
אנא עקוב אחר המדריך שלהלן להגדרת תצורה של קספרסקי אבטחת נקודת קצה 10 עבור Windows
כדי להגדיר את התצורה של קספרסקי אבטחת נקודת קצה 10 עבור Windows, בצע את השלבים הבאים. (חל על V500R007C20 וגרסאות מאוחרות יותר)
- הפעל את תוכנת האנטי -וירוס ופתח את דף הבית שלה.
- בחר הגדרות >הגנה נגד וירוס >קובץ אנטי-וירוס כדי לעבור לדף תצורת האנטי -וירוס של הקובץ.
- בחר אפשר קובץ אנטי-וירוס, כמו שמוצג ב איור 7 .
- אופציונאלי: בתוך ה פעולה בנושא איתור איומים אזור, בחר בחר פעולה, ובחר לְחַטֵא וכן מחק אם החיטוי נכשל כמו שמוצג ב איור 7 .
- אופציונאלי: בתוך ה רמת אבטחה אזור, לחץ הגדרות. ה קובץ אנטי-וירוס תיבת הדו -שיח מוצגת. על כללי דף הכרטיסייה, בחר כל הקבצים ולחץ בסדר.
- נְקִישָׁה להציל להשלמת התצורה.
כיצד להפעיל סריקת וירוסים מקוונים עם קספרסקי?

שאלות נפוצות זו תוביל אותך בתהליך הפעלת סריקת קספרסקי מקוונת של המערכת שלך.
קספרסקי היא תוכנית אנטי -וירוס מקוונת בחינם המשמשת לאיתור ודיווח על כל סוגי התוכנות הזדוניות, תוכנות הריגול והנגיפים. זה מאפשר לך לראות איזה סוג של וירוסים עוברים את המערכת שלך ולהחליט אם האנטי -וירוס של המחשב שלך מבטל אותם ביעילות או לא. בסוף הסריקה, התוכנית מפרטת כל זיהומים שהיא נתקלה במחשב האישי שלך.
כיצד לבצע סריקת אנטי -וירוס מקוונת באמצעות קספרסקי?
- בקר בדף סורק הנגיף של קספרסקי ולחץ סורק מקוון של קספרסקי.
- חלון הסורק ייפתח בדפדפן האינטרנט שלך. קרא את הסכם המשתמש ולחץ לְקַבֵּל. (אם אתה משתמש ב- Internet Explorer, תתבקש להוריד בקרת X פעיל, שעליך לעשות.)
נ.ב. יתכן שיהיה צורך להשבית את האנטי -וירוס שלך כדי להימנע מסכסוכים פוטנציאליים. עליך להימנע מהורדת קבצים וגלישה באינטרנט במהלך תקופה זו מכיוון שהמחשב שלך אינו מוגן באופן זמני. לאחר השלמת הסריקה, זכור להפעיל מחדש את האנטי -וירוס שלך.
- ברגע שהתוכנית מוכנה, לחץ על המחשב שלי תַחַת לְנַתֵחַ לביצוע סריקת מערכת מלאה.
- לאחר השלמת הסריקה, התוצאות מוצגות. אתה יכול ליצור גיבוי מהם על ידי לחיצה שמור דו”ח.
באמצעות אבטחת נקודת הקצה של קספרסקי
קספרסקי הוא האנטי-וירוס שמגיע מראש המותקן על כל המחשבים שהונפקו על ידי NMU. למרות שלא תוכל לשנות אף אחת מההגדרות, אתה יכול לעדכן ידנית את קספרסקי ולסרוק עבור וירוסים ולא לחכות שהוא יפעל בזמן המתוזמן שלו.

ראשית, פתח את קספרסקי על ידי לחיצה על הסמל במגש המערכת של שורת המשימות שלך או על ידי חיפוש אחר קספרסקי בתפריט ההתחלה.
עדכון ידני
1. כדי להפעיל עדכון ידני, הרחב את “משימות”
2. גלול מטה עד שתראה עדכון ולחץ “הַתחָלָה”
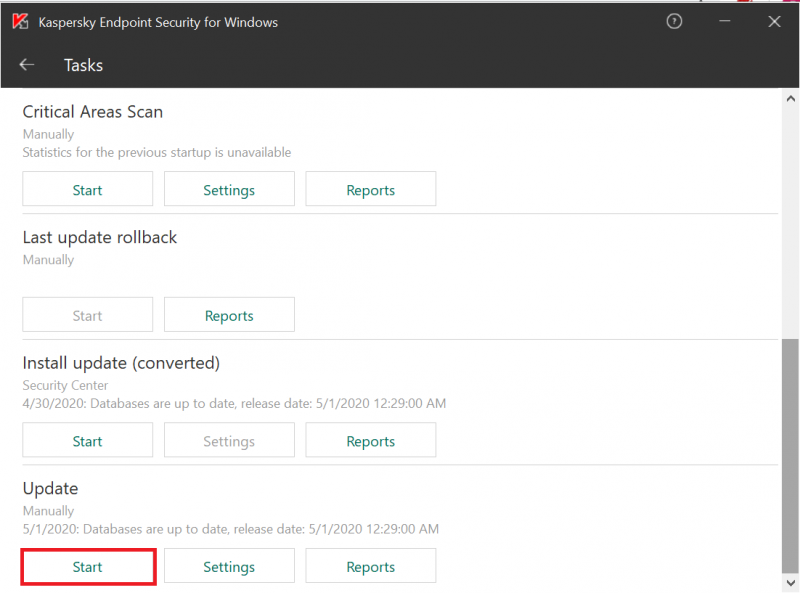
סריקה ידנית
הערה: הפעלת סריקה מלאה עשויה לקחת זמן מה תלוי בכמה קבצים היא צריכה לסרוק. מומלץ לחבר את המחשב במהלך הסריקה. בזמן שהסריקה פועלת אתה עדיין יכול לבצע משימות מחשב יומיומיות כמו בדיקת דוא”ל, גלישה באינטרנט ומשחקים, עם זאת, המחשב עשוי להיראות מעט איטי בגלל העובדה שהסריקה היא בראש סדר העדיפויות.
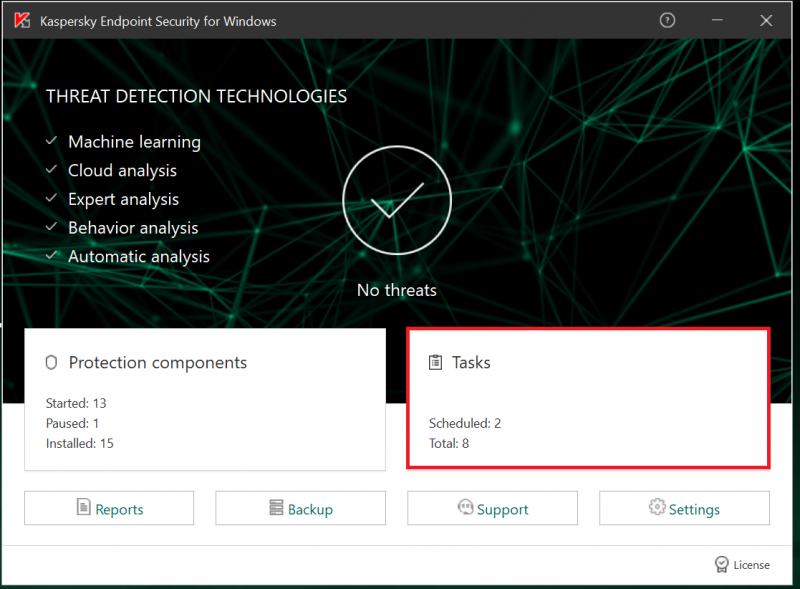
1. כדי להפעיל סריקה ידנית, הרחב את החלק “משימות”.
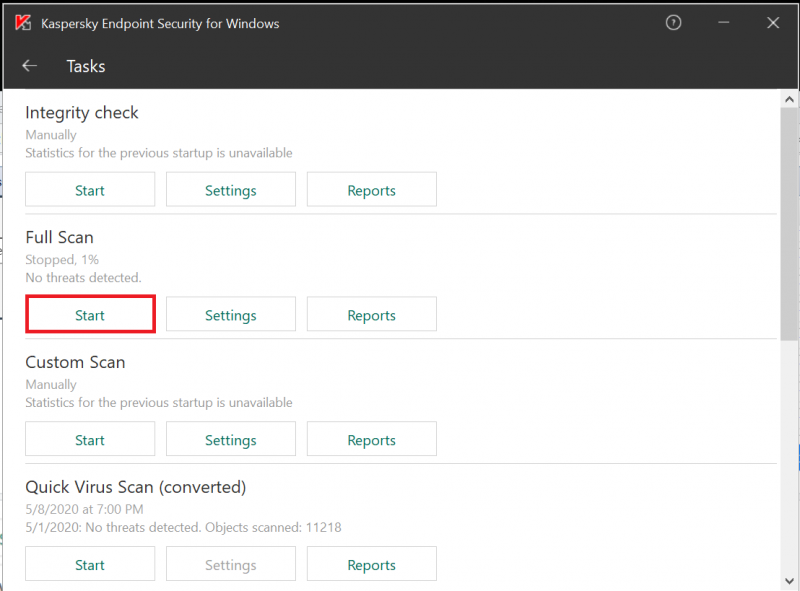
2. תחת סריקה מלאה, לחץ על “לִסְרוֹק”
אוטומציה של סריקת וירוס העלאה באמצעות שרת העברת קבצים של Windows ו- Kaspersky
הדרכה המציגה כיצד להגדיר שרת העברת קבצי Window.

סקירה כללית
לפני מספר שנים כתבנו הדרכה לשלושה חלקים המציגה כיצד תוכלו לבצע אוטומציה של סריקות נגיף FTP עם קספרסקי אנטי-וירוס. מאמר זה, שנכתב על בסיס סביבת לינוקס, זקוק לעדכון. אבל לפני שנבצע שם שינויים, הנה מאמר דומה שמשתמשי Windows צריכים למצוא להם מתאים.

הכרה: לפני שאמשיך, אני רוצה להודות לדן, אחד המוחות המבריקים ביותר בצוות התמיכה הטכנולוגי של JScape. ההוראות המפורטות שלו בנושא זה עבור אחד מלקוחותינו סללו את הדרך להדרכה זו.
רקע כללי
שרתי העברת קבצים הפונים לציבור מאפשרים נתונים עסקיים למערכות הפנימיות שלך. לרוע המזל, הם יכולים לשמש גם כנקודות כניסה לתוכנה זדונית. קבצים נגועים המועלים לשרת העברת הקבצים שלך יכולים לסכן את המערכות הפנימיות שלך.
אתה יכול להקטין את האיום הזה על ידי פריסת סריקת וירוס העלאת קובץ UTOMATED. זה יאפשר לך לבדוק כל קובץ שהועלה עבור תוכנות זדוניות ואז לנקוט בכל פעולה הדרושה כדי לבטל את האיום לפני שהוא מגיע לאזורים הפנימיים של סביבת המחשוב שלך.
עבור הדרכה זו השתמשנו בגרסת Windows של Kaspersky Small Office Security 4 ו- JScape MFT Server, שרת העברת הקבצים המנוהל הפלטפורמה שלנו, התומך בפרוטוקולי העברת קבצים שונים, כולל FTP, FTPS, SFTP, AS2, OFTP, HTTPS ואחרים.
אני מניח שכבר התקנת את שני יישומי התוכנה והגדרת שירות העברת קבצים ב- JSCAPE MFT Server. הדרכה זו תכסה רק הוראות להגדרת סריקת וירוסים אוטומטית עבור כל קובץ שהועלה. נעקוב אחר פוסט זה עם פעולות קשורות אחרות, כגון שליחת הודעה בדוא”ל לגבי הסריקה או העברת קובץ נגוע בהסגר, אז הישאר מעודכן עבור אלה.
בינתיים, נמשיך עם הדרכה זו.
במקרה שברצונך לבצע את הצעדים במדריך זה, להוריד ולהתקין את מהדורת ההערכה החינמית והפונקציונלית לחלוטין של שרת JScape MFT.
הגדרת סריקת הנגיף העלאת הקובץ האוטומטית
הפעל את מנהל השרת של JScape MFT (אנו משתמשים בממשק האינטרנט של הניהול כאן) ונווט אל מפעילים מודול. לחץ על לְהוֹסִיף כפתור כדי להוסיף טריגר חדש.

תן להדק שם תיאורי (ה.ז. “נגיף קספרסקי סרק עם העלאה”) ואז בחר את העלאת קובץ סוג אירוע מהרשימה הנפתחת. זה יאפשר להפעיל זה להגיב לכל אירוע העלאת קבצים, בין אם זה העלאת FTP, העלאת SFTP, העלאת HTTPS וכן הלאה.
לחץ על הַבָּא כפתור ברגע שתסיים עם זה.

כאן תוכלו לציין תנאים מסוימים, ה.ז. יציאת האזנה המשמשת להעלאה זו, הספרייה שאליה הועלה הקובץ, שם הקובץ של הקובץ שהועלה וכן הלאה. בעיקרון, רק אם מתקיימים תנאים אלה, ההדק ימשיך בפעולות ההדק שלו. בואו פשוט נשאיר את זה ריק לעת עתה. המשמעות היא שפעולות ההדק יישאו ללא כל תנאים מוקדמים.
נְקִישָׁה הַבָּא להמשיך.

עכשיו הגיע הזמן לקבוע את פעולת ההדק. אתה יכול למעשה לקיים יותר מפעולת טריגר אחת. אבל לעת עתה, פשוט נשתמש באחד כזה. כל מה שנרצה לעשות לעת עתה הוא להריץ סריקת וירוסים בכל קובץ שהועלה. לשם כך, פשוט הוסף את תהליך הפעלה פעולת ההדק.


ה תהליך הפעלה פעולת ההדק מאפשרת לך לבצע פקודה שורת פקודה. לפיכך, לתוכנת האנטי -וירוס שלך צריכה להיות שורת פקודה אינטרפרפרס כדי לעבוד על זה. למרבה המזל, קספרסקי מציע סריקות שורות פקודה באמצעות שלה AVP.EXE תכנית. התחביר הבסיסי ביותר שלו הוא:
AVP.Exe Scan [נתיב/של/קובץ/to/scan]
בהתקנה שלנו, AVP.EXE אוחסן בספריה:
C: \ קבצי תוכנית (x86) \ Kaspersky Lab \ Kaspersky Small Office Security 15.0.2 \
C: \ קבצי תוכנית (x86) \ Kaspersky Lab \ Kaspersky Small Office Security 15.0.2 \.AVP.EXE
לתוך ה תכנית שדה.
עכשיו, כל מה שאנחנו צריכים זה הנתיב של הקובץ שהועלה. זו לא בעיה. JSCAPE MFT Server מאחסן את הנתיב של כל קובץ שהועלה במשתנה %localath %.
לכן אנו יכולים פשוט להיכנס לנתיב זה מיד אחרי פקודת הסריקה Likeso:
Scan /I2 “%LocalPath%”
אתה יכול להציג משתנים נתמכים יותר על ידי לחיצה על הוסף משתנה כפתור שנמצא בפינה השמאלית התחתונה של המסך.
הערה: /i2 הוא אחד הפרמטרים המשמשים את פקודת הסריקה של תוכנית קספרסקי AVP. כאשר מצוין פרמטר זה, קספרסקי “יטפל באובייקטים נגועים, ואם חיטוי נכשל, מחק, אך אל תמחק אובייקטים נגועים מהמתחם”. למידע נוסף על הפרמטרים המשמשים פקודות שורת הפקודה, קרא זאת.
ישנם שני שדות נוספים הדורשים תשומות. הראשון הוא ה- זרם פלט שדה, ואילו השני הוא זרם שגיאה שדה. אתה צריך למלא את אלה. אתה מבין, כאשר המשימה מופעלת, היא תייצר כמה תפוקות.
התפוקות עשויות לספק מערך מידע לגבי ריצה מוצלחת או מערך מידע לגבי ריצה כושלת (i.ה., כזה שיש לו שגיאה). מכיוון שפקודות קספרסקי מוזנות בדרך כלל במסך מסוף, הפלטים נוצרים גם שם.
עם זאת, במקרה שלנו, פקודת הסריקה תופעל ברקע. מכאן שלא נוכל להציג את היציאות במסך מסוף. במקום זאת, אנו יכולים להציג אותם בהמשך בקבצי יומן שנבחרו מראש.
באפשרותך לציין איזה קובץ יומן יאחסן את הפלט של מפעל מוצלח על ידי ציון נתיב הקובץ בשדה זרם הפלט. באופן דומה, באפשרותך לציין איזה קובץ יומן יאחסן את הפלט של הפועל כושל על ידי ציון נתיב הקובץ בשדה זרם השגיאה.
כדי לציין נתיבים אלה, תוכל ללחוץ על כל שדה המתאים לְדַפדֵף כפתור, נווט אל הספרייה בה ברצונך לאחסן את קובץ היומן המדובר, תן את הקובץ שם ולחץ בחר.
במקרה שלנו, אנו רוצים לעשות דברים מעט אחרת.
אנו רוצים שם הקובץ של כל קובץ לקחת את שם הקובץ הסרוק בנוסף א חותמת זמן.
כיצד להוסיף חותמת זמן לכל קובץ שהורד משרת אחר
בנוסף, אנו רוצים שהקבצים שלנו יאוחסנו בספריה C: \ Kasperskylogs \. לפיכך, אנו נכנסים לזה לשלנו זרם פלט שדה:
וזה לשדה זרם השגיאות שלנו:
(שוב, זו שורה אחת)
בדרך זו, התוצאה של כל סריקת העלאת קובץ תאוחסן בקובץ משלו.
נְקִישָׁה בסדר להמשיך.

לאחר מכן עליך לראות את פעולת ההפעלה החדשה שלך בהפעלה ברשימת פעולות ההדק עבור ההדק הספציפי הזה. נְקִישָׁה בסדר עד שתחזור למסך הראשי.

ברגע שתחזור למסך הראשי של מודול ההדק, לחץ על להגיש מועמדות לַחְצָן. זה יסיים את יצירת ההדק שלך

זהו זה! כעת יש לך טריגר שיסרק אוטומטית כל קובץ שהועלה. להלן יומן לדוגמא המציג קובץ בשם “Main.txt “נסרק ברגע שהוא הועלה לשרת שלנו.

והנה קובץ הפלט המתאים שנוצר לאחר הסריקה.

כפי שהזכרנו קודם, אנו נגיע עם כמה מאמרי מעקב שיחזקו את סריקת הווירוס האוטומטי הזה. אנו מקווים לראות אותך שוב כאשר מאמרים אלה מתפרסמים.
מאמרים פופולריים

הגדרת אימות מפתח ציבורי SFTP בשורת הפקודה
6 דקות קריאה – 26 באוקטובר 2022

SFTP מאפשר לך לאמת לקוחות באמצעות מפתחות ציבוריים, מה שאומר שהם ניצחו’לא צריך סיסמה. למד כיצד להגדיר את זה בשורת הפקודה באופן מקוון. קרא מאמר
פעיל לעומת. FTP פסיבי פשוט: הבנת יציאות FTP
7 דקות קריאה – 26 באוקטובר 2022

אם יש בעיות המתחברות לשרת ה- FTP שלך, בדוק את מצב ההעברה שלך. תן ל- JScape לעזור לך להבין את ההבדל ב- FTP פעיל ופסיבי. קרא מאמר
פעיל-פעיל VS. אשכולות זמינות גבוהה-פסיבית
3 דקות קריאה – 26 באוקטובר 2022

תצורות האשכולות הנפוצות ביותר לזמינות גבוהה הן פעילות פעילות ופעילות-פסיבית. למד את ההבדל בין השניים ברשת! קרא מאמר
באמצעות סקריפטים של Windows FTP כדי להפוך את העברות הקבצים אוטומטיות
4 דקות קריאה – 26 באוקטובר 2022

למד כיצד לבצע אוטומציה של העברות קבצים באמצעות סקריפטים של Windows FTP. פוסט זה מסביר מהם סקריפטים של FTP וכיצד ליצור סקריפטים פשוטים להעברת קבצים. קרא מאמר
פרוקסי קדימה לעומת. שרתי פרוקסי הפוכים
4 דקות קריאה – 26 באוקטובר 2022
פוסטים לפי קטגוריה
תוכן קשור
קרא עוד על JSCAPE MFT


