


האם סמסונג גונב את הנתונים שלך
המחקר מזהיר טלפונים אנדרואיד מסמסונג, שיאומי ואחרים מרגלים על המשתמשים
נקודות מפתח:
1. מחקר שיתופי של אוניברסיטת אדינבורו ומכללת טריניטי דבלין מגלה כי טלפונים מבוססי אנדרואיד מסמסונג, שיאומי, Huawei ו- Realme, כמו גם שושלות ו /e /o /os, מעביר כמויות משמעותיות של מידע למפתחי מערכת ההפעלה ולצדדים שלישיים גם כאשר הם מוגדרים באופן מזערי ומודלים באופן מינימלי ומודלים באופן מינימלי ומודר.
2. המחקר מדגיש את חוסר תשומת הלב שניתנו לדאגות הפרטיות במערכת ההפעלה עצמה.
3. מכשירי סמסונג ו- Xiaomi נמצאו ככמויות משמעותיות של נתוני אירועי אינטראקציה של משתמשים, ואילו המכשירים האחרים התמקדו בעיקר במזהים של משתמשים הניתנים להחלפה מחדש.
4. שירותי Google Play וחנות Google Play זוהו כאשמים עיקריים מאחורי קציר נתונים, למעט התקן /E /OS שאינו משתמש בשירותי Google Play.
5. הכותבים מציינים את האופי האטום של איסוף נתונים, חוסר תיעוד מגוגל והשימוש בקוד מבוזל בכוונה כדי לספק עומסי נתונים מקודדים בינאריים.
6. המחקר מדגיש את הצורך בתשומת לב רבה יותר לדאגות הפרטיות וקריאות לגוגל לספק תיעוד לאיסוף נתונים/טלמטריה.
7. אנשים מעוניינים יכולים לגשת למסמך PDF המפורט באתר של מכללת טריניטי דבלין.
שאלות:
1. אילו אוניברסיטאות ערכו את המחקר על טלפונים אנדרואיד?
אוניברסיטת אדינבורו ומכללת טריניטי דבלין ערכו את המחקר.
2. מה גילה המחקר על העברת הנתונים של טלפונים אנדרואיד?
המחקר מצא כי טלפונים אנדרואיד מסמסונג, Xiaomi, Huawei ו- Realme, כמו גם שושלים ו /e /os, מעבירים כמויות משמעותיות של מידע למפתחי מערכת הפעלה ולצדדים שלישיים, גם כאשר הם מוגדרים באופן מינימלי ובטלה.
3. מה הדגיש המחקר ביחס לדאגות הפרטיות?
המחקר הדגיש את חוסר תשומת הלב שניתנו לדאגות הפרטיות במערכת ההפעלה עצמה.
4. אילו מכשירים נמצאו ככמויות משמעותיות של נתוני אירועי אינטראקציה של משתמשים?
מכשירי סמסונג ו- Xiaomi נמצאו ככמויות משמעותיות של נתוני אירועי אינטראקציה של משתמשים.
5. מה היו האשמים העיקריים מאחורי קציר הנתונים על פי המחקר?
שירותי Google Play וחנות Google Play זוהו כאשמים עיקריים מאחורי קציר נתונים.
6. אילו סוגיות ציינו המחברים לגבי איסוף נתונים?
הכותבים ציינו את האופי האטום של איסוף הנתונים, היעדר התיעוד מגוגל והשימוש בקוד מבוזל בכוונה כדי לספק עומסי נתונים מקודדים בינאריים.
7. מה מדגיש המחקר?
המחקר מדגיש את הצורך בתשומת לב רבה יותר לדאגות הפרטיות וקריאות לגוגל לספק תיעוד לאיסוף נתונים/טלמטריה.
8. היכן ניתן למצוא את מסמך ה- PDF המפורט?
את מסמך ה- PDF המפורט ניתן למצוא באתר Trinity College Dublin.
9. אילו מערכות הפעלה נכללו במחקר?
המחקר כלל טלפונים מבוססי אנדרואיד מסמסונג, Xiaomi, Huawei ו- Realme, כמו גם Lineageos ו- /E /Os.
10. מה המחקר המליץ לגוגל לעשות?
המחקר המליץ על גוגל לספק תיעוד לאיסוף נתונים/טלמטריה.
11. מה אישרה סמסונג בייעוץ האבטחה שלהם?
סמסונג אישרה שהם נפרצו.
12. איזה סוג של נתונים אישיים של לקוחות נפגע בהפרת סמסונג?
אמנם לא ניתן היה גישה למידע על כרטיסי אשראי או חיוב או מספרי ביטוח לאומי, אך סמסונג לא סיפקה פרטים ספציפיים על סוגי הנתונים האישיים שנפגעו.
13. איזו עצה סיפקה סמסונג ללקוחות שהמידע שלהם נפגע?
הומלץ ללקוחות להיות ערניים להודעות דוא”ל, הודעות או שיחות טלפון שלא רצויות, שעשויות להשתמש בנתונים הגנובים למטרות מעורבות.
14. איך יכולים ללקוחות סמסונג מודאגים ב- U.ג. קח פעולה נוספת?
לקוחות סמסונג מודאגים ב- U.ג. יכול לקבל דוח אשראי בחינם.
15. מה מציינת סמסונג על הנתונים שהיא אוספת מלקוחותיה?
סמסונג קובעת שהיא אוספת נתונים שיעזרו לספק את החוויה הטובה ביותר האפשרית עם המוצרים והשירותים שלהם.
המחקר מזהיר טלפונים אנדרואיד מסמסונג, שיאומי ואחרים מרגלים על המשתמשים
הכותבים ממשיכים לציין את “האופי האטום של איסוף נתונים זה”, והעיר כי גוגל אינה מספקת שום תיעוד, וכי העומסים מועברים כנתונים מקודדים בינאריים שנוצרו על ידי קוד מבוזל בכוונה. ככל הנראה, הם היו בדיונים עם גוגל כדי שיוצר אנדרואיד יפרסם תיעוד לאוסף/טלמטריה של נתונים זה, “אבל עד היום זה לא קרה.”
סמסונג נפרצה: אילו נתונים נגנבו?
ב- 2 בספטמבר פרסמה סמסונג מייעצת אבטחה המאשרת שהיא נפרצה. נראה כי ההפרה הייתה של מערכות סמסונג ב- U.ג. והתקיימה ב’סוף יולי ‘על פי המייעץ.
למרות שלא ברור בדיוק מתי סמסונג גילתה את ההפרה, אנו יודעים כי “ב- 4 באוגוסט או בסביבתו”, סמסונג קבעה כי נתונים אישיים של חלק מהלקוחות נפגעו. שוב, סמסונג לא נתנה שום אינדיקציה כרגע לגבי כמה מלקוחותיה ב- U.ג. הושפעו.
סמסונג מספרת כי לא ניתן היה לגשת למידע על כרטיסי אשראי או לחיוב ולא מספרי ביטוח לאומי, עם זאת, היקף הנתונים שנפגעו מדאיג. סמסונג הצהירה כי האופי המדויק של הנתונים אליהם ניגש עשוי להשתנות מלקוח ללקוח.
אז על איזה מידע אנחנו מדברים כאן?
- שֵׁם
- פרטי קשר
- מידע דמוגרפי
- תאריך לידה
- נתוני רישום מוצר
עוד מיועץ פורבס
חברות ביטוח הנסיעות הטובות ביותר
איימי דניז
תוכניות ביטוח הנסיעות הטובות ביותר ב- COVID-19
איימי דניז
כל הנתונים, אומרת סמסונג, היא אוספת “כדי לעזור לספק את החוויה הטובה ביותר האפשרית עם המוצרים והשירותים שלנו.”את המלא של נתונים כאלה שנאספו ניתן למצוא במדיניות הפרטיות עבור u.ג. לקוחות.
כפי שאני מבין את זה, כל הלקוחות שהמידע שלהם נפגע יקבל דוא”ל כדי ליידע אותם ולהסביר את הצעדים הבאים. סמסונג אכן מודה כי יתכן שיש צורך בתקשורת נוספת ככל שהחקירה מתרחשת.
מומלץ ללקוחות להיות ערניים להודעות דוא”ל, הודעות או שיחות טלפון בלתי רצויות שעשויות להשתמש בנתונים הגנובים כמינוף מעורבות.
לקוחות סמסונג מודאגים ב- U.ג. יכול גם לקבל דוח אשראי בחינם, והמידע לכך כלול המייעץ.
המחקר מזהיר טלפונים אנדרואיד מסמסונג, שיאומי ואחרים מרגלים על המשתמשים
כל מי שמשתמש בטלפון אנדרואיד כנראה היה מכר מודע לאבטחה שאל, “אתה לא יודע כמה נתונים הטלפון שלך קוצר?”רובנו מושכים את זה כאחת הנסיבות הבלתי נמנעות של החיים המודרניים: אתה רוצה סמארטפון, אתה מתמודד עם קציר נתונים. ובכל זאת, אנשים מסוימים לא כל כך מוכנים להקריב את ההקרבה הזו.
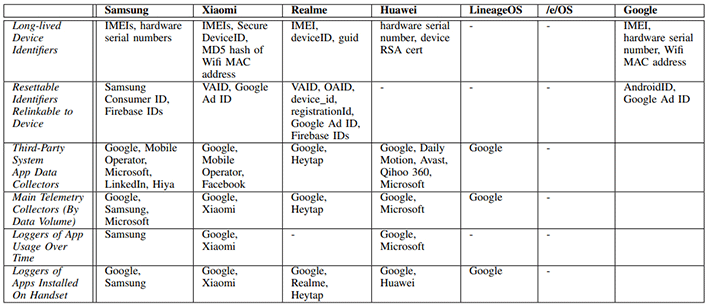
מחקר שיתופי חדש מאוניברסיטת אדינבורו בסקוטלנד ובמכללת טריניטי דבלין באירלנד, בדק טלפונים מבוססי אנדרואיד מסמסונג, שיאומי, Huawei ו- Realme, כמו גם מכשירים המנהלים את השושלות וה- Open-Source, מידוד פרטיות /E /OS. המחקר מצא כי “גם כאשר מוגדר באופן מינימלי והמכשיר הוא סרק, גרסאות האנדרואיד המותאמות אישית של הספק מעבירות כמויות משמעותיות של מידע למפתח מערכת ההפעלה וגם צדדים שלישיים (גוגל, מיקרוסופט, לינקדאין, פייסבוק וכו ‘.) “
כפי שמציינים מחברי העיתון, למרות שנאמר הרבה על חששות הפרטיות סביב אפליקציות ספציפיות, מעט יחסית נכתב על חששות פרטיות במערכת ההפעלה עצמה. לאחר הבדיקה, המחברים מתלהבים כי נושא זה זקוק לתשומת לב רבה יותר, מכיוון שהם גילו כי מכשירים מבלבלים גיגה -בייט של נתונים גם כאשר הם סרק.
קרדיט: מכללת טריניטי דבלין
ליתר דיוק, החוקרים מצאו כי מכשירי סמסונג, Xiaomi, Huawei ו- Realme אוספים מכשירים ומזהים של משתמשים, מידע על תצורת מכשירים, וניתן לטעון כי רישום אירועי המשתמש ביותר (כצורה של “טלמטריה.”) רק מכשירי סמסונג ו- Xiaomi נמצאו ככמויות משמעותיות של נתוני אירועי אינטראקציה של משתמשים – עם זאת – המכשירים האחרים התמקדו בעיקר במזהים של משתמשים הניתנים להחלפה מחדש.
זה לא מנחם מדי בהתחשב בכך שהחוקרים מדגימים גם כיצד ניתן עדיין לקשר בין נתונים שנאספו המקושרים למזהים של משתמשים אלה (כגון מזהי פרסום) למכשיר המקורי למכשיר המקורי ולמשתמש. יתר על כן, החוקרים מעירים כי האשם הגדול ביותר מאחורי קציר הנתונים הוא למעשה גוגל עצמה. בעיתון הם אומרים כי “שירותי Google Play וחנות Google Play אוספים נפחים גדולים של נתונים מכל המכשירים”, למעט המכשיר /E /ES, מכיוון שמערכת ההפעלה אינה משתמשת בשירותי Google Play.
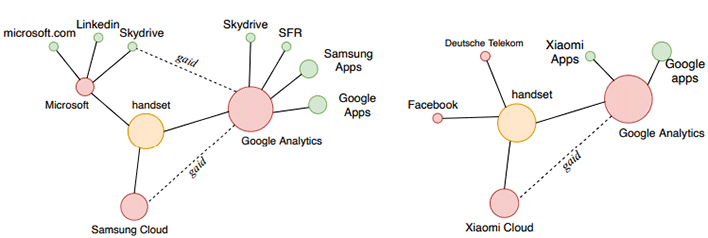
הכותבים ממשיכים לציין את “האופי האטום של איסוף נתונים זה”, והעיר כי גוגל אינה מספקת שום תיעוד, וכי העומסים מועברים כנתונים מקודדים בינאריים שנוצרו על ידי קוד מבוזל בכוונה. ככל הנראה, הם היו בדיונים עם גוגל כדי שיוצר אנדרואיד יפרסם תיעוד לאוסף/טלמטריה של נתונים זה, “אבל עד היום זה לא קרה.”
המחקר די מעמיק ומלא בז’רגון טכני, אבל עדיין שווה לקרוא אם אתה אפילו מתעניין באופן משיקי בנושא. תוכל למצוא את מסמך ה- PDF באתר Trinity College Dublin.


