


האם Samsung Spy על המשתמשים שלה
האקרים יכולים לנצל באגים באפליקציות המותקנות מראש של סמסונג כדי לרגל את המשתמשים
סיכום:
מאז תחילת 2021 התגלו מעל שתים עשרה פגיעויות באפליקציות המותקנות מראש של סמסונג על ידי סרגיי טושין, מייסד החברה המובטחת. האקרים יכולים לנצל את החרקים הללו כדי לרגל את המשתמשים בסמסונג, ולהשיג שליטה על המכשירים שלהם.
נקודות מפתח:
- האקרים מצאו דרך לרגל אחר משתמשי סמסונג על ידי חבלה עם אפליקציות שהותקנו מראש.
- החרקים שייכים למערכת פגיעויות גדולה יותר המשפיעות על כל מכשירי סמסונג.
- רק שלושה סוגיות הועלו כנגד פגיעויות אלה.
- סיכון אחד המוצג על ידי הבאגים הוא היכולת לגנוב את הודעות המשתמשים.
- ניצול הבאגים יכול לאפשר להאקרים לקרוא ולכתוב קבצים שרירותיים ולקבל גישה למכשירים.
- סמסונג עובדת על תיקון הפגיעויות, אך היא עשויה לארוך עד חודשיים.
- סרגיי טושין דיווח על איומי האבטחה ומחכה לשפע.
- האקר קיבל כמעט 30,000 דולר בתחילת 2021 בגין חשיפת 14 סוגיות במכשירי סמסונג.
- החרקים התגלו באמצעות סורק מבוטח יתר על המידה.
- ההאקר הודיע לסמסונג על הפגמים והפורסם סרטון המציג זכויות מנהל לכל מכשיר סמסונג.
- חלק מהבאגים טופלו, אך תיקונים לאחרים עדיין ממתינים.
- ההאקר קיבל שפע לדיווח על הבאגים.
שאלות:
- כיצד מרגלים האקרים על משתמשי סמסונג?
- מהי חומרת הבאגים?
- היא סמסונג מודעת לפגיעויות?
- כמה זמן ייקח עד שהאגים יתוקנו?
- שגילו את הפגיעויות?
- כמה כסף קיבל האקר בגין חשיפת הבאגים?
- מה המטרה של הסורק המובטח יתר על המידה?
- כיצד נחשפו החרקים לסמסונג?
- האם כל הבאגים טופלו?
- האם ההאקר קיבל שפע לדיווח על הבאגים?
- האם יש סיכונים למשתמשים בסמסונג?
- האם יש מידע ספציפי על הפגיעויות?
האקרים יכולים לנצל באגים באפליקציות המותקנות מראש של סמסונג כדי להשיג שליטה על מכשירי המשתמשים ולרגל עליהם.
החרקים מציבים סיכוני אבטחה רציניים. באג אחד מאפשר לתוקפים לגנוב את הודעות המשתמשים, בעוד שאחרים מאפשרים להם לקרוא ולכתוב קבצים שרירותיים.
כן, סמסונג מודעת לפגיעויות ועובדת על תיקון אותן.
יתכן וייקח עד חודשיים עד שסמסונג תתקן את הבאגים.
הפגיעויות התגלו על ידי סרגיי טושין, מייסד החברה המובטחת יתר על המידה.
ההאקר קיבל כמעט 30,000 דולר עבור חשיפת 14 באגים במכשירי סמסונג.
הסורק המובטח יתר על המידה משמש לזיהוי באגים באפליקציות המותקנות מראש במכשירי סמסונג.
ההאקר הודיע לסמסונג על הבאגים, והוצב סרטון שהדגים את זכויות הניהול לכל מכשיר סמסונג.
חלק מהבאגים טופלו, אך תיקונים לאחרים עדיין ממתינים.
כן, ההאקר קיבל שפע על דיווח על הבאגים.
כן, הבאגים מציבים סיכוני אבטחה למשתמשים בסמסונג מכיוון שהאקרים יכולים להשיג שליטה על המכשירים שלהם.
רק שלוש מהפגיעויות נחשפו בפומבי בגלל הסיכון שהם מהווים למשתמשים.
תשובות:
- כיצד מרגלים האקרים על משתמשי סמסונג?
- מהי חומרת הבאגים?
- היא סמסונג מודעת לפגיעויות?
- כמה זמן ייקח עד שהאגים יתוקנו?
- שגילו את הפגיעויות?
- כמה כסף קיבל האקר בגין חשיפת הבאגים?
- מה המטרה של הסורק המובטח יתר על המידה?
- כיצד נחשפו החרקים לסמסונג?
- האם כל הבאגים טופלו?
- האם ההאקר קיבל שפע לדיווח על הבאגים?
- האם יש סיכונים למשתמשים בסמסונג?
- האם יש מידע ספציפי על הפגיעויות?
האקרים יכולים לרגל את המשתמשים בסמסונג על ידי ניצול פגיעויות באפליקציות המותקנות מראש במכשירים שלהם. פגיעויות אלה מאפשרות להאקרים להשיג שליטה על המכשירים ומידע רגיש לגישה.
לבאגים יש רמות חומרה משתנות. באג אחד מאפשר להאקרים לגנוב את הודעות המשתמשים, ולהתפשר על פרטיותם. באגים אחרים מאפשרים להאקרים לקרוא ולכתוב קבצים שרירותיים, ועלולים להשיג גישה לנתונים אישיים ומידע רגיש.
כן, סמסונג מודעת לפגיעויות. החברה קיבלה הודעה על הבאגים באמצעות תוכנית BUNTY BUNTY שלה והיא עובדת באופן פעיל על תיקוןם כדי להבטיח את אבטחת המשתמשים שלה.
תהליך תיקון הבאגים והטלאים יישום בדרך כלל נמשך כחודשיים. סמסונג צריכה לבצע בדיקות נרחבות כדי להבטיח שהתיקונים אינם גורמים לבעיות או פגיעויות נוספות.
הפגיעויות התגלו על ידי סרגיי טושין, מייסד החברה המובטחת יתר על המידה. טושין זיהה למעלה משנים עשר פגיעויות המשפיעות על האפליקציות המותקנות מראש של סמסונג ודיווחו עליהן באחריות לענקית הטכנולוגיה.
האקר אחד קיבל כמעט 30,000 דולר עבור חשיפת סך של 14 סוגיות במכשירי סמסונג. תגמולי שפע החייגים ניתנים לאנשים החושפים באחריות פגיעויות לחברה.
הסורק המובטח יתר על המידה הוא כלי שפותח על ידי ההאקר לזיהוי באגים ופגיעויות באפליקציות המותקנות מראש בסמאסונג סמארטפונים. זה עוזר בתהליך זיהוי ודיווח על בעיות אבטחה לסמסונג.
ההאקר האחראי לגלות את הבאגים הודיעו לסמסונג על הפגמים. בנוסף, הם פרסמו סרטון שהדגים כיצד אפליקציית צד שלישי יכולה להעניק להם זכויות מנהל לכל מכשיר סמסונג. עדות זו סייעה להעלות את המודעות לפגיעויות ולפעולה המהירה של סמסונג.
חלק מהבאגים טופלו, אך תיקונים לאחרים עדיין ממתינים. סמסונג עובדת באופן פעיל על התייחסות לפגיעויות כדי להבטיח את אבטחת המשתמשים שלה. החברה עוקבת אחר תהליך תיקון יסודי כדי להבטיח את יעילות התיקונים.
כן, ההאקר קיבל שפע על כך שדיווח באחריות על הבאגים לסמסונג. שפע באגים אלה הם תגמולים המסופקים על ידי חברות לאנשים שמוצאים ומגלים פגיעויות בתוכנה או במערכות שלהם.
כן, ישנם סיכוני אבטחה למשתמשים בסמסונג בגלל הפגיעויות שהתגלו. האקרים יכולים לנצל פגיעויות אלה כדי להשיג שליטה על מכשירי המשתמשים ועלולים לגשת לנתונים האישיים שלהם, ולהתפשר על פרטיותם ובאבטחתם.
רק שלוש מהפגיעויות נחשפו בפומבי, מכיוון שהם מהווים סיכונים משמעותיים למשתמשים. מידע מפורט יותר על הפגיעויות עשוי להיות משותף על ידי סמסונג ברגע שהתיקונים קיימים כדי להבטיח שהמשתמשים מודעים לחלוטין לסיכונים הפוטנציאליים.
מאמר זה נמצא בבעלות טק טיימס
נכתב על ידי פראן סנדרס
האקרים יכולים לנצל באגים באפליקציות המותקנות מראש של סמסונג כדי לרגל את המשתמשים
מחשב צמחים דיווח לאחרונה כי מאז תחילת 2021, מייסד החברה המובטחת יתר על המידה, סרגיי טושין, התגלה למעלה משנים עשר פגיעויות שהשפיעו כיום על כל המכשירים של סמסונג.
האקרים מצאו דרך לרגל אחר משתמשי סמסונג על ידי התעסקות עם אפליקציות המותקנות מראש
האקרים ממשיכים למטרה הבאה שלהם: סמסונג. על ידי התמודדות עם האפליקציות המותקנות מראש של סמסונג, האקרים יכולים כעת לרגל את המשתמשים.
האקרים יכולים לצפות במשתמשים, ואפילו לוקחים שליטה מלאה על המערכת כולה. מה שמדאיג יותר הוא שנראה כי הבאגים שייכים למערך נרחב הרבה יותר של אחד מנוצל. אחד מחוקרי האבטחה של סמסונג דיווח על האירוע לתוכנית Buty Buty של ענקית הטכנולוגיה.
סמסונג היא ענקית טכנולוגית דרום קוריאנית, אך זה לא הפריע להאקרים להתעסק במערכת שלהם. החברה עובדת כעת על תיקון פגיעויות אינסופיות שממשיכות להשפיע על הסמארטפונים הניידים שלה.
האקרים בשלושה סוגיות קריטיות של סמסונג
מחשב צמחים דיווח לאחרונה כי מאז תחילת 2021, מייסד החברה המובטחת יתר על המידה, סרגיי טושין, התגלה למעלה משנים עשר פגיעויות שהשפיעו כיום על כל המכשירים של סמסונג.
בגלל הסיכון האבטחה שהאגים הללו מציבים למשתמשים בסמסונג, החברה משחררת רק פרטי אור על האירוע. נכון לעכשיו, רק שלושה סוגיות הועלו.
על פי נתוני המדיה המקוונת, טושין ציין גם כי הסיכון הפחות מאיים שהנושא מציב הוא שהאקרים יכולים לגנוב את הודעות המשתמשים אם הם מרמים בהצלחה את הקורבן.
שני הנושאים מסובכים וחמורים יותר בגלל חומרת התגנבותם.
ניצול הבאגים אינו מחייב את משתמשי סמסונג לעשות דבר מכיוון שהם יכולים להשתמש בו כדי לקרוא ולכתוב קבצים שרירותיים כדי לגשת למכשירים.
סמסונג עדיין לא אישרה מתי האגים יתוקנו, בעיקר מכיוון שכל התהליך יכול לארוך עד חודשיים. החברה עדיין צריכה לבצע בדיקות טלאים רבות כדי להבטיח שהיא לא תגרום לבעיות נוספות.
טושין הוסיף כי הוא דיווח על כל שלושת איומי האבטחה, וכעת הוא מחכה לשים את היד על השפע.
האקר אסף כמעט 30,000 $
האקר אחד קיבל כמעט 30,000 דולר מאז תחילת 2021 מכיוון שהוא חשף בסך הכל 14 סוגיות במערכות מכשירי סמסונג.
ההאקר גילה שיש באגים ביישומים המותקנים מראש בסמארטפונים של סמסונג באמצעות סורק מבוטל יתר על המידה שהוא עשה כדי לעזור בבאג.
הוא הודיע לסמסונג על הפגמים בפברואר, ואפילו פרסם סרטון על איך אפליקציה של צד שלישי יכולה להעניק לו זכויות מנהל לכל מכשיר סמסונג. עם זאת, הייתה לה תופעת לוואי מאסיבית – כל היישומים במכשיר סמסונג נמחקו בזמן שניסו לקבל הרשאות מוגבהות.
הבאג טופח מאוחר יותר באפריל, אך עדיין הייתה לו השפעה משמעותית על אפליקציית ההקצאה המנוהלת, והיא מתויגת כעת כ- CVE-2021-25356.
כפרס, ההאקר קיבל 7,000 דולר עבור דיווח על הבאגים.
מחשב דופק ציין כי טושין גם קיבל 5,460 דולר על כך שהודיע לסמסונג על בעיה אחרת לגבי אפליקציית ההגדרות שלהם. זה נתן להאקרים גישה לקבצים שרירותיים כמשתמש במערכת בפועל. התווית שלו ידועה בשם CVE-2021-25393.
לבסוף, הוא קיבל עוד 4,850 דולר ממנה של באגים של פברואר שאיפשרו ליצור קבצים שרירותיים המחופשים כמשתמש טלפוני שיכול לגשת ל- SMS ולהתקשר לפרטים.
מאמר זה נמצא בבעלות טק טיימס
נכתב על ידי פראן סנדרס
האקרים יכולים לנצל באגים באפליקציות המותקנות מראש של סמסונג כדי לרגל את המשתמשים
סמסונג עובדת על תיקון פגיעויות מרובות המשפיעות על המכשירים הניידים שלה שיכולים לשמש לריגול או לשליטה מלאה על המערכת.
החרקים הם חלק ממערך גדול יותר שהתגלה ודיווחו באחריות על ידי חוקר אבטחה אחד באמצעות החברה’תוכנית BUNTY BUNTY.
סוגיות רציניות במכשירי סמסונג
מתחילת השנה, סרגיי טושין – מייסד החברה המובטחת יתר על המידה באבטחת אפליקציות סלולריות, מצא יותר מתריסר פגיעויות המשפיעות על מכשירי סמסונג.
עבור שלושה מהם, הפרטים קלים כרגע בגלל הסיכון הגבוה שהם מהווים למשתמשים. מבלי להיכנס למיוחד, טושין אמר ל- BleepingComputer כי הפחות חמור מהנושאים הללו יכול לעזור לתוקפים לגנוב הודעות SMS אם הם יערים את הקורבן.
עם זאת, השניים האחרים רציניים יותר, מכיוון שהם התגנבו יותר. ניצולם אינו דורש שום פעולה ממשתמש מכשירי סמסונג. תוקף יכול להשתמש בו כדי לקרוא ו/או לכתוב קבצים שרירותיים עם הרשאות מוגברות.
לא ברור מתי התיקונים יידחפו למשתמשים, מכיוון שהתהליך נמשך בדרך כלל כחודשיים בגלל בדיקות שונות של התיקון כדי לוודא שהוא לא גורם לבעיות אחרות
טושין דיווח על כל שלוש פגיעויות האבטחה באחריות וכעת מחכה לקבל את השפע.
17 סוגיות שנחשפו באחריות
מסמסונג בלבד, האקר אסף קרוב ל -30,000 דולר מאז תחילת השנה, בגין חשיפת 14 סוגיות. שלושת הפגיעויות האחרות מחכות כעת לטלא
עבור שבעה מבין באגים טלאים שכבר טלאו, שהביאו 20,690 דולר בשפע, טושין מספק פרטים טכניים והוראות ניצול של הוכחת מושג בפוסט בבלוג היום.
ההאקר גילה את החרקים באפליקציות שהותקנו מראש במכשירי סמסונג באמצעות הסורק המובטח ביצרו באופן ספציפי כדי לעזור במשימה.
הוא דיווח על הפגמים בפברואר ופרסם גם סרטון שהדגים כיצד אפליקציה של צד שלישי השיגה זכויות מנהל מכשירים. עם זאת, לנצל, אפס-יום, היה תופעת לוואי לא רצויה: בתהליך קבלת הרשאות מוגבהות, נמחקו כל האפליקציות האחרות בטלפון האנדרואיד.
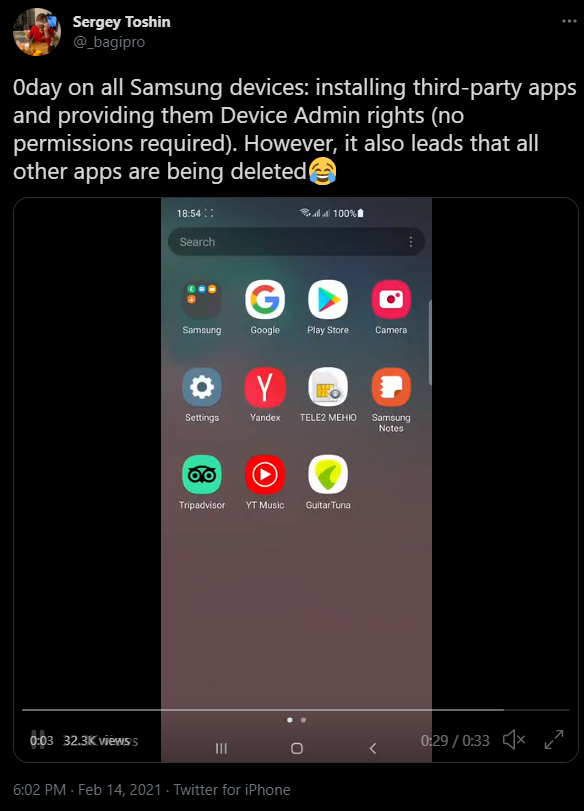
הבאג טופח באפריל. זה השפיע על אפליקציית ההקצאה המנוהלת וכעת היא עוקבת כ- CVE-2021-25356. ההאקר קיבל 7,000 דולר עבור דיווח על כך.
טושין קיבלה עוד שפע כבד (5,460 $) לשיתוף פרטים עם סמסונג על בעיה (CVE-2021-25393) באפליקציית ההגדרות שאיפשרו להשיג גישה לקריאה/כתיבה לקבצים שרירותיים עם הרשאות של משתמש מערכת.
הפגיעות השלישית בתשלום הטוב ביותר (4,850 $) מהצוות בפברואר זה אפשרה לכתוב קבצים שרירותיים כמשתמש טלפוני, שיש לו גישה לפרטי שיחה והודעות SMS/MMS.
סמסונג טלאה את מרבית הפגמים הללו בחודש מאי. עם זאת, טושין אמר ל- BleepingComputer כי סמסונג גם תיקנה קבוצה נוספת של שבעה באגים שחשפה באמצעות החברה’תוכנית BUNTY BUNTY.
אלה נשאו סיכונים כמו קריאה/כתיבת גישה לאנשי קשר של משתמשים, גישה לכרטיס ה- SD ומידע אישי דולף כמו מספר טלפון, כתובת ודוא”ל.
מומלץ למשתמשים ליישם את עדכוני הקושחה האחרונים של היצרן כדי למנוע סיכוני אבטחה פוטנציאליים.
טושין דיווח על יותר מ -550 פגיעויות בקריירה שלו, והרוויח יותר ממיליון דולר בשפע באגים, דרך פלטפורמת האקרון ותוכניות שפע של באגים שונים.


