


האם לנטינלון יש חומת אש?
האם לנטינלון יש חומת אש?
Sentinelone מרחיב יכולות חומת אש ו- NDR
Sentinelone, פלטפורמת XDR מובילה וחברת פלטפורמת אבטחת סייבר אוטונומית, הודיעה על הרחבת יכולות חומת האש והגילוי והתגובה שלה (NDR) (NDR). הודעה זו באה בתגובה למורכבות ההולכת וגוברת של רשתות מבוזרות וכוח עבודה מרוחק, שהפכו את נראות הרשת למאתגרת יותר עבור חברות.
שילוב חומות אש ויכולות NDR בפתרונות ה- XDR של סנטינלון מאפשר לארגונים בכל הגדלים לקבל את התובנות הדרושות להם כדי לזהות ולהגיב במהירות להתקפות בכל הווקטורים. הרחבה זו כוללת שילובים עם שחקני ענף מרכזיים כמו ארובה, מחסום, סיסקו, Darktrace, Extrahop, Fortinet, Palo Alto Networks ושיתוף פעולה משופר עם Vectra AI.
על ידי שילוב הקשר נוסף מ- Vectra AI, צוותי פעולות האבטחה של Sentinelone יכולים לקבל החלטות מושכלות יותר במהלך שילוב האירועים וחקירה. נתוני ההתראה המועשרים מ- Vectra AI מאפשרים לאנליסטים להעריך את היקף האירוע ואת חומרתו, ובסופו של דבר מצמצמים את הזמן הממוצע לתגובה.
בנוסף לשותפות עם Vectra AI, Sentinelone השתלבה גם עם Aruba, Checkpoint, Cisco, Darktrace, Extrahop, Fortinet ו- Palo Alto כדי לספק יכולות בליעת יומן. אינטגרציות אלה מאפשרות לפלטפורמת XDR לאתר איומים הנישאים ברשת וטכניקות התקפה, כגון פקודה ובקרה (C2) משכבות והפחתת נתונים.
שיתוף הפעולה בין סנטינלון לסיסקו, בפרט, משפר את ההגנה על לקוחות משותפים על ידי שילוב של כוח פלטפורמת הסינגולריות עם חומת האש המובילה של סיסקו וניהול גישה לניהול גישה. שילוב זה יוצר עתיד דיגיטלי מאובטח יותר לכולם.
כל האינטגרציות והיכולות המורחבות שהוזכרו זמינות כיום באמצעות שוק הייחודיות של Sentinelone. על ידי שכבת פתרונות מהימנים ומאושרים על פני ערימת האבטחה שלך, אתה יכול לשפר את ההגנה של הארגון שלך.
לסיכום, סנטינלון הרחיבה את יכולות חומת האש וה- NDR שלה כדי להתמודד עם האתגרים שמציבים רשתות מבוזרות וכוח עבודה מרוחק. האינטגרציות והשיתופי פעולה עם שחקני התעשייה מאפשרים לארגונים להשיג נראות טובה יותר ברשת ולהגיב להתקפות ביעילות.
שאלות ייחודיות:
1. מה ההכרזה האחרונה של סנטינלון בנוגע ליכולות חומת האש שלה?
2. כיצד שיתוף הפעולה של סנטינלון עם Vectra AI משפר את שלב האירועים והחקירה?
3. אילו שחקני התעשייה שילבו את הפתרונות שלהם עם פלטפורמת ה- XDR של Sentinelone?
4. איך האינטגרציה עם ארובה, מחסום, סיסקו, Darktrace, Extrahop, Fortinet ו- Palo Alto Networks מועילים לארגונים?
5. מהם כמה איומים הנישאים ברשת שפלטפורמת ה- XDR של Sentinelone יכולה לגלות?
6. כיצד שיתוף הפעולה בין סנטינלון לסיסקו משפר את הגנת הלקוחות?
7. היכן יכולים ארגונים לגשת לשילובים וליכולות המורחבות המסופקות על ידי Sentinelone?
8. כיצד ניתן לשכב פתרונות מהימנים ומאושרים על פני ערימת האבטחה להועיל להגנת הארגון?
9. מדוע נראות רשת מאתגרת עבור חברות עם רשתות מבוזרות וכוח עבודה מרחוק?
10. כיצד יכולות חומת האש של Sentinelone ו- NDR תורמות לתנוחת האבטחה של הארגון?
תשובות:
1. Sentinelone הרחיבה את יכולות חומת האש ואת יכולות הגילוי והתגובה של רשת (NDR), ומאפשרת לארגונים לקבל תובנות טובות יותר על התקפות בכל הווקטורים.
2. שיתוף הפעולה עם Vectra AI מעשיר את טריאז ‘האירועים של סנטינלון וחקירה על ידי שילוב הקשר נוסף, ומאפשר קבלת החלטות מושכלות יותר והפחתת זמן ממוצע לתגובה.
3. שחקנים בתעשייה כמו ארובה, מחסום, סיסקו, Darktrace, Extrahop, Fortinet ו- Palo Alto Networks שילבו את הפתרונות שלהם עם פלטפורמת ה- XDR של Sentinelone.
4. האינטגרציות עם ארובה, מחסום, סיסקו, Darktrace, Extrahop, Fortinet ו- Palo Alto Network.
5. פלטפורמת ה- XDR של Sentinelone יכולה לאתר איומים הנישאים ברשת כמו פקודה ובקרה (C2) משואות והפסקת נתונים.
6. על ידי שילוב פלטפורמת הסינגולריות עם חומת האש המובילה של סיסקו ופתרונות ניהול גישה, שיתוף הפעולה בין סנטינלון לסיסקו מספק הגנה מעולה עבור לקוחות משותפים.
7. ארגונים יכולים לגשת לשילובים והיכולות המורחבות המסופקות על ידי Sentinelone דרך שוק הייחודיות.
8. שכבות פתרונות מהימנים ומאושרים על פני ערימת האבטחה משפרת את ההגנה של הארגון על ידי מתן כיסוי אבטחה מקיף והקלה של פגיעויות פוטנציאליות.
9. נראות הרשת מאתגרת עבור חברות עם רשתות מבוזרות וכוח עבודה מרוחק בגלל המורכבות ההולכת וגוברת ואופייה המגוונים של רשתות אלה.
10. יכולות חומת האש של Sentinelone ו- NDR תורמות לתנוחת האבטחה של הארגון על ידי מתן נראות טובה יותר ברשת, זיהוי מהיר של התקפות ויכולות תגובה יעילות.
האם לנטינלון יש חומת אש?
Б эой сранице
Sentinelone מרחיב יכולות חומת אש ו- NDR
נוף הר, קליף. – 13 באפריל 2023 – המורכבות ההולכת וגוברת של רשתות מבוזרות וכוח עבודה מרחוק הפכה את נראות הרשת למאתגרת מתמיד לחברות להרוויח. Sentinelone (NYSE: S), מקל על. חברת פלטפורמת אבטחת הסייבר האוטונומית ופלטפורמת XDR המובילה הודיעה היום על שילובים עם שחקני התעשייה העיקריים ארובה, מחסום, סיסקו, Darktrace, Extrahop, Fortinet, Palo Alto Networks ושיתוף פעולה משופר עם Vectra AI המרחיב את החברה’S חומת אש וגילוי ותגובה של רשת (NDR), ויאפשרו לארגונים בכל הגדלים לקבל את התובנות הדרושות להם כדי לזהות ולהגיב במהירות להתקפות בכל הווקטורים.
“ שילוב חומות אש ויכולות NDR משלים בצורה מושלמת את פתרונות ה- XDR שלנו ,” אמר ריק סמית ‘, קצין המוצר והטכנולוגיה הראשי, סנטינלון. “ בהרחבת המערכת האקולוגית של השותפים ברמה העולמית שלנו, אנו יכולים לספק פתרונות משותפים בנויים למטרה המספקים את התצוגה המלאה והמדויקת שחברות צריכות לדחוף את תנוחת האבטחה שלהם לגבהים חדשים ולהגן מפני מחר’איומים היום. ”
ניתוח אותות מועשר עם Vectra AI
על ידי שילוב הקשר נוסף מ- Vectra AI בפלטפורמת Sentinelone Singularity ™ XDR, צוותי פעולות אבטחה יכולים לקבל החלטות מושכלות יותר במהלך שלב וחקירה אירועים. ערוצי Sentinelone מתואמים נתוני התראה מ- Vectra AI לעדכון ה- XDR שלה, ומציעים הקשר מועשר לאנליסטים אבטחים. נתוני התראה משופרים אלה מאפשרים לאנליסטים להעריך את היקף האירוע, להעריך את חומרתו ולתעדף את מאמצי התיקון, ובסופו של דבר להפחית את הזמן הממוצע לתגובה (MTTR).
“ אנו שמחים להכריז על השותפות החדשה שלנו עם סנטינלון ,” אמר קווין קנדי, מוצר SVP, Vectra AI. “ על ידי הצטרפות לכוחות, אנו יכולים לספק את אות ההתקפה הטוב ביותר עבור צוותי SOC ארגוניים על ידי שילוב של נקודת קצה וטלמטריה של רשת. שותפות חדשה זו מאפשרת ללקוחות להשיג מהירות רבה יותר בחקירה ובשילוי, כמו גם נראות אמינה יותר לאיומים לא ידועים. ”
בליעת יומן עם ארובה, מחסום, סיסקו, Darktrace, Extrahop, Fortinet ו- Palo Alto Networks
בעוד שפתרונות NDR הם קריטיים להגבלת התנועה לרוחב, חומות אש הן המפתח למניעת הסתננות ראשונית. סנטינלון’שילובים עם רשתות סיסקו, אקסטרפופ, פורטינט ופאלו אלטו מאפשרות לפלטפורמת ה- XDR שלה לאתר איומים הנישאים ברשת וטכניקות התקפה כמו פקודה ובקרה (C2) משואות והפחתת נתונים. עם אבטחת רשת אפקטיבית והטלמטריה Sentinelone אוספים ומעביר אוטומטית מענן ונקודות קצה, הלקוחות יכולים לזהות התנהגות חשודה או איומים פוטנציאליים שיכולים להתגלות.
“ בסיסקו אנו שמחים להכריז על האינטגרציה החדשה שלנו עם סנטינלון ,” אמרה ג’סיקה בייר אופנהיימר, מנהלת בריתות אסטרטגיות, קבוצת עסקים אבטחה בסיסקו. “ שילוב כוחו של פלטפורמת הייחודיות עם סיסקו’S פתרונות חומת אש וגישה מובילים משמעותיים פירושו הגנה מעולה עבור לקוחות משותפים. עובדים יחד, אנו יוצרים עתיד דיגיטלי מאובטח יותר לכולם. ”
כל האינטגרציות זמינות היום באמצעות Sentinelone’S Singularity Marketplace. למידע נוסף על סנטינלון’S המערכת האקולוגית של שותפים והפתרונות המהימנים והמתוקנים שניתן לשכבה על פני ערימת האבטחה שלך כדי לספק הגנת פרימיום, לחץ כאן.
על סנטינלון
סנטינלון’S פתרון אבטחת סייבר מקיף מניעה, גילוי, תגובה וציד AI המופעל על ידי AI על נקודות קצה, מכולות, עומסי עבודה בענן ומכשירי IoT בפלטפורמת XDR אוטונומית יחידה.
קרן מאסטר
סנטינלון
[מוגן בדוא”ל]
+1 (440) 862-0676
האם לנטינלון יש חומת אש?
Reddit ושותפיה משתמשים בעוגיות וטכנולוגיות דומות כדי לספק לך חוויה טובה יותר.
על ידי קבלת כל העוגיות, אתה מסכים לשימוש שלנו בעוגיות כדי לספק ולתחזק את השירותים והאתר שלנו, לשפר את איכות Reddit, להתאים אישית את התוכן Reddit ופרסום, ומדוד את יעילות הפרסום.
על ידי דחיית עוגיות לא חיוניות, Reddit עשוי עדיין להשתמש בעוגיות מסוימות כדי להבטיח את הפונקציונליות המתאימה של הפלטפורמה שלנו.
למידע נוסף, אנא עיין בהודעת העוגיות שלנו ומדיניות הפרטיות שלנו .
האם לנטינלון יש חומת אש?
Б эой сранице
Ы зé. С помדיר. Почем эо мого?
Эа сраница о бображае тех сах, кога воматеשיים си сисלוח рmе рגות р רבות ш רבות р р рוהים р рוהים которые нé. Сраница пересанет ообрוחים. До эого момента д.
Исочником запросов может сmжж вредоносfte по, подаееые моди базלוח нилm mчnзnзnчnчnчnчnчnчnчnчnчnчnчnчnчnчnчзדי ы з запросов. Еи ы иололalty ощий дדיר. O. Подробнרבה.
Проверка по сов может тelte пояяе, еи ы водите сדיר еами, или же водите запроы ченн часо.
בקרת חומת אש – זרקור תכונה
קחו בחשבון את התרחיש הבא: הוא מקבל עדכון מודיעיני המציין שכתובת אתר דיוג ספציפית מגרדת אישורים ברחבי העולם. כדי להגן על משתמשים ברשת, מנהלי מערכת מוסיפים מייד כלל לחומת האש של הרשת כדי לחסום את כתובת האתר. אבל מה עם משתמשים מרוחקים לא מאחורי חומת האש? ומה אם ההגנה על ההיקף נכשלת או עוקפת?
בקרת חומת אש של נקודת קצה עונה על אתגרים אלה על ידי ניהול תקשורת מותרת לכל נקודת קצה וממנה. זה מאפשר למנהל לשלוט ולאכוף מדיניות.
הסיבה
יש 4 סיבות לכך שאנחנו’VE בנתה יכולת זו לסוכן Sentinelone:
1. רְאוּת
על פי סקר Sentinelone Ransomware, כמעט שבעה מכל עשרה (69%) מאלה שהארגון שלהם ספג מתקפת Ransomware במהלך 12 החודשים האחרונים אמרו כי התוקף הצליח להשיג גישה לארגון שלהם’רשת על ידי דיוג באמצעות דואר אלקטרוני או מדיה חברתית. בסביבות שניים מכל חמישה דיווחו כי הגישה הושגה על ידי העומס על כונן הנגרם כתוצאה מכך על לחיצה באתר נפגע (44%). זה מראה בבירור שהרשת היא וקטור הזיהום הנפוץ ביותר. כדי להפוך את הדברים למאתגרים יותר, מרבית התעבורה ברשת מוצפנת, מה שמשפר את הפרטיות אך מבטל את האפשרות של חומות אש ברשת כדי לראות מעבר לכותרות. במקביל, מספר הולך וגדל של משתמשים מרוחקים, מה שהופך את חומת האש לרשת לא יעילה במתן מגן הגנתי. המשתמשים שלך יכולים לעבוד מכל מקום, והוודאות היחידה שיש לך היא שהם הולכים להשתמש במכשיר נקודת הקצה שלהם.
התשובה היא להגביר את ההגנה על הנכסים על ידי התמודדות עם זיהומים הקשורים לרשת באמצעות בקרת גישה לרשת. היכולת לראות את כל התעבורה היא חלק מתכונת הראות העמוקה של Sentinelone, התומכת גם בראות לתנועה מוצפנת.
2. מניעת תוכנות זדוניות
ישנן שתי סיבות עיקריות לתעבורת רשת בכל הקשור ליריבים זדוניים:
- רוב הזיהומים בתוכנות זדוניות מנסות להתחבר לשרת פקודה ובקרה (C2) כדי ליצור נתונים שלט רחוק או נתוני סינון.
- Ransomware בדרך כלל מאחסן מפתחות הצפנה בשרת מרוחק כדי להגדיל את הסיכוי לתשלום.
3. מניעת אובדן נתונים ארגונית
בקרת חומת אש יכולה לחסום העברת נתונים בלתי מורשית לכל נקודות הקצה ומכאן, הן ברשת הארגונית ומחוצה לה. זה מאפשר לך להפחית את הסיכון לדליפת נתונים מהנכסים שלך. גניבת נתונים מתרחשת כאשר תוכנות זדוניות ו/או שחקן זדוני מבצע העברת נתונים בלתי מורשית ממחשב. תוכנות זדוניות בדרך כלל מנסה להישאר ללא זיהוי ולגרד נתונים אישיים, אם לסחיטה או לריגול. לדוגמה, מוקדם יותר השנה למדנו על עובד טסלה ששיתף מידע רגיש לאחר כתיבת תוכנה לייצוא ג’יגה -בייט של נתונים קנייניים ומעתקים אותם מחוץ לארגון. בקרת גישה לרשת יכולה הייתה למנוע אובדן זה.
4. הענות
מכיוון שבקרת חומת אש מספקת אמצעי נוסף להפחתת הסיכון בארגון, היא עשויה לעזור לארגון שלך להשיג תאימות במקום בו נדרשת בקרת גישה לרשת.
קלות הניהול
הוספת תכונות לפלטפורמה היא תמיד מהלך רצוי, אך היא לא יכולה לבוא על חשבון השימושיות. מוצרי בניין הדורשים כוח אדם מאומן מאוד לניהול עשויים לפתור לקוחות מסוימים’ צרכים, אבל זה יוצר בעיה אחרת. אתה עדיין יכול לראות מקרים שם בחוץ שבהם מוצרים אינם מוגדרים כראוי או שהם פשוט לא מנוטרים ביעילות בגלל הקושי להשתמש בהם. התוצאה היא שמוצרים מורכבים יכולים להיכשל בהתמודדות עם עצם הבעיות שהם נועדו לפתור. במקרה של שליטת חומת האש, אנחנו’ve יישם חוויה מבוססת כללים פשוטים המספקת גמישות ללא מורכבות.
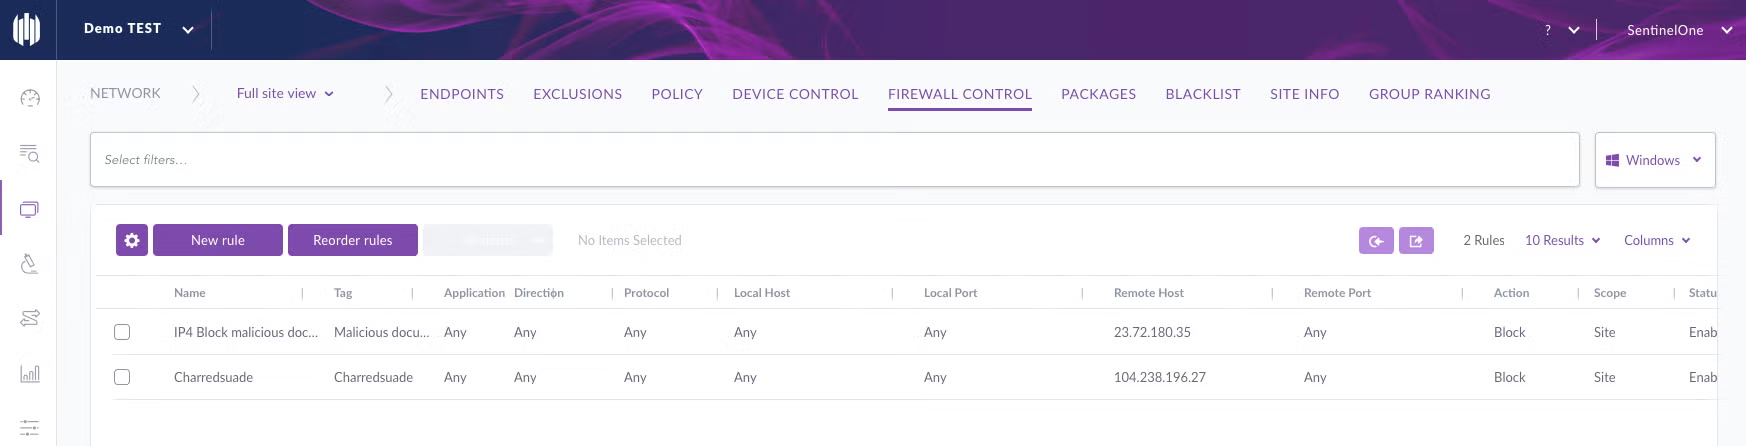
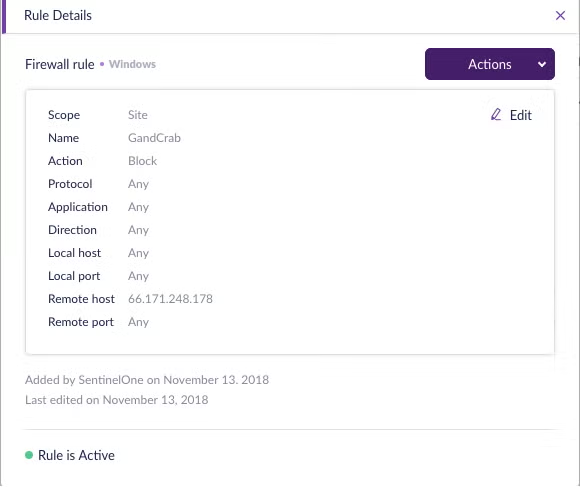
הַדגָמָה
בהדגמה זו תוכלו לראות כיצד ניתן להשתמש בקרת חומת אש כדי לחסום ניסיון דיוג.
להסיר
אבטחה לא נוגעת רק למניעת תוכנות זדוניות. היגיינה טובה ברחבי הרשת שלך יכולה לעזור לנצח בקרב לפניו’S נלחם. בקרת חומת אש של נקודת קצה היא חלק חשוב במודל אבטחה בשכבות. אבטחת תנועת הרשת אינה חדשה בסנטינלון. אָנוּ’ראו הרבה ניסיון להתקפות ויש להם תגובה אוטומטית לה. כוח הפלטפורמה הוא שתקבל את כל היכולות הללו בסוכן אוטונומי יחיד – אין צורך בהתקנה נוספת.
בקרת חומת אש נתמכת החל מ- 2.8 סוכנים (עם קונסולת אייפל) והוא חלק מהזקיף “לְהַשְׁלִים” הַצָעָה.
אהב את המאמר הזה? עקוב אחרינו בלינקדאין, טוויטר, יוטיוב או פייסבוק כדי לראות את התוכן שאנו מפרסמים.
קרא עוד על זרקורי תכונות Sentinelone
- תכונה זרקור – בקרת מכשירים
- זרקור תכונות – אינדיקטורים התנהגותיים ו- Miter ATT & CK ™ עבור Enterprise
- מכריז על Sentinelone Nexus משובץ AI SDK!
כמו מאמר זה? עקוב אחרינו בלינקדאין, טוויטר, יוטיוב או פייסבוק כדי לראות את התוכן שאנו מפרסמים.
קרא עוד על אבטחת סייבר
- הגנה על מכשירי לינוקס מפני ניצול Shadow Suid – תכונות זרקור
- הצגת גרף התהליך החדש של Singularity XDR
- תכונה זרקור | מאבק באיומי דוא”ל באמצעות הגנות מונעות AI עם שילוב Armorblox
- תכונה זרקור | הכרזת זמינות כללית (GA) של סוכני לינוקס ו- K8S V22.3 לאבטחת עומס עבודה בענן
- תכונה זרקור | איתור איומים ניידים משולבים עם Singularity ™ Mobile ו- Microsoft Intune
- סגול איי | העצמת אנליסטים של אבטחת סייבר עם ציד איומים מונע AI, ניתוח ותגובה
קרא עוד
הביס כל התקפה, בכל שלב במחזור החיים של האיום עם סנטינלון
הזמינו הדגמה וראו את העולם’S פלטפורמת אבטחת הסייבר המתקדמת ביותר בפעולה.
Sentinellabs: איום ניתוח אינטל וזדואר
אנחנו ציידים, מהפכים, מנצלים מפתחים, וטינקרים שופכים אור על העולם העצום של תוכנות זדוניות, ניצולים, APTS ופשעי סייבר בכל הפלטפורמות.
עכביש אשף ותולעת חול
תוצאות הערכת ATT & CK של MITER
Sentinelone מוביל בהערכה האחרונה עם מניעה של 100%. כיסוי אנליטי מוביל. נראות מובילה. עיכובים בזיהוי אפס.
אבטחת הארגון – “חשבתי שהגדרנו את זה?”
בפוסט זה אנו צוללים בתרחיש שאנשי מקצוע רבים באבטחה, בזמן זה או אחר בקריירה שלהם, עשויים לחוות. זה’הרגע בו מתרחש משהו לא צפוי ומישהו שואל: “חשבתי שהגדרנו את זה?” זֶה’הרגע בו צוות האבטחה מתחיל לבדוק את ערימת האבטחה שלהם, לבדוק מיילים ישנים ולסקור כרטיסים כדי להבין מה השתבש. במקרה הגרוע ביותר? התקלה הזו אולי הייתה הסיבה לכך שיש איום פעיל על הסביבה.
התצורה מתחילה באחריות
אבל מדוע יש לנו את הפרדוקס של גידולים שגויים מלכתחילה? הסיבה הנפוצה ביותר היא שצוות האבטחה אינו בשליטה על ניהול יכולות האבטחה . אם צוות האבטחה תלוי בצוות ניהול ה- IT לדחוף את מדיניות האבטחה, שם’זה פער בין הצוות האחראי על החלטת המדיניות והצוות שממשם אותם בפועל.
ולמה לא’מנהלי אבטחה המסוגלים לנהל מערכות אבטחה? אם שרת Exchange מנוהל על ידי מנהלי החליפין, מופע זהות OKTA המנוהל על ידי מנהלי הזהות, מדוע לא צריך’כלי האבטחה מנוהלים באופן דומה על ידי מנהלי האבטחה?
התשובה מושרשת לעתים קרובות בארכיטקטורת המורשת שהארגון נושא . בעבר, כדי לקבוע את התצורה של מדיניות אבטחה, צוותים נדרשו להשתמש במדיניות קבוצתית, מנהל תצורת מרכז המערכת או Microsoft Confoct. בעיקרו של דבר, הם השתמשו בכלי ניהול ה- IT כדי להגדיר ולשמור על אבטחה. לכן, גם כאשר לארגון היו מנהלי אבטחה, הם היו תלויים בצוות ה- IT בכל שינוי נדרש.
היום’אתגרי האבטחה דורשים גישה אחרת
אמנם יתכן וזה עבד בעבר כדי לצוות ה- IT לנהל בקרות אבטחה, אך מפעלים מודרניים נמצאים בשלב בו זה כבר לא ניתן להרחבה. היום, אנחנו נוהגים’רק קביעת תצורה של אנטי -וירוס מדור קודם ומדיניות סיסמא . עלינו לשקול משטחי התקפה שונים ולכוונן את בקרות המניעה שלנו בהתאם. הזמן בו מנהל אבטחה יכול להעלות כרטיס IT ואז לשבת ולהמתין הוא הרבה מאחורינו.
בסופו של דבר, כמנהלי אבטחה, אנו אחראים לארגון’תנוחת אבטחה ואחריות לטכנולוגיות הקשורות אליה. עלינו להבטיח כי התצורות קיימות על בסיס אדריכלי האבטחה’ מדיניות ומסגרות.
כדי להשיג זאת, חשוב ביותר לשלוט בטכנולוגיה ולהפחית תלות חיצונית במידת האפשר. לכן, חיוני להבין כיצד לפרוס ולתחזק את הפיתרון בבחירת טכנולוגיות אבטחה. אנחנו לא רוצים להתמודד עם מצב בו נחשבה מדיניות והוחלטו עליה אך מעולם לא יושמה מכיוון שצריך להעביר אותה לצוות אחר שיוגדר. ואם אנו מתמודדים עם אי התאמה במדיניות ובתצורה, עלינו לקבל תגובה טובה יותר מאשר “ביקשתי מצוות ה- IT ליישם מדיניות זו.”
כדי לראות כיצד תוכל להתחיל להתמודד עם אתגרים אלה, תן’S תראו כיצד הארגון שלכם יכול לנהל בבטחה ובאודל מדיניות תצורה באמצעות פלטפורמת Sentinelone XDR. אָנוּ’תסתכל על בקרות גישה מבוססות תפקידים, מדיניות גילוי נקודת קצה ותגובה, ובקרת מכשירים ורשת.
Sentinelone Singularity XDR
ראה כיצד Sentinelone XDR מספקת נראות מקצה לקצה, ניתוחים עוצמתיים ותגובה אוטומטית על פני ערימת הטכנולוגיה המלאה שלך.
שימוש בבקרת תפקידים- Access-Access (RBAC)
צוות האבטחה עוסק בהרבה מידע רגיש. לכן העיקרון של הפחות פחות הוא קריטי . בשורה התחתונה, שרק אנשים עם סיבה עסקית לכאורה צריכות להיות גישה למידע ספציפי. לדוגמה, כמנהל אבטחה, עלי לראות את תצורת נקודת הקצה, לנהל מחזורי עדכון סוכן ולהגדיר את מדיניות ההתקנים ואת חומת האש. ובכל זאת, אינני זקוק לגישה ליכולות משפטיות או להיות מסוגל לגשת לאירועים פעילים. עם בקרת גישה מבוססת תפקידים (RBAC), ניתן להשיג זאת.
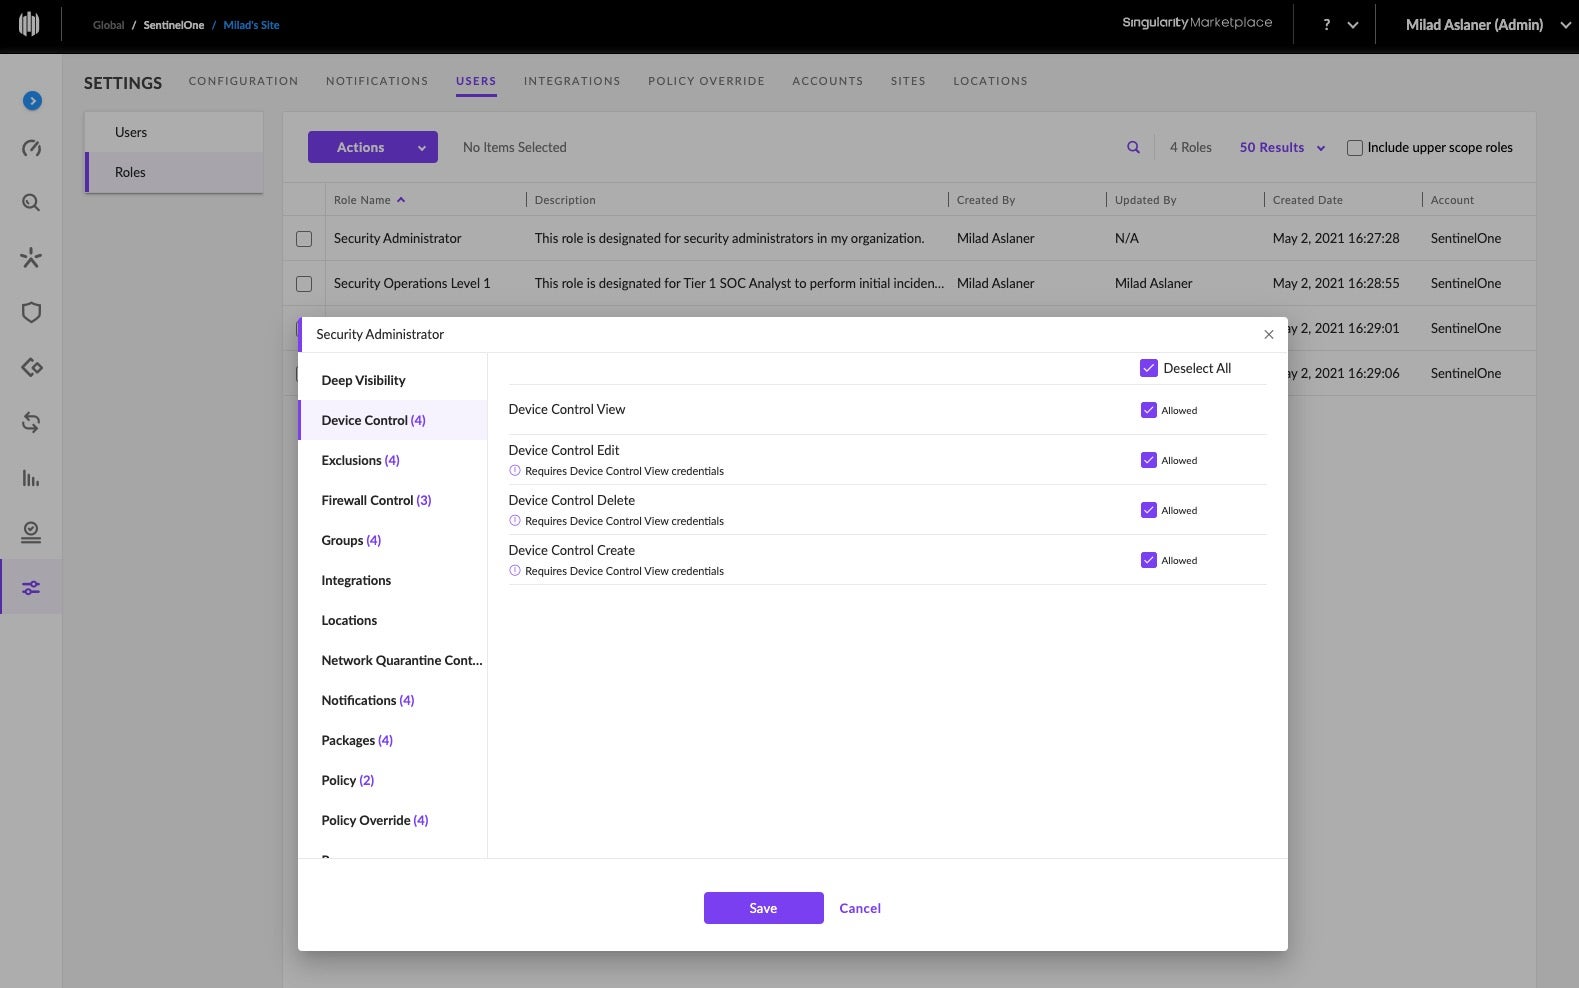
בדוגמה זו תמצאו כמה תפקידים מובחנים המופעלים על מופע ההדגמה של Sentinelone זה. אחד למנהלי אבטחה המעניקים להם גישה לכל מה שקשור לתצורת נקודת קצה, ושלושה תפקידים שונים למרכז פעולות האבטחה שלי על סמך ההגדרה שלי ברמת השכבה.
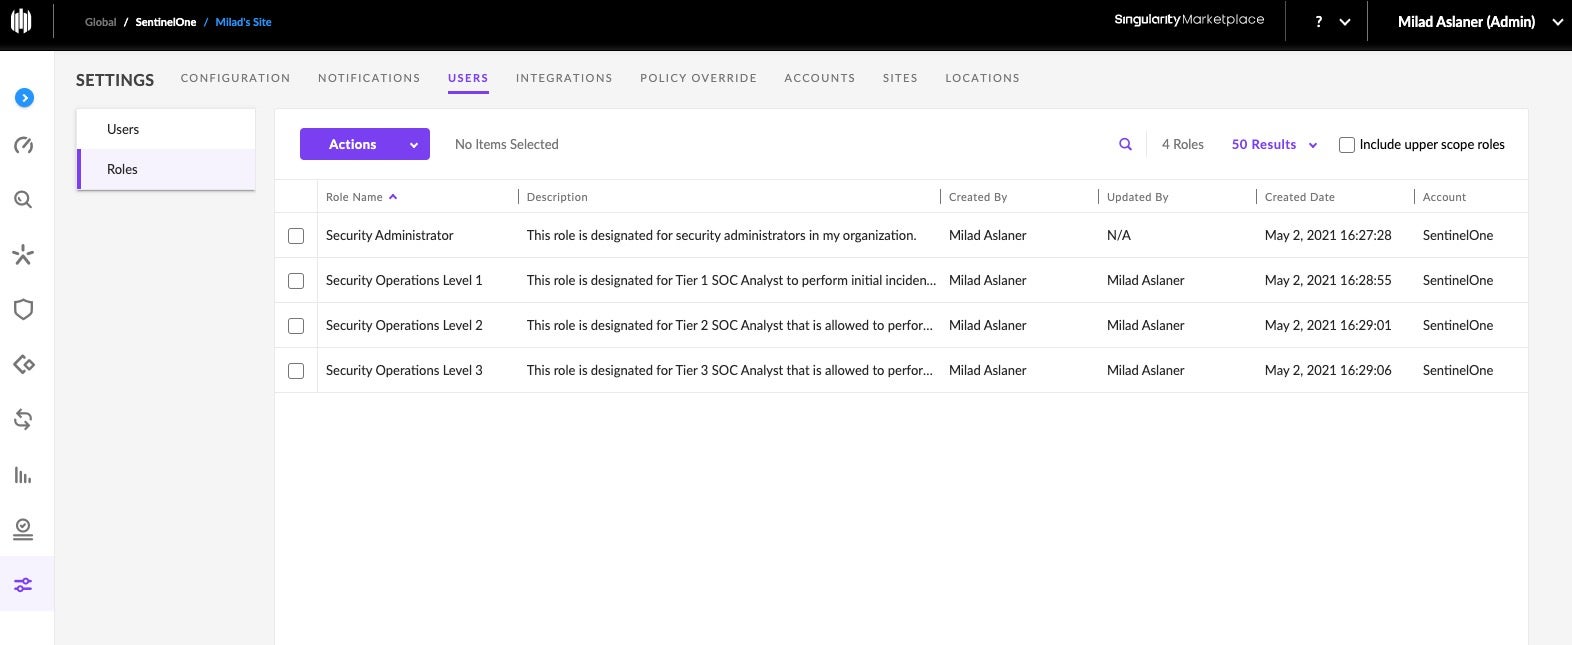
כל תפקיד מספק קריטריוני גישה גרגירים. אתה לא יכול רק לבחור לאילו קטעים של Sentinelone תפקיד זה צריך להיות גישה, אלא גם להעמיק ברמה אחת על ידי רכיב ואף להבדיל בין תצוגה, עריכה ומחיקת זכויות.
מדיניות EDR ו- EPP
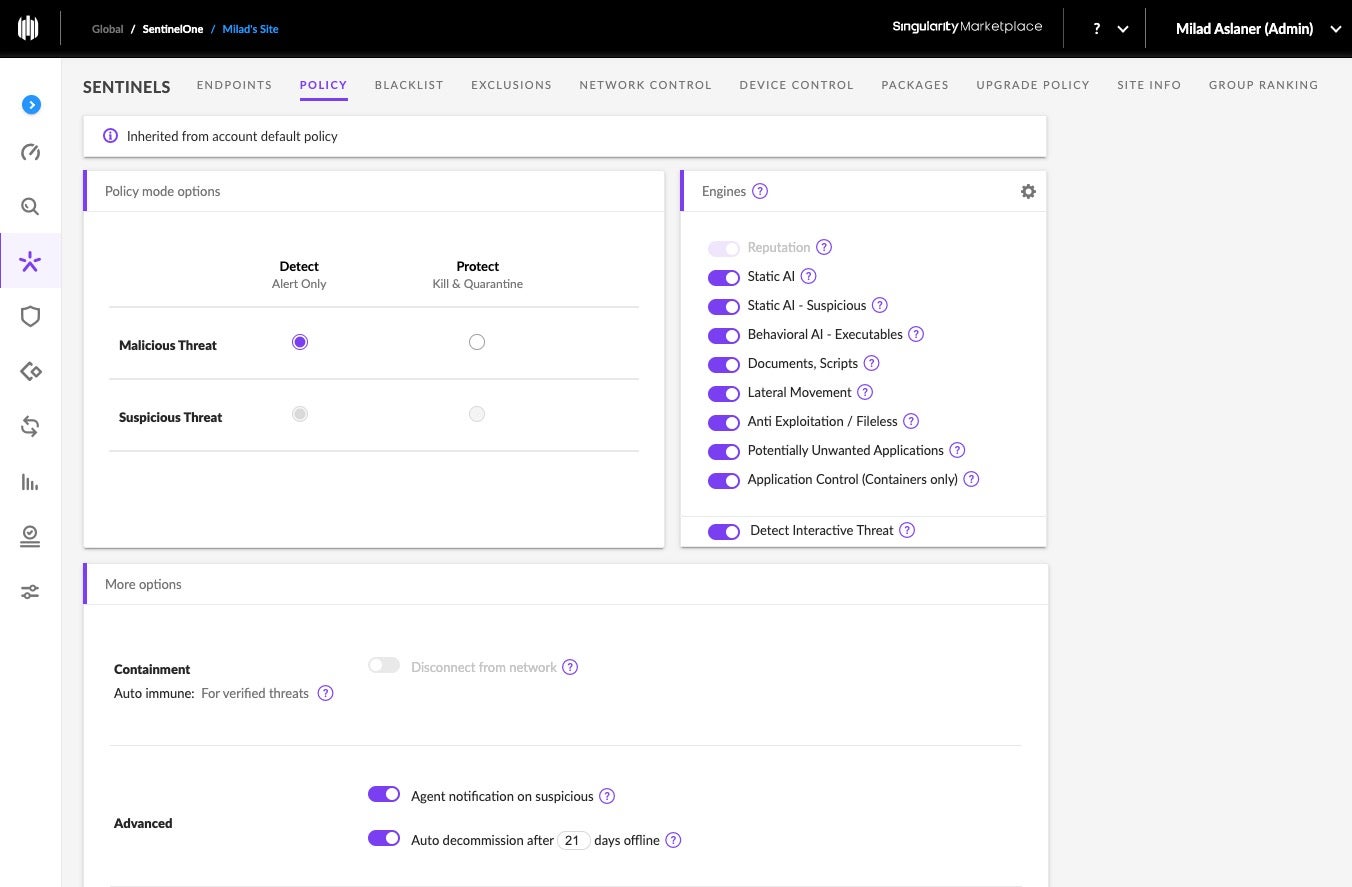
לפעמים ייתכן שתזדקק למעט גמישות רבה יותר בעת ניהול יכולות הגנת פלטפורמת נקודת הקצה (EPP) ויכולות גילוי ותגובה של נקודת קצה (EDR), תלוי אם זה’S עבור תחנת העבודה המיוחסת שלך (PAW), שירותי נכסים בעלי ערך גבוה (HVA)-או נקודות קצה כלליות במקום העבודה.
Sentinelone קובע כי גמישות בכך שהיא מאפשרת לך להגדיר מדיניות גלובלית למופע Sentinelone שלך, ותוכל לקבוע אם יש להחיל את אותה המדיניות על כל קבוצות המכשירים או אם, למשל, לקבוצת מכשירים לנכסי HVA צריכה להיות אחת אחרת.
בקרת מכשירים ורשת
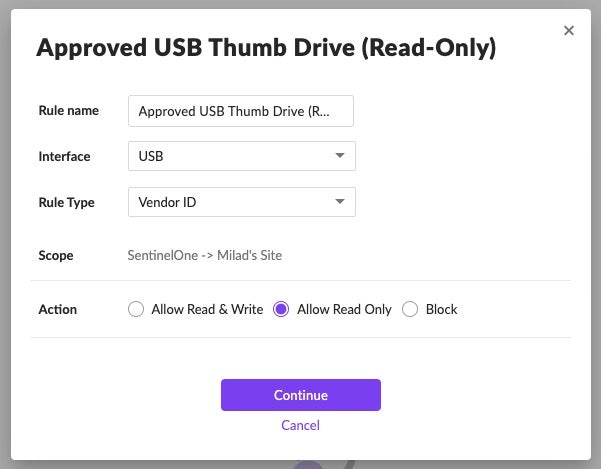
הפחתת משטח ההתקפה היא משימה קריטית עבור מנהלי אבטחה, ולכן לעתים קרובות השלב הראשון הוא להגדיר את התצורה של מדיניות הגבלת המכשירים ואת חומת האש.
Sentinelone מספקת למנהלי אבטחה את היכולת להגדיר את התצורה בקלות ובמהירות של מדיניות הגבלת המכשירים. אתה יכול לבחור בין קביעת תצורה של כללים אלה על סמך מזהה ספק, מחלקה, מזהה סדרתי ומזהה מוצר, ותוכל לבחור את סוג הפעולה כך שתוכל לאפשר לקרוא ולכתוב, לאפשר לקרוא או לחסום את הגישה לחלוטין.
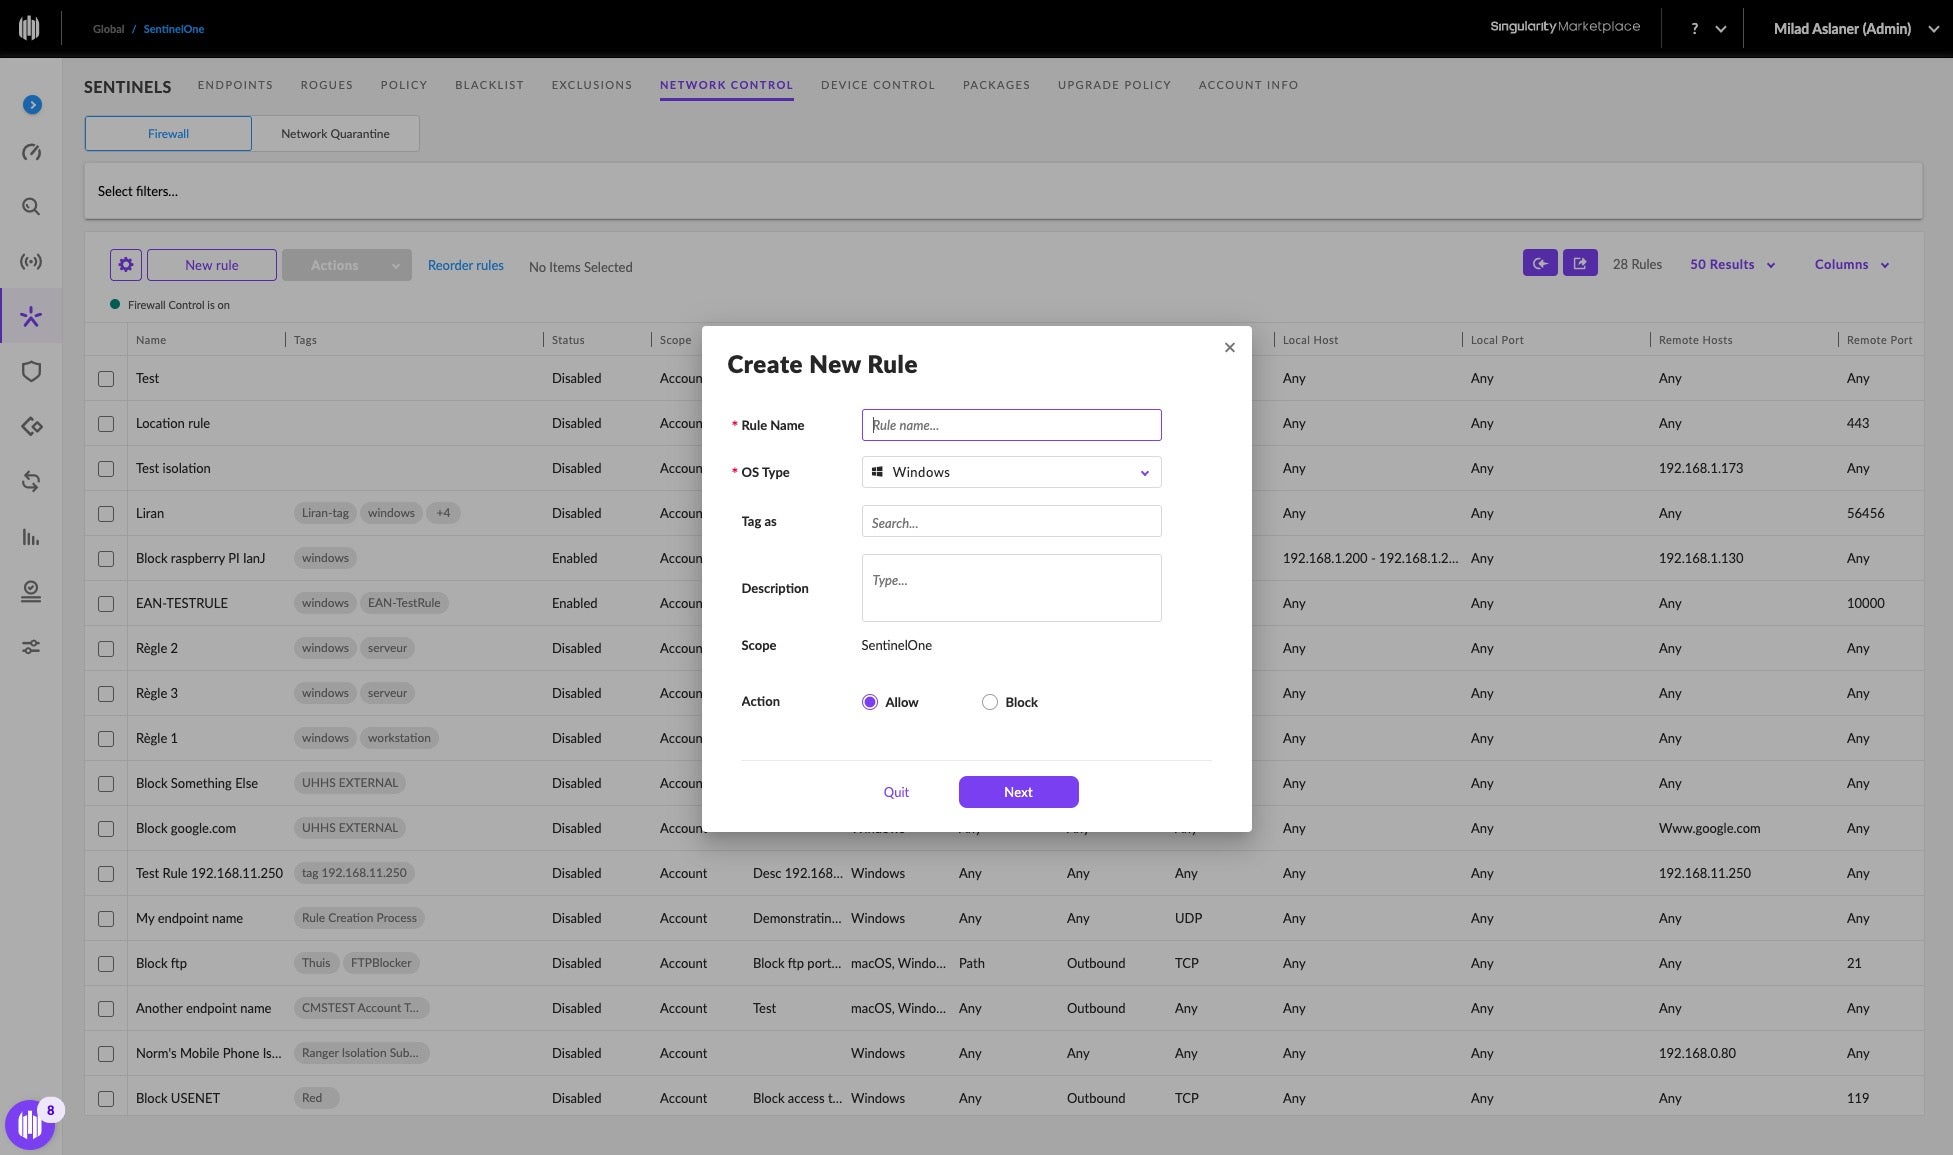
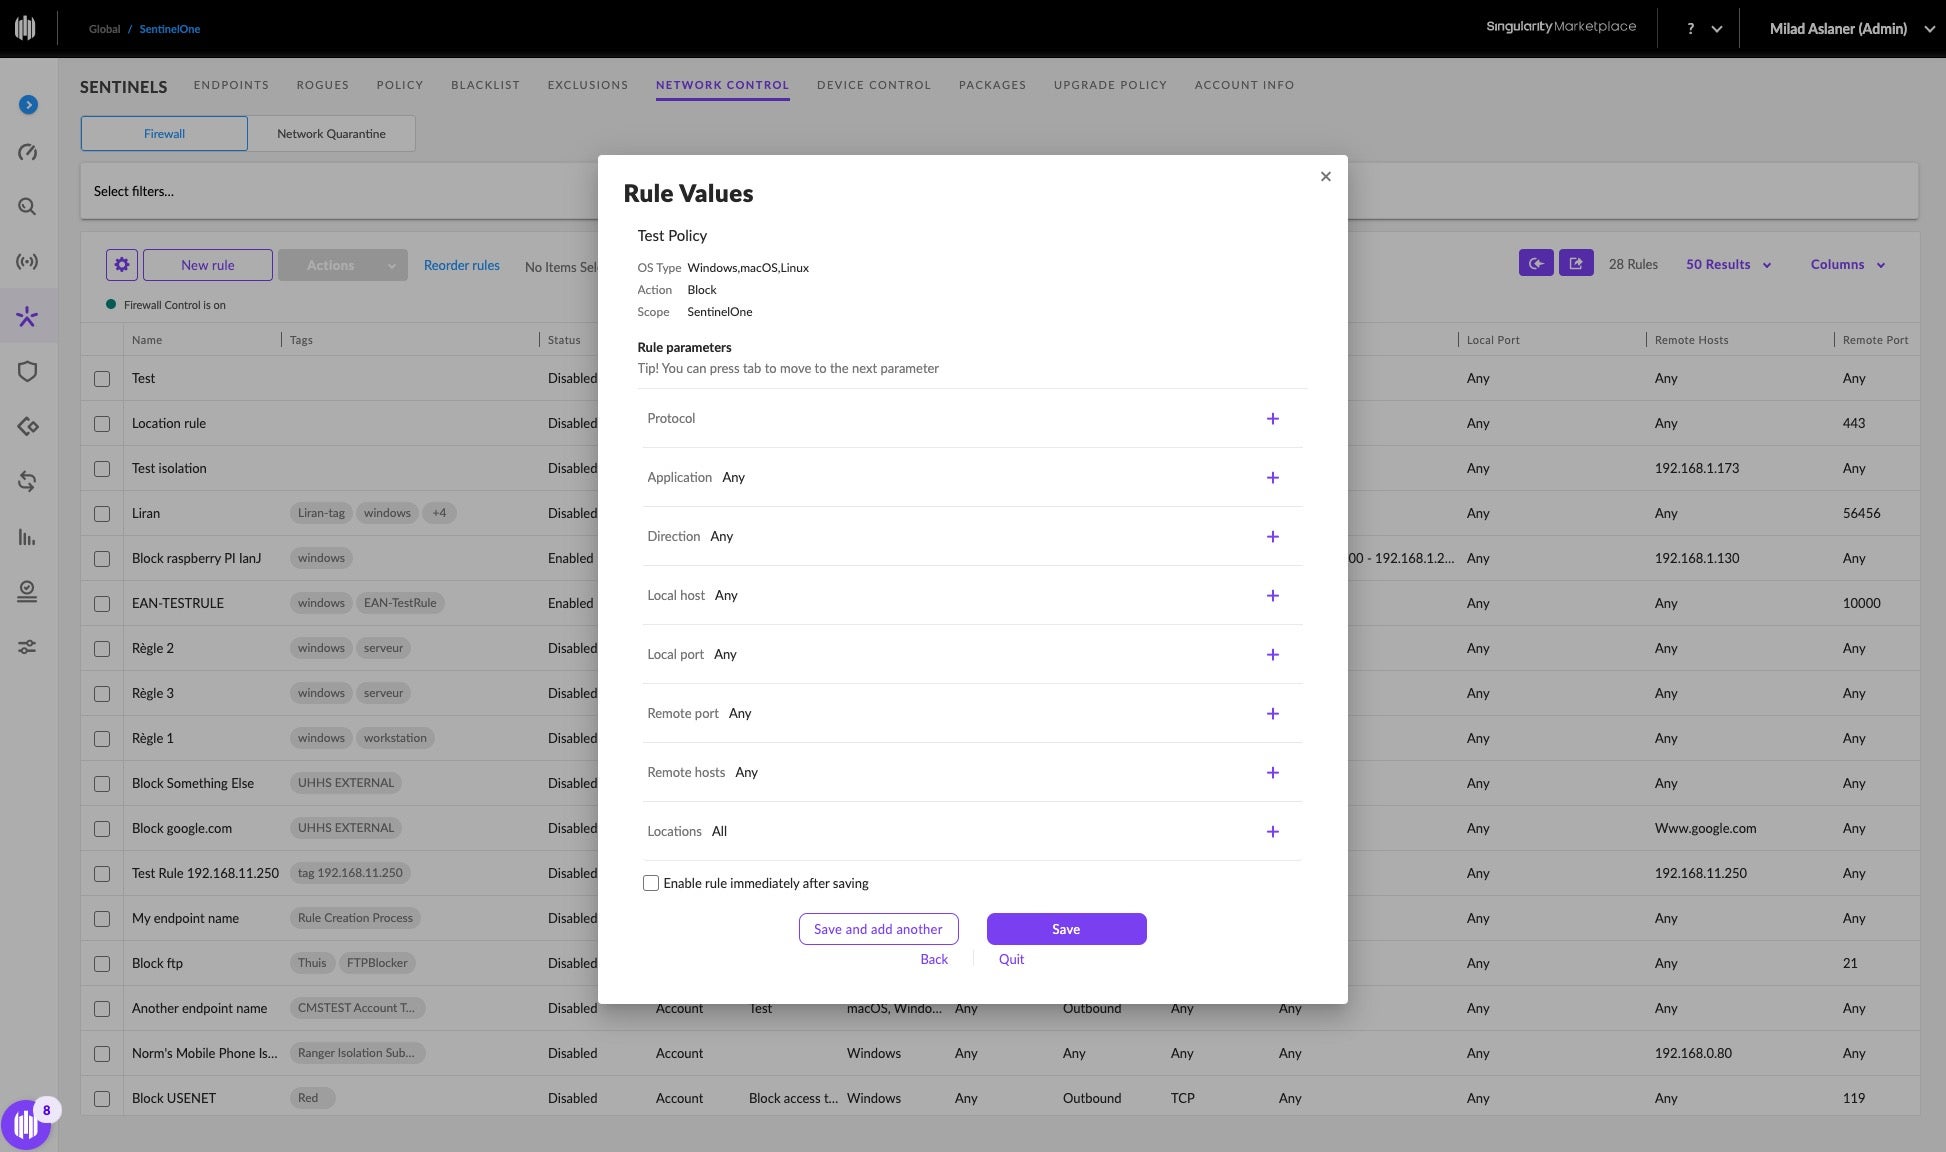
Sentinelone גם עושה את זה פשוט לנהל את חומת האש ממש בתוך קונסולת Sentinelone. בעת יצירת כלל חדש, תוכל לבחור תחילה אם עליו להגיש בקשה על פני Windows, MacOS ו- Linux, אם זה אמור להיות כלל איפשרי או חסימה, ובהמשך להגדיר אם, למשל, המדיניות היא לפרוטוקול ספציפי, יציאה, יישום וכו ‘.
סיכום
המורכבות ההולכת וגוברת בימינו’נוף האיום S מבהיר כי ההמתנה מספר ימים כדי לבצע שינוי בבקרות מונעות כבר לא מקובלת. טכנולוגיות אבטחה התפתחו וסיפקו יכולות ניהול אבטחה משולבות שמאפשרות למנהלי אבטחה לקבל החלטות מושכלות מבוססות סיכונים ישירות במסוף האבטחה.
Sentinelone מספק יכולות ניהול אבטחה משולבות המיועדות באמת ללקוחות ארגוניים. הלקוחות נהנים מרב-שכירות ובקרה מבוססת תפקידים (RBAC), המאפשרים את העיקרון של הפחות פריבילגיה. אם מנהל האבטחה צריך לקבוע תצורה של מדיניות הגבלת מכשירים, כללי חומת האש או לייעל את הפקודה של פלטפורמת נקודת הקצה (EPP) או פקדי גילוי ותגובה של נקודת קצה (EDR), הם יכולים לעשות זאת במסוף הניהול של Sentinelone בכמה לחיצות בלבד.
אם ברצונך ללמוד עוד כיצד Sentinelone יכול לעזור לאבטח את הארגון שלך, לפנות אלינו או לבקש הדגמה בחינם.
כמו מאמר זה? עקוב אחרינו בלינקדאין, טוויטר, יוטיוב או פייסבוק כדי לראות את התוכן שאנו מפרסמים.
קרא עוד על אבטחת סייבר
- ביטוח סייבר: ניווט בעולם חדש וקשה בעידן הכופר
- 22 חשבונות טוויטר של אבטחת סייבר שעליך לעקוב אחריהם בשנת 2022
- 7 פתרונות מעשיים לעסקים מודרניים המאבקים בהתקפות מבוססות ענן
- שווקים מרושעים נוספים | איך זה’מעולם לא היה קל יותר לקנות גישה ראשונית לרשתות שנפגעו
- 4 צעדים לקראת מדידה בהצלחה של יעילות בקרות האבטחה שלך
- אבטחה מתקדמת | עידן ה- AI ולמידת המכונה באבטחת סייבר


