


Ο ιός επηρεάζει τη φωτογραφική μηχανή?
Περίληψη:
Η πανδημία του κορώνα είχε σημαντικό αντίκτυπο στη βιομηχανία της κάμερας. Τα εργοστάσια παραγωγής στη Μαλαισία που παράγουν κάμερες της Sony έχουν κλείσει, οδηγώντας σε πιθανές καθυστερήσεις στη διαθεσιμότητα της κάμερας. Τα οικονομικά της Sony μπορούν επίσης να επηρεαστούν λόγω της επιβράδυνσης των αγορών smartphone που χρησιμοποιούν τους αισθητήρες τους. Επιπλέον, τα κλεισίματα αποθήκευσης έχουν οδηγήσει σε επιβραδυνόμενες πωλήσεις κάμερας.
Βασικά σημεία:
1. Ο κορώνας έχει προκαλέσει κλείσιμο φυτών παραγωγής στη Μαλαισία, επηρεάζοντας την παραγωγή κάμερας.
2. Οι κάμερες της Sony ενδέχεται να έχουν καθυστερήσεις στη διαθεσιμότητα ως αποτέλεσμα του κλεισίματος των φυτών.
3. Η οικονομική κατάσταση της Sony θα μπορούσε να επηρεαστεί λόγω της επιβράδυνσης των αγορών smartphone που χρησιμοποιούν τους αισθητήρες τους.
4. Τα κλεισίματα αποθήκευσης έχουν οδηγήσει σε μειωμένες πωλήσεις κάμερας.
Ερωτήσεις:
1. Πώς επηρέασε ο κορώνας στη βιομηχανία κάμερας?
Ο ιός έχει οδηγήσει στο κλείσιμο των εργοστασίων παραγωγής στη Μαλαισία που παράγουν κάμερες της Sony, προκαλώντας ενδεχομένως καθυστερήσεις στη διαθεσιμότητα της κάμερας.
2. Τι συγκεκριμένο αντίκτυπο είχε ο κορώνας στα οικονομικά της Sony?
Η προκύπτουσα επιβράδυνση στις αγορές smartphone που χρησιμοποιούν τους αισθητήρες της Sony θα μπορούσαν να έχουν οικονομικές επιπτώσεις στην εταιρεία.
3. Πώς έχουν επηρεάσει το κλείσιμο των καταστημάτων πωλήσεις κάμερας?
Λόγω κλεισίματος αποθήκευσης, οι πωλήσεις κάμερας έχουν βιώσει μείωση.
4. Γιατί οι άνθρωποι καλύπτουν τις κάμερες τους?
Οι άνθρωποι καλύπτουν τις κάμερες τους για να προστατεύσουν το απόρρητο και την ασφάλεια τους.
5. Πώς μπορεί μια πρόσβαση σε διακρίσεις στον κυβερνοχώρο στην κάμερα κάποιου?
Ένας κυβερνοχώρος μπορεί να αποκτήσει πρόσβαση σε μια κάμερα με χάκερ στη συσκευή και απενεργοποιώντας το φως LED που υποδεικνύει ότι η κάμερα είναι σε χρήση.
6. Τι κινδυνεύει να θέσει μια εκτεθειμένη κάμερα κάμερα?
Μια εκτεθειμένη κάμερα μπορεί να χρησιμοποιηθεί για κακόβουλους σκοπούς όπως εκβιασμό, κλοπή ταυτότητας ή προκαλώντας αγωνία στο θύμα.
7. Ποιες είναι οι ευπάθειες των ασύρματων webcams?
Οι ασύρματες webcams είναι ευάλωτες εάν ο προεπιλεγμένος κωδικός πρόσβασης δεν αλλάξει, καθώς όποιος έχει τη διεύθυνση IP μπορεί εύκολα να μαντέψει τον κωδικό πρόσβασης και να έχει πρόσβαση στη συσκευή.
8. Πώς μπορούν οι εγκληματίες του κυβερνοχώρου να αναλάβουν ενσωματωμένες κάμερες?
Εάν μια συσκευή με ενσωματωμένη κάμερα κάμερα παίρνει έναν ιό ή κακόβουλο λογισμικό, οι εγκληματίες του κυβερνοχώρου μπορούν εύκολα να πάρουν τον έλεγχο των χαρακτηριστικών της κάμερας, συμπεριλαμβανομένης της απενεργοποίησης του φωτός LED.
9. Είναι η κάμερα που αντιμετωπίζει το smartphone που θεωρείται κίνδυνος ασφαλείας?
Όχι, η κάμερα που αντιμετωπίζει το smartphone δεν θεωρείται τυπικά κίνδυνο ασφαλείας, καθώς συχνά είναι κρυμμένο όταν δεν χρησιμοποιείται.
10. Ποιες είναι μερικές συμβουλές για τη βελτίωση της ιδιωτικής ζωής και της ασφάλειας της κάμερας?
Ορισμένες συμβουλές για τη βελτίωση της ιδιωτικής ζωής και της ασφάλειας της κάμερας περιλαμβάνουν την εγκατάσταση λογισμικού προστασίας από ιούς, εξασφαλίζοντας ότι το τείχος προστασίας εκτελείται, αλλάζοντας τον κωδικό πρόσβασης σε ασύρματες κάμερες και διατηρώντας το λειτουργικό σύστημα και το λογισμικό ενημερωμένο.
Ο τρόπος με τον οποίο ο κορώνας επηρεάζει τη βιομηχανία της κάμερας
Ο ιός έχει κλείσει τα εργοστάσια παραγωγής στη Μαλαισία που παράγουν κάμερες της Sony, ωστόσο. Αυτό θα μπορούσε να σημαίνει καθυστερήσεις στη λήψη φωτογραφικών μηχανών, αν και η Sony Hasn’δεν μοιράστηκε ακόμη λεπτομέρειες. Η εταιρία’Τα οικονομικά S θα μπορούσαν επίσης να επηρεαστούν από την προκύπτουσα επιβράδυνση στις αγορές smartphone που χρησιμοποιούν αισθητήρες της Sony – και επιβραδύνουν τις πωλήσεις λόγω κλεισίματος αποθήκευσης.
Εδώ είναι ο λόγος για τον οποίο οι άνθρωποι καλύπτουν την κάμερά τους
Εσύ’δεν πρέπει να κοιτάξουμε πολύ για να βρούμε μια κάμερα. Αυτοί’re στο φορητό υπολογιστή, το tablet και το smartphone σας. Το’είναι υπέροχο να μπορώ να συνομιλήσετε με φίλους ή οικογένεια και να δείτε τα πρόσωπά τους, αλλά οι κάμερες θέτουν επίσης κίνδυνο για το απόρρητο και την ασφάλεια σας.
Ένας κυβερνοχώρος θα μπορούσε ενδεχομένως να αποκτήσει πρόσβαση στην κάμερα σας για να καταγράψει αξιοθέατα και ήχους που σχετίζονται με εσάς. Μπορεί να σε νομίζεις’D Αναγνωρίστε αν κάποιος το έκανε με τη συσκευή σας, αλλά υπάρχουν τρόποι που ένας χάκερ μπορεί να απενεργοποιήσει το φως LED που κανονικά σηματοδοτεί την κάμερα σας χρησιμοποιείται, ακόμη και όταν’τρέχει.
Πολλοί άνθρωποι καλύπτουν την κάμερά τους επειδή ποτέ δεν γνωρίζετε ποιος θα μπορούσε να είναι στο άλλο άκρο παρακολουθώντας. Εάν ένα snoop αποκτήσει πρόσβαση στην κάμερα σας, θα μπορούσαν να συγκεντρώσουν υλικό για να εξαφανιστούν, να εκβιάσουν ή να προκαλέσουν χάος στη ζωή σας.
Τα καλά νέα? Το’είναι μια εύκολη cyberthreat για να προστατεύσει από αν ξέρετε τι εσείς’εκ νέου. Εδώ’Κοιτάξτε γιατί πρέπει να καλύψετε την κάμερα σας, τι μπορεί να συμβεί αν δεν κάνετε’T, και έξι συμβουλές που μπορείτε να χρησιμοποιήσετε για να βελτιώσετε την ασφάλεια κάμερας σας.
Γιατί πρέπει να καλύψετε την κάμερα σας
Οι Cyberthieves αναζητούν τρόπους για να στοχεύσουν και να κλέψουν πληροφορίες. Αυτό μπορεί να λάβει τη μορφή αεροπειρατείας online τραπεζικών λογαριασμών, κλέβοντας οικονομικά δεδομένα που χρησιμοποιούνται για ηλεκτρονικές αγορές ή ρωγμές σε λογαριασμούς κοινωνικών μέσων ενημέρωσης.
Αλλά ίσως έχετε παρατηρήσει ένα κομμάτι ταινίας σε έναν συνεργάτη’S ή ένας φίλος’s webcam τελευταία. Οτι’S επειδή οι κυβερνοεπιχειρήσεις μπορούν επίσης να στοχεύσουν τις κάμερες.
Οι ίδιοι ιοί και κακόβουλο λογισμικό που μπορούν να κλέψουν πληροφορίες από τις συσκευές σας μπορούν επίσης να ενσωματώσουν λογισμικό που μπορεί να καταγράψει ό, τι βλέπει μια κάμερα. Αυτό μπορεί να είναι δραστηριότητα που λαμβάνει χώρα στην άνεση του σπιτιού σας ή στην ιδιωτικότητα του χώρου εργασίας σας. Εάν χρησιμοποιείται για κακόβουλους σκοπούς, μια κάμερα θα μπορούσε να καταγράψει ευαίσθητες στιγμές ή υλικό, με το μολυσμένο φορητό υπολογιστή να στέλνει τις ηχογραφήσεις πίσω στον κυβερνοχώρο.
Το υλικό που’S Collected μπορεί να χρησιμοποιηθεί για μια σειρά από σκοπούς, όπως εκβιασμό, κλοπή ταυτότητας ή για να προκαλέσει αγωνία θύματος. Η Cyberthreat μιας εκτεθειμένης κάμερας μπορεί να έχει πολύ πραγματική επίδραση σε όποιον επηρεάζει.
Τι θα μπορούσε να συμβεί εάν η κάμερα σας είναι ευάλωτη
Αν δεν είσαι’να λάβετε προφυλάξεις για να εξασφαλίσετε την κάμερα σας, το απόρρητό σας και την ηλεκτρονική σας ασφάλεια μπορεί να μην είναι τόσο ισχυρή όσο θα μπορούσε να είναι.
Υπάρχουν δύο τύποι κοινών webcams, ο καθένας από τους οποίους έχει διαφορετικά τρωτά σημεία που θα μπορούσαν να εκμεταλλευτούν οι κυβερνοεγκαταστάσεις:
- Ασύρματες κάμερες: Αυτές οι κάμερες χρησιμοποιούν ασύρματη συνδεσιμότητα για να συνδεθούν με τον φορητό υπολογιστή ή τον υπολογιστή σας, αλλά αυτό σημαίνει επίσης ότι έχουν διεύθυνση IP και κωδικό πρόσβασης. Συχνά, όταν ο καταναλωτής αγοράζει και ρυθμίζει την κάμερα, αφήνουν τον κωδικό πρόσβασης ως προεπιλεγμένη επιλογή, αντί να δημιουργήσει έναν μοναδικό σύνθετο κωδικό πρόσβασης. Αυτό σημαίνει ότι όποιος μπορεί να βρει τη διεύθυνση IP μπορεί εύκολα να μαντέψει τον κωδικό πρόσβασης και να έχει πρόσβαση στη συσκευή.
- Ενσωματωμένες κάμερες: Αυτές οι κάμερες είναι ενσωματωμένες στο φορητό υπολογιστή ή το tablet σας και είναι βολικές για συνομιλίες βίντεο. Αλλά αν η συσκευή σας παίρνει έναν ιό ή κακόβουλο λογισμικό, οι εγκληματίες του κυβερνοχώρου θα μπορούσαν εύκολα να αναλάβουν τη λειτουργικότητα της κάμερας και να την ενεργοποιήσουν ή να απενεργοποιήσουν όπως επιθυμούν, καθώς και να απενεργοποιήσουν το φως LED για να αποφύγουν την ανίχνευση.
Ένα smartphone’Η κάμερα που βλέπει στο μπροστινό μέρος είναι τυπικά’δεν θεωρείται κίνδυνος ασφάλειας. Οτι’s γιατί όταν εσύ’δεν το χρησιμοποιώ, αυτό’συνήθως μπερδεύονται στο πορτοφόλι ή στην τσέπη σας.
Όχι τόσο με ασύρματες ή ενσωματωμένες κάμερες. Οι εγκληματίες του κυβερνοχώρου μπορούν να έχουν πρόσβαση σε αυτές τις κάμερες και λόγω των θέσεων τους – που αντιμετωπίζουν το σαλόνι, την κουζίνα ή το γραφείο σας – μπορούν να εκθέσουν το απόρρητο και τις ευαίσθητες συνομιλίες σας.
Οτι’γιατί’είναι μια καλή ιδέα να καλύψετε την κάμερα σας ή να λάβετε άλλα βήματα για να βελτιώσετε την ασφάλεια του Διαδικτύου σας.
6 συμβουλές για τη βελτίωση της ιδιωτικής ζωής και της ασφάλειας της κάμερας
Η κάλυψη της κάμερας σας είναι ένα εύκολο τέχνασμα για να αποφύγετε κάποιον που σας κατασκοπεύει. Αλλά δεν είναι’Δεν αντιμετωπίζουμε πλήρως την ανάγκη για ασφάλεια στο Διαδίκτυο. Επιπλέον, η τοποθέτηση ταινίας πάνω από την κάμερα σας δεν’δεν σημαίνει ότι κάποιος μπορεί’να ακούω ακόμα μέσα από το μικρόφωνο.
Ακολουθούν έξι συμβουλές που μπορείτε να χρησιμοποιήσετε για να βελτιώσετε την ασφάλεια κάμερας και συσκευών σας.
- Λάβετε λογισμικό προστασίας από ιούς. Οι ενσωματωμένες κάμερες μπορούν να παραβιαστούν με κοινούς ιούς και κακόβουλο λογισμικό. Το λογισμικό προστασίας από ιούς μπορεί να σας βοηθήσει να προστατεύσετε καλύτερα τη συσκευή σας από αυτές τις κυβερνοεπιχειρήσεις. Ορισμένο λογισμικό ασφαλείας εμποδίζει τις εφαρμογές και το κακόβουλο λογισμικό να αποκτήσουν πρόσβαση στην κάμερα του υπολογιστή σας χωρίς τη συγκατάθεσή σας.
- Βεβαιωθείτε ότι το τείχος προστασίας σας λειτουργεί. Τα τείχη προστασίας λειτουργούν ως πύλη, εξασφαλίζοντας ότι μόνο η νόμιμη κυκλοφορία το καθιστά στο δίκτυό σας και την ενσωματωμένη κάμερα σας.
- Αλλάξτε τον κωδικό πρόσβασης στην ασύρματη κάμερα σας. Χιλιάδες ασύρματες κάμερες είναι εκεί έξω με τον ίδιο προεπιλεγμένο κωδικό πρόσβασης που κωδικοποιήθηκε σε αυτές από τον κατασκευαστή τους. Εάν ενημερώσετε τον προεπιλεγμένο κωδικό πρόσβασης σε κάτι μοναδικό και περίπλοκο, μπορείτε να βοηθήσετε στη βελτίωση της ασφάλειας της κάμερας σας.
- Ενημερώστε τα λειτουργικά σας συστήματα και το λογισμικό σας. Οι εγκληματίες του κυβερνοχώρου μπορούν να θέσουν σε κίνδυνο τις συσκευές και να κατεβάσουν ιούς επάνω τους, εκμεταλλευόμενοι τα τρωτά σημεία που βρίσκονται στο λειτουργικό σύστημα ή το δημοφιλές λογισμικό. Βεβαιωθείτε ότι έχετε ενημερώσει τις τελευταίες εκδόσεις για να ενημερώσετε τις ατέλειες ασφαλείας.
- Αποφύγετε ύποπτους συνδέσμους ή συνημμένα. Οι εγκληματίες στον κυβερνοχώρο χρησιμοποιούν μερικές φορές μηνύματα ηλεκτρονικού ταχυδρομείου ηλεκτρονικού “ψαρέματος. Ανοίξτε μόνο τα μηνύματα ηλεκτρονικού ταχυδρομείου και τους συνδέσμους ή κατεβάστε συνημμένα από τις διευθύνσεις email που εμπιστεύεστε.
- Χρησιμοποιήστε ένα κάλυμμα συρόμενης κάμερας. Το’είναι μια απλή λύση-Σύρετε το κάλυμμα όταν θέλετε να μιλήσετε πρόσωπο με πρόσωπο με κάποιον και να το κλείσετε όταν εσείς’δεν το χρησιμοποιείτε.
Ακολουθήστε αυτές τις συμβουλές και εσείς’Θα είμαι στο δρόμο σας για να ζήσετε μια πιο ιδιωτική συνδεδεμένη ζωή.
Ο τρόπος με τον οποίο ο κορώνας επηρεάζει τη βιομηχανία της κάμερας

Ο νέος κοροναϊός επηρεάζει τη βιομηχανία απεικόνισης με δραματικούς τρόπους. Οι επαγγελματίες φωτογράφοι αντιμετωπίζουν εβδομάδες ακυρωμένων συνεδριών και αναβολή μεγάλων εκδηλώσεων όπως οι Ολυμπιακοί Αγώνες. Σημαντικές εμπορικές εκθέσεις όπως η Photokina και η NAB έχουν ακυρωθεί. Τα νέα προϊόντα έχουν καθυστερήσει καθώς τα εργοστάσια αναγκάζονται να κλείσουν.
Ακόμη και πριν ο ιός έγινε παγκόσμια πανδημία, η βιομηχανία της κάμερας – και η μεγαλύτερη βιομηχανία τεχνολογίας στο σύνολό της – άρχισαν να βλέπουν ελλείψεις. Ενώ οι περισσότερες μεγάλες εταιρείες κάμερας έχουν την έδρα της στην Ιαπωνία (μια χώρα που έχει βιώσει μικρή επιβράδυνση ως αποτέλεσμα του ιού. τουλάχιστον για τώρα) μεγάλο μέρος της κατασκευής συμβαίνει στην Κίνα, όπου ο ιός χτύπησε νωρίς και σκληρά. Ακόμη και τα προϊόντα που κατασκευάζονται στην Ιαπωνία αντιμετωπίζουν ελλείψεις εξαρτημάτων από προμηθευτές με έδρα την Κίνα. Αρκετές εταιρείες ανακοίνωσαν καθυστερήσεις προϊόντων που αποκαλύφθηκαν μόνο λίγο πριν από την ανύψωση του Covid-19, συμπεριλαμβανομένου του Nikon για τη ναυαρχίδα D6 DSLR.
Εκεί’Δεν λέτε πόσο ο ιός έχει καθυστερήσει τα εργαλεία που έχει’δεν έχει ακόμη ανακοινωθεί.

Ενώ η βιομηχανία βλέπει ήδη βραχυπρόθεσμα αποτελέσματα, οι μακροπρόθεσμες επιπτώσεις είναι μέχρι την κερδοσκοπία, πιθανότατα ακόμη και στους εμπιστευματοδόχους της βιομηχανίας. Οι ψηφιακές τάσεις έφτασαν σε αρκετούς μεγάλους κατασκευαστές για περισσότερες πληροφορίες σχετικά με τις δραστηριότητές τους κατά τη διάρκεια της κρίσης, αλλά οι περισσότεροι έδωσαν μόνο αόριστες απαντήσεις ή συνδέσμους με επίσημες δηλώσεις.
- Πώς οι στιγμιαίες κάμερες Fujifilm βοηθούν τους ασθενείς και τους νοσοκόμους να συνδεθούν
- Νίκων’S Shipship και πολύ ακριβή κάμερα D6 τελικά ξεκινά τη ναυτιλία
- Πώς να παρακολουθείτε τον έλεγχο ερεθίσεων Coronavirus χρησιμοποιώντας την εφαρμογή Web IRS
Ορισμένες εταιρείες φωτογραφικών μηχανών, συμπεριλαμβανομένων των Fujifilm και Canon, αναπτύσσουν επίσης ιατρικές προμήθειες, τα οποία μπορεί να βοηθήσουν στην αντιστάθμιση των ζημιών εσόδων. Ο αντίκτυπος του ιού στην οικονομία θα μπορούσε να δημιουργήσει περαιτέρω προβλήματα για μια βιομηχανία που έχει δει χρόνια χαμηλότερων πωλήσεων λόγω ολοένα και πιο ικανών τηλεφώνου κάμερας.
Οι φωτογράφοι που σχεδιάζουν να αγοράσουν νέες κάμερες ή φακούς, ή που χρειάζονται εργαλεία επισκευής, θα δουν επίσης καθυστερήσεις, αν όχι από τους ίδιους τους κατασκευαστές κάμερας, τότε από τους λιανοπωλητές. Η Amazon δίνει προτεραιότητα στη ναυτιλία για βασικά αντικείμενα και η B & H έχει κλείσει προσωρινά την τοποθεσία της από τούβλα και κονίαμα.
Εδώ είναι ο τρόπος με τον οποίο ο κορώνας επηρεάζει τους κύριους κατασκευαστές φωτογραφικών μηχανών.
Σόνι
Η Sony παράγει αισθητήρες κάμερας για πολλές μάρκες πέρα από τη δική της, συμπεριλαμβανομένων των περισσότερων smartphones. Και η κατασκευή αισθητήρων συνεχίζεται κατά τη διάρκεια της πανδημίας, λέει η εταιρεία.
Ο ιός έχει κλείσει τα εργοστάσια παραγωγής στη Μαλαισία που παράγουν κάμερες της Sony, ωστόσο. Αυτό θα μπορούσε να σημαίνει καθυστερήσεις στη λήψη φωτογραφικών μηχανών, αν και η Sony Hasn’δεν μοιράστηκε ακόμη λεπτομέρειες. Η εταιρία’Τα οικονομικά S θα μπορούσαν επίσης να επηρεαστούν από την προκύπτουσα επιβράδυνση στις αγορές smartphone που χρησιμοποιούν αισθητήρες της Sony – και επιβραδύνουν τις πωλήσεις λόγω κλεισίματος αποθήκευσης.
Νίκων
Νωρίτερα αυτό το μήνα, η Nikon δήλωσε ότι η έναρξη της νέας ναυαρχίδας DSLR, του D6, θα καθυστερήσει τους μήνες λόγω του ιού. Την εποχή εκείνη, η Nikon είπε ότι το D6 θα καθυστερήσει μέχρι τον Μάιο. Το επερχόμενο 120-300mm f/2.8 φακός καθυστέρησε επίσης λόγω του ιού.
Η αναβολή των Ολυμπιακών Αγώνων του 2020 μπορεί να διευκολύνει τον πόνο της καθυστέρησης D6. Τόσο η κάμερα όσο και ο φακός των 120-300mm είναι προσανατολισμένοι προς επαγγελματίες αθλητικούς φωτογράφους και η απελευθέρωσή τους ήταν χρονομετρημένη για να τα πάρει στα χέρια αυτών των πελατών πριν από τους Ολυμπιακούς Αγώνες του Τόκιο, που κέρδισαν τώρα’να συμβεί μέχρι το 2021.
Καθώς ο ιός απλώνεται σε όλο το u.μικρό., Η Nikon αναγκάστηκε επίσης να κλείσει τα κέντρα εξυπηρέτησης εδώ και να ακυρώσει εκδηλώσεις. Νίκων’Η ομάδα υποστήριξης είναι ακόμα διαθέσιμη μέσω κλήσης ή ηλεκτρονικού ταχυδρομείου, αλλά μια ειδοποίηση στη σελίδα υποστήριξης λέει ότι αναμένει μεγαλύτερους χρόνους αναμονής. Μια ενημέρωση στις 27 Μαρτίου δήλωσε ότι η εταιρεία εξακολουθεί να αντιμετωπίζει αβεβαιότητα και ότι συνεχίζει να παρακολουθεί τον αντίκτυπο και τις πιθανές καθυστερήσεις.
Κανόνας
Canon Hasn’δεν μοιράστηκε ακόμη μια επίσημη δήλωση για καθυστερήσεις. Οι φήμες υποδεικνύουν ότι η παραγωγή λειτουργεί με μειωμένη χωρητικότητα, πράγμα που θα μπορούσε να σημαίνει καθυστερήσεις για την επερχόμενη κάμερα Mirrorless EOS R5. Ο φακός Rebel T8I και RF 24-200mm-ανακοινώθηκε στις 13 Φεβρουαρίου-δεν έχει ακόμη λάβει ημερομηνίες κυκλοφορίας.
Φουσκάλας
Φουσκάλας’Τα S X-T3 και X-T30 επηρεάζονται από μειωμένη παραγωγή, ανέφερε η εταιρεία σε δήλωση σε ψηφιακές τάσεις. Η εταιρία’Το επερχόμενο X-T4 ενδέχεται να μην είναι διαθέσιμο μέχρι τον Απρίλιο ή αργότερα, με τον Fujifilm να σημειώνει ότι ο ιός θα μπορούσε να ωθήσει την ημερομηνία πίσω περαιτέρω.
Το Fujifilm κλείνει επίσης προσωρινά το κατάστημά του στη Νέα Υόρκη, καθώς και την τοποθεσία αποκατάστασης επισκευής στο New Jersey. Οι επισκευές θα εξακολουθούν να είναι διαθέσιμες επικοινωνώντας με την υποστήριξη πελατών.
Η εταιρεία δεν κάνει’να φτιάξω κάμερες. Παράγει επίσης ιατρικό εξοπλισμό και κυτταρικές καλλιέργειες που χρησιμοποιούνται για την ανάπτυξη εμβολίων. Ένας Κινέζος αξιωματούχος ισχυρίστηκε νωρίτερα αυτό το μήνα ότι το Drug Avigan, που κατασκευάστηκε από θυγατρική Fujifilm, φάνηκε να βοηθά τους ασθενείς με κορώνα.
Σίγμα
Η Sigma είναι μία από τις λίγες εταιρείες που κάνουν όλη την κατασκευή της στην Ιαπωνία, αλλά ακόμη και θα μπορούσε να επηρεαστεί από περιορισμούς εφοδιασμού σε μέρη που προέρχονται αλλού. Μιλώντας με το DPREVIEW νωρίτερα αυτό το μήνα, η Sigma εξήγησε ότι έψαχνε να πηγαίνει τέτοια μέρη από νέους προμηθευτές.
Λόγω των καθηκόντων τερματισμού στην Καλιφόρνια και τη Νέα Υόρκη, Sigma’u.μικρό. Τα γραφεία είναι κλειστά ενώ οι εργαζόμενοι εργάζονται από το σπίτι. Οποιαδήποτε συναλλαγή απαιτεί αποστολή, συμπεριλαμβανομένων επισκευών και νέων παραγγελιών, έχει ανασταλεί.
Για τις τελευταίες ενημερώσεις σχετικά με το μυθιστόρημα κορώνα, Επισκεφθείτε τον Παγκόσμιο Οργανισμό Υγείας’S Covid-19 σελίδα.
Συστάσεις των συντάκτη
- Πώς να εγγραφείτε για δοκιμή εμβολίου κορώνα
- Κύριος’T Αναβάθμιση της κάμερά σας. Κέρδισε’Δεν σε κάνει καλύτερο φωτογράφο
- Η κάμερα Nikon D6 φτάνει τελικά στις 21 Μαΐου
- Πώς να αποφύγετε τις απάτες ελέγχου ερεθίσματος κοράνιου
- Δείτε πώς Fujifilm’Η δημοφιλής κάμερα X100 έχει αλλάξει όλα αυτά τα χρόνια
- Χαρακτηριστικά
- Νέα
- Coronavirus: Πώς το Covid-19 αλλάζει τον τρόπο που ζούμε
- Χαρακτηριστικά
Πείτε τυρί: ransomware-ing μια κάμερα DSLR
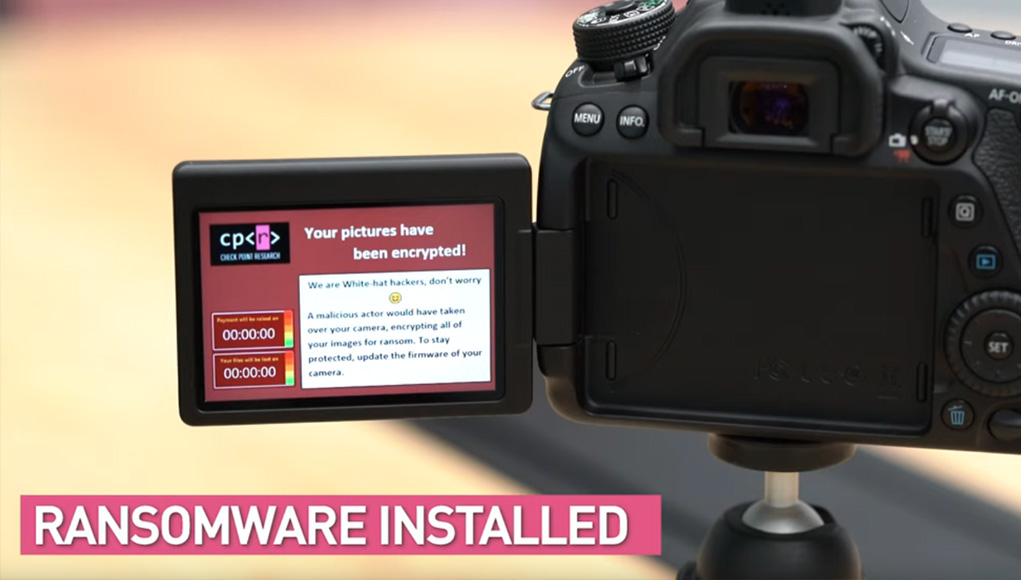
Κάμερας. Τους μεταφέρουμε σε κάθε σημαντικό γεγονός ζωής, τους φέρνουμε στις διακοπές μας και τις αποθηκεύουμε σε μια προστατευτική περίπτωση για να τους κρατήσουμε ασφαλή κατά τη διάρκεια της διαμετακόμισης. Οι κάμερες είναι κάτι περισσότερο από ένα εργαλείο ή ένα παιχνίδι. Τους εμπιστευόμαστε τις ίδιες τις αναμνήσεις μας, και έτσι είναι πολύ σημαντικοί για εμάς.
Σε αυτό το ιστολόγιο, ανακαλούμε πώς στο Check Point Research πήγαμε σε ένα ταξίδι για να δοκιμάσουμε αν οι χάκερ θα μπορούσαν να μας χτυπήσουν σε αυτό το ακριβές γλυκό σημείο. Ρωτήσαμε: Θα μπορούσαν οι χάκερ να αναλάβουν τις κάμερες μας, τους κηδεμόνες των πολύτιμων στιγμών μας, και να τους μολύνουν με ransomware?
Και η απάντηση είναι: Ναί.
Ιστορικό: Κάμερες DSLR Aren’t Οι παππούδες σας’ Κάμερες, εκείνα τα τεράστια αντίκες κινηματογραφικές ταινίες που μπορείτε να βρείτε στη σοφίτα. Σήμερα’Οι κάμερες S είναι ενσωματωμένες ψηφιακές συσκευές που συνδέονται με τους υπολογιστές μας χρησιμοποιώντας USB και τα νεότερα μοντέλα υποστηρίζουν ακόμη και WiFi. Ενώ το USB και το WiFi χρησιμοποιούνται για την εισαγωγή των εικόνων μας από την κάμερα στο κινητό μας τηλέφωνο ή στον υπολογιστή μας, εκθέτουν επίσης τη φωτογραφική μας μηχανή στο περιβάλλον της.
Η έρευνά μας δείχνει πώς ένας εισβολέας σε κοντινή απόσταση (WiFi), ή ένας επιτιθέμενος που έχει ήδη καταργήσει τον υπολογιστή μας (USB), μπορεί επίσης να μεταδώσει και να μολύνει τις αγαπημένες μας κάμερες με κακόβουλο λογισμικό. Φανταστείτε πώς θα απαντούσατε εάν οι εισβολείς εισάγουν ransomware στον υπολογιστή σας και Η κάμερα, προκαλώντας τους να κρατήσουν όλες τις εικόνες σας ομήρους, εκτός αν πληρώσετε λύτρα.
Παρακάτω είναι μια επίδειξη βίντεο αυτής της επίθεσης:
Τεχνικές λεπτομέρειες
Πρωτόκολλο μεταφοράς εικόνων (PTP)
Οι σύγχρονες κάμερες DSLR δεν χρησιμοποιούν πλέον φιλμ για να συλλάβουν και αργότερα να αναπαράγουν εικόνες. Αντ ‘αυτού, η Διεθνής Ένωση Βιομηχανίας Απεικόνισης σχεδίασε ένα τυποποιημένο πρωτόκολλο για τη μεταφορά ψηφιακών εικόνων από την κάμερά σας στον υπολογιστή σας. Αυτό το πρωτόκολλο ονομάζεται πρωτόκολλο μεταφοράς εικόνων (PTP). Αρχικά επικεντρώθηκε στη μεταφορά εικόνων, αυτό το πρωτόκολλο περιέχει τώρα δεκάδες διαφορετικές εντολές που υποστηρίζουν οτιδήποτε από τη λήψη μιας ζωντανής εικόνας για την αναβάθμιση της κάμερας’γλωττίδων.
Παρόλο που οι περισσότεροι χρήστες συνδέουν τη φωτογραφική μηχανή τους με τον υπολογιστή τους χρησιμοποιώντας ένα καλώδιο USB, τα νεότερα μοντέλα κάμερας υποστηρίζουν τώρα WiFi. Αυτό σημαίνει ότι αυτό που κάποτε ήταν ένα πρωτόκολλο PTP/USB που ήταν προσβάσιμο μόνο στις συσκευές που συνδέονται με USB, είναι τώρα επίσης PTP/IP που είναι προσβάσιμο σε κάθε συσκευή με δυνατότητα WiFi σε κοντινή απόσταση.
Σε μια προηγούμενη συζήτηση που ονομάζεται “Παπαράτσι πάνω από IP” (HITB 2013), ο Daniel Mende (ERNW) έδειξε όλες τις διάφορες επιθέσεις δικτύου που είναι δυνατές για κάθε πρωτόκολλο δικτύου που κανόνα’Οι κάμερες SEOS υποστηρίζονται εκείνη τη στιγμή. Στο τέλος της ομιλίας του, ο Daniel συζήτησε το πρωτόκολλο δικτύου PTP/IP, δείχνοντας ότι ένας εισβολέας θα μπορούσε να επικοινωνήσει με την κάμερα με ρουφαίνοντας ένα συγκεκριμένο GUID από το δίκτυο, ένα GUID που δημιουργήθηκε όταν ο στόχος’Ο υπολογιστής S έχει συνδυαστεί με την κάμερα. Καθώς το πρωτόκολλο PTP προσφέρει μια ποικιλία εντολών και δεν έχει πιστοποιηθεί ή κρυπτογραφηθεί με οποιονδήποτε τρόπο, κατέδειξε πώς (MIS) χρησιμοποίησε το πρωτόκολλο’Λειτουργικότητα για την κατασκοπεία πάνω από ένα θύμα.
Στην έρευνά μας στοχεύουμε να προχωρήσουμε πέρα από το σημείο πρόσβασης και χρησιμοποιώντας το πρωτόκολλο’λειτουργικότητα. Προσομοίωση των επιτιθέμενων, θέλουμε να βρούμε ευπάθειες εφαρμογής στο πρωτόκολλο, ελπίζοντας να τους αξιοποιήσουμε για να αναλάβει την κάμερα. Ένα τέτοιο σενάριο απομακρυσμένης εκτέλεσης κώδικα (RCE) θα επιτρέψει στους επιτιθέμενους να κάνουν ό, τι θέλουν με την κάμερα και να το μολύνουν με ransomware είναι μόνο μία από τις πολλές επιλογές.
Από έναν εισβολέα’S Perspective, το στρώμα PTP μοιάζει με έναν εξαιρετικό στόχο:
- Το PTP είναι ένα μη αυθεντικό πρωτόκολλο που υποστηρίζει δεκάδες διαφορετικές σύνθετες εντολές.
- Η ευπάθεια σε PTP μπορεί να εκμεταλλευτεί εξίσου πάνω από USB και πάνω από WiFi.
- Η υποστήριξη WiFi καθιστά τις κάμερες μας πιο προσιτές στους κοντινούς επιτιθέμενους.
Σε αυτό το ιστολόγιο, εστιάζουμε στο PTP ως φορέα επίθεσης, περιγράφοντας δύο πιθανές οδούς για τους επιτιθέμενους:
- USB – Για έναν εισβολέα που ανέλαβε τον υπολογιστή σας και τώρα θέλει να διαδοθεί στην κάμερά σας.
- WiFi – Ένας εισβολέας μπορεί να τοποθετήσει ένα Rogue WiFi Point Access σε τουριστικό αξιοθέατο, για να μολύνει την κάμερά σας.
Και στις δύο περιπτώσεις, οι επιτιθέμενοι πηγαίνουν μετά την κάμερά σας. Αν αυτοί’είναι επιτυχής, οι πιθανότητες είστε εσείς’Θα πρέπει να πληρώσετε λύτρα για να ελευθερώσετε την αγαπημένη σας κάμερα και αρχεία εικόνων.
Παρουσιάζοντας τον στόχο μας
Επιλέξαμε να επικεντρωθούμε στον κανόνα’S EOS 80D κάμερα DSLR για πολλούς λόγους, συμπεριλαμβανομένων:
- Η Canon είναι ο μεγαλύτερος κατασκευαστής DSLR, ελέγχοντας περισσότερο από το 50% της αγοράς.
- Το EOS 80D υποστηρίζει τόσο το USB όσο και το WiFi.
- Ο Canon έχει εκτεταμένο “μεθόδους” Κοινότητα, που ονομάζεται Magic Lantern.
Το Magic Lantern (ML) είναι ένα πρόσθετο λογισμικού ανοιχτού κώδικα που προσθέτει νέα χαρακτηριστικά στις κάμερες Canon EOS. Ως αποτέλεσμα, η κοινότητα ML μελετούσε ήδη τμήματα του υλικολογισμικού και τεκμηρίωσε μερικά από τα API της.
Οι επιτιθέμενοι είναι μέγιστο κέρδος, προσπαθούν να αποκτήσουν το μέγιστο αντίκτυπο (κέρδος) με ελάχιστη προσπάθεια (κόστος). Σε αυτή την περίπτωση, η έρευνα σχετικά με τις κάμερες Canon θα έχει τον υψηλότερο αντίκτυπο στους χρήστες και θα είναι το πιο εύκολο να ξεκινήσει, χάρη στην υπάρχουσα τεκμηρίωση που δημιουργείται από την κοινότητα ML.
Απόκτηση του υλικολογισμικού
Αυτό είναι συχνά το πιο δύσκολο μέρος κάθε ενσωματωμένης έρευνας. Το πρώτο βήμα είναι να ελέγξετε εάν υπάρχει ένα αρχείο ενημέρωσης firmware στο κοινό στον προμηθευτή’Ιστοσελίδα. Όπως αναμενόταν, το βρήκαμε μετά από μια σύντομη αναζήτηση Google. Μετά τη λήψη του αρχείου και την εξαγωγή του αρχείου, είχαμε μια δυσάρεστη έκπληξη. Το αρχείο φαίνεται να είναι κρυπτογραφημένο / συμπιεσμένο, όπως φαίνεται στο σχήμα 1.
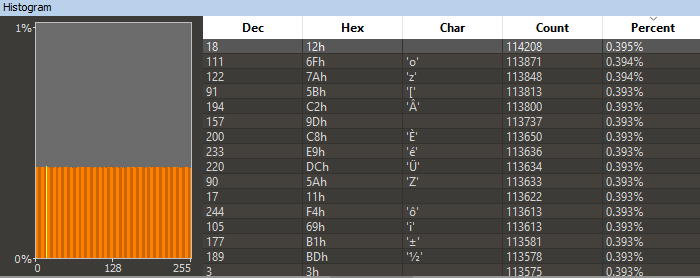
Φιγούρα 1 – Byte ιστόγραμμα του αρχείου ενημέρωσης υλικολογισμικού.
Η ομοιόμορφη διανομή byte υποδηλώνει ότι το υλικολογισμικό είναι κρυπτογραφημένο ή συμπιεσμένο και ότι χρησιμοποιήθηκε οτιδήποτε αλγόριθμο ήταν πιθανώς καλός. Κοιτάζοντας το αρχείο, δεν βρούμε χρήσιμο μοτίβο που θα μπορούσε ενδεχομένως να είναι ένας υπαινιγμός για την ύπαρξη του κώδικα συναρμολόγησης για ένα bootloader. Σε πολλές περιπτώσεις, το bootloader είναι ασυμπίεστο και περιέχει τις οδηγίες που απαιτούνται για την αποκρυπτογράφηση / αποσυμπίεση του αρχείου.
Η δοκιμή αρκετών εργαλείων αποσυμπίεσης, όπως το Binwalk ή το 7zip, δεν παρήγαγε αποτελέσματα, πράγμα που σημαίνει ότι πρόκειται για ένα ιδιόκτητο σχήμα συμπίεσης ή ακόμα και μια κρυπτογράφηση. Τα κρυπτογραφημένα αρχεία υλικολογισμικού είναι αρκετά σπάνια, λόγω του πρόσθετου κόστους των βασικών επιπτώσεων διαχείρισης για τον πωλητή.
Αίσθημα κολλημένοι, επιστρέψαμε στο Google και ελέγξαμε τι έχει να πει το Διαδίκτυο για αυτό .Αρχείο έλατο. Εδώ μπορούμε να δούμε το σημαντικότερο πλεονέκτημα της μελέτης μιας συσκευής με μια εκτεταμένη κοινότητα modding, καθώς το ML έπρεπε επίσης να εργαστεί γύρω από αυτόν τον περιορισμό. Και πράγματι, στο wiki τους, βρήκαμε αυτή τη σελίδα που περιγράφει το “Προστασία ενημέρωσης” των αρχείων ενημέρωσης υλικολογισμικού, όπως αναπτύσσεται σε πολλαπλές εκδόσεις κατά τη διάρκεια των ετών. Δυστυχώς για εμάς, αυτό επιβεβαιώνει την αρχική εικασία μας: Το υλικολογισμικό είναι κρυπτογραφημένο AES.
Όντας ανοιχτό κώδικα, ελπίζαμε ότι το ML θα δημοσιεύσει με κάποιο τρόπο αυτό το κλειδί κρυπτογράφησης, επιτρέποντάς μας να αποκρυπτογραφήσουμε το υλικολογισμικό μόνοι μας. Δυστυχώς, αυτό αποδείχθηκε ότι δεν συνέβαινε. Όχι μόνο το ML διατηρεί σκόπιμα το μυστικό κλειδί κρυπτογράφησης, θα μπορούσαμε’να βρούμε ακόμη και το κλειδί οπουδήποτε στο Διαδίκτυο. Ένα άλλο αδιέξοδο.
Το επόμενο πράγμα που πρέπει να ελέγξετε ήταν εάν το ML μεταφέρει το λογισμικό τους στο μοντέλο της κάμερας, με την ευκαιρία που περιέχει λειτουργικότητα εντοπισμού σφαλμάτων που θα μας βοηθήσουν να πετάξουμε το υλικολογισμικό. Παρόλο που ένα τέτοιο λιμάνι δεν έχει ακόμη κυκλοφορήσει, ενώ διαβάζει τα φόρουμ και το wiki, βρήκαμε μια σημαντική ανακάλυψη. Το ML ανέπτυξε κάτι που ονομάζεται Portable Rom Dumper. Πρόκειται για ένα προσαρμοσμένο αρχείο ενημέρωσης υλικολογισμικού που κάποτε φορτώθηκε, απορρίπτει τη μνήμη της κάμερας στην κάρτα SD. Το σχήμα 2 δείχνει μια εικόνα της κάμερας κατά τη διάρκεια μιας χωματερής ROM.
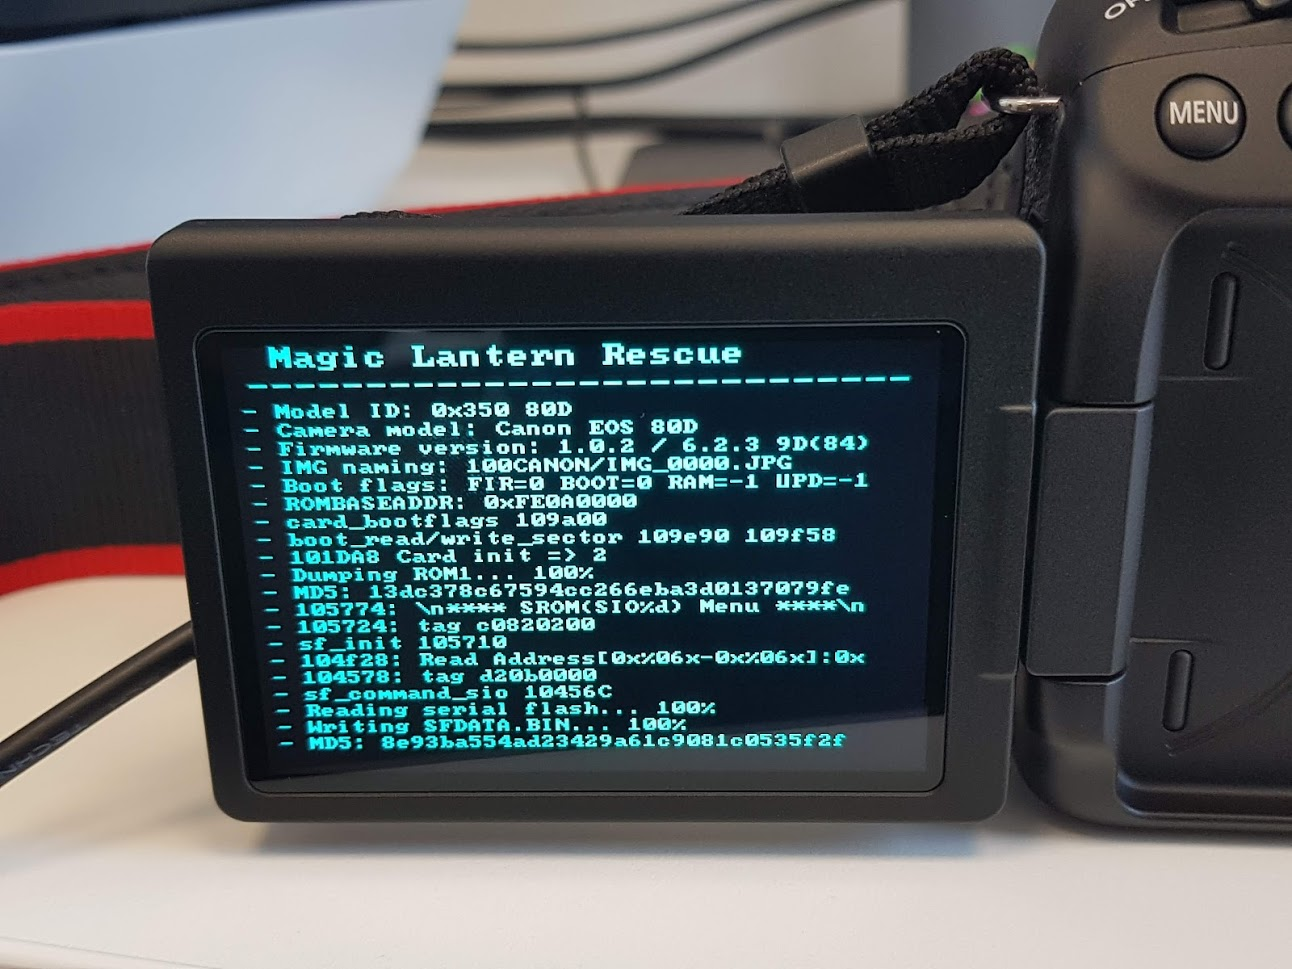
Σχήμα 2 – Εικόνα που ελήφθη κατά τη διάρκεια μιας χωματείας ROM του EOS 80D.
Χρησιμοποιώντας τις οδηγίες που παρέχονται στο φόρουμ, πετάξαμε με επιτυχία την κάμερα’S Firmware και το φόρτωσε στον αποσυνδεδετή μας (Ida Pro). Τώρα μπορούμε τελικά να αρχίσουμε να αναζητούμε τρωτά σημεία στην κάμερα.
Αναστροφή του στρώματος PTP
Η εύρεση του στρώματος PTP ήταν αρκετά εύκολη, λόγω του συνδυασμού δύο χρήσιμων πόρων:
- Το στρώμα PTP βασίζεται σε εντολές και κάθε εντολή έχει ένα μοναδικό αριθμητικό opcode.
- Το υλικολογισμικό περιέχει πολλές ενδεικτικές χορδές, οι οποίες διευκολύνουν το έργο της αντίστροφης μηχανικής.
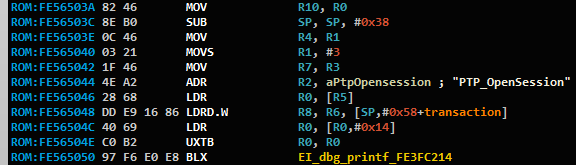
Εικόνα 3 – Συμβολοσειρά που σχετίζεται με PTP από το υλικολογισμικό.
Μεταφέροντας πίσω από το χειριστή OpenSession PTP, βρήκαμε την κύρια λειτουργία που καταγράφει όλους τους χειριστές PTP σύμφωνα με τους Opcodes τους. Ένας γρήγορος έλεγχος μας διαβεβαίωσε ότι οι χορδές στο υλικολογισμικό ταιριάζουν με την τεκμηρίωση που βρήκαμε στο διαδίκτυο.
Όταν κοιτάζουμε τη λειτουργία εγγραφής, συνειδητοποιήσαμε ότι το στρώμα PTP είναι μια πολλά υποσχόμενη επιφάνεια επίθεσης. Η συνάρτηση καταγράφει 148 διαφορετικούς χειριστές, δείχνοντας το γεγονός ότι ο πωλητής υποστηρίζει πολλές ιδιόκτητες εντολές. Με σχεδόν 150 διαφορετικές εντολές που εφαρμόζονται, οι πιθανότητες εύρεσης κρίσιμης ευπάθειας σε ένα από αυτά είναι πολύ υψηλές.
API χειριστή PTP
Κάθε χειριστής εντολών PTP εφαρμόζει το ίδιο API κώδικα. Το API χρησιμοποιεί το αντικείμενο PTP_Context, ένα αντικείμενο που είναι εν μέρει τεκμηριωμένο χάρη στο ML. Το σχήμα 4 δείχνει ένα παράδειγμα χρήσης της θήκης του PTP_Context:
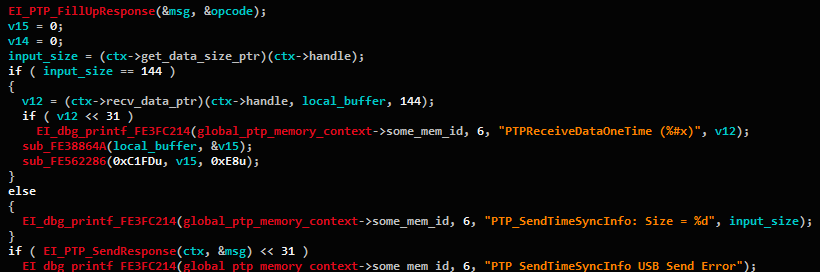
Εικόνα 4 – DECOMPLATED PTP Handler, χρησιμοποιώντας το αντικείμενο PTP_Context.
Όπως μπορούμε να δούμε, το πλαίσιο περιέχει δείκτες λειτουργιών που χρησιμοποιούνται για:
- Αναζητώντας το μέγεθος του εισερχόμενου μηνύματος.
- Λήψη του εισερχόμενου μηνύματος.
- Στέλνοντας πίσω την απάντηση μετά το χειρισμό του μηνύματος.
Αποδεικνύεται ότι οι περισσότερες εντολές είναι σχετικά απλές. Λαμβάνουν μόνο μερικά αριθμητικά επιχειρήματα, καθώς το πρωτόκολλο υποστηρίζει έως και 5 τέτοια επιχειρήματα για κάθε εντολή. Μετά τη σάρωση όλων των υποστηριζόμενων εντολών, ο κατάλογος των 148 εντολών περιορίστηκε γρήγορα σε 38 εντολές που λαμβάνουν buffer εισόδου. Από έναν εισβολέα’S Viewpoint, έχουμε πλήρη έλεγχο αυτού του buffer εισόδου και επομένως μπορούμε να αρχίσουμε να αναζητούμε τρωτά σημεία σε αυτό το πολύ μικρότερο σύνολο εντολών.
Ευτυχώς για εμάς, ο κώδικας ανάλυσης για κάθε εντολή χρησιμοποιεί απλό κώδικα C και είναι αρκετά ευθεία για την ανάλυση. Σύντομα, βρήκαμε την πρώτη μας ευπάθεια.
CVE-2019-5994-Overflow Buffer στο SendObjectInfo-0x100C
Όνομα εντολής PTP: SendObjectInfo
COMMAND PTP OPCODE: 0x100C
Εσωτερικά, το πρωτόκολλο αναφέρεται σε υποστηριζόμενα αρχεία και εικόνες ως “Αντικείμενα”, Και σε αυτήν την εντολή ο χρήστης ενημερώνει τα μεταδεδομένα ενός δεδομένου αντικειμένου. Ο χειριστής περιέχει μια ευπάθεια υπερχείλισης buffer όταν αναλύει αυτό που έπρεπε να είναι το όνομα αρχείου Unicode του αντικειμένου. Το σχήμα 5 δείχνει μια απλοποιημένη έκδοση κώδικα του ευάλωτου κομματιού κώδικα:

Εικόνα 5 – Ευάλωτο απόσπασμα κώδικα από τον χειριστή SendObjectInfo.
Αυτή είναι μια υπερχείλιση buffer μέσα σε ένα κύριο παγκόσμιο πλαίσιο. Χωρίς να αντιστραφούμε τα διάφορα πεδία σε αυτό το πλαίσιο, η μόνη άμεση επίπτωση που έχουμε είναι η ελεύθερη-όπου βρίσκεται το πρωτόγονο που βρίσκεται αμέσως μετά το αντίγραφό μας. Το αντίγραφό μας μπορεί να τροποποιήσει το πεδίο PkeyWordsStringUnicode σε αυθαίρετη τιμή και αργότερα να ενεργοποιήσει μια κλήση για να το απελευθερώσει.
Αυτό μοιάζει με έναν καλό τρόπο για να ξεκινήσουμε την έρευνά μας, αλλά συνεχίσαμε να αναζητούμε μια ευπάθεια που είναι ευκολότερο να εκμεταλλευτεί.
CVE-2019-5998-Υπερχείλιση buffer στο NotifyBtStatus-0x91F9
Όνομα εντολής PTP: Notifybtstatus
COMMAND PTP OPCODE: 0x91f9
Παρόλο που το μοντέλο κάμερας δεν κάνει’t Υποστήριξη Bluetooth, ορισμένες εντολές που σχετίζονται με Bluetooth έμειναν προφανώς πίσω και εξακολουθούν να είναι προσβάσιμες στους επιτιθέμενους. Σε αυτή την περίπτωση, βρήκαμε μια κλασική υπερχείλιση buffer με βάση τη στοίβα, όπως φαίνεται στο σχήμα 6.
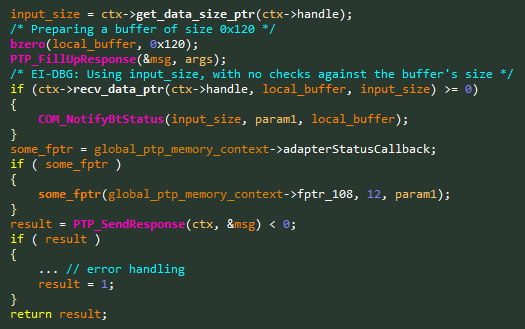
Εικόνα 6 – Ευάλωτο απόσπασμα κώδικα από το NotifyBtStatus Handler.
Η εκμετάλλευση αυτής της ευπάθειας θα είναι εύκολη, καθιστώντας τον πρωταρχικό στόχο μας για εκμετάλλευση. Συνήθως θα σταματούσαμε τον έλεγχο κώδικα σε αυτό το σημείο, αλλά καθώς είμαστε πολύ κοντά στο τέλος του χειριστή’λίστα, ας’να τελειώσει τα υπόλοιπα.
CVE-2019-5999- Υπερχείλιση buffer στο Blerequest-0x914C
Όνομα εντολής PTP: Σβέλτος
COMMAND PTP OPCODE: 0x914C
Φαίνεται ότι οι εντολές Bluetooth είναι πιο ευάλωτες από τις άλλες, γεγονός που μπορεί να προτείνει μια λιγότερο έμπειρη ομάδα ανάπτυξης. Αυτή τη φορά βρήκαμε μια υπερχείλιση buffer με βάση το σωρό, όπως φαίνεται στο σχήμα 7.
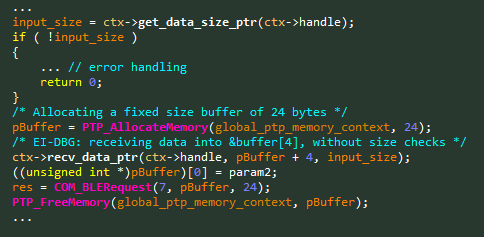
Εικόνα 7 – Ευάλωτο απόσπασμα κώδικα από τον χειριστή Blerequest.
Έχουμε τώρα 3 παρόμοια τρωτά σημεία:
- Υπερχείλιση buffer σε μια παγκόσμια δομή.
- Υπερχείλιση buffer πάνω από τη στοίβα.
- Υπερχείλιση buffer πάνω από το σωρό.
Όπως αναφέρθηκε προηγουμένως, θα προσπαθήσουμε να εκμεταλλευτούμε την ευπάθεια με βάση τη στοίβα, η οποία ελπίζουμε να είναι το πιο εύκολο.
Κερδική εκτέλεση
Ξεκινήσαμε συνδέοντας την κάμερα με τον υπολογιστή μας χρησιμοποιώντας ένα καλώδιο USB. Χρησιμοποιήσαμε στο παρελθόν τη διεπαφή USB μαζί με την Canon’μικρό “Βοηθητικό πρόγραμμα EOS” Λογισμικό και φαίνεται φυσικό να προσπαθήσουμε να το εκμεταλλευτούμε πρώτα πάνω από το στρώμα μεταφοράς USB. Αναζητώντας μια βιβλιοθήκη PTP Python, βρήκαμε το PTPY, το οποίο έκανε’t να δουλεύουμε κατευθείαν από το κουτί, αλλά μας έσωσε ακόμα σημαντικό χρόνο στη ρύθμισή μας.
Πριν γράψουμε εκμετάλλευση εκτέλεσης κώδικα, ξεκινήσαμε με μια μικρή απόδειξη της έννοιας (POC) που θα ενεργοποιήσει κάθε μία από τις ευπάθειες που βρήκαμε, ελπίζουμε ότι θα τελειώσει η κάμερα που συντρίβει. Το σχήμα 8 δείχνει πώς η κάμερα καταρρέει, σε αυτό που περιγράφεται από τον πωλητή ως “ERR 70.”

Εικόνα 8 – Οθόνη συντριβής που λάβαμε όταν δοκιμάσαμε τα εκμεταλλευτικά μας POCs.
Τώρα που είμαστε σίγουροι ότι όλα τα τρωτά σημεία μας λειτουργούν πράγματι, αυτό’χρόνος για να ξεκινήσετε την πραγματική ανάπτυξη εκμετάλλευσης.
Βασική ανασκόπηση των εργαλείων μας μέχρι στιγμής: η κάμερά μας δεν έχει κανένα πρόγραμμα εντοπισμού σφαλμάτων ή ML σε αυτό. Η κάμερα ήταν’δεν άνοιξε ακόμα, που σημαίνει ότι δεν κάνουμε’t έχει κάποια διεπαφή εντοπισμού σφαλμάτων που βασίζεται σε υλικό. Είμαστε’να γνωρίζουμε τίποτα για το χώρο διευθύνσεων του υλικολογισμικού, εκτός από τις διευθύνσεις του κώδικα που βλέπουμε στον αποσυνδεδετή μας. Η κατώτατη γραμμή είναι ότι είμαστε συνδεδεμένοι με την κάμερα χρησιμοποιώντας ένα καλώδιο USB και θέλουμε να εκμεταλλευτούμε τυφλά μια υπερχείλιση buffer με βάση τη στοίβα. Αφήνω’Ξεκινήστε.
Το σχέδιό μας είναι να χρησιμοποιήσουμε τη λειτουργία Sleep () ως σημείο διακοπής και να δοκιμάσουμε εάν μπορούμε να δούμε τη συντριβή της συσκευής μετά από ένα δεδομένο αριθμό δευτερολέπτων. Αυτό θα επιβεβαιώσει ότι αναλάβουμε τη ροή εκτέλεσης και προκάλεσε την κλήση στον ύπνο () . Όλα αυτά ακούγονται καλά σε χαρτί, αλλά η κάμερα είχε άλλα σχέδια. Τις περισσότερες φορές, το ευάλωτο έργο απλά πέθανε χωρίς να προκαλέσει συντριβή, προκαλώντας έτσι την κάμερα να κρεμάσει. Περιττό να πούμε ότι μπορούμε’να διαφοροποιήσουμε ανάμεσα σε ένα κρεμαστό και έναν ύπνο και στη συνέχεια να κρεμάσετε, κάνοντας τη στρατηγική μας για το σημείο διακοπής μας αρκετά άσκοπη.
Αρχικά, θέλαμε έναν τρόπο να γνωρίζουμε ότι η ροή εκτέλεσης έφτασε στον ελεγχόμενο κώδικα μας. Επομένως, αποφασίσαμε να αναστρέψουμε τη στρατηγική μας. Βρήκαμε μια διεύθυνση κώδικα που ενεργοποιεί πάντα ένα err 70 όταν φτάσει. Από τώρα και στο εξής, το σημείο διακοπής μας θα είναι μια κλήση σε αυτήν τη διεύθυνση. Μια συντριβή σημαίνει ότι χτυπάμε το σημείο διακοπής μας και “τίποτα”, ένα κρεμασμένο, σημαίνει ότι δεν το κάναμε’t Φτάστε.
Κατασκευάσαμε σταδιακά την εκμετάλλευσή μας μέχρι που τελικά μπορέσαμε να εκτελέσουμε το δικό μας απόσπασμα συναρμολόγησης – έχουμε τώρα εκτέλεση κώδικα.
Ανιχνευτής φόρτωσης
Το Scout είναι το Debugger Goto μου. Πρόκειται για ένα πρόγραμμα εντοπισμού σφαλμάτων που βάσει οδηγιών που ανέπτυξα κατά τη διάρκεια της έρευνας φαξ και αυτό αποδείχθηκε χρήσιμο σε αυτήν την έρευνα επίσης. Ωστόσο, χρησιμοποιούμε συνήθως το βασικό φορτωτή TCP για το Scout, ο οποίος απαιτεί συνδεσιμότητα δικτύου. Ενώ μπορούμε να χρησιμοποιήσουμε έναν φορτωτή αρχείων που θα φορτώσει το Scout από την κάρτα SD, θα χρειαστούμε αργότερα την ίδια συνδεσιμότητα δικτύου για το Scout, οπότε θα μπορούσαμε να λύσουμε αυτό το ζήτημα τώρα για τους δύο.
Μετά από να παίξουμε με τις διαφορετικές ρυθμίσεις της κάμερας, συνειδητοποιήσαμε ότι το WiFi μπορεί’T να χρησιμοποιηθεί ενώ το USB είναι συνδεδεμένο, πιθανότατα επειδή και οι δύο προορίζονται να χρησιμοποιηθούν από το στρώμα PTP και δεν υπάρχει υποστήριξη για τη χρήση τους ταυτόχρονα ταυτόχρονα. Έτσι αποφασίσαμε ότι ήρθε η ώρα να προχωρήσουμε από το USB σε WiFi.
Μπορούμε’λέμε ότι η μετάβαση στη διεπαφή WiFi επεξεργάστηκε από το κουτί, αλλά τελικά είχαμε ένα σενάριο Python που ήταν σε θέση να στείλει το ίδιο σενάριο εκμετάλλευσης, αυτή τη φορά πάνω από τον αέρα. Δυστυχώς, το σενάριό μας έσπασε. Μετά από εντατική εξέταση, η καλύτερη εικασία μας είναι ότι η κάμερα καταρρέει πριν επιστρέψουμε από την ευάλωτη λειτουργία, εμποδίζοντας αποτελεσματικά την ευπάθεια με βάση τη στοίβα. Ενώ δεν έχουμε ιδέα γιατί συντρίβεται, φαίνεται ότι η αποστολή ειδοποίησης σχετικά με την κατάσταση Bluetooth, όταν συνδέεται με το WiFi, απλά συγχέει την κάμερα. Ειδικά όταν δεν το κάνει’t Ακόμη και η υποστήριξη Bluetooth.
Επιστρέψαμε στο σκάφος. Θα μπορούσαμε να προσπαθήσουμε να εκμεταλλευτούμε ένα από τα άλλα δύο τρωτά σημεία. Ωστόσο, ένας από αυτούς είναι επίσης στη μονάδα Bluetooth, και δεν το κάνει’να φαίνονται πολλά υποσχόμενα. Αντ ‘αυτού, πήγαμε ξανά τη λίστα των χειριστών εντολών PTP και αυτή τη φορά κοίταξε τον καθένα πιο διεξοδικά. Για τη μεγάλη ανακούφιση μας, βρήκαμε μερικά περισσότερα τρωτά σημεία.
CVE-2019-6000- Υπερχείλιση buffer στο sendhostinfo-0x91e4
Όνομα εντολής PTP: Sendhostinfo
COMMAND PTP OPCODE: 0x91E4
Κοιτάζοντας τον ευάλωτο κώδικα, όπως φαίνεται στο σχήμα 9, ήταν προφανές γιατί χάσαμε την ευπάθεια με την πρώτη ματιά.
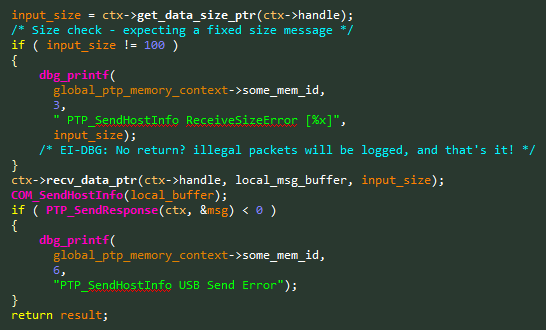
Εικόνα 9 – Ευάλωτο απόσπασμα κώδικα από τον χειριστή SendhostInfo.
Αυτή τη φορά οι προγραμματιστές θυμήθηκαν να ελέγξουν ότι το μήνυμα είναι το προβλεπόμενο σταθερό μέγεθος των 100 bytes. Ωστόσο, ξέχασαν κάτι κρίσιμο. Τα παράνομα πακέτα θα καταγραφούν μόνο, αλλά δεν έχουν πέσει. Μετά από ένα γρήγορο έλεγχο στο περιβάλλον δοκιμών WiFi, είδαμε συντριβή. Η λειτουργία καταγραφής δεν είναι’t ένα ισχυρισμό, και κέρδισε’t Σταματήστε το buffer buff-based �� �� ��
Αν και αυτή η ευπάθεια είναι ακριβώς αυτό που αναζητούσαμε, αποφασίσαμε για άλλη μια φορά να συνεχίσουμε να ψάχνουμε περισσότερα, ειδικά καθώς αυτό το είδος ευπάθειας θα βρεθεί πιθανότατα σε περισσότερες από μία εντολή.
CVE-2019-6001- Υπερχείλιση buffer στο SetAdapterBatteryReport-0x91FD
Όνομα εντολής PTP: Sendadapterbatteryreport
COMMAND PTP OPCODE: 0x91FD
Όχι μόνο βρήκαμε μια άλλη ευπάθεια με το ίδιο πρότυπο κώδικα, αυτή ήταν η τελευταία εντολή στη λίστα, δίνοντάς μας ένα ωραίο φινίρισμα. Το σχήμα 10 δείχνει μια απλοποιημένη έκδοση του ευάλωτου χειριστή PTP.

Εικόνα 10 – Ευάλωτο απόσπασμα κώδικα από το SendAdapterBatteryReport Handler.
Σε αυτή την περίπτωση, το buffer στοίβας είναι μάλλον μικρό, οπότε θα συνεχίσουμε να χρησιμοποιούμε την προηγούμενη ευπάθεια.
Υποσημείωση: Κατά τη δοκιμή αυτής της ευπάθειας στη ρύθμιση WiFi, διαπιστώσαμε ότι επίσης συντρίβεται πριν επιστρέψει η λειτουργία. Ήμασταν μόνο σε θέση να το εκμεταλλευτούμε πάνω από τη σύνδεση USB.
Φόρτωση ανίχνευσης – Δεύτερη απόπειρα
Οπλισμένοι με τη νέα μας ευπάθεια, ολοκληρώσαμε την εκμετάλλευση μας και φορτώσαμε επιτυχώς τον Scout στην κάμερα. Έχουμε τώρα ένα πρόγραμμα εντοπισμού σφαλμάτων δικτύου και μπορούμε να ξεκινήσουμε τις διευθύνσεις μνήμης για να μας βοηθήσουν κατά τη διάρκεια της διαδικασίας αντίστροφης μηχανικής μας.
Αλλά, περιμένετε ένα λεπτό, αρένα’Τ ολοκληρώσαμε? Στόχος μας ήταν να δείξουμε ότι η κάμερα θα μπορούσε να καταργηθεί τόσο από το USB όσο και από το WiFi χρησιμοποιώντας το πρωτόκολλο μεταφοράς εικόνων. Ενώ υπήρχαν μικρές διαφορές μεταξύ των δύο στρωμάτων μεταφοράς, στο τέλος η ευπάθεια που χρησιμοποιήσαμε εργάστηκαν και στις δύο περιπτώσεις, αποδεικνύοντας έτσι το σημείο μας. Ωστόσο, η ανάληψη της κάμερας ήταν μόνο το πρώτο βήμα στο σενάριο που παρουσιάσαμε. Τώρα αυτό’χρόνος για να δημιουργήσετε μερικά ransomware.
Ώρα για κάποια κρυπτογράφηση
Οποιοδήποτε σωστό ransomware χρειάζεται κρυπτογραφικές λειτουργίες για την κρυπτογράφηση των αρχείων που αποθηκεύονται στη συσκευή. Εάν θυμάστε, η διαδικασία ενημέρωσης υλικολογισμικού ανέφερε κάτι σχετικά με την κρυπτογράφηση AES. Αυτό μοιάζει με μια καλή ευκαιρία να ολοκληρώσουμε όλα τα καθήκοντά μας με ένα πάτημα.
Αυτή η εργασία αντίστροφης μηχανικής πήγε πολύ καλύτερα που πιστεύαμε ότι θα ήταν. Όχι μόνο βρήκαμε τις λειτουργίες AES, βρήκαμε επίσης την επαλήθευση και την αποκρυπτογράφηση κλειδιά για τη διαδικασία ενημέρωσης υλικολογισμικού. Επειδή το AES είναι ένας συμμετρικός κρυπτογραφημένος, τα ίδια κλειδιά μπορούν επίσης.
Αντί να εφαρμόσουμε όλους τους πολύπλοκους κρυπτογραφικούς αλγόριθμους, χρησιμοποιήσαμε τον Scout. Εφαρμόσαμε μια νέα εντολή που προσομοιώνει μια διαδικασία ενημέρωσης υλικολογισμικού και στέλνει πίσω τις κρυπτογραφικές υπογραφές που υπολογίζεται ο αλγόριθμος. Χρησιμοποιώντας αυτήν την εντολή, γνωρίζουμε τώρα ποιες είναι οι σωστές υπογραφές για κάθε μέρος στο αρχείο ενημέρωσης υλικολογισμικού, κερδίζοντας αποτελεσματικά ένα πρωτόγονο υπογραφή από την ίδια την κάμερα.
Δεδομένου ότι έχουμε μόνο μία κάμερα, αυτό ήταν ένα δύσκολο κομμάτι. Θέλουμε να δοκιμάσουμε το δικό μας έθιμο αρχείο ενημέρωσης για το υλικολογισμικό, αλλά το DO’Δεν θέλω να τούφα η κάμερά μας. Ευτυχώς για εμάς, στο σχήμα 11 μπορείτε να δείτε το Custom ROM Dumper, που δημιουργήθηκε με το Patching Magic Lantern’s rom dumper.
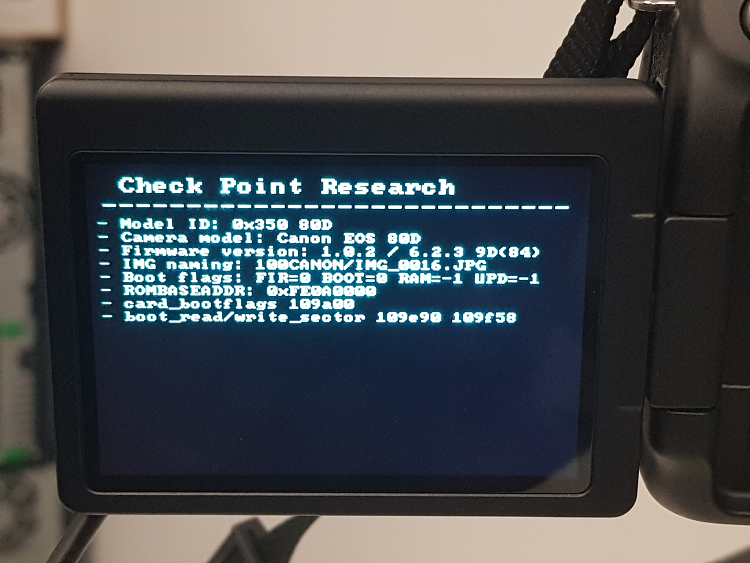
Εικόνα 11 – Εικόνα του προσαρμοσμένου rom dumper μας, χρησιμοποιώντας την κεφαλίδα μας.
CVE-2019-5995-Σιωπηλή κακόβουλη ενημέρωση υλικολογισμικού:
Υπάρχει μια εντολή PTP για την ενημέρωση απομακρυσμένου υλικολογισμικού, η οποία απαιτεί μηδενική αλληλεπίδραση χρήστη. Αυτό σημαίνει ότι ακόμη και αν όλα τα τρωτά σημεία εφαρμογής είναι patched, ένας εισβολέας μπορεί ακόμα να μολύνει την κάμερα χρησιμοποιώντας ένα κακόβουλο αρχείο ενημέρωσης υλικολογισμικού.
Περιτυλίξτε το
Μετά από να παίξουμε με τη διαδικασία ενημέρωσης υλικολογισμικού, επιστρέψαμε για να ολοκληρώσουμε τα ransomware μας. Το ransomware χρησιμοποιεί τις ίδιες κρυπτογραφικές λειτουργίες με τη διαδικασία ενημέρωσης υλικολογισμικού και καλεί τις ίδιες λειτουργίες AES στο υλικολογισμικό. Μετά την κρυπτογράφηση όλων των αρχείων στην κάρτα SD, το ransomware εμφανίζει το μήνυμα λύτρας στον χρήστη.
Η αλυσίδα τα πάντα μαζί απαιτεί από τον εισβολέα να ρυθμίσει πρώτα ένα Rogue WiFi Access Point. Αυτό μπορεί εύκολα να επιτευχθεί με την πρώτη ρουφαίνοντας το δίκτυο και στη συνέχεια να παραπλανήσει το AP για να έχει το ίδιο όνομα με αυτή που η κάμερα προσπαθεί αυτόματα να συνδεθεί. Μόλις ο επιτιθέμενος βρίσκεται μέσα στο ίδιο LAN με την κάμερα, μπορεί να ξεκινήσει την εκμετάλλευση.
Ακολουθεί μια παρουσίαση βίντεο της εκμετάλλευσης και του ransomware μας.
Χρονοδιάγραμμα γνωστοποίησης
- 31 Μαρτίου 2019 – Τα τρωτά σημεία αναφέρθηκαν στον Canon.
- 14 Μαΐου 2019 – Η Canon επιβεβαίωσε όλα τα τρωτά σημεία μας.
- Από αυτό το σημείο και τα δύο μέρη συνεργάστηκαν για να διορθώσουν τα τρωτά σημεία.
- 08 Ιουλίου 2019 – Επαληθεύσαμε και εγκρίναμε κανόνα’μπάλωμα.
- 06 Αυγούστου 2019 – Η Canon δημοσίευσε το έμπλαστρο ως μέρος μιας επίσημης συμβουλευτικής ασφάλειας.
Κανόνας’S Συμβουλευτικό Συμβουλευτικό
Εδώ είναι οι σύνδεσμοι προς την επίσημη συμβουλευτική ασφάλεια που δημοσιεύθηκε από τον Canon:
- Ιαπωνικά: https: // παγκόσμια.canon/ja/support/security/d-camera.HTML
- Αγγλικά: https: // παγκόσμια.Canon/en/support/security/d-camera.HTML
Συνιστούμε σε όλους να διορθώσουν τις πληγείσες κάμερες τους.
συμπέρασμα
Κατά τη διάρκεια της έρευνάς μας βρήκαμε πολλαπλές κρίσιμες ευπάθειες στο πρωτόκολλο μεταφοράς εικόνων όπως εφαρμόζεται από την Canon. Αν και η δοκιμασμένη εφαρμογή περιέχει πολλές ιδιόκτητες εντολές, το πρωτόκολλο είναι τυποποιημένο και είναι ενσωματωμένο σε άλλες κάμερες. Με βάση τα αποτελέσματά μας, πιστεύουμε ότι παρόμοια ευπάθειες μπορούν να βρεθούν και στις εφαρμογές PTP άλλων πωλητών.
Η έρευνά μας δείχνει ότι οποιοδήποτε “έξυπνος” η συσκευή, στην περίπτωσή μας μια κάμερα DSLR, είναι επιρρεπής σε επιθέσεις. Ο συνδυασμός των τιμών, των ευαίσθητων περιεχομένων και του ευρέως διαδεδομένου καταναλωτικού κοινού καθιστά τις κάμερες έναν προσοδοφόρο στόχο για τους επιτιθέμενους.
Μια τελική σημείωση για την κρυπτογράφηση υλικολογισμικού. Χρησιμοποιώντας μαγικό φανάρι’S ROM Dumper, και αργότερα χρησιμοποιώντας τις λειτουργίες από το ίδιο το υλικολογισμικό, μπορέσαμε να παρακάμψουμε τόσο την κρυπτογράφηση όσο και την επαλήθευση. Αυτό είναι ένα κλασικό παράδειγμα ότι η αφάνεια δεν ισούται με την ασφάλεια, ειδικά όταν χρειάστηκε μόνο ένα μικρό χρονικό διάστημα για να παρακάμψει αυτά τα κρυπτογραφικά στρώματα.
Camfecting: Πώς επιτίθενται οι χάκερ με πρόσβαση στην κάμερα σας
Προσοχή σε κακόβουλα αρχεία που ονομάζονται Trojans που θα μπορούσαν να δώσουν στους χάκερ πρόσβαση στην κάμερα του υπολογιστή σας χωρίς να γνωρίζετε.

Στις περισσότερες περιπτώσεις, εμφανίζεται ένα κόκκινο ή πράσινο φως όταν η κάμερα μας είναι ενεργοποιημένη, αλλά ορισμένα αρχεία Trojans επιτρέπουν στους χάκερ να παρακάμψουν αυτή τη λειτουργία – πράγμα που σημαίνει ότι θα μπορούσαν να σας παρακολουθούν μέσω της κάμερας χωρίς να γνωρίζετε. Εικόνα: Shutterstock
Ακριβώς όπως το ξύλινο άλογο της ελληνικής μυθολογίας, ένας Δούρειος είναι ένας τύπος κακόβουλου λογισμικού που συχνά μεταμφιεσμένο, στην περίπτωση αυτή ως νόμιμο λογισμικό ή πρόγραμμα. Μόλις εγκατασταθεί σε μια συσκευή, μπορεί να δώσει στους χάκερ πλήρη απομακρυσμένη πρόσβαση σε ένα άτομο’Ο υπολογιστής.
Ο εμπειρογνώμονας του UNSW Cybersecurity, καθηγητής Salil Kanhere. Είναι, λέει, συμβαίνει συχνά στους απλούς ανθρώπους σήμερα.
“Συνήθως, οι Τρώες χρησιμοποιούνται για να αναλάβουν τον έλεγχο ενός ατόμου’S Device – Έτσι, ο χάκερ μπορεί να αποκτήσει πρόσβαση στα αρχεία του υπολογιστή σας ή να κλέψει τα δεδομένα σας ή συχνά θα εισάγει πιο επιβλαβή κακόβουλο λογισμικό στη συσκευή σας,” αυτος λεει.
“Αυτό που είναι ανησυχητικό είναι ότι τους δίνει επίσης απομακρυσμένη πρόσβαση στον υπολογιστή σας, συμπεριλαμβανομένων των περιφερειακών όπως η κάμερα σας – που σημαίνει ότι μπορούν ουσιαστικά να παρακολουθήσουν ό, τι είναι στην άλλη πλευρά του φακού. Αυτός ο τύπος επίθεσης είναι γνωστός ως κάμπι.
“Το’είναι μια πλήρης διείσδυση στο απόρρητό μας και αυτό’Δεν περιορίζεται μόνο στον υπολογιστή σας, αυτό μπορεί να συμβεί στο τηλέφωνό σας, στο tablet καθώς και σε άλλες συσκευές δικτύου στο σπίτι σας όπως κάμερες ασφαλείας.”
Πώς λειτουργεί μια επίθεση?
Σε μερικούς ανθρώπους, η ιστορία των χάκερ που αποκτούν πρόσβαση σε ένα άτομο’Ο υπολογιστής S χωρίς την άδειά τους μπορεί να μην είναι νέος, αλλά οι χάκερ έρχονται πάντα με νέους τρόπους για να συγκαλύψουν τους Δούρειους.
Θέτοντας ως τράπεζα, κυβερνητική υπηρεσία ή φιλανθρωπία, οι χάκερ δημιουργούν την ψευδαίσθηση της αυθεντικότητας και της εξουσίας – συχνά με ένα απαιτητικό ή επείγοντα αίτημα που απαιτεί άμεση δράση από τον παραλήπτη. Εάν προχωρήσουν στη συνέχεια για να ανοίξουν ή να κατεβάσουν οποιαδήποτε αρχεία που επισυνάπτονται στο ηλεκτρονικό ταχυδρομείο SPAM, το κακόβουλο λογισμικό εγκαθιστά τα αρχεία Trojan στον υπολογιστή.
“Τις περισσότερες φορές όταν συμβαίνει αυτό, τα θύματα παραμένουν αγνοούν ότι έχει συμβεί ακόμη,” λέει ο καθηγητής. Κάναγερε.
“Η συναλλαγή είναι σχεδόν αυτόματη και συχνά δεν συμβαίνει τίποτα αφού χτυπήσετε το κουμπί λήψης, ώστε οι άνθρωποι να πιστεύουν εκεί’είναι μια σφάλμα ή αυτό’είναι ένα άδειο αρχείο, έτσι το αγνοούν και το don’Δεν το σκέφτομαι πολύ.
“Ήταν’t πάντα αυτό το εύκολο – όχι πολύ καιρό πριν οι χάκερ χρειάστηκαν για να γράψουν το κακόβουλο λογισμικό που σήμαινε ότι χρειάζονται εξειδικευμένες γνώσεις προγραμματισμού υπολογιστών. Σήμερα, οι Τρώες και όλα τα εργαλεία που απαιτούνται για την εκτόξευση τέτοιων επιθέσεων μπορούν να αγοραστούν και να πωληθούν στο The Dark Web.”
Γιατί συμβαίνει αυτό?
Καθηγητής. Ο Kanhere λέει ότι πρέπει να υπάρξει ένα ισχυρό κίνητρο για να χαράξει σε άλλο άτομο’S Webcam, καθώς η επίθεση σχεδιάζεται συνήθως και σκόπιμη.
“Ένας λόγος για τον οποίο συμβαίνει αυτό θα μπορούσε να είναι ότι οι χάκερ θέλουν να συλλάβουν εικόνες ή βίντεο του άλλου ατόμου σε μια συμβιβαστική θέση και ενδεχομένως να το χρησιμοποιήσουν ως εκβιασμό για οικονομικό κέρδος – αυτό’είναι μια πολύ διεστραμμένη αλήθεια, αλλά συμβαίνει.
“Είτε εμείς’Χρησιμοποιώντας τους φορητούς υπολογιστές, τα τηλέφωνα και άλλες συσκευές για εργασία ή κοινωνικούς σκοπούς, οι περισσότεροι έχουν μια ενσωματωμένη κάμερα έτσι’είναι πολύ εύκολο για τους χάκερ να αποκτήσουν πρόσβαση σε οπτικό υλικό του θύματος ανά πάσα στιγμή.
“Γνωρίζουμε επίσης ότι οι κυβερνητικές υπηρεσίες πληροφοριών μπορούν να χρησιμοποιήσουν αυτήν την προσέγγιση για να συγκεντρώσουν περιορισμένες ή ευαίσθητες πληροφορίες.”

Εγκατάσταση λογισμικού προστασίας από ιούς και ενεργοποίηση του τείχους προστασίας σας όταν περιηγείστε στο Διαδίκτυο είναι μερικοί τρόποι για να ενισχύσετε την υπεράσπισή σας εάν συμβεί ένα cyberattack. Εικόνα: Shutterstock
Εργαστείτε για την υπεράσπισή σας
Ενώ’Δεν είναι πάντα δυνατό να αποφύγετε πλήρως μια επίθεση καμπής, υπάρχουν τρόποι για να ενισχύσετε την υπεράσπισή σας όταν συμβεί κάποιος. Και έρχεται κάτω από την υγιεινή στον κυβερνοχώρο και να γνωρίσετε λίγο για τον υπολογιστή σας.
“Πρώτον, ελέγξτε ποιες εφαρμογές και προγράμματα έχουν άδεια πρόσβασης στην κάμερα και το μικρόφωνο σας. Βεβαιωθείτε ότι εσείς’Επιτρέποντας μόνο εφαρμογές που χρειάζονται πραγματικά πρόσβαση στην κάμερα, για παράδειγμα, ομάδες της Microsoft για συναντήσεις εργασίας, και όχι τυχαίες που δεν don’θυμάμαι την εγκατάσταση.
“Δεύτερον, ενεργοποιήστε το τείχος προστασίας σας. Αυτό θα σας βοηθήσει να προστατεύσετε το δίκτυό σας με φιλτράρισμα και αποκλεισμό της κυκλοφορίας που προσπαθεί να αποκτήσει μη εξουσιοδοτημένη πρόσβαση στον υπολογιστή σας.
“Τέλος, η εγκατάσταση προγραμμάτων λογισμικού προστασίας από ιούς είναι μια άλλη γραμμή άμυνας επειδή φιλτράρει ενεργά και ελέγχει το κακόβουλο λογισμικό στον υπολογιστή σας.”
Εάν συναντήσετε τυχαίους φακέλους στον υπολογιστή σας που περιέχουν εικόνες ή βίντεο που δεν κάνετε’T repall Η καταγραφή του εαυτού σας, αυτή είναι μια κόκκινη σημαία που συμβαίνει κάτι ψάρι, λέει ο Prof. Κάναγερε.
Ακόμη και οι πληροφορίες πληροφόρησης και τεχνολογίας υπολογιστών δεν είναι άνοσοι σε τέτοιου είδους επιθέσεις χάκερ.
Μια εικόνα του Mark Zuckerberg, ιδρυτή του γιγαντιαίου Facebook των κοινωνικών μέσων ενημέρωσης, που καθόταν στο γραφείο του, κρατώντας ένα χαρτόνι που έβγαλε την προσοχή σε κάτι ιδιόμορφο στο παρασκήνιο-η κάμερα του φορητού υπολογιστή του καλύφθηκε με κασέτα.
Στις περισσότερες συσκευές υπολογιστών, ένα πράσινο ή κόκκινο φως φαίνεται να μας ενημερώνει ότι η κάμερα χρησιμοποιείται. Αλλά αυτό δεν συμβαίνει πάντοτε όταν ένας Δούρειος έχει διεισδύσει στο σύστημα του υπολογιστή σας, λέει ο Prof. Κάναγερε.
“Η κάλυψη του φακού κάμερας στο φορητό υπολογιστή σας είναι ένας απλός και χαμηλής τεχνολογίας για την παροχή επιπλέον προστασίας από τους χάκερς που μπορεί να προσπαθήσουν να αποκτήσουν παράνομη πρόσβαση στην κάμερα του υπολογιστή σας.”


