


Apakah virus mempengaruhi kamera?
Ringkasan:
Pandemi Coronavirus memiliki dampak yang signifikan pada industri kamera. Pabrikan pabrik di Malaysia yang memproduksi kamera sony telah ditutup, yang mengarah pada potensi keterlambatan ketersediaan kamera. Keuangan Sony juga dapat terpengaruh karena perlambatan di pasar ponsel pintar yang menggunakan sensor mereka. Selain itu, penutupan toko telah menghasilkan penjualan kamera yang melambat.
Poin -Poin Kunci:
1. Coronavirus telah menyebabkan penutupan pabrik di Malaysia, mempengaruhi produksi kamera.
2. Kamera Sony mungkin mengalami keterlambatan ketersediaan sebagai akibat dari penutupan pabrik.
3. Situasi keuangan Sony dapat terpengaruh karena perlambatan di pasar ponsel pintar yang menggunakan sensor mereka.
4. Penutupan toko telah menyebabkan penurunan penjualan kamera.
Pertanyaan:
1. Bagaimana coronavirus memengaruhi industri kamera?
Virus ini telah mengakibatkan penutupan pabrik di Malaysia yang menghasilkan kamera sony, berpotensi menyebabkan keterlambatan ketersediaan kamera.
2. Dampak spesifik apa yang dimiliki coronavirus terhadap keuangan Sony?
Perlambatan yang dihasilkan di pasar ponsel pintar yang menggunakan sensor sony dapat memiliki implikasi keuangan bagi perusahaan.
3. Bagaimana penutupan toko mempengaruhi penjualan kamera?
Karena penutupan toko, penjualan kamera mengalami penurunan.
4. Mengapa orang menutupi webcam mereka?
Orang -orang menutupi webcam mereka untuk melindungi privasi dan keamanan mereka.
5. Bagaimana cybercriminal dapat memperoleh akses ke webcam seseorang?
Penjahat dunia maya dapat memperoleh akses ke webcam dengan meretas perangkat dan menonaktifkan lampu LED yang menunjukkan webcam sedang digunakan.
6. Risiko apa yang ditimbulkan oleh webcam yang terbuka?
Webcam yang terbuka dapat digunakan untuk tujuan jahat seperti pemerasan, pencurian identitas, atau menyebabkan kesusahan bagi korban.
7. Apa kerentanan webcam nirkabel?
Webcam nirkabel rentan jika kata sandi default tidak diubah, karena siapa pun yang memiliki alamat IP dapat dengan mudah menebak kata sandi dan mengakses perangkat.
8. Bagaimana Penjahat Cyber bisa mengambil alih webcam bawaan?
Jika perangkat dengan webcam bawaan mendapatkan virus atau malware, penjahat cyber dapat dengan mudah mengendalikan fitur webcam, termasuk menonaktifkan lampu LED.
9. Adalah webcam depan yang menghadap ke depan yang dianggap sebagai risiko keamanan?
Tidak, webcam yang menghadap ke depan smartphone biasanya tidak dianggap sebagai risiko keamanan karena sering tersimpan saat tidak digunakan.
10. Apa saja tips untuk meningkatkan privasi dan keamanan webcam?
Beberapa tips untuk meningkatkan privasi dan keamanan webcam termasuk menginstal perangkat lunak antivirus, memastikan firewall berjalan, mengubah kata sandi pada webcam nirkabel, dan menjaga sistem operasi dan perangkat lunak diperbarui.
Bagaimana Coronavirus memengaruhi industri kamera
Virus ini telah menutup pabrik manufaktur di Malaysia yang memproduksi kamera sony, namun. Itu bisa berarti keterlambatan dalam mendapatkan kamera, meskipun Sony memiliki’t berbagi spesifik. Perusahaan’Keuangan juga dapat dipengaruhi oleh perlambatan yang dihasilkan di pasar ponsel cerdas yang menggunakan sensor sony – dan memperlambat penjualan karena penutupan toko.
Inilah alasan mengapa orang menutupi webcam mereka
Kamu don’T harus terlihat jauh untuk menemukan webcam. Mereka’RE di laptop, tablet, dan smartphone Anda. Dia’Senang bisa mengobrol dengan teman atau keluarga dan melihat wajah mereka, tetapi webcam juga menimbulkan bahaya bagi privasi dan keamanan Anda.
Penjahat dunia maya berpotensi mendapatkan akses ke webcam Anda untuk merekam pemandangan dan suara yang terkait dengan Anda. Anda mungkin berpikir Anda’D Kenali jika seseorang melakukannya dengan perangkat Anda, tetapi ada cara peretas dapat menonaktifkan lampu LED yang biasanya menandakan webcam Anda digunakan, bahkan saat itu’s running.
Banyak orang menutupi webcam mereka karena Anda tidak pernah tahu siapa yang bisa menonton. Jika Snoop mendapatkan akses ke webcam Anda, mereka mungkin mengumpulkan rekaman untuk memeras, memeras, atau menyebabkan kekacauan dalam hidup Anda.
Berita bagus? Dia’Sang cyberreat yang mudah dilindungi jika Anda tahu apa yang Anda tahu’melakukan. Di Sini’Lihatlah mengapa Anda harus menutupi webcam Anda, apa yang mungkin terjadi jika Anda tidak’t, dan enam tips yang dapat Anda gunakan untuk meningkatkan keamanan webcam Anda.
Mengapa Anda harus menutupi webcam Anda
Cyberthieves mencari cara untuk menarget dan mencuri informasi. Ini mungkin berupa pembajakan rekening bank online, mencuri data keuangan yang digunakan untuk belanja online, atau masuk ke akun media sosial.
Tetapi Anda mungkin telah memperhatikan selotip di atas rekan kerja’S atau teman’S webcam belakangan ini. Itu’S karena CyberTreats juga dapat menargetkan webcam.
Virus dan malware yang sama yang dapat mencuri informasi dari perangkat Anda juga dapat menyematkan perangkat lunak yang dapat merekam apa pun yang dilihat oleh webcam. Ini mungkin aktivitas yang terjadi dalam kenyamanan rumah Anda atau dalam privasi tempat kerja Anda. Jika digunakan untuk keperluan jahat, webcam dapat merekam momen atau materi yang sensitif, dengan laptop yang terinfeksi mengirim rekaman kembali ke penjahat cyber.
Materi itu’S yang dikumpulkan dapat digunakan untuk berbagai tujuan, seperti pemerasan, pencurian identitas atau menyebabkan kesusahan korban. CyberTreat dari webcam yang terbuka dapat memiliki dampak yang sangat nyata pada siapa pun yang mempengaruhi.
Apa yang bisa terjadi jika webcam Anda rentan
Jika kamu tidak’t mengambil tindakan pencegahan untuk mengamankan webcam Anda, privasi dan keamanan online Anda mungkin tidak sekuat yang seharusnya.
Ada dua jenis webcam umum, masing -masing memiliki kerentanan yang berbeda yang dapat dieksploitasi oleh penjahat cyber:
- Webcam nirkabel: Kamera -kamera ini menggunakan konektivitas nirkabel untuk terhubung ke laptop atau komputer Anda, tetapi itu juga berarti mereka memiliki alamat IP dan kata sandi. Seringkali, ketika konsumen membeli dan mengatur webcam, mereka meninggalkan kata sandi sebagai opsi default, alih -alih mengatur kata sandi kompleks yang unik sendiri. Itu berarti siapa pun yang dapat menemukan alamat IP mungkin dengan mudah menebak kata sandi dan dapat mengakses perangkat.
- Webcam bawaan: Kamera -kamera ini dibangun ke dalam laptop atau tablet Anda dan berguna untuk percakapan video. Tetapi jika perangkat Anda mendapatkan virus atau malware, penjahat cyber kemudian dapat dengan mudah mengambil alih fungsionalitas webcam dan menyalakan atau mematikannya sesuai keinginan, serta menonaktifkan lampu LED untuk menghindari deteksi.
Smartphone’S webcam depan yang menghadap ke depan biasanya’t mempertimbangkan risiko keamanan. Itu’S karena saat Anda’tidak menggunakannya, itu’S Biasanya terselip di dompet atau saku Anda.
Tidak demikian halnya dengan webcam nirkabel atau bawaan. Penjahat dunia maya dapat mengakses kamera ini, dan karena posisi mereka – menghadap ke ruang tamu, dapur, atau kantor Anda – mereka dapat mengekspos privasi dan percakapan sensitif Anda.
Itu’s mengapa itu’S ide yang bagus untuk menutupi webcam Anda atau mengambil langkah lain untuk meningkatkan keamanan internet Anda.
6 tips untuk meningkatkan privasi dan keamanan webcam
Menutupi webcam Anda adalah trik mudah untuk menghindari seseorang yang memata -matai Anda. Tapi itu tidak’T benar -benar mengatasi kebutuhan akan keamanan internet. Plus, menempatkan tape di atas webcam Anda tidak’t berarti seseorang bisa’t masih mendengarkan melalui mikrofon.
Berikut adalah enam tips yang dapat Anda gunakan untuk membantu meningkatkan webcam dan keamanan perangkat Anda.
- Dapatkan perangkat lunak antivirus. Webcam bawaan dapat diretas dengan virus dan malware umum. Perangkat lunak antivirus dapat membantu Anda melindungi perangkat Anda dengan lebih baik. Beberapa perangkat lunak keamanan mencegah aplikasi dan malware mengakses webcam komputer Anda tanpa persetujuan Anda.
- Pastikan firewall Anda sedang berjalan. Firewalls bertindak sebagai gerbang memastikan hanya lalu lintas yang sah membuatnya ke jaringan Anda dan webcam bawaan Anda.
- Ubah kata sandi di webcam nirkabel Anda. Ribuan webcam nirkabel ada di luar sana dengan kata sandi default yang sama yang dikodekan ke dalamnya oleh produsen mereka. Jika Anda memperbarui kata sandi default ke sesuatu yang unik dan kompleks, Anda dapat membantu meningkatkan keamanan webcam Anda.
- Perbarui sistem operasi dan perangkat lunak Anda. Penjahat dunia maya dapat mengkompromikan perangkat dan mengunduh virus ke dalamnya dengan mengeksploitasi kerentanan yang ditemukan dalam sistem operasi atau perangkat lunak populer. Pastikan Anda memperbarui ke versi terbaru untuk menambal kelemahan keamanan.
- Hindari tautan atau lampiran yang mencurigakan. Penjahat cyber terkadang menggunakan email phishing untuk mengirimkan virus webcam atau malware. Hanya buka email dan tautan atau unduhan lampiran dari alamat email yang Anda percayai.
- Gunakan penutup webcam geser. Dia’s Solusi sederhana-geser penutup saat Anda ingin berbicara secara langsung dengan seseorang dan tutup saat Anda’tidak menggunakannya.
Ikuti tips ini dan Anda’akan dalam perjalanan Anda untuk menjalani kehidupan yang lebih terhubung secara pribadi.
Bagaimana Coronavirus memengaruhi industri kamera

Novel Coronavirus mempengaruhi industri pencitraan dengan cara yang dramatis. Fotografer profesional menghadapi minggu sesi yang dibatalkan dan penundaan acara besar seperti Olimpiade. Pameran dagang utama seperti Photokina dan Nab telah dibatalkan. Produk baru telah ditunda karena pabrik dipaksa untuk ditutup.
Bahkan sebelum virus menjadi pandemi global, industri kamera – dan industri teknologi yang lebih besar secara keseluruhan – mulai melihat kekurangan. Sementara sebagian besar perusahaan kamera utama berkantor pusat di Jepang (negara yang mengalami sedikit perlambatan sebagai akibat dari virus tersebut. setidaknya untuk saat ini) Sebagian besar manufaktur terjadi di Cina, di mana virus itu menghantam lebih awal dan keras. Bahkan produk yang diproduksi di Jepang menghadapi kekurangan suku cadang dari pemasok yang berbasis di Cina. Beberapa perusahaan telah mengumumkan penundaan produk yang hanya terungkap sesaat sebelum COVID-19 mengambil alih siklus berita, termasuk Nikon untuk D6 DSLR andalannya.
Di sana’tidak tahu berapa banyak virus yang menunda perlengkapan yang tidak ada’belum diumumkan.

Sementara industri ini sudah melihat efek jangka pendek, efek jangka panjangnya sesuai dengan spekulasi, kemungkinan bahkan untuk orang dalam industri. Tren digital menjangkau beberapa produsen besar untuk informasi lebih lanjut tentang operasi mereka selama krisis, tetapi sebagian besar hanya memberikan tanggapan atau tautan yang tidak jelas ke pernyataan resmi.
- Bagaimana Kamera Instan Fujifilm membantu pasien dan perawat untuk terhubung
- Nikon’S Kamera D6 yang sangat mahal akhirnya mulai pengiriman
- Cara melacak pemeriksaan stimulus coronavirus Anda menggunakan aplikasi web IRS
Beberapa perusahaan kamera, termasuk Fujifilm dan Canon, juga mengembangkan persediaan medis, yang dapat membantu mengimbangi kerugian pendapatan. Dampak virus pada ekonomi dapat menciptakan masalah lebih lanjut untuk industri yang telah mengalami penjualan bertahun -tahun lebih rendah karena kamera telepon yang semakin mampu.
Fotografer yang berencana membeli kamera atau lensa baru, atau yang perlu diperbaiki, juga akan melihat penundaan, jika bukan dari produsen kamera sendiri, kemudian dari pengecer. Amazon memprioritaskan pengiriman untuk barang-barang penting dan B&H sementara telah menutup lokasi bata-dan-mortirnya.
Begini cara coronavirus mempengaruhi produsen kamera utama.
Sony
Sony menghasilkan sensor kamera untuk banyak merek di luarnya, termasuk kebanyakan smartphone. Dan pembuatan sensor terus berlanjut selama pandemi, kata perusahaan itu.
Virus ini telah menutup pabrik manufaktur di Malaysia yang memproduksi kamera sony, namun. Itu bisa berarti keterlambatan dalam mendapatkan kamera, meskipun Sony memiliki’t berbagi spesifik. Perusahaan’Keuangan juga dapat dipengaruhi oleh perlambatan yang dihasilkan di pasar ponsel cerdas yang menggunakan sensor sony – dan memperlambat penjualan karena penutupan toko.
Nikon
Awal bulan ini, Nikon mengatakan peluncuran DSLR andalannya yang baru, D6, akan ditunda berbulan -bulan karena virus tersebut. Pada saat itu, Nikon mengatakan D6 akan ditunda sampai Mei. 120-300mm f/2 mendatang.8 lensa juga tertunda karena virus.
Penundaan Olimpiade 2020 dapat meringankan rasa sakit dari penundaan D6. Baik kamera dan lensa 120-300mm diarahkan untuk fotografer olahraga profesional, dan rilis mereka diatur waktunya untuk mendapatkannya di tangan pelanggan sebelum Olimpiade Tokyo, yang sekarang menang’t terjadi sampai 2021.
Saat virus menyebar di u.S., Nikon juga dipaksa untuk menutup pusat layanannya di sini dan membatalkan acara. Nikon’Tim Dukungan masih tersedia melalui panggilan atau email, tetapi pemberitahuan di halaman dukungan mengatakan untuk mengharapkan waktu tunggu yang lebih lama. Pembaruan pada 27 Maret mengatakan bahwa perusahaan masih menghadapi ketidakpastian dan terus memantau dampak dan potensi penundaan.
Canon
HASN CANON’belum berbagi pernyataan resmi tentang penundaan. Rumor menunjukkan bahwa produksi berjalan pada kapasitas berkurang, yang bisa berarti penundaan untuk kamera mirrorless EOS R5 yang akan datang. Lensa Rebel T8i dan RF 24-200mm-diumumkan 13 Februari-belum menerima tanggal rilis.
FUJIFILM
FUJIFILM’S X-T3 dan X-T30 dipengaruhi oleh penurunan produksi, perusahaan mengatakan dalam sebuah pernyataan untuk tren digital. Perusahaan’S-T4 mendatang mungkin tidak tersedia hingga April atau lebih baru, dengan Fujifilm mencatat bahwa virus itu dapat mendorong tanggal itu lebih jauh.
Fujifilm juga sementara menutup tokonya di New York serta lokasi drop-off perbaikan di New Jersey. Perbaikan masih akan tersedia dengan menghubungi dukungan pelanggan.
Perusahaan tidak’t hanya membuat kamera. Ini juga menghasilkan peralatan medis dan kultur sel yang digunakan untuk mengembangkan vaksin. Seorang pejabat Cina mengklaim awal bulan ini bahwa obat Avigan, yang diproduksi oleh anak perusahaan Fujifilm, tampaknya membantu pasien coronavirus.
Sigma
Sigma adalah salah satu dari sedikit perusahaan yang melakukan semua manufakturnya di Jepang, tetapi bahkan dapat dipengaruhi oleh kendala pasokan pada bagian -bagian yang berasal dari tempat lain. Berbicara dengan DPReview awal bulan ini, Sigma menjelaskan bahwa mereka mencari untuk mendapatkan bagian -bagian seperti itu dari pemasok baru.
Karena shutdown yang diamanatkan di California dan New York, Sigma’s u.S. Kantor ditutup saat karyawan bekerja dari rumah. Transaksi apa pun yang membutuhkan pengiriman, termasuk perbaikan dan pesanan baru, telah ditangguhkan.
Untuk pembaruan terbaru tentang wabah novel Coronavirus, Kunjungi Organisasi Kesehatan Dunia’s covid-19 halaman.
Rekomendasi editor
- Cara Mendaftar untuk Percobaan Vaksin Coronavirus
- Mengenakan’t Tingkatkan kamera Anda. Itu menang’t membuat Anda menjadi fotografer yang lebih baik
- Kamera Nikon D6 akhirnya tiba pada 21 Mei
- Cara Menghindari Penipuan Periksa Stimulus Coronavirus
- Lihat bagaimana fujifilm’Kamera X100 yang populer telah berubah selama bertahun -tahun
- Fitur
- Berita
- Coronavirus: Bagaimana Covid-19 mengubah cara kita hidup
- Fitur
Katakan Keju: Ransomware-ing Kamera DSLR
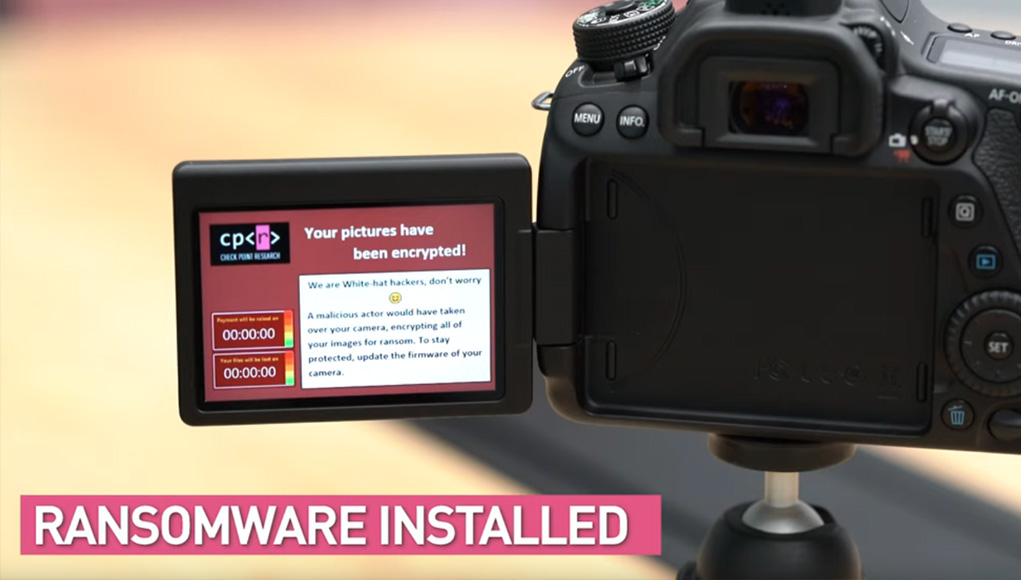
Kamera. Kami membawa mereka ke setiap acara kehidupan penting, kami membawanya di liburan kami, dan kami menyimpannya dalam kasus pelindung untuk menjaga mereka tetap aman selama transit. Kamera lebih dari sekadar alat atau mainan; Kami mempercayakan mereka dengan kenangan kami, dan karenanya sangat penting bagi kami.
Di blog ini, kami menceritakan bagaimana kami di Check Point Research melakukan perjalanan untuk menguji apakah peretas dapat memukul kami di sweet spot yang tepat ini. Kami bertanya: Bisakah peretas mengambil alih kamera kami, para penjaga saat -saat berharga kami, dan menginfeksi mereka dengan ransomware?
Dan jawabannya adalah: Ya.
Latar Belakang: Kamera DSLR Aren’t kakek nenekmu’ Kamera, alat film antik yang sangat besar yang mungkin Anda temukan di loteng. Hari ini’Kamera S adalah perangkat digital tertanam yang terhubung ke komputer kami menggunakan USB, dan model terbaru bahkan mendukung wifi. Sementara USB dan WiFi digunakan untuk mengimpor gambar kami dari kamera ke ponsel atau PC kami, mereka juga mengekspos kamera kami ke lingkungan sekitarnya.
Penelitian kami menunjukkan bagaimana penyerang di dekat dekat (WiFi), atau penyerang yang sudah membajak PC (USB) kami, juga dapat merambat dan menginfeksi kamera kesayangan kami dengan malware. Bayangkan bagaimana Anda menanggapi jika penyerang menyuntikkan ransomware ke kedua komputer Anda Dan kamera, menyebabkan mereka menyandera semua gambar Anda kecuali Anda membayar tebusan.
Di bawah ini adalah demonstrasi video dari serangan ini:
Detail teknis
Picture Transfer Protocol (PTP)
Kamera DSLR modern tidak lagi menggunakan film untuk menangkap dan kemudian mereproduksi gambar. Sebaliknya, Asosiasi Industri Pencitraan Internasional merancang protokol standar untuk mentransfer gambar digital dari kamera Anda ke komputer Anda. Protokol ini disebut Picture Transfer Protocol (PTP). Awalnya berfokus pada transfer gambar, protokol ini sekarang berisi lusinan perintah berbeda yang mendukung apa pun dari mengambil gambar langsung hingga meningkatkan kamera’f firmware.
Meskipun sebagian besar pengguna menghubungkan kamera mereka ke PC mereka menggunakan kabel USB, model kamera yang lebih baru sekarang mendukung WiFi. Ini berarti bahwa apa yang dulunya merupakan protokol PTP/USB yang hanya dapat diakses oleh perangkat yang terhubung dengan USB, sekarang juga PTP/IP yang dapat diakses oleh setiap perangkat yang diaktifkan Wifi di dekat dekat.
Dalam ceramah sebelumnya bernama “Paparazzi over ip” (Hitb 2013), Daniel Mende (Ernw) menunjukkan semua serangan jaringan yang berbeda yang dimungkinkan untuk setiap protokol jaringan yang kanon itu’Kamera EOS didukung pada saat itu. Di akhir pembicaraannya, Daniel membahas protokol jaringan PTP/IP, menunjukkan bahwa penyerang dapat berkomunikasi dengan kamera dengan mengendus panduan spesifik dari jaringan, panduan yang dihasilkan ketika target’Komputer S dipasangkan dengan kamera. Karena protokol PTP menawarkan berbagai perintah, dan tidak diautentikasi atau dienkripsi dengan cara apa pun, ia menunjukkan bagaimana ia (salah) menggunakan protokol tersebut’fungsionalitas untuk memata -matai korban.
Dalam penelitian kami, kami bertujuan untuk maju melampaui titik mengakses dan menggunakan protokol’fungsionalitas s. Simulasi penyerang, kami ingin menemukan kerentanan implementasi dalam protokol, berharap dapat memanfaatkannya untuk mengambil alih kamera. Skenario eksekusi kode jarak jauh (RCE) seperti itu akan memungkinkan penyerang melakukan apa pun yang mereka inginkan dengan kamera, dan menginfeksinya dengan ransomware hanyalah salah satu dari banyak opsi.
Dari penyerang’Perspektif S, lapisan PTP terlihat seperti target yang bagus:
- PTP adalah protokol yang tidak autentikasi yang mendukung lusinan perintah kompleks yang berbeda.
- Kerentanan dalam PTP dapat dieksploitasi secara setara dengan USB dan melalui WiFi.
- Dukungan WiFi membuat kamera kami lebih mudah diakses oleh penyerang terdekat.
Di blog ini, kami fokus pada PTP sebagai vektor serangan kami, menggambarkan dua jalan potensial untuk penyerang:
- USB – untuk penyerang yang mengambil alih PC Anda, dan sekarang ingin menyebar ke kamera Anda.
- WiFi – Penyerang dapat menempatkan titik akses wifi jahat di objek wisata, untuk menginfeksi kamera Anda.
Dalam kedua kasus itu, para penyerang mengejar kamera Anda. Jika mereka’kembali sukses, kemungkinan Anda’ll harus membayar tebusan untuk membebaskan kamera dan file gambar tercinta.
Memperkenalkan target kami
Kami memilih untuk fokus pada Canon’Kamera S EOS 80D DSLR karena berbagai alasan, termasuk:
- Canon adalah pembuat DSLR terbesar, mengendalikan lebih dari 50% pasar.
- EOS 80D mendukung USB dan WiFi.
- Canon memiliki yang luas “modding” Komunitas, yang disebut Magic Lantern.
Magic Lantern (ML) adalah add-on perangkat lunak bebas open-source yang menambahkan fitur baru ke kamera Canon EOS. Akibatnya, komunitas ML sudah mempelajari bagian -bagian firmware, dan mendokumentasikan beberapa API -nya.
Penyerang adalah maksimis laba, mereka berusaha untuk mendapatkan dampak maksimum (laba) dengan upaya minimal (biaya). Dalam hal ini, penelitian tentang kamera Canon akan memiliki dampak tertinggi bagi pengguna, dan akan menjadi yang paling mudah untuk memulai, berkat dokumentasi yang ada yang dibuat oleh komunitas ML.
Mendapatkan firmware
Ini seringkali merupakan bagian paling sulit dari setiap penelitian tertanam. Langkah pertama adalah memeriksa apakah ada file pembaruan firmware yang tersedia untuk umum di vendor’S situs web. Seperti yang diharapkan, kami menemukannya setelah pencarian Google yang singkat. Setelah mengunduh file dan mengekstraksi arsip, kami memiliki kejutan yang tidak menyenangkan. File tersebut tampaknya dienkripsi / dikompresi, seperti yang dapat dilihat pada Gambar 1.
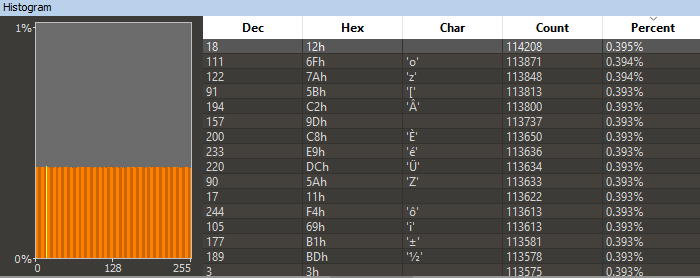
Gambar 1 – Histogram byte dari file pembaruan firmware.
Distribusi byte bahkan mengisyaratkan bahwa firmware dienkripsi atau dikompresi, dan bahwa algoritma apa pun yang digunakan mungkin bagus. Menyusun melalui file, kami gagal menemukan pola berguna yang berpotensi menjadi petunjuk tentang keberadaan kode perakitan untuk bootloader. Dalam banyak kasus, bootloader tidak terkompresi, dan berisi instruksi yang diperlukan untuk dekripsi / dekompresi file.
Mencoba beberapa alat dekompresi, seperti binwalk atau 7zip, tidak menghasilkan hasil, yang berarti bahwa ini adalah skema kompresi eksklusif, atau bahkan enkripsi. File firmware terenkripsi sangat jarang, karena biaya tambahan implikasi manajemen kunci untuk vendor.
Merasa macet, kami kembali ke Google, dan memeriksa apa yang dikatakan internet tentang ini .File fir. Di sini kita dapat melihat manfaat utama mempelajari perangkat dengan komunitas modding yang luas, karena ML juga harus mengatasi batasan ini. Dan memang, di wiki mereka, kami menemukan halaman ini yang menjelaskan “Perbarui perlindungan” dari file pembaruan firmware, sebagaimana digunakan dalam beberapa versi selama bertahun -tahun. Sayangnya bagi kami, ini mengkonfirmasi tebakan awal kami: firmware dienkripsi AES.
Menjadi open-source, kami berharap ML entah bagaimana akan mempublikasikan kunci enkripsi ini, memungkinkan kami mendekripsi firmware sendiri. Sayangnya, ternyata tidak terjadi. ML tidak hanya dengan sengaja menjaga rahasia kunci enkripsi, kami tidak bisa’Temukan kunci di mana saja di internet. Lainnya jalan buntu.
Hal berikutnya yang harus diperiksa adalah jika ML mem -porting perangkat lunak mereka ke model kamera kami, pada kesempatan itu berisi fungsi debugging yang akan membantu kami membuang firmware. Meskipun pelabuhan seperti itu belum dirilis, saat membaca forum dan wiki mereka, kami memang menemukan terobosan. ML mengembangkan sesuatu yang disebut portabel rom dumper. Ini adalah file pembaruan firmware khusus yang pernah dimuat, membuang memori kamera ke dalam kartu SD. Gambar 2 menunjukkan gambar kamera selama dump rom.
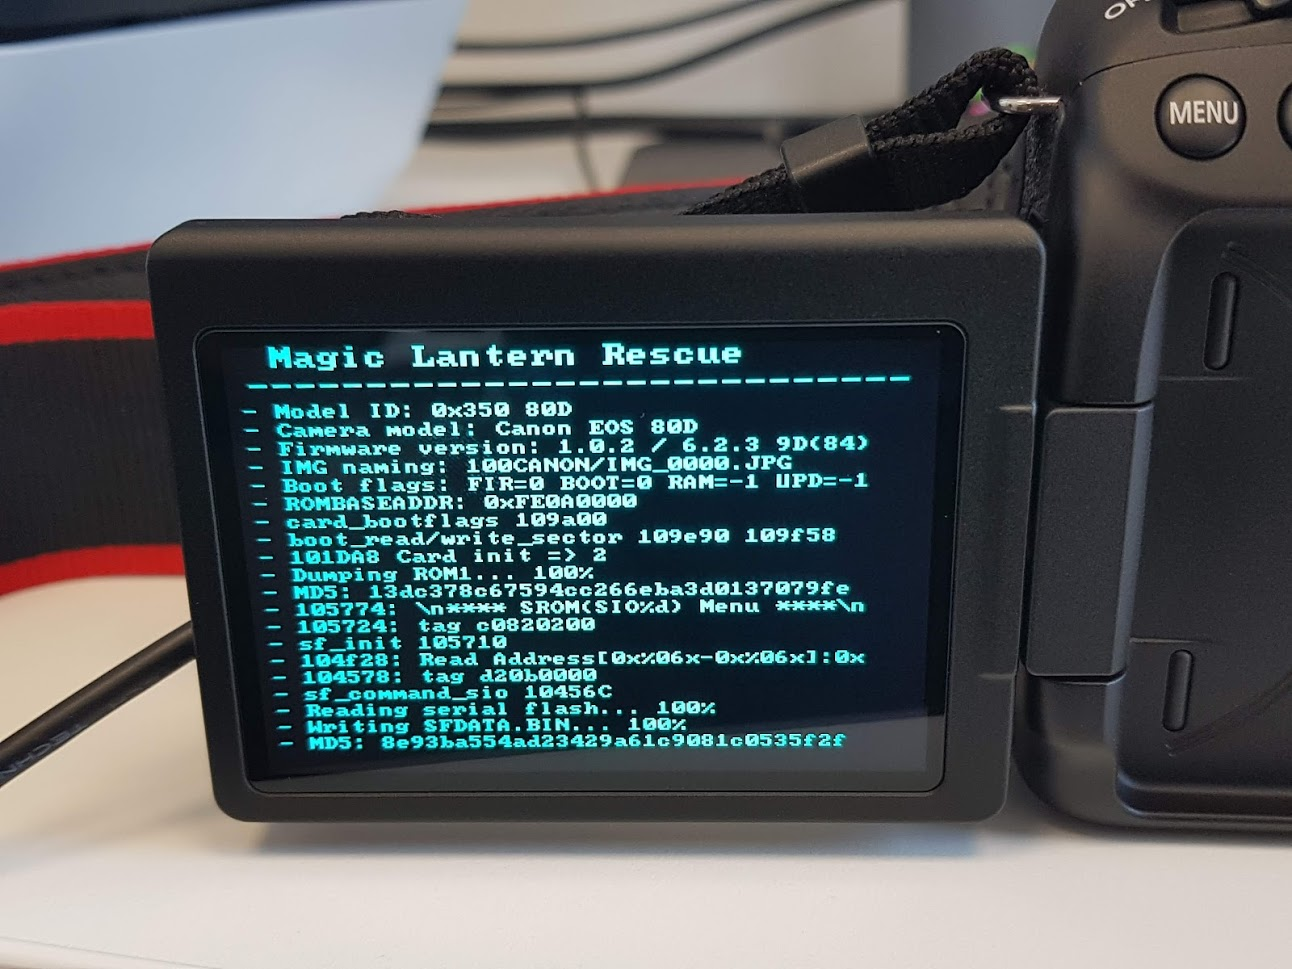
Gambar 2 – Gambar diambil selama dump rom dari EOS 80D.
Menggunakan instruksi yang disediakan di forum, kami berhasil membuang kamera’S firmware dan memuatnya ke Disassembler kami (IDA Pro). Sekarang kita akhirnya bisa mulai mencari kerentanan di kamera.
Membalikkan lapisan PTP
Menemukan lapisan PTP cukup mudah, karena kombinasi dua sumber yang bermanfaat:
- Lapisan PTP berbasis perintah, dan setiap perintah memiliki opcode numerik yang unik.
- Firmware berisi banyak string indikatif, yang memudahkan tugas untuk merekayasa baliknya.
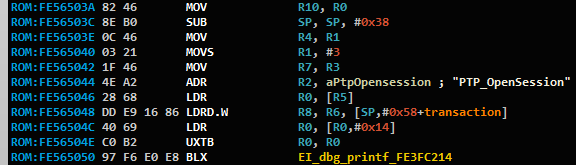
Gambar 3 – String terkait PTP dari firmware.
Melintasi kembali dari penangan PTP OpenSession, kami menemukan fungsi utama yang mendaftarkan semua penangan PTP sesuai dengan opcodes mereka. Cek cepat meyakinkan kami bahwa string di firmware cocok dengan dokumentasi yang kami temukan online.
Saat melihat fungsi pendaftaran, kami menyadari bahwa lapisan PTP adalah permukaan serangan yang menjanjikan. Fungsi mendaftarkan 148 penangan yang berbeda, menunjuk pada fakta bahwa vendor mendukung banyak perintah kepemilikan. Dengan hampir 150 perintah yang berbeda diterapkan, kemungkinan menemukan kerentanan kritis di salah satunya sangat tinggi.
PTP Handler API
Setiap penangan perintah PTP mengimplementasikan API kode yang sama. API memanfaatkan objek PTP_Context, objek yang didokumentasikan sebagian berkat ML. Gambar 4 menunjukkan contoh penggunaan kasus PTP_Context:
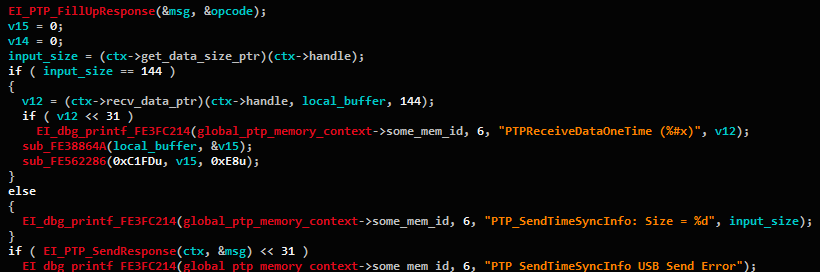
Gambar 4 – Handler PTP yang didekompilasi, menggunakan objek PTP_Context.
Seperti yang dapat kita lihat, konteksnya berisi pointer fungsi yang digunakan untuk:
- Menanyakan ukuran pesan yang masuk.
- Menerima pesan yang masuk.
- Mengirim kembali tanggapan setelah menangani pesan.
Ternyata sebagian besar perintah relatif sederhana. Mereka hanya menerima beberapa argumen numerik, karena protokol mendukung hingga 5 argumen untuk setiap perintah. Setelah memindai semua perintah yang didukung, daftar 148 perintah dengan cepat dipersempit menjadi 38 perintah yang menerima buffer input. Dari penyerang’S sudut pandang, kami memiliki kontrol penuh atas buffer input ini, dan oleh karena itu, kami dapat mulai mencari kerentanan dalam serangkaian perintah yang jauh lebih kecil ini.
Beruntung bagi kami, kode parsing untuk setiap perintah menggunakan kode C biasa dan cukup mudah untuk dianalisis. Segera, kami menemukan kerentanan pertama kami.
CVE-2019-5994-Buffer overflow di SendObjectInfo-0x100c
Nama Perintah PTP: SendObjectInfo
PTP Command Opcode: 0x100c
Secara internal, protokol mengacu pada file dan gambar yang didukung sebagai “Objek”, dan dalam perintah ini pengguna memperbarui metadata objek yang diberikan. Pawang berisi kerentanan buffer overflow saat menguraikan apa yang seharusnya menjadi nama file unicode dari objek. Gambar 5 menunjukkan versi kode yang disederhanakan dari potongan kode yang rentan:

Gambar 5 – Cuplikan kode rentan dari sendObjectInfo handler.
Ini adalah luapan buffer di dalam konteks global utama. Tanpa membalikkan berbagai bidang dalam konteks ini, satu-satunya implikasi langsung yang kami miliki adalah primitif bebas-di mana yang terletak tepat setelah salinan kami. Salinan kami dapat memodifikasi bidang pKeywordsStringunicode menjadi nilai sewenang -wenang, dan kemudian memicu panggilan untuk membebaskannya.
Ini terlihat seperti cara yang baik untuk memulai penelitian kami, tetapi kami terus mencari kerentanan yang lebih mudah dieksploitasi.
CVE-2019-5998-Buffer Overflow di NotifyBtStatus-0x91f9
Nama Perintah PTP: NotifyBtStatus
PTP Command Opcode: 0x91f9
Meskipun model kamera kami tidak’t mendukung Bluetooth, beberapa perintah yang berhubungan dengan Bluetooth tampaknya tertinggal, dan masih dapat diakses oleh penyerang. Dalam hal ini, kami menemukan luapan buffer berbasis tumpukan klasik, seperti yang dapat dilihat pada Gambar 6.
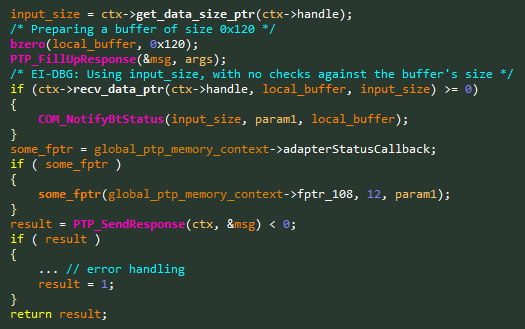
Gambar 6 – Cuplikan kode rentan dari penangan notifybtstatus.
Mengeksploitasi kerentanan ini akan mudah, menjadikannya target utama kami untuk eksploitasi. Kami biasanya akan menghentikan audit kode pada saat ini, tetapi karena kami cukup dekat dengan ujung penangan’Daftar S, biarkan’S selesai melewati sisanya.
CVE-2019-5999– Buffer overflow in Blerequest-0x914c
Nama Perintah PTP: BLEEREQUEST
PTP Command Opcode: 0x914c
Sepertinya perintah Bluetooth lebih rentan daripada yang lain, yang mungkin menyarankan tim pengembangan yang kurang berpengalaman. Kali ini kami menemukan buffer overflow berbasis heap, seperti yang dapat dilihat pada Gambar 7.
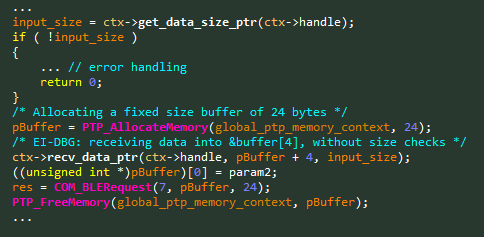
Gambar 7 – Cuplikan kode rentan dari Blerequest Handler.
Kami sekarang memiliki 3 kerentanan serupa:
- Buffer overflow atas struktur global.
- Buffer overflow di atas tumpukan.
- Buffer overflow di atas tumpukan.
Seperti yang disebutkan sebelumnya, kami akan berusaha untuk mengeksploitasi kerentanan berbasis tumpukan, yang diharapkan akan menjadi yang termudah.
Mendapatkan Eksekusi Kode
Kami mulai dengan menghubungkan kamera ke komputer kami menggunakan kabel USB. Kami sebelumnya menggunakan antarmuka USB bersama dengan Canon’S “Utilitas EOS” perangkat lunak, dan tampaknya wajar untuk mencoba mengeksploitasinya terlebih dahulu di atas lapisan transportasi USB. Mencari Pustaka Python PTP, kami menemukan PTPY, yang tidak’t bekerja langsung di luar kotak, tetapi masih menghemat waktu penting dalam pengaturan kami.
Sebelum menulis Eksploitasi Eksekusi Kode, kami mulai dengan Proof-of-Concept (POC) kecil yang akan memicu masing-masing kerentanan yang kami temukan, semoga berakhir di kamera yang mogok. Gambar 8 menunjukkan bagaimana kamera macet, dalam apa yang dijelaskan oleh vendor sebagai “Err 70.”

Angka 8 – Layar crash yang kami terima ketika kami menguji POC Exploit kami.
Sekarang kita yakin bahwa semua kerentanan kita memang berhasil, itu’waktu untuk memulai pengembangan eksploitasi nyata.
Rekap dasar alat kami sejauh ini: Kamera kami tidak memiliki debugger atau ML di atasnya. Kamera itu bukan’t buka, artinya kami tidak’t memiliki antarmuka debugging berbasis perangkat keras. Kami tidak’Aku tahu apa pun tentang ruang alamat firmware, kecuali alamat kode yang kita lihat di disassembler kita. Intinya adalah bahwa kami terhubung ke kamera menggunakan kabel USB, dan kami ingin mengeksploitasi luapan buffer berbasis tumpukan secara membabi buta. Membiarkan’s Mulailah.
Rencana kami adalah menggunakan fungsi sleep () sebagai breakpoint, dan menguji jika kami dapat melihat perangkat macet setelah beberapa detik tertentu. Ini akan mengkonfirmasi bahwa kami mengambil alih aliran eksekusi dan memicu panggilan untuk tidur () . Ini semua terdengar bagus di atas kertas, tetapi kamera memiliki rencana lain. Sebagian besar waktu, tugas yang rentan mati tanpa memicu kecelakaan, sehingga menyebabkan kamera menggantung. Tak perlu dikatakan, kami bisa’t membedakan antara hang, dan tidur dan kemudian menggantung, membuat strategi breakpoint kami tidak ada gunanya.
Awalnya, kami ingin cara mengetahui bahwa aliran eksekusi mencapai kode terkontrol kami. Karena itu kami memutuskan untuk membalik strategi kami. Kami menemukan alamat kode yang selalu memicu err 70 saat tercapai. Mulai sekarang, breakpoint kami akan menjadi panggilan ke alamat itu. Kecelakaan berarti kami mencapai breakpoint kami, dan “Tidak ada apa-apa”, gantung, berarti kami tidak’t mencapai itu.
Kami secara bertahap membangun eksploitasi kami sampai akhirnya kami dapat menjalankan cuplikan perakitan kami sendiri – kami sekarang memiliki eksekusi kode.
Loading Scout
Scout adalah debugger goto saya. Ini adalah debugger berbasis instruksi yang saya kembangkan selama penelitian faks, dan itu terbukti bermanfaat dalam penelitian ini juga. Namun, kami biasanya menggunakan loader TCP dasar untuk Scout, yang membutuhkan konektivitas jaringan. Meskipun kami dapat menggunakan loader file yang akan memuat Scout dari kartu SD, kami nantinya akan membutuhkan konektivitas jaringan yang sama untuk Scout, jadi kami mungkin juga menyelesaikan masalah ini sekarang untuk mereka berdua.
Setelah bermain dengan pengaturan yang berbeda di kamera, kami menyadari bahwa wifi dapat’T digunakan saat USB terhubung, kemungkinan besar karena keduanya dimaksudkan untuk digunakan oleh lapisan PTP, dan tidak ada dukungan untuk menggunakan keduanya pada saat yang sama. Jadi kami memutuskan waktu telah beralih dari USB ke WiFi.
Kita dapat’T mengatakan bahwa beralih ke antarmuka wifi bekerja di luar kotak, tetapi akhirnya kami memiliki skrip python yang dapat mengirim skrip eksploitasi yang sama, kali ini di udara. Sayangnya, skrip kami pecah. Setelah pemeriksaan intensif, tebakan terbaik kami adalah bahwa kamera macet sebelum kami kembali dari fungsi yang rentan, secara efektif memblokir kerentanan berbasis tumpukan. Meskipun kami tidak tahu mengapa itu macet, tampaknya mengirimkan pemberitahuan tentang status Bluetooth, saat menghubungkan lebih dari wifi, hanya membingungkan kamera. Apalagi saat itu tidak’bahkan mendukung Bluetooth.
Kami kembali ke papan gambar. Kita bisa mencoba mengeksploitasi salah satu dari dua kerentanan lainnya. Namun, salah satunya juga dalam modul Bluetooth, dan itu tidak’T terlihat menjanjikan. Sebagai gantinya, kami membahas daftar penangan perintah PTP lagi, dan kali ini melihat masing -masing secara lebih menyeluruh. Untuk melegakan kami, kami menemukan lebih banyak kerentanan.
CVE-2019-6000– Buffer Overflow di Sendhostinfo-0x91e4
Nama Perintah PTP: Sendhostinfo
PTP Command Opcode: 0x91e4
Melihat kode yang rentan, seperti yang terlihat pada Gambar 9, sangat jelas mengapa kami melewatkan kerentanan pada pandangan pertama.
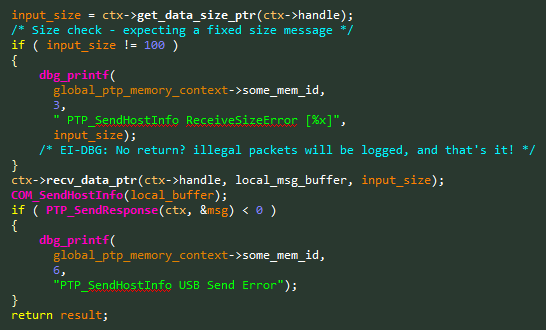
Gambar 9 – Cuplikan kode rentan dari penangan sendhostinfo.
Kali ini pengembang ingat untuk memeriksa bahwa pesan tersebut adalah ukuran tetap yang dimaksudkan dari 100 byte. Namun, mereka lupa sesuatu yang penting. Paket ilegal hanya akan dicatat, tetapi tidak dijatuhkan. Setelah pemeriksaan cepat di lingkungan pengujian WiFi kami, kami memang melihat kecelakaan. Fungsi logging isn’t menegaskan, dan itu menang’t Hentikan penyangga berbasis tumpukan kami ��
Meskipun kerentanan ini persis seperti yang kami cari, kami sekali lagi memutuskan untuk terus mencari lebih banyak, terutama karena kerentanan semacam ini kemungkinan besar akan ditemukan dalam lebih dari satu perintah tunggal.
CVE-2019-6001– Buffer overflow di SetAdapterBatteryReport-0x91FD
Nama Perintah PTP: Sendadapterbatteryreport
PTP Command Opcode: 0x91fd
Kami tidak hanya menemukan kerentanan lain dengan pola kode yang sama, ini adalah perintah terakhir dalam daftar, memberi kami hasil akhir yang bagus. Gambar 10 menunjukkan versi yang disederhanakan dari penangan PTP yang rentan.

Gambar 10 – Cuplikan kode rentan dari sendadapterbatteryreport handler.
Dalam hal ini, buffer tumpukan agak kecil, jadi kami akan terus menggunakan kerentanan sebelumnya.
CATATAN SAMA: Saat menguji kerentanan ini dalam pengaturan wifi, kami menemukan bahwa itu juga macet sebelum fungsi kembali. Kami hanya dapat mengeksploitasinya melalui koneksi USB.
Loading Scout – Upaya Kedua
Berbekal kerentanan baru kami, kami menyelesaikan eksploitasi kami dan berhasil dimuat Scout di kamera. Kami sekarang memiliki debugger jaringan, dan kami dapat mulai membuang alamat memori untuk membantu kami selama proses rekayasa terbalik kami.
Tapi, tunggu sebentar, aren’t kami selesai? Tujuan kami adalah untuk menunjukkan bahwa kamera dapat dibajak dari USB dan WiFi menggunakan protokol transfer gambar. Sementara ada perbedaan kecil antara dua lapisan transportasi, pada akhirnya kerentanan yang kami gunakan bekerja dalam kedua kasus, sehingga membuktikan poin kami. Namun, mengambil alih kamera hanyalah langkah pertama dalam skenario yang kami sajikan. Sekarang ini’Saatnya membuat beberapa ransomware.
Waktunya untuk beberapa crypto
Setiap ransomware yang tepat membutuhkan fungsi kriptografi untuk mengenkripsi file yang disimpan di perangkat. Jika Anda ingat, proses pembaruan firmware menyebutkan sesuatu tentang enkripsi AES. Ini terlihat seperti kesempatan bagus untuk menyelesaikan semua tugas kami dalam sekali jalan.
Tugas rekayasa terbalik ini jauh lebih baik daripada yang kami pikir akan; Kami tidak hanya menemukan fungsi AES, kami juga menemukan verifikasi dan dekripsi kunci Untuk proses pembaruan firmware. Karena AES adalah sandi simetris, tombol yang sama juga dapat digunakan untuk mengenkripsi kembali pembaruan firmware berbahaya dan kemudian menandatanganinya sehingga akan melewati pemeriksaan verifikasi.
Alih -alih menerapkan semua algoritma kriptografi yang rumit sendiri, kami menggunakan Scout. Kami menerapkan instruksi baru yang mensimulasikan proses pembaruan firmware, dan mengirimkan kembali tanda tangan kriptografi yang dihitung algoritma tersebut. Dengan menggunakan instruksi ini, kita sekarang tahu apa tanda tangan yang benar untuk setiap bagian dalam file pembaruan firmware, secara efektif mendapatkan penandatanganan primitif oleh kamera itu sendiri.
Karena kami hanya memiliki satu kamera, ini adalah bagian yang sulit. Kami ingin menguji file pembaruan firmware buatan sendiri kustom kami sendiri, tetapi kami tidak’T ingin membumbui kamera kami. Beruntung bagi kami, pada Gambar 11 Anda dapat melihat Dumper Rom Kustom kami, dibuat dengan menambal Lentera Ajaib’S rom Dumper.
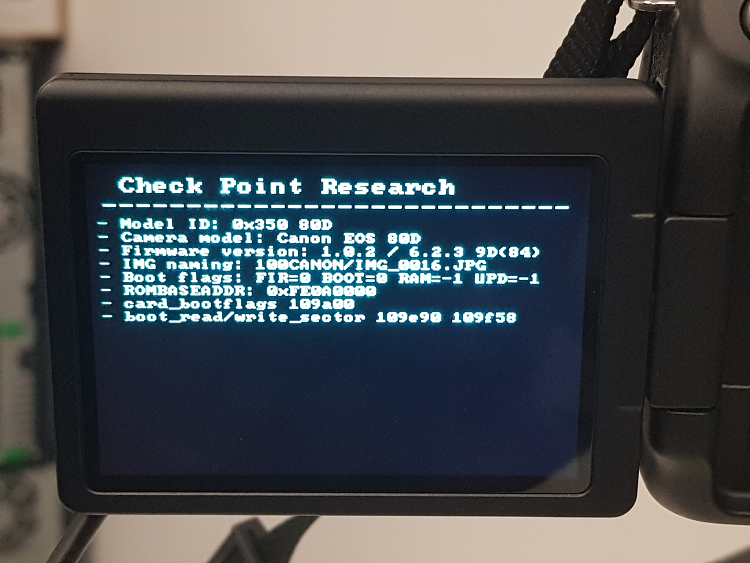
Gambar 11 – Gambar Rom Dumper kami yang disesuaikan, menggunakan header kami.
CVE-2019-5995-Pembaruan firmware berbahaya yang diam:
Ada perintah PTP untuk pembaruan firmware jarak jauh, yang membutuhkan nol interaksi pengguna. Ini berarti bahwa bahkan jika semua kerentanan implementasi ditambal, penyerang masih dapat menginfeksi kamera menggunakan file pembaruan firmware berbahaya.
Membungkusnya
Setelah bermain -main dengan proses pembaruan firmware, kami kembali untuk menyelesaikan ransomware kami. Ransomware menggunakan fungsi kriptografi yang sama dengan proses pembaruan firmware, dan memanggil fungsi AES yang sama di firmware. Setelah mengenkripsi semua file pada kartu SD, ransomware menampilkan pesan tebusan kepada pengguna.
Rantai semuanya bersama-sama mengharuskan penyerang untuk pertama-tama mengatur titik akses wifi jahat. Ini dapat dengan mudah dicapai dengan pertama -tama mengendus jaringan dan kemudian memalsukan AP untuk memiliki nama yang sama dengan yang kamera secara otomatis mencoba untuk terhubung. Setelah penyerang berada dalam LAN yang sama dengan kamera, ia dapat memulai eksploitasi.
Berikut adalah presentasi video dari eksploitasi dan ransomware kami.
Garis waktu pengungkapan
- 31 Maret 2019 – Kerentanan dilaporkan ke Canon.
- 14 Mei 2019 – Canon mengkonfirmasi semua kerentanan kami.
- Sejak saat ini dan seterusnya, kedua belah pihak bekerja bersama untuk menambal kerentanan.
- 08 Juli 2019 – Kami memverifikasi dan menyetujui Canon’S Patch.
- 06 Agustus 2019 – Canon menerbitkan tambalan sebagai bagian dari penasihat keamanan resmi.
Canon’S Penasihat Keamanan
Berikut adalah tautan ke penasihat keamanan resmi yang diterbitkan oleh Canon:
- Jepang: https: // global.Canon/JA/Support/Security/D-Camera.html
- Bahasa Inggris: https: // global.Canon/EN/Dukungan/Keamanan/D-Camera.html
Kami sangat menyarankan semua orang untuk menambal kamera yang terkena dampak.
Kesimpulan
Selama penelitian kami, kami menemukan beberapa kerentanan kritis dalam protokol transfer gambar seperti yang diterapkan oleh Canon. Meskipun implementasi yang diuji berisi banyak perintah hak milik, protokol standar, dan tertanam dalam kamera lain. Berdasarkan hasil kami, kami percaya bahwa kerentanan yang sama dapat ditemukan dalam implementasi PTP dari vendor lain juga.
Penelitian kami menunjukkan bahwa siapa pun “cerdas” perangkat, dalam kasus kami kamera DSLR, rentan terhadap serangan. Kombinasi harga, konten sensitif, dan audiens konsumen yang tersebar luas menjadikan kamera target yang menguntungkan bagi penyerang.
Catatan akhir tentang enkripsi firmware. Menggunakan Lentera Ajaib’s rom dumper, dan kemudian menggunakan fungsi dari firmware itu sendiri, kami dapat mem -bypass enkripsi dan verifikasi. Ini adalah contoh klasik bahwa ketidakjelasan tidak sama dengan keamanan, terutama ketika hanya membutuhkan sedikit waktu untuk memotong lapisan kriptografi ini.
Camfecting: Bagaimana peretas menyerang dengan mendapatkan akses ke webcam Anda
Waspadalah terhadap file berbahaya yang disebut Trojans yang dapat memberi peretas akses ke webcam komputer Anda tanpa sepengetahuan Anda.

Dalam kebanyakan kasus, lampu merah atau hijau muncul ketika webcam kami dihidupkan tetapi beberapa file Trojans memungkinkan peretas untuk memotong fungsi ini – artinya mereka bisa mengawasi Anda melalui kamera tanpa Anda sadari. Gambar: Shutterstock
Sama seperti kuda kayu mitologi Yunani, Trojan adalah jenis malware yang sering disamarkan, dalam hal ini sebagai perangkat lunak atau program yang sah. Setelah diinstal pada perangkat, itu dapat memberikan peretas akses jarak jauh penuh kepada seseorang’S komputer.
Pakar Keamanan Cybersecurity UNSW Profesor Salil Kaneing mengatakan bahwa kita tidak boleh menganggap serangan Trojan hanya terjadi di plot film Thriller Spy. Itu, katanya, sering terjadi pada orang biasa hari ini.
“Biasanya, Trojan digunakan untuk mengambil alih kendali seseorang’S Perangkat – sehingga peretas dapat memperoleh akses ke file komputer Anda atau mencuri data Anda, atau seringkali mereka akan memasukkan malware yang lebih berbahaya ke perangkat Anda,” dia berkata.
“Yang mengkhawatirkan adalah juga memberi mereka akses jarak jauh ke komputer Anda, termasuk periferal seperti webcam Anda – artinya mereka pada dasarnya dapat menonton apa pun yang ada di sisi lain lensa. Jenis serangan ini dikenal sebagai camfecting.
“Dia’S intrusi lengkap tentang privasi kami dan itu’S tidak hanya terbatas pada komputer Anda, ini bisa terjadi di ponsel Anda, tablet, serta perangkat jaringan lainnya di rumah Anda seperti kamera keamanan.”
Bagaimana cara kerja serangan?
Bagi sebagian orang, kisah peretas mendapatkan akses ke seseorang’S komputer tanpa izin mereka mungkin bukan yang baru, tetapi peretas selalu datang dengan cara -cara baru untuk menyamarkan Trojan.
Dengan menyamar sebagai bank, lembaga pemerintah atau amal, peretas menciptakan ilusi keaslian dan otoritas – seringkali dengan permintaan yang menuntut atau mendesak yang membutuhkan tindakan segera dari penerima. Jika mereka kemudian melanjutkan untuk membuka atau mengunduh file apa pun yang terlampir di email spam, malware kemudian menginstal file Trojan ke komputer.
“Sebagian besar waktu ketika ini terjadi, para korban tetap tidak menyadari bahwa itu bahkan telah terjadi,” kata Prof. Kanada.
“Transaksi ini hampir otomatis dan seringkali tidak ada yang terjadi setelah Anda menekan tombol unduh sehingga orang mungkin berpikir di sana’S kesalahan atau itu’s file kosong, jadi mereka mengabaikannya dan tidak’Aku berpikir banyak tentang itu.
“Itu bukan’T selalu semudah ini – belum lama peretas yang dibutuhkan untuk menulis malware yang berarti mereka membutuhkan pengetahuan pemrograman komputer spesialis. Saat ini, Trojan dan semua alat yang diperlukan untuk meluncurkan serangan seperti itu dapat dibeli dan dijual di web yang gelap.”
Mengapa itu terjadi?
Prof. Kanshere mengatakan perlu ada motivasi yang kuat untuk meretas orang lain’s webcam, karena serangan biasanya direncanakan dan disengaja.
“Alasan mengapa hal ini terjadi adalah bahwa peretas ingin menangkap gambar atau video orang lain dalam posisi kompromi dan berpotensi menggunakannya sebagai pemerasan untuk keuntungan finansial – itu’S kebenaran yang sangat mesum tetapi itu terjadi.
“Apakah kita’menggunakan laptop, ponsel, dan perangkat lain untuk tujuan kerja atau sosial, sebagian besar memiliki kamera yang dibangun sehingga’sangat mudah bagi peretas untuk mendapatkan akses ke rekaman visual korban pada waktu tertentu.
“Kita juga tahu bahwa lembaga intelijen pemerintah dapat menggunakan pendekatan ini untuk mengumpulkan informasi terbatas atau sensitif juga.”

Menginstal perangkat lunak antivirus dan menyalakan firewall Anda saat Anda menjelajahi internet adalah beberapa cara untuk memperkuat pertahanan Anda jika serangan cyber terjadi. Gambar: Shutterstock
Kerjakan pertahanan Anda
Sementara itu’S tidak selalu mungkin untuk menghindari serangan camfecting sepenuhnya, ada cara untuk memperkuat pertahanan Anda ketika seseorang memang terjadi. Dan itu bermuara pada kebersihan cyber dan mengenal sedikit tentang komputer Anda.
“Pertama, periksa aplikasi dan program mana yang memiliki izin untuk mengakses kamera dan mikrofon Anda. Pastikan Anda’hanya mengizinkan aplikasi yang benar -benar membutuhkan akses ke kamera, misalnya, tim Microsoft untuk rapat kerja, dan bukan yang acak Anda tidak’T ingat pemasangan.
“Kedua, nyalakan firewall Anda. Ini akan membantu melindungi jaringan Anda dengan memfilter dan memblokir lalu lintas yang mencoba untuk mendapatkan akses tidak sah ke komputer Anda.
“Dan akhirnya, menginstal program perangkat lunak antivirus adalah lini pertahanan lain karena mereka secara aktif memfilter dan memeriksa malware berbahaya di komputer Anda.”
Jika Anda menemukan folder acak di komputer yang berisi gambar atau video yang Anda tidak boleh’T ingat merekam diri Anda sendiri, ini adalah bendera merah bahwa sesuatu yang mencurigakan terjadi, kata Prof. Kanada.
Bahkan Informasi dan Profesional Teknologi Komputer tidak kebal terhadap serangan peretas semacam ini.
Gambar Mark Zuckerberg, pendiri raksasa media sosial Facebook, duduk di mejanya memegang kardus memotong perhatian pada sesuatu yang aneh di latar belakang-kamera laptopnya ditutupi dalam pita.
Pada sebagian besar perangkat komputer, lampu hijau atau merah tampaknya memberi tahu kami bahwa kamera sedang digunakan. Tapi ini tidak selalu terjadi ketika Trojan telah menyusup ke sistem komputer Anda, kata Prof. Kanada.
“Menutupi lensa webcam di laptop Anda adalah salah satu cara sederhana dan berteknologi rendah untuk memberikan perlindungan ekstra terhadap peretas yang mungkin mencoba mengakses kamera komputer Anda secara ilegal.”