


האם מיקרוסופט ממליצה על VPN
סיכום
1. מיקרוסופט מוסיפה VPN מובנה בחינם לדפדפן הקצה שלה
מיקרוסופט בודקת שירות VPN המונע על ידי CloudFlare בשם Edge Secure Network שתוסיף לדפדפן הקצה שלו. שירות זה נועד לשפר את האבטחה והפרטיות על ידי הצפנת תנועת האינטרנט של המשתמשים ומאפשר להם לגלוש באינטרנט באמצעות כתובת IP וירטואלית. עם זאת, השימוש בנתונים מוגבל ל- 1GB לחודש, והמשתמשים יצטרכו להיכנס לחשבון Microsoft.
2. מנהור מפוצל VPN למיקרוסופט 365
אופטימיזציה של Microsoft 365 למשתמשים מרוחקים כוללת יישום מנהור מפוצל VPN. זה מאפשר למשתמשים לגשת למשאבים ארגוניים בצורה מאובטחת תוך שהם עדיין בעלי גישה לאינטרנט למשימות אחרות. ישנם תרחישים ושיקולים שונים ליישום מנהור מפוצל VPN.
3. דגמי VPN מסורתיים
ארגונים השתמשו באופן מסורתי ב- VPNs כדי לתמוך בחוויות מרוחקות מאובטחות עבור המשתמשים שלהם. עם מנהור מאולץ, כל החיבורים ממכשירי משתמש מרוחקים מנותבים חזרה לרשת המקומית. גישה זו הייתה בר קיימא כל עוד סולם המשתמשים המרוחקים ונפחי התנועה היו נמוכים, אך יתכן שהיא לא תהיה אידיאלית לחיבור ליישומי ענן מבוזרים ורגישים לביצועים.
4. השפעות שליליות של VPNs במנהרה מאולצת
לשימוש ב- VPNs במנהרה מאולצת לחיבור ליישומי ענן יש השפעות שליליות. זה יכול להשפיע על הביצועים ועל חווית המשתמש, מכיוון שכל התנועה מנותבת דרך ה- VPN אפילו למשימות לא רגישות. גישה זו עשויה גם לגרום לחביון מוגבר וירידה ביעילות הרשת ליישומים מבוססי ענן.
5. יתרונות מנהור מפוצלים של VPN
יישום מנהור מפוצל VPN עבור Microsoft 365 מציע מספר יתרונות. זה מאפשר לארגונים לייעל את תנועת הרשת, לתעדף יישומים קריטיים ולהעצים את הביצועים למשתמשים הגישה ליישומים מבוססי ענן. מנהור מפוצל VPN מספק גם שימוש יעיל יותר במשאבי רשת ומפחית את המתח על תשתית VPN.
שאלות
1. מה מיקרוסופט מוסיפה לדפדפן הקצה שלה?
מיקרוסופט מוסיפה שירות VPN מובנה בחינם בשם Edge Secure Network לדפדפן הקצה שלו.
2. כיצד Edge Secure Network משפר את האבטחה והפרטיות?
Edge Secure Network מצפין את התעבורה באינטרנט של משתמשים ומאפשרת להם לגלוש באינטרנט באמצעות כתובת IP וירטואלית, ומספקת אבטחה ופרטיות משופרת.
3. מה מגבלת השימוש בנתונים עבור הרשת המאובטחת Edge?
מגבלת השימוש בנתונים לרשת מאובטחת קצה היא 1GB לחודש.
4. האם המשתמשים צריכים להיות בעלי חשבון Microsoft כדי להשתמש ברשת Edge Secure?
כן, משתמשים צריכים להיכנס לחשבון Microsoft כדי להשתמש ברשת Edge Secure.
5. מהם היתרונות ביישום מנהור מפוצל VPN עבור Microsoft 365?
יישום מנהור מפוצל VPN מאפשר לארגונים לייעל את תנועת הרשת, לתעדף יישומים קריטיים ולשפר את הביצועים למשתמשים הגישה ליישומים מבוססי ענן.
6. מהן ההשפעות השליליות של VPNs במנהרה מאולצת?
VPNs במנהרות מאולצת יכולים להשפיע על הביצועים, חווית המשתמש ויעילות הרשת ליישומים מבוססי ענן.
7. כיצד מנהור מפוצל VPN מסייע בחיבור ליישומי ענן רגישים לביצועים?
מנהור מפוצל VPN מאפשר לארגונים לייעל את תנועת הרשת ולתעדף יישומי ענן רגישים לביצועים, ולשפר את חווית המשתמש.
8. מהם כמה שיקולים ליישום מנהור מפוצל VPN?
שיקולים מסוימים ליישום מנהור מפוצל VPN כוללים ניהול משאבי רשת, אמצעי אבטחה והגדרת מדיניות לניתוב תעבורת יישומים ספציפיים.
9. כיצד משתמשים יכולים לנסות את גרסת התצוגה המקדימה של הרשת Secure Edge?
משתמשים יכולים לנסות את גרסת התצוגה המקדימה של הרשת Secure Edge על ידי פתיחת Edge, כניסה ל”הגדרות ועוד “, ולחיצה על” רשת מאובטחת.”
10. האם יש חלופות לרשת Secure Edge?
כן, דפדפנים אחרים כמו אופרה מציעים שירות VPN מובנה בחינם, ואילו דפדפנים פופולריים כמו Mozilla ו- Google Chrome מציעים שירותי VPN בתשלום.
11. היכן אוכל למצוא הנחיות מפורטות ליישום מנהור מפוצל VPN עבור Microsoft 365?
הנחיות מפורטות ליישום מנהור מפוצל VPN עבור Microsoft 365 ניתן למצוא במאמר “יישום מנהור מפוצל VPN עבור Microsoft 365.”
12. מה המטרה של מנהור מפוצל VPN עבור Microsoft 365?
המטרה של מנהור מפוצל VPN עבור Microsoft 365 היא לספק חוויה מרוחקת מאובטחת למשתמשים הגישה למשאבים ארגוניים תוך מתן אפשרות לקבל גישה לאינטרנט למשימות אחרות.
13. כיצד VPN מפצל מנהור מיטוב את משאבי הרשת?
מנהור מפוצל VPN מיטוב את משאבי הרשת על ידי מתן ניתוב תנועה ספציפית בלבד דרך ה- VPN, ומפחית את המתח על תשתית ה- VPN.
14. מהם השיקולים המיוחדים לאבטחת צוותים של צוותים בתקשורת בסביבות מנהור מפוצלות VPN?
ניתן למצוא את השיקולים המיוחדים לאבטחת צוותים בתעבורה בתקשורת בסביבות מנהור מפוצלות של VPN במאמר “אבטחת צוותים של צוותים לתקשורת למנהור מפוצל VPN.”
15. כיצד ניתן לבצע אופטימיזציה לביצועי מיקרוסופט 365 למשתמשים בסין בסביבות VPN?
מידע על אופטימיזציה של ביצועי Microsoft 365 למשתמשים בסין בסביבות VPN ניתן למצוא במאמר “אופטימיזציה לביצועים של Microsoft 365 עבור משתמשי סין.”
סקירה כללית: מנהור מפוצל VPN למיקרוסופט 365
השימוש ב- VPN המנהרות מאולצות לחיבור ליישומי ענן מבוזרים ורגישים לביצועים הוא תת-אופטימלי, אך ההשפעות השליליות התקבלו על ידי כמה ארגונים כדי לשמור על סטטוס האבטחה קוו. ניתן לראות תרשים דוגמה לתרחיש זה למטה:
מיקרוסופט מוסיפה VPN מובנה בחינם לדפדפן הקצה שלה
הרשת המאובטחת Edge תתגלגל כחלק משדרוג אבטחה
מאת שינה וסאני, סופרת המכסה מסחר, קוראים אלקטרוניים וחדשות טק. היא כתבה בעבר על כל דבר, החל מפיתוח אתרים ל- AI בפנים.
29 באפריל, 2022, 21:30 UTC | הערות
שתף את הסיפור הזה
מיקרוסופט מוסיפה שירות רשת פרטית וירטואלית מובנית בחינם (VPN) לדפדפן הקצה שלה בהצעה לשיפור האבטחה והפרטיות, דף תמיכה של מיקרוסופט שנחשף.
שקוראים לו ”רשת Edge Secure Network,” מיקרוסופט בודקת כעת את שירות VPN המונע על ידי CloudFlare ואומרת שהיא תגלגל אותו לציבור כחלק משדרוג אבטחה.
כאשר מופעל, הרשת המאובטחת Edge צריכה להצפין משתמשים’ תנועה באינטרנט כך שספקי שירותי אינטרנט יכולים’לא לאסוף מידע גלישה אתה’D מעדיף לשמור על פרטי, כמו, למשל, חיפושים הקשורים לבריאות או סתם שאילתות ביזאריות פשוטות.
התכונה החדשה תאפשר למשתמשים להסתיר את מיקומם על ידי כך שתאפשר להם לגלוש באינטרנט באמצעות כתובת IP וירטואלית. זה גם אומר שמשתמשים יכולים לגשת לתוכן שנחסם במדינות שלהם כמו למשל נטפליקס או Hulu Show.
קָשׁוּר
- מיקרוסופט רוכבת על הענן, המשרד והחלונות לצמיחה מתמשכת ברבעון השלישי 202222
- יסודות Windows 11: כיצד להשתמש בשחזור המערכת כדי לחזור אחורה בזמן
שם’עם זאת, תפס לשירות חינם זה. השימוש בנתונים מוגבל ל -1 ג’יגה -בייט לחודש, והמשתמשים יצטרכו להיכנס לחשבון של מיקרוסופט כדי שהחברה תוכל, ובכן, באופן אירוני לעקוב אחר השימוש שלהם.
מיקרוסופט מוסיפה כי בעוד ש- CloudFlare תאסוף מידע תמיכה ואבחון מהשירות, החברה תיפטר לצמיתות מאותם נתונים כל 25 שעות.
בעוד שהתכונה עדיין נמצאת בפיתוח וטרם זמינה לבדיקה מוקדמת, מיקרוסופט פירטה כיצד המשתמשים יכולים לנסות תצוגה מקדימה. זה מרמז שזה יכול להתפוצץ בקרוב לאחד מערוצי Insider של Microsoft Edge, אילו משתמשים יכולים להוריד ולהצטרף לכאן.
ברגע שזה כן, תוכל לנסות את גרסת התצוגה המקדימה על ידי פתיחת Edge, כניסה אליה הגדרות ועוד, ולחץ על רשת מאובטחת.
לחץ על “רשת מאובטחת” להפעיל את שירות ה- VPN. תמונה: מיקרוסופט
בשלב זה, המשתמשים יתבקשו להיכנס או ליצור חשבון Microsoft. לאחר ביצוע כך יופיע סמל מגן מוצק במסגרת הדפדפן, המציין את מיקרוסופט’רשת Secure Secure S מופעלת כעת. זה יכבה לאחר שהמשתמש יסגור את הדפדפן.
מיקרוסופט היא אחת מדפדפנים רבים המציעים שירות VPN כלשהו. אופרה מגיעה גם עם אחת בחינם, אך דפדפנים פופולריים יותר כמו מוזילה מציעים רק שירות VPN בתשלום, וכך גם גוגל כרום, ובכך עלול לעזור בשיפור הקצה’הצעת ערך.
קָשׁוּר
- Firefox’תכונה נגד מעקב מוסיפה VPN לחשבון לחשבון יותר לפרטיות רבה יותר
- כיצד להשתמש באפל’תכונת ממסר פרטי עם iCloud Plus
סקירה כללית: מנהור מפוצל VPN למיקרוסופט 365
מאמר זה הוא חלק ממערכת מאמרים העוסקים באופטימיזציה של Microsoft 365 למשתמשים מרוחקים.
- לקבלת הנחיות מפורטות ליישום מנהור מפוצל VPN, ראה יישום מנהור מפוצל VPN עבור Microsoft 365.
- לרשימה מפורטת של תרחישי מנהרות מפוצלים של VPN, עיין בתרחישים נפוצים של מנהור מפוצל VPN עבור Microsoft 365.
- לקבלת הנחיות לגבי אבטחת צוותים בתקשורת בתקשורת בסביבות מנהור מפוצלות VPN, ראה אבטחת צוותים של צוותים לתקשורת למנהור מפוצל VPN.
- למידע על קביעת התצורה של זרם ואירועים חיים בסביבות VPN, עיין בשיקולים מיוחדים לזרם ואירועים חיים בסביבות VPN.
- למידע על אופטימיזציה של ביצועי דייר של Microsoft 365 ברחבי העולם למשתמשים בסין, עיין באופטימיזציה של Microsoft 365 ביצועים עבור משתמשי סין.
ארגונים השתמשו באופן מסורתי ב- VPNs כדי לתמוך בחוויות מרוחקות מאובטחות עבור המשתמשים שלהם. בעוד שעומסי עבודה של הליבה נותרו מקומם, VPN מהלקוח המרוחק המנותב דרך מרכזי נתונים ברשת הארגונית היה השיטה העיקרית של משתמשים מרוחקים לגשת למשאבים ארגוניים. כדי לשמור על קשרים אלה, ארגונים בונים שכבות של פתרונות אבטחת רשת לאורך נתיבי ה- VPN. אבטחה זו נבנתה כדי להגן על תשתיות פנימיות וכדי לשמור. VPNs, היקפי רשת ותשתיות אבטחה נלוות נבנו לרוב לבנוי והוגדרו לצורך נפח תנועה מוגדר, בדרך כלל כאשר מרבית הקישוריות יוזמה מתוך הרשת הארגונית, ורובו נשארים בגבולות הרשת הפנימית.
במשך זמן רב, דגמי VPN שבהם כל החיבורים ממכשיר המשתמש המרוחק מנותבים חזרה לרשת המקומית (הידועה בשם מנהור מאולץ) היו בר -קיימא ברובם כל עוד הסולם במקביל של משתמשים מרוחקים היה צנוע ונפחי התנועה שעברו VPN היו נמוכים. חלק מהלקוחות המשיכו להשתמש במנהור כוח VPN כסטטוס קוו גם לאחר שהיישומים שלהם עברו מתוך ההיקף התאגידי לענני SaaS ציבוריים.
השימוש ב- VPN המנהרות מאולצות לחיבור ליישומי ענן מבוזרים ורגישים לביצועים הוא תת-אופטימלי, אך ההשפעות השליליות התקבלו על ידי כמה ארגונים כדי לשמור על סטטוס האבטחה קוו. ניתן לראות תרשים דוגמה לתרחיש זה למטה:
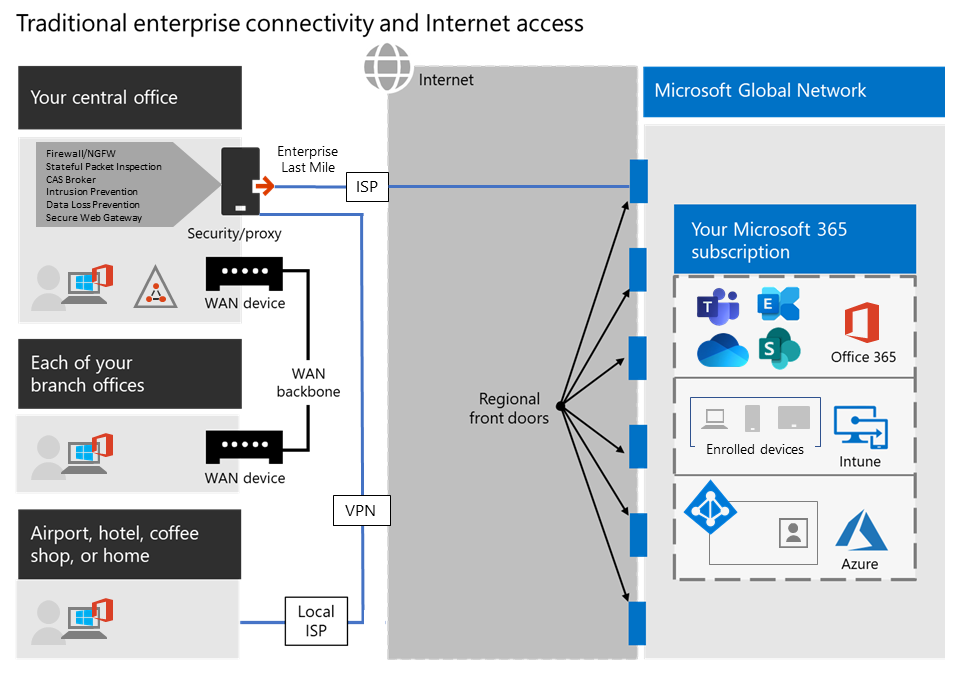
איור 1: פיתרון VPN של מנהרה מאולצת מסורתית.
בעיה זו צומחת כבר שנים רבות, כאשר לקוחות רבים מדווחים על שינוי משמעותי של דפוסי התעבורה ברשת. תנועה שהייתה נשארת במקום בחצרים מתחברת כעת לנקודות קצה ענן חיצוניות. לקוחות רבים של מיקרוסופט מדווחים כי בעבר, כ- 80% מתעבורת הרשת שלהם הייתה למקור פנימי כלשהו (מיוצג על ידי הקו המנוקד בתרשים לעיל). בשנת 2020 המספר הזה ירד לכ- 20% ומטה מכיוון שהעבירו עומסי עבודה גדולים לענן. מגמות אלה אינן נדירות עם ארגונים אחרים. עם הזמן, ככל שמסע הענן מתקדם, המודל לעיל הופך להיות מסורבל יותר ויותר בלתי בר-קיימא, ומונע מארגון להיות זריז כאשר הם עוברים לעולם ראשון בענן.
משבר ה- COVID-19 העולמי הסלים את הבעיה כדי לדרוש תיקון מיידי. הצורך להבטיח כי בטיחות העובדים עוררה דרישות חסרות תקדים ב- IT ארגוני לתמוך בפריון עבודה מהבית בקנה מידה מאסיבי. Microsoft 365 ממוקמת היטב כדי לעזור ללקוחות למלא את הביקוש הזה, אך במקביל גבוה של משתמשים העובדים מהבית מייצר נפח גדול של תנועה של מיקרוסופט 365, אשר אם מנותבת באמצעות VPN של מנהרה מאולצת ומערכת רשת מקומית, גורמת לרוויה מהירה ומריצה תשתיות VPN מחוץ לקיבול. במציאות חדשה זו, השימוש ב- VPN לגישה למיקרוסופט 365 הוא כבר לא סתם מכשול ביצועים, אלא קיר קשה שלא רק משפיע.
מיקרוסופט עובדת בשיתוף פעולה הדוק עם הלקוחות והתעשייה הרחבה יותר כדי לספק פתרונות מודרניים יעילים לבעיות אלה מתוך השירותים שלנו, ולהתיישר עם הנוהג הטוב ביותר בתעשייה. עקרונות קישוריות לשירות Microsoft 365 תוכננו לעבוד ביעילות למשתמשים מרוחקים ובכל זאת מאפשרים לארגון לשמור על אבטחה ושליטה על הקישוריות שלהם. ניתן ליישם פתרונות אלה במהירות עם עבודה מוגבלת ובכל זאת להשיג השפעה חיובית משמעותית על הבעיות המפורטות לעיל.
עבור לקוחות המחברים את מכשירי העובדים המרוחקים שלהם לרשת הארגונית או לתשתית הענן באמצעות VPN, מיקרוסופט ממליצה למפתח את תרחישי Microsoft 365 העיקריים צוותי מיקרוסופט, SharePoint Online, וכן החלף ברשת מנותבים מעל א מנהרה מפוצלת של VPN תְצוּרָה. זה הופך להיות חשוב במיוחד מכיוון שאסטרטגיית השורה הראשונה המאפשרת המשך תפוקת עובדים במהלך אירועים רחבי היקף-מהבית כמו משבר Covid-19.
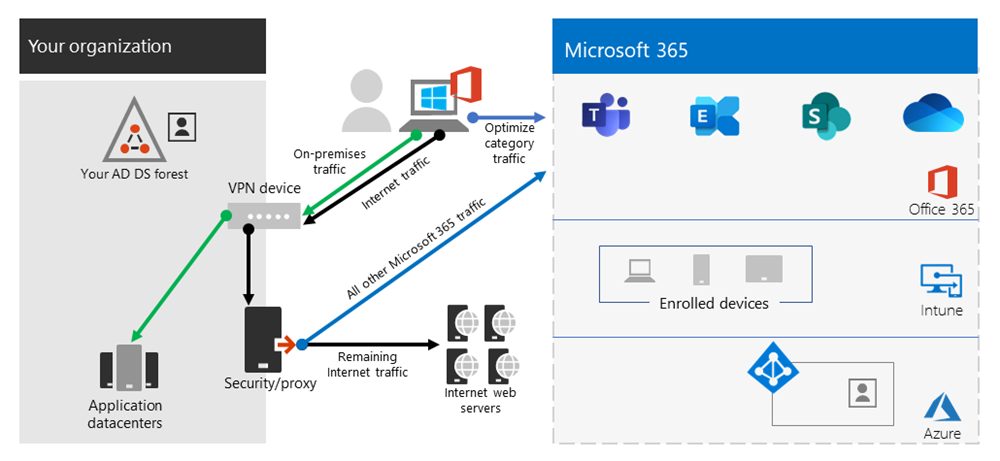
איור 2: פתרון מנהרה מפוצלת VPN עם חריגים מוגדרים של Microsoft 365 שנשלחו ישירות לשירות. כל התנועה האחרת חוצה את מנהרת ה- VPN ללא קשר ליעד.
המהות של גישה זו היא לספק שיטה פשוטה עבור ארגונים להפחתת הסיכון לרוויה של תשתיות VPN ולשפר באופן דרמטי את הביצועים של מיקרוסופט 365 במסגרת הזמן הקצרה ביותר האפשרית. קביעת תצורה של לקוחות VPN לאפשר את התנועה הקריטית והקריטית ביותר של Microsoft 365 לעקוף את מנהרת ה- VPN משיגה את היתרונות הבאים:
- מקטין מייד את הגורם השורש לרוב של ביצועים שדווחו על ידי לקוחות וקיבולת רשת בארכיטקטורות VPN ארגוניות המשפיעות על חוויית משתמש של Microsoft 365 הפיתרון המומלץ ממקד באופן ספציפי לנקודות קצה של Microsoft 365 המסווגות כ- אופטימיזציה בנושא Microsoft 365 כתובות אתרים וכתובות IP. התנועה לנקודות קצה אלה רגישה מאוד לחביון ולמצערת רוחב פס, ומאפשרת לה לעקוף את מנהרת ה- VPN יכולה לשפר באופן דרמטי את חווית משתמש הקצה כמו גם להפחית את עומס הרשת הארגונית. חיבורים של מיקרוסופט 365 שאינם מהווים את רוב רוחב הפס או טביעת הרגל של חוויית המשתמש יכולים להמשיך להיות מנותבים דרך מנהרת VPN יחד עם שאר התנועה הקשורה לאינטרנט. למידע נוסף, עיין באסטרטגיית המנהרה המפוצלת של VPN.
- ניתן להגדיר, לבחון וליישם במהירות על ידי לקוחות וללא תשתית או דרישות יישום נוספות בהתאם לפלטפורמת VPN ובארכיטקטורת הרשת, היישום יכול לקחת כמה שעות. למידע נוסף, ראה יישום מנהור מפוצל VPN.
- שומר על תנוחת האבטחה של יישומי VPN של לקוחות על ידי אי שינוי מנותבים של חיבורים אחרים, כולל תנועה לאינטרנט התצורה המומלצת עוקבת אחר כך פחות פריבילגיה עקרון לחריגים בתעבורת VPN ומאפשר ללקוחות ליישם VPN של מנהרה מפוצלת מבלי לחשוף משתמשים או תשתית לסיכוני אבטחה נוספים. תנועת רשת המנותבת ישירות לנקודות הקצה של Microsoft 365 מוצפנת, מאומתת ליושרה על ידי ערימות יישומי לקוח Office ומוצגות לכתובות IP המוקדשות לשירותי Microsoft 365 שמתקשים הן ברמת היישום והן ברמת הרשת. למידע נוסף, עיין בדרכים אלטרנטיביות לאנשי מקצוע בתחום האבטחה ו- IT כדי להשיג בקרות אבטחה מודרניות בתרחישי העבודה המרוחקים הייחודיים של ימינו (בלוג צוות האבטחה של מיקרוסופט).
- נתמך באופן טבעי על ידי מרבית פלטפורמות VPN Enterprise, מיקרוסופט, ממשיכה לשתף פעולה עם שותפים בתעשייה המייצרים פתרונות VPN מסחריים כדי לעזור לשותפים לפתח תבניות הנחיות ותצורה ממוקדות לפתרונות שלהם בהתאמה להמלצות לעיל. למידע נוסף, עיין במדריכי HOWTO לפלטפורמות VPN נפוצות.
מיקרוסופט ממליצה למקד את תצורת VPN של מנהרה מפוצלת בטווחי IP ייעודיים מתועדים עבור שירותי Microsoft 365. תצורות מנהרה מפוצלות מבוססות FQDN או APPID, אף על פי שאפשר בפלטפורמות לקוח VPN מסוימות, אינן יכולות לכסות באופן מלא את המפתח Microsoft 365 תרחישים ועשויים להתנגש עם כללי ניתוב VPN מבוססי IP. מסיבה זו, מיקרוסופט לא ממליצה להשתמש ב- Microsoft 365 FQDNS כדי להגדיר VPN של מנהרה מפוצלת. השימוש בתצורת FQDN עשוי להיות שימושי בתרחישים קשורים אחרים, כגון .התאמות התאמות של קבצי PAC או ליישום מעקף פרוקסי.
לתהליך שלב אחר שלב להגדרת תצורה של Microsoft 365 לעובדים מרוחקים, ראה הגדרת התשתית שלך לעבודה מרחוק
אסטרטגיית המנהרה המפוצלת של VPN
רשתות עסקיות מסורתיות נועדו לרוב לעבוד בצורה מאובטחת עבור עולם טרום ענן בו הנתונים החשובים ביותר, השירותים, היישומים מתארחים במקום ומחוברים ישירות לרשת הארגונית הפנימית, וכך גם רוב המשתמשים. לפיכך תשתית רשת בנויה סביב אלמנטים אלה בכך שסניפים מחוברים למשרד הראשי דרך מיתוג תווית רב -פרוטוקול (MPLS) רשתות ומשתמשים מרוחקים חייבים להתחבר לרשת הארגונית דרך VPN כדי לגשת הן בנקודות הקצה של המקום והן באינטרנט. במודל זה, כל התנועה ממשתמשים מרוחקים חוצה את הרשת הארגונית ומנותבת לשירות הענן דרך נקודת מצוקה נפוצה.
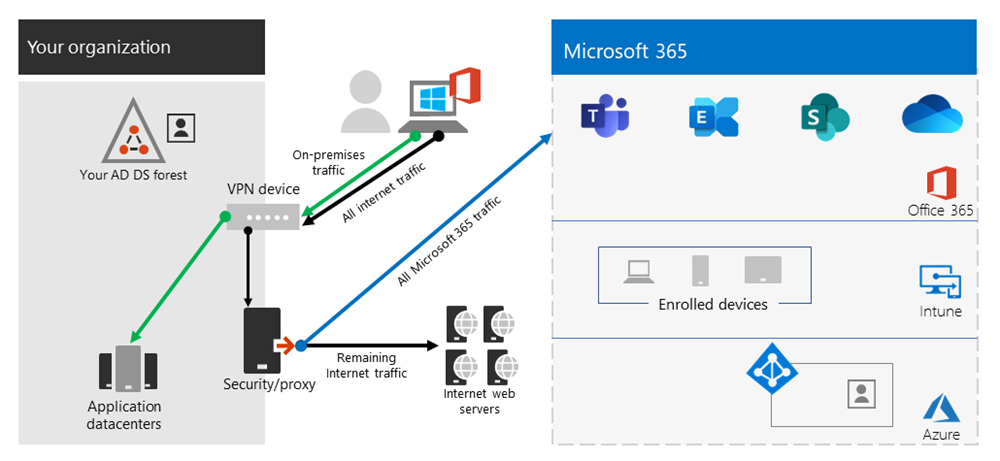
איור 2: פיתרון VPN נפוץ למשתמשים מרוחקים בו כל התנועה נאלצת חזרה לרשת הארגונית ללא קשר ליעד
כאשר ארגונים מעבירים נתונים ויישומים לענן, מודל זה החל להיות יעיל פחות מכיוון שהוא הופך במהרה למסורבל, יקר ובלתי ניתן לשינוי, ומשפיע באופן משמעותי על ביצועי הרשת והיעילות של המשתמשים ומגביל את יכולתו של הארגון להסתגל לצרכים משתנים. לקוחות רבים של מיקרוסופט דיווחו שלפני מספר שנים 80% מתעבורת הרשת הייתה ליעד פנימי, אך בשנת 2020 80% בתוספת התנועה מתחברת למשאב חיצוני מבוסס ענן.
משבר ה- COVID-19 החמיר את הבעיה הזו כדי לדרוש פתרונות מיידיים לרוב המכריע של הארגונים. לקוחות רבים מצאו כי מודל ה- VPN המאולץ אינו ניתן להרחבה או ביצועים מספיק לתרחישים של 100% עבודה מרחוק כמו זה שהמשבר הזה הצריך. נדרשים פתרונות מהירים כדי שארגונים אלה ימשיכו לפעול ביעילות.
עבור שירות Microsoft 365, מיקרוסופט עיצבה את דרישות הקישוריות לשירות עם בעיה זו בחשבון באופן מרובע, שם ניתן לייעל את מערכת הקצה הממוקדת, מבוקרת היטב וסטטי יחסית של נקודות קצה בשירות.
Microsoft 365 מסווג את נקודות הקצה הנדרשות עבור Microsoft 365 לשלוש קטגוריות: אופטימיזציה, להתיר, וכן בְּרִירַת מֶחדָל. אופטימיזציה נקודות קצה הן המוקד שלנו כאן ויש להם את המאפיינים הבאים:
- הם נקודות קצה בבעלות ומנוהלות של מיקרוסופט, המתארחות ב- Microsoft Infrastructure
- מוקדשים לעומסי עבודה של Core Microsoft 365 כמו Exchange Online, SharePoint Online, Skype for Business Online ו- Microsoft Teams
- האם IPs סיפקו
- שיעור שינוי נמוך וצפוי להישאר קטן במספר (כיום 20 משנה IP)
- הם בעלי נפח גבוה ו/או חביון רגישים
- מסוגלים לקבל רכיבי אבטחה נדרשים המסופקים בשירות ולא בשורה ברשת
- מהווים בערך 70-80% מנפח התנועה לשירות Microsoft 365
מערך נקודות קצה עם סקופ זה חזק ניתן לפצל ממנהרת ה- VPN המאולצת ולשלוח בצורה מאובטחת וישירות לשירות Microsoft 365 דרך הממשק המקומי של המשתמש. זה ידוע בשם מנהור מפוצל.
ניתן להעביר אלמנטים אבטחים כמו DLP, הגנה על AV, אימות ובקרת גישה לכולם בצורה יעילה הרבה יותר כנגד נקודות קצה אלה בשכבות שונות בשירות. כאשר אנו גם מפנים את עיקר נפח התנועה הרחק מתמיסת ה- VPN, זה משחרר את יכולת ה- VPN לתנועה קריטית עסקית שעדיין מסתמכת עליו. זה גם אמור להסיר את הצורך במקרים רבים לעבור תוכנית שדרוג ארוכה ויקרה כדי להתמודד עם דרך פעילה חדשה זו.
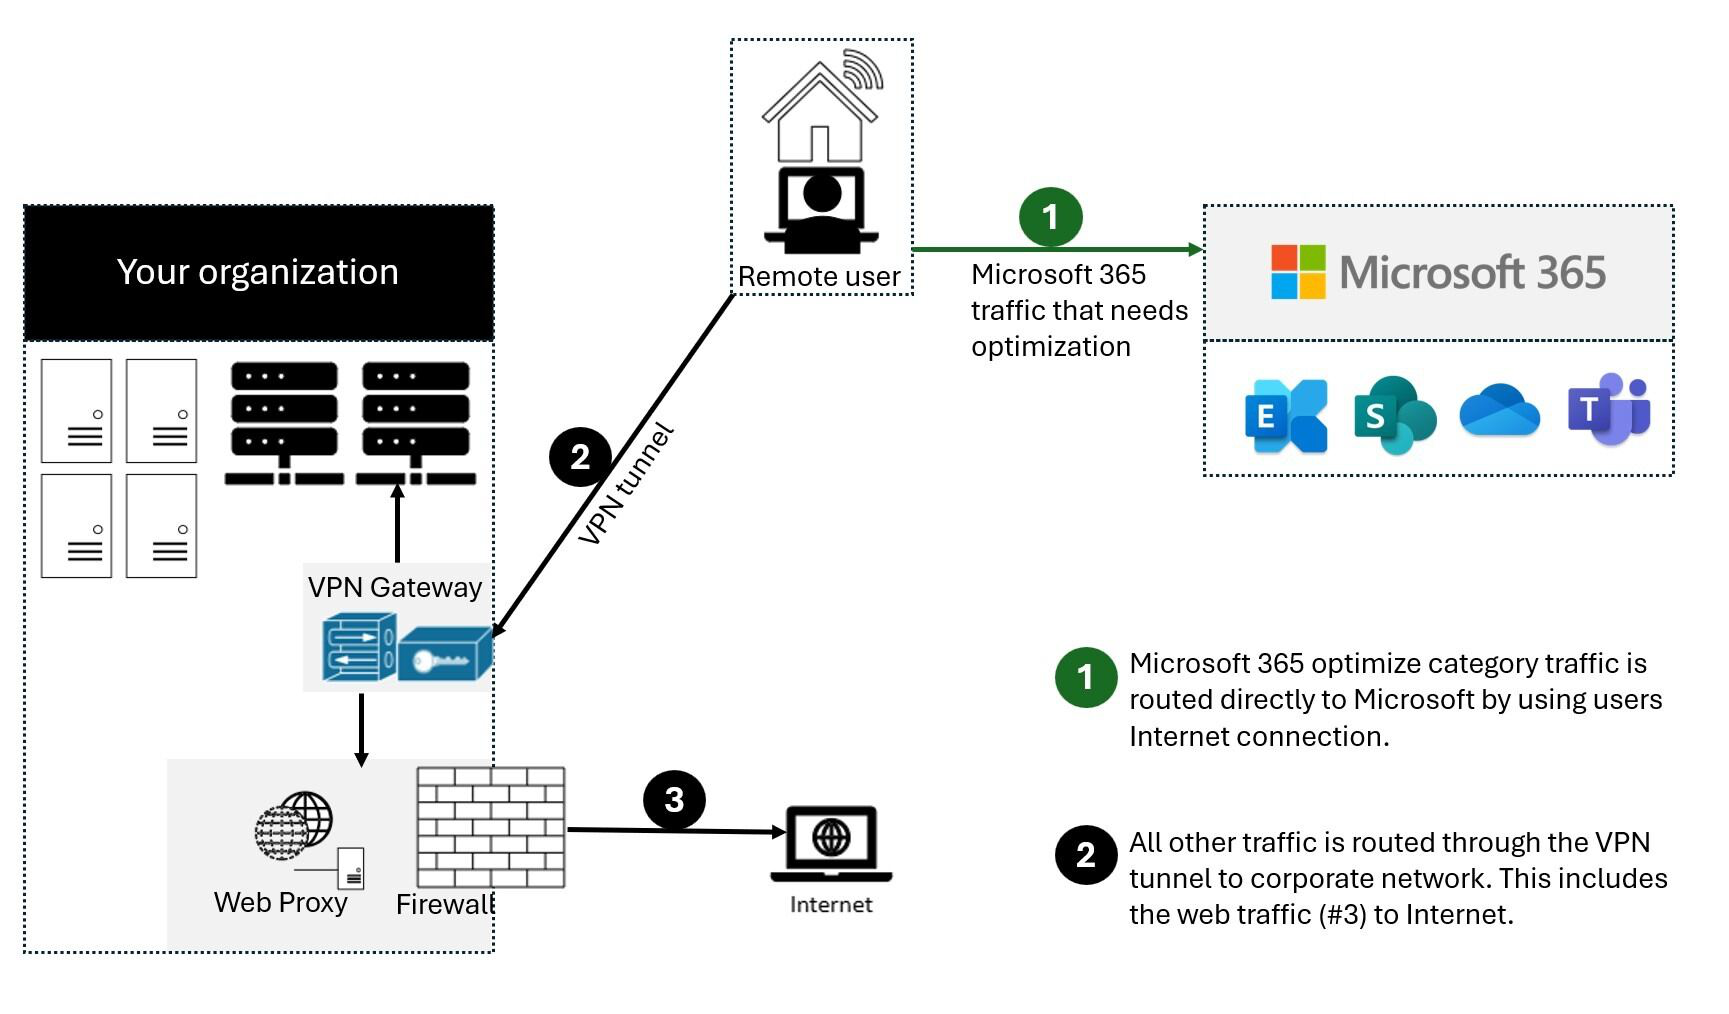
איור 3: פתרון מנהרה מפוצלת VPN עם חריגים מוגדרים של Microsoft 365 שנשלחו ישירות לשירות. כל התנועה האחרת נאלצת חזרה לרשת הארגונית ללא קשר ליעד.
מנקודת מבט אבטחה, למיקרוסופט יש מגוון של תכונות אבטחה שניתן להשתמש בהן כדי לספק אבטחה דומה, או אפילו משופרת מזו שהועברה על ידי בדיקה מוטבעת על ידי ערימות אבטחה של המקום. פוסט הבלוג של צוות האבטחה של מיקרוסופט, דרכים אלטרנטיביות לאנשי אבטחה ו- IT להשיג בקרות אבטחה מודרניות בתרחישים הייחודיים של העבודה המרוחקים של ימינו יש סיכום ברור של תכונות זמינות ותמצאו הנחיות מפורטות יותר במאמר זה. אתה יכול גם לקרוא על יישום מיקרוסופט של מנהור מפוצל VPN בפועל ב- VPN: כיצד מיקרוסופט שומרת על כוח העבודה המרוחק שלה.
במקרים רבים ניתן להשיג יישום זה תוך שעות ספורות, ומאפשר פיתרון מהיר לאחת הבעיות הדחופות ביותר העומדות בפני ארגונים כאשר הם עוברים במהירות לעבודה מרחוק בקנה מידה מלא. לקבלת הנחיות יישום מנהרה מפוצלת של VPN, ראה יישום מנהור מפוצל VPN עבור Microsoft 365.
שאלות נפוצות
צוות האבטחה של מיקרוסופט פרסם דרכים אלטרנטיביות לאנשי מקצוע בתחום האבטחה ו- IT כדי להשיג בקרות אבטחה מודרניות בימינו’S תרחישים ייחודיים לעבודה מרחוק, פוסט בבלוג, המתווה דרכים מרכזיות לאנשי אבטחה וזה יכול להשיג בקרות אבטחה מודרניות בתרחישים הייחודיים של העבודה המרוחקים של ימינו. בנוסף, להלן כמה משאלות ותשובות הלקוחות הנפוצות בנושא זה.
כיצד אוכל לעצור משתמשים ניגשים לדיירים אחרים אני לא סומך על היכן הם יכולים לספוג נתונים?
התשובה היא תכונה שנקראת מגבלות דיירים. תנועת אימות אינה נפח גבוה ולא רגישה לאחור במיוחד ולכן ניתן לשלוח דרך פיתרון ה- VPN לפרוקסי המקומי בו מיושמת התכונה. רשימה מאפשרת של דיירים מהימנים נשמרת כאן ואם הלקוח ינסה להשיג אסימון לדייר שאינו מהימן, ה- Proxy פשוט מכחיש את הבקשה. אם הדייר נאמן, אז אסימון נגיש אם למשתמש יש את האישורים והזכויות הנכונים.
כך שלמרות שמשתמש יכול ליצור חיבור TCP/UDP לנקודות הקצה המסומנות לעיל, ללא אסימון תקף כדי לגשת לדייר המדובר, הם פשוט לא יכולים להתחבר ולגשת/להזיז נתונים כלשהם.
האם מודל זה מאפשר גישה לשירותי צרכנים כמו חשבונות OneDrive אישיים?
לא, זה לא, נקודות הקצה של מיקרוסופט 365 אינן זהות לשירותי הצרכן (OneDrive.לחיות.com כדוגמה) כך שהמנהרה המפוצלת לא תאפשר למשתמש לגשת ישירות לשירותי צרכנים. תנועה לנקודות קצה צרכניות תמשיך להשתמש במנהרת VPN והמדיניות הקיימת תמשיך להחיל.
כיצד אוכל להחיל DLP ולהגן על הנתונים הרגישים שלי כאשר התנועה כבר לא זורמת בפתרון המקומי שלי?
כדי לעזור לך למנוע חשיפה מקרית של מידע רגיש, למיקרוסופט 365 יש מערך עשיר של כלים מובנים. אתה יכול להשתמש ביכולות ה- DLP המובנות של צוותים ו- SharePoint כדי לאתר מידע לא הולם או רגיש משותף באופן לא הולם. אם חלק מאסטרטגיית העבודה המרוחקת שלך כרוך במדיניות להביא משלך-מכונה (BYOD), אתה יכול להשתמש בגישה מותנית מבוססת אפליקציה כדי למנוע הורדת נתונים רגישים למכשירים האישיים של המשתמשים
כיצד אוכל להעריך ולשמור על השליטה באימות המשתמש כאשר הוא מתחבר ישירות?
בנוסף לתכונת מגבלות הדייר שצוינו ברבעון הראשון, ניתן ליישם מדיניות גישה מותנית על מנת להעריך באופן דינמי את הסיכון לבקשת אימות ולהגיב כראוי. מיקרוסופט ממליצה כי מודל אמון אפס מיושם לאורך זמן ואנחנו יכולים להשתמש במדיניות גישה לתזונה של Ad AD כדי לשמור. ניתן להשתמש במדיניות גישה מותנית כדי לקבל החלטה בזמן אמת אם בקשת אימות מצליחה על סמך גורמים רבים כמו:
- מכשיר, הוא המכשיר הידוע/מהימן/תחום מצטרף?
- IP – היא בקשת האימות שמגיעה מכתובת IP של חברות ידועה? או ממדינה אנחנו לא סומכים?
- יישום – הוא המשתמש המורשה להשתמש ביישום זה?
לאחר מכן אנו יכולים להפעיל מדיניות כגון אישור, הפעלת MFA או אימות חסום על בסיס מדיניות זו.
כיצד אוכל להגן מפני וירוסים ותוכנות זדוניות?
שוב, Microsoft 365 מספקת הגנה על אופטימיזציה של נקודות קצה מסומנות בשכבות שונות בשירות עצמו, המתוארות במסמך זה. כאמור, יעיל בהרבה לספק אלמנטים אבטחים אלה בשירות עצמו ולא לנסות לעשות זאת בהתאם למכשירים שאולי לא מבינים באופן מלא את הפרוטוקולים/תנועה. כברירת מחדל, SharePoint Online סורק אוטומטית העלאות קבצים עבור תוכנות זדוניות ידועות
עבור נקודות הקצה של Exchange המפורטות לעיל, Exchange Online Protect.
האם אוכל לשלוח יותר מסתם ישיר התנועה?
יש לתת עדיפות ל אופטימיזציה נקודות קצה מסומנות מכיוון שאלו ייתן תועלת מקסימאלית לרמת עבודה נמוכה. עם זאת, אם תרצו, נקודות הקצה המסומנות הנדרשות כדי שהשירות יעבוד ויש להן כתובות IP המסופקות עבור נקודות הקצה שניתן להשתמש בהן במידת הצורך.
ישנם גם ספקים שונים המציעים פתרונות פרוקסי/אבטחה מבוססי ענן הנקראים מאובטחים שערי אינטרנט המספקים יישום אבטחה, בקרה ומדיניות ארגונית מרכזית לגלישה כללית. פתרונות אלה יכולים לעבוד טוב בעולם ענן-ראשון, אם הוא זמין מאוד, ביצועים ומוצבים קרוב למשתמשים שלך על ידי כך שהוא מאפשר למסירת גישה לאינטרנט מאובטחת ממיקום מבוסס ענן קרוב למשתמש. זה מסיר את הצורך בסיכות שיער דרך ה- VPN/רשת הארגונית לתעבורה גלישה כללית, תוך שהוא עדיין מאפשר בקרת אבטחה מרכזית.
עם זאת, אפילו עם פתרונות אלה במקום, מיקרוסופט עדיין ממליצה בחום כי תנועה מסומנת של Microsoft 365 תישלח ישירות לשירות.
לקבלת הנחיות לאפשר גישה ישירה לרשת וירטואלית של Azure, ראה עבודה מרחוק באמצעות Azure VPN Gateway Point- לאתר.
מדוע נדרש יציאה 80? היא תנועה שנשלחת בברור?
יציאה 80 משמשת רק לדברים כמו להפנות מחדש לפגישה של יציאה 443, לא נשלחים נתוני לקוחות או נגישים על פני יציאה 80. הצפנה מתווה הצפנה לנתונים במעבר ובמנוחה עבור Microsoft 365, וסוגי התנועה מתארים כיצד אנו משתמשים ב- SRTP כדי להגן על תנועת המדיה של הצוותים.
האם עצה זו חלה על משתמשים בסין באמצעות מופע עולמי של Microsoft 365?
לא, זה לא. האזהרה האחת לעצות לעיל היא משתמשים ב- PRC שמתחברים למופע עולמי של Microsoft 365. בשל התרחשות הנפוצה של גודש ברשת הגבול באזור, ביצועים ישירים של ישיבות אינטרנט יכולות להיות משתנות. מרבית הלקוחות באזור פועלים באמצעות VPN כדי להכניס את התנועה לרשת הארגונית ולהשתמש במעגל ה- MPLS המורשה שלהם או בדומה ל- Egress מחוץ למדינה דרך מסלול אופטימיזציה. זה מתואר עוד יותר במאמר אופטימיזציה של ביצועים של Microsoft 365 עבור משתמשי סין.
האם תצורת מנהרה מפוצלת עובדת עבור צוותים הפועלים בדפדפן?
כן, עם אזהרות. רוב הפונקציונליות של הצוותים נתמכת בדפדפנים המופיעים בלקוחות Get עבור צוותי מיקרוסופט.
בנוסף, Microsoft Edge 96 ומעלה תומך במנהור מפוצל VPN לתעבורת עמיתים לעמיתים על ידי כך שהוא מאפשר את הקצה WebrtCrespectOstingTableEnabled מדיניות. בשלב זה, דפדפנים אחרים עשויים שלא לתמוך במנהור מפוצל VPN לתנועה עמיתים לעמית.
על תמיד ב- VPN
תמיד ב- VPN תומך בהיחידות עם דומיין, מצטרפות לא-מצטרפות (קבוצת עבודה), או מכשירים מצויינים ב- Azure AD כדי לאפשר תרחישים ארגוניים וגם BYOD. תמיד ב- VPN זמין בכל מהדורות Windows, ותכונות הפלטפורמה זמינות לצדדים שלישיים באמצעות תמיכה בתוסף VPN UWP VPN.
תמיד ב- VPN תומך בשילוב עם הפלטפורמות הבאות:
- הגנת מידע על Windows (WIP). שילוב עם WIP מאפשר לאכיפת מדיניות הרשת לקבוע אם תנועה מותרת לעבור על ה- VPN. אם פרופיל המשתמש פעיל ומדיניות WIP מיושמת, תמיד על VPN מופעל אוטומטית להתחבר. כמו כן, כשאתה משתמש ב- WIP, אין צורך לציין את כללי AppTriggerList ו- TrafficFilterList בנפרד בפרופיל VPN (אלא אם כן אתה רוצה תצורה מתקדמת יותר) מכיוון שמדיניות WIP ורשימות יישומים נכנסים אוטומטית לתוקף.
- חלונות שלום לעסקים. תמיד ב- VPN תומך באופן טבעי ב- Windows Hello for Business במצב אימות מבוסס תעודה. תמיכת Windows Hello Native מספקת חווית כניסה יחידה חלקה לשני כניסה למכונה, כמו גם חיבור ל- VPN. אין צורך באימות משני (אישורי משתמש) לחיבור VPN.
- פלטפורמת גישה מותנית של Microsoft Azure. לקוח VPN תמיד יכול להשתלב בפלטפורמת הגישה המותנית של Azure כדי לאכוף אימות רב -פקטור (MFA), תאימות למכשירים או שילוב של השניים. כאשר הם תואמים למדיניות גישה מותנית, Azure Active Directory (Azure AD) מנפיק תעודת אימות קצרת מועד (כברירת מחדל, שישים דקות) אבטחת IP (IPSEC). לאחר מכן ניתן להשתמש בתעודת IPSEC לאימות לשער VPN. תאימות למכשירים משתמשת במדיניות של מנהל תצורה/Intune תאימות. לפרטים נוספים, ראה VPN וגישה מותנית
- פלטפורמת אימות רב-גורמים של Azure AD. בשילוב עם שירותי אימות מרחוק של שירות למשתמש (RADIUS) ותוסף שרת מדיניות הרשת (NPS) עבור אימות רב-גורם AD AD, אימות VPN יכול להשתמש ב- MFA חזק.
- תוספי VPN של צד שלישי. עם פלטפורמת Windows Universal (UWP), ספקי VPN של צד שלישי יכולים ליצור יישום יחיד למגוון המלא של מכשירי Windows. ה- UWP מספק שכבת API ליבה מובטחת על פני מכשירים, ומבטל את המורכבות של הבעיות והבעיות הקשורות לעיתים קרובות לכתיבת נהגים ברמת הגרעין. נכון לעכשיו, תוספי VPN של Windows UWP קיימים עבור Secure Pulse, גישה F5, Check Point Capsule VPN, Forticlient, Sonicwall Mobile Connect ו- GlobalProtect.
מאפייני אבטחה
תמיד ב- VPN מספק קישוריות למשאבים ארגוניים באמצעות מדיניות מנהרה הדורשת אימות והצפנה עד שהם יגיעו לשער VPN. כברירת מחדל, מפגשי המנהרה מסתיימים בשער VPN, שמתפקד גם כשער IKEV2, ומספק אבטחה מקצה לקצה.
לפרטים אודות אפשרויות אימות VPN סטנדרטיות, עיין באפשרויות אימות VPN.
תמיד ב- VPN תומך בתכונות האבטחה הבאות:
- תמיכה בפרוטוקול VPN סטנדרטי בתעשייה IKEV2. לקוח VPN תמיד תומך ב- IKEV2, אחד מפרוטוקולי המנהור הנפוצים ביותר בתעשייה כיום. תאימות זו ממקסמת את יכולת ההפעלה הדדית עם שערי VPN של צד שלישי.
- יכולת פעולה הדדית עם שערי VPN של צד שלישי של צד שלישי. תמיד על לקוח VPN תומך ביכולת פעולה הדדית עם שער VPN של צד שלישי IKEV2. אתה יכול גם להשיג יכולת פעולה הדדית עם שערים VPN של צד שלישי על ידי שימוש בתוסף VPN UWP בשילוב סוג מנהור מותאם אישית מבלי להקריב תמיד בתכונות ויתרונות פלטפורמת VPN.
הערה התייעץ עם שערך או ספק מכשירים אחוריים של צד שלישי על תצורות ותאימות עם תמיד VPN ומנהרת מכשירים באמצעות IKEV2.
הערה מנהרת המשתמש תומכת ב- SSTP ו- IKEV2, ומנהרת המכשיר תומכת ב- IKEV2 בלבד, ללא תמיכה ב- SSTP Fallback.
הערה IKEV2 הוא הפרוטוקול הנתמך היחיד למנהרת המכשירים ואין אפשרות תמיכה עבור SSTP Fallback. למידע נוסף ראה, הגדר תמיד על מנהרת מכשירי VPN.
- כללים מבוססי אפליקציה. כללי חומת אש מבוססי אפליקציה מבוססים על רשימה של יישומים שצוינו כך שרק תנועה שמקורה באפליקציות אלה רשאית לעבור על ממשק ה- VPN.
- כללים מבוססי תנועה. כללי חומת אש מבוססי תנועה מבוססים על דרישות רשת כמו יציאות, כתובות ופרוטוקולים. השתמש בכללים אלה רק לצורך תנועה התואמת את התנאים הספציפיים הללו מותר לעבור על ממשק ה- VPN.
כללים אלה חלים רק על תנועה יוצאת מהמכשיר. שימוש במסנני תנועה חוסם תנועה נכנסת מהרשת הארגונית ללקוח.
הערה אם אתה מפעיל מסנני תנועה בפרופיל מנהרת המכשיר, אז מנהרת המכשיר מכחישה תנועה נכנסת (מהרשת הארגונית ללקוח).
- שם משתמש וסיסמא
- כרטיס חכם (פיזי וירטואלי כאחד)
- תעודות משתמש
- חלונות שלום לעסקים
- תמיכה ב- MFA בדרך של שילוב רדיוס EAP
ספק היישומים שולט בשיטות אימות פלאגין VPN של צד שלישי של צד שלישי, אם כי יש להם מגוון של אפשרויות זמינות, כולל סוגי אישורים מותאמים אישית ותמיכה ב- OTP.
תכונות קישוריות
תמיד ב- VPN תומך בתכונות הקישוריות הבאות:
- הפעלת אוטומטית של יישומים. באפשרותך להגדיר תמיד את VPN כדי לתמוך בהפעלה אוטומטית על סמך השקת יישומים או בקשות לרזולוציית מרחב השמות. למידע נוסף כיצד להגדיר התצורה של הפעלה אוטומטית, עיין באפשרויות פרופיל אוטומטיות של VPN אוטומטית.
- הפעלה אוטומטית מבוססת שם. עם תמיד ב- VPN, אתה יכול להגדיר כללים כך שאילתות שם דומיין ספציפיות מפעילות את חיבור ה- VPN. מכשירי Windows תומכים בהפעלה מבוססת שמות למכונות המצטרפות לתחום ומלואמות ללא דומיין (בעבר, רק מכונות שאינן מצטרפות לא תמכו).
- איתור רשת מהימן. תמיד ב- VPN כולל תכונה זו כדי להבטיח כי קישוריות VPN לא מופעלת אם משתמש מחובר לרשת מהימנה בגבול התאגידים. אתה יכול לשלב תכונה זו עם כל אחת משיטות ההפעלה שהוזכרו קודם לכן כדי לספק חווית משתמש “רק להתחבר רק במידת הצורך”.
- מנהרת מכשירים. תמיד ב- VPN נותן לך את היכולת ליצור פרופיל VPN ייעודי למכשיר או למכונה. בניגוד מנהרת משתמש, שמתחבר רק לאחר שמשתמש נכנס למכשיר או למכונה, מנהרת מכשירים מאפשר ל- VPN ליצור קישוריות לפני כניסה למשתמש. גם מנהרת המכשיר וגם מנהרת המשתמש פועלים באופן עצמאי עם פרופילי ה- VPN שלהם, יכולים להיות מחוברים בו זמנית ויכולים להשתמש בשיטות אימות שונות ובהגדרות תצורת VPN אחרות לפי הצורך. למידע כיצד להגדיר מנהרת מכשיר, כולל מידע כיצד להשתמש בניהול כדי לרשום באופן דינמי כתובות IP של לקוח ב- DNS, ראה תצורה של תמיד במנהרת מכשירי VPN תמיד.
הערה ניתן להגדיר מנהרת מכשיר רק במכשירים המצטרפים לתחום המריצים את Windows 10 Enterprise או חינוך גרסה 1709 ואילך. אין תמיכה בשליטה של צד שלישי במנהרת המכשיר.
תכונות רשת
תמיד ב- VPN תומך בתכונות הרשת הבאות:
- תמיכה בערימה כפולה ב- IPv4 ו- IPv6. תמיד ב- VPN תומך באופן טבעי בשימוש הן ב- IPv4 והן ב- IPv6 בגישה כפולה. אין לו שום תלות ספציפית בפרוטוקול אחד על פני השני, המאפשר תאימות יישום מקסימאלית IPv4/IPv6 בשילוב עם תמיכה לצרכי רשת IPv6 עתידיים.
- מדיניות ניתוב ספציפית ליישום. בנוסף להגדרת מדיניות ניתוב של חיבור VPN גלובלי להפרדת תנועה באינטרנט ואינטראנט, ניתן להוסיף מדיניות ניתוב כדי לשלוט על השימוש במנהרה מפוצלת או בתצורות מנהרות כוח על בסיס יישום לכל יישום. אפשרות זו מעניקה לך שליטה גרגרית יותר על אילו אפליקציות רשאים לקיים אינטראקציה עם אילו משאבים דרך מנהרת VPN.
- מסלולי הרחקה. תמיד ב- VPN תומך ביכולת לציין נתיבי הרחקה השולטים באופן ספציפי בהתנהגות ניתוב כדי להגדיר איזו תנועה צריכה לחצות את ה- VPN בלבד ולא לעבור על ממשק הרשת הפיזי.
הערה נתיבי הרחקה פועלים לתנועה באותה רשת משנה כמו הלקוח כגון LinkLocal. מסלולי הרחקה עובדים רק במערך מנהרה מפוצל.
הערה הימנע משימוש בסיומות גלובליות מכיוון שהם מפריעים לרזולוציה של שם קצר בעת שימוש בטבלאות מדיניות רזולוציית שם.
הצעדים הבאים
- התקן גישה מרחוק כשרת VPN
- הדרכה: פרוס תמיד ב- VPN
מה זה VPN?
VPN, העומד לרשת פרטית וירטואלית, קובע חיבור דיגיטלי בין המחשב שלך לשרת מרוחק בבעלות ספק VPN, ויוצר מנהרה נקודה לנקודה המצינה את הנתונים האישיים שלך, מסווה את כתובת ה- IP שלך ומאפשרת לך לעקוב אחר חסימות האתר והאיש באינטרנט על האינטרנט. זה מבטיח שהחוויות המקוונות שלך הן פרטיות, מוגנות ובטוחות יותר.
מעצם הגדרתו, חיבור VPN הוא:
- וירטואלי מכיוון שאף כבלים פיזיים אינם מעורבים בתהליך החיבור.
- פְּרָטִי כי באמצעות חיבור זה, אף אחד אחר לא יכול לראות את הנתונים שלך או את פעילות הגלישה שלך.
- ברשת מכיוון שמכשירים מרובים – המחשב שלך ושרת ה- VPN – עובדים יחד כדי לשמור על קישור מבוסס.
עכשיו כשאתה יודע את המשמעות שמאחורי VPN, כמו גם את מה ש- VPN עומד, בואו נחקור את היתרונות הרבים של VPN, ומדוע זה עשוי להיות יתרון להשתמש באחד כזה.

מדוע עלי להשתמש בשירות VPN?
לכל מי שמחפש חוויה מקוונת בטוחה יותר, חופשית ומאובטחת יותר, היתרונות של שימוש ב- VPN הם עצומים. VPN מגן על המשתמשים שלה על ידי הצפנת הנתונים שלהם ומסווה את כתובת ה- IP שלהם, והשאיר את היסטוריית הגלישה והמיקום שלהם שלא ניתן לעקוב אחריהם. אנונימיות גדולה יותר זו מאפשרת פרטיות רבה יותר, כמו גם חופש גדול יותר למי שרוצה לגשת לתוכן חסום או לאזור.
להלן כמה סיבות נפוצות מדוע אתה עשוי להשתמש ב- VPN:
אבטח את הנתונים שלך
נתונים רגישים כמו דוא”ל עבודה, פרטי תשלום ותיוג מיקום מועברים כל העת באופן מקוון. מידע זה ניתן למעקב וקל לניצול, במיוחד ברשת ציבורית, שבה לכל מי שיש לו גישה לרשת יש גישה פוטנציאלית לנתונים האישיים שלך. חיבור VPN מטלטל את הנתונים שלך לקוד והופך אותם לא קריאים לאף אחד ללא מפתח הצפנה. זה מסתיר את פעילות הגלישה שלך כך שאף אחד אחר לא יוכל לראות אותה.
לעבוד מהבית
כיום, עבודה מרחוק נפוצה מתמיד. בעזרת VPN, עובדים מרוחקים יכולים לגשת למשאבי החברה דרך חיבור פרטי מכל מקום, כל עוד הם מסוגלים להיכנס לאינטרנט. זה מספק לעובדים תחושת גמישות גדולה יותר, ובמקביל להבטיח כי נתוני החברה יישארו מוגנים ומאובטחים, אפילו ברשת Wi-Fi ציבורית.
גישה או זרם תוכן אזורי מכל מקום
אתרים ושירותים מסוימים מגבילים את תוכן המדיה שלהם על סמך מיקום גיאוגרפי, מה שאומר שאולי אין לך גישה לסוגים מסוימים של תוכן. VPN מתחפש, או מזויף, את מיקום השרת המקומי שלך כך שהוא ייראה כאילו הוא מבוסס במקום אחר, כמו במדינה אחרת.
עוקף צנזורה ומעקב
לאזורים מסוימים לא תהיה גישה לאתרים או שירותים מסוימים בגלל מגבלות ממשלתיות, צנזורה או מעקב. זיוף מיקום מעניק למשתמשים אלה את היכולת לעקוף חומות אש, להציג אתרים חסומים ולעבור באופן חופשי באופן חופשי.
למנוע מעקב של ISP ומעקב אחר צד שלישי
ספקי שירותי אינטרנט (ISPS) יומן ומעקב אחר היסטוריית הגלישה שלך דרך כתובת ה- IP הייחודית של המכשיר שלך. מידע זה יכול להימכר למפרסמים של צד שלישי, שניתנו לממשלה, או להשאיר פגיעים בפנים פשרה ביטחונית. על ידי ניתוב לשרת VPN מרוחק במקום לשרתים של ספק שירותי האינטרנט שלך, VPN מסווה את כתובת ה- IP שלך, מונעת מעקב של ספקיות האינטרנט ושומר על הנתונים האישיים שלך פרטיים.
סוגי חיבורי VPN
כיום תמצאו מגוון רחב של VPNs למחשבים ונייד, הן פרימיום והן בחינם, זמין לשימוש מקצועי ואישי. להלן כמה מהסוגים הנפוצים ביותר:
| שֵׁם | סוּג | שיטת חיבור | השתמש במקרה |
|---|---|---|---|
| גישה מרחוק VPN (הידוע גם בשם VPN לקוח לאתר) | בית | התחבר לרשת פרטית או לשרת צד שלישי באמצעות SSL/TSL | לעובדים מרוחקים הזקוקים לגישה לקבצי חברה ומשאבים באמצעות חיבור פרטי, או למשתמשים המעוניינים לגלוש באינטרנט הציבורי על חיבור מוצפן |
| VPN לאתר לאתר | פְּרָטִי | רשת מתחברת לרשת אחרת דרך LAN, WAN | עבור ארגונים גדולים שצריכים לקשר בין הרשתות הפנימיות שלהם על פני אתרים מרובים במיקומים שונים, תוך שמירה על חיבור מאובטח |
| יישומי VPN | נייד | התחבר לרשת פרטית באמצעות אפליקציית VPN במכשיר נייד או סמארטפון | למשתמשים ניידים המעוניינים לנצל את היתרונות של VPN תוך כדי תנועה, או תוך כדי חוויה של חיבור לאינטרנט לא יציב |
גישה מרחוק VPN (הידוע גם בשם VPN לקוח לאתר)
אחד הסוגים הנפוצים ביותר של VPN למחשב, גישה מרחוק של גישה מרחוק, נותן למשתמשים מחוץ לאתר את היכולת להתחבר לרשת הארגון, או לשרת מרוחק, מהמכשיר האישי שלהם. ניתן להשיג זאת על ידי הזנת אישורי האימות שלך באמצעות דף כניסה, אשר לאחר מכן מאשר לך ליצור את החיבור דרך דפדפן האינטרנט שלך.
משתמשים רשאים גם להתחבר ל- VPN דרך לקוח שולחן עבודה וירטואלי או אפליקציית VPN, שמתחברת גם לרשת או לשרת לאחר הזנת האישורים שלך. לקוח מספק למשתמשים שלו ממשק קל לעבוד איתו, מידע על קישוריות ויכולת לעבור בין התכונות השונות של ה- VPN.
ניתן להשתמש ב- VPN גישה מרחוק לשימוש מקצועי ואישי כאחד, וזו הסיבה שזהו אחת הצורות הנפוצות ביותר של VPN. זה נותן לעובדים מרוחקים את היכולת לגשת לקבצי ומשאבים של החברה מבלי שתצטרך להיות במשרד, והוא מגן על הנתונים הפרטיים של חברות ראשונות מרוחקות כך שהוא עשוי להישאר פרטי. באשר למשתמשים בודדים שפשוט רוצים לגלוש באינטרנט הציבורי באוטונומיה ואנונימיות מוגברת, VPN גישה מרחוק היא אינטגרלית להימנעות מבלוקי תוכן, חומות אש ומעקב אחר שירותי אינטרנט.

VPN לאתר לאתר
ארגונים גדולים הזקוקים לפיתרון חזק יותר ומותאם אישית עשויים לבחור ב- VPNs באתר לאתר. VPN באתר לאתר הוא רשת פנימית פרטית ופנימית המורכבת מרשתות מרובות בתוך ארגון, המחוברות זו לזו’S רשתות אזוריות מקומיות (LANS) דרך האינטרנט הציבורי. הגדרה זו מאפשרת למשתמשים בשתי רשתות נפרדות, בתוך הארגון או הצמודות אליו, לחלוק משאבים זה עם זה תוך הגבלת גישה מלאה לכל המשאבים שלהם, ומבטיחה כי תקשורת בחברה תישאר פרטית ובטוחה ככל האפשר. בשל קנה המידה והמורכבות של VPNs באתר לאתר, חיבור מסוג זה מתאים ביותר לחברות ברמת הארגון עם מחלקות על פני מספר מיקומים מרובים.
בתוך VPNs באתר לאתר ישנם שני סוגי רשת:
אינטראנט
אתר אינטראנט לאתר VPN קושר מספר אתרים מאותו ארגון יחד באמצעות LAN. זה שימושי כאשר מחלקות מרובות על פני מיקומים מרובים צריכים לשתף פעולה זה עם זה בתוך רשת סגורה ופרטית. באמצעות חיבור לאתר לאתר, מחלקות אלה יכולות להחליף משאבים מאובטחים וביעילות זה עם זה.
אקסטראנט
אתר חוץ-אקסטר-נט-לאתר VPN מקשר בין כמה אתרים מארגונים שונים יחד באמצעות LAN. ארגון שמשתף פעולה לעתים קרובות עם ספקי צד ג ‘, שותפים או ספקים עסקיים עשוי להזדקק ליכולת להקים רשת זו. ארגונים עשויים גם להתאים אישית את היקף הגישה בין כל רשת, כך שרק משאבים מסוימים משותפים, בעוד שאחרים נשארים פרטיים.

VPN נייד
בעוד שספקי VPN ארוכי שנים בדרך כלל מספקים למשתמשים בשולחן העבודה, הטלפונים החכמים דרבן עלייה ענקית בצמיחה בקרב VPNs לנייד-ומסיבה טובה. עבור משתמשי סמארטפון המחפשים אבטחה והגנה גדולים יותר בזמן שהם בדרכים, VPN נייד הוא הכרח.
VPNs ניידים לא רק מספקים את היתרונות של VPN מסורתי, אלא הם גם ממשיכים להגן על נתונים כאשר קישוריות האינטרנט היא ספוטית או לא יציבה, או כאשר הם עוברים בין נתונים ניידים ל- Wi-Fi. כל עוד האפליקציה פועלת, חיבור ה- VPN נשאר מאובטח והמכשיר שלך נשאר מוגן. בגלל הגמישות, VPN נייד הוא אידיאלי למשתמשים הנוסעים, או למי שלא’יש גישה לחיבור אינטרנט אמין.

איך עובד VPN?
אז איך VPN מגן עליך? בואו נסתכל מתחת למכסה המנוע ונראה איך הדברים עובדים.
| שם פרוטוקול | הצפנה | ניתוב | השתמש במקרה |
|---|---|---|---|
| OpenVPN | הצפנת AES של 256 סיביות באמצעות OpenSSL | TCP ו- UDP, SSL/TSL | השימוש הכללי הטוב ביותר |
| SSTP | הצפנת AES של 256 סיביות | TCP, SSL/TSL | האפשרות הטובה ביותר עבור Windows |
| Ikev2 / ipsec | הצפנת AES של 256 סיביות | UDP | האפשרות הטובה ביותר לגלישה ניידת |
| L2TP / IPSEC | הצפנת AES של 256 סיביות | UDP | האפשרות הטובה ביותר להגדרה בסיסית |
| Pptp | הצפנה של 128 סיביות | TCP | אף אחד; מְיוּשָׁן |
| Wireguard | הצפנת AES של 256 סיביות | UDP | האפשרות הטובה ביותר למאמצים מוקדמים |
כאשר נוצר חיבור ניסיון לשרת המרוחק של ספק VPN, השרת מאמת את המשתמש ויוצר מנהרה מוצפנת לנתונים שלהם לעבור. הנתונים שמוזנים במנהרה זו מתבלבלים לקוד ומובנים בלתי ניתנים לבלתי קריאים על ידי כל מי שאין לו גישה למפתח ההצפנה, ולכן אין להם אישור לקרוא אותם. ברגע שנתונים אלה מגיעים לשרת, השרת משתמש במפתח פרטי משלו כדי לפענח את הנתונים ולהפוך אותם לקריא. השרת שולח את הנתונים המפענחים, יחד עם כתובת IP חדשה, חזרה לאתר שאתה’מחדש מנסה להתחבר.
כיצד מתרחש תהליך הצפנה זה – והאם הוא מאובטח לחלוטין – תלוי בסוג הפרוטוקול, או מערכת ההוראות, המשמש לייצור החיבור. שירות VPN יכול להבטיח רק ביטחון ושקט נפשי כאשר הוא מגובה על ידי פרוטוקול חזק. זה המנוע שממשיך לרוץ VPN.
תוכלו למצוא מגוון רחב של פרוטוקולים בקרב ספקי VPN, שלכל אחד מהם שיטות ניתוב משלהם, שלכל אחד מהם מקרי שימוש משלהם. להלן כמה מהאפשרויות הנפוצות ביותר שיש להשגיח עליהן:
OpenVPN
אחד הפרוטוקולים הנפוצים ביותר במרחב, OpenVPN נחשב בדרך כלל כסטנדרט בתעשייה לאבטחתו, ליציבותו ולגמישותו. הוא כולל טכנולוגיית הצפנה של 256 סיביות, מספקת מנהור באמצעות SSL/TSL ומשתמשת בטכנולוגיית קוד פתוח, מה שאומר שכל אחד יכול להציג את קוד המקור שלו ולהתייחס לכל פגיעויות אפשריות. רמת שקיפות זו מבטיחה שהנתונים שלך לעולם לא יימכרו או יינתנו למפרסמים של צד שלישי.
SSTP
SSTP, העומד על פרוטוקול מנהרת שקעים מאובטחים, הוא פרוטוקול נוסף סטנדרטי בתעשייה הכולל הצפנה של 256 סיביות ותעודות SSL/TSL לאימות. זה’S מובנה באופן טבעי ב- Windows OS ונתמך על ידי Microsoft, מה שהופך אותה לאפשרות הטובה ביותר עבור משתמשי Windows.
Ikev2 / ipsec
IKEV2, העומד על חילופי מפתח מקשים באינטרנט גרסה 2, הוא פרוטוקול שמותאם בדרך כלל ל- IPSEC, אבטחת פרוטוקול אינטרנט, לאבטחה ומהירות מיטבית. IKEV2/IPSEC שומר על החיבור שלך בתנאי אינטרנט לא יציבים, גם בעת ההפעלה בין נתונים סלולריים ל- Wi-Fi. זה’S הפרוטוקול הטוב ביותר לשימוש עבור VPNs ניידים.
L2TP / IPSEC
L2TP, העומד על פרוטוקול מנהור שכבה 2, הוא פרוטוקול נוסף המשויך לעיתים קרובות ל- IPSEC לצורך אבטחה נוספת. בדומה ל- SSTP, הוא מובנה באופן טבעי במערכת ההפעלה של Windows, ובדרך כלל קל להתקנה, אם כי ספקים רבים כבר לא תומכים בפרוטוקול זה מכיוון שיש כעת אפשרויות טובות יותר.
Pptp
PPTP, העומד על פרוטוקול המנהור נקודה לנקודה, היה קודמו המקורי ל- L2TP, ומאז הושקע מיושן. חלק מה- VPN החינמיות עדיין עשויות להשתמש בפרוטוקול זה, אם כי בשל פגמי האבטחה הרבים הידועים שלו, הוא כבר לא נחשב לאפשרות אמינה לחיבורים מאובטחים.
Wireguard
Wireguard הוא פרוטוקול חדש יותר ועתידי שממשיך להשיג משיכה במרחב ה- VPN. זה מציג בסיס קוד רזה יותר, טכנולוגיית הצפנה מודרנית יותר ותאימות ניידת רבה יותר. כמו OpenVPN, זה’S פרויקט קוד פתוח, שפירושו שכל אחד יכול לבדוק את קוד המקור, לדווח על באגים ולשמור על הספקים שלהם באחריות.
כיצד VPN מגן על כתובת ה- IP שלך
בנוסף להצפנה, VPN גם מסווה את כתובת ה- IP שלך מהאינטרנט הציבורי, בתורו מסווה את זהותך. כאשר משתמש מחבר בהצלחה את המחשב שלו לשרת VPN, ה- VPN לא רק מאבטח את הנתונים שלו, הוא גם מקצה להם כתובת IP חדשה שמסתיר את כתובת ה- IP האמיתית שלהם. זה עשוי להגיע בצורה של כתובת IP משותפת, המקבצת משתמשים מרובים ל- IP יחיד כך שפעילות מכל משתמש בודד אחד תהיה קשה להבחין. כתובת IP חדשה זו עשויה להתכתב גם עם כתובת ה- IP של שרת VPN, מה שאומר שככל שיש יותר שרתים בכל רחבי העולם, כך אתה צריך לבחור יותר כתובות IP לבחור. בהתאם לצרכים שלך, ניתן להגדיר זאת בהגדרות של לקוח ה- VPN שלך.
כאשר VPN מסתיר את כתובת ה- IP שלך, הוא גם מזייף או מסתתר, גם המיקום שלך. זה שימושי לעקיפת חסימות תוכן וחומות אש, הנשענות על ה- IP שלך כדי ליזום את החסימה. מיסוך IP הוכיח גם את אפקטיבי נגד Doxing, שם זהותך הפרטית מתפרסמת באופן מקוון, כמו גם התקפות DDOS, או שלילת ההתקפות של הכחשת השירות המופצת. אם אף אחד לא מכיר את כתובת ה- IP האמיתית שלך, אף אחד לא יכול לפתוח בהתקפה נגדך.

כמה בטוח הוא VPN?
אפילו עם הפרוטוקולים החזקים ביותר, VPN אינו מבטיח אבטחה לבוש ברזל. ראשית, זה לא מגן מפני וירוסים. ואף על פי ש- VPN יכול למנוע ממפרסם להשתמש בעוגיות שלך למודעות, זה לא מונע את העוגיות עצמן. עלולים להיווצר פגמי אבטחה, באגים ופגיעויות אחרות, וזו הסיבה שחשוב לעדכן את התוכנה שלך. ספקים פחות מכובדים עשויים לרשום את פעילות הגלישה שלך ולהשתמש בנתונים כדי למכור לך מודעות. ובעוד שהספקים הטובים ביותר מציעים את הרמה הגבוהה ביותר של הצפנה ומיסוי IP, ספקי שירותי אינטרנט וגופים אחרים של צד שלישי הולכים וגדלים כל יום מדי יום.
למרות האתגרים הקטנים הללו, החוויה המקוונת שלך עדיין בטוחה יותר וגמישה יותר עם שירות VPN מאשר בלי. אם אתה מחפש להביא שכבה נוספת של פרטיות מקוונת לגלישה היומית שלך, אז יש צורך ב- VPN. עם השילוב המנצח של הצפנה חזקה בתוספת מיסוך IP, VPN פועל כדי לענות על צרכי ההגנה שלך.


מה עושה VPN טוב?
עכשיו כשאתה יודע את היתרונות של שימוש ב- VPN, כמו גם את הסוגים השונים שלו, הפרוטוקולים והשימוש במקרים, בואו נחקור מה לחפש אצל ספק VPN. יש המון אפשרויות בשוק, אך תרצה לבחור חברה בעלת מוניטין עם מומחיות ברורה, רקורד מוכח וערכים אמינים. להלן כמה מהתכונות שעליכם לחפש בספק VPN טוב:
פרוטוקולים חזקים
המאפיין החשוב ביותר של כל ספק VPN הוא אבטחה, ולכן חיוני לבחור שירות המשתמש בפרוטוקול סטנדרטי בתעשייה עם הצפנה של 256 סיביות-אותו סוג של הצפנה המשמשת בנקים וצבא. בנוף של ימינו פירוש הדבר להיות מודע למגבלות של פרוטוקולים ישנים כמו L2TP/IPSEC, תוך הימנעות מפרוטוקולים מיושנים כמו PPTP לחלוטין. במקום זאת, בחר בשירותים המשתמשים ב- OpenVPN, SSTP, IKEV2/IPSEC או WIREGUARD. הספקים המובילים תומכים בפרוטוקולים מרובים ועליהם לאפשר לך לעבור ביניהם, תלוי במקרה השימוש.
הגנה על כתובת IP
אנונימיות גדולה יותר היא סיבה מרכזית להשתמש ב- VPN. כשאתה מחפש ספק, תרצה לבחור אחד שמספק לך אפשרויות לניתוב מחדש של כתובת ה- IP שלך. כתובות IP משותפות קבוצות מרובות משתמשים יחד תחת IP אחד, ומגן עליך מתוך הקהל, ואילו מיתוג שרתים מהיר וקל מאפשר לך לבחור את המיקום שלך מכל מקום בו נמצאים שרתי הספק שלך.
מגוון שרתים במיקומים רבים
בעת שימוש ב- VPN, אתה יכול להבחין בהאטה בביצועים אם הספק שלך רק מפעיל מספר נבחר של שרתים במספר מיקומים נבחר. על ידי שימוש בשירות המורכב משרתים רבים שנמצאים בסמוך ומרוחקים, כולל אלה הקרובים אליך, הנתונים שלך עוברים מרחק קצר יותר, משתפרים במהירות. ככל שיש יותר שרתים ברחבי העולם, כך המשתמשים פרוסים יותר, כך הביצועים מהר יותר. ואם אתה מחפש לעבור לכתובת IP מאזור מסוים, תרצה לראות שלספק שלך יש שם שרת התומך בפרוטוקול שבחרת שלך.
מדיניות יומן אפס
אתה יכול להיות מוסתר מצדדים שלישיים, אך בתיאוריה, לספק VPN יש את הכוח לראות את כל מה שאתה עושה בהגנתו. בגלל זה, חשוב ללכת עם חברה המנהלת שקיפות סביב מדיניות כריתת העץ שלהם. ספק Zero-Log, או NO-LOG VPN VPN שומר על תיעוד של כתובת הדוא”ל שלך, פרטי התשלום ושרת VPN, אך הוא לא אמור לרשום או לאחסן נתונים שנשלחים בזמן שאתה מחובר בצורה מאובטחת. זה כולל יומני שימוש, יומני חיבור, נתוני הפעלה או אפילו כתובת ה- IP שלך.
מתג כיבוי
אם חיבור ה- VPN המאובטח שלך נקטע, המחשב שלך חוזר לכתובת ה- IP האמיתית שלך, בתורו מתפשר על זהותך. מתג להרוג מונע את זה לקרות על ידי ניתוק חיבור האינטרנט שלך ברגע שחיבור ה- VPN שלך משבש.
תאימות ניידת
פעילות סלולרית נעשית מסוכנת כאשר זה קורה ברשת Wi-Fi לא מאובטחת. אם אתם מחפשים חוויה ניידת בטוחה יותר, ייתכן שיועיל לחפש ספק שמציע תמיכה ל- VPN נייד, במיוחד היכולת לעבור לפרוטוקול IKEV2/IPSEC בעת נדידה. זה מבטיח שהחיבור שלך מאובטח, גם כשאתה עובר מ- Wi-Fi ציבורי לנתונים סלולריים.
אפשרויות לאימות
כאשר מחשב מנסה להתחבר לשרת VPN, ה- VPN חייב לאמת תחילה את המשתמש לפני שהחיבור יצליח. בדרך כלל פירוש הדבר בדרך כלל להזין את האישורים שלך באמצעות דף כניסה או לקוח שולחן עבודה, אם כי עדיף לשקול אפשרויות נוספות לאימות. אימות רב-גורמי, למשל, מחייב שתאשר את הכניסה שלך עם המכשיר הנייד שלך באמצעות אפליקציה. יתכן שתרצה להשתמש במפתח אבטחה פיזי, אותו אתה מחבר ליציאת ה- USB שלך, לאבטחה עוד יותר.
שירות לקוחות
בדומה לחברות תוכנה אחרות, לספק VPN צריך להיות צוות תמיכה אמין עבורך ליצור קשר עם כל בעיות שעשויות להתעורר. צוות תמיכה זה צריך להיות בקיא, מועיל וקל ליצור קשר איתו.
מחיר פרימיום
באופן כללי, עדיף להימנע לחלוטין מ- VPNs בחינם. על ידי בחירת ספק בתשלום, אתה בוחר חברה אמיתית ואמינה, המגובה בטכנולוגיית איכות ותשתיות. ספק בתשלום נוטל גם לרשום את הפעילויות שלך ולמכור את המידע הזה למפרסמים. VPN פרמיום עשוי לדרוש תשלום חודשי, אך ערך הבטיחות, הביטחון והשקט הנפשי שווה את העלות.
איך VPNs עוזרים בגניבת זהות?
גניבת זהות היא בעיה הולכת וגוברת שממשיכה להשתנות ולהתפתח בדרכים עדינות ומפתיעות. זה כאשר האקרים גונבים את הנתונים האישיים שלך לצורך חיוב כרטיסי האשראי שלך, גישה לחשבון הבנק שלך, הוצאת חוזה שכירות או שימוש בביטוח שלך לצורך הרווח שלהם – כל צורות הונאה. עם התדירות ההולכת וגוברת של הפרות נתונים ארגוניות, בהן נגנב מידע על המשתמש ממסד נתונים, נראה כי נושא גניבת הזהות הולך וגדל גדול יותר. ועכשיו כמעט כל בית קפה, עסק או שדה תעופה מציע Wi-Fi ציבורי לצרכי העבודה, הבנקאות והקניות של פטרוניהם, זהותנו נראית פגיעה מתמיד.
למרות שאולי לא ניתן למנוע את התרחשות הפרת הנתונים, ניתן להגן מפני גניבת זהות מקוונת באמצעות VPN. באמצעות מנהור, VPN מצפין את הנתונים שלך כך שאף אחד אחר, כולל רמאים, יוכל לראות אותם, ובכך לאבטח את המידע שלך גם כשאתה משתמש ברשת לא מאובטחת. VPN גם מסווה את כתובת ה- IP שלך כך שהזהות המקוונת והמיקום שלך יישארו בלתי ניתנים לניתוק, מה שמקשה על הסייברטייביות להצמיד אותך. מכיוון שכתובת ה- IP שלך מוסתרת, אתה מוגן מפני התקפות סייבר.
שאלות נפוצות
- מה זה VPN ולמה אני צריך את זה?
VPN, העומד ברשת פרטית וירטואלית, מגן על המשתמשים שלה על ידי הצפנת הנתונים שלהם והסכמת כתובות ה- IP שלהם. זה מסתיר את פעילות הגלישה, הזהות והמיקום שלהם, ומאפשר פרטיות ואוטונומיה רבה יותר. כל מי שמחפש חוויה מקוונת בטוחה יותר, חופשית ומאובטחת יותר יכול ליהנות מ- VPN. למידע נוסף על היתרונות של VPN
ספק VPN בעל מוניטין צריך להציע את הרמה הגבוהה ביותר של הצפנה, הגנת כתובות IP, מיסוך מיקום ואפשרויות פרטיות כושלות. בהתאם לתכונות המוצעות, תוכל להשתמש ב- VPN כדי לעבוד מרחוק, מאובטח נתונים רגישים, גישה לתוכן אזורי, לעקוף אבני תוכן או למנוע מעקב אחר צד שלישי. גלה את התכונות הרבות של VPN
חיבור VPN הוא חיבור דיגיטלי שנקבע בין המחשב שלך לשרת מרוחק בבעלות ספק VPN. כאשר החיבור מצליח, הוא יוצר מנהרה מוצפנת דרכה כל הנתונים שלך עוברים. נתונים אלה מתערבלים לקוד כך שאף אחד אחר לא יוכל לראות אותם, ומבטיח שפעילות הגלישה שלך תישאר פרטית ומוגנת. ראה הגדרות VPN נוספות
בעוד ש- VPNs אינם מגנים מפני עוגיות, הם אכן מגנים מפני מעקב אחר שירותי ספקים או מעקב אחר שירותי אינטרנט, כמו גם מפרסמים של צד שלישי ופושעי סייבר. זה מושג על ידי ניתוב החיבור שלך לשרת VPN מרוחק, המסווה את כתובת ה- IP שלך ומסתיר את המיקום שלך. כאשר מידע זה מוסתר, זהותך נשארת פרטית. למידע נוסף על הגנת VPN
אפליקציית VPN היא יישום תוכנה המאפשר לך ליצור חיבור לשרת VPN מרוחק לאחר הזנת אישורי הכניסה שלך. זה עשוי להגיע בצורה של לקוח וירטואלי לשולחן העבודה, או כאפליקציה סלולרית. כל עוד הלקוח או האפליקציה פועלים, המכשיר שלך יישאר מוגן באמצעות VPN. זה שימושי במיוחד עבור משתמשי סמארטפונים המחפשים אבטחה והגנה תוך כדי תנועה. חקור סוגים נוספים של VPN
התחל עם חשבון Azure בחינם
תיהנו משירותים פופולריים בחינם למשך 12 חודשים, יותר מ- 25 שירותים בחינם תמיד, ו -200 דולר אשראי לשימוש ב -30 הימים הראשונים שלכם.


