


האם מיקרוסופט ממליצה על VPN?
רשת פרטית וירטואלית (VPN)
סקירה כללית: מנהור מפוצל VPN למיקרוסופט 365
מאמר זה הוא חלק ממערכת מאמרים העוסקים באופטימיזציה של Microsoft 365 למשתמשים מרוחקים.
- לקבלת הנחיות מפורטות ליישום מנהור מפוצל VPN, ראה יישום מנהור מפוצל VPN עבור Microsoft 365.
- לרשימה מפורטת של תרחישי מנהרות מפוצלים של VPN, עיין בתרחישים נפוצים של מנהור מפוצל VPN עבור Microsoft 365.
- לקבלת הנחיות לגבי אבטחת צוותים בתקשורת בתקשורת בסביבות מנהור מפוצלות VPN, ראה אבטחת צוותים של צוותים לתקשורת למנהור מפוצל VPN.
- למידע על קביעת התצורה של זרם ואירועים חיים בסביבות VPN, עיין בשיקולים מיוחדים לזרם ואירועים חיים בסביבות VPN.
- למידע על אופטימיזציה של ביצועי דייר של Microsoft 365 ברחבי העולם למשתמשים בסין, עיין באופטימיזציה של Microsoft 365 ביצועים עבור משתמשי סין.
ארגונים השתמשו באופן מסורתי ב- VPNs כדי לתמוך בחוויות מרוחקות מאובטחות עבור המשתמשים שלהם. בעוד שעומסי עבודה של הליבה נותרו מקומם, VPN מהלקוח המרוחק המנותב דרך מרכזי נתונים ברשת הארגונית היה השיטה העיקרית של משתמשים מרוחקים לגשת למשאבים ארגוניים. כדי לשמור על קשרים אלה, ארגונים בונים שכבות של פתרונות אבטחת רשת לאורך נתיבי ה- VPN. אבטחה זו נבנתה כדי להגן על תשתיות פנימיות וכדי לשמור. VPNs, היקפי רשת ותשתיות אבטחה נלוות נבנו לרוב לבנוי והוגדרו לצורך נפח תנועה מוגדר, בדרך כלל כאשר מרבית הקישוריות יוזמה מתוך הרשת הארגונית, ורובו נשארים בגבולות הרשת הפנימית.
במשך זמן רב, דגמי VPN שבהם כל החיבורים ממכשיר המשתמש המרוחק מנותבים חזרה לרשת המקומית (הידועה בשם מנהור מאולץ) היו בר -קיימא ברובם כל עוד הסולם במקביל של משתמשים מרוחקים היה צנוע ונפחי התנועה שעברו VPN היו נמוכים. חלק מהלקוחות המשיכו להשתמש במנהור כוח VPN כסטטוס קוו גם לאחר שהיישומים שלהם עברו מתוך ההיקף התאגידי לענני SaaS ציבוריים.
השימוש ב- VPN המנהרות מאולצות לחיבור ליישומי ענן מבוזרים ורגישים לביצועים הוא תת-אופטימלי, אך ההשפעות השליליות התקבלו על ידי כמה ארגונים כדי לשמור על סטטוס האבטחה קוו. ניתן לראות תרשים דוגמה לתרחיש זה למטה:
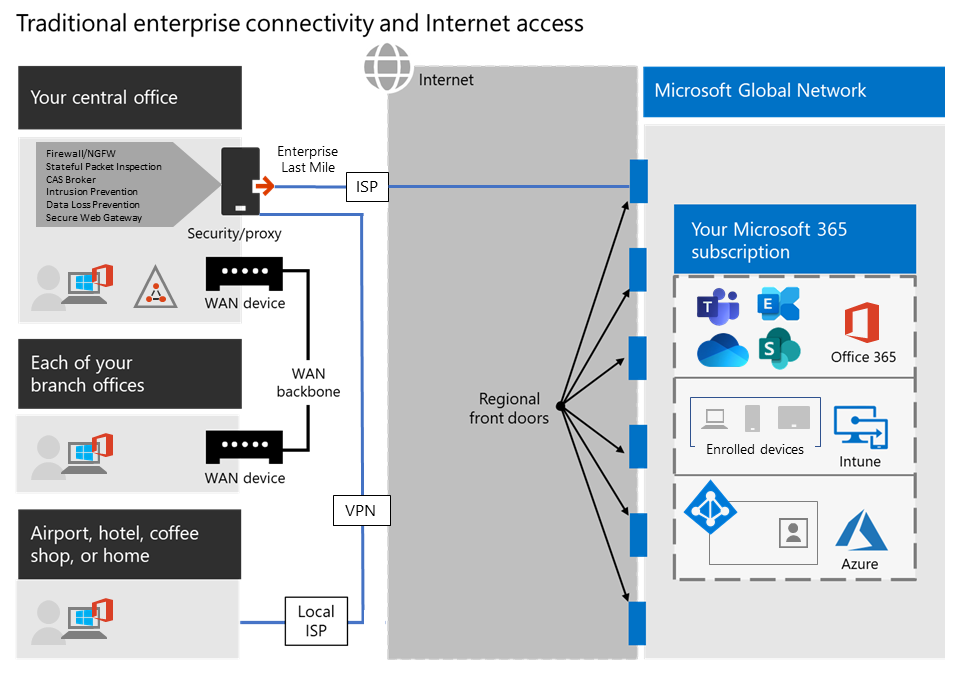
איור 1: פיתרון VPN של מנהרה מאולצת מסורתית.
בעיה זו צומחת כבר שנים רבות, כאשר לקוחות רבים מדווחים על שינוי משמעותי של דפוסי התעבורה ברשת. תנועה שהייתה נשארת במקום בחצרים מתחברת כעת לנקודות קצה ענן חיצוניות. לקוחות רבים של מיקרוסופט מדווחים כי בעבר, כ- 80% מתעבורת הרשת שלהם הייתה למקור פנימי כלשהו (מיוצג על ידי הקו המנוקד בתרשים לעיל). בשנת 2020 המספר הזה ירד לכ- 20% ומטה מכיוון שהעבירו עומסי עבודה גדולים לענן. מגמות אלה אינן נדירות עם ארגונים אחרים. עם הזמן, ככל שמסע הענן מתקדם, המודל לעיל הופך להיות מסורבל יותר ויותר בלתי בר-קיימא, ומונע מארגון להיות זריז כאשר הם עוברים לעולם ראשון בענן.
משבר ה- COVID-19 העולמי הסלים את הבעיה כדי לדרוש תיקון מיידי. הצורך להבטיח כי בטיחות העובדים עוררה דרישות חסרות תקדים ב- IT ארגוני לתמוך בפריון עבודה מהבית בקנה מידה מאסיבי. Microsoft 365 ממוקמת היטב כדי לעזור ללקוחות למלא את הביקוש הזה, אך במקביל גבוה של משתמשים העובדים מהבית מייצר נפח גדול של תנועה של מיקרוסופט 365, אשר אם מנותבת באמצעות VPN של מנהרה מאולצת ומערכת רשת מקומית, גורמת לרוויה מהירה ומריצה תשתיות VPN מחוץ לקיבול. במציאות חדשה זו, השימוש ב- VPN לגישה למיקרוסופט 365 הוא כבר לא סתם מכשול ביצועים, אלא קיר קשה שלא רק משפיע.
מיקרוסופט עובדת בשיתוף פעולה הדוק עם הלקוחות והתעשייה הרחבה יותר כדי לספק פתרונות מודרניים יעילים לבעיות אלה מתוך השירותים שלנו, ולהתיישר עם הנוהג הטוב ביותר בתעשייה. עקרונות קישוריות לשירות Microsoft 365 תוכננו לעבוד ביעילות למשתמשים מרוחקים ובכל זאת מאפשרים לארגון לשמור על אבטחה ושליטה על הקישוריות שלהם. ניתן ליישם פתרונות אלה במהירות עם עבודה מוגבלת ובכל זאת להשיג השפעה חיובית משמעותית על הבעיות המפורטות לעיל.
עבור לקוחות המחברים את מכשירי העובדים המרוחקים שלהם לרשת הארגונית או לתשתית הענן באמצעות VPN, מיקרוסופט ממליצה למפתח את תרחישי Microsoft 365 העיקריים צוותי מיקרוסופט, SharePoint Online, וכן החלף ברשת מנותבים מעל א מנהרה מפוצלת של VPN תְצוּרָה. זה הופך להיות חשוב במיוחד מכיוון שאסטרטגיית השורה הראשונה המאפשרת המשך תפוקת עובדים במהלך אירועים רחבי היקף-מהבית כמו משבר Covid-19.
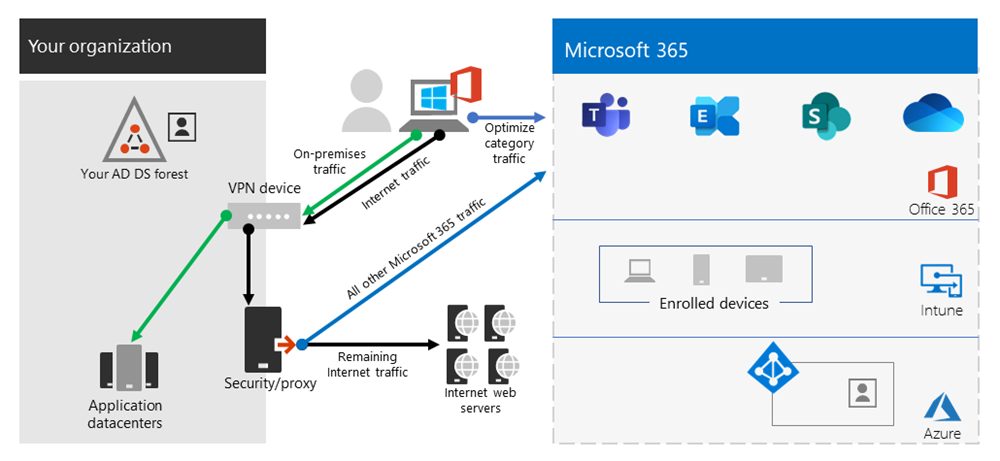
איור 2: פתרון מנהרה מפוצלת VPN עם חריגים מוגדרים של Microsoft 365 שנשלחו ישירות לשירות. כל התנועה האחרת חוצה את מנהרת ה- VPN ללא קשר ליעד.
המהות של גישה זו היא לפצל את התנועה במכשיר הלקוח ולנתב את כל התנועה הקשורה ל- Microsoft 365 ישירות לשירות Microsoft 365 דרך חיבור האינטרנט המקומי. זה מסיר את הנטל של תנועה של מיקרוסופט 365 מה- VPN, ומאפשר לייעל אותו ליישומים עסקיים קריטיים אחרים. גישת מנהור מפוצלת זו מספקת פיתרון יעיל וניתן להרחבה יותר עבור ארגונים המשתמשת במיקרוסופט 365.
על ידי יישום מנהור מפוצל VPN עבור Microsoft 365, ארגונים יכולים להשיג את היתרונות הבאים:
- ביצועים משופרים: על ידי ניתוב תנועה של Microsoft 365 ישירות לשירות דרך חיבור האינטרנט המקומי, משתמשים מרוחקים חווים את הביצועים המשופרים והפחתת החביון, ומשפרים את הפרודוקטיביות שלהם.
- גודש VPN מופחת: כאשר תנועה של מיקרוסופט 365 עוקפת את מנהרת ה- VPN, תשתית ה- VPN משוחררת מתנועה מיותרת, וכתוצאה מכך הפחתת עומס ושיפור הקיבולת ליישומים עסקיים קריטיים אחרים.
- חווית משתמש אופטימלית: משתמשים יכולים לגשת בצורה חלקה לשירותי Microsoft 365 ללא בעיות ביצועים ואמינות הקשורות לרוב לניתוב כל התנועה באמצעות מנהרת VPN. זה מוביל לחוויית משתמש טובה יותר ולסיפוק מוגבר.
- שימוש יעיל ברוחב הפס: על ידי ביטול תנועה מיותרת ממנהרת VPN, ארגונים יכולים לנצל שימוש יעיל יותר ברוחב הפס שלהם, ולהבטיח כי יישומים קריטיים יקבלו את המשאבים הדרושים.
- מדיניות אבטחה גמישה: מנהור מפוצל VPN מאפשר לארגונים ליישם מדיניות אבטחה שונה על תנועה של מיקרוסופט 365 ותנועה אחרת, ומספקים שליטה גרגרית על רמת ההגנה המופעלת על כל סוג של תנועה.
שאלות מפתח:
- מהי מנהור מפוצל VPN?
מנהור מפוצל VPN הוא תצורה המאפשרת למשתמשים לבחור איזו תנועה צריכה להיות מנותבת באמצעות חיבור VPN ואיזה תנועה יש לשלוח ישירות לאינטרנט. גישה זו מאפשרת לארגונים לייעל את ביצועי הרשת שלהם על ידי מתן אפשרות לתנועה לא רגישה או לא קריטית לעקוף את מנהרת ה- VPN, להפחית את העומס ולשפר את היעילות. - מדוע מנהור מפוצל VPN חשוב למיקרוסופט 365?
מנהור מפוצל VPN חשוב עבור Microsoft 365 מכיוון שהיא מאפשרת לארגונים לשפר את הביצועים ואת חווית המשתמש של גישה לשירותי Microsoft 365. על ידי ניתוב תנועה של Microsoft 365 ישירות לשירות דרך חיבור האינטרנט המקומי, ארגונים יכולים להפחית את גודש VPN, לייעל את השימוש ברוחב הפס ולספק חווית משתמש טובה יותר. - מהם היתרונות ביישום מנהור מפוצל VPN עבור Microsoft 365?
היתרונות של יישום מנהור מפוצל VPN עבור Microsoft 365 כוללים ביצועים משופרים, גודש VPN מופחת, חווית משתמש אופטימלית, שימוש יעיל ברוחב הפס ומדיניות אבטחה גמישה. יתרונות אלה תורמים לפריון משופר, ניצול משאבים טוב יותר ושביעות רצון מוגברת של משתמשים מרוחקים. - כיצד משפרת מנהור מפוצל VPN משפר את הביצועים?
מנהור מפוצל VPN משפר את הביצועים בכך שהוא מאפשר לתנועה של מיקרוסופט 365 לעקוף את מנהרת ה- VPN ולהנותב ישירות לשירות על חיבור האינטרנט המקומי. זה מקטין את החביון, משפר את הפרודוקטיביות ומספק חווית משתמש מהירה ומגיבה יותר עבור משתמשים מרוחקים. - האם VPN מפוצל מנהור פשרה?
מנהור מפוצל VPN אינו פוגע באבטחה כאשר הוא מיושם כראוי. ארגונים יכולים ליישם מדיניות אבטחה שונה על תנועה של מיקרוסופט 365 ותנועה אחרת, ולהבטיח כי נתונים רגישים עדיין מוגנים בעוד שתנועה לא רגישה או לא ביקורתית עוקפת את מנהרת ה- VPN. זה מאפשר שליטה גמישה וגרגירית על רמת ההגנה המופעלת על כל סוג של תנועה. - אילו שיקולים יש לקחת בחשבון בעת יישום מנהור מפוצל VPN עבור Microsoft 365?
בעת יישום מנהור מפוצל VPN עבור Microsoft 365, על ארגונים לשקול גורמים כמו אבטחת רשת, דרישות רוחב פס, התנהגות משתמשים ותאימות רגולטורית. חשוב להבטיח כי נתונים רגישים מוגנים כראוי, רוחב הפס מנוצל ביעילות, חוויית המשתמש מותאמת ומיטוב ודרישות הציות מתקיימות. - ניתן להחיל מנהור מפוצל VPN על יישומים אחרים?
כן, מנהור מפוצל VPN יכול להיות מיושם על יישומים אחרים מלבד Microsoft 365. זוהי תצורה כללית המאפשרת למשתמשים לנתב את התנועה באופן סלקטיבי באמצעות חיבור VPN. ארגונים יכולים להגדיר אילו יישומים או סוגים של תנועה צריכים לעבור את מנהרת ה- VPN ואשר אמורים לעקוף אותה על סמך הדרישות והסדרי העדיפויות הספציפיים שלהם. - כיצד יכולים ארגונים ליישם מנהור מפוצל VPN עבור Microsoft 365?
ארגונים יכולים ליישם מנהור מפוצל VPN עבור Microsoft 365 על ידי קביעת תצורה של לקוחות או מכשירי VPN שלהם כדי לנתב באופן סלקטיבי תנועה של Microsoft 365 ישירות לשירות דרך חיבור האינטרנט המקומי. תצורה זו יכולה להיעשות על סמך כתובות IP של יעד, שמות דומיין או קריטריונים אחרים בהתאם ליכולות של פיתרון ה- VPN המשמש. - האם יש מגבלות או חסרונות של שימוש במנהור מפוצל VPN עבור Microsoft 365?
בעוד שמנהרות מפוצלות VPN מציעות יתרונות רבים, ישנם גם כמה מגבלות וחסרונות שארגונים צריכים להיות מודעים אליהם. אלה עשויים לכלול את הצורך בתצורת אבטחה מדוקדקת בכדי להבטיח הגנה על נתונים רגישים, אתגרים פוטנציאליים בניהול תצורות ניתוב מרובות והתלות באמינות ובאבטחת חיבור האינטרנט המקומי. - אילו חלופות קיימות למנהור מפוצל VPN למיטוב ביצועי Microsoft 365?
מלבד מנהור מפוצל VPN, ישנן אלטרנטיבות אחרות שארגונים יכולים לקחת בחשבון למיטוב ביצועי Microsoft 365. אלטרנטיבות אלה עשויות לכלול שימוש בחיבורי אינטרנט ישירים, פתרונות רשת מבוססי ענן, רשתות משלוח תוכן (CDNs) וטכניקות ניתוב מודעות ליישום. ההתאמה של כל אלטרנטיבה תלויה בגורמים כמו תשתיות רשת, דרישות אבטחה ומיקומי משתמש. - כיצד יכולים ארגונים להבטיח את אבטחת התנועה של מיקרוסופט 365 בעת שימוש במנהור מפוצל VPN?
כדי להבטיח את האבטחה של תנועה של מיקרוסופט 365 בעת שימוש במנהור מפוצל VPN, על ארגונים ליישם אמצעי אבטחה מתאימים כגון הצפנת נתונים רגישים, החלת בקרות גישה ומנגנוני אימות, מעקב אחר תנועת הרשת לכל פעילויות חשודות, ושמירה על תוכנת VPN וחומרה שלהם עדכניות עם התיקונים האחרונים ועדכוני האבטחה שלהם. - איזו השפעה יש למנהור מפוצל VPN על ניצול רוחב הפס של הרשת?
מנהור מפוצל VPN יכול להשפיע לטובה על ניצול רוחב הפס של הרשת על ידי מתן תנועה לא רגישה או לא קריטית לעקוף את מנהרת ה- VPN. זה מבטיח כי יישומים קריטיים יקבלו את המשאבים ורוחב הפס הנדרשים משמשים בצורה יעילה יותר, מצמצמים את העומס ושיפור ביצועי הרשת הכוללים. - כיצד משפיעה מנהור מפוצל VPN משפיע על תפוקת המשתמש המרוחקת?
מנהור מפוצל VPN יכול להשפיע לטובה על תפוקת המשתמש המרוחקת על ידי שיפור הביצועים וההיענות של גישה לשירותי Microsoft 365. על ידי ניתוב תנועה של Microsoft 365 ישירות לשירות דרך חיבור האינטרנט המקומי, משתמשים מרוחקים חווים חביון מופחת, זמני טעינה מהירים יותר וחוויית משתמש חלקה יותר, ומשפרים את הפרודוקטיביות שלהם. - ניתן להגדיר מנהור מפוצל VPN לקבוצות משתמשים או מכשירים ספציפיים?
כן, ניתן להגדיר מנהור מפוצל VPN לקבוצות משתמשים או מכשירים ספציפיים בהתאם ליכולות של פיתרון ה- VPN המשמש. ארגונים יכולים להגדיר תצורות ניתוב שונות המבוססות על תפקידי משתמש, סוגי מכשירים או קריטריונים אחרים כדי להתאים את הגדרת המנהרה המפוצלת לדרישות הספציפיות שלהם. - אילו שיקולים צריכים לארגונים לקחת בחשבון בעת תכנון מנהור מפוצל VPN עבור Microsoft 365?
בעת תכנון מנהור מפוצל VPN עבור Microsoft 365, על ארגונים לשקול גורמים כמו תשתיות רשת, דרישות אבטחה, התנהגות משתמשים, תאימות רגולטורית וההשפעה על פעולות עסקיות קריטיות. חשוב להבטיח שתצורת המנהרה המפוצלת תואמת את אסטרטגיית הרשת הכוללת של הארגון ומטרות. - האם יש שירותים או תרחישים ספציפיים של Microsoft 365 המתאימים במיוחד למנהור מפוצל VPN?
כן, ישנם שירותים או תרחישים ספציפיים של Microsoft 365 המתאימים במיוחד למנהור מפוצל VPN. צוותי Microsoft, SharePoint Online ו- Exchange Online הם תרחישים מרכזיים של Microsoft 365 המומלצים להיות מנותבים על תצורת מנהרה מפוצלת של VPN. בכך, ארגונים יכולים לתעדף את הביצועים וחוויית המשתמש של שירותים אלה תוך שמירה על אבטחה ושליטה על הקישוריות הכוללת.
רשת פרטית וירטואלית (VPN)
2. מלא את המידע הנדרש כדי ליצור את פרופיל ה- VPN שלך:
סקירה כללית: מנהור מפוצל VPN למיקרוסופט 365
מאמר זה הוא חלק ממערכת מאמרים העוסקים באופטימיזציה של Microsoft 365 למשתמשים מרוחקים.
- לקבלת הנחיות מפורטות ליישום מנהור מפוצל VPN, ראה יישום מנהור מפוצל VPN עבור Microsoft 365.
- לרשימה מפורטת של תרחישי מנהרות מפוצלים של VPN, עיין בתרחישים נפוצים של מנהור מפוצל VPN עבור Microsoft 365.
- לקבלת הנחיות לגבי אבטחת צוותים בתקשורת בתקשורת בסביבות מנהור מפוצלות VPN, ראה אבטחת צוותים של צוותים לתקשורת למנהור מפוצל VPN.
- למידע על קביעת התצורה של זרם ואירועים חיים בסביבות VPN, עיין בשיקולים מיוחדים לזרם ואירועים חיים בסביבות VPN.
- למידע על אופטימיזציה של ביצועי דייר של Microsoft 365 ברחבי העולם למשתמשים בסין, עיין באופטימיזציה של Microsoft 365 ביצועים עבור משתמשי סין.
ארגונים השתמשו באופן מסורתי ב- VPNs כדי לתמוך בחוויות מרוחקות מאובטחות עבור המשתמשים שלהם. בעוד שעומסי עבודה של הליבה נותרו מקומם, VPN מהלקוח המרוחק המנותב דרך מרכזי נתונים ברשת הארגונית היה השיטה העיקרית של משתמשים מרוחקים לגשת למשאבים ארגוניים. כדי לשמור על קשרים אלה, ארגונים בונים שכבות של פתרונות אבטחת רשת לאורך נתיבי ה- VPN. אבטחה זו נבנתה כדי להגן על תשתיות פנימיות וכדי לשמור. VPNs, היקפי רשת ותשתיות אבטחה נלוות נבנו לרוב לבנוי והוגדרו לצורך נפח תנועה מוגדר, בדרך כלל כאשר מרבית הקישוריות יוזמה מתוך הרשת הארגונית, ורובו נשארים בגבולות הרשת הפנימית.
במשך זמן רב, דגמי VPN שבהם כל החיבורים ממכשיר המשתמש המרוחק מנותבים חזרה לרשת המקומית (הידועה בשם מנהור מאולץ) היו בר -קיימא ברובם כל עוד הסולם במקביל של משתמשים מרוחקים היה צנוע ונפחי התנועה שעברו VPN היו נמוכים. חלק מהלקוחות המשיכו להשתמש במנהור כוח VPN כסטטוס קוו גם לאחר שהיישומים שלהם עברו מתוך ההיקף התאגידי לענני SaaS ציבוריים.
השימוש ב- VPN המנהרות מאולצות לחיבור ליישומי ענן מבוזרים ורגישים לביצועים הוא תת-אופטימלי, אך ההשפעות השליליות התקבלו על ידי כמה ארגונים כדי לשמור על סטטוס האבטחה קוו. ניתן לראות תרשים דוגמה לתרחיש זה למטה:
איור 1: פיתרון VPN של מנהרה מאולצת מסורתית.
בעיה זו צומחת כבר שנים רבות, כאשר לקוחות רבים מדווחים על שינוי משמעותי של דפוסי התעבורה ברשת. תנועה שהייתה נשארת במקום בחצרים מתחברת כעת לנקודות קצה ענן חיצוניות. לקוחות רבים של מיקרוסופט מדווחים כי בעבר, כ- 80% מתעבורת הרשת שלהם הייתה למקור פנימי כלשהו (מיוצג על ידי הקו המנוקד בתרשים לעיל). בשנת 2020 המספר הזה ירד לכ- 20% ומטה מכיוון שהעבירו עומסי עבודה גדולים לענן. מגמות אלה אינן נדירות עם ארגונים אחרים. עם הזמן, ככל שמסע הענן מתקדם, המודל לעיל הופך להיות מסורבל יותר ויותר בלתי בר-קיימא, ומונע מארגון להיות זריז כאשר הם עוברים לעולם ראשון בענן.
משבר ה- COVID-19 העולמי הסלים את הבעיה כדי לדרוש תיקון מיידי. הצורך להבטיח כי בטיחות העובדים עוררה דרישות חסרות תקדים ב- IT ארגוני לתמוך בפריון עבודה מהבית בקנה מידה מאסיבי. Microsoft 365 ממוקמת היטב כדי לעזור ללקוחות למלא את הביקוש הזה, אך במקביל גבוה של משתמשים העובדים מהבית מייצר נפח גדול של תנועה של מיקרוסופט 365, אשר אם מנותבת באמצעות VPN של מנהרה מאולצת ומערכת רשת מקומית, גורמת לרוויה מהירה ומריצה תשתיות VPN מחוץ לקיבול. במציאות חדשה זו, השימוש ב- VPN לגישה למיקרוסופט 365 הוא כבר לא סתם מכשול ביצועים, אלא קיר קשה שלא רק משפיע.
מיקרוסופט עובדת בשיתוף פעולה הדוק עם הלקוחות והתעשייה הרחבה יותר כדי לספק פתרונות מודרניים יעילים לבעיות אלה מתוך השירותים שלנו, ולהתיישר עם הנוהג הטוב ביותר בתעשייה. עקרונות קישוריות לשירות Microsoft 365 תוכננו לעבוד ביעילות למשתמשים מרוחקים ובכל זאת מאפשרים לארגון לשמור על אבטחה ושליטה על הקישוריות שלהם. ניתן ליישם פתרונות אלה במהירות עם עבודה מוגבלת ובכל זאת להשיג השפעה חיובית משמעותית על הבעיות המפורטות לעיל.
עבור לקוחות המחברים את מכשירי העובדים המרוחקים שלהם לרשת הארגונית או לתשתית הענן באמצעות VPN, מיקרוסופט ממליצה למפתח את תרחישי Microsoft 365 העיקריים צוותי מיקרוסופט, SharePoint Online, וכן החלף ברשת מנותבים מעל א מנהרה מפוצלת של VPN תְצוּרָה. זה הופך להיות חשוב במיוחד מכיוון שאסטרטגיית השורה הראשונה המאפשרת המשך תפוקת עובדים במהלך אירועים רחבי היקף-מהבית כמו משבר Covid-19.
איור 2: פתרון מנהרה מפוצלת VPN עם חריגים מוגדרים של Microsoft 365 שנשלחו ישירות לשירות. כל התנועה האחרת חוצה את מנהרת ה- VPN ללא קשר ליעד.
המהות של גישה זו היא לספק שיטה פשוטה עבור ארגונים להפחתת הסיכון לרוויה של תשתיות VPN ולשפר באופן דרמטי את הביצועים של מיקרוסופט 365 במסגרת הזמן הקצרה ביותר האפשרית. קביעת תצורה של לקוחות VPN לאפשר את התנועה הקריטית והקריטית ביותר של Microsoft 365 לעקוף את מנהרת ה- VPN משיגה את היתרונות הבאים:
- מקטין מייד את הגורם השורש לרוב של ביצועים שדווחו על ידי לקוחות וקיבולת רשת בארכיטקטורות VPN ארגוניות המשפיעות על חוויית משתמש של Microsoft 365 הפיתרון המומלץ ממקד באופן ספציפי לנקודות קצה של Microsoft 365 המסווגות כ- אופטימיזציה בנושא Microsoft 365 כתובות אתרים וכתובות IP. התנועה לנקודות קצה אלה רגישה מאוד לחביון ולמצערת רוחב פס, ומאפשרת לה לעקוף את מנהרת ה- VPN יכולה לשפר באופן דרמטי את חווית משתמש הקצה כמו גם להפחית את עומס הרשת הארגונית. חיבורים של מיקרוסופט 365 שאינם מהווים את רוב רוחב הפס או טביעת הרגל של חוויית המשתמש יכולים להמשיך להיות מנותבים דרך מנהרת VPN יחד עם שאר התנועה הקשורה לאינטרנט. למידע נוסף, עיין באסטרטגיית המנהרה המפוצלת של VPN.
- ניתן להגדיר, לבחון וליישם במהירות על ידי לקוחות וללא תשתית או דרישות יישום נוספות בהתאם לפלטפורמת VPN ובארכיטקטורת הרשת, היישום יכול לקחת כמה שעות. למידע נוסף, ראה יישום מנהור מפוצל VPN.
- שומר על תנוחת האבטחה של יישומי VPN של לקוחות על ידי אי שינוי מנותבים של חיבורים אחרים, כולל תנועה לאינטרנט התצורה המומלצת עוקבת אחר כך פחות פריבילגיה עקרון לחריגים בתעבורת VPN ומאפשר ללקוחות ליישם VPN של מנהרה מפוצלת מבלי לחשוף משתמשים או תשתית לסיכוני אבטחה נוספים. תנועת רשת המנותבת ישירות לנקודות הקצה של Microsoft 365 מוצפנת, מאומתת ליושרה על ידי ערימות יישומי לקוח Office ומוצגות לכתובות IP המוקדשות לשירותי Microsoft 365 שמתקשים הן ברמת היישום והן ברמת הרשת. למידע נוסף, עיין בדרכים אלטרנטיביות לאנשי מקצוע בתחום האבטחה ו- IT כדי להשיג בקרות אבטחה מודרניות בתרחישי העבודה המרוחקים הייחודיים של ימינו (בלוג צוות האבטחה של מיקרוסופט).
- נתמך באופן טבעי על ידי מרבית פלטפורמות VPN Enterprise, מיקרוסופט, ממשיכה לשתף פעולה עם שותפים בתעשייה המייצרים פתרונות VPN מסחריים כדי לעזור לשותפים לפתח תבניות הנחיות ותצורה ממוקדות לפתרונות שלהם בהתאמה להמלצות לעיל. למידע נוסף, עיין במדריכי HOWTO לפלטפורמות VPN נפוצות.
מיקרוסופט ממליצה למקד את תצורת VPN של מנהרה מפוצלת בטווחי IP ייעודיים מתועדים עבור שירותי Microsoft 365. תצורות מנהרה מפוצלות מבוססות FQDN או APPID, אף על פי שאפשר בפלטפורמות לקוח VPN מסוימות, אינן יכולות לכסות באופן מלא את המפתח Microsoft 365 תרחישים ועשויים להתנגש עם כללי ניתוב VPN מבוססי IP. מסיבה זו, מיקרוסופט לא ממליצה להשתמש ב- Microsoft 365 FQDNS כדי להגדיר VPN של מנהרה מפוצלת. השימוש בתצורת FQDN עשוי להיות שימושי בתרחישים קשורים אחרים, כגון .התאמות התאמות של קבצי PAC או ליישום מעקף פרוקסי.
לתהליך שלב אחר שלב להגדרת תצורה של Microsoft 365 לעובדים מרוחקים, ראה הגדרת התשתית שלך לעבודה מרחוק
אסטרטגיית המנהרה המפוצלת של VPN
רשתות עסקיות מסורתיות נועדו לרוב לעבוד בצורה מאובטחת עבור עולם טרום ענן בו הנתונים החשובים ביותר, השירותים, היישומים מתארחים במקום ומחוברים ישירות לרשת הארגונית הפנימית, וכך גם רוב המשתמשים. לפיכך תשתית רשת בנויה סביב אלמנטים אלה בכך שסניפים מחוברים למשרד הראשי דרך מיתוג תווית רב -פרוטוקול (MPLS) רשתות ומשתמשים מרוחקים חייבים להתחבר לרשת הארגונית דרך VPN כדי לגשת הן בנקודות הקצה של המקום והן באינטרנט. במודל זה, כל התנועה ממשתמשים מרוחקים חוצה את הרשת הארגונית ומנותבת לשירות הענן דרך נקודת מצוקה נפוצה.
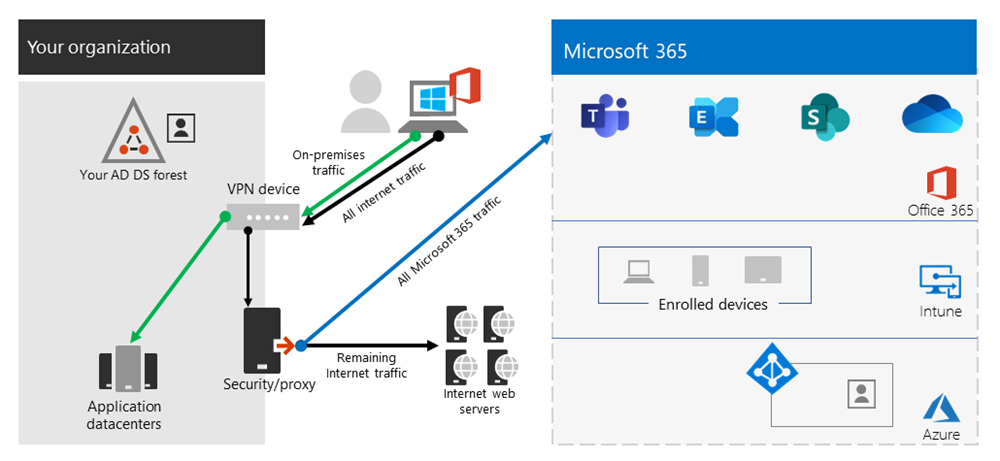
איור 2: פיתרון VPN נפוץ למשתמשים מרוחקים בו כל התנועה נאלצת חזרה לרשת הארגונית ללא קשר ליעד
כאשר ארגונים מעבירים נתונים ויישומים לענן, מודל זה החל להיות יעיל פחות מכיוון שהוא הופך במהרה למסורבל, יקר ובלתי ניתן לשינוי, ומשפיע באופן משמעותי על ביצועי הרשת והיעילות של המשתמשים ומגביל את יכולתו של הארגון להסתגל לצרכים משתנים. לקוחות רבים של מיקרוסופט דיווחו שלפני מספר שנים 80% מתעבורת הרשת הייתה ליעד פנימי, אך בשנת 2020 80% בתוספת התנועה מתחברת למשאב חיצוני מבוסס ענן.
משבר ה- COVID-19 החמיר את הבעיה הזו כדי לדרוש פתרונות מיידיים לרוב המכריע של הארגונים. לקוחות רבים מצאו כי מודל ה- VPN המאולץ אינו ניתן להרחבה או ביצועים מספיק לתרחישים של 100% עבודה מרחוק כמו זה שהמשבר הזה הצריך. נדרשים פתרונות מהירים כדי שארגונים אלה ימשיכו לפעול ביעילות.
עבור שירות Microsoft 365, מיקרוסופט עיצבה את דרישות הקישוריות לשירות עם בעיה זו בחשבון באופן מרובע, שם ניתן לייעל את מערכת הקצה הממוקדת, מבוקרת היטב וסטטי יחסית של נקודות קצה בשירות.
Microsoft 365 מסווג את נקודות הקצה הנדרשות עבור Microsoft 365 לשלוש קטגוריות: אופטימיזציה, להתיר, וכן בְּרִירַת מֶחדָל. אופטימיזציה נקודות קצה הן המוקד שלנו כאן ויש להם את המאפיינים הבאים:
- הם נקודות קצה בבעלות ומנוהלות של מיקרוסופט, המתארחות ב- Microsoft Infrastructure
- מוקדשים לעומסי עבודה של Core Microsoft 365 כמו Exchange Online, SharePoint Online, Skype for Business Online ו- Microsoft Teams
- האם IPs סיפקו
- שיעור שינוי נמוך וצפוי להישאר קטן במספר (כיום 20 משנה IP)
- הם בעלי נפח גבוה ו/או חביון רגישים
- מסוגלים לקבל רכיבי אבטחה נדרשים המסופקים בשירות ולא בשורה ברשת
- מהווים בערך 70-80% מנפח התנועה לשירות Microsoft 365
מערך נקודות קצה עם סקופ זה חזק ניתן לפצל ממנהרת ה- VPN המאולצת ולשלוח בצורה מאובטחת וישירות לשירות Microsoft 365 דרך הממשק המקומי של המשתמש. זה ידוע בשם מנהור מפוצל.
ניתן להעביר אלמנטים אבטחים כמו DLP, הגנה על AV, אימות ובקרת גישה לכולם בצורה יעילה הרבה יותר כנגד נקודות קצה אלה בשכבות שונות בשירות. כאשר אנו גם מפנים את עיקר נפח התנועה הרחק מתמיסת ה- VPN, זה משחרר את יכולת ה- VPN לתנועה קריטית עסקית שעדיין מסתמכת עליו. זה גם אמור להסיר את הצורך במקרים רבים לעבור תוכנית שדרוג ארוכה ויקרה כדי להתמודד עם דרך פעילה חדשה זו.
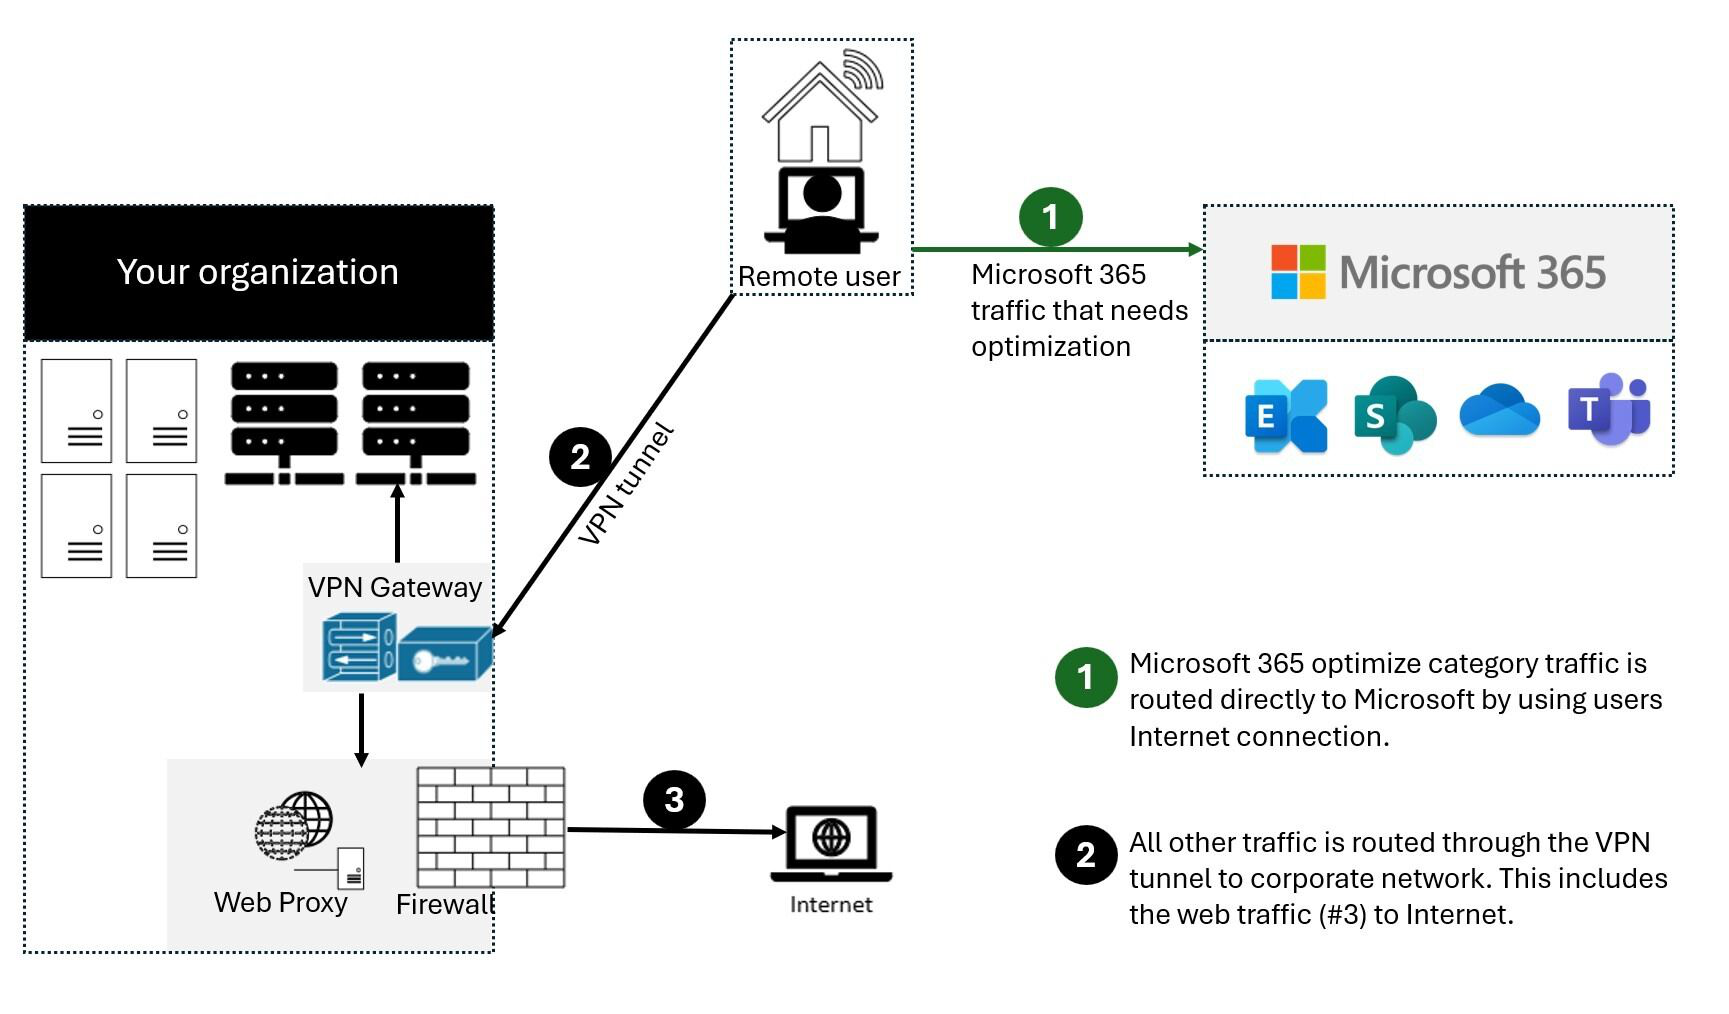
איור 3: פתרון מנהרה מפוצלת VPN עם חריגים מוגדרים של Microsoft 365 שנשלחו ישירות לשירות. כל התנועה האחרת נאלצת חזרה לרשת הארגונית ללא קשר ליעד.
מנקודת מבט אבטחה, למיקרוסופט יש מגוון של תכונות אבטחה שניתן להשתמש בהן כדי לספק אבטחה דומה, או אפילו משופרת מזו שהועברה על ידי בדיקה מוטבעת על ידי ערימות אבטחה של המקום. פוסט הבלוג של צוות האבטחה של מיקרוסופט, דרכים אלטרנטיביות לאנשי אבטחה ו- IT להשיג בקרות אבטחה מודרניות בתרחישים הייחודיים של העבודה המרוחקים של ימינו יש סיכום ברור של תכונות זמינות ותמצאו הנחיות מפורטות יותר במאמר זה. אתה יכול גם לקרוא על יישום מיקרוסופט של מנהור מפוצל VPN בפועל ב- VPN: כיצד מיקרוסופט שומרת על כוח העבודה המרוחק שלה.
במקרים רבים ניתן להשיג יישום זה תוך שעות ספורות, ומאפשר פיתרון מהיר לאחת הבעיות הדחופות ביותר העומדות בפני ארגונים כאשר הם עוברים במהירות לעבודה מרחוק בקנה מידה מלא. לקבלת הנחיות יישום מנהרה מפוצלת של VPN, ראה יישום מנהור מפוצל VPN עבור Microsoft 365.
שאלות נפוצות
צוות האבטחה של מיקרוסופט פרסם דרכים אלטרנטיביות לאנשי מקצוע בתחום האבטחה ו- IT כדי להשיג בקרות אבטחה מודרניות בימינו’S תרחישים ייחודיים לעבודה מרחוק, פוסט בבלוג, המתווה דרכים מרכזיות לאנשי אבטחה וזה יכול להשיג בקרות אבטחה מודרניות בתרחישים הייחודיים של העבודה המרוחקים של ימינו. בנוסף, להלן כמה משאלות ותשובות הלקוחות הנפוצות בנושא זה.
כיצד אוכל לעצור משתמשים ניגשים לדיירים אחרים אני לא סומך על היכן הם יכולים לספוג נתונים?
התשובה היא תכונה שנקראת מגבלות דיירים. תנועת אימות אינה נפח גבוה ולא רגישה לאחור במיוחד ולכן ניתן לשלוח דרך פיתרון ה- VPN לפרוקסי המקומי בו מיושמת התכונה. רשימה מאפשרת של דיירים מהימנים נשמרת כאן ואם הלקוח ינסה להשיג אסימון לדייר שאינו מהימן, ה- Proxy פשוט מכחיש את הבקשה. אם הדייר נאמן, אז אסימון נגיש אם למשתמש יש את האישורים והזכויות הנכונים.
כך שלמרות שמשתמש יכול ליצור חיבור TCP/UDP לנקודות הקצה המסומנות לעיל, ללא אסימון תקף כדי לגשת לדייר המדובר, הם פשוט לא יכולים להתחבר ולגשת/להזיז נתונים כלשהם.
האם מודל זה מאפשר גישה לשירותי צרכנים כמו חשבונות OneDrive אישיים?
לא, זה לא, נקודות הקצה של מיקרוסופט 365 אינן זהות לשירותי הצרכן (OneDrive.לחיות.com כדוגמה) כך שהמנהרה המפוצלת לא תאפשר למשתמש לגשת ישירות לשירותי צרכנים. תנועה לנקודות קצה צרכניות תמשיך להשתמש במנהרת VPN והמדיניות הקיימת תמשיך להחיל.
כיצד אוכל להחיל DLP ולהגן על הנתונים הרגישים שלי כאשר התנועה כבר לא זורמת בפתרון המקומי שלי?
כדי לעזור לך למנוע חשיפה מקרית של מידע רגיש, למיקרוסופט 365 יש מערך עשיר של כלים מובנים. אתה יכול להשתמש ביכולות ה- DLP המובנות של צוותים ו- SharePoint כדי לאתר מידע לא הולם או רגיש משותף באופן לא הולם. אם חלק מאסטרטגיית העבודה המרוחקת שלך כרוך במדיניות להביא משלך-מכונה (BYOD), אתה יכול להשתמש בגישה מותנית מבוססת אפליקציה כדי למנוע הורדת נתונים רגישים למכשירים האישיים של המשתמשים
כיצד אוכל להעריך ולשמור על השליטה באימות המשתמש כאשר הוא מתחבר ישירות?
בנוסף לתכונת מגבלות הדייר שצוינו ברבעון הראשון, ניתן ליישם מדיניות גישה מותנית על מנת להעריך באופן דינמי את הסיכון לבקשת אימות ולהגיב כראוי. מיקרוסופט ממליצה כי מודל אמון אפס מיושם לאורך זמן ואנחנו יכולים להשתמש במדיניות גישה לתזונה של Ad AD כדי לשמור. ניתן להשתמש במדיניות גישה מותנית כדי לקבל החלטה בזמן אמת אם בקשת אימות מצליחה על סמך גורמים רבים כמו:
- מכשיר, הוא המכשיר הידוע/מהימן/תחום מצטרף?
- IP – היא בקשת האימות שמגיעה מכתובת IP של חברות ידועה? או ממדינה אנחנו לא סומכים?
- יישום – הוא המשתמש המורשה להשתמש ביישום זה?
לאחר מכן אנו יכולים להפעיל מדיניות כגון אישור, הפעלת MFA או אימות חסום על בסיס מדיניות זו.
כיצד אוכל להגן מפני וירוסים ותוכנות זדוניות?
שוב, Microsoft 365 מספקת הגנה על אופטימיזציה של נקודות קצה מסומנות בשכבות שונות בשירות עצמו, המתוארות במסמך זה. כאמור, יעיל בהרבה לספק אלמנטים אבטחים אלה בשירות עצמו ולא לנסות לעשות זאת בהתאם למכשירים שאולי לא מבינים באופן מלא את הפרוטוקולים/תנועה. כברירת מחדל, SharePoint Online סורק אוטומטית העלאות קבצים עבור תוכנות זדוניות ידועות
עבור נקודות הקצה של Exchange המפורטות לעיל, Exchange Online Protect.
האם אוכל לשלוח יותר מסתם ישיר התנועה?
יש לתת עדיפות ל אופטימיזציה נקודות קצה מסומנות מכיוון שאלו ייתן תועלת מקסימאלית לרמת עבודה נמוכה. עם זאת, אם תרצו, נקודות הקצה המסומנות הנדרשות כדי שהשירות יעבוד ויש להן כתובות IP המסופקות עבור נקודות הקצה שניתן להשתמש בהן במידת הצורך.
ישנם גם ספקים שונים המציעים פתרונות פרוקסי/אבטחה מבוססי ענן הנקראים מאובטחים שערי אינטרנט המספקים יישום אבטחה, בקרה ומדיניות ארגונית מרכזית לגלישה כללית. פתרונות אלה יכולים לעבוד טוב בעולם ענן-ראשון, אם הוא זמין מאוד, ביצועים ומוצבים קרוב למשתמשים שלך על ידי כך שהוא מאפשר למסירת גישה לאינטרנט מאובטחת ממיקום מבוסס ענן קרוב למשתמש. זה מסיר את הצורך בסיכות שיער דרך ה- VPN/רשת הארגונית לתעבורה גלישה כללית, תוך שהוא עדיין מאפשר בקרת אבטחה מרכזית.
עם זאת, אפילו עם פתרונות אלה במקום, מיקרוסופט עדיין ממליצה בחום כי תנועה מסומנת של Microsoft 365 תישלח ישירות לשירות.
לקבלת הנחיות לאפשר גישה ישירה לרשת וירטואלית של Azure, ראה עבודה מרחוק באמצעות Azure VPN Gateway Point- לאתר.
מדוע נדרש יציאה 80? היא תנועה שנשלחת בברור?
יציאה 80 משמשת רק לדברים כמו להפנות מחדש לפגישה של יציאה 443, לא נשלחים נתוני לקוחות או נגישים על פני יציאה 80. הצפנה מתווה הצפנה לנתונים במעבר ובמנוחה עבור Microsoft 365, וסוגי התנועה מתארים כיצד אנו משתמשים ב- SRTP כדי להגן על תנועת המדיה של הצוותים.
האם עצה זו חלה על משתמשים בסין באמצעות מופע עולמי של Microsoft 365?
לא, זה לא. האזהרה האחת לעצות לעיל היא משתמשים ב- PRC שמתחברים למופע עולמי של Microsoft 365. בשל התרחשות הנפוצה של גודש ברשת הגבול באזור, ביצועים ישירים של ישיבות אינטרנט יכולות להיות משתנות. מרבית הלקוחות באזור פועלים באמצעות VPN כדי להכניס את התנועה לרשת הארגונית ולהשתמש במעגל ה- MPLS המורשה שלהם או בדומה ל- Egress מחוץ למדינה דרך מסלול אופטימיזציה. זה מתואר עוד יותר במאמר אופטימיזציה של ביצועים של Microsoft 365 עבור משתמשי סין.
האם תצורת מנהרה מפוצלת עובדת עבור צוותים הפועלים בדפדפן?
כן, עם אזהרות. רוב הפונקציונליות של הצוותים נתמכת בדפדפנים המופיעים בלקוחות Get עבור צוותי מיקרוסופט.
בנוסף, Microsoft Edge 96 ומעלה תומך במנהור מפוצל VPN לתעבורת עמיתים לעמיתים על ידי כך שהוא מאפשר את הקצה WebrtCrespectOstingTableEnabled מדיניות. בשלב זה, דפדפנים אחרים עשויים שלא לתמוך במנהור מפוצל VPN לתנועה עמיתים לעמית.
רשת פרטית וירטואלית (VPN)
ב- Windows Server 2016, תפקיד שרת הגישה המרוחק הוא קיבוץ הגיוני של טכנולוגיות הגישה לרשת הקשורות להלן.
- שירות גישה מרחוק (RAS)
- ניתוב
- פרוקסי יישומי אינטרנט
טכנולוגיות אלה הן שירותי התפקיד של תפקיד שרת הגישה המרוחק.
כשאתה מתקין את תפקיד שרת הגישה המרוחק עם התפקידים הוסף ותכונות אשף או Windows PowerShell, אתה יכול להתקין אחד או יותר משלושת שירותי התפקיד האלה.
כשאתה מתקין את DirectAccess ו- VPN (RAS) שירות תפקידים, אתה פורס את שער השירות של Access Access מרחוק (Ras Gateway). אתה יכול לפרוס את RAS Gateway כשרת דייר יחיד RAS Gateway Wirtual Network Private Network (VPN) המספק תכונות מתקדמות רבות ופונקציונליות משופרת.
אתה יכול גם לפרוס את RAS Gateway כשרת VPN רב -מרובי לשימוש עם רשת מוגדרת על ידי תוכנה (SDN), או כשרת DirectAccess. למידע נוסף, ראה RAS Gateway, Networking Networking (SDN) ו- DirectAccess.
נושאים קשורים
- תמיד על תכונות VPN ופונקציונליות: בנושא זה אתה לומד על התכונות והפונקציונליות של תמיד ב- VPN.
- הגדר מנהרות מכשירי VPN ב- Windows 10: תמיד ב- VPN נותן לך את היכולת ליצור פרופיל VPN ייעודי למכשיר או למכונה. תמיד על חיבורי VPN כוללים שני סוגים של מנהרות: מנהרת מכשירים וכן מנהרת משתמש. מנהרת מכשירים משמשת לתרחישים של קישוריות טרום לוגון ומטרות ניהול מכשירים. מנהרת המשתמש מאפשרת למשתמשים לגשת למשאבי הארגון באמצעות שרתי VPN.
- תמיד בפריסת VPN עבור Windows Server 2016 ו- Windows 10: מספק הוראות לפריסת גישה מרחוק כדייר יחיד VPN RAS Gateway לחיבורי VPN נקודה לאתר המאפשרים לעובדים המרוחקים שלך להתחבר לרשת הארגון שלך עם תמיד בחיבורי VPN תמיד. מומלץ לבדוק את מדריכי העיצוב והפריסה עבור כל אחת מהטכנולוגיות המשמשות בפריסה זו.
- מדריך טכני של Windows 10 VPN: מעביר אותך דרך ההחלטות שתקבל עבור לקוחות Windows 10 בפתרון ה- VPN הארגוני שלך וכיצד להגדיר את הפריסה שלך. אתה יכול למצוא הפניות לספק שירותי התצורה VPNV2 (CSP) ומספק הוראות תצורה של ניהול מכשירים ניידים (MDM) באמצעות Microsoft Intune ותבנית פרופיל VPN עבור Windows 10.
- כיצד ליצור פרופילי VPN במנהל התצורה: בנושא זה אתה לומד כיצד ליצור פרופילי VPN במנהל התצורה.
- קבע את התצורה של לקוח Windows 10 תמיד על חיבורי VPN: נושא זה מתאר את האפשרויות והסכמה של פרופילקסמיל וכיצד ליצור את ה- Profilexml VPN. לאחר הגדרת תשתית השרת, עליך להגדיר את מחשבי הלקוח של Windows 10 לתקשר עם התשתית הזו עם חיבור VPN.
- אפשרויות פרופיל VPN: נושא זה מתאר את הגדרות פרופיל VPN ב- Windows 10 ולמד כיצד להגדיר פרופילי VPN באמצעות Intune או Manager. באפשרותך להגדיר את כל הגדרות ה- VPN ב- Windows 10 באמצעות צומת ProfileXML ב- VPNV2 CSP.
מָשׁוֹב
הגש וצפה במשוב עבור
על תמיד ב- VPN
תמיד ב- VPN תומך בהיחידות עם דומיין, מצטרפות לא-מצטרפות (קבוצת עבודה), או מכשירים מצויינים ב- Azure AD כדי לאפשר תרחישים ארגוניים וגם BYOD. תמיד ב- VPN זמין בכל מהדורות Windows, ותכונות הפלטפורמה זמינות לצדדים שלישיים באמצעות תמיכה בתוסף VPN UWP VPN.
תמיד ב- VPN תומך בשילוב עם הפלטפורמות הבאות:
- הגנת מידע על Windows (WIP). שילוב עם WIP מאפשר לאכיפת מדיניות הרשת לקבוע אם תנועה מותרת לעבור על ה- VPN. אם פרופיל המשתמש פעיל ומדיניות WIP מיושמת, תמיד על VPN מופעל אוטומטית להתחבר. כמו כן, כשאתה משתמש ב- WIP, אין צורך לציין את כללי AppTriggerList ו- TrafficFilterList בנפרד בפרופיל VPN (אלא אם כן אתה רוצה תצורה מתקדמת יותר) מכיוון שמדיניות WIP ורשימות יישומים נכנסים אוטומטית לתוקף.
- חלונות שלום לעסקים. תמיד ב- VPN תומך באופן טבעי ב- Windows Hello for Business במצב אימות מבוסס תעודה. תמיכת Windows Hello Native מספקת חווית כניסה יחידה חלקה לשני כניסה למכונה, כמו גם חיבור ל- VPN. אין צורך באימות משני (אישורי משתמש) לחיבור VPN.
- פלטפורמת גישה מותנית של Microsoft Azure. לקוח VPN תמיד יכול להשתלב בפלטפורמת הגישה המותנית של Azure כדי לאכוף אימות רב -פקטור (MFA), תאימות למכשירים או שילוב של השניים. כאשר הם תואמים למדיניות גישה מותנית, Azure Active Directory (Azure AD) מנפיק תעודת אימות קצרת מועד (כברירת מחדל, שישים דקות) אבטחת IP (IPSEC). לאחר מכן ניתן להשתמש בתעודת IPSEC לאימות לשער VPN. תאימות למכשירים משתמשת במדיניות של מנהל תצורה/Intune תאימות. לפרטים נוספים, ראה VPN וגישה מותנית
- פלטפורמת אימות רב-גורמים של Azure AD. בשילוב עם שירותי אימות מרחוק של שירות למשתמש (RADIUS) ותוסף שרת מדיניות הרשת (NPS) עבור אימות רב-גורם AD AD, אימות VPN יכול להשתמש ב- MFA חזק.
- תוספי VPN של צד שלישי. עם פלטפורמת Windows Universal (UWP), ספקי VPN של צד שלישי יכולים ליצור יישום יחיד למגוון המלא של מכשירי Windows. ה- UWP מספק שכבת API ליבה מובטחת על פני מכשירים, ומבטל את המורכבות של הבעיות והבעיות הקשורות לעיתים קרובות לכתיבת נהגים ברמת הגרעין. נכון לעכשיו, תוספי VPN של Windows UWP קיימים עבור Secure Pulse, גישה F5, Check Point Capsule VPN, Forticlient, Sonicwall Mobile Connect ו- GlobalProtect.
מאפייני אבטחה
תמיד ב- VPN מספק קישוריות למשאבים ארגוניים באמצעות מדיניות מנהרה הדורשת אימות והצפנה עד שהם יגיעו לשער VPN. כברירת מחדל, מפגשי המנהרה מסתיימים בשער VPN, שמתפקד גם כשער IKEV2, ומספק אבטחה מקצה לקצה.
לפרטים אודות אפשרויות אימות VPN סטנדרטיות, עיין באפשרויות אימות VPN.
תמיד ב- VPN תומך בתכונות האבטחה הבאות:
- תמיכה בפרוטוקול VPN סטנדרטי בתעשייה IKEV2. לקוח VPN תמיד תומך ב- IKEV2, אחד מפרוטוקולי המנהור הנפוצים ביותר בתעשייה כיום. תאימות זו ממקסמת את יכולת ההפעלה הדדית עם שערי VPN של צד שלישי.
- יכולת פעולה הדדית עם שערי VPN של צד שלישי של צד שלישי. תמיד על לקוח VPN תומך ביכולת פעולה הדדית עם שער VPN של צד שלישי IKEV2. אתה יכול גם להשיג יכולת פעולה הדדית עם שערים VPN של צד שלישי על ידי שימוש בתוסף VPN UWP בשילוב סוג מנהור מותאם אישית מבלי להקריב תמיד בתכונות ויתרונות פלטפורמת VPN.
הערה התייעץ עם שערך או ספק מכשירים אחוריים של צד שלישי על תצורות ותאימות עם תמיד VPN ומנהרת מכשירים באמצעות IKEV2.
הערה מנהרת המשתמש תומכת ב- SSTP ו- IKEV2, ומנהרת המכשיר תומכת ב- IKEV2 בלבד, ללא תמיכה ב- SSTP Fallback.
הערה IKEV2 הוא הפרוטוקול הנתמך היחיד למנהרת המכשירים ואין אפשרות תמיכה עבור SSTP Fallback. למידע נוסף ראה, הגדר תמיד על מנהרת מכשירי VPN.
- כללים מבוססי אפליקציה. כללי חומת אש מבוססי אפליקציה מבוססים על רשימה של יישומים שצוינו כך שרק תנועה שמקורה באפליקציות אלה רשאית לעבור על ממשק ה- VPN.
- כללים מבוססי תנועה. כללי חומת אש מבוססי תנועה מבוססים על דרישות רשת כמו יציאות, כתובות ופרוטוקולים. השתמש בכללים אלה רק לצורך תנועה התואמת את התנאים הספציפיים הללו מותר לעבור על ממשק ה- VPN.
כללים אלה חלים רק על תנועה יוצאת מהמכשיר. שימוש במסנני תנועה חוסם תנועה נכנסת מהרשת הארגונית ללקוח.
הערה אם אתה מפעיל מסנני תנועה בפרופיל מנהרת המכשיר, אז מנהרת המכשיר מכחישה תנועה נכנסת (מהרשת הארגונית ללקוח).
- שם משתמש וסיסמא
- כרטיס חכם (פיזי וירטואלי כאחד)
- תעודות משתמש
- חלונות שלום לעסקים
- תמיכה ב- MFA בדרך של שילוב רדיוס EAP
ספק היישומים שולט בשיטות אימות פלאגין VPN של צד שלישי של צד שלישי, אם כי יש להם מגוון של אפשרויות זמינות, כולל סוגי אישורים מותאמים אישית ותמיכה ב- OTP.
תכונות קישוריות
תמיד ב- VPN תומך בתכונות הקישוריות הבאות:
- הפעלת אוטומטית של יישומים. באפשרותך להגדיר תמיד את VPN כדי לתמוך בהפעלה אוטומטית על סמך השקת יישומים או בקשות לרזולוציית מרחב השמות. למידע נוסף כיצד להגדיר התצורה של הפעלה אוטומטית, עיין באפשרויות פרופיל אוטומטיות של VPN אוטומטית.
- הפעלה אוטומטית מבוססת שם. עם תמיד ב- VPN, אתה יכול להגדיר כללים כך שאילתות שם דומיין ספציפיות מפעילות את חיבור ה- VPN. מכשירי Windows תומכים בהפעלה מבוססת שמות למכונות המצטרפות לתחום ומלואמות ללא דומיין (בעבר, רק מכונות שאינן מצטרפות לא תמכו).
- איתור רשת מהימן. תמיד ב- VPN כולל תכונה זו כדי להבטיח כי קישוריות VPN לא מופעלת אם משתמש מחובר לרשת מהימנה בגבול התאגידים. אתה יכול לשלב תכונה זו עם כל אחת משיטות ההפעלה שהוזכרו קודם לכן כדי לספק חווית משתמש “רק להתחבר רק במידת הצורך”.
- מנהרת מכשירים. תמיד ב- VPN נותן לך את היכולת ליצור פרופיל VPN ייעודי למכשיר או למכונה. בניגוד מנהרת משתמש, שמתחבר רק לאחר שמשתמש נכנס למכשיר או למכונה, מנהרת מכשירים מאפשר ל- VPN ליצור קישוריות לפני כניסה למשתמש. גם מנהרת המכשיר וגם מנהרת המשתמש פועלים באופן עצמאי עם פרופילי ה- VPN שלהם, יכולים להיות מחוברים בו זמנית ויכולים להשתמש בשיטות אימות שונות ובהגדרות תצורת VPN אחרות לפי הצורך. למידע כיצד להגדיר מנהרת מכשיר, כולל מידע כיצד להשתמש בניהול כדי לרשום באופן דינמי כתובות IP של לקוח ב- DNS, ראה תצורה של תמיד במנהרת מכשירי VPN תמיד.
הערה ניתן להגדיר מנהרת מכשיר רק במכשירים המצטרפים לתחום המריצים את Windows 10 Enterprise או חינוך גרסה 1709 ואילך. אין תמיכה בשליטה של צד שלישי במנהרת המכשיר.
תכונות רשת
תמיד ב- VPN תומך בתכונות הרשת הבאות:
- תמיכה בערימה כפולה ב- IPv4 ו- IPv6. תמיד ב- VPN תומך באופן טבעי בשימוש הן ב- IPv4 והן ב- IPv6 בגישה כפולה. אין לו שום תלות ספציפית בפרוטוקול אחד על פני השני, המאפשר תאימות יישום מקסימאלית IPv4/IPv6 בשילוב עם תמיכה לצרכי רשת IPv6 עתידיים.
- מדיניות ניתוב ספציפית ליישום. בנוסף להגדרת מדיניות ניתוב של חיבור VPN גלובלי להפרדת תנועה באינטרנט ואינטראנט, ניתן להוסיף מדיניות ניתוב כדי לשלוט על השימוש במנהרה מפוצלת או בתצורות מנהרות כוח על בסיס יישום לכל יישום. אפשרות זו מעניקה לך שליטה גרגרית יותר על אילו אפליקציות רשאים לקיים אינטראקציה עם אילו משאבים דרך מנהרת VPN.
- מסלולי הרחקה. תמיד ב- VPN תומך ביכולת לציין נתיבי הרחקה השולטים באופן ספציפי בהתנהגות ניתוב כדי להגדיר איזו תנועה צריכה לחצות את ה- VPN בלבד ולא לעבור על ממשק הרשת הפיזי.
הערה נתיבי הרחקה פועלים לתנועה באותה רשת משנה כמו הלקוח כגון LinkLocal. מסלולי הרחקה עובדים רק במערך מנהרה מפוצל.
הערה הימנע משימוש בסיומות גלובליות מכיוון שהם מפריעים לרזולוציה של שם קצר בעת שימוש בטבלאות מדיניות רזולוציית שם.
הצעדים הבאים
- התקן גישה מרחוק כשרת VPN
- הדרכה: פרוס תמיד ב- VPN
לקוח VPN של Microsoft עבור Windows Review 2023: מה’זה הנקודה?
ה- VPN של מיקרוסופט עבור Windows 10 ו- 11 לא’T פונקציה כמו אפליקציית VPN הטיפוסית שלך, שמקשה על השימוש עבור כל אחד אחר מלבד משתמשים מתקדמים.
בן ווקר , מְחַבֵּר
קתרין מקנלי , עוֹרֵך
עודכן לאחרונה ב- 21 בפברואר 2023
אנו עשויים לקבל פיצויים מהמוצרים והשירותים המוזכרים בסיפור זה, אך הדעות הן של הסופר עצמו. פיצוי עשוי להשפיע על המקום בו מופיעים הצעות. לא כללנו את כל המוצרים או ההצעות הזמינים. למידע נוסף על האופן בו אנו מרוויחים כסף ומדיניות העריכה שלנו.
גילוי מפרסם
הכל על עוגיות הוא אתר עצמאי ותומך בפרסום. חלק מההצעות המופיעות באתר זה הן ממפרסמים של צד שלישי שמהם עוסקים בעוגיות מקבלים פיצוי. פיצוי זה עשוי להשפיע על אופן היכן ואיפה מופיעים מוצרים באתר זה (כולל, למשל, על הסדר בו הם מופיעים).
הכל אודות עוגיות אינן כוללות את כל הצעות הכספים או האשראי שעשויות להיות זמינות לצרכנים וגם איננו כוללים את כל החברות או את כל המוצרים הזמינים. המידע מדויק החל מתאריך הפרסום ולא נמסר או אושר על ידי המפרסם.
מדיניות עריכה
צוות העריכה של כל העוגיות שואף לספק מידע וסקירות מדויקות ומעמיקות שיעזרו לך, הקורא שלנו, לקבל החלטות פרטיות מקוונות בביטחון. הנה מה שאתה יכול לצפות מאיתנו:
- הכל אודות עוגיות עושה כסף כשאתה לוחץ על הקישורים באתר שלנו לחלק מהמוצרים ומציע שאנחנו מזכירים. שותפויות אלה אינן משפיעות על דעותינו או על המלצותינו. קרא עוד על איך אנחנו מרוויחים כסף.
- שותפים אינם מסוגלים לבדוק או לבקש שינויים בתוכן שלנו למעט מסיבות ציות.
- אנו שואפים לוודא שהכל באתר שלנו מעודכן ומדויק נכון לתאריך הפרסום, אך איננו יכולים להבטיח שלא פספסנו משהו. באחריותך לבדוק שוב את כל המידע לפני שתקבל החלטה כלשהי. אם אתה מבחין במשהו שנראה לא בסדר, אנא יידע אותנו.
לקוח VPN של מיקרוסופט ISN’סביר להניח מה אתה רוצה ב- VPN עבור Windows 10 או 11. אתה יכול’לא השתמש בו כדי לבטל חסימת תוכן סטרימינג אזורי או מסווה את כתובת ה- IP שלך. ואתה מפספס תכונות כמו מתג להרוג ומנהור מפוצל.
זה’יתכן שתוכל להשתמש בלקוח VPN של Microsoft בדרכים אחרות, כגון גישה לקבצים ברשת מקומית. אבל אפילו לעשות זאת עשוי להיות קל יותר להשתמש באסטרטגיה אחרת מכיוון שלקוח ה- VPN של מיקרוסופט יכול להיות קשה לשימוש אם אתה לא’לא יודע מה אתה’עושה מחדש.
לתת’S חקור כיצד לקוח VPN של מיקרוסופט עובד ולראות כיצד אפליקציות ה- VPN המסורתיות שלך, כמו NordVPN ו- SurfShark, עשויות להיות יותר הגיוניות לשימוש ברוב התרחישים.
במאמר זה
סקירת VPN מובנית של Windows
| מחיר | כלול ב- Windows 10 ו- 11 (סביב 100- $ 200 $ אם אתה זקוק לרישיון חדש) |
| פרוטוקול VPN | Pptp, sstp, l2tp/ipsec, ikev2 |
מיהו ה- VPN של Windows הכי טוב עבור?
- מומלץ לאנשים שיש להם ידע טכני של Windows OS ויכולים לנווט כיצד ליצור חיבורי VPN שונים באמצעות לקוח VPN של Windows VPN. זה לא’t עבור משתמש ה- VPN הממוצע.
לקוח VPN של Windows ISN’T רשת פרטית וירטואלית (VPN) כמו שרוב האנשים חושבים על VPN. ייתכן שתוכל להשתמש בו כדי לגשת לקבצים מרשת מקומית או משהו דומה.
אבל סביר להניח שניצחת’לא יוכל לצפות בנטפליקס עם ה- VPN המובנה של Windows או להסתיר את כתובת ה- IP והפעילויות המקוונות שלך מספק שירותי האינטרנט שלך (ISP). אז לבתי חסימת שירותי סטרימינג ופרטיות מקוונת, יש אפשרויות VPN טובות יותר.
Pros and Cons של Windows VPN
- כלול עם Windows 10 ו- Windows 11
- יכול להיות שימושי אם אתה יודע מה אתה’עושה מחדש
- לא ידידותי למשתמש
- בדרך כלל זקוק לשירות VPN של צד שלישי כדי לעבוד
- לא’יש תכונות רבות
תכונות לקוח VPN של Windows
לקוח VPN של Windows לא’יש תכונות רבות. ברוב המקרים אתה’ככל הנראה להשתמש בו כדי להתחבר לשירות VPN שאכן מספקת תכונות נוספות. אבל בגלל שאתה’מחדש באמצעות לקוח VPN של Windows, אתה מאבד גישה לכל תכונות הזמינות בספק VPN’S אפליקציה.
זה יכול לכלול שימוש במתג Kill כדי לנתק את האינטרנט באופן אוטומטי אם אתה מאבד חיבור לשרת VPN שלך. זוהי תכונה חשובה שנמצאת באפליקציות VPN רבות שיכולות לעזור במניעת כל דליפות מידע אם אתה’יש לבעיות קישוריות.
תפספס גם תכונת מנהור מפוצלת, שיכולה לאפשר לך לעקוף את חיבור ה- VPN עם אפליקציות או תוכניות מסוימות.
לדוגמה, ייתכן שתרצה לשחק משחק מקוון ללא חיבור VPN לאכול את רוחב הפס שלך. אבל אתה גם רוצה להזרים תוכן זר עם ה- VPN שלך בו זמנית. כך שתוכלו להשתמש במנהרה מפוצלת כדי לבטל את החסימה של תוכן הזרמת החסימה עם ה- VPN שלכם, תוך עקיפת רק את חיבור ה- VPN למשחק שלכם.
למשהו שיש לך מידה מסוימת של שליטה עם לקוח VPN של Windows הוא בחירת סוג פרוטוקול ה- VPN שאתה רוצה להשתמש בו.
פרוטוקול VPN
ה- VPN של Windows תומך בפרוטוקולים אלה:
- Ikev2
- L2TP/IPSEC
- פרוטוקול מנהור נקודה לנקודה (PPTP)
- פרוטוקול מנהרת שקע מאובטח (SSTP)
IKEV2 ו- L2TP/IPSEC נחשבים בדרך כלל לפרוטוקולים מאובטחים. Pptp isn’T פרוטוקול מאובטח ו- SSTP עשויים להיות מאובטחים, אך יכולים להיות בעלי דלתות אחוריות המפגיעות את אבטחתו.
שים לב שלקוח VPN של Windows לא’לא תומך בכמה פרוטוקולים פופולריים, כמו OpenVPN ו- Wireguard. תצטרך להשתמש בשירות VPN התומך בפרוטוקולים אלה אם ברצונך להשתמש בהם.
Ikev2
IKEV2 הוא פרוטוקול מהיר ובטוח’S משמש בדרך כלל במכשירים ניידים אך יכול לעבוד גם על פלטפורמות אחרות. תמיכה מקורית זמינה ב- Windows PC, iOS ו- MacOS. אבל אתה עדיין יכול לגרום ל- IKEV2 לעבוד על מכשירי אנדרואיד ולינוקס.
L2TP/IPSEC
L2TP לא’לא לספק כל הצפנה בלבד, אך ניתן להתאים אותה לשירותים אחרים (IPSEC) כדי לשמור על חיבורך מאובטחך. זה כולל היכולת להשתמש בהצפנת AES-256, שהיא אחת ההצפנות הטובות ביותר שקיימות. ל- L2TP/IPSEC יש מהירויות חיבור לאינטרנט מכובדות אך ISN’t הפרוטוקול המהיר ביותר שיש.
SSTP
SSTP נתפס בדרך כלל כמאובטח, אך הוא’s משמש בעיקר במכשירי Windows כי זה’S בבעלות מיקרוסופט. הבעלות מציגה כמה סוגיות פוטנציאליות מכיוון שמיקרוסופט עבדה בעבר עם סוכנויות ממשלתיות כדי לספק מידע על משתמשים.
אז אם ל- SSTP יש דלתות אחוריות כלשהן, כל מי שמשתמש בפרוטוקול זה יכול בסופו של דבר להתפשר על המידע שלו.
Pptp
PPTP מהיר אבל לא’לא לספק רמות ביטחון גבוהות. מאז’זה חסר ביטחון, זה’S מומלצים רק למשתמשי VPN מתקדמים שיודעים מה הם’עושה מחדש.
כיצד להגדיר לקוח VPN של Windows במחשב האישי שלך
עליך ליצור פרופיל VPN לפני שתוכל להתחבר ל- VPN באמצעות Windows 10 או Windows 11. השלבים ליצירת פרופיל הם בעצם זהים בשני גרסת Windows:
1. בחר בלחצן התחל בשולחן העבודה שלך, ואז בחר או חיפוש “הגדרות” ובחר ברשת ואינטרנט> VPN> הוסף חיבור VPN.

2. מלא את המידע הנדרש כדי ליצור את פרופיל ה- VPN שלך:
- ספק VPN: בחר “Windows (מובנה).”
- שם החיבור: הוסף שם לפרופיל VPN זה. זה יכול להיות כל מה שאתה רוצה, כמו “נורד” אם אתה מתכנן להשתמש בשירות NORDVPN.
- שם שרת או כתובת: הזן את שם השרת או כתובת.
- סוג VPN: בחר את פרוטוקול ה- VPN בו ברצונך להשתמש. אם אתה’חיבור מחדש לשירות VPN, אותו ספק צריך לתמוך בפרוטוקול שתבחר.
- סוג המידע על כניסה: בחר באפשרות מידע על כניסה שלך. זה יכול להיות שם משתמש וסיסמא אם אתה’חיבור מחדש לשירות VPN.
חלונות 10
כדי להתחבר לפרופיל VPN ב- Windows 10:
- בחר את סמל הרשת בשורת המשימות שלך.
- לחץ על חיבור/פרופיל VPN שברצונך להשתמש בו ובחר בלחצן Connect.
- יתכן שתצטרך להזין שם משתמש וסיסמא אם בחרת שלא תזכור אותם כשתצרת את פרופיל ה- VPN שלך.

חלונות 11
כדי להתחבר לפרופיל VPN ב- Windows 11:
- עבור אל הגדרות ובחר רשת ואינטרנט> VPN.
- בחר “לְחַבֵּר” ליד הפרופיל בו ברצונך להשתמש.
- הזן את שם המשתמש והסיסמה שלך במידת הצורך.
תאימות לקוח VPN של Windows
לקוח VPN של Windows זמין ב- Windows 10 וב- Windows 11. שים לב שתכונה זו היא’T זמין ב- Windows 11 SE, שהיא גרסה של Windows 11 המיועדת לתלמידים באמצעות מחשבים ניידים המסופקים על ידי בית הספר.
זקוק ל- VPN לבית הספר או למכללה? עיין במדריך שלנו ב- VPNs הטובים ביותר עבור בית הספר והמכללה כדי לראות המלצות וטיפים.
תמיכת לקוחות VPN של Windows VPN
שם’אין צוות תמיכה ייעודי של לקוחות עבור לקוח VPN של Windows, אך אתה יכול לבדוק את המדריך הרשמי של Microsoft כדי להתחבר ל- VPN ב- Windows. אתה יכול גם לבדוק את המדריך הטכני של Windows VPN כדי לראות כיצד Windows עובד עם VPNS.
עבור תכונות אבטחה אחרות של Windows, עיין במדריכים שלנו באנטי -וירוס של Windows Defender ובאפליקציית האבטחה של Windows.
כיצד להשיג לקוח VPN של Windows
לקוח VPN Windows כלול במערכת הפעלה Windows 10 או Windows 11 (OS). מחשבים ניידים ומחשבים רבים כבר מגיעים עם Windows 10 או 11 המותקנים, מה שאומר שלקוח VPN של Windows כבר שם.
אם אתה לא’יש את Windows 10 או 11, יהיה עליכם לרכוש את כל מערכת ההפעלה כדי לגשת ללקוח VPN של Windows. שים לב שישנן גרסאות שונות של Windows 10 ו- 11, כולל בית ומקצוען.
ברוב המקרים, Windows Home (10 או 11) מספיק למשתמש Windows היומיומי. ייתכן שתרצה רק Windows 10 או 11 Pro עבור פונקציונליות עסקית מוגברת ואבטחה.
רישיון חדש של Windows יכול לעלות בסביבות 100 ל -200 דולר, תלוי בגרסת מערכת ההפעלה של Windows והקמעונאי המוכר את הרישיון. זֶה’מחיר כבד אם אתה רוצה לחסוך כסף ב- VPN. ככל הנראה הגיוני יותר לשלם עבור שירות VPN זול, שחלקם עולים רק בסכום של $ 2 לחודש:
- גישה לאינטרנט פרטי: החל מ- 2 $.03 לחודש
- Surfshark: החל מ- 2 $.39 לחודש
- Cyberghost: החל מ- 2 $.11 לחודש
עלות מערכת ההפעלה של Microsoft Windows
| לְתַכְנֵן | Windows 10 Home | Windows 10 Pro | Windows 11 Home | Windows 11 Pro |
| מחיר | 139 דולר.99 | 140 $ | 139 דולר.99 | 199 דולר.99 |
| פרטים | צפה ב- Best Buy | נוף בוולמארט | צפה ב- Best Buy | צפה ב- Best Buy |
מחירים נכון ליום 2/21/2023.
קחו בחשבון שמיקרוסופט דוחפת אנשים לעדכן ל- Windows 11, כך שיהיה קשה למצוא את Windows 10. אָנוּ’VE באופן אישי ראיתי ניסיונות רבים של מיקרוסופט להביא אותנו לשדרוג ל- Windows 11 לאחר שהמחשב האישי שלנו סיים עם עדכונים מתוזמנים באופן קבוע.
שאלות נפוצות של Windows VPN לקוח
האם ל- Windows 10 יש VPN מובנה?
ל- Windows 10 יש לקוח VPN מובנה, אך הוא לא’T פונקציה כמו שירות VPN בפועל. במקום זאת, באפשרותך להשתמש בלקוח VPN של Windows כדי להתחבר לשירותי VPN של צד שלישי, כגון NORDVPN. עבור מרבית משתמשי ה- VPN, זה מציג שלב מיותר כאשר אתה יכול פשוט להשתמש באפליקציית NordVPN Windows או אפליקציה אחרת המשויכת ל- VPN שלך.
מהו ה- VPN החינמי הטוב ביותר עבור Windows 10?
אנו ממליצים על פרוטון VPN ומנחרים את תוכניות המנוי המהירות והחינמיות שלהם. בדרך כלל ניצחת’יש גישה לכמה שרתים עם VPNs בחינם אלה וייתכן שתראה גם כמה מגבלות מהירות. למידע נוסף, עיין בדף שלנו ב- VPN החינמי הטוב ביותר.
האם Windows 10 VPN טוב?
זה יכול להיות שימושי אם יש לך את הידע הטכני להשתמש בו ואם אתה לא’T רוצה להתקין תוכנת VPN של צד שלישי במחשב האישי שלך. אבל השימוש בלקוח VPN של Windows 10 לא’לא הגיוני אם אתה רוצה את כל התכונות שמגיעות עם שירות VPN.
לדוגמה, אפליקציות Windows מ- NORDVPN, SurfShark, ExpressVPN וגישה לאינטרנט פרטית ניתנות להתאמה אישית וקלה יותר לשימוש מאשר לקוח VPN Windows 10.
בשורה התחתונה: האם לקוח VPN של Windows טוב?
לא, אנחנו לא’לא חושב שלקוח VPN של Windows הוא טוב או הגיוני עבור רוב משתמשי ה- VPN. במקום לפעול כשירות VPN בפועל, זה’S יותר דרך להתחבר לשירות VPN שכבר נרשם אליו. אז, באמת, אתה’ככל הנראה הוספת שלב מסובך מדי ומיותר לתהליך שלך באמצעות לקוח VPN של Windows.
זה עשוי להיות הגיוני להשתמש בלקוח VPN של Windows אם יש לך את הידע הטכני לעשות זאת וזה’שימושי עבורך. זה יכול להיות המקרה אם אתה לא’זה רוצה כל אפליקציות VPN של צד שלישי במערכת שלך שמרחב או משאבים. או שתרצה לגשת לרשת מקומית ממיקום אחר.
אבל אם כבר יש לך מנוי VPN, סביר להניח שזה הגיוני פשוט להשתמש באפליקציית Windows שמציעה ספק ה- VPN שלך. בדרך כלל זה יספק לך חווית משתמש טובה יותר ותכונות נוספות על לקוח VPN המובנה של Windows VPN.
לקבלת המלצות ה- VPN המובילות שלנו, עיין ברשימת שירותי ה- VPN הטובים ביותר שלנו.
פרטי המחבר
בן ווקר
על הסופר
בן ווקר הוא סופר בכלל על עוגיות עם תשוקה לכל הדברים האינטרנט והטכנולוגיה, בין אם זה משתמש ב- VPNs כשהוא רחוק מהבית או מארגן את חייו עם מנהלי סיסמאות.
מיקרוסופט מוסיפה VPN מובנה בחינם לדפדפן הקצה שלה
הרשת המאובטחת Edge תתגלגל כחלק משדרוג אבטחה
29 באפריל, 2022, 21:30 UTC | הערות
שתף את הסיפור הזה
מיקרוסופט מוסיפה שירות רשת פרטית וירטואלית מובנית בחינם (VPN) לדפדפן הקצה שלה בהצעה לשיפור האבטחה והפרטיות, דף תמיכה של מיקרוסופט שנחשף.
שקוראים לו ”רשת Edge Secure Network,” מיקרוסופט בודקת כעת את שירות VPN המונע על ידי CloudFlare ואומרת שהיא תגלגל אותו לציבור כחלק משדרוג אבטחה.
כאשר מופעל, הרשת המאובטחת Edge צריכה להצפין משתמשים’ תנועה באינטרנט כך שספקי שירותי אינטרנט יכולים’לא לאסוף מידע גלישה אתה’D מעדיף לשמור על פרטי, כמו, למשל, חיפושים הקשורים לבריאות או סתם שאילתות ביזאריות פשוטות.
התכונה החדשה תאפשר למשתמשים להסתיר את מיקומם על ידי כך שתאפשר להם לגלוש באינטרנט באמצעות כתובת IP וירטואלית. זה גם אומר שמשתמשים יכולים לגשת לתוכן שנחסם במדינות שלהם כמו למשל נטפליקס או Hulu Show.
קָשׁוּר
- מיקרוסופט רוכבת על הענן, המשרד והחלונות לצמיחה מתמשכת ברבעון השלישי 202222
- יסודות Windows 11: כיצד להשתמש בשחזור המערכת כדי לחזור אחורה בזמן
שם’עם זאת, תפס לשירות חינם זה. השימוש בנתונים מוגבל ל -1 ג’יגה -בייט לחודש, והמשתמשים יצטרכו להיכנס לחשבון של מיקרוסופט כדי שהחברה תוכל, ובכן, באופן אירוני לעקוב אחר השימוש שלהם.
מיקרוסופט מוסיפה כי בעוד ש- CloudFlare תאסוף מידע תמיכה ואבחון מהשירות, החברה תיפטר לצמיתות מאותם נתונים כל 25 שעות.
בעוד שהתכונה עדיין נמצאת בפיתוח וטרם זמינה לבדיקה מוקדמת, מיקרוסופט פירטה כיצד המשתמשים יכולים לנסות תצוגה מקדימה. זה מרמז שזה יכול להתפוצץ בקרוב לאחד מערוצי Insider של Microsoft Edge, אילו משתמשים יכולים להוריד ולהצטרף לכאן.
ברגע שזה כן, תוכל לנסות את גרסת התצוגה המקדימה על ידי פתיחת Edge, כניסה אליה הגדרות ועוד, ולחץ על רשת מאובטחת.
לחץ על “רשת מאובטחת” להפעיל את שירות ה- VPN. תמונה: מיקרוסופט
בשלב זה, המשתמשים יתבקשו להיכנס או ליצור חשבון Microsoft. לאחר ביצוע כך יופיע סמל מגן מוצק במסגרת הדפדפן, המציין את מיקרוסופט’רשת Secure Secure S מופעלת כעת. זה יכבה לאחר שהמשתמש יסגור את הדפדפן.
מיקרוסופט היא אחת מדפדפנים רבים המציעים שירות VPN כלשהו. אופרה מגיעה גם עם אחת בחינם, אך דפדפנים פופולריים יותר כמו מוזילה מציעים רק שירות VPN בתשלום, וכך גם גוגל כרום, ובכך עלול לעזור בשיפור הקצה’הצעת ערך.
קָשׁוּר
- Firefox’תכונה נגד מעקב מוסיפה VPN לחשבון לחשבון יותר לפרטיות רבה יותר
- כיצד להשתמש באפל’תכונת ממסר פרטי עם iCloud Plus


