


Apakah Citrix menggunakan PCOIP
Cara Mengkonfigurasi Dukungan Proxy PCOIP yang Diaktifkan Gateway untuk VMware
Ringkasan:
Di artikel ini, kami akan membahas cara mengkonfigurasi Netscaler Gateway untuk mengaktifkan dukungan proxy PCOIP untuk VMware. Kami akan membahas prasyarat, membuat profil PCOIP, dan kebijakan/profil sesi.
Prasyarat:
– Versi Netscaler: Netscaler 12.0 atau lebih baru. Pastikan Anda menggunakan Build 51 atau yang lebih baru untuk NAT.
– Nonaktifkan horizon http (s) terowongan aman dan gateway aman pcoip di server koneksi horizon yang akan proxy connection.
– Konfigurasi Kolam Desktop dan RDS Farms untuk menggunakan PCOIP sebagai protokol default.
– Pastikan TCP 4172, UDP 4172, dan TCP 443 terbuka dari klien Horizon ke Citrix Gateway VIP.
– Pastikan TCP 4172 dan UDP 4172 terbuka dari snip Netscaler ke semua agen horizon internal.
Profil PCOIP:
Untuk membuat profil PCOIP:
- Arahkan ke “Citrix Gateway”> “Kebijakan”> “pcoip”.
- Di sebelah kanan, di panel “Profil PCOIP dan Koneksi”, Buat Profil VServer dan Profil PCOIP.
- Untuk profil vServer, masukkan nama dan tentukan nama domain Active Directory untuk masuk ke server koneksi horizon horizon.
- Untuk profil PCOIP, masukkan nama dan berikan URL koneksi internal untuk server koneksi VMWare Horizon Internal.
Kebijakan/Profil Sesi:
Untuk membuat atau mengedit kebijakan/profil sesi dengan proxy PCOIP diaktifkan:
- Arahkan ke “Citrix Gateway”> “Sesi”> “sesi”.
- Di sebelah kanan, pilih tab “Profil Sesi”.
- Buat atau edit profil sesi Gateway Netscaler.
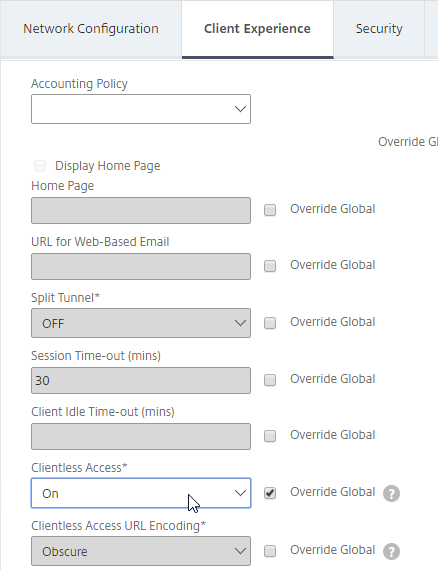
- Pastikan “Akses Tanpa Klien” diatur ke “On” pada tab “Pengalaman Klien”.
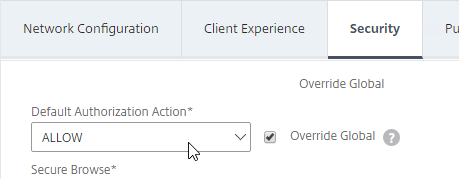
- Tetapkan “Tindakan Otorisasi Default” untuk “Izinkan” pada tab “Keamanan”.
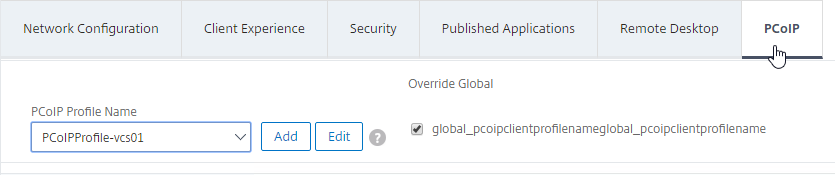
- Pada tab “PCOIP”, pilih profil PCOIP yang diperlukan.
- Klik “Buat” atau “OK” untuk menyelesaikan atau mengedit profil sesi.
- Jika Anda membuat profil sesi baru, buat kebijakan sesi yang sesuai.
Pertanyaan:
- T1: Apa versi Netscaler yang diperlukan untuk dukungan proxy PCOIP?
- A1: Netscaler 12.0 atau yang lebih baru diperlukan untuk dukungan proxy PCOIP.
- T2: Apa yang harus dinonaktifkan di server koneksi horizon?
- A2: Horizon http (s) terowongan aman dan gateway aman pcoip harus dinonaktifkan di server koneksi horizon.
- Q3: Apa yang harus ditetapkan sebagai protokol default untuk kolam desktop dan peternakan RDS?
- A3: PCOIP harus ditetapkan sebagai protokol default untuk kolam desktop dan peternakan RDS.
- T4: Port apa yang perlu terbuka untuk komunikasi?
- A4: TCP 4172, UDP 4172, dan TCP 443 harus terbuka dari klien Horizon ke VIP gateway Citrix, dan TCP 4172 dan UDP 4172 harus terbuka dari snip Netscaler ke semua agen horizon internal internal horizon internal horizon internal internal.
- Q5: Bagaimana Anda membuat profil PCOIP?
- A5: Untuk membuat profil PCOIP, navigasikan ke “Citrix Gateway”> “Kebijakan”> “PCOIP”, dan buat profil vServer dan profil PCOIP.
- Q6: Bagaimana Anda membuat kebijakan/profil sesi dengan proxy pcoip diaktifkan?
- A6: Untuk membuat kebijakan/profil sesi dengan PCOIP Proxy diaktifkan, arahkan ke “Citrix Gateway”> “Policies”> “Sesi”, dan membuat atau mengedit profil sesi Netscaler Gateway dengan profil PCOIP yang diperlukan yang diperlukan dipilih.
Harap dicatat bahwa artikel ini ditulis berdasarkan pengalaman pribadi saya dan mungkin tidak mencakup semua konfigurasi atau skenario yang mungkin.
Cara Mengkonfigurasi Dukungan Proxy PCOIP yang Diaktifkan Gateway untuk VMware
BIND PCOIP VServer Profil dan Kebijakan Sesi ke Server Virtual Citrix Gateway:
Proxy PCOIP – Netscaler Gateway 12 / Citrix Gateway 12.1
Gateway Netscaler 12.0 dan Citrix Gateway 12.1 dan lebih baru mendukung protokol PC-over-IP (PCOIP), yang merupakan protokol tampilan jarak jauh untuk beberapa solusi VDI non-citrix, termasuk VMware Horizon. PCOIP analog dengan protokol Citrix HDX/ICA, dan protokol Microsoft RDP. PCOIP menggunakan port UDP 4172.
- VMware Blast saat ini tidak didukung
Saat PCOIP diproksi melalui Citrix Gateway, Citrix Gateway dapat menggantikan solusi akses jarak jauh PCOIP tradisional, seperti Horizon Security Server, atau VMware Unified Access Gateway.
Prasyarat
- Versi Netscaler – Netscaler 12.0 atau lebih baru.
- Bangun 51 dan lebih baru untuk NAT
- Memastikan bahwa cakrawala HTTP (S) Terowongan Aman Dan PCOIP Secure Gateway tidak diaktifkan di server koneksi horizon yang akan dilakukan oleh Netscaler.
- Konfigurasikan Pool Desktop dan Pertanian RDS untuk digunakan Pcoip sebagai protokol default.
- TCP 4172, UDP 4172, dan TCP 443 Terbuka Dari Klien Horizon ke Citrix Gateway VIP.
- TCP 4172, dan UDP 4172 Buka dari Netscaler Snip ke semua agen horizon internal.
Profil PCOIP
Untuk membuat profil PCOIP:
- Di GUI manajemen Netscaler, navigasikan ke Gateway Citrix >Kebijakan>Pcoip.
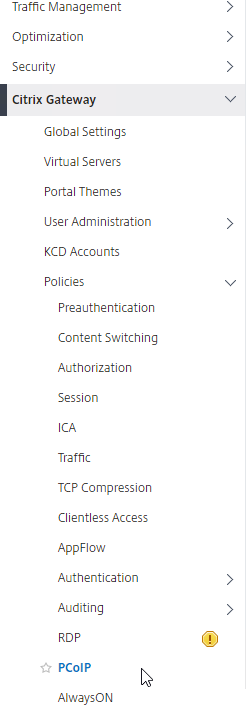
- Di sebelah kanan, di Profil dan koneksi PCOIP Pane, Anda akan membuat profil vServer dan profil PCOIP.
- Untuk membuat profil vServer, di Profil VServer tab, klik Menambahkan.
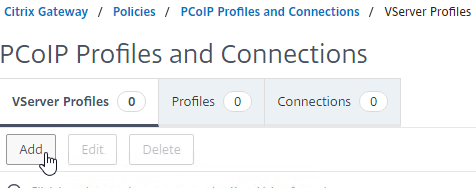
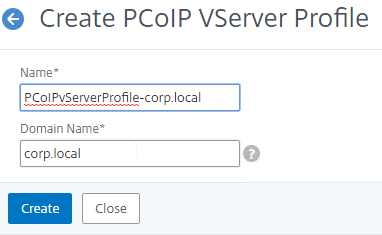
- Masukkan nama untuk profil vServer. Satu -satunya tujuan profil vServer adalah untuk menentukan nama domain Direktori Aktif jadi sebutkan saja.
- Masukkan nama domain Direktori Aktif yang akan digunakan untuk Server Masuk ke Horizon Connection Single, lalu klik Membuat.
- Catatan: Hanya satu domain Direktori Aktif yang didukung per Netscaler Gateway Virtual Server. Juga, nama domain yang ditentukan di sini ditampilkan di klien horizon.
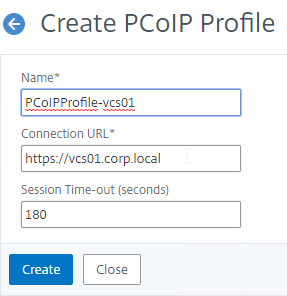
- Untuk membuat profil PCOIP, di Profil tab, klik Menambahkan.
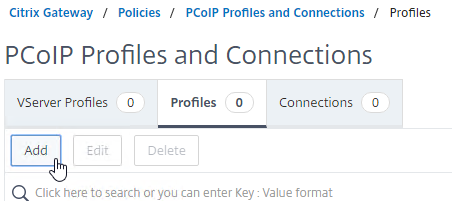
- Masukkan nama untuk profil PCOIP. Profil PCOIP menentukan nama DNS internal untuk Horizon jadi sebutkan sesuai.
- Masukkan URL Koneksi Internal untuk Server Koneksi Horizon VMware Internal, lalu klik Membuat. Netscaler Snip harus dapat terhubung ke URL ini.
Kebijakan/Profil Sesi
Untuk membuat atau mengedit kebijakan/profil sesi yang memungkinkan proxy PCOIP diaktifkan:
- Navigasi ke Gateway Citrix >Kebijakan>Sidang.
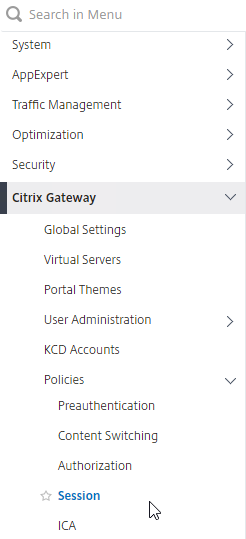
- Di sebelah kanan, pilih SidangProfil tab.
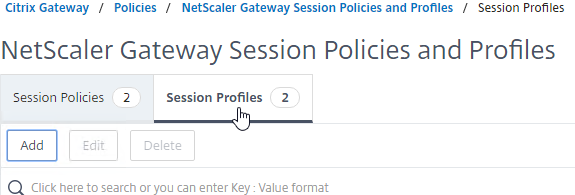
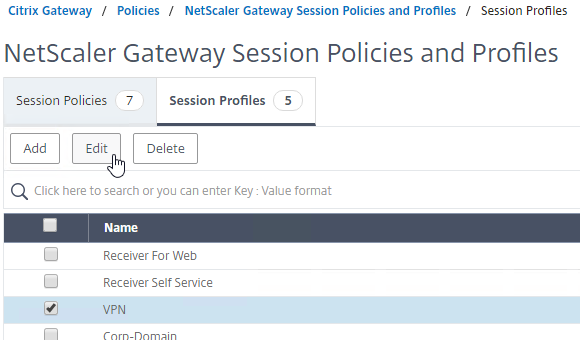
- Di Kebijakan dan Profil Sesi Gateway Netscaler Halaman, Buat atau Edit Profil Sesi Gateway Netscaler.
- Untuk membuat profil sesi Gateway Netscaler, klik Menambahkan, dan memberikan nama.
- Untuk mengedit profil sesi Netscaler Gateway, pilih profil, dan klik Edit.
- Di Pengalaman klien tab, pastikan bahwa Akses tanpa klien Nilai diatur ke Pada.
- Di Keamanan tab, pastikan bahwa Tindakan otorisasi default Nilai diatur ke MENGIZINKAN.
- Di Pcoip tab, pilih profil PCOIP yang diperlukan. Catatan: Anda juga dapat membuat atau mengedit profil PCOIP dari tab ini.
- Klik Membuat atau OKE Untuk menyelesaikan membuat atau mengedit profil sesi.
- Jika Anda membuat profil sesi baru, maka Anda juga harus membuat kebijakan sesi yang sesuai.
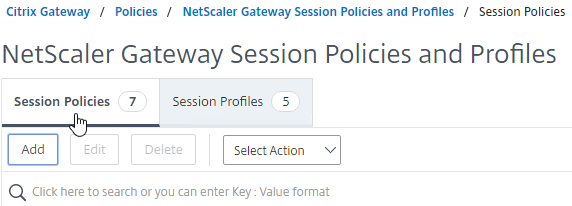
- Navigasi ke Konfigurasi >Gateway Citrix >Kebijakan >Sidang.
- Di sebelah kanan, pilih Kebijakan Sesi tab.
- Klik Menambahkan.
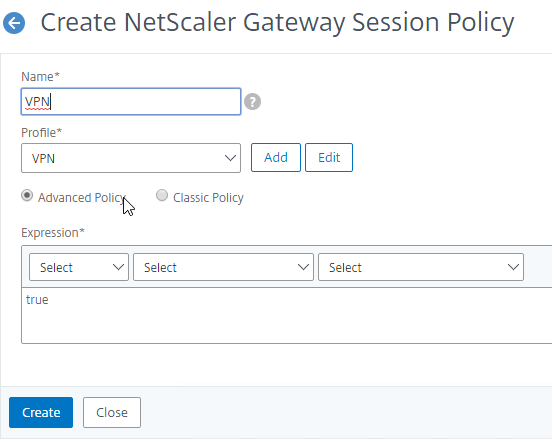
- Berikan nama untuk kebijakan sesi, dan pilih nama profil sesi yang diperlukan dari Profil drop-down.
- Di area ekspresi, ketik BENAR (Sintaks default, atau kebijakan lanjutan), lalu klik Membuat.
Gateway Virtual Server
BIND PCOIP VServer Profil dan Kebijakan Sesi ke Server Virtual Citrix Gateway:
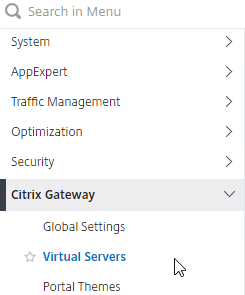
- Pergi ke Citrix Gateway> Server Virtual.
- Di sebelah kanan juga Menambahkan server virtual Citrix Gateway baru, atau Edit Server Virtual Citrix Gateway yang ada.
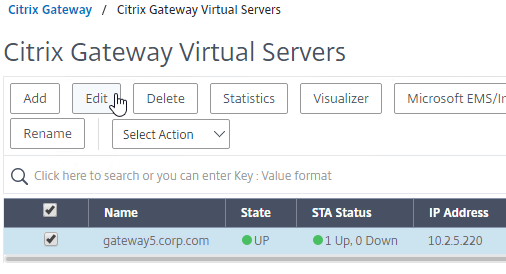
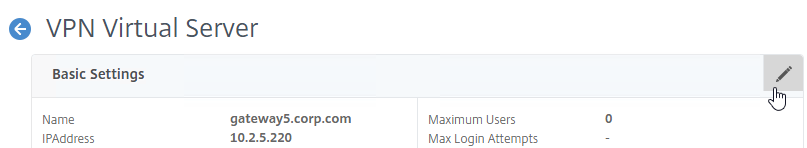
- Jika Anda mengedit server virtual Citrix Gateway yang ada, di Pengaturan dasar Bagian, klik ikon pensil.
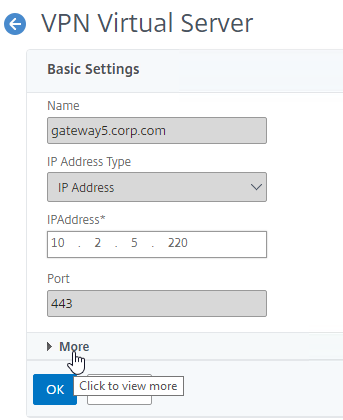
- Baik untuk menambahkan dan mengedit, di Pengaturan dasar Bagian, klik Lagi.
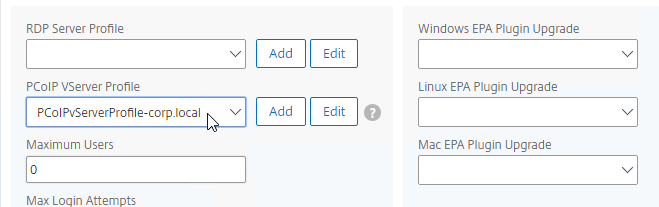
- Menggunakan Profil PCOIP VServer drop-down untuk memilih profil PCOIP vServer yang diperlukan.
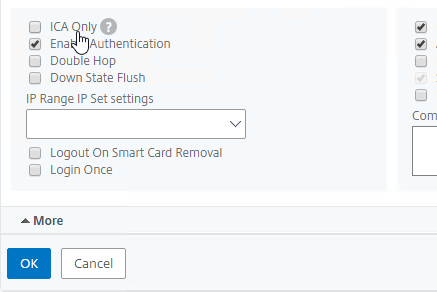
- Gulir ke bawah dan pastikan ICA hanya tidak terkendali. Lalu klik OKE untuk menutup Pengaturan dasar bagian.
- Jika Anda membuat server virtual Citrix Gateway baru, ikat a sertifikat, dan mengikat an Kebijakan Otentikasi LDAP.
- Lalu gulir ke bawah ke Kebijakan bagian dan klik ikon plus.
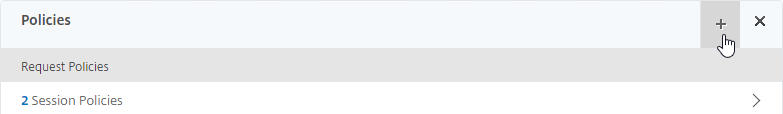
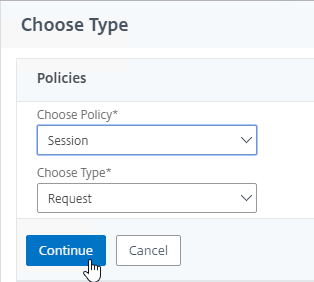
- Itu Pilih Jenis Halaman default ke Sidang Dan Meminta. Klik Melanjutkan.
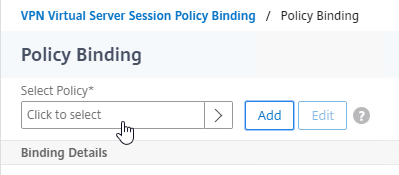
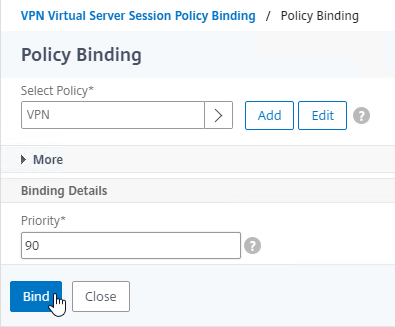
- Dalam Ikatan kebijakan Bagian, klik Klik untuk memilih.
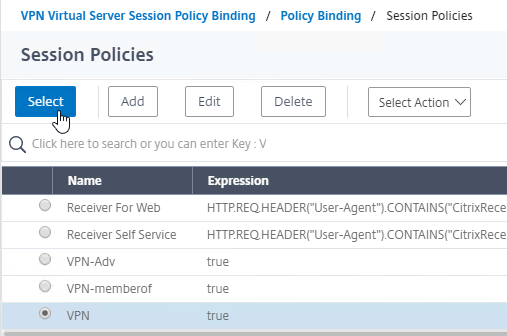
- Klik tombol radio di sebelah kebijakan sesi yang diperlukan yang telah dikonfigurasi profil PCOIP, lalu klik biru Pilih Tombol di bagian atas jendela.
- Kembali ke Ikatan kebijakan halaman, klik Mengikat.
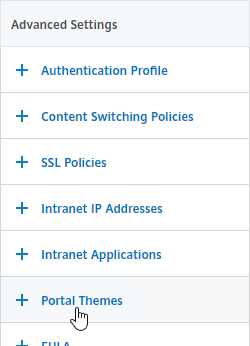
- Jika Anda ingin menggunakan browser web untuk terhubung ke VMware Horizon, maka di sebelah kanan, di bawah Pengaturan lanjutan, Tambahkan Tema portal bagian. Jika Anda hanya menggunakan Horizon Client untuk terhubung ke Citrix Gateway, maka Anda tidak’t perlu melakukan langkah ini.
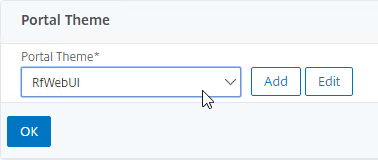
- Menggunakan Tema Portal drop-down untuk memilih Rfwebui, dan klik OKE.
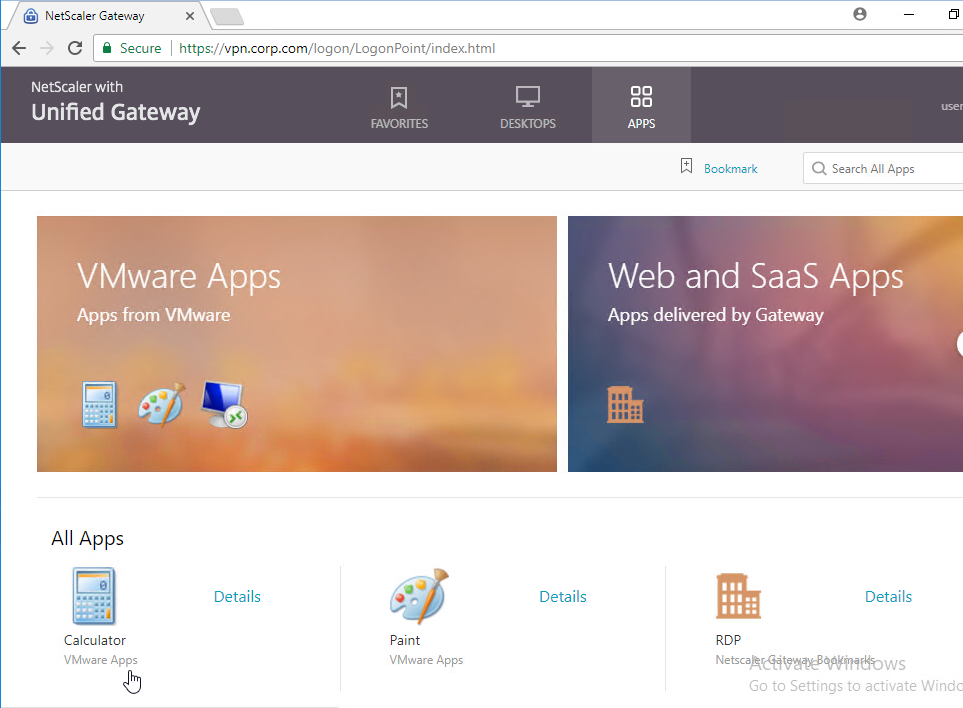
- Ikon yang diterbitkan Horizon ditambahkan ke portal RFWebUI.
- Menggunakan Tema Portal drop-down untuk memilih Rfwebui, dan klik OKE.
- Untuk mengaktifkan dukungan untuk NAT, SSH ke Netscaler untuk mengakses CLI.
- Jalankan perintah Atur vpn vserver myvservername -vserverfqdn myfqdn. Hal ini menyebabkan NetScaler mengirim FQDN kembali ke klien Horizon, yang memungkinkannya untuk terhubung ke IP publik alih -alih alamat IP pribadi DMZ. Sayangnya, pengaturan ini tidak tersedia di Netscaler GUI.
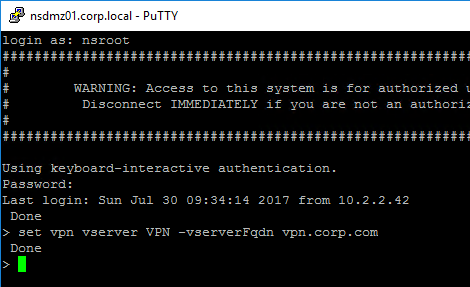
- Jalankan perintah Atur vpn vserver myvservername -vserverfqdn myfqdn. Hal ini menyebabkan NetScaler mengirim FQDN kembali ke klien Horizon, yang memungkinkannya untuk terhubung ke IP publik alih -alih alamat IP pribadi DMZ. Sayangnya, pengaturan ini tidak tersedia di Netscaler GUI.
Konfigurasi Horizon
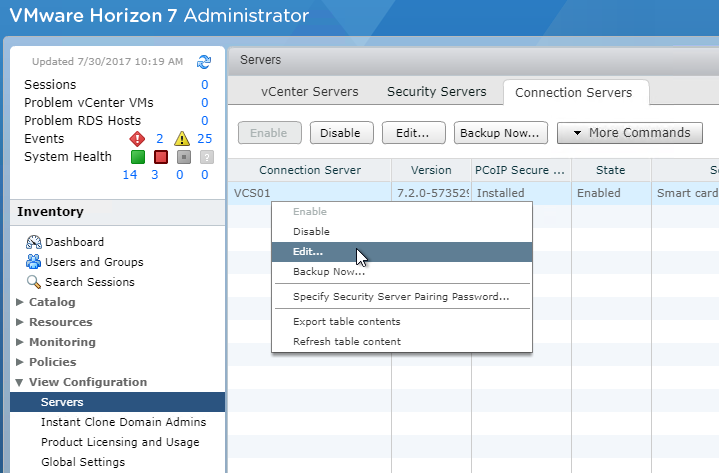
- Di administrator horizon, pergi ke Lihat Konfigurasi >Server. Edit server koneksi horizon yang dihubungkan oleh Citrix Gateway.
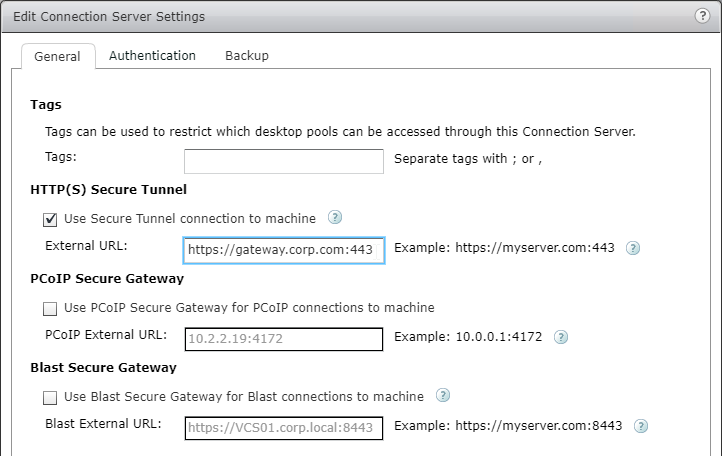
- Di Umum tab, hapus centang PCOIP Secure Gateway.
- Di Citrix Gateway 12.1 Bangun 49 dan lebih baru, untuk mengaktifkan pengalihan USB, mengaktifkan terowongan aman http (s) dan memasukkan fqdn eksternal untuk citrix gateway.
- Klik OKE ketika selesai.
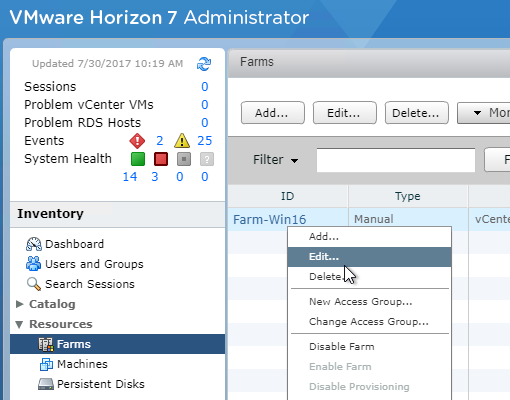
- Pada Sumber daya >Peternakan, Edit peternakan RDS Anda.
- Mengatur Protokol tampilan default ke Pcoip.
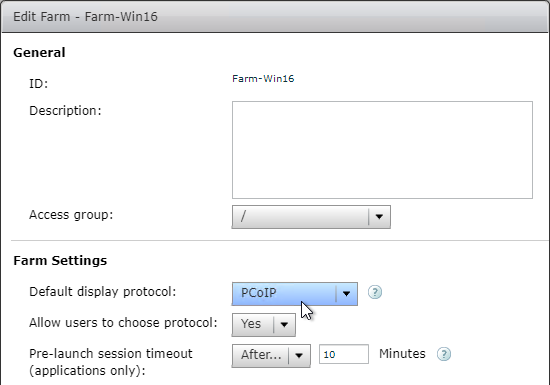
- Mengatur Protokol tampilan default ke Pcoip.
Perbarui ekspresi switching konten untuk gateway terpadu
Jika server virtual Citrix Gateway Anda berada di belakang gateway terpadu (konten switching server virtual), maka Anda harus memperbarui ekspresi switching konten untuk memasukkan jalur URL PCOIP.
- Di Netscaler GUI, navigasikan ke Konfigurasi>Manajemen Lalu Lintas> Pergantian Konten> Kebijakan.
- Di sebelah kanan, pilih kebijakan switching konten gateway terpadu, lalu klik Edit.
- Tambahkan ekspresi berikut di bawah Ekspresi area, lalu klik OKE.
|| http.req.url.jalur.eq ("/broker/xml") || http.req.url.jalur.eq ("/broker/sumber daya") || http.req.url.jalur.eq ("/pcoip-client")Gunakan Proxy PCOIP Citrix Gateway
- Untuk terhubung, Anda harus menginstal klien Horizon View di perangkat klien. Setelah diinstal, Anda dapat menggunakan klien tampilan horizon’Antarmuka pengguna untuk terhubung ke Citrix Gateway, atau Anda dapat menggunakan halaman Portal Citrix Gateway Rfwebui untuk melihat ikon yang diterbitkan dari Horizon.
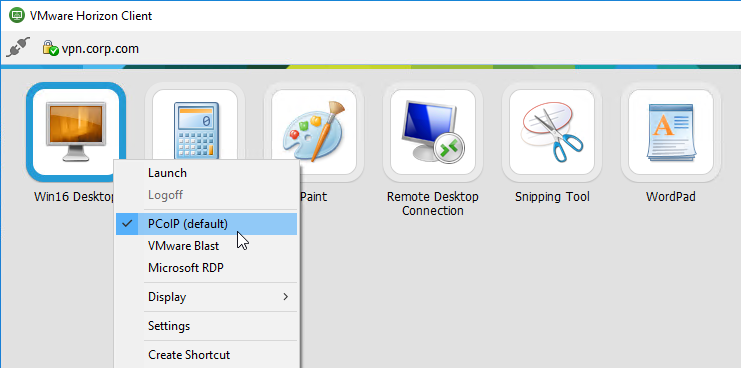
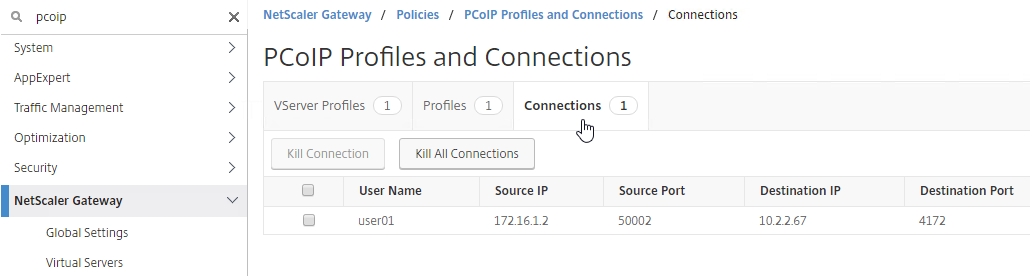
- Untuk melihat koneksi PCOIP aktif, di Netscaler, buka Citrix Gateway> Kebijakan> PCOIP.
- Di sebelah kanan, beralih ke Koneksi tab. Sesi aktif ditampilkan dengan data berikut: Nama Pengguna, Horizon View Client IP, dan Horizon View Agent IP Tujuan.
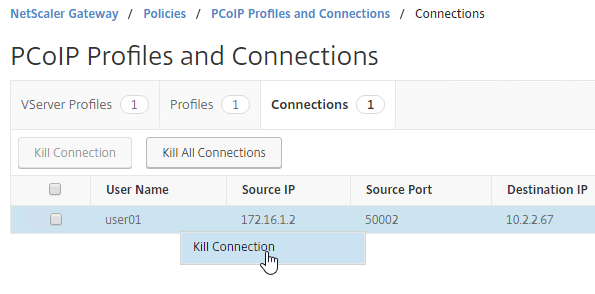
- Untuk mengakhiri koneksi, klik kanan koneksi, dan klik Bunuh koneksi. Atau klik Bunuh semua koneksi Untuk mengakhiri semua koneksi PCOIP.
Perintah CLI
Berikut adalah perintah CLI untuk konfigurasi yang ditunjukkan di atas.
Tambahkan SSL Certkey WildcardCorpcom -Cert WildcardCorpcom.PFX -Key WildcardCorpcom.pfx -inform pfx -passcrypt "abc" tambahkan otentikasi ldapaction ad01 -serverip 10.2.2.11 -Serverport 636 -LDAPBase "DC = Corp, DC = LOCAL" -LDAPBINDDN [email protected] -ldapbinddnpassword abc -Encrypted -encryptMethod encmthd_3 -ldaploginname samaccountname -groupattrname Anggota -subattributeName cn -ssl add ADD ADDOPPOLICY AD01 NS_TRUE AD01 Add Vpn PCOPN COPPOPLICE AD01 CS01 -ConserverUrl "https: // vcs01.corp.Lokal "Tambahkan VPN sessionAction VPN -DefaultAuthorizationAction Izinkan -ClientLessVPNMode di -pCoipprofilename VCS01 Tambahkan VPN sessionPolicy VPN True VPN Tambahkan VPN VServer VPN SSL 10.3.3.13 443 -DownStateFlush dinonaktifkan -listenpolicy none -vserverfqdn vpn.corp.com -pcoipvServerprofilename corp mengikat vpn vserver vpn -portaltheme rfwebUi mengikat vpn vserver vpn -policy ad01 -priorititas 100 -gotridasi vpn -policy vpn -prioritas 100 -goLOMPN -PRIORITAS NOVERLICE -PRIORITAS 100 -GOLICHITION 100 Keyname WildcardCorpcom
Diposting pada 22 Desember 2018 Penulis Carl Stalhood Kategori Netscaler 12, Netscaler Gateway 12
19 Pikiran tentang “Proxy PCOIP – Netscaler Gateway 12 / Citrix Gateway 12.1”
Diskman Hsu mengatakan:
Hai Carl, Dengan melanjutkan pertanyaan di bawah ini, kami menemukan mungkin ada ketidakcocokan enkripsi SSL (metode pencernaan) antara proxy pcoip netscaler dan horizon cs. Dengan melacak paket bolak-balik, CS terbaru (2206/2209) membutuhkan SHA-512 sedangkan Netscaler hanya mendukung SHA-1 dan SHA-256, apakah ada solusi yang dapat memanfaatkan kemacetan ini? Terima kasih!
Diskman Hsu mengatakan:
Hi Carl, have no idea why my Horizon Apps fail to be launched (Horizon Client kept as spinning and grey-out eventually) whenever visiting the Citrix Gateway accompanied with PCOIP configuration as you do, whereas the Apps are able to be launched if visiting the Load Balance vServer succeeded with the Horizon Connection server/service. Semoga Anda mohon saran? Terima kasih!
Dewi Citrix mengatakan:
Saya tahu ini artikel yang cukup lama. Saya bertanya -tanya apakah ada yang bisa mendapatkan reset kata sandi untuk bekerja pada klien horizon. Ini berfungsi di web tetapi hanya duduk menghubungkan dari klien.
Larry mengatakan:
Hai Carl, Terima kasih atas informasi Anda. Klien saya mengonfigurasi gateway citrix dengan vmware horizon dengan berhasil menggunakan pcoip. Tetapi mereka harus mengotentikasi dua kali: yang pertama, login SSL VPN dan kedua, login ke VMware Workspace. Pengguna yang diautentikasi berasal dari iklan yang sama. Jadi bisakah kita mengonfigurasi satu-satunya? Jika memungkinkan, tolong bantu di mana mengkonfigurasinya.
Naz mengatakan:
Saya mengkonfigurasi menggunakan artikel ini semua bagus tetapi setelah otentikasi ketika saya membuka oleh VDI menggunakan PCOIP Whole Screen Goes Black tanpa Citrix Gateway berfungsi dengan baik sehingga mungkin ada masalah dengan konfigurasi Citrix.
Tarun mengatakan:
Hai Carl, saya ingin memahami arus lalu lintas peluncuran aplikasi saya.,E setelah pencacahan aplikasi. Bisakah Anda membagikan infonya?
Cp mengatakan:
Posting yang bagus, pernahkah Anda melihat masalah dengan klien tipis Linux O/S? Perangkat windows berfungsi dengan baik tetapi linux gagal !
Dennis Lee mengatakan:
Hai carl, apakah itu mendukung pengalihan drive klien melalui proxy pcoip citrix netscaler pcoip?
Thomas mengatakan:
Hai Carl, Artikel Hebat – Pernahkah Anda mendengar rencana dari Citrix untuk mendukung proxy protokol ledakan dalam waktu dekat?
Carl Stalhood mengatakan:
SAYA’D terkejut jika itu bukan’t di peta jalan, tapi tidak tahu kapan. Mungkin tim penjualan Citrix lokal Anda dapat memberikan beberapa panduan.
Xiaoping Chen mengatakan:
Saya menemukan Netscaler tidak dapat menyeimbangkan lebih dari 2 server koneksi dengan satu vserver, ISN’t itu?
Josh h mengatakan:
Hai, Carl! jadi saya’m memberikan ini pusaran lain menggunakan instance virtual SDX Sandbox berjalan 12.0 51.24. SAYA’ve mengikuti langkah -langkah, baik di NS maupun di server uji horizon 7 dengan beberapa desktop dan rds kumpulan di atasnya. SAYA’ve mendapatkan semuanya dibangun, saya sampai ke login NSG, masuk ok, dan … saya menatap halaman yang sebagian besar kosong. �� kiri atas adalah “Gateway terpadu” logo (yang aneh, b/c i’m tidak menggunakan csw apa pun), dan di bawahnya “Pilih dari yang berikut:” dengan sedikit kekosongan kosong di bawahnya. SAYA’m tidak yakin apa yang saya’m hilang! Di Sini’s konfigurasi saya:
#Creating Profil PCOIP VServer dan Profil Klien
Tambahkan VPN PCOIPVServerProfile GW_PCOIP_PROF_VSRVPROFILE -Logindomain Domain.tld
Tambahkan vpn pcoipprofile vpn_client_prof_pcoip_test -conserverurl “https: // horizon7v1tst.domain.tld” -sessionidletimeout 121 #creating the Sesi Profil dan Kebijakan
Tambahkan VPN sessionAction gw_session_prof_pcoiptesting -defaultAuthorizationAction memungkinkan -ClientLessVpnMode di -pcoipprofilename vpn_client_prof_pcoip_test
Tambahkan VPN sessionPolicy GW_SESSION_POL_PCOIPTESTING NS_TRUE GW_SESSION_PROF_PCOIPTESTING #creating NSG Virtual Server (Just GW, No CSW/UG yang terlibat)
Tambahkan VPN VServer GW_VSRV_PCOIPPROXYTESTING SSL X.X.X.X 443 -DownStateFlush dinonaktifkan -listenpolicy none -pCoIpvServerProfilename gw_pcoip_prof_vsrvprofile
Atur SSL VServer GW_VSRV_PCOIPPROXYTESTING -ERSA Dinonaktifkan -SSL3 Dinonaktifkan -TLS1 Dinonaktifkan -tls11 yang dinonaktifkan -HSTS Diaktifkan #BING BAIK UNTUK NSG (tidak termasuk kebijakan caching default)
BIND VPN VSERVER GW_VSRV_PCOIPPROXYTESTING -POLICY AUTHER_POL_MGMTGUIAUTH -PRIORITY 100
BIND VPN VSERVER GW_VSRV_PCOIPPROXYTESTING -POLICY GW_SESSION_POL_PCOIPTESTING -PRIORITY 100
BIND SSL VSERVER GW_VSRV_PCOIPPROXYTESTING -CertKeyName “Digicert Wildcard (2017)” Apa yang saya lewatkan? SAYA’m bingung. :/ Wawasan adalah, seperti biasa, dihargai!Carl Stalhood mengatakan:
Mengenakan’t mengaktifkan HST dalam parameter SSL. Gunakan kebijakan tulis ulang sebagai gantinya.
Josh h mengatakan:
* aksen Jerman yang buruk* veeeeery menarik! Pengaturan HST itu pasti mendongkraknya – saya baru saja mengonfirmasi dalam pengujian saya sendiri. Aneh. Panggilan bagus untuk yang satu itu! Segera setelah saya menonaktifkannya dan menarik kembali, saya masuk secara otomatis ke portal dan melihat barang -barang. Jadi, inilah beberapa pertanyaan tindak lanjut tentang itu, sekarang saya’VE berhasil masuk ke hal ini:
1. SAYA’ve memperhatikan bahwa pada NSG normal (tidak ada ug), jika saya memiliki konfigurasi pcoip dan citrix config di profil sesi yang sama, saya harus mengaktifkan pilihan klien untuk mengklik “Akses tanpa klien” dan lihat kedua set sumber daya. Jika saya tidak’t, dan saya menonaktifkan pilihan klien, itu mencatat saya langsung ke sisi etalase tanpa menunjukkan sumber daya pandangan horizon apa pun. Apakah itu yang diharapkan, atau apakah saya menderp sesuatu? 2. SAYA’Perhatikan saat menggunakan UG untuk ini, saya tidak’t memiliki masalah pilihan klien; Namun, tidak ada ikon VMware yang ditampilkan. Ada kotak untuk mereka, tetapi mereka’Kosongkan kembali mengapa kotak dengan deskripsi. Mereka meluncurkan dengan baik – saya tidak bisa’ Cari tahu mengapa itu adalah pratinjau ikon yang sebenarnya Don’t tampilan. Sekali lagi terima kasih telah menjadi bintang rock! ��Carl Stalhood mengatakan:
Portal Akses Tanpa Klien diperlukan untuk menampilkan ikon Horizon PCOIP. Portal etalase tidak terhubung ke horizon dan dengan demikian bisa’t menunjukkan ikon horizon.
Josh h mengatakan:
Yang saya pahami, tapi saya kira pertanyaannya adalah apakah Anda dapat mendefinisikan perilaku post-logon default untuk langsung pergi ke portal akses tanpa klien. Menonaktifkan pilihan klien mengirim Anda ke portal penerima/etalase, yang berarti Anda tidak pernah melihat sumber daya VMware/Web/SaaS lainnya. Respons awal saya untuk ini adalah berubah dari NSG standar menjadi UG, tapi itu’s ketika saya melihat gambar ikon vmware don’T Muncul – Hanya kotak putih.
Carl Stalhood mengatakan:
Pastikan ICA Proxy diatur ke Off dan Clientless diatur ke ON.
Josh h mengatakan:
SAYA’Saya sangat senang ini sekarang menjadi fitur, dan Anda’telah menutupinya di sini. SAYA’belum dapat menguji konfigurasi saya karena (saya harap) dari beberapa konfigurasi yang hilang di sisi broker koneksi. SAYA’Akan melihat itu secara mendalam minggu ini. SAYA’Saya senang melihat pekerjaan ini diberikan semua masalah kami’ve telah keluar dari produk IDM. Menyajikan sumber daya horizon melalui sesuatu yang bukan IDM telah menjadi keinginan kami hampir sejak kami menerapkan pandangan horizon. tertawa terbahak-bahak
Cara Mengkonfigurasi Dukungan Proxy PCOIP yang Diaktifkan Gateway untuk VMware
Artikel ini menjelaskan cara menyediakan layanan proxy untuk klien VMware melalui Netscaler Gateway 12.0.
Latar belakang
Menyediakan layanan proxy untuk klien VMware melalui Netscaler Gateway 12.0 adalah fitur baru yang disebut PC-over-IP (PCOIP). Fitur baru ini dapat mengkompensasi latensi atau pengurangan bandwidth untuk memastikan pengguna tetap produktif selama kondisi jaringan yang sulit. Netscaler mendukung protokol PCOIP dari solusi VDI VMware View.
Instruksi
Untuk mengonfigurasi Gateway Netscaler untuk mendukung proxy PCOIP untuk VMware Horizon View:
1. Dari Netscaler GUI, navigasikan ke Konfigurasi > Gateway Netscaler > Kebijakan > Pcoip.

2. Di Profil dan koneksi PCOIP Halaman, Buat Profil VServer dan Profil PCOIP.
3. Untuk membuat profil vServer, di Profil VServer tab, klik Menambahkan dan berikan Nama Dan Nama domain, dan kemudian klik Membuat.
Untuk membuat profil PCOIP, di Profil tab, klik Menambahkan, Berikan nama untuk profil PCOIP, dan berikan URL koneksi untuk server koneksi VMware Horizon View Connection.

4. Navigasi ke Konfigurasi > Gateway Netscaler > Kebijakan > Sidang.

5. Di Kebijakan dan Profil Sesi Gateway Netscaler Halaman, Buat Profil Sesi Netscaler Gateway.
6. Untuk membuat profil sesi Netscaler Gateway, pilih Profil Sesi tab, klik Menambahkan, Berikan nama, lalu klik Membuat.

7. Di Pengalaman klien tab, pastikan bahwa Akses tanpa klien Nilai diatur ke Pada.

8. Di Keamanan tab, pastikan bahwa Tindakan otorisasi default Nilai diatur ke MENGIZINKAN.

9. Di Pcoip tab, pilih profil PCOIP yang diperlukan, lalu klik Membuat.

10. Navigasi ke Konfigurasi > Gateway Netscaler > Kebijakan > Sidang.

11. Pilih Profil Sesi tab, klik Menambahkan, Berikan nama untuk dibuat Kebijakan Sesi Netscaler Gateway, Pilih nama profil yang diperlukan dari drop-down, di Ekspresi jenis area NS_TRUE, dan kemudian klik Membuat.

12. Akhirnya, ikat profil PCOIP yang dibuat dan kebijakan sesi ke VPN VServer.
A. Konfigurasi > Gateway Netscaler > Server virtual > Pilih VPN VServer> Edit.
B. Kebijakan > Simbol Plus (+)> Pilih Kebijakan ( Sidang)> Pilih Jenis ( Meminta)> Melanjutkan.

C. Binding kebijakan > Simbol Plus (+)> Pilih Kebijakan (> Ikon)> Pilih Kebijakan yang baru Anda buat.

D. Mengikat kebijakan.

e. Klik Selesai > Simpan konfigurasi (ikon disket).