


Apakah Mac memiliki pemindai malware?
Perusahaan Cahaya Eklektik
Pemindai malware/virus yang disarankan untuk Mac? [duplikat]
Saya telah mencari pemindai virus/malware yang baik untuk Mac saya. Tapi saya takut saya mungkin mengunduh beberapa perangkat lunak sampah karena semua hal yang saya temukan di google berubah menjadi iklan. Apakah Anda memiliki rekomendasi?
229k 78 78 Lencana Emas 404 404 Lencana Perak 883 883 Lencana Perunggu
Ditanya 4 Apr, 2021 jam 11:45
111 3 3 Lencana Perunggu
3 Jawaban
Saya akan merekomendasikan Malwarebytes. Namun, macOS sudah memasukkan xprotect, yang merupakan daftar hitam malware yang diperbarui secara teratur. Selain itu, ada banyak fitur keamanan bawaan yang membuatnya sangat sulit bagi malware untuk melakukan kerusakan: proses terbatas dalam apa yang dapat mereka baca atau tulis.
Tentu saja, saya tidak menyarankan agar ‘Mac tidak mendapatkan malware’. Tetapi jika Anda sudah berhati -hati dalam mengunduh ‘perangkat lunak sampah’, maka itu sama efektifnya dengan apapun.
Apa yang kamu lakukan’t bertanya apakah ada produk yang lebih efektif daripada yang hanya mencoba mengejar ketinggalan dengan malware yang diketahui. Di sana’S kelas produk yang memindai perilaku mencurigakan sehingga Anda dapat memutuskan apakah suatu program sepadan dengan risikonya atau diberitahu dengan risiko yang tidak dikatalogkan. Mulailah dengan Objektif Lihat Produk dalam Kasus Ini.
Lulu dan Knockknock layak untuk dilihat serta aplikasi blockblock tertaut dari atas.
229k 78 78 Lencana Emas 404 404 Lencana Perak 883 883 Lencana Perunggu
Dijawab 4 Apr 2021 jam 12:04
29.7k 2 2 Lencana Emas 37 37 Lencana Perak 90 90 Lencana Perunggu
Ben – i’M akan menambahkan rekomendasi kedua. Kedua produk tersebut aktif dan berkolaborasi dan berbicara di konferensi / memberikan makalah yang sangat baik – byte malware dan objektif melihat ramah konsumen, biaya yang masuk akal dalam waktu dan dolar tim yang diperiksa dengan baik. Kami’telah datang jauh dalam sepuluh tahun.
4 Apr 2021 jam 12:14
Terima kasih banyak atas bantuannya. Telah menjalankan byte malware selama seminggu sekarang. Dan itu memilih beberapa penambang mata uang kripto. Jadi itu membantu!
13 Apr 2021 jam 9:26
@Benwiggy Bisakah Anda menjelaskan atau menautkan sumber daya “di atas itu, ada banyak fitur keamanan bawaan yang membuat malware sangat sulit untuk melakukan kerusakan: proses terbatas dalam apa yang dapat mereka baca atau tulis.”
19 Jul 2022 at 4:13
Banyak peneliti keamanan merekomendasikan pemindai malware ini. Diri saya bahkan jika saya tidak terlalu memikirkan perangkat lunak AV ke -3 https: // de.Malwarebytes.com
Dijawab 4 Apr 2021 jam 12:03
717 1 1 Lencana Emas 10 10 Lencana Perak 22 22 Lencana Perunggu
Semua orang selalu merekomendasikan Malwarebytes … Namun versi gratisnya tidak akan secara aktif memindai, jadi Anda pergi dengan mengingat untuk menjalankan pemindaian.
Tidak ada yang salah dengan itu, tetapi jika Anda melihat AV-test (yang merupakan hal terdekat dengan otoritas resmi yang sebenarnya di mana antivirus ‘terbaik’) Anda akan melihatnya bahkan tidak terdaftar.
Sekarang, itu karena dua alasan – 1. Perusahaan harus membayar untuk terdaftar & 2. Ketika Malwarebytes terdaftar di sana beberapa tahun yang lalu mencetak gol begitu buruk sehingga orang hanya bisa membayangkan mereka tidak ingin terus membayar bukti yang memberatkan seperti itu. [Opini Mine.]
Jadi, berdasarkan itu, saya akan melihat apa adalah Terdaftar di AV-Test & Pilih sesuatu yang berhasil, tidak hanya pada laporan terbaru, tetapi juga kembali dalam sejarah. Mereka semua memiliki kecenderungan untuk naik & turun dari waktu ke waktu, jadi Anda benar -benar menginginkan yang cenderung selalu tetap di dekat.
Secara pribadi, saya baru -baru ini menetap di Avira & belum cukup membuat saya kesal untuk menghapusnya lagi. Itu biasanya titik kritis saya – ketika iklan untuk membeli versi freeware menghalangi atau bahkan antivirus berbayar mulai terasa seperti membebani mesin di bawah.
Saya masih memiliki malwarebytes di sini & sesekali jalankan. Versi gratis dan tidak interaktif tidak berbenturan dengan anti-virus terpasang lainnya.
Tidak pernah memiliki dua pemindaian aktif/hidup solusi antivirus pada satu mesin – mereka bisa bertarung.
Masalah dengan googling untuk “antivirus mac terbaik” adalah karena beberapa teknik SEO yang agak cerdik, banyak hasil teratas, jika Anda terlihat cukup dekat, merekomendasikan mereka sendiri antivirus, & satu -satunya tempat lain yang pernah disebutkan di situs lain menggunakan teknik SEO yang sama … jadi semuanya menjadi sedikit siklus.
Saya tidak akan mempercayai salah satu dari ini sejauh yang saya bisa meludahinya.
MacOS sekarang memindai malware kapan pun mendapat kesempatan
Dalam enam bulan terakhir perlindungan malware macOS telah berubah lebih dari yang terjadi selama tujuh tahun sebelumnya. Sekarang sudah sepenuhnya pre-emptive, sama aktifnya dengan banyak produk anti-malware komersial, asalkan Mac Anda menjalankan Catalina atau lebih baru. Artikel ini memperbarui mereka i’Sebelumnya ditulis tentang apel’Alat baru dalam Perang Melawan Malware, Xprotect Remediator.
Sampai Xprotect Remediator tiba di MacOS 12.3 Maret lalu, alat sistem untuk menangani malware pada dasarnya terbatas pada xprotect dan mrt. XProtect terutama digunakan untuk memeriksa aplikasi dan kode lain yang memiliki set bendera karantina, terhadap daftar tanda tangan malware yang diketahui, dan hanya dapat mendeteksi. Sementara Apple telah memperluas cakupannya untuk memeriksa lebih sering, dan terus memperbarui tanda tangan itu setiap beberapa minggu, mereka memiliki batasannya. MRT berlari memindai untuk mendeteksi dan menghapus (‘Perbaikan’) malware yang dikenal, yang paling terasa tak lama setelah startup, tetapi jarang.
Xprotect Remediator terdiri dari modul kode yang dapat dieksekusi yang memindai dan memulihkan malware yang terdeteksi. Saat ini, ini termasuk yang berikut:
- Adload, trojan endemik yang dikenal karena mengunduh adware dan anak anjing yang tidak diinginkan, dirangkum di sini;
Perusahaan Cahaya Eklektik
Pemindai Dubrobber (XCSSET) sejauh ini adalah pemindaian yang paling sering dijalankan, melakukan pemindaian yang berlangsung 15-35 detik setiap jam atau dua selama periode aktivitas pengguna rendah. Pemindaian lain yang diamati termasuk modul untuk:
Pemindai malware/virus yang disarankan untuk Mac? [duplikat]
Saya telah mencari pemindai virus/malware yang baik untuk Mac saya. Tapi saya takut saya mungkin mengunduh beberapa perangkat lunak sampah karena semua hal yang saya temukan di google berubah menjadi iklan. Apakah Anda memiliki rekomendasi?
229k 78 78 Lencana Emas 404 404 Lencana Perak 883 883 Lencana Perunggu
Ditanya 4 Apr, 2021 jam 11:45
111 3 3 Lencana Perunggu
3 Jawaban 3
Saya akan merekomendasikan Malwarebytes. Namun, macOS sudah memasukkan xprotect, yang merupakan daftar hitam malware yang diperbarui secara teratur. Selain itu, ada banyak fitur keamanan bawaan yang membuatnya sangat sulit bagi malware untuk melakukan kerusakan: proses terbatas dalam apa yang dapat mereka baca atau tulis.
Tentu saja, saya tidak menyarankan agar ‘Mac tidak mendapatkan malware’. Tetapi jika Anda sudah berhati -hati dalam mengunduh ‘perangkat lunak sampah’, maka itu sama efektifnya dengan apapun.
Apa yang kamu lakukan’t bertanya apakah ada produk yang lebih efektif daripada yang hanya mencoba mengejar ketinggalan dengan malware yang diketahui. Di sana’S kelas produk yang memindai perilaku mencurigakan sehingga Anda dapat memutuskan apakah suatu program sepadan dengan risikonya atau diberitahu dengan risiko yang tidak dikatalogkan. Mulailah dengan Objektif Lihat Produk dalam Kasus Ini.
Lulu dan Knockknock layak untuk dilihat serta aplikasi blockblock tertaut dari atas.
229k 78 78 Lencana Emas 404 404 Lencana Perak 883 883 Lencana Perunggu
Dijawab 4 Apr 2021 jam 12:04
29.7k 2 2 Lencana Emas 37 37 Lencana Perak 90 90 Lencana Perunggu
Ben – i’M akan menambahkan rekomendasi kedua. Kedua produk tersebut aktif dan berkolaborasi dan berbicara di konferensi / memberikan makalah yang sangat baik – byte malware dan objektif melihat ramah konsumen, biaya yang masuk akal dalam waktu dan dolar tim yang diperiksa dengan baik. Kami’telah datang jauh dalam sepuluh tahun.
4 Apr 2021 jam 12:14
Terima kasih banyak atas bantuannya. Telah menjalankan byte malware selama seminggu sekarang. Dan itu memilih beberapa penambang mata uang kripto. Jadi itu membantu!
13 Apr 2021 jam 9:26
@Benwiggy Bisakah Anda menjelaskan atau menautkan sumber daya “di atas itu, ada banyak fitur keamanan bawaan yang membuat malware sangat sulit untuk melakukan kerusakan: proses terbatas dalam apa yang dapat mereka baca atau tulis.”
19 Jul 2022 at 4:13
Banyak peneliti keamanan merekomendasikan pemindai malware ini. Diri saya bahkan jika saya tidak terlalu memikirkan perangkat lunak AV ke -3 https: // de.Malwarebytes.com
Dijawab 4 Apr 2021 jam 12:03
717 1 1 Lencana Emas 10 10 Lencana Perak 22 22 Lencana Perunggu
Semua orang selalu merekomendasikan Malwarebytes … Namun versi gratisnya tidak akan secara aktif memindai, jadi Anda pergi dengan mengingat untuk menjalankan pemindaian.
Tidak ada yang salah dengan itu, tetapi jika Anda melihat AV-test (yang merupakan hal terdekat dengan otoritas resmi yang sebenarnya di mana antivirus ‘terbaik’) Anda akan melihatnya bahkan tidak terdaftar.
Sekarang, itu karena dua alasan – 1. Perusahaan harus membayar untuk terdaftar & 2. Ketika Malwarebytes terdaftar di sana beberapa tahun yang lalu mencetak gol begitu buruk sehingga orang hanya bisa membayangkan mereka tidak ingin terus membayar bukti yang memberatkan seperti itu. [Opini Mine.]
Jadi, berdasarkan itu, saya akan melihat apa adalah Terdaftar di AV-Test & Pilih sesuatu yang berhasil, tidak hanya pada laporan terbaru, tetapi juga kembali dalam sejarah. Mereka semua memiliki kecenderungan untuk naik & turun dari waktu ke waktu, jadi Anda benar -benar menginginkan yang cenderung selalu tetap di dekat.
Secara pribadi, saya baru -baru ini menetap di Avira & belum cukup membuat saya kesal untuk menghapusnya lagi. Itu biasanya titik kritis saya – ketika iklan untuk membeli versi freeware menghalangi atau bahkan antivirus berbayar mulai terasa seperti membebani mesin di bawah.
Saya masih memiliki malwarebytes di sini & sesekali jalankan. Versi gratis dan tidak interaktif tidak berbenturan dengan anti-virus terpasang lainnya.
Tidak pernah memiliki dua pemindaian aktif/hidup solusi antivirus pada satu mesin – mereka bisa bertarung.
Masalah dengan googling untuk “antivirus mac terbaik” adalah karena beberapa teknik SEO yang agak cerdik, banyak hasil teratas, jika Anda terlihat cukup dekat, merekomendasikan mereka sendiri antivirus, & satu -satunya tempat lain yang pernah disebutkan di situs lain menggunakan teknik SEO yang sama … jadi semuanya menjadi sedikit siklus.
Saya tidak akan mempercayai salah satu dari ini sejauh yang saya bisa meludahinya.
MacOS sekarang memindai malware kapan pun mendapat kesempatan
Dalam enam bulan terakhir perlindungan malware macOS telah berubah lebih dari yang terjadi selama tujuh tahun sebelumnya. Sekarang sudah sepenuhnya pre-emptive, sama aktifnya dengan banyak produk anti-malware komersial, asalkan Mac Anda menjalankan Catalina atau lebih baru. Artikel ini memperbarui mereka i’Sebelumnya ditulis tentang apel’Alat baru dalam Perang Melawan Malware, Xprotect Remediator.
Sampai Xprotect Remediator tiba di MacOS 12.3 Maret lalu, alat sistem untuk menangani malware pada dasarnya terbatas pada xprotect dan mrt. XProtect terutama digunakan untuk memeriksa aplikasi dan kode lain yang memiliki set bendera karantina, terhadap daftar tanda tangan malware yang diketahui, dan hanya dapat mendeteksi. Sementara Apple telah memperluas cakupannya untuk memeriksa lebih sering, dan terus memperbarui tanda tangan itu setiap beberapa minggu, mereka memiliki batasannya. MRT berlari memindai untuk mendeteksi dan menghapus (‘Perbaikan’) malware yang dikenal, yang paling terasa tak lama setelah startup, tetapi jarang.
Xprotect Remediator terdiri dari modul kode yang dapat dieksekusi yang memindai dan memulihkan malware yang terdeteksi. Saat ini, ini termasuk yang berikut:
- Adload, trojan endemik yang dikenal karena mengunduh adware dan anak anjing yang tidak diinginkan, dirangkum di sini;
- Dubrobber, penetes Trojan yang meresahkan dan serbaguna juga dikenal sebagai XCSSET;
- Eicar, tes standar yang tidak berbahaya untuk produk anti-malware;
- Genieo, pembajak peramban yang bertindak sebagai adware, dirangkum di sini;
- Greenacre, nama internal apel;
- MRTV3, mengacu pada Apple’S asli Malware Remediator;
- Pirrit, adware berbahaya dijelaskan secara rinci di sini;
- Domba, nama internal apel;
- Snowbeagle, nama internal apel;
- Snowdrift, diidentifikasi oleh Stuart Ashenbrenner dari JAMF sebagai CloudMensis, Spyware pertama kali diidentifikasi oleh ESET;
- Toydrop, nama internal apel;
- Trovi, pembajak browser lintas platform.
- Waternet, nama internal apel.
Ini diatur oleh XprotectPlugInservice, layanan XPC yang dijadwalkan dan dikirim menggunakan sistem DAS-CTS yang melakukan hal yang sama untuk sebagian besar tugas latar belakang berkala berkala. Apa’Tidak biasa dengan Xprotect Remediator adalah bahwa tugas yang dikirim melanjutkan untuk memilih dan menjalankan modul pemindaian yang berbeda. Dengan demikian satu -satunya cara praktis untuk menemukan menjalankan mana dan kapan dari log. Untungnya, itu’S langsung menggunakan predikat pencarian log
subsistem == “com.apel.Xprotectframework.Pluginapi ”
Menjadi Orkestrator Xprotect Remediator’s scan. Menggunakannya di Mac yang menjalankan Monterey 12.5.1 24/7 tanpa tidur mengungkapkan aktivitas pemindaian berikut selama hari yang khas.
Pemindai Dubrobber (XCSSET) sejauh ini adalah pemindaian yang paling sering dijalankan, melakukan pemindaian yang berlangsung 15-35 detik setiap jam atau dua selama periode aktivitas pengguna rendah. Pemindaian lain yang diamati termasuk modul untuk:
- Adload untuk jangka waktu 8 detik, sekali atau lebih setiap hari;
- Eicar kurang dari 0.01 detik, dua kali;
- Geneio untuk 0.5 detik, sekali;
- Greenacre untuk 1.2 detik, sekali;
- MRTV3 selama 17 detik, sekali;
- Pirrit untuk 0.5 detik, sekali;
- Sheepswap selama 5 detik, sekali;
- Snowbeagle selama 10 detik, sekali;
- Snowdrift (CloudMensis) selama 9 detik, sekali;
- Toydrop untuk 0.02 detik, sekali;
- Trovi dalam sekelompok tiga pemindaian singkat kurang dari 0.Masing -masing 1 detik;
- Waternet dalam satu pertarungan berkelanjutan, tanpa kesimpulan yang dilaporkan.
Mereka membuat set lengkap.
Pemindaian Dubrobber yang sering ini menghadirkan serangkaian entri log terstruktur, dimulai dengan cek untuk protokol koneksi XPC yang dapat diverifikasi. Setelah itu, aturan Yara dimuat dan diaktifkan telemetri, karena tetap di seluruh pemindaian lainnya. Di sana’S serangkaian pemeriksaan tanda tangan kode statis, lalu serangkaian pemeriksaan jalur. Arsip dan lebih lanjut pemeriksaan yara mengikuti itu, dan pada akhirnya adalah peristiwa sebelum laporan pemindaian, yang mengambil formulir
<"caused_by":[],"status_message":"NoThreatDetected","status_code":20,"execution_duration":15.570410966873169>
yang tampak jelas.
Pemindaian ini sekarang harus terjadi pada semua Mac yang menjalankan macOS Catalina dan kemudian, dengan remediator xprotect saat ini terpasang. Mereka’RE kemungkinan besar terjadi ketika Mac Anda terjaga tetapi melakukan sedikit selain tugas latar belakang, seperti cadangan rutin, dan menerima email yang masuk saat tiba.
Bagi mereka yang menjalankan versi macOS terbaru ini, ini merupakan langkah besar ke depan. Itu juga menghilangkan keraguan apakah perlindungan malware baru ini sudah ditayangkan: itu’keduanya sudah hidup dan memindai secara aktif.
Memperbarui
Saya telah mengubah daftar pemindaian yang diamati untuk mencerminkan pengalaman saya lebih lanjut.
Diperbarui 2020 GMT 30 Agustus 2022.
Pemindai Virusbarrier (Gratis)
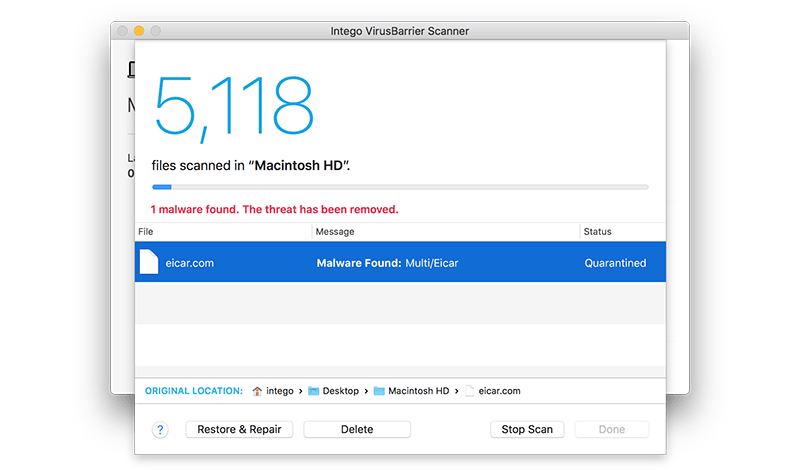
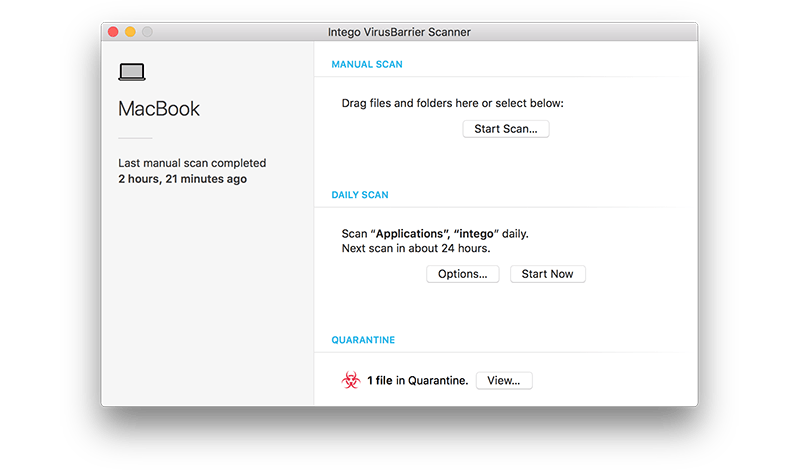
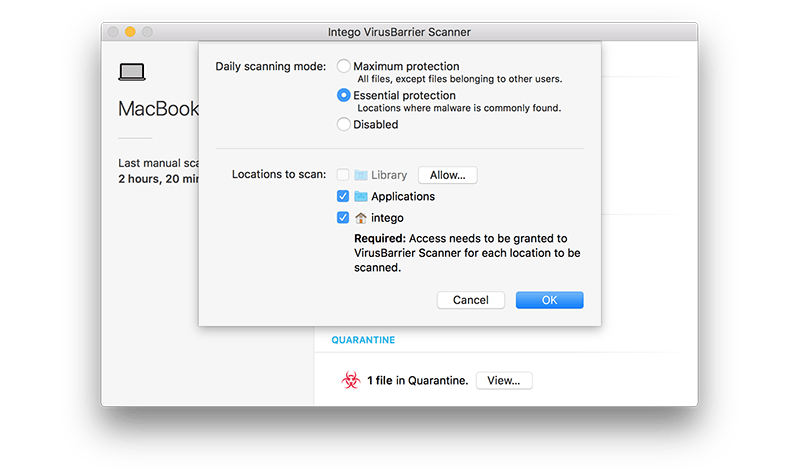
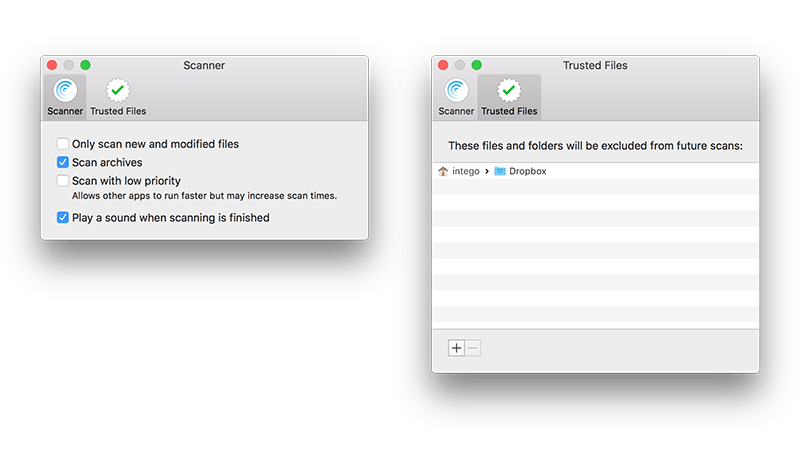
[“\/situs \/all \/tema \/ubertheme \/gambar \/templat \/01_screenshot_vb_scanner_scanning_bg2.png “,” \/situs \/all \/themes \/ubertheme \/images \/template \/02_screenshot_vb_scanner_main-window_bg2.png “,” \/situs \/all \/tema \/ubertheme \/gambar \/templat \/03_screenshot_vb-scanner_daily-scan_bg2.png “,” \/situs \/all \/tema \/ubertheme \/gambar \/templat \/04_screenshot_vb_scanner_preferences_bg2.png “] [” \/situs \/all \/tema \/ubertheme \/gambar \/templat \/01_screenshot_vb_scanner_scanning_bg2.png “,” \/situs \/all \/themes \/ubertheme \/images \/template \/02_screenshot_vb_scanner_main-window_bg2.png “,” \/situs \/all \/tema \/ubertheme \/gambar \/templat \/03_screenshot_vb-scanner_daily-scan_bg2.png “,” \/situs \/all \/tema \/ubertheme \/gambar \/templat \/04_screenshot_vb_scanner_preferences_bg2.png “]
Perlindungan Anti-Virus dan Malware On-Demand Gratis untuk Mac Anda.
- Antivirus untuk Mac untuk melindungi dari macOS dan malware Windows
- Pembaruan definisi virus otomatis sebelum pemindaian
- Jalankan pemindaian harian otomatis atau secara manual memilih lokasi untuk memindai
- Karantina atau hapus file jahat
Ringkasan
Perlindungan antivirus dan malware gratis untuk Mac Anda
Dibuat oleh para ahli Mac di intego, pemindai virusbarrier adalah alat penghilangan antivirus dan malware gratis untuk Mac. Pilih antara perlindungan maksimum untuk dengan mudah memindai semua file di Mac Anda yang menjadi milik Anda, atau perlindungan penting untuk memindai lokasi di mana malware umumnya ditemukan. Atau memindai secara manual lokasi tertentu seperti folder dokumen Anda sendiri.
Intego Virusbarrier Scanner didasarkan pada mesin pemindai anti-malware Mac asli yang ditemukan di VirusBarrier. Itu dapat memindai komputer Anda secara berkala atau saat Anda meminta untuk melakukan pemindaian. Untuk memindai semua file di Mac Anda secara real-time dan lapisan perlindungan tambahan, coba Mac Internet Security X9, atau pilih Bundel Premium Mac untuk rangkaian produk intego keamanan paling komprehensif.
Rincian Produk
Detail Pemindai Virusbarrier
-
- Menjaga komputer Anda bebas dari malware seperti virus Mac, virus Windows, virus UNIX, Microsoft Word dan unggul virus makro, kuda Trojan, cacing, spyware, adware, alat peretasan, dialer, keyloggers, dan Scareware (program keamanan palsu)
- Mendeteksi malware windows untuk mencegah Mac Anda bertindak sebagai pembawa
- Pemindaian untuk malware secara otomatis atau sesuai permintaan di semua lokasi yang tersedia
- Menemukan malware yang terkandung dalam file arsip
- Pindai virus dalam email untuk klien email populer
- Memindai drive yang dipasang di luar
- Opsi yang fleksibel untuk menangani malware termasuk perbaikan, karantina atau alamat berdasarkan kasus per kasus
- Tandai folder tepercaya untuk mempercepat pemindaian
- Antivirus kinerja tinggi dengan cepat memindai dengan jejak ringan
- Karena keterbatasan yang dikenakan oleh Mac App Store, aplikasi ini tidak dapat melakukan pemindaian malware real-time di mana pemindai malware terus-menerus menonton file baru atau perubahan pada file. Itu hanya dapat memindai komputer Anda secara berkala atau ketika diminta untuk memindai oleh pengguna
- Pemindaian terbatas pada lokasi di komputer Anda yang Anda berikan akses
Persyaratan sistem
Sistem Operasi didukung
- Mac OS X 10.10 atau lebih tinggi
Persyaratan perangkat keras minimum
- Komputer kompatibel Mac atau MacOS yang didukung secara resmi
- 500MB ruang hard disk yang tersedia
- Koneksi Internet Diperlukan untuk Pembaruan Definisi Malware
Bahasa
- Bahasa Inggris, Prancis, Jerman, Jepang, Spanyol
3 metode teratas untuk memindai email untuk malware di mac

Pemindaian adalah langkah penting untuk mengawasi file yang diunduh. Berikut adalah 3 metode teratas Pindai email untuk malware di mac.
Apakah komputer benar-benar membutuhkan anti-virus masih merupakan pertanyaan besar dengan jawaban yang berbeda. Mengesampingkannya, apa pun yang Anda gunakan, komputer dapat terpengaruh. Apple lebih aman dan merupakan fakta karena mengambil sebagian besar tindakan pencegahan keamanan. Namun pada akhirnya, pengetahuan tentang pengguna paling penting. Kami mengoperasikan ribuan hal secara online melalui email dan karenanya saya pikir orang harus tahu tentang metode untuk memindai email untuk malware di mac
Apple memiliki pertumbuhan bertahap dalam pengiriman laptop yang menegaskan bahwa mereka juga untuk bisnis nyata. Meskipun agak aman jika dibandingkan, pengetahuan Anda sendiri untuk menemukan hal -hal sama pentingnya.
Penting: Tetap Terbarui dengan Serangan Virus Terbaru di Mac Anda. Hal -hal telah berkembang sangat baik dan jalan spam juga. Selalu ingatlah sumber utama virus. Mereka mungkin dalam bentuk apa pun mengatakan beberapa malware saat menginstal adobe flash player atau yang serupa.
Daftar isi
Tidak membuka malware menginstal email?
Nah, ini benar. Email bukan hanya tentang teks. Mereka adalah opsi bawaan untuk melampirkan multimedia dan banyak lagi yang harus diunduh untuk pemahaman yang lebih baik. File multimedia seperti itu dapat diberi makan dengan virus yang benar -benar membahayakan laptop setelahnya’telah dilihat/diunduh. Ya, kode seperti itu tidak terlihat dan dapat disembunyikan.
Meminta email khusus teks mungkin tidak berfungsi untuk menjalankan pekerjaan yang lancar. Jadi tidak ada jalan lain selain sedikit hati -hati dan semuanya.
Berikut adalah beberapa metode untuk metode memindai email untuk malware di mac.
- TERKAIT –Apakah saya membutuhkan antivirus untuk mac?
- 5 antivirus gratis terbaik untuk Mac
3 Metode untuk memindai email untuk malware di Mac
Video tutorial
Kami menyediakan artikel ini dalam bentuk tutorial video untuk pembaca kami’kenyamanan s. Jika Anda tertarik untuk membaca, lewati video untuk saat ini dan tonton setelah selesai membaca artikel ini.
CleanMyMac X adalah perangkat lunak Mac yang dapat melakukan banyak hal. Pemindai privasi, pemindai file yang lebih besar, pembersih sampah sistem, dan penghilang malware adalah beberapa di antaranya. Ini memiliki antarmuka pengguna yang sangat bersih dan intuitif dengan banyak fitur premium. Ini memungkinkan Anda untuk menghapus file sampah, malware, dan mengoptimalkan Mac Anda dalam satu klik. Ini tersedia dalam versi gratis dan premium. Ini dikenal sebagai paket all-in-one untuk membuat Mac Anda lebih efektif.
Jangan pernah mengklik tautan email sampai Anda tahu hasilnya. Perangkat lunak ini sangat penting bagi laptop untuk memindai lampiran. Yang pertama adalah memindai lampiran email menggunakan cleanmymac x.
Sorotan CleanMyMac X
- Antarmuka pengguna yang sederhana dan bersih
- Menghapus GBS file sampah dalam satu klik
- Menjaga Mac Anda Terus Terumir
- Memberikan gambaran umum perangkat eksternal yang terhubung
- Tersedia dalam versi gratis dan premium
- Kompatibel dengan semua versi macOS terbaru
Harga CleanMyMac X
CleanMyMac X tersedia di Langganan satu tahun dan lisensi satu kali dan dapat dibeli berdasarkan jumlah Mac.
- Langganan satu tahun
- Rencanakan 1 Mac – $ 27.96
- Rencanakan 2 Mac – $ 43.96
- Rencanakan 5 Mac – $ 63.96
- Rencanakan 1 Mac – $ 71.96
- Rencanakan 2 Mac – $ 107.96
- Rencanakan 5 Mac – $ 159.96
Cara memindai email untuk malware di mac menggunakan cleanmymac x
- Kunjungi situs resmi CleanMyMac X. Beli dan unduh versi terbaru dari aplikasi ke Mac Anda.
- Luncurkan aplikasi setelah menyelesaikan proses instalasi. Maka Anda akan menemukan antarmuka layar beranda seperti yang ditunjukkan pada tangkapan layar di bawah ini. Memilih “Penghapusan malware” alat dari bagian perlindungan dan klik pada “Pindai” pilihan.
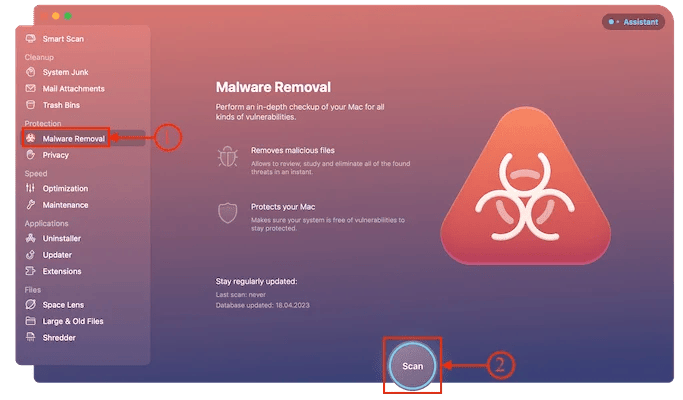
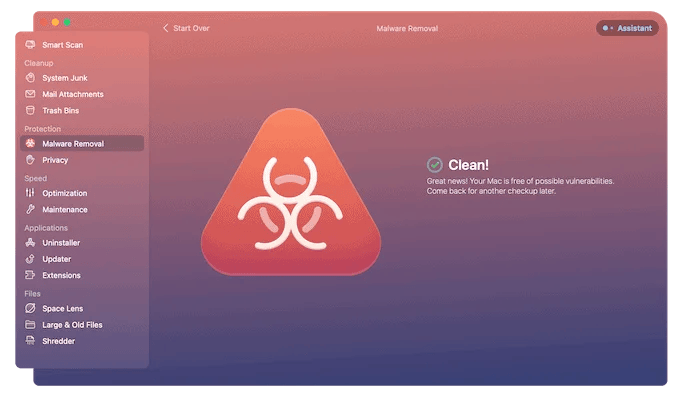
- Kemudian mulai memindai Mac Anda untuk malware dan butuh waktu untuk menyelesaikan proses tergantung pada ruang penyimpanan. Kemudian, ini menampilkan halaman hasilnya bersih!
Anda juga dapat mencoba alat lampiran email CleanMyMac X untuk menemukan malware dalam lampiran email yang disimpan di penyimpanan lokal. Berikut adalah prosedur untuk menggunakan fitur ini.
- Luncurkan aplikasi CleanMyMac X di Mac Anda.
- Memilih “Lampiran surat” Alat dari bagian pembersihan yang tersedia di bilah menu kiri dan klik “Pindai”.
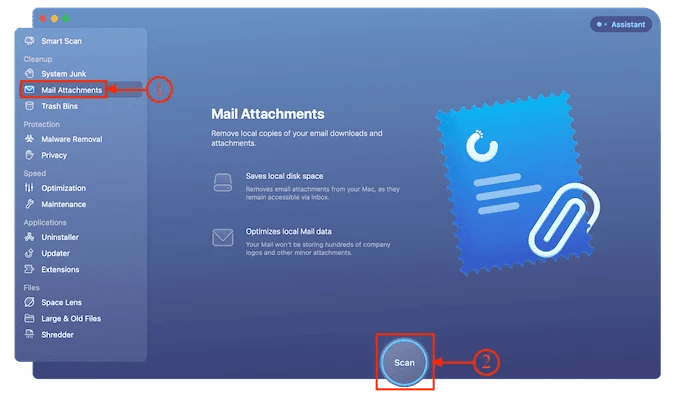
- Kemudian mulai memindai email untuk malware di mac dan setelah menyelesaikan proses, ini menampilkan halaman hasil sebagai bersih!

2. Bitdefender di Mac
Bitdefender berada di urutan kedua dalam daftar kami. Memperhatikan Bitdefender Tingkat Pembersihannya juga merupakan pilihan tepat untuk memindai lampiran surat dan data terkait lainnya dari disk. Ini adalah salah satu perangkat lunak antivirus populer yang tersedia untuk pengguna Mac. Ini melindungi Mac Anda dari virus dan malware sepanjang waktu dengan sistem keamanan canggih. BitDefender menyediakan VPN untuk memastikan pengalaman penelusuran yang cepat dan aman bagi pengguna. Ini memungkinkan Anda untuk mencoba versi uji coba gratis 30 hari yang mencakup semua fitur premium.
Sorotan Bitdefender
- Perlindungan waktu nyata
- VPN disertakan
- Perlindungan mesin waktu
- Kompatibel dengan versi macOS terbaru dan browser
- Memberikan versi uji coba gratis 30 hari
Harga Bitdefender
Bitdefender menyediakan layanannya dalam tiga rencana, seperti Rencana 1 tahun, rencana 2 tahun, dan rencana 3 tahun. Setiap rencana tersedia untuk 1 perangkat dan 3 perangkat. Harga semua rencana tercantum di bawah ini.
Cara memindai email untuk malware di mac menggunakan bitdefender
- Kunjungi situs resmi Bitdefender dan unduh versi terbaru dari aplikasi ke Mac Anda.
- Luncurkan aplikasi setelah instalasi yang berhasil dan meminta Anda untuk masuk ke Bitdefender. Anda dapat gunakan Akun Google, Microsoft, Facebook, dan Apple untuk masuk.
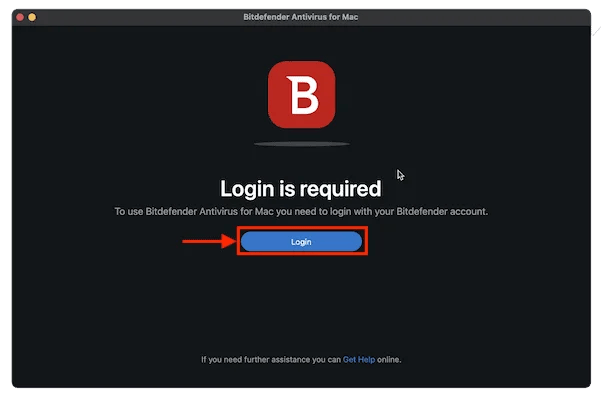
- Setelah masuk ke Bitdefender, ia mengarahkan kembali ke layar beranda aplikasi. Izinkan izin jika meminta Anda melakukannya.
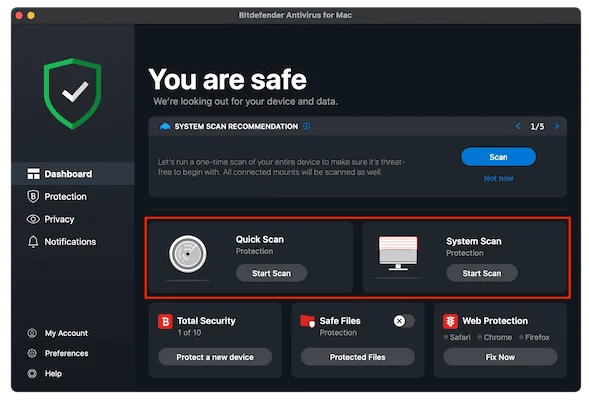
- Di layar beranda, ini menunjukkan berbagai opsi dan jenis pemindaian. Ini menyediakan dua jenis pemindaian – Pemindaian cepat dan pemindaian sistem penuh. Pilih jenis pemindaian sesuai dengan kebutuhan Anda.
- Kemudian mulai memindai Mac Anda dan menunjukkan hasilnya dalam tiga kategori – File yang dipindai, terdeteksi, dan diselesaikan.
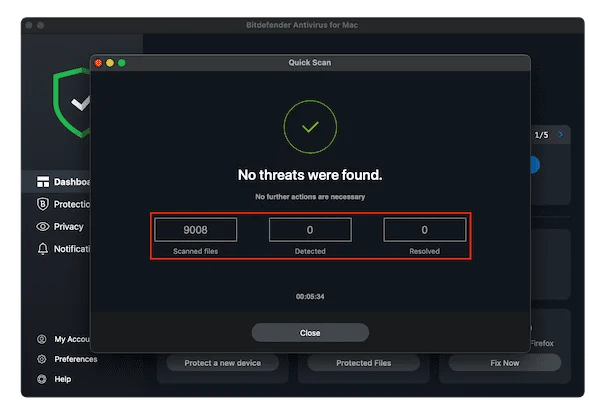
- Beginilah cara Anda memindai email untuk malware di mac menggunakan bitdefender.
- TERKAIT –5 perangkat lunak antivirus teratas untuk PC Windows
- Jenis malware yang paling umum dan bagaimana menghindarinya
3. Intego Mac Internet Security
Intego Mac Internet Security (Tautan diskon 50%) Perangkat Lunak Terkenal Mac Internet Security Software selama lebih dari 15 tahun. Ini memiliki basis pengguna yang besar di seluruh dunia karena kinerjanya yang luar biasa. Ini mempertahankan Mac Anda dari semua jenis malware, membersihkan file besar yang tidak diinginkan, dan melindungi data rahasia Anda. Ini tersedia dalam aplikasi individual dan juga dalam paket bundel. Ini kompatibel dengan semua versi terbaru dari macOS. Jika Anda ingin perlindungan lengkap untuk Mac Anda, Anda harus menginstalnya.
Sorotan Keamanan Internet Intego Mac
- Antarmuka pengguna profesional
- Antivirus Mac yang paling tepercaya
- Perlindungan real-time dengan firewall dua arah
- Menjaga Anda dari serangan malware online
- Kompatibel dengan semua versi macOS terbaru
Harga Keamanan Internet Intego Mac
Intego Mac Internet Security tersedia di 1 tahun dan 2 tahun Rencana. Harga tercantum di bawah ini.
Cara memindai email untuk malware di mac menggunakan intego mac internet security

Di bagian ini, saya akan menunjukkan kepada Anda prosedur langkah demi langkah untuk memindai email untuk malware di mac menggunakan intego mac internet security.
Total waktu: 5 menit

Luncurkan browser apa pun dan kunjungi situs resmi Intego. Beli dan unduh versi terbaru Intego ke Mac Anda.
Langkah-2: Aktifkan email untuk memindai

Luncurkan Penghalang virus Setelah instalasi yang berhasil dan klik pada “Preferensi penghalang virus” pilihan. Kemudian jendela kecil akan muncul. Pastikan itu “Email” Opsi diaktifkan di bagian pemindaian dan tutup jendela itu.
Langkah-3: Mulai Pindai
Di layar beranda aplikasi, Anda akan menemukan Pemindaian cepat dan pemindaian penuh. Pilih jenis pemindaian dengan mengklik opsi. Kemudian mulai memindai Mac Anda dan menghapus file sampah yang ditemukan.
Estimasi biaya: 39.99 USD
- Intego Mac Internet Security
Bahan: Anti Virus
Kesimpulan
Di dunia saat ini, email adalah salah satu alasan utama serangan malware dan phishing online. Ratusan email spam diterima oleh pengguna setiap hari yang mengandung malware. Menggunakan perangkat lunak antivirus terbaik adalah satu -satunya solusi untuk menghindari malware email. Coba metode yang dibahas di atas untuk memindai email untuk malware di mac dan membuat mac Anda aman dari serangan.
Saya harap tutorial ini membantu Anda mengetahui tentang 3 metode teratas untuk memindai email untuk malware di mac . Jika Anda ingin mengatakan sesuatu, beri tahu kami melalui bagian komentar. Jika Anda menyukai artikel ini, silakan bagikan dan ikuti Whatvwant di Facebook, Twitter, dan YouTube untuk tips teknis lainnya.
- TERKAIT –5 cara terbaik untuk menghapus file log di mac
- Ulasan CleanMyMac X: Pembersih Mac Terbaik
3 metode teratas untuk memindai email untuk malware di mac – faqs
Apakah Mac membutuhkan perangkat lunak antivirus?
Ya, Mac aman tetapi mereka masih membutuhkan perangkat lunak keamanan untuk menemukan file dan data yang rusak dari disk Anda.
Apakah Mac memiliki pemindai virus bawaan?
Ya, itu sudah. Tetapi berfungsi sebagai bek windows yang memindai semua aplikasi dan file dengan sumber daya buruk yang diketahui. Namun, orang menemukan lebih banyak cara dalam waktu singkat untuk mendorong virus ke Mac
Bagaimana cara menghapus malware secara manual dari mac saya?
Unduh aplikasi apa pun seperti CleanMyMac X dan pindai disk untuk satu waktu. Semua file yang terinfeksi menonjol. Cukup lepaskan. Kamu bisa’t hapus semua file tersembunyi secara manual. Beberapa file dan aplikasi yang terlihat mungkin terjadi.
Apakah Mac membutuhkan perlindungan malware?
Singkatnya, ya mereka membutuhkan perlindungan malware.
Dapatkah saya mengunduh bitdefender secara gratis?
Ya. Bitdefender menyediakan versi uji coba gratis 30 hari.
Knockknock
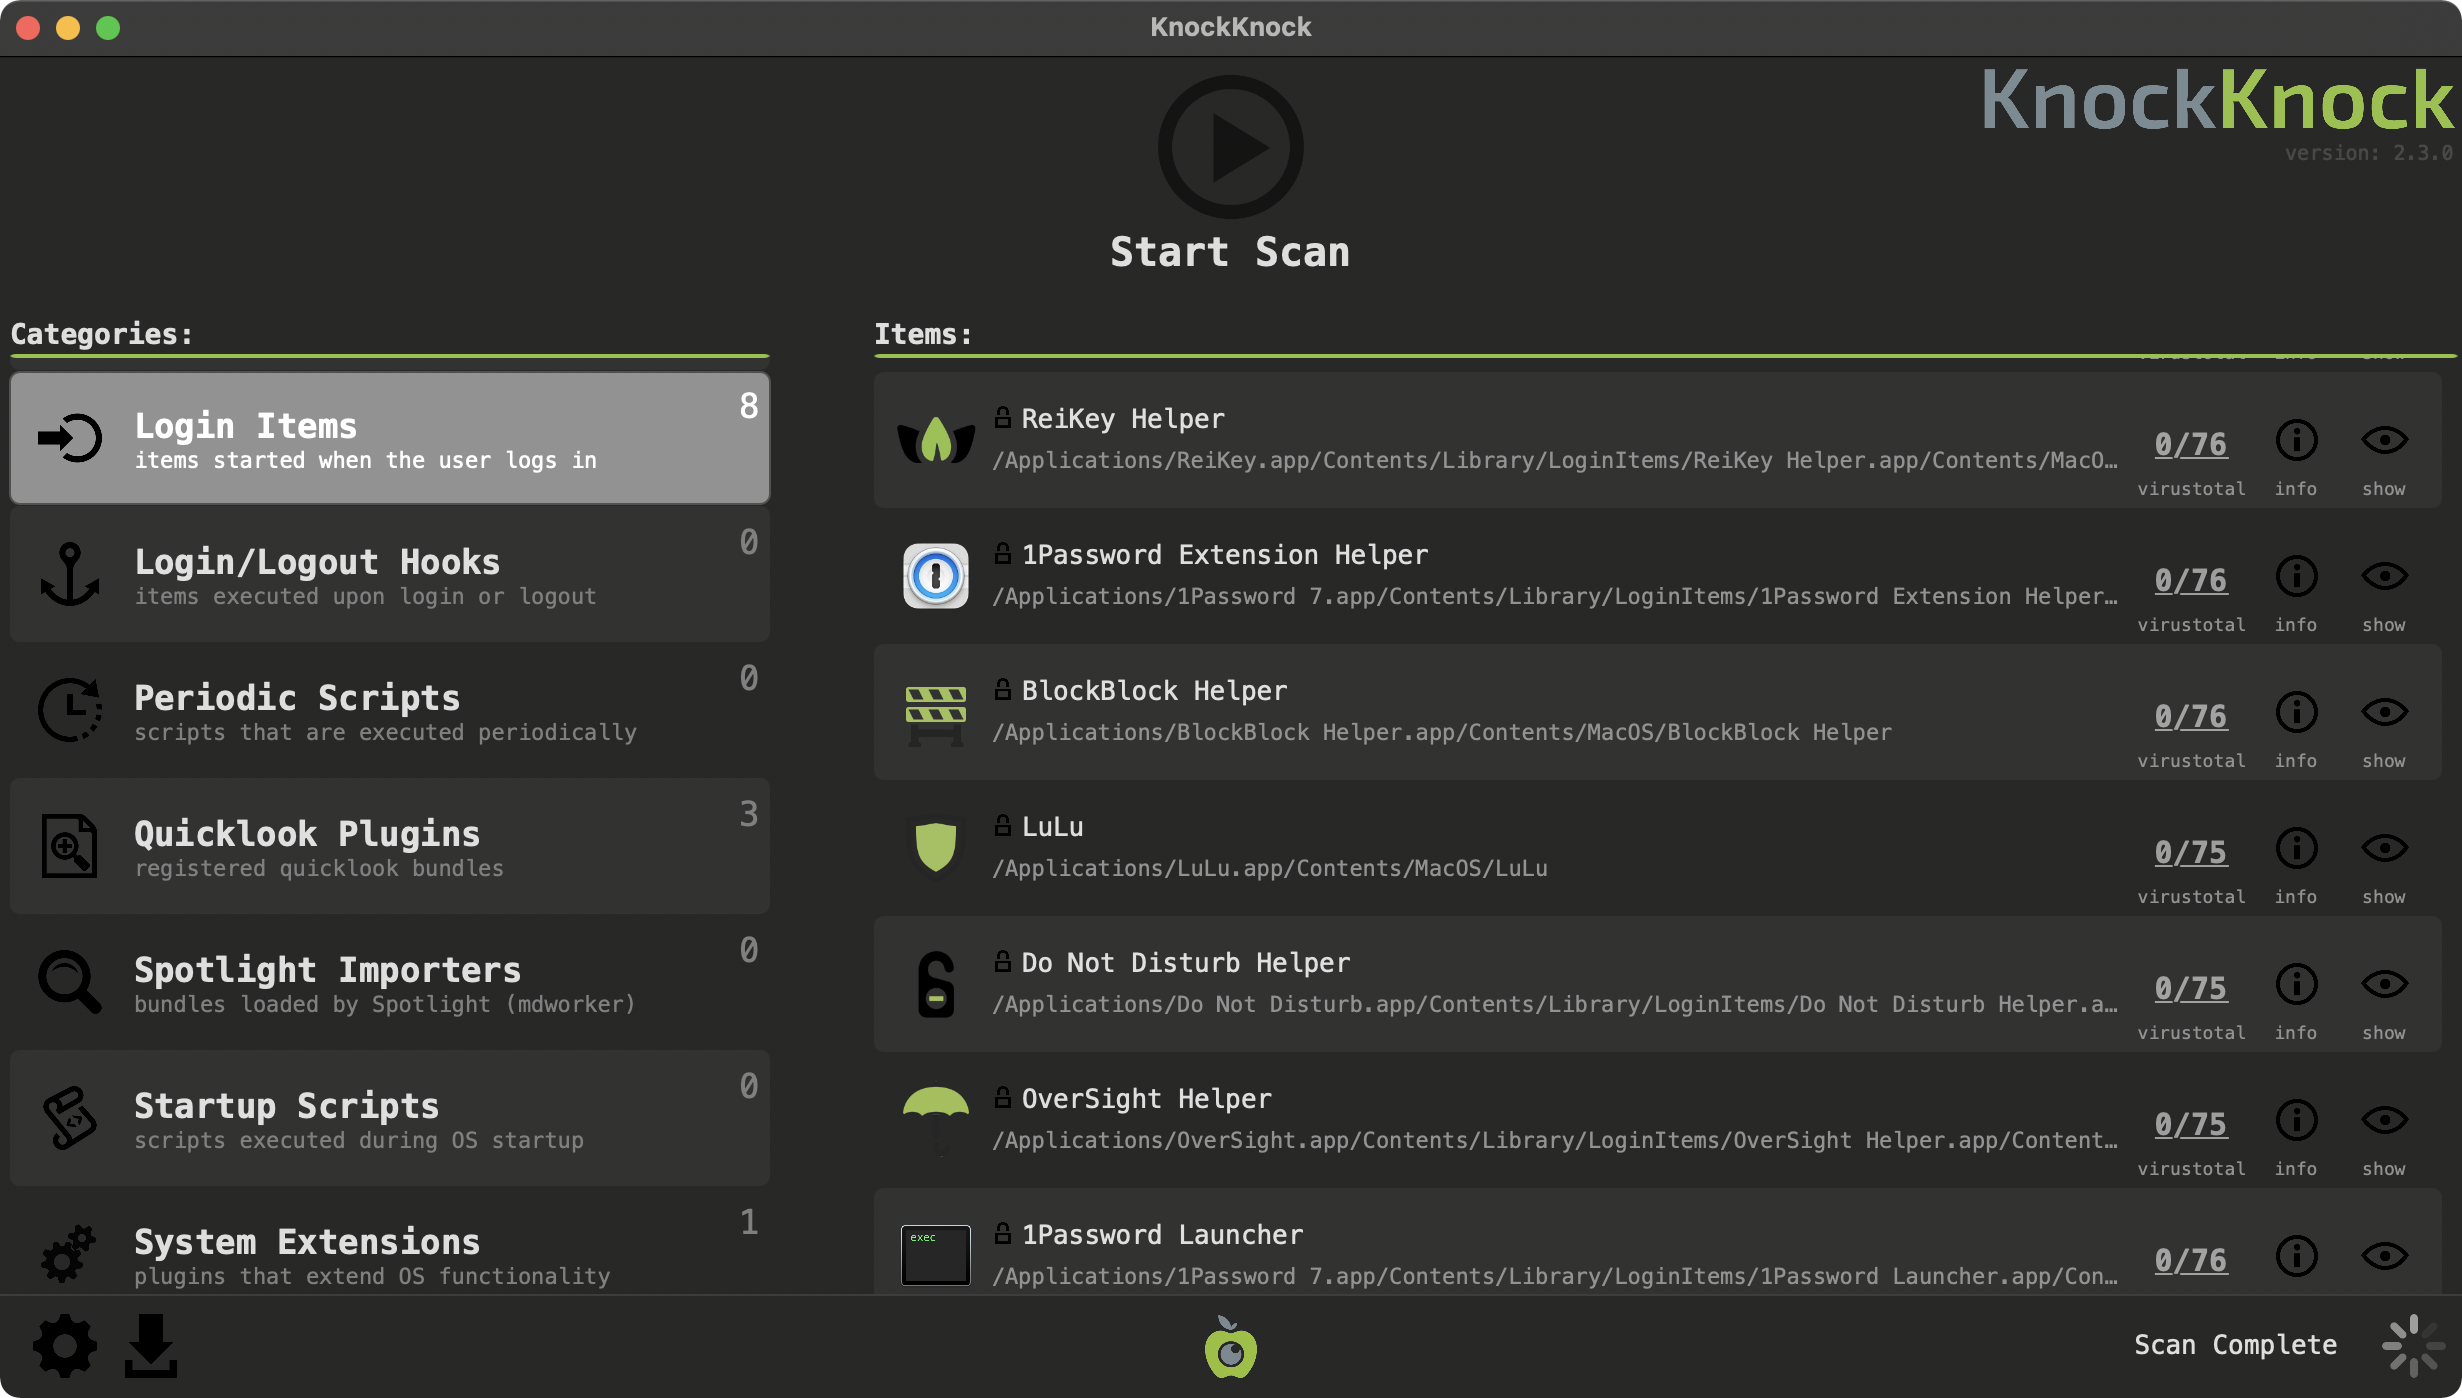
Malware menginstal dirinya secara terus -menerus, untuk memastikan itu dieksekusi secara otomatis setiap kali komputer dihidupkan kembali. Knockknock mengungkap perangkat lunak yang diinstal terus -menerus untuk secara umum mengungkapkan malware semacam itu.
OS yang didukung: MacOS 10.11+

Versi sekarang: 2.3.0 (Ubah log)
Zip’s SHA-1: 8CF5F309520DD2B3DF32726FF8EA845D60E29D13
Kode sumber: Knockknock
Catatan:
Untuk detail tentang Malware Persistence & OS X/MacOS, lihat makalah saya:Untuk menggunakan knockknock, pertama unduh arsip zip yang berisi aplikasi. Bergantung pada browser Anda, Anda mungkin perlu membuka ritsleting secara manual aplikasi dengan mengklik dua kali pada arsip ritsleting:
Untuk menjalankan aplikasi dan memulai pemindaian, cukup klik dua kali knockknock.aplikasi .
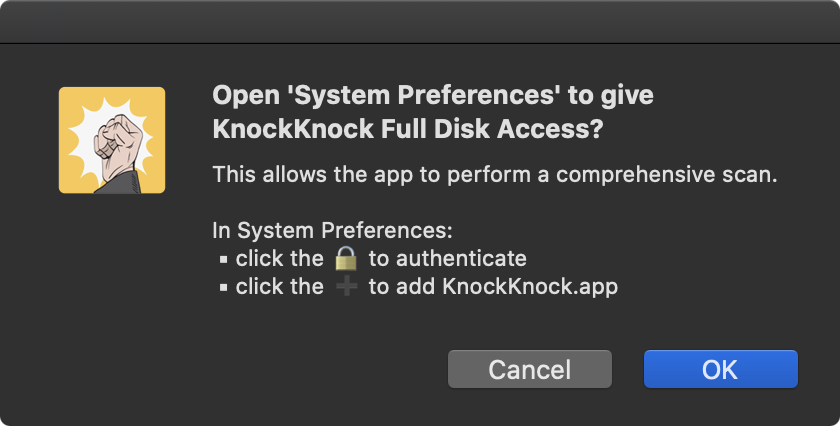
Pada versi macOS terbaru, Knockknock akan meminta “akses disk penuh”:
Ini opsional, tetapi akan memungkinkan Knockknock melakukan pemindaian yang lebih komprehensif.
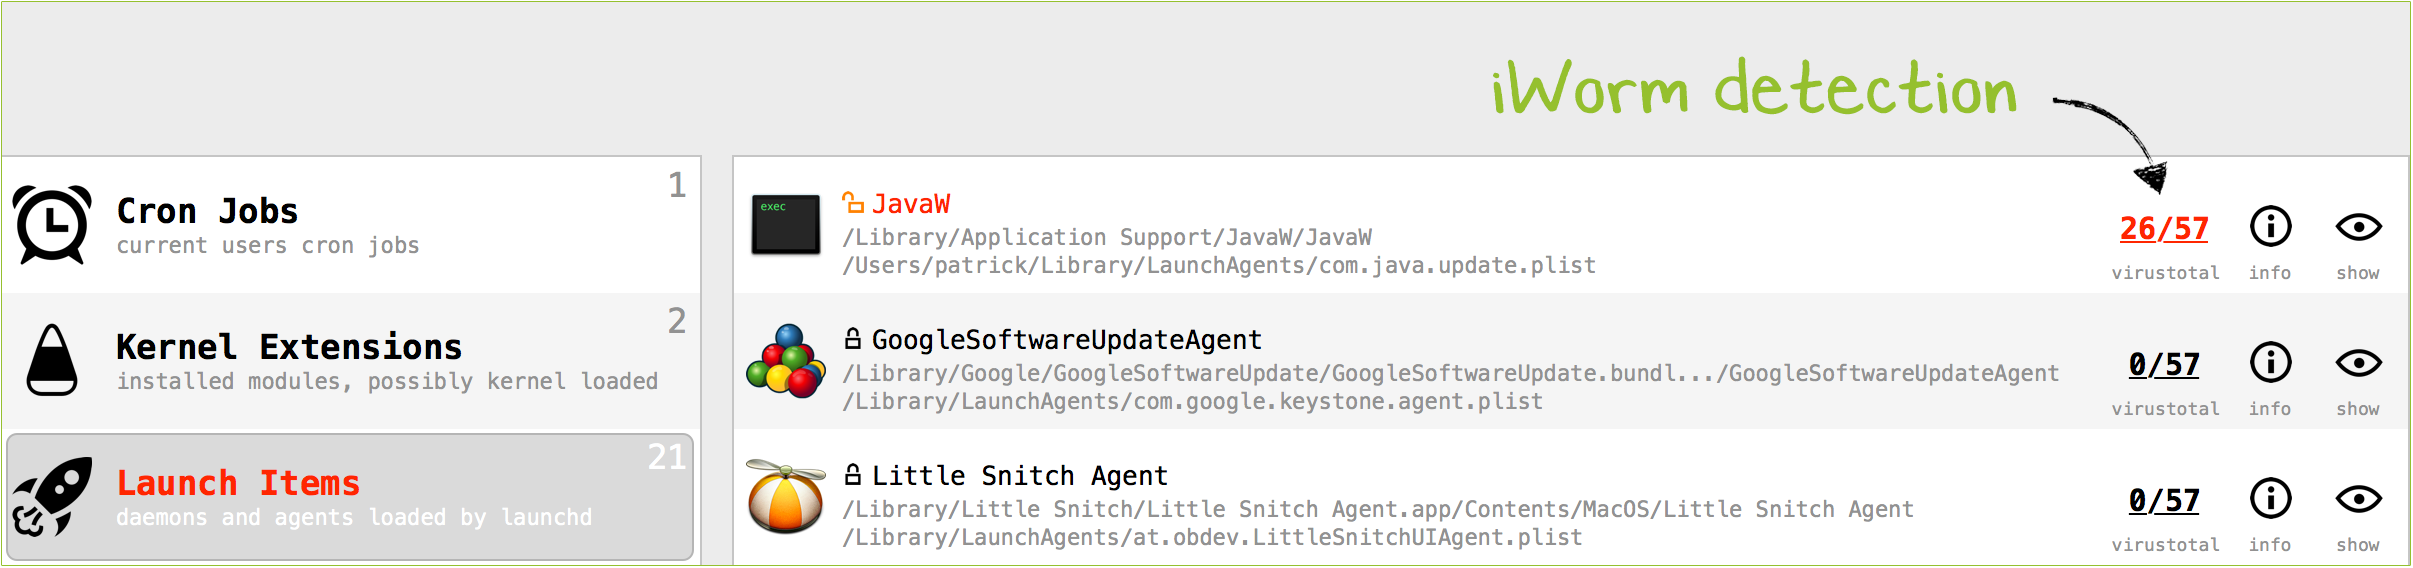
Tekan tombol ‘Mulai Pindai’ untuk menginstruksikan Knockknock ke pemindaian lokasi yang diketahui di mana perangkat lunak atau malware yang persisten dapat diinstal. Dengan desain, Knockknock cukup mencantumkan perangkat lunak yang diinstal terus -menerus. Meskipun secara default ditandatangani, biner Apple disaring, perangkat lunak pihak ke-3 yang sah kemungkinan akan ditampilkan.
Tabel handle kiri berisi kategori perangkat lunak persisten yang mengetuk pemindaian. Setiap baris berisi nama dan deskripsi singkat dari kategori, dan jumlah item yang terdeteksi. Mengklik salah satu kategori akan menampilkan item untuk kategori itu di tabel item kanan.
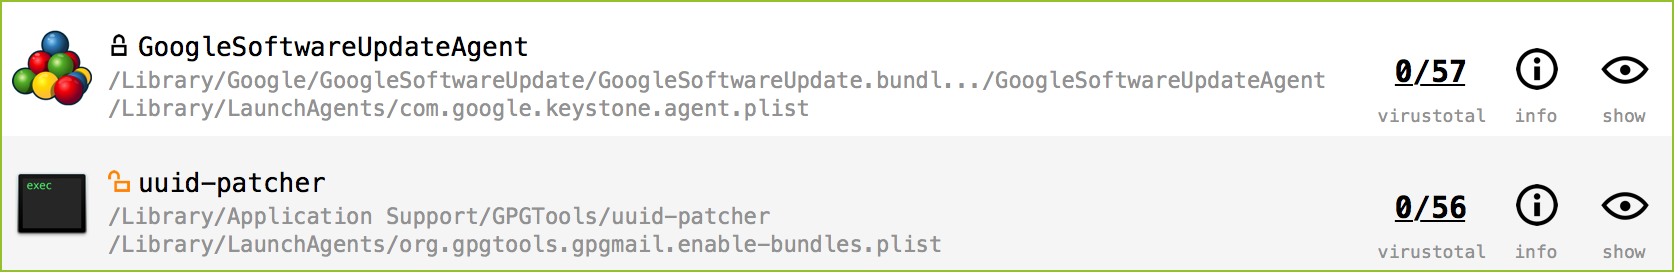
Setiap baris dalam tabel ini berisi nama item yang terdeteksi, ikon yang menunjukkan apakah itu milik Apple,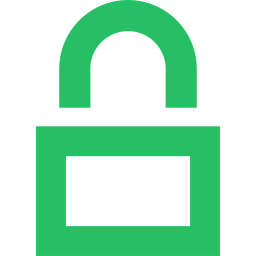 , atau pihak ke-3 (tetapi masih ditandatangani)
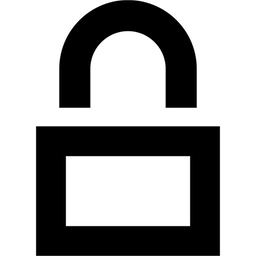 , atau tidak ditandatangani
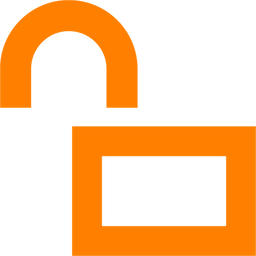 , jalur lengkapnya, dan kemudian berbagai tombol informasi dan dapat ditindaklanjuti. Tombol-tombol ini memberikan informasi tentang hasil pemindaian virustotal (anti-virus) item, informasi umum tentang file, dan kemampuan untuk melihat item dalam pencari.
Jika item tersebut adalah biner yang dapat dieksekusi, Knockknock secara otomatis menanyakan virustotal dengan hash biner untuk mengambil informasi apa pun. Saat Virustotal sedang ditanya, tombol ini menampilkan ‘■ ■ ■’. Setelah kueri selesai, judul tombol secara otomatis diperbarui dengan rasio deteksi, atau a ‘?’ Jika biner tidak diketahui virustotal.
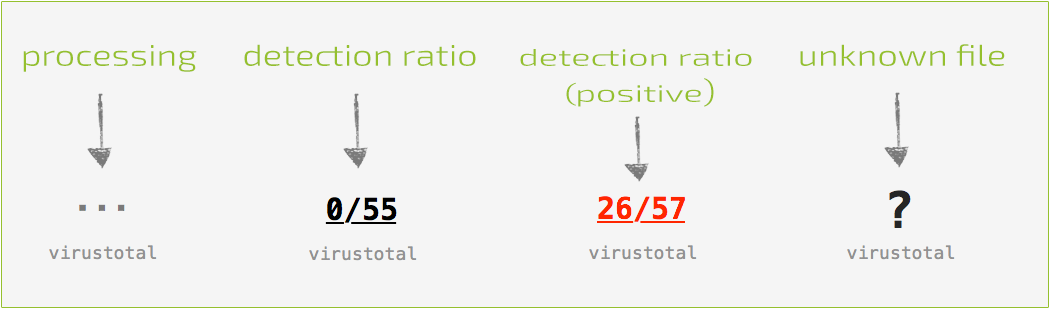
Dengan kueri selesai, tombol dapat diklik untuk mengungkapkan popup yang berisi informasi spesifik virusotal tentang file tersebut. Jika file tidak diketahui, mengklik ‘Kirim?’Tombol akan mengirimkan file untuk analisis. File yang diketahui berisi tautan ke laporan analisis lengkap dan ‘Rescan?’Tombol yang akan menanamkan file.
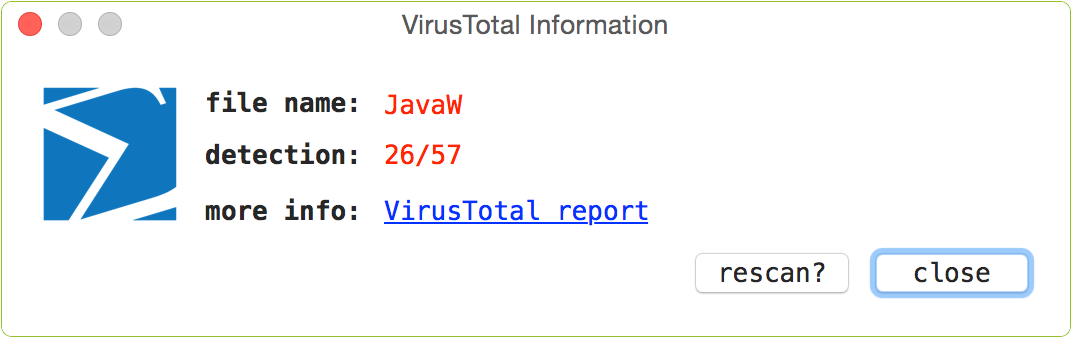
Jika malware yang diketahui terdeteksi, nama item dan tombol virustotal akan disorot dengan warna merah. Selain itu, nama kategori akan disorot dengan cara yang sama:
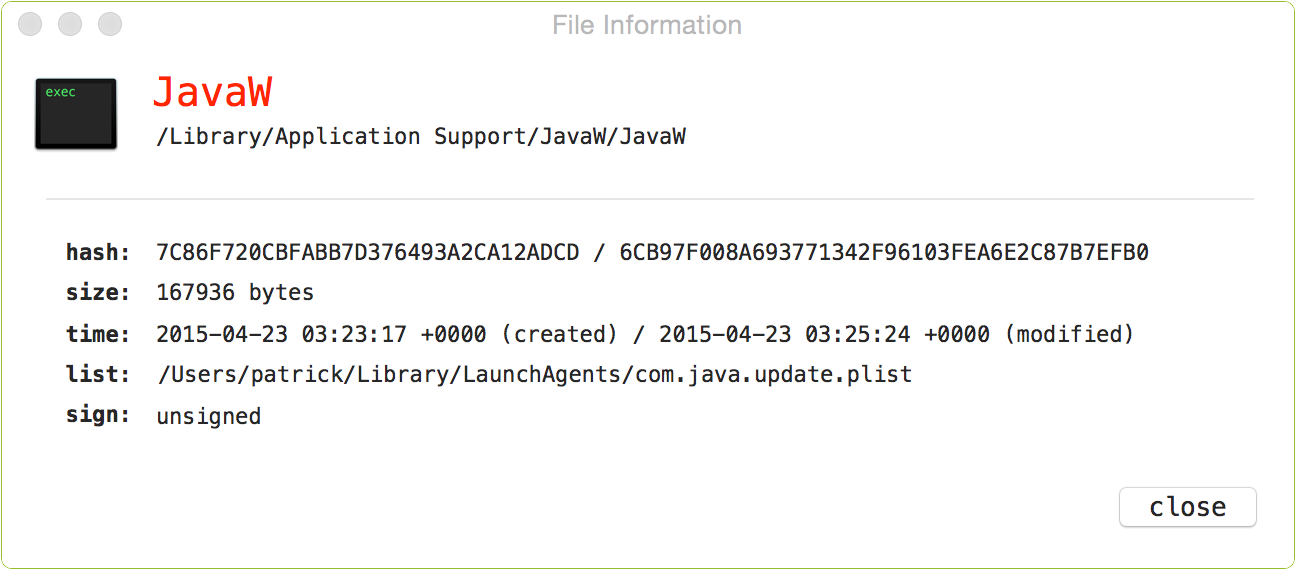
Tombol ‘Info’ akan menampilkan informasi terperinci tentang item, termasuk hash, ukuran, plist (jika berlaku), dan status yang ditandatangani:
Per versi 2.0, jika item tetap ada melalui daftar properti (plist), seseorang dapat mengklik ini untuk melihat isinya:
Kembali ke jendela utama, mengklik tombol final (‘show’) di baris item, akan mengungkapkan item di jendela Finder.
Untuk mengontrol atau mempengaruhi eksekusi knockknock, klik ikon ‘Gear’ (Preferensi) yang ditemukan di kiri bawah jendela. Ini akan menampilkan jendela Preferensi Knockknock (Catatan, jendela ini juga ditampilkan melalui item menu ‘Preferensi’):
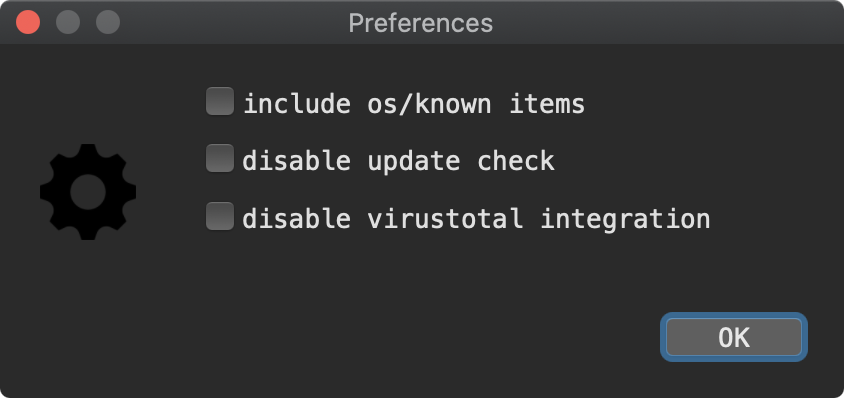
- ‘Tampilkan OS/Item yang Diketahui’:
Tampilkan semua yang ditemukannya (secara default menyaring item Apple dan terdaftar putih yang ditandatangani). - ‘Nonaktifkan Periksa Pembaruan’:
Saat Knockknock diluncurkan, nonaktifkan cek otomatis untuk versi baru. - ‘Nonaktifkan integrasi virustotal’:
Jangan meminta virustotal dengan hash item yang persisten.
Di sebelah ikon Preferensi, adalah ikon Simpan. Klik ini untuk menyimpan temuan Knockknock (sebagai JSON):
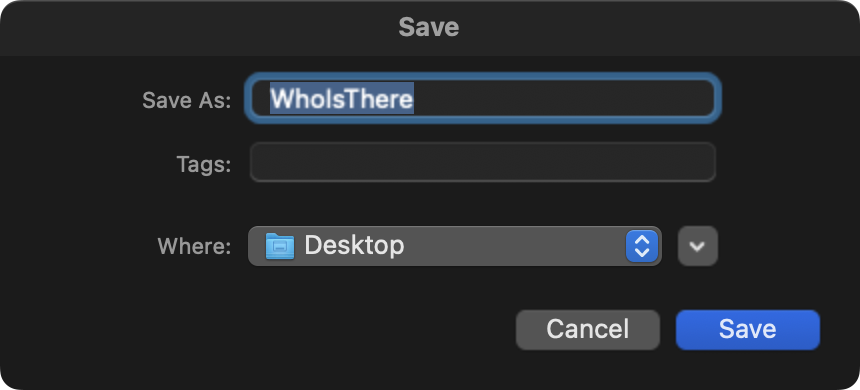
Antarmuka Commandline
Knockknock sekarang (pada versi 2.0) dapat dijalankan melalui Commandline. Ada berbagai manfaat untuk ini, termasuk kemampuan untuk menggunakan dan menjalankan Knockknock secara terprogram (mungkin pada interval yang dijadwalkan secara teratur). Melalui CLI, Knockknock juga dapat dieksekusi dengan hak istimewa yang ditinggikan (i.e. sudo), yang akan memastikan bahwa knockknock akan melakukan pemindaian item yang lebih komprehensif untuk semua pengguna!Jalankan Biner Knockknock (Catatan: Tentukan jalur lengkap ke Biner Knockknock di dalam Bundel aplikasinya) dengan -h atau -help untuk menampilkan informasi tentang opsi Commandline yang jelas:
$ ./Knockknock.App/Contents/MacOS/Knockknock -H Knocknock Penggunaan: -H atau -Help Tampilkan Info Penggunaan ini -yang melakukan pemindaian baris perintah -Pretty selama pemindaian baris perintah, output 'cukup dicetak' -Print selama pemindaian baris perintah, sertakan item Apple/Sistem -Skipvt Selama command line scan, jangan mencari -cari virustotal
Catatan:
Untuk menangkap output dari knockknock, (seperti yang ditulis ke stdout), cukup menyalurkannya ke file dari pilihan Anda:$ ./Knockknock.App/Contents/MacOS/Knockknock -WHoSThere>/Path/to/Some/File.json
T: Knockknock menemukan banyak aplikasi, harus saya khawatir?
A: Tidak. Knockknock cukup menyebutkan item yang secara otomatis dimulai; baik selama startup, selama login, atau selama peluncuran aplikasi lain (e.G. ekstensi browser). Meskipun item APPLE yang ditandatangani disaring secara default, banyak item pihak ke-3 yang sah kemungkinan akan ditampilkan. Tentu saja, tujuannya adalah bahwa knockknock juga akan menampilkan malware yang diinstal terus -menerus.T: Oke, jadi bagaimana cara menentukan apakah sesuatu adalah malware?
A: Dengan desain knockknock itu sendiri tidak mencoba menentukan apakah ada sesuatu yang malware atau tidak. Namun, karena virustotal terintegrasi sepenuhnya ke dalam knockknock, malware yang diketahui akan terdeteksi (dan disorot merah). Item yang tersisa yang tidak ditandai dapat diperiksa secara manual. Mungkin google hash file, jalankan string di atasnya, atau jika Anda benar-benar khawatir tentang item tertentu, email saya di [email protected] dan lampirkan file 🙂T: Saat saya menjalankan Knockknock, mengapa ia meminta untuk mengakses folder unduhan/desktop/kalender saya, dll?
A: Sebagai bagian dari enumerasinya, Proses Menjalankan Pindai Knockknock dan Ketergantungannya. Jika suatu proses memiliki item yang dimuat dari lokasi -lokasi ini, saat knockknock memindai, itu dapat menghasilkan peringatan OS.T: Mengapa Knockknock mencoba mengakses jaringan?
A: Saat Knockknock dimulai, itu terhubung ke Objective-see.com untuk memeriksa apakah ada versi baru dari produk tersebut. Secara khusus, ia membaca produk file.json, yang berisi jumlah versi terbaru dari knockknock. Tidak ada informasi pengguna atau produk yang dikumpulkan atau dikirim.Knockknock dapat menghasilkan lalu lintas jaringan yang terkait dengan integrasinya dengan Virustotal. Seperti dijelaskan di atas, ketika pengguna mengklik tombol ‘Total Virus’ di jendela peringatan, ini akan mengirim menghasilkan permintaan yang berisi jalur file, nama, dan hash. Perhatikan bahwa pengecekan versi otomatis dapat dinonaktifkan melalui opsi ‘Nonaktifkan Pembaruan Perbarui’ di Preferensi Knockknock.
Akhirnya, Knockknock juga menggunakan Sentry.IO untuk deteksi crash yang dapat menghasilkan lalu lintas jaringan yang terkait dengan pelaporan crash.