


Apakah Mac OS memiliki keamanan bawaan?
Seberapa aman mac dan mac benar -benar lebih aman daripada windows
Ringkasan
Dalam artikel ini, kami akan mengeksplorasi fitur keamanan komputer Mac dan menentukan apakah mereka benar -benar lebih aman daripada Windows. Kami akan membahas berbagai alat keamanan macOS bawaan seperti TCC, file karantina, penjaga gerbang, xprotect, alat penghapusan malware (MRT), dan Xprotect Remediator (XPR). Kami akan mempelajari fungsionalitas masing -masing alat dan mengevaluasi keefektifannya dalam memastikan keamanan pengguna Mac.
Poin -Poin Kunci:
1. Mac bisa mendapatkan virus: Berlawanan dengan kepercayaan populer, Mac tidak kebal terhadap virus, malware, dan ransomware. Gagasan bahwa “Mac tidak mendapatkan virus” adalah kesalahpahaman yang diabadikan oleh kampanye iklan Apple.
2. Alat keamanan bawaan: Apple telah mengembangkan beberapa alat keamanan untuk melindungi pengguna Mac. Alat -alat ini termasuk TCC, file karantina, penjaga gerbang, xprotect, mrt, dan xpr.
3. TCC: Transparansi, Persetujuan, dan Kontrol (TCC) adalah kumpulan database dalam macOS yang mengingatkan pengguna ketika aplikasi mencoba untuk mengakses layanan tertentu untuk pertama kalinya. Pengguna dapat menerima atau menyangkal penggunaan aplikasi dari layanan ini.
4. File Karantina: File karantina pemindaian file yang diunduh dan memeriksanya terhadap daftar perangkat lunak berbahaya yang diketahui. Itu mengingatkan pengguna jika file yang berpotensi berbahaya terdeteksi.
5. Penjaga gerbang: Gatekeeper memverifikasi tanda tangan digital aplikasi untuk memastikan mereka berasal dari pengembang tepercaya. Ini juga memeriksa apakah aplikasi telah diawali untuk memastikannya memenuhi standar keamanan Apple.
6. Xprotect: XProtect adalah perangkat lunak antivirus bawaan Apple yang memindai file dan aplikasi untuk malware yang diketahui dan memblokirnya dari menjalankannya.
7. Alat Penghapusan Malware (MRT): MRT adalah utilitas yang secara berkala memperbarui daftar malware yang diketahui dan menghilangkan malware yang terdeteksi dari sistem.
8. XProtect Remediator (XPR): XPR adalah alat yang membantu memulihkan sistem yang terinfeksi malware yang diketahui dengan memberikan panduan terperinci tentang cara menghapus perangkat lunak berbahaya.
9. Efektivitas alat keamanan: Meskipun alat keamanan bawaan ini memberikan lapisan perlindungan, mereka tidak mudah. Pengguna Mac harus tetap berhati -hati dan melengkapi langkah -langkah keamanan mereka dengan perangkat lunak antivirus tambahan dan kebiasaan menjelajah yang aman.
10. Pemberdayaan Pengguna: Alat keamanan Apple bertujuan untuk memberi pengguna lebih banyak kontrol atas perangkat lunak mereka dan melindunginya dari akses yang tidak sah ke sumber daya sistem.
Pertanyaan:
1. Apakah Mac yang kebal terhadap virus?
Jawaban: Tidak, Mac tidak kebal terhadap virus. Meskipun mereka mungkin kurang ditargetkan dibandingkan dengan Windows, masih ada virus, malware, dan ransomware yang dapat menginfeksi komputer Mac.
2. Apa itu TCC dan apa fungsinya?
Jawaban: TCC berarti transparansi, persetujuan, dan kontrol. Ini adalah kumpulan database dalam macOS yang mengingatkan pengguna ketika aplikasi mencoba mengakses layanan tertentu untuk pertama kalinya. Pengguna dapat memilih untuk menerima atau menolak akses aplikasi ke layanan ini.
3. Bagaimana penjaga gerbang memastikan keamanan aplikasi?
Jawaban: Gatekeeper memverifikasi tanda tangan digital aplikasi untuk memastikan mereka berasal dari pengembang tepercaya. Itu juga memeriksa apakah aplikasi telah diawali, menunjukkan bahwa ia memenuhi standar keamanan Apple.
4. Apa itu xprotect dan bagaimana cara kerjanya?
Jawaban: Xprotect adalah perangkat lunak antivirus bawaan Apple. Ini memindai file dan aplikasi untuk malware yang diketahui dan memblokirnya dari berjalan untuk melindungi sistem.
5. Apa Alat Penghapusan Malware (MRT) di Mac?
Jawaban: MRT adalah utilitas yang memperbarui daftar malware yang diketahui dan menghilangkan segala ancaman yang terdeteksi dari sistem. Ini membantu menjaga komputer Mac terlindungi dari malware yang dikenal.
6. Bagaimana XProtect Remediator (XPR) membantu dalam penghapusan malware?
Jawaban: XPR memberikan panduan terperinci tentang cara menghapus malware yang diketahui dari sistem yang terinfeksi. Ini membantu pengguna secara efektif memulihkan komputer Mac mereka dan memastikan bahwa malware benar -benar dihapus.
7. Jika pengguna Mac hanya mengandalkan alat keamanan bawaan?
Jawaban: Sementara alat keamanan bawaan menawarkan tingkat perlindungan tertentu, disarankan bagi pengguna Mac untuk menggunakan perangkat lunak antivirus tambahan dan mempraktikkan kebiasaan penelusuran yang aman untuk meningkatkan keamanan mereka.
8. Bagaimana mungkin pengguna Mac tetap aman dari virus dan malware?
Jawaban: Pengguna Mac dapat tetap aman dengan memperbarui perangkat lunak mereka secara teratur, menggunakan kata sandi yang kuat dan unik, menghindari situs web dan unduhan yang mencurigakan, dan menginstal perangkat lunak antivirus yang memiliki reputasi baik.
9. Apakah ada kerentanan dalam alat keamanan bawaan?
Jawaban: Seperti perangkat lunak apa pun, alat keamanan bawaan pada Mac dapat memiliki kerentanan. Penting bagi pengguna untuk menjaga sistem mereka tetap up to date untuk mengurangi risiko eksploitasi.
10. Dapatkah mac terinfeksi ransomware?
Jawaban: Ya, Mac dapat terinfeksi ransomware. Serangan ransomware pada Mac telah diamati dalam beberapa tahun terakhir, menyoroti perlunya pengguna untuk tetap waspada dan mengambil tindakan pencegahan yang diperlukan.
11. Apa yang terjadi jika pengguna menolak akses ke layanan di TCC?
Jawaban: Jika pengguna menolak akses ke layanan di TCC, aplikasi tidak akan dapat menggunakan layanan tertentu. Pengguna memiliki kendali atas pemberian atau menolak akses ke berbagai komponen sistem mereka.
12. Adalah alat keamanan bawaan yang cukup untuk melindungi terhadap ancaman lanjutan?
Jawaban: Sementara alat keamanan bawaan memberikan perlindungan dasar, mereka mungkin tidak cukup terhadap ancaman lanjutan. Dianjurkan bagi pengguna untuk berinvestasi dalam solusi keamanan siber yang komprehensif untuk perlindungan yang kuat.
13. Can Gatekeeper mencegah pemasangan aplikasi yang berpotensi berbahaya?
Jawaban: Fungsi utama penjaga gerbang adalah untuk memverifikasi tanda tangan digital aplikasi dan memastikan mereka berasal dari pengembang tepercaya. Ini dapat membantu mencegah pemasangan aplikasi yang berpotensi berbahaya yang tidak memiliki tanda tangan yang valid.
14. Seberapa sering xprotect memperbarui definisi malware -nya?
Jawaban: Xprotect menerima pembaruan rutin dari Apple untuk menjaga definisi malware tetap mutakhir. Frekuensi pembaruan ini dapat bervariasi, tetapi Apple berusaha untuk memberikan perlindungan tepat waktu terhadap ancaman yang diketahui.
15. Apa saja langkah keamanan tambahan yang dapat diambil pengguna Mac?
Jawaban: Selain menggunakan alat keamanan bawaan, pengguna Mac dapat mengaktifkan firewall, membuat akun non-administrator untuk penggunaan sehari-hari, mengaktifkan enkripsi FileVault, dan secara teratur mendukung data mereka ke perangkat penyimpanan eksternal atau layanan cloud.
Seberapa aman mac dan mac benar -benar lebih aman daripada windows
Anda dapat menggunakan SPCTL langsung dari baris perintah untuk memeriksa apakah suatu aplikasi ditandatangani dan dinotasikan, yang terutama merupakan penjaga gerbang’fungsionalitas s.
Alat Keamanan MacOS bawaan
Catatan Penulis: Blog ini didasarkan pada pembicaraan yang saya sampaikan di JNUC 2022 di San Diego, California pada 28 September 2022. Itu telah diperbarui dengan informasi terbaru. Rekaman video telah tersedia secara online.
Prolog
Ada kampanye iklan populer yang berlangsung antara tahun 2006 dan 2009. Ini menampilkan PC, diwakili oleh John Hodgman yang sering mengendus. PC yang berlawanan adalah Mac – Justin yang berpakaian tajam dan berpakaian tajam. Set iklan ini oleh Apple, dan iklan biasanya melakukan gagasan bahwa “Mac tidak mendapatkan virus.”
Kampanye ini sangat populer, tetapi sayangnya, menabur benih keyakinan ke komunitas Apple-User yang tidak bisa dan tidak akan mendapatkan virus. Gagasan ini telah meresapi dekade ini, dan sekarang pada tahun 2023, bagi banyak orang, ini masih berdering. Namun, dalam dekade terakhir, mitos ini telah dibantah ratusan jika tidak ribuan kali lipat, dengan cves, 0 hari, malware, adware, dan bahkan ransomware yang menargetkan ekosistem macOS.
Yang cukup menarik, kita akan membahas beberapa alat yang dirilis Apple tepat di sekitar waktu iklan ini berjalan, menunjukkan kepada kita bahwa sementara Apple menggandakan pesan kekebalan virus mereka, mereka merilis alat pada saat yang sama untuk mencoba melindungi pengguna.
Saya suka memikirkan alat keamanan Apple seperti beruang kutub dalam badai salju – meskipun Anda tidak dapat melihatnya, mereka masih ada. Ada banyak alat berbeda yang dikirimkan dengan komputer Mac baru. Kami akan membahas beberapa alat itu, apa yang mereka lakukan, bagaimana mereka beroperasi, dan jika alat itu cukup keamanan untuk pengguna akhir.
Daftar alat yang akan kita bahas adalah sebagai berikut:
- TCC
- File karantina
- Penjaga gerbang
- Xprotect
- Alat Penghapusan Malware (MRT)
- Xprotect Remediator (XPR)
TCC
TCC, yang merupakan singkatan dari transparansi, persetujuan, dan kontrol adalah kumpulan database yang hidup di sistem macOS.
Itu akan memberi pengguna peringatan ketika aplikasi mencoba menggunakan layanan tertentu untuk pertama kalinya.
Misalnya, dalam pengambilan layar ini, pengguna mencoba mengaktifkan kamera dan mikrofon. CoreservicesUiagent melempar peringatan kepada pengguna, mendorong pengguna untuk ‘menerima’ atau ‘menyangkal’ aplikasi’s Penggunaan layanan tersebut.
Dalam Preferensi Sistem> Privasi & Keamanan, kami benar -benar dapat melihat aplikasi (klien) mana yang telah meminta layanan tertentu. Dalam contoh di bawah ini, kami melihat empat aplikasi berbeda yang telah meminta akses disk penuh. Ini tidak terbatas pada akses disk penuh (FDA), tetapi juga dapat mencakup kamera, mikrofon, folder pengguna, layanan lokasi, kalender, kontak, dll.

Di bawah kap, TCC adalah database SQLite. Ada satu di direktori root, dan tambahan, satu per pengguna di mesin. Kami benar -benar dapat membuka basis data itu, jadi mari kita buka direktori TCC root dan lihat beberapa entri.

Dalam database ini, mari kita ambil meja akses dan lihat beberapa item.

Ini memberi kami banyak informasi, sehingga kami dapat memberikan beberapa kendala pada pernyataan kami untuk mengambil informasi yang saya’m saat ini dianggap relevan.

Sampel dari apa yang mungkin kita dapatkan
com.Huntresslabs.Agen | 6 | 0 | ktccservicesystempolicyallfile
Bidang -bidang ini memetakan beberapa makna yang berbeda.
Bidang pertama adalah klien yang membuat permintaan. Dalam hal ini, agen pemburu palsu meminta izin.
Kolom kedua, yang disebut auth_reason, adalah bagaimana itu diminta. Dalam kasus kami, itu didorong ke bawah dengan kebijakan PPPC MDM.

Ketiga, adalah respons apa yang diberikan pengguna (atau apa yang ditentukan kebijakan) – apakah mereka menyetujui atau menolak permintaan tersebut.

Terakhir, adalah layanan apa yang diminta. Kami melihat dalam contoh kami bahwa ini adalah ktccservicesystempolicyallfile . Dalam istilah Apple, ini meminta akses disk penuh.

Gagasan Apple di balik TCC adalah memberikan lebih banyak kekuatan pengguna atas perangkat lunak dan aplikasi mereka. Ini membantu menjaga perangkat lunak agar tidak melampaui batas dan mengakses bagian -bagian dari sistem yang belum secara eksplisit memberikan izin.
Di peti alat apel, TCC agak sekali dibandingkan dengan beberapa alat lain dan bagaimana mereka beroperasi, jadi biarkan’S gali ke dalam mur dan baut keamanan macOS.
Periksa, blokir, perbaikan
OS Apple beroperasi dalam tiga langkah untuk secara fundamental melindungi penggunanya. Ini adalah ‘cek, blok, remediate’ mereka. Kami akan melangkah melalui masing -masing, dan memetakannya ke alat yang digunakan Apple untuk menegakkan fungsi itu.
Kami akan mulai dari atas dengan penjaga gerbang, Tetapi , Sebelum kami melakukannya, kami akan lalai untuk tidak membahas langkah mendasar dari penjaga gerbang, yang disebut file karantina.
File karantina
File Karantina dirancang untuk memberi tahu Anda ketika aplikasi yang diunduh dari internet dieksekusi untuk pertama kalinya. Ini diperkenalkan kembali di OS X 10.5 Harimau, dan di dasarnya, berusaha untuk tidak mengizinkan aplikasi yang diunduh dari internet dibuka tanpa izin eksplisit pengguna. Gatekeeper dibangun di atas ini.
Setelah aplikasi diunduh dan kami membukanya, kami mendapatkan prompt dari – lagi – coreservicesUiagent untuk bertanya apakah kami ingin membuka aplikasi ini dari internet. Setelah kami mengklik ‘Buka’, bendera di metadata karantina diatur. Kita dapat melihat bendera ini di metadata atribut yang diperluas.
Jika kami menjalankan XATTR dari baris perintah kami, itu akan mencantumkan atribut yang diperluas. Yang saat ini kita pedulikan adalah com.apel.Atribut Karantina. Kami kemudian dapat mencetak konten atribut itu.

Itu akan mencetak konten pendek.
0083; 61730334; Safari; 7512FB1C-56E8-458B-88B3-DC9816210A8D
Kolom pertama adalah bendera. Jika nomor ini seperti 0083 atau 0081 ini memberi tahu penjaga gerbang bahwa aplikasi tersebut perlu diperiksa sebelum membukanya. Nomor ini diperbarui tergantung pada tindakan dari pengguna setelah pembukaan awal.
Kolom kedua adalah cap waktu heksadesimal. Dalam database, ini memetakan sesuatu yang disebut Mac Absolute Time . 61730334
Kolom ketiga mewakili browser dari mana aplikasi kami diunduh. Kami mengunduh penginstal chrome dari safari .
Terakhir, adalah uuid yang terkait dengan aplikasi. Ini terutama digunakan dalam database yang disimpan dalam sebagai pengidentifikasi.
Setelah penjaga gerbang memeriksa informasi ini, bendera pertama diperbarui ke sesuatu seperti 01c2 atau 01c3 .
Semua informasi ini disimpan dalam database lsquarantine di ~/library/preferensi/com.apel.Launchservices.KarantineEventsv2 . Dari sini, kita dapat menganalisis peristiwa dalam database ini.

Sekarang kita dapat melihat uuid dari informasi karantina asli, serta dari mana aplikasi diunduh, cap waktu, dan banyak lagi.
Jadi bagaimana cara kerja penjaga gerbang di samping file karantina?
Penjaga gerbang
Untuk sedikit latar belakang, penjaga gerbang benar -benar hanya frontend untuk biner SPCTL di macOS.

Anda dapat menggunakan SPCTL langsung dari baris perintah untuk memeriksa apakah suatu aplikasi ditandatangani dan dinotasikan, yang terutama merupakan penjaga gerbang’fungsionalitas s.

Ini memberi tahu Anda bahwa aplikasi MaliciousApp tidak ditandatangani dan tidak akan diizinkan untuk dibuka oleh penjaga gerbang, sedangkan aplikasi berikut akan.

Cara penjaga gerbang berbeda dari karantina file adalah bahwa itu berlaku untuk sesuatu makhluk dieksekusi , tidak harus ada sesuatu yang hanya dibuka dari internet. Misalnya, jika Anda mengunduh GIF atau gambar dan membukanya di aplikasi pratinjau asli Apple, itu tidak akan diperiksa. Selain itu, penawaran penjaga gerbang hanya dengan barang yang diklik dua kali. Jika saya membuat skrip bash dan menambahkan .Jenis file perintah untuk itu, itu menjadi skrip yang dapat diklik. Yang dapat diklik .skrip perintah akan diperiksa oleh penjaga gerbang, tetapi sederhana .Skrip SH yang dieksekusi dari baris perintah tidak akan.
Jika suatu aplikasi diblokir, Anda akan mendapatkan pop up yang memberi tahu Anda bahwa itu tidak dapat dibuka, karena itu dari ‘pengembang yang tidak dikenal’.
Gatekeeper pertama akan memeriksa untuk melihat apakah aplikasi ditandatangani. Itu kemudian akan memverifikasi apakah penandatangan itu sah atau tidak.
Pertama-tama memeriksa database penjaga gerbang untuk melihat apakah ID tim/pengembang adalah ID yang dikenal. Ini terletak di/pustaka/apel/sistem/perpustakaan/coreServices/xprotect.Bundel/Isi/RESOURCES/GK.db . Ini adalah basis data sqlite lain yang bisa kita minta.

Kami sedang memeriksa untuk melihat apakah ID tim itu terletak di daftar 132 item ini.

GK.DB digunakan untuk blocklisting, namun, ada juga database tambahan di direktori /var /db, dan lebih khusus lagi di dalam GKOPaque.Bundel dan GKE.Bundel yang digunakan untuk daftar yang diizinkan .
Gatekeeper selanjutnya memeriksa status notarisasi, yang merupakan proses yang diambil pengembang saat mengembangkan perangkat lunak. Ini adalah langkah tambahan yang digunakan Apple untuk memeriksa perangkat lunak untuk keberanian. Gatekeeper juga melakukan pemeriksaan tambahan, seperti memverifikasi bahwa aplikasi yang diawali belum dimodifikasi oleh proses yang tidak sah, bahkan setelah pertama kali diklik dua kali.
Pekerjaan Gatekeeper yang lain adalah memeriksa apakah file tersebut memiliki set bit karantina. Jika berisi bendera 0083 itu, misalnya, penjaga gerbang masih perlu memeriksanya. Setelah pengguna menyetujui pembukaan aplikasi yang diunduh, penjaga gerbang akan melakukan cek lainnya.
Salah satu aspek penjaga gerbang telah secara rutin (AB) digunakan oleh aktor ancaman. Gatekeeper, dalam desain yang disengaja oleh Apple, dapat ditimpa. Ini hanya dapat dilakukan dengan mengklik kanan pada aplikasi dan mengklik terbuka. Ini memungkinkan pengguna untuk mengganti penjaga gerbang. Alasan di balik ini adalah sehingga pengguna dapat menginstal aplikasi meskipun tidak ditandatangani. Secara pribadi, saya memiliki beberapa aplikasi yang tidak ditandatangani yang saya tahu aman, dan tanpa kemampuan override ini, saya tidak akan bisa membukanya. Malware seperti shlayer menggunakan kemampuan ini untuk mengitari mekanisme keamanan Apple dan pengguna insinyur sosial untuk membuka aplikasi mereka.
Xprotect
Berputar ke dalam ‘blok’, xprotect bertindak sebagai pseudo-av pada macOS.

Pada intinya, ini adalah daftar statis aturan Yara yang dirilis pada 30 November 2017. Yara dirancang untuk menangkap, dalam hal ini – malware, dengan melihat byte atau string dalam sebuah file, sebagai lawan dari hash file ke ID pengembang. Ini memungkinkan Apple untuk melemparkan jaring yang lebih luas, dan berpotensi mengungkap sampel malware yang belum terlihat di alam liar. Ini Xprotect.Yara File berisi daftar aturan yang cukup lengkap.
Di samping file Yara ini adalah kumpulan daftar properti (plist).

Yang pertama akan kita bahas adalah Legacyentitlementlistlist.plist . Kami tidak dapat mengatakan untuk 100% pasti untuk apa ini tetapi, berdasarkan namanya, masuk akal untuk berspekulasi bahwa itu adalah daftar aplikasi yang membutuhkan semacam hak warisan untuk menjalankan.

File berikutnya dipanggil Xprotect.meta.plist . Ini memblokir hal -hal seperti plugin berbahaya dan/atau ekstensi safari berbahaya. Setiap entri membaca ID pengembang dan ID bundel yang ingin diblokir. Ini juga akan mencari perangkat lunak yang sudah ketinggalan zaman seperti Flash atau Java.

File terakhir dari total lima adalah sebuah Xprotect.plist . File ini memiliki entri yang disebut Deskripsi, LaunchServices, dan cocok.
Itu Keterangan cukup mudah – nama malware. Launchservices adalah jenis URI yang harus dipicu. Ini bisa menjadi sesuatu seperti com.apel.Aplikasi-Bundle, com.Microsoft.kata.Doc, atau com.apel.Paket Penginstal. akhirnya, Pertandingan adalah array objek kamus yang menginformasikan xprotect cara mendeteksinya, melalui nsurlTypeIdentifierKey.
Jadi jika xprotect menangkap sesuatu, bagaimana pengguna bisa tahu? Nah, itu memang akan melemparkan sembulan ke pengguna yang menyatakan bahwa ia menemukan sesuatu dan bahwa pengguna perlu memindahkannya ke tempat sampah. Jika pengguna memilih untuk melakukan ini, file diagnostik akan ditulis ke disk. Ini terletak di ~/pustaka/log/diagnostikreportasi/xprotect_xxx-mac.Diag .

Sekarang kami memiliki catatan yang dilakukan Xprotect menangkap dan memblokir sesuatu, tetapi. bagaimana dengan perbaikan?
Mrt
Alat Penghapusan Malware (MRT) adalah pemindai sistem yang mencari jalur file tertentu. Jika mendeteksi objek apa pun di jalur itu, itu akan menghapus objek itu. Tidak seperti beberapa alat lain yang kami bicarakan, MRT ditata seperti aplikasi dasar, di bundel aplikasi. Di dalam struktur file ada beberapa binari yang berbeda – yang disebut MRT dan yang disebut MRT -Helper .

MRT berjalan tanpa interaksi pengguna dan dapat menyelesaikan tugas remediasi di balik layar, tetapi cukup menarik, itu dapat dijalankan langsung dari baris perintah.
Jadi jika kita memiliki malware di salah satu jalur, MRT harus memulihkannya tepat ketika kita menjalankannya dari baris perintah.
Menurut Nixhacker, jika kita menjatuhkan MRT yang dapat dieksekusi ke dalam disassembler, kita dapat melihat beberapa jalur berbeda yang dicari. Misalnya, OSX.ATG2.Malware mencari empat jalur yang berbeda.

Jika kita maka cukup buat file kosong di setiap lokasi itu, kita dapat melihat apakah MRT memang akan memulihkannya.

Sekarang, meskipun file -file itu kosong dan tidak benar -benar mengandung malware, hanya keberadaannya di jalur file tersebut harus memicu MRT. Mari kita lari dan mencari tahu.
Namun , Tampaknya MRT pensiun dari MacOS.
Xprotect Remediator
Dalam rilis MacOS 12.3, Apple juga merilis alat baru ke MacOS yang disebut XProtect Remediator (XPR). Xprotect Remediator mengingatkan pada MRT dalam arti bahwa itu adalah bundel aplikasi, tetapi bukan hanya dua binari, ada empat belas. Ini, sebagian besar, mendeteksi keluarga malware tertentu, sedangkan apa pun yang tidak jatuh ke dalam salah satu dari mereka diliputi oleh biner xprotect. Ada juga biner xprotectremediatormrtv3, yang hampir memiliki ukuran yang sama persis dengan biner MRT dalam MRT.aplikasi . Ini membuatnya seolah -olah ini pada akhirnya akan menggantikan MRT.aplikasi.

Anda bisa mendapatkan visibilitas ke XPR dengan memanfaatkan log terpadu. yang merupakan bagian dari keamanan titik akhir Apple.
Beberapa entri sampel dapat dilihat di sini.

Bagian dari apa yang membuat MRT dan Xprotect Remediator secara substansial berbeda, adalah tempat MRT memindai reboot dan login, pemindaian XPROTECT Remediator pada irama reguler, dengan pemindaian untuk XCSSET (OSX.Dubrobber) malware paling sering berjalan – setiap jam atau dua.
Epilog
Pertanyaan umum yang ditanyakan bersamaan dengan berbicara tentang alat -alat ini adalah – apakah saya memerlukan solusi keamanan tambahan atau apakah alat ini cukup ?
Ini adalah pertanyaan yang menurut saya tergantung pada postur keamanan Anda. Untuk pengguna akhir yang menggunakan Mac mereka untuk penggunaan pribadi, memanfaatkan alat Apple yang ada/pra-instal kemungkinan cukup. Jika Anda mulai menggunakan Mac dalam bisnis Anda, apakah SMB atau perusahaan yang lebih besar, memiliki cakupan keamanan tambahan akan lebih bermanfaat, karena Anda memiliki lebih banyak pengguna yang akan mengakses situs web yang berbeda, alat pengembang, dll.
Seberapa aman mac dan mac benar -benar lebih aman daripada windows?
Mac lebih aman dari PC, tetapi seberapa jauh lebih aman Mac, dan apa yang harus Anda lakukan untuk melindungi diri sendiri? Kami menjalankan semua cara Apple membuat Anda tetap aman.

Editor, MacWorld 12 Januari 2023 9:42 PST

Sementara itu’Benar bahwa Mac lebih kecil kemungkinannya diserang atas dasar bahwa ada lebih sedikit Mac daripada PC – pada kenyataannya malware pada Mac menurun – Mac dapat menjadi target yang sangat menguntungkan dan karenanya dianggap sepadan dengan usaha tersebut. Akibatnya Mac dapat ditargetkan oleh malware dan virus.
Memang, bahkan apel’Kepala perangkat lunak S Craig Federighi mengatakan (dalam persidangan antara Apple dan Epic) bahwa: “Hari ini, kami memiliki tingkat malware di mac yang kami tidak’t temukan yang bisa diterima.” Sementara motifnya adalah menunjukkan bahwa ada manfaat untuk memaksa pengguna iPhone dan iPad untuk hanya menginstal aplikasi melalui iOS App Store, intinya adalah bahwa bahkan staf Apple mengakui ada virus Mac. (Di Sini’s Apa yang harus dilakukan jika Anda berpikir Mac Anda memiliki virus.)
Mac umumnya lebih aman dari PC. Ini sebagian karena sistem operasi Mac berbasis unix dan karenanya lebih sulit untuk dieksploitasi, TI’s juga karena Apple memiliki kontrol yang ketat atas perangkat keras dan perangkat lunak, dan Mac lebih aman karena berbagai perlindungan dan langkah -langkah keamanan yang dibangun ke dalam Mac dan sistem operasi Mac yang membuat Mac lebih sulit dieksploitasi.
Tapi itu tidak’T berarti Anda harus percaya Mac Anda tidak bisa ditembus. Mac telah ditargetkan oleh peretas dan virus dan selama bertahun -tahun Apple harus serius tentang langkah -langkah yang termasuk dalam macOS untuk menjaga keamanan penggunanya.
Dalam artikel ini kami akan menjalankan berbagai cara Apple menjaga Mac Anda aman, dan hal -hal yang dapat Anda lakukan untuk tetap aman. Untuk saran lebih lanjut tentang cara menjaga agar Mac Anda aman, baca tips keamanan Mac kami.
Hal lain yang perlu diperhatikan adalah bahwa chip seri-m yang mulai digunakan Apple pada bulan November 2020 dianggap lebih aman daripada prosesor Intel. Namun, malware yang dikenal sebagai Silver Sparrow ditemukan di M1 Mac tak lama setelah peluncuran.
Bagaimana Apple Melindungi Mac Anda
Ada berbagai cara Apple melindungi Mac Anda dari malware dan virus seperti yang akan Anda lihat apakah Anda membaca. Tentu saja ada hal -hal lain yang dapat Anda lakukan untuk melengkapi langkah -langkah ini, seperti menjalankan perangkat lunak antivirus atau menggunakan VPN untuk mengenkripsi lalu lintas Anda. Kami memiliki saran terpisah tentang antivirus terbaik untuk Mac dan VPN terbaik. Ada juga elemen untuk berhati -hati dan tidak membuka email misterius atau mengklik tautan yang dipertanyakan – Anda mungkin yakin Anda tidak akan melakukannya’t melakukan itu, tetapi bisakah Anda begitu yakin bahwa orang tua Anda tidak mau’T…
Untungnya ada perlindungan yang dipanggang ke dalam Mac yang seharusnya berarti bahwa orang yang paling tidak ahli teknologi dilindungi. Kami’LL menguraikannya di bawah ini.
Antivirus apel
Di sisi perangkat lunak, macOS menyertakan perangkat lunak antivirus sendiri yang dibangun. Xprotect mendeteksi dan memblokir malware yang diketahui. Apple Monitor untuk infeksi malware baru dan memperbarui xprotect secara teratur. XProtect akan memeriksa malware saat aplikasi pertama kali diluncurkan dan jika telah diubah. Jika xprotect mendeteksi malware, itu akan memblokir perangkat lunak dan menghapusnya.
Selain perlindungan yang ditawarkan oleh Xprotect adalah penjaga gerbang. Gatekeeper adalah fitur macOS yang dirancang untuk menghentikan pengguna menginstal malware di tempat pertama. Gatekeeper memeriksa apakah aplikasi apa pun yang Anda unduh dari internet telah diverifikasi oleh Apple dan diperiksa untuk kode berbahaya. Jika aplikasi dianggap sebagai penjaga gerbang risiko akan menghentikan Anda untuk menginstalnya. Untuk saran lebih lanjut tentang mengunduh dan menginstal aplikasi Baca: Cara Menginstal Aplikasi di Mac
Gatekeeper ISN’t sempurna, telah dilewati di masa lalu, dan xprotect isn’T selalu mutakhir, jadi malware telah tergelincir. Tetapi keduanya menawarkan tingkat perlindungan yang seharusnya memberi Anda ketenangan pikiran.
Jika Anda menginginkan lapisan perlindungan tambahan rekomendasi teratas kami dalam antivirus terbaik kami untuk Mac Round Up adalah Intego Mac Internet Security.
Pembaruan Perangkat Lunak dan Keamanan
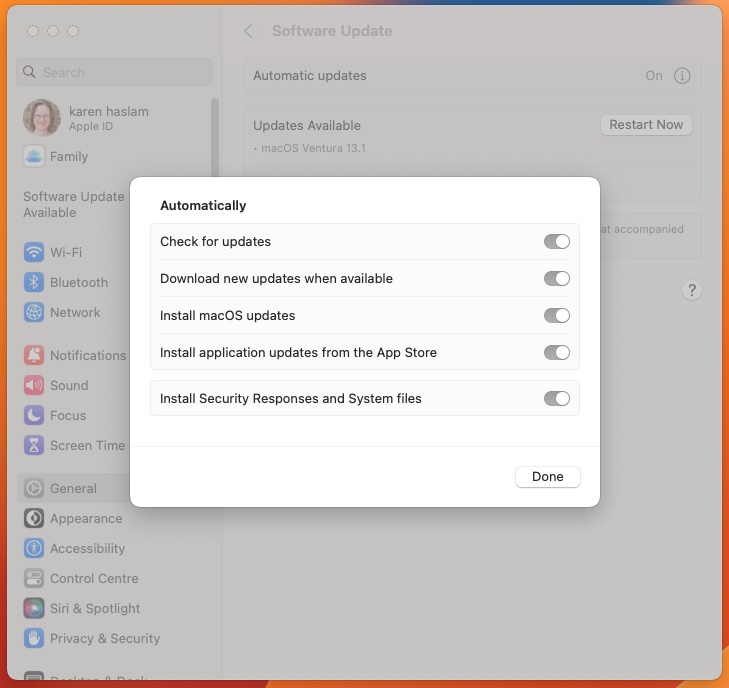
Apple memastikan bahwa pembaruan keamanan didorong ke Mac secara teratur – jadi penting untuk memperbarui perangkat lunak Mac Anda. Apple membuat ini mudah dengan memungkinkan Mac Anda diperbarui secara otomatis, jadi Anda tidak’bahkan perlu melakukan apapun. Untuk mengatur Mac Anda untuk memeriksa pembaruan dan memperbarui perangkat lunak secara otomatis mengikuti langkah -langkah ini:
- Pengaturan Sistem Terbuka (Preferensi Sistem Pra Ventura)
- Klik Umum
- Klik Pembaruan Perangkat Lunak
- Pastikan pembaruan otomatis aktif
Ini berarti bahwa perangkat lunak diunduh ke Mac Anda saat dikeluarkan oleh Apple.
Anda masih perlu memulai ulang Mac Anda untuk menginstal pembaruan pembaruan perangkat lunak normal, namun beberapa pembaruan keamanan dapat didorong ke Mac Anda oleh Apple dan diinstal sebagai pembaruan latar belakang tanpa mengharuskan Anda untuk memulai kembali.
Untuk memastikan Anda mendapatkan pembaruan latar belakang segera setelah dikeluarkan oleh Apple, pastikan bahwa instal respons keamanan dan file sistem dipilih di Ventura, atau “Instal file data sistem dan pembaruan keamanan” di OS yang lebih tua.
- Di Ventura ini ditemukan di Pengaturan Sistem> Umum> Pembaruan Perangkat Lunak. Klik (i) di samping pembaruan otomatis.
- Pra Ventura Ini ditemukan di Preferensi Sistem> Pembaruan Perangkat Lunak> Advanced.
Respons keamanan cepat mengambil langkah ini lebih jauh dan akan mempercepat pengiriman perbaikan keamanan di iPhone, iPad, dan Mac. apel’S Memperkenalkan fitur sebagai pembaruan untuk MacOS Ventura 13.2 (dan iOS 16.3). Saat Anda me -restart mac, tanggapan keamanan cepat apa pun akan langsung diterapkan. Mendekati Pembaruan Keamanan dengan cara ini berarti Apple dapat mengeluarkannya lebih cepat tanpa mereka menjadi bagian dari pembaruan yang lebih luas.
Perlindungan aplikasi
Jika Anda ingin benar -benar percaya diri tentang aplikasi apa pun yang Anda instal, Anda akan lebih bijaksana untuk tetap menggunakan aplikasi di Mac App Store. Setiap aplikasi di Apple’S Mac App Store telah ditinjau oleh Apple, jadi Anda dapat yakin bahwa itu tidak akan menimbulkan risiko bagi Anda. Sebenarnya Apple melangkah lebih jauh dengan memastikan bahwa aplikasi dimuka tentang bagaimana mereka menggunakan data Anda, jadi Anda dapat yakin bahwa tidak ada risiko bahwa informasi Anda akan dibagikan kepada siapa pun tanpa sepengetahuan Anda.
Tetapi bahkan aplikasi yang Anda tidak’T Instal dari Mac App Store akan diperiksa oleh Apple sebelum Anda dapat menginstalnya – itu’S tujuan penjaga gerbang, yang kami sebutkan di atas. Gatekeeper memeriksa apakah pengembang diverifikasi oleh Apple, serta memeriksa file untuk malware dan kode jahat. Mungkin ada saat -saat ketika Anda ingin membuka aplikasi Mac dari pengembang yang tidak dikenal, Anda harus berhati -hati jika ini masalahnya.
Alasan lain untuk memilih aplikasi App Store daripada yang lain adalah bahwa semua aplikasi yang dijual melalui Mac App Store harus bekerja dengan Sandboxing. Kotak pasir membatasi aplikasi akses ke Mac’Sumber dan Data.
Sejak MacOS 10.15 Catalina diluncurkan pada tahun 2019 Semua aplikasi Mac perlu diawali oleh Apple untuk diluncurkan, selain itu sekarang menjadi persyaratan bagi semua aplikasi Mac untuk mendapatkan izin Anda untuk mengakses file Anda – apakah mereka ada di Mac Anda, di iCloud Drive atau pada volume eksternal eksternal. MacOS juga akan meminta izin Anda sebelum aplikasi dapat mengakses kamera atau mikrofon, atau mencatat apa yang Anda ketik, misalnya.
Surfing yang aman
Di atas dirancang untuk melindungi Anda dari aplikasi nakal, tetapi ancaman terbesar dapat berasal dari email phishing, situs web, dan layanan yang mungkin Anda gunakan secara online.
apel’S Browser Web, Safari juga menawarkan berbagai cara untuk melindungi Anda secara online. Safari akan memperingatkan Anda jika situs web mencurigakan dan akan mencegahnya membuka. Setiap halaman web dimuat sebagai proses terpisah dalam tab terpisah – jadi jika ada masalah, akan dimungkinkan untuk menutup tab itu tanpa safari sendiri mogok.
Cara lain Apple melindungi pengguna Mac adalah dengan menjaga flash mac. Flash adalah salah satu cara paling umum dari malware ke komputer. Apple berhenti menginstal flash dengan safari pada tahun 2010. Mengikuti satu -satunya cara menambahkan flash adalah bagi pengguna untuk menginstalnya sendiri – yang berarti bahwa orang terbiasa hidup tanpanya. Pada awal 2020 Apple berhenti mendukung flash dan pada tanggal 31 Desember 2020 bahkan pengembang flash Adobe tidak lagi mendukung flash. Javascript juga membawa sejumlah kerentanan. Mudah untuk menonaktifkan javascript di safari. Cukup klik Safari> Preferensi> Keamanan> dan hapus pilihan kotak di samping Aktifkan JavaScript. Perhatikan bahwa jika Anda melakukan ini, beberapa visual di internet dapat berhenti ditampilkan, jika itu menjadi masalah menampilkannya kembali.
Serta melindungi keamanan online Apple Anda juga melindungi privasi Anda. Misalnya, Apple menggunakan pencegahan pelacakan cerdas untuk menghentikan pengiklan yang melacak pengguna di sekitar web. Pengguna dapat melihat laporan privasi termasuk rincian semua pelacak lintas situs yang dihentikan Apple dari membuat profil Anda.
Mode kuncian
Ini adalah lapisan keamanan baru di macos ventura yang dapat Anda manfaatkan jika Anda menghadapi serangan cyber. Anda dapat menggunakannya untuk meningkatkan Mac Anda’S pertahanan dan menerapkan batasan yang ketat sehingga serangan itu bisa’t mengeksploitasi Anda. Baca tentang cara mengaktifkan mode penguncian di Mac atau iPhone Anda.
Untuk menyalakannya, GO TO SISTEM SUPTING> Privacy & Security, klik Nyalakan di sebelah label Mode Penguncian, masukkan Kata Sandi Administrator Anda, dan klik Nyalakan & Restart. Ketika Anda yakin bahaya telah berlalu, Anda dapat menonaktifkan mode kuncian dan restart lagi.
Perlindungan kata sandi
Apple juga memantau kata sandi Anda, membantu Anda mengubahnya menjadi opsi yang lebih aman, menyarankan kata sandi yang kuat, dan Anda’LL bahkan melihat peringatan jika Apple percaya kata sandi Anda terlibat dalam pelanggaran data.
Pada catatan itu, Apple juga menawarkan iCloud Keychain, sistem manajemen kata sandi yang bekerja di semua perangkat Apple Anda sehingga Anda dapat masuk ke perangkat lunak dan layanan pada salah satu perangkat Anda tanpa harus mengingat kata sandi individual dan detail masuk. Manfaatnya adalah Anda dapat memiliki kata sandi yang kuat daripada yang mengesankan (yang dapat dihasilkan Apple atas nama Anda). Semua kata sandi Anda terkunci di belakang kata sandi utama Anda, yang dilindungi oleh dua faktor otentikasi (2FA) untuk keamanan tambahan.
Cara lain Apple membantu melindungi Anda adalah dengan passkeys, yang menggantikan kata sandi seperti macos ventura dan iOS 16 sebagai cara yang lebih mudah dan lebih aman untuk masuk. Passkeys lebih aman karena tidak ada kata sandi yang bisa bocor dan semuanya dienkripsi ujung ke ujung. Passkey tertentu dihasilkan untuk situs atau layanan apa pun, dan kemudian disimpan di perangkat Anda dan di gantungan kunci iCloud Anda sehingga Anda memiliki akses di perangkat Apple Anda yang lain. Anda cukup menggunakan ID Wajah atau Touch ID untuk mengotentikasi. Ini baru jadi’belum diadopsi secara luas, tetapi itu harus membuat segalanya lebih aman di masa depan. BACA: Cara Menggunakan Passkeys Baru di iPhone, iPad, dan Mac Anda.
Perlindungan perangkat keras bawaan
“Agar perangkat lunak dapat aman, itu harus bertumpu pada perangkat keras yang memiliki keamanan bawaan” kata Apple. Ini menekankan manfaat utama Mac – fakta bahwa Apple membuat perangkat lunak dan perangkat keras dan memiliki kendali atas setiap aspek mesin. Inilah alasan mengapa Mac lebih aman daripada PC.
Apple membangun perlindungan ke dalam perangkat keras Mac. Ini terutama berlaku untuk Mac yang telah mendapatkan apel’S M-Series Chips. Sistem M1 pada chip yang diperkenalkan pada bulan November 2020, dan semua chip seri-M lainnya sejak itu, memiliki kantong aman bawaan yang melindungi kata sandi login Anda dan secara otomatis mengenkripsi data Anda. Tetapi bahkan Mac yang bertenaga intel dengan chip keamanan T1 atau T2 dapat mengenkripsi penyimpanan dan menawarkan boot yang aman, misalnya.
Enclave yang aman didedikasikan untuk fungsi keamanan dan, karena itu’s Silikon terpisah ke chip utama, ini meminimalkan permukaan serangan sehingga malware apa pun bisa’t melakukan banyak kerusakan. Di dalam silikon terpisah ini adalah rom boot (sehingga mac Anda dapat boot dengan aman) dan perangkat keras AES yang mengenkripsi file seperti yang ditulis. Data wajah dan sidik jari Anda dari ID wajah dan ID sentuh juga disimpan di kantong yang aman ini.

icloud private relay (hampir VPN)
icloud private relay isn’t tersedia untuk semua, itu’S Bagian dari langganan iCloud+, tetapi dapat melindungi privasi Anda saat Anda menjelajahi web di Safari. Itu tiba di iOS 15.
Kami mencakup icloud pribadi relay secara detail dalam tanya jawab relay privat icloud kami, tetapi secara ringkas, dengan relay pribadi diaktifkan, semua aktivitas penelusuran Anda di Safari dialihkan melalui Apple’server proxy dan dienkripsi sehingga ISP Anda bisa’t lihat penjelajahan web Anda.
Dia’sedikit seperti VPN, tapi tidak cukup. Ada banyak alasan mengapa VPN adalah pilihan yang lebih baik. apel’solusi s hanya berfungsi di safari dan itu bisa’T Sembunyikan wilayah yang Anda hubungkan (alasan utama mengapa orang menggunakan VPN).
Jika Anda ingin menggunakan VPN di Mac Anda, lihatlah VPN Best kami yang termasuk pick teratas Surfshark kami
Firewall Macos
Firewall dapat menambahkan lapisan keamanan tambahan, melindungi Anda saat Anda terhubung ke internet atau jaringan yang tidak terpercaya. Untungnya Mac Anda memiliki satu yang dapat Anda nyalakan.
Di Sini’s Bagaimana cara menyalakan firewall di mac
Di dalam Ventura
- Pengaturan sistem terbuka
- Klik jaringan
- Klik Firewall
- Klik pada slider untuk menyalakannya.
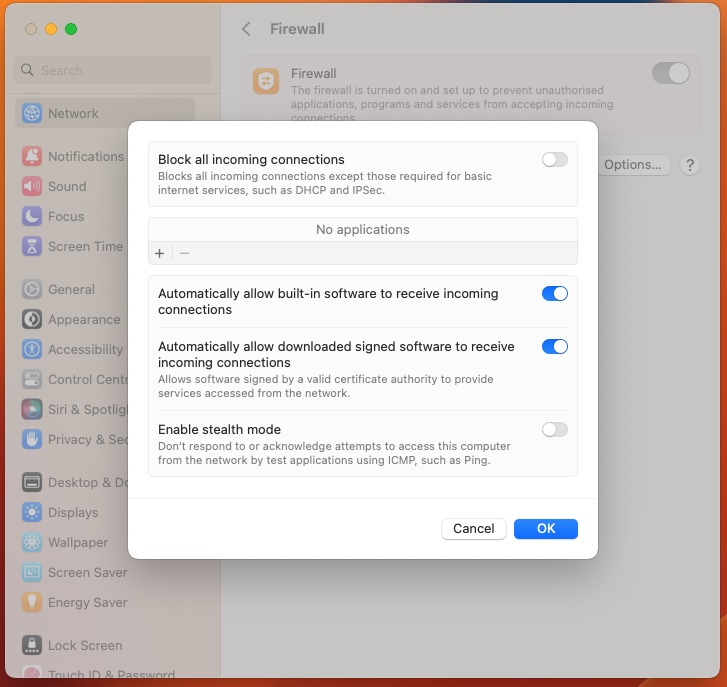
- Jika Anda ingin menentukan pengaturan keamanan tambahan, klik Opsi.
Post Ventura
- Klik tab Firewall di Preferensi Sistem> Panel Keamanan & Privasi.
- Klik ikon Parkal di kiri bawah untuk membuka pengaturan sistem (Anda’LL harus mengetik kata sandi login Anda saat diminta).
- Klik tombol Nyalakan Firewall.
- Kemudian klik tombol Opsi Firewall dan, di kotak dialog yang muncul, klik kotak mode Aktifkan Stealth. Langkah terakhir ini berarti komputer Anda akan sangat tidak terlihat di jaringan publik, seperti wi-fi bersama di kafe.
- Di tab Firewall, klik Opsi Firewall untuk membuat perubahan. Di sini, kamu’ll lihat daftar aplikasi dan layanan yang dapat menerima koneksi masuk. Untuk menambahkan satu ke daftar, jika, katakanlah Anda mencoba menjalankan aplikasi dan menampilkan kesalahan yang memberi tahu Anda bahwa itu telah dicegah untuk menerima koneksi masuk, klik ‘+’ di bawah daftar.
Dia’penting untuk dicatat bahwa macOS’s firewall, walaupun berguna, hanya menawarkan perlindungan terbatas dari malware. Itu’S karena itu hanya melindungi Anda dari lalu lintas masuk. Tugasnya adalah membatasi aplikasi dan layanan mana yang dapat menerima koneksi yang masuk. Itu tidak’t Memberikan kontrol apa pun atas koneksi keluar yaitu aplikasi dan layanan yang memulai koneksi. Jadi, misalnya, jika Anda mengunduh sepotong malware, macos’S Firewall menang’t menghentikannya terhubung ke internet.
Beberapa orang memilih untuk memblokir koneksi jaringan yang keluar juga sehingga aplikasi tertentu bisa’T “telepon rumah” tanpa sepengetahuan mereka. Ini juga berarti malware yang diinstal secara tidak sengaja tidak dapat membocorkan data Anda tanpa Anda sadar.
Namun MacOS tidak menawarkan cara bawaan untuk memblokir koneksi keluar. Beruntung aplikasi pihak ketiga seperti Little Snitch (sekitar £ 30) dan lepas (£ 38.95), atau firewall keluar yang ditemukan dalam alat anti-malware dari orang-orang seperti Intego, Sophos dan Norton, akan melakukan pekerjaan dengan penuh percaya diri.
Mungkin ada saat -saat ketika Anda perlu mengizinkan beberapa aplikasi dan layanan akses melalui firewall, lebih banyak tentang cara melakukannya di sini: Cara membuka port spesifik di Mac Firewall.
FileVault
Apple menawarkan FileVault sebagai cara untuk mengenkripsi data Anda (dan tetap aman jika Mac Anda diambil atau seseorang mendapatkan akses ke sana).
Jika Mac Anda memiliki chip seri-M enkripsi ini melangkah lebih jauh dan menggunakan perangkat keras tertentu untuk melindungi detail login Anda.
Kami menjelaskan cara mengenkripsi Mac Anda dengan FileVault 2 dalam artikel terpisah, tetapi Anda’Akan menemukan pengaturan di atas Preferensi Sistem> Keamanan & Privasi Pra-Ventura, atau Pengaturan Sistem> Privasi & Keamanan di Ventura.
Ingatlah bahwa Anda perlu menggunakan kata sandi login Anda atau kunci pemulihan untuk mendapatkan akses ke data Anda, jadi ada risiko Anda akan kehilangan data tanpa salah satu dari ini.
Temukan Kunci Aktivasi saya
Apple juga memiliki teknologi lain untuk membantu Anda jika Mac Anda dicuri, dari Find My yang memungkinkan Anda untuk melacak, dan berpotensi menemukan Mac Anda yang hilang, dan bersihkan sehingga data Anda bisa’t jatuh ke tangan yang salah. Mac dengan chip T2 dan m1 mac juga menawarkan kunci aktivasi, fitur find my, untuk mengunci mac Anda dari jarak jauh sehingga hanya Anda yang dapat menggunakannya.
Pemindai sidik jari Touch ID yang tersedia di beberapa Mac juga menambahkan lapisan keamanan lain. Ini dapat digunakan untuk membuka kunci Mac Anda, untuk masuk ke perangkat lunak dan layanan, dan untuk Apple Pay.
Dengan demikian Apple melindungi Mac Anda jika dicuri, atau jika seseorang dengan niat jahat mendapatkan akses ke sana. Apple juga melindungi Anda dari perangkat lunak berbahaya, dan memberi Anda suara tentang apakah data Anda dapat diakses dan mengontrol bagaimana hal itu digunakan.
Jika Mac Anda memiliki chip seri-M, atau chip keamanan T2 yang ditemukan di beberapa Mac Intel, Anda dapat menggunakan kunci aktivasi sehingga jika Anda kehilangan Mac, atau stollen, hanya Anda yang dapat menghapus dan mengaktifkannya kembali.
Semua langkah ini membantu membuat Mac lebih aman daripada PC, tetapi ada hal -hal lain yang dapat Anda lakukan untuk melindungi diri lebih jauh dan kami akan menjalankannya di sini: 10 cara untuk melindungi Mac Anda dari malware dan virus.
Mac Security 101: Seberapa amankah Mac?
Mac memiliki reputasi lebih aman daripada rekan-rekan mereka. Kehormatan ini tidak sepenuhnya salah tempat. Bagaimanapun, malware macOS relatif tidak umum, dan Apple memiliki sejumlah fitur yang dirancang untuk meningkatkan keamanan.
Tetapi dengan malware yang sedang meningkat, kegagalan selalu menjadi pilihan. Sysadmin yang cerdas harus menyadari masalah keamanan. Investigasi ATLAS VPN menunjukkan bahwa malware macOS tumbuh sebesar 1.092% pada tahun 2020 saja. Meskipun ini masih sebagian kecil dari ancaman malware yang dihadapi oleh lingkungan Windows, itu’tidak ada yang bisa bersin.
Kami’LL merinci seluk beluk keamanan Mac untuk membantu Anda melindungi lingkungan Anda.
Artikel ini adalah bagian dari kami MacAdmin Myth Busters Campaign. Temukan kebenaran di balik mitos IT umum lainnya dalam mitos Macadmin artikel 5 kami.
Seberapa aman Mac?
Mac sering dilihat lebih aman daripada PC, tetapi tidak ada perangkat yang terhubung ke internet yang benar-benar kebal terhadap ancaman.
Mac secara historis menghadapi lebih sedikit serangan sebagian karena mereka kurang populer daripada PC berbasis Windows, sehingga penjahat cyber tidak begitu tidak’t Targetkan mereka. Namun, aktor ancaman semakin mengembangkan malware Mac, meningkatkan kebutuhan akan langkah -langkah keamanan yang cermat.
Faktanya, pada tahun 2021, Forbes melaporkan bahwa serangan malware baru -baru ini mengambil keamanan kembali satu dekade, secara efektif melewati Apple’langkah -langkah keamanan yang luas.
Mac dapat diretas, tetapi mereka mungkin menghadapi lebih sedikit ancaman daripada PC Windows. Namun, malware semakin menargetkan Mac.
Jenis ancaman apa yang berdampak pada Mac?
Malware adalah ancaman yang signifikan terhadap hampir semua perangkat, termasuk Mac. Sementara Windows PC cenderung lebih rentan terhadap bentuk tradisional perangkat lunak berbahaya, adware dan program yang berpotensi tidak diinginkan (PUP) lazim untuk Mac.
Adware dapat mengarahkan kembali pencarian browser Anda, menampilkan pop-up, memperlambat komputer Anda’kinerja, dan umumnya mengganggu Anda. Meskipun tidak secara teknis malware, anak anjing juga bermasalah. Mereka’sering dibundel dengan aplikasi yang sah, jadi Anda dapat dengan rela mengunduhnya tanpa memperhatikan. Dalam skenario kasus terbaik, mereka tidak menawarkan manfaat nyata. Dalam skenario terburuk, mereka bisa memperlambat kinerja dan bertindak sebagai spyware atau adware.
Mac juga dapat dipengaruhi oleh ransomware, trojan, situs web jahat, serangan rekayasa sosial, cryptojacking, dan skema jahat lainnya.
Fitur keamanan apa yang dimiliki Mac?
Komputer Mac dilengkapi dengan beberapa fitur berbasis perangkat keras dan perangkat lunak yang dirancang untuk melindungi informasi sensitif dan melindungi sistem Anda. Meskipun kontrol keamanan ini tidak membuat Mac kebang -kadang bagi peretas, mereka tentu dapat membantu.
Kontrol atas Mac App Store
Apple mempertahankan kontrol atas App Store, notaris aplikasi Mac untuk memverifikasi bahwa mereka telah dipindai untuk konten berbahaya. Ini tidak’t memberikan keamanan lengkap, tetapi menambahkan lapisan perlindungan tambahan.
Penjaga gerbang
Sebelum menjalankan aplikasi, paket penginstal, atau plug-in dari luar App Store, penjaga gerbang memverifikasi bahwa mereka ditandatangani, diawali, dan tidak berubah.
Xprotect
Xprotect adalah mac’Per perangkat lunak antivirus bawaan. Itu memeriksa komponen berbahaya saat aplikasi pertama kali diluncurkan, saat itu’S berubah, dan saat tanda tangan diperbarui. Jika Xprotect menemukan malware yang diketahui, itu memblokir perangkat lunak dan memberi tahu pengguna.
Firewall
Mac juga datang dengan firewall untuk melindungi dari lalu lintas yang tidak sah. Opsi konfigurasi memungkinkan Anda untuk memblokir semua koneksi yang masuk, memungkinkan koneksi yang masuk tertentu, dan banyak lagi.
FileVault
FileVault adalah fitur enkripsi disk yang dirancang untuk mencegah akses yang tidak sah ke data. Apple memperkenalkan fitur di Mac OS X 10.3. Mac OS X 10.7 dan kemudian gunakan FileVault 2, yang menawarkan enkripsi disk penuh (FDE).
Keychain iCloud
Dengan meng -autofilling informasi, iCloud Keychain memungkinkan pengguna Mac untuk memilih kata sandi yang lebih kuat tanpa harus mengingat semuanya. Namun, karena gantungan kunci iCloud menyimpan data sensitif, itu’S target utama untuk peretas.
Pemantauan Kata Sandi
Pemantauan kata sandi membandingkan kata sandi yang disimpan dengan daftar kata sandi bocor yang diketahui, memberi pengguna kesempatan untuk mengubah kredensial yang dikompromikan sebelum penjahat cyber mengeksploitasi mereka.
Perlindungan Integritas Sistem (SIP)
SIP, juga dikenal sebagai tanpa akar, membatasi pengguna root untuk melindungi lokasi tertentu dan proses sistem dari modifikasi yang tidak diinginkan.
Temukan saya
Find My App dirancang untuk membantu Anda menemukan perangkat yang hilang. Jika kamu bisa’t mengambil mac, juga dapat menghapus data dari jarak jauh sehingga perusahaan Anda’Informasi S tidak’t jatuh ke tangan yang salah.
Otentikasi dua faktor
Mengaktifkan otentikasi dua faktor untuk pengguna’S Apple ID mencegah akses yang tidak sah, bahkan jika pengganggu potensial memiliki kata sandi.
Bagaimana saya bisa melindungi mac di lingkungan saya?
Sebagian besar dasar -dasar keamanan yang sama penting untuk melindungi PC Windows juga berperan saat melindungi Mac. Mempertahankan praktik terbaik keamanan sangat penting terlepas dari jenis perangkat apa yang Anda’menggunakan kembali.
Membutuhkan kata sandi yang kuat
Kata sandi yang kuat menghentikan serangan brute force dan penyemprotan kata sandi, sehingga mencegah akses yang tidak sah. Kata sandi yang kuat harus unik, berisi setidaknya delapan karakter, dan menghindari informasi pribadi atau kombinasi keyboard berturut -turut (dengan kata lain, Don’t use “Qwerty”).
Banyak pengguna PC Windows mengandalkan manajer kata sandi untuk menghasilkan dan menyimpan kredensial login mereka. Pengguna Mac juga dapat memasukkan solusi yang dibangun untuk tugas ini, tetapi iCloud Keychain bertindak seperti manajer kata sandi dasar.
Unduh dari App Store atau produsen’Situs web resmi S
Mengunduh aplikasi dari sumber yang tidak dapat diandalkan dapat sangat meningkatkan risiko ke Mac Anda. Aplikasi ditinjau sebelum tersedia dari App Store untuk meningkatkan keamanan. Anda juga dapat mengunduh aplikasi langsung dari produsen tepercaya’Situs web resmi S. Namun, hindari unduhan yang meragukan dari pihak ketiga yang kurang andal. Freeware seringkali sangat berisiko.
Tetap di atas pembaruan
Pembaruan perangkat lunak dapat membantu menjaga Mac Anda tetap aman dan berjalan dengan lancar. Ketika kerentanan terdeteksi, Apple mengeluarkan pembaruan keamanan untuk mengatasinya. Namun, pembaruan lain juga dapat menambahkan fitur baru, memperbaiki bug, atau meningkatkan kinerja, jadi memperbarui adalah kepentingan terbaik Anda terlepas dari apakah Anda memprioritaskan keamanan.
Solusi MDM terbaik memudahkan untuk memperbarui mesin pada skala. Namun, jika Anda hanya mengelola satu atau dua mesin, Anda juga dapat mengaturnya untuk memperbarui secara otomatis dalam preferensi sistem.
Melatih pengguna
Pelatihan keamanan sangat penting untuk pengguna Mac dan PC. Upaya rekayasa sosial, seperti email phishing, bergantung pada karyawan’salah menilai untuk melanggar sistem dan/atau mendapatkan akses ke informasi pribadi. Karena wajah keamanan siber terus berubah, Anda bisa’t berharap karyawan tetap up to date atas risiko terbaru sendiri. Itu’S Mengapa staf Anda membutuhkan pelatihan rutin untuk menjaga keamanan di depan pikiran mereka.
Gunakan VPN
Mac tidak datang dengan jaringan pribadi virtual (VPN), tetapi solusi luar bisa menjadi pelengkap yang sempurna untuk Apple’S fitur keamanan. VPN mengenkripsi koneksi Anda dan menutupi alamat IP Anda untuk keamanan yang lebih besar, bahkan jika pengguna Anda terhubung ke Wi-Fi publik.
Data cadangan
Mencadangkan mac Anda won’t menghentikan virus, tetapi dapat membantu Anda pulih lebih cepat. Jika Anda mempertahankan cadangan baru -baru ini, Anda harus dapat memulihkannya jika Mac Anda terganggu.
Hapus cache
Cache browser Anda mengumpulkan file yang diunduh, gambar, dan data lainnya. Malware, termasuk adware dan virus, mungkin bersembunyi di file sementara, jadi secara teratur membersihkan cache mungkin merupakan cara mudah untuk mencegah bencana.
Aktifkan fitur keamanan
Sementara Mac memiliki sejumlah fitur keamanan, beberapa di antaranya hanya dapat melindungi mesin jika mereka’diaktifkan kembali. Menilai organisasi Anda’kebutuhan, dan kemudian pertimbangkan untuk menyiapkan filevault, otentikasi dua faktor, dan temukan saya.
Gunakan perangkat lunak antivirus
Xprotect memberikan perlindungan antivirus, tetapi Anda juga dapat menginstal perangkat lunak antivirus pihak ketiga. Solusi paling terkenal memiliki produk untuk Mac.
Pantau Kesehatan Perangkat dan Kepatuhan Kebijakan
Gunakan solusi Apple MDM berkualitas tinggi untuk mengonfigurasi, memantau, dan memperbarui Mac. Memahami keadaan perangkat Anda saat ini dan kepatuhan kebijakan dapat membantu Anda menemukan cara untuk mempertahankan dan memperkuat postur keamanan Anda. Ini juga dapat memberi Anda garis dasar keamanan, membuatnya lebih mudah untuk mendeteksi perilaku abnormal.
Hapus aplikasi yang Anda tidak’t use
Setiap aplikasi yang diinstal pada Mac Anda meningkatkan permukaan serangan. Saat Anda’tidak lagi menggunakan aplikasi, hapus saja. Ini sangat penting jika Anda memiliki aplikasi lama yang tergeletak di sekitar surga itu’telah diperbarui sebentar lagi. Tidak hanya menghapus aplikasi yang tidak digunakan untuk meningkatkan keamanan Anda, tetapi juga dapat meningkatkan Mac Anda’kinerja s. Perhatikan tanda -tanda peretasan jika Mac Anda terganggu, Anda mungkin melihat beberapa perubahan. Di Sini’s apa yang harus diperhatikan:
- Kinerja lambat
- Iklan aneh atau tidak terduga
- Aktivitas jaringan yang tidak dapat dijelaskan yang tercantum dalam monitor aktivitas Anda
- Akses mencurigakan yang tercantum dalam berbagi
- Redirects yang tidak terduga
- Toolbar baru yang tidak dapat dijelaskan
Jika Anda melihat salah satu tanda ini, jalankan pemindaian virus menggunakan perangkat lunak antivirus tepercaya.
Bersihkan perangkat jika itu’S Lost atau dicuri
Mac Anda dapat memberikan banyak informasi tentang bisnis Anda. Menetapkan kebijakan yang mengharuskan karyawan untuk melaporkan perangkat yang hilang atau dicuri sesegera mungkin. Dengan sedikit keberuntungan, temukan saya akan membantu Anda memulihkan perangkat itu. Jika tidak, bersihkan jarak jauh untuk memastikan informasi Anda tidak’t jatuh ke tangan yang salah.
Menjaga keamanan komputer mac Anda membutuhkan manajemen yang cermat. SimpleMdm memudahkan untuk memantau dan memperbarui perangkat Apple. Coba a uji coba 30 hari gratis untuk melihat sendiri, dan terus membaca Blog SimpleMdm Untuk lebih banyak tips dan trik.
Keamanan MAC yang baik melampaui antivirus
Andrew Orr | 22 Jul 2022
Selama bertahun -tahun, Mac telah dipandang sebagai platform yang lebih aman daripada pesaing. Tapi, masih ada langkah -langkah yang Anda bisa dan harus ambil untuk menjaga diri Anda aman.
Sejauh ini pada tahun 2022, lebih dari 34 juta sampel malware baru telah ditemukan. Tetapi hanya 2.000 sampel yang menargetkan macOS, menurut Atlasvpn.
Namun, Apple mengatakan keamanan di macOS tidak dapat diterima.
Craig Federighi, kepala rekayasa perangkat lunak Apple, muncul di pengadilan pada Mei 2021 selama Game Epik v. apel uji coba. Dia menjelaskan fitur keamanan perangkat Apple dan bagaimana Mac memiliki keamanan yang berbeda dari iPhone.
Pengguna dapat mengunduh aplikasi dari Mac App Store, etalase yang dikuratori di mana aplikasi dapat diteliti dari tim ulasan Apple. Tetapi perangkat lunak juga tersedia untuk diunduh dari web, praktik yang disebut “sideloading” di iPhone.
Hakim Yvonne Gonzalez Rogers bertanya kepada Federighi mengapa Mac mendukung berbagai sumber aplikasi, kemampuan yang ingin dilihat game epik di iOS. Sumber-sumber aplikasi pihak ketiga ini “dieksploitasi secara teratur di Mac,” kata Federighi, menambahkan bahwa tingkat malware Mac tidak dapat diterima.
Federighi menggunakan ini sebagai contoh mengapa Apple percaya iOS lebih aman daripada macOS. “iOS telah menetapkan bilah yang lebih tinggi untuk perlindungan pelanggan,” tambah, “Mac tidak memenuhi bilah itu hari ini.”
Jika digunakan dengan aman, Mac masih merupakan platform “paling aman”, Federighi melanjutkan. Pernyataan itu harus membuat pengguna Mac memikirkan perangkat lunak keamanan mereka dan bagaimana mereka menggunakan komputer mereka.
Lapisan Satu: Praktik Keamanan Terbaik
Cara terbaik untuk mencegah infeksi virus melibatkan menghentikan email yang terinfeksi, merutekan di sekitar situs web yang terinfeksi, dan mengunduh perangkat lunak dari sumber tepercaya. Praktik keselamatan dasar yang dikombinasikan dengan fitur keamanan bawaan Mac berarti bahwa perangkat lunak antivirus tidak diperlukan untuk kebanyakan orang.
Beberapa praktik keselamatan ini bersifat preventif, seperti menjaga perangkat lunak tetap terbaru, dan menggunakan layanan DNS yang memblokir situs web jahat. Orang lain membantu menghentikan malware yang telah diunduh, seperti penjaga gerbang dan xprotect, kemampuan antivirus yang sudah dimiliki Mac. Akhirnya, beberapa metode melampaui virus dan melibatkan mengamankan akun online.
Kata sandi
Salah satu cara untuk mencegah peretas mencuri akun online melibatkan penggunaan manajer kata sandi. Memiliki kata sandi yang berbeda dan kompleks untuk setiap akun online secara drastis mengurangi kemungkinan diretas.
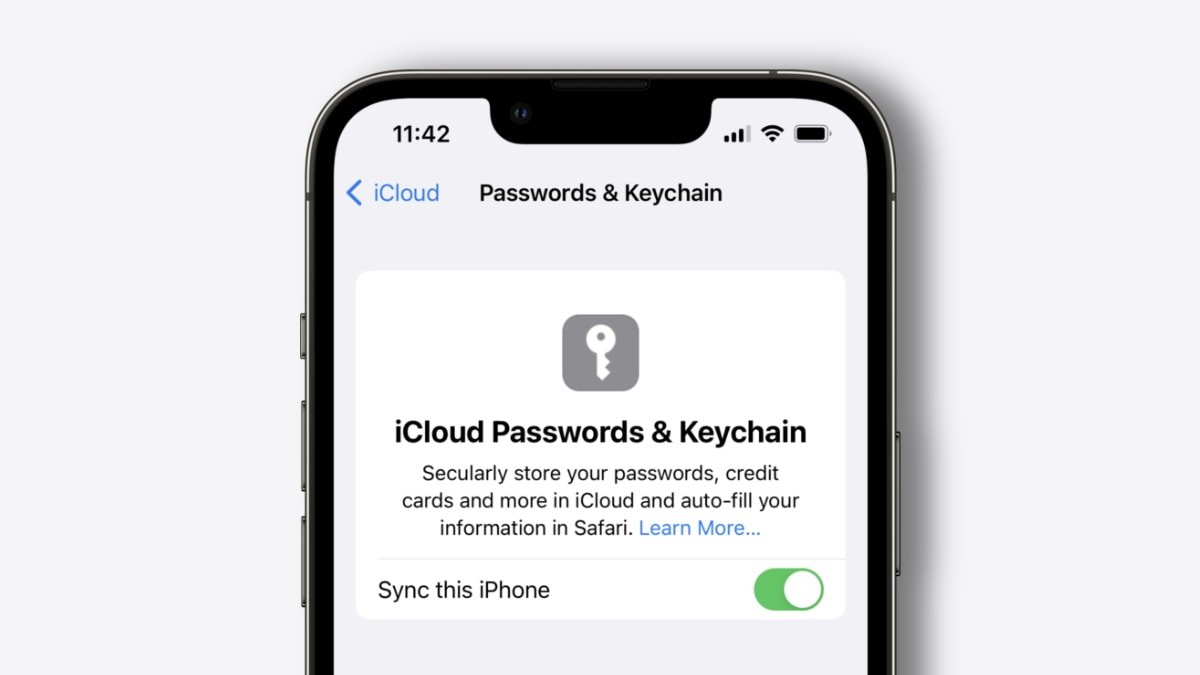
Keychain iCloud Apple ditemukan di Mac, iPhone, dan iPad adalah cara mudah untuk memulai. Secara otomatis menyarankan kata sandi untuk setiap login baru dan mengisi otomatisnya pada saat seseorang masuk ke akun. Itu dapat memperingatkan seseorang jika kata sandi mereka ditemukan dalam pelanggaran data dan mendukung otentikasi dua faktor, lapisan keamanan akun lain.
Keychain iCloud
Di iPhone dan iPad, pengguna dapat menemukan Keychain iCloud dengan pergi ke Pengaturan> Kata Sandi. Pengguna dapat menemukannya di System Preferensi> Kata Sandi di Mac.
Pengguna dapat menemukan opsi kata sandi lebih lanjut di Keychain Access, aplikasi bawaan di MacOS. Akses gantungan kunci adalah rumah untuk login yang disinkronkan dengan kunci gantungan iCloud, login Wi-Fi, sertifikat sistem, dan bahkan catatan aman.
Email dan nama pengguna
Selain menggunakan kata sandi yang berbeda untuk setiap situs web, pengguna dapat menggunakan alamat email yang berbeda atau nama pengguna yang berbeda. Pintasan eksperimental membuat kata sandi dan nama pengguna, jika memiliki serapan surat dan angka acak dapat diterima untuk nama pengguna.
Di sisi email, pengguna Apple memiliki opsi bawaan yang disebut Hide My Email. Bagian dari langganan iCloud+, secara otomatis membuat alamat email yang berbeda dan unik untuk akun online.
Email yang dikirim ke salah satu alamat ini diteruskan ke ID Apple pengguna. Mereka dapat dihapus kapan saja dan memiliki nama yang dihasilkan secara acak seperti [email yang dilindungi]
Pengguna dapat menemukan menyembunyikan email saya di iPhone dan iPad di Pengaturan> Nama profil Anda> iCloud. Di Mac, dapat ditemukan di Preferensi Sistem> ID Apple.
Pengelabuan
Cara lain untuk tetap aman menggunakan email adalah menghindari mengklik tautan dan lampiran yang mencurigakan. Seorang penyerang mengirimkan email berbahaya ini dalam kampanye kejahatan dunia maya yang dikenal sebagai phishing. Phishing adalah saat orang dihubungi melalui email, telepon, atau pesan teks di mana pengirim berpura -pura menjadi lembaga yang sah.
Misalnya, penyerang akan membuat situs web yang menyamar sebagai bank dan membuat email untuk membuat korban masuk ke situs web jahat. Nama pengguna dan kata sandi mereka akan dengan cepat dicuri dan digunakan atau dijual oleh penyerang.
Fitur standar dari email phishing termasuk penawaran “Too Good To Be True”, seperti mengatakan korban memenangkan iPhone gratis. Atau, lampiran email akan menginfeksi komputer korban dengan virus, dalam hal ini perangkat lunak antivirus benar -benar berguna.
Ketika seseorang menerima email yang menurut mereka mencurigakan, mereka harus menghindari mengklik URL di dalamnya atau mengunduh lampiran. Jika email meminta orang tersebut untuk mengklik tombol di dalamnya, mereka malah dapat mengetikkan situs web secara manual ke dalam browser dan mencari peringatan apa pun di dalam akun mereka yang cocok dengan email.
Pembaruan perangkat lunak
Salah satu garis pertahanan paling kritis terhadap malware adalah menjaga perangkat lunak tetap terkini. Pembaruan untuk aplikasi dan sistem operasi sering kali berisi perbaikan untuk kerentanan keamanan yang ditemukan dalam versi perangkat lunak yang lebih lama.
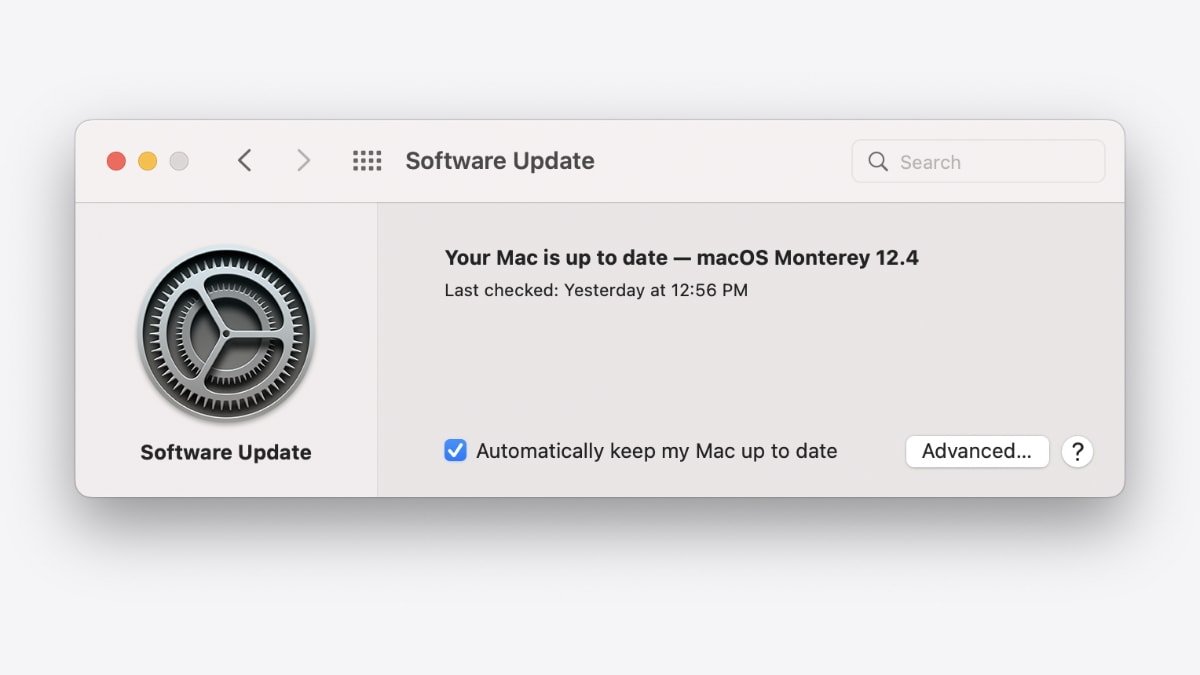
Apple meningkatkan pengalaman ini dengan iOS 16, iPados 16, MacOS Ventura, dan peningkatan baru lainnya yang datang pada musim gugur 2022. Fitur yang disebut Rapid Security Response Decouples Security Patch dari pembaruan perangkat lunak sehingga OS akan melindungi pengguna lebih cepat dari sebelumnya.
Pertahankan perangkat lunak terkini
Misalnya, dalam beta pengembang iOS 16, fitur ini ditemukan di Pengaturan> Umum> Pembaruan Perangkat Lunak> Pembaruan Otomatis. Toggle yang disebut “Instal Security Responses & System Files” mengatakan bahwa tambalan untuk bug keamanan dan file sistem akan diinstal secara otomatis.
Pengguna mungkin perlu me -restart perangkat mereka untuk menyelesaikan instalasi, tetapi beberapa file sistem dapat diinstal secara otomatis bahkan jika sakelar dimatikan.
Ini adalah beberapa cara agar pengguna Apple dapat tetap aman secara online sebagai lapisan pertahanan pertama, dan lapisan pertahanan kedua dapat ditemukan dalam macOS.
Layer Two: Fitur Keamanan Dibangun ke dalam MacOS
Setelah keamanan praktik terbaik untuk menjelajahi web, sistem operasi Mac Apple adalah lapisan kedua. Ini memiliki fitur keamanan asli yang melindungi pengguna dari aplikasi berbahaya, dimulai dengan penjaga gerbang.
Gatekeeper memastikan bahwa hanya perangkat lunak tepercaya yang berjalan di Mac. Saat pengguna mengunduh aplikasi, plug-in, atau paket penginstal perangkat lunak, penjaga gerbang memverifikasi bahwa itu dari pengembang yang diidentifikasi menggunakan notarisasi.
Notarisasi adalah proses yang membutuhkan pengembang perangkat lunak di luar Mac App Store untuk mengunggah aplikasi mereka ke server Apple. Apple memeriksanya untuk malware dan mengirimkannya kembali ke pengembang, yang harus menandatangani kode dengan ID pengembang mereka. Apple memperkenalkan notarisasi dengan macos mojave.
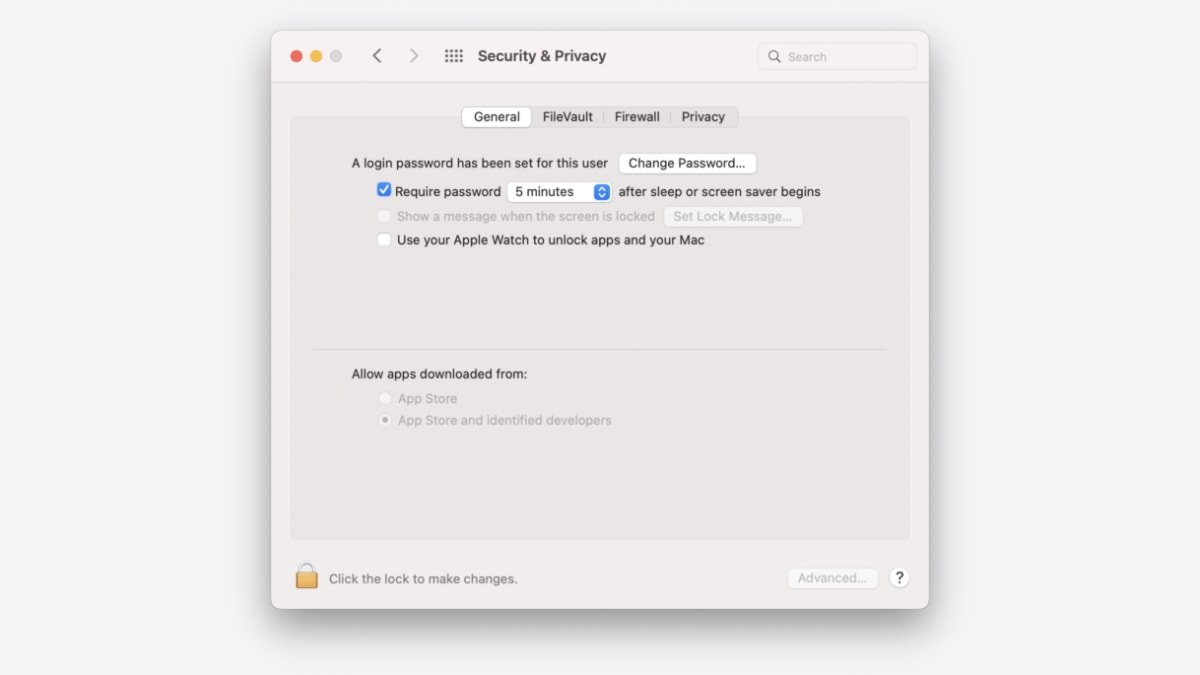
Mengontrol sumber unduhan aplikasi
Secara default, macOS memeriksa semua perangkat lunak yang diinstal untuk malware yang diketahui saat pertama kali dibuka. Pengguna Mac dapat mengubah tingkat kontrol dengan pergi ke preferensi sistem> keamanan & privasi. Mengklik pada tab Umum menunjukkan dua opsi: “Izinkan aplikasi yang diunduh dari App Store” dan “Izinkan Aplikasi Diunduh dari App Store dan Pengembang yang Diidentifikasi.”
Sistem operasi memiliki langkah -langkah keamanan lebih lanjut bahkan jika penjaga gerbang tidak berada pada pengaturan yang paling ketat. Mac memiliki fitur yang sedikit diketahui yang disebut XProtect, yang bertindak sebagai antivirus. Itu dirilis pada 2009 di Mac OS X 10.6 macan tutul salju.
Di MacOS 10.15 atau yang lebih baru, Xprotect memeriksa konten berbahaya yang diketahui ketika aplikasi pertama kali diluncurkan, ketika aplikasi berubah dalam sistem file, dan ketika Apple memperbarui tanda tangan xprotect. Apple mengatakan bahwa tanda tangan yang cocok dengan malware yang diketahui diperbarui secara otomatis, terlepas dari pembaruan sistem.
Ketika Xprotect mendeteksi malware yang dikenal di dalam perangkat lunak yang diunduh, perangkat lunak diblokir, pengguna diberitahu, dan mereka memiliki opsi untuk memindahkannya ke tempat sampah. Ini juga menghilangkan malware jika tanda tangan telah diperbarui dan secara berkala memeriksa infeksi baru.
Pemilik Mac dapat memilih untuk menambahkan lapisan pertahanan ketiga ke sistem mereka dengan alat keamanan pihak ketiga. Pertahanan ini masih dapat mencakup antivirus, tetapi ada lebih banyak pilihan yang tersedia.
Lapisan Tiga: Alat Pihak Ketiga
Alat dari Objective See adalah alternatif populer untuk antivirus, meskipun dapat digunakan bersama -sama. Mereka gratis, aplikasi open-source yang melengkapi keamanan asli Mac.
Satu alat, pengawasan, membantu memblokir malware yang dirancang untuk memata -matai pengguna melalui webcam dan mikrofon mereka. Pengawasan terus-menerus memantau sistem dan mengingatkan pengguna saat mikrofon MAC internal atau webcam bawaan diaktifkan.
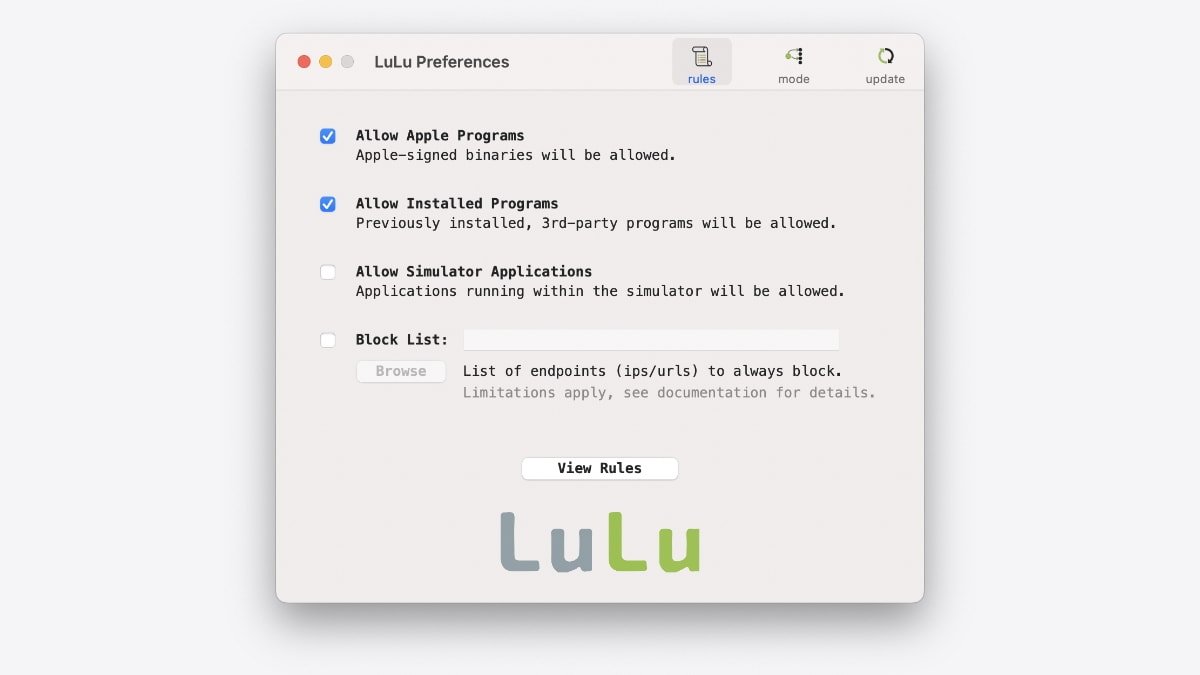
Lulu Firewall dari Objective See
Selanjutnya, Lulu adalah firewall yang dapat memblokir koneksi jaringan keluar yang tidak diketahui. Ini adalah pilihan yang sangat baik untuk digunakan, dan berfungsi dengan firewall bawaan Mac yang ditemukan di System Preferences> Security & Privacy. Akhirnya, Objective See memiliki lebih banyak alat, seperti yang memblokir malware dan ransomware persisten.
Cara lain untuk tetap aman di web adalah dengan DNS. Registry Nama Domain, biasanya disebut sebagai buku telepon internet menghubungkan alamat IP dengan domain web. Layanan yang disebut NextDns Blok Iklan dan Pelacak, Menawarkan Kontrol Jaringan Orang Tua, dan banyak lagi. Selain itu, ini membantu melindungi terhadap malware dengan memblokir situs web yang meng -host konten tersebut.
Ini hanya beberapa alat keamanan yang tersedia di web. Akibatnya, pemilik Mac dapat mengendalikan keamanan mereka di semua bidang, memastikan keamanan mereka bahkan ketika Apple bekerja untuk meningkatkan keamanan untuk semua platformnya.
Andrew adalah seorang penulis dan komentator yang telah berbagi wawasan tentang teknologi sejak 2015. Dia telah menulis banyak artikel online yang mencakup berbagai topik termasuk Apple, Privasi, dan Keamanan. Andrew bergabung dengan AppleInsider pada tahun 2022 sebagai penulis yang berkontribusi meliput berita, tips, dan ulasan.
Jamf Protect Protection Endpoint Dibangun khusus untuk Apple.
Tapi peretas menyukai tantangan, dan apel’Pertumbuhan dan adopsi yang cepat di perusahaan menjadikan perangkat Apple menjadi target yang menarik.
Keamanan titik akhir yang ditingkatkan
Jamf Protect Meningkatkan Apple’S fitur keamanan bawaan dengan meningkatkan visibilitas, pencegahan, kontrol dan kemampuan remediasi.
Dukungan penuh pada hari rilis
Tingkatkan perangkat Anda pada jadwal Anda, bukan milik kami. Kami menggunakan Apple Endpoint Security API di MacOS dan kerangka kerja asli lainnya di seluruh macOS dan iOS untuk menawarkan dukungan hari yang sama untuk perangkat lunak dan perangkat keras Apple terbaru.
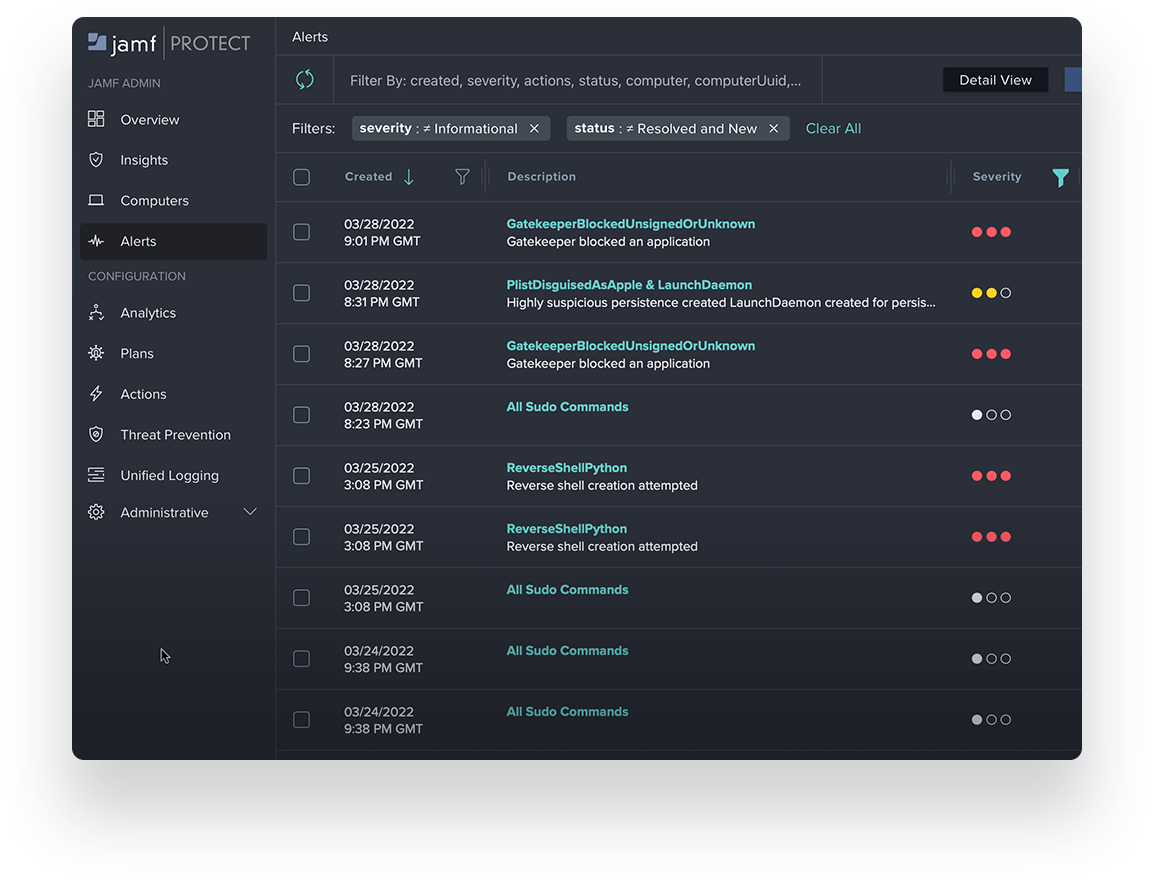
Deteksi dan peringatan
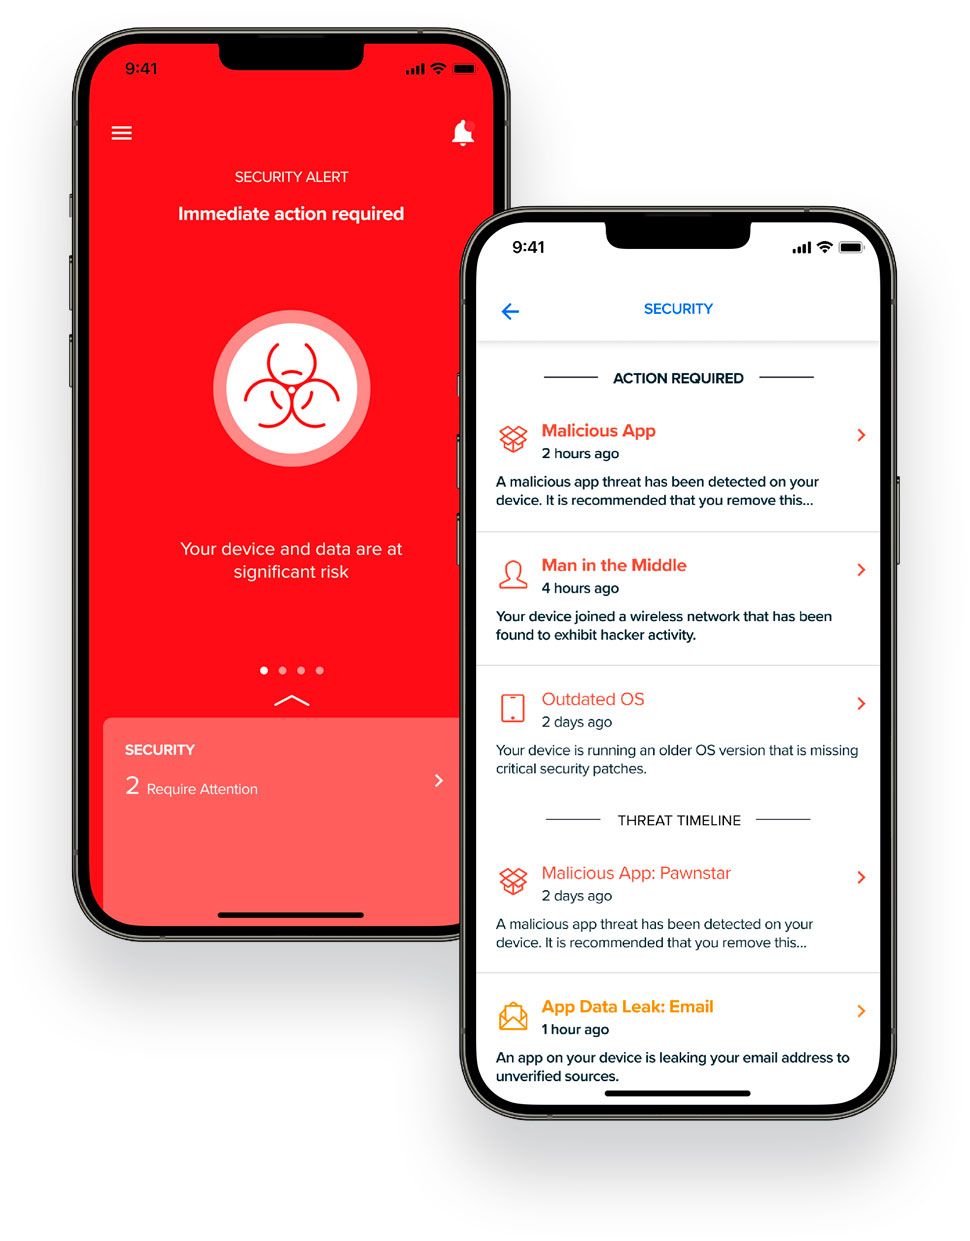
Deteksi real-time dari aplikasi berbahaya, skrip, dan tindakan pengguna.
Jamf Protect beradaptasi dengan lingkungan Anda dan meminimalkan risiko bagi pengguna, titik akhir, dan data perusahaan Anda – masalah yang ditandai di seluruh Mac dan perangkat seluler.
- Analitik perilaku mengidentifikasi aktivitas yang mencurigakan atau jahat.
- Analitik yang disesuaikan Adapt Jamf Protect’analitik untuk kebutuhan unik Anda.
- Berburu ancaman memungkinkan Anda untuk mencari ancaman yang secara khusus menargetkan lingkungan Anda.
- Kerangka kerja mitra & ck Aktivitas Peta Melalui Analisis Inti.
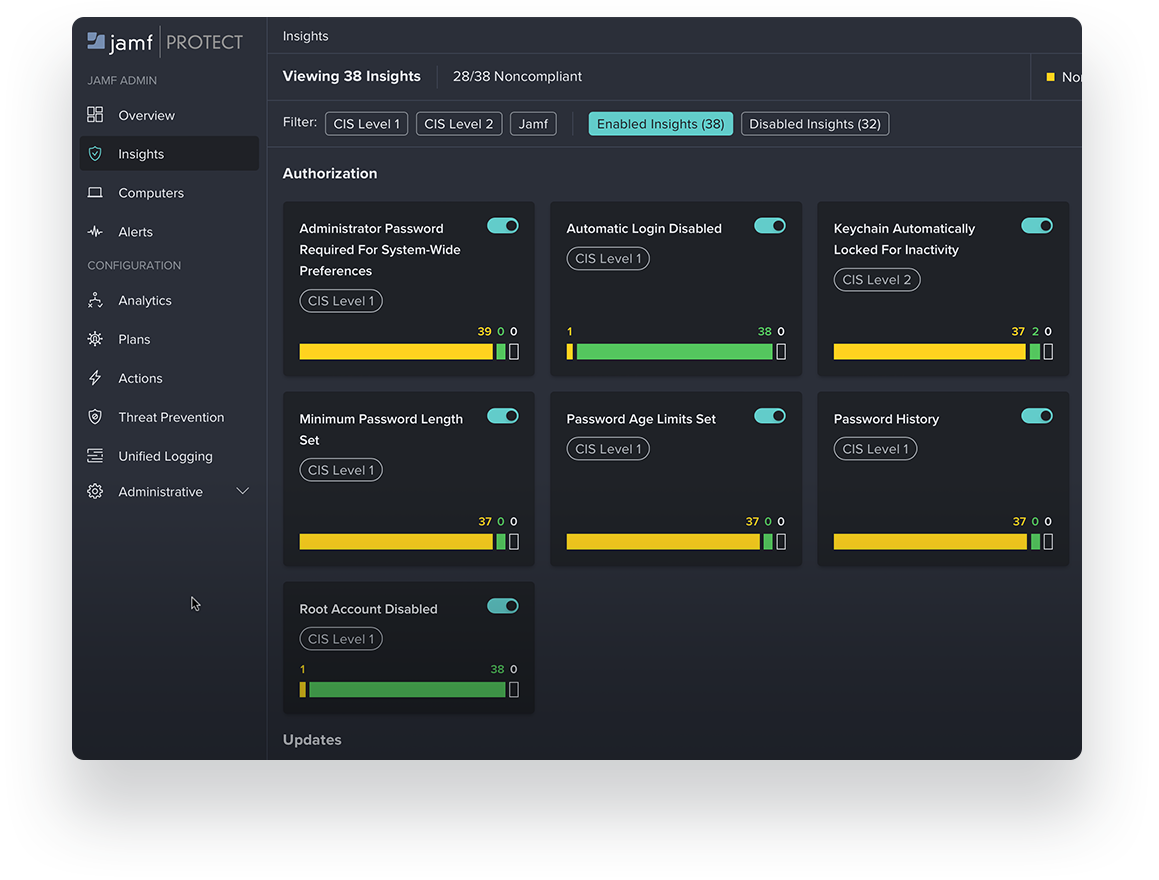
Pencegahan ancaman
Beyond Malware Protection: Hentikan peretas di jalurnya.
Jamf melindungi tidak hanya karantina malware, adware, dan ransomware yang diketahui; itu mencegah beberapa ancaman yang tidak diketahui berlari. Ini juga mengunci perintah dan kontrol lalu lintas (C2) dan domain berisiko.
Ini mencegah serangan phishing zero-day dan komunikasi dengan server berbahaya.
Keamanan Mac dan titik akhir seluler modern
Setiap serangan membahayakan data perusahaan Anda – keamanan pelapis dengan melindungi pengguna, titik akhir dan aktivitas jaringan Anda.
- Kontrol penyimpanan yang dapat dilepas membantu mencegah kehilangan data.
- Pembelajaran Mesin Tingkat Lanjut dan ancaman mesin intelijen MI: RIAM mengidentifikasi dan mencegah serangan phishing nol-hari.
- Perlindungan dalam jaringan memblokir ransomware, cryptojacking dan domain jahat secara real time sebelum mereka berdampak pada perangkat.
- Wawasan waktu nyata ke dalam risiko memungkinkannya untuk mengkonfigurasi tindakan kebijakan mitigasi otomatis.
- Perlindungan privasi online dengan enkripsi melindungi terhadap pengumpulan data pribadi dan phishing.
- Fitur Privasi Lanjutan Pastikan keamanan itu tidak’T melanggar pengguna Anda’ privasi pribadi.
- Perangkatkeamanan melindungi semua perangkat, apakah milik perusahaan atau BYOD.
Memantau dan memulihkan
Wawasan granular tentang aktivitas titik akhir
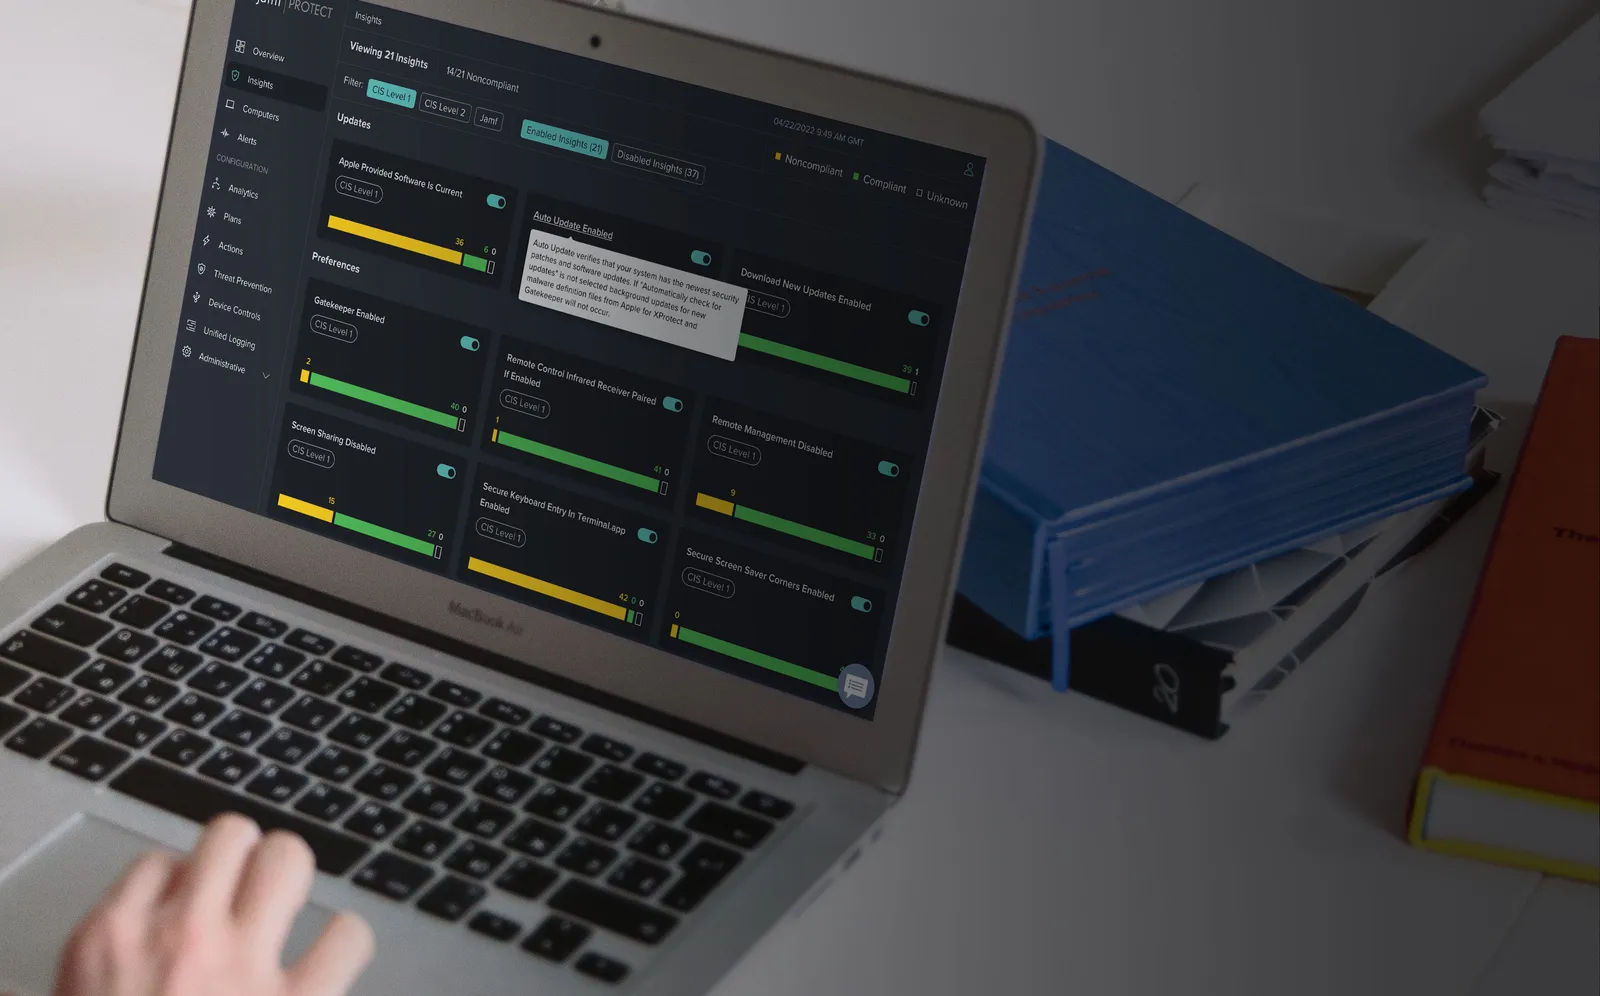
- Kesehatan dan Kepatuhan Perangkat: menerima peringatan langsung saat perangkat menyimpang dari konfigurasi pengerasan OS Anda.
- Visibilitas Alat Keamanan MacOS: Aktivitas sekilas dan pembaruan untuk alat keamanan macOS bawaan seperti Xprotect, Gatekeeper dan MRT.
- Penyerahan log terpadu: Umpan yang dapat disesuaikan dari data log terpadu dari macOS ke sistem-catatan Anda untuk visibilitas dan kepatuhan.
- CIS Benchmarks: menegakkan dan memantau garis dasar yang aman untuk kepatuhan terhadap tolok ukur CIS MacOS.
- Risiko Perangkat: Pantau aliran ancaman keseluruhan dan pahami postur risiko seluruh armada Anda.
- Respons yang kuat: Lakukan respons insiden secara manual atau mengotomatiskan alur kerja dengan Jamf Pro: alat yang sudah digunakan untuk mengelola Mac.
Keamanan itu’selalu menyala tetapi tidak pernah menghalangi.
Jamf Protect dibangun dengan kerangka kerja apel asli untuk memastikan CPU dan masa pakai baterai tidak terpengaruh saat berjalan.
Penyaringan konten di seluruh perangkat dan pemfilteran web membantu menegakkan kebijakan penggunaan yang dapat diterima dan menjauhkan pengguna Anda dari situs dan konten yang berisiko. Itu juga mencegah mereka mengakses konten terbatas – di seluruh aplikasi atau browser apa pun.
Jamf Protect membuat respons terhadap insiden mudah dengan mengisolasi perangkat lunak berbahaya, memberantas file yang tidak diinginkan dan mendapatkan perangkat kembali ke keadaan tepercaya secara otomatis, tidak menyebabkan downtime bagi pengguna.
Memenuhi dan memelihara persyaratan kepatuhan.
- Visibilitas real-time: Lihat Data Aktivitas Telemetri Kepatuhan dan Titik Akhir di Jamf Protect. Alat Analisis Data memungkinkan tim keamanannya untuk segera menyelidiki, mengurangi, atau memulihkan masalah sesuai kebutuhan.
- Kepatuhan terhadap peraturan: Sejajarkan penempatan Anda dengan standar pembandingan CIS di luar kotak.
- Wawasan Aplikasi: Pantau kehadiran aplikasi yang tidak patuh atau berisiko yang dapat menempatkan data organisasi atau pribadi dalam risiko.
Organisasi yang bekerja bersama, terhubung oleh Jamf.
Integrasi aplikasi
Level dengan integrasi aplikasi, akses API dan banyak lagi.
Jamf Protect dan Jamf Pro bekerja dengan aplikasi yang sudah Anda kenal dan percayai.
Kami meminimalkan risiko dengan melaporkan ke SIEM Anda, mengelola proses otentikasi perusahaan Anda melalui penyedia identitas (IDP) Anda dan menampilkan data kesehatan titik akhir di dasbor yang disesuaikan.
Memperluas perlindungan dengan lebih banyak kemampuan.
Buka kunci alur kerja yang kuat dengan menggabungkan Jamf dengan solusi pihak ketiga dari Jamf Marketplace. Perluas pemberitahuan waktu nyata ke ponsel cerdas Anda atau perangkat seluler lainnya. Maju Data Titik Akhir Apple Kaya ke SIEM atau EDR Anda untuk memberikan visualisasi data yang paling komprehensif.
Menawarkan akses API yang kuat.
Integrasi Jamf Protect ke dalam alat kustom dan alur kerja dengan API yang kuat yang menggunakan GraphQL. Admin dan Infosec dapat dengan mudah meminta konten dan membuat modifikasi untuk mendukung organisasi Anda’kebutuhan unik.