


Mac OS ha una sicurezza integrata?
Quanto è sicuro un Mac e sono Mac davvero più sicuri di Windows
Riepilogo
In questo articolo, esploreremo le funzionalità di sicurezza dei computer Mac e determineremo se sono veramente più sicuri di Windows. Discuteremo vari strumenti di sicurezza MACOS integrati come TCC, quarantena di file, gatekeeper, xprotect, strumento di rimozione del malware (MRT) e correzione XProtect (XPR). Approfondiremo la funzionalità di ogni strumento e valuteremo la loro efficacia nel garantire la sicurezza degli utenti MAC.
Punti chiave:
1. I Mac possono ottenere virus: Contrariamente alla credenza popolare, i Mac non sono immuni a virus, malware e ransomware. L’idea che i “Mac Don’t Ottieni virus” è un’idea sbagliata perpetuata dalle campagne pubblicitarie di Apple.
2. Strumenti di sicurezza integrati: Apple ha sviluppato diversi strumenti di sicurezza per proteggere gli utenti Mac. Questi strumenti includono TCC, File Quarantine, Gatekeeper, Xprotect, MRT e XPR.
3. TCC: Trasparenza, consenso e controllo (TCC) è una raccolta di database in macOS che avvisa gli utenti quando le applicazioni tentano di accedere per la prima volta ai servizi specifici. Gli utenti possono accettare o negare l’uso da parte dell’applicazione di questi servizi.
4. Quarantena di file: Scansioni di quarantena di file scaricati e li controlla da un elenco di software dannoso noto. Avvisa gli utenti se viene rilevato un file potenzialmente dannoso.
5. Gatekeeper: Gatekeeper verifica le firme digitali delle applicazioni per garantire che provengano da sviluppatori di fiducia. Controlla inoltre se un’applicazione è stata autenticata per assicurarsi che soddisfi gli standard di sicurezza di Apple.
6. XProtect: XProtect è il software antivirus integrato di Apple che scansiona file e applicazioni per malware noto e li blocca dall’esecuzione.
7. Strumento di rimozione del malware (MRT): MRT è un’utilità che aggiorna periodicamente l’elenco di malware noto e rimuove qualsiasi malware rilevato dal sistema.
8. XPROTECT REDIATOR (XPR): XPR è uno strumento che aiuta i sistemi di rimedio infetti da malware noti fornendo una guida dettagliata su come rimuovere il software dannoso.
9. Efficacia degli strumenti di sicurezza: Mentre questi strumenti di sicurezza integrati forniscono un livello di protezione, non sono infallibili. Gli utenti di Mac dovrebbero ancora prestare attenzione e integrare le loro misure di sicurezza con ulteriori software antivirus e abitudini di navigazione sicure.
10. Empowerment dell’utente: Gli strumenti di sicurezza di Apple mirano a dare agli utenti un maggiore controllo sul proprio software e proteggerli dall’accesso non autorizzato alle risorse di sistema.
Domande:
1. Sono Macs immune ai virus?
Risposta: No, i Mac non sono immuni ai virus. Sebbene possano essere meno mirati rispetto a Windows, ci sono ancora virus, malware e ransomware in grado di infettare i computer Mac.
2. Cos’è TCC e cosa fa?
Risposta: TCC sta per trasparenza, consenso e controllo. È una raccolta di database in MacOS che avvisa gli utenti quando le applicazioni tentano di accedere a servizi specifici per la prima volta. Gli utenti possono scegliere di accettare o negare l’accesso dell’applicazione a questi servizi.
3. In che modo il gatekeeper garantisce la sicurezza delle applicazioni?
Risposta: Gatekeeper verifica le firme digitali delle applicazioni per assicurarsi che provengano da sviluppatori di fiducia. Controlla anche se un’applicazione è stata autenticata, indicando che soddisfa gli standard di sicurezza di Apple.
4. Cos’è XProtect e come funziona?
Risposta: XProtect è il software antivirus integrato di Apple. Scansiona file e applicazioni per malware noto e li blocca dall’esecuzione per proteggere il sistema.
5. Qual è lo strumento di rimozione del malware (MRT) su Mac?
Risposta: MRT è un’utilità che aggiorna l’elenco di malware noto e rimuove le minacce rilevate dal sistema. Aiuta a mantenere il computer Mac protetto da malware noto.
6. In che modo il ricorso XProtect (XPR) aiuta la rimozione del malware?
Risposta: XPR fornisce una guida dettagliata su come rimuovere malware noti dai sistemi infetti. Aiuta gli utenti a risolvere efficacemente i loro computer Mac e garantire che il malware sia completamente rimosso.
7. Se gli utenti di Mac dovessero fare affidamento esclusivamente sugli strumenti di sicurezza integrati?
Risposta: Mentre gli strumenti di sicurezza integrati offrono un certo livello di protezione, si consiglia agli utenti Mac di utilizzare software antivirus aggiuntivi e praticare abitudini di navigazione sicure per migliorare la loro sicurezza.
8. Come possono gli utenti di Mac rimanere al sicuro da virus e malware?
Risposta: Gli utenti di Mac possono stare al sicuro aggiornando regolarmente il proprio software, utilizzando password forti e uniche, evitando siti Web e download sospetti e installando un software antivirus rispettabile.
9. Ci sono vulnerabilità negli strumenti di sicurezza integrati?
Risposta: come qualsiasi software, gli strumenti di sicurezza integrati sui Mac possono avere vulnerabilità. È importante per gli utenti mantenere aggiornati i propri sistemi per mitigare il rischio di sfruttamento.
10. I Mac possono essere infettati da ransomware?
Risposta: Sì, i Mac possono essere infettati da ransomware. Negli ultimi anni sono stati osservati attacchi di ransomware ai Mac, evidenziando la necessità per gli utenti di rimanere vigili e prendere le precauzioni necessarie.
11. Cosa succede se un utente nega l’accesso a un servizio in TCC?
Risposta: Se un utente nega l’accesso a un servizio in TCC, l’applicazione non sarà in grado di utilizzare quel particolare servizio. Gli utenti hanno il controllo della concessione o della negazione dell’accesso a vari componenti del loro sistema.
12. Sono gli strumenti di sicurezza integrati sufficienti per proteggere dalle minacce avanzate?
Risposta: Mentre gli strumenti di sicurezza integrati forniscono protezione di base, potrebbero non essere sufficienti contro le minacce avanzate. È consigliabile per gli utenti investire in soluzioni complete di sicurezza informatica per una protezione solida.
13. Il gatekeeper può impedire l’installazione di applicazioni potenzialmente dannose?
Risposta: La funzione principale di Gatekeeper è verificare le firme digitali delle applicazioni e garantire che provengano dagli sviluppatori di fiducia. Può aiutare a prevenire l’installazione di applicazioni potenzialmente dannose che mancano di firme valide.
14. Quante volte XProtect aggiorna le sue definizioni di malware?
Risposta: XProtect riceve aggiornamenti regolari da Apple per mantenere aggiornate le sue definizioni di malware. La frequenza di questi aggiornamenti può variare, ma Apple si impegna a fornire una protezione tempestiva contro le minacce note.
15. Quali sono alcune misure di sicurezza aggiuntive che gli utenti di Mac possono adottare?
Risposta: Oltre a utilizzare gli strumenti di sicurezza integrati, gli utenti MAC possono abilitare un firewall, creare un account non amministratore per l’uso quotidiano, abilitare la crittografia FileVault e eseguire il backup dei loro dati a dispositivi di archiviazione esterni o servizi cloud.
Quanto è sicuro un Mac e sono Mac davvero più sicuri di Windows
È possibile utilizzare SPCTL direttamente dalla riga di comando per verificare se un’applicazione è firmata e autenticata, che è principalmente Gatekeeper’funzionalità s.
Strumenti di sicurezza MacOS integrati
Nota dell’autore: questo blog si basa su un discorso che ho presentato al JNUC 2022 a San Diego, in California, il 28 settembre 2022. È stato aggiornato con le informazioni più recenti. La registrazione del video è stata resa disponibile online.
Prologo
C’è stata una popolare campagna pubblicitaria che ha funzionato tra il 2006 e il 2009. Presenta un PC, rappresentato da un John Hodgman spesso annusato e malato in tuta di grandi dimensioni. PC opposto era Mac – un Justin a grande fianco, vestito con taglienti. Questo set di pubblicità era di Apple e le pubblicità in genere stavano perpetrando l’idea che “i Mac non ottengono virus.”
Questa campagna era incredibilmente popolare, ma sfortunatamente, ha seminato semi di credenza nella comunità degli utenti di Apple che i loro Mac non potevano e non otterranno virus. Questa idea ha permeato il decennio, e ora nel 2023, per molti, questo suona ancora vero. Tuttavia, nell’ultimo decennio, questo mito è stato sfatato centinaia se non migliaia di volte, con CVE, 0 giorni di giorno, malware, adware e persino ransomware che mira all’ecosistema MACOS.
È interessante notare che discuteremo alcuni strumenti che Apple ha rilasciato proprio nel periodo in cui questi annunci pubblicitari hanno pubblicato, mostrandoci che mentre Apple stava raddoppiando i loro messaggi di immunità virus, stavano rilasciando strumenti allo stesso tempo per tentare di proteggere gli utenti.
Mi piace pensare agli strumenti di sicurezza di Apple come un orso polare in una tempesta di neve – anche se non puoi vederlo, sono ancora lì. Ci sono molti strumenti diversi che vengono spediti con un nuovo computer Mac. Discuteremo alcuni di questi strumenti, cosa fanno, come operano e se tali strumenti sono abbastanza sicurezza per gli utenti finali.
L’elenco degli strumenti che discuteremo sono i seguenti:
- TCC
- Quarantena di file
- Gatekeeper
- XProtect
- Strumento di rimozione del malware (MRT)
- XPROTECT REDIATOR (XPR)
TCC
TCC, che sta per trasparenza, consenso e controllo è una raccolta di database che vivono sul sistema MACOS.
Presenterà all’utente un avviso quando un’applicazione tenta di utilizzare servizi specifici per la prima volta.
Ad esempio, in questa schermata, l’utente tenta di attivare sia la fotocamera che il microfono. Il CoreServicesUiagent lancia un avviso per l’utente, spingendo l’utente ad “accettare” o “negare” l’applicazione’s uso di detto servizio.
All’interno delle preferenze di sistema> Privacy e sicurezza, possiamo effettivamente vedere quali applicazioni (clienti) hanno richiesto servizi specifici. Nell’esempio seguente, vediamo quattro diverse applicazioni che hanno richiesto l’accesso completo al disco. Ciò non si limita all’accesso al disco completo (FDA), ma può anche comprendere la fotocamera, il microfono, le cartelle utente, i servizi di posizione, il calendario, i contatti, ecc.

Sotto il cofano, TCC è un database SQLite. Ce n’è uno nella directory di root e inoltre uno per utente sulla macchina. Possiamo effettivamente aprire quei database, quindi apriamo la directory di root TCC e guardiamo alcune voci.

All’interno di questo database, prendiamo la tabella di accesso e guardiamo alcuni elementi.

Questo ci dà molte informazioni, quindi possiamo mettere alcuni vincoli sulla nostra dichiarazione per acquisire solo le informazioni che io’m attualmente ritenendo rilevante.

Un campione di ciò che possiamo recuperare è
com.Huntresslabs.Agente | 6 | 0 | ktcservicesystempolicyallfiles
Questi campi mappano a alcuni significati diversi.
Il primo campo è il cliente che sta facendo la richiesta. In questo caso, un agente di cacciatore falso richiede autorizzazioni.
La seconda colonna, chiamata auth_reason, è come è stato richiesto. Nel nostro caso, è stato spinto verso il basso con una politica MDM PPPC.

In terzo luogo, è la risposta fornita dall’utente (o ciò che la politica specificata) – ha approvato o negato la richiesta.

Infine, è ciò che il servizio è stato richiesto. Vediamo nel nostro esempio che questo è ktcservicesystempolicyallfiles . In termini di Apple, questo richiede l’accesso completo al disco.

L’idea di Apple dietro TCC è di dare una maggiore potenza dell’utente sul proprio software e applicazioni. Ciò aiuta a impedire al software di eccessiva e accedere ai pezzi del sistema per cui l’utente non ha esplicitamente concesso l’autorizzazione.
Nella cassa dello strumento Apple, il TCC è in qualche modo unico rispetto ad alcuni degli altri strumenti e come operano, quindi lascia’S Scava nei dadi e nei bulloni della sicurezza MacOS.
Controlla, blocca, riempi
Il sistema operativo di Apple opera in tre passaggi per proteggere fondamentalmente i propri utenti. Questo è il loro “controllo, blocco, rimedio”. Passeremo attraverso ciascuno di questi e lo mapperemo allo strumento che Apple utilizza per far rispettare tale funzionalità.
Inizieremo in alto con il gatekeeper, Ma , Prima di farlo, saremmo remissibili a non discutere di una fase preventiva fondamentale di gatekeeper, chiamato file quarantena.
Quarantena di file
La quarantena del file è progettata per informarti quando un’applicazione scaricata da Internet è stata eseguita per la prima volta. Questo è stato introdotto in OS X 10.5 Tiger, e alla sua fondazione, sta tentando di non consentire l’apertura di un’applicazione che è stata scaricata da Internet senza le autorizzazioni esplicite dell’utente. Gatekeeper è costruito sopra questo.
Una volta scaricata un’applicazione e la apriamo, otteniamo il prompt – di nuovo – il Coreservicesuiagente di chiederci se vogliamo aprire questa applicazione da Internet. Una volta che facciamo clic su “Apri”, è impostata una bandiera nei metadati di quarantena. Possiamo guardare queste bandiere nei metadati degli attributi estesi.
Se eseguiamo xattr dalla nostra riga di comando, elencherà gli attributi estesi. Quello a cui ci interessa attualmente è il com.mela.attributo di quarantena. Possiamo quindi stampare il contenuto di quell’attributo.

Stamperà una breve linea di contenuti.
0083; 61730334; Safari; 7512FB1C-56E8-458B-88B3-DC9816210A8D
La prima colonna è il flag. Se questo numero è qualcosa come 0083 o 0081, questo informa il gatekeeper che l’app in questione deve essere controllata prima di aprirlo. Questo numero viene aggiornato a seconda dell’azione dell’utente dopo l’apertura iniziale.
La seconda colonna è un timestamp esadecimale. In un database, questo si avvicina a qualcosa chiamato Mac Absolute Time . 61730334
La terza colonna rappresenta il browser da cui è stata scaricata la nostra applicazione. Abbiamo scaricato Chrome Installer da Safari .
Infine, è un uuid associato all’applicazione. Questo viene utilizzato principalmente all’interno del database è memorizzato come identificatore.
Una volta che Gatekeeper ha controllato queste informazioni, il primo flag viene aggiornato a qualcosa come 01C2 o 01C3 .
Tutte queste informazioni sono archiviate nel database LSquarantine su ~/Library/Preferences/Com.mela.Servizi di lancio.Quarantentineeventsv2 . Da qui, possiamo analizzare gli eventi in questo database.

Ora possiamo vedere l’UUID dalle informazioni di quarantena originale, nonché da dove è stata scaricata l’applicazione, il timestamp e altro ancora.
Quindi, come funziona Gatekeeper a fianco della quarantena del file?
Gatekeeper
Per un piccolo sfondo, il gatekeeper è davvero solo un frontend per il binario SPCTL su macos.

È possibile utilizzare SPCTL direttamente dalla riga di comando per verificare se un’applicazione è firmata e autenticata, che è principalmente Gatekeeper’funzionalità s.

Questo ti informa che l’applicazione MaliciousApp non è firmata e non sarà autorizzata ad aprire da Gatekeeper, mentre la seguente applicazione lo farebbe.

Il modo in cui il gatekeeper differisce dalla quarantena dei file è che si applica a qualcosa di essere eseguito , non necessariamente qualcosa aperto solo da Internet. Ad esempio, se dovessi scaricare una GIF o un’immagine e aprirla nell’applicazione di anteprima di Apple, non verrà controllato. Inoltre, il gatekeeper si occupa soltanto Con gli articoli che vengono a doppio clic. Se dovessi fare uno script bash e aggiungere il .Tipo di file di comando ad esso, diventa uno script cliccabile. Il clickbile .lo script di comando sarebbe controllato da gatekeeper, ma un semplice .lo script sh che viene eseguito dalla riga di comando non sarebbe.
Se un’applicazione è bloccata, otterrai un pop uping per informarti che non può essere aperto, poiché proviene da uno “sviluppatore non identificato”.
Gatekeeper prima verificherà se l’applicazione è firmata. Verificherà quindi se quel firmatario è legittimo o no.
Per prima cosa controlla il database Gatekeeper per vedere se l’ID team/sviluppatore è un ID noto-BAD. Questo si trova in/Library/Apple/System/Library/CoreServices/XProtect.pacchetto/contenuto/risorse/gk.db . È un altro database SQLite che possiamo interrogare.

Stiamo verificando se quell’ID della squadra si trova in questo elenco di 132 articoli.

Il Gk.DB viene utilizzato per la blocklist, tuttavia ci sono anche database aggiuntivi nella directory /var /db e più specificamente all’interno del gkopaque.pacchetto e gke.pacchetto che viene utilizzato per consentire l’elaborazione .
Successivamente Gatekeeper controlla lo stato di notarizzazione, che è un processo che gli sviluppatori intraprendono durante lo sviluppo di software. È un ulteriore passo che Apple utilizza per controllare il software per la nefaria. Gatekeeper esegue anche ulteriori controlli, come la verifica che le applicazioni autentiche non siano state modificate da un processo non autorizzato, anche dopo la prima volta che viene a doppio clic.
L’altro lavoro di Gatekeeper è verificare se il file ha il bit di quarantena impostata. Se contiene quella bandiera 0083, ad esempio, il gatekeeper deve ancora controllarlo. Una volta che l’utente ha approvato l’apertura dell’applicazione scaricata, Gatekeeper eseguirà i suoi altri assegni.
Un aspetto del gatekeeper è stato abitualmente (AB) usato dagli attori delle minacce. Il gatekeeper, in un design intenzionale di Apple, può essere sovraccarico. Questo può essere semplicemente fatto facendo clic con il pulsante destro del mouse sull’applicazione e facendo clic su Apri. Ciò consente a un utente di sovrascrivere il gatekeeper. Il motivo alla base di questo è così che gli utenti possono installare app anche se non sono firmati. Personalmente, ho alcune applicazioni non firmate che so che siano sicure e senza questa capacità di sovraccarico, non sarei in grado di aprirlo. Malware come Shlayer usa questa capacità di sfogliare i meccanismi di sicurezza di Apple e gli utenti degli ingegneri sociali nell’apertura delle loro app.
XProtect
Pivot nel “blocco”, XProtect funge da pseudo-AV su macOS.

Alla base, è un elenco statico delle regole di Yara che è stata rilasciata il 30 novembre 2017. Yara è progettato per catturare, in questo caso – malware, guardando i byte o le stringhe all’interno di un file, al contrario dell’ID da hash a sviluppatore di un file. Ciò consente a Apple di lanciare una rete più ampia e di scoprire potenzialmente campioni di malware che non sono ancora stati visti in natura. Questo XProtect.Yara Il file contiene un elenco abbastanza esaustivo di regole.
Accanto a questo file Yara ci sono una raccolta di elenchi di proprietà (plist).

Il primo che discuteremo è il LegacyentitElabementAllowlist.plist . Non possiamo dire per la certezza al 100% a cosa serve ma, in base al nome, ha un senso relativo speculare che si tratti di un elenco di applicazioni che necessitano di una sorta di diritto legacy per eseguire.

Il prossimo file si chiama XProtect.meta.plist . Questo blocca cose come plugin dannosi e/o estensioni di safari dannosi. Ogni voce legge un ID sviluppatore e un ID bundle che sta cercando di bloccare. Cercherà anche alcuni software obsoleti come Flash o Java.

Il file finale del totale è un XProtect.plist . Questo file ha voci chiamate descrizione, servizio di lancio e corrispondenze.
IL Descrizione è abbastanza semplice: il nome malware. Servizi di lancio è quale tipo Uri dovrebbe attivare. Questo può essere qualcosa come com.mela.Application-Bundle, com.Microsoft.parola.doc, o com.mela.installatore-package. da ultimo, Corrispondenze è una matrice di oggetti del dizionario che informa XProtect come rilevarlo, tramite NsurlTypeIdentifierkey.
Quindi se XProtect cattura qualcosa, come può sapere l’utente? Bene, lancerà davvero un popup all’utente affermando che ha trovato qualcosa e che l’utente deve spostarlo nella spazzatura. Se l’utente decide di farlo, un file di diagnostica verrà scritto su disco. Questo si trova in ~/libreria/logs/diagnosticReports/Xprotect_xxx-Mac.diag .

Ora abbiamo un record che XProtect ha catturato e bloccato qualcosa, ma. Che dire della riparazione?
MRT
Lo strumento di rimozione del malware (MRT) è uno scanner di sistema che cerca percorsi di file specifici. Se rileva qualsiasi oggetto su quel percorso, rimuoverà quell’oggetto. A differenza di alcuni degli altri strumenti di cui abbiamo parlato, MRT è disposto come un’applicazione di base, in un pacchetto di app. All’interno della struttura del file ci sono alcuni binari diversi: uno chiamato MRT e uno chiamato MRT -Helper .

MRT funziona senza alcuna interazione utente e può svolgere compiti di risanamento dietro le quinte, ma abbastanza interessante, può essere eseguito direttamente dalla riga di comando.
Quindi, se abbiamo malware in uno dei percorsi, MRT dovrebbe rimediare al momento quando lo eseguiamo dalla riga di comando.
Secondo Nixhacker, se lasciamo cadere l’eseguibile MRT in uno disassemblatore, possiamo vedere alcuni dei diversi percorsi che cerca. Ad esempio, l’OSX.Atg2.Un malware cerca quattro percorsi diversi.

Se quindi creiamo solo file vuoti in ciascuna di quelle posizioni, possiamo vedere se MRT lo riempirà effettivamente.

Ora, sebbene i file siano vuoti e in realtà non contengano malware, semplicemente la loro esistenza su quei percorsi dei file dovrebbe attivare MRT. Diamo una corsa e scopriamo.
Tuttavia , Sembra che MRT si stia ritirando da macOS.
REDIATORE XPROTECT
Nel rilascio di MacOS 12.3, Apple ha anche rilasciato un nuovo strumento per macOS chiamato XPROTECT ROSEDIATOR (XPR). XProtect Realetor ricorda MRT nel senso che si tratta di un bundle di app, ma invece di solo due binari, ce ne sono quattordici. Questi, per la maggior parte, rilevano famiglie specifiche di malware, mentre tutto ciò che non cade in uno di essi è racchiuso dal binario XProtect. C’è anche un binario XProtectEttreMediaMrtv3, che è quasi le stesse dimensioni del binario MRT all’interno del MRT.app . Questo fa sembrare che questo alla fine sostituirà il MRT.app.

Puoi ottenere visibilità su XPR sfruttando i registri unificati. che fanno parte della sicurezza endpoint di Apple.
Alcune voci di esempio possono essere visualizzate qui.

Parte di ciò che rende sostanzialmente diverso MRT e XProtect Ridediator, è dove MRT scansionali sul riavvio e l’accesso, il correttore XProtect si scansionisce su una cadenza regolare, con una scansione per XCSSET (OSX.Dubrobber) malware in esecuzione più frequentemente – ogni ora o due.
Epilogo
Una domanda comune che viene posta insieme a parlare di questi strumenti è – Ho bisogno di una soluzione di sicurezza aggiuntiva o sono sufficienti questi strumenti ?
È una domanda che penso dipenda dalla tua posizione di sicurezza. Per un utente finale che utilizza il proprio Mac per uso personale, è probabilmente sufficiente sfruttare gli strumenti esistenti/preinstallati di Apple. Se inizi a utilizzare i Mac nella tua attività, sia SMB o aziende più grandi, avere una copertura di sicurezza aggiuntiva sarà più vantaggioso, poiché hai più utenti che accederanno a diversi siti Web, strumenti per sviluppatori, ecc.
Quanto è sicuro un Mac e sono Mac davvero più sicuri di Windows?
I Mac sono più sicuri dei PC, ma quanto sono più sicuri i Mac e cosa dovresti fare per proteggerti? Gestiamo tutti i modi in cui Apple ti tiene al sicuro.

Editor, MacWorld 12 gennaio 2023 9:42 PST

Mentre è’s vero che i Mac hanno meno probabilità di essere attaccati sulla base del fatto che ci sono meno MAC rispetto ai PC – in effetti il malware sui Mac sta diminuendo – gli utenti del MAC possono essere un obiettivo molto redditizio e quindi considerato il valore dello sforzo. Di conseguenza, i MAC possono essere mirati da malware e virus.
In effetti, anche Apple’Il capo del software S Craig Federighi ha detto (nel processo tra Apple ed Epic) che: “Oggi abbiamo un livello di malware sul Mac che indossiamo’t Trova accettabile.” Mentre il suo motivo era quello di sottolineare che esiste un vantaggio per costringere gli utenti iPhone e iPad a installare solo app tramite l’App Store iOS, il punto è che anche il personale di Apple ammette che ci sono virus Mac. (Qui’è cosa fare se pensi che il tuo Mac abbia un virus.)
Tuttavia, i Mac sono generalmente più sicuri dei PC. Ciò è in parte dovuto al fatto che il sistema operativo MAC è basato su Unix e quindi più difficile da sfruttare, esso’s anche perché Apple ha un controllo così stretto sull’hardware e sul software e i MAC sono più sicuri a causa delle varie protezioni e misure di sicurezza integrate sul MAC e sul sistema operativo MAC che rende i Mac più difficili da sfruttare.
Ma questo non lo fa’significa che dovresti credere al tuo Mac impenetrabile. I Mac sono stati presi di mira da hacker e virus e nel corso degli anni Apple ha dovuto prendere sul serio le misure incluse nei macOS per proteggere i suoi utenti.
In questo articolo passeremo attraverso i vari modi in cui Apple mantiene il tuo Mac sicuro e le cose che puoi fare per stare al sicuro. Per ulteriori consigli su come mantenere il tuo Mac sicuro, leggi i nostri suggerimenti per la sicurezza Mac.
Un’altra cosa da notare è che i chip della serie M che Apple ha iniziato a utilizzare nel novembre 2020 sono considerati più sicuri dei processori Intel. Tuttavia, il malware noto come Silver Sparrow è stato trovato sul Mac M1 poco dopo il lancio.
Come Apple protegge il tuo Mac
Esistono vari modi in cui Apple protegge il tuo Mac da malware e virus come vedrai se leggi. Ci sono ovviamente altre cose che puoi fare per integrare queste misure, come l’esecuzione di un software antivirus o l’utilizzo di una VPN per crittografare il traffico. Abbiamo consigli separati sul miglior antivirus per Mac e Best VPN. C’è anche un elemento di essere cauti e non aprire e -mail misteriose o fare clic su collegamenti discutibili: potresti essere sicuro di non lo faresti’Farlo, ma potresti essere così sicuro che i tuoi genitori non lo farebbero’T…
Fortunatamente ci sono protezioni cotte in un Mac che dovrebbero significare che anche le persone meno esperte di tecnologia sono protette. Noi’LL di descriverli sotto.
Antivirus Apple
Sul lato software, macOS include il proprio software antivirus integrato. XProtect rileva e blocca qualsiasi malware noto. Apple monitor per nuove infezioni da malware e aggiorna regolarmente XProtect. XProtect verificherà il malware al momento dell’avvio di un’app e se è stata modificata. Se XProtect rileva malware, bloccerà il software e lo rimuoverà.
Oltre alla protezione offerta da xprotect è gatekeeper. Gatekeeper è una caratteristica di macOS progettata per impedire agli utenti di installare malware in primo luogo. Gatekeeper controlla che qualsiasi app che scarica da Internet è stata verificata da Apple e controllato per il codice dannoso. Se l’app è considerata un gatekeeper a rischio ti impedirà di installarla. Per ulteriori consigli sul download e sull’installazione di app Leggi: Come installare le app sul Mac
Gatekeeper isn’t Infallible, è stato bypassato in passato e xprotect isn’T sempre aggiornato, quindi il malware è scivolato attraverso. Ma entrambi offrono un livello di protezione che dovrebbe darti tranquillità.
Se desideri un ulteriore livello di protezione, la nostra migliore raccomandazione nel nostro miglior antivirus per Mac Roune up è Intego Mac Internet Security.
Software e aggiornamenti di sicurezza
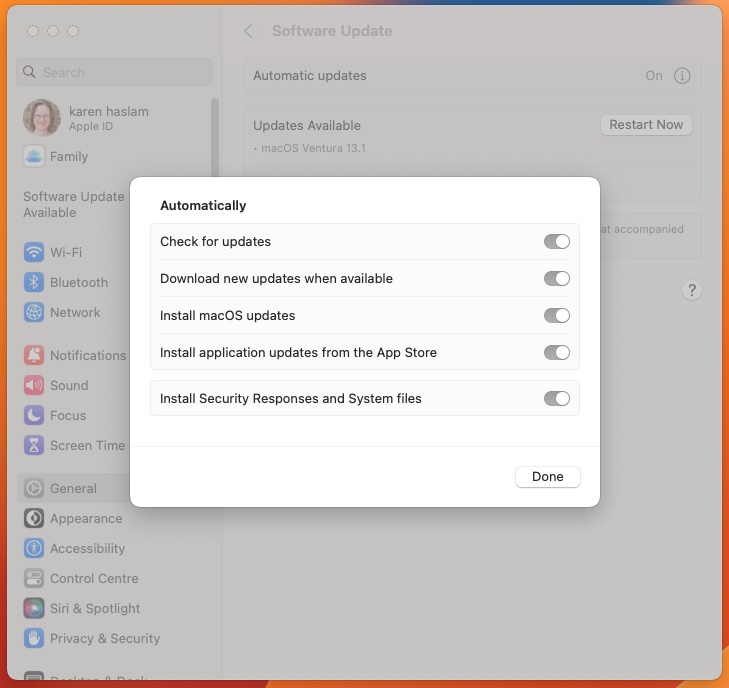
Apple garantisce che gli aggiornamenti di sicurezza vengano regolati regolarmente ai Mac, quindi è importante mantenere aggiornato il software MAC. Apple lo rende facile rendendo possibile l’aggiornamento automatico per il tuo Mac, quindi non’Ho anche bisogno di fare qualsiasi cosa. Per impostare il Mac per verificare gli aggiornamenti e aggiornare il software, seguire automaticamente questi passaggi:
- Apri Impostazioni del sistema (preferenze di sistema pre -ventura)
- Fare clic su Generale
- Fai clic su Aggiornamento del software
- Assicurati che l’aggiornamento automatico sia acceso
Ciò dovrebbe significare che il software viene scaricato sul tuo Mac quando emesso da Apple.
Dovrai comunque riavviare il tuo Mac per installare un normale aggiornamento del software, tuttavia alcuni aggiornamenti di sicurezza possono essere spinti sul tuo Mac da Apple e installati come aggiornamenti in background senza richiedere il riavvio.
Per assicurarti di ottenere aggiornamenti di fondo non appena vengono emessi da Apple, assicurarsi che l’installazione di risposte di sicurezza e file di sistema sia selezionata in Ventura o “Installa file di dati di sistema e aggiornamenti di sicurezza” in Oss più vecchio.
- In Ventura si trova nelle impostazioni di sistema> Generale> Aggiornamento del software. Fai clic sul (i) accanto agli aggiornamenti automatici.
- Pre -ventura questo si trova nelle preferenze di sistema> Aggiornamento del software> Avanzate.
Le risposte di sicurezza rapide fanno un ulteriore passo avanti e accelereranno la consegna di correzioni di sicurezza su iPhone, iPad e Mac. Mela’s Presentazione della funzione come aggiornamento a MacOS Ventura 13.2 (e iOS 16.3). Quando si riavvia un Mac, verranno applicate immediatamente qualsiasi risposta di sicurezza rapida. Avvicinarsi agli aggiornamenti di sicurezza in questo modo significa che Apple può emetterli più velocemente senza che facciano parte di un aggiornamento più ampio.
Protezioni delle app
Se vuoi essere davvero sicuro di qualsiasi app che installi, sarai saggio attenersi alle app sull’App Store Mac. Ogni app in Apple’S Mac App Store è stato esaminato da Apple, quindi puoi essere sicuro che non rappresenterà un rischio per te. In effetti Apple fa un ulteriore passo avanti assicurando che le app siano in anticipo su come stanno usando i tuoi dati, quindi puoi essere sicuro che non vi siano rischi che nessuna delle tue informazioni sia condivisa con chiunque a tua insaputa.
Ma anche le app che indichi’T Installa dall’App Store Mac verrà controllato da Apple prima di poterli installarli – quello’è lo scopo del gatekeeper, che abbiamo menzionato sopra. Gatekeeper verifica che lo sviluppatore sia verificato da Apple, oltre a controllare il file per malware e codice dannoso. Ci possono essere momenti in cui si desidera aprire un’app Mac da uno sviluppatore non identificato, è necessario prestare attenzione se questo è il caso.
Un altro motivo per scegliere le app dell’App Store rispetto ad altri è che tutte le app vendute tramite l’App Store Mac devono lavorare con Sandboxing. Il sandbox limita che le app di accesso hanno a un Mac’Sospese e dati.
Dal macOS 10.15 Catalina lanciata nel 2019 tutte le app MAC devono essere autenticate da Apple per essere lanciato, inoltre è ora un requisito per tutte le app MAC per ottenere il permesso di accedere ai tuoi file, sia sul tuo Mac, in ICloud Drive o su volumi esterni. Il MacOS chiederà anche l’autorizzazione prima che un’app sia in grado di accedere alla fotocamera o al microfono o al registro di ciò che si digita, ad esempio.
Surf sicuro
Quanto sopra è progettato per proteggerti dalle app cantine, ma le maggiori minacce possono essere da e -mail, siti Web e servizi di phishing che potresti utilizzare online.
Mela’S browser Web, Safari offre anche vari modi per proteggerti online. Safari ti avvertirà se un sito Web è sospetto e impedirà di aprire. Ogni pagina Web viene caricata come processo separato in una scheda separata, quindi se c’è un problema sarà possibile chiudere quella scheda senza safari.
Un altro modo in cui Apple protegge gli utenti Mac è mantenere il flash off MACS. Flash è uno dei mezzi più comuni per il malware che entra sui computer. Apple ha smesso di preinstallare il flash con Safari nel 2010. A seguito di ciò l’unico modo per aggiungere Flash era che gli utenti lo installassero da soli, il che significava che le persone si abituarono a vivere senza di essa. All’inizio del 2020 Apple si fermò a supportare Flash e al 31 dicembre 2020 anche lo sviluppatore flash Adobe non supporta più Flash. JavaScript porta anche una serie di vulnerabilità. È facile disabilitare JavaScript in Safari. Basta fare clic su Safari> Preferenze> Sicurezza> e deselezionare la casella accanto a Abilita JavaScript. Nota che se lo fai alcuni elementi visivi su Internet potrebbero smettere di visualizzare, se questo diventa un problema riapplicarlo.
Oltre a proteggere la tua sicurezza online Apple protegge anche la tua privacy. Ad esempio, Apple utilizza la prevenzione del monitoraggio intelligente per fermare gli inserzionisti che monitorano gli utenti sul Web. Gli utenti possono vedere un rapporto sulla privacy che include i dettagli di tutti i tracker incrociati che Apple ha smesso di profilarti.
Modalità di blocco
Questo è un nuovo livello di sicurezza in macos ventura di cui puoi trarre vantaggio se affronti un attacco informatico. Puoi usarlo per aumentare il tuo Mac’s difese e applicare limiti rigorosi in modo che l’attacco possa’t Sfruttare te. Leggi su come attivare la modalità di blocco sul tuo Mac o iPhone.
Per accenderlo, vai su Impostazioni di sistema> Privacy e sicurezza, fai clic su Accanto all’etichetta della modalità di blocco, immettere la password dell’amministratore e fare clic su Accendi e riavvia. Quando ritieni che il pericolo sia passato, puoi disabilitare la modalità di blocco e riavviare di nuovo.
Protezioni password
Apple monitora anche le tue password, aiutandoti a cambiarle in un’opzione più sicura, suggerendo password forti e tu’Vedi anche un avviso se Apple crede che la tua password sia coinvolta in una violazione dei dati.
In tale nota, Apple offre anche il portachiavi iCloud, un sistema di gestione delle password che funziona su tutti i dispositivi Apple in modo da poter accedere a software e servizi su uno qualsiasi dei tuoi dispositivi senza dover ricordare le singole password e accedere ai dettagli. Il vantaggio è che puoi avere password forti piuttosto che memorabili (che Apple può generare per tuo conto). Tutte le password sono bloccate dietro la password principale, che è protetta da Autenticazione a due fattori (2FA) per una maggiore sicurezza.
Un altro modo in cui Apple aiuta a proteggerti è con i passkeys, che stanno sostituendo le password come MacOS Ventura e iOS 16 come un modo più semplice e sicuro per accedere. I passkey sono più sicuri perché non esiste una password che potrebbe essere trapelata e tutto è crittografato end-to-end. Un passkey specifico viene generato per qualsiasi sito o servizio, quindi memorizzato sul tuo dispositivo e nel portachiavi iCloud in modo da avere accesso sugli altri dispositivi Apple. Utilizzi semplicemente l’ID viso o il tocco per autenticarsi. Questo è nuovo, quindi’s ancora ampiamente adottato, ma dovrebbe rendere le cose più sicure in futuro. Leggi: come utilizzare i nuovi passkey sul tuo iPhone, iPad e Mac.
Protezioni hardware integrate
“Affinché il software sia sicuro, deve basarsi su hardware che ha la sicurezza integrata” dice Apple. Ciò sottolinea il principale vantaggio dei Mac: il fatto che Apple produca il software e l’hardware e abbia il controllo su ogni aspetto della macchina. Questo è un motivo per cui i Mac sono più sicuri dei PC.
Apple crea protezione nell’hardware Mac. Ciò è particolarmente vero per i Mac che hanno guadagnato Apple’Serie M di chips. Il sistema M1 sul chip introdotto nel novembre 2020 e tutti gli altri chip della serie M da allora hanno un’enclave sicura integrata che protegge la password di accesso e crittografa automaticamente i tuoi dati. Ma anche i MAC a propulsione Intel con il chip di sicurezza T1 o T2 sono in grado di crittografare l’archiviazione e offrire un avvio sicuro, ad esempio.
L’enclave sicura è dedicata alle funzioni di sicurezza e, perché è’S silicio separato al chip principale, minimizza la superficie di attacco in modo che qualsiasi malware possa’fare tanto danno. All’interno di questo silicio separato c’è la ROM di avvio (quindi il Mac può avviarsi in modo sicuro) e hardware AES che crittografa i file mentre vengono scritti. Anche i dati del viso e delle impronte digitali dall’ID facciale e dall’ID touch sono mantenuti in questa enclave sicura.

iCloud Private Relay (quasi una VPN)
iCloud Private Relay non è’t disponibile per tutti,’S parte di un abbonamento iCloud+, ma può proteggere la tua privacy quando navighi nel Web in Safari. È arrivato in iOS 15.
Copriamo in dettaglio il relè privato iCloud nel nostro relè privato iCloud, ma in sintesi, con il relè privato abilitato, tutta la tua attività di navigazione in Safari viene instradata tramite Apple’S server proxy e crittografato in modo che il tuo ISP possa’VEDI la tua navigazione web.
Esso’è un po ‘come una VPN, ma non del tutto. Ci sono molte ragioni per cui una VPN è un’opzione migliore. Mela’la soluzione S funziona solo in safari e può’t nascondere la regione da cui ti stai collegando (un motivo chiave per cui le persone usano VPN).
Se desideri usare una VPN sul tuo Mac, dai un’occhiata al nostro miglior round VPN che include la nostra scelta migliore di Surfshark
macos firewall
Un firewall può aggiungere un ulteriore livello di sicurezza, proteggendoti quando sei connesso a Internet o a una rete non attendibile. Fortunatamente il tuo Mac ne ha uno che puoi attivare.
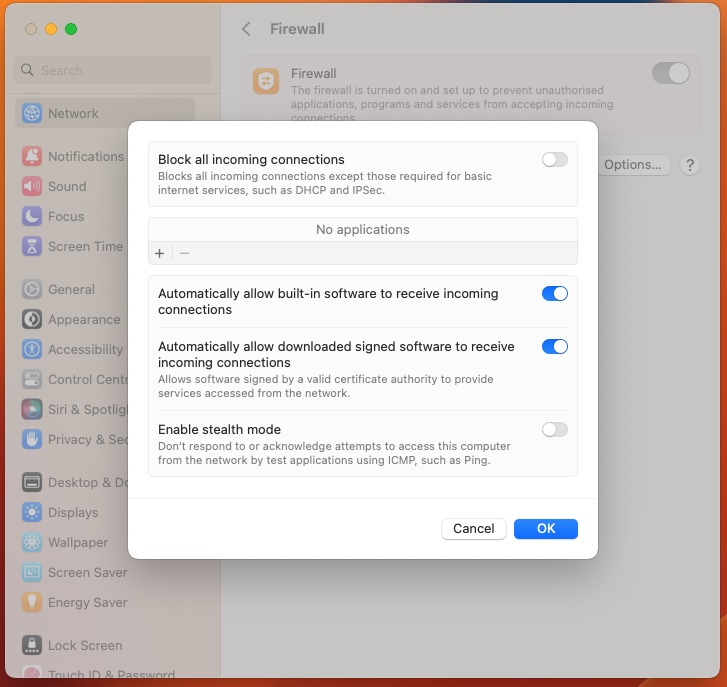
Qui’S Come accendere il firewall su un Mac
In Ventura
- Apri le impostazioni del sistema
- Fare clic sulla rete
- Fai clic su Firewall
- Fai clic sul cursore per accenderlo.
- Se si desidera specificare le impostazioni di sicurezza aggiuntive, fare clic su Opzioni.
Post Ventura
- Fai clic sulla scheda Firewall nel riquadro delle preferenze di sistema> Sicurezza e privacy.
- Fai clic sull’icona del lucchetto in basso a sinistra per sbloccare le impostazioni del sistema (tu’È necessario digitare la password di accesso quando richiesto).
- Fai clic sul pulsante Accendi Firewall.
- Quindi fare clic sul pulsante Opzioni del firewall e, nella finestra di dialogo che viene visualizzata, fare clic sulla casella Modalità Stealth. Quest’ultimo passo significa che il tuo computer sarà in gran parte invisibile su reti pubbliche, come la Wi-Fi condivisa in un caffè.
- Nella scheda Firewall, fare clic su Opzioni Firewall per apportare modifiche. Qui, tu’Vedi un elenco di app e servizi che sono in grado di ricevere connessioni in entrata. Per aggiungerne uno all’elenco, se, dici di provare a eseguire un’app e visualizza un errore che ti dice che è stato impedito di accettare una connessione in entrata, fai clic su ‘+’ Sotto l’elenco.
Esso’è importante notare che macOS’S Firewall, sebbene utile, offre solo una protezione limitata dal malware. Quello’S perché ti protegge solo dal traffico in entrata. Il suo compito è limitare quali app e servizi possono accettare connessioni in arrivo. Non lo fa’t fornire qualsiasi controllo su connessioni in uscita, cioè app e servizi che avviano connessioni. Quindi, ad esempio, se scarichi un pezzo di malware, macos’S Firewall ha vinto’T fermarlo a connettersi a Internet.
Alcune persone scelgono di bloccare anche le connessioni di rete in uscita in modo che determinate app possano’T “Telefono a casa” Senza la loro conoscenza. Ciò significa anche che il malware installato accidentalmente non è in grado di perdere i dati senza che tu sia reso consapevole.
Tuttavia, MacOS non offre alcun modo integrato per bloccare le connessioni in uscita. Fortunatamente app di terze parti come Little Snitch (circa £ 30) e mani fuori (£ 38.95), o un firewall in uscita che si trova negli strumenti anti-malware di artisti del calibro di Intego, Sophos e Norton, farà il lavoro con Aplomb.
Potrebbero esserci momenti in cui è necessario consentire ad alcune app e servizi di accedere tramite il firewall, più su come farlo qui: come aprire porte specifiche in mac firewall.
Filevault
Apple offre FileVault come un modo per crittografare i tuoi dati (e mantenerli al sicuro se il tuo Mac è preso o qualcuno ottiene l’accesso ad esso).
Se il tuo Mac ha un chip della serie M, questa crittografia fa un ulteriore passo avanti e utilizza hardware specifico per proteggere i dettagli di accesso.
Spieghiamo come crittografare il tuo Mac con FileVault 2 in un articolo separato, ma tu’Trova le impostazioni nelle preferenze di sistema> Pre-Ventura di sicurezza e privacy o impostazioni di sistema> Privacy e sicurezza in Ventura.
Ricorda solo che dovrai utilizzare la password di accesso o una chiave di recupero per accedere ai tuoi dati, quindi c’è il rischio che perderai i tuoi dati senza uno di questi.
Trova il mio blocco e attivazione
Apple ha anche altre tecnologie per aiutarti se il tuo Mac viene rubato, da Find My che ti consente di tracciare e potenzialmente individuare il tuo MAC smarrito e pulirlo in modo che i tuoi dati possano’T cadere nelle mani sbagliate. I Mac con il chip T2 e i Mac M1 offrono anche il blocco di attivazione, una caratteristica di Find my, per bloccare a distanza il tuo Mac in modo che solo tu sia in grado di usarlo.
Lo scanner per impronte digitali del touch ID disponibile su alcuni Mac aggiunge anche un altro livello di sicurezza. Può essere utilizzato per sbloccare il tuo Mac, accedere a software e servizi e per Apple Pay.
Quindi Apple protegge il tuo Mac se viene rubato o se qualcuno con intenti dannosi guadagna l’accesso ad esso. Apple ti protegge anche da software dannoso e ti dà voce a dire se i dati sono accessibili e controllano come vengono utilizzati.
Se il tuo Mac ha un chip della serie M o il chip di sicurezza T2 che si trova in alcuni Mac Intel, è possibile utilizzare il blocco di attivazione in modo che se si perde il Mac o è Stollen, solo tu puoi cancellare e riattivarlo.
Tutte queste misure aiutano a rendere il Mac molto più sicuro di un PC, ma ci sono altre cose che puoi fare per proteggerti ulteriormente e qui lo attraverseremo: 10 modi per proteggere il tuo Mac da malware e virus.
Mac Security 101: quanto sono sicuri i Mac, davvero?
I Mac hanno la reputazione di essere più sicuri delle loro controparti basate su Windows. Questo onore non è completamente fuori luogo. Dopotutto, il malware MacOS è relativamente raro e Apple ha una serie di funzionalità progettate per migliorare la sicurezza.
Ma con il malware in aumento, il fallimento è sempre un’opzione. Il sistema Savvy deve essere a conoscenza dei problemi di sicurezza. Un’indagine Atlas VPN suggerisce che il malware MacOS è cresciuto del 1,092% da solo nel 2020. Mentre questa è ancora una piccola parte delle minacce di malware affrontate dagli ambienti di Windows, it’non è niente da starnutire.
Noi’Descrivi in dettaglio i dettagli della sicurezza MAC per aiutarti a proteggere il tuo ambiente.
Questo articolo fa parte del nostro Campagna del mito di macadmin. Scopri la verità dietro altri miti IT comuni nel nostro articolo 5 MacAdmin Myths da rompere.
Quanto sono sicuri i Mac?
I Mac sono spesso visti come più sicuri dei PC, ma nessun dispositivo connesso a Internet è completamente immune dalle minacce.
I Mac hanno storicamente affrontato meno attacchi in parte perché erano meno popolari dei PC basati su Windows, quindi i criminali informatici non sono stati semplicemente’T mi prendono di mira. Tuttavia, gli attori delle minacce stanno sviluppando sempre più malware MAC, elevando la necessità di attente misure di sicurezza.
In effetti, nel 2021, Forbes ha riferito che un recente attacco di malware ha ripreso la sicurezza un decennio, aggirando efficacemente Apple’s estese misure di sicurezza.
I Mac possono essere hackerati, ma possono affrontare meno minacce rispetto a un PC Windows. Tuttavia, il malware si rivolge sempre più a Mac.
Quali tipi di minacce influiscono sui Mac?
Il malware è una minaccia significativa contro praticamente tutti i dispositivi, compresi i Mac. Mentre i PC Windows tendono ad essere più suscettibili alle forme tradizionali di software dannoso, adware e programmi potenzialmente indesiderati (cuccioli) sono prevalenti per i Mac.
Adware può reindirizzare le ricerche del browser, visualizzare pop-up, rallentare il computer’prestazioni s, e generalmente infastidisciti. Sebbene non tecnicamente malware, i cuccioli sono allo stesso modo problematici. Essi’Rimarono spesso in bundle con app legittime, quindi puoi scaricarne volentieri una senza nemmeno accorgersene. Nello scenario migliore, non offrono vantaggi reali. Nel peggiore dei casi, potrebbero rallentare le prestazioni e fungere da spyware o adware.
I Mac possono anche essere colpiti da ransomware, trojan, siti Web dannosi, attacchi di ingegneria sociale, criptojacking e altri schemi nefasti.
Quali funzionalità di sicurezza hanno i Mac?
I computer Mac sono dotati di diverse funzionalità basate su hardware e software progettate per proteggere le informazioni sensibili e salvaguardare il sistema. Mentre questi controlli di sicurezza non rendono i Mac immuni agli hacker, possono sicuramente aiutare.
Controllo su Mac App Store
Apple mantiene il controllo sull’App Store, notare le app MAC per verificare che siano state scansionate per contenuti dannosi. Questo non lo fa’t fornire una sicurezza completa, ma aggiunge un ulteriore livello di protezione.
Gatekeeper
Prima di eseguire app, pacchetti di installazione o plug-in dall’esterno dell’App Store, Gatekeeper verifica di essere firmati, autenticati e inalterati.
XProtect
XProtect è Mac’S software antivirus integrato. Controlla i componenti dannosi quando un’app viene lanciata per la prima volta, quando è’s cambiato e quando le firme vengono aggiornate. Se XProtect trova malware noto, blocca il software e notifica l’utente.
Firewall
I Mac sono anche con un firewall per proteggere dal traffico non autorizzato. Opzioni di configurazione consentono di bloccare tutte le connessioni in arrivo, consentire determinate connessioni in arrivo e altro ancora.
Filevault
FileVault è una funzione di crittografia disco progettata per impedire l’accesso non autorizzato ai dati. Apple ha introdotto la funzione in Mac OS X 10.3. Mac OS X 10.7 e successivamente utilizzare FileVault 2, che offre crittografia a discorso completo (FDE).
Keechain iCloud
Informazioni di autofilling, iCloud KeyChain consente a un utente Mac di selezionare password più forti senza doverle ricordarle tutte. Tuttavia, dal momento che iCloud KeyChain immagazzina dati sensibili, IT’è un obiettivo principale per gli hacker.
Monitoraggio della password
Il monitoraggio della password confronta le password salvate agli elenchi curati di password trapelate note, offrendo agli utenti l’opportunità di modificare le credenziali compromesse prima che i criminali informatici le sfruttassero.
Sistema Integrity Protection (SIP)
SIP, noto anche come senza root, limita l’utente di root a proteggere determinate posizioni e processi di sistema da modifiche indesiderate.
Trova la mia
La mia app è progettata per aiutarti a individuare i dispositivi mancanti. Se potete’T Recupera il Mac, può anche cancellare a distanza i dati in modo che la tua azienda’s Informazioni non lo fanno’T cadere nelle mani sbagliate.
Autenticazione a due fattori
Abilitazione dell’autenticazione a due fattori per un utente’S Apple ID impedisce l’accesso non autorizzato, anche se un potenziale intruso ha la password.
Come posso proteggere i Mac nel mio ambiente?
La maggior parte delle stesse basi di sicurezza essenziali per la salvaguardia dei PC Windows entrano anche in gioco quando proteggono i Mac. Mantenere le migliori pratiche di sicurezza è fondamentale indipendentemente dal tipo di dispositivo’sta usando.
Richiedono password forti
Le password forti fermano gli attacchi di spruzzatura della forza bruta e password, impedendo così l’accesso non autorizzato. Una password forte dovrebbe essere unica, contenere almeno otto caratteri ed evitare informazioni personali o combinazioni di tastiera consecutive (in altre parole, Don’t usare “qwerty”).
Molti utenti di PC Windows si affidano ai gestori di password per generare e archiviare le loro credenziali di accesso. Gli utenti di Mac possono anche incorporare soluzioni create per l’attività, ma iCloud KeyChain si comporta come un gestore di password di base.
Scarica dall’App Store o dal produttore’S Web ufficiale
Il download di app da fonti inaffidabili può aumentare notevolmente il rischio per il tuo Mac. Le app vengono esaminate prima di essere disponibili dall’App Store per migliorare la sicurezza. Puoi anche scaricare app direttamente da un produttore di fiducia’S Web ufficiale. Tuttavia, evita download dubbie da terze parti meno affidabili. Il freeware è spesso particolarmente rischioso.
Resta in cima agli aggiornamenti
Gli aggiornamenti del software possono aiutare a mantenere il tuo Mac sicuro e funzionante senza intoppi. Quando viene rilevata una vulnerabilità, Apple emette aggiornamenti sulla sicurezza per affrontarla. Tuttavia, altri aggiornamenti possono anche aggiungere nuove funzionalità, correggere i bug o migliorare le prestazioni, quindi l’aggiornamento è nel tuo miglior interesse, indipendentemente dal fatto che tu possa dare la priorità alla sicurezza.
Le migliori soluzioni MDM semplificano l’aggiornamento delle macchine su vasta scala. Tuttavia, se gestisci solo una o due macchine, puoi anche impostarle per aggiornare automaticamente nelle preferenze di sistema.
Allena gli utenti
La formazione sulla sicurezza è fondamentale per gli utenti MAC e PC. Un tentativo di ingegneria sociale, come un’e -mail di phishing, si basa su un dipendente’Sergente giudizio per violare il sistema e/o ottenere l’accesso alle informazioni personali. Poiché il volto della sicurezza informatica è in costante cambiamento, puoi’T Aspettatevi che i dipendenti rimangono aggiornati con gli ultimi rischi da soli. Quello’S perché il tuo personale ha bisogno di una formazione regolare per mantenere la sicurezza nella parte anteriore delle loro menti.
Usa una VPN
Mac non viene fornito con una rete privata virtuale (VPN), ma una soluzione esterna può essere il complemento perfetto per Apple’S Caratteristiche di sicurezza. Una VPN crittografa la tua connessione e maschera il tuo indirizzo IP per una maggiore sicurezza, anche se i tuoi utenti si connettono al Wi-Fi pubblico.
Dati di backup
Il backup del tuo Mac ha vinto’t fermare i virus, ma può aiutarti a riprenderti più rapidamente. Se mantieni un recente backup, dovresti essere in grado di ripristinare da esso se il tuo Mac è compromesso.
Cancella cache
La cache del browser accumula file, immagini e altri dati scaricati. Il malware, inclusi adware e virus, può nascondersi nei file temporanei, quindi la cancellazione regolarmente della cache può essere un modo semplice per evitare il disastro.
Abilita funzionalità di sicurezza
Mentre Mac ha una serie di funzionalità di sicurezza, alcune di esse possono proteggere le macchine solo se lo loro’re abilitato. Valuta la tua organizzazione’Sostrette, e quindi considera di impostare FileVault, autenticazione a due fattori e trova il mio.
Usa il software antivirus
XProtect fornisce un po ‘di protezione antivirus, ma è anche possibile installare software antivirus di terze parti. La maggior parte delle soluzioni ben note ha prodotti per Mac.
Monitorare la salute della salute e delle politiche del dispositivo
Utilizzare una soluzione Apple MDM di alta qualità per configurare, monitorare e aggiornare i Mac. Comprendere lo stato attuale dei tuoi dispositivi e la conformità delle politiche può aiutarti a trovare il modo di mantenere e fortificare la tua posizione di sicurezza. Può anche darti una base di sicurezza, rendendo più facile rilevare un comportamento anormale.
Elimina le app Don’t usare
Ogni app installata sul tuo Mac aumenta la superficie di attacco. Quando tu’non usare più un’app, eliminalo. Ciò è particolarmente importante se hai vecchie app in giro per quel paradiso’Sono stato aggiornato da un po ‘. Non solo eliminare le app inutilizzate può migliorare la tua sicurezza, ma può anche migliorare il tuo Mac’prestazioni s. Guarda i segni di un hack se il tuo Mac è compromesso, potresti notare alcune modifiche. Qui’è cosa guardare:
- Prestazioni lente
- Annunci strani o inaspettati
- Attività di rete inspiegabile elencata nel monitor delle attività
- Accesso sospetto elencato nella condivisione
- Reindirizzamenti inaspettati
- Nuove barre degli strumenti inspiegabili
Se individua uno di questi segni, esegui una scansione del virus utilizzando un software antivirus affidabile.
Pulisci il dispositivo se lo è’s perso o rubato
Il tuo Mac potrebbe fornire una vasta gamma di informazioni sulla tua attività. Stabilire una politica che richiede ai dipendenti di denunciare i dispositivi persi o rubati il prima possibile. Con un po ‘di fortuna, trova il mio ti aiuterà a recuperare quel dispositivo. In caso contrario, asciugalo in remoto per assicurarti che le tue informazioni non lo facciano’T cadere nelle mani sbagliate.
Mantenere il tuo computer Mac sicuro richiede un’attenta gestione. SimpleMDM semplifica il monitoraggio e l’aggiornamento dei dispositivi Apple. Provare a Prova gratuita a 30 giorni per vedere di persona e continua a leggere il Blog SimpleMDM Per ulteriori suggerimenti e trucchi.
Una buona sicurezza del Mac va oltre l’antivirus
Andrew Orr | 22 lug 2022
Per anni, il Mac è stato visto come una piattaforma più sicura rispetto ai concorrenti. Ma ci sono ancora passaggi che puoi e dovresti prendere per mantenerti al sicuro.
Finora nel 2022, sono stati scoperti oltre 34 milioni di campioni di nuovi malware. Ma solo 2.000 di questi campioni hanno preso di mira macOS, secondo Atlasvpn.
Tuttavia, Apple ha affermato che la sicurezza in macOS è inaccettabile.
Craig Federighi, il capo dell’ingegneria del software di Apple, è apparso in tribunale nel maggio 2021 durante il Epic Games v. Mela prova. Ha spiegato le funzionalità di sicurezza dei dispositivi Apple e di come il Mac ha una sicurezza diversa rispetto all’iPhone.
Gli utenti possono scaricare app dall’App Store Mac, una vetrina curata in cui le app sono soggette a controllo dal team di revisione di Apple. Ma il software è anche disponibile per il download dal Web, una pratica denominata “sideload” su iPhone.
Il giudice Yvonne Gonzalez Rogers ha chiesto a Federighi perché il Mac supporta molteplici fonti di app, una capacità che Epic Games vorrebbe vedere su iOS. Queste fonti di app di terze parti sono “regolarmente sfruttate sul Mac”, ha detto Federighi, aggiungendo che il livello di malware Mac è inaccettabile.
Federighi ha usato questo come esempio del motivo per cui Apple crede che iOS sia più sicuro di MacOS. “IOS ha stabilito una barra drasticamente più alta per la protezione dei clienti”, aggiungendo, “il Mac non sta incontrando quella barra oggi.”
Se usato in modo sicuro, il Mac è ancora la piattaforma “più sicura possibile”, ha continuato Federighi. Questa affermazione dovrebbe convincere gli utenti Mac a pensare al proprio software di sicurezza e al modo in cui usano i loro computer.
Layer One: le migliori pratiche di sicurezza
I modi migliori per prevenire un’infezione da virus prevedono l’interruzione di e -mail infette, il routing attorno ai siti Web infetti e il download di software da fonti di fiducia. Le pratiche di sicurezza di base combinate con le funzionalità di sicurezza integrate di un Mac significano che il software antivirus non è necessario per la maggior parte delle persone.
Alcune di queste pratiche di sicurezza sono preventive, come mantenere aggiornato il software e utilizzare un servizio DNS che blocca i siti Web dannosi. Altri aiutano a fermare il malware che è già stato scaricato, come gatekeeper e xprotect, la capacità antivirus che il Mac ha già. Infine, alcuni metodi vanno oltre i virus e prevedono la garanzia di account online.
Le password
Un modo per impedire agli hacker di rubare account online comporta un gestore di password. Avere una password complessa e complessa per ogni account online riduce drasticamente la possibilità di essere hackerato.
Il portachiavi iCloud di Apple trovato su Mac, iPhone e iPad è un modo semplice per iniziare. Suggerisce automaticamente una password per ogni nuovo accesso e la riempie automaticamente la prossima volta che una persona accede a un account. Può avvertire una persona se la loro password è stata trovata in una violazione dei dati e supporta l’autenticazione a due fattori, un altro livello di sicurezza dell’account.
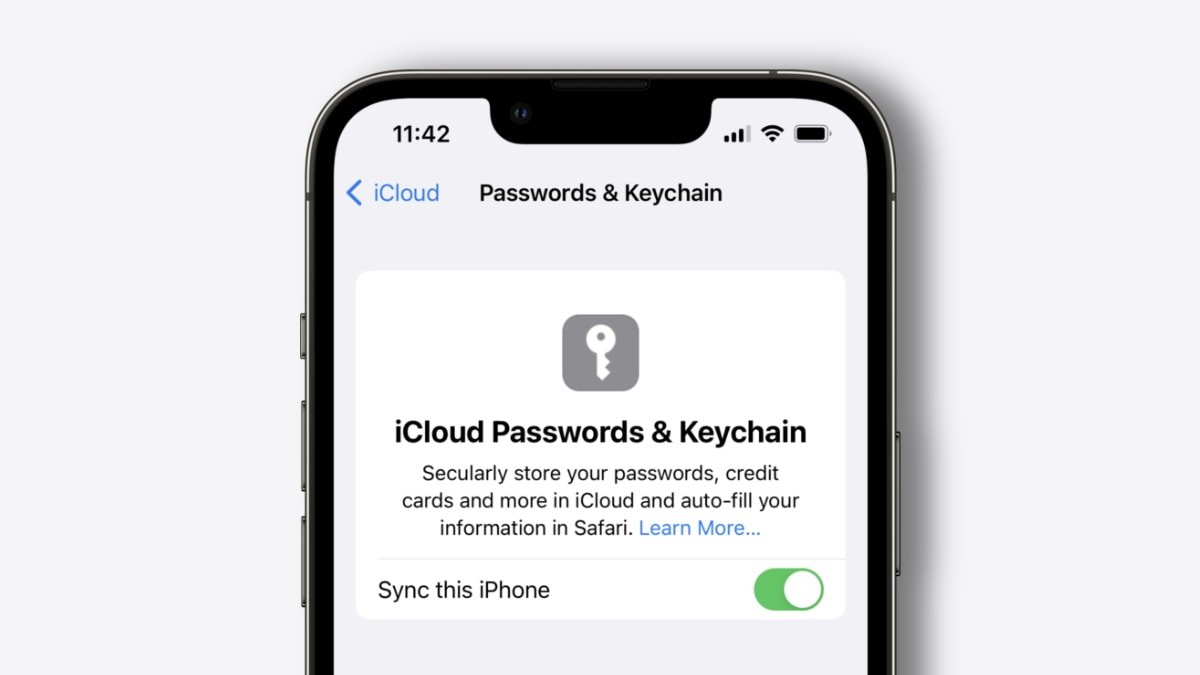
Keechain iCloud
Su iPhone e iPad, gli utenti possono trovare il portachiavi iCloud andando a Impostazioni> password. Gli utenti possono trovarlo nelle preferenze di sistema> password sul Mac.
Gli utenti possono trovare ulteriori opzioni di password nell’accesso al portachiavi, un’app integrata in macOS. L’accesso al portachiavi è la casa per gli accessi sincronizzati con icloud keychain, accessi Wi-Fi, certificati di sistema e persino note sicure.
E -mail e nomi utente
Oltre a utilizzare una password diversa per ciascun sito Web, un utente può utilizzare un indirizzo email diverso o un nome utente diverso. Un collegamento sperimentale crea password e nomi utente, se avere un jumble casuale di lettere e numeri è accettabile per un nome utente.
Sul lato e-mail, gli utenti Apple hanno un’opzione integrata chiamata Hide My Email. Parte dell’abbonamento iCloud+, crea automaticamente un indirizzo email unico e unico per gli account online.
L’e -mail inviata a uno di questi indirizzi viene inoltrata all’ID Apple di un utente. Possono essere eliminati in qualsiasi momento e hanno nomi generati in modo casuale come [e-mail protetto]
Gli utenti possono trovare la mia email su iPhone e iPad in Impostazioni> Nome del tuo profilo> iCloud. Sul Mac, può essere trovato nelle preferenze di sistema> ID Apple.
Phishing
Un altro modo per stare al sicuro utilizzando la posta elettronica è evitare di fare clic su collegamenti e allegati sospetti. Un aggressore invia queste e -mail dannose in una campagna di criminalità informatica nota come phishing. Il phishing è quando le persone vengono contattate tramite e -mail, telefono o messaggio di testo in cui il mittente finge di essere un’istituzione legittima.
Ad esempio, l’attaccante creerà un sito Web in posa come banca e crea un’e -mail per far accedere alla vittima al sito Web dannoso. Il loro nome utente e password verranno rapidamente rubati, utilizzati o venduti dall’attaccante.
Le caratteristiche standard delle e -mail di phishing includono offerte “troppo buone per essere vere”, come dire che la vittima ha vinto un iPhone gratuito. Oppure, un allegato e -mail infetterà il computer della vittima con un virus, nel qual caso il software antivirus è utile.
Quando qualcuno riceve un’e -mail che ritengono sospetto, dovrebbe evitare di fare clic su qualsiasi URL all’interno di essa o scaricare un allegato. Se l’e -mail chiede alla persona di fare clic su un pulsante al suo interno, può invece digitare manualmente il sito Web in un browser e cercare qualsiasi avviso nel proprio account che corrisponda all’e -mail.
Aggiornamenti software
Una delle linee di difesa più critiche contro il malware è mantenere aggiornato il software. Gli aggiornamenti ad app e sistemi operativi contengono spesso correzioni per le vulnerabilità di sicurezza presenti in versioni software più vecchie.
Apple sta migliorando questa esperienza con iOS 16, iPados 16, MacOS Ventura e altri nuovi aggiornamenti in arrivo nell’autunno 2022. Una funzionalità chiamata Rapid Security Response disaccoppia le patch di sicurezza dagli aggiornamenti del software in modo che il sistema operativo proteggerà gli utenti più velocemente che mai.
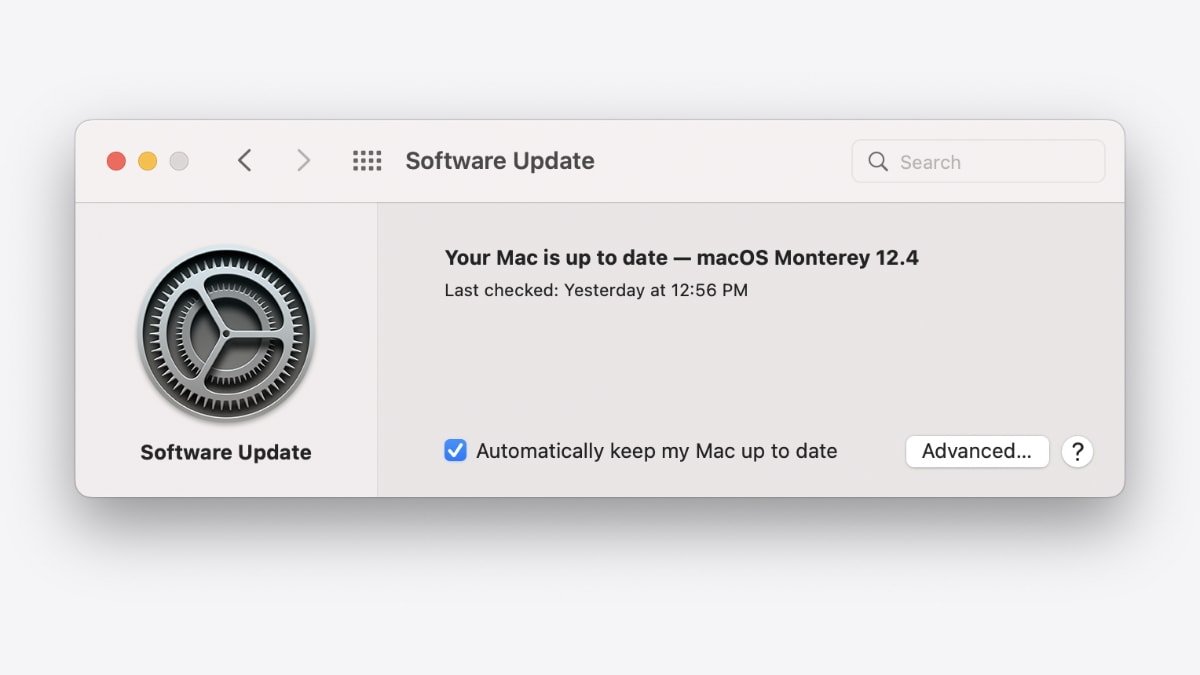
Mantieni il software aggiornato
Ad esempio, nello sviluppatore iOS 16 Beta, questa funzione si trova in Impostazioni> Generale> Aggiornamento software> Aggiornamenti automatici. Un interruttore chiamato “Installa risposte di sicurezza e file di sistema” afferma che le patch per i bug di sicurezza e i file di sistema verranno installati automaticamente.
L’utente potrebbe aver bisogno di riavviare il proprio dispositivo per completare l’installazione, ma alcuni file di sistema possono essere installati automaticamente anche se il disattivazione viene disattivato.
Questi sono alcuni modi in cui gli utenti di Apple possono stare al sicuro online come primo livello di difesa e il secondo livello di difesa può essere trovato all’interno di MacOS.
Livello due: caratteristiche di sicurezza integrate in macOS
Dopo le migliori pratiche di sicurezza per la navigazione sul Web, il sistema operativo Mac di Apple è il secondo livello. Ha funzionalità di sicurezza native che proteggono gli utenti da app dannose, a partire da gatekeeper.
Gatekeeper garantisce che solo il software di fiducia sia eseguito su un Mac. Quando un utente scarica un’app, un plug-in o un pacchetto di installatore di software, Gatekeeper verifica che provenga da uno sviluppatore identificato utilizzando la notarizzazione.
La notarizzazione è un processo che richiede agli sviluppatori di software al di fuori dell’App Store Mac per caricare le loro app sui server Apple. Apple lo controlla per malware e lo invia allo sviluppatore, che deve firmare il codice con il loro ID sviluppatore. Apple ha introdotto la notarizzazione con macos mojave.
Controllo della fonte dei download di app
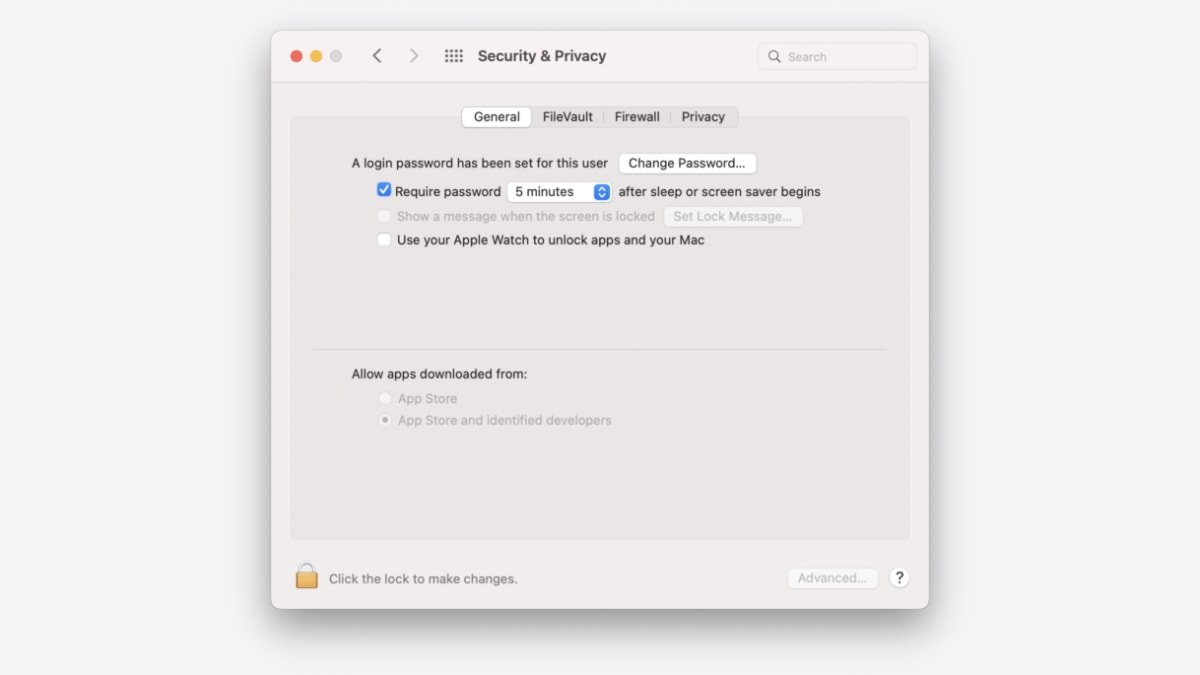
Per impostazione predefinita, macOS controlla tutto il software installato per malware noto la prima volta che viene aperto. Gli utenti di Mac possono cambiare il livello di controllo andando alle preferenze di sistema> Sicurezza e privacy. Facendo clic sulla scheda Generale mostra due opzioni: “Consenti le app scaricate dall’App Store” e “Consenti le app scaricate dall’App Store e gli sviluppatori identificati.”
Il sistema operativo ha ulteriori misure di sicurezza anche se Gatekeeper non è nella sua impostazione più severa. Il Mac ha una caratteristica poco conosciuta chiamata XProtect, che funge da antivirus. È stato rilasciato nel 2009 in Mac OS X 10.6 Leopardo di neve.
In macOS 10.15 o successivamente, XProtect controlla contenuti maligni noti quando un’app viene lanciata per la prima volta, quando un’app cambia nel file system e quando Apple aggiorna le firme XProtect. Apple afferma che queste firme che corrispondono al malware note vengono aggiornate automaticamente, indipendenti dagli aggiornamenti del sistema.
Quando XProtect rileva malware noto all’interno del software scaricato, il software viene bloccato, l’utente viene avvisato e ha la possibilità di spostarlo nella spazzatura. Rimuove anche malware se le firme sono state aggiornate e controlla periodicamente nuove infezioni.
I proprietari di Mac possono scegliere di aggiungere un terzo livello di difesa ai loro sistemi con strumenti di sicurezza di terze parti. Questa difesa può ancora includere antivirus, ma ci sono più opzioni disponibili.
Livello tre: strumenti di terze parti
Gli strumenti di Objective See sono un’alternativa popolare agli antivirus, sebbene possano essere utilizzati in tandem. Sono app gratuite e open source che completano la sicurezza nativa del Mac del Mac.
Uno strumento, supervisione, aiuta a bloccare il malware progettato per spiare gli utenti attraverso la loro webcam e il microfono. La supervisione monitora costantemente il sistema e avvisa l’utente quando viene attivata il microfono Mac interno o la webcam integrata.
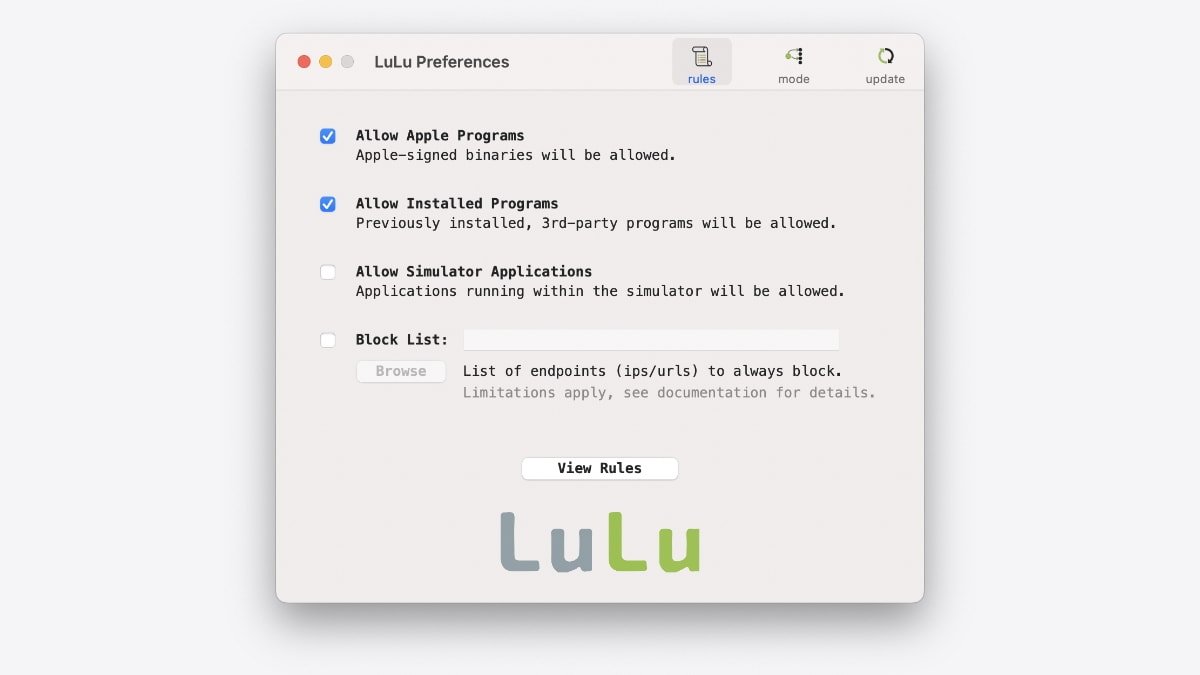
Lulu Firewall da Objective See
Successivamente, Lulu è un firewall che può bloccare le connessioni di rete in uscita sconosciute. È un’opzione eccellente da utilizzare e funziona con il firewall integrato del Mac trovato nelle preferenze di sistema> Sicurezza e privacy. Infine, Obiettivo See ha più strumenti, come quelli che bloccano malware e ransomware persistenti.
Un altro modo per stare al sicuro sul web è con DNS. Il registro dei nomi di dominio, comunemente indicato come la rubrica Internet collega gli indirizzi IP con i domini Web. Un servizio chiamato NextDNS Blocks e tracker, offre controlli di rete parentali e molto altro ancora. Inoltre, aiuta a proteggere dal malware bloccando i siti Web che ospitano tali contenuti.
Questi sono solo alcuni degli strumenti di sicurezza disponibili sul web. Di conseguenza, i proprietari di Mac possono assumere il controllo della loro sicurezza su tutti i fronti, garantendo la loro sicurezza anche se Apple lavora per migliorare la sicurezza per tutte le sue piattaforme.
Andrew è uno scrittore e commentatore che ha condiviso le sue intuizioni sulla tecnologia dal 2015. Ha scritto numerosi articoli online che coprono una serie di argomenti tra cui Apple, Privacy e Sicurezza. Andrew è entrato a far parte di Appleinsider nel 2022 come scrittore che contribuisce a notizie, suggerimenti e recensioni.
JAMF Proteggi la protezione endpoint costruita esclusivamente per Apple.
Ma gli hacker amano una sfida e Apple’S La rapida crescita e l’adozione nell’impresa rendono i dispositivi Apple un obiettivo accattivante.
Sicurezza endpoint migliorata
JAMF Protect migliora Apple’S Caratteristiche di sicurezza integrate aumentando la visibilità, le prevenzioni, i controlli e le capacità di bonifica.
Pieno supporto nel giorno di rilascio
Aggiorna i tuoi dispositivi sul tuo programma, non i nostri. Utilizziamo l’API di sicurezza di Apple Endpoint in macOS e altri quadri nativi su MacOS e iOS per offrire supporto nello stesso giorno per gli ultimi software e hardware Apple.
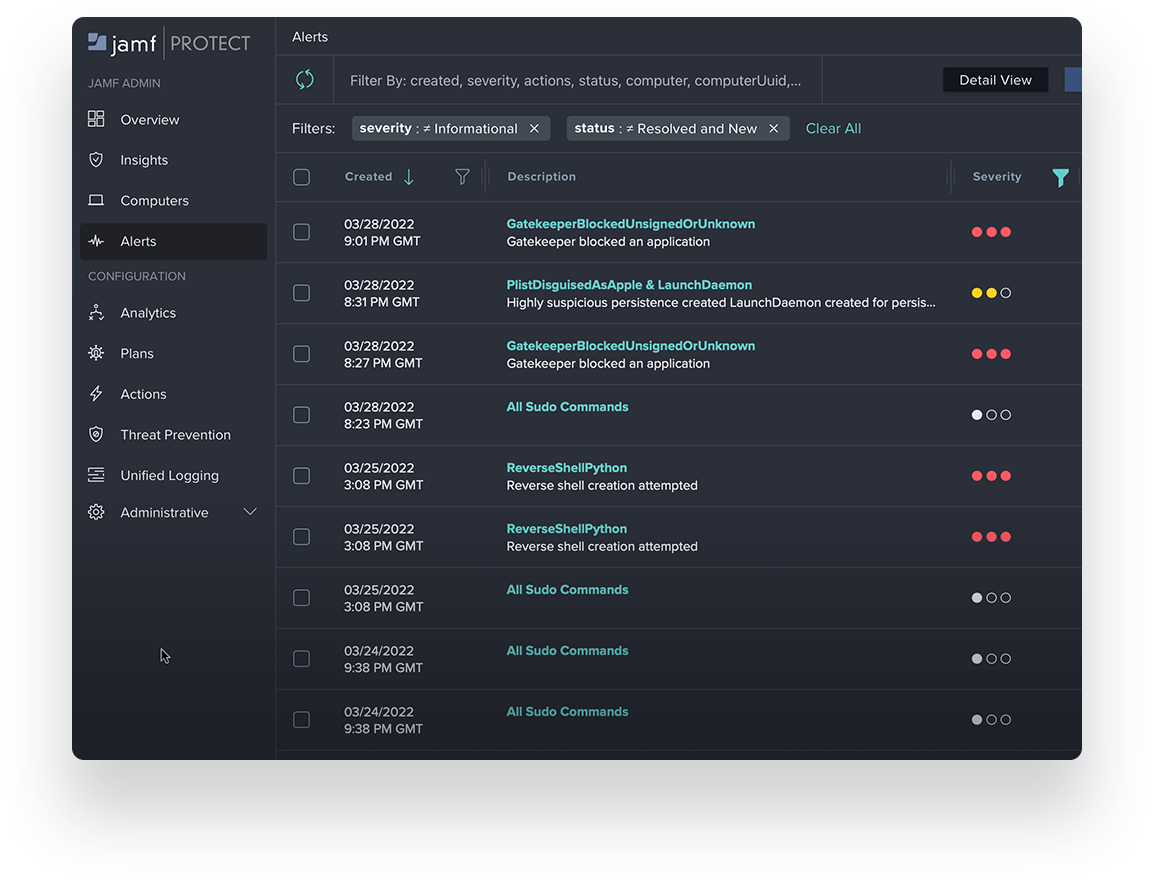
Rilevamenti e avvisi
Rilevamento in tempo reale di applicazioni dannose, script e azioni dell’utente.
JAMF protegge gli adattamenti al proprio ambiente e riduce al minimo il rischio per gli utenti, gli endpoint e i dati dell’azienda: contrassegnare le preoccupazioni su MAC e dispositivi mobili.
- Analisi comportamentale Identifica un’attività sospetta o dannosa.
- Analisi personalizzata Adatta Jamf Protect’s analisi per le tue esigenze uniche.
- Caccia alle minacce ti consente di cacciare minacce che colpiscono specificamente il tuo ambiente.
- The Miter Att & CK Framework Attività delle mappe attraverso l’analisi di base.
Prevenzione delle minacce
Oltre la protezione del malware: smettere di hacker nelle loro tracce.
JAMF Proteggi non solo quarantene malware, adware e ransomware; impedisce di correre alcune minacce sconosciute. Blocca anche il traffico di comando e controllo (C2) e domini rischiosi.
Ciò impedisce attacchi di phishing zero giorni e comunicazione con server dannosi.
Mac moderno Mac e Mobile Endpoint Security
Ogni attacco mette a rischio i dati dell’azienda: sicurezza a livello di protezione proteggendo l’utente, l’endpoint e l’attività di rete.
- Controlli di archiviazione rimovibili aiutare a prevenire la perdita di dati.
- Apprendimento automatico avanzato e il motore di intelligence delle minacce MI: Riam identifica e previene gli attacchi di phishing zero giorni.
- Protezione in rete Blocca i ransomware, i criptojacking e i domini dannosi in tempo reale prima di avere un impatto sui dispositivi.
- Approfondimenti in tempo reale in rischi consentono di configurare azioni di politica mitigazione automatizzate.
- Salvaguardie di privacy online con crittografia proteggere dalla raccolta e dal phishing personale.
- Funzioni avanzate sulla privacy assicurarsi che la sicurezza non lo faccia’T viola i tuoi utenti’ Privacy personale.
- Dispositivosicurezza protegge Tutto dispositivi, di proprietà dell’azienda o BYOD.
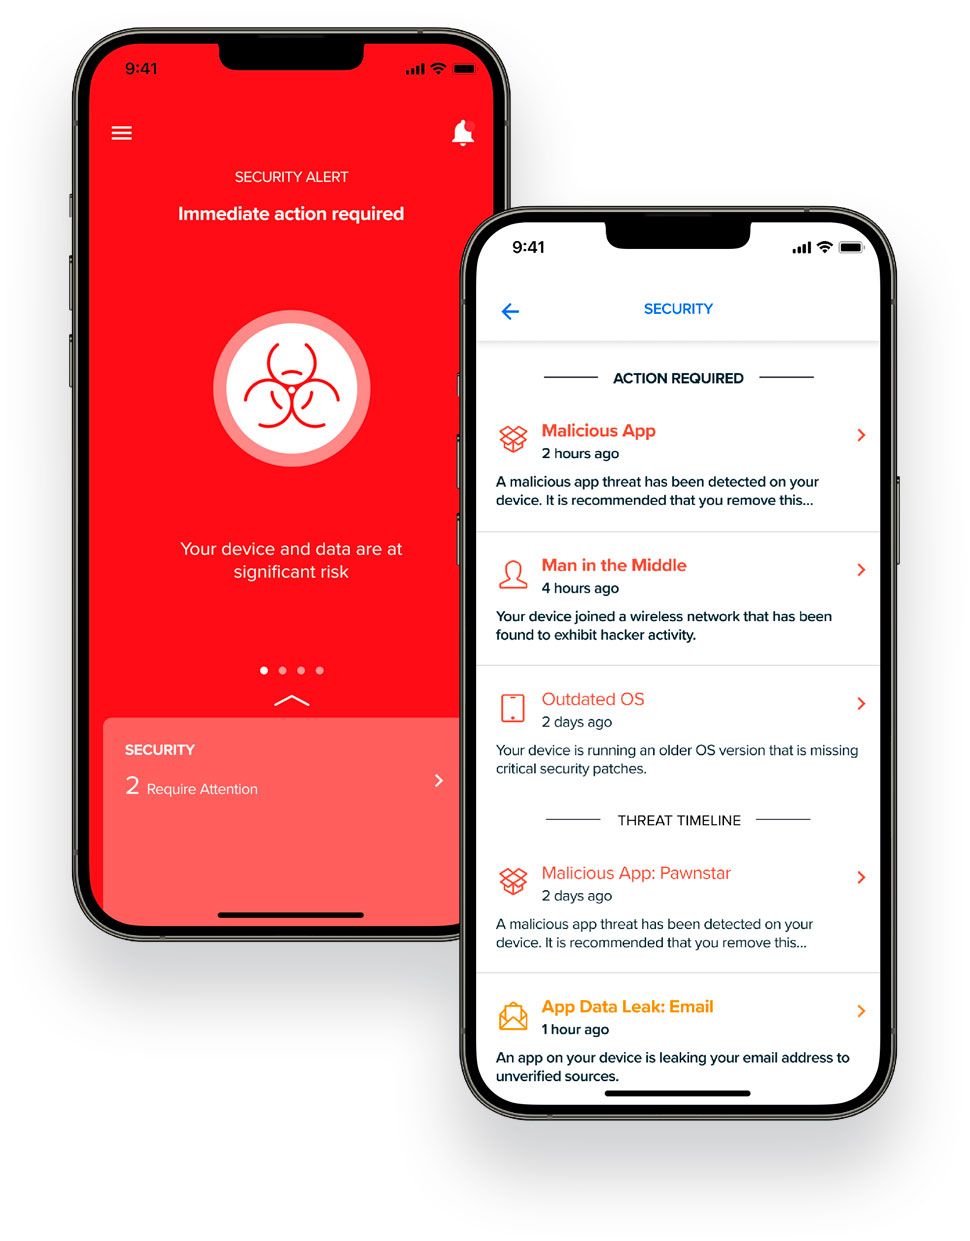
Monitorare e correggere
Approfondimenti granulari sull’attività endpoint
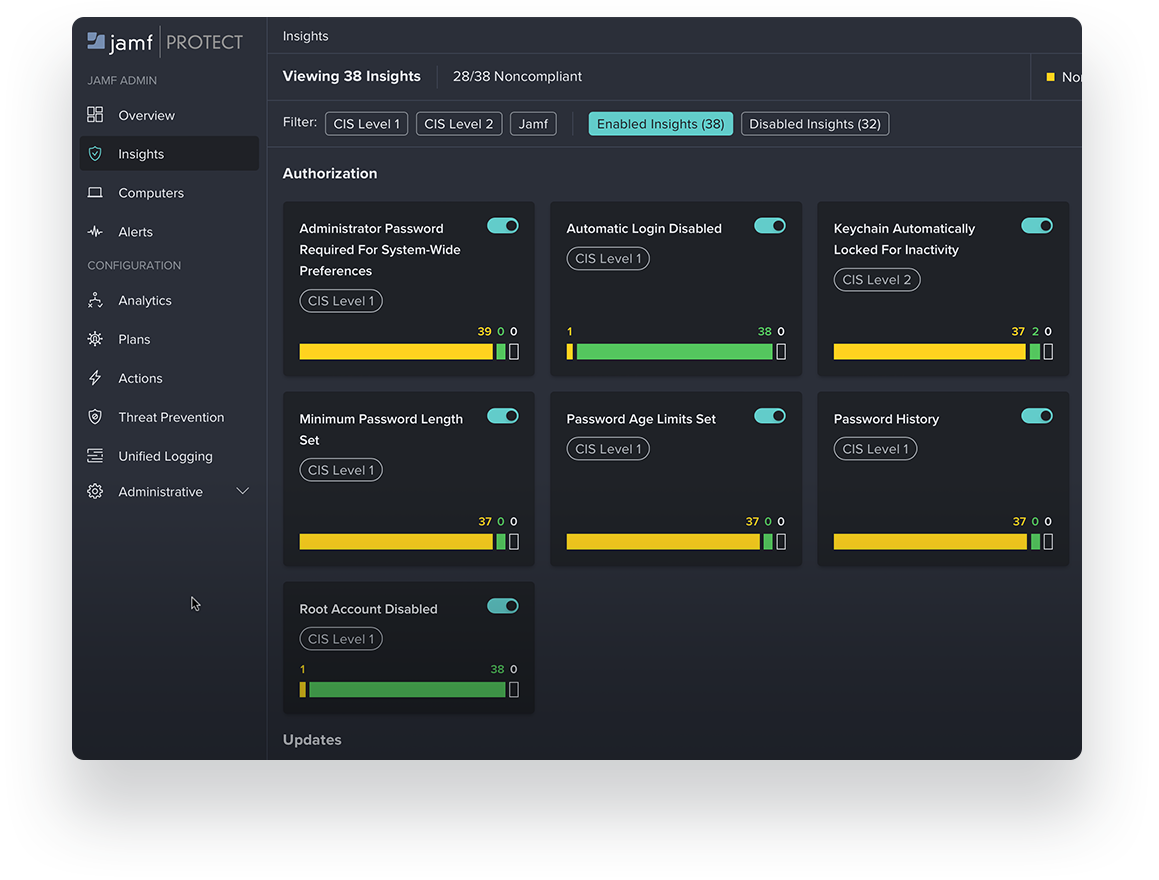
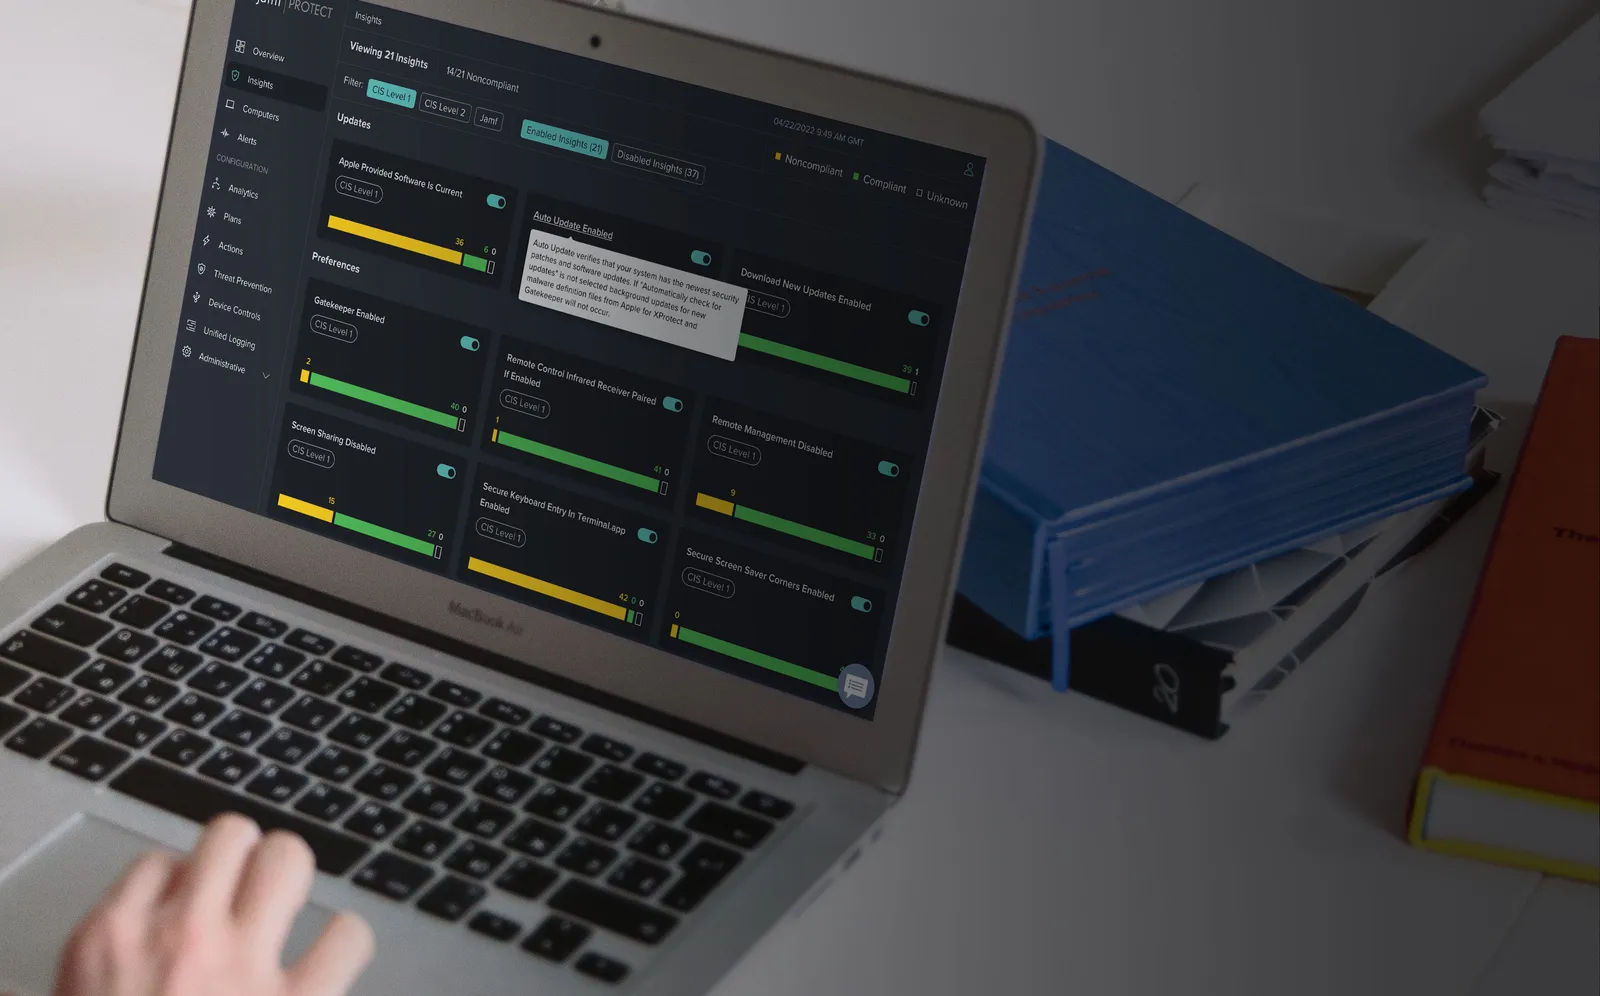
- Salute e conformità del dispositivo: Ricevi avvisi immediati quando i dispositivi si discostano dalle configurazioni di indurimento del sistema operativo.
- Visibilità dello strumento di sicurezza MACOS: Attività AT-A-Glance e aggiornamenti per strumenti di sicurezza macOS integrati come XProtect, Gatekeeper e MRT.
- Registrazione unificata: Un feed personalizzabile di dati di registro unificati dai macOS al sistema di record per visibilità e conformità.
- Benchmark di cis: Applicare e monitorare una base sicura per l’adesione ai benchmark CIS MacOS.
- Rischio del dispositivo: Monitorare il flusso complessivo delle minacce e comprendere la postura del rischio di tutta la flotta.
- Risposta potente: Eseguire la risposta incidente manualmente o automatizzare i flussi di lavoro con JAMF Pro: lo strumento che utilizza già per gestire MAC.
Sicurezza che’è sempre acceso ma mai in mezzo.
JAMF Protect è costruito con framework di Apple nativi per garantire che la CPU e la durata della batteria non siano influenzate mentre è in esecuzione.
Il filtraggio e il filtro Web dei contenuti a livello di dispositivo aiutano a far rispettare le politiche di utilizzo accettabili e mantengono i tuoi utenti lontani da siti e contenuti rischiosi. Impedisce inoltre loro di accedere a contenuti limitati, su qualsiasi app o browser.
JAMF Protect semplifica la risposta agli incidenti isolando il software dannoso, sradicando i file indesiderati e riportando automaticamente i dispositivi in uno stato di fiducia.
Soddisfare e mantenere i requisiti di conformità.
- Visibilità in tempo reale: Visualizza la conformità ed endpoint Telemetry Activity Data in JAMF Protect. Gli strumenti di analisi dei dati consentono ai team IT e di sicurezza di indagare immediatamente, mitigare o risolvere i problemi secondo necessità.
- Conformità normativa: Allinea la distribuzione con gli standard di benchmarking CIS Out of the Box.
- Appoggetti dell’app: monitorare la presenza di app non conformi o rischiose che potrebbero mettere a rischio i dati organizzativi o personali.
Organizzazioni che lavorano insieme, connesse da JAMF.
Integrazioni di app
Livellare con integrazioni di app, accesso API e altro ancora.
JAMF Protect e Jamf Pro lavorano con app che già conosci e ti fidi.
Riduciamo al minimo i rischi segnalando al tuo SIEM, gestendo il processo di autenticazione della tua azienda tramite il tuo provider di identità (IDP) e visualizzando i dati di salute endpoint su dashboard personalizzati.
Estendere la protezione con più capacità.
Sblocca potenti flussi di lavoro combinando JAMF con soluzioni di terze parti di Jamf Marketplace. Estendi le notifiche in tempo reale al tuo smartphone o ad altri dispositivi mobili. Inoltra i dati di Endpoint Apple Rich a SIEM o EDR per fornire la visualizzazione dei dati più completa.
Offrendo un potente accesso API.
Integra Jamf Protect in strumenti e flussi di lavoro personalizzati con un’API robusta che utilizza GraphQL. Gli amministratori e Infosec possono facilmente interrogare i contenuti e apportare modifiche a supporto della tua organizzazione’bisogni unici.